

#hackalert
hackalert
133,520 vues
296 mentions
Populaire
Récents
·
--
Article
🚨 Impact au Venezuela🚨 Impact au Venezuela : en quoi le piratage de Binance et les mouvements du marché crypto nous affectent-ils ? 🇻🇪📉
Les cryptomonnaies et, en particulier, le marché P2P de Binance sont devenus le véritable poumon financier et le baromètre quotidien de l’économie vénézuélienne. Face aux récents événements mondiaux et à la cyberattaque signalée sur la plateforme — qui a secoué les marchés internationaux et temporairement entraîné à la baisse le Bitcoin et les principales cryptomonnaies —, de nombreux utilisateurs du pays ont ressenti une grande incertitude.
🚨 Impact au Venezuela
🚨 Impact au Venezuela : en quoi le piratage de Binance et les mouvements du marché crypto nous affectent-ils ? 🇻🇪📉
Les cryptomonnaies et, en particulier, le marché P2P de Binance sont devenus le véritable poumon financier et le baromètre quotidien de l’économie vénézuélienne. Face aux récents événements mondiaux et à la cyberattaque signalée sur la plateforme — qui a secoué les marchés internationaux et temporairement entraîné à la baisse le Bitcoin et les principales cryptomonnaies —, de nombreux utilisateurs du pays ont ressenti une grande incertitude.
Les cryptomonnaies et, en particulier, le marché P2P de Binance sont devenus le véritable poumon financier et le baromètre quotidien de l’économie vénézuélienne. Face aux récents événements mondiaux et à la cyberattaque signalée sur la plateforme — qui a secoué les marchés internationaux et temporairement entraîné à la baisse le Bitcoin et les principales cryptomonnaies —, de nombreux utilisateurs du pays ont ressenti une grande incertitude.
4
5.2k
·
--
Ce que nous savons (mise à jour officielle de Binance) :
• Environ 6,3 milliards de dollars d’impact ; environ 3 milliards gelés sur la chaîne
• Le SAFU et les fonds de l’entreprise couvrent toutes les pertes — les fonds des utilisateurs sont en sécurité
• Les retraits restent suspendus pour des contrôles de sécurité ; les dépôts sont en grande partie normaux
$BNB — avez-vous transféré vos fonds ou les avez-vous laissés sur place ?
Suivez-nous pour la prochaine mise à jour officielle.
#Write2Earn #alertepiratage
56

·
--
$BTC
{future}(BTCUSDT)
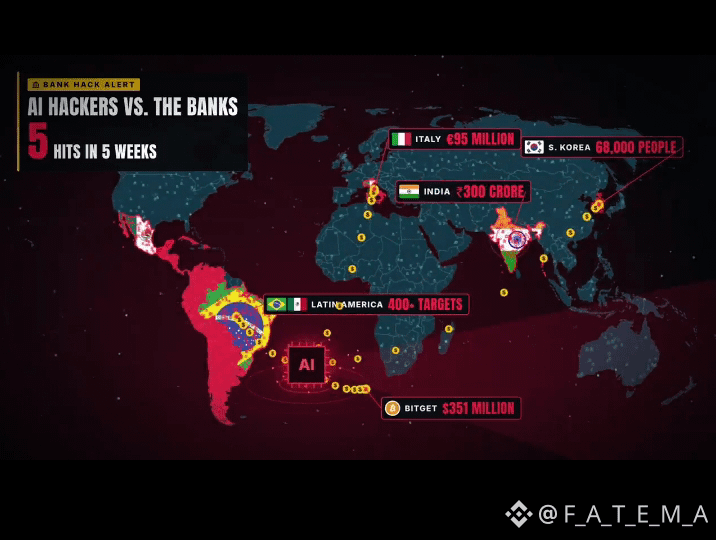
🚨 DERNIÈRE MINUTE : des hackers s'en prennent à des banques dans 7 pays en même temps.
Voilà à quoi ressemblait le Covid pendant la première semaine. Quelques pays. De petits chiffres. Personne n'a parlé de crise.
1/ Corée du Sud : des hackers ont utilisé un outil d'IA chinois pour s'introduire dans au moins 7 établissements financiers. Les données de 68 000 personnes ont été volées. 16 établissements avaient été piratés à la mi-octobre. Cette semaine, Daishin Securities a signalé la fuite des données de 38 490 clients, y compris leurs numéros de compte bancaire.
2/ Amérique latine : un gang a utilisé des agents d'IA reposant sur Claude, Grok et Kimi contre plus de 400 cibles, dont des banques et des sociétés de paiement. Ils ont volé des mots de passe et accédé aux comptes bancaires de clients.
3/ Italie : un faux message WhatsApp envoyé au nom du « PDG » et une voix clonée par l'IA ont poussé la banque privée d'Intesa Sanpaolo à transférer 95 millions d'euros. 36 millions d'euros sont toujours INTROUVABLES, convertis en cryptomonnaie.
4/ Inde : de petits prêteurs ont perdu 30 milliards de roupies (environ 31 millions de dollars) en 2 mois. 150 cas. Les hackers ont copié des identifiants bancaires et transféré l'argent sous forme de faux prêts. Une entreprise a été frappée deux fois.
5/ Crypto : 351 millions de dollars ont été siphonnés des portefeuilles chauds de Bitget. Des hackers nord-coréens sont soupçonnés.
6/ Japon : des hackers ont attaqué le service de trading de devises de GMO Internet et exigé 50 millions de dollars en cryptomonnaie. Le Premier ministre a promis un plan d'urgence contre les cyberattaques.
7/ Australie : le régulateur avertit que les attaques par IA mettent en danger plus de 4 500 milliards de dollars australiens d'épargne-retraite. Les alertes cyber du gouvernement ont augmenté de 80 % en un an.
Prenons maintenant du recul.
Les outils de piratage par IA sont désormais faciles à obtenir. Les petites entreprises ont une sécurité défaillante. L'argent circule en quelques minutes. Il transite par plusieurs banques, passe par des comptes loués, puis ressort en liquide ou en cryptomonnaie. Les chefs sont souvent à l'étranger.
Le Covid a paralysé les rues. Personne ne parle encore de crise. Mais les banques centrales se préparent déjà au jour où les hackers réussiront à s'introduire.
Le G7 a convenu d'organiser des exercices simulant des attaques par IA contre des banques. La BCE aurait donné 4 mois aux banques de la zone euro pour remettre leurs plans de défense.
Si votre épargne est dans une banque, abonnez-vous. Je suis les prochaines cibles des hackers et les sommes qu'ils dérobent.
#HackerNews #EarningsSeason
#HackAlert #FedWatch
$BTC
🚨 DERNIÈRE MINUTE : des hackers s'en prennent à des banques dans 7 pays en même temps.
Voilà à quoi ressemblait le Covid pendant la première semaine. Quelques pays. De petits chiffres. Personne n'a parlé de crise.
1/ Corée du Sud : des hackers ont utilisé un outil d'IA chinois pour s'introduire dans au moins 7 établissements financiers. Les données de 68 000 personnes ont été volées. 16 établissements avaient été piratés à la mi-octobre. Cette semaine, Daishin Securities a signalé la fuite des données de 38 490 clients, y compris leurs numéros de compte bancaire.
2/ Amérique latine : un gang a utilisé des agents d'IA reposant sur Claude, Grok et Kimi contre plus de 400 cibles, dont des banques et des sociétés de paiement. Ils ont volé des mots de passe et accédé aux comptes bancaires de clients.
3/ Italie : un faux message WhatsApp envoyé au nom du « PDG » et une voix clonée par l'IA ont poussé la banque privée d'Intesa Sanpaolo à transférer 95 millions d'euros. 36 millions d'euros sont toujours INTROUVABLES, convertis en cryptomonnaie.
4/ Inde : de petits prêteurs ont perdu 30 milliards de roupies (environ 31 millions de dollars) en 2 mois. 150 cas. Les hackers ont copié des identifiants bancaires et transféré l'argent sous forme de faux prêts. Une entreprise a été frappée deux fois.
5/ Crypto : 351 millions de dollars ont été siphonnés des portefeuilles chauds de Bitget. Des hackers nord-coréens sont soupçonnés.
6/ Japon : des hackers ont attaqué le service de trading de devises de GMO Internet et exigé 50 millions de dollars en cryptomonnaie. Le Premier ministre a promis un plan d'urgence contre les cyberattaques.
7/ Australie : le régulateur avertit que les attaques par IA mettent en danger plus de 4 500 milliards de dollars australiens d'épargne-retraite. Les alertes cyber du gouvernement ont augmenté de 80 % en un an.
Prenons maintenant du recul.
Les outils de piratage par IA sont désormais faciles à obtenir. Les petites entreprises ont une sécurité défaillante. L'argent circule en quelques minutes. Il transite par plusieurs banques, passe par des comptes loués, puis ressort en liquide ou en cryptomonnaie. Les chefs sont souvent à l'étranger.
Le Covid a paralysé les rues. Personne ne parle encore de crise. Mais les banques centrales se préparent déjà au jour où les hackers réussiront à s'introduire.
Le G7 a convenu d'organiser des exercices simulant des attaques par IA contre des banques. La BCE aurait donné 4 mois aux banques de la zone euro pour remettre leurs plans de défense.
Si votre épargne est dans une banque, abonnez-vous. Je suis les prochaines cibles des hackers et les sommes qu'ils dérobent.
#HackerNews #EarningsSeason
#HackAlert #FedWatch
442
·
--
Baissier
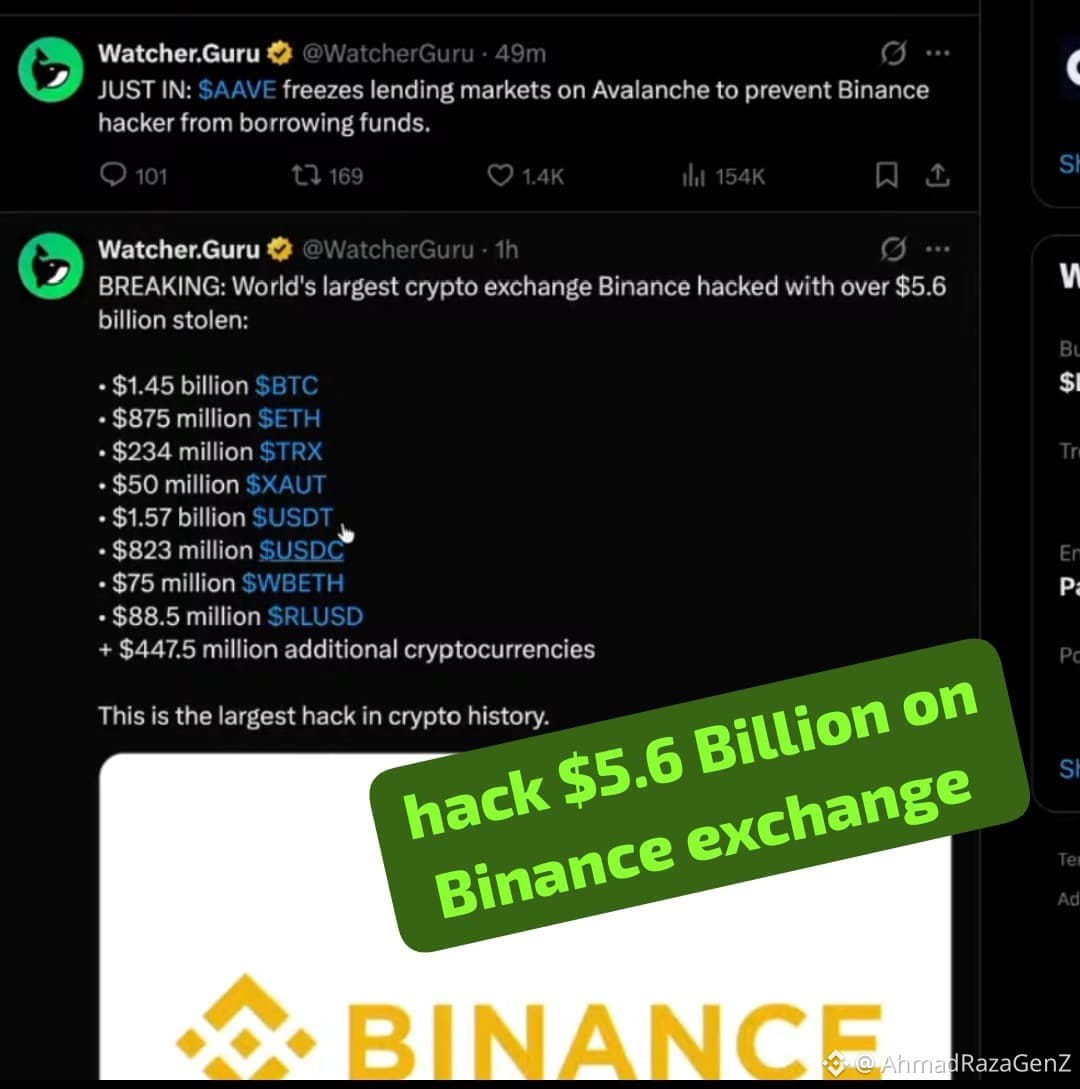
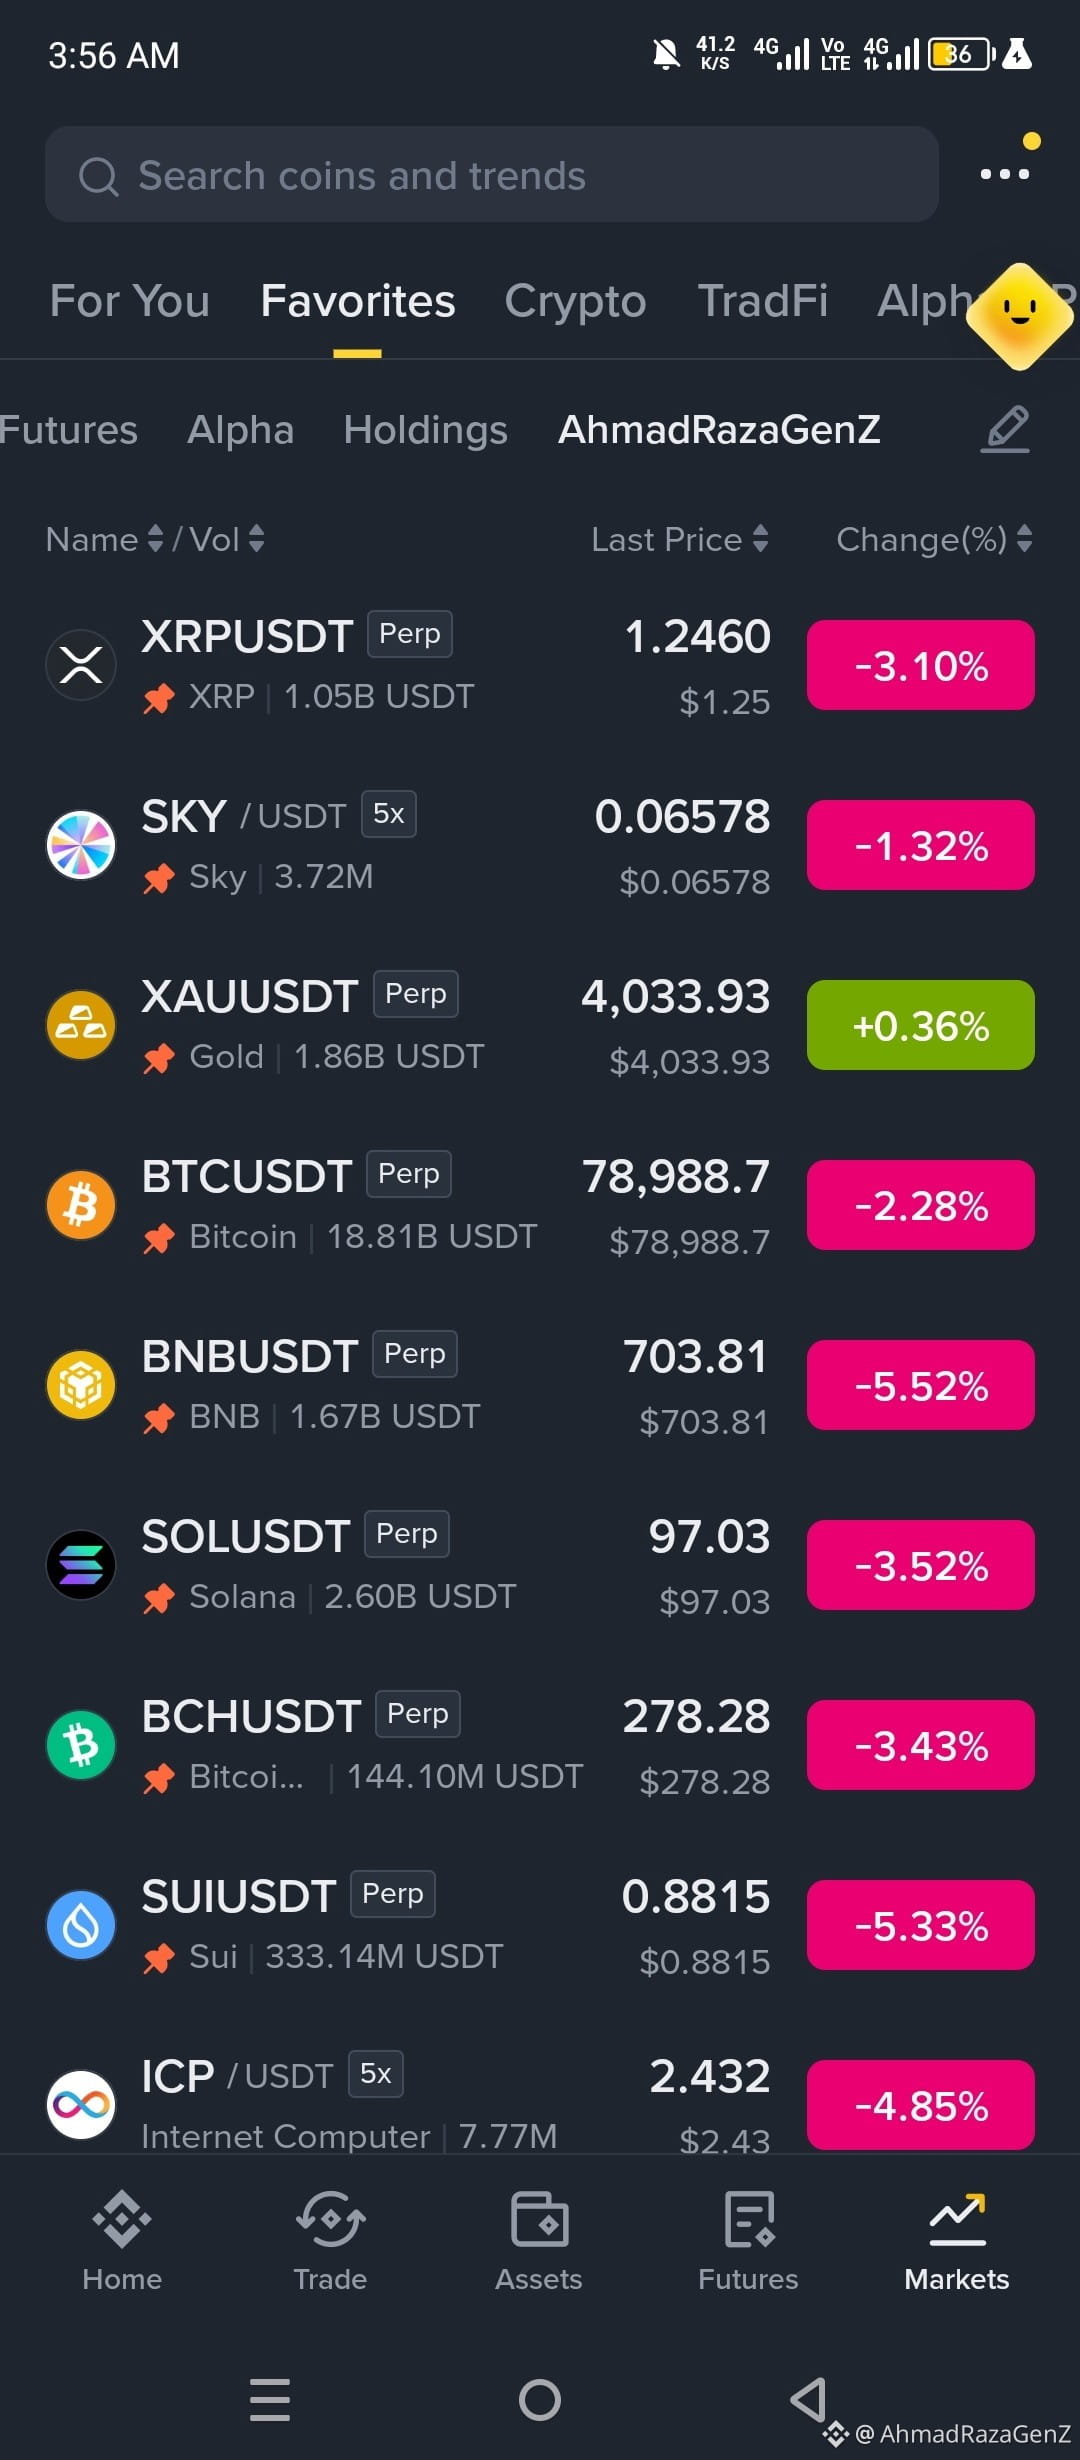
$BTC $BNB Après le piratage de la plateforme d’échange Binance, le marché a chuté de 5,6 milliards de dollars. Que s’est-il passé ensuite ? Voyoooons #hack #Binancehacked #HackAlert
$BTC $BNB Après le piratage de la plateforme d’échange Binance, le marché a chuté de 5,6 milliards de dollars. Que s’est-il passé ensuite ? Voyoooons #hack #Binancehacked #HackAlert
Leon Cheever PrwV:
its all planed
1
1
967
·
--
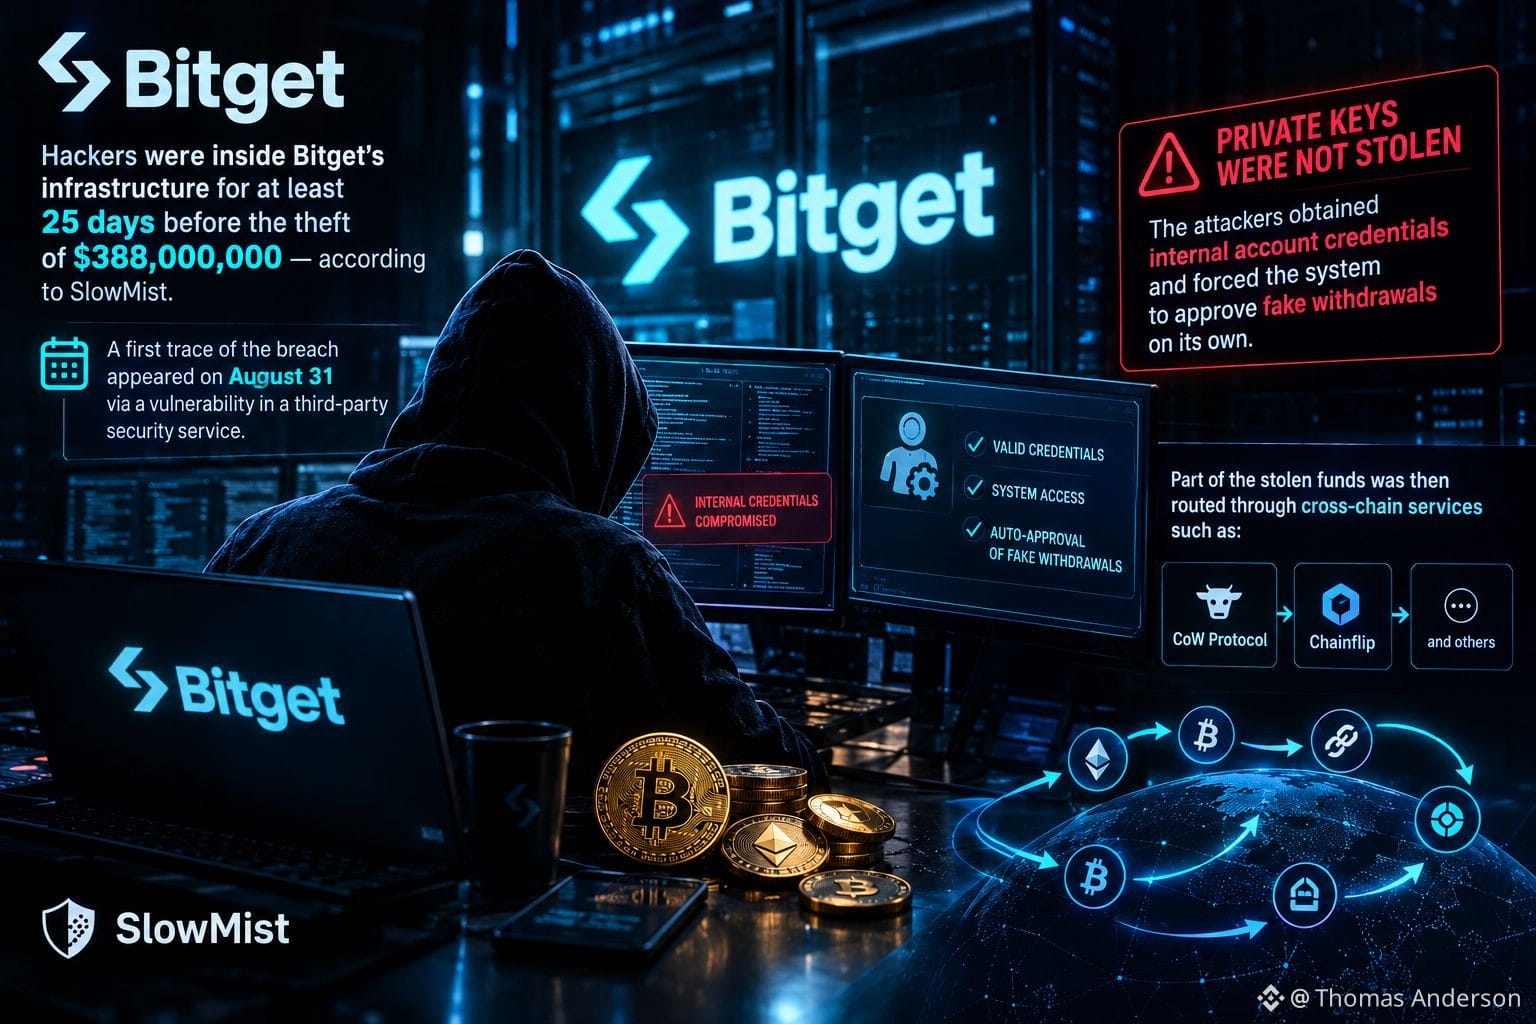
☠️ Des pirates informatiques étaient à l’intérieur de l’infrastructure de Bitget pendant au moins 25 jours avant de voler 388 000 000 $ — selon SlowMist, la première trace de la violation est apparue dès le 31 août, via une vulnérabilité dans un service de sécurité tiers.
Les clés privées n’ont pas été volées — les attaquants ont obtenu des identifiants internes et ont forcé le système à approuver de fausses retraits par lui-même.
Une partie des fonds dérobés a ensuite été acheminée via CoW Protocol, Chainflip et d’autres services inter-chaînes.
#HackAlert
Les clés privées n’ont pas été volées — les attaquants ont obtenu des identifiants internes et ont forcé le système à approuver de fausses retraits par lui-même.
Une partie des fonds dérobés a ensuite été acheminée via CoW Protocol, Chainflip et d’autres services inter-chaînes.
#HackAlert
2
2
493

·
--
$OST TRÉSOR PUBLIC FRAPPE – 18 M$ PERDUS, NÉGOCIATION SUSPENDUE IMMÉDIATEMENT ⚠️
Le DEX perp Ostium a confirmé une émission de trésor public (OLP) et a suspendu toutes les transactions après une attaque. La perte estimée s’élève à 18 millions de dollars — environ 35 % de leur trésor public total de 34 millions.
C’est un énorme morceau qui a disparu. L’équipe dit qu’elle enquête, mais aucun calendrier n’a été donné pour la reprise des opérations. Les protocoles RWA reposent sur la confiance, et ce type de coup ébranle les fondations.
Avez-vous encore une exposition à OST, ou êtes-vous sorti ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#OST #HackAlert #DeFi #CryptoNews
⚠️
27

·
--
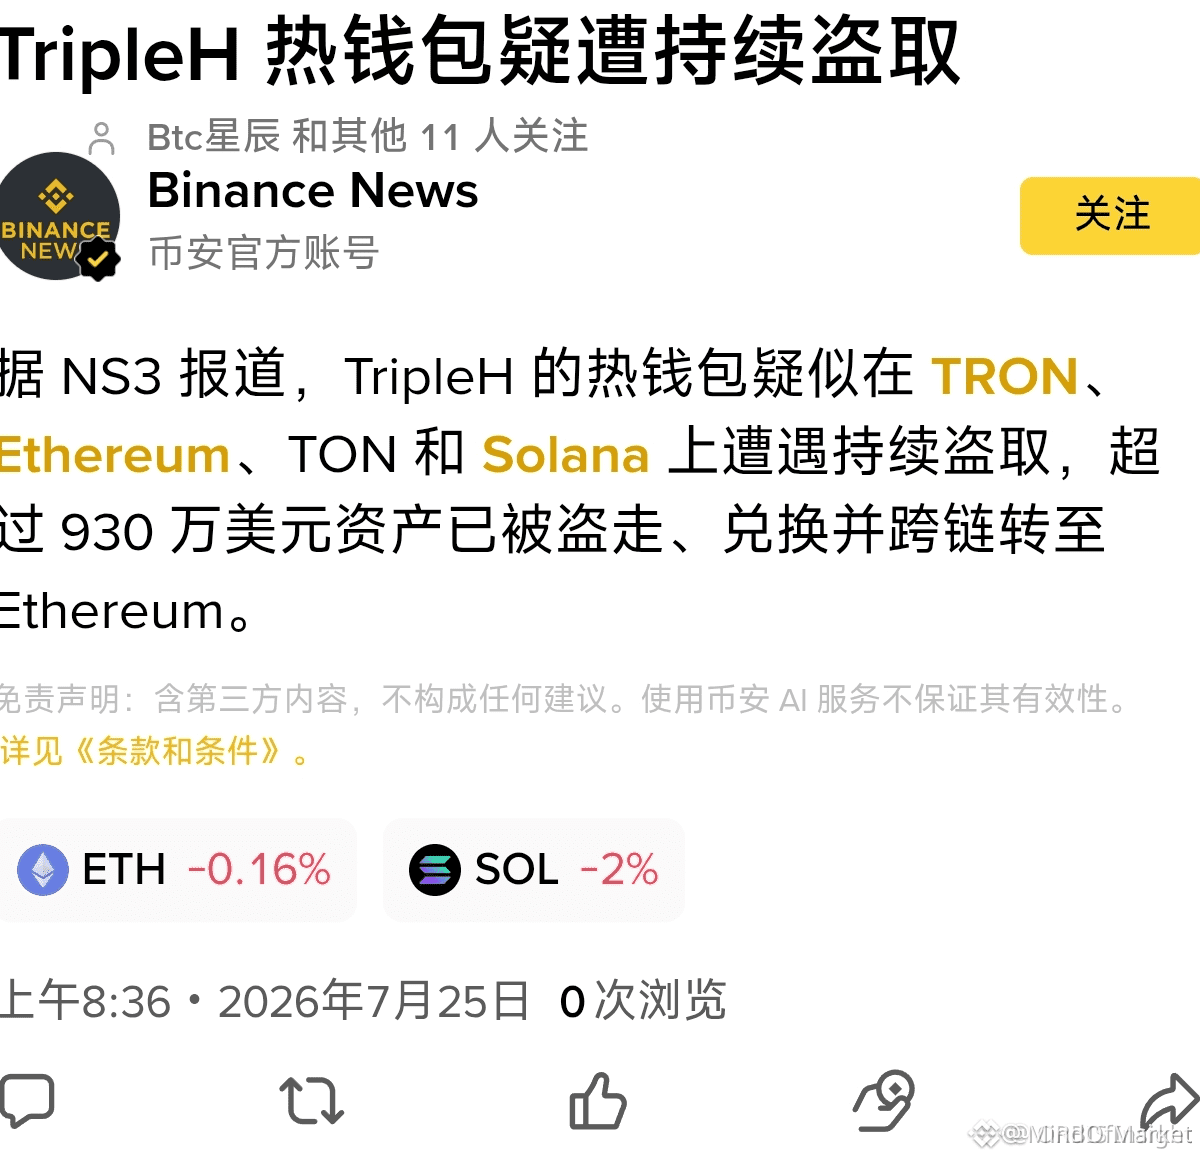
🔴 $SOL HACK RÉVÈLE DES FAIBLESSES STRUCTURELLES – UN AUTRE 9 M$ BALAYÉ 🐻
⚠️ La même chaîne qui promettait une sécurité « institutionnelle » vient de voir encore 9 M$ disparaître : ce schéma n’est pas aléatoire, c’est une fuite de liquidité récurrente. 📉 Chaque exploit érode la couche de confiance dont a besoin un grand capital pour constituer des positions. Les « smart money » observent ces fissures : quand la sécurité devient un paramètre récurrent, l’allocation s’éloigne de la conviction.
💡 D’un point de vue strictement structurel, des vulnérabilités répétées du protocole précèdent souvent les phases de distribution. Si les détenteurs convaincus commencent à réallouer, le surplus d’offre augmente. 💬 Tu tiens toujours pendant que le code saigne – ou as-tu déjà basculé vers des structures à plus forte conviction ? 👇
⚠️ Ceci n’est pas un conseil financier. Gère toujours ton risque. 🛡️
🏷️ #SOL #HackAlert #SecurityBreach #Bearish
🐻 🔴
60

·
--
🚨 15M $ CHOC : Le Bot MEV le Plus Célèbre d'Ethereum Vient d'Être Touché !
L'espace crypto vient de témoigner d'une autre bombe de sécurité majeure. ⚠️
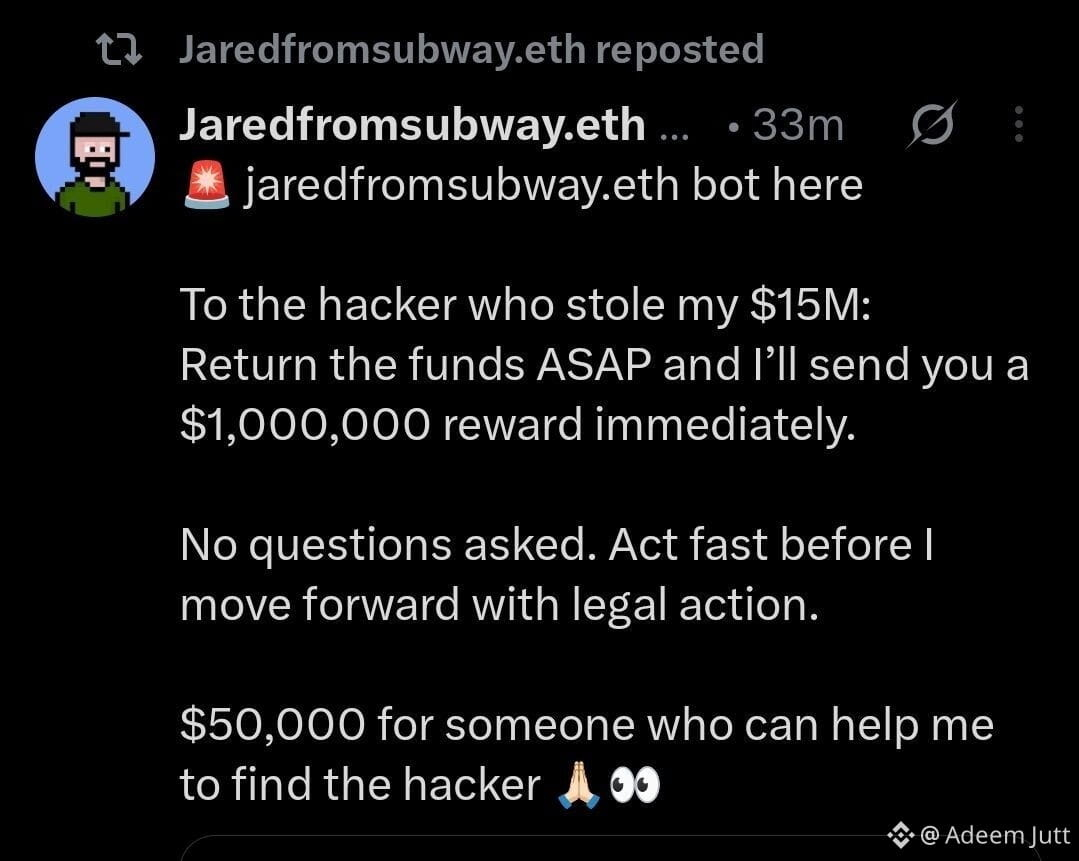
Le bot MEV Ethereum JaredFromSubway aurait été vidé de près de 15 millions de dollars, provoquant des vagues au sein de la communauté.
Ce qui rend la situation encore plus intense ? L'attaquant a déjà déplacé une partie des fonds volés via Tornado Cash, rendant la trace plus difficile à suivre. 🌪️
La chasse est officiellement lancée.
Le compte X jaredfromsubway.eth propose :
💰 1M $ de récompense pour le retour des fonds volés
💰 50K $ de prime pour quiconque aide à identifier le hacker
Le crypto bouge vite… mais les hackers aussi.
La vraie question maintenant : Les fonds seront-ils récupérés, ou est-ce une autre leçon coûteuse pour le marché ? 👀
$ETH | $BOME | $BICO
{spot}(ETHUSDT)
{spot}(BICOUSDT)
{spot}(BOMEUSDT)
#alert #HackAlert #Ethereum #ETH
🚨 15M $ CHOC : Le Bot MEV le Plus Célèbre d'Ethereum Vient d'Être Touché !
L'espace crypto vient de témoigner d'une autre bombe de sécurité majeure. ⚠️
Le bot MEV Ethereum JaredFromSubway aurait été vidé de près de 15 millions de dollars, provoquant des vagues au sein de la communauté.
Ce qui rend la situation encore plus intense ? L'attaquant a déjà déplacé une partie des fonds volés via Tornado Cash, rendant la trace plus difficile à suivre. 🌪️
La chasse est officiellement lancée.
Le compte X jaredfromsubway.eth propose :
💰 1M $ de récompense pour le retour des fonds volés
💰 50K $ de prime pour quiconque aide à identifier le hacker
Le crypto bouge vite… mais les hackers aussi.
La vraie question maintenant : Les fonds seront-ils récupérés, ou est-ce une autre leçon coûteuse pour le marché ? 👀
$ETH | $BOME | $BICO
#alert #HackAlert #Ethereum #ETH
3
2
310

·
--
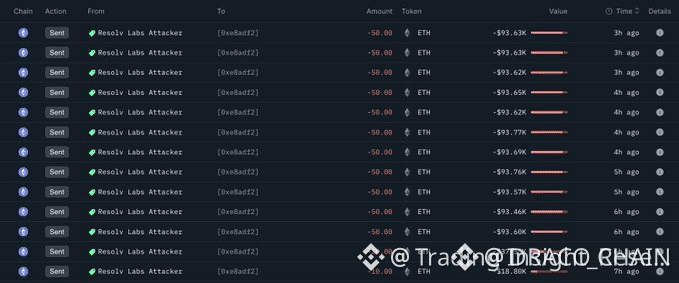
$ETH HACKER FROM RESOLV LABS DUMPS 580 ETH INTO MIXER 🔥
Les données on-chain confirment que l’attaquant à l’origine de l’exploit de 25,9 M$ du 25 mars est de nouveau actif. En l’espace de quelques heures, 580 ETH — environ 1,09 M$ — ont été envoyés à un service de mixage après une période d’inactivité.
Ce schéma est compatible avec des tentatives de liquidation menées par des acteurs sophistiqués. Le flux indique une préparation pour une opération OTC ou une nouvelle obfuscation. Les 24,8 M$ restants suivront-ils le même chemin ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ETH #OnChain #HackAlert #CryptoCrime
🔥
57

·
--
🚨 PIRATAGE DE 11,8 M$ SUR TRIPLE-A – FONDS VOLÉS DÉSORMAIS SUR $ETH ! ⚠️
L’infrastructure de paiement en stablecoin de Triple‑A a subi une faille d’un wallet à chaud, avec des pertes désormais confirmées à 11,8 M$. Les attaquants ont déjà échangé plus de 9,3 M$ et l’ont acheminé via cross‑chain vers Ethereum. Il s’agit d’une situation en temps réel : la liquidité est en cours de relocalisation au sein de l’écosystème. 📉
Lorsque le capital piraté atterrit sur une grande blockchain, cela déclenche souvent une pression à la vente ou un repositionnement stratégique de la part d’investisseurs institutionnels. 🔍 Le schéma des mouvements laisse penser que les auteurs superposent les fonds de manière méthodique plutôt que de tout déverser d’un coup — un signe classique d’une coordination professionnelle. 💥
Cet événement rappelle pourquoi le suivi des flux on‑chain compte autant que l’évolution des prix. 📊 Ajustez‑vous votre exposition sur $ETH en tenant compte du risque d’approvisionnement lié à cette faille ? 💬
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ETH #HackAlert #Security #Crypto #OnChain
🦈 🚨
12

·
--
Un pirate furtif vient de porter un coup dévastateur à un grand protocole DeFi, et la plupart des traders sont encore pris au dépourvu. Mais pas les plus malins : ils ajustent déjà leurs paris en prévision des retombées.
Le signal est clair : l’application de Garden Finance est hors ligne après une compromission d’une base de données de solveurs indépendante, entraînant la perte d’actifs numériques d’une valeur correspondant à un montant significatif à six chiffres. #DeFiSecurity #BlockchainThreats #HackAlert
L’interprétation est simple : une base de données vulnérable laissée ouverte à un accès non autorisé peut provoquer des conséquences catastrophiques, même pour des protocoles pourtant bien protégés. C’est un rappel brutal des risques omniprésents dans la finance décentralisée et de l’importance de mesures de sécurité irréprochables.
Pendant que nous observons, nous surveillerons de près la réaction du marché crypto à ce piratage. Sera-ce une catastrophe pour le token de Garden Finance, ou cela finira-t-il par se transformer en opportunité d’achat ? Les motivations de l’attaquant seront-elles révélées, ou resteront-elles cachées ?
15

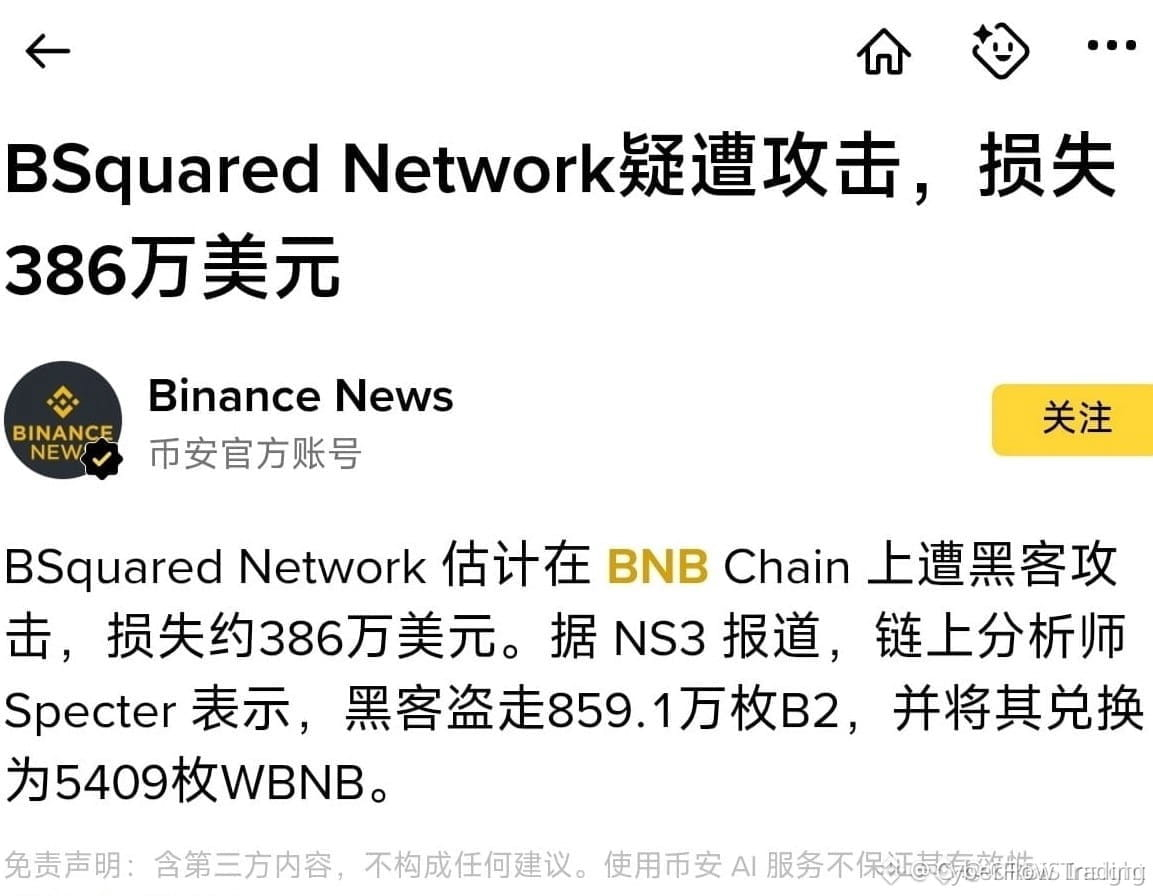
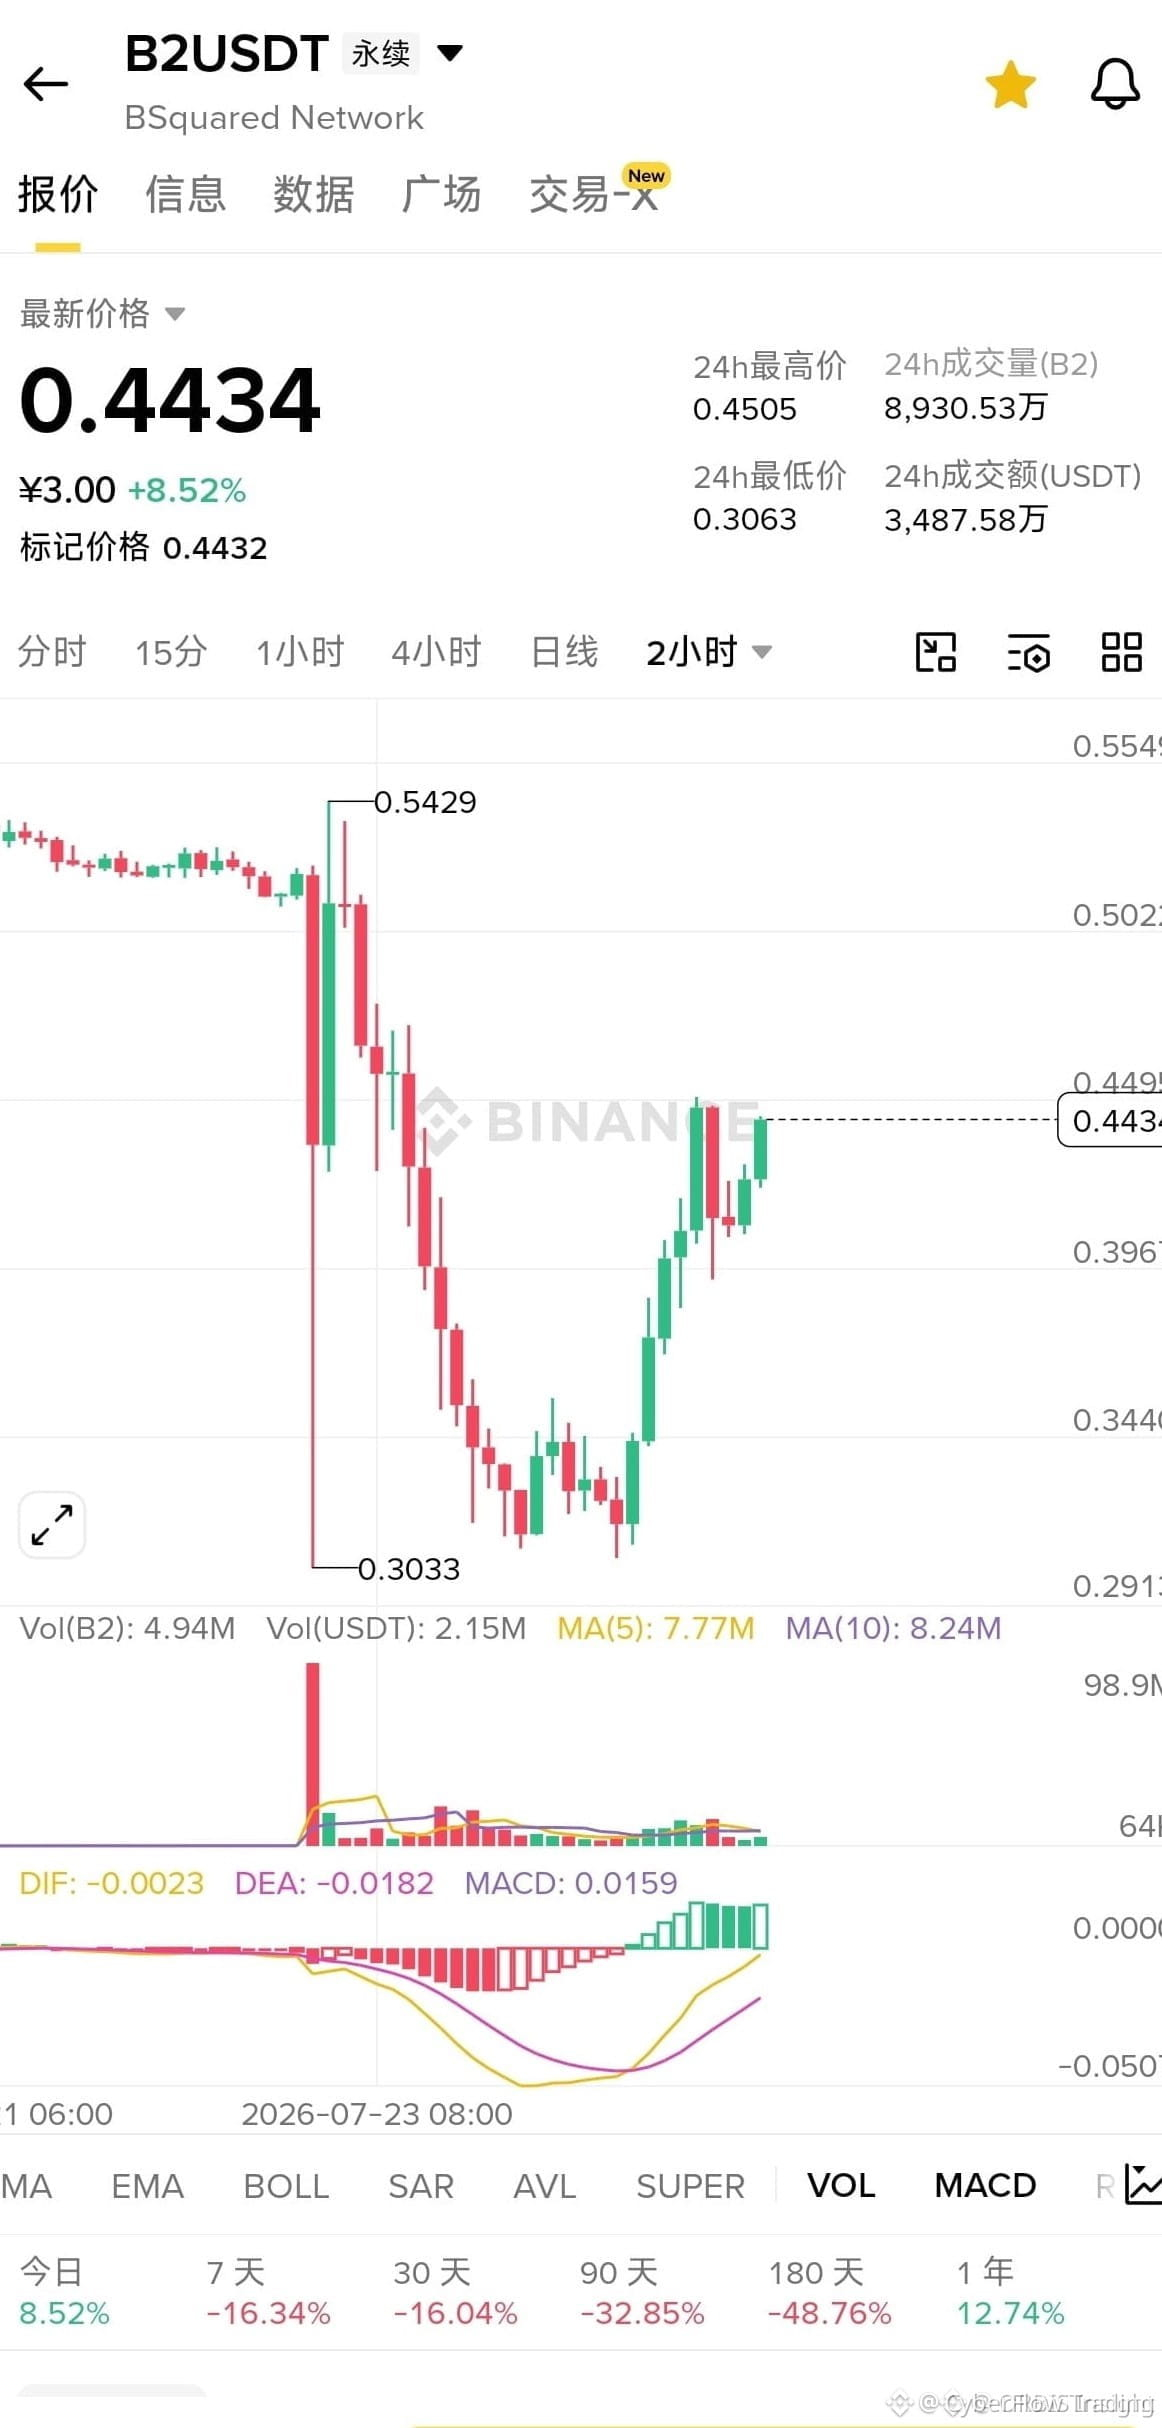
$B2 HACKED — CHARGEMENT DES SHORTS POUR LE REKTOING 🔴💣
📉 La nouvelle a éclaté et $B2 saigne des liquidités comme une bête coincée. Les market makers préparent déjà le dump — les petits porteurs qui tiennent le sac vont être rincés. La structure du graphique est brisée, aucun support ne tient, et le volume crie une distribution.
🦈 C’est du money intelligent typique : exploiter la panique, balayer les offres restantes, puis évacuer le reste dans l’oubli. Les shorts ont le vent dans le dos tandis que les détenteurs au comptant prient pour un miracle qui ne viendra pas. 💬 Vous attrapez ce couteau depuis le dessus ou vous accrochez encore aux débris ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #B2 #HackAlert #ShortSetup #CryptoCrash
🔴 🦈
25

·
--
$VANRY TITULAIRES SUR LE QUI-VIVE APRÈS 1 MILLIARD DE DOLLARS DÉTOURNÉ DANS DES PROTOCOLES PIRATÉS APRÈS DES AUDITS 🔥
Près d’un milliard de dollars a été détourné de projets audités jusqu’à présent en 2026 — des audits traditionnels laissent des angles morts que les attaquants exploitent chaque jour. Des outils d’audit basés sur l’IA comme Cecuro détectent désormais 91% des vulnérabilités, mais leur adoption reste en retard sur l’évolution des attaques.
L’ampleur des piratages récents détruit la confiance des investisseurs particuliers à travers $VANRY , $THE et $TAG . Si vous détenez l’un de ces tokens, vérifiez-vous votre exposition dès maintenant ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#VANRY #HackAlert #CryptoAudit #DefiRisk #Security
🔥
359

$SOL ECOSYSTEM PROTOCOL FRAPPÉ PAR UN DRAIN DE 580 000 USDC – L’ÉQUIPE EST EN ACTION 🔥
Corps
Le pool de prêt DeFiTuna sur Solana a été exploité hier : 580 000 USDC ont disparu en une seule attaque. Bonne nouvelle : le vecteur d’attaque est déjà identifié et corrigé. L’équipe avance rapidement pour récupérer les fonds, mais cela met une pression sur la confiance dans la DeFi de Solana.
Quand un protocole est touché et que l’équipe réagit vite, cela crée souvent une baisse de peur à court terme sur les tokens associés. L’histoire montre que ces baisses peuvent être achetées si les dégâts sont contenus. Vous surveillez $SOL ou vous tenez à l’écart le temps que la poussière retombe ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#SOL #Solana #DeFi #HackAlert
💎
26
·
--
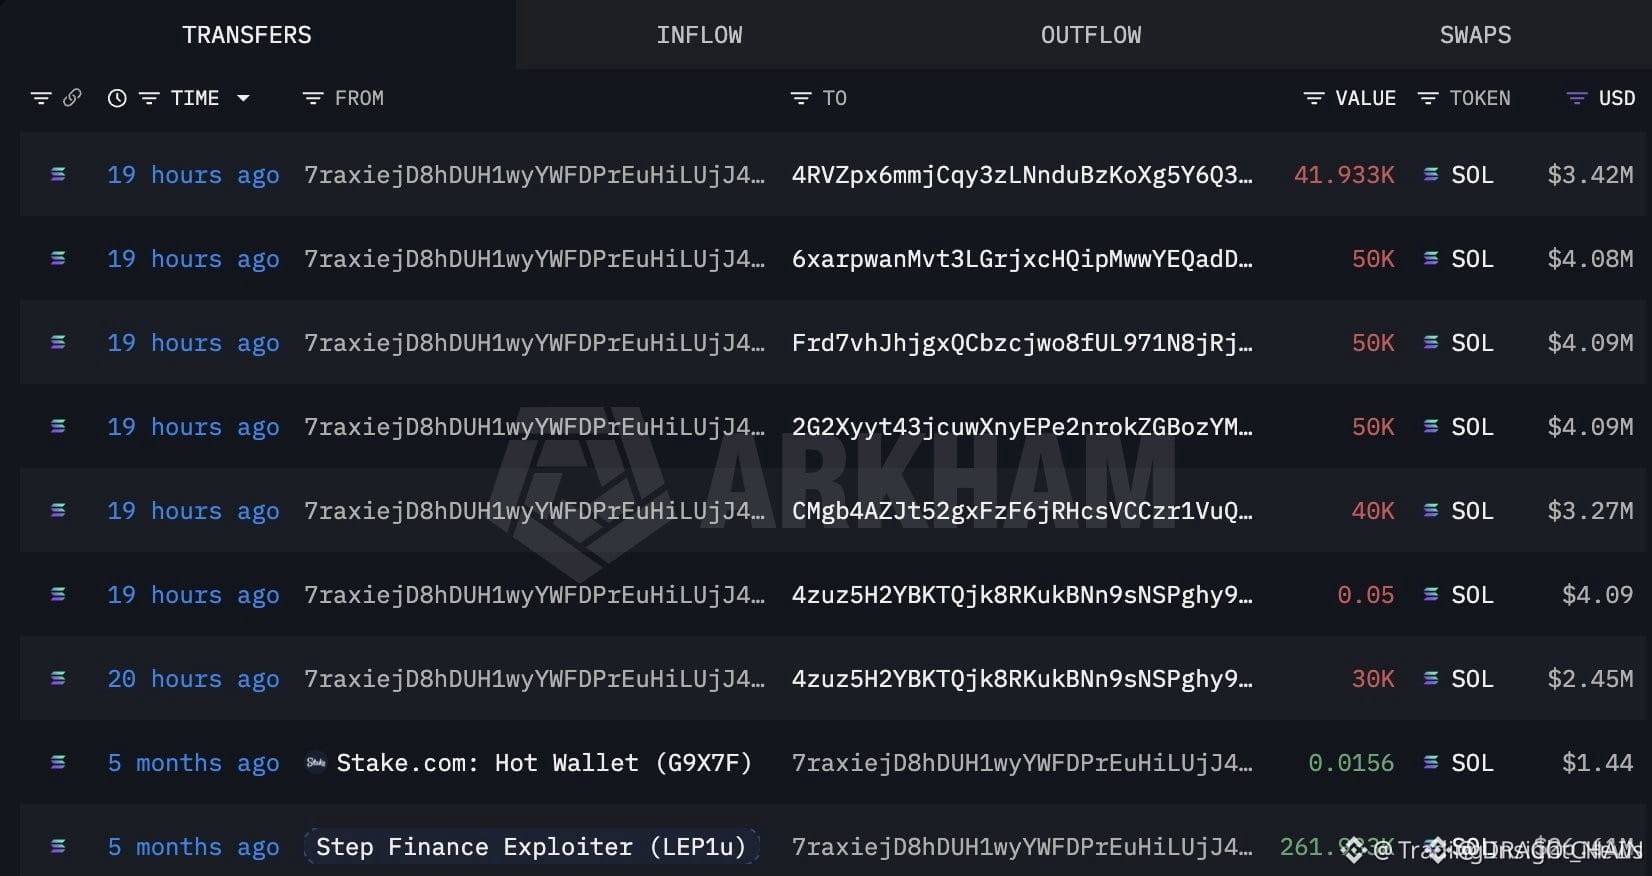
$SOL HACKERS FINALLY MOVE $21M AFTER FIVE MONTHS OF SILENCE 🔥
Corps :
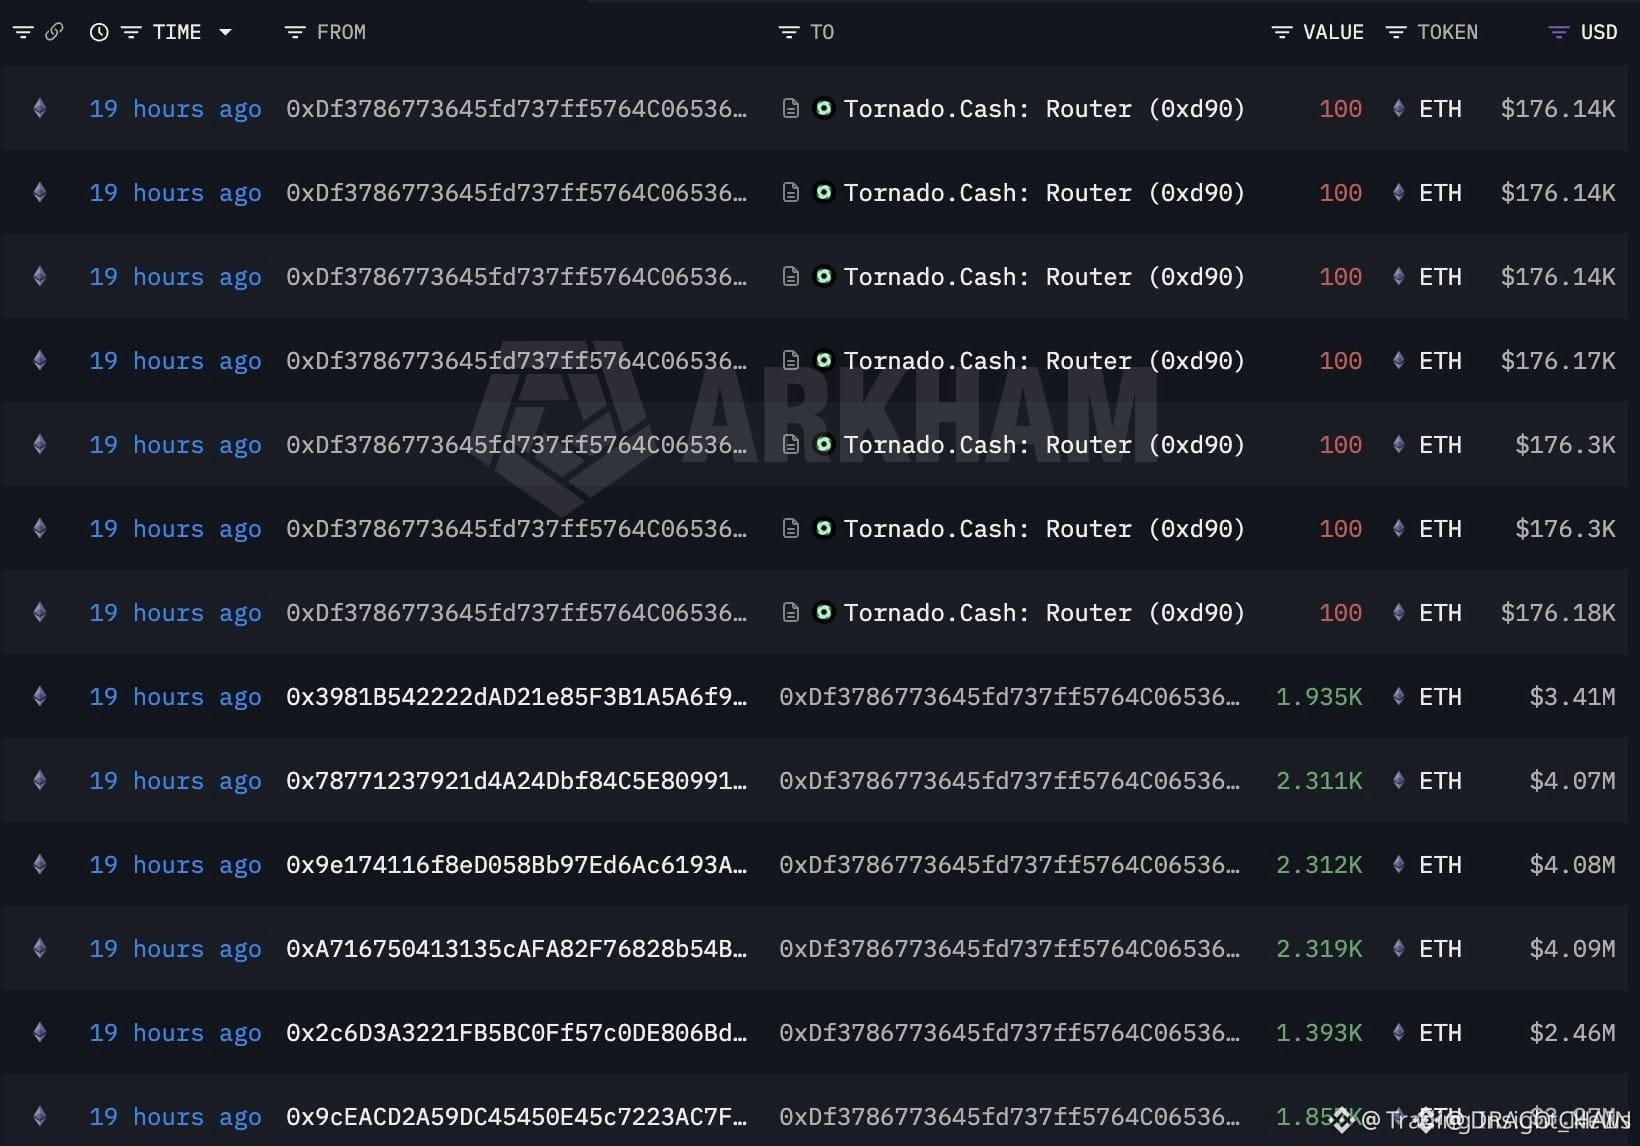
Les attaquants de Step Finance viennent tout juste de liquider 261 933 SOL (21,4 M$) d’un seul coup, les convertissant en ETH et les faisant transiter via un mixeur. Cette injection soudaine de liquidité crée une zone claire de résistance au-dessus pour $SOL , d’autant plus que la période d’inactivité de 5 mois a permis à la liquidité de s’accumuler en dessous.
Le volume a fortement augmenté lors de la vente, et le transfert d’ETH qui a suivi suggère que l’équipe est déterminée à brouiller les pistes — ce qui signifie qu’un retour des fonds est peu probable. La question désormais est de savoir si cette pression vendeuse déclenche une cassure de la structure récente, ou si elle est absorbée par les ordres d’achat.
Pensez-vous que $SOL va rester au-dessus de son support clé ou prendre une jambe plus bas à partir d’ici ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#SOL #HackAlert #CryptoNews #SellOff
⚡
44
·
--
Microsoft a averti au sujet d'un nouveau crypto-virus appelé CryptoBandits — il se propage via des clés USB déguisées en documents ordinaires et vérifie le presse-papiers toutes les 0,5 secondes.
Si un utilisateur copie une adresse de portefeuille de cryptomonnaie, le virus remplace silencieusement celle-ci par l'adresse d'un escroc. Il peut également voler des phrases de récupération, des clés privées et des captures d'écran.
Ne branchez pas de clés USB inconnues et vérifiez toujours l'adresse avant d'envoyer des transactions crypto.
Abonnez-vous pour des mises à jour.
128
·
--
Haussier
🚨 Polymarket Confirme : Pas de hack de contrat intelligent après l'incident de 573K $
Polymarket a clarifié que ni sa plateforme ni les contrats intelligents d'UMA n'ont été exploités, suite à des rapports d'un incident de sécurité impliquant une clé privée leakée qui a entraîné un mouvement de fonds d'environ 573K $ sur Polygon.
🔍 Que s'est-il passé ?
• Une clé privée interne de 6 ans liée à l'infrastructure de dépôt a été compromise
• Plus de 520K $–573K $ ont été transférés par un attaquant
• L'analyste on-chain ZachXBT a signalé l'activité tôt
🛡️ Réponse de Polymarket :
• Tous les fonds des utilisateurs sont confirmés sûrs
• La clé privée a été remplacée et entièrement révoquée
• Sécurité mise à jour vers un système de gestion de clés basé sur KMS
• Environ 164K $ ont été gelés avec succès grâce à une réponse coordonnée
📊 Insight clé :
Malgré des craintes initiales d'une exploitation de protocole, le problème était la sécurité opérationnelle (exposition de clé ancienne), pas une vulnérabilité de contrat intelligent.
⚠️ Cet incident survient au milieu d'une montée en puissance des attaques DeFi — 19 hacks rien qu'en mai, avec des pertes totales atteignant ~38,2M $.
💬 Prise de conscience de la communauté :
La sécurité dans la crypto n'est plus seulement une question de code — la gestion des clés devient le véritable champ de bataille.
$BTC $POL $TRUMP
#Polymarket #DeFi #Security #HackAlert #blockchain
379

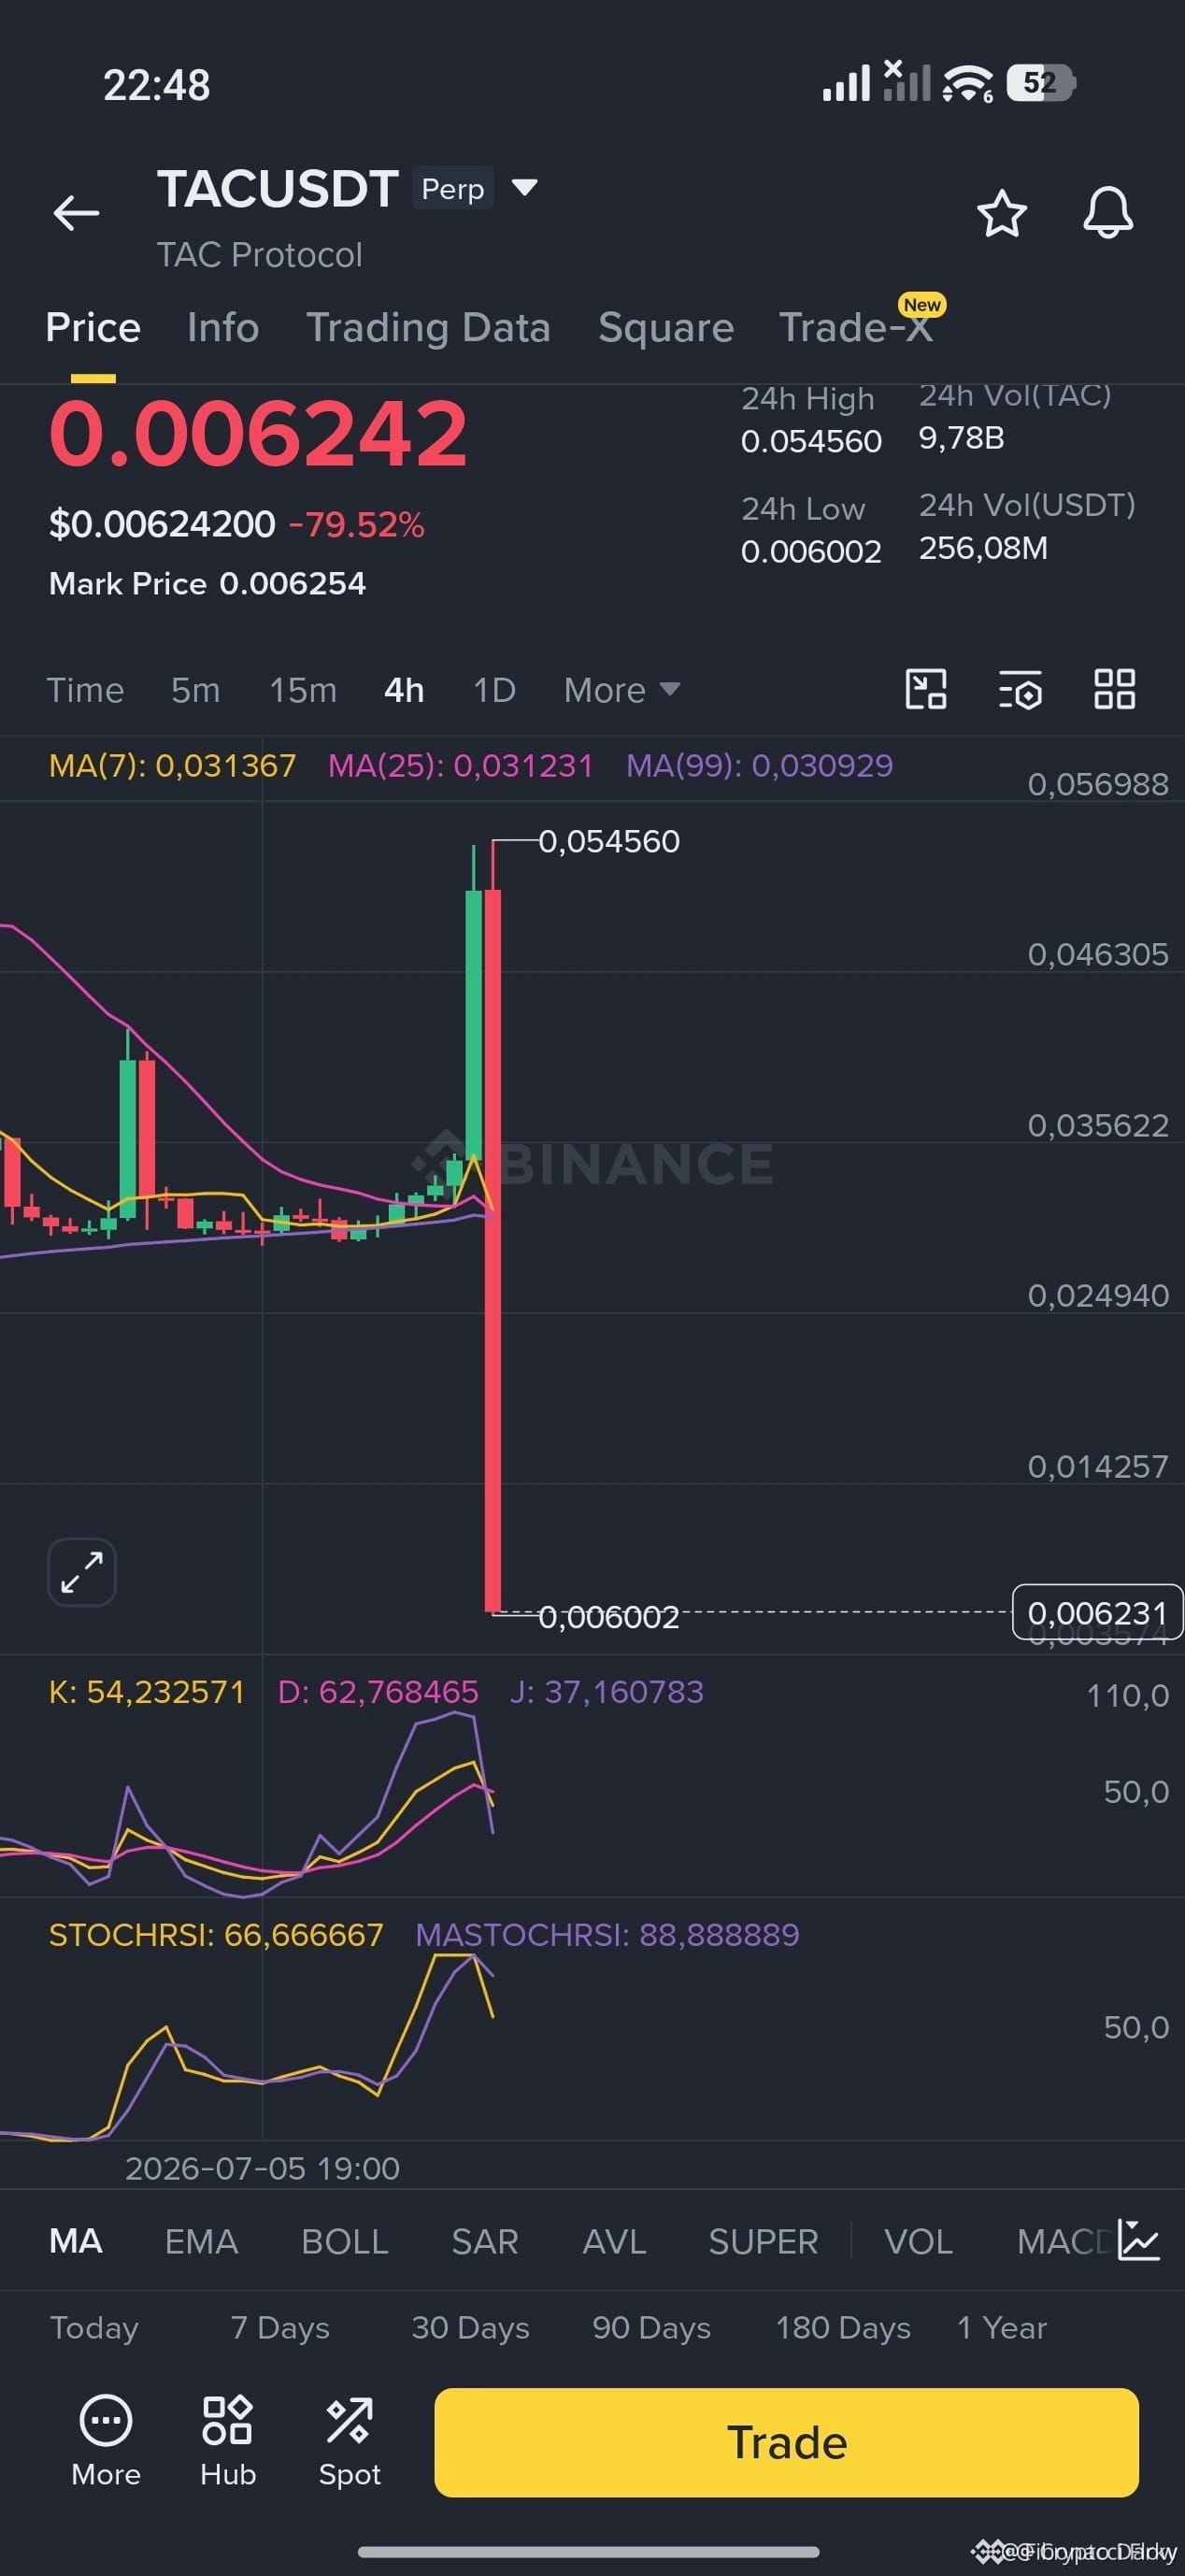
$TAC JUSTE À L’INSTANT ON SE FAIT TOUCHER — INCIDENT DE PIRATAGE REPÉRÉ TÔT 🔥
Aucune donnée de prix spécifique dans l’entrée.
Quelque chose vient de se produire sur le réseau TAC. Les premiers rapports indiquent probablement une exploitation ou une brèche de sécurité. Après des années à trader ce genre de configuration, j’ai vu ces événements créer des mèches violentes — dans les deux sens — pendant que le marché digère la nouvelle.
Le point clé, c’est de surveiller si l’acheteur (bid) intervient ou si les vendeurs prennent le contrôle total. Je garde un œil sur le carnet d’ordres pour tout signe d’accumulation pendant la panique. Tu tiens encore ou tu es déjà sorti(e) ?
Ce n’est pas un conseil financier. Gère toujours ton risque.
#TAC #HackAlert #CryptoNews #Security
⚡
417
ALERTE D’EXPLOIT MASSIF SUR BASE ?
J’ai creusé dans une activité on-chain complètement dingue
autour du $SAND sur le réseau Base, et les chiffres sont totalement incohérents.
On pourrait assister à un énorme exploit de création de jetons et à un vidage de liquidité.
SAND est censé avoir un approvisionnement maximal strictement plafonné à 3 milliards de tokens.
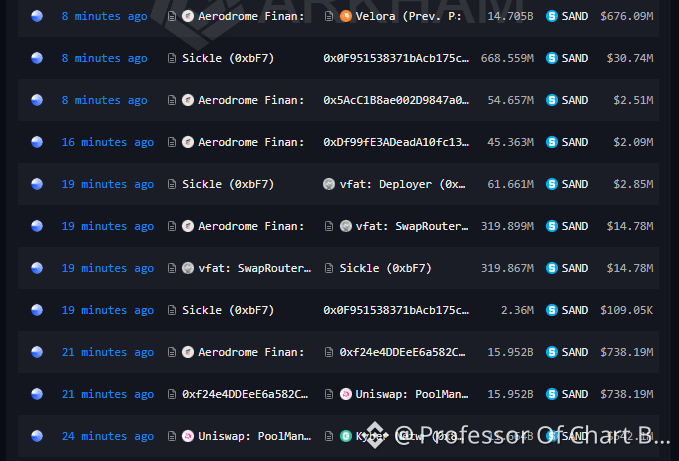
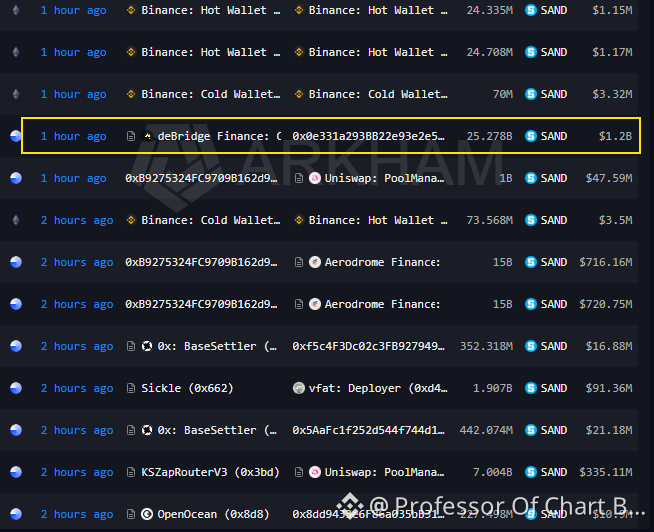
Cependant, les données on-chain montrent des transferts en une seule transaction de 15,9 milliards et même de 25,2 milliards $SAND sur Base.
Quelqu’un a trouvé une faille de contrat intelligent et a imprimé une quantité infinie.
L’exploiteur n’a pas seulement frappé des tokens ; il a attaqué de manière agressive les pools de liquidité.
On observe des swaps à haute fréquence via des routeurs personnalisés (vfat, Sickle) et un routage lourd via des agrégateurs passant par Aerodrome, Kyber Network et Uniswap. Ils extraient chaque once de liquidité de sortie disponible sur la L2.
La voie d’évacuation : comment sortent-ils les fonds ?
La transaction la plus critique détectée sur radar est 25,27 milliards de SAND
(1,2 Md$ de valeur nominale) acheminés vers un contrat de deBridge Finance.
Ils tentent activement de faire passer la valeur volée de Base pour blanchir les fonds avant que leurs adresses ne puissent être blacklistées.
Il y a aussi une activité secondaire étrange, notamment 52 M de tokens envoyés à une adresse nulle (probablement une fonction de burn dans leur script) et de lourds mouvements de portefeuilles Binance Hot/Cold réagissant au chaos du marché.
Si vous fournissez de la liquidité pour $SAND sur Base, vérifiez votre exposition immédiatement. Restez en sécurité, je continue de surveiller la chaîne.
#sand #HackAlert #SandboxSANDSuspectedInfiniteMintFlawOnBase
90
$1 PROPULSÉ DE 500 000 $ À 14 M $ EN QUELQUES MINUTES — VOICI CE QUI S’EST PASSÉ 🚨
C’est le genre de situation qui sépare les traders chevronnés du reste du groupe. Un mnémonique divulgué par le fondateur de Robinhood a conduit à un pump and dump coordonné sur $1, avec un volume de trading atteignant 20 M $ en seulement deux heures. Le pirate a ensuite migré vers la BSC, a émis de nouveaux tokens, et a fait du wash trading pour encaisser avant que l’adresse ne soit gelée.
Vous devez vous demander : suivez-vous aveuglément des portefeuilles ou faites-vous vos propres recherches ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#1 #HackAlert #MemeCoin #Security #CryptoAlert
🔥
164
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinanceSAFUFundTransferCompleted7499BTC
20,805 vues
557 mentions
2
#BinanceRecovery90% of stolen assets
84,830 vues
141 mentions
3
#YiHe:ProofOfReserves:10TokensAt100%Backing
103,587 vues
614 mentions
4
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
17,844 vues
377 mentions
5
#CZSaysCompensationIsinPlaceUsersAreProtected
101,498 vues
1,276 mentions
6
#IntelHasItsWorstDaySince1974
35,345 vues
629 mentions
7
#TRMCambodianCasinosReceived$1.07BInCrypto
8,975 vues
65 mentions
8
#USDCCirculationFallsAbout800MInSevenDays
57,469 vues
672 mentions
9
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
13,128 vues
92 mentions
10
#OpenAICutsFundraisingTargetBy$10B
2,973 vues
72 mentions