

#bitgettoken
bitgettoken
11,992 vues
73 mentions
Populaire
Récents

·
--
🚨 L’EXPLICATION DU HACK DE BITGET À 387,5 M$
Bitget a confirmé que les attaquants ont déplacé environ 387,5 millions de dollars en crypto pendant la violation de sécurité de septembre.
L’enquête a révélé qu’une vulnérabilité zero-day provenant d’un tiers a été utilisée pour contourner les contrôles de sécurité et initier des retraits non autorisés.
L’incident est devenu l’un des plus importants événements de sécurité crypto de 2026. ⚠️
#BitgetToken #crypto #security #blockchain
66
·
--
🚨 Brèche de sécurité chez Bitget
Bitget a confirmé un important incident de sécurité le 24 septembre 2026. Environ 387,5 M$ d’actifs cryptographiques ont été transférés vers des adresses contrôlées par l’attaquant depuis l’infrastructure du portefeuille concerné.
L’incident fait toujours l’objet d’une enquête, tandis que Bitget affirme que la vulnérabilité a été contenue et corrigée.
Restez vigilant. La sécurité compte dans le crypto.#BitgetToken #CryptoSecurity #blockchain #Web3
71
·
--
Haussier
#BitgetCEOConfirms$388MStolenInHack
🚨 Le PDG de Bitget confirme le vol de 388 M$ lors d’un piratage majeur : le fonds de protection couvrira intégralement les pertes 🛡️💥
Le PDG de Bitget, Gracy Chen, a officiellement précisé que l’exploit récent de la plateforme a entraîné environ 387,5 millions de dollars à 388 millions de dollars d’actifs numériques volés — contre des estimations initiales plus faibles.
La faille est survenue après que des attaquants ont compromis un système backend critique et manipulé les données de transaction, incitant les systèmes internes à approuver des transferts non autorisés sur plusieurs blockchains (notamment XRP Ledger, TRON et Zcash). Les enquêteurs ont relié les schémas d’IP et les signatures on-chain à des groupes de piratage affiliés à la DPRK.
📰 Points clés & Réponse officielle :
Garantie intégrale des fonds : Bitget a confirmé que son fonds de protection de 464 M$+ absorbera entièrement la perte, garantissant que les soldes des comptes utilisateurs restent sûrs et adossés 1:1.
Opérations de récupération : Bitget collabore avec les forces de l’ordre, des équipes d’analytique on-chain et des protocoles inter-chaînes comme THORChain pour tracer et geler les adresses de portefeuilles exploitées.
Renforcement du système : les modules de signature côté backend font l’objet de refontes complètes de sécurité afin de prévenir de futures vulnérabilités d’usurpation.
📍#BitgetDetailsSecurityIncidentTimeline #BitgetToken
1
172
·
--
Article
🚨 ACTU CRYPTO CHOC - ARRÊT DE BLAST L2 & PIRATAGE DE BITGET À HAUTEUR DE 387 M$
Par @whosaqi🚨 ACTU CRYPTO CHOC - ARRÊT DE BLAST L2 & PIRATAGE DE BITGET À HAUTEUR DE 387 M$
> Par @itssaqi
Deux grands chocs ont frappé la crypto cette semaine.
1. BLAST L2 EST EN TRAIN DE SE DÉCONNECTER
Blast a annoncé le 2 octobre 2026 qu’il mettait fin à son réseau Ethereum de couche 2. L’équipe a indiqué que les coûts d’exploitation dépassaient les revenus, rendant l’activité non viable.
Les utilisateurs ont jusqu’au 26 octobre 2026 pour retirer leurs fonds via l’interface officielle de Blast. L’équipe va d’abord dénouer les actifs de Lido, ce qui suspendra les retraits pendant environ une semaine, puis reprendra avec un délai de 24 heures.
🚨 ACTU CRYPTO CHOC - ARRÊT DE BLAST L2 & PIRATAGE DE BITGET À HAUTEUR DE 387 M$ Par @whosaqi
🚨 ACTU CRYPTO CHOC - ARRÊT DE BLAST L2 & PIRATAGE DE BITGET À HAUTEUR DE 387 M$
> Par @whosaqi
Deux grands chocs ont frappé la crypto cette semaine.
1. BLAST L2 EST EN TRAIN DE SE DÉCONNECTER
Blast a annoncé le 2 octobre 2026 qu’il mettait fin à son réseau Ethereum de couche 2. L’équipe a indiqué que les coûts d’exploitation dépassaient les revenus, rendant l’activité non viable.
Les utilisateurs ont jusqu’au 26 octobre 2026 pour retirer leurs fonds via l’interface officielle de Blast. L’équipe va d’abord dénouer les actifs de Lido, ce qui suspendra les retraits pendant environ une semaine, puis reprendra avec un délai de 24 heures.
77

·
--
🚨 INFORMATIONS IMPORTANTE : sortie de 361 M$ de BTC de Bitget !
Bitget a rouvert les retraits de $BTC à 08:00Z et, en seulement 2 heures, 4 358 $BTC (361 M$) sont sortis de la plateforme !
Avant le piratage, ils ne payaient que 26 $BTC par heure. C’est une semaine de retraits en une seule matinée. Un autre sell-off de $BTC est-il à venir ?
Mon avis : voilà pourquoi $BTC est bloqué autour de 83 K$ aujourd’hui. Restez prudents, ne longuez pas avec un levier élevé.
Vous achetez cette baisse ou vous attendez ? $BTC $ETH $BNB
#BitgetToken #bticoinupdate #btc70k #BNB_Market_Update #ETHETFS
1
115
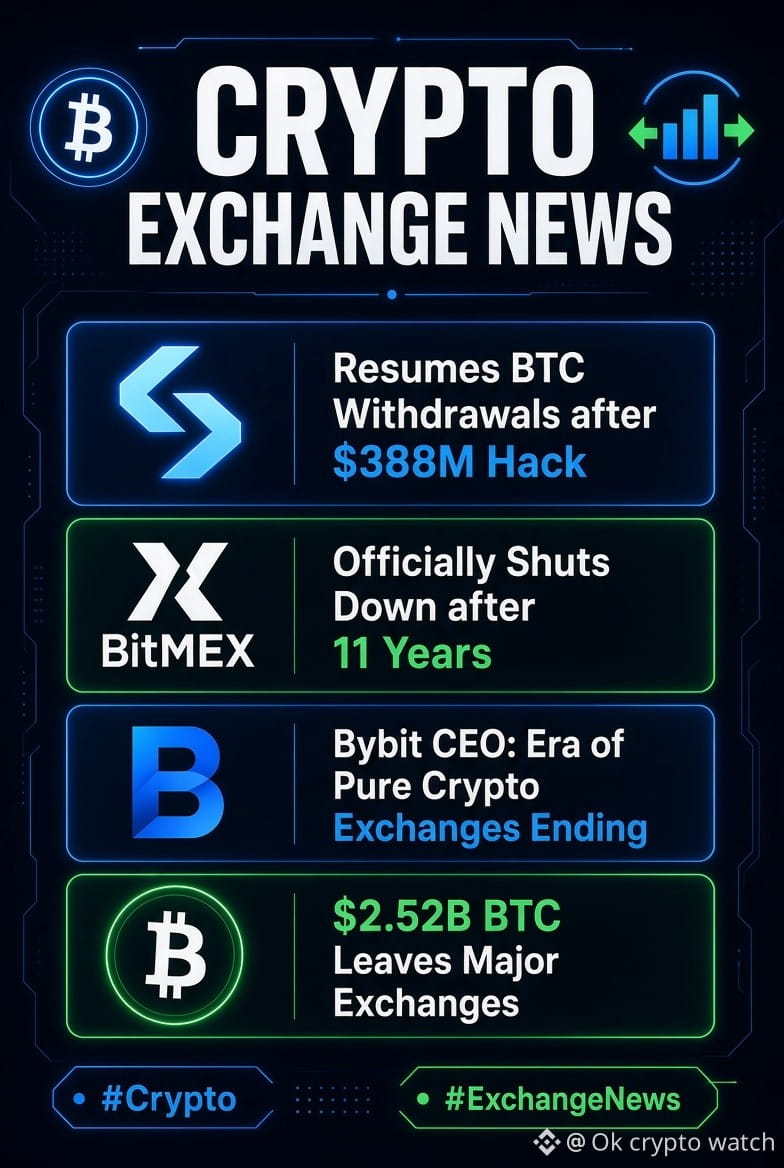
🔥 Récapitulatif des actualités des exchanges crypto (28 sept.)
• Bitget reprend les retraits $BTC
après un piratage d’environ 388 M$
• BitMEX ferme officiellement après 11 ans
• PDG de Bybit : « L’ère des exchanges crypto “purs” touche à sa fin »
• 2,52 Md$ en BTC quittent les principaux exchanges
Que pensez-vous de ces mouvements ? 👀
#Crypto #ExchangeNews #BitgetToken #BitMEX #Bybit
103
·
--
Baissier
#Bitget #$351.6M touchés — mais la question la plus importante est de savoir comment l’attaquant a accédé au pipeline de signature/autorisation.
Bitget affirme qu’environ 351,6 M$ d’actifs ont été touchés, impliquant des parties de ses couches de portefeuille à chaud et à tiède, tandis que les portefeuilles à froid sont restés sécurisés. La plateforme indique également que son Fonds de Protection des Utilisateurs de 464 M$+ est suffisant pour couvrir le montant signalé.
#BitgetWallet
Le problème de sécurité le plus important concerne le chemin d’attaque.
Les premières investigations de Bitget indiquent qu’un système backend critique de son infrastructure de portefeuille a été compromis. L’attaquant aurait usurpé les données de transaction et déclenché le processus normal d’autorisation de Bitget. Bitget affirme qu’une compromission directe de clé privée a été écartée.#BitgetExchange
TokenPost
Cela fait que l’incident est plus qu’une simple « fuite de clé privée ». La question clé est désormais de savoir comment l’attaquant a accédé au système backend et pourquoi les contrôles existants ont permis à des transactions non autorisées de passer à travers le pipeline d’autorisation.
Bitget a suspendu les retraits pendant que son examen# sécurité se poursuit, tandis que les dépôts et les opérations de trading restent opérationnels. L’entreprise a également déclaré qu’elle publiera un rapport complet sur l’incident, couvrant la cause première et les mesures correctives.
Bitget +1
Le fonds de protection pourrait couvrir l’impact financier.
Le rapport technique nous dira si la faiblesse de sécurité sous-jacente a réellement été corrigée.#BitgetToken
76
🚨
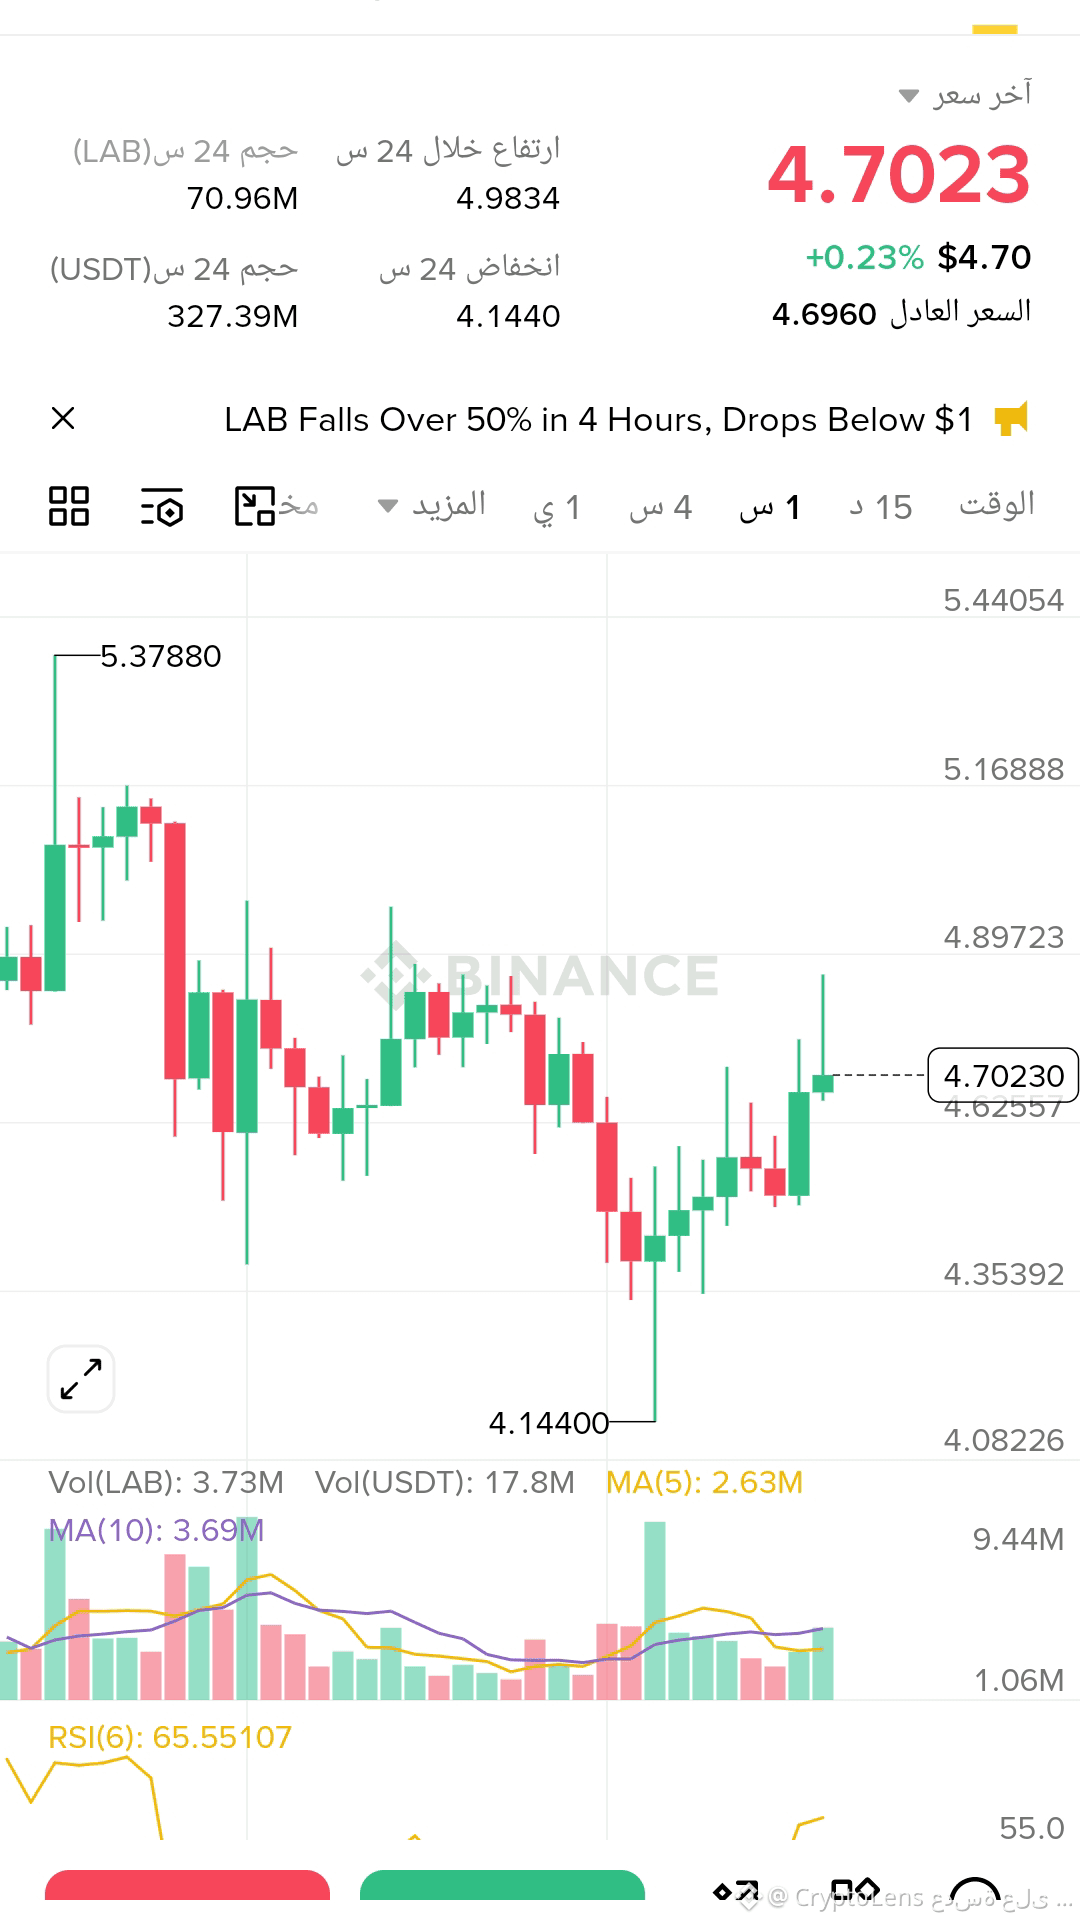
Qui garde encore des LAB ? 👇⚠️
🚨 9M $LAB vient d'être transféré d'un portefeuille froid BITGET
Montant du transfert :
≈ 43M $ 👀🔥
Les cryptos ont été déplacées d'un cold wallet vers un hot wallet ⚠️
Et le marché commence à stresser immédiatement.
De tels mouvements sont rarement observés sans raison 🚨
La question maintenant est la suivante :
Est-ce qu'on se prépare à un nouveau dump…
Ou est-ce le prélude à quelque chose de beaucoup plus grand ? 👀
La volatilité sur $LAB pourrait devenir très intense 🔥
LABUSDT
#Labs #Crypto #BitgetToken #BlackRockPlansMoneyMarketFundsforStablecoinUsers #BinanceSquareFamily
3
176
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#ADAGains10%Above$0.27
2,546 vues
98 mentions
2
#ETHUp70%InQ3ButLiquidityFalls
34,006 vues
502 mentions
3
#EthStakingExitQueueHits2026High
13,351 vues
438 mentions
4
#FedOctoberHoldOdds82.3%
15,449 vues
415 mentions
5
#Nikkei225Jumps2.5%ToThreeMonthHigh
49,172 vues
821 mentions
6
#CircleMints$2.75BUSDCOnSolanaIn7Days
616 vues
27 mentions
7
#DriftHackVictimsBeginClaims
130,321 vues
1,444 mentions
8
#SolanaTokenizedStockVolumeTops$4.4BInSeptember
11,039 vues
125 mentions
9
#BitcoinSpotETFsDraw$6.34BInflowsInQ3
41,674 vues
251 mentions
10
#EthereumValidatorExitQueueJumps392%
261,468 vues
2,345 mentions