

#binancehack2026
binancehack2026
11,971 vues
77 mentions
Populaire
Récents
·
--
Article
MISE À JOUR SUR LE PIRATAGE DE BINANCE30/10/2026
Ce qui a commencé par une alerte liée à des mouvements inhabituels sur la blockchain est devenu l’incident de sécurité le plus colossal de l’histoire des actifs numériques. Avec un impact estimé à 6,3 milliards de dollars, tout le secteur retient son souffle.
S’agissait-il d’une faille cryptographique ? Tes fonds sont-ils en danger ?
Que s’est-il réellement passé ?
Dans son dernier rapport officiel publié aujourd’hui, Binance a clarifié la situation technique à l’issue d’un examen initial approfondi :
MISE À JOUR SUR LE PIRATAGE DE BINANCE
30/10/2026
Ce qui a commencé par une alerte liée à des mouvements inhabituels sur la blockchain est devenu l’incident de sécurité le plus colossal de l’histoire des actifs numériques. Avec un impact estimé à 6,3 milliards de dollars, tout le secteur retient son souffle.
S’agissait-il d’une faille cryptographique ? Tes fonds sont-ils en danger ?
Que s’est-il réellement passé ?
Dans son dernier rapport officiel publié aujourd’hui, Binance a clarifié la situation technique à l’issue d’un examen initial approfondi :
Fan club XRP:
Los retiros, sobre todo los grandes,deberían poder hacerse después de 48 horas recién.
5
4
14
2.4k

·
--
Je me suis réveillé aujourd’hui et tout le marché était passé au ROUGE... franchement, j’ai été choqué en regardant les graphiques.
Et je crois qu’on sait tous ce qui a déclenché cette chute soudaine...
Cet énorme incident de sécurité chez Binance, qui a touché environ 6,3 MILLIARDS de dollars d’actifs. Binance affirme qu’environ 3 milliards de dollars ont déjà été gelés et que les pertes des utilisateurs seront couvertes.
Mais le marché n’attend pas d’explications...
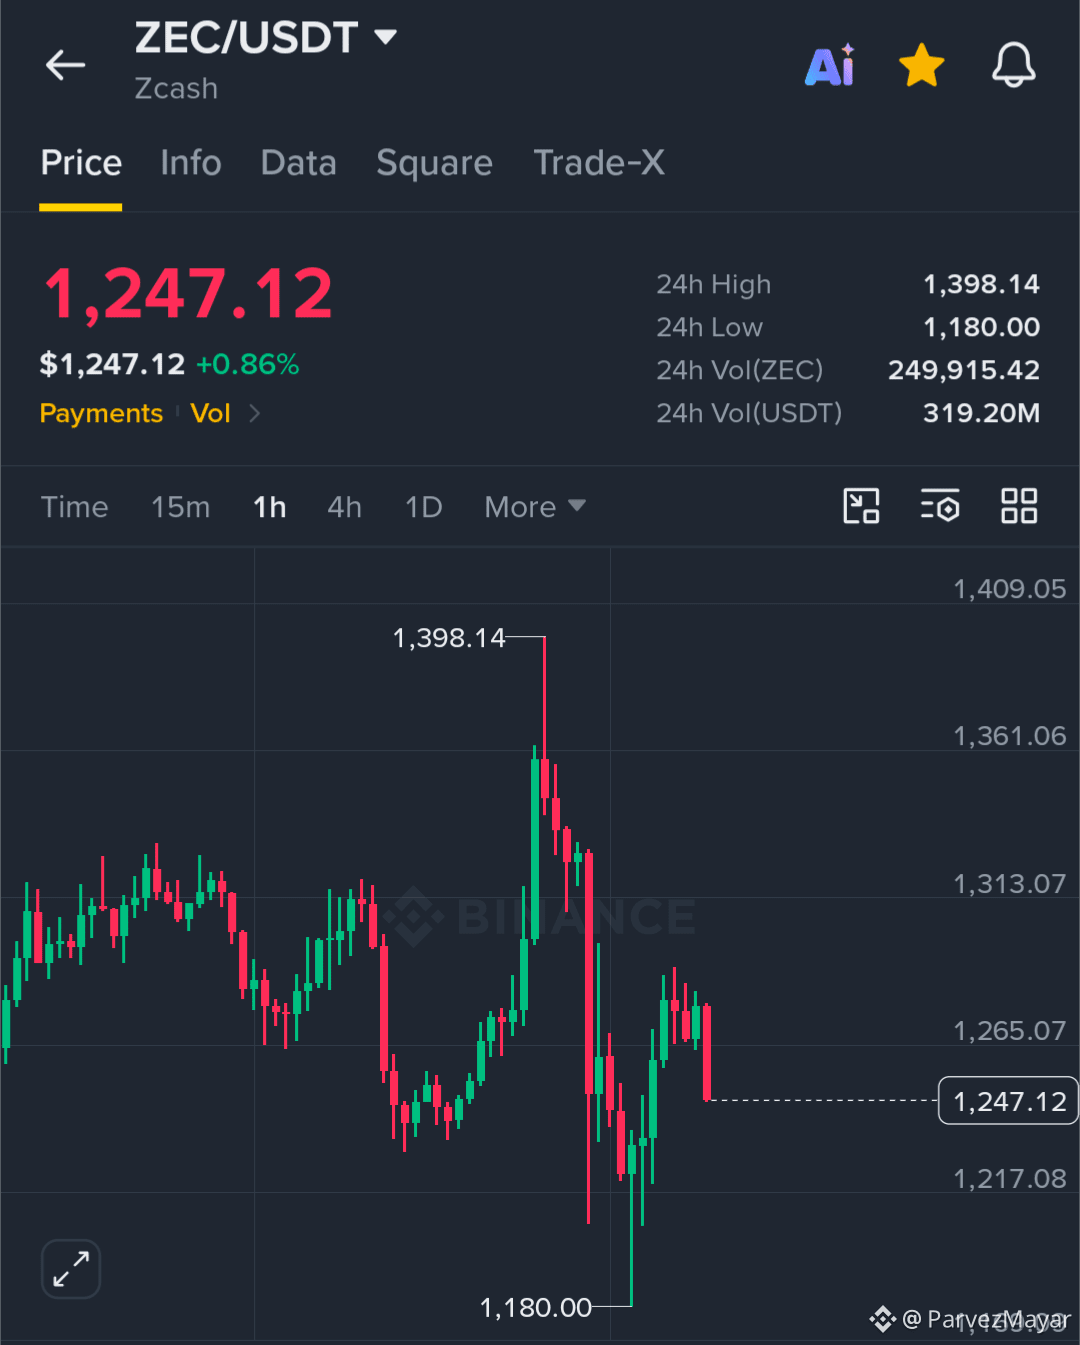
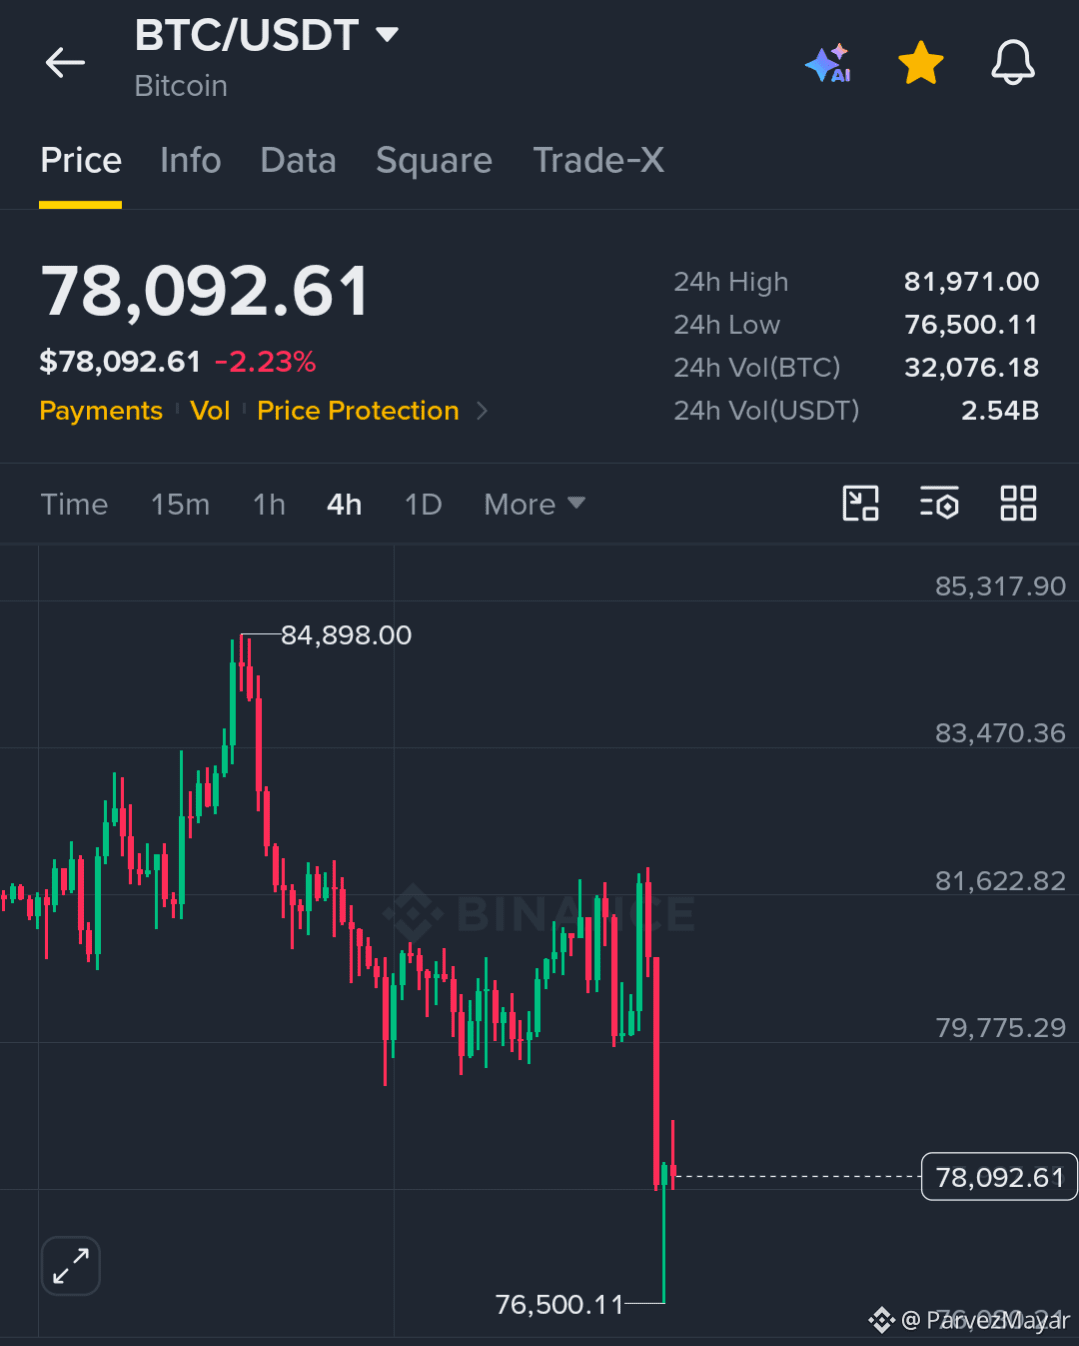
$BTC s’est effondré jusqu’à 76 500 $ avant de remonter vers les 78 000 $, et $ZEC , qui semblait si solide hier autour de 1 400 $, s’est fait laminer jusqu’à 1 180 $.
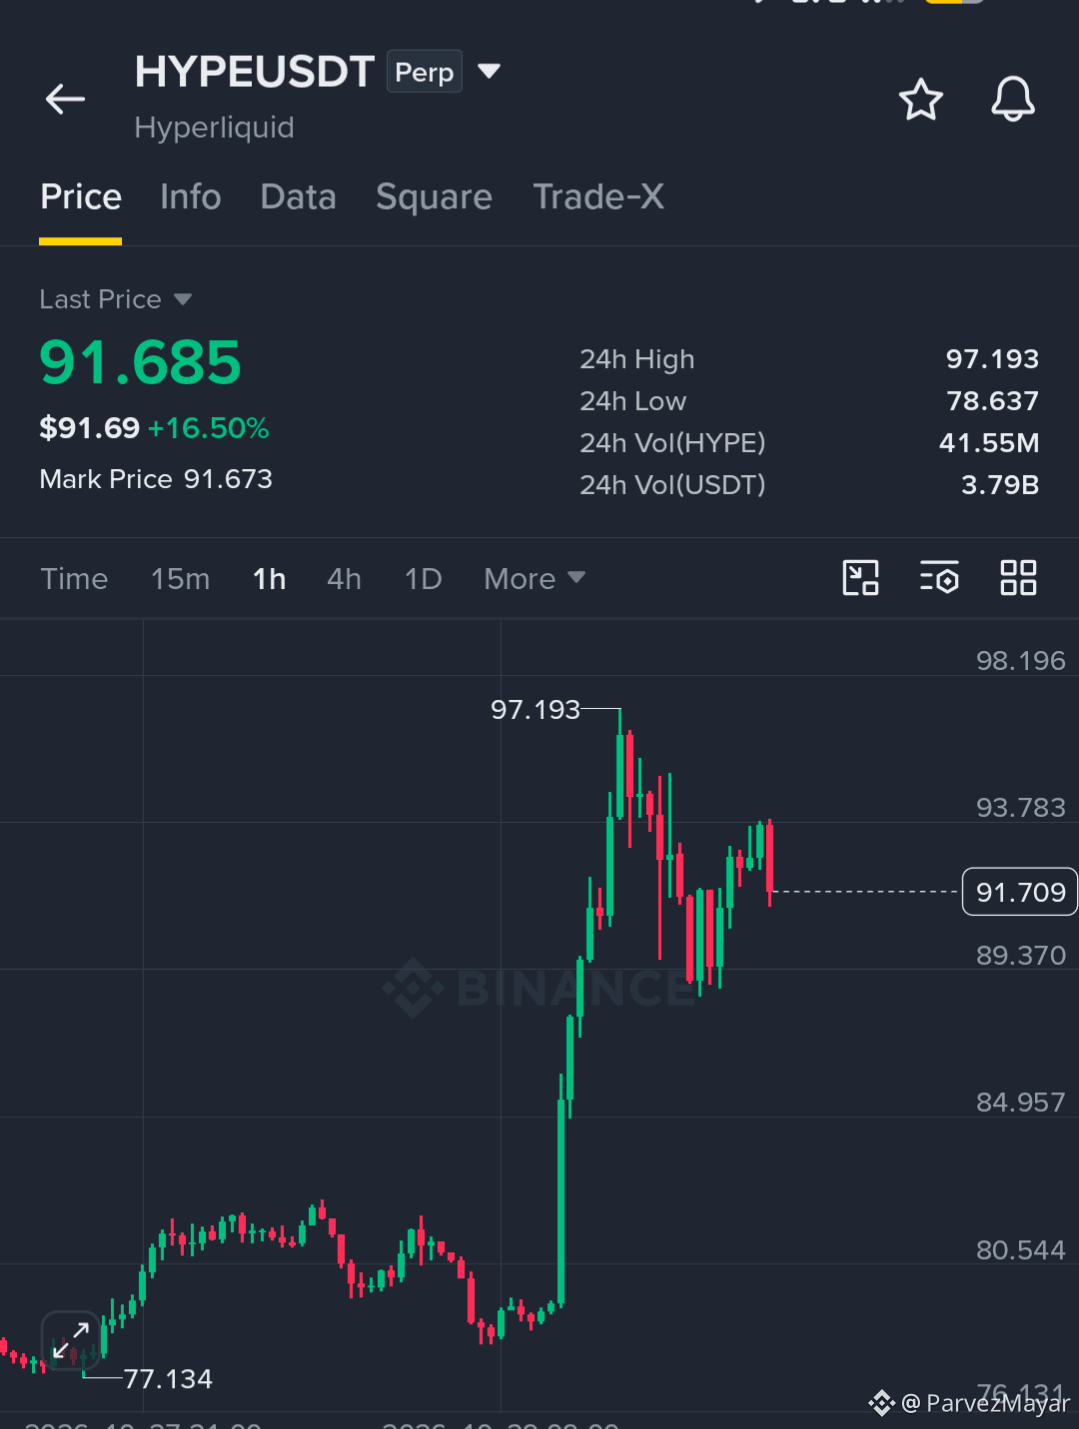
Et pendant ce temps, $HYPE ?? Ce gars se maintient TOUJOURS au-dessus de 91 $ après avoir atteint 97,19 $... presque +16,5 % alors que la majeure partie du marché est en difficulté.
C’est plutôt intéressant... HYPE affiche une sacrée force relative, là.
Mais n’oubliez pas, les amis... même les cryptos les plus solides peuvent dégringoler quand la panique s’installe.
Selon certaines estimations, près de 1,5 MILLIARD de dollars de positions à effet de levier ont été liquidées sur l’ensemble du marché. C’est pour ça que je vous répète de ne pas tout risquer sur une seule transaction.
Pour l’instant, je surveille la réaction du BTC autour de 76 000–78 000 $... une remontée au-dessus de 80 000 $ serait beaucoup plus convaincante.
Je reste intéressé par l’accumulation de ZEC et d’autres altcoins solides comme XRP, SUI et SOL pendant ces replis, mais en petites quantités... pas de raison de se précipiter quand le marché est aussi incertain.
Et s’il vous plaît... ne confondez pas un prix bas avec un creux confirmé.
Qu’est-ce que vous faites aujourd’hui... vous achetez pendant que c’est ROUGE ou vous attendez que les choses se calment ❓
{future}(BTCUSDT)
{future}(ZECUSDT)
{future}(HYPEUSDT)
#BinanceHack2026
Je me suis réveillé aujourd’hui et tout le marché était passé au ROUGE... franchement, j’ai été choqué en regardant les graphiques.
Et je crois qu’on sait tous ce qui a déclenché cette chute soudaine...
Cet énorme incident de sécurité chez Binance, qui a touché environ 6,3 MILLIARDS de dollars d’actifs. Binance affirme qu’environ 3 milliards de dollars ont déjà été gelés et que les pertes des utilisateurs seront couvertes.
Mais le marché n’attend pas d’explications...
$BTC s’est effondré jusqu’à 76 500 $ avant de remonter vers les 78 000 $, et $ZEC , qui semblait si solide hier autour de 1 400 $, s’est fait laminer jusqu’à 1 180 $.
Et pendant ce temps, $HYPE ?? Ce gars se maintient TOUJOURS au-dessus de 91 $ après avoir atteint 97,19 $... presque +16,5 % alors que la majeure partie du marché est en difficulté.
C’est plutôt intéressant... HYPE affiche une sacrée force relative, là.
Mais n’oubliez pas, les amis... même les cryptos les plus solides peuvent dégringoler quand la panique s’installe.
Selon certaines estimations, près de 1,5 MILLIARD de dollars de positions à effet de levier ont été liquidées sur l’ensemble du marché. C’est pour ça que je vous répète de ne pas tout risquer sur une seule transaction.
Pour l’instant, je surveille la réaction du BTC autour de 76 000–78 000 $... une remontée au-dessus de 80 000 $ serait beaucoup plus convaincante.
Je reste intéressé par l’accumulation de ZEC et d’autres altcoins solides comme XRP, SUI et SOL pendant ces replis, mais en petites quantités... pas de raison de se précipiter quand le marché est aussi incertain.
Et s’il vous plaît... ne confondez pas un prix bas avec un creux confirmé.
Qu’est-ce que vous faites aujourd’hui... vous achetez pendant que c’est ROUGE ou vous attendez que les choses se calment ❓
#BinanceHack2026
Ghoststroke:
That relative strength above 91 evaporated the moment market selling caught up. HYPE has already surrendered that level, slipping to 90.38 beneath the 91.15 20 EMA. Look at the order book tape: depth ratio collapsed to 0.04, meaning ask volume is outnumbering bids twenty-five to one. Mistaking delayed beta for genuine immunity is how late buyers end up absorbing the secondary cascade.
5
13
8.7k
·
--

Article
Comparaison historique des principaux piratages de cryptomonnaiesLes débuts et les défaillances des plateformes d’échange centralisées
• Mt. Gox (2011–2014) : 460 millions de dollars dérobés
Le piratage emblématique des débuts de l’histoire des cryptomonnaies fut celui de My. Gox. Des attaquants ont discrètement dérobé 850 000 bitcoins sur plusieurs années, en raison d’une mauvaise gestion des portefeuilles et de la fuite de fichiers de portefeuilles non chiffrés. Ce piratage a contraint la plateforme d’échange, qui traitait alors 70 % de l’ensemble des transactions mondiales en bitcoins, à faire faillite.
• Coincheck (2018) : 534 millions de dollars dérobés
Des pirates ont infiltré les systèmes de la plateforme d’échange japonaise au moyen d’un logiciel malveillant envoyé par des courriels d’hameçonnage. Ils ont dérobé 523 millions de jetons NEM dans un portefeuille en ligne dépourvu de sécurité multisignature.
Comparaison historique des principaux piratages de cryptomonnaies
Les débuts et les défaillances des plateformes d’échange centralisées
• Mt. Gox (2011–2014) : 460 millions de dollars dérobés
Le piratage emblématique des débuts de l’histoire des cryptomonnaies fut celui de My. Gox. Des attaquants ont discrètement dérobé 850 000 bitcoins sur plusieurs années, en raison d’une mauvaise gestion des portefeuilles et de la fuite de fichiers de portefeuilles non chiffrés. Ce piratage a contraint la plateforme d’échange, qui traitait alors 70 % de l’ensemble des transactions mondiales en bitcoins, à faire faillite.
• Coincheck (2018) : 534 millions de dollars dérobés
Des pirates ont infiltré les systèmes de la plateforme d’échange japonaise au moyen d’un logiciel malveillant envoyé par des courriels d’hameçonnage. Ils ont dérobé 523 millions de jetons NEM dans un portefeuille en ligne dépourvu de sécurité multisignature.
755
·
--
Piratage de Binance : 6,3 milliards de dollars dérobés en 40 minutes. 3 milliards gelés en moins d’une heure. Le point d’entrée ? L’ordinateur portable d’un employé, pas une clé privée. La plus grande plateforme d’échange au monde, et tout s’est joué à cause d’une seule personne. L’histoire complète dans la vidéo. #Binance #BinanceHack2026
Piratage de Binance : 6,3 milliards de dollars dérobés en 40 minutes. 3 milliards gelés en moins d’une heure. Le point d’entrée ? L’ordinateur portable d’un employé, pas une clé privée. La plus grande plateforme d’échange au monde, et tout s’est joué à cause d’une seule personne. L’histoire complète dans la vidéo. #Binance #BinanceHack2026
Jeffreygurdian:
Ami no me deja retirar tengo fondos y nada q hago hasta se me fueron 9 dólares q no vi
1
707
Article
Le géant des cryptomonnaies Binance victime d’un piratage de 6,3 milliards de dollars, qui serait le plus important de l’histoire##BinanceHack2026 Le géant des cryptomonnaies Binance a déclaré jeudi que des actifs numériques d’une valeur de 6,3 milliards de dollars (4,7 milliards de livres sterling) avaient été touchés par ce qui pourrait être le plus grand piratage de l’histoire.
La plus grande plateforme d’échange de cryptomonnaies au monde a déclaré qu’environ la moitié de ces actifs avaient été gelés, mais que beaucoup restaient entre les mains des pirates informatiques, ajoutant qu’elle allait « couvrir toutes les pertes ».
Les premières vérifications indiquent que l’incident pourrait être lié à l’ordinateur portable d’un ingénieur qui avait été compromis, ce qui a permis à un pirate informatique d’effectuer des retraits non autorisés, a déclaré Binance.
Le géant des cryptomonnaies Binance victime d’un piratage de 6,3 milliards de dollars, qui serait le plus important de l’histoire
##BinanceHack2026 Le géant des cryptomonnaies Binance a déclaré jeudi que des actifs numériques d’une valeur de 6,3 milliards de dollars (4,7 milliards de livres sterling) avaient été touchés par ce qui pourrait être le plus grand piratage de l’histoire.
La plus grande plateforme d’échange de cryptomonnaies au monde a déclaré qu’environ la moitié de ces actifs avaient été gelés, mais que beaucoup restaient entre les mains des pirates informatiques, ajoutant qu’elle allait « couvrir toutes les pertes ».
Les premières vérifications indiquent que l’incident pourrait être lié à l’ordinateur portable d’un ingénieur qui avait été compromis, ce qui a permis à un pirate informatique d’effectuer des retraits non autorisés, a déclaré Binance.
1
670

Article
🚨 Piratage de Binance : le plus gros braquage de l’histoire des cryptomonnaiesBinance a confirmé qu’un incident de sécurité survenu le 29 octobre a entraîné des pertes d’environ 6,3 milliards de dollars, ce qui en fait le plus grand piratage de cryptomonnaies jamais enregistré.
📌 Ce que l’on sait pour l’instant :
• L’enquête préliminaire désigne l’ordinateur portable compromis d’un ingénieur comme point d’entrée
• Binance a temporairement suspendu les dépôts et les retraits
• Environ 3 milliards de dollars d’actifs ont déjà été gelés et pourraient être récupérables
• Binance affirme que les fonds des utilisateurs sont en sécurité et que l’entreprise couvrira toutes les pertes
• Des sociétés d’analyse de la blockchain soupçonnent un groupe lié à la Corée du Nord (ce qui n’a pas encore été confirmé)
🚨 Piratage de Binance : le plus gros braquage de l’histoire des cryptomonnaies
Binance a confirmé qu’un incident de sécurité survenu le 29 octobre a entraîné des pertes d’environ 6,3 milliards de dollars, ce qui en fait le plus grand piratage de cryptomonnaies jamais enregistré.
📌 Ce que l’on sait pour l’instant :
• L’enquête préliminaire désigne l’ordinateur portable compromis d’un ingénieur comme point d’entrée
• Binance a temporairement suspendu les dépôts et les retraits
• Environ 3 milliards de dollars d’actifs ont déjà été gelés et pourraient être récupérables
• Binance affirme que les fonds des utilisateurs sont en sécurité et que l’entreprise couvrira toutes les pertes
• Des sociétés d’analyse de la blockchain soupçonnent un groupe lié à la Corée du Nord (ce qui n’a pas encore été confirmé)
76
·
--
#BinancePick
Binance s’est fait pirater. 6,3 milliards de dollars envolés en une vingtaine de minutes. C’est le plus gros braquage de l’histoire des cryptos, encore plus important que celui de Bybit l’année dernière.
Ce qui s’est passé, c’est qu’un groupe nord-coréen, appelé TraderTraitor, a réussi à accéder au système de signature de Binance. Au début, Binance a dit que l’ordinateur portable d’un ingénieur avait été compromis, puis a précisé qu’il y avait eu plusieurs points d’entrée. Il s’agissait donc bien d’une attaque soigneusement planifiée.
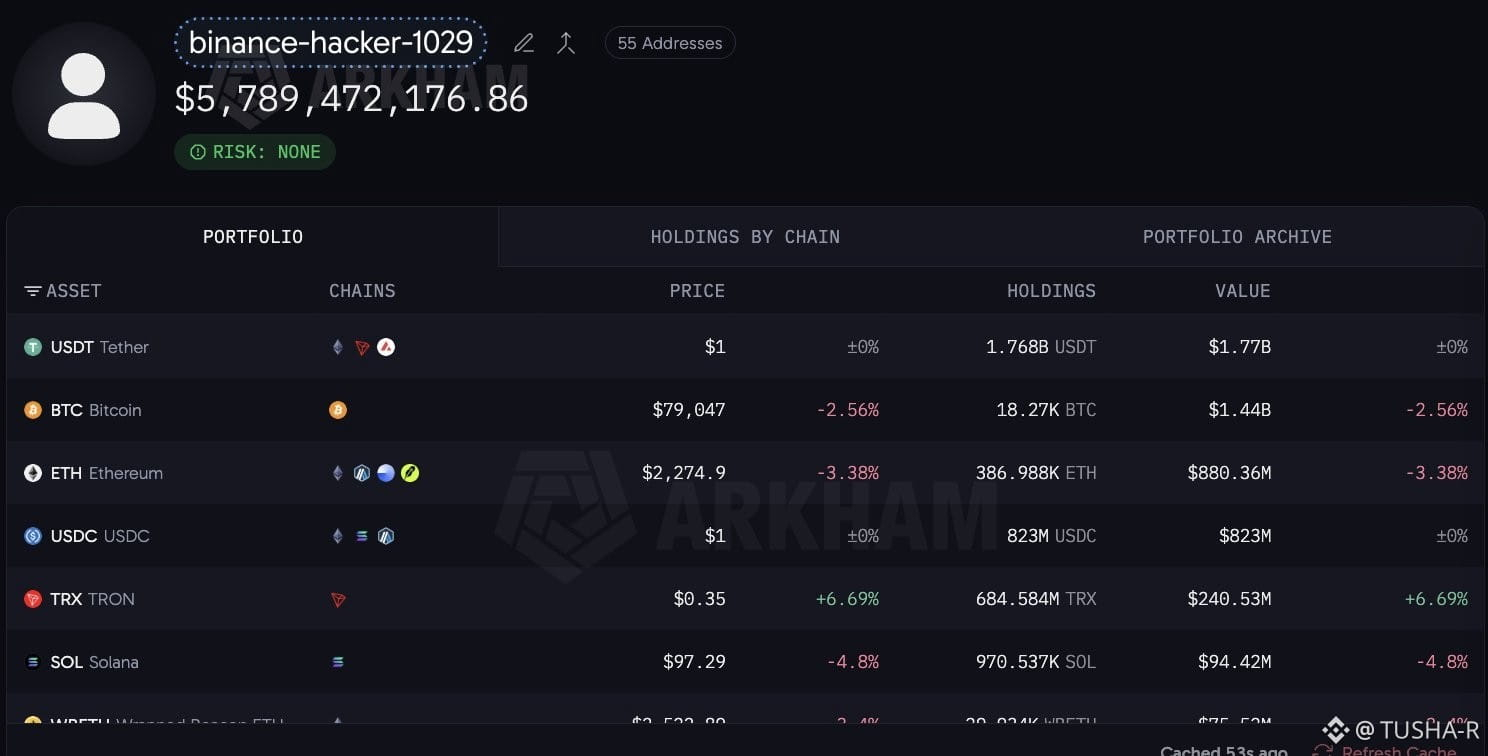
La bonne nouvelle, c’est que près de la moitié de l’argent est maintenant gelée. Tether en a gelé environ 1,5 milliard de dollars, Circle 800 millions, et Ripple en a également gelé une partie. Au total, environ 3 milliards sont gelés et ne peuvent pas être déplacés. Les 3 autres milliards en BTC et en ETH sont perdus : impossible de les geler.
Binance affirme qu’il n’y a pas lieu de s’inquiéter, que les fonds des utilisateurs sont en sécurité et que toutes les pertes seront couvertes par son fonds SAFU et les fonds de l’entreprise. Les dépôts sont de nouveau possibles, mais les retraits sont suspendus pendant environ 45 à 48 heures, le temps de tout vérifier. Donc, si vous avez de l’argent là-bas, Binance affirme que vous êtes couvert.
Le BTC est effectivement tombé autour de 76 400 $, et l’ETH à 2 170 $. Et oui, plus de 1,5 milliard de dollars de positions longues ont été liquidées. Les acheteurs ont pris une sacrée raclée, tandis que les vendeurs à découvert ont gagné de l’argent ce jour-là.
Certains pensent que Binance empoche l’argent des liquidations. Ce n’est pas comme ça que ça marche. Cet argent va au fonds d’assurance, aux contreparties, au règlement, et tout le reste.
Maintenant, la grande question : le cours va-t-il passer sous les 76 000 $ ou remonter à 80 000 $ ?
Écoutez, le marché est toujours inquiet pour le moment. Si le seuil des 76 200 $ cède, on pourrait rapidement voir les 74 500 $. Mais si le cours se maintient ici et repasse au-dessus des 80 000 $, la panique sera terminée et il devrait probablement rebondir.
Mon conseil honnête : n’essayez pas d’acheter au plus bas maintenant, et ne prenez pas de position à la baisse après une telle chute. Attendez un peu.
Vous avez des fonds bloqués sur Binance en ce moment ?$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
#BinanceWillListPredictPREDICT #BinanceHack2026
#BinancePick
Binance s’est fait pirater. 6,3 milliards de dollars envolés en une vingtaine de minutes. C’est le plus gros braquage de l’histoire des cryptos, encore plus important que celui de Bybit l’année dernière.
Ce qui s’est passé, c’est qu’un groupe nord-coréen, appelé TraderTraitor, a réussi à accéder au système de signature de Binance. Au début, Binance a dit que l’ordinateur portable d’un ingénieur avait été compromis, puis a précisé qu’il y avait eu plusieurs points d’entrée. Il s’agissait donc bien d’une attaque soigneusement planifiée.
La bonne nouvelle, c’est que près de la moitié de l’argent est maintenant gelée. Tether en a gelé environ 1,5 milliard de dollars, Circle 800 millions, et Ripple en a également gelé une partie. Au total, environ 3 milliards sont gelés et ne peuvent pas être déplacés. Les 3 autres milliards en BTC et en ETH sont perdus : impossible de les geler.
Binance affirme qu’il n’y a pas lieu de s’inquiéter, que les fonds des utilisateurs sont en sécurité et que toutes les pertes seront couvertes par son fonds SAFU et les fonds de l’entreprise. Les dépôts sont de nouveau possibles, mais les retraits sont suspendus pendant environ 45 à 48 heures, le temps de tout vérifier. Donc, si vous avez de l’argent là-bas, Binance affirme que vous êtes couvert.
Le BTC est effectivement tombé autour de 76 400 $, et l’ETH à 2 170 $. Et oui, plus de 1,5 milliard de dollars de positions longues ont été liquidées. Les acheteurs ont pris une sacrée raclée, tandis que les vendeurs à découvert ont gagné de l’argent ce jour-là.
Certains pensent que Binance empoche l’argent des liquidations. Ce n’est pas comme ça que ça marche. Cet argent va au fonds d’assurance, aux contreparties, au règlement, et tout le reste.
Maintenant, la grande question : le cours va-t-il passer sous les 76 000 $ ou remonter à 80 000 $ ?
Écoutez, le marché est toujours inquiet pour le moment. Si le seuil des 76 200 $ cède, on pourrait rapidement voir les 74 500 $. Mais si le cours se maintient ici et repasse au-dessus des 80 000 $, la panique sera terminée et il devrait probablement rebondir.
Mon conseil honnête : n’essayez pas d’acheter au plus bas maintenant, et ne prenez pas de position à la baisse après une telle chute. Attendez un peu.
Vous avez des fonds bloqués sur Binance en ce moment ?$BTC
$ETH
#BinanceWillListPredictPREDICT #BinanceHack2026
140
·
--
Je détenais déjà des USDT sur mon compte Binance avant l’incident de sécurité. Depuis l’incident, aucune transaction n’a été effectuée depuis mon compte et je n’ai constaté aucune diminution de mon solde ni aucune perte. Mon solde en USDT est toujours exactement le même qu’avant.
Mon compte semble également fonctionner normalement. Je peux accéder à la page de passation d’ordres Binance P2P, mais je n’ai passé ni confirmé aucun ordre.
Jusqu’à présent, tout semble normal sur mon compte. Cela signifie-t-il que mon compte n’a pas été touché ? Puis-je retirer mes USDT en toute sécurité ou devrais-je attendre une confirmation supplémentaire de Binance ?
#BinanceHack2026
67
·
--
🚨 DERNIÈRE MINUTE : piratage de 6,3 milliards de dollars sur Binance ! Le plus grand braquage de l’histoire des cryptomonnaies !
👉 Que s’est-il passé ?
Dans la nuit du 29 octobre, le groupe de hackers nord-coréen TraderTraitor a dérobé 6,36 milliards de dollars sur 10 réseaux Binance en seulement 20 minutes. L’information a été confirmée par TRM Labs, une société américaine spécialisée dans le renseignement sur la blockchain. [Reuters]
👉 Quelle est la situation actuelle ?
Binance a temporairement suspendu les retraits. Environ 3 milliards de dollars ont été gelés par Tether / Circle. Binance affirme que les fonds des utilisateurs sont SAFU et en sécurité.
👉 Que devez-vous faire ?
❌ Ne cliquez sur aucun lien « Remboursement Binance » : les tentatives d’hameçonnage sont partout !
✅ Activez l’authentification à deux facteurs avec Google Authenticator
✅ Ne conservez jamais tous vos fonds sur une seule plateforme d’échange
C’est pourquoi je le répète toujours : la blockchain est un océan, et sans gestion des risques, votre bateau coulera !
Vos fonds sont-ils en sécurité ? Dites-le-moi dans les commentaires.
Source : Reuters / TRM Labs - 30 octobre 2026
#BinanceHack2026 #CryptoNews #AbdFXT #bitcoin #CryptoSecurity

81
·
--
#binancehack
#BinanceHack CryptoNews Bitcoin CyberAttack CryptoSecurity CryptoScam #BinanceHack2026
Piratage de Binance le 29 oct. 2026 — le plus grand vol de cryptomonnaies jamais réalisé : 6.3B$, soit 4 fois les 1.5B$ de Bybit. Cause : ordinateur portable DevOps compromis → conteneur de service → retraits non autorisés. Vecteur : délégation EIP-7702, portefeuille chaud Binance 14 : 167,464 ETH + Binance 16 : 28k ETH = 204.5k ETH (5.6 % des réserves d’ETH). 5.788B$ suivis sur 70 portefeuilles et 10 chaînes en 20 min. 3B$ gelés : Tether 1.567B$, Circle 823M$, Ripple 200M$. SAFU 1B$ + l’entreprise prend tout en charge ; les fonds des utilisateurs sont en sécurité. TRM : TraderTraitor nord-coréen. BTC -4.5 % à

1
110
🚨 INCIDENT DE SÉCURITÉ DE BINANCE : 6,3 MDS $ GELÉS SUR 6,3 MDS $ ALORS QUE DE NOUVEAUX DÉTAILS SUR L’ATTAQUE ÉMERGENT
📝 Résumé
L’incident de sécurité présumé de Binance prend une nouvelle tournure, son impact estimé atteignant environ 6,3 milliards de dollars. Environ 3 milliards de dollars d’actifs auraient été gelés grâce à la coopération de partenaires de la blockchain. De nouveaux éléments éclairent également la manière dont les attaquants auraient pu accéder aux systèmes de Binance.
🔑 5 points clés
1. Impact estimé : L’impact financier estimé de l’incident s’élève à environ 6,3 milliards de dollars. Ce chiffre ne doit pas être confondu avec des pertes confirmées et irrécupérables.
2. Actifs gelés : Environ 3 milliards de dollars d’actifs crypto auraient été gelés grâce à la coopération de partenaires du secteur.
3. Vecteur d’attaque possible : Les premières constatations évoquent l’ordinateur portable compromis d’un ingénieur DevOps et un accès non autorisé à l’infrastructure de services. L’enquête technique complète est toujours en cours.
4. Lien avec la Corée du Nord : Selon certaines informations, des sociétés d’analyse de la blockchain auraient établi un lien entre cette activité et le groupe TraderTraitor, associé à la Corée du Nord. Binance n’a pas officiellement confirmé cette attribution.
5. Indemnisation des utilisateurs : Binance affirme qu’elle couvrira les pertes restantes au moyen du fonds SAFU et des fonds de l’entreprise. Les conclusions définitives de l’examen de l’incident et les détails de l’indemnisation sont toujours attendus.
📊 Analyse du marché
L’incident a accru la pression sur Binance et ravivé les inquiétudes concernant la sécurité des plateformes d’échange. La baisse signalée du BNB sous le seuil des 700 dollars souligne la sensibilité du marché, mais les fluctuations de prix ne suffisent pas, à elles seules, à confirmer l’ampleur des conséquences de l’incident de sécurité.
Les principaux développements à suivre sont l’examen officiel de l’incident, la récupération des actifs gelés, la confirmation de la méthode d’attaque et le processus d’indemnisation de Binance.
#Binance #CryptoSecurity #Blockchain #safu #BinanceHack2026 $BTC $ETH $BNB
{future}(BNBUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
🚨 INCIDENT DE SÉCURITÉ DE BINANCE : 6,3 MDS $ GELÉS SUR 6,3 MDS $ ALORS QUE DE NOUVEAUX DÉTAILS SUR L’ATTAQUE ÉMERGENT
📝 Résumé
L’incident de sécurité présumé de Binance prend une nouvelle tournure, son impact estimé atteignant environ 6,3 milliards de dollars. Environ 3 milliards de dollars d’actifs auraient été gelés grâce à la coopération de partenaires de la blockchain. De nouveaux éléments éclairent également la manière dont les attaquants auraient pu accéder aux systèmes de Binance.
🔑 5 points clés
1. Impact estimé : L’impact financier estimé de l’incident s’élève à environ 6,3 milliards de dollars. Ce chiffre ne doit pas être confondu avec des pertes confirmées et irrécupérables.
2. Actifs gelés : Environ 3 milliards de dollars d’actifs crypto auraient été gelés grâce à la coopération de partenaires du secteur.
3. Vecteur d’attaque possible : Les premières constatations évoquent l’ordinateur portable compromis d’un ingénieur DevOps et un accès non autorisé à l’infrastructure de services. L’enquête technique complète est toujours en cours.
4. Lien avec la Corée du Nord : Selon certaines informations, des sociétés d’analyse de la blockchain auraient établi un lien entre cette activité et le groupe TraderTraitor, associé à la Corée du Nord. Binance n’a pas officiellement confirmé cette attribution.
5. Indemnisation des utilisateurs : Binance affirme qu’elle couvrira les pertes restantes au moyen du fonds SAFU et des fonds de l’entreprise. Les conclusions définitives de l’examen de l’incident et les détails de l’indemnisation sont toujours attendus.
📊 Analyse du marché
L’incident a accru la pression sur Binance et ravivé les inquiétudes concernant la sécurité des plateformes d’échange. La baisse signalée du BNB sous le seuil des 700 dollars souligne la sensibilité du marché, mais les fluctuations de prix ne suffisent pas, à elles seules, à confirmer l’ampleur des conséquences de l’incident de sécurité.
Les principaux développements à suivre sont l’examen officiel de l’incident, la récupération des actifs gelés, la confirmation de la méthode d’attaque et le processus d’indemnisation de Binance.
#Binance #CryptoSecurity #Blockchain #safu #BinanceHack2026 $BTC $ETH $BNB

106
·
--
🚨 DERNIÈRE MINUTE : BINANCE VICTIME D’UN PIRATAGE MASSIF DE 6,3 MILLIARDS DE DOLLARS
Binance, la plus grande plateforme d’échange de cryptomonnaies au monde, enquête sur une importante faille de sécurité impliquant environ 6,3 milliards de dollars d’actifs numériques. Si les faits sont confirmés, il pourrait s’agir du plus grand piratage de cryptomonnaies de l’histoire ! Que s’est-il passé ?
Selon certaines informations, des pirates auraient pu accéder aux systèmes grâce à un ordinateur portable compromis appartenant à un ingénieur de Binance. Cela aurait permis aux attaquants d’accéder aux systèmes internes et d’effectuer des retraits non autorisés.
Points clés :
Environ 6,3 milliards de dollars d’actifs numériques ont été concernés.
Selon certaines informations, près de 3 milliards de dollars d’actifs auraient été gelés avec l’aide d’autres plateformes.
Tether et Circle ont également gelé des milliards d’actifs liés à l’incident.
Binance affirme qu’elle couvrira toutes les pertes liées au piratage.
Les dépôts et les retraits ont été temporairement suspendus par mesure de sécurité.
Impact sur le marché des cryptomonnaies
Le bitcoin et d’autres grandes cryptomonnaies ont subi des pressions à la vente après l’annonce. Les investisseurs suivent désormais la situation de près, alors que les inquiétudes concernant la sécurité des plateformes d’échange grandissent.
Votre argent est-il en sécurité ?
Binance affirme que les fonds des utilisateurs sont en sécurité et qu’elle couvrira toutes les pertes. L’enquête est toujours en cours, et tous les détails n’ont pas encore été confirmés.
Cet incident pourrait marquer un tournant majeur pour la sécurité des cryptomonnaies.
#EarningsSeason #BinanceHack2026 $ZEC
1
17
·
--
🚨 PIRATAGE DE BINANCE : LES PIRATES PEUVENT-ILS VRAIMENT ENCAISSER LE BUTIN ?
L’impact estimé s’élève à environ 6,3 MILLIARDS de dollars, mais voler des cryptomonnaies et réussir à les convertir en argent réel sont deux choses très différentes.
Voici pourquoi :
🔒 Environ 3 milliards de dollars d’actifs concernés auraient été gelés sur la blockchain.
🧊 Tether, Circle et d’autres entreprises du secteur des cryptomonnaies contribuent à inscrire les actifs liés sur liste noire et à les geler.
🔍 Les cryptomonnaies non gelées peuvent toujours être transférées entre portefeuilles, mais les transactions sur la blockchain laissent une trace permanente.
🏦 Il est difficile d’encaisser via des plateformes d’échange réglementées en raison des vérifications KYC, de la surveillance anti-blanchiment et du risque de gel des comptes.
⚠️ Les pirates contrôlent peut-être encore certains actifs non gelés, mais les convertir en monnaie fiduciaire utilisable sans se faire repérer constitue un autre défi.
De son côté, Binance affirme qu’elle couvrira toutes les pertes grâce au fonds SAFU et aux fonds de l’entreprise, et que les fonds des utilisateurs sont en sécurité.
La grande question, maintenant : quelle part des fonds restants les enquêteurs peuvent-ils récupérer ?
Les transactions en cryptomonnaies sont peut-être irréversibles, mais cela ne signifie pas qu’il est impossible de retracer ou de geler les cryptomonnaies volées.
#BinanceHack2026 #News $BLESS $BTW $BNB
1
163
·
--
Article
LE GROUPE DE PIRATES INFORMATIQUES NORD-CORÉEN FAIT L’OBJET D’UNE ENQUÊTE !BINANCE VICTIME D’UN PIRATAGE DE 6,3 MILLIARDS DE DOLLARS :
Le secteur des cryptomonnaies est confronté à l’une de ses plus graves crises de sécurité après une faille de sécurité majeure chez Binance, impliquant environ 6,3 milliards de dollars d’actifs numériques.
L’incident, qui s’est produit le 29 octobre 2026, pourrait être le plus important vol de cryptomonnaies jamais enregistré. Plus inquiétant encore, des enquêteurs en cybersécurité estiment que le célèbre groupe de pirates informatiques nord-coréen TraderTraitor pourrait en être responsable.
Mais comment les attaquants ont-ils pu accéder à des milliards de dollars, et quelle part des cryptomonnaies volées peut encore être récupérée ?
LE GROUPE DE PIRATES INFORMATIQUES NORD-CORÉEN FAIT L’OBJET D’UNE ENQUÊTE !
BINANCE VICTIME D’UN PIRATAGE DE 6,3 MILLIARDS DE DOLLARS :
Le secteur des cryptomonnaies est confronté à l’une de ses plus graves crises de sécurité après une faille de sécurité majeure chez Binance, impliquant environ 6,3 milliards de dollars d’actifs numériques.
L’incident, qui s’est produit le 29 octobre 2026, pourrait être le plus important vol de cryptomonnaies jamais enregistré. Plus inquiétant encore, des enquêteurs en cybersécurité estiment que le célèbre groupe de pirates informatiques nord-coréen TraderTraitor pourrait en être responsable.
Mais comment les attaquants ont-ils pu accéder à des milliards de dollars, et quelle part des cryptomonnaies volées peut encore être récupérée ?
134
·
--
6,3 MILLIARDS DE DOLLARS viennent de quitter Binance.
Oui… vous avez bien lu.
La plus grande plateforme d’échange de cryptomonnaies au monde vient d’être frappée par ce qui semble être la plus importante faille de sécurité de l’histoire des cryptos. Des retraits non autorisés totalisant environ 6,3 milliards de dollars. Environ 3 milliards de dollars ont déjà été gelés. Les dépôts et les retraits sont temporairement suspendus le temps de sécuriser l’ensemble.
Binance affirme que les fonds des utilisateurs sont en sécurité et qu’elle couvrira chaque perte de sa propre poche (SAFU + fonds de l’entreprise). L’enquête est toujours en cours — les premiers éléments pointent vers l’ordinateur portable compromis d’un ingénieur, et non vers une fuite de clé privée.
Mais la vraie question que tout le monde se pose en ce moment…
Est-ce que cela va ébranler l’ensemble du marché des cryptomonnaies ?
#BinanceHack2026
27
·
--
Baissier
#BinanceHack2026 Le marché des cryptomonnaies est en baisse aujourd'hui, principalement en raison d'une possible importante faille de sécurité et de sorties massives de fonds liées à Binance, ainsi que d'un climat macroéconomique général marqué par l'aversion au risque.
Les principaux facteurs à l'origine de cette baisse sont les suivants :
Alerte de sécurité chez Binance / piratage potentiel : des informations faisant état de sorties massives de fonds — estimées entre 2,5 et plus de 5,7 milliards de dollars — depuis les portefeuilles chauds de Binance vers des adresses non vérifiées ont déclenché une panique généralisée sur le marché.
Gel de stablecoins : des émetteurs majeurs comme Tether et Circle ont rapidement inscrit sur liste noire et gelé des centaines de millions de dollars en USDT et USDC liés aux transactions suspectes, renforçant les craintes à court terme concernant la liquidité et le sentiment du marché.
Liquidations massives : cette soudaine alerte de sécurité et la baisse du Bitcoin (qui a chuté aux alentours de 77 000–79 000 dollars) ont entraîné plus de 628 millions de dollars de liquidations de cryptomonnaies en une seule heure, avec un effet domino sur les altcoins comme XRP, Ethereum et d'autres.
Pressions macroéconomiques et échéance : les ventes coïncident également avec l'échéance prochaine des options sur Bitcoin (des milliards de dollars d'intérêts ouverts arrivant à échéance) et les incertitudes macroéconomiques persistantes concernant les anticipations de taux de la Réserve fédérale américaine, ainsi que les tensions géopolitiques et les pressions sur les prix du pétrole.$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$NVDAB
{spot}(NVDABUSDT)
#BinanceHack2026 Le marché des cryptomonnaies est en baisse aujourd'hui, principalement en raison d'une possible importante faille de sécurité et de sorties massives de fonds liées à Binance, ainsi que d'un climat macroéconomique général marqué par l'aversion au risque.
Les principaux facteurs à l'origine de cette baisse sont les suivants :
Alerte de sécurité chez Binance / piratage potentiel : des informations faisant état de sorties massives de fonds — estimées entre 2,5 et plus de 5,7 milliards de dollars — depuis les portefeuilles chauds de Binance vers des adresses non vérifiées ont déclenché une panique généralisée sur le marché.
Gel de stablecoins : des émetteurs majeurs comme Tether et Circle ont rapidement inscrit sur liste noire et gelé des centaines de millions de dollars en USDT et USDC liés aux transactions suspectes, renforçant les craintes à court terme concernant la liquidité et le sentiment du marché.
Liquidations massives : cette soudaine alerte de sécurité et la baisse du Bitcoin (qui a chuté aux alentours de 77 000–79 000 dollars) ont entraîné plus de 628 millions de dollars de liquidations de cryptomonnaies en une seule heure, avec un effet domino sur les altcoins comme XRP, Ethereum et d'autres.
Pressions macroéconomiques et échéance : les ventes coïncident également avec l'échéance prochaine des options sur Bitcoin (des milliards de dollars d'intérêts ouverts arrivant à échéance) et les incertitudes macroéconomiques persistantes concernant les anticipations de taux de la Réserve fédérale américaine, ainsi que les tensions géopolitiques et les pressions sur les prix du pétrole.$BTC
$ETH
$NVDAB
101
·
--
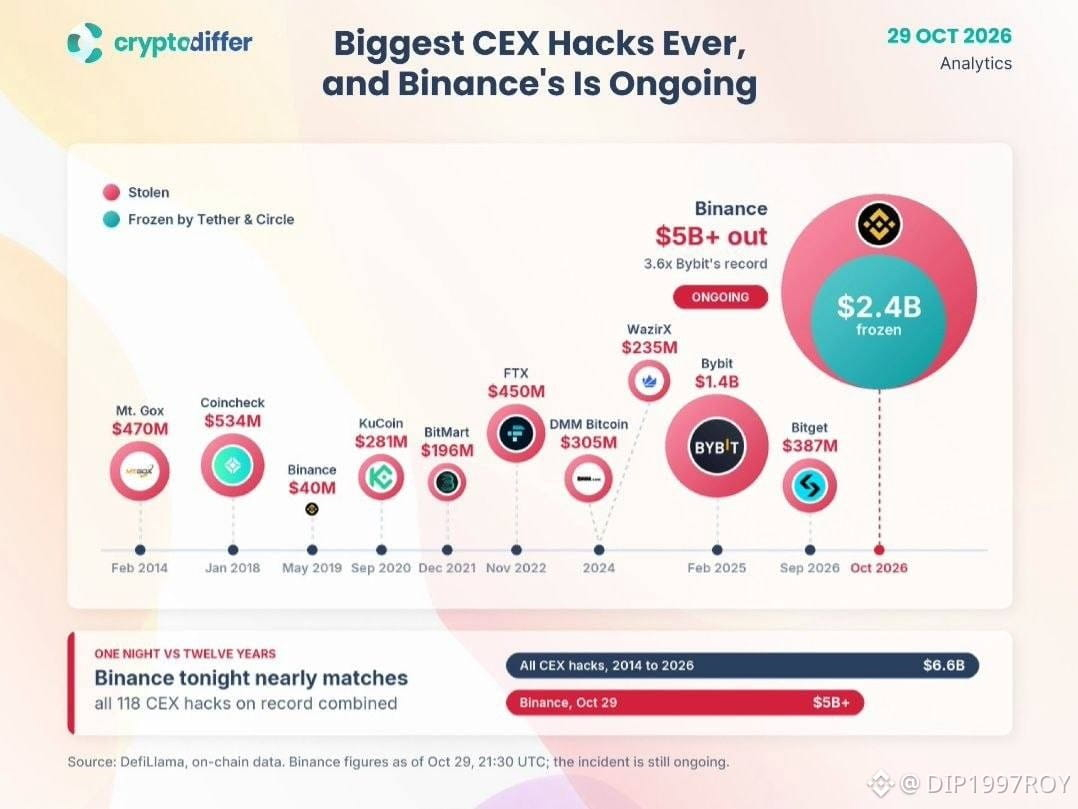
💰 Le piratage de Binance est presque aussi important que l'ensemble des piratages de CEX combinés au cours des 12 dernières années‼️
Les 118 piratages de plateformes d'échange centralisées survenus entre 2014 et 2026, à l'exclusion de l'incident Binance d'aujourd'hui, ont représenté au total 6,6 milliards de dollars 💰
📇 Binance tente de rassurer les utilisateurs sur X, mais à en juger par les commentaires, cela ne semble pas fonctionner. Les gens paniquent.
CZ affirme que les pertes de Binance pourraient dépasser 1 milliard de dollars
Mais avec 144 milliards de dollars d'actifs sous garde, cela ne représente que 0,69 % du total de ses actifs sous garde💰
En gros, Binance s'est donc fait pirater pour l'équivalent d'environ un demi-pour cent du total de ses dépôts 😁
Qu'en pensez-vous ? Est-ce un problème grave, ou n'y a-t-il pas de quoi s'inquiéter et tout va-t-il bien se passer ?
🔥 — C'est une catastrophe pour toute l'industrie de la crypto
❤️ — Tout va bien, ils vont régler ça et nous allons repartir de plus belle.
$ETH $BNB $BTC
{spot}(BTCUSDT)
{spot}(BNBUSDT)
{spot}(ETHUSDT)
#EarningsSeason #BinanceHack2026 #Viralmyfeed #Hacked #AssetSafety
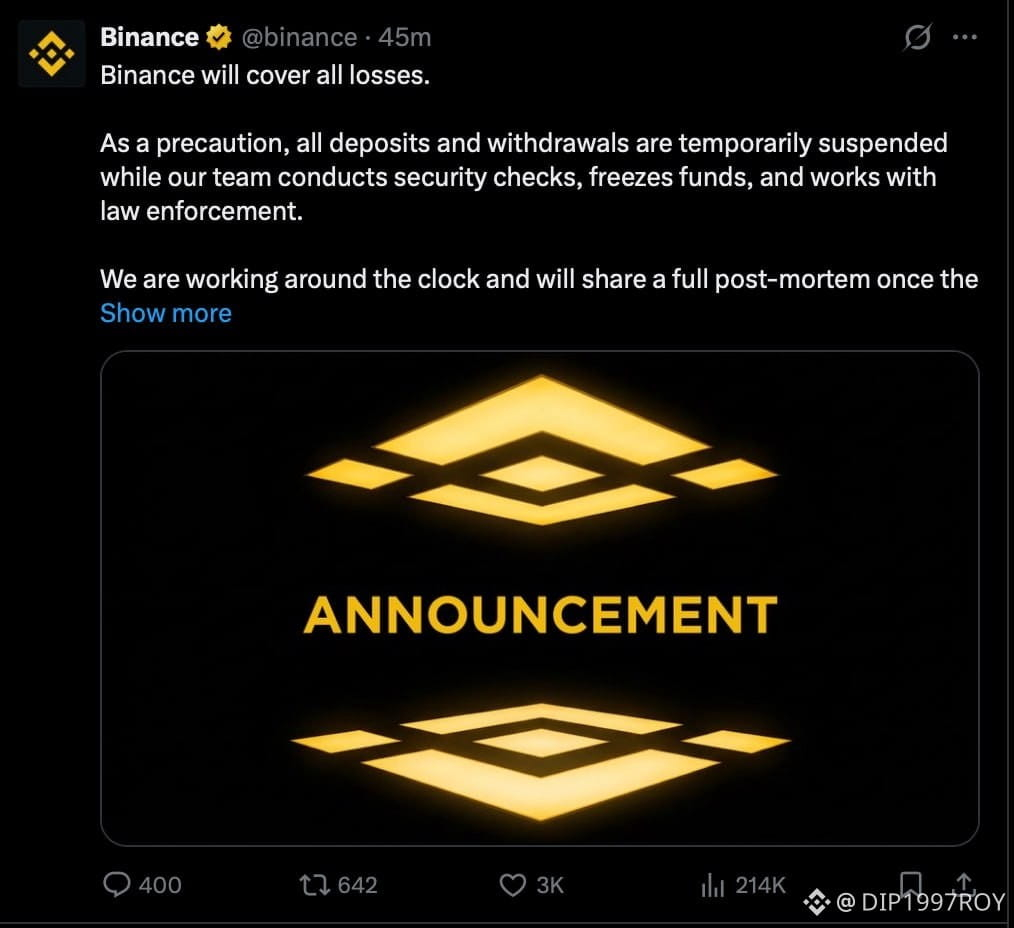
💰 Le piratage de Binance est presque aussi important que l'ensemble des piratages de CEX combinés au cours des 12 dernières années‼️
Les 118 piratages de plateformes d'échange centralisées survenus entre 2014 et 2026, à l'exclusion de l'incident Binance d'aujourd'hui, ont représenté au total 6,6 milliards de dollars 💰
📇 Binance tente de rassurer les utilisateurs sur X, mais à en juger par les commentaires, cela ne semble pas fonctionner. Les gens paniquent.
CZ affirme que les pertes de Binance pourraient dépasser 1 milliard de dollars
Mais avec 144 milliards de dollars d'actifs sous garde, cela ne représente que 0,69 % du total de ses actifs sous garde💰
En gros, Binance s'est donc fait pirater pour l'équivalent d'environ un demi-pour cent du total de ses dépôts 😁
Qu'en pensez-vous ? Est-ce un problème grave, ou n'y a-t-il pas de quoi s'inquiéter et tout va-t-il bien se passer ?
🔥 — C'est une catastrophe pour toute l'industrie de la crypto
❤️ — Tout va bien, ils vont régler ça et nous allons repartir de plus belle.
$ETH $BNB $BTC
#EarningsSeason #BinanceHack2026 #Viralmyfeed #Hacked #AssetSafety
142

🚨Voici ce qui s’est passé concernant la sortie d’environ 3,5 milliards de dollars signalée depuis #BinanceWallets .
Le 29 octobre 2026 (entre environ 20 h 24 et 21 h 04 UTC), d’importantes quantités de cryptomonnaies ont quitté des portefeuilles qu’Etherscan et les outils de suivi on-chain identifient comme des portefeuilles chauds de Binance. Le cœur des mouvements sur $ETH à lui seul représentait environ 3,3 à 3,5 milliards de dollars, notamment :
- Environ 167 000 à 197 000 ETH
- Plus de 1,6 milliard d’USDT
- Environ 780 à 823 millions d’USDC
- Des dizaines d’autres jetons
Des estimations plus larges, qui incluent $BTC et $TRX , portent le total à environ 5,5–5,8 milliards de dollars.
❔Comment cela semble-t-il s’être produit ?
L’analyse on-chain indique qu’il s’agirait d’une attaque sophistiquée plutôt que de retraits normaux effectués par des utilisateurs :
1. Un attaquant (dont l’adresse avait été approvisionnée auparavant via Tornado Cash) a déployé un contrat intelligent malveillant.
2. En utilisant EIP-7702 (la fonctionnalité de délégation de compte d’Ethereum), l’attaquant a pris temporairement le contrôle de portefeuilles chauds de Binance, notamment celui identifié comme « Binance 14 ».
3. En quelques minutes, les portefeuilles compromis ont effectué d’importants transferts de plusieurs jetons vers une adresse nouvellement créée.
4. Une partie des fonds a rapidement été transférée ailleurs ; Tether et Circle ont réagi en gelant environ 1,8 à 2,5 milliards de dollars en stablecoins liés aux adresses destinataires.
Binance a déclaré que les fonds des utilisateurs restaient parfaitement en sécurité, qu’elle enquêtait sur un « éventuel problème de sécurité » et qu’elle avait temporairement suspendu les retraits. #ChangpengZhao (CZ) a déclaré publiquement que l’activité « ressemble bien à un piratage » et qu’il s’attend à ce que les pertes éventuelles soient couvertes.
Il ne s’agissait pas d’une sortie normale de fonds appartenant à des clients. C’était un drainage rapide et ciblé d’actifs de portefeuilles chauds au moyen d’une attaque exploitant un contrat intelligent et la délégation de compte ; une part importante des stablecoins a ensuite été gelée par leurs émetteurs.
#BinanceHack2026 #hackattack #CoinVahini
10
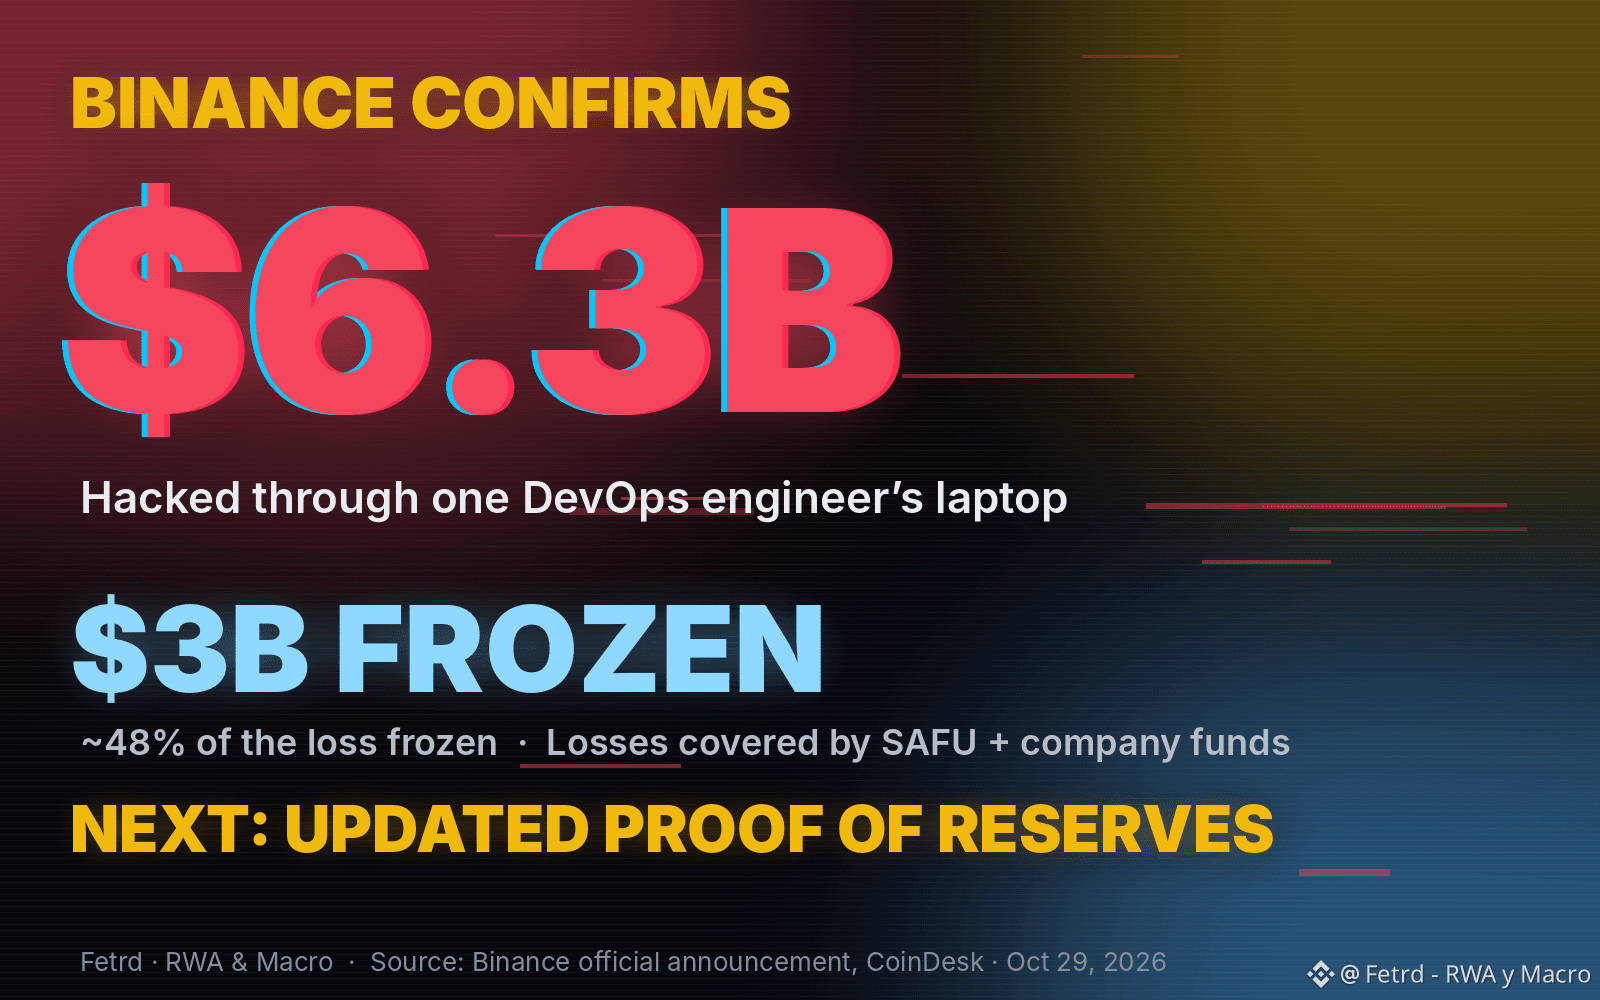
🩸 BINANCE CONFIRME : 6 300 MILLIONS DE DOLLARS. Un ordinateur portable piraté a ouvert la voie au plus grand vol de l’histoire des cryptomonnaies.
⠀
🔴 Ce que dit le communiqué officiel
• Cause probable : l’ordinateur portable d’un ingénieur DevOps a été compromis. Depuis cet appareil, l’attaquant a accédé à un conteneur de service et effectué des retraits non autorisés.
• Binance affirme qu’il n’y a aucune preuve qu’une clé privée ait été divulguée.
• Impact total estimé : environ 6 300 millions de dollars, soit plus que les 5 700 millions annoncés il y a quelques heures.
⠀
🧊 Ce qui a déjà été gelé
• Environ 3 000 millions de dollars gelés sur la blockchain : près de la moitié (47,6 %) du montant dérobé. Gelés ne veut pas dire récupérés, mais ils ne peuvent plus être déplacés.
• Binance couvrira toutes les pertes grâce au fonds SAFU et aux fonds de l’entreprise.
⠀
⚠️ Les questions encore en suspens
• Les portefeuilles vidés faisaient partie de sa preuve de réserves (CoinDesk).
• Binance publiera une preuve de réserves mise à jour « une fois les mesures correctives achevées ». Aucune date pour l’instant.
• $BTC a atteint environ 76,7 k$ pendant la chute.
⠀
La leçon n’est pas technique, elle est humaine : le portefeuille le plus surveillé au monde a été compromis à cause d’un ordinateur portable.
⠀
Ce communiqué vous redonne-t-il confiance ?
🟢 Oui : ils couvrent les pertes et donnent des explications
🔴 Non : j’attends la preuve de réserves
⠀
Je possède $BTC , $HYPE . Analyse, pas un conseil financier.
⠀
#BinanceSquareTalks #Bitcoin❗ #ProofOfReserves #BinanceHack2026
⠀
🔴 Ce que dit le communiqué officiel
• Cause probable : l’ordinateur portable d’un ingénieur DevOps a été compromis. Depuis cet appareil, l’attaquant a accédé à un conteneur de service et effectué des retraits non autorisés.
• Binance affirme qu’il n’y a aucune preuve qu’une clé privée ait été divulguée.
• Impact total estimé : environ 6 300 millions de dollars, soit plus que les 5 700 millions annoncés il y a quelques heures.
⠀
🧊 Ce qui a déjà été gelé
• Environ 3 000 millions de dollars gelés sur la blockchain : près de la moitié (47,6 %) du montant dérobé. Gelés ne veut pas dire récupérés, mais ils ne peuvent plus être déplacés.
• Binance couvrira toutes les pertes grâce au fonds SAFU et aux fonds de l’entreprise.
⠀
⚠️ Les questions encore en suspens
• Les portefeuilles vidés faisaient partie de sa preuve de réserves (CoinDesk).
• Binance publiera une preuve de réserves mise à jour « une fois les mesures correctives achevées ». Aucune date pour l’instant.
• $BTC a atteint environ 76,7 k$ pendant la chute.
⠀
La leçon n’est pas technique, elle est humaine : le portefeuille le plus surveillé au monde a été compromis à cause d’un ordinateur portable.
⠀
Ce communiqué vous redonne-t-il confiance ?
🟢 Oui : ils couvrent les pertes et donnent des explications
🔴 Non : j’attends la preuve de réserves
⠀
Je possède $BTC , $HYPE . Analyse, pas un conseil financier.
⠀
#BinanceSquareTalks #Bitcoin❗ #ProofOfReserves #BinanceHack2026
120
Ne cédez pas à la panique....
Beaucoup de gens paniquent en ce moment, et certains se précipitent même pour transférer leurs fonds vers des plateformes d’échange qui ont déjà connu des failles de sécurité.
On affirme également qu’environ 1,7 milliard de dollars de fonds liés à l’incident auraient déjà été gelés par Tether et Circle. Ces chiffres doivent être vérifiés avant de tirer des conclusions.
Quelques points à garder à l’esprit :
Ne prenez pas de décisions financières sous le coup de la panique.
Ne faites pas aveuglément confiance aux promotions des plateformes d’échange.
Consultez toujours les annonces officielles.
Pensez à vos fonds et à leur sécurité.
Les marchés ont déjà surmonté de graves crises. Un rétablissement est possible, mais personne ne peut garantir la rapidité avec laquelle il se produira.
Restez calme, informé et gardez votre esprit critique. 🧠
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
#Binance
#SecurityAlert
#BinanceHack2026
Ne cédez pas à la panique....
Beaucoup de gens paniquent en ce moment, et certains se précipitent même pour transférer leurs fonds vers des plateformes d’échange qui ont déjà connu des failles de sécurité.
On affirme également qu’environ 1,7 milliard de dollars de fonds liés à l’incident auraient déjà été gelés par Tether et Circle. Ces chiffres doivent être vérifiés avant de tirer des conclusions.
Quelques points à garder à l’esprit :
Ne prenez pas de décisions financières sous le coup de la panique.
Ne faites pas aveuglément confiance aux promotions des plateformes d’échange.
Consultez toujours les annonces officielles.
Pensez à vos fonds et à leur sécurité.
Les marchés ont déjà surmonté de graves crises. Un rétablissement est possible, mais personne ne peut garantir la rapidité avec laquelle il se produira.
Restez calme, informé et gardez votre esprit critique. 🧠
$BTC
$BNB
#Binance
#SecurityAlert
#BinanceHack2026
115
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
33,288 vues
854 mentions
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
24,524 vues
546 mentions
3
#$1.5BInLeveragedCryptoBetsLiquidated
52,109 vues
267 mentions
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
4,508 vues
82 mentions
5
#KOSPIFalls3.53%BackBelow6000
69,417 vues
1,150 mentions
6
#AmazonSharesFallAbout7%InPremarketTrading
32,702 vues
628 mentions
7
#USMidtermElections
273,003 vues
2,412 mentions
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
34,649 vues
96 mentions
9
#BinanceWillListPredictPREDICT
105,580 vues
1,448 mentions
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
3,396 vues
115 mentions