
#across
across
13,920 vues
55 mentions
Populaire
Récents

·
--
【Il n’a signé qu’une seule « autorisation » : 300 000 dollars déposés sur Aave vidés en trois minutes ! Les pertes révélées après le piratage du site officiel d’Across】
Les données on-chain montrent que, lors du piratage du site officiel du pont cross-chain Across, le 10 novembre, environ 402 000 dollars ont été dérobés dans 9 portefeuilles répartis sur 5 blockchains. Environ 305 000 dollars provenaient d’un seul utilisateur ayant effectué un dépôt sur Aave : après avoir signé une autorisation sur un faux site, il s’est fait transférer par le pirate, en quatre transactions et en l’espace de trois minutes, environ 148,6 aWETH (un reçu de dépôt d’ETH sur Aave, qui peut être transféré directement). Lorsqu’il a révoqué l’autorisation, ses fonds avaient déjà disparu. Across affirme avoir repris le contrôle de son nom de domaine et promet d’indemniser les utilisateurs touchés.
$AAVE $ETH
#Across #Aave #SécuritéDuPortefeuille
【Il n’a signé qu’une seule « autorisation » : 300 000 dollars déposés sur Aave vidés en trois minutes ! Les pertes révélées après le piratage du site officiel d’Across】
Les données on-chain montrent que, lors du piratage du site officiel du pont cross-chain Across, le 10 novembre, environ 402 000 dollars ont été dérobés dans 9 portefeuilles répartis sur 5 blockchains. Environ 305 000 dollars provenaient d’un seul utilisateur ayant effectué un dépôt sur Aave : après avoir signé une autorisation sur un faux site, il s’est fait transférer par le pirate, en quatre transactions et en l’espace de trois minutes, environ 148,6 aWETH (un reçu de dépôt d’ETH sur Aave, qui peut être transféré directement). Lorsqu’il a révoqué l’autorisation, ses fonds avaient déjà disparu. Across affirme avoir repris le contrôle de son nom de domaine et promet d’indemniser les utilisateurs touchés.
$AAVE $ETH
#Across #Aave #SécuritéDuPortefeuille
Les données on-chain montrent que, lors du piratage du site officiel du pont cross-chain Across, le 10 novembre, environ 402 000 dollars ont été dérobés dans 9 portefeuilles répartis sur 5 blockchains. Environ 305 000 dollars provenaient d’un seul utilisateur ayant effectué un dépôt sur Aave : après avoir signé une autorisation sur un faux site, il s’est fait transférer par le pirate, en quatre transactions et en l’espace de trois minutes, environ 148,6 aWETH (un reçu de dépôt d’ETH sur Aave, qui peut être transféré directement). Lorsqu’il a révoqué l’autorisation, ses fonds avaient déjà disparu. Across affirme avoir repris le contrôle de son nom de domaine et promet d’indemniser les utilisateurs touchés.
$AAVE $ETH
#Across #Aave #SécuritéDuPortefeuille
385
·
--
Voir la traduction
Across' domain was hijacked to serve a phishing page. GoPlus puts losses near 350,000 dollars. Across says its contracts weren't hacked and users will be made whole. #Across #Security
Across' domain was hijacked to serve a phishing page. GoPlus puts losses near 350,000 dollars. Across says its contracts weren't hacked and users will be made whole. #Across #Security
3

·
--
Le code d'Across n'a pas été piraté. Et c'est justement ce qui devrait vous inquiéter.
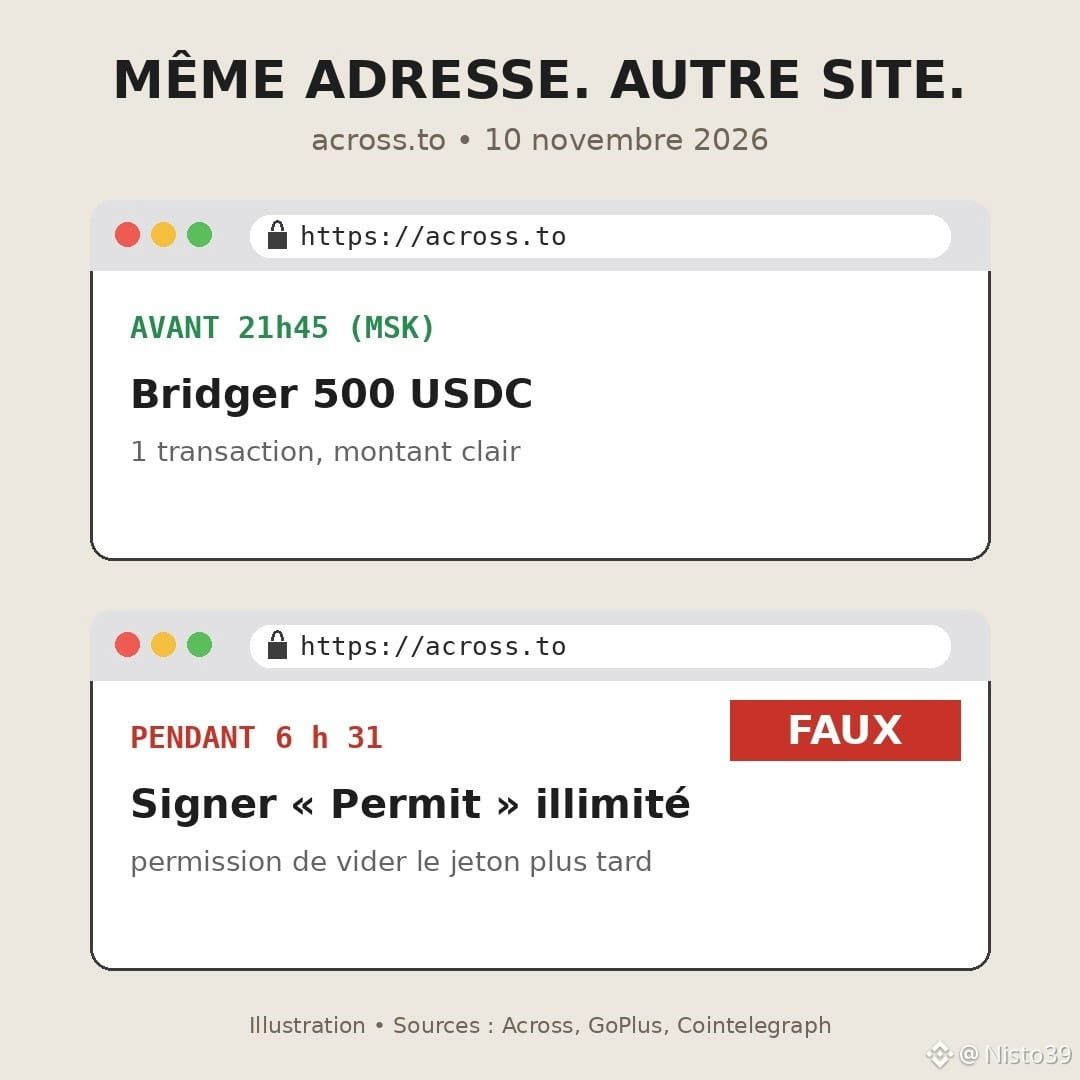
Mardi 10 novembre, vers 21h45 (heure de Moscou), quelqu'un a pris le contrôle du nom de domaine across.to, l'adresse d'un des bridges les plus utilisés (environ 5,9 milliards de dollars transférés en 30 jours selon DefiLlama). Pas de faille dans les smart contracts. Juste un coup de manipulation humaine chez Namecheap, la société qui gère le nom de domaine, d'après l'équipe.
Résultat : vous tapiez la bonne adresse, vous voyiez le bon logo, et vous tombiez sur un faux site. Celui-ci demandait de signer des « permits » et des approbations. Une approbation, c'est une permission donnée à une adresse de déplacer vos jetons plus tard, sans vous redemander. Une signature suffit, et le portefeuille se vide quand l'attaquant le décide.
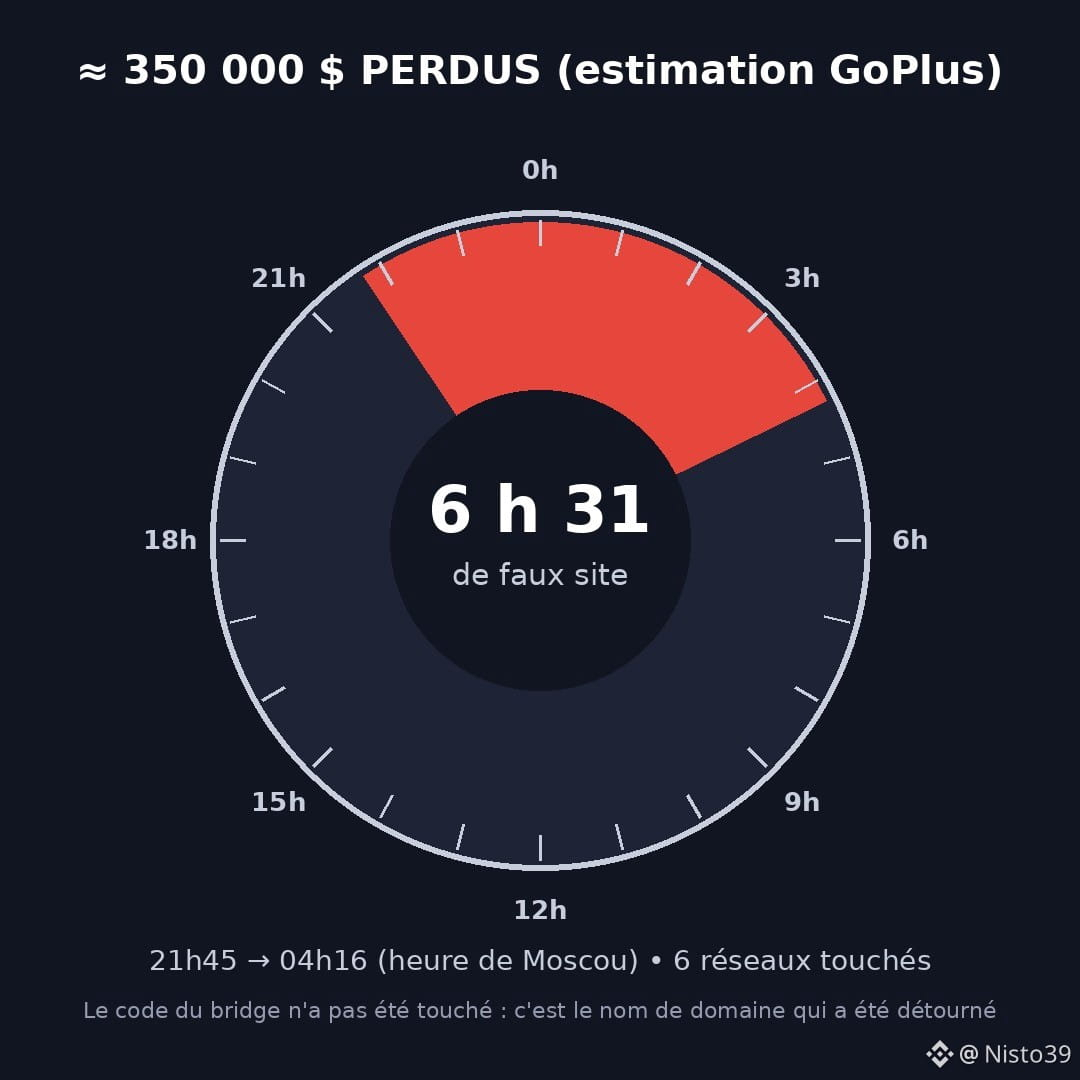
GoPlus estime les pertes à environ 350 000 $, sur Ethereum, Arbitrum, Base, BNB Chain, Ink et Plasma. Across n'a confirmé aucun total, mais promet de rembourser tout le monde. Domaine récupéré vers 4h16 le lendemain. Six heures et demie.
Mon avis, un peu impopulaire : on passe des mois à auditer le code, puis on confie l'entrée du magasin à un registraire joignable par téléphone. Le maillon faible, ce n'est plus la blockchain, c'est la page web devant.
Ce que je retiens pour moi : quand un site que je connais par cœur me demande une signature inhabituelle pour un simple transfert de $USDC ou d'$ETH, je m'arrête. Et je vérifie mes approbations de temps en temps, même sans incident.
Petite question honnête : la dernière fois que vous avez signé une approbation, vous avez lu à qui vous donniez la permission ?
#Across #Securite #Phishing #DeFi #Crypto
Le code d'Across n'a pas été piraté. Et c'est justement ce qui devrait vous inquiéter.
Mardi 10 novembre, vers 21h45 (heure de Moscou), quelqu'un a pris le contrôle du nom de domaine across.to, l'adresse d'un des bridges les plus utilisés (environ 5,9 milliards de dollars transférés en 30 jours selon DefiLlama). Pas de faille dans les smart contracts. Juste un coup de manipulation humaine chez Namecheap, la société qui gère le nom de domaine, d'après l'équipe.
Résultat : vous tapiez la bonne adresse, vous voyiez le bon logo, et vous tombiez sur un faux site. Celui-ci demandait de signer des « permits » et des approbations. Une approbation, c'est une permission donnée à une adresse de déplacer vos jetons plus tard, sans vous redemander. Une signature suffit, et le portefeuille se vide quand l'attaquant le décide.
GoPlus estime les pertes à environ 350 000 $, sur Ethereum, Arbitrum, Base, BNB Chain, Ink et Plasma. Across n'a confirmé aucun total, mais promet de rembourser tout le monde. Domaine récupéré vers 4h16 le lendemain. Six heures et demie.
Mon avis, un peu impopulaire : on passe des mois à auditer le code, puis on confie l'entrée du magasin à un registraire joignable par téléphone. Le maillon faible, ce n'est plus la blockchain, c'est la page web devant.
Ce que je retiens pour moi : quand un site que je connais par cœur me demande une signature inhabituelle pour un simple transfert de $USDC ou d'$ETH , je m'arrête. Et je vérifie mes approbations de temps en temps, même sans incident.
Petite question honnête : la dernière fois que vous avez signé une approbation, vous avez lu à qui vous donniez la permission ?
#Across #Securite #Phishing #DeFi #Crypto
Mardi 10 novembre, vers 21h45 (heure de Moscou), quelqu'un a pris le contrôle du nom de domaine across.to, l'adresse d'un des bridges les plus utilisés (environ 5,9 milliards de dollars transférés en 30 jours selon DefiLlama). Pas de faille dans les smart contracts. Juste un coup de manipulation humaine chez Namecheap, la société qui gère le nom de domaine, d'après l'équipe.
Résultat : vous tapiez la bonne adresse, vous voyiez le bon logo, et vous tombiez sur un faux site. Celui-ci demandait de signer des « permits » et des approbations. Une approbation, c'est une permission donnée à une adresse de déplacer vos jetons plus tard, sans vous redemander. Une signature suffit, et le portefeuille se vide quand l'attaquant le décide.
GoPlus estime les pertes à environ 350 000 $, sur Ethereum, Arbitrum, Base, BNB Chain, Ink et Plasma. Across n'a confirmé aucun total, mais promet de rembourser tout le monde. Domaine récupéré vers 4h16 le lendemain. Six heures et demie.
Mon avis, un peu impopulaire : on passe des mois à auditer le code, puis on confie l'entrée du magasin à un registraire joignable par téléphone. Le maillon faible, ce n'est plus la blockchain, c'est la page web devant.
Ce que je retiens pour moi : quand un site que je connais par cœur me demande une signature inhabituelle pour un simple transfert de $USDC ou d'$ETH , je m'arrête. Et je vérifie mes approbations de temps en temps, même sans incident.
Petite question honnête : la dernière fois que vous avez signé une approbation, vous avez lu à qui vous donniez la permission ?
#Across #Securite #Phishing #DeFi #Crypto
96

·
--
Baissier
🚨 Across Protocol a récupéré son site web après une attaque par hameçonnage — mais certains portefeuilles pourraient ENCORE être exposés
Le 10 novembre, des attaquants auraient pris le contrôle du domaine d’Across au moyen d’une attaque d’ingénierie sociale visant son bureau d’enregistrement, Namecheap
Les visiteurs étaient redirigés vers un site malveillant susceptible de demander des autorisations dangereuses pour les jetons
Across a repris le contrôle de son domaine et affirme que ses systèmes fonctionnent à nouveau
Mais un détail de sécurité mérite d’être compris 👇
$BNB
{future}(BNBUSDT)
🔐 Déconnecter votre portefeuille ne révoque PAS les autorisations accordées aux jetons
⚠️ Une autorisation malveillante peut rester active même après la disparition du site d’hameçonnage
Si vous avez connecté votre portefeuille ou signé quoi que ce soit sur Across pendant l’incident du 10 novembre, vérifiez les autorisations suspectes ainsi que les permissions Permit2 sur les réseaux concernés
Révoquez les autorisations non autorisées à l’aide d’un outil fiable auquel vous accédez de votre propre initiative — jamais via des liens de récupération non sollicités
Across a promis d’indemniser les utilisateurs concernés, mais le montant définitif des pertes et les modalités de remboursement n’ont pas été communiqués
Il ne s’agissait pas d’une attaque confirmée contre les contrats intelligents du pont
L’attaquant a ciblé un élément auquel les utilisateurs faisaient confiance avant d’accéder à ces contrats : le site officiel
La récupération d’un domaine ne signifie pas automatiquement la récupération d’un portefeuille
$ACX
#Across #DeFiSecurity
🚨 Across Protocol a récupéré son site web après une attaque par hameçonnage — mais certains portefeuilles pourraient ENCORE être exposés
Le 10 novembre, des attaquants auraient pris le contrôle du domaine d’Across au moyen d’une attaque d’ingénierie sociale visant son bureau d’enregistrement, Namecheap
Les visiteurs étaient redirigés vers un site malveillant susceptible de demander des autorisations dangereuses pour les jetons
Across a repris le contrôle de son domaine et affirme que ses systèmes fonctionnent à nouveau
Mais un détail de sécurité mérite d’être compris 👇
$BNB
🔐 Déconnecter votre portefeuille ne révoque PAS les autorisations accordées aux jetons
⚠️ Une autorisation malveillante peut rester active même après la disparition du site d’hameçonnage
Si vous avez connecté votre portefeuille ou signé quoi que ce soit sur Across pendant l’incident du 10 novembre, vérifiez les autorisations suspectes ainsi que les permissions Permit2 sur les réseaux concernés
Révoquez les autorisations non autorisées à l’aide d’un outil fiable auquel vous accédez de votre propre initiative — jamais via des liens de récupération non sollicités
Across a promis d’indemniser les utilisateurs concernés, mais le montant définitif des pertes et les modalités de remboursement n’ont pas été communiqués
Il ne s’agissait pas d’une attaque confirmée contre les contrats intelligents du pont
L’attaquant a ciblé un élément auquel les utilisateurs faisaient confiance avant d’accéder à ces contrats : le site officiel
La récupération d’un domaine ne signifie pas automatiquement la récupération d’un portefeuille
$ACX
#Across #DeFiSecurity
Le 10 novembre, des attaquants auraient pris le contrôle du domaine d’Across au moyen d’une attaque d’ingénierie sociale visant son bureau d’enregistrement, Namecheap
Les visiteurs étaient redirigés vers un site malveillant susceptible de demander des autorisations dangereuses pour les jetons
Across a repris le contrôle de son domaine et affirme que ses systèmes fonctionnent à nouveau
Mais un détail de sécurité mérite d’être compris 👇
$BNB
🔐 Déconnecter votre portefeuille ne révoque PAS les autorisations accordées aux jetons
⚠️ Une autorisation malveillante peut rester active même après la disparition du site d’hameçonnage
Si vous avez connecté votre portefeuille ou signé quoi que ce soit sur Across pendant l’incident du 10 novembre, vérifiez les autorisations suspectes ainsi que les permissions Permit2 sur les réseaux concernés
Révoquez les autorisations non autorisées à l’aide d’un outil fiable auquel vous accédez de votre propre initiative — jamais via des liens de récupération non sollicités
Across a promis d’indemniser les utilisateurs concernés, mais le montant définitif des pertes et les modalités de remboursement n’ont pas été communiqués
Il ne s’agissait pas d’une attaque confirmée contre les contrats intelligents du pont
L’attaquant a ciblé un élément auquel les utilisateurs faisaient confiance avant d’accéder à ces contrats : le site officiel
La récupération d’un domaine ne signifie pas automatiquement la récupération d’un portefeuille
$ACX
#Across #DeFiSecurity
41
·
--
Le domaine officiel Across, un protocole cross-chain, a été détourné par ingénierie sociale ; l’équipe l’a récupéré et promet d’indemniser intégralement les utilisateurs touchés
Selon le compte X officiel d’Across : vers 02 h 45 le 11 novembre, heure de Pékin (18 h 45 UTC le 10 novembre), des attaquants ont pris le contrôle de across.to au moyen d’une attaque par ingénierie sociale visant le bureau d’enregistrement Namecheap, puis ont redirigé les visiteurs vers une page d’hameçonnage.
1. L’équipe indique avoir reçu une alerte et désactivé le site dans les 15 minutes environ. L’organisation de réponse aux incidents de sécurité SEAL911 a aidé à signaler la page d’hameçonnage aux principaux portefeuilles. Cloudflare a classé le domaine comme présentant un risque élevé, puis a supprimé les enregistrements DNS.
2. Selon l’équipe, certains utilisateurs ayant visité le site avant que Cloudflare ne bloque complètement le domaine pourraient avoir été touchés ; les utilisateurs d’intégrations tierces et de l’API ne sont pas concernés. Aucun détail sur les pertes ni sur le nombre d’utilisateurs touchés n’a été communiqué. The Block, citant une estimation de la plateforme de sécurité GoPlus, évalue les pertes à environ 350 000 dollars. Elles concernent notamment les réseaux $ETH, Arbitrum, Base et BNB Chain ; la page d’hameçonnage incitait les utilisateurs à signer de fausses autorisations.
3. Vers 09 h 16 le même matin, l’équipe a annoncé avoir récupéré le domaine avec l’aide du fondateur de Namecheap et rétabli le fonctionnement normal des systèmes. Elle indemnisera intégralement les utilisateurs touchés et publiera un rapport complet sur l’incident dans les prochains jours. Veuillez communiquer uniquement par les canaux officiels et ne faites pas confiance aux messages privés ni aux liens provenant d’inconnus.
$ACX $ETH $BNB
Informations fournies à titre indicatif uniquement ; ceci ne constitue pas un conseil en investissement. Faites vos propres recherches (DYOR) et utilisez uniquement les canaux officiels ; ne cliquez pas sur les liens de réclamation provenant d’inconnus.
#Across #ACX #安全 #跨链 #hameçonnage
Le domaine officiel Across, un protocole cross-chain, a été détourné par ingénierie sociale ; l’équipe l’a récupéré et promet d’indemniser intégralement les utilisateurs touchés
Selon le compte X officiel d’Across : vers 02 h 45 le 11 novembre, heure de Pékin (18 h 45 UTC le 10 novembre), des attaquants ont pris le contrôle de across.to au moyen d’une attaque par ingénierie sociale visant le bureau d’enregistrement Namecheap, puis ont redirigé les visiteurs vers une page d’hameçonnage.
1. L’équipe indique avoir reçu une alerte et désactivé le site dans les 15 minutes environ. L’organisation de réponse aux incidents de sécurité SEAL911 a aidé à signaler la page d’hameçonnage aux principaux portefeuilles. Cloudflare a classé le domaine comme présentant un risque élevé, puis a supprimé les enregistrements DNS.
2. Selon l’équipe, certains utilisateurs ayant visité le site avant que Cloudflare ne bloque complètement le domaine pourraient avoir été touchés ; les utilisateurs d’intégrations tierces et de l’API ne sont pas concernés. Aucun détail sur les pertes ni sur le nombre d’utilisateurs touchés n’a été communiqué. The Block, citant une estimation de la plateforme de sécurité GoPlus, évalue les pertes à environ 350 000 dollars. Elles concernent notamment les réseaux $ETH , Arbitrum, Base et BNB Chain ; la page d’hameçonnage incitait les utilisateurs à signer de fausses autorisations.
3. Vers 09 h 16 le même matin, l’équipe a annoncé avoir récupéré le domaine avec l’aide du fondateur de Namecheap et rétabli le fonctionnement normal des systèmes. Elle indemnisera intégralement les utilisateurs touchés et publiera un rapport complet sur l’incident dans les prochains jours. Veuillez communiquer uniquement par les canaux officiels et ne faites pas confiance aux messages privés ni aux liens provenant d’inconnus.
$ACX $ETH $BNB
Informations fournies à titre indicatif uniquement ; ceci ne constitue pas un conseil en investissement. Faites vos propres recherches (DYOR) et utilisez uniquement les canaux officiels ; ne cliquez pas sur les liens de réclamation provenant d’inconnus.
#Across #ACX #安全 #跨链 #hameçonnage
Selon le compte X officiel d’Across : vers 02 h 45 le 11 novembre, heure de Pékin (18 h 45 UTC le 10 novembre), des attaquants ont pris le contrôle de across.to au moyen d’une attaque par ingénierie sociale visant le bureau d’enregistrement Namecheap, puis ont redirigé les visiteurs vers une page d’hameçonnage.
1. L’équipe indique avoir reçu une alerte et désactivé le site dans les 15 minutes environ. L’organisation de réponse aux incidents de sécurité SEAL911 a aidé à signaler la page d’hameçonnage aux principaux portefeuilles. Cloudflare a classé le domaine comme présentant un risque élevé, puis a supprimé les enregistrements DNS.
2. Selon l’équipe, certains utilisateurs ayant visité le site avant que Cloudflare ne bloque complètement le domaine pourraient avoir été touchés ; les utilisateurs d’intégrations tierces et de l’API ne sont pas concernés. Aucun détail sur les pertes ni sur le nombre d’utilisateurs touchés n’a été communiqué. The Block, citant une estimation de la plateforme de sécurité GoPlus, évalue les pertes à environ 350 000 dollars. Elles concernent notamment les réseaux $ETH , Arbitrum, Base et BNB Chain ; la page d’hameçonnage incitait les utilisateurs à signer de fausses autorisations.
3. Vers 09 h 16 le même matin, l’équipe a annoncé avoir récupéré le domaine avec l’aide du fondateur de Namecheap et rétabli le fonctionnement normal des systèmes. Elle indemnisera intégralement les utilisateurs touchés et publiera un rapport complet sur l’incident dans les prochains jours. Veuillez communiquer uniquement par les canaux officiels et ne faites pas confiance aux messages privés ni aux liens provenant d’inconnus.
$ACX $ETH $BNB
Informations fournies à titre indicatif uniquement ; ceci ne constitue pas un conseil en investissement. Faites vos propres recherches (DYOR) et utilisez uniquement les canaux officiels ; ne cliquez pas sur les liens de réclamation provenant d’inconnus.
#Across #ACX #安全 #跨链 #hameçonnage
52

Across rétablit son système après le détournement de son nom de domaine
- Le protocole cross-chain Across a rétabli son système après le détournement de son nom de domaine officiel.
- L’attaquant a eu recours à l’ingénierie sociale pour cibler le bureau d’enregistrement Namecheap et prendre le contrôle du domaine d’Across.
- La source RSS ne fournit pas d’autres détails sur le calendrier, les dommages ou les mesures correctives précises.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Source : The Block
Across rétablit son système après le détournement de son nom de domaine
- Le protocole cross-chain Across a rétabli son système après le détournement de son nom de domaine officiel.
- L’attaquant a eu recours à l’ingénierie sociale pour cibler le bureau d’enregistrement Namecheap et prendre le contrôle du domaine d’Across.
- La source RSS ne fournit pas d’autres détails sur le calendrier, les dommages ou les mesures correctives précises.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Source : The Block
- Le protocole cross-chain Across a rétabli son système après le détournement de son nom de domaine officiel.
- L’attaquant a eu recours à l’ingénierie sociale pour cibler le bureau d’enregistrement Namecheap et prendre le contrôle du domaine d’Across.
- La source RSS ne fournit pas d’autres détails sur le calendrier, les dommages ou les mesures correctives précises.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Source : The Block
86

Le nom de domaine du site officiel du protocole inter-chaînes Across a été détourné. Le site et l’API ont été suspendus en urgence.
Chronologie de l’incident (heure de Pékin) :
Vers 2 h 45, un attaquant a mené une attaque par ingénierie sociale contre le bureau d’enregistrement du domaine, Namecheap, et a pris le contrôle du nom de domaine du site officiel d’Across. L’équipe a reçu une alerte dans les 15 minutes et a commencé à mettre le site hors ligne. SEAL911 a coordonné avec les principaux portefeuilles pour faire signaler le domaine comme site d’hameçonnage, puis Cloudflare a supprimé ses enregistrements DNS. Au moment de la publication de cette annonce, la page d’hameçonnage n’était plus accessible.
Étendue de l’impact : les utilisateurs qui ont consulté le site officiel avant le blocage complet de la page d’hameçonnage pourraient être concernés. Ceux qui l’ont consulté avant l’attaque, ainsi que ceux qui ont utilisé le protocole uniquement via l’API ou des intégrations tierces, ne sont pas concernés.
L’équipe s’engage à indemniser intégralement les utilisateurs concernés et leur recommande de se rendre sur Revoke.cash avec le portefeuille qu’ils utilisaient à ce moment-là afin de révoquer les autorisations accordées ce jour-là.
Cette attaque n’a pas visé les contrats intelligents, mais a exploité un point d’entrée hors chaîne : le bureau d’enregistrement du domaine. Toute l’industrie doit en tirer la leçon : même si le code d’un protocole est solide, une seule attaque par ingénierie sociale contre le compte du bureau d’enregistrement peut transformer son site officiel en page d’hameçonnage. Namecheap n’a pas encore réagi. Le site et l’API resteront suspendus jusqu’à ce que la sécurité du domaine soit confirmée. L’équipe publiera ultérieurement un compte rendu complet de l’incident.
#跨链安全 #Across #Attaque par hameçonnage
Le nom de domaine du site officiel du protocole inter-chaînes Across a été détourné. Le site et l’API ont été suspendus en urgence.
Chronologie de l’incident (heure de Pékin) :
Vers 2 h 45, un attaquant a mené une attaque par ingénierie sociale contre le bureau d’enregistrement du domaine, Namecheap, et a pris le contrôle du nom de domaine du site officiel d’Across. L’équipe a reçu une alerte dans les 15 minutes et a commencé à mettre le site hors ligne. SEAL911 a coordonné avec les principaux portefeuilles pour faire signaler le domaine comme site d’hameçonnage, puis Cloudflare a supprimé ses enregistrements DNS. Au moment de la publication de cette annonce, la page d’hameçonnage n’était plus accessible.
Étendue de l’impact : les utilisateurs qui ont consulté le site officiel avant le blocage complet de la page d’hameçonnage pourraient être concernés. Ceux qui l’ont consulté avant l’attaque, ainsi que ceux qui ont utilisé le protocole uniquement via l’API ou des intégrations tierces, ne sont pas concernés.
L’équipe s’engage à indemniser intégralement les utilisateurs concernés et leur recommande de se rendre sur Revoke.cash avec le portefeuille qu’ils utilisaient à ce moment-là afin de révoquer les autorisations accordées ce jour-là.
Cette attaque n’a pas visé les contrats intelligents, mais a exploité un point d’entrée hors chaîne : le bureau d’enregistrement du domaine. Toute l’industrie doit en tirer la leçon : même si le code d’un protocole est solide, une seule attaque par ingénierie sociale contre le compte du bureau d’enregistrement peut transformer son site officiel en page d’hameçonnage. Namecheap n’a pas encore réagi. Le site et l’API resteront suspendus jusqu’à ce que la sécurité du domaine soit confirmée. L’équipe publiera ultérieurement un compte rendu complet de l’incident.
#跨链安全 #Across #Attaque par hameçonnage
Chronologie de l’incident (heure de Pékin) :
Vers 2 h 45, un attaquant a mené une attaque par ingénierie sociale contre le bureau d’enregistrement du domaine, Namecheap, et a pris le contrôle du nom de domaine du site officiel d’Across. L’équipe a reçu une alerte dans les 15 minutes et a commencé à mettre le site hors ligne. SEAL911 a coordonné avec les principaux portefeuilles pour faire signaler le domaine comme site d’hameçonnage, puis Cloudflare a supprimé ses enregistrements DNS. Au moment de la publication de cette annonce, la page d’hameçonnage n’était plus accessible.
Étendue de l’impact : les utilisateurs qui ont consulté le site officiel avant le blocage complet de la page d’hameçonnage pourraient être concernés. Ceux qui l’ont consulté avant l’attaque, ainsi que ceux qui ont utilisé le protocole uniquement via l’API ou des intégrations tierces, ne sont pas concernés.
L’équipe s’engage à indemniser intégralement les utilisateurs concernés et leur recommande de se rendre sur Revoke.cash avec le portefeuille qu’ils utilisaient à ce moment-là afin de révoquer les autorisations accordées ce jour-là.
Cette attaque n’a pas visé les contrats intelligents, mais a exploité un point d’entrée hors chaîne : le bureau d’enregistrement du domaine. Toute l’industrie doit en tirer la leçon : même si le code d’un protocole est solide, une seule attaque par ingénierie sociale contre le compte du bureau d’enregistrement peut transformer son site officiel en page d’hameçonnage. Namecheap n’a pas encore réagi. Le site et l’API resteront suspendus jusqu’à ce que la sécurité du domaine soit confirmée. L’équipe publiera ultérieurement un compte rendu complet de l’incident.
#跨链安全 #Across #Attaque par hameçonnage
3

·
--
Détournement du domaine Across : si vous avez utilisé across.to, révoquez vos autorisations et n’ouvrez plus le site officiel pour le moment
Ce matin, vers 2 h 45 (heure de Hong Kong), le site officiel du pont inter-chaînes Across, across.to, a été pris en main par un tiers et temporairement remplacé par une page d’hameçonnage. L’équipe indique que le registraire du domaine, Namecheap, a été victime d’une attaque par ingénierie sociale, permettant aux attaquants de prendre le contrôle du domaine. L’équipe a reçu une alerte environ 15 minutes plus tard et a mis le site hors ligne. SEAL911 a ensuite signalé le site comme étant un site d’hameçonnage, et Cloudflare a supprimé les enregistrements DNS. La page frauduleuse est désormais inaccessible.
Qui est concerné ? Les personnes qui ont ouvert across.to avant sa mise hors ligne et y ont connecté leur portefeuille ou signé une autorisation pourraient avoir été touchées, selon l’équipe. En revanche, les personnes qui ont utilisé le service uniquement via des intégrations tierces ou l’API ne sont pas concernées, selon l’équipe. Il ne s’agit pas d’un piratage de plateforme d’échange ni d’une vulnérabilité confirmée dans un contrat intelligent. L’équipe n’a pas encore communiqué le montant des pertes. Des internautes affirment que des fonds leur ont été dérobés, mais ces témoignages n’ont pas encore été vérifiés de manière indépendante.
L’équipe indique qu’elle indemnisera toutes les personnes concernées et recommande de commencer par révoquer les autorisations concernées sur revoke.cash : déconnecter son portefeuille ne suffit pas à annuler automatiquement les autorisations. Le site et l’API resteront hors ligne jusqu’à ce que le domaine soit de nouveau sécurisé. Namecheap n’a pas encore réagi publiquement. En attendant, n’ouvrez plus across.to et n’y signez rien.
Avez-vous ouvert across.to récemment et y avez-vous signé une transaction ?
Ceci ne constitue pas un conseil en investissement.
Source : compte X officiel d’Across (environ 2026-11-11, 02 h 45–08 h 14 HKT) ; articles de PANews et Odaily · 2026-11-11, vers 09 h 30 HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
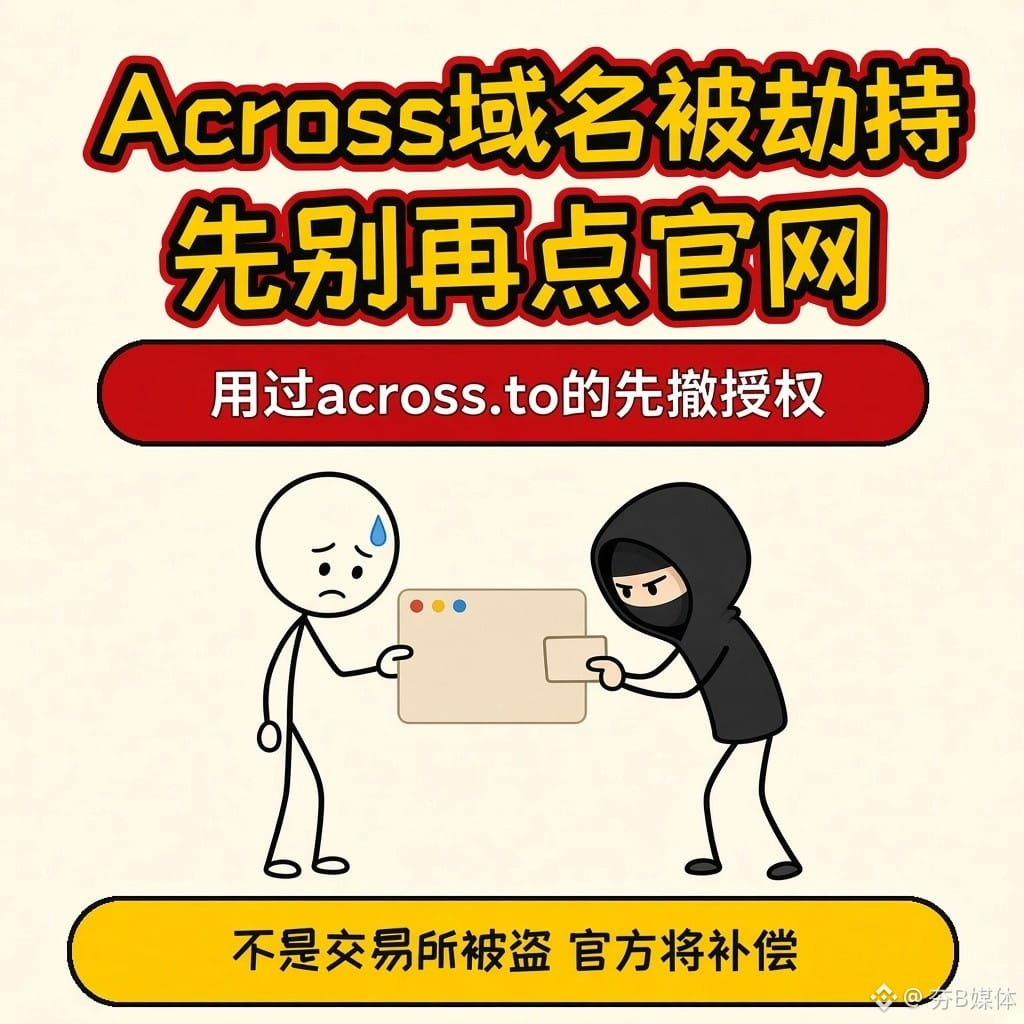
Détournement du domaine Across : si vous avez utilisé across.to, révoquez vos autorisations et n’ouvrez plus le site officiel pour le moment
Ce matin, vers 2 h 45 (heure de Hong Kong), le site officiel du pont inter-chaînes Across, across.to, a été pris en main par un tiers et temporairement remplacé par une page d’hameçonnage. L’équipe indique que le registraire du domaine, Namecheap, a été victime d’une attaque par ingénierie sociale, permettant aux attaquants de prendre le contrôle du domaine. L’équipe a reçu une alerte environ 15 minutes plus tard et a mis le site hors ligne. SEAL911 a ensuite signalé le site comme étant un site d’hameçonnage, et Cloudflare a supprimé les enregistrements DNS. La page frauduleuse est désormais inaccessible.
Qui est concerné ? Les personnes qui ont ouvert across.to avant sa mise hors ligne et y ont connecté leur portefeuille ou signé une autorisation pourraient avoir été touchées, selon l’équipe. En revanche, les personnes qui ont utilisé le service uniquement via des intégrations tierces ou l’API ne sont pas concernées, selon l’équipe. Il ne s’agit pas d’un piratage de plateforme d’échange ni d’une vulnérabilité confirmée dans un contrat intelligent. L’équipe n’a pas encore communiqué le montant des pertes. Des internautes affirment que des fonds leur ont été dérobés, mais ces témoignages n’ont pas encore été vérifiés de manière indépendante.
L’équipe indique qu’elle indemnisera toutes les personnes concernées et recommande de commencer par révoquer les autorisations concernées sur revoke.cash : déconnecter son portefeuille ne suffit pas à annuler automatiquement les autorisations. Le site et l’API resteront hors ligne jusqu’à ce que le domaine soit de nouveau sécurisé. Namecheap n’a pas encore réagi publiquement. En attendant, n’ouvrez plus across.to et n’y signez rien.
Avez-vous ouvert across.to récemment et y avez-vous signé une transaction ?
Ceci ne constitue pas un conseil en investissement.
Source : compte X officiel d’Across (environ 2026-11-11, 02 h 45–08 h 14 HKT) ; articles de PANews et Odaily · 2026-11-11, vers 09 h 30 HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
Ce matin, vers 2 h 45 (heure de Hong Kong), le site officiel du pont inter-chaînes Across, across.to, a été pris en main par un tiers et temporairement remplacé par une page d’hameçonnage. L’équipe indique que le registraire du domaine, Namecheap, a été victime d’une attaque par ingénierie sociale, permettant aux attaquants de prendre le contrôle du domaine. L’équipe a reçu une alerte environ 15 minutes plus tard et a mis le site hors ligne. SEAL911 a ensuite signalé le site comme étant un site d’hameçonnage, et Cloudflare a supprimé les enregistrements DNS. La page frauduleuse est désormais inaccessible.
Qui est concerné ? Les personnes qui ont ouvert across.to avant sa mise hors ligne et y ont connecté leur portefeuille ou signé une autorisation pourraient avoir été touchées, selon l’équipe. En revanche, les personnes qui ont utilisé le service uniquement via des intégrations tierces ou l’API ne sont pas concernées, selon l’équipe. Il ne s’agit pas d’un piratage de plateforme d’échange ni d’une vulnérabilité confirmée dans un contrat intelligent. L’équipe n’a pas encore communiqué le montant des pertes. Des internautes affirment que des fonds leur ont été dérobés, mais ces témoignages n’ont pas encore été vérifiés de manière indépendante.
L’équipe indique qu’elle indemnisera toutes les personnes concernées et recommande de commencer par révoquer les autorisations concernées sur revoke.cash : déconnecter son portefeuille ne suffit pas à annuler automatiquement les autorisations. Le site et l’API resteront hors ligne jusqu’à ce que le domaine soit de nouveau sécurisé. Namecheap n’a pas encore réagi publiquement. En attendant, n’ouvrez plus across.to et n’y signez rien.
Avez-vous ouvert across.to récemment et y avez-vous signé une transaction ?
Ceci ne constitue pas un conseil en investissement.
Source : compte X officiel d’Across (environ 2026-11-11, 02 h 45–08 h 14 HKT) ; articles de PANews et Odaily · 2026-11-11, vers 09 h 30 HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
forrestbit:
官网收回了,窗口期内签过的授权也不会自己消失。先自己查并撤掉异常许可;赔付只走官方渠道,私信里的「加速领取」别点。
1
94

·
--
Le site officiel a été détourné.
Le compte officiel du protocole cross-chain Across a publié le 11 novembre à 03:05 (UTC+8) une première alerte urgente : ne pas ouvrir l’application, ne pas connecter son portefeuille, ni signer ou autoriser quoi que ce soit sur le site. Le message indiquait seulement qu’une enquête était en cours sur un problème de domaine. Le même jour à 06:13, l’équipe a précisé les faits : vers 02:45, le bureau d’enregistrement de noms de domaine Namecheap a été victime d’une attaque par ingénierie sociale, et les attaquants ont pris le contrôle du domaine d’Across. L’équipe a reçu une alerte dans les 15 minutes et a immédiatement entrepris de fermer le site. L’organisation de sécurité SEAL911 a signalé across.to comme site d’hameçonnage. Cloudflare a ensuite coopéré pour signaler le domaine comme dangereux et révoquer ses enregistrements DNS. Selon l’équipe, le site était complètement hors ligne au moment de la publication, et la page d’hameçonnage était également inaccessible.
L’équipe a également indiqué que, pendant le bref laps de temps précédant le blocage complet de la page d’hameçonnage par Cloudflare, certains utilisateurs ayant consulté across.to avaient pu être affectés. Les utilisateurs des intégrations tierces et de l’API ne sont pas concernés, et ceux qui avaient utilisé l’interface avant cette attaque sont également en sécurité. Les personnes qui pensent avoir été touchées peuvent envoyer un message privé au compte officiel sur X et fournir les détails de leurs transactions. L’équipe s’engage à indemniser intégralement les utilisateurs concernés et recommande de révoquer sur revoke.cash les autorisations accordées pendant l’attaque, à l’aide du portefeuille qui était connecté à ce moment-là. Le montant des pertes n’a pas encore été communiqué. Selon l’équipe, le bureau d’enregistrement n’a pas encore répondu de manière satisfaisante. L’interface et l’API resteront désactivées tant que le contrôle du domaine n’aura pas été rétabli.
#Across #安全 ne constitue pas un conseil en investissement
Le site officiel a été détourné.
Le compte officiel du protocole cross-chain Across a publié le 11 novembre à 03:05 (UTC+8) une première alerte urgente : ne pas ouvrir l’application, ne pas connecter son portefeuille, ni signer ou autoriser quoi que ce soit sur le site. Le message indiquait seulement qu’une enquête était en cours sur un problème de domaine. Le même jour à 06:13, l’équipe a précisé les faits : vers 02:45, le bureau d’enregistrement de noms de domaine Namecheap a été victime d’une attaque par ingénierie sociale, et les attaquants ont pris le contrôle du domaine d’Across. L’équipe a reçu une alerte dans les 15 minutes et a immédiatement entrepris de fermer le site. L’organisation de sécurité SEAL911 a signalé across.to comme site d’hameçonnage. Cloudflare a ensuite coopéré pour signaler le domaine comme dangereux et révoquer ses enregistrements DNS. Selon l’équipe, le site était complètement hors ligne au moment de la publication, et la page d’hameçonnage était également inaccessible.
L’équipe a également indiqué que, pendant le bref laps de temps précédant le blocage complet de la page d’hameçonnage par Cloudflare, certains utilisateurs ayant consulté across.to avaient pu être affectés. Les utilisateurs des intégrations tierces et de l’API ne sont pas concernés, et ceux qui avaient utilisé l’interface avant cette attaque sont également en sécurité. Les personnes qui pensent avoir été touchées peuvent envoyer un message privé au compte officiel sur X et fournir les détails de leurs transactions. L’équipe s’engage à indemniser intégralement les utilisateurs concernés et recommande de révoquer sur revoke.cash les autorisations accordées pendant l’attaque, à l’aide du portefeuille qui était connecté à ce moment-là. Le montant des pertes n’a pas encore été communiqué. Selon l’équipe, le bureau d’enregistrement n’a pas encore répondu de manière satisfaisante. L’interface et l’API resteront désactivées tant que le contrôle du domaine n’aura pas été rétabli.
#Across #安全 ne constitue pas un conseil en investissement
Le compte officiel du protocole cross-chain Across a publié le 11 novembre à 03:05 (UTC+8) une première alerte urgente : ne pas ouvrir l’application, ne pas connecter son portefeuille, ni signer ou autoriser quoi que ce soit sur le site. Le message indiquait seulement qu’une enquête était en cours sur un problème de domaine. Le même jour à 06:13, l’équipe a précisé les faits : vers 02:45, le bureau d’enregistrement de noms de domaine Namecheap a été victime d’une attaque par ingénierie sociale, et les attaquants ont pris le contrôle du domaine d’Across. L’équipe a reçu une alerte dans les 15 minutes et a immédiatement entrepris de fermer le site. L’organisation de sécurité SEAL911 a signalé across.to comme site d’hameçonnage. Cloudflare a ensuite coopéré pour signaler le domaine comme dangereux et révoquer ses enregistrements DNS. Selon l’équipe, le site était complètement hors ligne au moment de la publication, et la page d’hameçonnage était également inaccessible.
L’équipe a également indiqué que, pendant le bref laps de temps précédant le blocage complet de la page d’hameçonnage par Cloudflare, certains utilisateurs ayant consulté across.to avaient pu être affectés. Les utilisateurs des intégrations tierces et de l’API ne sont pas concernés, et ceux qui avaient utilisé l’interface avant cette attaque sont également en sécurité. Les personnes qui pensent avoir été touchées peuvent envoyer un message privé au compte officiel sur X et fournir les détails de leurs transactions. L’équipe s’engage à indemniser intégralement les utilisateurs concernés et recommande de révoquer sur revoke.cash les autorisations accordées pendant l’attaque, à l’aide du portefeuille qui était connecté à ce moment-là. Le montant des pertes n’a pas encore été communiqué. Selon l’équipe, le bureau d’enregistrement n’a pas encore répondu de manière satisfaisante. L’interface et l’API resteront désactivées tant que le contrôle du domaine n’aura pas été rétabli.
#Across #安全 ne constitue pas un conseil en investissement
267

🚨 Alerte de sécurité d’Across, le pont inter-chaînes : n’utilisez pas son application pour le moment, plusieurs utilisateurs signalent des portefeuilles piratés
Mardi, le protocole de pont inter-chaînes Across a averti les utilisateurs sur X de ne pas accéder à son application ni d’y connecter leur portefeuille pour le moment. Il leur a également demandé de ne signer aucune transaction ni autorisation jusqu’à nouvel ordre, tandis que l’équipe enquête sur un incident de sécurité susceptible d’affecter son domaine.
Across n’a pas précisé la nature de l’incident ni confirmé que son site avait été compromis. Des utilisateurs ont affirmé sur X avoir perdu 9 000 dollars en USDC ; un autre a déclaré avoir perdu 7 053 USDT0 en 7 transactions sur la chaîne Plasma. D’autres soupçonnent que le site a été piraté. Across a demandé aux utilisateurs concernés de fournir les détails de leurs transactions pour faciliter l’enquête. Ces signalements de pertes n’ont pas encore été vérifiés de manière indépendante.
⭐ Le piratage de l’interface ou du domaine d’un pont inter-chaînes peut inciter directement les utilisateurs à signer des autorisations malveillantes. Les personnes ayant récemment utilisé Across devraient vérifier et révoquer toute autorisation suspecte, puis attendre la levée officielle de l’alerte avant d’interagir avec le service.
#Across #跨链桥 #安全事件 #DeFi
🚨 Alerte de sécurité d’Across, le pont inter-chaînes : n’utilisez pas son application pour le moment, plusieurs utilisateurs signalent des portefeuilles piratés
Mardi, le protocole de pont inter-chaînes Across a averti les utilisateurs sur X de ne pas accéder à son application ni d’y connecter leur portefeuille pour le moment. Il leur a également demandé de ne signer aucune transaction ni autorisation jusqu’à nouvel ordre, tandis que l’équipe enquête sur un incident de sécurité susceptible d’affecter son domaine.
Across n’a pas précisé la nature de l’incident ni confirmé que son site avait été compromis. Des utilisateurs ont affirmé sur X avoir perdu 9 000 dollars en USDC ; un autre a déclaré avoir perdu 7 053 USDT0 en 7 transactions sur la chaîne Plasma. D’autres soupçonnent que le site a été piraté. Across a demandé aux utilisateurs concernés de fournir les détails de leurs transactions pour faciliter l’enquête. Ces signalements de pertes n’ont pas encore été vérifiés de manière indépendante.
⭐ Le piratage de l’interface ou du domaine d’un pont inter-chaînes peut inciter directement les utilisateurs à signer des autorisations malveillantes. Les personnes ayant récemment utilisé Across devraient vérifier et révoquer toute autorisation suspecte, puis attendre la levée officielle de l’alerte avant d’interagir avec le service.
#Across #跨链桥 #安全事件 #DeFi
Mardi, le protocole de pont inter-chaînes Across a averti les utilisateurs sur X de ne pas accéder à son application ni d’y connecter leur portefeuille pour le moment. Il leur a également demandé de ne signer aucune transaction ni autorisation jusqu’à nouvel ordre, tandis que l’équipe enquête sur un incident de sécurité susceptible d’affecter son domaine.
Across n’a pas précisé la nature de l’incident ni confirmé que son site avait été compromis. Des utilisateurs ont affirmé sur X avoir perdu 9 000 dollars en USDC ; un autre a déclaré avoir perdu 7 053 USDT0 en 7 transactions sur la chaîne Plasma. D’autres soupçonnent que le site a été piraté. Across a demandé aux utilisateurs concernés de fournir les détails de leurs transactions pour faciliter l’enquête. Ces signalements de pertes n’ont pas encore été vérifiés de manière indépendante.
⭐ Le piratage de l’interface ou du domaine d’un pont inter-chaînes peut inciter directement les utilisateurs à signer des autorisations malveillantes. Les personnes ayant récemment utilisé Across devraient vérifier et révoquer toute autorisation suspecte, puis attendre la levée officielle de l’alerte avant d’interagir avec le service.
#Across #跨链桥 #安全事件 #DeFi
1

🚨 LA COMPROMISSION DU DOMAINE $ACROSS EXPOSE LES VULNÉRABILITÉS DES INTERFACES SUR LES PONTS INTERCHAÎNES ⚠️
Des rapports récents concernant un incident de sécurité au niveau du domaine de $ACROSS mettent en évidence la fragilité des couches d’interface de la finance décentralisée. Même si la logique d’exécution des contrats intelligents reste sécurisée, des interfaces compromises créent des vecteurs d’injection critiques qui interceptent les autorisations des utilisateurs. 🔍
Les investisseurs institutionnels et les acteurs actifs du marché doivent accorder à l’intégrité des interfaces la même rigueur qu’à la profondeur de la liquidité on-chain. Tant que l’équipe de développement n’aura pas confirmé que tout est rentré dans l’ordre, suspendre toute interaction est le seul protocole rationnel d’atténuation des risques. 🛡️
💬 Comment les protocoles décentralisés devraient-ils concevoir la redondance de leurs interfaces afin d’éliminer complètement les risques liés à un point de défaillance unique au niveau des domaines ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
🚨 LA COMPROMISSION DU DOMAINE $ACROSS EXPOSE LES VULNÉRABILITÉS DES INTERFACES SUR LES PONTS INTERCHAÎNES ⚠️
Des rapports récents concernant un incident de sécurité au niveau du domaine de $ACROSS mettent en évidence la fragilité des couches d’interface de la finance décentralisée. Même si la logique d’exécution des contrats intelligents reste sécurisée, des interfaces compromises créent des vecteurs d’injection critiques qui interceptent les autorisations des utilisateurs. 🔍
Les investisseurs institutionnels et les acteurs actifs du marché doivent accorder à l’intégrité des interfaces la même rigueur qu’à la profondeur de la liquidité on-chain. Tant que l’équipe de développement n’aura pas confirmé que tout est rentré dans l’ordre, suspendre toute interaction est le seul protocole rationnel d’atténuation des risques. 🛡️
💬 Comment les protocoles décentralisés devraient-ils concevoir la redondance de leurs interfaces afin d’éliminer complètement les risques liés à un point de défaillance unique au niveau des domaines ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
Des rapports récents concernant un incident de sécurité au niveau du domaine de $ACROSS mettent en évidence la fragilité des couches d’interface de la finance décentralisée. Même si la logique d’exécution des contrats intelligents reste sécurisée, des interfaces compromises créent des vecteurs d’injection critiques qui interceptent les autorisations des utilisateurs. 🔍
Les investisseurs institutionnels et les acteurs actifs du marché doivent accorder à l’intégrité des interfaces la même rigueur qu’à la profondeur de la liquidité on-chain. Tant que l’équipe de développement n’aura pas confirmé que tout est rentré dans l’ordre, suspendre toute interaction est le seul protocole rationnel d’atténuation des risques. 🛡️
💬 Comment les protocoles décentralisés devraient-ils concevoir la redondance de leurs interfaces afin d’éliminer complètement les risques liés à un point de défaillance unique au niveau des domaines ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
2

·
--
🚨 ALERTE CRITIQUE SUR LE FRONTEND DE $ACROSS : VERROUILLEZ VOS PORTEFEUILLES IMMÉDIATEMENT ! ⚠️
Les investisseurs avisés savent que le code sous-jacent n’est aussi sûr que le portail utilisé pour y accéder. 🦈 Les signalements affluent : des interfaces de domaine compromises vident des fonds au moyen d’autorisations malveillantes, même lorsque les contrats intelligents restent intacts.
Les vulnérabilités des infrastructures nous rappellent que la préservation du capital prime toujours sur la recherche de rendement. ⚡ Tant que l’équipe principale n’aura pas donné son feu vert explicite, considérez ce frontend comme un champ de mines et tenez-vous-en entièrement à l’écart. 🔍
Vérifiez-vous aujourd’hui les autorisations de vos jetons actifs, ou attendez-vous que la foudre frappe votre portefeuille ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
🚨 ALERTE CRITIQUE SUR LE FRONTEND DE $ACROSS : VERROUILLEZ VOS PORTEFEUILLES IMMÉDIATEMENT ! ⚠️
Les investisseurs avisés savent que le code sous-jacent n’est aussi sûr que le portail utilisé pour y accéder. 🦈 Les signalements affluent : des interfaces de domaine compromises vident des fonds au moyen d’autorisations malveillantes, même lorsque les contrats intelligents restent intacts.
Les vulnérabilités des infrastructures nous rappellent que la préservation du capital prime toujours sur la recherche de rendement. ⚡ Tant que l’équipe principale n’aura pas donné son feu vert explicite, considérez ce frontend comme un champ de mines et tenez-vous-en entièrement à l’écart. 🔍
Vérifiez-vous aujourd’hui les autorisations de vos jetons actifs, ou attendez-vous que la foudre frappe votre portefeuille ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
Les investisseurs avisés savent que le code sous-jacent n’est aussi sûr que le portail utilisé pour y accéder. 🦈 Les signalements affluent : des interfaces de domaine compromises vident des fonds au moyen d’autorisations malveillantes, même lorsque les contrats intelligents restent intacts.
Les vulnérabilités des infrastructures nous rappellent que la préservation du capital prime toujours sur la recherche de rendement. ⚡ Tant que l’équipe principale n’aura pas donné son feu vert explicite, considérez ce frontend comme un champ de mines et tenez-vous-en entièrement à l’écart. 🔍
Vérifiez-vous aujourd’hui les autorisations de vos jetons actifs, ou attendez-vous que la foudre frappe votre portefeuille ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
13


·
--
🚨 Across Protocol conseille aux utilisateurs d’éviter son application après des signalements de portefeuilles vidés
Mardi, le pont inter-chaînes Across a demandé aux utilisateurs de ne pas se rendre sur son application, de ne pas connecter leurs portefeuilles et de ne signer aucune transaction ni approbation jusqu’à nouvel ordre, le temps d’enquêter sur un éventuel incident de sécurité touchant son domaine.
L’équipe n’a pas précisé la cause du problème ni si ses contrats intelligents ou ses opérations de transfert entre chaînes étaient concernés. Sur X, un utilisateur a affirmé avoir perdu 9 000 $ en USDC et un autre a signalé avoir perdu 7 053 USDT0 en sept transactions sur Plasma ; ces signalements n’ont pas été vérifiés de manière indépendante.
⭐ Les interfaces des ponts restent un maillon faible de la DeFi : un domaine détourné peut vider les portefeuilles des utilisateurs qui signent des approbations, même si les contrats sous-jacents sont intacts. Les traders devraient donc attendre le feu vert officiel d’Across avant toute interaction.
#Across #DeFi #Security #Bridge
🚨 Across Protocol conseille aux utilisateurs d’éviter son application après des signalements de portefeuilles vidés
Mardi, le pont inter-chaînes Across a demandé aux utilisateurs de ne pas se rendre sur son application, de ne pas connecter leurs portefeuilles et de ne signer aucune transaction ni approbation jusqu’à nouvel ordre, le temps d’enquêter sur un éventuel incident de sécurité touchant son domaine.
L’équipe n’a pas précisé la cause du problème ni si ses contrats intelligents ou ses opérations de transfert entre chaînes étaient concernés. Sur X, un utilisateur a affirmé avoir perdu 9 000 $ en USDC et un autre a signalé avoir perdu 7 053 USDT0 en sept transactions sur Plasma ; ces signalements n’ont pas été vérifiés de manière indépendante.
⭐ Les interfaces des ponts restent un maillon faible de la DeFi : un domaine détourné peut vider les portefeuilles des utilisateurs qui signent des approbations, même si les contrats sous-jacents sont intacts. Les traders devraient donc attendre le feu vert officiel d’Across avant toute interaction.
#Across #DeFi #Security #Bridge
Mardi, le pont inter-chaînes Across a demandé aux utilisateurs de ne pas se rendre sur son application, de ne pas connecter leurs portefeuilles et de ne signer aucune transaction ni approbation jusqu’à nouvel ordre, le temps d’enquêter sur un éventuel incident de sécurité touchant son domaine.
L’équipe n’a pas précisé la cause du problème ni si ses contrats intelligents ou ses opérations de transfert entre chaînes étaient concernés. Sur X, un utilisateur a affirmé avoir perdu 9 000 $ en USDC et un autre a signalé avoir perdu 7 053 USDT0 en sept transactions sur Plasma ; ces signalements n’ont pas été vérifiés de manière indépendante.
⭐ Les interfaces des ponts restent un maillon faible de la DeFi : un domaine détourné peut vider les portefeuilles des utilisateurs qui signent des approbations, même si les contrats sous-jacents sont intacts. Les traders devraient donc attendre le feu vert officiel d’Across avant toute interaction.
#Across #DeFi #Security #Bridge
103

·
--
Across vient de prendre la parole : n’utilisez pas son application pour le moment, ne connectez pas votre portefeuille, ne signez rien et n’accordez aucune autorisation. L’équipe enquête sur un possible incident de sécurité. Des utilisateurs affirment que leur portefeuille a été vidé après avoir utilisé le bridge : l’un dit avoir perdu 9 000 USDC, un autre que 7 transactions ont transféré 7 053 USDT0. L’équipe officielle mène actuellement des vérifications, et Cointelegraph n’a pas encore pu confirmer ces informations de manière indépendante. Le bridge a traité plus de 40 milliards de dollars au total. Quand un avertissement de ce genre est lancé, personne n’ose parier qu’il s’agit d’une fausse alerte. Si vous avez accordé des autorisations à Across, vérifiez-les et révoquez celles qu’il faut, n’attendez pas que les faits soient confirmés pour le regretter. Oseriez-vous encore utiliser un bridge cross-chain en ce moment ?
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
Across vient de prendre la parole : n’utilisez pas son application pour le moment, ne connectez pas votre portefeuille, ne signez rien et n’accordez aucune autorisation. L’équipe enquête sur un possible incident de sécurité. Des utilisateurs affirment que leur portefeuille a été vidé après avoir utilisé le bridge : l’un dit avoir perdu 9 000 USDC, un autre que 7 transactions ont transféré 7 053 USDT0. L’équipe officielle mène actuellement des vérifications, et Cointelegraph n’a pas encore pu confirmer ces informations de manière indépendante. Le bridge a traité plus de 40 milliards de dollars au total. Quand un avertissement de ce genre est lancé, personne n’ose parier qu’il s’agit d’une fausse alerte. Si vous avez accordé des autorisations à Across, vérifiez-les et révoquez celles qu’il faut, n’attendez pas que les faits soient confirmés pour le regretter. Oseriez-vous encore utiliser un bridge cross-chain en ce moment ?
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
33
·
--
【Problème sur le site officiel du bridge Across ! Alerte urgente : ne l’ouvrez pas, ne connectez pas votre portefeuille et ne signez rien】
Le bridge Across a lancé une alerte vers 3 h du matin, le 11 novembre, heure de Pékin, indiquant qu’un problème affectait le nom de domaine de son site officiel et qu’une enquête était en cours. Il a demandé aux utilisateurs de ne pas consulter le site, de ne pas connecter leur portefeuille et de ne signer aucune transaction ni autorisation jusqu’à nouvel ordre. Plusieurs utilisateurs ont déjà signalé dans les commentaires que leur portefeuille avait été piraté. Si vous avez utilisé le site d’Across pendant cette période, vérifiez rapidement vos autorisations et révoquez celles qui vous sont inconnues.
#Across #跨链桥 #Sécurité des portefeuilles
【Problème sur le site officiel du bridge Across ! Alerte urgente : ne l’ouvrez pas, ne connectez pas votre portefeuille et ne signez rien】
Le bridge Across a lancé une alerte vers 3 h du matin, le 11 novembre, heure de Pékin, indiquant qu’un problème affectait le nom de domaine de son site officiel et qu’une enquête était en cours. Il a demandé aux utilisateurs de ne pas consulter le site, de ne pas connecter leur portefeuille et de ne signer aucune transaction ni autorisation jusqu’à nouvel ordre. Plusieurs utilisateurs ont déjà signalé dans les commentaires que leur portefeuille avait été piraté. Si vous avez utilisé le site d’Across pendant cette période, vérifiez rapidement vos autorisations et révoquez celles qui vous sont inconnues.
#Across #跨链桥 #Sécurité des portefeuilles
Le bridge Across a lancé une alerte vers 3 h du matin, le 11 novembre, heure de Pékin, indiquant qu’un problème affectait le nom de domaine de son site officiel et qu’une enquête était en cours. Il a demandé aux utilisateurs de ne pas consulter le site, de ne pas connecter leur portefeuille et de ne signer aucune transaction ni autorisation jusqu’à nouvel ordre. Plusieurs utilisateurs ont déjà signalé dans les commentaires que leur portefeuille avait été piraté. Si vous avez utilisé le site d’Across pendant cette période, vérifiez rapidement vos autorisations et révoquez celles qui vous sont inconnues.
#Across #跨链桥 #Sécurité des portefeuilles
40
Dans le secteur des bridges cross-chain, Across Protocol a toujours privilégié la discrétion. Le protocole s’appuie sur l’oracle optimiste d’UMA et utilise un modèle de mise en correspondance fondé sur les intentions (« intent ») pour transférer des fonds entre les chaînes. $ACX est son jeton de gouvernance.
Voici quelques données récentes sur la chaîne : le cours est d’environ 0,0434 dollar, le volume d’échanges sur 24 heures avoisine 1,48 million de dollars et la capitalisation boursière en circulation est d’environ 31,49 millions de dollars. Le volume d’échanges est nettement faible par rapport à la capitalisation et, comme le marché en parle très peu ces derniers temps, le projet traverse une période de calme typique.
Le calme n’est pas synonyme d’opportunité, et encore moins de sécurité. Pour les actifs peu suivis de ce type, mieux vaut surveiller les indicateurs concrets : le volume des transferts cross-chain, les revenus issus des frais de routage, le rythme d’intégration de nouvelles chaînes, ainsi que le calendrier de déblocage des jetons et le taux de mise en staking. Pour aborder correctement un actif peu connu, il faut étudier ses fondamentaux avant que son récit ne prenne de l’ampleur.
#跨链桥 #Across #ObservationOnChain
Dans le secteur des bridges cross-chain, Across Protocol a toujours privilégié la discrétion. Le protocole s’appuie sur l’oracle optimiste d’UMA et utilise un modèle de mise en correspondance fondé sur les intentions (« intent ») pour transférer des fonds entre les chaînes. $ACX est son jeton de gouvernance.
Voici quelques données récentes sur la chaîne : le cours est d’environ 0,0434 dollar, le volume d’échanges sur 24 heures avoisine 1,48 million de dollars et la capitalisation boursière en circulation est d’environ 31,49 millions de dollars. Le volume d’échanges est nettement faible par rapport à la capitalisation et, comme le marché en parle très peu ces derniers temps, le projet traverse une période de calme typique.
Le calme n’est pas synonyme d’opportunité, et encore moins de sécurité. Pour les actifs peu suivis de ce type, mieux vaut surveiller les indicateurs concrets : le volume des transferts cross-chain, les revenus issus des frais de routage, le rythme d’intégration de nouvelles chaînes, ainsi que le calendrier de déblocage des jetons et le taux de mise en staking. Pour aborder correctement un actif peu connu, il faut étudier ses fondamentaux avant que son récit ne prenne de l’ampleur.
#跨链桥 #Across #ObservationOnChain
Voici quelques données récentes sur la chaîne : le cours est d’environ 0,0434 dollar, le volume d’échanges sur 24 heures avoisine 1,48 million de dollars et la capitalisation boursière en circulation est d’environ 31,49 millions de dollars. Le volume d’échanges est nettement faible par rapport à la capitalisation et, comme le marché en parle très peu ces derniers temps, le projet traverse une période de calme typique.
Le calme n’est pas synonyme d’opportunité, et encore moins de sécurité. Pour les actifs peu suivis de ce type, mieux vaut surveiller les indicateurs concrets : le volume des transferts cross-chain, les revenus issus des frais de routage, le rythme d’intégration de nouvelles chaînes, ainsi que le calendrier de déblocage des jetons et le taux de mise en staking. Pour aborder correctement un actif peu connu, il faut étudier ses fondamentaux avant que son récit ne prenne de l’ampleur.
#跨链桥 #Across #ObservationOnChain

·
--
Le secteur des ponts inter-chaînes suscite peu d’intérêt ces derniers temps, mais les périodes calmes sont justement propices à un examen des fondamentaux. $ACX est le jeton natif d’Across Protocol, un protocole qui mise sur un pont inter-chaînes rapide fondé sur les intents et s’appuie sur un mécanisme d’oracle optimiste pour acheminer les fonds. La rapidité et la fluidité des transferts entre les différentes Layer 2 constituent depuis toujours ses principaux atouts.
Instantané on-chain : le cours actuel est d’environ 0,045 dollar, pour une capitalisation d’environ 32,71 millions de dollars. Le volume d’échange sur 24 heures n’est que d’environ 156 000 dollars, signe d’une activité nettement faible. Cela indique que l’intérêt du marché est à un niveau bas et que les fluctuations à court terme peuvent plus facilement être dictées par de faibles volumes. Dans ces conditions, courir après la hausse ou vendre dans la panique offre peu d’intérêt.
Trois pistes méritent d’être suivies : premièrement, l’utilisation réelle du pont inter-chaînes et les revenus issus des frais peuvent-ils repartir à la hausse avec l’activité de l’écosystème ? Deuxièmement, à quel rythme le protocole s’intègre-t-il à de nouvelles chaînes et à de nouveaux Rollups ? Plus la couverture des routes est large, plus les effets de réseau peuvent s’accumuler. Troisièmement, des mécanismes concrets de valorisation du jeton, tels que le staking avec verrouillage ou le partage des frais, vont-ils être mis en place ?
En l’absence de récit porteur, le cours anticipe souvent les attentes, mais c’est aussi là qu’il est le plus facilement ignoré par le marché. Pour ce type de projet inter-chaînes à faible capitalisation, mieux vaut d’abord vérifier les données réelles de l’activité avant de décider d’investir. La maîtrise de la taille de sa position reste toujours plus importante que de deviner la direction du marché.
#跨链 #Layer2 #Across
Le secteur des ponts inter-chaînes suscite peu d’intérêt ces derniers temps, mais les périodes calmes sont justement propices à un examen des fondamentaux. $ACX est le jeton natif d’Across Protocol, un protocole qui mise sur un pont inter-chaînes rapide fondé sur les intents et s’appuie sur un mécanisme d’oracle optimiste pour acheminer les fonds. La rapidité et la fluidité des transferts entre les différentes Layer 2 constituent depuis toujours ses principaux atouts.
Instantané on-chain : le cours actuel est d’environ 0,045 dollar, pour une capitalisation d’environ 32,71 millions de dollars. Le volume d’échange sur 24 heures n’est que d’environ 156 000 dollars, signe d’une activité nettement faible. Cela indique que l’intérêt du marché est à un niveau bas et que les fluctuations à court terme peuvent plus facilement être dictées par de faibles volumes. Dans ces conditions, courir après la hausse ou vendre dans la panique offre peu d’intérêt.
Trois pistes méritent d’être suivies : premièrement, l’utilisation réelle du pont inter-chaînes et les revenus issus des frais peuvent-ils repartir à la hausse avec l’activité de l’écosystème ? Deuxièmement, à quel rythme le protocole s’intègre-t-il à de nouvelles chaînes et à de nouveaux Rollups ? Plus la couverture des routes est large, plus les effets de réseau peuvent s’accumuler. Troisièmement, des mécanismes concrets de valorisation du jeton, tels que le staking avec verrouillage ou le partage des frais, vont-ils être mis en place ?
En l’absence de récit porteur, le cours anticipe souvent les attentes, mais c’est aussi là qu’il est le plus facilement ignoré par le marché. Pour ce type de projet inter-chaînes à faible capitalisation, mieux vaut d’abord vérifier les données réelles de l’activité avant de décider d’investir. La maîtrise de la taille de sa position reste toujours plus importante que de deviner la direction du marché.
#跨链 #Layer2 #Across
Instantané on-chain : le cours actuel est d’environ 0,045 dollar, pour une capitalisation d’environ 32,71 millions de dollars. Le volume d’échange sur 24 heures n’est que d’environ 156 000 dollars, signe d’une activité nettement faible. Cela indique que l’intérêt du marché est à un niveau bas et que les fluctuations à court terme peuvent plus facilement être dictées par de faibles volumes. Dans ces conditions, courir après la hausse ou vendre dans la panique offre peu d’intérêt.
Trois pistes méritent d’être suivies : premièrement, l’utilisation réelle du pont inter-chaînes et les revenus issus des frais peuvent-ils repartir à la hausse avec l’activité de l’écosystème ? Deuxièmement, à quel rythme le protocole s’intègre-t-il à de nouvelles chaînes et à de nouveaux Rollups ? Plus la couverture des routes est large, plus les effets de réseau peuvent s’accumuler. Troisièmement, des mécanismes concrets de valorisation du jeton, tels que le staking avec verrouillage ou le partage des frais, vont-ils être mis en place ?
En l’absence de récit porteur, le cours anticipe souvent les attentes, mais c’est aussi là qu’il est le plus facilement ignoré par le marché. Pour ce type de projet inter-chaînes à faible capitalisation, mieux vaut d’abord vérifier les données réelles de l’activité avant de décider d’investir. La maîtrise de la taille de sa position reste toujours plus importante que de deviner la direction du marché.
#跨链 #Layer2 #Across
3
·
--
Lorsque le marché est atone, il est d’autant plus important de prêter attention à l’utilisation réelle des infrastructures. $ACX est le jeton de l’écosystème Across Protocol, un protocole axé sur les transferts interchaînes et l’agrégation de liquidités. Son cours actuel est d’environ 0,0436 dollar, pour une capitalisation boursière d’environ 31,63 millions de dollars. Le volume des transactions sur 24 heures s’élève à environ 195 000 dollars : les échanges sont peu actifs et la communauté en parle peu.
Un faible intérêt ne signifie pas qu’il n’y a pas de valeur, mais cela peut aussi accentuer la volatilité. Il convient de surveiller le volume des transactions interchaînes, les incitations à la liquidité et le rythme de déploiement sur de nouvelles chaînes. Ce n’est que si le volume des transactions augmente durablement que cela indiquera que les capitaux réévaluent le jeton ; d’ici là, la patience est préférable à la poursuite de la hausse.
#Across #interchaîne
Lorsque le marché est atone, il est d’autant plus important de prêter attention à l’utilisation réelle des infrastructures. $ACX est le jeton de l’écosystème Across Protocol, un protocole axé sur les transferts interchaînes et l’agrégation de liquidités. Son cours actuel est d’environ 0,0436 dollar, pour une capitalisation boursière d’environ 31,63 millions de dollars. Le volume des transactions sur 24 heures s’élève à environ 195 000 dollars : les échanges sont peu actifs et la communauté en parle peu.
Un faible intérêt ne signifie pas qu’il n’y a pas de valeur, mais cela peut aussi accentuer la volatilité. Il convient de surveiller le volume des transactions interchaînes, les incitations à la liquidité et le rythme de déploiement sur de nouvelles chaînes. Ce n’est que si le volume des transactions augmente durablement que cela indiquera que les capitaux réévaluent le jeton ; d’ici là, la patience est préférable à la poursuite de la hausse.
#Across #interchaîne
Un faible intérêt ne signifie pas qu’il n’y a pas de valeur, mais cela peut aussi accentuer la volatilité. Il convient de surveiller le volume des transactions interchaînes, les incitations à la liquidité et le rythme de déploiement sur de nouvelles chaînes. Ce n’est que si le volume des transactions augmente durablement que cela indiquera que les capitaux réévaluent le jeton ; d’ici là, la patience est préférable à la poursuite de la hausse.
#Across #interchaîne
30
·
--
Lorsque le marché est calme, c’est justement le bon moment pour s’intéresser aux infrastructures inter-chaînes peu médiatisées. $ACX est le jeton d’Across Protocol. Son dernier cours est d’environ 0,0436 dollar, sa capitalisation boursière d’environ 31,63 millions de dollars et son volume d’échanges sur 24 heures d’environ 195 000 dollars. Les données sont sans équivoque : peu d’intérêt, une faible rotation et aucun catalyseur émotionnel notable à court terme.
Mais dans le secteur inter-chaînes, l’essentiel n’est pas le bruit sur les réseaux sociaux : ce sont la stabilité du règlement, la rapidité des transferts d’actifs, le nombre de chaînes prises en charge et les revenus réellement générés par les frais. Si le volume de transferts du protocole continue de croître, la valorisation du jeton pourrait bénéficier d’un soutien plus solide ; si les échanges restent durablement faibles, les fluctuations de prix risquent aussi de s’amplifier.
Pour ce type d’actif à faible capitalisation, mieux vaut d’abord suivre les données on-chain, puis décider si l’on souhaite y participer, plutôt que de se précipiter pour prendre une position importante à contre-courant sous prétexte que « personne n’en parle ». Faites preuve de patience et attendez des signes de confirmation dans le volume d’échanges, l’utilisation des ponts ou les nouvelles de l’écosystème.
#Across #跨链 #DeFi
Lorsque le marché est calme, c’est justement le bon moment pour s’intéresser aux infrastructures inter-chaînes peu médiatisées. $ACX est le jeton d’Across Protocol. Son dernier cours est d’environ 0,0436 dollar, sa capitalisation boursière d’environ 31,63 millions de dollars et son volume d’échanges sur 24 heures d’environ 195 000 dollars. Les données sont sans équivoque : peu d’intérêt, une faible rotation et aucun catalyseur émotionnel notable à court terme.
Mais dans le secteur inter-chaînes, l’essentiel n’est pas le bruit sur les réseaux sociaux : ce sont la stabilité du règlement, la rapidité des transferts d’actifs, le nombre de chaînes prises en charge et les revenus réellement générés par les frais. Si le volume de transferts du protocole continue de croître, la valorisation du jeton pourrait bénéficier d’un soutien plus solide ; si les échanges restent durablement faibles, les fluctuations de prix risquent aussi de s’amplifier.
Pour ce type d’actif à faible capitalisation, mieux vaut d’abord suivre les données on-chain, puis décider si l’on souhaite y participer, plutôt que de se précipiter pour prendre une position importante à contre-courant sous prétexte que « personne n’en parle ». Faites preuve de patience et attendez des signes de confirmation dans le volume d’échanges, l’utilisation des ponts ou les nouvelles de l’écosystème.
#Across #跨链 #DeFi
Mais dans le secteur inter-chaînes, l’essentiel n’est pas le bruit sur les réseaux sociaux : ce sont la stabilité du règlement, la rapidité des transferts d’actifs, le nombre de chaînes prises en charge et les revenus réellement générés par les frais. Si le volume de transferts du protocole continue de croître, la valorisation du jeton pourrait bénéficier d’un soutien plus solide ; si les échanges restent durablement faibles, les fluctuations de prix risquent aussi de s’amplifier.
Pour ce type d’actif à faible capitalisation, mieux vaut d’abord suivre les données on-chain, puis décider si l’on souhaite y participer, plutôt que de se précipiter pour prendre une position importante à contre-courant sous prétexte que « personne n’en parle ». Faites preuve de patience et attendez des signes de confirmation dans le volume d’échanges, l’utilisation des ponts ou les nouvelles de l’écosystème.
#Across #跨链 #DeFi
27

·
--
5M ACX et 0,04375 $. Alors que Polymarket laisse entendre qu’il pourrait lancer son propre token, Across propose de sortir du sien.
Le premier chiffre est le seuil pour échanger directement des tokens contre des actions.
Le second, le prix auquel on peut simplement vendre ses ACX contre des USDC au lieu de les échanger.
Via un SPV, il est possible d’obtenir des actions à partir de 250k ACX, mais les places sont réservées aux 100 premiers investisseurs américains et à environ 500 autres.
Chez Centrifuge aussi, c’est du 1:1 : directement à partir de 100000 $CFG
{future}(CFGUSDT)
, et pour les montants inférieurs, via le trust CoinList. Le vote CP172 est passé, mais l’échange n’a pas encore eu lieu.
Selon CoinGecko, entre janvier 2025 et février 2026, moins de 10 % des tokens des principales plateformes d’échange ont fini dans le vert. Une action est plus équitable qu’un token, mais seulement pour ceux qui atteignent le seuil.
Le PDG de Polymarket parle quant à lui d’un actif on-chain. Pas de token : ni nom, ni ticker, ni date. Il existe des marques déposées POLY.
Bref, « token → action », c’est une porte d’entrée pour les fonds. Les petits porteurs ne peuvent pas la franchir ; il ne leur reste que le rachat.
#Polymarket #Across
5M ACX et 0,04375 $. Alors que Polymarket laisse entendre qu’il pourrait lancer son propre token, Across propose de sortir du sien.
Le premier chiffre est le seuil pour échanger directement des tokens contre des actions.
Le second, le prix auquel on peut simplement vendre ses ACX contre des USDC au lieu de les échanger.
Via un SPV, il est possible d’obtenir des actions à partir de 250k ACX, mais les places sont réservées aux 100 premiers investisseurs américains et à environ 500 autres.
Chez Centrifuge aussi, c’est du 1:1 : directement à partir de 100000 $CFG
, et pour les montants inférieurs, via le trust CoinList. Le vote CP172 est passé, mais l’échange n’a pas encore eu lieu.
Selon CoinGecko, entre janvier 2025 et février 2026, moins de 10 % des tokens des principales plateformes d’échange ont fini dans le vert. Une action est plus équitable qu’un token, mais seulement pour ceux qui atteignent le seuil.
Le PDG de Polymarket parle quant à lui d’un actif on-chain. Pas de token : ni nom, ni ticker, ni date. Il existe des marques déposées POLY.
Bref, « token → action », c’est une porte d’entrée pour les fonds. Les petits porteurs ne peuvent pas la franchir ; il ne leur reste que le rachat.
#Polymarket #Across
Le premier chiffre est le seuil pour échanger directement des tokens contre des actions.
Le second, le prix auquel on peut simplement vendre ses ACX contre des USDC au lieu de les échanger.
Via un SPV, il est possible d’obtenir des actions à partir de 250k ACX, mais les places sont réservées aux 100 premiers investisseurs américains et à environ 500 autres.
Chez Centrifuge aussi, c’est du 1:1 : directement à partir de 100000 $CFG
, et pour les montants inférieurs, via le trust CoinList. Le vote CP172 est passé, mais l’échange n’a pas encore eu lieu.
Selon CoinGecko, entre janvier 2025 et février 2026, moins de 10 % des tokens des principales plateformes d’échange ont fini dans le vert. Une action est plus équitable qu’un token, mais seulement pour ceux qui atteignent le seuil.
Le PDG de Polymarket parle quant à lui d’un actif on-chain. Pas de token : ni nom, ni ticker, ni date. Il existe des marques déposées POLY.
Bref, « token → action », c’est une porte d’entrée pour les fonds. Les petits porteurs ne peuvent pas la franchir ; il ne leur reste que le rachat.
#Polymarket #Across
181
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
176,627 vues
1,768 mentions
2
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
157,512 vues
1,544 mentions
3
#WillFOMCMinutesReinforceRateHikeExpectations?
45,618 vues
736 mentions
4
#BitcoinActiveSupplyInProfitDropsBelow45%
232,581 vues
1,801 mentions
5
#TONStrategyReports$23.97MQ3NetLoss
20,413 vues
150 mentions
6
#KavaSaysAbnormalActivityLimitedToKavaLend
155,387 vues
1,024 mentions
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
55,723 vues
412 mentions
8
#WhoWillSucceedJensenHuangatNvidia?
358,157 vues
2,160 mentions
9
#WhatWillDriveCryptoandStocks’NextRebound?
886,215 vues
3,970 mentions
10
#TradFiForBeginners
851,251 vues
4,984 mentions