
Bilal crypto 7
5.5k Publications
Bilal crypto 7
Signaler
Bloquer l’utilisateur
326 Suivis
25.3K+ Abonnés
9.1K+ J’aime
Publications
Tous
Direct
$SOL
{spot}(SOLUSDT)
L'écosystème de Solana continue d'attirer fortement l'attention des traders. La volatilité est élevée, donc il est important d'observer le risque en même temps que le momentum.
#BitcoinETFsBiggestDailyInflowSinceJanuary #ZECHitsANewAllTimeHigh #LululemonTumbles20%OnWeakGuidance
$SOL
L'écosystème de Solana continue d'attirer fortement l'attention des traders. La volatilité est élevée, donc il est important d'observer le risque en même temps que le momentum.
#BitcoinETFsBiggestDailyInflowSinceJanuary #ZECHitsANewAllTimeHigh #LululemonTumbles20%OnWeakGuidance
L'écosystème de Solana continue d'attirer fortement l'attention des traders. La volatilité est élevée, donc il est important d'observer le risque en même temps que le momentum.
#BitcoinETFsBiggestDailyInflowSinceJanuary #ZECHitsANewAllTimeHigh #LululemonTumbles20%OnWeakGuidance
181
$ETH
La force d'Ethereum ne se résume pas seulement au graphique des prix. La tendance de l’activité du réseau et de la liquidité est plus importante. Je surveille ETH de près
#USAugustJobGrowthNearlyTriplesForecast #BitcoinETFsBiggestDailyInflowSinceJanuary #BitcoinETFsBiggestDailyInflowSinceJanuary
$ETH
La force d'Ethereum ne se résume pas seulement au graphique des prix. La tendance de l’activité du réseau et de la liquidité est plus importante. Je surveille ETH de près
#USAugustJobGrowthNearlyTriplesForecast #BitcoinETFsBiggestDailyInflowSinceJanuary #BitcoinETFsBiggestDailyInflowSinceJanuary
La force d'Ethereum ne se résume pas seulement au graphique des prix. La tendance de l’activité du réseau et de la liquidité est plus importante. Je surveille ETH de près
#USAugustJobGrowthNearlyTriplesForecast #BitcoinETFsBiggestDailyInflowSinceJanuary #BitcoinETFsBiggestDailyInflowSinceJanuary
98
$DOGE
{spot}(DOGEUSDT)
Les mouvements de DOGE sont souvent guidés par le sentiment. Lorsque l’appétit pour le risque revient sur le marché, les meme coins peuvent être les premiers à capter l’attention.
#USAugustJobGrowthNearlyTriplesForecast #LululemonTumbles20%OnWeakGuidance #USAugustNonfarmPayrollsDueToday
$DOGE
Les mouvements de DOGE sont souvent guidés par le sentiment. Lorsque l’appétit pour le risque revient sur le marché, les meme coins peuvent être les premiers à capter l’attention.
#USAugustJobGrowthNearlyTriplesForecast #LululemonTumbles20%OnWeakGuidance #USAugustNonfarmPayrollsDueToday
Les mouvements de DOGE sont souvent guidés par le sentiment. Lorsque l’appétit pour le risque revient sur le marché, les meme coins peuvent être les premiers à capter l’attention.
#USAugustJobGrowthNearlyTriplesForecast #LululemonTumbles20%OnWeakGuidance #USAugustNonfarmPayrollsDueToday
122
$LINK
L'angle d'utilité réelle de Chainlink me semble intéressant. Les oracles deviennent discrètement une couche importante de l'infrastructure blockchain
#USAugustJobGrowthNearlyTriplesForecast #USAugustJobGrowthNearlyTriplesForecast .
$LINK
L'angle d'utilité réelle de Chainlink me semble intéressant. Les oracles deviennent discrètement une couche importante de l'infrastructure blockchain
#USAugustJobGrowthNearlyTriplesForecast #USAugustJobGrowthNearlyTriplesForecast .
L'angle d'utilité réelle de Chainlink me semble intéressant. Les oracles deviennent discrètement une couche importante de l'infrastructure blockchain
#USAugustJobGrowthNearlyTriplesForecast #USAugustJobGrowthNearlyTriplesForecast .
112
$BTC
Le mouvement du Bitcoin définit encore globalement le sentiment du marché. Si le BTC reste stable, les altcoins pourraient avoir un peu d’air. 👀
#BitcoinETFsBiggestDailyInflowSinceJanuary #BitcoinETFsBiggestDailyInflowSinceJanuary #USAugustAvgHourlyEarningsRise3.1%
$BTC
Le mouvement du Bitcoin définit encore globalement le sentiment du marché. Si le BTC reste stable, les altcoins pourraient avoir un peu d’air. 👀
#BitcoinETFsBiggestDailyInflowSinceJanuary #BitcoinETFsBiggestDailyInflowSinceJanuary #USAugustAvgHourlyEarningsRise3.1%
Le mouvement du Bitcoin définit encore globalement le sentiment du marché. Si le BTC reste stable, les altcoins pourraient avoir un peu d’air. 👀
#BitcoinETFsBiggestDailyInflowSinceJanuary #BitcoinETFsBiggestDailyInflowSinceJanuary #USAugustAvgHourlyEarningsRise3.1%
120
·
--
Baissier
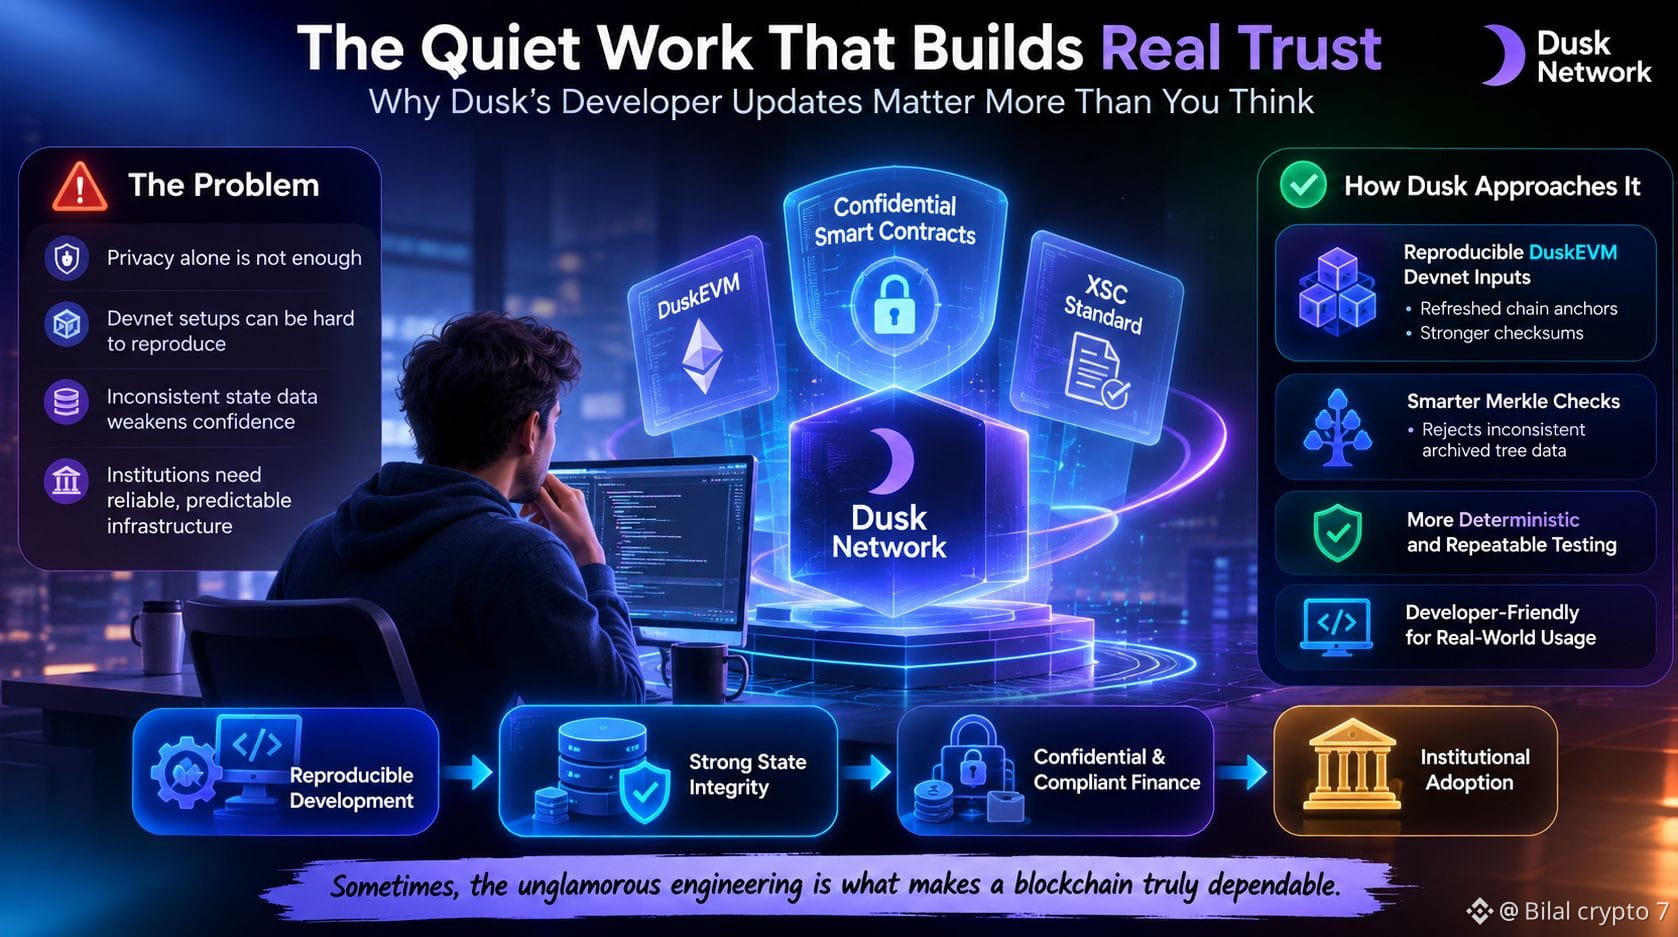
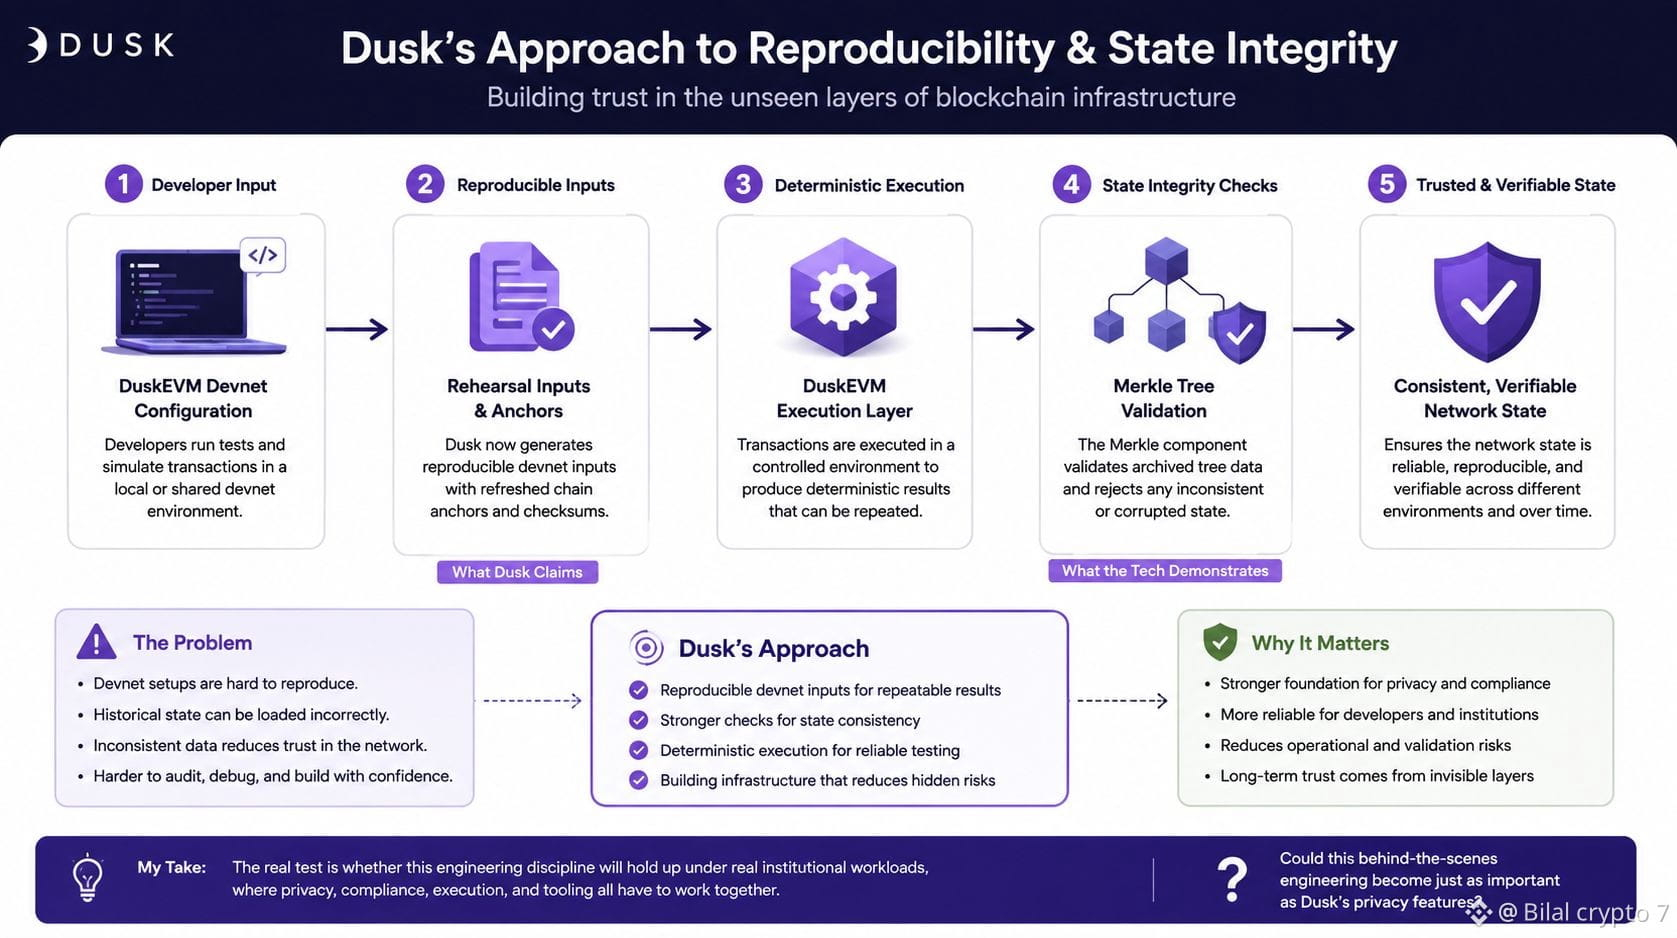
Une chose que j’ai remarquée dans les récentes mises à jour développeur de Dusk n’était pas une fonctionnalité spectaculaire. C’était le travail plus discret autour de la reproductibilité et du maintien d’un état de la blockchain cohérent.
Cela compte, car la seule confidentialité ne rend pas une infrastructure fiable. Si les développeurs ne peuvent pas reproduire de manière fiable une configuration de devnet, ou si un ancien état peut être chargé incorrectement, même une technologie de qualité devient plus difficile à utiliser en toute confiance.
Dusk travaille à des entrées reproductibles pour le devnet DuskEVM, notamment avec des ancres de chaîne mises à jour et des sommes de contrôle. Son travail sur Merkle ajoute aussi des vérifications pour refuser les données d’arbre archivées incohérentes.
Personnellement, je trouve cela plus intéressant qu’une autre grande annonce de fonctionnalité. Cela montre une attention portée aux petits problèmes d’ingénierie qui peuvent devenir pénibles plus tard.
Cela dit, j’ai quelques doutes. Valider ces vérifications techniques, c’est une chose ; prouver que le système reste fiable dans des conditions de charge réelles, c’en est une autre.
Ce type d’ingénierie en coulisses pourrait-il finir par être aussi important que les fonctionnalités de confidentialité de Dusk ?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Une chose que j’ai remarquée dans les récentes mises à jour développeur de Dusk n’était pas une fonctionnalité spectaculaire. C’était le travail plus discret autour de la reproductibilité et du maintien d’un état de la blockchain cohérent.
Cela compte, car la seule confidentialité ne rend pas une infrastructure fiable. Si les développeurs ne peuvent pas reproduire de manière fiable une configuration de devnet, ou si un ancien état peut être chargé incorrectement, même une technologie de qualité devient plus difficile à utiliser en toute confiance.
Dusk travaille à des entrées reproductibles pour le devnet DuskEVM, notamment avec des ancres de chaîne mises à jour et des sommes de contrôle. Son travail sur Merkle ajoute aussi des vérifications pour refuser les données d’arbre archivées incohérentes.
Personnellement, je trouve cela plus intéressant qu’une autre grande annonce de fonctionnalité. Cela montre une attention portée aux petits problèmes d’ingénierie qui peuvent devenir pénibles plus tard.
Cela dit, j’ai quelques doutes. Valider ces vérifications techniques, c’est une chose ; prouver que le système reste fiable dans des conditions de charge réelles, c’en est une autre.
Ce type d’ingénierie en coulisses pourrait-il finir par être aussi important que les fonctionnalités de confidentialité de Dusk ?
@Dusk #dusk $DUSK
Cela compte, car la seule confidentialité ne rend pas une infrastructure fiable. Si les développeurs ne peuvent pas reproduire de manière fiable une configuration de devnet, ou si un ancien état peut être chargé incorrectement, même une technologie de qualité devient plus difficile à utiliser en toute confiance.
Dusk travaille à des entrées reproductibles pour le devnet DuskEVM, notamment avec des ancres de chaîne mises à jour et des sommes de contrôle. Son travail sur Merkle ajoute aussi des vérifications pour refuser les données d’arbre archivées incohérentes.
Personnellement, je trouve cela plus intéressant qu’une autre grande annonce de fonctionnalité. Cela montre une attention portée aux petits problèmes d’ingénierie qui peuvent devenir pénibles plus tard.
Cela dit, j’ai quelques doutes. Valider ces vérifications techniques, c’est une chose ; prouver que le système reste fiable dans des conditions de charge réelles, c’en est une autre.
Ce type d’ingénierie en coulisses pourrait-il finir par être aussi important que les fonctionnalités de confidentialité de Dusk ?
@Dusk #dusk $DUSK
5
5
177
·
--
Baissier
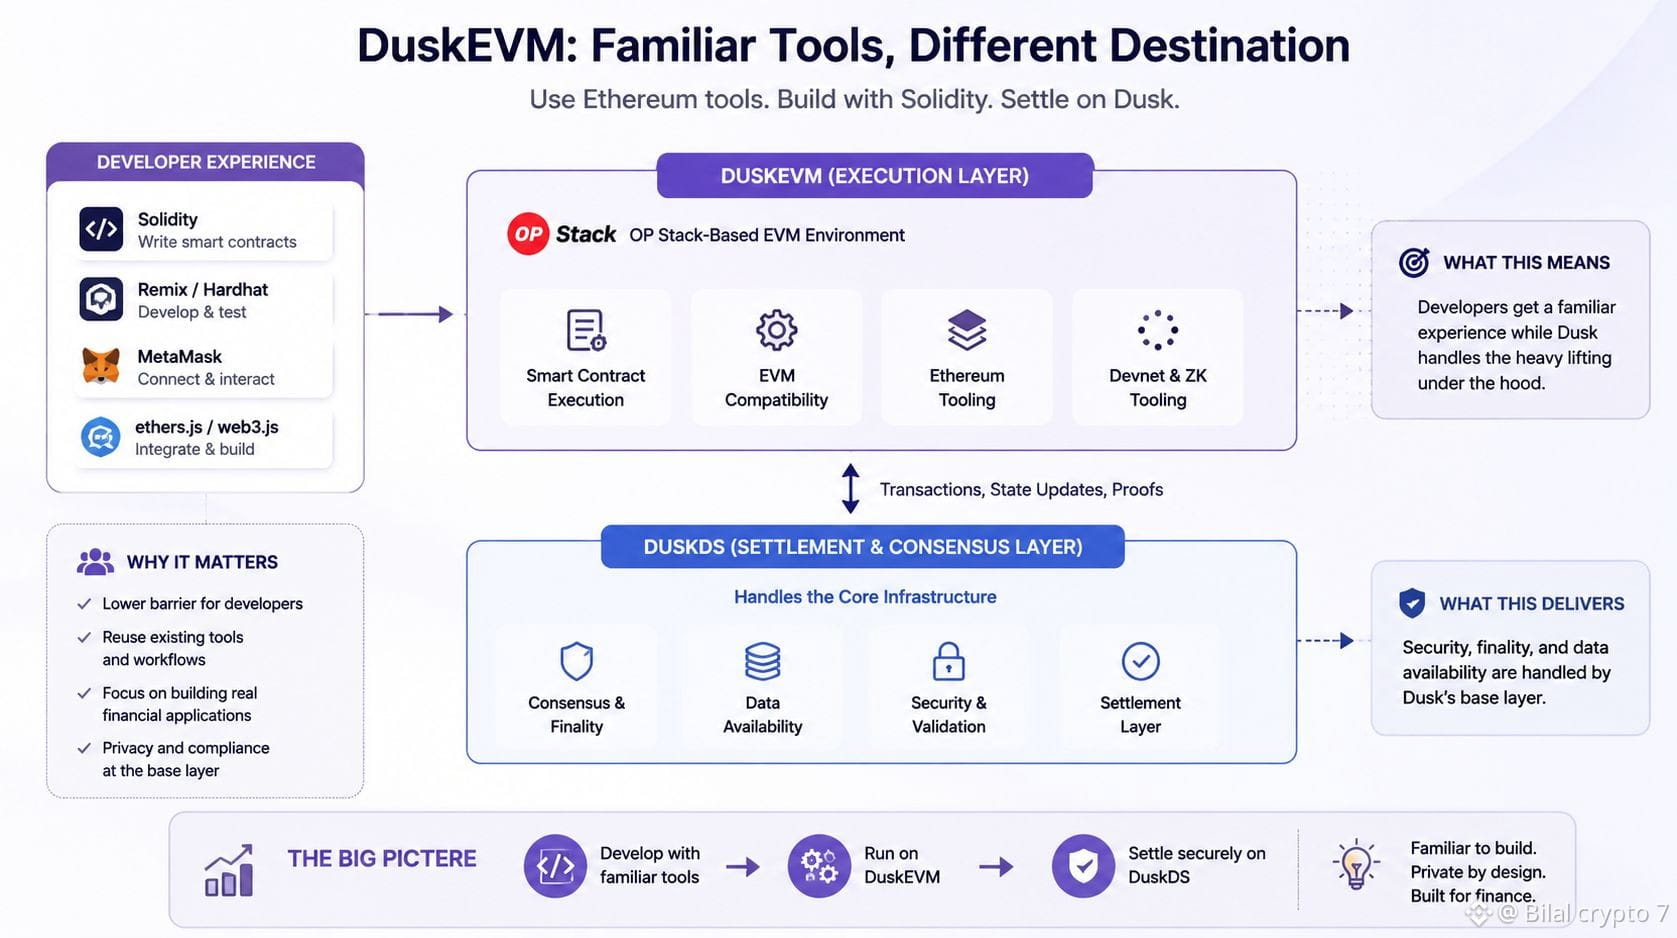
J’ai remarqué que de nouvelles blockchains font souvent face à un problème simple : les développeurs ne veulent pas tout recommencer ou tout réapprendre juste pour tester un autre réseau.
C’est là que DuskEVM prend tout son sens. Dusk apporte un environnement EVM à son réseau, permettant aux développeurs de travailler avec Solidity et des outils Ethereum familiers tout en utilisant l’infrastructure sous-jacente de Dusk pour le consensus, la finalité et la disponibilité des données.
J’aime cette approche parce que réduire la barrière technique est important. Si j’étais développeur, pouvoir réutiliser les outils et les connaissances que j’ai déjà rendrait l’expérimentation de Dusk beaucoup plus facile.
Mais je reste sceptique quant à ce qui vient ensuite.
J’ai vu la compatibilité EVM devenir presque une case à cocher dans le monde crypto. Elle peut faciliter le déploiement, mais elle n’amène pas automatiquement des utilisateurs, de la liquidité ou des développeurs qui veulent réellement rester.
Pour moi, la partie intéressante, c’est de savoir si DuskEVM peut relier cette expérience développeur familière avec l’orientation de Dusk vers la confidentialité et les applications financières. C’est un problème bien plus difficile que de simplement prendre en charge Solidity.
Je surveille donc surtout l’adoption, plus que la liste des fonctionnalités.
DuskEVM peut-il transformer des outils Ethereum familiers en une raison vraiment différente pour que les développeurs construisent sur Dusk ?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
J’ai remarqué que de nouvelles blockchains font souvent face à un problème simple : les développeurs ne veulent pas tout recommencer ou tout réapprendre juste pour tester un autre réseau.
C’est là que DuskEVM prend tout son sens. Dusk apporte un environnement EVM à son réseau, permettant aux développeurs de travailler avec Solidity et des outils Ethereum familiers tout en utilisant l’infrastructure sous-jacente de Dusk pour le consensus, la finalité et la disponibilité des données.
J’aime cette approche parce que réduire la barrière technique est important. Si j’étais développeur, pouvoir réutiliser les outils et les connaissances que j’ai déjà rendrait l’expérimentation de Dusk beaucoup plus facile.
Mais je reste sceptique quant à ce qui vient ensuite.
J’ai vu la compatibilité EVM devenir presque une case à cocher dans le monde crypto. Elle peut faciliter le déploiement, mais elle n’amène pas automatiquement des utilisateurs, de la liquidité ou des développeurs qui veulent réellement rester.
Pour moi, la partie intéressante, c’est de savoir si DuskEVM peut relier cette expérience développeur familière avec l’orientation de Dusk vers la confidentialité et les applications financières. C’est un problème bien plus difficile que de simplement prendre en charge Solidity.
Je surveille donc surtout l’adoption, plus que la liste des fonctionnalités.
DuskEVM peut-il transformer des outils Ethereum familiers en une raison vraiment différente pour que les développeurs construisent sur Dusk ?
@Dusk #dusk $DUSK
C’est là que DuskEVM prend tout son sens. Dusk apporte un environnement EVM à son réseau, permettant aux développeurs de travailler avec Solidity et des outils Ethereum familiers tout en utilisant l’infrastructure sous-jacente de Dusk pour le consensus, la finalité et la disponibilité des données.
J’aime cette approche parce que réduire la barrière technique est important. Si j’étais développeur, pouvoir réutiliser les outils et les connaissances que j’ai déjà rendrait l’expérimentation de Dusk beaucoup plus facile.
Mais je reste sceptique quant à ce qui vient ensuite.
J’ai vu la compatibilité EVM devenir presque une case à cocher dans le monde crypto. Elle peut faciliter le déploiement, mais elle n’amène pas automatiquement des utilisateurs, de la liquidité ou des développeurs qui veulent réellement rester.
Pour moi, la partie intéressante, c’est de savoir si DuskEVM peut relier cette expérience développeur familière avec l’orientation de Dusk vers la confidentialité et les applications financières. C’est un problème bien plus difficile que de simplement prendre en charge Solidity.
Je surveille donc surtout l’adoption, plus que la liste des fonctionnalités.
DuskEVM peut-il transformer des outils Ethereum familiers en une raison vraiment différente pour que les développeurs construisent sur Dusk ?
@Dusk #dusk $DUSK
2
1
185
·
--
Baissier
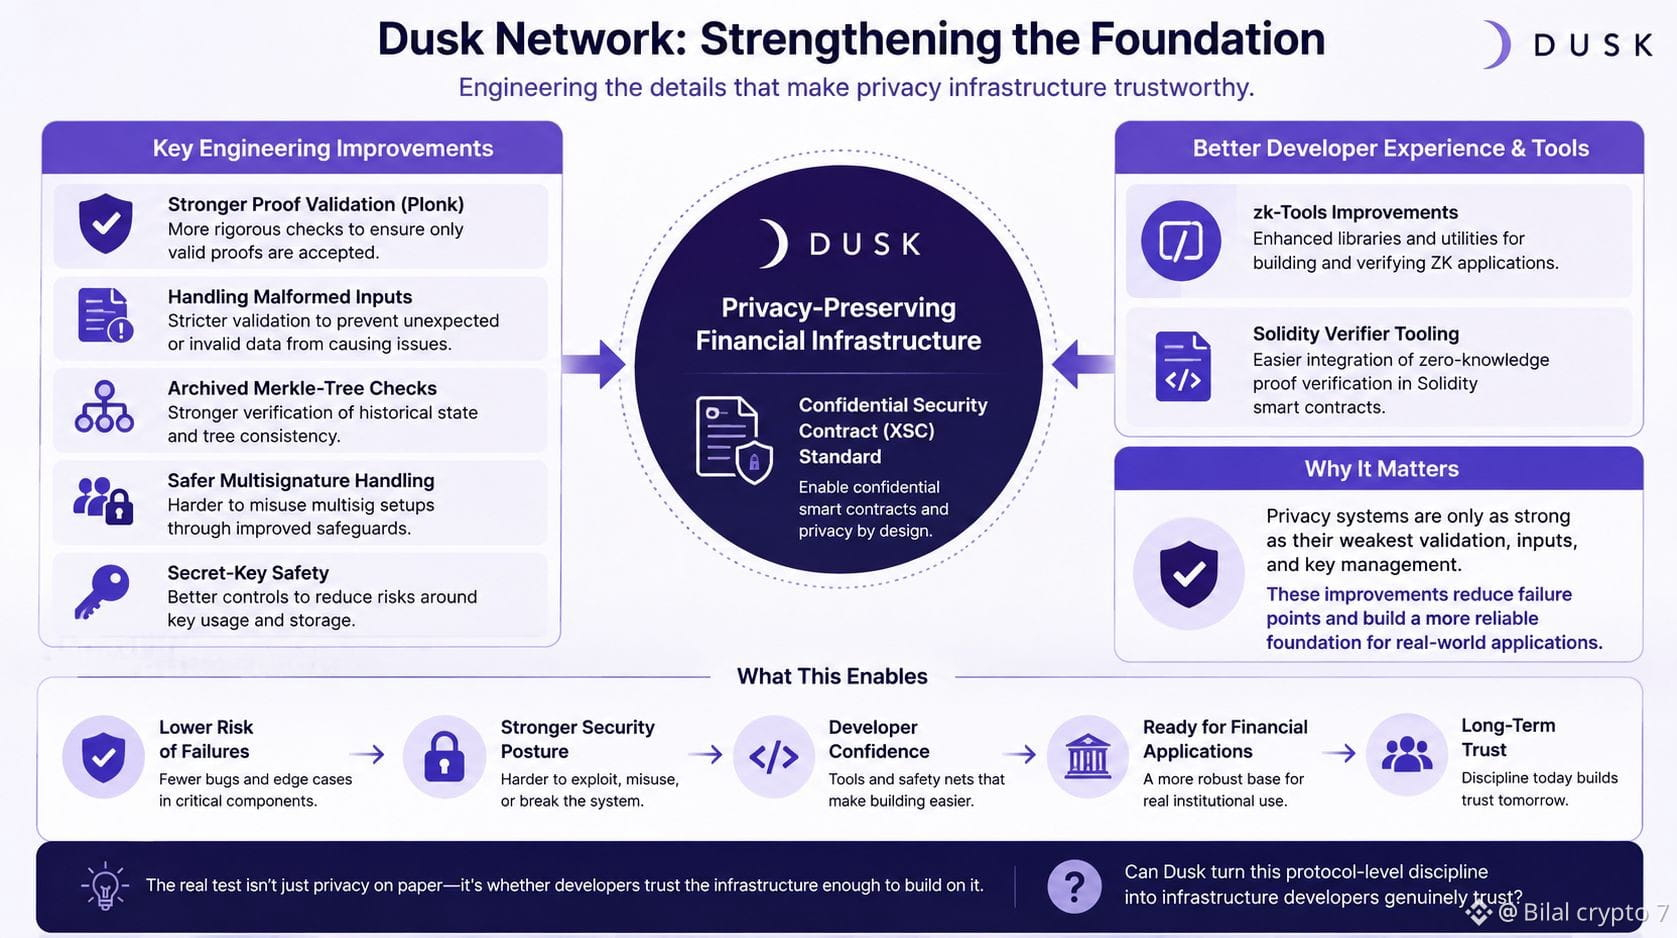
Je me suis replongé dans Dusk encore une fois, et je reviens sans cesse à quelque chose qui ne reçoit pas beaucoup d’attention : le travail d’ingénierie assez ennuyeux qui se cache sous l’histoire de la confidentialité.
Ce qui m’a accroché, c’est l’attention récente portée à la validation des preuves, aux entrées mal formées, aux vérifications de l’arbre de Merkle, à la gestion des multisignatures et à la sécurité des clés secrètes. Dusk améliore aussi ses outils zk avec une chaîne d’outillage pour les vérificateurs Solidity.
J’aime vraiment voir ce côté du projet. J’ai vu de nombreux projets crypto faire de grandes promesses concernant la confidentialité, tandis que les détails de sécurité moins « excitants » passent en arrière-plan.
Bien sûr, une meilleure validation ne prouve pas que Dusk atteindra l’adoption institutionnelle. Elle n’élimine pas non plus, par magie, les risques de sécurité. Mais je pense que réduire les petits points de défaillance a de l’importance, surtout quand des applications financières sont en jeu.
Pour moi, la question intéressante n’est pas de savoir si Dusk peut rendre la confidentialité impressionnante. C’est plutôt de savoir si, un jour, les développeurs feront assez confiance à l’infrastructure sous-jacente pour y construire de véritables applications.
Je surveille attentivement cette partie.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Je me suis replongé dans Dusk encore une fois, et je reviens sans cesse à quelque chose qui ne reçoit pas beaucoup d’attention : le travail d’ingénierie assez ennuyeux qui se cache sous l’histoire de la confidentialité.
Ce qui m’a accroché, c’est l’attention récente portée à la validation des preuves, aux entrées mal formées, aux vérifications de l’arbre de Merkle, à la gestion des multisignatures et à la sécurité des clés secrètes. Dusk améliore aussi ses outils zk avec une chaîne d’outillage pour les vérificateurs Solidity.
J’aime vraiment voir ce côté du projet. J’ai vu de nombreux projets crypto faire de grandes promesses concernant la confidentialité, tandis que les détails de sécurité moins « excitants » passent en arrière-plan.
Bien sûr, une meilleure validation ne prouve pas que Dusk atteindra l’adoption institutionnelle. Elle n’élimine pas non plus, par magie, les risques de sécurité. Mais je pense que réduire les petits points de défaillance a de l’importance, surtout quand des applications financières sont en jeu.
Pour moi, la question intéressante n’est pas de savoir si Dusk peut rendre la confidentialité impressionnante. C’est plutôt de savoir si, un jour, les développeurs feront assez confiance à l’infrastructure sous-jacente pour y construire de véritables applications.
Je surveille attentivement cette partie.
@Dusk #dusk $DUSK
Ce qui m’a accroché, c’est l’attention récente portée à la validation des preuves, aux entrées mal formées, aux vérifications de l’arbre de Merkle, à la gestion des multisignatures et à la sécurité des clés secrètes. Dusk améliore aussi ses outils zk avec une chaîne d’outillage pour les vérificateurs Solidity.
J’aime vraiment voir ce côté du projet. J’ai vu de nombreux projets crypto faire de grandes promesses concernant la confidentialité, tandis que les détails de sécurité moins « excitants » passent en arrière-plan.
Bien sûr, une meilleure validation ne prouve pas que Dusk atteindra l’adoption institutionnelle. Elle n’élimine pas non plus, par magie, les risques de sécurité. Mais je pense que réduire les petits points de défaillance a de l’importance, surtout quand des applications financières sont en jeu.
Pour moi, la question intéressante n’est pas de savoir si Dusk peut rendre la confidentialité impressionnante. C’est plutôt de savoir si, un jour, les développeurs feront assez confiance à l’infrastructure sous-jacente pour y construire de véritables applications.
Je surveille attentivement cette partie.
@Dusk #dusk $DUSK
3
3
264
·
--
Haussier
Vérifié
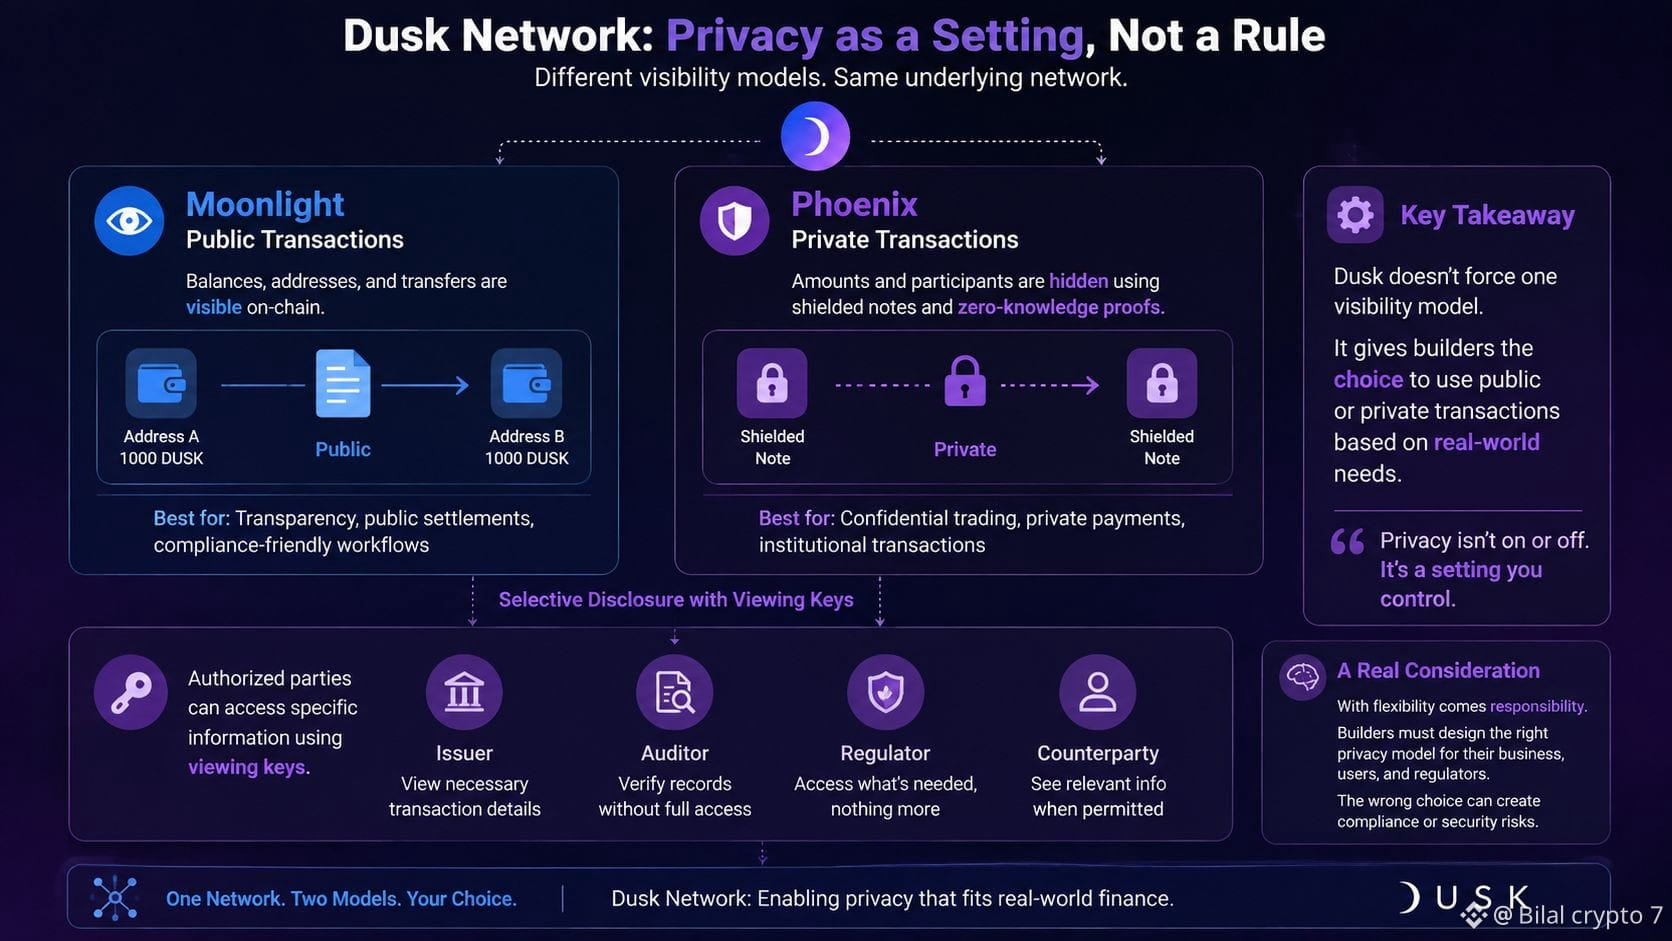
Je n’arrête pas de penser à la manière dont Dusk traite la confidentialité comme un paramètre, et non comme une règle générale.
Le problème, c’est que les marchés financiers ne s’intègrent presque jamais parfaitement dans « tout ce qui est public » ou « tout ce qui est privé ». Une transaction peut avoir besoin d’une confidentialité vis-à-vis du marché tout en exigeant des preuves pour un émetteur, un auditeur ou un régulateur.
Dusk aborde cela avec deux modèles natifs de transactions. Moonlight conserve les soldes et les transferts en public, tandis que Phoenix utilise des notes chiffrées et des preuves à connaissance nulle pour dissimuler les montants transférés et les participants. Dusk décrit aussi une divulgation sélective via des clés de consultation lorsque les parties autorisées ont besoin d’informations spécifiques.
Cette distinction compte. La promesse de Dusk n’est pas que chaque transaction doive être privée ; son architecture montre que différents modèles de visibilité peuvent aboutir à la même infrastructure réseau sous-jacente. Sa documentation présente explicitement la confidentialité comme une chose que les concepteurs peuvent choisir selon le workflow.
Je me demande toutefois si cette flexibilité ne crée pas un autre défi : les développeurs doivent faire en sorte que le modèle de confidentialité corresponde correctement aux besoins métier et aux exigences réglementaires.
Si la confidentialité devient une infrastructure configurable, est-ce que cela rend la blockchain plus pratique pour la finance—ou au contraire plus compliquée à construire correctement ?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Je n’arrête pas de penser à la manière dont Dusk traite la confidentialité comme un paramètre, et non comme une règle générale.
Le problème, c’est que les marchés financiers ne s’intègrent presque jamais parfaitement dans « tout ce qui est public » ou « tout ce qui est privé ». Une transaction peut avoir besoin d’une confidentialité vis-à-vis du marché tout en exigeant des preuves pour un émetteur, un auditeur ou un régulateur.
Dusk aborde cela avec deux modèles natifs de transactions. Moonlight conserve les soldes et les transferts en public, tandis que Phoenix utilise des notes chiffrées et des preuves à connaissance nulle pour dissimuler les montants transférés et les participants. Dusk décrit aussi une divulgation sélective via des clés de consultation lorsque les parties autorisées ont besoin d’informations spécifiques.
Cette distinction compte. La promesse de Dusk n’est pas que chaque transaction doive être privée ; son architecture montre que différents modèles de visibilité peuvent aboutir à la même infrastructure réseau sous-jacente. Sa documentation présente explicitement la confidentialité comme une chose que les concepteurs peuvent choisir selon le workflow.
Je me demande toutefois si cette flexibilité ne crée pas un autre défi : les développeurs doivent faire en sorte que le modèle de confidentialité corresponde correctement aux besoins métier et aux exigences réglementaires.
Si la confidentialité devient une infrastructure configurable, est-ce que cela rend la blockchain plus pratique pour la finance—ou au contraire plus compliquée à construire correctement ?
@Dusk #dusk $DUSK
Le problème, c’est que les marchés financiers ne s’intègrent presque jamais parfaitement dans « tout ce qui est public » ou « tout ce qui est privé ». Une transaction peut avoir besoin d’une confidentialité vis-à-vis du marché tout en exigeant des preuves pour un émetteur, un auditeur ou un régulateur.
Dusk aborde cela avec deux modèles natifs de transactions. Moonlight conserve les soldes et les transferts en public, tandis que Phoenix utilise des notes chiffrées et des preuves à connaissance nulle pour dissimuler les montants transférés et les participants. Dusk décrit aussi une divulgation sélective via des clés de consultation lorsque les parties autorisées ont besoin d’informations spécifiques.
Cette distinction compte. La promesse de Dusk n’est pas que chaque transaction doive être privée ; son architecture montre que différents modèles de visibilité peuvent aboutir à la même infrastructure réseau sous-jacente. Sa documentation présente explicitement la confidentialité comme une chose que les concepteurs peuvent choisir selon le workflow.
Je me demande toutefois si cette flexibilité ne crée pas un autre défi : les développeurs doivent faire en sorte que le modèle de confidentialité corresponde correctement aux besoins métier et aux exigences réglementaires.
Si la confidentialité devient une infrastructure configurable, est-ce que cela rend la blockchain plus pratique pour la finance—ou au contraire plus compliquée à construire correctement ?
@Dusk #dusk $DUSK
2
2
1.4k
·
--
Baissier
Vérifié
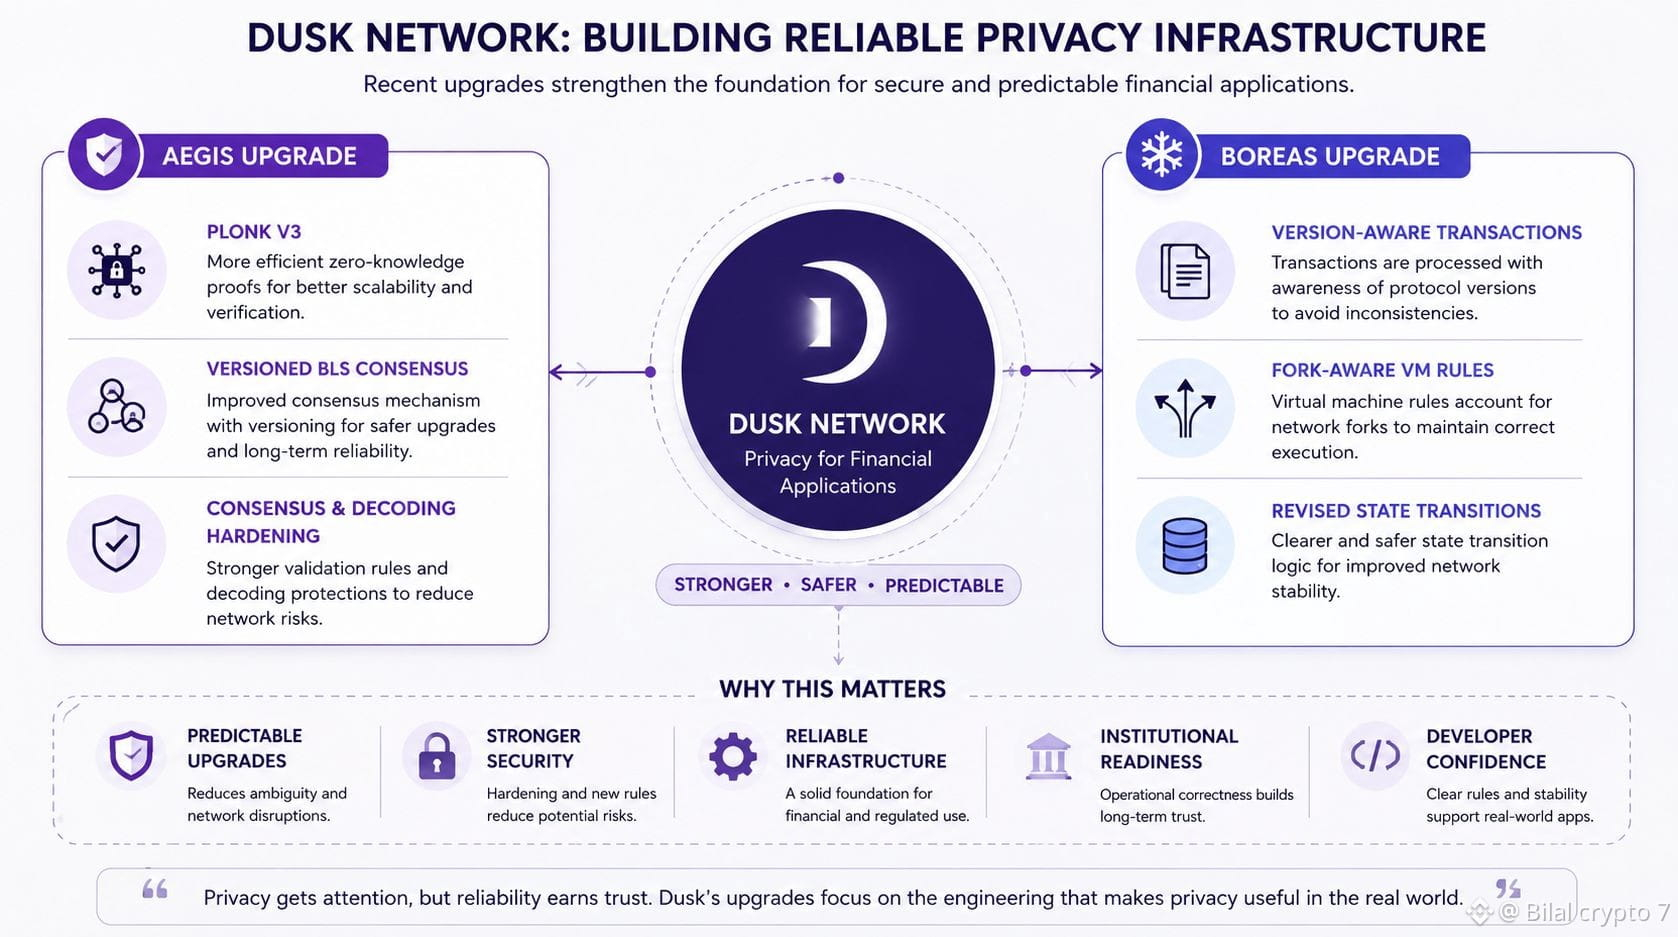
J’ai récemment observé Dusk sous un angle légèrement différent : pas seulement sa technologie de confidentialité, mais aussi la manière dont le réseau gère le travail d’ingénierie, plus « ennuyeux », en dessous.
Les mises à niveau récentes comme Aegis et Boreas ont attiré mon attention, car elles se concentrent sur des éléments tels que les changements de consensus, la gestion des transactions, les règles de la VM et le renforcement de la sécurité réseau. Ce n’est pas le genre de mise à jour qui suscite beaucoup d’enthousiasme, mais je pense que c’est important si Dusk veut prendre en charge des applications financières sérieuses.
Je considère la confidentialité comme un seul élément de l’ensemble du puzzle. Si le réseau sous-jacent ne peut pas évoluer en toute sécurité et de façon prévisible, la confidentialité seule ne résoudra pas grand-chose.
Dans le même temps, je reste prudent. Lire des améliorations du protocole, c’est très différent de les voir fonctionner lors d’utilisations intensives, en cas de pannes inattendues ou avec des applications complexes.
Ce que je trouve intéressant dans Dusk, c’est que l’équipe semble consacrer du temps à ces couches d’infrastructure moins visibles.
Je me demande si cette ingénierie méticuleuse pourra, à terme, devenir l’un des plus grands atouts de Dusk.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
J’ai récemment observé Dusk sous un angle légèrement différent : pas seulement sa technologie de confidentialité, mais aussi la manière dont le réseau gère le travail d’ingénierie, plus « ennuyeux », en dessous.
Les mises à niveau récentes comme Aegis et Boreas ont attiré mon attention, car elles se concentrent sur des éléments tels que les changements de consensus, la gestion des transactions, les règles de la VM et le renforcement de la sécurité réseau. Ce n’est pas le genre de mise à jour qui suscite beaucoup d’enthousiasme, mais je pense que c’est important si Dusk veut prendre en charge des applications financières sérieuses.
Je considère la confidentialité comme un seul élément de l’ensemble du puzzle. Si le réseau sous-jacent ne peut pas évoluer en toute sécurité et de façon prévisible, la confidentialité seule ne résoudra pas grand-chose.
Dans le même temps, je reste prudent. Lire des améliorations du protocole, c’est très différent de les voir fonctionner lors d’utilisations intensives, en cas de pannes inattendues ou avec des applications complexes.
Ce que je trouve intéressant dans Dusk, c’est que l’équipe semble consacrer du temps à ces couches d’infrastructure moins visibles.
Je me demande si cette ingénierie méticuleuse pourra, à terme, devenir l’un des plus grands atouts de Dusk.
@Dusk #dusk $DUSK
Les mises à niveau récentes comme Aegis et Boreas ont attiré mon attention, car elles se concentrent sur des éléments tels que les changements de consensus, la gestion des transactions, les règles de la VM et le renforcement de la sécurité réseau. Ce n’est pas le genre de mise à jour qui suscite beaucoup d’enthousiasme, mais je pense que c’est important si Dusk veut prendre en charge des applications financières sérieuses.
Je considère la confidentialité comme un seul élément de l’ensemble du puzzle. Si le réseau sous-jacent ne peut pas évoluer en toute sécurité et de façon prévisible, la confidentialité seule ne résoudra pas grand-chose.
Dans le même temps, je reste prudent. Lire des améliorations du protocole, c’est très différent de les voir fonctionner lors d’utilisations intensives, en cas de pannes inattendues ou avec des applications complexes.
Ce que je trouve intéressant dans Dusk, c’est que l’équipe semble consacrer du temps à ces couches d’infrastructure moins visibles.
Je me demande si cette ingénierie méticuleuse pourra, à terme, devenir l’un des plus grands atouts de Dusk.
@Dusk #dusk $DUSK
4
5
1.5k
·
--
Haussier
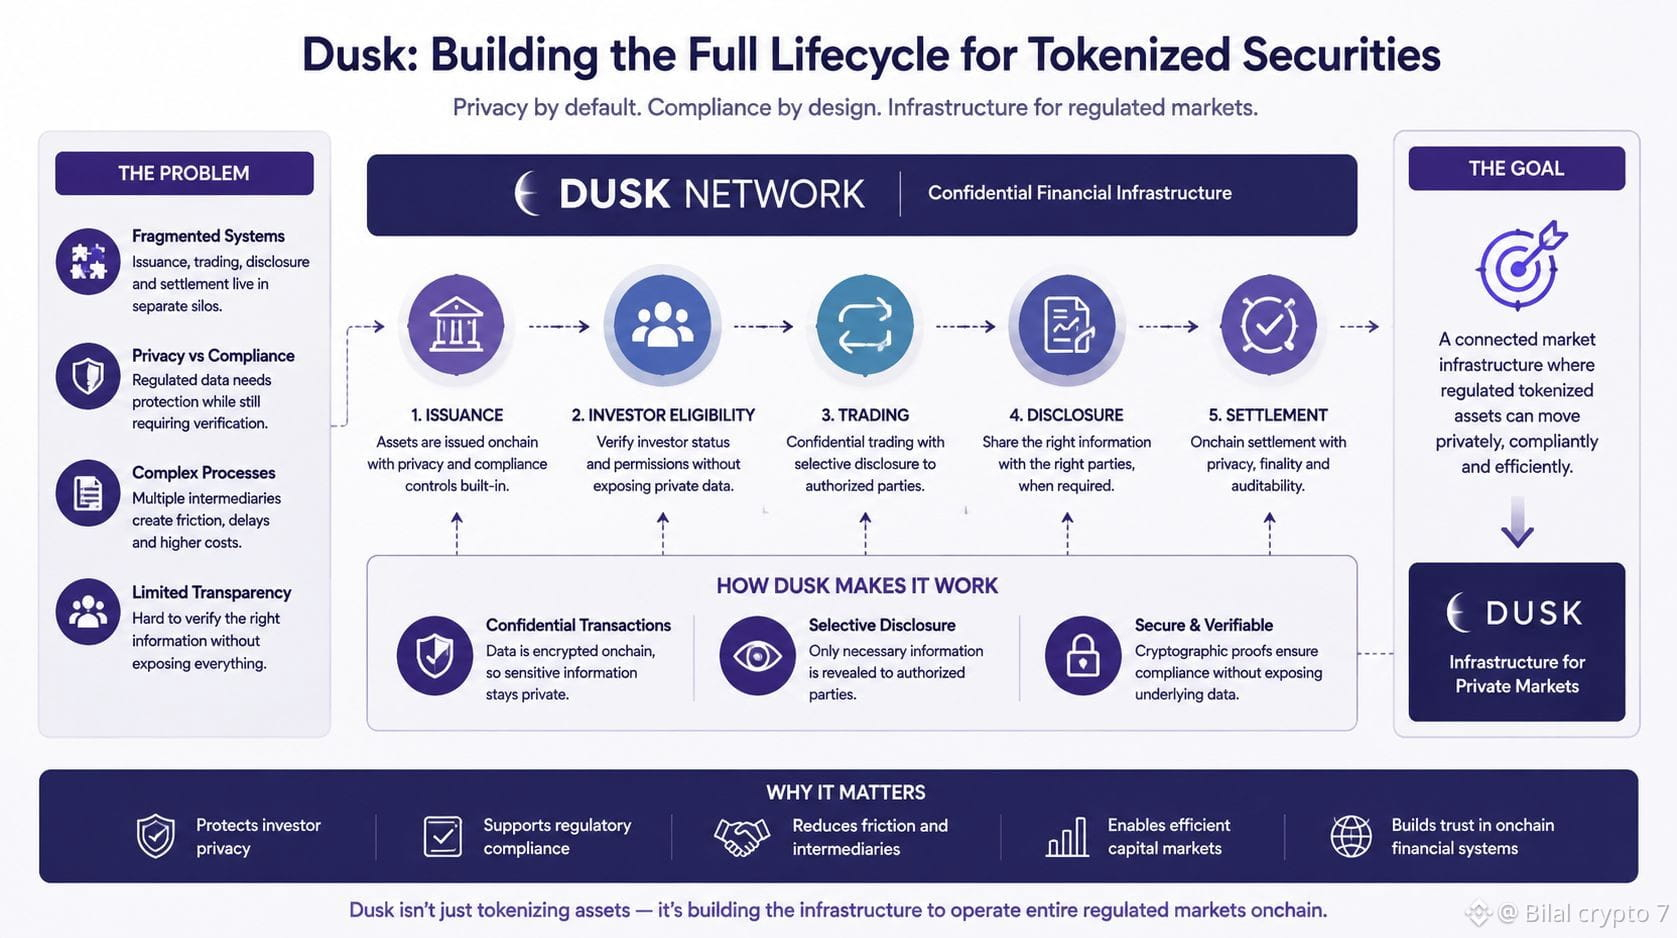
J’ai remarqué que beaucoup de discussions sur la tokenisation se concentrent sur l’actif lui-même. Mettez une obligation ou un titre en chaîne, et on a l’impression que la partie difficile est déjà faite.
Je ne pense pas que ce soit aussi simple.
Pour moi, le vrai défi, c’est tout ce qui entoure l’actif : qui a le droit de le détenir, quelles informations doivent être partagées, comment les transferts sont vérifiés, et comment le règlement se déroule sans exposer davantage de données que nécessaire.
C’est une des raisons pour lesquelles je trouve Dusk intéressant. Son approche combine des transactions confidentielles avec des mécanismes permettant de prouver ou de divulguer des informations spécifiques lorsque c’est requis. En théorie, cela pourrait apporter aux marchés financiers réglementés quelque chose que les blockchains ont souvent eu du mal à offrir : la confidentialité sans perdre complètement la conformité.
Mais je reste prudent.
La technologie peut résoudre une grande partie du problème d’infrastructure, mais elle ne peut pas, par magie, créer de la liquidité, susciter la demande institutionnelle ou clarifier la responsabilité juridique. Ce sont des questions d’adoption, pas des questions de cryptographie.
Je pense que Dusk deviendrait bien plus intéressant s’il parvenait à rendre les marchés réglementés plus simples à ressentir, plutôt que de simplement transposer des processus existants en chaîne.
La confidentialité peut-elle réellement réduire la friction dans les marchés financiers, ou la complexité réglementaire va-t-elle simplement réapparaître ailleurs ?
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
J’ai remarqué que beaucoup de discussions sur la tokenisation se concentrent sur l’actif lui-même. Mettez une obligation ou un titre en chaîne, et on a l’impression que la partie difficile est déjà faite.
Je ne pense pas que ce soit aussi simple.
Pour moi, le vrai défi, c’est tout ce qui entoure l’actif : qui a le droit de le détenir, quelles informations doivent être partagées, comment les transferts sont vérifiés, et comment le règlement se déroule sans exposer davantage de données que nécessaire.
C’est une des raisons pour lesquelles je trouve Dusk intéressant. Son approche combine des transactions confidentielles avec des mécanismes permettant de prouver ou de divulguer des informations spécifiques lorsque c’est requis. En théorie, cela pourrait apporter aux marchés financiers réglementés quelque chose que les blockchains ont souvent eu du mal à offrir : la confidentialité sans perdre complètement la conformité.
Mais je reste prudent.
La technologie peut résoudre une grande partie du problème d’infrastructure, mais elle ne peut pas, par magie, créer de la liquidité, susciter la demande institutionnelle ou clarifier la responsabilité juridique. Ce sont des questions d’adoption, pas des questions de cryptographie.
Je pense que Dusk deviendrait bien plus intéressant s’il parvenait à rendre les marchés réglementés plus simples à ressentir, plutôt que de simplement transposer des processus existants en chaîne.
La confidentialité peut-elle réellement réduire la friction dans les marchés financiers, ou la complexité réglementaire va-t-elle simplement réapparaître ailleurs ?
@Dusk $DUSK #dusk
Je ne pense pas que ce soit aussi simple.
Pour moi, le vrai défi, c’est tout ce qui entoure l’actif : qui a le droit de le détenir, quelles informations doivent être partagées, comment les transferts sont vérifiés, et comment le règlement se déroule sans exposer davantage de données que nécessaire.
C’est une des raisons pour lesquelles je trouve Dusk intéressant. Son approche combine des transactions confidentielles avec des mécanismes permettant de prouver ou de divulguer des informations spécifiques lorsque c’est requis. En théorie, cela pourrait apporter aux marchés financiers réglementés quelque chose que les blockchains ont souvent eu du mal à offrir : la confidentialité sans perdre complètement la conformité.
Mais je reste prudent.
La technologie peut résoudre une grande partie du problème d’infrastructure, mais elle ne peut pas, par magie, créer de la liquidité, susciter la demande institutionnelle ou clarifier la responsabilité juridique. Ce sont des questions d’adoption, pas des questions de cryptographie.
Je pense que Dusk deviendrait bien plus intéressant s’il parvenait à rendre les marchés réglementés plus simples à ressentir, plutôt que de simplement transposer des processus existants en chaîne.
La confidentialité peut-elle réellement réduire la friction dans les marchés financiers, ou la complexité réglementaire va-t-elle simplement réapparaître ailleurs ?
@Dusk $DUSK #dusk
11
8
1.3k
·
--
Haussier
Une chose à laquelle je reviens sans cesse avec Dusk Network, c’est la sécurité.
La confidentialité attire la plupart de l’attention, mais je pense que les aspects plus « ennuyeux » en dessous comptent tout autant pour une blockchain financière. Si la couche d’exécution présente une faiblesse, une cryptographie sophistiquée ne sert pas à grand-chose.
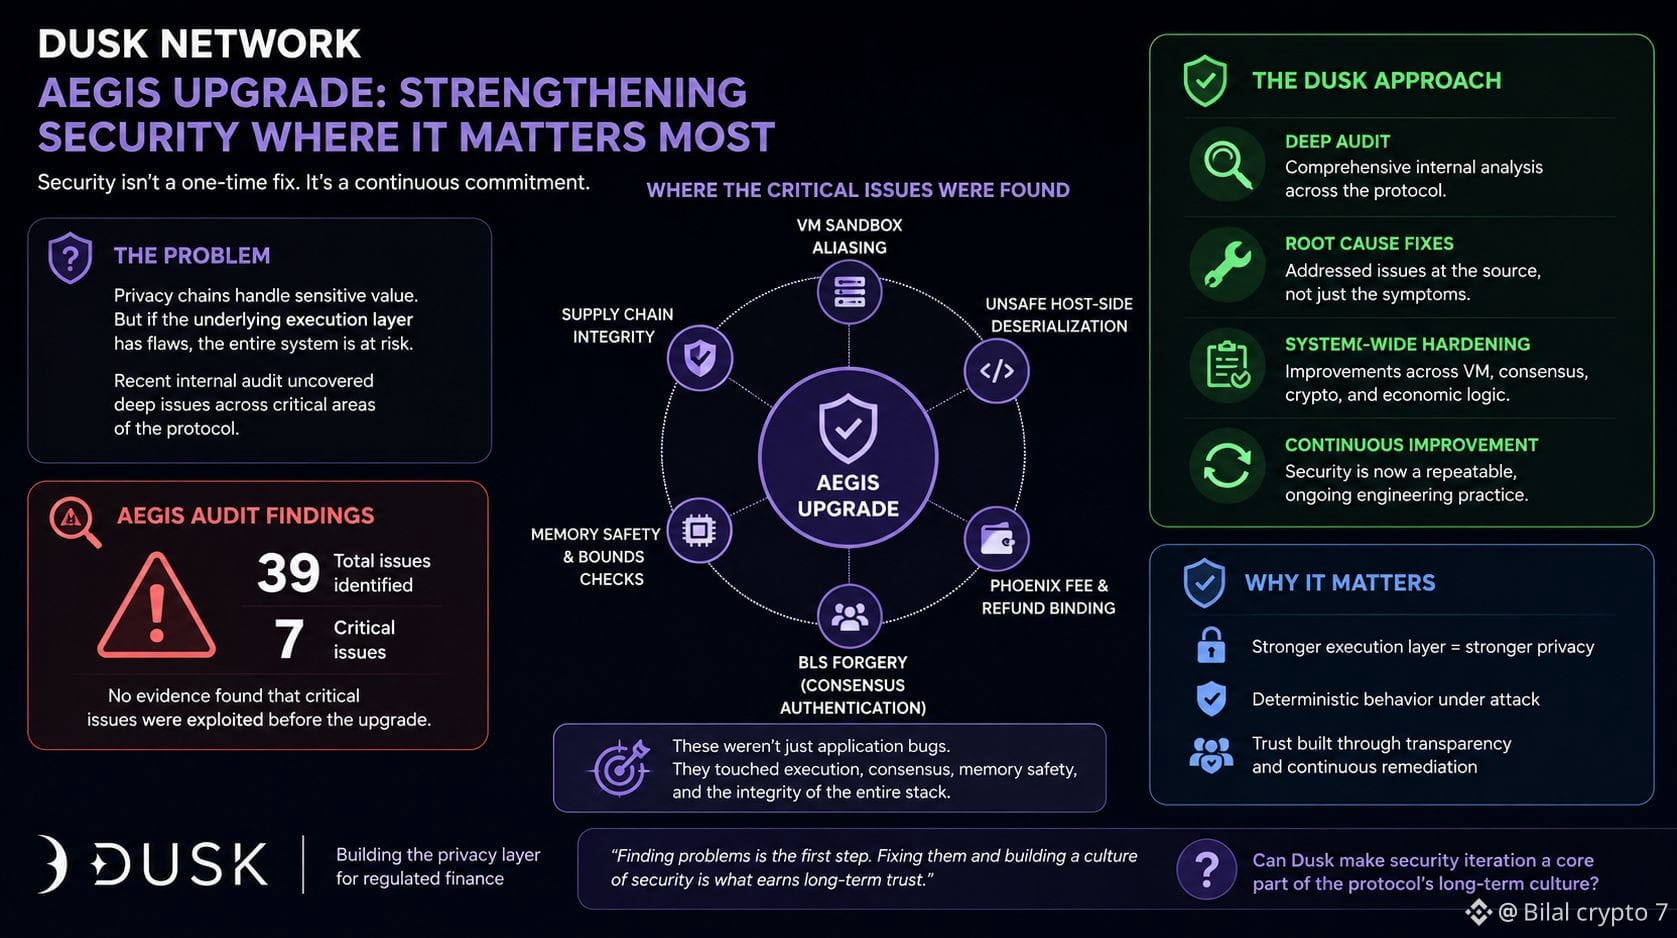
La mise à niveau AEGIS de Dusk a attiré mon attention parce qu’elle ne visait pas seulement à polir les angles. Dusk affirme que l’audit a révélé 39 problèmes, dont sept critiques, portant sur des domaines comme l’isolation (sandbox) de la VM, la désérialisation, la gestion des frais et les signatures BLS.
Ce qui m’intéresse, c’est que ces problèmes ne se trouvaient pas tous dans un coin de la pile. Ils touchaient l’exécution, la sécurité et la manière dont le réseau gère les transactions.
J’ai vu assez de projets pour savoir qu’un audit, à lui seul, ne prouve pas grand-chose. Trouver des problèmes est utile, mais je me préoccupe davantage de ce qui se passe ensuite. Les correctifs sont-ils correctement testés ? L’équipe continue-t-elle à chercher des faiblesses ? La sécurité devient-elle une partie intégrante du processus de développement ?
C’est là que je reste encore un peu prudent avec Dusk. Une bonne remédiation encourage, mais elle doit devenir une habitude.
Je me demande si Dusk peut faire en sorte que cette discipline de sécurité devienne une culture de long terme au sein du protocole.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Une chose à laquelle je reviens sans cesse avec Dusk Network, c’est la sécurité.
La confidentialité attire la plupart de l’attention, mais je pense que les aspects plus « ennuyeux » en dessous comptent tout autant pour une blockchain financière. Si la couche d’exécution présente une faiblesse, une cryptographie sophistiquée ne sert pas à grand-chose.
La mise à niveau AEGIS de Dusk a attiré mon attention parce qu’elle ne visait pas seulement à polir les angles. Dusk affirme que l’audit a révélé 39 problèmes, dont sept critiques, portant sur des domaines comme l’isolation (sandbox) de la VM, la désérialisation, la gestion des frais et les signatures BLS.
Ce qui m’intéresse, c’est que ces problèmes ne se trouvaient pas tous dans un coin de la pile. Ils touchaient l’exécution, la sécurité et la manière dont le réseau gère les transactions.
J’ai vu assez de projets pour savoir qu’un audit, à lui seul, ne prouve pas grand-chose. Trouver des problèmes est utile, mais je me préoccupe davantage de ce qui se passe ensuite. Les correctifs sont-ils correctement testés ? L’équipe continue-t-elle à chercher des faiblesses ? La sécurité devient-elle une partie intégrante du processus de développement ?
C’est là que je reste encore un peu prudent avec Dusk. Une bonne remédiation encourage, mais elle doit devenir une habitude.
Je me demande si Dusk peut faire en sorte que cette discipline de sécurité devienne une culture de long terme au sein du protocole.
@Dusk #dusk $DUSK
La confidentialité attire la plupart de l’attention, mais je pense que les aspects plus « ennuyeux » en dessous comptent tout autant pour une blockchain financière. Si la couche d’exécution présente une faiblesse, une cryptographie sophistiquée ne sert pas à grand-chose.
La mise à niveau AEGIS de Dusk a attiré mon attention parce qu’elle ne visait pas seulement à polir les angles. Dusk affirme que l’audit a révélé 39 problèmes, dont sept critiques, portant sur des domaines comme l’isolation (sandbox) de la VM, la désérialisation, la gestion des frais et les signatures BLS.
Ce qui m’intéresse, c’est que ces problèmes ne se trouvaient pas tous dans un coin de la pile. Ils touchaient l’exécution, la sécurité et la manière dont le réseau gère les transactions.
J’ai vu assez de projets pour savoir qu’un audit, à lui seul, ne prouve pas grand-chose. Trouver des problèmes est utile, mais je me préoccupe davantage de ce qui se passe ensuite. Les correctifs sont-ils correctement testés ? L’équipe continue-t-elle à chercher des faiblesses ? La sécurité devient-elle une partie intégrante du processus de développement ?
C’est là que je reste encore un peu prudent avec Dusk. Une bonne remédiation encourage, mais elle doit devenir une habitude.
Je me demande si Dusk peut faire en sorte que cette discipline de sécurité devienne une culture de long terme au sein du protocole.
@Dusk #dusk $DUSK
8
8
352
·
--
Haussier
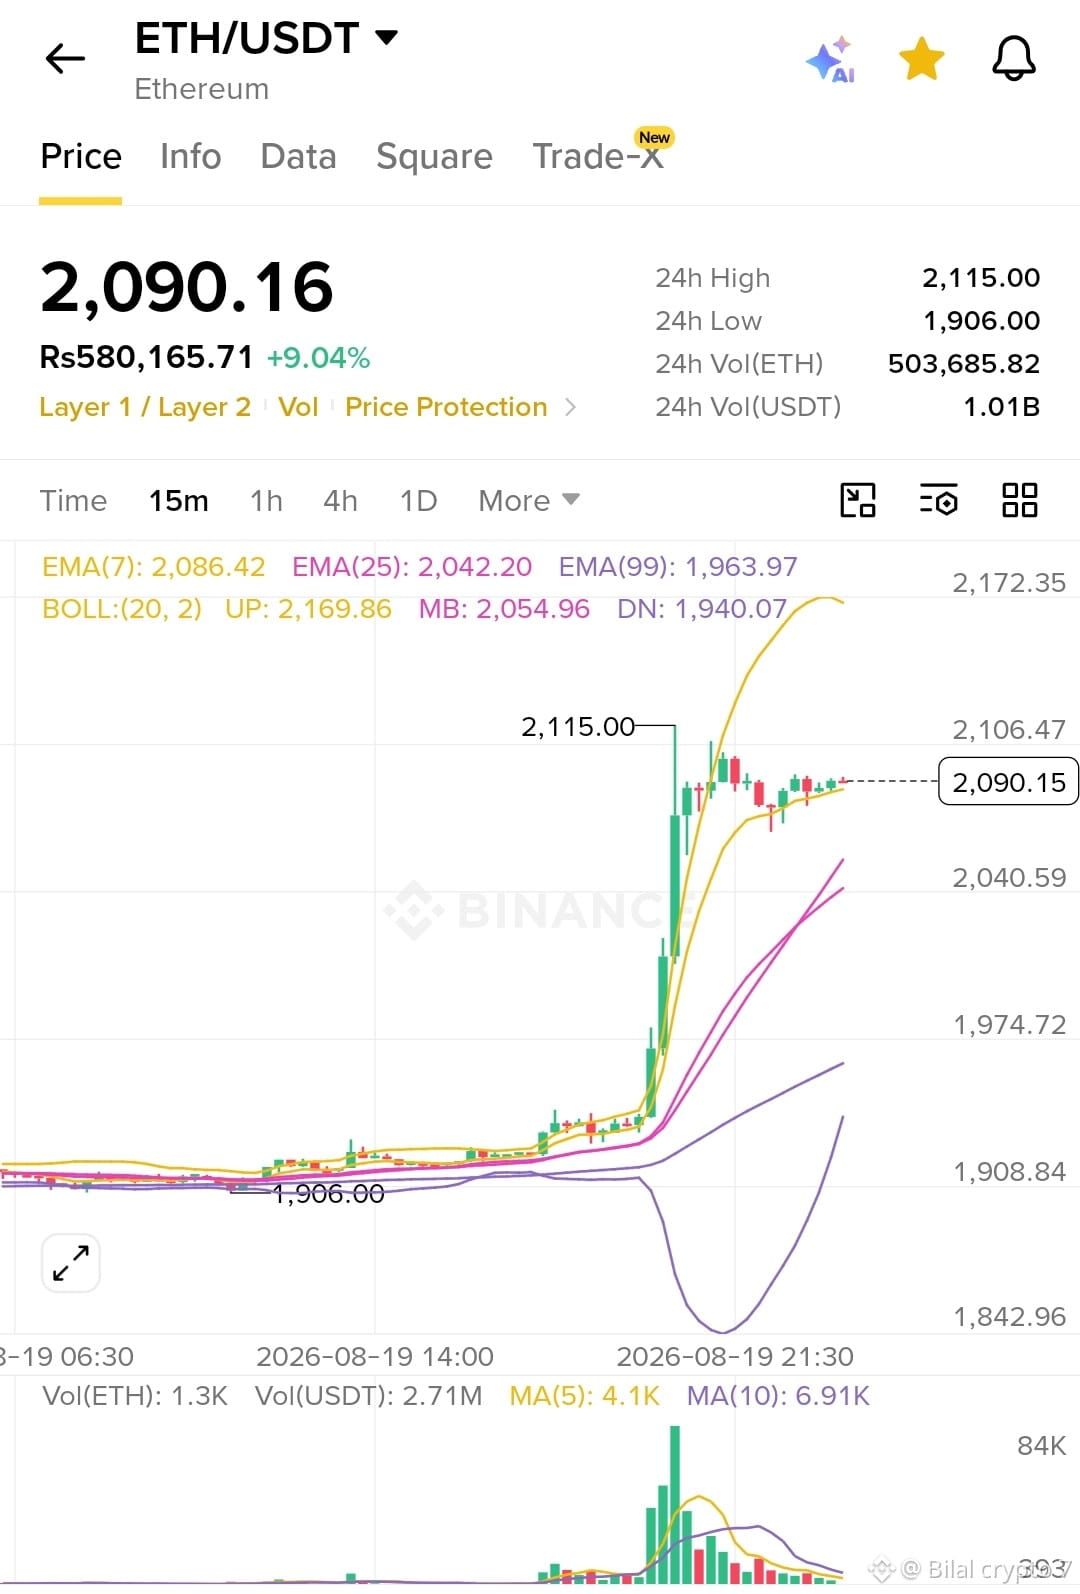
$ETH Ethereum montre un fort mouvement aujourd’hui, s’échangeant autour de 2 090 $ après être reparti du plus bas à 1 906 $. La hausse sur 24 h dépasse les 9 %, mais je m’intéresse davantage à la suite plutôt qu’au pourcentage lui-même.
Sur le graphique en 15 minutes, ETH reste au-dessus de la MM(7) proche de 2 086 $ et demeure confortablement au-dessus de la MM(25) autour de 2 042 $ ainsi que de la MM(99) proche de 1 964 $. Cela m’indique que l’impulsion à court terme reste positive.
La vraie question concerne la résistance. ETH a déjà testé la zone des 2 115 $, tandis que la bande supérieure des Bandes de Bollinger se situe près de 2 170 $. Si les acheteurs parviennent à franchir et à tenir au-dessus de 2 115 $, le prochain mouvement pourrait devenir plus intéressant. Mais si le prix se fait de nouveau rejeter, un repli vers 2 055–2 040 $ ne m’étonnerait pas.
Le volume est également significatif, avec plus de 1 Md de volume USDT sur 24 h.
Je ne poursuivrais pas cette bougie. Je préfère voir si ETH peut transformer la résistance en support. C’est là que la véritable force deviendra plus claire.
#WyomingMovesFRNTToChainlinkCCIP #ColdcardTheftInvestigationAdvances
#UAESaysItDetectedTwoIranianBallisticMissiles
{spot}(ETHUSDT)
$ETH Ethereum montre un fort mouvement aujourd’hui, s’échangeant autour de 2 090 $ après être reparti du plus bas à 1 906 $. La hausse sur 24 h dépasse les 9 %, mais je m’intéresse davantage à la suite plutôt qu’au pourcentage lui-même.
Sur le graphique en 15 minutes, ETH reste au-dessus de la MM(7) proche de 2 086 $ et demeure confortablement au-dessus de la MM(25) autour de 2 042 $ ainsi que de la MM(99) proche de 1 964 $. Cela m’indique que l’impulsion à court terme reste positive.
La vraie question concerne la résistance. ETH a déjà testé la zone des 2 115 $, tandis que la bande supérieure des Bandes de Bollinger se situe près de 2 170 $. Si les acheteurs parviennent à franchir et à tenir au-dessus de 2 115 $, le prochain mouvement pourrait devenir plus intéressant. Mais si le prix se fait de nouveau rejeter, un repli vers 2 055–2 040 $ ne m’étonnerait pas.
Le volume est également significatif, avec plus de 1 Md de volume USDT sur 24 h.
Je ne poursuivrais pas cette bougie. Je préfère voir si ETH peut transformer la résistance en support. C’est là que la véritable force deviendra plus claire.
#WyomingMovesFRNTToChainlinkCCIP #ColdcardTheftInvestigationAdvances
#UAESaysItDetectedTwoIranianBallisticMissiles
Sur le graphique en 15 minutes, ETH reste au-dessus de la MM(7) proche de 2 086 $ et demeure confortablement au-dessus de la MM(25) autour de 2 042 $ ainsi que de la MM(99) proche de 1 964 $. Cela m’indique que l’impulsion à court terme reste positive.
La vraie question concerne la résistance. ETH a déjà testé la zone des 2 115 $, tandis que la bande supérieure des Bandes de Bollinger se situe près de 2 170 $. Si les acheteurs parviennent à franchir et à tenir au-dessus de 2 115 $, le prochain mouvement pourrait devenir plus intéressant. Mais si le prix se fait de nouveau rejeter, un repli vers 2 055–2 040 $ ne m’étonnerait pas.
Le volume est également significatif, avec plus de 1 Md de volume USDT sur 24 h.
Je ne poursuivrais pas cette bougie. Je préfère voir si ETH peut transformer la résistance en support. C’est là que la véritable force deviendra plus claire.
#WyomingMovesFRNTToChainlinkCCIP #ColdcardTheftInvestigationAdvances
#UAESaysItDetectedTwoIranianBallisticMissiles
1
166
·
--
Haussier
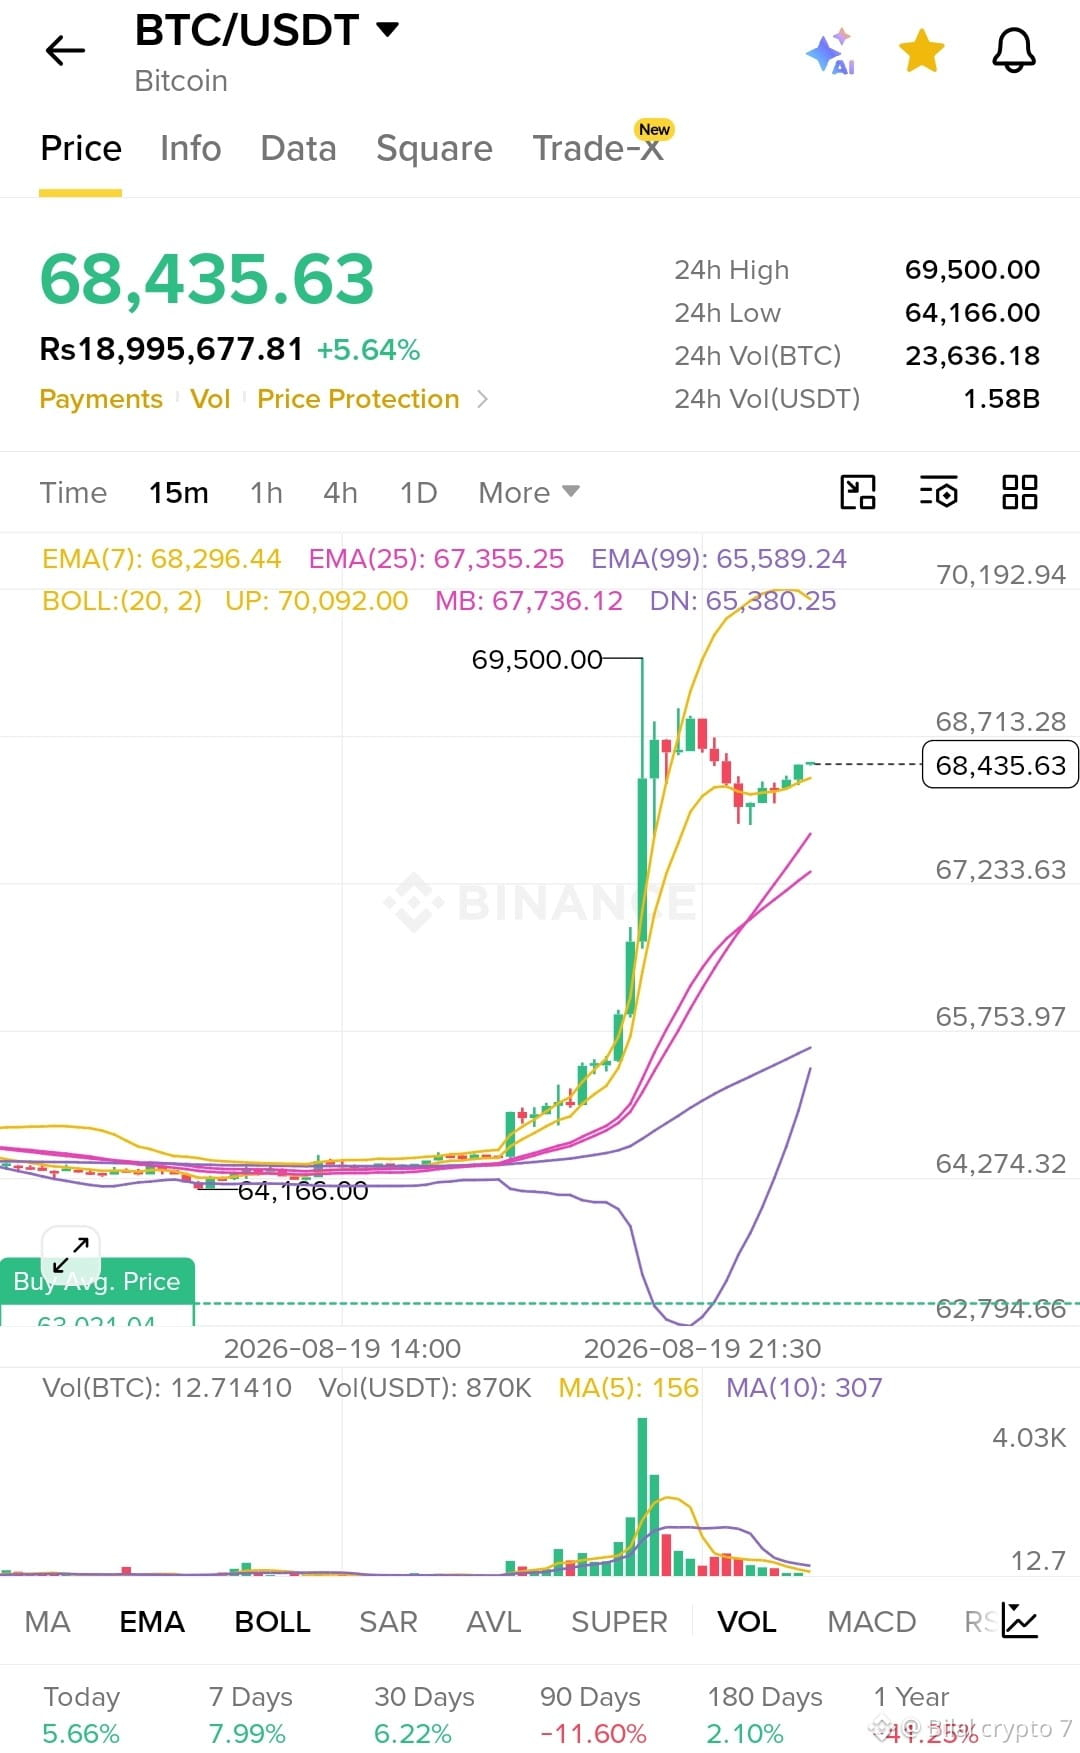
$BTC affiche une forte dynamique après avoir repris 68K$. Le graphique en 15m montre un prix au-dessus de l’EMA(7), de l’EMA(25) et de l’EMA(99), tandis que le volume a fortement augmenté pendant la cassure. Je surveille 69,5K$ comme résistance clé et 67,7K$ comme zone de support à court terme. Si les acheteurs tiennent au-dessus du support, la dynamique pourrait rester forte.
$BTC
#ColdcardTheftInvestigationAdvances #CryptoRally #ToyotaFinanceLaunchesTokenizedBondForRetail
$BTC affiche une forte dynamique après avoir repris 68K$. Le graphique en 15m montre un prix au-dessus de l’EMA(7), de l’EMA(25) et de l’EMA(99), tandis que le volume a fortement augmenté pendant la cassure. Je surveille 69,5K$ comme résistance clé et 67,7K$ comme zone de support à court terme. Si les acheteurs tiennent au-dessus du support, la dynamique pourrait rester forte.
$BTC
#ColdcardTheftInvestigationAdvances #CryptoRally #ToyotaFinanceLaunchesTokenizedBondForRetail
$BTC
#ColdcardTheftInvestigationAdvances #CryptoRally #ToyotaFinanceLaunchesTokenizedBondForRetail
138
·
--
Haussier
$BNB
{spot}(BNBUSDT)
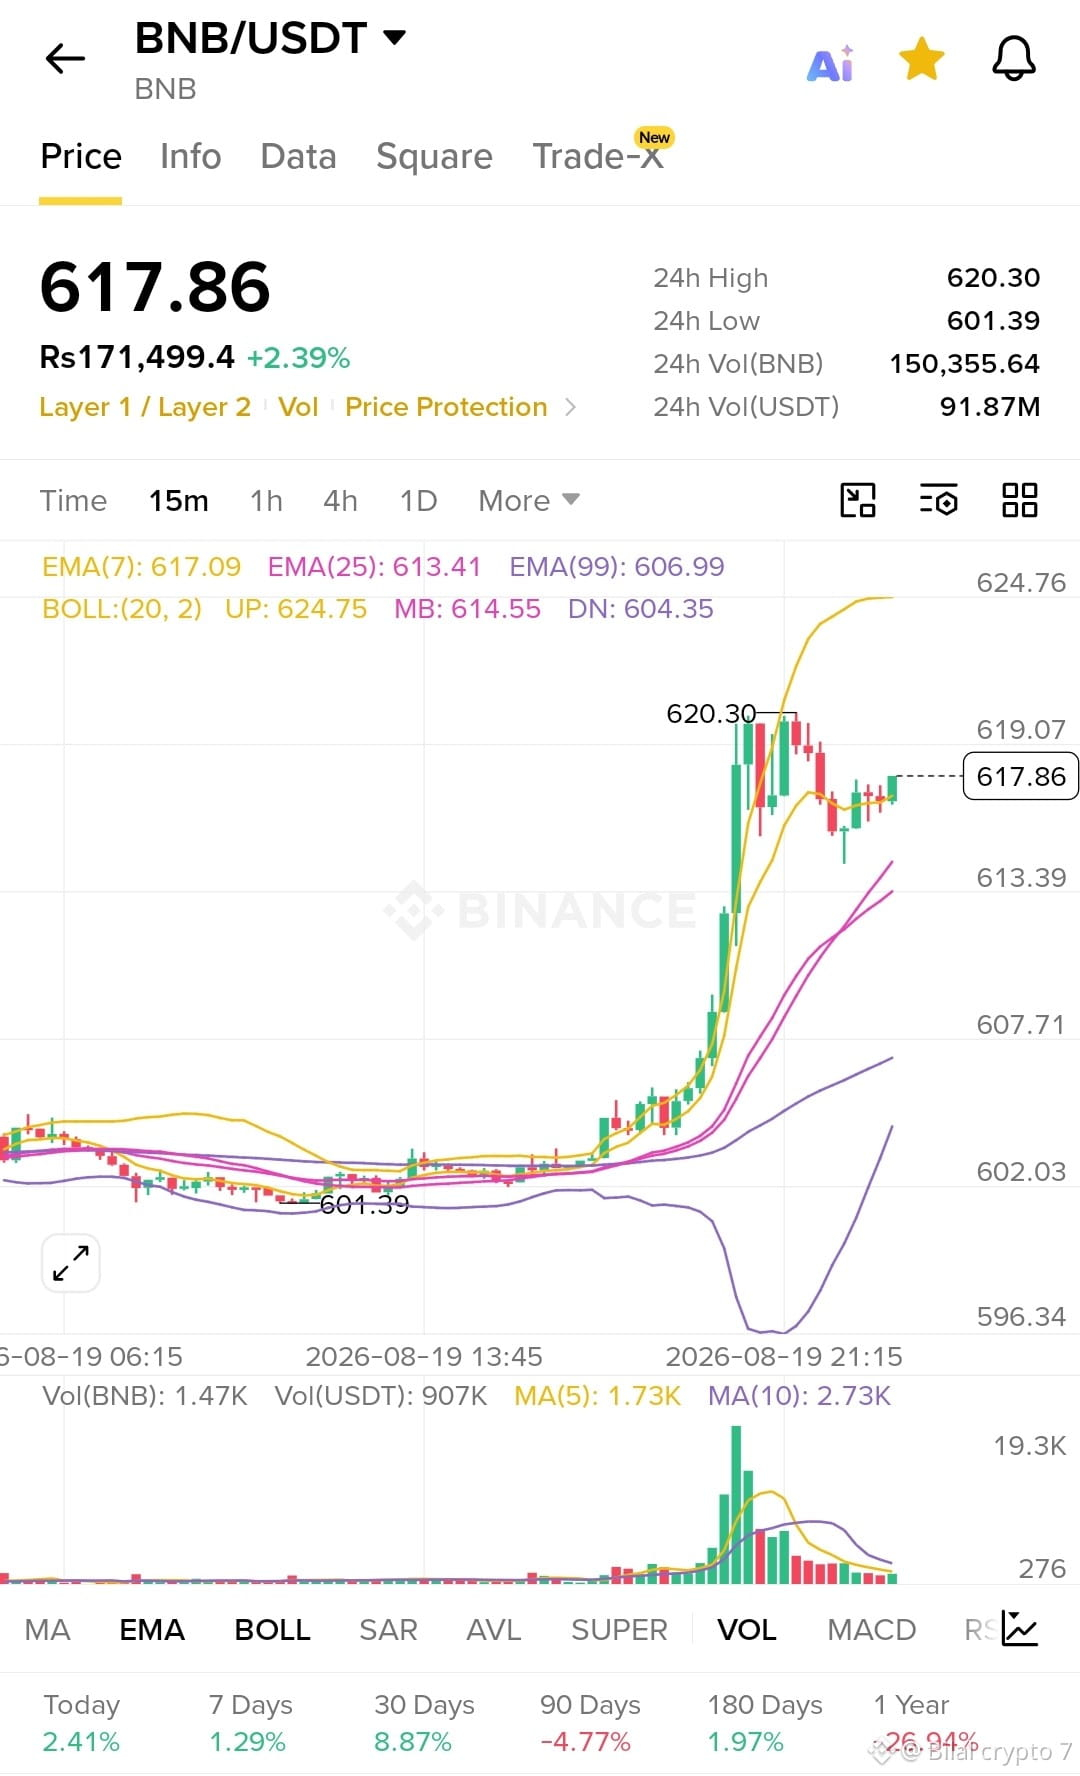
USDT — 617,86 $ (+2,39 %) **
Mouvement brusque depuis 601,39 $ jusqu’à un plus haut sur 24 h de 620,30 $, puis maintien stable au-dessus de 617 $. Le volume a fortement explosé lors de la cassure, avant de retomber pendant que le prix s’installait dans la nouvelle fourchette.
Ce qui se cache derrière :
📊 BNB classé #2 dans le nouvel indice Digital Asset Index S&P/Pantera — sélection uniquement sur la base des revenus du protocole
👥 BNB Chain affiche une moyenne d’environ 4,5 M d’utilisateurs actifs quotidiens cette année
🔧 Mise à niveau du réseau prévue le 25 août (certaines plateformes mettront en pause les dépôts/retraits)
⚠️ BNB Chain poursuit aussi une action en justice au sujet d’un token non autorisé lancé via un ancien portefeuille employé
7J : +1,29 % | 30J : +8,87 % | 1A : -26,94 %
**À retenir :** Ce n’est pas qu’une simple pointe sur un graphique — les données d’utilisation et de rareté convergent avec le prix au même moment.
#BNB #Binance #crypto
#WyomingMovesFRNTToChainlinkCCIP #FOMCWatch
$BNB
USDT — 617,86 $ (+2,39 %) **
Mouvement brusque depuis 601,39 $ jusqu’à un plus haut sur 24 h de 620,30 $, puis maintien stable au-dessus de 617 $. Le volume a fortement explosé lors de la cassure, avant de retomber pendant que le prix s’installait dans la nouvelle fourchette.
Ce qui se cache derrière :
📊 BNB classé #2 dans le nouvel indice Digital Asset Index S&P/Pantera — sélection uniquement sur la base des revenus du protocole
👥 BNB Chain affiche une moyenne d’environ 4,5 M d’utilisateurs actifs quotidiens cette année
🔧 Mise à niveau du réseau prévue le 25 août (certaines plateformes mettront en pause les dépôts/retraits)
⚠️ BNB Chain poursuit aussi une action en justice au sujet d’un token non autorisé lancé via un ancien portefeuille employé
7J : +1,29 % | 30J : +8,87 % | 1A : -26,94 %
**À retenir :** Ce n’est pas qu’une simple pointe sur un graphique — les données d’utilisation et de rareté convergent avec le prix au même moment.
#BNB #Binance #crypto
#WyomingMovesFRNTToChainlinkCCIP #FOMCWatch
USDT — 617,86 $ (+2,39 %) **
Mouvement brusque depuis 601,39 $ jusqu’à un plus haut sur 24 h de 620,30 $, puis maintien stable au-dessus de 617 $. Le volume a fortement explosé lors de la cassure, avant de retomber pendant que le prix s’installait dans la nouvelle fourchette.
Ce qui se cache derrière :
📊 BNB classé #2 dans le nouvel indice Digital Asset Index S&P/Pantera — sélection uniquement sur la base des revenus du protocole
👥 BNB Chain affiche une moyenne d’environ 4,5 M d’utilisateurs actifs quotidiens cette année
🔧 Mise à niveau du réseau prévue le 25 août (certaines plateformes mettront en pause les dépôts/retraits)
⚠️ BNB Chain poursuit aussi une action en justice au sujet d’un token non autorisé lancé via un ancien portefeuille employé
7J : +1,29 % | 30J : +8,87 % | 1A : -26,94 %
**À retenir :** Ce n’est pas qu’une simple pointe sur un graphique — les données d’utilisation et de rareté convergent avec le prix au même moment.
#BNB #Binance #crypto
#WyomingMovesFRNTToChainlinkCCIP #FOMCWatch
180
·
--
Haussier
Je reviens toujours à une chose avec Dusk : une bonne technologie de confidentialité ne sert à presque rien si les développeurs ne veulent pas réellement la mettre en œuvre.
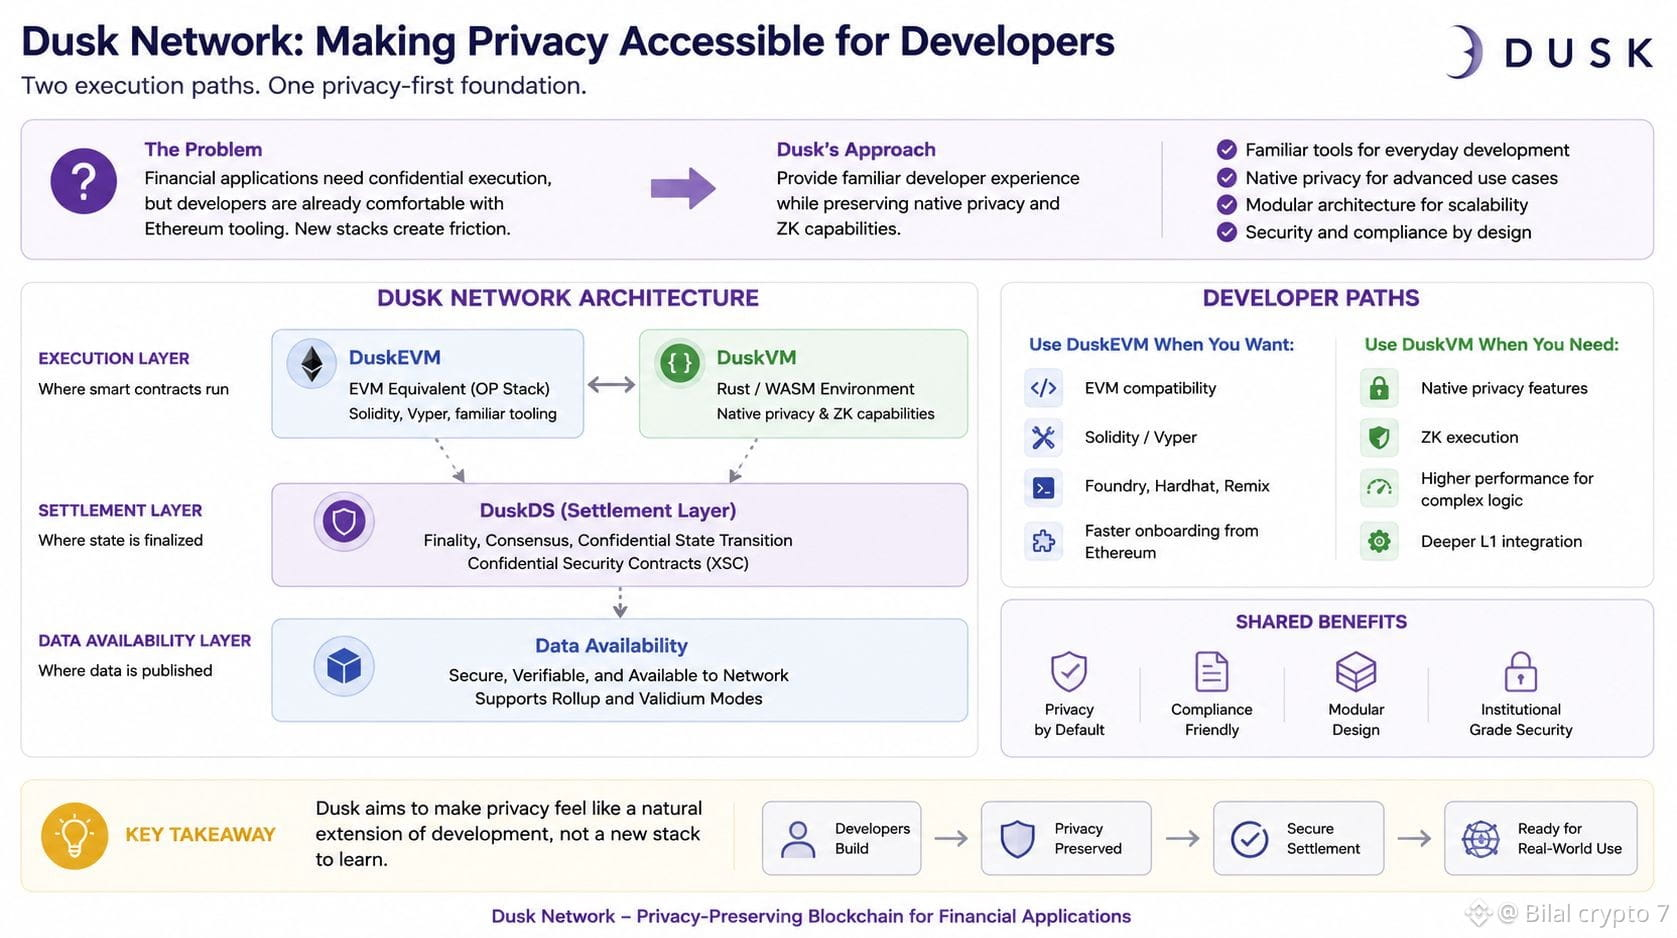
Le problème me paraît assez simple. Les applications financières peuvent avoir besoin d’une exécution confidentielle, mais la plupart des développeurs connaissent déjà Ethereum, Solidity, Foundry, Hardhat et l’outillage EVM habituel. Leur demander d’apprendre un environnement complètement différent peut devenir un obstacle en soi.
Ce qui m’intéresse avec Dusk, c’est la manière dont il aborde ce problème. DuskEVM offre aux développeurs un environnement EVM plus familier, tandis que DuskDS gère le règlement et la disponibilité des données. Les développeurs qui souhaitent un accès plus poussé aux capacités natives de Dusk peuvent utiliser DuskVM, conçu autour de Rust/WASM avec prise en charge de la confidentialité et de l’exécution ZK.
J’aime cette direction, mais je ne suis pas encore totalement convaincu.
Prendre en charge différents environnements d’exécution semble utile, mais cela donne aussi aux développeurs davantage de choses à comprendre. Pour moi, le vrai test n’est pas de savoir si Dusk peut les prendre en charge. C’est de savoir si les développeurs choisissent réellement d’y construire.
Je pense que cette distinction est importante.
Dusk peut-il rendre le développement de blockchains privées “normal”, ou les développeurs ne se soucieront-ils de la confidentialité que lorsqu’ils en auront absolument besoin ?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Je reviens toujours à une chose avec Dusk : une bonne technologie de confidentialité ne sert à presque rien si les développeurs ne veulent pas réellement la mettre en œuvre.
Le problème me paraît assez simple. Les applications financières peuvent avoir besoin d’une exécution confidentielle, mais la plupart des développeurs connaissent déjà Ethereum, Solidity, Foundry, Hardhat et l’outillage EVM habituel. Leur demander d’apprendre un environnement complètement différent peut devenir un obstacle en soi.
Ce qui m’intéresse avec Dusk, c’est la manière dont il aborde ce problème. DuskEVM offre aux développeurs un environnement EVM plus familier, tandis que DuskDS gère le règlement et la disponibilité des données. Les développeurs qui souhaitent un accès plus poussé aux capacités natives de Dusk peuvent utiliser DuskVM, conçu autour de Rust/WASM avec prise en charge de la confidentialité et de l’exécution ZK.
J’aime cette direction, mais je ne suis pas encore totalement convaincu.
Prendre en charge différents environnements d’exécution semble utile, mais cela donne aussi aux développeurs davantage de choses à comprendre. Pour moi, le vrai test n’est pas de savoir si Dusk peut les prendre en charge. C’est de savoir si les développeurs choisissent réellement d’y construire.
Je pense que cette distinction est importante.
Dusk peut-il rendre le développement de blockchains privées “normal”, ou les développeurs ne se soucieront-ils de la confidentialité que lorsqu’ils en auront absolument besoin ?
@Dusk #dusk $DUSK
Le problème me paraît assez simple. Les applications financières peuvent avoir besoin d’une exécution confidentielle, mais la plupart des développeurs connaissent déjà Ethereum, Solidity, Foundry, Hardhat et l’outillage EVM habituel. Leur demander d’apprendre un environnement complètement différent peut devenir un obstacle en soi.
Ce qui m’intéresse avec Dusk, c’est la manière dont il aborde ce problème. DuskEVM offre aux développeurs un environnement EVM plus familier, tandis que DuskDS gère le règlement et la disponibilité des données. Les développeurs qui souhaitent un accès plus poussé aux capacités natives de Dusk peuvent utiliser DuskVM, conçu autour de Rust/WASM avec prise en charge de la confidentialité et de l’exécution ZK.
J’aime cette direction, mais je ne suis pas encore totalement convaincu.
Prendre en charge différents environnements d’exécution semble utile, mais cela donne aussi aux développeurs davantage de choses à comprendre. Pour moi, le vrai test n’est pas de savoir si Dusk peut les prendre en charge. C’est de savoir si les développeurs choisissent réellement d’y construire.
Je pense que cette distinction est importante.
Dusk peut-il rendre le développement de blockchains privées “normal”, ou les développeurs ne se soucieront-ils de la confidentialité que lorsqu’ils en auront absolument besoin ?
@Dusk #dusk $DUSK
12
10
130
·
--
Haussier
Je reviens sans cesse à un problème simple concernant les blockchains axées sur la confidentialité : une bonne technologie ne signifie pas grand-chose si les développeurs ont du mal à l’utiliser.
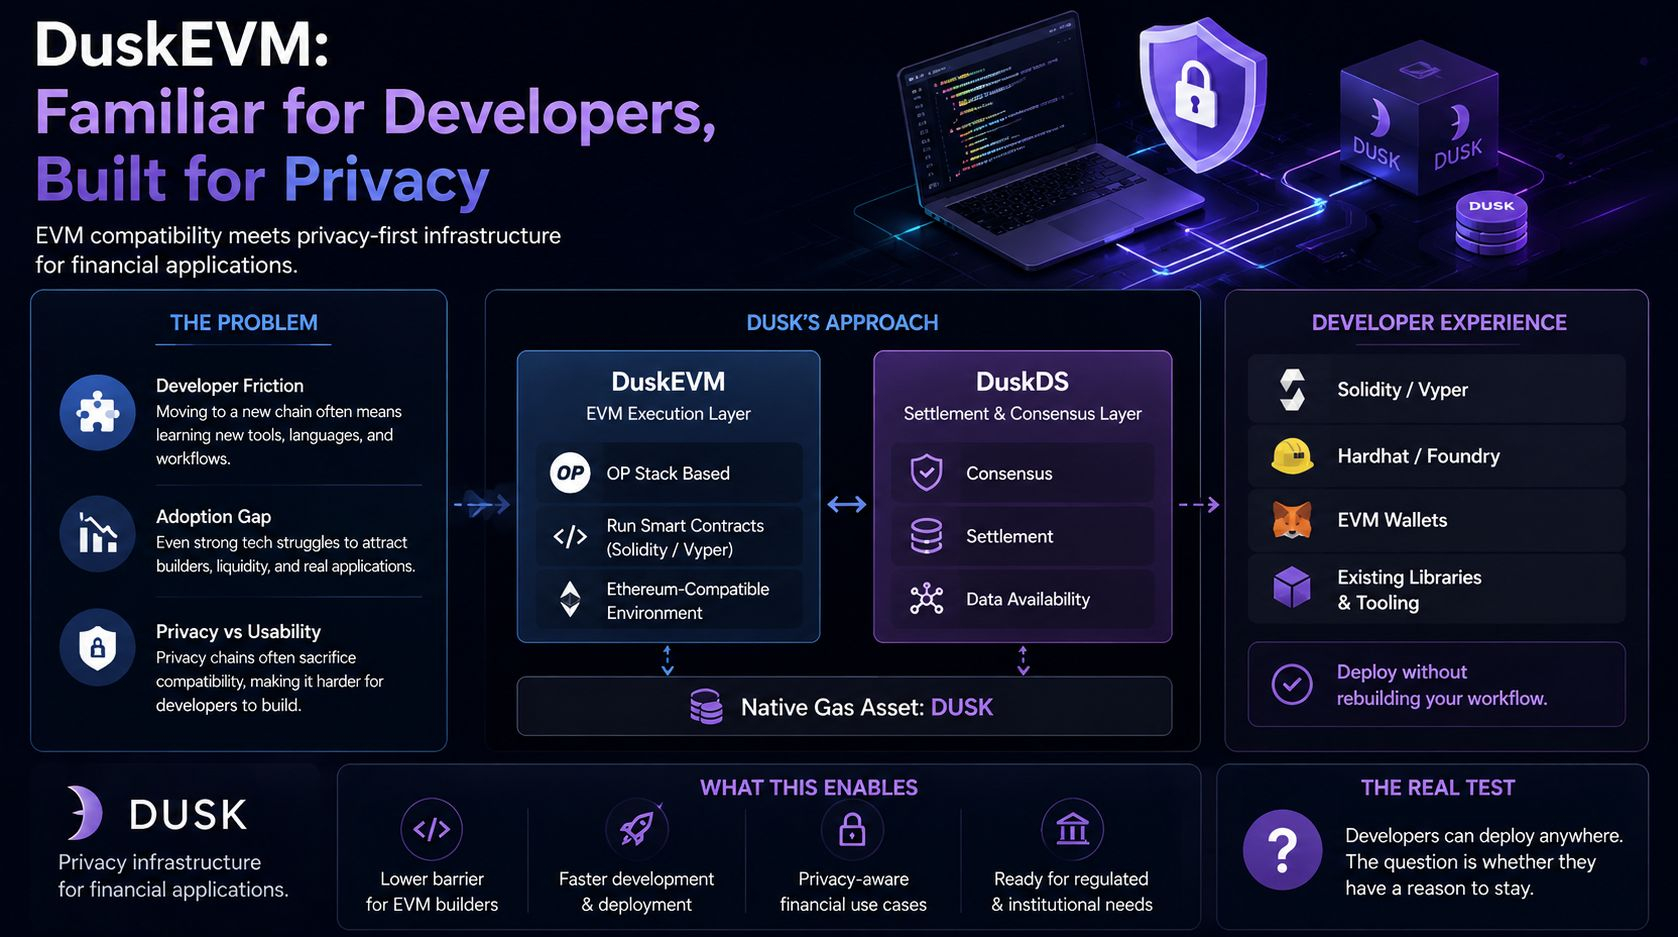
Quand j’ai examiné de plus près Dusk, ce qui a attiré mon attention, c’est son approche de l’accès pour les développeurs. DuskEVM prend en charge Solidity, Vyper et des outils Ethereum familiers, tandis que DuskVM offre un environnement natif Rust/WASM aux développeurs pour les applications qui ont besoin d’un accès plus approfondi à l’architecture de Dusk, à ses fonctionnalités de confidentialité et à ses capacités de preuve à connaissance nulle.
J’y vois un équilibre pragmatique. Je peux imaginer qu’un développeur commence avec des outils qu’il comprend déjà, tout en ayant une trajectoire vers des fonctionnalités plus spécifiques à Dusk.
Mais je reste prudent.
Le fait de prendre en charge des outils familiers peut réduire la barrière à l’entrée, mais cela ne crée pas automatiquement un écosystème de développeurs solide. J’ai vu de nombreux projets rendre l’intégration facile tout en ayant du mal à attirer des développeurs qui restent sur le long terme.
Pour moi, la question la plus intéressante n’est pas de savoir si Dusk peut soutenir les développeurs, mais si son architecture de confidentialité leur donne une raison de choisir Dusk plutôt que les environnements EVM qu’ils connaissent déjà.
Je suis curieux : qu’est-ce qui ferait réellement qu’un développeur reste sur Dusk après l’expérimentation initiale ?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Je reviens sans cesse à un problème simple concernant les blockchains axées sur la confidentialité : une bonne technologie ne signifie pas grand-chose si les développeurs ont du mal à l’utiliser.
Quand j’ai examiné de plus près Dusk, ce qui a attiré mon attention, c’est son approche de l’accès pour les développeurs. DuskEVM prend en charge Solidity, Vyper et des outils Ethereum familiers, tandis que DuskVM offre un environnement natif Rust/WASM aux développeurs pour les applications qui ont besoin d’un accès plus approfondi à l’architecture de Dusk, à ses fonctionnalités de confidentialité et à ses capacités de preuve à connaissance nulle.
J’y vois un équilibre pragmatique. Je peux imaginer qu’un développeur commence avec des outils qu’il comprend déjà, tout en ayant une trajectoire vers des fonctionnalités plus spécifiques à Dusk.
Mais je reste prudent.
Le fait de prendre en charge des outils familiers peut réduire la barrière à l’entrée, mais cela ne crée pas automatiquement un écosystème de développeurs solide. J’ai vu de nombreux projets rendre l’intégration facile tout en ayant du mal à attirer des développeurs qui restent sur le long terme.
Pour moi, la question la plus intéressante n’est pas de savoir si Dusk peut soutenir les développeurs, mais si son architecture de confidentialité leur donne une raison de choisir Dusk plutôt que les environnements EVM qu’ils connaissent déjà.
Je suis curieux : qu’est-ce qui ferait réellement qu’un développeur reste sur Dusk après l’expérimentation initiale ?
@Dusk #dusk $DUSK
Quand j’ai examiné de plus près Dusk, ce qui a attiré mon attention, c’est son approche de l’accès pour les développeurs. DuskEVM prend en charge Solidity, Vyper et des outils Ethereum familiers, tandis que DuskVM offre un environnement natif Rust/WASM aux développeurs pour les applications qui ont besoin d’un accès plus approfondi à l’architecture de Dusk, à ses fonctionnalités de confidentialité et à ses capacités de preuve à connaissance nulle.
J’y vois un équilibre pragmatique. Je peux imaginer qu’un développeur commence avec des outils qu’il comprend déjà, tout en ayant une trajectoire vers des fonctionnalités plus spécifiques à Dusk.
Mais je reste prudent.
Le fait de prendre en charge des outils familiers peut réduire la barrière à l’entrée, mais cela ne crée pas automatiquement un écosystème de développeurs solide. J’ai vu de nombreux projets rendre l’intégration facile tout en ayant du mal à attirer des développeurs qui restent sur le long terme.
Pour moi, la question la plus intéressante n’est pas de savoir si Dusk peut soutenir les développeurs, mais si son architecture de confidentialité leur donne une raison de choisir Dusk plutôt que les environnements EVM qu’ils connaissent déjà.
Je suis curieux : qu’est-ce qui ferait réellement qu’un développeur reste sur Dusk après l’expérimentation initiale ?
@Dusk #dusk $DUSK
5
12
544
·
--
Baissier
Je suis devenu assez sceptique à propos des projets crypto quand ils parlent de sécurité. Un audit peut sembler excellent sur le papier, mais ce qui m’importe bien davantage, c’est ce qui se passe lorsqu’une personne découvre réellement un problème.
C’est ce qui m’a rendu le travail récent de Dusk sur la sécurité particulièrement intéressant.
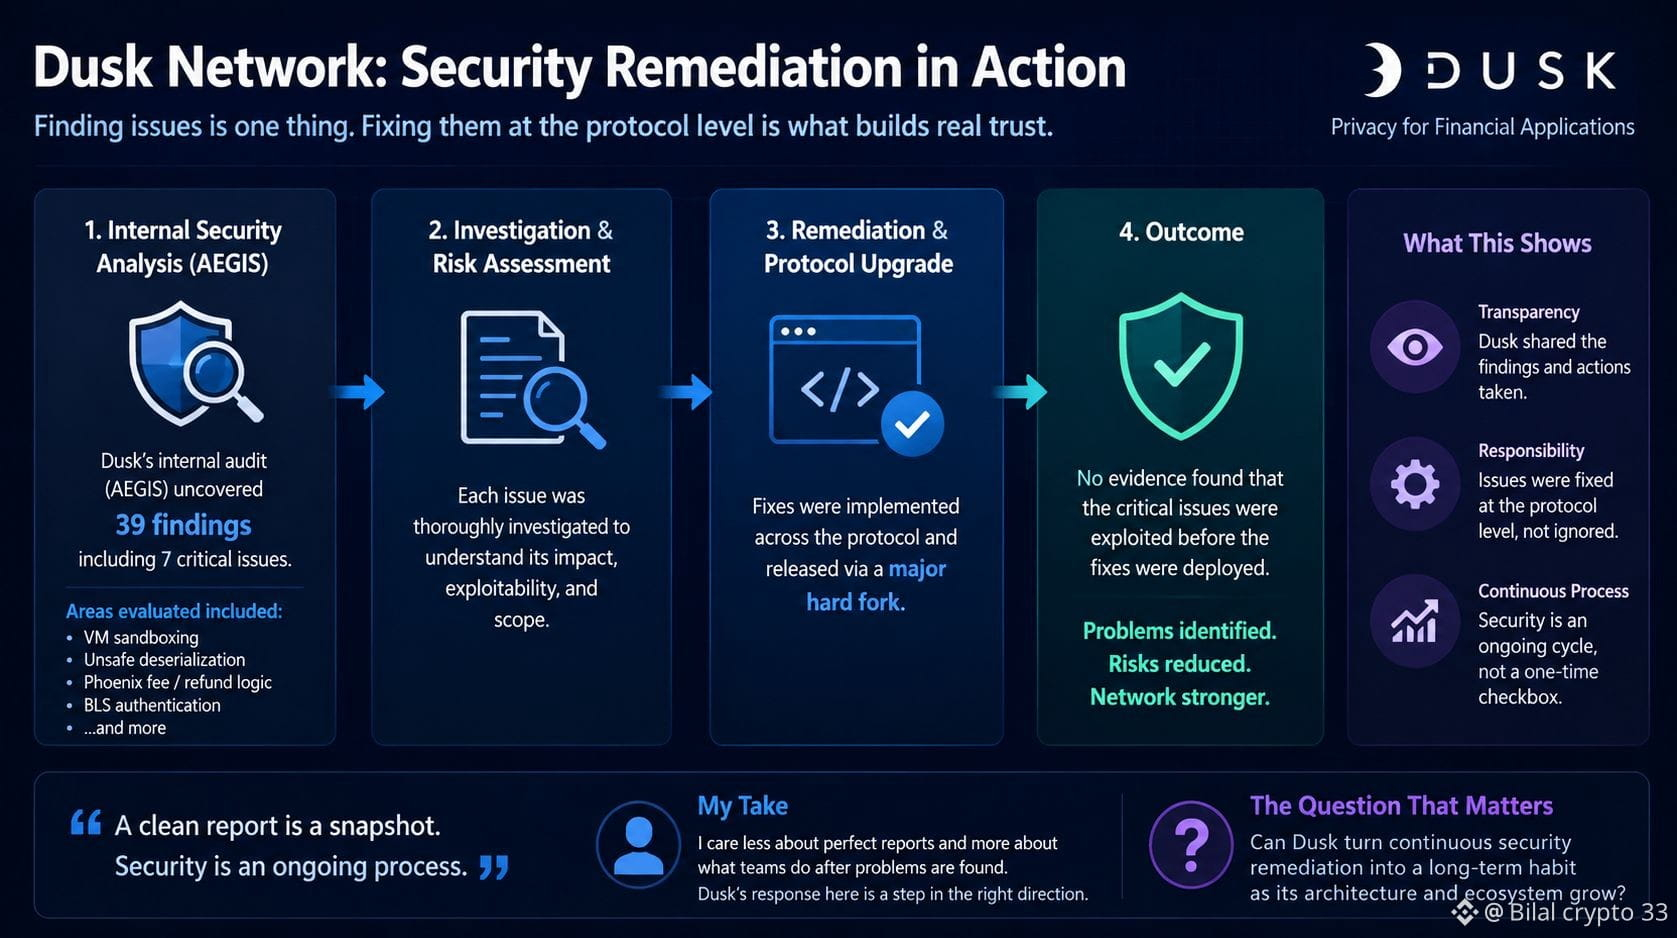
Dans sa l’analyse de sécurité AEGIS, Dusk a rapporté 39 constats, dont sept classés comme critiques. Les problèmes concernaient des domaines comme le sandboxing des VM, la désérialisation non sécurisée, la logique de frais et de remboursement, ainsi que l’authentification BLS. Dusk affirme que ces problèmes ont été corrigés via une importante mise à jour par hard fork, et qu’il n’y avait aucune preuve que les problèmes critiques avaient été exploités auparavant.
Je ne prendrai pas cela comme une preuve que Dusk est simplement « sécurisé ». Je pense que cette conclusion serait trop facile.
Ce que j’observe plutôt, c’est un signal plus utile : des problèmes ont été identifiés, investigués, puis transformés en correctifs au niveau du protocole.
J’ai suivi assez de cycles crypto pour savoir que la sécurité n’est pas une réussite ponctuelle. Elle devient plus difficile à mesure que le système grandit, surtout quand davantage de développeurs et d’applications commencent à en dépendre.
Donc je m’intéresse davantage à ce que Dusk fera après le prochain audit qu’à la qualité du rapport actuel.
Dusk peut-il transformer une remédiation continue de la sécurité en une habitude de long terme ?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Je suis devenu assez sceptique à propos des projets crypto quand ils parlent de sécurité. Un audit peut sembler excellent sur le papier, mais ce qui m’importe bien davantage, c’est ce qui se passe lorsqu’une personne découvre réellement un problème.
C’est ce qui m’a rendu le travail récent de Dusk sur la sécurité particulièrement intéressant.
Dans sa l’analyse de sécurité AEGIS, Dusk a rapporté 39 constats, dont sept classés comme critiques. Les problèmes concernaient des domaines comme le sandboxing des VM, la désérialisation non sécurisée, la logique de frais et de remboursement, ainsi que l’authentification BLS. Dusk affirme que ces problèmes ont été corrigés via une importante mise à jour par hard fork, et qu’il n’y avait aucune preuve que les problèmes critiques avaient été exploités auparavant.
Je ne prendrai pas cela comme une preuve que Dusk est simplement « sécurisé ». Je pense que cette conclusion serait trop facile.
Ce que j’observe plutôt, c’est un signal plus utile : des problèmes ont été identifiés, investigués, puis transformés en correctifs au niveau du protocole.
J’ai suivi assez de cycles crypto pour savoir que la sécurité n’est pas une réussite ponctuelle. Elle devient plus difficile à mesure que le système grandit, surtout quand davantage de développeurs et d’applications commencent à en dépendre.
Donc je m’intéresse davantage à ce que Dusk fera après le prochain audit qu’à la qualité du rapport actuel.
Dusk peut-il transformer une remédiation continue de la sécurité en une habitude de long terme ?
@Dusk #dusk $DUSK
C’est ce qui m’a rendu le travail récent de Dusk sur la sécurité particulièrement intéressant.
Dans sa l’analyse de sécurité AEGIS, Dusk a rapporté 39 constats, dont sept classés comme critiques. Les problèmes concernaient des domaines comme le sandboxing des VM, la désérialisation non sécurisée, la logique de frais et de remboursement, ainsi que l’authentification BLS. Dusk affirme que ces problèmes ont été corrigés via une importante mise à jour par hard fork, et qu’il n’y avait aucune preuve que les problèmes critiques avaient été exploités auparavant.
Je ne prendrai pas cela comme une preuve que Dusk est simplement « sécurisé ». Je pense que cette conclusion serait trop facile.
Ce que j’observe plutôt, c’est un signal plus utile : des problèmes ont été identifiés, investigués, puis transformés en correctifs au niveau du protocole.
J’ai suivi assez de cycles crypto pour savoir que la sécurité n’est pas une réussite ponctuelle. Elle devient plus difficile à mesure que le système grandit, surtout quand davantage de développeurs et d’applications commencent à en dépendre.
Donc je m’intéresse davantage à ce que Dusk fera après le prochain audit qu’à la qualité du rapport actuel.
Dusk peut-il transformer une remédiation continue de la sécurité en une habitude de long terme ?
@Dusk #dusk $DUSK
15
15
326
·
--
Haussier
$DUSK Je me suis plongé dans DuskEVM, et je pense que la partie intéressante ne consiste pas simplement à dire que c’est compatible avec l’EVM.
J’ai vu cette étiquette utilisée très souvent dans la crypto. La vraie question, pour moi, est de savoir si un développeur peut vraiment passer à autre chose sans avoir l’impression qu’il doit d’abord apprendre un tout nouvel univers.
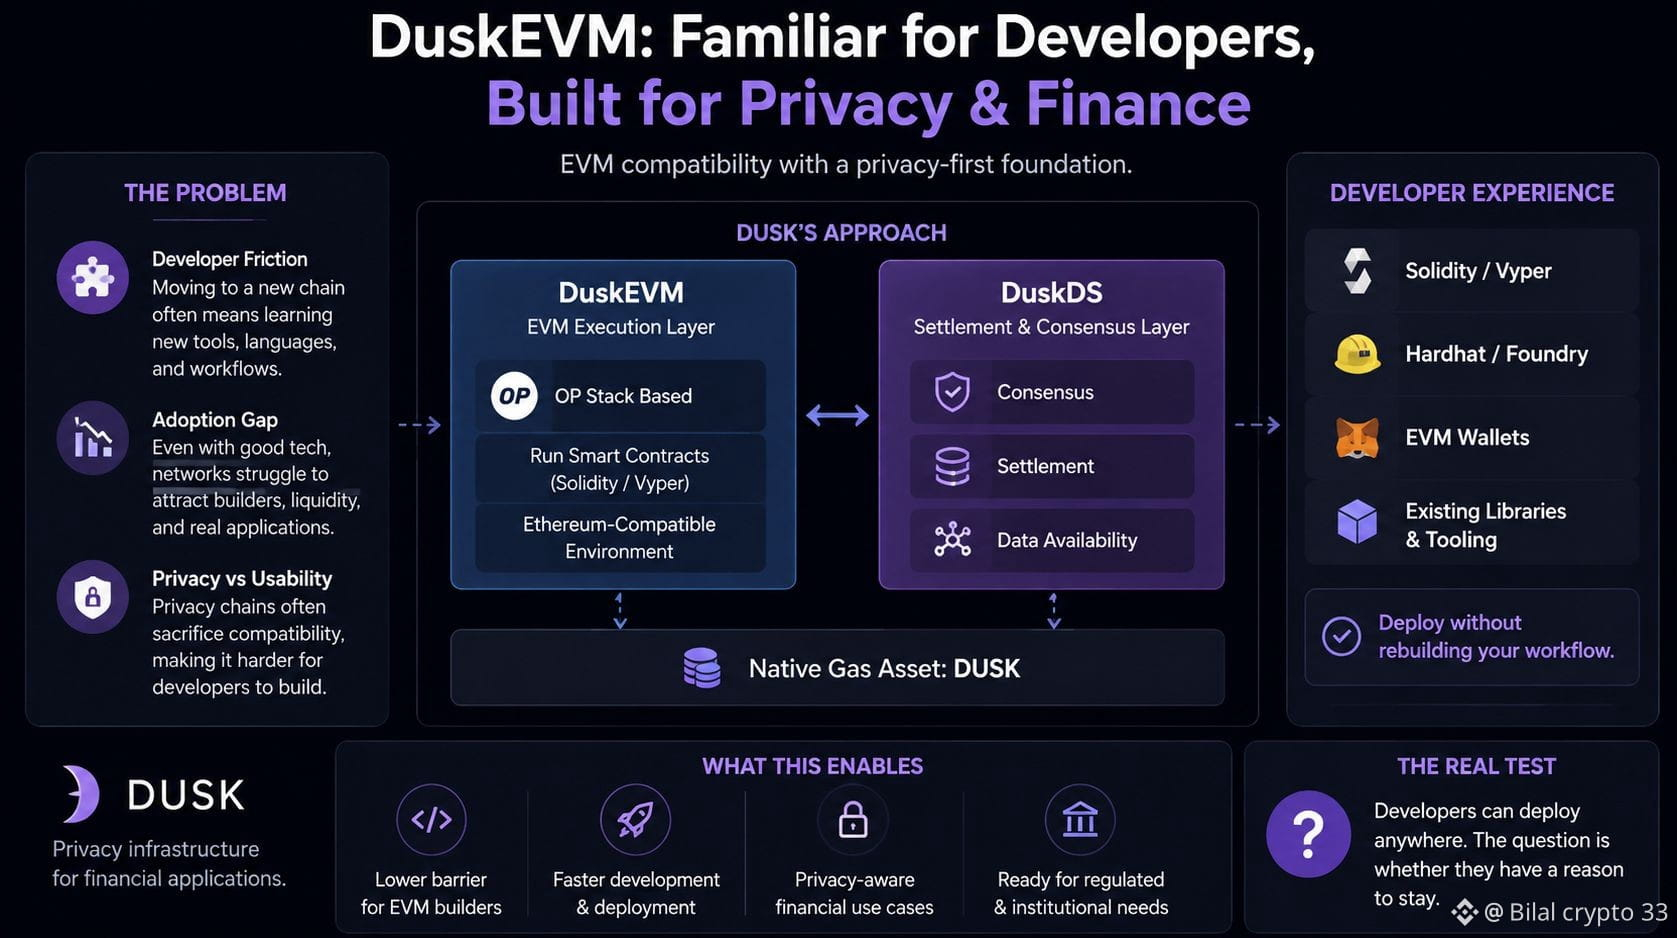
Dusk adopte ici une approche assez pragmatique. DuskEVM utilise l’OP Stack, tandis que DuskDS gère le consensus, le règlement et la disponibilité des données. Les développeurs peuvent utiliser des outils familiers comme Solidity, Vyper, Hardhat et Foundry, plutôt que de reconstruire leur flux de travail à partir de zéro.
J’aime cette idée, mais je reste prudent.
Des outils familiers peuvent réduire les frictions, mais ils ne créent pas magiquement des utilisateurs, de la liquidité ou des applications dont les gens ont réellement besoin. J’ai vu de nombreux réseaux techniquement solides avoir du mal avec cette partie.
Ce qui m’intéresse dans Dusk, c’est la tentative de conserver une expérience développeur familière tout en construisant une infrastructure autour de cas d’usage financiers sensibles à la confidentialité.
Pour moi, le vrai test n’est pas de savoir si les développeurs peuvent déployer sur DuskEVM.
C’est de savoir s’ils finissent par trouver une raison de rester là.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
$DUSK Je me suis plongé dans DuskEVM, et je pense que la partie intéressante ne consiste pas simplement à dire que c’est compatible avec l’EVM.
J’ai vu cette étiquette utilisée très souvent dans la crypto. La vraie question, pour moi, est de savoir si un développeur peut vraiment passer à autre chose sans avoir l’impression qu’il doit d’abord apprendre un tout nouvel univers.
Dusk adopte ici une approche assez pragmatique. DuskEVM utilise l’OP Stack, tandis que DuskDS gère le consensus, le règlement et la disponibilité des données. Les développeurs peuvent utiliser des outils familiers comme Solidity, Vyper, Hardhat et Foundry, plutôt que de reconstruire leur flux de travail à partir de zéro.
J’aime cette idée, mais je reste prudent.
Des outils familiers peuvent réduire les frictions, mais ils ne créent pas magiquement des utilisateurs, de la liquidité ou des applications dont les gens ont réellement besoin. J’ai vu de nombreux réseaux techniquement solides avoir du mal avec cette partie.
Ce qui m’intéresse dans Dusk, c’est la tentative de conserver une expérience développeur familière tout en construisant une infrastructure autour de cas d’usage financiers sensibles à la confidentialité.
Pour moi, le vrai test n’est pas de savoir si les développeurs peuvent déployer sur DuskEVM.
C’est de savoir s’ils finissent par trouver une raison de rester là.
@Dusk #dusk $DUSK
J’ai vu cette étiquette utilisée très souvent dans la crypto. La vraie question, pour moi, est de savoir si un développeur peut vraiment passer à autre chose sans avoir l’impression qu’il doit d’abord apprendre un tout nouvel univers.
Dusk adopte ici une approche assez pragmatique. DuskEVM utilise l’OP Stack, tandis que DuskDS gère le consensus, le règlement et la disponibilité des données. Les développeurs peuvent utiliser des outils familiers comme Solidity, Vyper, Hardhat et Foundry, plutôt que de reconstruire leur flux de travail à partir de zéro.
J’aime cette idée, mais je reste prudent.
Des outils familiers peuvent réduire les frictions, mais ils ne créent pas magiquement des utilisateurs, de la liquidité ou des applications dont les gens ont réellement besoin. J’ai vu de nombreux réseaux techniquement solides avoir du mal avec cette partie.
Ce qui m’intéresse dans Dusk, c’est la tentative de conserver une expérience développeur familière tout en construisant une infrastructure autour de cas d’usage financiers sensibles à la confidentialité.
Pour moi, le vrai test n’est pas de savoir si les développeurs peuvent déployer sur DuskEVM.
C’est de savoir s’ils finissent par trouver une raison de rester là.
@Dusk #dusk $DUSK
13
10
188
·
--
Haussier
J’ai remarqué que les mises à jour les plus intéressantes en crypto ne sont souvent pas celles qui font les plus grandes annonces. Pour Dusk, ce qui a attiré mon attention récemment n’est pas une nouvelle fonctionnalité de confidentialité, mais la manière dont l’équipe a géré un défi de sécurité.
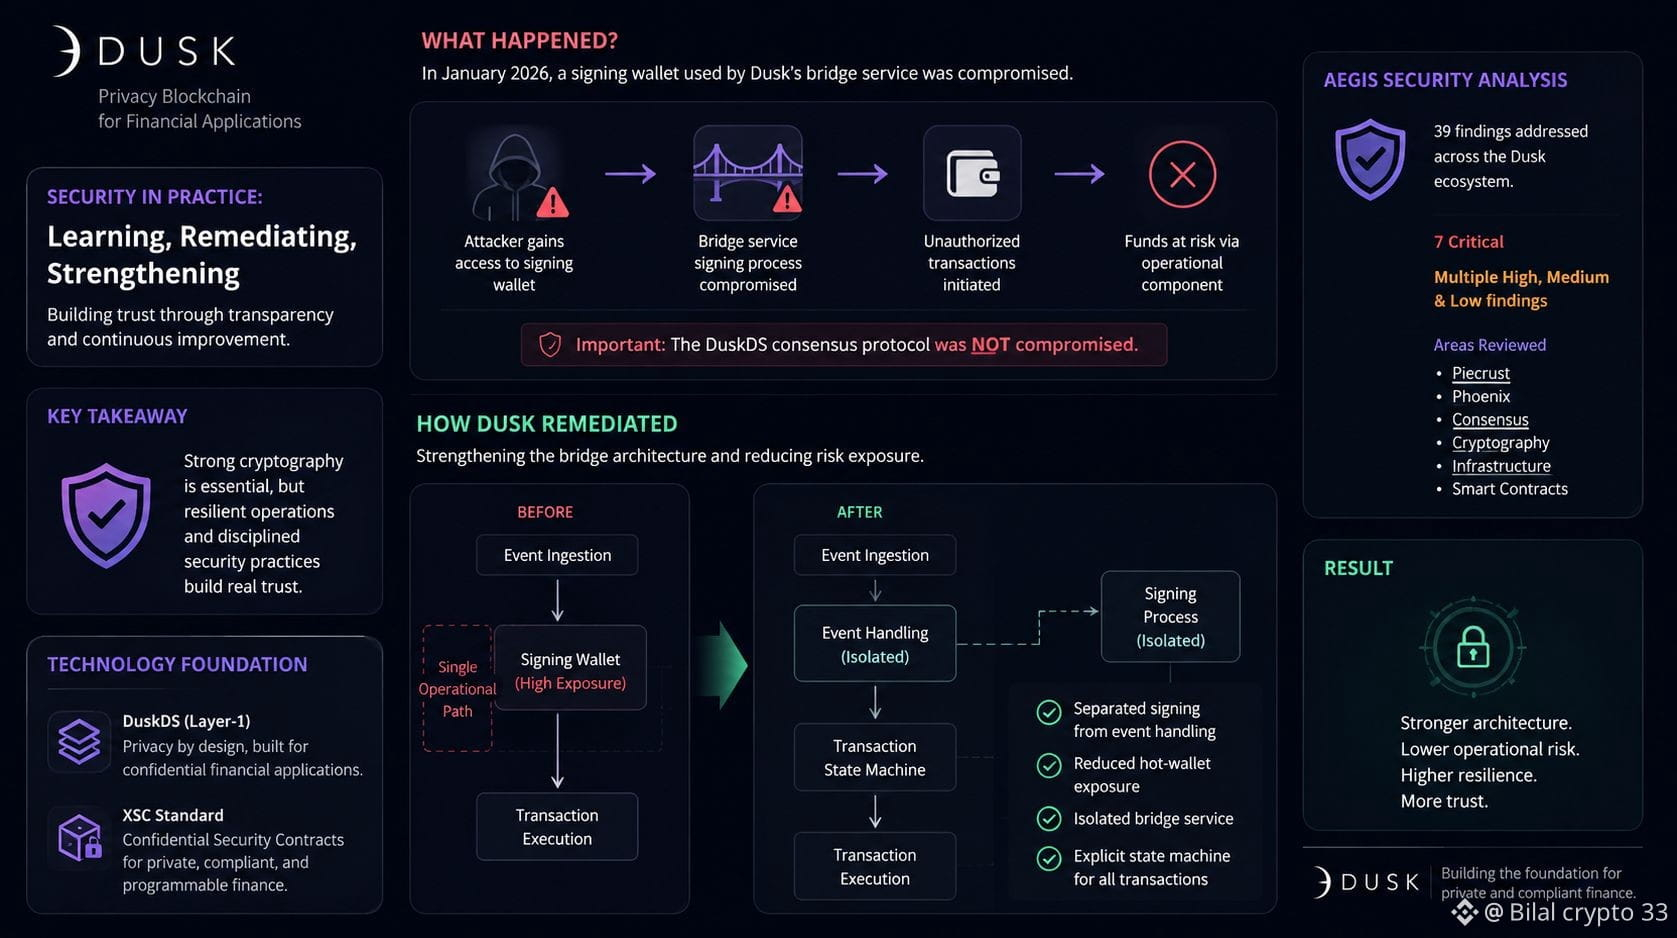
Dusk a signalé une compromission impliquant un portefeuille de signature connecté à son service de pont. D’après l’explication de l’équipe, le problème n’était pas lié à la couche de consensus DuskDS de base, mais il a mis en évidence une faiblesse courante de l’infrastructure blockchain : la sécurité opérationnelle peut devenir le maillon le plus faible, même lorsque la technologie sous-jacente est conçue avec soin.
Ce qui m’a semblé intéressant, c’est la réponse. Dusk s’est concentré sur la séparation des processus de signature de la gestion des événements, l’ajout de contrôles de transaction plus clairs, la réduction de l’exposition des portefeuilles à chaud et l’isolement des opérations du pont.
Je suis toujours un peu sceptique lorsque des projets ne parlent que de cryptographie avancée. La confidentialité et les systèmes à connaissance nulle sont importants, mais l’adoption réelle dépend aussi de ces décisions d’ingénierie plus “banales” qui protègent les utilisateurs quand les choses tournent mal.
Les revues de sécurité de Dusk, couvrant des domaines comme Piecrust, Phoenix, le consensus et la cryptographie, montrent une volonté d’examiner ces fondations.
La question que je surveille maintenant est la suivante : Dusk pourra-t-il maintenir ce niveau de discipline en matière de sécurité à mesure que son infrastructure financière devient plus complexe ?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
J’ai remarqué que les mises à jour les plus intéressantes en crypto ne sont souvent pas celles qui font les plus grandes annonces. Pour Dusk, ce qui a attiré mon attention récemment n’est pas une nouvelle fonctionnalité de confidentialité, mais la manière dont l’équipe a géré un défi de sécurité.
Dusk a signalé une compromission impliquant un portefeuille de signature connecté à son service de pont. D’après l’explication de l’équipe, le problème n’était pas lié à la couche de consensus DuskDS de base, mais il a mis en évidence une faiblesse courante de l’infrastructure blockchain : la sécurité opérationnelle peut devenir le maillon le plus faible, même lorsque la technologie sous-jacente est conçue avec soin.
Ce qui m’a semblé intéressant, c’est la réponse. Dusk s’est concentré sur la séparation des processus de signature de la gestion des événements, l’ajout de contrôles de transaction plus clairs, la réduction de l’exposition des portefeuilles à chaud et l’isolement des opérations du pont.
Je suis toujours un peu sceptique lorsque des projets ne parlent que de cryptographie avancée. La confidentialité et les systèmes à connaissance nulle sont importants, mais l’adoption réelle dépend aussi de ces décisions d’ingénierie plus “banales” qui protègent les utilisateurs quand les choses tournent mal.
Les revues de sécurité de Dusk, couvrant des domaines comme Piecrust, Phoenix, le consensus et la cryptographie, montrent une volonté d’examiner ces fondations.
La question que je surveille maintenant est la suivante : Dusk pourra-t-il maintenir ce niveau de discipline en matière de sécurité à mesure que son infrastructure financière devient plus complexe ?
@Dusk #dusk $DUSK
Dusk a signalé une compromission impliquant un portefeuille de signature connecté à son service de pont. D’après l’explication de l’équipe, le problème n’était pas lié à la couche de consensus DuskDS de base, mais il a mis en évidence une faiblesse courante de l’infrastructure blockchain : la sécurité opérationnelle peut devenir le maillon le plus faible, même lorsque la technologie sous-jacente est conçue avec soin.
Ce qui m’a semblé intéressant, c’est la réponse. Dusk s’est concentré sur la séparation des processus de signature de la gestion des événements, l’ajout de contrôles de transaction plus clairs, la réduction de l’exposition des portefeuilles à chaud et l’isolement des opérations du pont.
Je suis toujours un peu sceptique lorsque des projets ne parlent que de cryptographie avancée. La confidentialité et les systèmes à connaissance nulle sont importants, mais l’adoption réelle dépend aussi de ces décisions d’ingénierie plus “banales” qui protègent les utilisateurs quand les choses tournent mal.
Les revues de sécurité de Dusk, couvrant des domaines comme Piecrust, Phoenix, le consensus et la cryptographie, montrent une volonté d’examiner ces fondations.
La question que je surveille maintenant est la suivante : Dusk pourra-t-il maintenir ce niveau de discipline en matière de sécurité à mesure que son infrastructure financière devient plus complexe ?
@Dusk #dusk $DUSK
19
12
673
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
BitcoinCrosses$78000
481 vues
56 mentions
$BTC urgent Màj 🚨 Grande Opportunité ‼️Préparez-vous pour le court 📉
Le BTC rebondit comme prévu. Maintenant, vous pouvez augmenter votre entrée jusqu’à 78 000, car ce rebond peut aller jusqu’à 78 000 ..
Stop-loss : 79 200
Objectifs 🎯
TP1 : 77 150
TP2 : 76 450
TP3 : 75 750
TP4 : 75 000
$SOL et $ETH suivront le Bitcoin.. Et ensuite, une chute comme prévu 🔥
Faites toujours vos recherches (DYOR) et n’investissez jamais tout dans une seule transaction
short ici 👇
#SECReceivesGrayscaleLitecoinTrustETFFiling #ClarityActFacesProceduralVoteSept15 #US10YearTreasuryYieldNears5%
Panda Traders
·13 mentions J’aime
·5.8k vues
AvalancheIntegratesIntoUAEPassDigitalVault
0 vues
0 mentions
UKSeeksViewsOnTokenizingGold
0 vues
0 mentions