
#supplychainattack
supplychainattack
11,303 vues
37 mentions
Populaire
Récents
·
--
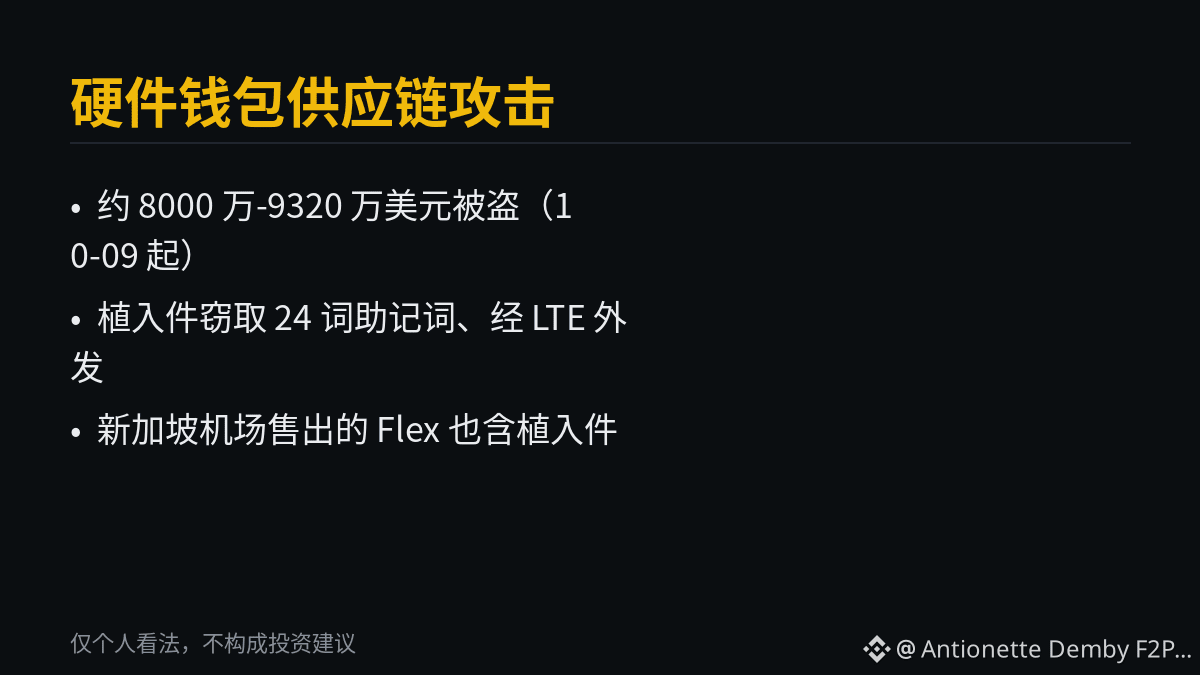
La promesse de sécurité d’un portefeuille matériel « hors ligne » est rompue avant même son déballage
Les révélations du 18 octobre élargissent encore la portée de cette attaque de la chaîne d’approvisionnement : un portefeuille Ledger Flex acheté à l’aéroport Changi de Singapour a été découvert avec un connecteur d’écran modifié, ainsi qu’une puce de communication cellulaire et une carte SIM. Des appareils compromis pourraient avoir intégré les circuits de vente au détail classiques de plusieurs pays, et ne plus se limiter au distributeur unique initialement visé.
Chronologie de l’incident : à partir du 9 octobre, plus de 300 portefeuilles ont été vidés en peu de temps. Les estimations des organismes de recherche indépendants spécialisés dans les blockchains se situent entre 80 et 93,2 millions de dollars : Bitquery a recensé 315 portefeuilles et environ 93,2 millions de dollars ; Galaxy Digital estime le montant à environ 90 millions de dollars ; Specter à 86 millions de dollars ; et Arkham à 80 millions de dollars (selon un article de CoinDesk du 2026-10-12). Environ 70 millions de dollars des pertes correspondaient à des USDT sur la blockchain Tron ; le reste était réparti entre BTC, ETH, BNB, SOL et Polygon.
Le mode opératoire mérite l’attention : le composant implanté est une petite carte électronique dissimulée derrière l’écran et dotée de sa propre connexion cellulaire. Lors de l’initialisation, la phrase de récupération de 24 mots s’affiche à l’écran. Le composant la capture puis l’envoie directement aux attaquants via LTE/eSIM, sans passer par l’ordinateur ni le Wi-Fi de l’utilisateur. Les attaquants utilisent ensuite ces 24 mots pour reconstituer le portefeuille ailleurs et en transférer les fonds.
Le 10 octobre, Ledger a confirmé officiellement qu’au moins un appareil concerné contenait un composant matériel implanté sans autorisation. À ce jour, tous les cas confirmés proviennent des circuits du distributeur sud-est asiatique CryptoBilis (Malaisie, Indonésie, Philippines). Les systèmes internes et les canaux de vente directe de l’entreprise n’ont pas été touchés. CryptoBilis a cessé de vendre tous ses portefeuilles matériels et sa boutique de Kuala Lumpur a suspendu ses activités.
Ce que l’on peut constater, c’est que ce n’est pas la puce sécurisée qui a été compromise, mais la « chaîne de confiance » : la confiance dans l’authenticité de l’emballage et dans les quatre mots « revendeur agréé officiel ». Ledger a déjà averti les clients de CryptoBilis : ne rallumez pas les appareils qui n’ont pas encore été initialisés ; pour les appareils déjà activés, transférez vos fonds vers un nouvel appareil acheté directement sur le site officiel et utilisez une nouvelle phrase de récupération.
Notre point de vue : après cet incident, le contrôle d’un portefeuille matériel à l’ouverture pourrait devoir être aussi rigoureux que la réception d’un instrument de précision. Le récit du portefeuille froid « absolument sûr » est réévalué, mais ce qui est réévalué, ce n’est pas le matériel lui-même : c’est la fiabilité des circuits de distribution. $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(Sources des données : CoinDesk du 10-12, CryptoBriefing du 10-13, estimations de chercheurs de Bitquery/Specter/Arkham/Galaxy, reprise le 10-18 par Sina Finance des découvertes de chercheurs indépendants. Les chiffres des pertes sont des estimations de tiers ; Ledger n’a pas publié de montant officiel. Ceci est un avis personnel et ne constitue pas un conseil en investissement.)
La promesse de sécurité d’un portefeuille matériel « hors ligne » est rompue avant même son déballage
Les révélations du 18 octobre élargissent encore la portée de cette attaque de la chaîne d’approvisionnement : un portefeuille Ledger Flex acheté à l’aéroport Changi de Singapour a été découvert avec un connecteur d’écran modifié, ainsi qu’une puce de communication cellulaire et une carte SIM. Des appareils compromis pourraient avoir intégré les circuits de vente au détail classiques de plusieurs pays, et ne plus se limiter au distributeur unique initialement visé.
Chronologie de l’incident : à partir du 9 octobre, plus de 300 portefeuilles ont été vidés en peu de temps. Les estimations des organismes de recherche indépendants spécialisés dans les blockchains se situent entre 80 et 93,2 millions de dollars : Bitquery a recensé 315 portefeuilles et environ 93,2 millions de dollars ; Galaxy Digital estime le montant à environ 90 millions de dollars ; Specter à 86 millions de dollars ; et Arkham à 80 millions de dollars (selon un article de CoinDesk du 2026-10-12). Environ 70 millions de dollars des pertes correspondaient à des USDT sur la blockchain Tron ; le reste était réparti entre BTC, ETH, BNB, SOL et Polygon.
Le mode opératoire mérite l’attention : le composant implanté est une petite carte électronique dissimulée derrière l’écran et dotée de sa propre connexion cellulaire. Lors de l’initialisation, la phrase de récupération de 24 mots s’affiche à l’écran. Le composant la capture puis l’envoie directement aux attaquants via LTE/eSIM, sans passer par l’ordinateur ni le Wi-Fi de l’utilisateur. Les attaquants utilisent ensuite ces 24 mots pour reconstituer le portefeuille ailleurs et en transférer les fonds.
Le 10 octobre, Ledger a confirmé officiellement qu’au moins un appareil concerné contenait un composant matériel implanté sans autorisation. À ce jour, tous les cas confirmés proviennent des circuits du distributeur sud-est asiatique CryptoBilis (Malaisie, Indonésie, Philippines). Les systèmes internes et les canaux de vente directe de l’entreprise n’ont pas été touchés. CryptoBilis a cessé de vendre tous ses portefeuilles matériels et sa boutique de Kuala Lumpur a suspendu ses activités.
Ce que l’on peut constater, c’est que ce n’est pas la puce sécurisée qui a été compromise, mais la « chaîne de confiance » : la confiance dans l’authenticité de l’emballage et dans les quatre mots « revendeur agréé officiel ». Ledger a déjà averti les clients de CryptoBilis : ne rallumez pas les appareils qui n’ont pas encore été initialisés ; pour les appareils déjà activés, transférez vos fonds vers un nouvel appareil acheté directement sur le site officiel et utilisez une nouvelle phrase de récupération.
Notre point de vue : après cet incident, le contrôle d’un portefeuille matériel à l’ouverture pourrait devoir être aussi rigoureux que la réception d’un instrument de précision. Le récit du portefeuille froid « absolument sûr » est réévalué, mais ce qui est réévalué, ce n’est pas le matériel lui-même : c’est la fiabilité des circuits de distribution. $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(Sources des données : CoinDesk du 10-12, CryptoBriefing du 10-13, estimations de chercheurs de Bitquery/Specter/Arkham/Galaxy, reprise le 10-18 par Sina Finance des découvertes de chercheurs indépendants. Les chiffres des pertes sont des estimations de tiers ; Ledger n’a pas publié de montant officiel. Ceci est un avis personnel et ne constitue pas un conseil en investissement.)
Les révélations du 18 octobre élargissent encore la portée de cette attaque de la chaîne d’approvisionnement : un portefeuille Ledger Flex acheté à l’aéroport Changi de Singapour a été découvert avec un connecteur d’écran modifié, ainsi qu’une puce de communication cellulaire et une carte SIM. Des appareils compromis pourraient avoir intégré les circuits de vente au détail classiques de plusieurs pays, et ne plus se limiter au distributeur unique initialement visé.
Chronologie de l’incident : à partir du 9 octobre, plus de 300 portefeuilles ont été vidés en peu de temps. Les estimations des organismes de recherche indépendants spécialisés dans les blockchains se situent entre 80 et 93,2 millions de dollars : Bitquery a recensé 315 portefeuilles et environ 93,2 millions de dollars ; Galaxy Digital estime le montant à environ 90 millions de dollars ; Specter à 86 millions de dollars ; et Arkham à 80 millions de dollars (selon un article de CoinDesk du 2026-10-12). Environ 70 millions de dollars des pertes correspondaient à des USDT sur la blockchain Tron ; le reste était réparti entre BTC, ETH, BNB, SOL et Polygon.
Le mode opératoire mérite l’attention : le composant implanté est une petite carte électronique dissimulée derrière l’écran et dotée de sa propre connexion cellulaire. Lors de l’initialisation, la phrase de récupération de 24 mots s’affiche à l’écran. Le composant la capture puis l’envoie directement aux attaquants via LTE/eSIM, sans passer par l’ordinateur ni le Wi-Fi de l’utilisateur. Les attaquants utilisent ensuite ces 24 mots pour reconstituer le portefeuille ailleurs et en transférer les fonds.
Le 10 octobre, Ledger a confirmé officiellement qu’au moins un appareil concerné contenait un composant matériel implanté sans autorisation. À ce jour, tous les cas confirmés proviennent des circuits du distributeur sud-est asiatique CryptoBilis (Malaisie, Indonésie, Philippines). Les systèmes internes et les canaux de vente directe de l’entreprise n’ont pas été touchés. CryptoBilis a cessé de vendre tous ses portefeuilles matériels et sa boutique de Kuala Lumpur a suspendu ses activités.
Ce que l’on peut constater, c’est que ce n’est pas la puce sécurisée qui a été compromise, mais la « chaîne de confiance » : la confiance dans l’authenticité de l’emballage et dans les quatre mots « revendeur agréé officiel ». Ledger a déjà averti les clients de CryptoBilis : ne rallumez pas les appareils qui n’ont pas encore été initialisés ; pour les appareils déjà activés, transférez vos fonds vers un nouvel appareil acheté directement sur le site officiel et utilisez une nouvelle phrase de récupération.
Notre point de vue : après cet incident, le contrôle d’un portefeuille matériel à l’ouverture pourrait devoir être aussi rigoureux que la réception d’un instrument de précision. Le récit du portefeuille froid « absolument sûr » est réévalué, mais ce qui est réévalué, ce n’est pas le matériel lui-même : c’est la fiabilité des circuits de distribution. $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(Sources des données : CoinDesk du 10-12, CryptoBriefing du 10-13, estimations de chercheurs de Bitquery/Specter/Arkham/Galaxy, reprise le 10-18 par Sina Finance des découvertes de chercheurs indépendants. Les chiffres des pertes sont des estimations de tiers ; Ledger n’a pas publié de montant officiel. Ceci est un avis personnel et ne constitue pas un conseil en investissement.)
81

LES PIRATES ONT COMPROMIS LE KIT DE DÉVELOPPEUR OFFICIEL $INJ DEVELOPER — 310 TÉLÉCHARGEMENTS ⚠️
Une version modifiée (avec porte dérobée) du SDK d’Injective s’est glissée via un compte GitHub compromis et a volé, lors d’un usage normal, des phrases mnémoniques (seed phrases) et des clés privées. La charge utile est restée en ligne moins d’une heure, s’est propagée à travers 18 paquets npm et a été récupérée 310 fois avant qu’un correctif n’arrive.
Si vous — ou un projet avec lequel vous interagissez — utilisez un logiciel de portefeuille ou des bots construits sur Injective, cette fenêtre d’une heure a pu exposer des clés. Le code a discrètement enregistré des secrets et les a envoyés à un serveur conçu pour paraître légitime. Les développeurs ont été invités à considérer toutes les clés ayant touché ces versions comme compromises.
Vérifiez-vous quelle version votre portefeuille ou votre bot exécute actuellement ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
LES PIRATES ONT COMPROMIS LE KIT DE DÉVELOPPEUR OFFICIEL $INJ DEVELOPER — 310 TÉLÉCHARGEMENTS ⚠️
Une version modifiée (avec porte dérobée) du SDK d’Injective s’est glissée via un compte GitHub compromis et a volé, lors d’un usage normal, des phrases mnémoniques (seed phrases) et des clés privées. La charge utile est restée en ligne moins d’une heure, s’est propagée à travers 18 paquets npm et a été récupérée 310 fois avant qu’un correctif n’arrive.
Si vous — ou un projet avec lequel vous interagissez — utilisez un logiciel de portefeuille ou des bots construits sur Injective, cette fenêtre d’une heure a pu exposer des clés. Le code a discrètement enregistré des secrets et les a envoyés à un serveur conçu pour paraître légitime. Les développeurs ont été invités à considérer toutes les clés ayant touché ces versions comme compromises.
Vérifiez-vous quelle version votre portefeuille ou votre bot exécute actuellement ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
Une version modifiée (avec porte dérobée) du SDK d’Injective s’est glissée via un compte GitHub compromis et a volé, lors d’un usage normal, des phrases mnémoniques (seed phrases) et des clés privées. La charge utile est restée en ligne moins d’une heure, s’est propagée à travers 18 paquets npm et a été récupérée 310 fois avant qu’un correctif n’arrive.
Si vous — ou un projet avec lequel vous interagissez — utilisez un logiciel de portefeuille ou des bots construits sur Injective, cette fenêtre d’une heure a pu exposer des clés. Le code a discrètement enregistré des secrets et les a envoyés à un serveur conçu pour paraître légitime. Les développeurs ont été invités à considérer toutes les clés ayant touché ces versions comme compromises.
Vérifiez-vous quelle version votre portefeuille ou votre bot exécute actuellement ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
1
221

Une importante faille de sécurité touche la chaîne d’approvisionnement de Ledger
Ledger a confirmé la présence de dispositifs matériels malveillants dans des appareils vendus par le revendeur non agréé CryptoBilis, dans le but de voler des phrases de récupération. Le grand distributeur européen MediaMarkt a suspendu les ventes afin de limiter les risques.
#LedgerSecurity #SupplyChainAttack
Une importante faille de sécurité touche la chaîne d’approvisionnement de Ledger
Ledger a confirmé la présence de dispositifs matériels malveillants dans des appareils vendus par le revendeur non agréé CryptoBilis, dans le but de voler des phrases de récupération. Le grand distributeur européen MediaMarkt a suspendu les ventes afin de limiter les risques.
#LedgerSecurity #SupplyChainAttack
Ledger a confirmé la présence de dispositifs matériels malveillants dans des appareils vendus par le revendeur non agréé CryptoBilis, dans le but de voler des phrases de récupération. Le grand distributeur européen MediaMarkt a suspendu les ventes afin de limiter les risques.
#LedgerSecurity #SupplyChainAttack
4

·
--
Vendeur Polymarket Compromis — Des attaquants ont dérobé 2,9M$ des portefeuilles
Une attaque par compromission de la chaîne d’approvisionnement a touché Polymarket ce week-end. Un script malveillant injecté dans le front-end a siphonné environ 2,9 millions de dollars avant que l’équipe ne le mette hors ligne.
Il ne s’agit pas d’une exploitation de contrat intelligent. Les attaquants ont ciblé la chaîne d’approvisionnement logicielle de Polymarket plutôt que l’infrastructure de base. Les attaques par chaîne d’approvisionnement se dissimulent dans du code de confiance provenant de prestataires tiers, ce qui les rend plus difficiles à détecter.
Polymarket a confirmé que tous les utilisateurs concernés recevront un remboursement intégral. L’équipe a isolé la brèche rapidement. Mais l’incident met en lumière la manière dont les plateformes qui s’appuient sur des services externes exposent des surfaces d’attaque au-delà des contrats intelligents.
Les marchés de prédiction ont attiré énormément l’attention cette année. Cette brèche teste la capacité des plateformes à préserver la confiance à mesure qu’elles se développent. Les audits de sécurité des dépendances tierces pourraient devoir devenir une pratique standard.
Les plateformes décentralisées devraient-elles auditer leurs dépendances logicielles de manière plus agressive ? L’industrie observe la situation. $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
Vendeur Polymarket Compromis — Des attaquants ont dérobé 2,9M$ des portefeuilles
Une attaque par compromission de la chaîne d’approvisionnement a touché Polymarket ce week-end. Un script malveillant injecté dans le front-end a siphonné environ 2,9 millions de dollars avant que l’équipe ne le mette hors ligne.
Il ne s’agit pas d’une exploitation de contrat intelligent. Les attaquants ont ciblé la chaîne d’approvisionnement logicielle de Polymarket plutôt que l’infrastructure de base. Les attaques par chaîne d’approvisionnement se dissimulent dans du code de confiance provenant de prestataires tiers, ce qui les rend plus difficiles à détecter.
Polymarket a confirmé que tous les utilisateurs concernés recevront un remboursement intégral. L’équipe a isolé la brèche rapidement. Mais l’incident met en lumière la manière dont les plateformes qui s’appuient sur des services externes exposent des surfaces d’attaque au-delà des contrats intelligents.
Les marchés de prédiction ont attiré énormément l’attention cette année. Cette brèche teste la capacité des plateformes à préserver la confiance à mesure qu’elles se développent. Les audits de sécurité des dépendances tierces pourraient devoir devenir une pratique standard.
Les plateformes décentralisées devraient-elles auditer leurs dépendances logicielles de manière plus agressive ? L’industrie observe la situation. $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
Une attaque par compromission de la chaîne d’approvisionnement a touché Polymarket ce week-end. Un script malveillant injecté dans le front-end a siphonné environ 2,9 millions de dollars avant que l’équipe ne le mette hors ligne.
Il ne s’agit pas d’une exploitation de contrat intelligent. Les attaquants ont ciblé la chaîne d’approvisionnement logicielle de Polymarket plutôt que l’infrastructure de base. Les attaques par chaîne d’approvisionnement se dissimulent dans du code de confiance provenant de prestataires tiers, ce qui les rend plus difficiles à détecter.
Polymarket a confirmé que tous les utilisateurs concernés recevront un remboursement intégral. L’équipe a isolé la brèche rapidement. Mais l’incident met en lumière la manière dont les plateformes qui s’appuient sur des services externes exposent des surfaces d’attaque au-delà des contrats intelligents.
Les marchés de prédiction ont attiré énormément l’attention cette année. Cette brèche teste la capacité des plateformes à préserver la confiance à mesure qu’elles se développent. Les audits de sécurité des dépendances tierces pourraient devoir devenir une pratique standard.
Les plateformes décentralisées devraient-elles auditer leurs dépendances logicielles de manière plus agressive ? L’industrie observe la situation. $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
1
44

·
--
$INJ SDK COMPROMIS — 50 000 TÉLÉCHARGEMENTS HEBDOMADAIRES TOUCHÉS ⚠️
Le package npm @injectivelabs/sdk-ts a été modifié de manière malveillante après que le compte GitHub d’un développeur a été compromis. La version 1.20.21 contient du code qui vole les clés privées des portefeuilles et les phrases mnémoniques, en les encodant vers un serveur déguisé.
Avec environ 50 000 téléchargements hebdomadaires et 17 autres packages dans le même périmètre également bloqués, il s’agit d’une attaque étendue de la chaîne d’approvisionnement. Des commits suspects ont commencé le 8 juin. Avez-vous audité vos dépendances ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
$INJ SDK COMPROMIS — 50 000 TÉLÉCHARGEMENTS HEBDOMADAIRES TOUCHÉS ⚠️
Le package npm @injectivelabs/sdk-ts a été modifié de manière malveillante après que le compte GitHub d’un développeur a été compromis. La version 1.20.21 contient du code qui vole les clés privées des portefeuilles et les phrases mnémoniques, en les encodant vers un serveur déguisé.
Avec environ 50 000 téléchargements hebdomadaires et 17 autres packages dans le même périmètre également bloqués, il s’agit d’une attaque étendue de la chaîne d’approvisionnement. Des commits suspects ont commencé le 8 juin. Avez-vous audité vos dépendances ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
Le package npm @injectivelabs/sdk-ts a été modifié de manière malveillante après que le compte GitHub d’un développeur a été compromis. La version 1.20.21 contient du code qui vole les clés privées des portefeuilles et les phrases mnémoniques, en les encodant vers un serveur déguisé.
Avec environ 50 000 téléchargements hebdomadaires et 17 autres packages dans le même périmètre également bloqués, il s’agit d’une attaque étendue de la chaîne d’approvisionnement. Des commits suspects ont commencé le 8 juin. Avez-vous audité vos dépendances ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
137

·
--
30 PAQUETS NPM MALVEILLANTS VISANT $ETH DÉVELOPPEURS TROUVÉS 🔥
Une attaque coordonnée de la chaîne d’approvisionnement a été mise au jour, utilisant un dépôt de bot de trading factice et un package npm à thème DeFi pour injecter un voleur d’informations JavaScript. Le périmètre inclut 30 packages malveillants, avec stake-math@3.5.4 épinglé comme dépendance dans un dépôt qui a engendré environ 2 300 forks presque identiques — un signal d’alarme clair d’automatisation.
Données sensibles dans la ligne de mire : bibliothèques de portefeuilles, clés privées, mnémoniques, jetons API et identifiants de navigateur enregistrés. Si vous avez récemment exécuté npm install sur un projet lié à la DeFi ou à des bots de trading, votre environnement est peut-être déjà compromis. Auditez-vous vos dépendances aujourd’hui ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
30 PAQUETS NPM MALVEILLANTS VISANT $ETH DÉVELOPPEURS TROUVÉS 🔥
Une attaque coordonnée de la chaîne d’approvisionnement a été mise au jour, utilisant un dépôt de bot de trading factice et un package npm à thème DeFi pour injecter un voleur d’informations JavaScript. Le périmètre inclut 30 packages malveillants, avec stake-math@3.5.4 épinglé comme dépendance dans un dépôt qui a engendré environ 2 300 forks presque identiques — un signal d’alarme clair d’automatisation.
Données sensibles dans la ligne de mire : bibliothèques de portefeuilles, clés privées, mnémoniques, jetons API et identifiants de navigateur enregistrés. Si vous avez récemment exécuté npm install sur un projet lié à la DeFi ou à des bots de trading, votre environnement est peut-être déjà compromis. Auditez-vous vos dépendances aujourd’hui ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
Une attaque coordonnée de la chaîne d’approvisionnement a été mise au jour, utilisant un dépôt de bot de trading factice et un package npm à thème DeFi pour injecter un voleur d’informations JavaScript. Le périmètre inclut 30 packages malveillants, avec stake-math@3.5.4 épinglé comme dépendance dans un dépôt qui a engendré environ 2 300 forks presque identiques — un signal d’alarme clair d’automatisation.
Données sensibles dans la ligne de mire : bibliothèques de portefeuilles, clés privées, mnémoniques, jetons API et identifiants de navigateur enregistrés. Si vous avez récemment exécuté npm install sur un projet lié à la DeFi ou à des bots de trading, votre environnement est peut-être déjà compromis. Auditez-vous vos dépendances aujourd’hui ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
16
La découverte d’un implant matériel dans un portefeuille Ledger est un cauchemar pour la sécurité
Ledger a confirmé avoir découvert un implant matériel non autorisé dans un portefeuille, laissant penser à une attaque sophistiquée de la chaîne d’approvisionnement.
#LedgerSecurity #SupplyChainAttack
La découverte d’un implant matériel dans un portefeuille Ledger est un cauchemar pour la sécurité
Ledger a confirmé avoir découvert un implant matériel non autorisé dans un portefeuille, laissant penser à une attaque sophistiquée de la chaîne d’approvisionnement.
#LedgerSecurity #SupplyChainAttack
Ledger a confirmé avoir découvert un implant matériel non autorisé dans un portefeuille, laissant penser à une attaque sophistiquée de la chaîne d’approvisionnement.
#LedgerSecurity #SupplyChainAttack
54
·
--
#ledgerpausescryptobilissales 🚨
*LEDGER CONFIRME LA PRÉSENCE D’UNE PUCE MATÉRIELLE NON AUTORISÉE — PLUS DE 86 M$ DE PERTES SUSPECTÉES ?!* 😱
C’est complètement dingue...
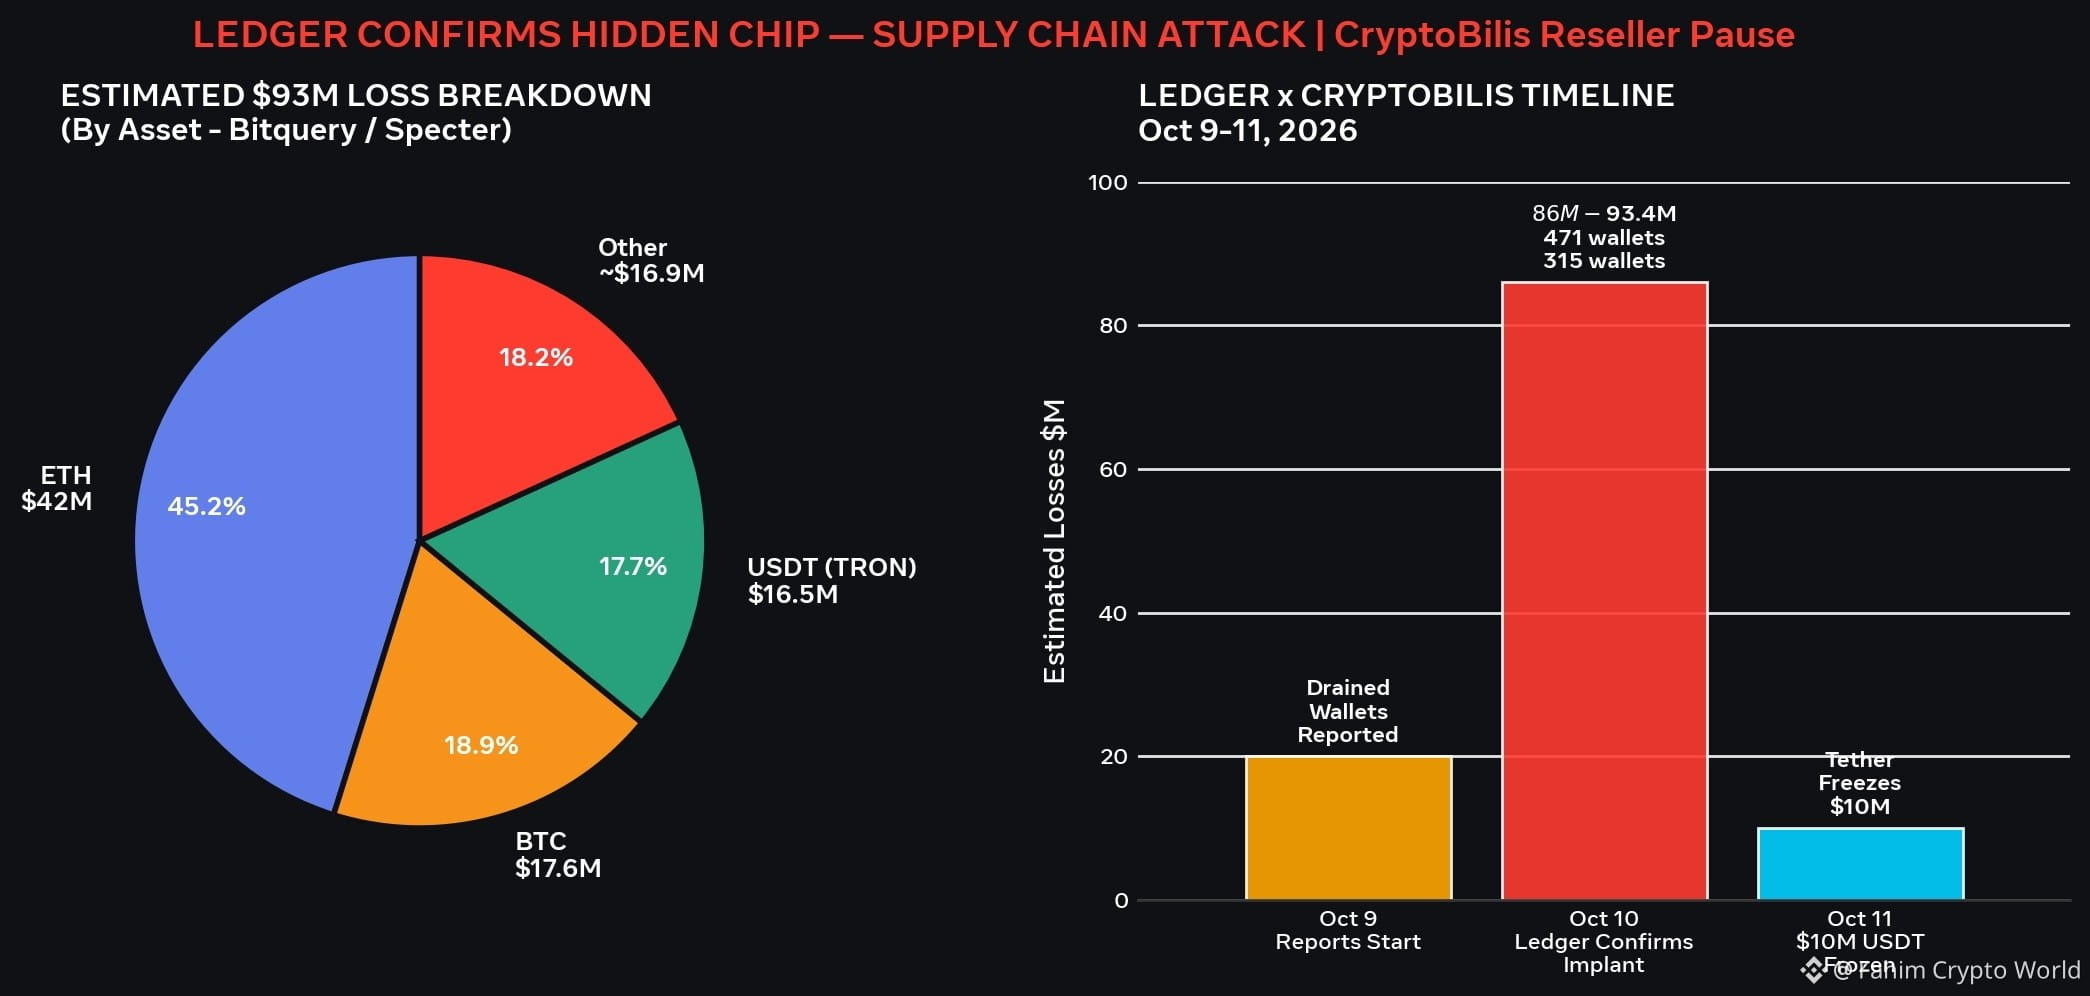
Ledger a confirmé avoir découvert une puce matérielle non autorisée dans le portefeuille de cryptomonnaies d’un client, lors de son enquête du 10 octobre sur des vols signalés impliquant le revendeur d’Asie du Sud-Est *CryptoBilis*, tandis que des chercheurs en blockchain estiment les pertes présumées à plus de *86 millions de dollars*.
⚠️ *CE QUE NOUS SAVONS POUR L’INSTANT*
Le 10 octobre 2026, l’assistance de Ledger a confirmé : _« L’appareil de l’un des utilisateurs touchés contenait une puce matérielle non autorisée. »_ C’est la première fois que Ledger confirme une altération physique dans cette affaire.
🔍 Le revendeur : CryptoBilis — répertorié par Ledger pour l’Indonésie, la Malaisie et les Philippines
💸 Pertes estimées : plus de 86 M$ (Specter), 92,9 M$ répartis sur 311 portefeuilles (Bitquery), 93,4 M$ répartis sur 471 portefeuilles (Yfarmx)
💰 Répartition : environ 42 M$ en ETH, 17,6 M$ en BTC et 16,5 M$ en USDT
🛑 Mesure prise : CryptoBilis a suspendu TOUTES les ventes de portefeuilles matériels dans l’attente de l’enquête
🛡️ *CE QUE DIT LEDGER*
Ledger souligne que ses propres infrastructures, systèmes et services n’ont PAS été compromis. Le problème semble limité à ce canal de distribution. Ledger collabore avec les autorités et le groupe de sécurité SEAL 911.
*QUE FAIRE SI VOUS AVEZ ACHETÉ CHEZ CRYPTOBILIS :*
1. Si vous n’avez pas encore configuré l’appareil — NE l’initialisez PAS
2. Si vous l’avez déjà configuré — transférez immédiatement vos actifs vers un nouveau portefeuille avec une nouvelle phrase de récupération
3. Vérifiez son authenticité au moyen de la vérification d’attestation de Ledger Live
4. Ledger ne vous demandera JAMAIS votre phrase de récupération de 24 mots
Il s’agit d’une attaque classique de la chaîne d’approvisionnement. Votre portefeuille hors ligne n’est sûr que si la chaîne d’approvisionnement l’est aussi.
Avez-vous déjà acheté un Ledger auprès d’un revendeur tiers ? Vérifiez dès maintenant. 👇
Ledger confirme la présence d’une puce dissimulée dans un portefeuille crypto, alors que des vols de 92 M$ sont allégués
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
#ledgerpausescryptobilissales 🚨
*LEDGER CONFIRME LA PRÉSENCE D’UNE PUCE MATÉRIELLE NON AUTORISÉE — PLUS DE 86 M$ DE PERTES SUSPECTÉES ?!* 😱
C’est complètement dingue...
Ledger a confirmé avoir découvert une puce matérielle non autorisée dans le portefeuille de cryptomonnaies d’un client, lors de son enquête du 10 octobre sur des vols signalés impliquant le revendeur d’Asie du Sud-Est *CryptoBilis*, tandis que des chercheurs en blockchain estiment les pertes présumées à plus de *86 millions de dollars*.
⚠️ *CE QUE NOUS SAVONS POUR L’INSTANT*
Le 10 octobre 2026, l’assistance de Ledger a confirmé : _« L’appareil de l’un des utilisateurs touchés contenait une puce matérielle non autorisée. »_ C’est la première fois que Ledger confirme une altération physique dans cette affaire.
🔍 Le revendeur : CryptoBilis — répertorié par Ledger pour l’Indonésie, la Malaisie et les Philippines
💸 Pertes estimées : plus de 86 M$ (Specter), 92,9 M$ répartis sur 311 portefeuilles (Bitquery), 93,4 M$ répartis sur 471 portefeuilles (Yfarmx)
💰 Répartition : environ 42 M$ en ETH, 17,6 M$ en BTC et 16,5 M$ en USDT
🛑 Mesure prise : CryptoBilis a suspendu TOUTES les ventes de portefeuilles matériels dans l’attente de l’enquête
🛡️ *CE QUE DIT LEDGER*
Ledger souligne que ses propres infrastructures, systèmes et services n’ont PAS été compromis. Le problème semble limité à ce canal de distribution. Ledger collabore avec les autorités et le groupe de sécurité SEAL 911.
*QUE FAIRE SI VOUS AVEZ ACHETÉ CHEZ CRYPTOBILIS :*
1. Si vous n’avez pas encore configuré l’appareil — NE l’initialisez PAS
2. Si vous l’avez déjà configuré — transférez immédiatement vos actifs vers un nouveau portefeuille avec une nouvelle phrase de récupération
3. Vérifiez son authenticité au moyen de la vérification d’attestation de Ledger Live
4. Ledger ne vous demandera JAMAIS votre phrase de récupération de 24 mots
Il s’agit d’une attaque classique de la chaîne d’approvisionnement. Votre portefeuille hors ligne n’est sûr que si la chaîne d’approvisionnement l’est aussi.
Avez-vous déjà acheté un Ledger auprès d’un revendeur tiers ? Vérifiez dès maintenant. 👇
Ledger confirme la présence d’une puce dissimulée dans un portefeuille crypto, alors que des vols de 92 M$ sont allégués
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
*LEDGER CONFIRME LA PRÉSENCE D’UNE PUCE MATÉRIELLE NON AUTORISÉE — PLUS DE 86 M$ DE PERTES SUSPECTÉES ?!* 😱
C’est complètement dingue...
Ledger a confirmé avoir découvert une puce matérielle non autorisée dans le portefeuille de cryptomonnaies d’un client, lors de son enquête du 10 octobre sur des vols signalés impliquant le revendeur d’Asie du Sud-Est *CryptoBilis*, tandis que des chercheurs en blockchain estiment les pertes présumées à plus de *86 millions de dollars*.
⚠️ *CE QUE NOUS SAVONS POUR L’INSTANT*
Le 10 octobre 2026, l’assistance de Ledger a confirmé : _« L’appareil de l’un des utilisateurs touchés contenait une puce matérielle non autorisée. »_ C’est la première fois que Ledger confirme une altération physique dans cette affaire.
🔍 Le revendeur : CryptoBilis — répertorié par Ledger pour l’Indonésie, la Malaisie et les Philippines
💸 Pertes estimées : plus de 86 M$ (Specter), 92,9 M$ répartis sur 311 portefeuilles (Bitquery), 93,4 M$ répartis sur 471 portefeuilles (Yfarmx)
💰 Répartition : environ 42 M$ en ETH, 17,6 M$ en BTC et 16,5 M$ en USDT
🛑 Mesure prise : CryptoBilis a suspendu TOUTES les ventes de portefeuilles matériels dans l’attente de l’enquête
🛡️ *CE QUE DIT LEDGER*
Ledger souligne que ses propres infrastructures, systèmes et services n’ont PAS été compromis. Le problème semble limité à ce canal de distribution. Ledger collabore avec les autorités et le groupe de sécurité SEAL 911.
*QUE FAIRE SI VOUS AVEZ ACHETÉ CHEZ CRYPTOBILIS :*
1. Si vous n’avez pas encore configuré l’appareil — NE l’initialisez PAS
2. Si vous l’avez déjà configuré — transférez immédiatement vos actifs vers un nouveau portefeuille avec une nouvelle phrase de récupération
3. Vérifiez son authenticité au moyen de la vérification d’attestation de Ledger Live
4. Ledger ne vous demandera JAMAIS votre phrase de récupération de 24 mots
Il s’agit d’une attaque classique de la chaîne d’approvisionnement. Votre portefeuille hors ligne n’est sûr que si la chaîne d’approvisionnement l’est aussi.
Avez-vous déjà acheté un Ledger auprès d’un revendeur tiers ? Vérifiez dès maintenant. 👇
Ledger confirme la présence d’une puce dissimulée dans un portefeuille crypto, alors que des vols de 92 M$ sont allégués
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
40
·
--
#optimjackattackinfectsatleast186websites
L’attaque « OptimJack » : un signal d’alarme pour la sécurité du Web
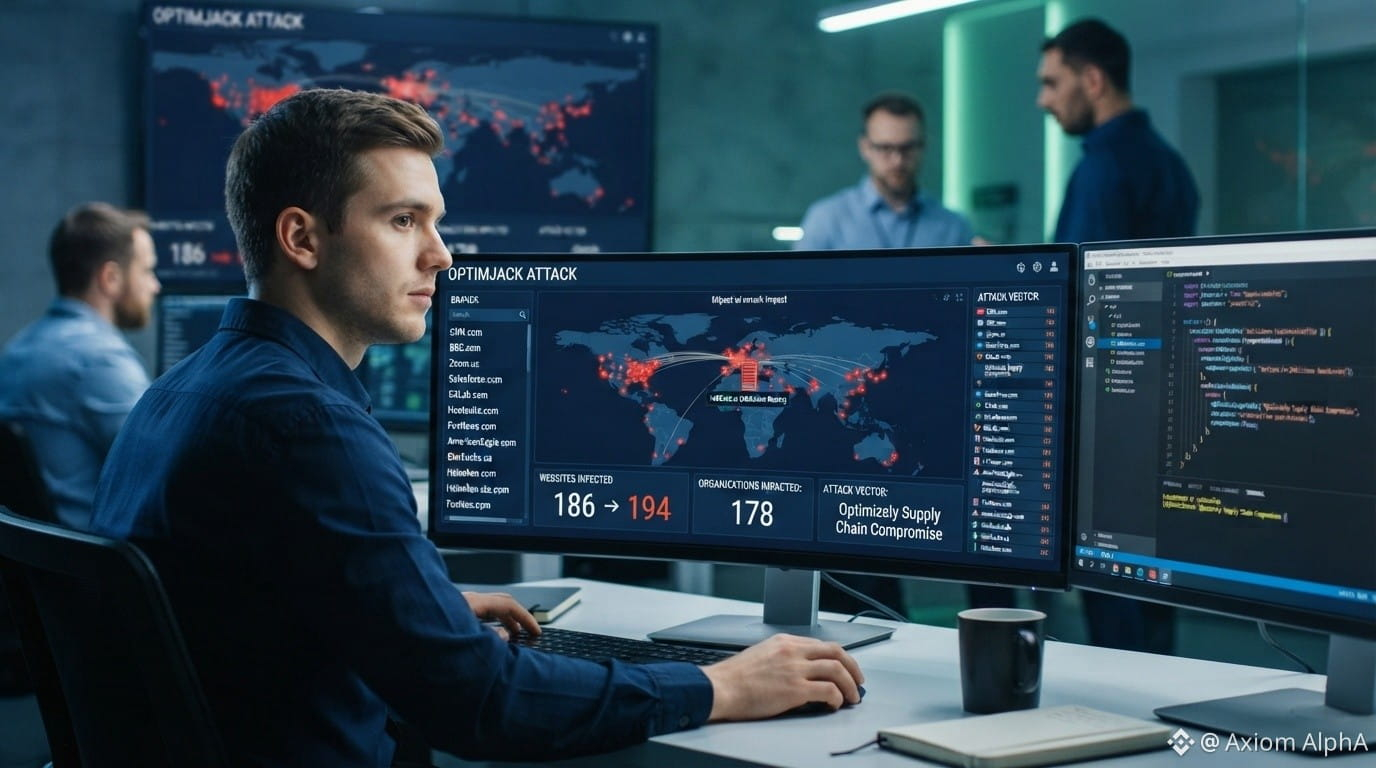
Une nouvelle attaque sophistiquée de la chaîne d’approvisionnement, baptisée « OptimJack », a été identifiée, et les chiffres sont stupéfiants. Les analystes en renseignement sur les menaces ont confirmé qu’au moins 186 grands sites Web ont été compromis, tandis que l’infection se propage rapidement. Ce vecteur d’attaque, qui cible spécifiquement la chaîne d’approvisionnement d’Optimizely, met en lumière les vulnérabilités critiques inhérentes aux intégrations tierces.
Partout dans le monde, les organisations s’empressent d’auditer leurs dépendances et de corriger la faille exploitée. La facilité avec laquelle ce code malveillant s’est injecté dans des sites Web de marques de confiance rappelle brutalement que le périmètre de sécurité ne se limite plus à votre propre infrastructure : il englobe chaque morceau de code que vous chargez sur vos pages.
Alors que les équipes de sécurité s’efforcent de contenir les dégâts, cet événement pourrait avoir des répercussions sur le marché des actifs numériques.
Voici trois monnaies et jetons négociables qui se trouvent à l’avant-garde des thèmes de la cybersécurité et de l’identité décentralisée :
Chainlink ($LINK )
LINK a fait preuve de résilience et évolue dans une phase de consolidation après une récente percée. Une cassure nette au-dessus de la résistance à 21,50 $ pourrait signaler la prochaine hausse, vers 26,00 $. Un repli vers la zone de support comprise entre 18,00 $ et 19,00 $ offrirait un point d’entrée intéressant.
Civic ($CVC )
Civic est actuellement dans une forte tendance haussière. Le cours a trouvé un solide support autour de 0,15 $. Nous visons un nouveau test de ses précédents sommets, près de 0,22 $. Les traders devraient utiliser un stop suiveur pour gérer le risque sur cette position à forte dynamique.
Quant ($QNT )
QNT est à la traîne par rapport au marché dans son ensemble, mais montre des signes d’accumulation. Nous attendons une clôture journalière confirmée au-dessus de la résistance à 120 $ pour ouvrir une position, avec un objectif initial à 150 $. Il s’agit d’une stratégie à plus long terme axée sur l’adoption par les entreprises.
{spot}(LINKUSDT)
{spot}(CVCUSDT)
{spot}(QNTUSDT)
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
#optimjackattackinfectsatleast186websites
L’attaque « OptimJack » : un signal d’alarme pour la sécurité du Web
Une nouvelle attaque sophistiquée de la chaîne d’approvisionnement, baptisée « OptimJack », a été identifiée, et les chiffres sont stupéfiants. Les analystes en renseignement sur les menaces ont confirmé qu’au moins 186 grands sites Web ont été compromis, tandis que l’infection se propage rapidement. Ce vecteur d’attaque, qui cible spécifiquement la chaîne d’approvisionnement d’Optimizely, met en lumière les vulnérabilités critiques inhérentes aux intégrations tierces.
Partout dans le monde, les organisations s’empressent d’auditer leurs dépendances et de corriger la faille exploitée. La facilité avec laquelle ce code malveillant s’est injecté dans des sites Web de marques de confiance rappelle brutalement que le périmètre de sécurité ne se limite plus à votre propre infrastructure : il englobe chaque morceau de code que vous chargez sur vos pages.
Alors que les équipes de sécurité s’efforcent de contenir les dégâts, cet événement pourrait avoir des répercussions sur le marché des actifs numériques.
Voici trois monnaies et jetons négociables qui se trouvent à l’avant-garde des thèmes de la cybersécurité et de l’identité décentralisée :
Chainlink ($LINK )
LINK a fait preuve de résilience et évolue dans une phase de consolidation après une récente percée. Une cassure nette au-dessus de la résistance à 21,50 $ pourrait signaler la prochaine hausse, vers 26,00 $. Un repli vers la zone de support comprise entre 18,00 $ et 19,00 $ offrirait un point d’entrée intéressant.
Civic ($CVC )
Civic est actuellement dans une forte tendance haussière. Le cours a trouvé un solide support autour de 0,15 $. Nous visons un nouveau test de ses précédents sommets, près de 0,22 $. Les traders devraient utiliser un stop suiveur pour gérer le risque sur cette position à forte dynamique.
Quant ($QNT )
QNT est à la traîne par rapport au marché dans son ensemble, mais montre des signes d’accumulation. Nous attendons une clôture journalière confirmée au-dessus de la résistance à 120 $ pour ouvrir une position, avec un objectif initial à 150 $. Il s’agit d’une stratégie à plus long terme axée sur l’adoption par les entreprises.
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
L’attaque « OptimJack » : un signal d’alarme pour la sécurité du Web
Une nouvelle attaque sophistiquée de la chaîne d’approvisionnement, baptisée « OptimJack », a été identifiée, et les chiffres sont stupéfiants. Les analystes en renseignement sur les menaces ont confirmé qu’au moins 186 grands sites Web ont été compromis, tandis que l’infection se propage rapidement. Ce vecteur d’attaque, qui cible spécifiquement la chaîne d’approvisionnement d’Optimizely, met en lumière les vulnérabilités critiques inhérentes aux intégrations tierces.
Partout dans le monde, les organisations s’empressent d’auditer leurs dépendances et de corriger la faille exploitée. La facilité avec laquelle ce code malveillant s’est injecté dans des sites Web de marques de confiance rappelle brutalement que le périmètre de sécurité ne se limite plus à votre propre infrastructure : il englobe chaque morceau de code que vous chargez sur vos pages.
Alors que les équipes de sécurité s’efforcent de contenir les dégâts, cet événement pourrait avoir des répercussions sur le marché des actifs numériques.
Voici trois monnaies et jetons négociables qui se trouvent à l’avant-garde des thèmes de la cybersécurité et de l’identité décentralisée :
Chainlink ($LINK )
LINK a fait preuve de résilience et évolue dans une phase de consolidation après une récente percée. Une cassure nette au-dessus de la résistance à 21,50 $ pourrait signaler la prochaine hausse, vers 26,00 $. Un repli vers la zone de support comprise entre 18,00 $ et 19,00 $ offrirait un point d’entrée intéressant.
Civic ($CVC )
Civic est actuellement dans une forte tendance haussière. Le cours a trouvé un solide support autour de 0,15 $. Nous visons un nouveau test de ses précédents sommets, près de 0,22 $. Les traders devraient utiliser un stop suiveur pour gérer le risque sur cette position à forte dynamique.
Quant ($QNT )
QNT est à la traîne par rapport au marché dans son ensemble, mais montre des signes d’accumulation. Nous attendons une clôture journalière confirmée au-dessus de la résistance à 120 $ pour ouvrir une position, avec un objectif initial à 150 $. Il s’agit d’une stratégie à plus long terme axée sur l’adoption par les entreprises.
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
226
Soupçons de manipulation des portefeuilles froids Ledger : les utilisateurs auraient perdu environ 90 millions de dollars
La nouvelle a secoué la communauté crypto : plusieurs utilisateurs ont découvert que leurs portefeuilles avaient été vidés, pour des pertes estimées à 90 millions de dollars.
Le distributeur au cœur de l’affaire :
Selon les rapports, la plupart des pertes enregistrées en Asie du Sud-Est seraient liées à des produits achetés auprès d’un détaillant nommé CryptoBillis.
L’explication de CZ :
L’ancien patron de Binance, CZ, estime qu’il pourrait s’agir d’une attaque ciblée de la chaîne d’approvisionnement. Il est fort possible que des utilisateurs aient acheté de faux portefeuilles Ledger, ou que les appareils aient été manipulés par des individus malveillants — matériel modifié ou phrase de récupération (seed phrase) préinstallée — avant d’arriver entre les mains des consommateurs.
Une leçon qui coûte cher :
Cette affaire est un avertissement extrêmement sérieux pour tous les amateurs de crypto : même un portefeuille froid, considéré comme une « forteresse de sécurité », peut devenir un piège si on ne l’achète pas auprès d’une source officielle.
En bref, conserver ses fonds sur un portefeuille froid comporte toujours des risques si l’appareil a été « trafiqué » pendant le transport. Pensez à vérifier soigneusement la provenance de votre appareil.
Cet article est uniquement destiné à relayer des nouvelles à titre divertissant. Il ne constitue en aucun cas un conseil en investissement ni un guide de sécurité. Si vous avez acheté votre portefeuille froid dans l’épicerie du coin et que vos actifs se sont envolés, merci de prendre vous-même un taxi pour retrouver le vendeur : l’admin n’a pas les clés de votre coffre.
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
Soupçons de manipulation des portefeuilles froids Ledger : les utilisateurs auraient perdu environ 90 millions de dollars
La nouvelle a secoué la communauté crypto : plusieurs utilisateurs ont découvert que leurs portefeuilles avaient été vidés, pour des pertes estimées à 90 millions de dollars.
Le distributeur au cœur de l’affaire :
Selon les rapports, la plupart des pertes enregistrées en Asie du Sud-Est seraient liées à des produits achetés auprès d’un détaillant nommé CryptoBillis.
L’explication de CZ :
L’ancien patron de Binance, CZ, estime qu’il pourrait s’agir d’une attaque ciblée de la chaîne d’approvisionnement. Il est fort possible que des utilisateurs aient acheté de faux portefeuilles Ledger, ou que les appareils aient été manipulés par des individus malveillants — matériel modifié ou phrase de récupération (seed phrase) préinstallée — avant d’arriver entre les mains des consommateurs.
Une leçon qui coûte cher :
Cette affaire est un avertissement extrêmement sérieux pour tous les amateurs de crypto : même un portefeuille froid, considéré comme une « forteresse de sécurité », peut devenir un piège si on ne l’achète pas auprès d’une source officielle.
En bref, conserver ses fonds sur un portefeuille froid comporte toujours des risques si l’appareil a été « trafiqué » pendant le transport. Pensez à vérifier soigneusement la provenance de votre appareil.
Cet article est uniquement destiné à relayer des nouvelles à titre divertissant. Il ne constitue en aucun cas un conseil en investissement ni un guide de sécurité. Si vous avez acheté votre portefeuille froid dans l’épicerie du coin et que vos actifs se sont envolés, merci de prendre vous-même un taxi pour retrouver le vendeur : l’admin n’a pas les clés de votre coffre.
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
La nouvelle a secoué la communauté crypto : plusieurs utilisateurs ont découvert que leurs portefeuilles avaient été vidés, pour des pertes estimées à 90 millions de dollars.
Le distributeur au cœur de l’affaire :
Selon les rapports, la plupart des pertes enregistrées en Asie du Sud-Est seraient liées à des produits achetés auprès d’un détaillant nommé CryptoBillis.
L’explication de CZ :
L’ancien patron de Binance, CZ, estime qu’il pourrait s’agir d’une attaque ciblée de la chaîne d’approvisionnement. Il est fort possible que des utilisateurs aient acheté de faux portefeuilles Ledger, ou que les appareils aient été manipulés par des individus malveillants — matériel modifié ou phrase de récupération (seed phrase) préinstallée — avant d’arriver entre les mains des consommateurs.
Une leçon qui coûte cher :
Cette affaire est un avertissement extrêmement sérieux pour tous les amateurs de crypto : même un portefeuille froid, considéré comme une « forteresse de sécurité », peut devenir un piège si on ne l’achète pas auprès d’une source officielle.
En bref, conserver ses fonds sur un portefeuille froid comporte toujours des risques si l’appareil a été « trafiqué » pendant le transport. Pensez à vérifier soigneusement la provenance de votre appareil.
Cet article est uniquement destiné à relayer des nouvelles à titre divertissant. Il ne constitue en aucun cas un conseil en investissement ni un guide de sécurité. Si vous avez acheté votre portefeuille froid dans l’épicerie du coin et que vos actifs se sont envolés, merci de prendre vous-même un taxi pour retrouver le vendeur : l’admin n’a pas les clés de votre coffre.
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
237

⚠️ Attaque de logiciels malveillants ciblant Vite via des paquets npm malveillants
Des chercheurs en cybersécurité ont identifié sept paquets npm malveillants qui ciblent l’environnement des outils de développement front-end Vite dans le cadre d’une attaque de la chaîne d’approvisionnement logicielle. Ces paquets utilisent la technique Blockchain C2 pour acheminer des logiciels RAT, mettant en évidence les risques croissants au sein de l’écosystème de développement.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 Source : https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
⚠️ Attaque de logiciels malveillants ciblant Vite via des paquets npm malveillants
Des chercheurs en cybersécurité ont identifié sept paquets npm malveillants qui ciblent l’environnement des outils de développement front-end Vite dans le cadre d’une attaque de la chaîne d’approvisionnement logicielle. Ces paquets utilisent la technique Blockchain C2 pour acheminer des logiciels RAT, mettant en évidence les risques croissants au sein de l’écosystème de développement.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 Source : https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
Des chercheurs en cybersécurité ont identifié sept paquets npm malveillants qui ciblent l’environnement des outils de développement front-end Vite dans le cadre d’une attaque de la chaîne d’approvisionnement logicielle. Ces paquets utilisent la technique Blockchain C2 pour acheminer des logiciels RAT, mettant en évidence les risques croissants au sein de l’écosystème de développement.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 Source : https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
44
🚨 L’attaque QuickFox exploite la chaîne d’approvisionnement pour déployer un logiciel FDMTP
L’équipe d’intervention en cas d’incident de FortiGuard Labs a dévoilé des détails concernant une attaque informatique visant la chaîne d’approvisionnement, où des outils d’installation Windows modifiés ont été utilisés pour compromettre les systèmes. Cette attaque est connue sous le nom de QuickFox ; elle a déployé un logiciel malveillant sophistiqué appelé FDMTP, ciblant des victimes spécifiques grâce à des techniques avancées.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 Source : fortinet.com
🚨 L’attaque QuickFox exploite la chaîne d’approvisionnement pour déployer un logiciel FDMTP
L’équipe d’intervention en cas d’incident de FortiGuard Labs a dévoilé des détails concernant une attaque informatique visant la chaîne d’approvisionnement, où des outils d’installation Windows modifiés ont été utilisés pour compromettre les systèmes. Cette attaque est connue sous le nom de QuickFox ; elle a déployé un logiciel malveillant sophistiqué appelé FDMTP, ciblant des victimes spécifiques grâce à des techniques avancées.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 Source : fortinet.com
L’équipe d’intervention en cas d’incident de FortiGuard Labs a dévoilé des détails concernant une attaque informatique visant la chaîne d’approvisionnement, où des outils d’installation Windows modifiés ont été utilisés pour compromettre les systèmes. Cette attaque est connue sous le nom de QuickFox ; elle a déployé un logiciel malveillant sophistiqué appelé FDMTP, ciblant des victimes spécifiques grâce à des techniques avancées.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 Source : fortinet.com
14
$INJ SDK BACKDOOR – 310 TÉLÉCHARGEMENTS DE CODE MALVEILLANT AVANT LE CORRECTIF 🔥
Une version contaminée du package TypeScript principal d’Injective a été en ligne pendant moins d’une heure sur npm, exfiltrant silencieusement des phrases mnémoniques de portefeuille et des clés privées. La version malveillante s’est propagée à travers 18 packages et a été téléchargée 310 fois avant d’être retirée.
Un cabinet de sécurité, Socket, a confirmé que la compromission provenait d’un compte GitHub contributeur piraté. Le code malveillant se faisait passer pour de l’analytique et envoyait les clés volées à un serveur imitant l’infrastructure légitime d’Injective. Toute clé ayant transité par la version 1.20.21 doit être considérée comme compromise.
Vos projets utilisent-ils le package @injectivelabs/sdk-ts concerné ?
Ce n’est pas un conseil financier. Gérez toujours vos risques.
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
$INJ SDK BACKDOOR – 310 TÉLÉCHARGEMENTS DE CODE MALVEILLANT AVANT LE CORRECTIF 🔥
Une version contaminée du package TypeScript principal d’Injective a été en ligne pendant moins d’une heure sur npm, exfiltrant silencieusement des phrases mnémoniques de portefeuille et des clés privées. La version malveillante s’est propagée à travers 18 packages et a été téléchargée 310 fois avant d’être retirée.
Un cabinet de sécurité, Socket, a confirmé que la compromission provenait d’un compte GitHub contributeur piraté. Le code malveillant se faisait passer pour de l’analytique et envoyait les clés volées à un serveur imitant l’infrastructure légitime d’Injective. Toute clé ayant transité par la version 1.20.21 doit être considérée comme compromise.
Vos projets utilisent-ils le package @injectivelabs/sdk-ts concerné ?
Ce n’est pas un conseil financier. Gérez toujours vos risques.
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
Une version contaminée du package TypeScript principal d’Injective a été en ligne pendant moins d’une heure sur npm, exfiltrant silencieusement des phrases mnémoniques de portefeuille et des clés privées. La version malveillante s’est propagée à travers 18 packages et a été téléchargée 310 fois avant d’être retirée.
Un cabinet de sécurité, Socket, a confirmé que la compromission provenait d’un compte GitHub contributeur piraté. Le code malveillant se faisait passer pour de l’analytique et envoyait les clés volées à un serveur imitant l’infrastructure légitime d’Injective. Toute clé ayant transité par la version 1.20.21 doit être considérée comme compromise.
Vos projets utilisent-ils le package @injectivelabs/sdk-ts concerné ?
Ce n’est pas un conseil financier. Gérez toujours vos risques.
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
116
·
--
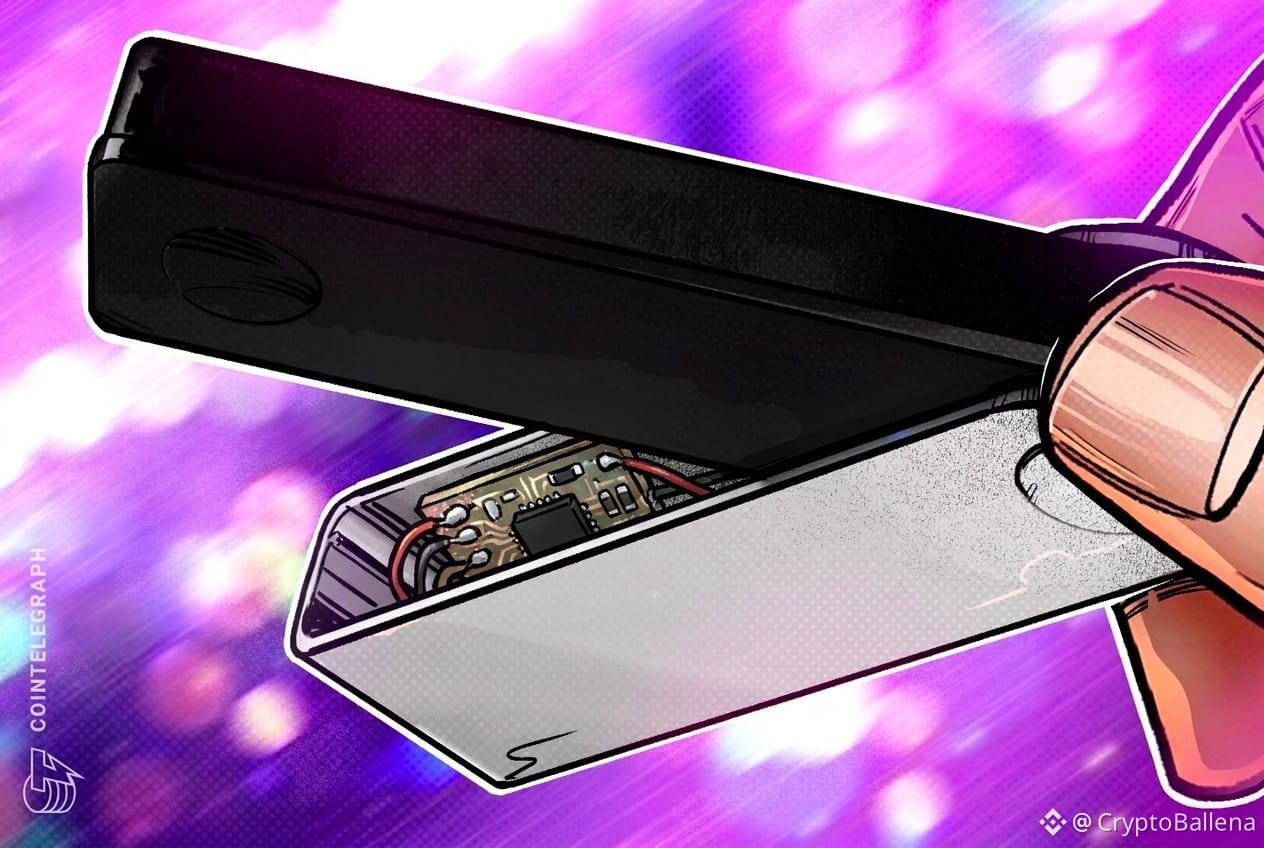
Ledger confirme la présence d’un dispositif matériel non autorisé dans le cadre d’une enquête sur un vol lié à la chaîne d’approvisionnement
Ledger a confirmé la découverte d’un dispositif matériel non autorisé installé à l’intérieur d’un portefeuille de cryptomonnaies lié à une enquête en cours sur un vol, ce qui laisse présager une attaque sophistiquée visant la chaîne d’approvisionnement.
L’entreprise a indiqué que le dispositif compromis avait été retracé jusqu’à un seul revendeur opérant en Asie du Sud-Est et que l’incident semblait limité à ce marché. Les pertes liées à cette affaire pourraient dépasser 86 millions de dollars.
Ledger n’a pas détaillé publiquement le mécanisme technique du dispositif installé, mais cette découverte souligne les préoccupations de sécurité déjà présentes concernant les revendeurs tiers de portefeuilles matériels. Il est régulièrement recommandé aux utilisateurs d’acheter leurs appareils directement auprès des fabricants afin de réduire les risques liés à du matériel altéré.
#CyberSecurity (Cybersécurité)
#SupplyChainAttack (Attaque de la chaîne d’approvisionnement)
#HardwareWallets (Portefeuille hors ligne)
#CryptoSecurity #OPSEC (Sécurité opérationnelle)
Ledger confirme la présence d’un dispositif matériel non autorisé dans le cadre d’une enquête sur un vol lié à la chaîne d’approvisionnement
Ledger a confirmé la découverte d’un dispositif matériel non autorisé installé à l’intérieur d’un portefeuille de cryptomonnaies lié à une enquête en cours sur un vol, ce qui laisse présager une attaque sophistiquée visant la chaîne d’approvisionnement.
L’entreprise a indiqué que le dispositif compromis avait été retracé jusqu’à un seul revendeur opérant en Asie du Sud-Est et que l’incident semblait limité à ce marché. Les pertes liées à cette affaire pourraient dépasser 86 millions de dollars.
Ledger n’a pas détaillé publiquement le mécanisme technique du dispositif installé, mais cette découverte souligne les préoccupations de sécurité déjà présentes concernant les revendeurs tiers de portefeuilles matériels. Il est régulièrement recommandé aux utilisateurs d’acheter leurs appareils directement auprès des fabricants afin de réduire les risques liés à du matériel altéré.
#CyberSecurity (Cybersécurité)
#SupplyChainAttack (Attaque de la chaîne d’approvisionnement)
#HardwareWallets (Portefeuille hors ligne)
#CryptoSecurity #OPSEC (Sécurité opérationnelle)
Ledger a confirmé la découverte d’un dispositif matériel non autorisé installé à l’intérieur d’un portefeuille de cryptomonnaies lié à une enquête en cours sur un vol, ce qui laisse présager une attaque sophistiquée visant la chaîne d’approvisionnement.
L’entreprise a indiqué que le dispositif compromis avait été retracé jusqu’à un seul revendeur opérant en Asie du Sud-Est et que l’incident semblait limité à ce marché. Les pertes liées à cette affaire pourraient dépasser 86 millions de dollars.
Ledger n’a pas détaillé publiquement le mécanisme technique du dispositif installé, mais cette découverte souligne les préoccupations de sécurité déjà présentes concernant les revendeurs tiers de portefeuilles matériels. Il est régulièrement recommandé aux utilisateurs d’acheter leurs appareils directement auprès des fabricants afin de réduire les risques liés à du matériel altéré.
#CyberSecurity (Cybersécurité)
#SupplyChainAttack (Attaque de la chaîne d’approvisionnement)
#HardwareWallets (Portefeuille hors ligne)
#CryptoSecurity #OPSEC (Sécurité opérationnelle)
2
47
🚨 Une intrusion vise une entreprise de publicité pour cibler des portefeuilles de cryptomonnaies
La société Adform, spécialisée dans la publicité en ligne, a subi une attaque informatique visant à remplacer les adresses des portefeuilles de cryptomonnaies copiées par les utilisateurs par des adresses appartenant aux attaquants. Cette intrusion a été réalisée en exploitant des scripts publicitaires sur des sites utilisant la plateforme de l’entreprise, mettant en évidence les défis de cybersécurité dans le secteur.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 Source : bleepingcomputer.com
🚨 Une intrusion vise une entreprise de publicité pour cibler des portefeuilles de cryptomonnaies
La société Adform, spécialisée dans la publicité en ligne, a subi une attaque informatique visant à remplacer les adresses des portefeuilles de cryptomonnaies copiées par les utilisateurs par des adresses appartenant aux attaquants. Cette intrusion a été réalisée en exploitant des scripts publicitaires sur des sites utilisant la plateforme de l’entreprise, mettant en évidence les défis de cybersécurité dans le secteur.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 Source : bleepingcomputer.com
La société Adform, spécialisée dans la publicité en ligne, a subi une attaque informatique visant à remplacer les adresses des portefeuilles de cryptomonnaies copiées par les utilisateurs par des adresses appartenant aux attaquants. Cette intrusion a été réalisée en exploitant des scripts publicitaires sur des sites utilisant la plateforme de l’entreprise, mettant en évidence les défis de cybersécurité dans le secteur.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 Source : bleepingcomputer.com
16
🚨 L’attaque logicielle ChainDrop cible des paquets npm et en infecte 1300
Un rapport de sécurité révèle l’ampleur de l’attaque logicielle ChainDrop : plus de 1300 paquets ont été visés dans des dépôts npm populaires. Les attaquants utilisent des workflows GitHub Actions légitimes pour déployer du code malveillant, ce qui compromet des projets logiciels qui dépendent de ces paquets.
━━━━━━━━━━━━━━
📊 Impact : 📈 élevé
🏷️ AUTRE
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Source : 4sysops.com
🚨 L’attaque logicielle ChainDrop cible des paquets npm et en infecte 1300
Un rapport de sécurité révèle l’ampleur de l’attaque logicielle ChainDrop : plus de 1300 paquets ont été visés dans des dépôts npm populaires. Les attaquants utilisent des workflows GitHub Actions légitimes pour déployer du code malveillant, ce qui compromet des projets logiciels qui dépendent de ces paquets.
━━━━━━━━━━━━━━
📊 Impact : 📈 élevé
🏷️ AUTRE
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Source : 4sysops.com
Un rapport de sécurité révèle l’ampleur de l’attaque logicielle ChainDrop : plus de 1300 paquets ont été visés dans des dépôts npm populaires. Les attaquants utilisent des workflows GitHub Actions légitimes pour déployer du code malveillant, ce qui compromet des projets logiciels qui dépendent de ces paquets.
━━━━━━━━━━━━━━
📊 Impact : 📈 élevé
🏷️ AUTRE
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Source : 4sysops.com
37

·
--
Haussier
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
Le portefeuille est « froid », mais le cœur des traders brûle comme du feu ! 🔥
🚨 Scandale explosif : Ledger vient de confirmer qu’au moins un appareil d’un utilisateur a été « équipé » de composants matériels non autorisés ! Le distributeur CryptoBilis, pris de panique, a immédiatement cessé de vendre tous ses produits.
🤔 Mais alors, à quoi servent les scellés ? Beaucoup se demandent comment il est possible qu’un appareil ait été modifié malgré tous ces autocollants de sécurité et de garantie.
🏷️ Les hackers savent aujourd’hui très bien contrefaire ou décoller les scellés : les « attaques de la chaîne d’approvisionnement », c’est du gâteau.
🕵️ Ou peut-être qu’un complice aurait discrètement glissé une puce inconnue avant la pose du scellé ? Ledger affirme que son système reste sûr, mais cette affaire est loin d’être terminée !
🛡️ Que doivent faire les traders ?
🛑 Si vous avez acheté chez CryptoBilis et que vous ne l’avez pas encore configuré, n’y touchez pas.
💸 Si vous l’avez déjà configuré, transférez vite tous vos actifs vers un nouveau portefeuille avec une toute nouvelle phrase de récupération de 24 mots !
⚠️ Ceci ne constitue pas un conseil financier !
👉 Créez un nouveau compte Binance pour faire équipe avec moi :
➕ Code de parrainage : VINHTOCDO
🔗 Lien : [binance.com](http://binance.com/)
👇 Cliquez sur les liens de trading ci-dessous pour me soutenir :
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
Le portefeuille est « froid », mais le cœur des traders brûle comme du feu ! 🔥
🚨 Scandale explosif : Ledger vient de confirmer qu’au moins un appareil d’un utilisateur a été « équipé » de composants matériels non autorisés ! Le distributeur CryptoBilis, pris de panique, a immédiatement cessé de vendre tous ses produits.
🤔 Mais alors, à quoi servent les scellés ? Beaucoup se demandent comment il est possible qu’un appareil ait été modifié malgré tous ces autocollants de sécurité et de garantie.
🏷️ Les hackers savent aujourd’hui très bien contrefaire ou décoller les scellés : les « attaques de la chaîne d’approvisionnement », c’est du gâteau.
🕵️ Ou peut-être qu’un complice aurait discrètement glissé une puce inconnue avant la pose du scellé ? Ledger affirme que son système reste sûr, mais cette affaire est loin d’être terminée !
🛡️ Que doivent faire les traders ?
🛑 Si vous avez acheté chez CryptoBilis et que vous ne l’avez pas encore configuré, n’y touchez pas.
💸 Si vous l’avez déjà configuré, transférez vite tous vos actifs vers un nouveau portefeuille avec une toute nouvelle phrase de récupération de 24 mots !
⚠️ Ceci ne constitue pas un conseil financier !
👉 Créez un nouveau compte Binance pour faire équipe avec moi :
➕ Code de parrainage : VINHTOCDO
🔗 Lien : binance.com
👇 Cliquez sur les liens de trading ci-dessous pour me soutenir :
$BTC
$ETH
$BNB
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
Le portefeuille est « froid », mais le cœur des traders brûle comme du feu ! 🔥
🚨 Scandale explosif : Ledger vient de confirmer qu’au moins un appareil d’un utilisateur a été « équipé » de composants matériels non autorisés ! Le distributeur CryptoBilis, pris de panique, a immédiatement cessé de vendre tous ses produits.
🤔 Mais alors, à quoi servent les scellés ? Beaucoup se demandent comment il est possible qu’un appareil ait été modifié malgré tous ces autocollants de sécurité et de garantie.
🏷️ Les hackers savent aujourd’hui très bien contrefaire ou décoller les scellés : les « attaques de la chaîne d’approvisionnement », c’est du gâteau.
🕵️ Ou peut-être qu’un complice aurait discrètement glissé une puce inconnue avant la pose du scellé ? Ledger affirme que son système reste sûr, mais cette affaire est loin d’être terminée !
🛡️ Que doivent faire les traders ?
🛑 Si vous avez acheté chez CryptoBilis et que vous ne l’avez pas encore configuré, n’y touchez pas.
💸 Si vous l’avez déjà configuré, transférez vite tous vos actifs vers un nouveau portefeuille avec une toute nouvelle phrase de récupération de 24 mots !
⚠️ Ceci ne constitue pas un conseil financier !
👉 Créez un nouveau compte Binance pour faire équipe avec moi :
➕ Code de parrainage : VINHTOCDO
🔗 Lien : binance.com
👇 Cliquez sur les liens de trading ci-dessous pour me soutenir :
$BTC
$ETH
$BNB
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
8
5.1k

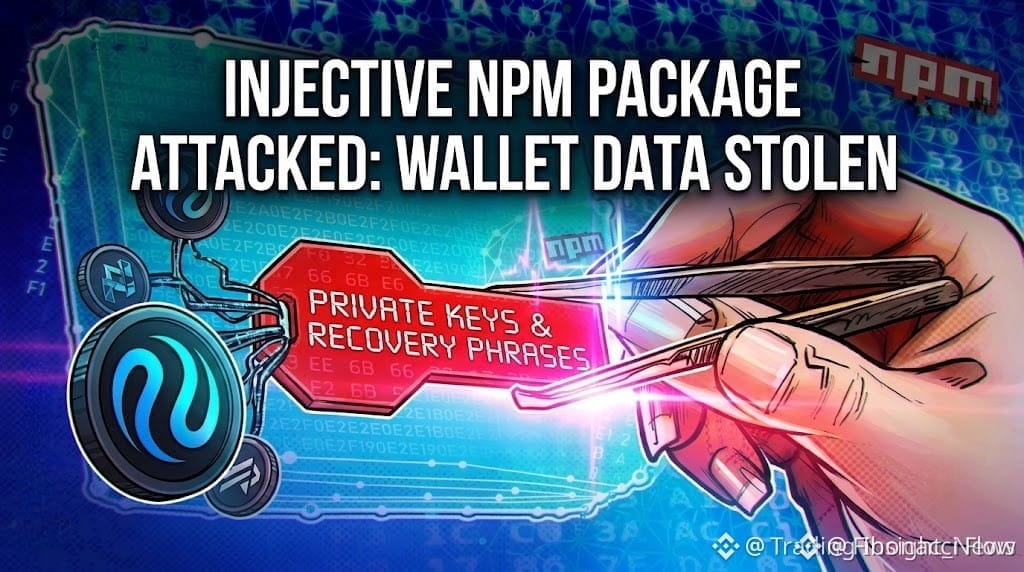
$INJ NPM PACKAGE HACK — 50K TELECHARGEMENTS HEBDOMADAIRES COMPROMIS 🔥
La version malveillante 1.20.21 de injectivelabs/sdk-ts vole des clés privées et des phrases de récupération. Le compte GitHub du développeur a été compromis dans une attaque classique de type supply chain visant les développeurs. Avec environ 50 000 téléchargements par semaine, il ne s’agit pas d’un incident à petite échelle. Si vous ou votre équipe avez interagi avec ce package depuis le 8 juin, changez vos clés immédiatement.
Injective a réagi rapidement, mais l’écosystème npm présente encore des lacunes. Vérifiez-vous vos dépendances pour repérer d’éventuelles mises à jour malveillantes ?
Ceci n’est pas un conseil financier. Gérez toujours votre risque.
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
$INJ NPM PACKAGE HACK — 50K TELECHARGEMENTS HEBDOMADAIRES COMPROMIS 🔥
La version malveillante 1.20.21 de injectivelabs/sdk-ts vole des clés privées et des phrases de récupération. Le compte GitHub du développeur a été compromis dans une attaque classique de type supply chain visant les développeurs. Avec environ 50 000 téléchargements par semaine, il ne s’agit pas d’un incident à petite échelle. Si vous ou votre équipe avez interagi avec ce package depuis le 8 juin, changez vos clés immédiatement.
Injective a réagi rapidement, mais l’écosystème npm présente encore des lacunes. Vérifiez-vous vos dépendances pour repérer d’éventuelles mises à jour malveillantes ?
Ceci n’est pas un conseil financier. Gérez toujours votre risque.
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
La version malveillante 1.20.21 de injectivelabs/sdk-ts vole des clés privées et des phrases de récupération. Le compte GitHub du développeur a été compromis dans une attaque classique de type supply chain visant les développeurs. Avec environ 50 000 téléchargements par semaine, il ne s’agit pas d’un incident à petite échelle. Si vous ou votre équipe avez interagi avec ce package depuis le 8 juin, changez vos clés immédiatement.
Injective a réagi rapidement, mais l’écosystème npm présente encore des lacunes. Vérifiez-vous vos dépendances pour repérer d’éventuelles mises à jour malveillantes ?
Ceci n’est pas un conseil financier. Gérez toujours votre risque.
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
150

·
--
🚨 2 000 COLIS EMPOISONNÉS INONDENT $KEYV — 127 M TÉLÉCHARGEMENTS DANS LE PÉRIMÈTRE DE L’EXPLOSION ! 💥
Avec 127 M de téléchargements par semaine, ce n’est pas un bug — c’est une brèche exploitée, à très large rayon d’action. 🦈 L’attaquant a inondé l’écosystème Keyv/Cacheable avec 2 000+ versions malveillantes, dont keyv@6.0.0, en imitant l’automatisation du ver Shai-Hulud. 🔍
Voilà comment les projets se font éventrer de l’intérieur : vol d’identifiants, fuites de clés CI/CD, charges utiles à distance, mouvements latéraux via des environnements de développement. Chaque application en aval qui touche cette bibliothèque est exposée. 📊
Si vous détenez des clés ou si vous exécutez des pipelines de build en Node.js, considérez vos dépendances comme compromises jusqu’à audit. Faites pivoter les identifiants et inspectez les fichiers de verrouillage dès maintenant. ⚠️ 💬 Le tree de dépendances de votre projet est-il propre, ou êtes-vous à un paquet près du cauchemar ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
🚨 2 000 COLIS EMPOISONNÉS INONDENT $KEYV — 127 M TÉLÉCHARGEMENTS DANS LE PÉRIMÈTRE DE L’EXPLOSION ! 💥
Avec 127 M de téléchargements par semaine, ce n’est pas un bug — c’est une brèche exploitée, à très large rayon d’action. 🦈 L’attaquant a inondé l’écosystème Keyv/Cacheable avec 2 000+ versions malveillantes, dont keyv@6.0.0, en imitant l’automatisation du ver Shai-Hulud. 🔍
Voilà comment les projets se font éventrer de l’intérieur : vol d’identifiants, fuites de clés CI/CD, charges utiles à distance, mouvements latéraux via des environnements de développement. Chaque application en aval qui touche cette bibliothèque est exposée. 📊
Si vous détenez des clés ou si vous exécutez des pipelines de build en Node.js, considérez vos dépendances comme compromises jusqu’à audit. Faites pivoter les identifiants et inspectez les fichiers de verrouillage dès maintenant. ⚠️ 💬 Le tree de dépendances de votre projet est-il propre, ou êtes-vous à un paquet près du cauchemar ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
Avec 127 M de téléchargements par semaine, ce n’est pas un bug — c’est une brèche exploitée, à très large rayon d’action. 🦈 L’attaquant a inondé l’écosystème Keyv/Cacheable avec 2 000+ versions malveillantes, dont keyv@6.0.0, en imitant l’automatisation du ver Shai-Hulud. 🔍
Voilà comment les projets se font éventrer de l’intérieur : vol d’identifiants, fuites de clés CI/CD, charges utiles à distance, mouvements latéraux via des environnements de développement. Chaque application en aval qui touche cette bibliothèque est exposée. 📊
Si vous détenez des clés ou si vous exécutez des pipelines de build en Node.js, considérez vos dépendances comme compromises jusqu’à audit. Faites pivoter les identifiants et inspectez les fichiers de verrouillage dès maintenant. ⚠️ 💬 Le tree de dépendances de votre projet est-il propre, ou êtes-vous à un paquet près du cauchemar ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
13

Ledger découvre un implant matériel non autorisé dans un portefeuille crypto et s’inquiète d’une attaque de la chaîne d’approvisionnement
- Ledger confirme avoir découvert un implant matériel non autorisé à l’intérieur d’un portefeuille crypto
- L’implant est lié à une enquête en cours sur un vol
- Cette découverte renforce les inquiétudes concernant les attaques sophistiquées de la chaîne d’approvisionnement
- La source RSS n’a pas fourni d’autres précisions sur l’ampleur du problème ni sur les portefeuilles concernés
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
Source : U.Today
Ledger découvre un implant matériel non autorisé dans un portefeuille crypto et s’inquiète d’une attaque de la chaîne d’approvisionnement
- Ledger confirme avoir découvert un implant matériel non autorisé à l’intérieur d’un portefeuille crypto
- L’implant est lié à une enquête en cours sur un vol
- Cette découverte renforce les inquiétudes concernant les attaques sophistiquées de la chaîne d’approvisionnement
- La source RSS n’a pas fourni d’autres précisions sur l’ampleur du problème ni sur les portefeuilles concernés
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
Source : U.Today
- Ledger confirme avoir découvert un implant matériel non autorisé à l’intérieur d’un portefeuille crypto
- L’implant est lié à une enquête en cours sur un vol
- Cette découverte renforce les inquiétudes concernant les attaques sophistiquées de la chaîne d’approvisionnement
- La source RSS n’a pas fourni d’autres précisions sur l’ampleur du problème ni sur les portefeuilles concernés
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
Source : U.Today
134
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#NvidiaBeatsEstimatesAICloudStocksRiseAfterHours
3,164 vues
58 mentions
2
#A Packed Week of Earnings and Data Tests Markets
150,850 vues
667 mentions
3
#AnthropicIPOTestsInvestorAppetiteForAI
333,429 vues
2,917 mentions
4
#NvidiaBoardNotConsideringHuang’sReturnasCEO
125,078 vues
990 mentions
5
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
32,481 vues
337 mentions
6
#AnthropicClearedToListOnNasdaqAsANT
27,453 vues
279 mentions
7
#WhatInvestmentSignalsDo13FFilingsReveal?
68,641 vues
677 mentions
8
#TetherCapitalMakesStrategicInvestmentInStables
15,647 vues
121 mentions
9
#EvernorthRecords$505MImpairmentOnPreListingXRP
1,910 vues
21 mentions
10
#GoldmanSachsReports$1.22BInEtherETFHoldings
1,367 vues
17 mentions