

#quantumsecurity
quantumsecurity
56,457 vues
220 mentions
Populaire
Récents
·
--
Haussier
$Verona a officiellement rejoint la catégorie « résistante au quantique » de Coingecko, aux côtés de projets comme $ZEC , $INJ , $Starknet et $ALGO .
Le timing est logique : Fermi est désormais opérationnel sur le Mainnet Verona v32. Mais ce qui rend cette évolution intéressante va bien au-delà d’une simple inscription dans une catégorie.
La cryptographie ne reste pas figée. Les normes évoluent, de nouvelles menaces apparaissent et les blockchains doivent pouvoir s’adapter sans obliger les utilisateurs à repartir de zéro. C’est le problème auquel Verona s’attaque avec son architecture de comptes.
Avec Fermi, les comptes existants peuvent ajouter une authentification post-quantique tout en conservant leurs adresses, leurs soldes et leur historique de transactions.
ML-DSA et SLH-DSA proposent deux approches différentes des signatures post-quantiques, offrant au réseau davantage de flexibilité à mesure que les normes cryptographiques évoluent.
L’enjeu plus vaste, c’est ce que Verona construit en coulisses : des comptes conçus pour s’adapter à l’évolution des exigences de sécurité.
#QuantumSecurity #quantumcomputers
288
·
--
Haussier
Fermi est en ligne sur le réseau principal $VERONA v32. Et ce qui est intéressant, ce n’est pas seulement la cryptographie résistante aux attaques quantiques. C’est la façon dont Verona se prépare à un avenir où les normes cryptographiques actuelles pourraient ne plus suffire.
Anthony Anzalone, fondateur de Verona, a résumé le défi en une phrase :
« La résistance quantique est un problème de migration, pas un problème mathématique. »
La plupart des blockchains associent une adresse à une clé précise. Si la cryptographie de cette clé devient un jour vulnérable, passer à un nouveau système peut impliquer de transférer les fonds vers une nouvelle adresse.
Verona adopte une approche différente. Chaque compte est un contrat intelligent, ce qui permet de modifier sa cryptographie sous-jacente sans changer le compte lui-même. Même adresse, mêmes soldes, même historique.
Fermi introduit deux normes post-quantiques du NIST :
• ML-DSA (FIPS 204) pour les signatures des comptes
• SLH-DSA (FIPS 205) pour les trésoreries et les coffres hors ligne
Les comptes peuvent également adopter une politique qui rejette les signatures classiques. Parallèlement, les clés des validateurs migreront vers ML-DSA. Le consensus deviendra sécurisé contre les attaques quantiques lorsque les validateurs représentant les deux tiers de la puissance de vote auront effectué la transition.
Un autre point important : Verona ne mise pas tout sur un seul algorithme censé durer éternellement. Les signatures fondées sur les réseaux et celles fondées sur les fonctions de hachage coexistent, tandis que de futures options comme FN-DSA pourraient encore accroître cette flexibilité.
C’est ce qui fait de Fermi bien plus qu’une mise à niveau de sécurité. C’est une conception qui tient compte du fait que la cryptographie évolue et que les comptes blockchain doivent pouvoir résister à ces changements sans être laissés pour compte.
#QuantumSecurity
92

·
--
Article
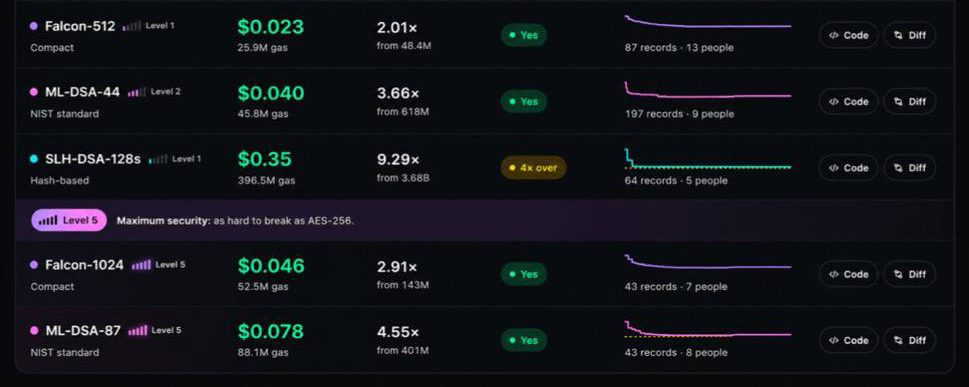
🚨 DES TRANSACTIONS RÉSISTANTES AUX ORDINATEURS QUANTIQUES POUR SEULEMENT 0,023 $ !L’avenir de la sécurité cryptographique est plus proche (et moins cher) que nous le pensions ! Dans le cadre de tests ouverts, la vérification des signatures numériques Falcon-512 (un algorithme de protection post-quantique) a atteint un coût de seulement 2,3 centimes par transaction.
🔐 Pourquoi est-ce si important pour le marché ?
Les ordinateurs quantiques représentent la principale menace potentielle pour la cryptographie. Beaucoup craignaient que s’en protéger rende les transactions trop coûteuses. C’est désormais prouvé : la sécurité post-quantique peut être accessible à tous.
🚨 DES TRANSACTIONS RÉSISTANTES AUX ORDINATEURS QUANTIQUES POUR SEULEMENT 0,023 $ !
L’avenir de la sécurité cryptographique est plus proche (et moins cher) que nous le pensions ! Dans le cadre de tests ouverts, la vérification des signatures numériques Falcon-512 (un algorithme de protection post-quantique) a atteint un coût de seulement 2,3 centimes par transaction.
🔐 Pourquoi est-ce si important pour le marché ?
Les ordinateurs quantiques représentent la principale menace potentielle pour la cryptographie. Beaucoup craignaient que s’en protéger rende les transactions trop coûteuses. C’est désormais prouvé : la sécurité post-quantique peut être accessible à tous.
124
Article
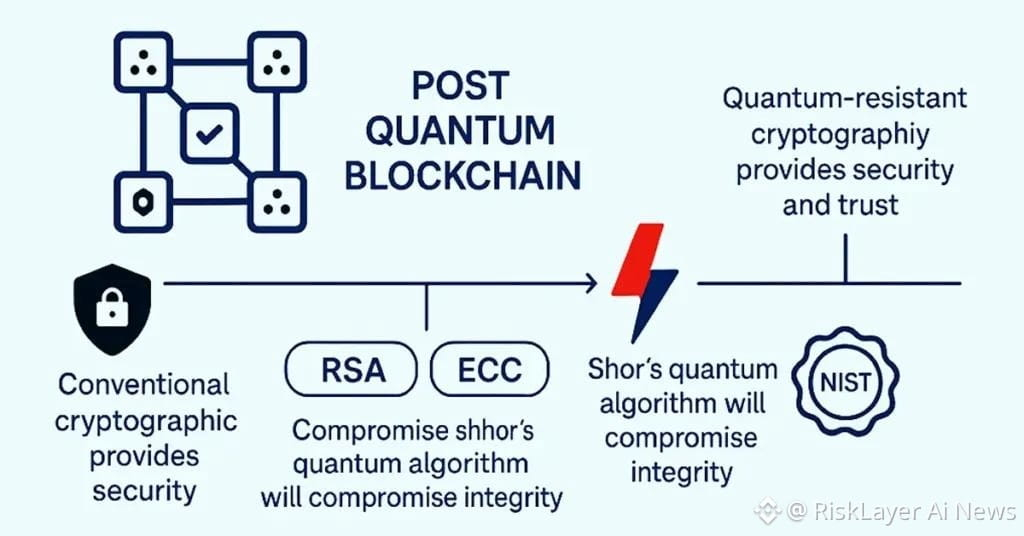
Le compte à rebours quantiqueLe compte à rebours quantique : pourquoi le véritable défi des cryptomonnaies est une migration de sécurité, et non une prédiction apocalyptique
Frontière quantique | 27 octobre 2026
Imaginez une blockchain qui continue de produire des blocs, de traiter des transactions et d’afficher des soldes, alors que certains éléments de ses fondements cryptographiques ne résistent plus à un ordinateur futur suffisamment puissant.
Voilà la question plus profonde de la sécurité quantique pour les actifs numériques. Le défi ne consiste pas simplement à savoir si une machine quantique peut briser la cryptographie. Il s’agit de déterminer si l’ensemble de l’écosystème peut repérer les composants vulnérables, développer des solutions de remplacement et effectuer une migration en toute sécurité avant que la menace ne devienne concrète.
Le compte à rebours quantique
Le compte à rebours quantique : pourquoi le véritable défi des cryptomonnaies est une migration de sécurité, et non une prédiction apocalyptique
Frontière quantique | 27 octobre 2026
Imaginez une blockchain qui continue de produire des blocs, de traiter des transactions et d’afficher des soldes, alors que certains éléments de ses fondements cryptographiques ne résistent plus à un ordinateur futur suffisamment puissant.
Voilà la question plus profonde de la sécurité quantique pour les actifs numériques. Le défi ne consiste pas simplement à savoir si une machine quantique peut briser la cryptographie. Il s’agit de déterminer si l’ensemble de l’écosystème peut repérer les composants vulnérables, développer des solutions de remplacement et effectuer une migration en toute sécurité avant que la menace ne devienne concrète.
14
: Préparation à l’ère quantique sans paniquer
Calendrier : exigence de prise en charge en 2027, objectif d’abandon des systèmes existants concernés de la NSA en 2030.
Expliquer la différence entre « planifier la migration » et « une attaque quantique qui se produit maintenant ».
Citer l’annonce de la NSA du 1er octobre
#QuantumSecurity #QuantumCrypto #axis
30

·
--
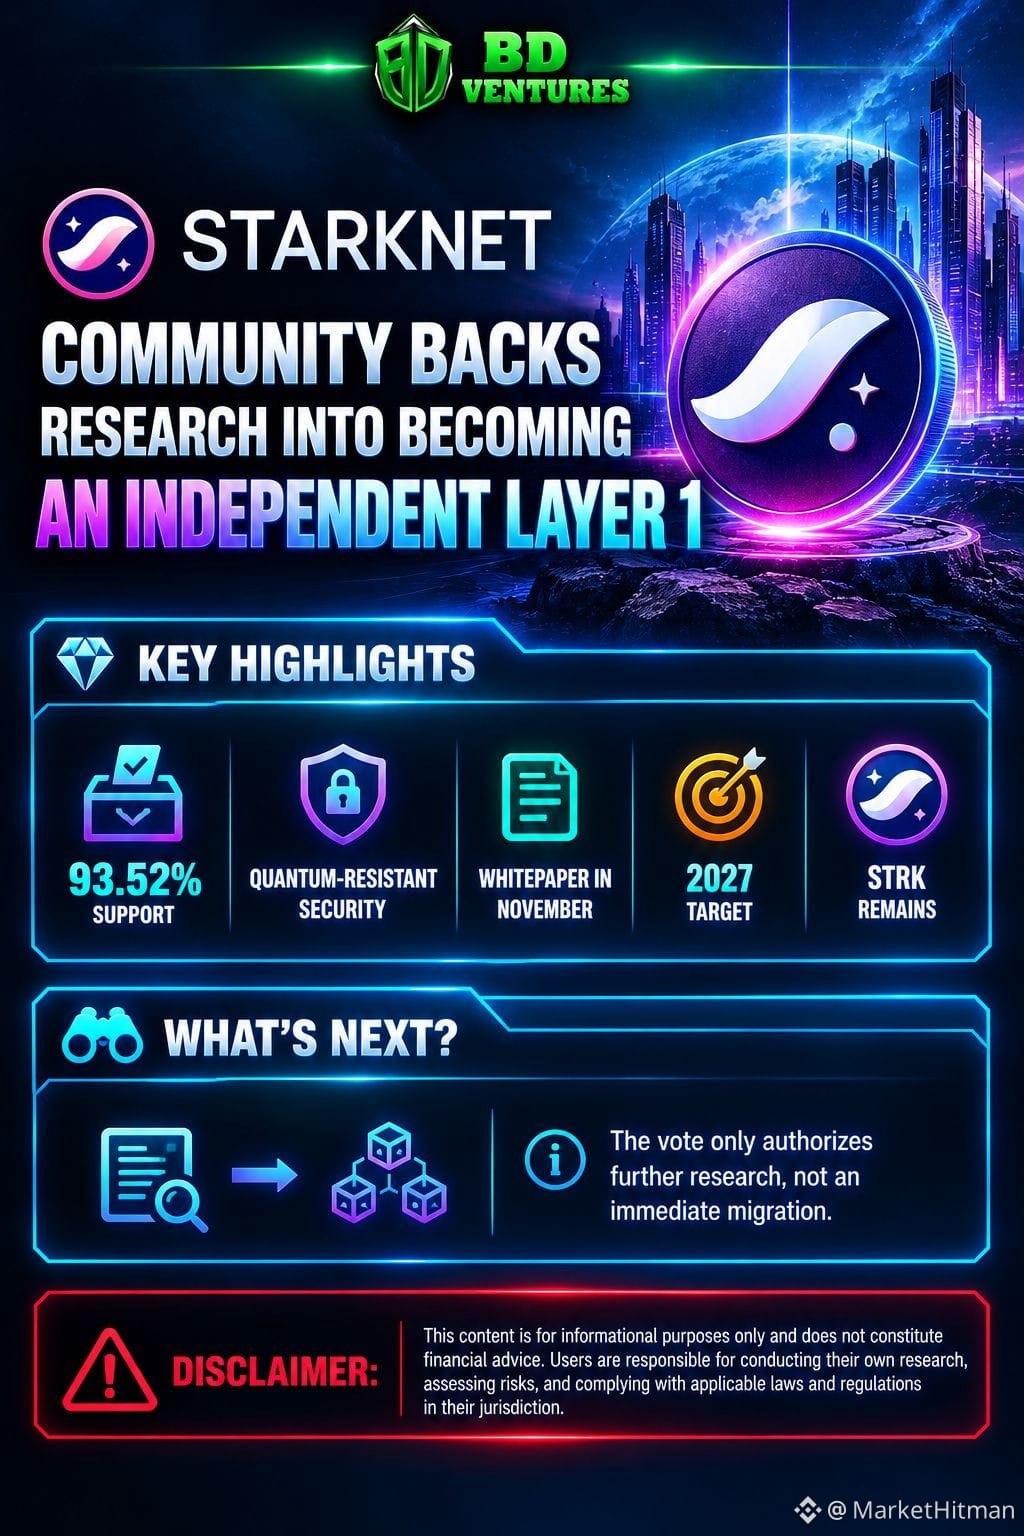
🚀🟢 $STRK FONCE VERS L’INDÉPENDANCE AVEC UNE STRATÉGIE RÉSISTANTE AUX ORDINATEURS QUANTIQUES !
L’approbation de la communauté à 93,5 % pour étudier une couche 1 indépendante est une manœuvre classique de l’argent intelligent : les baleines lorgnent déjà sur un transfert de liquidités loin du bastion des solutions de couche 2 d’Ethereum. 🦈📊
L’objectif de StarkWare pour 2027, à savoir résister aux ordinateurs quantiques, lui donne trois ans d’avance sur la feuille de route du réseau principal et pourrait lui conférer une prime à mesure que la demande post-quantique s’envole. ⚡
Si l’étude technique est concluante, $STRK pourrait surfer sur une vague haussière tandis que l’offre de jetons resterait inchangée — un scénario rare, avec une offre limitée et un potentiel de hausse uniquement. 📈
💬 Allez-vous vous positionner maintenant ou attendre le vote officiel de gouvernance ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #STRK #Layer1 #QuantumSecurity #Crypto
🔥 💎
20

🚨 $MUBARAK DÉVOILE UNE COUCHE LIGHTNING À L’ÉPREUVE DU QUANTIQUE – REDÉMARRAGE DE LA SÉCURITÉ 🦈
📊 Des chercheurs de l’East Texas A&M viennent d’intégrer une cryptographie résistante au quantique aux canaux Lightning, sécurisant les paiements sans toucher au protocole de base. ⚡ Cette initiative pourrait changer la donne en matière de gestion des risques pour les traders, en permettant aux capitaux avisés de circuler dans un tunnel protégé alors que les menaces quantiques se profilent. 💡 Les sceptiques soulignent que le déploiement dans le monde réel n’en est encore qu’à la phase de test, mais l’engouement suffit déjà à renforcer la confiance dans les jetons liés à Lightning.
🤔 Allez-vous couvrir votre exposition à $MARSCOIN et $MUBARAK maintenant, ou attendre la première preuve on-chain ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #MUBARAK #QuantumSecurity #Lightning #Crypto
🔥 💎
8

Justin Sun a annoncé que la technologie de résistance quantique de Tron est active sur le testnet. Le réseau se prépare au déploiement sur le mainnet afin de se défendre contre les futures menaces de l’informatique quantique.
#TronNetwork #QuantumSecurity
Justin Sun a annoncé que la technologie de résistance quantique de Tron est active sur le testnet. Le réseau se prépare au déploiement sur le mainnet afin de se défendre contre les futures menaces de l’informatique quantique.
#TronNetwork #QuantumSecurity
#TronNetwork #QuantumSecurity
19
·
--
#STRKRisesAbout20%In24Hours 🚀🚀🚀
STRK +31.65% AUJOURD’HUI - $0.07392 - PLUS HAUT EN 9 MOIS !
Alors que le BTC s’est effondré à $80,393 (-0.54%) avec $1.02B de liquidations, STRK A BONDI de +31% !
Pourquoi ?
Le 8 oct., Starknet a annoncé : « Envisage activement de devenir une L1 » pour être le premier réseau résistant aux ordinateurs quantiques d’ici 2027
Le PDG Eli Ben-Sasson : si Ethereum est trop lent, nous deviendrons une L1 indépendante
C’est ÉNORME :
- De L2 à L1 = maîtrise de sa propre sécurité, de son consensus et de ses mises à niveau
- Résistant aux ordinateurs quantiques d’ici 2027 contre 2029 pour Ethereum = 2 ans d’avance
- Les preuves STARK sont déjà résistantes aux ordinateurs quantiques
- La mise à niveau v0.14.4 sera déployée lundi
Données :
Prix : $0.07392 +31.65%
Volume : $1.24B en contrats à terme + $178M au comptant = $1.4B au total !
OI : $159M - $298M
Capitalisation : $515M
TVL : $345M
RSI : 78.2, suracheté
De $0.052 le 7 oct. à $0.07392 le 9 oct. = +42% en 2 jours
ATH à $4.41 - Maintenant à $0.073 = toujours -98% par rapport à l’ATH = potentiel jusqu’à $0.50 ?
Vous achetez du STRK à $0.073 ou vous attendez un repli à $0.065 ? #Starknet #QuantumSecurity #BinanceSquareBTC #TopGainer
265

·
--
$TRX TESTNET ATTEINT UNE ÉTAPE MAJEURE RÉSISTANTE À LA QUANTIQUE ⚡
La fonctionnalité de signature résistante à la quantique est désormais en ligne sur le testnet de TRON, comme l’a confirmé Justin Sun. Il s’agit d’une mise à niveau majeure de l’infrastructure qui pourrait, à terme, établir une nouvelle norme de sécurité pour le réseau.
Le sentiment du marché est partagé entre haussier et neutre, mais les implications techniques sont claires — cela renforce la position de TRX pour une adoption institutionnelle à long terme. Quel est votre avis sur l’impact ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#TRX #QuantumSecurity #CryptoNews #Upgrade
⚡
61

·
--
Blockchain résistant aux attaques quantiques : les mathématiques, pas les machines, détiennent la clé de la sécurité quantique. La professeure du MIT Muriel Médard (cofondatrice d’Optimum) affirme que les blockchains n’ont pas besoin d’ordinateurs quantiques pour être sûres face au quantique ; les mathématiques classiques fournissent déjà les outils. Êtes-vous prêt pour une ère post-quantique guidée par les mathématiques ? $BTC #QuantumSecurity #Blockchain #Crypto
Blockchain résistant aux attaques quantiques : les mathématiques, pas les machines, détiennent la clé de la sécurité quantique. La professeure du MIT Muriel Médard (cofondatrice d’Optimum) affirme que les blockchains n’ont pas besoin d’ordinateurs quantiques pour être sûres face au quantique ; les mathématiques classiques fournissent déjà les outils. Êtes-vous prêt pour une ère post-quantique guidée par les mathématiques ? $BTC #QuantumSecurity #Blockchain #Crypto
40
·
--
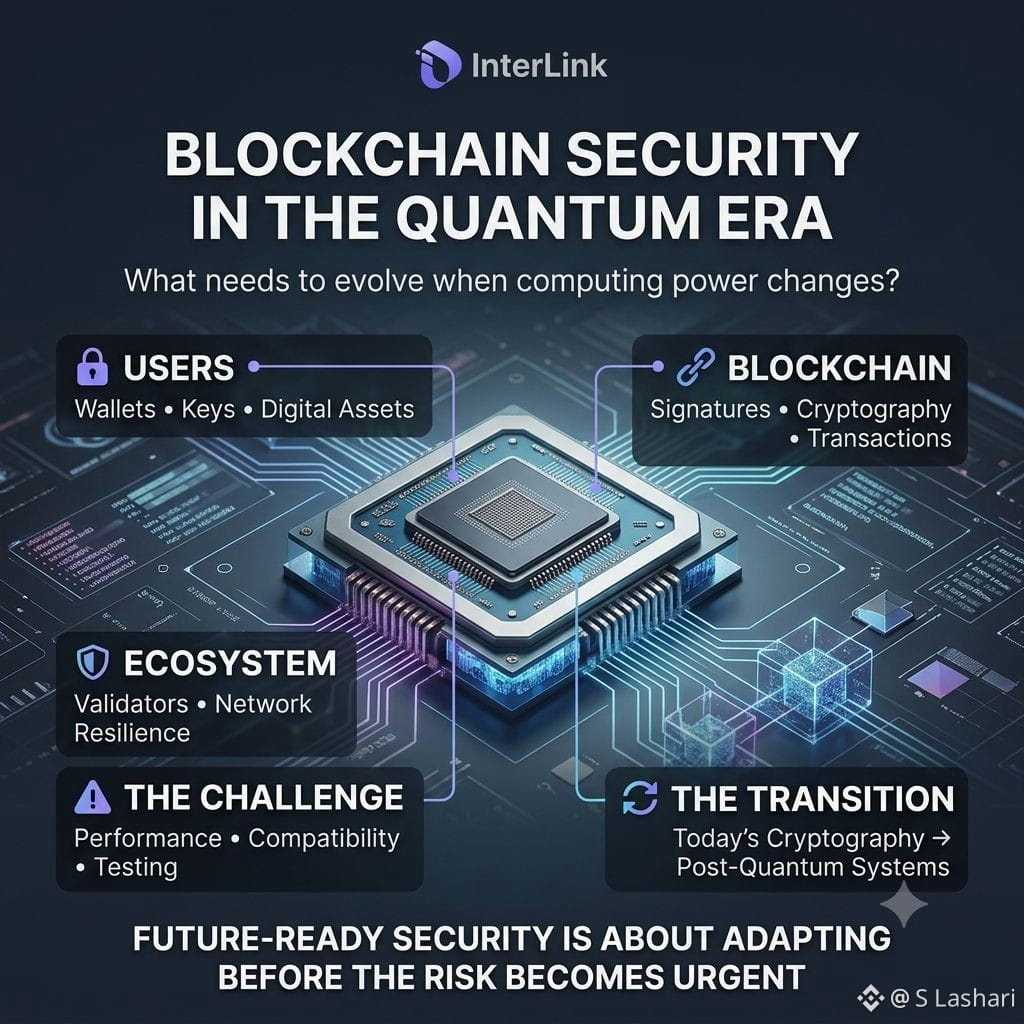
⚛️ La sécurité post-quantique est plus vaste que la préparation à une seule menace future.
Si l’informatique quantique venait à remettre en cause la cryptographie d’aujourd’hui, l’impact pourrait toucher les portefeuilles, les signatures numériques, les transactions et même l’infrastructure des validateurs. 🔐
C’est pourquoi la recherche post-quantique d’InterLink est importante. L’objectif n’est pas seulement de renforcer la cryptographie — il s’agit de construire une résilience durable à travers le réseau. 🛡️
La transition, elle non plus, ne sera pas simple. Les performances, la compatibilité, l’implémentation et des tests appropriés comptent tous lorsqu’on se dirige vers des systèmes post-quantiques.
Pour les utilisateurs et les entreprises, le réel bénéfice est simple : un réseau conçu pour continuer à s’adapter à mesure que la technologie évolue. 🌐
#InterLink #ITL #ITLG #WeAreTheFirst10MLinkers #QuantumSecurity
1
107

🚨 LA RÉSISTANCE QUANTIQUE $BTC EST ICI ALORS QUE QUFI LANCE UNE COUCHE DE VÉRIFICATION POST-QUANTIQUE ! ⚡
Les investisseurs institutionnels se tournent discrètement vers la sécurité à long terme des réseaux, tandis que QuFi déploie une couche dédiée de vérification post-quantique. 🛡️ En validant les transactions hors chaîne via la cryptographie post-quantique avant le règlement sur les chaînes héritées, ils s’attaquent aux menaces informatiques futures sans étouffer la bande passante de la chaîne.
Ils ont déjà déployé uBTC sur Bitcoin Testnet4, démontrant comment les collatéraux $BTC peuvent circuler de manière sécurisée entre différents environnements de règlement grâce aux standards post-quantiques. 💡 Alors que les grands acteurs et les banques pilotes évoluent vers une résistance quantique, une infrastructure qui préserve l’évolutivité tout en renforçant la défense se positionne en avance sur son temps.
💬 Pensez-vous que les couches de sécurité résistantes au quantique deviendront obligatoires pour l’adoption institutionnelle $BTC , ou le marché intègre-t-il ce risque trop tôt ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #QuantumSecurity #CryptoInfrastructure #Bitcoin
💎 ⚡
51

LA COURSE À LA SÉCURITÉ QUANTIQUE S’INTENSIFIE : $NEAR LEADS EN TÊTE 🛡️
En seulement les deux dernières semaines, TRON, NEAR, XRP et ZEC ont tous déployé des mises à niveau résistantes aux menaces quantiques — la mise à jour 2.13 de NEAR durcit notamment le protocole contre les menaces futures. Ce n’est pas du sensationnalisme ; c’est une course silencieuse pour protéger l’ensemble de l’écosystème avant l’arrivée du Q-Day.
Les projets qui agissent maintenant seront probablement les premiers choisis par les investisseurs institutionnels lorsque le véritable changement se produira. Ce type d’anticipation ne se fait pas par hasard.
Sur quelle blockchain pensez-vous que la norme de sécurité quantique sera établie en premier ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#NEAR #QuantumSecurity #CryptoRace #Blockchain
⚡
184

·
--
Risques de sécurité quantique exposés.
Le sommet ctrl/shift 2026 mettra en avant des sessions sur la sécurité quantique à Naples. Le sommet ctrl/shift 2026 s'attaquera aux menaces de sécurité quantique pour la blockchain et les actifs numériques. Des leaders des secteurs de l'IA, du Web3 et de la finance se réuniront pour discuter des solutions. Sohil Tiwari, PDG de Quantum, sera un intervenant clé. Les traders et les holders devraient surveiller les retours d'expérience sur la protection de leurs investissements.
#Crypto #QuantumSecurity #Web3 #Blockchain #QuantumComputing
42
#AntiQuantumBitcoinTransactionMinedOnMainnet L’histoire vient d’être écrite sur la blockchain Bitcoin. La première transaction « quantum-safe » a officiellement été extraite sur le réseau principal (mainnet), sans nécessiter de forks souples ou durs pour le protocole central.
En utilisant une approche innovante appelée Quantum-Safe Bitcoin (QSB) — tirant parti du « signature grinding » et d’engagements par hachage plutôt que de signatures d’courbe elliptique vulnérables (ECDSA) — cette étape prouve que les détenteurs peuvent transférer des fonds vers une couche de sécurité que les ordinateurs quantiques ne peuvent pas compromettre.
Bien que des coûts de calcul lourds côté hors-chaîne et une coordination directe des mineurs signifient que ce n’est pas encore prêt pour des achats de café du quotidien, cela marque un bond monumental en avant. L’évolution de la sécurité de Bitcoin est officiellement en cours, offrant une voie de sortie d’urgence viable face à de futures menaces cryptographiques.
#AntiQuantumBitcoinTransactionMinedOnMainnet #Bitcoin #CryptoNews #QuantumSecurity
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$ETH
{spot}(ETHUSDT)
#AntiQuantumBitcoinTransactionMinedOnMainnet L’histoire vient d’être écrite sur la blockchain Bitcoin. La première transaction « quantum-safe » a officiellement été extraite sur le réseau principal (mainnet), sans nécessiter de forks souples ou durs pour le protocole central.
En utilisant une approche innovante appelée Quantum-Safe Bitcoin (QSB) — tirant parti du « signature grinding » et d’engagements par hachage plutôt que de signatures d’courbe elliptique vulnérables (ECDSA) — cette étape prouve que les détenteurs peuvent transférer des fonds vers une couche de sécurité que les ordinateurs quantiques ne peuvent pas compromettre.
Bien que des coûts de calcul lourds côté hors-chaîne et une coordination directe des mineurs signifient que ce n’est pas encore prêt pour des achats de café du quotidien, cela marque un bond monumental en avant. L’évolution de la sécurité de Bitcoin est officiellement en cours, offrant une voie de sortie d’urgence viable face à de futures menaces cryptographiques.
#AntiQuantumBitcoinTransactionMinedOnMainnet #Bitcoin #CryptoNews #QuantumSecurity
$BTC
$BNB
$ETH
104
·
--
Menace quantique ? Un grand groupe renforce ses efforts pour protéger le Bitcoin. Un groupe puissant, incluant Strategy et BlackRock, vient de promettre 15 millions de dollars pour « rendre le réseau Bitcoin à l’épreuve du quantique ». Concrètement, ils investissent dans la recherche et le développement afin de protéger Bitcoin des attaques potentielles de superordinateurs quantiques, très avancés, à l’avenir. Pourquoi c’est important : en théorie, les ordinateurs quantiques pourraient casser les méthodes de chiffrement actuelles, y compris celles qui protègent Bitcoin. Cet engagement montre que des acteurs sérieux réfléchissent sur le long terme à la sécurité de Bitcoin et à sa résilience future. Il met en lumière les efforts proactifs déployés pour garantir que Bitcoin reste sécurisé pour des générations. Cette initiative renforce la solidité fondamentale de Bitcoin et son engagement à se prémunir contre l’avenir. C’est un vote de confiance : certains des plus grands noms de la finance voient Bitcoin comme un élément permanent, qui mérite une défense importante. Est-ce que cela pourrait renforcer encore la confiance institutionnelle ? Qu’en pensez-vous, cette stratégie de sécurité à long terme ? Surveillez les avancées de la technologie quantique et la réaction de $BTC. #Bitcoin #QuantumSecurity #CryptoNews $BTC
Menace quantique ? Un grand groupe renforce ses efforts pour protéger le Bitcoin. Un groupe puissant, incluant Strategy et BlackRock, vient de promettre 15 millions de dollars pour « rendre le réseau Bitcoin à l’épreuve du quantique ». Concrètement, ils investissent dans la recherche et le développement afin de protéger Bitcoin des attaques potentielles de superordinateurs quantiques, très avancés, à l’avenir. Pourquoi c’est important : en théorie, les ordinateurs quantiques pourraient casser les méthodes de chiffrement actuelles, y compris celles qui protègent Bitcoin. Cet engagement montre que des acteurs sérieux réfléchissent sur le long terme à la sécurité de Bitcoin et à sa résilience future. Il met en lumière les efforts proactifs déployés pour garantir que Bitcoin reste sécurisé pour des générations. Cette initiative renforce la solidité fondamentale de Bitcoin et son engagement à se prémunir contre l’avenir. C’est un vote de confiance : certains des plus grands noms de la finance voient Bitcoin comme un élément permanent, qui mérite une défense importante. Est-ce que cela pourrait renforcer encore la confiance institutionnelle ? Qu’en pensez-vous, cette stratégie de sécurité à long terme ? Surveillez les avancées de la technologie quantique et la réaction de $BTC . #Bitcoin #QuantumSecurity #CryptoNews $BTC
51
·
--
Ne vous laissez pas ébranler par les gros titres lors de vos investissements. Restez informé, pas influencé
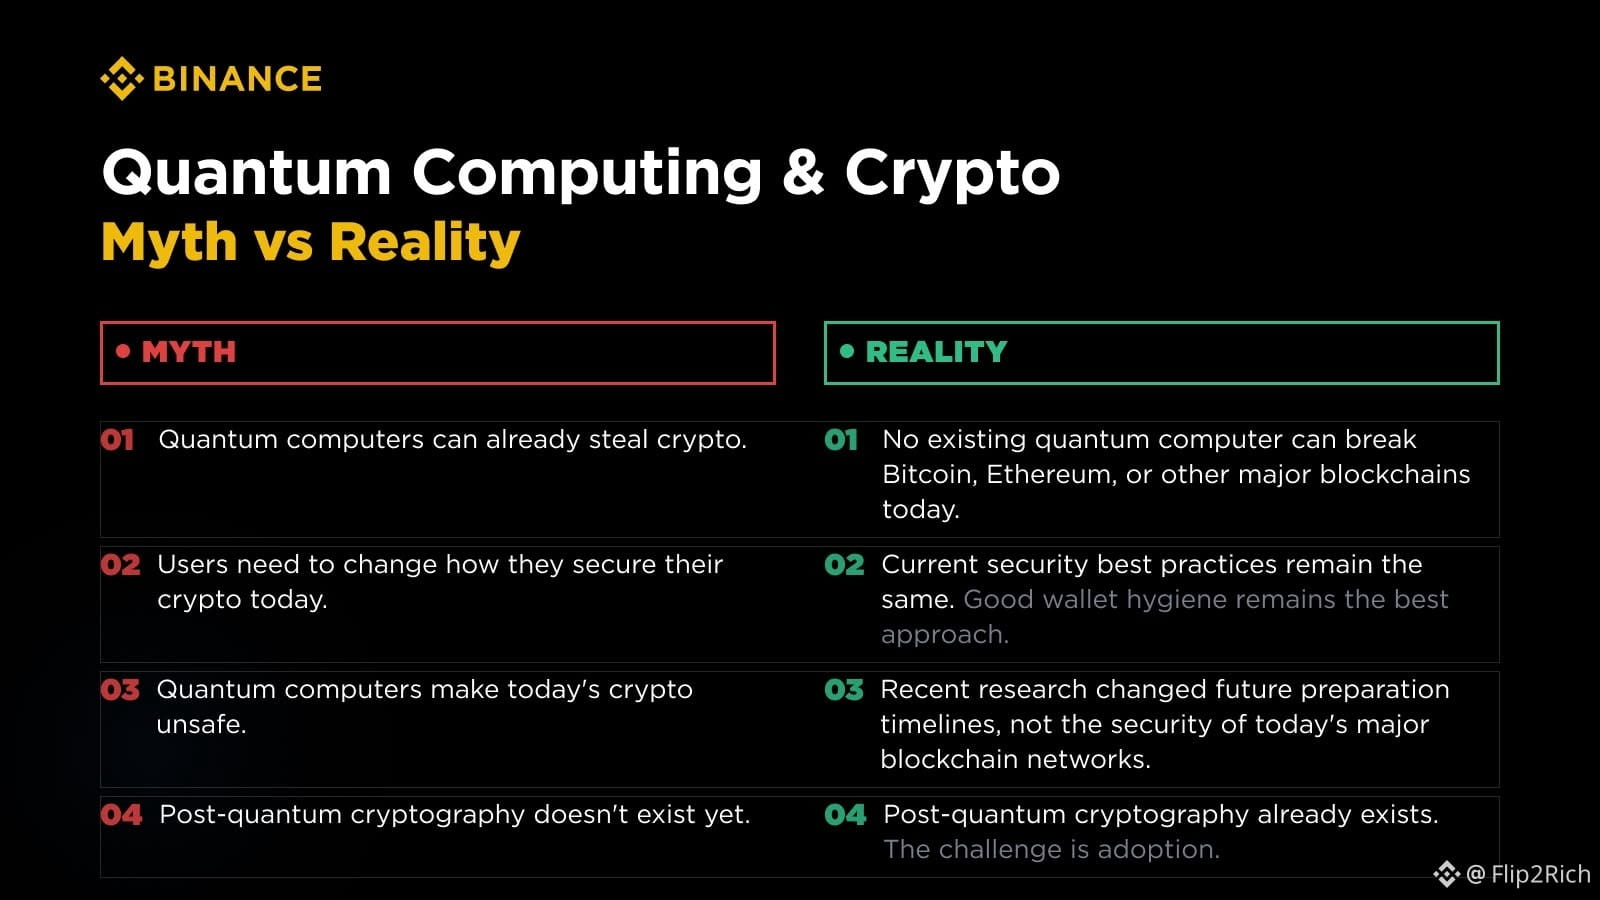
ARRÊTEZ de croire tout ce que vous lisez sur le Quantum et la Crypto ! ⚠️
La peur se propage plus vite que les faits.
Voici la réalité selon Binance :
✅ Aucun ordinateur quantique existant ne peut, aujourd’hui, casser Bitcoin, Ethereum ou d’autres grandes blockchains.
✅ Vous n’avez pas besoin de changer dès maintenant la façon dont vous sécurisez votre crypto : une bonne sécurité de portefeuille reste la meilleure protection.
✅ La recherche quantique concerne la préparation future, pas la sécurité de la blockchain d’aujourd’hui.
✅ La cryptographie post-quantique existe déjà : le défi est l’adoption, pas l’invention.
$BTC
#FearAboutQuantum
#QuantumSecurity
54

⚛️ Galaxy consacre 5 millions de dollars pour renforcer le Bitcoin contre les attaques quantiques!
La société Galaxy s’est engagée à fournir des subventions pouvant aller jusqu’à 5 millions de dollars aux développeurs qui travaillent à renforcer la sécurité du Bitcoin face aux menaces potentielles de l’informatique quantique. Elle a également constitué un conseil d’experts en conseil quantique afin d’examiner des solutions de migration résistantes au quantique, confirmant ainsi son engagement à protéger l’avenir de la principale monnaie numérique.
━━━━━━━━━━━━━━
📊 Impact : 🔥 Très élevé
🏷️ BITCOIN
#Bitcoin #QuantumSecurity #Blockchain #CryptoGrants #FutureOfMoney
🔗 Source : https://cointelegraph.com/news/galaxy-pledges-5m-developers-quantum-proofing-bitcoin
56
·
--
🚨 Sécurité quantique des banques de Hong Kong : urgence absolue 🧠
📊 | $BTC | $ETH | $BNB |
- Veuillez suivre, liker et commenter 📈
- Le score de préparation à la sécurité quantique des banques de Hong Kong n’est que de 2,3 points, bien en dessous des attentes
- L’objectif de l’Autorité monétaire de Hong Kong est d’atteindre une préparation complète à l’ère post-quantique d’ici 2030
- Les failles de sécurité quantique des banques de Hong Kong pourraient entraîner des risques potentiels
- On s’attend à ce que les banques de Hong Kong soient, ou soient déjà, confrontées à une pression importante à court terme 🔥
- Peut-être que les problèmes de sécurité quantique auront un impact sur la tendance du marché ; à court terme, on anticipe des fluctuations
- D’après certaines informations, les « baleines » procéderaient à des ventes de lots (dump) ou à l’accumulation de positions (absorption des fonds en bas de fourche)
- À court terme, la tendance du marché pourrait être plutôt volatile ; les investisseurs doivent faire preuve de prudence
- On prévoit que les perspectives pourraient être affectées par les questions de sécurité quantique
- Selon vous, comment les problèmes de sécurité quantique des banques de Hong Kong influenceront-ils la tendance du marché ?
- Continuez à suivre et à commenter votre point de vue
#Crypto #Blockchain #QuantumSecurity #Bitcoin #Whales
12
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinanceReports80%Recoveryof$6.3BillioninLossesfromHackIncident
66 vues
8 mentions
2
#TRMCambodianCasinosReceived$1.07BInCrypto
86 vues
16 mentions
3
#IolePlansToSellAll151.21Bitcoin
2,589 vues
127 mentions
4
#USDCCirculationFallsAbout800MInSevenDays
0 vues
0 mentions
5
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
3,796 vues
53 mentions
6
#OpenAICutsFundraisingTargetBy$10B
838 vues
48 mentions
7
#ASICHasReceivedNoPredictionMarketApplications
13,404 vues
398 mentions
8
#RecallAnnouncesLiquidationPlansToBurn35.86%OfSupply
494 vues
21 mentions
9
#TetherReports$191.5BInQ3Reserves
175 vues
17 mentions
10
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
73,015 vues
1,341 mentions