
#ostium
ostium
7,411 vues
67 mentions
Populaire
Récents
Le portail de demande d’indemnisation de deuxième phase d’Ostium sera mis en ligne le 30 octobre pour les utilisateurs touchés par l’attaque visant l’infrastructure hors chaîne du 15 juillet. Cet incident a entraîné le retrait d’environ 23,75 millions de USDC du trésor OLP, suscitant de nombreuses interrogations sur la procédure d’indemnisation à venir.
Les utilisateurs éligibles sont invités à préparer à l’avance leur adresse de portefeuille, leur historique de transactions et les autres documents nécessaires, puis à vérifier leur éligibilité par les canaux officiels. Ne cliquez pas sur des liens inconnus et ne communiquez jamais votre clé privée à qui que ce soit. Le taux d’indemnisation, le délai de versement et la procédure détaillée seront précisés dans les annonces officielles d’Ostium.
#Ostium #链上安全 #Demandes d’indemnisation des utilisateurs
Le portail de demande d’indemnisation de deuxième phase d’Ostium sera mis en ligne le 30 octobre pour les utilisateurs touchés par l’attaque visant l’infrastructure hors chaîne du 15 juillet. Cet incident a entraîné le retrait d’environ 23,75 millions de USDC du trésor OLP, suscitant de nombreuses interrogations sur la procédure d’indemnisation à venir.
Les utilisateurs éligibles sont invités à préparer à l’avance leur adresse de portefeuille, leur historique de transactions et les autres documents nécessaires, puis à vérifier leur éligibilité par les canaux officiels. Ne cliquez pas sur des liens inconnus et ne communiquez jamais votre clé privée à qui que ce soit. Le taux d’indemnisation, le délai de versement et la procédure détaillée seront précisés dans les annonces officielles d’Ostium.
#Ostium #链上安全 #Demandes d’indemnisation des utilisateurs
Les utilisateurs éligibles sont invités à préparer à l’avance leur adresse de portefeuille, leur historique de transactions et les autres documents nécessaires, puis à vérifier leur éligibilité par les canaux officiels. Ne cliquez pas sur des liens inconnus et ne communiquez jamais votre clé privée à qui que ce soit. Le taux d’indemnisation, le délai de versement et la procédure détaillée seront précisés dans les annonces officielles d’Ostium.
#Ostium #链上安全 #Demandes d’indemnisation des utilisateurs
74

Le portail de réclamation de la deuxième phase d’Ostium doit ouvrir le 30 octobre, plus de trois mois après l’attaque de l’infrastructure hors chaîne, le 15 juillet. À l’époque, environ 23,75 millions d’USDC ont été retirés du coffre-fort OLP. Il s’agit d’un incident de sécurité dans le domaine des infrastructures d’actifs on-chain qui mérite un suivi et une analyse continus.
Les utilisateurs concernés devraient préparer à l’avance leurs identifiants de portefeuille, l’historique de leurs transactions et les justificatifs de leurs pertes. Ils ne devraient accéder au portail que par les canaux officiels d’Ostium et se méfier des liens d’hameçonnage et des faux services clients. La deuxième phase devrait comprendre la vérification des informations, la confirmation de l’éligibilité ou l’avancement du processus de réclamation. Les règles précises restent soumises aux annonces officielles.
Cet incident rappelle également aux équipes des projets que les signatures multiples, les services hors chaîne, les clés d’accès et la surveillance avec leurs mécanismes de réponse sont tout aussi essentiels à la sécurité des coffres-forts. Je continuerai à suivre l’évolution des réclamations.
#Ostium #Web3安全 #SécuritéOnChain
Le portail de réclamation de la deuxième phase d’Ostium doit ouvrir le 30 octobre, plus de trois mois après l’attaque de l’infrastructure hors chaîne, le 15 juillet. À l’époque, environ 23,75 millions d’USDC ont été retirés du coffre-fort OLP. Il s’agit d’un incident de sécurité dans le domaine des infrastructures d’actifs on-chain qui mérite un suivi et une analyse continus.
Les utilisateurs concernés devraient préparer à l’avance leurs identifiants de portefeuille, l’historique de leurs transactions et les justificatifs de leurs pertes. Ils ne devraient accéder au portail que par les canaux officiels d’Ostium et se méfier des liens d’hameçonnage et des faux services clients. La deuxième phase devrait comprendre la vérification des informations, la confirmation de l’éligibilité ou l’avancement du processus de réclamation. Les règles précises restent soumises aux annonces officielles.
Cet incident rappelle également aux équipes des projets que les signatures multiples, les services hors chaîne, les clés d’accès et la surveillance avec leurs mécanismes de réponse sont tout aussi essentiels à la sécurité des coffres-forts. Je continuerai à suivre l’évolution des réclamations.
#Ostium #Web3安全 #SécuritéOnChain
Les utilisateurs concernés devraient préparer à l’avance leurs identifiants de portefeuille, l’historique de leurs transactions et les justificatifs de leurs pertes. Ils ne devraient accéder au portail que par les canaux officiels d’Ostium et se méfier des liens d’hameçonnage et des faux services clients. La deuxième phase devrait comprendre la vérification des informations, la confirmation de l’éligibilité ou l’avancement du processus de réclamation. Les règles précises restent soumises aux annonces officielles.
Cet incident rappelle également aux équipes des projets que les signatures multiples, les services hors chaîne, les clés d’accès et la surveillance avec leurs mécanismes de réponse sont tout aussi essentiels à la sécurité des coffres-forts. Je continuerai à suivre l’évolution des réclamations.
#Ostium #Web3安全 #SécuritéOnChain
80
·
--
Le processus d’indemnisation d’Ostium entre dans sa deuxième phase : le portail de la deuxième phase ouvrira le 30 octobre. Après le piratage de son infrastructure hors chaîne le 15 juillet, environ 2375万 USDC ont été retirés du coffre OLP. Les utilisateurs touchés suivent de près l’avancement des indemnisations.
Les utilisateurs concernés peuvent préparer à l’avance leurs adresses de portefeuille, l’historique de leurs transactions et les justificatifs de leurs actifs, et suivre attentivement les annonces officielles. À l’ouverture du portail, vérifiez d’abord votre admissibilité à l’indemnisation, les règles de calcul des montants et la date limite de dépôt, puis suivez les instructions. Ne cliquez jamais sur des liens inconnus et ne transférez aucun actif à des personnes se présentant comme le « service client » ou prétendant devoir « vérifier votre portefeuille ».
Cet incident rappelle une fois de plus que la sécurité de la DeFi ne repose pas uniquement sur les contrats intelligents : l’infrastructure hors chaîne, les autorisations d’accès aux clés et la séparation des fonds sont tout aussi essentielles.
#Ostium #DeFi安全 #AvancementIndemnisation
Le processus d’indemnisation d’Ostium entre dans sa deuxième phase : le portail de la deuxième phase ouvrira le 30 octobre. Après le piratage de son infrastructure hors chaîne le 15 juillet, environ 2375万 USDC ont été retirés du coffre OLP. Les utilisateurs touchés suivent de près l’avancement des indemnisations.
Les utilisateurs concernés peuvent préparer à l’avance leurs adresses de portefeuille, l’historique de leurs transactions et les justificatifs de leurs actifs, et suivre attentivement les annonces officielles. À l’ouverture du portail, vérifiez d’abord votre admissibilité à l’indemnisation, les règles de calcul des montants et la date limite de dépôt, puis suivez les instructions. Ne cliquez jamais sur des liens inconnus et ne transférez aucun actif à des personnes se présentant comme le « service client » ou prétendant devoir « vérifier votre portefeuille ».
Cet incident rappelle une fois de plus que la sécurité de la DeFi ne repose pas uniquement sur les contrats intelligents : l’infrastructure hors chaîne, les autorisations d’accès aux clés et la séparation des fonds sont tout aussi essentielles.
#Ostium #DeFi安全 #AvancementIndemnisation
Les utilisateurs concernés peuvent préparer à l’avance leurs adresses de portefeuille, l’historique de leurs transactions et les justificatifs de leurs actifs, et suivre attentivement les annonces officielles. À l’ouverture du portail, vérifiez d’abord votre admissibilité à l’indemnisation, les règles de calcul des montants et la date limite de dépôt, puis suivez les instructions. Ne cliquez jamais sur des liens inconnus et ne transférez aucun actif à des personnes se présentant comme le « service client » ou prétendant devoir « vérifier votre portefeuille ».
Cet incident rappelle une fois de plus que la sécurité de la DeFi ne repose pas uniquement sur les contrats intelligents : l’infrastructure hors chaîne, les autorisations d’accès aux clés et la séparation des fonds sont tout aussi essentielles.
#Ostium #DeFi安全 #AvancementIndemnisation
68
·
--
Le portail de recouvrement de la deuxième phase d’Ostium devrait être lancé le 30 octobre. Il s’adresse aux utilisateurs touchés par l’attaque de l’infrastructure hors chaîne du 15 juillet. Lors de cette attaque, les assaillants ont retiré environ 23,75 millions d’USDC du coffre-fort OLP, ce qui a eu des répercussions importantes sur l’exposition des fonds et les modalités de remboursement.
La question essentielle n’est pas seulement l’ouverture du portail, mais aussi la clarté des critères d’éligibilité, de la procédure de réclamation, du taux de remboursement et des délais. Les utilisateurs concernés devraient préparer à l’avance leurs historiques de transactions, leurs adresses de portefeuille et les justificatifs de leurs pertes. Ils ne devraient accéder au portail que par les canaux officiels et se méfier des faux services d’assistance et des tentatives de phishing répétées. La capacité du projet à concrétiser, lors de cette deuxième phase, la communication des informations, le calendrier du recouvrement et la gestion des fonds restants aura une incidence directe sur le rétablissement de la confiance des utilisateurs.
#Ostium #安全事件 #Recouvrement
Le portail de recouvrement de la deuxième phase d’Ostium devrait être lancé le 30 octobre. Il s’adresse aux utilisateurs touchés par l’attaque de l’infrastructure hors chaîne du 15 juillet. Lors de cette attaque, les assaillants ont retiré environ 23,75 millions d’USDC du coffre-fort OLP, ce qui a eu des répercussions importantes sur l’exposition des fonds et les modalités de remboursement.
La question essentielle n’est pas seulement l’ouverture du portail, mais aussi la clarté des critères d’éligibilité, de la procédure de réclamation, du taux de remboursement et des délais. Les utilisateurs concernés devraient préparer à l’avance leurs historiques de transactions, leurs adresses de portefeuille et les justificatifs de leurs pertes. Ils ne devraient accéder au portail que par les canaux officiels et se méfier des faux services d’assistance et des tentatives de phishing répétées. La capacité du projet à concrétiser, lors de cette deuxième phase, la communication des informations, le calendrier du recouvrement et la gestion des fonds restants aura une incidence directe sur le rétablissement de la confiance des utilisateurs.
#Ostium #安全事件 #Recouvrement
La question essentielle n’est pas seulement l’ouverture du portail, mais aussi la clarté des critères d’éligibilité, de la procédure de réclamation, du taux de remboursement et des délais. Les utilisateurs concernés devraient préparer à l’avance leurs historiques de transactions, leurs adresses de portefeuille et les justificatifs de leurs pertes. Ils ne devraient accéder au portail que par les canaux officiels et se méfier des faux services d’assistance et des tentatives de phishing répétées. La capacité du projet à concrétiser, lors de cette deuxième phase, la communication des informations, le calendrier du recouvrement et la gestion des fonds restants aura une incidence directe sur le rétablissement de la confiance des utilisateurs.
#Ostium #安全事件 #Recouvrement
66
·
--
La procédure de recours d’Ostium entre dans sa deuxième phase : le portail officiel sera mis en ligne le 30 octobre. Les utilisateurs touchés par l’attaque visant l’infrastructure hors chaîne du 15 juillet pourront y soumettre leur demande ou suivre son avancement. Lors de cet incident, environ 23,75 millions d’USDC ont été retirés du coffre-fort OLP. Il s’agit toujours d’un cas de sécurité important à analyser dans le domaine des infrastructures financières on-chain.
Rappel aux utilisateurs concernés : vérifiez impérativement que vous accédez au portail par les canaux officiels d’Ostium et ne cliquez pas sur des liens inconnus reçus en message privé ou publiés dans les commentaires. Avant d’autoriser une opération dans votre portefeuille ou de signer, vérifiez l’adresse du site et les informations du contrat. Une procédure de recours légitime ne vous demandera pas de payer à l’avance ni de communiquer votre phrase de récupération. Suivez notamment les informations concernant le taux de récupération, le calendrier des indemnisations et les mesures de sécurité correctives.#Web3安全 #Ostium
La procédure de recours d’Ostium entre dans sa deuxième phase : le portail officiel sera mis en ligne le 30 octobre. Les utilisateurs touchés par l’attaque visant l’infrastructure hors chaîne du 15 juillet pourront y soumettre leur demande ou suivre son avancement. Lors de cet incident, environ 23,75 millions d’USDC ont été retirés du coffre-fort OLP. Il s’agit toujours d’un cas de sécurité important à analyser dans le domaine des infrastructures financières on-chain.
Rappel aux utilisateurs concernés : vérifiez impérativement que vous accédez au portail par les canaux officiels d’Ostium et ne cliquez pas sur des liens inconnus reçus en message privé ou publiés dans les commentaires. Avant d’autoriser une opération dans votre portefeuille ou de signer, vérifiez l’adresse du site et les informations du contrat. Une procédure de recours légitime ne vous demandera pas de payer à l’avance ni de communiquer votre phrase de récupération. Suivez notamment les informations concernant le taux de récupération, le calendrier des indemnisations et les mesures de sécurité correctives.#Web3安全 #Ostium
Rappel aux utilisateurs concernés : vérifiez impérativement que vous accédez au portail par les canaux officiels d’Ostium et ne cliquez pas sur des liens inconnus reçus en message privé ou publiés dans les commentaires. Avant d’autoriser une opération dans votre portefeuille ou de signer, vérifiez l’adresse du site et les informations du contrat. Une procédure de recours légitime ne vous demandera pas de payer à l’avance ni de communiquer votre phrase de récupération. Suivez notamment les informations concernant le taux de récupération, le calendrier des indemnisations et les mesures de sécurité correctives.#Web3安全 #Ostium
84


·
--
Ostium a été exploité pour 23,75 M$, et les fonds volés ont été rapidement blanchis. #Ostium a subi une faille qui a abouti au vol de 23,75 millions de USDC.
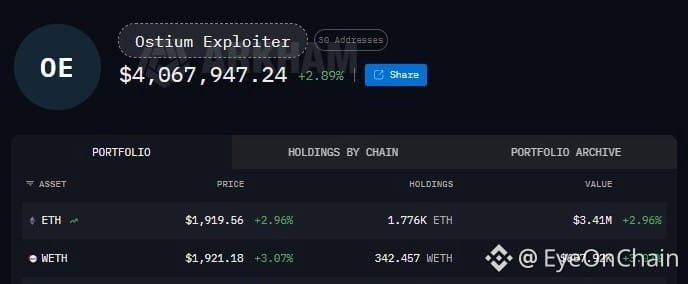
L’attaquant a immédiatement échangé l’intégralité des 23,75 M de USDC contre 12 084 ETH à un prix moyen d’environ 1 966 $ par ETH.
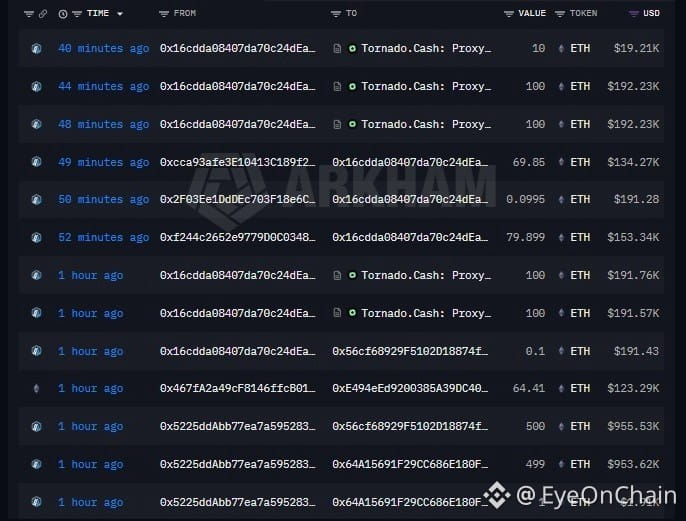
La plupart des ETH ont ensuite été envoyés via Tornado Cash, un protocole de confidentialité souvent utilisé pour dissimuler le flux des fonds après des exploits.
Adresse de l’attaquant : arkm.com/explorer/entity/456a2624-9f5f-40da-a124-9552894443ed
Ostium a été exploité pour 23,75 M$, et les fonds volés ont été rapidement blanchis. #Ostium a subi une faille qui a abouti au vol de 23,75 millions de USDC.
L’attaquant a immédiatement échangé l’intégralité des 23,75 M de USDC contre 12 084 ETH à un prix moyen d’environ 1 966 $ par ETH.
La plupart des ETH ont ensuite été envoyés via Tornado Cash, un protocole de confidentialité souvent utilisé pour dissimuler le flux des fonds après des exploits.
Adresse de l’attaquant : arkm.com/explorer/entity/456a2624-9f5f-40da-a124-9552894443ed
L’attaquant a immédiatement échangé l’intégralité des 23,75 M de USDC contre 12 084 ETH à un prix moyen d’environ 1 966 $ par ETH.
La plupart des ETH ont ensuite été envoyés via Tornado Cash, un protocole de confidentialité souvent utilisé pour dissimuler le flux des fonds après des exploits.
Adresse de l’attaquant : arkm.com/explorer/entity/456a2624-9f5f-40da-a124-9552894443ed
2
4
3k

$OST SOUFFRE UNE ATTAQUE DE 23,7 M$ — LES FONDS DES TRADERS SONT EN SÉCURITÉ 🔥
Le 15 juillet, la trésorerie de liquidité d’Ostium a été touchée pour 23,7 millions de USDC — l’attaquant a falsifié des rapports de prix via une infrastructure hors chaîne. Mais voici le point clé : le collatéral des traders se trouve dans un contrat intelligent distinct et n’a pas été touché. Toutes les positions restent ouvertes et le trading a été gelé dans les 60 minutes suivant la première attaque.
L’équipe travaille avec Mandiant, zeroShadow et les forces de l’ordre pour retrouver les fonds. Les positions ouvertes seront ajustées à la valeur de marché lorsque le trading reprendra, sans être affectées par la période de suspension. En quoi pensez-vous que cela impactera la confiance envers les protocoles DeFi à l’avenir ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#Ostium #Exploit #DeFi #SecurityAlert
🔥
$OST SOUFFRE UNE ATTAQUE DE 23,7 M$ — LES FONDS DES TRADERS SONT EN SÉCURITÉ 🔥
Le 15 juillet, la trésorerie de liquidité d’Ostium a été touchée pour 23,7 millions de USDC — l’attaquant a falsifié des rapports de prix via une infrastructure hors chaîne. Mais voici le point clé : le collatéral des traders se trouve dans un contrat intelligent distinct et n’a pas été touché. Toutes les positions restent ouvertes et le trading a été gelé dans les 60 minutes suivant la première attaque.
L’équipe travaille avec Mandiant, zeroShadow et les forces de l’ordre pour retrouver les fonds. Les positions ouvertes seront ajustées à la valeur de marché lorsque le trading reprendra, sans être affectées par la période de suspension. En quoi pensez-vous que cela impactera la confiance envers les protocoles DeFi à l’avenir ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#Ostium #Exploit #DeFi #SecurityAlert
🔥
Le 15 juillet, la trésorerie de liquidité d’Ostium a été touchée pour 23,7 millions de USDC — l’attaquant a falsifié des rapports de prix via une infrastructure hors chaîne. Mais voici le point clé : le collatéral des traders se trouve dans un contrat intelligent distinct et n’a pas été touché. Toutes les positions restent ouvertes et le trading a été gelé dans les 60 minutes suivant la première attaque.
L’équipe travaille avec Mandiant, zeroShadow et les forces de l’ordre pour retrouver les fonds. Les positions ouvertes seront ajustées à la valeur de marché lorsque le trading reprendra, sans être affectées par la période de suspension. En quoi pensez-vous que cela impactera la confiance envers les protocoles DeFi à l’avenir ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#Ostium #Exploit #DeFi #SecurityAlert
🔥
39
·
--
🚨 23,75 M$ Vidés depuis Ostium ! 🚨
💸 Une attaque sophistiquée a secoué le marché crypto après que plus de 23,75 millions de dollars aient été exploités depuis Ostium.
⚠️ Ce n’était pas une exploitation classique de smart contract. Au lieu de cela, l’attaquant aurait compromis la clé du signataire de l’oracle, permettant d’injecter de fausses données de prix. En manipulant les flux de prix futurs, le hacker a ouvert et fermé à répétition des positions afin d’assécher la liquidité du protocole.
Ce que les traders devraient prendre en compte :
🛡️ Soyez prudent lorsque vous fournissez de la liquidité à des pools plus récents.
📉 Attendez-vous à une volatilité accrue lorsque la reprise des échanges aura lieu.
🏦 Envisagez de conserver vos fonds sur des plateformes bien établies et axées sur la sécurité si vous réduisez votre exposition au protocole.
🔍 Surveillez toujours les mises à jour officielles avant de prendre la moindre décision.
L’incident est un autre rappel que la sécurité de l’infrastructure est tout aussi importante que la sécurité des smart contracts dans DeFi.
⚠️ Ceci n’est pas un conseil financier. Faites toujours vos propres recherches (DYOR).
#Ostium #DeFi #Crypto #Blockchain
$BTC
$BNB
$ETH
{spot}(ETHUSDT)
{spot}(BNBUSDT)
{spot}(BTCUSDT)
🚨 23,75 M$ Vidés depuis Ostium ! 🚨
💸 Une attaque sophistiquée a secoué le marché crypto après que plus de 23,75 millions de dollars aient été exploités depuis Ostium.
⚠️ Ce n’était pas une exploitation classique de smart contract. Au lieu de cela, l’attaquant aurait compromis la clé du signataire de l’oracle, permettant d’injecter de fausses données de prix. En manipulant les flux de prix futurs, le hacker a ouvert et fermé à répétition des positions afin d’assécher la liquidité du protocole.
Ce que les traders devraient prendre en compte :
🛡️ Soyez prudent lorsque vous fournissez de la liquidité à des pools plus récents.
📉 Attendez-vous à une volatilité accrue lorsque la reprise des échanges aura lieu.
🏦 Envisagez de conserver vos fonds sur des plateformes bien établies et axées sur la sécurité si vous réduisez votre exposition au protocole.
🔍 Surveillez toujours les mises à jour officielles avant de prendre la moindre décision.
L’incident est un autre rappel que la sécurité de l’infrastructure est tout aussi importante que la sécurité des smart contracts dans DeFi.
⚠️ Ceci n’est pas un conseil financier. Faites toujours vos propres recherches (DYOR).
#Ostium #DeFi #Crypto #Blockchain
$BTC
$BNB
$ETH
💸 Une attaque sophistiquée a secoué le marché crypto après que plus de 23,75 millions de dollars aient été exploités depuis Ostium.
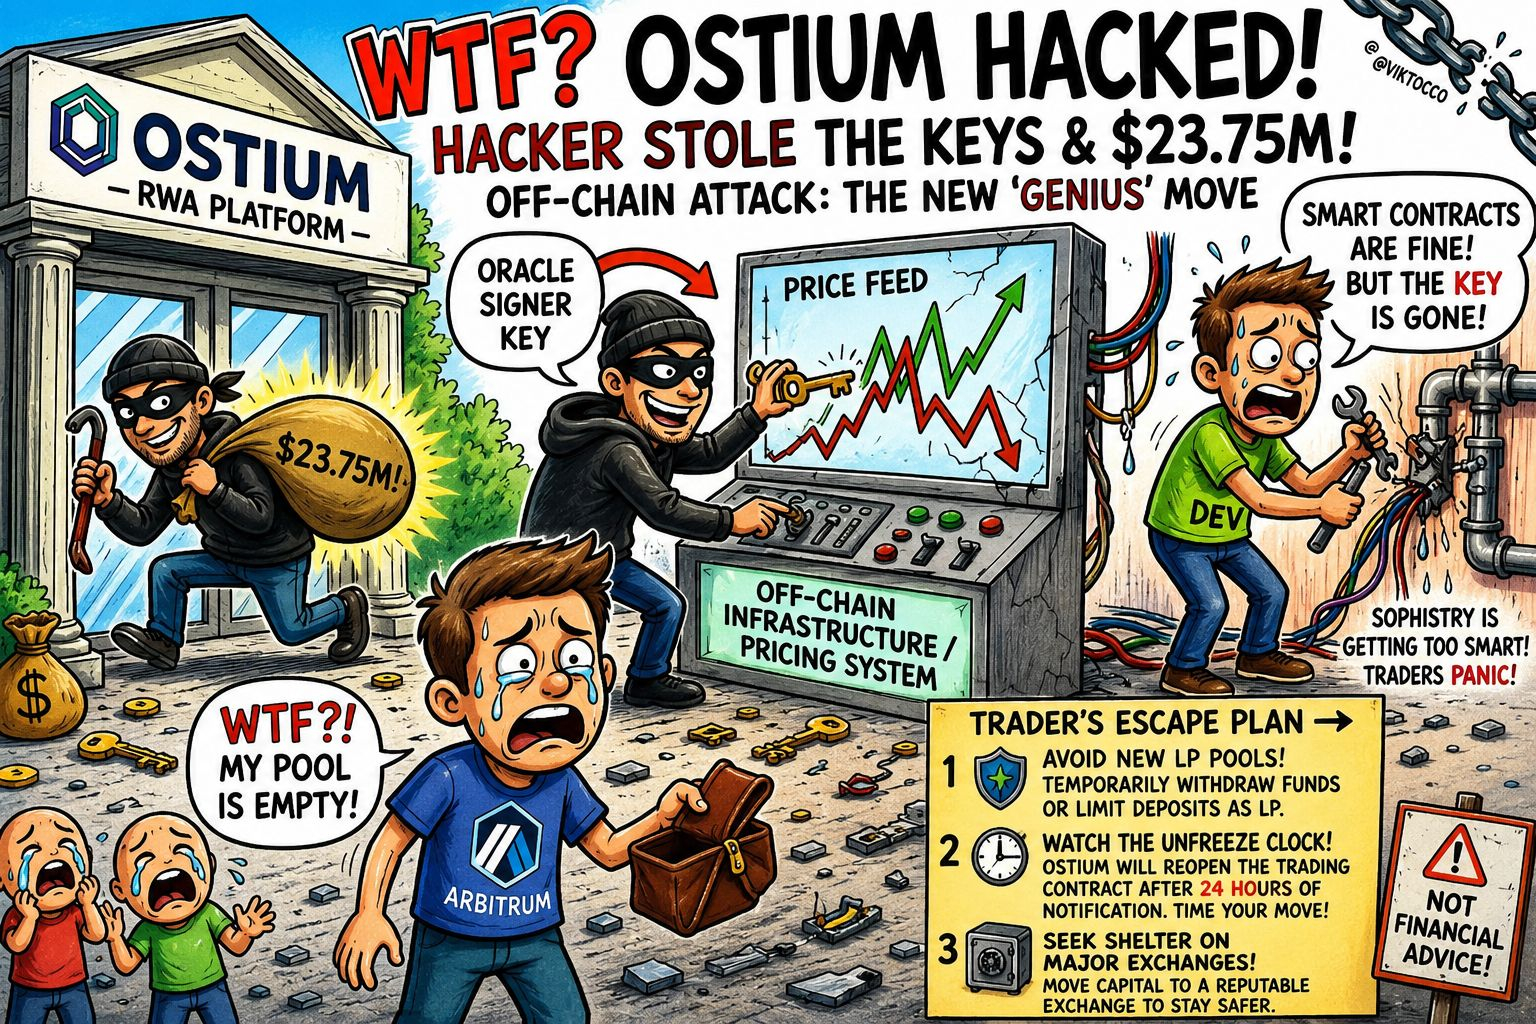
⚠️ Ce n’était pas une exploitation classique de smart contract. Au lieu de cela, l’attaquant aurait compromis la clé du signataire de l’oracle, permettant d’injecter de fausses données de prix. En manipulant les flux de prix futurs, le hacker a ouvert et fermé à répétition des positions afin d’assécher la liquidité du protocole.
Ce que les traders devraient prendre en compte :
🛡️ Soyez prudent lorsque vous fournissez de la liquidité à des pools plus récents.
📉 Attendez-vous à une volatilité accrue lorsque la reprise des échanges aura lieu.
🏦 Envisagez de conserver vos fonds sur des plateformes bien établies et axées sur la sécurité si vous réduisez votre exposition au protocole.
🔍 Surveillez toujours les mises à jour officielles avant de prendre la moindre décision.
L’incident est un autre rappel que la sécurité de l’infrastructure est tout aussi importante que la sécurité des smart contracts dans DeFi.
⚠️ Ceci n’est pas un conseil financier. Faites toujours vos propres recherches (DYOR).
#Ostium #DeFi #Crypto #Blockchain
$BTC
$BNB
$ETH
2
60
#OstiumLoanDisputeHearingSetInNYFederalCourt
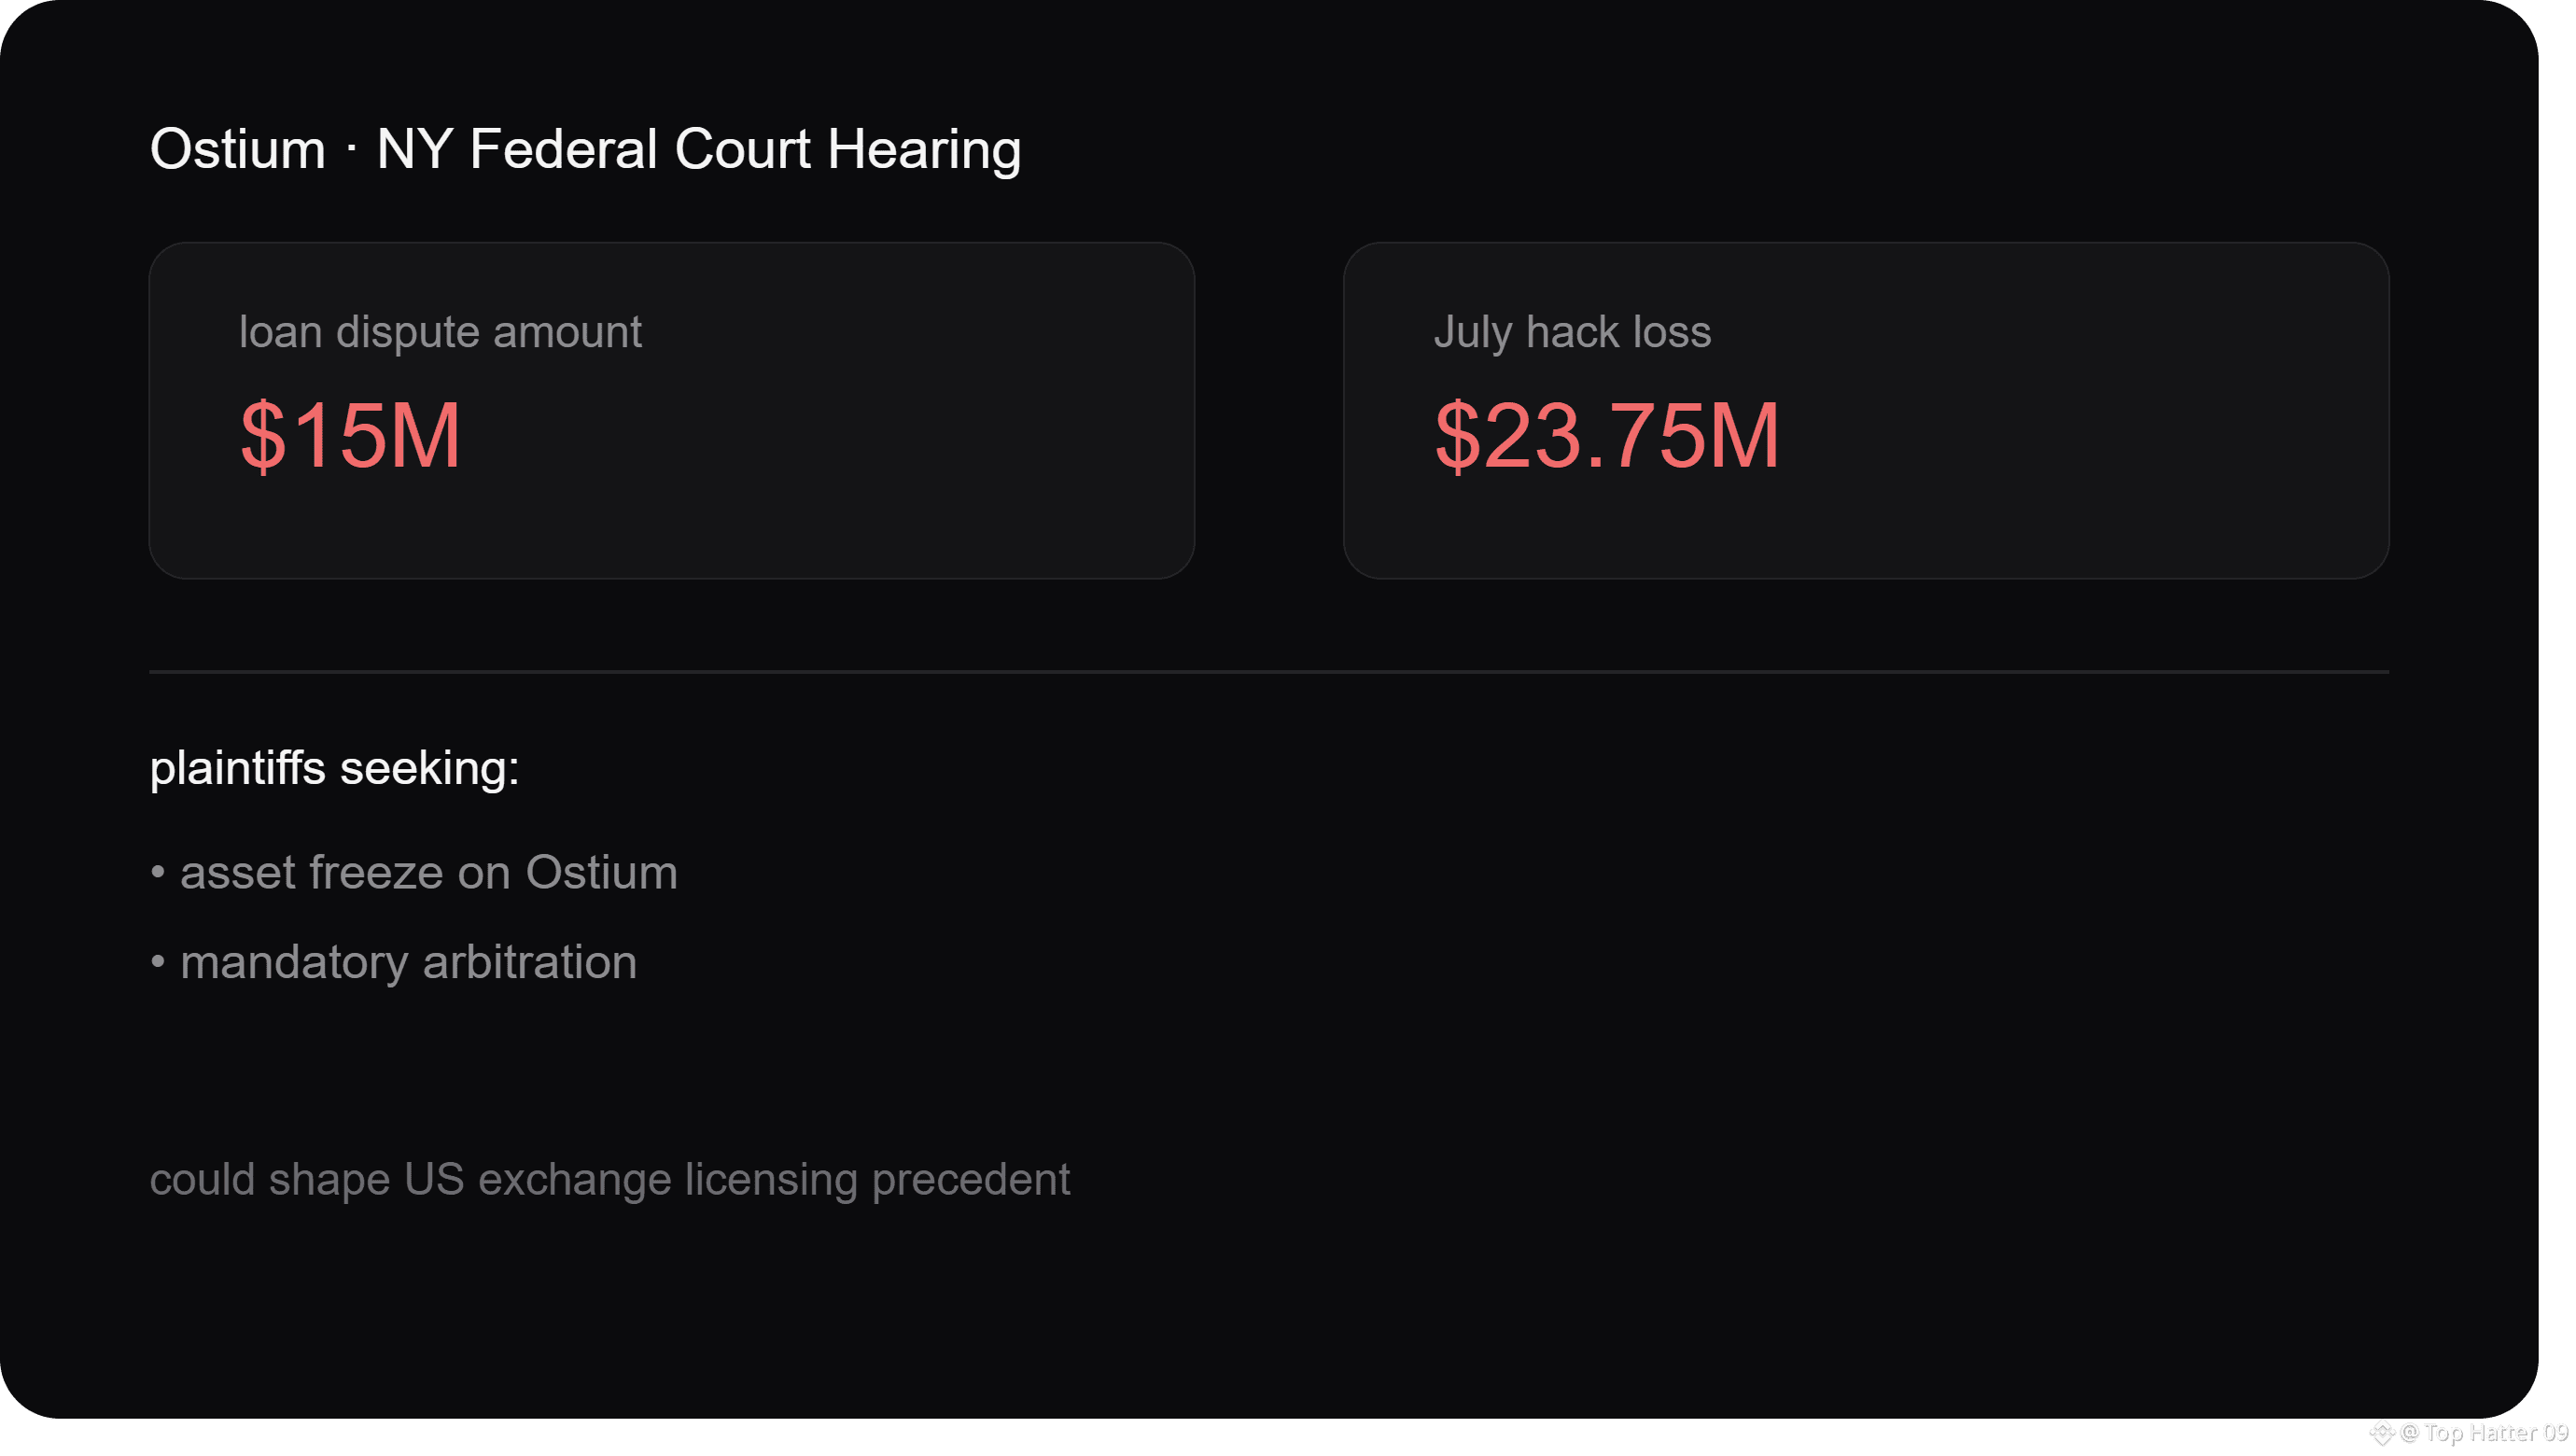
Un tribunal fédéral de New York examine un litige de prêt de 15 M$ impliquant Ostium, quelques mois après un piratage de 23,75 M$
Un tribunal fédéral de New York examine aujourd'hui un litige de prêt de 15 millions de dollars impliquant Ostium, une plateforme d'échanges de dérivés perpétuels on-chain. Les demandeurs ESS Frontier et Minghui Zheng, un prêteur basé à Hong Kong, cherchent à geler les actifs d'Ostium et à contraindre l'affaire à être portée en arbitrage.
Le calendrier est crucial : Ostium a subi une perte de 23,75 millions de dollars lors d'un piratage en juillet, et la plateforme ferait l'objet d'un examen de la part de la CFTC depuis. Ce litige de prêt ajoute une pression juridique supplémentaire à la récupération en cours de l'échange après cette brèche.
Pourquoi il faut suivre : des affaires comme celle-ci peuvent influencer la façon dont les plateformes de dérivés on-chain sont traitées au regard des règles américaines de licences boursières à l'avenir — la décision pourrait créer un précédent bien au-delà d'Ostium.
#Ostium #CryptoNews #Regulation
#OstiumLoanDisputeHearingSetInNYFederalCourt
Un tribunal fédéral de New York examine un litige de prêt de 15 M$ impliquant Ostium, quelques mois après un piratage de 23,75 M$
Un tribunal fédéral de New York examine aujourd'hui un litige de prêt de 15 millions de dollars impliquant Ostium, une plateforme d'échanges de dérivés perpétuels on-chain. Les demandeurs ESS Frontier et Minghui Zheng, un prêteur basé à Hong Kong, cherchent à geler les actifs d'Ostium et à contraindre l'affaire à être portée en arbitrage.
Le calendrier est crucial : Ostium a subi une perte de 23,75 millions de dollars lors d'un piratage en juillet, et la plateforme ferait l'objet d'un examen de la part de la CFTC depuis. Ce litige de prêt ajoute une pression juridique supplémentaire à la récupération en cours de l'échange après cette brèche.
Pourquoi il faut suivre : des affaires comme celle-ci peuvent influencer la façon dont les plateformes de dérivés on-chain sont traitées au regard des règles américaines de licences boursières à l'avenir — la décision pourrait créer un précédent bien au-delà d'Ostium.
#Ostium #CryptoNews #Regulation
Un tribunal fédéral de New York examine un litige de prêt de 15 M$ impliquant Ostium, quelques mois après un piratage de 23,75 M$
Un tribunal fédéral de New York examine aujourd'hui un litige de prêt de 15 millions de dollars impliquant Ostium, une plateforme d'échanges de dérivés perpétuels on-chain. Les demandeurs ESS Frontier et Minghui Zheng, un prêteur basé à Hong Kong, cherchent à geler les actifs d'Ostium et à contraindre l'affaire à être portée en arbitrage.
Le calendrier est crucial : Ostium a subi une perte de 23,75 millions de dollars lors d'un piratage en juillet, et la plateforme ferait l'objet d'un examen de la part de la CFTC depuis. Ce litige de prêt ajoute une pression juridique supplémentaire à la récupération en cours de l'échange après cette brèche.
Pourquoi il faut suivre : des affaires comme celle-ci peuvent influencer la façon dont les plateformes de dérivés on-chain sont traitées au regard des règles américaines de licences boursières à l'avenir — la décision pourrait créer un précédent bien au-delà d'Ostium.
#Ostium #CryptoNews #Regulation
106
·
--
Vous pensez que l’exploit USDC de 23,75 M$ d’Ostium n’était qu’une faille dans leurs contrats intelligents ? Pensez encore. De nouvelles données révèlent que le coupable était une infrastructure hors chaîne compromise : l’attaquant a manipulé la diffusion des prix pour siphonner des fonds du coffre de liquidité.
LE SIGNAL : Une analyse approfondie des transactions on-chain montre un schéma clair de manipulation des prix, tandis que les audits des contrats intelligents ne révèlent aucune vulnérabilité. Cela indique une attaque sophistiquée visant l’infrastructure hors chaîne d’Ostium.
L’INTERPRÉTATION : Cette attaque hors chaîne a non seulement compromis la sécurité d’Ostium, mais met aussi en évidence la vulnérabilité des protocoles DeFi aux méthodes de piratage traditionnelles. Attendez-vous à un regain d’attention porté à la sécurité hors chaîne afin de faire face à ce type de menaces à l’avenir.
LA LISTE DE SURVEILLANCE : La surveillance de l’infrastructure hors chaîne d’autres protocoles DeFi est cruciale pour anticiper d’éventuelles vulnérabilités et la volatilité des prix. #Ostium #DeFiSecurity #OffChainInfrastructure
À mesure que le paysage crypto évolue, allez-vous privilégier la gestion des risques et des mesures de sécurité proactives, ou attendre le prochain exploit ?
Vous pensez que l’exploit USDC de 23,75 M$ d’Ostium n’était qu’une faille dans leurs contrats intelligents ? Pensez encore. De nouvelles données révèlent que le coupable était une infrastructure hors chaîne compromise : l’attaquant a manipulé la diffusion des prix pour siphonner des fonds du coffre de liquidité.
LE SIGNAL : Une analyse approfondie des transactions on-chain montre un schéma clair de manipulation des prix, tandis que les audits des contrats intelligents ne révèlent aucune vulnérabilité. Cela indique une attaque sophistiquée visant l’infrastructure hors chaîne d’Ostium.
L’INTERPRÉTATION : Cette attaque hors chaîne a non seulement compromis la sécurité d’Ostium, mais met aussi en évidence la vulnérabilité des protocoles DeFi aux méthodes de piratage traditionnelles. Attendez-vous à un regain d’attention porté à la sécurité hors chaîne afin de faire face à ce type de menaces à l’avenir.
LA LISTE DE SURVEILLANCE : La surveillance de l’infrastructure hors chaîne d’autres protocoles DeFi est cruciale pour anticiper d’éventuelles vulnérabilités et la volatilité des prix. #Ostium #DeFiSecurity #OffChainInfrastructure
À mesure que le paysage crypto évolue, allez-vous privilégier la gestion des risques et des mesures de sécurité proactives, ou attendre le prochain exploit ?
LE SIGNAL : Une analyse approfondie des transactions on-chain montre un schéma clair de manipulation des prix, tandis que les audits des contrats intelligents ne révèlent aucune vulnérabilité. Cela indique une attaque sophistiquée visant l’infrastructure hors chaîne d’Ostium.
L’INTERPRÉTATION : Cette attaque hors chaîne a non seulement compromis la sécurité d’Ostium, mais met aussi en évidence la vulnérabilité des protocoles DeFi aux méthodes de piratage traditionnelles. Attendez-vous à un regain d’attention porté à la sécurité hors chaîne afin de faire face à ce type de menaces à l’avenir.
LA LISTE DE SURVEILLANCE : La surveillance de l’infrastructure hors chaîne d’autres protocoles DeFi est cruciale pour anticiper d’éventuelles vulnérabilités et la volatilité des prix. #Ostium #DeFiSecurity #OffChainInfrastructure
À mesure que le paysage crypto évolue, allez-vous privilégier la gestion des risques et des mesures de sécurité proactives, ou attendre le prochain exploit ?
19

·
--
🚨 OSTIUM REPREND LE TRADING AVEC UNE MONTÉE EN CHARGE CONTRÔLÉE ⏰
📌 Ostium est de nouveau en ligne jeudi 23 juillet à 10h00 (EDT) — mais avec des fonctionnalités volontairement limitées. Tous les positions et ordres existants seront re-marqués à la valeur de marché en temps réel au redémarrage, puis évalués pour des déclenchements de liquidation ou TP/SL. 📊
💡 La phase initiale est « decrease-only » — fermer les positions, ajouter du collatéral, modifier/annuler les ordres, et configurer les TP/SL automatisés. L’ouverture de nouvelles positions n’est possible qu’une fois que les ordres existants ont été exécutés. Les « smart money » surveilleront de près le moteur de re-marquage. 💬 Comment vous positionnez-vous avant la reprise ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #OSTIUM #Crypto #DeFi #TradingResume #RiskManagement
🔥 👁️
🚨 OSTIUM REPREND LE TRADING AVEC UNE MONTÉE EN CHARGE CONTRÔLÉE ⏰
📌 Ostium est de nouveau en ligne jeudi 23 juillet à 10h00 (EDT) — mais avec des fonctionnalités volontairement limitées. Tous les positions et ordres existants seront re-marqués à la valeur de marché en temps réel au redémarrage, puis évalués pour des déclenchements de liquidation ou TP/SL. 📊
💡 La phase initiale est « decrease-only » — fermer les positions, ajouter du collatéral, modifier/annuler les ordres, et configurer les TP/SL automatisés. L’ouverture de nouvelles positions n’est possible qu’une fois que les ordres existants ont été exécutés. Les « smart money » surveilleront de près le moteur de re-marquage. 💬 Comment vous positionnez-vous avant la reprise ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #OSTIUM #Crypto #DeFi #TradingResume #RiskManagement
🔥 👁️
📌 Ostium est de nouveau en ligne jeudi 23 juillet à 10h00 (EDT) — mais avec des fonctionnalités volontairement limitées. Tous les positions et ordres existants seront re-marqués à la valeur de marché en temps réel au redémarrage, puis évalués pour des déclenchements de liquidation ou TP/SL. 📊
💡 La phase initiale est « decrease-only » — fermer les positions, ajouter du collatéral, modifier/annuler les ordres, et configurer les TP/SL automatisés. L’ouverture de nouvelles positions n’est possible qu’une fois que les ordres existants ont été exécutés. Les « smart money » surveilleront de près le moteur de re-marquage. 💬 Comment vous positionnez-vous avant la reprise ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #OSTIUM #Crypto #DeFi #TradingResume #RiskManagement
🔥 👁️
35

·
--
🚨 $OSTIUM DÉVOILE UN PLAN DE REDRESSEMENT AVEC CONVERSION EN CAPITAL POUR LES DÉTENTEURS D’OLP ! 🏦
Le protocole de produits dérivés décentralisé $OSTIUM restructure l’indemnisation des pertes des fournisseurs de liquidités OLP en proposant deux voies de redressement distinctes à partir du 30 octobre. 📊 50 % des frais d’ouverture du protocole sont directement affectés à des versements échelonnés en USDC aux fournisseurs de liquidités concernés.
L’option stratégique ici est l’option B, qui permet aux détenteurs d’échanger leur dette contre des parts dans une entreprise en phase de démarrage, aux côtés de l’équipe fondatrice, sur la base de la valorisation du prochain tour de financement. 🔒 Transformer une baisse de liquidité en potentiel de hausse à long terme lié au capital est une décision judicieuse pour les fournisseurs de liquidités institutionnels.
💡 Préféreriez-vous garantir des revenus réguliers ou convertir directement vos créances en parts du capital pour profiter de leur potentiel de hausse ? 🤔
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #OSTIUM #DeFi #OLP #Derivatives #Crypto
🔥 💎
🚨 $OSTIUM DÉVOILE UN PLAN DE REDRESSEMENT AVEC CONVERSION EN CAPITAL POUR LES DÉTENTEURS D’OLP ! 🏦
Le protocole de produits dérivés décentralisé $OSTIUM restructure l’indemnisation des pertes des fournisseurs de liquidités OLP en proposant deux voies de redressement distinctes à partir du 30 octobre. 📊 50 % des frais d’ouverture du protocole sont directement affectés à des versements échelonnés en USDC aux fournisseurs de liquidités concernés.
L’option stratégique ici est l’option B, qui permet aux détenteurs d’échanger leur dette contre des parts dans une entreprise en phase de démarrage, aux côtés de l’équipe fondatrice, sur la base de la valorisation du prochain tour de financement. 🔒 Transformer une baisse de liquidité en potentiel de hausse à long terme lié au capital est une décision judicieuse pour les fournisseurs de liquidités institutionnels.
💡 Préféreriez-vous garantir des revenus réguliers ou convertir directement vos créances en parts du capital pour profiter de leur potentiel de hausse ? 🤔
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #OSTIUM #DeFi #OLP #Derivatives #Crypto
🔥 💎
Le protocole de produits dérivés décentralisé $OSTIUM restructure l’indemnisation des pertes des fournisseurs de liquidités OLP en proposant deux voies de redressement distinctes à partir du 30 octobre. 📊 50 % des frais d’ouverture du protocole sont directement affectés à des versements échelonnés en USDC aux fournisseurs de liquidités concernés.
L’option stratégique ici est l’option B, qui permet aux détenteurs d’échanger leur dette contre des parts dans une entreprise en phase de démarrage, aux côtés de l’équipe fondatrice, sur la base de la valorisation du prochain tour de financement. 🔒 Transformer une baisse de liquidité en potentiel de hausse à long terme lié au capital est une décision judicieuse pour les fournisseurs de liquidités institutionnels.
💡 Préféreriez-vous garantir des revenus réguliers ou convertir directement vos créances en parts du capital pour profiter de leur potentiel de hausse ? 🤔
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #OSTIUM #DeFi #OLP #Derivatives #Crypto
🔥 💎
18
·
--
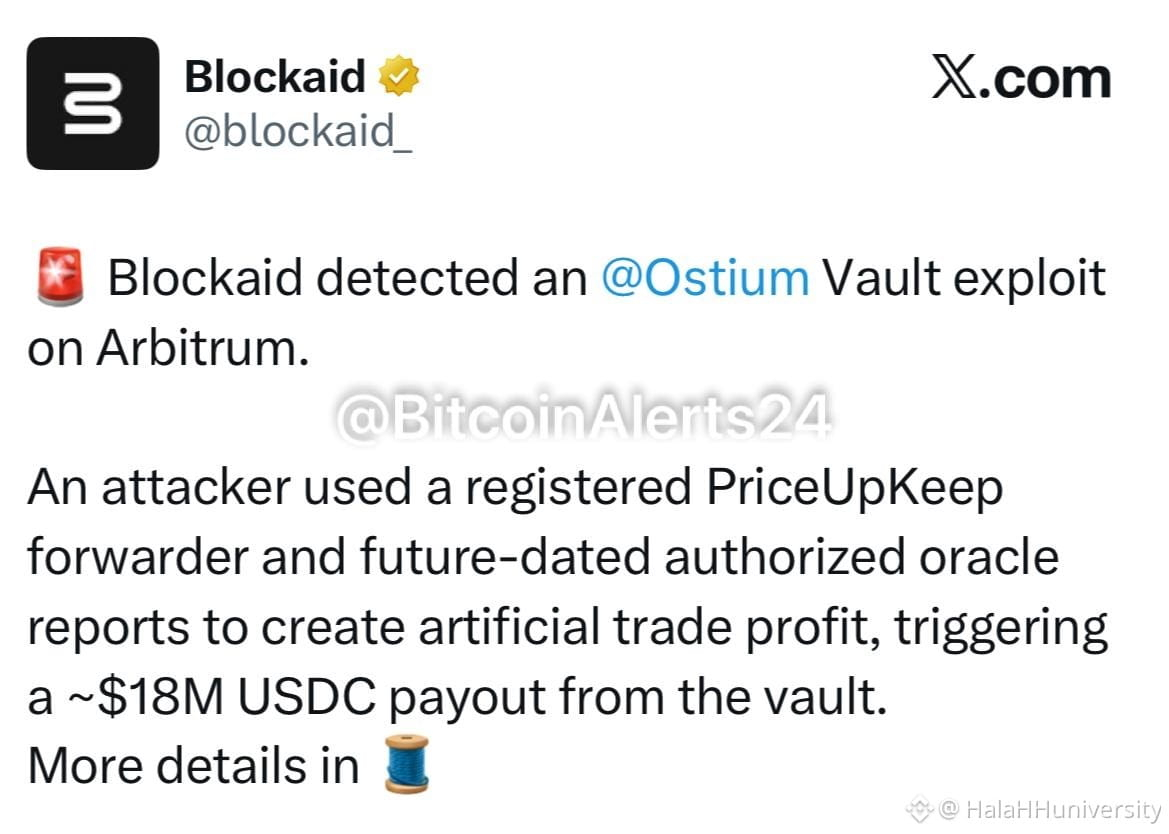
⚡ Exploitation abusive dans le coffre d’une plateforme #Ostium sur le réseau Arbitrum
📊 Le coffre de la plateforme Ostium sur le réseau #Arbitrum a été utilisé pour une exploitation abusive, où l’attaquant PriceUpKeep Forwarder, préenregistré, a été impliqué, en plus de rapports d’oracles dûment autorisés et datés de dates futures.
💸 Cette exploitation a généré de faux profits de trading, entraînant le retrait d’environ 18 millions de dollars en USDC depuis le coffre.
🚨 Cette exploitation met en évidence la fragilité de la sécurité de certaines plateformes numériques et la nécessité de renforcer les mesures de sécurité pour protéger les clients.
⚡ Exploitation abusive dans le coffre d’une plateforme #Ostium sur le réseau Arbitrum
📊 Le coffre de la plateforme Ostium sur le réseau #Arbitrum a été utilisé pour une exploitation abusive, où l’attaquant PriceUpKeep Forwarder, préenregistré, a été impliqué, en plus de rapports d’oracles dûment autorisés et datés de dates futures.
💸 Cette exploitation a généré de faux profits de trading, entraînant le retrait d’environ 18 millions de dollars en USDC depuis le coffre.
🚨 Cette exploitation met en évidence la fragilité de la sécurité de certaines plateformes numériques et la nécessité de renforcer les mesures de sécurité pour protéger les clients.
📊 Le coffre de la plateforme Ostium sur le réseau #Arbitrum a été utilisé pour une exploitation abusive, où l’attaquant PriceUpKeep Forwarder, préenregistré, a été impliqué, en plus de rapports d’oracles dûment autorisés et datés de dates futures.
💸 Cette exploitation a généré de faux profits de trading, entraînant le retrait d’environ 18 millions de dollars en USDC depuis le coffre.
🚨 Cette exploitation met en évidence la fragilité de la sécurité de certaines plateformes numériques et la nécessité de renforcer les mesures de sécurité pour protéger les clients.
2
574

·
--
🚨 $OSTIUM DÉVOILE UN PLAN STRATÉGIQUE DE RECOUVREMENT DES PERTES OLP, AVEC UNE OPTION DE PARTICIPATION AU CAPITAL DU PROTOCOLE ⚖️
Ostium rétablit la confiance des investisseurs institutionnels après avoir mis en place un plan de recouvrement de phase 2 destiné aux fournisseurs de liquidité OLP ayant subi des pertes nettes supérieures à 1 000 USDC. 🔍 Deux options distinctes sont proposées aux allocataires de capitaux : des versements de rendement en USDC structurés et financés par 50 % des revenus issus des frais du protocole, ou la conversion directe des soldes non recouvrés en parts d’Ostium Labs, selon la valorisation du prochain tour de financement. ⚖️
Le portail de recouvrement sera mis en ligne le 30 octobre et proposera un mécanisme sophistiqué visant à faire coïncider la participation à long terme des utilisateurs avec les indicateurs de croissance du protocole. 📊 Les frais financent l’option A, tandis que l’option B offre une participation au capital aux investisseurs institutionnels : cette approche dynamique établit une nouvelle référence en matière d’atténuation des risques liés à la liquidité. 🤔 Choisirez-vous des versements de trésorerie ou une participation au capital pour profiter du potentiel de hausse à l’avenir ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #OSTIUM #USDC #DeFi #RiskManagement #Crypto
🛡️ ⚖️
🚨 $OSTIUM DÉVOILE UN PLAN STRATÉGIQUE DE RECOUVREMENT DES PERTES OLP, AVEC UNE OPTION DE PARTICIPATION AU CAPITAL DU PROTOCOLE ⚖️
Ostium rétablit la confiance des investisseurs institutionnels après avoir mis en place un plan de recouvrement de phase 2 destiné aux fournisseurs de liquidité OLP ayant subi des pertes nettes supérieures à 1 000 USDC. 🔍 Deux options distinctes sont proposées aux allocataires de capitaux : des versements de rendement en USDC structurés et financés par 50 % des revenus issus des frais du protocole, ou la conversion directe des soldes non recouvrés en parts d’Ostium Labs, selon la valorisation du prochain tour de financement. ⚖️
Le portail de recouvrement sera mis en ligne le 30 octobre et proposera un mécanisme sophistiqué visant à faire coïncider la participation à long terme des utilisateurs avec les indicateurs de croissance du protocole. 📊 Les frais financent l’option A, tandis que l’option B offre une participation au capital aux investisseurs institutionnels : cette approche dynamique établit une nouvelle référence en matière d’atténuation des risques liés à la liquidité. 🤔 Choisirez-vous des versements de trésorerie ou une participation au capital pour profiter du potentiel de hausse à l’avenir ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #OSTIUM #USDC #DeFi #RiskManagement #Crypto
🛡️ ⚖️
Ostium rétablit la confiance des investisseurs institutionnels après avoir mis en place un plan de recouvrement de phase 2 destiné aux fournisseurs de liquidité OLP ayant subi des pertes nettes supérieures à 1 000 USDC. 🔍 Deux options distinctes sont proposées aux allocataires de capitaux : des versements de rendement en USDC structurés et financés par 50 % des revenus issus des frais du protocole, ou la conversion directe des soldes non recouvrés en parts d’Ostium Labs, selon la valorisation du prochain tour de financement. ⚖️
Le portail de recouvrement sera mis en ligne le 30 octobre et proposera un mécanisme sophistiqué visant à faire coïncider la participation à long terme des utilisateurs avec les indicateurs de croissance du protocole. 📊 Les frais financent l’option A, tandis que l’option B offre une participation au capital aux investisseurs institutionnels : cette approche dynamique établit une nouvelle référence en matière d’atténuation des risques liés à la liquidité. 🤔 Choisirez-vous des versements de trésorerie ou une participation au capital pour profiter du potentiel de hausse à l’avenir ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #OSTIUM #USDC #DeFi #RiskManagement #Crypto
🛡️ ⚖️
4
·
--
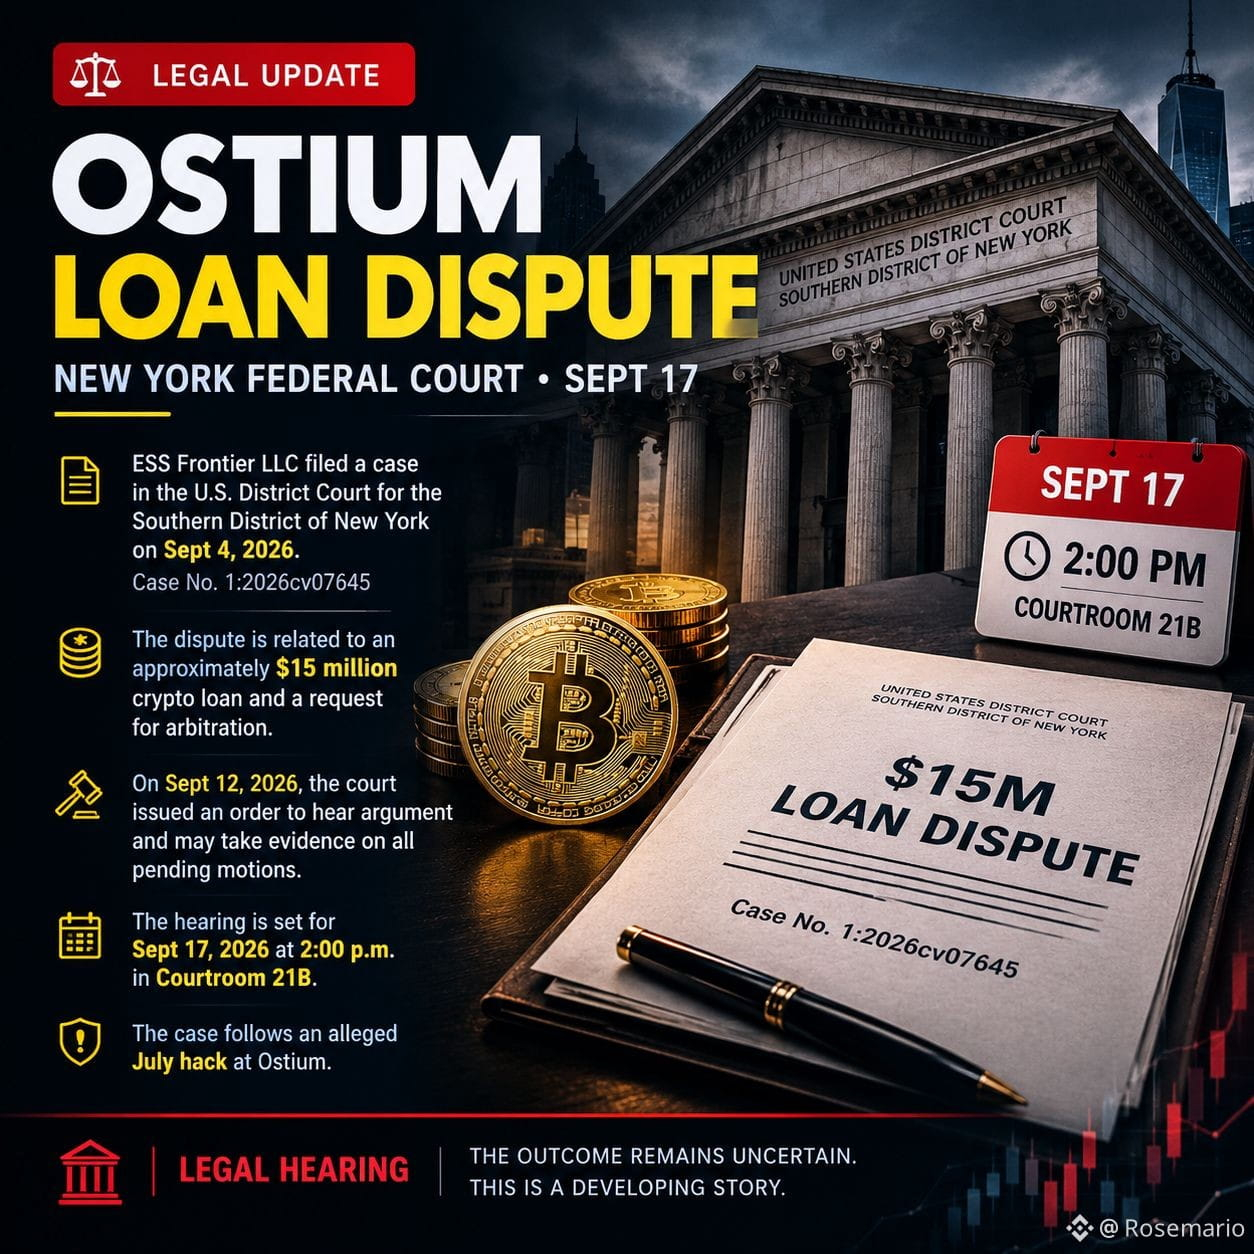
**DISPUTE DE PRÊT D’OSTIUM — AUDIENCE AUJOURD’HUI**
Une bataille juridique crypto est désormais au centre des débats devant la **cour fédérale de New York.**
⚖️ **Affaire :** ESS Frontier LLC c. Ostium Foundation et al.
💰 **Litige :** prêt crypto d’environ 15 M$
🏛️ **Tribunal :** U.S. District Court, Southern District of New York
📅 **Audience :** 17 septembre 2026
⏰ **14 h 00 — Salle d’audience 21B**
L’affaire concerne une demande de **conciliation par arbitrage et autres mesures d’urgence** à la suite d’un différend impliquant Ostium.
Le tribunal a programmé des plaidoiries sur les requêtes en cours — et **l’issue reste incertaine.**
👀 **#Cryptotraders :**
Est-ce que cela deviendra une histoire plus importante pour le secteur DeFi/perpétuels ?
**Surveillez le tribunal, pas les rumeurs.**
#Ostium #DeFi: #Bitcoin❗ $ETH $WEBL.ETF #BinanceSquare
**DISPUTE DE PRÊT D’OSTIUM — AUDIENCE AUJOURD’HUI**
Une bataille juridique crypto est désormais au centre des débats devant la **cour fédérale de New York.**
⚖️ **Affaire :** ESS Frontier LLC c. Ostium Foundation et al.
💰 **Litige :** prêt crypto d’environ 15 M$
🏛️ **Tribunal :** U.S. District Court, Southern District of New York
📅 **Audience :** 17 septembre 2026
⏰ **14 h 00 — Salle d’audience 21B**
L’affaire concerne une demande de **conciliation par arbitrage et autres mesures d’urgence** à la suite d’un différend impliquant Ostium.
Le tribunal a programmé des plaidoiries sur les requêtes en cours — et **l’issue reste incertaine.**
👀 **#Cryptotraders :**
Est-ce que cela deviendra une histoire plus importante pour le secteur DeFi/perpétuels ?
**Surveillez le tribunal, pas les rumeurs.**
#Ostium #DeFi: #Bitcoin❗ $ETH $WEBL.ETF #BinanceSquare
Une bataille juridique crypto est désormais au centre des débats devant la **cour fédérale de New York.**
⚖️ **Affaire :** ESS Frontier LLC c. Ostium Foundation et al.
💰 **Litige :** prêt crypto d’environ 15 M$
🏛️ **Tribunal :** U.S. District Court, Southern District of New York
📅 **Audience :** 17 septembre 2026
⏰ **14 h 00 — Salle d’audience 21B**
L’affaire concerne une demande de **conciliation par arbitrage et autres mesures d’urgence** à la suite d’un différend impliquant Ostium.
Le tribunal a programmé des plaidoiries sur les requêtes en cours — et **l’issue reste incertaine.**
👀 **#Cryptotraders :**
Est-ce que cela deviendra une histoire plus importante pour le secteur DeFi/perpétuels ?
**Surveillez le tribunal, pas les rumeurs.**
#Ostium #DeFi: #Bitcoin❗ $ETH $WEBL.ETF #BinanceSquare
ETH+3,72%
WEBLETF-10,20%
126
·
--
Ostium a été piraté, la trésorerie LP a subi une perte de 23,75 millions USDC.
La méthode est assez propre : l’attaquant n’a pas directement frappé le contrat. Il a infiltré l’infrastructure en aval qui alimente les données de prix sur la chaîne, a soumis au système un faux prix valide, puis a siphonné les profits en ouvrant et fermant rapidement les positions.
En une phrase : ce n’est pas le code qui a mal été écrit, c’est la source de prix qui a été trompée.
C’est plus inquiétant qu’un simple bug de contrat. Beaucoup de protocoles DeFi perpétuels ne sont pas fragiles « on-chain », mais « off-chain » : même un contrat solide, si la source de prix est faible, peut être vidé.
La bonne nouvelle : le collatéral des traders existe dans un contrat distinct, et il n’est pas affecté pour l’instant. La mauvaise nouvelle : l’argent des LP est déjà sorti.
L’enseignement pour les gens ordinaires est assez concret :
1. Un LP à haut rendement n’est pas un repas gratuit : bien souvent, le gain provient simplement d’une prime de risque lié à l’attaque
2. Analysez le protocole : ne regardez pas seulement l’APY, mais aussi la source de prix, l’oracle et les composants off-chain
3. La conception de l’isolation des fonds est cruciale — cette fois, les positions des utilisateurs n’ont pas été touchées, justement parce qu’il y a eu isolation
On peut suspendre les transactions, mais si l’argent ne revient pas, c’est difficile.
À l’avenir, quand vous choisirez un protocole DeFi, accorderez-vous plus d’importance à l’APY ou plutôt à l’oracle et à l’isolation des fonds ?
#Ostium #DeFi攻击 #USDC #预言机 #Sécurité
Ostium a été piraté, la trésorerie LP a subi une perte de 23,75 millions USDC.
La méthode est assez propre : l’attaquant n’a pas directement frappé le contrat. Il a infiltré l’infrastructure en aval qui alimente les données de prix sur la chaîne, a soumis au système un faux prix valide, puis a siphonné les profits en ouvrant et fermant rapidement les positions.
En une phrase : ce n’est pas le code qui a mal été écrit, c’est la source de prix qui a été trompée.
C’est plus inquiétant qu’un simple bug de contrat. Beaucoup de protocoles DeFi perpétuels ne sont pas fragiles « on-chain », mais « off-chain » : même un contrat solide, si la source de prix est faible, peut être vidé.
La bonne nouvelle : le collatéral des traders existe dans un contrat distinct, et il n’est pas affecté pour l’instant. La mauvaise nouvelle : l’argent des LP est déjà sorti.
L’enseignement pour les gens ordinaires est assez concret :
1. Un LP à haut rendement n’est pas un repas gratuit : bien souvent, le gain provient simplement d’une prime de risque lié à l’attaque
2. Analysez le protocole : ne regardez pas seulement l’APY, mais aussi la source de prix, l’oracle et les composants off-chain
3. La conception de l’isolation des fonds est cruciale — cette fois, les positions des utilisateurs n’ont pas été touchées, justement parce qu’il y a eu isolation
On peut suspendre les transactions, mais si l’argent ne revient pas, c’est difficile.
À l’avenir, quand vous choisirez un protocole DeFi, accorderez-vous plus d’importance à l’APY ou plutôt à l’oracle et à l’isolation des fonds ?
#Ostium #DeFi攻击 #USDC #预言机 #Sécurité
La méthode est assez propre : l’attaquant n’a pas directement frappé le contrat. Il a infiltré l’infrastructure en aval qui alimente les données de prix sur la chaîne, a soumis au système un faux prix valide, puis a siphonné les profits en ouvrant et fermant rapidement les positions.
En une phrase : ce n’est pas le code qui a mal été écrit, c’est la source de prix qui a été trompée.
C’est plus inquiétant qu’un simple bug de contrat. Beaucoup de protocoles DeFi perpétuels ne sont pas fragiles « on-chain », mais « off-chain » : même un contrat solide, si la source de prix est faible, peut être vidé.
La bonne nouvelle : le collatéral des traders existe dans un contrat distinct, et il n’est pas affecté pour l’instant. La mauvaise nouvelle : l’argent des LP est déjà sorti.
L’enseignement pour les gens ordinaires est assez concret :
1. Un LP à haut rendement n’est pas un repas gratuit : bien souvent, le gain provient simplement d’une prime de risque lié à l’attaque
2. Analysez le protocole : ne regardez pas seulement l’APY, mais aussi la source de prix, l’oracle et les composants off-chain
3. La conception de l’isolation des fonds est cruciale — cette fois, les positions des utilisateurs n’ont pas été touchées, justement parce qu’il y a eu isolation
On peut suspendre les transactions, mais si l’argent ne revient pas, c’est difficile.
À l’avenir, quand vous choisirez un protocole DeFi, accorderez-vous plus d’importance à l’APY ou plutôt à l’oracle et à l’isolation des fonds ?
#Ostium #DeFi攻击 #USDC #预言机 #Sécurité
78
·
--
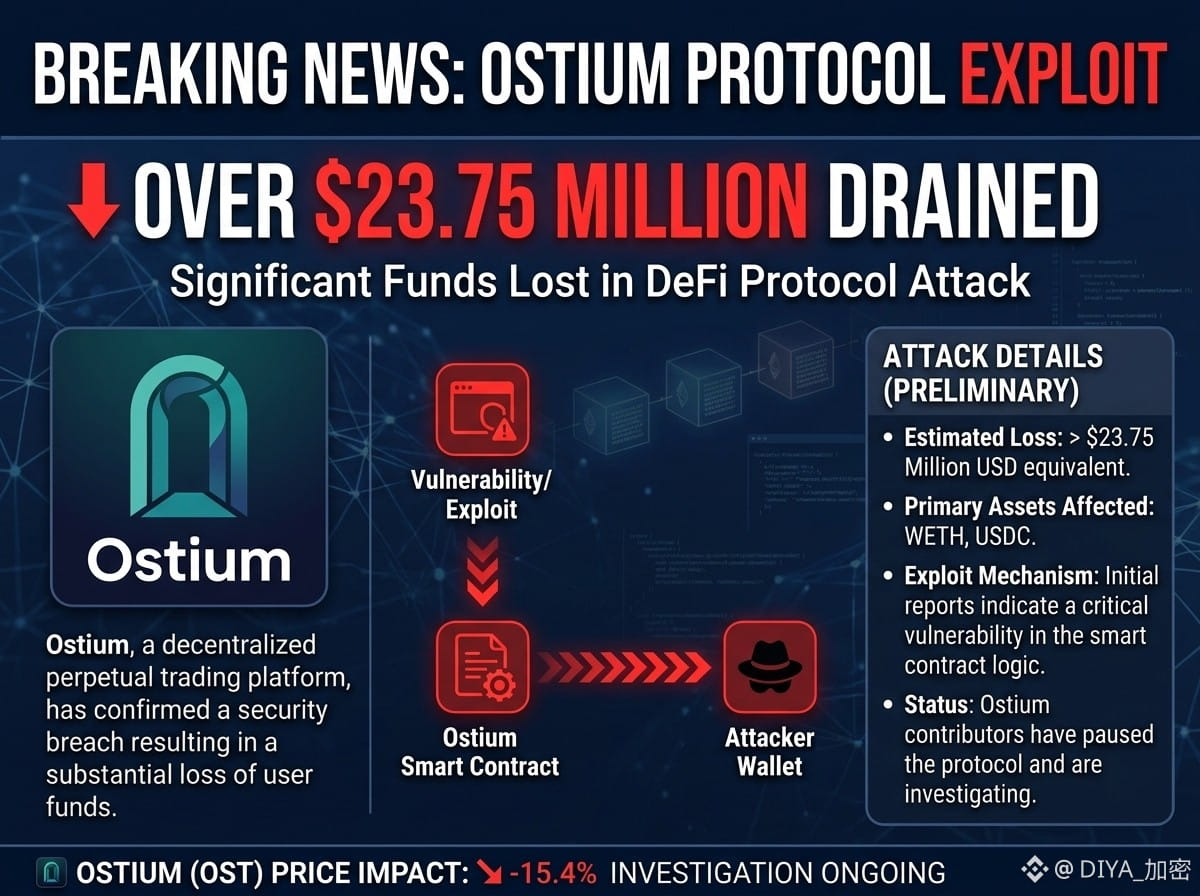
#OstiumHackCausesOver$23.75MLosses
L’industrie de la crypto a de nouveau été touchée : selon les informations, Ostium aurait subi des pertes dépassant 23,75 millions de dollars à la suite d’une importante faille de sécurité. L’incident rappelle encore une fois que la sécurité des smart contracts et des audits continus restent essentiels dans la DeFi.
Les utilisateurs sont invités à rester vigilants, à éviter d’interagir avec des liens suspects et à suivre les annonces officielles pour obtenir des mises à jour concernant les efforts de récupération et toute mesure de protection.
La sécurité n’est pas seulement une fonctionnalité dans la crypto : c’est une nécessité.
#Ostium #CryptoHack #DeFi #Blockchain #CryptoSecurity
{future}(ADAUSDT)
{future}(NEARUSDT)
{future}(NEWTUSDT)
#OstiumHackCausesOver$23.75MLosses
L’industrie de la crypto a de nouveau été touchée : selon les informations, Ostium aurait subi des pertes dépassant 23,75 millions de dollars à la suite d’une importante faille de sécurité. L’incident rappelle encore une fois que la sécurité des smart contracts et des audits continus restent essentiels dans la DeFi.
Les utilisateurs sont invités à rester vigilants, à éviter d’interagir avec des liens suspects et à suivre les annonces officielles pour obtenir des mises à jour concernant les efforts de récupération et toute mesure de protection.
La sécurité n’est pas seulement une fonctionnalité dans la crypto : c’est une nécessité.
#Ostium #CryptoHack #DeFi #Blockchain #CryptoSecurity
L’industrie de la crypto a de nouveau été touchée : selon les informations, Ostium aurait subi des pertes dépassant 23,75 millions de dollars à la suite d’une importante faille de sécurité. L’incident rappelle encore une fois que la sécurité des smart contracts et des audits continus restent essentiels dans la DeFi.
Les utilisateurs sont invités à rester vigilants, à éviter d’interagir avec des liens suspects et à suivre les annonces officielles pour obtenir des mises à jour concernant les efforts de récupération et toute mesure de protection.
La sécurité n’est pas seulement une fonctionnalité dans la crypto : c’est une nécessité.
#Ostium #CryptoHack #DeFi #Blockchain #CryptoSecurity
242
·
--
🚨 LE PORTAIL DE RÉCUPÉRATION DE $OSTIUM EST OUVERT POUR INDEMNISER LES VICTIMES DE L’EXPLOITATION DE 23,75 M$ 🛡️
À la suite d’une compromission de l’infrastructure ayant entraîné une perte de 23,75 M$, $OSTIUM a activé son portail de phase 1 afin de restructurer la liquidité du pool et d’indemniser les utilisateurs touchés. 🛡️ Plus de 90 % des portefeuilles concernés peuvent récupérer immédiatement la totalité de leurs fonds en USDC, tandis que la phase 2 mobilisera les revenus du protocole pour couvrir les déséquilibres institutionnels restants. 🔍
Les règlements des retraits à T+3 sont en cours, garantissant la circulation continue des actifs tout en préservant l’éligibilité des utilisateurs aux allocations de récupération à long terme. 📊 Les migrations de sécurité institutionnelles témoignent d’une solide résilience opérationnelle, tandis que la gouvernance du protocole gère les paramètres de risque avant la date limite du 30 octobre. 🤔 Préférez-vous réclamer des liquidités immédiatement en phase 1 ou opter pour une récupération à long terme grâce au rendement du protocole ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #OSTIUM #DeFi #RiskManagement #Crypto
🛡️ 🔍
🚨 LE PORTAIL DE RÉCUPÉRATION DE $OSTIUM EST OUVERT POUR INDEMNISER LES VICTIMES DE L’EXPLOITATION DE 23,75 M$ 🛡️
À la suite d’une compromission de l’infrastructure ayant entraîné une perte de 23,75 M$, $OSTIUM a activé son portail de phase 1 afin de restructurer la liquidité du pool et d’indemniser les utilisateurs touchés. 🛡️ Plus de 90 % des portefeuilles concernés peuvent récupérer immédiatement la totalité de leurs fonds en USDC, tandis que la phase 2 mobilisera les revenus du protocole pour couvrir les déséquilibres institutionnels restants. 🔍
Les règlements des retraits à T+3 sont en cours, garantissant la circulation continue des actifs tout en préservant l’éligibilité des utilisateurs aux allocations de récupération à long terme. 📊 Les migrations de sécurité institutionnelles témoignent d’une solide résilience opérationnelle, tandis que la gouvernance du protocole gère les paramètres de risque avant la date limite du 30 octobre. 🤔 Préférez-vous réclamer des liquidités immédiatement en phase 1 ou opter pour une récupération à long terme grâce au rendement du protocole ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #OSTIUM #DeFi #RiskManagement #Crypto
🛡️ 🔍
À la suite d’une compromission de l’infrastructure ayant entraîné une perte de 23,75 M$, $OSTIUM a activé son portail de phase 1 afin de restructurer la liquidité du pool et d’indemniser les utilisateurs touchés. 🛡️ Plus de 90 % des portefeuilles concernés peuvent récupérer immédiatement la totalité de leurs fonds en USDC, tandis que la phase 2 mobilisera les revenus du protocole pour couvrir les déséquilibres institutionnels restants. 🔍
Les règlements des retraits à T+3 sont en cours, garantissant la circulation continue des actifs tout en préservant l’éligibilité des utilisateurs aux allocations de récupération à long terme. 📊 Les migrations de sécurité institutionnelles témoignent d’une solide résilience opérationnelle, tandis que la gouvernance du protocole gère les paramètres de risque avant la date limite du 30 octobre. 🤔 Préférez-vous réclamer des liquidités immédiatement en phase 1 ou opter pour une récupération à long terme grâce au rendement du protocole ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #OSTIUM #DeFi #RiskManagement #Crypto
🛡️ 🔍
20
·
--
#Ostium Suspendre les échanges après une exploitation évaluée à 18 millions de dollars – Voici pourquoi la sécurité DeFi redevient une priorité
Ostium a cessé les échanges après qu’un attaquant a vidé environ 18 millions de dollars en USDC depuis son coffre OLP sur Arbitrum.
Des chercheurs en sécurité indiquent que l’attaque impliquait un rapport d’oracle manipulé afin de générer de faux profits liés aux échanges.
Les fonds dérobés ont été convertis en Ethereum et redistribués vers plusieurs portefeuilles.
La bourse perpétuelle on-chain d’Ostium a suspendu les échanges après avoir subi une attaque qui a vidé environ 18 millions de dollars en USDC depuis son coffre OLP sur le réseau #Arbitrum
La société de sécurité #blockchain Blockaid a identifié l’attaque et a déclaré que l’auteur a utilisé une combinaison entre un forwarder PriceUpKeep répertorié et des rapports d’oracle officiels datés du futur pour générer de faux profits d’échange avant de déclencher de vastes paiements depuis le coffre du protocole.
#FootballSeason2026
#BlackRockDigitalAssetAUMFalls39%
$ARB
{future}(ARBUSDT)
#Ostium Suspendre les échanges après une exploitation évaluée à 18 millions de dollars – Voici pourquoi la sécurité DeFi redevient une priorité
Ostium a cessé les échanges après qu’un attaquant a vidé environ 18 millions de dollars en USDC depuis son coffre OLP sur Arbitrum.
Des chercheurs en sécurité indiquent que l’attaque impliquait un rapport d’oracle manipulé afin de générer de faux profits liés aux échanges.
Les fonds dérobés ont été convertis en Ethereum et redistribués vers plusieurs portefeuilles.
La bourse perpétuelle on-chain d’Ostium a suspendu les échanges après avoir subi une attaque qui a vidé environ 18 millions de dollars en USDC depuis son coffre OLP sur le réseau #Arbitrum
La société de sécurité #blockchain Blockaid a identifié l’attaque et a déclaré que l’auteur a utilisé une combinaison entre un forwarder PriceUpKeep répertorié et des rapports d’oracle officiels datés du futur pour générer de faux profits d’échange avant de déclencher de vastes paiements depuis le coffre du protocole.
#FootballSeason2026
#BlackRockDigitalAssetAUMFalls39%
$ARB
Ostium a cessé les échanges après qu’un attaquant a vidé environ 18 millions de dollars en USDC depuis son coffre OLP sur Arbitrum.
Des chercheurs en sécurité indiquent que l’attaque impliquait un rapport d’oracle manipulé afin de générer de faux profits liés aux échanges.
Les fonds dérobés ont été convertis en Ethereum et redistribués vers plusieurs portefeuilles.
La bourse perpétuelle on-chain d’Ostium a suspendu les échanges après avoir subi une attaque qui a vidé environ 18 millions de dollars en USDC depuis son coffre OLP sur le réseau #Arbitrum
La société de sécurité #blockchain Blockaid a identifié l’attaque et a déclaré que l’auteur a utilisé une combinaison entre un forwarder PriceUpKeep répertorié et des rapports d’oracle officiels datés du futur pour générer de faux profits d’échange avant de déclencher de vastes paiements depuis le coffre du protocole.
#FootballSeason2026
#BlackRockDigitalAssetAUMFalls39%
$ARB
1
71

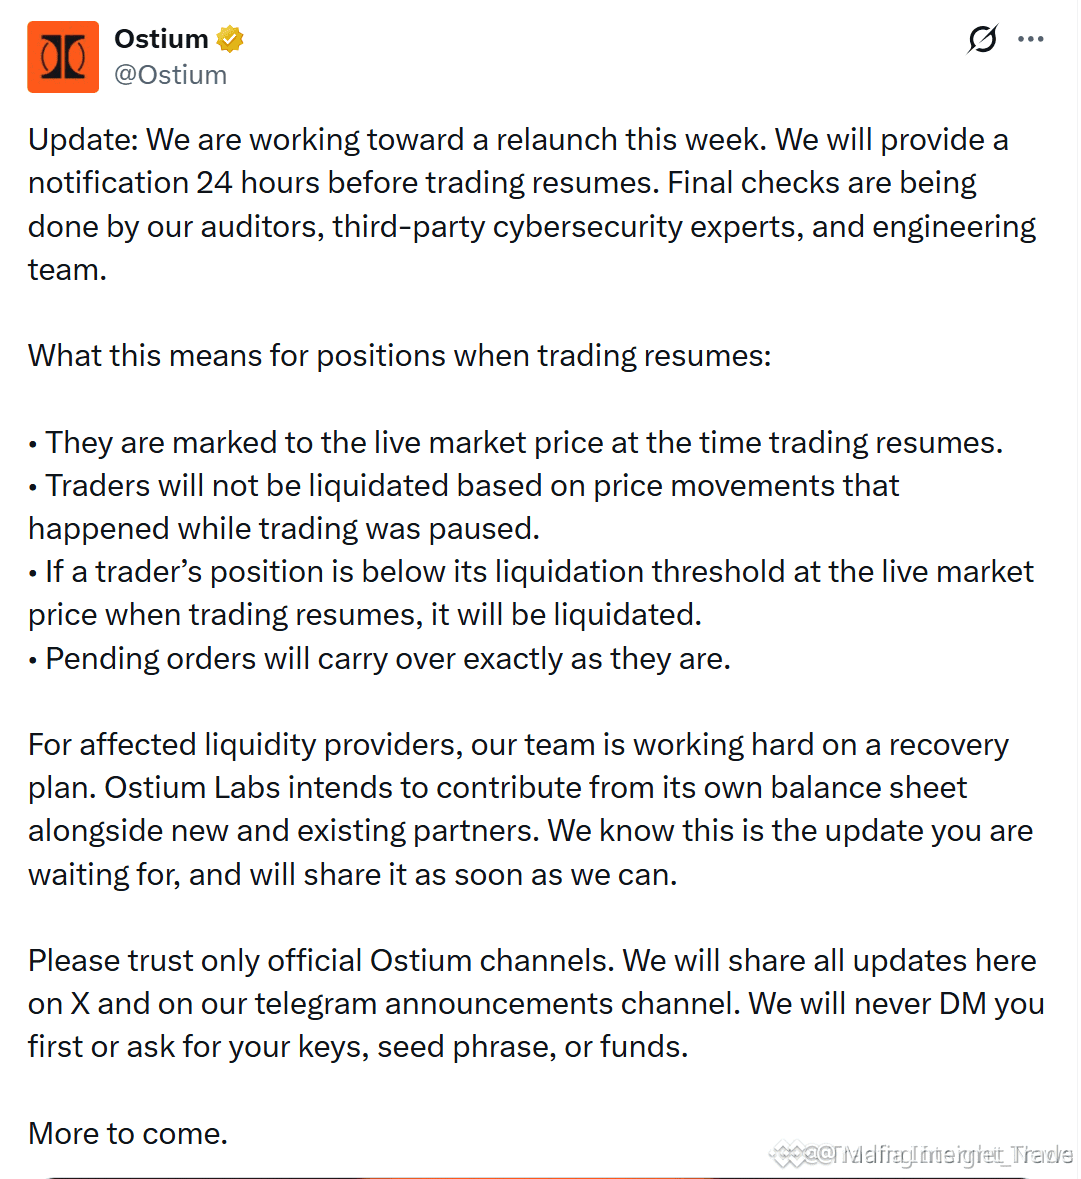
$ARB OSTIUM ASSUME SES RESPONSABILITÉS, REDÉMARRAGE DE LA PLATEFORME CETTE SEMAINE 💎
Ostium s’engage à récupérer les LPs avec des fonds internes et à redémarrer ses opérations cette semaine après le piratage. Lorsque les échanges reprennent, les positions sont réévaluées aux prix en direct, sans liquidations de la suspension — c’est une décision forte pour protéger les utilisateurs.
Ce type de responsabilisation est rare dans la DeFi. Utiliser des fonds du bilan de l’entreprise pour couvrir les pertes montre une implication réelle. Si le redémarrage se passe bien, cela pourrait regagner la confiance rapidement.
Ce traitement change-t-il votre vision de $ARB ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ARB #DeFi #Recovery #Ostium
💎
$ARB OSTIUM ASSUME SES RESPONSABILITÉS, REDÉMARRAGE DE LA PLATEFORME CETTE SEMAINE 💎
Ostium s’engage à récupérer les LPs avec des fonds internes et à redémarrer ses opérations cette semaine après le piratage. Lorsque les échanges reprennent, les positions sont réévaluées aux prix en direct, sans liquidations de la suspension — c’est une décision forte pour protéger les utilisateurs.
Ce type de responsabilisation est rare dans la DeFi. Utiliser des fonds du bilan de l’entreprise pour couvrir les pertes montre une implication réelle. Si le redémarrage se passe bien, cela pourrait regagner la confiance rapidement.
Ce traitement change-t-il votre vision de $ARB ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ARB #DeFi #Recovery #Ostium
💎
Ostium s’engage à récupérer les LPs avec des fonds internes et à redémarrer ses opérations cette semaine après le piratage. Lorsque les échanges reprennent, les positions sont réévaluées aux prix en direct, sans liquidations de la suspension — c’est une décision forte pour protéger les utilisateurs.
Ce type de responsabilisation est rare dans la DeFi. Utiliser des fonds du bilan de l’entreprise pour couvrir les pertes montre une implication réelle. Si le redémarrage se passe bien, cela pourrait regagner la confiance rapidement.
Ce traitement change-t-il votre vision de $ARB ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ARB #DeFi #Recovery #Ostium
💎
87
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#NvidiaLoses$2.7TrillionInMonthAndAHalf
20,253 vues
130 mentions
2
#CanBTCReboundAfterFallingBelow60K?
775,094 vues
3,003 mentions
3
#GlobalStocksFaceLongestLosingStreakSince2023
284,337 vues
2,005 mentions
4
#BlackRockIBITPostsRecord$541MSingleDayOutflow
33,843 vues
98 mentions
5
#AnthropicPlungesTowardIPOPriceonDay2
144,800 vues
1,223 mentions
6
#TwentyOneCapitalAdds172.25BTC
66,395 vues
670 mentions
7
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
8,680 vues
50 mentions
8
#BNBDropsBelow540USDTWith8.46%DailyDecline
78,877 vues
655 mentions
9
#HKBillProposesHK$100KFineForUnauthorizedCryptoTitles
2,626 vues
22 mentions
10
#BitMineFaces$10.1BUnrealizedETHLoss
5,553 vues
28 mentions