
#eip7702
eip7702
27,489 vues
64 mentions
Populaire
Récents

·
--
233 millions de XRP ont quitté un portefeuille chaud lors d’une attaque. Le rapport préliminaire de Binance vient de montrer comment.
Selon le rapport sur l’incident de 6,34 milliards de dollars :
• Les attaquants ont obtenu un accès non autorisé à un service interne de signature de portefeuilles
• Ils ont exploité la délégation EIP-7702 d’Ethereum pour prendre partiellement le contrôle d’un portefeuille chaud
• Les sorties comprenaient 233,46 M de $XRP, environ 970 500 $SOL, 44,2 M d’OP et 18 270 BTC
• Binance affirme que 98 % des jetons concernés ont déjà été réapprovisionnés
Mon avis : on est passé de « combien a été perdu » à « comment l’infrastructure de signature a-t-elle pu échouer ? ». Les vecteurs liés à la chaîne d’approvisionnement et à l’ingénierie sociale ne sont pas propres à une seule plateforme d’échange ; surveillez donc celles qui publieront des audits similaires.
Une analyse détaillée comme celle-ci vous redonne-t-elle confiance dans une plateforme d’échange centralisée (CEX), ou voulez-vous aussi une preuve des réserves ?
#Binance #EIP7702 #CryptoSecurity
233 millions de XRP ont quitté un portefeuille chaud lors d’une attaque. Le rapport préliminaire de Binance vient de montrer comment.
Selon le rapport sur l’incident de 6,34 milliards de dollars :
• Les attaquants ont obtenu un accès non autorisé à un service interne de signature de portefeuilles
• Ils ont exploité la délégation EIP-7702 d’Ethereum pour prendre partiellement le contrôle d’un portefeuille chaud
• Les sorties comprenaient 233,46 M de $XRP , environ 970 500 $SOL , 44,2 M d’OP et 18 270 BTC
• Binance affirme que 98 % des jetons concernés ont déjà été réapprovisionnés
Mon avis : on est passé de « combien a été perdu » à « comment l’infrastructure de signature a-t-elle pu échouer ? ». Les vecteurs liés à la chaîne d’approvisionnement et à l’ingénierie sociale ne sont pas propres à une seule plateforme d’échange ; surveillez donc celles qui publieront des audits similaires.
Une analyse détaillée comme celle-ci vous redonne-t-elle confiance dans une plateforme d’échange centralisée (CEX), ou voulez-vous aussi une preuve des réserves ?
#Binance #EIP7702 #CryptoSecurity
Selon le rapport sur l’incident de 6,34 milliards de dollars :
• Les attaquants ont obtenu un accès non autorisé à un service interne de signature de portefeuilles
• Ils ont exploité la délégation EIP-7702 d’Ethereum pour prendre partiellement le contrôle d’un portefeuille chaud
• Les sorties comprenaient 233,46 M de $XRP , environ 970 500 $SOL , 44,2 M d’OP et 18 270 BTC
• Binance affirme que 98 % des jetons concernés ont déjà été réapprovisionnés
Mon avis : on est passé de « combien a été perdu » à « comment l’infrastructure de signature a-t-elle pu échouer ? ». Les vecteurs liés à la chaîne d’approvisionnement et à l’ingénierie sociale ne sont pas propres à une seule plateforme d’échange ; surveillez donc celles qui publieront des audits similaires.
Une analyse détaillée comme celle-ci vous redonne-t-elle confiance dans une plateforme d’échange centralisée (CEX), ou voulez-vous aussi une preuve des réserves ?
#Binance #EIP7702 #CryptoSecurity
8

·
--
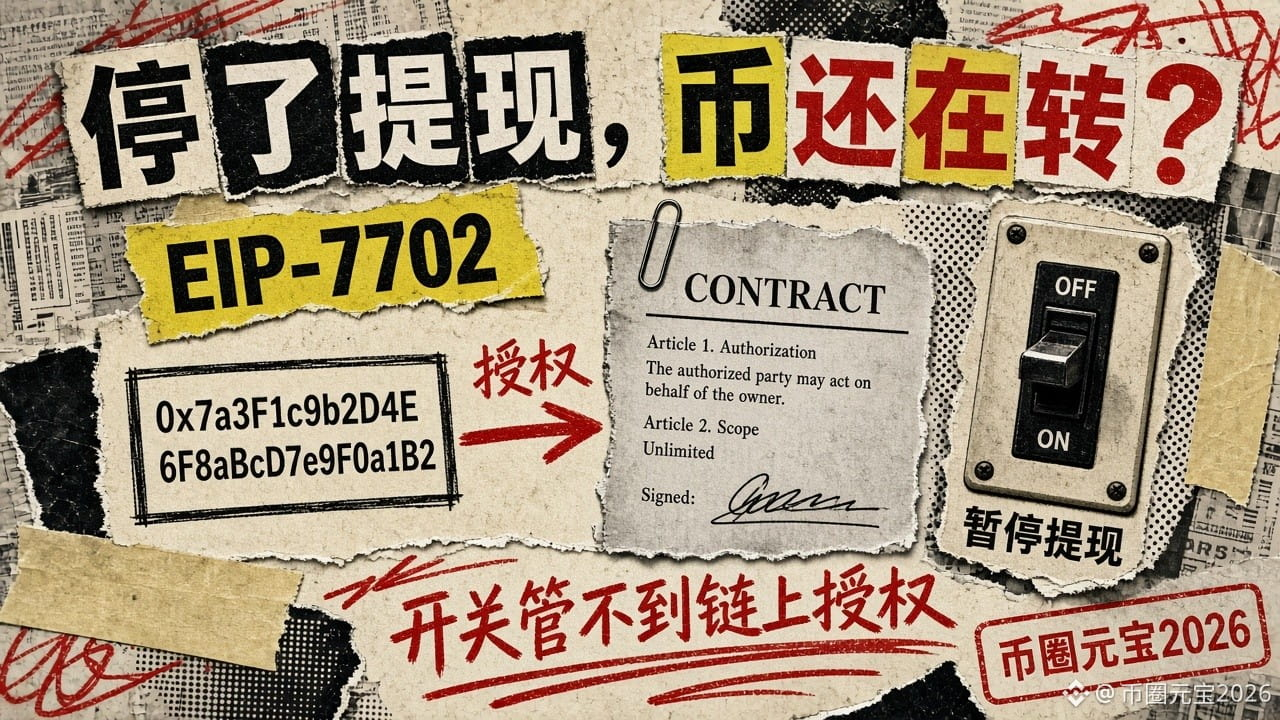
Binance avait suspendu les retraits, alors pourquoi des ETH continuaient-ils d’être transférés sur la blockchain ? La réponse se trouve dans l’EIP-7702
Dans le rapport préliminaire de Binance sur l’incident du 29/10 publié hier soir, un détail a échappé à beaucoup de monde : même après la suspension des retraits, les actifs continuaient de bouger. La cause : un mécanisme Ethereum appelé EIP-7702.
D’abord, qu’est-ce que l’EIP-7702 ?
Il permet à une adresse ordinaire (EOA) de « déléguer » une partie de ses droits d’exécution à un contrat intelligent, sans céder sa clé privée. L’idée est d’ajouter des fonctionnalités aux portefeuilles, par exemple les opérations groupées ou la prise en charge des frais de transaction.
D’après le rapport de Binance, voici ce qui s’est passé :
1. L’attaquant a d’abord obtenu l’accès au service interne de signature des portefeuilles.
2. À l’aide de ce service, il a soumis 50 transactions signées et manipulé le nonce du compte afin de mettre en place une autorisation de délégation malveillante. Le contrat contrôlé par l’attaquant a ainsi obtenu une partie des droits d’exécution d’un portefeuille chaud de Binance.
3. Binance a aussitôt suspendu les retraits, coordonné le gel des fonds avec ses partenaires et entrepris de révoquer l’autorisation. Mais le rapport précise que la seule suspension des retraits ne pouvait pas bloquer tous les transferts non autorisés : ces autorisations EIP-7702 étaient déjà inscrites sur la blockchain et fonctionnaient indépendamment du système de retrait habituel de Binance.
4. Autre difficulté : le portefeuille chaud utilisait le calcul multipartite (MPC), sans clé privée unique permettant de révoquer immédiatement l’autorisation. Il a fallu mettre au point une procédure spécifique, ce qui a pris plus de temps.
5. La dernière transaction, portant sur 2 961,9 ETH, a été confirmée sur la blockchain le 29/10 à 23 h 56 (UTC) ; elle avait été diffusée auparavant et était restée en attente. Le 30/10 à 00 h 10 (UTC), Binance a modifié l’autorisation depuis le portefeuille chaud Binance14 pour la faire pointer vers l’adresse zéro, supprimant ainsi le code délégué.
Un point à clarifier : selon le rapport, les BTC, XRP, SOL et OP ont été transférés directement depuis les portefeuilles chauds via le service de signature ; l’EIP-7702 ne concernait que la partie liée au portefeuille chaud Ethereum. Il ne faut pas en conclure que « toutes les cryptos ont été volées via le 7702 ».
La vérité qui fait mal : le bouton que vous désactivez en coulisses ne peut pas annuler une autorisation déjà signée et inscrite sur la blockchain.
Pour les utilisateurs ordinaires, un conseil : vérifiez régulièrement, sur un explorateur de blocs ou dans votre portefeuille, si votre adresse comporte des autorisations ou des délégations que vous ne reconnaissez pas, et révoquez-les le cas échéant.
Avez-vous vérifié les autorisations de votre portefeuille ?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH
Binance avait suspendu les retraits, alors pourquoi des ETH continuaient-ils d’être transférés sur la blockchain ? La réponse se trouve dans l’EIP-7702
Dans le rapport préliminaire de Binance sur l’incident du 29/10 publié hier soir, un détail a échappé à beaucoup de monde : même après la suspension des retraits, les actifs continuaient de bouger. La cause : un mécanisme Ethereum appelé EIP-7702.
D’abord, qu’est-ce que l’EIP-7702 ?
Il permet à une adresse ordinaire (EOA) de « déléguer » une partie de ses droits d’exécution à un contrat intelligent, sans céder sa clé privée. L’idée est d’ajouter des fonctionnalités aux portefeuilles, par exemple les opérations groupées ou la prise en charge des frais de transaction.
D’après le rapport de Binance, voici ce qui s’est passé :
1. L’attaquant a d’abord obtenu l’accès au service interne de signature des portefeuilles.
2. À l’aide de ce service, il a soumis 50 transactions signées et manipulé le nonce du compte afin de mettre en place une autorisation de délégation malveillante. Le contrat contrôlé par l’attaquant a ainsi obtenu une partie des droits d’exécution d’un portefeuille chaud de Binance.
3. Binance a aussitôt suspendu les retraits, coordonné le gel des fonds avec ses partenaires et entrepris de révoquer l’autorisation. Mais le rapport précise que la seule suspension des retraits ne pouvait pas bloquer tous les transferts non autorisés : ces autorisations EIP-7702 étaient déjà inscrites sur la blockchain et fonctionnaient indépendamment du système de retrait habituel de Binance.
4. Autre difficulté : le portefeuille chaud utilisait le calcul multipartite (MPC), sans clé privée unique permettant de révoquer immédiatement l’autorisation. Il a fallu mettre au point une procédure spécifique, ce qui a pris plus de temps.
5. La dernière transaction, portant sur 2 961,9 ETH, a été confirmée sur la blockchain le 29/10 à 23 h 56 (UTC) ; elle avait été diffusée auparavant et était restée en attente. Le 30/10 à 00 h 10 (UTC), Binance a modifié l’autorisation depuis le portefeuille chaud Binance14 pour la faire pointer vers l’adresse zéro, supprimant ainsi le code délégué.
Un point à clarifier : selon le rapport, les BTC, XRP, SOL et OP ont été transférés directement depuis les portefeuilles chauds via le service de signature ; l’EIP-7702 ne concernait que la partie liée au portefeuille chaud Ethereum. Il ne faut pas en conclure que « toutes les cryptos ont été volées via le 7702 ».
La vérité qui fait mal : le bouton que vous désactivez en coulisses ne peut pas annuler une autorisation déjà signée et inscrite sur la blockchain.
Pour les utilisateurs ordinaires, un conseil : vérifiez régulièrement, sur un explorateur de blocs ou dans votre portefeuille, si votre adresse comporte des autorisations ou des délégations que vous ne reconnaissez pas, et révoquez-les le cas échéant.
Avez-vous vérifié les autorisations de votre portefeuille ?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH
Dans le rapport préliminaire de Binance sur l’incident du 29/10 publié hier soir, un détail a échappé à beaucoup de monde : même après la suspension des retraits, les actifs continuaient de bouger. La cause : un mécanisme Ethereum appelé EIP-7702.
D’abord, qu’est-ce que l’EIP-7702 ?
Il permet à une adresse ordinaire (EOA) de « déléguer » une partie de ses droits d’exécution à un contrat intelligent, sans céder sa clé privée. L’idée est d’ajouter des fonctionnalités aux portefeuilles, par exemple les opérations groupées ou la prise en charge des frais de transaction.
D’après le rapport de Binance, voici ce qui s’est passé :
1. L’attaquant a d’abord obtenu l’accès au service interne de signature des portefeuilles.
2. À l’aide de ce service, il a soumis 50 transactions signées et manipulé le nonce du compte afin de mettre en place une autorisation de délégation malveillante. Le contrat contrôlé par l’attaquant a ainsi obtenu une partie des droits d’exécution d’un portefeuille chaud de Binance.
3. Binance a aussitôt suspendu les retraits, coordonné le gel des fonds avec ses partenaires et entrepris de révoquer l’autorisation. Mais le rapport précise que la seule suspension des retraits ne pouvait pas bloquer tous les transferts non autorisés : ces autorisations EIP-7702 étaient déjà inscrites sur la blockchain et fonctionnaient indépendamment du système de retrait habituel de Binance.
4. Autre difficulté : le portefeuille chaud utilisait le calcul multipartite (MPC), sans clé privée unique permettant de révoquer immédiatement l’autorisation. Il a fallu mettre au point une procédure spécifique, ce qui a pris plus de temps.
5. La dernière transaction, portant sur 2 961,9 ETH, a été confirmée sur la blockchain le 29/10 à 23 h 56 (UTC) ; elle avait été diffusée auparavant et était restée en attente. Le 30/10 à 00 h 10 (UTC), Binance a modifié l’autorisation depuis le portefeuille chaud Binance14 pour la faire pointer vers l’adresse zéro, supprimant ainsi le code délégué.
Un point à clarifier : selon le rapport, les BTC, XRP, SOL et OP ont été transférés directement depuis les portefeuilles chauds via le service de signature ; l’EIP-7702 ne concernait que la partie liée au portefeuille chaud Ethereum. Il ne faut pas en conclure que « toutes les cryptos ont été volées via le 7702 ».
La vérité qui fait mal : le bouton que vous désactivez en coulisses ne peut pas annuler une autorisation déjà signée et inscrite sur la blockchain.
Pour les utilisateurs ordinaires, un conseil : vérifiez régulièrement, sur un explorateur de blocs ou dans votre portefeuille, si votre adresse comporte des autorisations ou des délégations que vous ne reconnaissez pas, et révoquez-les le cas échéant.
Avez-vous vérifié les autorisations de votre portefeuille ?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH
136

·
--
【Un faux entretien d’embauche a siphonné 6,3 milliards de dollars à Binance ! Le rapport officiel sur l’incident est sorti】
Le rapport publié par Binance montre qu’il ne s’agissait pas d’une attaque éclair, mais d’une infiltration préparée pendant des mois par des pirates nord-coréens : en juin, ils ont ciblé un ingénieur chargé de l’exploitation des portefeuilles à l’aide d’un paquet d’installation Homebrew altéré ; en septembre, ils se sont fait passer pour des cadres afin de mener de faux recrutements et ont compromis l’ordinateur d’un autre employé avec un exercice de programmation malveillant ; le 20 octobre, ils ont utilisé un outil d’IA interne pour accéder aux appareils de deux ingénieurs chargés des portefeuilles ; puis, le 29 octobre, ils ont exploité des accès dérobés pour déployer des conteneurs et lancer des scripts malveillants. Le point le plus critique : les pirates ont exploité EIP-7702 sur Ethereum pour obtenir le contrôle des opérations du portefeuille chaud. Dans l’architecture de signature multipartite MPC, aucune clé privée individuelle ne pouvait révoquer cet accès, ce qui a retardé le colmatage de la brèche d’environ 4 heures. À ce jour, environ 2,85 milliards de dollars ont été gelés ou interceptés ; la majeure partie du reste a été convertie en ETH, impossible à geler, puis blanchie. Binance affirme avoir compensé environ 98 % des actifs affectés avec ses propres fonds, que les utilisateurs n’ont pas été touchés et qu’elle fera appel à des experts indépendants en sécurité pour examiner l’incident. Cette année, elle a déjà déjoué 57 attaques présumées de la Corée du Nord. En définitive, la faille la plus coûteuse ne se trouve pas dans le code, mais chez les humains et dans les outils d’IA.
$BNB $ETH $BTC
#币安被盗 #朝鲜黑客 #EIP7702 #SécuritéCrypto
【Un faux entretien d’embauche a siphonné 6,3 milliards de dollars à Binance ! Le rapport officiel sur l’incident est sorti】
Le rapport publié par Binance montre qu’il ne s’agissait pas d’une attaque éclair, mais d’une infiltration préparée pendant des mois par des pirates nord-coréens : en juin, ils ont ciblé un ingénieur chargé de l’exploitation des portefeuilles à l’aide d’un paquet d’installation Homebrew altéré ; en septembre, ils se sont fait passer pour des cadres afin de mener de faux recrutements et ont compromis l’ordinateur d’un autre employé avec un exercice de programmation malveillant ; le 20 octobre, ils ont utilisé un outil d’IA interne pour accéder aux appareils de deux ingénieurs chargés des portefeuilles ; puis, le 29 octobre, ils ont exploité des accès dérobés pour déployer des conteneurs et lancer des scripts malveillants. Le point le plus critique : les pirates ont exploité EIP-7702 sur Ethereum pour obtenir le contrôle des opérations du portefeuille chaud. Dans l’architecture de signature multipartite MPC, aucune clé privée individuelle ne pouvait révoquer cet accès, ce qui a retardé le colmatage de la brèche d’environ 4 heures. À ce jour, environ 2,85 milliards de dollars ont été gelés ou interceptés ; la majeure partie du reste a été convertie en ETH, impossible à geler, puis blanchie. Binance affirme avoir compensé environ 98 % des actifs affectés avec ses propres fonds, que les utilisateurs n’ont pas été touchés et qu’elle fera appel à des experts indépendants en sécurité pour examiner l’incident. Cette année, elle a déjà déjoué 57 attaques présumées de la Corée du Nord. En définitive, la faille la plus coûteuse ne se trouve pas dans le code, mais chez les humains et dans les outils d’IA.
$BNB $ETH $BTC
#币安被盗 #朝鲜黑客 #EIP7702 #SécuritéCrypto
Le rapport publié par Binance montre qu’il ne s’agissait pas d’une attaque éclair, mais d’une infiltration préparée pendant des mois par des pirates nord-coréens : en juin, ils ont ciblé un ingénieur chargé de l’exploitation des portefeuilles à l’aide d’un paquet d’installation Homebrew altéré ; en septembre, ils se sont fait passer pour des cadres afin de mener de faux recrutements et ont compromis l’ordinateur d’un autre employé avec un exercice de programmation malveillant ; le 20 octobre, ils ont utilisé un outil d’IA interne pour accéder aux appareils de deux ingénieurs chargés des portefeuilles ; puis, le 29 octobre, ils ont exploité des accès dérobés pour déployer des conteneurs et lancer des scripts malveillants. Le point le plus critique : les pirates ont exploité EIP-7702 sur Ethereum pour obtenir le contrôle des opérations du portefeuille chaud. Dans l’architecture de signature multipartite MPC, aucune clé privée individuelle ne pouvait révoquer cet accès, ce qui a retardé le colmatage de la brèche d’environ 4 heures. À ce jour, environ 2,85 milliards de dollars ont été gelés ou interceptés ; la majeure partie du reste a été convertie en ETH, impossible à geler, puis blanchie. Binance affirme avoir compensé environ 98 % des actifs affectés avec ses propres fonds, que les utilisateurs n’ont pas été touchés et qu’elle fera appel à des experts indépendants en sécurité pour examiner l’incident. Cette année, elle a déjà déjoué 57 attaques présumées de la Corée du Nord. En définitive, la faille la plus coûteuse ne se trouve pas dans le code, mais chez les humains et dans les outils d’IA.
$BNB $ETH $BTC
#币安被盗 #朝鲜黑客 #EIP7702 #SécuritéCrypto
thugz001:
私钥没从系统里漏出来,不等于那台工作机是干净的。假面试塞过来的作业代码才是入口,别只盯着有没有私钥文件被拷走。
1
660
·
--
Peut-on « désactiver définitivement » l’EIP-7702 d’Ethereum ? Un nouveau projet dit que oui
Hier soir, nous avons parlé de ce qu’est l’EIP-7702. Aujourd’hui, il y a une suite : sur le forum des développeurs d’Ethereum (Ethereum Magicians), un projet d’EIP-8476 a été publié aux premières heures du 31 octobre, heure de Pékin. Son titre, traduit littéralement, est « Retrait définitif de la délégation pour les adresses ordinaires ».
Précision importante : il s’agit d’un projet au stade Draft, encore très loin d’une mise à niveau du réseau principal.
Voici ce qu’il propose, en quelques points :
1. Permettre à une adresse ordinaire (EOA) d’envoyer une transaction spéciale de type 4 pour s’attribuer une « marqueur non exécutable ». Dès lors, aucune autorisation de délégation 7702 ne pourrait le remplacer ni l’effacer.
2. L’adresse resterait inchangée et pourrait toujours recevoir des transferts et envoyer des transactions normalement ; elle ne pourrait simplement plus jamais activer de délégation 7702.
3. Le texte cite explicitement trois types de comptes visés : les portefeuilles d’institutions, les portefeuilles chauds des plateformes d’échange et les trésoreries, qui n’ont pas besoin de l’exécution par délégation.
4. Le texte précise aussi que cela ne protège pas contre le vol de la clé privée : quiconque la détient peut toujours signer une transaction ordinaire et transférer les fonds.
Deux problèmes relevés dans la discussion sont assez concrets :
· Un évaluateur a signalé que les adresses dotées de ce marqueur pourraient ne pas pouvoir recevoir certains NFT (les transferts sécurisés appellent le code du destinataire). L’auteur a répondu tard dans la soirée du 31 octobre, heure de Pékin, qu’il comptait modifier le projet afin que l’EVM traite ce marqueur comme du « code vide ».
· Quelqu’un d’autre a fait remarquer que cette protection ne s’applique que chaîne par chaîne : si vous la désactivez sur le réseau principal, mais pas sur une autre chaîne, les autorisations signées avec la même clé pourront toujours y être utilisées.
Dans le fil de discussion, quelqu’un a également analysé l’incident récent du portefeuille chaud de Binance à partir de données publiques on-chain. Selon la réponse de l’auteur, la désactivation préalable n’aurait pas empêché le vol ; elle aurait simplement supprimé le raccourci consistant à « signer un lot d’autorisations, puis ne plus avoir à en signer ». Binance n’a pas encore publié de rapport complet sur les causes de l’incident : il ne s’agit que d’une analyse on-chain partagée sur le forum.
Quelques vérités bonnes à rappeler :
· À peine plus d’un an après le lancement d’une fonctionnalité, quelqu’un propose déjà d’ajouter « un bouton pour la désactiver définitivement » : cela montre que toutes les adresses n’ont pas besoin d’être aussi intelligentes.
· Un projet ne signifie pas qu’il sera adopté, encore moins qu’il arrivera sur le réseau principal. Ne vous fiez pas au titre en croyant que les portefeuilles peuvent déjà désactiver cette fonctionnalité.
· La règle de base reste la même : ne signez pas n’importe quoi ; vérifiez bien ce que vous signez.
Votre portefeuille a-t-il besoin d’une fonctionnalité « intelligente » comme 7702 ? Ou préférez-vous qu’il soit un peu moins malin, mais plus sûr ?
$ETH #EIP7702 #MiseÀJourEthereum
Peut-on « désactiver définitivement » l’EIP-7702 d’Ethereum ? Un nouveau projet dit que oui
Hier soir, nous avons parlé de ce qu’est l’EIP-7702. Aujourd’hui, il y a une suite : sur le forum des développeurs d’Ethereum (Ethereum Magicians), un projet d’EIP-8476 a été publié aux premières heures du 31 octobre, heure de Pékin. Son titre, traduit littéralement, est « Retrait définitif de la délégation pour les adresses ordinaires ».
Précision importante : il s’agit d’un projet au stade Draft, encore très loin d’une mise à niveau du réseau principal.
Voici ce qu’il propose, en quelques points :
1. Permettre à une adresse ordinaire (EOA) d’envoyer une transaction spéciale de type 4 pour s’attribuer une « marqueur non exécutable ». Dès lors, aucune autorisation de délégation 7702 ne pourrait le remplacer ni l’effacer.
2. L’adresse resterait inchangée et pourrait toujours recevoir des transferts et envoyer des transactions normalement ; elle ne pourrait simplement plus jamais activer de délégation 7702.
3. Le texte cite explicitement trois types de comptes visés : les portefeuilles d’institutions, les portefeuilles chauds des plateformes d’échange et les trésoreries, qui n’ont pas besoin de l’exécution par délégation.
4. Le texte précise aussi que cela ne protège pas contre le vol de la clé privée : quiconque la détient peut toujours signer une transaction ordinaire et transférer les fonds.
Deux problèmes relevés dans la discussion sont assez concrets :
· Un évaluateur a signalé que les adresses dotées de ce marqueur pourraient ne pas pouvoir recevoir certains NFT (les transferts sécurisés appellent le code du destinataire). L’auteur a répondu tard dans la soirée du 31 octobre, heure de Pékin, qu’il comptait modifier le projet afin que l’EVM traite ce marqueur comme du « code vide ».
· Quelqu’un d’autre a fait remarquer que cette protection ne s’applique que chaîne par chaîne : si vous la désactivez sur le réseau principal, mais pas sur une autre chaîne, les autorisations signées avec la même clé pourront toujours y être utilisées.
Dans le fil de discussion, quelqu’un a également analysé l’incident récent du portefeuille chaud de Binance à partir de données publiques on-chain. Selon la réponse de l’auteur, la désactivation préalable n’aurait pas empêché le vol ; elle aurait simplement supprimé le raccourci consistant à « signer un lot d’autorisations, puis ne plus avoir à en signer ». Binance n’a pas encore publié de rapport complet sur les causes de l’incident : il ne s’agit que d’une analyse on-chain partagée sur le forum.
Quelques vérités bonnes à rappeler :
· À peine plus d’un an après le lancement d’une fonctionnalité, quelqu’un propose déjà d’ajouter « un bouton pour la désactiver définitivement » : cela montre que toutes les adresses n’ont pas besoin d’être aussi intelligentes.
· Un projet ne signifie pas qu’il sera adopté, encore moins qu’il arrivera sur le réseau principal. Ne vous fiez pas au titre en croyant que les portefeuilles peuvent déjà désactiver cette fonctionnalité.
· La règle de base reste la même : ne signez pas n’importe quoi ; vérifiez bien ce que vous signez.
Votre portefeuille a-t-il besoin d’une fonctionnalité « intelligente » comme 7702 ? Ou préférez-vous qu’il soit un peu moins malin, mais plus sûr ?
$ETH #EIP7702 #MiseÀJourEthereum
Hier soir, nous avons parlé de ce qu’est l’EIP-7702. Aujourd’hui, il y a une suite : sur le forum des développeurs d’Ethereum (Ethereum Magicians), un projet d’EIP-8476 a été publié aux premières heures du 31 octobre, heure de Pékin. Son titre, traduit littéralement, est « Retrait définitif de la délégation pour les adresses ordinaires ».
Précision importante : il s’agit d’un projet au stade Draft, encore très loin d’une mise à niveau du réseau principal.
Voici ce qu’il propose, en quelques points :
1. Permettre à une adresse ordinaire (EOA) d’envoyer une transaction spéciale de type 4 pour s’attribuer une « marqueur non exécutable ». Dès lors, aucune autorisation de délégation 7702 ne pourrait le remplacer ni l’effacer.
2. L’adresse resterait inchangée et pourrait toujours recevoir des transferts et envoyer des transactions normalement ; elle ne pourrait simplement plus jamais activer de délégation 7702.
3. Le texte cite explicitement trois types de comptes visés : les portefeuilles d’institutions, les portefeuilles chauds des plateformes d’échange et les trésoreries, qui n’ont pas besoin de l’exécution par délégation.
4. Le texte précise aussi que cela ne protège pas contre le vol de la clé privée : quiconque la détient peut toujours signer une transaction ordinaire et transférer les fonds.
Deux problèmes relevés dans la discussion sont assez concrets :
· Un évaluateur a signalé que les adresses dotées de ce marqueur pourraient ne pas pouvoir recevoir certains NFT (les transferts sécurisés appellent le code du destinataire). L’auteur a répondu tard dans la soirée du 31 octobre, heure de Pékin, qu’il comptait modifier le projet afin que l’EVM traite ce marqueur comme du « code vide ».
· Quelqu’un d’autre a fait remarquer que cette protection ne s’applique que chaîne par chaîne : si vous la désactivez sur le réseau principal, mais pas sur une autre chaîne, les autorisations signées avec la même clé pourront toujours y être utilisées.
Dans le fil de discussion, quelqu’un a également analysé l’incident récent du portefeuille chaud de Binance à partir de données publiques on-chain. Selon la réponse de l’auteur, la désactivation préalable n’aurait pas empêché le vol ; elle aurait simplement supprimé le raccourci consistant à « signer un lot d’autorisations, puis ne plus avoir à en signer ». Binance n’a pas encore publié de rapport complet sur les causes de l’incident : il ne s’agit que d’une analyse on-chain partagée sur le forum.
Quelques vérités bonnes à rappeler :
· À peine plus d’un an après le lancement d’une fonctionnalité, quelqu’un propose déjà d’ajouter « un bouton pour la désactiver définitivement » : cela montre que toutes les adresses n’ont pas besoin d’être aussi intelligentes.
· Un projet ne signifie pas qu’il sera adopté, encore moins qu’il arrivera sur le réseau principal. Ne vous fiez pas au titre en croyant que les portefeuilles peuvent déjà désactiver cette fonctionnalité.
· La règle de base reste la même : ne signez pas n’importe quoi ; vérifiez bien ce que vous signez.
Votre portefeuille a-t-il besoin d’une fonctionnalité « intelligente » comme 7702 ? Ou préférez-vous qu’il soit un peu moins malin, mais plus sûr ?
$ETH #EIP7702 #MiseÀJourEthereum
99
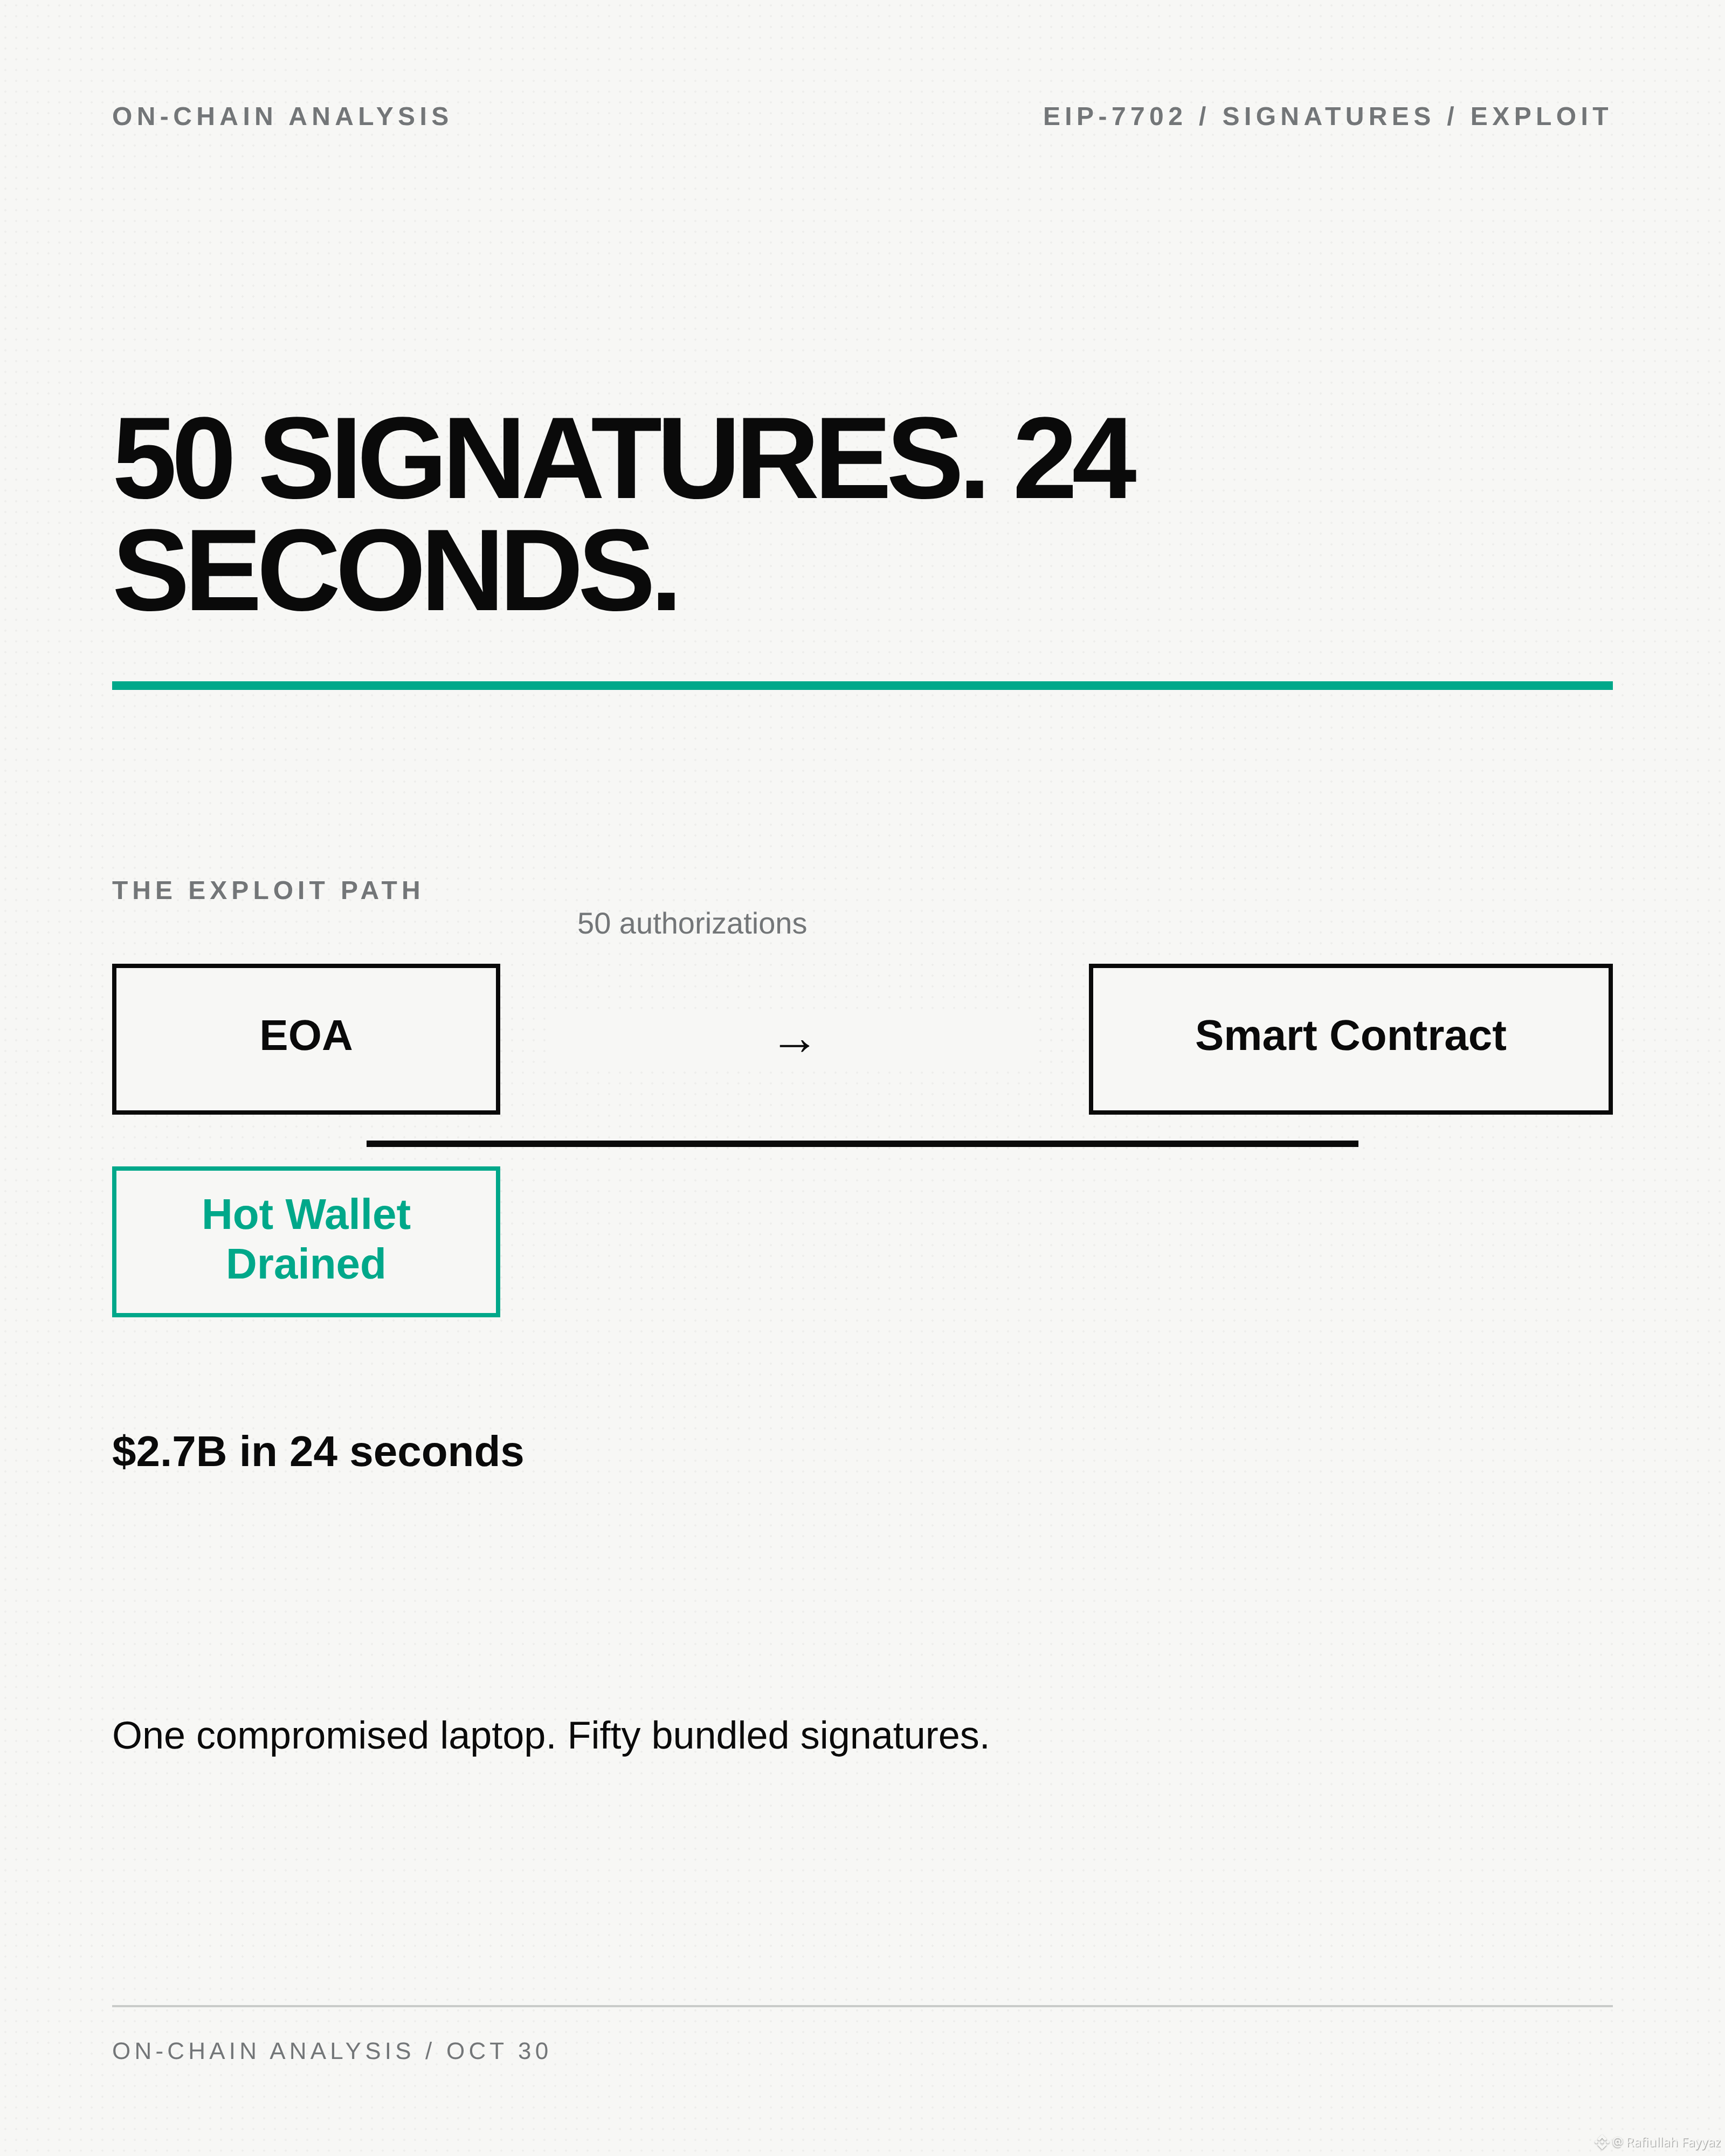
50 SIGNATURES. 24 SECONDES.
2,7 milliards de dollars ont quitté Binance 14 en 24 secondes.
L’attaquant n’a pas volé de clé privée. Il a regroupé 50 autorisations EIP-7702 dans une seule transaction. Chaque signature a confié le contrôle du portefeuille au même contrat intelligent. Une fois les 50 réunies, le portefeuille chaud a été vidé.
Il s’agit du premier exploit majeur utilisant EIP-7702 à cette échelle. Cette norme permet à un compte détenu en externe de déléguer à un contrat intelligent. Pratique pour l’abstraction de compte. Catastrophique lorsque le processus de signature est compromis.
Binance affirme que l’ordinateur portable a servi de point d’entrée. Mais le regroupement des signatures était l’arme.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
{spot}(BNBUSDT)
50 SIGNATURES. 24 SECONDES.
2,7 milliards de dollars ont quitté Binance 14 en 24 secondes.
L’attaquant n’a pas volé de clé privée. Il a regroupé 50 autorisations EIP-7702 dans une seule transaction. Chaque signature a confié le contrôle du portefeuille au même contrat intelligent. Une fois les 50 réunies, le portefeuille chaud a été vidé.
Il s’agit du premier exploit majeur utilisant EIP-7702 à cette échelle. Cette norme permet à un compte détenu en externe de déléguer à un contrat intelligent. Pratique pour l’abstraction de compte. Catastrophique lorsque le processus de signature est compromis.
Binance affirme que l’ordinateur portable a servi de point d’entrée. Mais le regroupement des signatures était l’arme.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
2,7 milliards de dollars ont quitté Binance 14 en 24 secondes.
L’attaquant n’a pas volé de clé privée. Il a regroupé 50 autorisations EIP-7702 dans une seule transaction. Chaque signature a confié le contrôle du portefeuille au même contrat intelligent. Une fois les 50 réunies, le portefeuille chaud a été vidé.
Il s’agit du premier exploit majeur utilisant EIP-7702 à cette échelle. Cette norme permet à un compte détenu en externe de déléguer à un contrat intelligent. Pratique pour l’abstraction de compte. Catastrophique lorsque le processus de signature est compromis.
Binance affirme que l’ordinateur portable a servi de point d’entrée. Mais le regroupement des signatures était l’arme.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
356

·
--
【L’outil d’autodestruction des hackers : le co-PDG de Binance, Richard Teng, révèle de nouveaux détails sur l’enquête】
Selon un article de TokenPost publié le 31 octobre, Teng a indiqué que, lors de cette attaque d’environ 6,3 milliards de dollars, les attaquants ont utilisé un logiciel capable d’effacer leurs propres outils et traces, compliquant ainsi l’enquête. Ils étaient plusieurs à y avoir participé. L’enquête s’est d’abord concentrée sur l’ordinateur portable compromis, avant que d’autres points d’intrusion ne soient découverts. Les attaquants ont également exploité EIP-7702 pour obtenir des droits d’exécution on-chain sur le portefeuille chaud, contournant ainsi les procédures d’approbation habituelles.
État d’avancement chez Binance :
• Les retraits sont suspendus, les dépôts restent possibles ; l’objectif est de les rétablir progressivement d’ici environ 40 heures
• Lancement d’un audit de sécurité couvrant les terminaux, l’infrastructure cloud, la gestion des clés et les processus de signature
• Collaboration avec les forces de l’ordre, des sociétés d’analyse on-chain, des émetteurs de jetons et d’autres plateformes d’échange pour assurer le suivi
3 conseils du point de vue des ingénieurs :
1. Les outils d’effacement des traces compliquent l’analyse forensique des journaux ; ceux-ci doivent être stockés hors site et en mode append-only
2. Les autorisations, y compris les délégations EIP-7702, doivent être vérifiées régulièrement ; ne signez jamais d’autorisations d’origine inconnue
3. Pendant le rétablissement des retraits, fiez-vous uniquement aux annonces officielles et méfiez-vous des faux liens de « rétablissement des retraits » ou de « demande d’indemnisation »
Selon vous, quel domaine les plateformes d’échange devraient-elles renforcer en priorité : la sécurité des terminaux, l’approbation des autorisations ou les processus de signature ?
$BNB $BTC #币安 #安全事件 #EIP7702
Faites vos propres recherches ; ceci ne constitue pas un conseil en investissement
【L’outil d’autodestruction des hackers : le co-PDG de Binance, Richard Teng, révèle de nouveaux détails sur l’enquête】
Selon un article de TokenPost publié le 31 octobre, Teng a indiqué que, lors de cette attaque d’environ 6,3 milliards de dollars, les attaquants ont utilisé un logiciel capable d’effacer leurs propres outils et traces, compliquant ainsi l’enquête. Ils étaient plusieurs à y avoir participé. L’enquête s’est d’abord concentrée sur l’ordinateur portable compromis, avant que d’autres points d’intrusion ne soient découverts. Les attaquants ont également exploité EIP-7702 pour obtenir des droits d’exécution on-chain sur le portefeuille chaud, contournant ainsi les procédures d’approbation habituelles.
État d’avancement chez Binance :
• Les retraits sont suspendus, les dépôts restent possibles ; l’objectif est de les rétablir progressivement d’ici environ 40 heures
• Lancement d’un audit de sécurité couvrant les terminaux, l’infrastructure cloud, la gestion des clés et les processus de signature
• Collaboration avec les forces de l’ordre, des sociétés d’analyse on-chain, des émetteurs de jetons et d’autres plateformes d’échange pour assurer le suivi
3 conseils du point de vue des ingénieurs :
1. Les outils d’effacement des traces compliquent l’analyse forensique des journaux ; ceux-ci doivent être stockés hors site et en mode append-only
2. Les autorisations, y compris les délégations EIP-7702, doivent être vérifiées régulièrement ; ne signez jamais d’autorisations d’origine inconnue
3. Pendant le rétablissement des retraits, fiez-vous uniquement aux annonces officielles et méfiez-vous des faux liens de « rétablissement des retraits » ou de « demande d’indemnisation »
Selon vous, quel domaine les plateformes d’échange devraient-elles renforcer en priorité : la sécurité des terminaux, l’approbation des autorisations ou les processus de signature ?
$BNB $BTC #币安 #安全事件 #EIP7702
Faites vos propres recherches ; ceci ne constitue pas un conseil en investissement
Selon un article de TokenPost publié le 31 octobre, Teng a indiqué que, lors de cette attaque d’environ 6,3 milliards de dollars, les attaquants ont utilisé un logiciel capable d’effacer leurs propres outils et traces, compliquant ainsi l’enquête. Ils étaient plusieurs à y avoir participé. L’enquête s’est d’abord concentrée sur l’ordinateur portable compromis, avant que d’autres points d’intrusion ne soient découverts. Les attaquants ont également exploité EIP-7702 pour obtenir des droits d’exécution on-chain sur le portefeuille chaud, contournant ainsi les procédures d’approbation habituelles.
État d’avancement chez Binance :
• Les retraits sont suspendus, les dépôts restent possibles ; l’objectif est de les rétablir progressivement d’ici environ 40 heures
• Lancement d’un audit de sécurité couvrant les terminaux, l’infrastructure cloud, la gestion des clés et les processus de signature
• Collaboration avec les forces de l’ordre, des sociétés d’analyse on-chain, des émetteurs de jetons et d’autres plateformes d’échange pour assurer le suivi
3 conseils du point de vue des ingénieurs :
1. Les outils d’effacement des traces compliquent l’analyse forensique des journaux ; ceux-ci doivent être stockés hors site et en mode append-only
2. Les autorisations, y compris les délégations EIP-7702, doivent être vérifiées régulièrement ; ne signez jamais d’autorisations d’origine inconnue
3. Pendant le rétablissement des retraits, fiez-vous uniquement aux annonces officielles et méfiez-vous des faux liens de « rétablissement des retraits » ou de « demande d’indemnisation »
Selon vous, quel domaine les plateformes d’échange devraient-elles renforcer en priorité : la sécurité des terminaux, l’approbation des autorisations ou les processus de signature ?
$BNB $BTC #币安 #安全事件 #EIP7702
Faites vos propres recherches ; ceci ne constitue pas un conseil en investissement
254
·
--
Qu’est-ce que l’EIP-7702 ? Une seule signature peut-elle faire exécuter à votre portefeuille le programme de quelqu’un d’autre ?
Ces derniers jours, après le vol chez Binance, beaucoup de gens posent des questions sur l’EIP-7702. En une phrase : il permet à une adresse de portefeuille ordinaire (EOA) d’être associée à du code de contrat pour l’exécuter.
D’après le texte officiel de la spécification Ethereum :
1. Un nouveau type de transaction est ajouté, avec une « liste d’autorisations ».
2. Chaque autorisation est signée par le propriétaire de l’adresse et contient l’ID de chaîne, l’adresse du contrat visé et un nonce.
3. Une fois l’autorisation activée, un « pointeur de délégation » est inscrit dans votre adresse. Ensuite, tout appel à votre adresse exécute le code de ce contrat, sous l’identité de votre adresse.
4. Cette délégation reste en place ; elle ne disparaît pas après utilisation. Pour la révoquer, il faut signer à nouveau en pointant vers l’adresse zéro.
L’objectif initial est louable : opérations groupées, paiement des frais par un tiers, limitation des droits des clés secondaires.
Mais la spécification le dit elle-même très clairement : le code auquel les droits sont délégués a un accès sans restriction au compte ; les applications ne devraient pas compter sur le fait que les utilisateurs signent ce type d’autorisation, et les portefeuilles ne devraient pas proposer cette option ; si le contrat délégué est mal écrit, quelqu’un pourrait prendre presque entièrement le contrôle de votre adresse.
Revenons à cet incident. Selon Chainalysis, sur Ethereum, l’attaquant a soumis des autorisations accompagnées de signatures valides, afin de faire exécuter par un portefeuille chaud de Binance du code déployé par l’attaquant, puis a appelé ce portefeuille pour en vider les actifs. On ne sait pas encore comment ces signatures d’autorisation ont été obtenues ; le rapport technique complet de Binance n’est pas encore publié. Ne tirons pas de conclusions trop vite, et ne faisons pas porter toute la faute à un seul EIP.
Pour le dire sans détour : une fois ce type d’autorisation signé, un seul appel suffit pour vider le portefeuille. Quand une personne ordinaire clique sur « Confirmer », elle n’a aucune raison de le faire les yeux fermés.
Trois vérifications à faire soi-même :
1. Ne signez pas les demandes de signature que vous ne comprenez pas, surtout si elles mentionnent « autorisation », « délégation » ou « mise à niveau du compte ».
2. Fiez-vous uniquement à l’analyse des signatures intégrée à votre portefeuille, pas aux explications affichées dans les fenêtres pop-up des sites web.
3. Vérifiez régulièrement les autorisations et l’état des délégations de vos adresses ; révoquez celles dont vous n’avez pas besoin.
Votre portefeuille a-t-il déjà affiché un message du type « Mise à niveau du compte » ? Avez-vous cliqué à l’époque ?
#EIP7702 #钱包安全 $ETH
Qu’est-ce que l’EIP-7702 ? Une seule signature peut-elle faire exécuter à votre portefeuille le programme de quelqu’un d’autre ?
Ces derniers jours, après le vol chez Binance, beaucoup de gens posent des questions sur l’EIP-7702. En une phrase : il permet à une adresse de portefeuille ordinaire (EOA) d’être associée à du code de contrat pour l’exécuter.
D’après le texte officiel de la spécification Ethereum :
1. Un nouveau type de transaction est ajouté, avec une « liste d’autorisations ».
2. Chaque autorisation est signée par le propriétaire de l’adresse et contient l’ID de chaîne, l’adresse du contrat visé et un nonce.
3. Une fois l’autorisation activée, un « pointeur de délégation » est inscrit dans votre adresse. Ensuite, tout appel à votre adresse exécute le code de ce contrat, sous l’identité de votre adresse.
4. Cette délégation reste en place ; elle ne disparaît pas après utilisation. Pour la révoquer, il faut signer à nouveau en pointant vers l’adresse zéro.
L’objectif initial est louable : opérations groupées, paiement des frais par un tiers, limitation des droits des clés secondaires.
Mais la spécification le dit elle-même très clairement : le code auquel les droits sont délégués a un accès sans restriction au compte ; les applications ne devraient pas compter sur le fait que les utilisateurs signent ce type d’autorisation, et les portefeuilles ne devraient pas proposer cette option ; si le contrat délégué est mal écrit, quelqu’un pourrait prendre presque entièrement le contrôle de votre adresse.
Revenons à cet incident. Selon Chainalysis, sur Ethereum, l’attaquant a soumis des autorisations accompagnées de signatures valides, afin de faire exécuter par un portefeuille chaud de Binance du code déployé par l’attaquant, puis a appelé ce portefeuille pour en vider les actifs. On ne sait pas encore comment ces signatures d’autorisation ont été obtenues ; le rapport technique complet de Binance n’est pas encore publié. Ne tirons pas de conclusions trop vite, et ne faisons pas porter toute la faute à un seul EIP.
Pour le dire sans détour : une fois ce type d’autorisation signé, un seul appel suffit pour vider le portefeuille. Quand une personne ordinaire clique sur « Confirmer », elle n’a aucune raison de le faire les yeux fermés.
Trois vérifications à faire soi-même :
1. Ne signez pas les demandes de signature que vous ne comprenez pas, surtout si elles mentionnent « autorisation », « délégation » ou « mise à niveau du compte ».
2. Fiez-vous uniquement à l’analyse des signatures intégrée à votre portefeuille, pas aux explications affichées dans les fenêtres pop-up des sites web.
3. Vérifiez régulièrement les autorisations et l’état des délégations de vos adresses ; révoquez celles dont vous n’avez pas besoin.
Votre portefeuille a-t-il déjà affiché un message du type « Mise à niveau du compte » ? Avez-vous cliqué à l’époque ?
#EIP7702 #钱包安全 $ETH
Ces derniers jours, après le vol chez Binance, beaucoup de gens posent des questions sur l’EIP-7702. En une phrase : il permet à une adresse de portefeuille ordinaire (EOA) d’être associée à du code de contrat pour l’exécuter.
D’après le texte officiel de la spécification Ethereum :
1. Un nouveau type de transaction est ajouté, avec une « liste d’autorisations ».
2. Chaque autorisation est signée par le propriétaire de l’adresse et contient l’ID de chaîne, l’adresse du contrat visé et un nonce.
3. Une fois l’autorisation activée, un « pointeur de délégation » est inscrit dans votre adresse. Ensuite, tout appel à votre adresse exécute le code de ce contrat, sous l’identité de votre adresse.
4. Cette délégation reste en place ; elle ne disparaît pas après utilisation. Pour la révoquer, il faut signer à nouveau en pointant vers l’adresse zéro.
L’objectif initial est louable : opérations groupées, paiement des frais par un tiers, limitation des droits des clés secondaires.
Mais la spécification le dit elle-même très clairement : le code auquel les droits sont délégués a un accès sans restriction au compte ; les applications ne devraient pas compter sur le fait que les utilisateurs signent ce type d’autorisation, et les portefeuilles ne devraient pas proposer cette option ; si le contrat délégué est mal écrit, quelqu’un pourrait prendre presque entièrement le contrôle de votre adresse.
Revenons à cet incident. Selon Chainalysis, sur Ethereum, l’attaquant a soumis des autorisations accompagnées de signatures valides, afin de faire exécuter par un portefeuille chaud de Binance du code déployé par l’attaquant, puis a appelé ce portefeuille pour en vider les actifs. On ne sait pas encore comment ces signatures d’autorisation ont été obtenues ; le rapport technique complet de Binance n’est pas encore publié. Ne tirons pas de conclusions trop vite, et ne faisons pas porter toute la faute à un seul EIP.
Pour le dire sans détour : une fois ce type d’autorisation signé, un seul appel suffit pour vider le portefeuille. Quand une personne ordinaire clique sur « Confirmer », elle n’a aucune raison de le faire les yeux fermés.
Trois vérifications à faire soi-même :
1. Ne signez pas les demandes de signature que vous ne comprenez pas, surtout si elles mentionnent « autorisation », « délégation » ou « mise à niveau du compte ».
2. Fiez-vous uniquement à l’analyse des signatures intégrée à votre portefeuille, pas aux explications affichées dans les fenêtres pop-up des sites web.
3. Vérifiez régulièrement les autorisations et l’état des délégations de vos adresses ; révoquez celles dont vous n’avez pas besoin.
Votre portefeuille a-t-il déjà affiché un message du type « Mise à niveau du compte » ? Avez-vous cliqué à l’époque ?
#EIP7702 #钱包安全 $ETH
88
·
--
UNE SEULE SIGNATURE. Quelqu’un pourrait-il déplacer vos fonds sans vous demander à nouveau votre accord ? 🔐
C’est un risque réel avec une délégation EIP-7702 malveillante. Mais voir « EIP-7702 » dans votre portefeuille ne signifie PAS automatiquement que vous avez été piraté
Voici une explication simple 👇
Un portefeuille classique utilise votre clé privée pour signer des transactions
EIP-7702 permet à cette même adresse de portefeuille d’exécuter du code de contrat intelligent, en ajoutant des fonctionnalités telles que les transactions groupées, les frais de gaz sponsorisés et les autorisations programmables
Imaginez que vous installiez un assistant dans votre portefeuille
Un assistant de confiance respecte des règles de sécurité. Un assistant malveillant pourrait permettre à un pirate de déplacer des actifs sans vous demander une nouvelle confirmation
Comment cela peut-il arriver ?
• On vous incite à signer une autorisation qui pointe vers du code malveillant
• Votre clé privée est volée, ce qui permet au pirate de signer cette autorisation
• Le code délégué contient une vulnérabilité
Connaître simplement votre adresse publique ne suffit pas pour installer une délégation. Une signature d’autorisation valide est nécessaire
Trois idées reçues à corriger :
❌ « EIP-7702 a été créé pour les pirates »
Il a été conçu pour améliorer les fonctionnalités des portefeuilles. Le danger dépend du code et des autorisations
❌ « La délégation ne peut pas être révoquée »
Le protocole permet de la supprimer au moyen d’une autorisation valide vers l’adresse zéro. L’interface de votre portefeuille ne prend pas forcément en charge tous les cas
❌ « Révoquer les autorisations de jetons supprime tout »
Les autorisations de jetons et la délégation EIP-7702 sont deux autorisations différentes. Supprimer l’une ne supprime pas automatiquement l’autre
Surtout, si votre clé privée est compromise, révoquer la délégation ne la rend pas à nouveau sûre. Le pirate peut signer de nouveau
Vérifiez le contrat réellement délégué, et pas seulement le nom affiché. Utilisez les outils officiels de votre portefeuille et ne faites jamais confiance à un lien inconnu qui vous propose de « réparer votre portefeuille »
Avant de signer, demandez-vous :
« Est-ce que j’autorise une action ponctuelle, ou est-ce que je modifie le fonctionnement de mon portefeuille ? »
Source : spécification Ethereum EIP-7702
#EIP7702 $BTC $ETH $BNB
UNE SEULE SIGNATURE. Quelqu’un pourrait-il déplacer vos fonds sans vous demander à nouveau votre accord ? 🔐
C’est un risque réel avec une délégation EIP-7702 malveillante. Mais voir « EIP-7702 » dans votre portefeuille ne signifie PAS automatiquement que vous avez été piraté
Voici une explication simple 👇
Un portefeuille classique utilise votre clé privée pour signer des transactions
EIP-7702 permet à cette même adresse de portefeuille d’exécuter du code de contrat intelligent, en ajoutant des fonctionnalités telles que les transactions groupées, les frais de gaz sponsorisés et les autorisations programmables
Imaginez que vous installiez un assistant dans votre portefeuille
Un assistant de confiance respecte des règles de sécurité. Un assistant malveillant pourrait permettre à un pirate de déplacer des actifs sans vous demander une nouvelle confirmation
Comment cela peut-il arriver ?
• On vous incite à signer une autorisation qui pointe vers du code malveillant
• Votre clé privée est volée, ce qui permet au pirate de signer cette autorisation
• Le code délégué contient une vulnérabilité
Connaître simplement votre adresse publique ne suffit pas pour installer une délégation. Une signature d’autorisation valide est nécessaire
Trois idées reçues à corriger :
❌ « EIP-7702 a été créé pour les pirates »
Il a été conçu pour améliorer les fonctionnalités des portefeuilles. Le danger dépend du code et des autorisations
❌ « La délégation ne peut pas être révoquée »
Le protocole permet de la supprimer au moyen d’une autorisation valide vers l’adresse zéro. L’interface de votre portefeuille ne prend pas forcément en charge tous les cas
❌ « Révoquer les autorisations de jetons supprime tout »
Les autorisations de jetons et la délégation EIP-7702 sont deux autorisations différentes. Supprimer l’une ne supprime pas automatiquement l’autre
Surtout, si votre clé privée est compromise, révoquer la délégation ne la rend pas à nouveau sûre. Le pirate peut signer de nouveau
Vérifiez le contrat réellement délégué, et pas seulement le nom affiché. Utilisez les outils officiels de votre portefeuille et ne faites jamais confiance à un lien inconnu qui vous propose de « réparer votre portefeuille »
Avant de signer, demandez-vous :
« Est-ce que j’autorise une action ponctuelle, ou est-ce que je modifie le fonctionnement de mon portefeuille ? »
Source : spécification Ethereum EIP-7702
#EIP7702 $BTC $ETH $BNB
C’est un risque réel avec une délégation EIP-7702 malveillante. Mais voir « EIP-7702 » dans votre portefeuille ne signifie PAS automatiquement que vous avez été piraté
Voici une explication simple 👇
Un portefeuille classique utilise votre clé privée pour signer des transactions
EIP-7702 permet à cette même adresse de portefeuille d’exécuter du code de contrat intelligent, en ajoutant des fonctionnalités telles que les transactions groupées, les frais de gaz sponsorisés et les autorisations programmables
Imaginez que vous installiez un assistant dans votre portefeuille
Un assistant de confiance respecte des règles de sécurité. Un assistant malveillant pourrait permettre à un pirate de déplacer des actifs sans vous demander une nouvelle confirmation
Comment cela peut-il arriver ?
• On vous incite à signer une autorisation qui pointe vers du code malveillant
• Votre clé privée est volée, ce qui permet au pirate de signer cette autorisation
• Le code délégué contient une vulnérabilité
Connaître simplement votre adresse publique ne suffit pas pour installer une délégation. Une signature d’autorisation valide est nécessaire
Trois idées reçues à corriger :
❌ « EIP-7702 a été créé pour les pirates »
Il a été conçu pour améliorer les fonctionnalités des portefeuilles. Le danger dépend du code et des autorisations
❌ « La délégation ne peut pas être révoquée »
Le protocole permet de la supprimer au moyen d’une autorisation valide vers l’adresse zéro. L’interface de votre portefeuille ne prend pas forcément en charge tous les cas
❌ « Révoquer les autorisations de jetons supprime tout »
Les autorisations de jetons et la délégation EIP-7702 sont deux autorisations différentes. Supprimer l’une ne supprime pas automatiquement l’autre
Surtout, si votre clé privée est compromise, révoquer la délégation ne la rend pas à nouveau sûre. Le pirate peut signer de nouveau
Vérifiez le contrat réellement délégué, et pas seulement le nom affiché. Utilisez les outils officiels de votre portefeuille et ne faites jamais confiance à un lien inconnu qui vous propose de « réparer votre portefeuille »
Avant de signer, demandez-vous :
« Est-ce que j’autorise une action ponctuelle, ou est-ce que je modifie le fonctionnement de mon portefeuille ? »
Source : spécification Ethereum EIP-7702
#EIP7702 $BTC $ETH $BNB
2
469

·
--
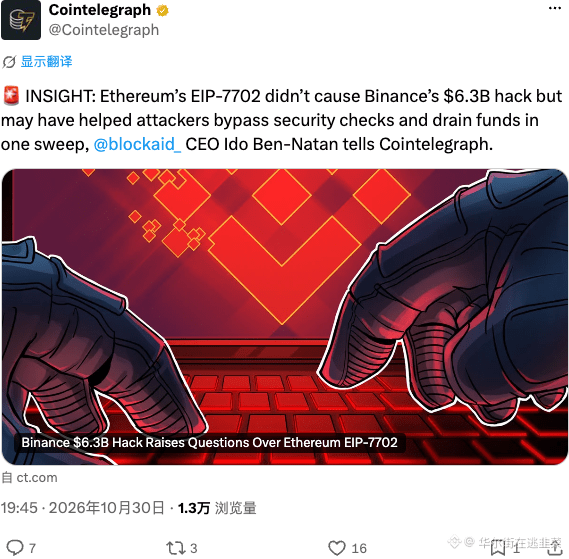
🚨 EIP-7702 n’est pas à l’origine du piratage de Binance, mais a peut-être amplifié les pertes. Selon des experts en sécurité, les attaquants auraient pu vider des portefeuilles même sans cette mise à niveau, mais celle-ci a peut-être facilité le contournement des protections contre les retraits en ETH.
Les fonctionnalités d’abstraction de compte de la mise à niveau auraient pu offrir aux attaquants de nouveaux moyens de contourner les protocoles de sécurité.
Conséquence : risque accru pour les détenteurs d’ETH pendant les mises à niveau en cours.
💭 Votre exposition à l’ETH est-elle protégée contre les risques liés à l’abstraction de compte ? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
🚨 EIP-7702 n’est pas à l’origine du piratage de Binance, mais a peut-être amplifié les pertes. Selon des experts en sécurité, les attaquants auraient pu vider des portefeuilles même sans cette mise à niveau, mais celle-ci a peut-être facilité le contournement des protections contre les retraits en ETH.
Les fonctionnalités d’abstraction de compte de la mise à niveau auraient pu offrir aux attaquants de nouveaux moyens de contourner les protocoles de sécurité.
Conséquence : risque accru pour les détenteurs d’ETH pendant les mises à niveau en cours.
💭 Votre exposition à l’ETH est-elle protégée contre les risques liés à l’abstraction de compte ? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
Les fonctionnalités d’abstraction de compte de la mise à niveau auraient pu offrir aux attaquants de nouveaux moyens de contourner les protocoles de sécurité.
Conséquence : risque accru pour les détenteurs d’ETH pendant les mises à niveau en cours.
💭 Votre exposition à l’ETH est-elle protégée contre les risques liés à l’abstraction de compte ? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
3

·
--
Je suis tombé sur The Defiant : le développeur nicolashw a proposé un brouillon pour Ethereum (PR #12600, appelé EIP-8476 dans les discussions) afin que les portefeuilles EOA ordinaires puissent **désactiver définitivement la délégation EIP-7702**.
Le point essentiel : utiliser une transaction d’autorisation vide de type 4, qui n’est pas encore valide, pour installer sur le compte un code marqueur inexécutable (provisoirement `0xef0200`). Ensuite, toute nouvelle délégation 7702 — y compris celles visant à supprimer celle-ci — sera ignorée. L’adresse, les transferts ordinaires et les appels de contrats restent possibles ; mais cela n’empêche pas les transferts ou les autorisations si la clé privée est perdue, et les autorisations existantes ne sont pas révoquées automatiquement. Le brouillon n’a pas été fusionné et n’a pas de numéro officiel ; son déploiement nécessiterait une mise à niveau du réseau.
Pour les portefeuilles chauds des plateformes d’échange et les trésoreries d’institutions, qui ne devraient de toute façon pas activer la délégation, cela ajoute une option « souder définitivement en un clic » — ces derniers temps, les discussions sur l’utilisation de 7702 pour contourner les procédures d’approbation sont nombreuses ; ce brouillon s’attaque précisément à ce problème.
#以太坊 #EIP7702 #安全 $ETH
Je suis tombé sur The Defiant : le développeur nicolashw a proposé un brouillon pour Ethereum (PR #12600, appelé EIP-8476 dans les discussions) afin que les portefeuilles EOA ordinaires puissent **désactiver définitivement la délégation EIP-7702**.
Le point essentiel : utiliser une transaction d’autorisation vide de type 4, qui n’est pas encore valide, pour installer sur le compte un code marqueur inexécutable (provisoirement `0xef0200`). Ensuite, toute nouvelle délégation 7702 — y compris celles visant à supprimer celle-ci — sera ignorée. L’adresse, les transferts ordinaires et les appels de contrats restent possibles ; mais cela n’empêche pas les transferts ou les autorisations si la clé privée est perdue, et les autorisations existantes ne sont pas révoquées automatiquement. Le brouillon n’a pas été fusionné et n’a pas de numéro officiel ; son déploiement nécessiterait une mise à niveau du réseau.
Pour les portefeuilles chauds des plateformes d’échange et les trésoreries d’institutions, qui ne devraient de toute façon pas activer la délégation, cela ajoute une option « souder définitivement en un clic » — ces derniers temps, les discussions sur l’utilisation de 7702 pour contourner les procédures d’approbation sont nombreuses ; ce brouillon s’attaque précisément à ce problème.
#以太坊 #EIP7702 #安全 $ETH
Le point essentiel : utiliser une transaction d’autorisation vide de type 4, qui n’est pas encore valide, pour installer sur le compte un code marqueur inexécutable (provisoirement `0xef0200`). Ensuite, toute nouvelle délégation 7702 — y compris celles visant à supprimer celle-ci — sera ignorée. L’adresse, les transferts ordinaires et les appels de contrats restent possibles ; mais cela n’empêche pas les transferts ou les autorisations si la clé privée est perdue, et les autorisations existantes ne sont pas révoquées automatiquement. Le brouillon n’a pas été fusionné et n’a pas de numéro officiel ; son déploiement nécessiterait une mise à niveau du réseau.
Pour les portefeuilles chauds des plateformes d’échange et les trésoreries d’institutions, qui ne devraient de toute façon pas activer la délégation, cela ajoute une option « souder définitivement en un clic » — ces derniers temps, les discussions sur l’utilisation de 7702 pour contourner les procédures d’approbation sont nombreuses ; ce brouillon s’attaque précisément à ce problème.
#以太坊 #EIP7702 #安全 $ETH
77

·
--
Article
🚨 Comment EIP-7702 a piraté le portefeuille chaud de Binance 🚨Le casse du siècle en 3 minutes : comment EIP-7702 a transformé un portefeuille en son propre voleur
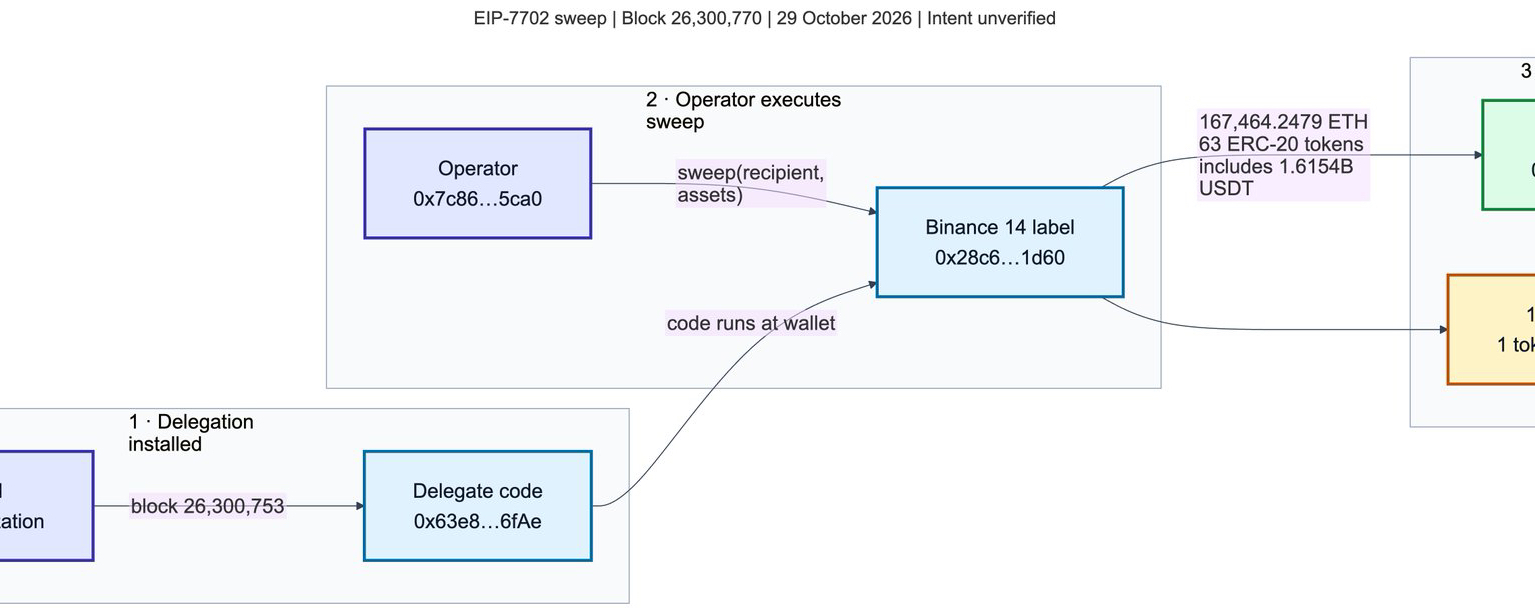
Trois minutes et vingt-quatre secondes. C’est tout ce qu’il a fallu pour faire disparaître 167 464 ETH et 63 jetons, dont 1,615 milliard d’USDT, d’un portefeuille identifié comme appartenant à Binance, après qu’un seul message signé y a installé une délégation EIP-7702. Le chercheur en sécurité Odysseus, de phylax.systems, a reconstitué toute l’attaque sur la chaîne dans un fil qui devient viral.
La chronologie donne froid dans le dos.
20:20:59 UTC : une autorisation de délégation EIP-7702 est installée sur le portefeuille. 20:24:23 : une autre adresse appelle sweep(). Le contexte d’exécution propre au portefeuille exécute alors le contrat de l’attaquant, qui vide tous les fonds vers 0x027…2ffe. Puis, à 20:41:23, la situation empire : le portefeuille délégué utilise son rôle de propriétaire sur un autre portefeuille intelligent pour transférer 780 M USDC supplémentaires.
🚨 Comment EIP-7702 a piraté le portefeuille chaud de Binance 🚨
Le casse du siècle en 3 minutes : comment EIP-7702 a transformé un portefeuille en son propre voleur
Trois minutes et vingt-quatre secondes. C’est tout ce qu’il a fallu pour faire disparaître 167 464 ETH et 63 jetons, dont 1,615 milliard d’USDT, d’un portefeuille identifié comme appartenant à Binance, après qu’un seul message signé y a installé une délégation EIP-7702. Le chercheur en sécurité Odysseus, de phylax.systems, a reconstitué toute l’attaque sur la chaîne dans un fil qui devient viral.
La chronologie donne froid dans le dos.
20:20:59 UTC : une autorisation de délégation EIP-7702 est installée sur le portefeuille. 20:24:23 : une autre adresse appelle sweep(). Le contexte d’exécution propre au portefeuille exécute alors le contrat de l’attaquant, qui vide tous les fonds vers 0x027…2ffe. Puis, à 20:41:23, la situation empire : le portefeuille délégué utilise son rôle de propriétaire sur un autre portefeuille intelligent pour transférer 780 M USDC supplémentaires.
Trois minutes et vingt-quatre secondes. C’est tout ce qu’il a fallu pour faire disparaître 167 464 ETH et 63 jetons, dont 1,615 milliard d’USDT, d’un portefeuille identifié comme appartenant à Binance, après qu’un seul message signé y a installé une délégation EIP-7702. Le chercheur en sécurité Odysseus, de phylax.systems, a reconstitué toute l’attaque sur la chaîne dans un fil qui devient viral.
La chronologie donne froid dans le dos.
20:20:59 UTC : une autorisation de délégation EIP-7702 est installée sur le portefeuille. 20:24:23 : une autre adresse appelle sweep(). Le contexte d’exécution propre au portefeuille exécute alors le contrat de l’attaquant, qui vide tous les fonds vers 0x027…2ffe. Puis, à 20:41:23, la situation empire : le portefeuille délégué utilise son rôle de propriétaire sur un autre portefeuille intelligent pour transférer 780 M USDC supplémentaires.
433
·
--
La proposition EIP-7702 fait beaucoup parler d’elle dans l’écosystème Ethereum.
Cette amélioration permet aux portefeuilles classiques d’exécuter du code de contrats intelligents. Elle vise essentiellement à faciliter les transactions groupées et les paiements sponsorisés.
C’est un changement intéressant pour l’expérience utilisateur sur le réseau. Si cette proposition est mise en œuvre, la manière d’interagir avec les actifs pourrait devenir beaucoup plus simple.
Que pensez-vous de ce changement pour les portefeuilles ?
$ETH #Ethereum #EIP7702
La proposition EIP-7702 fait beaucoup parler d’elle dans l’écosystème Ethereum.
Cette amélioration permet aux portefeuilles classiques d’exécuter du code de contrats intelligents. Elle vise essentiellement à faciliter les transactions groupées et les paiements sponsorisés.
C’est un changement intéressant pour l’expérience utilisateur sur le réseau. Si cette proposition est mise en œuvre, la manière d’interagir avec les actifs pourrait devenir beaucoup plus simple.
Que pensez-vous de ce changement pour les portefeuilles ?
$ETH #Ethereum #EIP7702
Cette amélioration permet aux portefeuilles classiques d’exécuter du code de contrats intelligents. Elle vise essentiellement à faciliter les transactions groupées et les paiements sponsorisés.
C’est un changement intéressant pour l’expérience utilisateur sur le réseau. Si cette proposition est mise en œuvre, la manière d’interagir avec les actifs pourrait devenir beaucoup plus simple.
Que pensez-vous de ce changement pour les portefeuilles ?
$ETH #Ethereum #EIP7702
8

La question qui fâche : vendredi, Teng Jue, co-PDG de Binance, a expliqué de sa propre bouche comment 6,3 milliards ont été dérobés : les hackers ont exploité la fonction de délégation d’Ethereum EIP-7702 pour contourner la procédure d’approbation habituelle et prendre le contrôle des opérations du portefeuille chaud. Une fois leur coup réalisé, ils ont même utilisé un mécanisme d’autodestruction pour effacer leurs outils et leurs traces. Attention, il ne s’agit pas d’un simple vol de clé privée : c’est la procédure d’approbation elle-même qui a été contournée grâce à une « délégation légitime ». Alors, si même les validations de la plus grande plateforme mondiale peuvent être contournées, le portefeuille chaud d’une plateforme d’échange est-il vraiment un coffre-fort ? Les retraits reprennent dimanche et une preuve de réserves sera publiée lundi : vous retirez vos fonds immédiatement ou, puisque les 6,3 milliards sont couverts, vous les laissez là ? Dites de quel côté vous êtes en commentaire : A. Je retire pour sauver ma peau ; B. C’est couvert, alors pourquoi s’inquiéter ?
$BTC $ETH #币安 #被盗 #EIP7702
La question qui fâche : vendredi, Teng Jue, co-PDG de Binance, a expliqué de sa propre bouche comment 6,3 milliards ont été dérobés : les hackers ont exploité la fonction de délégation d’Ethereum EIP-7702 pour contourner la procédure d’approbation habituelle et prendre le contrôle des opérations du portefeuille chaud. Une fois leur coup réalisé, ils ont même utilisé un mécanisme d’autodestruction pour effacer leurs outils et leurs traces. Attention, il ne s’agit pas d’un simple vol de clé privée : c’est la procédure d’approbation elle-même qui a été contournée grâce à une « délégation légitime ». Alors, si même les validations de la plus grande plateforme mondiale peuvent être contournées, le portefeuille chaud d’une plateforme d’échange est-il vraiment un coffre-fort ? Les retraits reprennent dimanche et une preuve de réserves sera publiée lundi : vous retirez vos fonds immédiatement ou, puisque les 6,3 milliards sont couverts, vous les laissez là ? Dites de quel côté vous êtes en commentaire : A. Je retire pour sauver ma peau ; B. C’est couvert, alors pourquoi s’inquiéter ?
$BTC $ETH #币安 #被盗 #EIP7702
$BTC $ETH #币安 #被盗 #EIP7702
25
·
--
Pour dire les choses simplement, cette fois, ce ne sont pas les clés privées qui ont été volées : le système de signature a été utilisé comme un distributeur de billets. Chronologie de TRM Labs : l’opération a commencé le 29 octobre à 20 h 05 UTC. En 20 minutes, 6,36 milliards de dollars ont été siphonnés des portefeuilles Binance sur 10 chaînes, soit plus de quatre fois les 1,5 milliard dérobés à Bybit. L’enquête préliminaire de Binance concorde : l’ordinateur d’un ingénieur d’exploitation a été piraté, puis l’attaquant s’est introduit dans un conteneur de service interne pour soumettre des demandes de retrait. Aucune fuite de clé privée n’a été détectée. Le plus incroyable s’est passé sur Ethereum : l’attaquant a fait signer d’un seul coup 50 autorisations préalables EIP-7702 par le système de signature de Binance, alignées sur des numéros de séquence ; il suffisait qu’une seule corresponde. Binance 14 s’est alors transformé en robot aspirateur de l’attaquant : une seule transaction a emporté 167 464 $ETH et 1,615 milliard d’USDT, ne laissant qu’1 $ETH. Après le réapprovisionnement, les fonds ont été siphonnés à nouveau. TRM et Chainalysis pointent toutes deux vers TraderTraitor, un groupe nord-coréen, mais Binance n’a pas encore désigné de responsable. Les quelque 3 milliards gelés sont tous des stablecoins pouvant être gelés : Tether en a gelé 1,567 milliard, et Circle plus de 800 millions. Les quelque 2,4 milliards en $BTC et $ETH qui ne peuvent pas être gelés ont déjà été dispersés. Les 15 000 $BTC du fonds SAFU, d’une valeur d’environ 1,2 milliard de dollars, représentent moins d’un cinquième des pertes ; pour le reste, Binance devra puiser dans ses propres réserves. Ceci n’est que mon avis, à prendre avec réserve. Une fois les retraits rétablis, allez-vous transférer vos fonds immédiatement vers un portefeuille que vous contrôlez, ou les laisser sur Binance en pariant qu’elle couvrira la totalité des pertes ? Dites de quel côté vous êtes dans les commentaires.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
Pour dire les choses simplement, cette fois, ce ne sont pas les clés privées qui ont été volées : le système de signature a été utilisé comme un distributeur de billets. Chronologie de TRM Labs : l’opération a commencé le 29 octobre à 20 h 05 UTC. En 20 minutes, 6,36 milliards de dollars ont été siphonnés des portefeuilles Binance sur 10 chaînes, soit plus de quatre fois les 1,5 milliard dérobés à Bybit. L’enquête préliminaire de Binance concorde : l’ordinateur d’un ingénieur d’exploitation a été piraté, puis l’attaquant s’est introduit dans un conteneur de service interne pour soumettre des demandes de retrait. Aucune fuite de clé privée n’a été détectée. Le plus incroyable s’est passé sur Ethereum : l’attaquant a fait signer d’un seul coup 50 autorisations préalables EIP-7702 par le système de signature de Binance, alignées sur des numéros de séquence ; il suffisait qu’une seule corresponde. Binance 14 s’est alors transformé en robot aspirateur de l’attaquant : une seule transaction a emporté 167 464 $ETH et 1,615 milliard d’USDT, ne laissant qu’1 $ETH . Après le réapprovisionnement, les fonds ont été siphonnés à nouveau. TRM et Chainalysis pointent toutes deux vers TraderTraitor, un groupe nord-coréen, mais Binance n’a pas encore désigné de responsable. Les quelque 3 milliards gelés sont tous des stablecoins pouvant être gelés : Tether en a gelé 1,567 milliard, et Circle plus de 800 millions. Les quelque 2,4 milliards en $BTC et $ETH qui ne peuvent pas être gelés ont déjà été dispersés. Les 15 000 $BTC du fonds SAFU, d’une valeur d’environ 1,2 milliard de dollars, représentent moins d’un cinquième des pertes ; pour le reste, Binance devra puiser dans ses propres réserves. Ceci n’est que mon avis, à prendre avec réserve. Une fois les retraits rétablis, allez-vous transférer vos fonds immédiatement vers un portefeuille que vous contrôlez, ou les laisser sur Binance en pariant qu’elle couvrira la totalité des pertes ? Dites de quel côté vous êtes dans les commentaires.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
Padfoot:
先别急着站队,63.6亿这种级别得核对官方公告和链上证据😂 吃瓜可以,别让假瓜把自己的钱包吓跑了。
1
2
1.3k

·
--
Le piratage de 63 milliards n’a rien à voir avec EIP-7702, arrêtez le sensationnalisme. Mais ce protocole permet effectivement aux pirates de contourner les contrôles de sécurité et de faire circuler les fonds sans laisser de trace : il devient ainsi un « accélérateur » d’opérations malveillantes. La nouvelle norme a beau être séduisante, elle ne sert à rien si la sécurité flanche. À l’avenir, pour les interactions on-chain, évaluez d’abord les risques, puis les gains.
$ETH #EIP7702
Le piratage de 63 milliards n’a rien à voir avec EIP-7702, arrêtez le sensationnalisme. Mais ce protocole permet effectivement aux pirates de contourner les contrôles de sécurité et de faire circuler les fonds sans laisser de trace : il devient ainsi un « accélérateur » d’opérations malveillantes. La nouvelle norme a beau être séduisante, elle ne sert à rien si la sécurité flanche. À l’avenir, pour les interactions on-chain, évaluez d’abord les risques, puis les gains.
$ETH #EIP7702
$ETH #EIP7702
13

·
--
Article
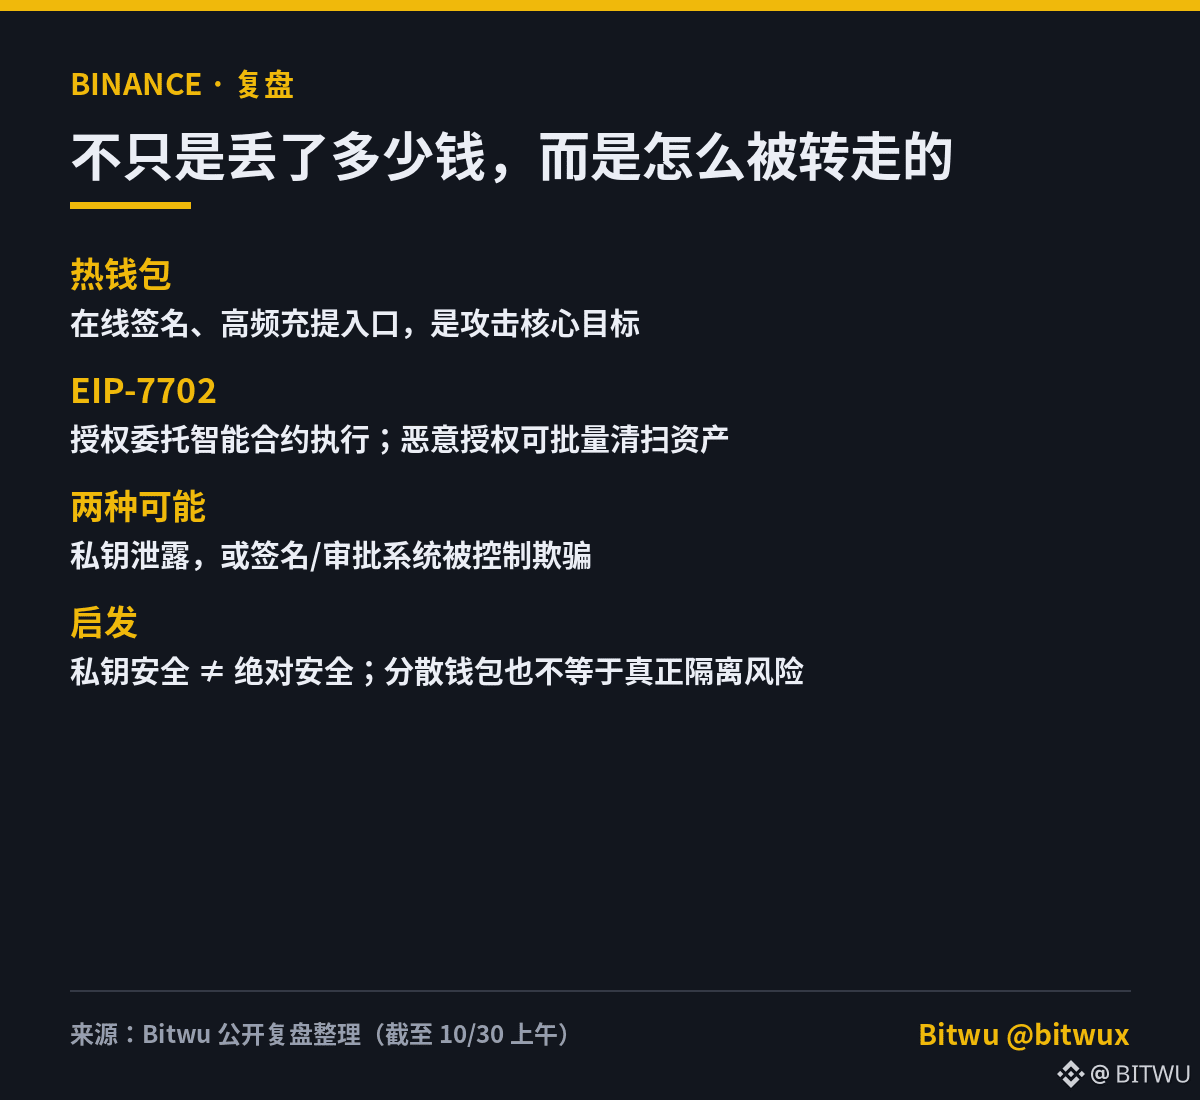
Retour sur l’incident de sécurité des portefeuilles chauds de Binance : comment des milliards de dollars ont-ils été transférés ?D’après les analyses on-chain actuellement accessibles au public, les sorties anormales de fonds impliquant plusieurs portefeuilles chauds pourraient atteindre 5,5 à 6 milliards de dollars. Si cela se confirme, il pourrait s’agir du plus important vol de cryptomonnaies de l’histoire du secteur.
Précision : ce montant reste à ce stade une estimation de tiers, et non le montant définitif des pertes confirmé par Binance. À ce jour, environ 3 milliards de dollars d’actifs concernés ont été gelés, et Binance a également annoncé la suspension des dépôts et des retraits ainsi que l’ouverture d’une enquête de sécurité.
Ce qui mérite le plus d’attention, ce n’est pas tant la somme transférée par les hackers, mais la manière dont ils s’y sont pris.
1️⃣ Qu’ont fait exactement les hackers ?
Retour sur l’incident de sécurité des portefeuilles chauds de Binance : comment des milliards de dollars ont-ils été transférés ?
D’après les analyses on-chain actuellement accessibles au public, les sorties anormales de fonds impliquant plusieurs portefeuilles chauds pourraient atteindre 5,5 à 6 milliards de dollars. Si cela se confirme, il pourrait s’agir du plus important vol de cryptomonnaies de l’histoire du secteur.
Précision : ce montant reste à ce stade une estimation de tiers, et non le montant définitif des pertes confirmé par Binance. À ce jour, environ 3 milliards de dollars d’actifs concernés ont été gelés, et Binance a également annoncé la suspension des dépôts et des retraits ainsi que l’ouverture d’une enquête de sécurité.
Ce qui mérite le plus d’attention, ce n’est pas tant la somme transférée par les hackers, mais la manière dont ils s’y sont pris.
1️⃣ Qu’ont fait exactement les hackers ?
Précision : ce montant reste à ce stade une estimation de tiers, et non le montant définitif des pertes confirmé par Binance. À ce jour, environ 3 milliards de dollars d’actifs concernés ont été gelés, et Binance a également annoncé la suspension des dépôts et des retraits ainsi que l’ouverture d’une enquête de sécurité.
Ce qui mérite le plus d’attention, ce n’est pas tant la somme transférée par les hackers, mais la manière dont ils s’y sont pris.
1️⃣ Qu’ont fait exactement les hackers ?
Padfoot:
先上交易哈希,别把热钱包归集写成被盗😂 数十亿美元不是零钱,复盘得靠链上证据,不能靠标题开大。
1
1
2.8k

EIP-7702 n’a pas provoqué le piratage de Binance, mais pourrait accroître les pertes
- Selon les experts en sécurité, des attaquants pourraient retirer de l’argent des portefeuilles Binance sans EIP-7702
- La mise à niveau Ethereum EIP-7702 pourrait permettre de contourner les mesures de retrait et d’aggraver les pertes
- Cet événement ne concerne que la méthode d’attaque, et non la cause principale du piratage
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Source : CoinTelegraph
EIP-7702 n’a pas provoqué le piratage de Binance, mais pourrait accroître les pertes
- Selon les experts en sécurité, des attaquants pourraient retirer de l’argent des portefeuilles Binance sans EIP-7702
- La mise à niveau Ethereum EIP-7702 pourrait permettre de contourner les mesures de retrait et d’aggraver les pertes
- Cet événement ne concerne que la méthode d’attaque, et non la cause principale du piratage
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Source : CoinTelegraph
- Selon les experts en sécurité, des attaquants pourraient retirer de l’argent des portefeuilles Binance sans EIP-7702
- La mise à niveau Ethereum EIP-7702 pourrait permettre de contourner les mesures de retrait et d’aggraver les pertes
- Cet événement ne concerne que la méthode d’attaque, et non la cause principale du piratage
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Source : CoinTelegraph
37
·
--
Cette fois, il ne s’agit pas d’une fuite de clé privée : une faille dans EIP-7702 a été exploitée.
Cette fois, il ne s’agit pas d’une fuite de clé privée, mais d’un problème lié à EIP-7702. Une seule autorisation peut déléguer à un contrat le contrôle des opérations du portefeuille ; si la signature est obtenue, les actifs peuvent être « transférés normalement », jusqu’à la révocation de cette délégation.
Les sorties totales on-chain s’élèvent à environ 5,6 milliards de dollars. Tether, Circle et d’autres ont gelé environ 2,54 milliards ; les pertes nettes restent de l’ordre du milliard. CZ a déclaré que les fonds des utilisateurs seraient garantis à 100 %. Après une brève chute autour de 80 000 dollars, le BTC a rebondi et a même dépassé ce seuil pendant un moment.
Trois choses à faire pour le moment :
1. Transférer les actifs inutilisés des plateformes d’échange vers un portefeuille matériel ;
2. Vérifier la sécurité de ses comptes sur les autres plateformes et révoquer les API et autorisations inutilisées depuis longtemps ;
3. Attendre les résultats de l’enquête de sécurité et éviter de se précipiter pour acheter la baisse.
La crise couve encore ; les liquidités et les actifs conservés dans un portefeuille matériel sont plus sûrs.
Avis personnel, ne constitue pas un conseil en investissement.
$ETH
{future}(ETHUSDT)
$BTC
{future}(BTCUSDT)
#EIP7702 #安全
Cette fois, il ne s’agit pas d’une fuite de clé privée : une faille dans EIP-7702 a été exploitée.
Cette fois, il ne s’agit pas d’une fuite de clé privée, mais d’un problème lié à EIP-7702. Une seule autorisation peut déléguer à un contrat le contrôle des opérations du portefeuille ; si la signature est obtenue, les actifs peuvent être « transférés normalement », jusqu’à la révocation de cette délégation.
Les sorties totales on-chain s’élèvent à environ 5,6 milliards de dollars. Tether, Circle et d’autres ont gelé environ 2,54 milliards ; les pertes nettes restent de l’ordre du milliard. CZ a déclaré que les fonds des utilisateurs seraient garantis à 100 %. Après une brève chute autour de 80 000 dollars, le BTC a rebondi et a même dépassé ce seuil pendant un moment.
Trois choses à faire pour le moment :
1. Transférer les actifs inutilisés des plateformes d’échange vers un portefeuille matériel ;
2. Vérifier la sécurité de ses comptes sur les autres plateformes et révoquer les API et autorisations inutilisées depuis longtemps ;
3. Attendre les résultats de l’enquête de sécurité et éviter de se précipiter pour acheter la baisse.
La crise couve encore ; les liquidités et les actifs conservés dans un portefeuille matériel sont plus sûrs.
Avis personnel, ne constitue pas un conseil en investissement.
$ETH
$BTC
#EIP7702 #安全
Cette fois, il ne s’agit pas d’une fuite de clé privée, mais d’un problème lié à EIP-7702. Une seule autorisation peut déléguer à un contrat le contrôle des opérations du portefeuille ; si la signature est obtenue, les actifs peuvent être « transférés normalement », jusqu’à la révocation de cette délégation.
Les sorties totales on-chain s’élèvent à environ 5,6 milliards de dollars. Tether, Circle et d’autres ont gelé environ 2,54 milliards ; les pertes nettes restent de l’ordre du milliard. CZ a déclaré que les fonds des utilisateurs seraient garantis à 100 %. Après une brève chute autour de 80 000 dollars, le BTC a rebondi et a même dépassé ce seuil pendant un moment.
Trois choses à faire pour le moment :
1. Transférer les actifs inutilisés des plateformes d’échange vers un portefeuille matériel ;
2. Vérifier la sécurité de ses comptes sur les autres plateformes et révoquer les API et autorisations inutilisées depuis longtemps ;
3. Attendre les résultats de l’enquête de sécurité et éviter de se précipiter pour acheter la baisse.
La crise couve encore ; les liquidités et les actifs conservés dans un portefeuille matériel sont plus sûrs.
Avis personnel, ne constitue pas un conseil en investissement.
$ETH
$BTC
#EIP7702 #安全
1.3k
·
--
Le portefeuille chaud de Binance a eu un problème cette nuit, et beaucoup de gens ont entendu parler d’EIP-7702 pour la première fois. Commençons par expliquer clairement ce que c’est :
1. De quoi s’agit-il ? D’une fonctionnalité apportée par la mise à niveau Pectra d’Ethereum. Un portefeuille classique peut signer une autorisation qui délègue temporairement le droit d’exécution à du code de contrat intelligent, sans changer d’adresse. Cela permet d’effectuer des opérations par lots et de laisser quelqu’un d’autre payer les frais de gas.
2. Pourquoi cette fonctionnalité est-elle dans le viseur cette fois-ci ? Selon les analyses de Blockaid et d’autres acteurs, l’attaquant a inclus dans une transaction 50 autorisations portant sur des numéros consécutifs, dans le seul but de tomber sur le numéro utilisé à ce moment-là par le portefeuille chaud. Une fois la bonne autorisation trouvée, le contrat malveillant pouvait transférer des actifs par lots au nom du portefeuille. Et si la délégation n’est pas révoquée, elle reste active indéfiniment.
3. Contre quoi les utilisateurs ordinaires doivent-ils se protéger ? Premièrement, ne signez pas d’autorisations que vous ne comprenez pas, en particulier celles qui regroupent de nombreuses opérations en une seule signature. Deuxièmement, si un site inconnu vous demande de signer, arrêtez-vous et vérifiez à quel contrat la délégation sera accordée. Troisièmement, vérifiez régulièrement vos autorisations et révoquez celles dont vous n’avez plus besoin. Dans la mesure du possible, gardez les actifs importants dans un portefeuille froid.
À mon avis, EIP-7702 n’est pas une porte dérobée en soi : cette fonctionnalité transforme le portefeuille, qui n’était qu’une clé permettant de transférer des fonds, en une clé capable d’exécuter des programmes. Cette clé étant plus puissante, vérifier attentivement à qui l’on délègue ses droits avant de signer devient indispensable. D’habitude, lisez-vous chaque autorisation avant de signer ?
$ETH #EIP7702
Le portefeuille chaud de Binance a eu un problème cette nuit, et beaucoup de gens ont entendu parler d’EIP-7702 pour la première fois. Commençons par expliquer clairement ce que c’est :
1. De quoi s’agit-il ? D’une fonctionnalité apportée par la mise à niveau Pectra d’Ethereum. Un portefeuille classique peut signer une autorisation qui délègue temporairement le droit d’exécution à du code de contrat intelligent, sans changer d’adresse. Cela permet d’effectuer des opérations par lots et de laisser quelqu’un d’autre payer les frais de gas.
2. Pourquoi cette fonctionnalité est-elle dans le viseur cette fois-ci ? Selon les analyses de Blockaid et d’autres acteurs, l’attaquant a inclus dans une transaction 50 autorisations portant sur des numéros consécutifs, dans le seul but de tomber sur le numéro utilisé à ce moment-là par le portefeuille chaud. Une fois la bonne autorisation trouvée, le contrat malveillant pouvait transférer des actifs par lots au nom du portefeuille. Et si la délégation n’est pas révoquée, elle reste active indéfiniment.
3. Contre quoi les utilisateurs ordinaires doivent-ils se protéger ? Premièrement, ne signez pas d’autorisations que vous ne comprenez pas, en particulier celles qui regroupent de nombreuses opérations en une seule signature. Deuxièmement, si un site inconnu vous demande de signer, arrêtez-vous et vérifiez à quel contrat la délégation sera accordée. Troisièmement, vérifiez régulièrement vos autorisations et révoquez celles dont vous n’avez plus besoin. Dans la mesure du possible, gardez les actifs importants dans un portefeuille froid.
À mon avis, EIP-7702 n’est pas une porte dérobée en soi : cette fonctionnalité transforme le portefeuille, qui n’était qu’une clé permettant de transférer des fonds, en une clé capable d’exécuter des programmes. Cette clé étant plus puissante, vérifier attentivement à qui l’on délègue ses droits avant de signer devient indispensable. D’habitude, lisez-vous chaque autorisation avant de signer ?
$ETH #EIP7702
1. De quoi s’agit-il ? D’une fonctionnalité apportée par la mise à niveau Pectra d’Ethereum. Un portefeuille classique peut signer une autorisation qui délègue temporairement le droit d’exécution à du code de contrat intelligent, sans changer d’adresse. Cela permet d’effectuer des opérations par lots et de laisser quelqu’un d’autre payer les frais de gas.
2. Pourquoi cette fonctionnalité est-elle dans le viseur cette fois-ci ? Selon les analyses de Blockaid et d’autres acteurs, l’attaquant a inclus dans une transaction 50 autorisations portant sur des numéros consécutifs, dans le seul but de tomber sur le numéro utilisé à ce moment-là par le portefeuille chaud. Une fois la bonne autorisation trouvée, le contrat malveillant pouvait transférer des actifs par lots au nom du portefeuille. Et si la délégation n’est pas révoquée, elle reste active indéfiniment.
3. Contre quoi les utilisateurs ordinaires doivent-ils se protéger ? Premièrement, ne signez pas d’autorisations que vous ne comprenez pas, en particulier celles qui regroupent de nombreuses opérations en une seule signature. Deuxièmement, si un site inconnu vous demande de signer, arrêtez-vous et vérifiez à quel contrat la délégation sera accordée. Troisièmement, vérifiez régulièrement vos autorisations et révoquez celles dont vous n’avez plus besoin. Dans la mesure du possible, gardez les actifs importants dans un portefeuille froid.
À mon avis, EIP-7702 n’est pas une porte dérobée en soi : cette fonctionnalité transforme le portefeuille, qui n’était qu’une clé permettant de transférer des fonds, en une clé capable d’exécuter des programmes. Cette clé étant plus puissante, vérifier attentivement à qui l’on délègue ses droits avant de signer devient indispensable. D’habitude, lisez-vous chaque autorisation avant de signer ?
$ETH #EIP7702
21
·
--
5,8 milliards de dollars se sont évaporés directement du portefeuille chaud de Binance : le plus grand vol jamais commis sur une plateforme d’échange dans l’histoire des cryptomonnaies vient de frapper.
Le 30 octobre à 4 h 24 du matin, le portefeuille chaud n° 14 de Binance a transféré 167,464 ETH vers une nouvelle adresse, emportant également environ 1,615 milliard d’USDT et 63 tokens. Une seule transaction de 2,5 milliards de dollars ; 40 minutes plus tard, les sorties totales atteignaient 5,6 milliards, pulvérisant le record de 1,5 milliard de Bybit en 2025.
Le plus ironique, c’est que cette plateforme d’échange, qui se targue d’avoir la plus grande équipe de sécurité au monde et le bilan le plus solide, s’est fait transpercer par une faille au niveau du protocole EIP-7702. La réaction du marché a été immédiate : 5,33 % ont été balayés en $ETH 24 heures, $BTC est passé sous les 78 500, et 629 millions de positions à effet de levier ont été liquidées sur-le-champ.
À court terme, ne vous précipitez pas pour attraper le couteau qui tombe : la pression vendeuse ne sera pas absorbée si vite. Si EIP-7702 ne concerne que la couche de conservation de la plateforme, le protocole on-chain peut encore souffler.
#加密安全 #币安 #EIP7702
5,8 milliards de dollars se sont évaporés directement du portefeuille chaud de Binance : le plus grand vol jamais commis sur une plateforme d’échange dans l’histoire des cryptomonnaies vient de frapper.
Le 30 octobre à 4 h 24 du matin, le portefeuille chaud n° 14 de Binance a transféré 167,464 ETH vers une nouvelle adresse, emportant également environ 1,615 milliard d’USDT et 63 tokens. Une seule transaction de 2,5 milliards de dollars ; 40 minutes plus tard, les sorties totales atteignaient 5,6 milliards, pulvérisant le record de 1,5 milliard de Bybit en 2025.
Le plus ironique, c’est que cette plateforme d’échange, qui se targue d’avoir la plus grande équipe de sécurité au monde et le bilan le plus solide, s’est fait transpercer par une faille au niveau du protocole EIP-7702. La réaction du marché a été immédiate : 5,33 % ont été balayés en $ETH 24 heures, $BTC est passé sous les 78 500, et 629 millions de positions à effet de levier ont été liquidées sur-le-champ.
À court terme, ne vous précipitez pas pour attraper le couteau qui tombe : la pression vendeuse ne sera pas absorbée si vite. Si EIP-7702 ne concerne que la couche de conservation de la plateforme, le protocole on-chain peut encore souffler.
#加密安全 #币安 #EIP7702
Le 30 octobre à 4 h 24 du matin, le portefeuille chaud n° 14 de Binance a transféré 167,464 ETH vers une nouvelle adresse, emportant également environ 1,615 milliard d’USDT et 63 tokens. Une seule transaction de 2,5 milliards de dollars ; 40 minutes plus tard, les sorties totales atteignaient 5,6 milliards, pulvérisant le record de 1,5 milliard de Bybit en 2025.
Le plus ironique, c’est que cette plateforme d’échange, qui se targue d’avoir la plus grande équipe de sécurité au monde et le bilan le plus solide, s’est fait transpercer par une faille au niveau du protocole EIP-7702. La réaction du marché a été immédiate : 5,33 % ont été balayés en $ETH 24 heures, $BTC est passé sous les 78 500, et 629 millions de positions à effet de levier ont été liquidées sur-le-champ.
À court terme, ne vous précipitez pas pour attraper le couteau qui tombe : la pression vendeuse ne sera pas absorbée si vite. Si EIP-7702 ne concerne que la couche de conservation de la plateforme, le protocole on-chain peut encore souffler.
#加密安全 #币安 #EIP7702
375
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BTCRebounds80K
771 vues
151 mentions
2
#Binance98PercentReplenished
3,072 vues
252 mentions
3
#USMidterms-WhatAreMarketsExpecting?
218,375 vues
1,700 mentions
4
#USOctoberNFP-AreRateCutsStillPossible
324,992 vues
2,576 mentions
5
#AMDBeatsExpectations-AINarrativeContinues
59,642 vues
650 mentions
6
#CircleQ3Revenue865M
11,432 vues
341 mentions
7
#BinanceIncidentReport
397,593 vues
1,925 mentions
8
#USStocksOpenHigherAsDowGains1.9%
805 vues
42 mentions
9
#ADPUSPrivateEmployersAdd86000JobsInOctober
297 vues
22 mentions
10
#FrenchAssemblyPassesSelfCustodiedCryptoReportingAmendment
315 vues
12 mentions