
#cryptowallet
cryptowallet
109,028 vues
624 mentions
Populaire
Récents

🔐 Votre crypto n’est pas « à l’intérieur » de votre portefeuille.La plupart des débutants se trompent là-dessus. $AAPLB
Mais comprendre où se trouve réellement votre crypto peut vous aider à protéger vos fonds.$NVDAB
Vos actifs crypto sont enregistrés sur la blockchain. Votre portefeuille fournit les clés nécessaires pour y accéder et les gérer.
Sur les prochaines diapositives, nous allons détailler les portefeuilles chauds vs froids, ainsi que les portefeuilles avec garde (custodial) vs sans garde (non-custodial).
💬 Quel portefeuille utilisez-vous ?
🔥 Portefeuille chaud ou ❄️ portefeuille froid ?
📌 Enregistrez ceci — vous voudrez vous en souvenir.
📤 Partagez-le avec quelqu’un qui apprend la crypto.
#crypto #bitcoin #blockchain #CryptoWallet #Binance
🔐 Votre crypto n’est pas « à l’intérieur » de votre portefeuille.
La plupart des débutants se trompent là-dessus. $AAPLB
Mais comprendre où se trouve réellement votre crypto peut vous aider à protéger vos fonds.$NVDAB
Vos actifs crypto sont enregistrés sur la blockchain. Votre portefeuille fournit les clés nécessaires pour y accéder et les gérer.
Sur les prochaines diapositives, nous allons détailler les portefeuilles chauds vs froids, ainsi que les portefeuilles avec garde (custodial) vs sans garde (non-custodial).
💬 Quel portefeuille utilisez-vous ?
🔥 Portefeuille chaud ou ❄️ portefeuille froid ?
📌 Enregistrez ceci — vous voudrez vous en souvenir.
📤 Partagez-le avec quelqu’un qui apprend la crypto.
#crypto #bitcoin #blockchain #CryptoWallet #Binance
Mais comprendre où se trouve réellement votre crypto peut vous aider à protéger vos fonds.$NVDAB
Vos actifs crypto sont enregistrés sur la blockchain. Votre portefeuille fournit les clés nécessaires pour y accéder et les gérer.
Sur les prochaines diapositives, nous allons détailler les portefeuilles chauds vs froids, ainsi que les portefeuilles avec garde (custodial) vs sans garde (non-custodial).
💬 Quel portefeuille utilisez-vous ?
🔥 Portefeuille chaud ou ❄️ portefeuille froid ?
📌 Enregistrez ceci — vous voudrez vous en souvenir.
📤 Partagez-le avec quelqu’un qui apprend la crypto.
#crypto #bitcoin #blockchain #CryptoWallet #Binance
1
1
1
80

·
--
🔥 Le créateur de portefeuille Bitcoin Trezor affirme que des pirates ont compromis son fournisseur de messagerie.
Veuillez noter que le courriel intitulé « Critical Security Alert: STM32 Entropy Vulnerability » ne provient pas de nous et qu’il s’agit d’une tentative d’hameçonnage. Ne cliquez sur aucun lien, a écrit Trezor sur X. Trezor a indiqué avoir désactivé le domaine utilisé dans l’attaque et enquête sur la manière dont les pirates ont obtenu l’accès à son domaine légitime. Le faux e-mail de Trezor affirme que les ingénieurs de la société ont découvert une vulnérabilité critique au niveau matériel dans les microcontrôleurs STM32 utilisés dans ses appareils.
Il prétend ensuite, à tort, que le défaut concerne un appareil sur quatre environ et pourrait laisser les phrases de récupération avec un niveau d’aléa, ou entropie, insuffisant, en jouant sur les craintes liées à l’exploit récent de Coldcard, qui a coûté aux utilisateurs plus de 130 millions de dollars en Bitcoin. Trezor a publié un communiqué déclarant que l’e-mail était frauduleux et avertissant ses utilisateurs peu après 16 h 30 (heure de l’Est à Pâques), mais il est arrivé plusieurs heures après que plusieurs utilisateurs ont signalé avoir reçu l’arnaque par hameçonnage depuis une adresse e-mail de Trezor qui semblait légitime. Le cofondateur et PDG de Casa, Nick Neuman, a déclaré que la campagne pourrait s’étendre au-delà de Trezor, ajoutant qu’il avait aussi entendu la même chose de la part d’utilisateurs Bitbox.
❓ Et vous, qu’en pensez-vous : est-ce le début d’un mouvement plus large ou juste du bruit ? Dites-le en commentaire.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Le créateur de portefeuille Bitcoin Trezor affirme que des pirates ont compromis son fournisseur de messagerie.
Veuillez noter que le courriel intitulé « Critical Security Alert: STM32 Entropy Vulnerability » ne provient pas de nous et qu’il s’agit d’une tentative d’hameçonnage. Ne cliquez sur aucun lien, a écrit Trezor sur X. Trezor a indiqué avoir désactivé le domaine utilisé dans l’attaque et enquête sur la manière dont les pirates ont obtenu l’accès à son domaine légitime. Le faux e-mail de Trezor affirme que les ingénieurs de la société ont découvert une vulnérabilité critique au niveau matériel dans les microcontrôleurs STM32 utilisés dans ses appareils.
Il prétend ensuite, à tort, que le défaut concerne un appareil sur quatre environ et pourrait laisser les phrases de récupération avec un niveau d’aléa, ou entropie, insuffisant, en jouant sur les craintes liées à l’exploit récent de Coldcard, qui a coûté aux utilisateurs plus de 130 millions de dollars en Bitcoin. Trezor a publié un communiqué déclarant que l’e-mail était frauduleux et avertissant ses utilisateurs peu après 16 h 30 (heure de l’Est à Pâques), mais il est arrivé plusieurs heures après que plusieurs utilisateurs ont signalé avoir reçu l’arnaque par hameçonnage depuis une adresse e-mail de Trezor qui semblait légitime. Le cofondateur et PDG de Casa, Nick Neuman, a déclaré que la campagne pourrait s’étendre au-delà de Trezor, ajoutant qu’il avait aussi entendu la même chose de la part d’utilisateurs Bitbox.
❓ Et vous, qu’en pensez-vous : est-ce le début d’un mouvement plus large ou juste du bruit ? Dites-le en commentaire.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Veuillez noter que le courriel intitulé « Critical Security Alert: STM32 Entropy Vulnerability » ne provient pas de nous et qu’il s’agit d’une tentative d’hameçonnage. Ne cliquez sur aucun lien, a écrit Trezor sur X. Trezor a indiqué avoir désactivé le domaine utilisé dans l’attaque et enquête sur la manière dont les pirates ont obtenu l’accès à son domaine légitime. Le faux e-mail de Trezor affirme que les ingénieurs de la société ont découvert une vulnérabilité critique au niveau matériel dans les microcontrôleurs STM32 utilisés dans ses appareils.
Il prétend ensuite, à tort, que le défaut concerne un appareil sur quatre environ et pourrait laisser les phrases de récupération avec un niveau d’aléa, ou entropie, insuffisant, en jouant sur les craintes liées à l’exploit récent de Coldcard, qui a coûté aux utilisateurs plus de 130 millions de dollars en Bitcoin. Trezor a publié un communiqué déclarant que l’e-mail était frauduleux et avertissant ses utilisateurs peu après 16 h 30 (heure de l’Est à Pâques), mais il est arrivé plusieurs heures après que plusieurs utilisateurs ont signalé avoir reçu l’arnaque par hameçonnage depuis une adresse e-mail de Trezor qui semblait légitime. Le cofondateur et PDG de Casa, Nick Neuman, a déclaré que la campagne pourrait s’étendre au-delà de Trezor, ajoutant qu’il avait aussi entendu la même chose de la part d’utilisateurs Bitbox.
❓ Et vous, qu’en pensez-vous : est-ce le début d’un mouvement plus large ou juste du bruit ? Dites-le en commentaire.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
59
·
--
🔥 Musicien mexicain et sa famille tués pour un portefeuille froid Bitcoin présumé contenir des millions.
D’après un rapport du IBTimes UK, Melndez, son épouse enceinte Ana Paula Barragn, leur fille de trois ans, Sofa, et la domestique de 21 ans, Aleyda Romero, ont été retrouvés morts au domicile de la famille à Atizapn de Zaragoza, dans l’État de Mexico, le 1er septembre. Le fils du couple, âgé de six ans, a survécu. Les procureurs de l’État ont déclaré que les suspects auraient pénétré dans la maison en fouillant à la recherche d’un portefeuille froid qu’ils pensaient contenir des montants de plusieurs millions en Bitcoin. Les autorités ont identifié les suspects comme Diego Sebastin et Gerardo, en utilisant N à la place de leurs noms de famille conformément aux règles mexicaines de confidentialité pour les procédures pénales. Diego Sebastin, associé professionnel de Melndez, aurait utilisé leur relation pour obtenir l’accès et proposé à Gerardo 2 millions de pesos, environ 118 000 $, pour l’aider à obtenir la crypto.
Les deux hommes ont été arrêtés le 2 septembre. Les portefeuilles froids ne stockent pas le Bitcoin lui-même ; ils sont plutôt des dispositifs, également appelés portefeuilles matériels, comme le populaire Ledger, Trezor, ou le Coldcard à air-gapped, qui stockent les clés privées qui contrôlent l’accès aux fonds. Si les portefeuilles froids protègent contre de nombreuses attaques en ligne, ils n’éliminent pas les menaces physiques, car les criminels peuvent cibler directement les détenteurs pour accéder à leurs portefeuilles. Les meurtres constituent la dernière étape d’une hausse des attaques physiques visant les détenteurs de crypto.
❓ Qu’en pensez-vous : est-ce le début d’un mouvement plus vaste ou juste du bruit ? Dites-le en commentaire.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Musicien mexicain et sa famille tués pour un portefeuille froid Bitcoin présumé contenir des millions.
D’après un rapport du IBTimes UK, Melndez, son épouse enceinte Ana Paula Barragn, leur fille de trois ans, Sofa, et la domestique de 21 ans, Aleyda Romero, ont été retrouvés morts au domicile de la famille à Atizapn de Zaragoza, dans l’État de Mexico, le 1er septembre. Le fils du couple, âgé de six ans, a survécu. Les procureurs de l’État ont déclaré que les suspects auraient pénétré dans la maison en fouillant à la recherche d’un portefeuille froid qu’ils pensaient contenir des montants de plusieurs millions en Bitcoin. Les autorités ont identifié les suspects comme Diego Sebastin et Gerardo, en utilisant N à la place de leurs noms de famille conformément aux règles mexicaines de confidentialité pour les procédures pénales. Diego Sebastin, associé professionnel de Melndez, aurait utilisé leur relation pour obtenir l’accès et proposé à Gerardo 2 millions de pesos, environ 118 000 $, pour l’aider à obtenir la crypto.
Les deux hommes ont été arrêtés le 2 septembre. Les portefeuilles froids ne stockent pas le Bitcoin lui-même ; ils sont plutôt des dispositifs, également appelés portefeuilles matériels, comme le populaire Ledger, Trezor, ou le Coldcard à air-gapped, qui stockent les clés privées qui contrôlent l’accès aux fonds. Si les portefeuilles froids protègent contre de nombreuses attaques en ligne, ils n’éliminent pas les menaces physiques, car les criminels peuvent cibler directement les détenteurs pour accéder à leurs portefeuilles. Les meurtres constituent la dernière étape d’une hausse des attaques physiques visant les détenteurs de crypto.
❓ Qu’en pensez-vous : est-ce le début d’un mouvement plus vaste ou juste du bruit ? Dites-le en commentaire.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
D’après un rapport du IBTimes UK, Melndez, son épouse enceinte Ana Paula Barragn, leur fille de trois ans, Sofa, et la domestique de 21 ans, Aleyda Romero, ont été retrouvés morts au domicile de la famille à Atizapn de Zaragoza, dans l’État de Mexico, le 1er septembre. Le fils du couple, âgé de six ans, a survécu. Les procureurs de l’État ont déclaré que les suspects auraient pénétré dans la maison en fouillant à la recherche d’un portefeuille froid qu’ils pensaient contenir des montants de plusieurs millions en Bitcoin. Les autorités ont identifié les suspects comme Diego Sebastin et Gerardo, en utilisant N à la place de leurs noms de famille conformément aux règles mexicaines de confidentialité pour les procédures pénales. Diego Sebastin, associé professionnel de Melndez, aurait utilisé leur relation pour obtenir l’accès et proposé à Gerardo 2 millions de pesos, environ 118 000 $, pour l’aider à obtenir la crypto.
Les deux hommes ont été arrêtés le 2 septembre. Les portefeuilles froids ne stockent pas le Bitcoin lui-même ; ils sont plutôt des dispositifs, également appelés portefeuilles matériels, comme le populaire Ledger, Trezor, ou le Coldcard à air-gapped, qui stockent les clés privées qui contrôlent l’accès aux fonds. Si les portefeuilles froids protègent contre de nombreuses attaques en ligne, ils n’éliminent pas les menaces physiques, car les criminels peuvent cibler directement les détenteurs pour accéder à leurs portefeuilles. Les meurtres constituent la dernière étape d’une hausse des attaques physiques visant les détenteurs de crypto.
❓ Qu’en pensez-vous : est-ce le début d’un mouvement plus vaste ou juste du bruit ? Dites-le en commentaire.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
24
Aperçu de l’écosystème des portefeuilles TRON
Les portefeuilles TRON agissent comme des passerelles logicielles ou matérielles non privatives pour gérer $TRX et les jetons TRC-20, notamment USDT-TRC20, tout en interagissant avec les applications décentralisées natives de TRON.
Modèle de ressources (énergie et bande passante) : contrairement aux structures de frais traditionnelles, les portefeuilles TRON permettent aux utilisateurs de stocker $TRX pour générer de la bande passante (pour les transferts classiques) et de l’énergie (pour exécuter des contrats intelligents comme USDT), ce qui réduit considérablement, voire élimine, les frais de gaz.
Principales fonctionnalités natives : les portefeuilles non privatifs permettent un vote direct des utilisateurs pour les Super Représentants (SR) de TRON afin d’obtenir des revenus de mise en dépôt, de participer à la gouvernance et de gérer des comptes multi-signatures.
Options marquantes de l’écosystème :
TronLink : extension navigateur et portefeuille mobile natif principal de TRON, offrant une gestion complète des ressources et l’accès aux applications Web3.
Klever Wallet : option populaire orientée mobile, prenant en charge plusieurs chaînes, avec stockage intégré et échange de jetons.
MetaMask et prise en charge de chaînes multiples : les portefeuilles non privatifs les plus largement compatibles, y compris MetaMask, des comptes TRON natifs et des transactions inter-chaînes pour les jetons TRC-20.
#TRON #TRX #TronLink #TRC20 #CryptoWallet
Aperçu de l’écosystème des portefeuilles TRON
Les portefeuilles TRON agissent comme des passerelles logicielles ou matérielles non privatives pour gérer $TRX et les jetons TRC-20, notamment USDT-TRC20, tout en interagissant avec les applications décentralisées natives de TRON.
Modèle de ressources (énergie et bande passante) : contrairement aux structures de frais traditionnelles, les portefeuilles TRON permettent aux utilisateurs de stocker $TRX pour générer de la bande passante (pour les transferts classiques) et de l’énergie (pour exécuter des contrats intelligents comme USDT), ce qui réduit considérablement, voire élimine, les frais de gaz.
Principales fonctionnalités natives : les portefeuilles non privatifs permettent un vote direct des utilisateurs pour les Super Représentants (SR) de TRON afin d’obtenir des revenus de mise en dépôt, de participer à la gouvernance et de gérer des comptes multi-signatures.
Options marquantes de l’écosystème :
TronLink : extension navigateur et portefeuille mobile natif principal de TRON, offrant une gestion complète des ressources et l’accès aux applications Web3.
Klever Wallet : option populaire orientée mobile, prenant en charge plusieurs chaînes, avec stockage intégré et échange de jetons.
MetaMask et prise en charge de chaînes multiples : les portefeuilles non privatifs les plus largement compatibles, y compris MetaMask, des comptes TRON natifs et des transactions inter-chaînes pour les jetons TRC-20.
#TRON #TRX #TronLink #TRC20 #CryptoWallet
Les portefeuilles TRON agissent comme des passerelles logicielles ou matérielles non privatives pour gérer $TRX et les jetons TRC-20, notamment USDT-TRC20, tout en interagissant avec les applications décentralisées natives de TRON.
Modèle de ressources (énergie et bande passante) : contrairement aux structures de frais traditionnelles, les portefeuilles TRON permettent aux utilisateurs de stocker $TRX pour générer de la bande passante (pour les transferts classiques) et de l’énergie (pour exécuter des contrats intelligents comme USDT), ce qui réduit considérablement, voire élimine, les frais de gaz.
Principales fonctionnalités natives : les portefeuilles non privatifs permettent un vote direct des utilisateurs pour les Super Représentants (SR) de TRON afin d’obtenir des revenus de mise en dépôt, de participer à la gouvernance et de gérer des comptes multi-signatures.
Options marquantes de l’écosystème :
TronLink : extension navigateur et portefeuille mobile natif principal de TRON, offrant une gestion complète des ressources et l’accès aux applications Web3.
Klever Wallet : option populaire orientée mobile, prenant en charge plusieurs chaînes, avec stockage intégré et échange de jetons.
MetaMask et prise en charge de chaînes multiples : les portefeuilles non privatifs les plus largement compatibles, y compris MetaMask, des comptes TRON natifs et des transactions inter-chaînes pour les jetons TRC-20.
#TRON #TRX #TronLink #TRC20 #CryptoWallet
49
·
--
🔥 Un hacker de Coldcard détourne 7,7 M$, soit près de la moitié du butin de la « troisième vague » de Bitcoin.
Image : DecryptCréez un compte pour enregistrer vos articles.Ajoutez sur GoogleAjoutez Decrypt comme source préférée pour voir davantage de nos histoires sur Google.En bref : Galaxy Research a indiqué lundi que 97,09 BTC, d’une valeur d’environ 7,7 millions de dollars, ont quitté les coffres de la Wave 3. Les fonds ont quitté les coffres via THORChain le 2 septembre et ont transité par des rounds CoinJoin pendant le week-end. Sur l’ensemble de l’exploitation de Coldcard, 82 % du Bitcoin volé n’a toujours pas bougé. L’attaquant à l’origine de la troisième vague de vols visant des portefeuilles matériels Coldcard a déplacé 97,09 BTC, soit environ 45 % du butin de cette vague, et quelque 7,7 millions de dollars aux prix de lundi, selon Galaxy Research. La première sortie a eu lieu le 2 septembre : environ 20,5 BTC provenant du plus grand coffre sont passés par THORChain et sont ressortis en Ethereum.
Les pièces dépensées dimanche soir ont été envoyées dans des rounds CoinJoin, une technique de confidentialité du Bitcoin qui regroupe des transactions de plusieurs utilisateurs afin de rompre la traçabilité entre les entrées et les sorties. Seuls 20,56 BTC ont effectivement atteint Ethereum. Un autre 57,24 BTC reste non dépensé sous forme de changement CoinJoin sur une seule adresse, et Galaxy indique que sa trace se termine sur environ 19 BTC supplémentaires. Le « Coldcard Wave 3 exploiter » continue de déplacer des fonds.Dans la vague 3, l’exploitant a créé 293 coffres multisig 2-sur-2 pour les pièces de chaque victime. Les premiers mouvements du 9/2 ont envoyé des fonds via THORChain vers Ethereum.
❓ Qu’en pensez-vous : est-ce le début d’un mouvement plus important ou juste du bruit ? Dites-le ci-dessous.
$BTC $ETH
#EthereumUpgrade #AICryptoIntegration #CryptoWallet
🔥 Un hacker de Coldcard détourne 7,7 M$, soit près de la moitié du butin de la « troisième vague » de Bitcoin.
Image : DecryptCréez un compte pour enregistrer vos articles.Ajoutez sur GoogleAjoutez Decrypt comme source préférée pour voir davantage de nos histoires sur Google.En bref : Galaxy Research a indiqué lundi que 97,09 BTC, d’une valeur d’environ 7,7 millions de dollars, ont quitté les coffres de la Wave 3. Les fonds ont quitté les coffres via THORChain le 2 septembre et ont transité par des rounds CoinJoin pendant le week-end. Sur l’ensemble de l’exploitation de Coldcard, 82 % du Bitcoin volé n’a toujours pas bougé. L’attaquant à l’origine de la troisième vague de vols visant des portefeuilles matériels Coldcard a déplacé 97,09 BTC, soit environ 45 % du butin de cette vague, et quelque 7,7 millions de dollars aux prix de lundi, selon Galaxy Research. La première sortie a eu lieu le 2 septembre : environ 20,5 BTC provenant du plus grand coffre sont passés par THORChain et sont ressortis en Ethereum.
Les pièces dépensées dimanche soir ont été envoyées dans des rounds CoinJoin, une technique de confidentialité du Bitcoin qui regroupe des transactions de plusieurs utilisateurs afin de rompre la traçabilité entre les entrées et les sorties. Seuls 20,56 BTC ont effectivement atteint Ethereum. Un autre 57,24 BTC reste non dépensé sous forme de changement CoinJoin sur une seule adresse, et Galaxy indique que sa trace se termine sur environ 19 BTC supplémentaires. Le « Coldcard Wave 3 exploiter » continue de déplacer des fonds.Dans la vague 3, l’exploitant a créé 293 coffres multisig 2-sur-2 pour les pièces de chaque victime. Les premiers mouvements du 9/2 ont envoyé des fonds via THORChain vers Ethereum.
❓ Qu’en pensez-vous : est-ce le début d’un mouvement plus important ou juste du bruit ? Dites-le ci-dessous.
$BTC $ETH
#EthereumUpgrade #AICryptoIntegration #CryptoWallet
Image : DecryptCréez un compte pour enregistrer vos articles.Ajoutez sur GoogleAjoutez Decrypt comme source préférée pour voir davantage de nos histoires sur Google.En bref : Galaxy Research a indiqué lundi que 97,09 BTC, d’une valeur d’environ 7,7 millions de dollars, ont quitté les coffres de la Wave 3. Les fonds ont quitté les coffres via THORChain le 2 septembre et ont transité par des rounds CoinJoin pendant le week-end. Sur l’ensemble de l’exploitation de Coldcard, 82 % du Bitcoin volé n’a toujours pas bougé. L’attaquant à l’origine de la troisième vague de vols visant des portefeuilles matériels Coldcard a déplacé 97,09 BTC, soit environ 45 % du butin de cette vague, et quelque 7,7 millions de dollars aux prix de lundi, selon Galaxy Research. La première sortie a eu lieu le 2 septembre : environ 20,5 BTC provenant du plus grand coffre sont passés par THORChain et sont ressortis en Ethereum.
Les pièces dépensées dimanche soir ont été envoyées dans des rounds CoinJoin, une technique de confidentialité du Bitcoin qui regroupe des transactions de plusieurs utilisateurs afin de rompre la traçabilité entre les entrées et les sorties. Seuls 20,56 BTC ont effectivement atteint Ethereum. Un autre 57,24 BTC reste non dépensé sous forme de changement CoinJoin sur une seule adresse, et Galaxy indique que sa trace se termine sur environ 19 BTC supplémentaires. Le « Coldcard Wave 3 exploiter » continue de déplacer des fonds.Dans la vague 3, l’exploitant a créé 293 coffres multisig 2-sur-2 pour les pièces de chaque victime. Les premiers mouvements du 9/2 ont envoyé des fonds via THORChain vers Ethereum.
❓ Qu’en pensez-vous : est-ce le début d’un mouvement plus important ou juste du bruit ? Dites-le ci-dessous.
$BTC $ETH
#EthereumUpgrade #AICryptoIntegration #CryptoWallet
70
·
--
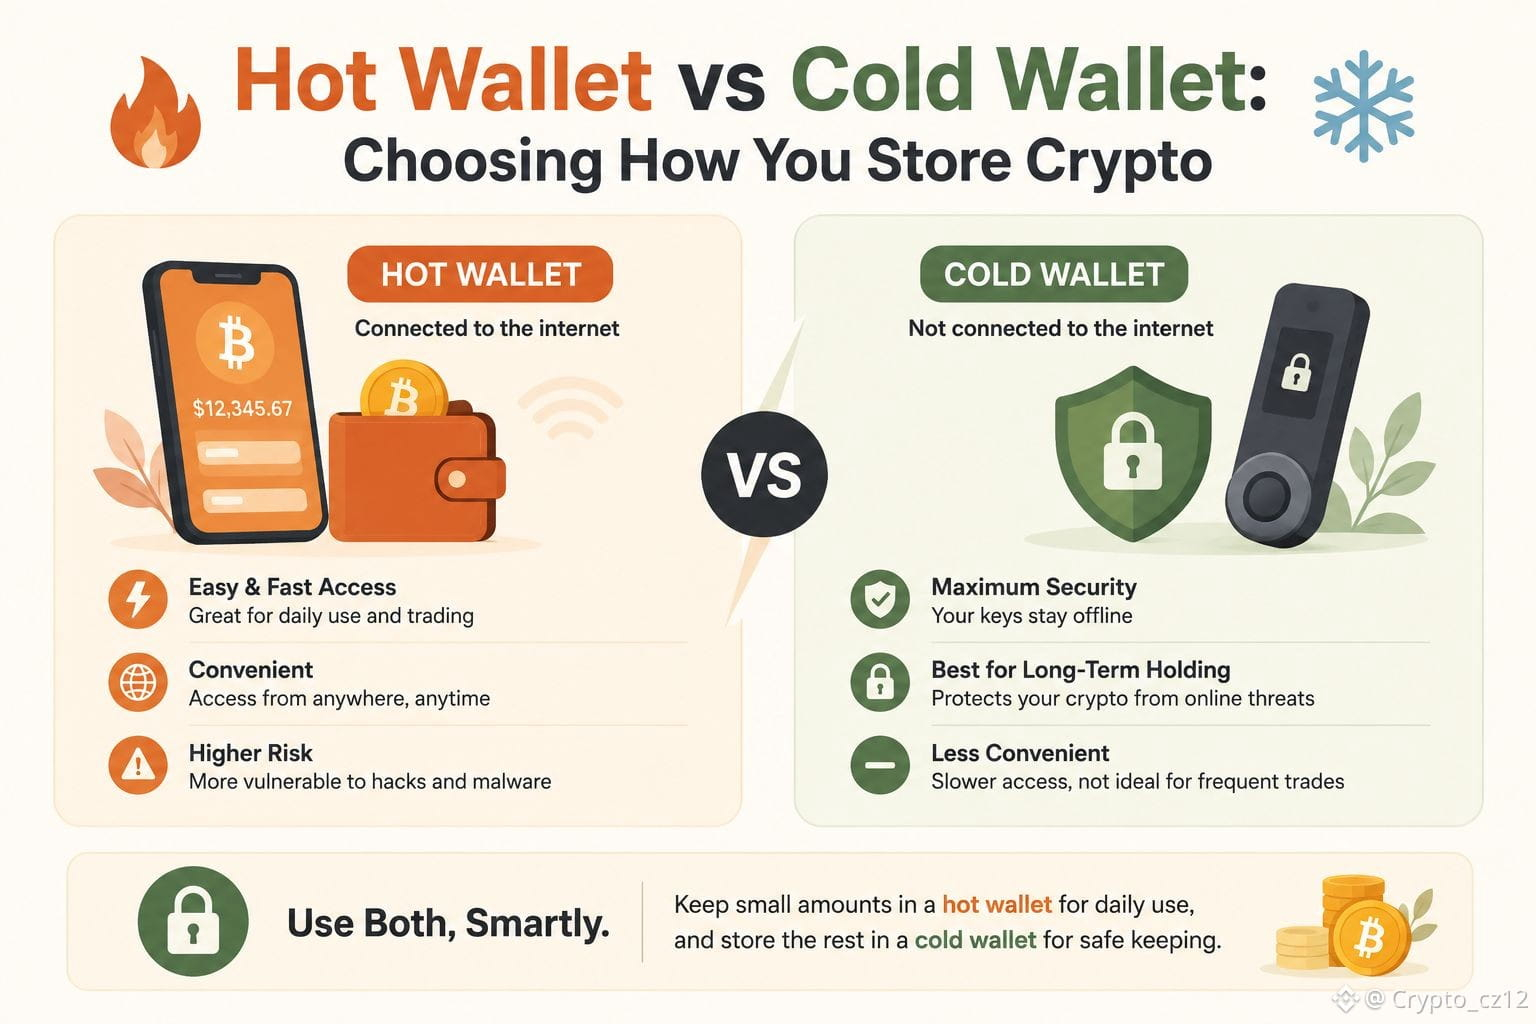
Hot Wallet vs Cold Wallet : choisir comment vous stockez vos cryptos
Hot = pratique, plus exposé ; cold = matériel hors ligne, plus sûr pour le stockage à long terme ; choisissez l’outil adapté à l’usage
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
{spot}(AAPLBUSDT)
Hot Wallet vs Cold Wallet : choisir comment vous stockez vos cryptos
Hot = pratique, plus exposé ; cold = matériel hors ligne, plus sûr pour le stockage à long terme ; choisissez l’outil adapté à l’usage
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
Hot = pratique, plus exposé ; cold = matériel hors ligne, plus sûr pour le stockage à long terme ; choisissez l’outil adapté à l’usage
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
70


·
--
$BTC - Un Britannique récupère 5 500 BTC d’une valeur de 4,5 M USDT après une erreur de 2012
a British investor who thought he lost 2,000 USDT in bitcoin back in 2012 just recovered the haul, now worth roughly 4.5M USDT.
CEL Solicitors a confirmé avoir स्थानीयisé le portefeuille contenant plus de 5 500 BTC liés à d’anciens utilisateurs d’Intersango.
Les fonds sont restés inactifs pendant 13 ans avant cette découverte. Le BTC s’échange près de 79 754 USDT, en hausse de 0,6 %.
Le réveil d’anciens portefeuilles est un thème récurrent de ce cycle. Cela vaut le coup de revérifier toute adresse ancienne que vous auriez abandonnée.
$BTC
#Bitcoin #BTC #CryptoWallet
$BTC - Un Britannique récupère 5 500 BTC d’une valeur de 4,5 M USDT après une erreur de 2012
a British investor who thought he lost 2,000 USDT in bitcoin back in 2012 just recovered the haul, now worth roughly 4.5M USDT.
CEL Solicitors a confirmé avoir स्थानीयisé le portefeuille contenant plus de 5 500 BTC liés à d’anciens utilisateurs d’Intersango.
Les fonds sont restés inactifs pendant 13 ans avant cette découverte. Le BTC s’échange près de 79 754 USDT, en hausse de 0,6 %.
Le réveil d’anciens portefeuilles est un thème récurrent de ce cycle. Cela vaut le coup de revérifier toute adresse ancienne que vous auriez abandonnée.
$BTC
#Bitcoin #BTC #CryptoWallet
a British investor who thought he lost 2,000 USDT in bitcoin back in 2012 just recovered the haul, now worth roughly 4.5M USDT.
CEL Solicitors a confirmé avoir स्थानीयisé le portefeuille contenant plus de 5 500 BTC liés à d’anciens utilisateurs d’Intersango.
Les fonds sont restés inactifs pendant 13 ans avant cette découverte. Le BTC s’échange près de 79 754 USDT, en hausse de 0,6 %.
Le réveil d’anciens portefeuilles est un thème récurrent de ce cycle. Cela vaut le coup de revérifier toute adresse ancienne que vous auriez abandonnée.
$BTC
#Bitcoin #BTC #CryptoWallet
1
55
·
--
🔥 Mise à jour des problèmes de portefeuille de confidentialité Bitcoin Sparrow après la correction signalée par l’IA.
Image : Shutterstock/Decrypt Créez un compte pour enregistrer vos articles.Ajoutez sur Google Ajoutez Decrypt comme source préférée pour voir plus d’histoires sur Google.En bref Sparrow Wallet a publié la version 2.5.4 après une revue de code assistée par l’IA. Le développeur Craig Raw a déclaré que la revue avait produit la plupart des mises à jour et des correctifs. Il n’a trouvé aucun signe d’exploitation, mais recommande de mettre à jour. Le développeur de portefeuilles Bitcoin axés sur la confidentialité Sparrow Wallet a publié la version 2.5.4 jeudi, après une revue de code assistée par l’IA qui a abouti à la plupart des correctifs de la mise à jour, a indiqué le développeur Craig Raw à Decrypt.
Raw a déclaré que la revue avait été déclenchée principalement par la sortie de modèles d’IA chinois non restreints et par la nouvelle capacité à rechercher de grandes bases de code pour déceler d’éventuelles failles. Il n’a pas identifié les modèles utilisés pour passer en revue Sparrow. La revue faisait suite à une attaque de juillet impliquant une faille dans le code de génération des seeds de Coldcards. La vulnérabilité permettait à un attaquant de reconstruire des clés privées sans accéder aux appareils physiques.
❓ Quel est votre avis : est-ce le début d’un mouvement plus vaste ou juste du bruit ? Dites-le en commentaire.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Mise à jour des problèmes de portefeuille de confidentialité Bitcoin Sparrow après la correction signalée par l’IA.
Image : Shutterstock/Decrypt Créez un compte pour enregistrer vos articles.Ajoutez sur Google Ajoutez Decrypt comme source préférée pour voir plus d’histoires sur Google.En bref Sparrow Wallet a publié la version 2.5.4 après une revue de code assistée par l’IA. Le développeur Craig Raw a déclaré que la revue avait produit la plupart des mises à jour et des correctifs. Il n’a trouvé aucun signe d’exploitation, mais recommande de mettre à jour. Le développeur de portefeuilles Bitcoin axés sur la confidentialité Sparrow Wallet a publié la version 2.5.4 jeudi, après une revue de code assistée par l’IA qui a abouti à la plupart des correctifs de la mise à jour, a indiqué le développeur Craig Raw à Decrypt.
Raw a déclaré que la revue avait été déclenchée principalement par la sortie de modèles d’IA chinois non restreints et par la nouvelle capacité à rechercher de grandes bases de code pour déceler d’éventuelles failles. Il n’a pas identifié les modèles utilisés pour passer en revue Sparrow. La revue faisait suite à une attaque de juillet impliquant une faille dans le code de génération des seeds de Coldcards. La vulnérabilité permettait à un attaquant de reconstruire des clés privées sans accéder aux appareils physiques.
❓ Quel est votre avis : est-ce le début d’un mouvement plus vaste ou juste du bruit ? Dites-le en commentaire.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Image : Shutterstock/Decrypt Créez un compte pour enregistrer vos articles.Ajoutez sur Google Ajoutez Decrypt comme source préférée pour voir plus d’histoires sur Google.En bref Sparrow Wallet a publié la version 2.5.4 après une revue de code assistée par l’IA. Le développeur Craig Raw a déclaré que la revue avait produit la plupart des mises à jour et des correctifs. Il n’a trouvé aucun signe d’exploitation, mais recommande de mettre à jour. Le développeur de portefeuilles Bitcoin axés sur la confidentialité Sparrow Wallet a publié la version 2.5.4 jeudi, après une revue de code assistée par l’IA qui a abouti à la plupart des correctifs de la mise à jour, a indiqué le développeur Craig Raw à Decrypt.
Raw a déclaré que la revue avait été déclenchée principalement par la sortie de modèles d’IA chinois non restreints et par la nouvelle capacité à rechercher de grandes bases de code pour déceler d’éventuelles failles. Il n’a pas identifié les modèles utilisés pour passer en revue Sparrow. La revue faisait suite à une attaque de juillet impliquant une faille dans le code de génération des seeds de Coldcards. La vulnérabilité permettait à un attaquant de reconstruire des clés privées sans accéder aux appareils physiques.
❓ Quel est votre avis : est-ce le début d’un mouvement plus vaste ou juste du bruit ? Dites-le en commentaire.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
29

·
--
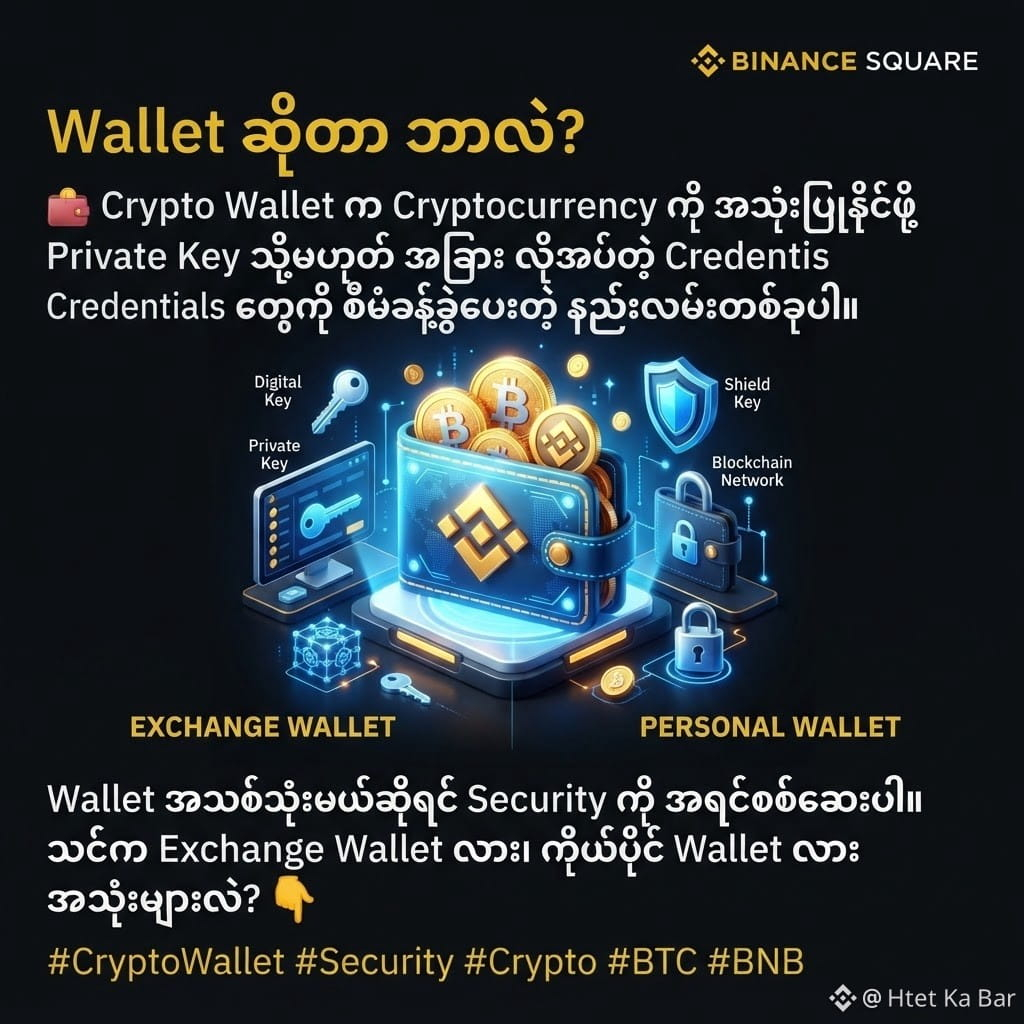
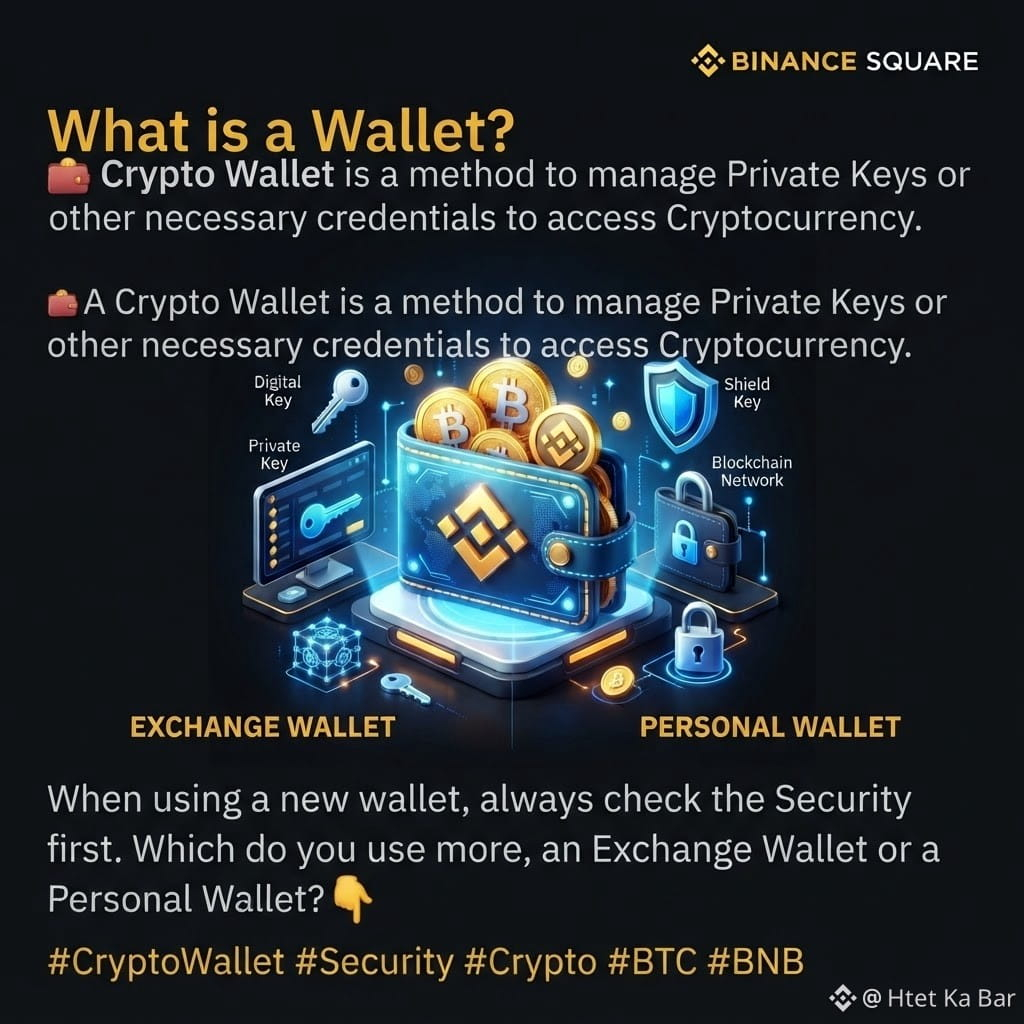
Qu’est-ce qu’un Wallet ?
👛 Un wallet crypto est un moyen de gérer la clé privée ou d’autres identifiants nécessaires pour utiliser une cryptomonnaie.
Avant d’utiliser un nouveau wallet, vérifiez d’abord la sécurité.
Vous utilisez plutôt un wallet d’échange (Exchange Wallet) ou un wallet personnel ? 👇
#CryptoWallet #Security #Crypto #BTC #BNB
$BTC $BNB $DOGE
Qu’est-ce qu’un Wallet ?
👛 Un wallet crypto est un moyen de gérer la clé privée ou d’autres identifiants nécessaires pour utiliser une cryptomonnaie.
Avant d’utiliser un nouveau wallet, vérifiez d’abord la sécurité.
Vous utilisez plutôt un wallet d’échange (Exchange Wallet) ou un wallet personnel ? 👇
#CryptoWallet #Security #Crypto #BTC #BNB
$BTC $BNB $DOGE
👛 Un wallet crypto est un moyen de gérer la clé privée ou d’autres identifiants nécessaires pour utiliser une cryptomonnaie.
Avant d’utiliser un nouveau wallet, vérifiez d’abord la sécurité.
Vous utilisez plutôt un wallet d’échange (Exchange Wallet) ou un wallet personnel ? 👇
#CryptoWallet #Security #Crypto #BTC #BNB
$BTC $BNB $DOGE
95
·
--
🔥 Coldcard ajoute de nouvelles mesures de sécurité après un exploit Bitcoin de 130 millions de dollars.
Image : DecryptCréez un compte pour sauvegarder vos articles.Ajoutez sur GoogleAjoutez Decrypt comme source préférée pour voir plus de nos histoires sur Google.En bref Coinkite a publié un nouveau micrologiciel pour Coldcard après qu'une faille dans la génération des seeds a exposé les utilisateurs à plus de 100 millions de dollars de vols en Bitcoin. Désormais, Coldcard exige que les utilisateurs ajoutent de l’aléatoire via des pressions sur les touches, des lancers de dés ou des pile/face lors de la génération de nouvelles seeds. Une revue de trois semaines a également révélé des problèmes liés à la signature des transactions, aux connexions USB, aux sauvegardes et à d’autres fonctions du portefeuille. Le fabricant de Coldcard, Coinkite, a publié une refonte de la sécurité pour ses portefeuilles matériels Bitcoin après qu’une faille de génération des seeds a permis aux attaquants de voler plus de 100 millions de dollars en Bitcoin.
Dans un billet de blog publié jeudi, Coinkite a exhorté les utilisateurs de Coldcard Mk4, Mk5 et Q à passer au micrologiciel 5.6.1 ou 1.5.1Q. Cette mise à jour fait suite à une revue de trois semaines des systèmes de Coldcard, qui a impliqué des chercheurs en sécurité externes et des modèles d’IA, dont Kimi. « Nous sommes reconnaissants envers les chercheurs en sécurité qui ont fait plus que nécessaire au cours des semaines passées, en signalant des problèmes, en reproduisant des cas limites et en examinant nos correctifs », a écrit l’entreprise. « Leur travail a soumis ce micrologiciel à un examen intense et durable et a rendu cette version plus solide. » En juillet, des attaquants ont commencé à siphonner du Bitcoin depuis des portefeuilles Coldcard isolés (air-gap) après avoir exploité une faille de micrologiciel datant de 2021, qui générait certaines seeds de portefeuille avec trop peu d’aléatoire, rendant leurs clés privées plus faciles à deviner.
❓ Qu’en pensez-vous : le début d’un mouvement plus vaste ou juste du bruit ? Laissez un commentaire ci-dessous.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Coldcard ajoute de nouvelles mesures de sécurité après un exploit Bitcoin de 130 millions de dollars.
Image : DecryptCréez un compte pour sauvegarder vos articles.Ajoutez sur GoogleAjoutez Decrypt comme source préférée pour voir plus de nos histoires sur Google.En bref Coinkite a publié un nouveau micrologiciel pour Coldcard après qu'une faille dans la génération des seeds a exposé les utilisateurs à plus de 100 millions de dollars de vols en Bitcoin. Désormais, Coldcard exige que les utilisateurs ajoutent de l’aléatoire via des pressions sur les touches, des lancers de dés ou des pile/face lors de la génération de nouvelles seeds. Une revue de trois semaines a également révélé des problèmes liés à la signature des transactions, aux connexions USB, aux sauvegardes et à d’autres fonctions du portefeuille. Le fabricant de Coldcard, Coinkite, a publié une refonte de la sécurité pour ses portefeuilles matériels Bitcoin après qu’une faille de génération des seeds a permis aux attaquants de voler plus de 100 millions de dollars en Bitcoin.
Dans un billet de blog publié jeudi, Coinkite a exhorté les utilisateurs de Coldcard Mk4, Mk5 et Q à passer au micrologiciel 5.6.1 ou 1.5.1Q. Cette mise à jour fait suite à une revue de trois semaines des systèmes de Coldcard, qui a impliqué des chercheurs en sécurité externes et des modèles d’IA, dont Kimi. « Nous sommes reconnaissants envers les chercheurs en sécurité qui ont fait plus que nécessaire au cours des semaines passées, en signalant des problèmes, en reproduisant des cas limites et en examinant nos correctifs », a écrit l’entreprise. « Leur travail a soumis ce micrologiciel à un examen intense et durable et a rendu cette version plus solide. » En juillet, des attaquants ont commencé à siphonner du Bitcoin depuis des portefeuilles Coldcard isolés (air-gap) après avoir exploité une faille de micrologiciel datant de 2021, qui générait certaines seeds de portefeuille avec trop peu d’aléatoire, rendant leurs clés privées plus faciles à deviner.
❓ Qu’en pensez-vous : le début d’un mouvement plus vaste ou juste du bruit ? Laissez un commentaire ci-dessous.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Image : DecryptCréez un compte pour sauvegarder vos articles.Ajoutez sur GoogleAjoutez Decrypt comme source préférée pour voir plus de nos histoires sur Google.En bref Coinkite a publié un nouveau micrologiciel pour Coldcard après qu'une faille dans la génération des seeds a exposé les utilisateurs à plus de 100 millions de dollars de vols en Bitcoin. Désormais, Coldcard exige que les utilisateurs ajoutent de l’aléatoire via des pressions sur les touches, des lancers de dés ou des pile/face lors de la génération de nouvelles seeds. Une revue de trois semaines a également révélé des problèmes liés à la signature des transactions, aux connexions USB, aux sauvegardes et à d’autres fonctions du portefeuille. Le fabricant de Coldcard, Coinkite, a publié une refonte de la sécurité pour ses portefeuilles matériels Bitcoin après qu’une faille de génération des seeds a permis aux attaquants de voler plus de 100 millions de dollars en Bitcoin.
Dans un billet de blog publié jeudi, Coinkite a exhorté les utilisateurs de Coldcard Mk4, Mk5 et Q à passer au micrologiciel 5.6.1 ou 1.5.1Q. Cette mise à jour fait suite à une revue de trois semaines des systèmes de Coldcard, qui a impliqué des chercheurs en sécurité externes et des modèles d’IA, dont Kimi. « Nous sommes reconnaissants envers les chercheurs en sécurité qui ont fait plus que nécessaire au cours des semaines passées, en signalant des problèmes, en reproduisant des cas limites et en examinant nos correctifs », a écrit l’entreprise. « Leur travail a soumis ce micrologiciel à un examen intense et durable et a rendu cette version plus solide. » En juillet, des attaquants ont commencé à siphonner du Bitcoin depuis des portefeuilles Coldcard isolés (air-gap) après avoir exploité une faille de micrologiciel datant de 2021, qui générait certaines seeds de portefeuille avec trop peu d’aléatoire, rendant leurs clés privées plus faciles à deviner.
❓ Qu’en pensez-vous : le début d’un mouvement plus vaste ou juste du bruit ? Laissez un commentaire ci-dessous.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
37
·
--
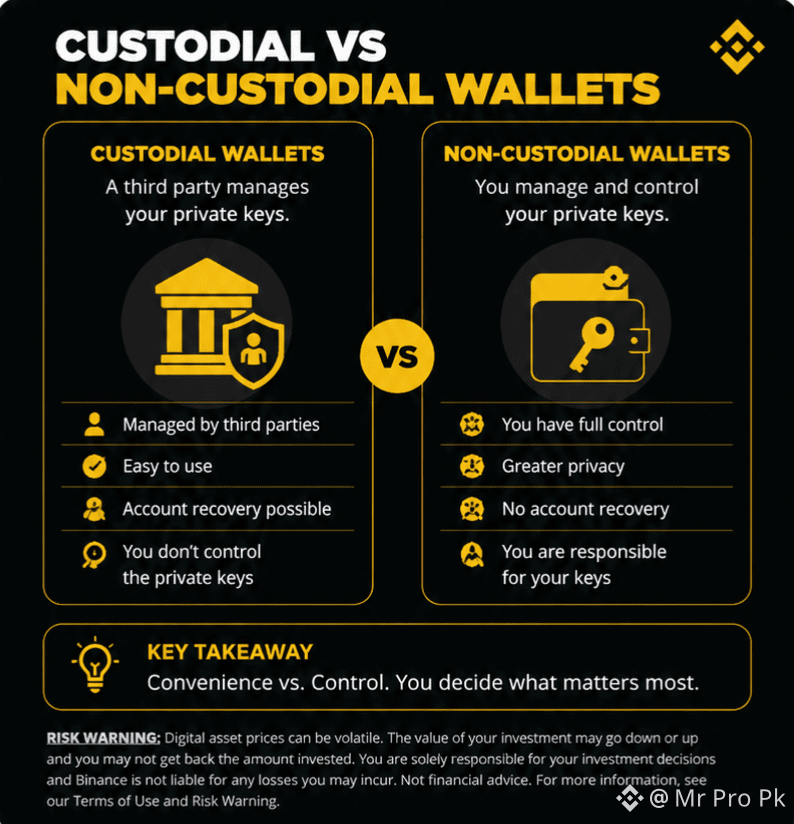
Où votre crypto vit-elle réellement ?
Un portefeuille crypto ne “contient” pas vraiment vos pièces à l’intérieur de l’application.
Vos actifs restent enregistrés sur la blockchain — le portefeuille vous fournit les outils et les clés pour y accéder.
🔥 Wallet chaud vs. Wallet froid
🌐 Wallet chaud
Connecté à Internet
Pratique pour les transactions fréquentes
Accès rapide à vos fonds
Plus exposé aux menaces en ligne
❄️ Wallet froid
Généralement conservé hors ligne
Mieux adapté au stockage à long terme
Moins exposé aux attaques en ligne
Nécessite plus de précautions lors de l’accès aux fonds
🧠 La différence clé ?
Wallets chauds = la commodité
Wallets froids = la sécurité hors ligne
Aucune des deux options n’est automatiquement parfaite pour tout le monde. Le bon choix dépend de la fréquence de vos transactions et de la manière dont vous gérez votre sécurité.
⚠️ Ne partagez jamais votre phrase de récupération (seed) ni vos clés privées avec qui que ce soit.
#CryptoWallet #Ethereum2024 #Web3metaverse #CryptoSecurity #BinanceSquare
Où votre crypto vit-elle réellement ?
Un portefeuille crypto ne “contient” pas vraiment vos pièces à l’intérieur de l’application.
Vos actifs restent enregistrés sur la blockchain — le portefeuille vous fournit les outils et les clés pour y accéder.
🔥 Wallet chaud vs. Wallet froid
🌐 Wallet chaud
Connecté à Internet
Pratique pour les transactions fréquentes
Accès rapide à vos fonds
Plus exposé aux menaces en ligne
❄️ Wallet froid
Généralement conservé hors ligne
Mieux adapté au stockage à long terme
Moins exposé aux attaques en ligne
Nécessite plus de précautions lors de l’accès aux fonds
🧠 La différence clé ?
Wallets chauds = la commodité
Wallets froids = la sécurité hors ligne
Aucune des deux options n’est automatiquement parfaite pour tout le monde. Le bon choix dépend de la fréquence de vos transactions et de la manière dont vous gérez votre sécurité.
⚠️ Ne partagez jamais votre phrase de récupération (seed) ni vos clés privées avec qui que ce soit.
#CryptoWallet #Ethereum2024 #Web3metaverse #CryptoSecurity #BinanceSquare
Un portefeuille crypto ne “contient” pas vraiment vos pièces à l’intérieur de l’application.
Vos actifs restent enregistrés sur la blockchain — le portefeuille vous fournit les outils et les clés pour y accéder.
🔥 Wallet chaud vs. Wallet froid
🌐 Wallet chaud
Connecté à Internet
Pratique pour les transactions fréquentes
Accès rapide à vos fonds
Plus exposé aux menaces en ligne
❄️ Wallet froid
Généralement conservé hors ligne
Mieux adapté au stockage à long terme
Moins exposé aux attaques en ligne
Nécessite plus de précautions lors de l’accès aux fonds
🧠 La différence clé ?
Wallets chauds = la commodité
Wallets froids = la sécurité hors ligne
Aucune des deux options n’est automatiquement parfaite pour tout le monde. Le bon choix dépend de la fréquence de vos transactions et de la manière dont vous gérez votre sécurité.
⚠️ Ne partagez jamais votre phrase de récupération (seed) ni vos clés privées avec qui que ce soit.
#CryptoWallet #Ethereum2024 #Web3metaverse #CryptoSecurity #BinanceSquare
70
·
--
🔥 Des faux « contrôleurs » AML de crypto essaient de vider les portefeuilles des utilisateurs.
Les sites se font passer pour des services légitimes tels qu’AMLBot et utilisent de faux scans et résultats pour paraître crédibles. Un contrôle AML de base ne nécessite qu’une adresse de portefeuille publique, et non une connexion au portefeuille ni une approbation de transaction. Des escrocs visent les détenteurs de crypto avec de faux services de lutte contre le blanchiment d’argent conçus pour tromper les utilisateurs afin qu’ils approuvent des transactions pouvant mettre en danger leurs actifs numériques, a prévenu la société de cybersécurité Malwarebytes. Dans un rapport publié mercredi, Malwarebytes a indiqué que les sites se font passer pour des services qui vérifient si les portefeuilles crypto ont interagi avec des fonds volés ou illicites.
Certains imitent le service légitime AMLBot, tandis que d’autres utilisent des noms génériques comme « AML Check ». Les services AML crypto vérifient l’historique des transactions publiques d’un portefeuille afin de repérer des liens avec des piratages, des arnaques, des entités sanctionnées et d’autres activités suspectes. Un contrôle de base exige uniquement l’adresse publique d’un portefeuille et ne requiert pas que les utilisateurs connectent leur portefeuille, approuvent des autorisations ou signent une transaction. Selon Malwarebytes, les faux sites invitent les utilisateurs à connecter leurs portefeuilles crypto pour un contrôle AML, puis simulent le processus avec de faux messages d’avancement et des résultats. Un site a demandé aux utilisateurs un petit rechargement afin de couvrir des frais supposés avant d’afficher un résultat « Clean, Low Risk », quelle que soit l’existence d’un véritable contrôle.
❓ Selon vous, est-ce le début d’un mouvement plus vaste ou juste du bruit ? Dites-le en dessous.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Des faux « contrôleurs » AML de crypto essaient de vider les portefeuilles des utilisateurs.
Les sites se font passer pour des services légitimes tels qu’AMLBot et utilisent de faux scans et résultats pour paraître crédibles. Un contrôle AML de base ne nécessite qu’une adresse de portefeuille publique, et non une connexion au portefeuille ni une approbation de transaction. Des escrocs visent les détenteurs de crypto avec de faux services de lutte contre le blanchiment d’argent conçus pour tromper les utilisateurs afin qu’ils approuvent des transactions pouvant mettre en danger leurs actifs numériques, a prévenu la société de cybersécurité Malwarebytes. Dans un rapport publié mercredi, Malwarebytes a indiqué que les sites se font passer pour des services qui vérifient si les portefeuilles crypto ont interagi avec des fonds volés ou illicites.
Certains imitent le service légitime AMLBot, tandis que d’autres utilisent des noms génériques comme « AML Check ». Les services AML crypto vérifient l’historique des transactions publiques d’un portefeuille afin de repérer des liens avec des piratages, des arnaques, des entités sanctionnées et d’autres activités suspectes. Un contrôle de base exige uniquement l’adresse publique d’un portefeuille et ne requiert pas que les utilisateurs connectent leur portefeuille, approuvent des autorisations ou signent une transaction. Selon Malwarebytes, les faux sites invitent les utilisateurs à connecter leurs portefeuilles crypto pour un contrôle AML, puis simulent le processus avec de faux messages d’avancement et des résultats. Un site a demandé aux utilisateurs un petit rechargement afin de couvrir des frais supposés avant d’afficher un résultat « Clean, Low Risk », quelle que soit l’existence d’un véritable contrôle.
❓ Selon vous, est-ce le début d’un mouvement plus vaste ou juste du bruit ? Dites-le en dessous.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Les sites se font passer pour des services légitimes tels qu’AMLBot et utilisent de faux scans et résultats pour paraître crédibles. Un contrôle AML de base ne nécessite qu’une adresse de portefeuille publique, et non une connexion au portefeuille ni une approbation de transaction. Des escrocs visent les détenteurs de crypto avec de faux services de lutte contre le blanchiment d’argent conçus pour tromper les utilisateurs afin qu’ils approuvent des transactions pouvant mettre en danger leurs actifs numériques, a prévenu la société de cybersécurité Malwarebytes. Dans un rapport publié mercredi, Malwarebytes a indiqué que les sites se font passer pour des services qui vérifient si les portefeuilles crypto ont interagi avec des fonds volés ou illicites.
Certains imitent le service légitime AMLBot, tandis que d’autres utilisent des noms génériques comme « AML Check ». Les services AML crypto vérifient l’historique des transactions publiques d’un portefeuille afin de repérer des liens avec des piratages, des arnaques, des entités sanctionnées et d’autres activités suspectes. Un contrôle de base exige uniquement l’adresse publique d’un portefeuille et ne requiert pas que les utilisateurs connectent leur portefeuille, approuvent des autorisations ou signent une transaction. Selon Malwarebytes, les faux sites invitent les utilisateurs à connecter leurs portefeuilles crypto pour un contrôle AML, puis simulent le processus avec de faux messages d’avancement et des résultats. Un site a demandé aux utilisateurs un petit rechargement afin de couvrir des frais supposés avant d’afficher un résultat « Clean, Low Risk », quelle que soit l’existence d’un véritable contrôle.
❓ Selon vous, est-ce le début d’un mouvement plus vaste ou juste du bruit ? Dites-le en dessous.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
81
·
--
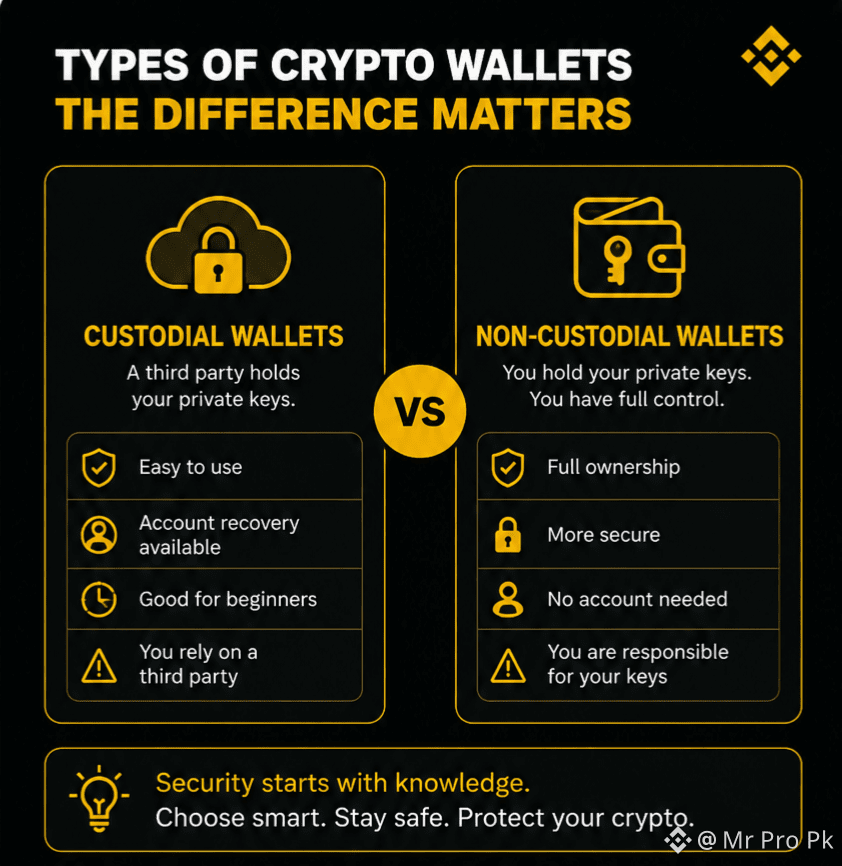
Portefeuilles crypto — Savez-vous vraiment qui contrôle vos fonds ?
Votre crypto n’est pas réellement stockée dans une application de portefeuille. Les actifs existent sur la blockchain ; le portefeuille gère les clés qui vous permettent d’y accéder et de les contrôler. �
Binance +1
Mais voici la partie importante 👇
Dépositaire vs. Non-dépositaire
🏦 Portefeuille dépositaire
Un tiers contrôle les clés privées
Plus facile pour les débutants
Récupération de compte peut être disponible
Vous dépendez du fournisseur
🔑 Portefeuille non-dépositaire
Vous contrôlez vos propres clés privées
Contrôle direct plus important
Aucun tiers ne détient vos clés
Vous êtes responsable de votre phrase de récupération
⚡ La vraie leçon
Commodité vs. Contrôle.
Avant de choisir un portefeuille, comprenez qui contrôle réellement les clés.
Et ne partagez jamais votre seed phrase / clé privée avec qui que ce soit. �
Binance
#crypto #Ethereum #CryptoWallet #BinanceSquare #MetaplanetToInvest2100BTCInSuperLeague
Portefeuilles crypto — Savez-vous vraiment qui contrôle vos fonds ?
Votre crypto n’est pas réellement stockée dans une application de portefeuille. Les actifs existent sur la blockchain ; le portefeuille gère les clés qui vous permettent d’y accéder et de les contrôler. �
Binance +1
Mais voici la partie importante 👇
Dépositaire vs. Non-dépositaire
🏦 Portefeuille dépositaire
Un tiers contrôle les clés privées
Plus facile pour les débutants
Récupération de compte peut être disponible
Vous dépendez du fournisseur
🔑 Portefeuille non-dépositaire
Vous contrôlez vos propres clés privées
Contrôle direct plus important
Aucun tiers ne détient vos clés
Vous êtes responsable de votre phrase de récupération
⚡ La vraie leçon
Commodité vs. Contrôle.
Avant de choisir un portefeuille, comprenez qui contrôle réellement les clés.
Et ne partagez jamais votre seed phrase / clé privée avec qui que ce soit. �
Binance
#crypto #Ethereum #CryptoWallet #BinanceSquare #MetaplanetToInvest2100BTCInSuperLeague
Votre crypto n’est pas réellement stockée dans une application de portefeuille. Les actifs existent sur la blockchain ; le portefeuille gère les clés qui vous permettent d’y accéder et de les contrôler. �
Binance +1
Mais voici la partie importante 👇
Dépositaire vs. Non-dépositaire
🏦 Portefeuille dépositaire
Un tiers contrôle les clés privées
Plus facile pour les débutants
Récupération de compte peut être disponible
Vous dépendez du fournisseur
🔑 Portefeuille non-dépositaire
Vous contrôlez vos propres clés privées
Contrôle direct plus important
Aucun tiers ne détient vos clés
Vous êtes responsable de votre phrase de récupération
⚡ La vraie leçon
Commodité vs. Contrôle.
Avant de choisir un portefeuille, comprenez qui contrôle réellement les clés.
Et ne partagez jamais votre seed phrase / clé privée avec qui que ce soit. �
Binance
#crypto #Ethereum #CryptoWallet #BinanceSquare #MetaplanetToInvest2100BTCInSuperLeague
49
·
--
🔥 Le créateur de portefeuille Bitcoin BitBox affirme qu’une IA a détecté de graves failles dans le micrologiciel.
Image : Shutterstock/DecryptCréez un compte pour enregistrer vos articles.Ajoutez sur GoogleAjoutez Decrypt comme source préférée pour voir plus d’histoires sur Google.En bref BitBox a déployé la mise à jour Dixence après que des audits internes par IA ont révélé deux vulnérabilités graves ainsi qu’un problème de chargeur de démarrage. Les exploiter nécessitait une attaque de phishing réussie, plus le fait que l’utilisateur déverrouille un appareil falsifié. BitBox affirme qu’aucun fonds utilisateur n’a été volé et que la graine du portefeuille n’a jamais été à risque. BitBox, le fabricant zurichois derrière le BitBox02, a publié cette semaine la mise à jour de sécurité Dixence après que ses propres ingénieurs ont découvert deux failles graves dans le micrologiciel du portefeuille de crypto-monnaie. L’entreprise a révélé elle-même les problèmes, sans aucune preuve qu’ils aient jamais été exploités.
Mais la nouvelle, à elle seule, est probablement suffisante pour déclencher l’alarme de la plupart des détenteurs de Bitcoin, compte tenu de l’exploitation récente du fabricant de portefeuilles matériels Coldcard, qui a abouti à plus de 130 millions de dollars de BTC volés. Pour BitBox, le premier problème se situe dans le chargeur de démarrage, le code qui détermine quel micrologiciel un appareil acceptera. Un correctif a été inclus dans la version Oeschinen de juillet (v9.26.2) en en fermant la plupart, mais BitBox dit maintenant que le problème initial était pire que ce qui avait d’abord été rapporté. Un attaquant ayant mené une escroquerie par phishingtrappant un utilisateur pour installer une fausse BitBoxApp et déverrouiller l’appareil aurait pu charger un micrologiciel malveillant sur un véritable BitBox02 et repartir avec les pièces. Le BitBox02 Nova, le modèle plus récent, n’a jamais été exposé grâce à sa version de chargeur de démarrage.
❓ Quel est votre avis : est-ce le début d’un mouvement plus vaste ou juste du bruit ? Laissez un commentaire ci-dessous.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Le créateur de portefeuille Bitcoin BitBox affirme qu’une IA a détecté de graves failles dans le micrologiciel.
Image : Shutterstock/DecryptCréez un compte pour enregistrer vos articles.Ajoutez sur GoogleAjoutez Decrypt comme source préférée pour voir plus d’histoires sur Google.En bref BitBox a déployé la mise à jour Dixence après que des audits internes par IA ont révélé deux vulnérabilités graves ainsi qu’un problème de chargeur de démarrage. Les exploiter nécessitait une attaque de phishing réussie, plus le fait que l’utilisateur déverrouille un appareil falsifié. BitBox affirme qu’aucun fonds utilisateur n’a été volé et que la graine du portefeuille n’a jamais été à risque. BitBox, le fabricant zurichois derrière le BitBox02, a publié cette semaine la mise à jour de sécurité Dixence après que ses propres ingénieurs ont découvert deux failles graves dans le micrologiciel du portefeuille de crypto-monnaie. L’entreprise a révélé elle-même les problèmes, sans aucune preuve qu’ils aient jamais été exploités.
Mais la nouvelle, à elle seule, est probablement suffisante pour déclencher l’alarme de la plupart des détenteurs de Bitcoin, compte tenu de l’exploitation récente du fabricant de portefeuilles matériels Coldcard, qui a abouti à plus de 130 millions de dollars de BTC volés. Pour BitBox, le premier problème se situe dans le chargeur de démarrage, le code qui détermine quel micrologiciel un appareil acceptera. Un correctif a été inclus dans la version Oeschinen de juillet (v9.26.2) en en fermant la plupart, mais BitBox dit maintenant que le problème initial était pire que ce qui avait d’abord été rapporté. Un attaquant ayant mené une escroquerie par phishingtrappant un utilisateur pour installer une fausse BitBoxApp et déverrouiller l’appareil aurait pu charger un micrologiciel malveillant sur un véritable BitBox02 et repartir avec les pièces. Le BitBox02 Nova, le modèle plus récent, n’a jamais été exposé grâce à sa version de chargeur de démarrage.
❓ Quel est votre avis : est-ce le début d’un mouvement plus vaste ou juste du bruit ? Laissez un commentaire ci-dessous.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Image : Shutterstock/DecryptCréez un compte pour enregistrer vos articles.Ajoutez sur GoogleAjoutez Decrypt comme source préférée pour voir plus d’histoires sur Google.En bref BitBox a déployé la mise à jour Dixence après que des audits internes par IA ont révélé deux vulnérabilités graves ainsi qu’un problème de chargeur de démarrage. Les exploiter nécessitait une attaque de phishing réussie, plus le fait que l’utilisateur déverrouille un appareil falsifié. BitBox affirme qu’aucun fonds utilisateur n’a été volé et que la graine du portefeuille n’a jamais été à risque. BitBox, le fabricant zurichois derrière le BitBox02, a publié cette semaine la mise à jour de sécurité Dixence après que ses propres ingénieurs ont découvert deux failles graves dans le micrologiciel du portefeuille de crypto-monnaie. L’entreprise a révélé elle-même les problèmes, sans aucune preuve qu’ils aient jamais été exploités.
Mais la nouvelle, à elle seule, est probablement suffisante pour déclencher l’alarme de la plupart des détenteurs de Bitcoin, compte tenu de l’exploitation récente du fabricant de portefeuilles matériels Coldcard, qui a abouti à plus de 130 millions de dollars de BTC volés. Pour BitBox, le premier problème se situe dans le chargeur de démarrage, le code qui détermine quel micrologiciel un appareil acceptera. Un correctif a été inclus dans la version Oeschinen de juillet (v9.26.2) en en fermant la plupart, mais BitBox dit maintenant que le problème initial était pire que ce qui avait d’abord été rapporté. Un attaquant ayant mené une escroquerie par phishingtrappant un utilisateur pour installer une fausse BitBoxApp et déverrouiller l’appareil aurait pu charger un micrologiciel malveillant sur un véritable BitBox02 et repartir avec les pièces. Le BitBox02 Nova, le modèle plus récent, n’a jamais été exposé grâce à sa version de chargeur de démarrage.
❓ Quel est votre avis : est-ce le début d’un mouvement plus vaste ou juste du bruit ? Laissez un commentaire ci-dessous.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
49
·
--
🔥 Portefeuille Bitcoin resté intact pendant 15 ans qui se réveille soudainement.
Image : Shutterstock/DecryptCréez un compte pour enregistrer vos articles.Ajoutez sur GoogleAjoutez Decrypt comme source préférée pour voir davantage de nos histoires sur Google.En bref Un portefeuille Bitcoin contenant 8,54 BTC, financé pour la première fois le 13 juin 2011, a déplacé ses fonds pour la première fois en 15 ans le mois d’août. La position vaut désormais environ 538 000 $ pour un gain d’environ 461 981 % en cas de vente. Cela s’inscrit dans une tendance de vieux portefeuilles Bitcoin qui se réveillent soudainement. Une réserve de Bitcoin restée gelée depuis les tout débuts du réseau a bougé pour la première fois en plus de 15 ans, la dernière en date d’une série de portefeuilles anciens qui s’illuminent à nouveau.
D’après la surveillance blockchain de Galaxy Research, une adresse Bitcoin commençant par 1Emi et détenant 8,54 BTC a d’abord reçu les fonds le 13 juin 2011, lorsque le Bitcoin s’échangeait autour de 14 $, puis est restée silencieuse pendant 15,1 ans. Le solde, qui vaut désormais environ 538 000 $, a été vidé le 16 août dans une seule transaction enregistrée dans le bloc 962,770. À un coût moyen proche de 14 $, la position représente un gain d’environ 461 981 %.
❓ Qu’en pensez-vous : est-ce le début d’un mouvement plus ample ou juste du bruit ? Dites-le en dessous.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #CryptoMarkets
🔥 Portefeuille Bitcoin resté intact pendant 15 ans qui se réveille soudainement.
Image : Shutterstock/DecryptCréez un compte pour enregistrer vos articles.Ajoutez sur GoogleAjoutez Decrypt comme source préférée pour voir davantage de nos histoires sur Google.En bref Un portefeuille Bitcoin contenant 8,54 BTC, financé pour la première fois le 13 juin 2011, a déplacé ses fonds pour la première fois en 15 ans le mois d’août. La position vaut désormais environ 538 000 $ pour un gain d’environ 461 981 % en cas de vente. Cela s’inscrit dans une tendance de vieux portefeuilles Bitcoin qui se réveillent soudainement. Une réserve de Bitcoin restée gelée depuis les tout débuts du réseau a bougé pour la première fois en plus de 15 ans, la dernière en date d’une série de portefeuilles anciens qui s’illuminent à nouveau.
D’après la surveillance blockchain de Galaxy Research, une adresse Bitcoin commençant par 1Emi et détenant 8,54 BTC a d’abord reçu les fonds le 13 juin 2011, lorsque le Bitcoin s’échangeait autour de 14 $, puis est restée silencieuse pendant 15,1 ans. Le solde, qui vaut désormais environ 538 000 $, a été vidé le 16 août dans une seule transaction enregistrée dans le bloc 962,770. À un coût moyen proche de 14 $, la position représente un gain d’environ 461 981 %.
❓ Qu’en pensez-vous : est-ce le début d’un mouvement plus ample ou juste du bruit ? Dites-le en dessous.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #CryptoMarkets
Image : Shutterstock/DecryptCréez un compte pour enregistrer vos articles.Ajoutez sur GoogleAjoutez Decrypt comme source préférée pour voir davantage de nos histoires sur Google.En bref Un portefeuille Bitcoin contenant 8,54 BTC, financé pour la première fois le 13 juin 2011, a déplacé ses fonds pour la première fois en 15 ans le mois d’août. La position vaut désormais environ 538 000 $ pour un gain d’environ 461 981 % en cas de vente. Cela s’inscrit dans une tendance de vieux portefeuilles Bitcoin qui se réveillent soudainement. Une réserve de Bitcoin restée gelée depuis les tout débuts du réseau a bougé pour la première fois en plus de 15 ans, la dernière en date d’une série de portefeuilles anciens qui s’illuminent à nouveau.
D’après la surveillance blockchain de Galaxy Research, une adresse Bitcoin commençant par 1Emi et détenant 8,54 BTC a d’abord reçu les fonds le 13 juin 2011, lorsque le Bitcoin s’échangeait autour de 14 $, puis est restée silencieuse pendant 15,1 ans. Le solde, qui vaut désormais environ 538 000 $, a été vidé le 16 août dans une seule transaction enregistrée dans le bloc 962,770. À un coût moyen proche de 14 $, la position représente un gain d’environ 461 981 %.
❓ Qu’en pensez-vous : est-ce le début d’un mouvement plus ample ou juste du bruit ? Dites-le en dessous.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #CryptoMarkets
76
·
--
🔥 Les vols de Bitcoin via Coldcard ralentissent, mais les pertes pourraient dépasser 150 millions de dollars : Galaxy.
Image : Shutterstock/DecryptCréez un compte pour enregistrer vos articles.Ajoutez sur GoogleAjoutez Decrypt comme source préférée pour voir plus d’histoires sur Google.En bref : Galaxy Research estime désormais que la prise confirmée liée à l’exploit de Coldcard dépasse 1 778 BTC (environ 112 millions de dollars), avec une quatrième vague présumée qui pourrait la porter à 2 417 BTC. Aucune activité confirmée de l’attaquant n’a été observée après le 6 août, à travers trois grandes vagues et plus de 30 traces plus petites. Galaxy a échangé avec plus de 190 victimes directement et continue de conseiller aux détenteurs de Coldcard à signature unique de déplacer leurs fonds vers de nouvelles adresses. Les pertes en Bitcoin issues du vaste exploit du portefeuille Coldcard ont commencé à ralentir, mais le total de BTC dérobés continue de grimper, et le pire n’est peut-être pas encore terminé.
C’est la dernière mise à jour de Galaxy Research, la société d’analyse crypto qui suit l’exploit depuis le début. La société a indiqué jeudi que l’exploit de recréation de la seed de Coldcard a désormais vidé plus de 1 778 BTC, soit environ 112 millions de dollars, et que le chiffre final sera probablement plus élevé. Galaxy affirme avoir une très grande confiance dans ce décompte, qui recense les vols attribués à des propriétaires confirmés depuis l’ouverture de l’attaque, le 30 juillet, d’après son fil de discussion en cours sur X. Les attaquants exécutent cette attaque au moins depuis le début de la matinée du 30 juillet 2026, recréant systématiquement des seeds générées par Coldcard et balayant les fonds on-chain, a écrit Galaxy Research.
❓ Qu’en pensez-vous : est-ce le début d’un mouvement plus ample ou juste du bruit ? Dites-le en commentaire.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #TonEcosystem
🔥 Les vols de Bitcoin via Coldcard ralentissent, mais les pertes pourraient dépasser 150 millions de dollars : Galaxy.
Image : Shutterstock/DecryptCréez un compte pour enregistrer vos articles.Ajoutez sur GoogleAjoutez Decrypt comme source préférée pour voir plus d’histoires sur Google.En bref : Galaxy Research estime désormais que la prise confirmée liée à l’exploit de Coldcard dépasse 1 778 BTC (environ 112 millions de dollars), avec une quatrième vague présumée qui pourrait la porter à 2 417 BTC. Aucune activité confirmée de l’attaquant n’a été observée après le 6 août, à travers trois grandes vagues et plus de 30 traces plus petites. Galaxy a échangé avec plus de 190 victimes directement et continue de conseiller aux détenteurs de Coldcard à signature unique de déplacer leurs fonds vers de nouvelles adresses. Les pertes en Bitcoin issues du vaste exploit du portefeuille Coldcard ont commencé à ralentir, mais le total de BTC dérobés continue de grimper, et le pire n’est peut-être pas encore terminé.
C’est la dernière mise à jour de Galaxy Research, la société d’analyse crypto qui suit l’exploit depuis le début. La société a indiqué jeudi que l’exploit de recréation de la seed de Coldcard a désormais vidé plus de 1 778 BTC, soit environ 112 millions de dollars, et que le chiffre final sera probablement plus élevé. Galaxy affirme avoir une très grande confiance dans ce décompte, qui recense les vols attribués à des propriétaires confirmés depuis l’ouverture de l’attaque, le 30 juillet, d’après son fil de discussion en cours sur X. Les attaquants exécutent cette attaque au moins depuis le début de la matinée du 30 juillet 2026, recréant systématiquement des seeds générées par Coldcard et balayant les fonds on-chain, a écrit Galaxy Research.
❓ Qu’en pensez-vous : est-ce le début d’un mouvement plus ample ou juste du bruit ? Dites-le en commentaire.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #TonEcosystem
Image : Shutterstock/DecryptCréez un compte pour enregistrer vos articles.Ajoutez sur GoogleAjoutez Decrypt comme source préférée pour voir plus d’histoires sur Google.En bref : Galaxy Research estime désormais que la prise confirmée liée à l’exploit de Coldcard dépasse 1 778 BTC (environ 112 millions de dollars), avec une quatrième vague présumée qui pourrait la porter à 2 417 BTC. Aucune activité confirmée de l’attaquant n’a été observée après le 6 août, à travers trois grandes vagues et plus de 30 traces plus petites. Galaxy a échangé avec plus de 190 victimes directement et continue de conseiller aux détenteurs de Coldcard à signature unique de déplacer leurs fonds vers de nouvelles adresses. Les pertes en Bitcoin issues du vaste exploit du portefeuille Coldcard ont commencé à ralentir, mais le total de BTC dérobés continue de grimper, et le pire n’est peut-être pas encore terminé.
C’est la dernière mise à jour de Galaxy Research, la société d’analyse crypto qui suit l’exploit depuis le début. La société a indiqué jeudi que l’exploit de recréation de la seed de Coldcard a désormais vidé plus de 1 778 BTC, soit environ 112 millions de dollars, et que le chiffre final sera probablement plus élevé. Galaxy affirme avoir une très grande confiance dans ce décompte, qui recense les vols attribués à des propriétaires confirmés depuis l’ouverture de l’attaque, le 30 juillet, d’après son fil de discussion en cours sur X. Les attaquants exécutent cette attaque au moins depuis le début de la matinée du 30 juillet 2026, recréant systématiquement des seeds générées par Coldcard et balayant les fonds on-chain, a écrit Galaxy Research.
❓ Qu’en pensez-vous : est-ce le début d’un mouvement plus ample ou juste du bruit ? Dites-le en commentaire.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #TonEcosystem
20
·
--
🔥 Après que Coldcard a été piraté, 15 milliards de dollars en Bitcoin ont été mis en lieu sûr.
Image : Shutterstock/Decrypt Créez un compte pour enregistrer vos articles. Ajoutez sur Google Ajoutez Decrypt comme source préférée pour voir davantage de nos histoires sur Google.
En bref L’exploit du micrologiciel de Coldcard a vidé environ 2 100 BTC, les pertes étant estimées à près de 130 millions de dollars sur plusieurs vagues d’attaques. Les données on-chain de Checkonchain montrent que 233 000 BTC ont quitté les portefeuilles de long terme les jours entourant la brèche. Le PDG de Casa, Nick Neuman, citant des conversations réelles avec des clients, affirme qu’une partie de ces 233 000 BTC provenait d’utilisateurs de Ledger et de Trezor, et non pas uniquement des propriétaires de Coldcard, qui ont migré vers le multisig après avoir assisté au déroulement du piratage.
Dans les jours qui ont suivi le pire exploit contre un portefeuille matériel de l’histoire récente de Bitcoin, le PDG de Casa, Nick Neuman, a commencé à compter non seulement le BTC vidé des portefeuilles Coldcard vulnérables. Alors que les attaquants vidaient les portefeuilles Coldcard adresse par adresse, 233 000 BTC — d’une valeur d’environ 15 milliards de dollars aux prix d’aujourd’hui — se déplaçaient discrètement à la recherche de sécurité. La brèche massive et en cours, lancée le 30 juillet, a déjà entraîné près de 130 millions de dollars de Bitcoin volé à partir de portefeuilles matériels Coldcard : des objets physiques qui stockent les clés privées entièrement hors ligne, sans jamais se connecter à Internet, et fabriqués par l’entreprise canadienne Coinkite.
❓ Qu’en pensez-vous : est-ce le début d’un mouvement plus ample ou juste du bruit ? Laissez un commentaire ci-dessous.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Après que Coldcard a été piraté, 15 milliards de dollars en Bitcoin ont été mis en lieu sûr.
Image : Shutterstock/Decrypt Créez un compte pour enregistrer vos articles. Ajoutez sur Google Ajoutez Decrypt comme source préférée pour voir davantage de nos histoires sur Google.
En bref L’exploit du micrologiciel de Coldcard a vidé environ 2 100 BTC, les pertes étant estimées à près de 130 millions de dollars sur plusieurs vagues d’attaques. Les données on-chain de Checkonchain montrent que 233 000 BTC ont quitté les portefeuilles de long terme les jours entourant la brèche. Le PDG de Casa, Nick Neuman, citant des conversations réelles avec des clients, affirme qu’une partie de ces 233 000 BTC provenait d’utilisateurs de Ledger et de Trezor, et non pas uniquement des propriétaires de Coldcard, qui ont migré vers le multisig après avoir assisté au déroulement du piratage.
Dans les jours qui ont suivi le pire exploit contre un portefeuille matériel de l’histoire récente de Bitcoin, le PDG de Casa, Nick Neuman, a commencé à compter non seulement le BTC vidé des portefeuilles Coldcard vulnérables. Alors que les attaquants vidaient les portefeuilles Coldcard adresse par adresse, 233 000 BTC — d’une valeur d’environ 15 milliards de dollars aux prix d’aujourd’hui — se déplaçaient discrètement à la recherche de sécurité. La brèche massive et en cours, lancée le 30 juillet, a déjà entraîné près de 130 millions de dollars de Bitcoin volé à partir de portefeuilles matériels Coldcard : des objets physiques qui stockent les clés privées entièrement hors ligne, sans jamais se connecter à Internet, et fabriqués par l’entreprise canadienne Coinkite.
❓ Qu’en pensez-vous : est-ce le début d’un mouvement plus ample ou juste du bruit ? Laissez un commentaire ci-dessous.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Image : Shutterstock/Decrypt Créez un compte pour enregistrer vos articles. Ajoutez sur Google Ajoutez Decrypt comme source préférée pour voir davantage de nos histoires sur Google.
En bref L’exploit du micrologiciel de Coldcard a vidé environ 2 100 BTC, les pertes étant estimées à près de 130 millions de dollars sur plusieurs vagues d’attaques. Les données on-chain de Checkonchain montrent que 233 000 BTC ont quitté les portefeuilles de long terme les jours entourant la brèche. Le PDG de Casa, Nick Neuman, citant des conversations réelles avec des clients, affirme qu’une partie de ces 233 000 BTC provenait d’utilisateurs de Ledger et de Trezor, et non pas uniquement des propriétaires de Coldcard, qui ont migré vers le multisig après avoir assisté au déroulement du piratage.
Dans les jours qui ont suivi le pire exploit contre un portefeuille matériel de l’histoire récente de Bitcoin, le PDG de Casa, Nick Neuman, a commencé à compter non seulement le BTC vidé des portefeuilles Coldcard vulnérables. Alors que les attaquants vidaient les portefeuilles Coldcard adresse par adresse, 233 000 BTC — d’une valeur d’environ 15 milliards de dollars aux prix d’aujourd’hui — se déplaçaient discrètement à la recherche de sécurité. La brèche massive et en cours, lancée le 30 juillet, a déjà entraîné près de 130 millions de dollars de Bitcoin volé à partir de portefeuilles matériels Coldcard : des objets physiques qui stockent les clés privées entièrement hors ligne, sans jamais se connecter à Internet, et fabriqués par l’entreprise canadienne Coinkite.
❓ Qu’en pensez-vous : est-ce le début d’un mouvement plus ample ou juste du bruit ? Laissez un commentaire ci-dessous.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
22
·
--
🔥 Malware SparkKitty détecté dans les boutiques d’applications : cible les phrases de récupération des portefeuilles crypto.
Le malware a été distribué via des applications malveillantes présentes sur l’App Store d’Apple, Google Play et des boutiques d’applications tierces. Les chercheurs mettent en garde contre le fait de stocker les phrases de récupération de portefeuille sous forme de captures d’écran, car cela peut exposer des actifs crypto à un vol. Un nouveau rapport de la société de cybersécurité Check Point détaille comment la campagne de malware SparkKitty a ciblé les utilisateurs de cryptomonnaies en analysant les photos enregistrées sur des appareils Android et iPhone infectés, à la recherche de phrases de récupération de portefeuille et d’autres informations sensibles.
Découvert pour la première fois par Kaspersky en juin 2025, l’analyse de Check Point explique comment le malware s’est propagé via l’App Store d’Apple, Google Play et des boutiques d’applications tierces. Ce qui rend SparkKitty particulièrement remarquable, c’est sa présence à la fois sur l’App Store d’Apple et sur Google Play, ce qui lui donne une large surface d’attaque, a écrit Check Point. L’acteur de menace derrière SparkKitty a distribué des applications trojanisées déguisées en outils de cryptomonnaie légitimes, des plateformes de messagerie et même des applications de divertissement, augmentant considérablement la probabilité d’installation par des utilisateurs sans méfiance. Après que les utilisateurs ont accordé l’accès à leur bibliothèque photo, le malware a analysé les images stockées à la recherche de phrases de récupération de portefeuille et d’autres informations sensibles, avant de téléverser les données vers des serveurs contrôlés par l’attaquant.
❓ Qu’en pensez-vous : est-ce le début d’une manœuvre plus vaste ou juste du bruit ? Dites-le en commentaire.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Malware SparkKitty détecté dans les boutiques d’applications : cible les phrases de récupération des portefeuilles crypto.
Le malware a été distribué via des applications malveillantes présentes sur l’App Store d’Apple, Google Play et des boutiques d’applications tierces. Les chercheurs mettent en garde contre le fait de stocker les phrases de récupération de portefeuille sous forme de captures d’écran, car cela peut exposer des actifs crypto à un vol. Un nouveau rapport de la société de cybersécurité Check Point détaille comment la campagne de malware SparkKitty a ciblé les utilisateurs de cryptomonnaies en analysant les photos enregistrées sur des appareils Android et iPhone infectés, à la recherche de phrases de récupération de portefeuille et d’autres informations sensibles.
Découvert pour la première fois par Kaspersky en juin 2025, l’analyse de Check Point explique comment le malware s’est propagé via l’App Store d’Apple, Google Play et des boutiques d’applications tierces. Ce qui rend SparkKitty particulièrement remarquable, c’est sa présence à la fois sur l’App Store d’Apple et sur Google Play, ce qui lui donne une large surface d’attaque, a écrit Check Point. L’acteur de menace derrière SparkKitty a distribué des applications trojanisées déguisées en outils de cryptomonnaie légitimes, des plateformes de messagerie et même des applications de divertissement, augmentant considérablement la probabilité d’installation par des utilisateurs sans méfiance. Après que les utilisateurs ont accordé l’accès à leur bibliothèque photo, le malware a analysé les images stockées à la recherche de phrases de récupération de portefeuille et d’autres informations sensibles, avant de téléverser les données vers des serveurs contrôlés par l’attaquant.
❓ Qu’en pensez-vous : est-ce le début d’une manœuvre plus vaste ou juste du bruit ? Dites-le en commentaire.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Le malware a été distribué via des applications malveillantes présentes sur l’App Store d’Apple, Google Play et des boutiques d’applications tierces. Les chercheurs mettent en garde contre le fait de stocker les phrases de récupération de portefeuille sous forme de captures d’écran, car cela peut exposer des actifs crypto à un vol. Un nouveau rapport de la société de cybersécurité Check Point détaille comment la campagne de malware SparkKitty a ciblé les utilisateurs de cryptomonnaies en analysant les photos enregistrées sur des appareils Android et iPhone infectés, à la recherche de phrases de récupération de portefeuille et d’autres informations sensibles.
Découvert pour la première fois par Kaspersky en juin 2025, l’analyse de Check Point explique comment le malware s’est propagé via l’App Store d’Apple, Google Play et des boutiques d’applications tierces. Ce qui rend SparkKitty particulièrement remarquable, c’est sa présence à la fois sur l’App Store d’Apple et sur Google Play, ce qui lui donne une large surface d’attaque, a écrit Check Point. L’acteur de menace derrière SparkKitty a distribué des applications trojanisées déguisées en outils de cryptomonnaie légitimes, des plateformes de messagerie et même des applications de divertissement, augmentant considérablement la probabilité d’installation par des utilisateurs sans méfiance. Après que les utilisateurs ont accordé l’accès à leur bibliothèque photo, le malware a analysé les images stockées à la recherche de phrases de récupération de portefeuille et d’autres informations sensibles, avant de téléverser les données vers des serveurs contrôlés par l’attaquant.
❓ Qu’en pensez-vous : est-ce le début d’une manœuvre plus vaste ou juste du bruit ? Dites-le en commentaire.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
37
·
--
🔥 Le registre indique qu’une faille de Coldcard montre que la sécurité des portefeuilles Bitcoin doit évoluer face à l’IA.
Image : Shutterstock/BitcoinCréez un compte pour enregistrer vos articles.Ajoutez sur GoogleAjoutez « Décrypter » comme source préférée pour voir davantage de nos histoires sur Google.En bref Ledger affirme que l’exploit de Coldcard est un avertissement pour l’industrie des portefeuilles Bitcoin matériels, tout en indiquant que ses propres appareils n’ont pas été touchés. L’entreprise soutient que des générateurs de nombres aléatoires matériels certifiés indépendamment sont essentiels pour créer de manière sûre des phrases de récupération de portefeuille. Ledger affirme que l’IA accélère la découverte des vulnérabilités et oblige les équipes de sécurité à se défendre à la vitesse de la machine. Le fabricant de portefeuilles matériels Ledger déclare que le récent exploit de Coldcard doit servir d’avertissement pour l’industrie des cryptomonnaies. D’après le directeur technique de Ledger, Charles Guillemet, l’incident a mis en évidence des faiblesses dans la manière dont certains appareils, en l’occurrence des portefeuilles de cryptomonnaies matériels, génèrent l’aléa cryptographique, tout en montrant comment l’intelligence artificielle transforme à la fois les cyberattaques et les défenses numériques.
« Nous le traitons comme un rappel sérieux de la façon dont l’ensemble du modèle de sécurité d’un portefeuille matériel dépend ou non de l’aléa », a déclaré Guillemet à Decrypt. La cryptographie est difficile et la mettre en œuvre de manière sûre est encore plus difficile. L’incident de Coldcard de cette semaine l’a rendu visible de la manière la plus coûteuse possible. Les commentaires interviennent alors que les retombées de l’exploit de Coldcard continuent de s’amplifier. La semaine dernière, le fabricant de Coldcard, Coinkite, a divulgué une faille dans le portefeuille Bitcoin matériel Coldcard isolé (air-gapped), qui remonte à une version du micrologiciel de mars 2021.
❓ Qu’en pensez-vous : est-ce le début d’un mouvement plus large ou juste du bruit ? Dites-le en dessous.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Le registre indique qu’une faille de Coldcard montre que la sécurité des portefeuilles Bitcoin doit évoluer face à l’IA.
Image : Shutterstock/BitcoinCréez un compte pour enregistrer vos articles.Ajoutez sur GoogleAjoutez « Décrypter » comme source préférée pour voir davantage de nos histoires sur Google.En bref Ledger affirme que l’exploit de Coldcard est un avertissement pour l’industrie des portefeuilles Bitcoin matériels, tout en indiquant que ses propres appareils n’ont pas été touchés. L’entreprise soutient que des générateurs de nombres aléatoires matériels certifiés indépendamment sont essentiels pour créer de manière sûre des phrases de récupération de portefeuille. Ledger affirme que l’IA accélère la découverte des vulnérabilités et oblige les équipes de sécurité à se défendre à la vitesse de la machine. Le fabricant de portefeuilles matériels Ledger déclare que le récent exploit de Coldcard doit servir d’avertissement pour l’industrie des cryptomonnaies. D’après le directeur technique de Ledger, Charles Guillemet, l’incident a mis en évidence des faiblesses dans la manière dont certains appareils, en l’occurrence des portefeuilles de cryptomonnaies matériels, génèrent l’aléa cryptographique, tout en montrant comment l’intelligence artificielle transforme à la fois les cyberattaques et les défenses numériques.
« Nous le traitons comme un rappel sérieux de la façon dont l’ensemble du modèle de sécurité d’un portefeuille matériel dépend ou non de l’aléa », a déclaré Guillemet à Decrypt. La cryptographie est difficile et la mettre en œuvre de manière sûre est encore plus difficile. L’incident de Coldcard de cette semaine l’a rendu visible de la manière la plus coûteuse possible. Les commentaires interviennent alors que les retombées de l’exploit de Coldcard continuent de s’amplifier. La semaine dernière, le fabricant de Coldcard, Coinkite, a divulgué une faille dans le portefeuille Bitcoin matériel Coldcard isolé (air-gapped), qui remonte à une version du micrologiciel de mars 2021.
❓ Qu’en pensez-vous : est-ce le début d’un mouvement plus large ou juste du bruit ? Dites-le en dessous.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Image : Shutterstock/BitcoinCréez un compte pour enregistrer vos articles.Ajoutez sur GoogleAjoutez « Décrypter » comme source préférée pour voir davantage de nos histoires sur Google.En bref Ledger affirme que l’exploit de Coldcard est un avertissement pour l’industrie des portefeuilles Bitcoin matériels, tout en indiquant que ses propres appareils n’ont pas été touchés. L’entreprise soutient que des générateurs de nombres aléatoires matériels certifiés indépendamment sont essentiels pour créer de manière sûre des phrases de récupération de portefeuille. Ledger affirme que l’IA accélère la découverte des vulnérabilités et oblige les équipes de sécurité à se défendre à la vitesse de la machine. Le fabricant de portefeuilles matériels Ledger déclare que le récent exploit de Coldcard doit servir d’avertissement pour l’industrie des cryptomonnaies. D’après le directeur technique de Ledger, Charles Guillemet, l’incident a mis en évidence des faiblesses dans la manière dont certains appareils, en l’occurrence des portefeuilles de cryptomonnaies matériels, génèrent l’aléa cryptographique, tout en montrant comment l’intelligence artificielle transforme à la fois les cyberattaques et les défenses numériques.
« Nous le traitons comme un rappel sérieux de la façon dont l’ensemble du modèle de sécurité d’un portefeuille matériel dépend ou non de l’aléa », a déclaré Guillemet à Decrypt. La cryptographie est difficile et la mettre en œuvre de manière sûre est encore plus difficile. L’incident de Coldcard de cette semaine l’a rendu visible de la manière la plus coûteuse possible. Les commentaires interviennent alors que les retombées de l’exploit de Coldcard continuent de s’amplifier. La semaine dernière, le fabricant de Coldcard, Coinkite, a divulgué une faille dans le portefeuille Bitcoin matériel Coldcard isolé (air-gapped), qui remonte à une version du micrologiciel de mars 2021.
❓ Qu’en pensez-vous : est-ce le début d’un mouvement plus large ou juste du bruit ? Dites-le en dessous.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
40
🔐 Portefeuille chaud vs portefeuille froid — Lequel VOUS faut-il ?
90 % des nouveaux utilisateurs de crypto font cette erreur : laisser toutes leurs pièces sur une plateforme d’échange. Mais pourquoi « Vos clés, pas vos pièces » compte-t-il vraiment ?
🔥 Portefeuille chaud → Idéal pour le trading actif, mais plus risqué
❄️ Portefeuille froid → Le choix le plus sûr pour conserver à long terme
J’ai détaillé exactement quand utiliser chacun (avec des exemples concrets) sur le blog 👇
https://coinpathguide.blogspot.com/2026/08/hot-wallet-vs-cold-wallet-guide.html
Lequel VOUS utilisez-vous en ce moment ? Dites-le en commentaire 👇
$BTC $ETH $BNB
#Crypto #BTC #Binance #CryptoWallet
🔐 Portefeuille chaud vs portefeuille froid — Lequel VOUS faut-il ?
90 % des nouveaux utilisateurs de crypto font cette erreur : laisser toutes leurs pièces sur une plateforme d’échange. Mais pourquoi « Vos clés, pas vos pièces » compte-t-il vraiment ?
🔥 Portefeuille chaud → Idéal pour le trading actif, mais plus risqué
❄️ Portefeuille froid → Le choix le plus sûr pour conserver à long terme
J’ai détaillé exactement quand utiliser chacun (avec des exemples concrets) sur le blog 👇
https://coinpathguide.blogspot.com/2026/08/hot-wallet-vs-cold-wallet-guide.html
Lequel VOUS utilisez-vous en ce moment ? Dites-le en commentaire 👇
$BTC $ETH $BNB
#Crypto #BTC #Binance #CryptoWallet
90 % des nouveaux utilisateurs de crypto font cette erreur : laisser toutes leurs pièces sur une plateforme d’échange. Mais pourquoi « Vos clés, pas vos pièces » compte-t-il vraiment ?
🔥 Portefeuille chaud → Idéal pour le trading actif, mais plus risqué
❄️ Portefeuille froid → Le choix le plus sûr pour conserver à long terme
J’ai détaillé exactement quand utiliser chacun (avec des exemples concrets) sur le blog 👇
https://coinpathguide.blogspot.com/2026/08/hot-wallet-vs-cold-wallet-guide.html
Lequel VOUS utilisez-vous en ce moment ? Dites-le en commentaire 👇
$BTC $ETH $BNB
#Crypto #BTC #Binance #CryptoWallet
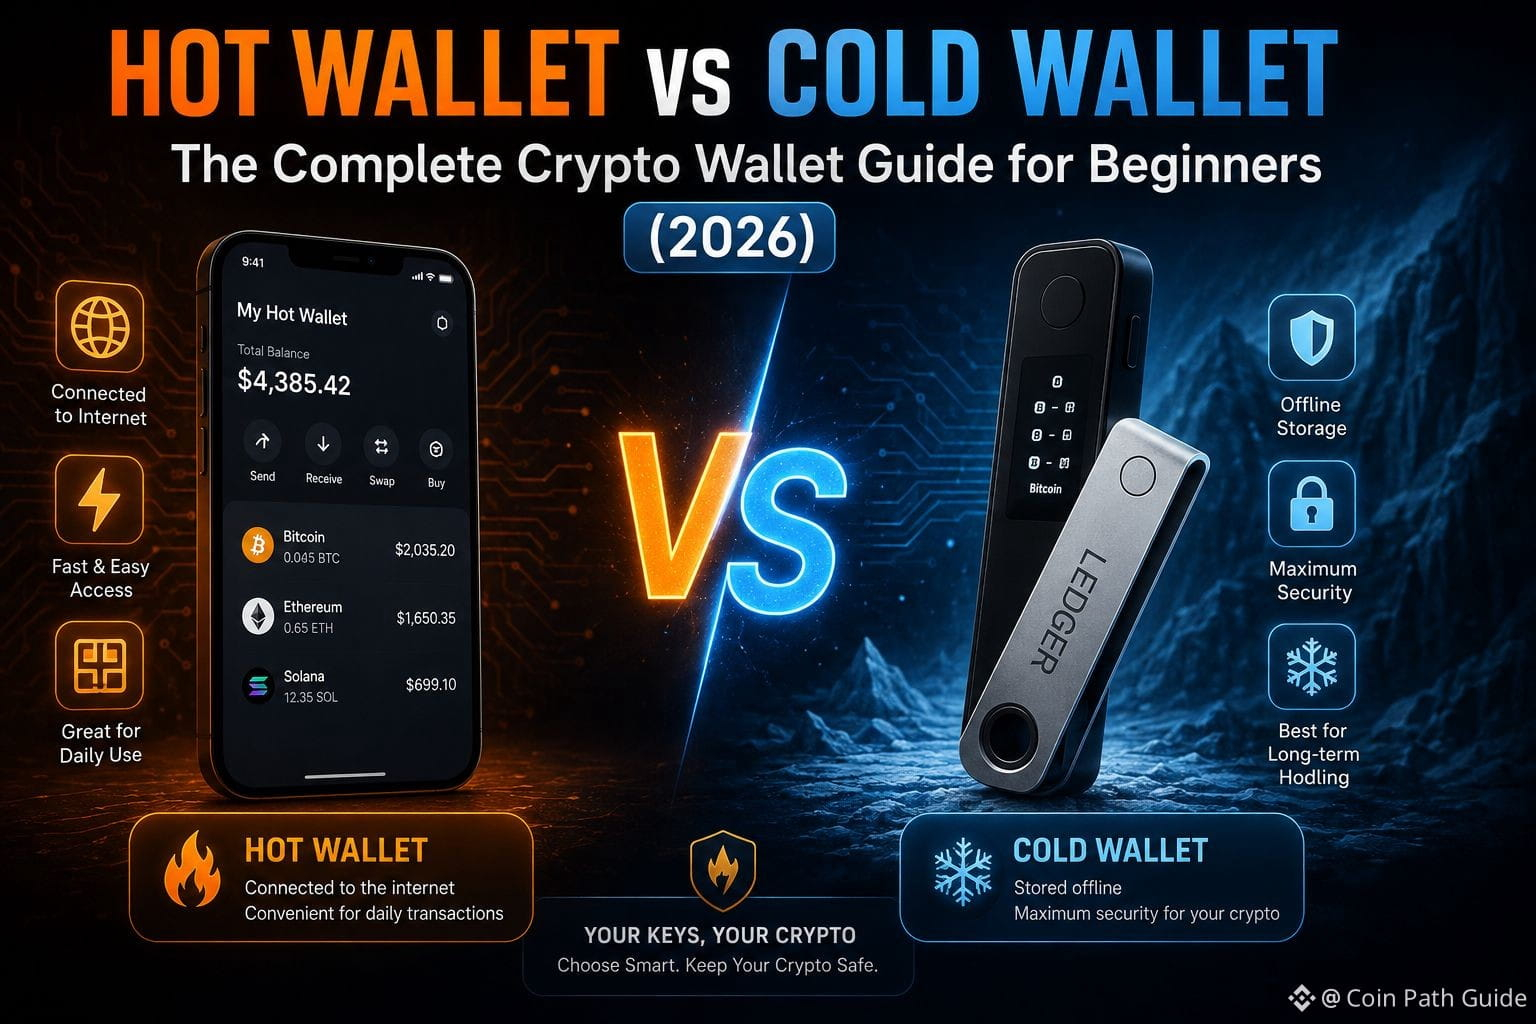
2
110
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#AnthropicCEOCallsForAISlowdown
59,346 vues
782 mentions
2
#BitcoinThirdSingleBlockReorgInFourWeeks
431 vues
41 mentions
3
#LSKSurgesOver515%In24Hours
604 vues
25 mentions
4
#EURequiresWalletMakersReportFlawsIn24Hours
0 vues
0 mentions
5
#ZcashNU7VoteEndsSeptember14
358 vues
17 mentions
6
#AnthropicChoosesNasdaqForPotentialIPO
28,806 vues
341 mentions
7
#SECReceivesGrayscaleLitecoinTrustETFFiling
189,697 vues
2,100 mentions
8
#ClarityActFacesProceduralVoteSept15
358,345 vues
2,985 mentions
9
#US10YearTreasuryYieldNears5%
134,202 vues
1,683 mentions
10
#CryptoLiquidations$674MIn24H
32,113 vues
241 mentions