
#phishingalert
phishingalert
294,349 vues
215 mentions
Populaire
Récents

·
--
🚨 ALERTE $TREZOR : PHISHING DANS DES E-MAILS UTILISANT UN DOMAINE OFFICIEL VISANT LES UTILISATEURS 🛑
🦈 Une violation du service de messagerie d’un tiers a permis aux attaquants d’usurper le domaine officiel de $TREZOR, en envoyant une fausse « Alerte de sécurité critique : vulnérabilité de l’Entropy STM32 » qui ressemble à s’y méprendre à un avis légitime. 📊 La supercherie contourne les vérifications simples de l’adresse, obligeant les utilisateurs à se fier à des indices visuels que l’équipe de phishing a reproduits avec une précision méticuleuse.
🔍 Avec environ 87 k enregistrements déjà exposés lors de la précédente violation ShipMonk, les attaquants disposent désormais d’un vaste réservoir de données pour élaborer des leurres hautement ciblés. 📌 $TREZOR vous recommande d’ignorer les liens, de saisir manuellement le site web officiel, et de recouper toute alerte dans l’application du portefeuille avant d’agir.
💬 Vérifiez-vous chaque alerte de sécurité avant de cliquer ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🚨 ALERTE $TREZOR : PHISHING DANS DES E-MAILS UTILISANT UN DOMAINE OFFICIEL VISANT LES UTILISATEURS 🛑
🦈 Une violation du service de messagerie d’un tiers a permis aux attaquants d’usurper le domaine officiel de $TREZOR, en envoyant une fausse « Alerte de sécurité critique : vulnérabilité de l’Entropy STM32 » qui ressemble à s’y méprendre à un avis légitime. 📊 La supercherie contourne les vérifications simples de l’adresse, obligeant les utilisateurs à se fier à des indices visuels que l’équipe de phishing a reproduits avec une précision méticuleuse.
🔍 Avec environ 87 k enregistrements déjà exposés lors de la précédente violation ShipMonk, les attaquants disposent désormais d’un vaste réservoir de données pour élaborer des leurres hautement ciblés. 📌 $TREZOR vous recommande d’ignorer les liens, de saisir manuellement le site web officiel, et de recouper toute alerte dans l’application du portefeuille avant d’agir.
💬 Vérifiez-vous chaque alerte de sécurité avant de cliquer ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🦈 Une violation du service de messagerie d’un tiers a permis aux attaquants d’usurper le domaine officiel de $TREZOR, en envoyant une fausse « Alerte de sécurité critique : vulnérabilité de l’Entropy STM32 » qui ressemble à s’y méprendre à un avis légitime. 📊 La supercherie contourne les vérifications simples de l’adresse, obligeant les utilisateurs à se fier à des indices visuels que l’équipe de phishing a reproduits avec une précision méticuleuse.
🔍 Avec environ 87 k enregistrements déjà exposés lors de la précédente violation ShipMonk, les attaquants disposent désormais d’un vaste réservoir de données pour élaborer des leurres hautement ciblés. 📌 $TREZOR vous recommande d’ignorer les liens, de saisir manuellement le site web officiel, et de recouper toute alerte dans l’application du portefeuille avant d’agir.
💬 Vérifiez-vous chaque alerte de sécurité avant de cliquer ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
16
·
--
$BTC — 🟢 Configuration haussière$BTC 🟢 Configuration haussière
Comment distinguer l’e-mail officiel du message piégé ? 📧
Les escrocs se divertissent à imiter les interfaces de plateformes célèbres comme Binance pour brûler vos données de connexion.
Votre bouclier de protection :
Code de chiffrement personnel (Anti-Phishing Code) : activez cette fonctionnalité dans les paramètres de sécurité de Binance pour afficher votre code sur chaque e-mail officiel que vous recevez.
$BTC — 🟢 Configuration haussière
$BTC 🟢 Configuration haussière
Comment distinguer l’e-mail officiel du message piégé ? 📧
Les escrocs se divertissent à imiter les interfaces de plateformes célèbres comme Binance pour brûler vos données de connexion.
Votre bouclier de protection :
Code de chiffrement personnel (Anti-Phishing Code) : activez cette fonctionnalité dans les paramètres de sécurité de Binance pour afficher votre code sur chaque e-mail officiel que vous recevez.
Comment distinguer l’e-mail officiel du message piégé ? 📧
Les escrocs se divertissent à imiter les interfaces de plateformes célèbres comme Binance pour brûler vos données de connexion.
Votre bouclier de protection :
Code de chiffrement personnel (Anti-Phishing Code) : activez cette fonctionnalité dans les paramètres de sécurité de Binance pour afficher votre code sur chaque e-mail officiel que vous recevez.
1
92
·
--
#revolutconfirmsfakegovemaildatabreach
🛑 AVERTISSEMENT DE SÉCURITÉ : La fuite de données de Revolut expose les e-mails des utilisateurs — Protégez votre crypto !
📊 Alerte Sécurité & Contexte de la Faille
Les détails de l’incident : L’application fintech et bancaire Revolut a confirmé une violation ciblée des données après que des équipes de conformité eurent répondu à une demande frauduleuse envoyée depuis une adresse e-mail utilisant le domaine d’une agence gouvernementale légitime.
Fichiers clients exposés : L’enquêteur on-chain ZachXBT a révélé que la fuite a touché des utilisateurs fortunés. Les fichiers compromis incluent les noms complets, adresses domiciles, numéros de téléphone, copies de passeports/CI, selfies de vérification, relevés de compte et historiques complets des transactions — y compris les transferts Bitcoin ($BTC) liés.
Statut Système & Fonds : Revolut a confirmé que son infrastructure bancaire de base, les mots de passe de l’application, les NIP des cartes et les clés privées n’ont pas été compromis, et que les fonds des utilisateurs restent totalement sécurisés. Toutefois, les données KYC exposées créent des risques graves hors chaîne.
💡 Comment vous protéger contre les pièges d’hameçonnage
Méfiez-vous de l’hameçonnage hautement ciblé : Les attaquants ayant accès aux relevés de transactions et aux adresses domiciles peuvent générer des e-mails ou des SMS d’hameçonnage sophistiqués en se faisant passer pour Revolut ou des échanges crypto.
Ne partagez jamais les OTP ni les mots de passe : Les agents du support Revolut ou d’un échange ne vous demanderont jamais vos codes 2FA, vos identifiants de connexion ou vos phrases de récupération par téléphone ou par e-mail.
Déplacez les avoirs à long terme hors application : Stockez vos actifs crypto de grande valeur dans des portefeuilles matériels en autoconservation plutôt que sur des plateformes fintech centralisées afin de réduire l’exposition aux fuites de données tierces.
💬 Sondage communautaire : Le fait que des plateformes centralisées exposent des données KYC vous fait-il reconsidérer le fait de conserver votre crypto sur des applications fintech ? Partagez vos conseils de sécurité ci-dessous ! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
#revolutconfirmsfakegovemaildatabreach
🛑 AVERTISSEMENT DE SÉCURITÉ : La fuite de données de Revolut expose les e-mails des utilisateurs — Protégez votre crypto !
📊 Alerte Sécurité & Contexte de la Faille
Les détails de l’incident : L’application fintech et bancaire Revolut a confirmé une violation ciblée des données après que des équipes de conformité eurent répondu à une demande frauduleuse envoyée depuis une adresse e-mail utilisant le domaine d’une agence gouvernementale légitime.
Fichiers clients exposés : L’enquêteur on-chain ZachXBT a révélé que la fuite a touché des utilisateurs fortunés. Les fichiers compromis incluent les noms complets, adresses domiciles, numéros de téléphone, copies de passeports/CI, selfies de vérification, relevés de compte et historiques complets des transactions — y compris les transferts Bitcoin ($BTC) liés.
Statut Système & Fonds : Revolut a confirmé que son infrastructure bancaire de base, les mots de passe de l’application, les NIP des cartes et les clés privées n’ont pas été compromis, et que les fonds des utilisateurs restent totalement sécurisés. Toutefois, les données KYC exposées créent des risques graves hors chaîne.
💡 Comment vous protéger contre les pièges d’hameçonnage
Méfiez-vous de l’hameçonnage hautement ciblé : Les attaquants ayant accès aux relevés de transactions et aux adresses domiciles peuvent générer des e-mails ou des SMS d’hameçonnage sophistiqués en se faisant passer pour Revolut ou des échanges crypto.
Ne partagez jamais les OTP ni les mots de passe : Les agents du support Revolut ou d’un échange ne vous demanderont jamais vos codes 2FA, vos identifiants de connexion ou vos phrases de récupération par téléphone ou par e-mail.
Déplacez les avoirs à long terme hors application : Stockez vos actifs crypto de grande valeur dans des portefeuilles matériels en autoconservation plutôt que sur des plateformes fintech centralisées afin de réduire l’exposition aux fuites de données tierces.
💬 Sondage communautaire : Le fait que des plateformes centralisées exposent des données KYC vous fait-il reconsidérer le fait de conserver votre crypto sur des applications fintech ? Partagez vos conseils de sécurité ci-dessous ! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
🛑 AVERTISSEMENT DE SÉCURITÉ : La fuite de données de Revolut expose les e-mails des utilisateurs — Protégez votre crypto !
📊 Alerte Sécurité & Contexte de la Faille
Les détails de l’incident : L’application fintech et bancaire Revolut a confirmé une violation ciblée des données après que des équipes de conformité eurent répondu à une demande frauduleuse envoyée depuis une adresse e-mail utilisant le domaine d’une agence gouvernementale légitime.
Fichiers clients exposés : L’enquêteur on-chain ZachXBT a révélé que la fuite a touché des utilisateurs fortunés. Les fichiers compromis incluent les noms complets, adresses domiciles, numéros de téléphone, copies de passeports/CI, selfies de vérification, relevés de compte et historiques complets des transactions — y compris les transferts Bitcoin ($BTC) liés.
Statut Système & Fonds : Revolut a confirmé que son infrastructure bancaire de base, les mots de passe de l’application, les NIP des cartes et les clés privées n’ont pas été compromis, et que les fonds des utilisateurs restent totalement sécurisés. Toutefois, les données KYC exposées créent des risques graves hors chaîne.
💡 Comment vous protéger contre les pièges d’hameçonnage
Méfiez-vous de l’hameçonnage hautement ciblé : Les attaquants ayant accès aux relevés de transactions et aux adresses domiciles peuvent générer des e-mails ou des SMS d’hameçonnage sophistiqués en se faisant passer pour Revolut ou des échanges crypto.
Ne partagez jamais les OTP ni les mots de passe : Les agents du support Revolut ou d’un échange ne vous demanderont jamais vos codes 2FA, vos identifiants de connexion ou vos phrases de récupération par téléphone ou par e-mail.
Déplacez les avoirs à long terme hors application : Stockez vos actifs crypto de grande valeur dans des portefeuilles matériels en autoconservation plutôt que sur des plateformes fintech centralisées afin de réduire l’exposition aux fuites de données tierces.
💬 Sondage communautaire : Le fait que des plateformes centralisées exposent des données KYC vous fait-il reconsidérer le fait de conserver votre crypto sur des applications fintech ? Partagez vos conseils de sécurité ci-dessous ! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
1
159

🚨 $BTC ALERTE : ARNAQUE DE PHISHING MASQUÉE DERRIÈRE LE SITE OFFICIEL de Trezor ! 🦈
La dernière brèche a exploité un service de messagerie tiers compromis, permettant aux attaquants d’envoyer des emails intitulés « Alerte de sécurité critique » qui semblent provenir directement du domaine de Trezor. 📧 Avec plus de 87k d’utilisateurs déjà exposés à la suite d’un hack antérieur impliquant un partenaire d’expédition, la charge de phishing se fait désormais passer pour une mise à jour urgente du firmware, rendant la vérification visuelle presque impossible. 📊
Les plus avisés savent que le moment où un email au look légitime arrive, c’est une « chasse à la liquidité » pour les identifiants—pas un mouvement du marché. Gardez votre boîte mail affûtée et vérifiez chaque lien sur le site officiel, pas dans l’email. 💡💬 Est-ce que vous vérifiez deux fois les alertes Trezor avant de cliquer ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
🚨 $BTC ALERTE : ARNAQUE DE PHISHING MASQUÉE DERRIÈRE LE SITE OFFICIEL de Trezor ! 🦈
La dernière brèche a exploité un service de messagerie tiers compromis, permettant aux attaquants d’envoyer des emails intitulés « Alerte de sécurité critique » qui semblent provenir directement du domaine de Trezor. 📧 Avec plus de 87k d’utilisateurs déjà exposés à la suite d’un hack antérieur impliquant un partenaire d’expédition, la charge de phishing se fait désormais passer pour une mise à jour urgente du firmware, rendant la vérification visuelle presque impossible. 📊
Les plus avisés savent que le moment où un email au look légitime arrive, c’est une « chasse à la liquidité » pour les identifiants—pas un mouvement du marché. Gardez votre boîte mail affûtée et vérifiez chaque lien sur le site officiel, pas dans l’email. 💡💬 Est-ce que vous vérifiez deux fois les alertes Trezor avant de cliquer ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
La dernière brèche a exploité un service de messagerie tiers compromis, permettant aux attaquants d’envoyer des emails intitulés « Alerte de sécurité critique » qui semblent provenir directement du domaine de Trezor. 📧 Avec plus de 87k d’utilisateurs déjà exposés à la suite d’un hack antérieur impliquant un partenaire d’expédition, la charge de phishing se fait désormais passer pour une mise à jour urgente du firmware, rendant la vérification visuelle presque impossible. 📊
Les plus avisés savent que le moment où un email au look légitime arrive, c’est une « chasse à la liquidité » pour les identifiants—pas un mouvement du marché. Gardez votre boîte mail affûtée et vérifiez chaque lien sur le site officiel, pas dans l’email. 💡💬 Est-ce que vous vérifiez deux fois les alertes Trezor avant de cliquer ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
12
🚨 EXPLOIT DE PHISHING MASSIF : VISE 347 000 UTILISATEURS TREZOR POUR VOLER $BTC PHRASES SEED ! ⚡
Une intrusion de tierce partie a exposé 347 000 adresses e-mail, déclenchant une vague d’alertes de sécurité factices. Les escrocs ont fabriqué un défaut d’entropie STM32, en diffusant un logiciel malveillant conçu pour intercepter les phrases de récupération. 📊
Votre véritable stockage matériel hors ligne reste totalement intact. Le vecteur d’attaque est strictement de l’ingénierie sociale, qui cherche l’erreur humaine plutôt que de casser le chiffrement. 🛡️ Gardez votre phrase seed strictement hors ligne — ne saisissez jamais ces mots dans une application, un site Web ou un formulaire de courrier électronique. 💡
💬 Avez-vous repéré cette fausse notification de sécurité dans votre boîte de réception aujourd’hui ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #ColdStorage
🛡️ 👁️
🚨 EXPLOIT DE PHISHING MASSIF : VISE 347 000 UTILISATEURS TREZOR POUR VOLER $BTC PHRASES SEED ! ⚡
Une intrusion de tierce partie a exposé 347 000 adresses e-mail, déclenchant une vague d’alertes de sécurité factices. Les escrocs ont fabriqué un défaut d’entropie STM32, en diffusant un logiciel malveillant conçu pour intercepter les phrases de récupération. 📊
Votre véritable stockage matériel hors ligne reste totalement intact. Le vecteur d’attaque est strictement de l’ingénierie sociale, qui cherche l’erreur humaine plutôt que de casser le chiffrement. 🛡️ Gardez votre phrase seed strictement hors ligne — ne saisissez jamais ces mots dans une application, un site Web ou un formulaire de courrier électronique. 💡
💬 Avez-vous repéré cette fausse notification de sécurité dans votre boîte de réception aujourd’hui ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #ColdStorage
🛡️ 👁️
Une intrusion de tierce partie a exposé 347 000 adresses e-mail, déclenchant une vague d’alertes de sécurité factices. Les escrocs ont fabriqué un défaut d’entropie STM32, en diffusant un logiciel malveillant conçu pour intercepter les phrases de récupération. 📊
Votre véritable stockage matériel hors ligne reste totalement intact. Le vecteur d’attaque est strictement de l’ingénierie sociale, qui cherche l’erreur humaine plutôt que de casser le chiffrement. 🛡️ Gardez votre phrase seed strictement hors ligne — ne saisissez jamais ces mots dans une application, un site Web ou un formulaire de courrier électronique. 💡
💬 Avez-vous repéré cette fausse notification de sécurité dans votre boîte de réception aujourd’hui ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #ColdStorage
🛡️ 👁️

16

Trezor, attention. Le fabricant de portefeuilles matériels Trezor vient de confirmer que son fournisseur de messagerie tiers a été compromis. Cela signifie que des pirates envoient actuellement des alertes de sécurité frauduleuses, mais réalistes, aux utilisateurs. Voici ce qu’il faut savoir tout de suite : 1️⃣ Les e-mails d’hameçonnage prétendent à tort qu’il existe une faille matérielle critique sur votre appareil. 2️⃣ Ils tenteront de vous faire entrer votre phrase de récupération pour corriger ce problème imaginaire. 3️⃣ Ne saisissez, en aucune circonstance, votre phrase de graine en ligne et ne la partagez avec personne. Votre appareil physique et vos $BTC fonds restent en sécurité tant que vous conservez votre phrase de récupération entièrement hors ligne et confidentielle. Restez vigilant, car la sécurité commence par nos propres actions. #Bitcoin #PhishingAlert #Security #Write2Earn
Trezor, attention. Le fabricant de portefeuilles matériels Trezor vient de confirmer que son fournisseur de messagerie tiers a été compromis. Cela signifie que des pirates envoient actuellement des alertes de sécurité frauduleuses, mais réalistes, aux utilisateurs. Voici ce qu’il faut savoir tout de suite : 1️⃣ Les e-mails d’hameçonnage prétendent à tort qu’il existe une faille matérielle critique sur votre appareil. 2️⃣ Ils tenteront de vous faire entrer votre phrase de récupération pour corriger ce problème imaginaire. 3️⃣ Ne saisissez, en aucune circonstance, votre phrase de graine en ligne et ne la partagez avec personne. Votre appareil physique et vos $BTC fonds restent en sécurité tant que vous conservez votre phrase de récupération entièrement hors ligne et confidentielle. Restez vigilant, car la sécurité commence par nos propres actions. #Bitcoin #PhishingAlert #Security #Write2Earn

56

Trezor confirme qu’une violation de données survenue chez l’un de ses prestataires d’expédition a compromis les informations de 67 000 clients américains, les exposant potentiellement à des attaques ciblées de phishing et d’ingénierie sociale.
#Trezor #PhishingAlert
Trezor confirme qu’une violation de données survenue chez l’un de ses prestataires d’expédition a compromis les informations de 67 000 clients américains, les exposant potentiellement à des attaques ciblées de phishing et d’ingénierie sociale.
#Trezor #PhishingAlert
#Trezor #PhishingAlert
7
Méfiez-vous des fausses publicités Telegram
La police ukrainienne vient de démanteler à Kyiv un réseau de siphonnage de cryptomonnaies qui rapportait 1 million de dollars par mois. Ils utilisaient de fausses publicités Telegram et de fausses plateformes d’échange pour arnaquer leurs victimes. Restez vigilants.
#TelegramScams #PhishingAlert
Méfiez-vous des fausses publicités Telegram
La police ukrainienne vient de démanteler à Kyiv un réseau de siphonnage de cryptomonnaies qui rapportait 1 million de dollars par mois. Ils utilisaient de fausses publicités Telegram et de fausses plateformes d’échange pour arnaquer leurs victimes. Restez vigilants.
#TelegramScams #PhishingAlert
La police ukrainienne vient de démanteler à Kyiv un réseau de siphonnage de cryptomonnaies qui rapportait 1 million de dollars par mois. Ils utilisaient de fausses publicités Telegram et de fausses plateformes d’échange pour arnaquer leurs victimes. Restez vigilants.
#TelegramScams #PhishingAlert
7
Attention à cette nouvelle arnaque GTA 6
Des escrocs utilisent de faux sites de fuite de Grand Theft Auto VI pour déployer des drainer malveillants de portefeuille. Soyez extrêmement prudent avec les liens motivés par le buzz et évitez de connecter votre portefeuille à des sources non vérifiées afin de ne pas vous faire avoir.
#PhishingAlert #WalletSecurity
Attention à cette nouvelle arnaque GTA 6
Des escrocs utilisent de faux sites de fuite de Grand Theft Auto VI pour déployer des drainer malveillants de portefeuille. Soyez extrêmement prudent avec les liens motivés par le buzz et évitez de connecter votre portefeuille à des sources non vérifiées afin de ne pas vous faire avoir.
#PhishingAlert #WalletSecurity
Des escrocs utilisent de faux sites de fuite de Grand Theft Auto VI pour déployer des drainer malveillants de portefeuille. Soyez extrêmement prudent avec les liens motivés par le buzz et évitez de connecter votre portefeuille à des sources non vérifiées afin de ne pas vous faire avoir.
#PhishingAlert #WalletSecurity
1
35
·
--
ALERTE CRITIQUE : Protégez Votre Crypto ! 🛑 5 habitudes de sécurité essentielles pour les débutants 🔐
GM #BinanceSquare Fam ! 👋 Alors que le marché s’enflamme, les arnaqueurs aussi. Votre première priorité en crypto n’est pas seulement de faire des profits, mais de protéger vos actifs.
Chaque jour, nous voyons de nouvelles histoires où des personnes perdent leurs fonds durement gagnés à cause de liens de phishing, de faux largages (airdrop) et d’outils qui vident les portefeuilles. Ne soyez pas la prochaine victime !
Adoptez ces 5 habitudes immédiatement :
1️⃣ Activez la 2FA (Authentification à deux facteurs) : utilisez une application d’authentification (comme Google Authenticator) sur vos comptes d’échange, PAS SMS.
2️⃣ NE PARTAGEZ JAMAIS votre phrase de seed : notez-la hors ligne sur papier. Aucune équipe d’assistance légitime ne vous la demandera jamais.
3️⃣ Mettez les sites officiels en favoris : évitez de cliquer sur des liens issus de la recherche Google ou des publicités sur les réseaux sociaux. Les arnaqueurs créent de faux sites qui ressemblent exactement aux vrais.
4️⃣ Vérifiez deux fois les adresses du portefeuille : envoyez toujours d’abord un petit montant de test. Les malwares peuvent modifier les adresses dans votre presse-papiers.
5️⃣ Méfiez-vous des offres « trop belles pour être vraies » : les systèmes pour doubler votre crypto gratuitement et les airdrops à forte valeur inattendus sont presque toujours des arnaques.
💡 Mon avis personnel : restez parano. La sécurité est votre responsabilité. Si quelque chose vous paraît suspect, faites confiance à votre instinct et partez. Il vaut mieux manquer une opportunité que de perdre vos fonds pour toujours.
👇 Quelle est l’arnaque la plus effrayante à laquelle vous avez été confronté(e) récemment ? Partagez votre expérience ci-dessous pour avertir les autres ! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #PréventionArnaques #CryptoÉducation #ProtégezVosFonds
ALERTE CRITIQUE : Protégez Votre Crypto ! 🛑 5 habitudes de sécurité essentielles pour les débutants 🔐
GM #BinanceSquare Fam ! 👋 Alors que le marché s’enflamme, les arnaqueurs aussi. Votre première priorité en crypto n’est pas seulement de faire des profits, mais de protéger vos actifs.
Chaque jour, nous voyons de nouvelles histoires où des personnes perdent leurs fonds durement gagnés à cause de liens de phishing, de faux largages (airdrop) et d’outils qui vident les portefeuilles. Ne soyez pas la prochaine victime !
Adoptez ces 5 habitudes immédiatement :
1️⃣ Activez la 2FA (Authentification à deux facteurs) : utilisez une application d’authentification (comme Google Authenticator) sur vos comptes d’échange, PAS SMS.
2️⃣ NE PARTAGEZ JAMAIS votre phrase de seed : notez-la hors ligne sur papier. Aucune équipe d’assistance légitime ne vous la demandera jamais.
3️⃣ Mettez les sites officiels en favoris : évitez de cliquer sur des liens issus de la recherche Google ou des publicités sur les réseaux sociaux. Les arnaqueurs créent de faux sites qui ressemblent exactement aux vrais.
4️⃣ Vérifiez deux fois les adresses du portefeuille : envoyez toujours d’abord un petit montant de test. Les malwares peuvent modifier les adresses dans votre presse-papiers.
5️⃣ Méfiez-vous des offres « trop belles pour être vraies » : les systèmes pour doubler votre crypto gratuitement et les airdrops à forte valeur inattendus sont presque toujours des arnaques.
💡 Mon avis personnel : restez parano. La sécurité est votre responsabilité. Si quelque chose vous paraît suspect, faites confiance à votre instinct et partez. Il vaut mieux manquer une opportunité que de perdre vos fonds pour toujours.
👇 Quelle est l’arnaque la plus effrayante à laquelle vous avez été confronté(e) récemment ? Partagez votre expérience ci-dessous pour avertir les autres ! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #PréventionArnaques #CryptoÉducation #ProtégezVosFonds
GM #BinanceSquare Fam ! 👋 Alors que le marché s’enflamme, les arnaqueurs aussi. Votre première priorité en crypto n’est pas seulement de faire des profits, mais de protéger vos actifs.
Chaque jour, nous voyons de nouvelles histoires où des personnes perdent leurs fonds durement gagnés à cause de liens de phishing, de faux largages (airdrop) et d’outils qui vident les portefeuilles. Ne soyez pas la prochaine victime !
Adoptez ces 5 habitudes immédiatement :
1️⃣ Activez la 2FA (Authentification à deux facteurs) : utilisez une application d’authentification (comme Google Authenticator) sur vos comptes d’échange, PAS SMS.
2️⃣ NE PARTAGEZ JAMAIS votre phrase de seed : notez-la hors ligne sur papier. Aucune équipe d’assistance légitime ne vous la demandera jamais.
3️⃣ Mettez les sites officiels en favoris : évitez de cliquer sur des liens issus de la recherche Google ou des publicités sur les réseaux sociaux. Les arnaqueurs créent de faux sites qui ressemblent exactement aux vrais.
4️⃣ Vérifiez deux fois les adresses du portefeuille : envoyez toujours d’abord un petit montant de test. Les malwares peuvent modifier les adresses dans votre presse-papiers.
5️⃣ Méfiez-vous des offres « trop belles pour être vraies » : les systèmes pour doubler votre crypto gratuitement et les airdrops à forte valeur inattendus sont presque toujours des arnaques.
💡 Mon avis personnel : restez parano. La sécurité est votre responsabilité. Si quelque chose vous paraît suspect, faites confiance à votre instinct et partez. Il vaut mieux manquer une opportunité que de perdre vos fonds pour toujours.
👇 Quelle est l’arnaque la plus effrayante à laquelle vous avez été confronté(e) récemment ? Partagez votre expérience ci-dessous pour avertir les autres ! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #PréventionArnaques #CryptoÉducation #ProtégezVosFonds
35
🚨 Alerte de sécurité : incident SafePal expose 40.000 utilisateurs
La société de matériel de wallets SafePal vient de confirmer une fuite de données à la suite d’un dysfonctionnement de son système de suivi des commandes (E-commerce).
📊 Les données de l’incident :
Informations divulguées : noms, adresses physiques de livraison, e-mails, numéros de téléphone et historique d’achats d’environ 39.798 clients.
Sécurité crypto : 100% intacte. Les clés privées, les phrases de graine (seed phrases) et les fonds n’ont PAS été compromis.
🛠️ L’analyse technique :
Bien que l’architecture Air-Gapped et le stockage à froid de SafePal protègent les actifs sur la chaîne, le véritable danger réside désormais dans l’Ingénierie Sociale de Haute Précision (Spear-Phishing).
En reliant votre nom et votre adresse physique à l’achat d’un cold wallet, les attaquants peuvent déployer :
Des e-mails et SMS frauduleux alertant de « mises à jour urgentes du firmware » pour voler votre seed.
Des envois postaux physiques avec des dispositifs falsifiés ou des lettres contrefaites contenant des codes QR malveillants.
💬 DÉBAT :
Dans quelle mesure les fuites de données dans la couche Web2 (E-commerce) détruisent-elles la confidentialité de la sécurité Web3 ? Si vous utilisez un hardware wallet, achetez-vous directement auprès du fabricant ou préférez-vous des méthodes qui ne laissent aucune trace de votre adresse physique ?
Je vous lis en commentaires ! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
{future}(SFPUSDT)
🚨 Alerte de sécurité : incident SafePal expose 40.000 utilisateurs
La société de matériel de wallets SafePal vient de confirmer une fuite de données à la suite d’un dysfonctionnement de son système de suivi des commandes (E-commerce).
📊 Les données de l’incident :
Informations divulguées : noms, adresses physiques de livraison, e-mails, numéros de téléphone et historique d’achats d’environ 39.798 clients.
Sécurité crypto : 100% intacte. Les clés privées, les phrases de graine (seed phrases) et les fonds n’ont PAS été compromis.
🛠️ L’analyse technique :
Bien que l’architecture Air-Gapped et le stockage à froid de SafePal protègent les actifs sur la chaîne, le véritable danger réside désormais dans l’Ingénierie Sociale de Haute Précision (Spear-Phishing).
En reliant votre nom et votre adresse physique à l’achat d’un cold wallet, les attaquants peuvent déployer :
Des e-mails et SMS frauduleux alertant de « mises à jour urgentes du firmware » pour voler votre seed.
Des envois postaux physiques avec des dispositifs falsifiés ou des lettres contrefaites contenant des codes QR malveillants.
💬 DÉBAT :
Dans quelle mesure les fuites de données dans la couche Web2 (E-commerce) détruisent-elles la confidentialité de la sécurité Web3 ? Si vous utilisez un hardware wallet, achetez-vous directement auprès du fabricant ou préférez-vous des méthodes qui ne laissent aucune trace de votre adresse physique ?
Je vous lis en commentaires ! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
La société de matériel de wallets SafePal vient de confirmer une fuite de données à la suite d’un dysfonctionnement de son système de suivi des commandes (E-commerce).
📊 Les données de l’incident :
Informations divulguées : noms, adresses physiques de livraison, e-mails, numéros de téléphone et historique d’achats d’environ 39.798 clients.
Sécurité crypto : 100% intacte. Les clés privées, les phrases de graine (seed phrases) et les fonds n’ont PAS été compromis.
🛠️ L’analyse technique :
Bien que l’architecture Air-Gapped et le stockage à froid de SafePal protègent les actifs sur la chaîne, le véritable danger réside désormais dans l’Ingénierie Sociale de Haute Précision (Spear-Phishing).
En reliant votre nom et votre adresse physique à l’achat d’un cold wallet, les attaquants peuvent déployer :
Des e-mails et SMS frauduleux alertant de « mises à jour urgentes du firmware » pour voler votre seed.
Des envois postaux physiques avec des dispositifs falsifiés ou des lettres contrefaites contenant des codes QR malveillants.
💬 DÉBAT :
Dans quelle mesure les fuites de données dans la couche Web2 (E-commerce) détruisent-elles la confidentialité de la sécurité Web3 ? Si vous utilisez un hardware wallet, achetez-vous directement auprès du fabricant ou préférez-vous des méthodes qui ne laissent aucune trace de votre adresse physique ?
Je vous lis en commentaires ! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
1
204

🚨 URGENT : est-ce que #Coldcard complote secrètement contre vous ? 🕵️♂️
Le responsable de la recherche “Galaxy” vient de lâcher une bombe : les attaques de phishing et les attaques d’exploitation continuent de cibler activement les utilisateurs de Coldcard ! Si vous y conservez des actifs, réveillez-vous et vérifiez vos réglages d’appareil trois fois maintenant. Quel est le plus effrayant ? Des comptes de support factices pullulent partout, attendant que vous “demandiez de l’aide” pour récupérer vos fonds alors qu’en réalité ils vident le solde de votre portefeuille. Si les choses semblent suspectes, des experts en sécurité recommandent de transférer les actifs vers un environnement plus sûr immédiatement—même une bourse ultra-sécurisée comme Binance vaut mieux que la configuration d’un pirate !
♂️ Que doivent faire les traders maintenant ?
1️⃣ Vérifiez votre appareil : revalidez les paramètres de Coldcard et le micrologiciel (firmware). Ne lui faites pas confiance aveuglément.
2️⃣ Méfiez-vous des “faux” secours : de vraies équipes de sécurité ne vous contacteront jamais en DM pour une phrase de seed (graine). Ignorez les escrocs du support !
3️⃣ Sécurisez vos fonds : en cas de doute, sécurisez temporairement vos actifs liquides sur une plateforme fiable.
Ce n’est pas un conseil financier. Faites toujours vos propres recherches (DYOR) !
Merci de faire un suivi
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
{future}(BTCUSDT)
$NVDAB
{spot}(NVDABUSDT)
🚨 URGENT : est-ce que #Coldcard complote secrètement contre vous ? 🕵️♂️
Le responsable de la recherche “Galaxy” vient de lâcher une bombe : les attaques de phishing et les attaques d’exploitation continuent de cibler activement les utilisateurs de Coldcard ! Si vous y conservez des actifs, réveillez-vous et vérifiez vos réglages d’appareil trois fois maintenant. Quel est le plus effrayant ? Des comptes de support factices pullulent partout, attendant que vous “demandiez de l’aide” pour récupérer vos fonds alors qu’en réalité ils vident le solde de votre portefeuille. Si les choses semblent suspectes, des experts en sécurité recommandent de transférer les actifs vers un environnement plus sûr immédiatement—même une bourse ultra-sécurisée comme Binance vaut mieux que la configuration d’un pirate !
♂️ Que doivent faire les traders maintenant ?
1️⃣ Vérifiez votre appareil : revalidez les paramètres de Coldcard et le micrologiciel (firmware). Ne lui faites pas confiance aveuglément.
2️⃣ Méfiez-vous des “faux” secours : de vraies équipes de sécurité ne vous contacteront jamais en DM pour une phrase de seed (graine). Ignorez les escrocs du support !
3️⃣ Sécurisez vos fonds : en cas de doute, sécurisez temporairement vos actifs liquides sur une plateforme fiable.
Ce n’est pas un conseil financier. Faites toujours vos propres recherches (DYOR) !
Merci de faire un suivi
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
$NVDAB
Le responsable de la recherche “Galaxy” vient de lâcher une bombe : les attaques de phishing et les attaques d’exploitation continuent de cibler activement les utilisateurs de Coldcard ! Si vous y conservez des actifs, réveillez-vous et vérifiez vos réglages d’appareil trois fois maintenant. Quel est le plus effrayant ? Des comptes de support factices pullulent partout, attendant que vous “demandiez de l’aide” pour récupérer vos fonds alors qu’en réalité ils vident le solde de votre portefeuille. Si les choses semblent suspectes, des experts en sécurité recommandent de transférer les actifs vers un environnement plus sûr immédiatement—même une bourse ultra-sécurisée comme Binance vaut mieux que la configuration d’un pirate !
♂️ Que doivent faire les traders maintenant ?
1️⃣ Vérifiez votre appareil : revalidez les paramètres de Coldcard et le micrologiciel (firmware). Ne lui faites pas confiance aveuglément.
2️⃣ Méfiez-vous des “faux” secours : de vraies équipes de sécurité ne vous contacteront jamais en DM pour une phrase de seed (graine). Ignorez les escrocs du support !
3️⃣ Sécurisez vos fonds : en cas de doute, sécurisez temporairement vos actifs liquides sur une plateforme fiable.
Ce n’est pas un conseil financier. Faites toujours vos propres recherches (DYOR) !
Merci de faire un suivi
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
$NVDAB
1
40


·
--
🚨 ALERTE DE SÉCURITÉ CRITIQUE : Nouvelle attaque de phishing sur iOS
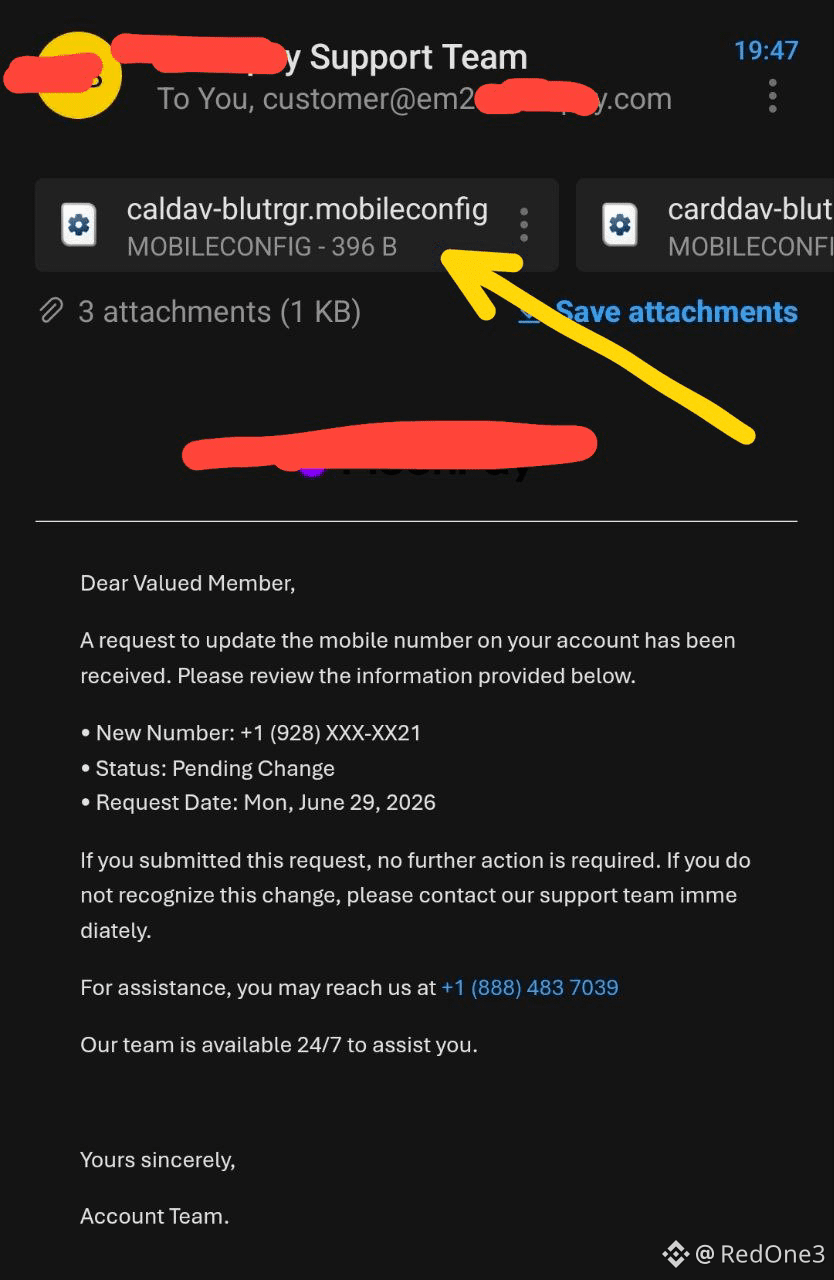
Je viens de recevoir cet e-mail de phishing très sophistiqué il y a quelques instants, et je voulais te prévenir immédiatement afin que tu puisses protéger tes appareils et tes actifs crypto.
Comment l’attaque fonctionne (tel qu’illustré dans image.png) :
L’e-mail affirme que mon numéro de téléphone de compte est en train d’être modifié pour créer la panique. Le vrai danger réside dans les fichiers joints se terminant par .mobileconfig (comme le fichier caldav pointé par la flèche).
Pourquoi c’est dangereux :
Un fichier .mobileconfig est un profil de configuration iOS. Si tu le télécharges et l’installes, tu accordes aux attaquants des privilèges système profonds. Ils peuvent rediriger ton trafic Internet via un VPN malveillant, installer de faux certificats pour espionner tes données, ou voler des mots de passe et des codes 2FA.
Que faire :
* Ne télécharge jamais de fichiers .mobileconfig depuis des e-mails.
* N’appelle jamais les numéros du support indiqués dans ces e-mails.
* Vérifie ton iPhone via Réglages -> Général -> VPN & Gestion des appareils. Si tu vois un profil non autorisé, supprime-le immédiatement.
Restez #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
🚨 ALERTE DE SÉCURITÉ CRITIQUE : Nouvelle attaque de phishing sur iOS
Je viens de recevoir cet e-mail de phishing très sophistiqué il y a quelques instants, et je voulais te prévenir immédiatement afin que tu puisses protéger tes appareils et tes actifs crypto.
Comment l’attaque fonctionne (tel qu’illustré dans image.png) :
L’e-mail affirme que mon numéro de téléphone de compte est en train d’être modifié pour créer la panique. Le vrai danger réside dans les fichiers joints se terminant par .mobileconfig (comme le fichier caldav pointé par la flèche).
Pourquoi c’est dangereux :
Un fichier .mobileconfig est un profil de configuration iOS. Si tu le télécharges et l’installes, tu accordes aux attaquants des privilèges système profonds. Ils peuvent rediriger ton trafic Internet via un VPN malveillant, installer de faux certificats pour espionner tes données, ou voler des mots de passe et des codes 2FA.
Que faire :
* Ne télécharge jamais de fichiers .mobileconfig depuis des e-mails.
* N’appelle jamais les numéros du support indiqués dans ces e-mails.
* Vérifie ton iPhone via Réglages -> Général -> VPN & Gestion des appareils. Si tu vois un profil non autorisé, supprime-le immédiatement.
Restez #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
Je viens de recevoir cet e-mail de phishing très sophistiqué il y a quelques instants, et je voulais te prévenir immédiatement afin que tu puisses protéger tes appareils et tes actifs crypto.
Comment l’attaque fonctionne (tel qu’illustré dans image.png) :
L’e-mail affirme que mon numéro de téléphone de compte est en train d’être modifié pour créer la panique. Le vrai danger réside dans les fichiers joints se terminant par .mobileconfig (comme le fichier caldav pointé par la flèche).
Pourquoi c’est dangereux :
Un fichier .mobileconfig est un profil de configuration iOS. Si tu le télécharges et l’installes, tu accordes aux attaquants des privilèges système profonds. Ils peuvent rediriger ton trafic Internet via un VPN malveillant, installer de faux certificats pour espionner tes données, ou voler des mots de passe et des codes 2FA.
Que faire :
* Ne télécharge jamais de fichiers .mobileconfig depuis des e-mails.
* N’appelle jamais les numéros du support indiqués dans ces e-mails.
* Vérifie ton iPhone via Réglages -> Général -> VPN & Gestion des appareils. Si tu vois un profil non autorisé, supprime-le immédiatement.
Restez #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
1
282

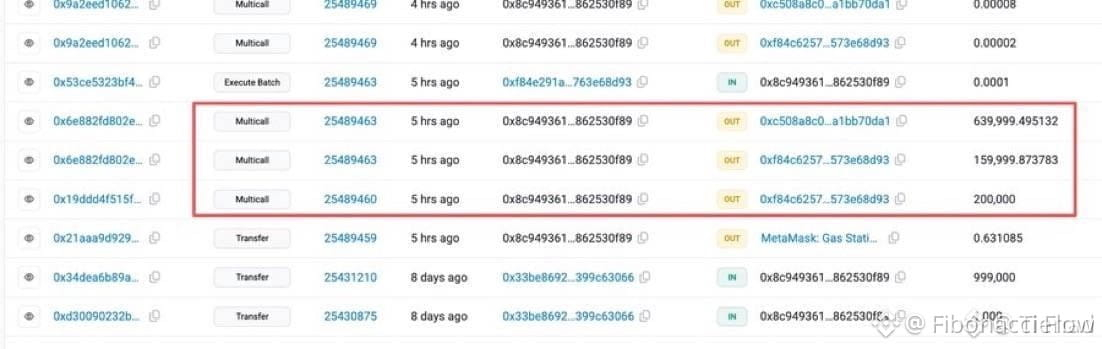
$VANRY HIT PAR UN INCIDENT DE PHISHING – LE MARCHÉ AU BORD DU GOUFFRE 😱
Non applicable – aucun niveau de prix spécifique n’a été fourni dans l’entrée.
Une perte de phishing de 999 999 $ vient de frapper le marché, et ce genre de fuite de liquidité laisse toujours des traces. Attendez-vous à une hésitation à court terme pendant que les traders renforcent leur sécurité, mais le “gros argent” pourrait y voir une zone d’achat sur replis sur $VANRY et $THE .
Le volume pourrait se tarir pendant quelques heures avant que des ordres d’achat opportunistes ne reviennent. Comment jouez-vous ça : vous mettez de côté ou vous attendez une retouche difficile sous la résistance ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
$VANRY HIT PAR UN INCIDENT DE PHISHING – LE MARCHÉ AU BORD DU GOUFFRE 😱
Non applicable – aucun niveau de prix spécifique n’a été fourni dans l’entrée.
Une perte de phishing de 999 999 $ vient de frapper le marché, et ce genre de fuite de liquidité laisse toujours des traces. Attendez-vous à une hésitation à court terme pendant que les traders renforcent leur sécurité, mais le “gros argent” pourrait y voir une zone d’achat sur replis sur $VANRY et $THE .
Le volume pourrait se tarir pendant quelques heures avant que des ordres d’achat opportunistes ne reviennent. Comment jouez-vous ça : vous mettez de côté ou vous attendez une retouche difficile sous la résistance ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
Non applicable – aucun niveau de prix spécifique n’a été fourni dans l’entrée.
Une perte de phishing de 999 999 $ vient de frapper le marché, et ce genre de fuite de liquidité laisse toujours des traces. Attendez-vous à une hésitation à court terme pendant que les traders renforcent leur sécurité, mais le “gros argent” pourrait y voir une zone d’achat sur replis sur $VANRY et $THE .
Le volume pourrait se tarir pendant quelques heures avant que des ordres d’achat opportunistes ne reviennent. Comment jouez-vous ça : vous mettez de côté ou vous attendez une retouche difficile sous la résistance ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
179

·
--
Les attaques de squatting numérique ciblant les entreprises sont en hausse.
• TechRadar a rapporté que des attaquants enregistrent des domaines frauduleux pour usurper l'identité d'entreprises légitimes.
• Des domaines malveillants sont utilisés pour tromper les utilisateurs en leur faisant visiter de faux sites et voler des identifiants.
• Les litiges concernant les noms de domaine ont augmenté de 68 % entre 2020 et 2025, atteignant 6 200 cas en 2025.
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
Les attaques de squatting numérique ciblant les entreprises sont en hausse.
• TechRadar a rapporté que des attaquants enregistrent des domaines frauduleux pour usurper l'identité d'entreprises légitimes.
• Des domaines malveillants sont utilisés pour tromper les utilisateurs en leur faisant visiter de faux sites et voler des identifiants.
• Les litiges concernant les noms de domaine ont augmenté de 68 % entre 2020 et 2025, atteignant 6 200 cas en 2025.
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
• TechRadar a rapporté que des attaquants enregistrent des domaines frauduleux pour usurper l'identité d'entreprises légitimes.
• Des domaines malveillants sont utilisés pour tromper les utilisateurs en leur faisant visiter de faux sites et voler des identifiants.
• Les litiges concernant les noms de domaine ont augmenté de 68 % entre 2020 et 2025, atteignant 6 200 cas en 2025.
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
26
FUITES DE DONNÉES TREZOR : 11 742 CARTES- À COMPTES EXPOSÉES — UNE TEMPÊTE D’ESCROQUERIES EN PIÈTE À L’HORIZON 🚨📡
Le géant des portefeuilles matériels vient de confirmer une fuite chez un prestataire d’expédition : les noms, adresses, téléphones et e-mails de 11 742 clients se retrouvent désormais entre de mauvaises mains. Encore 1 947 personnes ont été touchées par une exposition partielle. Ce n’est pas une attaque du protocole : vos fonds restent bien verrouillés à l’intérieur de l’appareil. Mais la couche humaine vient juste de céder.
La saison du phishing vient de passer en mode “plein feu”. Les escrocs disposent désormais de vos coordonnées personnelles : attendez-vous à de faux messages de support, des liens empoisonnés et de l’ingénierie sociale déguisée en communications officielles Trezor. L’appareil reste impénétrable, mais votre boîte de réception vient de devenir le nouveau champ de bataille.
Pour les détenteurs de $COTI and $QNTB qui traversent cette vague : vos clés sont les remparts du château. Tout ce qui se trouve à l’extérieur de ce coffre est à portée de main. Comment distinguer les vrais messages Trezor des messages usurpés ? 🛡️
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
FUITES DE DONNÉES TREZOR : 11 742 CARTES- À COMPTES EXPOSÉES — UNE TEMPÊTE D’ESCROQUERIES EN PIÈTE À L’HORIZON 🚨📡
Le géant des portefeuilles matériels vient de confirmer une fuite chez un prestataire d’expédition : les noms, adresses, téléphones et e-mails de 11 742 clients se retrouvent désormais entre de mauvaises mains. Encore 1 947 personnes ont été touchées par une exposition partielle. Ce n’est pas une attaque du protocole : vos fonds restent bien verrouillés à l’intérieur de l’appareil. Mais la couche humaine vient juste de céder.
La saison du phishing vient de passer en mode “plein feu”. Les escrocs disposent désormais de vos coordonnées personnelles : attendez-vous à de faux messages de support, des liens empoisonnés et de l’ingénierie sociale déguisée en communications officielles Trezor. L’appareil reste impénétrable, mais votre boîte de réception vient de devenir le nouveau champ de bataille.
Pour les détenteurs de $COTI and $QNTB qui traversent cette vague : vos clés sont les remparts du château. Tout ce qui se trouve à l’extérieur de ce coffre est à portée de main. Comment distinguer les vrais messages Trezor des messages usurpés ? 🛡️
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
Le géant des portefeuilles matériels vient de confirmer une fuite chez un prestataire d’expédition : les noms, adresses, téléphones et e-mails de 11 742 clients se retrouvent désormais entre de mauvaises mains. Encore 1 947 personnes ont été touchées par une exposition partielle. Ce n’est pas une attaque du protocole : vos fonds restent bien verrouillés à l’intérieur de l’appareil. Mais la couche humaine vient juste de céder.
La saison du phishing vient de passer en mode “plein feu”. Les escrocs disposent désormais de vos coordonnées personnelles : attendez-vous à de faux messages de support, des liens empoisonnés et de l’ingénierie sociale déguisée en communications officielles Trezor. L’appareil reste impénétrable, mais votre boîte de réception vient de devenir le nouveau champ de bataille.
Pour les détenteurs de $COTI and $QNTB qui traversent cette vague : vos clés sont les remparts du château. Tout ce qui se trouve à l’extérieur de ce coffre est à portée de main. Comment distinguer les vrais messages Trezor des messages usurpés ? 🛡️
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
46

·
--
$PUMP ATTENTION – DES PIRATES RUSSES PHISHING DES CLÉS DE SAUVEGARDE DE SIGNAL 🔥
Ce n’est pas une campagne de phishing comme les autres. Le FBI et la CISA viennent d’alerter : des groupes de renseignement russes ciblent les clés de récupération de Signal – pas seulement les codes de connexion. Si un pirate obtient cette clé, il peut restaurer l’intégralité de l’historique de vos conversations et conserver l’accès même après avoir changé de téléphone.
$PUMP a récemment gagné 12 %, mais le vrai risque concerne les traders : leurs comptes Signal pourraient être compromis. Ces pirates se font passer pour un support automatisé et vous demandent de coller votre clé de récupération. Générer une nouvelle clé dans les réglages de Signal invalide l’ancienne, mais toute sauvegarde déjà consultée est perdue. Vos discussions de groupe Signal sont-elles en sécurité ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
$PUMP ATTENTION – DES PIRATES RUSSES PHISHING DES CLÉS DE SAUVEGARDE DE SIGNAL 🔥
Ce n’est pas une campagne de phishing comme les autres. Le FBI et la CISA viennent d’alerter : des groupes de renseignement russes ciblent les clés de récupération de Signal – pas seulement les codes de connexion. Si un pirate obtient cette clé, il peut restaurer l’intégralité de l’historique de vos conversations et conserver l’accès même après avoir changé de téléphone.
$PUMP a récemment gagné 12 %, mais le vrai risque concerne les traders : leurs comptes Signal pourraient être compromis. Ces pirates se font passer pour un support automatisé et vous demandent de coller votre clé de récupération. Générer une nouvelle clé dans les réglages de Signal invalide l’ancienne, mais toute sauvegarde déjà consultée est perdue. Vos discussions de groupe Signal sont-elles en sécurité ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
Ce n’est pas une campagne de phishing comme les autres. Le FBI et la CISA viennent d’alerter : des groupes de renseignement russes ciblent les clés de récupération de Signal – pas seulement les codes de connexion. Si un pirate obtient cette clé, il peut restaurer l’intégralité de l’historique de vos conversations et conserver l’accès même après avoir changé de téléphone.
$PUMP a récemment gagné 12 %, mais le vrai risque concerne les traders : leurs comptes Signal pourraient être compromis. Ces pirates se font passer pour un support automatisé et vous demandent de coller votre clé de récupération. Générer une nouvelle clé dans les réglages de Signal invalide l’ancienne, mais toute sauvegarde déjà consultée est perdue. Vos discussions de groupe Signal sont-elles en sécurité ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
48

·
--
$GNO BRÈCHE DE SÉCURITÉ — COMPTE X OFFICIEL COMPROMIS ⚠️
Corps :
PeckShield a confirmé que le compte X officiel de Gnosis a été piraté plus tôt aujourd’hui. Les membres de la communauté sont invités à éviter toute interaction — aucun lien, aucun DM, aucun retweet. Il s’agit de la deuxième importante compromission de compte de projet cette semaine.
Les attaquants utilisent généralement des comptes compromis pour publier de faux contrats de token ou des liens de phishing. Vérifiez toutes les communications officielles uniquement via le site Web ou Discord de Gnosis. Quelles mesures prenez-vous pour vérifier les annonces du projet avant d’interagir ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
$GNO BRÈCHE DE SÉCURITÉ — COMPTE X OFFICIEL COMPROMIS ⚠️
Corps :
PeckShield a confirmé que le compte X officiel de Gnosis a été piraté plus tôt aujourd’hui. Les membres de la communauté sont invités à éviter toute interaction — aucun lien, aucun DM, aucun retweet. Il s’agit de la deuxième importante compromission de compte de projet cette semaine.
Les attaquants utilisent généralement des comptes compromis pour publier de faux contrats de token ou des liens de phishing. Vérifiez toutes les communications officielles uniquement via le site Web ou Discord de Gnosis. Quelles mesures prenez-vous pour vérifier les annonces du projet avant d’interagir ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
Corps :
PeckShield a confirmé que le compte X officiel de Gnosis a été piraté plus tôt aujourd’hui. Les membres de la communauté sont invités à éviter toute interaction — aucun lien, aucun DM, aucun retweet. Il s’agit de la deuxième importante compromission de compte de projet cette semaine.
Les attaquants utilisent généralement des comptes compromis pour publier de faux contrats de token ou des liens de phishing. Vérifiez toutes les communications officielles uniquement via le site Web ou Discord de Gnosis. Quelles mesures prenez-vous pour vérifier les annonces du projet avant d’interagir ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
19

DEMI-MILLION PERDU EN UN CLIC — $HYPE ARNAQUE PHISHING : GOOGLE ADS RÉVÉLÉ 🎣💸
Un seul clic erroné a coûté à un utilisateur de Hyperliquid 550 000 $ en USDC. Une annonce publicitaire Google malveillante l’a redirigé vers un faux site Hyperliquid, et les données de la blockchain montrent trois transferts vidant le portefeuille vers des adresses contrôlées par l’attaquant. 🚨
Ce n’est pas un cas isolé. Security Alliance (SEAL) suit ce même scénario depuis des mois — ils ont bloqué 356 URL d’annonces Google malveillantes rien qu’en avril, dont beaucoup usurpaient Hyperliquid. Les attaquants ciblent des plateformes à forte valeur comme $HYPE , Jupiter, Raydium et Pump.fun, utilisant souvent des comptes publicitaires piratés pour passer les contrôles automatisés. 📉
La vérité qui fait mal ? L’ensemble de l’écosystème — échanges, protocoles, voire Google — reste silencieux pendant que les utilisateurs se font piéger. Pas de commentaires, pas de responsabilité, pas d’urgence.
Avant de chercher le prochain protocole, posez-vous la question : comment vérifiez-vous que le site sur lequel vous cliquez est le bon ? 🔐
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #HYPE #CryptoSecurity #PhishingAlert #Web3
🧠🔥
DEMI-MILLION PERDU EN UN CLIC — $HYPE ARNAQUE PHISHING : GOOGLE ADS RÉVÉLÉ 🎣💸
Un seul clic erroné a coûté à un utilisateur de Hyperliquid 550 000 $ en USDC. Une annonce publicitaire Google malveillante l’a redirigé vers un faux site Hyperliquid, et les données de la blockchain montrent trois transferts vidant le portefeuille vers des adresses contrôlées par l’attaquant. 🚨
Ce n’est pas un cas isolé. Security Alliance (SEAL) suit ce même scénario depuis des mois — ils ont bloqué 356 URL d’annonces Google malveillantes rien qu’en avril, dont beaucoup usurpaient Hyperliquid. Les attaquants ciblent des plateformes à forte valeur comme $HYPE , Jupiter, Raydium et Pump.fun, utilisant souvent des comptes publicitaires piratés pour passer les contrôles automatisés. 📉
La vérité qui fait mal ? L’ensemble de l’écosystème — échanges, protocoles, voire Google — reste silencieux pendant que les utilisateurs se font piéger. Pas de commentaires, pas de responsabilité, pas d’urgence.
Avant de chercher le prochain protocole, posez-vous la question : comment vérifiez-vous que le site sur lequel vous cliquez est le bon ? 🔐
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #HYPE #CryptoSecurity #PhishingAlert #Web3
🧠🔥
Un seul clic erroné a coûté à un utilisateur de Hyperliquid 550 000 $ en USDC. Une annonce publicitaire Google malveillante l’a redirigé vers un faux site Hyperliquid, et les données de la blockchain montrent trois transferts vidant le portefeuille vers des adresses contrôlées par l’attaquant. 🚨
Ce n’est pas un cas isolé. Security Alliance (SEAL) suit ce même scénario depuis des mois — ils ont bloqué 356 URL d’annonces Google malveillantes rien qu’en avril, dont beaucoup usurpaient Hyperliquid. Les attaquants ciblent des plateformes à forte valeur comme $HYPE , Jupiter, Raydium et Pump.fun, utilisant souvent des comptes publicitaires piratés pour passer les contrôles automatisés. 📉
La vérité qui fait mal ? L’ensemble de l’écosystème — échanges, protocoles, voire Google — reste silencieux pendant que les utilisateurs se font piéger. Pas de commentaires, pas de responsabilité, pas d’urgence.
Avant de chercher le prochain protocole, posez-vous la question : comment vérifiez-vous que le site sur lequel vous cliquez est le bon ? 🔐
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #HYPE #CryptoSecurity #PhishingAlert #Web3
🧠🔥
57

🚨 ATTAQUE DE PHISHING CRITIQUE RÉVÈLE 347K UTILISATEURS DE PORTEFEUILLES MATÉRIELS EXPOSÉS DÉTENANT $BTC ! 🚨
Les attaquants ont exploité le fournisseur de messagerie tiers Brevo, compromettant des bases de contacts auprès de plusieurs grands fabricants de portefeuilles matériels comme Trezor et BitBox. 🚨 Plus de 347 000 abonnés ont été ciblés avec de fausses alertes de sécurité conçues pour soutirer des phrases de sauvegarde du portefeuille.
Bien que des pièges DNS d’urgence aient bloqué le domaine en 20 minutes, près de 2 500 utilisateurs ont quand même cliqué pour accéder au faux portail. 🔍 Les intégrations logicielles tierces continuent de présenter des risques de vulnérabilité graves pour les actifs hors ligne. 🛡️
💬 Comment auditez-vous votre sécurité email pour protéger votre $BTC stockage à froid ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #PhishingAlert #Crypto
🚨 🛡️
🚨 ATTAQUE DE PHISHING CRITIQUE RÉVÈLE 347K UTILISATEURS DE PORTEFEUILLES MATÉRIELS EXPOSÉS DÉTENANT $BTC ! 🚨
Les attaquants ont exploité le fournisseur de messagerie tiers Brevo, compromettant des bases de contacts auprès de plusieurs grands fabricants de portefeuilles matériels comme Trezor et BitBox. 🚨 Plus de 347 000 abonnés ont été ciblés avec de fausses alertes de sécurité conçues pour soutirer des phrases de sauvegarde du portefeuille.
Bien que des pièges DNS d’urgence aient bloqué le domaine en 20 minutes, près de 2 500 utilisateurs ont quand même cliqué pour accéder au faux portail. 🔍 Les intégrations logicielles tierces continuent de présenter des risques de vulnérabilité graves pour les actifs hors ligne. 🛡️
💬 Comment auditez-vous votre sécurité email pour protéger votre $BTC stockage à froid ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #PhishingAlert #Crypto
🚨 🛡️
Les attaquants ont exploité le fournisseur de messagerie tiers Brevo, compromettant des bases de contacts auprès de plusieurs grands fabricants de portefeuilles matériels comme Trezor et BitBox. 🚨 Plus de 347 000 abonnés ont été ciblés avec de fausses alertes de sécurité conçues pour soutirer des phrases de sauvegarde du portefeuille.
Bien que des pièges DNS d’urgence aient bloqué le domaine en 20 minutes, près de 2 500 utilisateurs ont quand même cliqué pour accéder au faux portail. 🔍 Les intégrations logicielles tierces continuent de présenter des risques de vulnérabilité graves pour les actifs hors ligne. 🛡️
💬 Comment auditez-vous votre sécurité email pour protéger votre $BTC stockage à froid ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #PhishingAlert #Crypto
🚨 🛡️
hw10009:
Do you imagine Exchange wallets have more security than cold storage wallets.
1
1
68
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#FedRateWatch
1.4M vues
6,554 mentions
2
#ZcashRises6%
41,039 vues
577 mentions
3
#XRPSinks10%
27,691 vues
381 mentions
4
#BitcoinETFsShed$450M
4,658 vues
78 mentions
5
#CircleOpensArcMainnet
13,288 vues
261 mentions
6
#ZcashHoldersBackNU7Upgrade
24,163 vues
428 mentions
7
#MSTRTradingVolumeSurpassesMorganStanley
23,996 vues
582 mentions
8
#BitcoinFalls4%
49,382 vues
896 mentions
9
#SKHynixInTalksToMakeMemoryChipsInUS
20,084 vues
358 mentions
10
#OpenAIDiscussesNewFundingAt$1.2TValuation
4,871 vues
57 mentions