
发牌手11
1.1k Publicaciones
发牌手11
Denunciar
Bloquear usuario
141 Siguiendo
600 Seguidores
714 Me gusta
Publicaciones
Todo
Cotizaciones
·
--
Hoy alpha vuelve a repartir airdrops; les envío un 🧧 a los chicos.
Hoy alpha vuelve a repartir airdrops; les envío un 🧧 a los chicos.

感谢兄弟们的关注和支持
De 发牌手11
Reclamado correctamente
26
4
79
171
·
--
#币安神算子 Llevamos varios días sin pronósticos; hoy solo queda mirar este, a ver si despegamos de una vez.
#币安神算子 Llevamos varios días sin pronósticos; hoy solo queda mirar este, a ver si despegamos de una vez.
3
·
--
#币安神算子 ¡Chicos, vamos, vamos, vamos! Esta noche hagamos una jugada con lyon; mañana quizá ganemos un buen dineral.
#币安神算子 ¡Chicos, vamos, vamos, vamos! Esta noche hagamos una jugada con lyon; mañana quizá ganemos un buen dineral.
·
--
#币安神算子 De verdad espero hacerme rico de golpe. He ido con todo; GEN debería tener esta partida asegurada, ¿no?
#币安神算子 De verdad espero hacerme rico de golpe. He ido con todo; GEN debería tener esta partida asegurada, ¿no?
·
--
#币安神算子 ¡Vamos, vamos, vamos! ¿A cuál le vamos esta noche? Creo que T1 es la apuesta más segura.
#币安神算子 ¡Vamos, vamos, vamos! ¿A cuál le vamos esta noche? Creo que T1 es la apuesta más segura.
·
--
#币安神算子 Hermanos, ¿a qué jugamos hoy? ¿Me pueden carrear, que soy el hermanito?
#币安神算子 Hermanos, ¿a qué jugamos hoy? ¿Me pueden carrear, que soy el hermanito?
1
·
--
#币安神算子 ¡Joder! ¿BLG no era el favorito al título? ¿Cómo pudo perder contra TES? Si sigue así, lo van a eliminar.
#币安神算子 ¡Joder! ¿BLG no era el favorito al título? ¿Cómo pudo perder contra TES? Si sigue así, lo van a eliminar.
4
·
--
#币安神算子 Esta promoción de Binance está bastante bien. ¿Queda alguien que aún no haya participado?
#币安神算子 Esta promoción de Binance está bastante bien. ¿Queda alguien que aún no haya participado?
1
·
--
#币安神算子 Hermanos, ¿qué hacemos hoy? Denme una dirección y voy con todo.
#币安神算子 Hermanos, ¿qué hacemos hoy? Denme una dirección y voy con todo.
·
--
#币安神算子 Arriésgate: la bicicleta se convierte en motocicleta. Cada día corro a toda velocidad hacia cero; ¡a ver si cae un premio gordo!
#币安神算子 Arriésgate: la bicicleta se convierte en motocicleta. Cada día corro a toda velocidad hacia cero; ¡a ver si cae un premio gordo!
·
--
#币安神算子 ¿Cómo ves el partido de LoL de esta noche? T1 debería ser una apuesta bastante segura, ¿no? ¡Apuesta todo a T1!
#币安神算子 ¿Cómo ves el partido de LoL de esta noche? T1 debería ser una apuesta bastante segura, ¿no? ¡Apuesta todo a T1!
·
--
#币安神算子 Parece que en la clasificación semanal también cuentan las pérdidas, así que la estrategia de ir con todo no funciona.
#币安神算子 Parece que en la clasificación semanal también cuentan las pérdidas, así que la estrategia de ir con todo no funciona.
59
·
--
#币安神算子 ¿Por qué tengo más de 600 puntos negativos? ¿Todavía tengo esperanzas esta semana?
#币安神算子 ¿Por qué tengo más de 600 puntos negativos? ¿Todavía tengo esperanzas esta semana?
72
·
--
¡Este #币安神算子 no puede faltar ningún día! ¿No se reinicia a cero cada día?
¡Este #币安神算子 no puede faltar ningún día! ¿No se reinicia a cero cada día?
·
--
#币安神算子 , soy profesional en las predicciones; yo no gano mucho dinero, ese sí.
#币安神算子 , soy profesional en las predicciones; yo no gano mucho dinero, ese sí.
3
·
--
聊了这么多期 Dusk,今天拆它手里最硬的一张牌,NPEX。不是拆合作公告,是拆牌照本身。币圈项目个个爱说自己持牌,但多数人的判断就停在有没有这两个字上,实际上牌照和牌照之间的含金量,差着好几个量级。
NPEX 的正式身份是荷兰持牌证券交易所,手里握的是 MiFID 框架下的 MTF 牌照。这个资质允许持牌方运营多边交易场所,把证券的买卖双方合法撮合到一起。注意这不是注册登记,是欧盟证券体系里正经的交易场所授权,荷兰监管当面发的那种。市面上自称持牌的项目,你去对一下牌照类型,大部分跟这个不在一个层级。
这张牌真正的杀招在许可的继承方式。证券代币化最致命的那道题从来不是发行,是发出来之后在哪交易才算合法。NPEX 把发行和撮合搬进 Dusk,链上资产从出生那天起就活在牌照射程之内,交易许可是现成的,不用拿着每个新品种去求监管逐案放行。别的 RWA 链还在问监管能不能批,它这边问的是管道什么时候开闸。
管道里也不是空的。NPEX 身后站着两万多名真实投过钱的投资者,平台累计发行规模超过两亿欧元。供给和需求两头都不是从零冷启动,链要做的只是接住一个已经在运转的市场。
但泼冷水的习惯不能丢。第一个问题是,这条护城河是租的还是买的。牌照挂在 NPEX 名下,不挂在链名下。Dusk 早早入股了对方,利益绑得够深,可一旦 NPEX 战略转向,护城河是会自己走路的,深度绑定和真正拥有是两回事。第二个问题是牌照拼图的完整性,MTF 授权的是交易环节,托管和清算各有各的资质要求,一张牌罩不住整条业务链,缺的那几块什么时候补齐,决定了故事是全链路还是半成品。
所以下次再见到项目吹持牌,别停在有没有,追着问一句,这张牌授权的是哪个环节,链上资产能不能直接继承交易许可。#dusk $DUSK @Dusk
聊了这么多期 Dusk,今天拆它手里最硬的一张牌,NPEX。不是拆合作公告,是拆牌照本身。币圈项目个个爱说自己持牌,但多数人的判断就停在有没有这两个字上,实际上牌照和牌照之间的含金量,差着好几个量级。
NPEX 的正式身份是荷兰持牌证券交易所,手里握的是 MiFID 框架下的 MTF 牌照。这个资质允许持牌方运营多边交易场所,把证券的买卖双方合法撮合到一起。注意这不是注册登记,是欧盟证券体系里正经的交易场所授权,荷兰监管当面发的那种。市面上自称持牌的项目,你去对一下牌照类型,大部分跟这个不在一个层级。
这张牌真正的杀招在许可的继承方式。证券代币化最致命的那道题从来不是发行,是发出来之后在哪交易才算合法。NPEX 把发行和撮合搬进 Dusk,链上资产从出生那天起就活在牌照射程之内,交易许可是现成的,不用拿着每个新品种去求监管逐案放行。别的 RWA 链还在问监管能不能批,它这边问的是管道什么时候开闸。
管道里也不是空的。NPEX 身后站着两万多名真实投过钱的投资者,平台累计发行规模超过两亿欧元。供给和需求两头都不是从零冷启动,链要做的只是接住一个已经在运转的市场。
但泼冷水的习惯不能丢。第一个问题是,这条护城河是租的还是买的。牌照挂在 NPEX 名下,不挂在链名下。Dusk 早早入股了对方,利益绑得够深,可一旦 NPEX 战略转向,护城河是会自己走路的,深度绑定和真正拥有是两回事。第二个问题是牌照拼图的完整性,MTF 授权的是交易环节,托管和清算各有各的资质要求,一张牌罩不住整条业务链,缺的那几块什么时候补齐,决定了故事是全链路还是半成品。
所以下次再见到项目吹持牌,别停在有没有,追着问一句,这张牌授权的是哪个环节,链上资产能不能直接继承交易许可。#dusk $DUSK @Dusk
NPEX 的正式身份是荷兰持牌证券交易所,手里握的是 MiFID 框架下的 MTF 牌照。这个资质允许持牌方运营多边交易场所,把证券的买卖双方合法撮合到一起。注意这不是注册登记,是欧盟证券体系里正经的交易场所授权,荷兰监管当面发的那种。市面上自称持牌的项目,你去对一下牌照类型,大部分跟这个不在一个层级。
这张牌真正的杀招在许可的继承方式。证券代币化最致命的那道题从来不是发行,是发出来之后在哪交易才算合法。NPEX 把发行和撮合搬进 Dusk,链上资产从出生那天起就活在牌照射程之内,交易许可是现成的,不用拿着每个新品种去求监管逐案放行。别的 RWA 链还在问监管能不能批,它这边问的是管道什么时候开闸。
管道里也不是空的。NPEX 身后站着两万多名真实投过钱的投资者,平台累计发行规模超过两亿欧元。供给和需求两头都不是从零冷启动,链要做的只是接住一个已经在运转的市场。
但泼冷水的习惯不能丢。第一个问题是,这条护城河是租的还是买的。牌照挂在 NPEX 名下,不挂在链名下。Dusk 早早入股了对方,利益绑得够深,可一旦 NPEX 战略转向,护城河是会自己走路的,深度绑定和真正拥有是两回事。第二个问题是牌照拼图的完整性,MTF 授权的是交易环节,托管和清算各有各的资质要求,一张牌罩不住整条业务链,缺的那几块什么时候补齐,决定了故事是全链路还是半成品。
所以下次再见到项目吹持牌,别停在有没有,追着问一句,这张牌授权的是哪个环节,链上资产能不能直接继承交易许可。#dusk $DUSK @Dusk
5
99
·
--
Con un amigo que se dedica al cumplimiento normativo, hablamos de DUSK; su primera reacción fue que la palabra “divulgación selectiva” es demasiado académica, como si la hubieran sacado de un artículo. Le di algunos ejemplos y enseguida cambió de tono: “¿Pero no es esto justo lo que hago todos los días en el trabajo?”
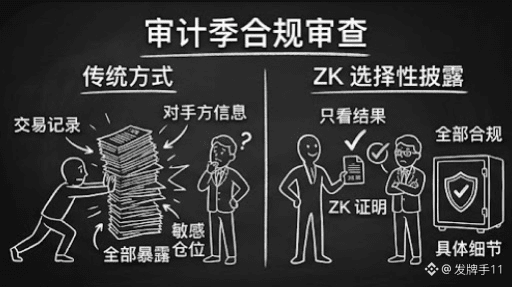
Primero, hablemos de la revisión de cumplimiento. Cada vez que llega la temporada de auditorías, la institución tiene que demostrarle al auditor que todas las transacciones ocurren entre inversores cualificados. El método antiguo es empaquetar los registros de las operaciones y enviárselos; así se exponen por completo las posiciones sensibles y la información de las contrapartes. Con divulgación selectiva mediante ZK, el auditor solo obtiene una prueba: las transacciones son conformes, pero no puede ver los detalles concretos. Mira lo que debe mirarse y lo que no corresponde a una mirada se queda en cero, sin dar una página de más.
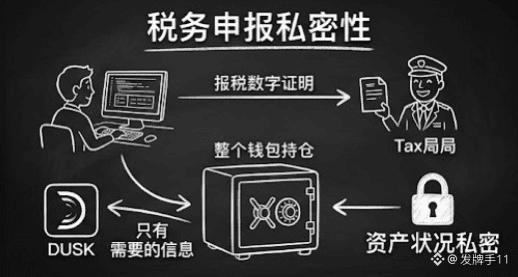
Luego, hablemos de la declaración de impuestos. Al declarar, tienes que probarle a la autoridad fiscal las cifras de beneficios, pero nadie quiere entregar, de paso, toda la estructura de tenencias de su monedero. La divulgación selectiva te permite mostrar solo los hechos necesarios para la declaración, manteniendo en privado el resto de la situación patrimonial.
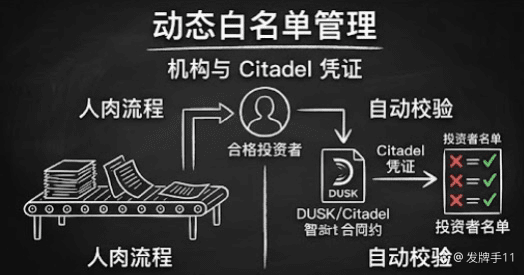
También está la gestión de listas blancas. La elegibilidad de los inversores es dinámica; la institución tiene que recopilar materiales y actualizar la lista cada cierto tiempo. Después de conectar credenciales de Citadel, el contrato verifica en tiempo real si la elegibilidad sigue siendo válida. Así, el mantenimiento de la lista pasa de un proceso manual a una validación automática.
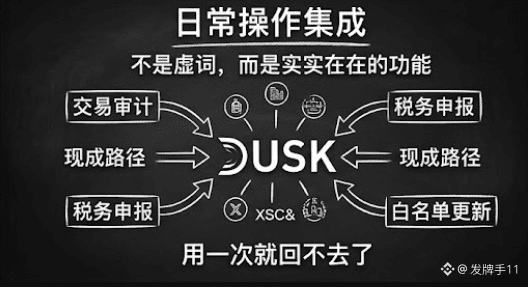
Ya ves: nada de esto son conceptos verdaderamente de vanguardia. Son operaciones que la institución y los usuarios repiten a diario, con una frecuencia tan alta que nadie lo trata como innovación. Lo potente de DUSK es que no tomó la divulgación selectiva como una palabra decorativa de un libro blanco, sino que la convirtió en módulos de funcionalidad reales dentro de Citadel y XSC. En la parte superior, cada operación cotidiana tiene una ruta ya hecha; la usas una vez y ya no vuelves atrás.
En pocas palabras, que la tecnología de privacidad pueda aterrizar depende de si es capaz de ponerse “en la calle”. Seguiré vigilando los datos de uso real en estos escenarios cotidianos. ¿Cuál creen ustedes que sea el primero en disparar una necesidad de escala? #dusk $DUSK @Dusk
Con un amigo que se dedica al cumplimiento normativo, hablamos de DUSK; su primera reacción fue que la palabra “divulgación selectiva” es demasiado académica, como si la hubieran sacado de un artículo. Le di algunos ejemplos y enseguida cambió de tono: “¿Pero no es esto justo lo que hago todos los días en el trabajo?”
Primero, hablemos de la revisión de cumplimiento. Cada vez que llega la temporada de auditorías, la institución tiene que demostrarle al auditor que todas las transacciones ocurren entre inversores cualificados. El método antiguo es empaquetar los registros de las operaciones y enviárselos; así se exponen por completo las posiciones sensibles y la información de las contrapartes. Con divulgación selectiva mediante ZK, el auditor solo obtiene una prueba: las transacciones son conformes, pero no puede ver los detalles concretos. Mira lo que debe mirarse y lo que no corresponde a una mirada se queda en cero, sin dar una página de más.
Luego, hablemos de la declaración de impuestos. Al declarar, tienes que probarle a la autoridad fiscal las cifras de beneficios, pero nadie quiere entregar, de paso, toda la estructura de tenencias de su monedero. La divulgación selectiva te permite mostrar solo los hechos necesarios para la declaración, manteniendo en privado el resto de la situación patrimonial.
También está la gestión de listas blancas. La elegibilidad de los inversores es dinámica; la institución tiene que recopilar materiales y actualizar la lista cada cierto tiempo. Después de conectar credenciales de Citadel, el contrato verifica en tiempo real si la elegibilidad sigue siendo válida. Así, el mantenimiento de la lista pasa de un proceso manual a una validación automática.
Ya ves: nada de esto son conceptos verdaderamente de vanguardia. Son operaciones que la institución y los usuarios repiten a diario, con una frecuencia tan alta que nadie lo trata como innovación. Lo potente de DUSK es que no tomó la divulgación selectiva como una palabra decorativa de un libro blanco, sino que la convirtió en módulos de funcionalidad reales dentro de Citadel y XSC. En la parte superior, cada operación cotidiana tiene una ruta ya hecha; la usas una vez y ya no vuelves atrás.
En pocas palabras, que la tecnología de privacidad pueda aterrizar depende de si es capaz de ponerse “en la calle”. Seguiré vigilando los datos de uso real en estos escenarios cotidianos. ¿Cuál creen ustedes que sea el primero en disparar una necesidad de escala? #dusk $DUSK @Dusk
Primero, hablemos de la revisión de cumplimiento. Cada vez que llega la temporada de auditorías, la institución tiene que demostrarle al auditor que todas las transacciones ocurren entre inversores cualificados. El método antiguo es empaquetar los registros de las operaciones y enviárselos; así se exponen por completo las posiciones sensibles y la información de las contrapartes. Con divulgación selectiva mediante ZK, el auditor solo obtiene una prueba: las transacciones son conformes, pero no puede ver los detalles concretos. Mira lo que debe mirarse y lo que no corresponde a una mirada se queda en cero, sin dar una página de más.
Luego, hablemos de la declaración de impuestos. Al declarar, tienes que probarle a la autoridad fiscal las cifras de beneficios, pero nadie quiere entregar, de paso, toda la estructura de tenencias de su monedero. La divulgación selectiva te permite mostrar solo los hechos necesarios para la declaración, manteniendo en privado el resto de la situación patrimonial.
También está la gestión de listas blancas. La elegibilidad de los inversores es dinámica; la institución tiene que recopilar materiales y actualizar la lista cada cierto tiempo. Después de conectar credenciales de Citadel, el contrato verifica en tiempo real si la elegibilidad sigue siendo válida. Así, el mantenimiento de la lista pasa de un proceso manual a una validación automática.
Ya ves: nada de esto son conceptos verdaderamente de vanguardia. Son operaciones que la institución y los usuarios repiten a diario, con una frecuencia tan alta que nadie lo trata como innovación. Lo potente de DUSK es que no tomó la divulgación selectiva como una palabra decorativa de un libro blanco, sino que la convirtió en módulos de funcionalidad reales dentro de Citadel y XSC. En la parte superior, cada operación cotidiana tiene una ruta ya hecha; la usas una vez y ya no vuelves atrás.
En pocas palabras, que la tecnología de privacidad pueda aterrizar depende de si es capaz de ponerse “en la calle”. Seguiré vigilando los datos de uso real en estos escenarios cotidianos. ¿Cuál creen ustedes que sea el primero en disparar una necesidad de escala? #dusk $DUSK @Dusk
10
1
102
·
--
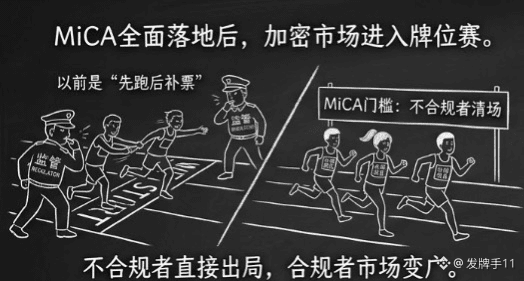
Tras la implementación integral de MiCA, el mercado cripto europeo ha entrado oficialmente en la fase de clasificación. Cuanto más investigo Dusk, más convencido estoy de que la esencia de este reordenamiento no es una competencia tecnológica, sino un torneo de eliminación por licencias.
Lógica pasada: primero “se pone en marcha y luego se ve”, y cuando llega la regulación, se “compra el billete”. MiCA termina por completo con ese juego. A medida que se van cerrando las ventanas del periodo de transición, los proyectos sin cualificación conforme ni siquiera tienen derecho a participar: se eliminan directamente de la escena. Y para quienes sostienen el canal de licencias, de pronto se encuentran ante un mercado en el que desaparecen masivamente sus competidores. Este es el efecto más contraintuitivo de la regulación al aterrizar: por fuera parece un endurecimiento, pero en realidad es un trato preferencial dirigido hacia los que cumplen.
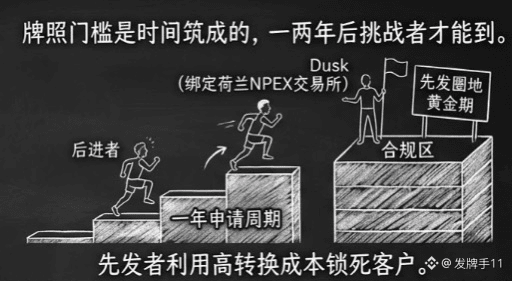
NPEX, que está vinculada a Dusk, es un exchange con licencia en Países Bajos; toda la arquitectura se fue construyendo siguiendo, una por una, las restricciones legales europeas. Mientras otros proyectos aún están haciendo fila para “completar el papeleo”, Dusk ya está sentado con anticipación en la zona de cumplimiento.
La crueldad de la clasificación es que el umbral de las licencias se construye con el tiempo. Los plazos de solicitud se miden en años; a mitad de camino, hay que superar múltiples rondas de revisión de capital y operaciones. Los que llegan tarde, aunque inicien ahora, solo podrán alcanzar el nivel después de una o dos años. Esos uno o dos años son la “edad de oro” para que los primeros ocupen territorio. Una vez que un cliente institucional completa la migración, los altos costos de conversión pueden fijarlo y bloquear a los nuevos retadores.
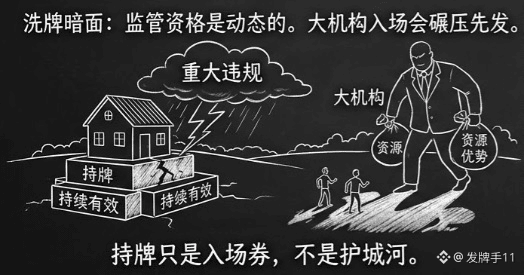
Pero en el relato del reordenamiento hay un “lado oscuro” del que pocos hablan. El requisito para que una licencia “se lo lleve todo” es que la licencia siga siendo válida. Sin embargo, las cualificaciones regulatorias son dinámicas: una infracción grave o una nueva norma que endurezca el marco puede hacer que la clasificación se reinicie de golpe en cualquier momento.
Otro factor es la entrada de grandes instituciones. Los gigantes de las finanzas tradicionales tienen dinero y equipos de licenciamiento. Si de verdad deciden entrar, la ventaja de los primeros —de los proyectos medianos y pequeños— puede ser aplastada en cualquier momento por la ventaja de recursos. En otras palabras, estar con licencia es solo el boleto de entrada; nunca ha sido un foso defensivo.
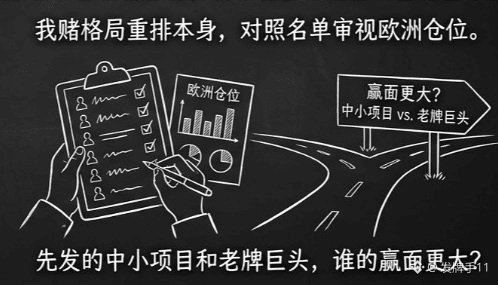
Así que en esta ronda de reordenamiento no apuesto por un único ganador. Apunto a que se reordene el tablero en sí. Cuando se publique la primera tanda de listas de cualificación oficial, revisaré mis posiciones en Europa en función de esa lista. Todo proyecto que no esté en el ecosistema de la lista, se verá rebajado en prioridad.
¿Y tú qué crees: en esta clasificación, quién tiene más posibilidades de ganar, los proyectos medianos y pequeños que fueron primero o los gigantes veteranos? #dusk $DUSK @Dusk
Tras la implementación integral de MiCA, el mercado cripto europeo ha entrado oficialmente en la fase de clasificación. Cuanto más investigo Dusk, más convencido estoy de que la esencia de este reordenamiento no es una competencia tecnológica, sino un torneo de eliminación por licencias.
Lógica pasada: primero “se pone en marcha y luego se ve”, y cuando llega la regulación, se “compra el billete”. MiCA termina por completo con ese juego. A medida que se van cerrando las ventanas del periodo de transición, los proyectos sin cualificación conforme ni siquiera tienen derecho a participar: se eliminan directamente de la escena. Y para quienes sostienen el canal de licencias, de pronto se encuentran ante un mercado en el que desaparecen masivamente sus competidores. Este es el efecto más contraintuitivo de la regulación al aterrizar: por fuera parece un endurecimiento, pero en realidad es un trato preferencial dirigido hacia los que cumplen.
NPEX, que está vinculada a Dusk, es un exchange con licencia en Países Bajos; toda la arquitectura se fue construyendo siguiendo, una por una, las restricciones legales europeas. Mientras otros proyectos aún están haciendo fila para “completar el papeleo”, Dusk ya está sentado con anticipación en la zona de cumplimiento.
La crueldad de la clasificación es que el umbral de las licencias se construye con el tiempo. Los plazos de solicitud se miden en años; a mitad de camino, hay que superar múltiples rondas de revisión de capital y operaciones. Los que llegan tarde, aunque inicien ahora, solo podrán alcanzar el nivel después de una o dos años. Esos uno o dos años son la “edad de oro” para que los primeros ocupen territorio. Una vez que un cliente institucional completa la migración, los altos costos de conversión pueden fijarlo y bloquear a los nuevos retadores.
Pero en el relato del reordenamiento hay un “lado oscuro” del que pocos hablan. El requisito para que una licencia “se lo lleve todo” es que la licencia siga siendo válida. Sin embargo, las cualificaciones regulatorias son dinámicas: una infracción grave o una nueva norma que endurezca el marco puede hacer que la clasificación se reinicie de golpe en cualquier momento.
Otro factor es la entrada de grandes instituciones. Los gigantes de las finanzas tradicionales tienen dinero y equipos de licenciamiento. Si de verdad deciden entrar, la ventaja de los primeros —de los proyectos medianos y pequeños— puede ser aplastada en cualquier momento por la ventaja de recursos. En otras palabras, estar con licencia es solo el boleto de entrada; nunca ha sido un foso defensivo.
Así que en esta ronda de reordenamiento no apuesto por un único ganador. Apunto a que se reordene el tablero en sí. Cuando se publique la primera tanda de listas de cualificación oficial, revisaré mis posiciones en Europa en función de esa lista. Todo proyecto que no esté en el ecosistema de la lista, se verá rebajado en prioridad.
¿Y tú qué crees: en esta clasificación, quién tiene más posibilidades de ganar, los proyectos medianos y pequeños que fueron primero o los gigantes veteranos? #dusk $DUSK @Dusk
Lógica pasada: primero “se pone en marcha y luego se ve”, y cuando llega la regulación, se “compra el billete”. MiCA termina por completo con ese juego. A medida que se van cerrando las ventanas del periodo de transición, los proyectos sin cualificación conforme ni siquiera tienen derecho a participar: se eliminan directamente de la escena. Y para quienes sostienen el canal de licencias, de pronto se encuentran ante un mercado en el que desaparecen masivamente sus competidores. Este es el efecto más contraintuitivo de la regulación al aterrizar: por fuera parece un endurecimiento, pero en realidad es un trato preferencial dirigido hacia los que cumplen.
NPEX, que está vinculada a Dusk, es un exchange con licencia en Países Bajos; toda la arquitectura se fue construyendo siguiendo, una por una, las restricciones legales europeas. Mientras otros proyectos aún están haciendo fila para “completar el papeleo”, Dusk ya está sentado con anticipación en la zona de cumplimiento.
La crueldad de la clasificación es que el umbral de las licencias se construye con el tiempo. Los plazos de solicitud se miden en años; a mitad de camino, hay que superar múltiples rondas de revisión de capital y operaciones. Los que llegan tarde, aunque inicien ahora, solo podrán alcanzar el nivel después de una o dos años. Esos uno o dos años son la “edad de oro” para que los primeros ocupen territorio. Una vez que un cliente institucional completa la migración, los altos costos de conversión pueden fijarlo y bloquear a los nuevos retadores.
Pero en el relato del reordenamiento hay un “lado oscuro” del que pocos hablan. El requisito para que una licencia “se lo lleve todo” es que la licencia siga siendo válida. Sin embargo, las cualificaciones regulatorias son dinámicas: una infracción grave o una nueva norma que endurezca el marco puede hacer que la clasificación se reinicie de golpe en cualquier momento.
Otro factor es la entrada de grandes instituciones. Los gigantes de las finanzas tradicionales tienen dinero y equipos de licenciamiento. Si de verdad deciden entrar, la ventaja de los primeros —de los proyectos medianos y pequeños— puede ser aplastada en cualquier momento por la ventaja de recursos. En otras palabras, estar con licencia es solo el boleto de entrada; nunca ha sido un foso defensivo.
Así que en esta ronda de reordenamiento no apuesto por un único ganador. Apunto a que se reordene el tablero en sí. Cuando se publique la primera tanda de listas de cualificación oficial, revisaré mis posiciones en Europa en función de esa lista. Todo proyecto que no esté en el ecosistema de la lista, se verá rebajado en prioridad.
¿Y tú qué crees: en esta clasificación, quién tiene más posibilidades de ganar, los proyectos medianos y pequeños que fueron primero o los gigantes veteranos? #dusk $DUSK @Dusk
6
107
·
--
En el carril de la privacidad hay una multitud de competidores que parecen todos hechos con el mismo molde, pero cuanto más investigo, más seguro estoy de una cosa: la privacidad auditable que hace Dusk no es, de hecho, de la misma especie.
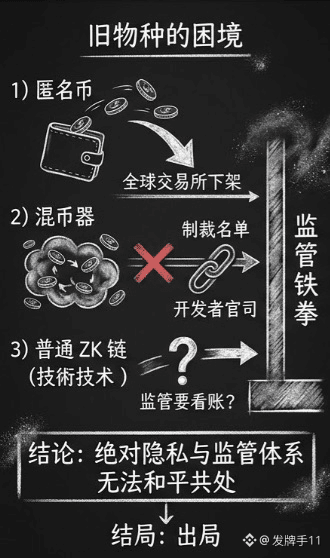
Primero veamos en qué se convirtieron las especies antiguas. Las monedas de anonimato llevaron la ocultación al extremo; el resultado fue que las bolsas globales fueron eliminándolas una tras otra, y bajo el martillo de la regulación prácticamente no hubo espacio para sobrevivir. Los mezcladores de monedas salieron aún peor: entraron directamente en listas de sanciones, los desarrolladores se comieron demandas, y toda la categoría quedó marcada como herramienta de lavado de dinero. En cuanto a las cadenas ZK “normales”, la tecnología es realmente elegante, pero en su mayoría venden la privacidad como una función genérica; no responden la pregunta más clave: ¿qué pasa cuando la regulación quiere ver las cuentas? Estos predecesores demostraron con dinero de verdad una conclusión: no hay posibilidad de convivencia pacífica entre la privacidad absoluta y el sistema regulatorio; si la postura es de confrontación, el desenlace solo puede ser la salida del juego.
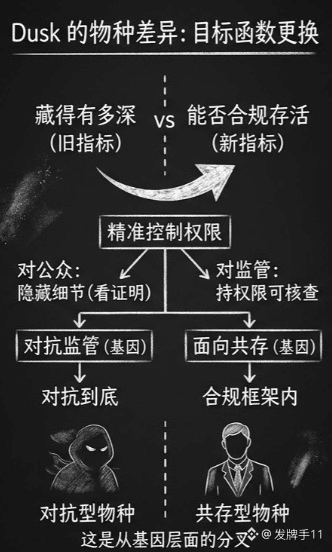
La diferencia de especie de Dusk está justo en ese punto. No intenta que nadie pueda ver nada, sino que controla con precisión quién puede ver qué. Los detalles de las transacciones se ocultan al público; el otro participante solo puede ver las pruebas de cumplimiento que presentes; y los reguladores, con permisos, pueden verificar. Este diseño no es una mejora de la tecnología de privacidad, sino un cambio del objetivo. Las especies antiguas optimizaban cuánto se podía esconder; Dusk optimiza si puedes sobrevivir dentro de un marco de cumplimiento. Una mira a la confrontación, la otra a la convivencia, y desde el nivel genético ya se bifurcaron.
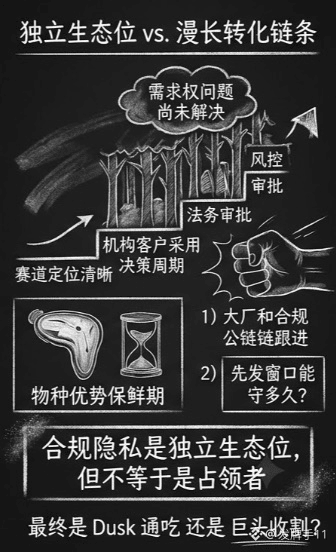
Pero tengo que recordarlo: la nueva especie no significa que sea la ganadora. La diferencia de posicionamiento resuelve el problema del derecho a existir, pero no el problema del derecho a satisfacer necesidades. Los clientes objetivo de la privacidad auditable son instituciones, y el ciclo de decisión de las instituciones para adoptar nueva infraestructura se mide en años; en el camino, además, deben pasar por múltiples aprobaciones de legal y de gestión de riesgos. Por muy clara que sea la ubicación en el mercado, la cadena de conversión sigue siendo larga. Y además, la ventaja de la especie tiene fecha de caducidad: si las grandes empresas y las cadenas de bloques compatibles con normativas siguen un diseño similar, cuánto tiempo podrá protegerse la ventaja del que llegó primero es una incógnita.
Mi juicio es que la privacidad con cumplimiento sí ha abierto un nicho ecológico independiente, a una altura que los proyectos de las primeras generaciones no alcanzaron. Pero que exista un nicho no significa que el ocupante necesariamente sea quien lo domine. En adelante, prestaré atención al ritmo de adopción de los clientes institucionales de DUSK. ¿Tú crees que, al final, esa especie de privacidad auditable la logrará abarcar Dusk por completo, o que los gigantes la terminarán cosechando? #dusk $DUSK @Dusk
En el carril de la privacidad hay una multitud de competidores que parecen todos hechos con el mismo molde, pero cuanto más investigo, más seguro estoy de una cosa: la privacidad auditable que hace Dusk no es, de hecho, de la misma especie.
Primero veamos en qué se convirtieron las especies antiguas. Las monedas de anonimato llevaron la ocultación al extremo; el resultado fue que las bolsas globales fueron eliminándolas una tras otra, y bajo el martillo de la regulación prácticamente no hubo espacio para sobrevivir. Los mezcladores de monedas salieron aún peor: entraron directamente en listas de sanciones, los desarrolladores se comieron demandas, y toda la categoría quedó marcada como herramienta de lavado de dinero. En cuanto a las cadenas ZK “normales”, la tecnología es realmente elegante, pero en su mayoría venden la privacidad como una función genérica; no responden la pregunta más clave: ¿qué pasa cuando la regulación quiere ver las cuentas? Estos predecesores demostraron con dinero de verdad una conclusión: no hay posibilidad de convivencia pacífica entre la privacidad absoluta y el sistema regulatorio; si la postura es de confrontación, el desenlace solo puede ser la salida del juego.
La diferencia de especie de Dusk está justo en ese punto. No intenta que nadie pueda ver nada, sino que controla con precisión quién puede ver qué. Los detalles de las transacciones se ocultan al público; el otro participante solo puede ver las pruebas de cumplimiento que presentes; y los reguladores, con permisos, pueden verificar. Este diseño no es una mejora de la tecnología de privacidad, sino un cambio del objetivo. Las especies antiguas optimizaban cuánto se podía esconder; Dusk optimiza si puedes sobrevivir dentro de un marco de cumplimiento. Una mira a la confrontación, la otra a la convivencia, y desde el nivel genético ya se bifurcaron.
Pero tengo que recordarlo: la nueva especie no significa que sea la ganadora. La diferencia de posicionamiento resuelve el problema del derecho a existir, pero no el problema del derecho a satisfacer necesidades. Los clientes objetivo de la privacidad auditable son instituciones, y el ciclo de decisión de las instituciones para adoptar nueva infraestructura se mide en años; en el camino, además, deben pasar por múltiples aprobaciones de legal y de gestión de riesgos. Por muy clara que sea la ubicación en el mercado, la cadena de conversión sigue siendo larga. Y además, la ventaja de la especie tiene fecha de caducidad: si las grandes empresas y las cadenas de bloques compatibles con normativas siguen un diseño similar, cuánto tiempo podrá protegerse la ventaja del que llegó primero es una incógnita.
Mi juicio es que la privacidad con cumplimiento sí ha abierto un nicho ecológico independiente, a una altura que los proyectos de las primeras generaciones no alcanzaron. Pero que exista un nicho no significa que el ocupante necesariamente sea quien lo domine. En adelante, prestaré atención al ritmo de adopción de los clientes institucionales de DUSK. ¿Tú crees que, al final, esa especie de privacidad auditable la logrará abarcar Dusk por completo, o que los gigantes la terminarán cosechando? #dusk $DUSK @Dusk
Primero veamos en qué se convirtieron las especies antiguas. Las monedas de anonimato llevaron la ocultación al extremo; el resultado fue que las bolsas globales fueron eliminándolas una tras otra, y bajo el martillo de la regulación prácticamente no hubo espacio para sobrevivir. Los mezcladores de monedas salieron aún peor: entraron directamente en listas de sanciones, los desarrolladores se comieron demandas, y toda la categoría quedó marcada como herramienta de lavado de dinero. En cuanto a las cadenas ZK “normales”, la tecnología es realmente elegante, pero en su mayoría venden la privacidad como una función genérica; no responden la pregunta más clave: ¿qué pasa cuando la regulación quiere ver las cuentas? Estos predecesores demostraron con dinero de verdad una conclusión: no hay posibilidad de convivencia pacífica entre la privacidad absoluta y el sistema regulatorio; si la postura es de confrontación, el desenlace solo puede ser la salida del juego.
La diferencia de especie de Dusk está justo en ese punto. No intenta que nadie pueda ver nada, sino que controla con precisión quién puede ver qué. Los detalles de las transacciones se ocultan al público; el otro participante solo puede ver las pruebas de cumplimiento que presentes; y los reguladores, con permisos, pueden verificar. Este diseño no es una mejora de la tecnología de privacidad, sino un cambio del objetivo. Las especies antiguas optimizaban cuánto se podía esconder; Dusk optimiza si puedes sobrevivir dentro de un marco de cumplimiento. Una mira a la confrontación, la otra a la convivencia, y desde el nivel genético ya se bifurcaron.
Pero tengo que recordarlo: la nueva especie no significa que sea la ganadora. La diferencia de posicionamiento resuelve el problema del derecho a existir, pero no el problema del derecho a satisfacer necesidades. Los clientes objetivo de la privacidad auditable son instituciones, y el ciclo de decisión de las instituciones para adoptar nueva infraestructura se mide en años; en el camino, además, deben pasar por múltiples aprobaciones de legal y de gestión de riesgos. Por muy clara que sea la ubicación en el mercado, la cadena de conversión sigue siendo larga. Y además, la ventaja de la especie tiene fecha de caducidad: si las grandes empresas y las cadenas de bloques compatibles con normativas siguen un diseño similar, cuánto tiempo podrá protegerse la ventaja del que llegó primero es una incógnita.
Mi juicio es que la privacidad con cumplimiento sí ha abierto un nicho ecológico independiente, a una altura que los proyectos de las primeras generaciones no alcanzaron. Pero que exista un nicho no significa que el ocupante necesariamente sea quien lo domine. En adelante, prestaré atención al ritmo de adopción de los clientes institucionales de DUSK. ¿Tú crees que, al final, esa especie de privacidad auditable la logrará abarcar Dusk por completo, o que los gigantes la terminarán cosechando? #dusk $DUSK @Dusk
90
·
--
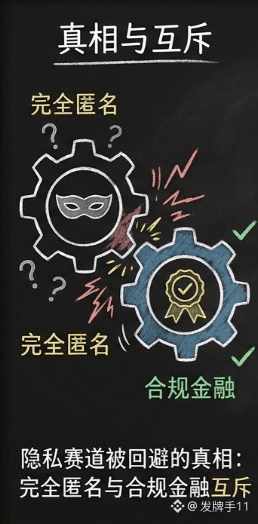
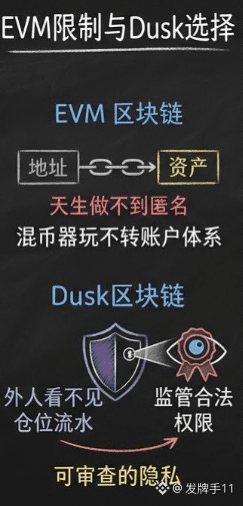
Hay una verdad en la vía de la privacidad que se evita a propósito: desde el principio, una financiación totalmente anónima y totalmente conforme son incompatibles. Dusk ya no se disfraza: no ofrece anonimato, sino privacidad verificable.
Este compromiso merece un análisis más detallado. El modelo de cuentas de EVM, por su diseño, no puede lograr un anonimato absoluto; tu dirección y el mapa de tus activos siempre permanecen. La estrategia típica de los mezcladores tampoco funciona en un sistema basado en cuentas. Dusk, directamente, tomó otro rumbo: los de fuera no pueden ver tu posición ni el flujo de fondos, pero la supervisión, con facultades legales, sí puede comprobarlo.
Para los minoristas, esto quizá no suene tan “cool”; pero lo que buscan las instituciones no es pasar desapercibidas, sino quedar ocultas solo frente a entidades concretas. Hay que proteger los secretos comerciales y, al mismo tiempo, cumplir obligaciones regulatorias. En un esquema anónimo, esas dos cosas se vuelven un nudo imposible; dentro de un marco verificable, en cambio, pueden cumplirse a la vez.
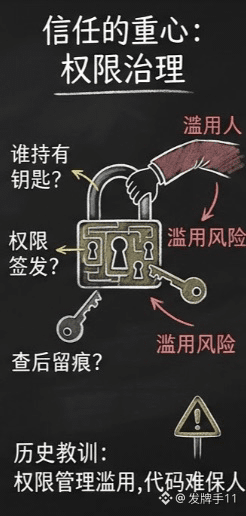
Pero debo señalar el eslabón más sutil de esta narrativa. “Verificable” significa que existe un punto de vista dentro del sistema capaz de verlo todo. Entonces, ¿quién tiene la llave de ese punto de vista? Quién emite las facultades regulatorias, y si al auditar se deja o no rastro: esos detalles de gobernanza son el verdadero núcleo de la confianza de toda la arquitectura. El código puede impedir que terceros vean, pero no puede evitar que las personas con permisos hagan un uso indebido. En la historia, todos los sistemas de cumplimiento con puerta trasera fallaron, no porque se rompiera la criptografía, sino por el abuso de la gestión de permisos.
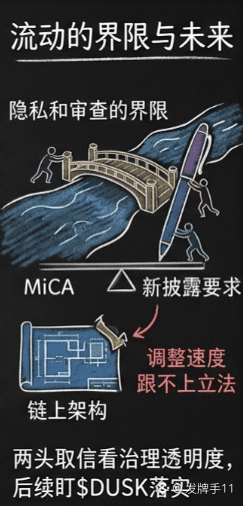
A un nivel más profundo, la preocupación también está en los propios estándares regulatorios. El marco de cumplimiento europeo sigue evolucionando: hoy cumple con el diseño de MiCA, pero mañana quizá no soporte nuevos requisitos de divulgación. La línea entre privacidad y verificabilidad no está grabada en piedra: se moverá con las políticas, y la velocidad con la que una arquitectura on-chain se ajusta no alcanza ni de lejos a la de los legisladores.
Dicho con franqueza: renunciar al anonimato para que entren las instituciones tiene sentido en cuentas. La vía del anonimato ya tiene demasiados predecesores que han demostrado cuál es su techo. Pero si la privacidad verificable puede confiarse por ambos lados, al final depende de la transparencia de la gobernanza de permisos, no de la redacción de un whitepaper. En lo sucesivo, estaré atento a los detalles concretos de implementación del mecanismo de acceso regulatorio $DUSK . ¿Aceptas una privacidad con puerta trasera? DYOR#dusk $DUSK @Dusk
Hay una verdad en la vía de la privacidad que se evita a propósito: desde el principio, una financiación totalmente anónima y totalmente conforme son incompatibles. Dusk ya no se disfraza: no ofrece anonimato, sino privacidad verificable.
Este compromiso merece un análisis más detallado. El modelo de cuentas de EVM, por su diseño, no puede lograr un anonimato absoluto; tu dirección y el mapa de tus activos siempre permanecen. La estrategia típica de los mezcladores tampoco funciona en un sistema basado en cuentas. Dusk, directamente, tomó otro rumbo: los de fuera no pueden ver tu posición ni el flujo de fondos, pero la supervisión, con facultades legales, sí puede comprobarlo.
Para los minoristas, esto quizá no suene tan “cool”; pero lo que buscan las instituciones no es pasar desapercibidas, sino quedar ocultas solo frente a entidades concretas. Hay que proteger los secretos comerciales y, al mismo tiempo, cumplir obligaciones regulatorias. En un esquema anónimo, esas dos cosas se vuelven un nudo imposible; dentro de un marco verificable, en cambio, pueden cumplirse a la vez.
Pero debo señalar el eslabón más sutil de esta narrativa. “Verificable” significa que existe un punto de vista dentro del sistema capaz de verlo todo. Entonces, ¿quién tiene la llave de ese punto de vista? Quién emite las facultades regulatorias, y si al auditar se deja o no rastro: esos detalles de gobernanza son el verdadero núcleo de la confianza de toda la arquitectura. El código puede impedir que terceros vean, pero no puede evitar que las personas con permisos hagan un uso indebido. En la historia, todos los sistemas de cumplimiento con puerta trasera fallaron, no porque se rompiera la criptografía, sino por el abuso de la gestión de permisos.
A un nivel más profundo, la preocupación también está en los propios estándares regulatorios. El marco de cumplimiento europeo sigue evolucionando: hoy cumple con el diseño de MiCA, pero mañana quizá no soporte nuevos requisitos de divulgación. La línea entre privacidad y verificabilidad no está grabada en piedra: se moverá con las políticas, y la velocidad con la que una arquitectura on-chain se ajusta no alcanza ni de lejos a la de los legisladores.
Dicho con franqueza: renunciar al anonimato para que entren las instituciones tiene sentido en cuentas. La vía del anonimato ya tiene demasiados predecesores que han demostrado cuál es su techo. Pero si la privacidad verificable puede confiarse por ambos lados, al final depende de la transparencia de la gobernanza de permisos, no de la redacción de un whitepaper. En lo sucesivo, estaré atento a los detalles concretos de implementación del mecanismo de acceso regulatorio $DUSK . ¿Aceptas una privacidad con puerta trasera? DYOR#dusk $DUSK @Dusk
Este compromiso merece un análisis más detallado. El modelo de cuentas de EVM, por su diseño, no puede lograr un anonimato absoluto; tu dirección y el mapa de tus activos siempre permanecen. La estrategia típica de los mezcladores tampoco funciona en un sistema basado en cuentas. Dusk, directamente, tomó otro rumbo: los de fuera no pueden ver tu posición ni el flujo de fondos, pero la supervisión, con facultades legales, sí puede comprobarlo.
Para los minoristas, esto quizá no suene tan “cool”; pero lo que buscan las instituciones no es pasar desapercibidas, sino quedar ocultas solo frente a entidades concretas. Hay que proteger los secretos comerciales y, al mismo tiempo, cumplir obligaciones regulatorias. En un esquema anónimo, esas dos cosas se vuelven un nudo imposible; dentro de un marco verificable, en cambio, pueden cumplirse a la vez.
Pero debo señalar el eslabón más sutil de esta narrativa. “Verificable” significa que existe un punto de vista dentro del sistema capaz de verlo todo. Entonces, ¿quién tiene la llave de ese punto de vista? Quién emite las facultades regulatorias, y si al auditar se deja o no rastro: esos detalles de gobernanza son el verdadero núcleo de la confianza de toda la arquitectura. El código puede impedir que terceros vean, pero no puede evitar que las personas con permisos hagan un uso indebido. En la historia, todos los sistemas de cumplimiento con puerta trasera fallaron, no porque se rompiera la criptografía, sino por el abuso de la gestión de permisos.
A un nivel más profundo, la preocupación también está en los propios estándares regulatorios. El marco de cumplimiento europeo sigue evolucionando: hoy cumple con el diseño de MiCA, pero mañana quizá no soporte nuevos requisitos de divulgación. La línea entre privacidad y verificabilidad no está grabada en piedra: se moverá con las políticas, y la velocidad con la que una arquitectura on-chain se ajusta no alcanza ni de lejos a la de los legisladores.
Dicho con franqueza: renunciar al anonimato para que entren las instituciones tiene sentido en cuentas. La vía del anonimato ya tiene demasiados predecesores que han demostrado cuál es su techo. Pero si la privacidad verificable puede confiarse por ambos lados, al final depende de la transparencia de la gobernanza de permisos, no de la redacción de un whitepaper. En lo sucesivo, estaré atento a los detalles concretos de implementación del mecanismo de acceso regulatorio $DUSK . ¿Aceptas una privacidad con puerta trasera? DYOR#dusk $DUSK @Dusk
1
1
81
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
HuangExitNvidiaStrategyInFocus
101,275 visualizaciones
1,117 participa(n) en el debate
ACCIONES | Jensen Huang dimite como CEO de Nvidia; Colette Kress, nombrada CEO interina
Binance News
·28 «Me gusta»
·37.2k visualizaciones
AnthropicRejectsIPODelayValuationinQuestion
707,739 visualizaciones
5,357 participa(n) en el debate
HedgeFundsCMEBitcoinNetShortsFall89%
0 visualizaciones
19 participa(n) en el debate