
那个 BRUCE
 Verificado+ de Square
🔥 唯一 🔥
Trader de alta frecuencia
5.3 años
511 Siguiendo
67.5K+ Seguidores
30.3K+ Me gusta
Publicaciones
Todo
Cotizaciones
Directo
PINNED
Fabi_4043
·
--
Buen fin de semana 🥰🧧🎁
Sigan mi perfil y den like🧧🎁
$BTC
#NvidiaLoses$2.7TrillionInMonthAndAHalf
Sigan mi perfil y den like🧧🎁
$BTC
#NvidiaLoses$2.7TrillionInMonthAndAHalf
iQ Tech
·
--
Hay otro asunto que merece atención: la transparencia entre la auditoría y el despliegue.
Space and Time documenta públicamente las direcciones de su QueryRouter y su Onchain Verifier en Ethereum y Base. Sin embargo, publicar las direcciones de los contratos desplegados no demuestra que una empresa de seguridad independiente haya revisado exactamente el código de bytes desplegado.
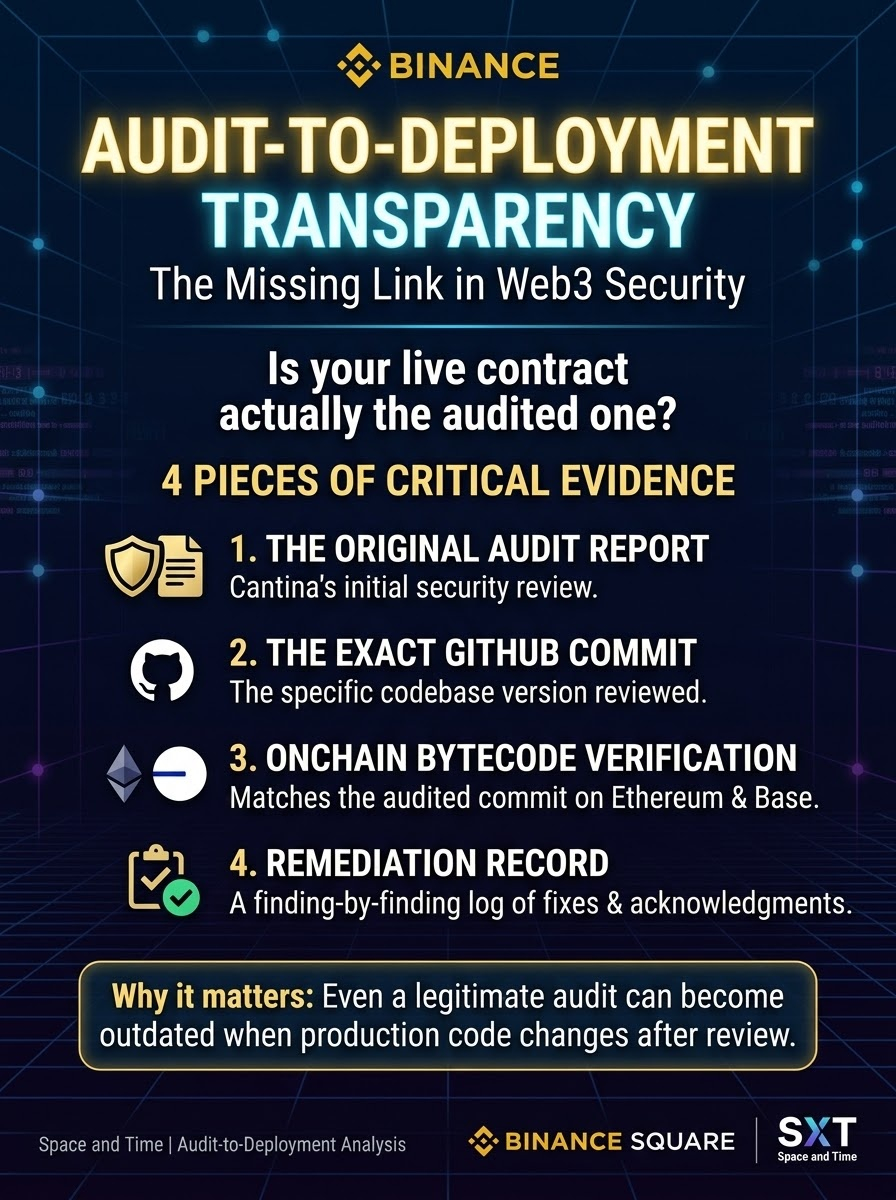
Una divulgación de seguridad más sólida vincularía cuatro pruebas:
El informe original de auditoría de Cantina.
El repositorio exacto de GitHub y el hash del commit revisados.
Las direcciones de los contratos desplegados y el código de bytes verificado en Ethereum y Base.
Un registro de correcciones, hallazgo por hallazgo, que indique qué vulnerabilidades se corrigieron, se reconocieron o siguen sin resolverse.
Esta correspondencia es importante porque incluso una auditoría legítima puede quedar desactualizada si el código de producción cambia después de la revisión.
Hasta que estos registros puedan cotejarse de forma independiente, el historial de auditorías debe considerarse una prueba de que se realizó una evaluación de seguridad, no una garantía de que todos los componentes de producción estén plenamente auditados.
#sxt
@SpaceandTime
$SXT
Space and Time documenta públicamente las direcciones de su QueryRouter y su Onchain Verifier en Ethereum y Base. Sin embargo, publicar las direcciones de los contratos desplegados no demuestra que una empresa de seguridad independiente haya revisado exactamente el código de bytes desplegado.
Una divulgación de seguridad más sólida vincularía cuatro pruebas:
El informe original de auditoría de Cantina.
El repositorio exacto de GitHub y el hash del commit revisados.
Las direcciones de los contratos desplegados y el código de bytes verificado en Ethereum y Base.
Un registro de correcciones, hallazgo por hallazgo, que indique qué vulnerabilidades se corrigieron, se reconocieron o siguen sin resolverse.
Esta correspondencia es importante porque incluso una auditoría legítima puede quedar desactualizada si el código de producción cambia después de la revisión.
Hasta que estos registros puedan cotejarse de forma independiente, el historial de auditorías debe considerarse una prueba de que se realizó una evaluación de seguridad, no una garantía de que todos los componentes de producción estén plenamente auditados.
#sxt
@SpaceandTime
$SXT
El contenido de la cotización se ha eliminado
娜宝Rich
·
--
[Finalizado] 🎙️ ¡Binance está mejorando cada vez más!
2.2k oyentes
九公子探密
·
--
🧧🧧🎁🎁
Otra ronda de pánico llega a su fin. Tras la tormenta, seguimos adelante.
¡Mis mejores deseos para todos los hermanos y hermanas de Binance Square! Que en el camino que nos espera haya más talento, riqueza y buena fortuna.
El mercado sube y baja; el pánico es simplemente parte de este camino.
Sigue a【Los secretos de Jiu Gongzi】. Aprendamos y crezcamos juntos, y construyamos Binance Square entre todos.
Que mantengamos la calma y el ritmo. ¡Nos encontraremos en la cima y seremos testigos juntos de la historia que nos pertenece!
#九公子探密 #币安广场热榜 $BTC
$ETH
$BNB
Otra ronda de pánico llega a su fin. Tras la tormenta, seguimos adelante.
¡Mis mejores deseos para todos los hermanos y hermanas de Binance Square! Que en el camino que nos espera haya más talento, riqueza y buena fortuna.
El mercado sube y baja; el pánico es simplemente parte de este camino.
Sigue a【Los secretos de Jiu Gongzi】. Aprendamos y crezcamos juntos, y construyamos Binance Square entre todos.
Que mantengamos la calma y el ritmo. ¡Nos encontraremos en la cima y seremos testigos juntos de la historia que nos pertenece!
#九公子探密 #币安广场热榜 $BTC
$ETH
$BNB
HF火烽
·
--
🧧🧧🧧Les deseo a todos ganancias todos los días🧧🧧🧧
那个 BRUCE
·
--
[Finalizado] 🎙️ ¿Qué está pasando exactamente en el mercado de las criptomonedas? ¿Hay más margen para seguir avanzando?
1.3k oyentes
那个 BRUCE
·
--
Alcista$BNB
$UNH.US
#TwentyOneCapitalAdds172.25BTC
$UNH.US
#TwentyOneCapitalAdds172.25BTC
·
--
🎙️ El cambio de tendencia ya ha comenzado, ¿aprovecharon para comprar en mínimos?
Finalizado
02 h 10 min 00 s
8k
25
寿山福禄Luffy
·
--
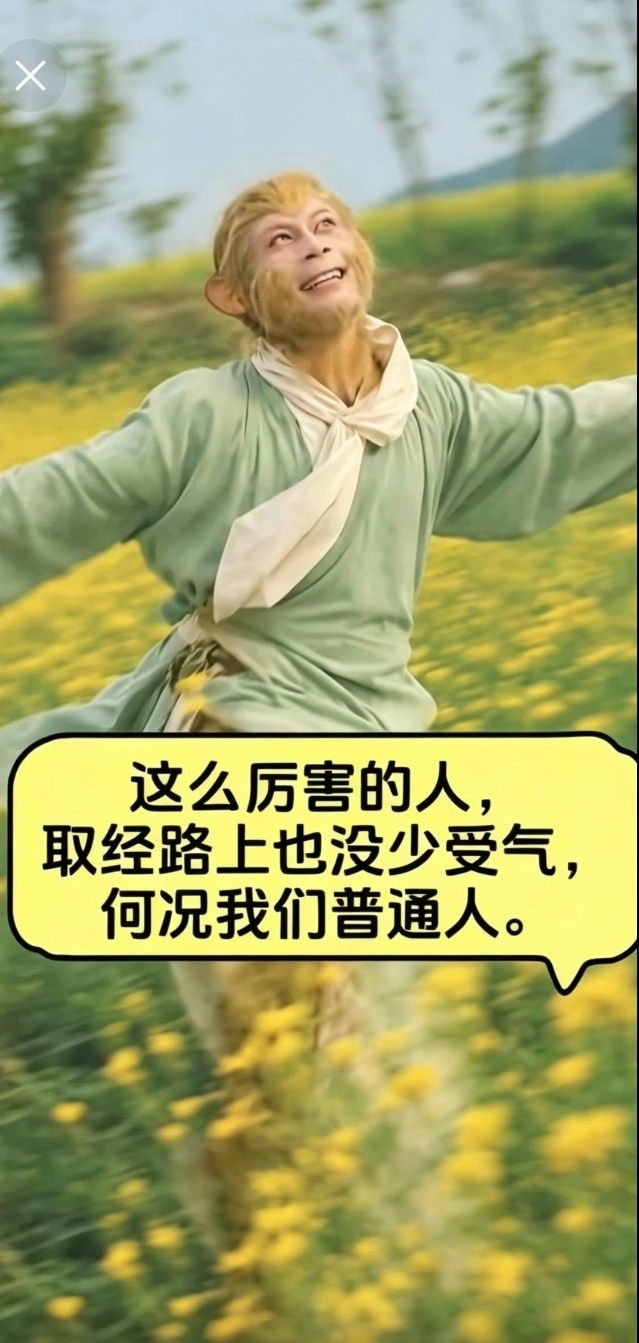
Hasta el Gran Sabio Igual al Cielo tuvo que agachar la cabeza y superar ochenta y una pruebas; que nosotros, simples mortales, suframos alguna injusticia no es más que parte del paisaje habitual del camino espiritual.
路飞社区糖宝Luffy
·
--
¿A cuántas personas de a pie salvó el nacimiento de BNB? $BNB
·
--
🎙️ Bienvenidos al directo de Tangbao para charlar sobre la historia de BNB
Finalizado
03 h 56 min 26 s
8.8k
74
XY学仪-神话MUA
·
--
[Volver a reproducir] 🎙️ Chat
01 h 57 min 29 s · 1.3k oyentes
Inicia sesión para explorar más contenidos