vale

Publicación

--
iQ Tech
·
--
Hay otro asunto que merece atención: la transparencia entre la auditoría y el despliegue.
Space and Time documenta públicamente las direcciones de su QueryRouter y su Onchain Verifier en Ethereum y Base. Sin embargo, publicar las direcciones de los contratos desplegados no demuestra que una empresa de seguridad independiente haya revisado exactamente el código de bytes desplegado.
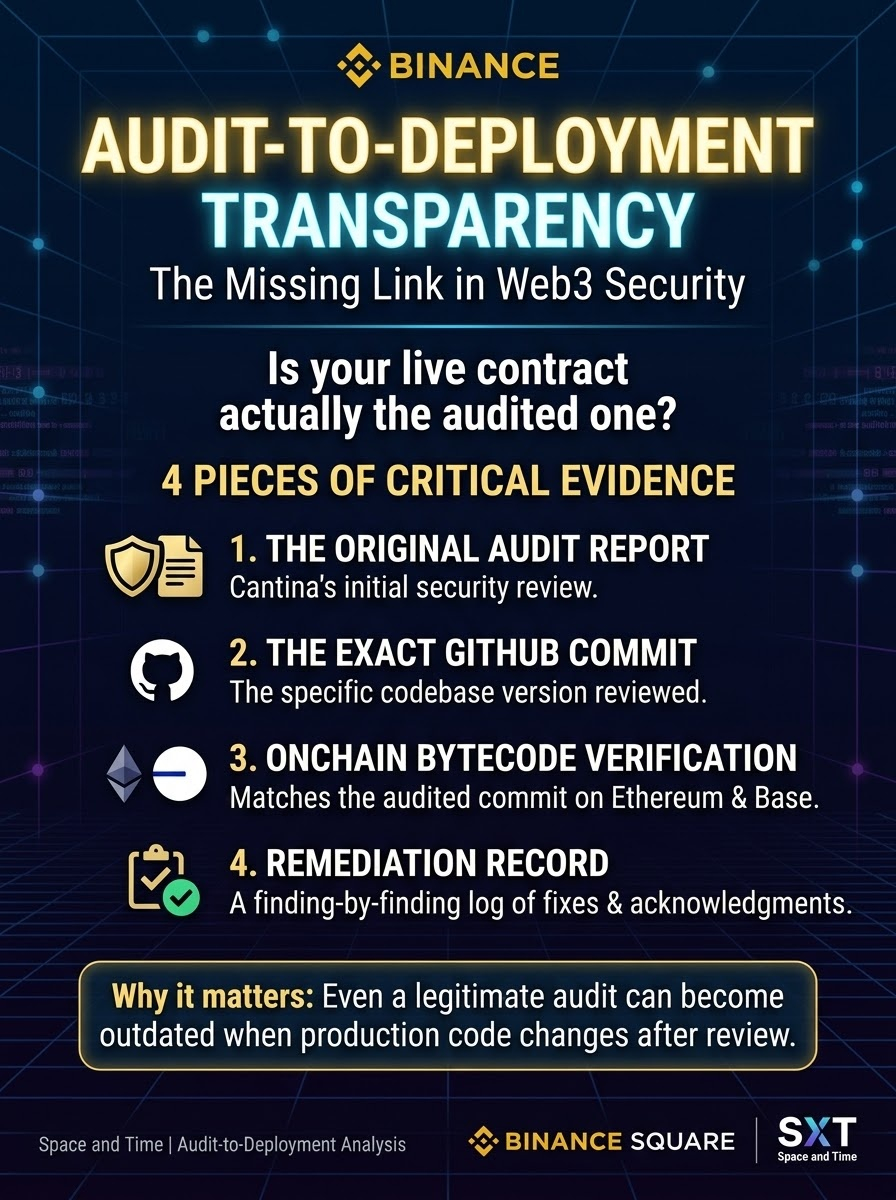
Una divulgación de seguridad más sólida vincularía cuatro pruebas:
El informe original de auditoría de Cantina.
El repositorio exacto de GitHub y el hash del commit revisados.
Las direcciones de los contratos desplegados y el código de bytes verificado en Ethereum y Base.
Un registro de correcciones, hallazgo por hallazgo, que indique qué vulnerabilidades se corrigieron, se reconocieron o siguen sin resolverse.
Esta correspondencia es importante porque incluso una auditoría legítima puede quedar desactualizada si el código de producción cambia después de la revisión.
Hasta que estos registros puedan cotejarse de forma independiente, el historial de auditorías debe considerarse una prueba de que se realizó una evaluación de seguridad, no una garantía de que todos los componentes de producción estén plenamente auditados.
#sxt
@SpaceandTime
$SXT
Space and Time documenta públicamente las direcciones de su QueryRouter y su Onchain Verifier en Ethereum y Base. Sin embargo, publicar las direcciones de los contratos desplegados no demuestra que una empresa de seguridad independiente haya revisado exactamente el código de bytes desplegado.
Una divulgación de seguridad más sólida vincularía cuatro pruebas:
El informe original de auditoría de Cantina.
El repositorio exacto de GitHub y el hash del commit revisados.
Las direcciones de los contratos desplegados y el código de bytes verificado en Ethereum y Base.
Un registro de correcciones, hallazgo por hallazgo, que indique qué vulnerabilidades se corrigieron, se reconocieron o siguen sin resolverse.
Esta correspondencia es importante porque incluso una auditoría legítima puede quedar desactualizada si el código de producción cambia después de la revisión.
Hasta que estos registros puedan cotejarse de forma independiente, el historial de auditorías debe considerarse una prueba de que se realizó una evaluación de seguridad, no una garantía de que todos los componentes de producción estén plenamente auditados.
#sxt
@SpaceandTime
$SXT