
Orin khan 5
129 Publicaciones

Orin khan 5
Denunciar
Bloquear usuario
21 Siguiendo
1.2K+ Seguidores
65 Me gusta
Publicaciones
·
--
🚀 ACTUALIZACIÓN DE SOLANA ($SOL)
Solana sigue atrayendo atención gracias a sus rápidas transacciones, bajas comisiones y ecosistema en crecimiento.
El mercado puede traer volatilidad a corto plazo, pero SOL sigue siendo uno de los proyectos que vale la pena seguir de cerca.
¡Pendientes del próximo movimiento! 👀
#Solana #SOL #Crypto #Web3
🚀 ACTUALIZACIÓN DE SOLANA ($SOL)
Solana sigue atrayendo atención gracias a sus rápidas transacciones, bajas comisiones y ecosistema en crecimiento.
El mercado puede traer volatilidad a corto plazo, pero SOL sigue siendo uno de los proyectos que vale la pena seguir de cerca.
¡Pendientes del próximo movimiento! 👀
#Solana #SOL #Crypto #Web3
Solana sigue atrayendo atención gracias a sus rápidas transacciones, bajas comisiones y ecosistema en crecimiento.
El mercado puede traer volatilidad a corto plazo, pero SOL sigue siendo uno de los proyectos que vale la pena seguir de cerca.
¡Pendientes del próximo movimiento! 👀
#Solana #SOL #Crypto #Web3
1
143
·
--
#dusk $DUSK @Dusk_Foundation
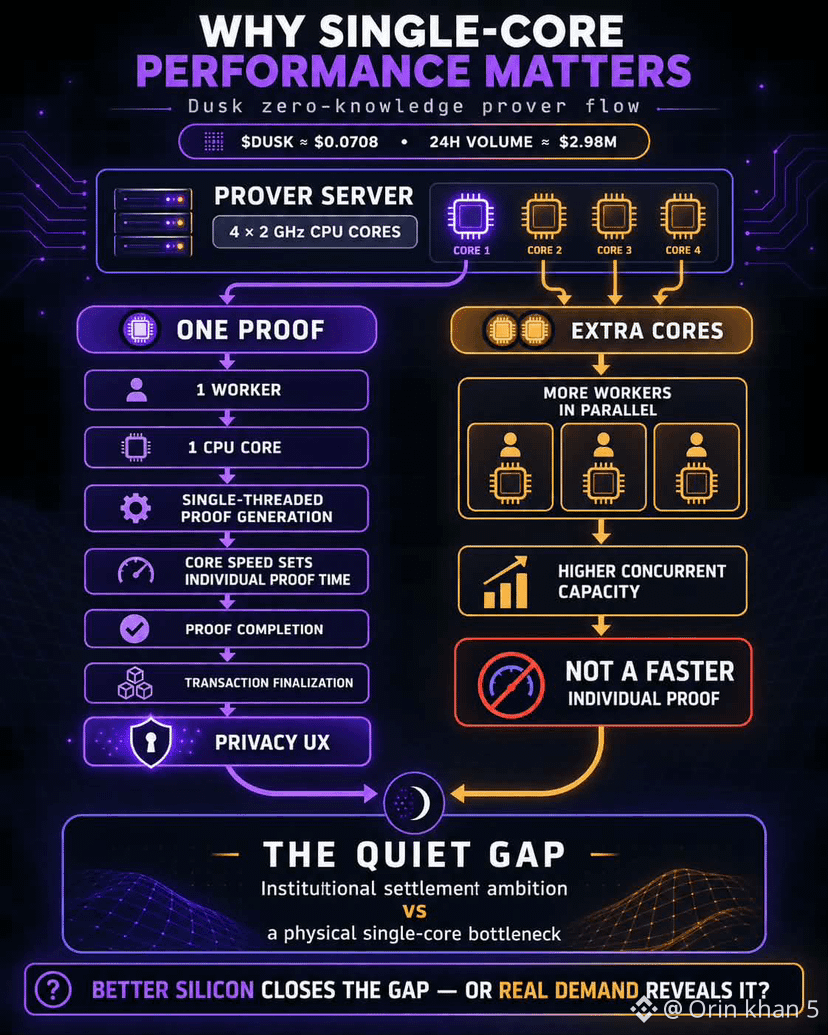
Pasé la tarde alternando entre la documentación del prover de @DuskFoundation y la página del mercado $DUSK , viendo en qué momento la privacidad se convierte en infraestructura cotidiana. Encontré $DUSK cerca de $0,0708, con un volumen diario de $2,98 millones, mientras que la guía pide cuatro núcleos de 2 GHz. Espera: pensaba que más núcleos significaban pruebas más rápidas. Pero lo que de verdad me frenó fue que un trabajador usara un solo núcleo porque la generación de pruebas es de un solo hilo. Interpreté los núcleos adicionales como capacidad para ejecutar trabajadores simultáneamente, mientras que cada prueba sigue dependiendo de la velocidad de un núcleo. Mmm. La brecha que de verdad se me quedó grabada está entre la propuesta de liquidación institucional y un cuello de botella físico: me imagino que un núcleo lento puede alargar la generación de pruebas y la finalización de transacciones, incluso cuando la capacidad total del servidor parece generosa. Fui a picar algo, volví y seguía pensando en cómo el hardware de los operadores pasa a formar parte de la experiencia de usuario de la privacidad. Todavía le estoy dando vueltas. Me pregunto si un silicio mejor cerrará discretamente esa brecha o si la demanda real solo hará que se note más adelante.
#dusk $DUSK @Dusk
Pasé la tarde alternando entre la documentación del prover de @DuskFoundation y la página del mercado $DUSK , viendo en qué momento la privacidad se convierte en infraestructura cotidiana. Encontré $DUSK cerca de $0,0708, con un volumen diario de $2,98 millones, mientras que la guía pide cuatro núcleos de 2 GHz. Espera: pensaba que más núcleos significaban pruebas más rápidas. Pero lo que de verdad me frenó fue que un trabajador usara un solo núcleo porque la generación de pruebas es de un solo hilo. Interpreté los núcleos adicionales como capacidad para ejecutar trabajadores simultáneamente, mientras que cada prueba sigue dependiendo de la velocidad de un núcleo. Mmm. La brecha que de verdad se me quedó grabada está entre la propuesta de liquidación institucional y un cuello de botella físico: me imagino que un núcleo lento puede alargar la generación de pruebas y la finalización de transacciones, incluso cuando la capacidad total del servidor parece generosa. Fui a picar algo, volví y seguía pensando en cómo el hardware de los operadores pasa a formar parte de la experiencia de usuario de la privacidad. Todavía le estoy dando vueltas. Me pregunto si un silicio mejor cerrará discretamente esa brecha o si la demanda real solo hará que se note más adelante.
Pasé la tarde alternando entre la documentación del prover de @DuskFoundation y la página del mercado $DUSK , viendo en qué momento la privacidad se convierte en infraestructura cotidiana. Encontré $DUSK cerca de $0,0708, con un volumen diario de $2,98 millones, mientras que la guía pide cuatro núcleos de 2 GHz. Espera: pensaba que más núcleos significaban pruebas más rápidas. Pero lo que de verdad me frenó fue que un trabajador usara un solo núcleo porque la generación de pruebas es de un solo hilo. Interpreté los núcleos adicionales como capacidad para ejecutar trabajadores simultáneamente, mientras que cada prueba sigue dependiendo de la velocidad de un núcleo. Mmm. La brecha que de verdad se me quedó grabada está entre la propuesta de liquidación institucional y un cuello de botella físico: me imagino que un núcleo lento puede alargar la generación de pruebas y la finalización de transacciones, incluso cuando la capacidad total del servidor parece generosa. Fui a picar algo, volví y seguía pensando en cómo el hardware de los operadores pasa a formar parte de la experiencia de usuario de la privacidad. Todavía le estoy dando vueltas. Me pregunto si un silicio mejor cerrará discretamente esa brecha o si la demanda real solo hará que se note más adelante.
1
2
91
·
--
#dusk $DUSK @Dusk_Foundation
Pasé la tarde revisando la documentación de @DuskFoundation sobre $DUSK exchange y luego me fui a la página del mercado. DUSK estaba cerca de $0.0758, con aproximadamente $45.5 millones de market cap y $4.13 millones moviéndose en 24 horas. Espera — la red anuncia finalización determinista en unos 10 segundos, pero un exchange no puede tratar “included”, “accepted” o incluso “confirmed” como dinero listo para acreditar. Lo que sí me frenó fue la brecha operativa. Encontré que un bloque aceptado aún puede revertirse; la señal segura es el cambio de estado explícitamente finalizado, leído desde el historial del archivo finalizado. Hmm. El rápido settlement todavía le pide al exchange que espere, que haga checkpoint con cuidado y que acredite de forma atómica en lugar de reaccionar al primer movimiento visible del saldo. Me compré un snack, volví y esa brecha que realmente se me quedó fue menos una lentitud que disciplina. Todavía dándole vueltas a este. ¿Se cierra esa brecha a medida que maduran las integraciones, se mantiene por diseño, o solo se hace visible después de que el exchange acredita demasiado pronto?
#dusk $DUSK @Dusk
Pasé la tarde revisando la documentación de @DuskFoundation sobre $DUSK exchange y luego me fui a la página del mercado. DUSK estaba cerca de $0.0758, con aproximadamente $45.5 millones de market cap y $4.13 millones moviéndose en 24 horas. Espera — la red anuncia finalización determinista en unos 10 segundos, pero un exchange no puede tratar “included”, “accepted” o incluso “confirmed” como dinero listo para acreditar. Lo que sí me frenó fue la brecha operativa. Encontré que un bloque aceptado aún puede revertirse; la señal segura es el cambio de estado explícitamente finalizado, leído desde el historial del archivo finalizado. Hmm. El rápido settlement todavía le pide al exchange que espere, que haga checkpoint con cuidado y que acredite de forma atómica en lugar de reaccionar al primer movimiento visible del saldo. Me compré un snack, volví y esa brecha que realmente se me quedó fue menos una lentitud que disciplina. Todavía dándole vueltas a este. ¿Se cierra esa brecha a medida que maduran las integraciones, se mantiene por diseño, o solo se hace visible después de que el exchange acredita demasiado pronto?
Pasé la tarde revisando la documentación de @DuskFoundation sobre $DUSK exchange y luego me fui a la página del mercado. DUSK estaba cerca de $0.0758, con aproximadamente $45.5 millones de market cap y $4.13 millones moviéndose en 24 horas. Espera — la red anuncia finalización determinista en unos 10 segundos, pero un exchange no puede tratar “included”, “accepted” o incluso “confirmed” como dinero listo para acreditar. Lo que sí me frenó fue la brecha operativa. Encontré que un bloque aceptado aún puede revertirse; la señal segura es el cambio de estado explícitamente finalizado, leído desde el historial del archivo finalizado. Hmm. El rápido settlement todavía le pide al exchange que espere, que haga checkpoint con cuidado y que acredite de forma atómica en lugar de reaccionar al primer movimiento visible del saldo. Me compré un snack, volví y esa brecha que realmente se me quedó fue menos una lentitud que disciplina. Todavía dándole vueltas a este. ¿Se cierra esa brecha a medida que maduran las integraciones, se mantiene por diseño, o solo se hace visible después de que el exchange acredita demasiado pronto?
111
·
--
#dusk $DUSK @Dusk_Foundation
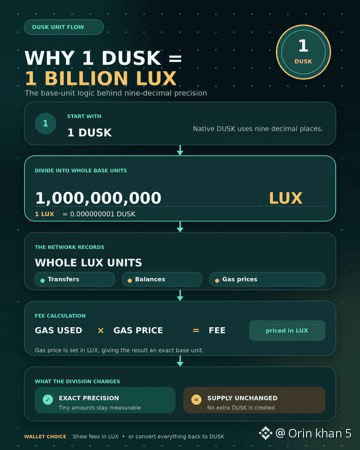
Al principio pensé que LUX era simplemente otro nombre para $DUSK, una denominación que la mayoría de los usuarios podía ignorar.
Después de observar @Dusk con más detenimiento, me di cuenta de que define la precisión de la red. El DUSK nativo tiene nueve decimales: 1 DUSK equivale a 1.000.000.000 LUX, mientras que 1 LUX equivale a 0.000000001 DUSK.
La red registra las cantidades en unidades enteras de LUX. Los precios del gas también se establecen en LUX, y la tarifa se obtiene del gas usado multiplicado por el precio del gas. Esto ofrece a las billeteras y a los desarrolladores una unidad base exacta para transferencias, saldos y tarifas.
Eso es lo que me gusta de este enfoque. La división no aumenta la oferta ni hace que $DUSK sea más valioso. Simplemente vuelve medibles cantidades minúsculas sin usar fracciones inferiores a la unidad mínima de la red.
Me pregunto si los usuarios alguna vez pensarán en LUX, o si las billeteras lo mantendrán mayormente invisible.
¿Preferirías ver las comisiones de red en LUX o que las billeteras conviertan todo a DUSK?
#dusk $DUSK @Dusk
Al principio pensé que LUX era simplemente otro nombre para $DUSK , una denominación que la mayoría de los usuarios podía ignorar.
Después de observar @Dusk con más detenimiento, me di cuenta de que define la precisión de la red. El DUSK nativo tiene nueve decimales: 1 DUSK equivale a 1.000.000.000 LUX, mientras que 1 LUX equivale a 0.000000001 DUSK.
La red registra las cantidades en unidades enteras de LUX. Los precios del gas también se establecen en LUX, y la tarifa se obtiene del gas usado multiplicado por el precio del gas. Esto ofrece a las billeteras y a los desarrolladores una unidad base exacta para transferencias, saldos y tarifas.
Eso es lo que me gusta de este enfoque. La división no aumenta la oferta ni hace que $DUSK sea más valioso. Simplemente vuelve medibles cantidades minúsculas sin usar fracciones inferiores a la unidad mínima de la red.
Me pregunto si los usuarios alguna vez pensarán en LUX, o si las billeteras lo mantendrán mayormente invisible.
¿Preferirías ver las comisiones de red en LUX o que las billeteras conviertan todo a DUSK?
Al principio pensé que LUX era simplemente otro nombre para $DUSK , una denominación que la mayoría de los usuarios podía ignorar.
Después de observar @Dusk con más detenimiento, me di cuenta de que define la precisión de la red. El DUSK nativo tiene nueve decimales: 1 DUSK equivale a 1.000.000.000 LUX, mientras que 1 LUX equivale a 0.000000001 DUSK.
La red registra las cantidades en unidades enteras de LUX. Los precios del gas también se establecen en LUX, y la tarifa se obtiene del gas usado multiplicado por el precio del gas. Esto ofrece a las billeteras y a los desarrolladores una unidad base exacta para transferencias, saldos y tarifas.
Eso es lo que me gusta de este enfoque. La división no aumenta la oferta ni hace que $DUSK sea más valioso. Simplemente vuelve medibles cantidades minúsculas sin usar fracciones inferiores a la unidad mínima de la red.
Me pregunto si los usuarios alguna vez pensarán en LUX, o si las billeteras lo mantendrán mayormente invisible.
¿Preferirías ver las comisiones de red en LUX o que las billeteras conviertan todo a DUSK?
3
3
126
·
--
#dusk $DUSK @Dusk_Foundation
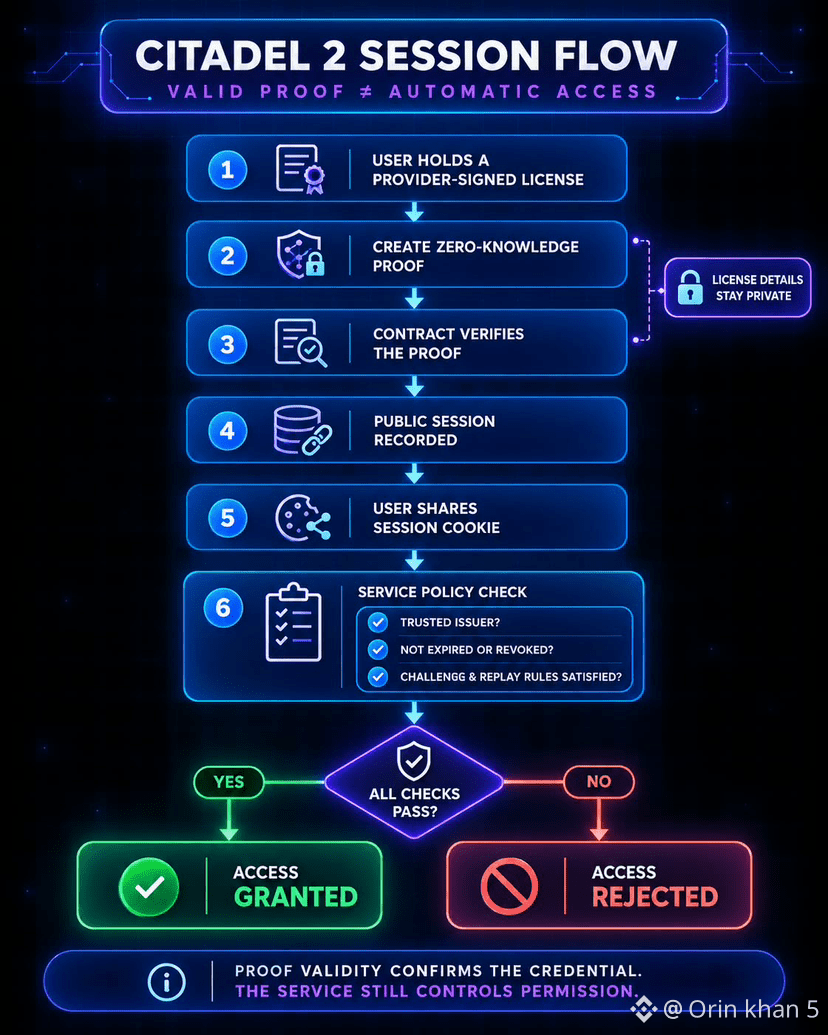
Al principio pensé que una sesión válida criptográficamente de Citadel 2 era un pase de acceso universal: si la prueba se verificaba en cadena, el servicio debería dejarme entrar.
Mirando más de cerca a @Dusk, me di cuenta de que su diseño separa la validez de la prueba del permiso. El contrato puede verificar que tengo una licencia registrada y firmada por el proveedor y registrar una sesión sin exponer qué licencia usé. Luego comparto una cookie de sesión, que el servicio comprueba frente a ese registro público.
Pero la decisión final aún pertenece al servicio. Puede rechazarme si no confía en el emisor, si el credencial está caducado o revocado, o si no se cumplen sus reglas de reto y repetición.
Eso es lo que me gusta de este enfoque. La privacidad no tiene que eliminar el control; puede limitar la divulgación mientras deja intacta la política en el mundo real.
Me pregunto si los usuarios encontrarán ese equilibrio tranquilizador o confuso.
¿Preferirías acceso automático después de la verificación de la prueba, o comprobaciones específicas del servicio?
#dusk $DUSK @Dusk
Al principio pensé que una sesión válida criptográficamente de Citadel 2 era un pase de acceso universal: si la prueba se verificaba en cadena, el servicio debería dejarme entrar.
Mirando más de cerca a @Dusk, me di cuenta de que su diseño separa la validez de la prueba del permiso. El contrato puede verificar que tengo una licencia registrada y firmada por el proveedor y registrar una sesión sin exponer qué licencia usé. Luego comparto una cookie de sesión, que el servicio comprueba frente a ese registro público.
Pero la decisión final aún pertenece al servicio. Puede rechazarme si no confía en el emisor, si el credencial está caducado o revocado, o si no se cumplen sus reglas de reto y repetición.
Eso es lo que me gusta de este enfoque. La privacidad no tiene que eliminar el control; puede limitar la divulgación mientras deja intacta la política en el mundo real.
Me pregunto si los usuarios encontrarán ese equilibrio tranquilizador o confuso.
¿Preferirías acceso automático después de la verificación de la prueba, o comprobaciones específicas del servicio?
Al principio pensé que una sesión válida criptográficamente de Citadel 2 era un pase de acceso universal: si la prueba se verificaba en cadena, el servicio debería dejarme entrar.
Mirando más de cerca a @Dusk, me di cuenta de que su diseño separa la validez de la prueba del permiso. El contrato puede verificar que tengo una licencia registrada y firmada por el proveedor y registrar una sesión sin exponer qué licencia usé. Luego comparto una cookie de sesión, que el servicio comprueba frente a ese registro público.
Pero la decisión final aún pertenece al servicio. Puede rechazarme si no confía en el emisor, si el credencial está caducado o revocado, o si no se cumplen sus reglas de reto y repetición.
Eso es lo que me gusta de este enfoque. La privacidad no tiene que eliminar el control; puede limitar la divulgación mientras deja intacta la política en el mundo real.
Me pregunto si los usuarios encontrarán ese equilibrio tranquilizador o confuso.
¿Preferirías acceso automático después de la verificación de la prueba, o comprobaciones específicas del servicio?
1
99
·
--
#dusk $DUSK @Dusk_Foundation
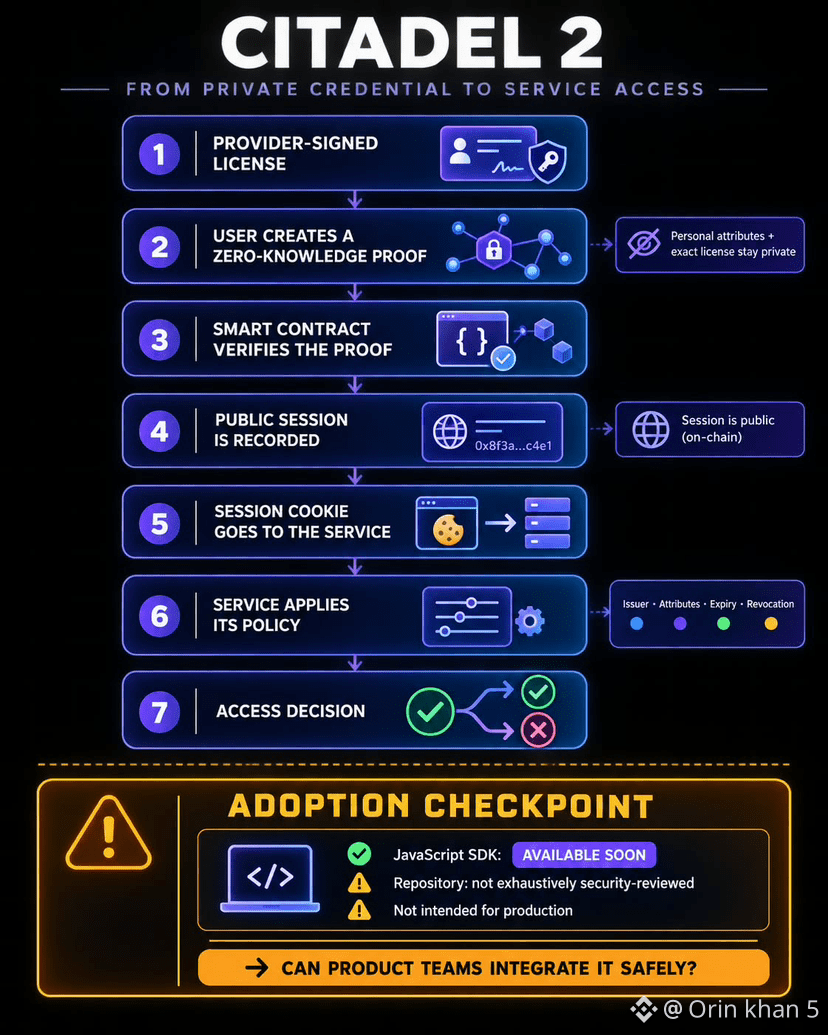
Al principio pensé que la prueba de adopción de Citadel 2 consistía en saber si los usuarios querían credenciales privadas. Mirando con más detenimiento a @DuskFoundation, encontré una pregunta práctica: su completo SDK de JavaScript sigue estando “disponible próximamente”.
Citadel 2 permite que alguien demuestre que posee una licencia registrada y firmada por el proveedor sin colocar atributos personales—ni la licencia exacta utilizada—en la cadena. Un contrato verifica la prueba de conocimiento cero y registra una sesión pública. Luego, el usuario entrega una cookie de sesión a un servicio, que decide qué emisores y atributos acepta, además de las reglas de caducidad y revocación.
Eso es lo que me gusta de este enfoque. La privacidad no elimina el control del servicio. Pero la criptografía bien hecha importa poco si los equipos de producto comunes no pueden integrarla de forma segura. El repositorio de Dusk actualmente indica que el código no ha pasado por una revisión de seguridad exhaustiva y que no está destinado para producción.
El SDK probará más que la comodidad: probará si este diseño puede llegar a flujos de trabajo reales.
¿Elegirías controles de políticas flexibles o la integración más simple posible?
#dusk $DUSK @Dusk
Al principio pensé que la prueba de adopción de Citadel 2 consistía en saber si los usuarios querían credenciales privadas. Mirando con más detenimiento a @DuskFoundation, encontré una pregunta práctica: su completo SDK de JavaScript sigue estando “disponible próximamente”.
Citadel 2 permite que alguien demuestre que posee una licencia registrada y firmada por el proveedor sin colocar atributos personales—ni la licencia exacta utilizada—en la cadena. Un contrato verifica la prueba de conocimiento cero y registra una sesión pública. Luego, el usuario entrega una cookie de sesión a un servicio, que decide qué emisores y atributos acepta, además de las reglas de caducidad y revocación.
Eso es lo que me gusta de este enfoque. La privacidad no elimina el control del servicio. Pero la criptografía bien hecha importa poco si los equipos de producto comunes no pueden integrarla de forma segura. El repositorio de Dusk actualmente indica que el código no ha pasado por una revisión de seguridad exhaustiva y que no está destinado para producción.
El SDK probará más que la comodidad: probará si este diseño puede llegar a flujos de trabajo reales.
¿Elegirías controles de políticas flexibles o la integración más simple posible?
Al principio pensé que la prueba de adopción de Citadel 2 consistía en saber si los usuarios querían credenciales privadas. Mirando con más detenimiento a @DuskFoundation, encontré una pregunta práctica: su completo SDK de JavaScript sigue estando “disponible próximamente”.
Citadel 2 permite que alguien demuestre que posee una licencia registrada y firmada por el proveedor sin colocar atributos personales—ni la licencia exacta utilizada—en la cadena. Un contrato verifica la prueba de conocimiento cero y registra una sesión pública. Luego, el usuario entrega una cookie de sesión a un servicio, que decide qué emisores y atributos acepta, además de las reglas de caducidad y revocación.
Eso es lo que me gusta de este enfoque. La privacidad no elimina el control del servicio. Pero la criptografía bien hecha importa poco si los equipos de producto comunes no pueden integrarla de forma segura. El repositorio de Dusk actualmente indica que el código no ha pasado por una revisión de seguridad exhaustiva y que no está destinado para producción.
El SDK probará más que la comodidad: probará si este diseño puede llegar a flujos de trabajo reales.
¿Elegirías controles de políticas flexibles o la integración más simple posible?
1
108
·
--
#dusk $DUSK @Dusk_Foundation
Oye, ya sabes… una pregunta sobre @DuskFoundation se me quedó dando vueltas: si un intercambio recibe “202 Accepted” para mi retiro, ¿por qué el trabajo no se ha terminado?
Estamos acostumbrados a leer una respuesta como “hecho”. Pero en una blockchain, el envío y la liquidación son momentos distintos.
En Dusk L1, “202 Accepted” solo significa que un nodo aceptó la transacción para enrutarla. No prueba que la transacción haya entrado al mempool, que haya llegado a pares, que se haya ejecutado correctamente ni que haya llegado a ser final.
Dusk separa esos pasos. “transactions/included” indica admisión local al mempool. “transactions/executed” significa que la transacción se ejecutó dentro de un bloque aceptado, donde el campo “err” debe ser nulo. La finalidad llega cuando un evento “blocks/statechange” se marca como “finalized”. Antes de eso, incluso un bloque aceptado podría revertirse.
Supongamos, hipotéticamente, que retiro DUSK de un intercambio. Su sistema firma la transacción de Moonlight, guarda sus bytes y su ID, y luego la difunde. La respuesta 202 confirma el enrutamiento, no la finalización. El intercambio debe verificar la ejecución y el estado del bloque finalizado.
Pero me detuve aquí un momento.
Quizá la finalidad no sea solo una característica de consenso. Es una responsabilidad operativa.
Entonces, ¿cuándo un retiro está realmente completo: cuando la API responde, o cuando ya no es posible una reversión? Todavía estoy dándole vueltas. 🤔
#dusk $DUSK @Dusk
Oye, ya sabes… una pregunta sobre @DuskFoundation se me quedó dando vueltas: si un intercambio recibe “202 Accepted” para mi retiro, ¿por qué el trabajo no se ha terminado?
Estamos acostumbrados a leer una respuesta como “hecho”. Pero en una blockchain, el envío y la liquidación son momentos distintos.
En Dusk L1, “202 Accepted” solo significa que un nodo aceptó la transacción para enrutarla. No prueba que la transacción haya entrado al mempool, que haya llegado a pares, que se haya ejecutado correctamente ni que haya llegado a ser final.
Dusk separa esos pasos. “transactions/included” indica admisión local al mempool. “transactions/executed” significa que la transacción se ejecutó dentro de un bloque aceptado, donde el campo “err” debe ser nulo. La finalidad llega cuando un evento “blocks/statechange” se marca como “finalized”. Antes de eso, incluso un bloque aceptado podría revertirse.
Supongamos, hipotéticamente, que retiro DUSK de un intercambio. Su sistema firma la transacción de Moonlight, guarda sus bytes y su ID, y luego la difunde. La respuesta 202 confirma el enrutamiento, no la finalización. El intercambio debe verificar la ejecución y el estado del bloque finalizado.
Pero me detuve aquí un momento.
Quizá la finalidad no sea solo una característica de consenso. Es una responsabilidad operativa.
Entonces, ¿cuándo un retiro está realmente completo: cuando la API responde, o cuando ya no es posible una reversión? Todavía estoy dándole vueltas. 🤔
Oye, ya sabes… una pregunta sobre @DuskFoundation se me quedó dando vueltas: si un intercambio recibe “202 Accepted” para mi retiro, ¿por qué el trabajo no se ha terminado?
Estamos acostumbrados a leer una respuesta como “hecho”. Pero en una blockchain, el envío y la liquidación son momentos distintos.
En Dusk L1, “202 Accepted” solo significa que un nodo aceptó la transacción para enrutarla. No prueba que la transacción haya entrado al mempool, que haya llegado a pares, que se haya ejecutado correctamente ni que haya llegado a ser final.
Dusk separa esos pasos. “transactions/included” indica admisión local al mempool. “transactions/executed” significa que la transacción se ejecutó dentro de un bloque aceptado, donde el campo “err” debe ser nulo. La finalidad llega cuando un evento “blocks/statechange” se marca como “finalized”. Antes de eso, incluso un bloque aceptado podría revertirse.
Supongamos, hipotéticamente, que retiro DUSK de un intercambio. Su sistema firma la transacción de Moonlight, guarda sus bytes y su ID, y luego la difunde. La respuesta 202 confirma el enrutamiento, no la finalización. El intercambio debe verificar la ejecución y el estado del bloque finalizado.
Pero me detuve aquí un momento.
Quizá la finalidad no sea solo una característica de consenso. Es una responsabilidad operativa.
Entonces, ¿cuándo un retiro está realmente completo: cuando la API responde, o cuando ya no es posible una reversión? Todavía estoy dándole vueltas. 🤔
1
2
181
·
--
#dusk $DUSK @Dusk_Foundation
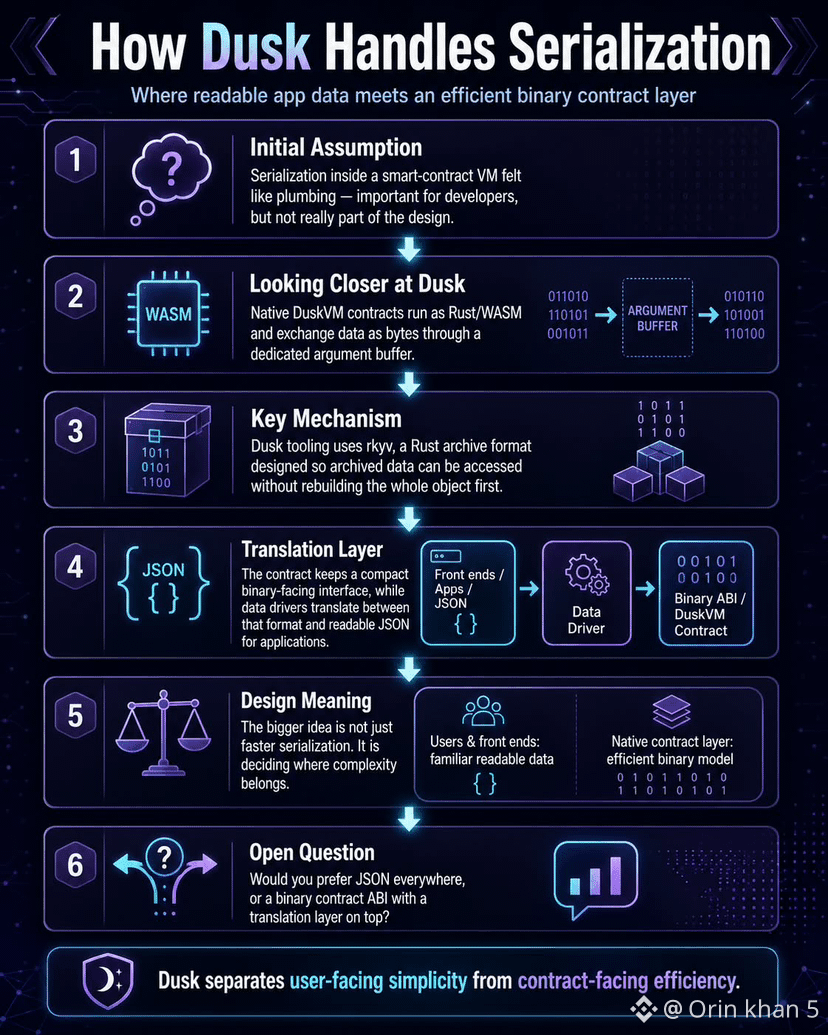
Al principio pensé que la serialización dentro de una VM de contrato inteligente era solo “tuberías”: importante para los desarrolladores, pero que en realidad no formaba parte del diseño.
Al mirar más de cerca, @Dusk_Foundation cambió eso. Los contratos nativos de DuskVM se ejecutan como Rust/WASM y el intercambio de datos se realiza como bytes a través de un búfer de argumentos dedicado. Las herramientas de Dusk usan "rkyv", un formato de archivo en Rust diseñado para que los datos archivados puedan accederse sin tener que reconstruir primero todo el objeto.
Eso es lo que me gusta de este enfoque. El contrato puede mantener una interfaz compacta orientada a binarios, mientras que los controladores de datos pueden traducir ese formato a JSON legible para aplicaciones.
El punto más amplio no es simplemente “serialización más rápida”. Se trata de decidir dónde reside la complejidad. Los usuarios y los front ends pueden trabajar con datos familiares, mientras que la capa nativa del contrato se mantiene más cerca de un modelo binario eficiente.
Ahora me interesa saber cómo los desarrolladores experimentan ese intercambio en proyectos reales.
¿Preferirías JSON en todas partes, o una ABI de contrato binaria con una capa de traducción encima?
#dusk $DUSK @Dusk
Al principio pensé que la serialización dentro de una VM de contrato inteligente era solo “tuberías”: importante para los desarrolladores, pero que en realidad no formaba parte del diseño.
Al mirar más de cerca, @Dusk cambió eso. Los contratos nativos de DuskVM se ejecutan como Rust/WASM y el intercambio de datos se realiza como bytes a través de un búfer de argumentos dedicado. Las herramientas de Dusk usan "rkyv", un formato de archivo en Rust diseñado para que los datos archivados puedan accederse sin tener que reconstruir primero todo el objeto.
Eso es lo que me gusta de este enfoque. El contrato puede mantener una interfaz compacta orientada a binarios, mientras que los controladores de datos pueden traducir ese formato a JSON legible para aplicaciones.
El punto más amplio no es simplemente “serialización más rápida”. Se trata de decidir dónde reside la complejidad. Los usuarios y los front ends pueden trabajar con datos familiares, mientras que la capa nativa del contrato se mantiene más cerca de un modelo binario eficiente.
Ahora me interesa saber cómo los desarrolladores experimentan ese intercambio en proyectos reales.
¿Preferirías JSON en todas partes, o una ABI de contrato binaria con una capa de traducción encima?
Al principio pensé que la serialización dentro de una VM de contrato inteligente era solo “tuberías”: importante para los desarrolladores, pero que en realidad no formaba parte del diseño.
Al mirar más de cerca, @Dusk cambió eso. Los contratos nativos de DuskVM se ejecutan como Rust/WASM y el intercambio de datos se realiza como bytes a través de un búfer de argumentos dedicado. Las herramientas de Dusk usan "rkyv", un formato de archivo en Rust diseñado para que los datos archivados puedan accederse sin tener que reconstruir primero todo el objeto.
Eso es lo que me gusta de este enfoque. El contrato puede mantener una interfaz compacta orientada a binarios, mientras que los controladores de datos pueden traducir ese formato a JSON legible para aplicaciones.
El punto más amplio no es simplemente “serialización más rápida”. Se trata de decidir dónde reside la complejidad. Los usuarios y los front ends pueden trabajar con datos familiares, mientras que la capa nativa del contrato se mantiene más cerca de un modelo binario eficiente.
Ahora me interesa saber cómo los desarrolladores experimentan ese intercambio en proyectos reales.
¿Preferirías JSON en todas partes, o una ABI de contrato binaria con una capa de traducción encima?
2
2
89
·
--
#dusk $DUSK @Dusk_Foundation
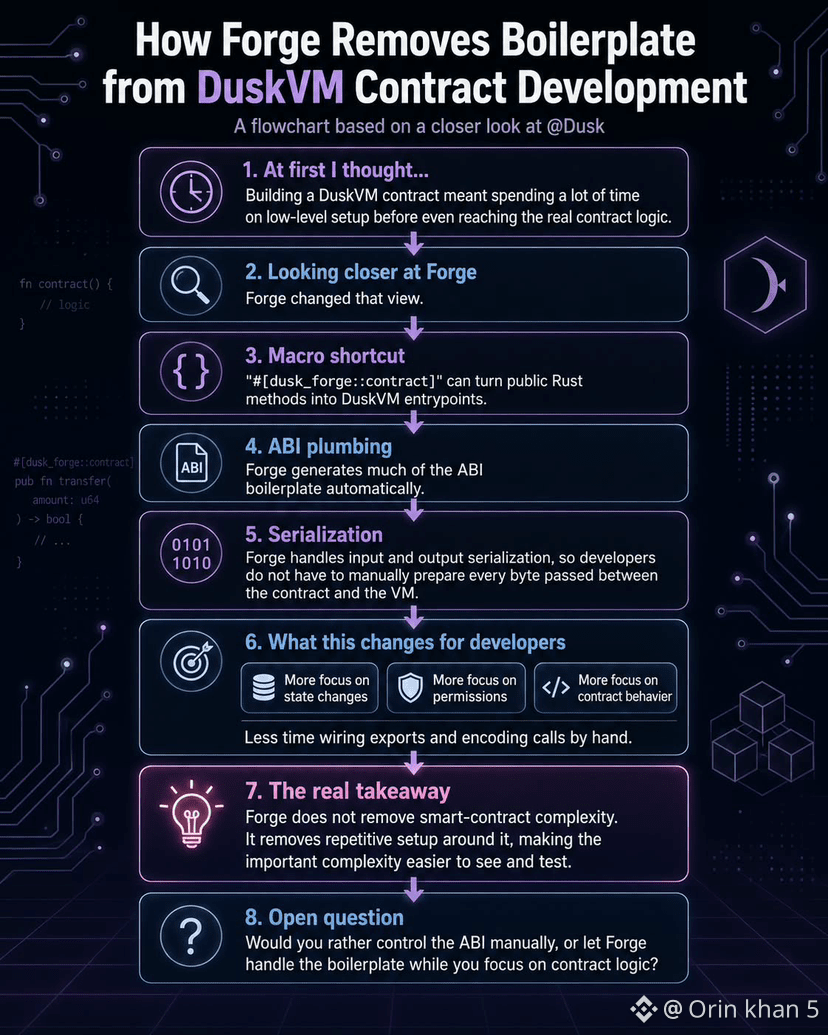
Al principio pensé que crear un contrato de DuskVM significaba pasar mucho tiempo en una configuración de bajo nivel antes de siquiera llegar a la lógica real del contrato.
Al observarlo con más detenimiento, @Dusk cambió esa perspectiva. Su "macro puede convertir métodos públicos de Rust en puntos de entrada de DuskVM y generar automáticamente gran parte del soporte de ABI. Forge también se encarga de la serialización de entrada y salida, así que los desarrolladores no tienen que preparar manualmente cada byte que se pasa entre el contrato y la VM.
Eso es lo que me gusta de este enfoque. Un desarrollador puede dedicar más tiempo a pensar en cambios de estado, permisos y el comportamiento del contrato, en lugar de estar conectando repetidamente exports y codificando llamadas a mano.
Lo interesante es que Forge no elimina la complejidad de los contratos inteligentes. Elimina la configuración repetitiva alrededor de ellos, haciendo que la complejidad importante sea más fácil de ver y probar.
Ahora tengo curiosidad por la adopción.
¿Preferirías controlar la ABI manualmente o dejar que Forge se encargue del código repetitivo mientras te enfocas en la lógica del contrato?
#dusk $DUSK @Dusk
Al principio pensé que crear un contrato de DuskVM significaba pasar mucho tiempo en una configuración de bajo nivel antes de siquiera llegar a la lógica real del contrato.
Al observarlo con más detenimiento, @Dusk cambió esa perspectiva. Su "macro puede convertir métodos públicos de Rust en puntos de entrada de DuskVM y generar automáticamente gran parte del soporte de ABI. Forge también se encarga de la serialización de entrada y salida, así que los desarrolladores no tienen que preparar manualmente cada byte que se pasa entre el contrato y la VM.
Eso es lo que me gusta de este enfoque. Un desarrollador puede dedicar más tiempo a pensar en cambios de estado, permisos y el comportamiento del contrato, en lugar de estar conectando repetidamente exports y codificando llamadas a mano.
Lo interesante es que Forge no elimina la complejidad de los contratos inteligentes. Elimina la configuración repetitiva alrededor de ellos, haciendo que la complejidad importante sea más fácil de ver y probar.
Ahora tengo curiosidad por la adopción.
¿Preferirías controlar la ABI manualmente o dejar que Forge se encargue del código repetitivo mientras te enfocas en la lógica del contrato?
Al principio pensé que crear un contrato de DuskVM significaba pasar mucho tiempo en una configuración de bajo nivel antes de siquiera llegar a la lógica real del contrato.
Al observarlo con más detenimiento, @Dusk cambió esa perspectiva. Su "macro puede convertir métodos públicos de Rust en puntos de entrada de DuskVM y generar automáticamente gran parte del soporte de ABI. Forge también se encarga de la serialización de entrada y salida, así que los desarrolladores no tienen que preparar manualmente cada byte que se pasa entre el contrato y la VM.
Eso es lo que me gusta de este enfoque. Un desarrollador puede dedicar más tiempo a pensar en cambios de estado, permisos y el comportamiento del contrato, en lugar de estar conectando repetidamente exports y codificando llamadas a mano.
Lo interesante es que Forge no elimina la complejidad de los contratos inteligentes. Elimina la configuración repetitiva alrededor de ellos, haciendo que la complejidad importante sea más fácil de ver y probar.
Ahora tengo curiosidad por la adopción.
¿Preferirías controlar la ABI manualmente o dejar que Forge se encargue del código repetitivo mientras te enfocas en la lógica del contrato?
3
3
112
·
--
#dusk $DUSK @Dusk_Foundation
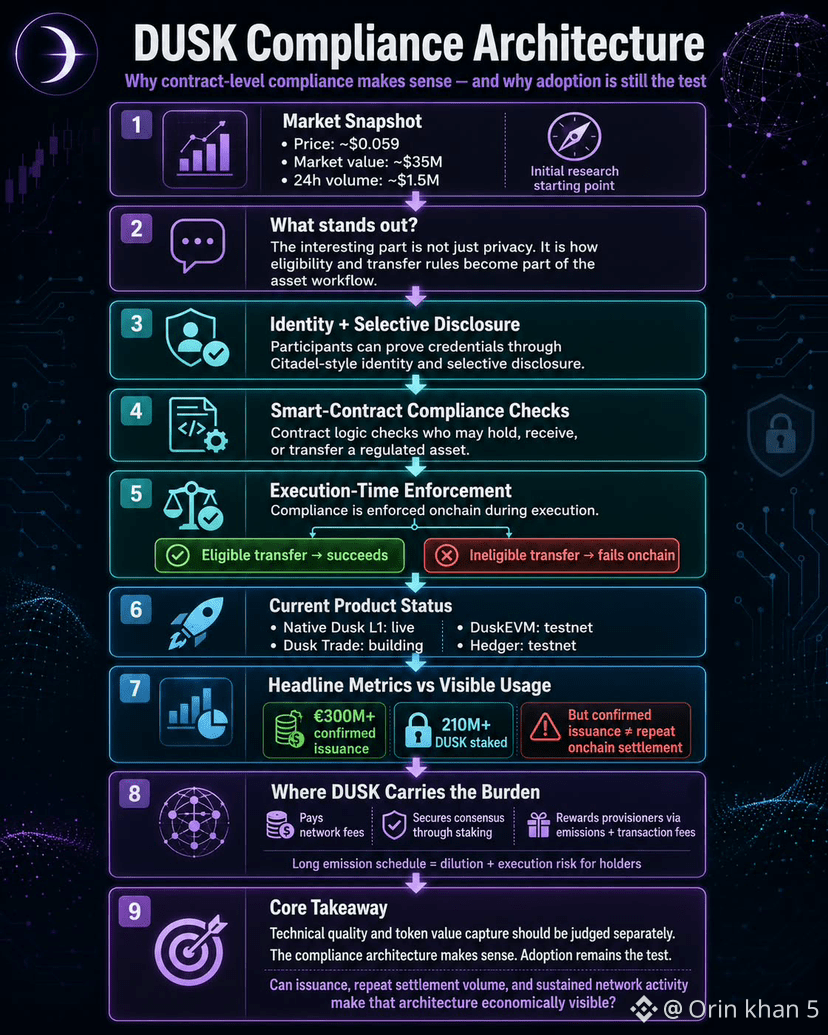
Estaba revisando DUSK alrededor de 0,059 dólares, con aproximadamente 35 millones de dólares en valor de mercado y unos 1,5 millones en volumen diario, cuando volví a la arquitectura de cumplimiento de Dusk. La parte interesante no es la privacidad. Es convertir las reglas de elegibilidad y transferencia en parte del flujo del activo.
Para un activo regulado, un participante puede demostrar credenciales mediante identidad al estilo Citadel y divulgación selectiva, mientras que la lógica de los smart contracts comprueba quién puede poseer, recibir o transferir el activo. Esto importa porque el cumplimiento se hace cumplir en el momento de la ejecución: una transferencia no elegible puede fallar onchain en lugar de depender por completo de un venue o de una revisión manual.
La pregunta más difícil es si ese diseño está generando un uso visible. La L1 nativa de Dusk ya está en funcionamiento, pero Dusk Trade sigue en construcción, mientras que DuskEVM y Hedger continúan como testnets. Dusk reporta más de 300M€ en emisiones confirmadas y más de 210M de DUSK en staking; sin embargo, las emisiones confirmadas no son lo mismo que los asentamientos onchain repetidos.
DUSK asume la carga económica. Paga comisiones de red, asegura el consenso mediante staking y recompensa a los proveedores de liquidez a través de emisiones más comisiones de transacción. El calendario de emisiones continúa durante décadas, así que los tenedores enfrentan dilución y riesgo de ejecución, mientras que las instituciones podrían utilizar infraestructura conforme sin necesidad de saldos recurrentes de DUSK.
Por eso, la calidad técnica y la captura de valor del token deben evaluarse por separado. El modelo de cumplimiento a nivel de contrato tiene sentido; la adopción sigue siendo la prueba. ¿Las emisiones verificables, el volumen de asentamiento repetido y la actividad sostenida de la red pueden hacer que esa arquitectura sea visible económicamente?
#dusk $DUSK @Dusk
Estaba revisando DUSK alrededor de 0,059 dólares, con aproximadamente 35 millones de dólares en valor de mercado y unos 1,5 millones en volumen diario, cuando volví a la arquitectura de cumplimiento de Dusk. La parte interesante no es la privacidad. Es convertir las reglas de elegibilidad y transferencia en parte del flujo del activo.
Para un activo regulado, un participante puede demostrar credenciales mediante identidad al estilo Citadel y divulgación selectiva, mientras que la lógica de los smart contracts comprueba quién puede poseer, recibir o transferir el activo. Esto importa porque el cumplimiento se hace cumplir en el momento de la ejecución: una transferencia no elegible puede fallar onchain en lugar de depender por completo de un venue o de una revisión manual.
La pregunta más difícil es si ese diseño está generando un uso visible. La L1 nativa de Dusk ya está en funcionamiento, pero Dusk Trade sigue en construcción, mientras que DuskEVM y Hedger continúan como testnets. Dusk reporta más de 300M€ en emisiones confirmadas y más de 210M de DUSK en staking; sin embargo, las emisiones confirmadas no son lo mismo que los asentamientos onchain repetidos.
DUSK asume la carga económica. Paga comisiones de red, asegura el consenso mediante staking y recompensa a los proveedores de liquidez a través de emisiones más comisiones de transacción. El calendario de emisiones continúa durante décadas, así que los tenedores enfrentan dilución y riesgo de ejecución, mientras que las instituciones podrían utilizar infraestructura conforme sin necesidad de saldos recurrentes de DUSK.
Por eso, la calidad técnica y la captura de valor del token deben evaluarse por separado. El modelo de cumplimiento a nivel de contrato tiene sentido; la adopción sigue siendo la prueba. ¿Las emisiones verificables, el volumen de asentamiento repetido y la actividad sostenida de la red pueden hacer que esa arquitectura sea visible económicamente?
Estaba revisando DUSK alrededor de 0,059 dólares, con aproximadamente 35 millones de dólares en valor de mercado y unos 1,5 millones en volumen diario, cuando volví a la arquitectura de cumplimiento de Dusk. La parte interesante no es la privacidad. Es convertir las reglas de elegibilidad y transferencia en parte del flujo del activo.
Para un activo regulado, un participante puede demostrar credenciales mediante identidad al estilo Citadel y divulgación selectiva, mientras que la lógica de los smart contracts comprueba quién puede poseer, recibir o transferir el activo. Esto importa porque el cumplimiento se hace cumplir en el momento de la ejecución: una transferencia no elegible puede fallar onchain en lugar de depender por completo de un venue o de una revisión manual.
La pregunta más difícil es si ese diseño está generando un uso visible. La L1 nativa de Dusk ya está en funcionamiento, pero Dusk Trade sigue en construcción, mientras que DuskEVM y Hedger continúan como testnets. Dusk reporta más de 300M€ en emisiones confirmadas y más de 210M de DUSK en staking; sin embargo, las emisiones confirmadas no son lo mismo que los asentamientos onchain repetidos.
DUSK asume la carga económica. Paga comisiones de red, asegura el consenso mediante staking y recompensa a los proveedores de liquidez a través de emisiones más comisiones de transacción. El calendario de emisiones continúa durante décadas, así que los tenedores enfrentan dilución y riesgo de ejecución, mientras que las instituciones podrían utilizar infraestructura conforme sin necesidad de saldos recurrentes de DUSK.
Por eso, la calidad técnica y la captura de valor del token deben evaluarse por separado. El modelo de cumplimiento a nivel de contrato tiene sentido; la adopción sigue siendo la prueba. ¿Las emisiones verificables, el volumen de asentamiento repetido y la actividad sostenida de la red pueden hacer que esa arquitectura sea visible económicamente?
2
1
84
·
--
#dusk $DUSK @Dusk_Foundation
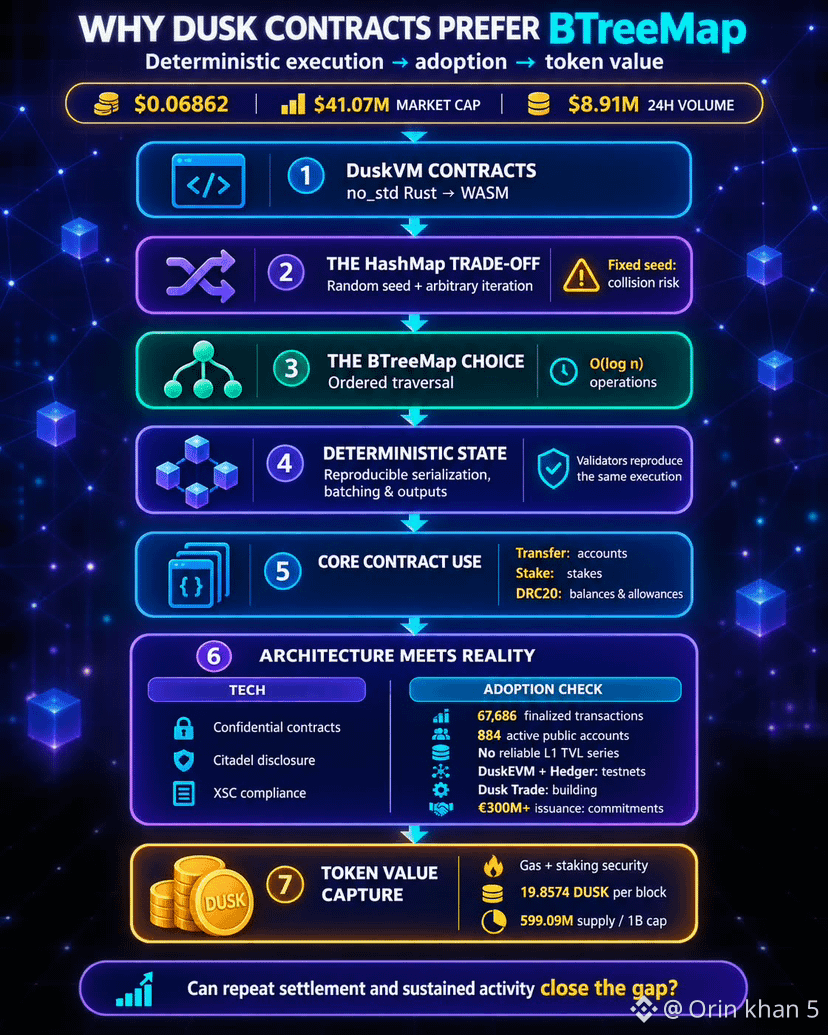
Anoche volví al gráfico de DUSK: $0.06862, una capitalización de mercado de $41.07 millones y $8.91 millones en volumen en 24 horas. La señal más fuerte estaba en sus contratos de Rust: BTreeMap aparece donde los desarrolladores podrían esperar HashMap.
Los contratos de DuskVM son no_std en Rust, compilados para WASM. El HashMap predeterminado de Rust usa una semilla aleatoria e iteración arbitraria: incómodo cuando cada validador debe reproducir la ejecución. Un mapa con semilla fija podría restaurar la determinación, pero invitaría a ataques de colisión. En cambio, BTreeMap recorre las claves de forma predecible, aceptando operaciones logarítmicas en lugar de las búsquedas esperadas de tiempo constante.
El código de transferencias, staking y DRC20 de Dusk lo usa para cuentas, stakes, saldos y allowances (autorizaciones). El recorrido ordenado del estado ayuda a que la serialización, el procesamiento por lotes y las salidas sean reproducibles. Complementa la propuesta de Dusk: contratos confidenciales, divulgación selectiva Citadel y cumplimiento programable basado en XSC para finanzas reguladas.
Sin embargo, la arquitectura va por delante de la adopción. En mi revisión, la L1 en vivo mostró 67,686 transacciones finalizadas y 884 cuentas públicas activas; la actividad protegida es menos visible y no existe una serie fiable de TVL en L1. DuskEVM y Hedger siguen siendo testnets, Dusk Trade está en construcción, y una emisión de más de €300 millones significa compromisos, no un asentamiento demostrado.
DUSK paga gas y asegura el staking; los bloques aún emiten 19.8574 DUSK, con un suministro de 599.09 millones frente a un tope de mil millones. Los emisores podrían valorar una infraestructura determinista sin necesitar mucho DUSK, mientras que los tenedores absorben la inflación, el riesgo de ejecución y el tiempo de adopción. La calidad técnica y la captura de valor del token están relacionadas, pero no son idénticas. ¿La emisión verificable, el asentamiento repetible y la actividad sostenida pueden cerrar esa brecha?
#dusk $DUSK @Dusk
Anoche volví al gráfico de DUSK: $0.06862, una capitalización de mercado de $41.07 millones y $8.91 millones en volumen en 24 horas. La señal más fuerte estaba en sus contratos de Rust: BTreeMap aparece donde los desarrolladores podrían esperar HashMap.
Los contratos de DuskVM son no_std en Rust, compilados para WASM. El HashMap predeterminado de Rust usa una semilla aleatoria e iteración arbitraria: incómodo cuando cada validador debe reproducir la ejecución. Un mapa con semilla fija podría restaurar la determinación, pero invitaría a ataques de colisión. En cambio, BTreeMap recorre las claves de forma predecible, aceptando operaciones logarítmicas en lugar de las búsquedas esperadas de tiempo constante.
El código de transferencias, staking y DRC20 de Dusk lo usa para cuentas, stakes, saldos y allowances (autorizaciones). El recorrido ordenado del estado ayuda a que la serialización, el procesamiento por lotes y las salidas sean reproducibles. Complementa la propuesta de Dusk: contratos confidenciales, divulgación selectiva Citadel y cumplimiento programable basado en XSC para finanzas reguladas.
Sin embargo, la arquitectura va por delante de la adopción. En mi revisión, la L1 en vivo mostró 67,686 transacciones finalizadas y 884 cuentas públicas activas; la actividad protegida es menos visible y no existe una serie fiable de TVL en L1. DuskEVM y Hedger siguen siendo testnets, Dusk Trade está en construcción, y una emisión de más de €300 millones significa compromisos, no un asentamiento demostrado.
DUSK paga gas y asegura el staking; los bloques aún emiten 19.8574 DUSK, con un suministro de 599.09 millones frente a un tope de mil millones. Los emisores podrían valorar una infraestructura determinista sin necesitar mucho DUSK, mientras que los tenedores absorben la inflación, el riesgo de ejecución y el tiempo de adopción. La calidad técnica y la captura de valor del token están relacionadas, pero no son idénticas. ¿La emisión verificable, el asentamiento repetible y la actividad sostenida pueden cerrar esa brecha?
Anoche volví al gráfico de DUSK: $0.06862, una capitalización de mercado de $41.07 millones y $8.91 millones en volumen en 24 horas. La señal más fuerte estaba en sus contratos de Rust: BTreeMap aparece donde los desarrolladores podrían esperar HashMap.
Los contratos de DuskVM son no_std en Rust, compilados para WASM. El HashMap predeterminado de Rust usa una semilla aleatoria e iteración arbitraria: incómodo cuando cada validador debe reproducir la ejecución. Un mapa con semilla fija podría restaurar la determinación, pero invitaría a ataques de colisión. En cambio, BTreeMap recorre las claves de forma predecible, aceptando operaciones logarítmicas en lugar de las búsquedas esperadas de tiempo constante.
El código de transferencias, staking y DRC20 de Dusk lo usa para cuentas, stakes, saldos y allowances (autorizaciones). El recorrido ordenado del estado ayuda a que la serialización, el procesamiento por lotes y las salidas sean reproducibles. Complementa la propuesta de Dusk: contratos confidenciales, divulgación selectiva Citadel y cumplimiento programable basado en XSC para finanzas reguladas.
Sin embargo, la arquitectura va por delante de la adopción. En mi revisión, la L1 en vivo mostró 67,686 transacciones finalizadas y 884 cuentas públicas activas; la actividad protegida es menos visible y no existe una serie fiable de TVL en L1. DuskEVM y Hedger siguen siendo testnets, Dusk Trade está en construcción, y una emisión de más de €300 millones significa compromisos, no un asentamiento demostrado.
DUSK paga gas y asegura el staking; los bloques aún emiten 19.8574 DUSK, con un suministro de 599.09 millones frente a un tope de mil millones. Los emisores podrían valorar una infraestructura determinista sin necesitar mucho DUSK, mientras que los tenedores absorben la inflación, el riesgo de ejecución y el tiempo de adopción. La calidad técnica y la captura de valor del token están relacionadas, pero no son idénticas. ¿La emisión verificable, el asentamiento repetible y la actividad sostenida pueden cerrar esa brecha?
3
1
101
·
--
#dusk $DUSK @Dusk_Foundation
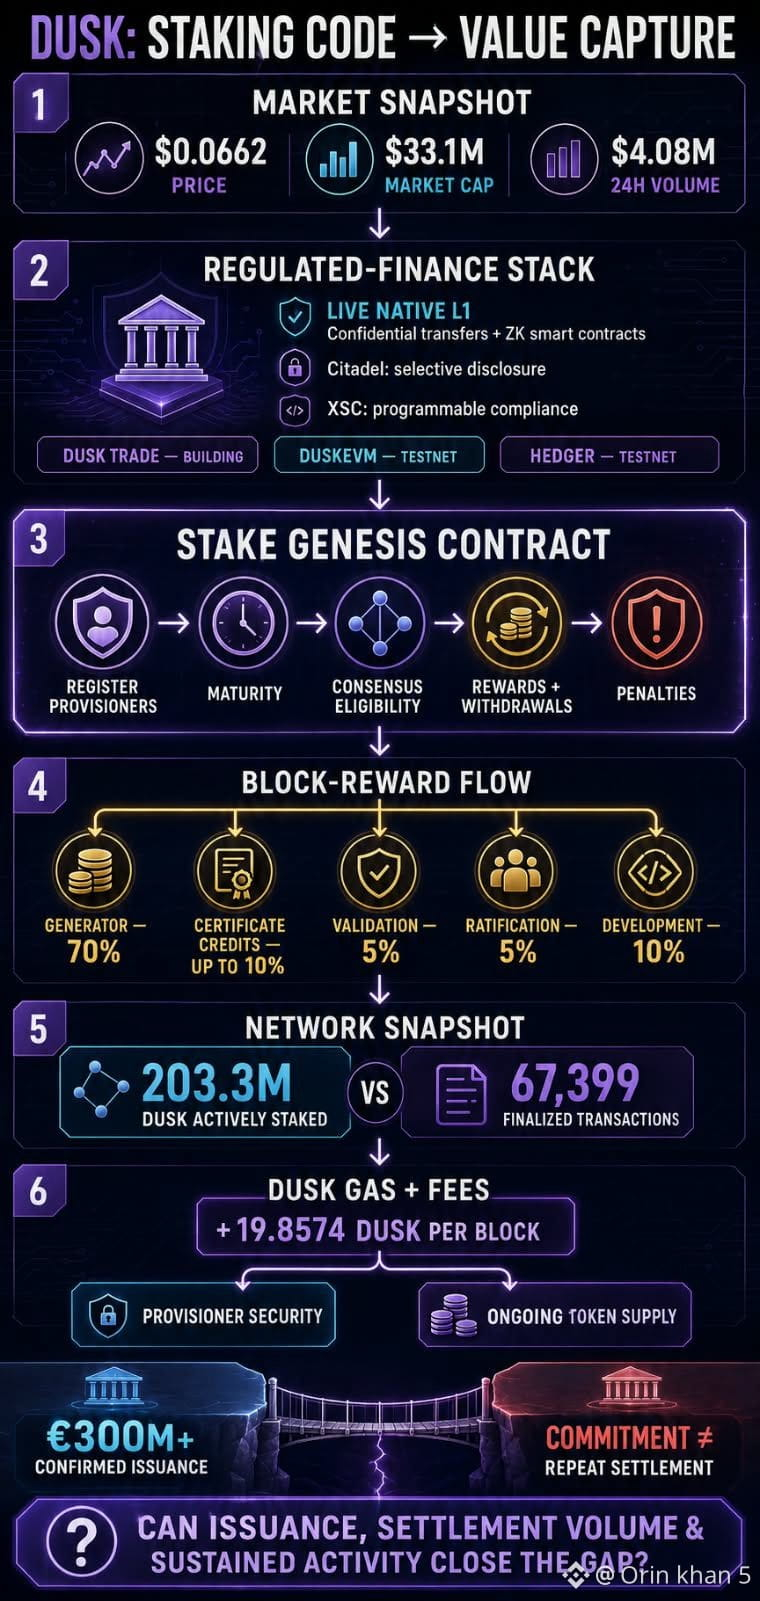
Abrí el gráfico de DUSK para confirmar un precio y acabé en el código de staking. DUSK estaba cerca de 0,0662 USD, con una market cap de 33,1 millones de USD y 4,08 millones de USD de volumen en 24 horas.
La propuesta más amplia es una financiación regulada con menos filtraciones públicas: transferencias confidenciales y contratos inteligentes ZK en la L1 nativa en vivo, divulgación selectiva tipo Citadel y cumplimiento programable tipo XSC. Dusk Trade aún se está construyendo; DuskEVM y Hedger son testnets, no adopción en producción.
Lo que me retuvo fue el contrato de génesis de Stake. Registra a los provisioners, madura las apuestas antes de la elegibilidad para el consenso, acredita recompensas, procesa retiros y aplica penalizaciones. Los generadores reciben el 70% de cada recompensa del bloque más hasta un 10% por créditos de certificados; los comités de validación y ratificación reciben un 5% cada uno, y el 10% financia el desarrollo. En mi captura, los datos del nodo mostraron 203,3 millones de DUSK apostados activamente, pero solo 67.399 transacciones finalizadas.
DUSK paga el gas y asegura esta maquinaria. Las recompensas son probabilísticas, financiadas por las comisiones de transacción y por una emisión actual de 19,8574 DUSK por bloque. Eso mantiene a los provisioners trabajando, pero añade una oferta continua. Mientras tanto, la emisión confirmada de más de 300 millones de euros es una cifra de compromiso, no de liquidación repetida divulgada, y los venues que cumplan pueden no necesitar mantener grandes saldos de DUSK.
La calidad técnica y la captación de valor del token están relacionadas, no son idénticas; los tenedores absorben la inflación, el riesgo de ejecución y el tiempo de adopción. ¿La emisión verificable, el volumen de liquidación repetida y la actividad sostenida de la red eventualmente cerrarán la brecha entre la hoja de ruta de Dusk y las cifras de hoy?
#dusk $DUSK @Dusk
Abrí el gráfico de DUSK para confirmar un precio y acabé en el código de staking. DUSK estaba cerca de 0,0662 USD, con una market cap de 33,1 millones de USD y 4,08 millones de USD de volumen en 24 horas.
La propuesta más amplia es una financiación regulada con menos filtraciones públicas: transferencias confidenciales y contratos inteligentes ZK en la L1 nativa en vivo, divulgación selectiva tipo Citadel y cumplimiento programable tipo XSC. Dusk Trade aún se está construyendo; DuskEVM y Hedger son testnets, no adopción en producción.
Lo que me retuvo fue el contrato de génesis de Stake. Registra a los provisioners, madura las apuestas antes de la elegibilidad para el consenso, acredita recompensas, procesa retiros y aplica penalizaciones. Los generadores reciben el 70% de cada recompensa del bloque más hasta un 10% por créditos de certificados; los comités de validación y ratificación reciben un 5% cada uno, y el 10% financia el desarrollo. En mi captura, los datos del nodo mostraron 203,3 millones de DUSK apostados activamente, pero solo 67.399 transacciones finalizadas.
DUSK paga el gas y asegura esta maquinaria. Las recompensas son probabilísticas, financiadas por las comisiones de transacción y por una emisión actual de 19,8574 DUSK por bloque. Eso mantiene a los provisioners trabajando, pero añade una oferta continua. Mientras tanto, la emisión confirmada de más de 300 millones de euros es una cifra de compromiso, no de liquidación repetida divulgada, y los venues que cumplan pueden no necesitar mantener grandes saldos de DUSK.
La calidad técnica y la captación de valor del token están relacionadas, no son idénticas; los tenedores absorben la inflación, el riesgo de ejecución y el tiempo de adopción. ¿La emisión verificable, el volumen de liquidación repetida y la actividad sostenida de la red eventualmente cerrarán la brecha entre la hoja de ruta de Dusk y las cifras de hoy?
Abrí el gráfico de DUSK para confirmar un precio y acabé en el código de staking. DUSK estaba cerca de 0,0662 USD, con una market cap de 33,1 millones de USD y 4,08 millones de USD de volumen en 24 horas.
La propuesta más amplia es una financiación regulada con menos filtraciones públicas: transferencias confidenciales y contratos inteligentes ZK en la L1 nativa en vivo, divulgación selectiva tipo Citadel y cumplimiento programable tipo XSC. Dusk Trade aún se está construyendo; DuskEVM y Hedger son testnets, no adopción en producción.
Lo que me retuvo fue el contrato de génesis de Stake. Registra a los provisioners, madura las apuestas antes de la elegibilidad para el consenso, acredita recompensas, procesa retiros y aplica penalizaciones. Los generadores reciben el 70% de cada recompensa del bloque más hasta un 10% por créditos de certificados; los comités de validación y ratificación reciben un 5% cada uno, y el 10% financia el desarrollo. En mi captura, los datos del nodo mostraron 203,3 millones de DUSK apostados activamente, pero solo 67.399 transacciones finalizadas.
DUSK paga el gas y asegura esta maquinaria. Las recompensas son probabilísticas, financiadas por las comisiones de transacción y por una emisión actual de 19,8574 DUSK por bloque. Eso mantiene a los provisioners trabajando, pero añade una oferta continua. Mientras tanto, la emisión confirmada de más de 300 millones de euros es una cifra de compromiso, no de liquidación repetida divulgada, y los venues que cumplan pueden no necesitar mantener grandes saldos de DUSK.
La calidad técnica y la captación de valor del token están relacionadas, no son idénticas; los tenedores absorben la inflación, el riesgo de ejecución y el tiempo de adopción. ¿La emisión verificable, el volumen de liquidación repetida y la actividad sostenida de la red eventualmente cerrarán la brecha entre la hoja de ruta de Dusk y las cifras de hoy?
3
3
87
·
--
La privacidad será cada vez más importante en las aplicaciones de blockchain financieras, y Dusk está avanzando en la dirección correcta.
La privacidad será cada vez más importante en las aplicaciones de blockchain financieras, y Dusk está avanzando en la dirección correcta.
75
·
--
#dusk $DUSK @Dusk_Foundation
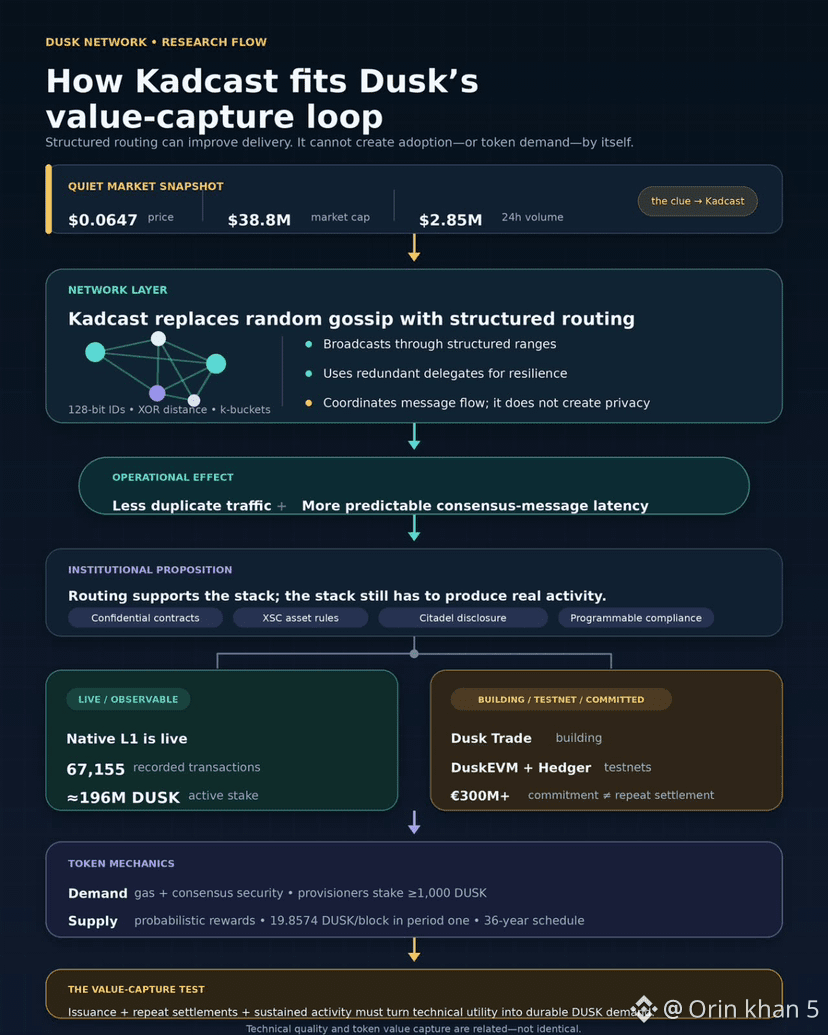
Anoche tarde encontré DUSK cerca de $0.0647, con una capitalización de mercado de $38.8 millones y $2.85 millones en volumen durante 24 horas. El mercado parecía tranquilo; Kadcast fue el detalle que me devolvió a la documentación.
A diferencia de simples rumores, Kadcast asigna identificadores de 128 bits, organiza los nodos en k-buckets por distancia XOR y difunde mediante rangos estructurados con delegados redundantes. No crea privacidad; busca reducir el tráfico duplicado y hacer que la latencia de los mensajes de consenso sea más predecible.
Esto respalda la propuesta más amplia de Dusk: actividad regulada mediante contratos inteligentes confidenciales, reglas de activos XSC, divulgación selectiva de Citadel y cumplimiento programable. Sin embargo, la L1 en vivo ha registrado 67,155 transacciones y aproximadamente 196 millones de DUSK en stake activo. Dusk Trade está en construcción; DuskEVM y Hedger siguen siendo redes de prueba. La emisión anunciada de más de €300M es un compromiso, no un acuerdo repetido visible.
DUSK paga gas y asegura el consenso. Los proveedores deben hacer stake de al menos 1,000, permanecer en línea y ganar emisiones probabilísticas más comisiones. Las asignaciones heredadas figuran totalmente vestidas, pero el calendario de recompensas de 36 años todavía emite 19.8574 DUSK por bloque en su primer periodo de cuatro años, dejando una presión de suministro en curso.
Vuelvo a la tensión entre captura de valor. Los emisores pueden usar el enrutamiento, la privacidad y el stack de cumplimiento de Dusk mientras mantienen poco DUSK más allá de lo necesario para operar; los tenedores absorben las emisiones, el riesgo de ejecución y el tiempo de adopción. La calidad técnica y la captura de valor del token están relacionadas, pero no son idénticas. ¿Puede una emisión verificable, un volumen de liquidación repetida y una actividad sostenida cerrar la brecha entre la hoja de ruta y el uso?
#dusk $DUSK @Dusk
Anoche tarde encontré DUSK cerca de $0.0647, con una capitalización de mercado de $38.8 millones y $2.85 millones en volumen durante 24 horas. El mercado parecía tranquilo; Kadcast fue el detalle que me devolvió a la documentación.
A diferencia de simples rumores, Kadcast asigna identificadores de 128 bits, organiza los nodos en k-buckets por distancia XOR y difunde mediante rangos estructurados con delegados redundantes. No crea privacidad; busca reducir el tráfico duplicado y hacer que la latencia de los mensajes de consenso sea más predecible.
Esto respalda la propuesta más amplia de Dusk: actividad regulada mediante contratos inteligentes confidenciales, reglas de activos XSC, divulgación selectiva de Citadel y cumplimiento programable. Sin embargo, la L1 en vivo ha registrado 67,155 transacciones y aproximadamente 196 millones de DUSK en stake activo. Dusk Trade está en construcción; DuskEVM y Hedger siguen siendo redes de prueba. La emisión anunciada de más de €300M es un compromiso, no un acuerdo repetido visible.
DUSK paga gas y asegura el consenso. Los proveedores deben hacer stake de al menos 1,000, permanecer en línea y ganar emisiones probabilísticas más comisiones. Las asignaciones heredadas figuran totalmente vestidas, pero el calendario de recompensas de 36 años todavía emite 19.8574 DUSK por bloque en su primer periodo de cuatro años, dejando una presión de suministro en curso.
Vuelvo a la tensión entre captura de valor. Los emisores pueden usar el enrutamiento, la privacidad y el stack de cumplimiento de Dusk mientras mantienen poco DUSK más allá de lo necesario para operar; los tenedores absorben las emisiones, el riesgo de ejecución y el tiempo de adopción. La calidad técnica y la captura de valor del token están relacionadas, pero no son idénticas. ¿Puede una emisión verificable, un volumen de liquidación repetida y una actividad sostenida cerrar la brecha entre la hoja de ruta y el uso?
Anoche tarde encontré DUSK cerca de $0.0647, con una capitalización de mercado de $38.8 millones y $2.85 millones en volumen durante 24 horas. El mercado parecía tranquilo; Kadcast fue el detalle que me devolvió a la documentación.
A diferencia de simples rumores, Kadcast asigna identificadores de 128 bits, organiza los nodos en k-buckets por distancia XOR y difunde mediante rangos estructurados con delegados redundantes. No crea privacidad; busca reducir el tráfico duplicado y hacer que la latencia de los mensajes de consenso sea más predecible.
Esto respalda la propuesta más amplia de Dusk: actividad regulada mediante contratos inteligentes confidenciales, reglas de activos XSC, divulgación selectiva de Citadel y cumplimiento programable. Sin embargo, la L1 en vivo ha registrado 67,155 transacciones y aproximadamente 196 millones de DUSK en stake activo. Dusk Trade está en construcción; DuskEVM y Hedger siguen siendo redes de prueba. La emisión anunciada de más de €300M es un compromiso, no un acuerdo repetido visible.
DUSK paga gas y asegura el consenso. Los proveedores deben hacer stake de al menos 1,000, permanecer en línea y ganar emisiones probabilísticas más comisiones. Las asignaciones heredadas figuran totalmente vestidas, pero el calendario de recompensas de 36 años todavía emite 19.8574 DUSK por bloque en su primer periodo de cuatro años, dejando una presión de suministro en curso.
Vuelvo a la tensión entre captura de valor. Los emisores pueden usar el enrutamiento, la privacidad y el stack de cumplimiento de Dusk mientras mantienen poco DUSK más allá de lo necesario para operar; los tenedores absorben las emisiones, el riesgo de ejecución y el tiempo de adopción. La calidad técnica y la captura de valor del token están relacionadas, pero no son idénticas. ¿Puede una emisión verificable, un volumen de liquidación repetida y una actividad sostenida cerrar la brecha entre la hoja de ruta y el uso?
6
4
102
·
--
Los contratos inteligentes confidenciales podrían ser un gran paso adelante para lograr una financiación en cadena segura y privada.
Los contratos inteligentes confidenciales podrían ser un gran paso adelante para lograr una financiación en cadena segura y privada.
82
·
--
La privacidad será cada vez más importante en las aplicaciones de blockchain financieras, y Dusk está avanzando en la dirección correcta.
La privacidad será cada vez más importante en las aplicaciones de blockchain financieras, y Dusk está avanzando en la dirección correcta.
1
68
·
--
#dusk $DUSK @Dusk_Foundation
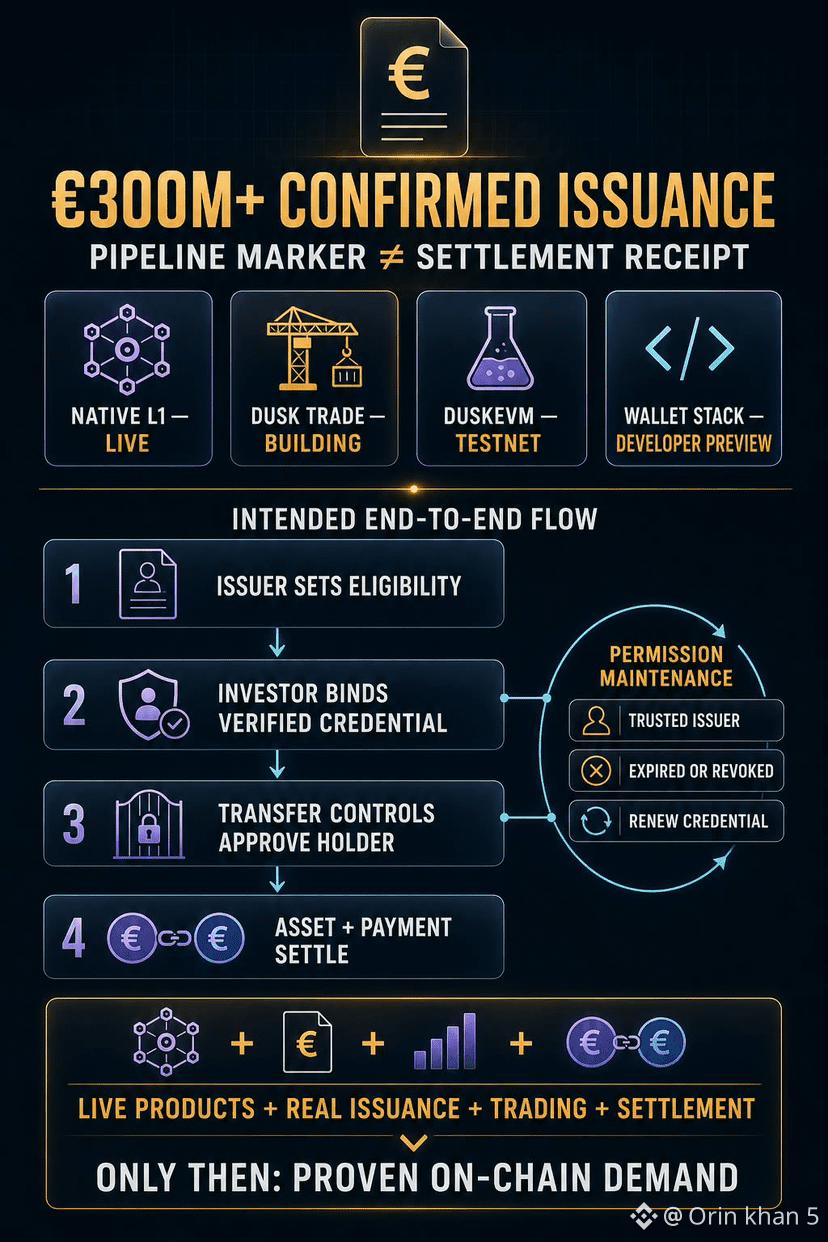
Al principio leí “emisión confirmada de €300M+” de Dusk como una prueba de que los valores ya estaban moviéndose en cadena. El mapa del producto cambió eso: la L1 nativa está en funcionamiento, pero Dusk Trade está “en Building”, DuskEVM está en testnet y el conjunto de billeteras está en vista previa para desarrolladores.
La cifra es un marcador de canal (pipeline), no un recibo de liquidación.
El flujo previsto es claro. Un emisor establece reglas de elegibilidad, un inversor vincula una billetera a credenciales verificadas, los controles de transferencia deciden quién puede mantener el activo y las patas de activo y de pago se liquidan con finalidad determinista. Sin embargo, hoy en día esa ruta completa del producto no está en vivo.
La fricción más silenciosa es el mantenimiento de permisos. Citadel puede demostrar una credencial sin exponer sus detalles, pero cada servicio aún elige emisores de confianza y decide si una sesión ha expirado o ha sido revocada. La liquidación persiste; el acceso puede requerir renovación, lo que hace que la participación y el cambio sean más costosos con el tiempo.
¿Se debería interpretar que €300M equivale a un compromiso institucional, o a una demanda futura que solo queda demostrada una vez que los activos se emiten, se negocian y se liquidan?
#dusk $DUSK @Dusk
Al principio leí “emisión confirmada de €300M+” de Dusk como una prueba de que los valores ya estaban moviéndose en cadena. El mapa del producto cambió eso: la L1 nativa está en funcionamiento, pero Dusk Trade está “en Building”, DuskEVM está en testnet y el conjunto de billeteras está en vista previa para desarrolladores.
La cifra es un marcador de canal (pipeline), no un recibo de liquidación.
El flujo previsto es claro. Un emisor establece reglas de elegibilidad, un inversor vincula una billetera a credenciales verificadas, los controles de transferencia deciden quién puede mantener el activo y las patas de activo y de pago se liquidan con finalidad determinista. Sin embargo, hoy en día esa ruta completa del producto no está en vivo.
La fricción más silenciosa es el mantenimiento de permisos. Citadel puede demostrar una credencial sin exponer sus detalles, pero cada servicio aún elige emisores de confianza y decide si una sesión ha expirado o ha sido revocada. La liquidación persiste; el acceso puede requerir renovación, lo que hace que la participación y el cambio sean más costosos con el tiempo.
¿Se debería interpretar que €300M equivale a un compromiso institucional, o a una demanda futura que solo queda demostrada una vez que los activos se emiten, se negocian y se liquidan?
Al principio leí “emisión confirmada de €300M+” de Dusk como una prueba de que los valores ya estaban moviéndose en cadena. El mapa del producto cambió eso: la L1 nativa está en funcionamiento, pero Dusk Trade está “en Building”, DuskEVM está en testnet y el conjunto de billeteras está en vista previa para desarrolladores.
La cifra es un marcador de canal (pipeline), no un recibo de liquidación.
El flujo previsto es claro. Un emisor establece reglas de elegibilidad, un inversor vincula una billetera a credenciales verificadas, los controles de transferencia deciden quién puede mantener el activo y las patas de activo y de pago se liquidan con finalidad determinista. Sin embargo, hoy en día esa ruta completa del producto no está en vivo.
La fricción más silenciosa es el mantenimiento de permisos. Citadel puede demostrar una credencial sin exponer sus detalles, pero cada servicio aún elige emisores de confianza y decide si una sesión ha expirado o ha sido revocada. La liquidación persiste; el acceso puede requerir renovación, lo que hace que la participación y el cambio sean más costosos con el tiempo.
¿Se debería interpretar que €300M equivale a un compromiso institucional, o a una demanda futura que solo queda demostrada una vez que los activos se emiten, se negocian y se liquidan?
13
8
115
·
--
#dusk $DUSK @Dusk_Foundation
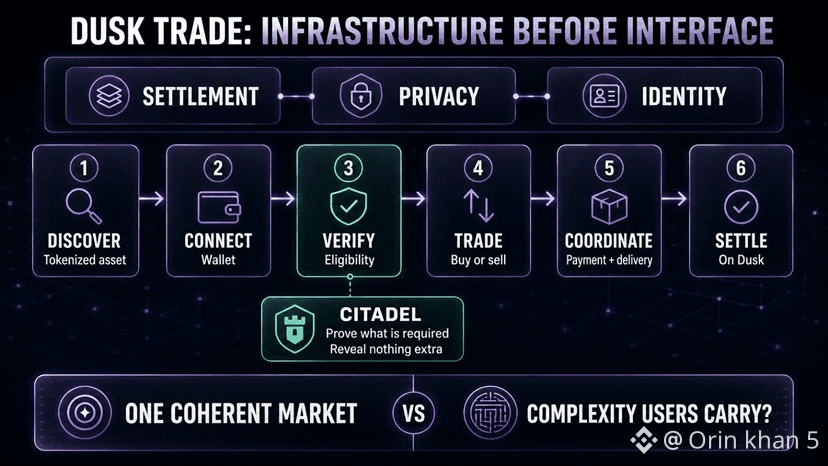
La mayoría de las blockchains construyen primero la pantalla de trading y se preocupan después por la infraestructura del mercado. Dusk parece estar invirtiendo ese orden. Dusk Trade se está construyendo después de las capas de liquidación, privacidad e identidad que están debajo, convirtiéndolas en una ruta orientada al usuario: descubrir un activo tokenizado, conectar una cartera, completar las comprobaciones de elegibilidad, comprar o vender, coordinar el pago con la entrega del activo y, finalmente, liquidar. Citadel puede admitir divulgación selectiva, permitiendo a un inversor probar un atributo requerido sin exponer todo lo demás. 🔍
Encuentro que la secuenciación es inusualmente honesta. Los activos regulados necesitan más que un token y un botón de compra, y reunir todo el flujo de trabajo podría hacer que la infraestructura sea realmente utilizable.
Pero cada punto de control adicional también puede sentirse como fricción. La vinculación de la cartera, las credenciales, los permisos y las transferencias controladas pueden proteger el mercado mientras hacen que los usuarios comunes se pregunten por qué el trading necesita tantas barreras. 🧐
¿Hará @DuskFoundation que Dusk Trade se sienta como un único mercado coherente, o su infraestructura cuidadosamente diseñada se convertirá en una complejidad que los usuarios tendrán que cargar?
#dusk $DUSK @Dusk
La mayoría de las blockchains construyen primero la pantalla de trading y se preocupan después por la infraestructura del mercado. Dusk parece estar invirtiendo ese orden. Dusk Trade se está construyendo después de las capas de liquidación, privacidad e identidad que están debajo, convirtiéndolas en una ruta orientada al usuario: descubrir un activo tokenizado, conectar una cartera, completar las comprobaciones de elegibilidad, comprar o vender, coordinar el pago con la entrega del activo y, finalmente, liquidar. Citadel puede admitir divulgación selectiva, permitiendo a un inversor probar un atributo requerido sin exponer todo lo demás. 🔍
Encuentro que la secuenciación es inusualmente honesta. Los activos regulados necesitan más que un token y un botón de compra, y reunir todo el flujo de trabajo podría hacer que la infraestructura sea realmente utilizable.
Pero cada punto de control adicional también puede sentirse como fricción. La vinculación de la cartera, las credenciales, los permisos y las transferencias controladas pueden proteger el mercado mientras hacen que los usuarios comunes se pregunten por qué el trading necesita tantas barreras. 🧐
¿Hará @DuskFoundation que Dusk Trade se sienta como un único mercado coherente, o su infraestructura cuidadosamente diseñada se convertirá en una complejidad que los usuarios tendrán que cargar?
La mayoría de las blockchains construyen primero la pantalla de trading y se preocupan después por la infraestructura del mercado. Dusk parece estar invirtiendo ese orden. Dusk Trade se está construyendo después de las capas de liquidación, privacidad e identidad que están debajo, convirtiéndolas en una ruta orientada al usuario: descubrir un activo tokenizado, conectar una cartera, completar las comprobaciones de elegibilidad, comprar o vender, coordinar el pago con la entrega del activo y, finalmente, liquidar. Citadel puede admitir divulgación selectiva, permitiendo a un inversor probar un atributo requerido sin exponer todo lo demás. 🔍
Encuentro que la secuenciación es inusualmente honesta. Los activos regulados necesitan más que un token y un botón de compra, y reunir todo el flujo de trabajo podría hacer que la infraestructura sea realmente utilizable.
Pero cada punto de control adicional también puede sentirse como fricción. La vinculación de la cartera, las credenciales, los permisos y las transferencias controladas pueden proteger el mercado mientras hacen que los usuarios comunes se pregunten por qué el trading necesita tantas barreras. 🧐
¿Hará @DuskFoundation que Dusk Trade se sienta como un único mercado coherente, o su infraestructura cuidadosamente diseñada se convertirá en una complejidad que los usuarios tendrán que cargar?
5
5
86
·
--
#baby $BABY @babylonlabs_io
He estado prestando atención a una elección que se siente casi contraria en las criptomonedas: Babylon está definiendo los límites de la financiación nativa de Bitcoin antes de demostrar qué tan grande puede llegar a ser el mercado. La mayoría de los protocolos comienzan con liquidez, incentivos y expansión del producto, y luego ajustan el modelo de riesgo después de que llegan los usuarios. Babylon está empezando por los límites.
En su diseño de Trustless Bitcoin Vault, el BTC permanece dentro de una salida de Taproot en Bitcoin, mientras que cada ruta de gasto legítima se construye y se firma antes de la activación. Una bóveda también está vinculada a una sola aplicación y no puede moverse a otro lugar más adelante. Eso suena restrictivo. Lo es, y quizá ese sea el punto.
La financiación nativa de Bitcoin necesita reglas antes de crecer.
La integración actual de Aave v4 todavía se ejecuta en Bitcoin Signet y Ethereum Sepolia, por lo que la arquitectura aún no se ha probado con capital significativo. Pero el orden importa: se están definiendo límites de custodia, rutas de liquidación, opciones de recuperación y aislamiento de aplicaciones antes de que se le pida al mercado que confíe en todo ello.
Lo que todavía no sé es si los usuarios aceptarán esta restricción cuando alternativas más rápidas y más componibles compitan por la atención. Babylon podría estar mostrando que el primer producto en la financiación nativa de Bitcoin no es el préstamo ni el rendimiento. Es una limitación creíble.
#baby $BABY @BabylonLabs_io
He estado prestando atención a una elección que se siente casi contraria en las criptomonedas: Babylon está definiendo los límites de la financiación nativa de Bitcoin antes de demostrar qué tan grande puede llegar a ser el mercado. La mayoría de los protocolos comienzan con liquidez, incentivos y expansión del producto, y luego ajustan el modelo de riesgo después de que llegan los usuarios. Babylon está empezando por los límites.
En su diseño de Trustless Bitcoin Vault, el BTC permanece dentro de una salida de Taproot en Bitcoin, mientras que cada ruta de gasto legítima se construye y se firma antes de la activación. Una bóveda también está vinculada a una sola aplicación y no puede moverse a otro lugar más adelante. Eso suena restrictivo. Lo es, y quizá ese sea el punto.
La financiación nativa de Bitcoin necesita reglas antes de crecer.
La integración actual de Aave v4 todavía se ejecuta en Bitcoin Signet y Ethereum Sepolia, por lo que la arquitectura aún no se ha probado con capital significativo. Pero el orden importa: se están definiendo límites de custodia, rutas de liquidación, opciones de recuperación y aislamiento de aplicaciones antes de que se le pida al mercado que confíe en todo ello.
Lo que todavía no sé es si los usuarios aceptarán esta restricción cuando alternativas más rápidas y más componibles compitan por la atención. Babylon podría estar mostrando que el primer producto en la financiación nativa de Bitcoin no es el préstamo ni el rendimiento. Es una limitación creíble.
He estado prestando atención a una elección que se siente casi contraria en las criptomonedas: Babylon está definiendo los límites de la financiación nativa de Bitcoin antes de demostrar qué tan grande puede llegar a ser el mercado. La mayoría de los protocolos comienzan con liquidez, incentivos y expansión del producto, y luego ajustan el modelo de riesgo después de que llegan los usuarios. Babylon está empezando por los límites.
En su diseño de Trustless Bitcoin Vault, el BTC permanece dentro de una salida de Taproot en Bitcoin, mientras que cada ruta de gasto legítima se construye y se firma antes de la activación. Una bóveda también está vinculada a una sola aplicación y no puede moverse a otro lugar más adelante. Eso suena restrictivo. Lo es, y quizá ese sea el punto.
La financiación nativa de Bitcoin necesita reglas antes de crecer.
La integración actual de Aave v4 todavía se ejecuta en Bitcoin Signet y Ethereum Sepolia, por lo que la arquitectura aún no se ha probado con capital significativo. Pero el orden importa: se están definiendo límites de custodia, rutas de liquidación, opciones de recuperación y aislamiento de aplicaciones antes de que se le pida al mercado que confíe en todo ello.
Lo que todavía no sé es si los usuarios aceptarán esta restricción cuando alternativas más rápidas y más componibles compitan por la atención. Babylon podría estar mostrando que el primer producto en la financiación nativa de Bitcoin no es el préstamo ni el rendimiento. Es una limitación creíble.
1
115
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
CryptoSelloffTriggersMultipleWhaleLiquidations
169,455 visualizaciones
1,724 participa(n) en el debate
Las liquidaciones de criptomonedas superan los 2.000 millones de dólares en 24 horas y dejan fuera de juego a 329.000 operadores
Binance News
·39 «Me gusta»
·52.2k visualizaciones
USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
152,325 visualizaciones
1,518 participa(n) en el debate
WillFOMCMinutesReinforceRateHikeExpectations?
43,934 visualizaciones
715 participa(n) en el debate