#dusk $DUSK @Dusk
Al principio pensé que la prueba de adopción de Citadel 2 consistía en saber si los usuarios querían credenciales privadas. Mirando con más detenimiento a @DuskFoundation, encontré una pregunta práctica: su completo SDK de JavaScript sigue estando “disponible próximamente”.
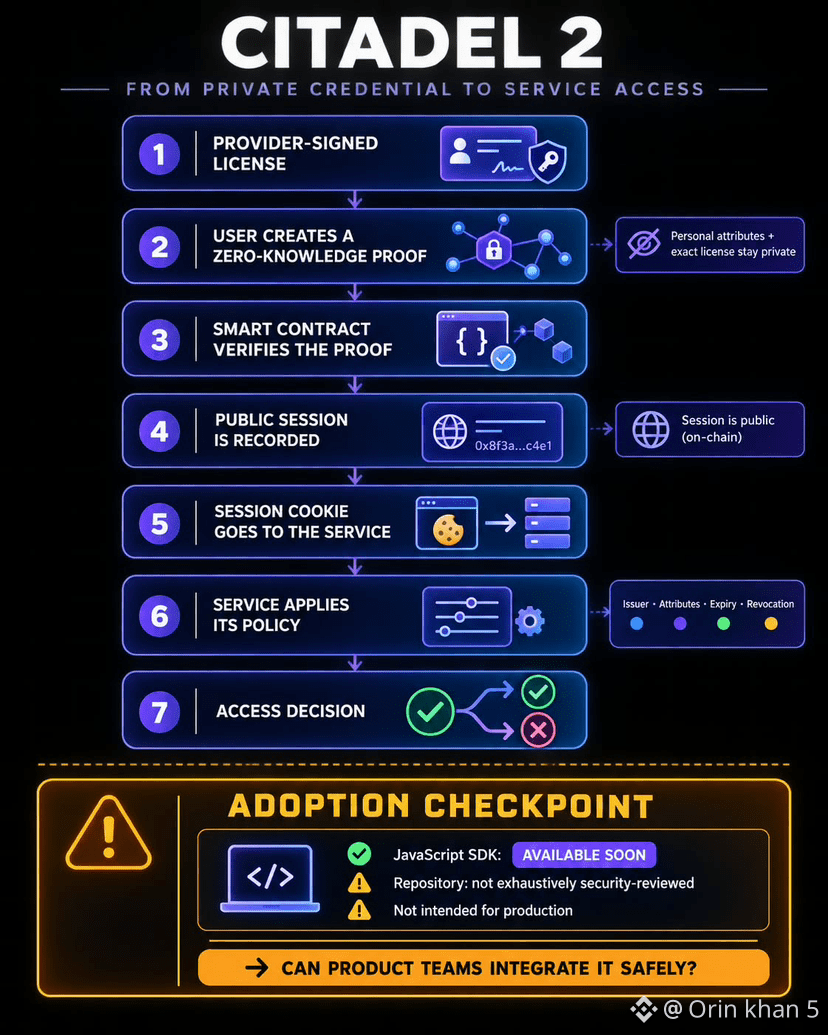
Citadel 2 permite que alguien demuestre que posee una licencia registrada y firmada por el proveedor sin colocar atributos personales—ni la licencia exacta utilizada—en la cadena. Un contrato verifica la prueba de conocimiento cero y registra una sesión pública. Luego, el usuario entrega una cookie de sesión a un servicio, que decide qué emisores y atributos acepta, además de las reglas de caducidad y revocación.
Eso es lo que me gusta de este enfoque. La privacidad no elimina el control del servicio. Pero la criptografía bien hecha importa poco si los equipos de producto comunes no pueden integrarla de forma segura. El repositorio de Dusk actualmente indica que el código no ha pasado por una revisión de seguridad exhaustiva y que no está destinado para producción.
El SDK probará más que la comodidad: probará si este diseño puede llegar a flujos de trabajo reales.
¿Elegirías controles de políticas flexibles o la integración más simple posible?
Al principio pensé que la prueba de adopción de Citadel 2 consistía en saber si los usuarios querían credenciales privadas. Mirando con más detenimiento a @DuskFoundation, encontré una pregunta práctica: su completo SDK de JavaScript sigue estando “disponible próximamente”.
Citadel 2 permite que alguien demuestre que posee una licencia registrada y firmada por el proveedor sin colocar atributos personales—ni la licencia exacta utilizada—en la cadena. Un contrato verifica la prueba de conocimiento cero y registra una sesión pública. Luego, el usuario entrega una cookie de sesión a un servicio, que decide qué emisores y atributos acepta, además de las reglas de caducidad y revocación.
Eso es lo que me gusta de este enfoque. La privacidad no elimina el control del servicio. Pero la criptografía bien hecha importa poco si los equipos de producto comunes no pueden integrarla de forma segura. El repositorio de Dusk actualmente indica que el código no ha pasado por una revisión de seguridad exhaustiva y que no está destinado para producción.
El SDK probará más que la comodidad: probará si este diseño puede llegar a flujos de trabajo reales.
¿Elegirías controles de políticas flexibles o la integración más simple posible?