
flyawei
3.7k Publicaciones

flyawei
 Verificado de Square
Denunciar
Bloquear usuario
我推特是 @flyiiawei
Abrir operación
Trader frecuente
2.4 años
538 Siguiendo
11.7K+ Seguidores
7.2K+ Me gusta
Publicaciones
Cartera
Todo
Cotizaciones
Vídeos
Directo
·
--
Se llevaron 25 millones en 12 segundos; tres años después, fueron declarados inocentes
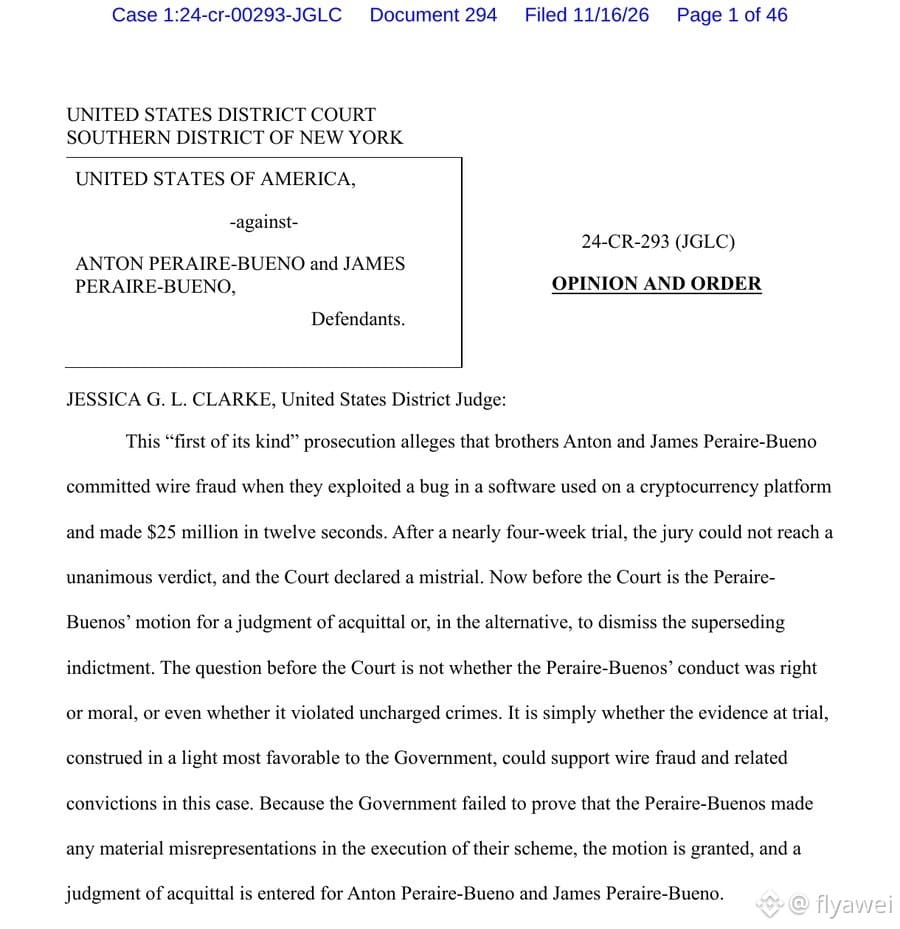
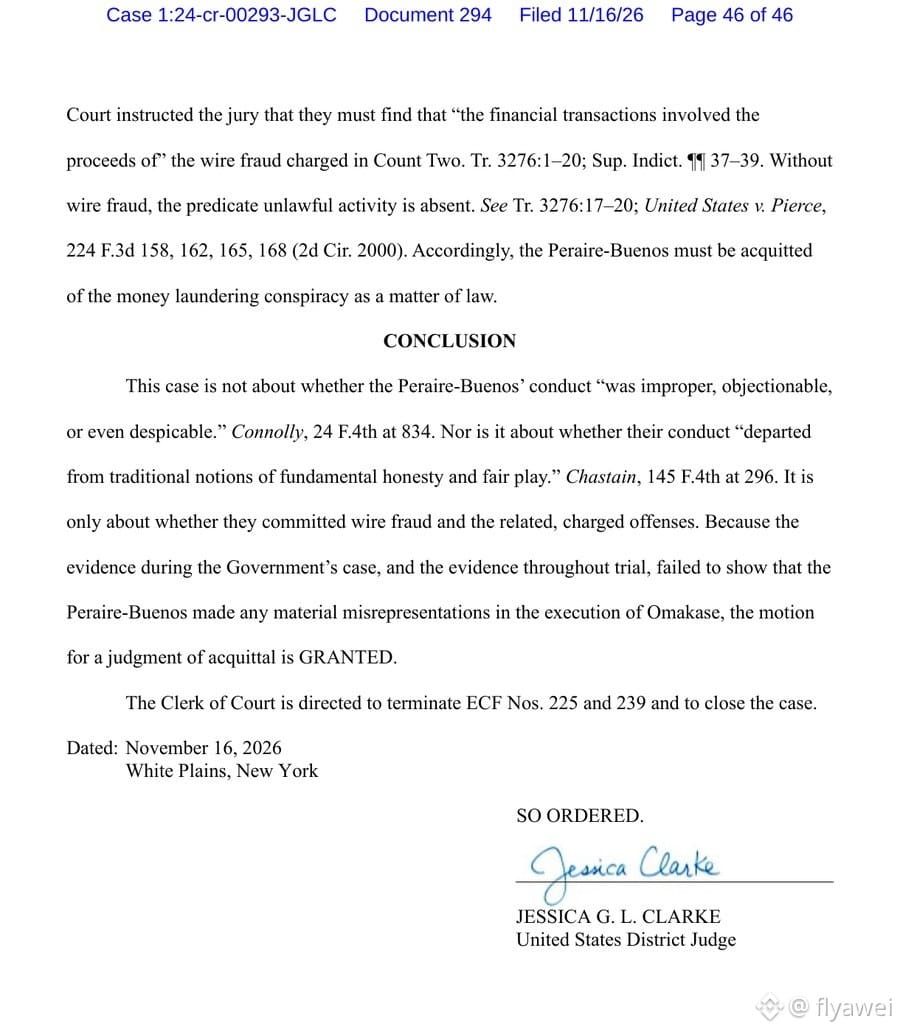
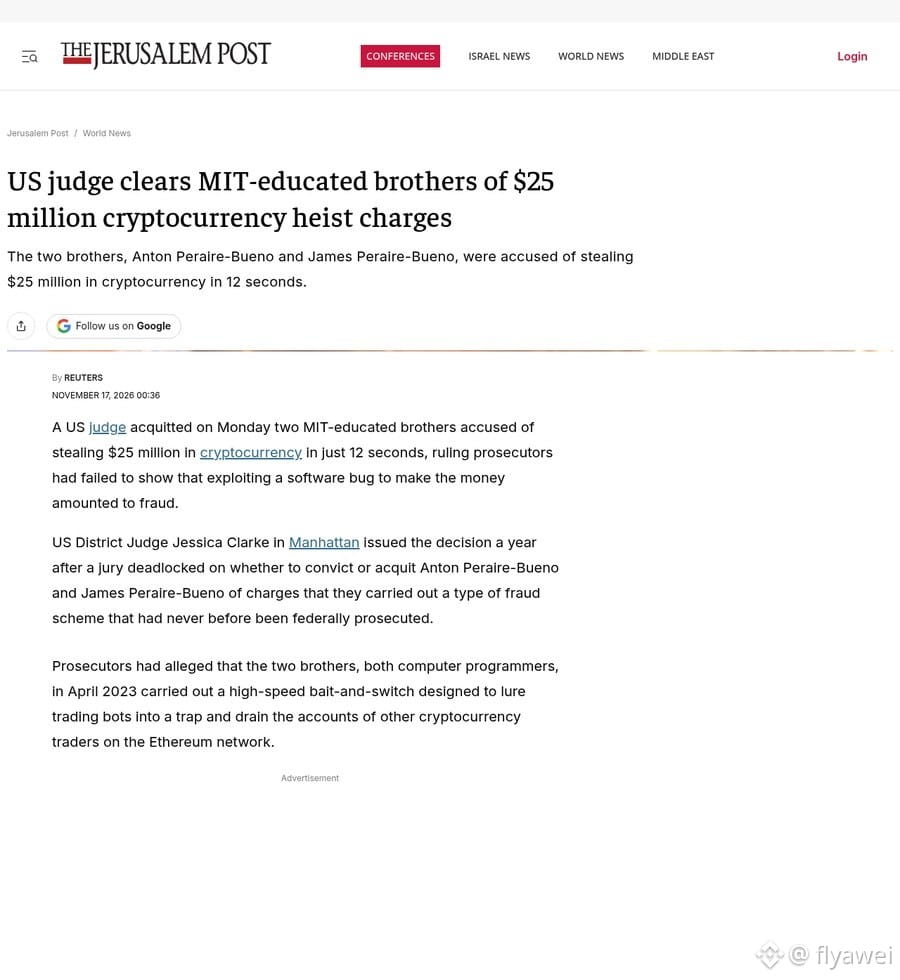
Dos hermanos graduados del MIT fueron declarados inocentes el 16 de noviembre, hora del Este de EE. UU., por un tribunal federal de Manhattan. El tribunal determinó que la fiscalía no pudo demostrar que hubieran hecho declaraciones materialmente falsas en esta operación de unos 25 millones de dólares. Los cargos de fraude electrónico y los relacionados no se sostenían, y también se retiró el cargo de conspiración para lavar dinero. El caso quedó cerrado.
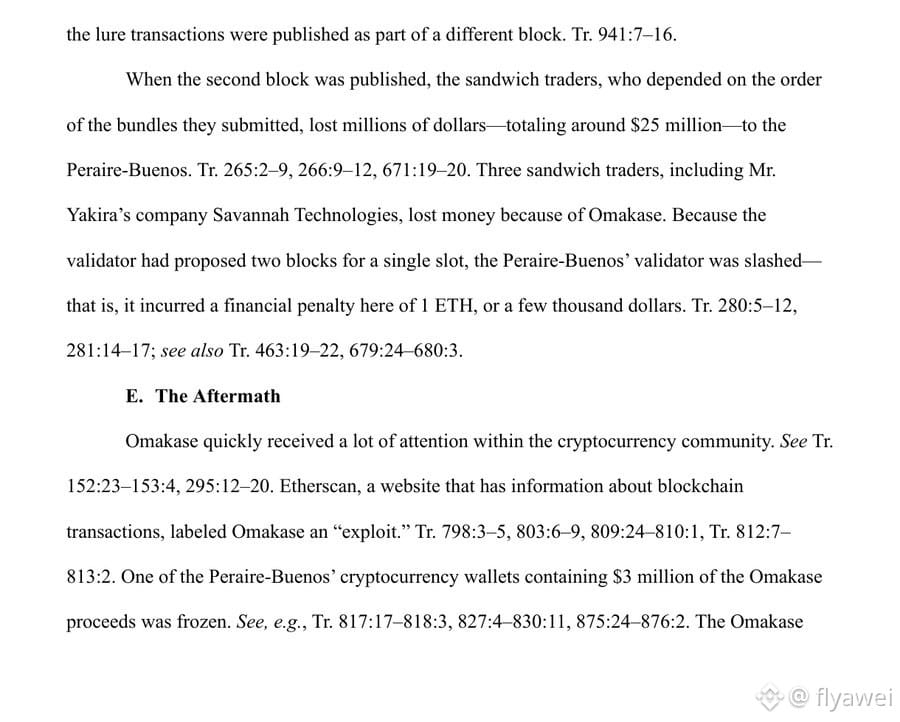
El 2 de abril de 2023, ambos llevaron a cabo una operación en Ethereum. Primero introdujeron ocho órdenes señuelo en el pool público de transacciones para atraer a bots especializados en operaciones sándwich. Después aprovecharon una vulnerabilidad del software de retransmisión MEV-Boost, que los validadores usaban habitualmente en aquel momento, para ver las transacciones que los bots creían privadas; luego las sustituyeron por sus propias transacciones. Como resultado, los bots de operaciones sándwich perdieron unos 25 millones de dólares. Al comienzo de la resolución, el tribunal escribió que el dinero se obtuvo en 12 segundos. La vulnerabilidad de ese software de retransmisión se corrigió ese mismo día.
Fueron acusados el 8 de mayo de 2024. El juicio de 2025 duró casi cuatro semanas, pero el jurado no logró llegar a un acuerdo y el tribunal declaró nulo el juicio. Esta vez, el juez dictó directamente un fallo de inocencia.
En la resolución, la jueza escribió que el tribunal no tenía que decidir si lo que hicieron estaba bien o era moral, ni si habían cometido otros delitos por los que no fueron acusados. Lo que debía evaluar era si las pruebas presentadas por la fiscalía bastaban para respaldar esos cargos. Ya han pasado tres años desde aquellos 12 segundos en la cadena; la conclusión legal acaba de llegar.
A los principiantes, se les recomienda observar más y operar menos. Si van a comprar criptomonedas, que sea solo $BTC
Se llevaron 25 millones en 12 segundos; tres años después, fueron declarados inocentes
Dos hermanos graduados del MIT fueron declarados inocentes el 16 de noviembre, hora del Este de EE. UU., por un tribunal federal de Manhattan. El tribunal determinó que la fiscalía no pudo demostrar que hubieran hecho declaraciones materialmente falsas en esta operación de unos 25 millones de dólares. Los cargos de fraude electrónico y los relacionados no se sostenían, y también se retiró el cargo de conspiración para lavar dinero. El caso quedó cerrado.
El 2 de abril de 2023, ambos llevaron a cabo una operación en Ethereum. Primero introdujeron ocho órdenes señuelo en el pool público de transacciones para atraer a bots especializados en operaciones sándwich. Después aprovecharon una vulnerabilidad del software de retransmisión MEV-Boost, que los validadores usaban habitualmente en aquel momento, para ver las transacciones que los bots creían privadas; luego las sustituyeron por sus propias transacciones. Como resultado, los bots de operaciones sándwich perdieron unos 25 millones de dólares. Al comienzo de la resolución, el tribunal escribió que el dinero se obtuvo en 12 segundos. La vulnerabilidad de ese software de retransmisión se corrigió ese mismo día.
Fueron acusados el 8 de mayo de 2024. El juicio de 2025 duró casi cuatro semanas, pero el jurado no logró llegar a un acuerdo y el tribunal declaró nulo el juicio. Esta vez, el juez dictó directamente un fallo de inocencia.
En la resolución, la jueza escribió que el tribunal no tenía que decidir si lo que hicieron estaba bien o era moral, ni si habían cometido otros delitos por los que no fueron acusados. Lo que debía evaluar era si las pruebas presentadas por la fiscalía bastaban para respaldar esos cargos. Ya han pasado tres años desde aquellos 12 segundos en la cadena; la conclusión legal acaba de llegar.
A los principiantes, se les recomienda observar más y operar menos. Si van a comprar criptomonedas, que sea solo $BTC
Dos hermanos graduados del MIT fueron declarados inocentes el 16 de noviembre, hora del Este de EE. UU., por un tribunal federal de Manhattan. El tribunal determinó que la fiscalía no pudo demostrar que hubieran hecho declaraciones materialmente falsas en esta operación de unos 25 millones de dólares. Los cargos de fraude electrónico y los relacionados no se sostenían, y también se retiró el cargo de conspiración para lavar dinero. El caso quedó cerrado.
El 2 de abril de 2023, ambos llevaron a cabo una operación en Ethereum. Primero introdujeron ocho órdenes señuelo en el pool público de transacciones para atraer a bots especializados en operaciones sándwich. Después aprovecharon una vulnerabilidad del software de retransmisión MEV-Boost, que los validadores usaban habitualmente en aquel momento, para ver las transacciones que los bots creían privadas; luego las sustituyeron por sus propias transacciones. Como resultado, los bots de operaciones sándwich perdieron unos 25 millones de dólares. Al comienzo de la resolución, el tribunal escribió que el dinero se obtuvo en 12 segundos. La vulnerabilidad de ese software de retransmisión se corrigió ese mismo día.
Fueron acusados el 8 de mayo de 2024. El juicio de 2025 duró casi cuatro semanas, pero el jurado no logró llegar a un acuerdo y el tribunal declaró nulo el juicio. Esta vez, el juez dictó directamente un fallo de inocencia.
En la resolución, la jueza escribió que el tribunal no tenía que decidir si lo que hicieron estaba bien o era moral, ni si habían cometido otros delitos por los que no fueron acusados. Lo que debía evaluar era si las pruebas presentadas por la fiscalía bastaban para respaldar esos cargos. Ya han pasado tres años desde aquellos 12 segundos en la cadena; la conclusión legal acaba de llegar.
A los principiantes, se les recomienda observar más y operar menos. Si van a comprar criptomonedas, que sea solo $BTC
347
·
--
La liquidación no canceló la deuda y retiraron 308.000 dólares de las reservas
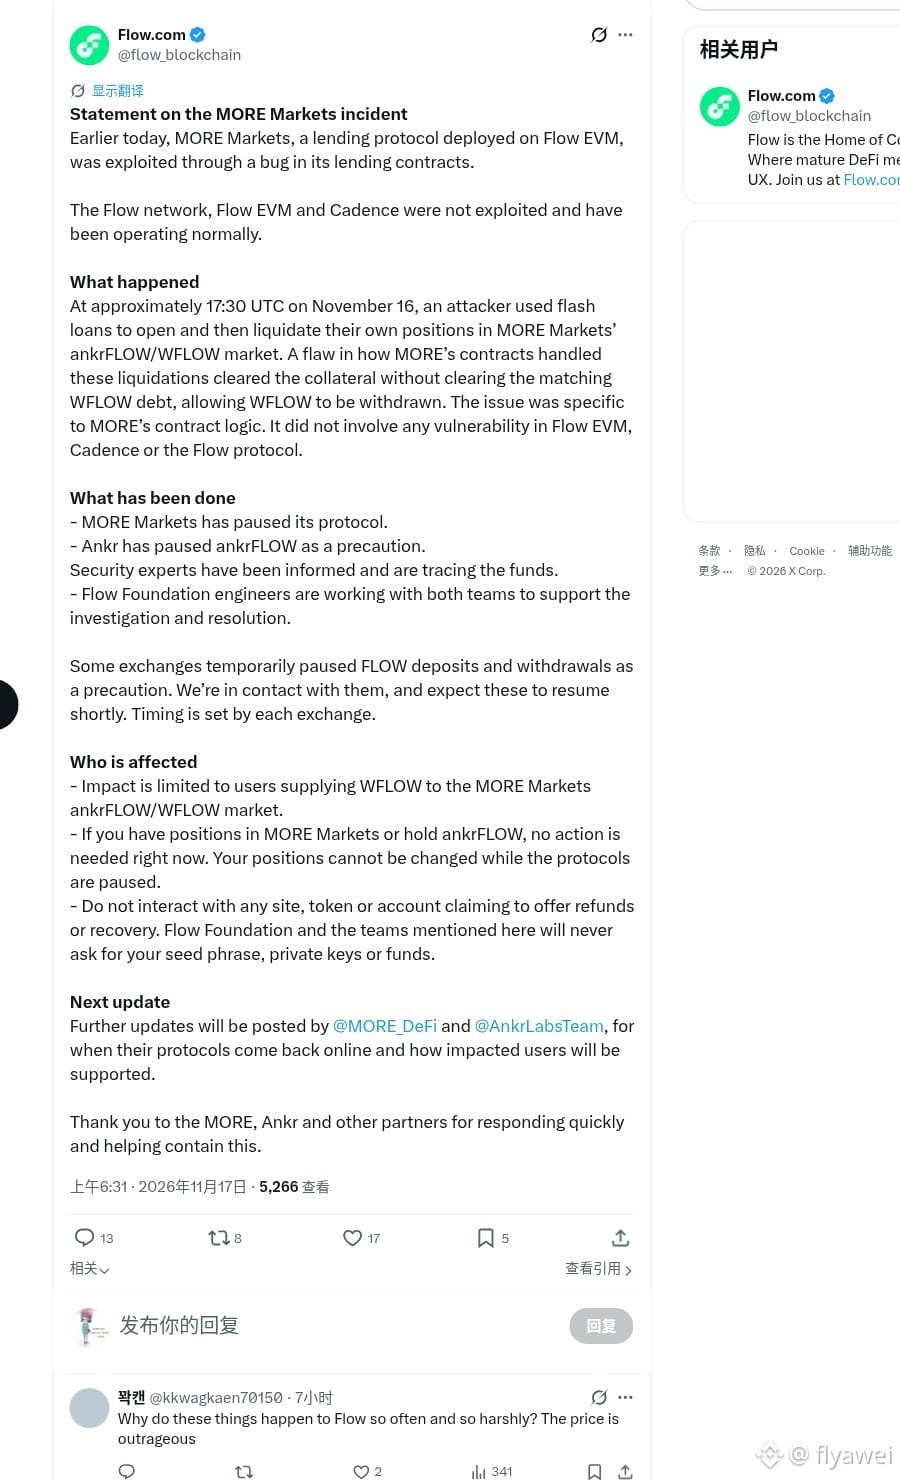
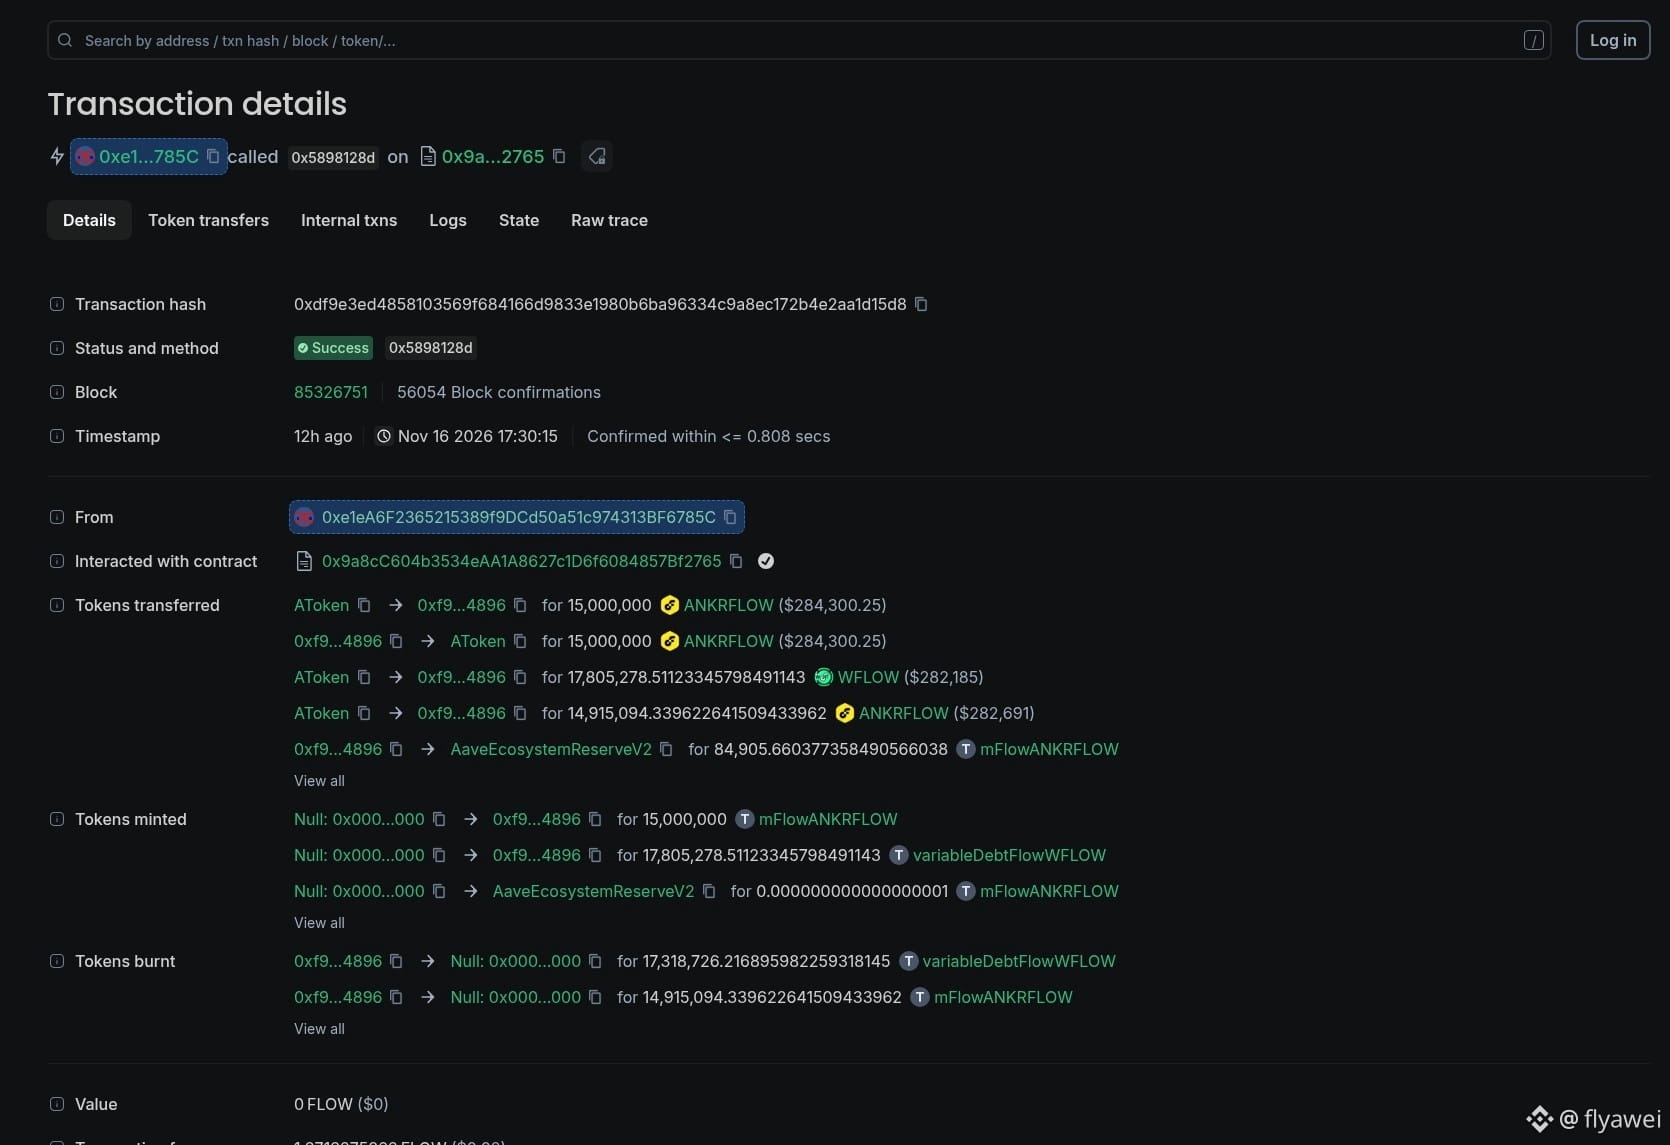
MORE Markets, un protocolo de préstamos desplegado en Flow EVM. A la 1:30 del 17 de noviembre, hora de Pekín, alguien abrió una posición en su mercado ankrFLOW/WFLOW usando un préstamo flash y luego se liquidó a sí mismo. Al procesar la liquidación, el contrato eliminó la garantía, pero no canceló la deuda correspondiente en WFLOW. Así, fue posible retirar los WFLOW de las reservas.
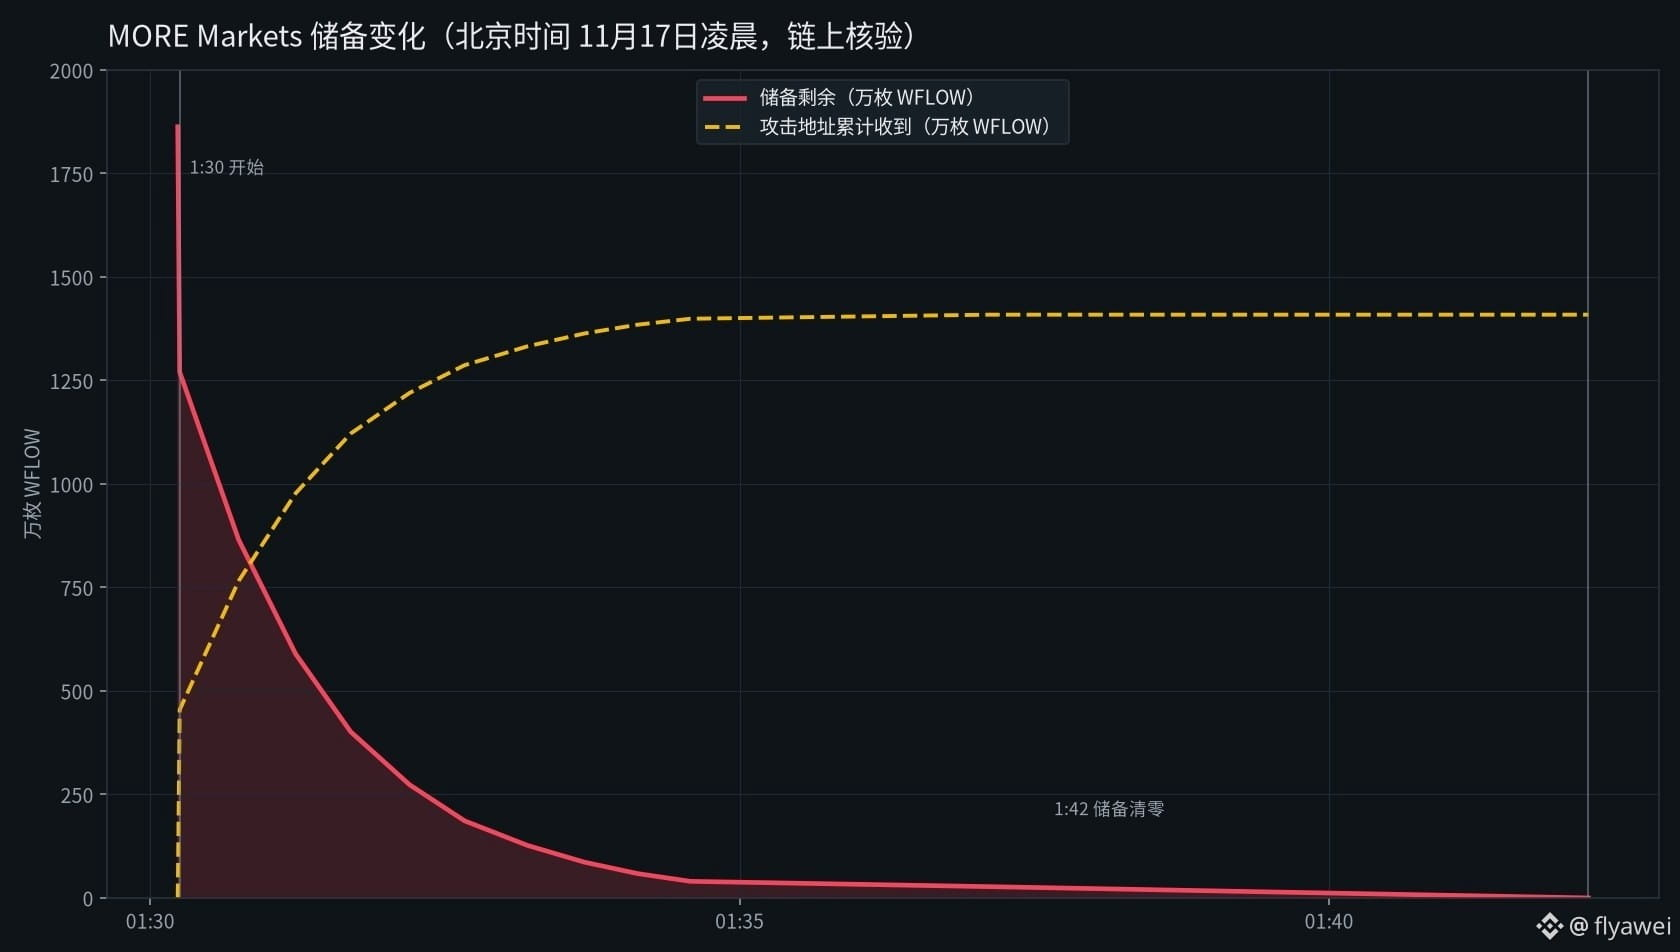
A la 1:47, los sistemas públicos de monitoreo mostraron que se habían transferido unos 308.000 dólares del fondo de reservas de WFLOW. Revisé la cadena y confirmé que la dirección del atacante (0xe1ea…) recibió 14.089.553,21 WFLOW en 11 transacciones, entre la 1:30 y la 1:37. Antes del incidente, las reservas contenían 18.629.352,93 WFLOW; para la 1:42, ya estaban vacías.
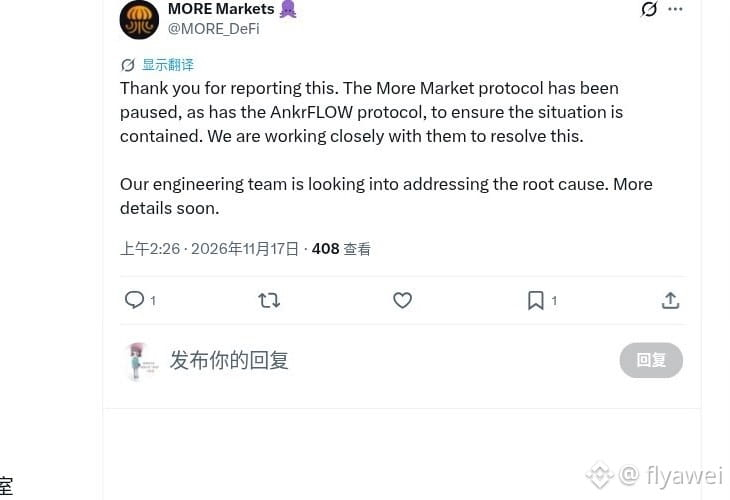
A la 1:55, el equipo oficial dijo que había detectado el ataque; a la 1:59, ya había pausado el protocolo. A las 2:26 anunció que ankrFLOW también estaba pausado. A las 6:31, Flow declaró que el ataque había afectado a la lógica de los contratos de préstamo de MORE, pero no a la red Flow, Flow EVM ni Cadence. Las personas afectadas son quienes habían depositado WFLOW en este mercado. Algunas plataformas de intercambio suspendieron temporalmente los depósitos y retiros de FLOW. Cuando publiqué esto, el equipo oficial aún no había comunicado el monto de las pérdidas ni cómo compensaría a los afectados.
Mi opinión personal: por ahora, no hagan clic en enlaces para solicitar reembolsos o recuperar fondos. Los 308.000 dólares son una cifra estimada por los sistemas de monitoreo; esperemos a que el equipo oficial publique sus propios datos para compararlos.
A los principiantes les recomiendo observar más y operar menos; si compran criptomonedas, que sea solo $BTC
La liquidación no canceló la deuda y retiraron 308.000 dólares de las reservas
MORE Markets, un protocolo de préstamos desplegado en Flow EVM. A la 1:30 del 17 de noviembre, hora de Pekín, alguien abrió una posición en su mercado ankrFLOW/WFLOW usando un préstamo flash y luego se liquidó a sí mismo. Al procesar la liquidación, el contrato eliminó la garantía, pero no canceló la deuda correspondiente en WFLOW. Así, fue posible retirar los WFLOW de las reservas.
A la 1:47, los sistemas públicos de monitoreo mostraron que se habían transferido unos 308.000 dólares del fondo de reservas de WFLOW. Revisé la cadena y confirmé que la dirección del atacante (0xe1ea…) recibió 14.089.553,21 WFLOW en 11 transacciones, entre la 1:30 y la 1:37. Antes del incidente, las reservas contenían 18.629.352,93 WFLOW; para la 1:42, ya estaban vacías.
A la 1:55, el equipo oficial dijo que había detectado el ataque; a la 1:59, ya había pausado el protocolo. A las 2:26 anunció que ankrFLOW también estaba pausado. A las 6:31, Flow declaró que el ataque había afectado a la lógica de los contratos de préstamo de MORE, pero no a la red Flow, Flow EVM ni Cadence. Las personas afectadas son quienes habían depositado WFLOW en este mercado. Algunas plataformas de intercambio suspendieron temporalmente los depósitos y retiros de FLOW. Cuando publiqué esto, el equipo oficial aún no había comunicado el monto de las pérdidas ni cómo compensaría a los afectados.
Mi opinión personal: por ahora, no hagan clic en enlaces para solicitar reembolsos o recuperar fondos. Los 308.000 dólares son una cifra estimada por los sistemas de monitoreo; esperemos a que el equipo oficial publique sus propios datos para compararlos.
A los principiantes les recomiendo observar más y operar menos; si compran criptomonedas, que sea solo $BTC
MORE Markets, un protocolo de préstamos desplegado en Flow EVM. A la 1:30 del 17 de noviembre, hora de Pekín, alguien abrió una posición en su mercado ankrFLOW/WFLOW usando un préstamo flash y luego se liquidó a sí mismo. Al procesar la liquidación, el contrato eliminó la garantía, pero no canceló la deuda correspondiente en WFLOW. Así, fue posible retirar los WFLOW de las reservas.
A la 1:47, los sistemas públicos de monitoreo mostraron que se habían transferido unos 308.000 dólares del fondo de reservas de WFLOW. Revisé la cadena y confirmé que la dirección del atacante (0xe1ea…) recibió 14.089.553,21 WFLOW en 11 transacciones, entre la 1:30 y la 1:37. Antes del incidente, las reservas contenían 18.629.352,93 WFLOW; para la 1:42, ya estaban vacías.
A la 1:55, el equipo oficial dijo que había detectado el ataque; a la 1:59, ya había pausado el protocolo. A las 2:26 anunció que ankrFLOW también estaba pausado. A las 6:31, Flow declaró que el ataque había afectado a la lógica de los contratos de préstamo de MORE, pero no a la red Flow, Flow EVM ni Cadence. Las personas afectadas son quienes habían depositado WFLOW en este mercado. Algunas plataformas de intercambio suspendieron temporalmente los depósitos y retiros de FLOW. Cuando publiqué esto, el equipo oficial aún no había comunicado el monto de las pérdidas ni cómo compensaría a los afectados.
Mi opinión personal: por ahora, no hagan clic en enlaces para solicitar reembolsos o recuperar fondos. Los 308.000 dólares son una cifra estimada por los sistemas de monitoreo; esperemos a que el equipo oficial publique sus propios datos para compararlos.
A los principiantes les recomiendo observar más y operar menos; si compran criptomonedas, que sea solo $BTC
216
·
--
178 sitios web infectados con un script para robar criptomonedas; ya ha recaudado 7040 dólares
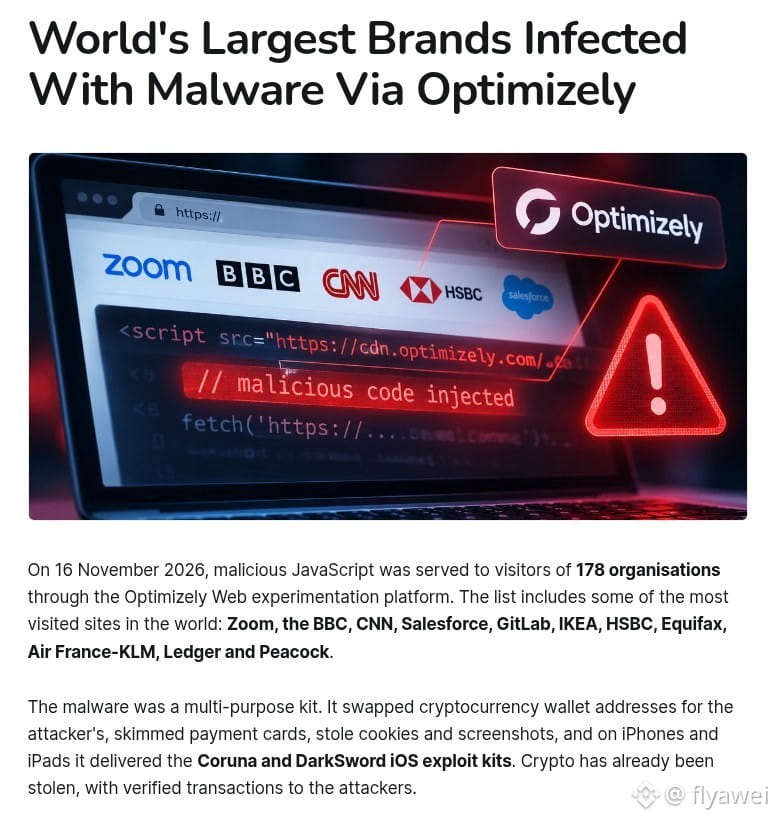
Optimizely, una empresa que realiza pruebas en sitios web, distribuyó a partir de las 12:21 del 16 de noviembre (hora de Pekín) un script con código malicioso a los sitios web de sus clientes. Más tarde, alguien examinó 1611 fragmentos de código y detectó 188 infectados pertenecientes a 178 organizaciones, entre ellas sitios muy conocidos como el sitio oficial de Ledger, HSBC, BBC, CNN y Zoom.
Este código sustituía por direcciones de billeteras controladas por los atacantes las que aparecían en la página, en los campos de texto y en el portapapeles; también vigilaba los números de tarjetas bancarias. Además, al abrir estas páginas desde un iPhone, podía aparecer un programa para explotar vulnerabilidades.
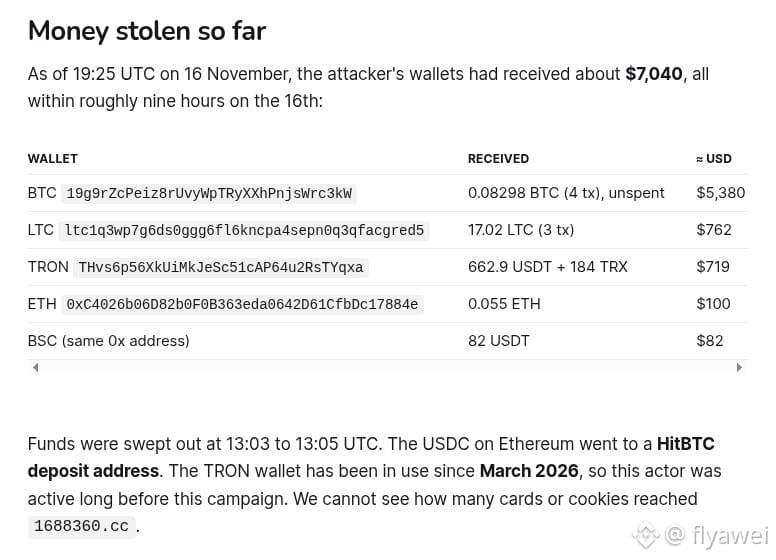
Según los datos verificables en la cadena de bloques, hasta las 3:25 del 17 de noviembre (hora de Pekín) se habían recibido unos 7040 dólares, en aproximadamente 9 horas. De esa cantidad, unos 0,08298 bitcoins, equivalentes a unos 5380 dólares. Los datos públicos todavía no permiten saber cuántos números de tarjetas bancarias y cookies de sitios web fueron robados.
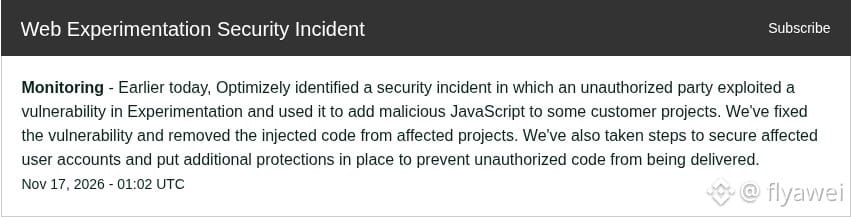
La empresa declaró a las 9:02 del 17 de noviembre (hora de Pekín) que alguien había aprovechado una vulnerabilidad en un producto experimental para insertar código malicioso en algunos proyectos de clientes. La vulnerabilidad ya se había corregido, el código se había eliminado y las cuentas afectadas se habían atendido. Una investigación posterior reveló que la mayoría de los scripts se habían eliminado entre las 4:40 y las 5:10 de la madrugada del día 17; a las 5:52, solo 1 de los 188 fragmentos seguía teniendo problemas.
En mi opinión, es difícil protegerse de este tipo de scripts porque se distribuyen desde dominios en los que todos confiamos habitualmente. Si copiaste direcciones de billeteras en estos sitios entre el día 16 y la madrugada del 17, lo mejor es volver a comprobarlas antes de transferir dinero.
A quienes recién empiezan, les recomiendo observar más y operar menos. Si van a comprar criptomonedas, que sea solo $BTC.
178 sitios web infectados con un script para robar criptomonedas; ya ha recaudado 7040 dólares
Optimizely, una empresa que realiza pruebas en sitios web, distribuyó a partir de las 12:21 del 16 de noviembre (hora de Pekín) un script con código malicioso a los sitios web de sus clientes. Más tarde, alguien examinó 1611 fragmentos de código y detectó 188 infectados pertenecientes a 178 organizaciones, entre ellas sitios muy conocidos como el sitio oficial de Ledger, HSBC, BBC, CNN y Zoom.
Este código sustituía por direcciones de billeteras controladas por los atacantes las que aparecían en la página, en los campos de texto y en el portapapeles; también vigilaba los números de tarjetas bancarias. Además, al abrir estas páginas desde un iPhone, podía aparecer un programa para explotar vulnerabilidades.
Según los datos verificables en la cadena de bloques, hasta las 3:25 del 17 de noviembre (hora de Pekín) se habían recibido unos 7040 dólares, en aproximadamente 9 horas. De esa cantidad, unos 0,08298 bitcoins, equivalentes a unos 5380 dólares. Los datos públicos todavía no permiten saber cuántos números de tarjetas bancarias y cookies de sitios web fueron robados.
La empresa declaró a las 9:02 del 17 de noviembre (hora de Pekín) que alguien había aprovechado una vulnerabilidad en un producto experimental para insertar código malicioso en algunos proyectos de clientes. La vulnerabilidad ya se había corregido, el código se había eliminado y las cuentas afectadas se habían atendido. Una investigación posterior reveló que la mayoría de los scripts se habían eliminado entre las 4:40 y las 5:10 de la madrugada del día 17; a las 5:52, solo 1 de los 188 fragmentos seguía teniendo problemas.
En mi opinión, es difícil protegerse de este tipo de scripts porque se distribuyen desde dominios en los que todos confiamos habitualmente. Si copiaste direcciones de billeteras en estos sitios entre el día 16 y la madrugada del 17, lo mejor es volver a comprobarlas antes de transferir dinero.
A quienes recién empiezan, les recomiendo observar más y operar menos. Si van a comprar criptomonedas, que sea solo $BTC .
Optimizely, una empresa que realiza pruebas en sitios web, distribuyó a partir de las 12:21 del 16 de noviembre (hora de Pekín) un script con código malicioso a los sitios web de sus clientes. Más tarde, alguien examinó 1611 fragmentos de código y detectó 188 infectados pertenecientes a 178 organizaciones, entre ellas sitios muy conocidos como el sitio oficial de Ledger, HSBC, BBC, CNN y Zoom.
Este código sustituía por direcciones de billeteras controladas por los atacantes las que aparecían en la página, en los campos de texto y en el portapapeles; también vigilaba los números de tarjetas bancarias. Además, al abrir estas páginas desde un iPhone, podía aparecer un programa para explotar vulnerabilidades.
Según los datos verificables en la cadena de bloques, hasta las 3:25 del 17 de noviembre (hora de Pekín) se habían recibido unos 7040 dólares, en aproximadamente 9 horas. De esa cantidad, unos 0,08298 bitcoins, equivalentes a unos 5380 dólares. Los datos públicos todavía no permiten saber cuántos números de tarjetas bancarias y cookies de sitios web fueron robados.
La empresa declaró a las 9:02 del 17 de noviembre (hora de Pekín) que alguien había aprovechado una vulnerabilidad en un producto experimental para insertar código malicioso en algunos proyectos de clientes. La vulnerabilidad ya se había corregido, el código se había eliminado y las cuentas afectadas se habían atendido. Una investigación posterior reveló que la mayoría de los scripts se habían eliminado entre las 4:40 y las 5:10 de la madrugada del día 17; a las 5:52, solo 1 de los 188 fragmentos seguía teniendo problemas.
En mi opinión, es difícil protegerse de este tipo de scripts porque se distribuyen desde dominios en los que todos confiamos habitualmente. Si copiaste direcciones de billeteras en estos sitios entre el día 16 y la madrugada del 17, lo mejor es volver a comprobarlas antes de transferir dinero.
A quienes recién empiezan, les recomiendo observar más y operar menos. Si van a comprar criptomonedas, que sea solo $BTC .
1
331
·
--
Con verificación
¡Empiezo a invertir periódicamente en Google!Bastó que Huang se marchara para que todo el mercado se echara a llorar. Cada vez se oye más fuerte que la burbuja de la IA está a punto de estallar. La valoración de Nvidia, cómo se financia la infraestructura de IA y cuánto gastan las grandes empresas en inversiones de capital cada año: todo está sobre la mesa.
¡En estos momentos voy a comprar Google en la caída! xGOOGL🤪🤪
No se fijen solo en las búsquedas y la publicidad de Google; lo clave es ese activo que tiene: las TPU.
El mayor ganador de esta ola de IA es Nvidia: OpenAI, Anthropic y varias empresas de la nube dependen de sus GPU.
Pero la cadena se ha convertido en un círculo: Nvidia invierte en empresas de IA, que usan la financiación para comprar capacidad de cómputo de Nvidia, y las empresas de la nube siguen ampliando sus compras de GPU.
¡Empiezo a invertir periódicamente en Google!
Bastó que Huang se marchara para que todo el mercado se echara a llorar. Cada vez se oye más fuerte que la burbuja de la IA está a punto de estallar. La valoración de Nvidia, cómo se financia la infraestructura de IA y cuánto gastan las grandes empresas en inversiones de capital cada año: todo está sobre la mesa.
¡En estos momentos voy a comprar Google en la caída! xGOOGL🤪🤪
No se fijen solo en las búsquedas y la publicidad de Google; lo clave es ese activo que tiene: las TPU.
El mayor ganador de esta ola de IA es Nvidia: OpenAI, Anthropic y varias empresas de la nube dependen de sus GPU.
Pero la cadena se ha convertido en un círculo: Nvidia invierte en empresas de IA, que usan la financiación para comprar capacidad de cómputo de Nvidia, y las empresas de la nube siguen ampliando sus compras de GPU.
¡En estos momentos voy a comprar Google en la caída! xGOOGL🤪🤪
No se fijen solo en las búsquedas y la publicidad de Google; lo clave es ese activo que tiene: las TPU.
El mayor ganador de esta ola de IA es Nvidia: OpenAI, Anthropic y varias empresas de la nube dependen de sus GPU.
Pero la cadena se ha convertido en un círculo: Nvidia invierte en empresas de IA, que usan la financiación para comprar capacidad de cómputo de Nvidia, y las empresas de la nube siguen ampliando sus compras de GPU.
6
1.8k
·
--
NOTICIAS DIARIAS · Noticias del día
2026.11.17 Martes
🧭 Mercado cripto
1️⃣ Chase, Bank of America, Wells Fargo y otros grandes bancos estadounidenses sufrieron interrupciones de sus servicios en línea el mismo día. Los usuarios no podían iniciar sesión, consultar su saldo ni hacer transferencias. ¿Qué pasó con la prometida alta disponibilidad con centros de datos en dos ubicaciones y tres centros de respaldo???
2️⃣ Wells Fargo aumentó en el tercer trimestre sus tenencias de ETF de Bitcoin al contado hasta unos 2.610 millones de dólares (unos 49,58 millones de participaciones de IBIT). Otros fondos de cobertura, como Balyasny, también incrementaron sus posiciones. Bitcoin por encima de los 60.000 dólares sigue siendo muy atractivo.
3️⃣ El primer día de la conferencia Solana Breakpoint, varios anuncios se centraron en instituciones, pagos y tokenización. Los avances relacionados con NYSE, Zelle y SoFi acapararon la atención, y crecieron las expectativas sobre acciones en cadena y liquidaciones con stablecoins.
4️⃣ Los datos en cadena muestran que, durante esta caída, las grandes ballenas con más de 1.000 BTC aumentaron sus tenencias netas en unos 47.000 BTC, mientras que los titulares medianos vendieron más. El índice de miedo y codicia ronda los 10. No entren en pánico: el rebote está cerca.
5️⃣ BTC lleva 6 semanas consecutivas cerrando con velas rojas (según las estadísticas históricas), y el índice de miedo y codicia sigue en niveles extremadamente bajos. Casi han desaparecido los focos independientes de shitcoins y memecoins; todos están pasando el invierno. Esta caída ha dejado a mucha gente fuera de juego. Por suerte, aún me queda munición y sigo invirtiendo de forma periódica.
📌 Mercado bursátil estadounidense
1⃣ El Nasdaq cayó cerca de un 2,5 % y el Dow Jones, alrededor de un 1,41 %. La caída del mercado cripto durante el fin de semana y la presión vendedora en el sector de la IA continuaron, elevando la aversión al riesgo.
2⃣ Continúa la tormenta en la cúpula de Nvidia: el asunto de la dimisión de Jensen Huang sigue cobrando fuerza. Tanto Musk como Trump expresaron su apoyo a su regreso, pero el consejo de administración dijo que no lo respalda.
3⃣ Las acciones de almacenamiento y semiconductores siguieron debilitándose; ni el índice de semiconductores de Filadelfia ni la cadena de hardware de IA muestran señales de estabilización.
4⃣ Acciones vinculadas al sector cripto, como CRCL, siguieron bajo presión junto con BTC, que cayó a 62.000.
5⃣ Las dos grandes líneas de esta semana serán la reunión de la Reserva Federal y los datos de inflación, por un lado, y la recuperación de las operaciones relacionadas con la IA, por otro. El mercado sigue reajustando sus expectativas entre las «subidas de tipos» y el «desmontaje de las posiciones en IA».
🌍 Noticias internacionales
1⃣ Se inauguró la 33.ª Reunión de Líderes Económicos de APEC. Los medios extranjeros le prestan mucha atención y el sector empresarial se centra en el comercio y la cooperación en IA.
2⃣ Trump apoyó públicamente que Jensen Huang vuelva a ponerse al frente de Nvidia. Si bastara con tan poco para que Huang regresara, ¿no habría sido en vano el dinero que gastaron los demócratas???
3⃣ La Reserva Federal estudia internamente los posibles efectos de la IA en la economía, mientras California impulsa debates regulatorios sobre el riesgo de que los modelos de IA se descontrolen.
NOTICIAS DIARIAS · Noticias del día
2026.11.17 Martes
🧭 Mercado cripto
1️⃣ Chase, Bank of America, Wells Fargo y otros grandes bancos estadounidenses sufrieron interrupciones de sus servicios en línea el mismo día. Los usuarios no podían iniciar sesión, consultar su saldo ni hacer transferencias. ¿Qué pasó con la prometida alta disponibilidad con centros de datos en dos ubicaciones y tres centros de respaldo???
2️⃣ Wells Fargo aumentó en el tercer trimestre sus tenencias de ETF de Bitcoin al contado hasta unos 2.610 millones de dólares (unos 49,58 millones de participaciones de IBIT). Otros fondos de cobertura, como Balyasny, también incrementaron sus posiciones. Bitcoin por encima de los 60.000 dólares sigue siendo muy atractivo.
3️⃣ El primer día de la conferencia Solana Breakpoint, varios anuncios se centraron en instituciones, pagos y tokenización. Los avances relacionados con NYSE, Zelle y SoFi acapararon la atención, y crecieron las expectativas sobre acciones en cadena y liquidaciones con stablecoins.
4️⃣ Los datos en cadena muestran que, durante esta caída, las grandes ballenas con más de 1.000 BTC aumentaron sus tenencias netas en unos 47.000 BTC, mientras que los titulares medianos vendieron más. El índice de miedo y codicia ronda los 10. No entren en pánico: el rebote está cerca.
5️⃣ BTC lleva 6 semanas consecutivas cerrando con velas rojas (según las estadísticas históricas), y el índice de miedo y codicia sigue en niveles extremadamente bajos. Casi han desaparecido los focos independientes de shitcoins y memecoins; todos están pasando el invierno. Esta caída ha dejado a mucha gente fuera de juego. Por suerte, aún me queda munición y sigo invirtiendo de forma periódica.
📌 Mercado bursátil estadounidense
1⃣ El Nasdaq cayó cerca de un 2,5 % y el Dow Jones, alrededor de un 1,41 %. La caída del mercado cripto durante el fin de semana y la presión vendedora en el sector de la IA continuaron, elevando la aversión al riesgo.
2⃣ Continúa la tormenta en la cúpula de Nvidia: el asunto de la dimisión de Jensen Huang sigue cobrando fuerza. Tanto Musk como Trump expresaron su apoyo a su regreso, pero el consejo de administración dijo que no lo respalda.
3⃣ Las acciones de almacenamiento y semiconductores siguieron debilitándose; ni el índice de semiconductores de Filadelfia ni la cadena de hardware de IA muestran señales de estabilización.
4⃣ Acciones vinculadas al sector cripto, como CRCL, siguieron bajo presión junto con BTC, que cayó a 62.000.
5⃣ Las dos grandes líneas de esta semana serán la reunión de la Reserva Federal y los datos de inflación, por un lado, y la recuperación de las operaciones relacionadas con la IA, por otro. El mercado sigue reajustando sus expectativas entre las «subidas de tipos» y el «desmontaje de las posiciones en IA».
🌍 Noticias internacionales
1⃣ Se inauguró la 33.ª Reunión de Líderes Económicos de APEC. Los medios extranjeros le prestan mucha atención y el sector empresarial se centra en el comercio y la cooperación en IA.
2⃣ Trump apoyó públicamente que Jensen Huang vuelva a ponerse al frente de Nvidia. Si bastara con tan poco para que Huang regresara, ¿no habría sido en vano el dinero que gastaron los demócratas???
3⃣ La Reserva Federal estudia internamente los posibles efectos de la IA en la economía, mientras California impulsa debates regulatorios sobre el riesgo de que los modelos de IA se descontrolen.
2026.11.17 Martes
🧭 Mercado cripto
1️⃣ Chase, Bank of America, Wells Fargo y otros grandes bancos estadounidenses sufrieron interrupciones de sus servicios en línea el mismo día. Los usuarios no podían iniciar sesión, consultar su saldo ni hacer transferencias. ¿Qué pasó con la prometida alta disponibilidad con centros de datos en dos ubicaciones y tres centros de respaldo???
2️⃣ Wells Fargo aumentó en el tercer trimestre sus tenencias de ETF de Bitcoin al contado hasta unos 2.610 millones de dólares (unos 49,58 millones de participaciones de IBIT). Otros fondos de cobertura, como Balyasny, también incrementaron sus posiciones. Bitcoin por encima de los 60.000 dólares sigue siendo muy atractivo.
3️⃣ El primer día de la conferencia Solana Breakpoint, varios anuncios se centraron en instituciones, pagos y tokenización. Los avances relacionados con NYSE, Zelle y SoFi acapararon la atención, y crecieron las expectativas sobre acciones en cadena y liquidaciones con stablecoins.
4️⃣ Los datos en cadena muestran que, durante esta caída, las grandes ballenas con más de 1.000 BTC aumentaron sus tenencias netas en unos 47.000 BTC, mientras que los titulares medianos vendieron más. El índice de miedo y codicia ronda los 10. No entren en pánico: el rebote está cerca.
5️⃣ BTC lleva 6 semanas consecutivas cerrando con velas rojas (según las estadísticas históricas), y el índice de miedo y codicia sigue en niveles extremadamente bajos. Casi han desaparecido los focos independientes de shitcoins y memecoins; todos están pasando el invierno. Esta caída ha dejado a mucha gente fuera de juego. Por suerte, aún me queda munición y sigo invirtiendo de forma periódica.
📌 Mercado bursátil estadounidense
1⃣ El Nasdaq cayó cerca de un 2,5 % y el Dow Jones, alrededor de un 1,41 %. La caída del mercado cripto durante el fin de semana y la presión vendedora en el sector de la IA continuaron, elevando la aversión al riesgo.
2⃣ Continúa la tormenta en la cúpula de Nvidia: el asunto de la dimisión de Jensen Huang sigue cobrando fuerza. Tanto Musk como Trump expresaron su apoyo a su regreso, pero el consejo de administración dijo que no lo respalda.
3⃣ Las acciones de almacenamiento y semiconductores siguieron debilitándose; ni el índice de semiconductores de Filadelfia ni la cadena de hardware de IA muestran señales de estabilización.
4⃣ Acciones vinculadas al sector cripto, como CRCL, siguieron bajo presión junto con BTC, que cayó a 62.000.
5⃣ Las dos grandes líneas de esta semana serán la reunión de la Reserva Federal y los datos de inflación, por un lado, y la recuperación de las operaciones relacionadas con la IA, por otro. El mercado sigue reajustando sus expectativas entre las «subidas de tipos» y el «desmontaje de las posiciones en IA».
🌍 Noticias internacionales
1⃣ Se inauguró la 33.ª Reunión de Líderes Económicos de APEC. Los medios extranjeros le prestan mucha atención y el sector empresarial se centra en el comercio y la cooperación en IA.
2⃣ Trump apoyó públicamente que Jensen Huang vuelva a ponerse al frente de Nvidia. Si bastara con tan poco para que Huang regresara, ¿no habría sido en vano el dinero que gastaron los demócratas???
3⃣ La Reserva Federal estudia internamente los posibles efectos de la IA en la economía, mientras California impulsa debates regulatorios sobre el riesgo de que los modelos de IA se descontrolen.
1
196
·
--
Se recuperaron 5 millones y se reabrieron los retiros
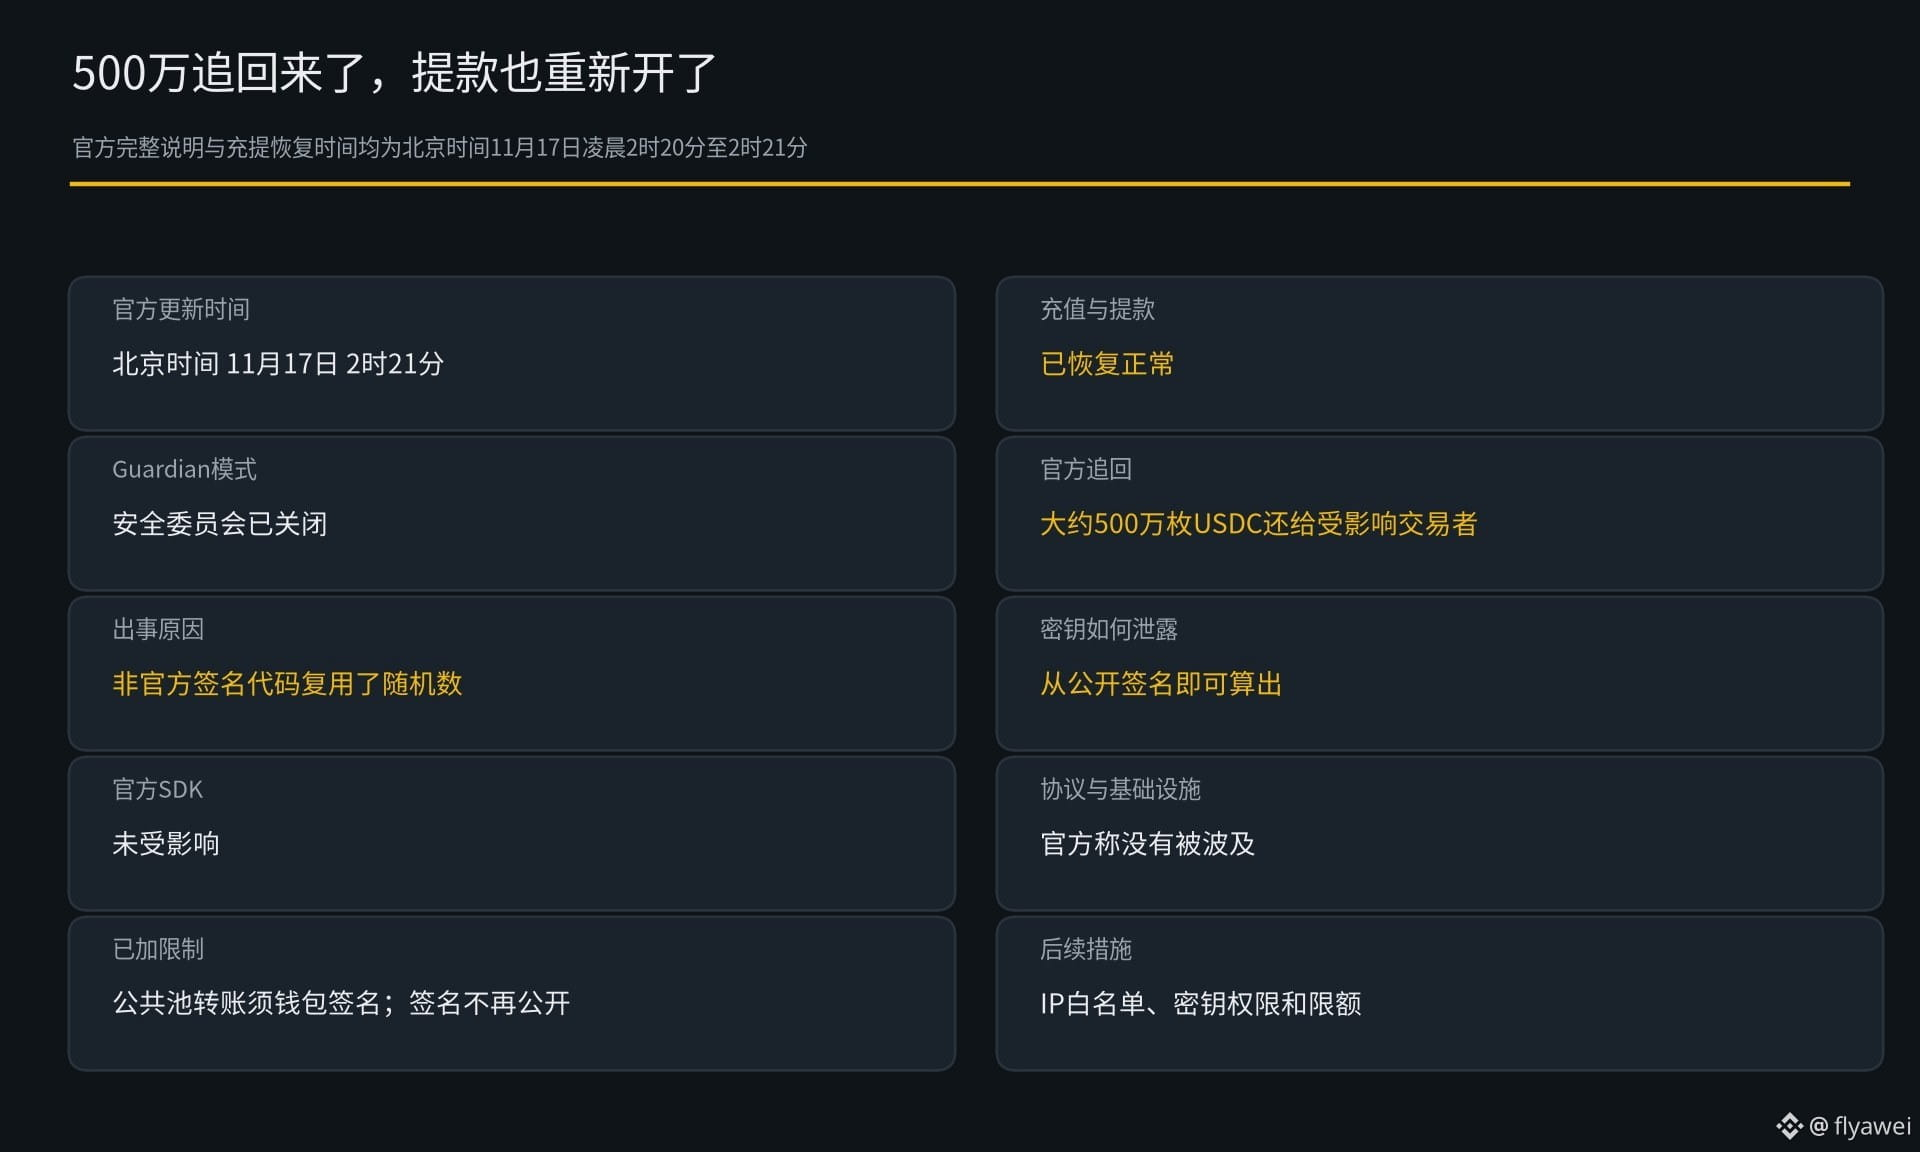
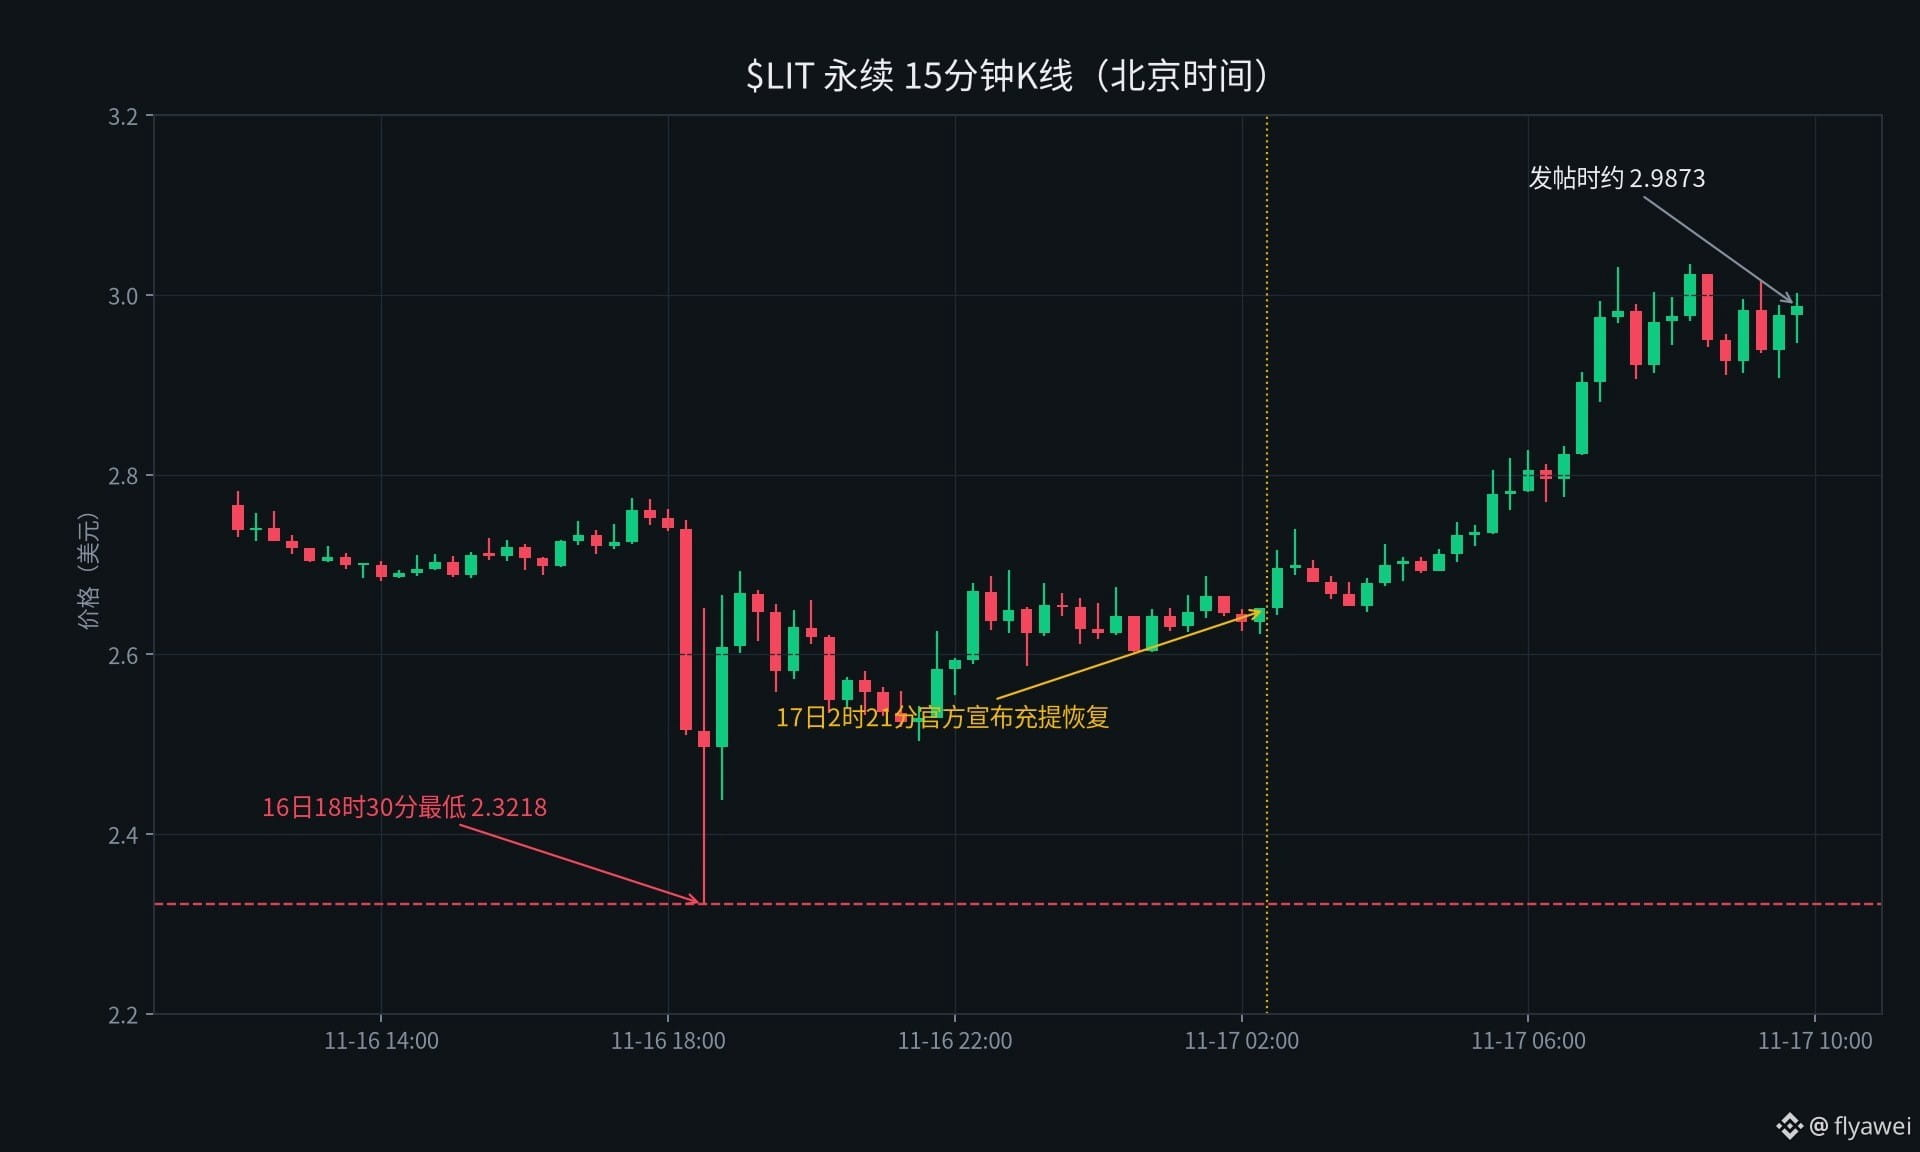
El exchange de futuros perpetuos Lighter informó a las 2:21 del 17 de noviembre, hora de Pekín, que el comité de seguridad había desactivado el modo Guardian. Los depósitos y los retiros ya funcionan con normalidad, y se recuperaron alrededor de 5 millones de USDC para los traders afectados.
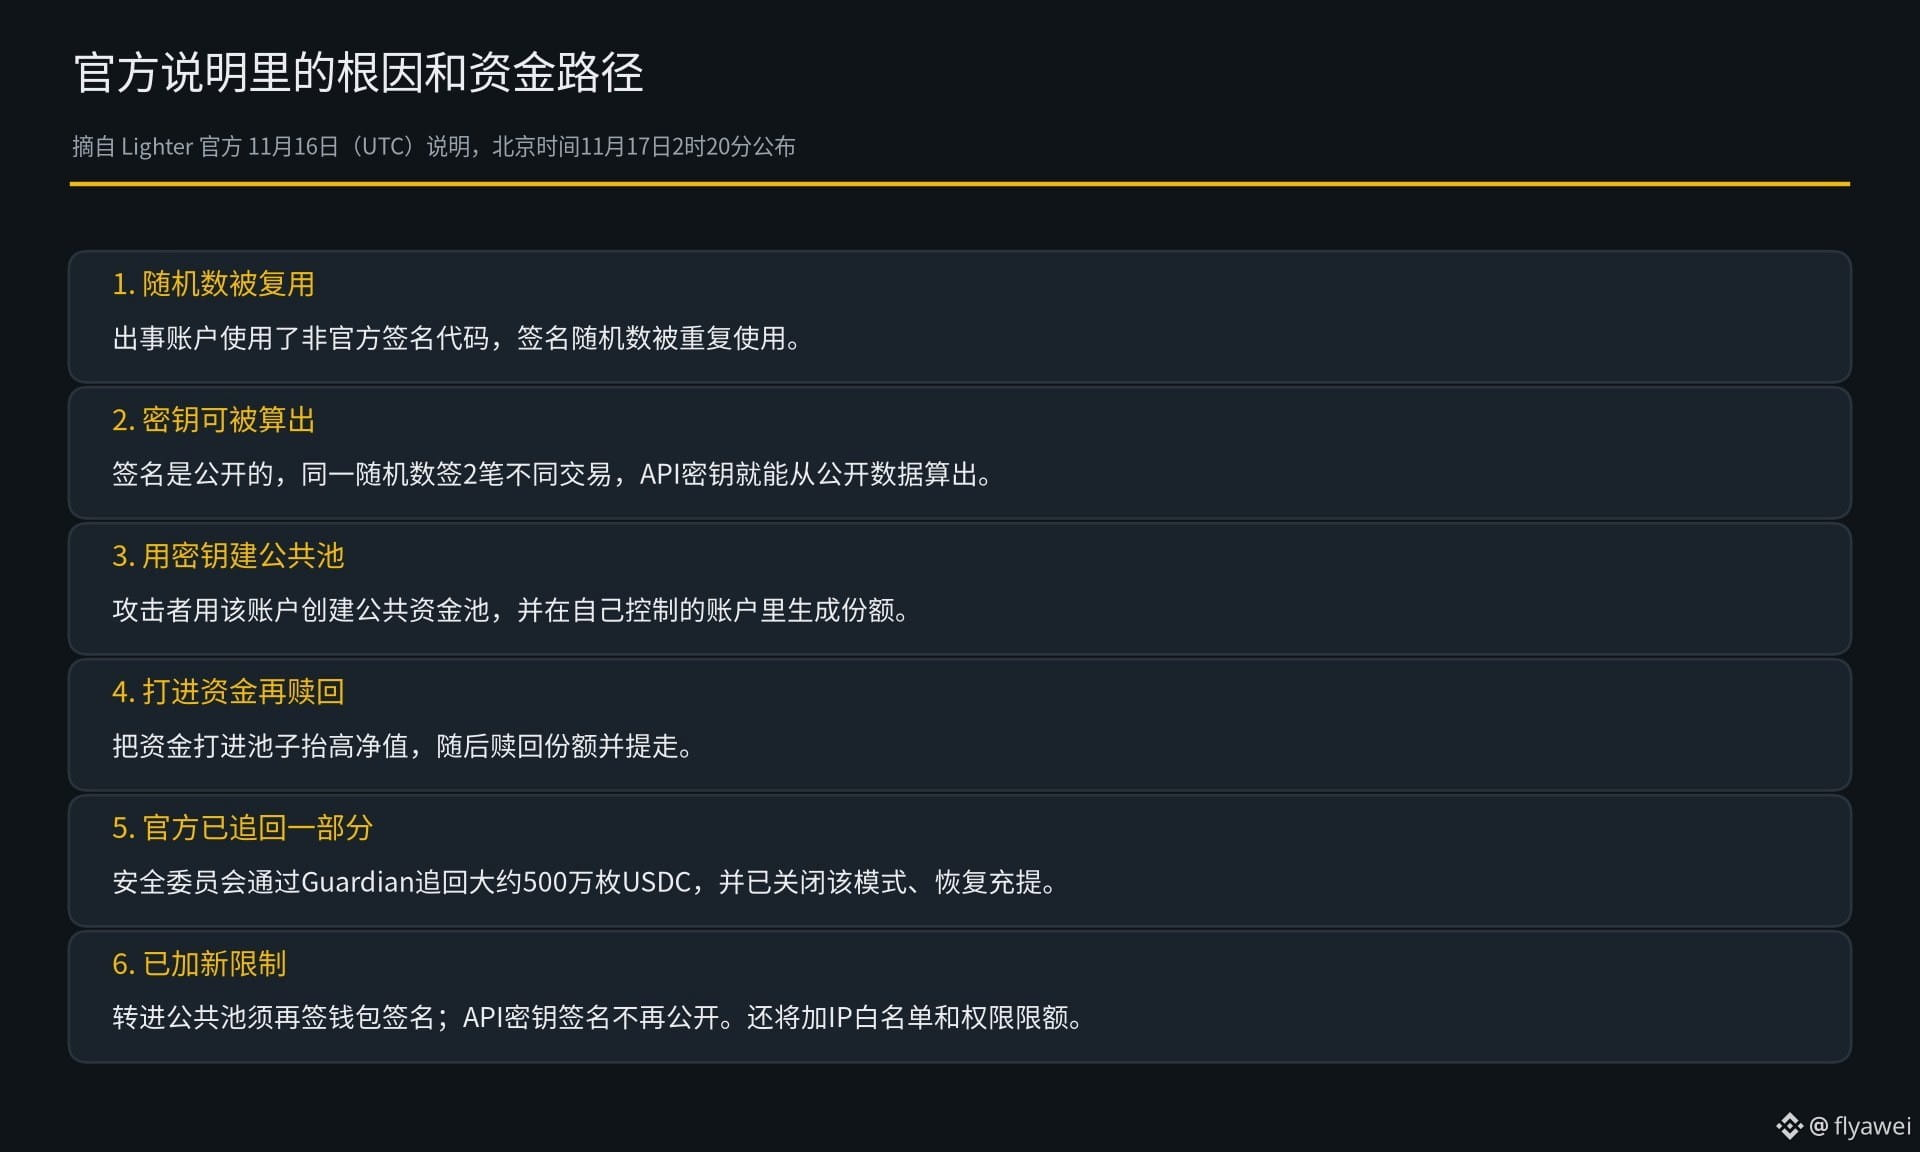
El equipo también aclaró la causa del incidente. La cuenta afectada no utilizó el código de firma proporcionado oficialmente; su propio código reutilizó el número aleatorio empleado para firmar. Como las firmas son públicas, si se usa el mismo número aleatorio para firmar dos transacciones distintas, cualquiera puede calcular la clave API a partir de los datos públicos.
El equipo también detalló cómo se transfirieron los fondos. Quien obtuvo la clave primero creó un fondo común público con esa cuenta y luego generó participaciones desde cuentas bajo su control. Después de depositar los fondos en el fondo, canjeó las participaciones y retiró el dinero. Según el equipo, el protocolo, los contratos inteligentes y la infraestructura no se vieron afectados.
El equipo también anunció nuevas restricciones. Ahora, para transferir fondos a un fondo común público, es necesario volver a firmar con la billetera; ya no es posible transferir dinero a un fondo común público usando únicamente una clave API. Las firmas de las claves API ya no se harán públicas. Más adelante también se añadirá una lista blanca de IP y se establecerán permisos y límites individuales para cada clave.
Al momento de la publicación, Binance $LIT Perpetual cotizaba a unos 2,9865 dólares, con una subida aproximada del 7,76 % en las últimas 24 horas. El mínimo seguía siendo el de anoche: 2,3218 dólares.
A mi parecer, recuperar los 5 millones y reabrir los retiros son avances muy concretos. Pero, dado que se puede calcular la clave a partir de las firmas públicas, quienes escriben sus propios programas de trading deben dejar de reutilizar números aleatorios de forma descuidada.
A los principiantes les recomiendo observar más y operar menos. Si van a comprar criptomonedas, compren solo $BTC
Se recuperaron 5 millones y se reabrieron los retiros
El exchange de futuros perpetuos Lighter informó a las 2:21 del 17 de noviembre, hora de Pekín, que el comité de seguridad había desactivado el modo Guardian. Los depósitos y los retiros ya funcionan con normalidad, y se recuperaron alrededor de 5 millones de USDC para los traders afectados.
El equipo también aclaró la causa del incidente. La cuenta afectada no utilizó el código de firma proporcionado oficialmente; su propio código reutilizó el número aleatorio empleado para firmar. Como las firmas son públicas, si se usa el mismo número aleatorio para firmar dos transacciones distintas, cualquiera puede calcular la clave API a partir de los datos públicos.
El equipo también detalló cómo se transfirieron los fondos. Quien obtuvo la clave primero creó un fondo común público con esa cuenta y luego generó participaciones desde cuentas bajo su control. Después de depositar los fondos en el fondo, canjeó las participaciones y retiró el dinero. Según el equipo, el protocolo, los contratos inteligentes y la infraestructura no se vieron afectados.
El equipo también anunció nuevas restricciones. Ahora, para transferir fondos a un fondo común público, es necesario volver a firmar con la billetera; ya no es posible transferir dinero a un fondo común público usando únicamente una clave API. Las firmas de las claves API ya no se harán públicas. Más adelante también se añadirá una lista blanca de IP y se establecerán permisos y límites individuales para cada clave.
Al momento de la publicación, Binance $LIT Perpetual cotizaba a unos 2,9865 dólares, con una subida aproximada del 7,76 % en las últimas 24 horas. El mínimo seguía siendo el de anoche: 2,3218 dólares.
A mi parecer, recuperar los 5 millones y reabrir los retiros son avances muy concretos. Pero, dado que se puede calcular la clave a partir de las firmas públicas, quienes escriben sus propios programas de trading deben dejar de reutilizar números aleatorios de forma descuidada.
A los principiantes les recomiendo observar más y operar menos. Si van a comprar criptomonedas, compren solo $BTC
El exchange de futuros perpetuos Lighter informó a las 2:21 del 17 de noviembre, hora de Pekín, que el comité de seguridad había desactivado el modo Guardian. Los depósitos y los retiros ya funcionan con normalidad, y se recuperaron alrededor de 5 millones de USDC para los traders afectados.
El equipo también aclaró la causa del incidente. La cuenta afectada no utilizó el código de firma proporcionado oficialmente; su propio código reutilizó el número aleatorio empleado para firmar. Como las firmas son públicas, si se usa el mismo número aleatorio para firmar dos transacciones distintas, cualquiera puede calcular la clave API a partir de los datos públicos.
El equipo también detalló cómo se transfirieron los fondos. Quien obtuvo la clave primero creó un fondo común público con esa cuenta y luego generó participaciones desde cuentas bajo su control. Después de depositar los fondos en el fondo, canjeó las participaciones y retiró el dinero. Según el equipo, el protocolo, los contratos inteligentes y la infraestructura no se vieron afectados.
El equipo también anunció nuevas restricciones. Ahora, para transferir fondos a un fondo común público, es necesario volver a firmar con la billetera; ya no es posible transferir dinero a un fondo común público usando únicamente una clave API. Las firmas de las claves API ya no se harán públicas. Más adelante también se añadirá una lista blanca de IP y se establecerán permisos y límites individuales para cada clave.
Al momento de la publicación, Binance $LIT Perpetual cotizaba a unos 2,9865 dólares, con una subida aproximada del 7,76 % en las últimas 24 horas. El mínimo seguía siendo el de anoche: 2,3218 dólares.
A mi parecer, recuperar los 5 millones y reabrir los retiros son avances muy concretos. Pero, dado que se puede calcular la clave a partir de las firmas públicas, quienes escriben sus propios programas de trading deben dejar de reutilizar números aleatorios de forma descuidada.
A los principiantes les recomiendo observar más y operar menos. Si van a comprar criptomonedas, compren solo $BTC
2
7
3.6k
·
--
Nadie firmó la transacción multifirma, pero aun así se llevaron 6,43 millones
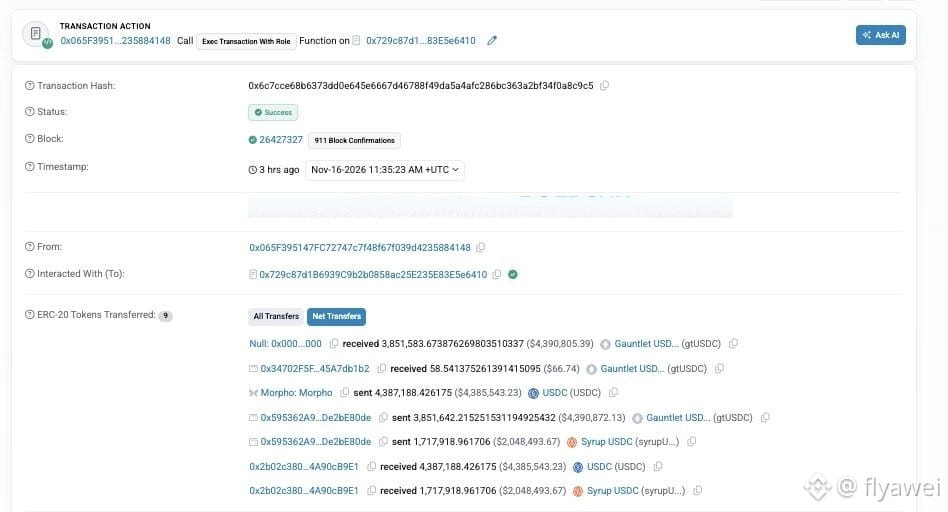
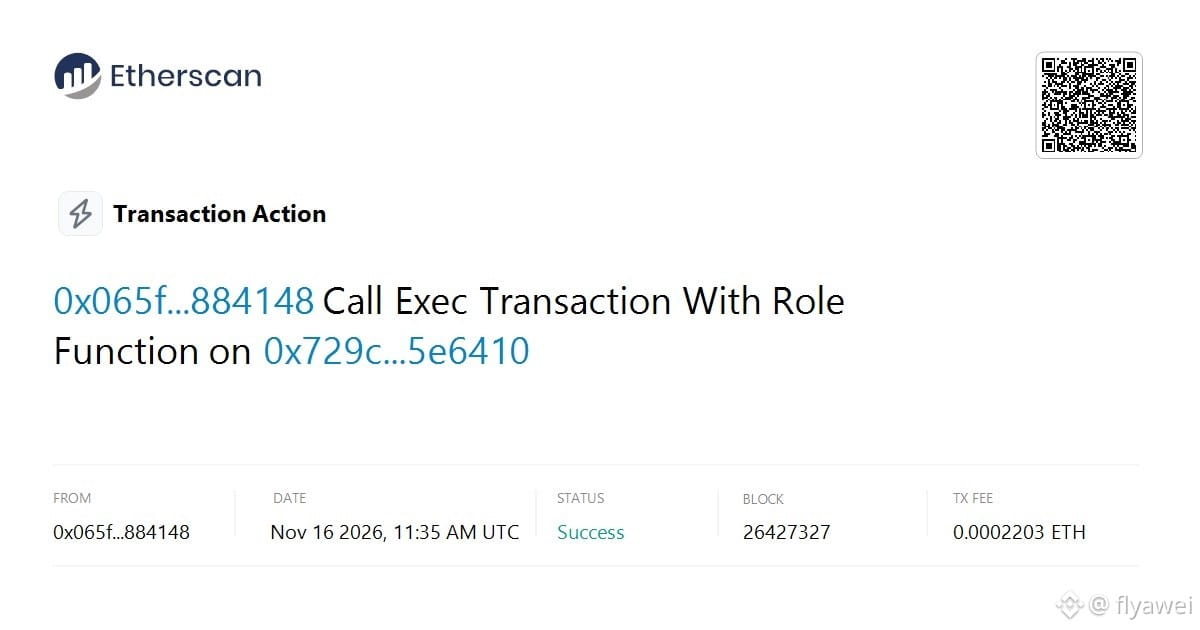
Una billetera multifirma creada con Safe (0x5953…) fue vaciada mediante una transacción a las 19:35 del 16 de noviembre, hora de Pekín. Se llevaron 4,387,188.43 USDC y 1,717,918.96 syrupUSDC, equivalentes a unos 6.434 millones de dólares según la cotización pública de ese momento.
En esta transacción, ninguno de los firmantes de la multifirma firmó. Los fondos se transfirieron a través de un módulo de permisos de terceros añadido a la billetera. Es muy probable que se filtrara la clave de un miembro con un rol en el módulo. La transacción enviada con esa clave fue autorizada precisamente por los permisos que la propia billetera había configurado de antemano. En la misma transacción, primero se retiró una posición de una bóveda de USDC y luego se transfirió, junto con esos 1.717.918 syrupUSDC, a otra dirección (0x2b02…).
Más tarde, el equipo oficial dijo que solo se vio afectada esta billetera multifirma; ni los contratos de Safe ni su billetera oficial resultaron afectados. El equipo que creó el módulo de permisos también afirmó que no habían encontrado ninguna vulnerabilidad en el contrato: se trató de una filtración de claves, sumada a permisos demasiado amplios. Hasta ahora no se ha revelado quién es el propietario de la multifirma.
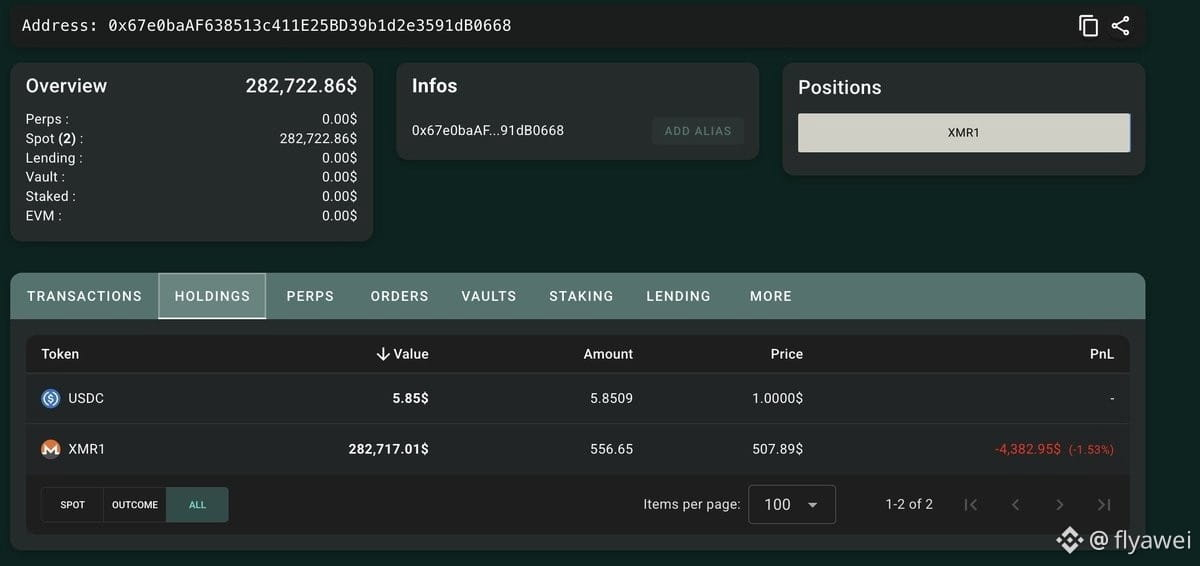
Después, una firma de seguridad observó que las direcciones relacionadas con el ataque ya habían gastado unos 813.000 dólares en comprar Monero. Cuando se publicó esta información, aún no se sabía que se hubieran recuperado esos fondos.
A mi parecer, el problema esta vez estuvo en los permisos adicionales habilitados fuera de la multifirma. La multifirma solo puede controlar las transacciones que requieren firma; si se filtra la clave del módulo, los fondos incluidos en sus permisos pueden salir directamente sin necesidad de firmar. Quienes utilicen este tipo de módulos deberían revisar bien qué permisos tienen habilitados.
A los principiantes les recomiendo observar más y operar menos. Si van a comprar criptomonedas, compren solo $BTC
Nadie firmó la transacción multifirma, pero aun así se llevaron 6,43 millones
Una billetera multifirma creada con Safe (0x5953…) fue vaciada mediante una transacción a las 19:35 del 16 de noviembre, hora de Pekín. Se llevaron 4,387,188.43 USDC y 1,717,918.96 syrupUSDC, equivalentes a unos 6.434 millones de dólares según la cotización pública de ese momento.
En esta transacción, ninguno de los firmantes de la multifirma firmó. Los fondos se transfirieron a través de un módulo de permisos de terceros añadido a la billetera. Es muy probable que se filtrara la clave de un miembro con un rol en el módulo. La transacción enviada con esa clave fue autorizada precisamente por los permisos que la propia billetera había configurado de antemano. En la misma transacción, primero se retiró una posición de una bóveda de USDC y luego se transfirió, junto con esos 1.717.918 syrupUSDC, a otra dirección (0x2b02…).
Más tarde, el equipo oficial dijo que solo se vio afectada esta billetera multifirma; ni los contratos de Safe ni su billetera oficial resultaron afectados. El equipo que creó el módulo de permisos también afirmó que no habían encontrado ninguna vulnerabilidad en el contrato: se trató de una filtración de claves, sumada a permisos demasiado amplios. Hasta ahora no se ha revelado quién es el propietario de la multifirma.
Después, una firma de seguridad observó que las direcciones relacionadas con el ataque ya habían gastado unos 813.000 dólares en comprar Monero. Cuando se publicó esta información, aún no se sabía que se hubieran recuperado esos fondos.
A mi parecer, el problema esta vez estuvo en los permisos adicionales habilitados fuera de la multifirma. La multifirma solo puede controlar las transacciones que requieren firma; si se filtra la clave del módulo, los fondos incluidos en sus permisos pueden salir directamente sin necesidad de firmar. Quienes utilicen este tipo de módulos deberían revisar bien qué permisos tienen habilitados.
A los principiantes les recomiendo observar más y operar menos. Si van a comprar criptomonedas, compren solo $BTC
Una billetera multifirma creada con Safe (0x5953…) fue vaciada mediante una transacción a las 19:35 del 16 de noviembre, hora de Pekín. Se llevaron 4,387,188.43 USDC y 1,717,918.96 syrupUSDC, equivalentes a unos 6.434 millones de dólares según la cotización pública de ese momento.
En esta transacción, ninguno de los firmantes de la multifirma firmó. Los fondos se transfirieron a través de un módulo de permisos de terceros añadido a la billetera. Es muy probable que se filtrara la clave de un miembro con un rol en el módulo. La transacción enviada con esa clave fue autorizada precisamente por los permisos que la propia billetera había configurado de antemano. En la misma transacción, primero se retiró una posición de una bóveda de USDC y luego se transfirió, junto con esos 1.717.918 syrupUSDC, a otra dirección (0x2b02…).
Más tarde, el equipo oficial dijo que solo se vio afectada esta billetera multifirma; ni los contratos de Safe ni su billetera oficial resultaron afectados. El equipo que creó el módulo de permisos también afirmó que no habían encontrado ninguna vulnerabilidad en el contrato: se trató de una filtración de claves, sumada a permisos demasiado amplios. Hasta ahora no se ha revelado quién es el propietario de la multifirma.
Después, una firma de seguridad observó que las direcciones relacionadas con el ataque ya habían gastado unos 813.000 dólares en comprar Monero. Cuando se publicó esta información, aún no se sabía que se hubieran recuperado esos fondos.
A mi parecer, el problema esta vez estuvo en los permisos adicionales habilitados fuera de la multifirma. La multifirma solo puede controlar las transacciones que requieren firma; si se filtra la clave del módulo, los fondos incluidos en sus permisos pueden salir directamente sin necesidad de firmar. Quienes utilicen este tipo de módulos deberían revisar bien qué permisos tienen habilitados.
A los principiantes les recomiendo observar más y operar menos. Si van a comprar criptomonedas, compren solo $BTC
2
6
3.5k
·
--
Se filtró la clave; el equipo oficial quiere reabrir los retiros esta noche
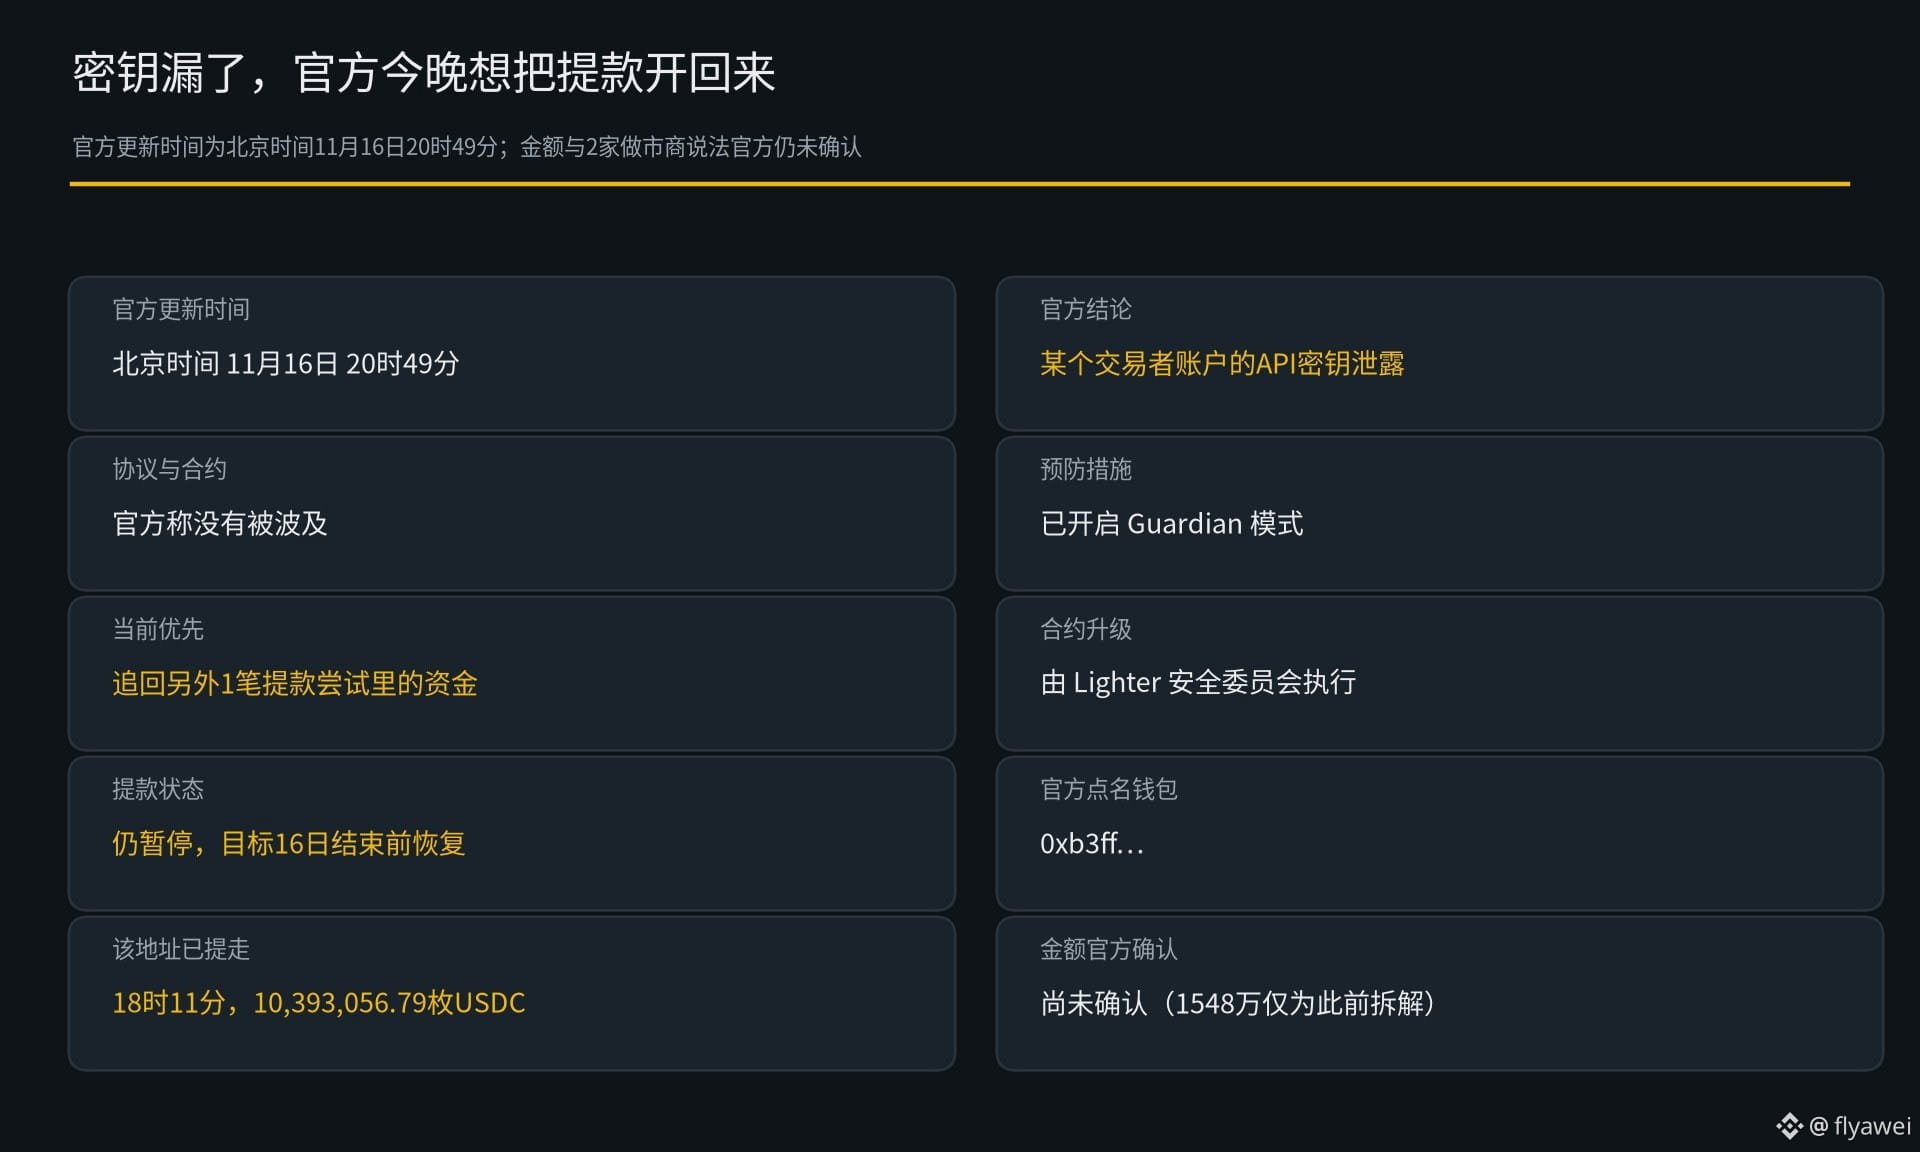
El exchange de contratos perpetuos Lighter publicó los resultados de su investigación a las 20:49 del 16 de noviembre, hora de Pekín. Según informó, el incidente se debió a la filtración de la clave API de la cuenta de un operador, y ni el protocolo ni los contratos inteligentes se vieron afectados.
Por precaución, el equipo oficial ya activó el modo Guardian en los contratos inteligentes. Según indicó, la prioridad ahora es recuperar los fondos de otro intento de retiro del atacante. Las actualizaciones de los contratos correspondientes estarán a cargo del comité de seguridad de Lighter.
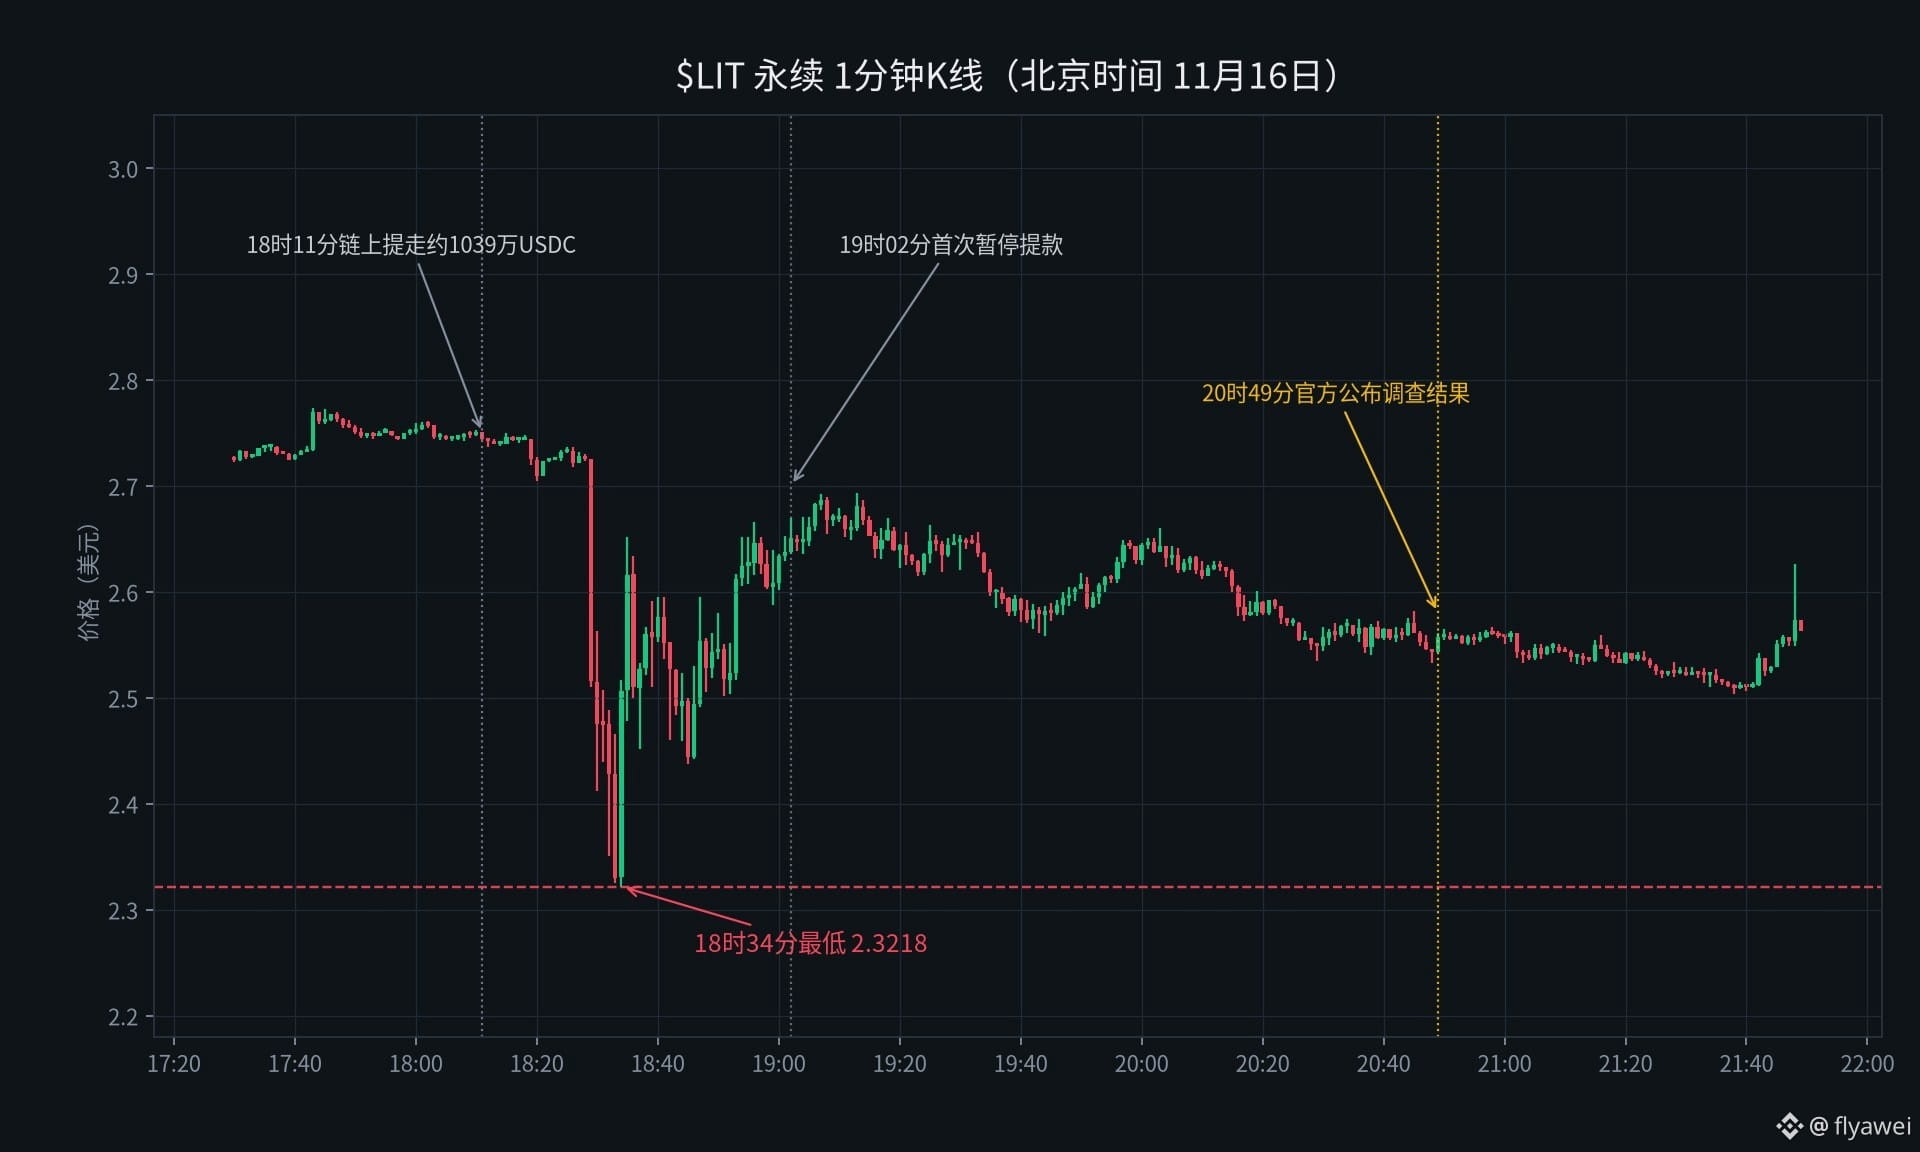
Los retiros siguen suspendidos. El objetivo del equipo oficial es completar la actualización de los contratos antes de que termine el 16 de noviembre y reabrir los retiros. También señaló una billetera (0xb3ff…) que considera relacionada con el atacante: es la dirección que ya se había identificado en la cadena. A las 18:11, esa dirección retiró 10,393,056.79 USDC de los contratos de Lighter. El equipo oficial aún no ha confirmado si el monto total fue de 15,48 millones de dólares ni si hubo dos creadores de mercado.
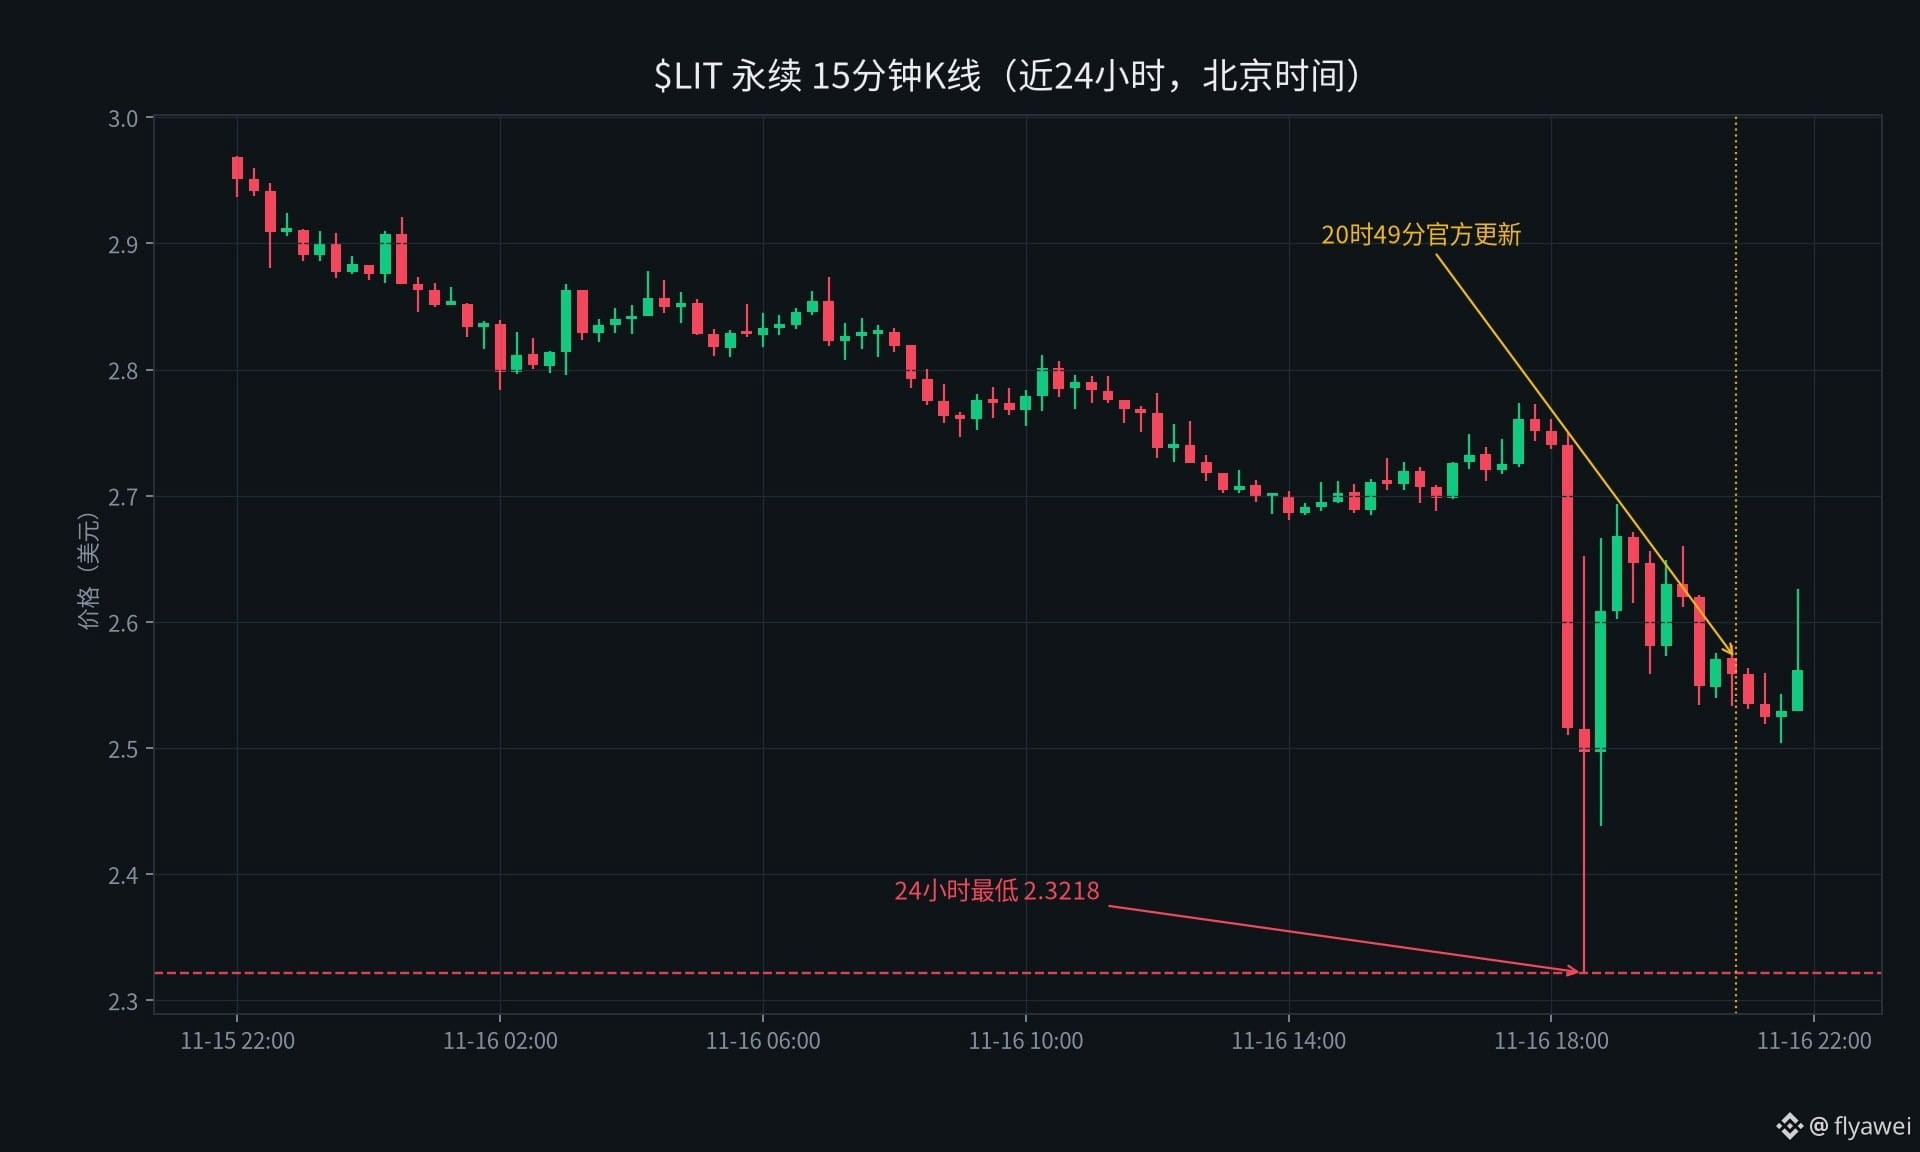
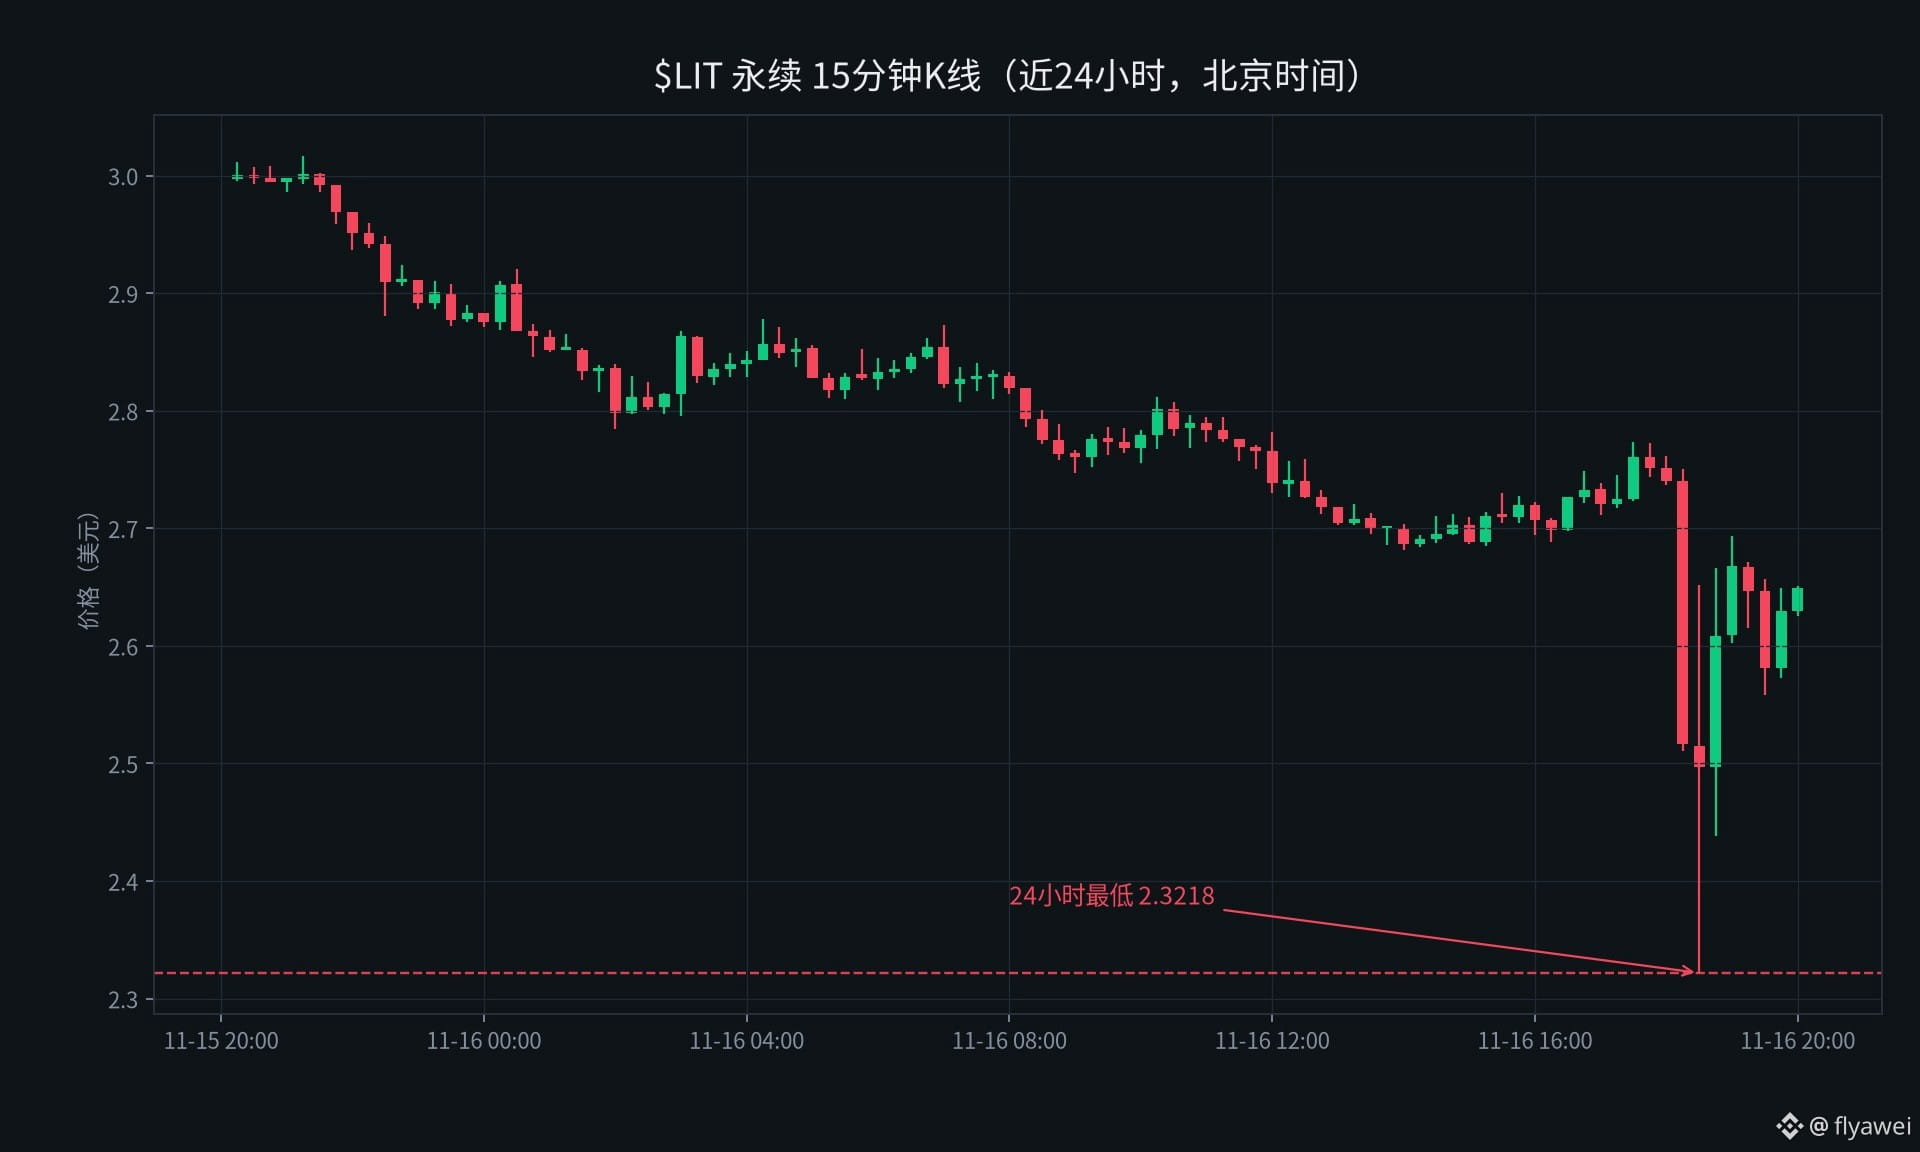
Al momento de esta publicación, el contrato perpetuo de Binance $LIT cotizaba a unos 2,57 dólares, con una caída aproximada del 13,6 % en 24 horas y un volumen de negociación de alrededor de 187 millones de U. El mínimo del día seguía siendo 2,3218 dólares.
Por lo que veo, el equipo oficial ya atribuyó la causa a una clave filtrada. Que los retiros se reanuden esta noche dependerá de si se completa la actualización.
A los principiantes les recomiendo observar más y operar menos. Si compran criptomonedas, compren solo $BTC
Se filtró la clave; el equipo oficial quiere reabrir los retiros esta noche
El exchange de contratos perpetuos Lighter publicó los resultados de su investigación a las 20:49 del 16 de noviembre, hora de Pekín. Según informó, el incidente se debió a la filtración de la clave API de la cuenta de un operador, y ni el protocolo ni los contratos inteligentes se vieron afectados.
Por precaución, el equipo oficial ya activó el modo Guardian en los contratos inteligentes. Según indicó, la prioridad ahora es recuperar los fondos de otro intento de retiro del atacante. Las actualizaciones de los contratos correspondientes estarán a cargo del comité de seguridad de Lighter.
Los retiros siguen suspendidos. El objetivo del equipo oficial es completar la actualización de los contratos antes de que termine el 16 de noviembre y reabrir los retiros. También señaló una billetera (0xb3ff…) que considera relacionada con el atacante: es la dirección que ya se había identificado en la cadena. A las 18:11, esa dirección retiró 10,393,056.79 USDC de los contratos de Lighter. El equipo oficial aún no ha confirmado si el monto total fue de 15,48 millones de dólares ni si hubo dos creadores de mercado.
Al momento de esta publicación, el contrato perpetuo de Binance $LIT cotizaba a unos 2,57 dólares, con una caída aproximada del 13,6 % en 24 horas y un volumen de negociación de alrededor de 187 millones de U. El mínimo del día seguía siendo 2,3218 dólares.
Por lo que veo, el equipo oficial ya atribuyó la causa a una clave filtrada. Que los retiros se reanuden esta noche dependerá de si se completa la actualización.
A los principiantes les recomiendo observar más y operar menos. Si compran criptomonedas, compren solo $BTC
El exchange de contratos perpetuos Lighter publicó los resultados de su investigación a las 20:49 del 16 de noviembre, hora de Pekín. Según informó, el incidente se debió a la filtración de la clave API de la cuenta de un operador, y ni el protocolo ni los contratos inteligentes se vieron afectados.
Por precaución, el equipo oficial ya activó el modo Guardian en los contratos inteligentes. Según indicó, la prioridad ahora es recuperar los fondos de otro intento de retiro del atacante. Las actualizaciones de los contratos correspondientes estarán a cargo del comité de seguridad de Lighter.
Los retiros siguen suspendidos. El objetivo del equipo oficial es completar la actualización de los contratos antes de que termine el 16 de noviembre y reabrir los retiros. También señaló una billetera (0xb3ff…) que considera relacionada con el atacante: es la dirección que ya se había identificado en la cadena. A las 18:11, esa dirección retiró 10,393,056.79 USDC de los contratos de Lighter. El equipo oficial aún no ha confirmado si el monto total fue de 15,48 millones de dólares ni si hubo dos creadores de mercado.
Al momento de esta publicación, el contrato perpetuo de Binance $LIT cotizaba a unos 2,57 dólares, con una caída aproximada del 13,6 % en 24 horas y un volumen de negociación de alrededor de 187 millones de U. El mínimo del día seguía siendo 2,3218 dólares.
Por lo que veo, el equipo oficial ya atribuyó la causa a una clave filtrada. Que los retiros se reanuden esta noche dependerá de si se completa la actualización.
A los principiantes les recomiendo observar más y operar menos. Si compran criptomonedas, compren solo $BTC
123
·
--
Se llevaron 15,48 millones de 2 cuentas; los retiros están suspendidos por ahora
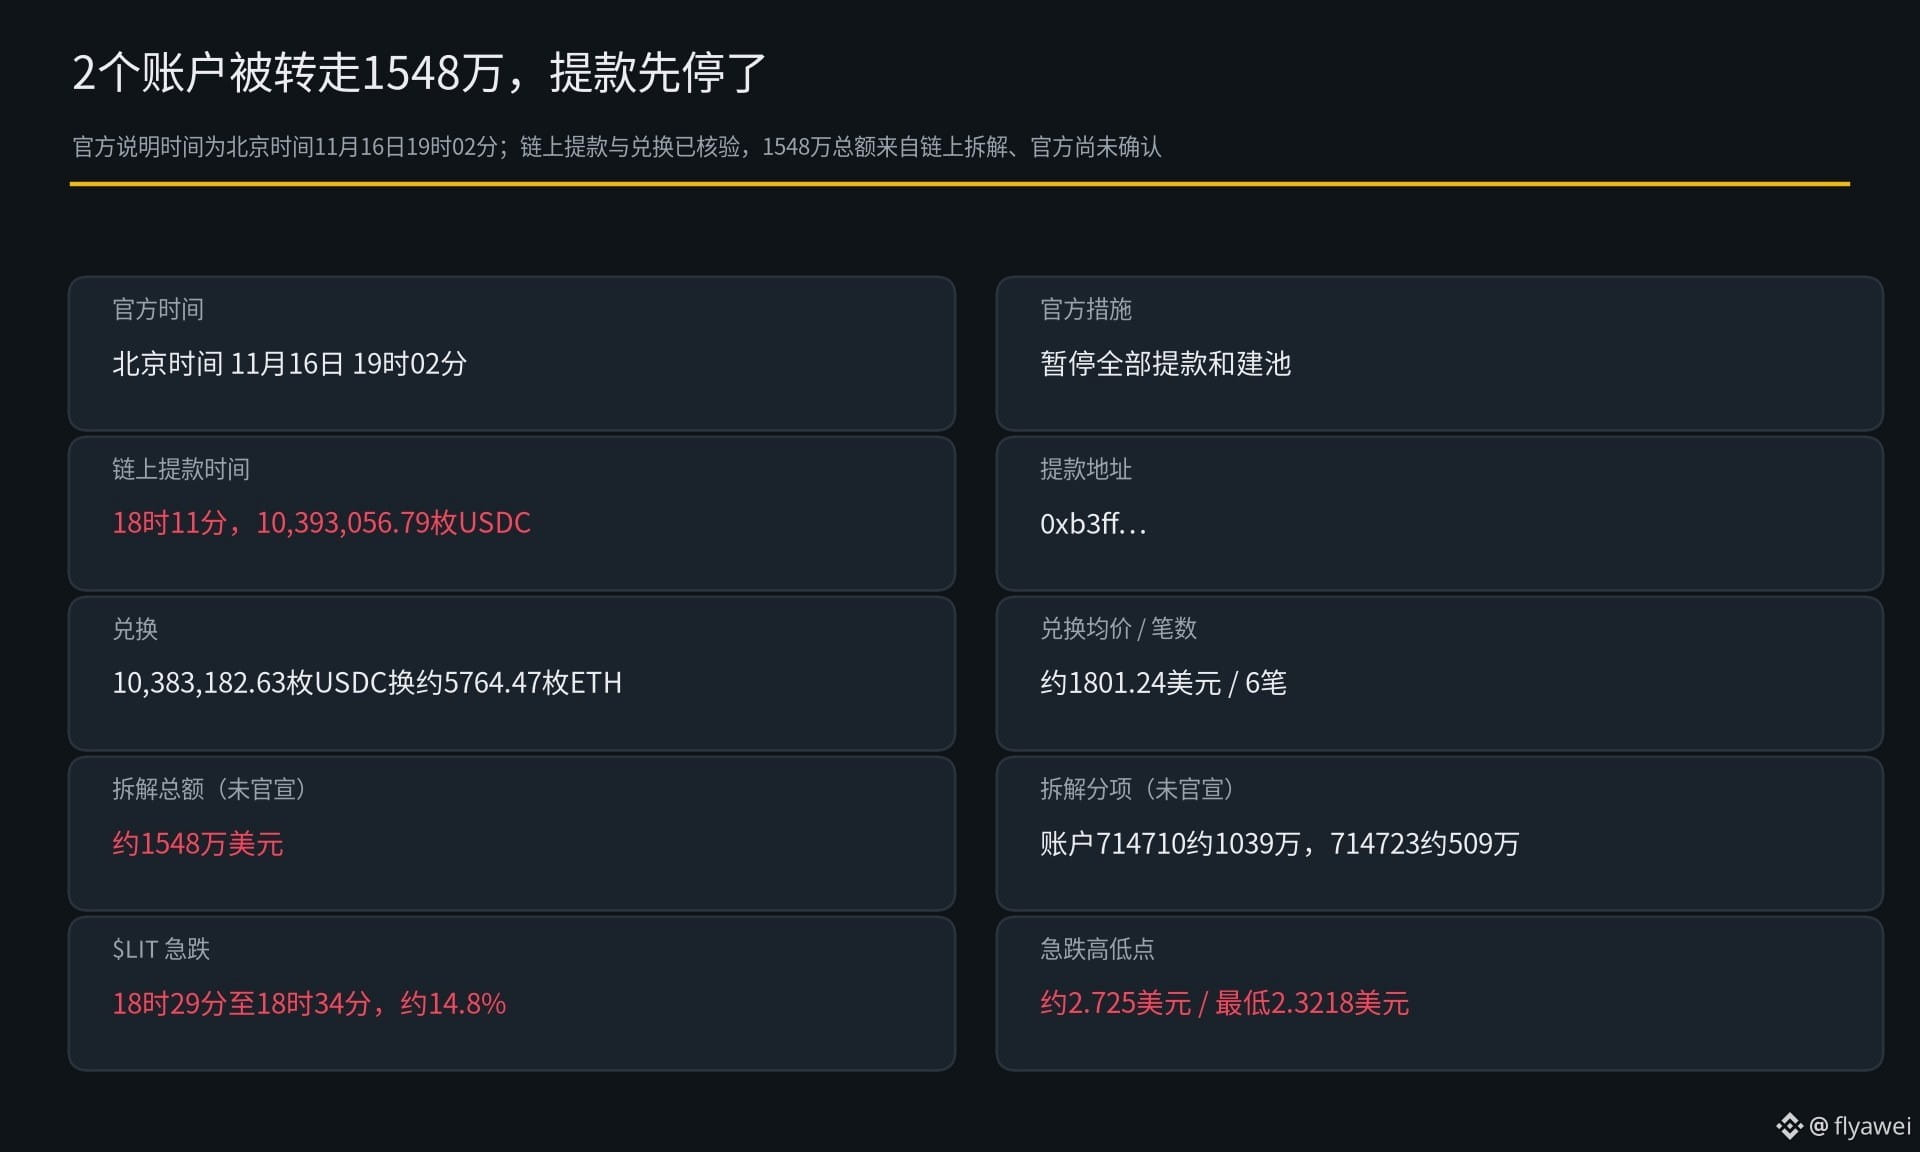
El exchange de futuros perpetuos Lighter informó el 16 de noviembre a las 19:02, hora de Pekín, que está investigando un incidente de seguridad. Según las primeras investigaciones, un único actor externo habría sido el responsable. Se han suspendido temporalmente todos los retiros y la creación de pools.
Los datos ya podían rastrearse en la cadena. A las 18:11, hora de Pekín, una dirección (0xb3ff…) retiró 10,393,056.79 USDC del contrato de Lighter. Luego, en 6 operaciones, convirtió 10,383,182.63 de esos USDC en aproximadamente 5764.47 ETH en CowSwap y después los dividió en transferencias de 160 ETH cada una.
Un análisis apunta a que se filtraron las claves API de 2 grandes creadores de mercado. El atacante primero cerró las posiciones y luego creó un pool público sin comisiones con las cuentas de las víctimas, aportó aproximadamente 10.000 dólares para hacerse con cerca del 99.99% de las participaciones y después ingresó aproximadamente 1 millón de dólares por operación antes de retirar los fondos. Según este análisis, de la cuenta 714710 se sustrajeron aproximadamente 10,39 millones de dólares y de la cuenta 714723, aproximadamente 5,09 millones; en total, unos 15,48 millones de dólares. El equipo oficial aún no ha confirmado ni el monto ni el método.
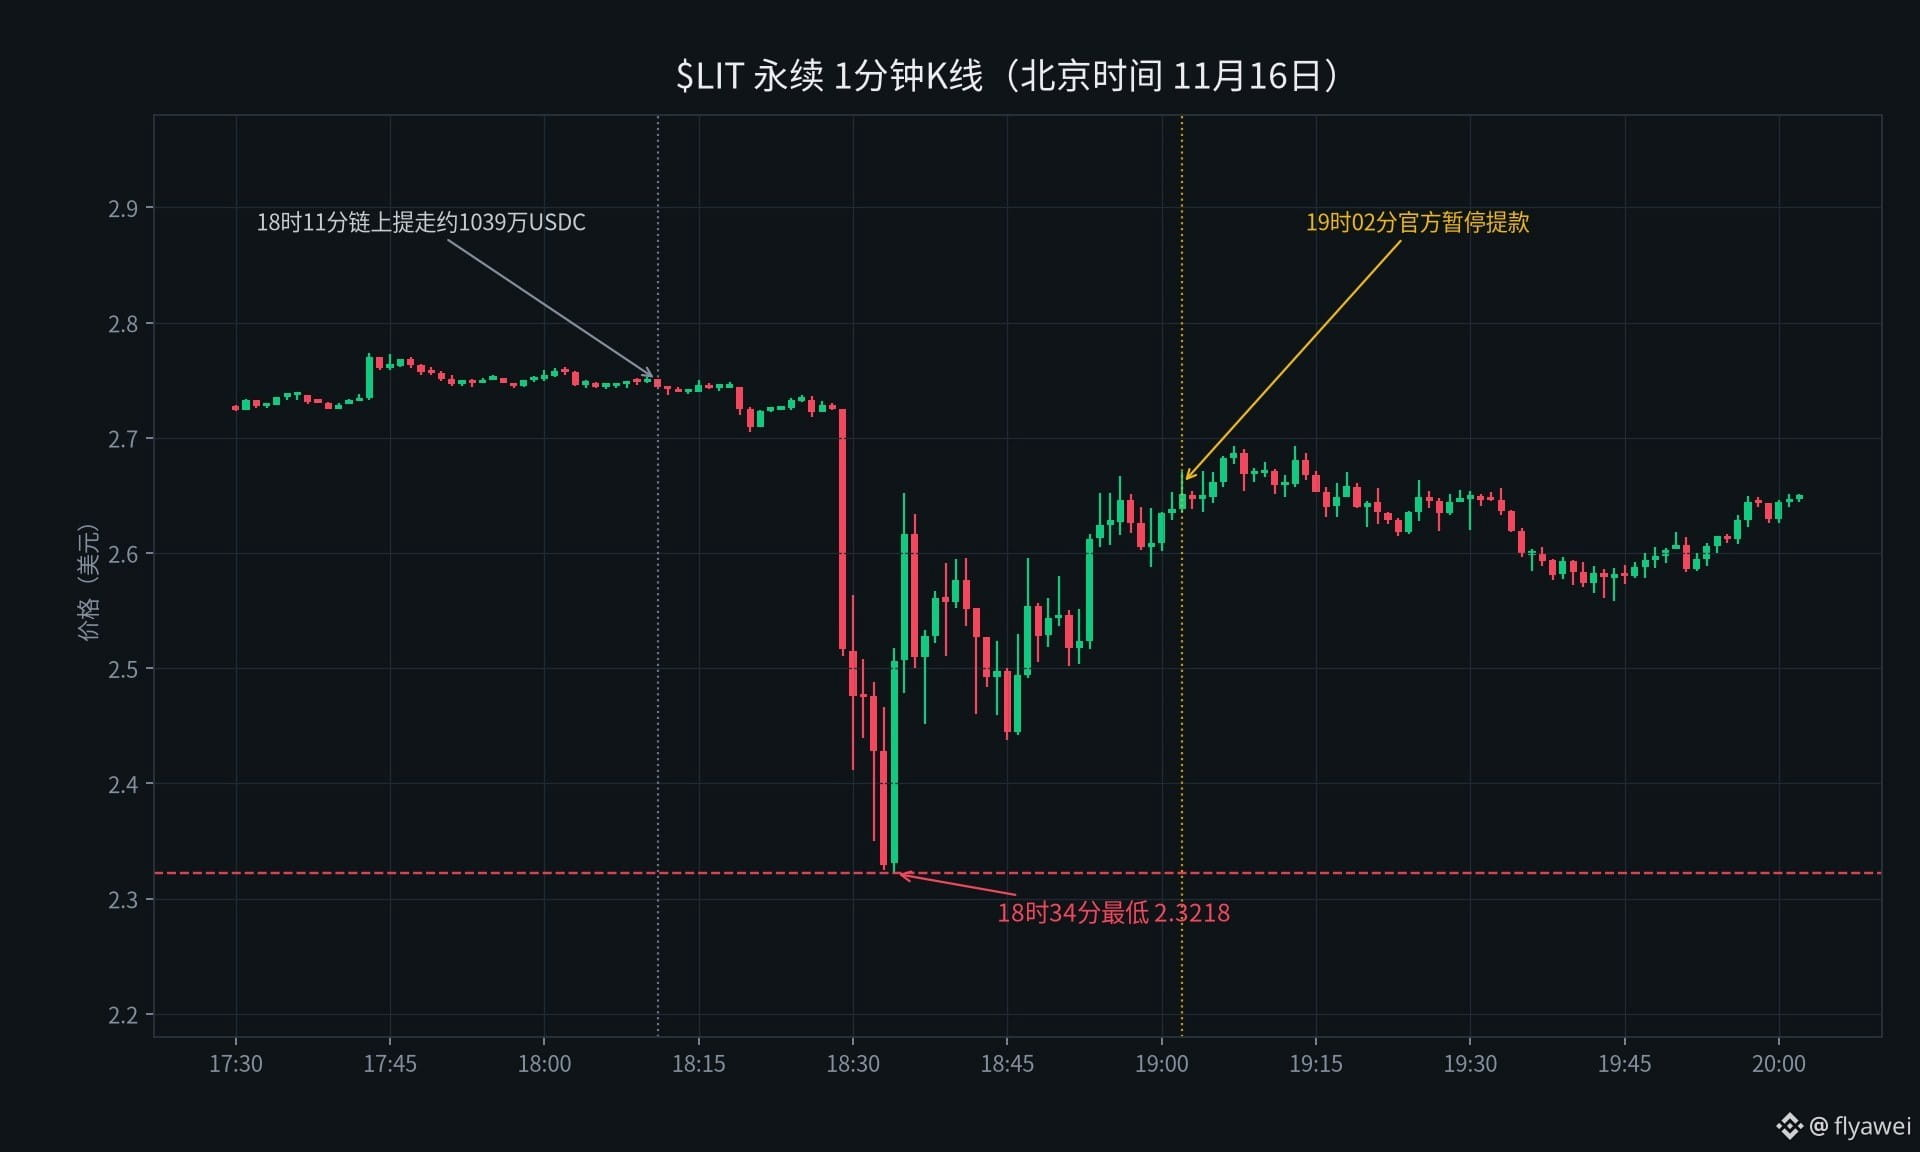
El perpetuo de Binance $LIT cayó de aproximadamente 2.725 dólares a un mínimo de 2.3218 dólares entre las 18:29 y las 18:34, hora de Pekín: una bajada de aproximadamente el 14.8% en unos 5 minutos. Al momento de esta publicación, el precio actual rondaba los 2.64 dólares, con una caída aproximada del 11.8% en 24 horas y un volumen de negociación de aproximadamente 169 millones de U.
El equipo oficial aún no ha dicho cuándo se reanudarán los retiros. Me parece más probable que haya habido un problema con las claves; por ahora, no tomemos la cifra como definitiva.
A los principiantes les recomiendo observar más y operar menos; si van a comprar criptomonedas, que sea solo $BTC
Se llevaron 15,48 millones de 2 cuentas; los retiros están suspendidos por ahora
El exchange de futuros perpetuos Lighter informó el 16 de noviembre a las 19:02, hora de Pekín, que está investigando un incidente de seguridad. Según las primeras investigaciones, un único actor externo habría sido el responsable. Se han suspendido temporalmente todos los retiros y la creación de pools.
Los datos ya podían rastrearse en la cadena. A las 18:11, hora de Pekín, una dirección (0xb3ff…) retiró 10,393,056.79 USDC del contrato de Lighter. Luego, en 6 operaciones, convirtió 10,383,182.63 de esos USDC en aproximadamente 5764.47 ETH en CowSwap y después los dividió en transferencias de 160 ETH cada una.
Un análisis apunta a que se filtraron las claves API de 2 grandes creadores de mercado. El atacante primero cerró las posiciones y luego creó un pool público sin comisiones con las cuentas de las víctimas, aportó aproximadamente 10.000 dólares para hacerse con cerca del 99.99% de las participaciones y después ingresó aproximadamente 1 millón de dólares por operación antes de retirar los fondos. Según este análisis, de la cuenta 714710 se sustrajeron aproximadamente 10,39 millones de dólares y de la cuenta 714723, aproximadamente 5,09 millones; en total, unos 15,48 millones de dólares. El equipo oficial aún no ha confirmado ni el monto ni el método.
El perpetuo de Binance $LIT cayó de aproximadamente 2.725 dólares a un mínimo de 2.3218 dólares entre las 18:29 y las 18:34, hora de Pekín: una bajada de aproximadamente el 14.8% en unos 5 minutos. Al momento de esta publicación, el precio actual rondaba los 2.64 dólares, con una caída aproximada del 11.8% en 24 horas y un volumen de negociación de aproximadamente 169 millones de U.
El equipo oficial aún no ha dicho cuándo se reanudarán los retiros. Me parece más probable que haya habido un problema con las claves; por ahora, no tomemos la cifra como definitiva.
A los principiantes les recomiendo observar más y operar menos; si van a comprar criptomonedas, que sea solo $BTC
El exchange de futuros perpetuos Lighter informó el 16 de noviembre a las 19:02, hora de Pekín, que está investigando un incidente de seguridad. Según las primeras investigaciones, un único actor externo habría sido el responsable. Se han suspendido temporalmente todos los retiros y la creación de pools.
Los datos ya podían rastrearse en la cadena. A las 18:11, hora de Pekín, una dirección (0xb3ff…) retiró 10,393,056.79 USDC del contrato de Lighter. Luego, en 6 operaciones, convirtió 10,383,182.63 de esos USDC en aproximadamente 5764.47 ETH en CowSwap y después los dividió en transferencias de 160 ETH cada una.
Un análisis apunta a que se filtraron las claves API de 2 grandes creadores de mercado. El atacante primero cerró las posiciones y luego creó un pool público sin comisiones con las cuentas de las víctimas, aportó aproximadamente 10.000 dólares para hacerse con cerca del 99.99% de las participaciones y después ingresó aproximadamente 1 millón de dólares por operación antes de retirar los fondos. Según este análisis, de la cuenta 714710 se sustrajeron aproximadamente 10,39 millones de dólares y de la cuenta 714723, aproximadamente 5,09 millones; en total, unos 15,48 millones de dólares. El equipo oficial aún no ha confirmado ni el monto ni el método.
El perpetuo de Binance $LIT cayó de aproximadamente 2.725 dólares a un mínimo de 2.3218 dólares entre las 18:29 y las 18:34, hora de Pekín: una bajada de aproximadamente el 14.8% en unos 5 minutos. Al momento de esta publicación, el precio actual rondaba los 2.64 dólares, con una caída aproximada del 11.8% en 24 horas y un volumen de negociación de aproximadamente 169 millones de U.
El equipo oficial aún no ha dicho cuándo se reanudarán los retiros. Me parece más probable que haya habido un problema con las claves; por ahora, no tomemos la cifra como definitiva.
A los principiantes les recomiendo observar más y operar menos; si van a comprar criptomonedas, que sea solo $BTC
1
2
1.7k
·
--
Añadió 1.000 BTC a la posición corta y la cerró por completo 20 minutos después
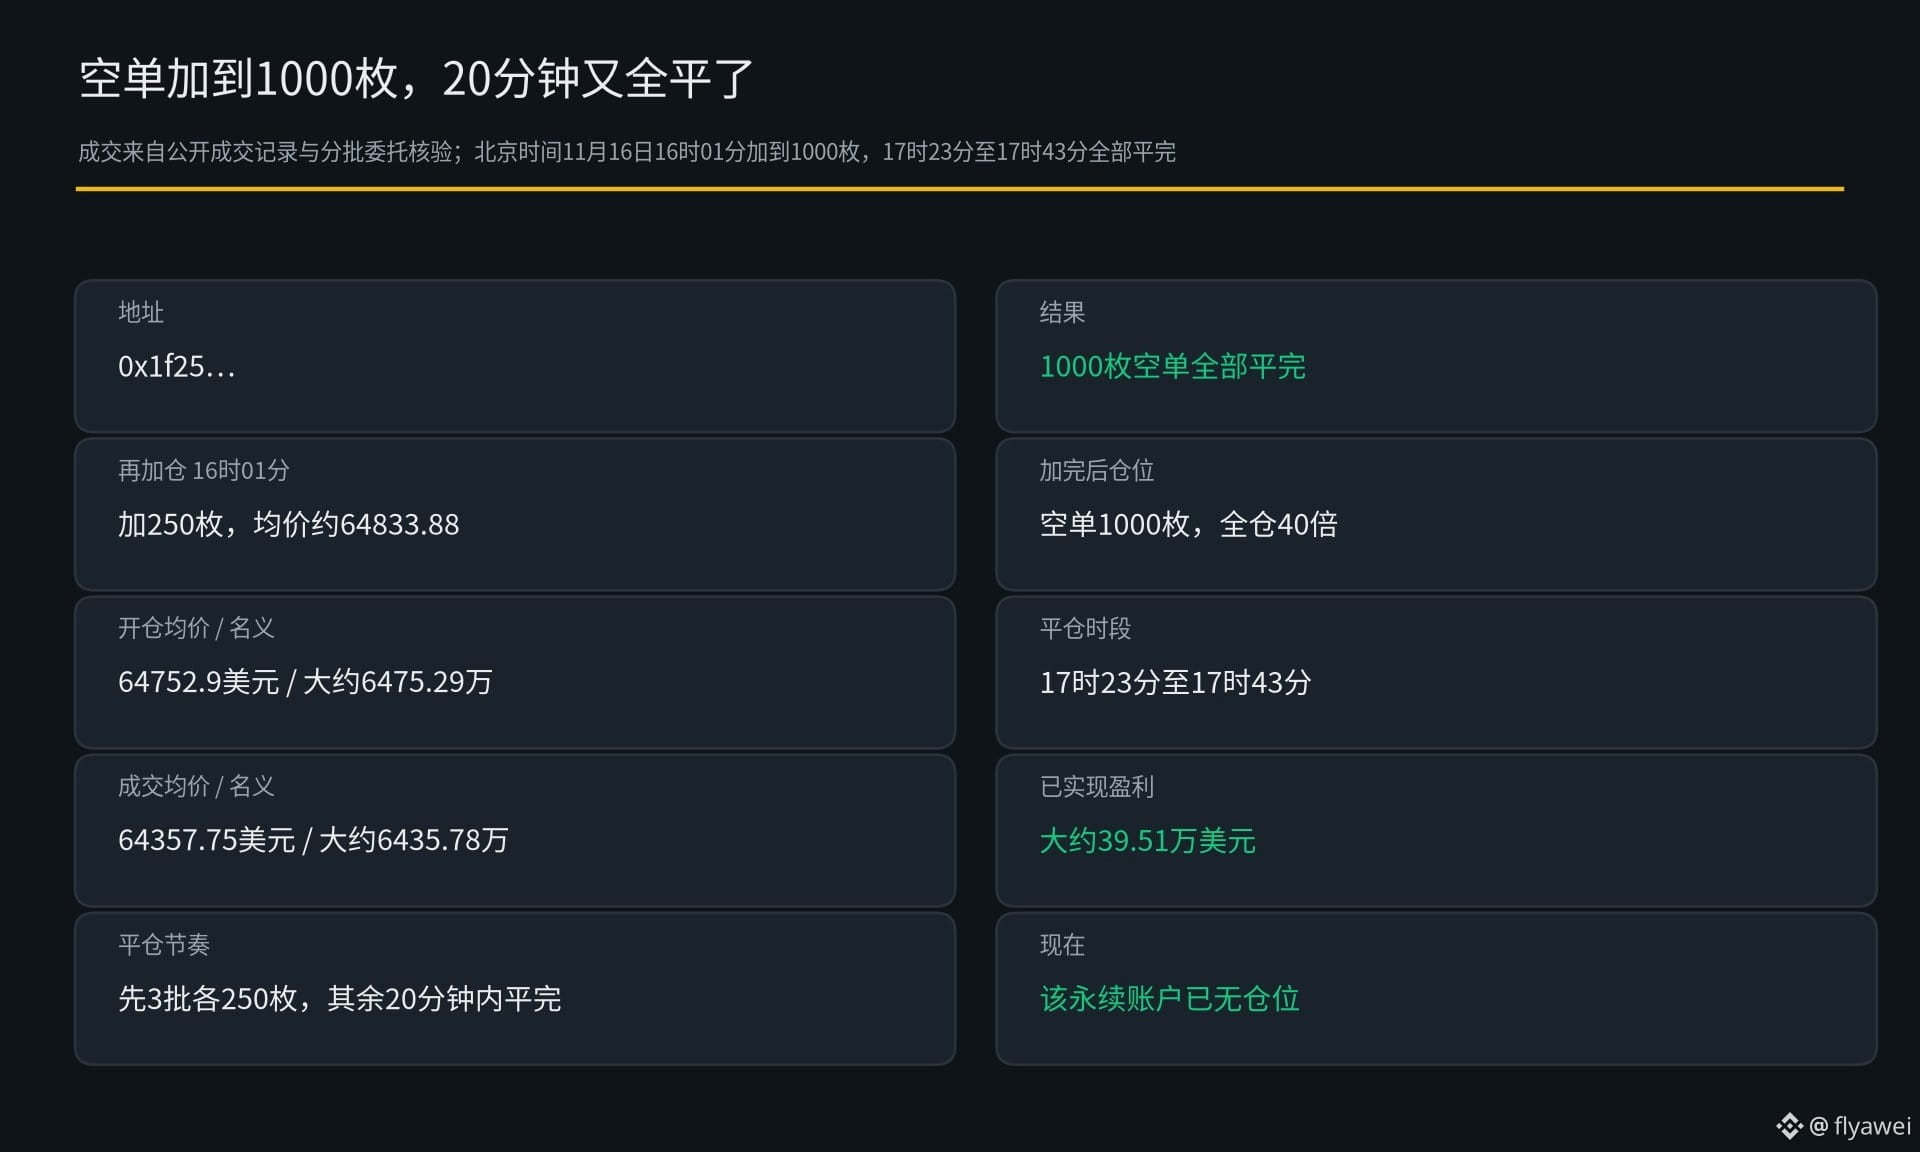
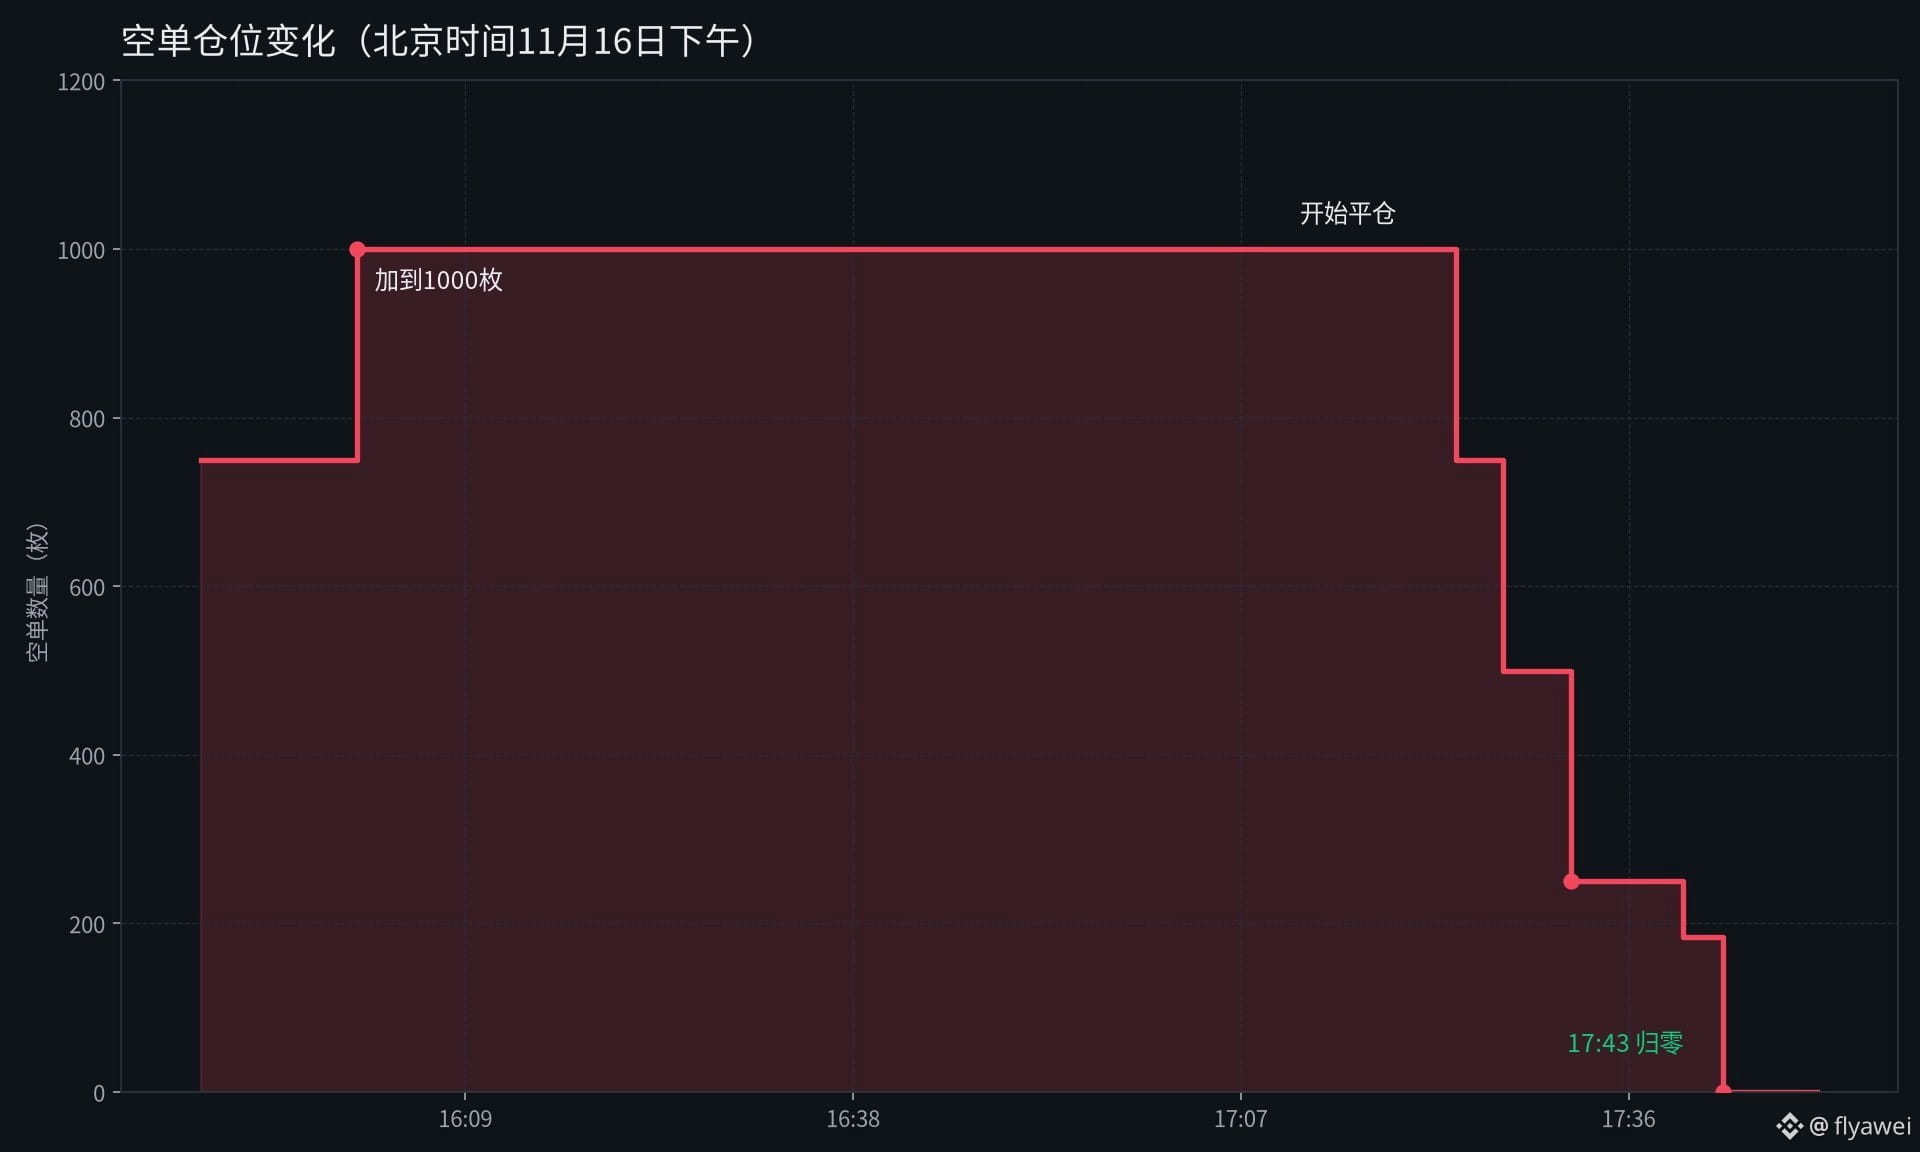
Una dirección (0x1f25…) operaba contratos de Bitcoin en Hyperliquid. El 16 de noviembre, a las 16:01, hora de Pekín, añadió otros 250 BTC a su posición corta, hasta llegar a 1.000 BTC. Luego, entre las 17:23 y las 17:43, cerró toda la posición en varias operaciones, con una ganancia realizada de aproximadamente 395.100 dólares.
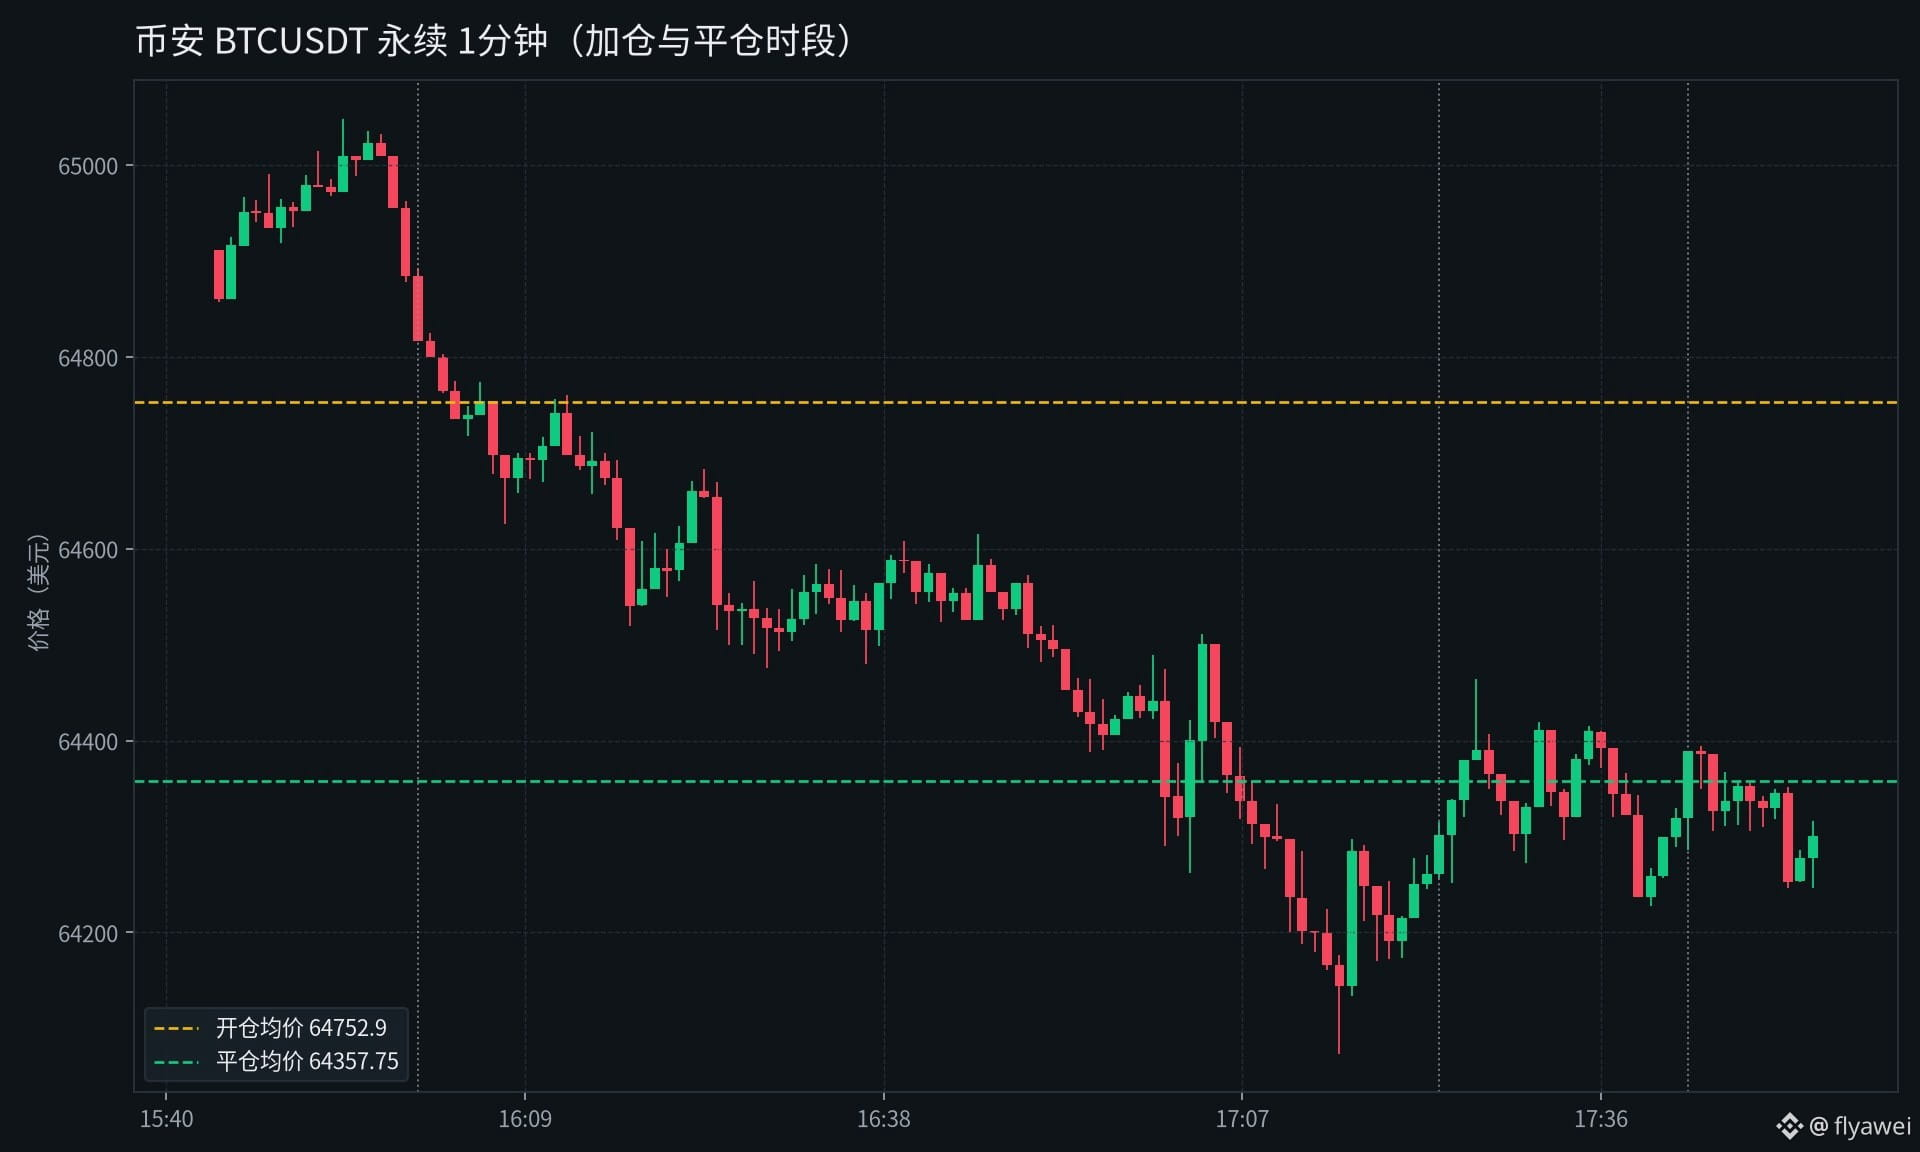
Ese mismo día por la tarde, había aumentado la posición corta hasta 750 BTC antes de volver a añadir más. Entre las 16:01:32 y las 16:01:33 se ejecutaron operaciones por 250 BTC, a un precio medio de aproximadamente 64.833,88 dólares y con un valor nominal de unos 16,2085 millones de dólares. Tras la compra, la posición alcanzó los 1.000 BTC, con un apalancamiento de 40x sobre el margen total, un precio medio de apertura de aproximadamente 64.752,9 dólares y un valor nominal de unos 64,7529 millones de dólares.
El cierre comenzó a las 17:23. A las 17:23, 17:26 y 17:31 cerró 250 BTC en cada ocasión; los 250 BTC restantes se cerraron entre las 17:32 y las 17:43. Cerró los 1.000 BTC en su totalidad, a un precio medio de aproximadamente 64.357,75 dólares y con un valor nominal de unos 64,3578 millones de dólares. Ahora ya no tiene ninguna posición en esta cuenta de futuros perpetuos.
En mi opinión, después de aumentar la posición hasta 1.000 BTC, no la mantuvo mucho tiempo: la cerró por completo en apenas 20 minutos y se embolsó aproximadamente 395.100 dólares con esta operación en corto.
A los principiantes les recomiendo observar más y operar menos. Si compran criptomonedas, compren solo $BTC
Añadió 1.000 BTC a la posición corta y la cerró por completo 20 minutos después
Una dirección (0x1f25…) operaba contratos de Bitcoin en Hyperliquid. El 16 de noviembre, a las 16:01, hora de Pekín, añadió otros 250 BTC a su posición corta, hasta llegar a 1.000 BTC. Luego, entre las 17:23 y las 17:43, cerró toda la posición en varias operaciones, con una ganancia realizada de aproximadamente 395.100 dólares.
Ese mismo día por la tarde, había aumentado la posición corta hasta 750 BTC antes de volver a añadir más. Entre las 16:01:32 y las 16:01:33 se ejecutaron operaciones por 250 BTC, a un precio medio de aproximadamente 64.833,88 dólares y con un valor nominal de unos 16,2085 millones de dólares. Tras la compra, la posición alcanzó los 1.000 BTC, con un apalancamiento de 40x sobre el margen total, un precio medio de apertura de aproximadamente 64.752,9 dólares y un valor nominal de unos 64,7529 millones de dólares.
El cierre comenzó a las 17:23. A las 17:23, 17:26 y 17:31 cerró 250 BTC en cada ocasión; los 250 BTC restantes se cerraron entre las 17:32 y las 17:43. Cerró los 1.000 BTC en su totalidad, a un precio medio de aproximadamente 64.357,75 dólares y con un valor nominal de unos 64,3578 millones de dólares. Ahora ya no tiene ninguna posición en esta cuenta de futuros perpetuos.
En mi opinión, después de aumentar la posición hasta 1.000 BTC, no la mantuvo mucho tiempo: la cerró por completo en apenas 20 minutos y se embolsó aproximadamente 395.100 dólares con esta operación en corto.
A los principiantes les recomiendo observar más y operar menos. Si compran criptomonedas, compren solo $BTC
Una dirección (0x1f25…) operaba contratos de Bitcoin en Hyperliquid. El 16 de noviembre, a las 16:01, hora de Pekín, añadió otros 250 BTC a su posición corta, hasta llegar a 1.000 BTC. Luego, entre las 17:23 y las 17:43, cerró toda la posición en varias operaciones, con una ganancia realizada de aproximadamente 395.100 dólares.
Ese mismo día por la tarde, había aumentado la posición corta hasta 750 BTC antes de volver a añadir más. Entre las 16:01:32 y las 16:01:33 se ejecutaron operaciones por 250 BTC, a un precio medio de aproximadamente 64.833,88 dólares y con un valor nominal de unos 16,2085 millones de dólares. Tras la compra, la posición alcanzó los 1.000 BTC, con un apalancamiento de 40x sobre el margen total, un precio medio de apertura de aproximadamente 64.752,9 dólares y un valor nominal de unos 64,7529 millones de dólares.
El cierre comenzó a las 17:23. A las 17:23, 17:26 y 17:31 cerró 250 BTC en cada ocasión; los 250 BTC restantes se cerraron entre las 17:32 y las 17:43. Cerró los 1.000 BTC en su totalidad, a un precio medio de aproximadamente 64.357,75 dólares y con un valor nominal de unos 64,3578 millones de dólares. Ahora ya no tiene ninguna posición en esta cuenta de futuros perpetuos.
En mi opinión, después de aumentar la posición hasta 1.000 BTC, no la mantuvo mucho tiempo: la cerró por completo en apenas 20 minutos y se embolsó aproximadamente 395.100 dólares con esta operación en corto.
A los principiantes les recomiendo observar más y operar menos. Si compran criptomonedas, compren solo $BTC
48
·
--
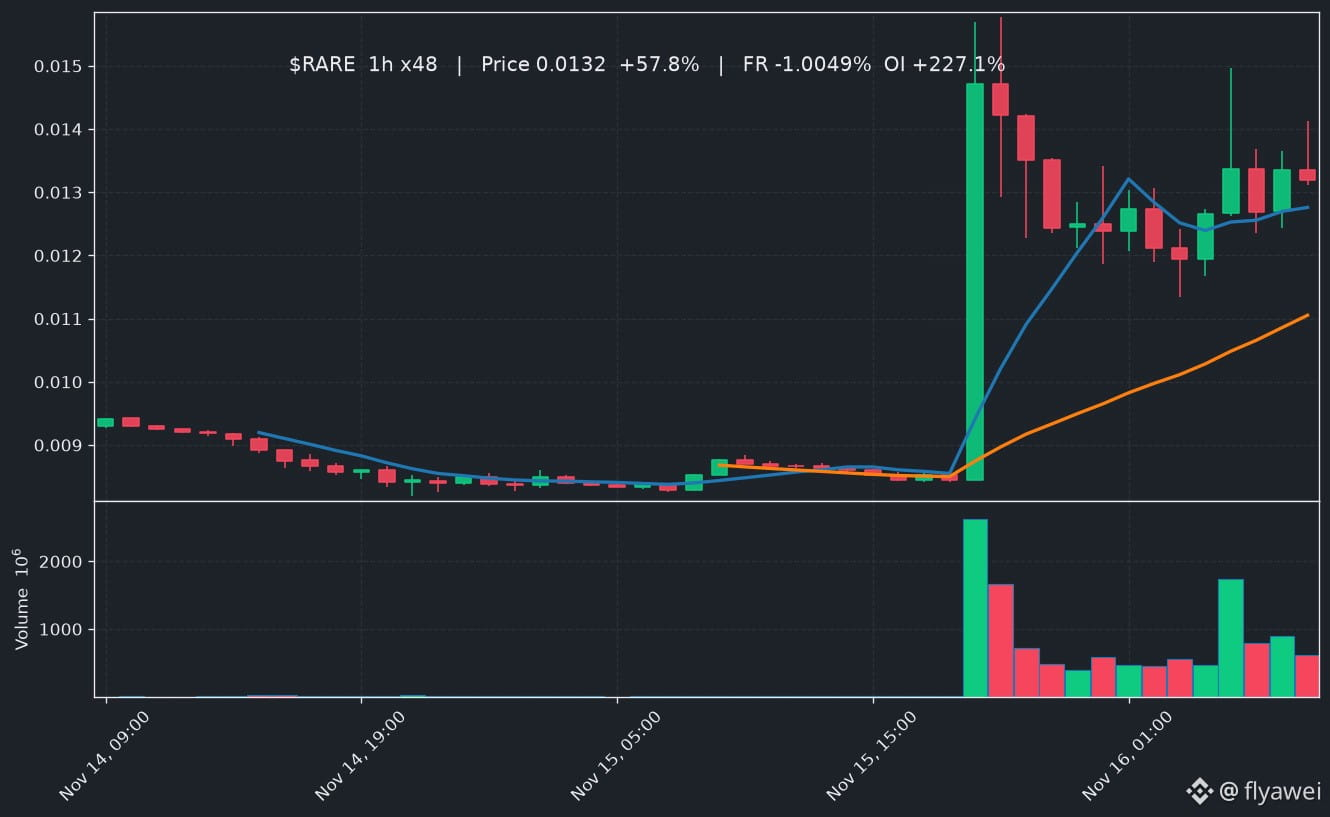
El precio más reciente del contrato perpetuo de RARE es de 0.0132 USDT. RARE subió un 57.76% en las últimas 24 horas. El volumen de negociación del contrato de RARE fue de $164.2M en las últimas 24 horas.
La última tasa de financiación registrada fue de -1.0049%. La lectura anterior de la tasa de financiación fue de -0.9634%. El interés abierto cambió un +227.1% con respecto a la lectura anterior. Las últimas lecturas del interés abierto fueron, en orden: $1.1M, $1.1M, $1.4M, $3.7M.
#RARE #币安 #Bitcoin
El precio más reciente del contrato perpetuo de RARE es de 0.0132 USDT. RARE subió un 57.76% en las últimas 24 horas. El volumen de negociación del contrato de RARE fue de $164.2M en las últimas 24 horas.
La última tasa de financiación registrada fue de -1.0049%. La lectura anterior de la tasa de financiación fue de -0.9634%. El interés abierto cambió un +227.1% con respecto a la lectura anterior. Las últimas lecturas del interés abierto fueron, en orden: $1.1M, $1.1M, $1.4M, $3.7M.
#RARE #币安 #Bitcoin
La última tasa de financiación registrada fue de -1.0049%. La lectura anterior de la tasa de financiación fue de -0.9634%. El interés abierto cambió un +227.1% con respecto a la lectura anterior. Las últimas lecturas del interés abierto fueron, en orden: $1.1M, $1.1M, $1.4M, $3.7M.
#RARE #币安 #Bitcoin
122
·
--
Ver traducción
平完多单后,空单又加到了750枚
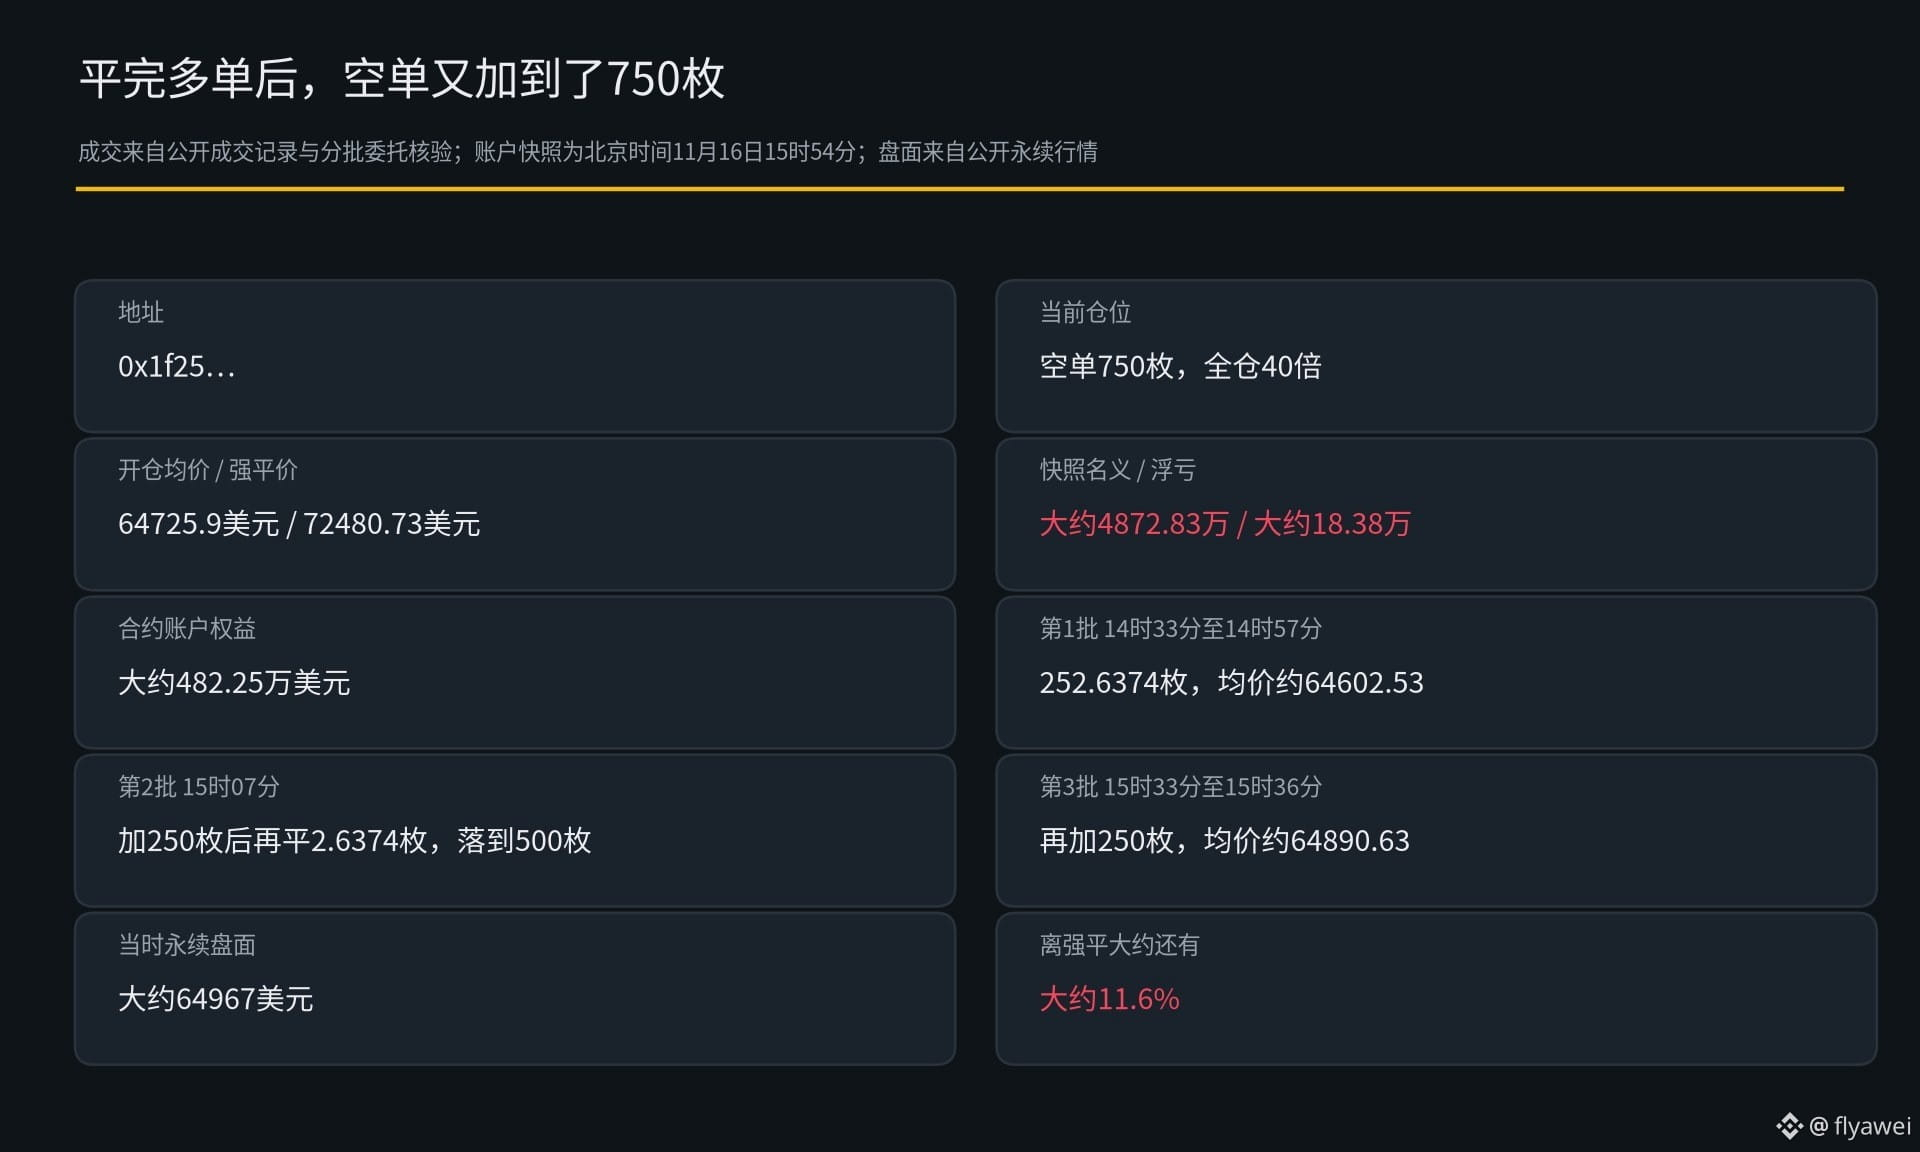
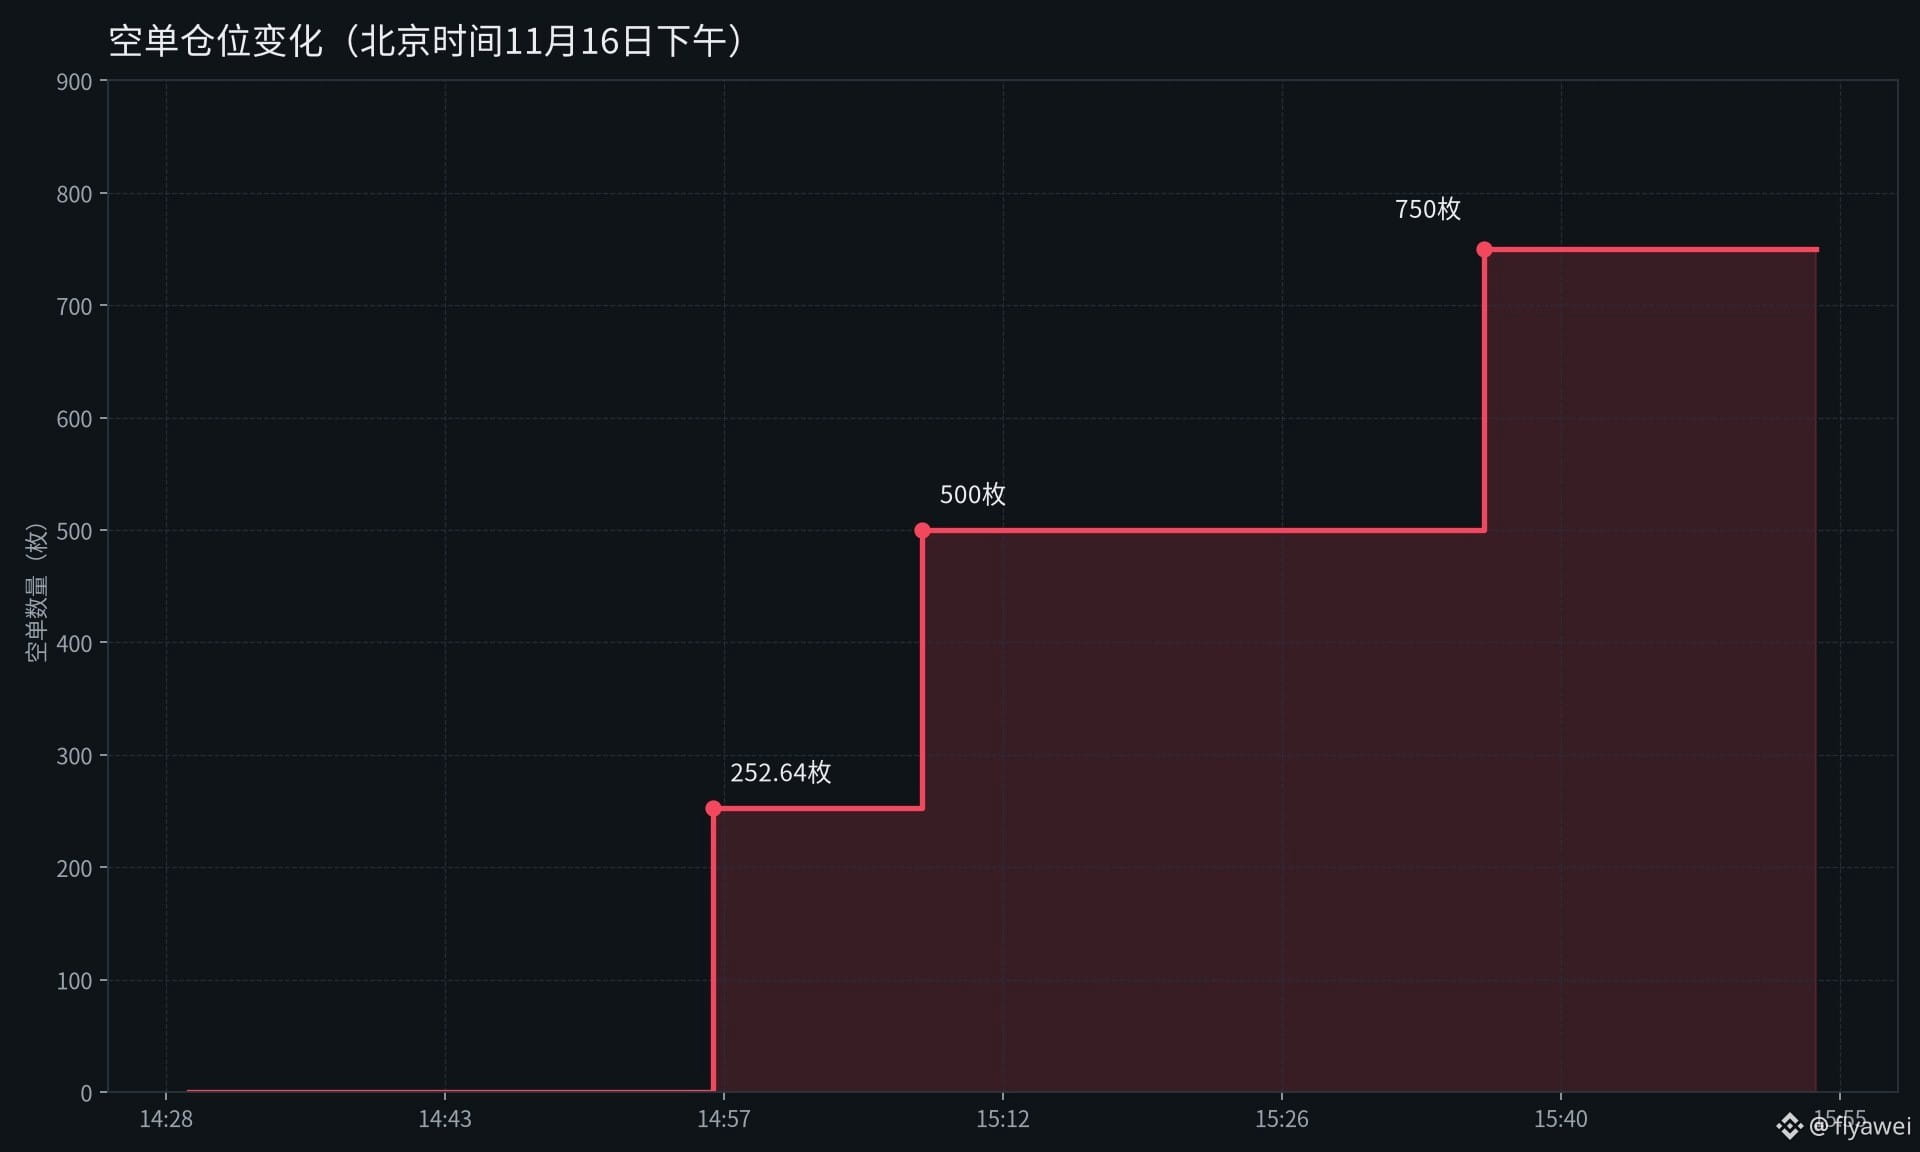
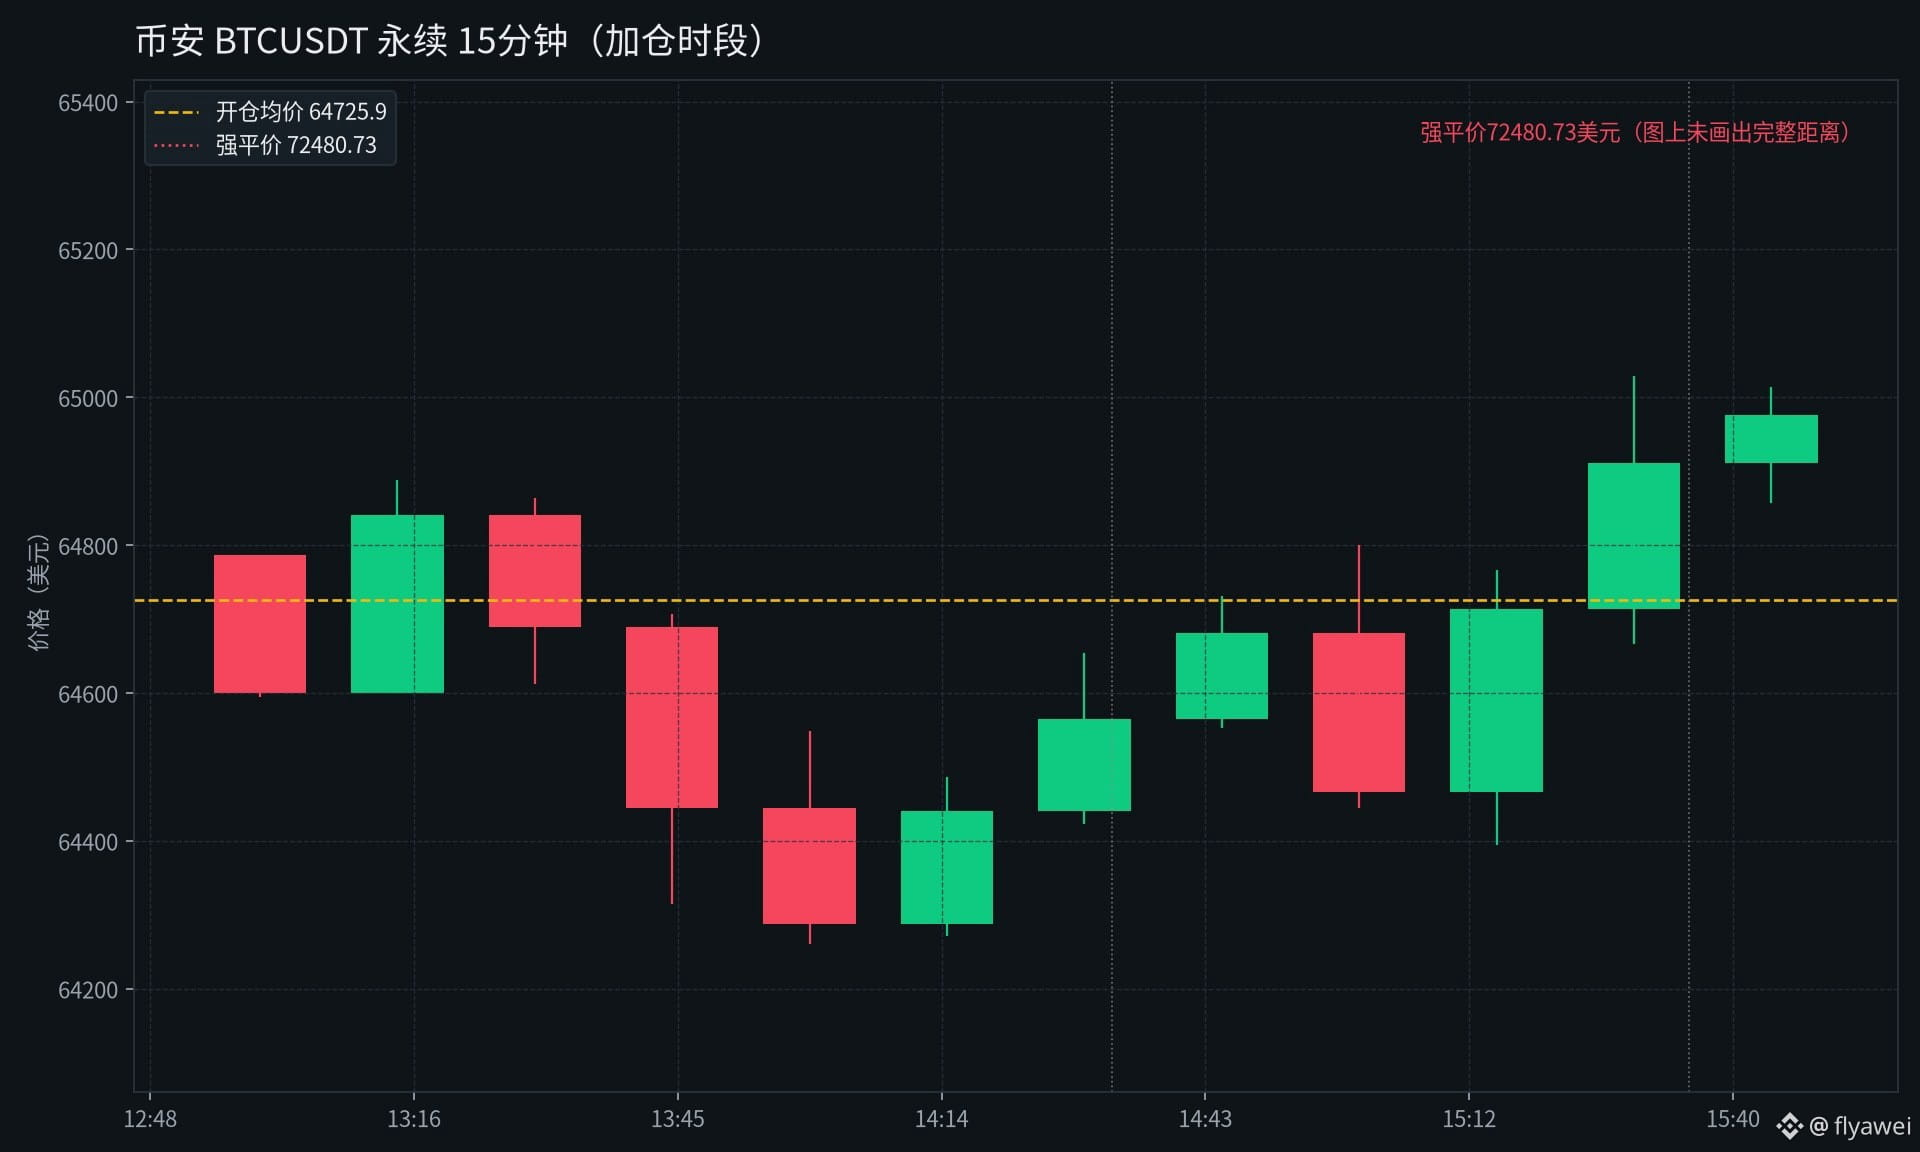
有个地址(0x1f25…)在 Hyperliquid 上做比特币合约,北京时间11月16日下午把空单一路加到750枚,全仓40倍,开仓均价大约64725.9美元,按15时54分的盘面,仓位名义大约4872.83万美元。
这是它在当天0时23分把多单平完之后新开的仓。空单分3批加上去。14时33分到14时57分先成交252.6374枚,均价大约64602.53美元,名义大约1632.09万美元。15时07分再加250枚,均价大约64685.87美元,随后平掉2.6374枚,仓位先落到500枚。15时33分到15时36分又加了250枚,均价大约64890.63美元。
按15时54分的账户快照,这单浮亏大约18.38万美元,强平价大约72480.73美元,离当时大约64967美元的盘面大约还有11.6%,合约账户权益大约482.25万美元。
我的看法是,它平完多单没隔太久就空回去了,仓位加得很快,先看它后边还加不加、会不会再平。
新手小白建议多看少操作,买币只买 $BTC
平完多单后,空单又加到了750枚
有个地址(0x1f25…)在 Hyperliquid 上做比特币合约,北京时间11月16日下午把空单一路加到750枚,全仓40倍,开仓均价大约64725.9美元,按15时54分的盘面,仓位名义大约4872.83万美元。
这是它在当天0时23分把多单平完之后新开的仓。空单分3批加上去。14时33分到14时57分先成交252.6374枚,均价大约64602.53美元,名义大约1632.09万美元。15时07分再加250枚,均价大约64685.87美元,随后平掉2.6374枚,仓位先落到500枚。15时33分到15时36分又加了250枚,均价大约64890.63美元。
按15时54分的账户快照,这单浮亏大约18.38万美元,强平价大约72480.73美元,离当时大约64967美元的盘面大约还有11.6%,合约账户权益大约482.25万美元。
我的看法是,它平完多单没隔太久就空回去了,仓位加得很快,先看它后边还加不加、会不会再平。
新手小白建议多看少操作,买币只买 $BTC
有个地址(0x1f25…)在 Hyperliquid 上做比特币合约,北京时间11月16日下午把空单一路加到750枚,全仓40倍,开仓均价大约64725.9美元,按15时54分的盘面,仓位名义大约4872.83万美元。
这是它在当天0时23分把多单平完之后新开的仓。空单分3批加上去。14时33分到14时57分先成交252.6374枚,均价大约64602.53美元,名义大约1632.09万美元。15时07分再加250枚,均价大约64685.87美元,随后平掉2.6374枚,仓位先落到500枚。15时33分到15时36分又加了250枚,均价大约64890.63美元。
按15时54分的账户快照,这单浮亏大约18.38万美元,强平价大约72480.73美元,离当时大约64967美元的盘面大约还有11.6%,合约账户权益大约482.25万美元。
我的看法是,它平完多单没隔太久就空回去了,仓位加得很快,先看它后边还加不加、会不会再平。
新手小白建议多看少操作,买币只买 $BTC
85
·
--
Anoche cerró por completo sus posiciones cortas de 783 monedas; en total, se embolsó 1,966 millones
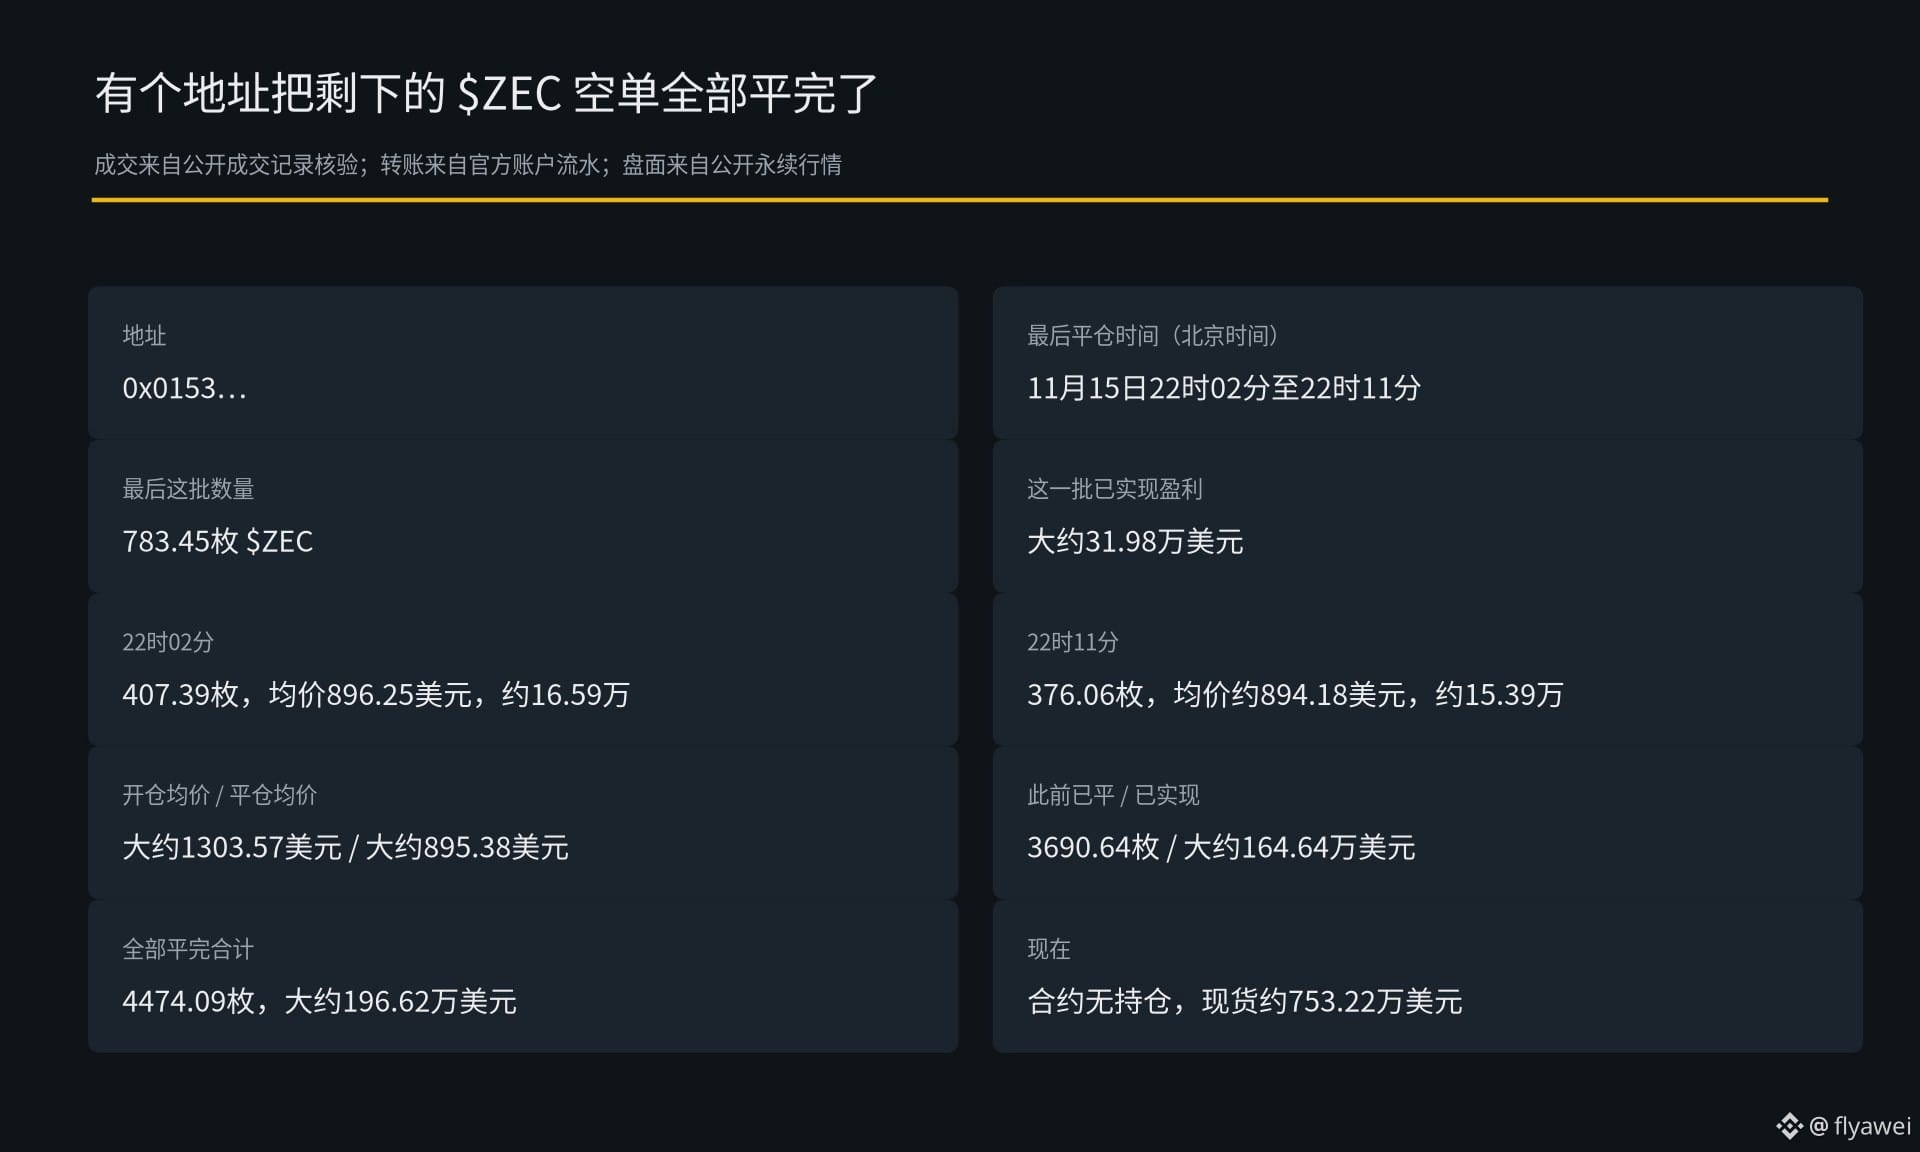
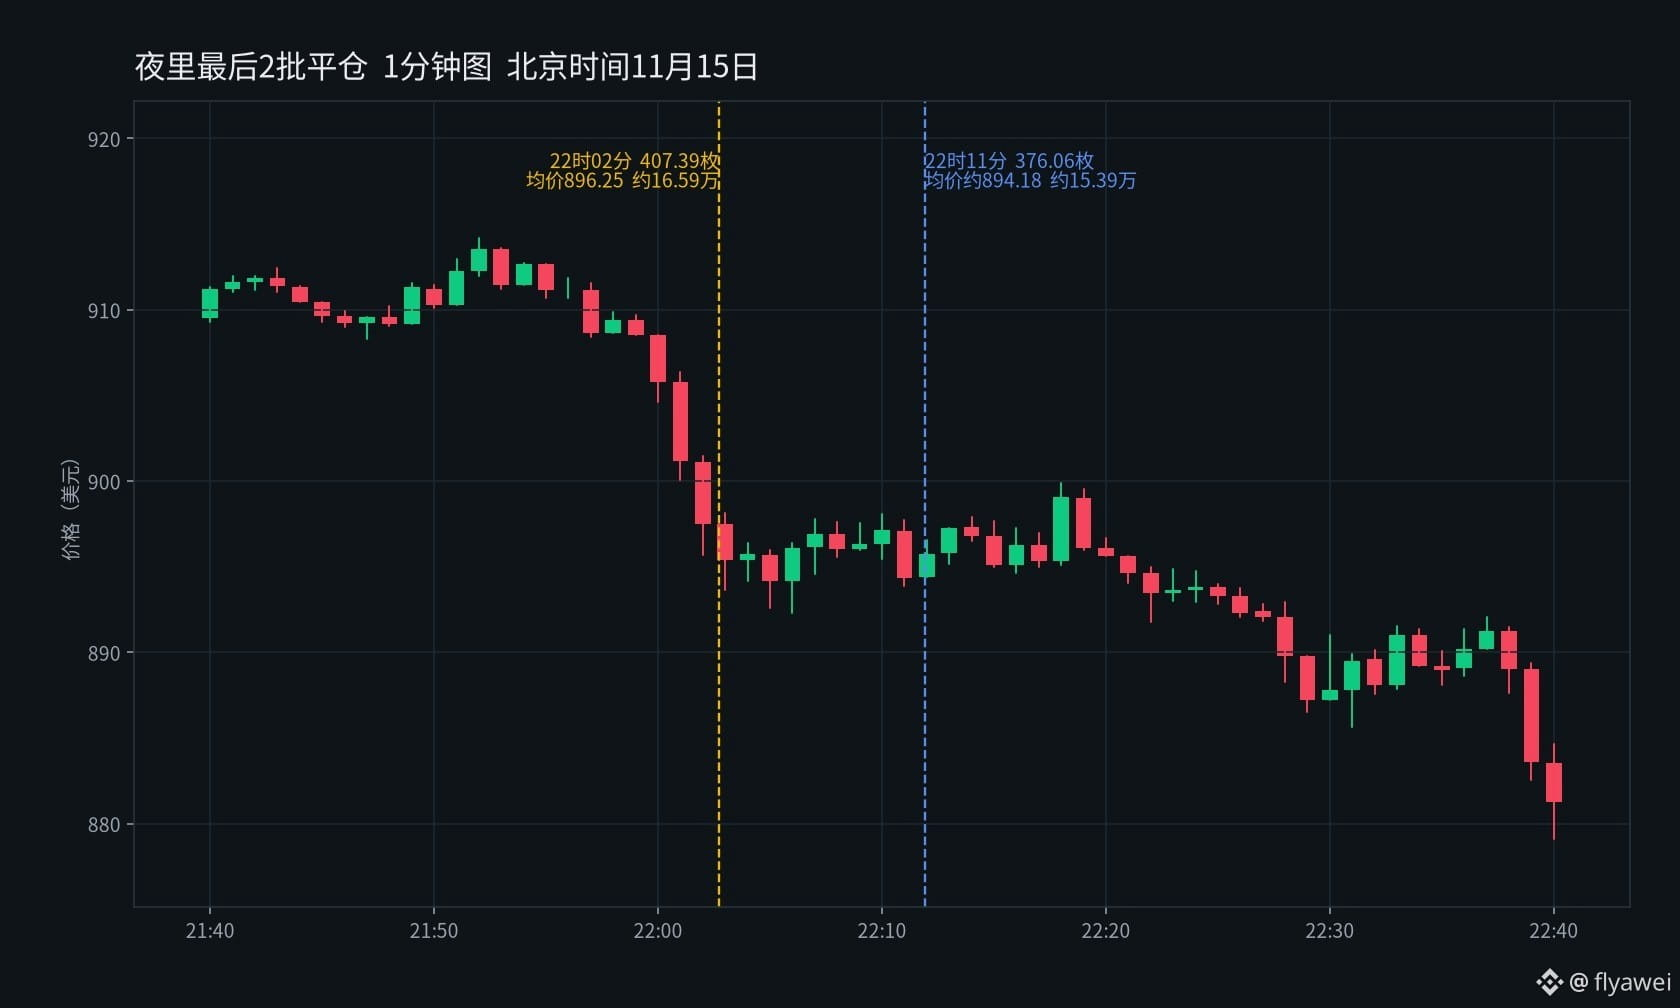
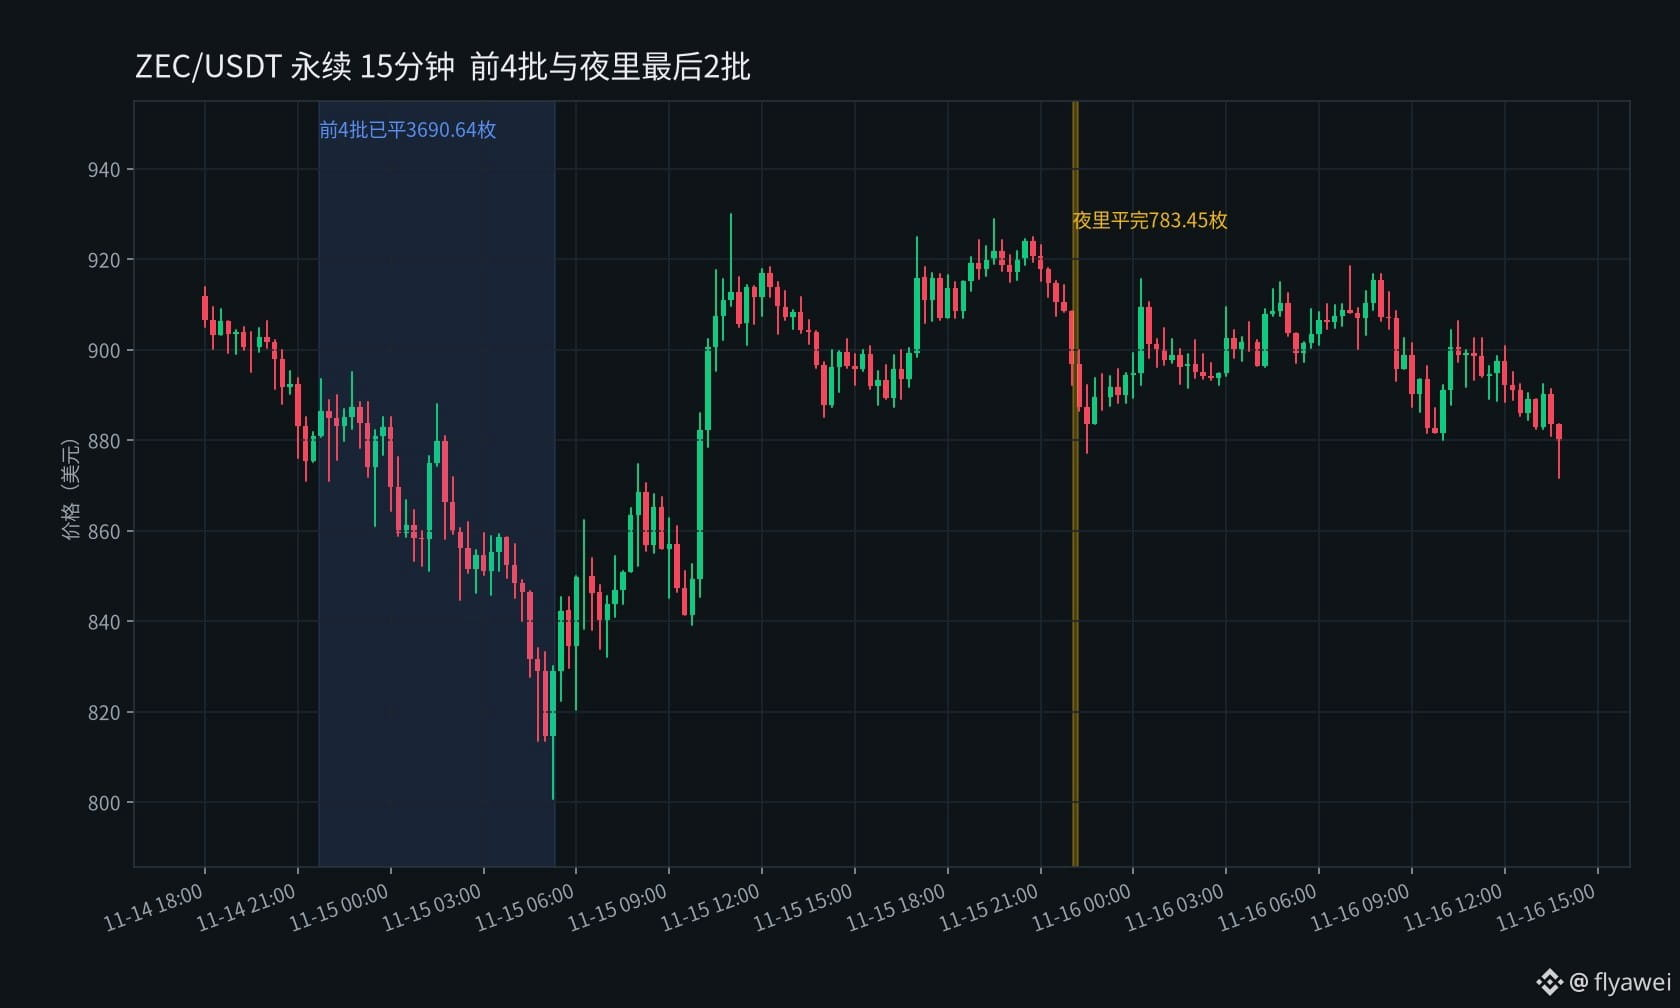
Una dirección (0x0153…) abrió posiciones cortas en $ZEC en Hyperliquid. Entre las 22:02 y las 22:11 del 15 de noviembre, hora de Pekín, cerró las 783,45 monedas en dos tandas, con una ganancia realizada de aproximadamente 319.800 dólares.
El precio medio de apertura de estas 783,45 monedas fue de unos 1.303,57 dólares y el precio medio de cierre, de unos 895,38 dólares. El valor nominal de las operaciones fue de aproximadamente 701.500 dólares. A las 22:02 cerró primero 407,39 monedas, a un precio medio de 896,25 dólares, y se embolsó unos 165.900 dólares. A las 22:11 cerró las 376,06 monedas restantes, a un precio medio de 894,18 dólares, y se embolsó otros 153.900 dólares.
Sumando las 3.690,64 monedas que ya había cerrado entre las 21:41 del 14 de noviembre y las 5:18 del día 15, con las que obtuvo una ganancia realizada de aproximadamente 1,6464 millones de dólares, esta posición corta comprendía un total de 4.474,09 monedas. Ahora ya está completamente cerrada, con una ganancia realizada total de aproximadamente 1,9662 millones de dólares.
Aproximadamente un minuto después de cerrar las posiciones, esta dirección transfirió 5 millones de USDC desde su cuenta spot a una billetera en HyperEVM perteneciente a la misma dirección. Actualmente, la cuenta de futuros no tiene posiciones abiertas y en la cuenta spot todavía conserva unos 7,5322 millones de dólares.
En mi opinión, abrió las posiciones cortas por encima de los 1.300 dólares y, cuando el precio cayó a la zona de 890-900 dólares, fue cerrando toda la posición por partes y se embolsó también las ganancias de este último tramo. Esta es solo mi opinión personal.
A los principiantes les recomiendo observar más y operar menos; si van a comprar criptomonedas, que compren solo $BTC
Anoche cerró por completo sus posiciones cortas de 783 monedas; en total, se embolsó 1,966 millones
Una dirección (0x0153…) abrió posiciones cortas en $ZEC en Hyperliquid. Entre las 22:02 y las 22:11 del 15 de noviembre, hora de Pekín, cerró las 783,45 monedas en dos tandas, con una ganancia realizada de aproximadamente 319.800 dólares.
El precio medio de apertura de estas 783,45 monedas fue de unos 1.303,57 dólares y el precio medio de cierre, de unos 895,38 dólares. El valor nominal de las operaciones fue de aproximadamente 701.500 dólares. A las 22:02 cerró primero 407,39 monedas, a un precio medio de 896,25 dólares, y se embolsó unos 165.900 dólares. A las 22:11 cerró las 376,06 monedas restantes, a un precio medio de 894,18 dólares, y se embolsó otros 153.900 dólares.
Sumando las 3.690,64 monedas que ya había cerrado entre las 21:41 del 14 de noviembre y las 5:18 del día 15, con las que obtuvo una ganancia realizada de aproximadamente 1,6464 millones de dólares, esta posición corta comprendía un total de 4.474,09 monedas. Ahora ya está completamente cerrada, con una ganancia realizada total de aproximadamente 1,9662 millones de dólares.
Aproximadamente un minuto después de cerrar las posiciones, esta dirección transfirió 5 millones de USDC desde su cuenta spot a una billetera en HyperEVM perteneciente a la misma dirección. Actualmente, la cuenta de futuros no tiene posiciones abiertas y en la cuenta spot todavía conserva unos 7,5322 millones de dólares.
En mi opinión, abrió las posiciones cortas por encima de los 1.300 dólares y, cuando el precio cayó a la zona de 890-900 dólares, fue cerrando toda la posición por partes y se embolsó también las ganancias de este último tramo. Esta es solo mi opinión personal.
A los principiantes les recomiendo observar más y operar menos; si van a comprar criptomonedas, que compren solo $BTC
Una dirección (0x0153…) abrió posiciones cortas en $ZEC en Hyperliquid. Entre las 22:02 y las 22:11 del 15 de noviembre, hora de Pekín, cerró las 783,45 monedas en dos tandas, con una ganancia realizada de aproximadamente 319.800 dólares.
El precio medio de apertura de estas 783,45 monedas fue de unos 1.303,57 dólares y el precio medio de cierre, de unos 895,38 dólares. El valor nominal de las operaciones fue de aproximadamente 701.500 dólares. A las 22:02 cerró primero 407,39 monedas, a un precio medio de 896,25 dólares, y se embolsó unos 165.900 dólares. A las 22:11 cerró las 376,06 monedas restantes, a un precio medio de 894,18 dólares, y se embolsó otros 153.900 dólares.
Sumando las 3.690,64 monedas que ya había cerrado entre las 21:41 del 14 de noviembre y las 5:18 del día 15, con las que obtuvo una ganancia realizada de aproximadamente 1,6464 millones de dólares, esta posición corta comprendía un total de 4.474,09 monedas. Ahora ya está completamente cerrada, con una ganancia realizada total de aproximadamente 1,9662 millones de dólares.
Aproximadamente un minuto después de cerrar las posiciones, esta dirección transfirió 5 millones de USDC desde su cuenta spot a una billetera en HyperEVM perteneciente a la misma dirección. Actualmente, la cuenta de futuros no tiene posiciones abiertas y en la cuenta spot todavía conserva unos 7,5322 millones de dólares.
En mi opinión, abrió las posiciones cortas por encima de los 1.300 dólares y, cuando el precio cayó a la zona de 890-900 dólares, fue cerrando toda la posición por partes y se embolsó también las ganancias de este último tramo. Esta es solo mi opinión personal.
A los principiantes les recomiendo observar más y operar menos; si van a comprar criptomonedas, que compren solo $BTC
221
·
--
Primero subió hasta 0,71 dólares y, en 14 minutos, cayó hasta un mínimo de 0,48
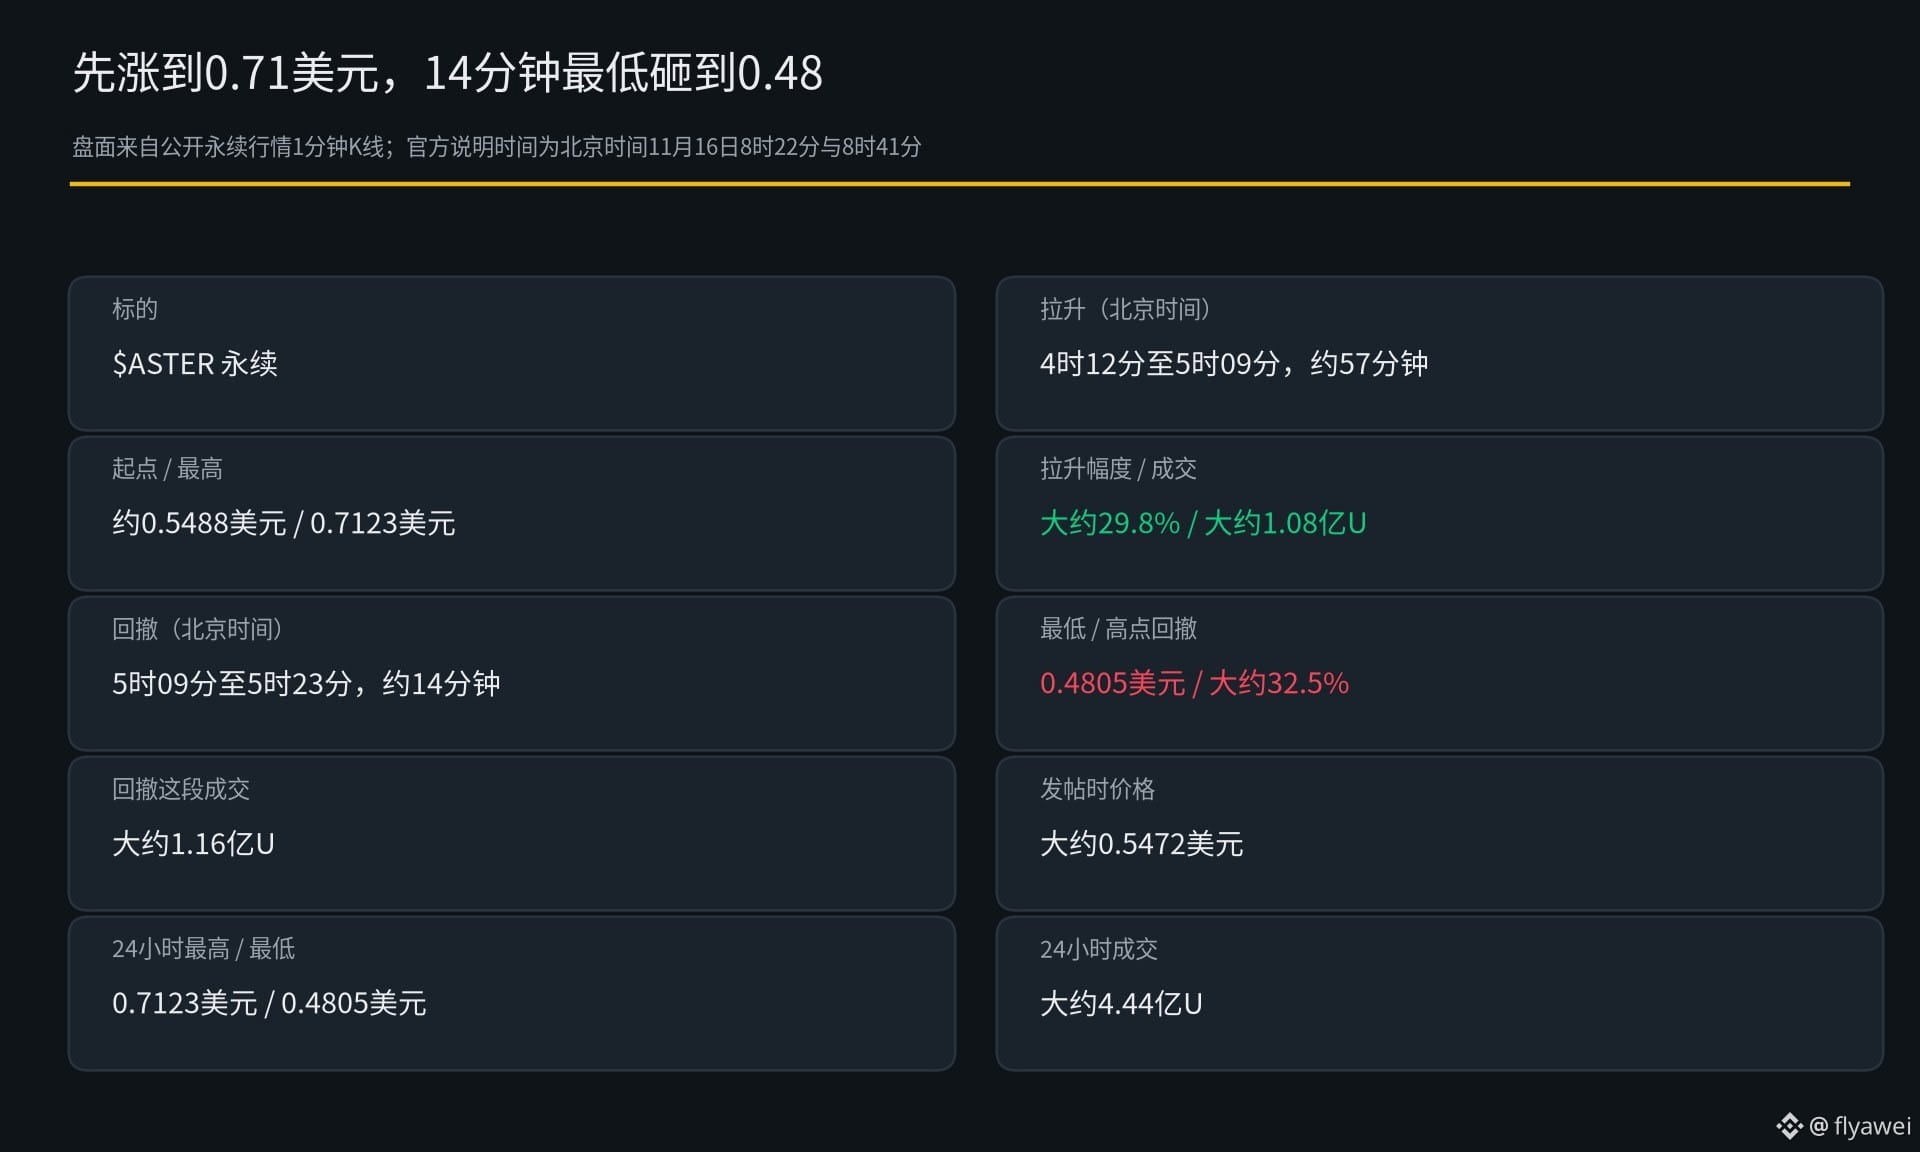
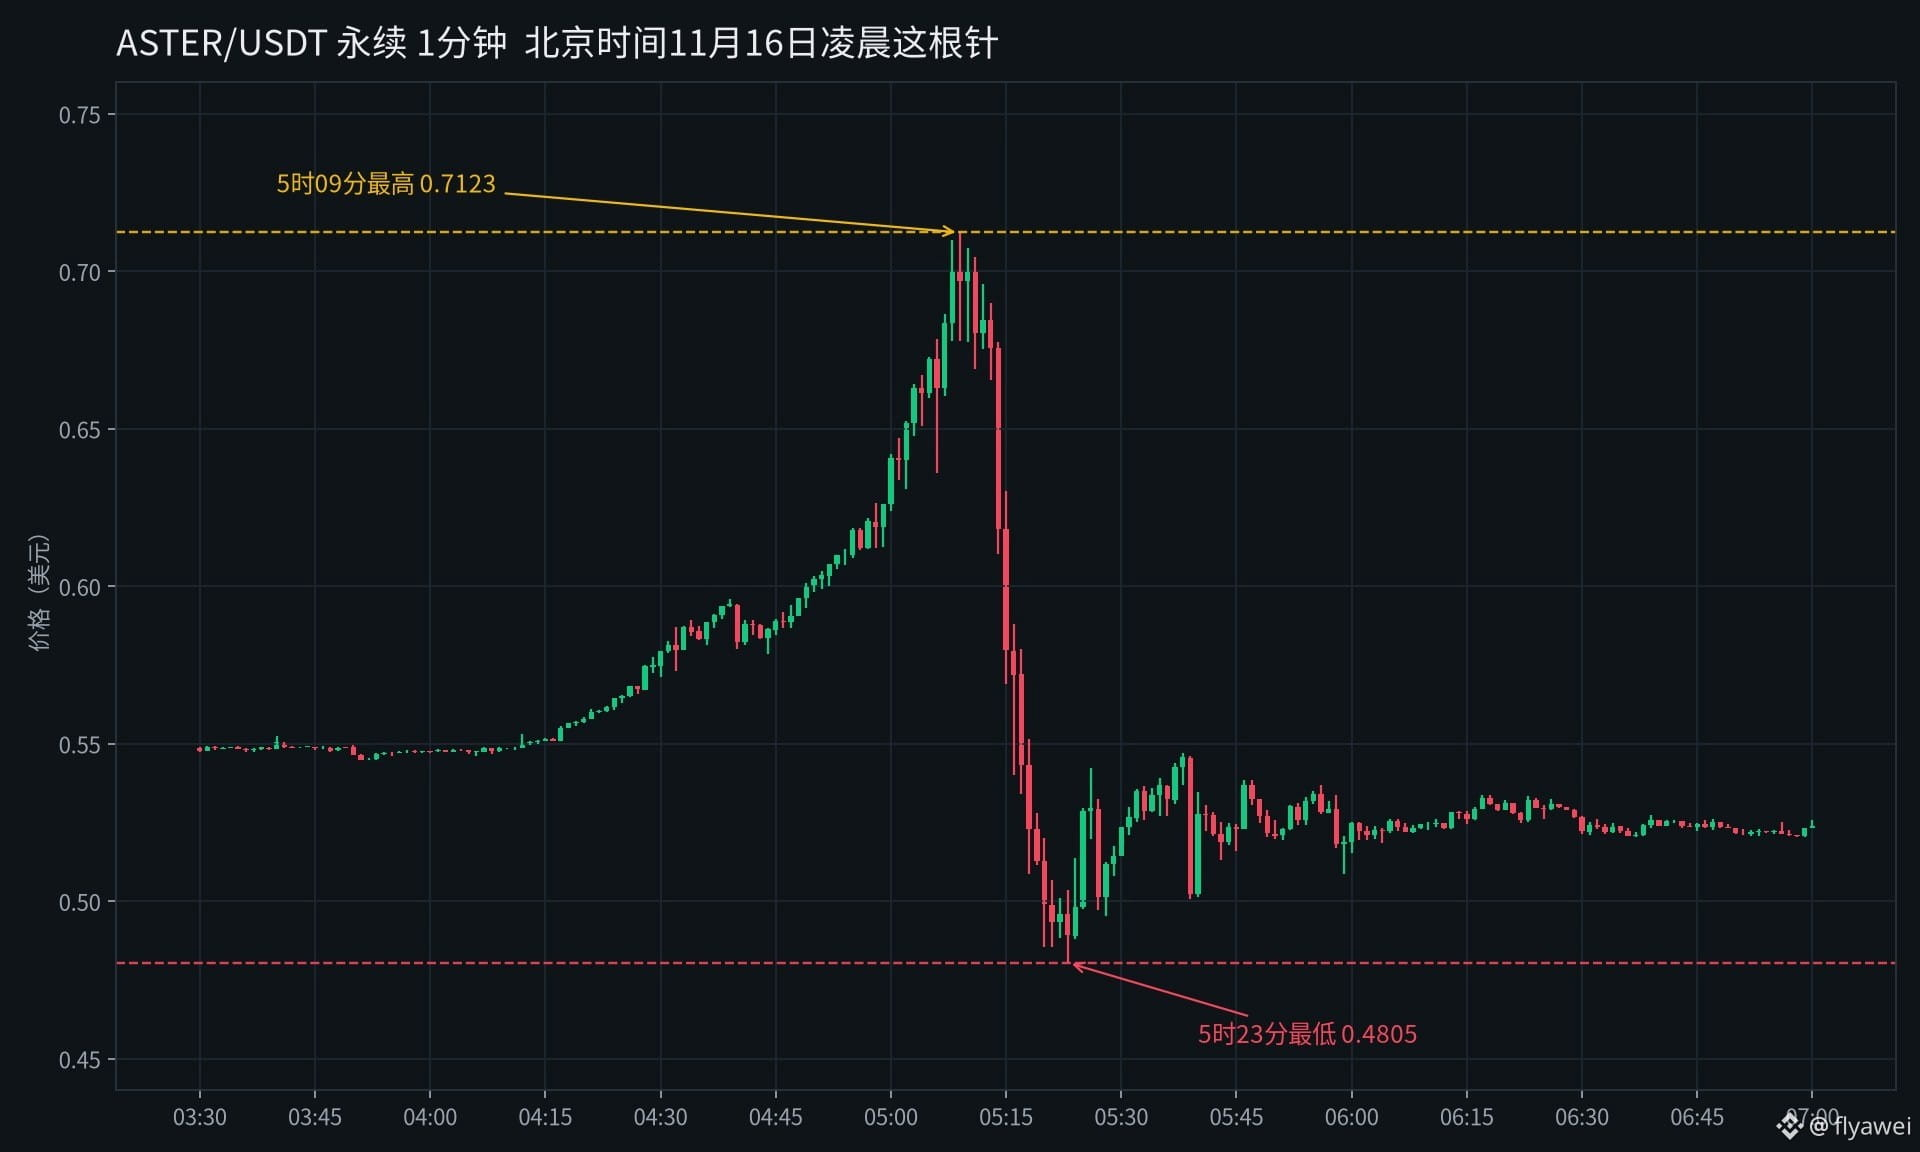
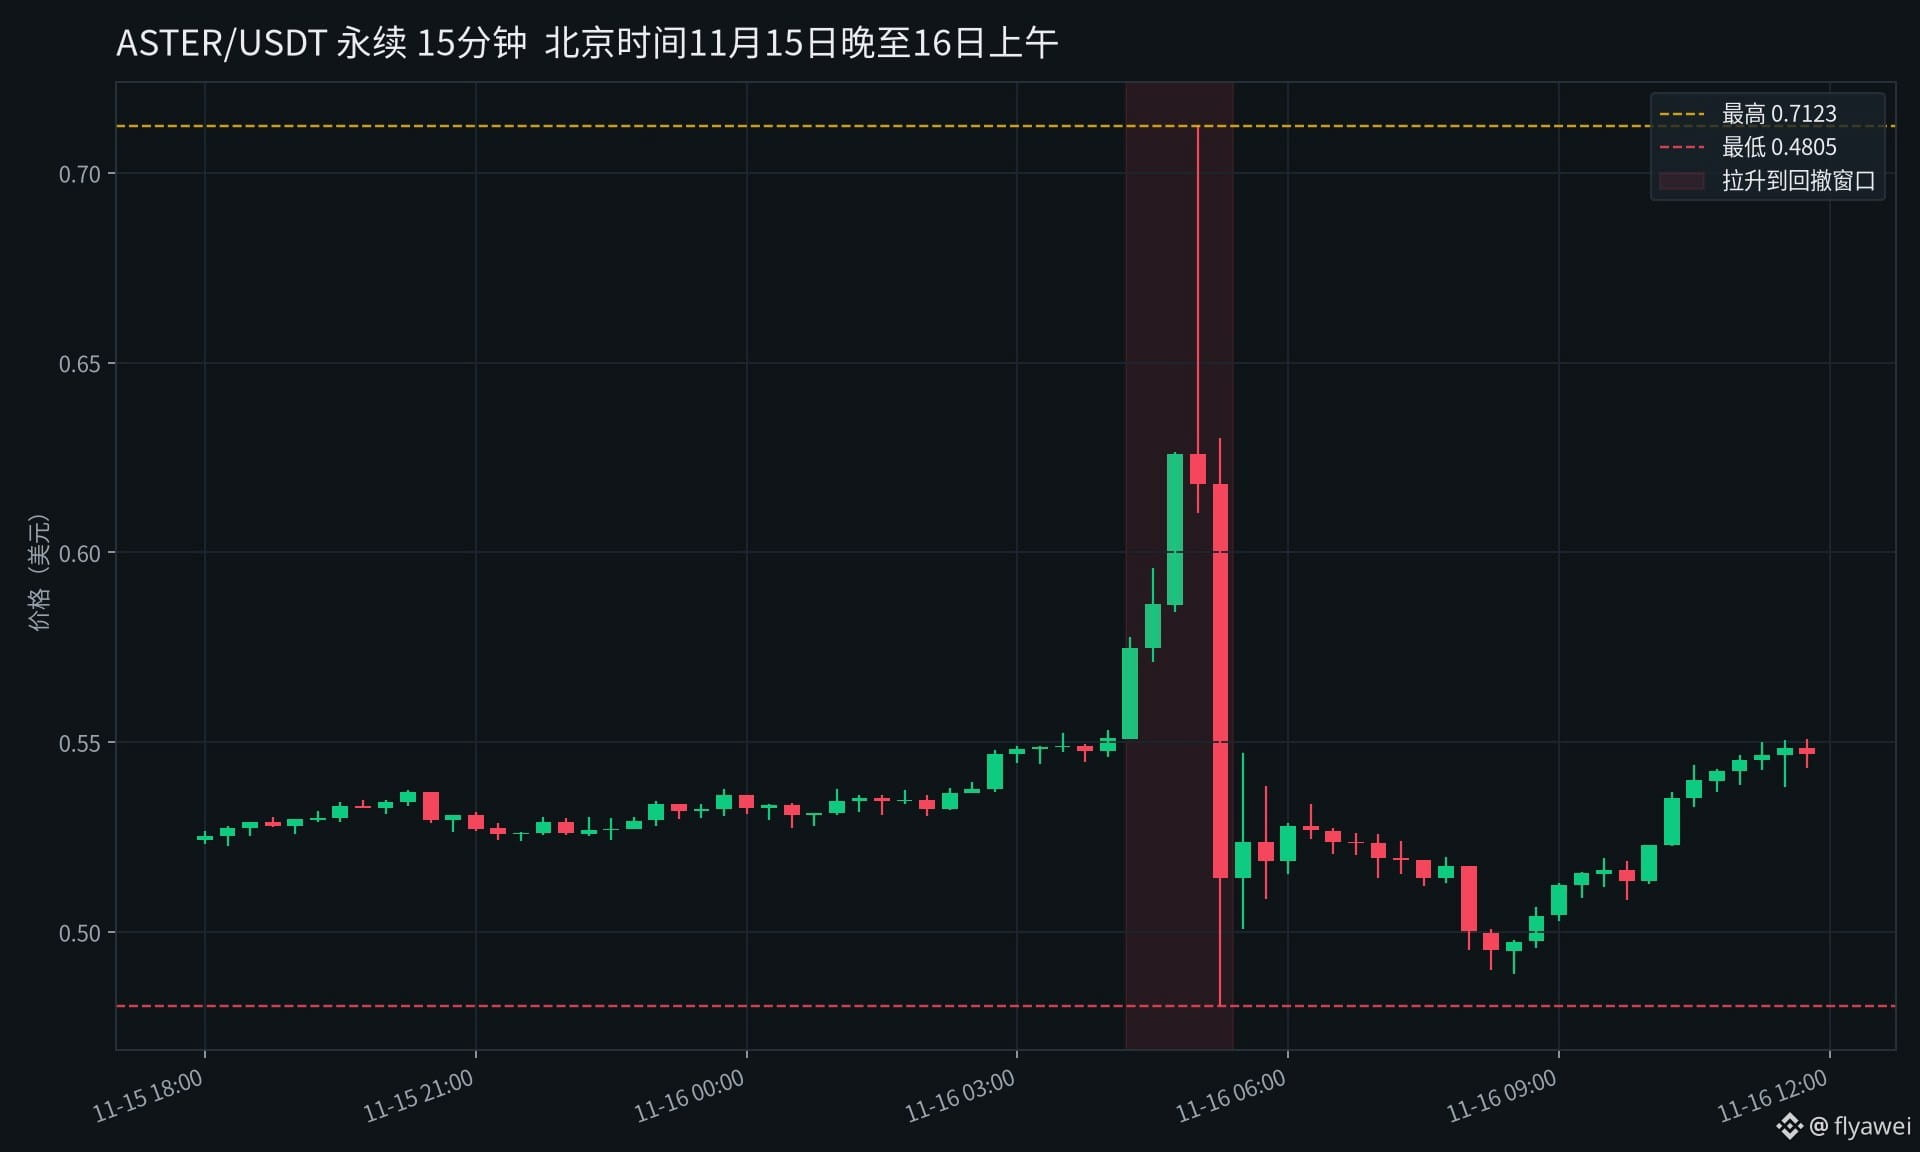
El perpetuo de Binance $ASTER empezó a subir alrededor de las 4:12 del 16 de noviembre, hora de Pekín, desde cerca de 0,5488 dólares, y alcanzó un máximo de 0,7123 dólares a las 5:09. En unos 57 minutos subió aproximadamente un 29,8 %. Después, entre las 5:09 y las 5:23, cayó hasta un mínimo de 0,4805 dólares: en esos 14 minutos bajó alrededor de un 32,5 % desde el máximo.
El volumen negociado durante la subida fue de unos 108 millones de U, y el de la caída, de unos 116 millones de U. Al momento de publicar este mensaje, el contrato cotizaba alrededor de 0,5472 dólares. La variación de las últimas 24 horas parece ser de apenas un 4,35 %, porque el precio volvió después a situarse cerca de este nivel. Sin embargo, los máximos y mínimos del día fueron 0,7123 y 0,4805 dólares, respectivamente, y el volumen negociado en 24 horas fue de unos 444 millones de U.
A las 8:22 del 16 de noviembre, hora de Pekín, el equipo oficial dijo que ya estaba al tanto de esta fluctuación anómala y que el equipo estaba investigando. Según la información preliminar, las fuertes subidas y caídas se debieron a la liquidación de posiciones con alto apalancamiento, y se sospecha que alguien manipuló deliberadamente el mercado. Habrá que esperar al informe posterior para conocer todos los detalles. Unos 19 minutos después, el equipo oficial añadió que las operaciones seguían con normalidad y que el incidente no tenía relación con los acuerdos de creación de mercado; afirmó que no había suscrito ningún acuerdo de este tipo con ningún creador de mercado.
En mi opinión, con una mecha como esta, primero al alza y luego a la baja, basta con que el apalancamiento sea alto para que las posiciones se liquiden fácilmente. La investigación aún no ha concluido; por ahora, basta con tener claros los datos del mercado que ya se han verificado.
A los principiantes les recomiendo observar más y operar menos. Si compran criptomonedas, que sea solo $BTC
Primero subió hasta 0,71 dólares y, en 14 minutos, cayó hasta un mínimo de 0,48
El perpetuo de Binance $ASTER empezó a subir alrededor de las 4:12 del 16 de noviembre, hora de Pekín, desde cerca de 0,5488 dólares, y alcanzó un máximo de 0,7123 dólares a las 5:09. En unos 57 minutos subió aproximadamente un 29,8 %. Después, entre las 5:09 y las 5:23, cayó hasta un mínimo de 0,4805 dólares: en esos 14 minutos bajó alrededor de un 32,5 % desde el máximo.
El volumen negociado durante la subida fue de unos 108 millones de U, y el de la caída, de unos 116 millones de U. Al momento de publicar este mensaje, el contrato cotizaba alrededor de 0,5472 dólares. La variación de las últimas 24 horas parece ser de apenas un 4,35 %, porque el precio volvió después a situarse cerca de este nivel. Sin embargo, los máximos y mínimos del día fueron 0,7123 y 0,4805 dólares, respectivamente, y el volumen negociado en 24 horas fue de unos 444 millones de U.
A las 8:22 del 16 de noviembre, hora de Pekín, el equipo oficial dijo que ya estaba al tanto de esta fluctuación anómala y que el equipo estaba investigando. Según la información preliminar, las fuertes subidas y caídas se debieron a la liquidación de posiciones con alto apalancamiento, y se sospecha que alguien manipuló deliberadamente el mercado. Habrá que esperar al informe posterior para conocer todos los detalles. Unos 19 minutos después, el equipo oficial añadió que las operaciones seguían con normalidad y que el incidente no tenía relación con los acuerdos de creación de mercado; afirmó que no había suscrito ningún acuerdo de este tipo con ningún creador de mercado.
En mi opinión, con una mecha como esta, primero al alza y luego a la baja, basta con que el apalancamiento sea alto para que las posiciones se liquiden fácilmente. La investigación aún no ha concluido; por ahora, basta con tener claros los datos del mercado que ya se han verificado.
A los principiantes les recomiendo observar más y operar menos. Si compran criptomonedas, que sea solo $BTC
El perpetuo de Binance $ASTER empezó a subir alrededor de las 4:12 del 16 de noviembre, hora de Pekín, desde cerca de 0,5488 dólares, y alcanzó un máximo de 0,7123 dólares a las 5:09. En unos 57 minutos subió aproximadamente un 29,8 %. Después, entre las 5:09 y las 5:23, cayó hasta un mínimo de 0,4805 dólares: en esos 14 minutos bajó alrededor de un 32,5 % desde el máximo.
El volumen negociado durante la subida fue de unos 108 millones de U, y el de la caída, de unos 116 millones de U. Al momento de publicar este mensaje, el contrato cotizaba alrededor de 0,5472 dólares. La variación de las últimas 24 horas parece ser de apenas un 4,35 %, porque el precio volvió después a situarse cerca de este nivel. Sin embargo, los máximos y mínimos del día fueron 0,7123 y 0,4805 dólares, respectivamente, y el volumen negociado en 24 horas fue de unos 444 millones de U.
A las 8:22 del 16 de noviembre, hora de Pekín, el equipo oficial dijo que ya estaba al tanto de esta fluctuación anómala y que el equipo estaba investigando. Según la información preliminar, las fuertes subidas y caídas se debieron a la liquidación de posiciones con alto apalancamiento, y se sospecha que alguien manipuló deliberadamente el mercado. Habrá que esperar al informe posterior para conocer todos los detalles. Unos 19 minutos después, el equipo oficial añadió que las operaciones seguían con normalidad y que el incidente no tenía relación con los acuerdos de creación de mercado; afirmó que no había suscrito ningún acuerdo de este tipo con ningún creador de mercado.
En mi opinión, con una mecha como esta, primero al alza y luego a la baja, basta con que el apalancamiento sea alto para que las posiciones se liquiden fácilmente. La investigación aún no ha concluido; por ahora, basta con tener claros los datos del mercado que ya se han verificado.
A los principiantes les recomiendo observar más y operar menos. Si compran criptomonedas, que sea solo $BTC
125
·
--
Cerró toda la posición larga de 2000 BTC y aseguró 2,05 millones durante la noche
Una dirección (0x1f25…) abrió una posición larga en Bitcoin en Hyperliquid. Entre las 22:26 del 15 de noviembre y las 00:23 del 16 de noviembre, hora de Pekín, cerró en 5 tandas una posición larga de aproximadamente 2001,74 BTC y obtuvo unas ganancias realizadas de aproximadamente 2,057 millones de dólares.
A las 18:05 del 15 de noviembre, todavía mantenía una posición de 2000 BTC, con un apalancamiento de 40x sobre el total de la cuenta y un precio promedio de 63.629,7 dólares. En ese momento, las ganancias no realizadas rondaban los 3,6586 millones de dólares y el patrimonio de la cuenta era de aproximadamente 8,1905 millones de dólares.
En las 2 primeras tandas, entre las 22:26 y las 22:41, cerró 1000 BTC, con precios promedio de unos 65.135 y 64.545 dólares, y aseguró aproximadamente 752.800 y 457.500 dólares, respectivamente. A las 00:13 y a las 00:17 cerró otros 250 BTC en cada ocasión, con precios promedio de unos 64.622 y 64.551 dólares, y aseguró aproximadamente 248.000 y 230.400 dólares, respectivamente. Por último, entre las 00:21 y las 00:23 cerró los aproximadamente 501,74 BTC restantes, a un precio promedio de 64.326 dólares, y aseguró unos 368.400 dólares más.
Aproximadamente un minuto después de cerrar la posición, abrió una posición corta. A las 00:24 cerró unos 252,06 BTC y perdió aproximadamente 26.000 dólares. Actualmente no tiene posiciones abiertas en la cuenta de contratos y mantiene unos 6,5137 millones de dólares en activos al contado.
En mi opinión, a las 17:18 la cuenta llegó a tener temporalmente unos 8,7402 millones de dólares. No llegó a asegurar todas las ganancias no realizadas de ese máximo, pero aun así cerró la posición y se llevó las ganancias.
A los principiantes les recomiendo observar más y operar menos. Si van a comprar criptomonedas, compren solo $BTC
Cerró toda la posición larga de 2000 BTC y aseguró 2,05 millones durante la noche
Una dirección (0x1f25…) abrió una posición larga en Bitcoin en Hyperliquid. Entre las 22:26 del 15 de noviembre y las 00:23 del 16 de noviembre, hora de Pekín, cerró en 5 tandas una posición larga de aproximadamente 2001,74 BTC y obtuvo unas ganancias realizadas de aproximadamente 2,057 millones de dólares.
A las 18:05 del 15 de noviembre, todavía mantenía una posición de 2000 BTC, con un apalancamiento de 40x sobre el total de la cuenta y un precio promedio de 63.629,7 dólares. En ese momento, las ganancias no realizadas rondaban los 3,6586 millones de dólares y el patrimonio de la cuenta era de aproximadamente 8,1905 millones de dólares.
En las 2 primeras tandas, entre las 22:26 y las 22:41, cerró 1000 BTC, con precios promedio de unos 65.135 y 64.545 dólares, y aseguró aproximadamente 752.800 y 457.500 dólares, respectivamente. A las 00:13 y a las 00:17 cerró otros 250 BTC en cada ocasión, con precios promedio de unos 64.622 y 64.551 dólares, y aseguró aproximadamente 248.000 y 230.400 dólares, respectivamente. Por último, entre las 00:21 y las 00:23 cerró los aproximadamente 501,74 BTC restantes, a un precio promedio de 64.326 dólares, y aseguró unos 368.400 dólares más.
Aproximadamente un minuto después de cerrar la posición, abrió una posición corta. A las 00:24 cerró unos 252,06 BTC y perdió aproximadamente 26.000 dólares. Actualmente no tiene posiciones abiertas en la cuenta de contratos y mantiene unos 6,5137 millones de dólares en activos al contado.
En mi opinión, a las 17:18 la cuenta llegó a tener temporalmente unos 8,7402 millones de dólares. No llegó a asegurar todas las ganancias no realizadas de ese máximo, pero aun así cerró la posición y se llevó las ganancias.
A los principiantes les recomiendo observar más y operar menos. Si van a comprar criptomonedas, compren solo $BTC
Una dirección (0x1f25…) abrió una posición larga en Bitcoin en Hyperliquid. Entre las 22:26 del 15 de noviembre y las 00:23 del 16 de noviembre, hora de Pekín, cerró en 5 tandas una posición larga de aproximadamente 2001,74 BTC y obtuvo unas ganancias realizadas de aproximadamente 2,057 millones de dólares.
A las 18:05 del 15 de noviembre, todavía mantenía una posición de 2000 BTC, con un apalancamiento de 40x sobre el total de la cuenta y un precio promedio de 63.629,7 dólares. En ese momento, las ganancias no realizadas rondaban los 3,6586 millones de dólares y el patrimonio de la cuenta era de aproximadamente 8,1905 millones de dólares.
En las 2 primeras tandas, entre las 22:26 y las 22:41, cerró 1000 BTC, con precios promedio de unos 65.135 y 64.545 dólares, y aseguró aproximadamente 752.800 y 457.500 dólares, respectivamente. A las 00:13 y a las 00:17 cerró otros 250 BTC en cada ocasión, con precios promedio de unos 64.622 y 64.551 dólares, y aseguró aproximadamente 248.000 y 230.400 dólares, respectivamente. Por último, entre las 00:21 y las 00:23 cerró los aproximadamente 501,74 BTC restantes, a un precio promedio de 64.326 dólares, y aseguró unos 368.400 dólares más.
Aproximadamente un minuto después de cerrar la posición, abrió una posición corta. A las 00:24 cerró unos 252,06 BTC y perdió aproximadamente 26.000 dólares. Actualmente no tiene posiciones abiertas en la cuenta de contratos y mantiene unos 6,5137 millones de dólares en activos al contado.
En mi opinión, a las 17:18 la cuenta llegó a tener temporalmente unos 8,7402 millones de dólares. No llegó a asegurar todas las ganancias no realizadas de ese máximo, pero aun así cerró la posición y se llevó las ganancias.
A los principiantes les recomiendo observar más y operar menos. Si van a comprar criptomonedas, compren solo $BTC
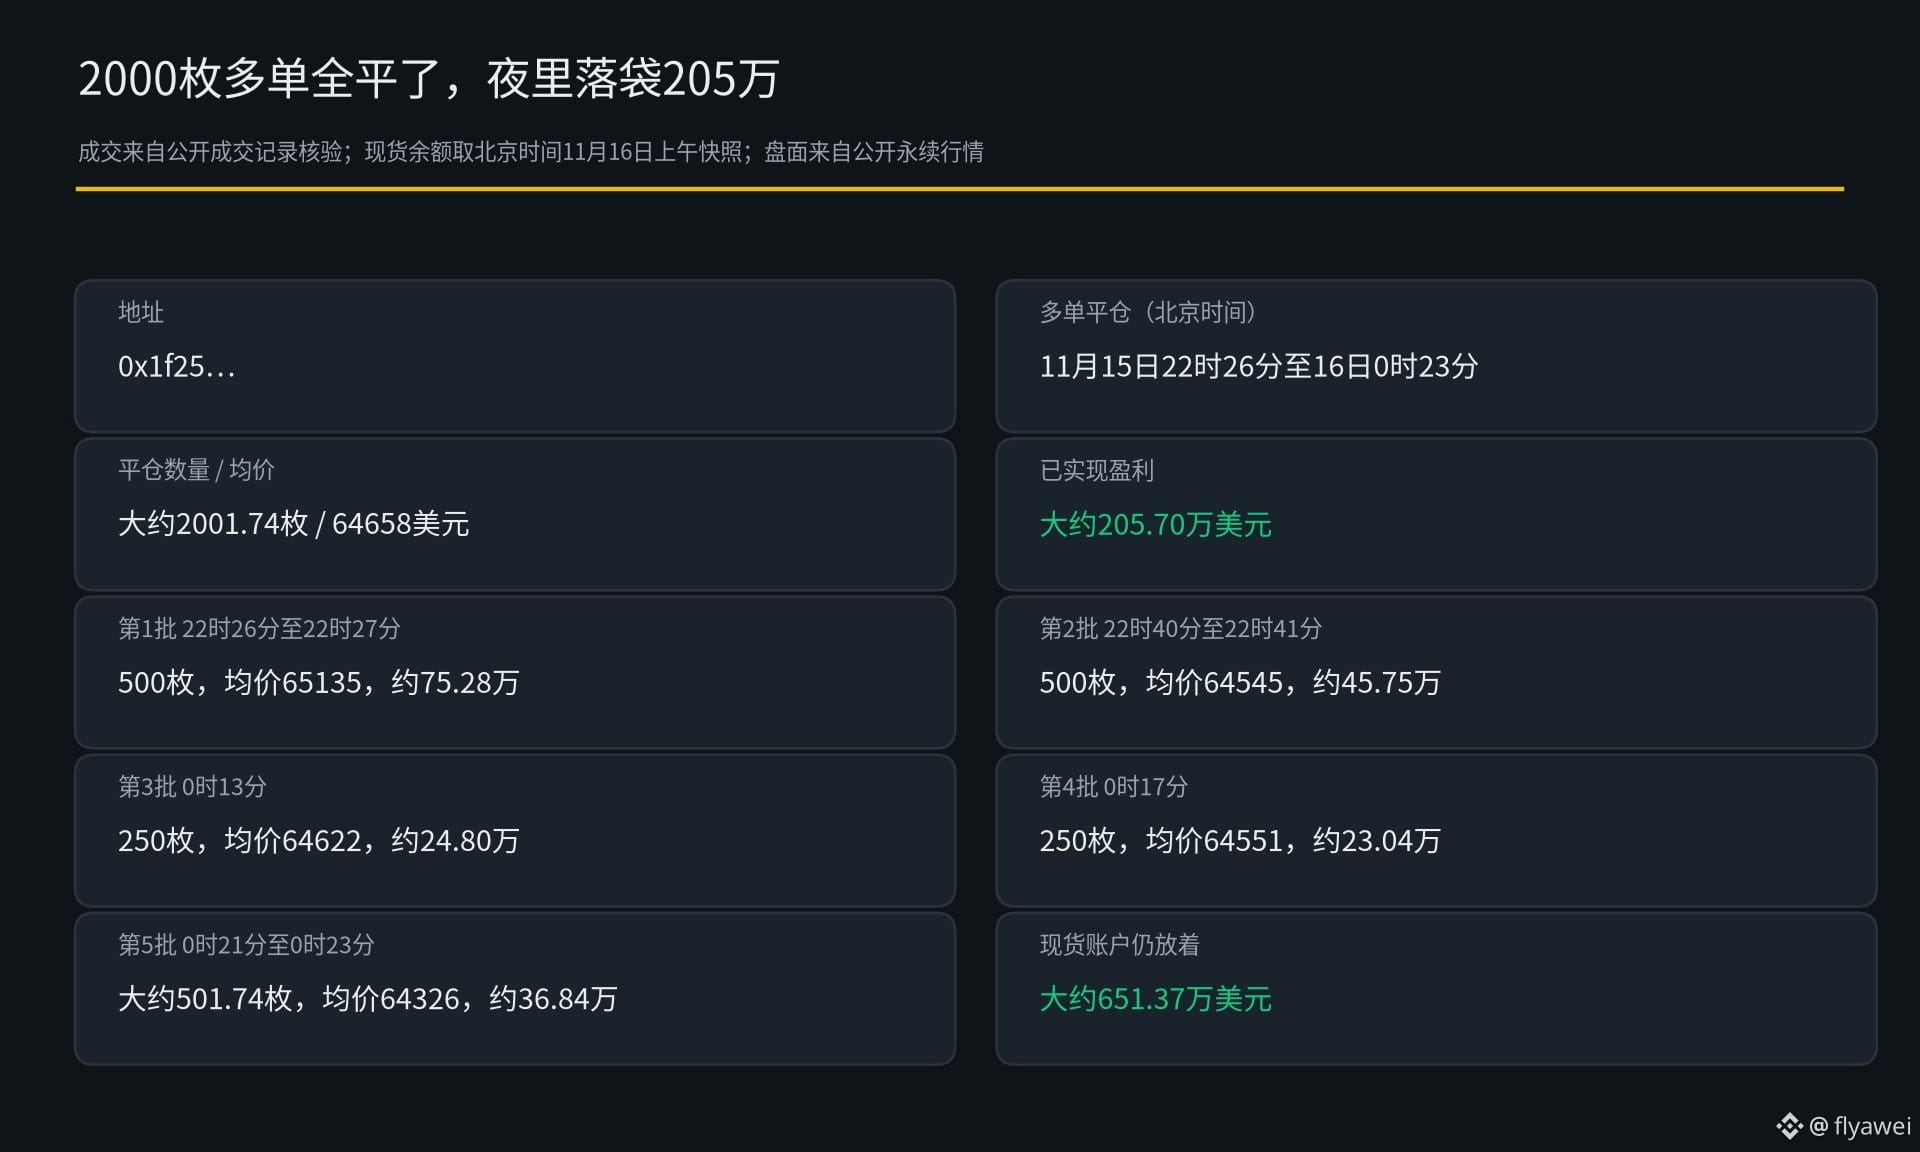
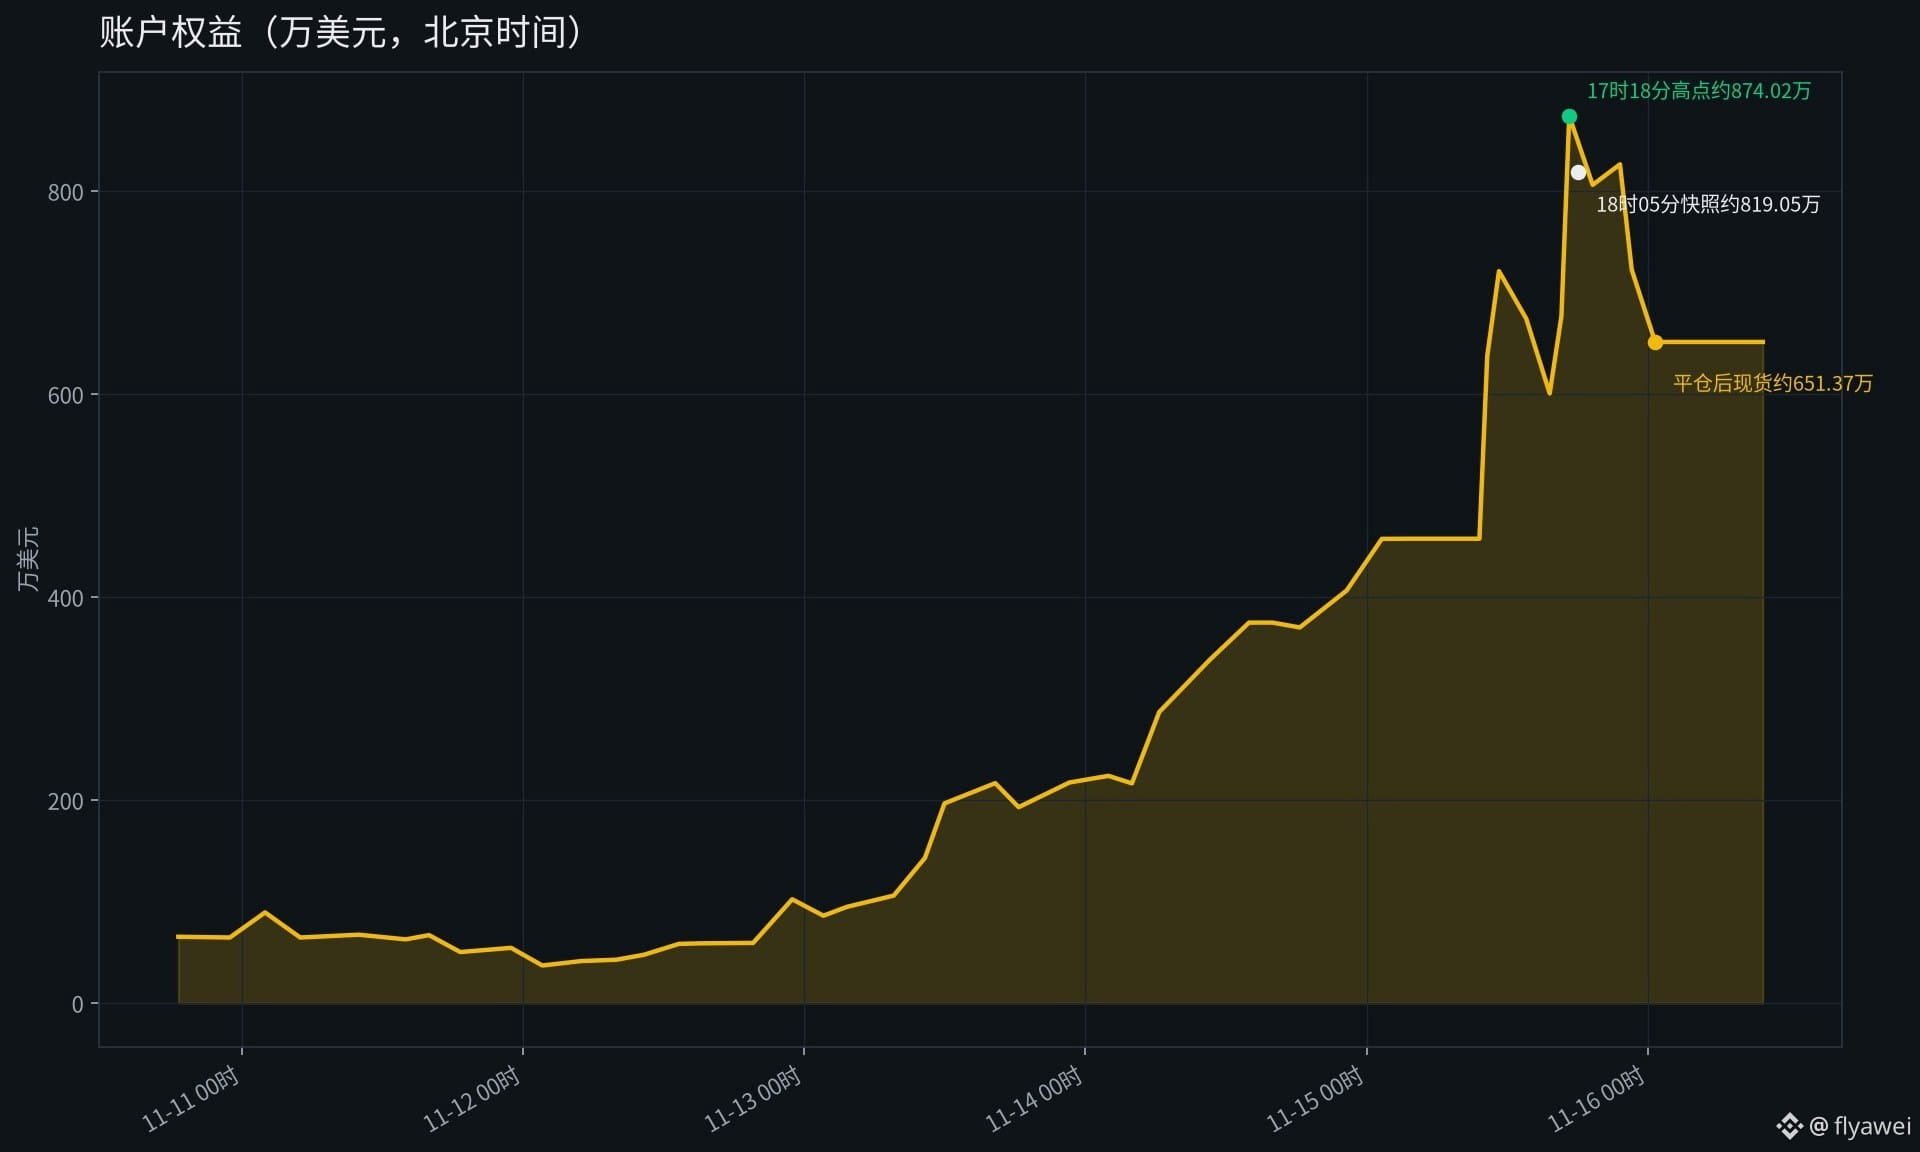
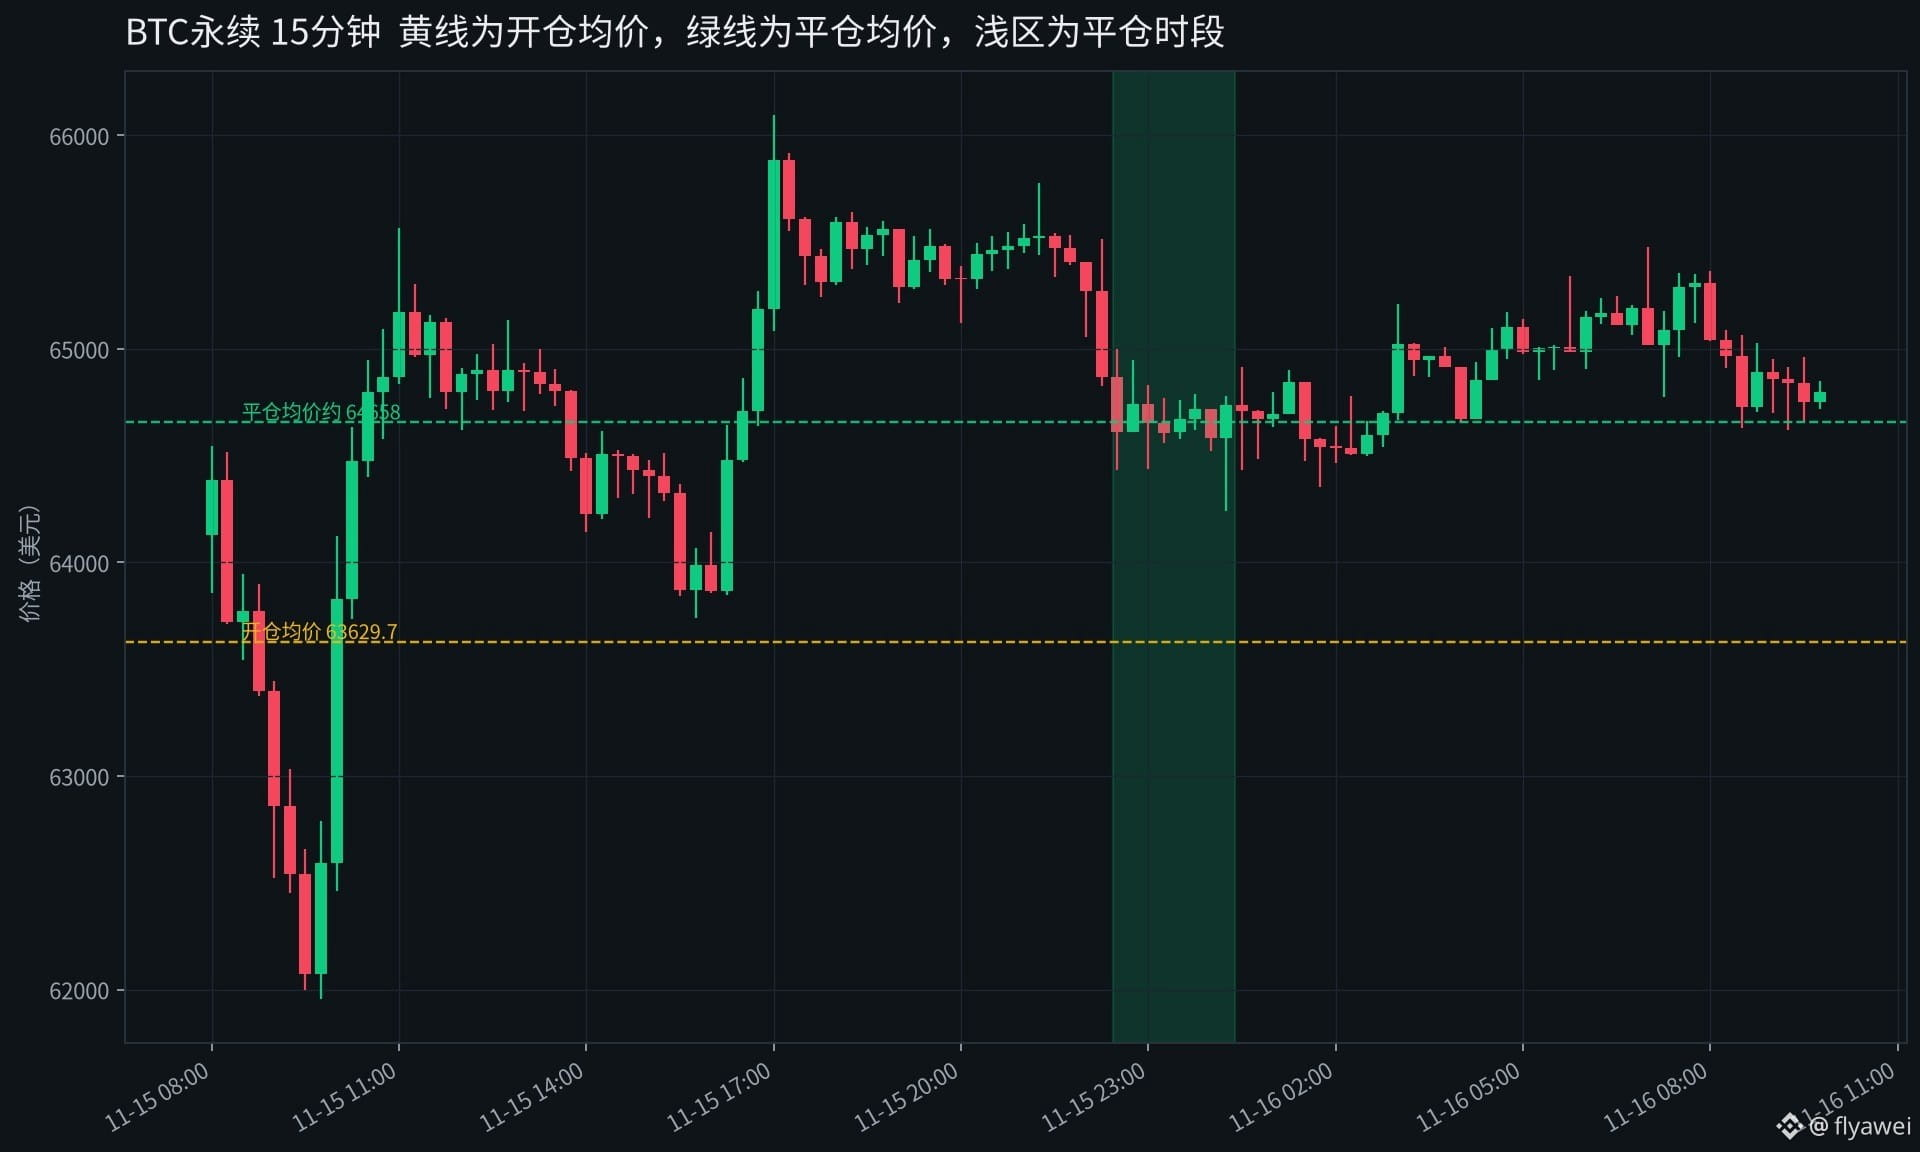
1
159
·
--
Ver traducción
NEWS DAILY · 每日新闻
2026.11.16 星期一
大家周一早上好,这个周末可太刺激了。
🧭 加密行情
1️⃣ @cz_binance 否认币安在下跌中卖币,列举五类可能原因(Anthropic IPO 资金分流、约 19 亿美元级 ETF 流出、安全事件、通胀/加息预期、中期选举),并记录 BTC 日内低点 62,006 美元、称自己"没卖、近几日每天都买",交易所一个赚手续费得,为什么要砸盘吓跑散户?
就我个人做返佣来说,我就怕下级爆仓亏光不玩了。
2️⃣ 比特币一周内从约 75,000 跌至 62,000 美元(约 -17%),连续多日几乎无有效买盘、逐级跌破支撑,周末薄流动性放大下跌与爆仓。
3️⃣ 全网挖矿难度下调 9.13% 至 134.82T,矿企都转战AI算力中心了。
4️⃣ 早起就碰到ASTER 短时大幅下跌,CEO 称系高杠杆头寸清算所致、或存在恶意操作,团队正调查,不知道调查啥。
5️⃣ 美国现货比特币 ETF 已连续 7 个交易日净流出、累计接近 19.1 亿美元(11/13 单日 -1.85 亿),机构资金持续离场,被视作价格压力的核心可见因素之一。
6️⃣ 市场整体极端恐惧,土狗/meme 独立热点几乎消失、山寨跟跌为主,手里还有子弹希望能来个放量暴跌。
📌 美股行情
1⃣ 周一盘前三大股指期货小幅高开,纳指期货 +0.25%;加密周末大跌后市场观望情绪浓厚。
2⃣ 周末加密崩盘或拖累 CRCL 等加密关联标的周一开盘,关注补跌风险。
3⃣ 微软 14 年 AI 老将离职、全球服务中断余波未平,科技股情绪受扰,裁员裁到大动脉了嘛?
4⃣ 本周美联储会议与通胀数据定价在即;AI 交易与加息预期两主线继续拉锯。
NEWS DAILY · 每日新闻
2026.11.16 星期一
大家周一早上好,这个周末可太刺激了。
🧭 加密行情
1️⃣ @cz_binance 否认币安在下跌中卖币,列举五类可能原因(Anthropic IPO 资金分流、约 19 亿美元级 ETF 流出、安全事件、通胀/加息预期、中期选举),并记录 BTC 日内低点 62,006 美元、称自己"没卖、近几日每天都买",交易所一个赚手续费得,为什么要砸盘吓跑散户?
就我个人做返佣来说,我就怕下级爆仓亏光不玩了。
2️⃣ 比特币一周内从约 75,000 跌至 62,000 美元(约 -17%),连续多日几乎无有效买盘、逐级跌破支撑,周末薄流动性放大下跌与爆仓。
3️⃣ 全网挖矿难度下调 9.13% 至 134.82T,矿企都转战AI算力中心了。
4️⃣ 早起就碰到ASTER 短时大幅下跌,CEO 称系高杠杆头寸清算所致、或存在恶意操作,团队正调查,不知道调查啥。
5️⃣ 美国现货比特币 ETF 已连续 7 个交易日净流出、累计接近 19.1 亿美元(11/13 单日 -1.85 亿),机构资金持续离场,被视作价格压力的核心可见因素之一。
6️⃣ 市场整体极端恐惧,土狗/meme 独立热点几乎消失、山寨跟跌为主,手里还有子弹希望能来个放量暴跌。
📌 美股行情
1⃣ 周一盘前三大股指期货小幅高开,纳指期货 +0.25%;加密周末大跌后市场观望情绪浓厚。
2⃣ 周末加密崩盘或拖累 CRCL 等加密关联标的周一开盘,关注补跌风险。
3⃣ 微软 14 年 AI 老将离职、全球服务中断余波未平,科技股情绪受扰,裁员裁到大动脉了嘛?
4⃣ 本周美联储会议与通胀数据定价在即;AI 交易与加息预期两主线继续拉锯。
2026.11.16 星期一
大家周一早上好,这个周末可太刺激了。
🧭 加密行情
1️⃣ @cz_binance 否认币安在下跌中卖币,列举五类可能原因(Anthropic IPO 资金分流、约 19 亿美元级 ETF 流出、安全事件、通胀/加息预期、中期选举),并记录 BTC 日内低点 62,006 美元、称自己"没卖、近几日每天都买",交易所一个赚手续费得,为什么要砸盘吓跑散户?
就我个人做返佣来说,我就怕下级爆仓亏光不玩了。
2️⃣ 比特币一周内从约 75,000 跌至 62,000 美元(约 -17%),连续多日几乎无有效买盘、逐级跌破支撑,周末薄流动性放大下跌与爆仓。
3️⃣ 全网挖矿难度下调 9.13% 至 134.82T,矿企都转战AI算力中心了。
4️⃣ 早起就碰到ASTER 短时大幅下跌,CEO 称系高杠杆头寸清算所致、或存在恶意操作,团队正调查,不知道调查啥。
5️⃣ 美国现货比特币 ETF 已连续 7 个交易日净流出、累计接近 19.1 亿美元(11/13 单日 -1.85 亿),机构资金持续离场,被视作价格压力的核心可见因素之一。
6️⃣ 市场整体极端恐惧,土狗/meme 独立热点几乎消失、山寨跟跌为主,手里还有子弹希望能来个放量暴跌。
📌 美股行情
1⃣ 周一盘前三大股指期货小幅高开,纳指期货 +0.25%;加密周末大跌后市场观望情绪浓厚。
2⃣ 周末加密崩盘或拖累 CRCL 等加密关联标的周一开盘,关注补跌风险。
3⃣ 微软 14 年 AI 老将离职、全球服务中断余波未平,科技股情绪受扰,裁员裁到大动脉了嘛?
4⃣ 本周美联储会议与通胀数据定价在即;AI 交易与加息预期两主线继续拉锯。
1
12
·
--
Se cambió el pool de minería de los equipos y la dirección del atacante ya recibió 0,16 bitcoins
Luxor anunció a la 1:25 del 16 de noviembre, hora de Pekín, que alguien había cambiado sin autorización los equipos de minería de más de 12 cuentas de clientes a otros pools de minería mediante su software de gestión de equipos Commander.
Un responsable de la empresa dijo poco antes que el incidente había comenzado alrededor de las 10:00 del 15 de noviembre, hora de Pekín. La empresa afirmó que corrigió la vulnerabilidad en un plazo de 2 horas y empezó a devolver los equipos de minería a sus pools originales. No se transfirió información y los clientes afectados recibirán una compensación íntegra equivalente a las ganancias que habrían obtenido con una minería normal. También señaló que el incidente solo afectó a Commander; sus propios pools y sistemas de minería no se vieron afectados. Más adelante publicará un informe completo sobre lo sucedido.
Un proveedor de alojamiento había detectado antes que la potencia de cálculo desviada se había dirigido al pool de minería OCEAN y que la dirección de destino de las ganancias se había cambiado por otra controlada por el atacante. Informes externos estiman que se vieron afectados unos 64.000 equipos, con una potencia de cálculo de aproximadamente 13 EH/s. La empresa aún no ha publicado las cifras concretas de equipos y potencia de cálculo.
La dirección ya se puede rastrear en la cadena. A la 1:22 del 16 de noviembre, hora de Pekín, un bloque minado por OCEAN le envió 0,08088977 bitcoins, unos 5.243 dólares. A las 6:54 del 16 de noviembre, recibió otros 0,08113106 bitcoins, unos 5.283 dólares. Las 2 transacciones suman 0,16202083 bitcoins, aproximadamente 10.500 dólares. Al momento de publicar esta información, ninguno de esos 2 pagos se había transferido.
Las ganancias de minería de los mineros durante este periodo ya no se pueden recuperar. La empresa prometió compensarlos íntegramente, pero la dirección del atacante ya recibió 2 pagos. Habrá que esperar al informe completo para conocer las causas.
A los principiantes se les recomienda observar más y operar menos. Si compran criptomonedas, que sea solo $BTC
Se cambió el pool de minería de los equipos y la dirección del atacante ya recibió 0,16 bitcoins
Luxor anunció a la 1:25 del 16 de noviembre, hora de Pekín, que alguien había cambiado sin autorización los equipos de minería de más de 12 cuentas de clientes a otros pools de minería mediante su software de gestión de equipos Commander.
Un responsable de la empresa dijo poco antes que el incidente había comenzado alrededor de las 10:00 del 15 de noviembre, hora de Pekín. La empresa afirmó que corrigió la vulnerabilidad en un plazo de 2 horas y empezó a devolver los equipos de minería a sus pools originales. No se transfirió información y los clientes afectados recibirán una compensación íntegra equivalente a las ganancias que habrían obtenido con una minería normal. También señaló que el incidente solo afectó a Commander; sus propios pools y sistemas de minería no se vieron afectados. Más adelante publicará un informe completo sobre lo sucedido.
Un proveedor de alojamiento había detectado antes que la potencia de cálculo desviada se había dirigido al pool de minería OCEAN y que la dirección de destino de las ganancias se había cambiado por otra controlada por el atacante. Informes externos estiman que se vieron afectados unos 64.000 equipos, con una potencia de cálculo de aproximadamente 13 EH/s. La empresa aún no ha publicado las cifras concretas de equipos y potencia de cálculo.
La dirección ya se puede rastrear en la cadena. A la 1:22 del 16 de noviembre, hora de Pekín, un bloque minado por OCEAN le envió 0,08088977 bitcoins, unos 5.243 dólares. A las 6:54 del 16 de noviembre, recibió otros 0,08113106 bitcoins, unos 5.283 dólares. Las 2 transacciones suman 0,16202083 bitcoins, aproximadamente 10.500 dólares. Al momento de publicar esta información, ninguno de esos 2 pagos se había transferido.
Las ganancias de minería de los mineros durante este periodo ya no se pueden recuperar. La empresa prometió compensarlos íntegramente, pero la dirección del atacante ya recibió 2 pagos. Habrá que esperar al informe completo para conocer las causas.
A los principiantes se les recomienda observar más y operar menos. Si compran criptomonedas, que sea solo $BTC
Luxor anunció a la 1:25 del 16 de noviembre, hora de Pekín, que alguien había cambiado sin autorización los equipos de minería de más de 12 cuentas de clientes a otros pools de minería mediante su software de gestión de equipos Commander.
Un responsable de la empresa dijo poco antes que el incidente había comenzado alrededor de las 10:00 del 15 de noviembre, hora de Pekín. La empresa afirmó que corrigió la vulnerabilidad en un plazo de 2 horas y empezó a devolver los equipos de minería a sus pools originales. No se transfirió información y los clientes afectados recibirán una compensación íntegra equivalente a las ganancias que habrían obtenido con una minería normal. También señaló que el incidente solo afectó a Commander; sus propios pools y sistemas de minería no se vieron afectados. Más adelante publicará un informe completo sobre lo sucedido.
Un proveedor de alojamiento había detectado antes que la potencia de cálculo desviada se había dirigido al pool de minería OCEAN y que la dirección de destino de las ganancias se había cambiado por otra controlada por el atacante. Informes externos estiman que se vieron afectados unos 64.000 equipos, con una potencia de cálculo de aproximadamente 13 EH/s. La empresa aún no ha publicado las cifras concretas de equipos y potencia de cálculo.
La dirección ya se puede rastrear en la cadena. A la 1:22 del 16 de noviembre, hora de Pekín, un bloque minado por OCEAN le envió 0,08088977 bitcoins, unos 5.243 dólares. A las 6:54 del 16 de noviembre, recibió otros 0,08113106 bitcoins, unos 5.283 dólares. Las 2 transacciones suman 0,16202083 bitcoins, aproximadamente 10.500 dólares. Al momento de publicar esta información, ninguno de esos 2 pagos se había transferido.
Las ganancias de minería de los mineros durante este periodo ya no se pueden recuperar. La empresa prometió compensarlos íntegramente, pero la dirección del atacante ya recibió 2 pagos. Habrá que esperar al informe completo para conocer las causas.
A los principiantes se les recomienda observar más y operar menos. Si compran criptomonedas, que sea solo $BTC
5
1
9
6.5k
·
--
Cuatro posiciones largas acumulan pérdidas no realizadas de 21,76 millones y siguen abiertas
Una dirección (0xefe4…) mantiene abiertas en Hyperliquid cuatro posiciones largas: en Bitcoin, Monero, Ethereum y STRK. A las 21:53 del 15 de noviembre, hora de Pekín, las pérdidas no realizadas combinadas de estas cuatro posiciones ascendían a unos 21.759.800 dólares.
La posición más grande es de 1.226,89 bitcoins, con un apalancamiento de 18x y margen cruzado. El precio medio de entrada fue de 78.272,8 dólares; el precio actual ronda los 65.485,3 dólares. La pérdida no realizada es de unos 15.689.000 dólares, y el precio de liquidación ronda los 50.721,13 dólares.
La posición larga en Monero es de 41.189,07 monedas, con un apalancamiento de 5x y margen cruzado. El precio medio de entrada fue de 606,969 dólares y la pérdida no realizada asciende a unos 4.158.900 dólares. La posición larga en STRK es de 34.046.400 monedas, con un apalancamiento de 5x y margen cruzado. El precio medio de entrada fue de 0,07546 dólares y el precio actual ronda los 0,03451 dólares; la pérdida no realizada es de unos 1.394.200 dólares. La posición larga en Ethereum es de 1.245,375 monedas, con un apalancamiento de 20x y margen cruzado. El precio medio de entrada fue de 2.250 dólares y la pérdida no realizada es de unos 517.700 dólares.
Ese mismo día, alrededor de las 9:24 de la mañana, las pérdidas no realizadas combinadas de las cuatro posiciones rondaban los 26.657.900 dólares; la posición en Bitcoin acumulaba unos 18.952.900 dólares. A las 21:53, el patrimonio de la cuenta rondaba los 21.139.200 dólares y el valor nominal combinado de las cuatro posiciones era de unos 104,64 millones de dólares. La persona todavía no había cerrado las posiciones.
En mi opinión, la posición en Bitcoin aún está a cierta distancia del precio de liquidación, pero los precios medios de entrada de las cuatro posiciones son más altos. Si los precios siguen bajando, las pérdidas contables aumentarán.
A los principiantes les recomiendo observar más y operar menos. Si compran criptomonedas, compren solo $BTC
Cuatro posiciones largas acumulan pérdidas no realizadas de 21,76 millones y siguen abiertas
Una dirección (0xefe4…) mantiene abiertas en Hyperliquid cuatro posiciones largas: en Bitcoin, Monero, Ethereum y STRK. A las 21:53 del 15 de noviembre, hora de Pekín, las pérdidas no realizadas combinadas de estas cuatro posiciones ascendían a unos 21.759.800 dólares.
La posición más grande es de 1.226,89 bitcoins, con un apalancamiento de 18x y margen cruzado. El precio medio de entrada fue de 78.272,8 dólares; el precio actual ronda los 65.485,3 dólares. La pérdida no realizada es de unos 15.689.000 dólares, y el precio de liquidación ronda los 50.721,13 dólares.
La posición larga en Monero es de 41.189,07 monedas, con un apalancamiento de 5x y margen cruzado. El precio medio de entrada fue de 606,969 dólares y la pérdida no realizada asciende a unos 4.158.900 dólares. La posición larga en STRK es de 34.046.400 monedas, con un apalancamiento de 5x y margen cruzado. El precio medio de entrada fue de 0,07546 dólares y el precio actual ronda los 0,03451 dólares; la pérdida no realizada es de unos 1.394.200 dólares. La posición larga en Ethereum es de 1.245,375 monedas, con un apalancamiento de 20x y margen cruzado. El precio medio de entrada fue de 2.250 dólares y la pérdida no realizada es de unos 517.700 dólares.
Ese mismo día, alrededor de las 9:24 de la mañana, las pérdidas no realizadas combinadas de las cuatro posiciones rondaban los 26.657.900 dólares; la posición en Bitcoin acumulaba unos 18.952.900 dólares. A las 21:53, el patrimonio de la cuenta rondaba los 21.139.200 dólares y el valor nominal combinado de las cuatro posiciones era de unos 104,64 millones de dólares. La persona todavía no había cerrado las posiciones.
En mi opinión, la posición en Bitcoin aún está a cierta distancia del precio de liquidación, pero los precios medios de entrada de las cuatro posiciones son más altos. Si los precios siguen bajando, las pérdidas contables aumentarán.
A los principiantes les recomiendo observar más y operar menos. Si compran criptomonedas, compren solo $BTC
Una dirección (0xefe4…) mantiene abiertas en Hyperliquid cuatro posiciones largas: en Bitcoin, Monero, Ethereum y STRK. A las 21:53 del 15 de noviembre, hora de Pekín, las pérdidas no realizadas combinadas de estas cuatro posiciones ascendían a unos 21.759.800 dólares.
La posición más grande es de 1.226,89 bitcoins, con un apalancamiento de 18x y margen cruzado. El precio medio de entrada fue de 78.272,8 dólares; el precio actual ronda los 65.485,3 dólares. La pérdida no realizada es de unos 15.689.000 dólares, y el precio de liquidación ronda los 50.721,13 dólares.
La posición larga en Monero es de 41.189,07 monedas, con un apalancamiento de 5x y margen cruzado. El precio medio de entrada fue de 606,969 dólares y la pérdida no realizada asciende a unos 4.158.900 dólares. La posición larga en STRK es de 34.046.400 monedas, con un apalancamiento de 5x y margen cruzado. El precio medio de entrada fue de 0,07546 dólares y el precio actual ronda los 0,03451 dólares; la pérdida no realizada es de unos 1.394.200 dólares. La posición larga en Ethereum es de 1.245,375 monedas, con un apalancamiento de 20x y margen cruzado. El precio medio de entrada fue de 2.250 dólares y la pérdida no realizada es de unos 517.700 dólares.
Ese mismo día, alrededor de las 9:24 de la mañana, las pérdidas no realizadas combinadas de las cuatro posiciones rondaban los 26.657.900 dólares; la posición en Bitcoin acumulaba unos 18.952.900 dólares. A las 21:53, el patrimonio de la cuenta rondaba los 21.139.200 dólares y el valor nominal combinado de las cuatro posiciones era de unos 104,64 millones de dólares. La persona todavía no había cerrado las posiciones.
En mi opinión, la posición en Bitcoin aún está a cierta distancia del precio de liquidación, pero los precios medios de entrada de las cuatro posiciones son más altos. Si los precios siguen bajando, las pérdidas contables aumentarán.
A los principiantes les recomiendo observar más y operar menos. Si compran criptomonedas, compren solo $BTC
1
81
·
--
Se enteraron 70 horas después de que habían accedido a contraseñas y números de identificación
A las 8:00 del 15 de noviembre, hora de Pekín, una empresa surcoreana del mismo sector anunció que un atacante externo había vulnerado, alrededor de las 4:00 de la madrugada del 12 de noviembre, el servidor de su proveedor de atención al cliente subcontratado. Es posible que se hayan consultado o sustraído datos personales de los registros de consultas.
La empresa dijo que se enteró del incidente cuando el proveedor subcontratado se lo comunicó, alrededor de las 9:20 de esa misma mañana. Pasaron 70 horas y 40 minutos desde que lo supo hasta que lo anunció públicamente.
Los datos que podrían haberse consultado abarcan 11 categorías. Todos fueron proporcionados por los usuarios en chats o consultas telefónicas: números de teléfono, nombres, correos electrónicos, fechas de nacimiento, números de cuenta bancaria, contraseñas, números de identificación, fechas de expedición de documentos, domicilios, direcciones de monederos y códigos de identificación de transacciones. La empresa dijo que la información que se conserva varía según cada consulta, por lo que los datos a los que se accedió también varían de una persona a otra. Aún no se ha anunciado cuántas personas fueron afectadas. El incidente no afecta a los usuarios que no tienen registros de consultas con el servicio de atención al cliente.
La empresa también dijo que los sistemas de cuentas, transacciones y monederos de los usuarios funcionan por separado del servidor del proveedor subcontratado y que, hasta el momento, no se ha detectado que hayan sido vulnerados directamente. Con la información obtenida en este incidente, por sí sola, los atacantes no pueden acceder a las cuentas ni transferir activos; para iniciar sesión también se requiere una verificación adicional. La atención al cliente ahora se ofrece únicamente por correo electrónico y el incidente se ha comunicado a las autoridades reguladoras locales.
La empresa advierte que alguien podría usar estos datos para hacerse pasar por la compañía y realizar ataques de phishing. A quienes hayan dicho o ingresado su contraseña al hacer una consulta, la empresa les recomienda cambiarla tanto aquí como en cualquier otro servicio donde usen la misma contraseña.
Mi opinión es que, por ahora, la empresa afirma que las cuentas con fondos no han sido vulneradas directamente, pero será muy difícil protegerse de futuros ataques de phishing si los números de identificación, las cuentas bancarias y las direcciones de monederos caen en manos ajenas. Todavía no se conocen ni la cantidad de afectados ni las causas.
A los principiantes les recomiendo observar más y operar menos; si van a comprar criptomonedas, que sea solo $BTC
Se enteraron 70 horas después de que habían accedido a contraseñas y números de identificación
A las 8:00 del 15 de noviembre, hora de Pekín, una empresa surcoreana del mismo sector anunció que un atacante externo había vulnerado, alrededor de las 4:00 de la madrugada del 12 de noviembre, el servidor de su proveedor de atención al cliente subcontratado. Es posible que se hayan consultado o sustraído datos personales de los registros de consultas.
La empresa dijo que se enteró del incidente cuando el proveedor subcontratado se lo comunicó, alrededor de las 9:20 de esa misma mañana. Pasaron 70 horas y 40 minutos desde que lo supo hasta que lo anunció públicamente.
Los datos que podrían haberse consultado abarcan 11 categorías. Todos fueron proporcionados por los usuarios en chats o consultas telefónicas: números de teléfono, nombres, correos electrónicos, fechas de nacimiento, números de cuenta bancaria, contraseñas, números de identificación, fechas de expedición de documentos, domicilios, direcciones de monederos y códigos de identificación de transacciones. La empresa dijo que la información que se conserva varía según cada consulta, por lo que los datos a los que se accedió también varían de una persona a otra. Aún no se ha anunciado cuántas personas fueron afectadas. El incidente no afecta a los usuarios que no tienen registros de consultas con el servicio de atención al cliente.
La empresa también dijo que los sistemas de cuentas, transacciones y monederos de los usuarios funcionan por separado del servidor del proveedor subcontratado y que, hasta el momento, no se ha detectado que hayan sido vulnerados directamente. Con la información obtenida en este incidente, por sí sola, los atacantes no pueden acceder a las cuentas ni transferir activos; para iniciar sesión también se requiere una verificación adicional. La atención al cliente ahora se ofrece únicamente por correo electrónico y el incidente se ha comunicado a las autoridades reguladoras locales.
La empresa advierte que alguien podría usar estos datos para hacerse pasar por la compañía y realizar ataques de phishing. A quienes hayan dicho o ingresado su contraseña al hacer una consulta, la empresa les recomienda cambiarla tanto aquí como en cualquier otro servicio donde usen la misma contraseña.
Mi opinión es que, por ahora, la empresa afirma que las cuentas con fondos no han sido vulneradas directamente, pero será muy difícil protegerse de futuros ataques de phishing si los números de identificación, las cuentas bancarias y las direcciones de monederos caen en manos ajenas. Todavía no se conocen ni la cantidad de afectados ni las causas.
A los principiantes les recomiendo observar más y operar menos; si van a comprar criptomonedas, que sea solo $BTC
A las 8:00 del 15 de noviembre, hora de Pekín, una empresa surcoreana del mismo sector anunció que un atacante externo había vulnerado, alrededor de las 4:00 de la madrugada del 12 de noviembre, el servidor de su proveedor de atención al cliente subcontratado. Es posible que se hayan consultado o sustraído datos personales de los registros de consultas.
La empresa dijo que se enteró del incidente cuando el proveedor subcontratado se lo comunicó, alrededor de las 9:20 de esa misma mañana. Pasaron 70 horas y 40 minutos desde que lo supo hasta que lo anunció públicamente.
Los datos que podrían haberse consultado abarcan 11 categorías. Todos fueron proporcionados por los usuarios en chats o consultas telefónicas: números de teléfono, nombres, correos electrónicos, fechas de nacimiento, números de cuenta bancaria, contraseñas, números de identificación, fechas de expedición de documentos, domicilios, direcciones de monederos y códigos de identificación de transacciones. La empresa dijo que la información que se conserva varía según cada consulta, por lo que los datos a los que se accedió también varían de una persona a otra. Aún no se ha anunciado cuántas personas fueron afectadas. El incidente no afecta a los usuarios que no tienen registros de consultas con el servicio de atención al cliente.
La empresa también dijo que los sistemas de cuentas, transacciones y monederos de los usuarios funcionan por separado del servidor del proveedor subcontratado y que, hasta el momento, no se ha detectado que hayan sido vulnerados directamente. Con la información obtenida en este incidente, por sí sola, los atacantes no pueden acceder a las cuentas ni transferir activos; para iniciar sesión también se requiere una verificación adicional. La atención al cliente ahora se ofrece únicamente por correo electrónico y el incidente se ha comunicado a las autoridades reguladoras locales.
La empresa advierte que alguien podría usar estos datos para hacerse pasar por la compañía y realizar ataques de phishing. A quienes hayan dicho o ingresado su contraseña al hacer una consulta, la empresa les recomienda cambiarla tanto aquí como en cualquier otro servicio donde usen la misma contraseña.
Mi opinión es que, por ahora, la empresa afirma que las cuentas con fondos no han sido vulneradas directamente, pero será muy difícil protegerse de futuros ataques de phishing si los números de identificación, las cuentas bancarias y las direcciones de monederos caen en manos ajenas. Todavía no se conocen ni la cantidad de afectados ni las causas.
A los principiantes les recomiendo observar más y operar menos; si van a comprar criptomonedas, que sea solo $BTC
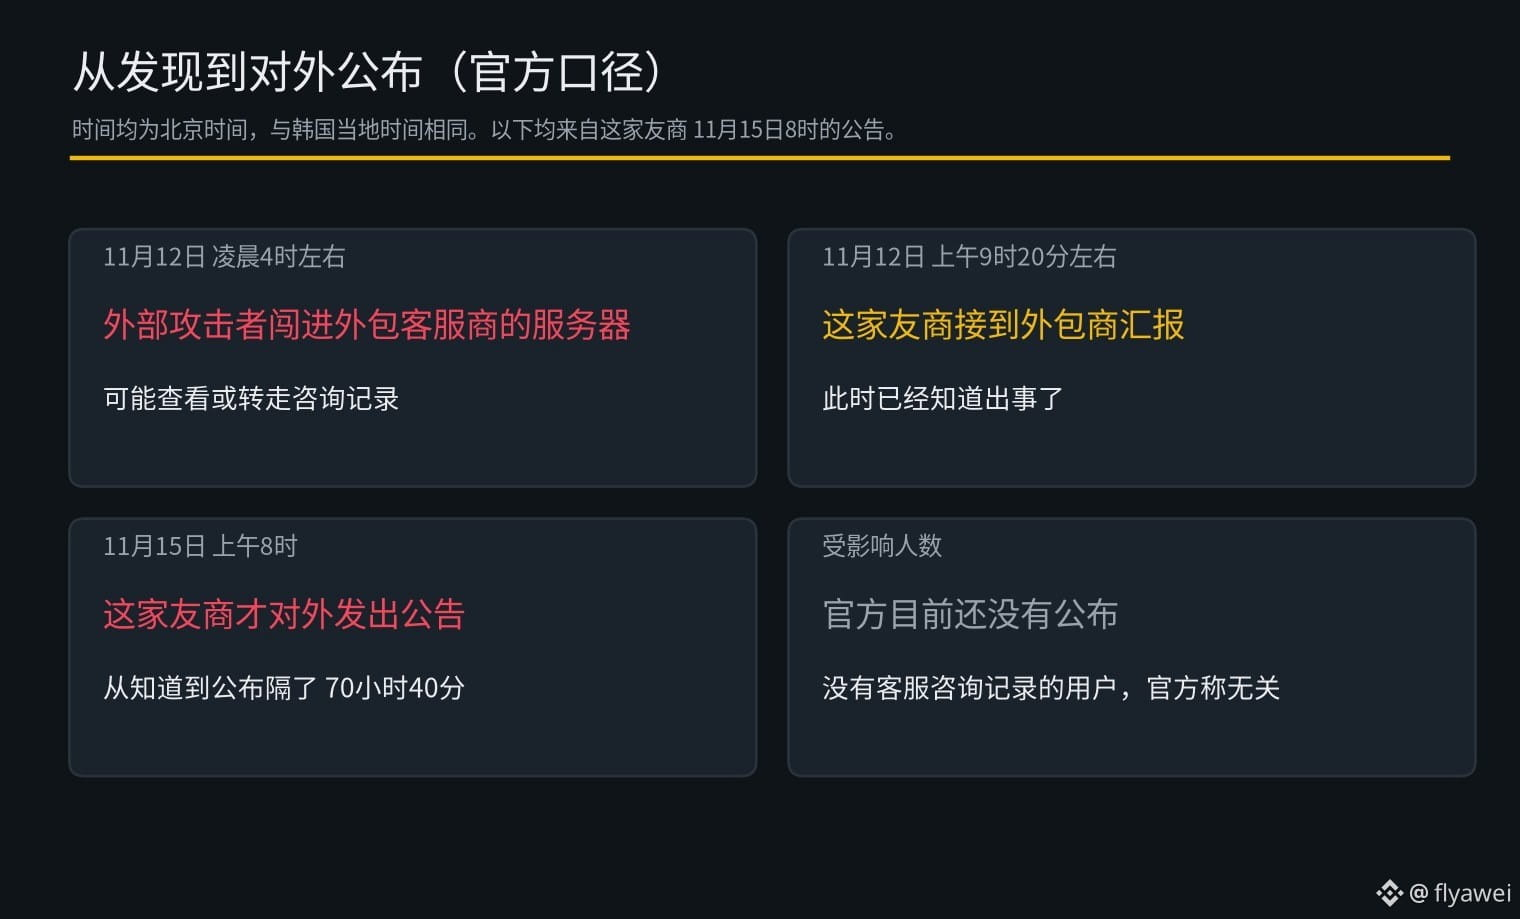
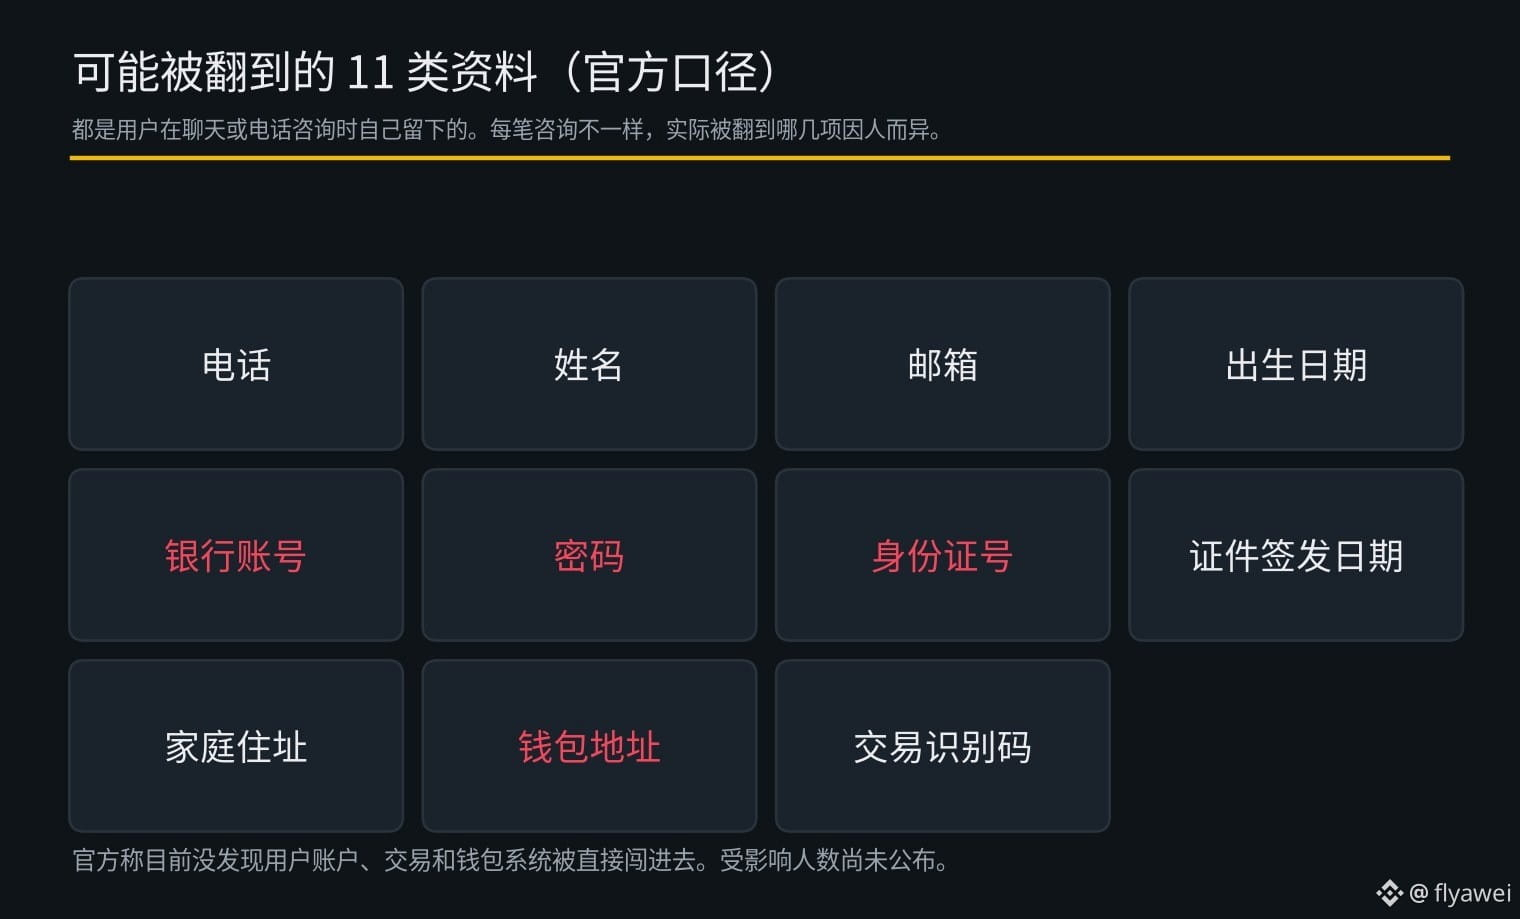
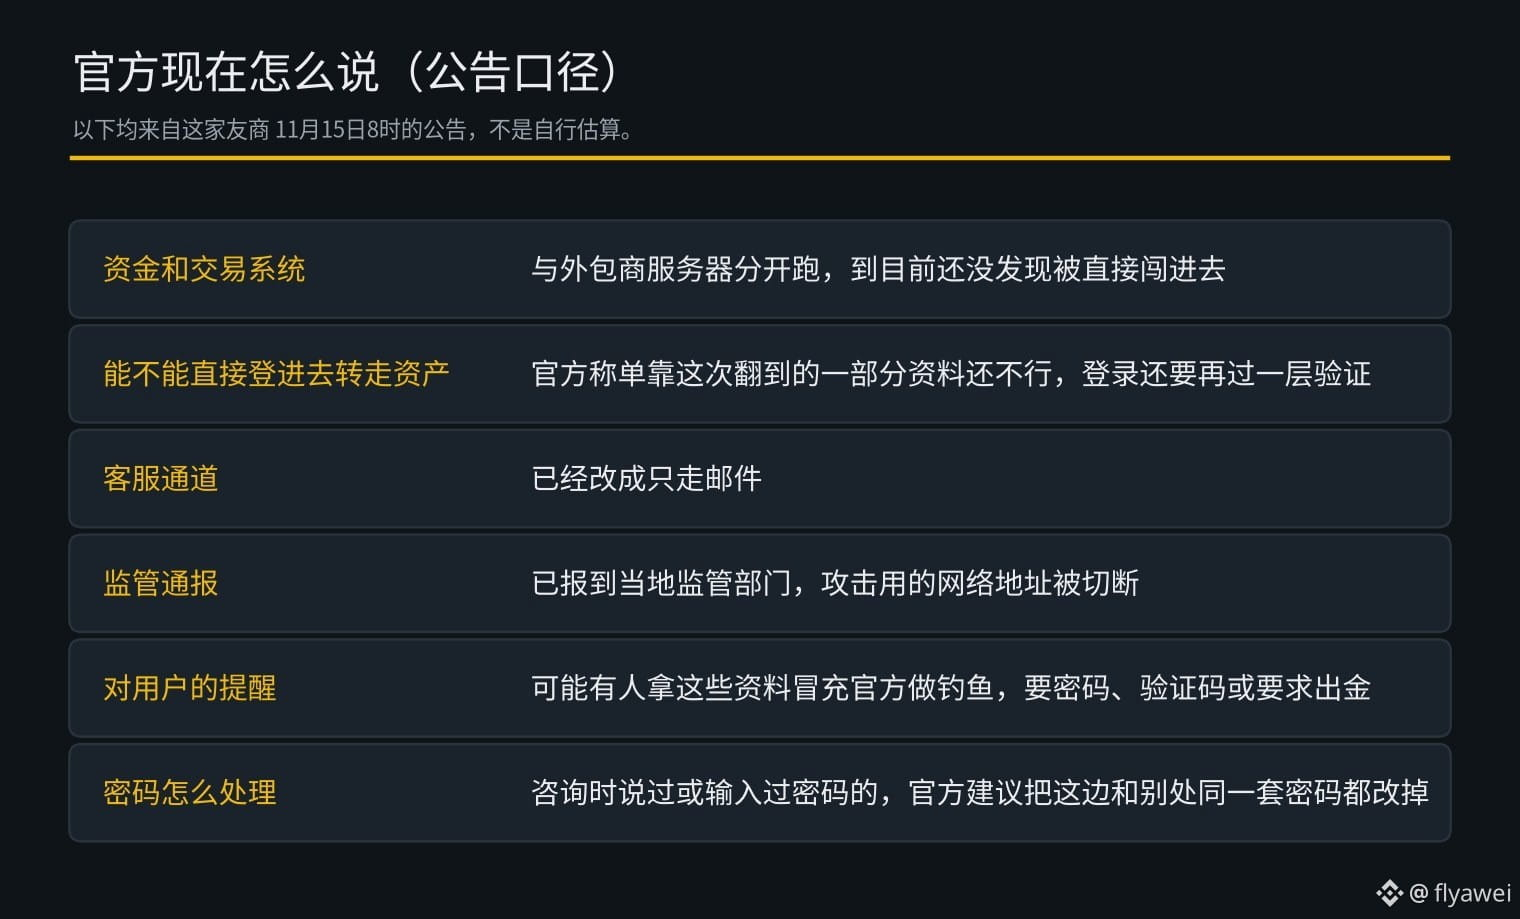
2
509
·
--
En 5 días pasó de 650.000 a 8,19 millones, y aún mantiene una posición larga de más de 2.000 unidades
Una dirección (0x1f25…) operaba contratos de bitcoin en Hyperliquid. El 10 de noviembre a las 18:33, hora de Pekín, ingresó 616192.49 dólares en la cuenta, que tras el depósito tenía aproximadamente 653.200 dólares.
El 13 de noviembre abrió una posición corta de aproximadamente 500 bitcoins, a un precio medio de entrada de unos 71697 dólares. La cerró por completo ese mismo día a las 14:01, a un precio medio de cierre de unos 69081 dólares. La ganancia realizada en esta operación fue de aproximadamente 1,3081 millones de dólares. El día 13 obtuvo una ganancia realizada de aproximadamente 1,8720 millones de dólares y el día 14, de aproximadamente 2,1936 millones. En total, esos dos días sumaron unos 4,0656 millones de dólares.
Hoy a las 9:45 volvió a cambiar de dirección y abrió una posición larga. Las primeras operaciones se ejecutaron cerca de los 62000 dólares, muy cerca del mínimo del día, de 61956.30 dólares. A las 18:05 del 15 de noviembre, hora de Pekín, esta posición larga apalancada 40 veces y con todo el capital de la cuenta ya había alcanzado los 2.000 bitcoins, con un precio medio de 63629.7 dólares, un valor nominal de aproximadamente 130,92 millones de dólares y una ganancia flotante de unos 3,6586 millones de dólares. El precio de liquidación era de unos 62140 dólares, a solo un 5,1% aproximadamente del precio de referencia. En ese momento, el patrimonio de la cuenta rondaba los 8,1905 millones de dólares. A las 17:18, la cuenta había llegado por un momento a unos 8,7402 millones de dólares.
En mi opinión, acertó con el momento de abrir la posición corta, pero ahora mantiene 2.000 unidades en una posición larga apalancada 40 veces. Si el precio cae aproximadamente otro 5%, liquidarán la posición. Las ganancias pueden ser grandes, pero también pueden evaporarse muy rápido.
A los principiantes les recomiendo observar más y operar menos. Si van a comprar una criptomoneda, que sea solo $BTC
En 5 días pasó de 650.000 a 8,19 millones, y aún mantiene una posición larga de más de 2.000 unidades
Una dirección (0x1f25…) operaba contratos de bitcoin en Hyperliquid. El 10 de noviembre a las 18:33, hora de Pekín, ingresó 616192.49 dólares en la cuenta, que tras el depósito tenía aproximadamente 653.200 dólares.
El 13 de noviembre abrió una posición corta de aproximadamente 500 bitcoins, a un precio medio de entrada de unos 71697 dólares. La cerró por completo ese mismo día a las 14:01, a un precio medio de cierre de unos 69081 dólares. La ganancia realizada en esta operación fue de aproximadamente 1,3081 millones de dólares. El día 13 obtuvo una ganancia realizada de aproximadamente 1,8720 millones de dólares y el día 14, de aproximadamente 2,1936 millones. En total, esos dos días sumaron unos 4,0656 millones de dólares.
Hoy a las 9:45 volvió a cambiar de dirección y abrió una posición larga. Las primeras operaciones se ejecutaron cerca de los 62000 dólares, muy cerca del mínimo del día, de 61956.30 dólares. A las 18:05 del 15 de noviembre, hora de Pekín, esta posición larga apalancada 40 veces y con todo el capital de la cuenta ya había alcanzado los 2.000 bitcoins, con un precio medio de 63629.7 dólares, un valor nominal de aproximadamente 130,92 millones de dólares y una ganancia flotante de unos 3,6586 millones de dólares. El precio de liquidación era de unos 62140 dólares, a solo un 5,1% aproximadamente del precio de referencia. En ese momento, el patrimonio de la cuenta rondaba los 8,1905 millones de dólares. A las 17:18, la cuenta había llegado por un momento a unos 8,7402 millones de dólares.
En mi opinión, acertó con el momento de abrir la posición corta, pero ahora mantiene 2.000 unidades en una posición larga apalancada 40 veces. Si el precio cae aproximadamente otro 5%, liquidarán la posición. Las ganancias pueden ser grandes, pero también pueden evaporarse muy rápido.
A los principiantes les recomiendo observar más y operar menos. Si van a comprar una criptomoneda, que sea solo $BTC
Una dirección (0x1f25…) operaba contratos de bitcoin en Hyperliquid. El 10 de noviembre a las 18:33, hora de Pekín, ingresó 616192.49 dólares en la cuenta, que tras el depósito tenía aproximadamente 653.200 dólares.
El 13 de noviembre abrió una posición corta de aproximadamente 500 bitcoins, a un precio medio de entrada de unos 71697 dólares. La cerró por completo ese mismo día a las 14:01, a un precio medio de cierre de unos 69081 dólares. La ganancia realizada en esta operación fue de aproximadamente 1,3081 millones de dólares. El día 13 obtuvo una ganancia realizada de aproximadamente 1,8720 millones de dólares y el día 14, de aproximadamente 2,1936 millones. En total, esos dos días sumaron unos 4,0656 millones de dólares.
Hoy a las 9:45 volvió a cambiar de dirección y abrió una posición larga. Las primeras operaciones se ejecutaron cerca de los 62000 dólares, muy cerca del mínimo del día, de 61956.30 dólares. A las 18:05 del 15 de noviembre, hora de Pekín, esta posición larga apalancada 40 veces y con todo el capital de la cuenta ya había alcanzado los 2.000 bitcoins, con un precio medio de 63629.7 dólares, un valor nominal de aproximadamente 130,92 millones de dólares y una ganancia flotante de unos 3,6586 millones de dólares. El precio de liquidación era de unos 62140 dólares, a solo un 5,1% aproximadamente del precio de referencia. En ese momento, el patrimonio de la cuenta rondaba los 8,1905 millones de dólares. A las 17:18, la cuenta había llegado por un momento a unos 8,7402 millones de dólares.
En mi opinión, acertó con el momento de abrir la posición corta, pero ahora mantiene 2.000 unidades en una posición larga apalancada 40 veces. Si el precio cae aproximadamente otro 5%, liquidarán la posición. Las ganancias pueden ser grandes, pero también pueden evaporarse muy rápido.
A los principiantes les recomiendo observar más y operar menos. Si van a comprar una criptomoneda, que sea solo $BTC
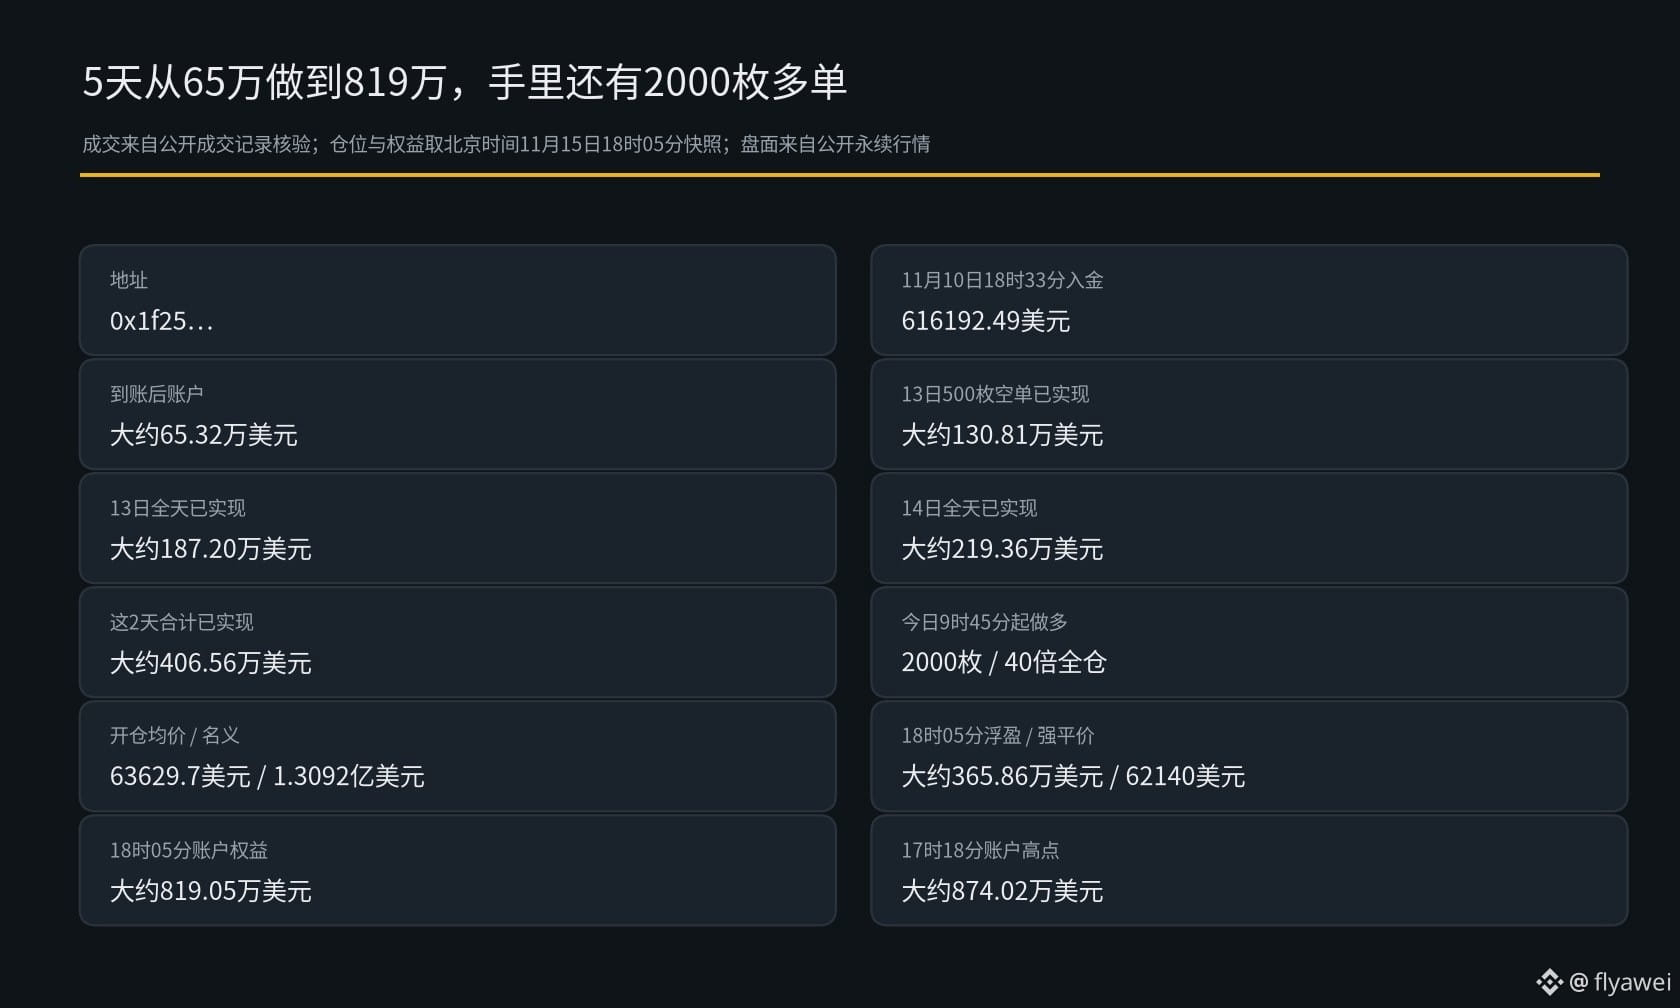
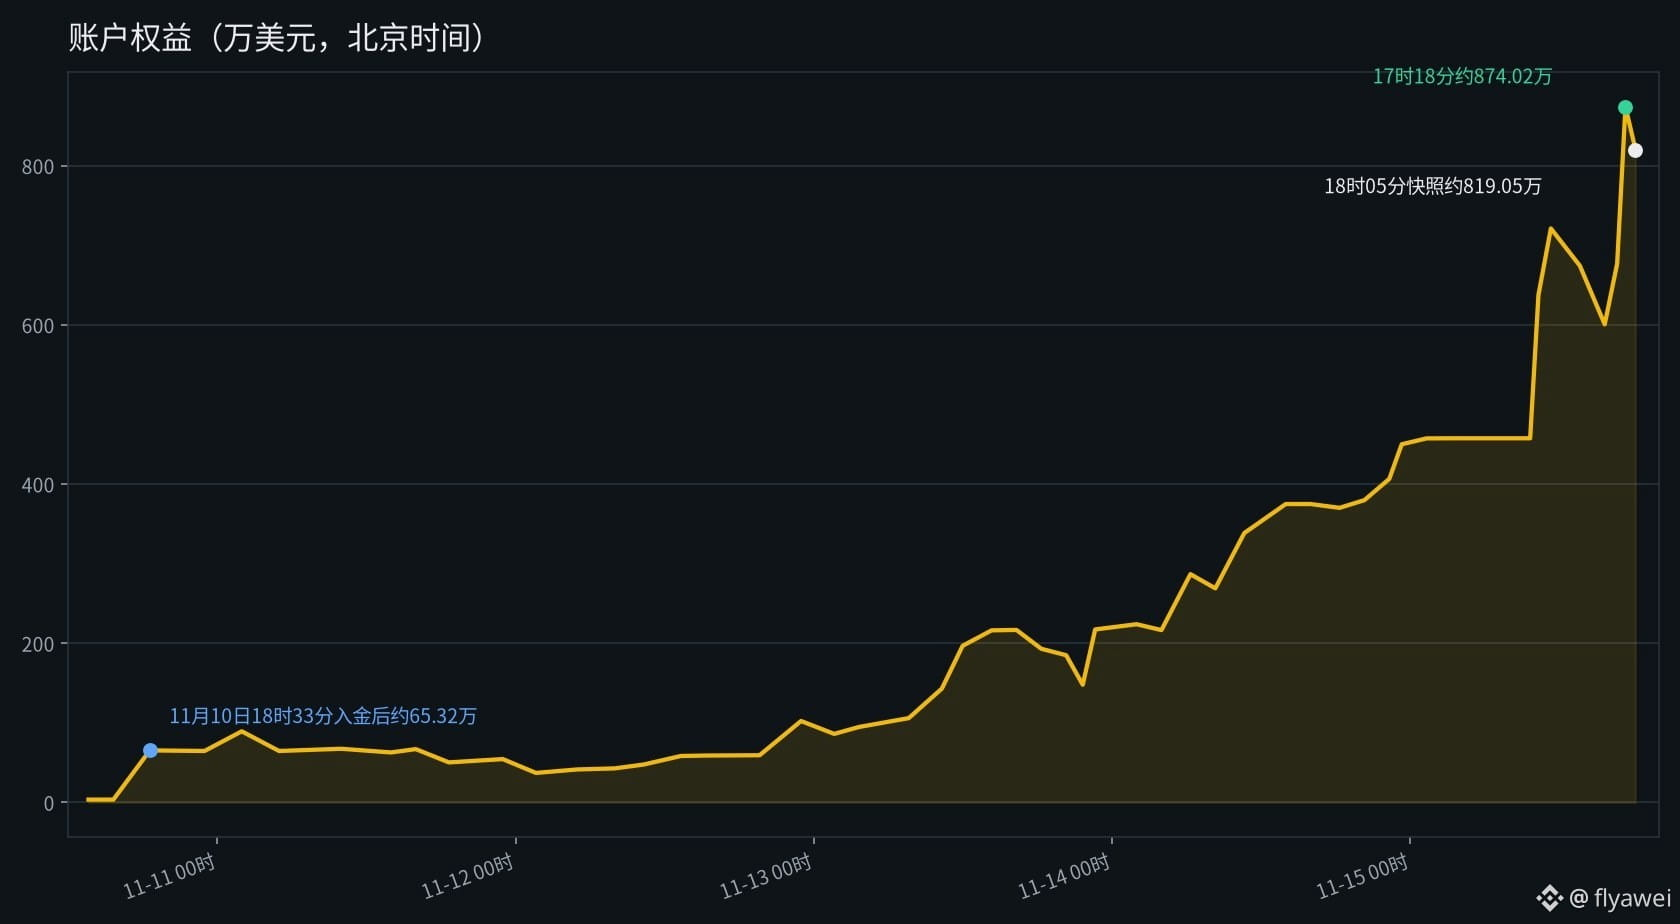
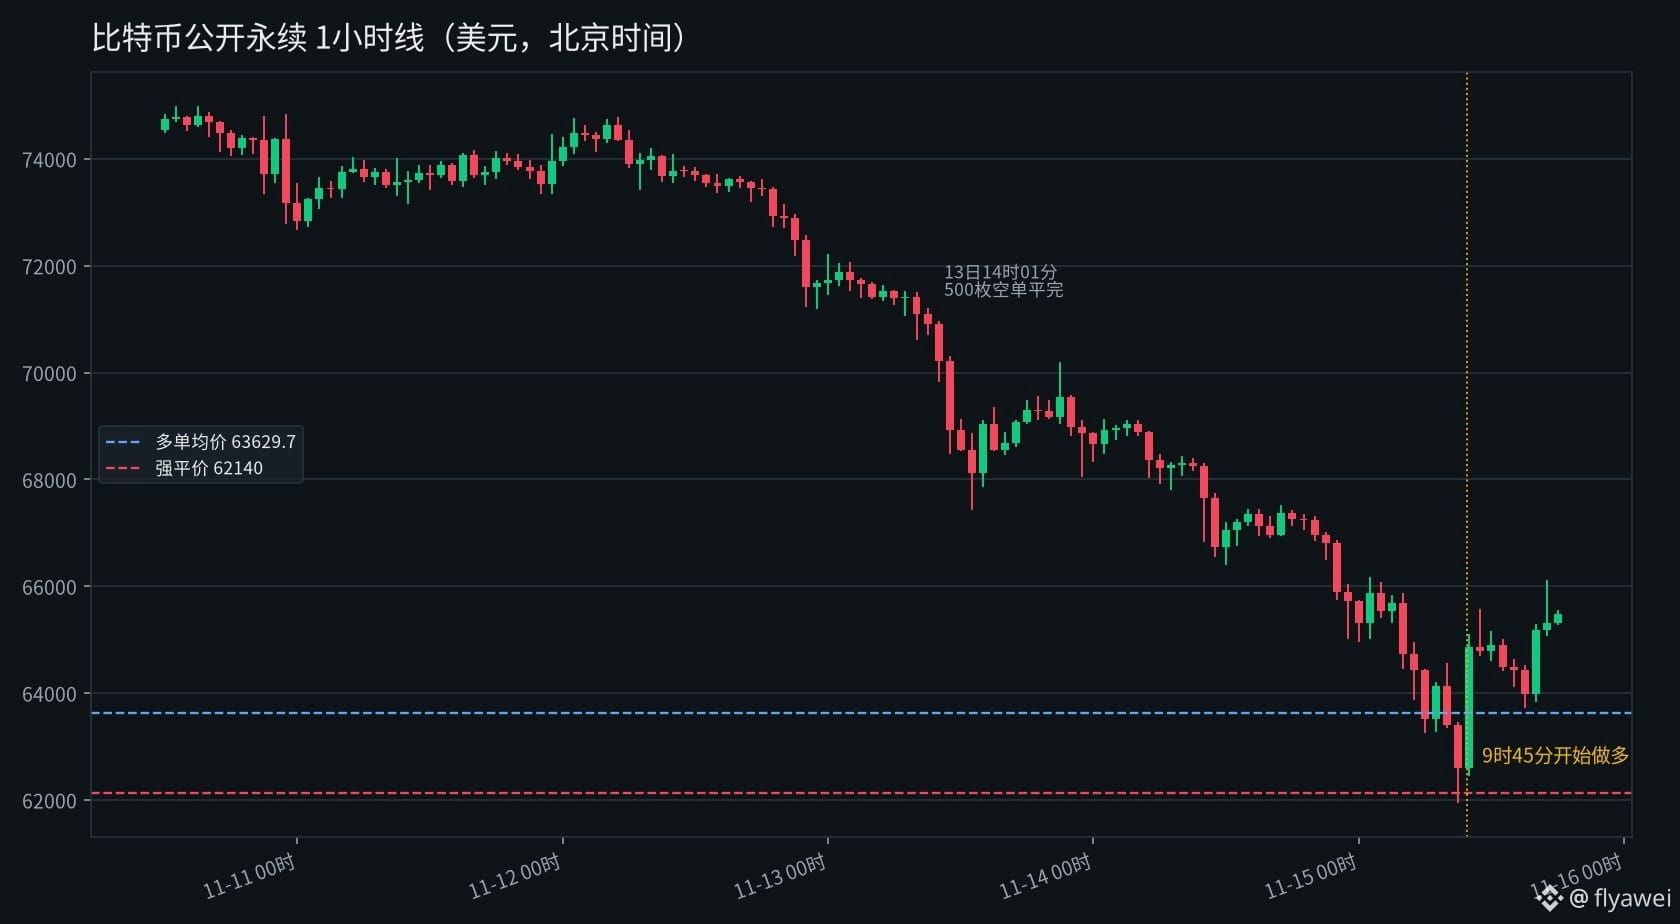
1
71
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
NvidiaEarningsTonight:AIStocks’NextMove?
2,222 visualizaciones
97 participa(n) en el debate
Día de resultados de Nvidia: primera aparición de la directora ejecutiva interina. ¿Podrá mantenerse el relato de la IA?
Binance News
·3 «Me gusta»
·2k visualizaciones
A Packed Week of Earnings and Data Tests Markets
92,286 visualizaciones
511 participa(n) en el debate
AnthropicIPOTestsInvestorAppetiteForAI
188,072 visualizaciones
1,945 participa(n) en el debate