Se enteraron 70 horas después de que habían accedido a contraseñas y números de identificación
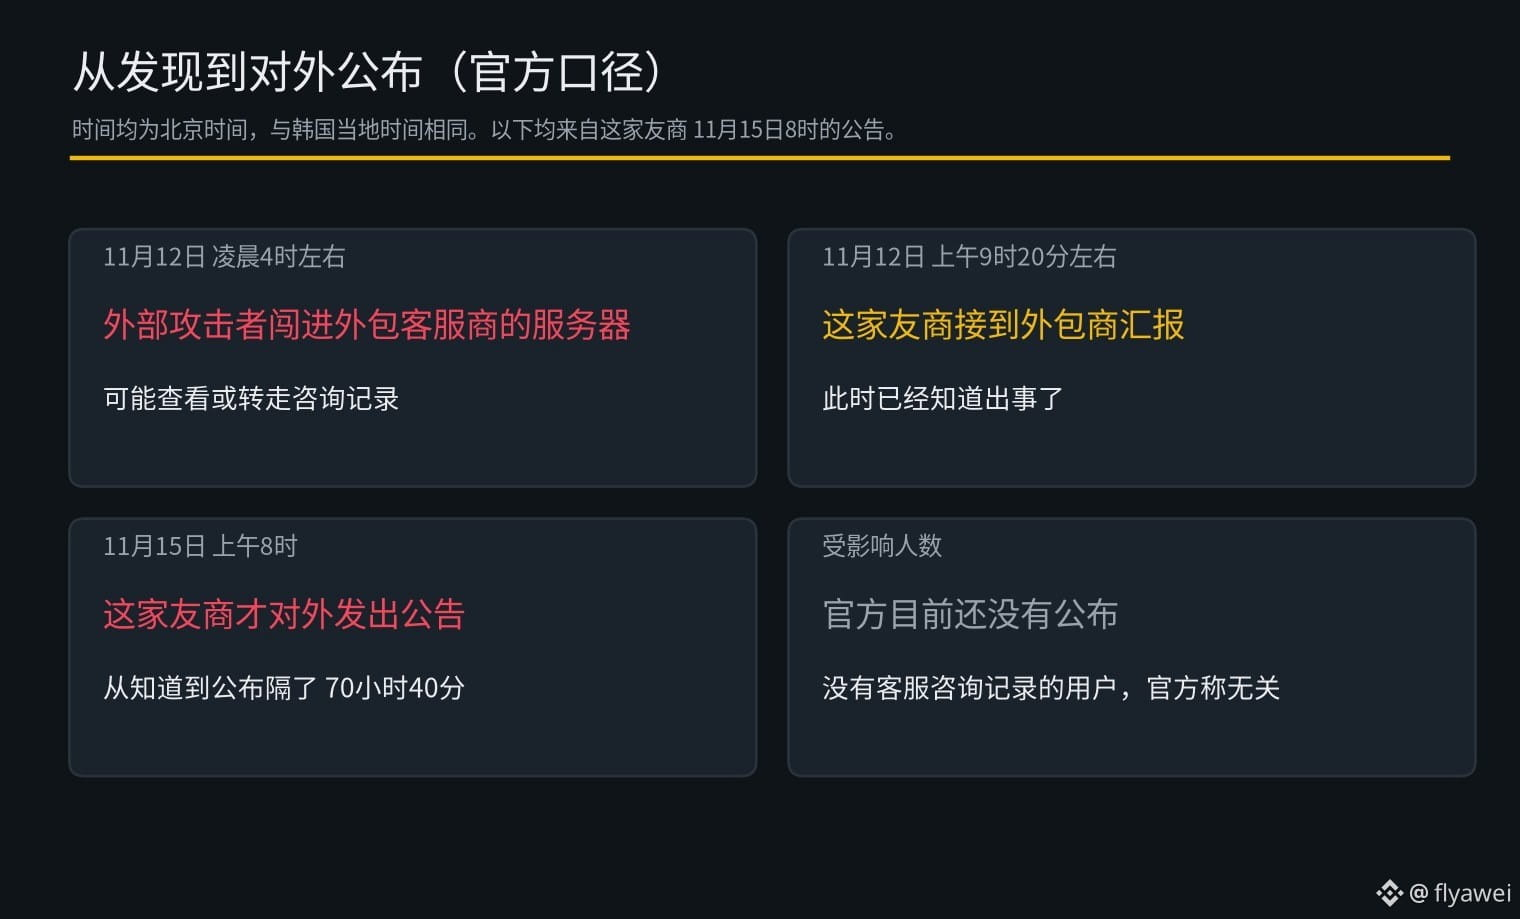
A las 8:00 del 15 de noviembre, hora de Pekín, una empresa surcoreana del mismo sector anunció que un atacante externo había vulnerado, alrededor de las 4:00 de la madrugada del 12 de noviembre, el servidor de su proveedor de atención al cliente subcontratado. Es posible que se hayan consultado o sustraído datos personales de los registros de consultas.
La empresa dijo que se enteró del incidente cuando el proveedor subcontratado se lo comunicó, alrededor de las 9:20 de esa misma mañana. Pasaron 70 horas y 40 minutos desde que lo supo hasta que lo anunció públicamente.
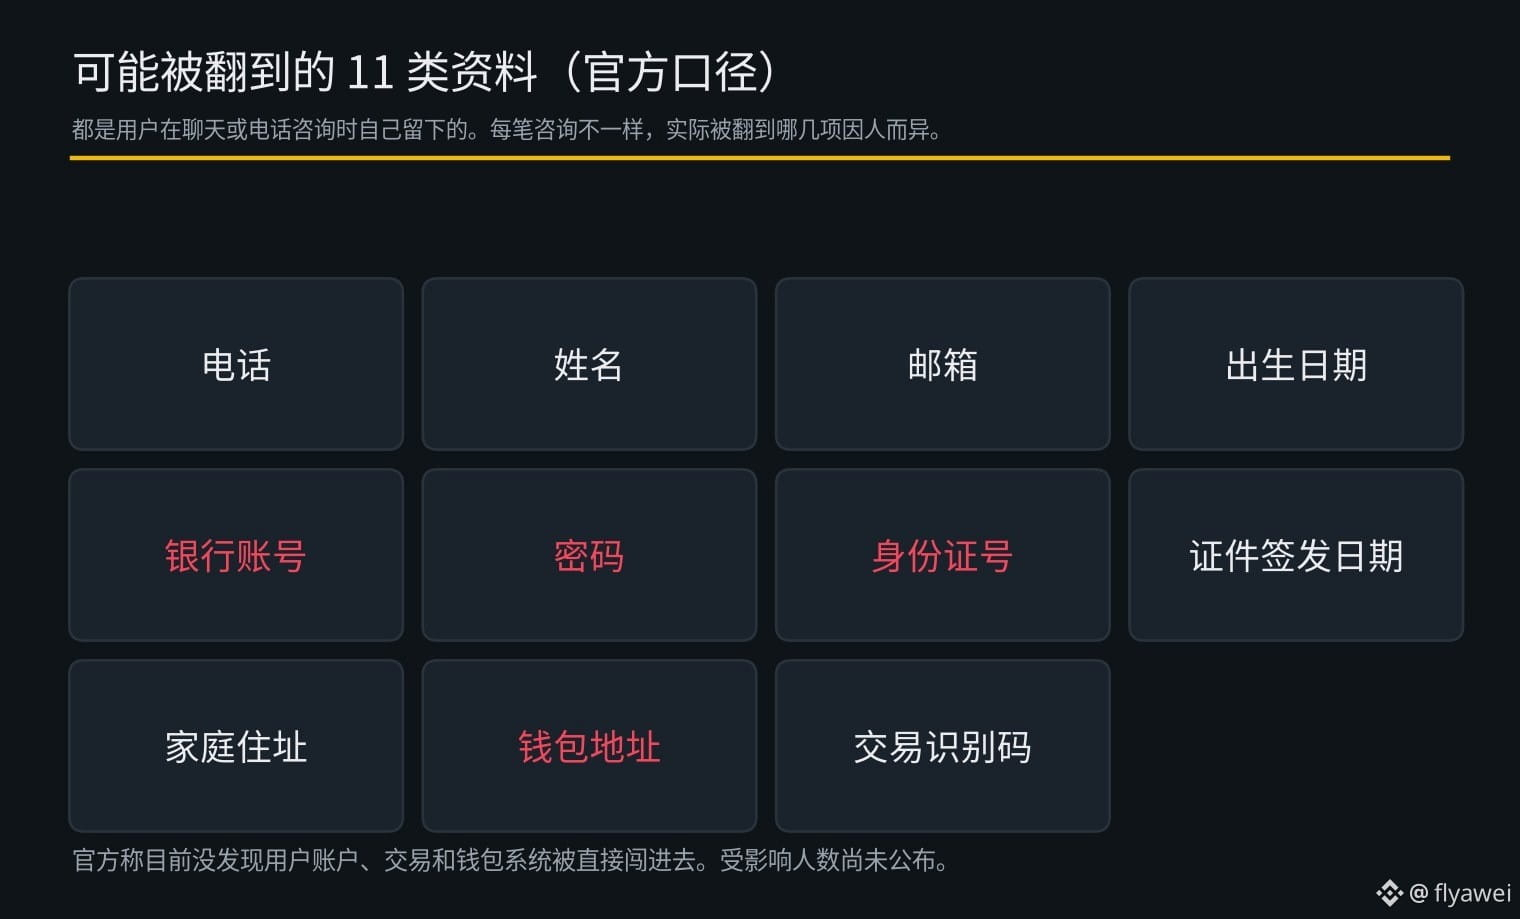
Los datos que podrían haberse consultado abarcan 11 categorías. Todos fueron proporcionados por los usuarios en chats o consultas telefónicas: números de teléfono, nombres, correos electrónicos, fechas de nacimiento, números de cuenta bancaria, contraseñas, números de identificación, fechas de expedición de documentos, domicilios, direcciones de monederos y códigos de identificación de transacciones. La empresa dijo que la información que se conserva varía según cada consulta, por lo que los datos a los que se accedió también varían de una persona a otra. Aún no se ha anunciado cuántas personas fueron afectadas. El incidente no afecta a los usuarios que no tienen registros de consultas con el servicio de atención al cliente.
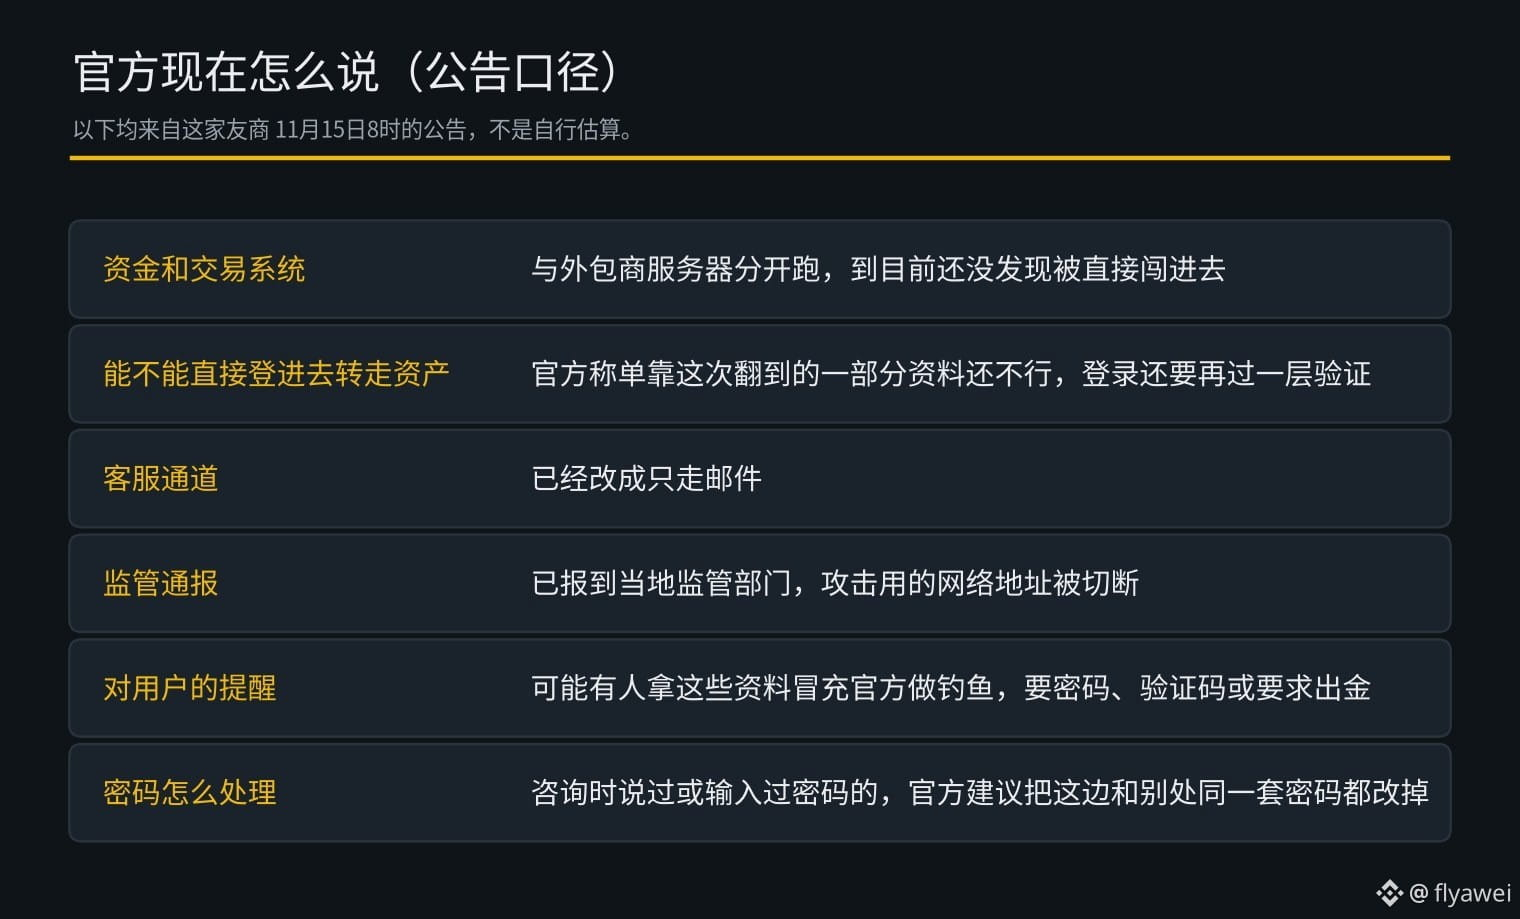
La empresa también dijo que los sistemas de cuentas, transacciones y monederos de los usuarios funcionan por separado del servidor del proveedor subcontratado y que, hasta el momento, no se ha detectado que hayan sido vulnerados directamente. Con la información obtenida en este incidente, por sí sola, los atacantes no pueden acceder a las cuentas ni transferir activos; para iniciar sesión también se requiere una verificación adicional. La atención al cliente ahora se ofrece únicamente por correo electrónico y el incidente se ha comunicado a las autoridades reguladoras locales.
La empresa advierte que alguien podría usar estos datos para hacerse pasar por la compañía y realizar ataques de phishing. A quienes hayan dicho o ingresado su contraseña al hacer una consulta, la empresa les recomienda cambiarla tanto aquí como en cualquier otro servicio donde usen la misma contraseña.
Mi opinión es que, por ahora, la empresa afirma que las cuentas con fondos no han sido vulneradas directamente, pero será muy difícil protegerse de futuros ataques de phishing si los números de identificación, las cuentas bancarias y las direcciones de monederos caen en manos ajenas. Todavía no se conocen ni la cantidad de afectados ni las causas.
A los principiantes les recomiendo observar más y operar menos; si van a comprar criptomonedas, que sea solo $BTC
A las 8:00 del 15 de noviembre, hora de Pekín, una empresa surcoreana del mismo sector anunció que un atacante externo había vulnerado, alrededor de las 4:00 de la madrugada del 12 de noviembre, el servidor de su proveedor de atención al cliente subcontratado. Es posible que se hayan consultado o sustraído datos personales de los registros de consultas.
La empresa dijo que se enteró del incidente cuando el proveedor subcontratado se lo comunicó, alrededor de las 9:20 de esa misma mañana. Pasaron 70 horas y 40 minutos desde que lo supo hasta que lo anunció públicamente.
Los datos que podrían haberse consultado abarcan 11 categorías. Todos fueron proporcionados por los usuarios en chats o consultas telefónicas: números de teléfono, nombres, correos electrónicos, fechas de nacimiento, números de cuenta bancaria, contraseñas, números de identificación, fechas de expedición de documentos, domicilios, direcciones de monederos y códigos de identificación de transacciones. La empresa dijo que la información que se conserva varía según cada consulta, por lo que los datos a los que se accedió también varían de una persona a otra. Aún no se ha anunciado cuántas personas fueron afectadas. El incidente no afecta a los usuarios que no tienen registros de consultas con el servicio de atención al cliente.
La empresa también dijo que los sistemas de cuentas, transacciones y monederos de los usuarios funcionan por separado del servidor del proveedor subcontratado y que, hasta el momento, no se ha detectado que hayan sido vulnerados directamente. Con la información obtenida en este incidente, por sí sola, los atacantes no pueden acceder a las cuentas ni transferir activos; para iniciar sesión también se requiere una verificación adicional. La atención al cliente ahora se ofrece únicamente por correo electrónico y el incidente se ha comunicado a las autoridades reguladoras locales.
La empresa advierte que alguien podría usar estos datos para hacerse pasar por la compañía y realizar ataques de phishing. A quienes hayan dicho o ingresado su contraseña al hacer una consulta, la empresa les recomienda cambiarla tanto aquí como en cualquier otro servicio donde usen la misma contraseña.
Mi opinión es que, por ahora, la empresa afirma que las cuentas con fondos no han sido vulneradas directamente, pero será muy difícil protegerse de futuros ataques de phishing si los números de identificación, las cuentas bancarias y las direcciones de monederos caen en manos ajenas. Todavía no se conocen ni la cantidad de afectados ni las causas.
A los principiantes les recomiendo observar más y operar menos; si van a comprar criptomonedas, que sea solo $BTC