
🚨 6.34 MIL MILLONES DE DÓLARES. Cinco meses. Un reclutador falso. 🚨
Olvídate de «un solo clic». El informe del incidente de Binance dice que no fue una brecha aislada ni un simple ataque de phishing. Fue una campaña paciente y de varias etapas. 🕵️
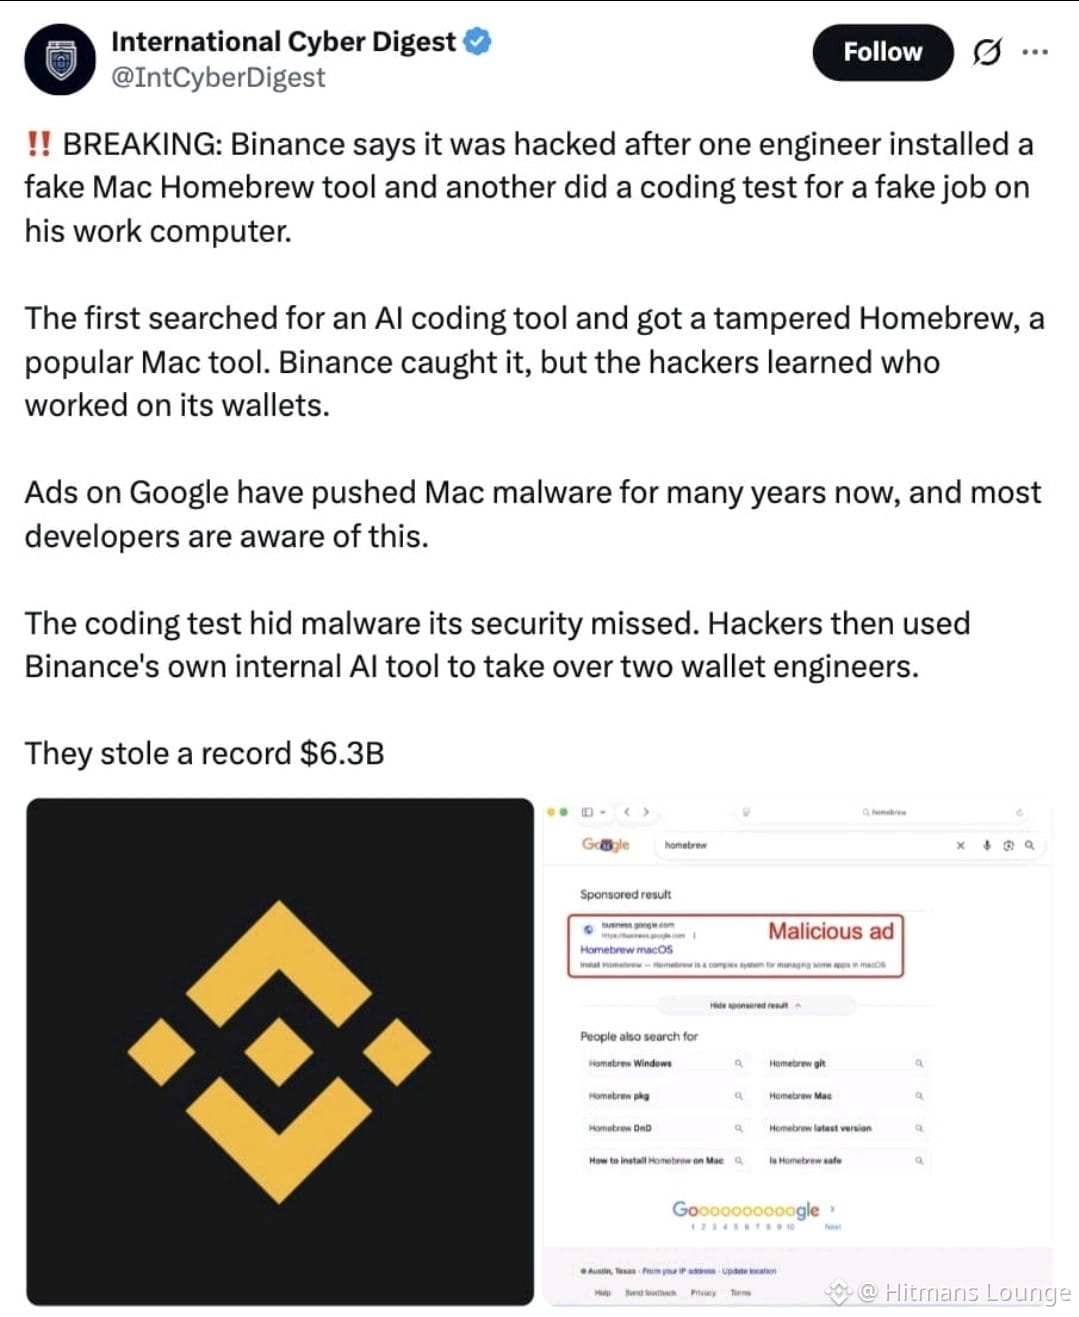
🔹 Junio: Un ingeniero de DevOps de Wallet buscó cómo instalar una herramienta de programación con IA y descargó una versión comprometida de Homebrew. El equipo de seguridad detectó el malware, pero el cargo del ingeniero y los de sus colegas del equipo de Wallet ya habían quedado expuestos.
🔹 Septiembre: Alguien que se hacía pasar por director de proyectos contactó a otro ingeniero a través de una plataforma legítima de búsqueda de empleo. El «entrevistador» compartió una cuenta de redes sociales con fotos y videos personales para ganarse su confianza y luego le pidió que descargara una prueba de programación. 🎣
🔹 20 de octubre: Los atacantes usaron esa laptop y una herramienta interna de IA para comprometer a otros dos ingenieros de Wallet, y robaron credenciales y un token de implementación de contenedores.
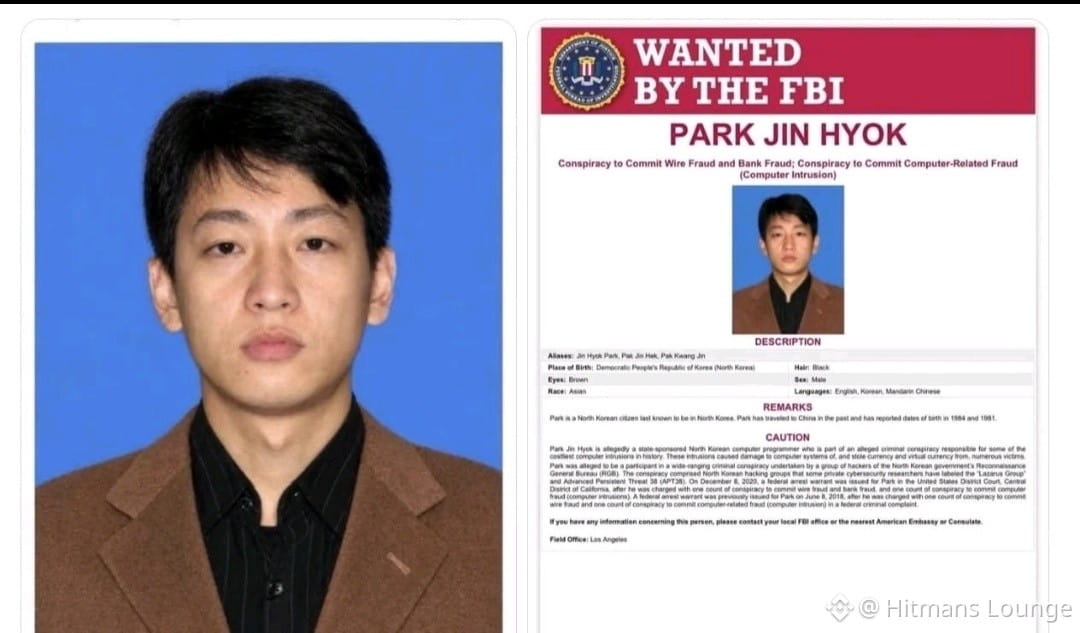
🔹 29 de octubre: El robo. El FBI y otras autoridades atribuyeron el ataque a Corea del Norte.
💰 Se han congelado o interceptado alrededor de 2.85 mil millones de dólares, y Binance afirma que los clientes no tendrán que asumir el costo del robo.
¿La parte más aterradora? Binance calificó el método de «más avanzado y engañoso» que cualquier otra táctica de ingeniería social que hubiera visto antes. 🤯
Los hackers no descifraron el código. Quebraron la confianza. Una oferta de trabajo de ensueño puede ser el archivo más peligroso que abras en tu vida. 🚫💼
Nunca ejecutes «pruebas» ni instales herramientas de reclutadores no verificados en un dispositivo de trabajo. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO
Olvídate de «un solo clic». El informe del incidente de Binance dice que no fue una brecha aislada ni un simple ataque de phishing. Fue una campaña paciente y de varias etapas. 🕵️
🔹 Junio: Un ingeniero de DevOps de Wallet buscó cómo instalar una herramienta de programación con IA y descargó una versión comprometida de Homebrew. El equipo de seguridad detectó el malware, pero el cargo del ingeniero y los de sus colegas del equipo de Wallet ya habían quedado expuestos.
🔹 Septiembre: Alguien que se hacía pasar por director de proyectos contactó a otro ingeniero a través de una plataforma legítima de búsqueda de empleo. El «entrevistador» compartió una cuenta de redes sociales con fotos y videos personales para ganarse su confianza y luego le pidió que descargara una prueba de programación. 🎣
🔹 20 de octubre: Los atacantes usaron esa laptop y una herramienta interna de IA para comprometer a otros dos ingenieros de Wallet, y robaron credenciales y un token de implementación de contenedores.
🔹 29 de octubre: El robo. El FBI y otras autoridades atribuyeron el ataque a Corea del Norte.
💰 Se han congelado o interceptado alrededor de 2.85 mil millones de dólares, y Binance afirma que los clientes no tendrán que asumir el costo del robo.
¿La parte más aterradora? Binance calificó el método de «más avanzado y engañoso» que cualquier otra táctica de ingeniería social que hubiera visto antes. 🤯
Los hackers no descifraron el código. Quebraron la confianza. Una oferta de trabajo de ensueño puede ser el archivo más peligroso que abras en tu vida. 🚫💼
Nunca ejecutes «pruebas» ni instales herramientas de reclutadores no verificados en un dispositivo de trabajo. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO