🔓 Coinbase: se filtraron datos de clientes… sin que hackearan Coinbase. Aquí te contamos por qué debería importarte de todos modos
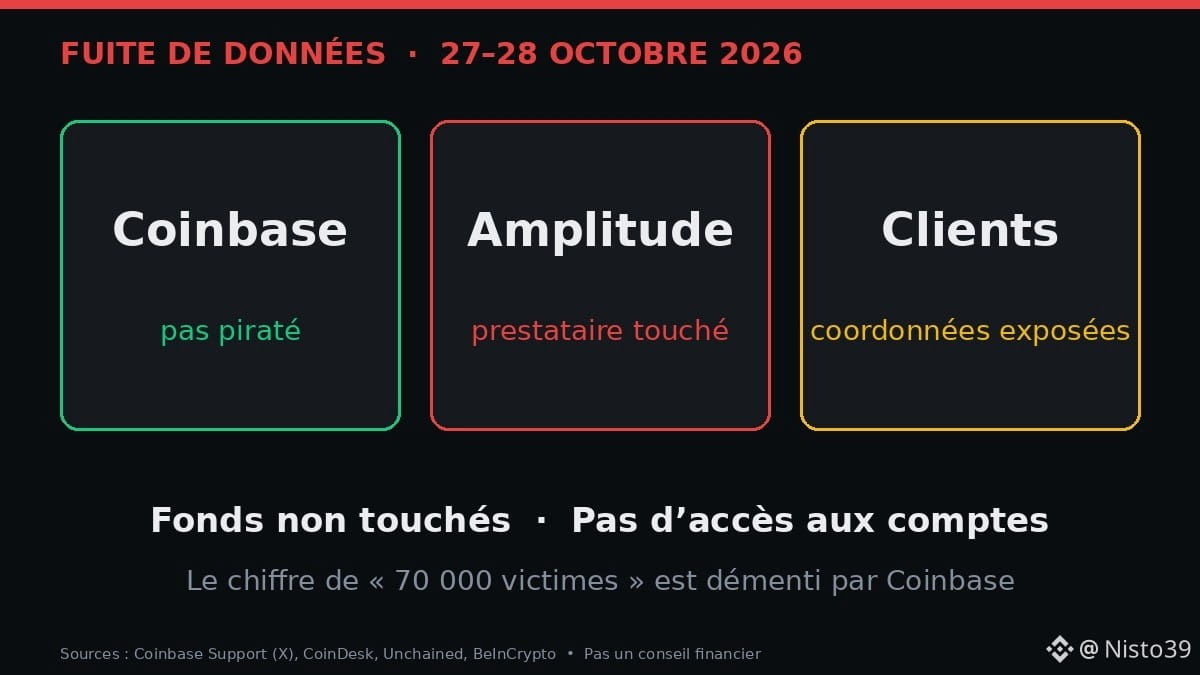
La noche del 27 de octubre (hora de EE. UU.), Coinbase confirmó un incidente en Amplitude, un proveedor de análisis que utiliza:
• Se expusieron datos de contacto y algunos datos de transacciones de un «pequeño número» de clientes
• Según Coinbase, no se expusieron direcciones postales ni información que permitiera acceder a una cuenta
• No hay indicios de acceso a sus propios sistemas, los fondos no se vieron afectados y se avisó a los clientes afectados
• Según Coinbase, la cifra viral de «70 000 víctimas» es falsa
• Esa misma semana en Corea: Bithumb informó de una intrusión en una herramienta interna para empleados y del robo de datos personales, sin que se anunciara ninguna pérdida de criptomonedas
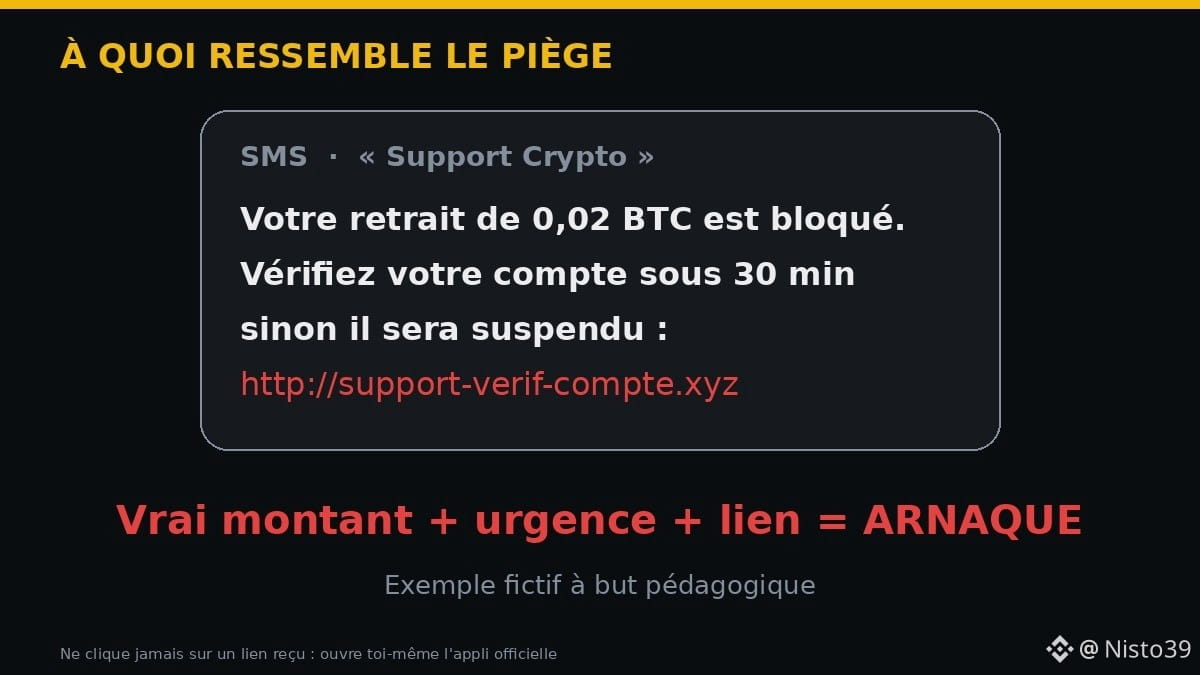
🧠 ¿Por qué es un riesgo? Con tu correo electrónico, tu número de teléfono y el importe real de una compra que hiciste, un estafador puede crear un mensaje muy convincente: «Su retiro de 0,02 $BTC está bloqueado, haga clic aquí». Esto se llama phishing.
👨🏿🔧 Ejemplo: Sékou, mecánico en Conakri, recibe un SMS de «Soporte» que menciona su última compra de $ETH . El enlace lleva a un sitio falso.
➡️ No hace clic.
➡️ Abre la aplicación oficial por su cuenta: no hay ninguna alerta.
✅ Qué hacer:
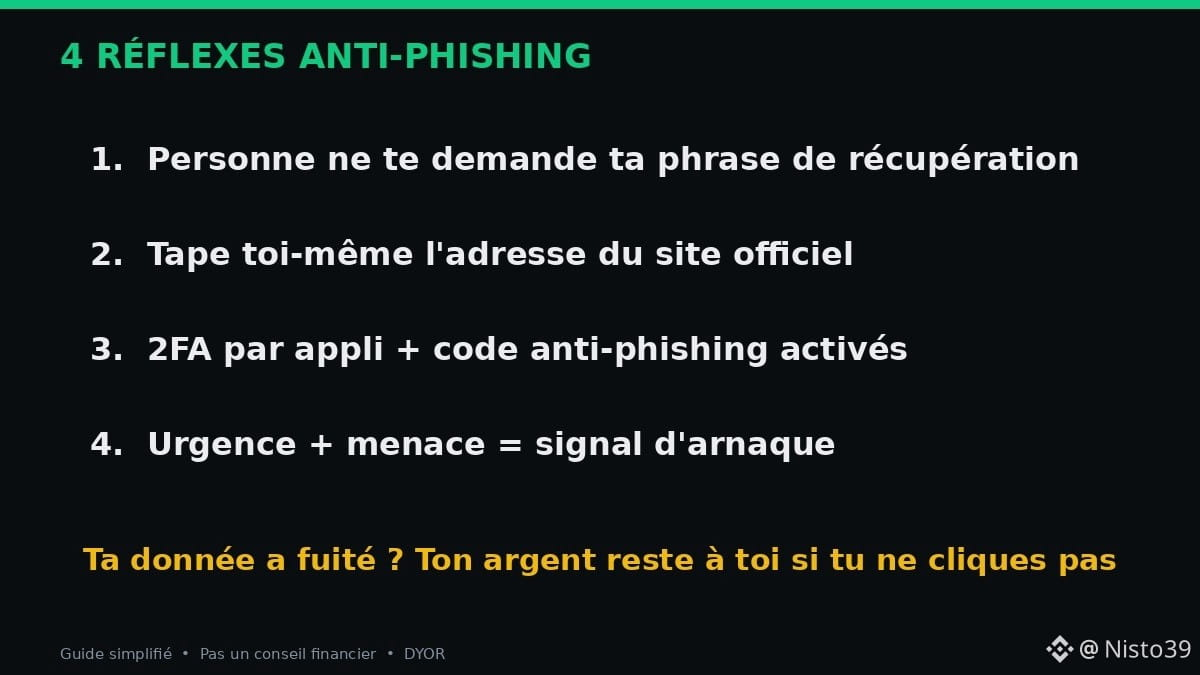
1. Ningún equipo de soporte legítimo te pedirá tu frase de recuperación ni tu código 2FA
2. Escribe tú mismo la dirección del sitio; nunca accedas desde un enlace que hayas recibido
3. Activa la 2FA mediante una aplicación (no solo por SMS) y un código antiphishing
4. Urgencia + amenaza = señal de estafa
Y tú, ¿has recibido alguna vez un mensaje falso de «soporte de criptomonedas»? Cuéntanos 👇
Fuentes: Coinbase Support (X), CoinDesk, Unchained, BeInCrypto. Esto no es asesoramiento financiero.
#Securite #Phishing #Coinbase #CryptoNews #África