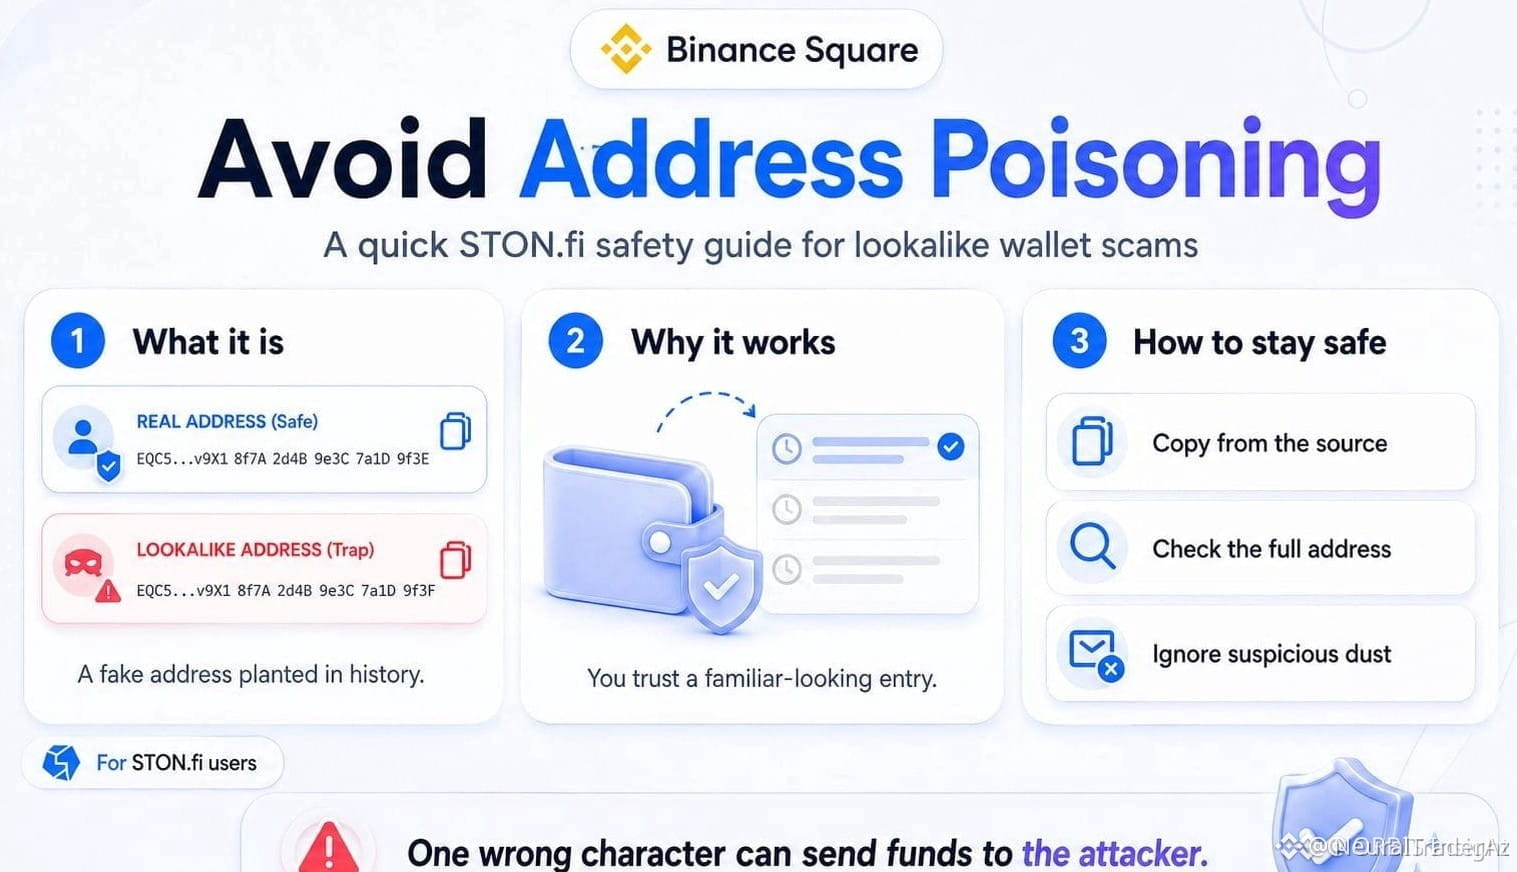
🚨 AMENAZA DE ENVENENAMIENTO DE DIRECCIONES DIRIGIDA A $GRAM TRADERS MEDIANTE POOLES DE POLVO DE TRANSACCIONES 🔍
Actores maliciosos están explotando activamente los registros de historial de transacciones mediante envenenamiento de direcciones alrededor de los canales de liquidez $GRAM . 🔍 Al difundir transacciones de “polvo” de valor cero desde carteras vanity que comparten prefijos y sufijos coincidentes, los estafadores incrustan vectores suplantados directamente en los registros de actividad del usuario.
Este exploit operativo elude por completo la seguridad de los contratos inteligentes, basándose en la supervisión del usuario al copiar direcciones heredadas. 📊 Protege el capital verificando las sumas de comprobación (checksums) completas de la parte intermedia desde las carteras de origen y aislando inmediatamente los tokens entrantes no verificados. 💡
💬 ¿Has auditado hoy tu historial de transacciones reciente en busca de vectores de carteras suplantadas? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #GRAM #CryptoSecurity #DeFi #Web3 #SecurityAlert
🛡️ 🔍