
#wallethack
wallethack
11,553 visualizaciones
23 participa(n) en el debate
Populares
Novedades

·
--
Bajista
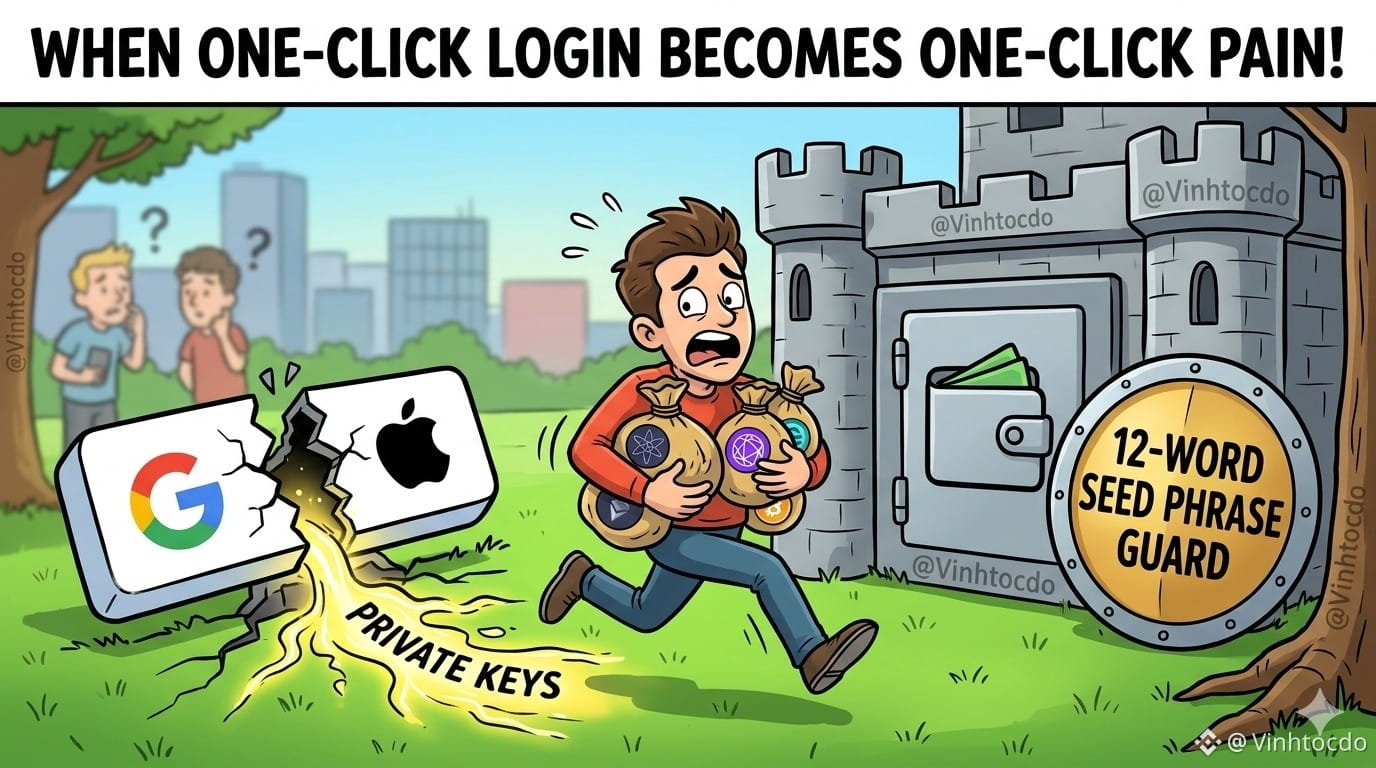
Alerta de Keplr Wallet: ¡Cuando el «inicio de sesión con un toque» toca justo donde duele! 🤦♂️
La billetera Keplr acaba de emitir una alerta de emergencia: ¡Quienes hayan usado Google o Apple ID para iniciar sesión en su billetera deben ponerse a salvo y trasladar sus activos de inmediato! El motivo es que la infraestructura de Web3Auth tiene una vulnerabilidad que expone las claves privadas de los usuarios. ¡Lo de siempre: «es cómodo, sí, pero casi desaparece también el dinero»! Los que peor lo están pasando son quienes de repente ven su saldo en cero o tienen el staking bloqueado; ahora solo les queda «rezar» y esperar a que Keplr coordine el rescate.
¿Qué deben hacer los traders y los usuarios?
1. Dejar de depositar fondos: No envíen absolutamente nada más a las billeteras creadas con cuentas de redes sociales.
2. Evacuar de emergencia: Trasladen sus activos de inmediato a una billetera nueva creada con una frase de recuperación tradicional (12/24 palabras) o a una billetera física, por seguridad.
3. Cuidado con las estafas: En esta etapa hay pocos héroes y muchos impostores que se hacen pasar por «soporte para recuperar activos». ¡No hagan clic en cualquier cosa!
⚠️ ¡Esto no es asesoramiento financiero!
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
Haz clic en la transacción de abajo para apoyarme:
$ATOM
{spot}(ATOMUSDT)
$TIA
{spot}(TIAUSDT)
$ONE
{future}(ONEUSDT)
Alerta de Keplr Wallet: ¡Cuando el «inicio de sesión con un toque» toca justo donde duele! 🤦♂️
La billetera Keplr acaba de emitir una alerta de emergencia: ¡Quienes hayan usado Google o Apple ID para iniciar sesión en su billetera deben ponerse a salvo y trasladar sus activos de inmediato! El motivo es que la infraestructura de Web3Auth tiene una vulnerabilidad que expone las claves privadas de los usuarios. ¡Lo de siempre: «es cómodo, sí, pero casi desaparece también el dinero»! Los que peor lo están pasando son quienes de repente ven su saldo en cero o tienen el staking bloqueado; ahora solo les queda «rezar» y esperar a que Keplr coordine el rescate.
¿Qué deben hacer los traders y los usuarios?
1. Dejar de depositar fondos: No envíen absolutamente nada más a las billeteras creadas con cuentas de redes sociales.
2. Evacuar de emergencia: Trasladen sus activos de inmediato a una billetera nueva creada con una frase de recuperación tradicional (12/24 palabras) o a una billetera física, por seguridad.
3. Cuidado con las estafas: En esta etapa hay pocos héroes y muchos impostores que se hacen pasar por «soporte para recuperar activos». ¡No hagan clic en cualquier cosa!
⚠️ ¡Esto no es asesoramiento financiero!
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
Haz clic en la transacción de abajo para apoyarme:
$ATOM
$TIA
$ONE
La billetera Keplr acaba de emitir una alerta de emergencia: ¡Quienes hayan usado Google o Apple ID para iniciar sesión en su billetera deben ponerse a salvo y trasladar sus activos de inmediato! El motivo es que la infraestructura de Web3Auth tiene una vulnerabilidad que expone las claves privadas de los usuarios. ¡Lo de siempre: «es cómodo, sí, pero casi desaparece también el dinero»! Los que peor lo están pasando son quienes de repente ven su saldo en cero o tienen el staking bloqueado; ahora solo les queda «rezar» y esperar a que Keplr coordine el rescate.
¿Qué deben hacer los traders y los usuarios?
1. Dejar de depositar fondos: No envíen absolutamente nada más a las billeteras creadas con cuentas de redes sociales.
2. Evacuar de emergencia: Trasladen sus activos de inmediato a una billetera nueva creada con una frase de recuperación tradicional (12/24 palabras) o a una billetera física, por seguridad.
3. Cuidado con las estafas: En esta etapa hay pocos héroes y muchos impostores que se hacen pasar por «soporte para recuperar activos». ¡No hagan clic en cualquier cosa!
⚠️ ¡Esto no es asesoramiento financiero!
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
Haz clic en la transacción de abajo para apoyarme:
$ATOM
$TIA
$ONE
User-6279aa89:
Follow me and I’ll follow you back; let’s grow together on Binance Square. newbies
4
8
1.5k

$2.3M robo de criptomonedas ya que se comprometieron las claves de la billetera.
Las claves privadas vinculadas a dos billeteras fueron filtradas, lo que permitió a los atacantes robar alrededor de $2.3 millones en USDT. El incidente destaca los riesgos de seguridad persistentes en las criptomonedas y la necesidad crítica de una protección más fuerte de las claves.
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
$2.3M robo de criptomonedas ya que se comprometieron las claves de la billetera.
Las claves privadas vinculadas a dos billeteras fueron filtradas, lo que permitió a los atacantes robar alrededor de $2.3 millones en USDT. El incidente destaca los riesgos de seguridad persistentes en las criptomonedas y la necesidad crítica de una protección más fuerte de las claves.
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
Las claves privadas vinculadas a dos billeteras fueron filtradas, lo que permitió a los atacantes robar alrededor de $2.3 millones en USDT. El incidente destaca los riesgos de seguridad persistentes en las criptomonedas y la necesidad crítica de una protección más fuerte de las claves.
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
16
840
·
--
Alcista
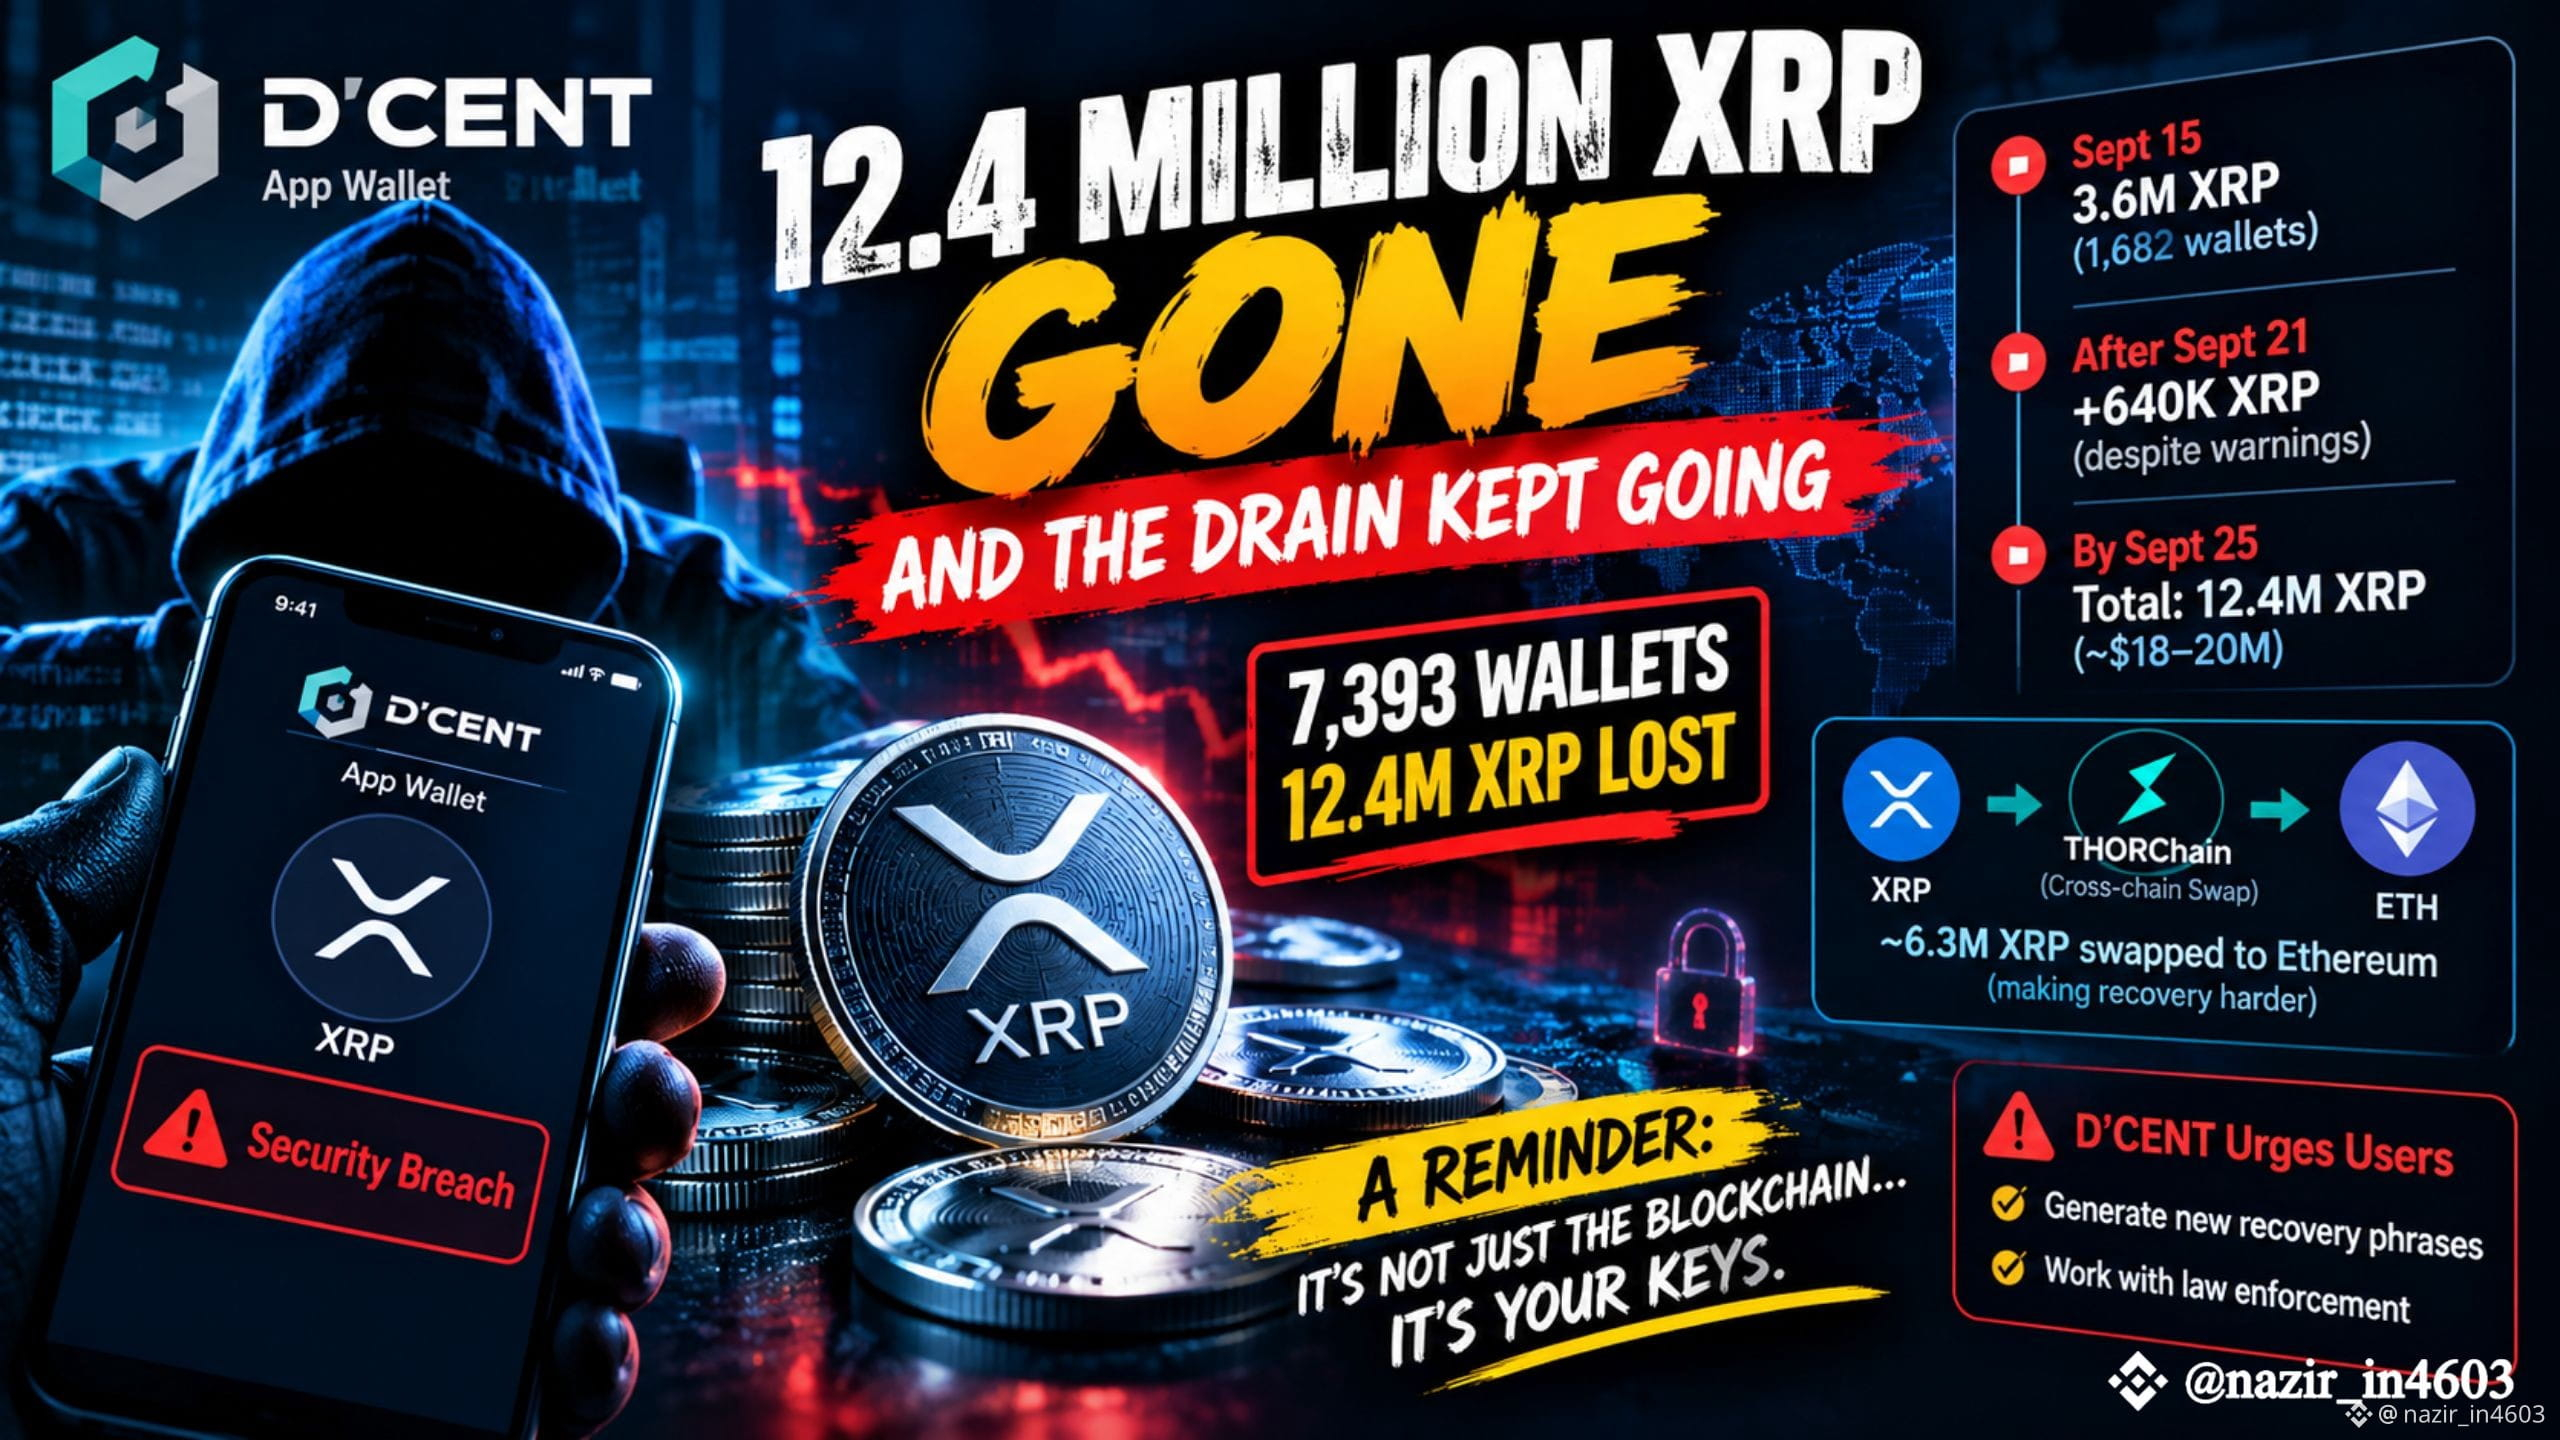
🚨 12.4 MILLONES $XRP DESAPARECIDOS — Y EL DESAGÜE SIGUIÓ
Este es el tipo de historia de seguridad cripto que te hace detenerte y mirar dos veces.
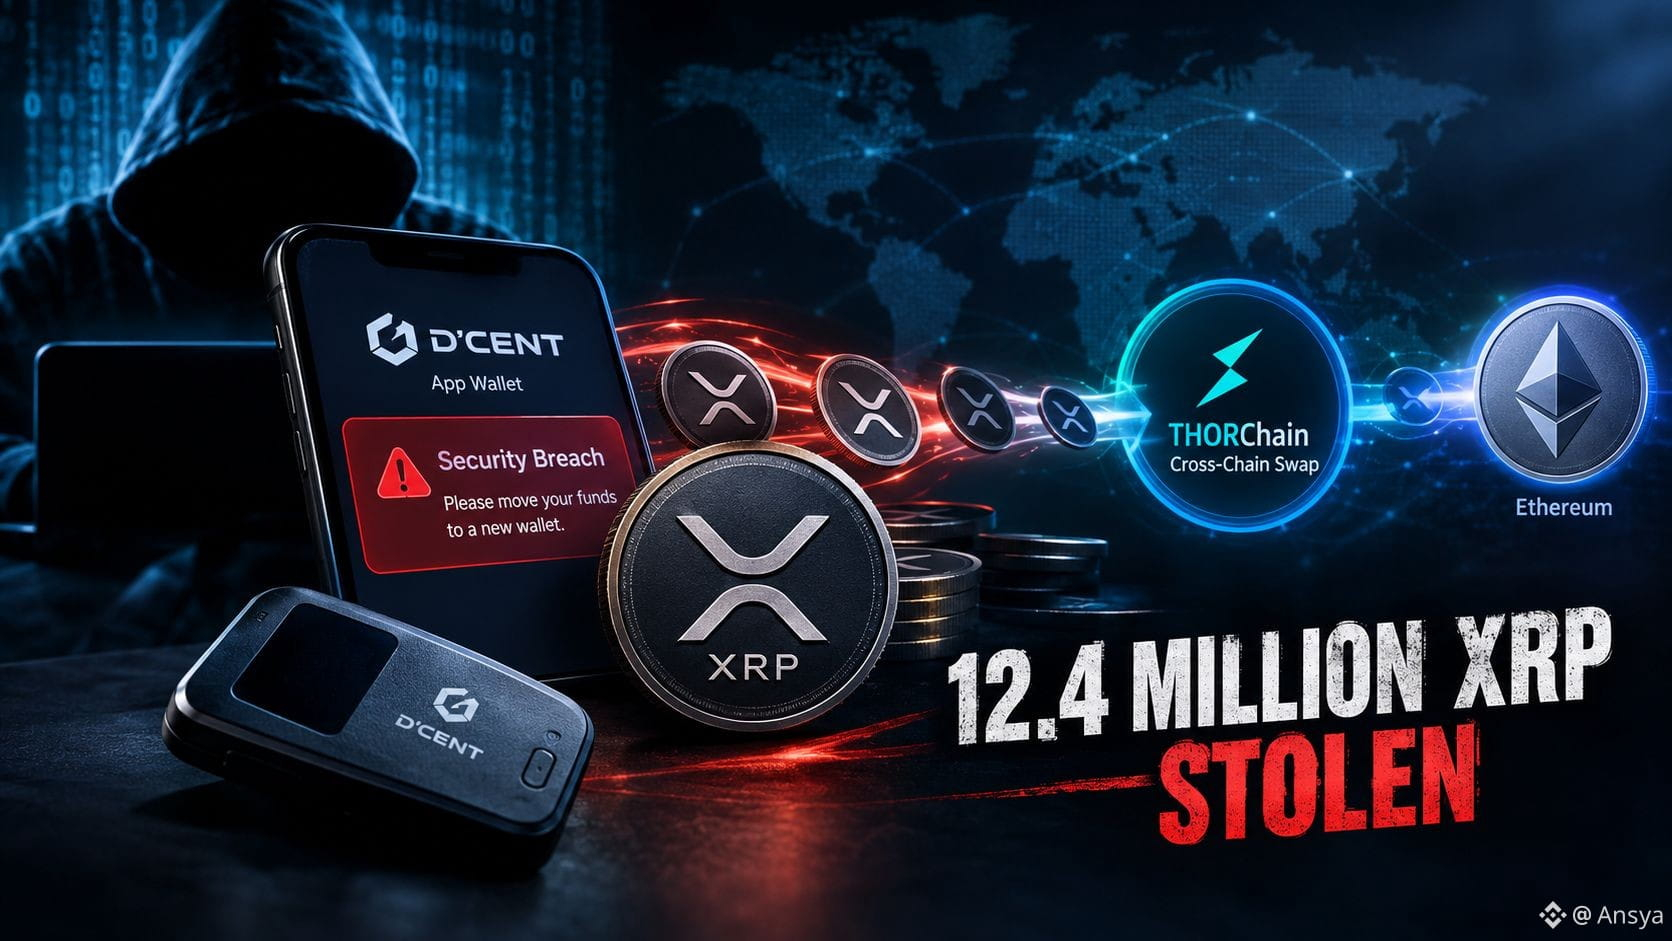
El incidente de la D’CENT App Wallet ahora se ha vinculado con aproximadamente 12.4 millones de XRP drenados de 7,393 billeteras. Pero la parte más inquietante no es solo la cantidad.
Es lo que ocurrió después de que empezaran a enviarse las advertencias.
La primera gran oleada impactó el 15 de septiembre, cuando alrededor de 3.6 millones de XRP fueron drenados de 1,682 billeteras en apenas unas horas. Los atacantes no estaban rompiendo directamente el XRP Ledger; las transferencias estaban firmadas usando claves privadas que ya habían sido comprometidas.
Luego llegó la parte que realmente genera preguntas.
Incluso después de que se advirtiera a los usuarios que movieran sus fondos, las mismas claves comprometidas seguían utilizándose. Más de 640,000 XRP fueron tomados después del 21 de septiembre, elevando las pérdidas totales a alrededor de 12.4 millones de XRP. Algunas billeteras incluso fueron drenadas de nuevo después de ser recargadas.
Y el dinero empezó a moverse entre cadenas. El análisis en cadena indica que aproximadamente 6.3 millones de XRP se intercambiaron hacia Ethereum mediante THORChain, haciendo la recuperación y el seguimiento aún más complicados.
Esa es la lección real aquí:
🔐 Una blockchain puede seguir siendo segura mientras las claves que controlan las billeteras individuales estén comprometidas.
Para los usuarios cripto, la frase “no tus llaves, no tus monedas” de repente suena mucho menos como un eslogan.
La gran pregunta ahora no es solo cómo se comprometieron las claves.
También es esta:
Cuando un robo a una billetera está ocurriendo activamente, ¿qué tan rápido pueden los usuarios afectados ser realmente advertidos — y cuánto tiempo tienen para reaccionar? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
{future}(XRPUSDT)
🚨 12.4 MILLONES $XRP DESAPARECIDOS — Y EL DESAGÜE SIGUIÓ
Este es el tipo de historia de seguridad cripto que te hace detenerte y mirar dos veces.
El incidente de la D’CENT App Wallet ahora se ha vinculado con aproximadamente 12.4 millones de XRP drenados de 7,393 billeteras. Pero la parte más inquietante no es solo la cantidad.
Es lo que ocurrió después de que empezaran a enviarse las advertencias.
La primera gran oleada impactó el 15 de septiembre, cuando alrededor de 3.6 millones de XRP fueron drenados de 1,682 billeteras en apenas unas horas. Los atacantes no estaban rompiendo directamente el XRP Ledger; las transferencias estaban firmadas usando claves privadas que ya habían sido comprometidas.
Luego llegó la parte que realmente genera preguntas.
Incluso después de que se advirtiera a los usuarios que movieran sus fondos, las mismas claves comprometidas seguían utilizándose. Más de 640,000 XRP fueron tomados después del 21 de septiembre, elevando las pérdidas totales a alrededor de 12.4 millones de XRP. Algunas billeteras incluso fueron drenadas de nuevo después de ser recargadas.
Y el dinero empezó a moverse entre cadenas. El análisis en cadena indica que aproximadamente 6.3 millones de XRP se intercambiaron hacia Ethereum mediante THORChain, haciendo la recuperación y el seguimiento aún más complicados.
Esa es la lección real aquí:
🔐 Una blockchain puede seguir siendo segura mientras las claves que controlan las billeteras individuales estén comprometidas.
Para los usuarios cripto, la frase “no tus llaves, no tus monedas” de repente suena mucho menos como un eslogan.
La gran pregunta ahora no es solo cómo se comprometieron las claves.
También es esta:
Cuando un robo a una billetera está ocurriendo activamente, ¿qué tan rápido pueden los usuarios afectados ser realmente advertidos — y cuánto tiempo tienen para reaccionar? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
Este es el tipo de historia de seguridad cripto que te hace detenerte y mirar dos veces.
El incidente de la D’CENT App Wallet ahora se ha vinculado con aproximadamente 12.4 millones de XRP drenados de 7,393 billeteras. Pero la parte más inquietante no es solo la cantidad.
Es lo que ocurrió después de que empezaran a enviarse las advertencias.
La primera gran oleada impactó el 15 de septiembre, cuando alrededor de 3.6 millones de XRP fueron drenados de 1,682 billeteras en apenas unas horas. Los atacantes no estaban rompiendo directamente el XRP Ledger; las transferencias estaban firmadas usando claves privadas que ya habían sido comprometidas.
Luego llegó la parte que realmente genera preguntas.
Incluso después de que se advirtiera a los usuarios que movieran sus fondos, las mismas claves comprometidas seguían utilizándose. Más de 640,000 XRP fueron tomados después del 21 de septiembre, elevando las pérdidas totales a alrededor de 12.4 millones de XRP. Algunas billeteras incluso fueron drenadas de nuevo después de ser recargadas.
Y el dinero empezó a moverse entre cadenas. El análisis en cadena indica que aproximadamente 6.3 millones de XRP se intercambiaron hacia Ethereum mediante THORChain, haciendo la recuperación y el seguimiento aún más complicados.
Esa es la lección real aquí:
🔐 Una blockchain puede seguir siendo segura mientras las claves que controlan las billeteras individuales estén comprometidas.
Para los usuarios cripto, la frase “no tus llaves, no tus monedas” de repente suena mucho menos como un eslogan.
La gran pregunta ahora no es solo cómo se comprometieron las claves.
También es esta:
Cuando un robo a una billetera está ocurriendo activamente, ¿qué tan rápido pueden los usuarios afectados ser realmente advertidos — y cuánto tiempo tienen para reaccionar? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
129
🚨 Advertencia: ¡software malicioso que ataca monederos de criptomonedas en macOS a través de Telegram!
La empresa SlowMist ha descubierto nuevos programas maliciosos dirigidos a usuarios de macOS, capaces de robar credenciales de sesiones de Telegram e incluso de comprometer monederos de criptomonedas. Además, pueden engañar a los usuarios para que obtengan frases de recuperación de sus monederos mediante aplicaciones falsas, lo que supone una amenaza grave para los activos digitales.
Los usuarios de Mac deben tener un cuidado extremo.
━━━━━━━━━━━━━━
📊 Impacto: 🔥 Muy alto
🏷️ OTHER
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 Fuente: https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
🚨 Advertencia: ¡software malicioso que ataca monederos de criptomonedas en macOS a través de Telegram!
La empresa SlowMist ha descubierto nuevos programas maliciosos dirigidos a usuarios de macOS, capaces de robar credenciales de sesiones de Telegram e incluso de comprometer monederos de criptomonedas. Además, pueden engañar a los usuarios para que obtengan frases de recuperación de sus monederos mediante aplicaciones falsas, lo que supone una amenaza grave para los activos digitales.
Los usuarios de Mac deben tener un cuidado extremo.
━━━━━━━━━━━━━━
📊 Impacto: 🔥 Muy alto
🏷️ OTHER
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 Fuente: https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
La empresa SlowMist ha descubierto nuevos programas maliciosos dirigidos a usuarios de macOS, capaces de robar credenciales de sesiones de Telegram e incluso de comprometer monederos de criptomonedas. Además, pueden engañar a los usuarios para que obtengan frases de recuperación de sus monederos mediante aplicaciones falsas, lo que supone una amenaza grave para los activos digitales.
Los usuarios de Mac deben tener un cuidado extremo.
━━━━━━━━━━━━━━
📊 Impacto: 🔥 Muy alto
🏷️ OTHER
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 Fuente: https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
1
26
·
--
#hackersdrainover12.4mxrpfromdcentwallets
Una filtración de una wallet siguió sangrando incluso después de que salieran los avisos
Más de 7.300 wallets de criptomonedas perdieron más de 12,4 millones de XRP — y lo más extraño es cuánto tiempo continuó el robo incluso después de que se les indicara a los usuarios que movieran sus fondos.
Este es el cronograma: El proveedor surcoreano de wallets D'CENT confirmó una brecha de seguridad que afectó a su App Wallet el 16 de septiembre, después de que los atacantes empezaran a explotar claves privadas comprometidas el día anterior. La primera oleada fue brutal: aproximadamente 3,6 millones de XRP fueron drenados de 1.682 wallets en menos de tres horas, combinando robo manual de saldos grandes con scripts automatizados que barrían los más pequeños. A pesar de las advertencias públicas, más de 640.000 XRP adicionales desaparecieron después del 21 de septiembre, y para el 25 de septiembre las pérdidas totales alcanzaron aproximadamente 12,4 millones de XRP, con un valor de cerca de 18 a 20 millones de dólares. Ninguna explotación afectó al propio XRP Ledger: cada transferencia usó firmas válidas de claves ya comprometidas. Aproximadamente la mitad de los fondos robados ya se han movido a Ethereum vía THORChain, un protocolo de intercambio entre cadenas que no requiere verificación de identidad, lo que complica los esfuerzos de recuperación. D'CENT afirma que está trabajando con las autoridades encargadas de hacer cumplir la ley y ha instado a todos los usuarios de App Wallet a generar nuevas frases de recuperación de inmediato.
¿Por qué esto importa? Esto no fue un fallo a nivel de protocolo: fue material de claves comprometido, un recordatorio de que la seguridad de las wallets a menudo depende de detalles de implementación que los usuarios nunca ven. Que el drenaje continuara tras las alertas públicas también plantea una pregunta real sobre qué tan efectivamente llegan los avisos a los usuarios afectados a tiempo, y las herramientas de blanqueo entre cadenas hacen la recuperación significativamente más difícil una vez que el dinero empieza a moverse.
Se desconoce si D'CENT identifica completamente la causa raíz de la brecha o si los usuarios afectados verán algún reembolso.
¿La industria necesita formas más rápidas y contundentes de advertir a los usuarios durante una brecha — o la vigilancia del usuario siempre es la última línea de defensa? 🤔
#xrp #CryptoSecurity #WalletHack #DCENT
#hackersdrainover12.4mxrpfromdcentwallets
Una filtración de una wallet siguió sangrando incluso después de que salieran los avisos
Más de 7.300 wallets de criptomonedas perdieron más de 12,4 millones de XRP — y lo más extraño es cuánto tiempo continuó el robo incluso después de que se les indicara a los usuarios que movieran sus fondos.
Este es el cronograma: El proveedor surcoreano de wallets D'CENT confirmó una brecha de seguridad que afectó a su App Wallet el 16 de septiembre, después de que los atacantes empezaran a explotar claves privadas comprometidas el día anterior. La primera oleada fue brutal: aproximadamente 3,6 millones de XRP fueron drenados de 1.682 wallets en menos de tres horas, combinando robo manual de saldos grandes con scripts automatizados que barrían los más pequeños. A pesar de las advertencias públicas, más de 640.000 XRP adicionales desaparecieron después del 21 de septiembre, y para el 25 de septiembre las pérdidas totales alcanzaron aproximadamente 12,4 millones de XRP, con un valor de cerca de 18 a 20 millones de dólares. Ninguna explotación afectó al propio XRP Ledger: cada transferencia usó firmas válidas de claves ya comprometidas. Aproximadamente la mitad de los fondos robados ya se han movido a Ethereum vía THORChain, un protocolo de intercambio entre cadenas que no requiere verificación de identidad, lo que complica los esfuerzos de recuperación. D'CENT afirma que está trabajando con las autoridades encargadas de hacer cumplir la ley y ha instado a todos los usuarios de App Wallet a generar nuevas frases de recuperación de inmediato.
¿Por qué esto importa? Esto no fue un fallo a nivel de protocolo: fue material de claves comprometido, un recordatorio de que la seguridad de las wallets a menudo depende de detalles de implementación que los usuarios nunca ven. Que el drenaje continuara tras las alertas públicas también plantea una pregunta real sobre qué tan efectivamente llegan los avisos a los usuarios afectados a tiempo, y las herramientas de blanqueo entre cadenas hacen la recuperación significativamente más difícil una vez que el dinero empieza a moverse.
Se desconoce si D'CENT identifica completamente la causa raíz de la brecha o si los usuarios afectados verán algún reembolso.
¿La industria necesita formas más rápidas y contundentes de advertir a los usuarios durante una brecha — o la vigilancia del usuario siempre es la última línea de defensa? 🤔
#xrp #CryptoSecurity #WalletHack #DCENT
Una filtración de una wallet siguió sangrando incluso después de que salieran los avisos
Más de 7.300 wallets de criptomonedas perdieron más de 12,4 millones de XRP — y lo más extraño es cuánto tiempo continuó el robo incluso después de que se les indicara a los usuarios que movieran sus fondos.
Este es el cronograma: El proveedor surcoreano de wallets D'CENT confirmó una brecha de seguridad que afectó a su App Wallet el 16 de septiembre, después de que los atacantes empezaran a explotar claves privadas comprometidas el día anterior. La primera oleada fue brutal: aproximadamente 3,6 millones de XRP fueron drenados de 1.682 wallets en menos de tres horas, combinando robo manual de saldos grandes con scripts automatizados que barrían los más pequeños. A pesar de las advertencias públicas, más de 640.000 XRP adicionales desaparecieron después del 21 de septiembre, y para el 25 de septiembre las pérdidas totales alcanzaron aproximadamente 12,4 millones de XRP, con un valor de cerca de 18 a 20 millones de dólares. Ninguna explotación afectó al propio XRP Ledger: cada transferencia usó firmas válidas de claves ya comprometidas. Aproximadamente la mitad de los fondos robados ya se han movido a Ethereum vía THORChain, un protocolo de intercambio entre cadenas que no requiere verificación de identidad, lo que complica los esfuerzos de recuperación. D'CENT afirma que está trabajando con las autoridades encargadas de hacer cumplir la ley y ha instado a todos los usuarios de App Wallet a generar nuevas frases de recuperación de inmediato.
¿Por qué esto importa? Esto no fue un fallo a nivel de protocolo: fue material de claves comprometido, un recordatorio de que la seguridad de las wallets a menudo depende de detalles de implementación que los usuarios nunca ven. Que el drenaje continuara tras las alertas públicas también plantea una pregunta real sobre qué tan efectivamente llegan los avisos a los usuarios afectados a tiempo, y las herramientas de blanqueo entre cadenas hacen la recuperación significativamente más difícil una vez que el dinero empieza a moverse.
Se desconoce si D'CENT identifica completamente la causa raíz de la brecha o si los usuarios afectados verán algún reembolso.
¿La industria necesita formas más rápidas y contundentes de advertir a los usuarios durante una brecha — o la vigilancia del usuario siempre es la última línea de defensa? 🤔
#xrp #CryptoSecurity #WalletHack #DCENT
10
1
25
20.6k
·
--
Alcista
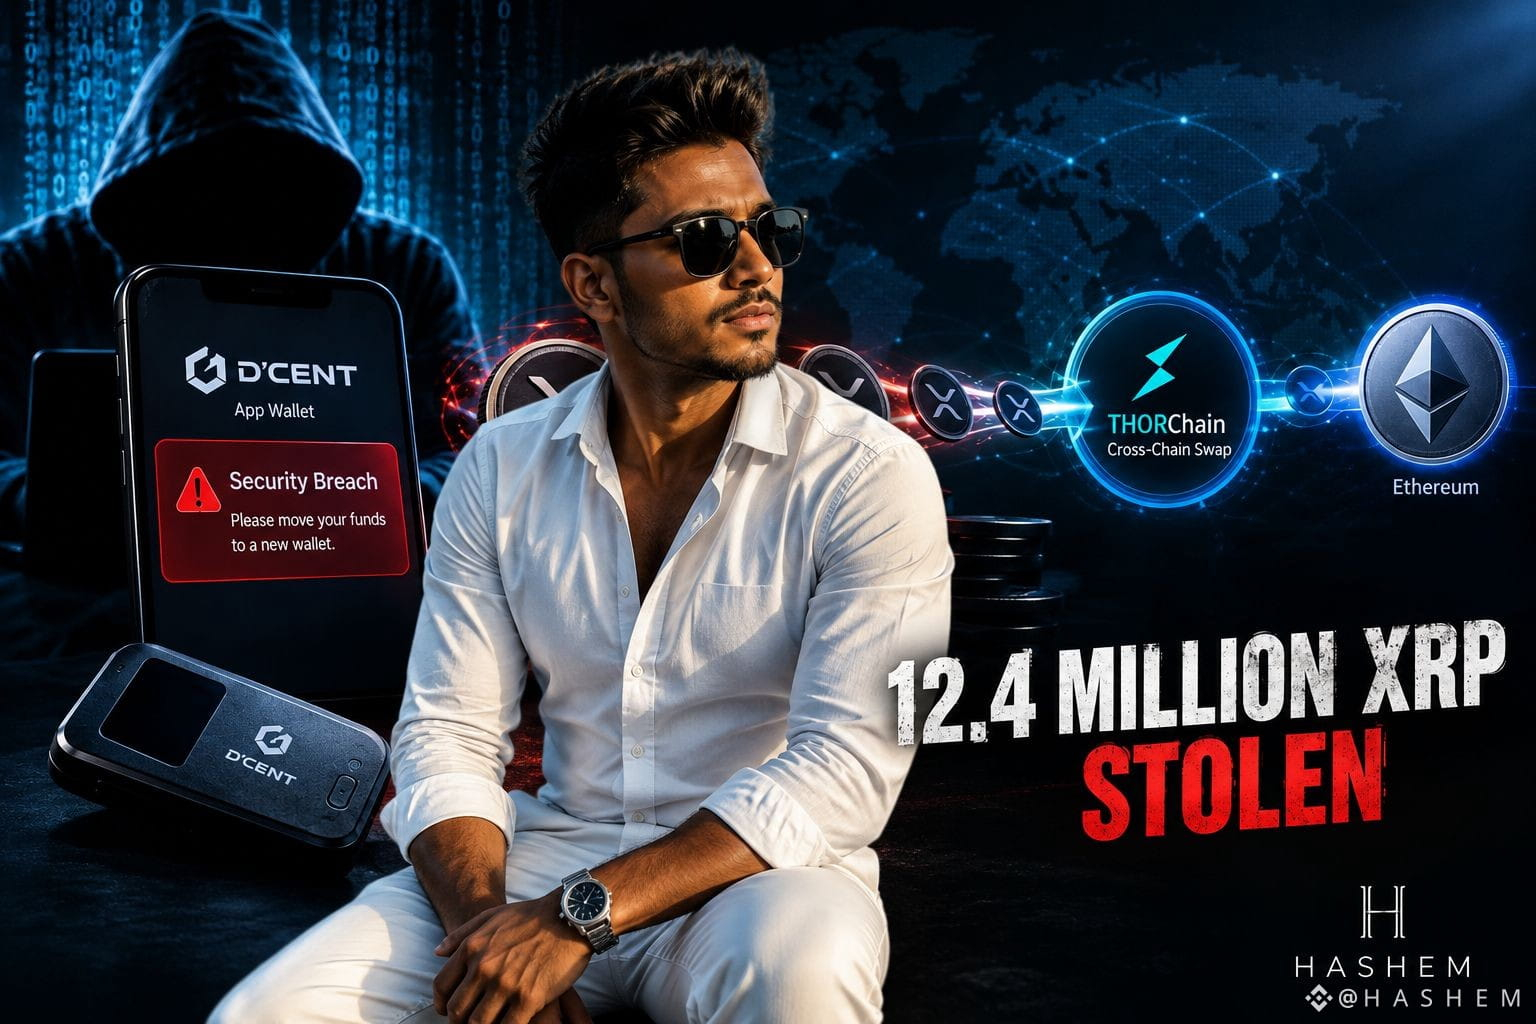
$ETH $XRP $BNB 🚨 7,300+ CARTERAS DRENADAS… ¡MÁS DE 12.4M XRP PERDIDOS! 😳🔓
Un gran incidente de seguridad de carteras que involucra a D’CENT se ha convertido en una enorme pérdida de XRP — y la parte más alarmante es que, según se informa, el vaciado continuó incluso después de que se emitieran advertencias.
📌 ¿Qué pasó?
🔹 D’CENT confirmó una brecha de seguridad que afectó a su App Wallet el 16 de septiembre, después de que se informara que claves privadas comprometidas fueron explotadas.
🔹 En la primera oleada, alrededor de 3.6M XRP fueron drenados de aproximadamente 1,682 carteras en menos de tres horas.
🔹 Según se informa, los atacantes usaron transferencias manuales para saldos mayores y scripts automatizados para barrer tenencias más pequeñas.
🔹 Incluso después de advertencias públicas, se informó que otro 640K+ XRP fue drenado después del 21 de septiembre.
🔹 Para el 25 de septiembre, las pérdidas totales habían alcanzado aproximadamente 12.4M XRP, estimados en alrededor de $18–20M.
⚠️ El propio XRP Ledger no fue hackeado.
Se informó que las transacciones fueron firmadas usando credenciales válidas vinculadas a claves privadas comprometidas — lo que lo convierte en un incidente de seguridad de cartera/clave más que en una explotación a nivel de protocolo.
🌉 Luego llegó el problema más grande…
Una parte significativa del XRP robado, según se informa, se movió entre cadenas a través de THORChain, haciendo que el rastreo de fondos y la posible recuperación fueran más complicados.
🛡️ D’CENT ha dicho que está trabajando con las fuerzas del orden y ha instado a los usuarios afectados de App Wallet a generar nuevas frases de recuperación de inmediato.
💡 La lección más grande
La seguridad cripto no es solo sobre la blockchain.
A veces, la vulnerabilidad más grande está una capa por encima — en el software de la cartera, el manejo de la clave privada o en qué tan rápido los usuarios pueden ser alertados durante una brecha activa.
Y una vez que los activos robados empiezan a moverse a través de múltiples cadenas, la recuperación puede volverse significativamente más difícil.
🤔 ¿Qué opinas?
¿Deberían los proveedores de carteras tener sistemas de emergencia más sólidos para alertar de inmediato a los usuarios afectados durante una brecha activa — o el autosustodio significa en última instancia que los usuarios deben permanecer como la línea final de defensa?
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
{spot}(XRPUSDT)
{spot}(BTCUSDT)
{spot}(BNBUSDT)
$ETH $XRP $BNB 🚨 7,300+ CARTERAS DRENADAS… ¡MÁS DE 12.4M XRP PERDIDOS! 😳🔓
Un gran incidente de seguridad de carteras que involucra a D’CENT se ha convertido en una enorme pérdida de XRP — y la parte más alarmante es que, según se informa, el vaciado continuó incluso después de que se emitieran advertencias.
📌 ¿Qué pasó?
🔹 D’CENT confirmó una brecha de seguridad que afectó a su App Wallet el 16 de septiembre, después de que se informara que claves privadas comprometidas fueron explotadas.
🔹 En la primera oleada, alrededor de 3.6M XRP fueron drenados de aproximadamente 1,682 carteras en menos de tres horas.
🔹 Según se informa, los atacantes usaron transferencias manuales para saldos mayores y scripts automatizados para barrer tenencias más pequeñas.
🔹 Incluso después de advertencias públicas, se informó que otro 640K+ XRP fue drenado después del 21 de septiembre.
🔹 Para el 25 de septiembre, las pérdidas totales habían alcanzado aproximadamente 12.4M XRP, estimados en alrededor de $18–20M.
⚠️ El propio XRP Ledger no fue hackeado.
Se informó que las transacciones fueron firmadas usando credenciales válidas vinculadas a claves privadas comprometidas — lo que lo convierte en un incidente de seguridad de cartera/clave más que en una explotación a nivel de protocolo.
🌉 Luego llegó el problema más grande…
Una parte significativa del XRP robado, según se informa, se movió entre cadenas a través de THORChain, haciendo que el rastreo de fondos y la posible recuperación fueran más complicados.
🛡️ D’CENT ha dicho que está trabajando con las fuerzas del orden y ha instado a los usuarios afectados de App Wallet a generar nuevas frases de recuperación de inmediato.
💡 La lección más grande
La seguridad cripto no es solo sobre la blockchain.
A veces, la vulnerabilidad más grande está una capa por encima — en el software de la cartera, el manejo de la clave privada o en qué tan rápido los usuarios pueden ser alertados durante una brecha activa.
Y una vez que los activos robados empiezan a moverse a través de múltiples cadenas, la recuperación puede volverse significativamente más difícil.
🤔 ¿Qué opinas?
¿Deberían los proveedores de carteras tener sistemas de emergencia más sólidos para alertar de inmediato a los usuarios afectados durante una brecha activa — o el autosustodio significa en última instancia que los usuarios deben permanecer como la línea final de defensa?
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
Un gran incidente de seguridad de carteras que involucra a D’CENT se ha convertido en una enorme pérdida de XRP — y la parte más alarmante es que, según se informa, el vaciado continuó incluso después de que se emitieran advertencias.
📌 ¿Qué pasó?
🔹 D’CENT confirmó una brecha de seguridad que afectó a su App Wallet el 16 de septiembre, después de que se informara que claves privadas comprometidas fueron explotadas.
🔹 En la primera oleada, alrededor de 3.6M XRP fueron drenados de aproximadamente 1,682 carteras en menos de tres horas.
🔹 Según se informa, los atacantes usaron transferencias manuales para saldos mayores y scripts automatizados para barrer tenencias más pequeñas.
🔹 Incluso después de advertencias públicas, se informó que otro 640K+ XRP fue drenado después del 21 de septiembre.
🔹 Para el 25 de septiembre, las pérdidas totales habían alcanzado aproximadamente 12.4M XRP, estimados en alrededor de $18–20M.
⚠️ El propio XRP Ledger no fue hackeado.
Se informó que las transacciones fueron firmadas usando credenciales válidas vinculadas a claves privadas comprometidas — lo que lo convierte en un incidente de seguridad de cartera/clave más que en una explotación a nivel de protocolo.
🌉 Luego llegó el problema más grande…
Una parte significativa del XRP robado, según se informa, se movió entre cadenas a través de THORChain, haciendo que el rastreo de fondos y la posible recuperación fueran más complicados.
🛡️ D’CENT ha dicho que está trabajando con las fuerzas del orden y ha instado a los usuarios afectados de App Wallet a generar nuevas frases de recuperación de inmediato.
💡 La lección más grande
La seguridad cripto no es solo sobre la blockchain.
A veces, la vulnerabilidad más grande está una capa por encima — en el software de la cartera, el manejo de la clave privada o en qué tan rápido los usuarios pueden ser alertados durante una brecha activa.
Y una vez que los activos robados empiezan a moverse a través de múltiples cadenas, la recuperación puede volverse significativamente más difícil.
🤔 ¿Qué opinas?
¿Deberían los proveedores de carteras tener sistemas de emergencia más sólidos para alertar de inmediato a los usuarios afectados durante una brecha activa — o el autosustodio significa en última instancia que los usuarios deben permanecer como la línea final de defensa?
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
135
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#USPPIMissMayEaseBTCPressure
7,052 visualizaciones
290 participa(n) en el debate
2
#BitcoinCoreDisclosesTorTrafficVulnerability
861 visualizaciones
82 participa(n) en el debate
3
#WhatWillDriveCryptoandStocks’NextRebound?
98,672 visualizaciones
1,276 participa(n) en el debate
4
#BitcoinBreaksBelow200WeekMovingAverage
18,343 visualizaciones
289 participa(n) en el debate
5
#SpaceXTeslaMergerTalksWouldCombine30220BTC
6,858 visualizaciones
145 participa(n) en el debate
6
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
32,382 visualizaciones
589 participa(n) en el debate
7
#USCryptoETFsLose$1.48BInFiveDays
1,303 visualizaciones
33 participa(n) en el debate
8
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
2,982 visualizaciones
17 participa(n) en el debate
9
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
3,279 visualizaciones
92 participa(n) en el debate
10
#JaneStreetNearlyOctuplesFidelityBitcoinETFHoldings
11,565 visualizaciones
190 participa(n) en el debate