
#mpc
mpc
14,523 visualizaciones
128 participa(n) en el debate
Populares
Novedades

🔐 Cartera de cómputo multipartito seguro (MPC): una evolución en la seguridad de las criptomonedas
Las carteras de cómputo multipartito (MPC) están ganando un interés creciente como una posible alternativa a las frases semilla tradicionales para almacenar criptomonedas. Esta tecnología tiene como objetivo mejorar la seguridad mediante la división de la clave privada en varias partes y su distribución, lo que reduce los puntos únicos de fallo y el riesgo de intrusión.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 Fuente: bitcoinfoundation.org
🔐 Cartera de cómputo multipartito seguro (MPC): una evolución en la seguridad de las criptomonedas
Las carteras de cómputo multipartito (MPC) están ganando un interés creciente como una posible alternativa a las frases semilla tradicionales para almacenar criptomonedas. Esta tecnología tiene como objetivo mejorar la seguridad mediante la división de la clave privada en varias partes y su distribución, lo que reduce los puntos únicos de fallo y el riesgo de intrusión.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 Fuente: bitcoinfoundation.org
Las carteras de cómputo multipartito (MPC) están ganando un interés creciente como una posible alternativa a las frases semilla tradicionales para almacenar criptomonedas. Esta tecnología tiene como objetivo mejorar la seguridad mediante la división de la clave privada en varias partes y su distribución, lo que reduce los puntos únicos de fallo y el riesgo de intrusión.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 Fuente: bitcoinfoundation.org
8
·
--
RFI y Safeheron inician esta semana una prueba piloto de activos digitales cuantificados tras la puesta en marcha, en la que las instituciones participantes probarán la generación de carteras y la transferencia on-chain en la red de pruebas de NEAR. Su capa de firma utiliza el estándar NIST FIPS 204, ML-DSA-65, y se integra con un proceso de computación multipartita.
El enfoque técnico de esta prueba no es demostrar que la computación cuántica ya puede descifrar las carteras existentes, sino verificar si la cartera puede cambiar el algoritmo de firma sin reconstruir todo el sistema de custodia.
Las carteras tradicionales suelen vincular en el mismo conjunto de un sistema de curvas elípticas la dirección, el formato de la clave privada, la codificación de las transacciones y las reglas de verificación de firmas. Al migrar a ML-DSA, el tamaño de la clave pública y de las firmas aumentará de forma notable; los módulos de seguridad de hardware, los nodos MPC, los analizadores de transacciones y la lógica de verificación on-chain deben adaptarse al mismo tiempo. Limitarse a reemplazar la función de firma en el cliente no completa la migración.
Tampoco MPC aporta automáticamente seguridad cuántica. Resuelve el problema de que la clave privada no aparezca completa en un único punto; si el algoritmo de firma tradicional sigue siendo el que ejecutan de forma conjunta las partes, los supuestos matemáticos subyacentes no cambian.
Esta prueba piloto integra la firma posterior a la cuántica directamente en el proceso distribuido de generación y firma; lo que se prueba es el ciclo de vida completo de la clave, incluida la generación de claves, el almacenamiento por fragmentos, la firma conjunta y la verificación on-chain.
La cartera posterior a la cuántica debe tener “agilidad criptográfica”: la cuenta puede actualizar el esquema de firmas y los activos antiguos pueden migrarse; durante el periodo de transición, los algoritmos nuevos y antiguos pueden coexistir, manteniendo al mismo tiempo efectivos los procesos de recuperación y auditoría.
El verdadero desafío de ingeniería no es generar una llave nueva, sino lograr que toda la cadena de autorización cambie de llave de manera segura.
#钱包技术 #后量子密码 #MPC
RFI y Safeheron inician esta semana una prueba piloto de activos digitales cuantificados tras la puesta en marcha, en la que las instituciones participantes probarán la generación de carteras y la transferencia on-chain en la red de pruebas de NEAR. Su capa de firma utiliza el estándar NIST FIPS 204, ML-DSA-65, y se integra con un proceso de computación multipartita.
El enfoque técnico de esta prueba no es demostrar que la computación cuántica ya puede descifrar las carteras existentes, sino verificar si la cartera puede cambiar el algoritmo de firma sin reconstruir todo el sistema de custodia.
Las carteras tradicionales suelen vincular en el mismo conjunto de un sistema de curvas elípticas la dirección, el formato de la clave privada, la codificación de las transacciones y las reglas de verificación de firmas. Al migrar a ML-DSA, el tamaño de la clave pública y de las firmas aumentará de forma notable; los módulos de seguridad de hardware, los nodos MPC, los analizadores de transacciones y la lógica de verificación on-chain deben adaptarse al mismo tiempo. Limitarse a reemplazar la función de firma en el cliente no completa la migración.
Tampoco MPC aporta automáticamente seguridad cuántica. Resuelve el problema de que la clave privada no aparezca completa en un único punto; si el algoritmo de firma tradicional sigue siendo el que ejecutan de forma conjunta las partes, los supuestos matemáticos subyacentes no cambian.
Esta prueba piloto integra la firma posterior a la cuántica directamente en el proceso distribuido de generación y firma; lo que se prueba es el ciclo de vida completo de la clave, incluida la generación de claves, el almacenamiento por fragmentos, la firma conjunta y la verificación on-chain.
La cartera posterior a la cuántica debe tener “agilidad criptográfica”: la cuenta puede actualizar el esquema de firmas y los activos antiguos pueden migrarse; durante el periodo de transición, los algoritmos nuevos y antiguos pueden coexistir, manteniendo al mismo tiempo efectivos los procesos de recuperación y auditoría.
El verdadero desafío de ingeniería no es generar una llave nueva, sino lograr que toda la cadena de autorización cambie de llave de manera segura.
#钱包技术 #后量子密码 #MPC
El enfoque técnico de esta prueba no es demostrar que la computación cuántica ya puede descifrar las carteras existentes, sino verificar si la cartera puede cambiar el algoritmo de firma sin reconstruir todo el sistema de custodia.
Las carteras tradicionales suelen vincular en el mismo conjunto de un sistema de curvas elípticas la dirección, el formato de la clave privada, la codificación de las transacciones y las reglas de verificación de firmas. Al migrar a ML-DSA, el tamaño de la clave pública y de las firmas aumentará de forma notable; los módulos de seguridad de hardware, los nodos MPC, los analizadores de transacciones y la lógica de verificación on-chain deben adaptarse al mismo tiempo. Limitarse a reemplazar la función de firma en el cliente no completa la migración.
Tampoco MPC aporta automáticamente seguridad cuántica. Resuelve el problema de que la clave privada no aparezca completa en un único punto; si el algoritmo de firma tradicional sigue siendo el que ejecutan de forma conjunta las partes, los supuestos matemáticos subyacentes no cambian.
Esta prueba piloto integra la firma posterior a la cuántica directamente en el proceso distribuido de generación y firma; lo que se prueba es el ciclo de vida completo de la clave, incluida la generación de claves, el almacenamiento por fragmentos, la firma conjunta y la verificación on-chain.
La cartera posterior a la cuántica debe tener “agilidad criptográfica”: la cuenta puede actualizar el esquema de firmas y los activos antiguos pueden migrarse; durante el periodo de transición, los algoritmos nuevos y antiguos pueden coexistir, manteniendo al mismo tiempo efectivos los procesos de recuperación y auditoría.
El verdadero desafío de ingeniería no es generar una llave nueva, sino lograr que toda la cadena de autorización cambie de llave de manera segura.
#钱包技术 #后量子密码 #MPC
183

·
--
El custodia por umbral se está moviendo desde los activos en cadena hacia la infraestructura de pagos en línea2026-08-23
La lección de la semana pasada fue que la seguridad de las claves no puede evaluarse solo una vez al generarlas o una vez al actualizarlas; hoy la señal cambia de capa: las firmas umbral se están integrando en protocolos de pago más complejos y con conexión continua, y los límites de seguridad del propio protocolo también deben rediseñarse.
Según el reporte de IACR ePrint, un nuevo artículo parte de las limitaciones reales de Lightning: los endpoints del canal dependen de una única clave en línea, y la experiencia existente de firmas umbral en Bitcoin on-chain no puede resolver directamente los problemas del flujo de mensajes de Lightning. El artículo propone firmas multisig umbral anidadas y, a modo de ejemplo, usa la construcción Iceberg, para que en el lado de Lightning se opere con un conjunto umbral, mientras que, desde la perspectiva del adversario, siga pareciendo un participante estándar de MuSig2.
El custodia por umbral se está moviendo desde los activos en cadena hacia la infraestructura de pagos en línea
2026-08-23
La lección de la semana pasada fue que la seguridad de las claves no puede evaluarse solo una vez al generarlas o una vez al actualizarlas; hoy la señal cambia de capa: las firmas umbral se están integrando en protocolos de pago más complejos y con conexión continua, y los límites de seguridad del propio protocolo también deben rediseñarse.
Según el reporte de IACR ePrint, un nuevo artículo parte de las limitaciones reales de Lightning: los endpoints del canal dependen de una única clave en línea, y la experiencia existente de firmas umbral en Bitcoin on-chain no puede resolver directamente los problemas del flujo de mensajes de Lightning. El artículo propone firmas multisig umbral anidadas y, a modo de ejemplo, usa la construcción Iceberg, para que en el lado de Lightning se opere con un conjunto umbral, mientras que, desde la perspectiva del adversario, siga pareciendo un participante estándar de MuSig2.
La lección de la semana pasada fue que la seguridad de las claves no puede evaluarse solo una vez al generarlas o una vez al actualizarlas; hoy la señal cambia de capa: las firmas umbral se están integrando en protocolos de pago más complejos y con conexión continua, y los límites de seguridad del propio protocolo también deben rediseñarse.
Según el reporte de IACR ePrint, un nuevo artículo parte de las limitaciones reales de Lightning: los endpoints del canal dependen de una única clave en línea, y la experiencia existente de firmas umbral en Bitcoin on-chain no puede resolver directamente los problemas del flujo de mensajes de Lightning. El artículo propone firmas multisig umbral anidadas y, a modo de ejemplo, usa la construcción Iceberg, para que en el lado de Lightning se opere con un conjunto umbral, mientras que, desde la perspectiva del adversario, siga pareciendo un participante estándar de MuSig2.
102

Actualización de privacidad de la capa Sui: Seal MPC se incorpora oficialmente a la red principal.
Seal está orientado a una capa de acceso programable para datos, IA y activos digitales. El mayor atractivo de esta actualización es la flexibilidad en el modo de despliegue: los desarrolladores pueden elegir libremente servidores de claves independientes, comités de MPC o usarlos en combinación, construyendo así suposiciones de confianza más sólidas.
El primer comité de MPC en la red principal utilizará un esquema de umbral 5-de-8. Estará conformado por ocho operadores de nodos: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra y OverclockSol. La seguridad de firma y la resistencia a la colusión han mejorado de forma evidente.
Mi opinión: con el auge cada vez mayor de los escenarios de agentes de IA y autorización de datos on-chain, quien logre resolver el reto de "control de acceso de grano fino + desconfianza eliminada", tendrá en su poder la llave de la próxima ronda del relato. Seal convierte el MPC en un módulo intercambiable, en lugar de una solución única y fija; esta mentalidad de ingeniería es más amigable para actores de negocio reales.
Vale la pena prestar atención a si, en el futuro, el ecosistema de Sui contará con más proyectos de IA y RWA integrando Seal para gestionar custodia de claves y autorización de datos.
#Sui #Seal #MPC $SUI
Actualización de privacidad de la capa Sui: Seal MPC se incorpora oficialmente a la red principal.
Seal está orientado a una capa de acceso programable para datos, IA y activos digitales. El mayor atractivo de esta actualización es la flexibilidad en el modo de despliegue: los desarrolladores pueden elegir libremente servidores de claves independientes, comités de MPC o usarlos en combinación, construyendo así suposiciones de confianza más sólidas.
El primer comité de MPC en la red principal utilizará un esquema de umbral 5-de-8. Estará conformado por ocho operadores de nodos: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra y OverclockSol. La seguridad de firma y la resistencia a la colusión han mejorado de forma evidente.
Mi opinión: con el auge cada vez mayor de los escenarios de agentes de IA y autorización de datos on-chain, quien logre resolver el reto de "control de acceso de grano fino + desconfianza eliminada", tendrá en su poder la llave de la próxima ronda del relato. Seal convierte el MPC en un módulo intercambiable, en lugar de una solución única y fija; esta mentalidad de ingeniería es más amigable para actores de negocio reales.
Vale la pena prestar atención a si, en el futuro, el ecosistema de Sui contará con más proyectos de IA y RWA integrando Seal para gestionar custodia de claves y autorización de datos.
#Sui #Seal #MPC $SUI
Seal está orientado a una capa de acceso programable para datos, IA y activos digitales. El mayor atractivo de esta actualización es la flexibilidad en el modo de despliegue: los desarrolladores pueden elegir libremente servidores de claves independientes, comités de MPC o usarlos en combinación, construyendo así suposiciones de confianza más sólidas.
El primer comité de MPC en la red principal utilizará un esquema de umbral 5-de-8. Estará conformado por ocho operadores de nodos: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra y OverclockSol. La seguridad de firma y la resistencia a la colusión han mejorado de forma evidente.
Mi opinión: con el auge cada vez mayor de los escenarios de agentes de IA y autorización de datos on-chain, quien logre resolver el reto de "control de acceso de grano fino + desconfianza eliminada", tendrá en su poder la llave de la próxima ronda del relato. Seal convierte el MPC en un módulo intercambiable, en lugar de una solución única y fija; esta mentalidad de ingeniería es más amigable para actores de negocio reales.
Vale la pena prestar atención a si, en el futuro, el ecosistema de Sui contará con más proyectos de IA y RWA integrando Seal para gestionar custodia de claves y autorización de datos.
#Sui #Seal #MPC $SUI
180
·
--
Alcista
$GENIUS
🔄Velocidad Cross-Chain y el Paradigma de Ejecución de MPC🤧
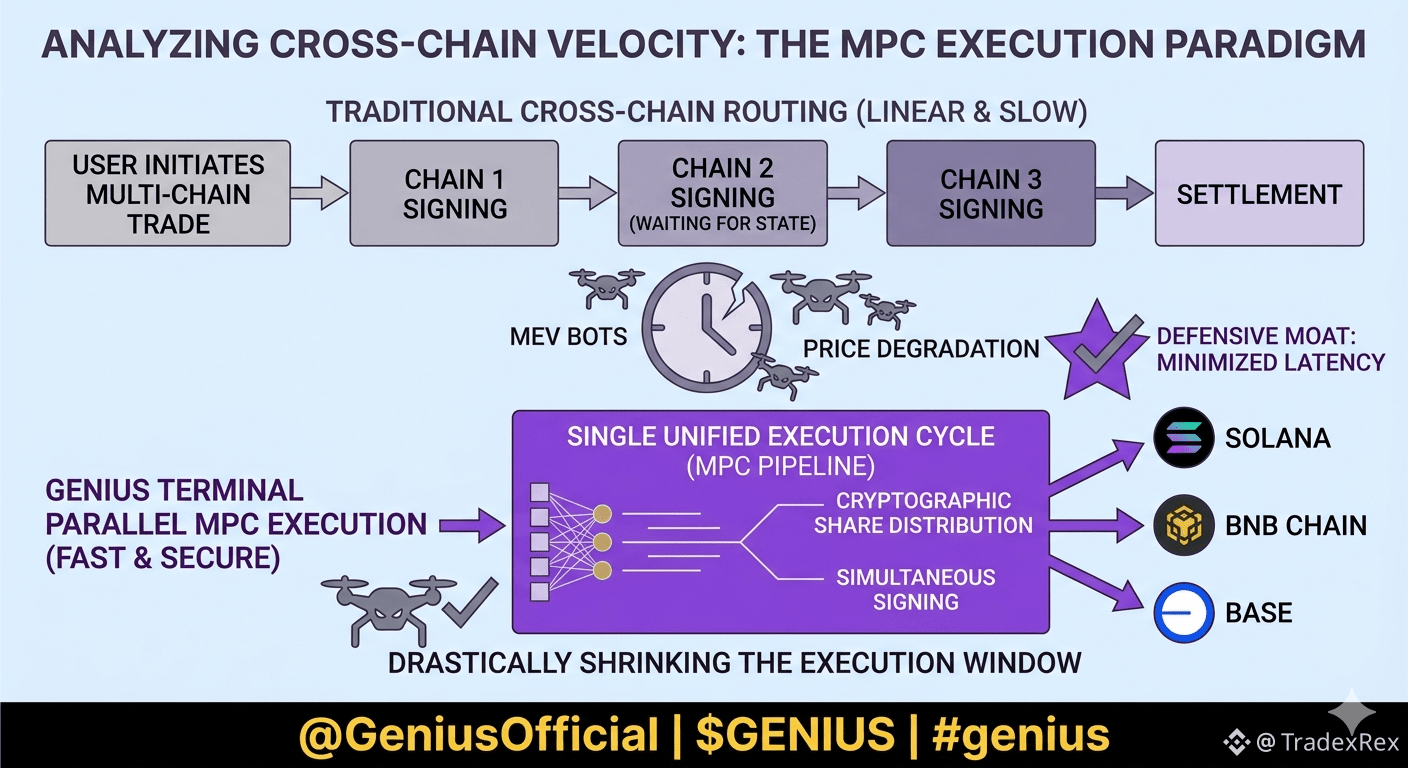
Al evaluar la infraestructura de trading descentralizada, la mayoría de los participantes se enfocan completamente en la velocidad del frontend, ignorando por completo la latencia del backend. Pero en entornos de alta volatilidad, el verdadero cuello de botella no es cuán rápido se renderiza una UI—es el tiempo que toma firmar y enrutar de forma segura las cargas útiles entre cadenas a través de libros de contabilidad distribuidos separados. El enrutamiento multi-chain tradicional requiere firma de transacciones lineales y dependientes del estado, añadiendo segundos vitales de exposición a la degradación de precios y a los bots de front-running.
Para lograr una verdadera optimización de capital, la arquitectura del sistema tiene que eliminar estos cuellos de botella estructurales por completo. Aquí es donde @GeniusOfficial introduce un cambio fundamental a través de tuberías de ejecución de Computación Multipartita (#MPC ).
En lugar de procesar operaciones complejas de múltiples rutas de manera secuencial, el terminal descompone la carga útil de la transacción en partes criptográficas distribuidas. Al ejecutar estas piezas criptográficas simultáneamente a través de nodos de ejecución aislados, el terminal puede autorizar y liquidar una orden dividida a través de cadenas dispares (como #solana , #bnb Chain y Base) en un solo ciclo de ejecución unificado.
Para cualquiera que esté siguiendo el valor estructural a largo plazo de $GENIUS , esto no es solo una ligera optimización—es un foso defensivo. Al minimizar la latencia de firma cross-chain, la plataforma reduce drásticamente la ventana de ejecución donde los bots MEV pueden explotar el deslizamiento. El trading descentralizado de grado institucional no se trata solo de agregar liquidez profunda; se trata de mover esa liquidez más rápido que los bots depredadores que escanean el mempool. #genius
{future}(GENIUSUSDT)
$GENIUS
🔄Velocidad Cross-Chain y el Paradigma de Ejecución de MPC🤧
Al evaluar la infraestructura de trading descentralizada, la mayoría de los participantes se enfocan completamente en la velocidad del frontend, ignorando por completo la latencia del backend. Pero en entornos de alta volatilidad, el verdadero cuello de botella no es cuán rápido se renderiza una UI—es el tiempo que toma firmar y enrutar de forma segura las cargas útiles entre cadenas a través de libros de contabilidad distribuidos separados. El enrutamiento multi-chain tradicional requiere firma de transacciones lineales y dependientes del estado, añadiendo segundos vitales de exposición a la degradación de precios y a los bots de front-running.
Para lograr una verdadera optimización de capital, la arquitectura del sistema tiene que eliminar estos cuellos de botella estructurales por completo. Aquí es donde @GeniusOfficial introduce un cambio fundamental a través de tuberías de ejecución de Computación Multipartita (#MPC ).
En lugar de procesar operaciones complejas de múltiples rutas de manera secuencial, el terminal descompone la carga útil de la transacción en partes criptográficas distribuidas. Al ejecutar estas piezas criptográficas simultáneamente a través de nodos de ejecución aislados, el terminal puede autorizar y liquidar una orden dividida a través de cadenas dispares (como #solana , #bnb Chain y Base) en un solo ciclo de ejecución unificado.
Para cualquiera que esté siguiendo el valor estructural a largo plazo de $GENIUS , esto no es solo una ligera optimización—es un foso defensivo. Al minimizar la latencia de firma cross-chain, la plataforma reduce drásticamente la ventana de ejecución donde los bots MEV pueden explotar el deslizamiento. El trading descentralizado de grado institucional no se trata solo de agregar liquidez profunda; se trata de mover esa liquidez más rápido que los bots depredadores que escanean el mempool. #genius
🔄Velocidad Cross-Chain y el Paradigma de Ejecución de MPC🤧
Al evaluar la infraestructura de trading descentralizada, la mayoría de los participantes se enfocan completamente en la velocidad del frontend, ignorando por completo la latencia del backend. Pero en entornos de alta volatilidad, el verdadero cuello de botella no es cuán rápido se renderiza una UI—es el tiempo que toma firmar y enrutar de forma segura las cargas útiles entre cadenas a través de libros de contabilidad distribuidos separados. El enrutamiento multi-chain tradicional requiere firma de transacciones lineales y dependientes del estado, añadiendo segundos vitales de exposición a la degradación de precios y a los bots de front-running.
Para lograr una verdadera optimización de capital, la arquitectura del sistema tiene que eliminar estos cuellos de botella estructurales por completo. Aquí es donde @GeniusOfficial introduce un cambio fundamental a través de tuberías de ejecución de Computación Multipartita (#MPC ).
En lugar de procesar operaciones complejas de múltiples rutas de manera secuencial, el terminal descompone la carga útil de la transacción en partes criptográficas distribuidas. Al ejecutar estas piezas criptográficas simultáneamente a través de nodos de ejecución aislados, el terminal puede autorizar y liquidar una orden dividida a través de cadenas dispares (como #solana , #bnb Chain y Base) en un solo ciclo de ejecución unificado.
Para cualquiera que esté siguiendo el valor estructural a largo plazo de $GENIUS , esto no es solo una ligera optimización—es un foso defensivo. Al minimizar la latencia de firma cross-chain, la plataforma reduce drásticamente la ventana de ejecución donde los bots MEV pueden explotar el deslizamiento. El trading descentralizado de grado institucional no se trata solo de agregar liquidez profunda; se trata de mover esa liquidez más rápido que los bots depredadores que escanean el mempool. #genius
92
·
--
La red principal de Sui recibe una actualización clave de infraestructura: Seal MPC se lanza oficialmente.
Como una capa de acceso programable orientada a datos, IA y activos digitales, Seal ofrece a los desarrolladores tres opciones: servidor de claves independiente, comité MPC, o una implementación mixta. Detrás de esta flexibilidad, hay una suposición de confianza más fuerte: puedes definir tus propios límites de seguridad según el caso de uso.
El primer comité MPC de la red principal adopta un esquema de umbral 5 de 8, y la alineación de los operadores de nodos también es interesante: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra y OverclockSol. Con una descentralización efectiva, cualquier conspiración de tres partes no puede desbloquear la clave.
¿Por qué esto merece atención?
Con el aumento de escenarios como IA en cadena, computación privada y custodia de activos confidenciales, la gestión de claves en un solo punto ya no es suficiente. El modelo de comité MPC distribuye la confianza entre múltiples operadores independientes, mientras que la implementación mixta permite al equipo del proyecto encontrar un equilibrio entre la descentralización y el rendimiento.
Para $SUI , este es un paso de "activos programables" a "control de acceso programable". Al fortalecer la capa de acceso, las fronteras de las aplicaciones que pueden surgir encima naturalmente se amplían.
Lo que vale la pena observar a continuación: cuántos nuevos proyectos se construirán sobre Seal y si el número de nodos del comité se ampliará aún más.
#Sui #Seal #MPC
La red principal de Sui recibe una actualización clave de infraestructura: Seal MPC se lanza oficialmente.
Como una capa de acceso programable orientada a datos, IA y activos digitales, Seal ofrece a los desarrolladores tres opciones: servidor de claves independiente, comité MPC, o una implementación mixta. Detrás de esta flexibilidad, hay una suposición de confianza más fuerte: puedes definir tus propios límites de seguridad según el caso de uso.
El primer comité MPC de la red principal adopta un esquema de umbral 5 de 8, y la alineación de los operadores de nodos también es interesante: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra y OverclockSol. Con una descentralización efectiva, cualquier conspiración de tres partes no puede desbloquear la clave.
¿Por qué esto merece atención?
Con el aumento de escenarios como IA en cadena, computación privada y custodia de activos confidenciales, la gestión de claves en un solo punto ya no es suficiente. El modelo de comité MPC distribuye la confianza entre múltiples operadores independientes, mientras que la implementación mixta permite al equipo del proyecto encontrar un equilibrio entre la descentralización y el rendimiento.
Para $SUI , este es un paso de "activos programables" a "control de acceso programable". Al fortalecer la capa de acceso, las fronteras de las aplicaciones que pueden surgir encima naturalmente se amplían.
Lo que vale la pena observar a continuación: cuántos nuevos proyectos se construirán sobre Seal y si el número de nodos del comité se ampliará aún más.
#Sui #Seal #MPC
Como una capa de acceso programable orientada a datos, IA y activos digitales, Seal ofrece a los desarrolladores tres opciones: servidor de claves independiente, comité MPC, o una implementación mixta. Detrás de esta flexibilidad, hay una suposición de confianza más fuerte: puedes definir tus propios límites de seguridad según el caso de uso.
El primer comité MPC de la red principal adopta un esquema de umbral 5 de 8, y la alineación de los operadores de nodos también es interesante: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra y OverclockSol. Con una descentralización efectiva, cualquier conspiración de tres partes no puede desbloquear la clave.
¿Por qué esto merece atención?
Con el aumento de escenarios como IA en cadena, computación privada y custodia de activos confidenciales, la gestión de claves en un solo punto ya no es suficiente. El modelo de comité MPC distribuye la confianza entre múltiples operadores independientes, mientras que la implementación mixta permite al equipo del proyecto encontrar un equilibrio entre la descentralización y el rendimiento.
Para $SUI , este es un paso de "activos programables" a "control de acceso programable". Al fortalecer la capa de acceso, las fronteras de las aplicaciones que pueden surgir encima naturalmente se amplían.
Lo que vale la pena observar a continuación: cuántos nuevos proyectos se construirán sobre Seal y si el número de nodos del comité se ampliará aún más.
#Sui #Seal #MPC
196
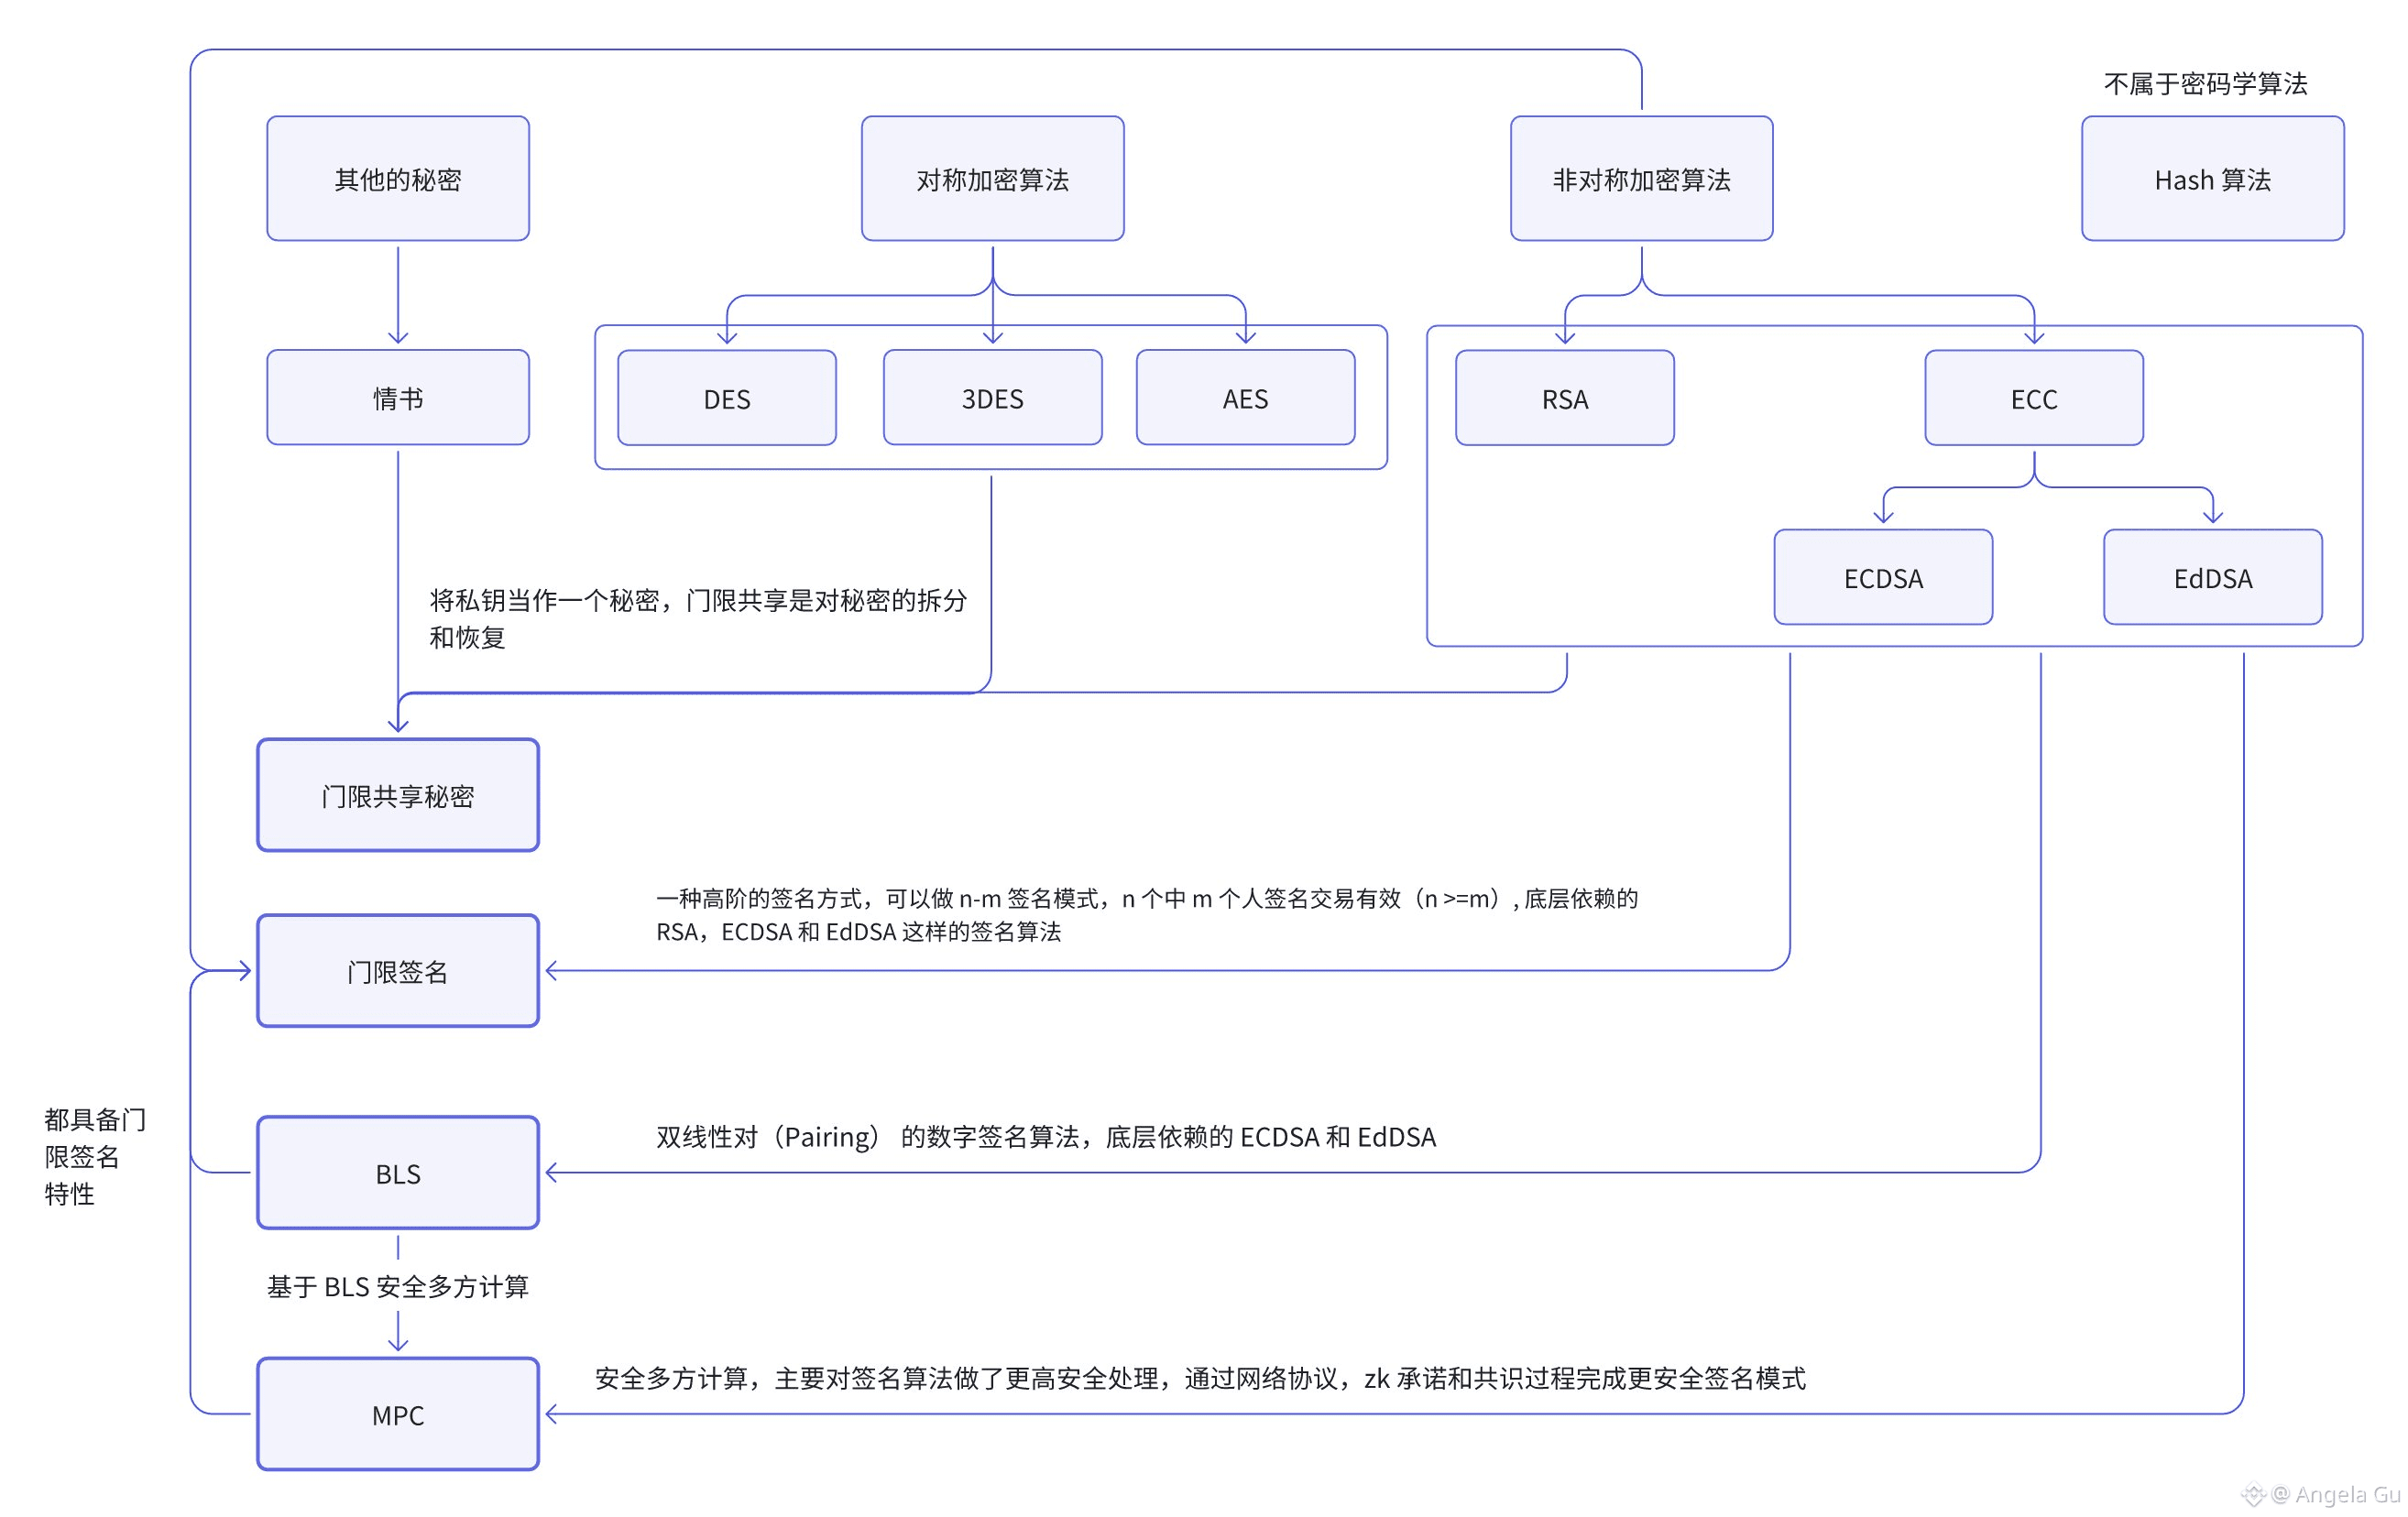
Muchos ven los algoritmos criptográficos como "puntos de conocimiento", pero en Web3, en realidad son un sistema de habilidades:
Cifrado simétrico (AES)
👉 responsable de "rapidez"
Cifrado asimétrico (RSA / ECC)
👉 responsable de "identidad"
Hash
👉 responsable de "inmutabilidad"
Pero lo que realmente sostiene el límite de seguridad de la cadena de bloques es esta cadena de evolución:
Clave privada → Compartición de secretos umbral → Firma umbral → BLS → MPC
Este es un camino que va de "control individual" a "seguridad de consenso grupal".
La compartición de secretos umbral divide una clave privada en n partes, y se necesitan k partes para recuperarla.
👉 Soluciona que: la clave privada ya no está en manos de una sola persona.
Firma umbral (Threshold Signature): entre n personas, k personas completan una firma conjunta, y en la cadena parece ser "una sola firma".
👉 La seguridad pasa de "punto único" a "nivel organizacional".
Firma BLS: basada en emparejamientos bilineales, soporta de manera natural la agregación de firmas y características umbral, es la infraestructura básica para PoS, consenso de cadenas públicas, DA y sistemas de validadores de Rollup.
MPC (Cálculo seguro multi-partes): no es un nuevo algoritmo de firma, sino: completar el cálculo de la firma sin revelar la clave privada completa. Combinando protocolos de red, ZK y mecanismos de consenso, convierte el "derecho de firma" en un "proceso colaborativo".
En conclusión, en una frase:
ECDSA / EdDSA resuelve "yo puedo firmar"
La firma umbral resuelve "nosotros firmamos juntos"
BLS resuelve "muchas personas firman de manera eficiente"
MPC resuelve "todos firman, pero nadie tiene realmente la clave privada completa"
Por eso es que ahora los exchanges, custodios, L2, validadores y Rollup Sequencers están pasando de la era de la "clave privada" hacia una arquitectura de seguridad de Threshold + BLS + MPC.
La criptografía no es solo un algoritmo, sino también el diseño de la estructura de seguridad organizacional. #密码学 #安全 #MPC
Muchos ven los algoritmos criptográficos como "puntos de conocimiento", pero en Web3, en realidad son un sistema de habilidades:
Cifrado simétrico (AES)
👉 responsable de "rapidez"
Cifrado asimétrico (RSA / ECC)
👉 responsable de "identidad"
Hash
👉 responsable de "inmutabilidad"
Pero lo que realmente sostiene el límite de seguridad de la cadena de bloques es esta cadena de evolución:
Clave privada → Compartición de secretos umbral → Firma umbral → BLS → MPC
Este es un camino que va de "control individual" a "seguridad de consenso grupal".
La compartición de secretos umbral divide una clave privada en n partes, y se necesitan k partes para recuperarla.
👉 Soluciona que: la clave privada ya no está en manos de una sola persona.
Firma umbral (Threshold Signature): entre n personas, k personas completan una firma conjunta, y en la cadena parece ser "una sola firma".
👉 La seguridad pasa de "punto único" a "nivel organizacional".
Firma BLS: basada en emparejamientos bilineales, soporta de manera natural la agregación de firmas y características umbral, es la infraestructura básica para PoS, consenso de cadenas públicas, DA y sistemas de validadores de Rollup.
MPC (Cálculo seguro multi-partes): no es un nuevo algoritmo de firma, sino: completar el cálculo de la firma sin revelar la clave privada completa. Combinando protocolos de red, ZK y mecanismos de consenso, convierte el "derecho de firma" en un "proceso colaborativo".
En conclusión, en una frase:
ECDSA / EdDSA resuelve "yo puedo firmar"
La firma umbral resuelve "nosotros firmamos juntos"
BLS resuelve "muchas personas firman de manera eficiente"
MPC resuelve "todos firman, pero nadie tiene realmente la clave privada completa"
Por eso es que ahora los exchanges, custodios, L2, validadores y Rollup Sequencers están pasando de la era de la "clave privada" hacia una arquitectura de seguridad de Threshold + BLS + MPC.
La criptografía no es solo un algoritmo, sino también el diseño de la estructura de seguridad organizacional. #密码学 #安全 #MPC
Cifrado simétrico (AES)
👉 responsable de "rapidez"
Cifrado asimétrico (RSA / ECC)
👉 responsable de "identidad"
Hash
👉 responsable de "inmutabilidad"
Pero lo que realmente sostiene el límite de seguridad de la cadena de bloques es esta cadena de evolución:
Clave privada → Compartición de secretos umbral → Firma umbral → BLS → MPC
Este es un camino que va de "control individual" a "seguridad de consenso grupal".
La compartición de secretos umbral divide una clave privada en n partes, y se necesitan k partes para recuperarla.
👉 Soluciona que: la clave privada ya no está en manos de una sola persona.
Firma umbral (Threshold Signature): entre n personas, k personas completan una firma conjunta, y en la cadena parece ser "una sola firma".
👉 La seguridad pasa de "punto único" a "nivel organizacional".
Firma BLS: basada en emparejamientos bilineales, soporta de manera natural la agregación de firmas y características umbral, es la infraestructura básica para PoS, consenso de cadenas públicas, DA y sistemas de validadores de Rollup.
MPC (Cálculo seguro multi-partes): no es un nuevo algoritmo de firma, sino: completar el cálculo de la firma sin revelar la clave privada completa. Combinando protocolos de red, ZK y mecanismos de consenso, convierte el "derecho de firma" en un "proceso colaborativo".
En conclusión, en una frase:
ECDSA / EdDSA resuelve "yo puedo firmar"
La firma umbral resuelve "nosotros firmamos juntos"
BLS resuelve "muchas personas firman de manera eficiente"
MPC resuelve "todos firman, pero nadie tiene realmente la clave privada completa"
Por eso es que ahora los exchanges, custodios, L2, validadores y Rollup Sequencers están pasando de la era de la "clave privada" hacia una arquitectura de seguridad de Threshold + BLS + MPC.
La criptografía no es solo un algoritmo, sino también el diseño de la estructura de seguridad organizacional. #密码学 #安全 #MPC
148
·
--
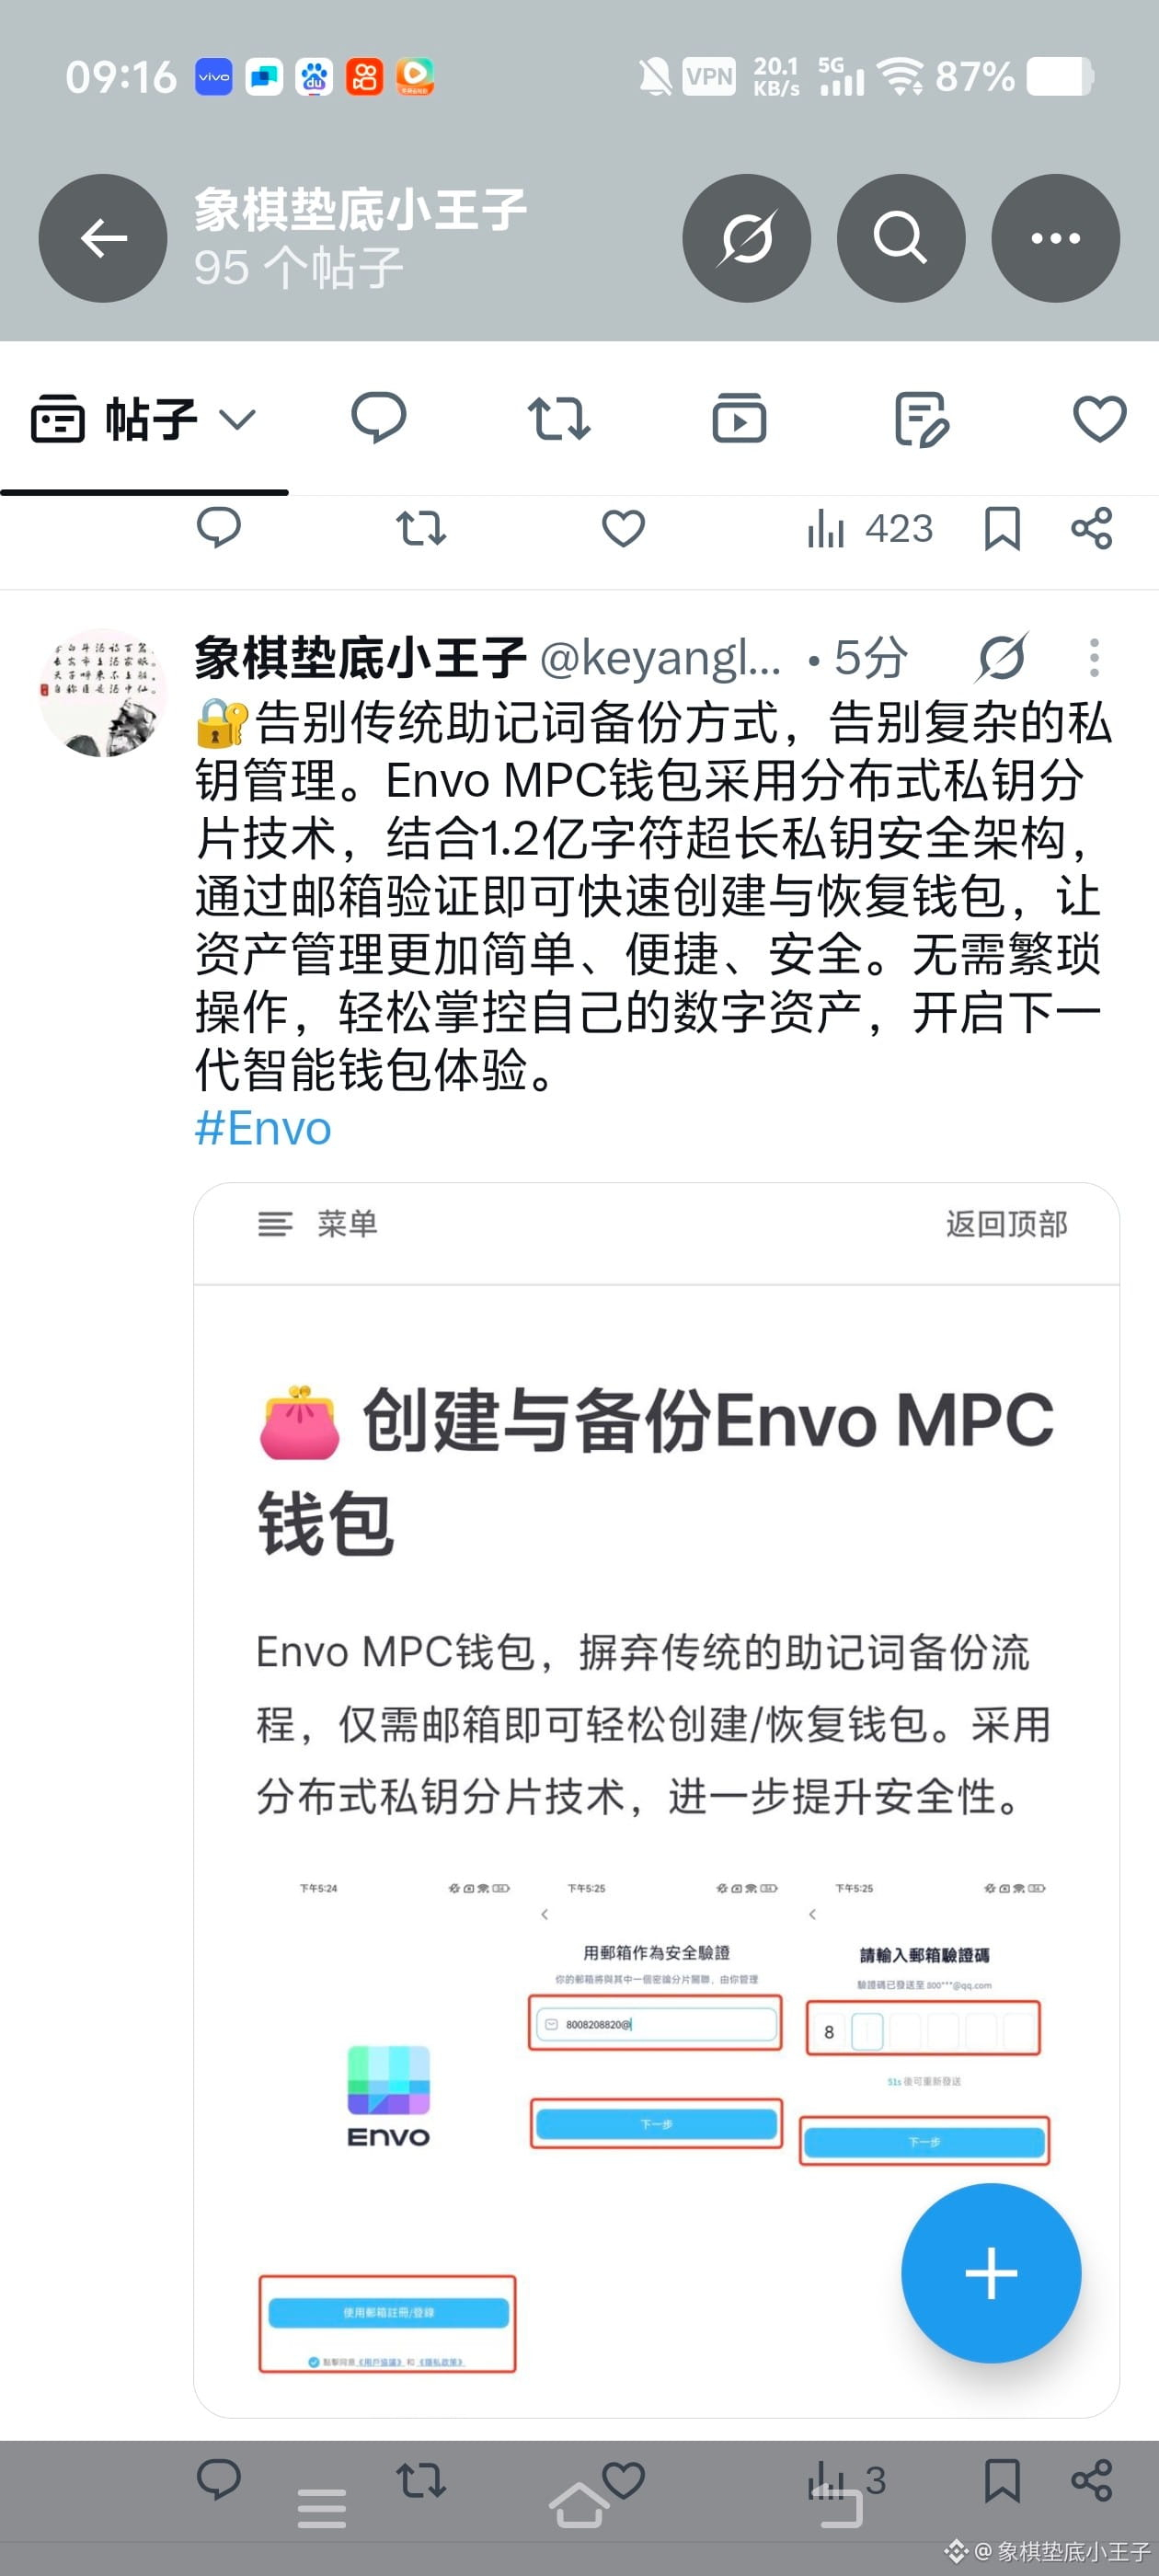
Tus activos necesitan un guardián más poderoso.🛡️
La cartera Envo MPC supera las limitaciones de las carteras tradicionales; con la tecnología MPC + un sistema de llaves privadas ultralargas de 120 millones de caracteres, ofrece una solución de protección de activos más segura e inteligente. Copia de seguridad sencilla, almacenamiento seguro, para que cada operación en la cadena sea mucho más tranquila.
#Envo #MPC
Tus activos necesitan un guardián más poderoso.🛡️
La cartera Envo MPC supera las limitaciones de las carteras tradicionales; con la tecnología MPC + un sistema de llaves privadas ultralargas de 120 millones de caracteres, ofrece una solución de protección de activos más segura e inteligente. Copia de seguridad sencilla, almacenamiento seguro, para que cada operación en la cadena sea mucho más tranquila.
#Envo #MPC
La cartera Envo MPC supera las limitaciones de las carteras tradicionales; con la tecnología MPC + un sistema de llaves privadas ultralargas de 120 millones de caracteres, ofrece una solución de protección de activos más segura e inteligente. Copia de seguridad sencilla, almacenamiento seguro, para que cada operación en la cadena sea mucho más tranquila.
#Envo #MPC
1
54
·
--
La blockchain no elude los límites fundamentales del MPC, y la regulación tampoco elude el control de los registros2026-09-04
Dos señales de hoy: una desde la investigación en criptografía y la otra desde la regulación de valores en EE. UU. La blockchain puede proporcionar persistencia y actividad final, pero no equivale a cambiar automáticamente el umbral clásico de tolerancia a fallos del MPC asíncrono; al mismo tiempo, la SEC propone actualizar las reglas para los agentes de transferencia registrados, integrando los registros electrónicos, los registros en blockchain y la gestión de riesgos en un mismo marco modernizado.[1][2]
Según IACR ePrint 2026/1860, los investigadores analizan por separado el uso de compartición de secretos verificable asíncrona y el cálculo multipartito asíncrono en modelos de mezcla de blockchain. El artículo señala que, sin una configuración confiable o confiando únicamente en la suposición de Minicrypt, el MPC asíncrono aún está sujeto a las limitaciones clásicas; bajo la suposición de claves públicas con configuración confiable, los autores construyen un esquema tolerante a adversarios bizantinos y hacen que la complejidad de la comunicación en cadena sea independiente del tamaño del circuito.[1]
La blockchain no elude los límites fundamentales del MPC, y la regulación tampoco elude el control de los registros
2026-09-04
Dos señales de hoy: una desde la investigación en criptografía y la otra desde la regulación de valores en EE. UU. La blockchain puede proporcionar persistencia y actividad final, pero no equivale a cambiar automáticamente el umbral clásico de tolerancia a fallos del MPC asíncrono; al mismo tiempo, la SEC propone actualizar las reglas para los agentes de transferencia registrados, integrando los registros electrónicos, los registros en blockchain y la gestión de riesgos en un mismo marco modernizado.[1][2]
Según IACR ePrint 2026/1860, los investigadores analizan por separado el uso de compartición de secretos verificable asíncrona y el cálculo multipartito asíncrono en modelos de mezcla de blockchain. El artículo señala que, sin una configuración confiable o confiando únicamente en la suposición de Minicrypt, el MPC asíncrono aún está sujeto a las limitaciones clásicas; bajo la suposición de claves públicas con configuración confiable, los autores construyen un esquema tolerante a adversarios bizantinos y hacen que la complejidad de la comunicación en cadena sea independiente del tamaño del circuito.[1]
Dos señales de hoy: una desde la investigación en criptografía y la otra desde la regulación de valores en EE. UU. La blockchain puede proporcionar persistencia y actividad final, pero no equivale a cambiar automáticamente el umbral clásico de tolerancia a fallos del MPC asíncrono; al mismo tiempo, la SEC propone actualizar las reglas para los agentes de transferencia registrados, integrando los registros electrónicos, los registros en blockchain y la gestión de riesgos en un mismo marco modernizado.[1][2]
Según IACR ePrint 2026/1860, los investigadores analizan por separado el uso de compartición de secretos verificable asíncrona y el cálculo multipartito asíncrono en modelos de mezcla de blockchain. El artículo señala que, sin una configuración confiable o confiando únicamente en la suposición de Minicrypt, el MPC asíncrono aún está sujeto a las limitaciones clásicas; bajo la suposición de claves públicas con configuración confiable, los autores construyen un esquema tolerante a adversarios bizantinos y hacen que la complejidad de la comunicación en cadena sea independiente del tamaño del circuito.[1]
83

·
--
Con verificación
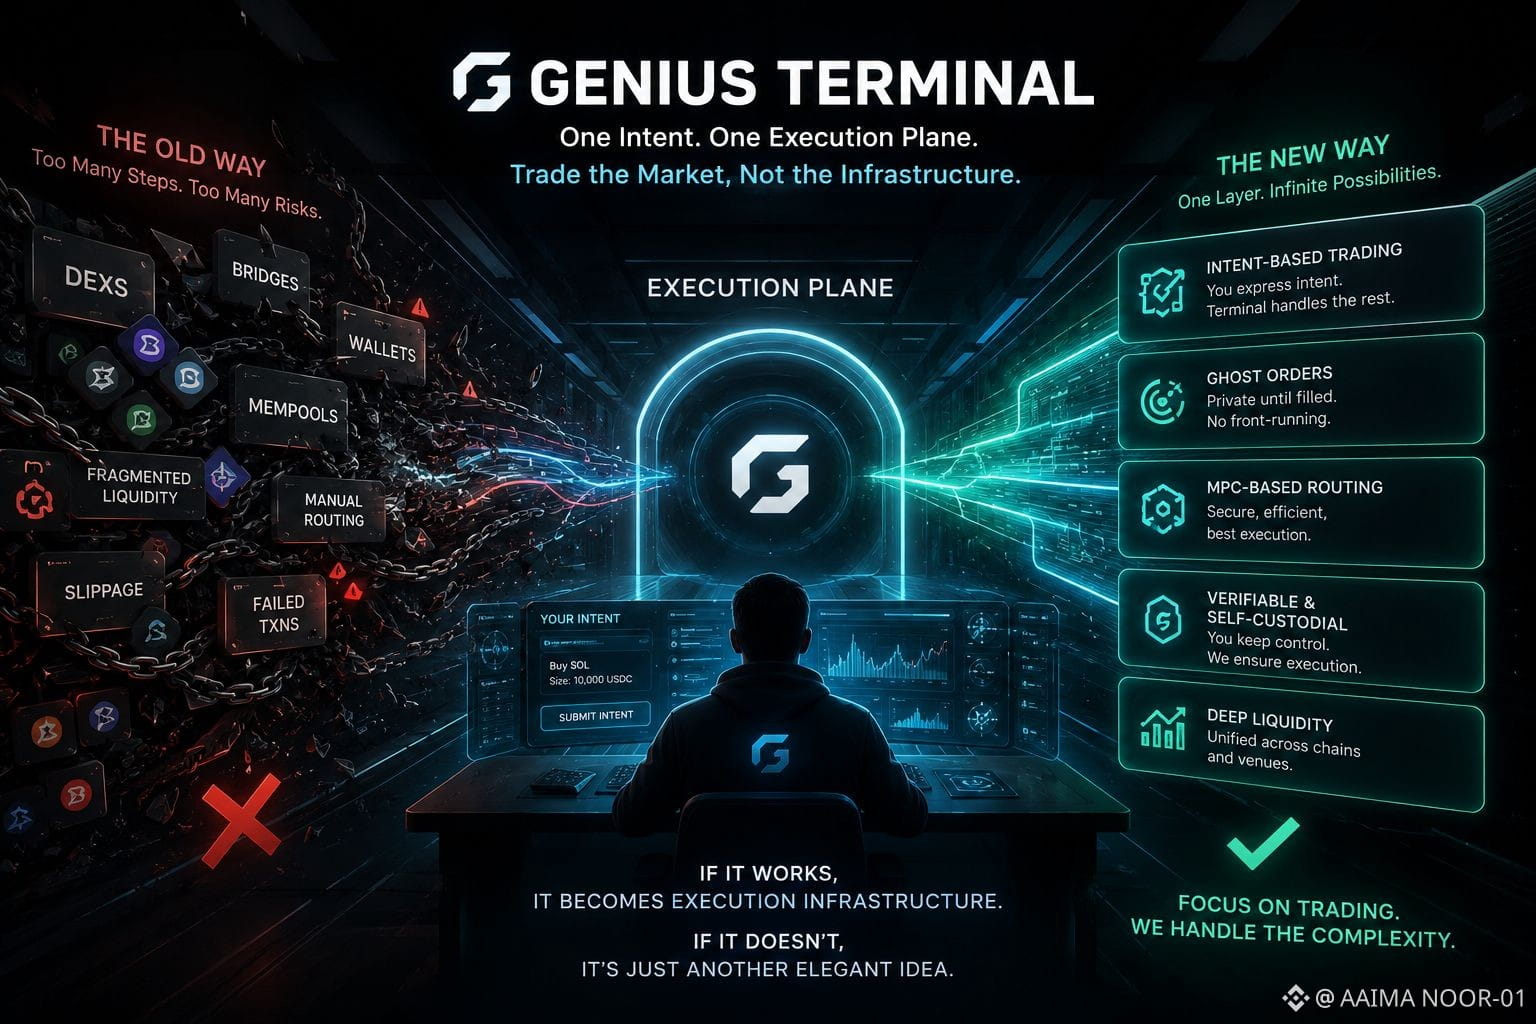
#genius $GENIUS Genius Terminal parece un intento serio de comprimir el desorden del trading en cadena en una sola capa de ejecución.
En lugar de obligar a los usuarios a lidiar con DEXs, puentes, billeteras y mempools por separado, todo se traslada a un "plano de ejecución" donde interactúas a través de la intención, no de la infraestructura. Las Órdenes Fantasma y el enrutamiento basado en MPC son las ideas clave aquí—no solo mejoras en la experiencia de usuario, sino un cambio en cómo se maneja la exposición misma.
Lo que encuentro interesante no es la lista de características, sino la dirección: ocultar la complejidad operativa mientras se intenta mantener las cosas verificables y auto-custodiadas.
Dicho esto, soy cauteloso. La ejecución privada siempre crea una tensión—menos transparencia en un sistema que fue construido sobre la apertura. La verdadera pregunta es si puede mantenerse justo y líquido cuando las cosas se vuelven volátiles y de alto volumen.
Si funciona, no es solo otra interfaz de trading—se convierte en infraestructura de ejecución.
Si no, es solo otra idea elegante que no pudo sobrevivir al estrés real del mercado.
#DeFi #Blockchain #MPC
@GeniusOfficial
$GENIUS
#genius
{future}(GENIUSUSDT)
#genius $GENIUS Genius Terminal parece un intento serio de comprimir el desorden del trading en cadena en una sola capa de ejecución.
En lugar de obligar a los usuarios a lidiar con DEXs, puentes, billeteras y mempools por separado, todo se traslada a un "plano de ejecución" donde interactúas a través de la intención, no de la infraestructura. Las Órdenes Fantasma y el enrutamiento basado en MPC son las ideas clave aquí—no solo mejoras en la experiencia de usuario, sino un cambio en cómo se maneja la exposición misma.
Lo que encuentro interesante no es la lista de características, sino la dirección: ocultar la complejidad operativa mientras se intenta mantener las cosas verificables y auto-custodiadas.
Dicho esto, soy cauteloso. La ejecución privada siempre crea una tensión—menos transparencia en un sistema que fue construido sobre la apertura. La verdadera pregunta es si puede mantenerse justo y líquido cuando las cosas se vuelven volátiles y de alto volumen.
Si funciona, no es solo otra interfaz de trading—se convierte en infraestructura de ejecución.
Si no, es solo otra idea elegante que no pudo sobrevivir al estrés real del mercado.
#DeFi #Blockchain #MPC
@GeniusOfficial
$GENIUS
#genius
En lugar de obligar a los usuarios a lidiar con DEXs, puentes, billeteras y mempools por separado, todo se traslada a un "plano de ejecución" donde interactúas a través de la intención, no de la infraestructura. Las Órdenes Fantasma y el enrutamiento basado en MPC son las ideas clave aquí—no solo mejoras en la experiencia de usuario, sino un cambio en cómo se maneja la exposición misma.
Lo que encuentro interesante no es la lista de características, sino la dirección: ocultar la complejidad operativa mientras se intenta mantener las cosas verificables y auto-custodiadas.
Dicho esto, soy cauteloso. La ejecución privada siempre crea una tensión—menos transparencia en un sistema que fue construido sobre la apertura. La verdadera pregunta es si puede mantenerse justo y líquido cuando las cosas se vuelven volátiles y de alto volumen.
Si funciona, no es solo otra interfaz de trading—se convierte en infraestructura de ejecución.
Si no, es solo otra idea elegante que no pudo sobrevivir al estrés real del mercado.
#DeFi #Blockchain #MPC
@GeniusOfficial
$GENIUS
#genius
38
20
723
·
--
Robinhood integra el trading de criptomonedas y la interpretación del mercado con IA en la misma aplicación2026-09-19
Hoy no hay noticias nuevas oficiales de Robinhood. Como seguimiento con valor para seguir debatiéndose, según un comunicado del 10 de agosto del Robinhood Newsroom, Robinhood lanzó operaciones de criptomonedas en el Reino Unido y, en la misma aplicación, incorporó Cortex Digests for Crypto. La descripción oficial indica que esta función, impulsada por IA generativa, analiza noticias de última hora, datos del mercado, indicadores técnicos y las propias perspectivas de Robinhood, para explicar de forma más legible los factores que impulsan las variaciones de precios de un activo cripto específico.
Esto no es “una IA que toma decisiones por el usuario”. Para la industria, lo que vale la pena observar es la cadena de información: qué materiales se citan en el resumen, qué partes pertenecen a explicaciones del modelo, y si el usuario puede distinguir hechos, inferencias y avisos de riesgo antes de confirmar una transacción. Que la entrada financiera sea más simple no significa que el costo de comprensión desaparezca automáticamente.
Robinhood integra el trading de criptomonedas y la interpretación del mercado con IA en la misma aplicación
2026-09-19
Hoy no hay noticias nuevas oficiales de Robinhood. Como seguimiento con valor para seguir debatiéndose, según un comunicado del 10 de agosto del Robinhood Newsroom, Robinhood lanzó operaciones de criptomonedas en el Reino Unido y, en la misma aplicación, incorporó Cortex Digests for Crypto. La descripción oficial indica que esta función, impulsada por IA generativa, analiza noticias de última hora, datos del mercado, indicadores técnicos y las propias perspectivas de Robinhood, para explicar de forma más legible los factores que impulsan las variaciones de precios de un activo cripto específico.
Esto no es “una IA que toma decisiones por el usuario”. Para la industria, lo que vale la pena observar es la cadena de información: qué materiales se citan en el resumen, qué partes pertenecen a explicaciones del modelo, y si el usuario puede distinguir hechos, inferencias y avisos de riesgo antes de confirmar una transacción. Que la entrada financiera sea más simple no significa que el costo de comprensión desaparezca automáticamente.
Hoy no hay noticias nuevas oficiales de Robinhood. Como seguimiento con valor para seguir debatiéndose, según un comunicado del 10 de agosto del Robinhood Newsroom, Robinhood lanzó operaciones de criptomonedas en el Reino Unido y, en la misma aplicación, incorporó Cortex Digests for Crypto. La descripción oficial indica que esta función, impulsada por IA generativa, analiza noticias de última hora, datos del mercado, indicadores técnicos y las propias perspectivas de Robinhood, para explicar de forma más legible los factores que impulsan las variaciones de precios de un activo cripto específico.
Esto no es “una IA que toma decisiones por el usuario”. Para la industria, lo que vale la pena observar es la cadena de información: qué materiales se citan en el resumen, qué partes pertenecen a explicaciones del modelo, y si el usuario puede distinguir hechos, inferencias y avisos de riesgo antes de confirmar una transacción. Que la entrada financiera sea más simple no significa que el costo de comprensión desaparezca automáticamente.
68
·
--
Robinhood lleva sus inversiones en infraestructura de IA a la entrada financiera pública2026-09-18
Según lo divulgado por Robinhood Newsroom, Robinhood Ventures Fund I participó en una ronda de financiación de Crusoe. El relato del negocio de Crusoe gira en torno a la energía, la optimización de centros de datos con IA y las plataformas en la nube.
El significado de esta noticia para la industria no es que haya otro activo de inversión más, sino que las plataformas financieras están conectando “la puerta de entrada de activos para el público” con la infraestructura de IA. Para los usuarios, la entrada se vuelve más sencilla, pero eso no significa que el riesgo subyacente también se vuelva más sencillo: todavía es necesario revisar por separado los fundamentos de la valoración, la vía de salida, la liquidez y la divulgación de información. Este artículo solo realiza observaciones de la industria y no constituye asesoramiento de inversión.
Robinhood lleva sus inversiones en infraestructura de IA a la entrada financiera pública
2026-09-18
Según lo divulgado por Robinhood Newsroom, Robinhood Ventures Fund I participó en una ronda de financiación de Crusoe. El relato del negocio de Crusoe gira en torno a la energía, la optimización de centros de datos con IA y las plataformas en la nube.
El significado de esta noticia para la industria no es que haya otro activo de inversión más, sino que las plataformas financieras están conectando “la puerta de entrada de activos para el público” con la infraestructura de IA. Para los usuarios, la entrada se vuelve más sencilla, pero eso no significa que el riesgo subyacente también se vuelva más sencillo: todavía es necesario revisar por separado los fundamentos de la valoración, la vía de salida, la liquidez y la divulgación de información. Este artículo solo realiza observaciones de la industria y no constituye asesoramiento de inversión.
Según lo divulgado por Robinhood Newsroom, Robinhood Ventures Fund I participó en una ronda de financiación de Crusoe. El relato del negocio de Crusoe gira en torno a la energía, la optimización de centros de datos con IA y las plataformas en la nube.
El significado de esta noticia para la industria no es que haya otro activo de inversión más, sino que las plataformas financieras están conectando “la puerta de entrada de activos para el público” con la infraestructura de IA. Para los usuarios, la entrada se vuelve más sencilla, pero eso no significa que el riesgo subyacente también se vuelva más sencillo: todavía es necesario revisar por separado los fundamentos de la valoración, la vía de salida, la liquidez y la divulgación de información. Este artículo solo realiza observaciones de la industria y no constituye asesoramiento de inversión.
85
·
--
Nueva oficina de Robinhood en Canadá: problemas de la experiencia cripto tras la expansión localSegún el comunicado oficial de Robinhood en el Newsroom del 16 de septiembre, la empresa abrirá un nuevo cuartel general en Canadá en Toronto y afirmó que esta oficina servirá como centro para los equipos de ingeniería y operaciones. El anuncio también sitúa la apertura de esta oficina después de la finalización de la adquisición de WonderFi y del lanzamiento de la app de Robinhood Canada.
Esto no es un lanzamiento de producto “urgente de hoy” en la cadena, sino más bien una señal de que la estrategia de Robinhood en Canadá sigue materializándose. Para quienes observan la industria, el foco no está solo en la oficina en sí, sino en el equipo local, las puertas de entrada para el comercio cripto y los posibles productos posteriores en la cadena que podrían acercarse a una misma ruta de usuario.
Nueva oficina de Robinhood en Canadá: problemas de la experiencia cripto tras la expansión local
Según el comunicado oficial de Robinhood en el Newsroom del 16 de septiembre, la empresa abrirá un nuevo cuartel general en Canadá en Toronto y afirmó que esta oficina servirá como centro para los equipos de ingeniería y operaciones. El anuncio también sitúa la apertura de esta oficina después de la finalización de la adquisición de WonderFi y del lanzamiento de la app de Robinhood Canada.
Esto no es un lanzamiento de producto “urgente de hoy” en la cadena, sino más bien una señal de que la estrategia de Robinhood en Canadá sigue materializándose. Para quienes observan la industria, el foco no está solo en la oficina en sí, sino en el equipo local, las puertas de entrada para el comercio cripto y los posibles productos posteriores en la cadena que podrían acercarse a una misma ruta de usuario.
Esto no es un lanzamiento de producto “urgente de hoy” en la cadena, sino más bien una señal de que la estrategia de Robinhood en Canadá sigue materializándose. Para quienes observan la industria, el foco no está solo en la oficina en sí, sino en el equipo local, las puertas de entrada para el comercio cripto y los posibles productos posteriores en la cadena que podrían acercarse a una misma ruta de usuario.
Kato Crypto:
the WonderFi piece is what makes this different from a normal market entry 👀 buying an already registered platform means inheriting that standing instead of applying fresh, and the part users will actually notice is an asset menu shaped by Canadian listing and stablecoin rules rather than the US one 🙌
1
290
·
--
Hoja de ruta de la expansión global de Robinhood: Chain, tokens de acciones y Agentic TradingSegún el anuncio del 1 de julio publicado por el Newsroom oficial de Robinhood, la empresa dio a conocer planes relacionados con la red principal de Robinhood Chain, tokens de acciones, Agentic Trading y un conjunto de productos DeFi, y los enmarcó dentro de una narrativa general de expansión global.
Este tipo de planteamiento, en apariencia, está ampliando las categorías de activos y los puntos de entrada de los productos; en la práctica, acerca a la ruta a los usuarios de las finanzas tradicionales, las operaciones en la cadena y las acciones de automatización.
Lo que vale la pena observar a continuación no es solo qué activos se cubren, sino si los usuarios pueden entender claramente: quién inicia las operaciones, qué tan amplio es el alcance de la autorización, qué pueden ver antes de confirmar y cómo se detiene y se reanuda cuando ocurre una anomalía.
Hoja de ruta de la expansión global de Robinhood: Chain, tokens de acciones y Agentic Trading
Según el anuncio del 1 de julio publicado por el Newsroom oficial de Robinhood, la empresa dio a conocer planes relacionados con la red principal de Robinhood Chain, tokens de acciones, Agentic Trading y un conjunto de productos DeFi, y los enmarcó dentro de una narrativa general de expansión global.
Este tipo de planteamiento, en apariencia, está ampliando las categorías de activos y los puntos de entrada de los productos; en la práctica, acerca a la ruta a los usuarios de las finanzas tradicionales, las operaciones en la cadena y las acciones de automatización.
Lo que vale la pena observar a continuación no es solo qué activos se cubren, sino si los usuarios pueden entender claramente: quién inicia las operaciones, qué tan amplio es el alcance de la autorización, qué pueden ver antes de confirmar y cómo se detiene y se reanuda cuando ocurre una anomalía.
Este tipo de planteamiento, en apariencia, está ampliando las categorías de activos y los puntos de entrada de los productos; en la práctica, acerca a la ruta a los usuarios de las finanzas tradicionales, las operaciones en la cadena y las acciones de automatización.
Lo que vale la pena observar a continuación no es solo qué activos se cubren, sino si los usuarios pueden entender claramente: quién inicia las operaciones, qué tan amplio es el alcance de la autorización, qué pueden ver antes de confirmar y cómo se detiene y se reanuda cuando ocurre una anomalía.
60
·
--
Robinhood amplía el acceso a los mercados de predicción con Crypto.com y OG.comSegún el comunicado de Robinhood en su Newsroom del 8 de septiembre, Robinhood colaborará con Crypto.com y OG.com para ampliar las puertas de acceso a los mercados de predicción. El anuncio indica que, a partir del 8 de septiembre, Robinhood conectará ciertos contratos de partidos de fútbol con la plataforma de mercados de predicción de Crypto.com.
A primera vista, se trata de una ampliación de la entrada y la liquidez; pero lo más importante a observar es el límite del producto: cuando los usuarios de las finanzas tradicionales, los contratos de eventos y las operaciones automatizadas van entrando gradualmente en una misma ruta, ¿podrán los usuarios entender con claridad en qué están participando, quién inicia las operaciones y cómo pausar o retirar la actividad en caso de anomalías?
Robinhood amplía el acceso a los mercados de predicción con Crypto.com y OG.com
Según el comunicado de Robinhood en su Newsroom del 8 de septiembre, Robinhood colaborará con Crypto.com y OG.com para ampliar las puertas de acceso a los mercados de predicción. El anuncio indica que, a partir del 8 de septiembre, Robinhood conectará ciertos contratos de partidos de fútbol con la plataforma de mercados de predicción de Crypto.com.
A primera vista, se trata de una ampliación de la entrada y la liquidez; pero lo más importante a observar es el límite del producto: cuando los usuarios de las finanzas tradicionales, los contratos de eventos y las operaciones automatizadas van entrando gradualmente en una misma ruta, ¿podrán los usuarios entender con claridad en qué están participando, quién inicia las operaciones y cómo pausar o retirar la actividad en caso de anomalías?
A primera vista, se trata de una ampliación de la entrada y la liquidez; pero lo más importante a observar es el límite del producto: cuando los usuarios de las finanzas tradicionales, los contratos de eventos y las operaciones automatizadas van entrando gradualmente en una misma ruta, ¿podrán los usuarios entender con claridad en qué están participando, quién inicia las operaciones y cómo pausar o retirar la actividad en caso de anomalías?
96
Integración de Binance: La billetera Web3 de Binance
Título: Binance Web3 Wallet: el acceso directo a la DeFi 🌐🚀
Contenido:
Acceder a las finanzas descentralizadas sin salir del ecosistema de Binance ahora es fluido gracias a la billetera Web3 integrada.
🔍 Los aspectos más destacados:
Tecnología MPC (Multi-Party Computation): elimina el riesgo del punto único de fallo para las claves privadas.
Transferencias simplificadas: movimiento directo de activos entre la cuenta Exchange y el ecosistema On-Chain.
Alertas anti-riesgo: detección automática de contratos inteligentes sospechosos antes de la firma.
Una herramienta valiosa para explorar las DApps con total tranquilidad.
#BinanceWeb3Wallet #DeFi #MPC #Web3 #CryptoSafety @Bananas31_bsc
Integración de Binance: La billetera Web3 de Binance
Título: Binance Web3 Wallet: el acceso directo a la DeFi 🌐🚀
Contenido:
Acceder a las finanzas descentralizadas sin salir del ecosistema de Binance ahora es fluido gracias a la billetera Web3 integrada.
🔍 Los aspectos más destacados:
Tecnología MPC (Multi-Party Computation): elimina el riesgo del punto único de fallo para las claves privadas.
Transferencias simplificadas: movimiento directo de activos entre la cuenta Exchange y el ecosistema On-Chain.
Alertas anti-riesgo: detección automática de contratos inteligentes sospechosos antes de la firma.
Una herramienta valiosa para explorar las DApps con total tranquilidad.
#BinanceWeb3Wallet #DeFi #MPC #Web3 #CryptoSafety @BANANAS31
Título: Binance Web3 Wallet: el acceso directo a la DeFi 🌐🚀
Contenido:
Acceder a las finanzas descentralizadas sin salir del ecosistema de Binance ahora es fluido gracias a la billetera Web3 integrada.
🔍 Los aspectos más destacados:
Tecnología MPC (Multi-Party Computation): elimina el riesgo del punto único de fallo para las claves privadas.
Transferencias simplificadas: movimiento directo de activos entre la cuenta Exchange y el ecosistema On-Chain.
Alertas anti-riesgo: detección automática de contratos inteligentes sospechosos antes de la firma.
Una herramienta valiosa para explorar las DApps con total tranquilidad.
#BinanceWeb3Wallet #DeFi #MPC #Web3 #CryptoSafety @BANANAS31
68
·
--
La reescritura de las reglas de custodia cripto de la SEC entra en revisión en la Casa Blanca2026-09-11
Según informa The Defiant, la reescritura de las reglas de custodia cripto propuesta por la SEC ha entrado en revisión en la Casa Blanca. La normativa contemplada abarcaría a asesores de inversiones y a empresas de inversión, y además delimitaría con mayor precisión los límites de la custodia de activos digitales.
El impacto en la industria no se limita a la clasificación regulatoria. El servicio de custodia debe explicar con mayor claridad: quién controla los activos, cómo se asignan los permisos de firma, si se puede suspender en caso de anomalías y qué rutas de control siguen siendo confiables después de la recuperación. Si los textos regulatorios continúan concretándose, cuando los usuarios comparen distintos productos no bastará con mirar la interfaz y el alcance de los activos; también habrá que evaluar los permisos y los mecanismos de recuperación.
La reescritura de las reglas de custodia cripto de la SEC entra en revisión en la Casa Blanca
2026-09-11
Según informa The Defiant, la reescritura de las reglas de custodia cripto propuesta por la SEC ha entrado en revisión en la Casa Blanca. La normativa contemplada abarcaría a asesores de inversiones y a empresas de inversión, y además delimitaría con mayor precisión los límites de la custodia de activos digitales.
El impacto en la industria no se limita a la clasificación regulatoria. El servicio de custodia debe explicar con mayor claridad: quién controla los activos, cómo se asignan los permisos de firma, si se puede suspender en caso de anomalías y qué rutas de control siguen siendo confiables después de la recuperación. Si los textos regulatorios continúan concretándose, cuando los usuarios comparen distintos productos no bastará con mirar la interfaz y el alcance de los activos; también habrá que evaluar los permisos y los mecanismos de recuperación.
Según informa The Defiant, la reescritura de las reglas de custodia cripto propuesta por la SEC ha entrado en revisión en la Casa Blanca. La normativa contemplada abarcaría a asesores de inversiones y a empresas de inversión, y además delimitaría con mayor precisión los límites de la custodia de activos digitales.
El impacto en la industria no se limita a la clasificación regulatoria. El servicio de custodia debe explicar con mayor claridad: quién controla los activos, cómo se asignan los permisos de firma, si se puede suspender en caso de anomalías y qué rutas de control siguen siendo confiables después de la recuperación. Si los textos regulatorios continúan concretándose, cuando los usuarios comparen distintos productos no bastará con mirar la interfaz y el alcance de los activos; también habrá que evaluar los permisos y los mecanismos de recuperación.
70
·
--
Alcista
La cadena de Robinhood, tokens de acciones y trading agentivo: el siguiente umbral es el límite de la autorización
El reciente plan de ruta de Robinhood agrupa la red principal de Robinhood Chain, los Stock Tokens, el Agentic Trading y los productos DeFi dentro de un mismo conjunto de planes de expansión. El significado de esta combinación no es simplemente “poner más activos en cadena”, sino que los puntos de entrada de las finanzas tradicionales, la liquidez on-chain y las operaciones automatizadas empiezan a compartir una misma ruta de usuario.
Para la industria, el problema competitivo pasará de “qué se puede negociar” a “cómo autoriza el usuario”: ¿qué acciones puede iniciar el agente? ¿Se puede ver claramente el destino y el alcance antes de firmar? ¿La autorización se puede pausar, revocar o reanudar? ¿Tras un incidente, quién tiene el control final?
Cuando los procesos complejos quedan ocultos detrás de una interfaz de producto más simple, en realidad se vuelve aún más necesario mostrar con claridad los controles de la cuenta y de la cartera. Lo primero que debe resolver el trading automatizado no es hacer al agente más inteligente, sino asegurarse de que el usuario sepa quién puede firmar, qué se firmó y cómo recuperar los permisos.
#AI #Web3 #MPC #RobinhoodChain
La cadena de Robinhood, tokens de acciones y trading agentivo: el siguiente umbral es el límite de la autorización
El reciente plan de ruta de Robinhood agrupa la red principal de Robinhood Chain, los Stock Tokens, el Agentic Trading y los productos DeFi dentro de un mismo conjunto de planes de expansión. El significado de esta combinación no es simplemente “poner más activos en cadena”, sino que los puntos de entrada de las finanzas tradicionales, la liquidez on-chain y las operaciones automatizadas empiezan a compartir una misma ruta de usuario.
Para la industria, el problema competitivo pasará de “qué se puede negociar” a “cómo autoriza el usuario”: ¿qué acciones puede iniciar el agente? ¿Se puede ver claramente el destino y el alcance antes de firmar? ¿La autorización se puede pausar, revocar o reanudar? ¿Tras un incidente, quién tiene el control final?
Cuando los procesos complejos quedan ocultos detrás de una interfaz de producto más simple, en realidad se vuelve aún más necesario mostrar con claridad los controles de la cuenta y de la cartera. Lo primero que debe resolver el trading automatizado no es hacer al agente más inteligente, sino asegurarse de que el usuario sepa quién puede firmar, qué se firmó y cómo recuperar los permisos.
#AI #Web3 #MPC #RobinhoodChain
El reciente plan de ruta de Robinhood agrupa la red principal de Robinhood Chain, los Stock Tokens, el Agentic Trading y los productos DeFi dentro de un mismo conjunto de planes de expansión. El significado de esta combinación no es simplemente “poner más activos en cadena”, sino que los puntos de entrada de las finanzas tradicionales, la liquidez on-chain y las operaciones automatizadas empiezan a compartir una misma ruta de usuario.
Para la industria, el problema competitivo pasará de “qué se puede negociar” a “cómo autoriza el usuario”: ¿qué acciones puede iniciar el agente? ¿Se puede ver claramente el destino y el alcance antes de firmar? ¿La autorización se puede pausar, revocar o reanudar? ¿Tras un incidente, quién tiene el control final?
Cuando los procesos complejos quedan ocultos detrás de una interfaz de producto más simple, en realidad se vuelve aún más necesario mostrar con claridad los controles de la cuenta y de la cartera. Lo primero que debe resolver el trading automatizado no es hacer al agente más inteligente, sino asegurarse de que el usuario sepa quién puede firmar, qué se firmó y cómo recuperar los permisos.
#AI #Web3 #MPC #RobinhoodChain
64
·
--
Los fondos del tercer ataque a Coldcard siguen moviéndose: qué preguntas debe responder el sistema de custodia2026-09-08
The Block, CoinDesk, Cointelegraph y Decrypt informaron que, tras el tercer oleaje de ataques a Coldcard, los bitcoins obtenidos recientemente han mostrado transferencias de gran cuantía. Los reportes citan el seguimiento de Galaxy Research, que indica que aproximadamente el 45% de los fondos robados en la tercera ola ya se han movido.
Desde una perspectiva de la industria, lo importante no es solo hacia dónde fluyen los fondos, sino si el sistema de custodia puede responder rápidamente tras que ocurra una anomalía: qué bóvedas se ven afectadas, qué autorizaciones siguen siendo válidas, si los fondos restantes pueden aislarse y qué rutas de control siguen siendo confiables después de la recuperación.
Si el sistema solo puede rastrear direcciones después de que se realice una transacción, eso resuelve el problema de la atribución forense; un panel de control más completo también debe conectar generación de claves, permisos de firma, detección de anomalías y los procesos de pausa y recuperación. Después del incidente de Coldcard, sigue siendo relevante observar si se puede explicar que el atacante obtuvo una única clave, autorizaciones en lote o permisos de gestión de claves aún más arriba en la cadena.
Los fondos del tercer ataque a Coldcard siguen moviéndose: qué preguntas debe responder el sistema de custodia
2026-09-08
The Block, CoinDesk, Cointelegraph y Decrypt informaron que, tras el tercer oleaje de ataques a Coldcard, los bitcoins obtenidos recientemente han mostrado transferencias de gran cuantía. Los reportes citan el seguimiento de Galaxy Research, que indica que aproximadamente el 45% de los fondos robados en la tercera ola ya se han movido.
Desde una perspectiva de la industria, lo importante no es solo hacia dónde fluyen los fondos, sino si el sistema de custodia puede responder rápidamente tras que ocurra una anomalía: qué bóvedas se ven afectadas, qué autorizaciones siguen siendo válidas, si los fondos restantes pueden aislarse y qué rutas de control siguen siendo confiables después de la recuperación.
Si el sistema solo puede rastrear direcciones después de que se realice una transacción, eso resuelve el problema de la atribución forense; un panel de control más completo también debe conectar generación de claves, permisos de firma, detección de anomalías y los procesos de pausa y recuperación. Después del incidente de Coldcard, sigue siendo relevante observar si se puede explicar que el atacante obtuvo una única clave, autorizaciones en lote o permisos de gestión de claves aún más arriba en la cadena.
The Block, CoinDesk, Cointelegraph y Decrypt informaron que, tras el tercer oleaje de ataques a Coldcard, los bitcoins obtenidos recientemente han mostrado transferencias de gran cuantía. Los reportes citan el seguimiento de Galaxy Research, que indica que aproximadamente el 45% de los fondos robados en la tercera ola ya se han movido.
Desde una perspectiva de la industria, lo importante no es solo hacia dónde fluyen los fondos, sino si el sistema de custodia puede responder rápidamente tras que ocurra una anomalía: qué bóvedas se ven afectadas, qué autorizaciones siguen siendo válidas, si los fondos restantes pueden aislarse y qué rutas de control siguen siendo confiables después de la recuperación.
Si el sistema solo puede rastrear direcciones después de que se realice una transacción, eso resuelve el problema de la atribución forense; un panel de control más completo también debe conectar generación de claves, permisos de firma, detección de anomalías y los procesos de pausa y recuperación. Después del incidente de Coldcard, sigue siendo relevante observar si se puede explicar que el atacante obtuvo una única clave, autorizaciones en lote o permisos de gestión de claves aún más arriba en la cadena.
43
·
--
Orionx cierra: lo más difícil de conciliar para una plataforma de custodia puede que no sean los saldos en cadena2026-09-07
Cointelegraph informa que la plataforma de intercambio de criptomonedas chilena Orionx, respaldada por Tether, cerrará de forma permanente. Una auditoría forense descubrió que más de 7 millones de dólares en activos de clientes fueron transferidos a billeteras que la plataforma no gestiona; la plataforma afirma que su prioridad actual es devolver la mayor cantidad posible de activos a los clientes, y que los retiros están temporalmente suspendidos.
Según informa Cointelegraph, una auditoría comparó los registros del sistema de la plataforma con datos verificables en la cadena y descubrió que los saldos de BTC, ETH, XRP y POL registrados en libros superaban las tenencias reales de las direcciones de custodia. El informe también señaló que una denuncia penal acusa que parte de los activos salió del ámbito de custodia entre 2018 y 2021 y fue enviada a otras cuentas de la plataforma, pero ex altos ejecutivos implicados niegan las acusaciones y la causa del déficit de activos sigue sin aclararse.
Orionx cierra: lo más difícil de conciliar para una plataforma de custodia puede que no sean los saldos en cadena
2026-09-07
Cointelegraph informa que la plataforma de intercambio de criptomonedas chilena Orionx, respaldada por Tether, cerrará de forma permanente. Una auditoría forense descubrió que más de 7 millones de dólares en activos de clientes fueron transferidos a billeteras que la plataforma no gestiona; la plataforma afirma que su prioridad actual es devolver la mayor cantidad posible de activos a los clientes, y que los retiros están temporalmente suspendidos.
Según informa Cointelegraph, una auditoría comparó los registros del sistema de la plataforma con datos verificables en la cadena y descubrió que los saldos de BTC, ETH, XRP y POL registrados en libros superaban las tenencias reales de las direcciones de custodia. El informe también señaló que una denuncia penal acusa que parte de los activos salió del ámbito de custodia entre 2018 y 2021 y fue enviada a otras cuentas de la plataforma, pero ex altos ejecutivos implicados niegan las acusaciones y la causa del déficit de activos sigue sin aclararse.
Cointelegraph informa que la plataforma de intercambio de criptomonedas chilena Orionx, respaldada por Tether, cerrará de forma permanente. Una auditoría forense descubrió que más de 7 millones de dólares en activos de clientes fueron transferidos a billeteras que la plataforma no gestiona; la plataforma afirma que su prioridad actual es devolver la mayor cantidad posible de activos a los clientes, y que los retiros están temporalmente suspendidos.
Según informa Cointelegraph, una auditoría comparó los registros del sistema de la plataforma con datos verificables en la cadena y descubrió que los saldos de BTC, ETH, XRP y POL registrados en libros superaban las tenencias reales de las direcciones de custodia. El informe también señaló que una denuncia penal acusa que parte de los activos salió del ámbito de custodia entre 2018 y 2021 y fue enviada a otras cuentas de la plataforma, pero ex altos ejecutivos implicados niegan las acusaciones y la causa del déficit de activos sigue sin aclararse.
77
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#BOJRaisesRatesTo31YearHigh
59,258 visualizaciones
1,037 participa(n) en el debate
2
#BuffettStepsDownAsBerkshireChairman
24,655 visualizaciones
475 participa(n) en el debate
3
#XRPExchangeReservesHitSevenYearLow
30,589 visualizaciones
449 participa(n) en el debate
4
#HKCompletesFirstHKDStablecoinUseCase
64,211 visualizaciones
982 participa(n) en el debate
5
#VietnamPlansFirstCryptoLicensesIn2026
42,977 visualizaciones
676 participa(n) en el debate
6
#BTCBreaks80K
341,734 visualizaciones
4,387 participa(n) en el debate
7
#比特币突破8万
153,891 visualizaciones
492 participa(n) en el debate
8
#BitcoinMarketCapTopsTesla
66,456 visualizaciones
976 participa(n) en el debate
9
#SOLJumpsAbout10%
75,828 visualizaciones
978 participa(n) en el debate
10
#EthereumReclaims$2600
6,931 visualizaciones
110 participa(n) en el debate