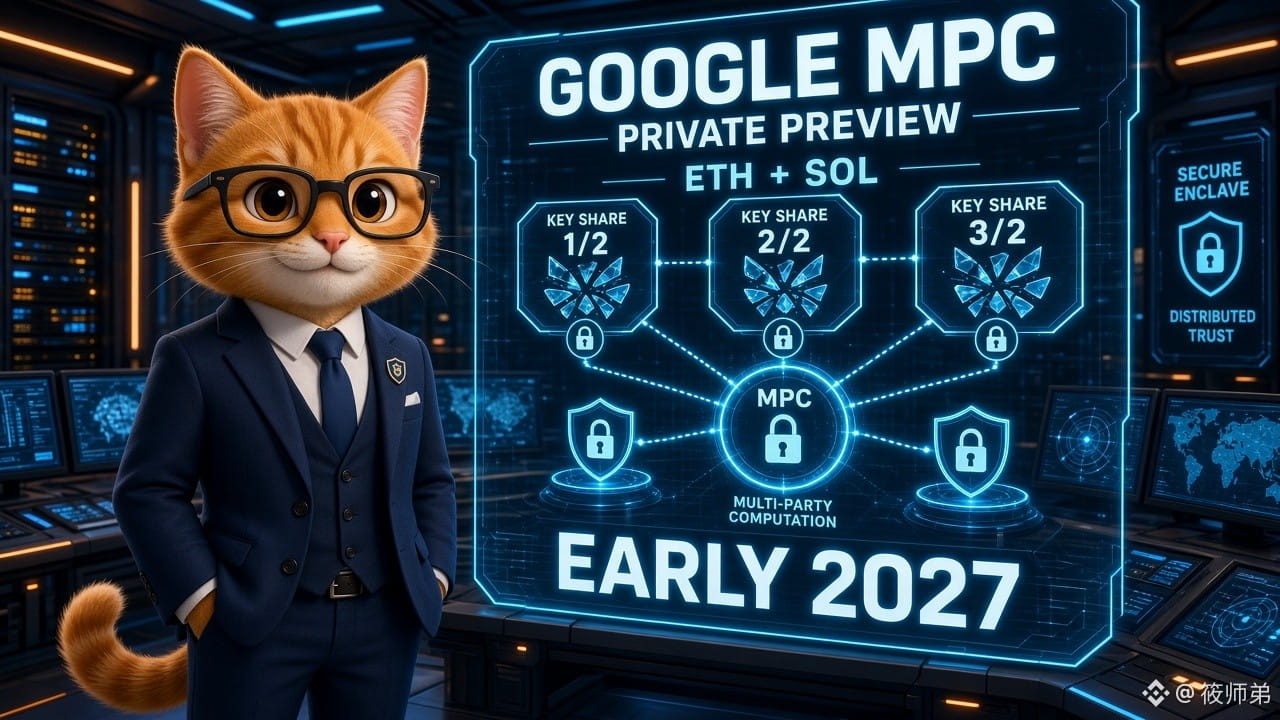
Google presenta una nueva herramienta para la custodia cripto: computación multipartita (MPC); Alphabet ya la usa con ETH/SOL
Según informó CoinDesk el 28/10, Google presentará su solución de custodia de claves privadas Google Multi-Party Compute (MPC) en un seminario sobre activos digitales en Nueva York. Actualmente está en fase de vista previa privada y varias instituciones financieras la están probando. Alphabet, su empresa matriz, ya la utiliza para proteger sus propios activos en las cadenas de Ethereum y Solana. Está previsto que se comercialice a principios de 2027.
Mecanismo principal: las partes de la clave privada se distribuyen entre varios entornos aislados y, antes de firmar una transacción, se comprueban mediante el motor de reglas de la institución. La clave privada completa nunca queda almacenada en un único dispositivo. Google afirma que no puede acceder en texto plano al material de las claves de sus clientes. Chainalysis señala que alrededor del 43,8 % de los criptoactivos robados en 2024 estuvo relacionado con filtraciones de claves privadas; según DeFiLlama, las pérdidas acumuladas por hackeos hasta junio de este año rondaron los 16.690 millones de dólares, y cerca del 40 % se atribuyó a claves privadas.
【Opinión】Un gigante de la nube entra oficialmente en el sector de la custodia institucional, compitiendo directamente con empresas especializadas como Fireblocks y BitGo. A los bancos les importa más contar con una «infraestructura neutral» que con un custodio que compita por sus clientes; ese es precisamente el punto en el que apuesta Google. Esta noche también se publican la decisión del FOMC y los resultados de Microsoft y Alphabet. La confluencia de las narrativas sobre la nube y la seguridad podría amplificar el sentimiento en torno a los activos de riesgo.
【Oportunidad/riesgo】Refuerza la narrativa de las entradas de capital institucional y de la infraestructura de liquidación tokenizada; la demanda de custodia relacionada con $ETH /$BTC podría revalorizarse. Sin embargo, el producto no se comercializará hasta 2027, por lo que difícilmente cambiará la liquidez a corto plazo. La fragmentación de claves privadas sigue dependiendo de cómo las instituciones configuren las reglas de aprobación, y el riesgo de autorizaciones mediante phishing no desaparece. A seguir: la lista de instituciones que lo prueban, los precios y la competencia o cooperación con los sistemas KMS/HSM existentes.
¿Qué opinas: confiarán más los grandes bancos en el MPC de Google Cloud o seguirán apostando por soluciones especializadas como Fireblocks?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
Solo con fines informativos; no constituye asesoramiento de inversión.