

#coldcardexploitfundssenttomixers
coldcardexploitfundssenttomixers
76,705 visualizaciones
763 participa(n) en el debate
Populares
Novedades
Los fondos robados del reciente exploit de la billetera de hardware se están moviendo hacia protocolos de mezcla de privacidad mientras los atacantes intentan borrar su rastro. Los analistas on-chain detectaron millones en cripto con destino directo a contratos de mezcla. Los tokens de protocolos de privacidad como $TORN y $ETH probablemente vean un mayor interés en el mercado a medida que la tecnología de privacidad sigue en el foco global. #ColdcardExploitFundsSentToMixers
Los fondos robados del reciente exploit de la billetera de hardware se están moviendo hacia protocolos de mezcla de privacidad mientras los atacantes intentan borrar su rastro. Los analistas on-chain detectaron millones en cripto con destino directo a contratos de mezcla. Los tokens de protocolos de privacidad como $TORN y $ETH probablemente vean un mayor interés en el mercado a medida que la tecnología de privacidad sigue en el foco global. #ColdcardExploitFundsSentToMixers
113
·
--
🚨 ¿TUS CRIPTOS ESTÁN SEGUROS? 🚨
Hackers explotaron una falla en la Coldcard y los fondos robados ya se están enviando a mezcladores.
Seguimiento casi imposible… 🔥
¡La comunidad está en alerta total!
¿Confías 100% en tu hardware wallet?
👇 Comenta lo que piensas.
#ColdcardExploitFundsSentToMixers
🚨 ¿TUS CRIPTOS ESTÁN SEGUROS? 🚨
Hackers explotaron una falla en la Coldcard y los fondos robados ya se están enviando a mezcladores.
Seguimiento casi imposible… 🔥
¡La comunidad está en alerta total!
¿Confías 100% en tu hardware wallet?
👇 Comenta lo que piensas.
#ColdcardExploitFundsSentToMixers
Hackers explotaron una falla en la Coldcard y los fondos robados ya se están enviando a mezcladores.
Seguimiento casi imposible… 🔥
¡La comunidad está en alerta total!
¿Confías 100% en tu hardware wallet?
👇 Comenta lo que piensas.
#ColdcardExploitFundsSentToMixers
104
#ColdcardExploitFundsSentToMixers
🚨 El Hack Fue Malo. Enviar los Fondos a Mezcladores Lo Empeora Aún Más.
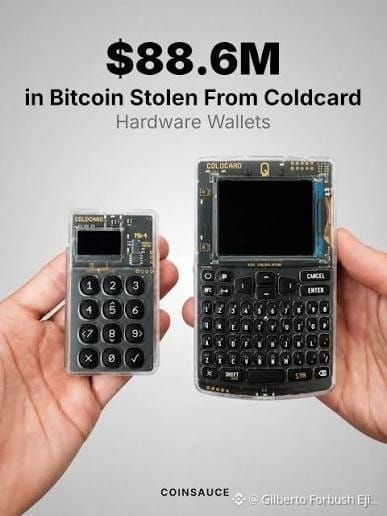
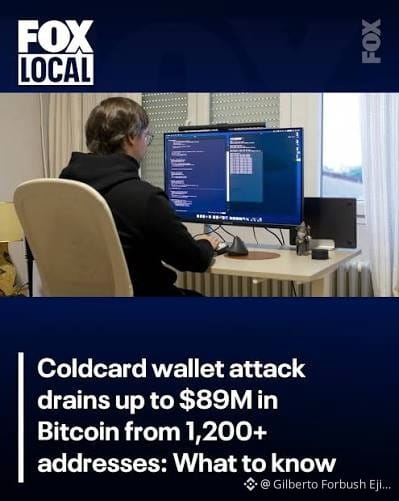
Las carteras explotadas en la brecha de seguridad de Coldcard ahora, según se informa, están enviando Bitcoin robado a través de mezcladores de criptomonedas, una acción que se usa comúnmente para hacer que los fondos robados sean más difíciles de rastrear. Los investigadores estiman que las pérdidas han crecido hasta cerca de 89 millones de dólares, mientras los atacantes continúan moviendo fondos después de explotar una falla en el firmware vulnerable de la cartera.
Esto no es solo otro hack.
Es un recordatorio de que la autocustodia solo es tan fuerte como el software que protege tus claves.
Para cuando las monedas robadas llegan a los mezcladores, la recuperación se vuelve muchísimo más difícil.
En cripto, la seguridad no es una característica. Es la inversión. Piérdela una vez y las gráficas de precios dejan de importar.
#Bitcoin #CryptoSecurity #SelfCustody
1
574
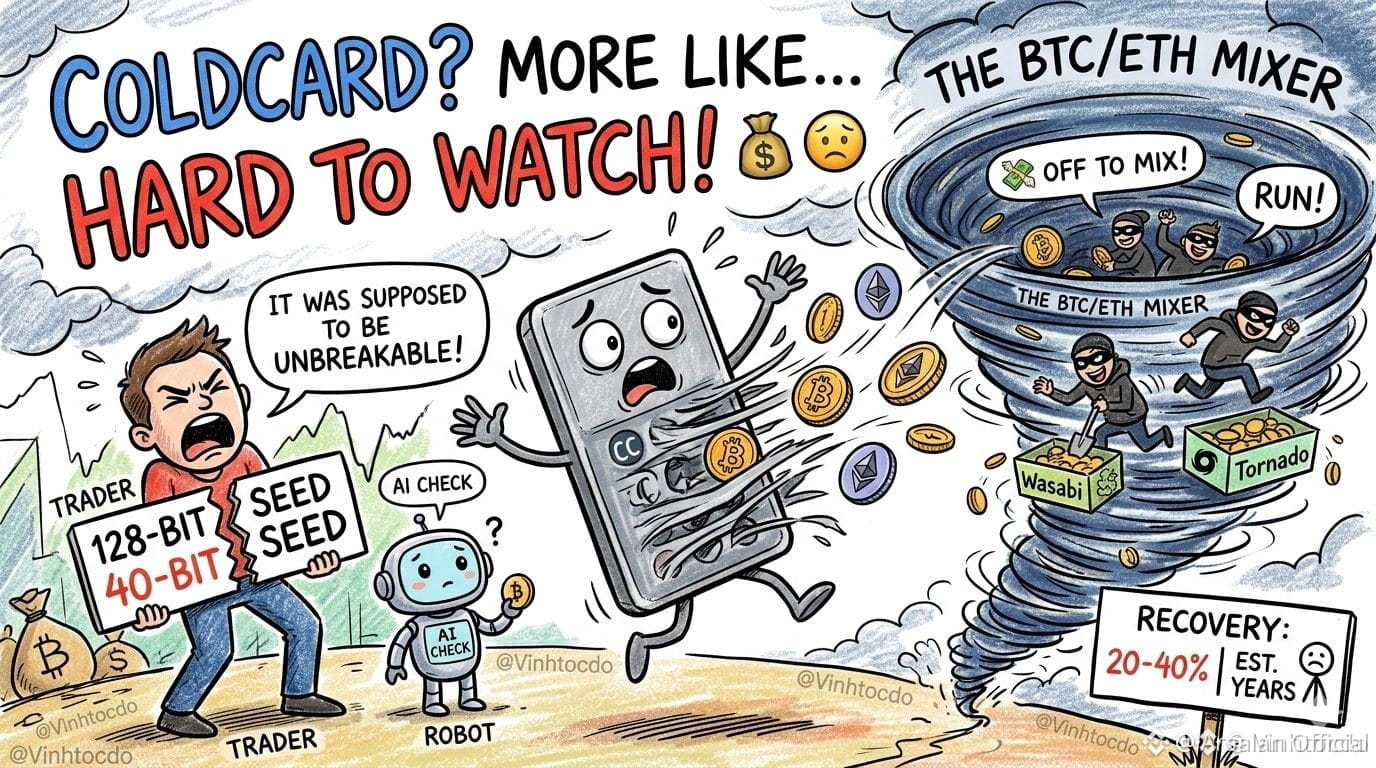
🥶 CARTERAS DE HARDWARE? MÁS BIEN DIFÍCIL DE MIRAR! 💸
#ColdcardExploitFundsSentToMixers
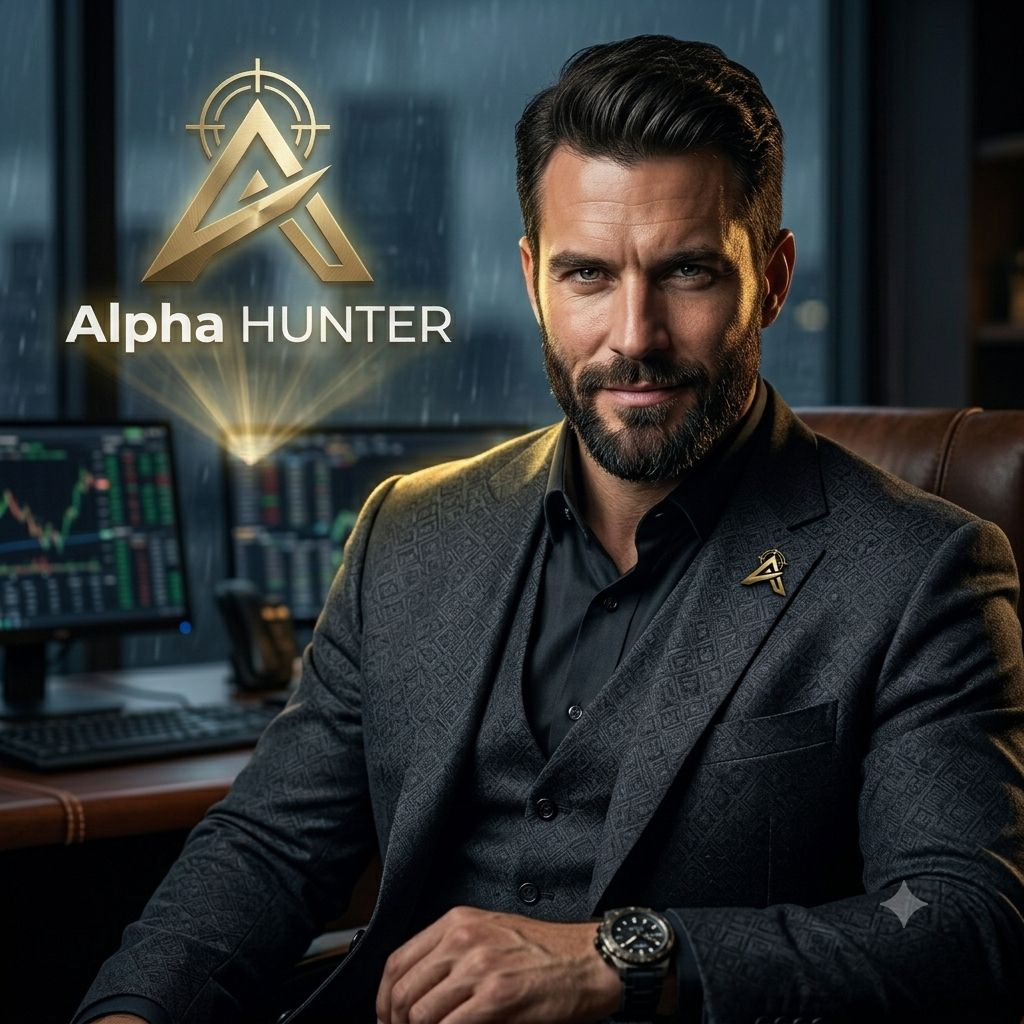
Los fondos de coldcardexploit acaban de dar un giro salvaje, ya que los hackers por fin movieron su botín. CertiK recientemente marcó 64 BTC canalizados a Wasabi Wallet junto con 200 ETH enviados directamente a Tornado Cash. 🌪️🏃♂️
Se dice por ahí que las probabilidades de recuperación son brutalmente bajas: solo 20 a 40%, y conseguir algo de vuelta fácilmente podría tomar años. Todo este caos se remonta a un bug de firmware heredado de 2021 que dejó las frases semilla vulnerables a ataques brutales de fuerza bruta. 🤦♂️💀
Para empeorarlo, una simple verificación de seguridad podría haber evitado más de $100M en pérdidas. ¡Vaya descuido caro!
¿Qué deberían hacer ahora los traders? Si usaste estas carteras de hardware vulnerables, regenera tus frases semilla INMEDIATAMENTE y mueve tus activos a un terreno nuevo y seguro. 🛡️💼
👉 ¡No es asesoría financiera! Haz siempre tu propia investigación (DYOR).
#BinanceSquare #HardwareWallet #CryptoNews #RiskManagement
$CTSI
{future}(CTSIUSDT)
$TAKE
{future}(TAKEUSDT)
$SKYAI
{future}(SKYAIUSDT)
🥶 CARTERAS DE HARDWARE? MÁS BIEN DIFÍCIL DE MIRAR! 💸
#ColdcardExploitFundsSentToMixers
Los fondos de coldcardexploit acaban de dar un giro salvaje, ya que los hackers por fin movieron su botín. CertiK recientemente marcó 64 BTC canalizados a Wasabi Wallet junto con 200 ETH enviados directamente a Tornado Cash. 🌪️🏃♂️
Se dice por ahí que las probabilidades de recuperación son brutalmente bajas: solo 20 a 40%, y conseguir algo de vuelta fácilmente podría tomar años. Todo este caos se remonta a un bug de firmware heredado de 2021 que dejó las frases semilla vulnerables a ataques brutales de fuerza bruta. 🤦♂️💀
Para empeorarlo, una simple verificación de seguridad podría haber evitado más de $100M en pérdidas. ¡Vaya descuido caro!
¿Qué deberían hacer ahora los traders? Si usaste estas carteras de hardware vulnerables, regenera tus frases semilla INMEDIATAMENTE y mueve tus activos a un terreno nuevo y seguro. 🛡️💼
👉 ¡No es asesoría financiera! Haz siempre tu propia investigación (DYOR).
#BinanceSquare #HardwareWallet #CryptoNews #RiskManagement
$CTSI
$TAKE
$SKYAI
1
234
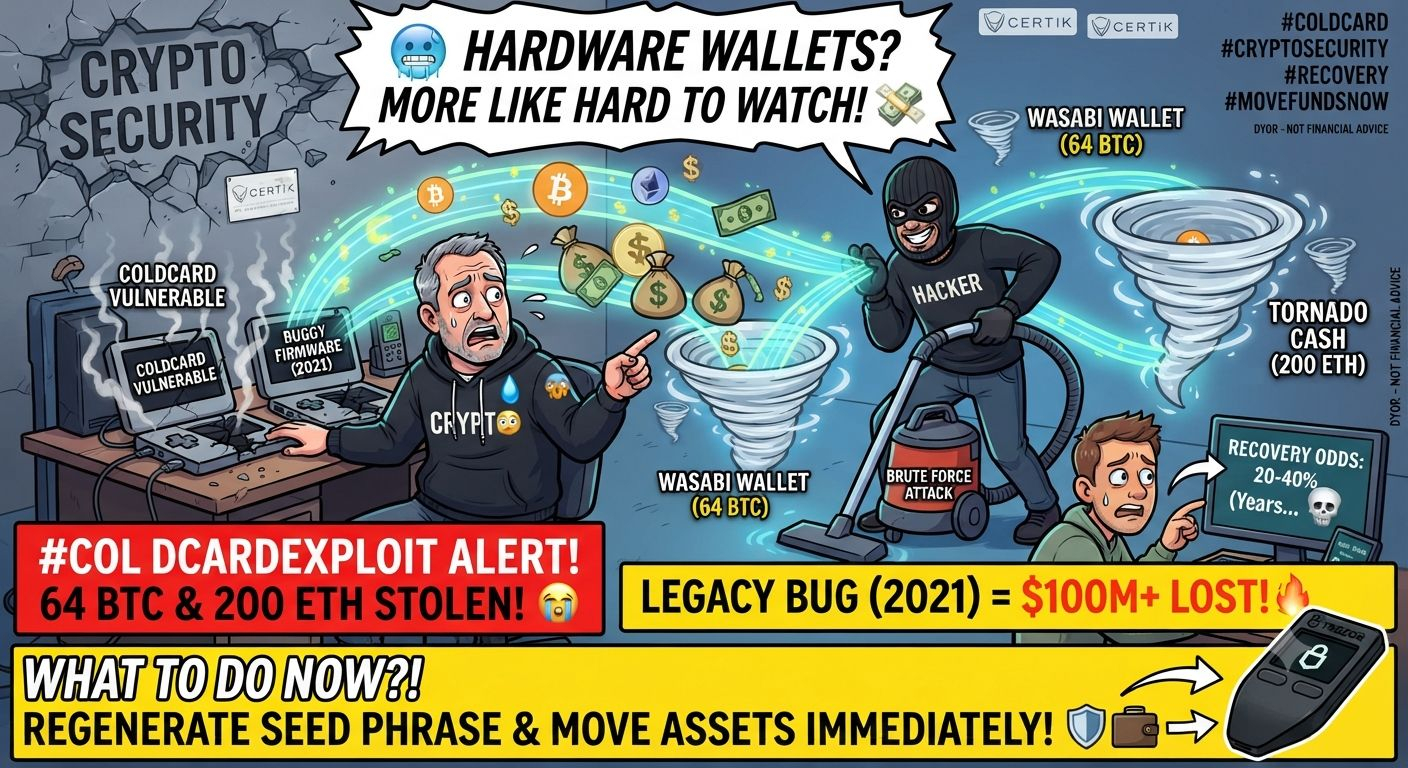
🔥🥶 ¿CARTERA HARDWARE? ¡MÁS COMO DIFÍCIL DE PRESENCIAR! 💸
#coldcardexploitfundssenttomixers
¡Los hackers finalmente despertaron! CertiK vio 64 BTC moviéndose hacia Wasabi y 200 ETH yendo a Tornado Cash. 🌪️🏃♂️
📊 ¿QUÉ PASÓ?
La explotación de Coldcard ya es el tercer mayor hack de 2026.
Se robaron 100 millones de dólares en Bitcoin de 7.300 carteras. Ahora, los hackers están lavando los fondos a través de mezcladores.
💬 ¿FUISTE AFECTADO?
El problema surgió por un bug en el firmware de marzo de 2021 que redujo la entropía de las semillas a solo 40 bits.
Más de 7.300 carteras quedaron comprometidas.
⚠️ LAS POSIBILIDADES DE RECUPERACIÓN SON SOLO DEL 20-40%
🔻 ¿QUÉ HACER?
• Regenera tus semillas INMEDIATAMENTE
• Transfiere tus activos a carteras nuevas
• Mantén tu Coldcard y tus semillas para demostrar propiedad
💬 ¿Qué opinan? ¿Está en juego la seguridad de las hardware wallets?
👉 ¡NFA! ¡DYOR!
#Coldcard #BlockchainSecurity
BTCUSDT Perp. 64,672. (+0.22%)
$DIA —
$GUN
{future}(GUNUSDT)
{future}(DIAUSDT)
$BTC
{future}(BTCUSDT)
🔥🥶 ¿CARTERA HARDWARE? ¡MÁS COMO DIFÍCIL DE PRESENCIAR! 💸
#coldcardexploitfundssenttomixers
¡Los hackers finalmente despertaron! CertiK vio 64 BTC moviéndose hacia Wasabi y 200 ETH yendo a Tornado Cash. 🌪️🏃♂️
📊 ¿QUÉ PASÓ?
La explotación de Coldcard ya es el tercer mayor hack de 2026.
Se robaron 100 millones de dólares en Bitcoin de 7.300 carteras. Ahora, los hackers están lavando los fondos a través de mezcladores.
💬 ¿FUISTE AFECTADO?
El problema surgió por un bug en el firmware de marzo de 2021 que redujo la entropía de las semillas a solo 40 bits.
Más de 7.300 carteras quedaron comprometidas.
⚠️ LAS POSIBILIDADES DE RECUPERACIÓN SON SOLO DEL 20-40%
🔻 ¿QUÉ HACER?
• Regenera tus semillas INMEDIATAMENTE
• Transfiere tus activos a carteras nuevas
• Mantén tu Coldcard y tus semillas para demostrar propiedad
💬 ¿Qué opinan? ¿Está en juego la seguridad de las hardware wallets?
👉 ¡NFA! ¡DYOR!
#Coldcard #BlockchainSecurity
BTCUSDT Perp. 64,672. (+0.22%)
$DIA —
$GUN
$BTC
3
5
6.1k

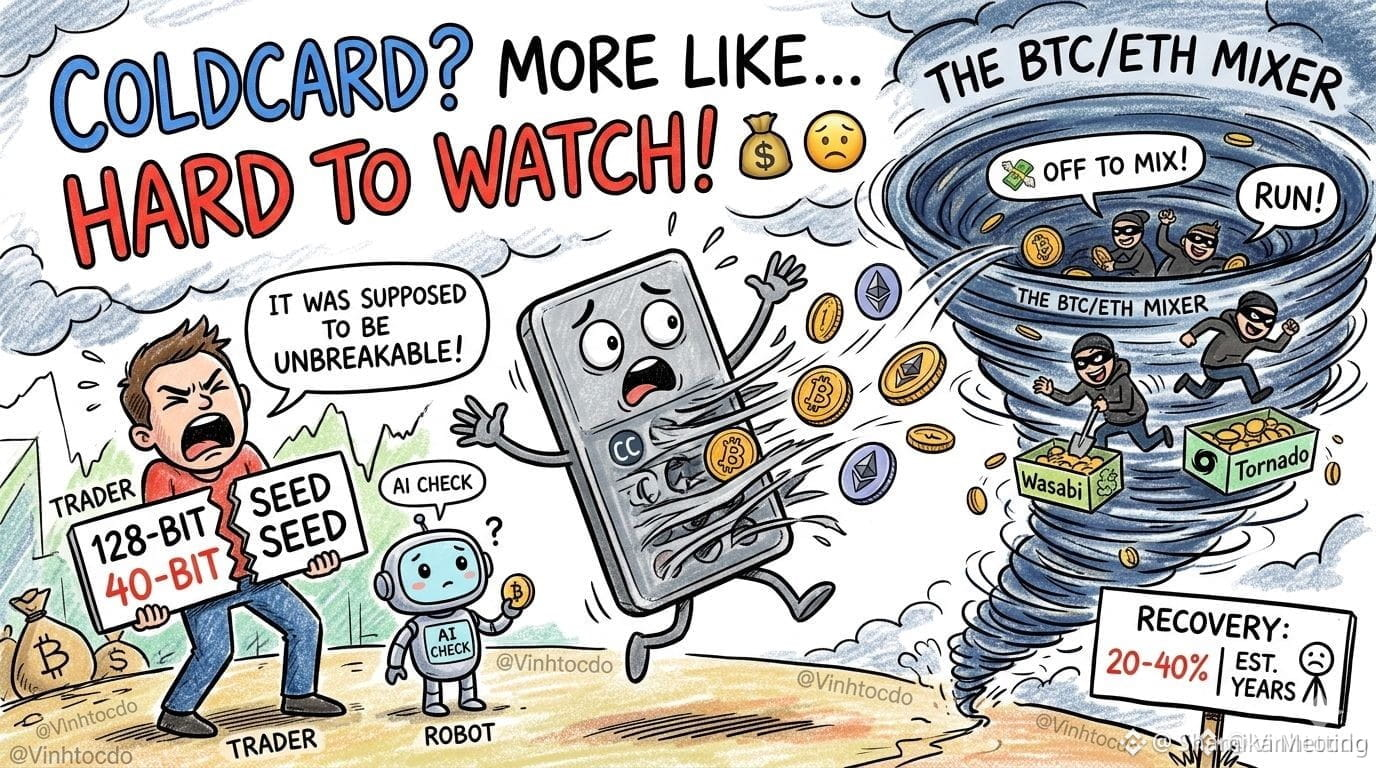
🥶 ¿Cartera de equipo? ¡Más bien algo que es difícil de ver! 💸
#ColdcardExploitFundsSentToMixers ¡Por fin se despertaron los atacantes! CertiK detectó el movimiento de 64 BTC a Wasabi y la entrada de 200 ETH en Tornado Cash. 🌪️🏃♂️
Se dice en la calle que las probabilidades de recuperación serán duras: 20-40%, y que podría llevar años recuperar algo. Todo esto debido a un fallo en el firmware de 2021 que hizo que las frases semilla fueran vulnerables a ataques de fuerza bruta. 🤦♂️💀
Parece que una revisión con IA de 2 dólares podría haber evitado más de 100 millones de dólares. ¡Qué fallo tan costoso!
¿Qué deberían hacer los traders? Si usas esas carteras específicas, recrea de inmediato las frases semilla. ¡Mueve tus activos a un lugar nuevo! 🛡️💼
👉 ¡No es asesoramiento financiero! Investiga por tu cuenta (DYOR)!
Por favor, mantente al tanto
#Coldcard #BitcoinHack #BlockchainSecurity
$BTC
{future}(BTCUSDT)
🥶 ¿Cartera de equipo? ¡Más bien algo que es difícil de ver! 💸
#ColdcardExploitFundsSentToMixers ¡Por fin se despertaron los atacantes! CertiK detectó el movimiento de 64 BTC a Wasabi y la entrada de 200 ETH en Tornado Cash. 🌪️🏃♂️
Se dice en la calle que las probabilidades de recuperación serán duras: 20-40%, y que podría llevar años recuperar algo. Todo esto debido a un fallo en el firmware de 2021 que hizo que las frases semilla fueran vulnerables a ataques de fuerza bruta. 🤦♂️💀
Parece que una revisión con IA de 2 dólares podría haber evitado más de 100 millones de dólares. ¡Qué fallo tan costoso!
¿Qué deberían hacer los traders? Si usas esas carteras específicas, recrea de inmediato las frases semilla. ¡Mueve tus activos a un lugar nuevo! 🛡️💼
👉 ¡No es asesoramiento financiero! Investiga por tu cuenta (DYOR)!
Por favor, mantente al tanto
#Coldcard #BitcoinHack #BlockchainSecurity
$BTC
1
118
#ColdcardExploitFundsSentToMixers
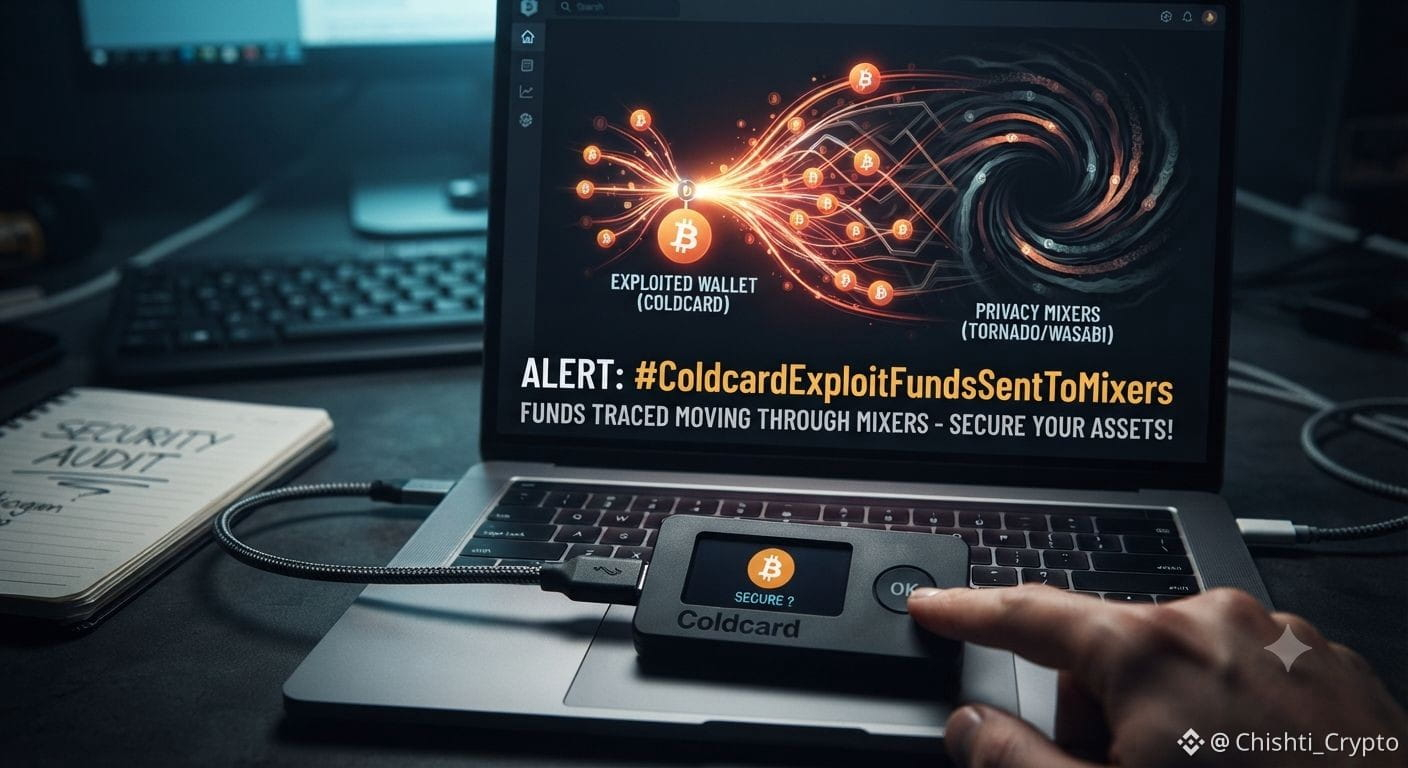
🚨 #ColdcardExploitFundsSentToMixers
¡Alerta importante en toda la comunidad cripto en este momento! Se informa que fondos vinculados a un reciente exploit de una wallet de hardware Coldcard están siendo enrutados activamente a través de mezcladores de privacidad.
Esta situación es un recordatorio crucial de por qué la seguridad operativa importa en la autogestión de fondos:
Verifica tu firmware: Verifica siempre el firmware de tu dispositivo directamente a través de los canales oficiales de Coinkite.
Prioriza la seguridad: Si sospechas acceso no autorizado o actividad inusual, considera mover tus activos a una wallet nueva y segura de inmediato.
Mantente alerta, protege tus activos y verifica siempre dos veces tus prácticas de seguridad en el mercado. 🔐📉
#JapanRegulatorsUrgeCryptoWithdrawalLimits #KospiFalls4.58% #HYPEGains79%InQ2
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$ETH
{spot}(ETHUSDT)
#ColdcardExploitFundsSentToMixers
🚨 #ColdcardExploitFundsSentToMixers
¡Alerta importante en toda la comunidad cripto en este momento! Se informa que fondos vinculados a un reciente exploit de una wallet de hardware Coldcard están siendo enrutados activamente a través de mezcladores de privacidad.
Esta situación es un recordatorio crucial de por qué la seguridad operativa importa en la autogestión de fondos:
Verifica tu firmware: Verifica siempre el firmware de tu dispositivo directamente a través de los canales oficiales de Coinkite.
Prioriza la seguridad: Si sospechas acceso no autorizado o actividad inusual, considera mover tus activos a una wallet nueva y segura de inmediato.
Mantente alerta, protege tus activos y verifica siempre dos veces tus prácticas de seguridad en el mercado. 🔐📉
#JapanRegulatorsUrgeCryptoWithdrawalLimits #KospiFalls4.58% #HYPEGains79%InQ2
$BTC
$BNB
$ETH
1
1
139
#ColdcardExploitFundsSentToMixers Este titular sugiere un incidente de seguridad relacionado con Coldcard, en el que presuntamente fondos explotados o robados fueron trasladados a mixers.
En lenguaje sencillo:
Explotación = alguien pudo haber encontrado y abusado de una vulnerabilidad o una ruta de ataque
Fondos enviados a mixers = los fondos robados se movieron a través de herramientas de privacidad usadas para dificultar el rastreo
Eso suele generar preocupación porque los mixers a menudo se usan para ocultar flujos de transacciones después de un hackeo o un robo
Lo que normalmente indica:
El incidente puede considerarse grave, porque mover fondos a mixers puede hacer que la recuperación sea más difícil
Es probable que los investigadores se enfoquen en:
detalles del ataque
usuarios o billeteras afectados
rastreo de transacciones
cualquier declaración oficial del proveedor de la billetera o de investigadores de seguridad
Lo que por sí solo no confirma:
la magnitud completa de las pérdidas
si todos los usuarios están afectados
aunque la causa raíz fue un fallo de la billetera, un error del usuario, un problema de la cadena de suministro u otro vector de ataque
si los fondos son recuperables
Una conclusión prudente:
Trátalo como un titular de riesgo de seguridad, pero espera detalles técnicos oficiales
Evita sacar conclusiones hasta que haya confirmación sobre:
versiones o dispositivos afectados
método de ataque
pasos de mitigación
impacto en usuarios
Si usas billeteras de hardware, la respuesta práctica suele ser:
verificar los anuncios del proveedor oficial
comprobar si se emitió alguna mitigación o guía de firmware
evitar actuar solo con rumores alone$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$COLD.US
{stock_us}(COLD.US)
#ColdcardExploitFundsSentToMixers Este titular sugiere un incidente de seguridad relacionado con Coldcard, en el que presuntamente fondos explotados o robados fueron trasladados a mixers.
En lenguaje sencillo:
Explotación = alguien pudo haber encontrado y abusado de una vulnerabilidad o una ruta de ataque
Fondos enviados a mixers = los fondos robados se movieron a través de herramientas de privacidad usadas para dificultar el rastreo
Eso suele generar preocupación porque los mixers a menudo se usan para ocultar flujos de transacciones después de un hackeo o un robo
Lo que normalmente indica:
El incidente puede considerarse grave, porque mover fondos a mixers puede hacer que la recuperación sea más difícil
Es probable que los investigadores se enfoquen en:
detalles del ataque
usuarios o billeteras afectados
rastreo de transacciones
cualquier declaración oficial del proveedor de la billetera o de investigadores de seguridad
Lo que por sí solo no confirma:
la magnitud completa de las pérdidas
si todos los usuarios están afectados
aunque la causa raíz fue un fallo de la billetera, un error del usuario, un problema de la cadena de suministro u otro vector de ataque
si los fondos son recuperables
Una conclusión prudente:
Trátalo como un titular de riesgo de seguridad, pero espera detalles técnicos oficiales
Evita sacar conclusiones hasta que haya confirmación sobre:
versiones o dispositivos afectados
método de ataque
pasos de mitigación
impacto en usuarios
Si usas billeteras de hardware, la respuesta práctica suele ser:
verificar los anuncios del proveedor oficial
comprobar si se emitió alguna mitigación o guía de firmware
evitar actuar solo con rumores alone$BTC
$ETH
$COLD.US
46
#ColdcardExploitFundsSentToMixers se refiere al traslado de activos robados a mezcladores de criptomonedas tras una enorme vulnerabilidad de firmware en las carteras de hardware Coldcard. Esta falla provocó el robo de más de 100 millones de dólares en Bitcoin (BTC).Actividad de MezclaPlataformas de seguridad blockchain como CertiK confirmaron que una parte de los fondos robados ha comenzado activamente a moverse hacia mezcladores:Enrutamiento de Bitcoin: Aproximadamente 64 BTC (con un valor de más de 4,1 millones de dólares) se transfirieron desde una dirección vinculada al atacante al protocolo de la cartera Wasabi, centrado en la privacidad.Enrutamiento de Ethereum: Alrededor de 200 ETH (con un valor de 380.000 dólares) vinculados a una actividad de explotación secundaria se canalizaron hacia Tornado Cash.Estado actual: Si bien una gran parte del botín principal (más de 1.159 BTC) permanece inmóvil y fuertemente vigilada bajo supervisión pública, estafadores menores o imitadores están sangrando fondos activamente mediante estos mezcladores del mercado negro y canales de venta extrabursátil (OTC) para evitar el congelamiento de activos por parte de exchanges centralizados.Información sobre la explotación de ColdcardLa explotación, que comenzó a desentrañarse el 30 de julio de 2026, atacó una vulnerabilidad criptográfica crítica en los dispositivos Coldcard de Coinkite:$NVDAB $BNB
#ColdcardExploitFundsSentToMixers se refiere al traslado de activos robados a mezcladores de criptomonedas tras una enorme vulnerabilidad de firmware en las carteras de hardware Coldcard. Esta falla provocó el robo de más de 100 millones de dólares en Bitcoin (BTC).Actividad de MezclaPlataformas de seguridad blockchain como CertiK confirmaron que una parte de los fondos robados ha comenzado activamente a moverse hacia mezcladores:Enrutamiento de Bitcoin: Aproximadamente 64 BTC (con un valor de más de 4,1 millones de dólares) se transfirieron desde una dirección vinculada al atacante al protocolo de la cartera Wasabi, centrado en la privacidad.Enrutamiento de Ethereum: Alrededor de 200 ETH (con un valor de 380.000 dólares) vinculados a una actividad de explotación secundaria se canalizaron hacia Tornado Cash.Estado actual: Si bien una gran parte del botín principal (más de 1.159 BTC) permanece inmóvil y fuertemente vigilada bajo supervisión pública, estafadores menores o imitadores están sangrando fondos activamente mediante estos mezcladores del mercado negro y canales de venta extrabursátil (OTC) para evitar el congelamiento de activos por parte de exchanges centralizados.Información sobre la explotación de ColdcardLa explotación, que comenzó a desentrañarse el 30 de julio de 2026, atacó una vulnerabilidad criptográfica crítica en los dispositivos Coldcard de Coinkite:$NVDAB $BNB
102
·
--
#coldcardexploitfundssenttomixers
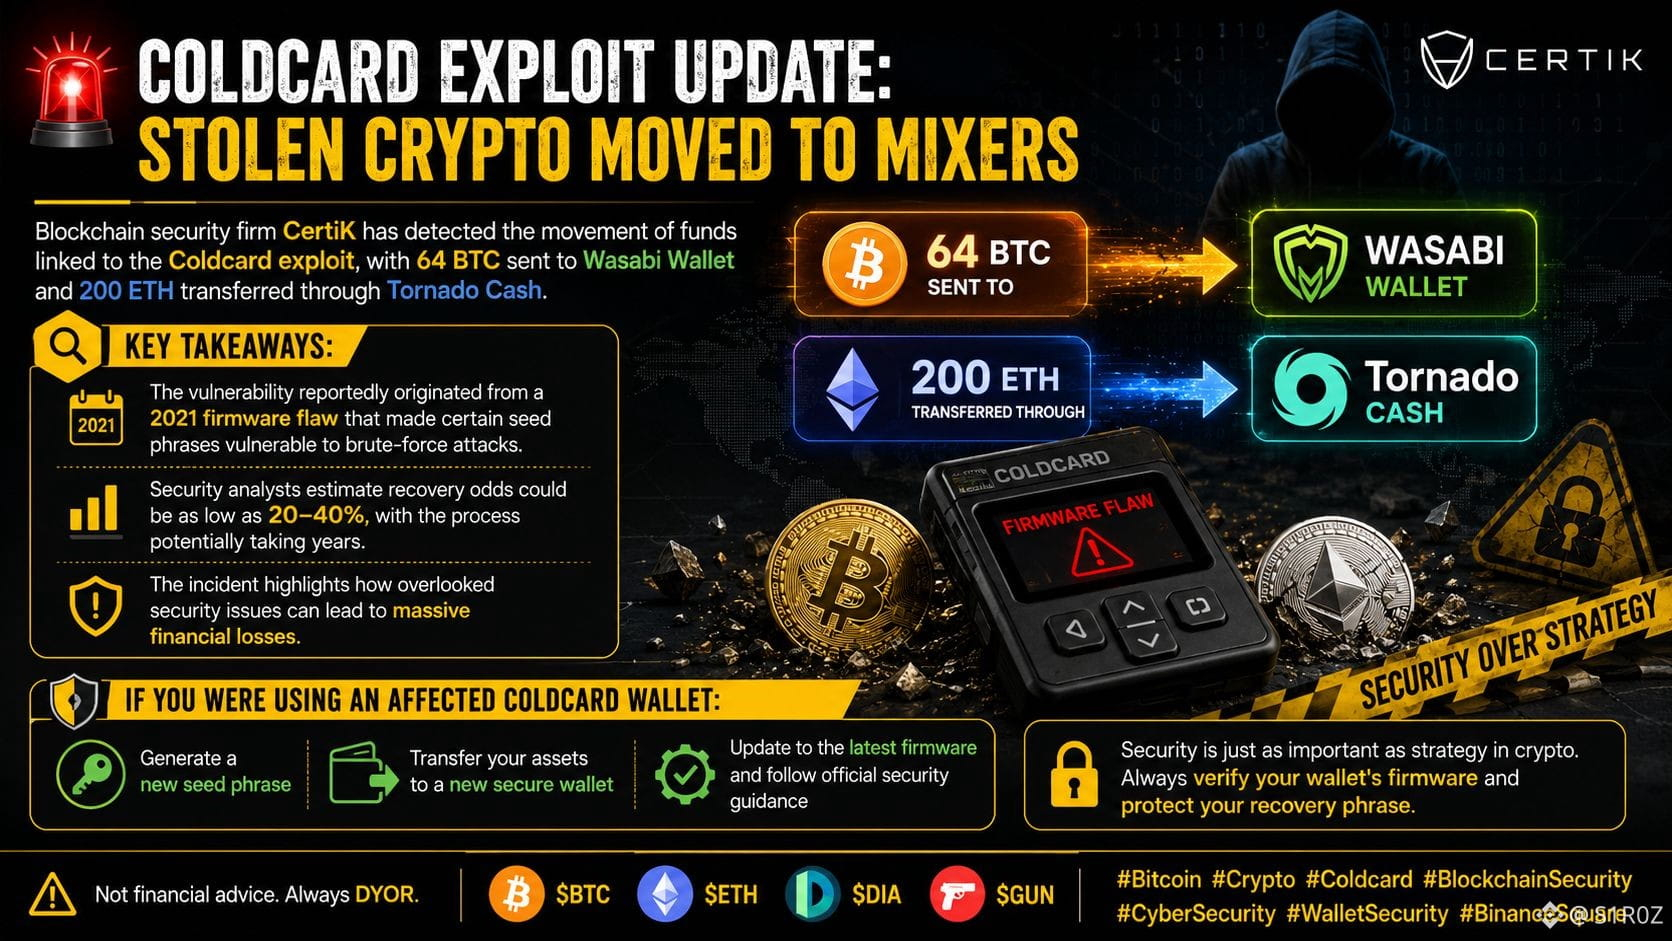
🚨 Actualización del exploit de Coldcard: Cripto robada movida a mezcladores
La firma de seguridad blockchain CertiK ha detectado el movimiento de fondos vinculados al exploit de Coldcard: 64 BTC enviados a Wasabi Wallet y 200 ETH transferidos a través de Tornado Cash.
🔍 Puntos clave:
🔹 La vulnerabilidad supuestamente se originó en una falla de firmware de 2021 que hizo que ciertas frases semilla fueran vulnerables a ataques de fuerza bruta.
🔹 Los analistas de seguridad estiman que las probabilidades de recuperación podrían ser tan bajas como 20–40%, y que el proceso podría tomar años.
🔹 El incidente pone de manifiesto cómo los problemas de seguridad pasados por alto pueden provocar enormes pérdidas financieras.
🛡️ Si estabas usando una wallet de Coldcard afectada:
✅ Genera una nueva frase semilla
✅ Transfiere tus activos a una nueva wallet segura
✅ Actualiza al firmware más reciente y sigue la guía oficial de seguridad
La seguridad es tan importante como la estrategia en cripto. Verifica siempre el firmware de tu wallet y protege tu frase de recuperación.
⚠️ No es asesoramiento financiero. Siempre haz tu propia investigación (DYOR).
$BTC
{spot}(BTCUSDT)
$ETH $DIA
{spot}(DIAUSDT)
$GUN
{spot}(GUNUSDT)
#Bitcoin #Crypto #Coldcard #SeguridadBlockchain #CiberSeguridad #SeguridadDeWallet #BinanceSquare
#coldcardexploitfundssenttomixers
🚨 Actualización del exploit de Coldcard: Cripto robada movida a mezcladores
La firma de seguridad blockchain CertiK ha detectado el movimiento de fondos vinculados al exploit de Coldcard: 64 BTC enviados a Wasabi Wallet y 200 ETH transferidos a través de Tornado Cash.
🔍 Puntos clave:
🔹 La vulnerabilidad supuestamente se originó en una falla de firmware de 2021 que hizo que ciertas frases semilla fueran vulnerables a ataques de fuerza bruta.
🔹 Los analistas de seguridad estiman que las probabilidades de recuperación podrían ser tan bajas como 20–40%, y que el proceso podría tomar años.
🔹 El incidente pone de manifiesto cómo los problemas de seguridad pasados por alto pueden provocar enormes pérdidas financieras.
🛡️ Si estabas usando una wallet de Coldcard afectada:
✅ Genera una nueva frase semilla
✅ Transfiere tus activos a una nueva wallet segura
✅ Actualiza al firmware más reciente y sigue la guía oficial de seguridad
La seguridad es tan importante como la estrategia en cripto. Verifica siempre el firmware de tu wallet y protege tu frase de recuperación.
⚠️ No es asesoramiento financiero. Siempre haz tu propia investigación (DYOR).
$BTC
$ETH $DIA
$GUN
#Bitcoin #Crypto #Coldcard #SeguridadBlockchain #CiberSeguridad #SeguridadDeWallet #BinanceSquare
2
2.3k
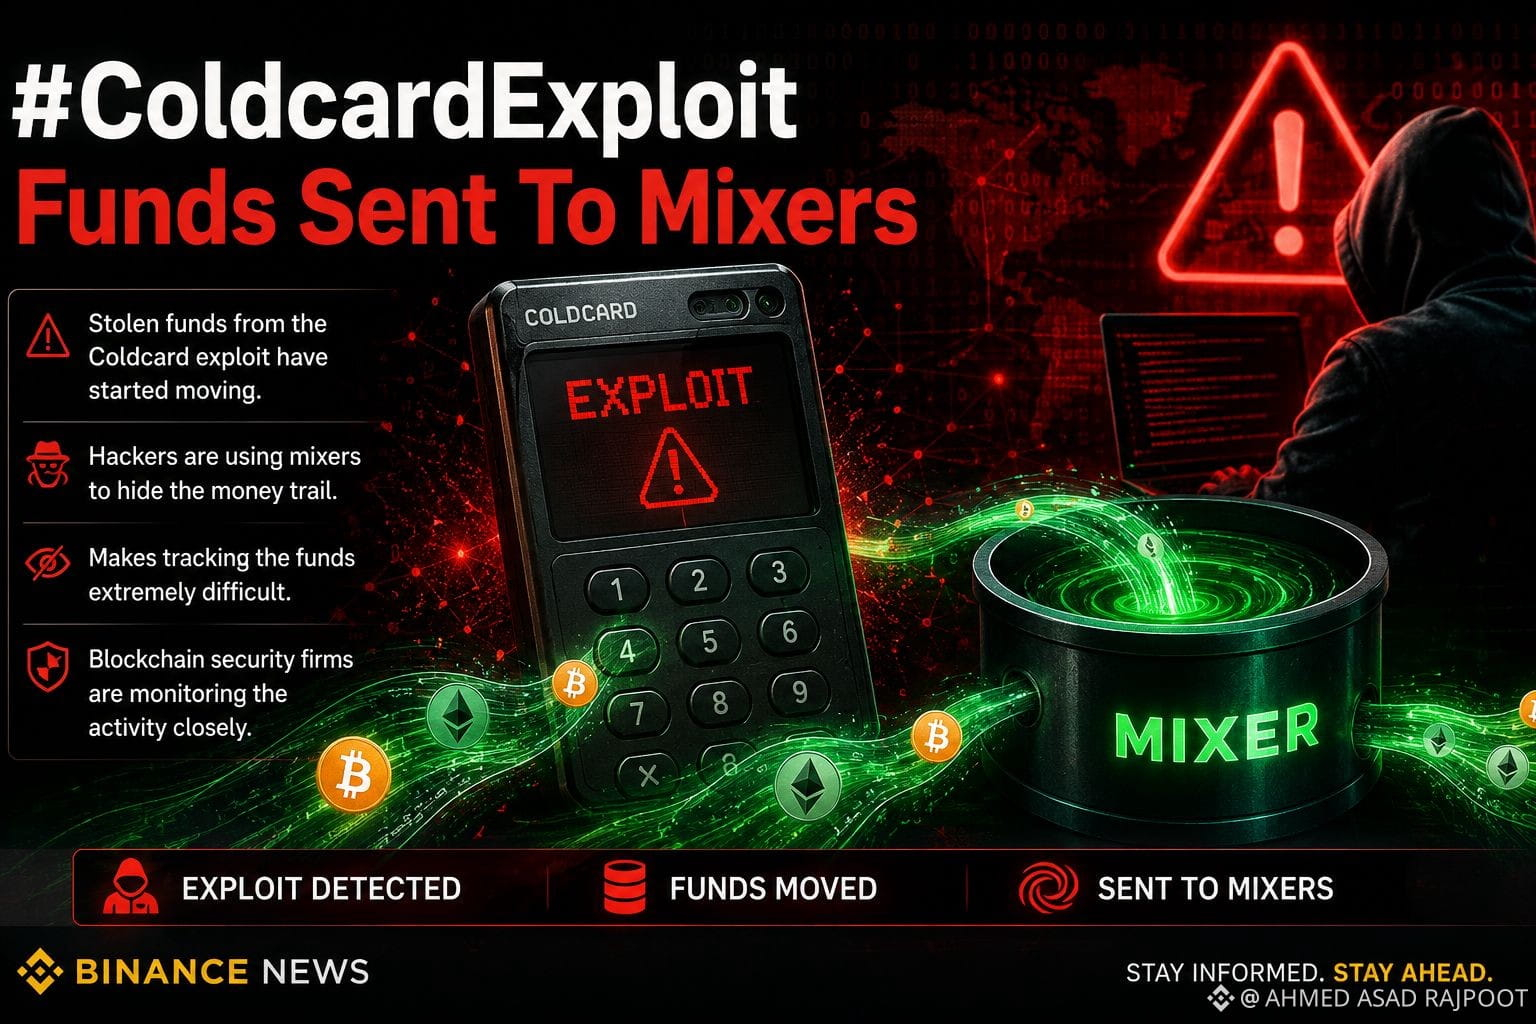
Hackers que explotaron una vulnerabilidad que afectaba a fondos relacionados con Coldcard han comenzado a mover la criptomoneda robada a través de mezcladores de criptomonedas para ocultar el rastro del dinero. Esta táctica hace mucho más difícil para los investigadores rastrear a dónde van los fondos. La actividad pone de manifiesto cómo los atacantes a menudo utilizan herramientas de privacidad después de grandes robos de criptomonedas, mientras que las empresas de ciberseguridad en blockchain siguen monitoreando el movimiento de los activos robados.#ColdcardExploitFundsSentToMixers
Hackers que explotaron una vulnerabilidad que afectaba a fondos relacionados con Coldcard han comenzado a mover la criptomoneda robada a través de mezcladores de criptomonedas para ocultar el rastro del dinero. Esta táctica hace mucho más difícil para los investigadores rastrear a dónde van los fondos. La actividad pone de manifiesto cómo los atacantes a menudo utilizan herramientas de privacidad después de grandes robos de criptomonedas, mientras que las empresas de ciberseguridad en blockchain siguen monitoreando el movimiento de los activos robados.#ColdcardExploitFundsSentToMixers
112
#ColdcardExploitFundsSentToMixers
Cuando miles de Bitcoin se mueven en silencio… todo el mercado cripto empieza a hacer preguntas.
Una nueva ola de preocupación se está extendiendo por la comunidad cripto a medida que fondos vinculados al exploit de Coldcard supuestamente comienzan a moverse hacia mixers, lo que plantea interrogantes adicionales sobre el destino de estos activos y los intentos de ocultar su rastro en la red de Bitcoin.
Este evento pone de relieve uno de los mayores desafíos en cripto: la seguridad no es una opción… es la primera línea de defensa para la riqueza digital.
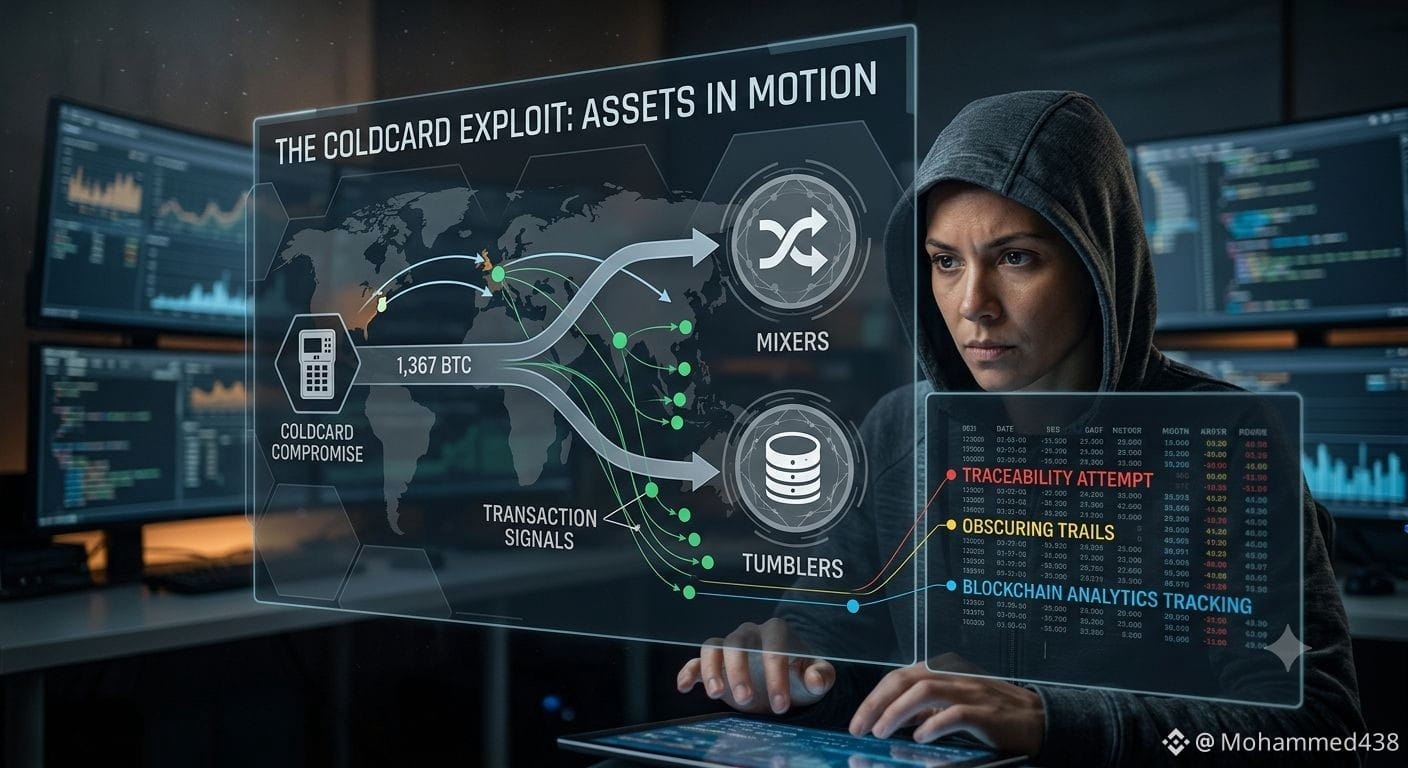
💰 Los reportes indican movimientos vinculados a 1,367 BTC
🔍 Los traslados hacia mixers están aumentando la atención de los analistas de blockchain
🔐 El incidente recuerda a los inversores que la protección de la clave privada y el almacenamiento seguro siguen siendo fundamentales
Pero la historia más grande no es solo la cantidad perdida… es el mensaje que envía a todo el mercado:
Cada transacción de Bitcoin deja una huella, y cada movimiento crea señales que el mundo del blockchain está observando.
¿Esto se convertirá en un punto de inflexión para los estándares de seguridad en cripto? ¿O solo será otro capítulo más en la batalla continua entre atacantes y la tecnología de rastreo en blockchain?
#Coldcard #Write2Earn #Web3 #CyberSecurity
$BTC
{spot}(BTCUSDT)
$SOL
{spot}(SOLUSDT)
$BICO
{spot}(BICOUSDT)
#ColdcardExploitFundsSentToMixers
Cuando miles de Bitcoin se mueven en silencio… todo el mercado cripto empieza a hacer preguntas.
Una nueva ola de preocupación se está extendiendo por la comunidad cripto a medida que fondos vinculados al exploit de Coldcard supuestamente comienzan a moverse hacia mixers, lo que plantea interrogantes adicionales sobre el destino de estos activos y los intentos de ocultar su rastro en la red de Bitcoin.
Este evento pone de relieve uno de los mayores desafíos en cripto: la seguridad no es una opción… es la primera línea de defensa para la riqueza digital.
💰 Los reportes indican movimientos vinculados a 1,367 BTC
🔍 Los traslados hacia mixers están aumentando la atención de los analistas de blockchain
🔐 El incidente recuerda a los inversores que la protección de la clave privada y el almacenamiento seguro siguen siendo fundamentales
Pero la historia más grande no es solo la cantidad perdida… es el mensaje que envía a todo el mercado:
Cada transacción de Bitcoin deja una huella, y cada movimiento crea señales que el mundo del blockchain está observando.
¿Esto se convertirá en un punto de inflexión para los estándares de seguridad en cripto? ¿O solo será otro capítulo más en la batalla continua entre atacantes y la tecnología de rastreo en blockchain?
#Coldcard #Write2Earn #Web3 #CyberSecurity
$BTC
$SOL
$BICO
1
2
228
🚨 El exploit de Coldcard es un recordatorio contundente de las vulnerabilidades en nuestras medidas de seguridad. Como los fondos se redirigen a mixers, las implicaciones para la confianza del mercado son graves. ¿Podemos mantener la confianza en las criptomonedas o estamos presenciando un punto de inflexión? #ColdcardExploitFundsSentToMixers #CASHCAT 🚀 ¿Qué opinas?
🚨 El exploit de Coldcard es un recordatorio contundente de las vulnerabilidades en nuestras medidas de seguridad. Como los fondos se redirigen a mixers, las implicaciones para la confianza del mercado son graves. ¿Podemos mantener la confianza en las criptomonedas o estamos presenciando un punto de inflexión? #ColdcardExploitFundsSentToMixers #CASHCAT 🚀 ¿Qué opinas?
1
234
·
--
#ColdcardExploitFundsSentToMixers
🚨 Actualización del exploit de Coldcard: fondos robados enviados a mezcladores de criptomonedas.
Los responsables del reciente exploit de la billetera de hardware Coldcard han comenzado a blanquear parte de las criptomonedas robadas, marcando una nueva fase en la investigación.
Últimas novedades:
🔹 Aproximadamente 64 BTC (con un valor de unos $4.17 millones) fueron enviados al mezclador de Bitcoin **Wasabi**.
🔹 Otro **200 ETH** (con un valor aproximado de **$380,000**) fue transferido a **Tornado Cash**.
🔹 La firma de seguridad blockchain **CertiK** afirma que estas transferencias probablemente son un intento de ocultar el origen de los fondos robados.
🔹 A pesar de la actividad de blanqueo, los investigadores informan que **la mayor parte del Bitcoin robado permanece en carteras controladas por el atacante** y aún se monitorea en la cadena de bloques.
🔹 Los investigadores de seguridad creen que podrían estar involucrados múltiples atacantes o “copiadores” del exploit en el incidente. citeturn0news0turn0news1turn0news3
Por qué es importante:
Aunque los mezcladores dificultan el seguimiento, las firmas de análisis de blockchain y las fuerzas del orden a menudo pueden seguir las continuidades de transacciones sospechosas. El movimiento de fondos sugiere que los atacantes están empezando a probar formas de retirar el dinero mientras permanecen bajo vigilancia estrecha.
$BNB
{spot}(BNBUSDT)
$AAPLB
{spot}(AAPLBUSDT)
#ColdcardExploitFundsSentToMixers
🚨 Actualización del exploit de Coldcard: fondos robados enviados a mezcladores de criptomonedas.
Los responsables del reciente exploit de la billetera de hardware Coldcard han comenzado a blanquear parte de las criptomonedas robadas, marcando una nueva fase en la investigación.
Últimas novedades:
🔹 Aproximadamente 64 BTC (con un valor de unos $4.17 millones) fueron enviados al mezclador de Bitcoin **Wasabi**.
🔹 Otro **200 ETH** (con un valor aproximado de **$380,000**) fue transferido a **Tornado Cash**.
🔹 La firma de seguridad blockchain **CertiK** afirma que estas transferencias probablemente son un intento de ocultar el origen de los fondos robados.
🔹 A pesar de la actividad de blanqueo, los investigadores informan que **la mayor parte del Bitcoin robado permanece en carteras controladas por el atacante** y aún se monitorea en la cadena de bloques.
🔹 Los investigadores de seguridad creen que podrían estar involucrados múltiples atacantes o “copiadores” del exploit en el incidente. citeturn0news0turn0news1turn0news3
Por qué es importante:
Aunque los mezcladores dificultan el seguimiento, las firmas de análisis de blockchain y las fuerzas del orden a menudo pueden seguir las continuidades de transacciones sospechosas. El movimiento de fondos sugiere que los atacantes están empezando a probar formas de retirar el dinero mientras permanecen bajo vigilancia estrecha.
$BNB
$AAPLB
1
5
243
·
--
Alcista
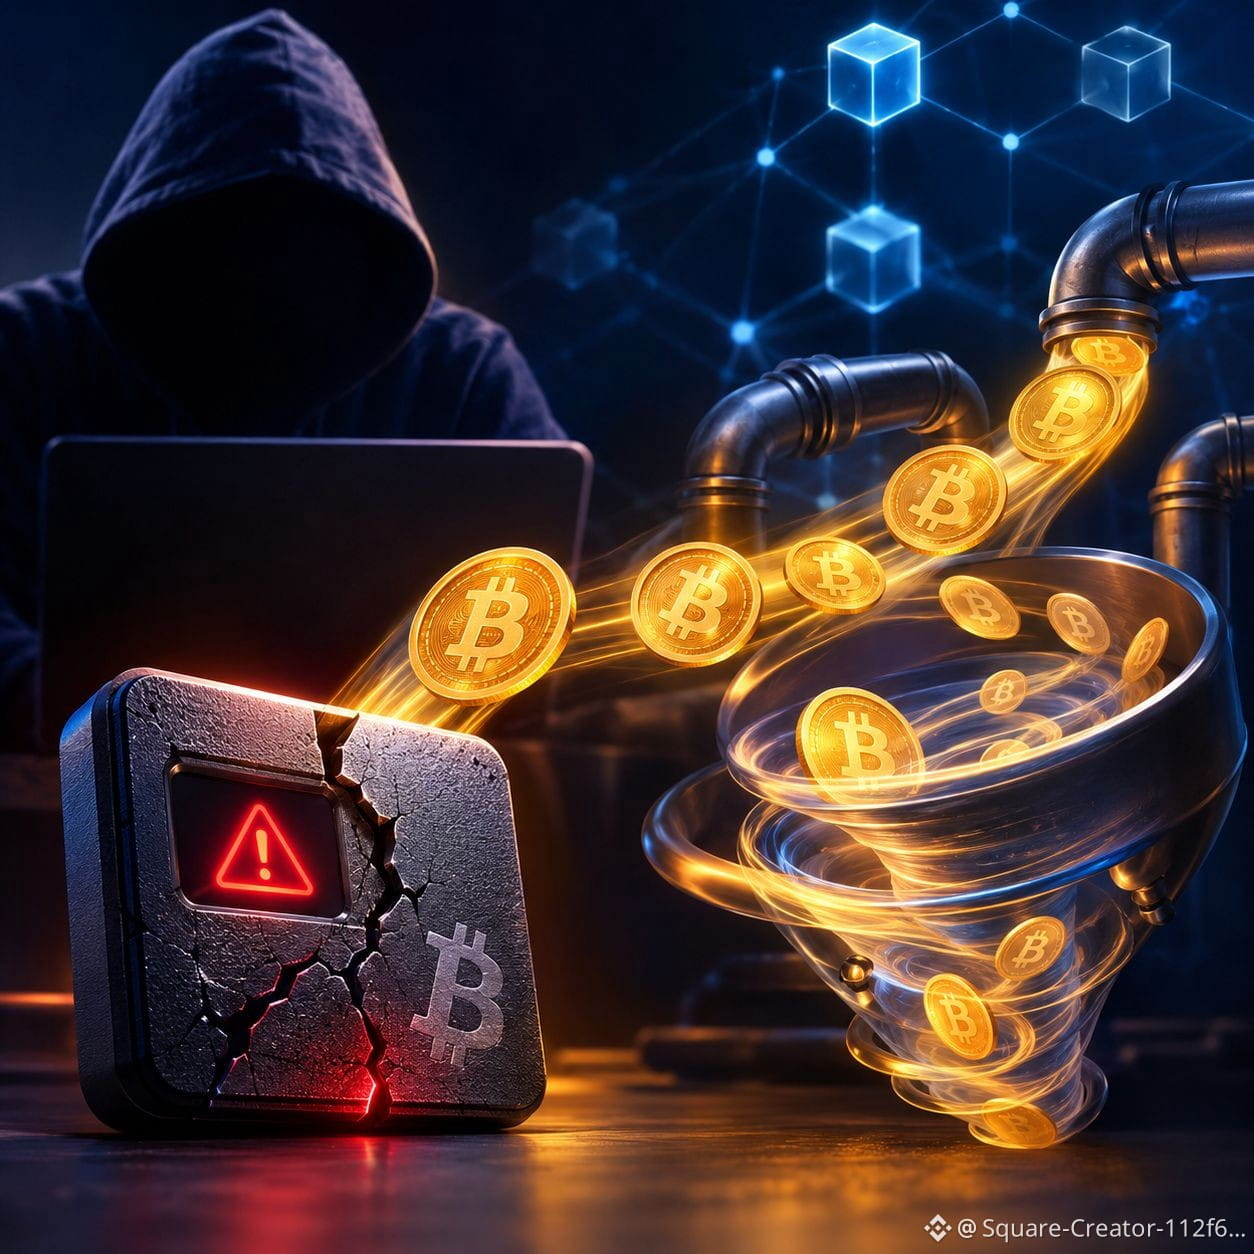
Los fondos de un hack a Coldcard entran en la fase de ocultación... ¿se terminó la esperanza de rastrearlos?
Tras varios días del descubrimiento del hack a las carteras Coldcard, el dinero robado comenzó a moverse hacia servicios de mezcla de criptomonedas (Mixers), en un paso destinado a ocultar la ruta de las transacciones y reducir la posibilidad de rastrearlas en la blockchain.
Esta fase se considera una de las más peligrosas de cualquier operación de intrusión, ya que los atacantes intentan borrar el origen de los fondos antes de distribuirlos o transferirlos a distintas plataformas.
Puntos clave:
🔸 Se detectó la transferencia de una parte de los fondos robados a servicios de mezcla.
🔸 El uso de los Mixers hace que el rastreo de los flujos financieros sea mucho más complejo.
🔸 El incidente confirma que la seguridad no depende solo de la solidez de la cartera, sino también de sus actualizaciones y de gestionar correctamente las claves privadas.
Aunque las herramientas de análisis de blockchain se han vuelto más avanzadas, el recurso de los atacantes a los servicios de mezcla incrementa la dificultad para recuperar los activos, lo que hace que la prevención sea siempre mejor que la reparación.
¿Qué opinas?
¿Crees que las técnicas de análisis de blockchain finalmente podrán rastrear estos fondos, o que los servicios de mezcla seguirán siendo el mayor desafío para las autoridades de investigación?
{future}(BTCUSDT)
#ColdcardExploitFundsSentToMixers
Los fondos de un hack a Coldcard entran en la fase de ocultación... ¿se terminó la esperanza de rastrearlos?
Tras varios días del descubrimiento del hack a las carteras Coldcard, el dinero robado comenzó a moverse hacia servicios de mezcla de criptomonedas (Mixers), en un paso destinado a ocultar la ruta de las transacciones y reducir la posibilidad de rastrearlas en la blockchain.
Esta fase se considera una de las más peligrosas de cualquier operación de intrusión, ya que los atacantes intentan borrar el origen de los fondos antes de distribuirlos o transferirlos a distintas plataformas.
Puntos clave:
🔸 Se detectó la transferencia de una parte de los fondos robados a servicios de mezcla.
🔸 El uso de los Mixers hace que el rastreo de los flujos financieros sea mucho más complejo.
🔸 El incidente confirma que la seguridad no depende solo de la solidez de la cartera, sino también de sus actualizaciones y de gestionar correctamente las claves privadas.
Aunque las herramientas de análisis de blockchain se han vuelto más avanzadas, el recurso de los atacantes a los servicios de mezcla incrementa la dificultad para recuperar los activos, lo que hace que la prevención sea siempre mejor que la reparación.
¿Qué opinas?
¿Crees que las técnicas de análisis de blockchain finalmente podrán rastrear estos fondos, o que los servicios de mezcla seguirán siendo el mayor desafío para las autoridades de investigación?
#ColdcardExploitFundsSentToMixers
3
8
4.6k
#ColdcardExploitFundsSentToMixers #Fondos del Exploit de Coldcard Enviados a Mezcladores
🚨 Fondos del Exploit de Coldcard Enviados a Mezcladores
El reciente incidente de seguridad de la billetera Coldcard ha dado otro giro preocupante. Según informes, una parte significativa del Bitcoin robado se ha transferido a través de mezcladores de criptomonedas, lo que dificulta mucho rastrear el flujo de fondos. Investigadores de seguridad creen que los atacantes explotaron una falla que afectó ciertos procesos de generación de semillas en billeteras Coldcard, lo que llevó al robo de cientos de BTC de carteras afectadas. �
News.com.au +1
🔍 Puntos clave:
Se informó que cientos de Bitcoins fueron drenados de carteras vulnerables. �
News.com.au +1
Los atacantes consolidaron fondos y comenzaron a mover activos mediante servicios de mezcla para ocultar el rastro de las transacciones. �
News.com.au +1
El fabricante de Coldcard, Coinkite, ha instado a los usuarios afectados a generar nuevas semillas y migrar fondos de inmediato. �
New York Post +1
Los investigadores de blockchain y los equipos de seguridad continúan monitoreando movimientos sospechosos. �
New York Post
⚠️ Recordatorio de seguridad:
Si creaste una billetera usando versiones de firmware de Coldcard afectadas, revisa las recomendaciones de seguridad oficiales y considera mover fondos a una billetera generada recientemente lo antes posible. �
New York Post +1
#Bitcoin #BTC #Coldcard #SeguridadCripto #Blockchain #NoticiasCripto #ColdcardExploitFundsSentToMixers #Ciberseguridad #AlertaDeHackeo #CryptoUpdates
1
2
147
·
--
Alcista
#ColdcardExploitFundsSentToMixers $BNB
{spot}(BNBUSDT)
🚨 ACTUALIZACIÓN IMPORTANTE: #ColdcardExploitFundsSentToMixers
Se informa que los fondos robados del reciente exploit de Coldcard se han canalizado a través de mezcladores de criptomonedas, lo que hace que el rastreo de transacciones sea significativamente más difícil. Aunque la blockchain es transparente, las herramientas de privacidad pueden complicar las investigaciones y retrasar la recuperación de fondos.
🔍 Puntos Clave:
• Los atacantes están intentando ocultar el movimiento de BTC robado.
• Los investigadores de blockchain continúan rastreando la actividad sospechosa de las carteras.
• Los usuarios de billeteras de hardware deben verificar el firmware, proteger las frases semilla y evitar conectar dispositivos a sistemas no confiables.
💡 Este incidente es otro recordatorio de que la autocustodia requiere vigilancia constante. La seguridad no es solo tener una billetera de hardware: es seguir prácticas operativas seguras todos los días.
📊 ¿Crees que los investigadores de blockchain eventualmente recuperarán o rastrearán los fondos robados a pesar del uso de mezcladores?
👇 ¡Comparte tus pensamientos abajo!
#ColdcardExploitFundsSentToMixers #Bitcoin #BTC #CryptoSecurity #Blockchain #CyberSecurity #HardwareWallet #CryptoNews #BinanceSquare #Write2Earn
Sigue a @JALILORD9 para noticias cripto en tiempo real, análisis del mercado y alertas de seguridad. 🚀
#JALILORD9
#ColdcardExploitFundsSentToMixers $BNB
🚨 ACTUALIZACIÓN IMPORTANTE: #ColdcardExploitFundsSentToMixers
Se informa que los fondos robados del reciente exploit de Coldcard se han canalizado a través de mezcladores de criptomonedas, lo que hace que el rastreo de transacciones sea significativamente más difícil. Aunque la blockchain es transparente, las herramientas de privacidad pueden complicar las investigaciones y retrasar la recuperación de fondos.
🔍 Puntos Clave:
• Los atacantes están intentando ocultar el movimiento de BTC robado.
• Los investigadores de blockchain continúan rastreando la actividad sospechosa de las carteras.
• Los usuarios de billeteras de hardware deben verificar el firmware, proteger las frases semilla y evitar conectar dispositivos a sistemas no confiables.
💡 Este incidente es otro recordatorio de que la autocustodia requiere vigilancia constante. La seguridad no es solo tener una billetera de hardware: es seguir prácticas operativas seguras todos los días.
📊 ¿Crees que los investigadores de blockchain eventualmente recuperarán o rastrearán los fondos robados a pesar del uso de mezcladores?
👇 ¡Comparte tus pensamientos abajo!
#ColdcardExploitFundsSentToMixers #Bitcoin #BTC #CryptoSecurity #Blockchain #CyberSecurity #HardwareWallet #CryptoNews #BinanceSquare #Write2Earn
Sigue a @JALILORD9 para noticias cripto en tiempo real, análisis del mercado y alertas de seguridad. 🚀
#JALILORD9
1
56


·
--
🚨 SE EXPLOTAN FONDOS DE COLD CARD Y SE ESTÁN MOVIENDO A MEZCLADORES
Un importante incidente de seguridad en cripto ha puesto a los usuarios de Coldcard y al mercado de Bitcoin en general en alerta. Se informa que los fondos vinculados al exploit se están moviendo después de que los atacantes obtuvieran acceso a importantes activos cripto. Los fondos robados ahora están siendo monitoreados activamente en la cadena (on-chain) mientras avanzan a través de distintas billeteras, lo que genera preocupación por posibles intentos adicionales de lavado. #ColdcardExploitFundsSentToMixers
El último desarrollo es incluso más preocupante: se ha informado que partes de los fondos robados han sido enviadas a mezcladores cripto, incluidos servicios de mezcla de Bitcoin y Ethereum. Los mezcladores están diseñados para dificultar el seguimiento de las transacciones al combinar fondos de múltiples fuentes. Aunque las transacciones en blockchain siguen siendo visibles públicamente, este proceso puede hacer que rastrear el origen sea considerablemente más difícil. Analistas on-chain están monitoreando de cerca las billeteras involucradas.
4
1.2k

·
--
Alcista
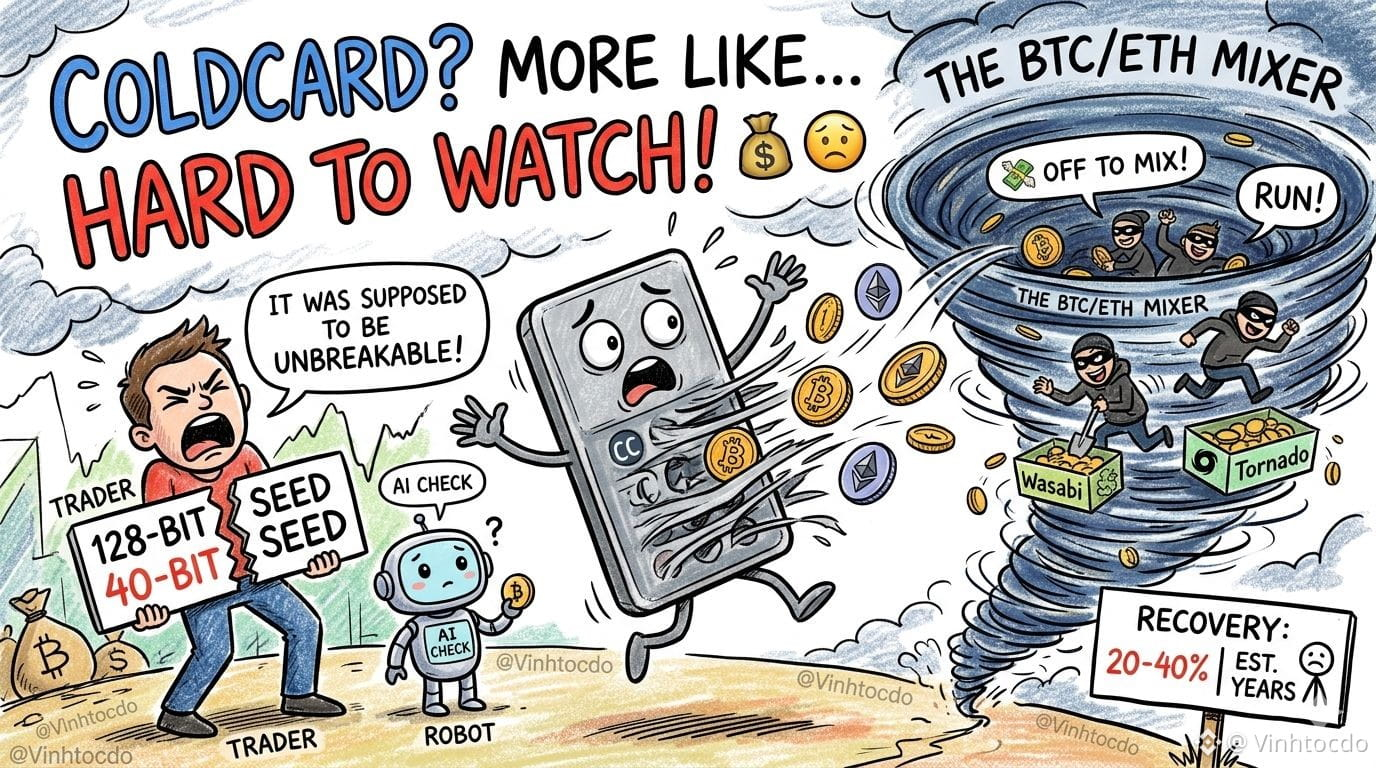
🥶 ¿BILLETERA HARDWARE? MÁS BIEN DIFÍCIL DE VER. 💸
#coldcardexploitfundssenttomixers ¡Los hackers por fin se despertaron! CertiK detectó 64 BTC moviéndose hacia Wasabi y 200 ETH hacia Tornado Cash. 🌪️🏃♂️
Lo que se comenta es que las probabilidades de recuperación son brutales: 20-40%, y podría llevar años recuperar algo. Todo por un fallo de firmware de 2021 que hizo que las frases semilla fueran atacables por fuerza bruta. 🤦♂️💀
Al parecer, una verificación con una IA de 2 dólares podría haber evitado +100M. ¡Hablemos de un descuido costoso!
¿Qué deberían hacer los traders? Si usaste esas carteras específicas, regenera tus semillas INMEDIATAMENTE. ¡Lleva tus fondos a un terreno nuevo! 🛡️💼
👉 ¡No es asesoría financiera! ¡Investiga por tu cuenta (DYOR)!
#Coldcard #BitcoinHack #BlockchainSecurity #VINHTOCDO
$BTC
{future}(BTCUSDT)
$DIA
{future}(DIAUSDT)
$GUN
{future}(GUNUSDT)
🥶 ¿BILLETERA HARDWARE? MÁS BIEN DIFÍCIL DE VER. 💸
#coldcardexploitfundssenttomixers ¡Los hackers por fin se despertaron! CertiK detectó 64 BTC moviéndose hacia Wasabi y 200 ETH hacia Tornado Cash. 🌪️🏃♂️
Lo que se comenta es que las probabilidades de recuperación son brutales: 20-40%, y podría llevar años recuperar algo. Todo por un fallo de firmware de 2021 que hizo que las frases semilla fueran atacables por fuerza bruta. 🤦♂️💀
Al parecer, una verificación con una IA de 2 dólares podría haber evitado +100M. ¡Hablemos de un descuido costoso!
¿Qué deberían hacer los traders? Si usaste esas carteras específicas, regenera tus semillas INMEDIATAMENTE. ¡Lleva tus fondos a un terreno nuevo! 🛡️💼
👉 ¡No es asesoría financiera! ¡Investiga por tu cuenta (DYOR)!
#Coldcard #BitcoinHack #BlockchainSecurity #VINHTOCDO
$BTC
$DIA
$GUN
8
2.7k
**Coldcard Exploit: fondos robados enviados a mixers**
El exploit de Coldcard sigue desarrollándose: los fondos robados ya están siendo enviados a mixers, según reportes. Coldcard es una de las hardware wallets más respetadas en el espacio Bitcoin por su enfoque en seguridad y privacidad, lo que hace este caso particularmente relevante.
**¿Qué pasó?** Un exploit (vulnerabilidad explotada) permitió drenar fondos de ciertas carteras. Los atacantes ahora están usando mixers (servicios de mezcla) para ofuscar el rastro on-chain y dificultar el rastreo. Esto es común en hacks: el ladrón busca "lavar" los fondos antes de moverlos a exchanges o convertirlos a otras criptos.
**Impacto para el mercado:** aunque el monto no está confirmado públicamente, cualquier exploit de hardware wallet genera **FUD** (miedo, incertidumbre, duda) porque toca la premisa de autocustodia. Si las wallets frías no son seguras, ¿dónde guardás tus claves? Este tipo de eventos suele presionar el sentimiento a corto plazo, especialmente en entornos de miedo extremo (Fear Index hoy en 25).
La movida a mixers también pone presión regulatoria: los reguladores miran estos servicios con lupa, y eventos así pueden acelerar restricciones (como ya pasa en Japón, donde están urgiendo límites a retiros cripto tras incidentes similares).
**¿Qué mirás ahora?** Seguí el desarrollo del caso y las respuestas de Coldcard. Si sos usuario, actualizá firmware y revisá tus prácticas de seguridad. ¿Cómo impacta esto en tu confianza en hardware wallets? Dejá tu opinión en los comentarios.
#ColdcardExploitFundsSentToMixers
97
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#UKFCAWinsCourtOrderToRecover851400Pounds
32,030 visualizaciones
770 participa(n) en el debate
2
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
45,869 visualizaciones
945 participa(n) en el debate
3
#GoldFallsTo$4144
15,931 visualizaciones
163 participa(n) en el debate
4
#QNTFallsOver40%FromMorningHigh
92,110 visualizaciones
1,361 participa(n) en el debate
5
#USDTAdds845900HoldersInPast7Days
18,766 visualizaciones
421 participa(n) en el debate
6
#KospiFalls2.7%SamsungSKHynixDropOver5%
31,338 visualizaciones
598 participa(n) en el debate
7
#BitgetCEOConfirms$388MStolenInHack
5,446 visualizaciones
43 participa(n) en el debate
8
#BTCFallsBelow$83000
33,216 visualizaciones
167 participa(n) en el debate
9
#BitgetDetailsSecurityIncidentTimeline
52,376 visualizaciones
745 participa(n) en el debate
10
#BitcoinSpotETFs$2.39BWeeklyNetInflow
15,679 visualizaciones
49 participa(n) en el debate