
#walletsecurity
walletsecurity
176,393 visualizaciones
458 participa(n) en el debate
Populares
Novedades

·
--
Ver traducción
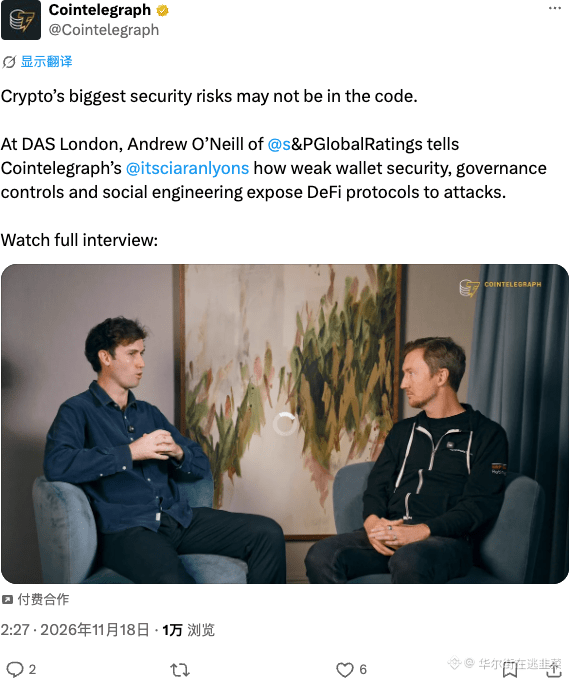
摩根士丹利高管直言,加密圈最大的安全漏洞不在代码,而在钱包安全差、治理失控和社会工程。天天盯着代码审计,结果连私钥管理得一塌糊涂,这种“人为刀俎我为鱼肉”才最致命。
#DeFi #WalletSecurity
摩根士丹利高管直言,加密圈最大的安全漏洞不在代码,而在钱包安全差、治理失控和社会工程。天天盯着代码审计,结果连私钥管理得一塌糊涂,这种“人为刀俎我为鱼肉”才最致命。
#DeFi #WalletSecurity
#DeFi #WalletSecurity
8

Una raíz de Merkle coincidente ya no demuestra que las transacciones sean las mismas.
Aviso GHSA-8vv3-6qpc-gpw6 (CVSS 9.3): la función checkTxRoots de bitcoinjs-lib no detecta transacciones duplicadas que completan un nivel impar del árbol de Merkle. Un par puede enviar un bloque con una lista de transacciones distinta, pero con la misma raíz y el mismo hash. No hace falta minar.
Por qué importa a los constructores $BTC : los clientes SPV, los exploradores o la lógica de depósitos que confíen en checkTxRoots podrían acreditar dos veces un mismo depósito.
Qué hacer:
• Comprueba tu archivo de bloqueo
• Actualiza a 5.2.1, 6.1.8 o 7.0.2
• No hay parche para las versiones anteriores a la 5
• No te limites a incluir en una lista negra el hash del bloque como respuesta: podrías rechazar un bloque legítimo
Veredicto: DEMOSTRADO, confianza: alta.
Punto de atención: si el aviso sigue sin indicar una solución para las versiones anteriores a la 5 el 16 de diciembre de 2026, esos usuarios deberán migrar, no esperar un parche.
La señal #004 de Cirqus Intelligence. Nihil sine probatione.
¿Tu lógica de depósitos verifica la propia lista de transacciones o solo que su raíz parezca correcta?
#Bitcoin #WalletSecurity #bitcoinjs #SeguridadCripto
Una raíz de Merkle coincidente ya no demuestra que las transacciones sean las mismas.
Aviso GHSA-8vv3-6qpc-gpw6 (CVSS 9.3): la función checkTxRoots de bitcoinjs-lib no detecta transacciones duplicadas que completan un nivel impar del árbol de Merkle. Un par puede enviar un bloque con una lista de transacciones distinta, pero con la misma raíz y el mismo hash. No hace falta minar.
Por qué importa a los constructores $BTC : los clientes SPV, los exploradores o la lógica de depósitos que confíen en checkTxRoots podrían acreditar dos veces un mismo depósito.
Qué hacer:
• Comprueba tu archivo de bloqueo
• Actualiza a 5.2.1, 6.1.8 o 7.0.2
• No hay parche para las versiones anteriores a la 5
• No te limites a incluir en una lista negra el hash del bloque como respuesta: podrías rechazar un bloque legítimo
Veredicto: DEMOSTRADO, confianza: alta.
Punto de atención: si el aviso sigue sin indicar una solución para las versiones anteriores a la 5 el 16 de diciembre de 2026, esos usuarios deberán migrar, no esperar un parche.
La señal #004 de Cirqus Intelligence. Nihil sine probatione.
¿Tu lógica de depósitos verifica la propia lista de transacciones o solo que su raíz parezca correcta?
#Bitcoin #WalletSecurity #bitcoinjs #SeguridadCripto
Aviso GHSA-8vv3-6qpc-gpw6 (CVSS 9.3): la función checkTxRoots de bitcoinjs-lib no detecta transacciones duplicadas que completan un nivel impar del árbol de Merkle. Un par puede enviar un bloque con una lista de transacciones distinta, pero con la misma raíz y el mismo hash. No hace falta minar.
Por qué importa a los constructores $BTC : los clientes SPV, los exploradores o la lógica de depósitos que confíen en checkTxRoots podrían acreditar dos veces un mismo depósito.
Qué hacer:
• Comprueba tu archivo de bloqueo
• Actualiza a 5.2.1, 6.1.8 o 7.0.2
• No hay parche para las versiones anteriores a la 5
• No te limites a incluir en una lista negra el hash del bloque como respuesta: podrías rechazar un bloque legítimo
Veredicto: DEMOSTRADO, confianza: alta.
Punto de atención: si el aviso sigue sin indicar una solución para las versiones anteriores a la 5 el 16 de diciembre de 2026, esos usuarios deberán migrar, no esperar un parche.
La señal #004 de Cirqus Intelligence. Nihil sine probatione.
¿Tu lógica de depósitos verifica la propia lista de transacciones o solo que su raíz parezca correcta?
#Bitcoin #WalletSecurity #bitcoinjs #SeguridadCripto
117
🚨 Se sospecha que una filtración de claves provocó el robo de 6,5 millones de dólares de la billetera Safe 🧠
📊 | $BTC | $ETH | $BNB |
- Síguenos y deja un comentario para compartir tu opinión 📈
- Según informes, robaron 6,5 millones de dólares de la billetera Safe por una presunta filtración de la clave privada
- El cofundador de Zodiac afirma que el problema se debió a una clave comprometida y a permisos demasiado amplios en la billetera
- Subrayó que la vulnerabilidad no se debió a un defecto en los contratos inteligentes
- El incidente vuelve a poner de relieve la importancia de gestionar los permisos de la billetera y proteger las claves 🔥
- Este robo de criptomonedas podría generar cautela en el mercado a corto plazo
- Si la investigación confirma que se trató de una única clave comprometida, el impacto en la confianza general en Safe podría ser limitado
- Se prevé que los grandes inversores mantengan la cautela a corto plazo y que la actividad de las ballenas sea neutral
- Es probable que el mercado mantenga una tendencia lateral a corto plazo
- ¿Crees que reforzar la gestión de la seguridad de las claves privadas debería ser una prioridad? Comparte tu opinión
- Síguenos y deja un comentario para debatir los cambios del mercado con criterio
#Crypto #WalletSecurity #DeFi #Whales #Blockchain
🚨 Se sospecha que una filtración de claves provocó el robo de 6,5 millones de dólares de la billetera Safe 🧠
📊 | $BTC | $ETH | $BNB |
- Síguenos y deja un comentario para compartir tu opinión 📈
- Según informes, robaron 6,5 millones de dólares de la billetera Safe por una presunta filtración de la clave privada
- El cofundador de Zodiac afirma que el problema se debió a una clave comprometida y a permisos demasiado amplios en la billetera
- Subrayó que la vulnerabilidad no se debió a un defecto en los contratos inteligentes
- El incidente vuelve a poner de relieve la importancia de gestionar los permisos de la billetera y proteger las claves 🔥
- Este robo de criptomonedas podría generar cautela en el mercado a corto plazo
- Si la investigación confirma que se trató de una única clave comprometida, el impacto en la confianza general en Safe podría ser limitado
- Se prevé que los grandes inversores mantengan la cautela a corto plazo y que la actividad de las ballenas sea neutral
- Es probable que el mercado mantenga una tendencia lateral a corto plazo
- ¿Crees que reforzar la gestión de la seguridad de las claves privadas debería ser una prioridad? Comparte tu opinión
- Síguenos y deja un comentario para debatir los cambios del mercado con criterio
#Crypto #WalletSecurity #DeFi #Whales #Blockchain
📊 | $BTC | $ETH | $BNB |
- Síguenos y deja un comentario para compartir tu opinión 📈
- Según informes, robaron 6,5 millones de dólares de la billetera Safe por una presunta filtración de la clave privada
- El cofundador de Zodiac afirma que el problema se debió a una clave comprometida y a permisos demasiado amplios en la billetera
- Subrayó que la vulnerabilidad no se debió a un defecto en los contratos inteligentes
- El incidente vuelve a poner de relieve la importancia de gestionar los permisos de la billetera y proteger las claves 🔥
- Este robo de criptomonedas podría generar cautela en el mercado a corto plazo
- Si la investigación confirma que se trató de una única clave comprometida, el impacto en la confianza general en Safe podría ser limitado
- Se prevé que los grandes inversores mantengan la cautela a corto plazo y que la actividad de las ballenas sea neutral
- Es probable que el mercado mantenga una tendencia lateral a corto plazo
- ¿Crees que reforzar la gestión de la seguridad de las claves privadas debería ser una prioridad? Comparte tu opinión
- Síguenos y deja un comentario para debatir los cambios del mercado con criterio
#Crypto #WalletSecurity #DeFi #Whales #Blockchain
124
Lo aprobaste una vez. Sigue activo.
Una aprobación de tokens no caduca por sí sola. Una aprobación cubre un contrato, un token y una red, y permanece activa hasta que la elimines.
Una comprobación rápida:
— Escribe revoke.cash tú mismo. No pulses ningún enlace
— Pega tu dirección pública. No hace falta conectar la cartera
— Elige una red. Las aprobaciones son específicas de cada cadena, así que revisa todas las que hayas usado, tanto $ETH side como $BNB side
— Ordena por «Límite de gasto» y busca «Ilimitado»
— Revoca lo que ya no uses
Seamos claros:
— «Ilimitado» implica más riesgo, pero no demuestra que te hayan hackeado
— Algunas aplicaciones necesitan esa aprobación, así que no revoques a ciegas
— Cada revocación cuesta gas
— Si tu frase semilla está comprometida, revocar no es suficiente: pásate a una cartera nueva
Esto es una guía práctica, no un veredicto. Sin sello de garantía ni garantías.
¿Cuándo fue la última vez que revisaste en qué sigue confiando tu cartera?
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
Lo aprobaste una vez. Sigue activo.
Una aprobación de tokens no caduca por sí sola. Una aprobación cubre un contrato, un token y una red, y permanece activa hasta que la elimines.
Una comprobación rápida:
— Escribe revoke.cash tú mismo. No pulses ningún enlace
— Pega tu dirección pública. No hace falta conectar la cartera
— Elige una red. Las aprobaciones son específicas de cada cadena, así que revisa todas las que hayas usado, tanto $ETH side como $BNB side
— Ordena por «Límite de gasto» y busca «Ilimitado»
— Revoca lo que ya no uses
Seamos claros:
— «Ilimitado» implica más riesgo, pero no demuestra que te hayan hackeado
— Algunas aplicaciones necesitan esa aprobación, así que no revoques a ciegas
— Cada revocación cuesta gas
— Si tu frase semilla está comprometida, revocar no es suficiente: pásate a una cartera nueva
Esto es una guía práctica, no un veredicto. Sin sello de garantía ni garantías.
¿Cuándo fue la última vez que revisaste en qué sigue confiando tu cartera?
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
Una aprobación de tokens no caduca por sí sola. Una aprobación cubre un contrato, un token y una red, y permanece activa hasta que la elimines.
Una comprobación rápida:
— Escribe revoke.cash tú mismo. No pulses ningún enlace
— Pega tu dirección pública. No hace falta conectar la cartera
— Elige una red. Las aprobaciones son específicas de cada cadena, así que revisa todas las que hayas usado, tanto $ETH side como $BNB side
— Ordena por «Límite de gasto» y busca «Ilimitado»
— Revoca lo que ya no uses
Seamos claros:
— «Ilimitado» implica más riesgo, pero no demuestra que te hayan hackeado
— Algunas aplicaciones necesitan esa aprobación, así que no revoques a ciegas
— Cada revocación cuesta gas
— Si tu frase semilla está comprometida, revocar no es suficiente: pásate a una cartera nueva
Esto es una guía práctica, no un veredicto. Sin sello de garantía ni garantías.
¿Cuándo fue la última vez que revisaste en qué sigue confiando tu cartera?
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
1
52

·
--
🚨 $ETH CAMBIO EN EL ECOSISTEMA: CÓMO AFRONTAR EL CESE DE LA RED BLAST Y LOS PROTOCOLOS DE RECUPERACIÓN DE ACTIVOS 🔍
Los cambios estructurales requieren absoluta precisión en la gestión de activos a medida que evoluciona la infraestructura de la red. Con la próxima interrupción del soporte de la red en una importante interfaz de billetera, es posible que los saldos históricos que se muestran en la cadena ya no reflejen el acceso real a la liquidez. 📊
Los participantes informados saben que la interrupción de una interfaz no invalida la titularidad en la capa base. Los titulares que cumplan los requisitos deben tramitar sus reclamaciones directamente a través de los canales oficiales de recuperación de la red principal de Ethereum, en lugar de confiar en los paneles de la interfaz antigua. 🛡️
La seguridad sigue siendo primordial durante las migraciones estructurales. Nunca reveles credenciales privadas ni interactúes con enlaces de reclamación de terceros sin verificar que se hacen pasar por herramientas de soporte. 💡 ¿Qué medidas estás tomando para auditar tus activos en almacenamiento en frío y en caliente antes de la próxima fecha de interrupción de la red? 🤔
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
🚨 $ETH CAMBIO EN EL ECOSISTEMA: CÓMO AFRONTAR EL CESE DE LA RED BLAST Y LOS PROTOCOLOS DE RECUPERACIÓN DE ACTIVOS 🔍
Los cambios estructurales requieren absoluta precisión en la gestión de activos a medida que evoluciona la infraestructura de la red. Con la próxima interrupción del soporte de la red en una importante interfaz de billetera, es posible que los saldos históricos que se muestran en la cadena ya no reflejen el acceso real a la liquidez. 📊
Los participantes informados saben que la interrupción de una interfaz no invalida la titularidad en la capa base. Los titulares que cumplan los requisitos deben tramitar sus reclamaciones directamente a través de los canales oficiales de recuperación de la red principal de Ethereum, en lugar de confiar en los paneles de la interfaz antigua. 🛡️
La seguridad sigue siendo primordial durante las migraciones estructurales. Nunca reveles credenciales privadas ni interactúes con enlaces de reclamación de terceros sin verificar que se hacen pasar por herramientas de soporte. 💡 ¿Qué medidas estás tomando para auditar tus activos en almacenamiento en frío y en caliente antes de la próxima fecha de interrupción de la red? 🤔
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
Los cambios estructurales requieren absoluta precisión en la gestión de activos a medida que evoluciona la infraestructura de la red. Con la próxima interrupción del soporte de la red en una importante interfaz de billetera, es posible que los saldos históricos que se muestran en la cadena ya no reflejen el acceso real a la liquidez. 📊
Los participantes informados saben que la interrupción de una interfaz no invalida la titularidad en la capa base. Los titulares que cumplan los requisitos deben tramitar sus reclamaciones directamente a través de los canales oficiales de recuperación de la red principal de Ethereum, en lugar de confiar en los paneles de la interfaz antigua. 🛡️
La seguridad sigue siendo primordial durante las migraciones estructurales. Nunca reveles credenciales privadas ni interactúes con enlaces de reclamación de terceros sin verificar que se hacen pasar por herramientas de soporte. 💡 ¿Qué medidas estás tomando para auditar tus activos en almacenamiento en frío y en caliente antes de la próxima fecha de interrupción de la red? 🤔
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
12

·
--
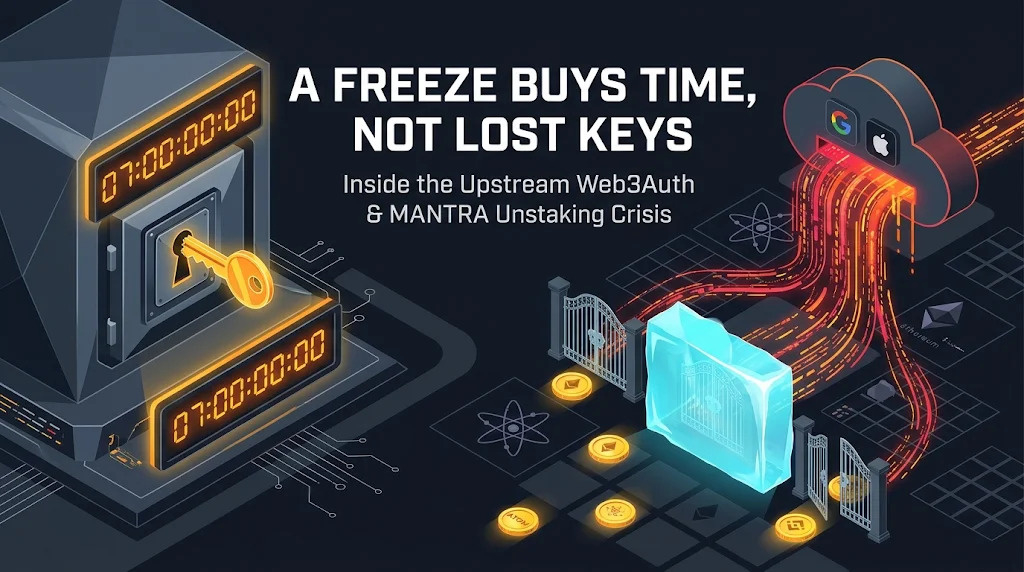
⚠️Una congelación de siete días de los retiros de staking no puede revertir el robo de una clave privada. Solo puede ganar tiempo.
El 13 de noviembre, MANTRA pausó durante siete días todas las nuevas transacciones de desvinculación, tras conocerse que atacantes estaban retirando MANTRA en staking de billeteras de inicio de sesión social de Keplr comprometidas. Esto no cancela los retiros que ya están en la cola de desvinculación de ocho días.
MANTRA dice que los titulares afectados deben volver a delegar antes de que venza ese plazo.
La vulnerabilidad se encuentra en una capa anterior: la infraestructura de billeteras integradas de Web3Auth, que usa el inicio de sesión de Keplr con Google/Apple. Keplr afirma que las cuentas con frase de recuperación y las billeteras de hardware no se vieron afectadas.
Esto no demuestra que las propias cuentas de Google o Apple hayan sido pirateadas.
La investigación de Bitquery del 12 de noviembre rastreó al menos $1.82M sustraídos entre el 1 y el 12 de noviembre de 7,842 billeteras de Cosmos, 52 billeteras de Ethereum y 13 cuentas de Hyperliquid. Más de $1.01M salió antes del primer barrido de recuperación de Web3Auth. Por separado, Web3Auth transfirió aproximadamente $6M a billeteras de recuperación. Esos $6M no constituyen un total confirmado de lo robado.
Faltan conocer la causa técnica raíz, el balance final de las pérdidas y un calendario confirmado para la devolución de los fondos.
MANTRA también sufrió en agosto un exploit distinto en la contabilidad de la cadena, en una capa anterior. La causa es diferente, pero los repetidos incidentes de seguridad en distintas capas afectan la confianza.
La congelación restringe las salidas; no repara las claves comprometidas ni protege todas las demás cadenas.
Esto no es asesoramiento financiero.
$MANTRA
{future}(MANTRAUSDT)
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
⚠️Una congelación de siete días de los retiros de staking no puede revertir el robo de una clave privada. Solo puede ganar tiempo.
El 13 de noviembre, MANTRA pausó durante siete días todas las nuevas transacciones de desvinculación, tras conocerse que atacantes estaban retirando MANTRA en staking de billeteras de inicio de sesión social de Keplr comprometidas. Esto no cancela los retiros que ya están en la cola de desvinculación de ocho días.
MANTRA dice que los titulares afectados deben volver a delegar antes de que venza ese plazo.
La vulnerabilidad se encuentra en una capa anterior: la infraestructura de billeteras integradas de Web3Auth, que usa el inicio de sesión de Keplr con Google/Apple. Keplr afirma que las cuentas con frase de recuperación y las billeteras de hardware no se vieron afectadas.
Esto no demuestra que las propias cuentas de Google o Apple hayan sido pirateadas.
La investigación de Bitquery del 12 de noviembre rastreó al menos $1.82M sustraídos entre el 1 y el 12 de noviembre de 7,842 billeteras de Cosmos, 52 billeteras de Ethereum y 13 cuentas de Hyperliquid. Más de $1.01M salió antes del primer barrido de recuperación de Web3Auth. Por separado, Web3Auth transfirió aproximadamente $6M a billeteras de recuperación. Esos $6M no constituyen un total confirmado de lo robado.
Faltan conocer la causa técnica raíz, el balance final de las pérdidas y un calendario confirmado para la devolución de los fondos.
MANTRA también sufrió en agosto un exploit distinto en la contabilidad de la cadena, en una capa anterior. La causa es diferente, pero los repetidos incidentes de seguridad en distintas capas afectan la confianza.
La congelación restringe las salidas; no repara las claves comprometidas ni protege todas las demás cadenas.
Esto no es asesoramiento financiero.
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
El 13 de noviembre, MANTRA pausó durante siete días todas las nuevas transacciones de desvinculación, tras conocerse que atacantes estaban retirando MANTRA en staking de billeteras de inicio de sesión social de Keplr comprometidas. Esto no cancela los retiros que ya están en la cola de desvinculación de ocho días.
MANTRA dice que los titulares afectados deben volver a delegar antes de que venza ese plazo.
La vulnerabilidad se encuentra en una capa anterior: la infraestructura de billeteras integradas de Web3Auth, que usa el inicio de sesión de Keplr con Google/Apple. Keplr afirma que las cuentas con frase de recuperación y las billeteras de hardware no se vieron afectadas.
Esto no demuestra que las propias cuentas de Google o Apple hayan sido pirateadas.
La investigación de Bitquery del 12 de noviembre rastreó al menos $1.82M sustraídos entre el 1 y el 12 de noviembre de 7,842 billeteras de Cosmos, 52 billeteras de Ethereum y 13 cuentas de Hyperliquid. Más de $1.01M salió antes del primer barrido de recuperación de Web3Auth. Por separado, Web3Auth transfirió aproximadamente $6M a billeteras de recuperación. Esos $6M no constituyen un total confirmado de lo robado.
Faltan conocer la causa técnica raíz, el balance final de las pérdidas y un calendario confirmado para la devolución de los fondos.
MANTRA también sufrió en agosto un exploit distinto en la contabilidad de la cadena, en una capa anterior. La causa es diferente, pero los repetidos incidentes de seguridad en distintas capas afectan la confianza.
La congelación restringe las salidas; no repara las claves comprometidas ni protege todas las demás cadenas.
Esto no es asesoramiento financiero.
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
1
419

·
--
Bajista
MANTRA PAUSA EL DESBLOQUEO DEL STAKING, PERO ALGUNAS CUENTAS REGRESIVAS PARA RETIRAR FONDOS SIGUEN ACTIVAS
Imagina que tienes tus criptomonedas bloqueadas en staking y descubres que alguien más ha empezado a retirarlas.
Esa es la situación que MANTRA intenta contener.
$MANTRA
{future}(MANTRAUSDT)
⚠️ Tras recibir informes sobre el acceso no autorizado a cuentas de Web3Auth y billeteras Keplr, MANTRA anunció una pausa de emergencia de 7 días para las nuevas solicitudes de desbloqueo del staking.
Según los informes, los atacantes robaron tokens líquidos antes de iniciar el desbloqueo no autorizado de $OM .
Pero hay una peligrosa excepción.
Las solicitudes de desbloqueo ya existentes NO están congeladas.
La cuenta regresiva de 8 días para retirar los fondos sigue avanzando, lo que podría permitir que los atacantes con claves comprometidas reclamen los tokens cuando estén disponibles.
🔐 MANTRA ha instado a los usuarios afectados a volver a delegar antes de que termine esa cuenta regresiva.
Volver a delegar podría detener un retiro en curso, pero no puede volver a proteger una clave privada expuesta.
No necesariamente todas las billeteras Keplr están comprometidas.
Si te afecta, comprueba el estado de tu staking y sigue las instrucciones oficiales de recuperación; nunca introduzcas tu frase de recuperación en un sitio web no solicitado.
Una pausa temporal da un margen de tiempo.
Lo que hagan los usuarios con ese tiempo importa.
{spot}(MANTRAUSDT)
$MANTRA #WalletSecurity #CryptoSecurity
MANTRA PAUSA EL DESBLOQUEO DEL STAKING, PERO ALGUNAS CUENTAS REGRESIVAS PARA RETIRAR FONDOS SIGUEN ACTIVAS
Imagina que tienes tus criptomonedas bloqueadas en staking y descubres que alguien más ha empezado a retirarlas.
Esa es la situación que MANTRA intenta contener.
$MANTRA
⚠️ Tras recibir informes sobre el acceso no autorizado a cuentas de Web3Auth y billeteras Keplr, MANTRA anunció una pausa de emergencia de 7 días para las nuevas solicitudes de desbloqueo del staking.
Según los informes, los atacantes robaron tokens líquidos antes de iniciar el desbloqueo no autorizado de $OM .
Pero hay una peligrosa excepción.
Las solicitudes de desbloqueo ya existentes NO están congeladas.
La cuenta regresiva de 8 días para retirar los fondos sigue avanzando, lo que podría permitir que los atacantes con claves comprometidas reclamen los tokens cuando estén disponibles.
🔐 MANTRA ha instado a los usuarios afectados a volver a delegar antes de que termine esa cuenta regresiva.
Volver a delegar podría detener un retiro en curso, pero no puede volver a proteger una clave privada expuesta.
No necesariamente todas las billeteras Keplr están comprometidas.
Si te afecta, comprueba el estado de tu staking y sigue las instrucciones oficiales de recuperación; nunca introduzcas tu frase de recuperación en un sitio web no solicitado.
Una pausa temporal da un margen de tiempo.
Lo que hagan los usuarios con ese tiempo importa.
$MANTRA #WalletSecurity #CryptoSecurity
Imagina que tienes tus criptomonedas bloqueadas en staking y descubres que alguien más ha empezado a retirarlas.
Esa es la situación que MANTRA intenta contener.
$MANTRA
⚠️ Tras recibir informes sobre el acceso no autorizado a cuentas de Web3Auth y billeteras Keplr, MANTRA anunció una pausa de emergencia de 7 días para las nuevas solicitudes de desbloqueo del staking.
Según los informes, los atacantes robaron tokens líquidos antes de iniciar el desbloqueo no autorizado de $OM .
Pero hay una peligrosa excepción.
Las solicitudes de desbloqueo ya existentes NO están congeladas.
La cuenta regresiva de 8 días para retirar los fondos sigue avanzando, lo que podría permitir que los atacantes con claves comprometidas reclamen los tokens cuando estén disponibles.
🔐 MANTRA ha instado a los usuarios afectados a volver a delegar antes de que termine esa cuenta regresiva.
Volver a delegar podría detener un retiro en curso, pero no puede volver a proteger una clave privada expuesta.
No necesariamente todas las billeteras Keplr están comprometidas.
Si te afecta, comprueba el estado de tu staking y sigue las instrucciones oficiales de recuperación; nunca introduzcas tu frase de recuperación en un sitio web no solicitado.
Una pausa temporal da un margen de tiempo.
Lo que hagan los usuarios con ese tiempo importa.
$MANTRA #WalletSecurity #CryptoSecurity
417

⚠️ $MANTRA SE PAUSÓ LA DESVINCULACIÓN MIENTRAS LOS ATACANTES MANTIENEN EL RELOJ EN MARCHA 🦈
📊 La pausa de emergencia de 7 días compró un margen de tiempo escaso, pero la cuenta regresiva de retiro de 8 días sigue activa, lo que permite que las claves comprometidas aún retiren tokens líquidos. 🕵️♂️ Los inversores astutos ya están analizando el flujo de órdenes en busca de cualquier salida residual, y los picos de volumen podrían indicar una liquidación de último minuto.
💡 Vuelve a delegar ahora si detectas una solicitud activa: puede detener el retiro pendiente, aunque no solucionará una filtración. Mantente muy alerta, revisa tu acceso a Keplr y protege bien los pasos de recuperación. 🤔 ¿Vas a volver a delegar antes de que se agote el tiempo?
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
⚠️ $MANTRA SE PAUSÓ LA DESVINCULACIÓN MIENTRAS LOS ATACANTES MANTIENEN EL RELOJ EN MARCHA 🦈
📊 La pausa de emergencia de 7 días compró un margen de tiempo escaso, pero la cuenta regresiva de retiro de 8 días sigue activa, lo que permite que las claves comprometidas aún retiren tokens líquidos. 🕵️♂️ Los inversores astutos ya están analizando el flujo de órdenes en busca de cualquier salida residual, y los picos de volumen podrían indicar una liquidación de último minuto.
💡 Vuelve a delegar ahora si detectas una solicitud activa: puede detener el retiro pendiente, aunque no solucionará una filtración. Mantente muy alerta, revisa tu acceso a Keplr y protege bien los pasos de recuperación. 🤔 ¿Vas a volver a delegar antes de que se agote el tiempo?
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
📊 La pausa de emergencia de 7 días compró un margen de tiempo escaso, pero la cuenta regresiva de retiro de 8 días sigue activa, lo que permite que las claves comprometidas aún retiren tokens líquidos. 🕵️♂️ Los inversores astutos ya están analizando el flujo de órdenes en busca de cualquier salida residual, y los picos de volumen podrían indicar una liquidación de último minuto.
💡 Vuelve a delegar ahora si detectas una solicitud activa: puede detener el retiro pendiente, aunque no solucionará una filtración. Mantente muy alerta, revisa tu acceso a Keplr y protege bien los pasos de recuperación. 🤔 ¿Vas a volver a delegar antes de que se agote el tiempo?
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
14
El 31 de octubre de 2024, un SMS detuvo a un ladrón en pleno intento de retirar fondos.
En total, nos robaron unos 2.000 dólares a nuestro fundador, incluidos 1,088 BNB. El robo se produjo desde MetaMask, Trust Wallet y una cuenta de OKX.
En HTX, el atacante accedió a la cuenta y convirtió los activos a $BNB. Pero el retiro no se completó: se envió una confirmación por SMS a un número de teléfono distinto.
No pudimos determinar cómo accedieron. Nuestra hipótesis de trabajo: el portátil, que se había dejado a un desconocido para que lo reparara, tenía una versión sin licencia de Windows y ningún antivirus. Son las circunstancias, no una causa probada.
Esto no significa que los SMS sean seguros. Existen los ataques de intercambio de SIM. Es una observación concreta: un canal separado impidió el retiro. Eso es todo lo que demuestra el primer distintivo C·H·A·O· en HTX. No es una auditoría de seguridad de la plataforma.
La lección: no confíes, verifica. Nada sin pruebas.
Por eso, Cirqus Intelligence lanza The Cirqus Register. Publicará cambios, no noticias. Cada pronóstico tendrá una fecha y un criterio para determinar si se cumplió. Una vez al mes revisaremos nuestros propios pronósticos, empezando por los fallidos. Sin señales de trading ni predicciones de precios.
La Q no es un error tipográfico. Es la lente.
Los agentes de IA ayudan con la investigación, un verificador comprueba las afirmaciones y una persona aprueba cada edición.
¿Cuáles de tus retiros siguen dependiendo de un solo dispositivo?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
El 31 de octubre de 2024, un SMS detuvo a un ladrón en pleno intento de retirar fondos.
En total, nos robaron unos 2.000 dólares a nuestro fundador, incluidos 1,088 BNB. El robo se produjo desde MetaMask, Trust Wallet y una cuenta de OKX.
En HTX, el atacante accedió a la cuenta y convirtió los activos a $BNB . Pero el retiro no se completó: se envió una confirmación por SMS a un número de teléfono distinto.
No pudimos determinar cómo accedieron. Nuestra hipótesis de trabajo: el portátil, que se había dejado a un desconocido para que lo reparara, tenía una versión sin licencia de Windows y ningún antivirus. Son las circunstancias, no una causa probada.
Esto no significa que los SMS sean seguros. Existen los ataques de intercambio de SIM. Es una observación concreta: un canal separado impidió el retiro. Eso es todo lo que demuestra el primer distintivo C·H·A·O· en HTX. No es una auditoría de seguridad de la plataforma.
La lección: no confíes, verifica. Nada sin pruebas.
Por eso, Cirqus Intelligence lanza The Cirqus Register. Publicará cambios, no noticias. Cada pronóstico tendrá una fecha y un criterio para determinar si se cumplió. Una vez al mes revisaremos nuestros propios pronósticos, empezando por los fallidos. Sin señales de trading ni predicciones de precios.
La Q no es un error tipográfico. Es la lente.
Los agentes de IA ayudan con la investigación, un verificador comprueba las afirmaciones y una persona aprueba cada edición.
¿Cuáles de tus retiros siguen dependiendo de un solo dispositivo?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
En total, nos robaron unos 2.000 dólares a nuestro fundador, incluidos 1,088 BNB. El robo se produjo desde MetaMask, Trust Wallet y una cuenta de OKX.
En HTX, el atacante accedió a la cuenta y convirtió los activos a $BNB . Pero el retiro no se completó: se envió una confirmación por SMS a un número de teléfono distinto.
No pudimos determinar cómo accedieron. Nuestra hipótesis de trabajo: el portátil, que se había dejado a un desconocido para que lo reparara, tenía una versión sin licencia de Windows y ningún antivirus. Son las circunstancias, no una causa probada.
Esto no significa que los SMS sean seguros. Existen los ataques de intercambio de SIM. Es una observación concreta: un canal separado impidió el retiro. Eso es todo lo que demuestra el primer distintivo C·H·A·O· en HTX. No es una auditoría de seguridad de la plataforma.
La lección: no confíes, verifica. Nada sin pruebas.
Por eso, Cirqus Intelligence lanza The Cirqus Register. Publicará cambios, no noticias. Cada pronóstico tendrá una fecha y un criterio para determinar si se cumplió. Una vez al mes revisaremos nuestros propios pronósticos, empezando por los fallidos. Sin señales de trading ni predicciones de precios.
La Q no es un error tipográfico. Es la lente.
Los agentes de IA ayudan con la investigación, un verificador comprueba las afirmaciones y una persona aprueba cada edición.
¿Cuáles de tus retiros siguen dependiendo de un solo dispositivo?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
1
132

·
--
Desconectarse no es lo mismo que revocar los permisos de la billetera
Desconectarte de una aplicación DeFi no necesariamente revoca el permiso que le otorgaste. Según Ethereum.org, las autorizaciones de tokens pueden seguir activas después de desconectarte y quizá no tengan fecha de vencimiento. Una aprobación ilimitada puede permitir que un contrato gaste todos los tokens de ese tipo que tengas en la billetera. Binance Academy recomienda revisar cuidadosamente las solicitudes de aprobación y revocar los permisos que ya no necesites.
Por eso, mantener las aprobaciones bajo control es un hábito de seguridad independiente: verifica el contrato antes de firmar, limita el monto si tu billetera lo permite y revisa las autorizaciones en cada red. Revocar es una transacción en la cadena y puede requerir el pago de una comisión de red.
Mi opinión: no des por sentado que «desconectar» significa «revocar». ¿Revisas periódicamente las aprobaciones de tu billetera?
Fuentes: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #SeguridadDeLaBilletera
Desconectarse no es lo mismo que revocar los permisos de la billetera
Desconectarte de una aplicación DeFi no necesariamente revoca el permiso que le otorgaste. Según Ethereum.org, las autorizaciones de tokens pueden seguir activas después de desconectarte y quizá no tengan fecha de vencimiento. Una aprobación ilimitada puede permitir que un contrato gaste todos los tokens de ese tipo que tengas en la billetera. Binance Academy recomienda revisar cuidadosamente las solicitudes de aprobación y revocar los permisos que ya no necesites.
Por eso, mantener las aprobaciones bajo control es un hábito de seguridad independiente: verifica el contrato antes de firmar, limita el monto si tu billetera lo permite y revisa las autorizaciones en cada red. Revocar es una transacción en la cadena y puede requerir el pago de una comisión de red.
Mi opinión: no des por sentado que «desconectar» significa «revocar». ¿Revisas periódicamente las aprobaciones de tu billetera?
Fuentes: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #SeguridadDeLaBilletera
Desconectarte de una aplicación DeFi no necesariamente revoca el permiso que le otorgaste. Según Ethereum.org, las autorizaciones de tokens pueden seguir activas después de desconectarte y quizá no tengan fecha de vencimiento. Una aprobación ilimitada puede permitir que un contrato gaste todos los tokens de ese tipo que tengas en la billetera. Binance Academy recomienda revisar cuidadosamente las solicitudes de aprobación y revocar los permisos que ya no necesites.
Por eso, mantener las aprobaciones bajo control es un hábito de seguridad independiente: verifica el contrato antes de firmar, limita el monto si tu billetera lo permite y revisa las autorizaciones en cada red. Revocar es una transacción en la cadena y puede requerir el pago de una comisión de red.
Mi opinión: no des por sentado que «desconectar» significa «revocar». ¿Revisas periódicamente las aprobaciones de tu billetera?
Fuentes: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #SeguridadDeLaBilletera
7
·
--
Bajista
🚨 Una billetera de hardware $SUI estaba lista para enviarse: ahora todo el proyecto está cerrando
Suiball anunció la cancelación del lanzamiento de su billetera de hardware y prometió reembolsos en USDC para todos los pedidos anticipados
El equipo afirma que los problemas de seguridad llevaron a la Fundación Sui a retirar su apoyo
Pero el detalle más importante para los clientes es CÓMO pagaron 👇
$SUI
{future}(SUIUSDT)
🔹 Pedidos anticipados en cadena: alrededor del 80 % de los pedidos recibirá reembolsos automáticos en USDC en las billeteras que tengan sus NFT de reserva soulbound
No es necesario reclamar ni conectar una billetera
🔹 Pedidos anticipados con tarjeta de crédito: los clientes recibirán un correo electrónico solicitándoles la dirección de una billetera Sui para gestionar una distribución de reembolsos por separado
⚠️ Suiball afirma que NUNCA solicitará frases semilla, claves privadas ni pagos adicionales
Verifica las comunicaciones a través de canales oficiales antes de responder
Un correo electrónico sobre un reembolso puede ser falsificado, incluso si el remitente parece conocido
Este es el cierre de un proyecto de billetera de hardware, NO una prueba de que la propia cadena de bloques Sui haya sido hackeada
{spot}(SUIUSDT)
El próximo hito son las transacciones de reembolso confirmadas, no otra promesa
Un reembolso programado no es lo mismo que recibir el dinero
$SUI #SUİ #WalletSecurity
🚨 Una billetera de hardware $SUI estaba lista para enviarse: ahora todo el proyecto está cerrando
Suiball anunció la cancelación del lanzamiento de su billetera de hardware y prometió reembolsos en USDC para todos los pedidos anticipados
El equipo afirma que los problemas de seguridad llevaron a la Fundación Sui a retirar su apoyo
Pero el detalle más importante para los clientes es CÓMO pagaron 👇
$SUI
🔹 Pedidos anticipados en cadena: alrededor del 80 % de los pedidos recibirá reembolsos automáticos en USDC en las billeteras que tengan sus NFT de reserva soulbound
No es necesario reclamar ni conectar una billetera
🔹 Pedidos anticipados con tarjeta de crédito: los clientes recibirán un correo electrónico solicitándoles la dirección de una billetera Sui para gestionar una distribución de reembolsos por separado
⚠️ Suiball afirma que NUNCA solicitará frases semilla, claves privadas ni pagos adicionales
Verifica las comunicaciones a través de canales oficiales antes de responder
Un correo electrónico sobre un reembolso puede ser falsificado, incluso si el remitente parece conocido
Este es el cierre de un proyecto de billetera de hardware, NO una prueba de que la propia cadena de bloques Sui haya sido hackeada
El próximo hito son las transacciones de reembolso confirmadas, no otra promesa
Un reembolso programado no es lo mismo que recibir el dinero
$SUI #SUİ #WalletSecurity
Suiball anunció la cancelación del lanzamiento de su billetera de hardware y prometió reembolsos en USDC para todos los pedidos anticipados
El equipo afirma que los problemas de seguridad llevaron a la Fundación Sui a retirar su apoyo
Pero el detalle más importante para los clientes es CÓMO pagaron 👇
$SUI
🔹 Pedidos anticipados en cadena: alrededor del 80 % de los pedidos recibirá reembolsos automáticos en USDC en las billeteras que tengan sus NFT de reserva soulbound
No es necesario reclamar ni conectar una billetera
🔹 Pedidos anticipados con tarjeta de crédito: los clientes recibirán un correo electrónico solicitándoles la dirección de una billetera Sui para gestionar una distribución de reembolsos por separado
⚠️ Suiball afirma que NUNCA solicitará frases semilla, claves privadas ni pagos adicionales
Verifica las comunicaciones a través de canales oficiales antes de responder
Un correo electrónico sobre un reembolso puede ser falsificado, incluso si el remitente parece conocido
Este es el cierre de un proyecto de billetera de hardware, NO una prueba de que la propia cadena de bloques Sui haya sido hackeada
El próximo hito son las transacciones de reembolso confirmadas, no otra promesa
Un reembolso programado no es lo mismo que recibir el dinero
$SUI #SUİ #WalletSecurity
233
Varias claves de Bitcoin no sirven de mucho si un solo robo las expone todas.
Una billetera multifirma puede exigir varias aprobaciones independientes antes de gastar $BTC. Por ejemplo, una configuración de dos de tres requiere dos claves de firma cualesquiera, no solo una contraseña en un dispositivo.
La ventaja práctica es la separación: robar una sola clave no basta. Pero guardar todas las claves y copias de seguridad juntas puede socavar esa protección.
Antes de elegir esta configuración, identifica qué dispositivos y ubicaciones podrían fallar al mismo tiempo. Luego comprueba si quedarían suficientes claves de firma disponibles para recuperar el acceso.
La contrapartida es la complejidad: perder el acceso a demasiadas claves puede dejarte fuera. La multifirma cambia el diseño de seguridad, pero no elimina la necesidad de hacer copias de seguridad con cuidado.
Fuente: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #Autocustodia
Varias claves de Bitcoin no sirven de mucho si un solo robo las expone todas.
Una billetera multifirma puede exigir varias aprobaciones independientes antes de gastar $BTC . Por ejemplo, una configuración de dos de tres requiere dos claves de firma cualesquiera, no solo una contraseña en un dispositivo.
La ventaja práctica es la separación: robar una sola clave no basta. Pero guardar todas las claves y copias de seguridad juntas puede socavar esa protección.
Antes de elegir esta configuración, identifica qué dispositivos y ubicaciones podrían fallar al mismo tiempo. Luego comprueba si quedarían suficientes claves de firma disponibles para recuperar el acceso.
La contrapartida es la complejidad: perder el acceso a demasiadas claves puede dejarte fuera. La multifirma cambia el diseño de seguridad, pero no elimina la necesidad de hacer copias de seguridad con cuidado.
Fuente: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #Autocustodia
Una billetera multifirma puede exigir varias aprobaciones independientes antes de gastar $BTC . Por ejemplo, una configuración de dos de tres requiere dos claves de firma cualesquiera, no solo una contraseña en un dispositivo.
La ventaja práctica es la separación: robar una sola clave no basta. Pero guardar todas las claves y copias de seguridad juntas puede socavar esa protección.
Antes de elegir esta configuración, identifica qué dispositivos y ubicaciones podrían fallar al mismo tiempo. Luego comprueba si quedarían suficientes claves de firma disponibles para recuperar el acceso.
La contrapartida es la complejidad: perder el acceso a demasiadas claves puede dejarte fuera. La multifirma cambia el diseño de seguridad, pero no elimina la necesidad de hacer copias de seguridad con cuidado.
Fuente: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #Autocustodia
69

UNA BALLENA DORMIDA DURANTE ONCE AÑOS $ETH ACABA DE DESPERTAR Y ESQUIVAR UNA TRAMPA MORTAL 🚨
Cuando un capital antiguo vuelve a moverse tras una década de hibernación, las miradas depredadoras no tardan en rodearlo. Una $ETH wallet inactiva ejecutó una pequeña transferencia de prueba y, en cuestión de minutos, actores maliciosos inundaron su registro con direcciones de polvo parecidas, diseñadas para imitar a contrapartes recientes 🦈.
Esta táctica de envenenamiento se aprovecha de los hábitos humanos al insertar réplicas microscópicas en el historial de transacciones. Aunque esta ballena detectó el destino falsificado y puso sus fondos a salvo, confiar en los registros recientes de la interfaz sin verificarlos de forma independiente sigue siendo un peligroso punto ciego.
¿Compruebas la dirección de destino completa cada vez, o confías a ciegas en el menú desplegable de transacciones recientes 👇?
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
UNA BALLENA DORMIDA DURANTE ONCE AÑOS $ETH ACABA DE DESPERTAR Y ESQUIVAR UNA TRAMPA MORTAL 🚨
Cuando un capital antiguo vuelve a moverse tras una década de hibernación, las miradas depredadoras no tardan en rodearlo. Una $ETH wallet inactiva ejecutó una pequeña transferencia de prueba y, en cuestión de minutos, actores maliciosos inundaron su registro con direcciones de polvo parecidas, diseñadas para imitar a contrapartes recientes 🦈.
Esta táctica de envenenamiento se aprovecha de los hábitos humanos al insertar réplicas microscópicas en el historial de transacciones. Aunque esta ballena detectó el destino falsificado y puso sus fondos a salvo, confiar en los registros recientes de la interfaz sin verificarlos de forma independiente sigue siendo un peligroso punto ciego.
¿Compruebas la dirección de destino completa cada vez, o confías a ciegas en el menú desplegable de transacciones recientes 👇?
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
Cuando un capital antiguo vuelve a moverse tras una década de hibernación, las miradas depredadoras no tardan en rodearlo. Una $ETH wallet inactiva ejecutó una pequeña transferencia de prueba y, en cuestión de minutos, actores maliciosos inundaron su registro con direcciones de polvo parecidas, diseñadas para imitar a contrapartes recientes 🦈.
Esta táctica de envenenamiento se aprovecha de los hábitos humanos al insertar réplicas microscópicas en el historial de transacciones. Aunque esta ballena detectó el destino falsificado y puso sus fondos a salvo, confiar en los registros recientes de la interfaz sin verificarlos de forma independiente sigue siendo un peligroso punto ciego.
¿Compruebas la dirección de destino completa cada vez, o confías a ciegas en el menú desplegable de transacciones recientes 👇?
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
3
·
--
Bajista
🚨 Una billetera de Ethereum inactiva durante 11 AÑOS movió 4,6 MILLONES de dólares — y los estafadores estaban al acecho en menos de 3 minutos
El 9 de noviembre, la billetera envió una pequeña transacción de prueba de 0.05 $ETH test
Casi de inmediato, dos direcciones casi idénticas empezaron a inundar su historial de transacciones con pagos minúsculos
Según se informa, una de ellas envió 43 transferencias insignificantes
El ataque no consistía en robar una clave privada 🔐
{future}(ETHUSDT)
Apuntaba a algo mucho más sencillo: copiar una dirección de destinatario de las transacciones recientes
Ambas direcciones falsas se parecían a la dirección de destino legítima
Pero, al final, la billetera transfirió 2,154.94 $ETH a la dirección correcta y evitó la trampa
⚠️ ¿La lección que muchos pasan por alto?
Una transferencia de prueba exitosa no te protege si copias una dirección manipulada para la siguiente transacción
Antes de mover fondos importantes, compara la dirección de destino COMPLETA con una fuente confiable y verificada de forma independiente
Nunca confíes únicamente en el historial de transacciones recientes
Tu billetera puede ser técnicamente segura, pero un solo error al copiar y pegar puede ponerlo todo en riesgo
{spot}(ETHUSDT)
$ETH #Ethereum #WalletSecurity
🚨 Una billetera de Ethereum inactiva durante 11 AÑOS movió 4,6 MILLONES de dólares — y los estafadores estaban al acecho en menos de 3 minutos
El 9 de noviembre, la billetera envió una pequeña transacción de prueba de 0.05 $ETH test
Casi de inmediato, dos direcciones casi idénticas empezaron a inundar su historial de transacciones con pagos minúsculos
Según se informa, una de ellas envió 43 transferencias insignificantes
El ataque no consistía en robar una clave privada 🔐
Apuntaba a algo mucho más sencillo: copiar una dirección de destinatario de las transacciones recientes
Ambas direcciones falsas se parecían a la dirección de destino legítima
Pero, al final, la billetera transfirió 2,154.94 $ETH a la dirección correcta y evitó la trampa
⚠️ ¿La lección que muchos pasan por alto?
Una transferencia de prueba exitosa no te protege si copias una dirección manipulada para la siguiente transacción
Antes de mover fondos importantes, compara la dirección de destino COMPLETA con una fuente confiable y verificada de forma independiente
Nunca confíes únicamente en el historial de transacciones recientes
Tu billetera puede ser técnicamente segura, pero un solo error al copiar y pegar puede ponerlo todo en riesgo
$ETH #Ethereum #WalletSecurity
El 9 de noviembre, la billetera envió una pequeña transacción de prueba de 0.05 $ETH test
Casi de inmediato, dos direcciones casi idénticas empezaron a inundar su historial de transacciones con pagos minúsculos
Según se informa, una de ellas envió 43 transferencias insignificantes
El ataque no consistía en robar una clave privada 🔐
Apuntaba a algo mucho más sencillo: copiar una dirección de destinatario de las transacciones recientes
Ambas direcciones falsas se parecían a la dirección de destino legítima
Pero, al final, la billetera transfirió 2,154.94 $ETH a la dirección correcta y evitó la trampa
⚠️ ¿La lección que muchos pasan por alto?
Una transferencia de prueba exitosa no te protege si copias una dirección manipulada para la siguiente transacción
Antes de mover fondos importantes, compara la dirección de destino COMPLETA con una fuente confiable y verificada de forma independiente
Nunca confíes únicamente en el historial de transacciones recientes
Tu billetera puede ser técnicamente segura, pero un solo error al copiar y pegar puede ponerlo todo en riesgo
$ETH #Ethereum #WalletSecurity
11

·
--
¡Alerta urgente de Binance! Usuarios de iPhone, atención: iOS tiene una vulnerabilidad de seguridad llamada "worse_query" que permite que aplicaciones maliciosas roben la frase semilla y las claves privadas de tu monedero. ¡Lo más aterrador es que la actualización de Apple del 9 de noviembre ni siquiera menciona este problema! Comprueba ahora la seguridad de tu monedero y no dejes que los hackers se lleven fácilmente tus $BTC y $BNB!
¡Binance acaba de emitir una grave advertencia para los usuarios de iPhone! Hay un fallo en iOS llamado "worse_query" que permite que aplicaciones maliciosas roben las frases semilla y las claves privadas de tu monedero. ¿Lo más aterrador? ¡La actualización de Apple del 9 de noviembre ni siquiera menciona este fallo! Comprueba ahora la seguridad de tu monedero y no dejes que los hackers se lleven fácilmente tu $BTC y tus $BNB!
#cryptosecurity #walletsecurity #SeguridadiOS
¡Alerta urgente de Binance! Usuarios de iPhone, atención: iOS tiene una vulnerabilidad de seguridad llamada "worse_query" que permite que aplicaciones maliciosas roben la frase semilla y las claves privadas de tu monedero. ¡Lo más aterrador es que la actualización de Apple del 9 de noviembre ni siquiera menciona este problema! Comprueba ahora la seguridad de tu monedero y no dejes que los hackers se lleven fácilmente tus $BTC y $BNB !
¡Binance acaba de emitir una grave advertencia para los usuarios de iPhone! Hay un fallo en iOS llamado "worse_query" que permite que aplicaciones maliciosas roben las frases semilla y las claves privadas de tu monedero. ¿Lo más aterrador? ¡La actualización de Apple del 9 de noviembre ni siquiera menciona este fallo! Comprueba ahora la seguridad de tu monedero y no dejes que los hackers se lleven fácilmente tu $BTC y tus $BNB !
#cryptosecurity #walletsecurity #SeguridadiOS
¡Binance acaba de emitir una grave advertencia para los usuarios de iPhone! Hay un fallo en iOS llamado "worse_query" que permite que aplicaciones maliciosas roben las frases semilla y las claves privadas de tu monedero. ¿Lo más aterrador? ¡La actualización de Apple del 9 de noviembre ni siquiera menciona este fallo! Comprueba ahora la seguridad de tu monedero y no dejes que los hackers se lleven fácilmente tu $BTC y tus $BNB !
#cryptosecurity #walletsecurity #SeguridadiOS
556

·
--
Keplr pausó el inicio de sesión con Google y Apple tras detectarse transacciones no autorizadas en algunas billeteras con inicio de sesión social, y Web3Auth afirmó que la cifra de 6,01 millones de dólares sustraídos incluía transferencias de recuperación.
Web3Auth comunicó un problema de seguridad alrededor de las 21:13 UTC del 6 de noviembre de 2026 y pausó su producto de billetera integrada. Keplr informó alrededor de las 04:38 UTC del 7 de noviembre que algunas cuentas con inicio de sesión de Google y Apple habían registrado transacciones no autorizadas, y pausó esas opciones de inicio de sesión. El cofundador Josh Lee afirmó que el código propio de Keplr no había sido pirateado y estimó que alrededor del 20 % de las cuentas con inicio de sesión social se vieron afectadas, aunque solo una fracción fue explotada por completo. Las cuentas con frase de recuperación y las billeteras de hardware no se vieron afectadas, y Web3Auth no encontró pruebas de que los usuarios de MetaMask se hubieran visto afectados.
El 8 de noviembre, Web3Auth cuestionó la estimación de 6,01 millones de dólares sustraídos y afirmó que parte de los fondos drenados correspondía a recuperaciones preventivas hacia billeteras verificadas. Publicó direcciones de recuperación en once redes basadas en Cosmos y ocho cadenas compatibles con EVM. Keplr pidió a los usuarios con inicio de sesión social que no enviaran nuevos fondos a esas cuentas, que no las volvieran a importar y que ignoraran los mensajes de recuperación no oficiales.
#Crypto #WalletSecurity #Keplr
Investiga por tu cuenta. Esto no es asesoramiento financiero.
Keplr pausó el inicio de sesión con Google y Apple tras detectarse transacciones no autorizadas en algunas billeteras con inicio de sesión social, y Web3Auth afirmó que la cifra de 6,01 millones de dólares sustraídos incluía transferencias de recuperación.
Web3Auth comunicó un problema de seguridad alrededor de las 21:13 UTC del 6 de noviembre de 2026 y pausó su producto de billetera integrada. Keplr informó alrededor de las 04:38 UTC del 7 de noviembre que algunas cuentas con inicio de sesión de Google y Apple habían registrado transacciones no autorizadas, y pausó esas opciones de inicio de sesión. El cofundador Josh Lee afirmó que el código propio de Keplr no había sido pirateado y estimó que alrededor del 20 % de las cuentas con inicio de sesión social se vieron afectadas, aunque solo una fracción fue explotada por completo. Las cuentas con frase de recuperación y las billeteras de hardware no se vieron afectadas, y Web3Auth no encontró pruebas de que los usuarios de MetaMask se hubieran visto afectados.
El 8 de noviembre, Web3Auth cuestionó la estimación de 6,01 millones de dólares sustraídos y afirmó que parte de los fondos drenados correspondía a recuperaciones preventivas hacia billeteras verificadas. Publicó direcciones de recuperación en once redes basadas en Cosmos y ocho cadenas compatibles con EVM. Keplr pidió a los usuarios con inicio de sesión social que no enviaran nuevos fondos a esas cuentas, que no las volvieran a importar y que ignoraran los mensajes de recuperación no oficiales.
#Crypto #WalletSecurity #Keplr
Investiga por tu cuenta. Esto no es asesoramiento financiero.
Web3Auth comunicó un problema de seguridad alrededor de las 21:13 UTC del 6 de noviembre de 2026 y pausó su producto de billetera integrada. Keplr informó alrededor de las 04:38 UTC del 7 de noviembre que algunas cuentas con inicio de sesión de Google y Apple habían registrado transacciones no autorizadas, y pausó esas opciones de inicio de sesión. El cofundador Josh Lee afirmó que el código propio de Keplr no había sido pirateado y estimó que alrededor del 20 % de las cuentas con inicio de sesión social se vieron afectadas, aunque solo una fracción fue explotada por completo. Las cuentas con frase de recuperación y las billeteras de hardware no se vieron afectadas, y Web3Auth no encontró pruebas de que los usuarios de MetaMask se hubieran visto afectados.
El 8 de noviembre, Web3Auth cuestionó la estimación de 6,01 millones de dólares sustraídos y afirmó que parte de los fondos drenados correspondía a recuperaciones preventivas hacia billeteras verificadas. Publicó direcciones de recuperación en once redes basadas en Cosmos y ocho cadenas compatibles con EVM. Keplr pidió a los usuarios con inicio de sesión social que no enviaran nuevos fondos a esas cuentas, que no las volvieran a importar y que ignoraran los mensajes de recuperación no oficiales.
#Crypto #WalletSecurity #Keplr
Investiga por tu cuenta. Esto no es asesoramiento financiero.
AAPL-0,96 %
GOOGUS-0,24 %
201
Una pantalla clara de aprobación de tokens puede ocultar un simple error: comprobar la red equivocada.
Las herramientas de aprobación muestran los permisos de la cadena de bloques seleccionada. Revisar Ethereum Mainnet no te indica qué contratos pueden gastar tus tokens en Polygon u otra red que uses.
Para hacer una limpieza útil de tu cartera, enumera las redes en las que has usado aplicaciones. Abre un verificador de aprobaciones de confianza mediante su dirección verificada, comprueba que la red coincida en la herramienta y en la cartera, y luego revisa por separado los permisos de gasto de cada red.
Revocar una aprobación requiere una transacción en la cadena y una comisión de red. Después, actualiza el verificador para confirmar que el permiso haya cambiado.
La limitación: que la lista esté vacía en una red no significa que toda tu cartera esté libre de riesgos.
Fuente: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #Cadena de bloques
Una pantalla clara de aprobación de tokens puede ocultar un simple error: comprobar la red equivocada.
Las herramientas de aprobación muestran los permisos de la cadena de bloques seleccionada. Revisar Ethereum Mainnet no te indica qué contratos pueden gastar tus tokens en Polygon u otra red que uses.
Para hacer una limpieza útil de tu cartera, enumera las redes en las que has usado aplicaciones. Abre un verificador de aprobaciones de confianza mediante su dirección verificada, comprueba que la red coincida en la herramienta y en la cartera, y luego revisa por separado los permisos de gasto de cada red.
Revocar una aprobación requiere una transacción en la cadena y una comisión de red. Después, actualiza el verificador para confirmar que el permiso haya cambiado.
La limitación: que la lista esté vacía en una red no significa que toda tu cartera esté libre de riesgos.
Fuente: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #Cadena de bloques
Las herramientas de aprobación muestran los permisos de la cadena de bloques seleccionada. Revisar Ethereum Mainnet no te indica qué contratos pueden gastar tus tokens en Polygon u otra red que uses.
Para hacer una limpieza útil de tu cartera, enumera las redes en las que has usado aplicaciones. Abre un verificador de aprobaciones de confianza mediante su dirección verificada, comprueba que la red coincida en la herramienta y en la cartera, y luego revisa por separado los permisos de gasto de cada red.
Revocar una aprobación requiere una transacción en la cadena y una comisión de red. Después, actualiza el verificador para confirmar que el permiso haya cambiado.
La limitación: que la lista esté vacía en una red no significa que toda tu cartera esté libre de riesgos.
Fuente: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #Cadena de bloques
82
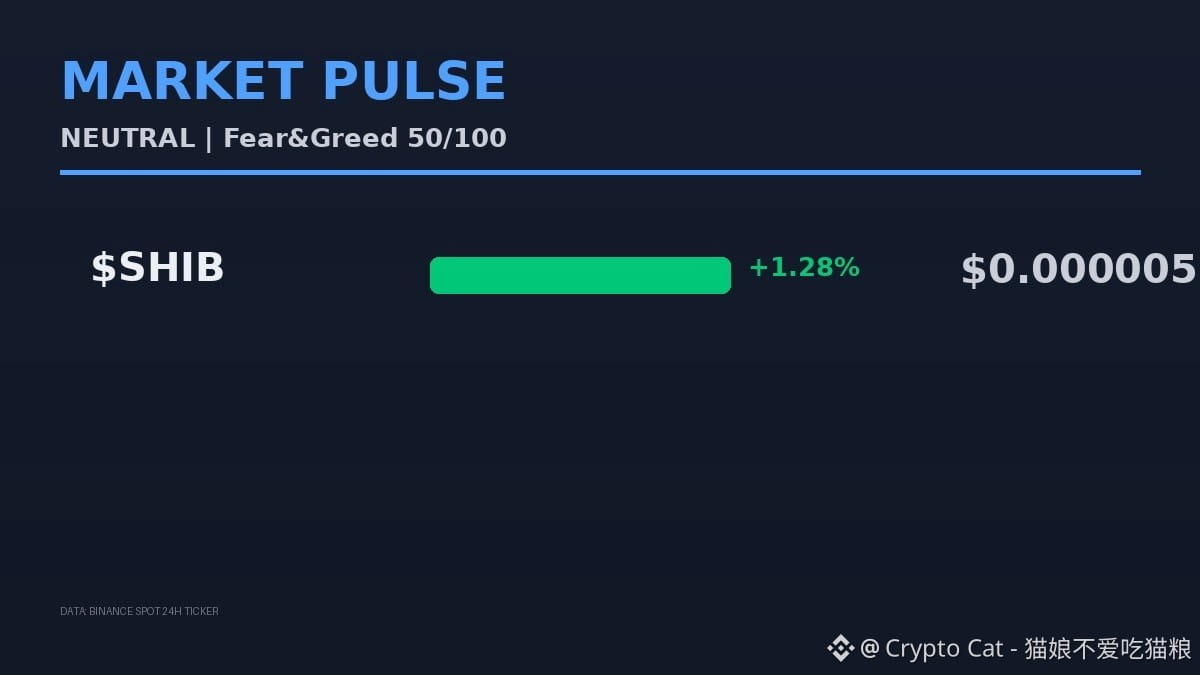
Se ha revelado una vulnerabilidad de alto riesgo en iOS relacionada con spyware: las billeteras de quienes tienen criptomonedas quedan totalmente expuestas. $SHIB cotiza ahora a 0.000005 y sube un 1,28 %. ¿Te ha afectado?
No creas que esto no tiene nada que ver contigo: esta vulnerabilidad puede obtener directamente todas las autorizaciones de tu billetera. Podrían robarte tanto las interacciones con DeFi como la verificación en dos pasos de los exchanges. Mucha gente que opera con $SHIB suele usar billeteras en el móvil, así que el riesgo se dispara.
Por ahora, el mercado no muestra movimientos inusuales claros y la noticia aún no se ha difundido del todo. No te precipites ni a entrar ni a vender. Primero, espera a ver si aparecen noticias de robos a gran escala. No tiene nada de malo mantenerse al margen cuando no está claro qué dirección tomará el mercado.
Si te parece acertado mi análisis, ve a practicar en el torneo de trading spot Season 10. Solo sabrás qué tal se te da si participas y compites; además, puedes recibir reembolsos de comisiones.
¿Esta vulnerabilidad acabará convirtiéndose en un incidente de seguridad a gran escala? Si crees que las malas noticias ya están descontadas, responde 1; si crees que hará caer el mercado, responde 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
Se ha revelado una vulnerabilidad de alto riesgo en iOS relacionada con spyware: las billeteras de quienes tienen criptomonedas quedan totalmente expuestas. $SHIB cotiza ahora a 0.000005 y sube un 1,28 %. ¿Te ha afectado?
No creas que esto no tiene nada que ver contigo: esta vulnerabilidad puede obtener directamente todas las autorizaciones de tu billetera. Podrían robarte tanto las interacciones con DeFi como la verificación en dos pasos de los exchanges. Mucha gente que opera con $SHIB suele usar billeteras en el móvil, así que el riesgo se dispara.
Por ahora, el mercado no muestra movimientos inusuales claros y la noticia aún no se ha difundido del todo. No te precipites ni a entrar ni a vender. Primero, espera a ver si aparecen noticias de robos a gran escala. No tiene nada de malo mantenerse al margen cuando no está claro qué dirección tomará el mercado.
Si te parece acertado mi análisis, ve a practicar en el torneo de trading spot Season 10. Solo sabrás qué tal se te da si participas y compites; además, puedes recibir reembolsos de comisiones.
¿Esta vulnerabilidad acabará convirtiéndose en un incidente de seguridad a gran escala? Si crees que las malas noticias ya están descontadas, responde 1; si crees que hará caer el mercado, responde 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
No creas que esto no tiene nada que ver contigo: esta vulnerabilidad puede obtener directamente todas las autorizaciones de tu billetera. Podrían robarte tanto las interacciones con DeFi como la verificación en dos pasos de los exchanges. Mucha gente que opera con $SHIB suele usar billeteras en el móvil, así que el riesgo se dispara.
Por ahora, el mercado no muestra movimientos inusuales claros y la noticia aún no se ha difundido del todo. No te precipites ni a entrar ni a vender. Primero, espera a ver si aparecen noticias de robos a gran escala. No tiene nada de malo mantenerse al margen cuando no está claro qué dirección tomará el mercado.
Si te parece acertado mi análisis, ve a practicar en el torneo de trading spot Season 10. Solo sabrás qué tal se te da si participas y compites; además, puedes recibir reembolsos de comisiones.
¿Esta vulnerabilidad acabará convirtiéndose en un incidente de seguridad a gran escala? Si crees que las malas noticias ya están descontadas, responde 1; si crees que hará caer el mercado, responde 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
9
·
--
Artículo
Guía paso a paso para principiantes sobre cómo proteger tu billetera de criptomonedasCuando compré por primera vez unos cuantos dólares de $BTC a $77,078, sentí una mezcla de emoción y nervios. Ver cómo el precio bajaba un 1.37% en un solo día me recordó que el mercado puede moverse rápido, pero la seguridad de mi billetera debería ser aún más estable. A continuación encontrarás una lista sencilla que cualquiera puede seguir para mantener sus criptomonedas a salvo.
Por qué importa la seguridad
Aunque el Índice de Miedo y Codicia marque 26 (Miedo), el riesgo de perder fondos por un simple error sigue siendo alto. Perder la frase semilla o que un dispositivo se vea comprometido puede convertir en minutos una $ETH tenencia modesta de $2,257 en una cuenta con saldo cero. Trata la seguridad como un hábito, no como una configuración que se hace una sola vez.
Guía paso a paso para principiantes sobre cómo proteger tu billetera de criptomonedas
Cuando compré por primera vez unos cuantos dólares de $BTC a $77,078, sentí una mezcla de emoción y nervios. Ver cómo el precio bajaba un 1.37% en un solo día me recordó que el mercado puede moverse rápido, pero la seguridad de mi billetera debería ser aún más estable. A continuación encontrarás una lista sencilla que cualquiera puede seguir para mantener sus criptomonedas a salvo.
Por qué importa la seguridad
Aunque el Índice de Miedo y Codicia marque 26 (Miedo), el riesgo de perder fondos por un simple error sigue siendo alto. Perder la frase semilla o que un dispositivo se vea comprometido puede convertir en minutos una $ETH tenencia modesta de $2,257 en una cuenta con saldo cero. Trata la seguridad como un hábito, no como una configuración que se hace una sola vez.
Por qué importa la seguridad
Aunque el Índice de Miedo y Codicia marque 26 (Miedo), el riesgo de perder fondos por un simple error sigue siendo alto. Perder la frase semilla o que un dispositivo se vea comprometido puede convertir en minutos una $ETH tenencia modesta de $2,257 en una cuenta con saldo cero. Trata la seguridad como un hábito, no como una configuración que se hace una sola vez.
147
·
--
¡Alerta urgente! ¡BTCPay Server advierte a los usuarios del riesgo de robo de fondos de las carteras calientes! Si todavía usas una versión antigua del software, ¡apaga el servidor de inmediato! ¡Los hackers están robando fondos sin parar! #cryptosecurity #walletsecurity $BTC $BCH
¡Alerta urgente! ¡BTCPay Server advierte del robo de fondos de las carteras calientes! Si usas software desactualizado, ¡apaga tus servidores ahora mismo! ¡Los hackers están drenando los fondos! #cryptosecurity #walletsecurity $BTC $BCH
¡Alerta urgente! ¡BTCPay Server advierte a los usuarios del riesgo de robo de fondos de las carteras calientes! Si todavía usas una versión antigua del software, ¡apaga el servidor de inmediato! ¡Los hackers están robando fondos sin parar! #cryptosecurity #walletsecurity $BTC $BCH
¡Alerta urgente! ¡BTCPay Server advierte del robo de fondos de las carteras calientes! Si usas software desactualizado, ¡apaga tus servidores ahora mismo! ¡Los hackers están drenando los fondos! #cryptosecurity #walletsecurity $BTC $BCH
¡Alerta urgente! ¡BTCPay Server advierte del robo de fondos de las carteras calientes! Si usas software desactualizado, ¡apaga tus servidores ahora mismo! ¡Los hackers están drenando los fondos! #cryptosecurity #walletsecurity $BTC $BCH
316
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#NvidiaBeatsEstimatesWith$130BQ4Outlook
3 visualizaciones
4 participa(n) en el debate
2
#AnthropicIPOPriceCouldExceed$80
0 visualizaciones
20 participa(n) en el debate
3
#CanNvidia’sDataCenterGrowthContinue?
0 visualizaciones
3 participa(n) en el debate
4
#NvidiaBoardNotConsideringHuang’sReturnasCEO
139,219 visualizaciones
1,040 participa(n) en el debate
5
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
36,370 visualizaciones
360 participa(n) en el debate
6
#AnthropicClearedToListOnNasdaqAsANT
30,910 visualizaciones
302 participa(n) en el debate
7
#WhatInvestmentSignalsDo13FFilingsReveal?
75,154 visualizaciones
697 participa(n) en el debate
8
#TetherCapitalMakesStrategicInvestmentInStables
17,540 visualizaciones
136 participa(n) en el debate
9
#EvernorthRecords$505MImpairmentOnPreListingXRP
2,128 visualizaciones
23 participa(n) en el debate
10
#GoldmanSachsReports$1.22BInEtherETFHoldings
1,536 visualizaciones
19 participa(n) en el debate