

#hackers
hackers
426,222 visualizaciones
231 participa(n) en el debate
Populares
Novedades
·
--
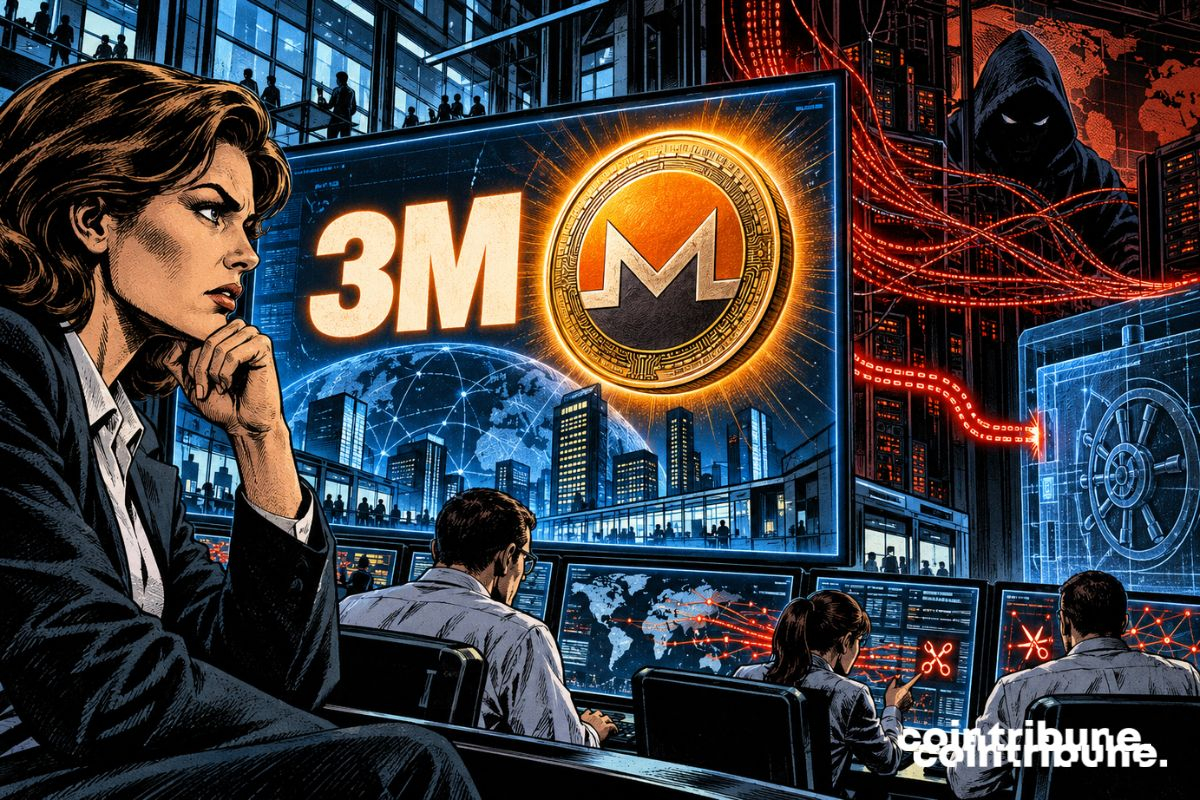
Cripto: Hackers exigen $3 millones en Monero a Revolut
Revolut enfrenta una nueva presión tras la fuga de datos revelada días antes. Un grupo que se presenta como iamnotavillain ahora exige 6 000 XMR. Se trata de aproximadamente 3 millones de dólares, y amenaza con vender la información robada si la fintech no paga. Los atacantes establecieron un plazo de 24 horas. Aproximadamente 680 clientes, incluyendo varios titulares importantes de cripto, estarían afectados. Revolut afirma por su parte no haber recibido ninguna solicitud directamente.
Los atacantes exigen 6 000 XMR, aproximadamente 3 millones de dólares.
Aproximadamente 680 clientes de Revolut estarían afectados por la fuga.
Revolut asegura que sus sistemas centrales y los fondos de los clientes no fueron hackeados.
Los atacantes exigen ahora 6 000 XMR
El asunto llega en un mal momento para Revolut, que está desarrollando rápidamente sus actividades relacionadas con activos digitales. Cointribune detallaba esta semana la expansión de Revolut en criptomonedas, entre stablecoins, trading y pagos.
Esta vez, la fintech enfrenta sobre todo un caso relacionado con datos personales. El grupo iamnotavillain publicó su ultimátum el miércoles en un sitio acompañado de una cuenta regresiva. Los piratas exigen 6 000 Monero y afirman que entregarán los archivos a otros grupos criminales si Revolut no paga en 24 horas.
Una primera demanda de 10 000 BTC había circulado antes en Telegram. Los autores del ultimátum actual dicen sin embargo que esa suma provenía de un impostor o de un antiguo asociado.
La elección de Monero es menos sorprendente. A diferencia de bitcoin, cuyas transacciones son visibles públicamente en la blockchain, la cripto XMR está diseñada para ocultar más información sobre las transferencias. Revolut afirma no haber tenido contacto directo con el grupo y no haber recibido ningún pedido de rescate por sus propios canales.
$HACK.ETF
{etf_us}(HACK.ETF)
$EXI.ETF
{etf_us}(EXI.ETF)
$REVB.US
{stock_us}(REVB.US)
#hackers
Cripto: Hackers exigen $3 millones en Monero a Revolut
Revolut enfrenta una nueva presión tras la fuga de datos revelada días antes. Un grupo que se presenta como iamnotavillain ahora exige 6 000 XMR. Se trata de aproximadamente 3 millones de dólares, y amenaza con vender la información robada si la fintech no paga. Los atacantes establecieron un plazo de 24 horas. Aproximadamente 680 clientes, incluyendo varios titulares importantes de cripto, estarían afectados. Revolut afirma por su parte no haber recibido ninguna solicitud directamente.
Los atacantes exigen 6 000 XMR, aproximadamente 3 millones de dólares.
Aproximadamente 680 clientes de Revolut estarían afectados por la fuga.
Revolut asegura que sus sistemas centrales y los fondos de los clientes no fueron hackeados.
Los atacantes exigen ahora 6 000 XMR
El asunto llega en un mal momento para Revolut, que está desarrollando rápidamente sus actividades relacionadas con activos digitales. Cointribune detallaba esta semana la expansión de Revolut en criptomonedas, entre stablecoins, trading y pagos.
Esta vez, la fintech enfrenta sobre todo un caso relacionado con datos personales. El grupo iamnotavillain publicó su ultimátum el miércoles en un sitio acompañado de una cuenta regresiva. Los piratas exigen 6 000 Monero y afirman que entregarán los archivos a otros grupos criminales si Revolut no paga en 24 horas.
Una primera demanda de 10 000 BTC había circulado antes en Telegram. Los autores del ultimátum actual dicen sin embargo que esa suma provenía de un impostor o de un antiguo asociado.
La elección de Monero es menos sorprendente. A diferencia de bitcoin, cuyas transacciones son visibles públicamente en la blockchain, la cripto XMR está diseñada para ocultar más información sobre las transferencias. Revolut afirma no haber tenido contacto directo con el grupo y no haber recibido ningún pedido de rescate por sus propios canales.
$HACK.ETF
$EXI.ETF
$REVB.US
#hackers
89

·
--
¡Revolut fue objeto de un chantaje de 3 millones de Monero o 10.000 Bitcoin! La empresa responde: "No hubo contacto directo". Detrás de este sainete, los hackers están apuntando a dos de los sectores más populares: Bitcoin y las monedas de privacidad. Es posible que el mercado se agite a corto plazo, pero a largo plazo, la seguridad es lo primero. #黑客事件 $BTC $XMR
¡Revolut targeted with $3M Monero or 10,000 Bitcoin ransom! "No direct contact" from hackers. This drama shows how BTC y monedas de privacidad como XMR son focos para hackers. El mercado puede caer a corto plazo, pero la seguridad manda a largo plazo. #hackers $BTC $XMR
¡Revolut targeted with $3M Monero or 10,000 Bitcoin ransom! "No direct contact" from hackers. This drama shows how BTC y monedas de privacidad como XMR son focos para hackers. El mercado puede caer a corto plazo, pero la seguridad manda a largo plazo. #hackers $BTC $XMR
183
·
--
#¡Los hackers se fijan en Revolut! Exigen $3M en XMR y amenazan con exponer datos de clientes
Este gran gigante de fintech europeo fue hackeado: los atacantes pidieron específicamente pagos en Monero, alegando "preocupaciones por la privacidad" y dando un plazo ajustado de 24 horas. La elección no es aleatoria: las funciones de privacidad de XMR permiten a los hackers mover fondos sin ser detectados. A corto plazo, esto podría avivar la especulación sobre XMR, pero a largo plazo, este tipo de incidentes incrementa la presión regulatoria. Los usuarios de Revolut ahora se enfrentan a riesgos de filtración de datos, poniendo otra vez la seguridad en cripto en el centro de la atención.
#RevolutHack $XMR $BTC
#Hackers target Revolut demanding $3M in Monero, threatening to sell customer data
This European fintech giant just got hacked with attackers specifically asking for Monero payments, citing "privacy concerns" and giving a tight 24-hour deadline. La elección no es aleatoria: las funciones de privacidad de XMR permiten a los hackers mover fondos sin ser detectados. A corto plazo, esto podría avivar la especulación sobre XMR, pero a largo plazo, este tipo de incidentes incrementa la presión regulatoria. Los usuarios de Revolut ahora se enfrentan a riesgos de filtración de datos, poniendo otra vez la seguridad en cripto en el centro de la atención.
#RevolutHack $XMR
90
·
--
#enigmatic movement at 2026 end!!!
El masivo hack de la sidechain de Bitcoin ocurrido el 6 de septiembre de 2026 provocó que se drenaran $320 #million en Bitcoin desde el #liquidNetwork , pero ya han regresado #hackers aproximadamente $273 millones (3,400 BTC), dejando $47 millones (598.5 BTC) aún pendientes.
El masivo hack de la sidechain de Bitcoin ocurrido el 6 de septiembre de 2026 provocó que se drenaran $320 #million en Bitcoin desde el #liquidNetwork , pero ya han regresado #hackers aproximadamente $273 millones (3,400 BTC), dejando $47 millones (598.5 BTC) aún pendientes.
59
·
--
⚠️ DROPBOX CONFIRMA VULNERACIÓN DE MILES DE CUENTAS POR HACKERS 💻
Dropbox Inc. confirmó que un grupo de ciberdelincuentes irrumpió en miles de cuentas de su plataforma durante el último mes, accediendo y descargando material almacenado en la nube, reportó Bloomberg News 🚨.
La compañía reconoció que el incidente de seguridad afectó a usuarios individuales y corporativos, comprometiendo datos confidenciales 📊.
El equipo técnico de Dropbox ya se encuentra notificando a las cuentas impactadas e implementando protocolos reforzados para mitigar nuevos riesgos y proteger los archivos alojados en su red 🛡️.
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
⚠️ DROPBOX CONFIRMA VULNERACIÓN DE MILES DE CUENTAS POR HACKERS 💻
Dropbox Inc. confirmó que un grupo de ciberdelincuentes irrumpió en miles de cuentas de su plataforma durante el último mes, accediendo y descargando material almacenado en la nube, reportó Bloomberg News 🚨.
La compañía reconoció que el incidente de seguridad afectó a usuarios individuales y corporativos, comprometiendo datos confidenciales 📊.
El equipo técnico de Dropbox ya se encuentra notificando a las cuentas impactadas e implementando protocolos reforzados para mitigar nuevos riesgos y proteger los archivos alojados en su red 🛡️.
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
$ETH
$BNB
613
·
--
ORO Cómo un solo hack se convirtió en un desastre cripto
Los hackers obtuvieron acceso a la cuenta de X (Twitter) de Real $TRUMP Coins, vinculada a la venta de monedas físicas coleccionables de Trump, y la usaron para promocionar un nuevo token llamado ORO.
Aprovechando la marca de alto perfil, la capitalización de mercado del token se disparó hasta casi 60 millones en poco tiempo. Luego llegó un colapso rápido: el valor del token se desplomó en aproximadamente un 99%, dejando a miles de traders con pérdidas catastróficas.
Según analíticas on-chain, las carteras asociadas con el despliegue vendieron aproximadamente 224.5 millones de ORO, obteniendo alrededor de 330,000 en ganancias. Mientras tanto, una persona que se atribuyó la responsabilidad por la brecha alegó que ganó más de 8.2 millones.
También surgió especulación en línea que apuntaba a una posible participación de hackers iraníes, aunque no se ha proporcionado ninguna confirmación formal.
La moraleja es que incluso un nombre conocido y una cuenta de alto perfil no garantizan que un token sea legítimo. En cripto, verifica siempre la fuente oficial y revisa los datos on-chain antes de comprar.
#TRUMP #GOLD #iran #hackers
196
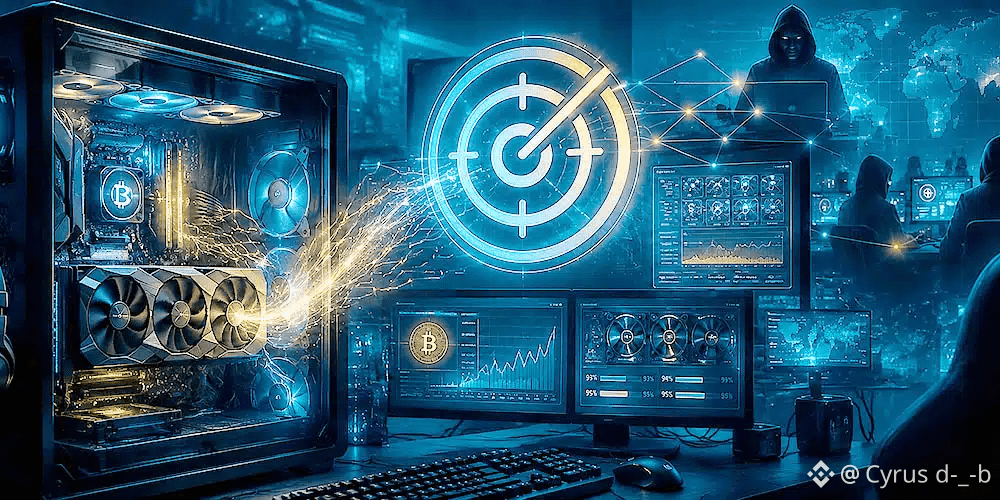
Hackers usan chatbots de IA para colar malware y poner las GPU de los gamers a minar #Criptomonedas
Los #hackers han encontrado una forma bastante sucia, llamativa como poco, de aprovecharse del boom de la IA: usar chatbots y resultados de búsqueda envenenados para colar malware disfrazado de utilidades muy conocidas de PC. #Microsoft ha detectado una campaña de cryptojacking de hackers mediante chatbots que apunta directamente a usuarios con equipos potentes, especialmente gamers y entusiastas del hardware, porque ahí es donde hay GPU capaces de minar criptomonedas sin que el atacante tenga que pagar la factura de la luz.
Dado que Irán era el paraíso de la #criptomineria por su energía baratísima, entendiendo todo lo que está pasando con el país y EE.UU., ahora los hackers tienen que buscar maneras de ahorrarse ese coste energético del resto del planeta para poder mantener su ratio de #Mining , y eso pasa por PC de jugadores de todo el planeta.
La trampa empieza con algo muy cotidiano que seguramente estés haciendo a diario. Buscamos una herramienta como HWMonitor, CrystalDiskInfo, Display Driver Uninstaller, FurMark, Pack o PDFgear, acabamos sin saberlo en una web falsa que parece legítima, descargamos un archivo ZIP y creemos que estamos instalando el software oficial y normal.
El problema es que ese paquete viene preparado para ejecutar código malicioso mediante DLL sideloading, una técnica que aprovecha ejecutables legítimos para cargar una DLL y arrancar la infección sin levantar tantas sospechas.
Microsoft explica que la campaña se apoya en más de 150 dominios maliciosos y que lleva activa desde marzo de 2026, así que es realmente reciente y coincide, como decíamos, con la desesperación de haberse terminado la fiesta de la energía barata de Irán.
Una vez dentro del sistema, el malware instala ScreenConnect, una herramienta legítima de acceso remoto que aquí se usa de forma abusiva. Después despliega mineros como gminer, lolMiner y SRBMiner-MULTI, todos orientados a exprimir la GPU.
$BTC $BNB
{spot}(BTCUSDT)
Hackers usan chatbots de IA para colar malware y poner las GPU de los gamers a minar #Criptomonedas
Los #hackers han encontrado una forma bastante sucia, llamativa como poco, de aprovecharse del boom de la IA: usar chatbots y resultados de búsqueda envenenados para colar malware disfrazado de utilidades muy conocidas de PC. #Microsoft ha detectado una campaña de cryptojacking de hackers mediante chatbots que apunta directamente a usuarios con equipos potentes, especialmente gamers y entusiastas del hardware, porque ahí es donde hay GPU capaces de minar criptomonedas sin que el atacante tenga que pagar la factura de la luz.
Dado que Irán era el paraíso de la #criptomineria por su energía baratísima, entendiendo todo lo que está pasando con el país y EE.UU., ahora los hackers tienen que buscar maneras de ahorrarse ese coste energético del resto del planeta para poder mantener su ratio de #Mining , y eso pasa por PC de jugadores de todo el planeta.
La trampa empieza con algo muy cotidiano que seguramente estés haciendo a diario. Buscamos una herramienta como HWMonitor, CrystalDiskInfo, Display Driver Uninstaller, FurMark, Pack o PDFgear, acabamos sin saberlo en una web falsa que parece legítima, descargamos un archivo ZIP y creemos que estamos instalando el software oficial y normal.
El problema es que ese paquete viene preparado para ejecutar código malicioso mediante DLL sideloading, una técnica que aprovecha ejecutables legítimos para cargar una DLL y arrancar la infección sin levantar tantas sospechas.
Microsoft explica que la campaña se apoya en más de 150 dominios maliciosos y que lleva activa desde marzo de 2026, así que es realmente reciente y coincide, como decíamos, con la desesperación de haberse terminado la fiesta de la energía barata de Irán.
Una vez dentro del sistema, el malware instala ScreenConnect, una herramienta legítima de acceso remoto que aquí se usa de forma abusiva. Después despliega mineros como gminer, lolMiner y SRBMiner-MULTI, todos orientados a exprimir la GPU.
$BTC $BNB
132

·
--
🔥 🔥🔥🔥🔥🔥Casi 1.000 millones de dólares en pérdidas en seis meses
Los proyectos de cripto perdieron 972 millones de dólares en 207 hackeos en la primera mitad de 2026.
📊 Immunefi registró un número récord de ataques, aunque la pérdida promedio por incidente disminuyó.
Los riesgos se están desplazando del código a la infraestructura, las claves y los ataques dirigidos a las personas
#HackerAlert #hackers #HackerNews
$BNB
{future}(BNBUSDT)
🔥 🔥🔥🔥🔥🔥Casi 1.000 millones de dólares en pérdidas en seis meses
Los proyectos de cripto perdieron 972 millones de dólares en 207 hackeos en la primera mitad de 2026.
📊 Immunefi registró un número récord de ataques, aunque la pérdida promedio por incidente disminuyó.
Los riesgos se están desplazando del código a la infraestructura, las claves y los ataques dirigidos a las personas
#HackerAlert #hackers #HackerNews
$BNB
1
7
445

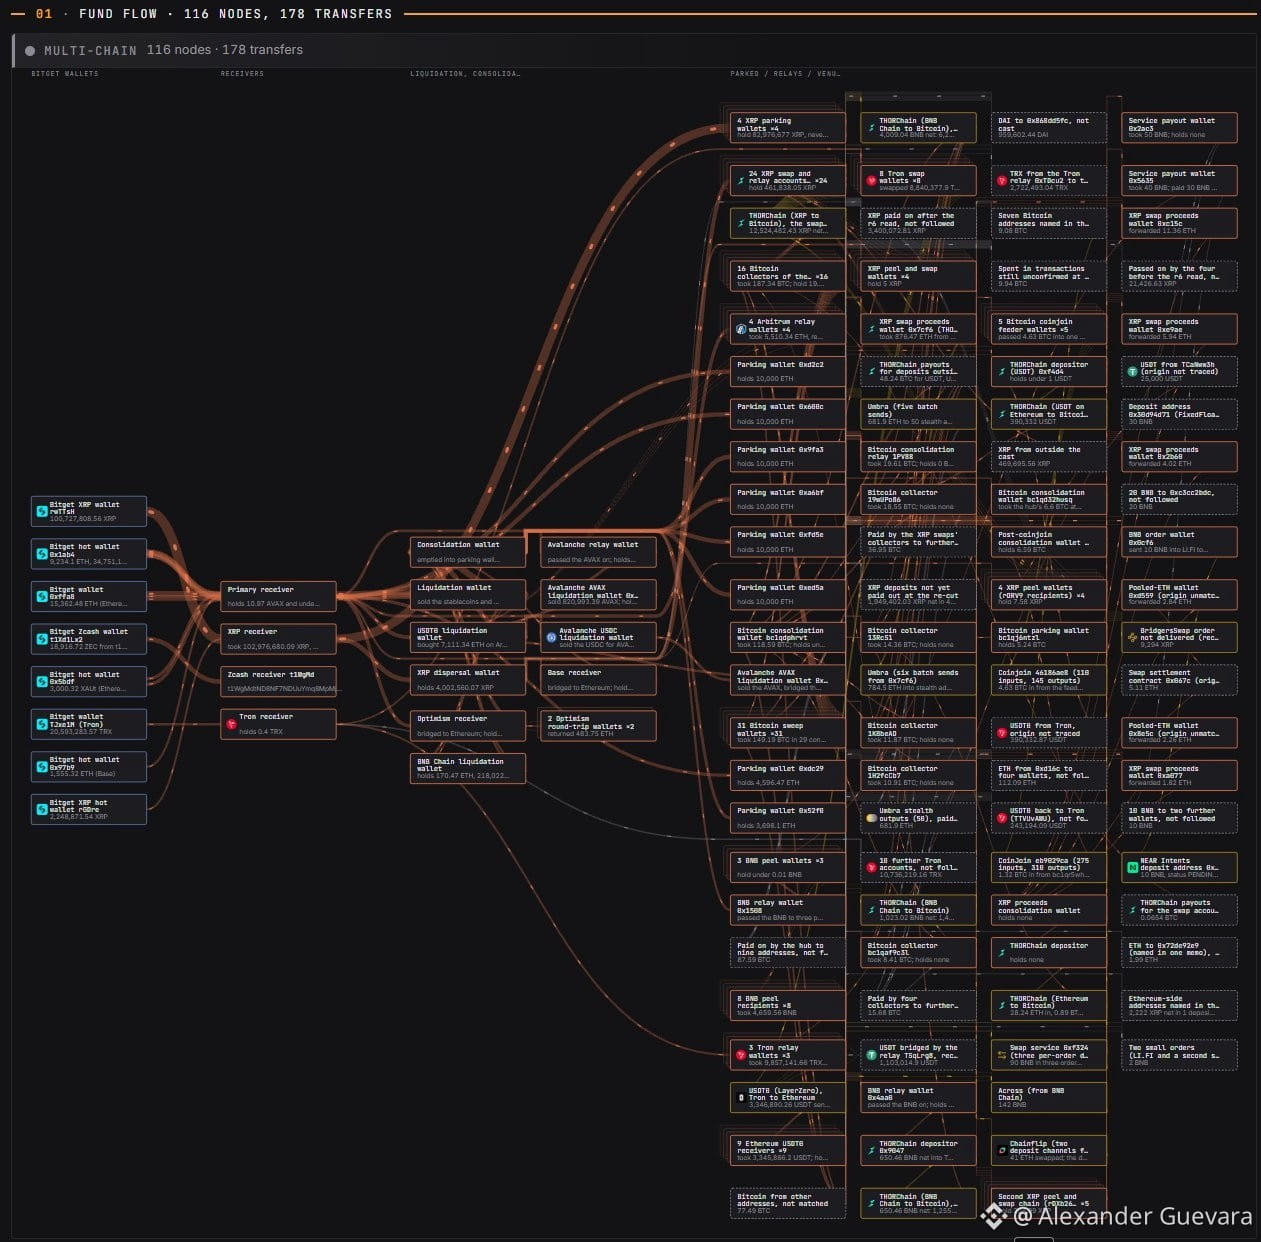
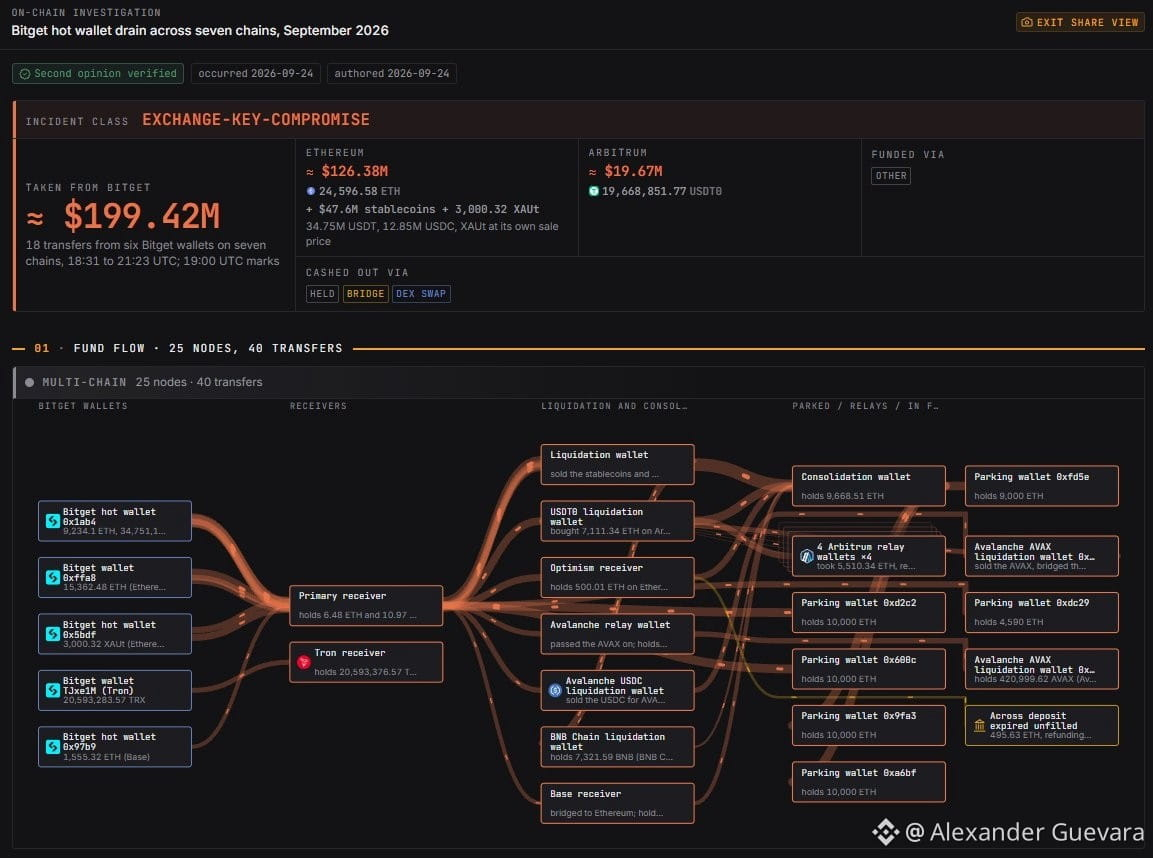
Vale, esta investigación de Bitget se volvió solo un poquito más compleja 🤣🤣
Investigación completa sobre el hackeo de la billetera caliente de Bitget está disponible en mi DB
Total de $200M rastreados, lo cual está por encima de la mayoría de las afirmaciones iniciales de $185M, aunque Bitget admite un total de $385M comprometidos, sospecho que la mayoría de esos fondos están en cadenas menos rastreadas como xrp, ada, sui, etc...
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $XRP $ADA $SUI
{web3_wallet_create}(10x54d2252757e1672eead234d27b1270728ff90581)
Vale, esta investigación de Bitget se volvió solo un poquito más compleja 🤣🤣
Investigación completa sobre el hackeo de la billetera caliente de Bitget está disponible en mi DB
Total de $200M rastreados, lo cual está por encima de la mayoría de las afirmaciones iniciales de $185M, aunque Bitget admite un total de $385M comprometidos, sospecho que la mayoría de esos fondos están en cadenas menos rastreadas como xrp, ada, sui, etc...
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $XRP $ADA $SUI
El contenido de la cotización se ha eliminado
17
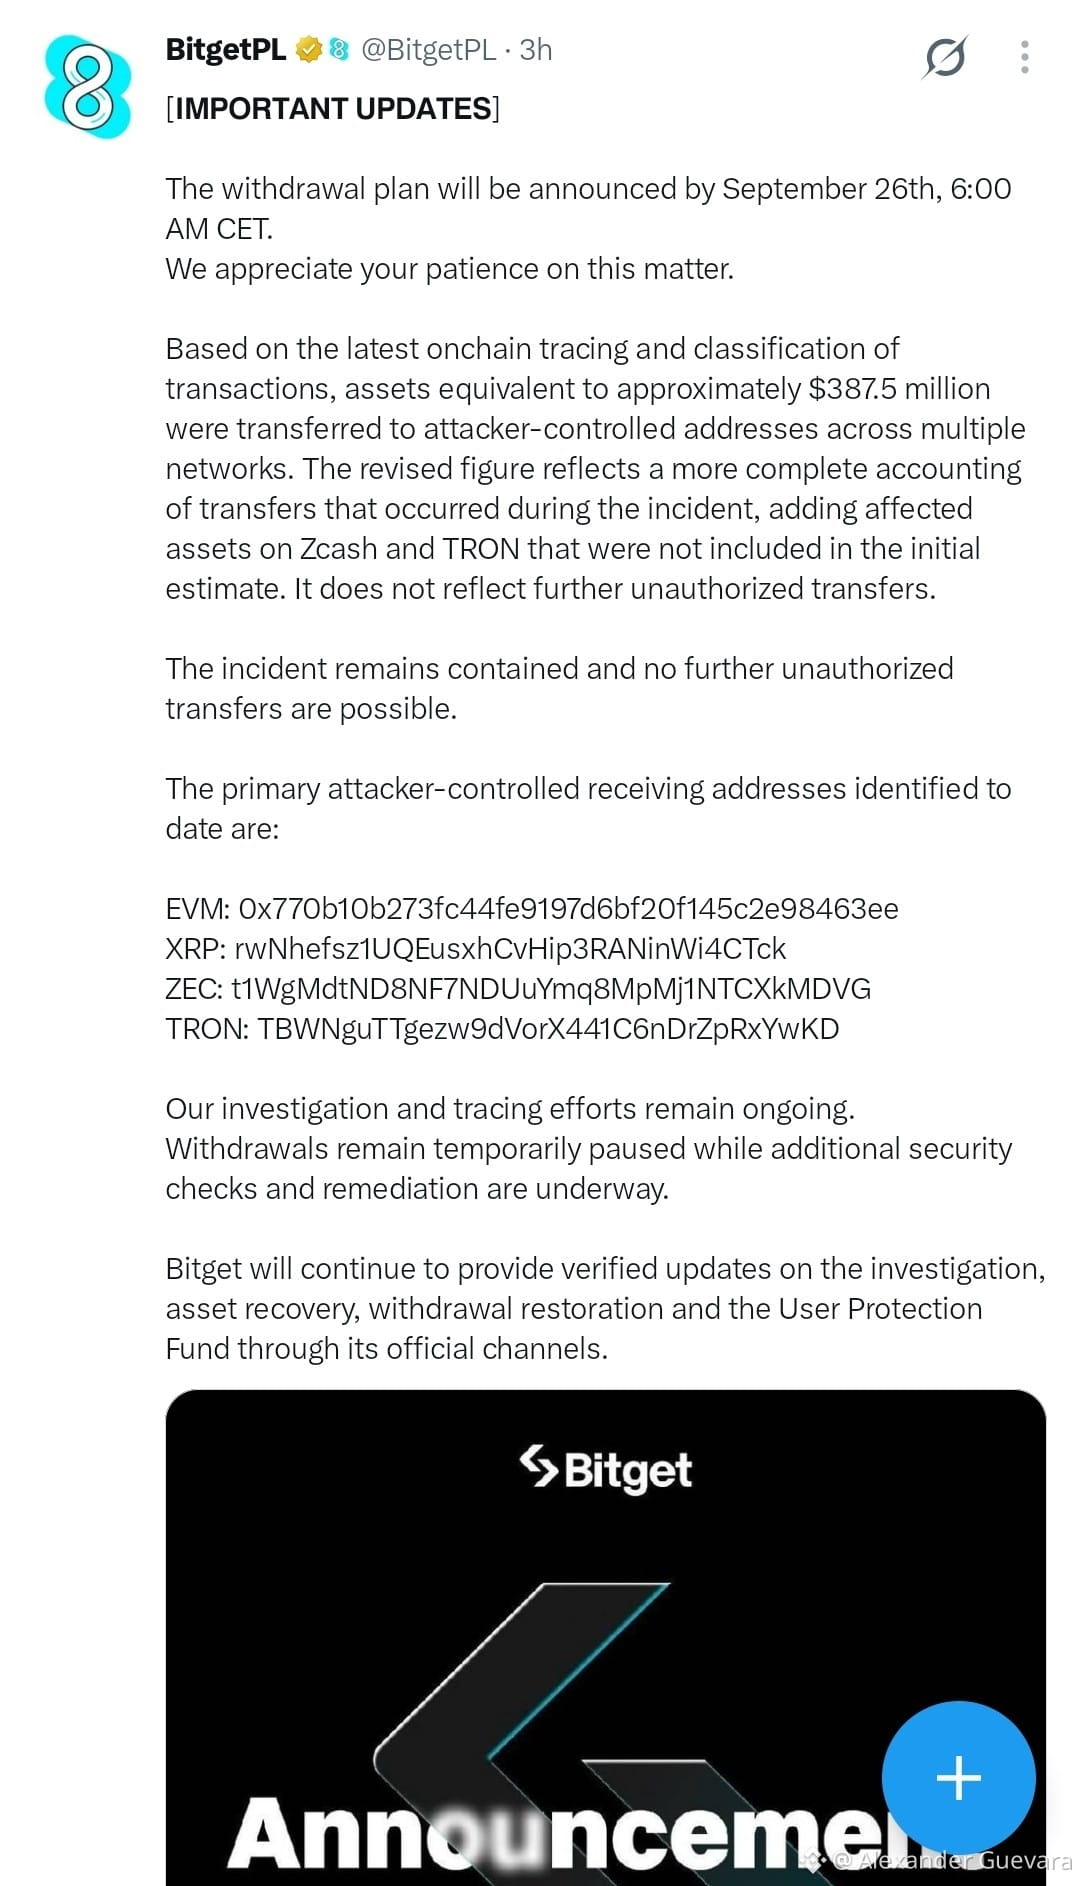
Bitget ha confirmado que el plan de retiros se anunciará antes del 26 de septiembre a las 6:00 AM CET, tras el incidente de seguridad que afectó a la plataforma.
La investigación en cadena revela que el atacante transfirió aproximadamente $387.5 millones en múltiples redes (incluyendo Zcash y TRON), cifra que abarca el conteo total afectado sin que se hayan registrado nuevos movimientos no autorizados. La situación permanece completamente contenida.
Los retiros continúan pausados de forma temporal para aplicar rigurosas verificaciones de seguridad y medidas de remediación.
Las principales direcciones asociadas al atacante son:
* EVM: 0x770b10b273fc44fe9197d6bf20f145c2e98463ee
* XRP: rwNhefsz1UQEusxhCvHip3RANinWi4CTck
* ZEC: t1WgMdtND8NF7NDUuYmq8MpMj1NTCXkMDVG
* TRON: TBWNguTTgezw9dVorX441C6nDrZpRxYwKD
La compañía continuará emitiendo actualizaciones oficiales sobre el proceso de recuperación y la habilitación de fondos mediante sus canales verificados.
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $ZEC $XRP $TRX
{web3_wallet_create}(10x54d2252757e1672eead234d27b1270728ff90581)
Bitget ha confirmado que el plan de retiros se anunciará antes del 26 de septiembre a las 6:00 AM CET, tras el incidente de seguridad que afectó a la plataforma.
La investigación en cadena revela que el atacante transfirió aproximadamente $387.5 millones en múltiples redes (incluyendo Zcash y TRON), cifra que abarca el conteo total afectado sin que se hayan registrado nuevos movimientos no autorizados. La situación permanece completamente contenida.
Los retiros continúan pausados de forma temporal para aplicar rigurosas verificaciones de seguridad y medidas de remediación.
Las principales direcciones asociadas al atacante son:
* EVM: 0x770b10b273fc44fe9197d6bf20f145c2e98463ee
* XRP: rwNhefsz1UQEusxhCvHip3RANinWi4CTck
* ZEC: t1WgMdtND8NF7NDUuYmq8MpMj1NTCXkMDVG
* TRON: TBWNguTTgezw9dVorX441C6nDrZpRxYwKD
La compañía continuará emitiendo actualizaciones oficiales sobre el proceso de recuperación y la habilitación de fondos mediante sus canales verificados.
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $ZEC $XRP $TRX
152
·
--
🚨 ÚLTIMO — LADRÓN DE CRIPTOMONEDAS SENTENCIADO
🚓 Un hacker conocido como “GothFerrari” ha sido sentenciado a 78 meses en prisión federal de EE. UU. después de ayudar a robar más de $250 MILLONES en cripto ($BTC / $ETH / $SOL )
Los ataques involucraron, según se reporta:
→ Ingeniería social
→ Robos de wallets de hardware
→ Hurtos de cripto coordinados 👀
Esto es otro recordatorio de una brutal verdad en cripto:
📍La seguridad importa MÁS que el hype.
La gente se enfoca en las velas…
mientras los atacantes se concentran en el acceso.
En este mercado, proteger tu wallet es tan importante como elegir la moneda correcta. 🔒
Siempre:
• Usa almacenamiento en frío
• Protege tus frases semilla
• Evita enlaces de phishing
• Nunca confíes en DMs aleatorios
Un error puede borrar todo.
#Crypto #Bitcoin #CyberSecurity #Hackers #Blockchain
{future}(SOLUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
🚨 ÚLTIMO — LADRÓN DE CRIPTOMONEDAS SENTENCIADO
🚓 Un hacker conocido como “GothFerrari” ha sido sentenciado a 78 meses en prisión federal de EE. UU. después de ayudar a robar más de $250 MILLONES en cripto ($BTC / $ETH / $SOL )
Los ataques involucraron, según se reporta:
→ Ingeniería social
→ Robos de wallets de hardware
→ Hurtos de cripto coordinados 👀
Esto es otro recordatorio de una brutal verdad en cripto:
📍La seguridad importa MÁS que el hype.
La gente se enfoca en las velas…
mientras los atacantes se concentran en el acceso.
En este mercado, proteger tu wallet es tan importante como elegir la moneda correcta. 🔒
Siempre:
• Usa almacenamiento en frío
• Protege tus frases semilla
• Evita enlaces de phishing
• Nunca confíes en DMs aleatorios
Un error puede borrar todo.
#Crypto #Bitcoin #CyberSecurity #Hackers #Blockchain
2
152
·
--

Artículo
Saga de Satoshi Nakamoto: Craig Wright Admite la Falsificación de Documentos#Write2Earn Craig Wright admite haber falsificado documentos en #SatoshiNakamoto 's claim en medio de una batalla legal con COPA, lo que genera dudas sobre su credibilidad.
DESTACADOS DE LA HISTORIA
Craig Wright, autoproclamado Satoshi Nakamoto, admite haber falsificado documentos en una batalla legal de alto perfil.
COPA desafía la identidad de Nakamoto de Wright, apoyado por figuras influyentes como Jack Dorsey.
La credibilidad de Wright como especialista en seguridad de la información se ha visto empañada al admitir la manipulación de documentos.
Craig Wright, el científico informático australiano que ha afirmado durante mucho tiempo ser Satoshi Nakamoto —el inventor de Bitcoin bajo un seudónimo— ha admitido haber falsificado documentos que apoyan su afirmación. La confesión resultó de una batalla legal de alto perfil entre Wright y la Cryptocurrency Open Patent Alliance (COPA), dejando sombras sobre su auto-reclamación de ser el fundador de la moneda digital durante años.
Saga de Satoshi Nakamoto: Craig Wright Admite la Falsificación de Documentos
#Write2Earn Craig Wright admite haber falsificado documentos en #SatoshiNakamoto 's claim en medio de una batalla legal con COPA, lo que genera dudas sobre su credibilidad.
DESTACADOS DE LA HISTORIA
Craig Wright, autoproclamado Satoshi Nakamoto, admite haber falsificado documentos en una batalla legal de alto perfil.
COPA desafía la identidad de Nakamoto de Wright, apoyado por figuras influyentes como Jack Dorsey.
La credibilidad de Wright como especialista en seguridad de la información se ha visto empañada al admitir la manipulación de documentos.
Craig Wright, el científico informático australiano que ha afirmado durante mucho tiempo ser Satoshi Nakamoto —el inventor de Bitcoin bajo un seudónimo— ha admitido haber falsificado documentos que apoyan su afirmación. La confesión resultó de una batalla legal de alto perfil entre Wright y la Cryptocurrency Open Patent Alliance (COPA), dejando sombras sobre su auto-reclamación de ser el fundador de la moneda digital durante años.
3
819

·
--
🚨 ROBAN MÁS DE $100 MILLONES EN BITCOIN DE CUENTAS "SEGURAS" 🔐
Ciberdelincuentes sustrajeron más de 100 millones de dólares en Bitcoin pertenecientes a miles de cuentas que se presumían seguras ⚠️.
El incidente marca un nuevo escándalo para el sector cripto e impacta nuevamente la confianza de los inversores, quienes han sido blanco recurrente de robos y ataques informáticos en la industria 💸.
La noticia añade presión sobre las dinámicas de custodia y seguridad de activos digitales.
#Bitcoin #BTC #SeguridadCrypto #Hackers #Crypto
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
🚨 ROBAN MÁS DE $100 MILLONES EN BITCOIN DE CUENTAS "SEGURAS" 🔐
Ciberdelincuentes sustrajeron más de 100 millones de dólares en Bitcoin pertenecientes a miles de cuentas que se presumían seguras ⚠️.
El incidente marca un nuevo escándalo para el sector cripto e impacta nuevamente la confianza de los inversores, quienes han sido blanco recurrente de robos y ataques informáticos en la industria 💸.
La noticia añade presión sobre las dinámicas de custodia y seguridad de activos digitales.
#Bitcoin #BTC #SeguridadCrypto #Hackers #Crypto
$BTC
$ETH
$BNB
180

·
--
Bajista
🔥Hackers de Corea del Norte se siguen expandiendo y tienen en la mira el sector Defi 👈
Esto es algo sorprendente y es que en menos de tres semanas #hackers vinculados a Corea del Norte pudieron dar dos grandes golpes. El primero fue el protocolo #DRIFT en Solana y ahora el
protocolo #KelpDAO . Estos hackers siguen evolucionando aplicando distintas técnicas para detectar vulnerabilidades.
Ambos eventos ocasionaron cuantiosas pérdidas para el sector #cripto . Más de $ 500 millones de dólares fueron desviados a través de las vulnerabilidades de Drift y kelpdao.
¿coincidencia o ataques dirigidos a un sector específico? Según algunos analistas estos dos incidentes apuntan a algo más “organizado”. Estos ataques están siendo más frecuentes y ya
no se trata de hackeos a intercambios o fallos en el código, si no ahora están apuntando a la infraestructura del sector.
Pero esto no queda ahí y es que las repercusiones de la explotación de vulnerabilidades no se limitan a una sola dapp, si no que se extienden hacia otros protocolos, como ocurrió recientemente con kelpdao y #AAVE .
Con los recientes acontecimientos ¿te sientes seguro usando algún protocolo Defi?
👉Mas actualizaciones cripto ...
Comparte y sigueme para más 👈😎
$AAVE
{spot}(AAVEUSDT)
🔥Hackers de Corea del Norte se siguen expandiendo y tienen en la mira el sector Defi 👈
Esto es algo sorprendente y es que en menos de tres semanas #hackers vinculados a Corea del Norte pudieron dar dos grandes golpes. El primero fue el protocolo #DRIFT en Solana y ahora el
protocolo #KelpDAO . Estos hackers siguen evolucionando aplicando distintas técnicas para detectar vulnerabilidades.
Ambos eventos ocasionaron cuantiosas pérdidas para el sector #cripto . Más de $ 500 millones de dólares fueron desviados a través de las vulnerabilidades de Drift y kelpdao.
¿coincidencia o ataques dirigidos a un sector específico? Según algunos analistas estos dos incidentes apuntan a algo más “organizado”. Estos ataques están siendo más frecuentes y ya
no se trata de hackeos a intercambios o fallos en el código, si no ahora están apuntando a la infraestructura del sector.
Pero esto no queda ahí y es que las repercusiones de la explotación de vulnerabilidades no se limitan a una sola dapp, si no que se extienden hacia otros protocolos, como ocurrió recientemente con kelpdao y #AAVE .
Con los recientes acontecimientos ¿te sientes seguro usando algún protocolo Defi?
👉Mas actualizaciones cripto ...
Comparte y sigueme para más 👈😎
$AAVE
4
2.2k
Artículo
IA vs Hackers: La Batalla de Ciberseguridad en CriptoIA vs Hackers
Así que hablemos de criptomonedas. Se trata de sistemas sin confianza y redes descentralizadas, ¿verdad? Y hay esta gran promesa de seguridad gracias a la tecnología blockchain. Pero aquí está el problema: la cripto es como un imán para los hackers. En serio, desde violaciones de intercambios hasta estafas de phishing, estamos hablando de miles de millones perdidos en la última década.
Ahora, entra la Inteligencia Artificial (IA). Está entrando en este mundo salvaje — desempeñando tanto el papel de héroe como, bueno, a veces el de villano. Esta batalla continua entre la IA y los hackers podría realmente dar forma al futuro de la seguridad cripto.
IA vs Hackers: La Batalla de Ciberseguridad en Cripto
IA vs Hackers
Así que hablemos de criptomonedas. Se trata de sistemas sin confianza y redes descentralizadas, ¿verdad? Y hay esta gran promesa de seguridad gracias a la tecnología blockchain. Pero aquí está el problema: la cripto es como un imán para los hackers. En serio, desde violaciones de intercambios hasta estafas de phishing, estamos hablando de miles de millones perdidos en la última década.
Ahora, entra la Inteligencia Artificial (IA). Está entrando en este mundo salvaje — desempeñando tanto el papel de héroe como, bueno, a veces el de villano. Esta batalla continua entre la IA y los hackers podría realmente dar forma al futuro de la seguridad cripto.
456
219
41
456
·
--
💰 Los hackers robaron más de $600 millones en cripto en un mes. Abril fue el peor mes para las brechas cripto de este año, con pérdidas que superan los $600 millones.
🚨 DeFi recibió el golpe más fuerte, con solo dos incidentes importantes que representan más del 80% de todas las pérdidas. Los hackers están utilizando cada vez más IA y deepfakes, trasladando los ataques del código a las personas y la infraestructura.
#AI #hackers #CertiKSaysLasPérdidasPorHackeoDeCriptoEnAbrilAlcanzan$650M
$BNB
{spot}(BNBUSDT)
💰 Los hackers robaron más de $600 millones en cripto en un mes. Abril fue el peor mes para las brechas cripto de este año, con pérdidas que superan los $600 millones.
🚨 DeFi recibió el golpe más fuerte, con solo dos incidentes importantes que representan más del 80% de todas las pérdidas. Los hackers están utilizando cada vez más IA y deepfakes, trasladando los ataques del código a las personas y la infraestructura.
#AI #hackers #CertiKSaysLasPérdidasPorHackeoDeCriptoEnAbrilAlcanzan$650M
$BNB
3
2.5k
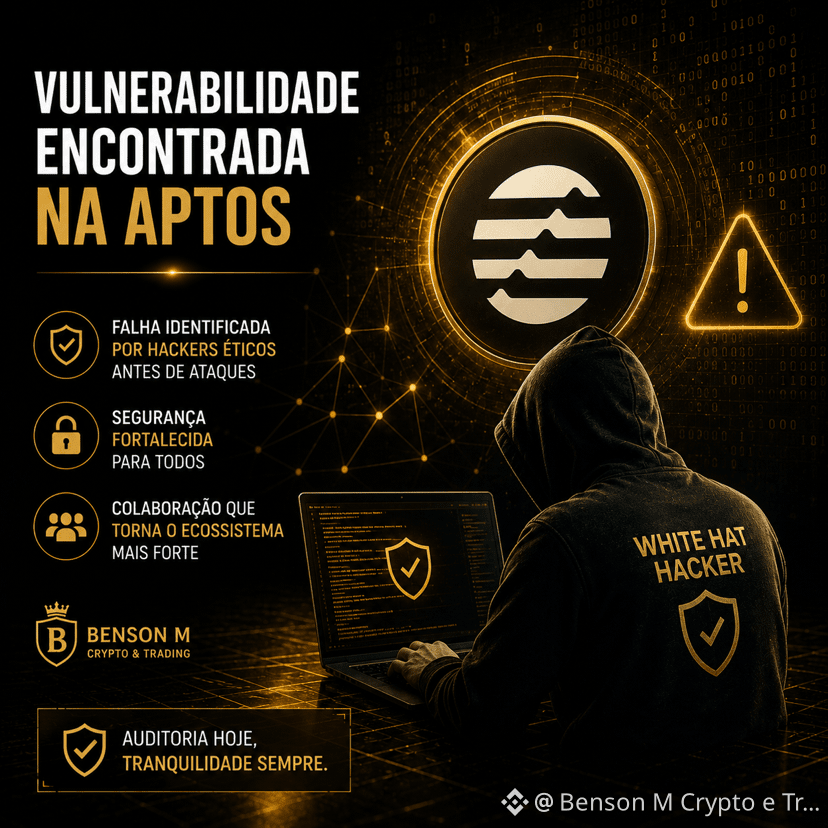
🔒🚨 #Hackers éticos identificam vulnerabilidade na blockchain Aptos.
A falha foi descoberta por pesquisadores antes de causar prejuízos aos utilizadores.
Este tipo de auditoria fortalece a segurança do ecossistema e demonstra a importância da colaboração entre desenvolvedores e especialistas em cibersegurança.
Segurança continua sendo um dos pilares das blockchains modernas.
#Aptos #Blockchain #Crypto #CyberSecurity #Markets
131
·
--
Alcista
#hackers explotó el puente LayerZero de Kelp DAO, acuñando 116,500 tokens rs$ETH no respaldados por un valor de $292M. El ataque involucró manipular la infraestructura RPC en una configuración DVN 1 de 1.
$ETH
{spot}(ETHUSDT)
#KelpDAOFacesAttack
#hackers explotó el puente LayerZero de Kelp DAO, acuñando 116,500 tokens rs$ETH no respaldados por un valor de $292M. El ataque involucró manipular la infraestructura RPC en una configuración DVN 1 de 1.
$ETH
#KelpDAOFacesAttack
$ETH
#KelpDAOFacesAttack
185
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#EarningsSeason
111,604 visualizaciones
1,050 participa(n) en el debate
2
#ECBToTestAIAgentsInDigitalEuroPayments
3,821 visualizaciones
197 participa(n) en el debate
3
#JapanFSABacksFourthStablecoinTradeSettlementPilot
5,049 visualizaciones
273 participa(n) en el debate
4
#BitgetHackerFailsToMoveStolenFunds
15,424 visualizaciones
403 participa(n) en el debate
5
#BitMineETHHoldingsTop6Million
17,173 visualizaciones
548 participa(n) en el debate
6
#StrategyAdds1666BTCHoldingsReach847666
14,330 visualizaciones
389 participa(n) en el debate
7
#NvidiaApproves$150BBuyback
3,737 visualizaciones
63 participa(n) en el debate
8
#OpenAIDelaysGPT6.1OverSafetyIssues
27,185 visualizaciones
725 participa(n) en el debate
9
#AMDToAcquireWorldLabsFor$8.2B
1,872 visualizaciones
52 participa(n) en el debate
10
#AnthropicIPOProspectusCouldValueItOver$2T
5,861 visualizaciones
77 participa(n) en el debate