

#defisecurity
defisecurity
128,068 visualizaciones
660 participa(n) en el debate
Populares
Novedades

·
--
🚨 El presunto hacker de Bitget supera los intentos de intercambio de $50M, probando el diseño permissionless de NEAR Intents. La mayoría de los fondos bloqueados se redirigieron a través de otros proveedores, lo que destaca la resiliencia pero plantea dudas sobre la seguridad real en condiciones de presión. El mercado podría recalibrar la confianza en las capas basadas en intenciones a medida que aumenta la sofisticación de los exploits.
¿Cómo equilibra NEAR la apertura con la defensa contra ataques a gran escala?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
¿Cómo equilibra NEAR la apertura con la defensa contra ataques a gran escala?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
48
·
--
🚨 Intents cercanos bloqueados $50M vinculados a hackers de Bitget, mostrando defensa proactiva en cadena. A diferencia de la postura neutral de THORChain, esto resalta un enfoque centrado en la seguridad que podría aumentar la confianza en el ecosistema de NEAR. El mercado podría verlo como una señal alcista para la integridad del protocolo.
¿Cómo afecta la censura selectiva a los ideales de descentralización a largo plazo?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
¿Cómo afecta la censura selectiva a los ideales de descentralización a largo plazo?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
143
·
--
🚨 Los estafadores imitaron la GIWA L2 con un RPC falso, un puente y un Chain ID 9134, engañando a 1,333 billeteras para que enviaran 767 ETH antes de drenar los fondos. Esto evidencia una sofisticación creciente en exploits de DeFi que apuntan a las expectativas de capa 2. Verifica siempre los contratos de red y los RPC—nunca confíes solo en la interfaz. ¿Qué tan profundo llega este agujero de conejo? #DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
$ETH #TradingSignal #CryptoAnalysis
4
·
--
🚨 Los estafadores implementaron una cadena falsa de ETH L2 respaldada por Giwa, robando más de 760 ETH a usuarios. DYORSWAP identificó el fraude e inició un proceso de compensación. Esto destaca el aumento de los riesgos en los ecosistemas de L2 y la necesidad de una verificación rigurosa de los contratos antes de realizar el puente de fondos. Los traders deberían examinar la autenticidad de la cadena y evitar puentes no verificados.
¿Cómo pueden los usuarios detectar mejor las implementaciones falsas de L2 antes de conectar sus billeteras?
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
¿Cómo pueden los usuarios detectar mejor las implementaciones falsas de L2 antes de conectar sus billeteras?
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
17
LayerZero enfrenta una fuerte presión mientras una demanda masiva de $292M desafía su diseño central de seguridad tras el exploit de rsETH de KelpDAO. Con casi $15B saliendo del protocolo y un daño reputacional en aumento, la batalla legal va más allá de una disputa financiera: pone a prueba la confianza omnichain. La infraestructura entre cadenas debe priorizar validaciones a prueba de fallos, o el capital de los usuarios seguirá huyendo. La seguridad es todo en DeFi. #LayerZero #DeFiSecurity #CryptoNews
LayerZero enfrenta una fuerte presión mientras una demanda masiva de $292M desafía su diseño central de seguridad tras el exploit de rsETH de KelpDAO. Con casi $15B saliendo del protocolo y un daño reputacional en aumento, la batalla legal va más allá de una disputa financiera: pone a prueba la confianza omnichain. La infraestructura entre cadenas debe priorizar validaciones a prueba de fallos, o el capital de los usuarios seguirá huyendo. La seguridad es todo en DeFi. #LayerZero #DeFiSecurity #CryptoNews
16
🔥 Una clave de administrador comprometida no es un “hack”: es un fallo de gobernanza que puede drenar millones en segundos.
📊 El Protocolo Wasabi perdió $4.5 M después de que una clave del administrador deployer sin timelock ni multisig fuera tomada, repitiendo la brecha de Drift de $285 M ocurrida antes esta semana #DeFiSecurity #SmartContractRisk.
💡 Con #Bitcoin trading a $80,416, RSI 61.2 y open interest $8.76 B, el mercado muestra confianza alcista (financiación +0.0100% para largos pagando), pero aun así los fallos de gobernanza siguen pasando factura, destacando por qué #CryptoSafety separará a los proyectos resistentes del resto.
📌 Acción práctica: audita cualquier protocolo en el que participes para verificar controles de multisig y timelocks; prioriza plataformas que publiquen paneles de gobernanza transparentes antes de asignar capital.
❓ ¿Cómo verificas la seguridad de los contratos de un proyecto: confiando en auditorías de la comunidad, verificación formal o herramientas de monitoreo on-chain?
60

·
--
Versión en chino:
¡El bot MEV está demasiado fuerte! Un hacker intentó hacer algo mediante un módulo Safe personalizado y robar 7,7 millones de dólares en rsETH, pero el bot “Yoink” actuó primero, interceptó el botín. Kelp congeló rápidamente la dirección de recepción. Esto demuestra que los mecanismos de seguridad en DeFi están evolucionando, reduciendo el espacio para los hackers. A corto plazo, el precio de rsETH podría fluctuar por la noticia, pero a largo plazo, estos eventos positivos en realidad pueden aumentar la confianza del mercado. #DeFiSecurity #MEVProtection $rsETH $ETH
Versión en inglés:
¡El bot MEV acaba de lograr el movimiento más impresionante! Un hacker intentó explotar un módulo Safe personalizado para robar $7,7M en rsETH, pero el bot “Yoink” le hizo front‑run al ataque y se quedó con los fondos antes de que Kelp congelara la dirección de recepción. Esto muestra que la seguridad en DeFi está evolucionando rápidamente, expulsando a los hackers. El precio de rsETH a corto plazo podría ver volatilidad, pero a largo plazo, estos eventos positivos en realidad impulsan la confianza del mercado. #DeFiSecurity #MEVProtection $rsETH $ETH
169

·
--
Artículo
Symbiosis recuperó 15 BTC tras un exploit en el puente y ofrece una recompensa del 20%La mayoría de los traders observa el precio. El dinero inteligente supervisa la tasa de recuperación de los activos robados.
El último impacto en el ámbito de la seguridad DeFi provino de Symbiosis, el puente entre cadenas que recientemente fue víctima de un exploit sofisticado. Blockaid, una empresa líder en seguridad blockchain, confirmó que el atacante logró acuñar la impresionante cifra de 46,1 mil millones de syBTC, equivalente a aproximadamente 336.000 dólares en ganancias. Sin embargo, lo realmente revelador es que Symbiosis ya ha recuperado 15 BTC (alrededor de 450.000 dólares) del grupo de fondos robados y ha ofrecido una recompensa del 20% a cualquier parte que pueda ayudar a localizar los activos restantes.
Symbiosis recuperó 15 BTC tras un exploit en el puente y ofrece una recompensa del 20%
La mayoría de los traders observa el precio. El dinero inteligente supervisa la tasa de recuperación de los activos robados.
El último impacto en el ámbito de la seguridad DeFi provino de Symbiosis, el puente entre cadenas que recientemente fue víctima de un exploit sofisticado. Blockaid, una empresa líder en seguridad blockchain, confirmó que el atacante logró acuñar la impresionante cifra de 46,1 mil millones de syBTC, equivalente a aproximadamente 336.000 dólares en ganancias. Sin embargo, lo realmente revelador es que Symbiosis ya ha recuperado 15 BTC (alrededor de 450.000 dólares) del grupo de fondos robados y ha ofrecido una recompensa del 20% a cualquier parte que pueda ayudar a localizar los activos restantes.
El último impacto en el ámbito de la seguridad DeFi provino de Symbiosis, el puente entre cadenas que recientemente fue víctima de un exploit sofisticado. Blockaid, una empresa líder en seguridad blockchain, confirmó que el atacante logró acuñar la impresionante cifra de 46,1 mil millones de syBTC, equivalente a aproximadamente 336.000 dólares en ganancias. Sin embargo, lo realmente revelador es que Symbiosis ya ha recuperado 15 BTC (alrededor de 450.000 dólares) del grupo de fondos robados y ha ofrecido una recompensa del 20% a cualquier parte que pueda ayudar a localizar los activos restantes.
19

🚨 $BTX LIQUIDEZ DRENADA TRAS EXPLOTACIÓN DE PRÉSTAMO FLASH: UNA VULNERABILIDAD DE ORACLE SALE A LA LUZ ⚠️
🔍 BeatSwap ($BTX) sufrió una explotación de contrato que drenó aproximadamente $77.5K (2.98M $BTX) mediante manipulación del precio spot. El atacante implementó un préstamo flash de 6M $BTX en un pool de DEX para aplastar artificialmente las métricas de precios spot antes de llamar a funciones de depósito para acuñar posiciones LP sesgadas.
📊 Este vector de ataque tuvo éxito al explotar una implementación faltante de Precio Promedio Ponderado en el Tiempo (TWAP) y la ausencia de salvaguardas de desviación de precio. Cuando los contratos inteligentes dependen únicamente de precios spot instantáneos, grandes desplazamientos temporales de liquidez pueden distorsionar fácilmente los mecanismos estructurales para una extracción inmediata.
💬 ¿Deberían los protocolos DEX exigir filtros TWAP antes de lanzar contratos de conversión de LP? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTX #DeFiSecurity #SmartMoney #CryptoAnalysis
🔍 🛡️
42

🚨 Drenaje de la reserva de préstamos de 9,3 millones de dólares de la plataforma More Markets
La empresa Blockaid, especializada en seguridad blockchain, informó que un atacante utilizó la moneda Ankr para el staking líquido y el modo E-mode para explotar el protocolo de préstamos More Markets. El ataque dio lugar a la retirada de aproximadamente 9,3 millones de dólares en la moneda WFLOW desde la reserva de préstamos de la plataforma.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ DEFI
#DeFiSecurity #Exploit #MoreMarkets #Blockchain
📰 Fuente: cointelegraph.com
20
·
--
🚨 La cadena Cronos de Crypto.com se detuvo tras un exploit de $75M en Tectonic, con ~$6M puenteados a Ethereum antes de que los validadores congelaran la cadena.
El incidente pone de relieve los riesgos de vulnerabilidad entre cadenas, especialmente para los activos que se mueven entre Cronos y Ethereum.
Ethereum sigue operativo, pero el evento podría provocar una cautela a corto plazo en torno a los activos tokenizados y el uso de puentes.
Los participantes del mercado están vigilando posibles efectos en cadena en los protocolos de DeFi que dependen de la liquidez de Cronos.
¿Cómo afectará esto la confianza en los puentes entre cadenas en el futuro?
#Cronos #DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
31
·
--
La mayoría de los traders están preocupados por el último hackeo de Cosmos. El dinero inteligente está observando qué significa esto para el ecosistema DeFi en general.
SEÑAL: Un reciente exploit dirigido al Cosmos EVM, que llevó a aproximadamente 5,72 millones de dólares en activos robados en varias cadenas como MANTRA, TAC y KiiChain. Esto ocurrió entre el 20 de agosto y el 25 de agosto. #CosmosHack #DeFiSecurity
INTERPRETACIÓN: Si bien esto es un revés claro para los proyectos afectados, pone de manifiesto los desafíos de seguridad en curso en la interoperabilidad entre cadenas. Para el inversor informado, esto no es motivo para entrar en pánico y venderlo todo. En su lugar, es un recordatorio crítico para enfocarse en proyectos con auditorías de seguridad sólidas y un historial comprobado de defensa contra ataques sofisticados. Ya vimos esta película antes: las vulnerabilidades se corrigen y los proyectos resilientes emergen más fuertes. Esto también pone el foco en la necesidad de mejores protocolos de seguros dentro de DeFi.
LISTA DE SEGUIMIENTO: Mantén un ojo muy de cerca en qué tan rápido otros proyectos basados en Cosmos implementan medidas de seguridad mejoradas en respuesta. #SecurityFirst
Este incidente subraya la importancia de la diligencia debida. ¿Qué estás haciendo para proteger tu portafolio de este tipo de riesgos emergentes?
46
·
--
🚨 Cronos se detuvo tras un exploit de Tectonic de $75M — aquí está el riesgo
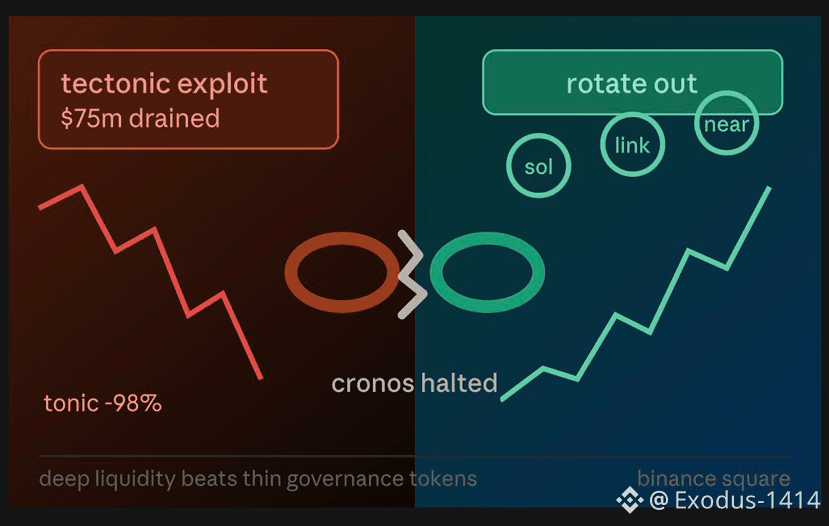
Cronos ($CRO) congeló la producción de bloques después de que un atacante manipuló el precio del token de gobernanza de Tectonic, poco líquido, $TONIC, ~100x en solo 20 minutos. Luego pidió prestado contra el colateral inflado para drenar un estimado de $66–75M del protocolo de préstamos más grande de la cadena. Los validadores detuvieron toda la cadena para frenar la hemorragia, con solo ~$6M llegando a Ethereum antes del congelamiento . La bolsa y la aplicación de Crypto.com no se vieron afectadas: esto golpeó la infraestructura DeFi en Cronos, no fondos en custodia.
Este es un exploit clásico tipo Mango Markets de oráculo: liquidez fina + préstamos respaldados por colateral = un token que puede inflarse (pumpearse) y usarse como colateral de valor falso. Es un recordatorio de que la seguridad de una cadena solo es tan fuerte como el peor pool de liquidez que se apoya en ella.
¿Por qué rotar a $SOL / $NEAR / $LINK en vez de:
•Mayor liquidez DeFi más profunda y probada en batalla — más difícil para que un solo actor manipule el precio de un oráculo 100x en minutos
•Conjuntos de validadores más grandes y más descentralizados frente al Tendermint con tope de ~100 validadores de Cronos
•Historial probado sin una vulnerabilidad de colateral de token de gobernanza como esta
DYOR — esto no es asesoramiento financiero, solo un recordatorio de que los halts a nivel de cadena como este son un riesgo extremo real que vale la pena valorar. 🧵
#Cronos #DeFiSecurity #Exploit #solana #NEARProtocol
202
Artículo
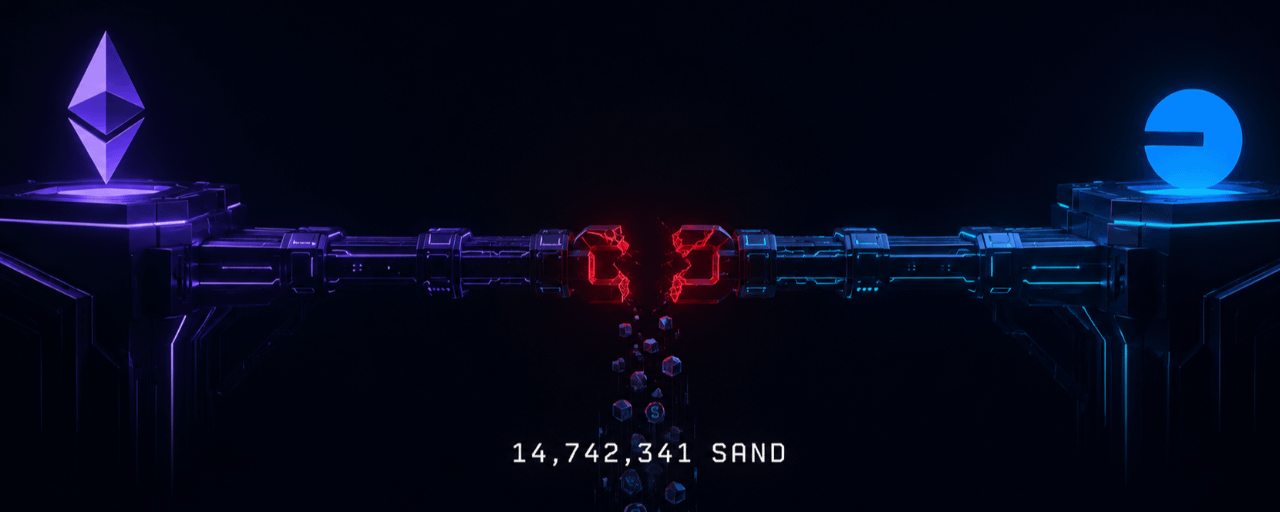
The Sandbox perdió 14,7M SAND. La falla estaba en el bridge.El 22 de agosto de 2026.
Un atacante drenó 14 742 341 SAND
desde la bóveda de Ethereum de The Sandbox.
Vía una falla de configuración en su bridge Base/BSC.
Ethereum y Polygon no han sido afectados nunca; solo el bridge.
Es el mismo vector de ataque que vemos
repitiéndose desde hace 2 años.
Y la mayoría de los farmers aún no lo ignoran.
📌 Paso 1: Identificar el objetivo (el bridge)
The Sandbox confirmó que un atacante drenó 14 742 341,84 SAND, es decir, el 0,5% del suministro máximo, y que lo hizo desde su bóveda de Ethereum mediante una falla de configuración en un bridge de Base/BSC.
The Sandbox perdió 14,7M SAND. La falla estaba en el bridge.
El 22 de agosto de 2026.
Un atacante drenó 14 742 341 SAND
desde la bóveda de Ethereum de The Sandbox.
Vía una falla de configuración en su bridge Base/BSC.
Ethereum y Polygon no han sido afectados nunca; solo el bridge.
Es el mismo vector de ataque que vemos
repitiéndose desde hace 2 años.
Y la mayoría de los farmers aún no lo ignoran.
📌 Paso 1: Identificar el objetivo (el bridge)
The Sandbox confirmó que un atacante drenó 14 742 341,84 SAND, es decir, el 0,5% del suministro máximo, y que lo hizo desde su bóveda de Ethereum mediante una falla de configuración en un bridge de Base/BSC.
1
378
·
--
El guion de “vulnerabilidad subyacente de la EVM = toda la red se detiene” del ecosistema, esta vez le tocó a MANTRA.
Cuando la cadena se cae, la interrupción se alarga más de 30 horas y el precio de la moneda se desploma directamente, dejándolo en un 9% bajo. Para los proyectos DeFi, lo más mortal nunca es la volatilidad del mercado, sino “no puedo confirmar si esa operación en cadena que hice sigue existiendo o no” — cuanto más largo sea el periodo de caída, menor es la tolerancia de los usuarios de nivel institucional y de los proveedores de liquidez. El 9% es solo una reacción emocional; el costo real es si, tras el reinicio de la cadena, se puede recuperar la confianza.
Para los pequeños inversores, la señal de este tipo de eventos es bastante clara:
1. Una caída de 30 horas o más en una sola cadena EVM no es, en general, un simple “temblor temporal”, sino un incidente de seguridad a nivel de parches. Después, casi con seguridad se observará una salida de TVL y presión de reembolsos por staking.
2. La recuperación del precio a corto plazo suele apoyarse en información determinista como “el parche ya se publicó” y “la auditoría ya fue revisada”, no en un cambio emocional. Así que no tengas prisa por comprar en el fondo; primero revisa la línea de tiempo completa de los comunicados oficiales.
3. El valor de mantener una cartera diversificada solo se valida de verdad en este momento: cuando una cadena se cae y otra sigue funcionando, esa es la estructura anti-riesgos real.
La seguridad nunca es un problema de “si debe existir o no”, sino de “si, cuando ocurre algo, puede aguantar durante 30 horas”.#MANTRA #DeFiSecurity
171
·
--
Ajna v2 sufre un ataque de manipulación contable mediante liquidaciones, con pérdidas de aproximadamente 775.000 dólares.
La cuenta oficial ha publicado un tuit de advertencia: los usuarios deben retirar inmediatamente todo el capital, reembolsar los préstamos y suspender cualquier interacción con el protocolo. Según el monitoreo de Defimon Alerts, varios pools de liquidez, como syrupUSDC, wstETH, rETH, cbETH, WBTC, WETH/USDC, sDAI, entre otros, se han visto afectados.
Esta ruta de ataque se centra en la lógica de cálculo contable del módulo de liquidación, lo que demuestra que, incluso en protocolos auditados, las rutas de computación en los márgenes aún pueden contener superficies de ataque no cubiertas. La auditoría de seguridad no es el final; el monitoreo continuo y la respuesta de emergencia son la garantía mínima.
#DeFiSecurity
54

·
--
🚨 $AVICI PROTOCOL SUFRE UN EXPLOIT EN CADENA DE $1.02M A MEDIDA QUE LOS FONDOS FLUYEN HACIA MIXERS 🔻
El seguimiento on-chain revela un exploit crítico dentro del marco de $AVICI, drenando aproximadamente $1.02M en liquidez. 🔍 El actor malicioso enrutó 10,000 $SOL a través de stablecoins antes de ejecutar un swap entre cadenas hacia 418 $ETH .
El capital robado ha entrado oficialmente en protocolos de privacidad, confirmando la salida de capital institucional y mecanismos de lavado rápido. 📉 La dinámica de “smart money” siempre exige parámetros de riesgo estrictos cuando los protocolos fundamentales sufren brechas estructurales graves. 💬 ¿Cómo evalúas el riesgo de seguridad antes de colocar capital en bóvedas de proyectos emergentes? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #AVICI #DeFiSecurity #OnChainAnalysis #CryptoExploit
🚨 🛡️
35
⚖️ Enfoque en la seguridad de DeFi tras el exploit del oráculo de Ostium que pausa la negociación: los oráculos siguen siendo una vulnerabilidad crítica en las finanzas descentralizadas
El 16 de julio de 2026, las firmas de seguridad informan sobre un exploit de oráculo de varios millones de dólares en Ostium, lo que obliga al protocolo a pausar la negociación. El incidente subraya los persistentes desafíos de seguridad en DeFi. Bitcoin $BTC trades a $64,557 mientras el mercado evalúa las implicaciones.
La manipulación de oráculos ha sido un vector de ataque recurrente en DeFi. Ethereum $ETH a $1,917 aloja la mayoría de los protocolos de DeFi y podría ver un mayor enfoque en soluciones de seguridad para oráculos.
El exploit de Ostium se suma a una lista de ataques de oráculos de alto perfil, destacando la necesidad de una infraestructura de datos descentralizada y sólida.
📌 Idea clave:
El exploit del oráculo de Ostium destaca desafíos persistentes de seguridad en DeFi. La integridad del oráculo sigue siendo crítica para la seguridad del protocolo y la confianza de los usuarios.
#DeFiSecurity #Oracles
#BinanceAlphaAlert
16
📰 Ostium detiene la negociación tras un exploit de Oracle de varios millones de dólares: el incidente de seguridad genera dudas sobre la integridad del oráculo
El 16 de julio de 2026, Ostium pausa la negociación mientras firmas de seguridad informan de un exploit de oráculo de varios millones de dólares. El incidente plantea interrogantes sobre la seguridad del oráculo en las finanzas descentralizadas. Bitcoin $BTC trades a $64,557 mientras el mercado en general procesa la noticia.
Los exploits de oráculos han sido un desafío recurrente en DeFi, con atacantes que manipulan los feeds de precios. Ethereum $ETH at $1,917 alberga muchos protocolos que dependen de la infraestructura de oráculos.
El incidente de Ostium pone de relieve la necesidad de diseños de oráculos sólidos, incluidas fuentes de datos descentralizadas y feeds de precios resistentes a la manipulación.
📌 Idea clave:
La pausa por el exploit del oráculo de Ostium subraya los desafíos de seguridad en DeFi. Un diseño robusto de oráculos sigue siendo crítico para la seguridad del protocolo.
#DeFiSecurity #OracleExploit
#BinanceAlphaAlert
30
Con verificación
🚨 ¡ÚLTIMA HORA!!!
HACKER DE COREA DEL NORTE LAVA 220 MILLONES DE DÓLARES EN EL HACK DE KELP DAO — LA VENTANA DE RECUPERACIÓN CERRANDOSE CASI 💀
Los datos on-chain confirman que el grupo de hackers TraderTraitor (acusados de ser de Corea del Norte) ha lavado casi la totalidad de 220 millones de dólares a través de canales de alta seguridad como THORChain, Wasabi, Tornado Cash y Umbra 🛠
Solo quedan alrededor de 1.7 millones de dólares en la wallet original del hacker — la mayor parte de las huellas de las transacciones han sido borradas, la oportunidad de rastrear y recuperar los activos directamente es casi nula 📊
Este es uno de los casos de lavado de dinero crypto más organizados de la historia, mostrando la creciente sofisticación técnica de los grupos de hackers estatales ⚠️
220 millones de dólares desaparecidos por completo. El incidente vuelve a plantear la cuestión sobre los límites de las herramientas de tracing on-chain al enfrentarse a mixers y puentes cross-chain intencionados.
#CryptoHack #DeFiSecurity
$ETH $BTC $LAB
586
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#TrumpRejectsAIRulesForVoluntaryAudits
0 visualizaciones
7 participa(n) en el debate
2
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
0 visualizaciones
2 participa(n) en el debate
3
#OpenAIUnveilsAlwaysOnAgentDots
772 visualizaciones
55 participa(n) en el debate
4
#ChainlinkLaunchesBankSWIFTLedgerFramework
1,872 visualizaciones
73 participa(n) en el debate
5
#EarningsSeason
427,806 visualizaciones
3,232 participa(n) en el debate
6
#SECChairWantsStockMarketsOnChain
5,025 visualizaciones
167 participa(n) en el debate
7
#MulticoinInvestsInGrass
2,970 visualizaciones
118 participa(n) en el debate
8
#CEARenamesToBNBStandardUnderBNC
4,362 visualizaciones
128 participa(n) en el debate
9
#BitwiseLaunchesFirstSpotNEARETF
57,605 visualizaciones
751 participa(n) en el debate
10
#USJobOpeningsFallToFiveMonthLow
60,615 visualizaciones
584 participa(n) en el debate