
#databreach
databreach
108,416 visualizaciones
226 participa(n) en el debate
Populares
Novedades

¡Gnosis Pay acaba de verse envuelta en un gran escándalo! Su antiguo sistema de tarjetas de consumo fue vulnerado y se filtraron datos de clientes: desde nombres, direcciones y datos de tarjetas hasta las direcciones de las billeteras de criptomonedas vinculadas.
Este es el peor escenario posible: información que identifica a una persona en la vida real combinada con una billetera de criptomonedas pública. El riesgo de phishing, estafas e incluso amenazas físicas es REAL.
Aunque Gnosis Pay afirma que los fondos de los clientes y la plataforma empresarial no se vieron afectados, y que el incidente se contuvo en dos horas, esta brecha demuestra lo frágil que puede ser la seguridad.
Aun así, mantente EXTREMADAMENTE ALERTA ante las sofisticadas estafas que podrían venir. ¡Nunca compartas tu frase semilla, clave privada ni código PIN, bajo ninguna circunstancia!
Un pequeño error puede hacerte perderlo todo. El caso de Gnosis Pay es un costoso recordatorio. ¿Estás bien preparado para proteger tus activos?
#CryptoSecurity #FiltraciónDeDatos
¡Gnosis Pay acaba de verse envuelta en un gran escándalo! Su antiguo sistema de tarjetas de consumo fue vulnerado y se filtraron datos de clientes: desde nombres, direcciones y datos de tarjetas hasta las direcciones de las billeteras de criptomonedas vinculadas.
Este es el peor escenario posible: información que identifica a una persona en la vida real combinada con una billetera de criptomonedas pública. El riesgo de phishing, estafas e incluso amenazas físicas es REAL.
Aunque Gnosis Pay afirma que los fondos de los clientes y la plataforma empresarial no se vieron afectados, y que el incidente se contuvo en dos horas, esta brecha demuestra lo frágil que puede ser la seguridad.
Aun así, mantente EXTREMADAMENTE ALERTA ante las sofisticadas estafas que podrían venir. ¡Nunca compartas tu frase semilla, clave privada ni código PIN, bajo ninguna circunstancia!
Un pequeño error puede hacerte perderlo todo. El caso de Gnosis Pay es un costoso recordatorio. ¿Estás bien preparado para proteger tus activos?
#CryptoSecurity #FiltraciónDeDatos
Este es el peor escenario posible: información que identifica a una persona en la vida real combinada con una billetera de criptomonedas pública. El riesgo de phishing, estafas e incluso amenazas físicas es REAL.
Aunque Gnosis Pay afirma que los fondos de los clientes y la plataforma empresarial no se vieron afectados, y que el incidente se contuvo en dos horas, esta brecha demuestra lo frágil que puede ser la seguridad.
Aun así, mantente EXTREMADAMENTE ALERTA ante las sofisticadas estafas que podrían venir. ¡Nunca compartas tu frase semilla, clave privada ni código PIN, bajo ninguna circunstancia!
Un pequeño error puede hacerte perderlo todo. El caso de Gnosis Pay es un costoso recordatorio. ¿Estás bien preparado para proteger tus activos?
#CryptoSecurity #FiltraciónDeDatos
46

·
--
Gnosis Pay acaba de sufrir una filtración de datos: quedaron expuestos datos de tarjetas e información personal.
Lo que sabemos (The Block, Cointelegraph):
• La filtración afectó al proveedor de tarjetas cripto el 6 de noviembre
• Se informó que los fondos de los clientes están a salvo
• La información expuesta es del tipo que se usa para intentos de phishing y de duplicado de tarjeta SIM
La autocustodia protege tus monedas, pero no tu identidad. Cuando una tarjeta está vinculada a tu billetera, el eslabón débil son los datos relacionados, no las claves.
Si tienes una tarjeta cripto: revisa los extractos, cambia tus contraseñas y desconfía de los mensajes directos de «soporte».
¿Usas una tarjeta de débito cripto o mantienes tus gastos separados de tu billetera principal?
$GNO $ETH
#CryptoSecurity #DataBreach #Binance
Gnosis Pay acaba de sufrir una filtración de datos: quedaron expuestos datos de tarjetas e información personal.
Lo que sabemos (The Block, Cointelegraph):
• La filtración afectó al proveedor de tarjetas cripto el 6 de noviembre
• Se informó que los fondos de los clientes están a salvo
• La información expuesta es del tipo que se usa para intentos de phishing y de duplicado de tarjeta SIM
La autocustodia protege tus monedas, pero no tu identidad. Cuando una tarjeta está vinculada a tu billetera, el eslabón débil son los datos relacionados, no las claves.
Si tienes una tarjeta cripto: revisa los extractos, cambia tus contraseñas y desconfía de los mensajes directos de «soporte».
¿Usas una tarjeta de débito cripto o mantienes tus gastos separados de tu billetera principal?
$GNO $ETH
#CryptoSecurity #DataBreach #Binance
Lo que sabemos (The Block, Cointelegraph):
• La filtración afectó al proveedor de tarjetas cripto el 6 de noviembre
• Se informó que los fondos de los clientes están a salvo
• La información expuesta es del tipo que se usa para intentos de phishing y de duplicado de tarjeta SIM
La autocustodia protege tus monedas, pero no tu identidad. Cuando una tarjeta está vinculada a tu billetera, el eslabón débil son los datos relacionados, no las claves.
Si tienes una tarjeta cripto: revisa los extractos, cambia tus contraseñas y desconfía de los mensajes directos de «soporte».
¿Usas una tarjeta de débito cripto o mantienes tus gastos separados de tu billetera principal?
$GNO $ETH
#CryptoSecurity #DataBreach #Binance

·
--
Los datos de clientes de la tarjeta cripto de Gnosis Pay fueron accedidos por hackers; no se perdieron fondos, pero la confianza está en entredicho
Las deficiencias de confianza en la infraestructura de pagos cripto vuelven a quedar en evidencia. Según informó Decrypt, Gnosis Pay, proveedor de tarjetas de crédito cripto, señaló que unos hackers accedieron a información de clientes almacenada en un sistema heredado que daba soporte a sus tarjetas de marca propia, aunque no se sustrajeron fondos.
Por su naturaleza, este incidente se distingue claramente de varios casos recientes de seguridad cripto. El núcleo de los casos de Binance, GOPAX y otros fue la pérdida de fondos o la interrupción de los sistemas, mientras que el de Gnosis Pay se centra en la filtración de información personal de los usuarios. En otras palabras, el foco de las pérdidas pasó del «dinero» a los «datos».
¿Por qué merece atención este asunto? Las tarjetas cripto son un puente entre los criptoactivos y el consumo cotidiano, y los sistemas que las respaldan almacenan información sensible de los usuarios, como su identidad y sus datos de pago. Si surge una brecha de confianza en este tipo de infraestructura de consumo, las consecuencias no afectan únicamente a un proyecto, sino también a la confianza de los usuarios de todo el sector. Aunque en este caso no se perdieron fondos y el incidente parece tener un alcance relativamente limitado, los riesgos a largo plazo para los datos de los usuarios aún deben vigilarse: el uso que se dará a la información filtrada, su vigencia y el alcance de la exposición todavía no están del todo claros.
En cuanto a los fundamentos, Gnosis Pay subrayó que la seguridad de los fondos no se vio afectada, lo que a corto plazo ayuda a calmar los temores. Sin embargo, el hecho de que se accediera a un sistema heredado pone de manifiesto la obsolescencia de la arquitectura tecnológica de parte de la infraestructura de consumo cripto. Estos sistemas suelen almacenar datos de usuarios y transacciones históricas; su actualización es costosa y la migración conlleva riesgos, por lo que pueden convertirse fácilmente en un eslabón débil de seguridad.
¿Cómo podría reaccionar el mercado? Como no hubo pérdidas de fondos, se prevé que el impacto directo en el mercado en general sea limitado y que el nivel de atención tampoco sea elevado. Sin embargo, como caso relevante para el análisis de riesgos, recuerda al mercado que el discurso sobre seguridad está pasando de «evitar el uso fraudulento de tarjetas» a «prevenir las filtraciones de datos».
Como factor contrario, el hecho de que no se perdieran fondos y de que el incidente tuviera un alcance reducido hace probable que la reacción del mercado a corto plazo sea moderada, por lo que no conviene exagerar su importancia. Lo que realmente debe preocupar son los riesgos a largo plazo para los datos de los usuarios.
¿Qué conviene observar a continuación? Lo principal es si la empresa puede revelar el alcance concreto de los datos a los que se accedió, si estos incluyen información de pago y si se tomarán medidas de reparación y compensación. En cuanto a las operaciones, es poco probable que este tipo de incidentes afecte de forma significativa al precio de un activo en particular. Merece más atención si se convierte en un nuevo punto de partida para debatir la seguridad del sector de consumo cripto, en lugar de reaccionar impulsivamente comprando o vendiendo.
#CryptoSecurity #FiltraciónDeDatos
La información anterior es una recopilación de datos y un análisis personal; no constituye asesoramiento de inversión.
Los datos de clientes de la tarjeta cripto de Gnosis Pay fueron accedidos por hackers; no se perdieron fondos, pero la confianza está en entredicho
Las deficiencias de confianza en la infraestructura de pagos cripto vuelven a quedar en evidencia. Según informó Decrypt, Gnosis Pay, proveedor de tarjetas de crédito cripto, señaló que unos hackers accedieron a información de clientes almacenada en un sistema heredado que daba soporte a sus tarjetas de marca propia, aunque no se sustrajeron fondos.
Por su naturaleza, este incidente se distingue claramente de varios casos recientes de seguridad cripto. El núcleo de los casos de Binance, GOPAX y otros fue la pérdida de fondos o la interrupción de los sistemas, mientras que el de Gnosis Pay se centra en la filtración de información personal de los usuarios. En otras palabras, el foco de las pérdidas pasó del «dinero» a los «datos».
¿Por qué merece atención este asunto? Las tarjetas cripto son un puente entre los criptoactivos y el consumo cotidiano, y los sistemas que las respaldan almacenan información sensible de los usuarios, como su identidad y sus datos de pago. Si surge una brecha de confianza en este tipo de infraestructura de consumo, las consecuencias no afectan únicamente a un proyecto, sino también a la confianza de los usuarios de todo el sector. Aunque en este caso no se perdieron fondos y el incidente parece tener un alcance relativamente limitado, los riesgos a largo plazo para los datos de los usuarios aún deben vigilarse: el uso que se dará a la información filtrada, su vigencia y el alcance de la exposición todavía no están del todo claros.
En cuanto a los fundamentos, Gnosis Pay subrayó que la seguridad de los fondos no se vio afectada, lo que a corto plazo ayuda a calmar los temores. Sin embargo, el hecho de que se accediera a un sistema heredado pone de manifiesto la obsolescencia de la arquitectura tecnológica de parte de la infraestructura de consumo cripto. Estos sistemas suelen almacenar datos de usuarios y transacciones históricas; su actualización es costosa y la migración conlleva riesgos, por lo que pueden convertirse fácilmente en un eslabón débil de seguridad.
¿Cómo podría reaccionar el mercado? Como no hubo pérdidas de fondos, se prevé que el impacto directo en el mercado en general sea limitado y que el nivel de atención tampoco sea elevado. Sin embargo, como caso relevante para el análisis de riesgos, recuerda al mercado que el discurso sobre seguridad está pasando de «evitar el uso fraudulento de tarjetas» a «prevenir las filtraciones de datos».
Como factor contrario, el hecho de que no se perdieran fondos y de que el incidente tuviera un alcance reducido hace probable que la reacción del mercado a corto plazo sea moderada, por lo que no conviene exagerar su importancia. Lo que realmente debe preocupar son los riesgos a largo plazo para los datos de los usuarios.
¿Qué conviene observar a continuación? Lo principal es si la empresa puede revelar el alcance concreto de los datos a los que se accedió, si estos incluyen información de pago y si se tomarán medidas de reparación y compensación. En cuanto a las operaciones, es poco probable que este tipo de incidentes afecte de forma significativa al precio de un activo en particular. Merece más atención si se convierte en un nuevo punto de partida para debatir la seguridad del sector de consumo cripto, en lugar de reaccionar impulsivamente comprando o vendiendo.
#CryptoSecurity #FiltraciónDeDatos
La información anterior es una recopilación de datos y un análisis personal; no constituye asesoramiento de inversión.
Las deficiencias de confianza en la infraestructura de pagos cripto vuelven a quedar en evidencia. Según informó Decrypt, Gnosis Pay, proveedor de tarjetas de crédito cripto, señaló que unos hackers accedieron a información de clientes almacenada en un sistema heredado que daba soporte a sus tarjetas de marca propia, aunque no se sustrajeron fondos.
Por su naturaleza, este incidente se distingue claramente de varios casos recientes de seguridad cripto. El núcleo de los casos de Binance, GOPAX y otros fue la pérdida de fondos o la interrupción de los sistemas, mientras que el de Gnosis Pay se centra en la filtración de información personal de los usuarios. En otras palabras, el foco de las pérdidas pasó del «dinero» a los «datos».
¿Por qué merece atención este asunto? Las tarjetas cripto son un puente entre los criptoactivos y el consumo cotidiano, y los sistemas que las respaldan almacenan información sensible de los usuarios, como su identidad y sus datos de pago. Si surge una brecha de confianza en este tipo de infraestructura de consumo, las consecuencias no afectan únicamente a un proyecto, sino también a la confianza de los usuarios de todo el sector. Aunque en este caso no se perdieron fondos y el incidente parece tener un alcance relativamente limitado, los riesgos a largo plazo para los datos de los usuarios aún deben vigilarse: el uso que se dará a la información filtrada, su vigencia y el alcance de la exposición todavía no están del todo claros.
En cuanto a los fundamentos, Gnosis Pay subrayó que la seguridad de los fondos no se vio afectada, lo que a corto plazo ayuda a calmar los temores. Sin embargo, el hecho de que se accediera a un sistema heredado pone de manifiesto la obsolescencia de la arquitectura tecnológica de parte de la infraestructura de consumo cripto. Estos sistemas suelen almacenar datos de usuarios y transacciones históricas; su actualización es costosa y la migración conlleva riesgos, por lo que pueden convertirse fácilmente en un eslabón débil de seguridad.
¿Cómo podría reaccionar el mercado? Como no hubo pérdidas de fondos, se prevé que el impacto directo en el mercado en general sea limitado y que el nivel de atención tampoco sea elevado. Sin embargo, como caso relevante para el análisis de riesgos, recuerda al mercado que el discurso sobre seguridad está pasando de «evitar el uso fraudulento de tarjetas» a «prevenir las filtraciones de datos».
Como factor contrario, el hecho de que no se perdieran fondos y de que el incidente tuviera un alcance reducido hace probable que la reacción del mercado a corto plazo sea moderada, por lo que no conviene exagerar su importancia. Lo que realmente debe preocupar son los riesgos a largo plazo para los datos de los usuarios.
¿Qué conviene observar a continuación? Lo principal es si la empresa puede revelar el alcance concreto de los datos a los que se accedió, si estos incluyen información de pago y si se tomarán medidas de reparación y compensación. En cuanto a las operaciones, es poco probable que este tipo de incidentes afecte de forma significativa al precio de un activo en particular. Merece más atención si se convierte en un nuevo punto de partida para debatir la seguridad del sector de consumo cripto, en lugar de reaccionar impulsivamente comprando o vendiendo.
#CryptoSecurity #FiltraciónDeDatos
La información anterior es una recopilación de datos y un análisis personal; no constituye asesoramiento de inversión.
68
Gnosis Pay ha revelado una brecha de seguridad en el sistema heredado que respalda sus tarjetas de consumo de marca. La empresa afirma que detectó un acceso no autorizado el 3 de noviembre y lo hizo público el 6 de noviembre a las 14:32 UTC. Según indica, las medidas de contención comenzaron en menos de dos horas, se reemplazaron las credenciales afectadas y se corrigió la vulnerabilidad.
Gnosis Pay afirma que el incidente expuso cierta información de clientes, mientras que su plataforma empresarial de marca blanca y los fondos de sus clientes no se vieron afectados. Esas son declaraciones de la empresa; no se informó de ninguna auditoría independiente de los saldos de las carteras. No se han revelado el número de clientes afectados, todos los campos de datos expuestos ni la causa técnica.
Si usas la tarjeta, sigue las indicaciones específicas de tu cuenta y mantente alerta ante intentos de phishing personalizados. Abre directamente la aplicación oficial; nunca compartas una frase semilla, una clave privada, un PIN ni el número completo de la tarjeta en un mensaje.
¿Qué es lo más importante al comunicar una brecha de seguridad: un alcance claro, una cronología creíble o una verificación independiente?
Fuentes: [Aviso de Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Conclusión: $GNO — [gráfico al contado de GNO/USDT en Binance](https://www.binance.com/en/trade/GNO_USDT?type=spot), correspondiente al token del ecosistema Gnosis; no es una medida de este incidente con la tarjeta. Consulta el gráfico por tu cuenta, haz tu propia investigación y opera responsablemente. #GnosisPay #GNO #CryptoSecurity #DataBreach
Gnosis Pay ha revelado una brecha de seguridad en el sistema heredado que respalda sus tarjetas de consumo de marca. La empresa afirma que detectó un acceso no autorizado el 3 de noviembre y lo hizo público el 6 de noviembre a las 14:32 UTC. Según indica, las medidas de contención comenzaron en menos de dos horas, se reemplazaron las credenciales afectadas y se corrigió la vulnerabilidad.
Gnosis Pay afirma que el incidente expuso cierta información de clientes, mientras que su plataforma empresarial de marca blanca y los fondos de sus clientes no se vieron afectados. Esas son declaraciones de la empresa; no se informó de ninguna auditoría independiente de los saldos de las carteras. No se han revelado el número de clientes afectados, todos los campos de datos expuestos ni la causa técnica.
Si usas la tarjeta, sigue las indicaciones específicas de tu cuenta y mantente alerta ante intentos de phishing personalizados. Abre directamente la aplicación oficial; nunca compartas una frase semilla, una clave privada, un PIN ni el número completo de la tarjeta en un mensaje.
¿Qué es lo más importante al comunicar una brecha de seguridad: un alcance claro, una cronología creíble o una verificación independiente?
Fuentes: [Aviso de Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Conclusión: $GNO — [gráfico al contado de GNO/USDT en Binance](https://www.binance.com/en/trade/GNO_USDT?type=spot), correspondiente al token del ecosistema Gnosis; no es una medida de este incidente con la tarjeta. Consulta el gráfico por tu cuenta, haz tu propia investigación y opera responsablemente. #GnosisPay #GNO #CryptoSecurity #DataBreach
Gnosis Pay afirma que el incidente expuso cierta información de clientes, mientras que su plataforma empresarial de marca blanca y los fondos de sus clientes no se vieron afectados. Esas son declaraciones de la empresa; no se informó de ninguna auditoría independiente de los saldos de las carteras. No se han revelado el número de clientes afectados, todos los campos de datos expuestos ni la causa técnica.
Si usas la tarjeta, sigue las indicaciones específicas de tu cuenta y mantente alerta ante intentos de phishing personalizados. Abre directamente la aplicación oficial; nunca compartas una frase semilla, una clave privada, un PIN ni el número completo de la tarjeta en un mensaje.
¿Qué es lo más importante al comunicar una brecha de seguridad: un alcance claro, una cronología creíble o una verificación independiente?
Fuentes: [Aviso de Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Conclusión: $GNO — [gráfico al contado de GNO/USDT en Binance](https://www.binance.com/en/trade/GNO_USDT?type=spot), correspondiente al token del ecosistema Gnosis; no es una medida de este incidente con la tarjeta. Consulta el gráfico por tu cuenta, haz tu propia investigación y opera responsablemente. #GnosisPay #GNO #CryptoSecurity #DataBreach
45
🚨 CZ ADVIERTE: ¡LAS FILTRACIONES DE DATOS REPRESENTAN GRAVES RIESGOS PARA LA SEGURIDAD CRIPTO! 🔐
🇺🇸🌐 El fundador de Binance, Changpeng Zhao (CZ), advirtió que la filtración de datos personales puede exponer a los usuarios de criptomonedas a estafas de phishing, ataques de intercambio de SIM, ingeniería social e incluso amenazas en el mundo real.
Los informes recientes de filtraciones de datos han reavivado la preocupación por cómo los delincuentes pueden aprovechar nombres, direcciones de correo electrónico y números de teléfono filtrados para atacar a los inversores en criptomonedas.
🛡️ Cómo mantenerte SAFU:
🔹 Usa una dirección de correo electrónico única y una contraseña segura para cada plataforma de intercambio.
🔹 Prefiere las claves de acceso, las llaves de seguridad físicas o las aplicaciones de autenticación en lugar de la verificación en dos pasos por SMS.
🔹 Nunca hagas clic en enlaces sospechosos ni compartas contraseñas, claves privadas o frases de recuperación.
🔹 Activa la lista blanca de direcciones de retiro y las protecciones contra el phishing cuando estén disponibles.
🔹 Verifica las solicitudes de asistencia a través de canales oficiales.
⚠️ Recuerda: una filtración de datos no significa automáticamente que tus fondos cripto hayan sido comprometidos, pero la exposición de información personal puede hacer que las estafas dirigidas resulten más convincentes.
🔒 Protege tu identidad. Asegura tus cuentas. ¡Mantente SAFU!
📌 Referencias:
• BeInCrypto — CZ comparte cómo mantenerse SAFU mientras la ola de filtraciones de datos cripto afecta a cuatro grandes empresas, 28 de octubre de 2026:
• Advertencia de seguridad de CZ publicada en X, 23 de octubre de 2026: https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
🚨 CZ ADVIERTE: ¡LAS FILTRACIONES DE DATOS REPRESENTAN GRAVES RIESGOS PARA LA SEGURIDAD CRIPTO! 🔐
🇺🇸🌐 El fundador de Binance, Changpeng Zhao (CZ), advirtió que la filtración de datos personales puede exponer a los usuarios de criptomonedas a estafas de phishing, ataques de intercambio de SIM, ingeniería social e incluso amenazas en el mundo real.
Los informes recientes de filtraciones de datos han reavivado la preocupación por cómo los delincuentes pueden aprovechar nombres, direcciones de correo electrónico y números de teléfono filtrados para atacar a los inversores en criptomonedas.
🛡️ Cómo mantenerte SAFU:
🔹 Usa una dirección de correo electrónico única y una contraseña segura para cada plataforma de intercambio.
🔹 Prefiere las claves de acceso, las llaves de seguridad físicas o las aplicaciones de autenticación en lugar de la verificación en dos pasos por SMS.
🔹 Nunca hagas clic en enlaces sospechosos ni compartas contraseñas, claves privadas o frases de recuperación.
🔹 Activa la lista blanca de direcciones de retiro y las protecciones contra el phishing cuando estén disponibles.
🔹 Verifica las solicitudes de asistencia a través de canales oficiales.
⚠️ Recuerda: una filtración de datos no significa automáticamente que tus fondos cripto hayan sido comprometidos, pero la exposición de información personal puede hacer que las estafas dirigidas resulten más convincentes.
🔒 Protege tu identidad. Asegura tus cuentas. ¡Mantente SAFU!
📌 Referencias:
• BeInCrypto — CZ comparte cómo mantenerse SAFU mientras la ola de filtraciones de datos cripto afecta a cuatro grandes empresas, 28 de octubre de 2026:
• Advertencia de seguridad de CZ publicada en X, 23 de octubre de 2026: https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
🇺🇸🌐 El fundador de Binance, Changpeng Zhao (CZ), advirtió que la filtración de datos personales puede exponer a los usuarios de criptomonedas a estafas de phishing, ataques de intercambio de SIM, ingeniería social e incluso amenazas en el mundo real.
Los informes recientes de filtraciones de datos han reavivado la preocupación por cómo los delincuentes pueden aprovechar nombres, direcciones de correo electrónico y números de teléfono filtrados para atacar a los inversores en criptomonedas.
🛡️ Cómo mantenerte SAFU:
🔹 Usa una dirección de correo electrónico única y una contraseña segura para cada plataforma de intercambio.
🔹 Prefiere las claves de acceso, las llaves de seguridad físicas o las aplicaciones de autenticación en lugar de la verificación en dos pasos por SMS.
🔹 Nunca hagas clic en enlaces sospechosos ni compartas contraseñas, claves privadas o frases de recuperación.
🔹 Activa la lista blanca de direcciones de retiro y las protecciones contra el phishing cuando estén disponibles.
🔹 Verifica las solicitudes de asistencia a través de canales oficiales.
⚠️ Recuerda: una filtración de datos no significa automáticamente que tus fondos cripto hayan sido comprometidos, pero la exposición de información personal puede hacer que las estafas dirigidas resulten más convincentes.
🔒 Protege tu identidad. Asegura tus cuentas. ¡Mantente SAFU!
📌 Referencias:
• BeInCrypto — CZ comparte cómo mantenerse SAFU mientras la ola de filtraciones de datos cripto afecta a cuatro grandes empresas, 28 de octubre de 2026:
• Advertencia de seguridad de CZ publicada en X, 23 de octubre de 2026: https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
690

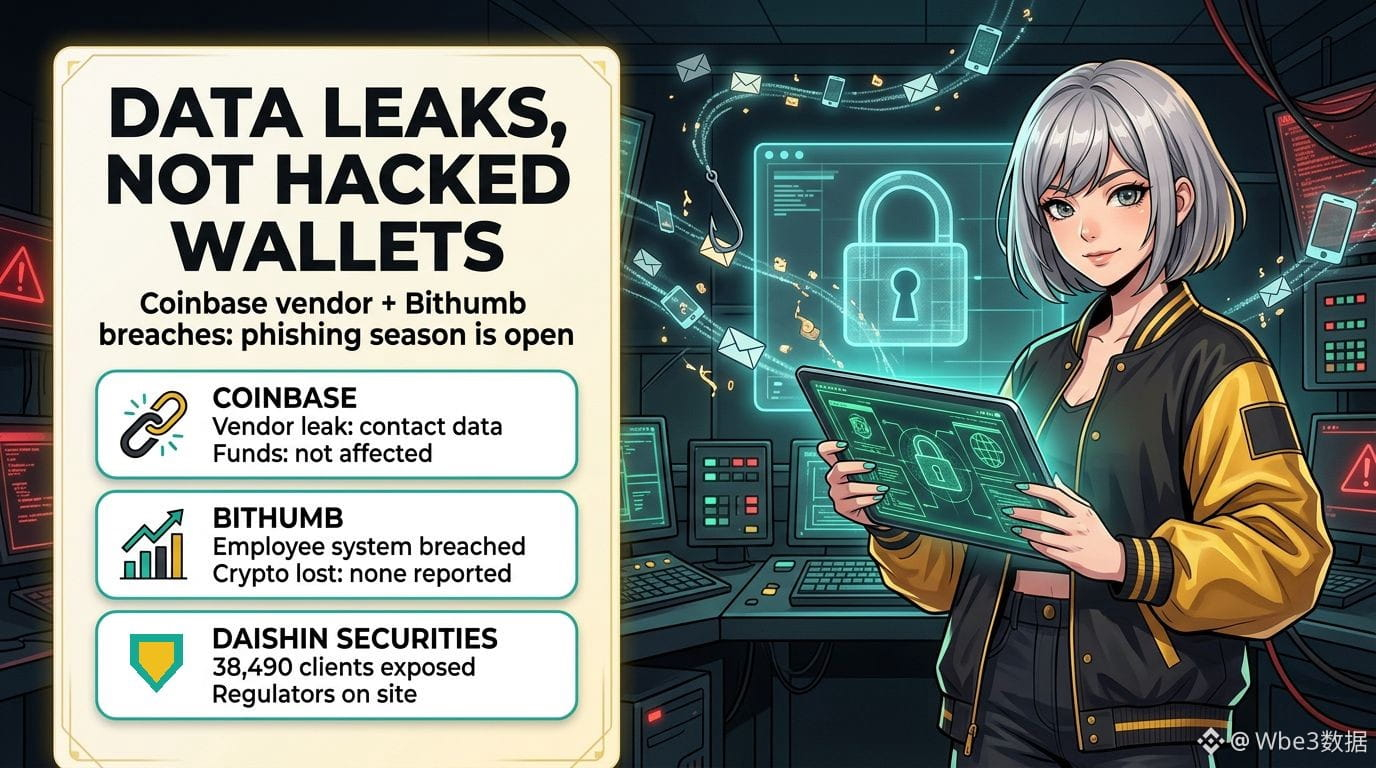
Dos sustos por filtraciones de datos en exchanges en un solo día, y tus monedas no son el verdadero objetivo. Tu bandeja de entrada sí.
Esto es lo que sabemos hasta el miércoles:
• Coinbase: Amplitude, un proveedor de análisis que utiliza, tuvo un incidente de seguridad que expuso datos de contacto de lo que Coinbase describe como «un pequeño subconjunto» de sus clientes. Coinbase afirma que no hubo acceso no autorizado a sus propios sistemas y que los fondos de los clientes no se vieron afectados. Un investigador de seguridad afirmó que el incidente afectó a más de 70.000 usuarios, pero Coinbase no ha confirmado ninguna cifra, así que considera ese dato como no verificado.
• Bithumb: el segundo exchange más grande de Corea del Sur afirma que una persona ajena a la empresa accedió a un sistema móvil interno para empleados y robó información personal. Según la empresa, ese sistema está separado de las operaciones de trading, no se perdió ninguna criptomoneda y todavía está comprobando si se vieron afectados datos de sus miembros.
• El panorama general: Daishin Securities afirma que se filtraron datos de 38.490 clientes en un ataque distinto, y los reguladores financieros de Corea celebraron hoy una reunión de emergencia y enviaron inspectores al lugar.
Por qué importa: los nombres, correos electrónicos y números de teléfono filtrados rara vez vacían directamente las billeteras. Pero alimentan la siguiente ola de ataques: llamadas de «soporte» que ya saben tu nombre, correos falsos que notifican una filtración e intentos de duplicado de SIM.
Una lista de verificación para esta semana:
1. Activa un código antiphishing y una lista blanca de direcciones de retiro en cada exchange que uses.
2. Sustituye la autenticación en dos pasos por SMS por una clave de acceso o una llave de seguridad física, cuando sea posible.
3. Pídele a tu operador un PIN para transferir tu número a otro proveedor.
4. Da por hecho que cualquiera que te contacte por un «problema de seguridad» es un estafador. El soporte legítimo nunca te pide códigos, contraseñas ni frases semilla.
¿Alguna vez has recibido un mensaje de phishing que sabía demasiado sobre ti?
#CryptoSecurity #Phishing #FiltracionDeDatos
Esto no es asesoramiento financiero.
Dos sustos por filtraciones de datos en exchanges en un solo día, y tus monedas no son el verdadero objetivo. Tu bandeja de entrada sí.
Esto es lo que sabemos hasta el miércoles:
• Coinbase: Amplitude, un proveedor de análisis que utiliza, tuvo un incidente de seguridad que expuso datos de contacto de lo que Coinbase describe como «un pequeño subconjunto» de sus clientes. Coinbase afirma que no hubo acceso no autorizado a sus propios sistemas y que los fondos de los clientes no se vieron afectados. Un investigador de seguridad afirmó que el incidente afectó a más de 70.000 usuarios, pero Coinbase no ha confirmado ninguna cifra, así que considera ese dato como no verificado.
• Bithumb: el segundo exchange más grande de Corea del Sur afirma que una persona ajena a la empresa accedió a un sistema móvil interno para empleados y robó información personal. Según la empresa, ese sistema está separado de las operaciones de trading, no se perdió ninguna criptomoneda y todavía está comprobando si se vieron afectados datos de sus miembros.
• El panorama general: Daishin Securities afirma que se filtraron datos de 38.490 clientes en un ataque distinto, y los reguladores financieros de Corea celebraron hoy una reunión de emergencia y enviaron inspectores al lugar.
Por qué importa: los nombres, correos electrónicos y números de teléfono filtrados rara vez vacían directamente las billeteras. Pero alimentan la siguiente ola de ataques: llamadas de «soporte» que ya saben tu nombre, correos falsos que notifican una filtración e intentos de duplicado de SIM.
Una lista de verificación para esta semana:
1. Activa un código antiphishing y una lista blanca de direcciones de retiro en cada exchange que uses.
2. Sustituye la autenticación en dos pasos por SMS por una clave de acceso o una llave de seguridad física, cuando sea posible.
3. Pídele a tu operador un PIN para transferir tu número a otro proveedor.
4. Da por hecho que cualquiera que te contacte por un «problema de seguridad» es un estafador. El soporte legítimo nunca te pide códigos, contraseñas ni frases semilla.
¿Alguna vez has recibido un mensaje de phishing que sabía demasiado sobre ti?
#CryptoSecurity #Phishing #FiltracionDeDatos
Esto no es asesoramiento financiero.
Esto es lo que sabemos hasta el miércoles:
• Coinbase: Amplitude, un proveedor de análisis que utiliza, tuvo un incidente de seguridad que expuso datos de contacto de lo que Coinbase describe como «un pequeño subconjunto» de sus clientes. Coinbase afirma que no hubo acceso no autorizado a sus propios sistemas y que los fondos de los clientes no se vieron afectados. Un investigador de seguridad afirmó que el incidente afectó a más de 70.000 usuarios, pero Coinbase no ha confirmado ninguna cifra, así que considera ese dato como no verificado.
• Bithumb: el segundo exchange más grande de Corea del Sur afirma que una persona ajena a la empresa accedió a un sistema móvil interno para empleados y robó información personal. Según la empresa, ese sistema está separado de las operaciones de trading, no se perdió ninguna criptomoneda y todavía está comprobando si se vieron afectados datos de sus miembros.
• El panorama general: Daishin Securities afirma que se filtraron datos de 38.490 clientes en un ataque distinto, y los reguladores financieros de Corea celebraron hoy una reunión de emergencia y enviaron inspectores al lugar.
Por qué importa: los nombres, correos electrónicos y números de teléfono filtrados rara vez vacían directamente las billeteras. Pero alimentan la siguiente ola de ataques: llamadas de «soporte» que ya saben tu nombre, correos falsos que notifican una filtración e intentos de duplicado de SIM.
Una lista de verificación para esta semana:
1. Activa un código antiphishing y una lista blanca de direcciones de retiro en cada exchange que uses.
2. Sustituye la autenticación en dos pasos por SMS por una clave de acceso o una llave de seguridad física, cuando sea posible.
3. Pídele a tu operador un PIN para transferir tu número a otro proveedor.
4. Da por hecho que cualquiera que te contacte por un «problema de seguridad» es un estafador. El soporte legítimo nunca te pide códigos, contraseñas ni frases semilla.
¿Alguna vez has recibido un mensaje de phishing que sabía demasiado sobre ti?
#CryptoSecurity #Phishing #FiltracionDeDatos
Esto no es asesoramiento financiero.
67

·
--
🚨 $HAEDAL EXPUESTO: UNA GRAVE FILTRACIÓN DE DATOS SACUDE EL ECOSISTEMA CRIPTO SURCOREANO 📉
📊 La filtración en Bithumb, junto con las de Daishin y Mirae, pone de relieve una vulnerabilidad sistémica en la capa de finanzas digitales de la región. Los actores institucionales ya están recalibrando su exposición y atentos a posibles barridos de liquidez, mientras el dinero inteligente podría deshacerse de tokens relacionados. 📌 $HAEDAL , $HUMA y $AIN están en la periferia de un mayor escrutinio regulatorio, lo que podría restringir los flujos de capital y comprimir las valoraciones.
🦈 Con los reguladores instando a reforzar las defensas, el sentimiento del mercado podría volverse bajista y provocar un retroceso a corto plazo en los activos afectados. ⚡ ¿Estás reduciendo el riesgo o buscando una entrada contraria ante las consecuencias? 💬
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
🚨 $HAEDAL EXPUESTO: UNA GRAVE FILTRACIÓN DE DATOS SACUDE EL ECOSISTEMA CRIPTO SURCOREANO 📉
📊 La filtración en Bithumb, junto con las de Daishin y Mirae, pone de relieve una vulnerabilidad sistémica en la capa de finanzas digitales de la región. Los actores institucionales ya están recalibrando su exposición y atentos a posibles barridos de liquidez, mientras el dinero inteligente podría deshacerse de tokens relacionados. 📌 $HAEDAL , $HUMA y $AIN están en la periferia de un mayor escrutinio regulatorio, lo que podría restringir los flujos de capital y comprimir las valoraciones.
🦈 Con los reguladores instando a reforzar las defensas, el sentimiento del mercado podría volverse bajista y provocar un retroceso a corto plazo en los activos afectados. ⚡ ¿Estás reduciendo el riesgo o buscando una entrada contraria ante las consecuencias? 💬
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
📊 La filtración en Bithumb, junto con las de Daishin y Mirae, pone de relieve una vulnerabilidad sistémica en la capa de finanzas digitales de la región. Los actores institucionales ya están recalibrando su exposición y atentos a posibles barridos de liquidez, mientras el dinero inteligente podría deshacerse de tokens relacionados. 📌 $HAEDAL , $HUMA y $AIN están en la periferia de un mayor escrutinio regulatorio, lo que podría restringir los flujos de capital y comprimir las valoraciones.
🦈 Con los reguladores instando a reforzar las defensas, el sentimiento del mercado podría volverse bajista y provocar un retroceso a corto plazo en los activos afectados. ⚡ ¿Estás reduciendo el riesgo o buscando una entrada contraria ante las consecuencias? 💬
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
18


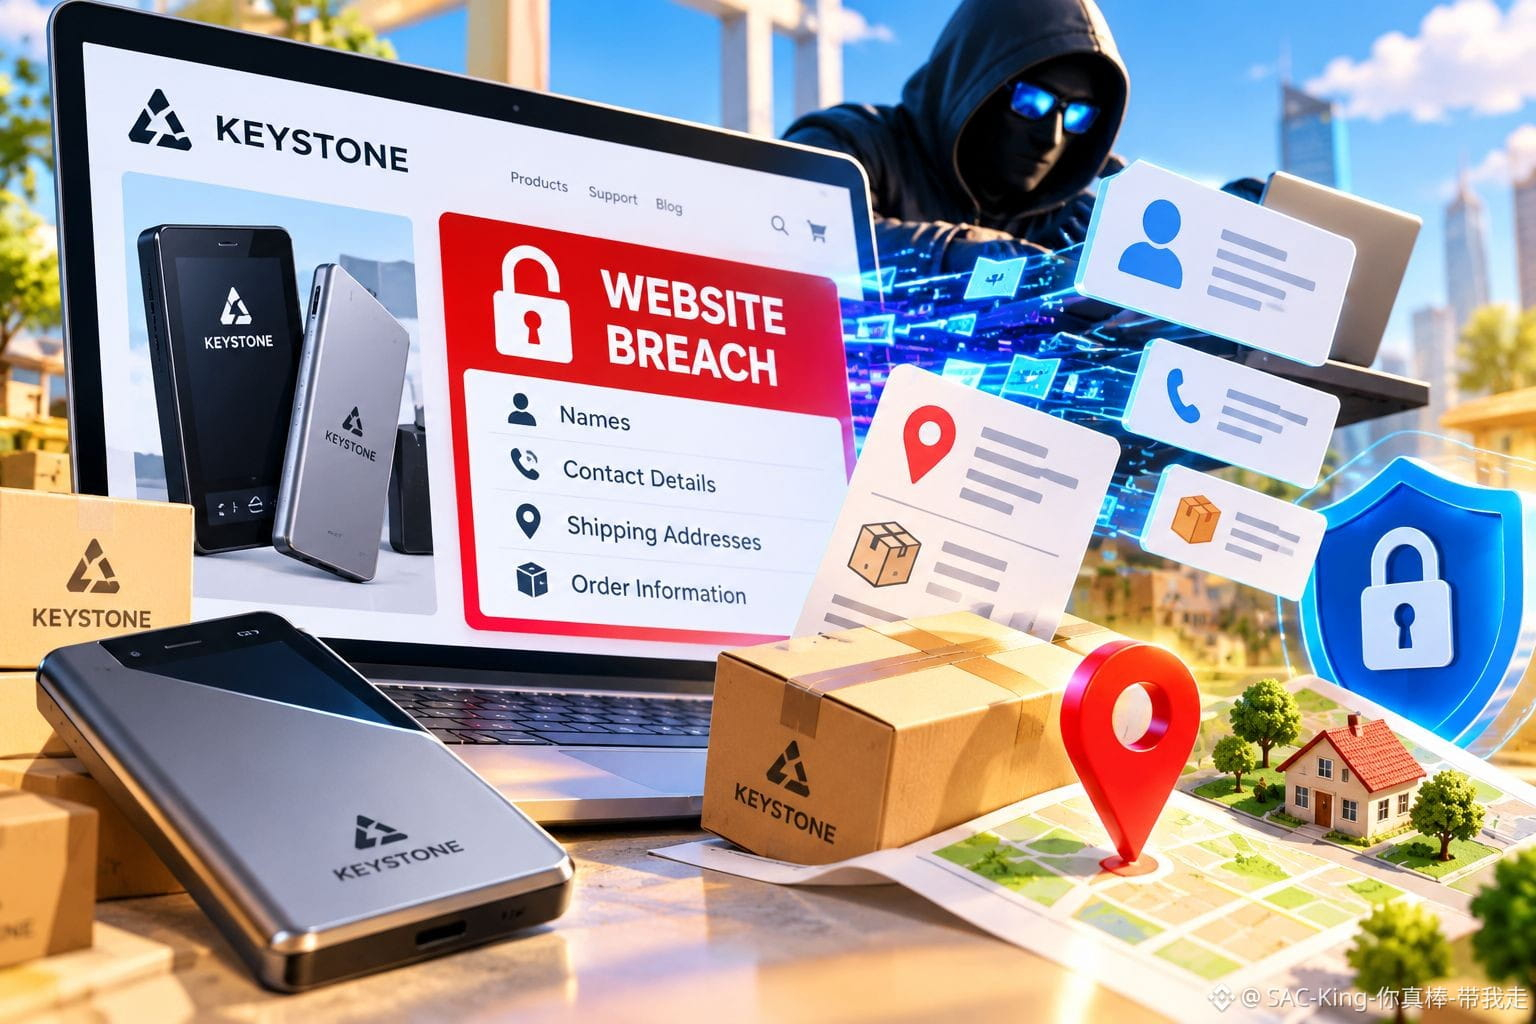
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔐⚠️ Una brecha en el sitio web de Keystone expone las direcciones de envío de compradores de criptomonedas ⚠️🔐
A veces, el mayor riesgo de seguridad no está dentro de tu billetera. Está en la dirección donde la guardas.
Keystone, fabricante de billeteras físicas para criptomonedas, ha revelado una brecha en su sitio web que expuso los nombres, datos de contacto, direcciones de envío e información de pedidos de sus clientes.
La empresa detectó un acceso no autorizado el 20 de octubre y confirmó la exposición de los datos el 23 de octubre de 2026, tras revisar la actividad relacionada con su tienda, que funciona con Shopify.
Keystone afirma que no se expusieron datos de pago, frases de recuperación, claves privadas ni contraseñas de billeteras. Ha bloqueado el acceso no autorizado, corregido la vulnerabilidad y comenzado a notificar a los clientes afectados. No se ha revelado cuántos usuarios resultaron afectados.
Pero aquí está la mayor preocupación: conocer la identidad de alguien, su domicilio y que compró una billetera física puede ayudar a los delincuentes a crear ataques de phishing convincentes o incluso a localizar a quienes tienen criptomonedas en el mundo real.
Mi opinión: La autocustodia te permite mantener el control de tus criptomonedas, pero no puede proteger la información personal que filtra un servicio externo. Tu seguridad es tan sólida como el eslabón más débil que conecta tus activos digitales con tu identidad real.
Si compraste en Keystone, verifica las alertas por canales oficiales, ignora las ofertas no solicitadas de reembolsos o reemplazos y nunca compartas tu frase de recuperación. Ningún agente de soporte legítimo la necesita.
La verdadera seguridad en el mundo cripto significa proteger tanto tus activos como la información personal que podría convertirte en un objetivo.
¿Deberían exigirse normas más estrictas de eliminación de datos a las empresas de billeteras físicas una vez que se completa el pedido de un cliente?
Aviso legal: Esta publicación tiene fines educativos únicamente y no constituye asesoramiento financiero ni de seguridad.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔐⚠️ Una brecha en el sitio web de Keystone expone las direcciones de envío de compradores de criptomonedas ⚠️🔐
A veces, el mayor riesgo de seguridad no está dentro de tu billetera. Está en la dirección donde la guardas.
Keystone, fabricante de billeteras físicas para criptomonedas, ha revelado una brecha en su sitio web que expuso los nombres, datos de contacto, direcciones de envío e información de pedidos de sus clientes.
La empresa detectó un acceso no autorizado el 20 de octubre y confirmó la exposición de los datos el 23 de octubre de 2026, tras revisar la actividad relacionada con su tienda, que funciona con Shopify.
Keystone afirma que no se expusieron datos de pago, frases de recuperación, claves privadas ni contraseñas de billeteras. Ha bloqueado el acceso no autorizado, corregido la vulnerabilidad y comenzado a notificar a los clientes afectados. No se ha revelado cuántos usuarios resultaron afectados.
Pero aquí está la mayor preocupación: conocer la identidad de alguien, su domicilio y que compró una billetera física puede ayudar a los delincuentes a crear ataques de phishing convincentes o incluso a localizar a quienes tienen criptomonedas en el mundo real.
Mi opinión: La autocustodia te permite mantener el control de tus criptomonedas, pero no puede proteger la información personal que filtra un servicio externo. Tu seguridad es tan sólida como el eslabón más débil que conecta tus activos digitales con tu identidad real.
Si compraste en Keystone, verifica las alertas por canales oficiales, ignora las ofertas no solicitadas de reembolsos o reemplazos y nunca compartas tu frase de recuperación. Ningún agente de soporte legítimo la necesita.
La verdadera seguridad en el mundo cripto significa proteger tanto tus activos como la información personal que podría convertirte en un objetivo.
¿Deberían exigirse normas más estrictas de eliminación de datos a las empresas de billeteras físicas una vez que se completa el pedido de un cliente?
Aviso legal: Esta publicación tiene fines educativos únicamente y no constituye asesoramiento financiero ni de seguridad.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
🔐⚠️ Una brecha en el sitio web de Keystone expone las direcciones de envío de compradores de criptomonedas ⚠️🔐
A veces, el mayor riesgo de seguridad no está dentro de tu billetera. Está en la dirección donde la guardas.
Keystone, fabricante de billeteras físicas para criptomonedas, ha revelado una brecha en su sitio web que expuso los nombres, datos de contacto, direcciones de envío e información de pedidos de sus clientes.
La empresa detectó un acceso no autorizado el 20 de octubre y confirmó la exposición de los datos el 23 de octubre de 2026, tras revisar la actividad relacionada con su tienda, que funciona con Shopify.
Keystone afirma que no se expusieron datos de pago, frases de recuperación, claves privadas ni contraseñas de billeteras. Ha bloqueado el acceso no autorizado, corregido la vulnerabilidad y comenzado a notificar a los clientes afectados. No se ha revelado cuántos usuarios resultaron afectados.
Pero aquí está la mayor preocupación: conocer la identidad de alguien, su domicilio y que compró una billetera física puede ayudar a los delincuentes a crear ataques de phishing convincentes o incluso a localizar a quienes tienen criptomonedas en el mundo real.
Mi opinión: La autocustodia te permite mantener el control de tus criptomonedas, pero no puede proteger la información personal que filtra un servicio externo. Tu seguridad es tan sólida como el eslabón más débil que conecta tus activos digitales con tu identidad real.
Si compraste en Keystone, verifica las alertas por canales oficiales, ignora las ofertas no solicitadas de reembolsos o reemplazos y nunca compartas tu frase de recuperación. Ningún agente de soporte legítimo la necesita.
La verdadera seguridad en el mundo cripto significa proteger tanto tus activos como la información personal que podría convertirte en un objetivo.
¿Deberían exigirse normas más estrictas de eliminación de datos a las empresas de billeteras físicas una vez que se completa el pedido de un cliente?
Aviso legal: Esta publicación tiene fines educativos únicamente y no constituye asesoramiento financiero ni de seguridad.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
286

·
--
Keystone Wallet sufre una filtración de datos, lo que aumenta la presión sobre el sector de las billeteras físicas
El 20 de octubre, un acceso no autorizado al sitio web de Keystone expuso nombres de clientes, datos de contacto, direcciones de envío e información sobre pedidos, incluidos los productos comprados y sus precios.
La empresa confirmó que no se vieron comprometidos los datos de tarjetas de pago, los datos bancarios, las contraseñas de las billeteras, las frases de recuperación ni las claves privadas.
Keystone ha bloqueado la intrusión, corregido la vulnerabilidad, iniciado una investigación y se está poniendo en contacto con los clientes afectados.
El incidente se produce tras las recientes filtraciones de Ledger —cuyos dispositivos fueron modificados en canales de distribución del sudeste asiático— y de Trezor, donde una filtración de un proveedor logístico expuso los datos de más de 80.000 clientes.
¿Qué medidas deberían tomar los proveedores de billeteras físicas para proteger los datos de los usuarios más allá del propio dispositivo?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
Keystone Wallet sufre una filtración de datos, lo que aumenta la presión sobre el sector de las billeteras físicas
El 20 de octubre, un acceso no autorizado al sitio web de Keystone expuso nombres de clientes, datos de contacto, direcciones de envío e información sobre pedidos, incluidos los productos comprados y sus precios.
La empresa confirmó que no se vieron comprometidos los datos de tarjetas de pago, los datos bancarios, las contraseñas de las billeteras, las frases de recuperación ni las claves privadas.
Keystone ha bloqueado la intrusión, corregido la vulnerabilidad, iniciado una investigación y se está poniendo en contacto con los clientes afectados.
El incidente se produce tras las recientes filtraciones de Ledger —cuyos dispositivos fueron modificados en canales de distribución del sudeste asiático— y de Trezor, donde una filtración de un proveedor logístico expuso los datos de más de 80.000 clientes.
¿Qué medidas deberían tomar los proveedores de billeteras físicas para proteger los datos de los usuarios más allá del propio dispositivo?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
El 20 de octubre, un acceso no autorizado al sitio web de Keystone expuso nombres de clientes, datos de contacto, direcciones de envío e información sobre pedidos, incluidos los productos comprados y sus precios.
La empresa confirmó que no se vieron comprometidos los datos de tarjetas de pago, los datos bancarios, las contraseñas de las billeteras, las frases de recuperación ni las claves privadas.
Keystone ha bloqueado la intrusión, corregido la vulnerabilidad, iniciado una investigación y se está poniendo en contacto con los clientes afectados.
El incidente se produce tras las recientes filtraciones de Ledger —cuyos dispositivos fueron modificados en canales de distribución del sudeste asiático— y de Trezor, donde una filtración de un proveedor logístico expuso los datos de más de 80.000 clientes.
¿Qué medidas deberían tomar los proveedores de billeteras físicas para proteger los datos de los usuarios más allá del propio dispositivo?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
1
42

·
--
🚨 $BTC ¡ALERTA: REGISTROS PÚBLICOS DE TRANSACCIONES EXPUESTOS EN UNA BRECHA EN LA NUBE! 💥
📊 Se extrajo de TiDB Cloud el feed público de transacciones de un importante exchange; TiDB Cloud es un servicio de datos que se usa para análisis on-chain. 🦈 La brecha solo expuso registros que ya eran visibles públicamente: no se accedió a claves privadas, contraseñas ni saldos de usuarios. ⚡ Aun así, esta instantánea permite que los grandes inversores se hagan una idea del flujo de órdenes, que debía mantenerse opaco, y abre una breve ventana para barridos de liquidez. 📌 Los traders deberían estar atentos al próximo pico de volumen; cualquier venta repentina podría ser una reacción a los datos filtrados.
💬 ¿Cómo ajustarás tu posición ahora que el libro mayor público es temporalmente transparente? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
🚨 $BTC ¡ALERTA: REGISTROS PÚBLICOS DE TRANSACCIONES EXPUESTOS EN UNA BRECHA EN LA NUBE! 💥
📊 Se extrajo de TiDB Cloud el feed público de transacciones de un importante exchange; TiDB Cloud es un servicio de datos que se usa para análisis on-chain. 🦈 La brecha solo expuso registros que ya eran visibles públicamente: no se accedió a claves privadas, contraseñas ni saldos de usuarios. ⚡ Aun así, esta instantánea permite que los grandes inversores se hagan una idea del flujo de órdenes, que debía mantenerse opaco, y abre una breve ventana para barridos de liquidez. 📌 Los traders deberían estar atentos al próximo pico de volumen; cualquier venta repentina podría ser una reacción a los datos filtrados.
💬 ¿Cómo ajustarás tu posición ahora que el libro mayor público es temporalmente transparente? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
📊 Se extrajo de TiDB Cloud el feed público de transacciones de un importante exchange; TiDB Cloud es un servicio de datos que se usa para análisis on-chain. 🦈 La brecha solo expuso registros que ya eran visibles públicamente: no se accedió a claves privadas, contraseñas ni saldos de usuarios. ⚡ Aun así, esta instantánea permite que los grandes inversores se hagan una idea del flujo de órdenes, que debía mantenerse opaco, y abre una breve ventana para barridos de liquidez. 📌 Los traders deberían estar atentos al próximo pico de volumen; cualquier venta repentina podría ser una reacción a los datos filtrados.
💬 ¿Cómo ajustarás tu posición ahora que el libro mayor público es temporalmente transparente? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
4

·
--
🚨 $SFP BREACH REVELA A 40K USUARIOS — ¿LAS LÍNEAS DE CONFIANZA SE ESTÁN ROMPIENDO? 🛑
🛡️ SafePal acaba de revelar una brecha de datos que filtró nombres, direcciones domiciliarias y números de teléfono de casi 40.000 clientes. El fallo estuvo en un complemento de seguimiento de pedidos durante más de un año, otorgando acceso no autorizado a detalles sensibles de pedidos. 🔍 Con 30+ sitios de phishing vinculados a los datos robados, esto no es una filtración pequeña — es una recolección dirigida de la identidad de quienes tienen monederos.
📉 Para el token, el verdadero damnificado aquí es el sentimiento. Las marcas de wallets de hardware venden una sola cosa: custodia impenetrable. Cuando se agrieta ese relato, el capital cambia de dirección rápido, y $SFP probablemente sentirá la fricción mucho después de que las titulares se desvanezcan. ⚠️ Esto plantea una pregunta más incisiva sobre los complementos de terceros en la cadena de custodia — ¿dónde vive realmente tu confianza?
💬 ¿Estás re-auditando tu configuración de seguridad después de esto, o una brecha como esta no cambia nada sobre tu convicción con tu wallet de hardware? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #SFP #DataBreach #SecurityAlert #CryptoRisk
🛡️ ⚠️
🚨 $SFP BREACH REVELA A 40K USUARIOS — ¿LAS LÍNEAS DE CONFIANZA SE ESTÁN ROMPIENDO? 🛑
🛡️ SafePal acaba de revelar una brecha de datos que filtró nombres, direcciones domiciliarias y números de teléfono de casi 40.000 clientes. El fallo estuvo en un complemento de seguimiento de pedidos durante más de un año, otorgando acceso no autorizado a detalles sensibles de pedidos. 🔍 Con 30+ sitios de phishing vinculados a los datos robados, esto no es una filtración pequeña — es una recolección dirigida de la identidad de quienes tienen monederos.
📉 Para el token, el verdadero damnificado aquí es el sentimiento. Las marcas de wallets de hardware venden una sola cosa: custodia impenetrable. Cuando se agrieta ese relato, el capital cambia de dirección rápido, y $SFP probablemente sentirá la fricción mucho después de que las titulares se desvanezcan. ⚠️ Esto plantea una pregunta más incisiva sobre los complementos de terceros en la cadena de custodia — ¿dónde vive realmente tu confianza?
💬 ¿Estás re-auditando tu configuración de seguridad después de esto, o una brecha como esta no cambia nada sobre tu convicción con tu wallet de hardware? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #SFP #DataBreach #SecurityAlert #CryptoRisk
🛡️ ⚠️
🛡️ SafePal acaba de revelar una brecha de datos que filtró nombres, direcciones domiciliarias y números de teléfono de casi 40.000 clientes. El fallo estuvo en un complemento de seguimiento de pedidos durante más de un año, otorgando acceso no autorizado a detalles sensibles de pedidos. 🔍 Con 30+ sitios de phishing vinculados a los datos robados, esto no es una filtración pequeña — es una recolección dirigida de la identidad de quienes tienen monederos.
📉 Para el token, el verdadero damnificado aquí es el sentimiento. Las marcas de wallets de hardware venden una sola cosa: custodia impenetrable. Cuando se agrieta ese relato, el capital cambia de dirección rápido, y $SFP probablemente sentirá la fricción mucho después de que las titulares se desvanezcan. ⚠️ Esto plantea una pregunta más incisiva sobre los complementos de terceros en la cadena de custodia — ¿dónde vive realmente tu confianza?
💬 ¿Estás re-auditando tu configuración de seguridad después de esto, o una brecha como esta no cambia nada sobre tu convicción con tu wallet de hardware? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #SFP #DataBreach #SecurityAlert #CryptoRisk
🛡️ ⚠️
94

·
--
DESVÍO DE DATOS IMPACTA 13K CARTERAS 🚨 $COTI $AVNT $AKE EN EL BORDE 📉
El flujo acaba de recibir una capa fresca de turbulencia. La filtración en la cadena de envío de Trezor expone 13.689 registros de usuarios: nombres, correos electrónicos, teléfonos y direcciones. Esto no es un ataque contra un protocolo central, pero es el clásico apretón de liquidez sobre el sentimiento. El dinero inteligente lo lee como un repunte de volatilidad a corto plazo, no como una invalidación estructural.
Los dispositivos siguen siendo seguros, pero el mercado recalibra la confianza de forma instantánea. Espera una oferta cautelosa por debajo de $COTI , $AVNT y $AKE mientras los traders digieren el ruido. La jugada real es vigilar la ineficiencia inevitable: un barrido de baja liquidez antes de cualquier recuperación con sentido.
¿Cómo estás posicionando tu riesgo ante este evento de datos? ¿Es una oportunidad para comprar la caída o una razón para apartarte hasta que la estructura confirme la dirección? 🧐
⚠️ No es un consejo financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
DESVÍO DE DATOS IMPACTA 13K CARTERAS 🚨 $COTI $AVNT $AKE EN EL BORDE 📉
El flujo acaba de recibir una capa fresca de turbulencia. La filtración en la cadena de envío de Trezor expone 13.689 registros de usuarios: nombres, correos electrónicos, teléfonos y direcciones. Esto no es un ataque contra un protocolo central, pero es el clásico apretón de liquidez sobre el sentimiento. El dinero inteligente lo lee como un repunte de volatilidad a corto plazo, no como una invalidación estructural.
Los dispositivos siguen siendo seguros, pero el mercado recalibra la confianza de forma instantánea. Espera una oferta cautelosa por debajo de $COTI , $AVNT y $AKE mientras los traders digieren el ruido. La jugada real es vigilar la ineficiencia inevitable: un barrido de baja liquidez antes de cualquier recuperación con sentido.
¿Cómo estás posicionando tu riesgo ante este evento de datos? ¿Es una oportunidad para comprar la caída o una razón para apartarte hasta que la estructura confirme la dirección? 🧐
⚠️ No es un consejo financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
El flujo acaba de recibir una capa fresca de turbulencia. La filtración en la cadena de envío de Trezor expone 13.689 registros de usuarios: nombres, correos electrónicos, teléfonos y direcciones. Esto no es un ataque contra un protocolo central, pero es el clásico apretón de liquidez sobre el sentimiento. El dinero inteligente lo lee como un repunte de volatilidad a corto plazo, no como una invalidación estructural.
Los dispositivos siguen siendo seguros, pero el mercado recalibra la confianza de forma instantánea. Espera una oferta cautelosa por debajo de $COTI , $AVNT y $AKE mientras los traders digieren el ruido. La jugada real es vigilar la ineficiencia inevitable: un barrido de baja liquidez antes de cualquier recuperación con sentido.
¿Cómo estás posicionando tu riesgo ante este evento de datos? ¿Es una oportunidad para comprar la caída o una razón para apartarte hasta que la estructura confirme la dirección? 🧐
⚠️ No es un consejo financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
201

·
--
¡Revolut la cagó! Esta empresa de fintech en realidad fue engañada por una supuesta solicitud de un “gobierno” falso, lo que expuso la información del pasaporte de los usuarios y todo el historial completo de transacciones de Bitcoin. Aunque dicen que solo se vieron afectados “usuarios limitados”, ¡esto es una locura!
Cuando hay problemas de seguridad de datos, todos vuelven a hablar de la importancia de las wallets descentralizadas. A corto plazo, es posible que veamos a algunos usuarios empezar a retirar sus activos de Revolut; a largo plazo, en cambio, podría impulsar una mayor concienciación sobre la autocustodia.
#DataBreach #CryptoSecurity $BTC
¡Revolut la cagó! Esta empresa de fintech en realidad fue engañada por una supuesta solicitud de un “gobierno” falso, lo que expuso la información del pasaporte de los usuarios y todo el historial completo de transacciones de Bitcoin. Aunque dicen que solo se vieron afectados “usuarios limitados”, ¡esto es una locura!
Cuando hay problemas de seguridad de datos, todos vuelven a hablar de la importancia de las wallets descentralizadas. A corto plazo, es posible que veamos a algunos usuarios empezar a retirar sus activos de Revolut; a largo plazo, en cambio, podría impulsar una mayor concienciación sobre la autocustodia.
#DataBreach #CryptoSecurity $BTC
Cuando hay problemas de seguridad de datos, todos vuelven a hablar de la importancia de las wallets descentralizadas. A corto plazo, es posible que veamos a algunos usuarios empezar a retirar sus activos de Revolut; a largo plazo, en cambio, podría impulsar una mayor concienciación sobre la autocustodia.
#DataBreach #CryptoSecurity $BTC
108
·
--
🚨 Correo falso de Revolut y del “Gobierno”: una seria advertencia de seguridad de datos
Una nueva polémica de ciberseguridad relacionada con Revolut está generando dudas sobre cómo las instituciones financieras verifican solicitudes gubernamentales sensibles.
Informes que circulan en línea sugieren que podría haberse utilizado un correo o una solicitud falsa del gobierno para obtener o exponer información confidencial de los clientes. Aunque aún hay que verificar de forma independiente el alcance completo y los detalles, la situación deja una gran lección de ciberseguridad:
🔐 No confíes en un correo solo porque parezca oficial.
En plataformas financieras, incluso una solicitud convincente con apariencia gubernamental puede volverse peligrosa si los controles de identidad y autorización no son lo suficientemente sólidos.
Por qué es importante 👇
💳 Las plataformas financieras manejan datos de clientes extremadamente sensibles.
📧 La suplantación de correos puede hacer que solicitudes fraudulentas parezcan legítimas.
🏦 La información de KYC puede volverse extremadamente valiosa para los atacantes.
🎣 La información filtrada puede, potencialmente, alimentar ataques de phishing y de ingeniería social dirigidos.
Revolut en sí recomienda a los usuarios revisar las direcciones del remitente sospechosas y contactar con el soporte a través de la app en lugar de confiar en comunicaciones inesperadas. �
Revolut
⚠️ La gran pregunta:
¿Deberían los bancos y las empresas fintech exigir múltiples pasos de verificación independientes antes de liberar información del cliente en respuesta a solicitudes gubernamentales?
🟢 SÍ: la verificación debe ser obligatoria
🔴 Los sistemas actuales ya son suficientes
¿Qué opinas? 👇
#Revolut #CyberSecurity #DataBreach #Crypto_Jobs🎯 #Fintech #Privacy #Phishing #ScamAlert #Blockchain
*Esta publicación analiza acusaciones reportadas y no establece que cada afirmación que circula en línea haya sido confirmada de forma independiente. Verifica siempre la información a través de fuentes oficiales.*
🚨 Correo falso de Revolut y del “Gobierno”: una seria advertencia de seguridad de datos
Una nueva polémica de ciberseguridad relacionada con Revolut está generando dudas sobre cómo las instituciones financieras verifican solicitudes gubernamentales sensibles.
Informes que circulan en línea sugieren que podría haberse utilizado un correo o una solicitud falsa del gobierno para obtener o exponer información confidencial de los clientes. Aunque aún hay que verificar de forma independiente el alcance completo y los detalles, la situación deja una gran lección de ciberseguridad:
🔐 No confíes en un correo solo porque parezca oficial.
En plataformas financieras, incluso una solicitud convincente con apariencia gubernamental puede volverse peligrosa si los controles de identidad y autorización no son lo suficientemente sólidos.
Por qué es importante 👇
💳 Las plataformas financieras manejan datos de clientes extremadamente sensibles.
📧 La suplantación de correos puede hacer que solicitudes fraudulentas parezcan legítimas.
🏦 La información de KYC puede volverse extremadamente valiosa para los atacantes.
🎣 La información filtrada puede, potencialmente, alimentar ataques de phishing y de ingeniería social dirigidos.
Revolut en sí recomienda a los usuarios revisar las direcciones del remitente sospechosas y contactar con el soporte a través de la app en lugar de confiar en comunicaciones inesperadas. �
Revolut
⚠️ La gran pregunta:
¿Deberían los bancos y las empresas fintech exigir múltiples pasos de verificación independientes antes de liberar información del cliente en respuesta a solicitudes gubernamentales?
🟢 SÍ: la verificación debe ser obligatoria
🔴 Los sistemas actuales ya son suficientes
¿Qué opinas? 👇
#Revolut #CyberSecurity #DataBreach #Crypto_Jobs🎯 #Fintech #Privacy #Phishing #ScamAlert #Blockchain
*Esta publicación analiza acusaciones reportadas y no establece que cada afirmación que circula en línea haya sido confirmada de forma independiente. Verifica siempre la información a través de fuentes oficiales.*
Una nueva polémica de ciberseguridad relacionada con Revolut está generando dudas sobre cómo las instituciones financieras verifican solicitudes gubernamentales sensibles.
Informes que circulan en línea sugieren que podría haberse utilizado un correo o una solicitud falsa del gobierno para obtener o exponer información confidencial de los clientes. Aunque aún hay que verificar de forma independiente el alcance completo y los detalles, la situación deja una gran lección de ciberseguridad:
🔐 No confíes en un correo solo porque parezca oficial.
En plataformas financieras, incluso una solicitud convincente con apariencia gubernamental puede volverse peligrosa si los controles de identidad y autorización no son lo suficientemente sólidos.
Por qué es importante 👇
💳 Las plataformas financieras manejan datos de clientes extremadamente sensibles.
📧 La suplantación de correos puede hacer que solicitudes fraudulentas parezcan legítimas.
🏦 La información de KYC puede volverse extremadamente valiosa para los atacantes.
🎣 La información filtrada puede, potencialmente, alimentar ataques de phishing y de ingeniería social dirigidos.
Revolut en sí recomienda a los usuarios revisar las direcciones del remitente sospechosas y contactar con el soporte a través de la app en lugar de confiar en comunicaciones inesperadas. �
Revolut
⚠️ La gran pregunta:
¿Deberían los bancos y las empresas fintech exigir múltiples pasos de verificación independientes antes de liberar información del cliente en respuesta a solicitudes gubernamentales?
🟢 SÍ: la verificación debe ser obligatoria
🔴 Los sistemas actuales ya son suficientes
¿Qué opinas? 👇
#Revolut #CyberSecurity #DataBreach #Crypto_Jobs🎯 #Fintech #Privacy #Phishing #ScamAlert #Blockchain
*Esta publicación analiza acusaciones reportadas y no establece que cada afirmación que circula en línea haya sido confirmada de forma independiente. Verifica siempre la información a través de fuentes oficiales.*
80

🚨 Fuga masiva de datos revela 153 millones de licencias de conducir en venta
Un informe reciente dio a conocer una supuesta filtración de 153 millones de licencias de conducir, que se cree que fueron robadas de una empresa de verificación de identidad. Este incidente pone de relieve los crecientes riesgos de seguridad relacionados con el almacenamiento de información sensible en manos de terceros, lo que las convierte en objetivos atractivos para actores maliciosos.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 Fuente: gizmodo.com
🚨 Fuga masiva de datos revela 153 millones de licencias de conducir en venta
Un informe reciente dio a conocer una supuesta filtración de 153 millones de licencias de conducir, que se cree que fueron robadas de una empresa de verificación de identidad. Este incidente pone de relieve los crecientes riesgos de seguridad relacionados con el almacenamiento de información sensible en manos de terceros, lo que las convierte en objetivos atractivos para actores maliciosos.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 Fuente: gizmodo.com
Un informe reciente dio a conocer una supuesta filtración de 153 millones de licencias de conducir, que se cree que fueron robadas de una empresa de verificación de identidad. Este incidente pone de relieve los crecientes riesgos de seguridad relacionados con el almacenamiento de información sensible en manos de terceros, lo que las convierte en objetivos atractivos para actores maliciosos.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 Fuente: gizmodo.com
45
Artículo
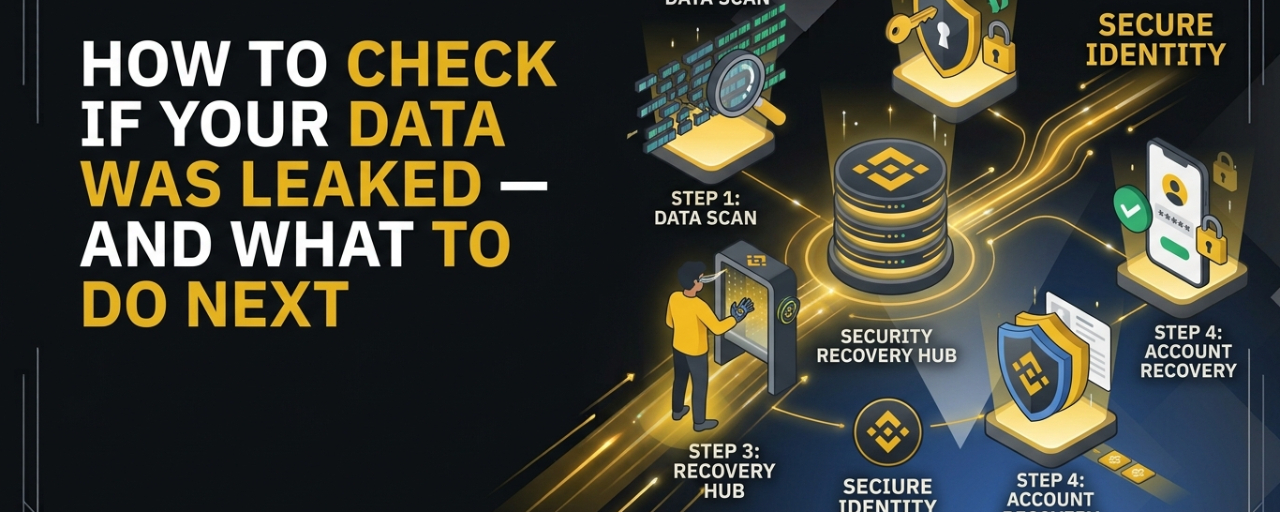
Cómo comprobar si tus datos se filtraron y qué hacer a continuaciónUna filtración de datos puede ocurrir sin que te des cuenta.
Es posible que continúes usando tu correo electrónico, número de teléfono, cuentas de redes sociales, cuentas de intercambio y otros servicios en línea normalmente, mientras en algún lugar del fondo, la información relacionada con una de esas cuentas podría ya haber sido expuesta.
La pregunta importante no es solo:
“¿Se han filtrado mis datos?”
Además:
“¿Qué debo hacer si ha ocurrido?”
Saber cómo comprobar si hay exposición y responder con rapidez puede reducir significativamente el posible daño.
Aquí tienes una guía práctica paso a paso.
Cómo comprobar si tus datos se filtraron y qué hacer a continuación
Una filtración de datos puede ocurrir sin que te des cuenta.
Es posible que continúes usando tu correo electrónico, número de teléfono, cuentas de redes sociales, cuentas de intercambio y otros servicios en línea normalmente, mientras en algún lugar del fondo, la información relacionada con una de esas cuentas podría ya haber sido expuesta.
La pregunta importante no es solo:
“¿Se han filtrado mis datos?”
Además:
“¿Qué debo hacer si ha ocurrido?”
Saber cómo comprobar si hay exposición y responder con rapidez puede reducir significativamente el posible daño.
Aquí tienes una guía práctica paso a paso.
Es posible que continúes usando tu correo electrónico, número de teléfono, cuentas de redes sociales, cuentas de intercambio y otros servicios en línea normalmente, mientras en algún lugar del fondo, la información relacionada con una de esas cuentas podría ya haber sido expuesta.
La pregunta importante no es solo:
“¿Se han filtrado mis datos?”
Además:
“¿Qué debo hacer si ha ocurrido?”
Saber cómo comprobar si hay exposición y responder con rapidez puede reducir significativamente el posible daño.
Aquí tienes una guía práctica paso a paso.
2
52

SOUTH KOREA MULTA A BITHUMB POR FILTRACIÓN DE DATOS DE USUARIOS $USDT 🔒
La Comisión de Protección de Información Personal impuso a Bithumb una multa de 210 millones de won por compartir nombres de usuarios, direcciones de billetera y fechas de nacimiento con plataformas extranjeras durante las transferencias de datos del libro de órdenes de USDT. Esto ocurrió entre septiembre y noviembre de 2025 sin el consentimiento adecuado.
El escrutinio regulatorio sobre el manejo de datos en los exchanges se está endureciendo a nivel global. Cuando un exchange de primer nivel falla en los protocolos básicos de consentimiento, genera incertidumbre sobre los estándares de privacidad de los usuarios en toda la industria. ¿Estás verificando a dónde termina tu información personal cuando haces trading?
No es asesoría financiera. Siempre gestiona tu riesgo.
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
SOUTH KOREA MULTA A BITHUMB POR FILTRACIÓN DE DATOS DE USUARIOS $USDT 🔒
La Comisión de Protección de Información Personal impuso a Bithumb una multa de 210 millones de won por compartir nombres de usuarios, direcciones de billetera y fechas de nacimiento con plataformas extranjeras durante las transferencias de datos del libro de órdenes de USDT. Esto ocurrió entre septiembre y noviembre de 2025 sin el consentimiento adecuado.
El escrutinio regulatorio sobre el manejo de datos en los exchanges se está endureciendo a nivel global. Cuando un exchange de primer nivel falla en los protocolos básicos de consentimiento, genera incertidumbre sobre los estándares de privacidad de los usuarios en toda la industria. ¿Estás verificando a dónde termina tu información personal cuando haces trading?
No es asesoría financiera. Siempre gestiona tu riesgo.
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
La Comisión de Protección de Información Personal impuso a Bithumb una multa de 210 millones de won por compartir nombres de usuarios, direcciones de billetera y fechas de nacimiento con plataformas extranjeras durante las transferencias de datos del libro de órdenes de USDT. Esto ocurrió entre septiembre y noviembre de 2025 sin el consentimiento adecuado.
El escrutinio regulatorio sobre el manejo de datos en los exchanges se está endureciendo a nivel global. Cuando un exchange de primer nivel falla en los protocolos básicos de consentimiento, genera incertidumbre sobre los estándares de privacidad de los usuarios en toda la industria. ¿Estás verificando a dónde termina tu información personal cuando haces trading?
No es asesoría financiera. Siempre gestiona tu riesgo.
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
20

·
--
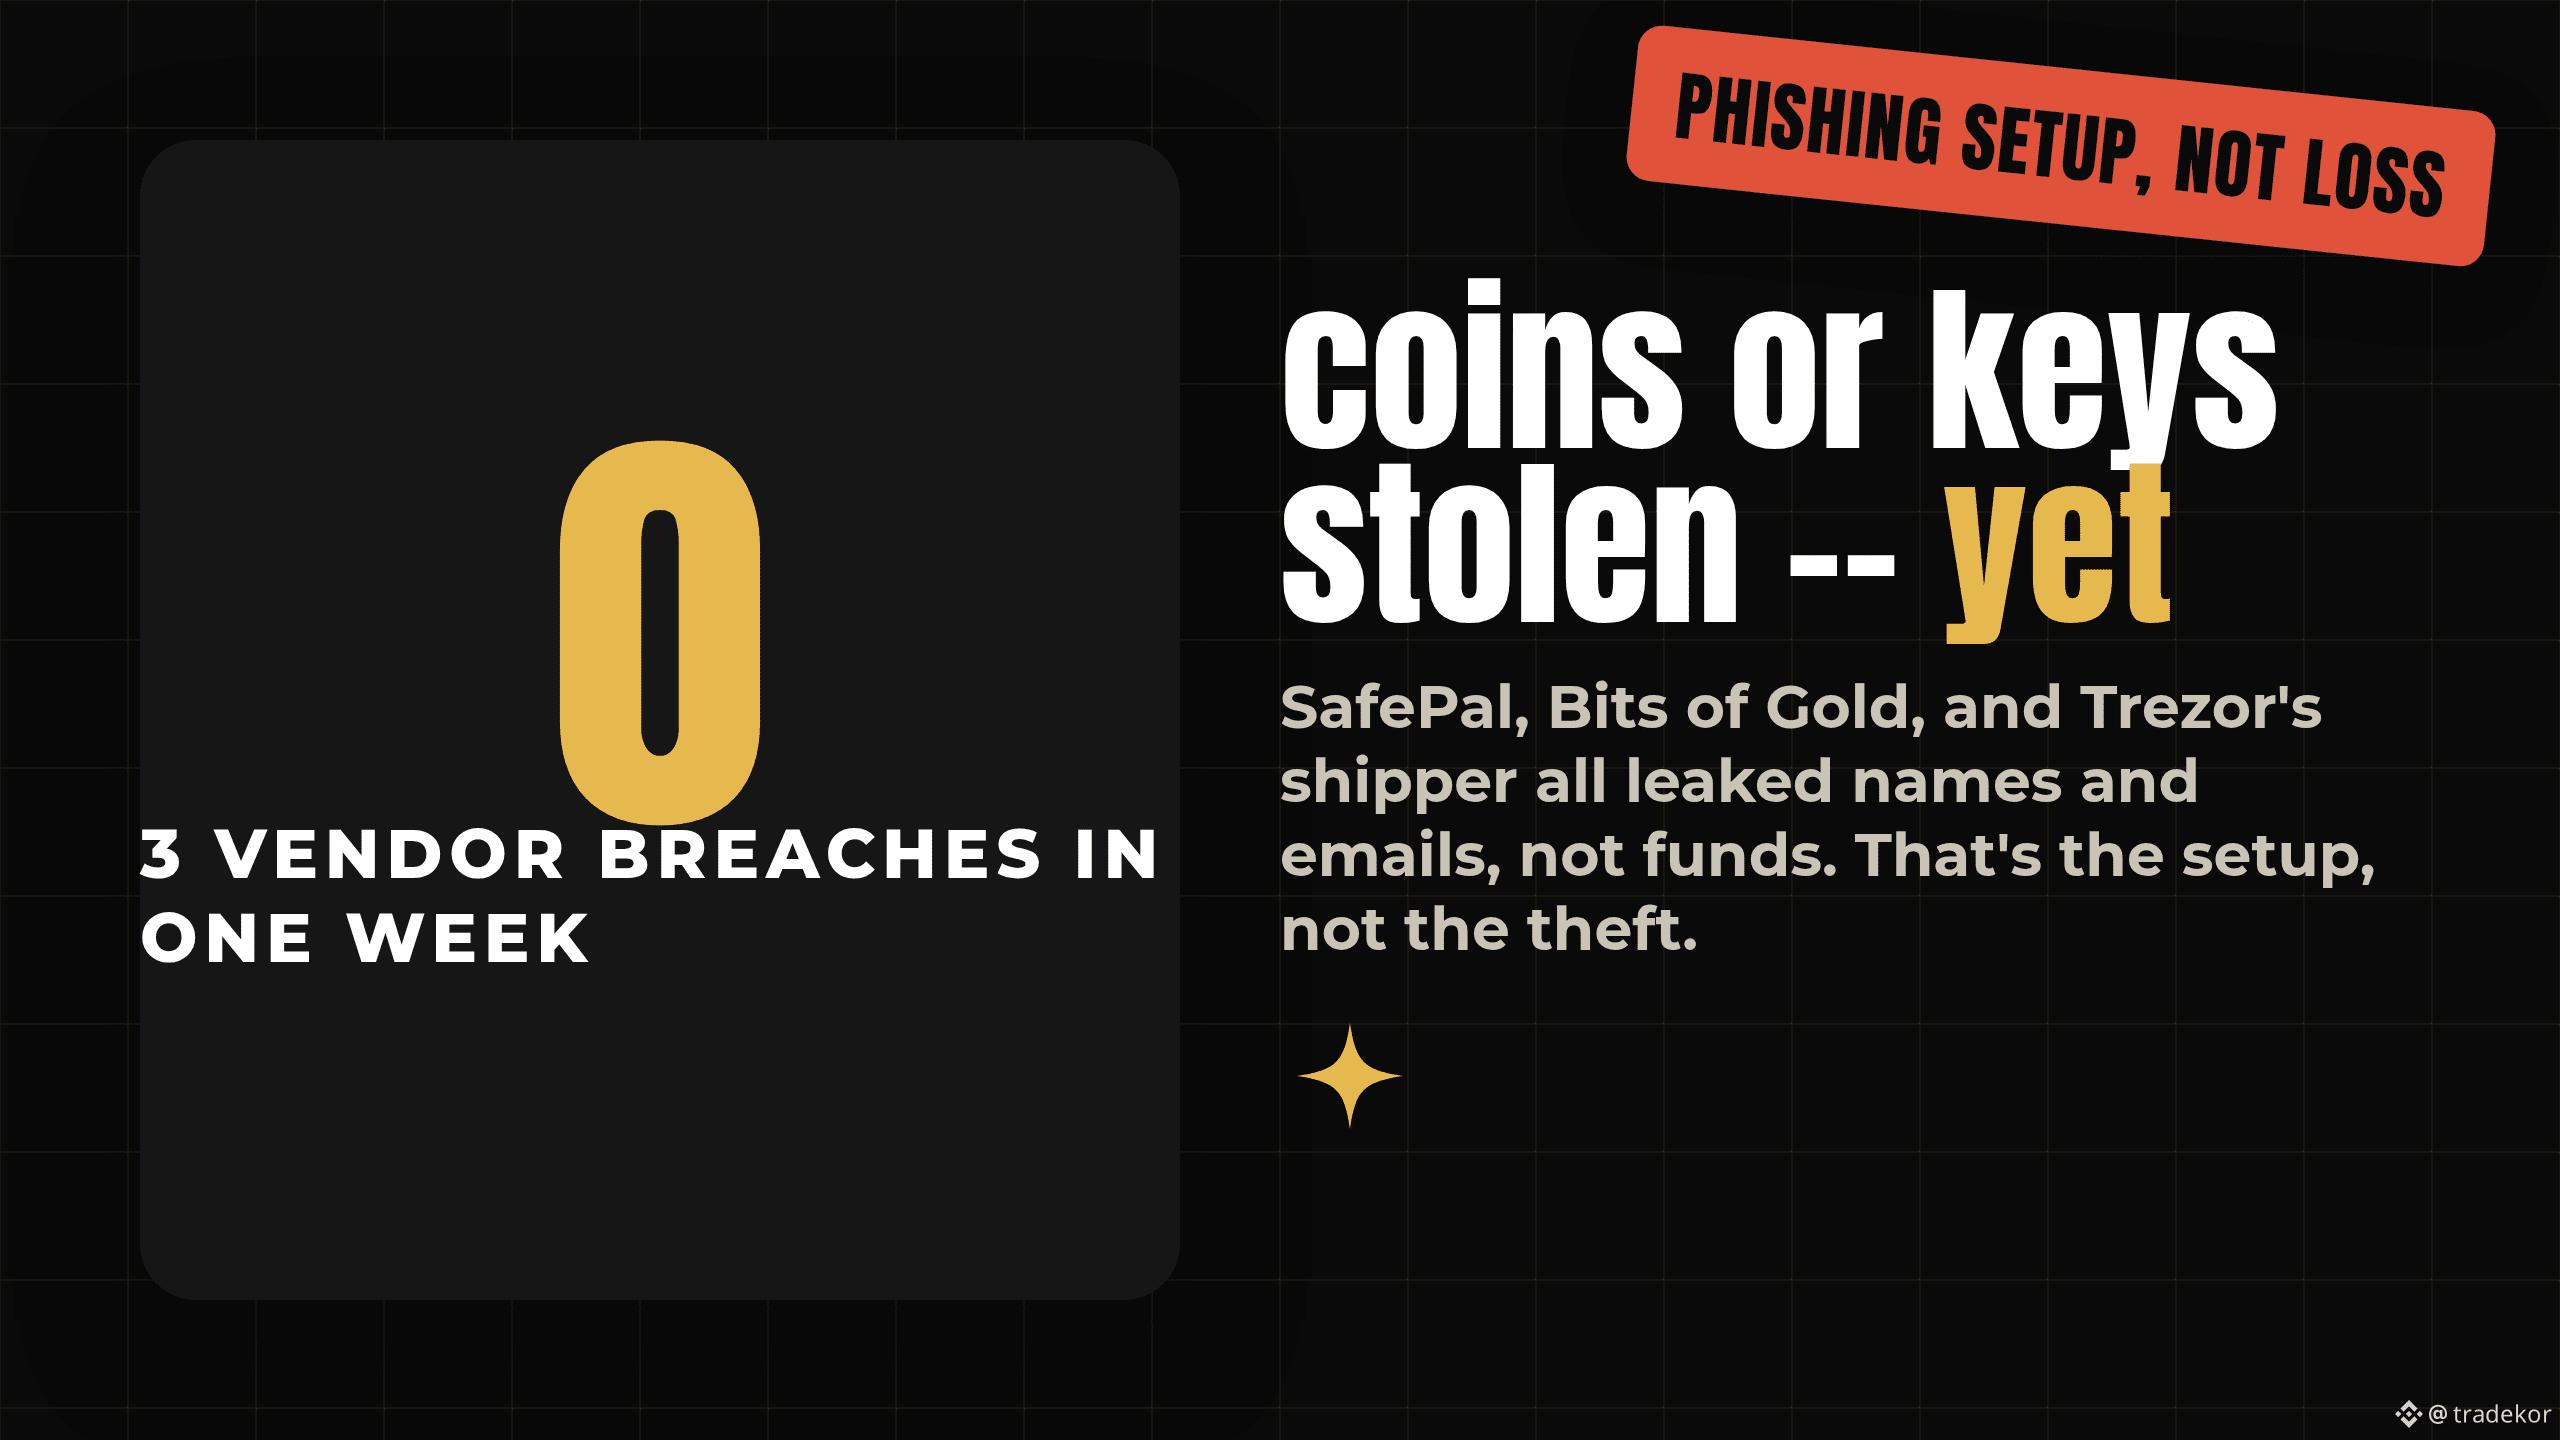
3 proveedores de wallet y de exchanges revelaron filtraciones de datos en una semana — y ninguno perdió ni una sola moneda ni una clave privada.
Qué pasó: SafePal confirmó el 16 de agosto que un complemento de seguimiento de pedidos de terceros expuso nombres, correos electrónicos y detalles de compra de aproximadamente 39.798 clientes. El mismo día, Bits of Gold, el mayor bróker cripto regulado de Israel, divulgó una filtración de proveedor separada que, según se informa, afectó a alrededor de 200.000 clientes. Ambos hechos ocurren tres días después de que Trezor revelara que su socio de cumplimiento ShipMonk expuso a aproximadamente 14.000 clientes.
Por qué importa: en los tres casos no se tocó ninguna frase semilla, ninguna clave privada ni fondos. Pero los nombres, correos electrónicos y la prueba de qué wallet de hardware tienes es exactamente el tipo de dato de segmentación que se usa para el “phishing de soporte falso” posteriormente — el mismo guion que siguió a la filtración de Ledger en 2020 durante años. Ninguna de estas tres empresas fue vulnerada directamente; sus proveedores sí.
El matiz: Bits of Gold aún no ha confirmado oficialmente la cifra de 200.000 — ese número se informa, no es un dato declarado por la compañía. Y esta es una historia de configuración para phishing, no de robo, así que no lo leas como “fondos en riesgo hoy”. El riesgo real aparece semanas o meses después, en un correo electrónico dirigido que ya sabe tu nombre y la marca de tu wallet.
Si alguna vez compraste una wallet de hardware, ¿sabrías si se filtraron tus datos de envío?
No es asesoramiento financiero. Investiga por tu cuenta (DYOR).
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
3 proveedores de wallet y de exchanges revelaron filtraciones de datos en una semana — y ninguno perdió ni una sola moneda ni una clave privada.
Qué pasó: SafePal confirmó el 16 de agosto que un complemento de seguimiento de pedidos de terceros expuso nombres, correos electrónicos y detalles de compra de aproximadamente 39.798 clientes. El mismo día, Bits of Gold, el mayor bróker cripto regulado de Israel, divulgó una filtración de proveedor separada que, según se informa, afectó a alrededor de 200.000 clientes. Ambos hechos ocurren tres días después de que Trezor revelara que su socio de cumplimiento ShipMonk expuso a aproximadamente 14.000 clientes.
Por qué importa: en los tres casos no se tocó ninguna frase semilla, ninguna clave privada ni fondos. Pero los nombres, correos electrónicos y la prueba de qué wallet de hardware tienes es exactamente el tipo de dato de segmentación que se usa para el “phishing de soporte falso” posteriormente — el mismo guion que siguió a la filtración de Ledger en 2020 durante años. Ninguna de estas tres empresas fue vulnerada directamente; sus proveedores sí.
El matiz: Bits of Gold aún no ha confirmado oficialmente la cifra de 200.000 — ese número se informa, no es un dato declarado por la compañía. Y esta es una historia de configuración para phishing, no de robo, así que no lo leas como “fondos en riesgo hoy”. El riesgo real aparece semanas o meses después, en un correo electrónico dirigido que ya sabe tu nombre y la marca de tu wallet.
Si alguna vez compraste una wallet de hardware, ¿sabrías si se filtraron tus datos de envío?
No es asesoramiento financiero. Investiga por tu cuenta (DYOR).
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
Qué pasó: SafePal confirmó el 16 de agosto que un complemento de seguimiento de pedidos de terceros expuso nombres, correos electrónicos y detalles de compra de aproximadamente 39.798 clientes. El mismo día, Bits of Gold, el mayor bróker cripto regulado de Israel, divulgó una filtración de proveedor separada que, según se informa, afectó a alrededor de 200.000 clientes. Ambos hechos ocurren tres días después de que Trezor revelara que su socio de cumplimiento ShipMonk expuso a aproximadamente 14.000 clientes.
Por qué importa: en los tres casos no se tocó ninguna frase semilla, ninguna clave privada ni fondos. Pero los nombres, correos electrónicos y la prueba de qué wallet de hardware tienes es exactamente el tipo de dato de segmentación que se usa para el “phishing de soporte falso” posteriormente — el mismo guion que siguió a la filtración de Ledger en 2020 durante años. Ninguna de estas tres empresas fue vulnerada directamente; sus proveedores sí.
El matiz: Bits of Gold aún no ha confirmado oficialmente la cifra de 200.000 — ese número se informa, no es un dato declarado por la compañía. Y esta es una historia de configuración para phishing, no de robo, así que no lo leas como “fondos en riesgo hoy”. El riesgo real aparece semanas o meses después, en un correo electrónico dirigido que ya sabe tu nombre y la marca de tu wallet.
Si alguna vez compraste una wallet de hardware, ¿sabrías si se filtraron tus datos de envío?
No es asesoramiento financiero. Investiga por tu cuenta (DYOR).
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
67
🚨 Acuerdo por una brecha de datos de 5.5 millones de dólares para una empresa de software financiero
La empresa Doxim Inc., proveedora de software financiero y con sede en Míchigan, llegó a un acuerdo en una demanda colectiva por 5.5 millones de dólares tras un incidente de brecha de datos en 2023. Durante el cual se vieron comprometida información personal de los usuarios. Las personas afectadas en Estados Unidos pueden reclamar indemnizaciones de hasta 5000 dólares por pérdidas documentadas, o un pago en efectivo prorrateado, o monitoreo de crédito.
━━━━━━━━━━━━━━
📊 Impacto: 📊 Promedio
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 Fuente: dailyhodl.com
🚨 Acuerdo por una brecha de datos de 5.5 millones de dólares para una empresa de software financiero
La empresa Doxim Inc., proveedora de software financiero y con sede en Míchigan, llegó a un acuerdo en una demanda colectiva por 5.5 millones de dólares tras un incidente de brecha de datos en 2023. Durante el cual se vieron comprometida información personal de los usuarios. Las personas afectadas en Estados Unidos pueden reclamar indemnizaciones de hasta 5000 dólares por pérdidas documentadas, o un pago en efectivo prorrateado, o monitoreo de crédito.
━━━━━━━━━━━━━━
📊 Impacto: 📊 Promedio
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 Fuente: dailyhodl.com
La empresa Doxim Inc., proveedora de software financiero y con sede en Míchigan, llegó a un acuerdo en una demanda colectiva por 5.5 millones de dólares tras un incidente de brecha de datos en 2023. Durante el cual se vieron comprometida información personal de los usuarios. Las personas afectadas en Estados Unidos pueden reclamar indemnizaciones de hasta 5000 dólares por pérdidas documentadas, o un pago en efectivo prorrateado, o monitoreo de crédito.
━━━━━━━━━━━━━━
📊 Impacto: 📊 Promedio
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 Fuente: dailyhodl.com
1
74
·
--
Una filtración de datos en el mayor corredor de criptomonedas de Israel, Bits of Gold, expuso los datos personales de aproximadamente 200.000 usuarios.🔐 Se filtraron nombres, cuentas bancarias e identificaciones nacionales, aunque los fondos y los activos digitales no se vieron afectados. El incidente pone de relieve una vulnerabilidad persistente: incluso las plataformas centralizadas pueden convertirse en puntos de entrada para los atacantes, lo que empuja a muchos participantes a replantearse opciones de autocustodia.
En Binance, $BTC está comerciando alrededor de $64,336 y $ETH cerca de $1,903, lo que muestra la resiliencia del mercado en medio de titulares sobre seguridad. Aun así, la filtración podría impulsar una mayor demanda de monederos de hardware y soluciones no custodias, ya que los traders buscan aislar las claves privadas de los servicios de terceros. También recuerda a los equipos de cumplimiento que auditen con más rigor los procedimientos de manejo de datos.
¿Qué medidas estás tomando para proteger tus tenencias de cripto después de un tipo de filtración como esta? #CryptoSecurity #DataBreach #GAMERXERO #Binance
Una filtración de datos en el mayor corredor de criptomonedas de Israel, Bits of Gold, expuso los datos personales de aproximadamente 200.000 usuarios.🔐 Se filtraron nombres, cuentas bancarias e identificaciones nacionales, aunque los fondos y los activos digitales no se vieron afectados. El incidente pone de relieve una vulnerabilidad persistente: incluso las plataformas centralizadas pueden convertirse en puntos de entrada para los atacantes, lo que empuja a muchos participantes a replantearse opciones de autocustodia.
En Binance, $BTC está comerciando alrededor de $64,336 y $ETH cerca de $1,903, lo que muestra la resiliencia del mercado en medio de titulares sobre seguridad. Aun así, la filtración podría impulsar una mayor demanda de monederos de hardware y soluciones no custodias, ya que los traders buscan aislar las claves privadas de los servicios de terceros. También recuerda a los equipos de cumplimiento que auditen con más rigor los procedimientos de manejo de datos.
¿Qué medidas estás tomando para proteger tus tenencias de cripto después de un tipo de filtración como esta? #CryptoSecurity #DataBreach #GAMERXERO #Binance
En Binance, $BTC está comerciando alrededor de $64,336 y $ETH cerca de $1,903, lo que muestra la resiliencia del mercado en medio de titulares sobre seguridad. Aun así, la filtración podría impulsar una mayor demanda de monederos de hardware y soluciones no custodias, ya que los traders buscan aislar las claves privadas de los servicios de terceros. También recuerda a los equipos de cumplimiento que auditen con más rigor los procedimientos de manejo de datos.
¿Qué medidas estás tomando para proteger tus tenencias de cripto después de un tipo de filtración como esta? #CryptoSecurity #DataBreach #GAMERXERO #Binance
38
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#JobsReportRaisesHikeOdds
460,519 visualizaciones
3,124 participa(n) en el debate
2
#CPITestsDecemberRateOutlook
120,245 visualizaciones
989 participa(n) en el debate
3
#BitcoinRebounds$75KAsChipsLead
40,489 visualizaciones
329 participa(n) en el debate
4
#US Data Center Rules May Constrain AI Expansion
64,831 visualizaciones
220 participa(n) en el debate
5
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
3,369 visualizaciones
58 participa(n) en el debate
6
#WillAnthropicListOnTime
132,159 visualizaciones
1,265 participa(n) en el debate
7
#WillUS-IranTensionsBoostSafe-HavenDemand?
53,477 visualizaciones
432 participa(n) en el debate
8
#BitcoinETFsSee$412MNetOutflows
12,335 visualizaciones
68 participa(n) en el debate
9
#HKSFCPlansToRestrictCryptoAndExchangeTerms
48,934 visualizaciones
481 participa(n) en el debate
10
#TradFiForBeginners
80,647 visualizaciones
940 participa(n) en el debate