

#coldcardtheftinvestigationadvances
coldcardtheftinvestigationadvances
72,582 visualizaciones
666 participa(n) en el debate
Populares
Novedades
👀🗣️ La investigación sobre el robo masivo de 115M de dólares y la sustracción de la Coldcard Hardware Wallet ha logrado avances significativos.
🚨 Gran avance en la investigación
✍🏼Error clave en la cuenta de pago:
Los investigadores descubren que el atacante principal utiliza una cuenta de pago de un proveedor comercial de servicios de datos de blockchain para mapear objetivos.
Las marcas de tiempo de los registros internos de la cuenta de pago coinciden perfectamente con el patrón exacto de los desfalcos de la wallet, proporcionando a las autoridades detalles reales de pagos y registros.
✍🏼Identidad probablemente conocida:
El analista de investigación de Galaxy, Alex Thorn, indica que, debido a esta prueba de suscripción, las fuerzas del orden podrían ya conocer la identidad exacta del atacante de la primera oleada.
✍🏼El enlace entre la ola 1& 2:
Aproximadamente 1.082,65 BTC de la primera oleada permanecen completamente sin moverse en las direcciones originales del atacante.
Una segunda oleada posterior de robo (robando otros 76 BTC) compartió la misma huella dactilar de la wallet y el estilo de transacción, confirmando que ambas oleadas fueron orquestadas por la misma entidad.
#ColdcardTheftInvestigationAdvances
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
👀🗣️ La investigación sobre el robo masivo de 115M de dólares y la sustracción de la Coldcard Hardware Wallet ha logrado avances significativos.
🚨 Gran avance en la investigación
✍🏼Error clave en la cuenta de pago:
Los investigadores descubren que el atacante principal utiliza una cuenta de pago de un proveedor comercial de servicios de datos de blockchain para mapear objetivos.
Las marcas de tiempo de los registros internos de la cuenta de pago coinciden perfectamente con el patrón exacto de los desfalcos de la wallet, proporcionando a las autoridades detalles reales de pagos y registros.
✍🏼Identidad probablemente conocida:
El analista de investigación de Galaxy, Alex Thorn, indica que, debido a esta prueba de suscripción, las fuerzas del orden podrían ya conocer la identidad exacta del atacante de la primera oleada.
✍🏼El enlace entre la ola 1& 2:
Aproximadamente 1.082,65 BTC de la primera oleada permanecen completamente sin moverse en las direcciones originales del atacante.
Una segunda oleada posterior de robo (robando otros 76 BTC) compartió la misma huella dactilar de la wallet y el estilo de transacción, confirmando que ambas oleadas fueron orquestadas por la misma entidad.
#ColdcardTheftInvestigationAdvances
$BTC
$ETH
1
33
👀 INVESTIGACIÓN DE TARJETA EN FRÍO PONE LA AUTOGUARDA EN EL CENTRO DE LA ATENCIÓN
La investigación en desarrollo destaca una realidad importante de las criptomonedas: tener tus llaves también significa protegerlas. 🔑
Una billetera de hardware es solo una parte de una estrategia de seguridad. El acceso físico, la protección mediante PIN y la seguridad de la frase de recuperación pueden ser determinantes.
$BTC inversores deberían tratar la custodia con la misma seriedad que la inversión en sí.
#coldcardtheftinvestigationadvances
28
🚀 ESTUCHE COLD CARD: UNA RAZÓN PARA TOMAR EN SERIO LA SEGURIDAD DE CRIPTO
La creciente investigación sobre el robo de Coldcard está poniendo en el foco la autocustodia y la seguridad de las billeteras de hardware. 🔐
Para los inversores de $BTC , es un recordatorio para reforzar las prácticas de custodia antes de poner el capital a trabajar.
Si estás considerando una posición spot en $BTC o $ETH, investiga el mercado, elige tu entrada con cuidado, protege tus activos y gestiona tu riesgo. 📊🧠
Las buenas operaciones empiezan con una buena seguridad.
#coldcardtheftinvestigationadvances
53
·
--
#coldcardtheftinvestigationadvances
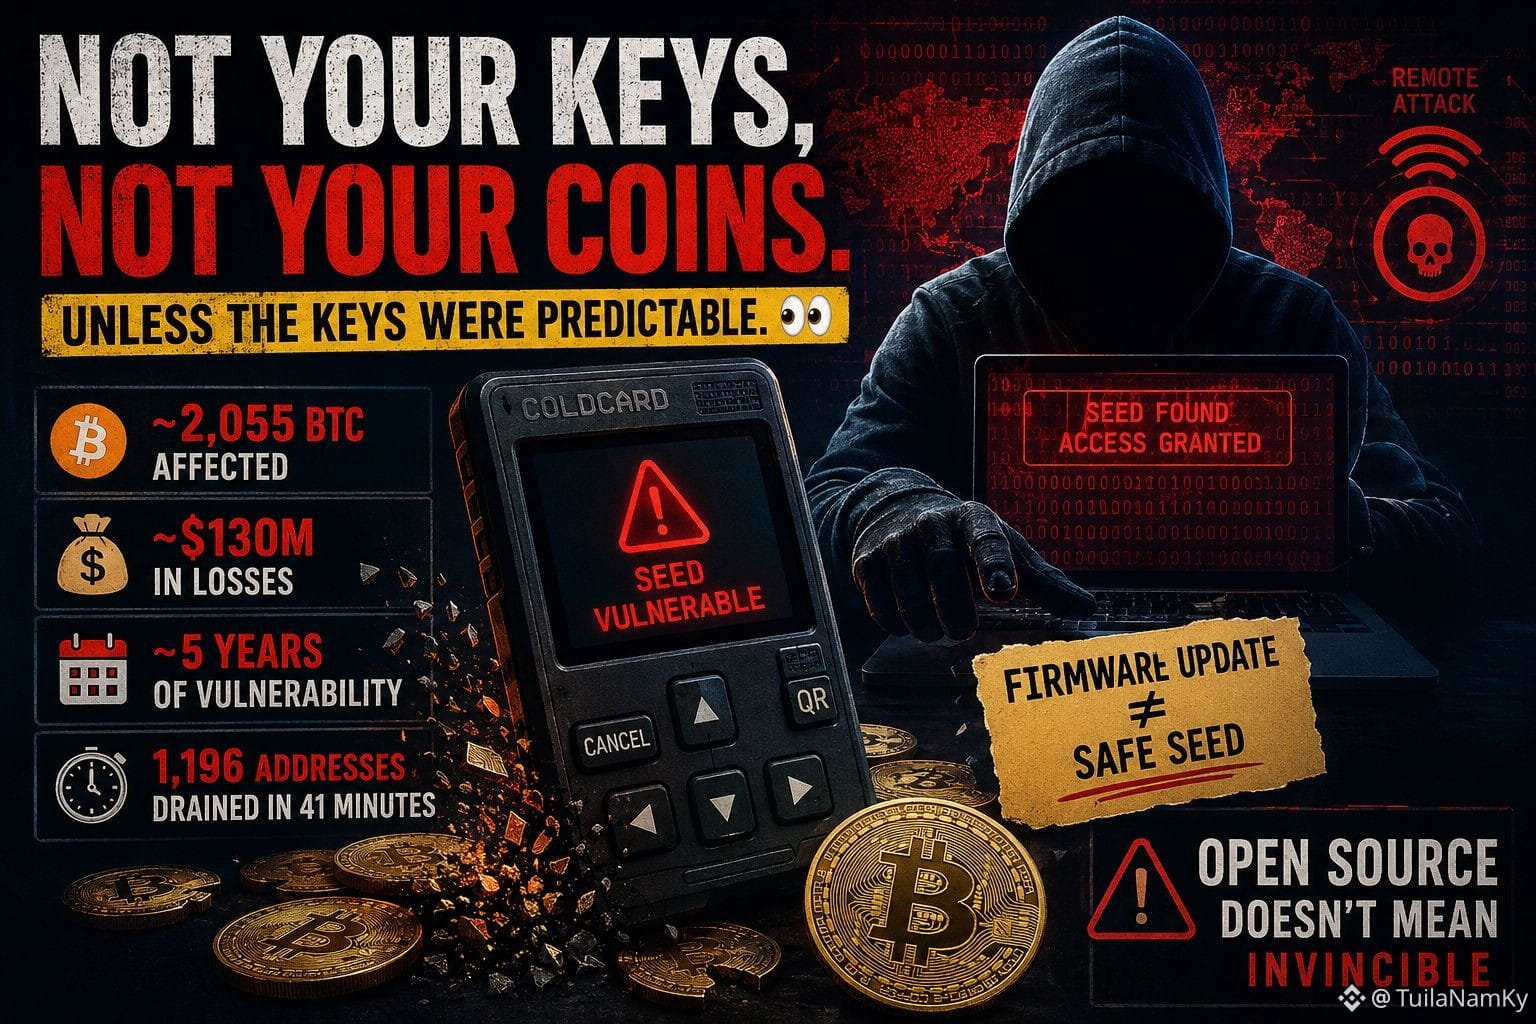
“Tus claves, tus monedas.”
A menos que las claves fueran predecibles. 👀
Se informa que un incidente de seguridad de Coldcard ha crecido hasta convertirse en una de las investigaciones de robo a billeteras de hardware más grandes registradas.
Los daños hasta ahora:
→ ~2,055 BTC afectados
→ ~$130M en pérdidas estimadas
→ La vulnerabilidad existió durante ~5 años
→ Una ola importante drenó 1,196 direcciones en solo 41 minutos
Y aquí está la parte aterradora.
Supuestamente el atacante no necesitó acceso físico a la billetera.
El problema no era Bitcoin.
Era la aleatoriedad.
Se reporta que algunos dispositivos afectados podrían volver a un proceso pseudoaleatorio más débil durante la generación de la semilla, haciendo que el espacio de semillas posible sea mucho más fácil de atacar de lo previsto.
Pero aquí está la trampa oculta:
Actualizar el firmware no arregla automáticamente una semilla antigua.
Si el secreto se generó en condiciones vulnerables, aplicar un parche al dispositivo no hace que ese secreto vuelva a ser aleatorio.
Y ese es el giro de la trama.
A menudo pensamos que el código de código abierto significa más miradas y mejor seguridad.
Pero que el código sea público no garantiza que los defensores encuentren el fallo antes que los atacantes.
Square Insight:
La autocustodia elimina el riesgo de la contraparte. No elimina el riesgo del software.
Si una billetera fría puede ser comprometida sin acceso físico, ¿qué garantiza realmente el “almacenamiento en frío”?
#Bitcoin #Crypto #Security
$BTC
{future}(BTCUSDT)
#coldcardtheftinvestigationadvances
“Tus claves, tus monedas.”
A menos que las claves fueran predecibles. 👀
Se informa que un incidente de seguridad de Coldcard ha crecido hasta convertirse en una de las investigaciones de robo a billeteras de hardware más grandes registradas.
Los daños hasta ahora:
→ ~2,055 BTC afectados
→ ~$130M en pérdidas estimadas
→ La vulnerabilidad existió durante ~5 años
→ Una ola importante drenó 1,196 direcciones en solo 41 minutos
Y aquí está la parte aterradora.
Supuestamente el atacante no necesitó acceso físico a la billetera.
El problema no era Bitcoin.
Era la aleatoriedad.
Se reporta que algunos dispositivos afectados podrían volver a un proceso pseudoaleatorio más débil durante la generación de la semilla, haciendo que el espacio de semillas posible sea mucho más fácil de atacar de lo previsto.
Pero aquí está la trampa oculta:
Actualizar el firmware no arregla automáticamente una semilla antigua.
Si el secreto se generó en condiciones vulnerables, aplicar un parche al dispositivo no hace que ese secreto vuelva a ser aleatorio.
Y ese es el giro de la trama.
A menudo pensamos que el código de código abierto significa más miradas y mejor seguridad.
Pero que el código sea público no garantiza que los defensores encuentren el fallo antes que los atacantes.
Square Insight:
La autocustodia elimina el riesgo de la contraparte. No elimina el riesgo del software.
Si una billetera fría puede ser comprometida sin acceso físico, ¿qué garantiza realmente el “almacenamiento en frío”?
#Bitcoin #Crypto #Security
$BTC
107
#coldcardtheftinvestigationadvances
La investigación sobre la reciente filtración de una wallet de hardware se está acelerando. Aquí tienes el desglose más reciente de la situación:
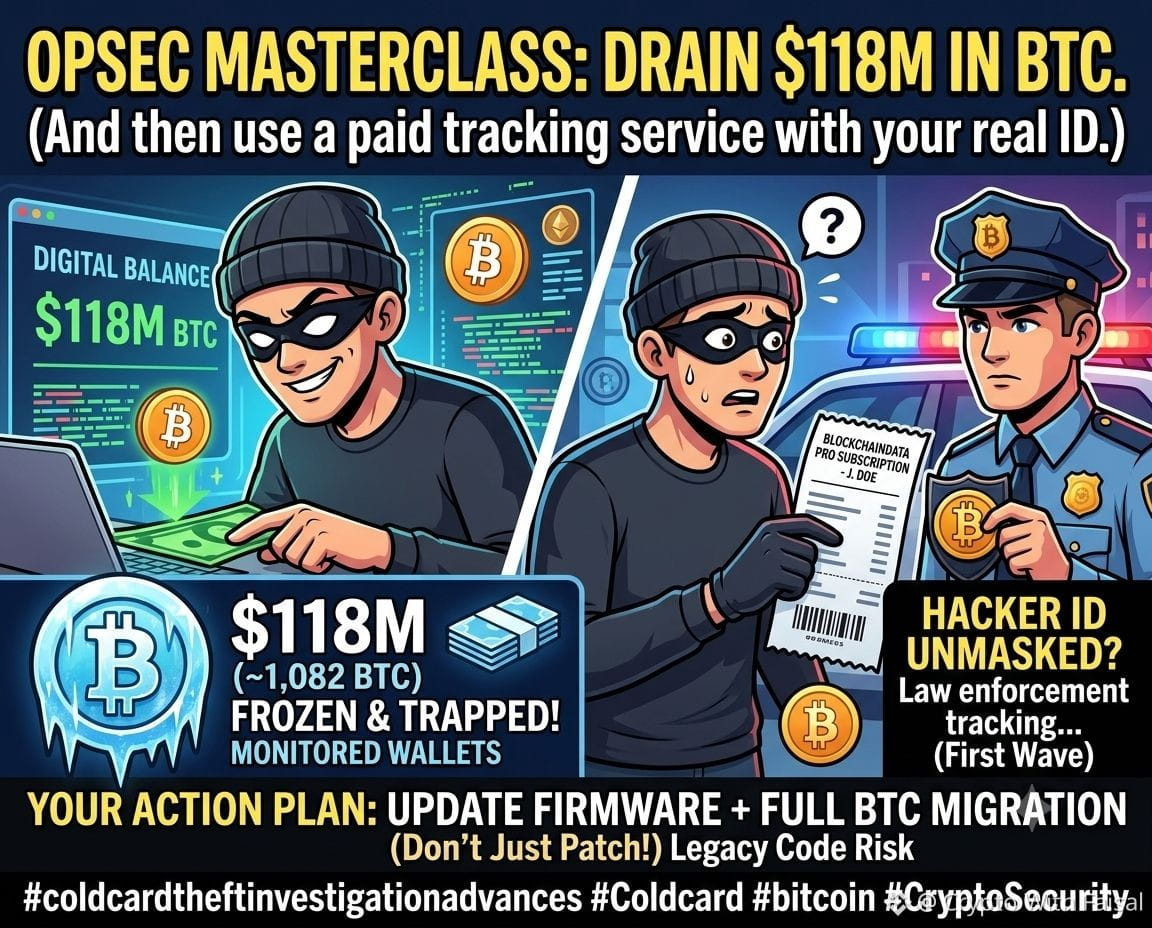
La huella digital: El atacante cometió un gran error de seguridad operativa al utilizar un servicio de datos on-chain de pago. En esencia, financió una suscripción que dejó un rastro directo de papel en manos de las autoridades.
Liquidez congelada: Aproximadamente 1,082 BTC (valorados cerca de $118M) se encuentran actualmente estacionados en wallets con supervisión intensiva. El capital está, en la práctica, atrapado; ejecutar cualquier transferencia sin activar la detección global es su mayor obstáculo.
Cambio de responsabilidades: El relato se está moviendo de la ciberseguridad hacia el tribunal. Los debates en la industria están aumentando sobre la responsabilidad de los fabricantes de hardware por fallas catastróficas de firmware, con demandas masivas ahora sobre la mesa.
Perfil del atacante: La inteligencia sugiere que las agencias podrían ya haber identificado al actor de amenazas responsable de la ola inicial de la filtración. Sin embargo, los exploits posteriores que drenaron 2,000 BTC adicionales están resultando mucho más difíciles de rastrear.
Plan de acción: Si tu frase semilla fue generada con código heredado, solo actualizar tu dispositivo no es suficiente. Debes actualizar tu firmware y migrar tu capital de inmediato a una configuración segura.
Protege tus activos y mantén una gestión estricta del riesgo. No es asesoramiento financiero.
#Coldcard #bitcoin #CryptoSecurity
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$SOL
{future}(SOLUSDT)
#coldcardtheftinvestigationadvances
La investigación sobre la reciente filtración de una wallet de hardware se está acelerando. Aquí tienes el desglose más reciente de la situación:
La huella digital: El atacante cometió un gran error de seguridad operativa al utilizar un servicio de datos on-chain de pago. En esencia, financió una suscripción que dejó un rastro directo de papel en manos de las autoridades.
Liquidez congelada: Aproximadamente 1,082 BTC (valorados cerca de $118M) se encuentran actualmente estacionados en wallets con supervisión intensiva. El capital está, en la práctica, atrapado; ejecutar cualquier transferencia sin activar la detección global es su mayor obstáculo.
Cambio de responsabilidades: El relato se está moviendo de la ciberseguridad hacia el tribunal. Los debates en la industria están aumentando sobre la responsabilidad de los fabricantes de hardware por fallas catastróficas de firmware, con demandas masivas ahora sobre la mesa.
Perfil del atacante: La inteligencia sugiere que las agencias podrían ya haber identificado al actor de amenazas responsable de la ola inicial de la filtración. Sin embargo, los exploits posteriores que drenaron 2,000 BTC adicionales están resultando mucho más difíciles de rastrear.
Plan de acción: Si tu frase semilla fue generada con código heredado, solo actualizar tu dispositivo no es suficiente. Debes actualizar tu firmware y migrar tu capital de inmediato a una configuración segura.
Protege tus activos y mantén una gestión estricta del riesgo. No es asesoramiento financiero.
#Coldcard #bitcoin #CryptoSecurity
$BTC
$ETH
$SOL
1.2k
·
--
Alcista
#ColdcardTheftInvestigationAdvances
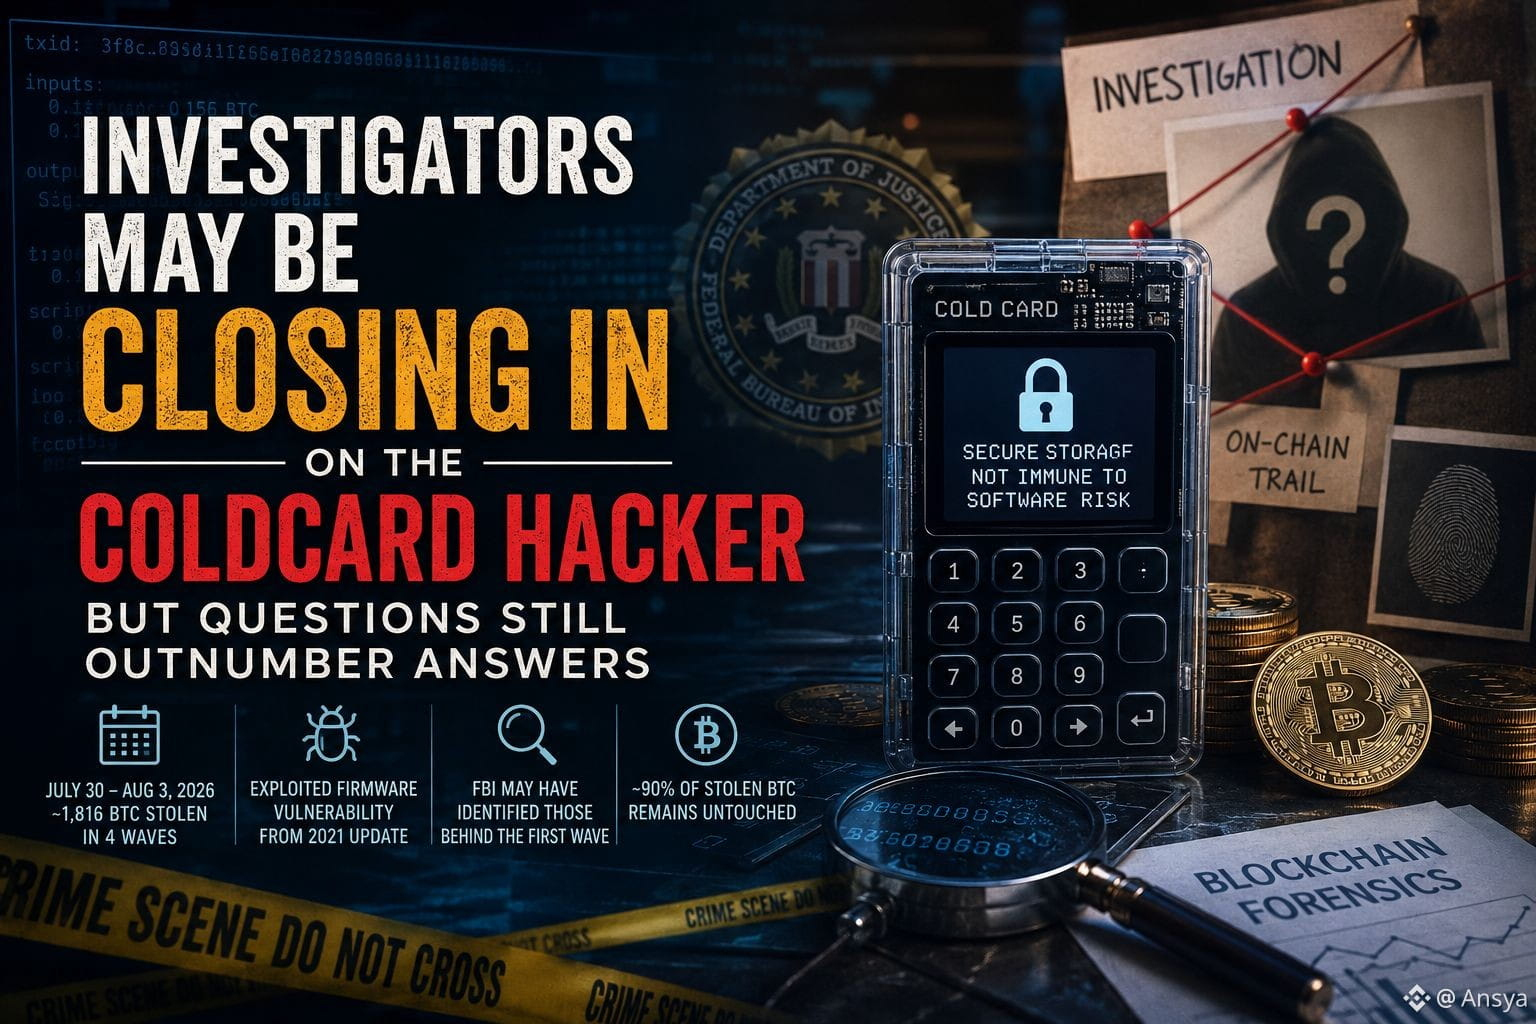
🔍 Los investigadores podrían estar acercándose al hacker de Coldcard — pero las preguntas aún superan a las respuestas
Semanas después de que los usuarios de Coldcard vieran desaparecer millones en Bitcoin, la historia está pasando de “¿cómo ocurrió?” a “¿quién estuvo detrás?”.
Entre el 30 de julio y el 3 de agosto, se informó que se robó aproximadamente 1.816 BTC en cuatro oleadas. Los ataques se han vinculado a una vulnerabilidad de firmware que se remonta a una actualización de 2021 que podría hacer que las claves privadas afectadas sean predecibles sin que los atacantes accedan físicamente a los dispositivos.
Según la información de Bitcoin Magazine, el FBI podría haber identificado a los responsables de la primera oleada, que drenó aproximadamente 11,8 millones de dólares en BTC. Según se informa, los investigadores rastrearon la actividad on-chain del atacante hasta una cuenta de pago en un importante proveedor de datos de blockchain, y los registros internos supuestamente coincidían con el patrón del robo con una especificidad inusual.
Pero esto está muy lejos de estar resuelto.
El FBI no ha confirmado públicamente un sospechoso, un arresto ni la recuperación de los fondos robados. Así que, por ahora, la investigación debe tratarse como en curso.
Por qué importa: esta no es solo una historia sobre Coldcard. Es un recordatorio de que las carteras de hardware aún pueden enfrentar riesgos a nivel de software — y de que la forensia de blockchain a veces puede dar a los investigadores indicios poderosos incluso cuando las transacciones son seudónimas.
Otro detalle que vale la pena vigilar: se ha informado que la mayor parte de los BTC robados se ha mantenido intacta desde los ataques.
Si esos fondos comienzan a moverse, eso podría proporcionar a los investigadores otro indicio importante.
¿Eso se convierte en el avance que necesita este caso, o solo es el comienzo de una persecución mucho más larga?
$RED $MAGMA $SKYAI
{future}(SKYAIUSDT)
{future}(MAGMAUSDT)
{future}(REDUSDT)
#ColdcardTheftInvestigationAdvances
🔍 Los investigadores podrían estar acercándose al hacker de Coldcard — pero las preguntas aún superan a las respuestas
Semanas después de que los usuarios de Coldcard vieran desaparecer millones en Bitcoin, la historia está pasando de “¿cómo ocurrió?” a “¿quién estuvo detrás?”.
Entre el 30 de julio y el 3 de agosto, se informó que se robó aproximadamente 1.816 BTC en cuatro oleadas. Los ataques se han vinculado a una vulnerabilidad de firmware que se remonta a una actualización de 2021 que podría hacer que las claves privadas afectadas sean predecibles sin que los atacantes accedan físicamente a los dispositivos.
Según la información de Bitcoin Magazine, el FBI podría haber identificado a los responsables de la primera oleada, que drenó aproximadamente 11,8 millones de dólares en BTC. Según se informa, los investigadores rastrearon la actividad on-chain del atacante hasta una cuenta de pago en un importante proveedor de datos de blockchain, y los registros internos supuestamente coincidían con el patrón del robo con una especificidad inusual.
Pero esto está muy lejos de estar resuelto.
El FBI no ha confirmado públicamente un sospechoso, un arresto ni la recuperación de los fondos robados. Así que, por ahora, la investigación debe tratarse como en curso.
Por qué importa: esta no es solo una historia sobre Coldcard. Es un recordatorio de que las carteras de hardware aún pueden enfrentar riesgos a nivel de software — y de que la forensia de blockchain a veces puede dar a los investigadores indicios poderosos incluso cuando las transacciones son seudónimas.
Otro detalle que vale la pena vigilar: se ha informado que la mayor parte de los BTC robados se ha mantenido intacta desde los ataques.
Si esos fondos comienzan a moverse, eso podría proporcionar a los investigadores otro indicio importante.
¿Eso se convierte en el avance que necesita este caso, o solo es el comienzo de una persecución mucho más larga?
$RED $MAGMA $SKYAI
209
🚨 BANDERA ROJA PARA TITULARES DE COLDcard
La investigación aún está en desarrollo, y los investigadores han advertido que podrían permanecer en riesgo carteras adicionales vulnerables. Galaxy ha aconsejado a los usuarios afectados de Coldcard de firma única que muevan los fondos a direcciones nuevas.
🔴 No asumas que una cartera de hardware significa automáticamente que tus fondos están a salvo.
🔴 No hagas operaciones impulsivas por pánico debido al titular.
🟢 Separa el problema de seguridad de la cartera de la red subyacente de Bitcoin.
Los operadores de $BTC deberían verificar su configuración de custodia y tomar decisiones basadas en hechos, no en el miedo.
#coldcardtheftinvestigationadvances
744
😱 ¿Una wallet de hardware no fue suficiente?
El incidente de Coldcard es impactante porque los investigadores dicen que los atacantes pudieron reconstruir claves privadas vulnerables sin acceder físicamente a los dispositivos. La primera gran oleada drenó 1,082.65 BTC en unos 41 minutos.
Eso cambia la forma en que muchos traders pueden pensar sobre el “almacenamiento en frío”. La blockchain de $BTC no fue hackeada: la vulnerabilidad estaba en la generación de claves de la wallet afectada.
Para los traders, la seguridad ahora forma parte de la ecuación del riesgo. 🔐📊
#coldcardtheftinvestigationadvances
2
796
#ColdcardTheftInvestigationAdvances
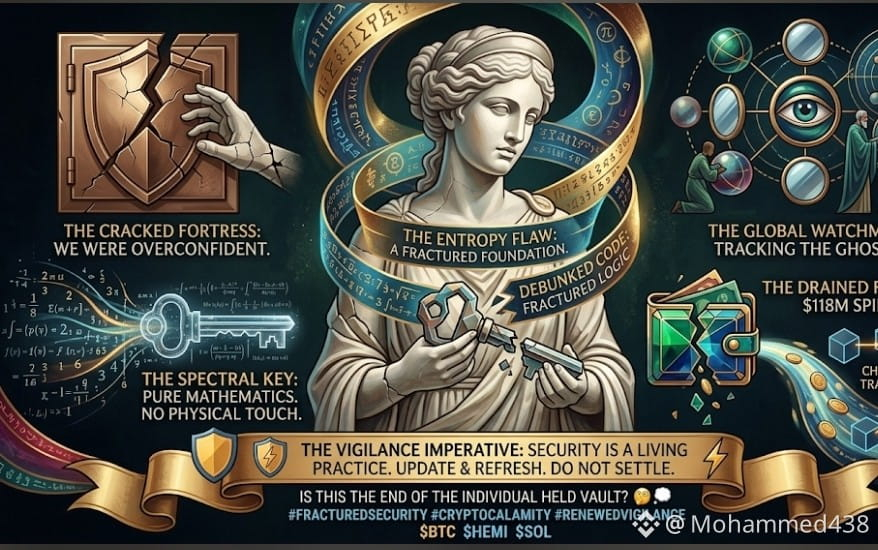
Pensábamos que las cold wallets eran inquebrantables... ¡resulta que estábamos equivocados! 🤯❌
Más de $118M fue drenado de wallets Coldcard offline. La infografía desglosa lo que pasó:
1️⃣ La falla: un bug de código oculto en la generación de números aleatorios (Entropía) existía durante años.
2️⃣ El exploit: los hackers, matemáticamente, adivinaron claves privadas y robaron fondos sin ni siquiera tocar un dispositivo.
3️⃣ La persecución: el FBI y los investigadores (arriba a la derecha) ahora rastrean los fondos robados on-chain.
💡 Idea clave: la seguridad del hardware no se compra una sola vez. Si usas almacenamiento en frío más antiguo, ¡actualiza tu firmware y rota tus claves de inmediato! 🛡️⚡
¿Esto es un golpe mortal para la autocustodia? 🧐💭
#Coldcard #Bitcoin #Write2Earn #crypto
$BTC
{spot}(BTCUSDT)
$HEMI
{spot}(HEMIUSDT)
$SOL
{spot}(SOLUSDT)
#ColdcardTheftInvestigationAdvances
Pensábamos que las cold wallets eran inquebrantables... ¡resulta que estábamos equivocados! 🤯❌
Más de $118M fue drenado de wallets Coldcard offline. La infografía desglosa lo que pasó:
1️⃣ La falla: un bug de código oculto en la generación de números aleatorios (Entropía) existía durante años.
2️⃣ El exploit: los hackers, matemáticamente, adivinaron claves privadas y robaron fondos sin ni siquiera tocar un dispositivo.
3️⃣ La persecución: el FBI y los investigadores (arriba a la derecha) ahora rastrean los fondos robados on-chain.
💡 Idea clave: la seguridad del hardware no se compra una sola vez. Si usas almacenamiento en frío más antiguo, ¡actualiza tu firmware y rota tus claves de inmediato! 🛡️⚡
¿Esto es un golpe mortal para la autocustodia? 🧐💭
#Coldcard #Bitcoin #Write2Earn #crypto
$BTC
$HEMI
$SOL
1
2
266
·
--
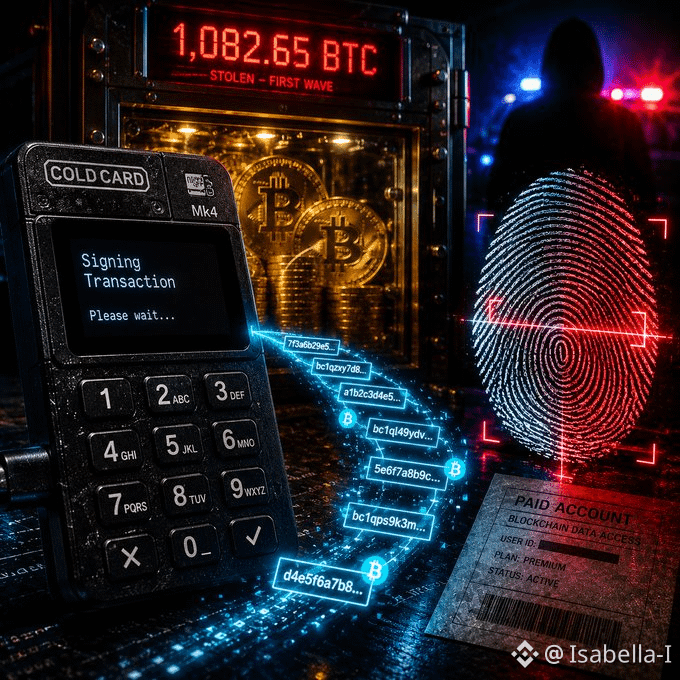
#coldcardtheftinvestigationadvances La investigación de Coldcard
podría haber encontrado su primera gran pista de identidad.
El atacante detrás de la primera ola, que drenó 1,082.65
$BTC
, supuestamente utilizó una cuenta de datos de blockchain de pago que dejó un rastro fuera de la cadena.
Alex Thorn, de Galaxy Research, dice que la identidad del atacante “podría ser conocida por las fuerzas del orden”.
No se ha anunciado ninguna detención, cargos ni recuperación. El BTC robado sigue sin moverse.$ONG $LDO
1
6
·
--
#coldcardtheftinvestigationadvances 🚨
URGENTE: COLD CARD
EL HACKER PUEDE QUE YA SEA CONOCIDO POR EL FBI
El atacante que presuntamente robó 1.000+ BTC de Coldcard podría haber dejado un rastro.
El informe de investigación de Block supuestamente vinculó la actividad del hacker a una cuenta de pago en un importante proveedor de datos de blockchain, con registros internos que coincidían con el patrón del robo.
Los hallazgos supuestamente se han compartido con las autoridades.
Ahora, la pregunta es: ¿quién está detrás de la billetera?$BTC $MRVL $BR
29

#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
Avances en la investigación del robo de Coldcard
La investigación sobre el presunto robo de Coldcard avanza mientras las autoridades trabajan para descubrir cómo ocurrió el incidente e identificar a los responsables.
El caso pone de relieve la importancia de contar con medidas de seguridad sólidas para el hardware de criptomonedas y los activos digitales.
Nuevos hallazgos podrían aportar más claridad sobre el incidente y su posible impacto en la comunidad cripto en general.
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
Avances en la investigación del robo de Coldcard
La investigación sobre el presunto robo de Coldcard avanza mientras las autoridades trabajan para descubrir cómo ocurrió el incidente e identificar a los responsables.
El caso pone de relieve la importancia de contar con medidas de seguridad sólidas para el hardware de criptomonedas y los activos digitales.
Nuevos hallazgos podrían aportar más claridad sobre el incidente y su posible impacto en la comunidad cripto en general.
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
Avances en la investigación del robo de Coldcard
La investigación sobre el presunto robo de Coldcard avanza mientras las autoridades trabajan para descubrir cómo ocurrió el incidente e identificar a los responsables.
El caso pone de relieve la importancia de contar con medidas de seguridad sólidas para el hardware de criptomonedas y los activos digitales.
Nuevos hallazgos podrían aportar más claridad sobre el incidente y su posible impacto en la comunidad cripto en general.
#ColdcardTheftInvestigationAdvances
1
94


Artículo
El atraco digital que está sacudiendo el mundo criptoLa investigación por el robo de la Coldcard se ha escalado oficialmente a una de las persecuciones de crímenes cripto más intensas y técnicamente complejas del año. Lo que comenzó como una billetera de hardware desaparecida ahora se ha transformado en una búsqueda forense multinivel que revela un nivel de planificación, precisión y sofisticación digital que sugiere una operación coordinada en lugar de una brecha aleatoria.
⚡ Lo que los investigadores han descubierto hasta ahora
• Extracción forense del dispositivo: la metainformación oculta recuperada de la Coldcard está exponiendo intentos de acceso no autorizados, marcas de tiempo de manipulación y posibles puntos de entrada usados durante la brecha.
El atraco digital que está sacudiendo el mundo cripto
La investigación por el robo de la Coldcard se ha escalado oficialmente a una de las persecuciones de crímenes cripto más intensas y técnicamente complejas del año. Lo que comenzó como una billetera de hardware desaparecida ahora se ha transformado en una búsqueda forense multinivel que revela un nivel de planificación, precisión y sofisticación digital que sugiere una operación coordinada en lugar de una brecha aleatoria.
⚡ Lo que los investigadores han descubierto hasta ahora
• Extracción forense del dispositivo: la metainformación oculta recuperada de la Coldcard está exponiendo intentos de acceso no autorizados, marcas de tiempo de manipulación y posibles puntos de entrada usados durante la brecha.
⚡ Lo que los investigadores han descubierto hasta ahora
• Extracción forense del dispositivo: la metainformación oculta recuperada de la Coldcard está exponiendo intentos de acceso no autorizados, marcas de tiempo de manipulación y posibles puntos de entrada usados durante la brecha.
1
38
🚨 CASO DE TARJETA COLD CARD: UN GRAN RECORDATORIO PARA LOS TITULARES DE BITCOIN
A medida que avanza la investigación sobre el robo de Coldcard, la atención se está desplazando hacia cómo el acceso físico a hardware de criptomonedas puede crear riesgos de seguridad. 🔐
$BTC en sí puede mantenerse asegurada mediante criptografía, pero los dispositivos y la información de recuperación utilizados para acceder a los fondos también deben estar protegidos.
Para inversores al contado, las prácticas de custodia sólidas pueden importar tanto como elegir el activo correcto. 🛡️
#coldcardtheftinvestigationadvances
6
#coldcardtheftinvestigationadvances
🚨 Actualización del hack de Coldcard: Es posible que el FBI finalmente haya identificado al atacante detrás de la PRIMERA oleada del robo de hardware wallet Coldcard de $116M.
Resumen rápido: Desde el 30 de julio, los hackers explotaron la aleatoriedad débil de la semilla en ciertas versiones del firmware de Coinkite, drenando ~1,816 BTC de 5,200+ billeteras a través de 4 oleadas — uno de los mayores hacks cripto de 2026. Los investigadores rastrearon al atacante mediante un proveedor de datos blockchain de pago cuyos registros coincidían con la actividad del sospechoso.
Conclusión: ~90% de los fondos robados aún no se han movido. No hay arresto todavía, no se han recuperado fondos — pero el cerco se está cerrando. 🔍
Si tienes una Coldcard (Mk2-Q, firmware 4.0.1+), actualiza de inmediato y mueve los fondos a una semilla nueva.
#ColdcardTheftInvestigationAdvances #Bitcoin #CryptoSecurity #HardwareWallet #BTC
1.4k
·
--
Alcista
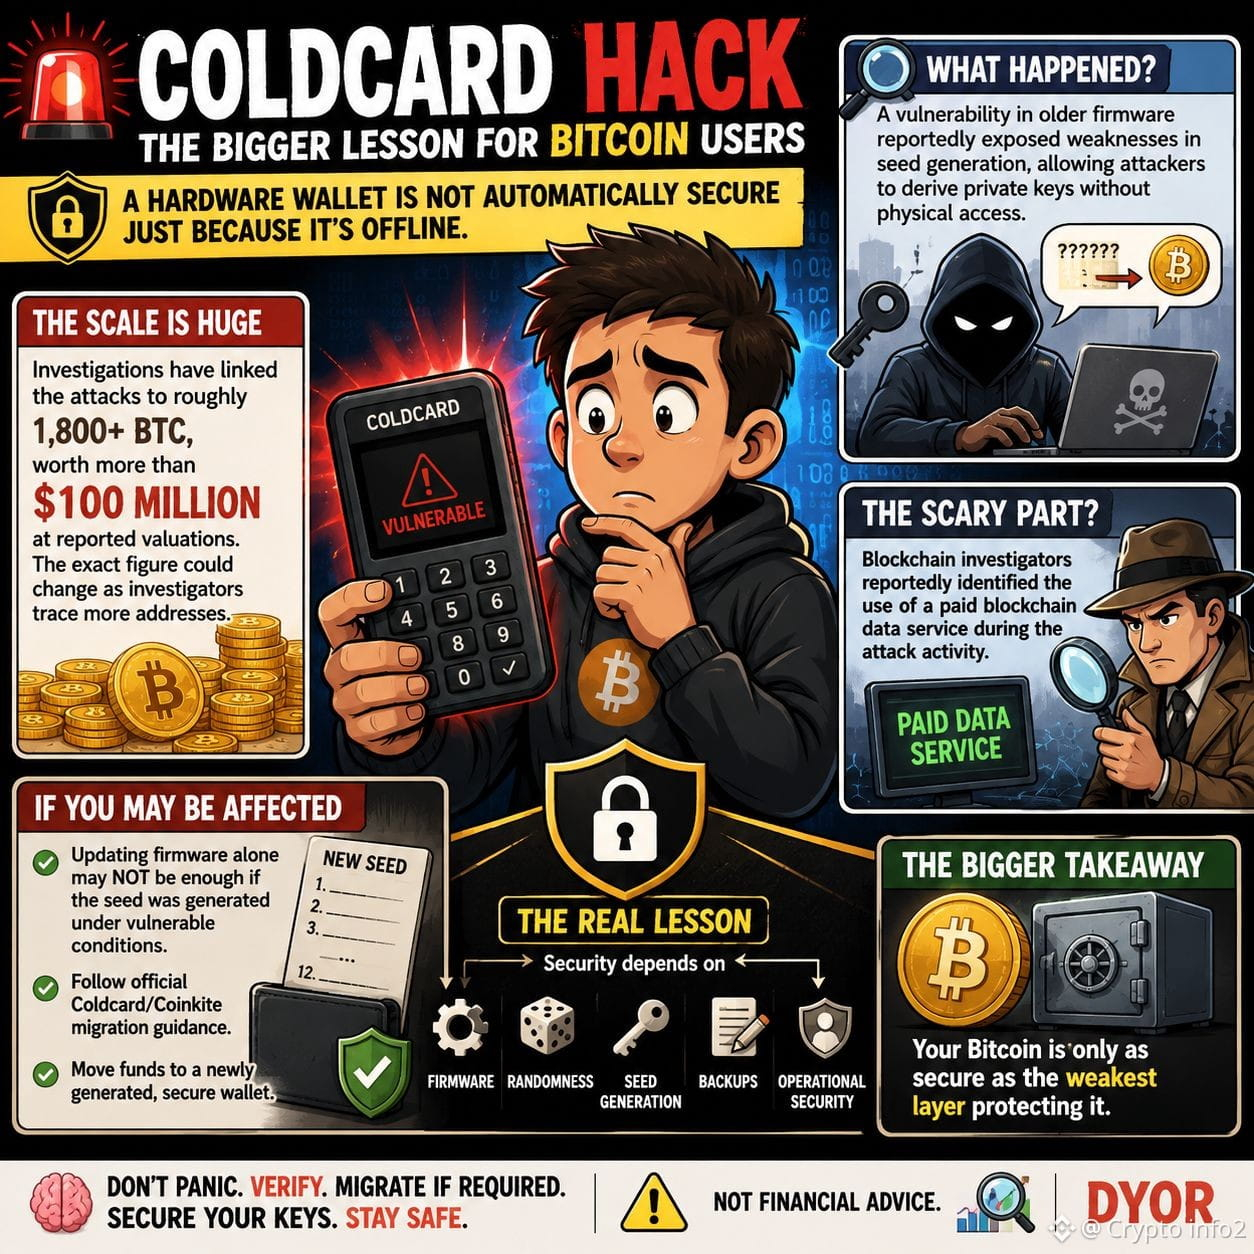
#coldcardtheftinvestigationadvances 🚨 HACK DE COLDCARD: LA LECCIÓN MÁS GRANDE PARA LOS USUARIOS DE BITCOIN
🚨 Tu billetera de hardware puede estar sin conexión… y aun así no estar a salvo.
El incidente reportado de Coldcard es un gran recordatorio de que la seguridad cripto va mucho más allá de proteger el dispositivo físico.
🔎 ¿Qué pasó?
Una vulnerabilidad que supuestamente afectaba a firmware antiguo expuso debilidades en la generación de semillas, lo que potencialmente permitiría a los atacantes derivar claves privadas sin acceder físicamente a la billetera.
💰 La escala es enorme.
Las investigaciones han vinculado los ataques a aproximadamente 1.800+ BTC, con un valor de más de $100M según valoraciones reportadas. La cifra exacta podría cambiar a medida que los investigadores rastrean más direcciones.
🕵️ ¿Lo más preocupante?
Según se informa, los investigadores de blockchain identificaron el uso de un servicio de datos de blockchain de pago durante la actividad del ataque. Los movimientos on-chain pueden dejar un rastro digital masivo.
⚠️ Si crees que podrías estar afectado:
Actualizar el firmware solo puede NO ser suficiente si la semilla se generó en condiciones vulnerables. Sigue la guía oficial de migración de Coldcard/Coinkite y mueve fondos a una billetera nueva, generada recientemente y segura.
🔐 La lección real:
La billetera de hardware ≠ seguridad automática.
La seguridad depende del firmware + aleatoriedad + generación de semillas + copias de seguridad + seguridad operativa.
Tu Bitcoin solo es tan seguro como la capa más débil que lo protege.
🧠 No entres en pánico. Verifica. Migra si es necesario. Protege tus claves.
No es asesoramiento financiero. Infórmate y haz tu propia investigación (DYOR).
#Bitcoin #BTC #Coldcard #CryptoSecurity
HAZ CLIC PARA COMPRAR/OPERAR ABAJO👇
$BTC $BNB $SOL
{future}(SOLUSDT)
{future}(BNBUSDT)
{future}(BTCUSDT)
#coldcardtheftinvestigationadvances 🚨 HACK DE COLDCARD: LA LECCIÓN MÁS GRANDE PARA LOS USUARIOS DE BITCOIN
🚨 Tu billetera de hardware puede estar sin conexión… y aun así no estar a salvo.
El incidente reportado de Coldcard es un gran recordatorio de que la seguridad cripto va mucho más allá de proteger el dispositivo físico.
🔎 ¿Qué pasó?
Una vulnerabilidad que supuestamente afectaba a firmware antiguo expuso debilidades en la generación de semillas, lo que potencialmente permitiría a los atacantes derivar claves privadas sin acceder físicamente a la billetera.
💰 La escala es enorme.
Las investigaciones han vinculado los ataques a aproximadamente 1.800+ BTC, con un valor de más de $100M según valoraciones reportadas. La cifra exacta podría cambiar a medida que los investigadores rastrean más direcciones.
🕵️ ¿Lo más preocupante?
Según se informa, los investigadores de blockchain identificaron el uso de un servicio de datos de blockchain de pago durante la actividad del ataque. Los movimientos on-chain pueden dejar un rastro digital masivo.
⚠️ Si crees que podrías estar afectado:
Actualizar el firmware solo puede NO ser suficiente si la semilla se generó en condiciones vulnerables. Sigue la guía oficial de migración de Coldcard/Coinkite y mueve fondos a una billetera nueva, generada recientemente y segura.
🔐 La lección real:
La billetera de hardware ≠ seguridad automática.
La seguridad depende del firmware + aleatoriedad + generación de semillas + copias de seguridad + seguridad operativa.
Tu Bitcoin solo es tan seguro como la capa más débil que lo protege.
🧠 No entres en pánico. Verifica. Migra si es necesario. Protege tus claves.
No es asesoramiento financiero. Infórmate y haz tu propia investigación (DYOR).
#Bitcoin #BTC #Coldcard #CryptoSecurity
HAZ CLIC PARA COMPRAR/OPERAR ABAJO👇
$BTC $BNB $SOL
4
1.1k
·
--
Alcista
#coldcardtheftinvestigationadvances
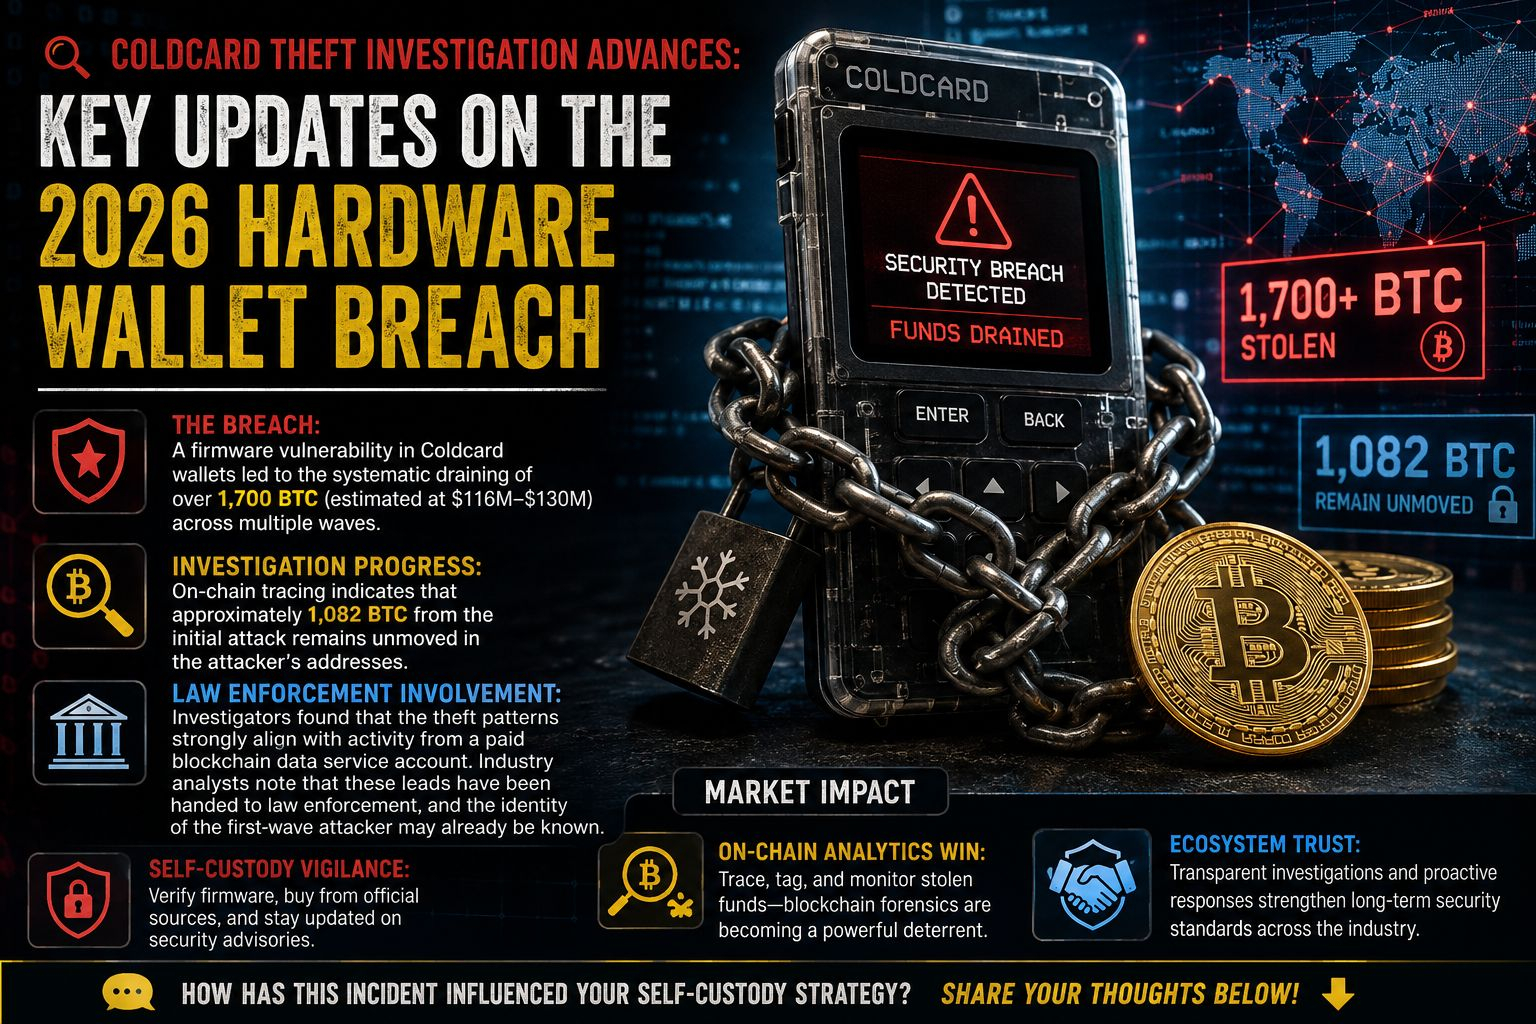
🔍 Avanza la investigación del robo a Coldcard: novedades clave sobre la brecha de la cartera de hardware de 2026
Se ha logrado un progreso significativo en el rastreo de los fondos y en la identificación de los responsables del reciente exploit de la cartera de hardware Coldcard. Esto es lo más reciente que revelan los últimos datos on-chain e informes de investigación.
📰 Noticias principales
• 🛡️ La brecha: una vulnerabilidad de firmware en las carteras Coldcard llevó al vaciado sistemático de más de 1.700 BTC (estimados en $116M–$130M) en múltiples oleadas.
• 🕵️ Avance de la investigación: el rastreo on-chain indica que aproximadamente 1.082 BTC del ataque inicial permanecen sin moverse en las direcciones del atacante [[7]].
• 🏛️ Participación de las fuerzas del orden: los investigadores hallaron que los patrones del robo encajan firmemente con la actividad de una cuenta de un servicio de datos blockchain pagado. Analistas de la industria señalan que estas pistas se han entregado a las fuerzas del orden, y que la identidad del atacante de la primera oleada podría ya conocerse [[7]].
📊 Impacto en el mercado
• 🔐 Vigilancia de la auto custodia: este evento subraya la importancia crítica de verificar la integridad del firmware de la cartera de hardware, obtener los dispositivos directamente de los fabricantes y mantenerse actualizado sobre avisos de seguridad.
• 🔎 Victoria en analítica on-chain: la capacidad de rastrear activamente, etiquetar y monitorear los fondos robados demuestra la madurez y eficacia de las herramientas forenses de blockchain para disuadir los retiros ilícitos.
• ⚖️ Confianza del ecosistema: aunque a corto plazo pueda surgir preocupación por modelos de dispositivos específicos, las investigaciones transparentes y los post-mortems proactivos de los fabricantes, en última instancia, fortalecen los estándares de seguridad de la industria a largo plazo.
¿Cómo ha influido este incidente en tu estrategia personal de auto custodia? ¿Dependes de una sola cartera de hardware o has explorado configuraciones de múltiples firmas para mayor seguridad? ¡Comparte tus ideas abajo! 👇
$BTW $TREE $MUBARAK
{future}(MUBARAKUSDT)
{future}(TREEUSDT)
{future}(BTWUSDT)
#coldcardtheftinvestigationadvances
🔍 Avanza la investigación del robo a Coldcard: novedades clave sobre la brecha de la cartera de hardware de 2026
Se ha logrado un progreso significativo en el rastreo de los fondos y en la identificación de los responsables del reciente exploit de la cartera de hardware Coldcard. Esto es lo más reciente que revelan los últimos datos on-chain e informes de investigación.
📰 Noticias principales
• 🛡️ La brecha: una vulnerabilidad de firmware en las carteras Coldcard llevó al vaciado sistemático de más de 1.700 BTC (estimados en $116M–$130M) en múltiples oleadas.
• 🕵️ Avance de la investigación: el rastreo on-chain indica que aproximadamente 1.082 BTC del ataque inicial permanecen sin moverse en las direcciones del atacante [[7]].
• 🏛️ Participación de las fuerzas del orden: los investigadores hallaron que los patrones del robo encajan firmemente con la actividad de una cuenta de un servicio de datos blockchain pagado. Analistas de la industria señalan que estas pistas se han entregado a las fuerzas del orden, y que la identidad del atacante de la primera oleada podría ya conocerse [[7]].
📊 Impacto en el mercado
• 🔐 Vigilancia de la auto custodia: este evento subraya la importancia crítica de verificar la integridad del firmware de la cartera de hardware, obtener los dispositivos directamente de los fabricantes y mantenerse actualizado sobre avisos de seguridad.
• 🔎 Victoria en analítica on-chain: la capacidad de rastrear activamente, etiquetar y monitorear los fondos robados demuestra la madurez y eficacia de las herramientas forenses de blockchain para disuadir los retiros ilícitos.
• ⚖️ Confianza del ecosistema: aunque a corto plazo pueda surgir preocupación por modelos de dispositivos específicos, las investigaciones transparentes y los post-mortems proactivos de los fabricantes, en última instancia, fortalecen los estándares de seguridad de la industria a largo plazo.
¿Cómo ha influido este incidente en tu estrategia personal de auto custodia? ¿Dependes de una sola cartera de hardware o has explorado configuraciones de múltiples firmas para mayor seguridad? ¡Comparte tus ideas abajo! 👇
$BTW $TREE $MUBARAK
2
188
·
--
La ilusión de los 118M: cómo la Coldcard “inhackeable” se desmoronó
Imagina hacer todo bien: cartera sin conexión, fraccionamiento de la semilla en bóvedas bancarias. Te sientes a salvo.
Ahora imagina despertar y descubrir que se han esfumado 118 millones de dólares. 😱
El asesino silencioso
Marzo de 2021. Coinkite lanzó el firmware v4.0.1. Un bug oculto: un error de configuración de compilación—deshabilitó la generación aleatoria en hardware. La entropía de la semilla cayó de 128 bits a solo 40 bits.
Descifrable en minutos, no en millones de años.
Durante 5 años, nadie se dio cuenta.
El golpe
30 de julio – 6 de agosto de 2026: los atacantes forzaron claves privadas débiles.
En solo 41 minutos, barr...ieron más de 1,000 BTC. Total: 1,778 BTC (~$118M) de más de 8,600 carteras.
Una víctima hizo todo bien—y aun así perdió 18.25 BTC.
La caza
El equipo de Bitkey de Block rastreó al primer atacante hasta una cuenta de servicio de datos en blockchain de pago. Los registros internos coincidieron con “una especificidad extraordinaria”.
Es posible que el FBI ya haya identificado al atacante de la Fase 1. Pero 1,082.65 BTC (~$118M) todavía está intacto en la cartera del atacante.
La lección
El hardware ≠ inhackeable. La seguridad empieza en la generación de la semilla, no solo en el almacenamiento sin conexión.
Si tienes una Coldcard (MK2 o posterior, firmware v4.1+): MUÉVE TUS FONDOS AHORA. Hay un parche disponible.
No es asesoramiento financiero. Infórmate por tu cuenta (DYOR).
#ColdcardTheftInvestigationAdvances #Bitcoin #CryptoSecurity #HardwareWallet #BTC
1
75
🔥 LA FUNDA PARA COLD CARD PODRÍA DESENCADENAR UN DEBATE DE SEGURIDAD MÁS GRANDE
Mientras los investigadores continúan examinando el presunto robo, el caso plantea preguntas más amplias sobre cómo los titulares de cripto protegen el acceso físico a sus activos. 🕵️♂️🔐
Para $BTC y otros activos en autocustodia, la seguridad no termina cuando las monedas se almacenan en la cadena.
La idea clave para los inversores: protege el dispositivo, protege la información de recuperación y nunca subestimes la seguridad física.
#coldcardtheftinvestigationadvances
29
·
--
#coldcardtheftinvestigationadvances 🚨
ChainDesk Flash | Usuarios de Coldcard son golpeados por otro ataque: se sospecha que robaron más de 110 millones de dólares en BTC
El monitoreo on-chain muestra que los usuarios de Coldcard han vuelto a sufrir incidentes de robo de fondos, con más de 5,200 direcciones afectadas y aproximadamente 1,816 BTC (unos $114 millones).$BTC $BROCCOLI714 $NOW
8
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#ZcashETFPostsFirstWeeklyOutflow$93.6M
47,509 visualizaciones
143 participa(n) en el debate
2
#GreekPoliceBustCryptoScamRingArrest17
123,786 visualizaciones
900 participa(n) en el debate
3
#BitcoinRejectedAt$87K
143,201 visualizaciones
199 participa(n) en el debate
4
#FedOctoberRateHikeOddsFallTo17%
153,786 visualizaciones
1,129 participa(n) en el debate
5
#NvidiaHitsRecordHighUp2.4%
111,043 visualizaciones
804 participa(n) en el debate
6
#CanaryFilesAmendedS1ForPEPEETF
27,219 visualizaciones
559 participa(n) en el debate
7
#BitcoinParesGainsAfterRallyTo$86.5K
52,452 visualizaciones
169 participa(n) en el debate
8
#CerebrasSinksNearly20%OnReportNvidiaToPowerOpenAI
133,483 visualizaciones
1,179 participa(n) en el debate
9
#SECProposesCryptoCustodyRules
184,369 visualizaciones
1,454 participa(n) en el debate
10
#SECApproves3xLongCryptoCommodityETPs
85,457 visualizaciones
715 participa(n) en el debate