#ColdcardTheftInvestigationAdvances
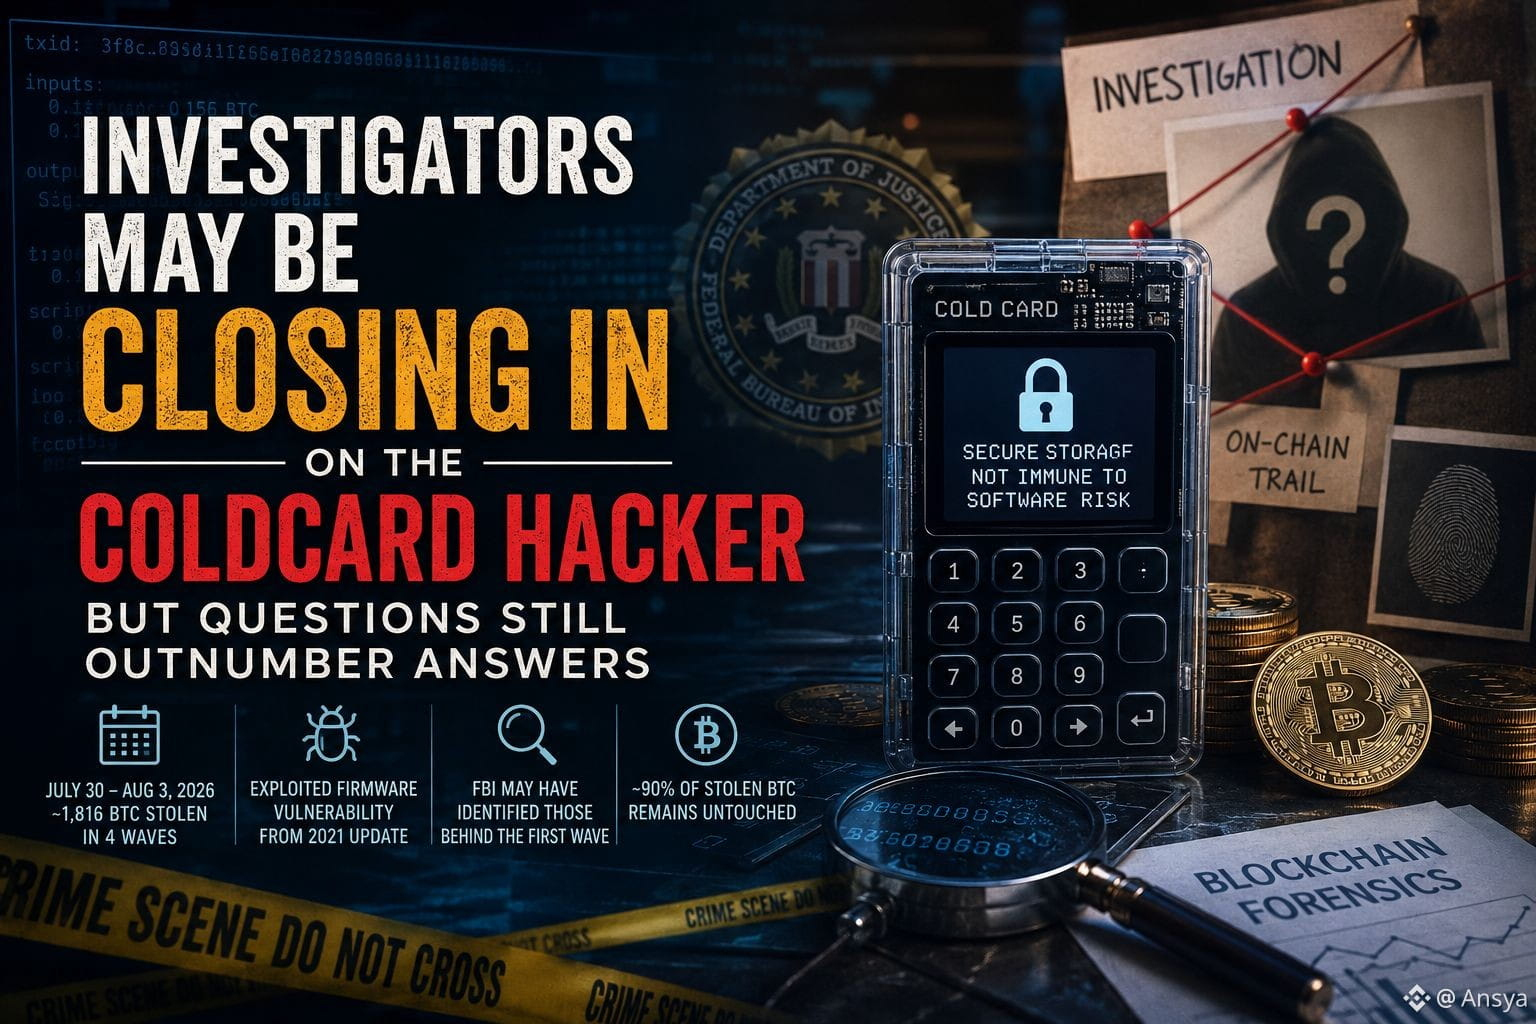
🔍 Los investigadores podrían estar acercándose al hacker de Coldcard — pero las preguntas aún superan a las respuestas
Semanas después de que los usuarios de Coldcard vieran desaparecer millones en Bitcoin, la historia está pasando de “¿cómo ocurrió?” a “¿quién estuvo detrás?”.
Entre el 30 de julio y el 3 de agosto, se informó que se robó aproximadamente 1.816 BTC en cuatro oleadas. Los ataques se han vinculado a una vulnerabilidad de firmware que se remonta a una actualización de 2021 que podría hacer que las claves privadas afectadas sean predecibles sin que los atacantes accedan físicamente a los dispositivos.
Según la información de Bitcoin Magazine, el FBI podría haber identificado a los responsables de la primera oleada, que drenó aproximadamente 11,8 millones de dólares en BTC. Según se informa, los investigadores rastrearon la actividad on-chain del atacante hasta una cuenta de pago en un importante proveedor de datos de blockchain, y los registros internos supuestamente coincidían con el patrón del robo con una especificidad inusual.
Pero esto está muy lejos de estar resuelto.
El FBI no ha confirmado públicamente un sospechoso, un arresto ni la recuperación de los fondos robados. Así que, por ahora, la investigación debe tratarse como en curso.
Por qué importa: esta no es solo una historia sobre Coldcard. Es un recordatorio de que las carteras de hardware aún pueden enfrentar riesgos a nivel de software — y de que la forensia de blockchain a veces puede dar a los investigadores indicios poderosos incluso cuando las transacciones son seudónimas.
Otro detalle que vale la pena vigilar: se ha informado que la mayor parte de los BTC robados se ha mantenido intacta desde los ataques.
Si esos fondos comienzan a moverse, eso podría proporcionar a los investigadores otro indicio importante.
¿Eso se convierte en el avance que necesita este caso, o solo es el comienzo de una persecución mucho más larga?
$RED $MAGMA $SKYAI