

#bitgetbreachforgedrequestsnotstolenkeys
bitgetbreachforgedrequestsnotstolenkeys
Hot
Lo último
Artículo
🤝 CEO de exchanges como Binance y Bybit cooperan con Bitget tras sufrir un hackeo de 351,6 millonesComunidad se une en apoyo a Bitget tras el ataque sufrido
Líderes de la industria de criptomonedas manifestaron su respaldo al exchange tras la vulnerabilidad que generó la pérdida de USD 350 millones.
Bitget cuenta con la colaboración de firmas de seguridad externas.
Ejecutivos de Bybit, Binance y MEXC ofrecieron recursos de rastreo y seguridad a Bitget.
El fallo abarcó la salida de ETH, AVAX, BNB y stablecoins, pero no afectó claves privadas.
Diversos ejecutivos de exchanges de criptomonedas manifestaron un respaldo operativo y técnico a Bitget. El pronunciamiento conjunto ocurre en respuesta a una brecha de seguridad que afectó la infraestructura del servicio.
Firma a firma, los directivos ofrecieron herramientas de rastreo y recursos de ciberseguridad para mitigar los daños. Ben Zhou, CEO de Bybit, fue uno de los primeros en poner a disposición su infraestructura de análisis forense.
“El equipo de Bybit está en standby para ayudar en cualquier forma que podamos. Bitget nos ayudó cuando tuvimos el hack. Estamos actualizando lazarusbounty.com para ayudar a Bitget a capturar y rastrear el movimiento de los fondos robados”, declaró Zhou.
Bybit sufrió una extracción de fondos por 1.500 millones de dólares en 2025, marco en el que contó con la cooperación de Bitget.
A la iniciativa se sumó Richard Teng, CEO de Binance, quien confirmó la asistencia entre departamentos técnicos. “Estamos con Bitget y sus usuarios tras el incidente reciente. Nuestro equipo de seguridad ha estado trabajando estrechamente con ellos desde que se detectó, compartiendo inteligencia, rastreando fondos y apoyando la recuperación. En momentos como este, la industria se une contra los atacantes. El trabajo continúa”, aseveró Teng.
Por su parte, Vugar Usi, CEO de MEXC, informó que entabló comunicación directa con los afectados. “Bitget es una empresa y un equipo que conozco muy bien; contactamos al equipo a primera hora de esta mañana al enterarnos del incidente. MEXC está lista para apoyar a Bitget en cualquier forma que podamos. En momentos como este, la industria es más fuerte cuando nos mantenemos juntos”, afirmó Usi.
Asimismo, Sumit Gupta, cofundador del exchange de india CoinDCX, expresó su respaldo a la dirección de Bitget. “Triste enterarme del incidente en Bitget. La industria es más fuerte cuando nos mantenemos juntos. El equipo de CoinDCX está en standby para ayudar en cualquier forma que podamos, Gracy. Estoy seguro de que el equipo y el ecosistema saldrán más fuertes”, manifestó Gupta.
Este despliegue coordinado busca contener el flujo de los fondos drenados en un ataque cuyas cifra está estimada en 351,6 millones de dólares. El incidente abarcó la salida de ether (ETH), avalanche (AVAX), BNB, las stablecoins USDT, USDT0 y USDC, el token XAUT y otras criptomonedas, como reportó CriptoNoticias.
Respecto al origen de la brecha, la CEO de la empresa, Gracy Chen, reveló el vector utilizado por los atacantes. «El atacante comprometió un servidor crítico de la infraestructura de nuestra wallet, manipuló los registros de transacciones e indujo al sistema de aprobación para transferir los fondos», detalló Chen.
Sin embargo, la ejecutiva aclaró que la falla no comprometió las claves privadas de las cuentas de los usuarios, descartando un impacto directo en la custodia de las llaves de acceso individual. Para esclarecer completamente el evento, la investigación se mantiene activa mediante el trabajo conjunto de los equipos de ciberseguridad de las casas de cambio y el análisis forense de las firmas especializadas Mandiant y SlowMist.
#BitgetBreachForgedRequestsNotStolenKeys #bybit #MEXC #Binance #Bitget $BNB $AVAX $ETH
@richardteng @Cointelegraph @CoinDesk @Binance_News
{web3_wallet_create}(10x54d2252757e1672eead234d27b1270728ff90581)
{web3_wallet_create}(10x11eef04c884e24d9b7b4760e7476d06ddf797f36)
{web3_wallet_create}(10x3c3a81e81dc49a522a592e7622a7e711c06bf354)
🤝 CEO de exchanges como Binance y Bybit cooperan con Bitget tras sufrir un hackeo de 351,6 millones
Comunidad se une en apoyo a Bitget tras el ataque sufrido
Líderes de la industria de criptomonedas manifestaron su respaldo al exchange tras la vulnerabilidad que generó la pérdida de USD 350 millones.
Bitget cuenta con la colaboración de firmas de seguridad externas.
Ejecutivos de Bybit, Binance y MEXC ofrecieron recursos de rastreo y seguridad a Bitget.
El fallo abarcó la salida de ETH, AVAX, BNB y stablecoins, pero no afectó claves privadas.
Diversos ejecutivos de exchanges de criptomonedas manifestaron un respaldo operativo y técnico a Bitget. El pronunciamiento conjunto ocurre en respuesta a una brecha de seguridad que afectó la infraestructura del servicio.
Firma a firma, los directivos ofrecieron herramientas de rastreo y recursos de ciberseguridad para mitigar los daños. Ben Zhou, CEO de Bybit, fue uno de los primeros en poner a disposición su infraestructura de análisis forense.
“El equipo de Bybit está en standby para ayudar en cualquier forma que podamos. Bitget nos ayudó cuando tuvimos el hack. Estamos actualizando lazarusbounty.com para ayudar a Bitget a capturar y rastrear el movimiento de los fondos robados”, declaró Zhou.
Bybit sufrió una extracción de fondos por 1.500 millones de dólares en 2025, marco en el que contó con la cooperación de Bitget.
A la iniciativa se sumó Richard Teng, CEO de Binance, quien confirmó la asistencia entre departamentos técnicos. “Estamos con Bitget y sus usuarios tras el incidente reciente. Nuestro equipo de seguridad ha estado trabajando estrechamente con ellos desde que se detectó, compartiendo inteligencia, rastreando fondos y apoyando la recuperación. En momentos como este, la industria se une contra los atacantes. El trabajo continúa”, aseveró Teng.
Por su parte, Vugar Usi, CEO de MEXC, informó que entabló comunicación directa con los afectados. “Bitget es una empresa y un equipo que conozco muy bien; contactamos al equipo a primera hora de esta mañana al enterarnos del incidente. MEXC está lista para apoyar a Bitget en cualquier forma que podamos. En momentos como este, la industria es más fuerte cuando nos mantenemos juntos”, afirmó Usi.
Asimismo, Sumit Gupta, cofundador del exchange de india CoinDCX, expresó su respaldo a la dirección de Bitget. “Triste enterarme del incidente en Bitget. La industria es más fuerte cuando nos mantenemos juntos. El equipo de CoinDCX está en standby para ayudar en cualquier forma que podamos, Gracy. Estoy seguro de que el equipo y el ecosistema saldrán más fuertes”, manifestó Gupta.
Este despliegue coordinado busca contener el flujo de los fondos drenados en un ataque cuyas cifra está estimada en 351,6 millones de dólares. El incidente abarcó la salida de ether (ETH), avalanche (AVAX), BNB, las stablecoins USDT, USDT0 y USDC, el token XAUT y otras criptomonedas, como reportó CriptoNoticias.
Respecto al origen de la brecha, la CEO de la empresa, Gracy Chen, reveló el vector utilizado por los atacantes. «El atacante comprometió un servidor crítico de la infraestructura de nuestra wallet, manipuló los registros de transacciones e indujo al sistema de aprobación para transferir los fondos», detalló Chen.
Sin embargo, la ejecutiva aclaró que la falla no comprometió las claves privadas de las cuentas de los usuarios, descartando un impacto directo en la custodia de las llaves de acceso individual. Para esclarecer completamente el evento, la investigación se mantiene activa mediante el trabajo conjunto de los equipos de ciberseguridad de las casas de cambio y el análisis forense de las firmas especializadas Mandiant y SlowMist.
#BitgetBreachForgedRequestsNotStolenKeys #bybit #MEXC #Binance #Bitget $BNB $AVAX $ETH
@Richard Teng @Cointelegraph @CoinDesk @Binance News
Líderes de la industria de criptomonedas manifestaron su respaldo al exchange tras la vulnerabilidad que generó la pérdida de USD 350 millones.
Bitget cuenta con la colaboración de firmas de seguridad externas.
Ejecutivos de Bybit, Binance y MEXC ofrecieron recursos de rastreo y seguridad a Bitget.
El fallo abarcó la salida de ETH, AVAX, BNB y stablecoins, pero no afectó claves privadas.
Diversos ejecutivos de exchanges de criptomonedas manifestaron un respaldo operativo y técnico a Bitget. El pronunciamiento conjunto ocurre en respuesta a una brecha de seguridad que afectó la infraestructura del servicio.
Firma a firma, los directivos ofrecieron herramientas de rastreo y recursos de ciberseguridad para mitigar los daños. Ben Zhou, CEO de Bybit, fue uno de los primeros en poner a disposición su infraestructura de análisis forense.
“El equipo de Bybit está en standby para ayudar en cualquier forma que podamos. Bitget nos ayudó cuando tuvimos el hack. Estamos actualizando lazarusbounty.com para ayudar a Bitget a capturar y rastrear el movimiento de los fondos robados”, declaró Zhou.
Bybit sufrió una extracción de fondos por 1.500 millones de dólares en 2025, marco en el que contó con la cooperación de Bitget.
A la iniciativa se sumó Richard Teng, CEO de Binance, quien confirmó la asistencia entre departamentos técnicos. “Estamos con Bitget y sus usuarios tras el incidente reciente. Nuestro equipo de seguridad ha estado trabajando estrechamente con ellos desde que se detectó, compartiendo inteligencia, rastreando fondos y apoyando la recuperación. En momentos como este, la industria se une contra los atacantes. El trabajo continúa”, aseveró Teng.
Por su parte, Vugar Usi, CEO de MEXC, informó que entabló comunicación directa con los afectados. “Bitget es una empresa y un equipo que conozco muy bien; contactamos al equipo a primera hora de esta mañana al enterarnos del incidente. MEXC está lista para apoyar a Bitget en cualquier forma que podamos. En momentos como este, la industria es más fuerte cuando nos mantenemos juntos”, afirmó Usi.
Asimismo, Sumit Gupta, cofundador del exchange de india CoinDCX, expresó su respaldo a la dirección de Bitget. “Triste enterarme del incidente en Bitget. La industria es más fuerte cuando nos mantenemos juntos. El equipo de CoinDCX está en standby para ayudar en cualquier forma que podamos, Gracy. Estoy seguro de que el equipo y el ecosistema saldrán más fuertes”, manifestó Gupta.
Este despliegue coordinado busca contener el flujo de los fondos drenados en un ataque cuyas cifra está estimada en 351,6 millones de dólares. El incidente abarcó la salida de ether (ETH), avalanche (AVAX), BNB, las stablecoins USDT, USDT0 y USDC, el token XAUT y otras criptomonedas, como reportó CriptoNoticias.
Respecto al origen de la brecha, la CEO de la empresa, Gracy Chen, reveló el vector utilizado por los atacantes. «El atacante comprometió un servidor crítico de la infraestructura de nuestra wallet, manipuló los registros de transacciones e indujo al sistema de aprobación para transferir los fondos», detalló Chen.
Sin embargo, la ejecutiva aclaró que la falla no comprometió las claves privadas de las cuentas de los usuarios, descartando un impacto directo en la custodia de las llaves de acceso individual. Para esclarecer completamente el evento, la investigación se mantiene activa mediante el trabajo conjunto de los equipos de ciberseguridad de las casas de cambio y el análisis forense de las firmas especializadas Mandiant y SlowMist.
#BitgetBreachForgedRequestsNotStolenKeys #bybit #MEXC #Binance #Bitget $BNB $AVAX $ETH
@Richard Teng @Cointelegraph @CoinDesk @Binance News
1
53

#bitgetbreachforgedrequestsnotstolenkeys
🚨 La historia real detrás del hackeo de Bitget 🚨
El mundo de las criptomonedas está en plena conmoción, pero deshagamos el ruido con pruebas verificadas sobre el hackeo de Bitget por valor de 351,6 millones de dólares.
Aviso: No es como te imaginas.
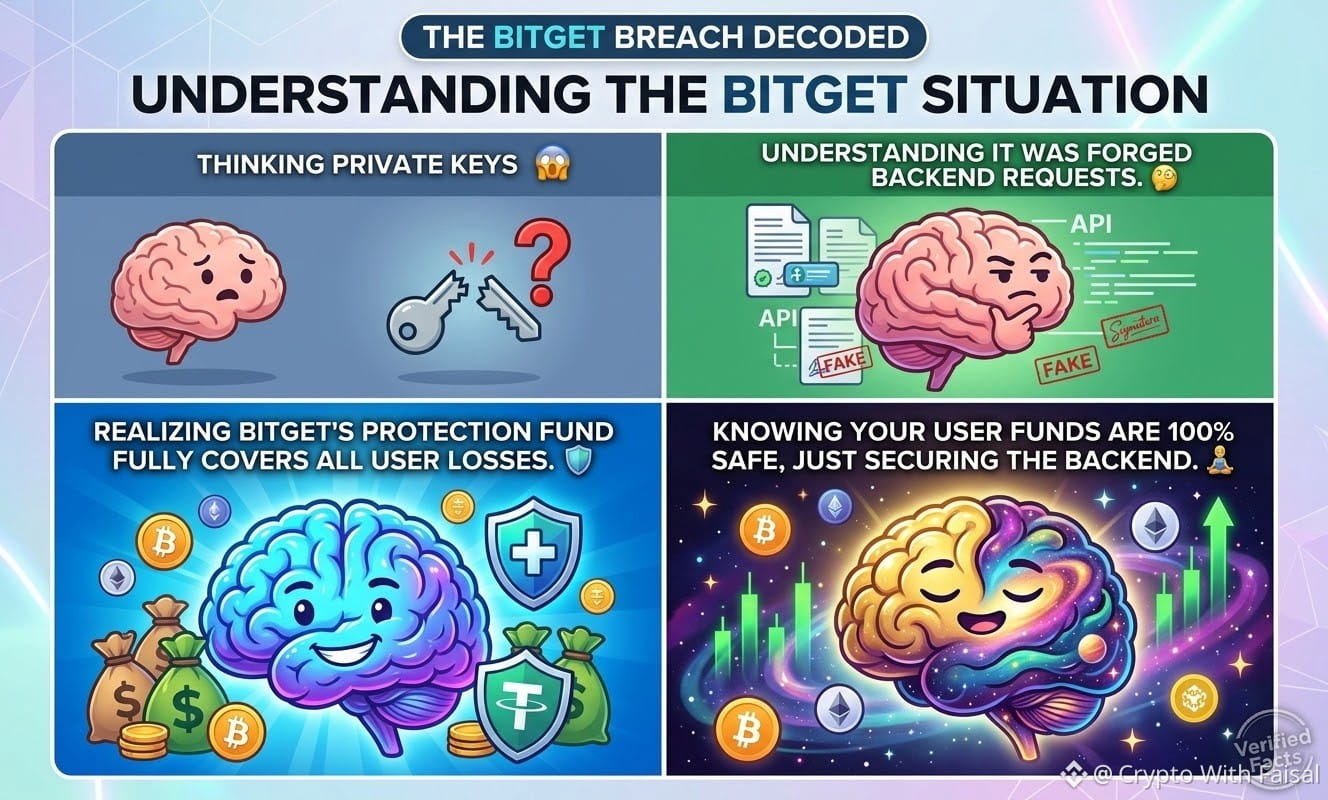
Los atacantes no robaron las claves de las bóvedas. En su lugar, vulneraron un sistema back-end, manipularon la documentación de las transacciones y enviaron solicitudes de retiro falsas mediante el propio proceso de aprobación de Bitget.
¿Por qué es importante este detalle técnico?
Porque robar claves significa una hemorragia que no se detiene. 🩸
Las solicitudes falsas = sellar la brecha y frenar la hemorragia. 🛑
Buenas noticias:
✅ Las claves están a salvo: las claves privadas no salieron de su lugar.
✅ Las bóvedas están protegidas: solo se atacaron las carteras calientes y calientes-semi-cálidas. El almacenamiento en frío permanece 100% seguro.
✅ Los usuarios están bien: el fondo de protección de Bitget, por 464 millones de dólares, cubre por completo la pérdida de 351,6 millones.
Las retiradas se han suspendido temporalmente para realizar una revisión de seguridad exhaustiva, pero la directora ejecutiva Gracy Chen aseguró que los activos de los usuarios están a salvo.
Este incidente demuestra que la infraestructura back-end se ha convertido en el nuevo campo de batalla en Web3. ¡Presta atención y mantente seguro! 🛡️
Por favor, continúe
$AVAX
{future}(AVAXUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
🚨 La historia real detrás del hackeo de Bitget 🚨
El mundo de las criptomonedas está en plena conmoción, pero deshagamos el ruido con pruebas verificadas sobre el hackeo de Bitget por valor de 351,6 millones de dólares.
Aviso: No es como te imaginas.
Los atacantes no robaron las claves de las bóvedas. En su lugar, vulneraron un sistema back-end, manipularon la documentación de las transacciones y enviaron solicitudes de retiro falsas mediante el propio proceso de aprobación de Bitget.
¿Por qué es importante este detalle técnico?
Porque robar claves significa una hemorragia que no se detiene. 🩸
Las solicitudes falsas = sellar la brecha y frenar la hemorragia. 🛑
Buenas noticias:
✅ Las claves están a salvo: las claves privadas no salieron de su lugar.
✅ Las bóvedas están protegidas: solo se atacaron las carteras calientes y calientes-semi-cálidas. El almacenamiento en frío permanece 100% seguro.
✅ Los usuarios están bien: el fondo de protección de Bitget, por 464 millones de dólares, cubre por completo la pérdida de 351,6 millones.
Las retiradas se han suspendido temporalmente para realizar una revisión de seguridad exhaustiva, pero la directora ejecutiva Gracy Chen aseguró que los activos de los usuarios están a salvo.
Este incidente demuestra que la infraestructura back-end se ha convertido en el nuevo campo de batalla en Web3. ¡Presta atención y mantente seguro! 🛡️
Por favor, continúe
$AVAX
🚨 La historia real detrás del hackeo de Bitget 🚨
El mundo de las criptomonedas está en plena conmoción, pero deshagamos el ruido con pruebas verificadas sobre el hackeo de Bitget por valor de 351,6 millones de dólares.
Aviso: No es como te imaginas.
Los atacantes no robaron las claves de las bóvedas. En su lugar, vulneraron un sistema back-end, manipularon la documentación de las transacciones y enviaron solicitudes de retiro falsas mediante el propio proceso de aprobación de Bitget.
¿Por qué es importante este detalle técnico?
Porque robar claves significa una hemorragia que no se detiene. 🩸
Las solicitudes falsas = sellar la brecha y frenar la hemorragia. 🛑
Buenas noticias:
✅ Las claves están a salvo: las claves privadas no salieron de su lugar.
✅ Las bóvedas están protegidas: solo se atacaron las carteras calientes y calientes-semi-cálidas. El almacenamiento en frío permanece 100% seguro.
✅ Los usuarios están bien: el fondo de protección de Bitget, por 464 millones de dólares, cubre por completo la pérdida de 351,6 millones.
Las retiradas se han suspendido temporalmente para realizar una revisión de seguridad exhaustiva, pero la directora ejecutiva Gracy Chen aseguró que los activos de los usuarios están a salvo.
Este incidente demuestra que la infraestructura back-end se ha convertido en el nuevo campo de batalla en Web3. ¡Presta atención y mantente seguro! 🛡️
Por favor, continúe
$AVAX
SAQR77:
المهم منصة تافهة
3
3
4.6k
·
--
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Actualización de Seguridad: La Brecha en Bitget Involucra Solicitudes Falsificadas, No Claves Robadas
Resumen: La comunidad cripto ha estado siguiendo de cerca los recientes eventos de seguridad tras un incidente con Bitget, donde aproximadamente $351,6 millones se vieron afectados mediante transferencias no autorizadas. Sin embargo, el liderazgo ha confirmado que no se robaron claves privadas. En su lugar, los atacantes comprometieron un sistema de billetera backend y falsificaron los datos de las transacciones para enviar solicitudes falsas a través de los canales normales de autorización. El almacenamiento en frío sigue completamente seguro, y el fondo de protección del exchange está preparado para cubrir las pérdidas.
Qué significa esto para el mercado: Incidentes como este cambian el enfoque de la industria hacia el endurecimiento de sistemas backend y la seguridad de la infraestructura. Mientras los retiros permanecen temporalmente pausados para revisiones de seguridad, la negociación y los depósitos continúan operando con normalidad, lo que lleva a los traders a mantener una atención especial en la gestión de riesgos y en los flujos de liquidez del exchange.
Criptoactivos negociables destacados a vigilar:
$BTC (Bitcoin): El principal punto de referencia macro del mercado; observe cómo responde la liquidez general y si se mantienen niveles de soporte clave durante las actualizaciones de seguridad del exchange.
$ETH (Ethereum): Activo vital de smart contracts, monitoreado intensamente por cambios en el volumen on-chain y por el cambio de sentimiento en todo el mercado.
$BNB (Binance Coin): Token clave del ecosistema para seguir la dinámica del sector del exchange, las tendencias de volumen de trading y la utilidad más amplia de la plataforma.
¿Cómo estás gestionando la seguridad de tu portafolio y las condiciones actuales del mercado? ¡Hablemos en los comentarios abajo! 👇
{spot}(BTCUSDT)
{spot}(ETHUSDT)
{spot}(BNBUSDT)
#Bitget #CryptoSecurity #BlockchainSecurity #CryptoNews
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Actualización de Seguridad: La Brecha en Bitget Involucra Solicitudes Falsificadas, No Claves Robadas
Resumen: La comunidad cripto ha estado siguiendo de cerca los recientes eventos de seguridad tras un incidente con Bitget, donde aproximadamente $351,6 millones se vieron afectados mediante transferencias no autorizadas. Sin embargo, el liderazgo ha confirmado que no se robaron claves privadas. En su lugar, los atacantes comprometieron un sistema de billetera backend y falsificaron los datos de las transacciones para enviar solicitudes falsas a través de los canales normales de autorización. El almacenamiento en frío sigue completamente seguro, y el fondo de protección del exchange está preparado para cubrir las pérdidas.
Qué significa esto para el mercado: Incidentes como este cambian el enfoque de la industria hacia el endurecimiento de sistemas backend y la seguridad de la infraestructura. Mientras los retiros permanecen temporalmente pausados para revisiones de seguridad, la negociación y los depósitos continúan operando con normalidad, lo que lleva a los traders a mantener una atención especial en la gestión de riesgos y en los flujos de liquidez del exchange.
Criptoactivos negociables destacados a vigilar:
$BTC (Bitcoin): El principal punto de referencia macro del mercado; observe cómo responde la liquidez general y si se mantienen niveles de soporte clave durante las actualizaciones de seguridad del exchange.
$ETH (Ethereum): Activo vital de smart contracts, monitoreado intensamente por cambios en el volumen on-chain y por el cambio de sentimiento en todo el mercado.
$BNB (Binance Coin): Token clave del ecosistema para seguir la dinámica del sector del exchange, las tendencias de volumen de trading y la utilidad más amplia de la plataforma.
¿Cómo estás gestionando la seguridad de tu portafolio y las condiciones actuales del mercado? ¡Hablemos en los comentarios abajo! 👇
#Bitget #CryptoSecurity #BlockchainSecurity #CryptoNews
🚨 Actualización de Seguridad: La Brecha en Bitget Involucra Solicitudes Falsificadas, No Claves Robadas
Resumen: La comunidad cripto ha estado siguiendo de cerca los recientes eventos de seguridad tras un incidente con Bitget, donde aproximadamente $351,6 millones se vieron afectados mediante transferencias no autorizadas. Sin embargo, el liderazgo ha confirmado que no se robaron claves privadas. En su lugar, los atacantes comprometieron un sistema de billetera backend y falsificaron los datos de las transacciones para enviar solicitudes falsas a través de los canales normales de autorización. El almacenamiento en frío sigue completamente seguro, y el fondo de protección del exchange está preparado para cubrir las pérdidas.
Qué significa esto para el mercado: Incidentes como este cambian el enfoque de la industria hacia el endurecimiento de sistemas backend y la seguridad de la infraestructura. Mientras los retiros permanecen temporalmente pausados para revisiones de seguridad, la negociación y los depósitos continúan operando con normalidad, lo que lleva a los traders a mantener una atención especial en la gestión de riesgos y en los flujos de liquidez del exchange.
Criptoactivos negociables destacados a vigilar:
$BTC (Bitcoin): El principal punto de referencia macro del mercado; observe cómo responde la liquidez general y si se mantienen niveles de soporte clave durante las actualizaciones de seguridad del exchange.
$ETH (Ethereum): Activo vital de smart contracts, monitoreado intensamente por cambios en el volumen on-chain y por el cambio de sentimiento en todo el mercado.
$BNB (Binance Coin): Token clave del ecosistema para seguir la dinámica del sector del exchange, las tendencias de volumen de trading y la utilidad más amplia de la plataforma.
¿Cómo estás gestionando la seguridad de tu portafolio y las condiciones actuales del mercado? ¡Hablemos en los comentarios abajo! 👇
#Bitget #CryptoSecurity #BlockchainSecurity #CryptoNews
SAQR77:
بيت منصة تافهة، بايننس احسنهم بكثير
1
3
9k
·
--
Bajista
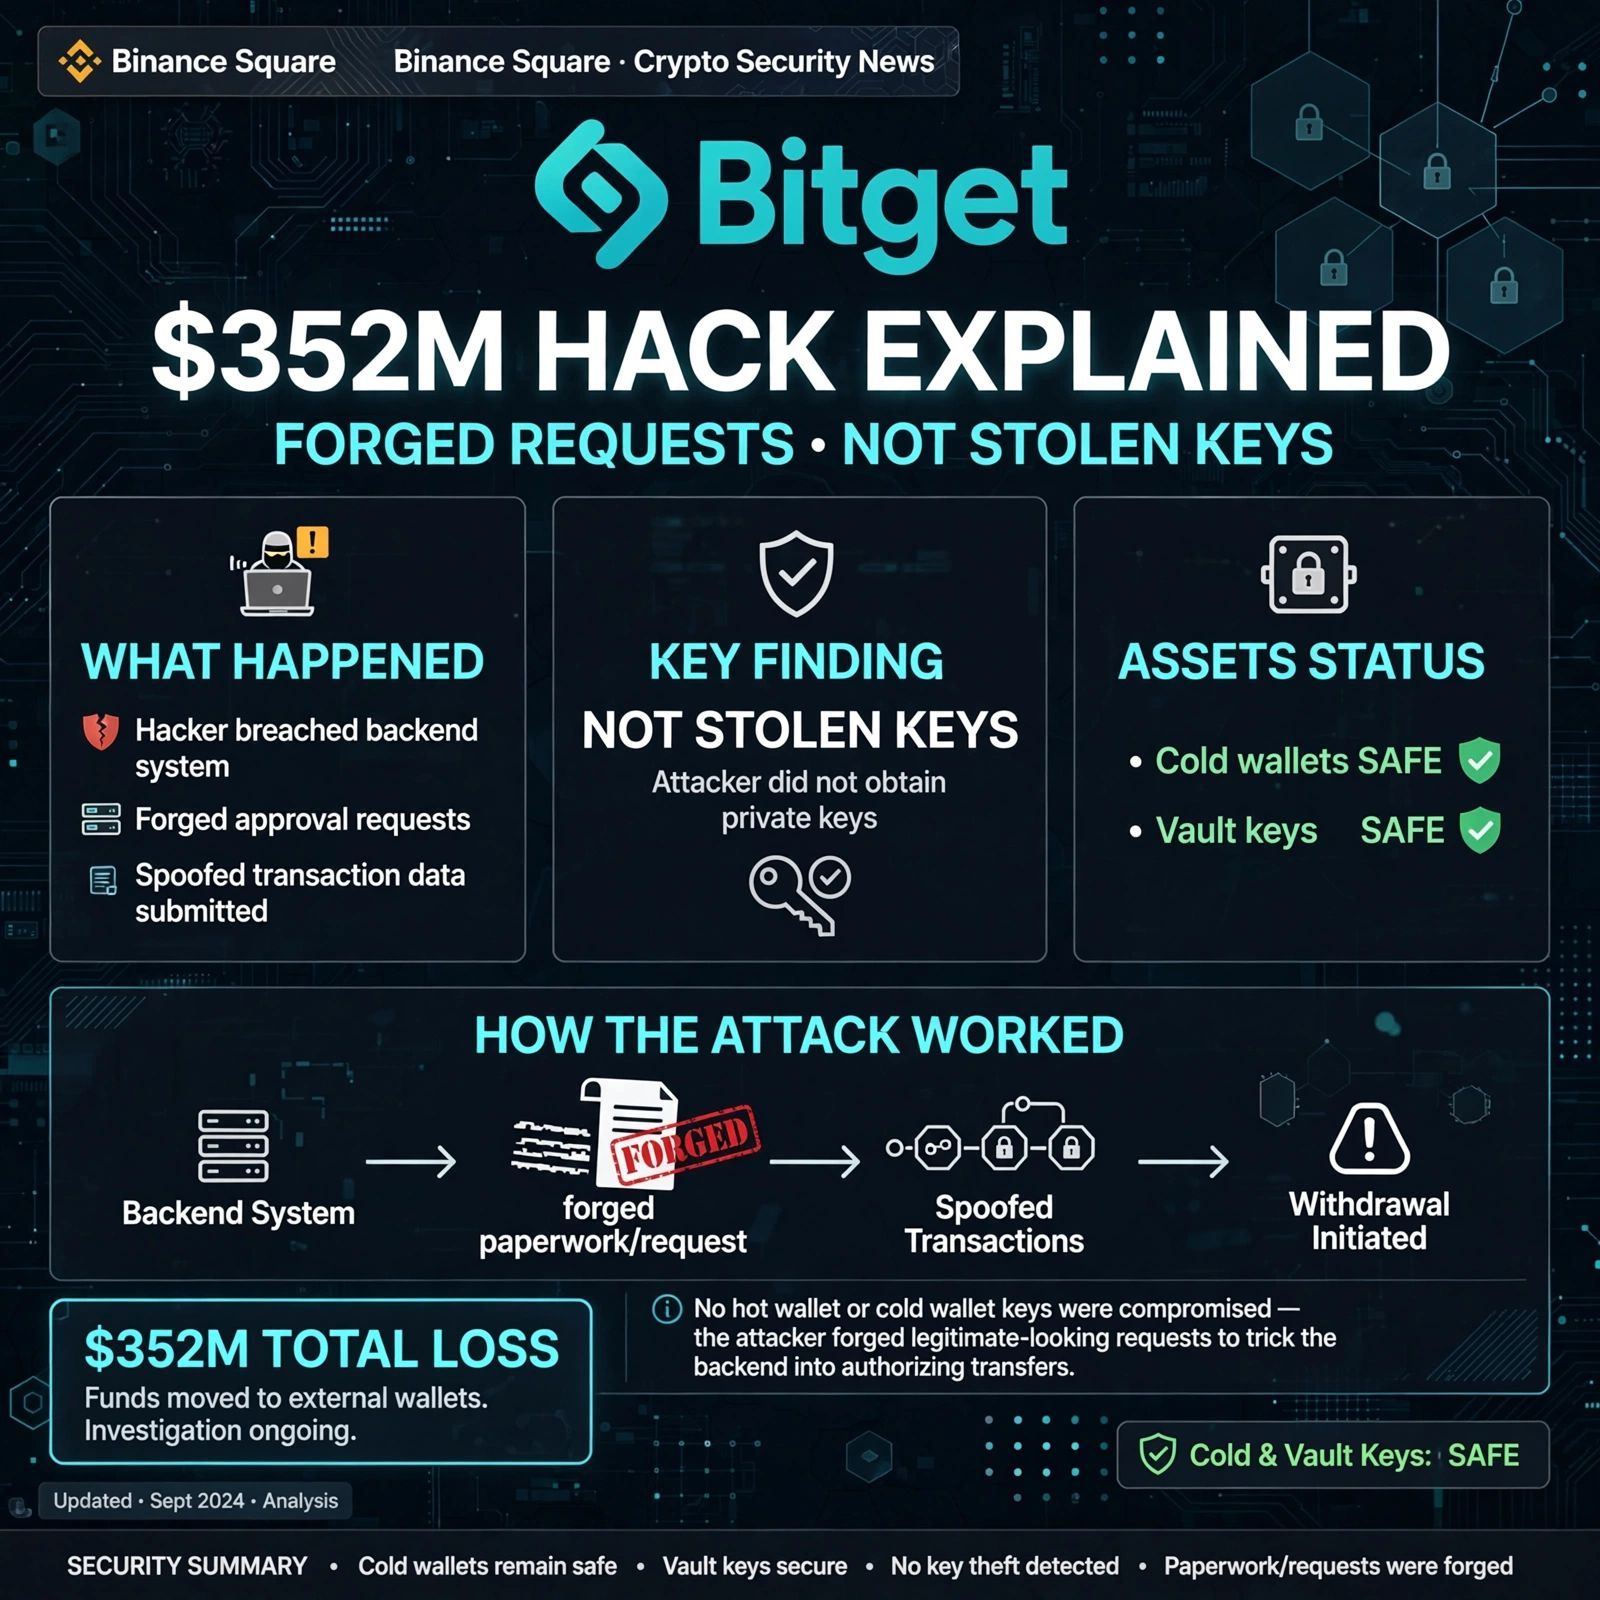
🚨 SE EXPLICA EL HACK DE BITGET DE 352M$: ¡Solicitudes FALSIFICADAS, NO CLAVES ROBADAS!
Todo el mundo está en pánico por las claves privadas. Pero la CEO de Bitget, Gracy Chen, acaba de confirmar algo aún más aterrador.
Lo que REALMENTE sucedió:
❌ NO se robaron las claves privadas (billeteras frías, calientes y cálidas seguras)
❌ NO se falsificaron las solicitudes de retiro de usuarios
✅ Los hackers accedieron a un SISTEMA CRÍTICO del backend
✅ Hicieron suplantación de los datos de las transacciones
✅ Activaron el PROPIO proceso de autorización de Bitget para mover $351.6M
Piensa en esto así: "No forzaron la bóveda; falsificaron los documentos." Las llaves de la bóveda nunca salieron del edificio; alguien solo creó recibos oficiales falsos.
Estado actual:
Detectado a las 18:31 UTC, 24 de sep
Billeteras frías seguras
El Fondo de Protección de Usuarios de $464M cubrirá la pérdida
La CEO vincula el ataque a Corea del Norte mediante pistas de IP
¿Qué opinas: deberían los CEXs hacer su backend de código abierto?
$AVAX $TRX $XRP
{future}(XRPUSDT)
{future}(TRXUSDT)
{future}(AVAXUSDT)
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
🚨 SE EXPLICA EL HACK DE BITGET DE 352M$: ¡Solicitudes FALSIFICADAS, NO CLAVES ROBADAS!
Todo el mundo está en pánico por las claves privadas. Pero la CEO de Bitget, Gracy Chen, acaba de confirmar algo aún más aterrador.
Lo que REALMENTE sucedió:
❌ NO se robaron las claves privadas (billeteras frías, calientes y cálidas seguras)
❌ NO se falsificaron las solicitudes de retiro de usuarios
✅ Los hackers accedieron a un SISTEMA CRÍTICO del backend
✅ Hicieron suplantación de los datos de las transacciones
✅ Activaron el PROPIO proceso de autorización de Bitget para mover $351.6M
Piensa en esto así: "No forzaron la bóveda; falsificaron los documentos." Las llaves de la bóveda nunca salieron del edificio; alguien solo creó recibos oficiales falsos.
Estado actual:
Detectado a las 18:31 UTC, 24 de sep
Billeteras frías seguras
El Fondo de Protección de Usuarios de $464M cubrirá la pérdida
La CEO vincula el ataque a Corea del Norte mediante pistas de IP
¿Qué opinas: deberían los CEXs hacer su backend de código abierto?
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Todo el mundo está en pánico por las claves privadas. Pero la CEO de Bitget, Gracy Chen, acaba de confirmar algo aún más aterrador.
Lo que REALMENTE sucedió:
❌ NO se robaron las claves privadas (billeteras frías, calientes y cálidas seguras)
❌ NO se falsificaron las solicitudes de retiro de usuarios
✅ Los hackers accedieron a un SISTEMA CRÍTICO del backend
✅ Hicieron suplantación de los datos de las transacciones
✅ Activaron el PROPIO proceso de autorización de Bitget para mover $351.6M
Piensa en esto así: "No forzaron la bóveda; falsificaron los documentos." Las llaves de la bóveda nunca salieron del edificio; alguien solo creó recibos oficiales falsos.
Estado actual:
Detectado a las 18:31 UTC, 24 de sep
Billeteras frías seguras
El Fondo de Protección de Usuarios de $464M cubrirá la pérdida
La CEO vincula el ataque a Corea del Norte mediante pistas de IP
¿Qué opinas: deberían los CEXs hacer su backend de código abierto?
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
4
8.7k
·
--
Alcista
#bitgetbreachforgedrequestsnotstolenkeys
BITGET: INCUMPLIMIENTO DE SEGURIDAD CON TRANSFERENCIAS FALSIFICADAS, NO CLAVES PRIVADAS ROBADAS
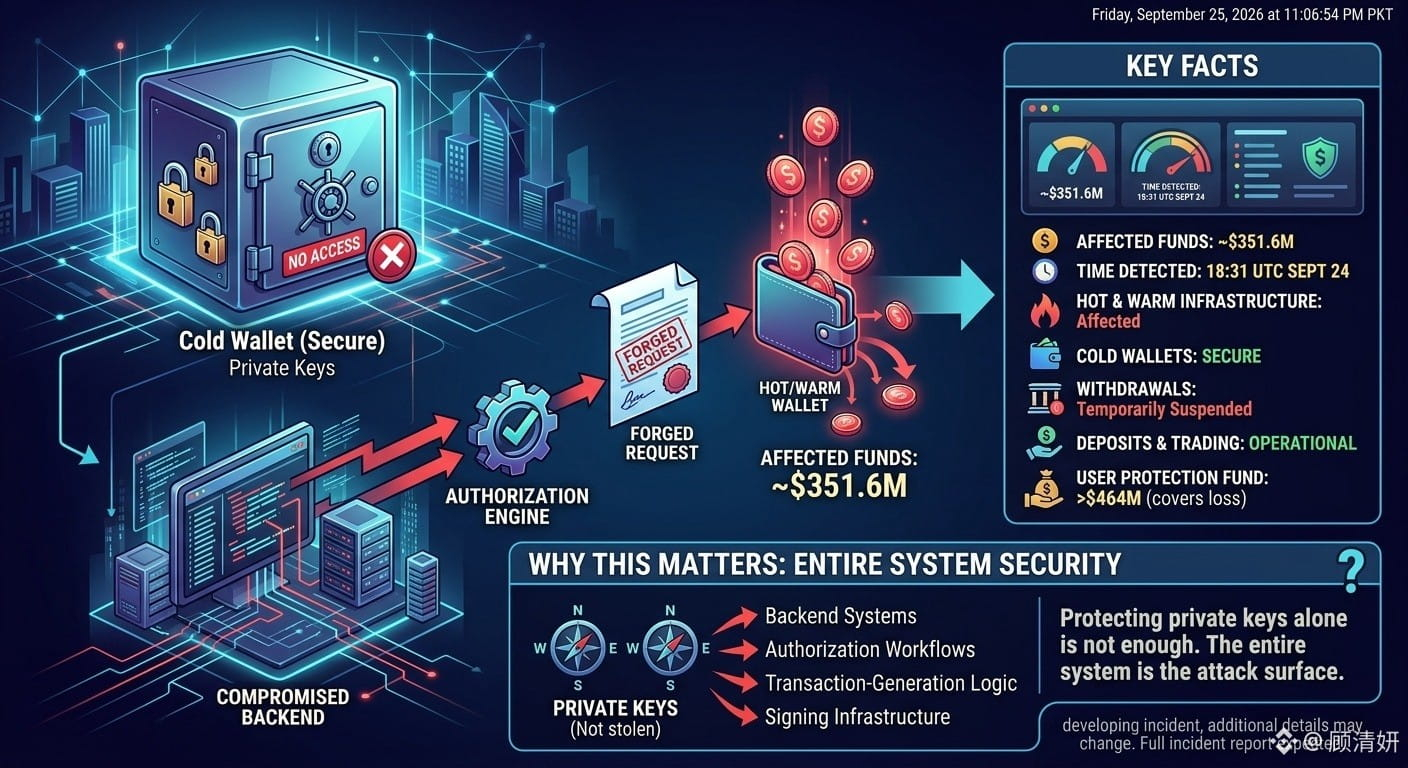
Bitget ha confirmado un importante incidente de seguridad que involucra aproximadamente $351.6M en fondos afectados.
Pero hay un detalle crítico:
Según los informes, los atacantes NO robaron las claves privadas de Bitget.
En su lugar, la CEO de Bitget, Gracy Chen, afirmó que los atacantes accedieron a un sistema de servicio de billeteras en el backend y usaron ese acceso para falsificar la información de transferencias e invocar el proceso de autorización/firma.
DATOS CLAVE
• Aproximadamente $351.6M en fondos se vieron afectados
• El incidente se detectó a las 18:31 UTC del 24 de septiembre
• Se afectaron partes de la infraestructura de billeteras calientes y tibias de Bitget
• Bitget afirma que las billeteras frías permanecieron seguras
• Los retiros se suspendieron temporalmente durante la revisión de seguridad
• Los depósitos y el trading siguieron funcionando
• Bitget afirma que su Fondo de Protección al Usuario supera los $464M y cubre la pérdida reportada
POR QUÉ ESTO IMPORTA
Este incidente pone de relieve un riesgo importante de seguridad en los exchanges: proteger solo las claves privadas no es suficiente.
Los sistemas del backend, la lógica de generación de transacciones, los flujos de autorización y la infraestructura de firma también pueden convertirse en superficies de ataque críticas.
Bitget señala que los investigadores aún están determinando exactamente cómo se comprometió el sistema del backend, y se espera un informe completo del incidente.
Para los traders, el mensaje clave es sencillo:
La seguridad del exchange es un sistema completo, no solo un problema de clave privada.
Esto sigue siendo un incidente en desarrollo, por lo que los detalles adicionales podrían cambiar a medida que avance la investigación.
$QI $PHA $ARK
{future}(ARKUSDT)
{future}(PHAUSDT)
{spot}(QIUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
BITGET: INCUMPLIMIENTO DE SEGURIDAD CON TRANSFERENCIAS FALSIFICADAS, NO CLAVES PRIVADAS ROBADAS
Bitget ha confirmado un importante incidente de seguridad que involucra aproximadamente $351.6M en fondos afectados.
Pero hay un detalle crítico:
Según los informes, los atacantes NO robaron las claves privadas de Bitget.
En su lugar, la CEO de Bitget, Gracy Chen, afirmó que los atacantes accedieron a un sistema de servicio de billeteras en el backend y usaron ese acceso para falsificar la información de transferencias e invocar el proceso de autorización/firma.
DATOS CLAVE
• Aproximadamente $351.6M en fondos se vieron afectados
• El incidente se detectó a las 18:31 UTC del 24 de septiembre
• Se afectaron partes de la infraestructura de billeteras calientes y tibias de Bitget
• Bitget afirma que las billeteras frías permanecieron seguras
• Los retiros se suspendieron temporalmente durante la revisión de seguridad
• Los depósitos y el trading siguieron funcionando
• Bitget afirma que su Fondo de Protección al Usuario supera los $464M y cubre la pérdida reportada
POR QUÉ ESTO IMPORTA
Este incidente pone de relieve un riesgo importante de seguridad en los exchanges: proteger solo las claves privadas no es suficiente.
Los sistemas del backend, la lógica de generación de transacciones, los flujos de autorización y la infraestructura de firma también pueden convertirse en superficies de ataque críticas.
Bitget señala que los investigadores aún están determinando exactamente cómo se comprometió el sistema del backend, y se espera un informe completo del incidente.
Para los traders, el mensaje clave es sencillo:
La seguridad del exchange es un sistema completo, no solo un problema de clave privada.
Esto sigue siendo un incidente en desarrollo, por lo que los detalles adicionales podrían cambiar a medida que avance la investigación.
$QI $PHA $ARK
BITGET: INCUMPLIMIENTO DE SEGURIDAD CON TRANSFERENCIAS FALSIFICADAS, NO CLAVES PRIVADAS ROBADAS
Bitget ha confirmado un importante incidente de seguridad que involucra aproximadamente $351.6M en fondos afectados.
Pero hay un detalle crítico:
Según los informes, los atacantes NO robaron las claves privadas de Bitget.
En su lugar, la CEO de Bitget, Gracy Chen, afirmó que los atacantes accedieron a un sistema de servicio de billeteras en el backend y usaron ese acceso para falsificar la información de transferencias e invocar el proceso de autorización/firma.
DATOS CLAVE
• Aproximadamente $351.6M en fondos se vieron afectados
• El incidente se detectó a las 18:31 UTC del 24 de septiembre
• Se afectaron partes de la infraestructura de billeteras calientes y tibias de Bitget
• Bitget afirma que las billeteras frías permanecieron seguras
• Los retiros se suspendieron temporalmente durante la revisión de seguridad
• Los depósitos y el trading siguieron funcionando
• Bitget afirma que su Fondo de Protección al Usuario supera los $464M y cubre la pérdida reportada
POR QUÉ ESTO IMPORTA
Este incidente pone de relieve un riesgo importante de seguridad en los exchanges: proteger solo las claves privadas no es suficiente.
Los sistemas del backend, la lógica de generación de transacciones, los flujos de autorización y la infraestructura de firma también pueden convertirse en superficies de ataque críticas.
Bitget señala que los investigadores aún están determinando exactamente cómo se comprometió el sistema del backend, y se espera un informe completo del incidente.
Para los traders, el mensaje clave es sencillo:
La seguridad del exchange es un sistema completo, no solo un problema de clave privada.
Esto sigue siendo un incidente en desarrollo, por lo que los detalles adicionales podrían cambiar a medida que avance la investigación.
$QI $PHA $ARK
Manu_D_Sun:
Dans le monde numérique tout est piratable
2
2
5k
·
--
Bitget revela un incidente de seguridad de $351,6 millones
Bitget informó que el 24 de septiembre de 2026 a las 18:31 UTC, su sistema de seguridad detectó una transferencia no autorizada que involucra una cantidad de carteras calientes.
🔹 Activos totales afectados: aproximadamente $351,6 millones
🔹 Las carteras frías de Bitget y la mayor parte de los activos de la plataforma permanecen a salvo
🔹 Bitget afirma que los fondos de los usuarios siguen protegidos
🔹 El incidente está cubierto por el User Protection Fund de Bitget, que actualmente vale más de $464 millones
🔹 El equipo de seguridad de Bitget ha activado los procedimientos de respuesta de emergencia y ha realizado una investigación completa
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
{future}(BABYUSDT)
$BTC
{future}(BTCUSDT)
Bitget revela un incidente de seguridad de $351,6 millones
Bitget informó que el 24 de septiembre de 2026 a las 18:31 UTC, su sistema de seguridad detectó una transferencia no autorizada que involucra una cantidad de carteras calientes.
🔹 Activos totales afectados: aproximadamente $351,6 millones
🔹 Las carteras frías de Bitget y la mayor parte de los activos de la plataforma permanecen a salvo
🔹 Bitget afirma que los fondos de los usuarios siguen protegidos
🔹 El incidente está cubierto por el User Protection Fund de Bitget, que actualmente vale más de $464 millones
🔹 El equipo de seguridad de Bitget ha activado los procedimientos de respuesta de emergencia y ha realizado una investigación completa
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
$BTC
Bitget informó que el 24 de septiembre de 2026 a las 18:31 UTC, su sistema de seguridad detectó una transferencia no autorizada que involucra una cantidad de carteras calientes.
🔹 Activos totales afectados: aproximadamente $351,6 millones
🔹 Las carteras frías de Bitget y la mayor parte de los activos de la plataforma permanecen a salvo
🔹 Bitget afirma que los fondos de los usuarios siguen protegidos
🔹 El incidente está cubierto por el User Protection Fund de Bitget, que actualmente vale más de $464 millones
🔹 El equipo de seguridad de Bitget ha activado los procedimientos de respuesta de emergencia y ha realizado una investigación completa
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
$BTC
197
#bitgetbreachforgedrequestsnotstolenkeys
🚨 La historia real detrás de la filtración de Bitget 🚨
El mundo cripto está en ebullición, pero vamos a dejar el ruido a un lado con datos VERIFICADOS sobre el hack de Bitget de 351.6 M$.
Spoiler: No es lo que crees.
¡Los hackers no robaron claves privadas de bóvedas! En su lugar, vulneraron un sistema backend, se hicieron pasar por documentación de transacciones y enviaron solicitudes de retiro falsificadas a través del propio proceso de aprobación de Bitget.
¿Por qué importa esta sutileza técnica?
Porque claves robadas = hemorragia interminable. 🩸
Solicitudes falsificadas = parchea el agujero y detén la hemorragia. 🛑
Las Buenas Noticias:
✅ Las claves están a salvo: Las claves privadas nunca salieron del edificio.
✅ Las bóvedas están bloqueadas: Solo se vieron afectadas las billeteras hot y warm. El almacenamiento en frío sigue siendo 100% seguro.
✅ Los usuarios están a salvo: El Fondo de Protección de 464 M$ de Bitget está cubriendo por completo la pérdida de 351.6 M$.
Los retiros se han pausado temporalmente para una actualización de seguridad, pero la CEO Gracy Chen confirmó que los activos de los usuarios están seguros.
Este incidente demuestra que la infraestructura de back-office es el nuevo campo de batalla de Web3. ¡Mantente alerta, mantente seguro! 🛡️
$AVAX
{future}(AVAXUSDT)
$LINK
{future}(LINKUSDT)
$ORDI
{future}(ORDIUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
🚨 La historia real detrás de la filtración de Bitget 🚨
El mundo cripto está en ebullición, pero vamos a dejar el ruido a un lado con datos VERIFICADOS sobre el hack de Bitget de 351.6 M$.
Spoiler: No es lo que crees.
¡Los hackers no robaron claves privadas de bóvedas! En su lugar, vulneraron un sistema backend, se hicieron pasar por documentación de transacciones y enviaron solicitudes de retiro falsificadas a través del propio proceso de aprobación de Bitget.
¿Por qué importa esta sutileza técnica?
Porque claves robadas = hemorragia interminable. 🩸
Solicitudes falsificadas = parchea el agujero y detén la hemorragia. 🛑
Las Buenas Noticias:
✅ Las claves están a salvo: Las claves privadas nunca salieron del edificio.
✅ Las bóvedas están bloqueadas: Solo se vieron afectadas las billeteras hot y warm. El almacenamiento en frío sigue siendo 100% seguro.
✅ Los usuarios están a salvo: El Fondo de Protección de 464 M$ de Bitget está cubriendo por completo la pérdida de 351.6 M$.
Los retiros se han pausado temporalmente para una actualización de seguridad, pero la CEO Gracy Chen confirmó que los activos de los usuarios están seguros.
Este incidente demuestra que la infraestructura de back-office es el nuevo campo de batalla de Web3. ¡Mantente alerta, mantente seguro! 🛡️
$AVAX
$LINK
$ORDI
🚨 La historia real detrás de la filtración de Bitget 🚨
El mundo cripto está en ebullición, pero vamos a dejar el ruido a un lado con datos VERIFICADOS sobre el hack de Bitget de 351.6 M$.
Spoiler: No es lo que crees.
¡Los hackers no robaron claves privadas de bóvedas! En su lugar, vulneraron un sistema backend, se hicieron pasar por documentación de transacciones y enviaron solicitudes de retiro falsificadas a través del propio proceso de aprobación de Bitget.
¿Por qué importa esta sutileza técnica?
Porque claves robadas = hemorragia interminable. 🩸
Solicitudes falsificadas = parchea el agujero y detén la hemorragia. 🛑
Las Buenas Noticias:
✅ Las claves están a salvo: Las claves privadas nunca salieron del edificio.
✅ Las bóvedas están bloqueadas: Solo se vieron afectadas las billeteras hot y warm. El almacenamiento en frío sigue siendo 100% seguro.
✅ Los usuarios están a salvo: El Fondo de Protección de 464 M$ de Bitget está cubriendo por completo la pérdida de 351.6 M$.
Los retiros se han pausado temporalmente para una actualización de seguridad, pero la CEO Gracy Chen confirmó que los activos de los usuarios están seguros.
Este incidente demuestra que la infraestructura de back-office es el nuevo campo de batalla de Web3. ¡Mantente alerta, mantente seguro! 🛡️
$AVAX
$LINK
$ORDI
328
Ver traducción
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Bitget Breach Update: Forged Requests, Not Stolen Keys!
Crypto exchange Bitget recently suffered a massive $351.6 million security breach. However, CEO Gracy Chen confirmed that private keys were never stolen.
Instead, hackers infiltrated a backend wallet system, spoofing transaction data to push fake withdrawal requests through normal authorization channels. Think of it like slipping forged paperwork right through a teller window.
Cold storage remains entirely safe, and Bitget’s $464 million user protection fund completely covers the loss. While withdrawals are temporarily paused for security checks, trading and deposits continue normally. 🛡️📉
What are your thoughts on this backend attack vector?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Helen_Alek @Square-Creator-f3ffb6967ae3 @qpl5557
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$ADA
{spot}(ADAUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Bitget Breach Update: Forged Requests, Not Stolen Keys!
Crypto exchange Bitget recently suffered a massive $351.6 million security breach. However, CEO Gracy Chen confirmed that private keys were never stolen.
Instead, hackers infiltrated a backend wallet system, spoofing transaction data to push fake withdrawal requests through normal authorization channels. Think of it like slipping forged paperwork right through a teller window.
Cold storage remains entirely safe, and Bitget’s $464 million user protection fund completely covers the loss. While withdrawals are temporarily paused for security checks, trading and deposits continue normally. 🛡️📉
What are your thoughts on this backend attack vector?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Hani Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
🚨 Bitget Breach Update: Forged Requests, Not Stolen Keys!
Crypto exchange Bitget recently suffered a massive $351.6 million security breach. However, CEO Gracy Chen confirmed that private keys were never stolen.
Instead, hackers infiltrated a backend wallet system, spoofing transaction data to push fake withdrawal requests through normal authorization channels. Think of it like slipping forged paperwork right through a teller window.
Cold storage remains entirely safe, and Bitget’s $464 million user protection fund completely covers the loss. While withdrawals are temporarily paused for security checks, trading and deposits continue normally. 🛡️📉
What are your thoughts on this backend attack vector?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Hani Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
8

·
--
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Alerta de seguridad de criptomonedas y desglose: aclaración del incidente de Bitget 🔐
Con respecto a la filtración de Bitget, en el mercado se están comentando muchas cosas. Según los informes, este problema se debió a solicitudes falsificadas (Forged Requests), y no a que se hubieran robado claves privadas (Stolen Keys).
📌 Aspectos clave y lecciones para traders:
• Seguridad de API y sistema: los exchanges necesitan realizar auditorías de seguridad continuas y aumentar las comprobaciones de validación de solicitudes.
• No son claves robadas: que las claves privadas estén protegidas es una señal positiva, pero los fallos de seguridad en cualquier lugar pueden ser arriesgados.
• La seguridad de los fondos primero: cada vez que en un exchange surja una noticia de este tipo, mantén 2FA activo en tus cuentas y toma siempre precauciones adicionales.
💡 Consejo de seguridad pro:
Mantén siempre tu capital grande en Self-Custody / Hardware Wallets y usa los exchanges solo para trading activo.
💬 ¿Qué opinas?
¿Guardas fondos en exchanges o prefieres una Cold Wallet? ¡Cuéntalo en los comentarios abajo! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Alerta de seguridad de criptomonedas y desglose: aclaración del incidente de Bitget 🔐
Con respecto a la filtración de Bitget, en el mercado se están comentando muchas cosas. Según los informes, este problema se debió a solicitudes falsificadas (Forged Requests), y no a que se hubieran robado claves privadas (Stolen Keys).
📌 Aspectos clave y lecciones para traders:
• Seguridad de API y sistema: los exchanges necesitan realizar auditorías de seguridad continuas y aumentar las comprobaciones de validación de solicitudes.
• No son claves robadas: que las claves privadas estén protegidas es una señal positiva, pero los fallos de seguridad en cualquier lugar pueden ser arriesgados.
• La seguridad de los fondos primero: cada vez que en un exchange surja una noticia de este tipo, mantén 2FA activo en tus cuentas y toma siempre precauciones adicionales.
💡 Consejo de seguridad pro:
Mantén siempre tu capital grande en Self-Custody / Hardware Wallets y usa los exchanges solo para trading activo.
💬 ¿Qué opinas?
¿Guardas fondos en exchanges o prefieres una Cold Wallet? ¡Cuéntalo en los comentarios abajo! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
🚨 Alerta de seguridad de criptomonedas y desglose: aclaración del incidente de Bitget 🔐
Con respecto a la filtración de Bitget, en el mercado se están comentando muchas cosas. Según los informes, este problema se debió a solicitudes falsificadas (Forged Requests), y no a que se hubieran robado claves privadas (Stolen Keys).
📌 Aspectos clave y lecciones para traders:
• Seguridad de API y sistema: los exchanges necesitan realizar auditorías de seguridad continuas y aumentar las comprobaciones de validación de solicitudes.
• No son claves robadas: que las claves privadas estén protegidas es una señal positiva, pero los fallos de seguridad en cualquier lugar pueden ser arriesgados.
• La seguridad de los fondos primero: cada vez que en un exchange surja una noticia de este tipo, mantén 2FA activo en tus cuentas y toma siempre precauciones adicionales.
💡 Consejo de seguridad pro:
Mantén siempre tu capital grande en Self-Custody / Hardware Wallets y usa los exchanges solo para trading activo.
💬 ¿Qué opinas?
¿Guardas fondos en exchanges o prefieres una Cold Wallet? ¡Cuéntalo en los comentarios abajo! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
15
#BitgetBreachForgedRequestsNotStolenKeys
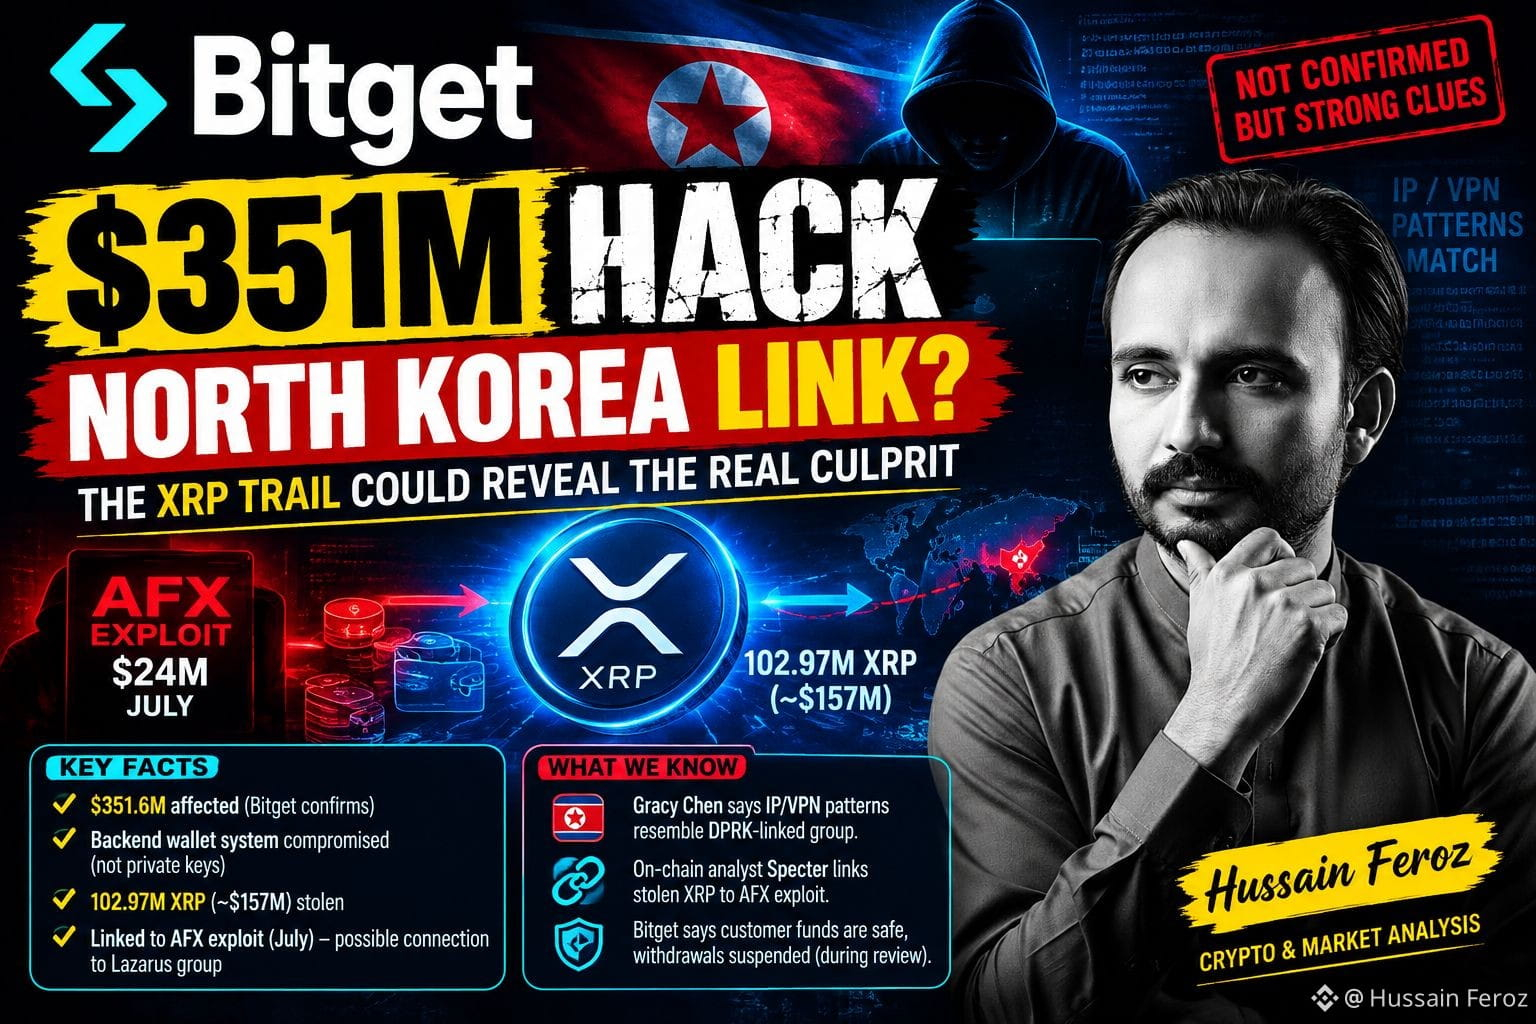
EXCLUSIVO: EL HACK DE BITGET DE 351,6 MILLONES DE DÓLARES PODRÍA HABER DEJADO UNA PISTA MÁS GRANDE
Todo el mundo habla sobre la posible conexión con Corea del Norte.
Pero la pista más interesante puede estar escondida en la cadena. 👀
🔎 Lo que están viendo los investigadores:
• Bitget afirma que ~$351,6M se vio afectado en su infraestructura de billeteras
• Según se informa, el atacante comprometió un sistema de billetera backend, suplantó los datos de las transacciones y activó el proceso normal de autorización
• Las claves privadas NO fueron comprometidas, según Bitget
• Aproximadamente 102,97M XRP —unos $157M— estuvieron entre las mayores porciones robadas
• El analista on-chain Specter dice que el XRP robado puede rastrearse hasta fondos vinculados con el exploit AFX de 24M de dólares de julio
• Ese incidente de AFX se ha asociado con el ecosistema TraderTraitor/Lazarus
Y hay otra pista:
La CEO de Bitget, Gracy Chen, dice que algunos patrones de IP/VPN del atacante se parecen a infraestructuras previamente asociadas a un grupo vinculado a Corea del Norte.
⚠️ Pero esto NO es atribución definitiva todavía.
La pregunta real ahora es:
¿La misma operación vinculada a Corea del Norte pasó del exploit de AFX a Bitget?
Si el rastro del XRP + la evidencia de la infraestructura se confirman de forma independiente, esto podría convertir el incidente de Bitget, antes que un hack masivo de un exchange, en otra gran operación vinculada a Lazarus.
💰 Bitget dice que su Fondo de Protección del Usuario de $464M+ puede cubrir el monto afectado, mientras que los retiros permanecen suspendidos durante la revisión de seguridad.
👀 Vigila las billeteras de XRP.
La blockchain podría revelar quién está detrás del ataque antes de que lo haga la investigación oficial.
#Bitget #XRP #CryptoHack #LazarusGroup #NorthKorea #CryptoSecurity #CryptoNews
#BitgetBreachForgedRequestsNotStolenKeys
EXCLUSIVO: EL HACK DE BITGET DE 351,6 MILLONES DE DÓLARES PODRÍA HABER DEJADO UNA PISTA MÁS GRANDE
Todo el mundo habla sobre la posible conexión con Corea del Norte.
Pero la pista más interesante puede estar escondida en la cadena. 👀
🔎 Lo que están viendo los investigadores:
• Bitget afirma que ~$351,6M se vio afectado en su infraestructura de billeteras
• Según se informa, el atacante comprometió un sistema de billetera backend, suplantó los datos de las transacciones y activó el proceso normal de autorización
• Las claves privadas NO fueron comprometidas, según Bitget
• Aproximadamente 102,97M XRP —unos $157M— estuvieron entre las mayores porciones robadas
• El analista on-chain Specter dice que el XRP robado puede rastrearse hasta fondos vinculados con el exploit AFX de 24M de dólares de julio
• Ese incidente de AFX se ha asociado con el ecosistema TraderTraitor/Lazarus
Y hay otra pista:
La CEO de Bitget, Gracy Chen, dice que algunos patrones de IP/VPN del atacante se parecen a infraestructuras previamente asociadas a un grupo vinculado a Corea del Norte.
⚠️ Pero esto NO es atribución definitiva todavía.
La pregunta real ahora es:
¿La misma operación vinculada a Corea del Norte pasó del exploit de AFX a Bitget?
Si el rastro del XRP + la evidencia de la infraestructura se confirman de forma independiente, esto podría convertir el incidente de Bitget, antes que un hack masivo de un exchange, en otra gran operación vinculada a Lazarus.
💰 Bitget dice que su Fondo de Protección del Usuario de $464M+ puede cubrir el monto afectado, mientras que los retiros permanecen suspendidos durante la revisión de seguridad.
👀 Vigila las billeteras de XRP.
La blockchain podría revelar quién está detrás del ataque antes de que lo haga la investigación oficial.
#Bitget #XRP #CryptoHack #LazarusGroup #NorthKorea #CryptoSecurity #CryptoNews
EXCLUSIVO: EL HACK DE BITGET DE 351,6 MILLONES DE DÓLARES PODRÍA HABER DEJADO UNA PISTA MÁS GRANDE
Todo el mundo habla sobre la posible conexión con Corea del Norte.
Pero la pista más interesante puede estar escondida en la cadena. 👀
🔎 Lo que están viendo los investigadores:
• Bitget afirma que ~$351,6M se vio afectado en su infraestructura de billeteras
• Según se informa, el atacante comprometió un sistema de billetera backend, suplantó los datos de las transacciones y activó el proceso normal de autorización
• Las claves privadas NO fueron comprometidas, según Bitget
• Aproximadamente 102,97M XRP —unos $157M— estuvieron entre las mayores porciones robadas
• El analista on-chain Specter dice que el XRP robado puede rastrearse hasta fondos vinculados con el exploit AFX de 24M de dólares de julio
• Ese incidente de AFX se ha asociado con el ecosistema TraderTraitor/Lazarus
Y hay otra pista:
La CEO de Bitget, Gracy Chen, dice que algunos patrones de IP/VPN del atacante se parecen a infraestructuras previamente asociadas a un grupo vinculado a Corea del Norte.
⚠️ Pero esto NO es atribución definitiva todavía.
La pregunta real ahora es:
¿La misma operación vinculada a Corea del Norte pasó del exploit de AFX a Bitget?
Si el rastro del XRP + la evidencia de la infraestructura se confirman de forma independiente, esto podría convertir el incidente de Bitget, antes que un hack masivo de un exchange, en otra gran operación vinculada a Lazarus.
💰 Bitget dice que su Fondo de Protección del Usuario de $464M+ puede cubrir el monto afectado, mientras que los retiros permanecen suspendidos durante la revisión de seguridad.
👀 Vigila las billeteras de XRP.
La blockchain podría revelar quién está detrás del ataque antes de que lo haga la investigación oficial.
#Bitget #XRP #CryptoHack #LazarusGroup #NorthKorea #CryptoSecurity #CryptoNews
29
🚨#Bitget dice que un atacante comprometió parte de su infraestructura de billetera caliente/cálida, lo que activó transferencias no autorizadas por un monto estimado de $351,6M.
🔒 Billeteras frías: Seguras, según Bitget
💰 Saldos de usuarios: Presuntamente no afectados
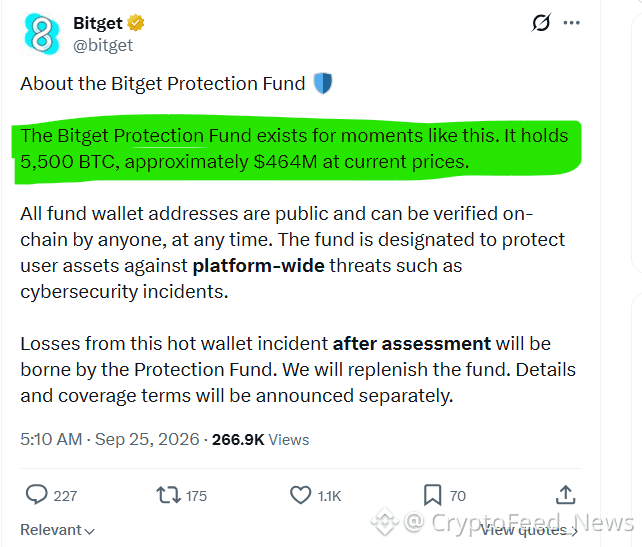
🛡️ Fondo de Protección: $464M+
⛔ Retiros: Pausados
✅ Trading & depósitos: Siguen activos
El atacante presuntamente comprometió un sistema backend y falsificó los datos de las transacciones para eludir la autorización. Bitget afirma que las claves privadas no fueron comprometidas y que la brecha ha sido contenida.
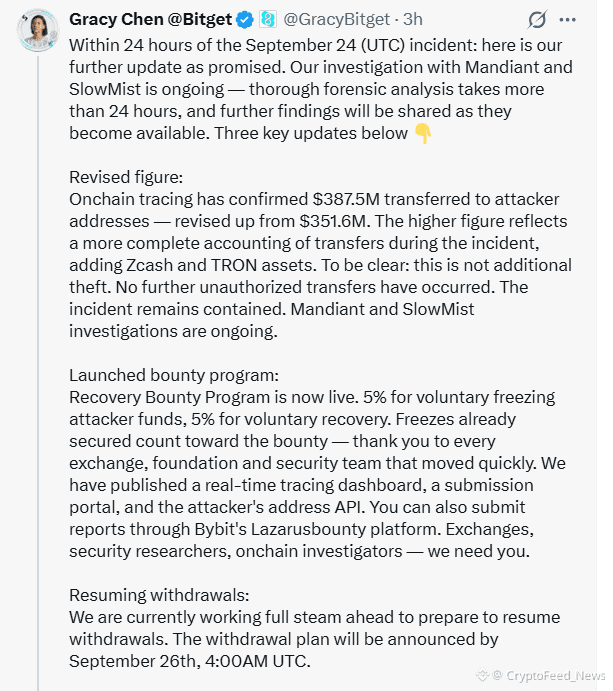
Investigadores on-chain habían identificado previamente alrededor de $183M en transferencias sospechosas, lo que crea una discrepancia con la estimación de Bitget de $351,6M.
BGB cayó casi un 3% tras la noticia. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
🚨#Bitget dice que un atacante comprometió parte de su infraestructura de billetera caliente/cálida, lo que activó transferencias no autorizadas por un monto estimado de $351,6M.
🔒 Billeteras frías: Seguras, según Bitget
💰 Saldos de usuarios: Presuntamente no afectados
🛡️ Fondo de Protección: $464M+
⛔ Retiros: Pausados
✅ Trading & depósitos: Siguen activos
El atacante presuntamente comprometió un sistema backend y falsificó los datos de las transacciones para eludir la autorización. Bitget afirma que las claves privadas no fueron comprometidas y que la brecha ha sido contenida.
Investigadores on-chain habían identificado previamente alrededor de $183M en transferencias sospechosas, lo que crea una discrepancia con la estimación de Bitget de $351,6M.
BGB cayó casi un 3% tras la noticia. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
🔒 Billeteras frías: Seguras, según Bitget
💰 Saldos de usuarios: Presuntamente no afectados
🛡️ Fondo de Protección: $464M+
⛔ Retiros: Pausados
✅ Trading & depósitos: Siguen activos
El atacante presuntamente comprometió un sistema backend y falsificó los datos de las transacciones para eludir la autorización. Bitget afirma que las claves privadas no fueron comprometidas y que la brecha ha sido contenida.
Investigadores on-chain habían identificado previamente alrededor de $183M en transferencias sospechosas, lo que crea una discrepancia con la estimación de Bitget de $351,6M.
BGB cayó casi un 3% tras la noticia. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
93
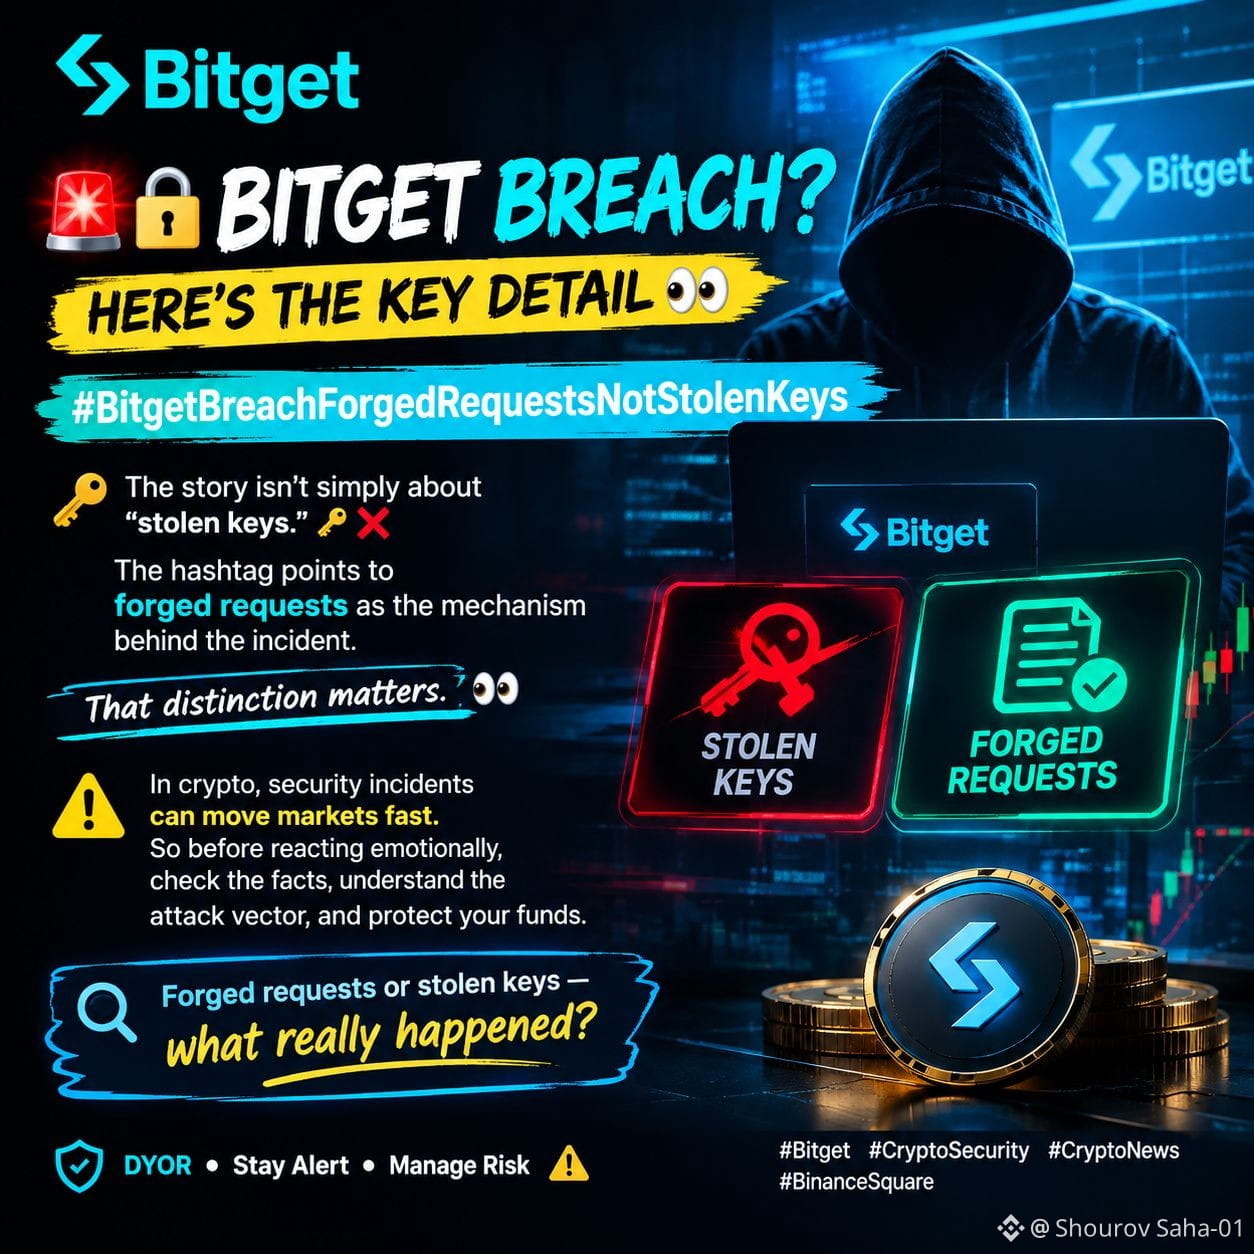
#BitgetBreachForgedRequestsNotStolenKeys
🚨🔐 ¿BRECHA EN BITGET? AQUÍ ESTÁ EL DETALLE CLAVE 👀
La historia no trata simplemente sobre “claves robadas”. 🗝️❌
El hashtag apunta a solicitudes falsificadas como el mecanismo detrás del incidente.
Esa distinción importa. 👀
⚠️ En cripto, los incidentes de seguridad pueden mover los mercados rápidamente.
Así que antes de reaccionar emocionalmente, revisa los hechos, entiende el vector de ataque y protege tus fondos.
🔎 ¿Solicitudes falsificadas o claves robadas: qué pasó realmente?
DYOR • Mantente alerta • Gestiona el riesgo ⚠️
$XRP
{future}(XRPUSDT)
$PHA
{future}(PHAUSDT)
$QI
{spot}(QIUSDT)
#Bitget #CryptoSecurity #CryptoNews #BinanceSquare
#BitgetBreachForgedRequestsNotStolenKeys
🚨🔐 ¿BRECHA EN BITGET? AQUÍ ESTÁ EL DETALLE CLAVE 👀
La historia no trata simplemente sobre “claves robadas”. 🗝️❌
El hashtag apunta a solicitudes falsificadas como el mecanismo detrás del incidente.
Esa distinción importa. 👀
⚠️ En cripto, los incidentes de seguridad pueden mover los mercados rápidamente.
Así que antes de reaccionar emocionalmente, revisa los hechos, entiende el vector de ataque y protege tus fondos.
🔎 ¿Solicitudes falsificadas o claves robadas: qué pasó realmente?
DYOR • Mantente alerta • Gestiona el riesgo ⚠️
$XRP
$PHA
$QI
#Bitget #CryptoSecurity #CryptoNews #BinanceSquare
🚨🔐 ¿BRECHA EN BITGET? AQUÍ ESTÁ EL DETALLE CLAVE 👀
La historia no trata simplemente sobre “claves robadas”. 🗝️❌
El hashtag apunta a solicitudes falsificadas como el mecanismo detrás del incidente.
Esa distinción importa. 👀
⚠️ En cripto, los incidentes de seguridad pueden mover los mercados rápidamente.
Así que antes de reaccionar emocionalmente, revisa los hechos, entiende el vector de ataque y protege tus fondos.
🔎 ¿Solicitudes falsificadas o claves robadas: qué pasó realmente?
DYOR • Mantente alerta • Gestiona el riesgo ⚠️
$XRP
$PHA
$QI
#Bitget #CryptoSecurity #CryptoNews #BinanceSquare
200
Los debates recientes destacan un incidente de seguridad en Bitget en el que solicitudes falsificadas, en lugar de claves privadas robadas, fueron el vector del ataque. Esta distinción es crucial para comprender la naturaleza de la brecha y la efectividad de los protocolos de seguridad actuales. Aunque cualquier brecha es motivo de preocupación, el hecho de que las claves privadas permanecieran seguras sugiere que la infraestructura central podría ser más sólida de lo que inicialmente se temía. Sin embargo, la capacidad para ejecutar solicitudes falsificadas apunta a posibles vulnerabilidades en la verificación del usuario, las integraciones de API o los controles procedimentales internos que requieren una investigación inmediata y exhaustiva. El mercado estará observando de cerca cómo Bitget aborda estos problemas y refuerza sus sistemas para evitar que se repitan. Este evento pone de manifiesto los desafíos continuos para mantener una seguridad absoluta en el espacio de activos digitales, incluso para plataformas establecidas.
Aviso: Este contenido es solo con fines informativos y no constituye asesoramiento de inversión.
#BitgetBreachForgedRequestsNotStolenKeys
Los debates recientes destacan un incidente de seguridad en Bitget en el que solicitudes falsificadas, en lugar de claves privadas robadas, fueron el vector del ataque. Esta distinción es crucial para comprender la naturaleza de la brecha y la efectividad de los protocolos de seguridad actuales. Aunque cualquier brecha es motivo de preocupación, el hecho de que las claves privadas permanecieran seguras sugiere que la infraestructura central podría ser más sólida de lo que inicialmente se temía. Sin embargo, la capacidad para ejecutar solicitudes falsificadas apunta a posibles vulnerabilidades en la verificación del usuario, las integraciones de API o los controles procedimentales internos que requieren una investigación inmediata y exhaustiva. El mercado estará observando de cerca cómo Bitget aborda estos problemas y refuerza sus sistemas para evitar que se repitan. Este evento pone de manifiesto los desafíos continuos para mantener una seguridad absoluta en el espacio de activos digitales, incluso para plataformas establecidas.
Aviso: Este contenido es solo con fines informativos y no constituye asesoramiento de inversión.
#BitgetBreachForgedRequestsNotStolenKeys
Aviso: Este contenido es solo con fines informativos y no constituye asesoramiento de inversión.
#BitgetBreachForgedRequestsNotStolenKeys
1
7
Dentro de la brecha de Bitget: ¡Solicitudes falsificadas, no claves robadas! 🔐💥
Tras la reciente brecha de $351.6M en Bitget, la CEO Gracy Chen aclaró que NUNCA se comprometieron las claves privadas. En su lugar, los atacantes vulneraron un sistema central de backend para generar solicitudes de retiro falsificadas.
💡 Aspectos clave del incidente:
Carteras afectadas: Las carteras Hot y Warm se vieron impactadas, pero el Cold Storage sigue 100% seguro.
Protección al usuario: El Fondo de Protección de Bitget ($464M) cubre 100% de los fondos perdidos. Los saldos de los usuarios se mantienen precisos y seguros.
Estado actual: Los depósitos y el trading siguen activos, mientras que los retiros están temporalmente pausados para realizar verificaciones de seguridad.
¡Esto sirve como un gran recordatorio para la industria de que la seguridad de la infraestructura de backend es igual de vital que proteger las claves privadas!
¿Qué opinas sobre la seguridad de los exchanges después de este incidente? ¡Hablemos en los comentarios abajo! 👇
#BitgetBreachForgedRequestsNotStolenKeys #CryptoNews #ExchangeSecurity #Web3 #Trading Updates#BitgetBreachForgedRequestsNotStolenKeys
Dentro de la brecha de Bitget: ¡Solicitudes falsificadas, no claves robadas! 🔐💥
Tras la reciente brecha de $351.6M en Bitget, la CEO Gracy Chen aclaró que NUNCA se comprometieron las claves privadas. En su lugar, los atacantes vulneraron un sistema central de backend para generar solicitudes de retiro falsificadas.
💡 Aspectos clave del incidente:
Carteras afectadas: Las carteras Hot y Warm se vieron impactadas, pero el Cold Storage sigue 100% seguro.
Protección al usuario: El Fondo de Protección de Bitget ($464M) cubre 100% de los fondos perdidos. Los saldos de los usuarios se mantienen precisos y seguros.
Estado actual: Los depósitos y el trading siguen activos, mientras que los retiros están temporalmente pausados para realizar verificaciones de seguridad.
¡Esto sirve como un gran recordatorio para la industria de que la seguridad de la infraestructura de backend es igual de vital que proteger las claves privadas!
¿Qué opinas sobre la seguridad de los exchanges después de este incidente? ¡Hablemos en los comentarios abajo! 👇
#BitgetBreachForgedRequestsNotStolenKeys #CryptoNews #ExchangeSecurity #Web3 #Trading Updates#BitgetBreachForgedRequestsNotStolenKeys
Tras la reciente brecha de $351.6M en Bitget, la CEO Gracy Chen aclaró que NUNCA se comprometieron las claves privadas. En su lugar, los atacantes vulneraron un sistema central de backend para generar solicitudes de retiro falsificadas.
💡 Aspectos clave del incidente:
Carteras afectadas: Las carteras Hot y Warm se vieron impactadas, pero el Cold Storage sigue 100% seguro.
Protección al usuario: El Fondo de Protección de Bitget ($464M) cubre 100% de los fondos perdidos. Los saldos de los usuarios se mantienen precisos y seguros.
Estado actual: Los depósitos y el trading siguen activos, mientras que los retiros están temporalmente pausados para realizar verificaciones de seguridad.
¡Esto sirve como un gran recordatorio para la industria de que la seguridad de la infraestructura de backend es igual de vital que proteger las claves privadas!
¿Qué opinas sobre la seguridad de los exchanges después de este incidente? ¡Hablemos en los comentarios abajo! 👇
#BitgetBreachForgedRequestsNotStolenKeys #CryptoNews #ExchangeSecurity #Web3 #Trading Updates#BitgetBreachForgedRequestsNotStolenKeys
61
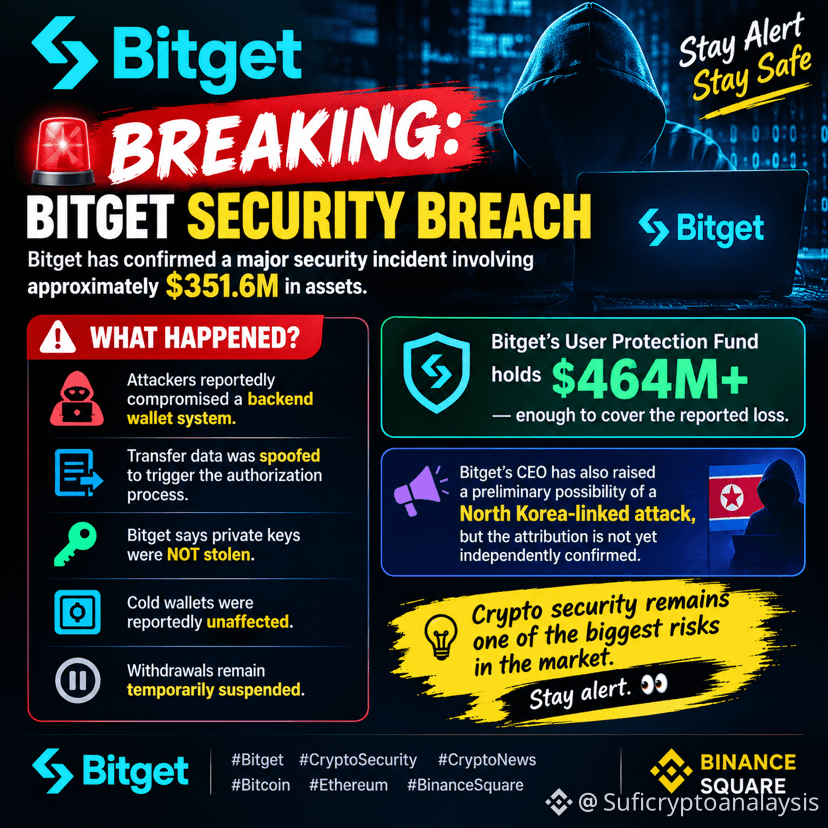
#BitgetBreachForgedRequestsNotStolenKeys
🚨 ALERTA: BRECHA DE SEGURIDAD EN BITGET 🚨
Bitget ha confirmado un importante incidente de seguridad que involucra aproximadamente $351.6M en activos.
🔴 ¿Qué pasó?
• Según se informa, los atacantes comprometieron un sistema de billetera backend
• Los datos de transferencias fueron suplantados para activar el proceso de autorización
• Bitget afirma que NO se robaron claves privadas
• Se informa que las billeteras frías no se vieron afectadas
• Las retiradas permanecen suspendidas temporalmente
💰 Bitget dice que su Fondo de Protección para Usuarios tiene $464M+, suficiente para cubrir la pérdida reportada.
⚠️ El CEO de Bitget también ha planteado una posibilidad preliminar de un ataque vinculado a Corea del Norte, pero aún no se ha confirmado de forma independiente la atribución.
La seguridad en cripto sigue siendo uno de los mayores riesgos del mercado. Mantente alerta. 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
{spot}(BTCUSDT)
{spot}(NOTUSDT)
{spot}(ZECUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 ALERTA: BRECHA DE SEGURIDAD EN BITGET 🚨
Bitget ha confirmado un importante incidente de seguridad que involucra aproximadamente $351.6M en activos.
🔴 ¿Qué pasó?
• Según se informa, los atacantes comprometieron un sistema de billetera backend
• Los datos de transferencias fueron suplantados para activar el proceso de autorización
• Bitget afirma que NO se robaron claves privadas
• Se informa que las billeteras frías no se vieron afectadas
• Las retiradas permanecen suspendidas temporalmente
💰 Bitget dice que su Fondo de Protección para Usuarios tiene $464M+, suficiente para cubrir la pérdida reportada.
⚠️ El CEO de Bitget también ha planteado una posibilidad preliminar de un ataque vinculado a Corea del Norte, pero aún no se ha confirmado de forma independiente la atribución.
La seguridad en cripto sigue siendo uno de los mayores riesgos del mercado. Mantente alerta. 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
🚨 ALERTA: BRECHA DE SEGURIDAD EN BITGET 🚨
Bitget ha confirmado un importante incidente de seguridad que involucra aproximadamente $351.6M en activos.
🔴 ¿Qué pasó?
• Según se informa, los atacantes comprometieron un sistema de billetera backend
• Los datos de transferencias fueron suplantados para activar el proceso de autorización
• Bitget afirma que NO se robaron claves privadas
• Se informa que las billeteras frías no se vieron afectadas
• Las retiradas permanecen suspendidas temporalmente
💰 Bitget dice que su Fondo de Protección para Usuarios tiene $464M+, suficiente para cubrir la pérdida reportada.
⚠️ El CEO de Bitget también ha planteado una posibilidad preliminar de un ataque vinculado a Corea del Norte, pero aún no se ha confirmado de forma independiente la atribución.
La seguridad en cripto sigue siendo uno de los mayores riesgos del mercado. Mantente alerta. 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
34
*$351.6M perdidos (oficial de Bitget) — recuento en cadena $356.86M según Lookonchain — de carteras hot + warm — las carteras cold seguras — Bitget Wallet autosoberana en infraestructura separada no afectada*
- *Detectado:* 24 sep 18:31 UTC transferencias no autorizadas — equipo de emergencia en minutos — las retiradas se suspendieron como precaución, los depósitos + el trading normales* $QI $PHA $ARK
- *Método:* *CEO Gracy Chen: "El atacante comprometió un sistema backend crítico dentro de la infraestructura de la billetera, lo usó para falsificar datos de transacciones y activó nuestro proceso de autorización para mover fondos" — se descartó compromiso de clave privada — la contención de pérdidas confirmó que no es posible realizar más transferencias*
- *Cadenas/activos:* *Ethereum (concentración principal), XRP Ledger, Arbitrum, Avalanche, Optimism, BSC, Base — pérdidas de ETH, XRP en una sola cadena las mayores, BNB, AVAX, USDT, USDC, USDT0 en Arbitrum*
- *Atribución:* *Corea del Norte preliminar — clúster TraderTraitor/Lazarus — algunas IPs coincidieron con VPN usada por el grupo norcoreano — Chen: patrones "altamente consistentes" con Corea del Norte — algunas carteras del hacker ya congeladas por cadenas*
- *Investigadores:* *Mandiant (Google) + SlowMist + autoridades + Binance/Bybit on-chain — análisis forense + trazado — informe técnico completo prometido dentro de 24h*
- *Protección del usuario:* *User Protection Fund mantiene 5.500 BTC ∼$464M cubre 100% de la pérdida — el fondo inició en 2022 con $300M, promedio $382M ago 2026 — "Saldos precisos y fondos del usuario seguros" — Chen a Reuters 25 sep: pausa de retiros "no por déficit"*
*BREAKING 🚨 Bitget confirma hack de $351.6M 24 sep 18:31 UTC carteras hot/warm — cold seguro — el atacante comprometió el sistema backend de la billetera, falsificó los datos de transferencia y activó la autorización — NO se robaron claves privadas ⚡ Cadenas: ETH XRP ARB AVAX OP BSC Base — Lazarus NK sospechado TraderTraitor — Mandiant + SlowMist + trazado LE — retiros pausados trading/depositos abiertos — fondo de protección $464M 5,5k BTC cubre la pérdida — CEO Gracy Chen: contenido 🚀*#QNTRises39% #BitgetBreachForgedRequestsNotStolenKeys #BitcoinSpotETFsTurnNetPositiveYTD
*$351.6M perdidos (oficial de Bitget) — recuento en cadena $356.86M según Lookonchain — de carteras hot + warm — las carteras cold seguras — Bitget Wallet autosoberana en infraestructura separada no afectada*
- *Detectado:* 24 sep 18:31 UTC transferencias no autorizadas — equipo de emergencia en minutos — las retiradas se suspendieron como precaución, los depósitos + el trading normales* $QI $PHA $ARK
- *Método:* *CEO Gracy Chen: "El atacante comprometió un sistema backend crítico dentro de la infraestructura de la billetera, lo usó para falsificar datos de transacciones y activó nuestro proceso de autorización para mover fondos" — se descartó compromiso de clave privada — la contención de pérdidas confirmó que no es posible realizar más transferencias*
- *Cadenas/activos:* *Ethereum (concentración principal), XRP Ledger, Arbitrum, Avalanche, Optimism, BSC, Base — pérdidas de ETH, XRP en una sola cadena las mayores, BNB, AVAX, USDT, USDC, USDT0 en Arbitrum*
- *Atribución:* *Corea del Norte preliminar — clúster TraderTraitor/Lazarus — algunas IPs coincidieron con VPN usada por el grupo norcoreano — Chen: patrones "altamente consistentes" con Corea del Norte — algunas carteras del hacker ya congeladas por cadenas*
- *Investigadores:* *Mandiant (Google) + SlowMist + autoridades + Binance/Bybit on-chain — análisis forense + trazado — informe técnico completo prometido dentro de 24h*
- *Protección del usuario:* *User Protection Fund mantiene 5.500 BTC ∼$464M cubre 100% de la pérdida — el fondo inició en 2022 con $300M, promedio $382M ago 2026 — "Saldos precisos y fondos del usuario seguros" — Chen a Reuters 25 sep: pausa de retiros "no por déficit"*
*BREAKING 🚨 Bitget confirma hack de $351.6M 24 sep 18:31 UTC carteras hot/warm — cold seguro — el atacante comprometió el sistema backend de la billetera, falsificó los datos de transferencia y activó la autorización — NO se robaron claves privadas ⚡ Cadenas: ETH XRP ARB AVAX OP BSC Base — Lazarus NK sospechado TraderTraitor — Mandiant + SlowMist + trazado LE — retiros pausados trading/depositos abiertos — fondo de protección $464M 5,5k BTC cubre la pérdida — CEO Gracy Chen: contenido 🚀*#QNTRises39% #BitgetBreachForgedRequestsNotStolenKeys #BitcoinSpotETFsTurnNetPositiveYTD
- *Detectado:* 24 sep 18:31 UTC transferencias no autorizadas — equipo de emergencia en minutos — las retiradas se suspendieron como precaución, los depósitos + el trading normales* $QI $PHA $ARK
- *Método:* *CEO Gracy Chen: "El atacante comprometió un sistema backend crítico dentro de la infraestructura de la billetera, lo usó para falsificar datos de transacciones y activó nuestro proceso de autorización para mover fondos" — se descartó compromiso de clave privada — la contención de pérdidas confirmó que no es posible realizar más transferencias*
- *Cadenas/activos:* *Ethereum (concentración principal), XRP Ledger, Arbitrum, Avalanche, Optimism, BSC, Base — pérdidas de ETH, XRP en una sola cadena las mayores, BNB, AVAX, USDT, USDC, USDT0 en Arbitrum*
- *Atribución:* *Corea del Norte preliminar — clúster TraderTraitor/Lazarus — algunas IPs coincidieron con VPN usada por el grupo norcoreano — Chen: patrones "altamente consistentes" con Corea del Norte — algunas carteras del hacker ya congeladas por cadenas*
- *Investigadores:* *Mandiant (Google) + SlowMist + autoridades + Binance/Bybit on-chain — análisis forense + trazado — informe técnico completo prometido dentro de 24h*
- *Protección del usuario:* *User Protection Fund mantiene 5.500 BTC ∼$464M cubre 100% de la pérdida — el fondo inició en 2022 con $300M, promedio $382M ago 2026 — "Saldos precisos y fondos del usuario seguros" — Chen a Reuters 25 sep: pausa de retiros "no por déficit"*
*BREAKING 🚨 Bitget confirma hack de $351.6M 24 sep 18:31 UTC carteras hot/warm — cold seguro — el atacante comprometió el sistema backend de la billetera, falsificó los datos de transferencia y activó la autorización — NO se robaron claves privadas ⚡ Cadenas: ETH XRP ARB AVAX OP BSC Base — Lazarus NK sospechado TraderTraitor — Mandiant + SlowMist + trazado LE — retiros pausados trading/depositos abiertos — fondo de protección $464M 5,5k BTC cubre la pérdida — CEO Gracy Chen: contenido 🚀*#QNTRises39% #BitgetBreachForgedRequestsNotStolenKeys #BitcoinSpotETFsTurnNetPositiveYTD
165
·
--
ACTUALIZACIÓN: Bitget afirma que los hackers norcoreanos 🇰🇵 podrían estar detrás de la brecha de 351,6 millones de dólares, citando direcciones IP vinculadas a servicios VPN usados anteriormente por un grupo de piratería de la RPDK.
Los atacantes comprometieron el backend del servicio de carteras para falsificar los datos de las transferencias, pero no obtuvieron las claves privadas de la cartera.
Parte de los fondos robados ya se ha recuperado.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
ACTUALIZACIÓN: Bitget afirma que los hackers norcoreanos 🇰🇵 podrían estar detrás de la brecha de 351,6 millones de dólares, citando direcciones IP vinculadas a servicios VPN usados anteriormente por un grupo de piratería de la RPDK.
Los atacantes comprometieron el backend del servicio de carteras para falsificar los datos de las transferencias, pero no obtuvieron las claves privadas de la cartera.
Parte de los fondos robados ya se ha recuperado.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
Los atacantes comprometieron el backend del servicio de carteras para falsificar los datos de las transferencias, pero no obtuvieron las claves privadas de la cartera.
Parte de los fondos robados ya se ha recuperado.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
39
#BitgetBreachForgedRequestsNotStolenKeys (Bitget Security Incident)
⚠️ PREOCUPACIONES POR EXPLOIT DE 352M & ¡SEGURIDAD DEL MERCADO! 🛡️
Circulan informes sobre una brecha / problema de solicitud falsificada de 352M que afecta a Bitget. Incidentes de seguridad como este sirven como un recordatorio crítico de por qué la gestión de riesgos y la seguridad de los fondos deben ser siempre lo primero en cripto.
Ya sea que operes en CEX o tengas en almacenamiento en frío, proteger tu capital es la Regla #1.
¿Cómo gestionas el riesgo de tu almacenamiento de cripto durante titulares de seguridad?
¿Cómo gestionas el riesgo de tu almacenamiento de cripto durante titulares de seguridad?
{future}(BTCUSDT)
💬 DEJA TU COMENTARIO: ¿Cuál es tu configuración de seguridad preferida para operar y almacenar? ¡Comparte tus mejores consejos de seguridad abajo! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 ¡VOTA EN LA ENCUESTA DE ABAJO! 👇
#BitgetBreachForgedRequestsNotStolenKeys (Bitget Security Incident)
⚠️ PREOCUPACIONES POR EXPLOIT DE 352M & ¡SEGURIDAD DEL MERCADO! 🛡️
Circulan informes sobre una brecha / problema de solicitud falsificada de 352M que afecta a Bitget. Incidentes de seguridad como este sirven como un recordatorio crítico de por qué la gestión de riesgos y la seguridad de los fondos deben ser siempre lo primero en cripto.
Ya sea que operes en CEX o tengas en almacenamiento en frío, proteger tu capital es la Regla #1.
¿Cómo gestionas el riesgo de tu almacenamiento de cripto durante titulares de seguridad?
¿Cómo gestionas el riesgo de tu almacenamiento de cripto durante titulares de seguridad?
💬 DEJA TU COMENTARIO: ¿Cuál es tu configuración de seguridad preferida para operar y almacenar? ¡Comparte tus mejores consejos de seguridad abajo! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 ¡VOTA EN LA ENCUESTA DE ABAJO! 👇
⚠️ PREOCUPACIONES POR EXPLOIT DE 352M & ¡SEGURIDAD DEL MERCADO! 🛡️
Circulan informes sobre una brecha / problema de solicitud falsificada de 352M que afecta a Bitget. Incidentes de seguridad como este sirven como un recordatorio crítico de por qué la gestión de riesgos y la seguridad de los fondos deben ser siempre lo primero en cripto.
Ya sea que operes en CEX o tengas en almacenamiento en frío, proteger tu capital es la Regla #1.
¿Cómo gestionas el riesgo de tu almacenamiento de cripto durante titulares de seguridad?
¿Cómo gestionas el riesgo de tu almacenamiento de cripto durante titulares de seguridad?
💬 DEJA TU COMENTARIO: ¿Cuál es tu configuración de seguridad preferida para operar y almacenar? ¡Comparte tus mejores consejos de seguridad abajo! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 ¡VOTA EN LA ENCUESTA DE ABAJO! 👇
Hardware / Cold Wallet 🔐
Split across multiple CEXs 🏦
100% on a single CEX 📱
18 hora(s) restante(s)
43

·
--
#bitgetbreachforgedrequestsnotstolenkeys
El incumplimiento de Bitget tiene una lección mucho más interesante que “se hackearon 350M de dólares”.
Bitget afirma que los atacantes no robaron sus claves privadas.
En cambio, comprometieron un sistema backend crítico dentro de su infraestructura de billeteras, falsificaron los datos de las transacciones y activaron el propio proceso de autorización de la bolsa para mover fondos.
Alrededor de 351,6M de dólares se vieron afectados en partes de las billeteras calientes y cálidas de Bitget, mientras que la bolsa afirma que sus billeteras frías permanecieron seguras.
Esa es la parte a la que yo creo que merece prestar atención.
Una bolsa de criptomonedas puede proteger sus claves privadas y aun así tener un problema de seguridad grave si los sistemas que alimentan las transacciones en el proceso de firma pueden verse comprometidos.
Así que esto no es simplemente una historia sobre “claves robadas”.
Es un recordatorio de que la seguridad de una bolsa tiene varias capas: protección de claves, validación de transacciones, integridad del backend y controles de autorización.
Bitget dice que el ataque fue contenido y que se espera un informe técnico completo.
La gran pregunta ahora es: ¿cómo logró el atacante obtener el control de la capa de generación de transacciones en primer lugar?
#Bitget #CryptoSecurity #CyberSecurity
#bitgetbreachforgedrequestsnotstolenkeys
El incumplimiento de Bitget tiene una lección mucho más interesante que “se hackearon 350M de dólares”.
Bitget afirma que los atacantes no robaron sus claves privadas.
En cambio, comprometieron un sistema backend crítico dentro de su infraestructura de billeteras, falsificaron los datos de las transacciones y activaron el propio proceso de autorización de la bolsa para mover fondos.
Alrededor de 351,6M de dólares se vieron afectados en partes de las billeteras calientes y cálidas de Bitget, mientras que la bolsa afirma que sus billeteras frías permanecieron seguras.
Esa es la parte a la que yo creo que merece prestar atención.
Una bolsa de criptomonedas puede proteger sus claves privadas y aun así tener un problema de seguridad grave si los sistemas que alimentan las transacciones en el proceso de firma pueden verse comprometidos.
Así que esto no es simplemente una historia sobre “claves robadas”.
Es un recordatorio de que la seguridad de una bolsa tiene varias capas: protección de claves, validación de transacciones, integridad del backend y controles de autorización.
Bitget dice que el ataque fue contenido y que se espera un informe técnico completo.
La gran pregunta ahora es: ¿cómo logró el atacante obtener el control de la capa de generación de transacciones en primer lugar?
#Bitget #CryptoSecurity #CyberSecurity
El incumplimiento de Bitget tiene una lección mucho más interesante que “se hackearon 350M de dólares”.
Bitget afirma que los atacantes no robaron sus claves privadas.
En cambio, comprometieron un sistema backend crítico dentro de su infraestructura de billeteras, falsificaron los datos de las transacciones y activaron el propio proceso de autorización de la bolsa para mover fondos.
Alrededor de 351,6M de dólares se vieron afectados en partes de las billeteras calientes y cálidas de Bitget, mientras que la bolsa afirma que sus billeteras frías permanecieron seguras.
Esa es la parte a la que yo creo que merece prestar atención.
Una bolsa de criptomonedas puede proteger sus claves privadas y aun así tener un problema de seguridad grave si los sistemas que alimentan las transacciones en el proceso de firma pueden verse comprometidos.
Así que esto no es simplemente una historia sobre “claves robadas”.
Es un recordatorio de que la seguridad de una bolsa tiene varias capas: protección de claves, validación de transacciones, integridad del backend y controles de autorización.
Bitget dice que el ataque fue contenido y que se espera un informe técnico completo.
La gran pregunta ahora es: ¿cómo logró el atacante obtener el control de la capa de generación de transacciones en primer lugar?
#Bitget #CryptoSecurity #CyberSecurity
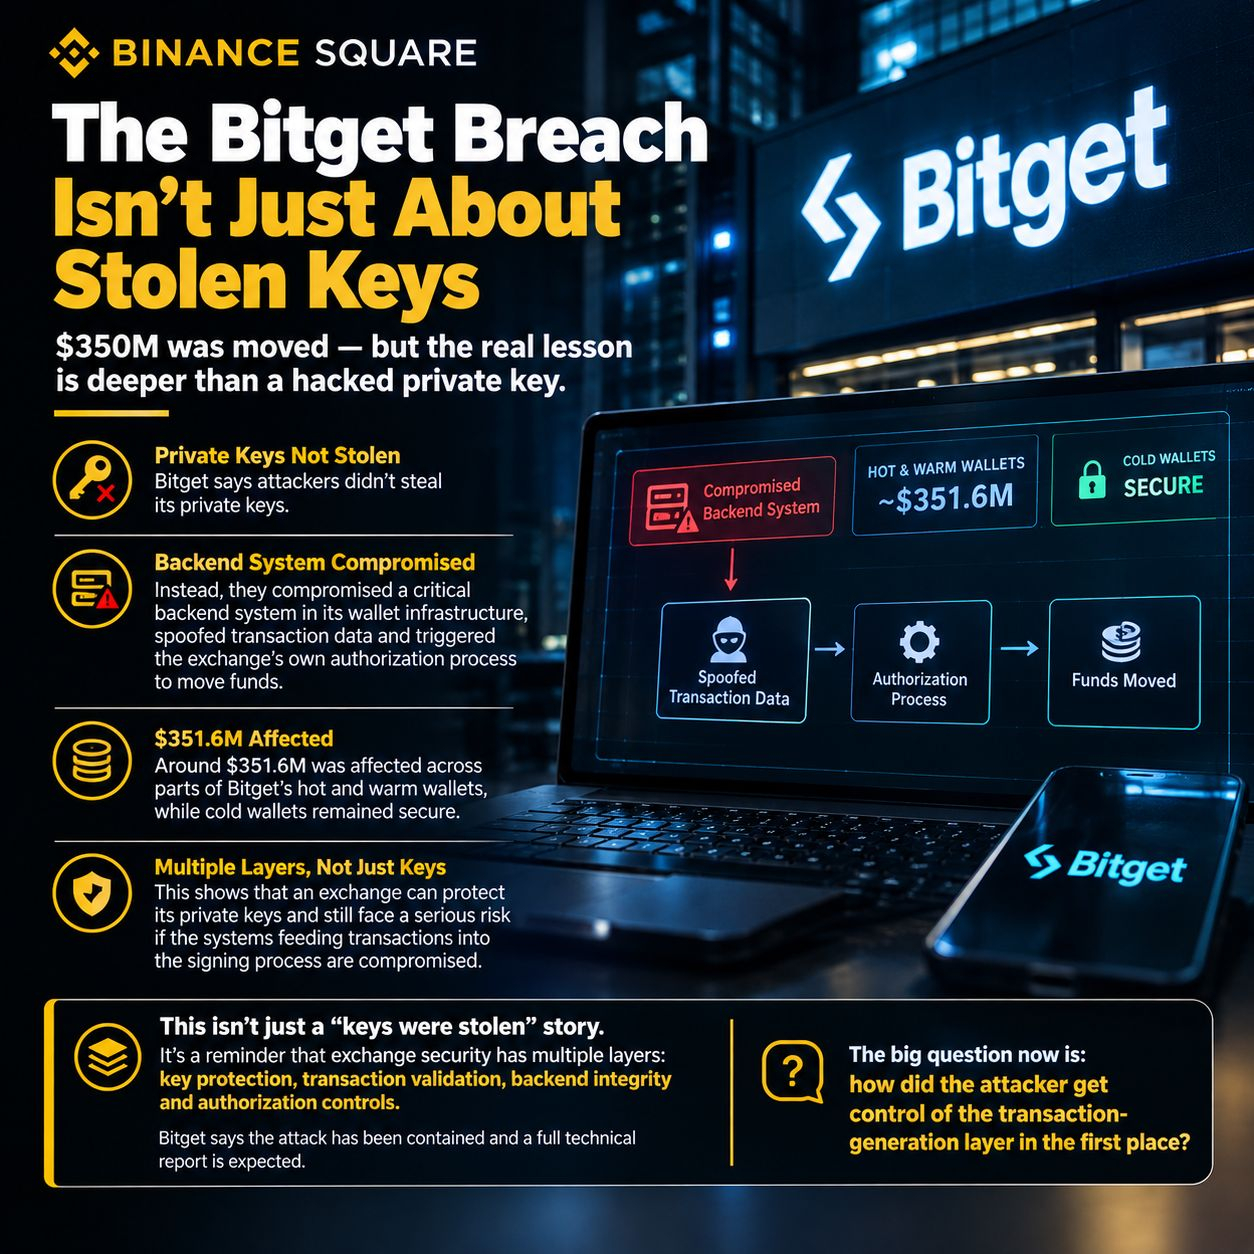
52
·
--
Alcista
#BitgetBreachForgedRequestsNotStolenKeys
El incidente de seguridad de Bitget en el mercado cripto: se volvió a destacar el enfoque en los riesgos. Según el exchange, los atacantes comprometieron el sistema de monederos backend, falsearon los datos de las transacciones y activaron retiros no autorizados; no hay afirmaciones de que se hayan robado claves privadas directamente. Se reporta que los activos afectados ascienden a alrededor de 351,6M.
📊 Atención de los traders:
• Reacción del mercado relacionada con BGB y Bitget
• Volatilidad de BTC/ETH tras la noticia de seguridad
• Flujos del exchange y movimientos inusuales on-chain
• Monitorear con cuidado el apalancamiento alto/OI
$NIL $CHIP $QNT
{future}(QNTUSDT)
{future}(CHIPUSDT)
{future}(NILUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
El incidente de seguridad de Bitget en el mercado cripto: se volvió a destacar el enfoque en los riesgos. Según el exchange, los atacantes comprometieron el sistema de monederos backend, falsearon los datos de las transacciones y activaron retiros no autorizados; no hay afirmaciones de que se hayan robado claves privadas directamente. Se reporta que los activos afectados ascienden a alrededor de 351,6M.
📊 Atención de los traders:
• Reacción del mercado relacionada con BGB y Bitget
• Volatilidad de BTC/ETH tras la noticia de seguridad
• Flujos del exchange y movimientos inusuales on-chain
• Monitorear con cuidado el apalancamiento alto/OI
$NIL $CHIP $QNT
El incidente de seguridad de Bitget en el mercado cripto: se volvió a destacar el enfoque en los riesgos. Según el exchange, los atacantes comprometieron el sistema de monederos backend, falsearon los datos de las transacciones y activaron retiros no autorizados; no hay afirmaciones de que se hayan robado claves privadas directamente. Se reporta que los activos afectados ascienden a alrededor de 351,6M.
📊 Atención de los traders:
• Reacción del mercado relacionada con BGB y Bitget
• Volatilidad de BTC/ETH tras la noticia de seguridad
• Flujos del exchange y movimientos inusuales on-chain
• Monitorear con cuidado el apalancamiento alto/OI
$NIL $CHIP $QNT
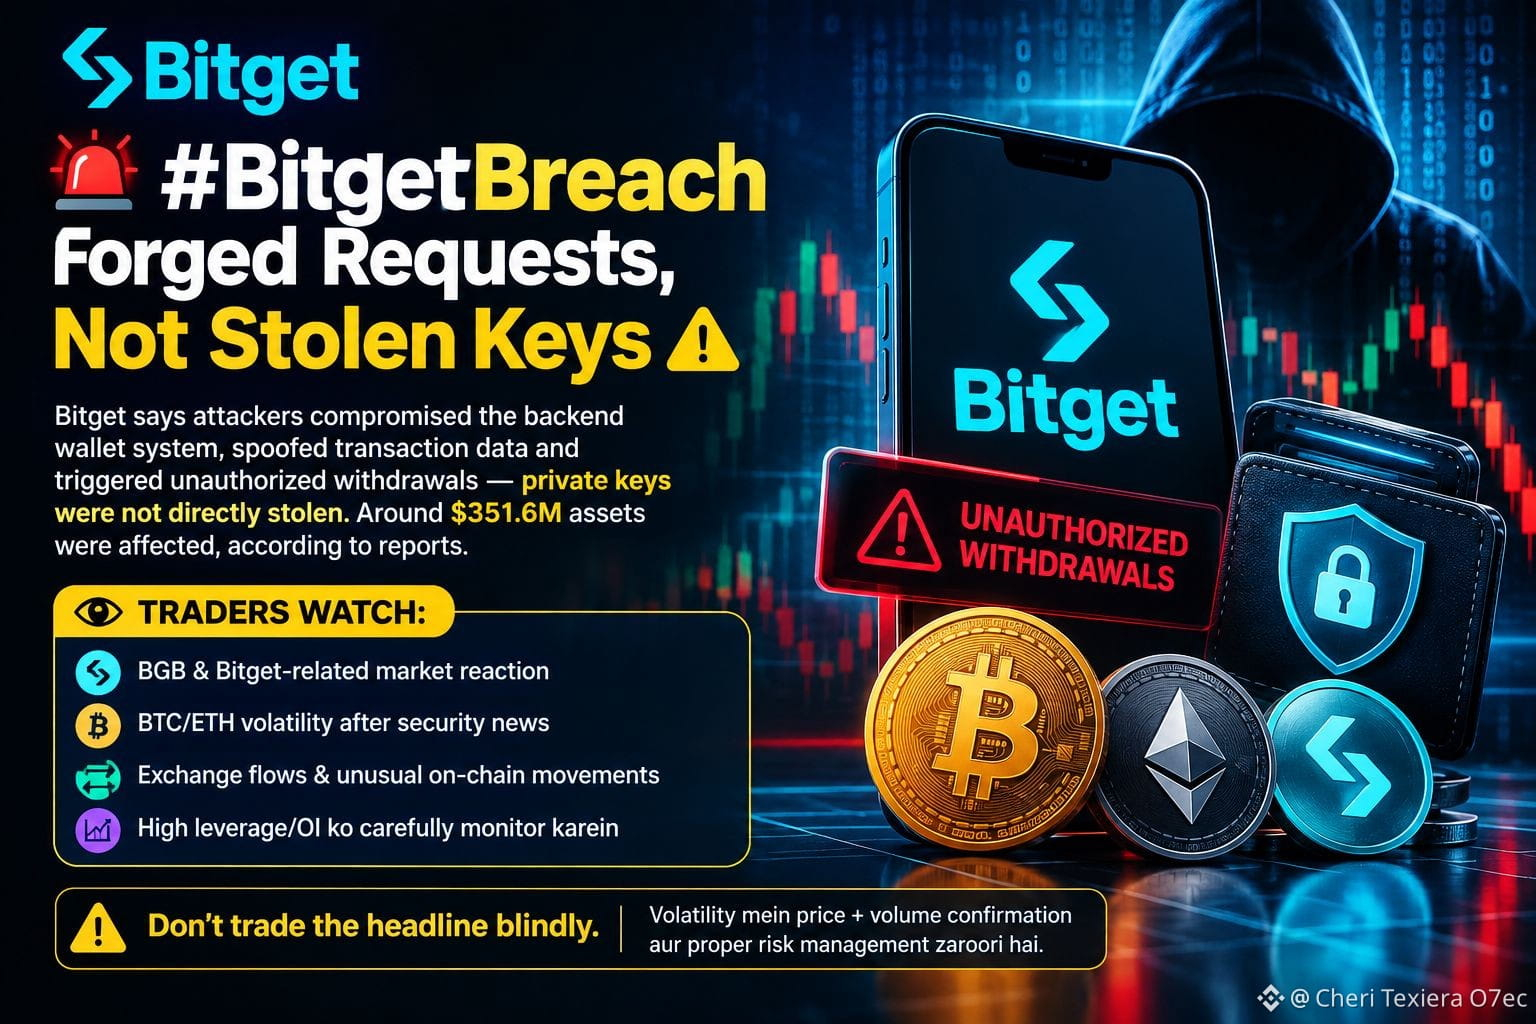
68
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#QNTRises39%
25,139 vistas
962 están debatiendo
2
#EthereumBreaksAbove$2700
2,425 vistas
97 están debatiendo
3
#BitgetBreachForgedRequestsNotStolenKeys
22,800 vistas
748 están debatiendo
4
#BitcoinSpotETFsTurnNetPositiveYTD
14,613 vistas
605 están debatiendo
5
#GrayscaleZcashETFHits$1BNetAssets
1,593 vistas
44 están debatiendo
6
#BitcoinSpotETFsNetInflow$191M
7,600 vistas
182 están debatiendo
7
#CFTCUpdatesGuidanceOnTokenizedAssets
55,058 vistas
1,540 están debatiendo
8
#BitgetSays$352MAffectedInHack
19,332 vistas
95 están debatiendo
9
#NYAndPolymarketSueEachOther
6,570 vistas
240 están debatiendo
10
#BinanceWillListHyperliquid(HYPE)
284,899 vistas
4,108 están debatiendo