
#keplr
keplr
61,998 vistas
91 están debatiendo
Hot
Lo último
·
--
Ayer me topé con una noticia bastante impactante. Se las comparto 👀
Web3Auth, de Consensys (el servicio que permite iniciar sesión en Keplr con Google/Apple), reconoció que había una vulnerabilidad en su sistema que provocó la filtración de las claves privadas de algunas billeteras Keplr registradas con Google/Apple. Se adelantaron a los atacantes y trasladaron los fondos a 12 direcciones de recuperación. Según los datos en cadena, ahora suman unos 5,6 millones de dólares.
Cifras clave:
· Bitquery: los atacantes transfirieron unos 6 millones de dólares desde más de 40.000 billeteras Keplr
· Josh Lee, cofundador de Keplr: alrededor del 20 % de las cuentas que iniciaban sesión con Google/Apple se vieron afectadas (los usuarios de frase semilla o billetera de hardware no tuvieron problemas)
· La mayor parte de los fondos recuperados eran ATOM: unos 2,49 millones de tokens, valorados en 3,3 millones de dólares. La mayoría estaban en staking; los convirtieron en tokens que podían transferirse de inmediato para evitar el periodo de desbloqueo de 21 días
Mi opinión: «Iniciar sesión con terceros = claves privadas bajo custodia». Puede ser muy práctico en el día a día, pero si algo sale mal, es un desastre. Hay que seguir de cerca dos cosas: cómo devolverán los 5,6 millones a los usuarios y si Keplr cambiará su sistema de inicio de sesión.
¿Usas Keplr? ¿Qué método de inicio de sesión usas? ¡Cuéntanos en los comentarios! 🗣️
#SeguridadWeb3 #Keplr #Web3Auth
Ayer me topé con una noticia bastante impactante. Se las comparto 👀
Web3Auth, de Consensys (el servicio que permite iniciar sesión en Keplr con Google/Apple), reconoció que había una vulnerabilidad en su sistema que provocó la filtración de las claves privadas de algunas billeteras Keplr registradas con Google/Apple. Se adelantaron a los atacantes y trasladaron los fondos a 12 direcciones de recuperación. Según los datos en cadena, ahora suman unos 5,6 millones de dólares.
Cifras clave:
· Bitquery: los atacantes transfirieron unos 6 millones de dólares desde más de 40.000 billeteras Keplr
· Josh Lee, cofundador de Keplr: alrededor del 20 % de las cuentas que iniciaban sesión con Google/Apple se vieron afectadas (los usuarios de frase semilla o billetera de hardware no tuvieron problemas)
· La mayor parte de los fondos recuperados eran ATOM: unos 2,49 millones de tokens, valorados en 3,3 millones de dólares. La mayoría estaban en staking; los convirtieron en tokens que podían transferirse de inmediato para evitar el periodo de desbloqueo de 21 días
Mi opinión: «Iniciar sesión con terceros = claves privadas bajo custodia». Puede ser muy práctico en el día a día, pero si algo sale mal, es un desastre. Hay que seguir de cerca dos cosas: cómo devolverán los 5,6 millones a los usuarios y si Keplr cambiará su sistema de inicio de sesión.
¿Usas Keplr? ¿Qué método de inicio de sesión usas? ¡Cuéntanos en los comentarios! 🗣️
#SeguridadWeb3 #Keplr #Web3Auth
Web3Auth, de Consensys (el servicio que permite iniciar sesión en Keplr con Google/Apple), reconoció que había una vulnerabilidad en su sistema que provocó la filtración de las claves privadas de algunas billeteras Keplr registradas con Google/Apple. Se adelantaron a los atacantes y trasladaron los fondos a 12 direcciones de recuperación. Según los datos en cadena, ahora suman unos 5,6 millones de dólares.
Cifras clave:
· Bitquery: los atacantes transfirieron unos 6 millones de dólares desde más de 40.000 billeteras Keplr
· Josh Lee, cofundador de Keplr: alrededor del 20 % de las cuentas que iniciaban sesión con Google/Apple se vieron afectadas (los usuarios de frase semilla o billetera de hardware no tuvieron problemas)
· La mayor parte de los fondos recuperados eran ATOM: unos 2,49 millones de tokens, valorados en 3,3 millones de dólares. La mayoría estaban en staking; los convirtieron en tokens que podían transferirse de inmediato para evitar el periodo de desbloqueo de 21 días
Mi opinión: «Iniciar sesión con terceros = claves privadas bajo custodia». Puede ser muy práctico en el día a día, pero si algo sale mal, es un desastre. Hay que seguir de cerca dos cosas: cómo devolverán los 5,6 millones a los usuarios y si Keplr cambiará su sistema de inicio de sesión.
¿Usas Keplr? ¿Qué método de inicio de sesión usas? ¡Cuéntanos en los comentarios! 🗣️
#SeguridadWeb3 #Keplr #Web3Auth
331

Artículo
¡ROBO MASIVO DE BILLETERAS CRIPTO KEPLR POR 6 MILLONES DE DÓLARES: MÁS DE 44.000 BILLETERAS EN RIESGO!La industria de las criptomonedas se ha enfrentado a otro grave incidente de seguridad. Los días 6 y 7 de noviembre de 2026, los usuarios de la billetera Keplr comenzaron a informar de transferencias no autorizadas de fondos. Los afectados fueron cuentas creadas mediante el inicio de sesión con Google y Apple.
Según la empresa de análisis Bitquery, que investigó los movimientos de fondos en las cadenas de bloques del ecosistema Cosmos, las operaciones sospechosas afectaron a más de 44.000 billeteras y el valor de los activos transferidos alcanzó aproximadamente los 6,01 millones de dólares.
¡ROBO MASIVO DE BILLETERAS CRIPTO KEPLR POR 6 MILLONES DE DÓLARES: MÁS DE 44.000 BILLETERAS EN RIESGO!
La industria de las criptomonedas se ha enfrentado a otro grave incidente de seguridad. Los días 6 y 7 de noviembre de 2026, los usuarios de la billetera Keplr comenzaron a informar de transferencias no autorizadas de fondos. Los afectados fueron cuentas creadas mediante el inicio de sesión con Google y Apple.
Según la empresa de análisis Bitquery, que investigó los movimientos de fondos en las cadenas de bloques del ecosistema Cosmos, las operaciones sospechosas afectaron a más de 44.000 billeteras y el valor de los activos transferidos alcanzó aproximadamente los 6,01 millones de dólares.
Según la empresa de análisis Bitquery, que investigó los movimientos de fondos en las cadenas de bloques del ecosistema Cosmos, las operaciones sospechosas afectaron a más de 44.000 billeteras y el valor de los activos transferidos alcanzó aproximadamente los 6,01 millones de dólares.
BitChoice I Satya:
The key distinction is exposure versus confirmed loss. Third-party authentication can become a critical security dependency even for noncustodial wallets.
2
10
27.8k
·
--
Filtración de claves privadas de inicios de sesión sociales de Keplr: 5,6 millones de dólares transferidos a direcciones de recuperación; ATOM cae un 3,6 %Una vulnerabilidad en la infraestructura de Web3Auth afectó a la billetera Keplr. Odaily informó, citando una actualización oficial, que se filtraron las claves privadas de algunas billeteras Keplr creadas mediante el inicio de sesión con Google o Apple. Web3Auth transfirió de forma preventiva unos 5,6 millones de dólares en activos a una dirección segura; entre las 12 direcciones de recuperación hay unos 2,49 millones de ATOM, valorados en aproximadamente 3,3 millones de dólares.
Además, al menos unos 6,01 millones de dólares en transferencias entre cadenas pasaron por direcciones relacionadas; las pérdidas reales aún no se han confirmado. Josh Lee, cofundador de Keplr, estima que alrededor del 20 % de las cuentas que iniciaron sesión con Google o Apple se vieron afectadas, y que solo se explotó una pequeña parte de ellas. Keplr recomienda a los usuarios que dejen de depositar fondos y trasladen los activos restantes a una billetera con frase de recuperación o de hardware; gestionar los activos en staking y bloqueados llevará más tiempo.
Filtración de claves privadas de inicios de sesión sociales de Keplr: 5,6 millones de dólares transferidos a direcciones de recuperación; ATOM cae un 3,6 %
Una vulnerabilidad en la infraestructura de Web3Auth afectó a la billetera Keplr. Odaily informó, citando una actualización oficial, que se filtraron las claves privadas de algunas billeteras Keplr creadas mediante el inicio de sesión con Google o Apple. Web3Auth transfirió de forma preventiva unos 5,6 millones de dólares en activos a una dirección segura; entre las 12 direcciones de recuperación hay unos 2,49 millones de ATOM, valorados en aproximadamente 3,3 millones de dólares.
Además, al menos unos 6,01 millones de dólares en transferencias entre cadenas pasaron por direcciones relacionadas; las pérdidas reales aún no se han confirmado. Josh Lee, cofundador de Keplr, estima que alrededor del 20 % de las cuentas que iniciaron sesión con Google o Apple se vieron afectadas, y que solo se explotó una pequeña parte de ellas. Keplr recomienda a los usuarios que dejen de depositar fondos y trasladen los activos restantes a una billetera con frase de recuperación o de hardware; gestionar los activos en staking y bloqueados llevará más tiempo.
Además, al menos unos 6,01 millones de dólares en transferencias entre cadenas pasaron por direcciones relacionadas; las pérdidas reales aún no se han confirmado. Josh Lee, cofundador de Keplr, estima que alrededor del 20 % de las cuentas que iniciaron sesión con Google o Apple se vieron afectadas, y que solo se explotó una pequeña parte de ellas. Keplr recomienda a los usuarios que dejen de depositar fondos y trasladen los activos restantes a una billetera con frase de recuperación o de hardware; gestionar los activos en staking y bloqueados llevará más tiempo.
146
·
--
🚨 Inicio de sesión en la wallet con Google/Apple en un clic: desastre de la noche a la mañana. ¡Se filtraron las claves privadas de usuarios de Keplr!
📌 Qué ocurrió:
• El 7/11, Keplr informó de transferencias no autorizadas en algunas cuentas creadas iniciando sesión con Google/Apple y suspendió de inmediato ambos métodos de inicio de sesión.
• La causa fue una vulnerabilidad en la infraestructura de Web3Auth, proveedor de servicios de inicio de sesión perteneciente a Consensys; no se debió al código de Keplr.
• Según las estadísticas de Bitquery, se transfirieron unos 6 millones de dólares, con más de 44.000 wallets de Cosmos implicadas. GoPlus señaló que se robaron al menos unos 1 millón de dólares y que otros 6 millones fueron transferidos por Web3Auth a una dirección de rescate.
• El cofundador de Keplr estima que podría haberse visto afectado alrededor del 20 % de las cuentas con inicio de sesión social.
✅ Las wallets con frase semilla y las hardware wallets no se vieron afectadas.
⚠️ Lecciones:
1️⃣ Iniciar sesión con redes sociales es cómodo, pero las claves privadas quedan bajo custodia de terceros, lo que añade un punto único de fallo.
2️⃣ Guarda los activos de mayor valor en una hardware wallet o conserva tú mismo la frase semilla.
3️⃣ Si el saldo aparece en cero, no necesariamente te han robado: puede que se haya transferido a una dirección de rescate. Consulta primero los comunicados oficiales; no concedas permisos a la ligera ni hagas clic en enlaces desconocidos que prometan «recuperar» tus fondos.
¿Tu wallet usa inicio de sesión social o frase semilla? ¡Cuéntanos en los comentarios! 👇
$BTC $ETH $BNB #钱包安全 #Keplr #MercadoCripto
Solo representa una opinión personal y no constituye asesoramiento de inversión.
🚨 Inicio de sesión en la wallet con Google/Apple en un clic: desastre de la noche a la mañana. ¡Se filtraron las claves privadas de usuarios de Keplr!
📌 Qué ocurrió:
• El 7/11, Keplr informó de transferencias no autorizadas en algunas cuentas creadas iniciando sesión con Google/Apple y suspendió de inmediato ambos métodos de inicio de sesión.
• La causa fue una vulnerabilidad en la infraestructura de Web3Auth, proveedor de servicios de inicio de sesión perteneciente a Consensys; no se debió al código de Keplr.
• Según las estadísticas de Bitquery, se transfirieron unos 6 millones de dólares, con más de 44.000 wallets de Cosmos implicadas. GoPlus señaló que se robaron al menos unos 1 millón de dólares y que otros 6 millones fueron transferidos por Web3Auth a una dirección de rescate.
• El cofundador de Keplr estima que podría haberse visto afectado alrededor del 20 % de las cuentas con inicio de sesión social.
✅ Las wallets con frase semilla y las hardware wallets no se vieron afectadas.
⚠️ Lecciones:
1️⃣ Iniciar sesión con redes sociales es cómodo, pero las claves privadas quedan bajo custodia de terceros, lo que añade un punto único de fallo.
2️⃣ Guarda los activos de mayor valor en una hardware wallet o conserva tú mismo la frase semilla.
3️⃣ Si el saldo aparece en cero, no necesariamente te han robado: puede que se haya transferido a una dirección de rescate. Consulta primero los comunicados oficiales; no concedas permisos a la ligera ni hagas clic en enlaces desconocidos que prometan «recuperar» tus fondos.
¿Tu wallet usa inicio de sesión social o frase semilla? ¡Cuéntanos en los comentarios! 👇
$BTC $ETH $BNB #钱包安全 #Keplr #MercadoCripto
Solo representa una opinión personal y no constituye asesoramiento de inversión.
📌 Qué ocurrió:
• El 7/11, Keplr informó de transferencias no autorizadas en algunas cuentas creadas iniciando sesión con Google/Apple y suspendió de inmediato ambos métodos de inicio de sesión.
• La causa fue una vulnerabilidad en la infraestructura de Web3Auth, proveedor de servicios de inicio de sesión perteneciente a Consensys; no se debió al código de Keplr.
• Según las estadísticas de Bitquery, se transfirieron unos 6 millones de dólares, con más de 44.000 wallets de Cosmos implicadas. GoPlus señaló que se robaron al menos unos 1 millón de dólares y que otros 6 millones fueron transferidos por Web3Auth a una dirección de rescate.
• El cofundador de Keplr estima que podría haberse visto afectado alrededor del 20 % de las cuentas con inicio de sesión social.
✅ Las wallets con frase semilla y las hardware wallets no se vieron afectadas.
⚠️ Lecciones:
1️⃣ Iniciar sesión con redes sociales es cómodo, pero las claves privadas quedan bajo custodia de terceros, lo que añade un punto único de fallo.
2️⃣ Guarda los activos de mayor valor en una hardware wallet o conserva tú mismo la frase semilla.
3️⃣ Si el saldo aparece en cero, no necesariamente te han robado: puede que se haya transferido a una dirección de rescate. Consulta primero los comunicados oficiales; no concedas permisos a la ligera ni hagas clic en enlaces desconocidos que prometan «recuperar» tus fondos.
¿Tu wallet usa inicio de sesión social o frase semilla? ¡Cuéntanos en los comentarios! 👇
$BTC $ETH $BNB #钱包安全 #Keplr #MercadoCripto
Solo representa una opinión personal y no constituye asesoramiento de inversión.
15
·
--
Artículo
Incidente de seguridad de Keplr Wallet: una llamada de atención para los usuarios de criptomonedasEl reciente incidente de seguridad de Keplr ha reavivado la preocupación por las carteras con inicio de sesión social.
Entre el 6 y el 7 de noviembre, una vulnerabilidad relacionada con Web3Auth afectó a algunas carteras con inicio de sesión mediante Google y Apple.
La firma de análisis de blockchain Bitquery informó que se vieron involucradas más de 44.000 carteras, y que se transfirieron activos por un valor aproximado de 6,01 millones de dólares a dos direcciones.
Sin embargo, algunas transferencias formaron parte de los esfuerzos de recuperación para proteger los fondos restantes y no fueron necesariamente robos.
Keplr confirmó que las frases de recuperación y las carteras de hardware no se vieron afectadas.
Incidente de seguridad de Keplr Wallet: una llamada de atención para los usuarios de criptomonedas
El reciente incidente de seguridad de Keplr ha reavivado la preocupación por las carteras con inicio de sesión social.
Entre el 6 y el 7 de noviembre, una vulnerabilidad relacionada con Web3Auth afectó a algunas carteras con inicio de sesión mediante Google y Apple.
La firma de análisis de blockchain Bitquery informó que se vieron involucradas más de 44.000 carteras, y que se transfirieron activos por un valor aproximado de 6,01 millones de dólares a dos direcciones.
Sin embargo, algunas transferencias formaron parte de los esfuerzos de recuperación para proteger los fondos restantes y no fueron necesariamente robos.
Keplr confirmó que las frases de recuperación y las carteras de hardware no se vieron afectadas.
Entre el 6 y el 7 de noviembre, una vulnerabilidad relacionada con Web3Auth afectó a algunas carteras con inicio de sesión mediante Google y Apple.
La firma de análisis de blockchain Bitquery informó que se vieron involucradas más de 44.000 carteras, y que se transfirieron activos por un valor aproximado de 6,01 millones de dólares a dos direcciones.
Sin embargo, algunas transferencias formaron parte de los esfuerzos de recuperación para proteger los fondos restantes y no fueron necesariamente robos.
Keplr confirmó que las frases de recuperación y las carteras de hardware no se vieron afectadas.
291

Keplr Wallet ha recomendado a los usuarios que crearon cuentas mediante inicios de sesión sociales (Google o Apple) que transfieran los activos que les quedan debido a una brecha de seguridad en un servicio externo relacionado con Web3Auth.
Actualización de seguridad importante:
Causa raíz: Un fallo de infraestructura en Web3Auth —el proveedor externo que habilita las funciones de inicio de sesión social integradas de Keplr— expuso claves privadas y provocó transacciones no autorizadas.
A quiénes afecta: Solo se ven afectadas las cuentas creadas mediante el inicio de sesión con Google o Apple. Las carteras protegidas con una frase semilla tradicional (frase de recuperación) o una cartera física no se han visto afectadas en absoluto.
Acción necesaria: Keplr y los equipos de seguridad han instado a los usuarios afectados a dejar de depositar fondos y a transferir los activos transferibles que les queden a una cartera nueva y segura, gestionada mediante una frase semilla propia o un dispositivo físico.
Intervenciones de sombrero blanco: Ten en cuenta que algunas reducciones de activos o movimientos de saldo también podrían formar parte de operaciones autorizadas de rescate de sombrero blanco, iniciadas para proteger los fondos de agentes maliciosos.
Advertencia de seguridad: Evita hacer clic en enlaces no verificados o responder a mensajes directos que ofrezcan ayuda para «recuperar la cartera», ya que los estafadores están apuntando activamente a los usuarios afectados. Confía siempre exclusivamente en las actualizaciones publicadas en los canales oficiales de Keplr.
#keplr #BunanceSquareTalk
Keplr Wallet ha recomendado a los usuarios que crearon cuentas mediante inicios de sesión sociales (Google o Apple) que transfieran los activos que les quedan debido a una brecha de seguridad en un servicio externo relacionado con Web3Auth.
Actualización de seguridad importante:
Causa raíz: Un fallo de infraestructura en Web3Auth —el proveedor externo que habilita las funciones de inicio de sesión social integradas de Keplr— expuso claves privadas y provocó transacciones no autorizadas.
A quiénes afecta: Solo se ven afectadas las cuentas creadas mediante el inicio de sesión con Google o Apple. Las carteras protegidas con una frase semilla tradicional (frase de recuperación) o una cartera física no se han visto afectadas en absoluto.
Acción necesaria: Keplr y los equipos de seguridad han instado a los usuarios afectados a dejar de depositar fondos y a transferir los activos transferibles que les queden a una cartera nueva y segura, gestionada mediante una frase semilla propia o un dispositivo físico.
Intervenciones de sombrero blanco: Ten en cuenta que algunas reducciones de activos o movimientos de saldo también podrían formar parte de operaciones autorizadas de rescate de sombrero blanco, iniciadas para proteger los fondos de agentes maliciosos.
Advertencia de seguridad: Evita hacer clic en enlaces no verificados o responder a mensajes directos que ofrezcan ayuda para «recuperar la cartera», ya que los estafadores están apuntando activamente a los usuarios afectados. Confía siempre exclusivamente en las actualizaciones publicadas en los canales oficiales de Keplr.
#keplr #BunanceSquareTalk
Actualización de seguridad importante:
Causa raíz: Un fallo de infraestructura en Web3Auth —el proveedor externo que habilita las funciones de inicio de sesión social integradas de Keplr— expuso claves privadas y provocó transacciones no autorizadas.
A quiénes afecta: Solo se ven afectadas las cuentas creadas mediante el inicio de sesión con Google o Apple. Las carteras protegidas con una frase semilla tradicional (frase de recuperación) o una cartera física no se han visto afectadas en absoluto.
Acción necesaria: Keplr y los equipos de seguridad han instado a los usuarios afectados a dejar de depositar fondos y a transferir los activos transferibles que les queden a una cartera nueva y segura, gestionada mediante una frase semilla propia o un dispositivo físico.
Intervenciones de sombrero blanco: Ten en cuenta que algunas reducciones de activos o movimientos de saldo también podrían formar parte de operaciones autorizadas de rescate de sombrero blanco, iniciadas para proteger los fondos de agentes maliciosos.
Advertencia de seguridad: Evita hacer clic en enlaces no verificados o responder a mensajes directos que ofrezcan ayuda para «recuperar la cartera», ya que los estafadores están apuntando activamente a los usuarios afectados. Confía siempre exclusivamente en las actualizaciones publicadas en los canales oficiales de Keplr.
#keplr #BunanceSquareTalk
5

·
--
Artículo
Vaciaron 44.000 billeteras Keplr; un white hat aprovechó la misma vulnerabilidad y rescató 5,6 millones de dólaresEntre la noche del 6 de noviembre y el día 7, ocurrió algo muy extraño con la billetera Keplr. A los usuarios que habían creado una billetera iniciando sesión con su cuenta de Google o Apple les extrajeron las claves privadas de la infraestructura de Web3Auth. Según los cálculos de Bitquery, más de 44.000 billeteras fueron vaciadas en 18 horas, con unos 6,01 millones de dólares identificables en la cadena. Sin embargo, esa cifra incluye fondos de emergencia que Web3Auth transfirió por su cuenta, así que todavía no se puede determinar cuánto se llevaron realmente los hackers. Lo más doloroso es otra cifra: el 86 % de los fondos vaciados se transfirió después de que Keplr emitiera una alerta. La alerta llegó, pero las claves ya estaban en manos ajenas; cerrar el inicio de sesión no podía detenerlo.
Vaciaron 44.000 billeteras Keplr; un white hat aprovechó la misma vulnerabilidad y rescató 5,6 millones de dólares
Entre la noche del 6 de noviembre y el día 7, ocurrió algo muy extraño con la billetera Keplr. A los usuarios que habían creado una billetera iniciando sesión con su cuenta de Google o Apple les extrajeron las claves privadas de la infraestructura de Web3Auth. Según los cálculos de Bitquery, más de 44.000 billeteras fueron vaciadas en 18 horas, con unos 6,01 millones de dólares identificables en la cadena. Sin embargo, esa cifra incluye fondos de emergencia que Web3Auth transfirió por su cuenta, así que todavía no se puede determinar cuánto se llevaron realmente los hackers. Lo más doloroso es otra cifra: el 86 % de los fondos vaciados se transfirió después de que Keplr emitiera una alerta. La alerta llegó, pero las claves ya estaban en manos ajenas; cerrar el inicio de sesión no podía detenerlo.
23

·
--
#KeplrAconsejaALosUsuariosDeInicioDeSesiónSocialQueTransfieranActivos
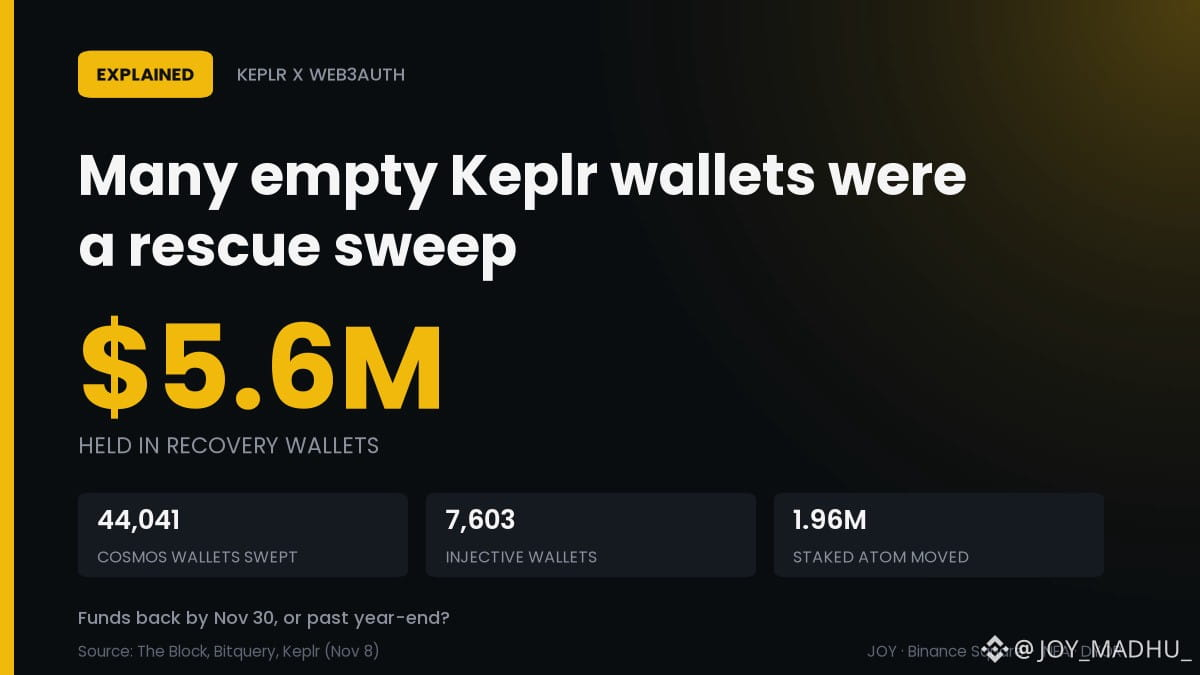
🛟 52.000 carteras de Keplr vaciadas. Gran parte fue una operación de rescate
Web3Auth afirma que vació las carteras expuestas con inicio de sesión social antes de que pudiera hacerlo el atacante.
📊 Unos 5,6 millones de dólares están en 12 direcciones de recuperación de Web3Auth
📉 44.041 carteras de Cosmos y 7.603 de Injective vaciadas entre el 6 y el 7 de noviembre
⚠️ 1,96 millones de ATOM en staking evitaron la espera de 21 días del periodo de desvinculación
📅 Aún no hay fecha de devolución de los fondos retenidos
El problema: todavía no se ha revelado el total del atacante.
¿Se devolverán 5,6 millones de dólares antes del 30 de noviembre o después de fin de año? 👇
$ATOM $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Web3Auth
#KeplrAconsejaALosUsuariosDeInicioDeSesiónSocialQueTransfieranActivos
🛟 52.000 carteras de Keplr vaciadas. Gran parte fue una operación de rescate
Web3Auth afirma que vació las carteras expuestas con inicio de sesión social antes de que pudiera hacerlo el atacante.
📊 Unos 5,6 millones de dólares están en 12 direcciones de recuperación de Web3Auth
📉 44.041 carteras de Cosmos y 7.603 de Injective vaciadas entre el 6 y el 7 de noviembre
⚠️ 1,96 millones de ATOM en staking evitaron la espera de 21 días del periodo de desvinculación
📅 Aún no hay fecha de devolución de los fondos retenidos
El problema: todavía no se ha revelado el total del atacante.
¿Se devolverán 5,6 millones de dólares antes del 30 de noviembre o después de fin de año? 👇
$ATOM $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Web3Auth
🛟 52.000 carteras de Keplr vaciadas. Gran parte fue una operación de rescate
Web3Auth afirma que vació las carteras expuestas con inicio de sesión social antes de que pudiera hacerlo el atacante.
📊 Unos 5,6 millones de dólares están en 12 direcciones de recuperación de Web3Auth
📉 44.041 carteras de Cosmos y 7.603 de Injective vaciadas entre el 6 y el 7 de noviembre
⚠️ 1,96 millones de ATOM en staking evitaron la espera de 21 días del periodo de desvinculación
📅 Aún no hay fecha de devolución de los fondos retenidos
El problema: todavía no se ha revelado el total del atacante.
¿Se devolverán 5,6 millones de dólares antes del 30 de noviembre o después de fin de año? 👇
$ATOM $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Web3Auth
21

·
--
« Iniciar sesión con Google » en una billetera cripto es práctico. Este fin de semana vimos el precio de esa comodidad.
Keplr, una billetera muy utilizada en el ecosistema Cosmos, suspendió el sábado el inicio de sesión mediante Google y Apple. Algunos usuarios veían cómo desaparecían sus fondos sin haber firmado nada. La vulnerabilidad no estaba en Keplr, sino en Web3Auth, el servicio (propiedad de Consensys, la empresa que desarrolla MetaMask) que gestiona estos inicios de sesión «sociales».
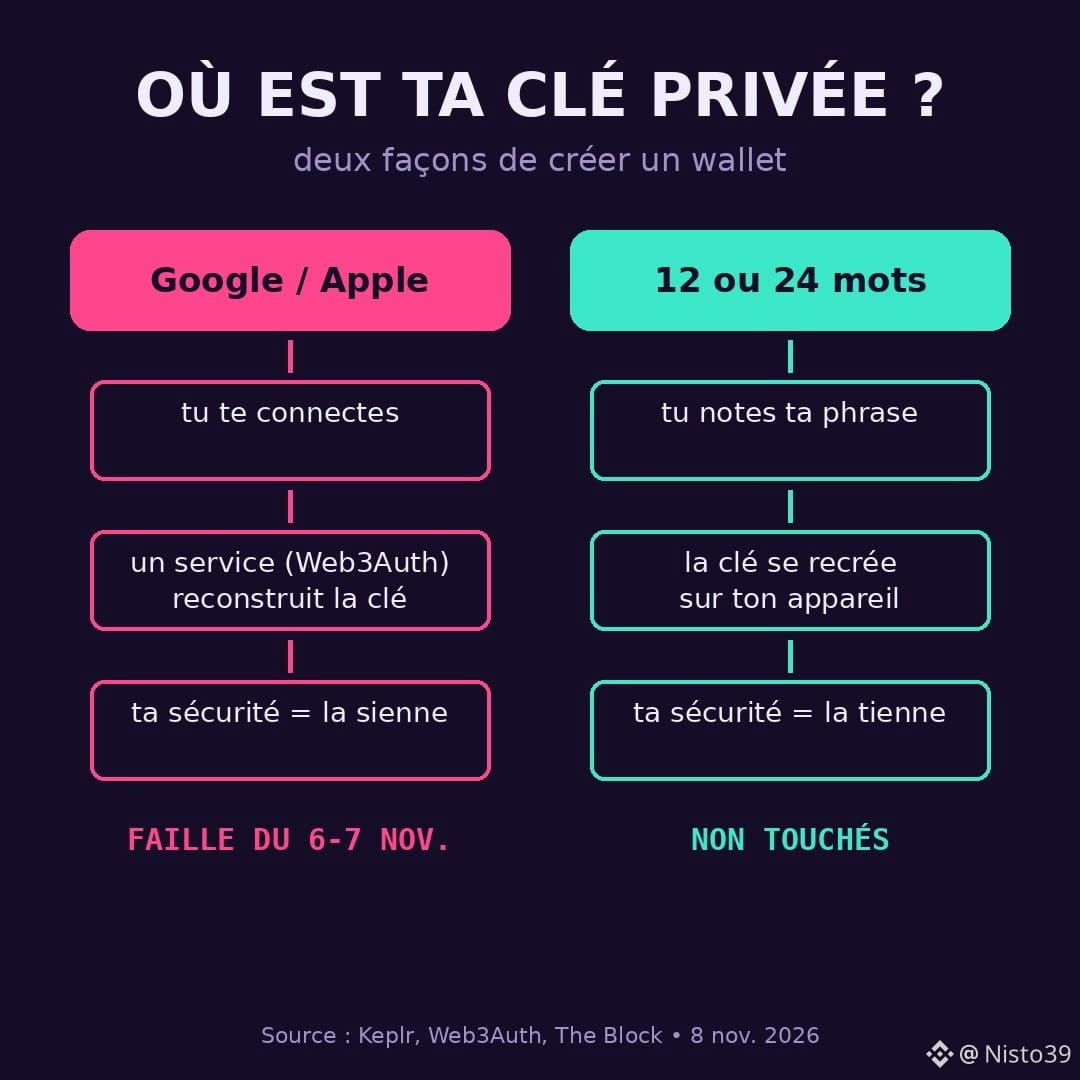
Una billetera es una clave privada, un secreto que firma cada pago. Con el inicio de sesión social, nunca ves ese secreto. Un servicio lo reconstruye por ti cada vez que inicias sesión. Si ese servicio tiene una vulnerabilidad, tu clave también.
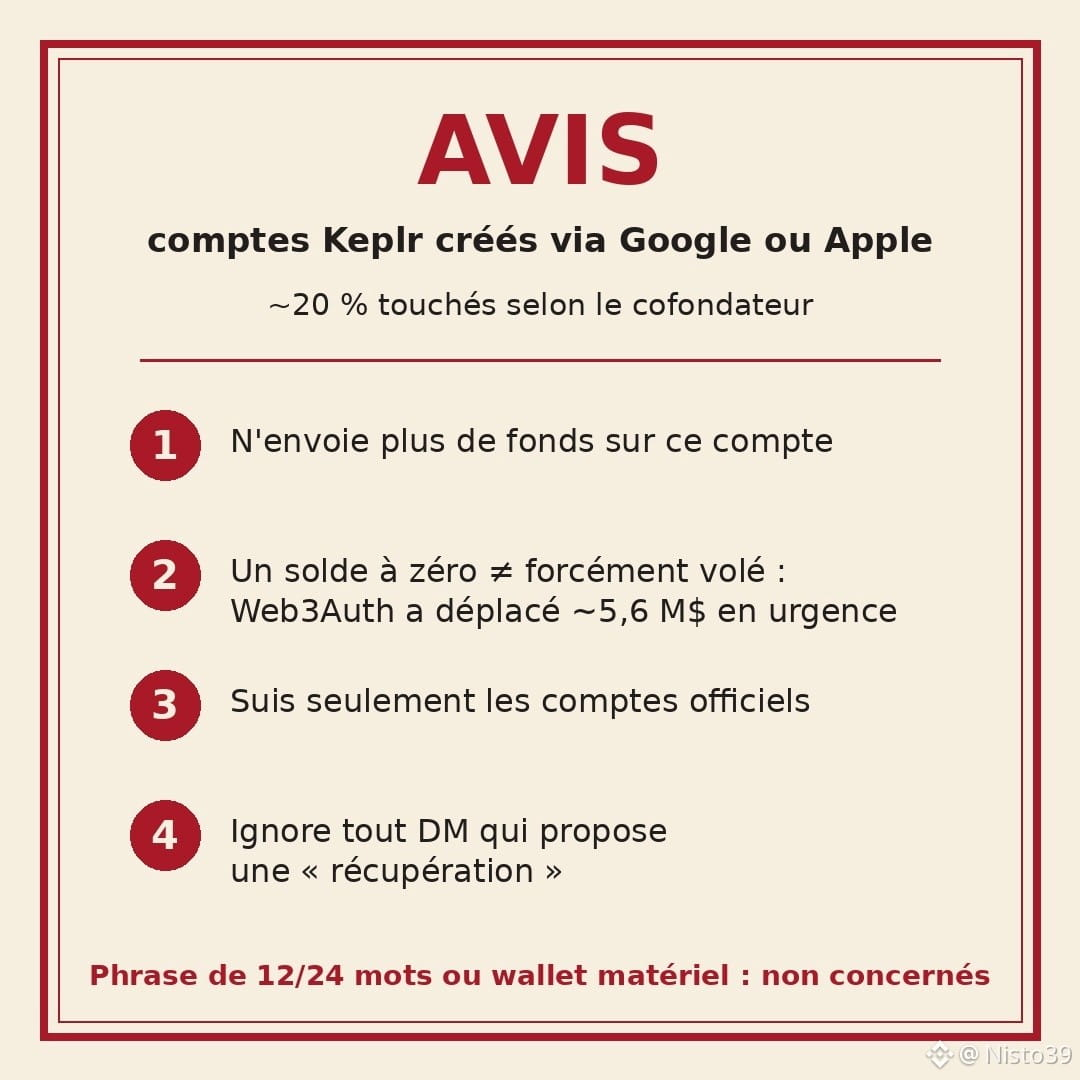
Las cifras conocidas: alrededor del 20 % de las cuentas de Keplr creadas mediante Google o Apple podrían haberse visto afectadas, según el cofundador Josh Lee. Web3Auth dice que vació de urgencia las billeteras expuestas antes que el atacante, usando la misma vía. El domingo, sus 12 direcciones de recuperación contenían unos 5,6 millones de dólares (The Block). Así que un saldo de cero no significa necesariamente «robado». Ni «a salvo».
No se vieron afectadas: las billeteras creadas con una frase de recuperación (de 12 o 24 palabras) o una billetera física.
Lo que me queda claro: el inicio de sesión social no es una estafa, sino una solución de compromiso. Cambias el miedo a perder tus 12 palabras por la dependencia de una empresa. Quienes tenían $ATOM y $INJ acaban de descubrirlo.
Si te afecta: no envíes nada más a esa cuenta, sigue únicamente las cuentas oficiales de Keplr y Web3Auth e ignora cualquier mensaje privado que ofrezca una «recuperación».
Fuentes: The Block, Keplr, Web3Auth, 7-8 nov. 2026. Esto no es asesoramiento financiero.
¿Prefieres arriesgarte a olvidar 12 palabras o depender de un servicio que no controlas?
#Keplr #Web3Auth #CryptoSecurity #Cosmos #CryptoNews
« Iniciar sesión con Google » en una billetera cripto es práctico. Este fin de semana vimos el precio de esa comodidad.
Keplr, una billetera muy utilizada en el ecosistema Cosmos, suspendió el sábado el inicio de sesión mediante Google y Apple. Algunos usuarios veían cómo desaparecían sus fondos sin haber firmado nada. La vulnerabilidad no estaba en Keplr, sino en Web3Auth, el servicio (propiedad de Consensys, la empresa que desarrolla MetaMask) que gestiona estos inicios de sesión «sociales».
Una billetera es una clave privada, un secreto que firma cada pago. Con el inicio de sesión social, nunca ves ese secreto. Un servicio lo reconstruye por ti cada vez que inicias sesión. Si ese servicio tiene una vulnerabilidad, tu clave también.
Las cifras conocidas: alrededor del 20 % de las cuentas de Keplr creadas mediante Google o Apple podrían haberse visto afectadas, según el cofundador Josh Lee. Web3Auth dice que vació de urgencia las billeteras expuestas antes que el atacante, usando la misma vía. El domingo, sus 12 direcciones de recuperación contenían unos 5,6 millones de dólares (The Block). Así que un saldo de cero no significa necesariamente «robado». Ni «a salvo».
No se vieron afectadas: las billeteras creadas con una frase de recuperación (de 12 o 24 palabras) o una billetera física.
Lo que me queda claro: el inicio de sesión social no es una estafa, sino una solución de compromiso. Cambias el miedo a perder tus 12 palabras por la dependencia de una empresa. Quienes tenían $ATOM y $INJ acaban de descubrirlo.
Si te afecta: no envíes nada más a esa cuenta, sigue únicamente las cuentas oficiales de Keplr y Web3Auth e ignora cualquier mensaje privado que ofrezca una «recuperación».
Fuentes: The Block, Keplr, Web3Auth, 7-8 nov. 2026. Esto no es asesoramiento financiero.
¿Prefieres arriesgarte a olvidar 12 palabras o depender de un servicio que no controlas?
#Keplr #Web3Auth #CryptoSecurity #Cosmos #CryptoNews
Keplr, una billetera muy utilizada en el ecosistema Cosmos, suspendió el sábado el inicio de sesión mediante Google y Apple. Algunos usuarios veían cómo desaparecían sus fondos sin haber firmado nada. La vulnerabilidad no estaba en Keplr, sino en Web3Auth, el servicio (propiedad de Consensys, la empresa que desarrolla MetaMask) que gestiona estos inicios de sesión «sociales».
Una billetera es una clave privada, un secreto que firma cada pago. Con el inicio de sesión social, nunca ves ese secreto. Un servicio lo reconstruye por ti cada vez que inicias sesión. Si ese servicio tiene una vulnerabilidad, tu clave también.
Las cifras conocidas: alrededor del 20 % de las cuentas de Keplr creadas mediante Google o Apple podrían haberse visto afectadas, según el cofundador Josh Lee. Web3Auth dice que vació de urgencia las billeteras expuestas antes que el atacante, usando la misma vía. El domingo, sus 12 direcciones de recuperación contenían unos 5,6 millones de dólares (The Block). Así que un saldo de cero no significa necesariamente «robado». Ni «a salvo».
No se vieron afectadas: las billeteras creadas con una frase de recuperación (de 12 o 24 palabras) o una billetera física.
Lo que me queda claro: el inicio de sesión social no es una estafa, sino una solución de compromiso. Cambias el miedo a perder tus 12 palabras por la dependencia de una empresa. Quienes tenían $ATOM y $INJ acaban de descubrirlo.
Si te afecta: no envíes nada más a esa cuenta, sigue únicamente las cuentas oficiales de Keplr y Web3Auth e ignora cualquier mensaje privado que ofrezca una «recuperación».
Fuentes: The Block, Keplr, Web3Auth, 7-8 nov. 2026. Esto no es asesoramiento financiero.
¿Prefieres arriesgarte a olvidar 12 palabras o depender de un servicio que no controlas?
#Keplr #Web3Auth #CryptoSecurity #Cosmos #CryptoNews
1
372
·
--
Las pérdidas de los usuarios que crearon una billetera Keplr iniciando sesión con Google o Apple ya tienen cifras: según el monitoreo de GoPlus del 9 de noviembre, se robaron activos por un valor de al menos 1 millón de dólares y otros 6 millones se transfirieron a direcciones de rescate confirmadas oficialmente. Los usuarios de frases semilla y billeteras de hardware no se vieron afectados.
Al crear una billetera con el inicio de sesión de una red social, una parte de las claves deja de estar en tus manos. ¿Qué método usaste para crear tu billetera Keplr?
#加密安全 #Keplr
Las pérdidas de los usuarios que crearon una billetera Keplr iniciando sesión con Google o Apple ya tienen cifras: según el monitoreo de GoPlus del 9 de noviembre, se robaron activos por un valor de al menos 1 millón de dólares y otros 6 millones se transfirieron a direcciones de rescate confirmadas oficialmente. Los usuarios de frases semilla y billeteras de hardware no se vieron afectados.
Al crear una billetera con el inicio de sesión de una red social, una parte de las claves deja de estar en tus manos. ¿Qué método usaste para crear tu billetera Keplr?
#加密安全 #Keplr
Al crear una billetera con el inicio de sesión de una red social, una parte de las claves deja de estar en tus manos. ¿Qué método usaste para crear tu billetera Keplr?
#加密安全 #Keplr
3

·
--
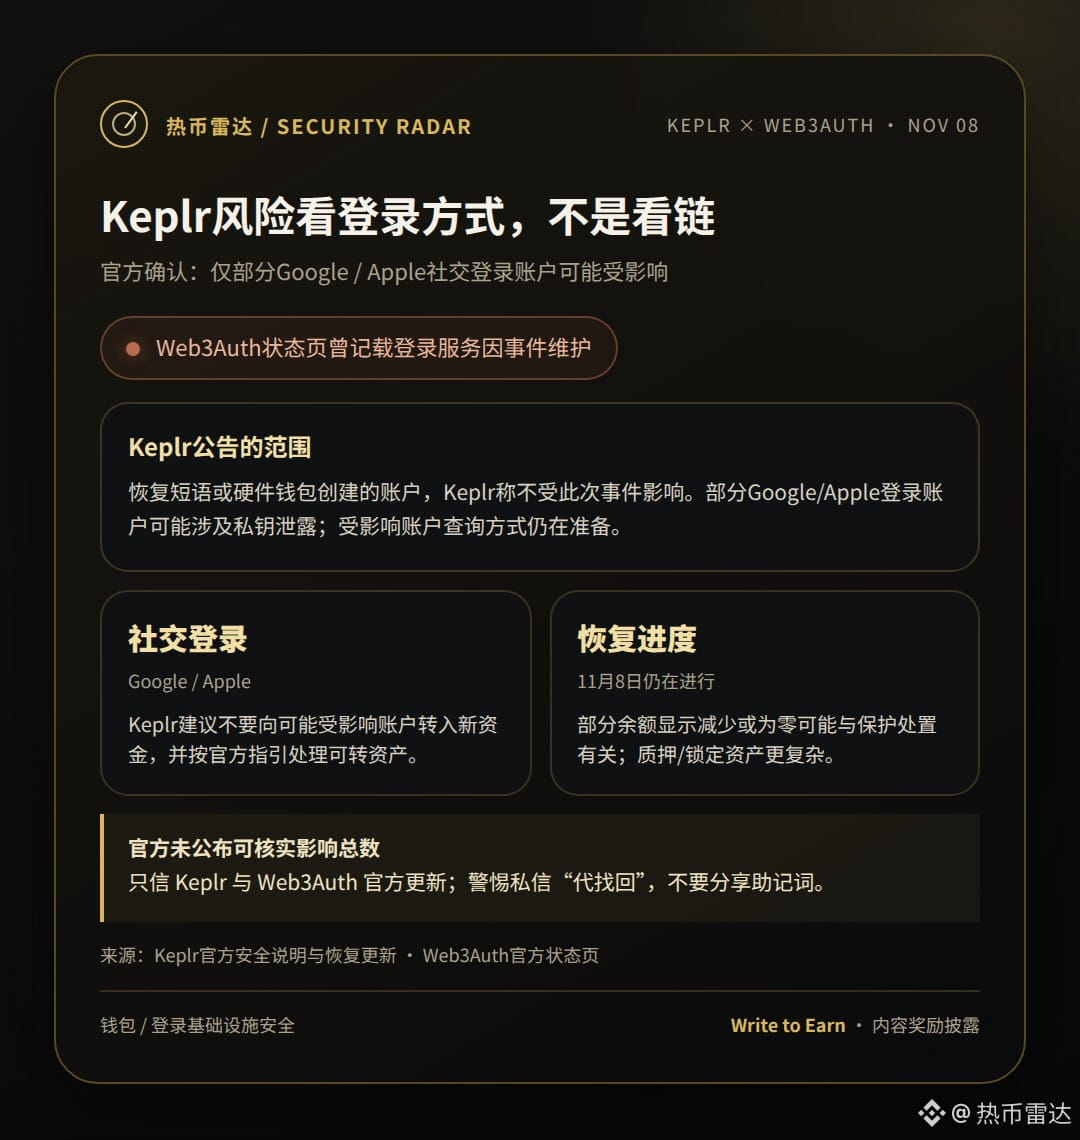
El riesgo de Keplr esta vez depende del método de inicio de sesión; no significa que «todas las wallets estén afectadas»: Keplr afirma que las cuentas creadas con una frase de recuperación o una wallet de hardware no se ven afectadas por este incidente; algunas cuentas que iniciaron sesión mediante Google/Apple podrían haber sufrido una filtración de claves privadas.
Keplr ya ha advertido a estos usuarios que no transfieran más fondos a esas cuentas y que gestionen los activos restantes que puedan transferirse siguiendo las instrucciones oficiales. La reducción o desaparición de algunos saldos podría deberse a medidas de protección; los activos en staking o bloqueados tardan más en gestionarse. El 8 de noviembre, Keplr seguía afirmando que el proceso de recuperación continuaba y que aún estaba preparando un método para consultar las cuentas afectadas; la empresa no ha publicado una cifra total verificable de cuentas afectadas ni de pérdidas.
Confía únicamente en las actualizaciones oficiales de Keplr y Web3Auth, y desconfía de los mensajes privados que ofrezcan «ayuda para recuperar» los fondos. ¿En qué momento debería la wallet explicar claramente los riesgos de seguridad de las claves asociados al inicio de sesión social?
Fuentes: [Comunicado oficial de Keplr](https://x.com/keplrwallet/status/2119117067500806350)|[Avances de recuperación de Keplr](https://x.com/keplrwallet/status/2119316885737177339)|[Página de estado de Web3Auth](https://status.web3auth.io/events/maintenance/461)
Aviso: Esta publicación podría cumplir los requisitos para recibir recompensas de contenido de Binance Square Write to Earn; la elegibilidad y las recompensas están sujetas a las normas de la plataforma y al resultado efectivo. No es asesoramiento de inversión.
#Keplr #Web3Auth #seguridad
El riesgo de Keplr esta vez depende del método de inicio de sesión; no significa que «todas las wallets estén afectadas»: Keplr afirma que las cuentas creadas con una frase de recuperación o una wallet de hardware no se ven afectadas por este incidente; algunas cuentas que iniciaron sesión mediante Google/Apple podrían haber sufrido una filtración de claves privadas.
Keplr ya ha advertido a estos usuarios que no transfieran más fondos a esas cuentas y que gestionen los activos restantes que puedan transferirse siguiendo las instrucciones oficiales. La reducción o desaparición de algunos saldos podría deberse a medidas de protección; los activos en staking o bloqueados tardan más en gestionarse. El 8 de noviembre, Keplr seguía afirmando que el proceso de recuperación continuaba y que aún estaba preparando un método para consultar las cuentas afectadas; la empresa no ha publicado una cifra total verificable de cuentas afectadas ni de pérdidas.
Confía únicamente en las actualizaciones oficiales de Keplr y Web3Auth, y desconfía de los mensajes privados que ofrezcan «ayuda para recuperar» los fondos. ¿En qué momento debería la wallet explicar claramente los riesgos de seguridad de las claves asociados al inicio de sesión social?
Fuentes: [Comunicado oficial de Keplr](https://x.com/keplrwallet/status/2119117067500806350)|[Avances de recuperación de Keplr](https://x.com/keplrwallet/status/2119316885737177339)|[Página de estado de Web3Auth](https://status.web3auth.io/events/maintenance/461)
Aviso: Esta publicación podría cumplir los requisitos para recibir recompensas de contenido de Binance Square Write to Earn; la elegibilidad y las recompensas están sujetas a las normas de la plataforma y al resultado efectivo. No es asesoramiento de inversión.
#Keplr #Web3Auth #seguridad
Keplr ya ha advertido a estos usuarios que no transfieran más fondos a esas cuentas y que gestionen los activos restantes que puedan transferirse siguiendo las instrucciones oficiales. La reducción o desaparición de algunos saldos podría deberse a medidas de protección; los activos en staking o bloqueados tardan más en gestionarse. El 8 de noviembre, Keplr seguía afirmando que el proceso de recuperación continuaba y que aún estaba preparando un método para consultar las cuentas afectadas; la empresa no ha publicado una cifra total verificable de cuentas afectadas ni de pérdidas.
Confía únicamente en las actualizaciones oficiales de Keplr y Web3Auth, y desconfía de los mensajes privados que ofrezcan «ayuda para recuperar» los fondos. ¿En qué momento debería la wallet explicar claramente los riesgos de seguridad de las claves asociados al inicio de sesión social?
Fuentes: [Comunicado oficial de Keplr](https://x.com/keplrwallet/status/2119117067500806350)|[Avances de recuperación de Keplr](https://x.com/keplrwallet/status/2119316885737177339)|[Página de estado de Web3Auth](https://status.web3auth.io/events/maintenance/461)
Aviso: Esta publicación podría cumplir los requisitos para recibir recompensas de contenido de Binance Square Write to Earn; la elegibilidad y las recompensas están sujetas a las normas de la plataforma y al resultado efectivo. No es asesoramiento de inversión.
#Keplr #Web3Auth #seguridad
78

Web3Auth se adelantó a los hackers: se movieron 5,6 millones de dólares desde billeteras Keplr
- Web3Auth informó del traslado de 5,6 millones de dólares desde billeteras Keplr vulneradas
- Al hacker lo llaman «atacante inicial»
- Se robaron algunos fondos, pero no se han explicado los detalles
#BinanceSquare #CryptoNews #Web3 #Keplr
$btc $eth
#vlikevn Titanbot
Fuente: The Block
Web3Auth se adelantó a los hackers: se movieron 5,6 millones de dólares desde billeteras Keplr
- Web3Auth informó del traslado de 5,6 millones de dólares desde billeteras Keplr vulneradas
- Al hacker lo llaman «atacante inicial»
- Se robaron algunos fondos, pero no se han explicado los detalles
#BinanceSquare #CryptoNews #Web3 #Keplr
$btc $eth
#vlikevn Titanbot
Fuente: The Block
- Web3Auth informó del traslado de 5,6 millones de dólares desde billeteras Keplr vulneradas
- Al hacker lo llaman «atacante inicial»
- Se robaron algunos fondos, pero no se han explicado los detalles
#BinanceSquare #CryptoNews #Web3 #Keplr
$btc $eth
#vlikevn Titanbot
Fuente: The Block
32

·
--
Web3Auth transfirió los fondos de la billetera Keplr: ¿rescate o robo?
Hay novedades sobre el incidente de inicio de sesión social de Keplr. Web3Auth publicó el 8 de noviembre a las 14:23, hora de Pekín, que, con la ayuda de Keplr, está transfiriendo los activos de las billeteras afectadas a billeteras seguras de recuperación.
También aclaró expresamente que algunas transferencias que desde fuera se atribuyeron a los atacantes eran, en realidad, parte del rescate. Después publicó una lista de «direcciones de recuperación verificadas» que abarca las redes Cosmos Hub, Osmosis, Celestia, Injective y dYdX, entre otras, además de una dirección EVM (que, según indicó, cubre 8 cadenas), y afirmó que la lista seguirá actualizándose. Keplr también compartió la publicación y confirmó que son direcciones de recuperación, no direcciones de ataque.
Conviene distinguir varias cosas:
1. Si te han transferido el saldo, compara primero la dirección receptora con las de la lista oficial; no des por hecho que te han robado basándote solo en una impresión.
2. Por ahora, ninguna de las dos partes ha publicado el número de billeteras afectadas ni el importe de las pérdidas. No te creas todavía las cifras que circulan por internet.
3. El aviso oficial recomienda confiar únicamente en los canales oficiales. Si alguien te escribe por privado ofreciéndose a «ayudarte a recuperar tus activos», considéralo un estafador.
CZ también compartió un aviso: quienes hayan usado billeteras con «inicio de sesión social» deberían estudiar bien este asunto. La autocustodia implica asumir la responsabilidad, lo que incluye averiguar quién tiene realmente las claves.
#Keplr #钱包安全 #Web3Auth
Web3Auth transfirió los fondos de la billetera Keplr: ¿rescate o robo?
Hay novedades sobre el incidente de inicio de sesión social de Keplr. Web3Auth publicó el 8 de noviembre a las 14:23, hora de Pekín, que, con la ayuda de Keplr, está transfiriendo los activos de las billeteras afectadas a billeteras seguras de recuperación.
También aclaró expresamente que algunas transferencias que desde fuera se atribuyeron a los atacantes eran, en realidad, parte del rescate. Después publicó una lista de «direcciones de recuperación verificadas» que abarca las redes Cosmos Hub, Osmosis, Celestia, Injective y dYdX, entre otras, además de una dirección EVM (que, según indicó, cubre 8 cadenas), y afirmó que la lista seguirá actualizándose. Keplr también compartió la publicación y confirmó que son direcciones de recuperación, no direcciones de ataque.
Conviene distinguir varias cosas:
1. Si te han transferido el saldo, compara primero la dirección receptora con las de la lista oficial; no des por hecho que te han robado basándote solo en una impresión.
2. Por ahora, ninguna de las dos partes ha publicado el número de billeteras afectadas ni el importe de las pérdidas. No te creas todavía las cifras que circulan por internet.
3. El aviso oficial recomienda confiar únicamente en los canales oficiales. Si alguien te escribe por privado ofreciéndose a «ayudarte a recuperar tus activos», considéralo un estafador.
CZ también compartió un aviso: quienes hayan usado billeteras con «inicio de sesión social» deberían estudiar bien este asunto. La autocustodia implica asumir la responsabilidad, lo que incluye averiguar quién tiene realmente las claves.
#Keplr #钱包安全 #Web3Auth
Hay novedades sobre el incidente de inicio de sesión social de Keplr. Web3Auth publicó el 8 de noviembre a las 14:23, hora de Pekín, que, con la ayuda de Keplr, está transfiriendo los activos de las billeteras afectadas a billeteras seguras de recuperación.
También aclaró expresamente que algunas transferencias que desde fuera se atribuyeron a los atacantes eran, en realidad, parte del rescate. Después publicó una lista de «direcciones de recuperación verificadas» que abarca las redes Cosmos Hub, Osmosis, Celestia, Injective y dYdX, entre otras, además de una dirección EVM (que, según indicó, cubre 8 cadenas), y afirmó que la lista seguirá actualizándose. Keplr también compartió la publicación y confirmó que son direcciones de recuperación, no direcciones de ataque.
Conviene distinguir varias cosas:
1. Si te han transferido el saldo, compara primero la dirección receptora con las de la lista oficial; no des por hecho que te han robado basándote solo en una impresión.
2. Por ahora, ninguna de las dos partes ha publicado el número de billeteras afectadas ni el importe de las pérdidas. No te creas todavía las cifras que circulan por internet.
3. El aviso oficial recomienda confiar únicamente en los canales oficiales. Si alguien te escribe por privado ofreciéndose a «ayudarte a recuperar tus activos», considéralo un estafador.
CZ también compartió un aviso: quienes hayan usado billeteras con «inicio de sesión social» deberían estudiar bien este asunto. La autocustodia implica asumir la responsabilidad, lo que incluye averiguar quién tiene realmente las claves.
#Keplr #钱包安全 #Web3Auth
53
·
--
Disminuye el saldo de Keplr: no atribuyas todas las transferencias de protección a un robo
Si creaste tu billetera Keplr con Google o Apple, deja de transferir fondos a esa cuenta. Que el saldo llegue a cero no permite concluir directamente que te lo hayan robado todo, ni significa que los activos ya se hayan devuelto. Lo importante es verificar adónde fueron los fondos y cuáles son los planes para devolverlos.
El 7 de noviembre, Keplr afirmó que una vulnerabilidad en la infraestructura de Web3Auth había expuesto las claves privadas de algunos usuarios que iniciaron sesión con redes sociales. Según su explicación preliminar, las cuentas creadas con una frase semilla o una billetera de hardware no se vieron afectadas por este incidente. No generalices el riesgo como si todas las billeteras Keplr tuvieran problemas.
El 8 de noviembre, Web3Auth publicó las direcciones de recuperación utilizadas para las transferencias de protección y afirmó que algunas transferencias se habían confundido con operaciones de atacantes. Ese mismo día, The Block verificó que, al momento de publicar su informe, esas direcciones tenían activos por un valor aproximado de 5,6 millones de dólares. Esa cifra es una valoración de los activos en las direcciones de recuperación: no es el monto final robado y mucho menos dinero que ya se haya devuelto a los usuarios.
Por lo tanto, hay que tener presentes dos cosas a la vez: la disminución de algunos saldos podría deberse a transferencias de protección, pero el riesgo de exposición de las claves privadas y de que los usuarios no puedan disponer temporalmente de sus activos sigue existiendo. Keplr recomienda trasladar los activos líquidos que aún se puedan transferir a una cuenta creada con una frase semilla o una billetera de hardware. La gestión de activos en staking o bloqueados es más compleja, así que no hay que aplicarles el mismo calendario que a los activos líquidos.
Durante los próximos dos o tres días, verifica las consultas oficiales de cuentas afectadas, las actualizaciones de las direcciones de recuperación y el proceso de devolución. Este es solo un período de seguimiento, no una promesa de reembolso. Reduce el nivel de riesgo solo cuando el alcance esté claro y las devoluciones puedan verificarse; si aparecen transferencias anómalas desde direcciones que no figuran en la lista o el impacto se amplía, aumenta el nivel de riesgo. Consulta las novedades únicamente a través de los canales oficiales conocidos y no hagas clic en enlaces de «recuperación» enviados por mensaje privado.
#Keplr #Web3Auth #SeguridadDeBilleteras
Disminuye el saldo de Keplr: no atribuyas todas las transferencias de protección a un robo
Si creaste tu billetera Keplr con Google o Apple, deja de transferir fondos a esa cuenta. Que el saldo llegue a cero no permite concluir directamente que te lo hayan robado todo, ni significa que los activos ya se hayan devuelto. Lo importante es verificar adónde fueron los fondos y cuáles son los planes para devolverlos.
El 7 de noviembre, Keplr afirmó que una vulnerabilidad en la infraestructura de Web3Auth había expuesto las claves privadas de algunos usuarios que iniciaron sesión con redes sociales. Según su explicación preliminar, las cuentas creadas con una frase semilla o una billetera de hardware no se vieron afectadas por este incidente. No generalices el riesgo como si todas las billeteras Keplr tuvieran problemas.
El 8 de noviembre, Web3Auth publicó las direcciones de recuperación utilizadas para las transferencias de protección y afirmó que algunas transferencias se habían confundido con operaciones de atacantes. Ese mismo día, The Block verificó que, al momento de publicar su informe, esas direcciones tenían activos por un valor aproximado de 5,6 millones de dólares. Esa cifra es una valoración de los activos en las direcciones de recuperación: no es el monto final robado y mucho menos dinero que ya se haya devuelto a los usuarios.
Por lo tanto, hay que tener presentes dos cosas a la vez: la disminución de algunos saldos podría deberse a transferencias de protección, pero el riesgo de exposición de las claves privadas y de que los usuarios no puedan disponer temporalmente de sus activos sigue existiendo. Keplr recomienda trasladar los activos líquidos que aún se puedan transferir a una cuenta creada con una frase semilla o una billetera de hardware. La gestión de activos en staking o bloqueados es más compleja, así que no hay que aplicarles el mismo calendario que a los activos líquidos.
Durante los próximos dos o tres días, verifica las consultas oficiales de cuentas afectadas, las actualizaciones de las direcciones de recuperación y el proceso de devolución. Este es solo un período de seguimiento, no una promesa de reembolso. Reduce el nivel de riesgo solo cuando el alcance esté claro y las devoluciones puedan verificarse; si aparecen transferencias anómalas desde direcciones que no figuran en la lista o el impacto se amplía, aumenta el nivel de riesgo. Consulta las novedades únicamente a través de los canales oficiales conocidos y no hagas clic en enlaces de «recuperación» enviados por mensaje privado.
#Keplr #Web3Auth #SeguridadDeBilleteras
Si creaste tu billetera Keplr con Google o Apple, deja de transferir fondos a esa cuenta. Que el saldo llegue a cero no permite concluir directamente que te lo hayan robado todo, ni significa que los activos ya se hayan devuelto. Lo importante es verificar adónde fueron los fondos y cuáles son los planes para devolverlos.
El 7 de noviembre, Keplr afirmó que una vulnerabilidad en la infraestructura de Web3Auth había expuesto las claves privadas de algunos usuarios que iniciaron sesión con redes sociales. Según su explicación preliminar, las cuentas creadas con una frase semilla o una billetera de hardware no se vieron afectadas por este incidente. No generalices el riesgo como si todas las billeteras Keplr tuvieran problemas.
El 8 de noviembre, Web3Auth publicó las direcciones de recuperación utilizadas para las transferencias de protección y afirmó que algunas transferencias se habían confundido con operaciones de atacantes. Ese mismo día, The Block verificó que, al momento de publicar su informe, esas direcciones tenían activos por un valor aproximado de 5,6 millones de dólares. Esa cifra es una valoración de los activos en las direcciones de recuperación: no es el monto final robado y mucho menos dinero que ya se haya devuelto a los usuarios.
Por lo tanto, hay que tener presentes dos cosas a la vez: la disminución de algunos saldos podría deberse a transferencias de protección, pero el riesgo de exposición de las claves privadas y de que los usuarios no puedan disponer temporalmente de sus activos sigue existiendo. Keplr recomienda trasladar los activos líquidos que aún se puedan transferir a una cuenta creada con una frase semilla o una billetera de hardware. La gestión de activos en staking o bloqueados es más compleja, así que no hay que aplicarles el mismo calendario que a los activos líquidos.
Durante los próximos dos o tres días, verifica las consultas oficiales de cuentas afectadas, las actualizaciones de las direcciones de recuperación y el proceso de devolución. Este es solo un período de seguimiento, no una promesa de reembolso. Reduce el nivel de riesgo solo cuando el alcance esté claro y las devoluciones puedan verificarse; si aparecen transferencias anómalas desde direcciones que no figuran en la lista o el impacto se amplía, aumenta el nivel de riesgo. Consulta las novedades únicamente a través de los canales oficiales conocidos y no hagas clic en enlaces de «recuperación» enviados por mensaje privado.
#Keplr #Web3Auth #SeguridadDeBilleteras
76
·
--
$6,01 millones en transferencias, 44.000 billeteras: ¿qué pasó con el inicio de sesión social de Keplr?
La billetera del ecosistema $ATOM Keplr suspendió el inicio de sesión con Google/Apple debido a una vulnerabilidad en el servicio de inicio de sesión de terceros Web3Auth.
Datos:
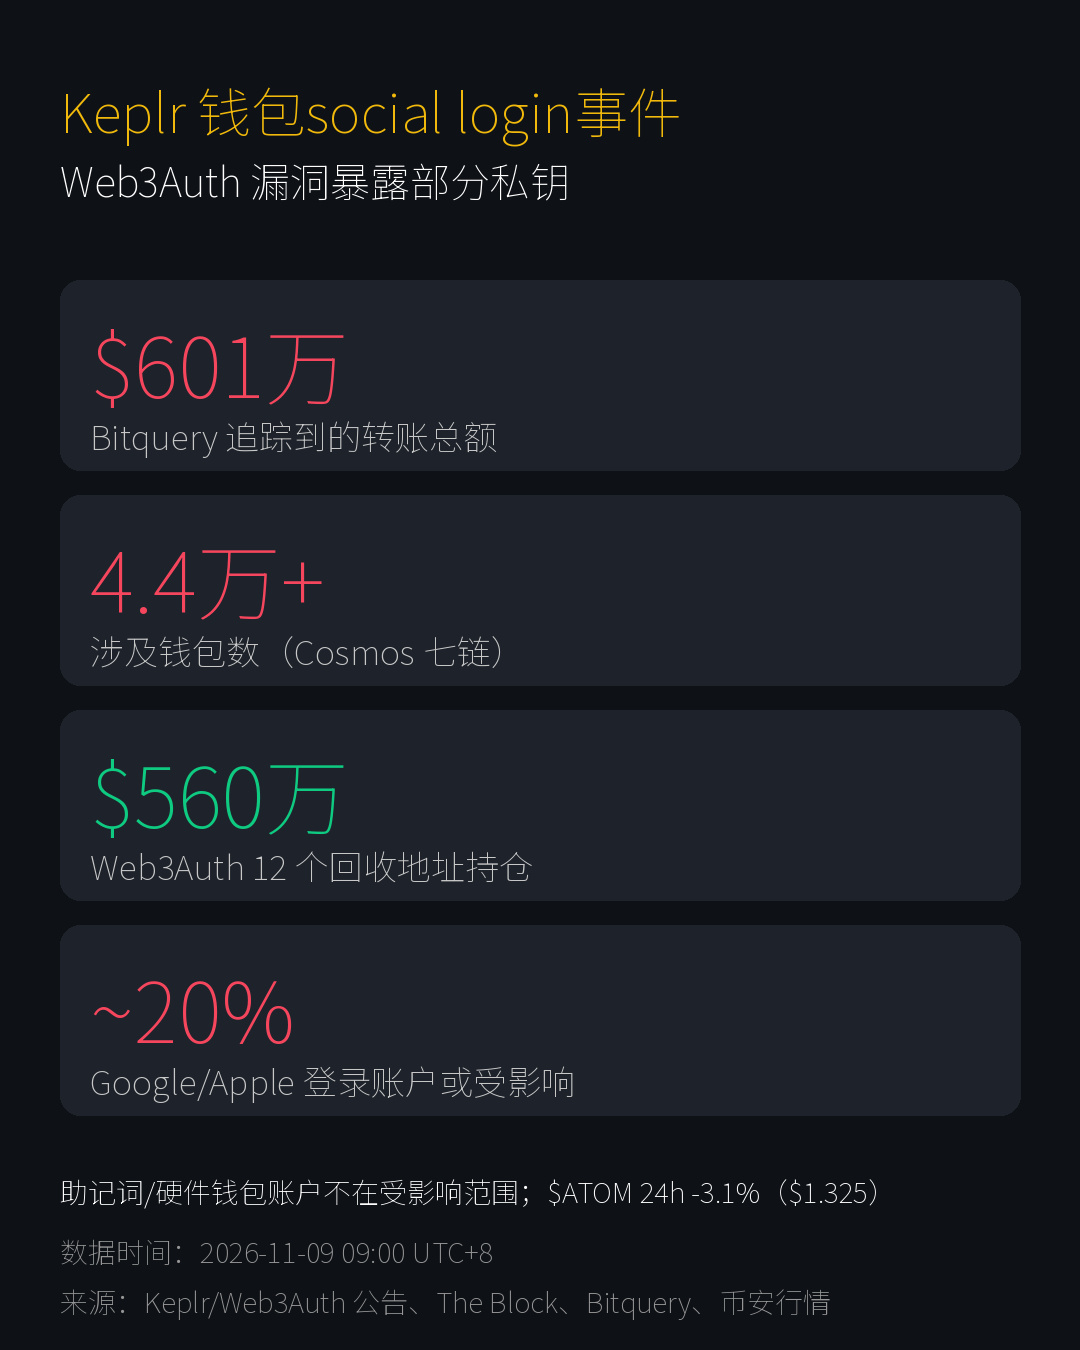
• Bitquery rastreó transferencias por un total aproximado de $6,01 millones, que involucraron a más de 44.000 billeteras (según informes de los medios)
• Web3Auth afirmó que sus 12 direcciones de recuperación tienen unos $5,6 millones y que se trató de una transferencia preventiva para proteger los fondos (según informó The Block)
• El cofundador de Keplr estima que alrededor del 20 % de las cuentas con inicio de sesión social podrían verse afectadas
• Consulté la cotización de Binance: $ATOM está ahora a $1.325, con una variación del -3,1 % en 24 h
Algunas observaciones:
1. Según Keplr, las cuentas con frase semilla y las de hardware wallets no están dentro del alcance de este incidente
2. Los $6,01 millones no representan una cantidad confirmada como robada; parte corresponde a operaciones de recuperación y todavía no se ha publicado una cifra oficial de las pérdidas reales
3. Web3Auth no ha anunciado qué otras billeteras se vieron afectadas, así que el alcance del riesgo sigue sin estar claro
¿Crees que las billeteras con inicio de sesión social siguen siendo seguras? Hablemos en los comentarios.
#Keplr #Web3Auth #钱包安全 #Binance #WriteToEarn
Esta publicación participa en Write to Earn de Binance Square; el autor podría recibir una comisión por referidos.
Solo con fines informativos; no constituye asesoramiento de inversión. DYOR.
$6,01 millones en transferencias, 44.000 billeteras: ¿qué pasó con el inicio de sesión social de Keplr?
La billetera del ecosistema $ATOM Keplr suspendió el inicio de sesión con Google/Apple debido a una vulnerabilidad en el servicio de inicio de sesión de terceros Web3Auth.
Datos:
• Bitquery rastreó transferencias por un total aproximado de $6,01 millones, que involucraron a más de 44.000 billeteras (según informes de los medios)
• Web3Auth afirmó que sus 12 direcciones de recuperación tienen unos $5,6 millones y que se trató de una transferencia preventiva para proteger los fondos (según informó The Block)
• El cofundador de Keplr estima que alrededor del 20 % de las cuentas con inicio de sesión social podrían verse afectadas
• Consulté la cotización de Binance: $ATOM está ahora a $1.325, con una variación del -3,1 % en 24 h
Algunas observaciones:
1. Según Keplr, las cuentas con frase semilla y las de hardware wallets no están dentro del alcance de este incidente
2. Los $6,01 millones no representan una cantidad confirmada como robada; parte corresponde a operaciones de recuperación y todavía no se ha publicado una cifra oficial de las pérdidas reales
3. Web3Auth no ha anunciado qué otras billeteras se vieron afectadas, así que el alcance del riesgo sigue sin estar claro
¿Crees que las billeteras con inicio de sesión social siguen siendo seguras? Hablemos en los comentarios.
#Keplr #Web3Auth #钱包安全 #Binance #WriteToEarn
Esta publicación participa en Write to Earn de Binance Square; el autor podría recibir una comisión por referidos.
Solo con fines informativos; no constituye asesoramiento de inversión. DYOR.
La billetera del ecosistema $ATOM Keplr suspendió el inicio de sesión con Google/Apple debido a una vulnerabilidad en el servicio de inicio de sesión de terceros Web3Auth.
Datos:
• Bitquery rastreó transferencias por un total aproximado de $6,01 millones, que involucraron a más de 44.000 billeteras (según informes de los medios)
• Web3Auth afirmó que sus 12 direcciones de recuperación tienen unos $5,6 millones y que se trató de una transferencia preventiva para proteger los fondos (según informó The Block)
• El cofundador de Keplr estima que alrededor del 20 % de las cuentas con inicio de sesión social podrían verse afectadas
• Consulté la cotización de Binance: $ATOM está ahora a $1.325, con una variación del -3,1 % en 24 h
Algunas observaciones:
1. Según Keplr, las cuentas con frase semilla y las de hardware wallets no están dentro del alcance de este incidente
2. Los $6,01 millones no representan una cantidad confirmada como robada; parte corresponde a operaciones de recuperación y todavía no se ha publicado una cifra oficial de las pérdidas reales
3. Web3Auth no ha anunciado qué otras billeteras se vieron afectadas, así que el alcance del riesgo sigue sin estar claro
¿Crees que las billeteras con inicio de sesión social siguen siendo seguras? Hablemos en los comentarios.
#Keplr #Web3Auth #钱包安全 #Binance #WriteToEarn
Esta publicación participa en Write to Earn de Binance Square; el autor podría recibir una comisión por referidos.
Solo con fines informativos; no constituye asesoramiento de inversión. DYOR.
111

·
--
Más de 44.000 billeteras que iniciaban sesión con Google sufrieron transferencias de más de 6 millones de dólares
▫️ Keplr confirmó transferencias no autorizadas en cuentas que iniciaban sesión con Google o Apple; el problema estaba en el servicio de inicio de sesión social Web3Auth
▫️ Según las estadísticas en cadena, hay al menos 44.000 billeteras afectadas y unos 6,01 millones de dólares; los fondos aún no se han retirado
▫️ Incluso después de la alerta oficial, el 86 % de las billeteras afectadas fueron vaciadas
▫️ Los atacantes también eludieron el período de desbloqueo de 21 días y retiraron unos 1,96 millones de ATOM en staking
Por ahora, las cuentas que usan frases semilla o billeteras de hardware no parecen afectadas; estos dos métodos de inicio de sesión social se han suspendido
Por comodidad, inicias sesión con un solo clic, pero quizá las claves ni siquiera estén en tus manos
¿Seguirás confiando en iniciar sesión en tu billetera con una cuenta de redes sociales? 👇 (Esto no constituye asesoramiento de inversión)
#Keplr #Web3Auth #SeguridadDeLaBilletera
Más de 44.000 billeteras que iniciaban sesión con Google sufrieron transferencias de más de 6 millones de dólares
▫️ Keplr confirmó transferencias no autorizadas en cuentas que iniciaban sesión con Google o Apple; el problema estaba en el servicio de inicio de sesión social Web3Auth
▫️ Según las estadísticas en cadena, hay al menos 44.000 billeteras afectadas y unos 6,01 millones de dólares; los fondos aún no se han retirado
▫️ Incluso después de la alerta oficial, el 86 % de las billeteras afectadas fueron vaciadas
▫️ Los atacantes también eludieron el período de desbloqueo de 21 días y retiraron unos 1,96 millones de ATOM en staking
Por ahora, las cuentas que usan frases semilla o billeteras de hardware no parecen afectadas; estos dos métodos de inicio de sesión social se han suspendido
Por comodidad, inicias sesión con un solo clic, pero quizá las claves ni siquiera estén en tus manos
¿Seguirás confiando en iniciar sesión en tu billetera con una cuenta de redes sociales? 👇 (Esto no constituye asesoramiento de inversión)
#Keplr #Web3Auth #SeguridadDeLaBilletera
▫️ Keplr confirmó transferencias no autorizadas en cuentas que iniciaban sesión con Google o Apple; el problema estaba en el servicio de inicio de sesión social Web3Auth
▫️ Según las estadísticas en cadena, hay al menos 44.000 billeteras afectadas y unos 6,01 millones de dólares; los fondos aún no se han retirado
▫️ Incluso después de la alerta oficial, el 86 % de las billeteras afectadas fueron vaciadas
▫️ Los atacantes también eludieron el período de desbloqueo de 21 días y retiraron unos 1,96 millones de ATOM en staking
Por ahora, las cuentas que usan frases semilla o billeteras de hardware no parecen afectadas; estos dos métodos de inicio de sesión social se han suspendido
Por comodidad, inicias sesión con un solo clic, pero quizá las claves ni siquiera estén en tus manos
¿Seguirás confiando en iniciar sesión en tu billetera con una cuenta de redes sociales? 👇 (Esto no constituye asesoramiento de inversión)
#Keplr #Web3Auth #SeguridadDeLaBilletera
2
2.5k
·
--
【Giro en el caso del robo a Keplr】
Todos pensaban que unos hackers habían vaciado 6 millones de dólares de las billeteras Keplr, pero los datos on-chain cuentan otra historia: la mayor parte del dinero fue «rescatada».
Desde el 11-06, las claves privadas de las billeteras Keplr que iniciaban sesión con Google/Apple quedaron expuestas debido a una vulnerabilidad del proveedor Web3Auth. Bitquery rastreó los fondos de más de 44.000 billeteras hasta un mismo grupo de direcciones, que fueron señaladas como las de los hackers.
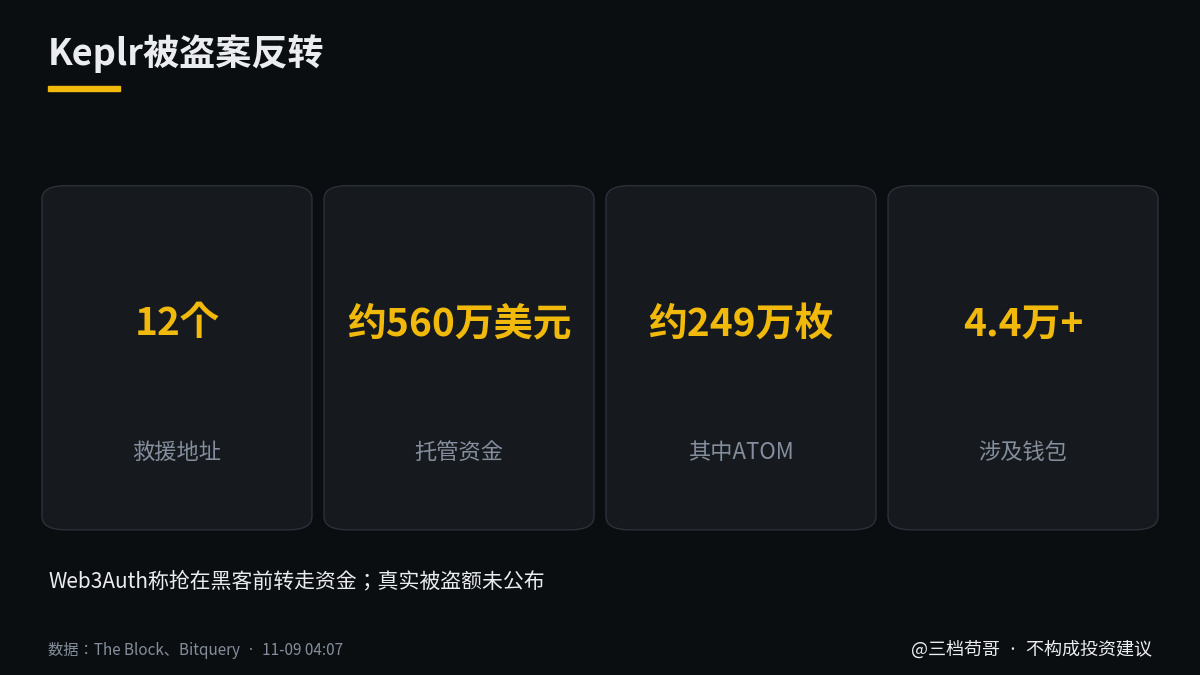
El domingo, Web3Auth publicó 12 direcciones de rescate y afirmó que transfirió los fondos antes que los hackers: unos 5,6 millones de dólares, en su mayoría alrededor de 2,49 millones de ATOM. Todas las «direcciones de los hackers» identificadas por Bitquery están en esa lista.
Sin embargo, Web3Auth mencionó que también había un «atacante original». No se ha anunciado el monto real robado y Keplr tampoco ha presentado un plan de compensación.
Mi opinión: en el caso de ATOM, parece haber más alarma que pruebas concluyentes; los fondos recuperados se pueden ver on-chain. Podría estar equivocado si el monto realmente robado es muy elevado o si los fondos rescatados tardan mucho en devolverse.
Si inicias sesión con una cuenta de redes sociales, sigue la recomendación de Keplr y transfiere tus activos a una billetera con frase semilla o a una billetera física. No confíes en nadie que te escriba en privado diciendo que «te ayudará a recuperar» tus fondos.
¿Inicias sesión en tu billetera con una cuenta de redes sociales?
Fuentes: The Block, Bitquery
#Keplr #Cosmos
📈 Los tres mayores aumentos de contratos (04:01): $JCT +380.37%|$AIOT +44.54%|$HOT +21.35%
#PlazaDeBinance
⚠️ Lo anterior es una recopilación de información y una opinión personal; no constituye asesoramiento de inversión. DYOR.
【Giro en el caso del robo a Keplr】
Todos pensaban que unos hackers habían vaciado 6 millones de dólares de las billeteras Keplr, pero los datos on-chain cuentan otra historia: la mayor parte del dinero fue «rescatada».
Desde el 11-06, las claves privadas de las billeteras Keplr que iniciaban sesión con Google/Apple quedaron expuestas debido a una vulnerabilidad del proveedor Web3Auth. Bitquery rastreó los fondos de más de 44.000 billeteras hasta un mismo grupo de direcciones, que fueron señaladas como las de los hackers.
El domingo, Web3Auth publicó 12 direcciones de rescate y afirmó que transfirió los fondos antes que los hackers: unos 5,6 millones de dólares, en su mayoría alrededor de 2,49 millones de ATOM. Todas las «direcciones de los hackers» identificadas por Bitquery están en esa lista.
Sin embargo, Web3Auth mencionó que también había un «atacante original». No se ha anunciado el monto real robado y Keplr tampoco ha presentado un plan de compensación.
Mi opinión: en el caso de ATOM, parece haber más alarma que pruebas concluyentes; los fondos recuperados se pueden ver on-chain. Podría estar equivocado si el monto realmente robado es muy elevado o si los fondos rescatados tardan mucho en devolverse.
Si inicias sesión con una cuenta de redes sociales, sigue la recomendación de Keplr y transfiere tus activos a una billetera con frase semilla o a una billetera física. No confíes en nadie que te escriba en privado diciendo que «te ayudará a recuperar» tus fondos.
¿Inicias sesión en tu billetera con una cuenta de redes sociales?
Fuentes: The Block, Bitquery
#Keplr #Cosmos
📈 Los tres mayores aumentos de contratos (04:01): $JCT +380.37%|$AIOT +44.54%|$HOT +21.35%
#PlazaDeBinance
⚠️ Lo anterior es una recopilación de información y una opinión personal; no constituye asesoramiento de inversión. DYOR.
Todos pensaban que unos hackers habían vaciado 6 millones de dólares de las billeteras Keplr, pero los datos on-chain cuentan otra historia: la mayor parte del dinero fue «rescatada».
Desde el 11-06, las claves privadas de las billeteras Keplr que iniciaban sesión con Google/Apple quedaron expuestas debido a una vulnerabilidad del proveedor Web3Auth. Bitquery rastreó los fondos de más de 44.000 billeteras hasta un mismo grupo de direcciones, que fueron señaladas como las de los hackers.
El domingo, Web3Auth publicó 12 direcciones de rescate y afirmó que transfirió los fondos antes que los hackers: unos 5,6 millones de dólares, en su mayoría alrededor de 2,49 millones de ATOM. Todas las «direcciones de los hackers» identificadas por Bitquery están en esa lista.
Sin embargo, Web3Auth mencionó que también había un «atacante original». No se ha anunciado el monto real robado y Keplr tampoco ha presentado un plan de compensación.
Mi opinión: en el caso de ATOM, parece haber más alarma que pruebas concluyentes; los fondos recuperados se pueden ver on-chain. Podría estar equivocado si el monto realmente robado es muy elevado o si los fondos rescatados tardan mucho en devolverse.
Si inicias sesión con una cuenta de redes sociales, sigue la recomendación de Keplr y transfiere tus activos a una billetera con frase semilla o a una billetera física. No confíes en nadie que te escriba en privado diciendo que «te ayudará a recuperar» tus fondos.
¿Inicias sesión en tu billetera con una cuenta de redes sociales?
Fuentes: The Block, Bitquery
#Keplr #Cosmos
📈 Los tres mayores aumentos de contratos (04:01): $JCT +380.37%|$AIOT +44.54%|$HOT +21.35%
#PlazaDeBinance
⚠️ Lo anterior es una recopilación de información y una opinión personal; no constituye asesoramiento de inversión. DYOR.
2

·
--
Bajista
🚨 Usaste Google o Apple para crear una billetera de criptomonedas — ahora tu clave privada podría estar expuesta
Esa es la advertencia que están recibiendo los usuarios de Keplr tras una brecha de seguridad relacionada con Web3Auth
Algunas billeteras con inicio de sesión social ya han reportado transacciones no autorizadas
Te contamos por qué esto importa 👇
$GOOGL
{future}(GOOGLUSDT)
El inicio de sesión social facilita el uso de criptomonedas, ya que elimina la necesidad de gestionar una frase de recuperación por tu cuenta
Pero tu billetera sigue dependiendo de claves criptográficas, y la infraestructura que las protege se vuelve fundamental
Keplr ha confirmado:
🔴 Algunas cuentas que iniciaron sesión con Google/Apple podrían estar comprometidas
🟢 Según su evaluación actual, las billeteras con frase de recuperación y las billeteras físicas no se han visto afectadas
⏸️ El inicio de sesión social se ha suspendido
⚠️ Si usaste el inicio de sesión social, deja de depositar fondos y transfiere
$AAPL
{future}(AAPLUSDT)
los activos líquidos restantes a una billetera NUEVA y segura
Hay otro giro
Keplr y Web3Auth han comenzado a tomar medidas para proteger las billeteras vulnerables, así que algunos saldos reducidos podrían deberse a operaciones de recuperación y no a un robo
Los activos en staking siguen siendo más difíciles de proteger
📌 Sigue únicamente las actualizaciones oficiales. Ignora los mensajes directos que ofrezcan ayuda para recuperar tus fondos
El acceso fácil es importante
Pero la comodidad sirve de poco si las claves que la hacen posible no están seguras
$ATOM
{future}(ATOMUSDT)
#keplr #Cosmos #CryptoSecurity
🚨 Usaste Google o Apple para crear una billetera de criptomonedas — ahora tu clave privada podría estar expuesta
Esa es la advertencia que están recibiendo los usuarios de Keplr tras una brecha de seguridad relacionada con Web3Auth
Algunas billeteras con inicio de sesión social ya han reportado transacciones no autorizadas
Te contamos por qué esto importa 👇
$GOOGL
El inicio de sesión social facilita el uso de criptomonedas, ya que elimina la necesidad de gestionar una frase de recuperación por tu cuenta
Pero tu billetera sigue dependiendo de claves criptográficas, y la infraestructura que las protege se vuelve fundamental
Keplr ha confirmado:
🔴 Algunas cuentas que iniciaron sesión con Google/Apple podrían estar comprometidas
🟢 Según su evaluación actual, las billeteras con frase de recuperación y las billeteras físicas no se han visto afectadas
⏸️ El inicio de sesión social se ha suspendido
⚠️ Si usaste el inicio de sesión social, deja de depositar fondos y transfiere
$AAPL
los activos líquidos restantes a una billetera NUEVA y segura
Hay otro giro
Keplr y Web3Auth han comenzado a tomar medidas para proteger las billeteras vulnerables, así que algunos saldos reducidos podrían deberse a operaciones de recuperación y no a un robo
Los activos en staking siguen siendo más difíciles de proteger
📌 Sigue únicamente las actualizaciones oficiales. Ignora los mensajes directos que ofrezcan ayuda para recuperar tus fondos
El acceso fácil es importante
Pero la comodidad sirve de poco si las claves que la hacen posible no están seguras
$ATOM
#keplr #Cosmos #CryptoSecurity
Esa es la advertencia que están recibiendo los usuarios de Keplr tras una brecha de seguridad relacionada con Web3Auth
Algunas billeteras con inicio de sesión social ya han reportado transacciones no autorizadas
Te contamos por qué esto importa 👇
$GOOGL
El inicio de sesión social facilita el uso de criptomonedas, ya que elimina la necesidad de gestionar una frase de recuperación por tu cuenta
Pero tu billetera sigue dependiendo de claves criptográficas, y la infraestructura que las protege se vuelve fundamental
Keplr ha confirmado:
🔴 Algunas cuentas que iniciaron sesión con Google/Apple podrían estar comprometidas
🟢 Según su evaluación actual, las billeteras con frase de recuperación y las billeteras físicas no se han visto afectadas
⏸️ El inicio de sesión social se ha suspendido
⚠️ Si usaste el inicio de sesión social, deja de depositar fondos y transfiere
$AAPL
los activos líquidos restantes a una billetera NUEVA y segura
Hay otro giro
Keplr y Web3Auth han comenzado a tomar medidas para proteger las billeteras vulnerables, así que algunos saldos reducidos podrían deberse a operaciones de recuperación y no a un robo
Los activos en staking siguen siendo más difíciles de proteger
📌 Sigue únicamente las actualizaciones oficiales. Ignora los mensajes directos que ofrezcan ayuda para recuperar tus fondos
El acceso fácil es importante
Pero la comodidad sirve de poco si las claves que la hacen posible no están seguras
$ATOM
#keplr #Cosmos #CryptoSecurity
83
·
--
Alcista
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨 KEPLR ALERTA A LOS USUARIOS QUE INICIARON SESIÓN CON REDES SOCIALES: ¡TRASLADEN SUS ACTIVOS!
Keplr Wallet ha advertido a algunos usuarios que crearon billeteras iniciando sesión con Google o Apple, después de que una vulnerabilidad de Web3Auth expusiera claves privadas.
⚠️ ¿Qué está pasando?
- Algunas billeteras creadas mediante inicio de sesión social podrían estar afectadas.
- Se recomienda a los usuarios transferir sus activos a billeteras seguras.
- Según se informa, los usuarios de frases de recuperación y billeteras de hardware no se ven afectados.
📊 Por qué importa:
Este incidente pone de relieve los riesgos de la infraestructura de billeteras de terceros y la importancia de la autocustodia segura.
💡 Mi opinión:
La comodidad nunca debería ir en detrimento de la seguridad. Asegúrate siempre de entender cómo protege tu billetera tus claves privadas.
#Keplr #CryptoSecurity #Web3
$GOOGL $APR $UAI
{future}(UAIUSDT)
{future}(APRUSDT)
{future}(GOOGLUSDT)
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨 KEPLR ALERTA A LOS USUARIOS QUE INICIARON SESIÓN CON REDES SOCIALES: ¡TRASLADEN SUS ACTIVOS!
Keplr Wallet ha advertido a algunos usuarios que crearon billeteras iniciando sesión con Google o Apple, después de que una vulnerabilidad de Web3Auth expusiera claves privadas.
⚠️ ¿Qué está pasando?
- Algunas billeteras creadas mediante inicio de sesión social podrían estar afectadas.
- Se recomienda a los usuarios transferir sus activos a billeteras seguras.
- Según se informa, los usuarios de frases de recuperación y billeteras de hardware no se ven afectados.
📊 Por qué importa:
Este incidente pone de relieve los riesgos de la infraestructura de billeteras de terceros y la importancia de la autocustodia segura.
💡 Mi opinión:
La comodidad nunca debería ir en detrimento de la seguridad. Asegúrate siempre de entender cómo protege tu billetera tus claves privadas.
#Keplr #CryptoSecurity #Web3
$GOOGL $APR $UAI
🚨 KEPLR ALERTA A LOS USUARIOS QUE INICIARON SESIÓN CON REDES SOCIALES: ¡TRASLADEN SUS ACTIVOS!
Keplr Wallet ha advertido a algunos usuarios que crearon billeteras iniciando sesión con Google o Apple, después de que una vulnerabilidad de Web3Auth expusiera claves privadas.
⚠️ ¿Qué está pasando?
- Algunas billeteras creadas mediante inicio de sesión social podrían estar afectadas.
- Se recomienda a los usuarios transferir sus activos a billeteras seguras.
- Según se informa, los usuarios de frases de recuperación y billeteras de hardware no se ven afectados.
📊 Por qué importa:
Este incidente pone de relieve los riesgos de la infraestructura de billeteras de terceros y la importancia de la autocustodia segura.
💡 Mi opinión:
La comodidad nunca debería ir en detrimento de la seguridad. Asegúrate siempre de entender cómo protege tu billetera tus claves privadas.
#Keplr #CryptoSecurity #Web3
$GOOGL $APR $UAI
236
·
--
Las claves privadas de las carteras Keplr creadas al iniciar sesión con Google o Apple quedaron expuestas debido a una vulnerabilidad del servicio Web3Auth. El 9 de noviembre, Web3Auth afirmó que había transferido de forma preventiva los activos afectados a una dirección segura. La dirección de recuperación que hizo pública contiene unos 5,6 millones de dólares, incluidos aproximadamente 2,49 millones de unidades de $ATOM , valoradas en unos 3,3 millones de dólares.
Si iniciaste sesión con alguno de estos dos métodos, deberías trasladar los activos restantes a una cartera con frase semilla o a una cartera física.
#Keplr #钱包安全 #Cosmos
Las claves privadas de las carteras Keplr creadas al iniciar sesión con Google o Apple quedaron expuestas debido a una vulnerabilidad del servicio Web3Auth. El 9 de noviembre, Web3Auth afirmó que había transferido de forma preventiva los activos afectados a una dirección segura. La dirección de recuperación que hizo pública contiene unos 5,6 millones de dólares, incluidos aproximadamente 2,49 millones de unidades de $ATOM , valoradas en unos 3,3 millones de dólares.
Si iniciaste sesión con alguno de estos dos métodos, deberías trasladar los activos restantes a una cartera con frase semilla o a una cartera física.
#Keplr #钱包安全 #Cosmos
Si iniciaste sesión con alguno de estos dos métodos, deberías trasladar los activos restantes a una cartera con frase semilla o a una cartera física.
#Keplr #钱包安全 #Cosmos
2
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#NvidiaInvestigatesAfterHuang’sAffairApology
181,789 vistas
1,634 están debatiendo
2
#BitcoinFiveWeeklyLosses
211,461 vistas
2,093 están debatiendo
3
#AIChipSlumpNasdaq
113,239 vistas
1,294 están debatiendo
4
#CPITestsDecemberRateOutlook
633,104 vistas
2,756 están debatiendo
5
#AnthropicRejectsIPODelayValuationinQuestion
31,509 vistas
375 están debatiendo
6
#CryptoLiquidationsReach$1.16BIn24Hours
8,053 vistas
40 están debatiendo
7
#BrentCrudeDrops3.8%To$94.56
7,722 vistas
22 están debatiendo
8
#EUInstitutionsInviteIndustryToSetTokenizedSecuritiesStandards
1,602 vistas
16 están debatiendo
9
#ChinaCACListsFiveIssuesAffectingBlockchainFilings
12,647 vistas
146 están debatiendo
10
#UKBanksCanNowApplyToConductCryptoAssetBusiness
11,079 vistas
103 están debatiendo