

#smartcontract
smartcontract
90,698 vistas
189 están debatiendo
Hot
Lo último

🚨 $WEMIX BAJO SITIO — ¡UN EXPLOIT DE 6.25M SACUDE EL CONTRATO INTELIGENTE! 💥
Sin Señal de Trading — Solo Alerta
🔴 El exploit golpeó como una pesadilla de préstamo flash: un atacante acuñó y transfirió tokens WEMIX directamente desde el contrato inteligente. 📊 La reacción inicial sugiere que las pools de liquidez están sangrando, pero la respuesta rápida del equipo podría actuar como un cortafuegos. 📌 Aún no es un colapso total: es una prueba de su capacidad de respuesta ante incidentes. 💡 La historia muestra que los proyectos que se recuperan rápido a menudo atrapan a los vendedores tardíos. 🛡️
💬 ¿El equipo de WEMIX congelará el contrato explotado y recuperará los fondos, o estamos viendo una hemorragia lenta hacia niveles de soporte? 👇
⚠️ No es asesoramiento financiero. Siempre gestiona tu riesgo. 🛡️
🏷️ #WEMIX #Exploit #CryptoAlert #SmartContract
💥 🦈
45
🚨 ¡NOTICIA DE ÚLTIMA HORA!!!
LA FRONTERA DE LA IA PUEDE DETECTAR VULNERABILIDADES DEFI — ANTHROPIC LANZA CLAUDE FABLE 5 🔥🟡📉
Anthropic ha lanzado oficialmente Claude Fable 5 — el primer modelo de IA de clase Mythos que se hace público, marcando un nuevo salto en las capacidades de la frontera de IA 🛠
El modelo integra un mecanismo de seguridad automático: las consultas relacionadas con ataques cibernéticos, armas biológicas o la replicación del modelo serán redirigidas a Claude Opus 4.8, que es menos arriesgado 💰
Punto notable: Opus 4.8 ya ha ayudado a detectar una vulnerabilidad grave en el protocolo Orchard de Zcash 📊
Gran preocupación: las nuevas generaciones de IA en la frontera podrían acelerar la detección — o creación — de vulnerabilidades en contratos inteligentes, monedas de privacidad y protocolos DeFi no auditados 🎯
La IA es un arma de doble filo: ayuda a las empresas de auditoría a ser más rápidas, pero también representa un riesgo real con código que no ha sido revisado a fondo. No es consejo de inversión.
#DeFiSecurity #AIRisk #SmartContract
$ZEC $ETH $VELVET
243
·
--
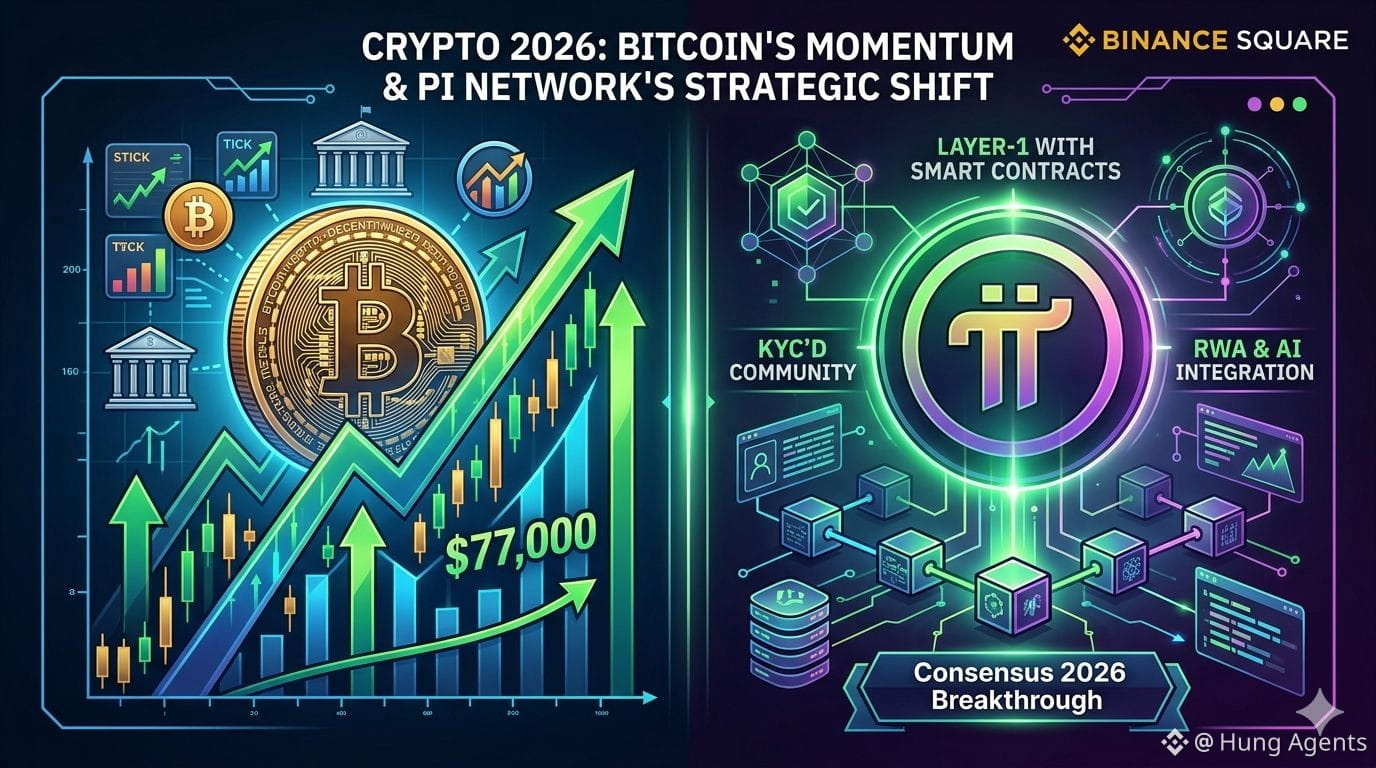
⚡ El mercado general: Bitcoin está comprimido como un resorte alrededor de la zona de $77,000.
En medio de un mercado impredecible, el dinero inteligente se está moviendo intensamente hacia ecosistemas con valor real (IA, Identidad, Utilidad).
{spot}(BTCUSDT)
Enfoque en Pi Network:
Después del impulso en el evento Consensus 2026 en Miami por parte de los dos fundadores, Pi está afirmando su posición única. La finalización de la actualización técnica convierte a Pi en una Layer-1 con Smart Contracts completos, lista para el estallido de dApps y RWA.
Esencial: En la era de IA llena de bots, la red de decenas de millones de usuarios que han realizado KYC en Pi es la "mina de oro" de identidad que el mundo Web3 anhela.
El juego de 2026 ya no es especulación a corto plazo, ¡sino una carrera de tecnología real y comunidad real!
$BNB
#Crypto2026 #Bitcoin #PiNetwork #Web3 #SmartContract
⚡ El mercado general: Bitcoin está comprimido como un resorte alrededor de la zona de $77,000.
En medio de un mercado impredecible, el dinero inteligente se está moviendo intensamente hacia ecosistemas con valor real (IA, Identidad, Utilidad).
Enfoque en Pi Network:
Después del impulso en el evento Consensus 2026 en Miami por parte de los dos fundadores, Pi está afirmando su posición única. La finalización de la actualización técnica convierte a Pi en una Layer-1 con Smart Contracts completos, lista para el estallido de dApps y RWA.
Esencial: En la era de IA llena de bots, la red de decenas de millones de usuarios que han realizado KYC en Pi es la "mina de oro" de identidad que el mundo Web3 anhela.
El juego de 2026 ya no es especulación a corto plazo, ¡sino una carrera de tecnología real y comunidad real!
$BNB
#Crypto2026 #Bitcoin #PiNetwork #Web3 #SmartContract
306
ESTAFA INTELIGENTE: CÓMO TE QUITAN DINERO A TRAVÉS DE CONTRATOS INTELIGENTES ACTUALIZABLES (PROXY) 💻🕸️
Revisaste el token con escáneres de código, la auditoría pasó, no hay funciones de Honeypot (prohibición de venta). Compras, la moneda sube, presionas el botón Vender — y la transacción es rechazada. Te quedaste atrapado. ¿Cómo es posible si la auditoría fue limpia?
• Trampa Proxy: Los estafadores utilizan contratos inteligentes actualizables. El primer día, el código está perfectamente limpio. Pero en cuanto se inyectan suficientes USDT en el pool, el admin cambia la lógica del contrato a una estafa con una sola transacción.
• Recuerda: Si en el contrato del token hay una función `upgradeTo()`, este proyecto puede convertirse en calabaza en cualquier segundo.
👇 Abre el widget de BNB. ¿Estás operando a ciegas según consejos de TikTok o verificando la estructura de los contratos?
#DeFi #SmartContract $BNB
{spot}(BNBUSDT)
#CryptoFREEMEN
ESTAFA INTELIGENTE: CÓMO TE QUITAN DINERO A TRAVÉS DE CONTRATOS INTELIGENTES ACTUALIZABLES (PROXY) 💻🕸️
Revisaste el token con escáneres de código, la auditoría pasó, no hay funciones de Honeypot (prohibición de venta). Compras, la moneda sube, presionas el botón Vender — y la transacción es rechazada. Te quedaste atrapado. ¿Cómo es posible si la auditoría fue limpia?
• Trampa Proxy: Los estafadores utilizan contratos inteligentes actualizables. El primer día, el código está perfectamente limpio. Pero en cuanto se inyectan suficientes USDT en el pool, el admin cambia la lógica del contrato a una estafa con una sola transacción.
• Recuerda: Si en el contrato del token hay una función `upgradeTo()`, este proyecto puede convertirse en calabaza en cualquier segundo.
👇 Abre el widget de BNB. ¿Estás operando a ciegas según consejos de TikTok o verificando la estructura de los contratos?
#DeFi #SmartContract $BNB
#CryptoFREEMEN
1
125
·
--
Los contratos inteligentes son programas autoejecutables en las blockchains. Pero, como todo código, pueden contener errores o vulnerabilidades de seguridad. Por eso, la auditoría de código es esencial para garantizar la seguridad y la fiabilidad de las aplicaciones descentralizadas. #SmartContract # Seguridad #Blockchain
Los contratos inteligentes son programas autoejecutables en las blockchains. Pero, como todo código, pueden contener errores o vulnerabilidades de seguridad. Por eso, la auditoría de código es esencial para garantizar la seguridad y la fiabilidad de las aplicaciones descentralizadas. #SmartContract # Seguridad #Blockchain
95

·
--
La mayoría de los traders se obsesionan con el price action, pero los inversores avezados saben que los catalizadores reales a menudo se esconden bajo la superficie.
LA SEÑAL: #Cardano ha activado el hard fork van Rossem, recortando los costos de ejecución de contratos inteligentes hasta en un 60%. Esta actualización crucial allana el camino para el esperado impulso de escalabilidad de Ouroboros Leios, que llegará más adelante este año. #smartcontract #scalability
LA INTERPRETACIÓN: A medida que mejoran la usabilidad y la eficiencia de Cardano, el potencial de adopción de ADA se disparó. Esto podría ser la llamada de atención para los alcistas, insinuando un crecimiento explosivo a futuro.
LISTA DE VIGILANCIA: Mantén un ojo muy de cerca en las tendencias de la tarifa de gas de ADA mientras nos acercamos a Q3. La caída de costos desbloqueará una avalancha de DApps y proyectos de DeFi.
EL PENSAMIENTO MÁS CERCANO: ¿Las mejoras de la infraestructura de Cardano serán el detonante que finalmente catapulte a ADA a los primeros puestos del universo cripto?
41

$KAS IS PRUEBAS DE SOPORTE CRÍTICO QUE PODRÍAN DETERMINAR EL T3 🚀
KAS ha estado bajando desde enero: de $0.053 a $0.0302, pero el sangrado se ha detenido. La bifurcación dura Toccata acaba de entrar en funcionamiento, convirtiendo a Kaspa en una plataforma de contratos inteligentes programable, y el lanzamiento de la capa 2 Kasplex EVM está programado para agosto. Son dos catalizadores en una ventana corta.
Lo que importa ahora es si Bitcoin puede impulsarse de nuevo hacia $80K. Si vuelve el apetito por el riesgo, Kaspa históricamente responde con fuerza rápidamente. Con el 95% del suministro ya minado, cualquier repunte de demanda impacta con más fuerza que en los primeros días.
Por ahora, el rango es de $0.025-$0.04. ¿Dónde ves que cotiza KAS para octubre?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#KAS #AltcoinSeason #SmartContract #CryptoAnalysis
🚀
58
·
--
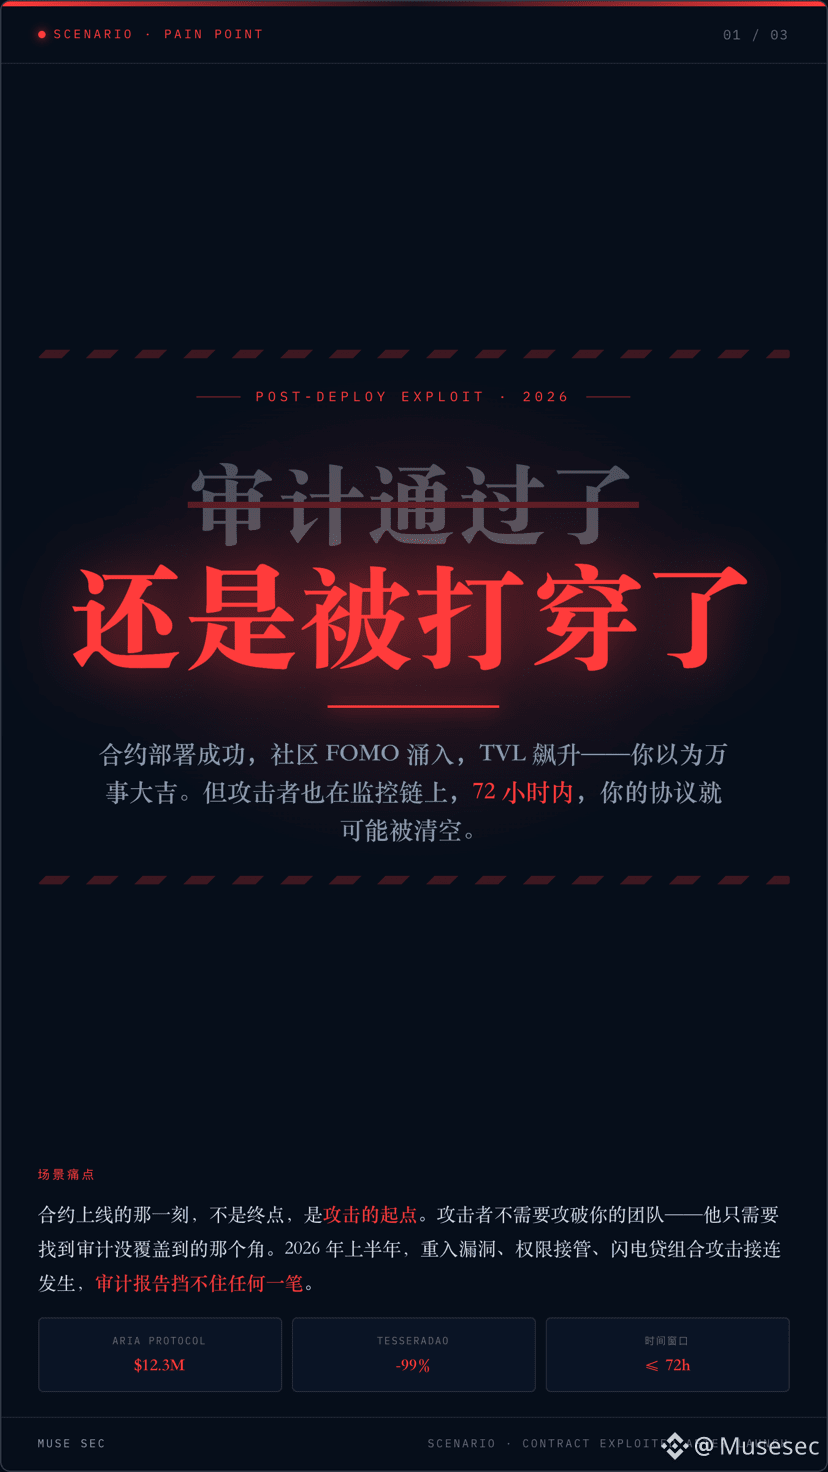
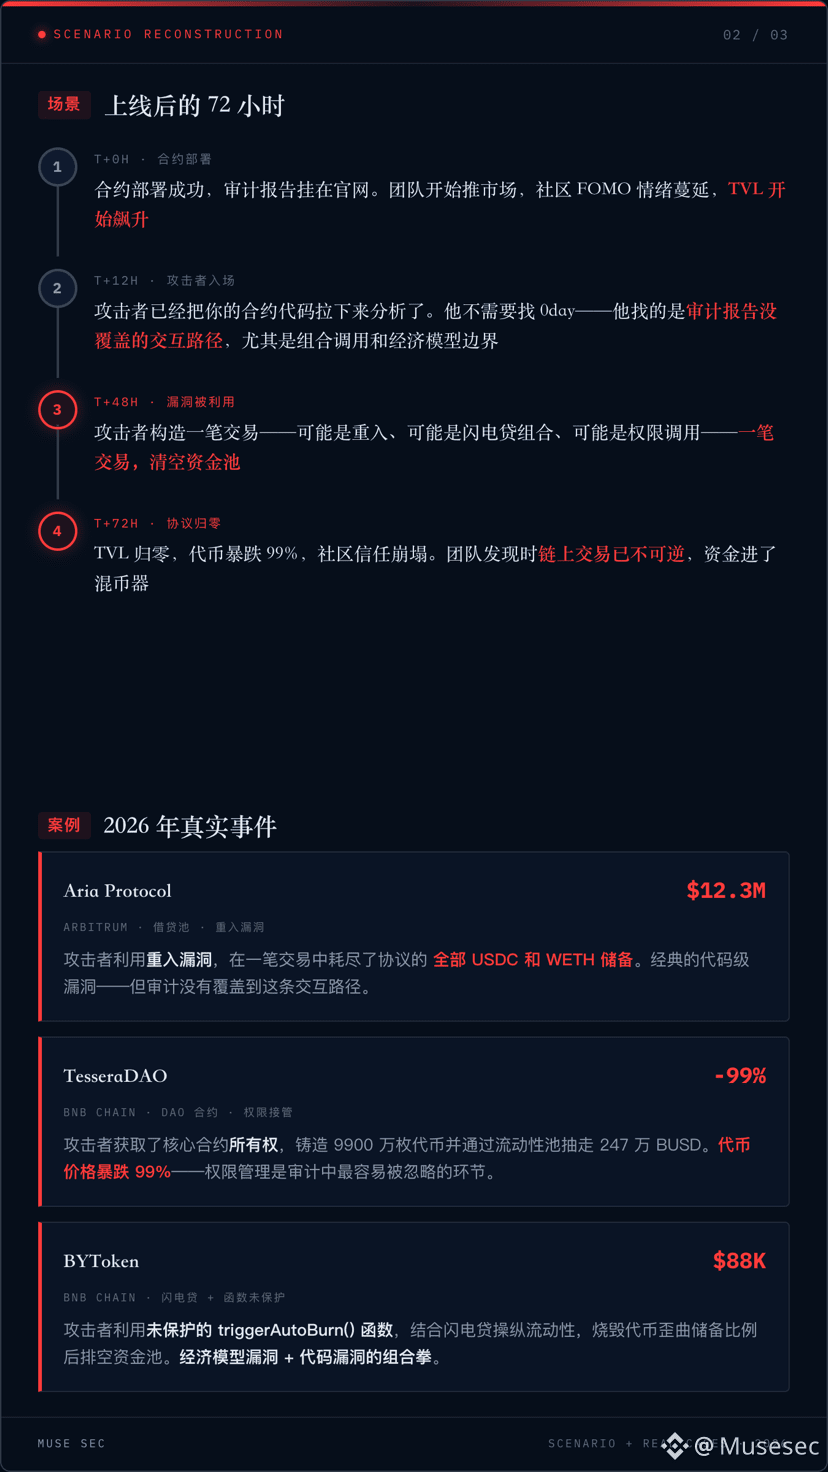
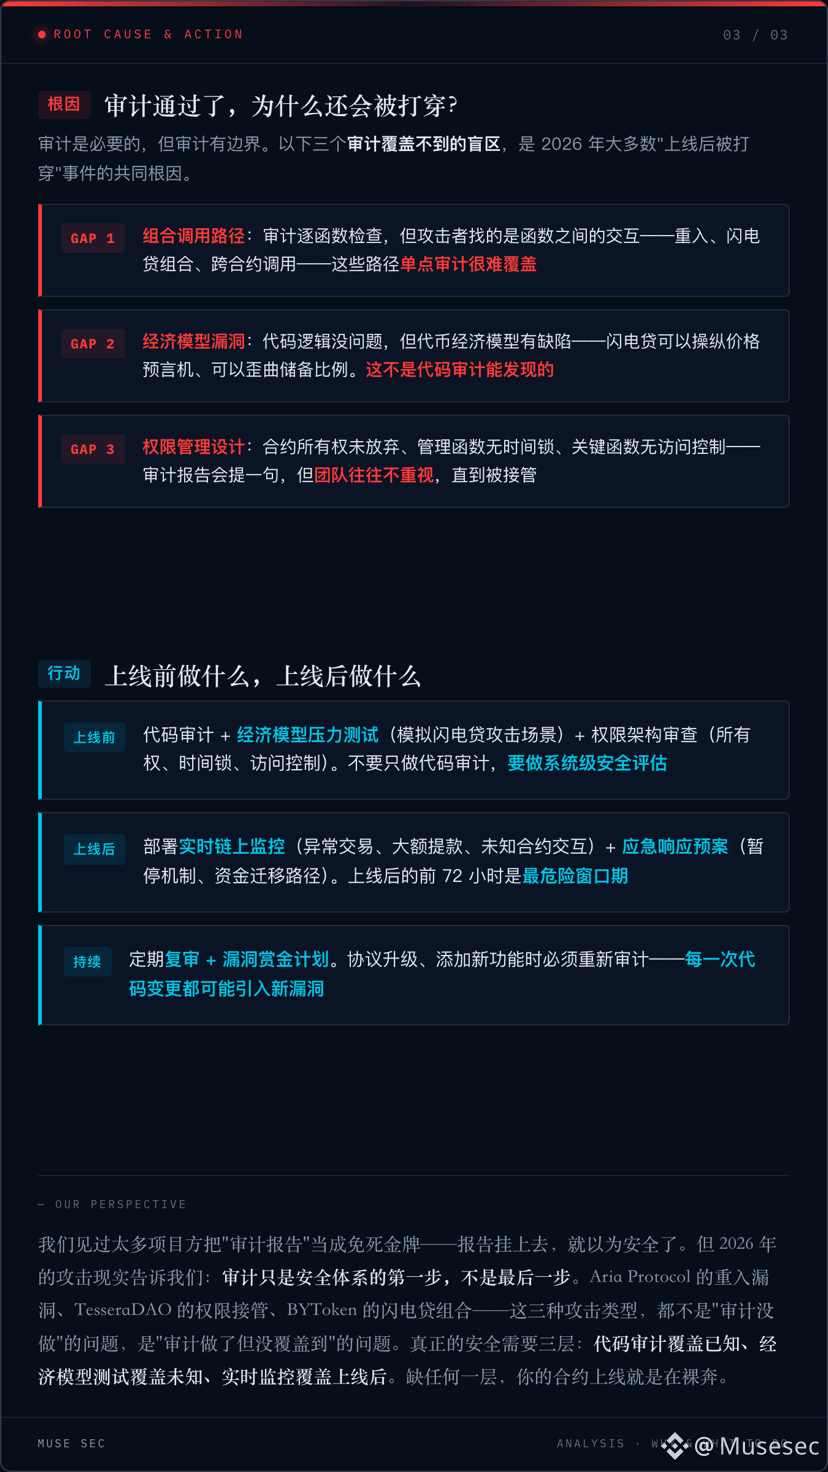
La auditoría no significa seguridad.
En las primeras 72 horas desde el lanzamiento: Aria se vació con $12.3M, los tokens de TesseraDAO cayeron un 99% y BYToken fue atacado mediante un ataque combinado con préstamo relámpago. La auditoría es solo el primer paso, no el último.
#Web3Security #defi #SmartContract
En las primeras 72 horas desde el lanzamiento: Aria se vació con $12.3M, los tokens de TesseraDAO cayeron un 99% y BYToken fue atacado mediante un ataque combinado con préstamo relámpago. La auditoría es solo el primer paso, no el último.
#Web3Security #defi #SmartContract
273
·
--
Mientras otros duermen, $𝗣𝗔𝗥𝗧𝗜 imprime +𝟳.𝟮6% hoy: ¿por qué ahora?
La temporada de SmartContract + la narrativa de Chain Abstraction está despertando a los compradores 👀
Joya infravalorada que estaba dormida, con una dirección real de UX de @ParticleNtwrk; el momento normalmente supera el hype ⚡ #SmartContract
La temporada de SmartContract + la narrativa de Chain Abstraction está despertando a los compradores 👀
Joya infravalorada que estaba dormida, con una dirección real de UX de @ParticleNtwrk; el momento normalmente supera el hype ⚡ #SmartContract
53

·
--
$TAIKO VULNERABILIDAD IDENTIFICADA Y PLAN DE REMEDIACIÓN EN PROCESO 🔍
El reciente exploit del $TAIKO ERC20 Vault en Ethereum, que resultó en una pérdida que supera el millón de dólares, ha sido rastreado hasta una causa raíz específica. El equipo de desarrollo ha confirmado que un plan de remediación está actualmente en marcha para restaurar las operaciones de la blockchain en los próximos días.
Los participantes del mercado deben monitorear el protocolo para actualizaciones de estabilidad mientras el equipo colabora con el Consejo DAO para abordar el impacto en los usuarios. Dada la sensibilidad de los exploits de contratos inteligentes, mantener la cautela hasta que la red esté completamente restaurada es el enfoque más prudente. ¿Cómo evalúas la velocidad de recuperación del protocolo en esta situación?
No es asesoría financiera. Siempre gestiona tu riesgo.
#TAIKO #SmartContract #CryptoSecurity #Blockchain
⚡
72

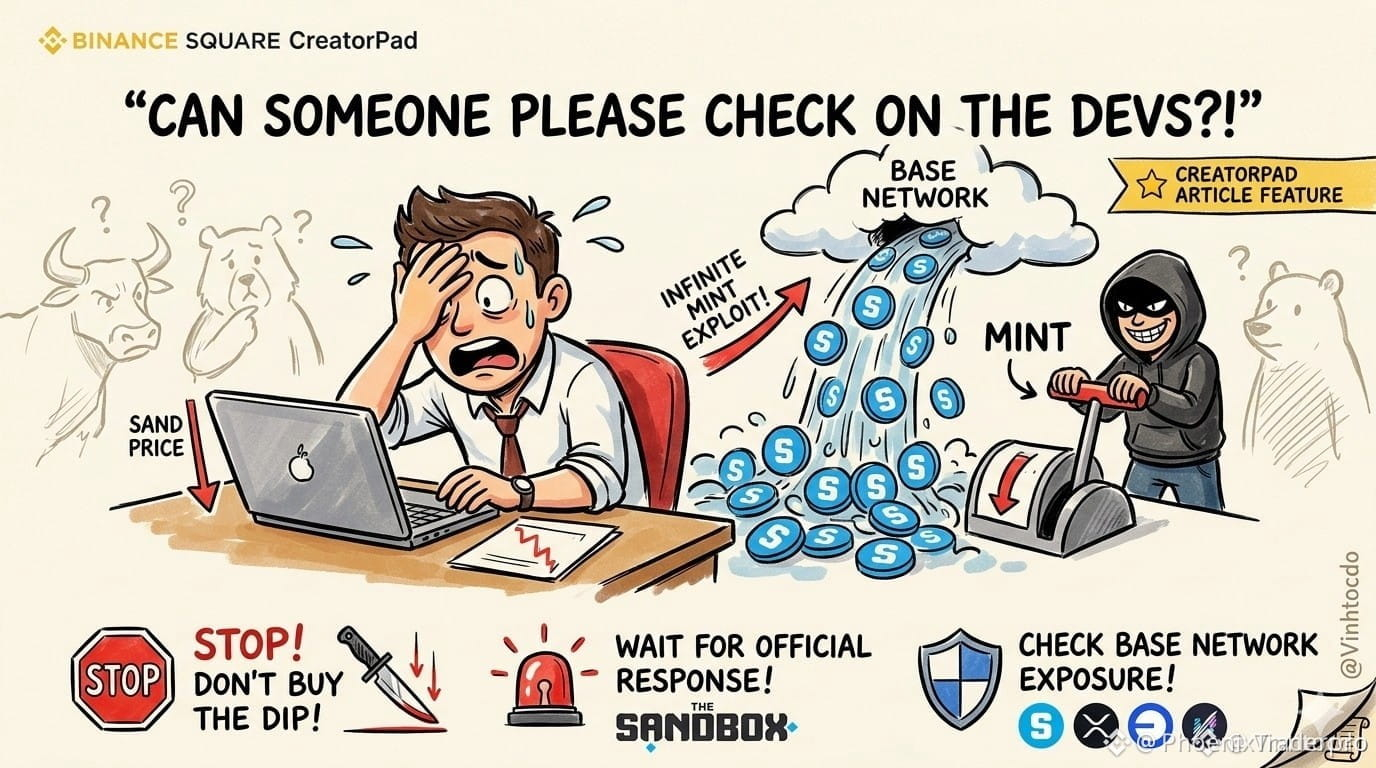
📚 Lección importante sobre $SAND hoy mientras 500M tokens entran en circulación de forma inesperada. 🎯
Hay mucho ruido en el mercado después de una falla de contrato en Base que apareció con más de 500M $SAND de la nada. 🔍 Piensa en ello como inundar el mercado con oferta adicional: cuando la oferta se infla al instante, las zonas de demanda tradicionales se rompen hasta que el mercado se recalibra para encontrar el equilibrio real.
Intentar hacer long en este evento de alta volatilidad ahora mismo no es trading; es apostar. Recuerda, equipo: primero el riesgo, siempre. Ir despacio es suave al navegar una dilución masiva de tokens. El mejor movimiento es apartarse, monitorear la respuesta oficial del protocolo, hacer tu tarea y proteger tu capital antes de tocar el movimiento del precio.
💬 ¿Estás manteniendo tu capital a salvo fuera del juego, o esperando confirmación sólida antes de reevaluar el soporte estructural? 👍
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
#SAND #SmartContract #Crypto #RiskManagement
Apréndelo. Trádealo. Repítelo.
45
Odos Protocol deja de funcionar el 30/7. Los usuarios disponen de exactamente 7 días para retirar fondos.
El equipo se ha quedado repentinamente en silencio. La presión legal se endureció o los costos operativos superaron los ingresos, obligando al proyecto a cerrar. El mercado DeFi pierde una herramienta de enrutamiento que optimiza la tarifa del gas.
Impacto: El flujo de transacciones se trasladará a plataformas DEX aggregator de la competencia. Podrían ocurrir riesgos de congestión de red local.
Acción urgente: Conecta la billetera personal. Retira toda la liquidez antes del plazo del 30/7. Después de esa fecha, el sitio web se cerrará. La interacción con smart contracts directamente requiere un nivel técnico elevado. Ten cuidado con enlaces falsos que se hacen pasar por soporte.
Lección: El modelo DeFi siempre conlleva el riesgo de colapsos inesperados. Gestiona tú mismo tus claves personales. Diversifica las billeteras de transacción para reducir el riesgo sistémico. DYOR.
#DeFi #Altcoin #DEX #SmartContract
69
·
--
$ETH
Una sola vela con mecha superior destruye todas las fantasías de los alcistas.
En el marco de 4 horas, desde 1855 comienza una racha alcista hasta 1982; luego, una enorme vela de mecha larga con un volumen de 1.6 millones de monedas negociadas, derriba directamente el precio de vuelta a 1917. Después, el rebote falla por completo: 1928 se bloquea en dos ocasiones y el precio se desliza hasta 1903.
Los alcistas dieron un golpe grande. Una sola vela del lado bajista lo recupera todo.
Ethereum, el rey de las cadenas públicas, el antepasado de los smart contracts. Ahora el precio está en este nivel; no digo más, miren el gráfico.
Señales del gráfico: 1982 es un “techo” férreo a corto plazo. Tras tocarlo, tres velas 4H seguidas cierran a la baja, con máximos cada vez más bajos. 1928 se convierte en zona de resistencia: en dos intentos de subida, ambos fueron rechazados. El precio ya cayó por debajo del grupo de medias a corto plazo; el nivel entero de 1900 está al borde. Si no se sostiene, entonces a ver 1865.
Sentimiento del mercado: la tasa de financiación está en 0.0027%, tan baja que casi no hay sesgo direccional. Los alcistas no tienen el ánimo para aumentar posiciones; los bajistas tampoco han abierto un gran short. Este tipo de calma suele estar gestando una ruptura. En la subida de 1855 a 1982, el sentimiento minorista de perseguir precios fue máximo, y luego todo fue engullido por un movimiento. Ahora el gráfico está tranquilo; quienes persiguieron están atrapados, y quienes cortarían pérdidas aún no se han movido.
Actuación de grandes jugadores: esa vela superior con volumen de 1.6 millones de monedas no la hicieron los minoristas. En las cercanías de 1982, los grandes distribuyeron en masa: directo y sin rodeos. Luego, cada rebote vino con una reducción de posiciones: 1928, 1910 y 1903—rebote una vez, venta una vez. El volumen total en 4H es de 9.1 mil millones de dólares, pero el grueso se concentra en la zona del techo. El dinero inteligente ya se fue; lo que queda está de guardia.
Estructura de volumen y precio: al subir de 1855 a 1982, el volumen se amplifica. Pero al caer desde 1982, el volumen también se agranda. Caer con incremento de volumen no es una buena señal: indica que en cada “capa” hay gente con prisa por salir. En el tramo de rebote 1919 a 1928, la capacidad/volumen se encoge con claridad: es un rebote sin volumen, no sostenible. El soporte inferior está entre 1865 y 1870; ahí está el punto de arranque y también la última línea de defensa.
Detalle de velas: la vela del techo alcanza un máximo de 1982, cierra en 1926 y la mecha superior es de 56 dólares. La parte de cuerpo es una vela bajista; el bando bajista controla desde la apertura. Luego, las dos velas siguientes son de subida y regreso: sus mechas superiores son cada vez más largas. Cada intento del bando alcista de contraatacar fue frenado por los bajistas. Las ultimas velas muestran cuerpos cada vez más pequeños, con la volatilidad cada vez más estrecha: calma antes de la tormenta.
Mi juicio: sesgo bajista. La estructura del techo está clara, la distribución ya se completó y el rebote no tiene fuerza. Hay muchas probabilidades de que no se sostenga 1900.
El plan de Nini: precio actual 1903. No atrapar cuchillos en el corto plazo. Si rompe 1890, vender en corto con posición ligera; stop en 1928; objetivo 1865. Si 1900 logra mantenerse, entonces esperar un segundo retroceso que no rompa para considerar un short largo de nuevo. No hay prisa.
#ETH #Layer1 #SmartContract
353
·
--
$NEAR del 1.748 a 1.574, cinco días seguidos en rojo, y ni una sola recuperación decente. Hoy apenas cerró con una velita verde pequeña, volviendo a 1.623, sin ni siquiera poder rellenar la mínima parte de la caída.
Las señales del mercado son muy claras. Los bajistas dominan. En el marco de 4 horas, desde 1.748 ha venido una caída continua; cada rebote en el medio fue rechazado y vuelto a bajar. 1.734, 1.729, 1.700, 1.692, 1.672, 1.642, 1.612, 1.589—cada cierre de 4 horas está por debajo del anterior. Esto no es una corrección, es una tendencia bajista.
Hoy esa velita verde pequeña: alto 1.629, bajo 1.610; el rango de variación es de apenas 1.2%. El volumen es de 2,85 millones de unidades, de las menores en las últimas 30 velas. El mercado ni siquiera da espacio a la volatilidad; esto no es consolidación, es que nadie quiere hacerse cargo del papel.
La situación anímica ya se enfrió. Los 45 millones de dólares del volumen de 24h para un activo con este tamaño (NEAR) son bajos. El volumen de 27,81 millones de unidades, con precio medio ponderado 1.6211, está casi igual al precio actual, lo que indica que durante todo el día no hubo fuerzas de compra/venta con dirección. Los minoristas ya no miran este token. La tasa de financiación es 0.01%, positiva; eso sugiere que todavía hay gente abriendo posiciones largas en el lado de los contratos, pero es débil, y la voluntad alcista no alcanza para sostener el contado. Precio de referencia 1.6234, precio índice 1.6250: el marcado está ligeramente por debajo del índice, y eso significa que los futuros están presionando hacia abajo.
Los movimientos de las ballenas son todavía más directos. La vela de 4 horas de 1.586 trae 10,5 millones de unidades de volumen: salieron órdenes de pánico, y alguien las absorbió. Pero después no hubo impulso; siguieron golpeando el precio hacia abajo hasta 1.574. Luego otra vela con 11,87 millones de unidades, y tampoco se detuvo la caída. Esto indica que el “equipo” está acumulando en niveles bajos, pero el volumen no es lo suficientemente grande y absorben lento. Están esperando un mejor precio, o esperando que el mercado general dé dirección. Ahora no es momento de que el “equipo” trabaje activamente.
La estructura volumen-precio lo deja claro. Caída con aumento de volumen, rebote con disminución de volumen. En la bajada de 1.693 hasta 1.650, el volumen de las velas fue de 8 a 11 millones: subida de volumen bajista. ¿Y en la fase de rebote? El volumen cae a 3 a 5 millones. Divergencia típica de volumen-precio. Sin volumen que sostenga el rebote, frente a la presión de resistencias, cualquier intento al alza es “un tigre de papel”. En 24h: alto 1.637, bajo 1.605; el rango es solo 2%, ni siquiera hay espacio suficiente para hacer T continuamente.
Los detalles de las velas también valen la pena. En las últimas 30 velas de 4 horas, las velas verdes son menos de un tercio. Las velas alcistas tienen cuerpos generalmente menores a 0.02. Las sombras superiores aparecen con frecuencia, señal de una presión vendedora fuerte por encima. 1.637 es el máximo reciente: lo ha intentado tres veces y no lo supera. 1.583 es la última línea de defensa por debajo; fue probada tres veces, y en cada ocasión la arrastraron de vuelta con sombras largas hacia abajo, pero el rebote cada vez es más débil. Ese tipo de comportamiento se conoce como “cortar la carne con cuchillo romo”: no es mortal, pero desgasta.
Este “public chain” de NEAR, la base técnica de sharding y escalado no es mala, y el ecosistema se está construyendo. Pero ahora el mercado no mira la tecnología: mira la liquidez. La liquidez no está aquí. El dinero grande juega en otros sitios.
Plan de Nini: sesgo bajista. Precio actual 1.6230 USDT. No perseguir largos si el rebote sube a 1.635-1.637: es zona de resistencia previa, y si no la rompe, se vende/daña el alza. Si hay ruptura bajista con volumen por debajo de 1.583, abajo mirar 1.55. Si quieres hacer largos, espera un rebote con volumen y una vela verde que se mantenga por encima de 1.65; ahora no es el momento. Mantén la posición dentro de dos décimas, y coloca el stop-loss en 1.57 por debajo. No vayas en contra de la tendencia; espera a que la tendencia cambie de rumbo.
#NEAR #Layer1 #SmartContract
85
·
--
Artículo
SMART CONTRACT: ¿ES REALMENTE UN “CONTRATO INTELIGENTE”?SMART CONTRACT: ¿ES REALMENTE UN “CONTRATO INTELIGENTE”?
Cuando escuchamos:
“Smart Contract”
la traducción parece sencilla:
“contrato inteligente”.
Pero esa traducción puede llevarnos a una confusión.
Un Smart Contract puede ejecutar automáticamente determinadas instrucciones mediante código.
Pero eso no significa necesariamente que sea un contrato jurídico.
Y entender esta diferencia es fundamental.
🧩 ¿QUÉ ES UN SMART CONTRACT?
Un Smart Contract es, en términos sencillos, un programa desplegado en una blockchain que puede ejecutar determinadas reglas cuando se cumplen las condiciones previstas en su código.
Podemos imaginarlo como:
“Si ocurre X, ejecuta Y.”
Por ejemplo:
Si una persona envía determinado activo → el programa realiza una determinada acción.
No hace falta que una persona intervenga manualmente en cada paso, siempre que las condiciones previstas por el código se cumplan.
🤖 ¿POR QUÉ SE LLAMA “INTELIGENTE”?
Aquí hay otra confusión.
Un Smart Contract no piensa.
No tiene inteligencia artificial.
No razona.
No interpreta intenciones humanas.
No comprende el Derecho.
Simplemente ejecuta las instrucciones programadas bajo las reglas del sistema en el que funciona.
Por eso sería más correcto imaginarlo como:
un programa automatizado que ejecuta reglas predefinidas.
🧠 UN EJEMPLO MUY SIMPLE
Imaginemos una máquina expendedora.
Tú introduces:
Gs. 10.000
La máquina verifica que recibió el importe requerido.
Si todo está correcto:
entrega el producto.
No necesita preguntarle a un empleado si debe entregarlo.
Un Smart Contract puede funcionar conceptualmente de manera parecida:
Condición cumplida → ejecución automática.
Pero en lugar de una máquina física tenemos:
código + blockchain + reglas del protocolo.
🌐 ¿DÓNDE FUNCIONAN?
Los Smart Contracts existen en diferentes redes blockchain capaces de ejecutar código programable.
Uno de los ecosistemas más conocidos es:
Ethereum.
Pero Ethereum no es la única red que permite este tipo de aplicaciones.
También existen otras blockchains con capacidades de contratos programables.
Por eso:
Smart Contract no significa automáticamente Ethereum.
Ethereum es uno de los ecosistemas más importantes para este tipo de tecnología, pero no es el único.
🪙 ¿QUÉ TIENEN QUE VER CON LOS TOKENS?
Muchísimo.
Muchos tokens funcionan mediante contratos inteligentes.
Por ejemplo, un token puede tener reglas programadas para:
emitir unidades;transferirlas;registrar saldos;limitar determinadas funciones;interactuar con otras aplicaciones.
En ese sentido, cuando una persona utiliza determinados tokens, puede estar interactuando con un Smart Contract sin siquiera darse cuenta.
💰 ¿Y DEFI?
También.
Muchas aplicaciones de DeFi —finanzas descentralizadas— utilizan Smart Contracts.
Por ejemplo, pueden existir programas que permitan:
intercambiar tokens;prestar activos;tomar préstamos;aportar liquidez;realizar determinadas operaciones financieras.
La idea central es que parte de la lógica que tradicionalmente ejecutaría un intermediario puede ser ejecutada mediante código.
Pero eso no significa que desaparezca el riesgo.
Simplemente cambia su naturaleza.
⚠️ EL CÓDIGO PUEDE TENER ERRORES
Este punto es fundamental.
Un Smart Contract puede estar diseñado para ejecutarse automáticamente.
Pero:
automatización no significa perfección.
Si existe un error de programación, una vulnerabilidad o una lógica defectuosa, el contrato puede comportarse de una manera no deseada.
Y aquí aparece una de las grandes paradojas de blockchain:
La automatización puede reducir la necesidad de intervención humana, pero aumenta la importancia de que el código haya sido diseñado correctamente.
🚨 ¿QUÉ PASA SI EL SMART CONTRACT ES HACKEADO?
Depende de la naturaleza del problema.
Puede existir:
una vulnerabilidad en el código;un error lógico;una función administrativa con demasiado poder;una dependencia externa comprometida;una manipulación de información;una falla en otro contrato con el que interactúa.
Por eso, antes de utilizar una aplicación descentralizada, no basta con pensar:
“Está en blockchain, entonces es segura.”
Blockchain puede proporcionar determinadas propiedades de seguridad.
Pero:
el código que funciona sobre ella también puede tener vulnerabilidades.
🔮 ¿LOS SMART CONTRACTS PUEDEN SABER QUÉ OCURRE FUERA DE LA BLOCKCHAIN?
No directamente.
Aquí aparece otro concepto:
ORACLE
Un oracle puede proporcionar información externa que un Smart Contract necesita para ejecutar determinadas reglas.
Por ejemplo:
precio de un activo
tipo de cambio
resultado de un evento
datos financieros
El Smart Contract necesita algún mecanismo para recibir esa información.
Y esto genera otro riesgo:
si el dato externo es incorrecto o manipulado, la ejecución automática puede producir un resultado incorrecto.
⚖️ Y AHORA VIENE LA PARTE MÁS IMPORTANTE PARA EL DERECHO
¿UN SMART CONTRACT ES REALMENTE UN CONTRATO?
La respuesta correcta es:
no necesariamente.
El término “Smart Contract” tiene un significado técnico y tecnológico.
Un contrato jurídico, en cambio, implica cuestiones como:
consentimiento;capacidad;objeto;obligaciones;derechos;interpretación;incumplimiento;responsabilidad;jurisdicción;ley aplicable.
Un programa puede ejecutar una instrucción automáticamente.
Pero eso no significa que, por sí solo, reúna todos los elementos que una legislación determinada exige para reconocer una relación contractual jurídicamente válida.
⚖️ SMART CONTRACT ≠ CONTRATO JURÍDICO
Esta diferencia debería quedar grabada:
Smart Contract
Código que ejecuta determinadas instrucciones.
Contrato jurídico
Acuerdo o acto jurídico que genera derechos y obligaciones conforme al ordenamiento aplicable.
Pueden coincidir.
Pueden complementarse.
Pero no son conceptos necesariamente idénticos.
🧠 ¿PUEDEN EXISTIR AMBOS AL MISMO TIEMPO?
Sí.
Imaginemos que dos empresas celebran un contrato jurídico.
El contrato establece determinadas obligaciones.
Además, acuerdan utilizar blockchain para automatizar una parte de la operación.
Podríamos tener:
Contrato jurídico → establece derechos y obligaciones.
Smart Contract → automatiza determinadas operaciones.
En ese escenario, la tecnología puede funcionar como mecanismo de ejecución o soporte de determinadas condiciones.
🚨 ¿Y SI EL CÓDIGO DICE UNA COSA Y EL CONTRATO ESCRITO DICE OTRA?
Ahí aparece un problema jurídico y tecnológico muy interesante.
¿Qué prevalece?
La respuesta no puede darse universalmente.
Dependerá de:
la legislación aplicable;el contrato;la jurisdicción;la estructura de la operación;las cláusulas acordadas;la naturaleza del Smart Contract;y las circunstancias concretas.
Por eso es peligroso afirmar:
“Lo que está en blockchain siempre prevalece.”
No necesariamente.
🏦 SMART CONTRACTS EN ACTIVOS DEL MUNDO REAL
Este concepto también es fundamental para la tokenización.
Imaginemos un activo del mundo real:
un inmueble.
Podría existir una estructura en la que determinados derechos económicos o financieros relacionados con ese activo estén representados digitalmente.
El Smart Contract podría automatizar:
transferencias;distribución de determinados flujos;reglas de acceso;registros;determinadas condiciones.
Pero eso no significa automáticamente que:
“el código convirtió mágicamente el token en propietario del inmueble”.
La relación entre el activo físico, el token y el derecho jurídico correspondiente debe estar sustentada por una estructura legal válida.
Y aquí aparece nuevamente:
tecnología ≠ Derecho.
🇵🇾 ¿Y QUÉ PASA EN PARAGUAY?
Este punto merece atención porque Paraguay está desarrollando progresivamente su marco regulatorio relacionado con mercados de valores, activos digitales, DLT y tokenización.
La tecnología puede utilizarse como infraestructura.
Pero una persona que adquiere un token no debería asumir automáticamente que posee exactamente el mismo derecho jurídico que representa una descripción comercial.
Hay que preguntar:
¿Qué derecho representa realmente ese token?
¿Es:
una participación?un derecho económico?un valor?un crédito?un derecho sobre un activo?o simplemente una unidad digital dentro de una plataforma?
La respuesta depende de la estructura jurídica concreta.
🛡️ ANTES DE INTERACTUAR CON UN SMART CONTRACT
Pregúntate:
☑️ ¿Qué hace este contrato?
☑️ ¿Qué estoy autorizando?
☑️ ¿Qué activo estoy entregando?
☑️ ¿Qué permisos estoy concediendo?
☑️ ¿Puedo retirar esos permisos posteriormente?
☑️ ¿El contrato fue auditado?
☑️ ¿Quién controla sus funciones administrativas?
☑️ ¿Existe una entidad identificable detrás del proyecto?
☑️ ¿Qué ocurre si el código tiene un error?
☑️ ¿Qué derecho jurídico estoy adquiriendo realmente?
🎯 PREGUNTAS INTERESANTES
❓¿Un Smart Contract puede pensar?
No. Ejecuta instrucciones programadas.
❓¿Puede funcionar sin intermediarios?
Puede automatizar determinadas funciones que tradicionalmente requerían intermediación, pero eso no significa que desaparezcan todos los intermediarios o responsabilidades.
❓¿Todo Smart Contract es seguro?
No. El código puede contener errores o vulnerabilidades.
❓¿Un Smart Contract es un contrato jurídico?
No necesariamente. El término técnico no equivale automáticamente a la categoría jurídica.
❓¿Un Smart Contract puede representar un activo del mundo real?
Puede formar parte de una estructura de tokenización, pero la representación digital no determina por sí sola la naturaleza jurídica del derecho subyacente.
🔥 IDEA FINAL
El verdadero poder de un Smart Contract no está en que sea “inteligente”.
Está en que puede automatizar reglas mediante código.
Pero aquí aparece una pregunta mucho más profunda:
Si una máquina ejecuta automáticamente una regla, ¿quién responde cuando esa regla estaba mal diseñada?
Ahí es donde blockchain deja de ser solamente tecnología…
y empieza a convertirse en una cuestión jurídica.
📌 GLOSARIO CRIPTO #11
SMART CONTRACT = código que puede ejecutar automáticamente determinadas reglas en una blockchain.
Pero recuerda:
“Smart” no significa inteligente.
Y “contract” no significa necesariamente contrato jurídico.
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$BNB
{future}(BNBUSDT)
#GlosarioCripto #SmartContract #Blockchain #CryptoEducation #Web3
SMART CONTRACT: ¿ES REALMENTE UN “CONTRATO INTELIGENTE”?
SMART CONTRACT: ¿ES REALMENTE UN “CONTRATO INTELIGENTE”?
Cuando escuchamos:
“Smart Contract”
la traducción parece sencilla:
“contrato inteligente”.
Pero esa traducción puede llevarnos a una confusión.
Un Smart Contract puede ejecutar automáticamente determinadas instrucciones mediante código.
Pero eso no significa necesariamente que sea un contrato jurídico.
Y entender esta diferencia es fundamental.
🧩 ¿QUÉ ES UN SMART CONTRACT?
Un Smart Contract es, en términos sencillos, un programa desplegado en una blockchain que puede ejecutar determinadas reglas cuando se cumplen las condiciones previstas en su código.
Podemos imaginarlo como:
“Si ocurre X, ejecuta Y.”
Por ejemplo:
Si una persona envía determinado activo → el programa realiza una determinada acción.
No hace falta que una persona intervenga manualmente en cada paso, siempre que las condiciones previstas por el código se cumplan.
🤖 ¿POR QUÉ SE LLAMA “INTELIGENTE”?
Aquí hay otra confusión.
Un Smart Contract no piensa.
No tiene inteligencia artificial.
No razona.
No interpreta intenciones humanas.
No comprende el Derecho.
Simplemente ejecuta las instrucciones programadas bajo las reglas del sistema en el que funciona.
Por eso sería más correcto imaginarlo como:
un programa automatizado que ejecuta reglas predefinidas.
🧠 UN EJEMPLO MUY SIMPLE
Imaginemos una máquina expendedora.
Tú introduces:
Gs. 10.000
La máquina verifica que recibió el importe requerido.
Si todo está correcto:
entrega el producto.
No necesita preguntarle a un empleado si debe entregarlo.
Un Smart Contract puede funcionar conceptualmente de manera parecida:
Condición cumplida → ejecución automática.
Pero en lugar de una máquina física tenemos:
código + blockchain + reglas del protocolo.
🌐 ¿DÓNDE FUNCIONAN?
Los Smart Contracts existen en diferentes redes blockchain capaces de ejecutar código programable.
Uno de los ecosistemas más conocidos es:
Ethereum.
Pero Ethereum no es la única red que permite este tipo de aplicaciones.
También existen otras blockchains con capacidades de contratos programables.
Por eso:
Smart Contract no significa automáticamente Ethereum.
Ethereum es uno de los ecosistemas más importantes para este tipo de tecnología, pero no es el único.
🪙 ¿QUÉ TIENEN QUE VER CON LOS TOKENS?
Muchísimo.
Muchos tokens funcionan mediante contratos inteligentes.
Por ejemplo, un token puede tener reglas programadas para:
emitir unidades;transferirlas;registrar saldos;limitar determinadas funciones;interactuar con otras aplicaciones.
En ese sentido, cuando una persona utiliza determinados tokens, puede estar interactuando con un Smart Contract sin siquiera darse cuenta.
💰 ¿Y DEFI?
También.
Muchas aplicaciones de DeFi —finanzas descentralizadas— utilizan Smart Contracts.
Por ejemplo, pueden existir programas que permitan:
intercambiar tokens;prestar activos;tomar préstamos;aportar liquidez;realizar determinadas operaciones financieras.
La idea central es que parte de la lógica que tradicionalmente ejecutaría un intermediario puede ser ejecutada mediante código.
Pero eso no significa que desaparezca el riesgo.
Simplemente cambia su naturaleza.
⚠️ EL CÓDIGO PUEDE TENER ERRORES
Este punto es fundamental.
Un Smart Contract puede estar diseñado para ejecutarse automáticamente.
Pero:
automatización no significa perfección.
Si existe un error de programación, una vulnerabilidad o una lógica defectuosa, el contrato puede comportarse de una manera no deseada.
Y aquí aparece una de las grandes paradojas de blockchain:
La automatización puede reducir la necesidad de intervención humana, pero aumenta la importancia de que el código haya sido diseñado correctamente.
🚨 ¿QUÉ PASA SI EL SMART CONTRACT ES HACKEADO?
Depende de la naturaleza del problema.
Puede existir:
una vulnerabilidad en el código;un error lógico;una función administrativa con demasiado poder;una dependencia externa comprometida;una manipulación de información;una falla en otro contrato con el que interactúa.
Por eso, antes de utilizar una aplicación descentralizada, no basta con pensar:
“Está en blockchain, entonces es segura.”
Blockchain puede proporcionar determinadas propiedades de seguridad.
Pero:
el código que funciona sobre ella también puede tener vulnerabilidades.
🔮 ¿LOS SMART CONTRACTS PUEDEN SABER QUÉ OCURRE FUERA DE LA BLOCKCHAIN?
No directamente.
Aquí aparece otro concepto:
ORACLE
Un oracle puede proporcionar información externa que un Smart Contract necesita para ejecutar determinadas reglas.
Por ejemplo:
precio de un activo
tipo de cambio
resultado de un evento
datos financieros
El Smart Contract necesita algún mecanismo para recibir esa información.
Y esto genera otro riesgo:
si el dato externo es incorrecto o manipulado, la ejecución automática puede producir un resultado incorrecto.
⚖️ Y AHORA VIENE LA PARTE MÁS IMPORTANTE PARA EL DERECHO
¿UN SMART CONTRACT ES REALMENTE UN CONTRATO?
La respuesta correcta es:
no necesariamente.
El término “Smart Contract” tiene un significado técnico y tecnológico.
Un contrato jurídico, en cambio, implica cuestiones como:
consentimiento;capacidad;objeto;obligaciones;derechos;interpretación;incumplimiento;responsabilidad;jurisdicción;ley aplicable.
Un programa puede ejecutar una instrucción automáticamente.
Pero eso no significa que, por sí solo, reúna todos los elementos que una legislación determinada exige para reconocer una relación contractual jurídicamente válida.
⚖️ SMART CONTRACT ≠ CONTRATO JURÍDICO
Esta diferencia debería quedar grabada:
Smart Contract
Código que ejecuta determinadas instrucciones.
Contrato jurídico
Acuerdo o acto jurídico que genera derechos y obligaciones conforme al ordenamiento aplicable.
Pueden coincidir.
Pueden complementarse.
Pero no son conceptos necesariamente idénticos.
🧠 ¿PUEDEN EXISTIR AMBOS AL MISMO TIEMPO?
Sí.
Imaginemos que dos empresas celebran un contrato jurídico.
El contrato establece determinadas obligaciones.
Además, acuerdan utilizar blockchain para automatizar una parte de la operación.
Podríamos tener:
Contrato jurídico → establece derechos y obligaciones.
Smart Contract → automatiza determinadas operaciones.
En ese escenario, la tecnología puede funcionar como mecanismo de ejecución o soporte de determinadas condiciones.
🚨 ¿Y SI EL CÓDIGO DICE UNA COSA Y EL CONTRATO ESCRITO DICE OTRA?
Ahí aparece un problema jurídico y tecnológico muy interesante.
¿Qué prevalece?
La respuesta no puede darse universalmente.
Dependerá de:
la legislación aplicable;el contrato;la jurisdicción;la estructura de la operación;las cláusulas acordadas;la naturaleza del Smart Contract;y las circunstancias concretas.
Por eso es peligroso afirmar:
“Lo que está en blockchain siempre prevalece.”
No necesariamente.
🏦 SMART CONTRACTS EN ACTIVOS DEL MUNDO REAL
Este concepto también es fundamental para la tokenización.
Imaginemos un activo del mundo real:
un inmueble.
Podría existir una estructura en la que determinados derechos económicos o financieros relacionados con ese activo estén representados digitalmente.
El Smart Contract podría automatizar:
transferencias;distribución de determinados flujos;reglas de acceso;registros;determinadas condiciones.
Pero eso no significa automáticamente que:
“el código convirtió mágicamente el token en propietario del inmueble”.
La relación entre el activo físico, el token y el derecho jurídico correspondiente debe estar sustentada por una estructura legal válida.
Y aquí aparece nuevamente:
tecnología ≠ Derecho.
🇵🇾 ¿Y QUÉ PASA EN PARAGUAY?
Este punto merece atención porque Paraguay está desarrollando progresivamente su marco regulatorio relacionado con mercados de valores, activos digitales, DLT y tokenización.
La tecnología puede utilizarse como infraestructura.
Pero una persona que adquiere un token no debería asumir automáticamente que posee exactamente el mismo derecho jurídico que representa una descripción comercial.
Hay que preguntar:
¿Qué derecho representa realmente ese token?
¿Es:
una participación?un derecho económico?un valor?un crédito?un derecho sobre un activo?o simplemente una unidad digital dentro de una plataforma?
La respuesta depende de la estructura jurídica concreta.
🛡️ ANTES DE INTERACTUAR CON UN SMART CONTRACT
Pregúntate:
☑️ ¿Qué hace este contrato?
☑️ ¿Qué estoy autorizando?
☑️ ¿Qué activo estoy entregando?
☑️ ¿Qué permisos estoy concediendo?
☑️ ¿Puedo retirar esos permisos posteriormente?
☑️ ¿El contrato fue auditado?
☑️ ¿Quién controla sus funciones administrativas?
☑️ ¿Existe una entidad identificable detrás del proyecto?
☑️ ¿Qué ocurre si el código tiene un error?
☑️ ¿Qué derecho jurídico estoy adquiriendo realmente?
🎯 PREGUNTAS INTERESANTES
❓¿Un Smart Contract puede pensar?
No. Ejecuta instrucciones programadas.
❓¿Puede funcionar sin intermediarios?
Puede automatizar determinadas funciones que tradicionalmente requerían intermediación, pero eso no significa que desaparezcan todos los intermediarios o responsabilidades.
❓¿Todo Smart Contract es seguro?
No. El código puede contener errores o vulnerabilidades.
❓¿Un Smart Contract es un contrato jurídico?
No necesariamente. El término técnico no equivale automáticamente a la categoría jurídica.
❓¿Un Smart Contract puede representar un activo del mundo real?
Puede formar parte de una estructura de tokenización, pero la representación digital no determina por sí sola la naturaleza jurídica del derecho subyacente.
🔥 IDEA FINAL
El verdadero poder de un Smart Contract no está en que sea “inteligente”.
Está en que puede automatizar reglas mediante código.
Pero aquí aparece una pregunta mucho más profunda:
Si una máquina ejecuta automáticamente una regla, ¿quién responde cuando esa regla estaba mal diseñada?
Ahí es donde blockchain deja de ser solamente tecnología…
y empieza a convertirse en una cuestión jurídica.
📌 GLOSARIO CRIPTO #11
SMART CONTRACT = código que puede ejecutar automáticamente determinadas reglas en una blockchain.
Pero recuerda:
“Smart” no significa inteligente.
Y “contract” no significa necesariamente contrato jurídico.
$BTC
$ETH
$BNB
#GlosarioCripto #SmartContract #Blockchain #CryptoEducation #Web3
1
536
·
--
Artículo
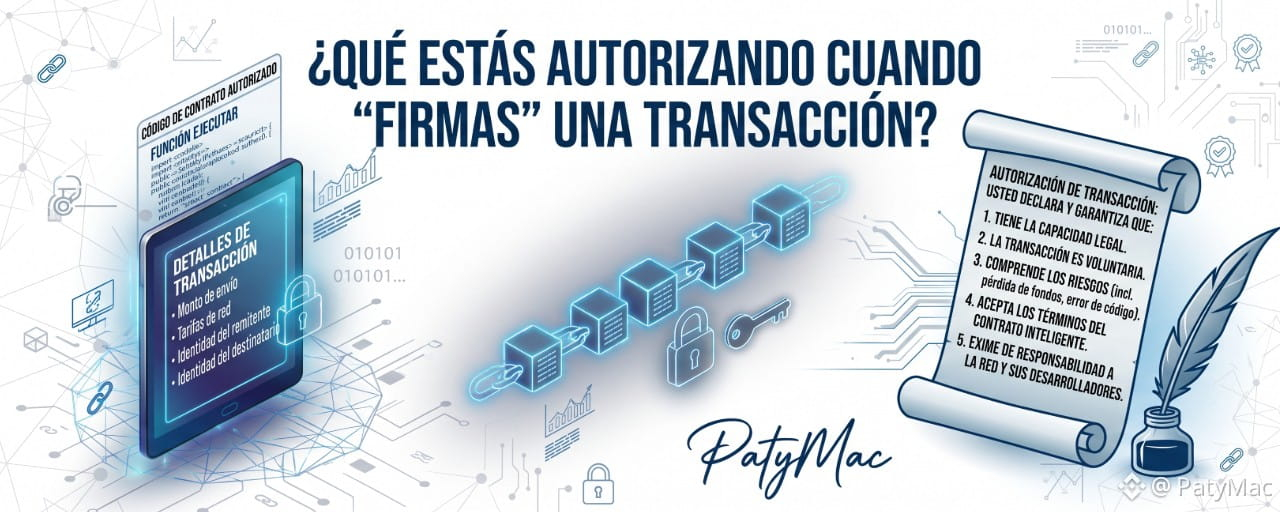
¿QUÉ ESTÁS AUTORIZANDO CUANDO “FIRMAS” UNA TRANSACCIÓN?Hay una frase que probablemente hayas visto muchas veces:
“Conecta tu wallet.”
Después aparece otra:
“Sign message.”
O:
“Approve.”
Y finalmente:
“Confirm transaction.”
Muchos usuarios simplemente hacen clic.
Pero detrás de ese clic puede existir una diferencia enorme.
Porque en Web3:
firmar no siempre significa lo mismo.
Y entender qué estamos autorizando puede ser tan importante como proteger nuestra contraseña.
🔐 ¿QUÉ SIGNIFICA “FIRMAR” EN CRIPTO?
Cuando una wallet firma digitalmente una operación, utiliza una clave criptográfica para demostrar que quien controla esa clave está autorizando determinados datos.
Simplificando:
Clave privada → firma digital → verificación mediante la clave pública → autorización
La clave privada no debería revelarse.
La wallet la utiliza para producir la firma.
La red puede verificar esa firma sin necesidad de conocer la clave privada.
🧠 ¿ES LO MISMO QUE UNA FIRMA MANUSCRITA?
No exactamente.
Ambas pueden cumplir funciones de autenticación o autorización, pero funcionan mediante mecanismos completamente diferentes.
Una firma manuscrita depende de elementos humanos y documentales.
Una firma criptográfica utiliza matemáticas y criptografía.
En una blockchain, la firma permite verificar que una determinada operación fue autorizada por quien controla la clave correspondiente.
💰 ¿QUÉ PASA CUANDO ENVÍO CRIPTOMONEDAS?
Imaginemos que tienes:
1 ETH
y quieres enviar:
0,2 ETH
a otra dirección.
Tu wallet prepara una transacción.
Tú la confirmas.
La wallet utiliza la clave correspondiente para firmarla.
La transacción se transmite a la red.
Los participantes de la red pueden verificar la firma.
Si la transacción cumple las reglas del protocolo:
puede ser incluida en un bloque.
⚠️ PERO NO TODAS LAS FIRMAS SIGNIFICAN “ENVIAR DINERO”
Y este es uno de los puntos más importantes.
Puedes interactuar con un Smart Contract sin enviar directamente tus fondos a otra persona.
Por ejemplo:
Approve
puede permitir que determinado contrato pueda utilizar una cantidad determinada de un token en tu nombre, dependiendo del estándar y de los parámetros utilizados.
Por eso:
“No estoy enviando criptomonedas” no significa necesariamente “no estoy asumiendo ningún riesgo”.
🪙 ¿QUÉ ES UN “APPROVE”?
En determinados ecosistemas de tokens, una wallet puede permitir que un contrato o dirección gaste tokens en nombre del titular hasta un límite autorizado.
Por ejemplo:
Tienes:
1.000 USDT
y una aplicación te solicita autorización para utilizar determinados tokens.
Si aceptas una aprobación amplia, puedes estar concediendo al contrato una capacidad que va más allá de la operación que tenías en mente.
La naturaleza exacta del permiso depende del token, del estándar y de la implementación.
Por eso no deberíamos aceptar automáticamente cualquier solicitud.
🚨 EL PROBLEMA DE LAS APROBACIONES ILIMITADAS
Algunas aplicaciones pueden solicitar una cantidad muy elevada o incluso una aprobación que permita gastar una cantidad muy grande de determinado token.
Esto puede resultar cómodo para el usuario.
Pero también puede aumentar la exposición al riesgo.
Si el contrato aprobado posteriormente presenta una vulnerabilidad o es utilizado maliciosamente, esa autorización puede convertirse en un problema.
Por eso existen herramientas y mecanismos para revisar o revocar determinadas aprobaciones según la blockchain y el estándar utilizado.
🦹 ¿CÓMO FUNCIONA UNA ESTAFA TÍPICA?
Imagina que recibes un mensaje:
“¡Ganaste un airdrop!”
Entras a una página.
Conectas tu wallet.
La página te pide:
“Firma para reclamar tus tokens.”
Parece inocente.
Pero la operación podría estar solicitando algo completamente diferente de lo que el usuario cree.
Puede haber:
una aprobación;una autorización;una interacción con un contrato;una firma de datos;o una operación maliciosa.
Por eso:
nunca debes firmar algo que no comprendes.
🧾 “CONNECT WALLET” NO ES LO MISMO QUE “SIGN”
Otra distinción importante.
CONNECT WALLET
La aplicación establece una conexión con tu wallet para interactuar contigo.
SIGN
Tu wallet solicita autorización para firmar determinados datos.
SEND / CONFIRM TRANSACTION
Puedes estar autorizando una transacción que será enviada a la blockchain.
Son acciones diferentes.
Por eso, cuando una página dice:
“Conecta tu wallet para continuar”
no deberías interpretar automáticamente:
“Le entregué mis criptomonedas.”
Pero tampoco deberías aceptar cualquier solicitud posterior sin leerla.
🔎 ¿QUÉ DEBO MIRAR ANTES DE FIRMAR?
Antes de aprobar una operación, intenta identificar:
1️⃣ ¿Qué aplicación estoy utilizando?
¿Es realmente la plataforma que creo?
2️⃣ ¿Qué contrato estoy utilizando?
¿La dirección del contrato coincide con la oficial?
3️⃣ ¿Qué estoy firmando?
¿Es una transacción?
¿Un mensaje?
¿Una aprobación?
4️⃣ ¿Qué activo está involucrado?
¿ETH?
¿USDT?
¿Otro token?
5️⃣ ¿Qué cantidad?
¿Es una cantidad específica?
¿Es una autorización amplia?
6️⃣ ¿Qué permisos estoy concediendo?
Especialmente cuando se trata de tokens.
7️⃣ ¿Puedo revocar el permiso?
Dependiendo del sistema utilizado, puede existir esa posibilidad.
🧠 ¿POR QUÉ LOS ESTAFADORES QUIEREN QUE ACTÚES RÁPIDO?
Porque el usuario que tiene tiempo para pensar puede detectar inconsistencias.
Por eso muchas estafas utilizan:
“URGENTE”
“ÚLTIMA OPORTUNIDAD”
“RECLAMA AHORA”
“FIRMA EN 30 SEGUNDOS”
La presión psicológica forma parte de muchas estrategias de phishing.
La regla debería ser:
Si una transacción financiera exige que actúes sin leer, detente.
🔑 ¿LA WALLET VE MI CLAVE PRIVADA?
Una wallet correctamente diseñada no debería revelar tu clave privada a una página web simplemente porque conectaste la wallet.
La clave privada debe permanecer protegida.
La aplicación solicita una acción.
La wallet presenta la solicitud.
Tú decides si autorizas.
Y la wallet firma utilizando las credenciales correspondientes.
Por eso la wallet funciona como una especie de:
interfaz de control de tus claves.
🚨 PERO EXISTE UN PELIGRO
Si el usuario aprueba algo malicioso, puede estar autorizando una operación que perjudique sus propios activos.
La blockchain no necesariamente puede distinguir:
“firma legítima”
de
“firma obtenida mediante engaño”.
Desde el punto de vista criptográfico, la firma puede ser perfectamente válida.
El problema está en:
qué fue autorizado.
⚖️ AQUÍ APARECE UNA PREGUNTA JURÍDICA MUY INTERESANTE
Si una persona firma criptográficamente una operación…
¿significa automáticamente que quiso jurídicamente realizar exactamente aquello que el código ejecutó?
No necesariamente.
Hay que analizar las circunstancias.
Por ejemplo:
¿hubo engaño?¿phishing?¿información falsa?¿suplantación?¿vulneración de seguridad?¿existía consentimiento informado?¿qué información recibió el usuario?¿qué términos aceptó?¿qué legislación resulta aplicable?
Una firma criptográfica puede demostrar que una clave autorizó determinados datos.
Pero la discusión jurídica puede ser mucho más amplia.
⚖️ FIRMA CRIPTOGRÁFICA ≠ CONSENTIMIENTO JURÍDICO AUTOMÁTICO
Esta distinción es muy importante.
Firma criptográfica
Demuestra criptográficamente que una determinada clave produjo una firma válida sobre determinados datos.
Consentimiento jurídico
Implica analizar si existió una voluntad jurídicamente relevante y bajo qué circunstancias.
Pueden estar relacionados.
Pero no deben confundirse automáticamente.
🛡️ 7 REGLAS DE ORO ANTES DE FIRMAR
1️⃣ No firmes lo que no entiendes.
2️⃣ Verifica el sitio web.
3️⃣ Comprueba el contrato cuando corresponda.
4️⃣ Revisa qué token y qué cantidad están involucrados.
5️⃣ Desconfía de aprobaciones excesivamente amplias.
6️⃣ No compartas jamás tu seed phrase ni clave privada.
7️⃣ Si algo parece urgente o demasiado bueno para ser verdad:
detente.
🚨 UNA REGLA QUE VALE ORO
Nunca introduzcas tu:
seed phrase
o
clave privada
para “verificar”, “sincronizar”, “activar”, “validar” o “recuperar” una wallet desde una página web desconocida.
Una plataforma legítima no debería necesitar que entregues tus credenciales secretas para que alguien “libere” tus fondos.
🧠 ¿Y QUÉ PASA CON LOS MENSAJES QUE FIRMAMOS?
No toda firma necesariamente mueve fondos.
Algunas aplicaciones utilizan firmas de mensajes para:
iniciar sesión;demostrar control de una dirección;autorizar determinadas acciones;interactuar con aplicaciones.
Pero nuevamente:
hay que leer qué se está firmando.
Una firma de mensaje puede ser inocua en un contexto y peligrosa en otro, dependiendo del contenido y de cómo la aplicación lo interprete.
🎯 PREGUNTAS INTERESANTES
❓¿Firmar siempre significa enviar criptomonedas?
No. Puedes firmar mensajes o autorizar determinadas acciones sin realizar una transferencia directa.
❓¿Conectar una wallet significa que entregué mis fondos?
No. Conectar y autorizar son acciones diferentes.
❓¿Qué es una aprobación de tokens?
Es una autorización que, dependiendo del estándar y del contrato, puede permitir que una determinada dirección o contrato utilice tokens en nombre del titular hasta el límite autorizado.
❓¿Una firma maliciosa puede ser válida?
Sí. Una firma puede ser criptográficamente válida y, al mismo tiempo, haber sido obtenida mediante engaño o utilizarse para una operación perjudicial.
❓¿La blockchain puede cancelar una firma equivocada?
Generalmente no existe un botón universal de “deshacer”. Si una operación ya fue ejecutada y confirmada, las posibilidades de recuperación dependen de la red, el activo, el receptor y las circunstancias.
🔥 IDEA FINAL
En las finanzas tradicionales aprendimos:
“No firmes nada sin leer.”
En Web3 debemos agregar:
“No firmes nada que no entiendas.”
Porque cuando haces clic en Confirmar, no estás simplemente cerrando una ventana.
Puedes estar autorizando:
una transferencia,
una aprobación,
una interacción con un Smart Contract,
o alguna otra operación.
Y una vez que la blockchain registra una operación válida…
la tecnología puede ejecutar exactamente lo que autorizaste, incluso si tú no entendiste realmente lo que estabas firmando.
📌 GLOSARIO CRIPTO #12
Firmar una transacción = utilizar una firma criptográfica para autorizar determinados datos u operaciones con las credenciales de una wallet.
La pregunta que todo usuario debería hacerse antes de confirmar es:
“¿QUÉ ESTOY AUTORIZANDO REALMENTE?”
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$WBETH
{spot}(WBETHUSDT)
#GlosarioCripto #CryptoSecurity #SelfCustody #SmartContract #Web3
¿QUÉ ESTÁS AUTORIZANDO CUANDO “FIRMAS” UNA TRANSACCIÓN?
Hay una frase que probablemente hayas visto muchas veces:
“Conecta tu wallet.”
Después aparece otra:
“Sign message.”
O:
“Approve.”
Y finalmente:
“Confirm transaction.”
Muchos usuarios simplemente hacen clic.
Pero detrás de ese clic puede existir una diferencia enorme.
Porque en Web3:
firmar no siempre significa lo mismo.
Y entender qué estamos autorizando puede ser tan importante como proteger nuestra contraseña.
🔐 ¿QUÉ SIGNIFICA “FIRMAR” EN CRIPTO?
Cuando una wallet firma digitalmente una operación, utiliza una clave criptográfica para demostrar que quien controla esa clave está autorizando determinados datos.
Simplificando:
Clave privada → firma digital → verificación mediante la clave pública → autorización
La clave privada no debería revelarse.
La wallet la utiliza para producir la firma.
La red puede verificar esa firma sin necesidad de conocer la clave privada.
🧠 ¿ES LO MISMO QUE UNA FIRMA MANUSCRITA?
No exactamente.
Ambas pueden cumplir funciones de autenticación o autorización, pero funcionan mediante mecanismos completamente diferentes.
Una firma manuscrita depende de elementos humanos y documentales.
Una firma criptográfica utiliza matemáticas y criptografía.
En una blockchain, la firma permite verificar que una determinada operación fue autorizada por quien controla la clave correspondiente.
💰 ¿QUÉ PASA CUANDO ENVÍO CRIPTOMONEDAS?
Imaginemos que tienes:
1 ETH
y quieres enviar:
0,2 ETH
a otra dirección.
Tu wallet prepara una transacción.
Tú la confirmas.
La wallet utiliza la clave correspondiente para firmarla.
La transacción se transmite a la red.
Los participantes de la red pueden verificar la firma.
Si la transacción cumple las reglas del protocolo:
puede ser incluida en un bloque.
⚠️ PERO NO TODAS LAS FIRMAS SIGNIFICAN “ENVIAR DINERO”
Y este es uno de los puntos más importantes.
Puedes interactuar con un Smart Contract sin enviar directamente tus fondos a otra persona.
Por ejemplo:
Approve
puede permitir que determinado contrato pueda utilizar una cantidad determinada de un token en tu nombre, dependiendo del estándar y de los parámetros utilizados.
Por eso:
“No estoy enviando criptomonedas” no significa necesariamente “no estoy asumiendo ningún riesgo”.
🪙 ¿QUÉ ES UN “APPROVE”?
En determinados ecosistemas de tokens, una wallet puede permitir que un contrato o dirección gaste tokens en nombre del titular hasta un límite autorizado.
Por ejemplo:
Tienes:
1.000 USDT
y una aplicación te solicita autorización para utilizar determinados tokens.
Si aceptas una aprobación amplia, puedes estar concediendo al contrato una capacidad que va más allá de la operación que tenías en mente.
La naturaleza exacta del permiso depende del token, del estándar y de la implementación.
Por eso no deberíamos aceptar automáticamente cualquier solicitud.
🚨 EL PROBLEMA DE LAS APROBACIONES ILIMITADAS
Algunas aplicaciones pueden solicitar una cantidad muy elevada o incluso una aprobación que permita gastar una cantidad muy grande de determinado token.
Esto puede resultar cómodo para el usuario.
Pero también puede aumentar la exposición al riesgo.
Si el contrato aprobado posteriormente presenta una vulnerabilidad o es utilizado maliciosamente, esa autorización puede convertirse en un problema.
Por eso existen herramientas y mecanismos para revisar o revocar determinadas aprobaciones según la blockchain y el estándar utilizado.
🦹 ¿CÓMO FUNCIONA UNA ESTAFA TÍPICA?
Imagina que recibes un mensaje:
“¡Ganaste un airdrop!”
Entras a una página.
Conectas tu wallet.
La página te pide:
“Firma para reclamar tus tokens.”
Parece inocente.
Pero la operación podría estar solicitando algo completamente diferente de lo que el usuario cree.
Puede haber:
una aprobación;una autorización;una interacción con un contrato;una firma de datos;o una operación maliciosa.
Por eso:
nunca debes firmar algo que no comprendes.
🧾 “CONNECT WALLET” NO ES LO MISMO QUE “SIGN”
Otra distinción importante.
CONNECT WALLET
La aplicación establece una conexión con tu wallet para interactuar contigo.
SIGN
Tu wallet solicita autorización para firmar determinados datos.
SEND / CONFIRM TRANSACTION
Puedes estar autorizando una transacción que será enviada a la blockchain.
Son acciones diferentes.
Por eso, cuando una página dice:
“Conecta tu wallet para continuar”
no deberías interpretar automáticamente:
“Le entregué mis criptomonedas.”
Pero tampoco deberías aceptar cualquier solicitud posterior sin leerla.
🔎 ¿QUÉ DEBO MIRAR ANTES DE FIRMAR?
Antes de aprobar una operación, intenta identificar:
1️⃣ ¿Qué aplicación estoy utilizando?
¿Es realmente la plataforma que creo?
2️⃣ ¿Qué contrato estoy utilizando?
¿La dirección del contrato coincide con la oficial?
3️⃣ ¿Qué estoy firmando?
¿Es una transacción?
¿Un mensaje?
¿Una aprobación?
4️⃣ ¿Qué activo está involucrado?
¿ETH?
¿USDT?
¿Otro token?
5️⃣ ¿Qué cantidad?
¿Es una cantidad específica?
¿Es una autorización amplia?
6️⃣ ¿Qué permisos estoy concediendo?
Especialmente cuando se trata de tokens.
7️⃣ ¿Puedo revocar el permiso?
Dependiendo del sistema utilizado, puede existir esa posibilidad.
🧠 ¿POR QUÉ LOS ESTAFADORES QUIEREN QUE ACTÚES RÁPIDO?
Porque el usuario que tiene tiempo para pensar puede detectar inconsistencias.
Por eso muchas estafas utilizan:
“URGENTE”
“ÚLTIMA OPORTUNIDAD”
“RECLAMA AHORA”
“FIRMA EN 30 SEGUNDOS”
La presión psicológica forma parte de muchas estrategias de phishing.
La regla debería ser:
Si una transacción financiera exige que actúes sin leer, detente.
🔑 ¿LA WALLET VE MI CLAVE PRIVADA?
Una wallet correctamente diseñada no debería revelar tu clave privada a una página web simplemente porque conectaste la wallet.
La clave privada debe permanecer protegida.
La aplicación solicita una acción.
La wallet presenta la solicitud.
Tú decides si autorizas.
Y la wallet firma utilizando las credenciales correspondientes.
Por eso la wallet funciona como una especie de:
interfaz de control de tus claves.
🚨 PERO EXISTE UN PELIGRO
Si el usuario aprueba algo malicioso, puede estar autorizando una operación que perjudique sus propios activos.
La blockchain no necesariamente puede distinguir:
“firma legítima”
de
“firma obtenida mediante engaño”.
Desde el punto de vista criptográfico, la firma puede ser perfectamente válida.
El problema está en:
qué fue autorizado.
⚖️ AQUÍ APARECE UNA PREGUNTA JURÍDICA MUY INTERESANTE
Si una persona firma criptográficamente una operación…
¿significa automáticamente que quiso jurídicamente realizar exactamente aquello que el código ejecutó?
No necesariamente.
Hay que analizar las circunstancias.
Por ejemplo:
¿hubo engaño?¿phishing?¿información falsa?¿suplantación?¿vulneración de seguridad?¿existía consentimiento informado?¿qué información recibió el usuario?¿qué términos aceptó?¿qué legislación resulta aplicable?
Una firma criptográfica puede demostrar que una clave autorizó determinados datos.
Pero la discusión jurídica puede ser mucho más amplia.
⚖️ FIRMA CRIPTOGRÁFICA ≠ CONSENTIMIENTO JURÍDICO AUTOMÁTICO
Esta distinción es muy importante.
Firma criptográfica
Demuestra criptográficamente que una determinada clave produjo una firma válida sobre determinados datos.
Consentimiento jurídico
Implica analizar si existió una voluntad jurídicamente relevante y bajo qué circunstancias.
Pueden estar relacionados.
Pero no deben confundirse automáticamente.
🛡️ 7 REGLAS DE ORO ANTES DE FIRMAR
1️⃣ No firmes lo que no entiendes.
2️⃣ Verifica el sitio web.
3️⃣ Comprueba el contrato cuando corresponda.
4️⃣ Revisa qué token y qué cantidad están involucrados.
5️⃣ Desconfía de aprobaciones excesivamente amplias.
6️⃣ No compartas jamás tu seed phrase ni clave privada.
7️⃣ Si algo parece urgente o demasiado bueno para ser verdad:
detente.
🚨 UNA REGLA QUE VALE ORO
Nunca introduzcas tu:
seed phrase
o
clave privada
para “verificar”, “sincronizar”, “activar”, “validar” o “recuperar” una wallet desde una página web desconocida.
Una plataforma legítima no debería necesitar que entregues tus credenciales secretas para que alguien “libere” tus fondos.
🧠 ¿Y QUÉ PASA CON LOS MENSAJES QUE FIRMAMOS?
No toda firma necesariamente mueve fondos.
Algunas aplicaciones utilizan firmas de mensajes para:
iniciar sesión;demostrar control de una dirección;autorizar determinadas acciones;interactuar con aplicaciones.
Pero nuevamente:
hay que leer qué se está firmando.
Una firma de mensaje puede ser inocua en un contexto y peligrosa en otro, dependiendo del contenido y de cómo la aplicación lo interprete.
🎯 PREGUNTAS INTERESANTES
❓¿Firmar siempre significa enviar criptomonedas?
No. Puedes firmar mensajes o autorizar determinadas acciones sin realizar una transferencia directa.
❓¿Conectar una wallet significa que entregué mis fondos?
No. Conectar y autorizar son acciones diferentes.
❓¿Qué es una aprobación de tokens?
Es una autorización que, dependiendo del estándar y del contrato, puede permitir que una determinada dirección o contrato utilice tokens en nombre del titular hasta el límite autorizado.
❓¿Una firma maliciosa puede ser válida?
Sí. Una firma puede ser criptográficamente válida y, al mismo tiempo, haber sido obtenida mediante engaño o utilizarse para una operación perjudicial.
❓¿La blockchain puede cancelar una firma equivocada?
Generalmente no existe un botón universal de “deshacer”. Si una operación ya fue ejecutada y confirmada, las posibilidades de recuperación dependen de la red, el activo, el receptor y las circunstancias.
🔥 IDEA FINAL
En las finanzas tradicionales aprendimos:
“No firmes nada sin leer.”
En Web3 debemos agregar:
“No firmes nada que no entiendas.”
Porque cuando haces clic en Confirmar, no estás simplemente cerrando una ventana.
Puedes estar autorizando:
una transferencia,
una aprobación,
una interacción con un Smart Contract,
o alguna otra operación.
Y una vez que la blockchain registra una operación válida…
la tecnología puede ejecutar exactamente lo que autorizaste, incluso si tú no entendiste realmente lo que estabas firmando.
📌 GLOSARIO CRIPTO #12
Firmar una transacción = utilizar una firma criptográfica para autorizar determinados datos u operaciones con las credenciales de una wallet.
La pregunta que todo usuario debería hacerse antes de confirmar es:
“¿QUÉ ESTOY AUTORIZANDO REALMENTE?”
$BTC
$ETH
$WBETH
#GlosarioCripto #CryptoSecurity #SelfCustody #SmartContract #Web3
247
·
--
Artículo
Los contratos inteligentes sin Ethereum existen, y pueden ser más fácilesCuando lees el término “contrato inteligente”, es muy probable que también pienses en Ethereum. Podrías decir que ese es su producto insignia, pero no es la única plataforma que ofrece este software. Además, quizá no sea la más fácil para principiantes.
Varias redes han explorado formas más sencillas de automatizar acuerdos manteniendo el mismo objetivo básico: permitir que el software ejecute reglas que las personas acordaron con antelación. Exploremos un poco el mundo de los contratos inteligentes sin Ethereum.
Los contratos inteligentes no son exclusivos de Ethereum
Los contratos inteligentes sin Ethereum existen, y pueden ser más fáciles
Cuando lees el término “contrato inteligente”, es muy probable que también pienses en Ethereum. Podrías decir que ese es su producto insignia, pero no es la única plataforma que ofrece este software. Además, quizá no sea la más fácil para principiantes.
Varias redes han explorado formas más sencillas de automatizar acuerdos manteniendo el mismo objetivo básico: permitir que el software ejecute reglas que las personas acordaron con antelación. Exploremos un poco el mundo de los contratos inteligentes sin Ethereum.
Los contratos inteligentes no son exclusivos de Ethereum
96
·
--
$ETH toqué 2806.76, una sola mecha, y lo devolvieron todo.
Señales del tablero. La vela de 4 horas en 2806: máximo 2806.76, cierra en 2774.50; los 32 puntos de arriba están llenos de zonas en las que no se puede sostener. Después, el peso se fue desplazando cuesta abajo: la zona de 2700 fue presionada de vuelta tres veces: 2703.26, 2698.53 y 2705.98. Tres toques, tres rechazos. El pin clavado en 2626.01 indica que hay alguien abajo conectando; cuando conectan, se vuelve blando y no lo pueden empujar hacia arriba.
Sentimiento del mercado. La tasa de fondos es 0.0005%, casi en cero. En este tipo de mercado, con pins, rupturas y tres rechazos, que la tasa aún esté tan plana significa que los alcistas no están aumentando el apalancamiento, y los bajistas tampoco están forzando un squeeze. Ambos lados están esperando. En 24h, variación -0.17%, volumen de operaciones 9.700 millones de dólares. Esta calma no es un fondo; es que nadie quiere ser el primero en moverse.
Acciones de los grandes. En la mecha de 2806, el porcentaje de órdenes de compra del taker es 52%; cuando subieron, fue compra activa la que persiguió al alza, y luego de perseguirlos los encajaron dentro de la mecha. La señal real está en la ruptura: en la vela donde se rompe, 4 horas, 4670 millones de dólares de taker vende (53%) y 2726 fue caminando hasta 2654. Luego, cada vez que rebota cerca de 2700, las órdenes de venta aparecen puntualmente. La postura de los grandes es clara: por encima de 2706 no la compran; por debajo de 2646 es cuando lo miran.
Estructura volumen-precio. En la ventana de 5 días hay tres velas de volumen enorme, todas apretadas entre 2660 y 2754: en el impulso, 42.7 mil millones y 40.4 mil millones; la ruptura, 46.7 mil millones es la mayor. Después de la ruptura, el volumen del rebote oscila entre 282 mil y 673 mil unidades, todo es solo una fracción del volumen de la ruptura de 1.74 millones. Si el volumen no vuelve, 2706 es el techo.
Detalles de las velas. La vela en 2626.01: abre en 2692.02, cae a 2626.01, y cierra en 2646.45; desde la apertura hasta el cierre hay -66 puntos. La siguiente: el máximo toca 2705.98, que es el máximo de 24h, cierra en 2695.19, y deja otra mecha arriba. Ahora esta vela de 4 horas: abre en 2695, volumen 152 mil monedas, taker compra 47%, y se reduce a un punto donde nadie la mira.
Mi lectura: sesgo bajista. Ruptura con volumen a la baja en la parte alta, tres rechazos en 2706, rebote sin volumen; la estructura es de “caer más que subir”. Si rompe 2626, miramos hacia 2562, que es el mínimo inicial de esta fase. Si no rompe, se queda “barriendo” entre 2646 y 2706, esperando a que el rate se mueva primero; cuando eso ocurra, habrá dirección.
Plan de Nini. Precio actual 2684.18. No tocar el rango 2698-2706. Si 2626 se mantiene, solo operar shorts con tamaño pequeño; si rompe, ahí sí aumentar. Si 2706 se coloca con volumen por encima, se admite el error, mirar 2749 y luego 2784. ETH es el ancla de los contratos y DeFi; en esta posición no apuestes la dirección, apuesta el ritmo.
Si necesitas una estrategia personalizada, puedes encontrar a Nini.
#$ETH #SmartContract #DeFi
99
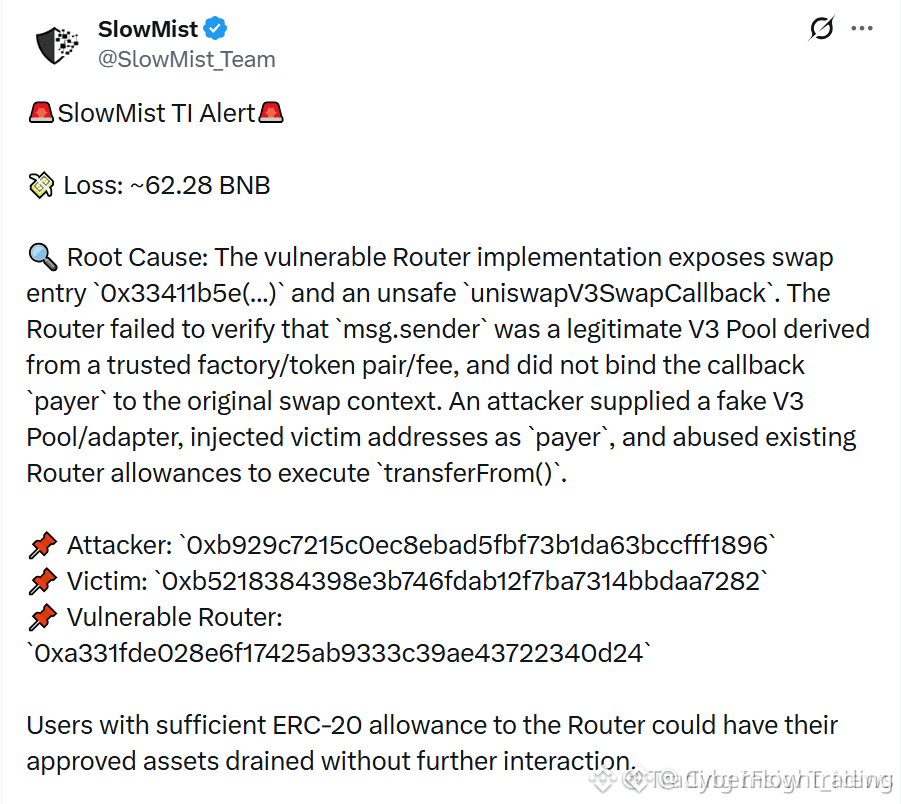
🚨 $BNB ROUTER EXPLOIT EXPOSES 62 BNB LOSS – ACT NOW! 🛡️
El router de la cadena BNB quedó atrapado en un punto ciego de callback, permitiendo que un atacante sacara 62.28 BNB en una sola barrida. 🦈 El exploit se apoyó en llamadas a fábrica V3 no controladas, inyectando a la víctima como pagador y cobrando mediante autorizaciones de tokens preaprobadas.
Si alguna vez aprobaste un router sin mirarlo dos veces, ahora estás frente a un ticket urgente. 📊 Revoca cualquier aprobación pendiente, audita tu lista de autorizaciones y mantén la puerta del contrato inteligente bloqueada. ⚡️ Esto no es un movimiento de mercado: es un recordatorio de seguridad de que cada callback no verificado es un posible desvío de liquidez.
💬 ¿Cómo te mantienes al día con las aprobaciones de tokens antes de que se conviertan en una brecha?
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BNB #Security #SmartContract #ApprovalRevoke #Crypto
🔥 💎
26

·
--
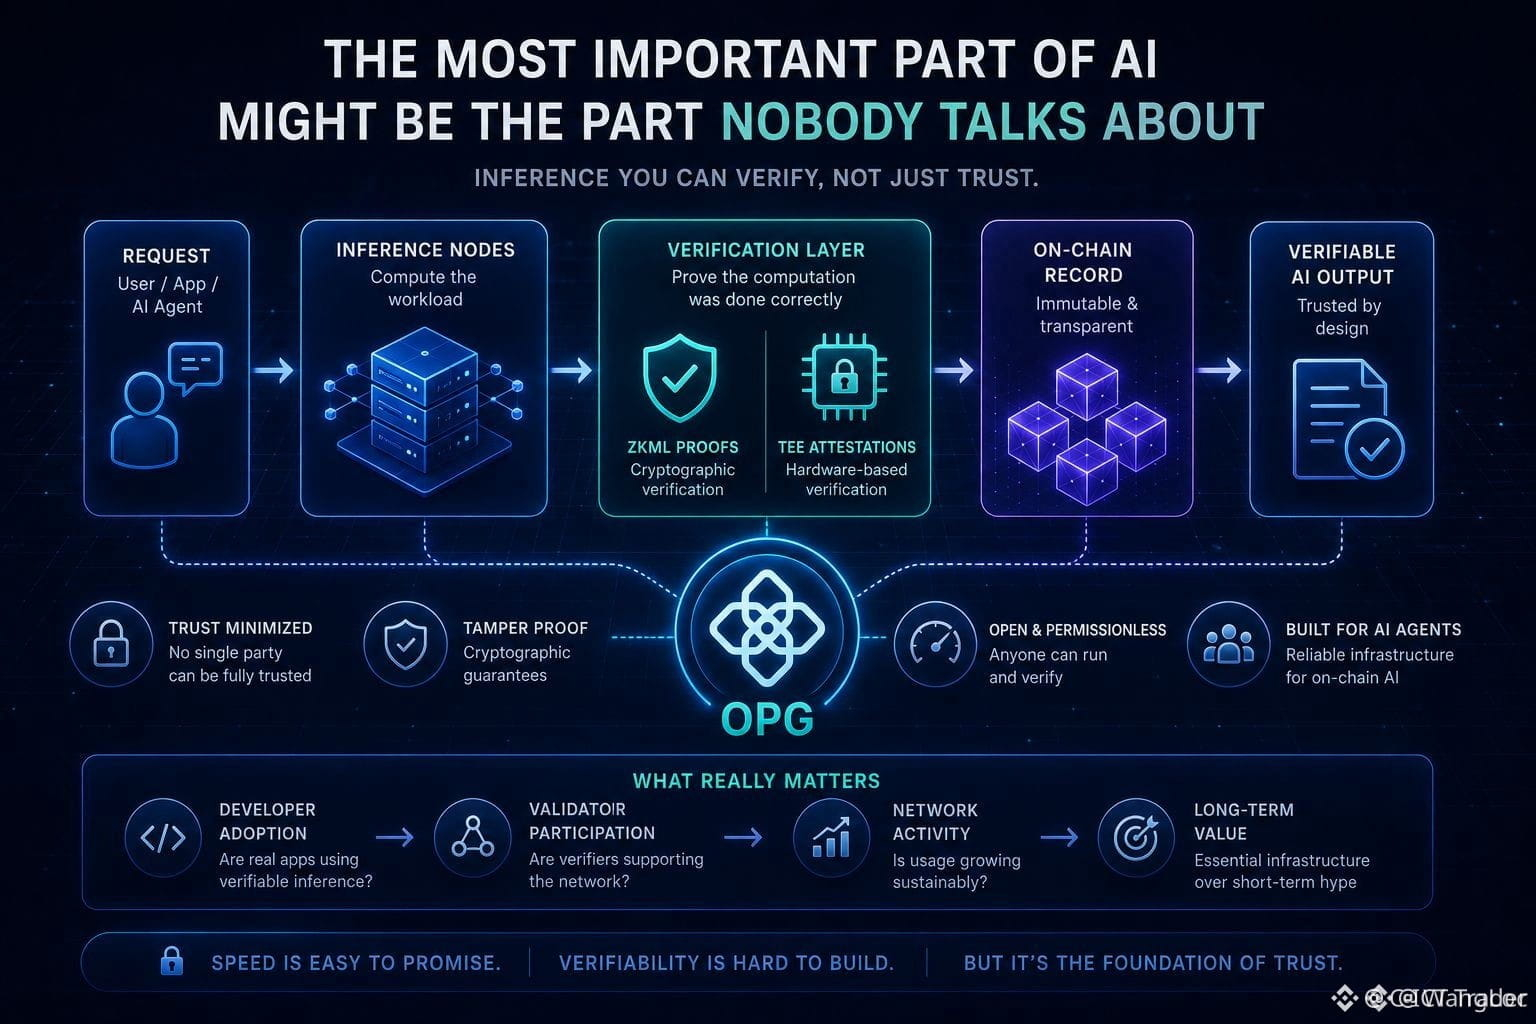
$OPG ESTÁ POSICIONÁNDOSE PARA UN CAMBIO HACIA LA INFERENCIA DE IA VERIFICABLE ⚡
El enfoque actual del mercado en los incentivos de IA a menudo pasa por alto la necesidad de integridad computacional. OpenGradient está avanzando para resolver esto al introducir verificación criptográfica para la inferencia de IA, asegurando que las salidas en la cadena no sean simplemente confiables, sino probadas.
Aunque la narrativa es convincente, el obstáculo técnico sigue siendo la sobrecarga de latencia introducida por los procesos de verificación. Estoy monitoreando las tasas de integración de desarrolladores y la participación de validadores como los principales indicadores de la madurez de la red. Si la adopción en el mundo real escala, esta infraestructura podría convertirse en una capa crítica para agentes descentralizados.
¿Estás priorizando la computación verificable o la velocidad de ejecución pura en tu tesis de IA actual?
No es asesoramiento financiero. Siempre gestiona tu riesgo.
#OPG #AI #Crypto #SmartContract #Infrastructure
⚡
2
41
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#ADAGains10%Above$0.27
2,337 vistas
90 están debatiendo
2
#ETHUp70%InQ3ButLiquidityFalls
28,873 vistas
431 están debatiendo
3
#EthStakingExitQueueHits2026High
11,251 vistas
390 están debatiendo
4
#FedOctoberHoldOdds82.3%
13,582 vistas
372 están debatiendo
5
#Nikkei225Jumps2.5%ToThreeMonthHigh
47,537 vistas
775 están debatiendo
6
#CircleMints$2.75BUSDCOnSolanaIn7Days
544 vistas
27 están debatiendo
7
#DriftHackVictimsBeginClaims
129,084 vistas
1,399 están debatiendo
8
#SolanaTokenizedStockVolumeTops$4.4BInSeptember
10,973 vistas
123 están debatiendo
9
#BitcoinSpotETFsDraw$6.34BInflowsInQ3
41,273 vistas
245 están debatiendo
10
#EthereumValidatorExitQueueJumps392%
260,362 vistas
2,313 están debatiendo