

#cryptoexploit
cryptoexploit
6,915 vistas
41 están debatiendo
Hot
Lo último
·
--
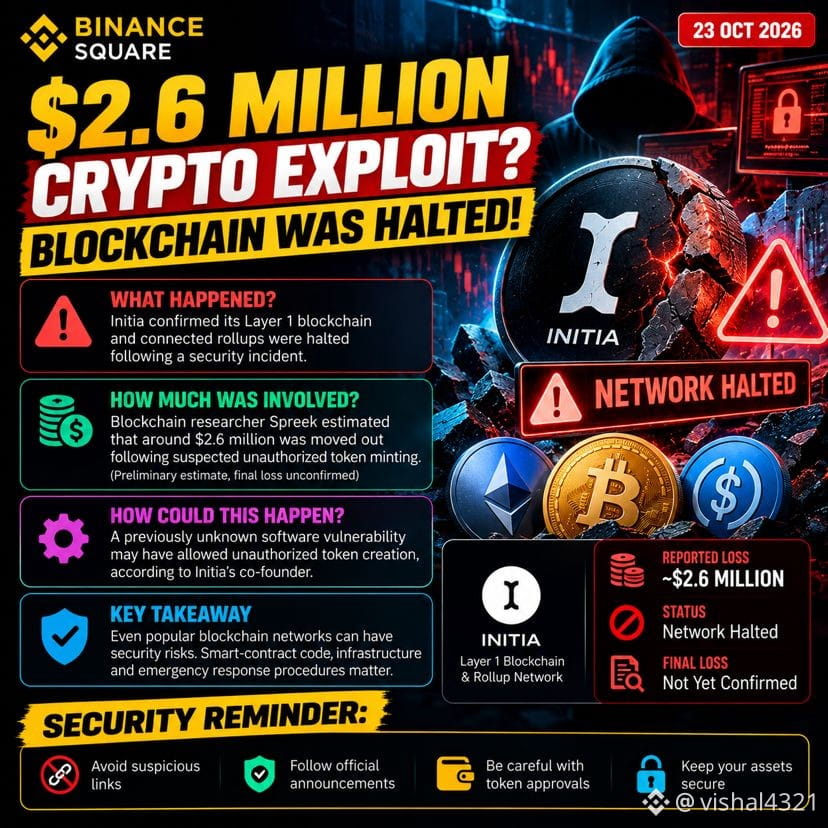
🚨 ¿EXPLOTACIÓN CRIPTO DE 2,6 MILLONES DE DÓLARES? ¡SE DETUVO UNA BLOCKCHAIN!
El 23 de octubre, según se informó, Initia detuvo su blockchain de Capa 1 y los rollups conectados tras un incidente de seguridad.
Esto es lo que sabemos. 👇
🔴 ¿QUÉ PASÓ?
La red se detuvo mientras el equipo investigaba una posible vulnerabilidad de seguridad.
💰 ¿CUÁNTO DINERO ESTABA EN JUEGO?
El investigador de blockchain Spreek estimó que se habían transferido activos por un valor aproximado de 2,6 millones de dólares. Aún no está clara la pérdida final confirmada.
🔍 ¿QUÉ LO CAUSÓ?
Los comentarios preliminares del cofundador de Initia apuntaron a una posible vulnerabilidad relacionada con la emisión no autorizada de tokens.
⚠️ ¿POR QUÉ ES IMPORTANTE?
La seguridad de una blockchain no consiste solo en proteger las billeteras. Las vulnerabilidades de software y la infraestructura de la red también pueden poner en riesgo a los usuarios.
🛡️ LA GRAN LECCIÓN
Sigue siempre las actualizaciones de seguridad oficiales, verifica los enlaces de recuperación y comprende los riesgos de las redes que utilizas.
Tanto si sigues $INIT como $ETH o $BTC, la seguridad nunca debe ser algo secundario.
💬 LA GRAN PREGUNTA:
¿Se debería permitir que los equipos de blockchain detengan las redes durante las emergencias?
🅰️ SÍ — Primero, proteger a los usuarios.
🅱️ NO — La descentralización es lo primero.
👇 ¡Comenta A o B y cuéntanos por qué!
#CryptoNews #BlockchainSecurity #CryptoExploit #DeFi #BinanceSquare
118
·
--
Bajista
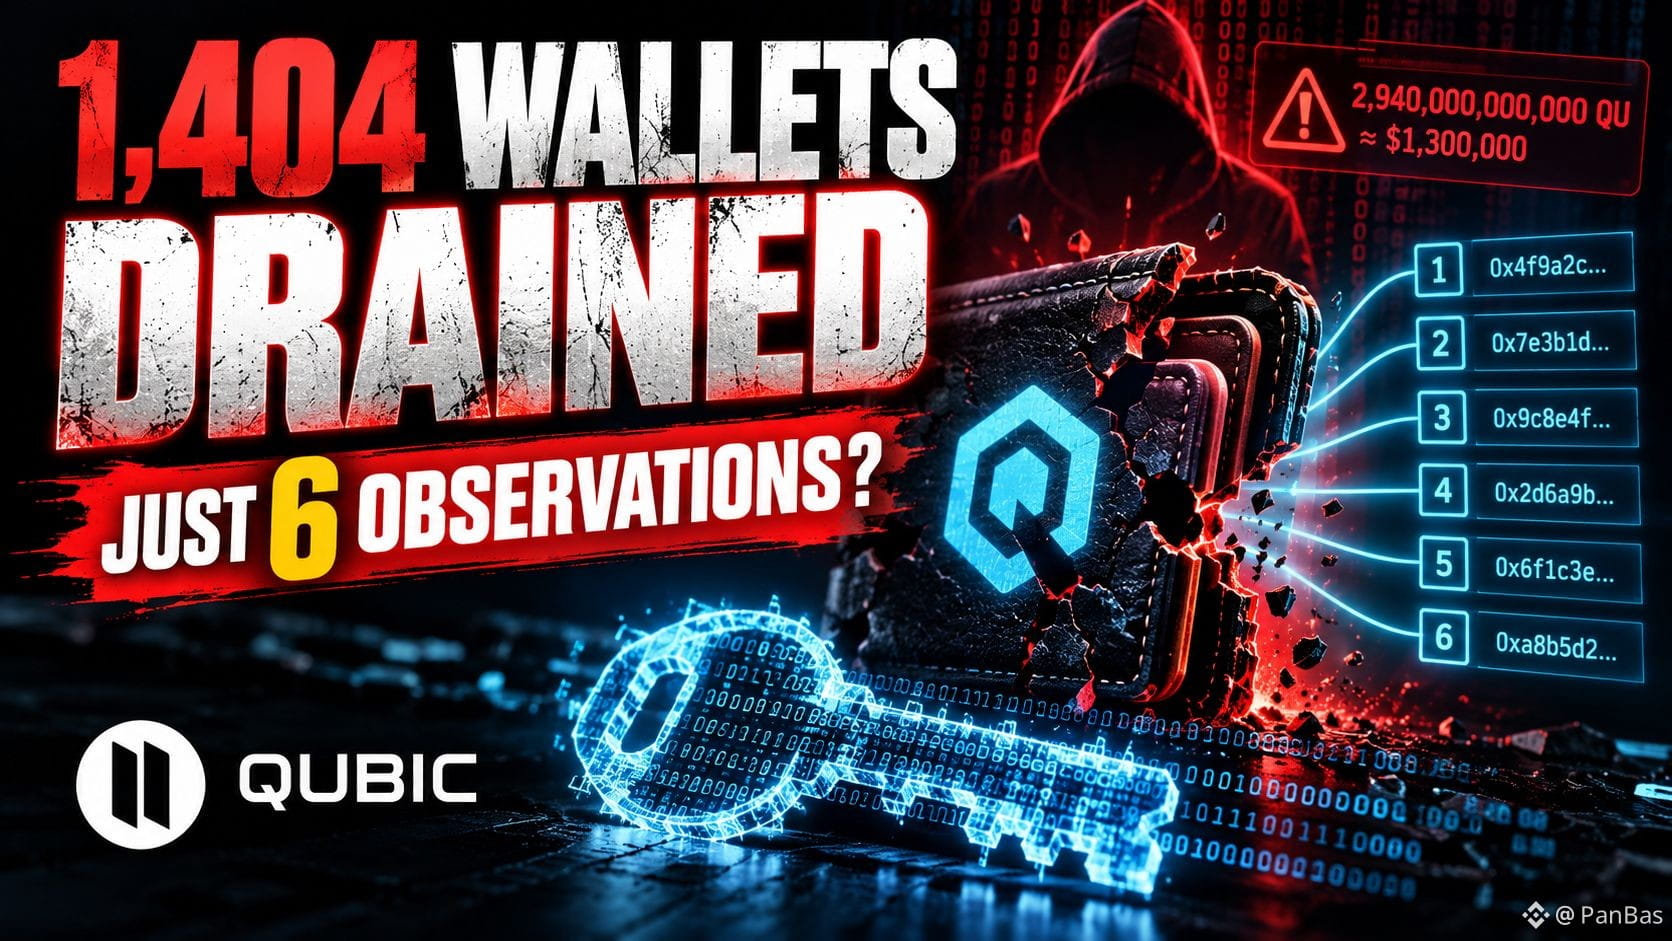
🚨 1.404 CARTERAS DE CRIPTOMONEDAS VACIADAS — ¡Y SOLO 6 OBSERVACIONES DE RED PODRÍAN EXPONER UNA CLAVE PRIVADA! 👀
Imagina proteger tu cartera, no compartir nunca tu frase semilla… y aun así perderlo todo.
Esa es la pesadilla detrás del incidente de seguridad de Qubic.
💥 ¿QUÉ PASÓ?
Entre el 17 y el 18 de octubre, un atacante vació:
🔴 1.404 carteras
🔴 2,94 BILLONES de QU
🔴 Aproximadamente 1,3 MILLONES de dólares
La red de Qubic se detuvo para contener los daños.
Según el proyecto, el 87,1 % de los tokens robados quedó inmovilizado en la cadena de bloques, mientras que el 12,9 % restante llegó a MEXC, donde se congeló la cuenta receptora.
Pero el descubrimiento más inquietante llegó después.
🔍 EL HALLAZGO DE SLOWMIST
El 20 de octubre, investigadores de seguridad revelaron que la cartera de Qubic utilizaba un generador de números aleatorios poco seguro al crear ciertas claves privadas.
En una prueba controlada, los investigadores reconstruyeron una clave privada vulnerable utilizando tan solo SEIS observaciones de red consecutivas, bajo condiciones específicas.
⚠️ Esto NO demuestra que el atacante utilizara exactamente ese método.
El problema estaba en la generación de la frase semilla de la cartera, no en una vulnerabilidad confirmada del protocolo central de la cadena de bloques de Qubic.
🚨 ¿QUIÉN DEBERÍA PRESTAR ATENCIÓN?
Usuarios que crearon carteras de Qubic antes del 18 de octubre usando:
• Cualquier navegador en iPhone o iPad
• Safari en Mac
O la aplicación de Qubic para iOS antes de julio de 2025.
La versión 4.26.4 corrige la generación de NUEVAS frases semilla.
Pero las frases semilla débiles generadas anteriormente siguen siendo vulnerables.
💭 OPINIÓN DE PANBAS:
Lo más aterrador no es el robo de 1,3 millones de dólares.
Es que una cartera puede parecer perfectamente segura aunque su clave privada fuera predecible desde el principio.
Los fondos congelados no son fondos recuperados.
Si tu cartera podría verse afectada, sigue las instrucciones oficiales para migrar tus fondos. Nunca compartas tu frase semilla ni confíes en ofertas de recuperación no solicitadas.
👇 ¿Volverías a confiar en una cartera después de descubrir que sus claves no eran verdaderamente aleatorias?
#Qubic #WalletSecurity #CryptoExploit
8
·
--
Bajista
🚨 SE ACUÑARON 10 MILLONES DE $CYS DE LA NADA.
EL HACKER SE QUEDÓ CON LOS TOKENS. EL MERCADO SE QUEDÓ CON EL PROBLEMA. 👀
Imagina despertarte y descubrir que alguien acaba de crear 10 millones de tokens que tu proyecto nunca autorizó.
Te damos la bienvenida al mundo cripto.
El puente entre cadenas de Cysic fue explotado, lo que permitió que un atacante acuñara 10,000,000 de CYS en BNB Chain.
Y aquí viene lo que me llamó la atención.
💥 Se acuñaron 10 millones de CYS.
🔒 Se congelaron aproximadamente 2,8 millones.
💸 Según se informa, unos 727.000 dólares se transfirieron a Ethereum.
El puente fue suspendido.
¿Problema resuelto?
No tan rápido.
Esos 10 millones de tokens representaban aproximadamente el 6,2 % de la oferta circulante reportada anteriormente.
Eso no es un error de redondeo.
Y congelar los tokens restantes no deshace mágicamente lo que ocurrió antes de la congelación.
Ahora bien, no creo que todos los proyectos que sufren un exploit merezcan quedar enterrados.
Pero tampoco me convence la idea de que pausar un puente restaure la confianza automáticamente.
Hay una enorme diferencia entre detener un ataque y reparar sus consecuencias.
Esto es lo que estoy observando:
¿Puede Cysic dar cuenta de los tokens no autorizados, explicar los daños y demostrar cómo evitará que esta vulnerabilidad vuelva a explotarse?
Hasta entonces, la historia no ha terminado.
🔥 Y AQUÍ VA MI PREGUNTA PARA USTEDES.
¿Considerarían comprar $CYS después de este incidente si el precio bajara significativamente?
¿O basta con que un puente haya sido comprometido para poner un proyecto en su lista negra personal?
De verdad me interesa saber POR QUÉ.
Porque en el mundo cripto, el token más barato no siempre es la mejor ganga. A veces es barato por una muy buena razón.
👇 Los leo.
{future}(CYSUSDT)
#Cysic #bridgesecurity #CryptoExploit
🚨 SE ACUÑARON 10 MILLONES DE $CYS DE LA NADA.
EL HACKER SE QUEDÓ CON LOS TOKENS. EL MERCADO SE QUEDÓ CON EL PROBLEMA. 👀
Imagina despertarte y descubrir que alguien acaba de crear 10 millones de tokens que tu proyecto nunca autorizó.
Te damos la bienvenida al mundo cripto.
El puente entre cadenas de Cysic fue explotado, lo que permitió que un atacante acuñara 10,000,000 de CYS en BNB Chain.
Y aquí viene lo que me llamó la atención.
💥 Se acuñaron 10 millones de CYS.
🔒 Se congelaron aproximadamente 2,8 millones.
💸 Según se informa, unos 727.000 dólares se transfirieron a Ethereum.
El puente fue suspendido.
¿Problema resuelto?
No tan rápido.
Esos 10 millones de tokens representaban aproximadamente el 6,2 % de la oferta circulante reportada anteriormente.
Eso no es un error de redondeo.
Y congelar los tokens restantes no deshace mágicamente lo que ocurrió antes de la congelación.
Ahora bien, no creo que todos los proyectos que sufren un exploit merezcan quedar enterrados.
Pero tampoco me convence la idea de que pausar un puente restaure la confianza automáticamente.
Hay una enorme diferencia entre detener un ataque y reparar sus consecuencias.
Esto es lo que estoy observando:
¿Puede Cysic dar cuenta de los tokens no autorizados, explicar los daños y demostrar cómo evitará que esta vulnerabilidad vuelva a explotarse?
Hasta entonces, la historia no ha terminado.
🔥 Y AQUÍ VA MI PREGUNTA PARA USTEDES.
¿Considerarían comprar $CYS después de este incidente si el precio bajara significativamente?
¿O basta con que un puente haya sido comprometido para poner un proyecto en su lista negra personal?
De verdad me interesa saber POR QUÉ.
Porque en el mundo cripto, el token más barato no siempre es la mejor ganga. A veces es barato por una muy buena razón.
👇 Los leo.
#Cysic #bridgesecurity #CryptoExploit
663
🚨 $H TOKEN SE DESPLOMÓ -92%! ¡NO COMPRES EL DIP! 🛑📉
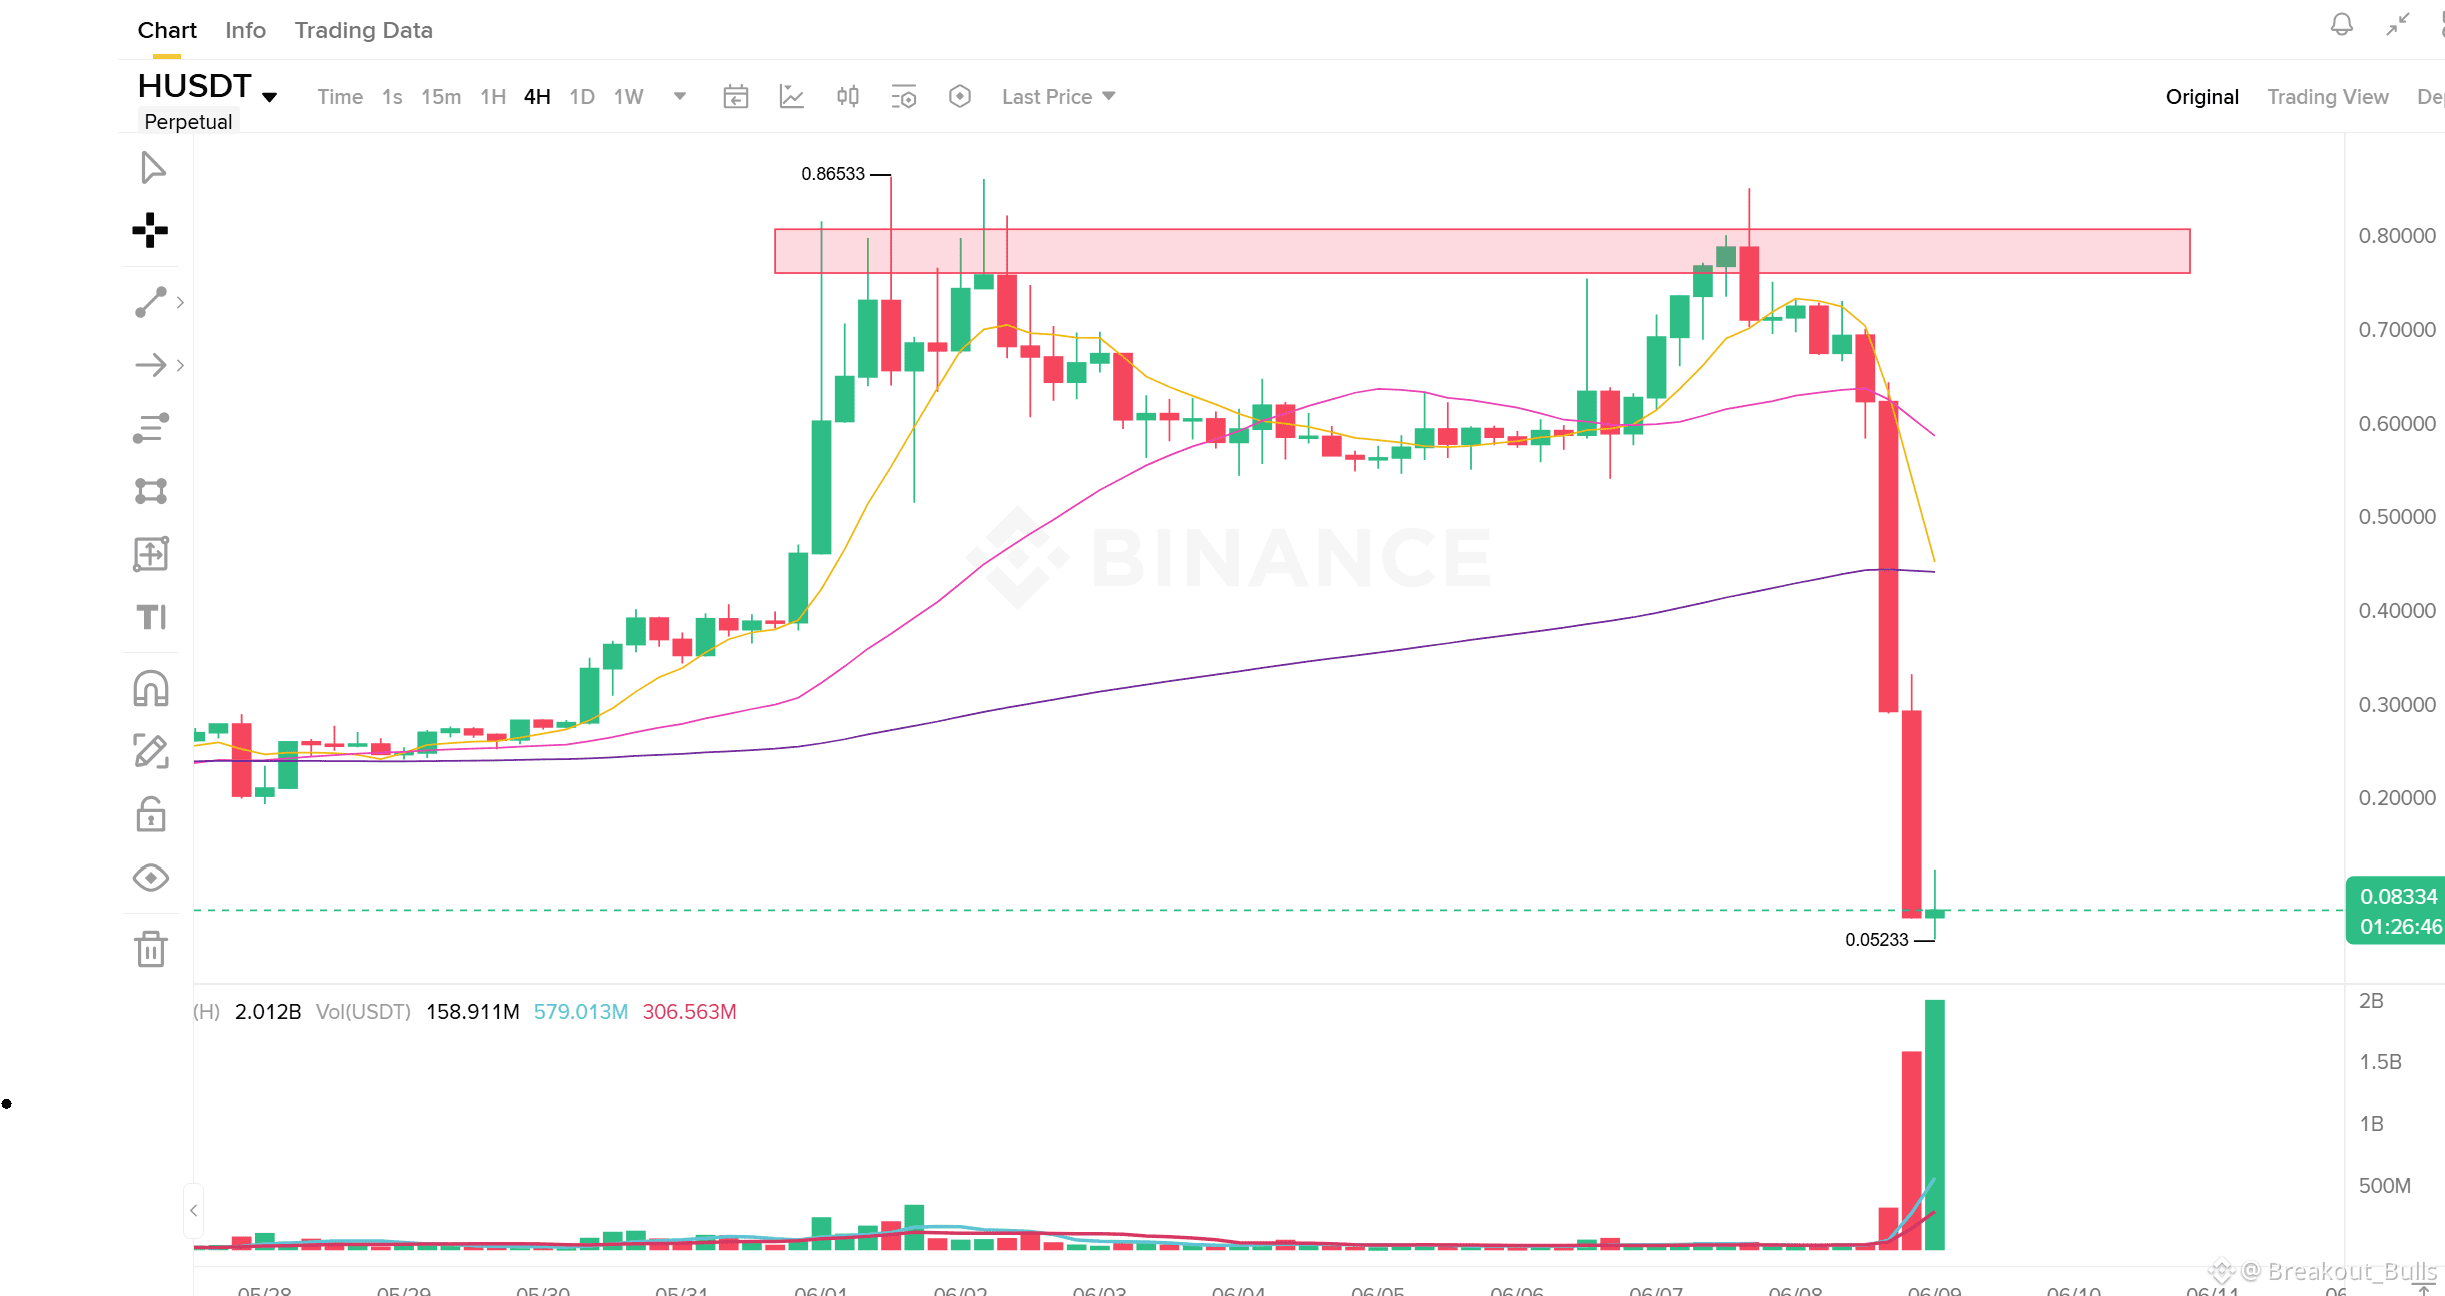
El gran dump en $H (Humanity Protocol) no es una corrección normal—¡es un brutal exploit de más de $19M! Más de 17 wallets oficiales del proyecto fueron completamente drenadas. El Daño: El token fue completamente aniquilado, cayendo violentamente de $0.853 a $0.052 en un solo día. La Estrategia: El RSI está en un mínimo extremo de sobreventa, pero el análisis técnico no significa absolutamente nada cuando la seguridad de un proyecto está comprometida. Los libros de órdenes están delgados, y el atacante aún podría estar vendiendo. ¡No atrapes este cuchillo cayendo! Protege tu capital y mantente alejado de este gráfico hasta nuevo aviso. ❌⚠️#HumanityProtocol #CryptoNews #CryptoExploit #RiskManagement
$H
{future}(HUSDT)
🚨 Descargo de responsabilidad: No es asesoría financiera (NFA). Este activo está experimentando un evento crítico de seguridad. ¡Gestiona tu riesgo estrictamente!
🚨 $H TOKEN SE DESPLOMÓ -92%! ¡NO COMPRES EL DIP! 🛑📉
El gran dump en $H (Humanity Protocol) no es una corrección normal—¡es un brutal exploit de más de $19M! Más de 17 wallets oficiales del proyecto fueron completamente drenadas. El Daño: El token fue completamente aniquilado, cayendo violentamente de $0.853 a $0.052 en un solo día. La Estrategia: El RSI está en un mínimo extremo de sobreventa, pero el análisis técnico no significa absolutamente nada cuando la seguridad de un proyecto está comprometida. Los libros de órdenes están delgados, y el atacante aún podría estar vendiendo. ¡No atrapes este cuchillo cayendo! Protege tu capital y mantente alejado de este gráfico hasta nuevo aviso. ❌⚠️#HumanityProtocol #CryptoNews #CryptoExploit #RiskManagement
$H
🚨 Descargo de responsabilidad: No es asesoría financiera (NFA). Este activo está experimentando un evento crítico de seguridad. ¡Gestiona tu riesgo estrictamente!
540

·
--
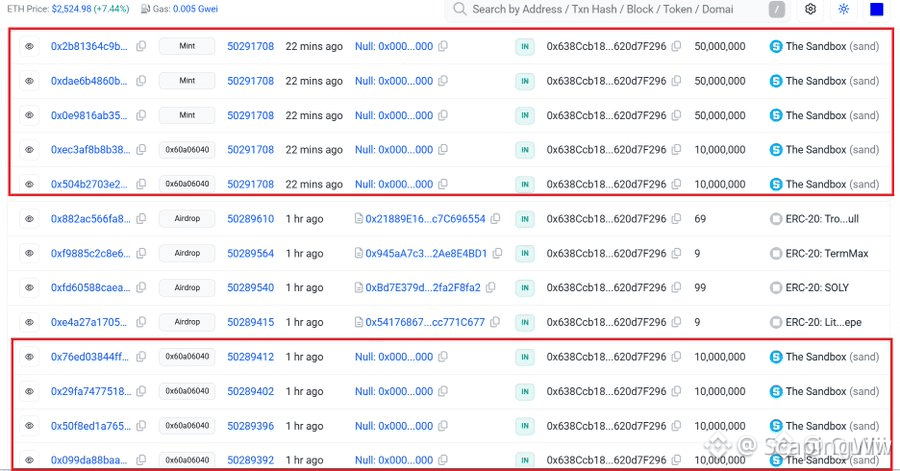
🚨 EXPLOSIÓN DE EXPLOIT MAYOR QUE IMPACTA $SAND A LOS ATACANTES MINT 49 MIL MILLONES DE TOKENS NO RESPALDADOS! 📉
Una vulnerabilidad de seguridad catastrófica acaba de sacudir a $SAND después de que actores malintencionados acuñaran una enorme cantidad de 49 mil millones de tokens no respaldados, diezmando la liquidez en BSC y Base. 🚨 El equipo central confirmó la brecha, cortó el acceso al puente de inmediato y aisló los pools afectados para contener el contagio.
Cuando una oferta fantasma de esta magnitud golpea los protocolos entre cadenas, la profundidad del libro de órdenes desaparece rápidamente mientras el dinero inteligente se mueve para reducir el riesgo. 📉 Las métricas de riesgo muestran una disrupción severa en pares descentralizados cuando los arbitrajistas congelan la actividad.
📌 Los parámetros de riesgo se están ajustando rápido en los mercados de préstamos, obligando a los traders a navegar una volatilidad brusca. 💬 ¿Estás de brazos cruzados mientras la seguridad del puente se estabiliza, o estás cubriendo activamente tu exposición a altcoins? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #SAND #CryptoExploit #Altcoins #RiskManagement
⚠️ 🚨
57

·
--
🚨 $AVICI PROTOCOL SUFRE UN EXPLOIT EN CADENA DE $1.02M A MEDIDA QUE LOS FONDOS FLUYEN HACIA MIXERS 🔻
El seguimiento on-chain revela un exploit crítico dentro del marco de $AVICI, drenando aproximadamente $1.02M en liquidez. 🔍 El actor malicioso enrutó 10,000 $SOL a través de stablecoins antes de ejecutar un swap entre cadenas hacia 418 $ETH .
El capital robado ha entrado oficialmente en protocolos de privacidad, confirmando la salida de capital institucional y mecanismos de lavado rápido. 📉 La dinámica de “smart money” siempre exige parámetros de riesgo estrictos cuando los protocolos fundamentales sufren brechas estructurales graves. 💬 ¿Cómo evalúas el riesgo de seguridad antes de colocar capital en bóvedas de proyectos emergentes? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #AVICI #DeFiSecurity #OnChainAnalysis #CryptoExploit
🚨 🛡️
52
·
--
Artículo
¡Colapso del Token H: 92% de Caída Tras Hackeo de $19 Millones!Recientemente, ocurrió un gran incidente de seguridad relacionado con el $H token, donde más de 17 wallets conectadas al Protocolo de Humanidad fueron comprometidas, resultando en pérdidas que superan los $19 millones. El token 'H' se ha desplomado un 92% hoy, alcanzando mínimos de $0.052 desde un máximo de $0.853. Actualmente, el RSI está en niveles extremos de sobreventa, pero esto no debería verse como una señal para comprar en la caída.
$H
#HTokenCrash
#CryptoExploit
#HumanityProtocol
#CryptoLoss
#StaySafeCrypto
¡Colapso del Token H: 92% de Caída Tras Hackeo de $19 Millones!
Recientemente, ocurrió un gran incidente de seguridad relacionado con el $H token, donde más de 17 wallets conectadas al Protocolo de Humanidad fueron comprometidas, resultando en pérdidas que superan los $19 millones. El token 'H' se ha desplomado un 92% hoy, alcanzando mínimos de $0.052 desde un máximo de $0.853. Actualmente, el RSI está en niveles extremos de sobreventa, pero esto no debería verse como una señal para comprar en la caída.
$H
#HTokenCrash
#CryptoExploit
#HumanityProtocol
#CryptoLoss
#StaySafeCrypto
$H
#HTokenCrash
#CryptoExploit
#HumanityProtocol
#CryptoLoss
#StaySafeCrypto
326

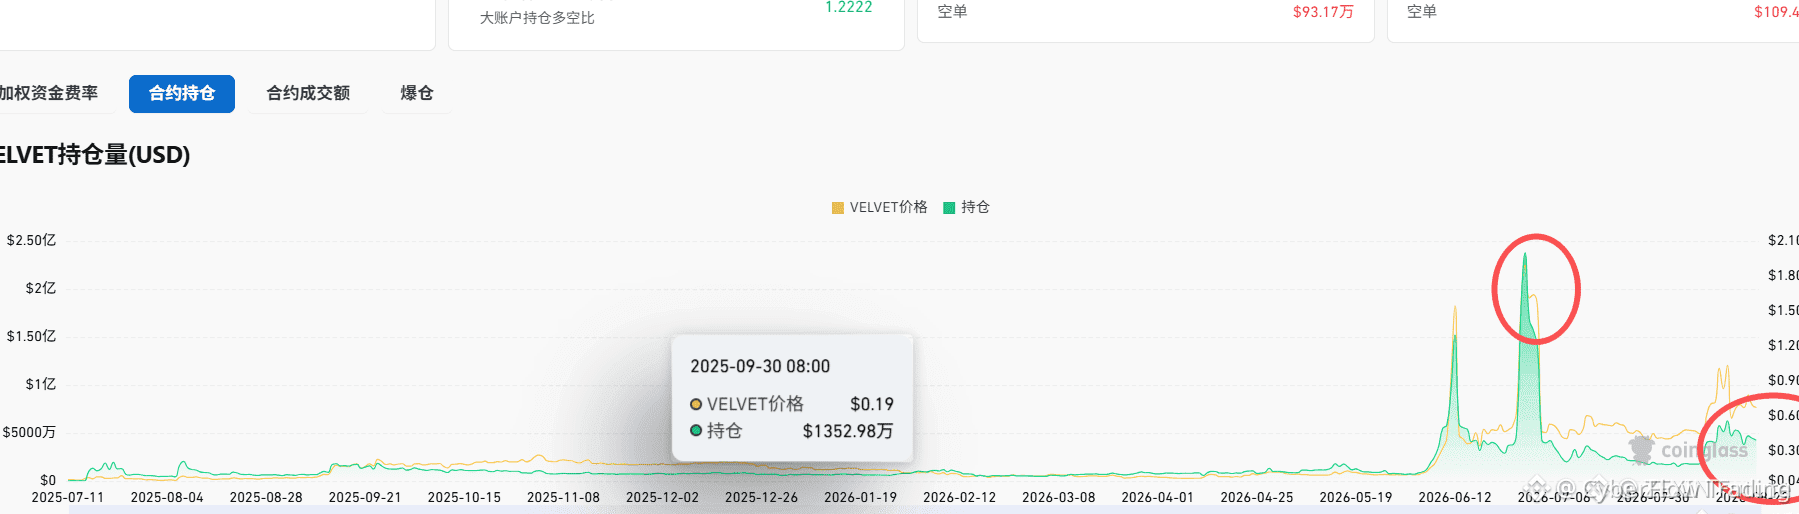
🚨 $VELVET CONTRATO INTELIGENTE EXPLOTADO MIENTRAS LA LIQUIDEZ SE DRENA COMPLETAMENTE A CERO! 📉
El $VELVET smart contract acaba de sufrir un drenaje catastrófico, enviando los libros de órdenes a una caída libre absoluta mientras la liquidez on-chain desaparece instantáneamente. 🩸 Los traders de ejecución rápida están capitalizando la desconexión inmediata mientras la profundidad de compra colapsa en todos los libros de órdenes. 📉
Con los fondos del protocolo completamente vaciados, los muros de compra restantes están siendo destruidos en tiempo real. ⚠️ Esto es una cascada de explotación de manual, donde la velocidad del precio acelera hacia abajo hasta que la liquidez toca fondo absoluto. 🔍
💬 ¿Estás gestionando la exposición en protocolos comprometidos o observas esta ruptura de alta velocidad desde las gradas? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #VELVET #CryptoExploit #ShortSetup #Crypto
🚨 🩸
271

Exploit de Ledger por 93 millones de dólares: la plataforma queda bajo presión
- El ataque a Ledger provocó pérdidas de unos 92,9 millones de dólares
- Afectó a Bitcoin (BTC), Ethereum (ETH), TRON, BNB Chain y Polygon
- Es el mayor robo de activos relacionado con Ledger
- Los activos se retiraron a través de varias plataformas blockchain
#BinanceSquare #CryptoNews #Ledger #Blockchain #CryptoExploit
$btc btc $eth eth $bnb bnb
vlikevn Titanbot
Fuente: U.Today
298
🚨 ¡DRENAN EL POOL DE LIQUIDEZ DE $79AU CON UNA FILTRACIÓN DE CLAVE PRIVADA DE $12.5M EN BNB CHAIN! 📉
⚠️ Las brechas de seguridad de claves privadas vuelven a golpear con fuerza: 79thVault sufre un drenaje masivo de $12.5 millones en BNB Chain. 🔍 El atacante tomó el control de la clave operativa del equipo y sustrajo 2.01 millones de $79AU directamente del par de liquidez.
🚨 Tras 95 swaps de venta incesantes, las reservas de USDT del pool se desplomaron de $15.2M a solo $3.9M, mientras el hacker extraía 16,249 $BNB . 🏦 Es un claro recordatorio de que la seguridad de los contratos inteligentes no sirve de nada cuando falla la gestión de claves.
💬 ¿Cómo auditan los protocolos de tesorería de los proyectos y las configuraciones de las hot wallets antes de invertir su capital? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #79AU #BNB #DeFi #CryptoExploit #Security
🚨 🛡️
20

🚨 LA CADENA CRO SE DETUVO TRAS UN GOLPE DEFI MASIVO QUE DESVÍA MÁS DE 75 MILLONES! 🚨
Los rastreadores de “smart money” acaban de detectar una grave brecha de seguridad que afecta a los protocolos DeFi de Cronos por más de $75 millones. 🚨 El atacante canalizó rápidamente $6.29 millones a través de puentes entre cadenas hacia 2,592 $ETH , lo que llevó a los validadores a pausar toda la red para congelar los $68.7 millones restantes en activos comprometidos.
Las cadenas suspendidas detienen la liquidez por completo, dejando a los traders observando los movimientos on-chain mientras el explotador intenta blanquear los fondos. 📊 Se espera una mayor volatilidad en los tokens del ecosistema cuando la validación de red vuelva a estar en línea. 💡
💬 ¿Esta brecha de seguridad desencadenará una contagio más amplio en los ecosistemas layer-1, o el paro logrará aislar las consecuencias? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #CRO #ETH #DeFi #CryptoExploit #Security
🚨 🐻
39
·
--
Artículo
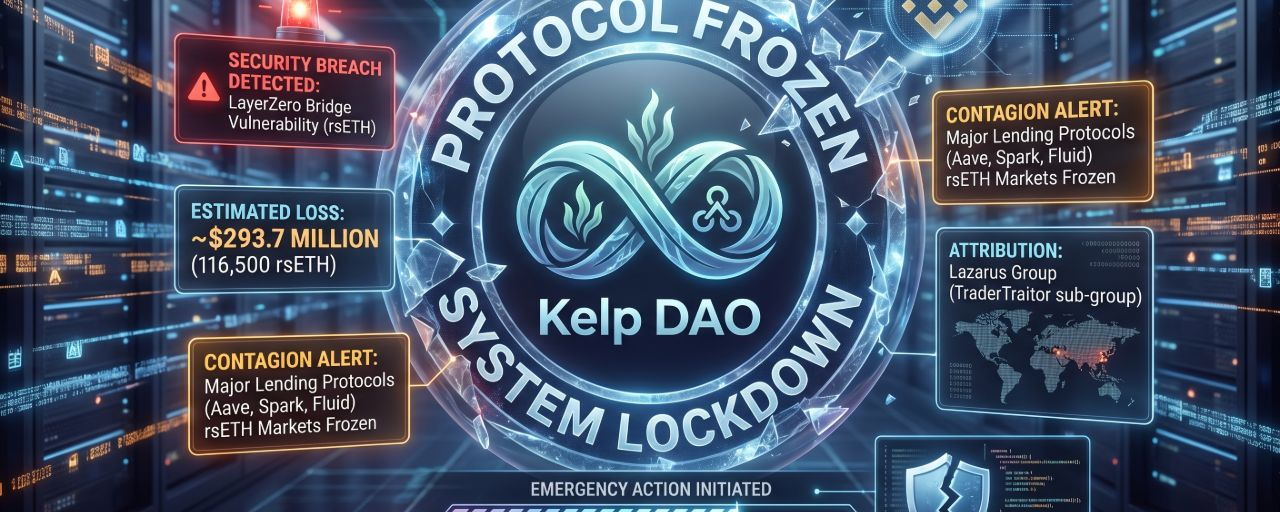
Alerta de Seguridad: El Exploit de Kelp DAO Conduce a una Pérdida de $293 Millones$AAVE $ETH
El protocolo de restaking líquido Kelp DAO ha sufrido una importante brecha de seguridad, resultando en una pérdida estimada de $293.7 millones. Este incidente, ocurrido a mediados de abril de 2026, marca el mayor exploit DeFi del año hasta la fecha y ha desencadenado un efecto de contagio significativo en todo el ecosistema.
🔍 Análisis Técnico: La Vulnerabilidad de LayerZero
El exploit se dirigió a la infraestructura cross-chain de Kelp DAO, específicamente al puente rsETH impulsado por LayerZero Endpoint V2.
Causa Raíz: Los analistas de seguridad han identificado una vulnerabilidad en la configuración de verificador 1-de-1 del protocolo.
Alerta de Seguridad: El Exploit de Kelp DAO Conduce a una Pérdida de $293 Millones
$AAVE $ETH
El protocolo de restaking líquido Kelp DAO ha sufrido una importante brecha de seguridad, resultando en una pérdida estimada de $293.7 millones. Este incidente, ocurrido a mediados de abril de 2026, marca el mayor exploit DeFi del año hasta la fecha y ha desencadenado un efecto de contagio significativo en todo el ecosistema.
🔍 Análisis Técnico: La Vulnerabilidad de LayerZero
El exploit se dirigió a la infraestructura cross-chain de Kelp DAO, específicamente al puente rsETH impulsado por LayerZero Endpoint V2.
Causa Raíz: Los analistas de seguridad han identificado una vulnerabilidad en la configuración de verificador 1-de-1 del protocolo.
1
123
🍀Convertir la suerte en lógica🍀
BUEN DÍA A TODOS
ACTUALIZACIÓN DE ANÁLISIS DE MERCADO
🔍
El Índice de Miedo y Codicia Cripto ha colapsado oficialmente hasta 25 de Miedo Extremo. Los analistas advierten que si Bitcoin no logra mantener el soporte local actual, el siguiente objetivo macro claro en el foco es una caída hacia $58,000....
#CryptoNews #Bitcoin #Ethereum #CryptoMarket #DeFi #CryptoExploit
Recordatorio:Esta publicación se proporciona únicamente con fines informativos. No se ofrece ni se pretende que se utilice como asesoramiento legal, fiscal, de inversión, financiero u otro tipo.....
95
🚨 $ETH FACES DUMP PRESIONAR COMO HACKERS CONVIERTEN BOLSAS DE EXPLOIT DE 4,2M EN ETHER! ⚠️
Se sospecha una filtración de clave privada que acabó de drenar 4,2 millones a través de carteras calientes entre cadenas, enviando ondas de choque al monitoreo del flujo de órdenes. 📊 El exploit barrió activos en múltiples redes: drenando USDT, USDC, $BNB y $TRX , con la gran mayoría intercambiada al instante en el mercado directamente a $ETH .
🦈 Cuando los atacantes consolidan los fondos robados en éter líquido, la historia muestra que normalmente sigue presión vendedora o movimientos de mezcla de privacidad. Mantén tu riesgo muy controlado mientras esta liquidez del hacker permanezca cargada en la cadena. 💬 ¿Crees que este capital del hacker impacte los mercados spot de inmediato, o se enrutará primero a través de mixers? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #ETH #CryptoExploit #HotWallet #Web3Security #BNB
🚨 🩸
24
🔥 POST-MORTEM DE RHEA: EL DESAFÍO PERPETUO DEL ORÁCULO DE DEFI
⚡ La investigación del ataque a Rhea Finance acaba de publicarse. 🔍
Revela un enemigo familiar: manipulación de oráculos.
🧠 Los atacantes aprovecharon los préstamos flash para explotar la integración de Rhea con Chainlink.
Esto no se trata de la robustez de Chainlink, sino de la complejidad de la integración.
📊 Muchos ven esto como otro fallo aislado del protocolo.
Pero mi opinión: es una grieta sistémica recurrente en la base de DeFi. 🚧
⚖️ Los protocolos a menudo asumen que los oráculos externos proporcionan una verdad impenetrable.
🧩 Sin embargo, la *capa de interacción* sigue siendo un vector de ataque crítico.
🔥 La pérdida de $2.6M de Rhea Finance resalta esta vulnerabilidad.
El mercado percibe "oráculos seguros" como una solución universal.
Este incidente debería romper esa falsa sensación de seguridad.
Necesitamos validación de múltiples capas y mitigación de riesgos en tiempo real. ✨
De lo contrario, el crecimiento de DeFi seguirá estando encadenado por explotaciones evitables.
¿Puede DeFi realmente escalar sin dominar esta intrincada danza de datos?
#DeFiSecurity #OracleRisk #CryptoExploit #BinanceSquare #BlockchainTech
21
23
4k
·
--
💥 ÚLTIMA HORA: Nesa ($NES) se desploma tras una importante brecha de seguridad en Cosmos EVM
El token $NES fue testigo de una enorme capitulación del precio hoy, perdiendo un valor crítico en cuestión de horas. Este colapso repentino del mercado desató el pánico generalizado entre los tenedores de tokens y forzó una ola de liquidaciones dolorosas en los principales pares de trading descentralizado.
El token Nesa ($NES ) registró una caída brusca del 40% en el precio hoy tras informes sobre la explotación de una vulnerabilidad en Cosmos EVM y fuertes ventas por parte de grandes billeteras on-chain.
🔍 ¿Qué provocó el desplome?
Investigadores on-chain y equipos de desarrollo identificaron un grave fallo de seguridad que atacaba una vulnerabilidad de Cosmos EVM en la red Nesa Layer-1. Los actores maliciosos lograron manipular los mecanismos del protocolo, permitiéndoles extraer y volcar cantidades significativas de tokens directamente en los pools de liquidez vulnerables.
#CryptoNews #Nesa #NES #CryptoExploit
{alpha}(560x3131f6b80c26936ab03f7d9d29eb4ddf36ac3fb5)
#Altcoins
💥 ÚLTIMA HORA: Nesa ($NES ) se desploma tras una importante brecha de seguridad en Cosmos EVM
El token $NES fue testigo de una enorme capitulación del precio hoy, perdiendo un valor crítico en cuestión de horas. Este colapso repentino del mercado desató el pánico generalizado entre los tenedores de tokens y forzó una ola de liquidaciones dolorosas en los principales pares de trading descentralizado.
El token Nesa ($NES ) registró una caída brusca del 40% en el precio hoy tras informes sobre la explotación de una vulnerabilidad en Cosmos EVM y fuertes ventas por parte de grandes billeteras on-chain.
🔍 ¿Qué provocó el desplome?
Investigadores on-chain y equipos de desarrollo identificaron un grave fallo de seguridad que atacaba una vulnerabilidad de Cosmos EVM en la red Nesa Layer-1. Los actores maliciosos lograron manipular los mecanismos del protocolo, permitiéndoles extraer y volcar cantidades significativas de tokens directamente en los pools de liquidez vulnerables.
#CryptoNews #Nesa #NES #CryptoExploit
#Altcoins
1
1.4k
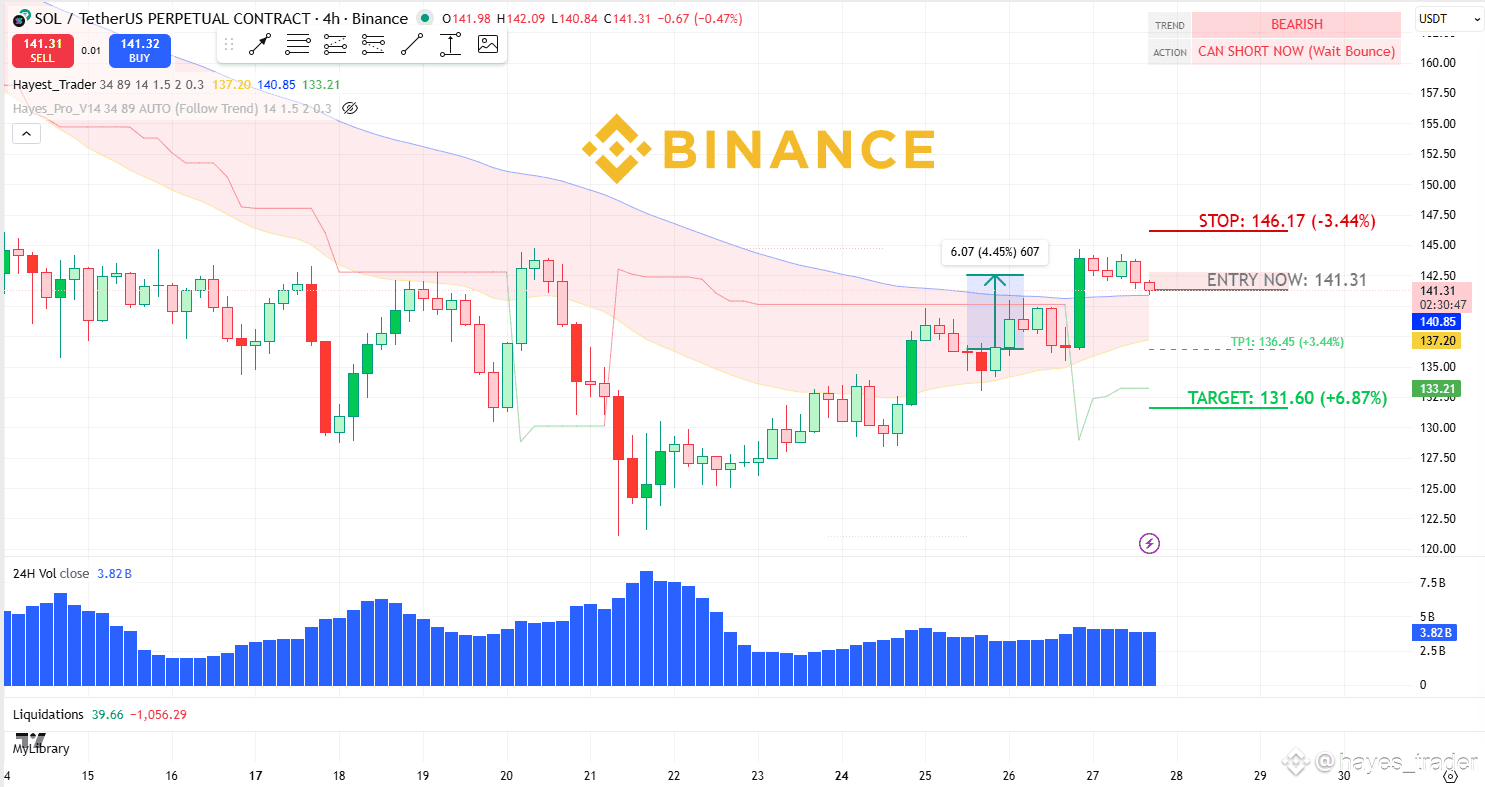
SOLANA: LA EXPLOTACIÓN DE UPBIT ALIMENTA EL SENTIMIENTO BAJISTA
Técnicamente, SOL está mostrando una debilidad significativa, siendo rechazado de la resistencia clave de 4H y pareciendo estar listo para una caída.
Este escenario bajista se amplifica por importantes vientos en contra en la cadena: La reciente explotación de $38.5M de Upbit ha creado un "descuento en futuros a largo plazo", una clara señal de que el mercado está valorando activamente una mayor baja.
La operación es una venta corta desde los niveles actuales, con objetivos en 136 y 131. El escenario se invalida si el precio recupera la resistencia de 146.
#solana #CryptoExploit #TradingSignal
$IO $PEPE $SOL
{spot}(SOLUSDT)
SOLANA: LA EXPLOTACIÓN DE UPBIT ALIMENTA EL SENTIMIENTO BAJISTA
Técnicamente, SOL está mostrando una debilidad significativa, siendo rechazado de la resistencia clave de 4H y pareciendo estar listo para una caída.
Este escenario bajista se amplifica por importantes vientos en contra en la cadena: La reciente explotación de $38.5M de Upbit ha creado un "descuento en futuros a largo plazo", una clara señal de que el mercado está valorando activamente una mayor baja.
La operación es una venta corta desde los niveles actuales, con objetivos en 136 y 131. El escenario se invalida si el precio recupera la resistencia de 146.
#solana #CryptoExploit #TradingSignal
$IO $PEPE $SOL
2.8k
·
--
El Protocolo de Humanidad sufrió una brecha de seguridad importante, perdiendo más de $36 millones después de que los atacantes supuestamente ganaran acceso a las claves privadas a través de la laptop comprometida de un empleado. La explotación les permitió acuñar y vender un extra de 100 millones de tokens H, provocando un colapso catastrófico del mercado y haciendo que el precio del token cayera un 99.9%.
#HumanityProtocol
#CryptoExploit
#TokenCrash
#BlockchainSecurity
#PrivateKeyLeak
#HumanityProtocol
#CryptoExploit
#TokenCrash
#BlockchainSecurity
#PrivateKeyLeak
58

🚨 $cbBTC SALE DE MOONWELL MIENTRAS LOS ATACANTES EXPLOTAN LA VALORACIÓN DEL COLATERAL! 📉
La monitorización on-chain detectó una actividad de explotación sospechosa dirigida a Moonwell en Base, que resultó en más de 50.6 $cbBTC drenados, con un valor superior a $4M. 📊 El atacante manipuló las valoraciones del colateral $MAMO para pedir prestados activos de alto nivel contra una profundidad de colateral inflada artificialmente.
El emparejamiento de colateral ilíquido sigue siendo un punto ciego enorme para los mercados de préstamos que carecen de límites de precio estrictos o filtros de oráculo sólidos. 💡 El dinero inteligente se da cuenta cada vez que las anomalías de oráculo crean una vulnerabilidad asimétrica en pools de liquidez automatizados. 🔍
🤔 ¿Los activos de colateral con baja liquidez se están convirtiendo este año en el mayor riesgo sistémico para los protocolos DeFi? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #cbBTC #DeFi #Base #CryptoExploit #Security
⚠️ 🚨
11
·
--
Parcialmente cierto
Alerta de Mercado: ¡Está ocurriendo una explotación masiva en este momento y los daños son severos! 🛑🚨
Más de 17 billeteras cripto importantes vinculadas directamente al ecosistema del Protocolo de la Humanidad han sido comprometidas y completamente drenadas. Las pérdidas totales ya han superado los impresionantes $19 millones, sorprendiendo a la comunidad por completo. 💸💔
El Token $H Ha Colapsado 📉💥
Tras la enorme brecha de seguridad, el token nativo del proyecto, $H, sufrió una caída catastrófica. El activo se desplomó un increíble -92% solo hoy, cayendo desde su máximo diario de $0.853 hasta un mínimo de $0.052. La liquidez del mercado está siendo eliminada mientras los explotadores venden activos. 🌪️📉
¡Advertencia Crítica para los Compradores de Caídas! ⚠️🧠
Si miras los indicadores técnicos, el Índice de Fuerza Relativa a 7 días (RSI7) está en un nivel sin precedentes, extremadamente sobrevendido de 2.1. En el trading normal, un número tan bajo parece la señal de compra definitiva, pero no hoy. ❌🛑
Esto es una explotación estructural en curso, no una corrección estándar del mercado. Comprar la caída ahora es increíblemente peligroso, ya que los contratos inteligentes subyacentes y los ecosistemas de billeteras siguen comprometidos. 🛑🛡️
¿Qué deberías hacer? Si tienes activos en el ecosistema del Protocolo de la Humanidad, verifica inmediatamente los permisos de tu billetera y revoca cualquier conexión de contrato inteligente arriesgada. Mantente a salvo, protege tu capital y ¡no agarres cuchillos cayendo! 🏛️🔒
¿Lograste evitar esta explotación? Deja tus pensamientos o cualquier actualización en vivo que tengas en los comentarios para ayudar a mantener segura a la comunidad. 👇👇
#HumanityProtocol #Htoken #CryptoExploit #SecurityAlert #RiskManagement #BinanceSquare
Alerta de Mercado: ¡Está ocurriendo una explotación masiva en este momento y los daños son severos! 🛑🚨
Más de 17 billeteras cripto importantes vinculadas directamente al ecosistema del Protocolo de la Humanidad han sido comprometidas y completamente drenadas. Las pérdidas totales ya han superado los impresionantes $19 millones, sorprendiendo a la comunidad por completo. 💸💔
El Token $H Ha Colapsado 📉💥
Tras la enorme brecha de seguridad, el token nativo del proyecto, $H , sufrió una caída catastrófica. El activo se desplomó un increíble -92% solo hoy, cayendo desde su máximo diario de $0.853 hasta un mínimo de $0.052. La liquidez del mercado está siendo eliminada mientras los explotadores venden activos. 🌪️📉
¡Advertencia Crítica para los Compradores de Caídas! ⚠️🧠
Si miras los indicadores técnicos, el Índice de Fuerza Relativa a 7 días (RSI7) está en un nivel sin precedentes, extremadamente sobrevendido de 2.1. En el trading normal, un número tan bajo parece la señal de compra definitiva, pero no hoy. ❌🛑
Esto es una explotación estructural en curso, no una corrección estándar del mercado. Comprar la caída ahora es increíblemente peligroso, ya que los contratos inteligentes subyacentes y los ecosistemas de billeteras siguen comprometidos. 🛑🛡️
¿Qué deberías hacer? Si tienes activos en el ecosistema del Protocolo de la Humanidad, verifica inmediatamente los permisos de tu billetera y revoca cualquier conexión de contrato inteligente arriesgada. Mantente a salvo, protege tu capital y ¡no agarres cuchillos cayendo! 🏛️🔒
¿Lograste evitar esta explotación? Deja tus pensamientos o cualquier actualización en vivo que tengas en los comentarios para ayudar a mantener segura a la comunidad. 👇👇
#HumanityProtocol #Htoken #CryptoExploit #SecurityAlert #RiskManagement #BinanceSquare
574
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#FOMCWatch
8.9M vistas
26,717 están debatiendo
2
#EthereumDropsBelow$2300
2,772 vistas
92 están debatiendo
3
#KoreaRulingPartyToGatherViewsOnVirtualAssetTaxDelay
0 vistas
0 están debatiendo
4
#BitcoinSlipsBelow$80KAgain
8,764 vistas
59 están debatiendo
5
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
14,921 vistas
312 están debatiendo
6
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
5,110 vistas
79 están debatiendo
7
#BitmineAdds10452ETH
52,688 vistas
739 están debatiendo
8
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
29,944 vistas
564 están debatiendo
9
#OCCUrgesCommunityBanksToEnterStablecoinPayments
23,148 vistas
397 están debatiendo
10
#RippleWinsFullApprovalAsNationalTrustBank
34,264 vistas
399 están debatiendo