

Mr_Badshah77
9.9k Beiträge
Mr_Badshah77
 Square Verified+
Melden
Nutzer blockieren
The Real Badshah || No Duplicates
117 Following
32.3K+ Follower
17.1K+ Like gegeben
Beiträge
Alle
Zitierungen
Videos
·
--
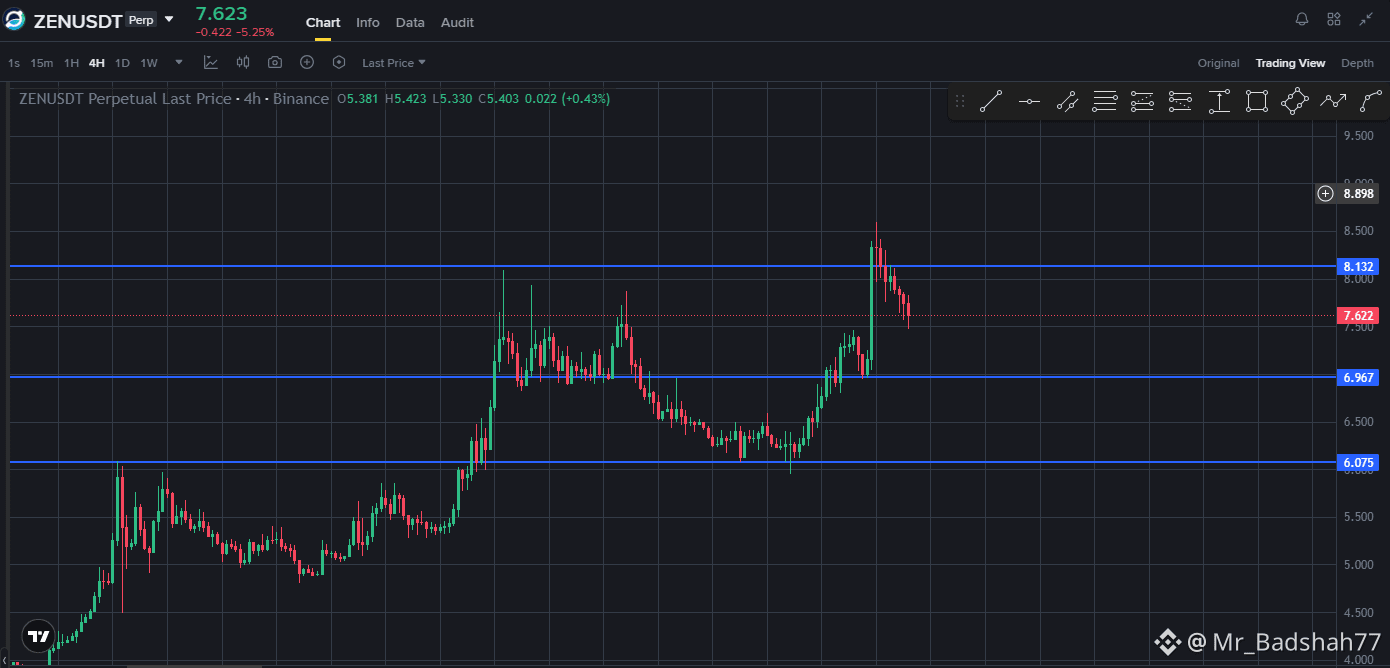
Trade Setup Alert Short: $ZEN 📉
Setup & Ziele
Einstieg: 7.55 – 7.70
Stop Loss (SL): 8.20
Ziel 1 (TP1): 6.97
Ziel 2 (TP2): 6.08
Ziel 3 (TP3): 5.50
Analyse
ZEN hat die 8.13 Supply-Zone auf dem 4H abgewiesen und sich in den Bereich um 8.90 „gewickt“, bevor es zum Verkauf kam.
Derzeit handelt der Preis unter diesem Widerstand und dreht sich Richtung der nächsten markierten Unterstützung bei 6.97.
Die Struktur nach dem zweiten Push nach oben sieht eher nach einem fehlgeschlagenen Breakout / einer Distribution an den Hochs aus als nach einer sauberen Fortsetzung.
Invalidierung ist ein 4H-Close zurück über 8.13–8.20 (oder das Hoch von 8.90, wenn du den breiteren Stop verwendest).
Unter 8.13 zu bleiben hält die Short-These intakt in Richtung 6.97 und danach 6.08.
Keine finanzielle Beratung. Perps sind mit hohem Risiko verbunden – Position klein halten und den Stop beachten.
$CELR $AKE
Trade Setup Alert Short: $ZEN 📉
Setup & Ziele
Einstieg: 7.55 – 7.70
Stop Loss (SL): 8.20
Ziel 1 (TP1): 6.97
Ziel 2 (TP2): 6.08
Ziel 3 (TP3): 5.50
Analyse
ZEN hat die 8.13 Supply-Zone auf dem 4H abgewiesen und sich in den Bereich um 8.90 „gewickt“, bevor es zum Verkauf kam.
Derzeit handelt der Preis unter diesem Widerstand und dreht sich Richtung der nächsten markierten Unterstützung bei 6.97.
Die Struktur nach dem zweiten Push nach oben sieht eher nach einem fehlgeschlagenen Breakout / einer Distribution an den Hochs aus als nach einer sauberen Fortsetzung.
Invalidierung ist ein 4H-Close zurück über 8.13–8.20 (oder das Hoch von 8.90, wenn du den breiteren Stop verwendest).
Unter 8.13 zu bleiben hält die Short-These intakt in Richtung 6.97 und danach 6.08.
Keine finanzielle Beratung. Perps sind mit hohem Risiko verbunden – Position klein halten und den Stop beachten.
$CELR $AKE
Setup & Ziele
Einstieg: 7.55 – 7.70
Stop Loss (SL): 8.20
Ziel 1 (TP1): 6.97
Ziel 2 (TP2): 6.08
Ziel 3 (TP3): 5.50
Analyse
ZEN hat die 8.13 Supply-Zone auf dem 4H abgewiesen und sich in den Bereich um 8.90 „gewickt“, bevor es zum Verkauf kam.
Derzeit handelt der Preis unter diesem Widerstand und dreht sich Richtung der nächsten markierten Unterstützung bei 6.97.
Die Struktur nach dem zweiten Push nach oben sieht eher nach einem fehlgeschlagenen Breakout / einer Distribution an den Hochs aus als nach einer sauberen Fortsetzung.
Invalidierung ist ein 4H-Close zurück über 8.13–8.20 (oder das Hoch von 8.90, wenn du den breiteren Stop verwendest).
Unter 8.13 zu bleiben hält die Short-These intakt in Richtung 6.97 und danach 6.08.
Keine finanzielle Beratung. Perps sind mit hohem Risiko verbunden – Position klein halten und den Stop beachten.
$CELR $AKE
1
6
320
·
--
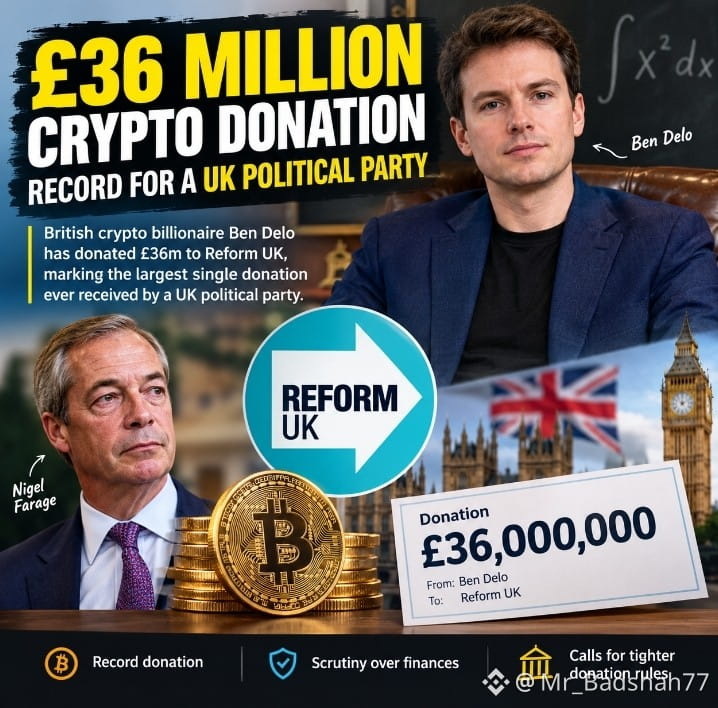
🚨 36 MILLIONEN PFUND. Eine einzelne Spende hat den britischen Rekord für politische Parteifinanzierung neu geschrieben.
Der britische Krypto-Milliardär Ben Delo hat 36 Mio. Pfund an die Reform UK gespendet und damit die größte Einzelspende geleistet, die jemals von einer britischen politischen Partei erhalten wurde.
Delo sagt, er wolle einen „fairen Kampf und ein gleiches Spielfeld“ und habe ursprünglich geplant, bis 2029 monatlich 1 Mio. Pfund zu geben, sich aber dafür entschieden, den Gesamtbetrag im Voraus zu zahlen — angesichts möglicher künftiger Einschränkungen bei Mega-Spenden.
Die zeitliche Einordnung ist bemerkenswert.
Reform steht bereits wegen seiner Finanzen unter genauer Beobachtung, während die Polizei Vorwürfen nachgeht, die mit ausländischen Finanzierungsgesetzen zusammenhängen. Die Partei bestreitet Fehlverhalten und sagt, sie werde kooperieren.
Währenddessen prüft die britische Regierung strengere Regeln für große politische Spenden von britischen Bürgern, die im Ausland leben, oder die erst kürzlich in das Land zurückgekehrt sind.
Für Krypto ist das ein interessanter Moment: Ein Vermögen, das in der Digital-Asset-Branche aufgebaut wurde, wird nun zu einer großen Kraft in der etablierten politischen Parteienfinanzierung.
Doch die größere Frage lautet nicht nur, wie viel gespendet wurde.
Sie lautet, ob politische Systeme zulassen sollten, dass Einzelpersonen mit enormem Privatvermögen einen so großen finanziellen Einfluss auf Wahlen haben.
36 Mio. Pfund mögen einen Rekord gebrochen haben — aber das könnte auch die Debatte neu entfachen, wo die Grenze zwischen politischer Teilhabe und politischem Einfluss verlaufen sollte.
#Badshah #RevolutConfirmsFakeGovEmailDataBreach #USBankCompletesCrossBorderPaymentPilotOnStellar #USInflationHoldsAt3.4%InAugust
$龙虾 $LSK $LAB
🚨 36 MILLIONEN PFUND. Eine einzelne Spende hat den britischen Rekord für politische Parteifinanzierung neu geschrieben.
Der britische Krypto-Milliardär Ben Delo hat 36 Mio. Pfund an die Reform UK gespendet und damit die größte Einzelspende geleistet, die jemals von einer britischen politischen Partei erhalten wurde.
Delo sagt, er wolle einen „fairen Kampf und ein gleiches Spielfeld“ und habe ursprünglich geplant, bis 2029 monatlich 1 Mio. Pfund zu geben, sich aber dafür entschieden, den Gesamtbetrag im Voraus zu zahlen — angesichts möglicher künftiger Einschränkungen bei Mega-Spenden.
Die zeitliche Einordnung ist bemerkenswert.
Reform steht bereits wegen seiner Finanzen unter genauer Beobachtung, während die Polizei Vorwürfen nachgeht, die mit ausländischen Finanzierungsgesetzen zusammenhängen. Die Partei bestreitet Fehlverhalten und sagt, sie werde kooperieren.
Währenddessen prüft die britische Regierung strengere Regeln für große politische Spenden von britischen Bürgern, die im Ausland leben, oder die erst kürzlich in das Land zurückgekehrt sind.
Für Krypto ist das ein interessanter Moment: Ein Vermögen, das in der Digital-Asset-Branche aufgebaut wurde, wird nun zu einer großen Kraft in der etablierten politischen Parteienfinanzierung.
Doch die größere Frage lautet nicht nur, wie viel gespendet wurde.
Sie lautet, ob politische Systeme zulassen sollten, dass Einzelpersonen mit enormem Privatvermögen einen so großen finanziellen Einfluss auf Wahlen haben.
36 Mio. Pfund mögen einen Rekord gebrochen haben — aber das könnte auch die Debatte neu entfachen, wo die Grenze zwischen politischer Teilhabe und politischem Einfluss verlaufen sollte.
#Badshah #RevolutConfirmsFakeGovEmailDataBreach #USBankCompletesCrossBorderPaymentPilotOnStellar #USInflationHoldsAt3.4%InAugust
$龙虾 $LSK $LAB
Der britische Krypto-Milliardär Ben Delo hat 36 Mio. Pfund an die Reform UK gespendet und damit die größte Einzelspende geleistet, die jemals von einer britischen politischen Partei erhalten wurde.
Delo sagt, er wolle einen „fairen Kampf und ein gleiches Spielfeld“ und habe ursprünglich geplant, bis 2029 monatlich 1 Mio. Pfund zu geben, sich aber dafür entschieden, den Gesamtbetrag im Voraus zu zahlen — angesichts möglicher künftiger Einschränkungen bei Mega-Spenden.
Die zeitliche Einordnung ist bemerkenswert.
Reform steht bereits wegen seiner Finanzen unter genauer Beobachtung, während die Polizei Vorwürfen nachgeht, die mit ausländischen Finanzierungsgesetzen zusammenhängen. Die Partei bestreitet Fehlverhalten und sagt, sie werde kooperieren.
Währenddessen prüft die britische Regierung strengere Regeln für große politische Spenden von britischen Bürgern, die im Ausland leben, oder die erst kürzlich in das Land zurückgekehrt sind.
Für Krypto ist das ein interessanter Moment: Ein Vermögen, das in der Digital-Asset-Branche aufgebaut wurde, wird nun zu einer großen Kraft in der etablierten politischen Parteienfinanzierung.
Doch die größere Frage lautet nicht nur, wie viel gespendet wurde.
Sie lautet, ob politische Systeme zulassen sollten, dass Einzelpersonen mit enormem Privatvermögen einen so großen finanziellen Einfluss auf Wahlen haben.
36 Mio. Pfund mögen einen Rekord gebrochen haben — aber das könnte auch die Debatte neu entfachen, wo die Grenze zwischen politischer Teilhabe und politischem Einfluss verlaufen sollte.
#Badshah #RevolutConfirmsFakeGovEmailDataBreach #USBankCompletesCrossBorderPaymentPilotOnStellar #USInflationHoldsAt3.4%InAugust
$龙虾 $LSK $LAB
4
157
·
--
Verifiziert
#cpiwatch CPI fällt heute, und dieser Trade entscheidet über einen Anstieg oder Stillstand. Die Nonfarm-Payrolls im August kamen mit 162.000 herein, gegenüber Erwartungen von rund 56.000. Die Arbeitslosenquote blieb bei 4,1% und frühere Monate wurden nach oben revidiert. Der Arbeitsmarkt schwächt sich nicht ab. Gestern hat der PPI zusätzlichen Druck gemacht: +0,4% im Monatsvergleich und +5,4% im Jahresvergleich, wobei Diesel um 24% sprang. Öl liegt nahe $100 aufgrund von Lieferstörungen. Der Markt hat inzwischen etwa eine 70%-Chance auf eine Zinserhöhung um 25 bp beim FOMC-Treffen am 15./16. September eingepreist. Der heutige August-CPI ist der letzte große Datenpunkt vor diesem Meeting. Konsens erwartet bei der Schlagzeilenrate +0,4% m/m und 3,4% j/j, mit dem Kernwert bei etwa +0,2%. Energie dürfte die Schlagzeilenrate anheben. Der echte Test ist, ob der Kernwert in der Spur bleibt oder sich ausweitet.Meine Einschätzung: Die Fed erhöht die Zinsen. Fed-Chair Warsh hat bereits gesagt, dass die Inflation sich nicht mit ausreichender Geschwindigkeit in Richtung 2% bewegt. Ein robuster Arbeitsmarkt gibt dem Ausschuss die Deckung, auf den Energieschock zu reagieren, statt zu warten. Wenn der Kernwert 0,3% oder höher ausweist, ist die Erhöhung so gut wie fest eingeplant. Ein kühlerer Kernwert (0,1% oder weniger) könnte eine Pause auf dem Tisch lassen, aber die Messlatte ist nun hoch. Ich halte Gold als Absicherung. Eine bestätigte Zinserhöhung und ein stärkerer Dollar könnten Gold kurzfristig im Bereich um $4.350–$4.380 unter Druck setzen, aber anhaltende Inflation und geopolitisches Risiko sprechen weiterhin dafür, die Position zu halten, statt der neuesten Bewegung hinterherzulaufen. Ich stocke breite Aktienindizes nicht auf, bis wir sowohl die CPI-Reaktion als auch die Fed-Erklärung gesehen haben. Energiespezifische Werte wirken relativ besser unterstützt, wenn dieser Impuls anhält. Höher-für-länger-Zinsen bleiben Gegenwind für Bewertungen im Bereich High Growth.Ich entscheide über die nächste Anpassung nach der heutigen Zahl. Folge für die CPI-Reaktion und die aktualisierte Sicht nach dem Fed-Meeting. #CPIWatch #Badshah #CryptoSectorsFallSecondDay $MET $哈基米 $牛来
{future}(牛来USDT)
#cpiwatch CPI fällt heute, und dieser Trade entscheidet über einen Anstieg oder Stillstand. Die Nonfarm-Payrolls im August kamen mit 162.000 herein, gegenüber Erwartungen von rund 56.000. Die Arbeitslosenquote blieb bei 4,1% und frühere Monate wurden nach oben revidiert. Der Arbeitsmarkt schwächt sich nicht ab. Gestern hat der PPI zusätzlichen Druck gemacht: +0,4% im Monatsvergleich und +5,4% im Jahresvergleich, wobei Diesel um 24% sprang. Öl liegt nahe $100 aufgrund von Lieferstörungen. Der Markt hat inzwischen etwa eine 70%-Chance auf eine Zinserhöhung um 25 bp beim FOMC-Treffen am 15./16. September eingepreist. Der heutige August-CPI ist der letzte große Datenpunkt vor diesem Meeting. Konsens erwartet bei der Schlagzeilenrate +0,4% m/m und 3,4% j/j, mit dem Kernwert bei etwa +0,2%. Energie dürfte die Schlagzeilenrate anheben. Der echte Test ist, ob der Kernwert in der Spur bleibt oder sich ausweitet.Meine Einschätzung: Die Fed erhöht die Zinsen. Fed-Chair Warsh hat bereits gesagt, dass die Inflation sich nicht mit ausreichender Geschwindigkeit in Richtung 2% bewegt. Ein robuster Arbeitsmarkt gibt dem Ausschuss die Deckung, auf den Energieschock zu reagieren, statt zu warten. Wenn der Kernwert 0,3% oder höher ausweist, ist die Erhöhung so gut wie fest eingeplant. Ein kühlerer Kernwert (0,1% oder weniger) könnte eine Pause auf dem Tisch lassen, aber die Messlatte ist nun hoch. Ich halte Gold als Absicherung. Eine bestätigte Zinserhöhung und ein stärkerer Dollar könnten Gold kurzfristig im Bereich um $4.350–$4.380 unter Druck setzen, aber anhaltende Inflation und geopolitisches Risiko sprechen weiterhin dafür, die Position zu halten, statt der neuesten Bewegung hinterherzulaufen. Ich stocke breite Aktienindizes nicht auf, bis wir sowohl die CPI-Reaktion als auch die Fed-Erklärung gesehen haben. Energiespezifische Werte wirken relativ besser unterstützt, wenn dieser Impuls anhält. Höher-für-länger-Zinsen bleiben Gegenwind für Bewertungen im Bereich High Growth.Ich entscheide über die nächste Anpassung nach der heutigen Zahl. Folge für die CPI-Reaktion und die aktualisierte Sicht nach dem Fed-Meeting. #CPIWatch #Badshah #CryptoSectorsFallSecondDay $MET $哈基米 $牛来

2
2
12
2.7k
·
--
Glückwünsche 🎉 @CoinKing007
Es gibt Menschen, die ins Leben als Freunde eintreten, aber einander näher kommen als die eigene Familie. Du warst für mich schon immer mehr als ein Bruder. 🫂❤️Das Anschauen dieses wunderschönen Verlobungsvideos erfüllt mein Herz mit purer Freude. Ich bete, dass diese neue Reise euch beiden völligen Frieden bringt, euch ein Leben lang gemeinsam bleiben lässt und euch mit bedingungsloser Liebe erfüllt. Möge Allah eure Verbindung segnen, euch mit endlosen Wohltaten überschütten und euch vor allem Unheil bewahren. Ameen! 🧿✨Herzlichste Glückwünsche und Liebe zu diesem besonderen Meilenstein! 💍🎉
#Coinking007 #tradewithbadshah #MrBadahah77 #EngagementPost $KAT $ZEC $FF
Glückwünsche 🎉 @Coin--King
Es gibt Menschen, die ins Leben als Freunde eintreten, aber einander näher kommen als die eigene Familie. Du warst für mich schon immer mehr als ein Bruder. 🫂❤️Das Anschauen dieses wunderschönen Verlobungsvideos erfüllt mein Herz mit purer Freude. Ich bete, dass diese neue Reise euch beiden völligen Frieden bringt, euch ein Leben lang gemeinsam bleiben lässt und euch mit bedingungsloser Liebe erfüllt. Möge Allah eure Verbindung segnen, euch mit endlosen Wohltaten überschütten und euch vor allem Unheil bewahren. Ameen! 🧿✨Herzlichste Glückwünsche und Liebe zu diesem besonderen Meilenstein! 💍🎉
#Coinking007 #tradewithbadshah #MrBadahah77 #EngagementPost $KAT $ZEC $FF
Es gibt Menschen, die ins Leben als Freunde eintreten, aber einander näher kommen als die eigene Familie. Du warst für mich schon immer mehr als ein Bruder. 🫂❤️Das Anschauen dieses wunderschönen Verlobungsvideos erfüllt mein Herz mit purer Freude. Ich bete, dass diese neue Reise euch beiden völligen Frieden bringt, euch ein Leben lang gemeinsam bleiben lässt und euch mit bedingungsloser Liebe erfüllt. Möge Allah eure Verbindung segnen, euch mit endlosen Wohltaten überschütten und euch vor allem Unheil bewahren. Ameen! 🧿✨Herzlichste Glückwünsche und Liebe zu diesem besonderen Meilenstein! 💍🎉
#Coinking007 #tradewithbadshah #MrBadahah77 #EngagementPost $KAT $ZEC $FF
15
2
18
3k
·
--
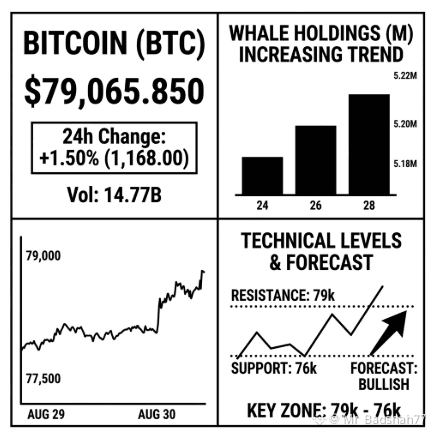
Bereitet sich Bitcoin still und leise auf eine weitere Aufwärtsbewegung vor, oder ist diese Rallye zu stark gestreckt?
Ich habe mir BTC im Bereich von rund 79K angesehen, und das Interessante ist nicht nur der Preis. Es geht vor allem darum, wer kauft.
Laut Berichten haben sogenannte Wal-Wallets innerhalb einer Woche 39.154 BTC angesammelt – etwa 3 Mrd. USD. Gleichzeitig zeigten kleinere Wallets mit 0,1–1 BTC eine starke Verteilung.
Diese Divergenz ist entscheidend.
Es erinnert mich an einen vollen Laden, in dem kleinere Käufer mit ihren Gewinnen gehen, während größere Käufer immer noch ihre Körbe füllen.
Aber der Chart gibt Bullen keinen Freifahrtschein.
BTC steht vor einer entscheidenden Breakout-Zone bei 78,25K–78,35K. Darüber wird der offensichtliche Widerstandsweg: 79K → 80K → 81K.
Unter 77,2K–77,4K beginnt sich die kurzfristige Struktur zu schwächen, wobei 75,7K als die wichtigere strukturelle Unterstützung gilt.
Es gibt noch ein weiteres Warnsignal: Der RSI liegt bei etwa 72 und der Stochastic %K bei rund 82, was darauf hindeutet, dass der Schwung bereits überdehnt ist.
Das Setup wirkt also weniger wie „BTC muss weiter steigen“ und mehr wie ein Kampf zwischen starker Akkumulation und überhitztem Momentum.
Für mich sind die Kursmarken interessanter als die Prognose:
78,3K: Breakout-Auslöser
77,2K: kurzfristige Struktur
75,7K: wichtige Unterstützung
72,8K: tieferes Korrekturlevel
81K–81,4K: großer Widerstand
Wale kaufen zwar, aber der Preis muss erst beweisen, dass er den Widerstand auch durchbrechen kann.
Würdest du lieber sehen, dass BTC zuerst die 80K-Marke bricht, oder dass vorher 76K erneut getestet wird, bevor es zur nächsten Bewegung kommt?
Bereitet sich Bitcoin still und leise auf eine weitere Aufwärtsbewegung vor, oder ist diese Rallye zu stark gestreckt?
Ich habe mir BTC im Bereich von rund 79K angesehen, und das Interessante ist nicht nur der Preis. Es geht vor allem darum, wer kauft.
Laut Berichten haben sogenannte Wal-Wallets innerhalb einer Woche 39.154 BTC angesammelt – etwa 3 Mrd. USD. Gleichzeitig zeigten kleinere Wallets mit 0,1–1 BTC eine starke Verteilung.
Diese Divergenz ist entscheidend.
Es erinnert mich an einen vollen Laden, in dem kleinere Käufer mit ihren Gewinnen gehen, während größere Käufer immer noch ihre Körbe füllen.
Aber der Chart gibt Bullen keinen Freifahrtschein.
BTC steht vor einer entscheidenden Breakout-Zone bei 78,25K–78,35K. Darüber wird der offensichtliche Widerstandsweg: 79K → 80K → 81K.
Unter 77,2K–77,4K beginnt sich die kurzfristige Struktur zu schwächen, wobei 75,7K als die wichtigere strukturelle Unterstützung gilt.
Es gibt noch ein weiteres Warnsignal: Der RSI liegt bei etwa 72 und der Stochastic %K bei rund 82, was darauf hindeutet, dass der Schwung bereits überdehnt ist.
Das Setup wirkt also weniger wie „BTC muss weiter steigen“ und mehr wie ein Kampf zwischen starker Akkumulation und überhitztem Momentum.
Für mich sind die Kursmarken interessanter als die Prognose:
78,3K: Breakout-Auslöser
77,2K: kurzfristige Struktur
75,7K: wichtige Unterstützung
72,8K: tieferes Korrekturlevel
81K–81,4K: großer Widerstand
Wale kaufen zwar, aber der Preis muss erst beweisen, dass er den Widerstand auch durchbrechen kann.
Würdest du lieber sehen, dass BTC zuerst die 80K-Marke bricht, oder dass vorher 76K erneut getestet wird, bevor es zur nächsten Bewegung kommt?
Ich habe mir BTC im Bereich von rund 79K angesehen, und das Interessante ist nicht nur der Preis. Es geht vor allem darum, wer kauft.
Laut Berichten haben sogenannte Wal-Wallets innerhalb einer Woche 39.154 BTC angesammelt – etwa 3 Mrd. USD. Gleichzeitig zeigten kleinere Wallets mit 0,1–1 BTC eine starke Verteilung.
Diese Divergenz ist entscheidend.
Es erinnert mich an einen vollen Laden, in dem kleinere Käufer mit ihren Gewinnen gehen, während größere Käufer immer noch ihre Körbe füllen.
Aber der Chart gibt Bullen keinen Freifahrtschein.
BTC steht vor einer entscheidenden Breakout-Zone bei 78,25K–78,35K. Darüber wird der offensichtliche Widerstandsweg: 79K → 80K → 81K.
Unter 77,2K–77,4K beginnt sich die kurzfristige Struktur zu schwächen, wobei 75,7K als die wichtigere strukturelle Unterstützung gilt.
Es gibt noch ein weiteres Warnsignal: Der RSI liegt bei etwa 72 und der Stochastic %K bei rund 82, was darauf hindeutet, dass der Schwung bereits überdehnt ist.
Das Setup wirkt also weniger wie „BTC muss weiter steigen“ und mehr wie ein Kampf zwischen starker Akkumulation und überhitztem Momentum.
Für mich sind die Kursmarken interessanter als die Prognose:
78,3K: Breakout-Auslöser
77,2K: kurzfristige Struktur
75,7K: wichtige Unterstützung
72,8K: tieferes Korrekturlevel
81K–81,4K: großer Widerstand
Wale kaufen zwar, aber der Preis muss erst beweisen, dass er den Widerstand auch durchbrechen kann.
Würdest du lieber sehen, dass BTC zuerst die 80K-Marke bricht, oder dass vorher 76K erneut getestet wird, bevor es zur nächsten Bewegung kommt?
1
13
216
·
--
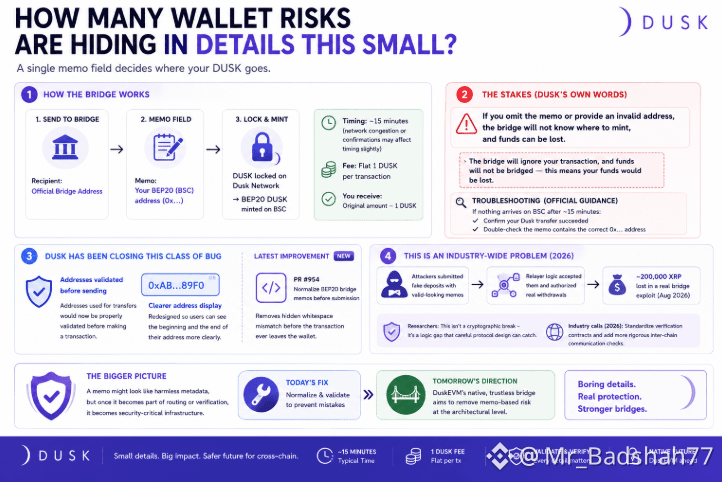
#dusk $DUSK @Dusk_Foundation ............ Ich hatte erwartet, dass Wallet-Sicherheitsprobleme aus etwas Komplexem entstehen. Bei meinen Recherchen zu Dusk fand ich jedoch das Gegenteil: Winzige Details können viel größere Folgen haben.....
Denk an ein Bridge-Memo wie an einen Lieferschein. Die Transaktion kann zwar gelingen, aber wenn der Lieferschein fehlt oder auf die falsche BSC-Adresse zeigt, kann die Bridge DUSK nicht korrekt routen.
Deshalb hat mich der BEP20-Flow von Dusk besonders aufmerksam gemacht....
Du sendest DUSK an das offizielle Bridge-Konto und trägst dann deine BSC-Wallet-Adresse im Memo-Feld ein. Die Bridge zieht eine pauschale Gebühr von 1 DUSK ab, und in den aktuellen offiziellen Doku-Infos heißt es, dass die Verarbeitung normalerweise etwa eine Stunde dauert.
Es ging noch tiefer..................
Dusk warnt ausdrücklich, dass ein fehlendes oder ungültiges Memo eine Überweisung unrettbar machen kann. Die Wallet hat außerdem historisch gesehen eine Adressvalidierung ergänzt und die Anzeige von Adressen überarbeitet, damit Nutzer den Anfang und das Ende einer Adresse besser überprüfen können.
Und jetzt geht die Web Wallet noch weiter....
Öffentliche GitHub-Aktivitäten zeigen PR #954, „Normalize BEP20 bridge memos before submission“, die den Status ready_for_review erreicht hat. Ziel ist es, zuvor einen durch Leerzeichen verursachten Abgleich-Fehler zu entfernen, bevor die Bridge-Transaktion eingereicht wird.....
Dieser letzte Punkt hat meine Aufmerksamkeit besonders geweckt..
Das ist nicht nur ein Dusk-Problem. Am 9. August verlor eine weitere Bridge fast 200.000 XRP, nachdem Relay-Logik gefälschte Einzahlungen akzeptiert hatte, weil sie Memo-Daten verwendete, ohne das Ziel ordnungsgemäß zu verifizieren..
Andere Bridge, anderer Bug, dieselbe Lehre....
Ein Memo kann wie harmlose Metadaten aussehen, aber sobald es Teil des Routings oder der Verifikation wird, wird es sicherheitskritische Infrastruktur.
Bei einem Netzwerk, das echte Wertausgleichs-Transfers abwickelt: Wie viele „kleine“ Wallet-Details sollten als Sicherheitsgrenzen behandelt werden, bevor Nutzer sie überhaupt bemerken?....
$BMT $EDEN
#dusk $DUSK @Dusk ............ Ich hatte erwartet, dass Wallet-Sicherheitsprobleme aus etwas Komplexem entstehen. Bei meinen Recherchen zu Dusk fand ich jedoch das Gegenteil: Winzige Details können viel größere Folgen haben.....
Denk an ein Bridge-Memo wie an einen Lieferschein. Die Transaktion kann zwar gelingen, aber wenn der Lieferschein fehlt oder auf die falsche BSC-Adresse zeigt, kann die Bridge DUSK nicht korrekt routen.
Deshalb hat mich der BEP20-Flow von Dusk besonders aufmerksam gemacht....
Du sendest DUSK an das offizielle Bridge-Konto und trägst dann deine BSC-Wallet-Adresse im Memo-Feld ein. Die Bridge zieht eine pauschale Gebühr von 1 DUSK ab, und in den aktuellen offiziellen Doku-Infos heißt es, dass die Verarbeitung normalerweise etwa eine Stunde dauert.
Es ging noch tiefer..................
Dusk warnt ausdrücklich, dass ein fehlendes oder ungültiges Memo eine Überweisung unrettbar machen kann. Die Wallet hat außerdem historisch gesehen eine Adressvalidierung ergänzt und die Anzeige von Adressen überarbeitet, damit Nutzer den Anfang und das Ende einer Adresse besser überprüfen können.
Und jetzt geht die Web Wallet noch weiter....
Öffentliche GitHub-Aktivitäten zeigen PR #954, „Normalize BEP20 bridge memos before submission“, die den Status ready_for_review erreicht hat. Ziel ist es, zuvor einen durch Leerzeichen verursachten Abgleich-Fehler zu entfernen, bevor die Bridge-Transaktion eingereicht wird.....
Dieser letzte Punkt hat meine Aufmerksamkeit besonders geweckt..
Das ist nicht nur ein Dusk-Problem. Am 9. August verlor eine weitere Bridge fast 200.000 XRP, nachdem Relay-Logik gefälschte Einzahlungen akzeptiert hatte, weil sie Memo-Daten verwendete, ohne das Ziel ordnungsgemäß zu verifizieren..
Andere Bridge, anderer Bug, dieselbe Lehre....
Ein Memo kann wie harmlose Metadaten aussehen, aber sobald es Teil des Routings oder der Verifikation wird, wird es sicherheitskritische Infrastruktur.
Bei einem Netzwerk, das echte Wertausgleichs-Transfers abwickelt: Wie viele „kleine“ Wallet-Details sollten als Sicherheitsgrenzen behandelt werden, bevor Nutzer sie überhaupt bemerken?....
$BMT $EDEN
Denk an ein Bridge-Memo wie an einen Lieferschein. Die Transaktion kann zwar gelingen, aber wenn der Lieferschein fehlt oder auf die falsche BSC-Adresse zeigt, kann die Bridge DUSK nicht korrekt routen.
Deshalb hat mich der BEP20-Flow von Dusk besonders aufmerksam gemacht....
Du sendest DUSK an das offizielle Bridge-Konto und trägst dann deine BSC-Wallet-Adresse im Memo-Feld ein. Die Bridge zieht eine pauschale Gebühr von 1 DUSK ab, und in den aktuellen offiziellen Doku-Infos heißt es, dass die Verarbeitung normalerweise etwa eine Stunde dauert.
Es ging noch tiefer..................
Dusk warnt ausdrücklich, dass ein fehlendes oder ungültiges Memo eine Überweisung unrettbar machen kann. Die Wallet hat außerdem historisch gesehen eine Adressvalidierung ergänzt und die Anzeige von Adressen überarbeitet, damit Nutzer den Anfang und das Ende einer Adresse besser überprüfen können.
Und jetzt geht die Web Wallet noch weiter....
Öffentliche GitHub-Aktivitäten zeigen PR #954, „Normalize BEP20 bridge memos before submission“, die den Status ready_for_review erreicht hat. Ziel ist es, zuvor einen durch Leerzeichen verursachten Abgleich-Fehler zu entfernen, bevor die Bridge-Transaktion eingereicht wird.....
Dieser letzte Punkt hat meine Aufmerksamkeit besonders geweckt..
Das ist nicht nur ein Dusk-Problem. Am 9. August verlor eine weitere Bridge fast 200.000 XRP, nachdem Relay-Logik gefälschte Einzahlungen akzeptiert hatte, weil sie Memo-Daten verwendete, ohne das Ziel ordnungsgemäß zu verifizieren..
Andere Bridge, anderer Bug, dieselbe Lehre....
Ein Memo kann wie harmlose Metadaten aussehen, aber sobald es Teil des Routings oder der Verifikation wird, wird es sicherheitskritische Infrastruktur.
Bei einem Netzwerk, das echte Wertausgleichs-Transfers abwickelt: Wie viele „kleine“ Wallet-Details sollten als Sicherheitsgrenzen behandelt werden, bevor Nutzer sie überhaupt bemerken?....
$BMT $EDEN
3
9
479
·
--
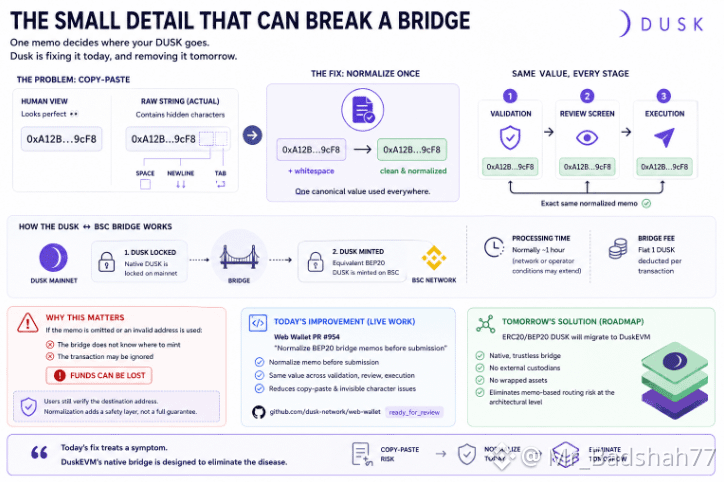
#dusk $DUSK @Dusk_Foundation ........ Ich erwartete, dass der schwierige Teil beim Brückenbau von DUSK nach BSC die Cross-Chain-Infrastruktur ist. Das Detail, das meine Aufmerksamkeit erregte, war jedoch viel kleiner: ein Memo-Feld.
Stell es dir wie einen Lieferaufkleber vor. Das Paket kann korrekt abgehen, aber wenn der Aufkleber versteckte Leerzeichen oder die falsche Adresse enthält, weiß das System möglicherweise nicht, wohin es es senden soll......
Genau das macht die Dusk-BEP20-Bridge interessant.
Native DUSK wird zuerst im Dusk-Mainnet gesperrt, dann wird das entsprechende BEP20-DUSK auf BSC geprägt. Das Mainnet-Asset bleibt die maßgebliche Quelle, während die Bridge eine pauschale Gebühr von 1 DUSK erhebt. Aktuelle Dokuangaben sagen, dass die Verarbeitung normalerweise etwa eine Stunde dauert.
Es ging noch tiefer.......
Dusk' Web Wallet adressiert jetzt direkt den Copy-Paste-Edge-Case. Öffentliche GitHub-Aktivitäten zeigen PR #954, „Normalize BEP20 bridge memos before submission“, der den Status ready_for_review erreicht hat – mit automatisierten Checks und sichtbarer Review-Aktivität.
Die Idee ist einfach: Das Memo einmal normalisieren, dann diesen gleichen bereinigten Wert für Validierung, Review und Submission verwenden.
Das letzte Detail hat meine Aufmerksamkeit besonders erregt..........
In Dusk' eigener Doku wird gewarnt, dass ein fehlendes oder ungültiges Memo das automatische Routing verhindern kann und eine Übertragung unter Umständen nicht wiederherstellbar macht. Nutzer müssen das Ziel weiterhin überprüfen, aber das Wallet kann eine Quelle vermeidbarer Uneindeutigkeit entfernen.....
Und die längerfristige Richtung ist sogar noch spannender.
Dusk' Architektur plant, ERC20- und BEP20-DUSK hin zu DuskEVM zu migrieren – mit einer nativen, vertrauenslosen Bridge ohne externe Custodians oder Wrapped Assets...
Also verbessert dieser Fix die heutige Bridge........
Die Roadmap zielt darauf ab, dass die Bridge-Architektur von morgen grundsätzlich anders wird.....................
Bei Infrastruktur, die echten Wert bewegt: Ist es nicht besser, eine Fehlerquelle zu entfernen, statt Nutzer nur darauf hinzuweisen?
$ADA $ONG
#dusk $DUSK @Dusk ........ Ich erwartete, dass der schwierige Teil beim Brückenbau von DUSK nach BSC die Cross-Chain-Infrastruktur ist. Das Detail, das meine Aufmerksamkeit erregte, war jedoch viel kleiner: ein Memo-Feld.
Stell es dir wie einen Lieferaufkleber vor. Das Paket kann korrekt abgehen, aber wenn der Aufkleber versteckte Leerzeichen oder die falsche Adresse enthält, weiß das System möglicherweise nicht, wohin es es senden soll......
Genau das macht die Dusk-BEP20-Bridge interessant.
Native DUSK wird zuerst im Dusk-Mainnet gesperrt, dann wird das entsprechende BEP20-DUSK auf BSC geprägt. Das Mainnet-Asset bleibt die maßgebliche Quelle, während die Bridge eine pauschale Gebühr von 1 DUSK erhebt. Aktuelle Dokuangaben sagen, dass die Verarbeitung normalerweise etwa eine Stunde dauert.
Es ging noch tiefer.......
Dusk' Web Wallet adressiert jetzt direkt den Copy-Paste-Edge-Case. Öffentliche GitHub-Aktivitäten zeigen PR #954, „Normalize BEP20 bridge memos before submission“, der den Status ready_for_review erreicht hat – mit automatisierten Checks und sichtbarer Review-Aktivität.
Die Idee ist einfach: Das Memo einmal normalisieren, dann diesen gleichen bereinigten Wert für Validierung, Review und Submission verwenden.
Das letzte Detail hat meine Aufmerksamkeit besonders erregt..........
In Dusk' eigener Doku wird gewarnt, dass ein fehlendes oder ungültiges Memo das automatische Routing verhindern kann und eine Übertragung unter Umständen nicht wiederherstellbar macht. Nutzer müssen das Ziel weiterhin überprüfen, aber das Wallet kann eine Quelle vermeidbarer Uneindeutigkeit entfernen.....
Und die längerfristige Richtung ist sogar noch spannender.
Dusk' Architektur plant, ERC20- und BEP20-DUSK hin zu DuskEVM zu migrieren – mit einer nativen, vertrauenslosen Bridge ohne externe Custodians oder Wrapped Assets...
Also verbessert dieser Fix die heutige Bridge........
Die Roadmap zielt darauf ab, dass die Bridge-Architektur von morgen grundsätzlich anders wird.....................
Bei Infrastruktur, die echten Wert bewegt: Ist es nicht besser, eine Fehlerquelle zu entfernen, statt Nutzer nur darauf hinzuweisen?
$ADA $ONG
Stell es dir wie einen Lieferaufkleber vor. Das Paket kann korrekt abgehen, aber wenn der Aufkleber versteckte Leerzeichen oder die falsche Adresse enthält, weiß das System möglicherweise nicht, wohin es es senden soll......
Genau das macht die Dusk-BEP20-Bridge interessant.
Native DUSK wird zuerst im Dusk-Mainnet gesperrt, dann wird das entsprechende BEP20-DUSK auf BSC geprägt. Das Mainnet-Asset bleibt die maßgebliche Quelle, während die Bridge eine pauschale Gebühr von 1 DUSK erhebt. Aktuelle Dokuangaben sagen, dass die Verarbeitung normalerweise etwa eine Stunde dauert.
Es ging noch tiefer.......
Dusk' Web Wallet adressiert jetzt direkt den Copy-Paste-Edge-Case. Öffentliche GitHub-Aktivitäten zeigen PR #954, „Normalize BEP20 bridge memos before submission“, der den Status ready_for_review erreicht hat – mit automatisierten Checks und sichtbarer Review-Aktivität.
Die Idee ist einfach: Das Memo einmal normalisieren, dann diesen gleichen bereinigten Wert für Validierung, Review und Submission verwenden.
Das letzte Detail hat meine Aufmerksamkeit besonders erregt..........
In Dusk' eigener Doku wird gewarnt, dass ein fehlendes oder ungültiges Memo das automatische Routing verhindern kann und eine Übertragung unter Umständen nicht wiederherstellbar macht. Nutzer müssen das Ziel weiterhin überprüfen, aber das Wallet kann eine Quelle vermeidbarer Uneindeutigkeit entfernen.....
Und die längerfristige Richtung ist sogar noch spannender.
Dusk' Architektur plant, ERC20- und BEP20-DUSK hin zu DuskEVM zu migrieren – mit einer nativen, vertrauenslosen Bridge ohne externe Custodians oder Wrapped Assets...
Also verbessert dieser Fix die heutige Bridge........
Die Roadmap zielt darauf ab, dass die Bridge-Architektur von morgen grundsätzlich anders wird.....................
Bei Infrastruktur, die echten Wert bewegt: Ist es nicht besser, eine Fehlerquelle zu entfernen, statt Nutzer nur darauf hinzuweisen?
$ADA $ONG
3
9
271
·
--
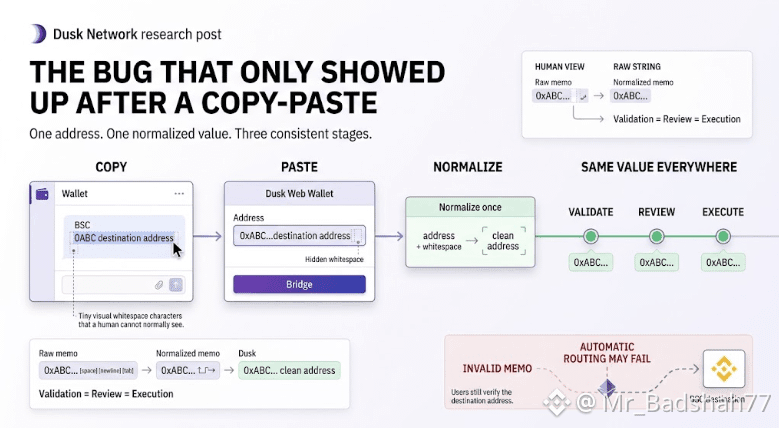
#dusk $DUSK @Dusk_Foundation .......Ich erwartete, dass ein Brücken-Bug aus etwas Kompliziertem hervorgeht. Der, der meine Aufmerksamkeit erregte, begann jedoch mit etwas viel Alltäglicherem: Adressen zu kopieren und einzufügen....
Eine BSC-Adresse kann für einen Menschen völlig sauber aussehen, während die tatsächliche Zeichenkette am Ende ein Leerzeichen, einen Zeilenumbruch oder einen Tab enthält.
Stell dir das vor wie beim Kopieren einer Hausadresse mit einer unsichtbaren zusätzlichen Zeile. Du kannst die Adresse korrekt lesen, aber die Software erhält etwas leicht anderes.....
Genau das war im Dusk-BEP20-Brückenablauf entscheidend..
Das Memo ist nicht einfach nur eine Notiz. Es teilt der Brücke mit, an welche BSC-Adresse die DUSK gesendet werden soll. Vor dem Fix konnte dieser Wert je nach Validierung, dem Review-Bildschirm und der Ausführung unterschiedlich behandelt werden—und so entstand Spielraum, sodass sich diese Stufen widersprechen.
Der Fix war überraschend einfach.....
Dusk's Web Wallet normalisiert das Memo jetzt einmal, indem es Leerzeichen entfernt, und verwendet anschließend denselben bereinigten Wert für die Validierung, den Review und die Ausführung.
Es ging noch tiefer.. ..
Dusk hat außerdem einen Test hinzugefügt, bei dem eine EVM-Adresse von Leerzeichen, einem Zeilenumbruch und einem Tab umgeben ist. Der Test prüft, dass der Review-Bildschirm die bereinigte Adresse anzeigt und dass die Ausführung exakt denselben normalisierten Wert erhält.
Auch dieses letzte Detail hat meine Aufmerksamkeit erregt....
Dusk's Dokumentation warnt, dass ein fehlendes oder ungültiges Brücken-Memo das automatische Routing verhindern und einen Transfer unter Umständen unrettbar machen kann. Der Fix fügt eine zusätzliche Sicherheitsebene hinzu, aber die Nutzer müssen das Ziel weiterhin selbst überprüfen.
Kopieren und Einfügen wirkt viel zu alltäglich, um gefährlich zu sein.
Genau deshalb sind Bugs darum herum so wichtig....
Gute Infrastruktur bedeutet nicht nur, dass das Protokoll funktioniert. Es geht darum, winzige Lücken zwischen dem, was der Nutzer sieht, dem, was die Software validiert, und dem, was letztlich ausgeführt wird, zu schließen.
Diese unsichtbaren Details sind es oft, wo Vertrauen entsteht..
$PROM $AAVE
#dusk $DUSK @Dusk .......Ich erwartete, dass ein Brücken-Bug aus etwas Kompliziertem hervorgeht. Der, der meine Aufmerksamkeit erregte, begann jedoch mit etwas viel Alltäglicherem: Adressen zu kopieren und einzufügen....
Eine BSC-Adresse kann für einen Menschen völlig sauber aussehen, während die tatsächliche Zeichenkette am Ende ein Leerzeichen, einen Zeilenumbruch oder einen Tab enthält.
Stell dir das vor wie beim Kopieren einer Hausadresse mit einer unsichtbaren zusätzlichen Zeile. Du kannst die Adresse korrekt lesen, aber die Software erhält etwas leicht anderes.....
Genau das war im Dusk-BEP20-Brückenablauf entscheidend..
Das Memo ist nicht einfach nur eine Notiz. Es teilt der Brücke mit, an welche BSC-Adresse die DUSK gesendet werden soll. Vor dem Fix konnte dieser Wert je nach Validierung, dem Review-Bildschirm und der Ausführung unterschiedlich behandelt werden—und so entstand Spielraum, sodass sich diese Stufen widersprechen.
Der Fix war überraschend einfach.....
Dusk's Web Wallet normalisiert das Memo jetzt einmal, indem es Leerzeichen entfernt, und verwendet anschließend denselben bereinigten Wert für die Validierung, den Review und die Ausführung.
Es ging noch tiefer.. ..
Dusk hat außerdem einen Test hinzugefügt, bei dem eine EVM-Adresse von Leerzeichen, einem Zeilenumbruch und einem Tab umgeben ist. Der Test prüft, dass der Review-Bildschirm die bereinigte Adresse anzeigt und dass die Ausführung exakt denselben normalisierten Wert erhält.
Auch dieses letzte Detail hat meine Aufmerksamkeit erregt....
Dusk's Dokumentation warnt, dass ein fehlendes oder ungültiges Brücken-Memo das automatische Routing verhindern und einen Transfer unter Umständen unrettbar machen kann. Der Fix fügt eine zusätzliche Sicherheitsebene hinzu, aber die Nutzer müssen das Ziel weiterhin selbst überprüfen.
Kopieren und Einfügen wirkt viel zu alltäglich, um gefährlich zu sein.
Genau deshalb sind Bugs darum herum so wichtig....
Gute Infrastruktur bedeutet nicht nur, dass das Protokoll funktioniert. Es geht darum, winzige Lücken zwischen dem, was der Nutzer sieht, dem, was die Software validiert, und dem, was letztlich ausgeführt wird, zu schließen.
Diese unsichtbaren Details sind es oft, wo Vertrauen entsteht..
$PROM $AAVE
Eine BSC-Adresse kann für einen Menschen völlig sauber aussehen, während die tatsächliche Zeichenkette am Ende ein Leerzeichen, einen Zeilenumbruch oder einen Tab enthält.
Stell dir das vor wie beim Kopieren einer Hausadresse mit einer unsichtbaren zusätzlichen Zeile. Du kannst die Adresse korrekt lesen, aber die Software erhält etwas leicht anderes.....
Genau das war im Dusk-BEP20-Brückenablauf entscheidend..
Das Memo ist nicht einfach nur eine Notiz. Es teilt der Brücke mit, an welche BSC-Adresse die DUSK gesendet werden soll. Vor dem Fix konnte dieser Wert je nach Validierung, dem Review-Bildschirm und der Ausführung unterschiedlich behandelt werden—und so entstand Spielraum, sodass sich diese Stufen widersprechen.
Der Fix war überraschend einfach.....
Dusk's Web Wallet normalisiert das Memo jetzt einmal, indem es Leerzeichen entfernt, und verwendet anschließend denselben bereinigten Wert für die Validierung, den Review und die Ausführung.
Es ging noch tiefer.. ..
Dusk hat außerdem einen Test hinzugefügt, bei dem eine EVM-Adresse von Leerzeichen, einem Zeilenumbruch und einem Tab umgeben ist. Der Test prüft, dass der Review-Bildschirm die bereinigte Adresse anzeigt und dass die Ausführung exakt denselben normalisierten Wert erhält.
Auch dieses letzte Detail hat meine Aufmerksamkeit erregt....
Dusk's Dokumentation warnt, dass ein fehlendes oder ungültiges Brücken-Memo das automatische Routing verhindern und einen Transfer unter Umständen unrettbar machen kann. Der Fix fügt eine zusätzliche Sicherheitsebene hinzu, aber die Nutzer müssen das Ziel weiterhin selbst überprüfen.
Kopieren und Einfügen wirkt viel zu alltäglich, um gefährlich zu sein.
Genau deshalb sind Bugs darum herum so wichtig....
Gute Infrastruktur bedeutet nicht nur, dass das Protokoll funktioniert. Es geht darum, winzige Lücken zwischen dem, was der Nutzer sieht, dem, was die Software validiert, und dem, was letztlich ausgeführt wird, zu schließen.
Diese unsichtbaren Details sind es oft, wo Vertrauen entsteht..
$PROM $AAVE
4
10
272
·
--
Teilweise korrekt
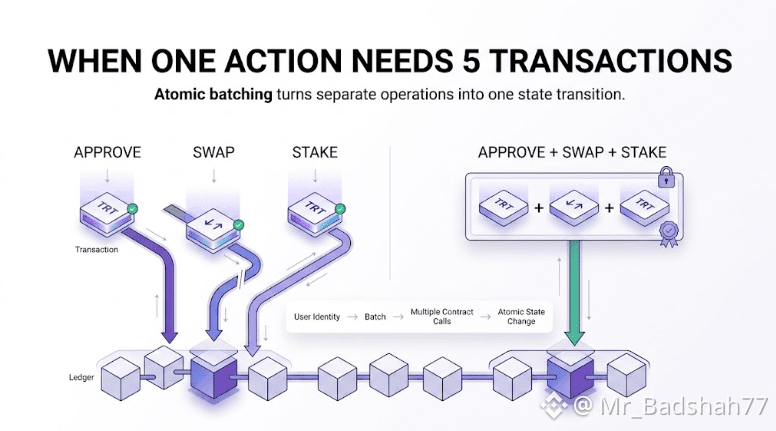
#dusk $DUSK @Dusk_Foundation ......Ich erwartete, dass das Transaktionsmodell von Dusk nur eine kleinere Implementierungsdetails ist. Das tiefere Problem war schwieriger zu erkennen: Eine einzige Benutzerabsicht kann dennoch mehrere unabhängige Transaktionen erfordern....
Betrachten Sie eine Blockchain-Transaktion wie eine versiegelte Anweisung. Wenn Ihre Aktion fünf Anweisungen benötigt, bedeutet das gemeinsame Signieren nicht automatisch, dass das Netzwerk sie als eine einzige Aktion behandelt. Eine kann ausgeführt werden, während eine andere fehlschlägt.
Genau das untersucht Dusk in Issue #4058.....
Heute trägt eine Moonlight- oder Phoenix-Transaktion eine einzelne optionale TransactionData-Operation. Daher muss ein Ablauf wie approve → swap → stake auf mehrere Transaktionen aufgeteilt werden, jeweils mit eigener Signatur, eigenem Nonce und Einfüge-/Inklusionsrisiko.
Es geht noch tiefer....
Dusk erwägt eine Batch-Transaktion auf Protokollebene, die mehrere Vertragsaufrufe atomar unter der Identität des Benutzers ausführen könnte. Das würde auch ermöglichen, dass jede Operation ihren eigenen Wert oder ihr eigenes Deposit trägt, und dabei potenziell Phoenix abdecken, ohne dessen Transfer-Schaltkreis oder das vertrauenswürdige Setup zu ändern...
Aber es gibt noch einen anderen Weg.
Ein Batcher-Contract könnte mehrere Aufrufe ausführen, ohne das Protokoll zu ändern. Der Trade-off ist die Autorisierung: Verträge, die caller() verwenden, könnten den Batcher statt des ursprünglichen Benutzers sehen, während public_sender() das ursprünglich herkunftende Moonlight-Konto bewahren kann.
Dieser Unterschied hat meine Aufmerksamkeit erregt....
Der schwierige Teil beim Batchen ist nicht, mehrere Calls in einen einzigen Container zu packen. Der schwierige Teil ist festzulegen, was Identität, Gas, Wert und Fehlschlag bedeuten, wenn diese Calls zu einem einzigen Zustandsübergang werden.
Und #4058 ist noch offen – mit der tatsächlichen Implementierung und der Protokollspezifikation ausdrücklich für nachgelagerte Arbeiten offengehalten.....
Wenn eine Kette auf finanzielle Workflows abzielt: Sollte atomare Multi-Step-Ausführung zu einem Protokoll-Primitiv werden oder etwas bleiben, das Contracts selbst zusammensetzen?
$ADA $TUT
#dusk $DUSK @Dusk ......Ich erwartete, dass das Transaktionsmodell von Dusk nur eine kleinere Implementierungsdetails ist. Das tiefere Problem war schwieriger zu erkennen: Eine einzige Benutzerabsicht kann dennoch mehrere unabhängige Transaktionen erfordern....
Betrachten Sie eine Blockchain-Transaktion wie eine versiegelte Anweisung. Wenn Ihre Aktion fünf Anweisungen benötigt, bedeutet das gemeinsame Signieren nicht automatisch, dass das Netzwerk sie als eine einzige Aktion behandelt. Eine kann ausgeführt werden, während eine andere fehlschlägt.
Genau das untersucht Dusk in Issue #4058.....
Heute trägt eine Moonlight- oder Phoenix-Transaktion eine einzelne optionale TransactionData-Operation. Daher muss ein Ablauf wie approve → swap → stake auf mehrere Transaktionen aufgeteilt werden, jeweils mit eigener Signatur, eigenem Nonce und Einfüge-/Inklusionsrisiko.
Es geht noch tiefer....
Dusk erwägt eine Batch-Transaktion auf Protokollebene, die mehrere Vertragsaufrufe atomar unter der Identität des Benutzers ausführen könnte. Das würde auch ermöglichen, dass jede Operation ihren eigenen Wert oder ihr eigenes Deposit trägt, und dabei potenziell Phoenix abdecken, ohne dessen Transfer-Schaltkreis oder das vertrauenswürdige Setup zu ändern...
Aber es gibt noch einen anderen Weg.
Ein Batcher-Contract könnte mehrere Aufrufe ausführen, ohne das Protokoll zu ändern. Der Trade-off ist die Autorisierung: Verträge, die caller() verwenden, könnten den Batcher statt des ursprünglichen Benutzers sehen, während public_sender() das ursprünglich herkunftende Moonlight-Konto bewahren kann.
Dieser Unterschied hat meine Aufmerksamkeit erregt....
Der schwierige Teil beim Batchen ist nicht, mehrere Calls in einen einzigen Container zu packen. Der schwierige Teil ist festzulegen, was Identität, Gas, Wert und Fehlschlag bedeuten, wenn diese Calls zu einem einzigen Zustandsübergang werden.
Und #4058 ist noch offen – mit der tatsächlichen Implementierung und der Protokollspezifikation ausdrücklich für nachgelagerte Arbeiten offengehalten.....
Wenn eine Kette auf finanzielle Workflows abzielt: Sollte atomare Multi-Step-Ausführung zu einem Protokoll-Primitiv werden oder etwas bleiben, das Contracts selbst zusammensetzen?
$ADA $TUT
Betrachten Sie eine Blockchain-Transaktion wie eine versiegelte Anweisung. Wenn Ihre Aktion fünf Anweisungen benötigt, bedeutet das gemeinsame Signieren nicht automatisch, dass das Netzwerk sie als eine einzige Aktion behandelt. Eine kann ausgeführt werden, während eine andere fehlschlägt.
Genau das untersucht Dusk in Issue #4058.....
Heute trägt eine Moonlight- oder Phoenix-Transaktion eine einzelne optionale TransactionData-Operation. Daher muss ein Ablauf wie approve → swap → stake auf mehrere Transaktionen aufgeteilt werden, jeweils mit eigener Signatur, eigenem Nonce und Einfüge-/Inklusionsrisiko.
Es geht noch tiefer....
Dusk erwägt eine Batch-Transaktion auf Protokollebene, die mehrere Vertragsaufrufe atomar unter der Identität des Benutzers ausführen könnte. Das würde auch ermöglichen, dass jede Operation ihren eigenen Wert oder ihr eigenes Deposit trägt, und dabei potenziell Phoenix abdecken, ohne dessen Transfer-Schaltkreis oder das vertrauenswürdige Setup zu ändern...
Aber es gibt noch einen anderen Weg.
Ein Batcher-Contract könnte mehrere Aufrufe ausführen, ohne das Protokoll zu ändern. Der Trade-off ist die Autorisierung: Verträge, die caller() verwenden, könnten den Batcher statt des ursprünglichen Benutzers sehen, während public_sender() das ursprünglich herkunftende Moonlight-Konto bewahren kann.
Dieser Unterschied hat meine Aufmerksamkeit erregt....
Der schwierige Teil beim Batchen ist nicht, mehrere Calls in einen einzigen Container zu packen. Der schwierige Teil ist festzulegen, was Identität, Gas, Wert und Fehlschlag bedeuten, wenn diese Calls zu einem einzigen Zustandsübergang werden.
Und #4058 ist noch offen – mit der tatsächlichen Implementierung und der Protokollspezifikation ausdrücklich für nachgelagerte Arbeiten offengehalten.....
Wenn eine Kette auf finanzielle Workflows abzielt: Sollte atomare Multi-Step-Ausführung zu einem Protokoll-Primitiv werden oder etwas bleiben, das Contracts selbst zusammensetzen?
$ADA $TUT
6
3
730
·
--
#dusk $DUSK @Dusk_Foundation .....Ich suchte nicht nach einem Dusk-Update über Macs.
Ich wühlte durch Piecrust, und eine einzige winzige CI-Änderung ließ mich innehalten.
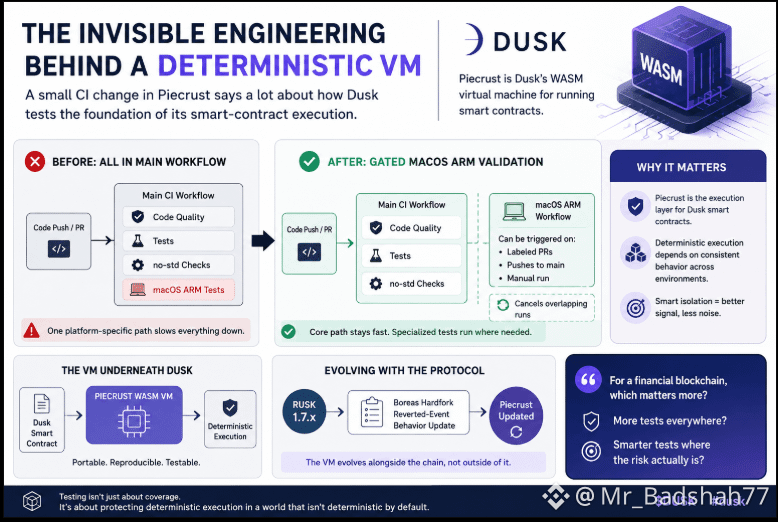
@dusk hat die macOS-ARM-Validierung aus dem Haupt-Workflow herausgenommen und in einen separaten, abgesicherten Pfad verlagert....
Zuerst klingt das nach langweiligem Engineering-Housekeeping.
Dann erinnerte ich mich daran, was Piecrust eigentlich ist.
Es ist die WASM-Virtual Machine unterhalb der Dusk-Smart-Contracts. Also wird die spannende Frage: Wie testet man eine kritische Ausführungsschicht, ohne dass jede plattformspezifische Edge-Case-Falle die gesamte Entwicklungs-Pipeline ausbremst?
Stell es dir vor wie die Inspektion eines Flugzeugs...
Die Standardchecks laufen jedes Mal.
Eine spezielle Konfiguration bekommt ein eigenes Testverfahren, wenn die Hardware es verlangt...
Das macht diese Änderung im Grunde.
Die reguläre Pipeline bleibt fokussiert auf die Kernvalidierung, während macOS-ARM-Tests separat auf bestimmte Trigger laufen können, statt zu einem verpflichtenden Pfad für alles zu werden..
Und diese Unterscheidung wird mit der Weiterentwicklung des Protokolls noch wichtiger.
Rusk’s Arbeit in 1.7.x hat bereits Verhalten der VM rund um den Boreas-Hardfork berührt, einschließlich Änderungen mit zurückgenommenen Events und Verhalten beim historischen Replay. Piecrust ist ganz offensichtlich weiterhin Teil eines sich aktiv verändernden Execution-Stacks.
Was ich interessant finde, ist nicht „Dusk unterstützt noch eine weitere Maschine“.
Es ist der technische Trade-off...
Man kann jeden Test überall laufen lassen, bei jeder Änderung.
Oder man hält den kritischen Pfad eng und isoliert plattformspezifische Validierung dort, wo sie tatsächlich Signal bringt..
Beide Ansätze sind nicht automatisch besser.
Aber bei einer Smart-Contract-VM würde ich Tests lieber danach organisieren, wo Ausführungsrisiko besteht, statt nach einer einzigen riesigen Checkliste.
Das ist der unsichtbare Teil der Infrastruktur, den die meisten Menschen selten bemerken.
Die Qualität einer Blockchain wird nicht nur dadurch entschieden, was am Mainnet ankommt.
Sie hängt auch davon ab, wie sorgfältig die Software darunter herausgefordert wird, bevor sie dort ankommt.
Also, was würdet ihr zuerst optimieren?
Mehr Tests bei jeder Änderung, oder gezieltere Tests für die Ausführungspfade, die am wahrscheinlichsten fehlschlagen?
$ACE $TRUMP
#dusk $DUSK @Dusk .....Ich suchte nicht nach einem Dusk-Update über Macs.
Ich wühlte durch Piecrust, und eine einzige winzige CI-Änderung ließ mich innehalten.
@dusk hat die macOS-ARM-Validierung aus dem Haupt-Workflow herausgenommen und in einen separaten, abgesicherten Pfad verlagert....
Zuerst klingt das nach langweiligem Engineering-Housekeeping.
Dann erinnerte ich mich daran, was Piecrust eigentlich ist.
Es ist die WASM-Virtual Machine unterhalb der Dusk-Smart-Contracts. Also wird die spannende Frage: Wie testet man eine kritische Ausführungsschicht, ohne dass jede plattformspezifische Edge-Case-Falle die gesamte Entwicklungs-Pipeline ausbremst?
Stell es dir vor wie die Inspektion eines Flugzeugs...
Die Standardchecks laufen jedes Mal.
Eine spezielle Konfiguration bekommt ein eigenes Testverfahren, wenn die Hardware es verlangt...
Das macht diese Änderung im Grunde.
Die reguläre Pipeline bleibt fokussiert auf die Kernvalidierung, während macOS-ARM-Tests separat auf bestimmte Trigger laufen können, statt zu einem verpflichtenden Pfad für alles zu werden..
Und diese Unterscheidung wird mit der Weiterentwicklung des Protokolls noch wichtiger.
Rusk’s Arbeit in 1.7.x hat bereits Verhalten der VM rund um den Boreas-Hardfork berührt, einschließlich Änderungen mit zurückgenommenen Events und Verhalten beim historischen Replay. Piecrust ist ganz offensichtlich weiterhin Teil eines sich aktiv verändernden Execution-Stacks.
Was ich interessant finde, ist nicht „Dusk unterstützt noch eine weitere Maschine“.
Es ist der technische Trade-off...
Man kann jeden Test überall laufen lassen, bei jeder Änderung.
Oder man hält den kritischen Pfad eng und isoliert plattformspezifische Validierung dort, wo sie tatsächlich Signal bringt..
Beide Ansätze sind nicht automatisch besser.
Aber bei einer Smart-Contract-VM würde ich Tests lieber danach organisieren, wo Ausführungsrisiko besteht, statt nach einer einzigen riesigen Checkliste.
Das ist der unsichtbare Teil der Infrastruktur, den die meisten Menschen selten bemerken.
Die Qualität einer Blockchain wird nicht nur dadurch entschieden, was am Mainnet ankommt.
Sie hängt auch davon ab, wie sorgfältig die Software darunter herausgefordert wird, bevor sie dort ankommt.
Also, was würdet ihr zuerst optimieren?
Mehr Tests bei jeder Änderung, oder gezieltere Tests für die Ausführungspfade, die am wahrscheinlichsten fehlschlagen?
$ACE $TRUMP
Ich wühlte durch Piecrust, und eine einzige winzige CI-Änderung ließ mich innehalten.
@dusk hat die macOS-ARM-Validierung aus dem Haupt-Workflow herausgenommen und in einen separaten, abgesicherten Pfad verlagert....
Zuerst klingt das nach langweiligem Engineering-Housekeeping.
Dann erinnerte ich mich daran, was Piecrust eigentlich ist.
Es ist die WASM-Virtual Machine unterhalb der Dusk-Smart-Contracts. Also wird die spannende Frage: Wie testet man eine kritische Ausführungsschicht, ohne dass jede plattformspezifische Edge-Case-Falle die gesamte Entwicklungs-Pipeline ausbremst?
Stell es dir vor wie die Inspektion eines Flugzeugs...
Die Standardchecks laufen jedes Mal.
Eine spezielle Konfiguration bekommt ein eigenes Testverfahren, wenn die Hardware es verlangt...
Das macht diese Änderung im Grunde.
Die reguläre Pipeline bleibt fokussiert auf die Kernvalidierung, während macOS-ARM-Tests separat auf bestimmte Trigger laufen können, statt zu einem verpflichtenden Pfad für alles zu werden..
Und diese Unterscheidung wird mit der Weiterentwicklung des Protokolls noch wichtiger.
Rusk’s Arbeit in 1.7.x hat bereits Verhalten der VM rund um den Boreas-Hardfork berührt, einschließlich Änderungen mit zurückgenommenen Events und Verhalten beim historischen Replay. Piecrust ist ganz offensichtlich weiterhin Teil eines sich aktiv verändernden Execution-Stacks.
Was ich interessant finde, ist nicht „Dusk unterstützt noch eine weitere Maschine“.
Es ist der technische Trade-off...
Man kann jeden Test überall laufen lassen, bei jeder Änderung.
Oder man hält den kritischen Pfad eng und isoliert plattformspezifische Validierung dort, wo sie tatsächlich Signal bringt..
Beide Ansätze sind nicht automatisch besser.
Aber bei einer Smart-Contract-VM würde ich Tests lieber danach organisieren, wo Ausführungsrisiko besteht, statt nach einer einzigen riesigen Checkliste.
Das ist der unsichtbare Teil der Infrastruktur, den die meisten Menschen selten bemerken.
Die Qualität einer Blockchain wird nicht nur dadurch entschieden, was am Mainnet ankommt.
Sie hängt auch davon ab, wie sorgfältig die Software darunter herausgefordert wird, bevor sie dort ankommt.
Also, was würdet ihr zuerst optimieren?
Mehr Tests bei jeder Änderung, oder gezieltere Tests für die Ausführungspfade, die am wahrscheinlichsten fehlschlagen?
$ACE $TRUMP
10
8
242
·
--
#termmax @termmax ...Ich habe die neuesten V2-Fixes von TermMax durchgesehen, und eine Sache ließ mich nicht los.
Früher dachte ich, die meisten DeFi-Bugs liefen auf schlechte Mathematik hinaus.
Diesmal war die Mathematik größtenteils in Ordnung.
Das größere Problem war, dass die falsche Darstellung der Realität verwendet wurde.
Nehmen wir apr().
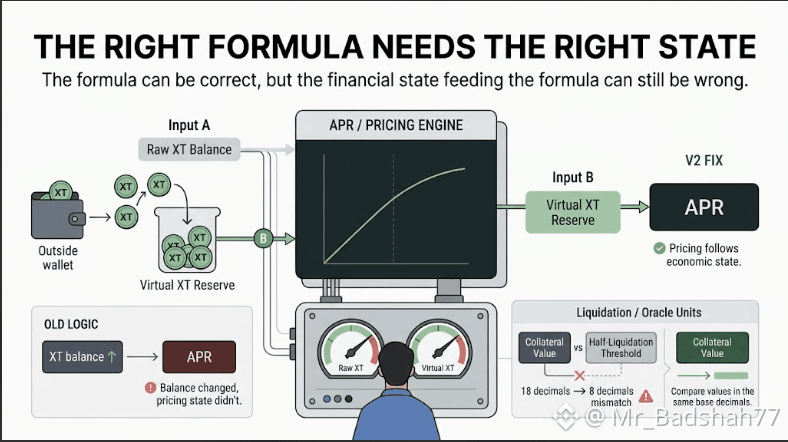
Die alte Logik sah sich den rohen XT-Saldo der Order an.
Klingt vernünftig, oder?
Aber V2 verwendet nicht den rohen XT-Saldo als Preiszustand. Es nutzt virtualXtReserve.
Dieser Unterschied ist entscheidend...
Stell dir einen Laden vor, in dem das Preisschild durch das interne Kassenbuch des Geschäfts gesteuert wird, aber du beginnst, Preise zu berechnen, basierend darauf, wie viel Bargeld jemand zufällig an der Theke fallen gelassen hat.
Das Bargeld änderte sich.
Das Preis-Modell nicht.
Das ist im Grunde das, was ein direkter XT-Transfer bei der alten APR-Berechnung anrichten könnte.
Ein Saldo kann sich bewegen, ohne dass sich die Kurve bewegt, doch apr() könnte diesen Saldo als neuen Preiszustand behandeln.
Der Fix stellt sicher, dass das Buchhaltungsmodell mit dem ökonomischen Modell übereinstimmt.
Und ich denke, das ist die spannendere Erkenntnis.
Bei finanziellen Smart Contracts ist die gefährliche Frage nicht immer:
„Ist die Formel korrekt?“
Manchmal lautet sie:...
„Füttern wir die Formel mit dem richtigen Zustand?“
Das gleiche Thema taucht auch im Liquidations-Fix auf.
Ein Debt-Oracle mit 18 Dezimalstellen könnte eine Dezimalkonvertierung den Kollateralvergleich kollabieren lassen und so Positionen, die eine 50%-Liquidation erlauben sollten, in eine vollständige Liquidation verwandeln.
Auch hier: kein wirklich kompliziertes Problem mit der Formel.
Es war ein Einheitenproblem.
Deshalb beginne ich, mehr auf diese eher langweilig aussehenden Änderungen zu achten.
Ein einzeiliger Buchhaltungs-Fix kann wichtiger sein als eine auffällige neue Funktion, weil er entscheidet, ob das Protokoll den Markt richtig interpretiert.
Für TermMax würde ich von hier aus genau eine Sache im Blick behalten:
nicht nur, wie viel Liquidität das System hat, sondern ob Preisbildung, Bewertung des Collaterals und Liquidationslogik alle dieselbe wirtschaftliche Realität lesen.....
Dort beginnt „Code funktioniert“ zu werden zu „finanzielle Infrastruktur funktioniert“.
Würdest du lieber zuerst die Formeln prüfen, zuerst den Buchhaltungszustand oder zuerst die Oracle-/Einheitenannahmen?....
#termmax @TermMax ...Ich habe die neuesten V2-Fixes von TermMax durchgesehen, und eine Sache ließ mich nicht los.
Früher dachte ich, die meisten DeFi-Bugs liefen auf schlechte Mathematik hinaus.
Diesmal war die Mathematik größtenteils in Ordnung.
Das größere Problem war, dass die falsche Darstellung der Realität verwendet wurde.
Nehmen wir apr().
Die alte Logik sah sich den rohen XT-Saldo der Order an.
Klingt vernünftig, oder?
Aber V2 verwendet nicht den rohen XT-Saldo als Preiszustand. Es nutzt virtualXtReserve.
Dieser Unterschied ist entscheidend...
Stell dir einen Laden vor, in dem das Preisschild durch das interne Kassenbuch des Geschäfts gesteuert wird, aber du beginnst, Preise zu berechnen, basierend darauf, wie viel Bargeld jemand zufällig an der Theke fallen gelassen hat.
Das Bargeld änderte sich.
Das Preis-Modell nicht.
Das ist im Grunde das, was ein direkter XT-Transfer bei der alten APR-Berechnung anrichten könnte.
Ein Saldo kann sich bewegen, ohne dass sich die Kurve bewegt, doch apr() könnte diesen Saldo als neuen Preiszustand behandeln.
Der Fix stellt sicher, dass das Buchhaltungsmodell mit dem ökonomischen Modell übereinstimmt.
Und ich denke, das ist die spannendere Erkenntnis.
Bei finanziellen Smart Contracts ist die gefährliche Frage nicht immer:
„Ist die Formel korrekt?“
Manchmal lautet sie:...
„Füttern wir die Formel mit dem richtigen Zustand?“
Das gleiche Thema taucht auch im Liquidations-Fix auf.
Ein Debt-Oracle mit 18 Dezimalstellen könnte eine Dezimalkonvertierung den Kollateralvergleich kollabieren lassen und so Positionen, die eine 50%-Liquidation erlauben sollten, in eine vollständige Liquidation verwandeln.
Auch hier: kein wirklich kompliziertes Problem mit der Formel.
Es war ein Einheitenproblem.
Deshalb beginne ich, mehr auf diese eher langweilig aussehenden Änderungen zu achten.
Ein einzeiliger Buchhaltungs-Fix kann wichtiger sein als eine auffällige neue Funktion, weil er entscheidet, ob das Protokoll den Markt richtig interpretiert.
Für TermMax würde ich von hier aus genau eine Sache im Blick behalten:
nicht nur, wie viel Liquidität das System hat, sondern ob Preisbildung, Bewertung des Collaterals und Liquidationslogik alle dieselbe wirtschaftliche Realität lesen.....
Dort beginnt „Code funktioniert“ zu werden zu „finanzielle Infrastruktur funktioniert“.
Würdest du lieber zuerst die Formeln prüfen, zuerst den Buchhaltungszustand oder zuerst die Oracle-/Einheitenannahmen?....
Früher dachte ich, die meisten DeFi-Bugs liefen auf schlechte Mathematik hinaus.
Diesmal war die Mathematik größtenteils in Ordnung.
Das größere Problem war, dass die falsche Darstellung der Realität verwendet wurde.
Nehmen wir apr().
Die alte Logik sah sich den rohen XT-Saldo der Order an.
Klingt vernünftig, oder?
Aber V2 verwendet nicht den rohen XT-Saldo als Preiszustand. Es nutzt virtualXtReserve.
Dieser Unterschied ist entscheidend...
Stell dir einen Laden vor, in dem das Preisschild durch das interne Kassenbuch des Geschäfts gesteuert wird, aber du beginnst, Preise zu berechnen, basierend darauf, wie viel Bargeld jemand zufällig an der Theke fallen gelassen hat.
Das Bargeld änderte sich.
Das Preis-Modell nicht.
Das ist im Grunde das, was ein direkter XT-Transfer bei der alten APR-Berechnung anrichten könnte.
Ein Saldo kann sich bewegen, ohne dass sich die Kurve bewegt, doch apr() könnte diesen Saldo als neuen Preiszustand behandeln.
Der Fix stellt sicher, dass das Buchhaltungsmodell mit dem ökonomischen Modell übereinstimmt.
Und ich denke, das ist die spannendere Erkenntnis.
Bei finanziellen Smart Contracts ist die gefährliche Frage nicht immer:
„Ist die Formel korrekt?“
Manchmal lautet sie:...
„Füttern wir die Formel mit dem richtigen Zustand?“
Das gleiche Thema taucht auch im Liquidations-Fix auf.
Ein Debt-Oracle mit 18 Dezimalstellen könnte eine Dezimalkonvertierung den Kollateralvergleich kollabieren lassen und so Positionen, die eine 50%-Liquidation erlauben sollten, in eine vollständige Liquidation verwandeln.
Auch hier: kein wirklich kompliziertes Problem mit der Formel.
Es war ein Einheitenproblem.
Deshalb beginne ich, mehr auf diese eher langweilig aussehenden Änderungen zu achten.
Ein einzeiliger Buchhaltungs-Fix kann wichtiger sein als eine auffällige neue Funktion, weil er entscheidet, ob das Protokoll den Markt richtig interpretiert.
Für TermMax würde ich von hier aus genau eine Sache im Blick behalten:
nicht nur, wie viel Liquidität das System hat, sondern ob Preisbildung, Bewertung des Collaterals und Liquidationslogik alle dieselbe wirtschaftliche Realität lesen.....
Dort beginnt „Code funktioniert“ zu werden zu „finanzielle Infrastruktur funktioniert“.
Würdest du lieber zuerst die Formeln prüfen, zuerst den Buchhaltungszustand oder zuerst die Oracle-/Einheitenannahmen?....
3
6
130
·
--
#dusk $DUSK @Dusk_Foundation ......Ich habe mir Dusk’ älteren ZK-Code angesehen und dann eine neuere Änderung gefunden, die das Ganze deutlich interessanter macht: Das Beweissystem wird nicht nur stärker, sondern auch schlanker.....
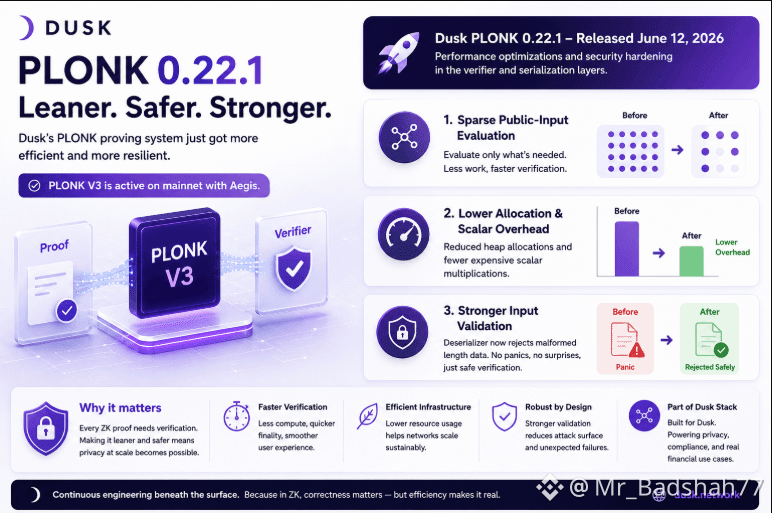
June’s dusk-plonk 0.22.1-Release hat den Verifier selbst weiter gestrafft. Public Inputs werden jetzt sparsamer behandelt, die Heap-Allokation wurde reduziert, und ein Teil des Overheads bei Skalarmultiplikationen wurde aus der Proof-Verifikation herausgeschnitten. Außerdem hat es die Proof-Deserialisierung robuster gemacht: Fehlgebildete Längenangaben werden jetzt abgewiesen, statt einen Panic auszulösen.
Denk an einen Sicherheits-Checkpunkt.....
Du machst den Checkpunkt besser, indem du nicht jede Person jede Tasche auspacken lässt. Du prüfst genau das, was zählt, vermeidest unnötige Arbeit und weist offensichtlich kaputte Eingaben zurück, bevor sie tiefer in das System gelangen.
So ähnlich hat mich das hier angesprochen.....
Dusk’ PLONK-Stack ist sein ZK-Beweissystem über BLS12-381, und PLONK V3 wurde mit dem Aegis-Network-Upgrade aktiv. Diese Verbesserungen am Verifier treiben also keine isolierte Kryptografie-Experiment herum. Sie gehören zum Stack, den Dusk aktiv unter seiner Privacy-Architektur pflegt.
Warte, lass mich kurz zurückgehen.....
Menschen sprechen normalerweise über ZK, als wäre der schwierige Teil einfach nur: „Kannst du es beweisen?“
Für ein echtes Netzwerk gibt es aber noch eine andere Frage:...
Wie viel Arbeit muss das System jedes Mal leisten, wenn es diese Proof verifiziert?
Genau darauf kommt es mir bei diesem Update an. Weniger Allokationen und weniger Overhead bei Skalarmultiplikationen verändern nicht die große Schlagzeile als Feature. Sie verbessern die Mechanik darunter....
Der Trade-off ist: Optimierung auf dieser Ebene kann kryptografischen Code schwerer nachvollziehbar machen, daher zählen Performance-Gewinne nur, wenn Korrektheit und das Härtung der Eingaben intakt bleiben.
Ich interessiere mich dabei immer noch mehr für die Richtung als für irgendeine einzelne Benchmark-Zahl: @dusk behandelt ZK-Verifikation als Infrastruktur, die kontinuierliches Engineering braucht – nicht als Häkchen, das man einmal setzt....
Wenn Privacy Teil des Finanz-Stacks wird, sollte dann die Effizienz der Proof-Verifikation nicht fast genauso wichtig sein wie das Privacy-Primitive selbst?
#dusk $DUSK @Dusk ......Ich habe mir Dusk’ älteren ZK-Code angesehen und dann eine neuere Änderung gefunden, die das Ganze deutlich interessanter macht: Das Beweissystem wird nicht nur stärker, sondern auch schlanker.....
June’s dusk-plonk 0.22.1-Release hat den Verifier selbst weiter gestrafft. Public Inputs werden jetzt sparsamer behandelt, die Heap-Allokation wurde reduziert, und ein Teil des Overheads bei Skalarmultiplikationen wurde aus der Proof-Verifikation herausgeschnitten. Außerdem hat es die Proof-Deserialisierung robuster gemacht: Fehlgebildete Längenangaben werden jetzt abgewiesen, statt einen Panic auszulösen.
Denk an einen Sicherheits-Checkpunkt.....
Du machst den Checkpunkt besser, indem du nicht jede Person jede Tasche auspacken lässt. Du prüfst genau das, was zählt, vermeidest unnötige Arbeit und weist offensichtlich kaputte Eingaben zurück, bevor sie tiefer in das System gelangen.
So ähnlich hat mich das hier angesprochen.....
Dusk’ PLONK-Stack ist sein ZK-Beweissystem über BLS12-381, und PLONK V3 wurde mit dem Aegis-Network-Upgrade aktiv. Diese Verbesserungen am Verifier treiben also keine isolierte Kryptografie-Experiment herum. Sie gehören zum Stack, den Dusk aktiv unter seiner Privacy-Architektur pflegt.
Warte, lass mich kurz zurückgehen.....
Menschen sprechen normalerweise über ZK, als wäre der schwierige Teil einfach nur: „Kannst du es beweisen?“
Für ein echtes Netzwerk gibt es aber noch eine andere Frage:...
Wie viel Arbeit muss das System jedes Mal leisten, wenn es diese Proof verifiziert?
Genau darauf kommt es mir bei diesem Update an. Weniger Allokationen und weniger Overhead bei Skalarmultiplikationen verändern nicht die große Schlagzeile als Feature. Sie verbessern die Mechanik darunter....
Der Trade-off ist: Optimierung auf dieser Ebene kann kryptografischen Code schwerer nachvollziehbar machen, daher zählen Performance-Gewinne nur, wenn Korrektheit und das Härtung der Eingaben intakt bleiben.
Ich interessiere mich dabei immer noch mehr für die Richtung als für irgendeine einzelne Benchmark-Zahl: @dusk behandelt ZK-Verifikation als Infrastruktur, die kontinuierliches Engineering braucht – nicht als Häkchen, das man einmal setzt....
Wenn Privacy Teil des Finanz-Stacks wird, sollte dann die Effizienz der Proof-Verifikation nicht fast genauso wichtig sein wie das Privacy-Primitive selbst?
June’s dusk-plonk 0.22.1-Release hat den Verifier selbst weiter gestrafft. Public Inputs werden jetzt sparsamer behandelt, die Heap-Allokation wurde reduziert, und ein Teil des Overheads bei Skalarmultiplikationen wurde aus der Proof-Verifikation herausgeschnitten. Außerdem hat es die Proof-Deserialisierung robuster gemacht: Fehlgebildete Längenangaben werden jetzt abgewiesen, statt einen Panic auszulösen.
Denk an einen Sicherheits-Checkpunkt.....
Du machst den Checkpunkt besser, indem du nicht jede Person jede Tasche auspacken lässt. Du prüfst genau das, was zählt, vermeidest unnötige Arbeit und weist offensichtlich kaputte Eingaben zurück, bevor sie tiefer in das System gelangen.
So ähnlich hat mich das hier angesprochen.....
Dusk’ PLONK-Stack ist sein ZK-Beweissystem über BLS12-381, und PLONK V3 wurde mit dem Aegis-Network-Upgrade aktiv. Diese Verbesserungen am Verifier treiben also keine isolierte Kryptografie-Experiment herum. Sie gehören zum Stack, den Dusk aktiv unter seiner Privacy-Architektur pflegt.
Warte, lass mich kurz zurückgehen.....
Menschen sprechen normalerweise über ZK, als wäre der schwierige Teil einfach nur: „Kannst du es beweisen?“
Für ein echtes Netzwerk gibt es aber noch eine andere Frage:...
Wie viel Arbeit muss das System jedes Mal leisten, wenn es diese Proof verifiziert?
Genau darauf kommt es mir bei diesem Update an. Weniger Allokationen und weniger Overhead bei Skalarmultiplikationen verändern nicht die große Schlagzeile als Feature. Sie verbessern die Mechanik darunter....
Der Trade-off ist: Optimierung auf dieser Ebene kann kryptografischen Code schwerer nachvollziehbar machen, daher zählen Performance-Gewinne nur, wenn Korrektheit und das Härtung der Eingaben intakt bleiben.
Ich interessiere mich dabei immer noch mehr für die Richtung als für irgendeine einzelne Benchmark-Zahl: @dusk behandelt ZK-Verifikation als Infrastruktur, die kontinuierliches Engineering braucht – nicht als Häkchen, das man einmal setzt....
Wenn Privacy Teil des Finanz-Stacks wird, sollte dann die Effizienz der Proof-Verifikation nicht fast genauso wichtig sein wie das Privacy-Primitive selbst?
8
10
147
·
--
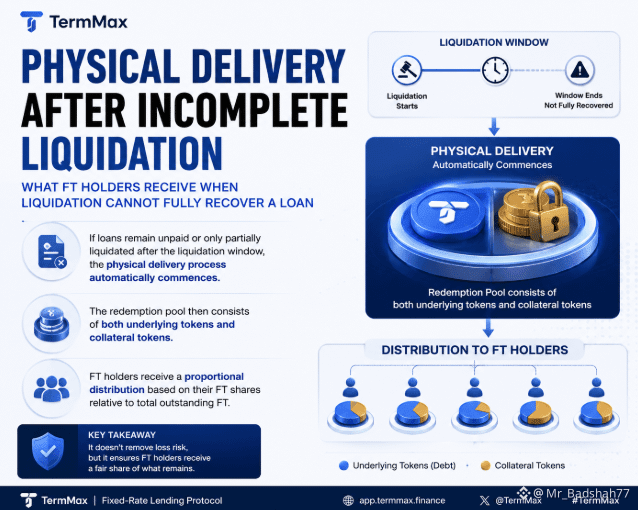
#termmax @termmax .........Was passiert mit Kreditgebern, wenn die Liquidation einen TermMax-Kredit nicht vollständig zurückzahlen kann?
Darüber habe ich nachgedacht, während ich mir @termmax angesehen habe.
In den meisten Kreditvergabesystemen ist die Liquidation der Punkt, an dem die Sicherheiten verkauft werden, um die Schulden abzudecken.
Aber was passiert, wenn das Liquidationsfenster endet und der Kredit immer noch nicht vollständig zurückerhalten wurde?
Genau da wird der Physische-Lieferungs-Mechanismus von TermMax interessant.
Wenn die Liquidation nur einen Teil der ausstehenden Schuld zurückerwirtschaftet, kann der Prozess automatisch in die Physische Lieferung übergehen.
Statt FT-Inhabern mit einer ungelösten Forderung zurückzulassen, kann der Redemption-Pool sowohl die zugrunde liegenden Schuld-Token als auch die Sicherheiten-Token enthalten.
FT-Inhaber erhalten dann einen proportionalen Anteil an diesem Pool – basierend auf ihrem FT-Anteil im Verhältnis zum gesamten ausstehenden FT.
Der Zielkonflikt ist also ziemlich klar:
Vollständige Liquidation = Schuld wird durch den Verkauf der Sicherheiten zurückerhalten.
Unvollständige Liquidation = verbleibende Vermögenswerte werden proportional an FT-Inhaber geliefert.
Es beseitigt nicht das Verlustrisiko.
Aber es verändert, was passiert, wenn der normale Liquidationsprozess nicht ausreicht, um die Position zu schließen.
Würdest du lieber:
1. Automatische physische Lieferung der verbleibenden Vermögenswerte
2. Ein Liquidation-nur-Modell
3. Es hängt von der Art der Sicherheit ab?
#termmax @TermMax .........Was passiert mit Kreditgebern, wenn die Liquidation einen TermMax-Kredit nicht vollständig zurückzahlen kann?
Darüber habe ich nachgedacht, während ich mir @TermMax angesehen habe.
In den meisten Kreditvergabesystemen ist die Liquidation der Punkt, an dem die Sicherheiten verkauft werden, um die Schulden abzudecken.
Aber was passiert, wenn das Liquidationsfenster endet und der Kredit immer noch nicht vollständig zurückerhalten wurde?
Genau da wird der Physische-Lieferungs-Mechanismus von TermMax interessant.
Wenn die Liquidation nur einen Teil der ausstehenden Schuld zurückerwirtschaftet, kann der Prozess automatisch in die Physische Lieferung übergehen.
Statt FT-Inhabern mit einer ungelösten Forderung zurückzulassen, kann der Redemption-Pool sowohl die zugrunde liegenden Schuld-Token als auch die Sicherheiten-Token enthalten.
FT-Inhaber erhalten dann einen proportionalen Anteil an diesem Pool – basierend auf ihrem FT-Anteil im Verhältnis zum gesamten ausstehenden FT.
Der Zielkonflikt ist also ziemlich klar:
Vollständige Liquidation = Schuld wird durch den Verkauf der Sicherheiten zurückerhalten.
Unvollständige Liquidation = verbleibende Vermögenswerte werden proportional an FT-Inhaber geliefert.
Es beseitigt nicht das Verlustrisiko.
Aber es verändert, was passiert, wenn der normale Liquidationsprozess nicht ausreicht, um die Position zu schließen.
Würdest du lieber:
1. Automatische physische Lieferung der verbleibenden Vermögenswerte
2. Ein Liquidation-nur-Modell
3. Es hängt von der Art der Sicherheit ab?
Darüber habe ich nachgedacht, während ich mir @TermMax angesehen habe.
In den meisten Kreditvergabesystemen ist die Liquidation der Punkt, an dem die Sicherheiten verkauft werden, um die Schulden abzudecken.
Aber was passiert, wenn das Liquidationsfenster endet und der Kredit immer noch nicht vollständig zurückerhalten wurde?
Genau da wird der Physische-Lieferungs-Mechanismus von TermMax interessant.
Wenn die Liquidation nur einen Teil der ausstehenden Schuld zurückerwirtschaftet, kann der Prozess automatisch in die Physische Lieferung übergehen.
Statt FT-Inhabern mit einer ungelösten Forderung zurückzulassen, kann der Redemption-Pool sowohl die zugrunde liegenden Schuld-Token als auch die Sicherheiten-Token enthalten.
FT-Inhaber erhalten dann einen proportionalen Anteil an diesem Pool – basierend auf ihrem FT-Anteil im Verhältnis zum gesamten ausstehenden FT.
Der Zielkonflikt ist also ziemlich klar:
Vollständige Liquidation = Schuld wird durch den Verkauf der Sicherheiten zurückerhalten.
Unvollständige Liquidation = verbleibende Vermögenswerte werden proportional an FT-Inhaber geliefert.
Es beseitigt nicht das Verlustrisiko.
Aber es verändert, was passiert, wenn der normale Liquidationsprozess nicht ausreicht, um die Position zu schließen.
Würdest du lieber:
1. Automatische physische Lieferung der verbleibenden Vermögenswerte
2. Ein Liquidation-nur-Modell
3. Es hängt von der Art der Sicherheit ab?
3
9
117
·
--
#dusk $DUSK @Dusk_Foundation ....... Ich bemerke normalerweise keine winzigen Wallet-Änderungen. Diese hier hat mich zum Stoppen gebracht: @Dusk_Foundation änderte drei Zeilen des Bridge-Verhaltens, weil ein paar unsichtbare Zeichen wichtig sein können, wenn ein Memo das Ziel ist.
Die BEP20-Bridge verwendet das Memo, um Dusk mitzuteilen, welche BSC-Adresse die DUSK erhalten soll. In diesem Fall ist das Memo also nicht nur eine Notiz. Es ist Teil der Routing-Anweisung.
Stell es dir vor wie eine Paketaufkleber.
Wenn die Adresse sagt:
0xABC...
Ein Mensch sieht dasselbe Ziel.
Software behandelt die zusätzlichen Leerzeichen und Zeilenumbrüche jedoch nicht immer auf die gleiche Weise.
Genau das behebt dieser Commit. Bei BEP20-Bridge-Transfers erstellt die Web Wallet jetzt ein normalisiertes Memo, bei dem die Leerzeichen entfernt werden, und verwendet dann genau diesen bereinigten Wert für Validierung, den Review-Screen und die eigentliche Transaktion.
Das Interessante ist der Test.
Dusk hat einen Fall hinzugefügt, in dem die EVM-Adresse von Leerzeichen, einem Zeilenumbruch und einem Tab umgeben ist. Die Wallet muss die saubere Adresse weiterhin im Review anzeigen und diese exakte normalisierte Adresse an die Ausführung senden.
Kleine Änderung, aber die Konsequenz ist wichtig, weil Dusk in seinen Dokus warnt, dass ein fehlendes oder ungültiges Bridge-Memo das automatische Routing verhindern kann und einen Transfer möglicherweise nicht mehr rückgängig machbar macht. Nutzer müssen die Zieladresse dennoch selbst überprüfen.
Ich mag diese Art von Engineering, weil es nicht auffällig ist.
Es ist der langweilige Sonderfall, der zwischen „der Code funktioniert“ und „ein Nutzer kann dem Ablauf sicher vertrauen“ liegt.
Wie viele ernsthafte Wallet-Risiken verstecken sich in Details, die so klein aussehen?
$ACE $BOME
#dusk $DUSK @Dusk ....... Ich bemerke normalerweise keine winzigen Wallet-Änderungen. Diese hier hat mich zum Stoppen gebracht: @Dusk änderte drei Zeilen des Bridge-Verhaltens, weil ein paar unsichtbare Zeichen wichtig sein können, wenn ein Memo das Ziel ist.
Die BEP20-Bridge verwendet das Memo, um Dusk mitzuteilen, welche BSC-Adresse die DUSK erhalten soll. In diesem Fall ist das Memo also nicht nur eine Notiz. Es ist Teil der Routing-Anweisung.
Stell es dir vor wie eine Paketaufkleber.
Wenn die Adresse sagt:
0xABC...
Ein Mensch sieht dasselbe Ziel.
Software behandelt die zusätzlichen Leerzeichen und Zeilenumbrüche jedoch nicht immer auf die gleiche Weise.
Genau das behebt dieser Commit. Bei BEP20-Bridge-Transfers erstellt die Web Wallet jetzt ein normalisiertes Memo, bei dem die Leerzeichen entfernt werden, und verwendet dann genau diesen bereinigten Wert für Validierung, den Review-Screen und die eigentliche Transaktion.
Das Interessante ist der Test.
Dusk hat einen Fall hinzugefügt, in dem die EVM-Adresse von Leerzeichen, einem Zeilenumbruch und einem Tab umgeben ist. Die Wallet muss die saubere Adresse weiterhin im Review anzeigen und diese exakte normalisierte Adresse an die Ausführung senden.
Kleine Änderung, aber die Konsequenz ist wichtig, weil Dusk in seinen Dokus warnt, dass ein fehlendes oder ungültiges Bridge-Memo das automatische Routing verhindern kann und einen Transfer möglicherweise nicht mehr rückgängig machbar macht. Nutzer müssen die Zieladresse dennoch selbst überprüfen.
Ich mag diese Art von Engineering, weil es nicht auffällig ist.
Es ist der langweilige Sonderfall, der zwischen „der Code funktioniert“ und „ein Nutzer kann dem Ablauf sicher vertrauen“ liegt.
Wie viele ernsthafte Wallet-Risiken verstecken sich in Details, die so klein aussehen?
$ACE $BOME
Die BEP20-Bridge verwendet das Memo, um Dusk mitzuteilen, welche BSC-Adresse die DUSK erhalten soll. In diesem Fall ist das Memo also nicht nur eine Notiz. Es ist Teil der Routing-Anweisung.
Stell es dir vor wie eine Paketaufkleber.
Wenn die Adresse sagt:
0xABC...
Ein Mensch sieht dasselbe Ziel.
Software behandelt die zusätzlichen Leerzeichen und Zeilenumbrüche jedoch nicht immer auf die gleiche Weise.
Genau das behebt dieser Commit. Bei BEP20-Bridge-Transfers erstellt die Web Wallet jetzt ein normalisiertes Memo, bei dem die Leerzeichen entfernt werden, und verwendet dann genau diesen bereinigten Wert für Validierung, den Review-Screen und die eigentliche Transaktion.
Das Interessante ist der Test.
Dusk hat einen Fall hinzugefügt, in dem die EVM-Adresse von Leerzeichen, einem Zeilenumbruch und einem Tab umgeben ist. Die Wallet muss die saubere Adresse weiterhin im Review anzeigen und diese exakte normalisierte Adresse an die Ausführung senden.
Kleine Änderung, aber die Konsequenz ist wichtig, weil Dusk in seinen Dokus warnt, dass ein fehlendes oder ungültiges Bridge-Memo das automatische Routing verhindern kann und einen Transfer möglicherweise nicht mehr rückgängig machbar macht. Nutzer müssen die Zieladresse dennoch selbst überprüfen.
Ich mag diese Art von Engineering, weil es nicht auffällig ist.
Es ist der langweilige Sonderfall, der zwischen „der Code funktioniert“ und „ein Nutzer kann dem Ablauf sicher vertrauen“ liegt.
Wie viele ernsthafte Wallet-Risiken verstecken sich in Details, die so klein aussehen?
$ACE $BOME
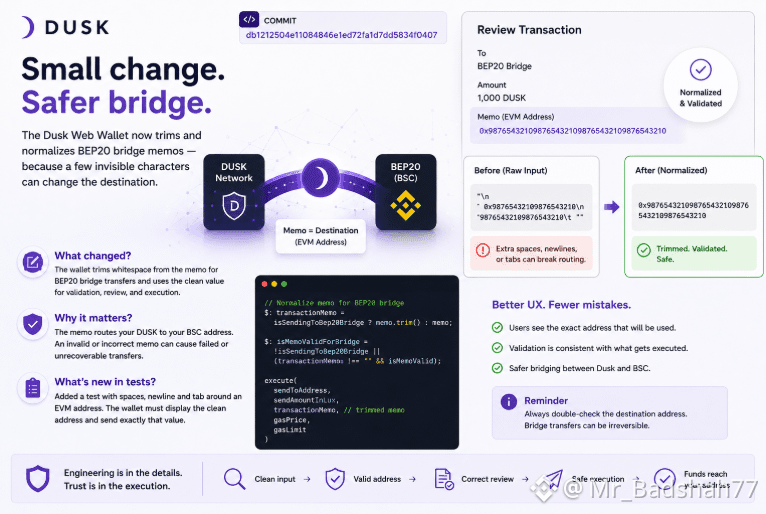
10
17
154
·
--
Teilweise korrekt
#termmax @termmax Würdest du dich mit einem Token wohlfühlen, bei dem 80% der Gesamtmenge noch vom Emittenten zurückbehalten werden?
Ich habe darüber nachgedacht, als ich das @termmax MiCA-Whitepaper durchgegangen bin.
TMX hat eine feste maximale Gesamtmenge von 1 Milliarde Token.
Aber im Whitepaper steht, dass 80% vom Emittenten zurückbehalten werden und damit Team-, Berater- und Ökosystem-Allokationen unter der angegebenen Vesting-Struktur abgedeckt sind.
Diese Zahl hat sofort meine Aufmerksamkeit erregt.
Denn eine Konzentration von Eigentum ist nicht automatisch gut oder schlecht.
Entscheidend ist, wie diese Token vestet werden, wann sie verfügbar werden und welchen Governance-Einfluss sie langfristig repräsentieren können.
Stell es dir vor wie das Verteilen der meisten Tickets an eine kleine Gruppe, aber mit der Sperrung dieser Tickets über die Zeit.
Sie können bedeutende Eigentumsanteile haben.
Aber sie können nicht unbedingt alles auf einmal verwenden.
TermMax erkennt auch die andere Seite dieser Gleichung an: Während Governance zunehmend On-Chain stattfindet, könnte ein konzentriertes Token-Eigentum es einer kleineren Gruppe von Inhabern ermöglichen, eine erhebliche Stimmrechtsmacht zu erlangen.
Das ist der interessante Interessenkonflikt bzw. Trade-off für mich.
Langes Vesting = möglicherweise stärkere langfristige Ausrichtung.
Hohe Konzentration = möglicherweise höheres Governance-Risiko.
Daher ist die wichtige Frage nicht nur:
„Ist 80% zu viel zurückbehalten?“
Sondern ob der Vesting- und Dezentralisierungsprozess diese Konzentration schrittweise in eine echte langfristige Ausrichtung umwandeln kann.
Wenn du TMX bewerten würdest, worauf würdest du zuerst achten?
1. Vesting-Zeitplan
2. Zukünftige Governance-Verteilung
3. Wachstum der umlaufenden Menge
4. Alles zusammen
$BTW $HEMI $BR
#termmax @TermMax Würdest du dich mit einem Token wohlfühlen, bei dem 80% der Gesamtmenge noch vom Emittenten zurückbehalten werden?
Ich habe darüber nachgedacht, als ich das @TermMax MiCA-Whitepaper durchgegangen bin.
TMX hat eine feste maximale Gesamtmenge von 1 Milliarde Token.
Aber im Whitepaper steht, dass 80% vom Emittenten zurückbehalten werden und damit Team-, Berater- und Ökosystem-Allokationen unter der angegebenen Vesting-Struktur abgedeckt sind.
Diese Zahl hat sofort meine Aufmerksamkeit erregt.
Denn eine Konzentration von Eigentum ist nicht automatisch gut oder schlecht.
Entscheidend ist, wie diese Token vestet werden, wann sie verfügbar werden und welchen Governance-Einfluss sie langfristig repräsentieren können.
Stell es dir vor wie das Verteilen der meisten Tickets an eine kleine Gruppe, aber mit der Sperrung dieser Tickets über die Zeit.
Sie können bedeutende Eigentumsanteile haben.
Aber sie können nicht unbedingt alles auf einmal verwenden.
TermMax erkennt auch die andere Seite dieser Gleichung an: Während Governance zunehmend On-Chain stattfindet, könnte ein konzentriertes Token-Eigentum es einer kleineren Gruppe von Inhabern ermöglichen, eine erhebliche Stimmrechtsmacht zu erlangen.
Das ist der interessante Interessenkonflikt bzw. Trade-off für mich.
Langes Vesting = möglicherweise stärkere langfristige Ausrichtung.
Hohe Konzentration = möglicherweise höheres Governance-Risiko.
Daher ist die wichtige Frage nicht nur:
„Ist 80% zu viel zurückbehalten?“
Sondern ob der Vesting- und Dezentralisierungsprozess diese Konzentration schrittweise in eine echte langfristige Ausrichtung umwandeln kann.
Wenn du TMX bewerten würdest, worauf würdest du zuerst achten?
1. Vesting-Zeitplan
2. Zukünftige Governance-Verteilung
3. Wachstum der umlaufenden Menge
4. Alles zusammen
$BTW $HEMI $BR
Ich habe darüber nachgedacht, als ich das @TermMax MiCA-Whitepaper durchgegangen bin.
TMX hat eine feste maximale Gesamtmenge von 1 Milliarde Token.
Aber im Whitepaper steht, dass 80% vom Emittenten zurückbehalten werden und damit Team-, Berater- und Ökosystem-Allokationen unter der angegebenen Vesting-Struktur abgedeckt sind.
Diese Zahl hat sofort meine Aufmerksamkeit erregt.
Denn eine Konzentration von Eigentum ist nicht automatisch gut oder schlecht.
Entscheidend ist, wie diese Token vestet werden, wann sie verfügbar werden und welchen Governance-Einfluss sie langfristig repräsentieren können.
Stell es dir vor wie das Verteilen der meisten Tickets an eine kleine Gruppe, aber mit der Sperrung dieser Tickets über die Zeit.
Sie können bedeutende Eigentumsanteile haben.
Aber sie können nicht unbedingt alles auf einmal verwenden.
TermMax erkennt auch die andere Seite dieser Gleichung an: Während Governance zunehmend On-Chain stattfindet, könnte ein konzentriertes Token-Eigentum es einer kleineren Gruppe von Inhabern ermöglichen, eine erhebliche Stimmrechtsmacht zu erlangen.
Das ist der interessante Interessenkonflikt bzw. Trade-off für mich.
Langes Vesting = möglicherweise stärkere langfristige Ausrichtung.
Hohe Konzentration = möglicherweise höheres Governance-Risiko.
Daher ist die wichtige Frage nicht nur:
„Ist 80% zu viel zurückbehalten?“
Sondern ob der Vesting- und Dezentralisierungsprozess diese Konzentration schrittweise in eine echte langfristige Ausrichtung umwandeln kann.
Wenn du TMX bewerten würdest, worauf würdest du zuerst achten?
1. Vesting-Zeitplan
2. Zukünftige Governance-Verteilung
3. Wachstum der umlaufenden Menge
4. Alles zusammen
$BTW $HEMI $BR
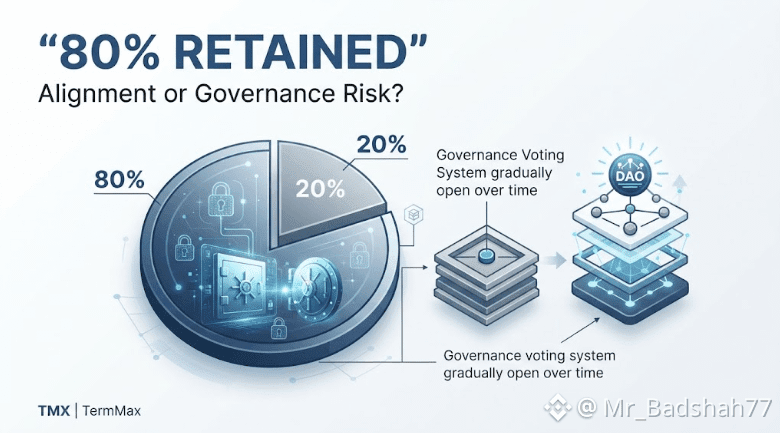
23
21
1.2k
·
--
#dusk $DUSK @Dusk_Foundation ........Ich erwartete, dass Boreas Dusk schneller und sauberer macht. Die tiefere Veränderung war schwerer zu bemerken: Sie änderte die Regeln dafür, was das Netzwerk als gültige Transaktion betrachtet.
Stell dir eine Blockchain wie ein Regelwerk für einen Schiedsrichter vor. Ein Software-Upgrade ist nicht wichtig, weil der Schiedsrichter schneller läuft. Es ist wichtig, wenn sich die Regeln selbst ändern und jeder Knoten das Spiel auf die gleiche Weise interpretieren muss.....
Genau das hat Boreas getan.
Mit Rusk 1.7 führte Dusk eine explizite Versionierung zwischen eingehenden Transaktionen, ihrer kanonischen Form und dem ein, was schließlich im Ledger festgeschrieben wird. Die Gasabrechnung wurde zudem fork-bewusst: Die Ressourcen-Kosten für Vorgänge wie Hashing und kryptografische Verifikation sind an die jeweils aktiven Protokollregeln gekoppelt.......
Es ging noch tiefer.
Boreas änderte die Reihenfolge der Zustandsübergänge, machte rückgängig gemachte Contract-Events für Archiv-Nutzer explizit und schuf eine klare Protokollgrenze für das ältere Transaktionsverhalten. Am wichtigsten war jedoch: Phoenix-Transaktionen wurden im Zuge des Neustarts am 10. Juni auf Dusk Mainnet bei Block 4.414.095 deaktiviert, während das Testnet sie während einer Testphase beibehielt, bevor sie dort am 7. August bei Block 4.000.000 deaktiviert wurden. Historische Phoenix-Daten bleiben weiterhin abspielbar.....
Dieser letzte Punkt hat meine Aufmerksamkeit erregt.
Ein reifes Netzwerk geht nicht nur darum, neue Funktionen hinzuzufügen. Manchmal besteht das wichtige Upgrade darin zu entscheiden, was das Protokoll aufhören sollte zu tun – und dabei gleichzeitig genug Historie zu bewahren, sodass die Kette weiterhin reproduzierbar bleibt.......
Und da mit Rusk v1.7.1 nun die neueste gelistete Veröffentlichung vorliegt, wirkt die Engineering-Arbeit an Dusk weniger wie ein einzelnes Upgrade und mehr wie eine fortlaufende Verschärfung der Regeln unterhalb des Finanz-Stacks.
Für regulierte Märkte: Ist vorhersehbares Protokollverhalten nicht genauso wichtig wie das Hinzufügen neuer Funktionalität?
$ACE $BTW
#dusk $DUSK @Dusk ........Ich erwartete, dass Boreas Dusk schneller und sauberer macht. Die tiefere Veränderung war schwerer zu bemerken: Sie änderte die Regeln dafür, was das Netzwerk als gültige Transaktion betrachtet.
Stell dir eine Blockchain wie ein Regelwerk für einen Schiedsrichter vor. Ein Software-Upgrade ist nicht wichtig, weil der Schiedsrichter schneller läuft. Es ist wichtig, wenn sich die Regeln selbst ändern und jeder Knoten das Spiel auf die gleiche Weise interpretieren muss.....
Genau das hat Boreas getan.
Mit Rusk 1.7 führte Dusk eine explizite Versionierung zwischen eingehenden Transaktionen, ihrer kanonischen Form und dem ein, was schließlich im Ledger festgeschrieben wird. Die Gasabrechnung wurde zudem fork-bewusst: Die Ressourcen-Kosten für Vorgänge wie Hashing und kryptografische Verifikation sind an die jeweils aktiven Protokollregeln gekoppelt.......
Es ging noch tiefer.
Boreas änderte die Reihenfolge der Zustandsübergänge, machte rückgängig gemachte Contract-Events für Archiv-Nutzer explizit und schuf eine klare Protokollgrenze für das ältere Transaktionsverhalten. Am wichtigsten war jedoch: Phoenix-Transaktionen wurden im Zuge des Neustarts am 10. Juni auf Dusk Mainnet bei Block 4.414.095 deaktiviert, während das Testnet sie während einer Testphase beibehielt, bevor sie dort am 7. August bei Block 4.000.000 deaktiviert wurden. Historische Phoenix-Daten bleiben weiterhin abspielbar.....
Dieser letzte Punkt hat meine Aufmerksamkeit erregt.
Ein reifes Netzwerk geht nicht nur darum, neue Funktionen hinzuzufügen. Manchmal besteht das wichtige Upgrade darin zu entscheiden, was das Protokoll aufhören sollte zu tun – und dabei gleichzeitig genug Historie zu bewahren, sodass die Kette weiterhin reproduzierbar bleibt.......
Und da mit Rusk v1.7.1 nun die neueste gelistete Veröffentlichung vorliegt, wirkt die Engineering-Arbeit an Dusk weniger wie ein einzelnes Upgrade und mehr wie eine fortlaufende Verschärfung der Regeln unterhalb des Finanz-Stacks.
Für regulierte Märkte: Ist vorhersehbares Protokollverhalten nicht genauso wichtig wie das Hinzufügen neuer Funktionalität?
$ACE $BTW
Stell dir eine Blockchain wie ein Regelwerk für einen Schiedsrichter vor. Ein Software-Upgrade ist nicht wichtig, weil der Schiedsrichter schneller läuft. Es ist wichtig, wenn sich die Regeln selbst ändern und jeder Knoten das Spiel auf die gleiche Weise interpretieren muss.....
Genau das hat Boreas getan.
Mit Rusk 1.7 führte Dusk eine explizite Versionierung zwischen eingehenden Transaktionen, ihrer kanonischen Form und dem ein, was schließlich im Ledger festgeschrieben wird. Die Gasabrechnung wurde zudem fork-bewusst: Die Ressourcen-Kosten für Vorgänge wie Hashing und kryptografische Verifikation sind an die jeweils aktiven Protokollregeln gekoppelt.......
Es ging noch tiefer.
Boreas änderte die Reihenfolge der Zustandsübergänge, machte rückgängig gemachte Contract-Events für Archiv-Nutzer explizit und schuf eine klare Protokollgrenze für das ältere Transaktionsverhalten. Am wichtigsten war jedoch: Phoenix-Transaktionen wurden im Zuge des Neustarts am 10. Juni auf Dusk Mainnet bei Block 4.414.095 deaktiviert, während das Testnet sie während einer Testphase beibehielt, bevor sie dort am 7. August bei Block 4.000.000 deaktiviert wurden. Historische Phoenix-Daten bleiben weiterhin abspielbar.....
Dieser letzte Punkt hat meine Aufmerksamkeit erregt.
Ein reifes Netzwerk geht nicht nur darum, neue Funktionen hinzuzufügen. Manchmal besteht das wichtige Upgrade darin zu entscheiden, was das Protokoll aufhören sollte zu tun – und dabei gleichzeitig genug Historie zu bewahren, sodass die Kette weiterhin reproduzierbar bleibt.......
Und da mit Rusk v1.7.1 nun die neueste gelistete Veröffentlichung vorliegt, wirkt die Engineering-Arbeit an Dusk weniger wie ein einzelnes Upgrade und mehr wie eine fortlaufende Verschärfung der Regeln unterhalb des Finanz-Stacks.
Für regulierte Märkte: Ist vorhersehbares Protokollverhalten nicht genauso wichtig wie das Hinzufügen neuer Funktionalität?
$ACE $BTW
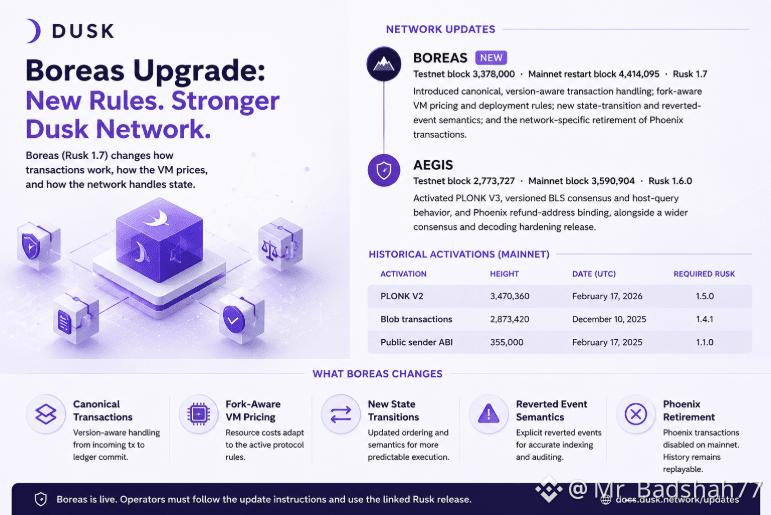
35
33
376
·
--
#dusk $DUSK @Dusk_Foundation ......Ich schaue normalerweise auf den Protokollcode für die großen Dinge. Diesmal hat mich aber eine kleine Änderung an der Dokumentation aufmerksam gemacht.
Dusk hat geändert, wie die Doku ihre Sitemap validiert und veröffentlicht.
Auf den ersten Blick wirkt es wie reine „Hausarbeit“:
„npm run build“ wurde zu einem Verifikations-Flow, der die Seite baut, Tests ausführt und anschließend das Ergebnis prüft.
Doch die spannendere Änderung betrifft, was mit sitemap.xml passiert.
Anstatt eine separate statische Sitemap zu pflegen, übernimmt der Build nun die von Astro generierte sitemap-index.xml und erstellt daraus die herkömmliche sitemap.xml als Alias.
Das klingt langweilig.
Tatsächlich behebt es aber ein nützliches Infrastrukturproblem.
Stell es dir wie ein Adresssystem für ein Gebäude vor. Das Gebäude erzeugt bereits die korrekte interne Karte, aber externe Besucher erwarten weiterhin den Eingang unter einer vertrauten Adresse. Statt zwei Karten zu pflegen, die auseinanderdriften können, erzeugt der Build aus der generierten Quelle die vertraute Adresse.
Die Tests unterstreichen diese Idee.
#Dusk prüft jetzt, dass die generierte Sitemap gültig ist und dass die konventionelle sitemap.xml sie exakt gespiegelt abbildet. Eine Änderung in der Dokumentation kann also beim Verifizieren fehlschlagen, wenn diese Beziehung zerbricht.
Was ich hier mag, ist die Ingenieursmentalität.
Der Commit fügt keine besonders spektakuläre Protokollfunktion hinzu. Er senkt vielmehr die Wahrscheinlichkeit, dass die Dokumentationsinfrastruktur still und leise inkonsistent wird, während sich die Seite weiterentwickelt.
Und das ist wichtiger, als es klingt.
Bei einem technischen Projekt ist die Dokumentation Teil der Schnittstelle, von der Entwickler, Betreiber und automatisierte Tools abhängen.
Ein kaputter Link, eine veraltete Sitemap oder ein unvollständiger Build gefährdet zwar nicht den Konsens, aber kann dennoch Reibung bei allem verursachen, was auf dem Protokoll aufbaut.
Kleiner Commit. Sehr unglamouröses Problem.
Aber oft sind es gerade diese Details, die mir zeigen, wie ernst ein Team die Infrastruktur rund um das Hauptprodukt nimmt.
Das war der Teil an der Dusk-Änderung, der mich interessiert hat.
$ACE $RED #ChinaJulyOutputRetailInvestmentAllMiss #CMESeptemberHikeOddsFallTo30.6% #CryptoStartupsRaise$11.2BInH1 #EthereumFoundationLaunchesGlamsterdamTestnet
#dusk $DUSK @Dusk ......Ich schaue normalerweise auf den Protokollcode für die großen Dinge. Diesmal hat mich aber eine kleine Änderung an der Dokumentation aufmerksam gemacht.
Dusk hat geändert, wie die Doku ihre Sitemap validiert und veröffentlicht.
Auf den ersten Blick wirkt es wie reine „Hausarbeit“:
„npm run build“ wurde zu einem Verifikations-Flow, der die Seite baut, Tests ausführt und anschließend das Ergebnis prüft.
Doch die spannendere Änderung betrifft, was mit sitemap.xml passiert.
Anstatt eine separate statische Sitemap zu pflegen, übernimmt der Build nun die von Astro generierte sitemap-index.xml und erstellt daraus die herkömmliche sitemap.xml als Alias.
Das klingt langweilig.
Tatsächlich behebt es aber ein nützliches Infrastrukturproblem.
Stell es dir wie ein Adresssystem für ein Gebäude vor. Das Gebäude erzeugt bereits die korrekte interne Karte, aber externe Besucher erwarten weiterhin den Eingang unter einer vertrauten Adresse. Statt zwei Karten zu pflegen, die auseinanderdriften können, erzeugt der Build aus der generierten Quelle die vertraute Adresse.
Die Tests unterstreichen diese Idee.
#Dusk prüft jetzt, dass die generierte Sitemap gültig ist und dass die konventionelle sitemap.xml sie exakt gespiegelt abbildet. Eine Änderung in der Dokumentation kann also beim Verifizieren fehlschlagen, wenn diese Beziehung zerbricht.
Was ich hier mag, ist die Ingenieursmentalität.
Der Commit fügt keine besonders spektakuläre Protokollfunktion hinzu. Er senkt vielmehr die Wahrscheinlichkeit, dass die Dokumentationsinfrastruktur still und leise inkonsistent wird, während sich die Seite weiterentwickelt.
Und das ist wichtiger, als es klingt.
Bei einem technischen Projekt ist die Dokumentation Teil der Schnittstelle, von der Entwickler, Betreiber und automatisierte Tools abhängen.
Ein kaputter Link, eine veraltete Sitemap oder ein unvollständiger Build gefährdet zwar nicht den Konsens, aber kann dennoch Reibung bei allem verursachen, was auf dem Protokoll aufbaut.
Kleiner Commit. Sehr unglamouröses Problem.
Aber oft sind es gerade diese Details, die mir zeigen, wie ernst ein Team die Infrastruktur rund um das Hauptprodukt nimmt.
Das war der Teil an der Dusk-Änderung, der mich interessiert hat.
$ACE $RED #ChinaJulyOutputRetailInvestmentAllMiss #CMESeptemberHikeOddsFallTo30.6% #CryptoStartupsRaise$11.2BInH1 #EthereumFoundationLaunchesGlamsterdamTestnet
Dusk hat geändert, wie die Doku ihre Sitemap validiert und veröffentlicht.
Auf den ersten Blick wirkt es wie reine „Hausarbeit“:
„npm run build“ wurde zu einem Verifikations-Flow, der die Seite baut, Tests ausführt und anschließend das Ergebnis prüft.
Doch die spannendere Änderung betrifft, was mit sitemap.xml passiert.
Anstatt eine separate statische Sitemap zu pflegen, übernimmt der Build nun die von Astro generierte sitemap-index.xml und erstellt daraus die herkömmliche sitemap.xml als Alias.
Das klingt langweilig.
Tatsächlich behebt es aber ein nützliches Infrastrukturproblem.
Stell es dir wie ein Adresssystem für ein Gebäude vor. Das Gebäude erzeugt bereits die korrekte interne Karte, aber externe Besucher erwarten weiterhin den Eingang unter einer vertrauten Adresse. Statt zwei Karten zu pflegen, die auseinanderdriften können, erzeugt der Build aus der generierten Quelle die vertraute Adresse.
Die Tests unterstreichen diese Idee.
#Dusk prüft jetzt, dass die generierte Sitemap gültig ist und dass die konventionelle sitemap.xml sie exakt gespiegelt abbildet. Eine Änderung in der Dokumentation kann also beim Verifizieren fehlschlagen, wenn diese Beziehung zerbricht.
Was ich hier mag, ist die Ingenieursmentalität.
Der Commit fügt keine besonders spektakuläre Protokollfunktion hinzu. Er senkt vielmehr die Wahrscheinlichkeit, dass die Dokumentationsinfrastruktur still und leise inkonsistent wird, während sich die Seite weiterentwickelt.
Und das ist wichtiger, als es klingt.
Bei einem technischen Projekt ist die Dokumentation Teil der Schnittstelle, von der Entwickler, Betreiber und automatisierte Tools abhängen.
Ein kaputter Link, eine veraltete Sitemap oder ein unvollständiger Build gefährdet zwar nicht den Konsens, aber kann dennoch Reibung bei allem verursachen, was auf dem Protokoll aufbaut.
Kleiner Commit. Sehr unglamouröses Problem.
Aber oft sind es gerade diese Details, die mir zeigen, wie ernst ein Team die Infrastruktur rund um das Hauptprodukt nimmt.
Das war der Teil an der Dusk-Änderung, der mich interessiert hat.
$ACE $RED #ChinaJulyOutputRetailInvestmentAllMiss #CMESeptemberHikeOddsFallTo30.6% #CryptoStartupsRaise$11.2BInH1 #EthereumFoundationLaunchesGlamsterdamTestnet
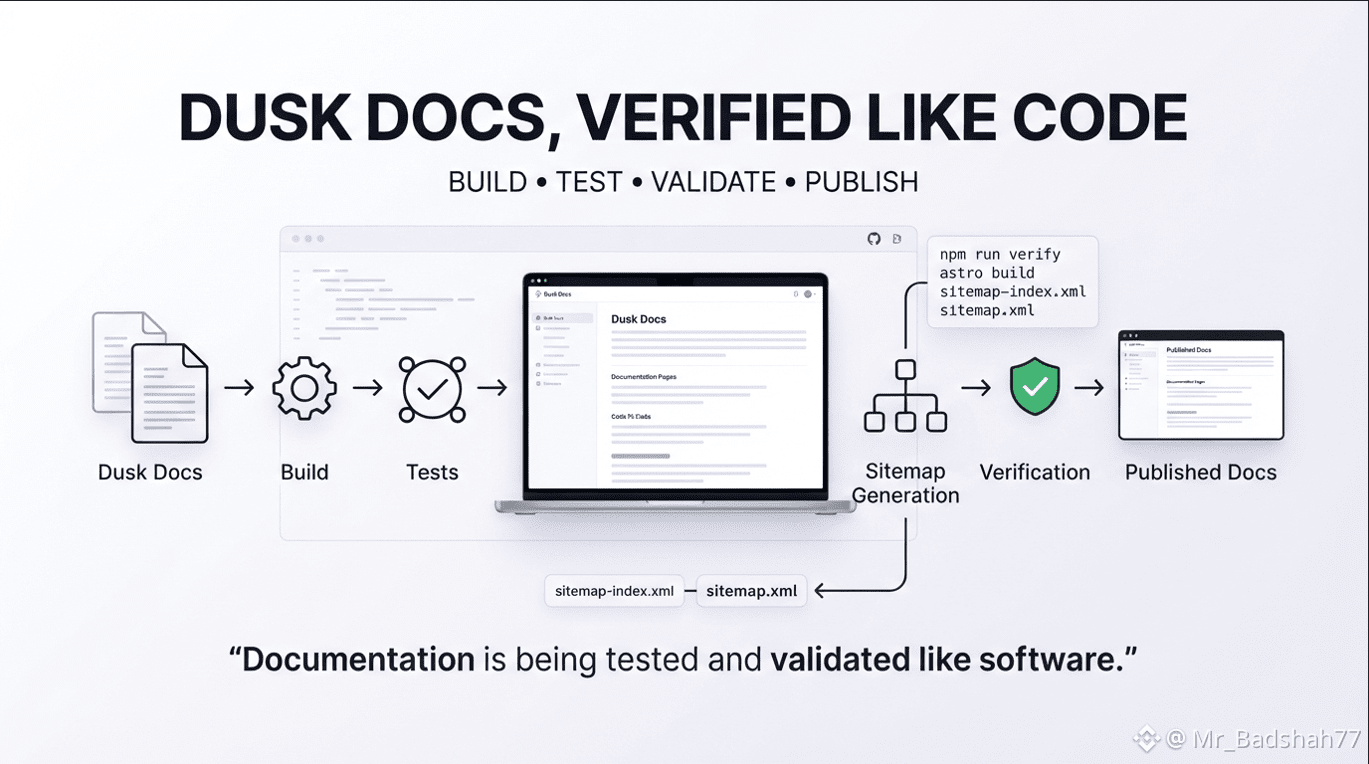
37
1
35
311
·
--
#termmax @termmax Ich denke, das Wichtigste, um TermMax zu verstehen, ist nicht, was es verspricht zu vereinfachen, sondern was in der Verantwortung des Nutzers liegt.
Seine Bedingungen beschreiben ein nicht-verwahrendes Design, bei dem Nutzer die Kontrolle über die hinterlegten Vermögenswerte behalten, während die Sicherheit der privaten Schlüssel und die Entscheidungen über Transaktionen beim Nutzer verbleiben.
Dieser Unterschied ist entscheidend, weil DeFi die Benutzeroberfläche zwar einfach wirken lassen kann, das zugrunde liegende Risiko jedoch komplex bleibt.
Stell es dir vor wie ein Automatikgetriebe. Vielleicht benötigst du weniger manuelle Schritte, aber darunter muss der Motor trotzdem korrekt funktionieren.
TermMax erkennt ausdrücklich Risiken an, darunter Marktvolatilität, Schwachstellen in Smart Contracts, regulatorische Unsicherheit, potenziellen Verlust von Geldern sowie Design- oder Entwicklungsfehler.
Das gilt ebenso für die Ausführung.
Seine Bedingungen besagen, dass Smart Contracts unveränderlich und unumkehrbar sind, wobei die Nutzer für Probleme verantwortlich sind, wie z. B. falsch konstruierte Transaktionen oder falsch eingetippte Wallet-Adressen.
Das schafft eine interessante Design-Herausforderung für ein Protokoll, das auf Kreditaufnahme, Kreditvergabe und Leverage (Hebelwirkung) ausgelegt ist.
Das Ziel kann darin bestehen, die Anzahl der Schritte, die Nutzer ausführen, zu reduzieren – aber weniger Schritte verringern nicht automatisch das wirtschaftliche oder technische Risiko.
Genau deshalb finde ich TermMax interessant.
Der eigentliche Test ist nicht, ob DeFi leichter zu bedienen werden kann.
Sondern ob diese Einfachheit gleichzeitig bestehen kann, ohne dass Nutzer nicht mehr genau verstehen, wozu sie sich aussetzen.
Würdest du lieber eine einfachere DeFi-Erfahrung haben – oder eine, bei der jedes zugrunde liegende Risiko nicht zu übersehen ist?
#TermMax $ALLO $RED #ChinaJulyOutputRetailInvestmentAllMiss #EthereumFoundationLaunchesGlamsterdamTestnet #CMESeptemberHikeOddsFallTo30.6%
#termmax @TermMax Ich denke, das Wichtigste, um TermMax zu verstehen, ist nicht, was es verspricht zu vereinfachen, sondern was in der Verantwortung des Nutzers liegt.
Seine Bedingungen beschreiben ein nicht-verwahrendes Design, bei dem Nutzer die Kontrolle über die hinterlegten Vermögenswerte behalten, während die Sicherheit der privaten Schlüssel und die Entscheidungen über Transaktionen beim Nutzer verbleiben.
Dieser Unterschied ist entscheidend, weil DeFi die Benutzeroberfläche zwar einfach wirken lassen kann, das zugrunde liegende Risiko jedoch komplex bleibt.
Stell es dir vor wie ein Automatikgetriebe. Vielleicht benötigst du weniger manuelle Schritte, aber darunter muss der Motor trotzdem korrekt funktionieren.
TermMax erkennt ausdrücklich Risiken an, darunter Marktvolatilität, Schwachstellen in Smart Contracts, regulatorische Unsicherheit, potenziellen Verlust von Geldern sowie Design- oder Entwicklungsfehler.
Das gilt ebenso für die Ausführung.
Seine Bedingungen besagen, dass Smart Contracts unveränderlich und unumkehrbar sind, wobei die Nutzer für Probleme verantwortlich sind, wie z. B. falsch konstruierte Transaktionen oder falsch eingetippte Wallet-Adressen.
Das schafft eine interessante Design-Herausforderung für ein Protokoll, das auf Kreditaufnahme, Kreditvergabe und Leverage (Hebelwirkung) ausgelegt ist.
Das Ziel kann darin bestehen, die Anzahl der Schritte, die Nutzer ausführen, zu reduzieren – aber weniger Schritte verringern nicht automatisch das wirtschaftliche oder technische Risiko.
Genau deshalb finde ich TermMax interessant.
Der eigentliche Test ist nicht, ob DeFi leichter zu bedienen werden kann.
Sondern ob diese Einfachheit gleichzeitig bestehen kann, ohne dass Nutzer nicht mehr genau verstehen, wozu sie sich aussetzen.
Würdest du lieber eine einfachere DeFi-Erfahrung haben – oder eine, bei der jedes zugrunde liegende Risiko nicht zu übersehen ist?
#TermMax $ALLO $RED #ChinaJulyOutputRetailInvestmentAllMiss #EthereumFoundationLaunchesGlamsterdamTestnet #CMESeptemberHikeOddsFallTo30.6%
Seine Bedingungen beschreiben ein nicht-verwahrendes Design, bei dem Nutzer die Kontrolle über die hinterlegten Vermögenswerte behalten, während die Sicherheit der privaten Schlüssel und die Entscheidungen über Transaktionen beim Nutzer verbleiben.
Dieser Unterschied ist entscheidend, weil DeFi die Benutzeroberfläche zwar einfach wirken lassen kann, das zugrunde liegende Risiko jedoch komplex bleibt.
Stell es dir vor wie ein Automatikgetriebe. Vielleicht benötigst du weniger manuelle Schritte, aber darunter muss der Motor trotzdem korrekt funktionieren.
TermMax erkennt ausdrücklich Risiken an, darunter Marktvolatilität, Schwachstellen in Smart Contracts, regulatorische Unsicherheit, potenziellen Verlust von Geldern sowie Design- oder Entwicklungsfehler.
Das gilt ebenso für die Ausführung.
Seine Bedingungen besagen, dass Smart Contracts unveränderlich und unumkehrbar sind, wobei die Nutzer für Probleme verantwortlich sind, wie z. B. falsch konstruierte Transaktionen oder falsch eingetippte Wallet-Adressen.
Das schafft eine interessante Design-Herausforderung für ein Protokoll, das auf Kreditaufnahme, Kreditvergabe und Leverage (Hebelwirkung) ausgelegt ist.
Das Ziel kann darin bestehen, die Anzahl der Schritte, die Nutzer ausführen, zu reduzieren – aber weniger Schritte verringern nicht automatisch das wirtschaftliche oder technische Risiko.
Genau deshalb finde ich TermMax interessant.
Der eigentliche Test ist nicht, ob DeFi leichter zu bedienen werden kann.
Sondern ob diese Einfachheit gleichzeitig bestehen kann, ohne dass Nutzer nicht mehr genau verstehen, wozu sie sich aussetzen.
Würdest du lieber eine einfachere DeFi-Erfahrung haben – oder eine, bei der jedes zugrunde liegende Risiko nicht zu übersehen ist?
#TermMax $ALLO $RED #ChinaJulyOutputRetailInvestmentAllMiss #EthereumFoundationLaunchesGlamsterdamTestnet #CMESeptemberHikeOddsFallTo30.6%
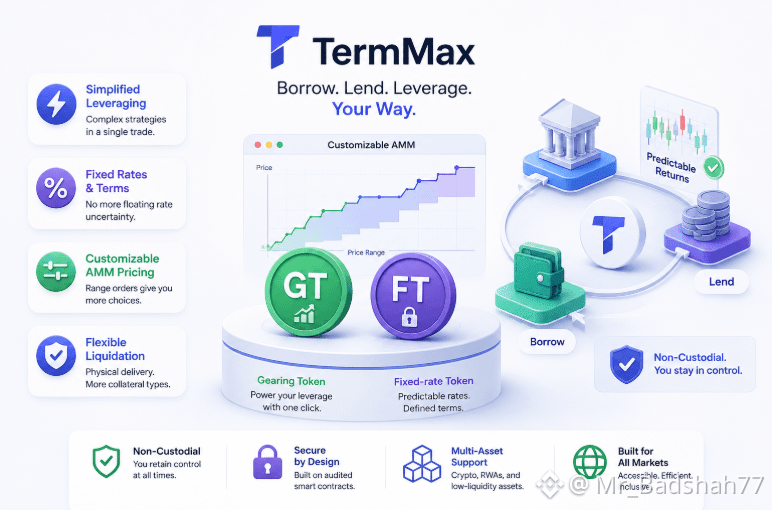
22
18
748
·
--
#dusk $DUSK @Dusk_Foundation Ich habe immer angenommen, dass das Onboarding einer Börse auf der Kette einfach bedeutet, die Börse selbst neu aufzubauen. Aber ein genauer Blick in die tatsächliche Reform der EU zeigt etwas anderes – es geht darum, wer den Kernbetrieb der Marktplattform betreiben darf.
Stell dir eine traditionelle Börse als zwei getrennte Schalter vor. Der eine bringt Kauf- und Verkaufsorders zusammen. Der andere bestätigt das Eigentum, sobald der Handel abgewickelt ist. Diese Funktionen werden bewusst getrennt – eine Zusammenführung erhöht echtes regulatorisches und operatives Risiko.
Das EU-„DLT-Pilot-Regime“ änderte das mit einer neuen Kategorie namens DLT-TSS, die es einem lizenzierten Betreiber erlaubt, sowohl den Handel als auch die Abwicklung in einem einzigen DLT-System zu steuern – unter festgelegten Bedingungen.
Genau deshalb ist 21X einen Blick wert. Im Dezember 2024 erhielt 21X die deutsche Genehmigung, als DLT Trading and Settlement System zu fungieren.
@Dusk_Foundation hat dort bereits Fuß gefasst. Dusk ist als Handelsteilnehmer auf 21X eingestiegen – zunächst mit Treasury-Operationen für seinen Stablecoin, indem regulierte tokenisierte Geldmarkt-Fonds verwendet werden, um EURQ-Reserven zu hinterlegen.
Was für mich heraussticht, ist nicht nur, dass ein weiteres Asset tokenisiert wird.
Es ist die veränderte Rolle der Blockchain.
Die Frage lautet nicht mehr „Kann DLT Finanzassets halten?“ – sondern „Kann DLT tatsächlich Teil dessen werden, wie der Markt selbst funktioniert?“
Das ist eine deutlich anspruchsvollere Hürde.
Für mich macht genau das 21X so interessant: Es ist ein Live-Test dafür, wie ein Finanzmarkt aussieht, wenn die Infrastruktur von Tag eins DLT-nativ ist – statt später aufgesetzt zu werden.
Wenn das funktioniert: Hört die Blockchain dann auf, nur die Technik unter den Märkten zu sein – und wird stattdessen der Markt?
$ACE $ADA
#duskusdt
#dusk $DUSK @Dusk Ich habe immer angenommen, dass das Onboarding einer Börse auf der Kette einfach bedeutet, die Börse selbst neu aufzubauen. Aber ein genauer Blick in die tatsächliche Reform der EU zeigt etwas anderes – es geht darum, wer den Kernbetrieb der Marktplattform betreiben darf.
Stell dir eine traditionelle Börse als zwei getrennte Schalter vor. Der eine bringt Kauf- und Verkaufsorders zusammen. Der andere bestätigt das Eigentum, sobald der Handel abgewickelt ist. Diese Funktionen werden bewusst getrennt – eine Zusammenführung erhöht echtes regulatorisches und operatives Risiko.
Das EU-„DLT-Pilot-Regime“ änderte das mit einer neuen Kategorie namens DLT-TSS, die es einem lizenzierten Betreiber erlaubt, sowohl den Handel als auch die Abwicklung in einem einzigen DLT-System zu steuern – unter festgelegten Bedingungen.
Genau deshalb ist 21X einen Blick wert. Im Dezember 2024 erhielt 21X die deutsche Genehmigung, als DLT Trading and Settlement System zu fungieren.
@Dusk hat dort bereits Fuß gefasst. Dusk ist als Handelsteilnehmer auf 21X eingestiegen – zunächst mit Treasury-Operationen für seinen Stablecoin, indem regulierte tokenisierte Geldmarkt-Fonds verwendet werden, um EURQ-Reserven zu hinterlegen.
Was für mich heraussticht, ist nicht nur, dass ein weiteres Asset tokenisiert wird.
Es ist die veränderte Rolle der Blockchain.
Die Frage lautet nicht mehr „Kann DLT Finanzassets halten?“ – sondern „Kann DLT tatsächlich Teil dessen werden, wie der Markt selbst funktioniert?“
Das ist eine deutlich anspruchsvollere Hürde.
Für mich macht genau das 21X so interessant: Es ist ein Live-Test dafür, wie ein Finanzmarkt aussieht, wenn die Infrastruktur von Tag eins DLT-nativ ist – statt später aufgesetzt zu werden.
Wenn das funktioniert: Hört die Blockchain dann auf, nur die Technik unter den Märkten zu sein – und wird stattdessen der Markt?
$ACE $ADA
#duskusdt
Stell dir eine traditionelle Börse als zwei getrennte Schalter vor. Der eine bringt Kauf- und Verkaufsorders zusammen. Der andere bestätigt das Eigentum, sobald der Handel abgewickelt ist. Diese Funktionen werden bewusst getrennt – eine Zusammenführung erhöht echtes regulatorisches und operatives Risiko.
Das EU-„DLT-Pilot-Regime“ änderte das mit einer neuen Kategorie namens DLT-TSS, die es einem lizenzierten Betreiber erlaubt, sowohl den Handel als auch die Abwicklung in einem einzigen DLT-System zu steuern – unter festgelegten Bedingungen.
Genau deshalb ist 21X einen Blick wert. Im Dezember 2024 erhielt 21X die deutsche Genehmigung, als DLT Trading and Settlement System zu fungieren.
@Dusk hat dort bereits Fuß gefasst. Dusk ist als Handelsteilnehmer auf 21X eingestiegen – zunächst mit Treasury-Operationen für seinen Stablecoin, indem regulierte tokenisierte Geldmarkt-Fonds verwendet werden, um EURQ-Reserven zu hinterlegen.
Was für mich heraussticht, ist nicht nur, dass ein weiteres Asset tokenisiert wird.
Es ist die veränderte Rolle der Blockchain.
Die Frage lautet nicht mehr „Kann DLT Finanzassets halten?“ – sondern „Kann DLT tatsächlich Teil dessen werden, wie der Markt selbst funktioniert?“
Das ist eine deutlich anspruchsvollere Hürde.
Für mich macht genau das 21X so interessant: Es ist ein Live-Test dafür, wie ein Finanzmarkt aussieht, wenn die Infrastruktur von Tag eins DLT-nativ ist – statt später aufgesetzt zu werden.
Wenn das funktioniert: Hört die Blockchain dann auf, nur die Technik unter den Märkten zu sein – und wird stattdessen der Markt?
$ACE $ADA
#duskusdt
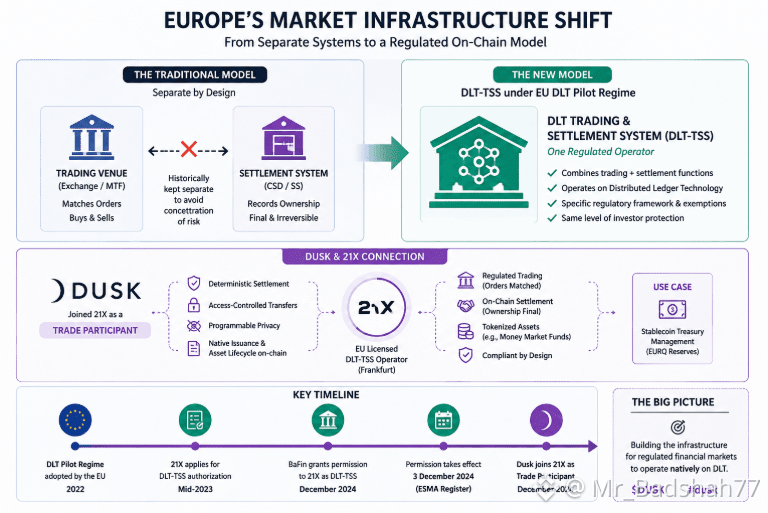
28
22
192
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
BitgetHackerMoves$83MStolenXRP
3,428 Aufrufe
44 Kommentare
Am 24. September 2026 erlitt Bitget eine schwerwiegende Sicherheitsverletzung, bei der Berichten zufolge etwa 387 Mio. $–390 Mio. $ an Vermögenswerten gestohlen wurden.
Ein großer Teil der gestohlenen Gelder war $XRP .
Rund 103 Mio. $XRP im Wert von ungefähr 157 Mio. $–160 Mio. $ zum damaligen Zeitpunkt wurde in fünf von dem Angreifer kontrollierte Wallets verlagert.
Bis zum 26. September waren etwa 54 Mio. XRP (83 Mio. $) bereits aus drei dieser Wallets abgezogen worden.
Zwei Wallets, die jeweils rund 20 Mio. XRP hielten, wurden nahezu vollständig geleert, während ein weiteres auf etwa 5,8 Mio. XRP reduziert wurde.
Damit blieben ungefähr 49 Mio. XRP, die zu diesem Zeitpunkt rund 75 Mio. $ wert waren, noch in den ursprünglichen Wallets.
Die Überweisungen nahmen zudem über Nacht zu, wobei die Gelder auf neue Wallets aufgeteilt wurden. Einige Berichte besagen, dass ein Teil des XRP später über THORChain in Richtung Bitcoin weitergeleitet wurde.
Das ist definitiv eine Situation, die ich im Blick behalte, während sich die Gelder weiter bewegen.
#BitgetHackerMoves$83MStolenXRP
jujucrypt
·6 Likes
·6.9k Aufrufe
SOLSpotETFWeeklyInflow$188M
1,821 Aufrufe
44 Kommentare
DogecoinETFsPostBiggestWeekSinceLaunch
0 Aufrufe
3 Kommentare