
Square By Shahid
124 Beiträge
Square By Shahid
Melden
Nutzer blockieren
You Can Follow Freely
13 Following
19 Follower
43 Like gegeben
Beiträge
Übersetzung ansehen
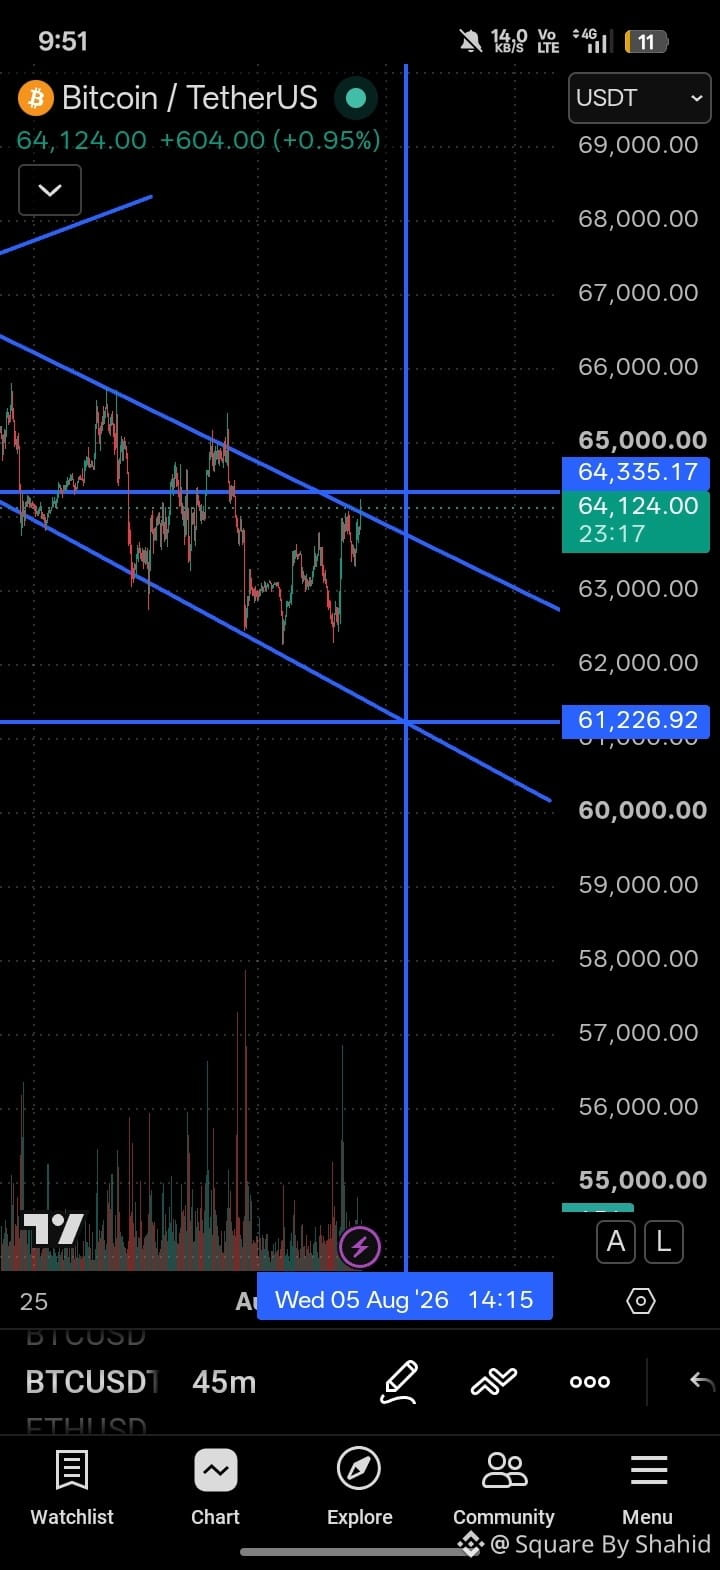
$BTC Rejected Multiple Times now next target is 61300 ... Opened Short Positions on $ETH
$BTC Rejected Multiple Times now next target is 61300 ... Opened Short Positions on $ETH
88
Übersetzung ansehen
Wrapped BTC vs Trustless Bitcoin Vaults — what's actually different?
Wrapped BTC: you deposit real Bitcoin, a custodian holds it, you receive a token representing a claim on that Bitcoin. The token trades freely. The custodian is the trust assumption.
TBV: BTC locks under Bitcoin script conditions, no custodian required. Instead of minting a claim-token, the vault generates a verifiable proof of collateral. Aave v4 reads that proof directly.
The functional difference: one model asks you to trust an entity, the other asks you to trust Bitcoin's own consensus rules — the same rules already securing your BTC before any of this.
$BABY secures the layer that lets those proofs be recognized across chains without reintroducing a middleman.
@babylonlabs_io isn't trying to out-market wrapped BTC. It's trying to remove the reason wrapped BTC needed to exist in the first place.
#baby
Wrapped BTC vs Trustless Bitcoin Vaults — what's actually different?
Wrapped BTC: you deposit real Bitcoin, a custodian holds it, you receive a token representing a claim on that Bitcoin. The token trades freely. The custodian is the trust assumption.
TBV: BTC locks under Bitcoin script conditions, no custodian required. Instead of minting a claim-token, the vault generates a verifiable proof of collateral. Aave v4 reads that proof directly.
The functional difference: one model asks you to trust an entity, the other asks you to trust Bitcoin's own consensus rules — the same rules already securing your BTC before any of this.
$BABY secures the layer that lets those proofs be recognized across chains without reintroducing a middleman.
@BabylonLabs_io isn't trying to out-market wrapped BTC. It's trying to remove the reason wrapped BTC needed to exist in the first place.
#baby
Wrapped BTC: you deposit real Bitcoin, a custodian holds it, you receive a token representing a claim on that Bitcoin. The token trades freely. The custodian is the trust assumption.
TBV: BTC locks under Bitcoin script conditions, no custodian required. Instead of minting a claim-token, the vault generates a verifiable proof of collateral. Aave v4 reads that proof directly.
The functional difference: one model asks you to trust an entity, the other asks you to trust Bitcoin's own consensus rules — the same rules already securing your BTC before any of this.
$BABY secures the layer that lets those proofs be recognized across chains without reintroducing a middleman.
@BabylonLabs_io isn't trying to out-market wrapped BTC. It's trying to remove the reason wrapped BTC needed to exist in the first place.
#baby
1
84
Warum „nicht deine Keys, nicht deine Coins“ im Jahr 2026 immer noch wichtig ist?
Weil die meisten BTC-gestützten Kredite diese Prüfung still und leise nicht bestehen. Du hinterlegst, du bekommst ein Wrapped Token, und irgendwo dazwischen hält ein Custodian den eigentlichen Bitcoin. Es funktioniert – bis es nicht mehr funktioniert. Die Geschichte hat dafür Belege.
Trustless-Bitcoin-Vaults umgehen diese Frage vollständig. Dein BTC verlässt nie die eigene Chain von Bitcoin. Die Lock-and-Release-Logik wird durch das Bitcoin-Skript erzwungen – nicht durch die Zahlungsfähigkeit eines Unternehmens. Wenn dieser Vault mit Aave v4 interagiert, weist er nach, dass Sicherheiten existieren – nicht indem er sie herausgibt.
$BABY sichert die Schicht, die diese Beweise plattformübergreifend vertrauenswürdig macht. Kein Side Token. Strukturell.
@babylonlabs_io baut die Version von „nicht deine Keys, nicht deine Coins“, die auch unter Kreditdruck tatsächlich standhält.
#baby
Warum „nicht deine Keys, nicht deine Coins“ im Jahr 2026 immer noch wichtig ist?
Weil die meisten BTC-gestützten Kredite diese Prüfung still und leise nicht bestehen. Du hinterlegst, du bekommst ein Wrapped Token, und irgendwo dazwischen hält ein Custodian den eigentlichen Bitcoin. Es funktioniert – bis es nicht mehr funktioniert. Die Geschichte hat dafür Belege.
Trustless-Bitcoin-Vaults umgehen diese Frage vollständig. Dein BTC verlässt nie die eigene Chain von Bitcoin. Die Lock-and-Release-Logik wird durch das Bitcoin-Skript erzwungen – nicht durch die Zahlungsfähigkeit eines Unternehmens. Wenn dieser Vault mit Aave v4 interagiert, weist er nach, dass Sicherheiten existieren – nicht indem er sie herausgibt.
$BABY sichert die Schicht, die diese Beweise plattformübergreifend vertrauenswürdig macht. Kein Side Token. Strukturell.
@BabylonLabs_io baut die Version von „nicht deine Keys, nicht deine Coins“, die auch unter Kreditdruck tatsächlich standhält.
#baby
Weil die meisten BTC-gestützten Kredite diese Prüfung still und leise nicht bestehen. Du hinterlegst, du bekommst ein Wrapped Token, und irgendwo dazwischen hält ein Custodian den eigentlichen Bitcoin. Es funktioniert – bis es nicht mehr funktioniert. Die Geschichte hat dafür Belege.
Trustless-Bitcoin-Vaults umgehen diese Frage vollständig. Dein BTC verlässt nie die eigene Chain von Bitcoin. Die Lock-and-Release-Logik wird durch das Bitcoin-Skript erzwungen – nicht durch die Zahlungsfähigkeit eines Unternehmens. Wenn dieser Vault mit Aave v4 interagiert, weist er nach, dass Sicherheiten existieren – nicht indem er sie herausgibt.
$BABY sichert die Schicht, die diese Beweise plattformübergreifend vertrauenswürdig macht. Kein Side Token. Strukturell.
@BabylonLabs_io baut die Version von „nicht deine Keys, nicht deine Coins“, die auch unter Kreditdruck tatsächlich standhält.
#baby
4
109
#baby $BABY Warum das vor ein paar Jahren nicht möglich war
Neugierig darauf, warum sich jetzt trustlose Bitcoin-Vaults zeigen und nicht vor fünf Jahren, habe ich mir angesehen, was sich technisch tatsächlich geändert hat.
Babylons Trustless Bitcoin Vaults (TBV) laufen auf einem Bitcoin-Smart-Contract-Framework namens BitVM, konkret dessen dritte Version, BitVM3. Früher gab es bereits Ansätze in diese Richtung, aber Streitfälle waren prohibitv teuer – im Worst Case mit On-Chain-Kosten von etwa 16.000 US-Dollar, um eine einzelne Herausforderung zu klären. Das bedeutete, dass nur gut kapitalisierte Betreiber realistisch teilnehmen konnten.
Der Beitrag von BitVM3 besteht darin, die aufwendige Berechnung von der On-Chain-Seite in einen verschlüsselten Schaltkreis (garbled circuit) zu verlagern, sodass nur ein kompakter Beweis Bitcoin berühren muss. Dadurch sinken die gesamten On-Chain-Kosten auf ungefähr 9 US-Dollar; die eigentliche Challenge-Transaktion kostet dabei etwa 0,20 US-Dollar. Nennen wir es eine grobe 1.000-fache Reduktion – das ist der konkrete Auslöser, der das Ganze von theoretisch zu heute testbar gemacht hat.
Es lohnt sich, genau zu sagen, was es dir bringt: Es macht Streitfälle so günstig, dass sie praktisch werden – aber nicht kostenlos im Sinne von „ohne dass jemand einen falschen Anspruch bestreiten müsste“. Das Design hängt nach wie vor davon ab, dass ein Herausforderer auftaucht. Der Kosten-Einbruch ist aber real, und deshalb passiert das jetzt.@babylonlabs_io
#baby $BABY Warum das vor ein paar Jahren nicht möglich war
Neugierig darauf, warum sich jetzt trustlose Bitcoin-Vaults zeigen und nicht vor fünf Jahren, habe ich mir angesehen, was sich technisch tatsächlich geändert hat.
Babylons Trustless Bitcoin Vaults (TBV) laufen auf einem Bitcoin-Smart-Contract-Framework namens BitVM, konkret dessen dritte Version, BitVM3. Früher gab es bereits Ansätze in diese Richtung, aber Streitfälle waren prohibitv teuer – im Worst Case mit On-Chain-Kosten von etwa 16.000 US-Dollar, um eine einzelne Herausforderung zu klären. Das bedeutete, dass nur gut kapitalisierte Betreiber realistisch teilnehmen konnten.
Der Beitrag von BitVM3 besteht darin, die aufwendige Berechnung von der On-Chain-Seite in einen verschlüsselten Schaltkreis (garbled circuit) zu verlagern, sodass nur ein kompakter Beweis Bitcoin berühren muss. Dadurch sinken die gesamten On-Chain-Kosten auf ungefähr 9 US-Dollar; die eigentliche Challenge-Transaktion kostet dabei etwa 0,20 US-Dollar. Nennen wir es eine grobe 1.000-fache Reduktion – das ist der konkrete Auslöser, der das Ganze von theoretisch zu heute testbar gemacht hat.
Es lohnt sich, genau zu sagen, was es dir bringt: Es macht Streitfälle so günstig, dass sie praktisch werden – aber nicht kostenlos im Sinne von „ohne dass jemand einen falschen Anspruch bestreiten müsste“. Das Design hängt nach wie vor davon ab, dass ein Herausforderer auftaucht. Der Kosten-Einbruch ist aber real, und deshalb passiert das jetzt.@BabylonLabs_io
Neugierig darauf, warum sich jetzt trustlose Bitcoin-Vaults zeigen und nicht vor fünf Jahren, habe ich mir angesehen, was sich technisch tatsächlich geändert hat.
Babylons Trustless Bitcoin Vaults (TBV) laufen auf einem Bitcoin-Smart-Contract-Framework namens BitVM, konkret dessen dritte Version, BitVM3. Früher gab es bereits Ansätze in diese Richtung, aber Streitfälle waren prohibitv teuer – im Worst Case mit On-Chain-Kosten von etwa 16.000 US-Dollar, um eine einzelne Herausforderung zu klären. Das bedeutete, dass nur gut kapitalisierte Betreiber realistisch teilnehmen konnten.
Der Beitrag von BitVM3 besteht darin, die aufwendige Berechnung von der On-Chain-Seite in einen verschlüsselten Schaltkreis (garbled circuit) zu verlagern, sodass nur ein kompakter Beweis Bitcoin berühren muss. Dadurch sinken die gesamten On-Chain-Kosten auf ungefähr 9 US-Dollar; die eigentliche Challenge-Transaktion kostet dabei etwa 0,20 US-Dollar. Nennen wir es eine grobe 1.000-fache Reduktion – das ist der konkrete Auslöser, der das Ganze von theoretisch zu heute testbar gemacht hat.
Es lohnt sich, genau zu sagen, was es dir bringt: Es macht Streitfälle so günstig, dass sie praktisch werden – aber nicht kostenlos im Sinne von „ohne dass jemand einen falschen Anspruch bestreiten müsste“. Das Design hängt nach wie vor davon ab, dass ein Herausforderer auftaucht. Der Kosten-Einbruch ist aber real, und deshalb passiert das jetzt.@BabylonLabs_io
6
76
·
--
Bärisch
#baby $BABY Umhülltes BTC vs. natives BTC, ganz einfach verglichen
Vergleich von ausgeliehenem Wrapped BTC mit dem, was Babylons Trustless Bitcoin Vaults (TBV) mit nativem BTC macht, weil der Unterschied nicht offensichtlich ist, wenn man beides nicht genutzt hat.
Wrapped BTC: Du gibst dein Bitcoin an einen Custodian oder eine Bridge, sie prägen einen Token, der es auf einer anderen Kette repräsentiert, und du nutzt diesen Token in DeFi. Dein echtes BTC hängt jetzt vollständig davon ab, dass der Custodian oder die Bridge solvent und ehrlich bleibt. Wenn das scheitert, kommt dein Bitcoin nicht zurück.
TBV: BTC bleibt im Bitcoin-Netzwerk in einem Tresor eingeschlossen, den du kontrollierst. Was sich auf der anderen Kette bewegt, ist nicht dein Bitcoin, sondern ein kryptografischer Nachweis deines Sicherheiten-Status. Natives Bitcoin-gestütztes Ausleihen über Aave v4 ist das Erste, das darauf aufbaut.
Der Tradeoff ist nicht null — TBV setzt auf die Überprüfung von Off-Chain-Nachweisen, was eine andere Art von Komplexität ist als das einfache Custodian-Modell, aber nicht derselbe Ausfallmodus wie „die Bridge wurde gehackt“. Es lohnt sich, beides zu verstehen, bevor du entscheidest, welches Risikoprofil für dich tatsächlich in Frage kommt. @babylonlabs_io
#baby $BABY Umhülltes BTC vs. natives BTC, ganz einfach verglichen
Vergleich von ausgeliehenem Wrapped BTC mit dem, was Babylons Trustless Bitcoin Vaults (TBV) mit nativem BTC macht, weil der Unterschied nicht offensichtlich ist, wenn man beides nicht genutzt hat.
Wrapped BTC: Du gibst dein Bitcoin an einen Custodian oder eine Bridge, sie prägen einen Token, der es auf einer anderen Kette repräsentiert, und du nutzt diesen Token in DeFi. Dein echtes BTC hängt jetzt vollständig davon ab, dass der Custodian oder die Bridge solvent und ehrlich bleibt. Wenn das scheitert, kommt dein Bitcoin nicht zurück.
TBV: BTC bleibt im Bitcoin-Netzwerk in einem Tresor eingeschlossen, den du kontrollierst. Was sich auf der anderen Kette bewegt, ist nicht dein Bitcoin, sondern ein kryptografischer Nachweis deines Sicherheiten-Status. Natives Bitcoin-gestütztes Ausleihen über Aave v4 ist das Erste, das darauf aufbaut.
Der Tradeoff ist nicht null — TBV setzt auf die Überprüfung von Off-Chain-Nachweisen, was eine andere Art von Komplexität ist als das einfache Custodian-Modell, aber nicht derselbe Ausfallmodus wie „die Bridge wurde gehackt“. Es lohnt sich, beides zu verstehen, bevor du entscheidest, welches Risikoprofil für dich tatsächlich in Frage kommt. @BabylonLabs_io
Vergleich von ausgeliehenem Wrapped BTC mit dem, was Babylons Trustless Bitcoin Vaults (TBV) mit nativem BTC macht, weil der Unterschied nicht offensichtlich ist, wenn man beides nicht genutzt hat.
Wrapped BTC: Du gibst dein Bitcoin an einen Custodian oder eine Bridge, sie prägen einen Token, der es auf einer anderen Kette repräsentiert, und du nutzt diesen Token in DeFi. Dein echtes BTC hängt jetzt vollständig davon ab, dass der Custodian oder die Bridge solvent und ehrlich bleibt. Wenn das scheitert, kommt dein Bitcoin nicht zurück.
TBV: BTC bleibt im Bitcoin-Netzwerk in einem Tresor eingeschlossen, den du kontrollierst. Was sich auf der anderen Kette bewegt, ist nicht dein Bitcoin, sondern ein kryptografischer Nachweis deines Sicherheiten-Status. Natives Bitcoin-gestütztes Ausleihen über Aave v4 ist das Erste, das darauf aufbaut.
Der Tradeoff ist nicht null — TBV setzt auf die Überprüfung von Off-Chain-Nachweisen, was eine andere Art von Komplexität ist als das einfache Custodian-Modell, aber nicht derselbe Ausfallmodus wie „die Bridge wurde gehackt“. Es lohnt sich, beides zu verstehen, bevor du entscheidest, welches Risikoprofil für dich tatsächlich in Frage kommt. @BabylonLabs_io
3
100
Ein Blick in nativen Bitcoin-gestützten Kreditvergabe auf Aave v4 – angetrieben durch Babylons Trustless Bitcoin Vaults (TBV). Und es lohnt sich, ganz genau zu sein, was „trustless“ hier tatsächlich für dich einkauft – nicht nur das Wort zu wiederholen.
Vier Dinge stechen hervor:
→ Kapital effizient — DeFi-native Borrow-Raten, nicht die oft angebotenen vergünstigten Konditionen, die man bei umhüllten BTC-Produkten häufig sieht
→ Self-Custodial — deine Keys, dein Bitcoin, durchgehend
→ Native BTC als Sicherheiten — kein synthetischer Platzhalter
→ Trustless — kein zentraler Zwischenakteur, der zwischen dir und der Position sitzt
Nichts davon ist kostenlos — TBV setzt weiterhin auf Bitcoins Taproot-Skripting und die Verifizierung von Off-Chain-Beweisen, damit das funktioniert; das ist wirklich clevere Ingenieursarbeit, nicht nur eine simple Zusage. Aber die Richtung stimmt: weniger Parteien, denen du mit deinem echten Bitcoin vertrauen musst.
Es ist jetzt live auf dem Testnet, probier den Ablauf am besten selbst aus.
@babylonlabs_io #baby $BABY
Ein Blick in nativen Bitcoin-gestützten Kreditvergabe auf Aave v4 – angetrieben durch Babylons Trustless Bitcoin Vaults (TBV). Und es lohnt sich, ganz genau zu sein, was „trustless“ hier tatsächlich für dich einkauft – nicht nur das Wort zu wiederholen.
Vier Dinge stechen hervor:
→ Kapital effizient — DeFi-native Borrow-Raten, nicht die oft angebotenen vergünstigten Konditionen, die man bei umhüllten BTC-Produkten häufig sieht
→ Self-Custodial — deine Keys, dein Bitcoin, durchgehend
→ Native BTC als Sicherheiten — kein synthetischer Platzhalter
→ Trustless — kein zentraler Zwischenakteur, der zwischen dir und der Position sitzt
Nichts davon ist kostenlos — TBV setzt weiterhin auf Bitcoins Taproot-Skripting und die Verifizierung von Off-Chain-Beweisen, damit das funktioniert; das ist wirklich clevere Ingenieursarbeit, nicht nur eine simple Zusage. Aber die Richtung stimmt: weniger Parteien, denen du mit deinem echten Bitcoin vertrauen musst.
Es ist jetzt live auf dem Testnet, probier den Ablauf am besten selbst aus.
@BabylonLabs_io #baby $BABY
Vier Dinge stechen hervor:
→ Kapital effizient — DeFi-native Borrow-Raten, nicht die oft angebotenen vergünstigten Konditionen, die man bei umhüllten BTC-Produkten häufig sieht
→ Self-Custodial — deine Keys, dein Bitcoin, durchgehend
→ Native BTC als Sicherheiten — kein synthetischer Platzhalter
→ Trustless — kein zentraler Zwischenakteur, der zwischen dir und der Position sitzt
Nichts davon ist kostenlos — TBV setzt weiterhin auf Bitcoins Taproot-Skripting und die Verifizierung von Off-Chain-Beweisen, damit das funktioniert; das ist wirklich clevere Ingenieursarbeit, nicht nur eine simple Zusage. Aber die Richtung stimmt: weniger Parteien, denen du mit deinem echten Bitcoin vertrauen musst.
Es ist jetzt live auf dem Testnet, probier den Ablauf am besten selbst aus.
@BabylonLabs_io #baby $BABY
1
54
Ich habe mir etwas Zeit genommen herauszufinden, was Babylons Trustless Bitcoin Vaults (TBV) tatsächlich macht, denn die meisten Erklärungen setzen entweder voraus, dass man es schon weiß, oder vergraben es in Fachjargon.
Die Kernidee: Natives Bitcoin kann als Sicherheit verwendet werden – auf jeder beliebigen Kette, in jeder Anwendung –, ohne es in einen synthetischen Token einzuwickeln, über eine Brücke mithilfe Dritter zu übertragen oder es einem Custodian zu übergeben. Dein BTC bleibt die gesamte Zeit im Bitcoin-Netzwerk.
Der erste Live-Use-Case ist natives, bitcoinbesichertes Borrowing über Aave v4. Hinterlege natives BTC als Sicherheit und leihe unterstützte Assets wie USDC/USDT auf Ethereum. Kein Wrapped-BTC-Token als Platzhalter für deine Coins, kein Bridge-Contract, der das eigentliche Bitcoin hält.
Das ist der Punkt, über den man kurz nachdenken sollte: Der meiste „Bitcoin DeFi“-Kram von heute ist in Wirklichkeit kein echtes Bitcoin, sondern ein verpacktes IOU für Bitcoin, das irgendwo anders liegt. TBV versucht, das echte Asset direkt nutzbar zu machen.
Es ist jetzt live auf einem öffentlichen Testnet, falls du dir den Ablauf selbst ansehen willst, bevor du dir eine Meinung bildest.
@babylonlabs_io $BABY #baby
Ich habe mir etwas Zeit genommen herauszufinden, was Babylons Trustless Bitcoin Vaults (TBV) tatsächlich macht, denn die meisten Erklärungen setzen entweder voraus, dass man es schon weiß, oder vergraben es in Fachjargon.
Die Kernidee: Natives Bitcoin kann als Sicherheit verwendet werden – auf jeder beliebigen Kette, in jeder Anwendung –, ohne es in einen synthetischen Token einzuwickeln, über eine Brücke mithilfe Dritter zu übertragen oder es einem Custodian zu übergeben. Dein BTC bleibt die gesamte Zeit im Bitcoin-Netzwerk.
Der erste Live-Use-Case ist natives, bitcoinbesichertes Borrowing über Aave v4. Hinterlege natives BTC als Sicherheit und leihe unterstützte Assets wie USDC/USDT auf Ethereum. Kein Wrapped-BTC-Token als Platzhalter für deine Coins, kein Bridge-Contract, der das eigentliche Bitcoin hält.
Das ist der Punkt, über den man kurz nachdenken sollte: Der meiste „Bitcoin DeFi“-Kram von heute ist in Wirklichkeit kein echtes Bitcoin, sondern ein verpacktes IOU für Bitcoin, das irgendwo anders liegt. TBV versucht, das echte Asset direkt nutzbar zu machen.
Es ist jetzt live auf einem öffentlichen Testnet, falls du dir den Ablauf selbst ansehen willst, bevor du dir eine Meinung bildest.
@BabylonLabs_io $BABY #baby
Die Kernidee: Natives Bitcoin kann als Sicherheit verwendet werden – auf jeder beliebigen Kette, in jeder Anwendung –, ohne es in einen synthetischen Token einzuwickeln, über eine Brücke mithilfe Dritter zu übertragen oder es einem Custodian zu übergeben. Dein BTC bleibt die gesamte Zeit im Bitcoin-Netzwerk.
Der erste Live-Use-Case ist natives, bitcoinbesichertes Borrowing über Aave v4. Hinterlege natives BTC als Sicherheit und leihe unterstützte Assets wie USDC/USDT auf Ethereum. Kein Wrapped-BTC-Token als Platzhalter für deine Coins, kein Bridge-Contract, der das eigentliche Bitcoin hält.
Das ist der Punkt, über den man kurz nachdenken sollte: Der meiste „Bitcoin DeFi“-Kram von heute ist in Wirklichkeit kein echtes Bitcoin, sondern ein verpacktes IOU für Bitcoin, das irgendwo anders liegt. TBV versucht, das echte Asset direkt nutzbar zu machen.
Es ist jetzt live auf einem öffentlichen Testnet, falls du dir den Ablauf selbst ansehen willst, bevor du dir eine Meinung bildest.
@BabylonLabs_io $BABY #baby
1
70
Ich wollte verstehen, was „trustless“ in Badilons Trustless Bitcoin Vaults (TBV) wirklich bedeutet, also habe ich über die Marketingseite hinaus geschaut, wie der Tresormechanismus funktioniert.
BTC wird in einem Taproot-UTXO auf Bitcoin gesperrt. Ob es sich wieder bewegen kann, wird durch einen kryptografischen Beweis entschieden, was auf der anderen Kette passiert ist — Aave v4 auf Ethereum, im aktuellen Testnet. Bitcoin führt diese Logik nicht selbst aus; es prüft nur ein Preimage gegen einen Hashlock. Das eigentliche Proof-Checking passiert außerhalb der Kette (off-chain) und erscheint nur dann auf Bitcoin, wenn jemand innerhalb eines festgelegten Zeitfensters eine falsche Behauptung anficht.
Das ist ein cleverer Ausweg dafür, dass Bitcoin keine Covernants unterstützt — es gibt keine Möglichkeit, „diese Coins nur freizugeben, wenn X auf Ethereum passiert ist“ direkt in Bitcoin-Script zu schreiben. TBV umgeht das mit off-chain, optimistischer Verifikation. Deshalb gilt es auch nur so lange, wie die Einrichtung ehrlich durchgeführt wurde und ein Herausforderer wach ist, um eine falsche Behauptung rechtzeitig anzufechten. Sinnvolle Annahmen, keine Garantien, die direkt in Bitcoin selbst eingebaut sind.
Das ist keine Abwertung des Produkts — es entfernt den bisherigen Verwahrer (Standing Custodian) und ersetzt ihn durch Kryptografie plus einen Anreiz, Betrug zu erkennen. Aber darum ist der eigentliche Test, ob der Challenge-Mechanismus unter Druck standhält, nicht das Whitepaper. Dafür ist das öffentliche Testnet da.
@babylonlabs_io $BABY #baby
Ich wollte verstehen, was „trustless“ in Badilons Trustless Bitcoin Vaults (TBV) wirklich bedeutet, also habe ich über die Marketingseite hinaus geschaut, wie der Tresormechanismus funktioniert.
BTC wird in einem Taproot-UTXO auf Bitcoin gesperrt. Ob es sich wieder bewegen kann, wird durch einen kryptografischen Beweis entschieden, was auf der anderen Kette passiert ist — Aave v4 auf Ethereum, im aktuellen Testnet. Bitcoin führt diese Logik nicht selbst aus; es prüft nur ein Preimage gegen einen Hashlock. Das eigentliche Proof-Checking passiert außerhalb der Kette (off-chain) und erscheint nur dann auf Bitcoin, wenn jemand innerhalb eines festgelegten Zeitfensters eine falsche Behauptung anficht.
Das ist ein cleverer Ausweg dafür, dass Bitcoin keine Covernants unterstützt — es gibt keine Möglichkeit, „diese Coins nur freizugeben, wenn X auf Ethereum passiert ist“ direkt in Bitcoin-Script zu schreiben. TBV umgeht das mit off-chain, optimistischer Verifikation. Deshalb gilt es auch nur so lange, wie die Einrichtung ehrlich durchgeführt wurde und ein Herausforderer wach ist, um eine falsche Behauptung rechtzeitig anzufechten. Sinnvolle Annahmen, keine Garantien, die direkt in Bitcoin selbst eingebaut sind.
Das ist keine Abwertung des Produkts — es entfernt den bisherigen Verwahrer (Standing Custodian) und ersetzt ihn durch Kryptografie plus einen Anreiz, Betrug zu erkennen. Aber darum ist der eigentliche Test, ob der Challenge-Mechanismus unter Druck standhält, nicht das Whitepaper. Dafür ist das öffentliche Testnet da.
@BabylonLabs_io $BABY #baby
BTC wird in einem Taproot-UTXO auf Bitcoin gesperrt. Ob es sich wieder bewegen kann, wird durch einen kryptografischen Beweis entschieden, was auf der anderen Kette passiert ist — Aave v4 auf Ethereum, im aktuellen Testnet. Bitcoin führt diese Logik nicht selbst aus; es prüft nur ein Preimage gegen einen Hashlock. Das eigentliche Proof-Checking passiert außerhalb der Kette (off-chain) und erscheint nur dann auf Bitcoin, wenn jemand innerhalb eines festgelegten Zeitfensters eine falsche Behauptung anficht.
Das ist ein cleverer Ausweg dafür, dass Bitcoin keine Covernants unterstützt — es gibt keine Möglichkeit, „diese Coins nur freizugeben, wenn X auf Ethereum passiert ist“ direkt in Bitcoin-Script zu schreiben. TBV umgeht das mit off-chain, optimistischer Verifikation. Deshalb gilt es auch nur so lange, wie die Einrichtung ehrlich durchgeführt wurde und ein Herausforderer wach ist, um eine falsche Behauptung rechtzeitig anzufechten. Sinnvolle Annahmen, keine Garantien, die direkt in Bitcoin selbst eingebaut sind.
Das ist keine Abwertung des Produkts — es entfernt den bisherigen Verwahrer (Standing Custodian) und ersetzt ihn durch Kryptografie plus einen Anreiz, Betrug zu erkennen. Aber darum ist der eigentliche Test, ob der Challenge-Mechanismus unter Druck standhält, nicht das Whitepaper. Dafür ist das öffentliche Testnet da.
@BabylonLabs_io $BABY #baby
87
·
--
Bullisch
$SPCX Die Firma von Elon Musk wird mich nicht enttäuschen
$SPCX Die Firma von Elon Musk wird mich nicht enttäuschen
295
Ich habe alle 9 Wahrzeichen in der #BinanceTurns9 -Feier freigeschaltet!
Der letzte Schritt ist, meinen Wunsch hier zu posten.
Mein 20-Wort-Wunsch: "Glücklichen 9. Jahrestag Binance! Danke, dass ihr Millionen befähigt und die Krypto-Nutzung weltweit vorantreibt. Auf viele weitere Jahre des gemeinsamen Aufbaus der Zukunft des Finanzwesens!" 🚀
Ich kann es kaum erwarten, an der großen Preisverlosung glücklichen Gewinnchance teilzunehmen von
Ich habe alle 9 Wahrzeichen in der #BinanceTurns9 -Feier freigeschaltet!
Der letzte Schritt ist, meinen Wunsch hier zu posten.
Mein 20-Wort-Wunsch: "Glücklichen 9. Jahrestag Binance! Danke, dass ihr Millionen befähigt und die Krypto-Nutzung weltweit vorantreibt. Auf viele weitere Jahre des gemeinsamen Aufbaus der Zukunft des Finanzwesens!" 🚀
Ich kann es kaum erwarten, an der großen Preisverlosung glücklichen Gewinnchance teilzunehmen von
Der letzte Schritt ist, meinen Wunsch hier zu posten.
Mein 20-Wort-Wunsch: "Glücklichen 9. Jahrestag Binance! Danke, dass ihr Millionen befähigt und die Krypto-Nutzung weltweit vorantreibt. Auf viele weitere Jahre des gemeinsamen Aufbaus der Zukunft des Finanzwesens!" 🚀
Ich kann es kaum erwarten, an der großen Preisverlosung glücklichen Gewinnchance teilzunehmen von
6

Artikel
Das Compliance-Problem, das Newton Protocol tatsächlich lösen willSehr vieles von dem, was heute noch als „Compliance“ auf der On-Chain-Ebene bezeichnet wird, funktioniert immer noch genauso wie 2018: Man prüft die ID einer Person einmal, beim Signup, und hofft, dass sich danach nichts ändert. Newton Protocols Mainnet Beta vertritt eine andere Position – Compliance sollte im Moment geprüft werden, in dem eine Transaktion stattfindet, und nicht nur an der Tür.
Eines der klarsten Beispiele ist Newtons Integration mit Persona, einem Anbieter für Identitätsverifizierung. Über das, was Newton den Persona Data Oracle nennt, werden verifizierte Attribute wie Alter, Nationalität und Wohnsitz direkt in Newtons Policy-Engine gezogen. Ein Builder kann eine Regel schreiben – zum Beispiel eine Überweisung aus einer eingeschränkten Jurisdiktion blockieren oder für ein bestimmtes Produkt ein Mindestalter verlangen – und diese dann automatisch prüfen lassen, innerhalb des Smart Contracts, genau in dem Moment, bevor eine Transaktion abgewickelt würde.
Das Compliance-Problem, das Newton Protocol tatsächlich lösen will
Sehr vieles von dem, was heute noch als „Compliance“ auf der On-Chain-Ebene bezeichnet wird, funktioniert immer noch genauso wie 2018: Man prüft die ID einer Person einmal, beim Signup, und hofft, dass sich danach nichts ändert. Newton Protocols Mainnet Beta vertritt eine andere Position – Compliance sollte im Moment geprüft werden, in dem eine Transaktion stattfindet, und nicht nur an der Tür.
Eines der klarsten Beispiele ist Newtons Integration mit Persona, einem Anbieter für Identitätsverifizierung. Über das, was Newton den Persona Data Oracle nennt, werden verifizierte Attribute wie Alter, Nationalität und Wohnsitz direkt in Newtons Policy-Engine gezogen. Ein Builder kann eine Regel schreiben – zum Beispiel eine Überweisung aus einer eingeschränkten Jurisdiktion blockieren oder für ein bestimmtes Produkt ein Mindestalter verlangen – und diese dann automatisch prüfen lassen, innerhalb des Smart Contracts, genau in dem Moment, bevor eine Transaktion abgewickelt würde.
Eines der klarsten Beispiele ist Newtons Integration mit Persona, einem Anbieter für Identitätsverifizierung. Über das, was Newton den Persona Data Oracle nennt, werden verifizierte Attribute wie Alter, Nationalität und Wohnsitz direkt in Newtons Policy-Engine gezogen. Ein Builder kann eine Regel schreiben – zum Beispiel eine Überweisung aus einer eingeschränkten Jurisdiktion blockieren oder für ein bestimmtes Produkt ein Mindestalter verlangen – und diese dann automatisch prüfen lassen, innerhalb des Smart Contracts, genau in dem Moment, bevor eine Transaktion abgewickelt würde.
1
64
Am meisten „Compliance“ im Krypto-Bereich geschieht noch immer abseits — eine ID-Prüfung bei der Registrierung, und dann wird danach nichts mehr überprüft. Der Policy-Engine von Newton Protocol werden die verifizierten Identitäts- und Aufenthaltsdaten von Persona direkt in Vorab-Checks vor einer Transaktion eingespeist: Alter, Nationalität, Jurisdiktion, ausgewertet direkt im Smart Contract selbst, bevor irgendetwas abgerechnet wird, im Rahmen von Vorgaben wie der FATF Travel Rule, MiCA und dem GENIUS Act — ohne die zugrunde liegenden personenbezogenen Daten onchain offenzulegen. @NewtonProtocol $NEWT #Newt
Am meisten „Compliance“ im Krypto-Bereich geschieht noch immer abseits — eine ID-Prüfung bei der Registrierung, und dann wird danach nichts mehr überprüft. Der Policy-Engine von Newton Protocol werden die verifizierten Identitäts- und Aufenthaltsdaten von Persona direkt in Vorab-Checks vor einer Transaktion eingespeist: Alter, Nationalität, Jurisdiktion, ausgewertet direkt im Smart Contract selbst, bevor irgendetwas abgerechnet wird, im Rahmen von Vorgaben wie der FATF Travel Rule, MiCA und dem GENIUS Act — ohne die zugrunde liegenden personenbezogenen Daten onchain offenzulegen. @NewtonProtocol $NEWT #Newt
2
77

Artikel
Newton Protocols Mainnet-Beta: Warum „Autorisierung“ möglicherweise wichtiger ist als „Automatisierung“Der Großteil der Automations-Diskussion in Krypto dreht sich darum, mehr und schneller zu tun: Bots, Agenten, Skripte, die ausführen, sobald eine Bedingung erfüllt ist. Newton Protocols neu gestartete Mainnet-Beta zielt auf ein anderes, weniger spektakuläres Problem — sicherzustellen, dass das, was ausgeführt wird, auch tatsächlich erlaubt war, und dies nachzuweisen.
Newton beschreibt sich selbst als eine Autorisierungsschicht für Onchain-Transaktionen: eine Policy-Engine, die eine Transaktion im exakt richtigen Moment vor der Abwicklung anhand eines definierten Regelwerks prüft — nicht erst danach. Der Vergleich, den das Team heranzieht, ist ein Karten-Netzwerk, das eine Zahlung autorisiert, bevor sie durchgeht: Krypto hat zwar Infrastruktur für die Abwicklung, aber bisher gab es nie wirklich so einen vorgelagerten Abwicklungs-Checkpoint. Dadurch sind Compliance-, Risiko- und Identitätsprüfungen größtenteils außerhalb der Kette geblieben — in Systemen, die schwer zu prüfen und leicht über eine direkte Contract-Call-Aktion zu umgehen sind.
Newton Protocols Mainnet-Beta: Warum „Autorisierung“ möglicherweise wichtiger ist als „Automatisierung“
Der Großteil der Automations-Diskussion in Krypto dreht sich darum, mehr und schneller zu tun: Bots, Agenten, Skripte, die ausführen, sobald eine Bedingung erfüllt ist. Newton Protocols neu gestartete Mainnet-Beta zielt auf ein anderes, weniger spektakuläres Problem — sicherzustellen, dass das, was ausgeführt wird, auch tatsächlich erlaubt war, und dies nachzuweisen.
Newton beschreibt sich selbst als eine Autorisierungsschicht für Onchain-Transaktionen: eine Policy-Engine, die eine Transaktion im exakt richtigen Moment vor der Abwicklung anhand eines definierten Regelwerks prüft — nicht erst danach. Der Vergleich, den das Team heranzieht, ist ein Karten-Netzwerk, das eine Zahlung autorisiert, bevor sie durchgeht: Krypto hat zwar Infrastruktur für die Abwicklung, aber bisher gab es nie wirklich so einen vorgelagerten Abwicklungs-Checkpoint. Dadurch sind Compliance-, Risiko- und Identitätsprüfungen größtenteils außerhalb der Kette geblieben — in Systemen, die schwer zu prüfen und leicht über eine direkte Contract-Call-Aktion zu umgehen sind.
Newton beschreibt sich selbst als eine Autorisierungsschicht für Onchain-Transaktionen: eine Policy-Engine, die eine Transaktion im exakt richtigen Moment vor der Abwicklung anhand eines definierten Regelwerks prüft — nicht erst danach. Der Vergleich, den das Team heranzieht, ist ein Karten-Netzwerk, das eine Zahlung autorisiert, bevor sie durchgeht: Krypto hat zwar Infrastruktur für die Abwicklung, aber bisher gab es nie wirklich so einen vorgelagerten Abwicklungs-Checkpoint. Dadurch sind Compliance-, Risiko- und Identitätsprüfungen größtenteils außerhalb der Kette geblieben — in Systemen, die schwer zu prüfen und leicht über eine direkte Contract-Call-Aktion zu umgehen sind.
1
66
Eine bestätigte Transaktion sagt dir nur etwas darüber, dass etwas passiert ist — nicht darüber, ob es auch hätte passieren sollen. Newton Mainnet Beta dreht diese Reihenfolge um: Es prüft die Regeln einer Transaktion, bevor die Abwicklung erfolgt, und ist live auf Base und Ethereum. Das erste Produkt, das darauf aufgebaut ist, VaultKit, ermöglicht es Vault-Curators, manuelle Zusagen in Richtlinien umzuwandeln, die die Chain selbst durchsetzt — jetzt mit Live-Preis- und Risikodaten von neuen Partnern RedStone und Credora. @NewtonProtocol $NEWT #Newt
Eine bestätigte Transaktion sagt dir nur etwas darüber, dass etwas passiert ist — nicht darüber, ob es auch hätte passieren sollen. Newton Mainnet Beta dreht diese Reihenfolge um: Es prüft die Regeln einer Transaktion, bevor die Abwicklung erfolgt, und ist live auf Base und Ethereum. Das erste Produkt, das darauf aufgebaut ist, VaultKit, ermöglicht es Vault-Curators, manuelle Zusagen in Richtlinien umzuwandeln, die die Chain selbst durchsetzt — jetzt mit Live-Preis- und Risikodaten von neuen Partnern RedStone und Credora. @NewtonProtocol $NEWT #Newt
1
67

Artikel
Newtons Security-Partner hat eine echte Erfolgsbilanz. Nutzt Newton ihn so, wie er gedacht ist?Vom Namen ausgehend, den ich nie wirklich überprüft hatte
Jedes Überblicks-Porträt des Partner-Ökosystems von Newton – meines eingeschlossen – nennt Octane als „kontinuierlichen, KI-gestützten Smart-Contract-Security“-Anbieter und macht dann weiter. Ich wollte herausfinden, was diese Firma tatsächlich getan hat, denn „KI-Security-Partner“ ist genau die Art von Qualifikation, die sich leicht aufführen und genauso leicht überlesen lässt.
Was Octane tatsächlich herausgefunden hat
Ein paar konkrete Datenpunkte, nicht nur Marketing-Text. Octane identifizierte eine hochgradige Liveness-Schwachstelle im Nethermind-Execution-Client – ernst genug, dass sie, wenn sie nicht behoben worden wäre, die Blockproduktion bei ungefähr 40% der Mainnet-Ethereum-Validatoren hätte stoppen können, die diesen Client betreiben. Das ist kein hypothetischer Bug in einem kleinen Contract; das ist eine Erkenntnis mit Auswirkungen auf das Systemrisiko für Ethereum selbst.
Newtons Security-Partner hat eine echte Erfolgsbilanz. Nutzt Newton ihn so, wie er gedacht ist?
Vom Namen ausgehend, den ich nie wirklich überprüft hatte
Jedes Überblicks-Porträt des Partner-Ökosystems von Newton – meines eingeschlossen – nennt Octane als „kontinuierlichen, KI-gestützten Smart-Contract-Security“-Anbieter und macht dann weiter. Ich wollte herausfinden, was diese Firma tatsächlich getan hat, denn „KI-Security-Partner“ ist genau die Art von Qualifikation, die sich leicht aufführen und genauso leicht überlesen lässt.
Was Octane tatsächlich herausgefunden hat
Ein paar konkrete Datenpunkte, nicht nur Marketing-Text. Octane identifizierte eine hochgradige Liveness-Schwachstelle im Nethermind-Execution-Client – ernst genug, dass sie, wenn sie nicht behoben worden wäre, die Blockproduktion bei ungefähr 40% der Mainnet-Ethereum-Validatoren hätte stoppen können, die diesen Client betreiben. Das ist kein hypothetischer Bug in einem kleinen Contract; das ist eine Erkenntnis mit Auswirkungen auf das Systemrisiko für Ethereum selbst.
Jedes Überblicks-Porträt des Partner-Ökosystems von Newton – meines eingeschlossen – nennt Octane als „kontinuierlichen, KI-gestützten Smart-Contract-Security“-Anbieter und macht dann weiter. Ich wollte herausfinden, was diese Firma tatsächlich getan hat, denn „KI-Security-Partner“ ist genau die Art von Qualifikation, die sich leicht aufführen und genauso leicht überlesen lässt.
Was Octane tatsächlich herausgefunden hat
Ein paar konkrete Datenpunkte, nicht nur Marketing-Text. Octane identifizierte eine hochgradige Liveness-Schwachstelle im Nethermind-Execution-Client – ernst genug, dass sie, wenn sie nicht behoben worden wäre, die Blockproduktion bei ungefähr 40% der Mainnet-Ethereum-Validatoren hätte stoppen können, die diesen Client betreiben. Das ist kein hypothetischer Bug in einem kleinen Contract; das ist eine Erkenntnis mit Auswirkungen auf das Systemrisiko für Ethereum selbst.
8
1
68
Ich hatte Octane einen Platz unter N ewtons Partnern gegeben, ohne zu überprüfen, was sie tatsächlich getan haben. Das sollte man richtigstellen.
Octane hat eine hochkritische Liveness-Sicherheitslücke im Nethermind-Execution-Client gefunden – eine so schwerwiegende, dass sie die Blockproduktion bei nahezu 40% der Validatoren im Ethereum-Mainnet, die diesen Client nutzen, hätte stoppen können. Außerdem belegten sie den ersten Platz unter 1.600+ Forschern im Monad-Audit-Wettbewerb, und sie sind der Security-Partner von Circle für USDC.
Das ist eine echte Erfolgsbilanz – nicht nur ein Name auf einer Partnerliste.
Was man allerdings verstehen sollte, ist, wie sie konkret arbeiten: Octane ist kein Ersatz für ein klassisches Audit. In ihren eigenen Materialien wird ausdrücklich gesagt, dass es sich um eine kontinuierliche Schicht handelt, die neben zeitpunktbezogenen menschlichen Audits sitzen soll – um das zu erfassen, was in der Lücke zwischen den Überprüfungszyklen eingeführt wird, nicht um die Prüfung selbst zu ersetzen. Die meisten Teams, mit denen sie zusammenarbeiten, nutzen beides gemeinsam.
Was eine naheliegende Frage für Newton aufwirft: Bekommen Newtons eigener Smart Contract und die Policy-Evaluation-Logik diese Kombination – also ein echtes menschliches Audit als Anker, plus Octane, das kontinuierlich dazwischen läuft – oder läuft nur die kontinuierliche Schicht allein? Ich konnte keinen veröffentlichten Human-Audit-Report für Newtons Kernverträge finden, der das beantwortet. Es lohnt sich, das direkt zu erfragen, statt anzunehmen, dass „Octane ist ein Partner“ das bereits abdeckt.
@NewtonProtocol $NEWT #Newt
Ich hatte Octane einen Platz unter N ewtons Partnern gegeben, ohne zu überprüfen, was sie tatsächlich getan haben. Das sollte man richtigstellen.
Octane hat eine hochkritische Liveness-Sicherheitslücke im Nethermind-Execution-Client gefunden – eine so schwerwiegende, dass sie die Blockproduktion bei nahezu 40% der Validatoren im Ethereum-Mainnet, die diesen Client nutzen, hätte stoppen können. Außerdem belegten sie den ersten Platz unter 1.600+ Forschern im Monad-Audit-Wettbewerb, und sie sind der Security-Partner von Circle für USDC.
Das ist eine echte Erfolgsbilanz – nicht nur ein Name auf einer Partnerliste.
Was man allerdings verstehen sollte, ist, wie sie konkret arbeiten: Octane ist kein Ersatz für ein klassisches Audit. In ihren eigenen Materialien wird ausdrücklich gesagt, dass es sich um eine kontinuierliche Schicht handelt, die neben zeitpunktbezogenen menschlichen Audits sitzen soll – um das zu erfassen, was in der Lücke zwischen den Überprüfungszyklen eingeführt wird, nicht um die Prüfung selbst zu ersetzen. Die meisten Teams, mit denen sie zusammenarbeiten, nutzen beides gemeinsam.
Was eine naheliegende Frage für Newton aufwirft: Bekommen Newtons eigener Smart Contract und die Policy-Evaluation-Logik diese Kombination – also ein echtes menschliches Audit als Anker, plus Octane, das kontinuierlich dazwischen läuft – oder läuft nur die kontinuierliche Schicht allein? Ich konnte keinen veröffentlichten Human-Audit-Report für Newtons Kernverträge finden, der das beantwortet. Es lohnt sich, das direkt zu erfragen, statt anzunehmen, dass „Octane ist ein Partner“ das bereits abdeckt.
@NewtonProtocol $NEWT #Newt
Octane hat eine hochkritische Liveness-Sicherheitslücke im Nethermind-Execution-Client gefunden – eine so schwerwiegende, dass sie die Blockproduktion bei nahezu 40% der Validatoren im Ethereum-Mainnet, die diesen Client nutzen, hätte stoppen können. Außerdem belegten sie den ersten Platz unter 1.600+ Forschern im Monad-Audit-Wettbewerb, und sie sind der Security-Partner von Circle für USDC.
Das ist eine echte Erfolgsbilanz – nicht nur ein Name auf einer Partnerliste.
Was man allerdings verstehen sollte, ist, wie sie konkret arbeiten: Octane ist kein Ersatz für ein klassisches Audit. In ihren eigenen Materialien wird ausdrücklich gesagt, dass es sich um eine kontinuierliche Schicht handelt, die neben zeitpunktbezogenen menschlichen Audits sitzen soll – um das zu erfassen, was in der Lücke zwischen den Überprüfungszyklen eingeführt wird, nicht um die Prüfung selbst zu ersetzen. Die meisten Teams, mit denen sie zusammenarbeiten, nutzen beides gemeinsam.
Was eine naheliegende Frage für Newton aufwirft: Bekommen Newtons eigener Smart Contract und die Policy-Evaluation-Logik diese Kombination – also ein echtes menschliches Audit als Anker, plus Octane, das kontinuierlich dazwischen läuft – oder läuft nur die kontinuierliche Schicht allein? Ich konnte keinen veröffentlichten Human-Audit-Report für Newtons Kernverträge finden, der das beantwortet. Es lohnt sich, das direkt zu erfragen, statt anzunehmen, dass „Octane ist ein Partner“ das bereits abdeckt.
@NewtonProtocol $NEWT #Newt
5
84

Artikel
Jeder, der Newton testet, testet möglicherweise dasselbe Fünf-Minuten-DemoZwei verschiedene Eingangstüren
Ich habe zuvor nur den CLI-basierten Workflow von Newton angesehen – CIDs generieren, bereitstellen, konfigurieren, simulieren, einreichen. Beim Durchgehen der Dokumentation gibt es einen zweiten, separaten Weg: einen TypeScript SDK, `@magicnewton/newton-protocol-sdk`, gekoppelt mit viem, der sich an Entwickler richtet, die lieber Code schreiben statt CLI-Befehle auszuführen. Anderes Publikum, dasselbe zugrunde liegende Protokoll.
Der SDK-Pfad konzentriert sich auf eine Methode namens `simulateTask()` – einen Dry Run, der ausdrücklich dokumentiert ist und nichts On-Chain einreicht, ohne Sepolia-ETH und ohne Wallet auskommt. Du gibst ihm einen Intent (from, to, value, calldata, Chain-ID, Funktionssignatur) und ein Objekt `policyTaskData`, das beschreibt, welche Policy geprüft werden soll, und es liefert ein Ergebnis lokal zurück.
Jeder, der Newton testet, testet möglicherweise dasselbe Fünf-Minuten-Demo
Zwei verschiedene Eingangstüren
Ich habe zuvor nur den CLI-basierten Workflow von Newton angesehen – CIDs generieren, bereitstellen, konfigurieren, simulieren, einreichen. Beim Durchgehen der Dokumentation gibt es einen zweiten, separaten Weg: einen TypeScript SDK, `@magicnewton/newton-protocol-sdk`, gekoppelt mit viem, der sich an Entwickler richtet, die lieber Code schreiben statt CLI-Befehle auszuführen. Anderes Publikum, dasselbe zugrunde liegende Protokoll.
Der SDK-Pfad konzentriert sich auf eine Methode namens `simulateTask()` – einen Dry Run, der ausdrücklich dokumentiert ist und nichts On-Chain einreicht, ohne Sepolia-ETH und ohne Wallet auskommt. Du gibst ihm einen Intent (from, to, value, calldata, Chain-ID, Funktionssignatur) und ein Objekt `policyTaskData`, das beschreibt, welche Policy geprüft werden soll, und es liefert ein Ergebnis lokal zurück.
Ich habe zuvor nur den CLI-basierten Workflow von Newton angesehen – CIDs generieren, bereitstellen, konfigurieren, simulieren, einreichen. Beim Durchgehen der Dokumentation gibt es einen zweiten, separaten Weg: einen TypeScript SDK, `@magicnewton/newton-protocol-sdk`, gekoppelt mit viem, der sich an Entwickler richtet, die lieber Code schreiben statt CLI-Befehle auszuführen. Anderes Publikum, dasselbe zugrunde liegende Protokoll.
Der SDK-Pfad konzentriert sich auf eine Methode namens `simulateTask()` – einen Dry Run, der ausdrücklich dokumentiert ist und nichts On-Chain einreicht, ohne Sepolia-ETH und ohne Wallet auskommt. Du gibst ihm einen Intent (from, to, value, calldata, Chain-ID, Funktionssignatur) und ein Objekt `policyTaskData`, das beschreibt, welche Policy geprüft werden soll, und es liefert ein Ergebnis lokal zurück.
2
63
Eine kleine Einzelheit in Newtons Quickstart-Dokumentation, die ich immer wieder gedanklich hin- und herwende.
Der von ihnen empfohlene schnellste Weg zur vollständigen Integration ist nicht „Lest diese Dokumente der Reihe nach.“ Sondern: Ladet ihre LLM-Kontextdateien herunter, gebt sie an Claude oder einen ähnlichen Coding-Assistenten, und lasst ihn das gesamte Setup — Data Oracle, Rego-Policy, Solidity-Vertrag, Next.js-Frontend — in einem Durchlauf Gerüst bauen.
Dafür gibt es ein offenkundiges Effizienzargument, und ich glaube nicht, dass das falsch ist. Policy-Authentisierung ist genau die Art von boilerplate-lastiger, musterfolgender Arbeit, bei der KI-Gerüstbauer tatsächlich gut sind.
Aber es lohnt sich, die konkrete Ironie kurz zu betrachten. Das ist eine Infrastruktur, deren gesamter Pitch lautet: „Vertraue nicht einfach darauf, dass ein KI-Agent das Richtige getan hat — verifiziere es.“ Und der empfohlene Weg, diese Verifikationsschicht selbst aufzubauen, ist: Vertrauen in einen KI-Agenten, der sie korrekt erzeugt, und dann mutmaßlich die Ausgabe selbst prüfen.
Das ist nicht exakt ein Widerspruch — ein Mensch soll die generierte Policy vor dem Einsatz immer noch prüfen, so wie bei jedem KI-unterstützten Code. Aber es bedeutet, dass die tatsächliche Sicherheits-Eigenschaft hier auf dem jeweiligen Review-Schritt beruht, der jedes Mal sorgfältig stattfindet. Gerüstbau-Tools haben die Angewohnheit, dass sich dieser Schritt schnell optional anfühlt, sobald die ersten paar Ausgaben „gut genug“ aussehen.
@NewtonProtocol $NEWT #Newt
Eine kleine Einzelheit in Newtons Quickstart-Dokumentation, die ich immer wieder gedanklich hin- und herwende.
Der von ihnen empfohlene schnellste Weg zur vollständigen Integration ist nicht „Lest diese Dokumente der Reihe nach.“ Sondern: Ladet ihre LLM-Kontextdateien herunter, gebt sie an Claude oder einen ähnlichen Coding-Assistenten, und lasst ihn das gesamte Setup — Data Oracle, Rego-Policy, Solidity-Vertrag, Next.js-Frontend — in einem Durchlauf Gerüst bauen.
Dafür gibt es ein offenkundiges Effizienzargument, und ich glaube nicht, dass das falsch ist. Policy-Authentisierung ist genau die Art von boilerplate-lastiger, musterfolgender Arbeit, bei der KI-Gerüstbauer tatsächlich gut sind.
Aber es lohnt sich, die konkrete Ironie kurz zu betrachten. Das ist eine Infrastruktur, deren gesamter Pitch lautet: „Vertraue nicht einfach darauf, dass ein KI-Agent das Richtige getan hat — verifiziere es.“ Und der empfohlene Weg, diese Verifikationsschicht selbst aufzubauen, ist: Vertrauen in einen KI-Agenten, der sie korrekt erzeugt, und dann mutmaßlich die Ausgabe selbst prüfen.
Das ist nicht exakt ein Widerspruch — ein Mensch soll die generierte Policy vor dem Einsatz immer noch prüfen, so wie bei jedem KI-unterstützten Code. Aber es bedeutet, dass die tatsächliche Sicherheits-Eigenschaft hier auf dem jeweiligen Review-Schritt beruht, der jedes Mal sorgfältig stattfindet. Gerüstbau-Tools haben die Angewohnheit, dass sich dieser Schritt schnell optional anfühlt, sobald die ersten paar Ausgaben „gut genug“ aussehen.
@NewtonProtocol $NEWT #Newt
Der von ihnen empfohlene schnellste Weg zur vollständigen Integration ist nicht „Lest diese Dokumente der Reihe nach.“ Sondern: Ladet ihre LLM-Kontextdateien herunter, gebt sie an Claude oder einen ähnlichen Coding-Assistenten, und lasst ihn das gesamte Setup — Data Oracle, Rego-Policy, Solidity-Vertrag, Next.js-Frontend — in einem Durchlauf Gerüst bauen.
Dafür gibt es ein offenkundiges Effizienzargument, und ich glaube nicht, dass das falsch ist. Policy-Authentisierung ist genau die Art von boilerplate-lastiger, musterfolgender Arbeit, bei der KI-Gerüstbauer tatsächlich gut sind.
Aber es lohnt sich, die konkrete Ironie kurz zu betrachten. Das ist eine Infrastruktur, deren gesamter Pitch lautet: „Vertraue nicht einfach darauf, dass ein KI-Agent das Richtige getan hat — verifiziere es.“ Und der empfohlene Weg, diese Verifikationsschicht selbst aufzubauen, ist: Vertrauen in einen KI-Agenten, der sie korrekt erzeugt, und dann mutmaßlich die Ausgabe selbst prüfen.
Das ist nicht exakt ein Widerspruch — ein Mensch soll die generierte Policy vor dem Einsatz immer noch prüfen, so wie bei jedem KI-unterstützten Code. Aber es bedeutet, dass die tatsächliche Sicherheits-Eigenschaft hier auf dem jeweiligen Review-Schritt beruht, der jedes Mal sorgfältig stattfindet. Gerüstbau-Tools haben die Angewohnheit, dass sich dieser Schritt schnell optional anfühlt, sobald die ersten paar Ausgaben „gut genug“ aussehen.
@NewtonProtocol $NEWT #Newt
69

Artikel
# Newton hat drei Möglichkeiten, Daten privat zu halten. Sie sind nicht austauschbar.Womit ich angefangen habe
Ich bin in die CLI-Referenz von Newton gegangen und habe eine einzige Datenschutz-Mechanik erwartet – die sensiblen Inhalte verschlüsseln, vom öffentlichen Chain fernhalten, fertig. So ist es nicht. Die Dokumentation nennt drei unterschiedliche Datenschutzpfade: identity, confidential und ephemeral. Jeder davon hat seinen eigenen CLI-Befehl, ein eigenes Speicherverhalten und – das ist der Teil, der wirklich zählt – seine eigene Antwort auf eine Frage, die die Doku nicht direkt stellt: privat vor wem, wie lange, und wer darf es dort abgelegt haben.
# Newton hat drei Möglichkeiten, Daten privat zu halten. Sie sind nicht austauschbar.
Womit ich angefangen habe
Ich bin in die CLI-Referenz von Newton gegangen und habe eine einzige Datenschutz-Mechanik erwartet – die sensiblen Inhalte verschlüsseln, vom öffentlichen Chain fernhalten, fertig. So ist es nicht. Die Dokumentation nennt drei unterschiedliche Datenschutzpfade: identity, confidential und ephemeral. Jeder davon hat seinen eigenen CLI-Befehl, ein eigenes Speicherverhalten und – das ist der Teil, der wirklich zählt – seine eigene Antwort auf eine Frage, die die Doku nicht direkt stellt: privat vor wem, wie lange, und wer darf es dort abgelegt haben.
Ich bin in die CLI-Referenz von Newton gegangen und habe eine einzige Datenschutz-Mechanik erwartet – die sensiblen Inhalte verschlüsseln, vom öffentlichen Chain fernhalten, fertig. So ist es nicht. Die Dokumentation nennt drei unterschiedliche Datenschutzpfade: identity, confidential und ephemeral. Jeder davon hat seinen eigenen CLI-Befehl, ein eigenes Speicherverhalten und – das ist der Teil, der wirklich zählt – seine eigene Antwort auf eine Frage, die die Doku nicht direkt stellt: privat vor wem, wie lange, und wer darf es dort abgelegt haben.
9
73
Ich nahm an, Newton habe ein einziges Verschlüsselungssystem für alles Sensible.
Beim Durchgehen der CLI-Dokumentation stimmt das nicht. Es gibt zwei, und sie schützen unterschiedliche Dinge vor unterschiedlichen Personen.
Die eine behandelt Secrets — API-Schlüssel, die ein WASM-Datenanbieter benötigt, um einen externen Dienst aufzurufen (einen Indexer-Schlüssel, eine bezahlte API-Referenz). Client-seitiges HPKE, versiegelt mit X25519/ChaCha20-Poly1305, geholt über newt_getSecretsPublicKey, gespeichert über newt_storeEncryptedSecrets. So werden die Zugangsdaten des Anbieters davor geschützt, onchain lesbar zu sein.
Die andere behandelt Privatsphärendaten — die eigentlichen sensiblen Eingaben, die eine Richtlinie auswertet (Ausweisdokumente, ein Kreditscore, eine Blacklist). Ein separater Schlüssel, geholt über newt_getPrivacyPublicKey. So werden die Daten des Nutzers oder Anbieters davor geschützt, onchain lesbar zu sein.
Verschiedene Schlüssel, verschiedene Endpunkte, unterschiedlicher Zweck. Die eine hält die technische Infrastruktur eines Datenanbieters privat. Die andere hält die eigentlichen Entscheidungseingaben privat.
Eine kleine Unterscheidung. Aber sie zu verwechseln heißt, zu übersehen, dass Newton eine bewusste Linie zwischen „Schutz der Infrastruktur“ und „Schutz der Person“ zog und separate Mechanismen für beides baute — statt einer einzigen allgemeinen Blackbox.
@NewtonProtocol $NEWT #Newt
Ich nahm an, Newton habe ein einziges Verschlüsselungssystem für alles Sensible.
Beim Durchgehen der CLI-Dokumentation stimmt das nicht. Es gibt zwei, und sie schützen unterschiedliche Dinge vor unterschiedlichen Personen.
Die eine behandelt Secrets — API-Schlüssel, die ein WASM-Datenanbieter benötigt, um einen externen Dienst aufzurufen (einen Indexer-Schlüssel, eine bezahlte API-Referenz). Client-seitiges HPKE, versiegelt mit X25519/ChaCha20-Poly1305, geholt über newt_getSecretsPublicKey, gespeichert über newt_storeEncryptedSecrets. So werden die Zugangsdaten des Anbieters davor geschützt, onchain lesbar zu sein.
Die andere behandelt Privatsphärendaten — die eigentlichen sensiblen Eingaben, die eine Richtlinie auswertet (Ausweisdokumente, ein Kreditscore, eine Blacklist). Ein separater Schlüssel, geholt über newt_getPrivacyPublicKey. So werden die Daten des Nutzers oder Anbieters davor geschützt, onchain lesbar zu sein.
Verschiedene Schlüssel, verschiedene Endpunkte, unterschiedlicher Zweck. Die eine hält die technische Infrastruktur eines Datenanbieters privat. Die andere hält die eigentlichen Entscheidungseingaben privat.
Eine kleine Unterscheidung. Aber sie zu verwechseln heißt, zu übersehen, dass Newton eine bewusste Linie zwischen „Schutz der Infrastruktur“ und „Schutz der Person“ zog und separate Mechanismen für beides baute — statt einer einzigen allgemeinen Blackbox.
@NewtonProtocol $NEWT #Newt
Beim Durchgehen der CLI-Dokumentation stimmt das nicht. Es gibt zwei, und sie schützen unterschiedliche Dinge vor unterschiedlichen Personen.
Die eine behandelt Secrets — API-Schlüssel, die ein WASM-Datenanbieter benötigt, um einen externen Dienst aufzurufen (einen Indexer-Schlüssel, eine bezahlte API-Referenz). Client-seitiges HPKE, versiegelt mit X25519/ChaCha20-Poly1305, geholt über newt_getSecretsPublicKey, gespeichert über newt_storeEncryptedSecrets. So werden die Zugangsdaten des Anbieters davor geschützt, onchain lesbar zu sein.
Die andere behandelt Privatsphärendaten — die eigentlichen sensiblen Eingaben, die eine Richtlinie auswertet (Ausweisdokumente, ein Kreditscore, eine Blacklist). Ein separater Schlüssel, geholt über newt_getPrivacyPublicKey. So werden die Daten des Nutzers oder Anbieters davor geschützt, onchain lesbar zu sein.
Verschiedene Schlüssel, verschiedene Endpunkte, unterschiedlicher Zweck. Die eine hält die technische Infrastruktur eines Datenanbieters privat. Die andere hält die eigentlichen Entscheidungseingaben privat.
Eine kleine Unterscheidung. Aber sie zu verwechseln heißt, zu übersehen, dass Newton eine bewusste Linie zwischen „Schutz der Infrastruktur“ und „Schutz der Person“ zog und separate Mechanismen für beides baute — statt einer einzigen allgemeinen Blackbox.
@NewtonProtocol $NEWT #Newt
82
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
FedRateWatch
535,721 Aufrufe
2,593 Kommentare
Teile & gewinne Traffic-Belohnungen in unserer Kampagne mit angesagtem Hashtag
✨Thema: FOMC September, Was ist der nächste Schritt der Fed?
👉So nimmst du teil:
Veröffentliche einen kurzen Beitrag oder Artikel mit dem Hashtag #FedRateWatch
Erstelle Inhalte basierend auf den folgenden Blickwinkeln:
- Der August-Core-CPI stieg um 0,3% im Monatsvergleich, und die Wahrscheinlichkeit für eine 25bp-Erhöhung diese Woche liegt nun bei fast 90%. Erwartest du diese Woche eine Zinserhöhung? Handelt es sich um einen einmaligen Schritt oder den Beginn eines längeren Zinserhöhungszyklus?
- Wenn die Erhöhung erfolgt: Wie entwickelt sich das für BTC, Tech-Aktien und Gold? Aufwärts- oder abwärtsgerichtet?
- Wie planst du als Nächstes zu handeln? Teile deinen BTC-, Aktien- oder Gold-Trade/Bestände mit unserem Trade-Sharing-Widget.
⏰Kampagnenzeitraum:
- 2026-09-15 11:00 - 2026-09-17 3:00 UTC
🎁Belohnung:
- Qualifizierte Beiträge, die die oben genannten Richtlinien erfüllen und mehr als 100 Wörter enthalten, werden überprüft und erhalten möglicherweise einen zufälligen Traffic-Boost von 500 bis 3.000 Aufrufen. Du erhältst eine Benachrichtigung von deiner Feed-Secretary, wenn dein Beitrag ausgewählt wird.
- Erhalte die Chance, dass dein Artikel auf Binance Square Official vorgestellt wird
Du brauchst Ideen für deinen Beitrag? Besuche die Themenseite #FedRateWatch oder die Square Guide on How to Post for Better Reach.
Binance Square Official
·376 Likes
·813k Aufrufe
BitcoinSlidesTo$76000
18,870 Aufrufe
111 Kommentare
BitcoinReboundsTo$79K
60,962 Aufrufe
399 Kommentare