
Tilawat Trader 1
7.7k Beiträge

Tilawat Trader 1
Melden
Nutzer blockieren
842 Following
1.2K+ Follower
2.8K+ Like gegeben
Beiträge
Alle
Zitierungen
Live
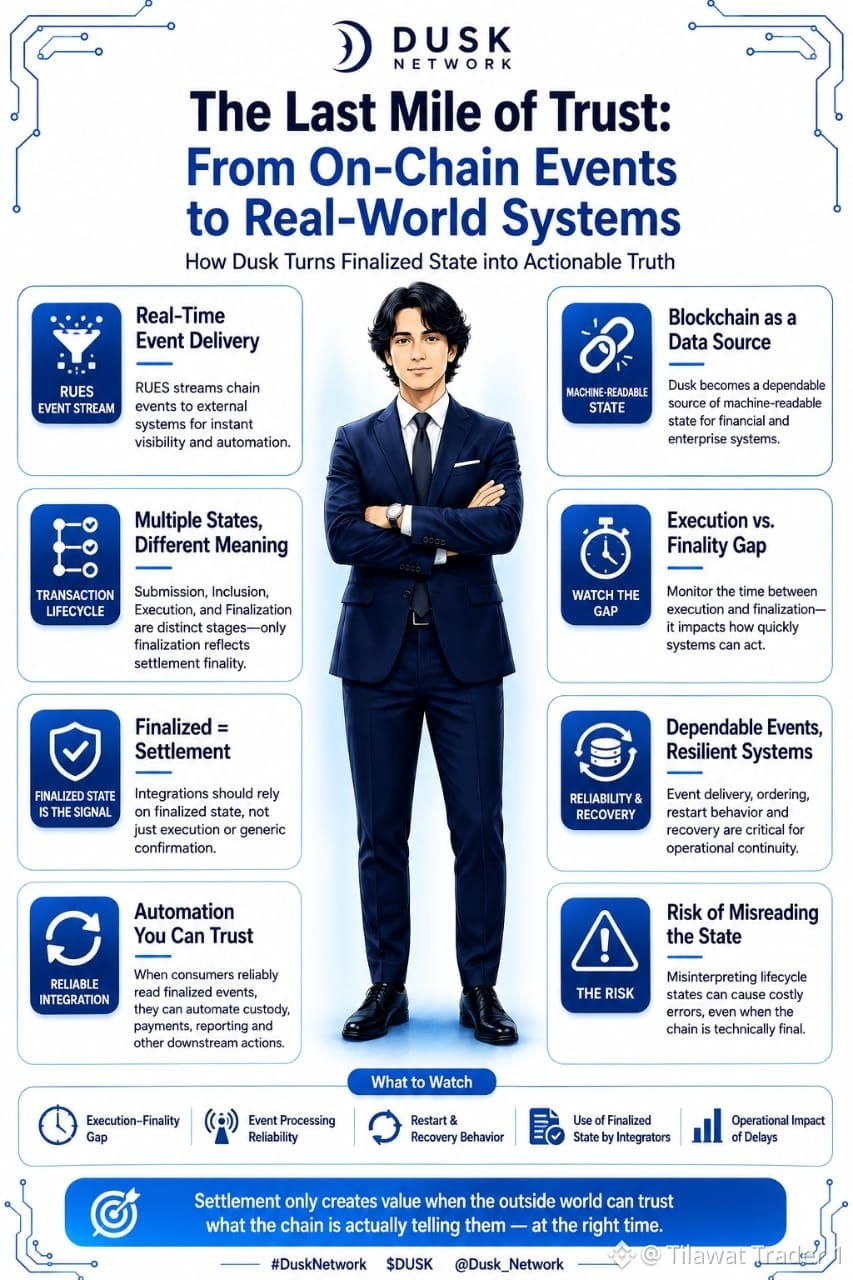
@Dusk_Foundation Ich habe mir Dusk aus einer Ebene angesehen, die hinter der Transaktion selbst liegt: wie externe Systeme wissen, was tatsächlich On-Chain passiert ist.
Dusk-Architektur umfasst RUES, ein Ereignissystem, das dafür ausgelegt ist, Kettenereignisse an externe Konsumenten zu streamen. Der interessante Teil ist jedoch, dass Dusk mehrere Phasen einer Transaktion unterscheidet: Einreichung, Aufnahme, Ausführung und Finalisierung.
Diese Zustände sind nicht austauschbar.
Eine Transaktion kann zum Routing akzeptiert werden, ohne in einem Block zu sein. Sie kann in einem akzeptierten Block ausgeführt werden, ohne dass dieser Block final ist. Die eigene Integrationsanleitung von Dusk behandelt daher finalisierten Zustand als die sinnvolle Abrechnungs- bzw. Settlement-Signalgabe, statt sich auf einen generischen „bestätigt“-Status zu verlassen.
Das wirft eine operative Frage auf, die ich für beobachtenswert halte.
Können Börsen, Verwahrer, Wallets und Finanzanwendungen den finalisierten Zustand von Dusk zuverlässig genug nutzen, um ihre eigenen nachgelagerten Aktionen zu automatisieren?
Wenn ja, wird die Blockchain mehr als nur ein Ort, an dem Transaktionen abgerechnet werden. Sie wird zu einer verlässlichen Quelle für maschinenlesbaren Status für die Systeme, die darum herum gebaut sind.
Ich würde die Lücke zwischen Ausführung und Finalität, die Zuverlässigkeit der Ereignisverarbeitung, das Verhalten bei Neustarts/Wiederherstellung sowie die Frage beobachten, ob Integratoren konsequent den finalisierten Zustand nutzen und nicht schwächere Transaktionssignale.
Hier gibt es ein Risiko.
Mehr Ereignisinfrastruktur bedeutet nicht automatisch bessere Integration. Wenn Anwendungen Lifecycle-Zustände falsch interpretieren, kann selbst eine technisch finale Blockchain noch operative Fehler außerhalb der Kette erzeugen.
„Settlement ist nur dann nützlich, wenn die Systeme darum herum wissen, wann es final ist.“
Für Dusk denke ich, dass die Zuverlässigkeit bis zum letzten Meile-Einsatz (Last-Mile-Reliability) zu einem überraschend wichtigen Maß dafür werden könnte, ob seine Settlement-Layer echte Finanzinfrastruktur unterstützen kann.
#dusk $DUSK $BTR $TAC
{future}(TACUSDT)
{future}(BTRUSDT)
{future}(DUSKUSDT)
@Dusk Ich habe mir Dusk aus einer Ebene angesehen, die hinter der Transaktion selbst liegt: wie externe Systeme wissen, was tatsächlich On-Chain passiert ist.
Dusk-Architektur umfasst RUES, ein Ereignissystem, das dafür ausgelegt ist, Kettenereignisse an externe Konsumenten zu streamen. Der interessante Teil ist jedoch, dass Dusk mehrere Phasen einer Transaktion unterscheidet: Einreichung, Aufnahme, Ausführung und Finalisierung.
Diese Zustände sind nicht austauschbar.
Eine Transaktion kann zum Routing akzeptiert werden, ohne in einem Block zu sein. Sie kann in einem akzeptierten Block ausgeführt werden, ohne dass dieser Block final ist. Die eigene Integrationsanleitung von Dusk behandelt daher finalisierten Zustand als die sinnvolle Abrechnungs- bzw. Settlement-Signalgabe, statt sich auf einen generischen „bestätigt“-Status zu verlassen.
Das wirft eine operative Frage auf, die ich für beobachtenswert halte.
Können Börsen, Verwahrer, Wallets und Finanzanwendungen den finalisierten Zustand von Dusk zuverlässig genug nutzen, um ihre eigenen nachgelagerten Aktionen zu automatisieren?
Wenn ja, wird die Blockchain mehr als nur ein Ort, an dem Transaktionen abgerechnet werden. Sie wird zu einer verlässlichen Quelle für maschinenlesbaren Status für die Systeme, die darum herum gebaut sind.
Ich würde die Lücke zwischen Ausführung und Finalität, die Zuverlässigkeit der Ereignisverarbeitung, das Verhalten bei Neustarts/Wiederherstellung sowie die Frage beobachten, ob Integratoren konsequent den finalisierten Zustand nutzen und nicht schwächere Transaktionssignale.
Hier gibt es ein Risiko.
Mehr Ereignisinfrastruktur bedeutet nicht automatisch bessere Integration. Wenn Anwendungen Lifecycle-Zustände falsch interpretieren, kann selbst eine technisch finale Blockchain noch operative Fehler außerhalb der Kette erzeugen.
„Settlement ist nur dann nützlich, wenn die Systeme darum herum wissen, wann es final ist.“
Für Dusk denke ich, dass die Zuverlässigkeit bis zum letzten Meile-Einsatz (Last-Mile-Reliability) zu einem überraschend wichtigen Maß dafür werden könnte, ob seine Settlement-Layer echte Finanzinfrastruktur unterstützen kann.
#dusk $DUSK $BTR $TAC
Dusk-Architektur umfasst RUES, ein Ereignissystem, das dafür ausgelegt ist, Kettenereignisse an externe Konsumenten zu streamen. Der interessante Teil ist jedoch, dass Dusk mehrere Phasen einer Transaktion unterscheidet: Einreichung, Aufnahme, Ausführung und Finalisierung.
Diese Zustände sind nicht austauschbar.
Eine Transaktion kann zum Routing akzeptiert werden, ohne in einem Block zu sein. Sie kann in einem akzeptierten Block ausgeführt werden, ohne dass dieser Block final ist. Die eigene Integrationsanleitung von Dusk behandelt daher finalisierten Zustand als die sinnvolle Abrechnungs- bzw. Settlement-Signalgabe, statt sich auf einen generischen „bestätigt“-Status zu verlassen.
Das wirft eine operative Frage auf, die ich für beobachtenswert halte.
Können Börsen, Verwahrer, Wallets und Finanzanwendungen den finalisierten Zustand von Dusk zuverlässig genug nutzen, um ihre eigenen nachgelagerten Aktionen zu automatisieren?
Wenn ja, wird die Blockchain mehr als nur ein Ort, an dem Transaktionen abgerechnet werden. Sie wird zu einer verlässlichen Quelle für maschinenlesbaren Status für die Systeme, die darum herum gebaut sind.
Ich würde die Lücke zwischen Ausführung und Finalität, die Zuverlässigkeit der Ereignisverarbeitung, das Verhalten bei Neustarts/Wiederherstellung sowie die Frage beobachten, ob Integratoren konsequent den finalisierten Zustand nutzen und nicht schwächere Transaktionssignale.
Hier gibt es ein Risiko.
Mehr Ereignisinfrastruktur bedeutet nicht automatisch bessere Integration. Wenn Anwendungen Lifecycle-Zustände falsch interpretieren, kann selbst eine technisch finale Blockchain noch operative Fehler außerhalb der Kette erzeugen.
„Settlement ist nur dann nützlich, wenn die Systeme darum herum wissen, wann es final ist.“
Für Dusk denke ich, dass die Zuverlässigkeit bis zum letzten Meile-Einsatz (Last-Mile-Reliability) zu einem überraschend wichtigen Maß dafür werden könnte, ob seine Settlement-Layer echte Finanzinfrastruktur unterstützen kann.
#dusk $DUSK $BTR $TAC
1
1
347
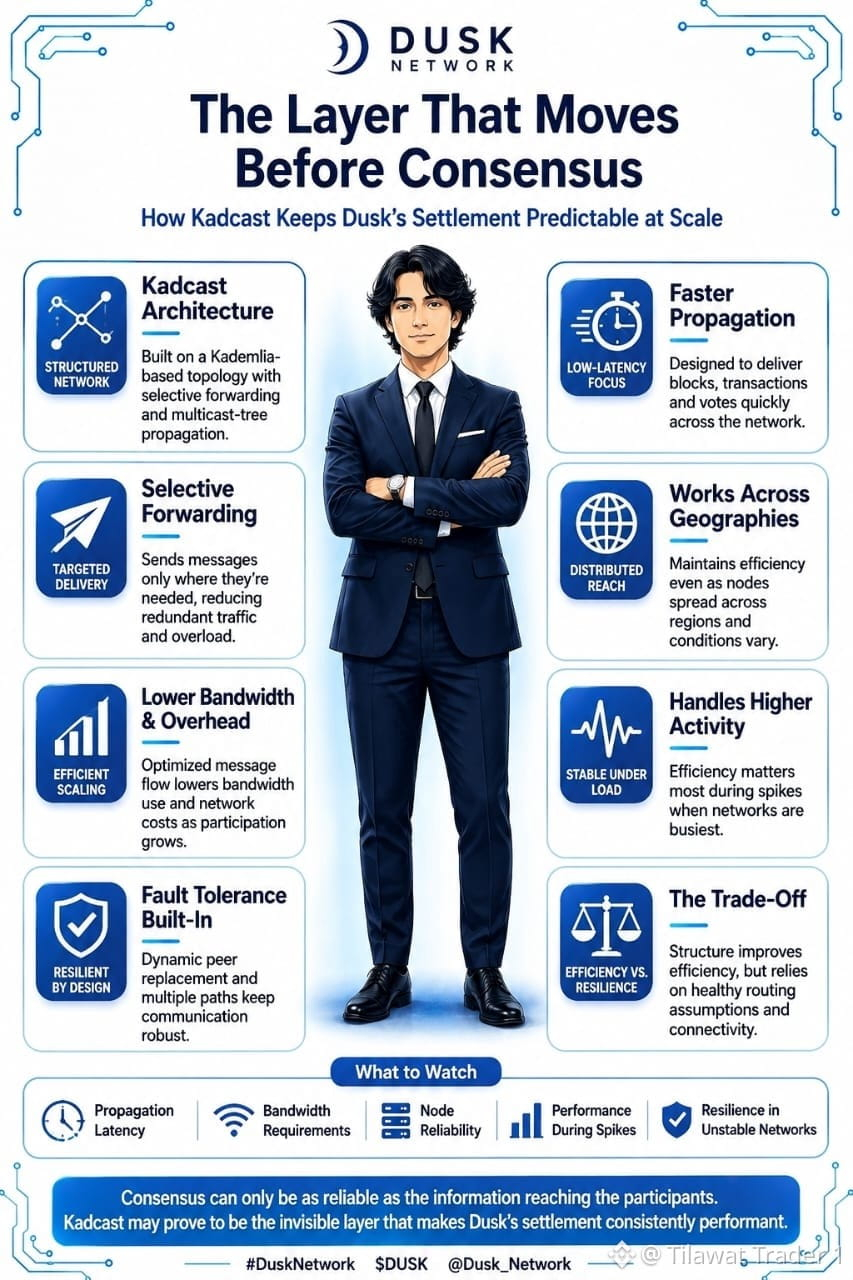
@Dusk_Foundation Ich habe mir die Infrastruktur von Dusk aus einer Ebene angesehen, die normalerweise weniger Beachtung findet: Das Netzwerk muss Informationen effizient übertragen, bevor der Konsens überhaupt etwas damit anfangen kann.
Dusk nutzt Kadcast als Peer-to-Peer-Kommunikationsschicht für Blöcke, Transaktionen und Konsensnachrichten. Anstatt Nachrichten breit über benachbarte Knoten hinweg zu fluten, verwendet Kadcast eine strukturierte, auf Kademlia basierende Topologie und selektives Weiterleiten, um redundante Übertragungen und Bandbreitenanforderungen zu reduzieren.
Das klingt nach einer technischen Detailfrage.
Ich halte sie für wichtiger.
Für ein Finanz-Settlement-Netzwerk kann vorhersehbare Kommunikation zu einer wirtschaftlichen Eigenschaft werden. Wenn Blöcke und Konsensnachrichten effizient propagieren, hat das System weniger Netzwerk-Overhead, den es auffangen muss, während sich Teilnahme und Aktivität erhöhen.
Der interessante Test ist daher nicht nur, ob Dusk einen Block schnell finalisieren kann.
Es geht darum, ob die Kommunikation effizient bleibt, wenn das Netzwerk größer, geschäftiger und stärker geografisch verteilt wird.
Ich würde die Propagationslatenz, den Bandbreitenbedarf, die Zuverlässigkeit der Knoten und beobachten, wie sich diese Eigenschaften während Phasen erhöhter Aktivität verhalten.
Es gibt außerdem einen Zielkonflikt.
Ein strukturiertes Propagationssystem kann die Effizienz verbessern, aber es führt mehr Annahmen über die Netzwerktopologie und das Routing-Verhalten ein. Effizienz ist nur dann wertvoll, wenn die Widerstandsfähigkeit stark bleibt, auch wenn Knoten verschwinden, Verbindungen sich verschlechtern oder die Netzwerkbedingungen ungleich werden.
Der Konsens kann nur so zuverlässig sein wie die Informationen, die bei den Teilnehmenden ankommen.
Für Dusk könnte Kadcast letztlich weniger als reines Networking-Feature relevant sein, sondern eher als Teil der verborgenen Infrastruktur, die mitbestimmt, wie konsistent die Settlement-Schicht ihre Leistung erbringt.
#dusk $DUSK $TAC $STAR
{future}(STARUSDT)
{future}(TACUSDT)
{future}(DUSKUSDT)
@Dusk Ich habe mir die Infrastruktur von Dusk aus einer Ebene angesehen, die normalerweise weniger Beachtung findet: Das Netzwerk muss Informationen effizient übertragen, bevor der Konsens überhaupt etwas damit anfangen kann.
Dusk nutzt Kadcast als Peer-to-Peer-Kommunikationsschicht für Blöcke, Transaktionen und Konsensnachrichten. Anstatt Nachrichten breit über benachbarte Knoten hinweg zu fluten, verwendet Kadcast eine strukturierte, auf Kademlia basierende Topologie und selektives Weiterleiten, um redundante Übertragungen und Bandbreitenanforderungen zu reduzieren.
Das klingt nach einer technischen Detailfrage.
Ich halte sie für wichtiger.
Für ein Finanz-Settlement-Netzwerk kann vorhersehbare Kommunikation zu einer wirtschaftlichen Eigenschaft werden. Wenn Blöcke und Konsensnachrichten effizient propagieren, hat das System weniger Netzwerk-Overhead, den es auffangen muss, während sich Teilnahme und Aktivität erhöhen.
Der interessante Test ist daher nicht nur, ob Dusk einen Block schnell finalisieren kann.
Es geht darum, ob die Kommunikation effizient bleibt, wenn das Netzwerk größer, geschäftiger und stärker geografisch verteilt wird.
Ich würde die Propagationslatenz, den Bandbreitenbedarf, die Zuverlässigkeit der Knoten und beobachten, wie sich diese Eigenschaften während Phasen erhöhter Aktivität verhalten.
Es gibt außerdem einen Zielkonflikt.
Ein strukturiertes Propagationssystem kann die Effizienz verbessern, aber es führt mehr Annahmen über die Netzwerktopologie und das Routing-Verhalten ein. Effizienz ist nur dann wertvoll, wenn die Widerstandsfähigkeit stark bleibt, auch wenn Knoten verschwinden, Verbindungen sich verschlechtern oder die Netzwerkbedingungen ungleich werden.
Der Konsens kann nur so zuverlässig sein wie die Informationen, die bei den Teilnehmenden ankommen.
Für Dusk könnte Kadcast letztlich weniger als reines Networking-Feature relevant sein, sondern eher als Teil der verborgenen Infrastruktur, die mitbestimmt, wie konsistent die Settlement-Schicht ihre Leistung erbringt.
#dusk $DUSK $TAC $STAR
Dusk nutzt Kadcast als Peer-to-Peer-Kommunikationsschicht für Blöcke, Transaktionen und Konsensnachrichten. Anstatt Nachrichten breit über benachbarte Knoten hinweg zu fluten, verwendet Kadcast eine strukturierte, auf Kademlia basierende Topologie und selektives Weiterleiten, um redundante Übertragungen und Bandbreitenanforderungen zu reduzieren.
Das klingt nach einer technischen Detailfrage.
Ich halte sie für wichtiger.
Für ein Finanz-Settlement-Netzwerk kann vorhersehbare Kommunikation zu einer wirtschaftlichen Eigenschaft werden. Wenn Blöcke und Konsensnachrichten effizient propagieren, hat das System weniger Netzwerk-Overhead, den es auffangen muss, während sich Teilnahme und Aktivität erhöhen.
Der interessante Test ist daher nicht nur, ob Dusk einen Block schnell finalisieren kann.
Es geht darum, ob die Kommunikation effizient bleibt, wenn das Netzwerk größer, geschäftiger und stärker geografisch verteilt wird.
Ich würde die Propagationslatenz, den Bandbreitenbedarf, die Zuverlässigkeit der Knoten und beobachten, wie sich diese Eigenschaften während Phasen erhöhter Aktivität verhalten.
Es gibt außerdem einen Zielkonflikt.
Ein strukturiertes Propagationssystem kann die Effizienz verbessern, aber es führt mehr Annahmen über die Netzwerktopologie und das Routing-Verhalten ein. Effizienz ist nur dann wertvoll, wenn die Widerstandsfähigkeit stark bleibt, auch wenn Knoten verschwinden, Verbindungen sich verschlechtern oder die Netzwerkbedingungen ungleich werden.
Der Konsens kann nur so zuverlässig sein wie die Informationen, die bei den Teilnehmenden ankommen.
Für Dusk könnte Kadcast letztlich weniger als reines Networking-Feature relevant sein, sondern eher als Teil der verborgenen Infrastruktur, die mitbestimmt, wie konsistent die Settlement-Schicht ihre Leistung erbringt.
#dusk $DUSK $TAC $STAR
1
2
243
@Dusk_Foundation Etwas an Dusk’ Brücken-Design zieht meine Aufmerksamkeit weg vom ZK-Stack und hin zu einer viel älteren Frage: Wem genau vertraust du, sobald ein Datensatz die Chain verlässt, die ihn verifiziert?
Native DUSK im Mainnet ist die maßgebliche Quelle der Wahrheit. BEP20 DUSK auf BSC ist eine umschlossene Darstellung, die erst geprägt wird, nachdem ein Lock auf der Dusk-Seite bestätigt wurde. Das ist ein sauberes Design auf dem Papier. Aber es verschiebt still und heimlich den Vertrauensanker. Im Mainnet entsteht die Settlement-Finalität durch DuskDS-Konsens. Außerhalb des Mainnets entsteht sie durch einen Bridge-Contract, der korrekt funktioniert und gegenüber jedem umschlossenen Token in Umlauf jederzeit zahlungsfähig bleibt.
Für ein Netzwerk, das um regulierte, auditierbare Assets herum gebaut ist, ist diese Unterscheidung nicht nur kosmetisch. Ein Emittent, der sich auf Dusk’ Compliance-Garantien verlässt, bekommt schwächere Zusicherungen, sobald die Darstellung seines Assets auf einer Chain existiert, über die Dusk keinen Konsens hat.
Das Signal, auf das ich achten würde, ist also nicht die Bridge-Volumenmenge. Es ist der Ort, an dem Liquidität tatsächlich ankommt. Bleibt die Aktivität in nativen DUSK konzentriert, oder zieht es die Bequemlichkeit in umschlossene Formen über mehrere Chains hinweg?
Multi-Chain-Zugriff ist gut für die Reichweite. Nur für die These ist er dann gut, wenn die Eigenschaft „reguliert, verifizierbar“ die Reise überlebt.
Eine Bridge kann einen Token bewegen. Sie kann die Garantie dahinter nicht bewegen.
#dusk $DUSK $PORTAL $PROM
Was ist am wichtigsten, wenn DUSK über Chains hinweg wechselt?
{future}(PROMUSDT)
{future}(PORTALUSDT)
{future}(DUSKUSDT)
@Dusk Etwas an Dusk’ Brücken-Design zieht meine Aufmerksamkeit weg vom ZK-Stack und hin zu einer viel älteren Frage: Wem genau vertraust du, sobald ein Datensatz die Chain verlässt, die ihn verifiziert?
Native DUSK im Mainnet ist die maßgebliche Quelle der Wahrheit. BEP20 DUSK auf BSC ist eine umschlossene Darstellung, die erst geprägt wird, nachdem ein Lock auf der Dusk-Seite bestätigt wurde. Das ist ein sauberes Design auf dem Papier. Aber es verschiebt still und heimlich den Vertrauensanker. Im Mainnet entsteht die Settlement-Finalität durch DuskDS-Konsens. Außerhalb des Mainnets entsteht sie durch einen Bridge-Contract, der korrekt funktioniert und gegenüber jedem umschlossenen Token in Umlauf jederzeit zahlungsfähig bleibt.
Für ein Netzwerk, das um regulierte, auditierbare Assets herum gebaut ist, ist diese Unterscheidung nicht nur kosmetisch. Ein Emittent, der sich auf Dusk’ Compliance-Garantien verlässt, bekommt schwächere Zusicherungen, sobald die Darstellung seines Assets auf einer Chain existiert, über die Dusk keinen Konsens hat.
Das Signal, auf das ich achten würde, ist also nicht die Bridge-Volumenmenge. Es ist der Ort, an dem Liquidität tatsächlich ankommt. Bleibt die Aktivität in nativen DUSK konzentriert, oder zieht es die Bequemlichkeit in umschlossene Formen über mehrere Chains hinweg?
Multi-Chain-Zugriff ist gut für die Reichweite. Nur für die These ist er dann gut, wenn die Eigenschaft „reguliert, verifizierbar“ die Reise überlebt.
Eine Bridge kann einen Token bewegen. Sie kann die Garantie dahinter nicht bewegen.
#dusk $DUSK $PORTAL $PROM
Was ist am wichtigsten, wenn DUSK über Chains hinweg wechselt?
Native DUSK im Mainnet ist die maßgebliche Quelle der Wahrheit. BEP20 DUSK auf BSC ist eine umschlossene Darstellung, die erst geprägt wird, nachdem ein Lock auf der Dusk-Seite bestätigt wurde. Das ist ein sauberes Design auf dem Papier. Aber es verschiebt still und heimlich den Vertrauensanker. Im Mainnet entsteht die Settlement-Finalität durch DuskDS-Konsens. Außerhalb des Mainnets entsteht sie durch einen Bridge-Contract, der korrekt funktioniert und gegenüber jedem umschlossenen Token in Umlauf jederzeit zahlungsfähig bleibt.
Für ein Netzwerk, das um regulierte, auditierbare Assets herum gebaut ist, ist diese Unterscheidung nicht nur kosmetisch. Ein Emittent, der sich auf Dusk’ Compliance-Garantien verlässt, bekommt schwächere Zusicherungen, sobald die Darstellung seines Assets auf einer Chain existiert, über die Dusk keinen Konsens hat.
Das Signal, auf das ich achten würde, ist also nicht die Bridge-Volumenmenge. Es ist der Ort, an dem Liquidität tatsächlich ankommt. Bleibt die Aktivität in nativen DUSK konzentriert, oder zieht es die Bequemlichkeit in umschlossene Formen über mehrere Chains hinweg?
Multi-Chain-Zugriff ist gut für die Reichweite. Nur für die These ist er dann gut, wenn die Eigenschaft „reguliert, verifizierbar“ die Reise überlebt.
Eine Bridge kann einen Token bewegen. Sie kann die Garantie dahinter nicht bewegen.
#dusk $DUSK $PORTAL $PROM
Was ist am wichtigsten, wenn DUSK über Chains hinweg wechselt?
🔐 Security of the bridge
100%
✅ Verifiability of the asset
0%
💧 Cross-chain liquidity
0%
⚖️ Regulatory assurance
0%
1 Stimmen • Abstimmung beendet
2
96
@Dusk_Foundation Ich habe etwas in der Art bemerkt, wie Dusk seine Confidential Security Contracts strukturiert, das meine Sicht auf den "verifiziert"-Status auf der Kette verändert. Eine Wallet kann einen gültigen Zero-Knowledge-Beweis halten, der bestätigt, dass sie die Inhaber-Anforderung für einen XSC erfüllt, und die DuskVM kann diesen Beweis als wahr akzeptieren, aber die Übertragung wird dennoch nicht freigegeben. Der Contract verfolgt außerdem eine aggregierte Bedingung, wie etwa eine Anteilseigner-Grenze, die zum Zeitpunkt der Übertragung gilt und nicht zum Zeitpunkt der Onboarding-Erfassung. So sind Eignung und Transaktionsgültigkeit zwei getrennte Prüfungen, die auf unterschiedlichen Zeitachsen laufen.
Das ist wichtig dafür, wie Kapital tatsächlich in regulierten On-Chain-Wertpapieren funktioniert. Investoren behandeln KYC oder den Nachweis der Eignung häufig als statisches Freischalten: Man macht es einmal durch und kann sich dann frei bewegen. Dusk's Design legt nahe, dass es anders ist: Bei jeder Übertragung wird der aktuelle Zustand des Wertpapiers erneut geprüft, nicht nur die Identität des Empfängers. Das bedeutet, dass die Liquidität für XSC-basierte Assets möglicherweise weniger durch die Nachfrage begrenzt wird, sondern mehr dadurch, wie nah eine Emission zu ihren strukturellen Grenzen zu jedem beliebigen Zeitpunkt liegt.
Es ist leicht, das zu übersehen, weil es erst auffällt, wenn jemand tatsächlich blockiert wird. "Etwas halten zu dürfen ist nicht dasselbe, wie es gerade jetzt empfangen zu dürfen." Das ehrliche Risiko hier ist Reibung bei der Abwicklung: Wenn die Grenzen eng sind, kann die Finalität auf DuskDS genau dann ins Stocken geraten, wenn die Nachfrage am höchsten ist.
#dusk $DUSK $SPK $PENDLE
Was ist am wichtigsten für regulierte On-Chain-Wertpapiere?
{future}(PENDLEUSDT)
{future}(SPKUSDT)
{future}(DUSKUSDT)
@Dusk Ich habe etwas in der Art bemerkt, wie Dusk seine Confidential Security Contracts strukturiert, das meine Sicht auf den "verifiziert"-Status auf der Kette verändert. Eine Wallet kann einen gültigen Zero-Knowledge-Beweis halten, der bestätigt, dass sie die Inhaber-Anforderung für einen XSC erfüllt, und die DuskVM kann diesen Beweis als wahr akzeptieren, aber die Übertragung wird dennoch nicht freigegeben. Der Contract verfolgt außerdem eine aggregierte Bedingung, wie etwa eine Anteilseigner-Grenze, die zum Zeitpunkt der Übertragung gilt und nicht zum Zeitpunkt der Onboarding-Erfassung. So sind Eignung und Transaktionsgültigkeit zwei getrennte Prüfungen, die auf unterschiedlichen Zeitachsen laufen.
Das ist wichtig dafür, wie Kapital tatsächlich in regulierten On-Chain-Wertpapieren funktioniert. Investoren behandeln KYC oder den Nachweis der Eignung häufig als statisches Freischalten: Man macht es einmal durch und kann sich dann frei bewegen. Dusk's Design legt nahe, dass es anders ist: Bei jeder Übertragung wird der aktuelle Zustand des Wertpapiers erneut geprüft, nicht nur die Identität des Empfängers. Das bedeutet, dass die Liquidität für XSC-basierte Assets möglicherweise weniger durch die Nachfrage begrenzt wird, sondern mehr dadurch, wie nah eine Emission zu ihren strukturellen Grenzen zu jedem beliebigen Zeitpunkt liegt.
Es ist leicht, das zu übersehen, weil es erst auffällt, wenn jemand tatsächlich blockiert wird. "Etwas halten zu dürfen ist nicht dasselbe, wie es gerade jetzt empfangen zu dürfen." Das ehrliche Risiko hier ist Reibung bei der Abwicklung: Wenn die Grenzen eng sind, kann die Finalität auf DuskDS genau dann ins Stocken geraten, wenn die Nachfrage am höchsten ist.
#dusk $DUSK $SPK $PENDLE
Was ist am wichtigsten für regulierte On-Chain-Wertpapiere?
Das ist wichtig dafür, wie Kapital tatsächlich in regulierten On-Chain-Wertpapieren funktioniert. Investoren behandeln KYC oder den Nachweis der Eignung häufig als statisches Freischalten: Man macht es einmal durch und kann sich dann frei bewegen. Dusk's Design legt nahe, dass es anders ist: Bei jeder Übertragung wird der aktuelle Zustand des Wertpapiers erneut geprüft, nicht nur die Identität des Empfängers. Das bedeutet, dass die Liquidität für XSC-basierte Assets möglicherweise weniger durch die Nachfrage begrenzt wird, sondern mehr dadurch, wie nah eine Emission zu ihren strukturellen Grenzen zu jedem beliebigen Zeitpunkt liegt.
Es ist leicht, das zu übersehen, weil es erst auffällt, wenn jemand tatsächlich blockiert wird. "Etwas halten zu dürfen ist nicht dasselbe, wie es gerade jetzt empfangen zu dürfen." Das ehrliche Risiko hier ist Reibung bei der Abwicklung: Wenn die Grenzen eng sind, kann die Finalität auf DuskDS genau dann ins Stocken geraten, wenn die Nachfrage am höchsten ist.
#dusk $DUSK $SPK $PENDLE
Was ist am wichtigsten für regulierte On-Chain-Wertpapiere?
✅ Investor eligibility
100%
🔒 Transfer restrictions
0%
📊 Current holder limits
0%
⚡ Smooth settlement
0%
2 Stimmen • Abstimmung beendet
1
2
585
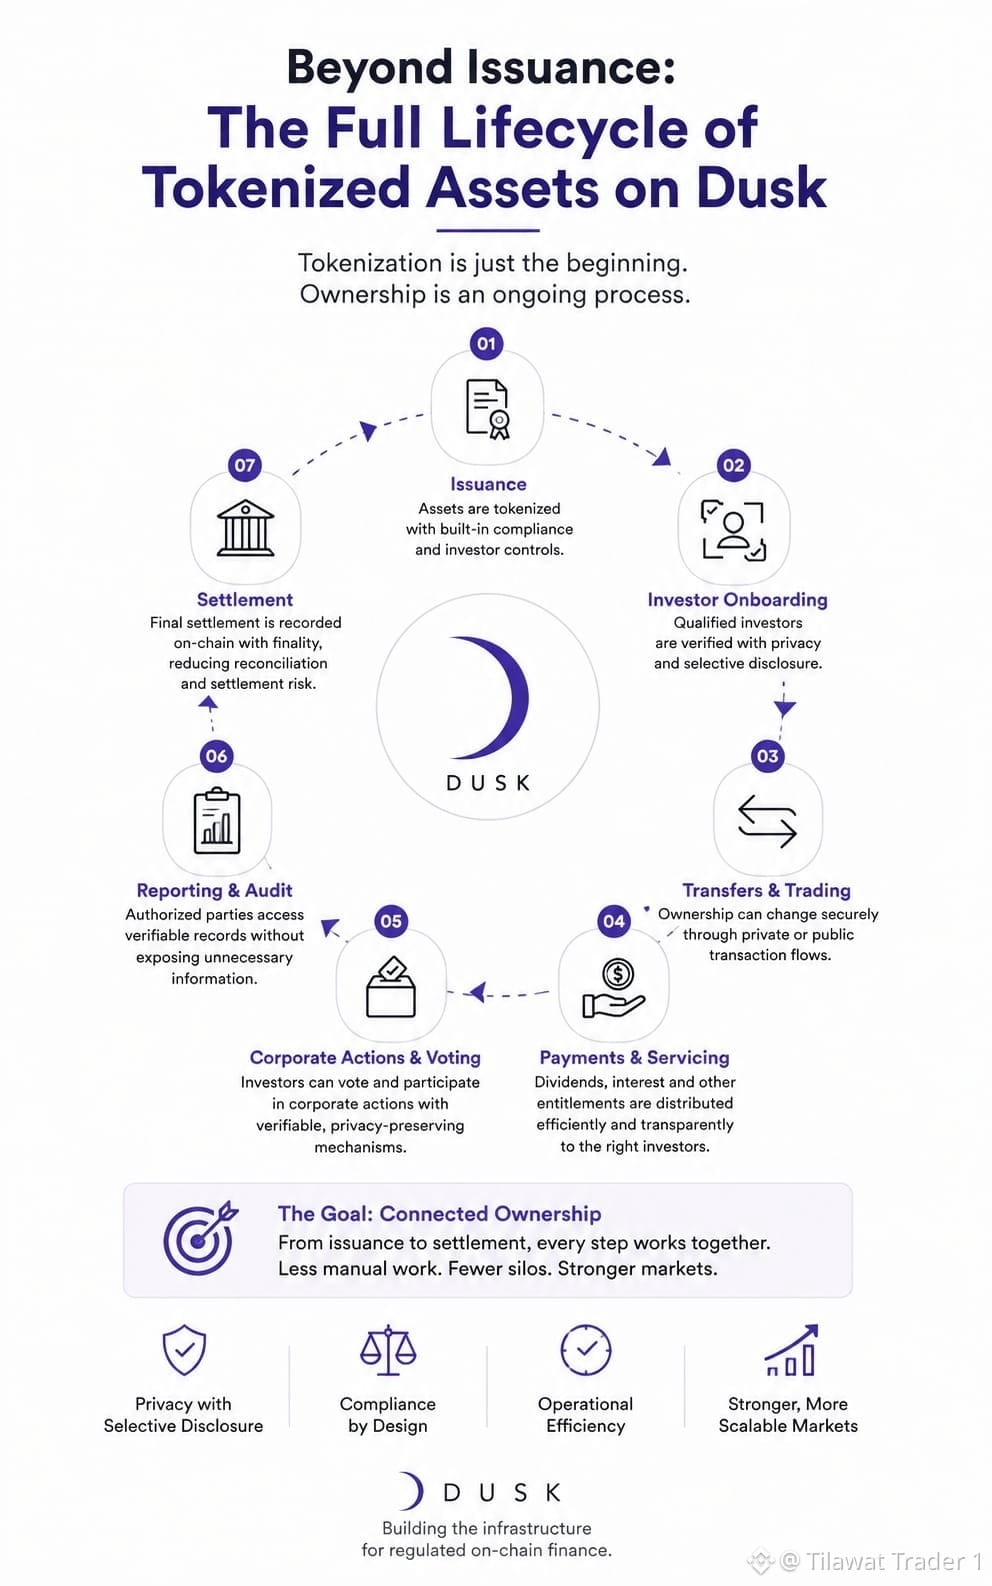
@Dusk_Foundation Ich habe angefangen, Dusk anhand eines Teils der Tokenisierung zu betrachten, der oft weniger Beachtung findet: Was passiert, nachdem ein Asset ausgegeben wurde.
Die Erstellung eines tokenisierten Wertpapiers ist nur der Anfang. Reale Finanzassets benötigen Aktualisierungen des Eigentums, Anlegerberechtigung, Übertragungen, Dividenden, Stimmrechte, Berichterstattung und schließlich die Abwicklung. Wenn jeder Schritt weiterhin von getrennten Systemen und manueller Abstimmung abhängt, könnte es sein, dass das Onboarding des Assets zwar auf die Blockchain verlagert wird, aber nicht viel von der operativen Komplexität entfernt.
Hier wird die aktuelle Ausrichtung von Dusk besonders interessant. Die Infrastruktur wird um den umfassenderen Eigentumslebenszyklus herum entworfen, während Dusk Trade gebaut wird, um Discovery, Onboarding, Handel, Zahlungsabstimmung und Abwicklung zu verbinden.
Die Frage, die ich im Blick behalten würde, ist, ob diese Workflows in der Praxis tatsächlich miteinander verknüpft werden.
Wenn sich ein Asset von der Emission bis zum Eigentum der Anleger, zum Servicing und zum Sekundärhandel bewegen kann, ohne dass wiederholt dieselben Datensätze in unterschiedlichen Systemen neu erstellt werden müssen, wird das Nutzenversprechen deutlich größer als nur „Tokenisierung“.
Es gibt jedoch weiterhin eine große Herausforderung bei der Umsetzung: Rechtliche Prozesse, Verwahrer, Handelsplätze und Administratoren verschwinden nicht einfach, weil sich das Ledger ändert.
„Tokenisierung ist am wichtigsten, wenn sie die Arbeit rund um das Eigentum reduziert.“
Für Dusk könnte das ein aussagekräftigeres Signal für die Akzeptanz sein als lediglich zu zählen, wie viele Assets zu Tokens werden.
#dusk $DUSK $ZEC $TRUMP
{future}(TRUMPUSDT)
{future}(ZECUSDT)
{future}(DUSKUSDT)
@Dusk Ich habe angefangen, Dusk anhand eines Teils der Tokenisierung zu betrachten, der oft weniger Beachtung findet: Was passiert, nachdem ein Asset ausgegeben wurde.
Die Erstellung eines tokenisierten Wertpapiers ist nur der Anfang. Reale Finanzassets benötigen Aktualisierungen des Eigentums, Anlegerberechtigung, Übertragungen, Dividenden, Stimmrechte, Berichterstattung und schließlich die Abwicklung. Wenn jeder Schritt weiterhin von getrennten Systemen und manueller Abstimmung abhängt, könnte es sein, dass das Onboarding des Assets zwar auf die Blockchain verlagert wird, aber nicht viel von der operativen Komplexität entfernt.
Hier wird die aktuelle Ausrichtung von Dusk besonders interessant. Die Infrastruktur wird um den umfassenderen Eigentumslebenszyklus herum entworfen, während Dusk Trade gebaut wird, um Discovery, Onboarding, Handel, Zahlungsabstimmung und Abwicklung zu verbinden.
Die Frage, die ich im Blick behalten würde, ist, ob diese Workflows in der Praxis tatsächlich miteinander verknüpft werden.
Wenn sich ein Asset von der Emission bis zum Eigentum der Anleger, zum Servicing und zum Sekundärhandel bewegen kann, ohne dass wiederholt dieselben Datensätze in unterschiedlichen Systemen neu erstellt werden müssen, wird das Nutzenversprechen deutlich größer als nur „Tokenisierung“.
Es gibt jedoch weiterhin eine große Herausforderung bei der Umsetzung: Rechtliche Prozesse, Verwahrer, Handelsplätze und Administratoren verschwinden nicht einfach, weil sich das Ledger ändert.
„Tokenisierung ist am wichtigsten, wenn sie die Arbeit rund um das Eigentum reduziert.“
Für Dusk könnte das ein aussagekräftigeres Signal für die Akzeptanz sein als lediglich zu zählen, wie viele Assets zu Tokens werden.
#dusk $DUSK $ZEC $TRUMP
Die Erstellung eines tokenisierten Wertpapiers ist nur der Anfang. Reale Finanzassets benötigen Aktualisierungen des Eigentums, Anlegerberechtigung, Übertragungen, Dividenden, Stimmrechte, Berichterstattung und schließlich die Abwicklung. Wenn jeder Schritt weiterhin von getrennten Systemen und manueller Abstimmung abhängt, könnte es sein, dass das Onboarding des Assets zwar auf die Blockchain verlagert wird, aber nicht viel von der operativen Komplexität entfernt.
Hier wird die aktuelle Ausrichtung von Dusk besonders interessant. Die Infrastruktur wird um den umfassenderen Eigentumslebenszyklus herum entworfen, während Dusk Trade gebaut wird, um Discovery, Onboarding, Handel, Zahlungsabstimmung und Abwicklung zu verbinden.
Die Frage, die ich im Blick behalten würde, ist, ob diese Workflows in der Praxis tatsächlich miteinander verknüpft werden.
Wenn sich ein Asset von der Emission bis zum Eigentum der Anleger, zum Servicing und zum Sekundärhandel bewegen kann, ohne dass wiederholt dieselben Datensätze in unterschiedlichen Systemen neu erstellt werden müssen, wird das Nutzenversprechen deutlich größer als nur „Tokenisierung“.
Es gibt jedoch weiterhin eine große Herausforderung bei der Umsetzung: Rechtliche Prozesse, Verwahrer, Handelsplätze und Administratoren verschwinden nicht einfach, weil sich das Ledger ändert.
„Tokenisierung ist am wichtigsten, wenn sie die Arbeit rund um das Eigentum reduziert.“
Für Dusk könnte das ein aussagekräftigeres Signal für die Akzeptanz sein als lediglich zu zählen, wie viele Assets zu Tokens werden.
#dusk $DUSK $ZEC $TRUMP
4
3
441
Verifiziert
@Dusk_Foundation Ich habe mir den Dusk aus einer Perspektive der Developer-Ökonomie angesehen, und seine zwei Ausführungspfade könnten wichtiger sein, als es zunächst scheint.
DuskEVM ermöglicht Teams die Nutzung von Solidity und vertrautem EVM-Tooling, während DuskVM auf Anwendungen abzielt, die eine native L1-Ausführung, Datenschutz oder Zero-Knowledge-Fähigkeiten benötigen.
Das ergibt einen interessanten Akzeptanztest.
Kann Dusk Entwickler anziehen, ohne jede Anwendung in die gleiche technische Umgebung zu zwingen?
Wenn EVM-Teams über vertrautes Tooling einsteigen können, während spezialisierte Finanzanwendungen weiterhin Zugriff auf tiefere native Fähigkeiten haben, könnte Dusk eines der häufigen Trade-offs zwischen Ökosystem-Zugänglichkeit und protokollspezifischer Funktionalität verringern.
Die schwierigere Frage ist jedoch, ob Entwickler tatsächlich über beide Pfade hinweg bauen – statt sie als getrennte Inseln zu behandeln.
„Entwicklerwahl ist nur dann wichtig, wenn sie zu Ökosystem-Dichte führt.“
Das wäre das Signal, das ich beobachten würde: nicht, wie viele Ausführungsumgebungen Dusk hat, sondern ob diese Umgebungen mehr nützliche Anwendungen und Nutzer rund um die gleiche Abrechnungsschicht schaffen.
#dusk $DUSK $VELVET $BTW
Was treibt die Akzeptanz von Dusk an?
{future}(DUSKUSDT)
{future}(VELVETUSDT)
{future}(BTWUSDT)
@Dusk Ich habe mir den Dusk aus einer Perspektive der Developer-Ökonomie angesehen, und seine zwei Ausführungspfade könnten wichtiger sein, als es zunächst scheint.
DuskEVM ermöglicht Teams die Nutzung von Solidity und vertrautem EVM-Tooling, während DuskVM auf Anwendungen abzielt, die eine native L1-Ausführung, Datenschutz oder Zero-Knowledge-Fähigkeiten benötigen.
Das ergibt einen interessanten Akzeptanztest.
Kann Dusk Entwickler anziehen, ohne jede Anwendung in die gleiche technische Umgebung zu zwingen?
Wenn EVM-Teams über vertrautes Tooling einsteigen können, während spezialisierte Finanzanwendungen weiterhin Zugriff auf tiefere native Fähigkeiten haben, könnte Dusk eines der häufigen Trade-offs zwischen Ökosystem-Zugänglichkeit und protokollspezifischer Funktionalität verringern.
Die schwierigere Frage ist jedoch, ob Entwickler tatsächlich über beide Pfade hinweg bauen – statt sie als getrennte Inseln zu behandeln.
„Entwicklerwahl ist nur dann wichtig, wenn sie zu Ökosystem-Dichte führt.“
Das wäre das Signal, das ich beobachten würde: nicht, wie viele Ausführungsumgebungen Dusk hat, sondern ob diese Umgebungen mehr nützliche Anwendungen und Nutzer rund um die gleiche Abrechnungsschicht schaffen.
#dusk $DUSK $VELVET $BTW
Was treibt die Akzeptanz von Dusk an?
DuskEVM ermöglicht Teams die Nutzung von Solidity und vertrautem EVM-Tooling, während DuskVM auf Anwendungen abzielt, die eine native L1-Ausführung, Datenschutz oder Zero-Knowledge-Fähigkeiten benötigen.
Das ergibt einen interessanten Akzeptanztest.
Kann Dusk Entwickler anziehen, ohne jede Anwendung in die gleiche technische Umgebung zu zwingen?
Wenn EVM-Teams über vertrautes Tooling einsteigen können, während spezialisierte Finanzanwendungen weiterhin Zugriff auf tiefere native Fähigkeiten haben, könnte Dusk eines der häufigen Trade-offs zwischen Ökosystem-Zugänglichkeit und protokollspezifischer Funktionalität verringern.
Die schwierigere Frage ist jedoch, ob Entwickler tatsächlich über beide Pfade hinweg bauen – statt sie als getrennte Inseln zu behandeln.
„Entwicklerwahl ist nur dann wichtig, wenn sie zu Ökosystem-Dichte führt.“
Das wäre das Signal, das ich beobachten würde: nicht, wie viele Ausführungsumgebungen Dusk hat, sondern ob diese Umgebungen mehr nützliche Anwendungen und Nutzer rund um die gleiche Abrechnungsschicht schaffen.
#dusk $DUSK $VELVET $BTW
Was treibt die Akzeptanz von Dusk an?
EVM Tools
100%
Native Tech
0%
Both
0%
2 Stimmen • Abstimmung beendet
1
3
1.8k
@Dusk_Foundation Ich habe damit begonnen, Dusk aus einem anderen Blickwinkel zu betrachten: nicht danach, ob ein Vermögenswert tokenisiert werden kann, sondern ob der Abwicklungsprozess rund um diesen Vermögenswert vereinfacht werden kann.
In traditionellen Märkten sind die Übertragung eines Vermögenswerts und die Abwicklung der entsprechenden Zahlung häufig getrennte operative Schritte. Das führt zu Abstimmungsaufwand, Zeitversatz und zusätzlichen Stellen, an denen eine Seite eines Geschäfts abschließen kann, bevor die andere fertig ist.
Das Design der Marktinfrastruktur von Dusk verfolgt einen anderen Ansatz, indem die Asset-Komponente, die Zahlungs-Komponente, die Teilnehmerberechtigungen und der Abwicklungsprozess als Teile desselben Workflows betrachtet werden. Die Architektur ist auf deterministische Abwicklung und Delivery-versus-Payment-fähige Abläufe ausgelegt – statt Tokenisierung als Endziel zu behandeln.
Das ergibt für mich eine interessantere Kennzahl als nur zu zählen, wie viele Vermögenswerte ausgegeben werden.
Kann Dusk die Menge der Abstimmung reduzieren, die zwischen Emittenten, Investoren, Verwahrstellen, Handelsplätzen und Zahlungsinfrastruktur erforderlich ist?
Wenn zwei Seiten einen Vermögenswert und die entsprechende Zahlung in einem stärker koordinierten Prozess austauschen können, könnte der Wert der Blockchain weniger darin liegen, eine weitere digitale Repräsentation eines Vermögenswerts zu schaffen, und mehr darin, den operativen Reibungswiderstand rund um ihn zu beseitigen.
Die Einschränkung ist offensichtlich: Atomare Abwicklung wird erst dann wirtschaftlich sinnvoll, wenn genügend Marktteilnehmer kompatible Schienen nutzen. Ein technisch eleganter Abwicklungsmechanismus kann die Fragmentierung nicht beseitigen, wenn Liquidität, Verwahrung und Zahlungssysteme weiterhin voneinander getrennt bleiben.
Der tatsächliche Wert der Tokenisierung könnte weniger darin liegen, digitale Vermögenswerte zu schaffen, sondern eher darin, den Reibungsaufwand zu verringern, der für deren Abwicklung erforderlich ist.
Das ist das Dusk-Signal, das ich als Nächstes beobachten würde: nicht wie viele Vermögenswerte on-chain existieren, sondern wie viel Abwicklungskomplexität das Netzwerk tatsächlich reduzieren kann.
#dusk $DUSK $BOME $TRUMP
Was wird für den langfristigen Wert von Dusk am wichtigsten sein?
{future}(TRUMPUSDT)
{future}(BOMEUSDT)
{future}(DUSKUSDT)
@Dusk Ich habe damit begonnen, Dusk aus einem anderen Blickwinkel zu betrachten: nicht danach, ob ein Vermögenswert tokenisiert werden kann, sondern ob der Abwicklungsprozess rund um diesen Vermögenswert vereinfacht werden kann.
In traditionellen Märkten sind die Übertragung eines Vermögenswerts und die Abwicklung der entsprechenden Zahlung häufig getrennte operative Schritte. Das führt zu Abstimmungsaufwand, Zeitversatz und zusätzlichen Stellen, an denen eine Seite eines Geschäfts abschließen kann, bevor die andere fertig ist.
Das Design der Marktinfrastruktur von Dusk verfolgt einen anderen Ansatz, indem die Asset-Komponente, die Zahlungs-Komponente, die Teilnehmerberechtigungen und der Abwicklungsprozess als Teile desselben Workflows betrachtet werden. Die Architektur ist auf deterministische Abwicklung und Delivery-versus-Payment-fähige Abläufe ausgelegt – statt Tokenisierung als Endziel zu behandeln.
Das ergibt für mich eine interessantere Kennzahl als nur zu zählen, wie viele Vermögenswerte ausgegeben werden.
Kann Dusk die Menge der Abstimmung reduzieren, die zwischen Emittenten, Investoren, Verwahrstellen, Handelsplätzen und Zahlungsinfrastruktur erforderlich ist?
Wenn zwei Seiten einen Vermögenswert und die entsprechende Zahlung in einem stärker koordinierten Prozess austauschen können, könnte der Wert der Blockchain weniger darin liegen, eine weitere digitale Repräsentation eines Vermögenswerts zu schaffen, und mehr darin, den operativen Reibungswiderstand rund um ihn zu beseitigen.
Die Einschränkung ist offensichtlich: Atomare Abwicklung wird erst dann wirtschaftlich sinnvoll, wenn genügend Marktteilnehmer kompatible Schienen nutzen. Ein technisch eleganter Abwicklungsmechanismus kann die Fragmentierung nicht beseitigen, wenn Liquidität, Verwahrung und Zahlungssysteme weiterhin voneinander getrennt bleiben.
Der tatsächliche Wert der Tokenisierung könnte weniger darin liegen, digitale Vermögenswerte zu schaffen, sondern eher darin, den Reibungsaufwand zu verringern, der für deren Abwicklung erforderlich ist.
Das ist das Dusk-Signal, das ich als Nächstes beobachten würde: nicht wie viele Vermögenswerte on-chain existieren, sondern wie viel Abwicklungskomplexität das Netzwerk tatsächlich reduzieren kann.
#dusk $DUSK $BOME $TRUMP
Was wird für den langfristigen Wert von Dusk am wichtigsten sein?
In traditionellen Märkten sind die Übertragung eines Vermögenswerts und die Abwicklung der entsprechenden Zahlung häufig getrennte operative Schritte. Das führt zu Abstimmungsaufwand, Zeitversatz und zusätzlichen Stellen, an denen eine Seite eines Geschäfts abschließen kann, bevor die andere fertig ist.
Das Design der Marktinfrastruktur von Dusk verfolgt einen anderen Ansatz, indem die Asset-Komponente, die Zahlungs-Komponente, die Teilnehmerberechtigungen und der Abwicklungsprozess als Teile desselben Workflows betrachtet werden. Die Architektur ist auf deterministische Abwicklung und Delivery-versus-Payment-fähige Abläufe ausgelegt – statt Tokenisierung als Endziel zu behandeln.
Das ergibt für mich eine interessantere Kennzahl als nur zu zählen, wie viele Vermögenswerte ausgegeben werden.
Kann Dusk die Menge der Abstimmung reduzieren, die zwischen Emittenten, Investoren, Verwahrstellen, Handelsplätzen und Zahlungsinfrastruktur erforderlich ist?
Wenn zwei Seiten einen Vermögenswert und die entsprechende Zahlung in einem stärker koordinierten Prozess austauschen können, könnte der Wert der Blockchain weniger darin liegen, eine weitere digitale Repräsentation eines Vermögenswerts zu schaffen, und mehr darin, den operativen Reibungswiderstand rund um ihn zu beseitigen.
Die Einschränkung ist offensichtlich: Atomare Abwicklung wird erst dann wirtschaftlich sinnvoll, wenn genügend Marktteilnehmer kompatible Schienen nutzen. Ein technisch eleganter Abwicklungsmechanismus kann die Fragmentierung nicht beseitigen, wenn Liquidität, Verwahrung und Zahlungssysteme weiterhin voneinander getrennt bleiben.
Der tatsächliche Wert der Tokenisierung könnte weniger darin liegen, digitale Vermögenswerte zu schaffen, sondern eher darin, den Reibungsaufwand zu verringern, der für deren Abwicklung erforderlich ist.
Das ist das Dusk-Signal, das ich als Nächstes beobachten würde: nicht wie viele Vermögenswerte on-chain existieren, sondern wie viel Abwicklungskomplexität das Netzwerk tatsächlich reduzieren kann.
#dusk $DUSK $BOME $TRUMP
Was wird für den langfristigen Wert von Dusk am wichtigsten sein?
Simpler & faster settlement
100%
More tokenized assets
0%
Deeper market liquidity
0%
5 Stimmen • Abstimmung beendet
5
6
1.3k
@Dusk_Foundation Ich habe in letzter Zeit Dusk aus einem etwas anderen Blickwinkel betrachtet: Die Qualität der Informationen, die rund um ein Asset verfügbar sind, kann fast genauso wichtig sein wie das Asset selbst.
Für regulierte Märkte schafft Dusk mit seiner Privacy-Architektur einen interessanten Zielkonflikt. Öffentliche Blockchains machen Aktivitäten leicht überprüfbar, aber Finanzinstitute können oft nicht jede Position, jede Übertragung oder jede Beziehung zu Gegenparteien offenlegen. Das Phoenix-Modell von Dusk ist darauf ausgelegt, Transaktionsdetails privat zu halten und gleichzeitig autorisierten Parteien den Zugriff auf Informationen über selektive Offenlegung zu ermöglichen.
Das verändert die Rolle der Blockchain-Verifizierung.
Die Frage lautet nicht mehr einfach: „Kann jeder die Transaktion sehen?“
Sondern: „Kann die richtige Partei beweisen, was sie beweisen muss, ohne alles andere offenzulegen?“
Für institutionelle Märkte könnte das eine viel praktischere Definition von Transparenz sein.
Ich denke, das ist ein weniger offensichtlichere Teil von Dusk’s These: Privatsphäre bedeutet nicht notwendigerweise weniger Rechenschaftspflicht. Richtig umgesetzt kann sie sogar zu besser kontrollierter Rechenschaftspflicht führen.
Das Risiko besteht darin, dass es nur dann relevant ist, wenn Institutionen die Infrastruktur tatsächlich übernehmen. Starke Kryptografie kann allein keine Marktnachfrage erzeugen.
Ich könnte mich irren, aber ich glaube, selektive Verifizierung verdient mehr Aufmerksamkeit als reine Sichtbarkeit von Transaktionen.
#dusk $DUSK $MUBARAK $HEMI
Was ist in der Privatsphäre am wichtigsten?
{future}(DUSKUSDT)
{future}(HEMIUSDT)
{future}(MUBARAKUSDT)
@Dusk Ich habe in letzter Zeit Dusk aus einem etwas anderen Blickwinkel betrachtet: Die Qualität der Informationen, die rund um ein Asset verfügbar sind, kann fast genauso wichtig sein wie das Asset selbst.
Für regulierte Märkte schafft Dusk mit seiner Privacy-Architektur einen interessanten Zielkonflikt. Öffentliche Blockchains machen Aktivitäten leicht überprüfbar, aber Finanzinstitute können oft nicht jede Position, jede Übertragung oder jede Beziehung zu Gegenparteien offenlegen. Das Phoenix-Modell von Dusk ist darauf ausgelegt, Transaktionsdetails privat zu halten und gleichzeitig autorisierten Parteien den Zugriff auf Informationen über selektive Offenlegung zu ermöglichen.
Das verändert die Rolle der Blockchain-Verifizierung.
Die Frage lautet nicht mehr einfach: „Kann jeder die Transaktion sehen?“
Sondern: „Kann die richtige Partei beweisen, was sie beweisen muss, ohne alles andere offenzulegen?“
Für institutionelle Märkte könnte das eine viel praktischere Definition von Transparenz sein.
Ich denke, das ist ein weniger offensichtlichere Teil von Dusk’s These: Privatsphäre bedeutet nicht notwendigerweise weniger Rechenschaftspflicht. Richtig umgesetzt kann sie sogar zu besser kontrollierter Rechenschaftspflicht führen.
Das Risiko besteht darin, dass es nur dann relevant ist, wenn Institutionen die Infrastruktur tatsächlich übernehmen. Starke Kryptografie kann allein keine Marktnachfrage erzeugen.
Ich könnte mich irren, aber ich glaube, selektive Verifizierung verdient mehr Aufmerksamkeit als reine Sichtbarkeit von Transaktionen.
#dusk $DUSK $MUBARAK $HEMI
Was ist in der Privatsphäre am wichtigsten?
Für regulierte Märkte schafft Dusk mit seiner Privacy-Architektur einen interessanten Zielkonflikt. Öffentliche Blockchains machen Aktivitäten leicht überprüfbar, aber Finanzinstitute können oft nicht jede Position, jede Übertragung oder jede Beziehung zu Gegenparteien offenlegen. Das Phoenix-Modell von Dusk ist darauf ausgelegt, Transaktionsdetails privat zu halten und gleichzeitig autorisierten Parteien den Zugriff auf Informationen über selektive Offenlegung zu ermöglichen.
Das verändert die Rolle der Blockchain-Verifizierung.
Die Frage lautet nicht mehr einfach: „Kann jeder die Transaktion sehen?“
Sondern: „Kann die richtige Partei beweisen, was sie beweisen muss, ohne alles andere offenzulegen?“
Für institutionelle Märkte könnte das eine viel praktischere Definition von Transparenz sein.
Ich denke, das ist ein weniger offensichtlichere Teil von Dusk’s These: Privatsphäre bedeutet nicht notwendigerweise weniger Rechenschaftspflicht. Richtig umgesetzt kann sie sogar zu besser kontrollierter Rechenschaftspflicht führen.
Das Risiko besteht darin, dass es nur dann relevant ist, wenn Institutionen die Infrastruktur tatsächlich übernehmen. Starke Kryptografie kann allein keine Marktnachfrage erzeugen.
Ich könnte mich irren, aber ich glaube, selektive Verifizierung verdient mehr Aufmerksamkeit als reine Sichtbarkeit von Transaktionen.
#dusk $DUSK $MUBARAK $HEMI
Was ist in der Privatsphäre am wichtigsten?
Selective disclosure
40%
Full transparency
20%
Strong privacy
40%
5 Stimmen • Abstimmung beendet
3
3
879
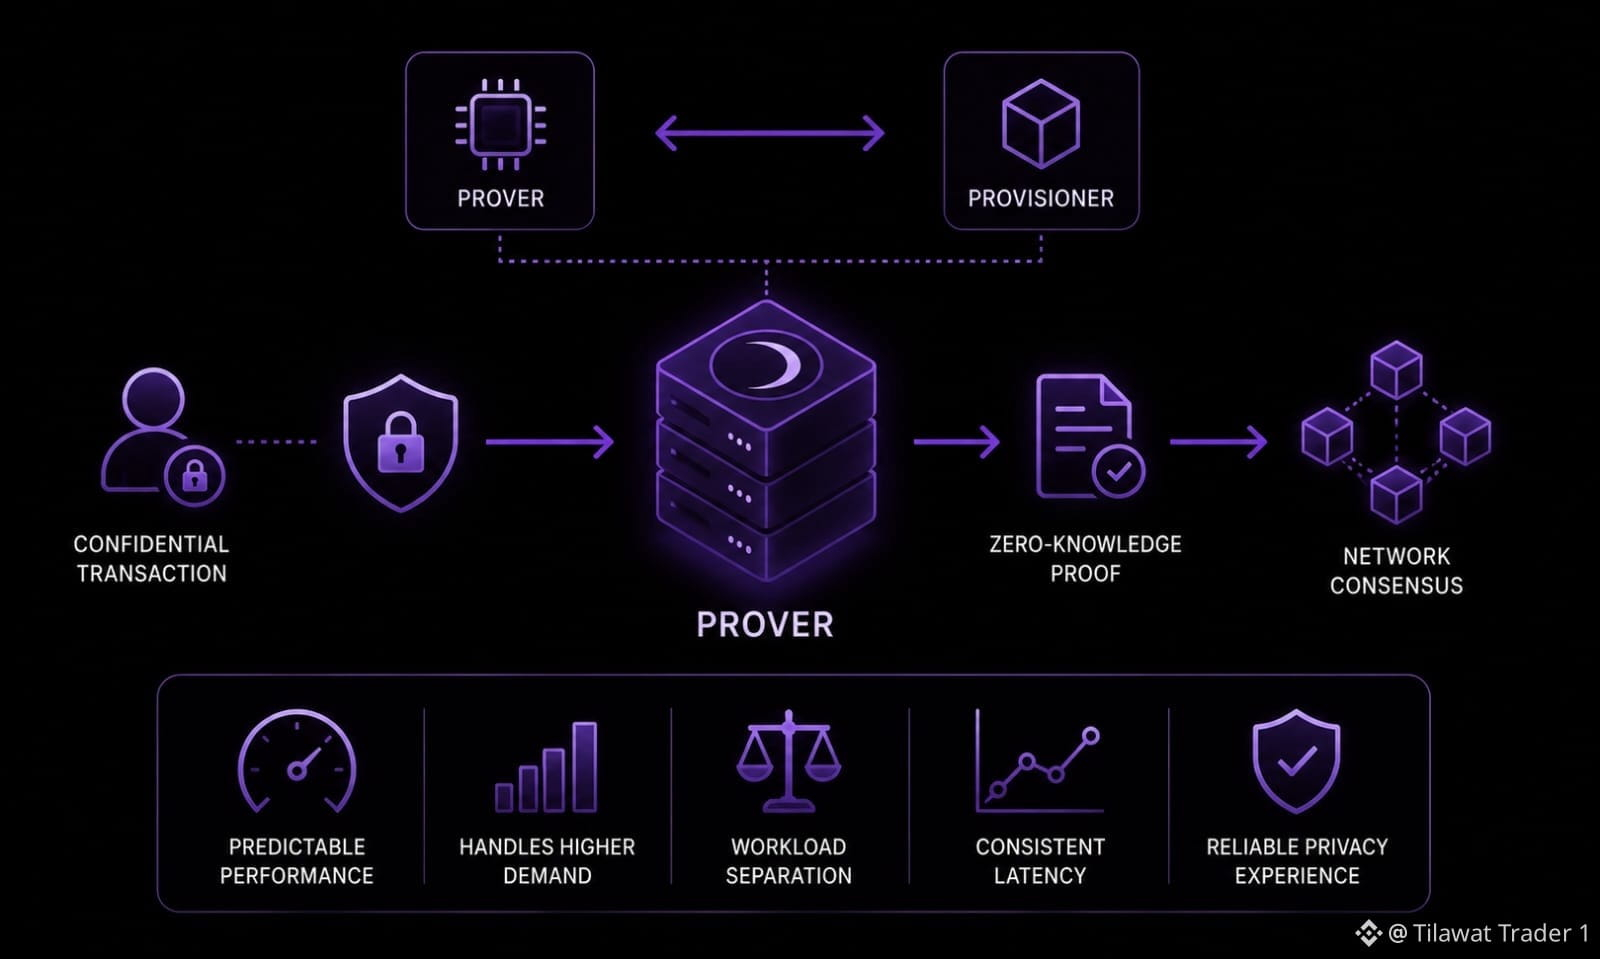
Ich habe begonnen, Dusk’ Prover-Infrastruktur weniger als technischen Engpass zu betrachten und mehr als einen Test dafür, wie zuverlässig Privatsphäre den Nutzerinnen und Nutzern bereitgestellt werden kann.
Der wichtige Unterschied besteht darin, ob genügend Beweiskapazität vorhanden ist oder ob die Beweiserstellung eine vorhersehbare Leistung bietet. Eine vertrauliche Transaktion kann zwar gültig sein, aber wenn die Erzeugung der Beweise bei höherer Nachfrage uneinheitlich wird, erleben die Nutzerinnen und Nutzer das eher als Unsicherheit denn als kryptografisches Problem.
Das macht das Verhalten der Prover zu einem interessanten Signal für die Netzwerkqualität.
Ich würde beobachten, ob die Performance der Beweiserstellung einigermaßen vorhersehbar bleibt, wenn die vertrauliche Aktivität zunimmt, und ob Betreiber diese Performance aufrechterhalten können, ohne ständig Ressourcen vom Konsensbetrieb umzuschichten.
Die von Dusk beschriebene Trennung zwischen Prover und Provisioner ist hier nützlich, weil es erlaubt, diese Workloads unabhängig voneinander zu behandeln. Gleichzeitig wirft sie aber eine Frage zur betrieblichen Disziplin auf: Kann das Netzwerk eine zuverlässige Ausführung von Privatsphäre gewährleisten, wenn die Anforderungen an das Beweisen schwanken?
Das Risiko besteht darin, dass die durchschnittliche Performance gesund wirken kann, während in Phasen höherer Nachfrage spürbare Latenzspitzen auftreten. Für finanzielle Anwendungen ist dieser Unterschied wichtig, weil vorhersehbare Ausführung wertvoller sein kann als beeindruckende Spitzenkapazität.
Ich könnte mich irren, aber ich denke, dass Datenschutzinfrastruktur letztlich Vertrauen durch Beständigkeit gewinnt – nicht nur durch kryptografische Stärke.
Zuverlässige Privatsphäre ist eine Nutzererfahrung, nicht nur ein Beweis.
#dusk $DUSK @Dusk_Foundation $CYS $ACE
{future}(DUSKUSDT)
{future}(CYSUSDT)
{future}(ACEUSDT)
Ich habe begonnen, Dusk’ Prover-Infrastruktur weniger als technischen Engpass zu betrachten und mehr als einen Test dafür, wie zuverlässig Privatsphäre den Nutzerinnen und Nutzern bereitgestellt werden kann.
Der wichtige Unterschied besteht darin, ob genügend Beweiskapazität vorhanden ist oder ob die Beweiserstellung eine vorhersehbare Leistung bietet. Eine vertrauliche Transaktion kann zwar gültig sein, aber wenn die Erzeugung der Beweise bei höherer Nachfrage uneinheitlich wird, erleben die Nutzerinnen und Nutzer das eher als Unsicherheit denn als kryptografisches Problem.
Das macht das Verhalten der Prover zu einem interessanten Signal für die Netzwerkqualität.
Ich würde beobachten, ob die Performance der Beweiserstellung einigermaßen vorhersehbar bleibt, wenn die vertrauliche Aktivität zunimmt, und ob Betreiber diese Performance aufrechterhalten können, ohne ständig Ressourcen vom Konsensbetrieb umzuschichten.
Die von Dusk beschriebene Trennung zwischen Prover und Provisioner ist hier nützlich, weil es erlaubt, diese Workloads unabhängig voneinander zu behandeln. Gleichzeitig wirft sie aber eine Frage zur betrieblichen Disziplin auf: Kann das Netzwerk eine zuverlässige Ausführung von Privatsphäre gewährleisten, wenn die Anforderungen an das Beweisen schwanken?
Das Risiko besteht darin, dass die durchschnittliche Performance gesund wirken kann, während in Phasen höherer Nachfrage spürbare Latenzspitzen auftreten. Für finanzielle Anwendungen ist dieser Unterschied wichtig, weil vorhersehbare Ausführung wertvoller sein kann als beeindruckende Spitzenkapazität.
Ich könnte mich irren, aber ich denke, dass Datenschutzinfrastruktur letztlich Vertrauen durch Beständigkeit gewinnt – nicht nur durch kryptografische Stärke.
Zuverlässige Privatsphäre ist eine Nutzererfahrung, nicht nur ein Beweis.
#dusk $DUSK @Dusk $CYS $ACE
Der wichtige Unterschied besteht darin, ob genügend Beweiskapazität vorhanden ist oder ob die Beweiserstellung eine vorhersehbare Leistung bietet. Eine vertrauliche Transaktion kann zwar gültig sein, aber wenn die Erzeugung der Beweise bei höherer Nachfrage uneinheitlich wird, erleben die Nutzerinnen und Nutzer das eher als Unsicherheit denn als kryptografisches Problem.
Das macht das Verhalten der Prover zu einem interessanten Signal für die Netzwerkqualität.
Ich würde beobachten, ob die Performance der Beweiserstellung einigermaßen vorhersehbar bleibt, wenn die vertrauliche Aktivität zunimmt, und ob Betreiber diese Performance aufrechterhalten können, ohne ständig Ressourcen vom Konsensbetrieb umzuschichten.
Die von Dusk beschriebene Trennung zwischen Prover und Provisioner ist hier nützlich, weil es erlaubt, diese Workloads unabhängig voneinander zu behandeln. Gleichzeitig wirft sie aber eine Frage zur betrieblichen Disziplin auf: Kann das Netzwerk eine zuverlässige Ausführung von Privatsphäre gewährleisten, wenn die Anforderungen an das Beweisen schwanken?
Das Risiko besteht darin, dass die durchschnittliche Performance gesund wirken kann, während in Phasen höherer Nachfrage spürbare Latenzspitzen auftreten. Für finanzielle Anwendungen ist dieser Unterschied wichtig, weil vorhersehbare Ausführung wertvoller sein kann als beeindruckende Spitzenkapazität.
Ich könnte mich irren, aber ich denke, dass Datenschutzinfrastruktur letztlich Vertrauen durch Beständigkeit gewinnt – nicht nur durch kryptografische Stärke.
Zuverlässige Privatsphäre ist eine Nutzererfahrung, nicht nur ein Beweis.
#dusk $DUSK @Dusk $CYS $ACE
6
3
352
Ich habe begonnen, Dusk’ Sicherheitsarbeit aus einem anderen Blickwinkel zu betrachten: nicht nur, ob Schwachstellen existieren, sondern wie effektiv das Netzwerk Sicherheitsbefunde in strukturelle Verbesserungen umsetzen kann.
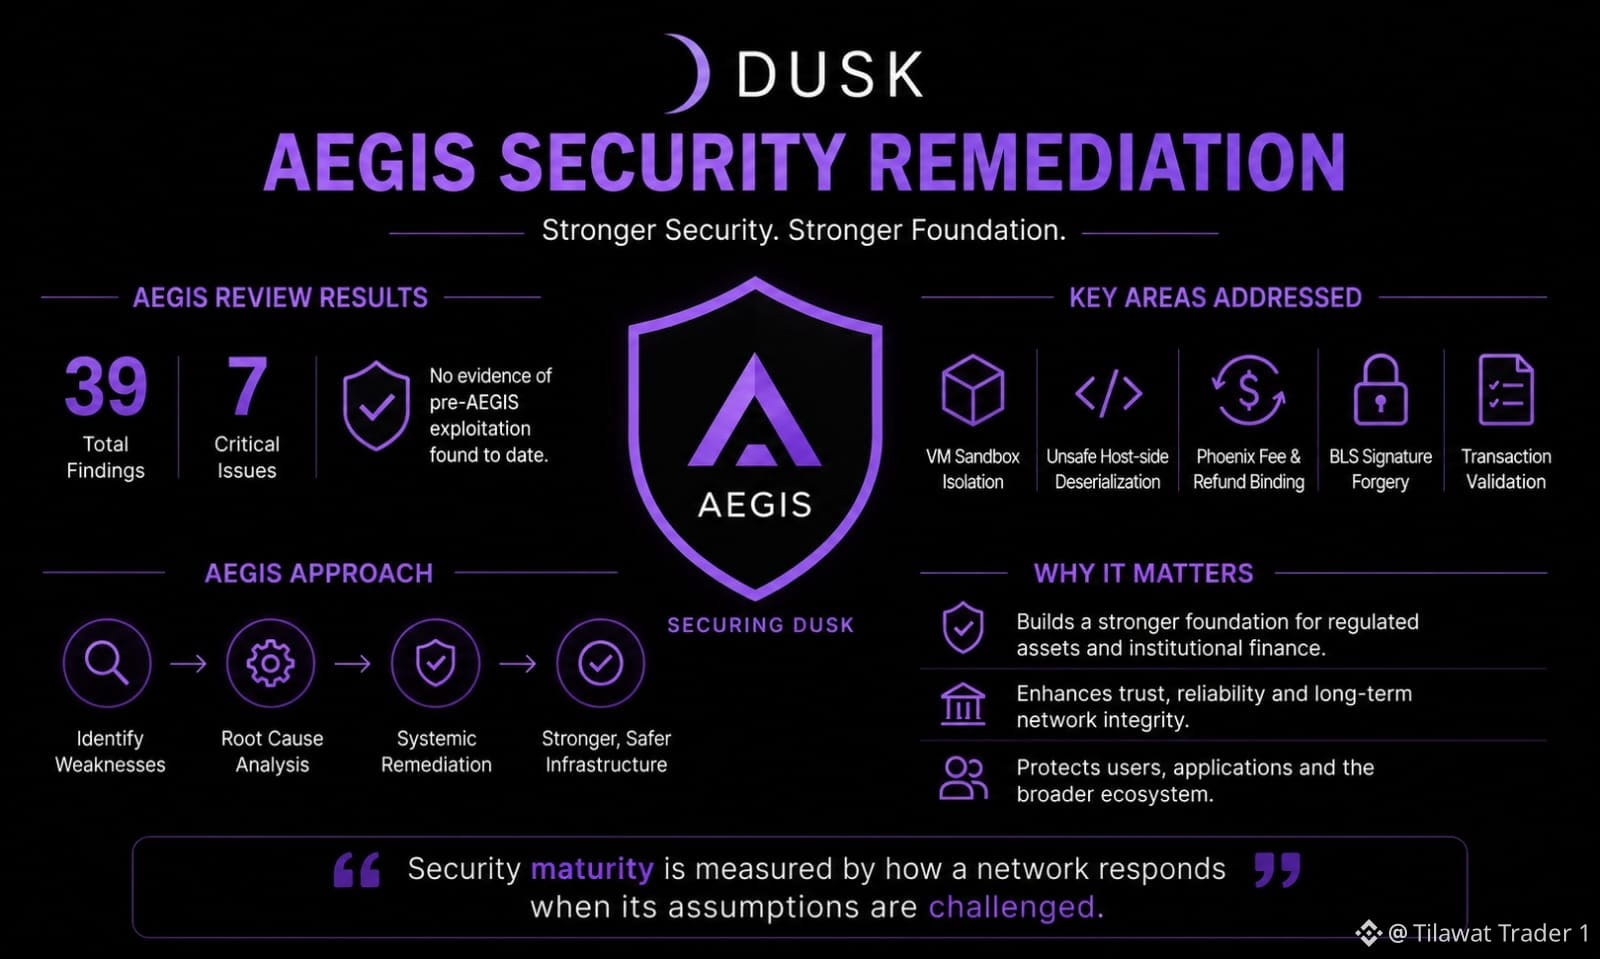
Dusk’ AEGIS-Remediation ist in diesem Kontext besonders interessant. Die Prüfung identifizierte 39 Befunde, darunter 7 kritische Probleme, in Bereichen wie VM-Sandboxing, Deserialisierung, Transaktionsvalidierung, kryptografische Handhabung und Phoenix-bezogene Gebührenlogik. Dusk sagt, die Remediation habe diese Probleme auf der Wurzelebene adressiert, statt sie nur als isolierte Patches zu behandeln.
Diese Unterscheidung ist für Finanzinfrastruktur entscheidend.
Ein Protokoll, das dazu ausgelegt ist, regulierte Assets zu unterstützen, kann Sicherheit nicht als einmaliges Audit-Zwischenergebnis behandeln. Seine Ausführungsumgebung, die Konsensvalidierung und die Transaktionslogik müssen robust bleiben, während das System mit zunehmender Komplexität weiter wächst.
Das Signal, das ich daher beobachten würde, ist, was nach der Remediation passiert.
Bleiben künftige Upgrades die stärkeren Sicherheitsgrenzen erhalten? Hält das Netzwerk an strengen Tests fest, wenn neue Ausführungsumgebungen und Anwendungen eingeführt werden? Und kann Dusk nachweisen, dass sein Sicherheitsprozess mit dem Protokoll skaliert, statt nur dann zu reagieren, wenn Probleme erst entdeckt wurden?
Es gibt außerdem eine wichtige Einschränkung: Das Beheben identifizierter Schwachstellen beweist nicht, dass ein gesamtes Protokoll dauerhaft sicher ist. Neue Angriffsflächen können entstehen, wenn sich Architektur, Integrationen und Nutzung weiterentwickeln.
„Sicherheitsreife bemisst sich daran, wie ein Netzwerk reagiert, wenn seine Annahmen infrage gestellt werden.“
Für Dusk könnte AEGIS am Ende weniger als Liste von Schwachstellen zählen, sondern eher als Test dafür, ob die technische Disziplin ausreicht, um mit der eigenen Ambition Schritt zu halten, Finanzinfrastruktur zu werden.
#dusk $DUSK @Dusk_Foundation $GPS $TUT
Ich habe begonnen, Dusk’ Sicherheitsarbeit aus einem anderen Blickwinkel zu betrachten: nicht nur, ob Schwachstellen existieren, sondern wie effektiv das Netzwerk Sicherheitsbefunde in strukturelle Verbesserungen umsetzen kann.
Dusk’ AEGIS-Remediation ist in diesem Kontext besonders interessant. Die Prüfung identifizierte 39 Befunde, darunter 7 kritische Probleme, in Bereichen wie VM-Sandboxing, Deserialisierung, Transaktionsvalidierung, kryptografische Handhabung und Phoenix-bezogene Gebührenlogik. Dusk sagt, die Remediation habe diese Probleme auf der Wurzelebene adressiert, statt sie nur als isolierte Patches zu behandeln.
Diese Unterscheidung ist für Finanzinfrastruktur entscheidend.
Ein Protokoll, das dazu ausgelegt ist, regulierte Assets zu unterstützen, kann Sicherheit nicht als einmaliges Audit-Zwischenergebnis behandeln. Seine Ausführungsumgebung, die Konsensvalidierung und die Transaktionslogik müssen robust bleiben, während das System mit zunehmender Komplexität weiter wächst.
Das Signal, das ich daher beobachten würde, ist, was nach der Remediation passiert.
Bleiben künftige Upgrades die stärkeren Sicherheitsgrenzen erhalten? Hält das Netzwerk an strengen Tests fest, wenn neue Ausführungsumgebungen und Anwendungen eingeführt werden? Und kann Dusk nachweisen, dass sein Sicherheitsprozess mit dem Protokoll skaliert, statt nur dann zu reagieren, wenn Probleme erst entdeckt wurden?
Es gibt außerdem eine wichtige Einschränkung: Das Beheben identifizierter Schwachstellen beweist nicht, dass ein gesamtes Protokoll dauerhaft sicher ist. Neue Angriffsflächen können entstehen, wenn sich Architektur, Integrationen und Nutzung weiterentwickeln.
„Sicherheitsreife bemisst sich daran, wie ein Netzwerk reagiert, wenn seine Annahmen infrage gestellt werden.“
Für Dusk könnte AEGIS am Ende weniger als Liste von Schwachstellen zählen, sondern eher als Test dafür, ob die technische Disziplin ausreicht, um mit der eigenen Ambition Schritt zu halten, Finanzinfrastruktur zu werden.
#dusk $DUSK @Dusk $GPS $TUT
Dusk’ AEGIS-Remediation ist in diesem Kontext besonders interessant. Die Prüfung identifizierte 39 Befunde, darunter 7 kritische Probleme, in Bereichen wie VM-Sandboxing, Deserialisierung, Transaktionsvalidierung, kryptografische Handhabung und Phoenix-bezogene Gebührenlogik. Dusk sagt, die Remediation habe diese Probleme auf der Wurzelebene adressiert, statt sie nur als isolierte Patches zu behandeln.
Diese Unterscheidung ist für Finanzinfrastruktur entscheidend.
Ein Protokoll, das dazu ausgelegt ist, regulierte Assets zu unterstützen, kann Sicherheit nicht als einmaliges Audit-Zwischenergebnis behandeln. Seine Ausführungsumgebung, die Konsensvalidierung und die Transaktionslogik müssen robust bleiben, während das System mit zunehmender Komplexität weiter wächst.
Das Signal, das ich daher beobachten würde, ist, was nach der Remediation passiert.
Bleiben künftige Upgrades die stärkeren Sicherheitsgrenzen erhalten? Hält das Netzwerk an strengen Tests fest, wenn neue Ausführungsumgebungen und Anwendungen eingeführt werden? Und kann Dusk nachweisen, dass sein Sicherheitsprozess mit dem Protokoll skaliert, statt nur dann zu reagieren, wenn Probleme erst entdeckt wurden?
Es gibt außerdem eine wichtige Einschränkung: Das Beheben identifizierter Schwachstellen beweist nicht, dass ein gesamtes Protokoll dauerhaft sicher ist. Neue Angriffsflächen können entstehen, wenn sich Architektur, Integrationen und Nutzung weiterentwickeln.
„Sicherheitsreife bemisst sich daran, wie ein Netzwerk reagiert, wenn seine Annahmen infrage gestellt werden.“
Für Dusk könnte AEGIS am Ende weniger als Liste von Schwachstellen zählen, sondern eher als Test dafür, ob die technische Disziplin ausreicht, um mit der eigenen Ambition Schritt zu halten, Finanzinfrastruktur zu werden.
#dusk $DUSK @Dusk $GPS $TUT
1
3
106
Ich habe angefangen, Dusk’ Sicherheitsarbeit aus einem anderen Blickwinkel zu betrachten: nicht nur, ob Schwachstellen existieren, sondern wie effektiv das Netzwerk Sicherheitsbefunde in strukturelle Verbesserungen überführen kann.
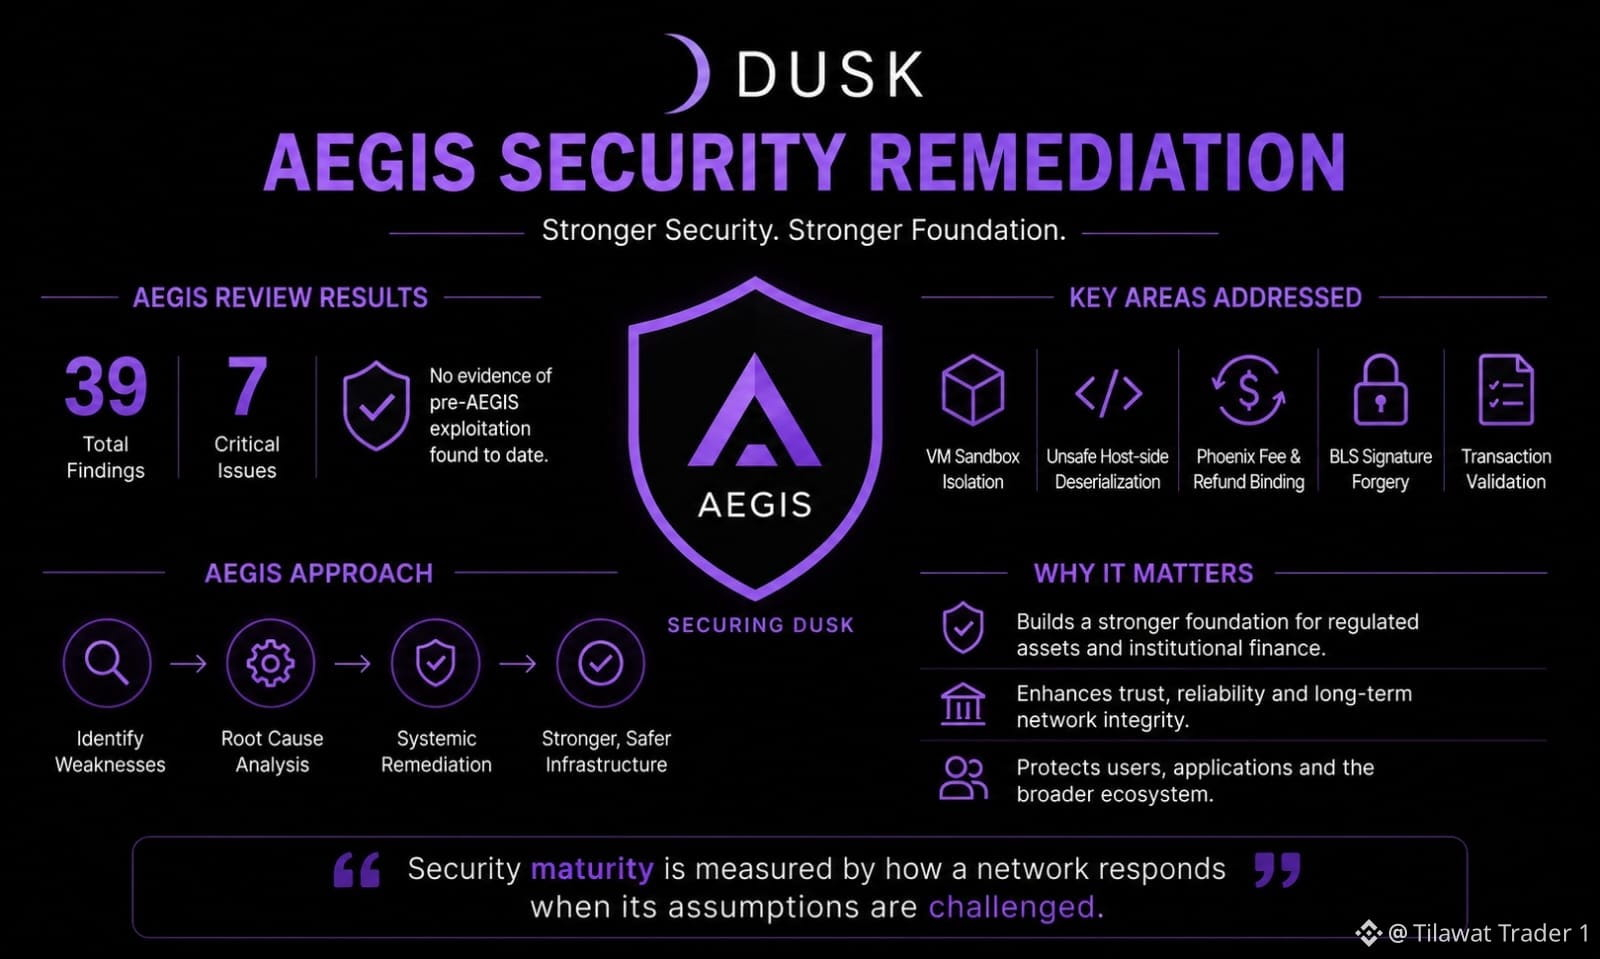
Dusk’ AEGIS-Remediation ist in diesem Kontext besonders interessant. Die Prüfung identifizierte 39 Findings, darunter 7 kritische Probleme, verteilt über Bereiche wie VM-Sandboxing, Deserialisierung, Transaktionsvalidierung, kryptografische Handhabung und Phoenix-bezogene Gebührenlogik. Dusk sagt, dass die Remediation diese Probleme auf der Wurzelebene adressierte, statt sie lediglich als isolierte Patches zu behandeln.
Diese Unterscheidung ist für finanzielle Infrastrukturen entscheidend.
Ein Protokoll, das entwickelt wurde, um regulierte Vermögenswerte zu unterstützen, kann Sicherheit nicht als einmaliges Audit-Meilensteinereignis behandeln. Seine Ausführungsumgebung, die Konsensvalidierung und die Transaktionslogik müssen auch dann robust bleiben, wenn das System komplexer wird.
Das Signal, das ich daher im Blick behalten würde, ist, was nach der Remediation passiert.
Bleiben künftige Upgrades die stärkeren Sicherheitsgrenzen erhalten? Hält das Netzwerk an strengen Tests fest, wenn neue Ausführungsumgebungen und Anwendungen eingeführt werden? Und kann Dusk nachweisen, dass sein Sicherheitsprozess mit dem Protokoll skaliert, statt nur dann zu reagieren, wenn Probleme bereits entdeckt wurden?
Es gibt außerdem eine wichtige Einschränkung: Das Beheben identifizierter Schwachstellen beweist nicht, dass ein gesamtes Protokoll dauerhaft sicher ist. Neue Angriffsflächen können entstehen, wenn sich Architektur, Integrationen und Nutzung weiterentwickeln.
„Sicherheitsreife bemisst sich daran, wie ein Netzwerk reagiert, wenn seine Annahmen infrage gestellt werden.“
Für Dusk könnte AEGIS am Ende weniger als Liste von Schwachstellen bedeutsam sein und mehr als Test dafür, ob seine Ingenieursdisziplin mit dem Anspruch Schritt halten kann, finanzielle Infrastruktur zu werden.
#dusk $DUSK @Dusk_Foundation $GPS $TUT
Ich habe angefangen, Dusk’ Sicherheitsarbeit aus einem anderen Blickwinkel zu betrachten: nicht nur, ob Schwachstellen existieren, sondern wie effektiv das Netzwerk Sicherheitsbefunde in strukturelle Verbesserungen überführen kann.
Dusk’ AEGIS-Remediation ist in diesem Kontext besonders interessant. Die Prüfung identifizierte 39 Findings, darunter 7 kritische Probleme, verteilt über Bereiche wie VM-Sandboxing, Deserialisierung, Transaktionsvalidierung, kryptografische Handhabung und Phoenix-bezogene Gebührenlogik. Dusk sagt, dass die Remediation diese Probleme auf der Wurzelebene adressierte, statt sie lediglich als isolierte Patches zu behandeln.
Diese Unterscheidung ist für finanzielle Infrastrukturen entscheidend.
Ein Protokoll, das entwickelt wurde, um regulierte Vermögenswerte zu unterstützen, kann Sicherheit nicht als einmaliges Audit-Meilensteinereignis behandeln. Seine Ausführungsumgebung, die Konsensvalidierung und die Transaktionslogik müssen auch dann robust bleiben, wenn das System komplexer wird.
Das Signal, das ich daher im Blick behalten würde, ist, was nach der Remediation passiert.
Bleiben künftige Upgrades die stärkeren Sicherheitsgrenzen erhalten? Hält das Netzwerk an strengen Tests fest, wenn neue Ausführungsumgebungen und Anwendungen eingeführt werden? Und kann Dusk nachweisen, dass sein Sicherheitsprozess mit dem Protokoll skaliert, statt nur dann zu reagieren, wenn Probleme bereits entdeckt wurden?
Es gibt außerdem eine wichtige Einschränkung: Das Beheben identifizierter Schwachstellen beweist nicht, dass ein gesamtes Protokoll dauerhaft sicher ist. Neue Angriffsflächen können entstehen, wenn sich Architektur, Integrationen und Nutzung weiterentwickeln.
„Sicherheitsreife bemisst sich daran, wie ein Netzwerk reagiert, wenn seine Annahmen infrage gestellt werden.“
Für Dusk könnte AEGIS am Ende weniger als Liste von Schwachstellen bedeutsam sein und mehr als Test dafür, ob seine Ingenieursdisziplin mit dem Anspruch Schritt halten kann, finanzielle Infrastruktur zu werden.
#dusk $DUSK @Dusk $GPS $TUT
Dusk’ AEGIS-Remediation ist in diesem Kontext besonders interessant. Die Prüfung identifizierte 39 Findings, darunter 7 kritische Probleme, verteilt über Bereiche wie VM-Sandboxing, Deserialisierung, Transaktionsvalidierung, kryptografische Handhabung und Phoenix-bezogene Gebührenlogik. Dusk sagt, dass die Remediation diese Probleme auf der Wurzelebene adressierte, statt sie lediglich als isolierte Patches zu behandeln.
Diese Unterscheidung ist für finanzielle Infrastrukturen entscheidend.
Ein Protokoll, das entwickelt wurde, um regulierte Vermögenswerte zu unterstützen, kann Sicherheit nicht als einmaliges Audit-Meilensteinereignis behandeln. Seine Ausführungsumgebung, die Konsensvalidierung und die Transaktionslogik müssen auch dann robust bleiben, wenn das System komplexer wird.
Das Signal, das ich daher im Blick behalten würde, ist, was nach der Remediation passiert.
Bleiben künftige Upgrades die stärkeren Sicherheitsgrenzen erhalten? Hält das Netzwerk an strengen Tests fest, wenn neue Ausführungsumgebungen und Anwendungen eingeführt werden? Und kann Dusk nachweisen, dass sein Sicherheitsprozess mit dem Protokoll skaliert, statt nur dann zu reagieren, wenn Probleme bereits entdeckt wurden?
Es gibt außerdem eine wichtige Einschränkung: Das Beheben identifizierter Schwachstellen beweist nicht, dass ein gesamtes Protokoll dauerhaft sicher ist. Neue Angriffsflächen können entstehen, wenn sich Architektur, Integrationen und Nutzung weiterentwickeln.
„Sicherheitsreife bemisst sich daran, wie ein Netzwerk reagiert, wenn seine Annahmen infrage gestellt werden.“
Für Dusk könnte AEGIS am Ende weniger als Liste von Schwachstellen bedeutsam sein und mehr als Test dafür, ob seine Ingenieursdisziplin mit dem Anspruch Schritt halten kann, finanzielle Infrastruktur zu werden.
#dusk $DUSK @Dusk $GPS $TUT
1
100
Verifiziert
@Dusk_Foundation Ich habe Dusk aus der Perspektive der Nutzerökonomie betrachtet, und ein Detail könnte für die Akzeptanz relevanter sein als ein anderes technisches Upgrade: Wer muss überhaupt an Gas denken?
Das wirtschaftliche Design von Dusk erlaubt es Smart Contracts, Gebühren zu erheben und das Gas selbst zu bezahlen. Das eröffnet eine interessante Möglichkeit für Finanzanwendungen: Nutzer könnten mit einem Service interagieren, ohne zunächst verstehen zu müssen, welche Blockchain-Gebühren anfallen, oder ohne ein separates Guthaben nur für Transaktionskosten vorhalten zu müssen.
Das klingt nach einer kleinen UX-Verbesserung, könnte für reguliertes Finance aber viel größer sein.
Wenn eine Finanzanwendung ein eigenes Gebührenmodell aufbauen kann, während sie die zugrunde liegenden Gasmechaniken ausblendet, verhält sich die Blockchain-Infrastruktur eher wie eine Service-Schicht als wie ein Produkt, das Nutzer manuell bedienen müssen.
Die entscheidende Frage, die ich im Blick behalten würde, ist, ob diese Abstraktion auch im großen Maßstab funktioniert.
Wird das Onboarding für Nicht-Krypto-Nutzer einfacher? Können Anwendungen darauf aufbauend nachhaltige Gebührenmodelle entwickeln? Und vor allem: Wenn Nutzer interagieren, ohne Gas direkt zu verwalten, übersetzt sich die tatsächliche Nutzung der Anwendung dann weiterhin in eine spürbare Nachfrage nach DUSK?
Dieser letzte Punkt lässt sich leicht übersehen.
Eine bessere Nutzererfahrung kann die Akzeptanz steigern, aber Akzeptanz wird nur dann zur Investment-These/Token-These, wenn die Netzwerknutzung eine dauerhafte ökonomische Nachfrage erzeugt.
Gute Infrastruktur sollte die Blockchain leichter nutzbar machen, ohne ihre Ökonomie schwerer tragbar zu machen.
Für Dusk könnte dieses Gleichgewicht eines der interessantesten Signale sein, auf das es sich zu achten lohnt.
#dusk $DUSK $PORTAL $APR
Was könnte Dusk-Akzeptanz am stärksten antreiben? 👀
{future}(APRUSDT)
{future}(DUSKUSDT)
{future}(PORTALUSDT)
@Dusk Ich habe Dusk aus der Perspektive der Nutzerökonomie betrachtet, und ein Detail könnte für die Akzeptanz relevanter sein als ein anderes technisches Upgrade: Wer muss überhaupt an Gas denken?
Das wirtschaftliche Design von Dusk erlaubt es Smart Contracts, Gebühren zu erheben und das Gas selbst zu bezahlen. Das eröffnet eine interessante Möglichkeit für Finanzanwendungen: Nutzer könnten mit einem Service interagieren, ohne zunächst verstehen zu müssen, welche Blockchain-Gebühren anfallen, oder ohne ein separates Guthaben nur für Transaktionskosten vorhalten zu müssen.
Das klingt nach einer kleinen UX-Verbesserung, könnte für reguliertes Finance aber viel größer sein.
Wenn eine Finanzanwendung ein eigenes Gebührenmodell aufbauen kann, während sie die zugrunde liegenden Gasmechaniken ausblendet, verhält sich die Blockchain-Infrastruktur eher wie eine Service-Schicht als wie ein Produkt, das Nutzer manuell bedienen müssen.
Die entscheidende Frage, die ich im Blick behalten würde, ist, ob diese Abstraktion auch im großen Maßstab funktioniert.
Wird das Onboarding für Nicht-Krypto-Nutzer einfacher? Können Anwendungen darauf aufbauend nachhaltige Gebührenmodelle entwickeln? Und vor allem: Wenn Nutzer interagieren, ohne Gas direkt zu verwalten, übersetzt sich die tatsächliche Nutzung der Anwendung dann weiterhin in eine spürbare Nachfrage nach DUSK?
Dieser letzte Punkt lässt sich leicht übersehen.
Eine bessere Nutzererfahrung kann die Akzeptanz steigern, aber Akzeptanz wird nur dann zur Investment-These/Token-These, wenn die Netzwerknutzung eine dauerhafte ökonomische Nachfrage erzeugt.
Gute Infrastruktur sollte die Blockchain leichter nutzbar machen, ohne ihre Ökonomie schwerer tragbar zu machen.
Für Dusk könnte dieses Gleichgewicht eines der interessantesten Signale sein, auf das es sich zu achten lohnt.
#dusk $DUSK $PORTAL $APR
Was könnte Dusk-Akzeptanz am stärksten antreiben? 👀
Das wirtschaftliche Design von Dusk erlaubt es Smart Contracts, Gebühren zu erheben und das Gas selbst zu bezahlen. Das eröffnet eine interessante Möglichkeit für Finanzanwendungen: Nutzer könnten mit einem Service interagieren, ohne zunächst verstehen zu müssen, welche Blockchain-Gebühren anfallen, oder ohne ein separates Guthaben nur für Transaktionskosten vorhalten zu müssen.
Das klingt nach einer kleinen UX-Verbesserung, könnte für reguliertes Finance aber viel größer sein.
Wenn eine Finanzanwendung ein eigenes Gebührenmodell aufbauen kann, während sie die zugrunde liegenden Gasmechaniken ausblendet, verhält sich die Blockchain-Infrastruktur eher wie eine Service-Schicht als wie ein Produkt, das Nutzer manuell bedienen müssen.
Die entscheidende Frage, die ich im Blick behalten würde, ist, ob diese Abstraktion auch im großen Maßstab funktioniert.
Wird das Onboarding für Nicht-Krypto-Nutzer einfacher? Können Anwendungen darauf aufbauend nachhaltige Gebührenmodelle entwickeln? Und vor allem: Wenn Nutzer interagieren, ohne Gas direkt zu verwalten, übersetzt sich die tatsächliche Nutzung der Anwendung dann weiterhin in eine spürbare Nachfrage nach DUSK?
Dieser letzte Punkt lässt sich leicht übersehen.
Eine bessere Nutzererfahrung kann die Akzeptanz steigern, aber Akzeptanz wird nur dann zur Investment-These/Token-These, wenn die Netzwerknutzung eine dauerhafte ökonomische Nachfrage erzeugt.
Gute Infrastruktur sollte die Blockchain leichter nutzbar machen, ohne ihre Ökonomie schwerer tragbar zu machen.
Für Dusk könnte dieses Gleichgewicht eines der interessantesten Signale sein, auf das es sich zu achten lohnt.
#dusk $DUSK $PORTAL $APR
Was könnte Dusk-Akzeptanz am stärksten antreiben? 👀
🧑💻 Easier user experience
100%
💰 Sustainable fee models
0%
🏦 Institutional applications
0%
🔥 Real network usage
0%
2 Stimmen • Abstimmung beendet
4
1
910
Verifiziert
@Dusk_Foundation Ich habe damit begonnen, Dusk aus einem anderen Blickwinkel zu betrachten: nicht daran, wie viel Aktivität im Netzwerk stattfindet, sondern daran, wie leicht sich diese Aktivität mit Märkten außerhalb des Netzwerks verbinden kann.
DuskEVM bietet Entwicklern eine EVM-äquivalente Umgebung mit vertrautem Solidity-Tooling, während das Netzwerk außerdem externe Infrastruktur wie Chainlink CCIP, DataLink und Data Streams integriert. Das ist wichtig, weil regulierte Assets selten isoliert existieren. Sie brauchen Marktdaten, Liquidität, Anwendungen, Verwahrung und Verbindungen zu anderen Finanz-„Venues“.
Der spannende Test ist daher die Komponierbarkeit.
Kann ein über Dusk ausgegebenes Asset mit Anwendungen interagieren, die von Entwicklern gebaut wurden, welche ursprünglich nicht Teil des Dusk-Ökosystems waren? Können externe Daten diese Assets zuverlässig erreichen? Kann Liquidität zwischen Dusk-basierten Anwendungen und dem breiteren Markt für digitale Assets wechseln, ohne dass jeder Teilnehmer in einen vollständig separaten Infrastruktur-Stack gezwungen wird?
Dusk hat bereits Beziehungen, die Bereiche wie regulierte Wertpapiere, Stablecoins, Verwahrungs- und Börseninfrastruktur abdecken. Die schwierigere Frage ist, ob diese Bausteine sich irgendwann wie ein zusammenhängender Markt verhalten – statt wie eine Ansammlung unabhängiger Integrationen.
Das wäre das Signal, das ich beobachten würde.
Eine Blockchain kann starke Technologie und glaubwürdige Partner haben und dennoch scheitern, wenn Liquidität und Anwendungen intern zu stark konzentriert bleiben.
„Konnektivität ist nur dann nützlich, wenn sie ändert, wohin der Wert fließen kann.“
Für Dusk denke ich, dass dies einer der klarsten Tests dafür werden könnte, ob sich seine Infrastruktur über ein spezialisiertes Finanznetzwerk hinaus skalieren lässt.
#dusk $DUSK $AKE $CYS
Was wird Dusk’ Wachstum am stärksten antreiben? 👀
{future}(DUSKUSDT)
{future}(AKEUSDT)
{future}(CYSUSDT)
@Dusk Ich habe damit begonnen, Dusk aus einem anderen Blickwinkel zu betrachten: nicht daran, wie viel Aktivität im Netzwerk stattfindet, sondern daran, wie leicht sich diese Aktivität mit Märkten außerhalb des Netzwerks verbinden kann.
DuskEVM bietet Entwicklern eine EVM-äquivalente Umgebung mit vertrautem Solidity-Tooling, während das Netzwerk außerdem externe Infrastruktur wie Chainlink CCIP, DataLink und Data Streams integriert. Das ist wichtig, weil regulierte Assets selten isoliert existieren. Sie brauchen Marktdaten, Liquidität, Anwendungen, Verwahrung und Verbindungen zu anderen Finanz-„Venues“.
Der spannende Test ist daher die Komponierbarkeit.
Kann ein über Dusk ausgegebenes Asset mit Anwendungen interagieren, die von Entwicklern gebaut wurden, welche ursprünglich nicht Teil des Dusk-Ökosystems waren? Können externe Daten diese Assets zuverlässig erreichen? Kann Liquidität zwischen Dusk-basierten Anwendungen und dem breiteren Markt für digitale Assets wechseln, ohne dass jeder Teilnehmer in einen vollständig separaten Infrastruktur-Stack gezwungen wird?
Dusk hat bereits Beziehungen, die Bereiche wie regulierte Wertpapiere, Stablecoins, Verwahrungs- und Börseninfrastruktur abdecken. Die schwierigere Frage ist, ob diese Bausteine sich irgendwann wie ein zusammenhängender Markt verhalten – statt wie eine Ansammlung unabhängiger Integrationen.
Das wäre das Signal, das ich beobachten würde.
Eine Blockchain kann starke Technologie und glaubwürdige Partner haben und dennoch scheitern, wenn Liquidität und Anwendungen intern zu stark konzentriert bleiben.
„Konnektivität ist nur dann nützlich, wenn sie ändert, wohin der Wert fließen kann.“
Für Dusk denke ich, dass dies einer der klarsten Tests dafür werden könnte, ob sich seine Infrastruktur über ein spezialisiertes Finanznetzwerk hinaus skalieren lässt.
#dusk $DUSK $AKE $CYS
Was wird Dusk’ Wachstum am stärksten antreiben? 👀
DuskEVM bietet Entwicklern eine EVM-äquivalente Umgebung mit vertrautem Solidity-Tooling, während das Netzwerk außerdem externe Infrastruktur wie Chainlink CCIP, DataLink und Data Streams integriert. Das ist wichtig, weil regulierte Assets selten isoliert existieren. Sie brauchen Marktdaten, Liquidität, Anwendungen, Verwahrung und Verbindungen zu anderen Finanz-„Venues“.
Der spannende Test ist daher die Komponierbarkeit.
Kann ein über Dusk ausgegebenes Asset mit Anwendungen interagieren, die von Entwicklern gebaut wurden, welche ursprünglich nicht Teil des Dusk-Ökosystems waren? Können externe Daten diese Assets zuverlässig erreichen? Kann Liquidität zwischen Dusk-basierten Anwendungen und dem breiteren Markt für digitale Assets wechseln, ohne dass jeder Teilnehmer in einen vollständig separaten Infrastruktur-Stack gezwungen wird?
Dusk hat bereits Beziehungen, die Bereiche wie regulierte Wertpapiere, Stablecoins, Verwahrungs- und Börseninfrastruktur abdecken. Die schwierigere Frage ist, ob diese Bausteine sich irgendwann wie ein zusammenhängender Markt verhalten – statt wie eine Ansammlung unabhängiger Integrationen.
Das wäre das Signal, das ich beobachten würde.
Eine Blockchain kann starke Technologie und glaubwürdige Partner haben und dennoch scheitern, wenn Liquidität und Anwendungen intern zu stark konzentriert bleiben.
„Konnektivität ist nur dann nützlich, wenn sie ändert, wohin der Wert fließen kann.“
Für Dusk denke ich, dass dies einer der klarsten Tests dafür werden könnte, ob sich seine Infrastruktur über ein spezialisiertes Finanznetzwerk hinaus skalieren lässt.
#dusk $DUSK $AKE $CYS
Was wird Dusk’ Wachstum am stärksten antreiben? 👀
🧩 EVM compatibility
40%
🌐 Cross-chain connectivity
20%
🏦 Institutional adoption
0%
💧 Real liquidity & usage
40%
5 Stimmen • Abstimmung beendet
10
4
1.3k
Ich habe Dusk aus einer buchhalterischen Perspektive betrachtet, und ein Detail scheint nützlicher zu sein als nur zu verfolgen, wie viele Transaktionen das Netzwerk verarbeitet: nämlich ob seine Datenschutzkontrollen regulierte Aktivitäten leichter nachprüfbar machen, ohne den zugrunde liegenden Markt dadurch schwerer zu prüfen.
Phoenix ermöglicht vertrauliche Überweisungen bei Dusk, während selektive Offenlegung autorisierten Teilnehmern erlaubt, die Informationen preiszugeben, die für die Compliance benötigt werden. Das ist ein spannender operativer Test: Wenn ein Emittent, ein Handelsplatz oder ein Investor sensible Details eingeschränkt halten kann, dabei aber bei Bedarf nachprüfbare Aufzeichnungen erzeugt, dann wird Datenschutz Teil des Kontrollsystems des Marktes – nicht nur eine Transaktionsfunktion.
Ich würde daher die Qualität der Abwicklungsaktivität beobachten, nicht nur ihr Volumen. Werden regulierte Vermögenswerte wiederholt übertragen? Nutzen Anwendungen tatsächlich vertrauliche Zahlungsflüsse? Bleibt die Aktivität bestehen, wenn Anreize weniger attraktiv werden? Diese Signale sagen mir, ob Dusk zu Infrastruktur wird oder lediglich technisch beeindruckende Fähigkeiten anhäuft.
Es gibt außerdem eine praktische Schwäche: Institutionelle Abläufe können auch dann fragmentiert bleiben, wenn die zugrunde liegende Blockchain gut funktioniert. Wenn es nicht genügend Handelsplätze, Emittenten, Verwahrstellen und Nutzer gibt, die sich um dieselben „Rails“ koordinieren, kann der Datenschutz zwar die Architektur verbessern, ohne nennenswerten wirtschaftlichen Durchsatz zu erzeugen.
Nützlicher Datenschutz sollte eine nachprüfbare Spur hinterlassen.
Darin würde ich nach Anzeichen suchen, dass Dusk’s Technologie sich in dauerhaftem Netzwerkwert übersetzt.
#dusk $DUSK @Dusk_Foundation
{future}(DUSKUSDT)
Ich habe Dusk aus einer buchhalterischen Perspektive betrachtet, und ein Detail scheint nützlicher zu sein als nur zu verfolgen, wie viele Transaktionen das Netzwerk verarbeitet: nämlich ob seine Datenschutzkontrollen regulierte Aktivitäten leichter nachprüfbar machen, ohne den zugrunde liegenden Markt dadurch schwerer zu prüfen.
Phoenix ermöglicht vertrauliche Überweisungen bei Dusk, während selektive Offenlegung autorisierten Teilnehmern erlaubt, die Informationen preiszugeben, die für die Compliance benötigt werden. Das ist ein spannender operativer Test: Wenn ein Emittent, ein Handelsplatz oder ein Investor sensible Details eingeschränkt halten kann, dabei aber bei Bedarf nachprüfbare Aufzeichnungen erzeugt, dann wird Datenschutz Teil des Kontrollsystems des Marktes – nicht nur eine Transaktionsfunktion.
Ich würde daher die Qualität der Abwicklungsaktivität beobachten, nicht nur ihr Volumen. Werden regulierte Vermögenswerte wiederholt übertragen? Nutzen Anwendungen tatsächlich vertrauliche Zahlungsflüsse? Bleibt die Aktivität bestehen, wenn Anreize weniger attraktiv werden? Diese Signale sagen mir, ob Dusk zu Infrastruktur wird oder lediglich technisch beeindruckende Fähigkeiten anhäuft.
Es gibt außerdem eine praktische Schwäche: Institutionelle Abläufe können auch dann fragmentiert bleiben, wenn die zugrunde liegende Blockchain gut funktioniert. Wenn es nicht genügend Handelsplätze, Emittenten, Verwahrstellen und Nutzer gibt, die sich um dieselben „Rails“ koordinieren, kann der Datenschutz zwar die Architektur verbessern, ohne nennenswerten wirtschaftlichen Durchsatz zu erzeugen.
Nützlicher Datenschutz sollte eine nachprüfbare Spur hinterlassen.
Darin würde ich nach Anzeichen suchen, dass Dusk’s Technologie sich in dauerhaftem Netzwerkwert übersetzt.
#dusk $DUSK @Dusk
Phoenix ermöglicht vertrauliche Überweisungen bei Dusk, während selektive Offenlegung autorisierten Teilnehmern erlaubt, die Informationen preiszugeben, die für die Compliance benötigt werden. Das ist ein spannender operativer Test: Wenn ein Emittent, ein Handelsplatz oder ein Investor sensible Details eingeschränkt halten kann, dabei aber bei Bedarf nachprüfbare Aufzeichnungen erzeugt, dann wird Datenschutz Teil des Kontrollsystems des Marktes – nicht nur eine Transaktionsfunktion.
Ich würde daher die Qualität der Abwicklungsaktivität beobachten, nicht nur ihr Volumen. Werden regulierte Vermögenswerte wiederholt übertragen? Nutzen Anwendungen tatsächlich vertrauliche Zahlungsflüsse? Bleibt die Aktivität bestehen, wenn Anreize weniger attraktiv werden? Diese Signale sagen mir, ob Dusk zu Infrastruktur wird oder lediglich technisch beeindruckende Fähigkeiten anhäuft.
Es gibt außerdem eine praktische Schwäche: Institutionelle Abläufe können auch dann fragmentiert bleiben, wenn die zugrunde liegende Blockchain gut funktioniert. Wenn es nicht genügend Handelsplätze, Emittenten, Verwahrstellen und Nutzer gibt, die sich um dieselben „Rails“ koordinieren, kann der Datenschutz zwar die Architektur verbessern, ohne nennenswerten wirtschaftlichen Durchsatz zu erzeugen.
Nützlicher Datenschutz sollte eine nachprüfbare Spur hinterlassen.
Darin würde ich nach Anzeichen suchen, dass Dusk’s Technologie sich in dauerhaftem Netzwerkwert übersetzt.
#dusk $DUSK @Dusk
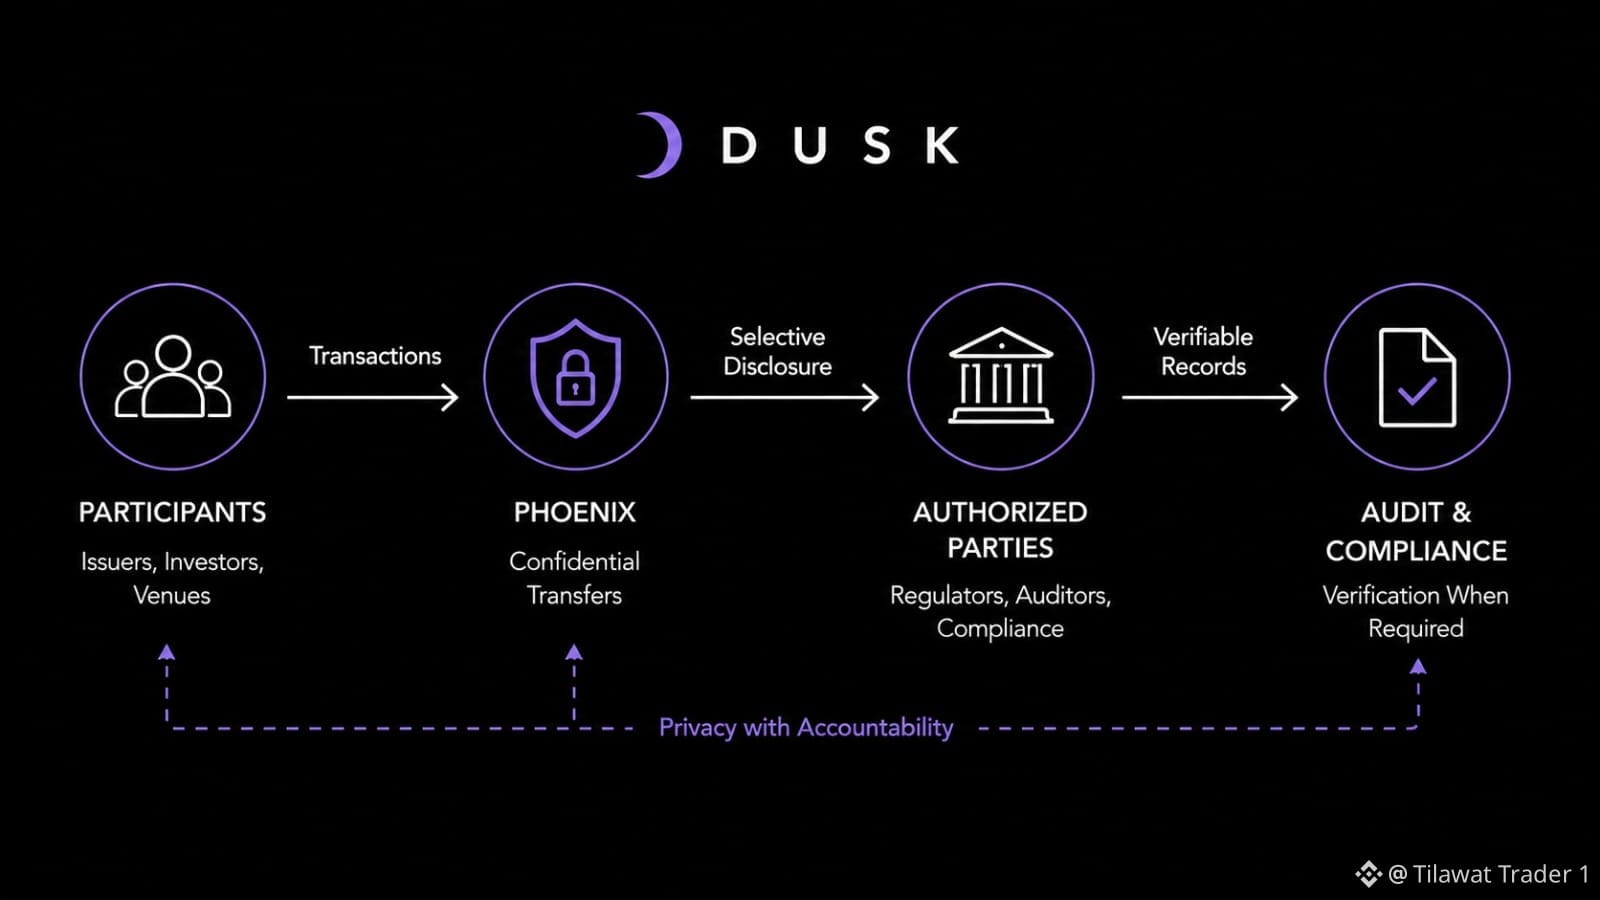
5
4
110
Ich komme immer wieder auf etwas zurück, das bei der Beschreibung Babylons fast nie erwähnt wird: Babylon schreibt nicht jedes Sicherheitsereignis in Bitcoin. Es tut dies absichtlich nicht.
Zunächst klingt das wie ein Kompromiss. Wenn Bitcoin die Quelle der Sicherheit ist, warum nicht alles direkt verankern?
Weil Bitcoin-Blockspace knapp ist.
Stattdessen fasst Babylon große Mengen an Konsenshistorie in periodischen Checkpoints zusammen, bevor es sie in Bitcoin einträgt. Eine einzige Transaktion repräsentiert am Ende viel mehr Historie, als auf den ersten Blick erscheint. Das Protokoll leiht sich nicht nur die Sicherheit von Bitcoin; es versucht, diese Sicherheit effizient einzusetzen.
Was mich interessiert, sind die wirtschaftlichen Folgen und nicht die technische Umsetzung.
Wenn mehr „Bitcoin Secured Networks“ beitreten, kann der Wert, der durch jeden Checkpoint geschützt wird, viel schneller wachsen als die Anzahl der Bitcoin-Transaktionen, die nötig sind, um ihn aufrechtzuerhalten. Theoretisch skaliert die Sicherheit, während der Verbrauch von Bitcoin-Blockspace deutlich langsamer wächst.
Der Zielkonflikt ist subtil.
Längere Aggregationsfenster verbessern die Effizienz, erhöhen aber auch die Menge an Historie, die darauf wartet, verankert zu werden. Kürzere Fenster erhöhen die Aktualität auf Kosten davon, mehr Bitcoin-Blockspace zu verbrauchen. Das ist nicht einfach nur ein technischer Parameter – es ist eine wirtschaftliche Entscheidung darüber, wie teuer Gewissheit sein sollte.
Ich glaube nicht, dass der Markt Protokolle bereits vollständig danach bewertet, wie effizient sie den begrenzten Blockspace von Bitcoin verbrauchen, obwohl Blockspace vermutlich Bitcoins knappstes Gut ist.
„Sicherheit geht nicht nur darum, Bitcoin zu leihen. Es geht darum, zu lernen, es nicht zu verschwenden.“
@babylonlabs_io #baby $BABY $HEI $BLESS
Was ist für Babylon noch wichtiger?
{future}(BLESSUSDT)
{future}(HEIUSDT)
{future}(BABYUSDT)
Ich komme immer wieder auf etwas zurück, das bei der Beschreibung Babylons fast nie erwähnt wird: Babylon schreibt nicht jedes Sicherheitsereignis in Bitcoin. Es tut dies absichtlich nicht.
Zunächst klingt das wie ein Kompromiss. Wenn Bitcoin die Quelle der Sicherheit ist, warum nicht alles direkt verankern?
Weil Bitcoin-Blockspace knapp ist.
Stattdessen fasst Babylon große Mengen an Konsenshistorie in periodischen Checkpoints zusammen, bevor es sie in Bitcoin einträgt. Eine einzige Transaktion repräsentiert am Ende viel mehr Historie, als auf den ersten Blick erscheint. Das Protokoll leiht sich nicht nur die Sicherheit von Bitcoin; es versucht, diese Sicherheit effizient einzusetzen.
Was mich interessiert, sind die wirtschaftlichen Folgen und nicht die technische Umsetzung.
Wenn mehr „Bitcoin Secured Networks“ beitreten, kann der Wert, der durch jeden Checkpoint geschützt wird, viel schneller wachsen als die Anzahl der Bitcoin-Transaktionen, die nötig sind, um ihn aufrechtzuerhalten. Theoretisch skaliert die Sicherheit, während der Verbrauch von Bitcoin-Blockspace deutlich langsamer wächst.
Der Zielkonflikt ist subtil.
Längere Aggregationsfenster verbessern die Effizienz, erhöhen aber auch die Menge an Historie, die darauf wartet, verankert zu werden. Kürzere Fenster erhöhen die Aktualität auf Kosten davon, mehr Bitcoin-Blockspace zu verbrauchen. Das ist nicht einfach nur ein technischer Parameter – es ist eine wirtschaftliche Entscheidung darüber, wie teuer Gewissheit sein sollte.
Ich glaube nicht, dass der Markt Protokolle bereits vollständig danach bewertet, wie effizient sie den begrenzten Blockspace von Bitcoin verbrauchen, obwohl Blockspace vermutlich Bitcoins knappstes Gut ist.
„Sicherheit geht nicht nur darum, Bitcoin zu leihen. Es geht darum, zu lernen, es nicht zu verschwenden.“
@BabylonLabs_io #baby $BABY $HEI $BLESS
Was ist für Babylon noch wichtiger?
Zunächst klingt das wie ein Kompromiss. Wenn Bitcoin die Quelle der Sicherheit ist, warum nicht alles direkt verankern?
Weil Bitcoin-Blockspace knapp ist.
Stattdessen fasst Babylon große Mengen an Konsenshistorie in periodischen Checkpoints zusammen, bevor es sie in Bitcoin einträgt. Eine einzige Transaktion repräsentiert am Ende viel mehr Historie, als auf den ersten Blick erscheint. Das Protokoll leiht sich nicht nur die Sicherheit von Bitcoin; es versucht, diese Sicherheit effizient einzusetzen.
Was mich interessiert, sind die wirtschaftlichen Folgen und nicht die technische Umsetzung.
Wenn mehr „Bitcoin Secured Networks“ beitreten, kann der Wert, der durch jeden Checkpoint geschützt wird, viel schneller wachsen als die Anzahl der Bitcoin-Transaktionen, die nötig sind, um ihn aufrechtzuerhalten. Theoretisch skaliert die Sicherheit, während der Verbrauch von Bitcoin-Blockspace deutlich langsamer wächst.
Der Zielkonflikt ist subtil.
Längere Aggregationsfenster verbessern die Effizienz, erhöhen aber auch die Menge an Historie, die darauf wartet, verankert zu werden. Kürzere Fenster erhöhen die Aktualität auf Kosten davon, mehr Bitcoin-Blockspace zu verbrauchen. Das ist nicht einfach nur ein technischer Parameter – es ist eine wirtschaftliche Entscheidung darüber, wie teuer Gewissheit sein sollte.
Ich glaube nicht, dass der Markt Protokolle bereits vollständig danach bewertet, wie effizient sie den begrenzten Blockspace von Bitcoin verbrauchen, obwohl Blockspace vermutlich Bitcoins knappstes Gut ist.
„Sicherheit geht nicht nur darum, Bitcoin zu leihen. Es geht darum, zu lernen, es nicht zu verschwenden.“
@BabylonLabs_io #baby $BABY $HEI $BLESS
Was ist für Babylon noch wichtiger?
⚡ Scalability
17%
🔒 Security
17%
⚖️ Both
16%
🤔 Unsure
50%
6 Stimmen • Abstimmung beendet
10
3
2.6k
Ich komme immer wieder auf eine Designentscheidung in Babylons Roadmap zurück, die als reiner Zusatznutzen vermarktet wird: Multi-Staking. Eine BTC-UTXO, mehrere Finality Provider, mehrere BSNs, mehrere Ertragsströme – kein Unbonding erforderlich, um sich darauf umstellen zu können. Als Kapital-Effizienz gerahmt. Ich glaube, dass sich dabei tatsächlich leise das Risikoprofil in eine andere Form verwandelt.
Single-BSN-Staking hat eine begrenzte Ausfallart: schlechte Delegation, schlechter Validator, ein Pool frisst es. Multi-Staking bricht diese Eindämmung bewusst auf. Das gleiche gesperrte BTC stützt nun Finalitätsgarantien zugleich über mehrere voneinander unabhängige PoS-Netzwerke hinweg. Diese Netzwerke teilen weder eine Codebasis, noch einen Validator-Set, noch ein Bedrohungsmodell – aber sie teilen jetzt eine Kapitalbasis.
Wenn etwas ein massenhaftes Unbonding-Ereignis in einem BSN erzwingt – ein Bug, ein Governance-Streit, eine Liquiditätskrise – dann bewegt sich das BTC, das alle anderen BSNs stützt, die der Staker berührt hat, im selben Moment, aus Gründen, die mit der Gesundheit dieser anderen Ketten überhaupt nichts zu tun haben.
Das ist derselbe strukturelle Wetteinsatz, den EigenLayer mit ETH-Restaking gemacht hat – und dazu wurden bereits Warnungen ausgesprochen, dass das Kaskadenrisiko eines Slashing mehrere abhängige Dienste auf einmal destabilisieren kann. Babylon führt dieses identische Experiment mit einem Asset durch, das eine Größenordnung größer ist, und mit einer Nutzerbasis, die viel weniger daran gewöhnt ist, über korrelierte Exponierung nachzudenken, denn Bitcoin-Inhaber sind darauf trainiert, an Custody-Risiko zu denken, nicht an Risiko systemischer gegenseitiger Abhängigkeit.
Die ehrliche Schwäche: Multi-Staking hat noch nicht skaliert, also ist das eine vorausschauende Sorge, keine akute. Aber „bald verfügbar“ ist genau das Zeitfenster, in dem das Anreizdesign festgezurrt wird, bevor irgendjemand durchgespielt hat, was passiert, wenn drei BSNs, denen ein Staker ausgesetzt ist, gleichzeitig einen schlechten Monat haben.
„Welche Ketten du absicherst zu diversifizieren ist nicht dasselbe wie das Risiko zu diversifizieren, sie abzusichern.“
@babylonlabs_io #baby $BABY $BANK $HOME
Wie riskant ist Multi-Staking von Babylon für dich?
{future}(HOMEUSDT)
{future}(BANKUSDT)
{future}(BABYUSDT)
Ich komme immer wieder auf eine Designentscheidung in Babylons Roadmap zurück, die als reiner Zusatznutzen vermarktet wird: Multi-Staking. Eine BTC-UTXO, mehrere Finality Provider, mehrere BSNs, mehrere Ertragsströme – kein Unbonding erforderlich, um sich darauf umstellen zu können. Als Kapital-Effizienz gerahmt. Ich glaube, dass sich dabei tatsächlich leise das Risikoprofil in eine andere Form verwandelt.
Single-BSN-Staking hat eine begrenzte Ausfallart: schlechte Delegation, schlechter Validator, ein Pool frisst es. Multi-Staking bricht diese Eindämmung bewusst auf. Das gleiche gesperrte BTC stützt nun Finalitätsgarantien zugleich über mehrere voneinander unabhängige PoS-Netzwerke hinweg. Diese Netzwerke teilen weder eine Codebasis, noch einen Validator-Set, noch ein Bedrohungsmodell – aber sie teilen jetzt eine Kapitalbasis.
Wenn etwas ein massenhaftes Unbonding-Ereignis in einem BSN erzwingt – ein Bug, ein Governance-Streit, eine Liquiditätskrise – dann bewegt sich das BTC, das alle anderen BSNs stützt, die der Staker berührt hat, im selben Moment, aus Gründen, die mit der Gesundheit dieser anderen Ketten überhaupt nichts zu tun haben.
Das ist derselbe strukturelle Wetteinsatz, den EigenLayer mit ETH-Restaking gemacht hat – und dazu wurden bereits Warnungen ausgesprochen, dass das Kaskadenrisiko eines Slashing mehrere abhängige Dienste auf einmal destabilisieren kann. Babylon führt dieses identische Experiment mit einem Asset durch, das eine Größenordnung größer ist, und mit einer Nutzerbasis, die viel weniger daran gewöhnt ist, über korrelierte Exponierung nachzudenken, denn Bitcoin-Inhaber sind darauf trainiert, an Custody-Risiko zu denken, nicht an Risiko systemischer gegenseitiger Abhängigkeit.
Die ehrliche Schwäche: Multi-Staking hat noch nicht skaliert, also ist das eine vorausschauende Sorge, keine akute. Aber „bald verfügbar“ ist genau das Zeitfenster, in dem das Anreizdesign festgezurrt wird, bevor irgendjemand durchgespielt hat, was passiert, wenn drei BSNs, denen ein Staker ausgesetzt ist, gleichzeitig einen schlechten Monat haben.
„Welche Ketten du absicherst zu diversifizieren ist nicht dasselbe wie das Risiko zu diversifizieren, sie abzusichern.“
@BabylonLabs_io #baby $BABY $BANK $HOME
Wie riskant ist Multi-Staking von Babylon für dich?
Single-BSN-Staking hat eine begrenzte Ausfallart: schlechte Delegation, schlechter Validator, ein Pool frisst es. Multi-Staking bricht diese Eindämmung bewusst auf. Das gleiche gesperrte BTC stützt nun Finalitätsgarantien zugleich über mehrere voneinander unabhängige PoS-Netzwerke hinweg. Diese Netzwerke teilen weder eine Codebasis, noch einen Validator-Set, noch ein Bedrohungsmodell – aber sie teilen jetzt eine Kapitalbasis.
Wenn etwas ein massenhaftes Unbonding-Ereignis in einem BSN erzwingt – ein Bug, ein Governance-Streit, eine Liquiditätskrise – dann bewegt sich das BTC, das alle anderen BSNs stützt, die der Staker berührt hat, im selben Moment, aus Gründen, die mit der Gesundheit dieser anderen Ketten überhaupt nichts zu tun haben.
Das ist derselbe strukturelle Wetteinsatz, den EigenLayer mit ETH-Restaking gemacht hat – und dazu wurden bereits Warnungen ausgesprochen, dass das Kaskadenrisiko eines Slashing mehrere abhängige Dienste auf einmal destabilisieren kann. Babylon führt dieses identische Experiment mit einem Asset durch, das eine Größenordnung größer ist, und mit einer Nutzerbasis, die viel weniger daran gewöhnt ist, über korrelierte Exponierung nachzudenken, denn Bitcoin-Inhaber sind darauf trainiert, an Custody-Risiko zu denken, nicht an Risiko systemischer gegenseitiger Abhängigkeit.
Die ehrliche Schwäche: Multi-Staking hat noch nicht skaliert, also ist das eine vorausschauende Sorge, keine akute. Aber „bald verfügbar“ ist genau das Zeitfenster, in dem das Anreizdesign festgezurrt wird, bevor irgendjemand durchgespielt hat, was passiert, wenn drei BSNs, denen ein Staker ausgesetzt ist, gleichzeitig einen schlechten Monat haben.
„Welche Ketten du absicherst zu diversifizieren ist nicht dasselbe wie das Risiko zu diversifizieren, sie abzusichern.“
@BabylonLabs_io #baby $BABY $BANK $HOME
Wie riskant ist Multi-Staking von Babylon für dich?
🚀 Worth it
57%
⚠️ Too risky
43%
🤔 Unsure yet
0%
7 Stimmen • Abstimmung beendet
6
2
1.1k
Ich komme immer wieder zu einer Unstimmigkeit zurück, die in Babylons neuester Ankündigung verborgen liegt: ein festverzinsliches Produkt, das auf einem System mit variablem Zinssatz sitzt.
Die Aegis-Integration, die Trustless Bitcoin Vaults mit Aave V4 kombiniert, wird so dargestellt, als bekäme Bitcoin endlich „planbare Finanzierungskosten“, und für Kreditnehmer stimmt das. Aber die Sicherheit, die diese feste Verpflichtung deckt, ist keineswegs fest.
Es handelt sich um BTC, das in einer Staking-Position gebunden ist, deren Ertrag von Finality-Provider-Kommissionssätzen, BSN-Nachfrage und Slashing-Exposure abhängt – drei Variablen, die unabhängig von dem sind, was Aegis an Zinssatz nennt. Das ist eine klassische Fristigkeitsinkongruenz (Duration-Mismatch): dieselbe strukturelle Verletzlichkeit, die schon viele traditionelle Kreditgeber in den Ruin getrieben hat – kurz und sicher leihen, gegen etwas Langfristiges und Ungewisses verleihen.
Was ich interessant finde, ist, wer diese Spanne tatsächlich absorbiert, wenn sie sich öffnet. Wenn der Staking-Ertrag oder der BTC-Preis schneller zusammenschrumpft als die festverzinsliche Verpflichtung sich anpasst, frisst jemand in dieser Kette die Differenz – entweder Aegis über seinen eigenen Risikopuffer, oder der Liquidationspfad des Protokolls greift früher als ein Kreditnehmer erwartet. Institutionen wird auf der Passivseite Sicherheit verkauft, während die Aktivseite dem Risiko von Babylons eigenen Validatoren und dem BSN-Nachfragerisiko ausgesetzt bleibt.
Das ist kein Fehler, der einzigartig für Babylon ist, aber es ist das erste Mal, dass dieses spezifische Protokoll TradFi-ähnliche Zinsversprechen auf ein System schichtet, das gerade erst ein gutes Jahr seit dem Mainnet hinter sich hat.
Die ehrliche Schwäche: Dieses Produkt ist noch nicht live – es ist für Q4 2026 vorgesehen, „vorbehaltlich Entwicklung und Tests“. Das ist also im Moment ein Designrisiko, das man früh markieren sollte, nicht eines, das man wegen eines Live-Engpasses ausflippen müsste. Aber sobald festverzinsliche Kreditprodukte auf noch unreifer Kollateral-Infrastruktur an den Start gehen, kommt der erste Stresstest normalerweise schneller als das Roadmap-Tempo erwartet.
„Festzinsversprechen sind nur so fest wie die Volatilität darunter.“
@babylonlabs_io #baby $BABY $BICO $SKYAI
Wer frisst die Zins-Spanne?
{future}(SKYAIUSDT)
{future}(BICOUSDT)
{future}(BABYUSDT)
Ich komme immer wieder zu einer Unstimmigkeit zurück, die in Babylons neuester Ankündigung verborgen liegt: ein festverzinsliches Produkt, das auf einem System mit variablem Zinssatz sitzt.
Die Aegis-Integration, die Trustless Bitcoin Vaults mit Aave V4 kombiniert, wird so dargestellt, als bekäme Bitcoin endlich „planbare Finanzierungskosten“, und für Kreditnehmer stimmt das. Aber die Sicherheit, die diese feste Verpflichtung deckt, ist keineswegs fest.
Es handelt sich um BTC, das in einer Staking-Position gebunden ist, deren Ertrag von Finality-Provider-Kommissionssätzen, BSN-Nachfrage und Slashing-Exposure abhängt – drei Variablen, die unabhängig von dem sind, was Aegis an Zinssatz nennt. Das ist eine klassische Fristigkeitsinkongruenz (Duration-Mismatch): dieselbe strukturelle Verletzlichkeit, die schon viele traditionelle Kreditgeber in den Ruin getrieben hat – kurz und sicher leihen, gegen etwas Langfristiges und Ungewisses verleihen.
Was ich interessant finde, ist, wer diese Spanne tatsächlich absorbiert, wenn sie sich öffnet. Wenn der Staking-Ertrag oder der BTC-Preis schneller zusammenschrumpft als die festverzinsliche Verpflichtung sich anpasst, frisst jemand in dieser Kette die Differenz – entweder Aegis über seinen eigenen Risikopuffer, oder der Liquidationspfad des Protokolls greift früher als ein Kreditnehmer erwartet. Institutionen wird auf der Passivseite Sicherheit verkauft, während die Aktivseite dem Risiko von Babylons eigenen Validatoren und dem BSN-Nachfragerisiko ausgesetzt bleibt.
Das ist kein Fehler, der einzigartig für Babylon ist, aber es ist das erste Mal, dass dieses spezifische Protokoll TradFi-ähnliche Zinsversprechen auf ein System schichtet, das gerade erst ein gutes Jahr seit dem Mainnet hinter sich hat.
Die ehrliche Schwäche: Dieses Produkt ist noch nicht live – es ist für Q4 2026 vorgesehen, „vorbehaltlich Entwicklung und Tests“. Das ist also im Moment ein Designrisiko, das man früh markieren sollte, nicht eines, das man wegen eines Live-Engpasses ausflippen müsste. Aber sobald festverzinsliche Kreditprodukte auf noch unreifer Kollateral-Infrastruktur an den Start gehen, kommt der erste Stresstest normalerweise schneller als das Roadmap-Tempo erwartet.
„Festzinsversprechen sind nur so fest wie die Volatilität darunter.“
@BabylonLabs_io #baby $BABY $BICO $SKYAI
Wer frisst die Zins-Spanne?
Die Aegis-Integration, die Trustless Bitcoin Vaults mit Aave V4 kombiniert, wird so dargestellt, als bekäme Bitcoin endlich „planbare Finanzierungskosten“, und für Kreditnehmer stimmt das. Aber die Sicherheit, die diese feste Verpflichtung deckt, ist keineswegs fest.
Es handelt sich um BTC, das in einer Staking-Position gebunden ist, deren Ertrag von Finality-Provider-Kommissionssätzen, BSN-Nachfrage und Slashing-Exposure abhängt – drei Variablen, die unabhängig von dem sind, was Aegis an Zinssatz nennt. Das ist eine klassische Fristigkeitsinkongruenz (Duration-Mismatch): dieselbe strukturelle Verletzlichkeit, die schon viele traditionelle Kreditgeber in den Ruin getrieben hat – kurz und sicher leihen, gegen etwas Langfristiges und Ungewisses verleihen.
Was ich interessant finde, ist, wer diese Spanne tatsächlich absorbiert, wenn sie sich öffnet. Wenn der Staking-Ertrag oder der BTC-Preis schneller zusammenschrumpft als die festverzinsliche Verpflichtung sich anpasst, frisst jemand in dieser Kette die Differenz – entweder Aegis über seinen eigenen Risikopuffer, oder der Liquidationspfad des Protokolls greift früher als ein Kreditnehmer erwartet. Institutionen wird auf der Passivseite Sicherheit verkauft, während die Aktivseite dem Risiko von Babylons eigenen Validatoren und dem BSN-Nachfragerisiko ausgesetzt bleibt.
Das ist kein Fehler, der einzigartig für Babylon ist, aber es ist das erste Mal, dass dieses spezifische Protokoll TradFi-ähnliche Zinsversprechen auf ein System schichtet, das gerade erst ein gutes Jahr seit dem Mainnet hinter sich hat.
Die ehrliche Schwäche: Dieses Produkt ist noch nicht live – es ist für Q4 2026 vorgesehen, „vorbehaltlich Entwicklung und Tests“. Das ist also im Moment ein Designrisiko, das man früh markieren sollte, nicht eines, das man wegen eines Live-Engpasses ausflippen müsste. Aber sobald festverzinsliche Kreditprodukte auf noch unreifer Kollateral-Infrastruktur an den Start gehen, kommt der erste Stresstest normalerweise schneller als das Roadmap-Tempo erwartet.
„Festzinsversprechen sind nur so fest wie die Volatilität darunter.“
@BabylonLabs_io #baby $BABY $BICO $SKYAI
Wer frisst die Zins-Spanne?
Aegis absorbs it
50%
Borrower eats it
50%
Hidden BSN risk
0%
Too soon to know
0%
2 Stimmen • Abstimmung beendet
13
6
557
Verifiziert
Ich lande immer wieder bei einer Zahl, die nie neben den Schlagzeilen zur Burn-Auction auftaucht: 8%. Das entspricht ungefähr Babylons jährlicher BABY-Inflationsrate, die frische Liquidität prägt, um Staking Rewards zu finanzieren, während die Burn-Auction stillschweigend das zurückzieht, was auch immer BSNs ihr über den Weg schicken. Zwei Mechanismen, entgegengesetzte Richtungen, und fast niemand stellt sie in derselben Grafik dar.
Das ist der Teil, bei dem es sich lohnt, kurz stehen zu bleiben. Eine Burn-Auction klingt dem Namen nach deflationär, aber den Namen eines Mechanismus „deflationär“ zu verwenden und wenn er tatsächlich netto-deflationär ist, sind unterschiedliche Behauptungen. Wenn Minting dauerhaft stärker ausfällt als Burn, dann wird BABY nicht knapper, sondern weniger schnell verwässert, als es ohne die Auction der Fall wäre – das ist ein echter Unterschied zwischen dem Pitch und den Mechaniken. Die umlaufende Menge liegt bereits bei fast 4 Mrd., während das Total strukturell unendlich ist; die Cliff-Vesting-Unlocks laufen zudem noch bis 2029. Der Burn muss ein sich bewegendes Ziel erreichen, nicht ein festes.
Die ehrliche Schwäche ist: Ich habe keine saubere Sicht auf das tatsächliche Burn-Volumen im Vergleich zum Mint-Volumen von Monat zu Monat, und ich vermute, den meisten Holdern geht es ähnlich – diese Daten sind nirgends prominent in den Vordergrund gerückt, so wie TVL. Solange der Burn Emission nicht zuverlässig übertrifft, ist „deflationärer Mechanismus“ eine Design-Intention und kein feststehender Fakt.
„Ein Burn-Mechanismus verdient das Wort deflationär erst, wenn er das Rennen gegen das Mint gewinnt – nicht weil er es gerade läuft.“
@babylonlabs_io #baby $BABY $STAR $BLESS
{future}(BLESSUSDT)
{future}(STARUSDT)
{future}(BABYUSDT)
Ich lande immer wieder bei einer Zahl, die nie neben den Schlagzeilen zur Burn-Auction auftaucht: 8%. Das entspricht ungefähr Babylons jährlicher BABY-Inflationsrate, die frische Liquidität prägt, um Staking Rewards zu finanzieren, während die Burn-Auction stillschweigend das zurückzieht, was auch immer BSNs ihr über den Weg schicken. Zwei Mechanismen, entgegengesetzte Richtungen, und fast niemand stellt sie in derselben Grafik dar.
Das ist der Teil, bei dem es sich lohnt, kurz stehen zu bleiben. Eine Burn-Auction klingt dem Namen nach deflationär, aber den Namen eines Mechanismus „deflationär“ zu verwenden und wenn er tatsächlich netto-deflationär ist, sind unterschiedliche Behauptungen. Wenn Minting dauerhaft stärker ausfällt als Burn, dann wird BABY nicht knapper, sondern weniger schnell verwässert, als es ohne die Auction der Fall wäre – das ist ein echter Unterschied zwischen dem Pitch und den Mechaniken. Die umlaufende Menge liegt bereits bei fast 4 Mrd., während das Total strukturell unendlich ist; die Cliff-Vesting-Unlocks laufen zudem noch bis 2029. Der Burn muss ein sich bewegendes Ziel erreichen, nicht ein festes.
Die ehrliche Schwäche ist: Ich habe keine saubere Sicht auf das tatsächliche Burn-Volumen im Vergleich zum Mint-Volumen von Monat zu Monat, und ich vermute, den meisten Holdern geht es ähnlich – diese Daten sind nirgends prominent in den Vordergrund gerückt, so wie TVL. Solange der Burn Emission nicht zuverlässig übertrifft, ist „deflationärer Mechanismus“ eine Design-Intention und kein feststehender Fakt.
„Ein Burn-Mechanismus verdient das Wort deflationär erst, wenn er das Rennen gegen das Mint gewinnt – nicht weil er es gerade läuft.“
@BabylonLabs_io #baby $BABY $STAR $BLESS
Das ist der Teil, bei dem es sich lohnt, kurz stehen zu bleiben. Eine Burn-Auction klingt dem Namen nach deflationär, aber den Namen eines Mechanismus „deflationär“ zu verwenden und wenn er tatsächlich netto-deflationär ist, sind unterschiedliche Behauptungen. Wenn Minting dauerhaft stärker ausfällt als Burn, dann wird BABY nicht knapper, sondern weniger schnell verwässert, als es ohne die Auction der Fall wäre – das ist ein echter Unterschied zwischen dem Pitch und den Mechaniken. Die umlaufende Menge liegt bereits bei fast 4 Mrd., während das Total strukturell unendlich ist; die Cliff-Vesting-Unlocks laufen zudem noch bis 2029. Der Burn muss ein sich bewegendes Ziel erreichen, nicht ein festes.
Die ehrliche Schwäche ist: Ich habe keine saubere Sicht auf das tatsächliche Burn-Volumen im Vergleich zum Mint-Volumen von Monat zu Monat, und ich vermute, den meisten Holdern geht es ähnlich – diese Daten sind nirgends prominent in den Vordergrund gerückt, so wie TVL. Solange der Burn Emission nicht zuverlässig übertrifft, ist „deflationärer Mechanismus“ eine Design-Intention und kein feststehender Fakt.
„Ein Burn-Mechanismus verdient das Wort deflationär erst, wenn er das Rennen gegen das Mint gewinnt – nicht weil er es gerade läuft.“
@BabylonLabs_io #baby $BABY $STAR $BLESS
37
16
2.3k
Ich komme immer wieder zu einer seltsamen Asymmetrie im Design von Babylon: Die Menschen, deren Kapital tatsächlich gefährdet ist, bekommen kein Stimmrecht. BTC-Staker sind diejenigen, die Sicherheiten hinterlegen, die bestraft (slashed) werden, wenn ein Finality Provider doppelt signiert oder abtrünnig wird, und die die Nachteile tragen, wenn das Sicherheitsmodell bricht.
Aber die Governance – welche BSNs aufgenommen werden, welche Slashing-Parameter gelten, wie die Inflation zugewiesen wird – läuft vollständig über BABY-Inhaber. BTC-Staker stimmen überhaupt nicht ab. Zwei verschiedene Bevölkerungsgruppen: Die eine trägt das Risiko, die andere legt die Regeln für dieses Risiko fest.
Das ist ein normales Muster im traditionellen Finanzwesen: Anleihegläubiger stimmen schließlich auch nicht ab, aber es wirkt seltsam auf einem Protokoll, das sich auf Vertrauensminimierung beruft. Der Pitch lautet: „Keine Intermediäre, keine Verwahrer, nur Kryptografie.“
Die Realität ist eine Policy-Schicht, die auf dieser Kryptografie aufbaut und von einem Token gesteuert wird, dessen Inhaber sehr unterschiedliche Anreize haben können als die BTC, die tatsächlich gesichert werden. Ein BABY-Inhaber, der auf den Token-Preis optimiert, könnte riskantere BSNs genehmigen, schneller als es ein BTC-Staker jemals würde.
Die ehrliche Schwäche: Das ist kein Versagen im Management, sondern strukturell. Wenn immer mehr BSNs an Bord kommen und die Slashing-Bedingungen angepasst werden, werden all diese Entscheidungen von Menschen getroffen, die nicht das Asset halten, das letztlich slashed wird.
„Die Sicherheit ist trustless. Die Regeln darüber nicht.“
@babylonlabs_io #baby $BABY $BTW $IDOL
Sollten BTC-Staker in der Babylon-Governance abstimmen?
{future}(IDOLUSDT)
{future}(BTWUSDT)
{future}(BABYUSDT)
Ich komme immer wieder zu einer seltsamen Asymmetrie im Design von Babylon: Die Menschen, deren Kapital tatsächlich gefährdet ist, bekommen kein Stimmrecht. BTC-Staker sind diejenigen, die Sicherheiten hinterlegen, die bestraft (slashed) werden, wenn ein Finality Provider doppelt signiert oder abtrünnig wird, und die die Nachteile tragen, wenn das Sicherheitsmodell bricht.
Aber die Governance – welche BSNs aufgenommen werden, welche Slashing-Parameter gelten, wie die Inflation zugewiesen wird – läuft vollständig über BABY-Inhaber. BTC-Staker stimmen überhaupt nicht ab. Zwei verschiedene Bevölkerungsgruppen: Die eine trägt das Risiko, die andere legt die Regeln für dieses Risiko fest.
Das ist ein normales Muster im traditionellen Finanzwesen: Anleihegläubiger stimmen schließlich auch nicht ab, aber es wirkt seltsam auf einem Protokoll, das sich auf Vertrauensminimierung beruft. Der Pitch lautet: „Keine Intermediäre, keine Verwahrer, nur Kryptografie.“
Die Realität ist eine Policy-Schicht, die auf dieser Kryptografie aufbaut und von einem Token gesteuert wird, dessen Inhaber sehr unterschiedliche Anreize haben können als die BTC, die tatsächlich gesichert werden. Ein BABY-Inhaber, der auf den Token-Preis optimiert, könnte riskantere BSNs genehmigen, schneller als es ein BTC-Staker jemals würde.
Die ehrliche Schwäche: Das ist kein Versagen im Management, sondern strukturell. Wenn immer mehr BSNs an Bord kommen und die Slashing-Bedingungen angepasst werden, werden all diese Entscheidungen von Menschen getroffen, die nicht das Asset halten, das letztlich slashed wird.
„Die Sicherheit ist trustless. Die Regeln darüber nicht.“
@BabylonLabs_io #baby $BABY $BTW $IDOL
Sollten BTC-Staker in der Babylon-Governance abstimmen?
Aber die Governance – welche BSNs aufgenommen werden, welche Slashing-Parameter gelten, wie die Inflation zugewiesen wird – läuft vollständig über BABY-Inhaber. BTC-Staker stimmen überhaupt nicht ab. Zwei verschiedene Bevölkerungsgruppen: Die eine trägt das Risiko, die andere legt die Regeln für dieses Risiko fest.
Das ist ein normales Muster im traditionellen Finanzwesen: Anleihegläubiger stimmen schließlich auch nicht ab, aber es wirkt seltsam auf einem Protokoll, das sich auf Vertrauensminimierung beruft. Der Pitch lautet: „Keine Intermediäre, keine Verwahrer, nur Kryptografie.“
Die Realität ist eine Policy-Schicht, die auf dieser Kryptografie aufbaut und von einem Token gesteuert wird, dessen Inhaber sehr unterschiedliche Anreize haben können als die BTC, die tatsächlich gesichert werden. Ein BABY-Inhaber, der auf den Token-Preis optimiert, könnte riskantere BSNs genehmigen, schneller als es ein BTC-Staker jemals würde.
Die ehrliche Schwäche: Das ist kein Versagen im Management, sondern strukturell. Wenn immer mehr BSNs an Bord kommen und die Slashing-Bedingungen angepasst werden, werden all diese Entscheidungen von Menschen getroffen, die nicht das Asset halten, das letztlich slashed wird.
„Die Sicherheit ist trustless. Die Regeln darüber nicht.“
@BabylonLabs_io #baby $BABY $BTW $IDOL
Sollten BTC-Staker in der Babylon-Governance abstimmen?
Give BTC a vote
100%
Keep it as is
0%
Only slashing
0%
Doesn't matter
0%
4 Stimmen • Abstimmung beendet
27
12
510
Ich komme immer wieder auf eine Detailstelle im Tresor-Design von Babylon zurück, an der die meisten einfach vorbeigehen: Das Protokoll bietet dir ausdrücklich die Option, eine Position in einen opfernden Tresor und einen geschützten aufzuteilen – speziell, um den „Cliff-Effekt“ bei Liquidationen abzumildern. Das nutzt fast niemand.
Das ist der Teil, der es wert ist, dass man sich damit hinsetzt. Ein BTCFi-Protokoll ist nur so vertrauenswürdig wie die Entscheidungen, die seine Nutzer tatsächlich innerhalb davon treffen – nicht wie die Entscheidungen aussehen, die seine Dokumentation annimmt, dass sie treffen werden. Babylon versteckt nicht den sichereren Weg. Es bietet ihn an und beobachtet, wie die meisten Kapitalanteile daran vorbeigehen und stattdessen zum einfacheren, riskanteren Standard greifen. Das sagt dir etwas darüber aus, wie BTC-Inhaber Bequemlichkeit gegen Schutz abwägen, wenn das Asset in Bewegung dasjenige ist, das sie am längsten halten und dem sie am meisten vertrauen.
Die ehrliche Schwäche ist: Das ist kein Protokollfehler, sondern ein Verhaltensthema, und kein Smart Contract behebt die Gewohnheit, Abkürzungen zu nehmen, wenn Größe auf dem Spiel steht.
Ich glaube nicht, dass der Markt vollständig eingepreist hat, wie viel von dem echten Risiko in BTCFi in diesen ungenutzten Sicherheitsgeländern steckt – statt in dem Code selbst.
„Die riskanteste Zeile in jedem Protokoll ist die, die die Nutzer nicht zweimal lesen.“
@babylonlabs_io #baby $BABY $GIGGLE $KOMA
{future}(KOMAUSDT)
{future}(GIGGLEUSDT)
{future}(BABYUSDT)
Ich komme immer wieder auf eine Detailstelle im Tresor-Design von Babylon zurück, an der die meisten einfach vorbeigehen: Das Protokoll bietet dir ausdrücklich die Option, eine Position in einen opfernden Tresor und einen geschützten aufzuteilen – speziell, um den „Cliff-Effekt“ bei Liquidationen abzumildern. Das nutzt fast niemand.
Das ist der Teil, der es wert ist, dass man sich damit hinsetzt. Ein BTCFi-Protokoll ist nur so vertrauenswürdig wie die Entscheidungen, die seine Nutzer tatsächlich innerhalb davon treffen – nicht wie die Entscheidungen aussehen, die seine Dokumentation annimmt, dass sie treffen werden. Babylon versteckt nicht den sichereren Weg. Es bietet ihn an und beobachtet, wie die meisten Kapitalanteile daran vorbeigehen und stattdessen zum einfacheren, riskanteren Standard greifen. Das sagt dir etwas darüber aus, wie BTC-Inhaber Bequemlichkeit gegen Schutz abwägen, wenn das Asset in Bewegung dasjenige ist, das sie am längsten halten und dem sie am meisten vertrauen.
Die ehrliche Schwäche ist: Das ist kein Protokollfehler, sondern ein Verhaltensthema, und kein Smart Contract behebt die Gewohnheit, Abkürzungen zu nehmen, wenn Größe auf dem Spiel steht.
Ich glaube nicht, dass der Markt vollständig eingepreist hat, wie viel von dem echten Risiko in BTCFi in diesen ungenutzten Sicherheitsgeländern steckt – statt in dem Code selbst.
„Die riskanteste Zeile in jedem Protokoll ist die, die die Nutzer nicht zweimal lesen.“
@BabylonLabs_io #baby $BABY $GIGGLE $KOMA
Das ist der Teil, der es wert ist, dass man sich damit hinsetzt. Ein BTCFi-Protokoll ist nur so vertrauenswürdig wie die Entscheidungen, die seine Nutzer tatsächlich innerhalb davon treffen – nicht wie die Entscheidungen aussehen, die seine Dokumentation annimmt, dass sie treffen werden. Babylon versteckt nicht den sichereren Weg. Es bietet ihn an und beobachtet, wie die meisten Kapitalanteile daran vorbeigehen und stattdessen zum einfacheren, riskanteren Standard greifen. Das sagt dir etwas darüber aus, wie BTC-Inhaber Bequemlichkeit gegen Schutz abwägen, wenn das Asset in Bewegung dasjenige ist, das sie am längsten halten und dem sie am meisten vertrauen.
Die ehrliche Schwäche ist: Das ist kein Protokollfehler, sondern ein Verhaltensthema, und kein Smart Contract behebt die Gewohnheit, Abkürzungen zu nehmen, wenn Größe auf dem Spiel steht.
Ich glaube nicht, dass der Markt vollständig eingepreist hat, wie viel von dem echten Risiko in BTCFi in diesen ungenutzten Sicherheitsgeländern steckt – statt in dem Code selbst.
„Die riskanteste Zeile in jedem Protokoll ist die, die die Nutzer nicht zweimal lesen.“
@BabylonLabs_io #baby $BABY $GIGGLE $KOMA
13
5
310
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
IsAnthropic’s$1.5TMarketCapJustified?
7,455 Aufrufe
66 Kommentare
Anthropic dürfte bei Rekorddebüt an der Nasdaq bei 105 Dollar eröffnen
Binance News
·10 Likes
·9.4k Aufrufe
BTCRemainsUnderPressureAfterHawkishFOMCMinutes
207,954 Aufrufe
1,985 Kommentare
NvidiaBoardReportedlySplitOverHuang’sReturn
101,286 Aufrufe
1,062 Kommentare