Ich habe begonnen, Dusk’ Sicherheitsarbeit aus einem anderen Blickwinkel zu betrachten: nicht nur, ob Schwachstellen existieren, sondern wie effektiv das Netzwerk Sicherheitsbefunde in strukturelle Verbesserungen umsetzen kann.
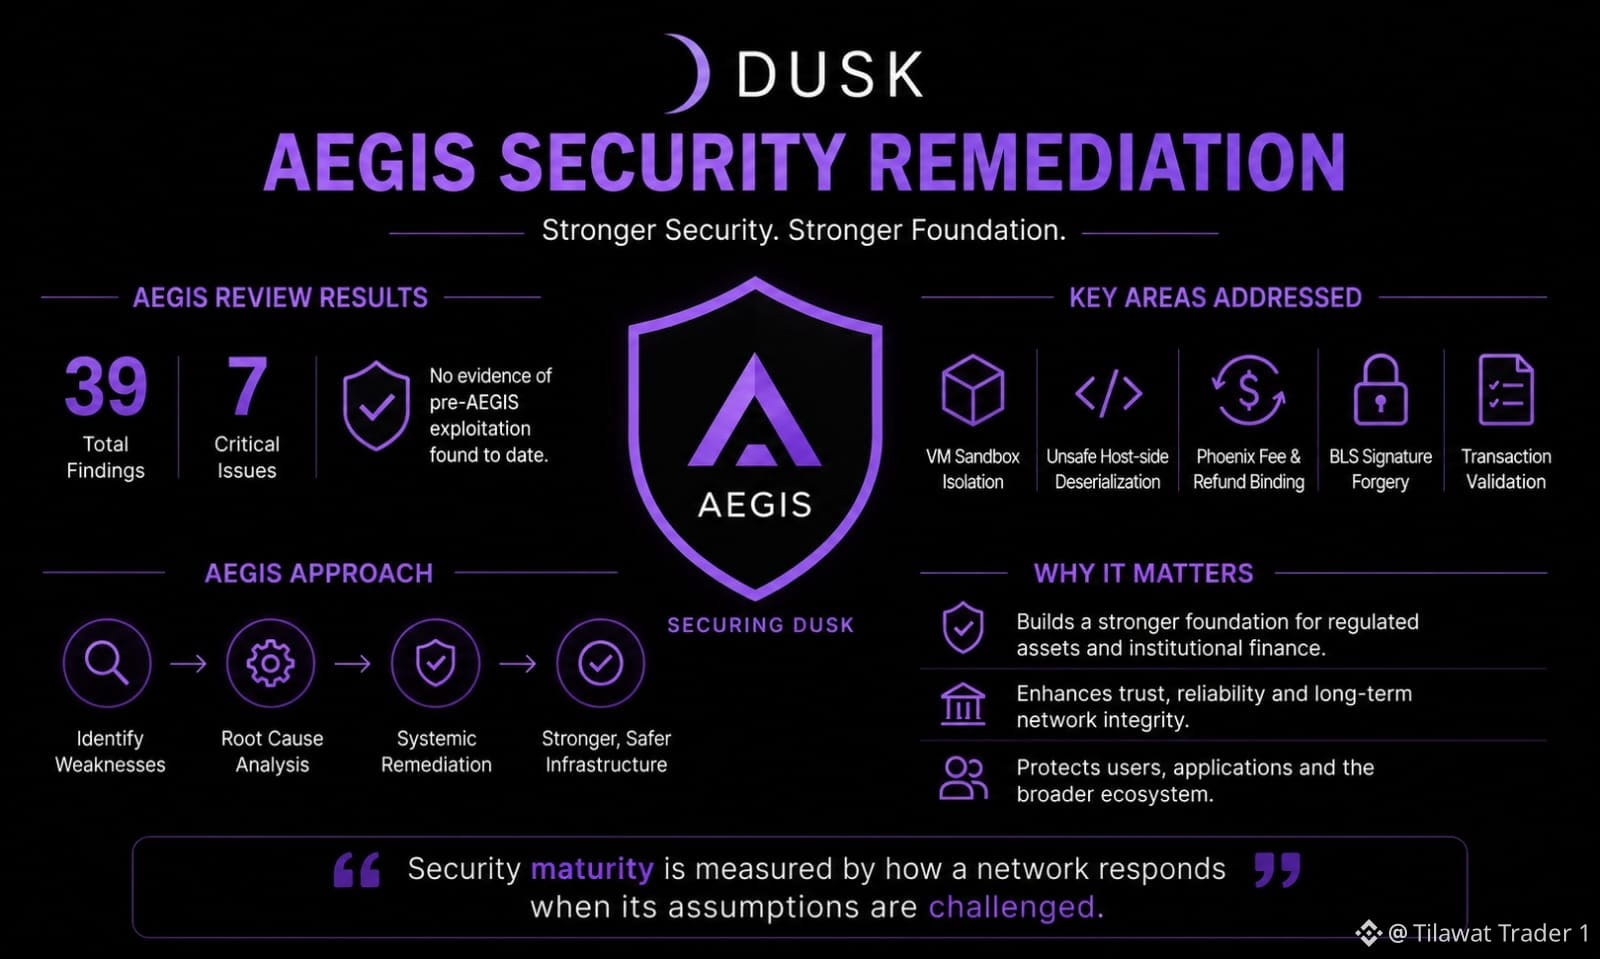
Dusk’ AEGIS-Remediation ist in diesem Kontext besonders interessant. Die Prüfung identifizierte 39 Befunde, darunter 7 kritische Probleme, in Bereichen wie VM-Sandboxing, Deserialisierung, Transaktionsvalidierung, kryptografische Handhabung und Phoenix-bezogene Gebührenlogik. Dusk sagt, die Remediation habe diese Probleme auf der Wurzelebene adressiert, statt sie nur als isolierte Patches zu behandeln.
Diese Unterscheidung ist für Finanzinfrastruktur entscheidend.
Ein Protokoll, das dazu ausgelegt ist, regulierte Assets zu unterstützen, kann Sicherheit nicht als einmaliges Audit-Zwischenergebnis behandeln. Seine Ausführungsumgebung, die Konsensvalidierung und die Transaktionslogik müssen robust bleiben, während das System mit zunehmender Komplexität weiter wächst.
Das Signal, das ich daher beobachten würde, ist, was nach der Remediation passiert.
Bleiben künftige Upgrades die stärkeren Sicherheitsgrenzen erhalten? Hält das Netzwerk an strengen Tests fest, wenn neue Ausführungsumgebungen und Anwendungen eingeführt werden? Und kann Dusk nachweisen, dass sein Sicherheitsprozess mit dem Protokoll skaliert, statt nur dann zu reagieren, wenn Probleme erst entdeckt wurden?
Es gibt außerdem eine wichtige Einschränkung: Das Beheben identifizierter Schwachstellen beweist nicht, dass ein gesamtes Protokoll dauerhaft sicher ist. Neue Angriffsflächen können entstehen, wenn sich Architektur, Integrationen und Nutzung weiterentwickeln.
„Sicherheitsreife bemisst sich daran, wie ein Netzwerk reagiert, wenn seine Annahmen infrage gestellt werden.“
Für Dusk könnte AEGIS am Ende weniger als Liste von Schwachstellen zählen, sondern eher als Test dafür, ob die technische Disziplin ausreicht, um mit der eigenen Ambition Schritt zu halten, Finanzinfrastruktur zu werden.
#dusk $DUSK @Dusk $GPS $TUT
Dusk’ AEGIS-Remediation ist in diesem Kontext besonders interessant. Die Prüfung identifizierte 39 Befunde, darunter 7 kritische Probleme, in Bereichen wie VM-Sandboxing, Deserialisierung, Transaktionsvalidierung, kryptografische Handhabung und Phoenix-bezogene Gebührenlogik. Dusk sagt, die Remediation habe diese Probleme auf der Wurzelebene adressiert, statt sie nur als isolierte Patches zu behandeln.
Diese Unterscheidung ist für Finanzinfrastruktur entscheidend.
Ein Protokoll, das dazu ausgelegt ist, regulierte Assets zu unterstützen, kann Sicherheit nicht als einmaliges Audit-Zwischenergebnis behandeln. Seine Ausführungsumgebung, die Konsensvalidierung und die Transaktionslogik müssen robust bleiben, während das System mit zunehmender Komplexität weiter wächst.
Das Signal, das ich daher beobachten würde, ist, was nach der Remediation passiert.
Bleiben künftige Upgrades die stärkeren Sicherheitsgrenzen erhalten? Hält das Netzwerk an strengen Tests fest, wenn neue Ausführungsumgebungen und Anwendungen eingeführt werden? Und kann Dusk nachweisen, dass sein Sicherheitsprozess mit dem Protokoll skaliert, statt nur dann zu reagieren, wenn Probleme erst entdeckt wurden?
Es gibt außerdem eine wichtige Einschränkung: Das Beheben identifizierter Schwachstellen beweist nicht, dass ein gesamtes Protokoll dauerhaft sicher ist. Neue Angriffsflächen können entstehen, wenn sich Architektur, Integrationen und Nutzung weiterentwickeln.
„Sicherheitsreife bemisst sich daran, wie ein Netzwerk reagiert, wenn seine Annahmen infrage gestellt werden.“
Für Dusk könnte AEGIS am Ende weniger als Liste von Schwachstellen zählen, sondern eher als Test dafür, ob die technische Disziplin ausreicht, um mit der eigenen Ambition Schritt zu halten, Finanzinfrastruktur zu werden.
#dusk $DUSK @Dusk $GPS $TUT