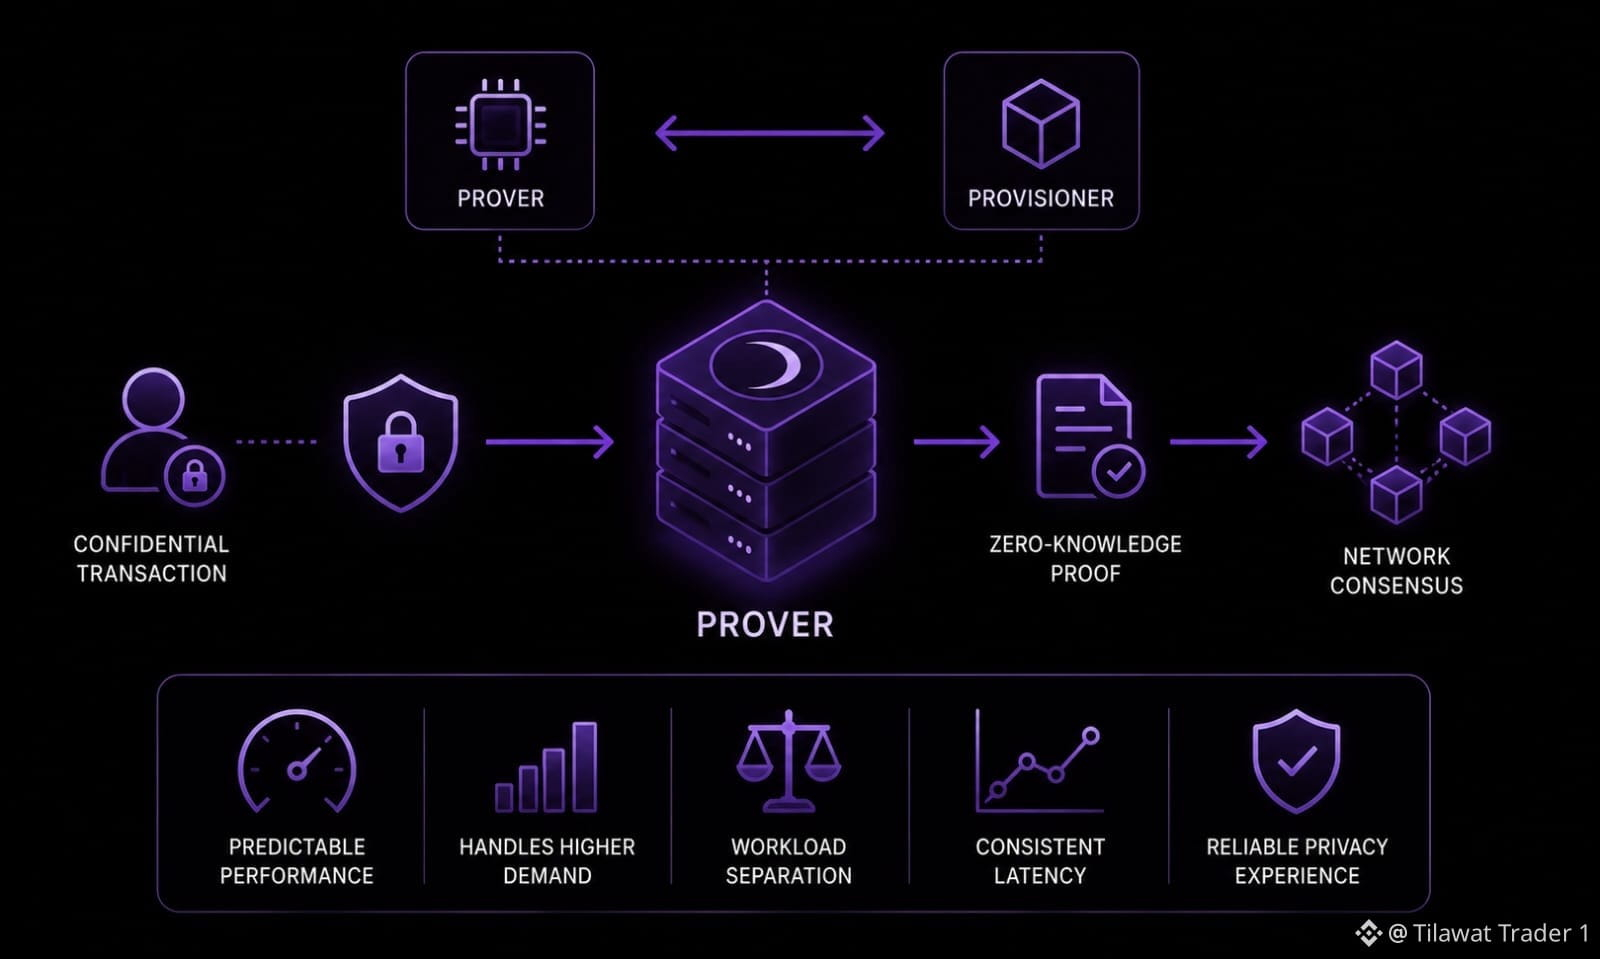
Ich habe begonnen, Dusk’ Prover-Infrastruktur weniger als technischen Engpass zu betrachten und mehr als einen Test dafür, wie zuverlässig Privatsphäre den Nutzerinnen und Nutzern bereitgestellt werden kann.
Der wichtige Unterschied besteht darin, ob genügend Beweiskapazität vorhanden ist oder ob die Beweiserstellung eine vorhersehbare Leistung bietet. Eine vertrauliche Transaktion kann zwar gültig sein, aber wenn die Erzeugung der Beweise bei höherer Nachfrage uneinheitlich wird, erleben die Nutzerinnen und Nutzer das eher als Unsicherheit denn als kryptografisches Problem.
Das macht das Verhalten der Prover zu einem interessanten Signal für die Netzwerkqualität.
Ich würde beobachten, ob die Performance der Beweiserstellung einigermaßen vorhersehbar bleibt, wenn die vertrauliche Aktivität zunimmt, und ob Betreiber diese Performance aufrechterhalten können, ohne ständig Ressourcen vom Konsensbetrieb umzuschichten.
Die von Dusk beschriebene Trennung zwischen Prover und Provisioner ist hier nützlich, weil es erlaubt, diese Workloads unabhängig voneinander zu behandeln. Gleichzeitig wirft sie aber eine Frage zur betrieblichen Disziplin auf: Kann das Netzwerk eine zuverlässige Ausführung von Privatsphäre gewährleisten, wenn die Anforderungen an das Beweisen schwanken?
Das Risiko besteht darin, dass die durchschnittliche Performance gesund wirken kann, während in Phasen höherer Nachfrage spürbare Latenzspitzen auftreten. Für finanzielle Anwendungen ist dieser Unterschied wichtig, weil vorhersehbare Ausführung wertvoller sein kann als beeindruckende Spitzenkapazität.
Ich könnte mich irren, aber ich denke, dass Datenschutzinfrastruktur letztlich Vertrauen durch Beständigkeit gewinnt – nicht nur durch kryptografische Stärke.
Zuverlässige Privatsphäre ist eine Nutzererfahrung, nicht nur ein Beweis.
#dusk $DUSK @Dusk $CYS $ACE
Der wichtige Unterschied besteht darin, ob genügend Beweiskapazität vorhanden ist oder ob die Beweiserstellung eine vorhersehbare Leistung bietet. Eine vertrauliche Transaktion kann zwar gültig sein, aber wenn die Erzeugung der Beweise bei höherer Nachfrage uneinheitlich wird, erleben die Nutzerinnen und Nutzer das eher als Unsicherheit denn als kryptografisches Problem.
Das macht das Verhalten der Prover zu einem interessanten Signal für die Netzwerkqualität.
Ich würde beobachten, ob die Performance der Beweiserstellung einigermaßen vorhersehbar bleibt, wenn die vertrauliche Aktivität zunimmt, und ob Betreiber diese Performance aufrechterhalten können, ohne ständig Ressourcen vom Konsensbetrieb umzuschichten.
Die von Dusk beschriebene Trennung zwischen Prover und Provisioner ist hier nützlich, weil es erlaubt, diese Workloads unabhängig voneinander zu behandeln. Gleichzeitig wirft sie aber eine Frage zur betrieblichen Disziplin auf: Kann das Netzwerk eine zuverlässige Ausführung von Privatsphäre gewährleisten, wenn die Anforderungen an das Beweisen schwanken?
Das Risiko besteht darin, dass die durchschnittliche Performance gesund wirken kann, während in Phasen höherer Nachfrage spürbare Latenzspitzen auftreten. Für finanzielle Anwendungen ist dieser Unterschied wichtig, weil vorhersehbare Ausführung wertvoller sein kann als beeindruckende Spitzenkapazität.
Ich könnte mich irren, aber ich denke, dass Datenschutzinfrastruktur letztlich Vertrauen durch Beständigkeit gewinnt – nicht nur durch kryptografische Stärke.
Zuverlässige Privatsphäre ist eine Nutzererfahrung, nicht nur ein Beweis.
#dusk $DUSK @Dusk $CYS $ACE