

派小姐
859 Beiträge
派小姐
Melden
Nutzer blockieren
04年大学生勇闯币安世界!21岁活力女孩,沉迷于加密世界的无限可能!从USDD的稳定到Kite的AI创新,我总在Binance上寻找下一个机会。热爱DeFi、NFT和Web3,期待与你一起探索未来谁来聊聊你的投资故事?
54 Following
4.3K+ Follower
797 Like gegeben
Beiträge
·
--
Gestern Abend wieder vor dem Server gesessen und auf Terminalzeilen voller RPC-Fehlermeldungen gestarrt—das hier „Node betreiben“ ist wirklich nichts für Menschen. Als ich dann mal Luft hatte, habe ich mir die zuletzt aktualisierten Underlying-Architektur-Dokumente von @Dusk_Foundation angesehen und festgestellt, dass sie die ursprünglich einlagige native Chain einfach in drei Schichten zerlegt haben: DuskDS, DuskEVM und DuskVM.
Die offizielle Kalkulation ist ziemlich deutlich: Ganz unten kümmert sich DuskDS um Konsens und diesen mörderisch kritischen deterministischen Settlement; dazwischen setzen sie ein DuskEVM drauf, das OP Stack nutzt, damit wir alten Solidity-„Fuchse“ nicht die ganze Programmiersprache neu lernen müssen und nahtlos einsteigen können; wenn man dann wirklich Zero-Knowledge-Proofs (ZKP) und die harte Compliance-Anforderung an Privacy in Rust braucht, geht’s weiter zu DuskVM.
Als alter Börsenkriegsveteran, der seit Jahren predigt „erst mal am Leben bleiben“, hatte ich schon zuvor ein Set aus High-Frequency-Interaktions-Skripten, das im EVM-Umfeld erst mal holprig lief—mit ein paar Änderungen an der RPC-Konfiguration konnte ich direkt verschiedene neue Chains in deren Testnetze „anballern“. Deshalb weiß ich auch, wie wenig Aufwand ein „Ethereum-kompatibel“-Setup für den Cold Start macht. Die Hürde ist niedrig: Deploy von Smart Contracts fühlt sich an wie Spielerei, Wallet verbinden—fertig. Aber Leute: Der wahre Teufel steckt erst danach.
Wenn eure Mittel über Schichten hinweg mal in irgendeiner Ecke hängen bleiben oder aus dem Tritt geraten—wer übernimmt dann den Part, um das zu fixen? Ich habe die neuesten offiziellen Bridge-Guides durchgewühlt: Beim Cross-Layer-Withdrawal muss man nicht einfach nur nach Zeit schätzen, sondern zunächst den Veröffentlichungsschritt des Zustands abwarten und dann den gesamten Prozess der Streitbeilegungs-/Prüfungsphase durchlaufen. Im Testnet, wo man einfach mit Test-Wasser durchläuft, ist das belanglos—aber im Produktionsbetrieb, wo echte Liquidität und die extremen operativen Grenzen auf dem Spiel stehen: Sind sie dafür wirklich vorbereitet?
Deshalb bin ich bei $DUSK inzwischen komplett immun gegen dieses abgedroschene „umfassende EVM-Kompatibilität“-Gerede. In dieser Phase, in der modulare Bauklötze überall herumfliegen, fixiere ich mich auf drei echte Kennzahlen zur Umwandlung: Erstens, wie viele dieser „Jäger-und-Sammler“-Test-Contracts schaffen es, sich tatsächlich als Anwendungen dauerhaft im Mainnet zu etablieren? Zweitens: Wie viele Protokolle rufen wirklich dessen untere Privatsphäre-Schutzlinie auf? Und drittens: Wie groß ist am Ende der Anteil, bei dem das Gas in Anwendungen tatsächlich als unverzichtbarer Token-Bedarf (Gas-Nachfrage) „unter der Haube“ bleibt?
Wenn alle nur deshalb anstürmen, um sich einen vertrauten EVM-Kosmos zum Mitnehmen zu sichern, aber die echten Unterschiede im entscheidenden, differenzierenden Settlement-Schutzwall ignorieren, dann—wird diese mühsam zusammengebastelte mehrschichtige Architektur zu einem großen Ökosystem-Explosionserfolg führen? Oder endet sie als extrem schwerer operativer Wartungsballast?
#dusk $DUSK @Dusk_Foundation
{future}(DUSKUSDT)
Gestern Abend wieder vor dem Server gesessen und auf Terminalzeilen voller RPC-Fehlermeldungen gestarrt—das hier „Node betreiben“ ist wirklich nichts für Menschen. Als ich dann mal Luft hatte, habe ich mir die zuletzt aktualisierten Underlying-Architektur-Dokumente von @Dusk angesehen und festgestellt, dass sie die ursprünglich einlagige native Chain einfach in drei Schichten zerlegt haben: DuskDS, DuskEVM und DuskVM.
Die offizielle Kalkulation ist ziemlich deutlich: Ganz unten kümmert sich DuskDS um Konsens und diesen mörderisch kritischen deterministischen Settlement; dazwischen setzen sie ein DuskEVM drauf, das OP Stack nutzt, damit wir alten Solidity-„Fuchse“ nicht die ganze Programmiersprache neu lernen müssen und nahtlos einsteigen können; wenn man dann wirklich Zero-Knowledge-Proofs (ZKP) und die harte Compliance-Anforderung an Privacy in Rust braucht, geht’s weiter zu DuskVM.
Als alter Börsenkriegsveteran, der seit Jahren predigt „erst mal am Leben bleiben“, hatte ich schon zuvor ein Set aus High-Frequency-Interaktions-Skripten, das im EVM-Umfeld erst mal holprig lief—mit ein paar Änderungen an der RPC-Konfiguration konnte ich direkt verschiedene neue Chains in deren Testnetze „anballern“. Deshalb weiß ich auch, wie wenig Aufwand ein „Ethereum-kompatibel“-Setup für den Cold Start macht. Die Hürde ist niedrig: Deploy von Smart Contracts fühlt sich an wie Spielerei, Wallet verbinden—fertig. Aber Leute: Der wahre Teufel steckt erst danach.
Wenn eure Mittel über Schichten hinweg mal in irgendeiner Ecke hängen bleiben oder aus dem Tritt geraten—wer übernimmt dann den Part, um das zu fixen? Ich habe die neuesten offiziellen Bridge-Guides durchgewühlt: Beim Cross-Layer-Withdrawal muss man nicht einfach nur nach Zeit schätzen, sondern zunächst den Veröffentlichungsschritt des Zustands abwarten und dann den gesamten Prozess der Streitbeilegungs-/Prüfungsphase durchlaufen. Im Testnet, wo man einfach mit Test-Wasser durchläuft, ist das belanglos—aber im Produktionsbetrieb, wo echte Liquidität und die extremen operativen Grenzen auf dem Spiel stehen: Sind sie dafür wirklich vorbereitet?
Deshalb bin ich bei $DUSK inzwischen komplett immun gegen dieses abgedroschene „umfassende EVM-Kompatibilität“-Gerede. In dieser Phase, in der modulare Bauklötze überall herumfliegen, fixiere ich mich auf drei echte Kennzahlen zur Umwandlung: Erstens, wie viele dieser „Jäger-und-Sammler“-Test-Contracts schaffen es, sich tatsächlich als Anwendungen dauerhaft im Mainnet zu etablieren? Zweitens: Wie viele Protokolle rufen wirklich dessen untere Privatsphäre-Schutzlinie auf? Und drittens: Wie groß ist am Ende der Anteil, bei dem das Gas in Anwendungen tatsächlich als unverzichtbarer Token-Bedarf (Gas-Nachfrage) „unter der Haube“ bleibt?
Wenn alle nur deshalb anstürmen, um sich einen vertrauten EVM-Kosmos zum Mitnehmen zu sichern, aber die echten Unterschiede im entscheidenden, differenzierenden Settlement-Schutzwall ignorieren, dann—wird diese mühsam zusammengebastelte mehrschichtige Architektur zu einem großen Ökosystem-Explosionserfolg führen? Oder endet sie als extrem schwerer operativer Wartungsballast?
#dusk $DUSK @Dusk
81
·
--
Brüder, in den letzten Jahren im Krypto-Raum habe ich zu viele Projekte gesehen, die mit irgendwelchen „Cross-Chain“-Fahnen wedeln und am Ende mit dem Geld abhauen. Wenn ich jetzt höre, dass jemand „BTC mit Zinsen“ machen will, ist meine automatische Reaktion: Geldbeutel festhalten, erst mal eine Seelenfrage prüfen: Liegt diese große Sache am Ende wirklich noch in meiner eigenen Hand?
Früher waren diese Cross-Chain-Brücken oder Verwahrungs-Modelle, gelinde gesagt, nichts anderes, als den Schlüssel zur Schatzkammer eurer Familie zwangsweise ein paar sogenannten „Multi-Signature-Admins“ in die Hand zu drücken. Sobald in dieser Gruppe ein Verräter auftaucht oder Hacker der Spur folgen, können alle nur zusehen, wie die Assets gegen null gehen. Und als ich diese Tage hart an den TBV-Designprinzipien mit der Nummer @babylonlabs_io gebissen habe, war ich von genau dieser Denkweise echt überrascht.
Sie ist nicht dem Mainstream gefolgt und hat irgendwelche riskanten Cross-Chain-Asset-Mappings gebastelt, sondern einen direkten Treffer gelandet: Die ganzen ausgefallenen Regeln aus dem externen DeFi werden sozusagen „übersetzt“ in die Underlying-Codes, die das Bitcoin-Mainnet direkt verifizieren kann. Ganz einfach: Die Coins, die du einzahlst, landen in einzelnen unabhängigen UTXO-Versicherungstresoren. Wie viel du ausgeben kannst und wem du überweist, ist im Voraus komplett per vorab signierten Mechanismen fest verschlossen – und dann noch mit Timelocks terminiert, die zu bestimmten Zeitpunkten „greifen“.
Aber alte Fans wissen: Ich bin nie blind der Euphorie hinterhergelaufen. Dieses Setup hat auch seine Achillesferse. Zum Beispiel: Was passiert, wenn das externe Netzwerk, auf das es setzt, selbst abdriftet oder sich spaltet? Oder: Wenn in der Veröffentlichungs-/Disclosure-Phase die wirtschaftlichen Anreize für Kritiker nicht verlockend genug sind und niemand bereit ist, die Aufsicht mit Aufwand zu übernehmen, wird diese Verteidigungslinie dann nicht zur reinen Kulisse? Zehnermilliarden an echtem Geld hineinzugeben und dann zu testen, ob das gegen reale menschliche Abwägung im Ernstfall standhält – das ist die ultimative Bewährungsprobe.
Kurz gesagt: Wie weit TBV in der Zukunft wirklich kommt, hängt davon ab, ob diese großen Wale bereit sind, einen Teil dieser „bedingten Kontrollrechte“ abzugeben. Aber bei der Lösung des historischen Problems „Wie kann man die BTC sicher vom Zuhause wegschleusen?“ hat Babylon tatsächlich eine sehr greifbare, und zugleich eine Rückkehr zum Satoshi-Ankerpunkt-artigen Ansatz geliefert.
Leute, meint ihr, dieses Mechanismus-Design hält den Schlagabtausch mit Hackern stand? Lasst uns dazu im Kommentarbereich diskutieren!
#baby $BABY
{future}(BABYUSDT)
Brüder, in den letzten Jahren im Krypto-Raum habe ich zu viele Projekte gesehen, die mit irgendwelchen „Cross-Chain“-Fahnen wedeln und am Ende mit dem Geld abhauen. Wenn ich jetzt höre, dass jemand „BTC mit Zinsen“ machen will, ist meine automatische Reaktion: Geldbeutel festhalten, erst mal eine Seelenfrage prüfen: Liegt diese große Sache am Ende wirklich noch in meiner eigenen Hand?
Früher waren diese Cross-Chain-Brücken oder Verwahrungs-Modelle, gelinde gesagt, nichts anderes, als den Schlüssel zur Schatzkammer eurer Familie zwangsweise ein paar sogenannten „Multi-Signature-Admins“ in die Hand zu drücken. Sobald in dieser Gruppe ein Verräter auftaucht oder Hacker der Spur folgen, können alle nur zusehen, wie die Assets gegen null gehen. Und als ich diese Tage hart an den TBV-Designprinzipien mit der Nummer @BabylonLabs_io gebissen habe, war ich von genau dieser Denkweise echt überrascht.
Sie ist nicht dem Mainstream gefolgt und hat irgendwelche riskanten Cross-Chain-Asset-Mappings gebastelt, sondern einen direkten Treffer gelandet: Die ganzen ausgefallenen Regeln aus dem externen DeFi werden sozusagen „übersetzt“ in die Underlying-Codes, die das Bitcoin-Mainnet direkt verifizieren kann. Ganz einfach: Die Coins, die du einzahlst, landen in einzelnen unabhängigen UTXO-Versicherungstresoren. Wie viel du ausgeben kannst und wem du überweist, ist im Voraus komplett per vorab signierten Mechanismen fest verschlossen – und dann noch mit Timelocks terminiert, die zu bestimmten Zeitpunkten „greifen“.
Aber alte Fans wissen: Ich bin nie blind der Euphorie hinterhergelaufen. Dieses Setup hat auch seine Achillesferse. Zum Beispiel: Was passiert, wenn das externe Netzwerk, auf das es setzt, selbst abdriftet oder sich spaltet? Oder: Wenn in der Veröffentlichungs-/Disclosure-Phase die wirtschaftlichen Anreize für Kritiker nicht verlockend genug sind und niemand bereit ist, die Aufsicht mit Aufwand zu übernehmen, wird diese Verteidigungslinie dann nicht zur reinen Kulisse? Zehnermilliarden an echtem Geld hineinzugeben und dann zu testen, ob das gegen reale menschliche Abwägung im Ernstfall standhält – das ist die ultimative Bewährungsprobe.
Kurz gesagt: Wie weit TBV in der Zukunft wirklich kommt, hängt davon ab, ob diese großen Wale bereit sind, einen Teil dieser „bedingten Kontrollrechte“ abzugeben. Aber bei der Lösung des historischen Problems „Wie kann man die BTC sicher vom Zuhause wegschleusen?“ hat Babylon tatsächlich eine sehr greifbare, und zugleich eine Rückkehr zum Satoshi-Ankerpunkt-artigen Ansatz geliefert.
Leute, meint ihr, dieses Mechanismus-Design hält den Schlagabtausch mit Hackern stand? Lasst uns dazu im Kommentarbereich diskutieren!
#baby $BABY
93
·
--
#baby $BABY In den letzten Tagen habe ich mich ununterbrochen an dem Whitepaper von @babylonlabs_io festgebissen – besonders bei der Erforschung von Trustless Bitcoin Vaults (TBV). Dabei gab es in meinem Kopf immer einen Knoten, den ich nicht lösen konnte: Wenn das TBV-Konzept so verschachtelt ist, warum lässt man dann nicht einfach das Bitcoin-Hauptnetz (das „große Brötchen“) den Betriebszustand externer Smart Contracts direkt verstehen? Wäre das nicht viel direkter?
Am Anfang dachte ich wirklich, das sei ein technischer Kompromiss der Projektseite. Aber als ich mitten in der Nacht die Verifikationslogik auf meinem Notizblock nachgezeichnet habe, ist mir plötzlich „die Glatze geplatzt“ – jetzt wurde mir klar: So simpel, wie es auf den ersten Blick wirkt, ist das Ganze nicht.
Frag mal: Wie tickt Bitcoin? Es ist im Kern ein störrischer „Alt-Haudegen“, der stur nach festen Regeln funktioniert. Seine zugrunde liegende Architektur ist überhaupt nicht dafür gebaut, komplexe Ökosystem-Interaktionen zu verarbeiten. Wenn man Bitcoin also zwingend den Zustand von externen Chains aufbürdet, reißt man damit gewaltsam die „absolute Sicherheitsgrenze“ auf, auf die Bitcoin so stolz ist. Dann führt man zwangsläufig eine ganze Reihe dubioser Middleware und zusätzlicher Vertrauensannahmen ein. Babylons Ambition ist jedoch genau das Gegenteil: Man soll einerseits schlafende BTC zum Arbeiten bringen, aber andererseits keinerlei zusätzlichen Kosten für Vertrauen auch nur im Ansatz erhöhen.
Daher wählt TBV sehr klug einen „extrem zurückhaltenden“ Weg. Es zwingt Bitcoin nicht dazu, die Sprache der externen Protokolle zu lernen, sondern verlagert die eigentliche Arbeit nach draußen: Das externe Protokoll berechnet das Ergebnis. Anschließend wird dieses Ergebnis mithilfe kryptografischer Beweise so „übersetzt“, dass Bitcoin selbst es versteht – konkret in Form von UTXO-Ausgabe-Bedingungen, die Bitcoin direkt ausführen kann. Und was, wenn es Streit gibt? Dann liefern sich die Parteien draußen über den Challenge-Mechanismus den Kampf. Das Bitcoin-Hauptnetz muss im Grunde gar nicht wissen, was draußen spektakulär passiert ist. Es fungiert kalt und unbarmherzig als endgültiger Schiedsrichter: Stimmen die von euch eingereichten Bedingungen mit meinen ursprünglichen Regeln überein? Wenn ja, wird freigegeben und entschlossen; wenn nein, wird verworfen. Das bedeutet zugleich: Die endgültige Entscheidung über unser Vermögen liegt von Anfang bis Ende unerschütterlich bei Bitcoin selbst – und wird an keinen Zwischenhändler abgegeben!
Erst an dieser Stelle habe ich wirklich verstanden, was die offizielle Erklärung mit dem immer wieder betonten „Translation (Übersetzung)“ meint. Es wird nämlich nicht einfach das Datenformat umgewandelt, sondern komplexer externer Konsens wird in einem „Dimension-Down“ direkt zu kryptografischen Bedingungen verdichtet, die Bitcoin nahtlos ausführen kann.
#baby $BABY In den letzten Tagen habe ich mich ununterbrochen an dem Whitepaper von @BabylonLabs_io festgebissen – besonders bei der Erforschung von Trustless Bitcoin Vaults (TBV). Dabei gab es in meinem Kopf immer einen Knoten, den ich nicht lösen konnte: Wenn das TBV-Konzept so verschachtelt ist, warum lässt man dann nicht einfach das Bitcoin-Hauptnetz (das „große Brötchen“) den Betriebszustand externer Smart Contracts direkt verstehen? Wäre das nicht viel direkter?
Am Anfang dachte ich wirklich, das sei ein technischer Kompromiss der Projektseite. Aber als ich mitten in der Nacht die Verifikationslogik auf meinem Notizblock nachgezeichnet habe, ist mir plötzlich „die Glatze geplatzt“ – jetzt wurde mir klar: So simpel, wie es auf den ersten Blick wirkt, ist das Ganze nicht.
Frag mal: Wie tickt Bitcoin? Es ist im Kern ein störrischer „Alt-Haudegen“, der stur nach festen Regeln funktioniert. Seine zugrunde liegende Architektur ist überhaupt nicht dafür gebaut, komplexe Ökosystem-Interaktionen zu verarbeiten. Wenn man Bitcoin also zwingend den Zustand von externen Chains aufbürdet, reißt man damit gewaltsam die „absolute Sicherheitsgrenze“ auf, auf die Bitcoin so stolz ist. Dann führt man zwangsläufig eine ganze Reihe dubioser Middleware und zusätzlicher Vertrauensannahmen ein. Babylons Ambition ist jedoch genau das Gegenteil: Man soll einerseits schlafende BTC zum Arbeiten bringen, aber andererseits keinerlei zusätzlichen Kosten für Vertrauen auch nur im Ansatz erhöhen.
Daher wählt TBV sehr klug einen „extrem zurückhaltenden“ Weg. Es zwingt Bitcoin nicht dazu, die Sprache der externen Protokolle zu lernen, sondern verlagert die eigentliche Arbeit nach draußen: Das externe Protokoll berechnet das Ergebnis. Anschließend wird dieses Ergebnis mithilfe kryptografischer Beweise so „übersetzt“, dass Bitcoin selbst es versteht – konkret in Form von UTXO-Ausgabe-Bedingungen, die Bitcoin direkt ausführen kann. Und was, wenn es Streit gibt? Dann liefern sich die Parteien draußen über den Challenge-Mechanismus den Kampf. Das Bitcoin-Hauptnetz muss im Grunde gar nicht wissen, was draußen spektakulär passiert ist. Es fungiert kalt und unbarmherzig als endgültiger Schiedsrichter: Stimmen die von euch eingereichten Bedingungen mit meinen ursprünglichen Regeln überein? Wenn ja, wird freigegeben und entschlossen; wenn nein, wird verworfen. Das bedeutet zugleich: Die endgültige Entscheidung über unser Vermögen liegt von Anfang bis Ende unerschütterlich bei Bitcoin selbst – und wird an keinen Zwischenhändler abgegeben!
Erst an dieser Stelle habe ich wirklich verstanden, was die offizielle Erklärung mit dem immer wieder betonten „Translation (Übersetzung)“ meint. Es wird nämlich nicht einfach das Datenformat umgewandelt, sondern komplexer externer Konsens wird in einem „Dimension-Down“ direkt zu kryptografischen Bedingungen verdichtet, die Bitcoin nahtlos ausführen kann.
167
·
--
#baby $BABY In der tiefsten Nacht kann ich nicht schlafen und wälze mit den Jungs mal, was gerade bei Babylon so richtig angesagt ist (#baby $BABY @babylonlabs_io ). Ganz ehrlich: Als ich mir gerade deren Pledge-/Staking-Skripte angesehen habe, kam mir ein riesiges Fragezeichen in den Kopf. Wenn das Projekt die ganze Zeit „reines, selbstverwaltetes Custody“ propagiert, warum muss dann trotzdem noch zwingend ein „Covenant Committee“ als Mittelsmann dazwischengepresst werden? Das ist nicht nur überflüssig, sondern bringt auch ganz unnötig ein zusätzliches Vertrauensrisiko mit sich. Anfangs dachte ich wirklich, das sei eine Art Notlösung: Die Projektseite kriegt die Technik nicht hin und bastelt deshalb einen Kompromiss.
Aber nachdem ich diese zwei Tage die Whitepaper und die technischen Underlying-Dokumente richtig durchgearbeitet habe, ist mir klar geworden: Ich lag falsch. Diese Last darf Babylon nicht tragen—das muss sich das „Kuchenstück“ selbst auf die Schultern nehmen.
Jungs, die etwas Technik draufhaben, wissen: Die nativen Bitcoin-Skripte sind einfach zu „dumm“. Damit kann man diese komplexen Logiken für Strafen und Bedingungen zum Freischalten nicht direkt schreiben. Das Babylon-Team wurde offenbar förmlich dazu gezwungen, einen Umweg zu gehen—also ein Threshold-Signature-Committee einzurichten. Kurz gesagt: Deren Aufgabe ist es, wenn du vorher entschließen/unbonding machst (Unbonding) oder wenn jemand Böses tut und bestraft werden muss (Slashing), als „gemeinsamer Unterzeichner“ zu fungieren. So wird sichergestellt, dass das Geld nur nach den vorgegebenen Regeln bewegt wird.
Wenn man das verstanden hat, ist vieles plötzlich schlüssig. Der Kern des Genialen an Babylon ist: „Mit Fesseln tanzen“—unter der harten Prämisse, dass sie die rote Linie nicht anfassen, also den Bitcoin-Konsens auf der Basisschicht nicht verändern, hauen sie dem Staking-Kuchen dennoch eine zweckgebundene, bestrafbare Variante hin. Natürlich gibt es einen Preis: Das System wird komplexer, und als Retail-Investor müssen wir eben noch eine weitere Stelle genau im Blick behalten. Aber in der Engineering-Welt nennt man das einen pragmatischen „Trade-off“: Erst von null auf etwas schaffen, und dann nach und nach die Perfektion jagen.
Allerdings bewahre ich weiterhin ein Restmaß an Wachsamkeit. Wenn wir investieren, dürfen wir nicht nur auf das Hier und Jetzt schauen. Mich interessiert nicht primär, ob dieses Komitee heute vielleicht etwas vorhat. Sondern vielmehr: Ob seine Macht sich in Zukunft mit Upgrades still und heimlich ausweiten könnte. Noch weiter gedacht: Falls eines Tages in der Zukunft Bitcoin wirklich ein natives Script-Upgrade bekommt (zum Beispiel dieser geradezu vielbeschworene OP_CAT, der dann endlich durchgeht), dann könnte der „Kuchen“ solche komplexen Aufgaben womöglich direkt selbst erledigen. Würde Babylon dann das „Komitee“ konsequent in ein Geschichtsmuseum verbannen? Ob dieses Design sauber und ohne Schaden durch die Zeit kommt, ist der eigentliche Knackpunkt für die langfristige Festung (Moat) des Projekts—wir werden sehen.
#baby $BABY In der tiefsten Nacht kann ich nicht schlafen und wälze mit den Jungs mal, was gerade bei Babylon so richtig angesagt ist (#baby $BABY @BabylonLabs_io ). Ganz ehrlich: Als ich mir gerade deren Pledge-/Staking-Skripte angesehen habe, kam mir ein riesiges Fragezeichen in den Kopf. Wenn das Projekt die ganze Zeit „reines, selbstverwaltetes Custody“ propagiert, warum muss dann trotzdem noch zwingend ein „Covenant Committee“ als Mittelsmann dazwischengepresst werden? Das ist nicht nur überflüssig, sondern bringt auch ganz unnötig ein zusätzliches Vertrauensrisiko mit sich. Anfangs dachte ich wirklich, das sei eine Art Notlösung: Die Projektseite kriegt die Technik nicht hin und bastelt deshalb einen Kompromiss.
Aber nachdem ich diese zwei Tage die Whitepaper und die technischen Underlying-Dokumente richtig durchgearbeitet habe, ist mir klar geworden: Ich lag falsch. Diese Last darf Babylon nicht tragen—das muss sich das „Kuchenstück“ selbst auf die Schultern nehmen.
Jungs, die etwas Technik draufhaben, wissen: Die nativen Bitcoin-Skripte sind einfach zu „dumm“. Damit kann man diese komplexen Logiken für Strafen und Bedingungen zum Freischalten nicht direkt schreiben. Das Babylon-Team wurde offenbar förmlich dazu gezwungen, einen Umweg zu gehen—also ein Threshold-Signature-Committee einzurichten. Kurz gesagt: Deren Aufgabe ist es, wenn du vorher entschließen/unbonding machst (Unbonding) oder wenn jemand Böses tut und bestraft werden muss (Slashing), als „gemeinsamer Unterzeichner“ zu fungieren. So wird sichergestellt, dass das Geld nur nach den vorgegebenen Regeln bewegt wird.
Wenn man das verstanden hat, ist vieles plötzlich schlüssig. Der Kern des Genialen an Babylon ist: „Mit Fesseln tanzen“—unter der harten Prämisse, dass sie die rote Linie nicht anfassen, also den Bitcoin-Konsens auf der Basisschicht nicht verändern, hauen sie dem Staking-Kuchen dennoch eine zweckgebundene, bestrafbare Variante hin. Natürlich gibt es einen Preis: Das System wird komplexer, und als Retail-Investor müssen wir eben noch eine weitere Stelle genau im Blick behalten. Aber in der Engineering-Welt nennt man das einen pragmatischen „Trade-off“: Erst von null auf etwas schaffen, und dann nach und nach die Perfektion jagen.
Allerdings bewahre ich weiterhin ein Restmaß an Wachsamkeit. Wenn wir investieren, dürfen wir nicht nur auf das Hier und Jetzt schauen. Mich interessiert nicht primär, ob dieses Komitee heute vielleicht etwas vorhat. Sondern vielmehr: Ob seine Macht sich in Zukunft mit Upgrades still und heimlich ausweiten könnte. Noch weiter gedacht: Falls eines Tages in der Zukunft Bitcoin wirklich ein natives Script-Upgrade bekommt (zum Beispiel dieser geradezu vielbeschworene OP_CAT, der dann endlich durchgeht), dann könnte der „Kuchen“ solche komplexen Aufgaben womöglich direkt selbst erledigen. Würde Babylon dann das „Komitee“ konsequent in ein Geschichtsmuseum verbannen? Ob dieses Design sauber und ohne Schaden durch die Zeit kommt, ist der eigentliche Knackpunkt für die langfristige Festung (Moat) des Projekts—wir werden sehen.
157
·
--
Brüder, wir haben letzte Nacht durchgemacht und das @babylonlabs_io -Whitepaper zerlegt. Ein Satz darin hat mir schlagartig eine Gänsehaut beschert: „Wenn die Verifikation fehlschlägt, kann die Gegenpartei direkt die ‚Geheimnisse‘ der anderen Partei extrahieren.“
Mal als Vergleich: Das ist wie wenn du mit jemandem ein Geschäft machst und deine eigenen, entscheidenden biometrischen Merkmale als Sicherheit verpfändest. Nach dem ursprünglich vorgesehenen Tresor-Mechanismus des offiziellen Systems: Wenn jemand schmutzige Hände hat und böswillig abzieht, wird er erwischt – dann werden die „Geheimnis“-Schlüssel öffentlich gemacht und die betreffende Auszahlung wird sofort gekappt. Aber hier steckt eine riesige Schwachstelle: Ist das Ding einmalig oder dauerhaft an dich gebunden?
Wenn das Geheimnis dauerhaft ist, ist das wirklich ein One-Click „gesellschaftlicher Selbstmord“. Deine Trumpfkarte liegt dann komplett offen auf dem Tisch – wer würde in so einem Ökosystem später noch neue Tresore mit dir bauen? Der nächste Gegner nimmt einfach die von dir offengelegten Karten und zermalmt dich.
Und in genau diesem Moment wird der Fall für unsere $BABY -Token richtig spannend. Stellt euch ein bösartiges Szenario vor:
Wenn irgendeine Walfischgröße wegen eines Server-Bugs aus Versehen eine Strafe auslöst, die zur Geheimnis-Leak führt – würde er sich dann nicht auf seinen großen Vorrat an $BABY stützen und direkt die Abstimmungen manipulieren, um sich eine Hintertür „wiederzubeleben“?
Noch härter: Dieses scheinbar gerechte „Leak gleich sozialer Tod“-Mechanismus könnte sich extrem wahrscheinlich zur ultimativen Waffe im gegenseitigen Großkapital-Umbringen entwickeln. Wenn ich nur absichtlich eine extreme Überlastung der Chain oder ein Rand-Szenario provoziere und damit die konkurrierende Partei dazu bringe, ins Leck zu laufen, kann ich ihn dauerhaft ausschalten, ohne selbst Blut zu vergießen, und ganz logisch seine Marktanteile einsammeln.
Unterm Strich ist Babylons aktueller Mechanismus wie ein Drahtseilakt:
• Wenn das Geheimnis einmalig ist: Die Abschreckung ist zu schwach – ein Tiger ohne Zähne beißt trotzdem nicht tödlich.
• Wenn das Geheimnis dauerhaft ist: Dann entstehen leicht Privilegierten-Klassen und Hinterzimmer-Operationen. Zur Selbstsicherung müssen alle anfangen, $BABY wild zu horten, um sich Governance-Sprechrechte zu sichern.
Also: Wenn ihr euch bei der Erforschung von #baby beschäftigt, schaut nicht nur auf diese coolen, gegen Fehlverhalten gerichteten Designs – sondern wägt auch die „Todesstrafe“-Last ab, die der Herausforderte mit sich trägt. Übermäßig harte Sanktionsmechanismen sind häufig die Brutstätte für zentralisierte Machtwillkür. Wie man diese Zeitbombe zum Thema „Geheimnis“ am Ende entschärft, müssen wir ganz genau an den offiziellen nachfolgenden Details festmachen. Wie immer: DYOR, bleibt klar im Kopf – das ist wichtiger als alles andere!
{future}(BABYUSDT)
Brüder, wir haben letzte Nacht durchgemacht und das @BabylonLabs_io -Whitepaper zerlegt. Ein Satz darin hat mir schlagartig eine Gänsehaut beschert: „Wenn die Verifikation fehlschlägt, kann die Gegenpartei direkt die ‚Geheimnisse‘ der anderen Partei extrahieren.“
Mal als Vergleich: Das ist wie wenn du mit jemandem ein Geschäft machst und deine eigenen, entscheidenden biometrischen Merkmale als Sicherheit verpfändest. Nach dem ursprünglich vorgesehenen Tresor-Mechanismus des offiziellen Systems: Wenn jemand schmutzige Hände hat und böswillig abzieht, wird er erwischt – dann werden die „Geheimnis“-Schlüssel öffentlich gemacht und die betreffende Auszahlung wird sofort gekappt. Aber hier steckt eine riesige Schwachstelle: Ist das Ding einmalig oder dauerhaft an dich gebunden?
Wenn das Geheimnis dauerhaft ist, ist das wirklich ein One-Click „gesellschaftlicher Selbstmord“. Deine Trumpfkarte liegt dann komplett offen auf dem Tisch – wer würde in so einem Ökosystem später noch neue Tresore mit dir bauen? Der nächste Gegner nimmt einfach die von dir offengelegten Karten und zermalmt dich.
Und in genau diesem Moment wird der Fall für unsere $BABY -Token richtig spannend. Stellt euch ein bösartiges Szenario vor:
Wenn irgendeine Walfischgröße wegen eines Server-Bugs aus Versehen eine Strafe auslöst, die zur Geheimnis-Leak führt – würde er sich dann nicht auf seinen großen Vorrat an $BABY stützen und direkt die Abstimmungen manipulieren, um sich eine Hintertür „wiederzubeleben“?
Noch härter: Dieses scheinbar gerechte „Leak gleich sozialer Tod“-Mechanismus könnte sich extrem wahrscheinlich zur ultimativen Waffe im gegenseitigen Großkapital-Umbringen entwickeln. Wenn ich nur absichtlich eine extreme Überlastung der Chain oder ein Rand-Szenario provoziere und damit die konkurrierende Partei dazu bringe, ins Leck zu laufen, kann ich ihn dauerhaft ausschalten, ohne selbst Blut zu vergießen, und ganz logisch seine Marktanteile einsammeln.
Unterm Strich ist Babylons aktueller Mechanismus wie ein Drahtseilakt:
• Wenn das Geheimnis einmalig ist: Die Abschreckung ist zu schwach – ein Tiger ohne Zähne beißt trotzdem nicht tödlich.
• Wenn das Geheimnis dauerhaft ist: Dann entstehen leicht Privilegierten-Klassen und Hinterzimmer-Operationen. Zur Selbstsicherung müssen alle anfangen, $BABY wild zu horten, um sich Governance-Sprechrechte zu sichern.
Also: Wenn ihr euch bei der Erforschung von #baby beschäftigt, schaut nicht nur auf diese coolen, gegen Fehlverhalten gerichteten Designs – sondern wägt auch die „Todesstrafe“-Last ab, die der Herausforderte mit sich trägt. Übermäßig harte Sanktionsmechanismen sind häufig die Brutstätte für zentralisierte Machtwillkür. Wie man diese Zeitbombe zum Thema „Geheimnis“ am Ende entschärft, müssen wir ganz genau an den offiziellen nachfolgenden Details festmachen. Wie immer: DYOR, bleibt klar im Kopf – das ist wichtiger als alles andere!
104
·
--
Nach dem Rausgehen wollte ich eigentlich ganz locker nur eine halbe Stunde spazieren – doch unterwegs habe ich dauernd über irgendwelche Dinge nachgedacht. Unbemerkt habe ich dann tatsächlich 7 Meilen „durchgespult“, und die Fußsohlen tun mir direkt weh. Das hat mich an die Tage erinnert, als ich mir vor ein paar Tagen die Doku von @BabylonLabs_io angeschaut habe. Dieses Projekt wirkt für mich heute genauso wie dieser Spaziergang: Man denkt, das Ziel ist klar, aber je weiter man geht, desto mehr merkt man, dass es hier ziemlich tief ist.
Alle sagen, Babylon habe die peg-in-(Einzahlungs-)Zeit von TBV auf etwa 3 Stunden komprimiert – hört sich doch ganz nett an, oder? Aber offiziell haben sie eine entscheidende Einschränkung versteckt: „Diese Zeit hängt hauptsächlich von der Bestätigungsgeschwindigkeit von Bitcoin ab.“
Klar gesagt: 3 Stunden sind nur „Schönwetterdaten“, wenn das Bitcoin-Netz ruhig ist. Aber was, wenn die Bude auf der Kette dicht ist wie in der Rushhour morgens und abends? Wer damals die Hektik bei BRC-20 erlebt hat, weiß noch genau, wie normale Transaktionen plötzlich mal einen Tag oder länger hingen und die Gebühren auf ein paar hundert Dollar hochschossen. Wenn die gleiche Stau-Wucht auf dem Mainnet einschlägt – wie lange sollen dann die peg-ins am Ende tatsächlich dauern? Ich habe alle öffentlich zugänglichen Unterlagen durchforstet und nirgends eine Zeitabschätzung für Stau-Szenarien gefunden. Von einer maximalen Warteobergrenze ganz zu schweigen.
Das ist nicht nur ein „nerviges“ Thema für die Nutzer-Experience. Stell dir vor: Wenn Bitcoin-Staking/Collateral erst mal eingezahlt ist und dann auf halbem Weg festhängt, kann es weder frei auf der Bitcoin-Kette hin- und hergeschoben werden noch wird es im Ökosystem wirklich aktiviert. Solch ein „weder ganz drin, noch ganz draußen“-Zustand, wenn er unendlich lange gezogen wird, lässt bei großen Geldbeuteln den Puls garantiert schneller schlagen. Im Protokoll liegen inzwischen zigtausende Coins herum – so ein großes Volumen ohne einen Plan für Katastrophen/Notfälle macht einen einfach unsicher.
Darum schaue ich auf ein ganz zentrales Signal: Trauen sich die Projektverantwortlichen, ihre schlimmste Erwartung und eine Obergrenze bei extremem Netzwerkstau offen zu kommunizieren?
• Für A: Die Jungs, die A wählen, denken: Die Bestätigungsgeschwindigkeit von Bitcoin ist ohnehin eine externe, objektive Bedingung. 3 Stunden sind bereits das Maximum, das man in der Branche ansetzt. Die Leute schrecken sich nur selbst, und das Staurisiko wird übertrieben.
• Für B: Ich denke: Ohne eine klare Sicherheitsobergrenze für die Zeit ist dieses unbekannte Warte-Risiko für echte Großinvestoren, die wirklich echtes Geld ausgeben, wie eine Zeitzünderbombe.
Auf welcher Seite steht ihr? Schreibt’s in die Kommentare.
Keine Anlageberatung. Im Krypto-Markt gibt es Risiken – DYOR.
$BABY #baby #BinanceSquare
{future}(BABYUSDT)
Nach dem Rausgehen wollte ich eigentlich ganz locker nur eine halbe Stunde spazieren – doch unterwegs habe ich dauernd über irgendwelche Dinge nachgedacht. Unbemerkt habe ich dann tatsächlich 7 Meilen „durchgespult“, und die Fußsohlen tun mir direkt weh. Das hat mich an die Tage erinnert, als ich mir vor ein paar Tagen die Doku von @BabylonLabs_io angeschaut habe. Dieses Projekt wirkt für mich heute genauso wie dieser Spaziergang: Man denkt, das Ziel ist klar, aber je weiter man geht, desto mehr merkt man, dass es hier ziemlich tief ist.
Alle sagen, Babylon habe die peg-in-(Einzahlungs-)Zeit von TBV auf etwa 3 Stunden komprimiert – hört sich doch ganz nett an, oder? Aber offiziell haben sie eine entscheidende Einschränkung versteckt: „Diese Zeit hängt hauptsächlich von der Bestätigungsgeschwindigkeit von Bitcoin ab.“
Klar gesagt: 3 Stunden sind nur „Schönwetterdaten“, wenn das Bitcoin-Netz ruhig ist. Aber was, wenn die Bude auf der Kette dicht ist wie in der Rushhour morgens und abends? Wer damals die Hektik bei BRC-20 erlebt hat, weiß noch genau, wie normale Transaktionen plötzlich mal einen Tag oder länger hingen und die Gebühren auf ein paar hundert Dollar hochschossen. Wenn die gleiche Stau-Wucht auf dem Mainnet einschlägt – wie lange sollen dann die peg-ins am Ende tatsächlich dauern? Ich habe alle öffentlich zugänglichen Unterlagen durchforstet und nirgends eine Zeitabschätzung für Stau-Szenarien gefunden. Von einer maximalen Warteobergrenze ganz zu schweigen.
Das ist nicht nur ein „nerviges“ Thema für die Nutzer-Experience. Stell dir vor: Wenn Bitcoin-Staking/Collateral erst mal eingezahlt ist und dann auf halbem Weg festhängt, kann es weder frei auf der Bitcoin-Kette hin- und hergeschoben werden noch wird es im Ökosystem wirklich aktiviert. Solch ein „weder ganz drin, noch ganz draußen“-Zustand, wenn er unendlich lange gezogen wird, lässt bei großen Geldbeuteln den Puls garantiert schneller schlagen. Im Protokoll liegen inzwischen zigtausende Coins herum – so ein großes Volumen ohne einen Plan für Katastrophen/Notfälle macht einen einfach unsicher.
Darum schaue ich auf ein ganz zentrales Signal: Trauen sich die Projektverantwortlichen, ihre schlimmste Erwartung und eine Obergrenze bei extremem Netzwerkstau offen zu kommunizieren?
• Für A: Die Jungs, die A wählen, denken: Die Bestätigungsgeschwindigkeit von Bitcoin ist ohnehin eine externe, objektive Bedingung. 3 Stunden sind bereits das Maximum, das man in der Branche ansetzt. Die Leute schrecken sich nur selbst, und das Staurisiko wird übertrieben.
• Für B: Ich denke: Ohne eine klare Sicherheitsobergrenze für die Zeit ist dieses unbekannte Warte-Risiko für echte Großinvestoren, die wirklich echtes Geld ausgeben, wie eine Zeitzünderbombe.
Auf welcher Seite steht ihr? Schreibt’s in die Kommentare.
Keine Anlageberatung. Im Krypto-Markt gibt es Risiken – DYOR.
$BABY #baby #BinanceSquare
4
2
105
·
--
Kürzlich habe ich in Singapur mit ein paar Leuten aus der Szene bei Kopi gesessen und wir kamen auf @babylonlabs_io zu sprechen. Im ganzen Netz wird gerade tot darauf herumgerätselt, wie viel im Staking-Pool eigentlich an großen Bitcoins gesperrt ist. Aber ich habe in den letzten Tagen nachts die Whitepaper in Einzelteile zerlegt – und je mehr ich darüber nachdenke, desto mehr habe ich das Gefühl, dass das Sicherheitssystem von Babylon im Grunde nichts anderes ist als ein wildes „Aufrüsten mit zusätzlicher Panzerung“ zwischen Bitcoin und PoS. Das ist weder eine Frage, ob man an der einen Stelle richtig oder falsch designt hat, sondern rein dazu da, die riesige Kluft zwischen den grundlegenden Logiken beider Seiten zu überbrücken.
Schauen wir uns Schicht für Schicht diese „Panzerung“ genauer an. Ganz unten weiß ja jeder: Bitcoin ist von Natur aus ein „braver Gutmensch“ – es gibt keine native Funktion für Strafen oder Abzüge. Babylon hat dafür eine einmalige Signatur-Black-Box eingebaut: Wenn ein Knoten es wagt, durch „Doppel-Signierung“ Schaden anzurichten, dann explodiert der private Schlüssel direkt, und die Einzahlung wird entlang der vorgegebenen Code-Route eingezogen. Klingt ziemlich befriedigend, oder? Aber es gibt einen blinden Fleck: Diese Methode kann derzeit nur das „Seitensprung“-Szenario (Double Sign) erwischen. Und was ist, wenn ein Knoten stattdessen einfach „abtaucht“ (offline, Verzug beim Blocken)? Hält dieses Mechanismus-Setup dann immer noch stand? Im Whitepaper gibt es dazu bislang keine eindeutige Klärung.
Weiter oben kommt die mittlere Schicht. Um zu verhindern, dass die Gelder einseitig „weggerollt“ werden, hat das Protokoll ein „Konsens-/Vertragskomitee“ eingerichtet, das den Auszahlungspfad mit einem Stempel absichert. Die defensive Logik daran ist nicht schlecht – aber wer genau sind diese Komiteemitglieder? Wie wird die Schwellenquote für die Signaturen festgelegt?
Ganz oben, wo für Kleinanleger am leichtesten eine Falle zuschnappt: Entbinden/Auszahlung. Viele denken, wenn sie auf den „Exit“-Button klicken, ist das Geld schon im „Tresor“ gelandet. Falsch gedacht! In der langen Entbinde-/Unbonding-Wartezeit hängt dein Coin immer noch am Abgrund. Wenn in dieser Phase der von dir gebundene Knoten Probleme macht/ins Chaos gerät, dann wird dir dein Geld nicht einen einzigen Cent weniger abgezogen. „In Auszahlung/Exit“ heißt absolut nicht „sicher ins Portemonnaie gelandet“ – das haben viel zu viele noch nicht verstanden.
Also Brüder: Das Sicherheitsmodell von Babylon ist definitiv keine unzerstörbare Stahlplatte, sondern ein Puzzle aus Kryptografie, Komitee und Zeitfenstern, das Schicht für Schicht zusammengebaut wird. Im Moment ist der Umfang der „Schüssel“ noch nicht allzu groß, und bisher läuft alles friedlich; aber wenn später wirklich mehrere Hundert Millionen an Geldern reinkommen, dann ist genau die Frage, ob diese einzelnen Bausteine sich in extremen Marktphasen gegenseitig in die Quere kommen oder sogar die eine Schicht direkt einbricht – das sind die echten kritischen Punkte, auf die wir achten müssen! Wenn ihr es in der Praxis umsetzt, lasst bitte unbedingt einen Extra-Griff bei der Vorsicht.
$BABY #baby
Kürzlich habe ich in Singapur mit ein paar Leuten aus der Szene bei Kopi gesessen und wir kamen auf @BabylonLabs_io zu sprechen. Im ganzen Netz wird gerade tot darauf herumgerätselt, wie viel im Staking-Pool eigentlich an großen Bitcoins gesperrt ist. Aber ich habe in den letzten Tagen nachts die Whitepaper in Einzelteile zerlegt – und je mehr ich darüber nachdenke, desto mehr habe ich das Gefühl, dass das Sicherheitssystem von Babylon im Grunde nichts anderes ist als ein wildes „Aufrüsten mit zusätzlicher Panzerung“ zwischen Bitcoin und PoS. Das ist weder eine Frage, ob man an der einen Stelle richtig oder falsch designt hat, sondern rein dazu da, die riesige Kluft zwischen den grundlegenden Logiken beider Seiten zu überbrücken.
Schauen wir uns Schicht für Schicht diese „Panzerung“ genauer an. Ganz unten weiß ja jeder: Bitcoin ist von Natur aus ein „braver Gutmensch“ – es gibt keine native Funktion für Strafen oder Abzüge. Babylon hat dafür eine einmalige Signatur-Black-Box eingebaut: Wenn ein Knoten es wagt, durch „Doppel-Signierung“ Schaden anzurichten, dann explodiert der private Schlüssel direkt, und die Einzahlung wird entlang der vorgegebenen Code-Route eingezogen. Klingt ziemlich befriedigend, oder? Aber es gibt einen blinden Fleck: Diese Methode kann derzeit nur das „Seitensprung“-Szenario (Double Sign) erwischen. Und was ist, wenn ein Knoten stattdessen einfach „abtaucht“ (offline, Verzug beim Blocken)? Hält dieses Mechanismus-Setup dann immer noch stand? Im Whitepaper gibt es dazu bislang keine eindeutige Klärung.
Weiter oben kommt die mittlere Schicht. Um zu verhindern, dass die Gelder einseitig „weggerollt“ werden, hat das Protokoll ein „Konsens-/Vertragskomitee“ eingerichtet, das den Auszahlungspfad mit einem Stempel absichert. Die defensive Logik daran ist nicht schlecht – aber wer genau sind diese Komiteemitglieder? Wie wird die Schwellenquote für die Signaturen festgelegt?
Ganz oben, wo für Kleinanleger am leichtesten eine Falle zuschnappt: Entbinden/Auszahlung. Viele denken, wenn sie auf den „Exit“-Button klicken, ist das Geld schon im „Tresor“ gelandet. Falsch gedacht! In der langen Entbinde-/Unbonding-Wartezeit hängt dein Coin immer noch am Abgrund. Wenn in dieser Phase der von dir gebundene Knoten Probleme macht/ins Chaos gerät, dann wird dir dein Geld nicht einen einzigen Cent weniger abgezogen. „In Auszahlung/Exit“ heißt absolut nicht „sicher ins Portemonnaie gelandet“ – das haben viel zu viele noch nicht verstanden.
Also Brüder: Das Sicherheitsmodell von Babylon ist definitiv keine unzerstörbare Stahlplatte, sondern ein Puzzle aus Kryptografie, Komitee und Zeitfenstern, das Schicht für Schicht zusammengebaut wird. Im Moment ist der Umfang der „Schüssel“ noch nicht allzu groß, und bisher läuft alles friedlich; aber wenn später wirklich mehrere Hundert Millionen an Geldern reinkommen, dann ist genau die Frage, ob diese einzelnen Bausteine sich in extremen Marktphasen gegenseitig in die Quere kommen oder sogar die eine Schicht direkt einbricht – das sind die echten kritischen Punkte, auf die wir achten müssen! Wenn ihr es in der Praxis umsetzt, lasst bitte unbedingt einen Extra-Griff bei der Vorsicht.
$BABY #baby
1
1
108
·
--
Brüder, früher als ich mir Asset-Übertragungen über Chain hinweg ansah, hatte ich immer eine sture Denke: Ein großes Stück Kuchen (BTC) will auf andere Chains gehen, um Zinsen einzusammeln, und die Cross-Chain-Brücke ist der einzige Durchgang. Bei Projekten wie wBTC und Interlay gibt es zwar jeweils ihre eigenen Schwächen, aber immerhin konnten sie laufen. Als ich damals zum ersten Mal von @babylonlabs_io hörte, die behauptet, sie könne „die Cross-Chain-Brücke umgehen“ und Remote-Staking ermöglichen, war meine erste Reaktion: Das klingt viel zu mystisch – wenn es keine Brücke gibt, wird das dann nicht zu einer Blackbox?
Bis ich vor ein paar Tagen in Abschnitt 5.1 der englischen Babylon-Whitepaper erneut richtig hart eingestiegen bin, habe ich dann endlich begriffen: Ich hatte zuvor „Brücke“ und „Sicherheit“ völlig gleichgesetzt – und das war ein großer Fehler!
Im Whitepaper wird in dem Abschnitt direkt den traditionellen Cross-Chain-Brücken schonungslos das „Innenleben“ freigelegt. Egal wie ausgefeilt das Bridge-Design auch sein mag, im Kern geht es immer ums Vertrauen: wBTC setzt darauf, dass eine Verwahrstelle das macht, Interlay verlässt sich auf überbesichertes Treasury, und einige Protokolle verlassen sich direkt auf Nodes der Ziel-Chain. Ganz einfach: Die Sicherheitsobergrenze der Brücke wird immer von diesen externen Vertrauensannahmen gnadenlos festgenagelt.
Ich habe extra eine Zeichnung mit einer gedanklichen Herleitung gemacht: Cross-Chain-Brücken existieren im Grunde in einer extrem brutalen „Unmöglichkeitsdreiecks“-Situation. Entweder akzeptierst du das Single-Point-Ausfallrisiko zentralisierter Verwahrung, oder du akzeptierst die extrem schlechte Kapitaleffizienz durch hohe Sicherheiten, oder du übernimmst die Rechnung für Sicherheitslücken der Ziel-Chain selbst.
Und Babylon macht beim Remote-Staking einen sehr harten und cleveren Ansatz: Es verwirft das „Brücken“-Konzept direkt. Der große Kuchen (BTC) verlässt von Anfang bis Ende keinen Schritt das BTC-Mainnet, sondern wird in einem Self-Custody-Tresor eingeschlossen, der über Taproot-Skripte aufgebaut wird. Mit kryptografischen Zwängen wie EOTS und Timelocks werden die Regeln direkt auf der nativen Bitcoin-Fläche festgenagelt.
Als Technik-Typ, der bei Projekten immer „Sicherheit zuerst“ priorisiert, reduziert so ein Design, das sich nicht bewegt und die eigene Sicherheitseigenschaft des BTC-Kerns nicht verwässert, das Vertrauensrisiko tatsächlich auf ein Minimum. Natürlich ist das nicht kostenlos. Wenn man die Brücke aufgibt, bedeutet das: Der große Kuchen kann nicht einfach beliebig in allerlei DeFi-Setups hin- und herspringen, sondern muss sich auf Staking- und Slashing-Mechanismen fokussieren.
Diese Abwägung – einen Teil der Liquidität aufzugeben, um für maximale Sicherheit zu sorgen – kann sie wirklich die Herzen der BTC-Großinhaber öffnen, die an Bridge-Renditen gewöhnt sind? Wir werden sehen. Brüder, würdet ihr zugunsten von Sicherheit auf Liquidität verzichten? Schreibt es in die Kommentare!
#baby $BABY
{future}(BABYUSDT)
Brüder, früher als ich mir Asset-Übertragungen über Chain hinweg ansah, hatte ich immer eine sture Denke: Ein großes Stück Kuchen (BTC) will auf andere Chains gehen, um Zinsen einzusammeln, und die Cross-Chain-Brücke ist der einzige Durchgang. Bei Projekten wie wBTC und Interlay gibt es zwar jeweils ihre eigenen Schwächen, aber immerhin konnten sie laufen. Als ich damals zum ersten Mal von @BabylonLabs_io hörte, die behauptet, sie könne „die Cross-Chain-Brücke umgehen“ und Remote-Staking ermöglichen, war meine erste Reaktion: Das klingt viel zu mystisch – wenn es keine Brücke gibt, wird das dann nicht zu einer Blackbox?
Bis ich vor ein paar Tagen in Abschnitt 5.1 der englischen Babylon-Whitepaper erneut richtig hart eingestiegen bin, habe ich dann endlich begriffen: Ich hatte zuvor „Brücke“ und „Sicherheit“ völlig gleichgesetzt – und das war ein großer Fehler!
Im Whitepaper wird in dem Abschnitt direkt den traditionellen Cross-Chain-Brücken schonungslos das „Innenleben“ freigelegt. Egal wie ausgefeilt das Bridge-Design auch sein mag, im Kern geht es immer ums Vertrauen: wBTC setzt darauf, dass eine Verwahrstelle das macht, Interlay verlässt sich auf überbesichertes Treasury, und einige Protokolle verlassen sich direkt auf Nodes der Ziel-Chain. Ganz einfach: Die Sicherheitsobergrenze der Brücke wird immer von diesen externen Vertrauensannahmen gnadenlos festgenagelt.
Ich habe extra eine Zeichnung mit einer gedanklichen Herleitung gemacht: Cross-Chain-Brücken existieren im Grunde in einer extrem brutalen „Unmöglichkeitsdreiecks“-Situation. Entweder akzeptierst du das Single-Point-Ausfallrisiko zentralisierter Verwahrung, oder du akzeptierst die extrem schlechte Kapitaleffizienz durch hohe Sicherheiten, oder du übernimmst die Rechnung für Sicherheitslücken der Ziel-Chain selbst.
Und Babylon macht beim Remote-Staking einen sehr harten und cleveren Ansatz: Es verwirft das „Brücken“-Konzept direkt. Der große Kuchen (BTC) verlässt von Anfang bis Ende keinen Schritt das BTC-Mainnet, sondern wird in einem Self-Custody-Tresor eingeschlossen, der über Taproot-Skripte aufgebaut wird. Mit kryptografischen Zwängen wie EOTS und Timelocks werden die Regeln direkt auf der nativen Bitcoin-Fläche festgenagelt.
Als Technik-Typ, der bei Projekten immer „Sicherheit zuerst“ priorisiert, reduziert so ein Design, das sich nicht bewegt und die eigene Sicherheitseigenschaft des BTC-Kerns nicht verwässert, das Vertrauensrisiko tatsächlich auf ein Minimum. Natürlich ist das nicht kostenlos. Wenn man die Brücke aufgibt, bedeutet das: Der große Kuchen kann nicht einfach beliebig in allerlei DeFi-Setups hin- und herspringen, sondern muss sich auf Staking- und Slashing-Mechanismen fokussieren.
Diese Abwägung – einen Teil der Liquidität aufzugeben, um für maximale Sicherheit zu sorgen – kann sie wirklich die Herzen der BTC-Großinhaber öffnen, die an Bridge-Renditen gewöhnt sind? Wir werden sehen. Brüder, würdet ihr zugunsten von Sicherheit auf Liquidität verzichten? Schreibt es in die Kommentare!
#baby $BABY
169
·
--
Ich habe zwei Nächte am Stück durchgemacht und die Kapitel in dem Weißbuch von @babylonlabs_io über das Trustless Bitcoin Vault (TBV) und BitVM3 regelrecht durchnagen müssen. Ehrlich gesagt wollte ich zwischendurch mehrmals aufgeben – sogar habe ich mir Notizen gemacht und Schritt für Schritt Flussdiagramme skizziert. Eigentlich dachte ich erst, es läge daran, dass ich den Code nicht richtig verstanden habe. Aber am Ende ist mir plötzlich klar geworden, was der Kern des Problems ist: Diese sogenannte „Cross-Chain-Übersetzung“, über die wir früher gesprochen haben, hat die Richtung komplett verdreht!
In der Vergangenheit ging es bei allen darum, dass die großen Schwächen der BTC-Expansion daher kommen, dass „BTC keine Daten außerhalb der Kette empfangen kann“. Aber wenn man genauer hinschaut, liegt die eigentliche Schwachstelle gar nicht im Empfangen von Nachrichten. Das Problem ist, dass BTC als eine Kette, die nur UTXOs versteht, schlicht nicht beurteilen kann, was auf der Außenkette wirklich passiert ist – etwa ob die Abwicklung in Ethereum wirklich erfüllt wurde. Dafür gibt es bei BTC weder ein Konzept, noch kann man aus geschäftlichen Gründen einfach das zugrunde liegende Konsens-Setup umschreiben. $BTC
Und genau da ist Babylons Architektur am genialsten: TBV und BitVM3 wollen BTC gar nicht gewaltsam zu einer virtuellen Maschine umbauen, die komplexe Smart Contracts ausführen kann. Im Gegenteil – das Design ist extrem zurückhaltend. Es „übersetzt“ lediglich Ereignisse, die auf der Host-Chain bereits passiert und verifiziert wurden, in kryptografische Beweise, die das BTC-eigene Script dann erkennen kann. Ganz einfach: BTC bleibt derselbe Türsteher, der nur auf Schlüssel und Bedingungen schaut. Es entscheidet nur anhand der übergebenen Beweise, ob ein bestimmtes UTXO entsperrt werden soll. Der gesamte Prozess rührt am zugrunde liegenden Konsens kein bisschen. #baby
Ganz ehrlich: Nachdem ich diese Logik durchdrungen hatte, war ich ziemlich beeindruckt – nicht wegen großem Tamtam, sondern weil man die Validierungsgrenzen auf extrem kontrollierte Weise erweitert. Natürlich müssen wir auch rational bleiben. BitVM befindet sich jetzt noch in einer Reifephase – wie hoch die Komplexität bei der Beweisgenerierung am Ende wird und wie groß die möglichen Kosten für Herausforderungen sind, ist auf der Kette noch nicht vollständig durchgerechnet.
Aber zumindest ist die Richtung richtig: Man opfert nicht die Sicherheitsgrundlage. Bevor das Mainnet einen größeren Skalierungs-/Liquiditäts-Test in großem Maßstab besteht, werde ich weiter dabei bleiben und die technische Entwicklung beobachten. Leute – habt ihr euch mit BitVM3 befasst? Glaubt ihr, dass dieser Weg „kein Konsens wird geändert, nur Beweise werden umgewandelt“ wirklich die Tore zum BTC-Ökosystem aufstoßen kann? $BABY
{future}(BABYUSDT)
Ich habe zwei Nächte am Stück durchgemacht und die Kapitel in dem Weißbuch von @BabylonLabs_io über das Trustless Bitcoin Vault (TBV) und BitVM3 regelrecht durchnagen müssen. Ehrlich gesagt wollte ich zwischendurch mehrmals aufgeben – sogar habe ich mir Notizen gemacht und Schritt für Schritt Flussdiagramme skizziert. Eigentlich dachte ich erst, es läge daran, dass ich den Code nicht richtig verstanden habe. Aber am Ende ist mir plötzlich klar geworden, was der Kern des Problems ist: Diese sogenannte „Cross-Chain-Übersetzung“, über die wir früher gesprochen haben, hat die Richtung komplett verdreht!
In der Vergangenheit ging es bei allen darum, dass die großen Schwächen der BTC-Expansion daher kommen, dass „BTC keine Daten außerhalb der Kette empfangen kann“. Aber wenn man genauer hinschaut, liegt die eigentliche Schwachstelle gar nicht im Empfangen von Nachrichten. Das Problem ist, dass BTC als eine Kette, die nur UTXOs versteht, schlicht nicht beurteilen kann, was auf der Außenkette wirklich passiert ist – etwa ob die Abwicklung in Ethereum wirklich erfüllt wurde. Dafür gibt es bei BTC weder ein Konzept, noch kann man aus geschäftlichen Gründen einfach das zugrunde liegende Konsens-Setup umschreiben. $BTC
Und genau da ist Babylons Architektur am genialsten: TBV und BitVM3 wollen BTC gar nicht gewaltsam zu einer virtuellen Maschine umbauen, die komplexe Smart Contracts ausführen kann. Im Gegenteil – das Design ist extrem zurückhaltend. Es „übersetzt“ lediglich Ereignisse, die auf der Host-Chain bereits passiert und verifiziert wurden, in kryptografische Beweise, die das BTC-eigene Script dann erkennen kann. Ganz einfach: BTC bleibt derselbe Türsteher, der nur auf Schlüssel und Bedingungen schaut. Es entscheidet nur anhand der übergebenen Beweise, ob ein bestimmtes UTXO entsperrt werden soll. Der gesamte Prozess rührt am zugrunde liegenden Konsens kein bisschen. #baby
Ganz ehrlich: Nachdem ich diese Logik durchdrungen hatte, war ich ziemlich beeindruckt – nicht wegen großem Tamtam, sondern weil man die Validierungsgrenzen auf extrem kontrollierte Weise erweitert. Natürlich müssen wir auch rational bleiben. BitVM befindet sich jetzt noch in einer Reifephase – wie hoch die Komplexität bei der Beweisgenerierung am Ende wird und wie groß die möglichen Kosten für Herausforderungen sind, ist auf der Kette noch nicht vollständig durchgerechnet.
Aber zumindest ist die Richtung richtig: Man opfert nicht die Sicherheitsgrundlage. Bevor das Mainnet einen größeren Skalierungs-/Liquiditäts-Test in großem Maßstab besteht, werde ich weiter dabei bleiben und die technische Entwicklung beobachten. Leute – habt ihr euch mit BitVM3 befasst? Glaubt ihr, dass dieser Weg „kein Konsens wird geändert, nur Beweise werden umgewandelt“ wirklich die Tore zum BTC-Ökosystem aufstoßen kann? $BABY
1
1
187
·
--
Brüder, heute hab ich nichts zu tun und hab mir einfach mal die technischen Dokus von Babylon reingezogen. Da stand so ein Satz drin – der hat mir direkt heißes Adrenalin in die Adern gejagt. Ich muss damit unbedingt auf dem Platz mit euch allen ein bisschen quatschen.
Sinngemäß heißt es ungefähr: „Jeder, der BABE-Artefakte in der Hand hat, kann sofort einen Handel initiieren und die Einzahlungen stoppen, die Böses vorhaben.“
Als ich das gelesen habe, bin ich kurz hängen geblieben. Was soll das heißen? Keine offizielle Freigabe nötig? Nicht erst warten, bis irgendwelche Audit-Institutionen nicken? Wenn ich Beweise habe, kann ich dann direkt auf der Chain die böswilligen Transaktionen stoppen?
Wir sind ja schon lange im Krypto-Bereich unterwegs. Im Kopf hat man so eine fest eingebrannte Denkweise: Sicherheit ist „Sache der offiziellen Stelle“. Wenn wir normalerweise DeFi spielen, vertrauen wir im Unterbewusstsein immer dem Multisig-Wallet des Projekts – oder diesen hoch angesehenen Security-Audit-Teams. Wenn dann wirklich mal ein Hacker Chaos anrichtet, sind wir Retail-Leute im Grunde nur am Zuschauen, klagen in der Gruppe und hoffen, dass das Projekt schnell „den Stecker zieht“.
Aber Babylons TBV-Mechanismus? Der schmeißt dem ganzen System buchstäblich den Tisch um – er steckt die Schlüssel zur Verteidigung direkt in die Hände von normalen Nutzern.
Wie funktioniert das konkret? Stell dir vor, jemand will unrechtmäßig abheben. Diese Transaktion kommt nicht sofort durch, sondern muss erst ins Bitcoin-Netz geworfen werden und dann etwa 3 Tage lang (432 Blöcke) eine „öffentliche Ankündigungsphase“ überstehen. In diesen 3 Tagen brauchst du nicht mal die Klappe zu öffnen: Wenn du „BABE-Artefakte“ in der Hand hast, kannst du einfach Beweise ausspucken und den Schaden abfangen. Wenn der böse Mensch sich herausreden will, hat er nur 18 Stunden (108 Blöcke) Zeit, um zu widersprechen. Kein Widerspruch möglich? Tut mir leid – die Rückabwicklung ist dann sofort futsch!
Vielleicht fragt jetzt jemand: Ist diese „Artefakt“-Schwelle hoch? Wo bekommt man das Zeug? Das Krasseste ist hier: Wenn du BTC im Tresor einzahlst, generiert das System automatisch genau diese Sache für dich. Das heißt, ab dem ersten Tag, an dem du stakest, bist du nicht nur jemand, der Geld parkt – du wirst automatisch zu einem „Augenzeugen der Morgenröte“ und kannst jederzeit zur Hilfe eingreifen.
Du brauchst keine Helden, die vom Himmel fallen. Du musst nur die Regeln verstehen und Beweise in der Hand haben – dann sind auf der Chain alle Menschen „Bao Qingtian“, der berühmte Richter.
Leute, was denkt ihr? Kann so eine Mechanik, die die Sicherheitsmacht direkt an die Retail-User delegiert, in Zukunft zum neuen Standard von Web3 werden? Schreibt’s in die Kommentare – lasst uns drüber reden! @babylonlabs_io #baby $BABY
{future}(BABYUSDT)
Brüder, heute hab ich nichts zu tun und hab mir einfach mal die technischen Dokus von Babylon reingezogen. Da stand so ein Satz drin – der hat mir direkt heißes Adrenalin in die Adern gejagt. Ich muss damit unbedingt auf dem Platz mit euch allen ein bisschen quatschen.
Sinngemäß heißt es ungefähr: „Jeder, der BABE-Artefakte in der Hand hat, kann sofort einen Handel initiieren und die Einzahlungen stoppen, die Böses vorhaben.“
Als ich das gelesen habe, bin ich kurz hängen geblieben. Was soll das heißen? Keine offizielle Freigabe nötig? Nicht erst warten, bis irgendwelche Audit-Institutionen nicken? Wenn ich Beweise habe, kann ich dann direkt auf der Chain die böswilligen Transaktionen stoppen?
Wir sind ja schon lange im Krypto-Bereich unterwegs. Im Kopf hat man so eine fest eingebrannte Denkweise: Sicherheit ist „Sache der offiziellen Stelle“. Wenn wir normalerweise DeFi spielen, vertrauen wir im Unterbewusstsein immer dem Multisig-Wallet des Projekts – oder diesen hoch angesehenen Security-Audit-Teams. Wenn dann wirklich mal ein Hacker Chaos anrichtet, sind wir Retail-Leute im Grunde nur am Zuschauen, klagen in der Gruppe und hoffen, dass das Projekt schnell „den Stecker zieht“.
Aber Babylons TBV-Mechanismus? Der schmeißt dem ganzen System buchstäblich den Tisch um – er steckt die Schlüssel zur Verteidigung direkt in die Hände von normalen Nutzern.
Wie funktioniert das konkret? Stell dir vor, jemand will unrechtmäßig abheben. Diese Transaktion kommt nicht sofort durch, sondern muss erst ins Bitcoin-Netz geworfen werden und dann etwa 3 Tage lang (432 Blöcke) eine „öffentliche Ankündigungsphase“ überstehen. In diesen 3 Tagen brauchst du nicht mal die Klappe zu öffnen: Wenn du „BABE-Artefakte“ in der Hand hast, kannst du einfach Beweise ausspucken und den Schaden abfangen. Wenn der böse Mensch sich herausreden will, hat er nur 18 Stunden (108 Blöcke) Zeit, um zu widersprechen. Kein Widerspruch möglich? Tut mir leid – die Rückabwicklung ist dann sofort futsch!
Vielleicht fragt jetzt jemand: Ist diese „Artefakt“-Schwelle hoch? Wo bekommt man das Zeug? Das Krasseste ist hier: Wenn du BTC im Tresor einzahlst, generiert das System automatisch genau diese Sache für dich. Das heißt, ab dem ersten Tag, an dem du stakest, bist du nicht nur jemand, der Geld parkt – du wirst automatisch zu einem „Augenzeugen der Morgenröte“ und kannst jederzeit zur Hilfe eingreifen.
Du brauchst keine Helden, die vom Himmel fallen. Du musst nur die Regeln verstehen und Beweise in der Hand haben – dann sind auf der Chain alle Menschen „Bao Qingtian“, der berühmte Richter.
Leute, was denkt ihr? Kann so eine Mechanik, die die Sicherheitsmacht direkt an die Retail-User delegiert, in Zukunft zum neuen Standard von Web3 werden? Schreibt’s in die Kommentare – lasst uns drüber reden! @BabylonLabs_io #baby $BABY
96
·
--
Ganz ehrlich: Ich habe in den letzten zwei Nächten mitten in der Nacht mehrfach hart an den Unterlagen zu Babylon geknobelt, bis mir endlich so richtig die Idee kam. Jetzt, wo in der Branche jemand „#比特币DeFi “ erwähnt, machen alle im Netz brav mit und bauen Cross-Chain-Brücken, organisieren Custody oder verpacken Coins. Aber diese alten Haudegen von Babylon sind stur mit Prinzipien: Sie erkennen eine feste Regel an—echter BTC muss ganz brav auf der eigenen Bitcoin-Originalkette bleiben, niemals an einen Dritten abgeben! Wie soll man damit DeFi machen, wenn man nicht über Cross-Chain geht?
Du musst nur Folgendes verstehen: Intelligente Verträge auf anderen DeFi-Ketten funktionieren im Grunde wie „Haushälter“, die Befehle ausführen und entscheiden, wann man etwas abziehen kann—aber deine Coins bleiben immer in deiner eigenen Geldtruhe. In diesem System gibt es gar keine chaotischen Misch-Pools, und niemand kann dein „dummes“ Brot dabei in wilde Yield-Loop-Versuche schicken.
Ich finde aber gerade, dass das Team seine Nachteile so offen in die Doku schreibt, statt sie zu verstecken, deutlich vertrauenswürdiger ist als Projekte, die ständig große Versprechen raushauen und mit „sekundenschnell ausgezahlt“ angeben. Noch einmal zu $BABY. Dieser Coin ist in dem Setup kein so ein Luft- und Governance-Token ohne Substanz. BTC-Staking plus $BABY Staking—das Ganze ist eine Art doppelter Schutz, um die Sicherheit der Genesis-Kette zu bewachen. Sogar die Inflation wurde hart auf 5,5% gekappt; das ist alles wirklich messbar und steckt in der Optimierung des Wirtschaftsmodells.
Und Jungs, jetzt kommt der wichtige Punkt: Wenn die Integration von Aave V4 tatsächlich reibungslos live geht und man BTC nimmt, um Stablecoins zu leihen, dann wird das aus einem Experiment endgültig zur Branchen-Infrastruktur! Zusätzlich heißt es, GoMining hat bereits Tests mit 1000 „dummen Broten“ gestartet—das ist schon eine ordentliche Nummer. Ehrlich gesagt drückt es mir im Bauch aber trotzdem noch etwas. Bei Code ist ein Fehler schnell passiert—das kann einen im schlimmsten Fall finanziell komplett ruinieren. Vor allem bei Bitcoin-Skripten gibt es kein „Smart-Contract-Upgrade“ als Reue-Knopf. Signaturen sind einmalig, das Zeitfenster ist starr: Wenn man einen Schritt falsch macht, ist das echte Geld direkt weg.
Wenn man sich aktuell ansieht, wie $BABY vom Tief im März wieder hochkommt und fast doppelt so hoch ist—aber im Verhältnis zur Marktkapitalisierung und zu seinem TVL wirkt das wie ein Tropfen auf den heißen Stein. Das heißt entweder, dass da viel geparktes Kapital mit „Wasser“ beigemischt ist, oder der Markt hat es schlicht noch nicht verstanden, wie groß das Ganze wirklich werden soll. Ich persönlich glaube eher an Letzteres. Man mischt ja nicht umsonst lange genug in Krypto mit: Ein Projekt durchschauen und wirklich das Geld in die eigene Tasche stecken, sind immer zwei verschiedene Dinge. Bleib also aufmerksam, geh Schritt für Schritt und schau weiter—#BABY @babylonlabs_io
{future}(BABYUSDT)
Ganz ehrlich: Ich habe in den letzten zwei Nächten mitten in der Nacht mehrfach hart an den Unterlagen zu Babylon geknobelt, bis mir endlich so richtig die Idee kam. Jetzt, wo in der Branche jemand „#比特币DeFi “ erwähnt, machen alle im Netz brav mit und bauen Cross-Chain-Brücken, organisieren Custody oder verpacken Coins. Aber diese alten Haudegen von Babylon sind stur mit Prinzipien: Sie erkennen eine feste Regel an—echter BTC muss ganz brav auf der eigenen Bitcoin-Originalkette bleiben, niemals an einen Dritten abgeben! Wie soll man damit DeFi machen, wenn man nicht über Cross-Chain geht?
Du musst nur Folgendes verstehen: Intelligente Verträge auf anderen DeFi-Ketten funktionieren im Grunde wie „Haushälter“, die Befehle ausführen und entscheiden, wann man etwas abziehen kann—aber deine Coins bleiben immer in deiner eigenen Geldtruhe. In diesem System gibt es gar keine chaotischen Misch-Pools, und niemand kann dein „dummes“ Brot dabei in wilde Yield-Loop-Versuche schicken.
Ich finde aber gerade, dass das Team seine Nachteile so offen in die Doku schreibt, statt sie zu verstecken, deutlich vertrauenswürdiger ist als Projekte, die ständig große Versprechen raushauen und mit „sekundenschnell ausgezahlt“ angeben. Noch einmal zu $BABY . Dieser Coin ist in dem Setup kein so ein Luft- und Governance-Token ohne Substanz. BTC-Staking plus $BABY Staking—das Ganze ist eine Art doppelter Schutz, um die Sicherheit der Genesis-Kette zu bewachen. Sogar die Inflation wurde hart auf 5,5% gekappt; das ist alles wirklich messbar und steckt in der Optimierung des Wirtschaftsmodells.
Und Jungs, jetzt kommt der wichtige Punkt: Wenn die Integration von Aave V4 tatsächlich reibungslos live geht und man BTC nimmt, um Stablecoins zu leihen, dann wird das aus einem Experiment endgültig zur Branchen-Infrastruktur! Zusätzlich heißt es, GoMining hat bereits Tests mit 1000 „dummen Broten“ gestartet—das ist schon eine ordentliche Nummer. Ehrlich gesagt drückt es mir im Bauch aber trotzdem noch etwas. Bei Code ist ein Fehler schnell passiert—das kann einen im schlimmsten Fall finanziell komplett ruinieren. Vor allem bei Bitcoin-Skripten gibt es kein „Smart-Contract-Upgrade“ als Reue-Knopf. Signaturen sind einmalig, das Zeitfenster ist starr: Wenn man einen Schritt falsch macht, ist das echte Geld direkt weg.
Wenn man sich aktuell ansieht, wie $BABY vom Tief im März wieder hochkommt und fast doppelt so hoch ist—aber im Verhältnis zur Marktkapitalisierung und zu seinem TVL wirkt das wie ein Tropfen auf den heißen Stein. Das heißt entweder, dass da viel geparktes Kapital mit „Wasser“ beigemischt ist, oder der Markt hat es schlicht noch nicht verstanden, wie groß das Ganze wirklich werden soll. Ich persönlich glaube eher an Letzteres. Man mischt ja nicht umsonst lange genug in Krypto mit: Ein Projekt durchschauen und wirklich das Geld in die eigene Tasche stecken, sind immer zwei verschiedene Dinge. Bleib also aufmerksam, geh Schritt für Schritt und schau weiter—#BABY @BabylonLabs_io
147
·
--
Leute, sagt’s einfach aus dem Herzen: Nach ein paar Zyklen aus Bullen- und Bärenmärkten beim Krypto-Trading habe ich dieses fette Stück Brot, das ich fest in der Hand halte (BTC), absolut nicht vor, irgendwas damit anzufangen wie „Cross-Chain-Ertrag“ zu spielen. Die ganzen Geschichten auf dem Markt, bei denen man BTC erst in WBTC umtauschen soll oder auf irgendwelche Layer-2s geht und es verpackt, sehen zwar nach Rendite aus, aber wenn man genau nachdenkt, ist das doch nichts anderes, als seinen Besitz und sein Leben in die Hände von ein paar „Multi-Signature-Wallets“ und Mittelsleuten zu legen, von denen man nicht mal weiß, wo sie überhaupt sind?
Neulich habe ich mir extra Zeit genommen, um das von @babylonlabs_io aufgebaute „Trustless Bitcoin Vault“ (TBV) zu zerlegen. Das Zeug bringt meine Denkweise tatsächlich etwas durcheinander. Genau mein wunde Punkt ist: Es wird kategorisch kein „Asset Transfer“ gemacht. Dein BTC-Brot muss nicht hin- und herwandern, sondern liegt einfach ganz ruhig im Taproot-Skript des Bitcoin-Mainnets. Wie geht das? Ganz simpel: Durch ein extrem „harten“ Off-Chain-Offline-Pre-Signing-Verfahren und eine Lamport-Einmalsignatur. Kein schwacher Cross-Chain-Bridge nötig — stattdessen wird die Cross-Chain-Validierung zu einem Bottom-Level- Kryptografie-„Entschlüsselungsspiel“.
Klingt das nicht unglaublich? Aber ich, die alte Zwiebel vom Markt, wurde von der Realität hart genug verdroschen und glaube nie blind an „perfekte“ Technik. Die Logik von TBV ist im Kern, dass sie mit kalten Mathe-Formeln das Vertrauen in „Menschen“ rücksichtslos ausschaltet. Und genau hier liegt das Problem: Mathe ist zu starr! Dieses Mechanismus verlangt, dass man alle möglichen Zustände im Voraus hart in das Skript eincodiert. Wenn es dann in einem Extremfall zu einer Kaskaden- Liquidationslage kommt, wenn die Preiszufuhr des Orakels auch nur eine Sekunde hängt, oder wenn ein Liquidations-Knoten außerhalb der Chain (Keepers) ein kleines Stück „aus der Kette“ fällt — dann könnte dieses starre Pre-Signing-Verfahren Chaos bei der Abwicklung auslösen und dich direkt in eine Sackgasse „nicht rauszukommen“ sperren.
Insgesamt gesagt: Im Vergleich zu diesen verpackten Assets, die jederzeit platzen könnten, setzt Babylons TBV die Sicherheitsgrenze tatsächlich auf das Niveau von Bottom-Level-Code — das ist zweifellos ein Fortschritt. Aber als Investoren sollten wir im Kopf behalten: Ein Algorithmus-Turm, der aus komplexem Code zusammengebaut ist, kann die verrückte menschliche Natur in den Finanzmärkten nicht ausrechnen. Wenn du diese Welle nutzen willst: Kein Problem. Aber du musst ganz klar wissen, welche Art „unbekanntes Risiko“ du gerade mit deinem Geld kaufst. Nicht kopflos draufspringen — erst die Logik verstehen, dann los! #baby $BABY
{future}(BABYUSDT)
Leute, sagt’s einfach aus dem Herzen: Nach ein paar Zyklen aus Bullen- und Bärenmärkten beim Krypto-Trading habe ich dieses fette Stück Brot, das ich fest in der Hand halte (BTC), absolut nicht vor, irgendwas damit anzufangen wie „Cross-Chain-Ertrag“ zu spielen. Die ganzen Geschichten auf dem Markt, bei denen man BTC erst in WBTC umtauschen soll oder auf irgendwelche Layer-2s geht und es verpackt, sehen zwar nach Rendite aus, aber wenn man genau nachdenkt, ist das doch nichts anderes, als seinen Besitz und sein Leben in die Hände von ein paar „Multi-Signature-Wallets“ und Mittelsleuten zu legen, von denen man nicht mal weiß, wo sie überhaupt sind?
Neulich habe ich mir extra Zeit genommen, um das von @BabylonLabs_io aufgebaute „Trustless Bitcoin Vault“ (TBV) zu zerlegen. Das Zeug bringt meine Denkweise tatsächlich etwas durcheinander. Genau mein wunde Punkt ist: Es wird kategorisch kein „Asset Transfer“ gemacht. Dein BTC-Brot muss nicht hin- und herwandern, sondern liegt einfach ganz ruhig im Taproot-Skript des Bitcoin-Mainnets. Wie geht das? Ganz simpel: Durch ein extrem „harten“ Off-Chain-Offline-Pre-Signing-Verfahren und eine Lamport-Einmalsignatur. Kein schwacher Cross-Chain-Bridge nötig — stattdessen wird die Cross-Chain-Validierung zu einem Bottom-Level- Kryptografie-„Entschlüsselungsspiel“.
Klingt das nicht unglaublich? Aber ich, die alte Zwiebel vom Markt, wurde von der Realität hart genug verdroschen und glaube nie blind an „perfekte“ Technik. Die Logik von TBV ist im Kern, dass sie mit kalten Mathe-Formeln das Vertrauen in „Menschen“ rücksichtslos ausschaltet. Und genau hier liegt das Problem: Mathe ist zu starr! Dieses Mechanismus verlangt, dass man alle möglichen Zustände im Voraus hart in das Skript eincodiert. Wenn es dann in einem Extremfall zu einer Kaskaden- Liquidationslage kommt, wenn die Preiszufuhr des Orakels auch nur eine Sekunde hängt, oder wenn ein Liquidations-Knoten außerhalb der Chain (Keepers) ein kleines Stück „aus der Kette“ fällt — dann könnte dieses starre Pre-Signing-Verfahren Chaos bei der Abwicklung auslösen und dich direkt in eine Sackgasse „nicht rauszukommen“ sperren.
Insgesamt gesagt: Im Vergleich zu diesen verpackten Assets, die jederzeit platzen könnten, setzt Babylons TBV die Sicherheitsgrenze tatsächlich auf das Niveau von Bottom-Level-Code — das ist zweifellos ein Fortschritt. Aber als Investoren sollten wir im Kopf behalten: Ein Algorithmus-Turm, der aus komplexem Code zusammengebaut ist, kann die verrückte menschliche Natur in den Finanzmärkten nicht ausrechnen. Wenn du diese Welle nutzen willst: Kein Problem. Aber du musst ganz klar wissen, welche Art „unbekanntes Risiko“ du gerade mit deinem Geld kaufst. Nicht kopflos draufspringen — erst die Logik verstehen, dann los! #baby $BABY
169
·
--
Mach vaultBTC nicht als den nächsten WBTC: Die Buchhaltungsbeleg-Logik von Aave und Babylon auseinandernehmen
Auf dem Markt werden vaultBTC von manchen Leuten einfach und brutal als eine Variante von WBTC oder cbBTC eingeordnet. Diese faule Analogie führt direkt zu einer systematischen Fehlinterpretation seines buchhalterischen Kerns.
Wenn du 0,1 BTC in einen bestimmten Taproot-UTXO-Tresor sperrst, gibt es auf Bitcoin-Seite grundsätzlich keine Cross-Chain-Aktion: Die Coins liegen weiterhin still im nativen Netzwerk. Sobald der Tresor aktiviert ist, gibt der Aave-Adapter exakt die 0,1-vaultBTC-Zertifikate frei und schiebt sie an Babylon Core Spoke. Bei Auslösung von Abrechnung oder Rückkauf wird dieses Zertifikat sofort vernichtet – ohne Umwege.
Kernunterschied: Nicht übertragbare „Luftzertifikate“
Traditionelle verpackte Coins zielen auf Liquidität ab, während vaultBTC das Gegenteil in den Extrembereich treibt:
Schnittstellen & Berechtigungen: Es ist zwar ERC-20-kompatibel und behält eine Genauigkeit von 8 Dezimalstellen, wird aber niemals in die Wallets der Nutzer gelangen. Es kann weder an beliebige Adressen transferiert werden, noch trägt ein DEX wie Uniswap einen Sekundärmarkt darauf.
Versorgungs-Ironie: Die Gesamtmenge ist strikt 1:1 an die gesperrten Bitcoins gekoppelt. Es „verschiebt“ Bitcoin nicht etwa zu Ethereum, sondern wandelt das starre UTXO in eine Zahl um, die Aave direkt berechnen kann – inkl. Health-Factor und Liquidationsschwelle.
Dieses Design tauscht allgemeine Kombinierbarkeit gegen äußerste Sicherheitsgrenzen. Nutzer können kein rekursives „Zwiebel“-Staking im Stil von Matroschkas durchführen, und das Münzrecht ist beim Moment der Hinzufügung des Sicherheiten-Inputs fest verriegelt. Der Preis ist ebenso hart: Ökosystem-Apps müssen separat angepasst werden, und sobald eine Position erzeugt ist, kann sie nicht frei migriert werden.
Faserschicht aufreißen: Das Risiko ist nie verschwunden
Vertraue nicht der Erzählung vom „nativen BTC auf dem Weg ins DeFi“. Aave ist weiterhin darauf angewiesen, dass Chainlinks BTC/USD-Orakel diesen Vermögenswert bewertet. Wenn das Orakel böswillig angegriffen wird oder das Smart Contract auf eine Reentrancy-Lücke trifft, wird das Ledger genauso gnadenlos verzerrt.
Wenn du künftig Narrative siehst wie „Freigabe nativer Assets“, wirf zuerst drei Skalpellhiebe hin: Ist der BTC wirklich aus der ursprünglichen Kette ausgetreten? Können die Zwischenzertifikate frei im Sekundärmarkt gehandelt werden? Wer kontrolliert auf der Basisebene den Umschalter zum Prägen von Coins? Wenn du diese drei Punkte nicht durchblickst, bist du für immer nur das nächste Gericht in der Liquiditätspool-Küche.
@babylonlabs_io $BABY #baby
{future}(BABYUSDT)
Mach vaultBTC nicht als den nächsten WBTC: Die Buchhaltungsbeleg-Logik von Aave und Babylon auseinandernehmen
Auf dem Markt werden vaultBTC von manchen Leuten einfach und brutal als eine Variante von WBTC oder cbBTC eingeordnet. Diese faule Analogie führt direkt zu einer systematischen Fehlinterpretation seines buchhalterischen Kerns.
Wenn du 0,1 BTC in einen bestimmten Taproot-UTXO-Tresor sperrst, gibt es auf Bitcoin-Seite grundsätzlich keine Cross-Chain-Aktion: Die Coins liegen weiterhin still im nativen Netzwerk. Sobald der Tresor aktiviert ist, gibt der Aave-Adapter exakt die 0,1-vaultBTC-Zertifikate frei und schiebt sie an Babylon Core Spoke. Bei Auslösung von Abrechnung oder Rückkauf wird dieses Zertifikat sofort vernichtet – ohne Umwege.
Kernunterschied: Nicht übertragbare „Luftzertifikate“
Traditionelle verpackte Coins zielen auf Liquidität ab, während vaultBTC das Gegenteil in den Extrembereich treibt:
Schnittstellen & Berechtigungen: Es ist zwar ERC-20-kompatibel und behält eine Genauigkeit von 8 Dezimalstellen, wird aber niemals in die Wallets der Nutzer gelangen. Es kann weder an beliebige Adressen transferiert werden, noch trägt ein DEX wie Uniswap einen Sekundärmarkt darauf.
Versorgungs-Ironie: Die Gesamtmenge ist strikt 1:1 an die gesperrten Bitcoins gekoppelt. Es „verschiebt“ Bitcoin nicht etwa zu Ethereum, sondern wandelt das starre UTXO in eine Zahl um, die Aave direkt berechnen kann – inkl. Health-Factor und Liquidationsschwelle.
Dieses Design tauscht allgemeine Kombinierbarkeit gegen äußerste Sicherheitsgrenzen. Nutzer können kein rekursives „Zwiebel“-Staking im Stil von Matroschkas durchführen, und das Münzrecht ist beim Moment der Hinzufügung des Sicherheiten-Inputs fest verriegelt. Der Preis ist ebenso hart: Ökosystem-Apps müssen separat angepasst werden, und sobald eine Position erzeugt ist, kann sie nicht frei migriert werden.
Faserschicht aufreißen: Das Risiko ist nie verschwunden
Vertraue nicht der Erzählung vom „nativen BTC auf dem Weg ins DeFi“. Aave ist weiterhin darauf angewiesen, dass Chainlinks BTC/USD-Orakel diesen Vermögenswert bewertet. Wenn das Orakel böswillig angegriffen wird oder das Smart Contract auf eine Reentrancy-Lücke trifft, wird das Ledger genauso gnadenlos verzerrt.
Wenn du künftig Narrative siehst wie „Freigabe nativer Assets“, wirf zuerst drei Skalpellhiebe hin: Ist der BTC wirklich aus der ursprünglichen Kette ausgetreten? Können die Zwischenzertifikate frei im Sekundärmarkt gehandelt werden? Wer kontrolliert auf der Basisebene den Umschalter zum Prägen von Coins? Wenn du diese drei Punkte nicht durchblickst, bist du für immer nur das nächste Gericht in der Liquiditätspool-Küche.
@BabylonLabs_io $BABY #baby
95
·
--
Lass dich nicht von „Native Staking“ verarschen: Demaskiere Babylons „Cross-Chain-Pfandleihe“ für $BABY
Der Markt pusht Babylon gerade mit der Verlockung, „Billionen ruhende Bitcoins zu entsperren“. Viele Privatanleger glauben wirklich, dass BTC wie ETH native auf der Chain wächst – quasi von selbst? Denk nochmal nach. Zieht man die Marketingmaske von „BTCFi-Bausteinen“ herunter, ist das alles keine native Staking-Lösung, sondern eine „Cross-Chain-Pfandleihe“ im Revolutionskostüm.
Im Vergleich zu EigenLayer auf Ethereum: Dort gibt es auf der Basisschicht echte, Turing-vollständige Smart-Contract-Absicherung. Das Bitcoin-Mainnet unterstützt dagegen keine komplexen Logiken. Wie macht Babylon das? Es schafft keine neuen Assets, sondern nutzt lediglich Time-Locks aus Bitcoin-Skripten: CSV (CheckSequenceVerify).
Im Grunde frierst du nur BTC im Bitcoin-Mainnet ein und gibst dann mit der Technologie für einmalig auslösbare Signaturen (EOTS) einer externen PoS-Chain eine Art „Bürgschaftsschreiben“. Hinter dem wilden Enthusiasmus im Testnet – wo schon nach wenigen Stunden ein Kontingent von 1000 BTC „vollgesperrt“ ist – lässt sich ein harter Schwachpunkt nicht wegwischen: Deine Rendite kommt gar nicht aus dem Bitcoin-Netzwerk. Die angeblich attraktiven APYs sind im Wesentlichen „Sicherheitsgebühren“, die dir Cosmos und andere externe PoS-Chains mit eigenen inflationären Tokens bezahlen. Mit dem härtesten Asset hohe Zinsen auf stark inflationäre „Shitcoins“ zu verdienen – ist diese Rechnung wirklich stimmig?
Gründer David Tse hat zwar die akademische Aura der Informationstheorie, aber selbst wenn das Narrativ noch so groß aufgeblasen wird: Technisch gibt es eine klare Bruchstelle. Wenn man die Whitepaper-Lektüre ernsthaft „durchstreift“, wirkt es extrem unpassend: Das Bitcoin-Netzwerk kann Slashing (zwangsweise Kürzungen/Einziehungen) schlicht nicht aktiv ausführen. Babylon lagert die Slashing-Logik an einen Finality Provider (Finalitätsanbieter) aus. Sobald ein Node böswillig doppelt signiert, legt das EOTS-Mechanismus die privaten Schlüssel offen – und dann hängt alles daran, dass externe Überwacher die Straftransaktion broadcasten. Diese Architektur, die stark von Off-Chain-Game-Theory abhängt, wird hartnäckig als „Bitcoin-nativ“ verpackt. Und ausgerechnet die wichtigsten Details der Anti-Betrugs-Skripte bleiben dennoch weitgehend im Nebel.
Die aktuelle Hysterie bei der Bewertung zehrt vom großen BTCFi-Zukunftsbild, aber das Fundament ist nur ein fragiler Skript-Vermittler. Während der ganze Markt dabei ist, jedes Jahr aufs Neue Renditen hochzurechnen, solltest du besonders genau auf die zugrunde liegende Abrechnungs- bzw. Cleansing-Logik schauen. Bei diesem Spiel „mit Grundbuch investieren und Miete kassieren“: Gib nicht nur auf diese paar Mieterlöse acht – kläre zuerst, in wessen Händen die Nervenstränge deines Assets wirklich liegen.@babylonlabs_io #baby $BABY
{future}(BABYUSDT)
Lass dich nicht von „Native Staking“ verarschen: Demaskiere Babylons „Cross-Chain-Pfandleihe“ für $BABY
Der Markt pusht Babylon gerade mit der Verlockung, „Billionen ruhende Bitcoins zu entsperren“. Viele Privatanleger glauben wirklich, dass BTC wie ETH native auf der Chain wächst – quasi von selbst? Denk nochmal nach. Zieht man die Marketingmaske von „BTCFi-Bausteinen“ herunter, ist das alles keine native Staking-Lösung, sondern eine „Cross-Chain-Pfandleihe“ im Revolutionskostüm.
Im Vergleich zu EigenLayer auf Ethereum: Dort gibt es auf der Basisschicht echte, Turing-vollständige Smart-Contract-Absicherung. Das Bitcoin-Mainnet unterstützt dagegen keine komplexen Logiken. Wie macht Babylon das? Es schafft keine neuen Assets, sondern nutzt lediglich Time-Locks aus Bitcoin-Skripten: CSV (CheckSequenceVerify).
Im Grunde frierst du nur BTC im Bitcoin-Mainnet ein und gibst dann mit der Technologie für einmalig auslösbare Signaturen (EOTS) einer externen PoS-Chain eine Art „Bürgschaftsschreiben“. Hinter dem wilden Enthusiasmus im Testnet – wo schon nach wenigen Stunden ein Kontingent von 1000 BTC „vollgesperrt“ ist – lässt sich ein harter Schwachpunkt nicht wegwischen: Deine Rendite kommt gar nicht aus dem Bitcoin-Netzwerk. Die angeblich attraktiven APYs sind im Wesentlichen „Sicherheitsgebühren“, die dir Cosmos und andere externe PoS-Chains mit eigenen inflationären Tokens bezahlen. Mit dem härtesten Asset hohe Zinsen auf stark inflationäre „Shitcoins“ zu verdienen – ist diese Rechnung wirklich stimmig?
Gründer David Tse hat zwar die akademische Aura der Informationstheorie, aber selbst wenn das Narrativ noch so groß aufgeblasen wird: Technisch gibt es eine klare Bruchstelle. Wenn man die Whitepaper-Lektüre ernsthaft „durchstreift“, wirkt es extrem unpassend: Das Bitcoin-Netzwerk kann Slashing (zwangsweise Kürzungen/Einziehungen) schlicht nicht aktiv ausführen. Babylon lagert die Slashing-Logik an einen Finality Provider (Finalitätsanbieter) aus. Sobald ein Node böswillig doppelt signiert, legt das EOTS-Mechanismus die privaten Schlüssel offen – und dann hängt alles daran, dass externe Überwacher die Straftransaktion broadcasten. Diese Architektur, die stark von Off-Chain-Game-Theory abhängt, wird hartnäckig als „Bitcoin-nativ“ verpackt. Und ausgerechnet die wichtigsten Details der Anti-Betrugs-Skripte bleiben dennoch weitgehend im Nebel.
Die aktuelle Hysterie bei der Bewertung zehrt vom großen BTCFi-Zukunftsbild, aber das Fundament ist nur ein fragiler Skript-Vermittler. Während der ganze Markt dabei ist, jedes Jahr aufs Neue Renditen hochzurechnen, solltest du besonders genau auf die zugrunde liegende Abrechnungs- bzw. Cleansing-Logik schauen. Bei diesem Spiel „mit Grundbuch investieren und Miete kassieren“: Gib nicht nur auf diese paar Mieterlöse acht – kläre zuerst, in wessen Händen die Nervenstränge deines Assets wirklich liegen.@BabylonLabs_io #baby $BABY
99
·
--
Um die in Cold Wallets gehaltenen Bitcoins wieder in Umlauf zu bringen, bin ich gezwungen gewesen, den umständlichen Weg über zentralisierte Kreditgeber zu gehen – durch die dauernden Meldungen über gescheiterte Projekte wollte ich eigentlich Interoperabilitäts-Brücken meiden. Am Ende hat mich dann aber die hohe Gebühr plus Slippage brutal um mehrere Tausend US-Dollar gebracht. Am frustrierendsten ist: Der „fette“ Coin ist eigentlich meiner – aber um Zinsen zu verdienen, muss ich die Kontrolle über die zugrunde liegenden privaten Schlüssel faktisch aus der Hand geben. Erst als ich die grundlegende Logik von Babylon vollständig zerlegt hatte, merkte ich: Dieses „klassische Krypto-Deadlock“ wird nun durch eine neue Architektur mit roher Gewalt geknackt.
Die Skriptsprache von Bitcoin ist extrem simpel und läuft nicht auf komplexe Smart Contracts. Früher bestand die Lösung (z. B. wBTC) im Wesentlichen darin, Assets mit Gewalt über Ketten hinüber zu transportieren. Genau dabei schaltet sich der Verwahrer (Custodian) ein: Sobald der zusammenbricht, sind Kleinanleger direkt alles los. Babylons stärkster Zug ist: Es bewegt keine Assets, sondern überträgt nur Status und Konsens. Ein technisches Missverständnis muss man korrigieren – es basiert nicht auf Zero-Knowledge-Proofs, sondern nutzt äußerst clever die nativen Time-Locks (Zeitverriegelungen) von Bitcoin und „einmal auslösbare“ Signaturen (EOTS). Dein BTC ist hart im nativen UTXO-Kontobestand des Mainnets gesperrt. Wenn ein Node außerhalb der Kette bösartig handelt, werden durch den doppelten Signaturmechanismus die privaten Schlüssel automatisch kryptografisch offengelegt und anschließend durch die Logik ausgelöst zerstört. Dieses minimalistischen Spieltheorie-Design würgt die Spielräume für einen bösartigen Man-in-the-Middle von Grund auf ab.
Nachdem die Assets im Mainnet sicher gesperrt sind, wird ihr wirtschaftlicher Wert zu Sicherheits- und Konsenssicherheit einer PoS-Kette – und lässt sich nahtlos in Ökosysteme wie Ethereum einspiegeln, um Liquidität freizusetzen. In der ersten Phase des Babylon-Mainnets war das verfügbare Staking-Kontingent in wenigen Dutzend Minuten bereits von Minern und „Walen“ leergefegt: pro Periode werden gerade etwa 1000 BTC eingesammelt. Das Projektteam arbeitet derzeit daran, diesen geschlossenen Kreislauf weiter voranzutreiben und die Anbindung an Aave und andere führende DeFi-Protokolle zu vollziehen – mit dem Ziel, das reale Szenario „nicht verwahrte Sperre auf der Originalkette + direkte Abgabe in Stablecoins über Cross-Chain“ tatsächlich komplett durchzuspielen.$ETH
Aber beeil dich nicht mit dem All-in – der nicht-verwahrte Pfad hat weiterhin Risiken. Objektiv gibt es Unterschiede in der Bitcoin-Blockzeit. Das führt dazu, dass die Durchsetzungs-/Straflogik in extremen Marktphasen vor der Herausforderung steht, für Zustandsverletzungen „rechtzeitig“ festzustellen und ein Rollback auszuführen. Wenn die Gasgebühren im Mainnet stark steigen, werden Reibungskosten für Entsperr- und Abwicklungsaktionen geometrisch vergrößert. Im aktuellen Test-Umfang mag es tatsächlich ein geniales Design sein, das absolute Souveränität und Liquidität gleichzeitig unter einen Hut bringt; aber wird es in Zukunft auch wirklich dem Ansturm von Milliarden TVL standhalten, wenn riesige Kapitalmengen durchgespült werden? Behalte drei Teile Vorsicht und lass die Langzeit-Ekstrembelastung die Antwort geben.@babylonlabs_io #baby $BABY
{future}(BABYUSDT)
Um die in Cold Wallets gehaltenen Bitcoins wieder in Umlauf zu bringen, bin ich gezwungen gewesen, den umständlichen Weg über zentralisierte Kreditgeber zu gehen – durch die dauernden Meldungen über gescheiterte Projekte wollte ich eigentlich Interoperabilitäts-Brücken meiden. Am Ende hat mich dann aber die hohe Gebühr plus Slippage brutal um mehrere Tausend US-Dollar gebracht. Am frustrierendsten ist: Der „fette“ Coin ist eigentlich meiner – aber um Zinsen zu verdienen, muss ich die Kontrolle über die zugrunde liegenden privaten Schlüssel faktisch aus der Hand geben. Erst als ich die grundlegende Logik von Babylon vollständig zerlegt hatte, merkte ich: Dieses „klassische Krypto-Deadlock“ wird nun durch eine neue Architektur mit roher Gewalt geknackt.
Die Skriptsprache von Bitcoin ist extrem simpel und läuft nicht auf komplexe Smart Contracts. Früher bestand die Lösung (z. B. wBTC) im Wesentlichen darin, Assets mit Gewalt über Ketten hinüber zu transportieren. Genau dabei schaltet sich der Verwahrer (Custodian) ein: Sobald der zusammenbricht, sind Kleinanleger direkt alles los. Babylons stärkster Zug ist: Es bewegt keine Assets, sondern überträgt nur Status und Konsens. Ein technisches Missverständnis muss man korrigieren – es basiert nicht auf Zero-Knowledge-Proofs, sondern nutzt äußerst clever die nativen Time-Locks (Zeitverriegelungen) von Bitcoin und „einmal auslösbare“ Signaturen (EOTS). Dein BTC ist hart im nativen UTXO-Kontobestand des Mainnets gesperrt. Wenn ein Node außerhalb der Kette bösartig handelt, werden durch den doppelten Signaturmechanismus die privaten Schlüssel automatisch kryptografisch offengelegt und anschließend durch die Logik ausgelöst zerstört. Dieses minimalistischen Spieltheorie-Design würgt die Spielräume für einen bösartigen Man-in-the-Middle von Grund auf ab.
Nachdem die Assets im Mainnet sicher gesperrt sind, wird ihr wirtschaftlicher Wert zu Sicherheits- und Konsenssicherheit einer PoS-Kette – und lässt sich nahtlos in Ökosysteme wie Ethereum einspiegeln, um Liquidität freizusetzen. In der ersten Phase des Babylon-Mainnets war das verfügbare Staking-Kontingent in wenigen Dutzend Minuten bereits von Minern und „Walen“ leergefegt: pro Periode werden gerade etwa 1000 BTC eingesammelt. Das Projektteam arbeitet derzeit daran, diesen geschlossenen Kreislauf weiter voranzutreiben und die Anbindung an Aave und andere führende DeFi-Protokolle zu vollziehen – mit dem Ziel, das reale Szenario „nicht verwahrte Sperre auf der Originalkette + direkte Abgabe in Stablecoins über Cross-Chain“ tatsächlich komplett durchzuspielen.$ETH
Aber beeil dich nicht mit dem All-in – der nicht-verwahrte Pfad hat weiterhin Risiken. Objektiv gibt es Unterschiede in der Bitcoin-Blockzeit. Das führt dazu, dass die Durchsetzungs-/Straflogik in extremen Marktphasen vor der Herausforderung steht, für Zustandsverletzungen „rechtzeitig“ festzustellen und ein Rollback auszuführen. Wenn die Gasgebühren im Mainnet stark steigen, werden Reibungskosten für Entsperr- und Abwicklungsaktionen geometrisch vergrößert. Im aktuellen Test-Umfang mag es tatsächlich ein geniales Design sein, das absolute Souveränität und Liquidität gleichzeitig unter einen Hut bringt; aber wird es in Zukunft auch wirklich dem Ansturm von Milliarden TVL standhalten, wenn riesige Kapitalmengen durchgespült werden? Behalte drei Teile Vorsicht und lass die Langzeit-Ekstrembelastung die Antwort geben.@BabylonLabs_io #baby $BABY
2
1
307
·
--
Das dezentrale Kostüm abziehen: Wenn Newton Vault zur „Code-Wiederverwendung“-Fließbandware wird – wer kontrolliert wirklich die Schalter von Leben und Tod?Letzte Nacht, als ich On-Chain-Daten nachverfolgte und eine grundlegende Architektur-„Penetrations“-Prüfung des Newton Protocol durchführte, zeigte sich mir ein äußerst unstimmiges Phänomen, das mich veranlasste, all meine bisherigen Forschungsbericht-Frameworks komplett zu verwerfen. Bei einer Stichprobe mehrerer Newton-Vault-Testnetzwerk-Beispiele extrahierte ich ihre zugrunde liegenden Policy-Hashwerte. Das Ergebnis ließ mir regelrecht den Atem stocken – diese scheinbar unabhängig agierenden Vaults, die sich mit „dezentraler autonomen Verwaltung“ schmücken, laufen im Kern tatsächlich mit demselben Regelcode. Abgesehen von feinjustierten Außenparametern wie Limits und Schwellenwerten waren der logische Startpunkt in der Policy Engine (Strategie-Engine), die Grenzbeurteilungen und sogar die Entwickler-Kommentare wie Klonprodukte von einer Fließbandproduktion.
Das dezentrale Kostüm abziehen: Wenn Newton Vault zur „Code-Wiederverwendung“-Fließbandware wird – wer kontrolliert wirklich die Schalter von Leben und Tod?
Letzte Nacht, als ich On-Chain-Daten nachverfolgte und eine grundlegende Architektur-„Penetrations“-Prüfung des Newton Protocol durchführte, zeigte sich mir ein äußerst unstimmiges Phänomen, das mich veranlasste, all meine bisherigen Forschungsbericht-Frameworks komplett zu verwerfen. Bei einer Stichprobe mehrerer Newton-Vault-Testnetzwerk-Beispiele extrahierte ich ihre zugrunde liegenden Policy-Hashwerte. Das Ergebnis ließ mir regelrecht den Atem stocken – diese scheinbar unabhängig agierenden Vaults, die sich mit „dezentraler autonomen Verwaltung“ schmücken, laufen im Kern tatsächlich mit demselben Regelcode. Abgesehen von feinjustierten Außenparametern wie Limits und Schwellenwerten waren der logische Startpunkt in der Policy Engine (Strategie-Engine), die Grenzbeurteilungen und sogar die Entwickler-Kommentare wie Klonprodukte von einer Fließbandproduktion.
78
·
--
Viele On-Chain-Tools zur Risikoabsicherung setzen im Kern auf „erst einsteigen, dann nachbessern“ – die Transaktion wird zuerst gebündelt und on-chain geschoben, und wenn etwas schiefgeht, wird über ein nachgelagertes Tracking sowie Blacklisting abgewehrt. Ich habe Newton ($NEWT ) nach dem Betatest des Mainnets allerdings geradezu verbissen ausprobiert und dabei festgestellt: Der Markt beurteilt die zeitliche Abfolge seiner Ausführung allgemein falsch und unterschätzt die zugrunde liegende Logik zur Risikoabsicherung.
Als jemand, der täglich buchstäblich mit On-Chain-Daten und KI-Agenten aneinandergerät, beobachte ich nur die Sicherheitsgrenzen des Kapitals. Nachdem ich die Entwicklerdokumentation von Newton zum Andocken von Persona-Identitätsdaten komplett durchgegangen bin, ist die Kernaussage erstaunlich klar: Sein Tor zur Risikoabsicherung ist direkt mit dem „Ausführungs-Entry“ fest verlötet. @NewtonProtocol
Doch dieses Mechanismus-Set ist keineswegs unangreifbar; die wahren Untiefen liegen im Konsensspiel der Betreiber (Operatoren).
In der Praxis bewertet jedes der mehreren unabhängigen Operator-Netzwerke dieselbe Transaktion. Der entscheidende technische Punkt lautet: Das System akzeptiert nur die Signatur-Schwelle (Quorum). Selbst wenn ein Teil der Knoten bösartig ist und falsche Ergebnisse signiert, bleibt die Transaktion dennoch gültig – sobald genug Unterschriften für die gesetzliche Mindestanzahl vorliegen, wird sie mit dem Label „autorisierte Transaktion“ versehen und zwangsweise durchgewunken. Erst dann zieht sich die Verteidigung in das Streitfenster zurück – ein dritter Verifizierer reicht eine Challenge-Begründung (Challenge Proof) ein; gelingt dies, kann der bösartige Knoten hart sanktioniert werden (Slashing), indem sein Staking-Guthaben eingezogen wird.
Aus Sicht des Systemengineering ist es extrem klar aufgeschlüsselt: Die erste Ebene blockiert Müll über den Zulassungsmechanismus, die zweite Ebene erzwingt Ehrlichkeit über ökonomische Slashing-Strafen. Das Konzept ist erstklassig, aber die offizielle Doku ist aktuell weiterhin vage, was die konkreten Abrechnungsdetails nach der Ausführung betrifft.
Für Spieler, die echtes Geld im Arena-Kampf einsetzen: Schau nicht nur auf den Challenge-Mechanismus nach dem Ereignis, #美股美债齐跌 . Worauf du wirklich unnachgiebig starren solltest, ist das winzige Zeitfenster, bevor der Betreiber-Konsens die gesetzliche Schwelle erreicht. In dieser Zeit sind die Risiken für Front-running sowie die Kosten für eine Knoten-Verschwörung die eigentliche Probe aufs Exempel dafür, wie hart das System wirklich ist.
Wer in der Praxis Monitoring-Daten zu Betreiber-Entscheidungsdifferenzen gesehen hat, ist eingeladen, im Kommentarfeld eine Gegenbuchung/Abstimmung zu diskutieren. Nur wenn man die zugrunde liegende Spieltheorie durchleuchtet, kann man in den blinden Zonen der Risikoabsicherung die echte Alpha herausfiltern.
#Newt #NewtonProtocol
113
·
--
Vier Uhr morgens – ich habe das blinde Testen von Newton abgeschaltetVier Uhr morgens. Draußen schimmert gerade ein wenig graublasses Licht durch, und ich starre auf die letzte Zeile der Fehlermeldungs-Logs auf dem Bildschirm; meine rechte Hand hält die Maus, ganz starr, kaum noch beweglich. Ehrlich gesagt ist das nicht das erste Mal, dass ich so durchziehe: Um herauszufinden, @NewtonProtocol wie das Beta fürs Mainnet wirklich beschaffen ist, habe ich das gesamte Strategiemotor-Setup praktisch komplett auf den Kopf gestellt.
47 Szenarien, von den Aktualisierungen an den Knotenpunkten bei Sperrlisten bis zum physischen Zusammenbruch von TEE-Knoten, bis hin zum Deadlock beim gleichzeitigen Auszahlen: Ich habe alle Web3-Compliance-Fallen, die mir eingefallen sind, in die Testscripte gepackt. Die Vorlagen in der Rego-Sprache habe ich unzählige Male umgebaut, die Sandbox-Umgebung immer wieder ab- und aufgebaut – nur um dieses Gefühl des „präzisen Schlages“ zu bekommen.
Vier Uhr morgens – ich habe das blinde Testen von Newton abgeschaltet
Vier Uhr morgens. Draußen schimmert gerade ein wenig graublasses Licht durch, und ich starre auf die letzte Zeile der Fehlermeldungs-Logs auf dem Bildschirm; meine rechte Hand hält die Maus, ganz starr, kaum noch beweglich. Ehrlich gesagt ist das nicht das erste Mal, dass ich so durchziehe: Um herauszufinden, @NewtonProtocol wie das Beta fürs Mainnet wirklich beschaffen ist, habe ich das gesamte Strategiemotor-Setup praktisch komplett auf den Kopf gestellt.
47 Szenarien, von den Aktualisierungen an den Knotenpunkten bei Sperrlisten bis zum physischen Zusammenbruch von TEE-Knoten, bis hin zum Deadlock beim gleichzeitigen Auszahlen: Ich habe alle Web3-Compliance-Fallen, die mir eingefallen sind, in die Testscripte gepackt. Die Vorlagen in der Rego-Sprache habe ich unzählige Male umgebaut, die Sandbox-Umgebung immer wieder ab- und aufgebaut – nur um dieses Gefühl des „präzisen Schlages“ zu bekommen.
47 Szenarien, von den Aktualisierungen an den Knotenpunkten bei Sperrlisten bis zum physischen Zusammenbruch von TEE-Knoten, bis hin zum Deadlock beim gleichzeitigen Auszahlen: Ich habe alle Web3-Compliance-Fallen, die mir eingefallen sind, in die Testscripte gepackt. Die Vorlagen in der Rego-Sprache habe ich unzählige Male umgebaut, die Sandbox-Umgebung immer wieder ab- und aufgebaut – nur um dieses Gefühl des „präzisen Schlages“ zu bekommen.
93
·
--
Früher schrieb ich Verträge und band die Validierungslogik ständig hart in die Geschäftslogik ein: Berechtigungssteuerung, Ausführungsbedingungen und Business-Logik waren wie ein einziges Wirrwarr. Erst als ich mich intensiver mit @NewtonProtocol auf dem Mainnet Beta befasst habe, wurde mir klar, dass dieses Paradigma „Intent (Absicht) + Policy (Strategie)“ die wahre „Entkopplungs-Magie“ für die On-Chain-Entwicklung ist.
Das ist keine bloße Aufteilung von Logik, sondern die konsequente Trennung von „was getan werden soll“ und „ob es getan werden darf“. Newton macht Policy zu einer eigenständigen, allgemeinen Validierungsschicht: Die Logik läuft Off-Chain über ein dezentralisiertes Validierungsnetzwerk (AVS) und synchronisiert die Ergebnisse On-Chain mithilfe von Zero-Knowledge-Proofs (ZK Proofs). Im Vergleich zu traditionellen Ansätzen wird das Risiko nicht erst durch „nachträgliche Prüfung“ abgefangen, sondern bereits vor der Ausführung validiert. Zum Beispiel kann Newton in einem DeFi Vault anhand der von RedStone bereitgestellten Oracle-Daten und der von Credora definierten dynamischen Risikoklassifizierung bereits vor dem Transaktionsabschluss regelwidrige Aktionen in Echtzeit blockieren—ohne wie früher massenhaft defensives Programmieren direkt in der Business-Logik anhäufen zu müssen.
Noch schärfer ist der Punkt, dass Policy nicht länger eine isolierte Insel innerhalb einer Anwendung ist, sondern als wiederverwendbares Capability-Modul dient. Entwickler definieren lediglich Strategien über den Newton Vault SDK—etwa OFAC-Compliance-Beschränkungen oder Hebel-Schwellenwerte—und steuern den Ablauf dann atomar über die Ergebnisse der Validierung. Das erspart diese „Altlast“ permanenter Umstrukturierung der Berechtigungslogik bei jedem Business-Upgrade und verändert grundlegend die Misere, dass On-Chain-Regeln schwer wartbar sind. Wenn frühere Verträge „Logik und Wächter miteinander vermischt“ waren, dann ist Newton die Einführung von „Compliance als Code“-Middleware.
Ein paar Jahre Entwicklungserfahrung haben mir gezeigt: Jede Gestaltung, die die Kopplung von Code-Änderungen deutlich reduziert, ist viel lebensfähiger als reine Optimierung der Performance. Wenn in Zukunft immer mehr Protokolle beginnen, denselben Satz an Strategien wiederzuverwenden statt alles jeweils neu zu erfinden, dann bedeutet das, dass On-Chain-Entwicklung offiziell in eine neue Ära übergeht—„Intent-getrieben und regelentkoppelt“. Das ist nicht nur ein Upgrade des Mainnet Beta, sondern auch eine strukturelle Neugestaltung der fragilen Sicherheit in DeFi. $NEWT #Newt
{future}(NEWTUSDT)
Früher schrieb ich Verträge und band die Validierungslogik ständig hart in die Geschäftslogik ein: Berechtigungssteuerung, Ausführungsbedingungen und Business-Logik waren wie ein einziges Wirrwarr. Erst als ich mich intensiver mit @NewtonProtocol auf dem Mainnet Beta befasst habe, wurde mir klar, dass dieses Paradigma „Intent (Absicht) + Policy (Strategie)“ die wahre „Entkopplungs-Magie“ für die On-Chain-Entwicklung ist.
Das ist keine bloße Aufteilung von Logik, sondern die konsequente Trennung von „was getan werden soll“ und „ob es getan werden darf“. Newton macht Policy zu einer eigenständigen, allgemeinen Validierungsschicht: Die Logik läuft Off-Chain über ein dezentralisiertes Validierungsnetzwerk (AVS) und synchronisiert die Ergebnisse On-Chain mithilfe von Zero-Knowledge-Proofs (ZK Proofs). Im Vergleich zu traditionellen Ansätzen wird das Risiko nicht erst durch „nachträgliche Prüfung“ abgefangen, sondern bereits vor der Ausführung validiert. Zum Beispiel kann Newton in einem DeFi Vault anhand der von RedStone bereitgestellten Oracle-Daten und der von Credora definierten dynamischen Risikoklassifizierung bereits vor dem Transaktionsabschluss regelwidrige Aktionen in Echtzeit blockieren—ohne wie früher massenhaft defensives Programmieren direkt in der Business-Logik anhäufen zu müssen.
Noch schärfer ist der Punkt, dass Policy nicht länger eine isolierte Insel innerhalb einer Anwendung ist, sondern als wiederverwendbares Capability-Modul dient. Entwickler definieren lediglich Strategien über den Newton Vault SDK—etwa OFAC-Compliance-Beschränkungen oder Hebel-Schwellenwerte—und steuern den Ablauf dann atomar über die Ergebnisse der Validierung. Das erspart diese „Altlast“ permanenter Umstrukturierung der Berechtigungslogik bei jedem Business-Upgrade und verändert grundlegend die Misere, dass On-Chain-Regeln schwer wartbar sind. Wenn frühere Verträge „Logik und Wächter miteinander vermischt“ waren, dann ist Newton die Einführung von „Compliance als Code“-Middleware.
Ein paar Jahre Entwicklungserfahrung haben mir gezeigt: Jede Gestaltung, die die Kopplung von Code-Änderungen deutlich reduziert, ist viel lebensfähiger als reine Optimierung der Performance. Wenn in Zukunft immer mehr Protokolle beginnen, denselben Satz an Strategien wiederzuverwenden statt alles jeweils neu zu erfinden, dann bedeutet das, dass On-Chain-Entwicklung offiziell in eine neue Ära übergeht—„Intent-getrieben und regelentkoppelt“. Das ist nicht nur ein Upgrade des Mainnet Beta, sondern auch eine strukturelle Neugestaltung der fragilen Sicherheit in DeFi. $NEWT #Newt
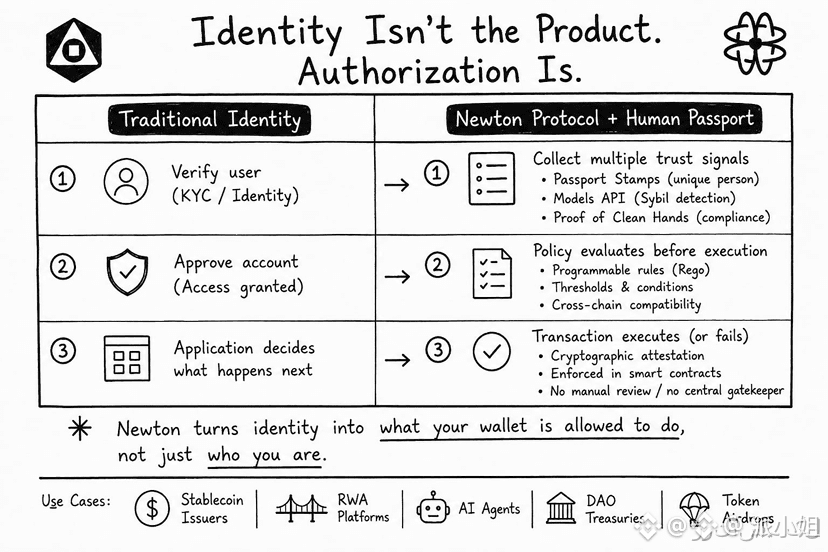
93
·
--

Artikel
Der dünne Vorhang eines „On-Chain-AI-Agents“: Newton Protocols TEE-Trust-Illusion und die Token-Todes-Spirale币圈从来不缺讲故事的人,缺的是能把故事在代码层面跑通的狠角色。作为长期把“保命优先”刻在脑门上的硬核玩家,我对“链上AI代理”、“可验证自动化层”这种堆砌词汇的缝合怪叙事向来是嗤之以鼻的。十个打着AI旗号的Web3项目,九个底层的逻辑连个高频交互的Python脚本都不如。与其盯着那些被宏观情绪反复收割的K线图,我平时更愿意躲进GitHub里去硬核拆解Sign Protocol的SDK,或者干脆狠下心租台顶配的“裸金属”服务器自己跑全节点查验真伪。
Der dünne Vorhang eines „On-Chain-AI-Agents“: Newton Protocols TEE-Trust-Illusion und die Token-Todes-Spirale
币圈从来不缺讲故事的人,缺的是能把故事在代码层面跑通的狠角色。作为长期把“保命优先”刻在脑门上的硬核玩家,我对“链上AI代理”、“可验证自动化层”这种堆砌词汇的缝合怪叙事向来是嗤之以鼻的。十个打着AI旗号的Web3项目,九个底层的逻辑连个高频交互的Python脚本都不如。与其盯着那些被宏观情绪反复收割的K线图,我平时更愿意躲进GitHub里去硬核拆解Sign Protocol的SDK,或者干脆狠下心租台顶配的“裸金属”服务器自己跑全节点查验真伪。
2
82
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
FedMinutesFocusOnOctoberPause
73,743 Aufrufe
895 Kommentare
🚨 HOHE ALARMSTUFE ‼️ BITTE HANDELT IN DER NÄCHSTEN STUNDE NICHT BLIND 🚨
Leute, in weniger als einer Stunde werden die FOMC-Protokolle veröffentlicht.
Nach der Volatilität, die wir heute bereits erlebt haben, möchte ich wirklich nicht, dass jemand kurz vor der Veröffentlichung irgendwelche zufälligen Positionen mit hohem Hebel eröffnet.
Die stärkste Reaktion erwarte ich bei Gold (XAU), Silber (XAG), BTC und ETH. Coins wie SOL und andere stark gehebelte Altcoins mit mittlerer oder niedriger Marktkapitalisierung können jede Bewegung von BTC noch verstärken.
Gold und Silber reagieren heute Abend besonders empfindlich, weil der Markt bereits auf den US-Dollar und die Renditen von US-Staatsanleihen reagiert und beide Metalle vor der Veröffentlichung der Fed-Protokolle stark unter Druck standen.
Kurz gesagt:
📉 FOMC-Protokolle mit falkenhaftem Ton → Dollar und Renditen können steigen → Druck auf BTC, Krypto, Gold und Silber
📈 FOMC-Protokolle mit taubenhaftem Ton → Dollar und Renditen können nachgeben → BTC, Gold, Silber und andere Risikoanlagen können kräftig steigen.
Und bitte denkt daran: Die erste Kerze kann eine Falle sein. Es kann zunächst zu einem Pump kommen, dann zu einem sofortigen Dump, Liquidationen auf beiden Seiten und erst danach zur tatsächlichen Richtungsbewegung.
Schützt also vorerst eure Positionen, reduziert unnötigen Hebel und springt nicht aus FOMO auf die erste Bewegung auf.
Heute Abend beobachte ich zuerst $XAU , $XAG und $BTC . An ihnen werden wir sehr schnell erkennen, wie der Markt die Fed einschätzt.
Ich halte euch rechtzeitig auf dem Laufenden.
Folgt @Panda Traders und aktiviert jetzt eure Benachrichtigungen.
#FedMinutesFocusOnOctoberPause
Panda Traders
·14 Likes
·2.3k Aufrufe
BinanceLaunchesBinanceIntelligence
1M Aufrufe
6,151 Kommentare
EvernorthDelaysNasdaqDebutToOct12
3,884 Aufrufe
167 Kommentare