

SA 战士 - SILENT SPARK
9.9k Beiträge
SA 战士 - SILENT SPARK
Melden
Nutzer blockieren
Skilled in content writing, influencer and trader...
Regelmäßiger Trader
1.1 Jahre
936 Following
7.2K+ Follower
7.6K+ Like gegeben
Beiträge
Alle
Zitierungen
Live
PINNED
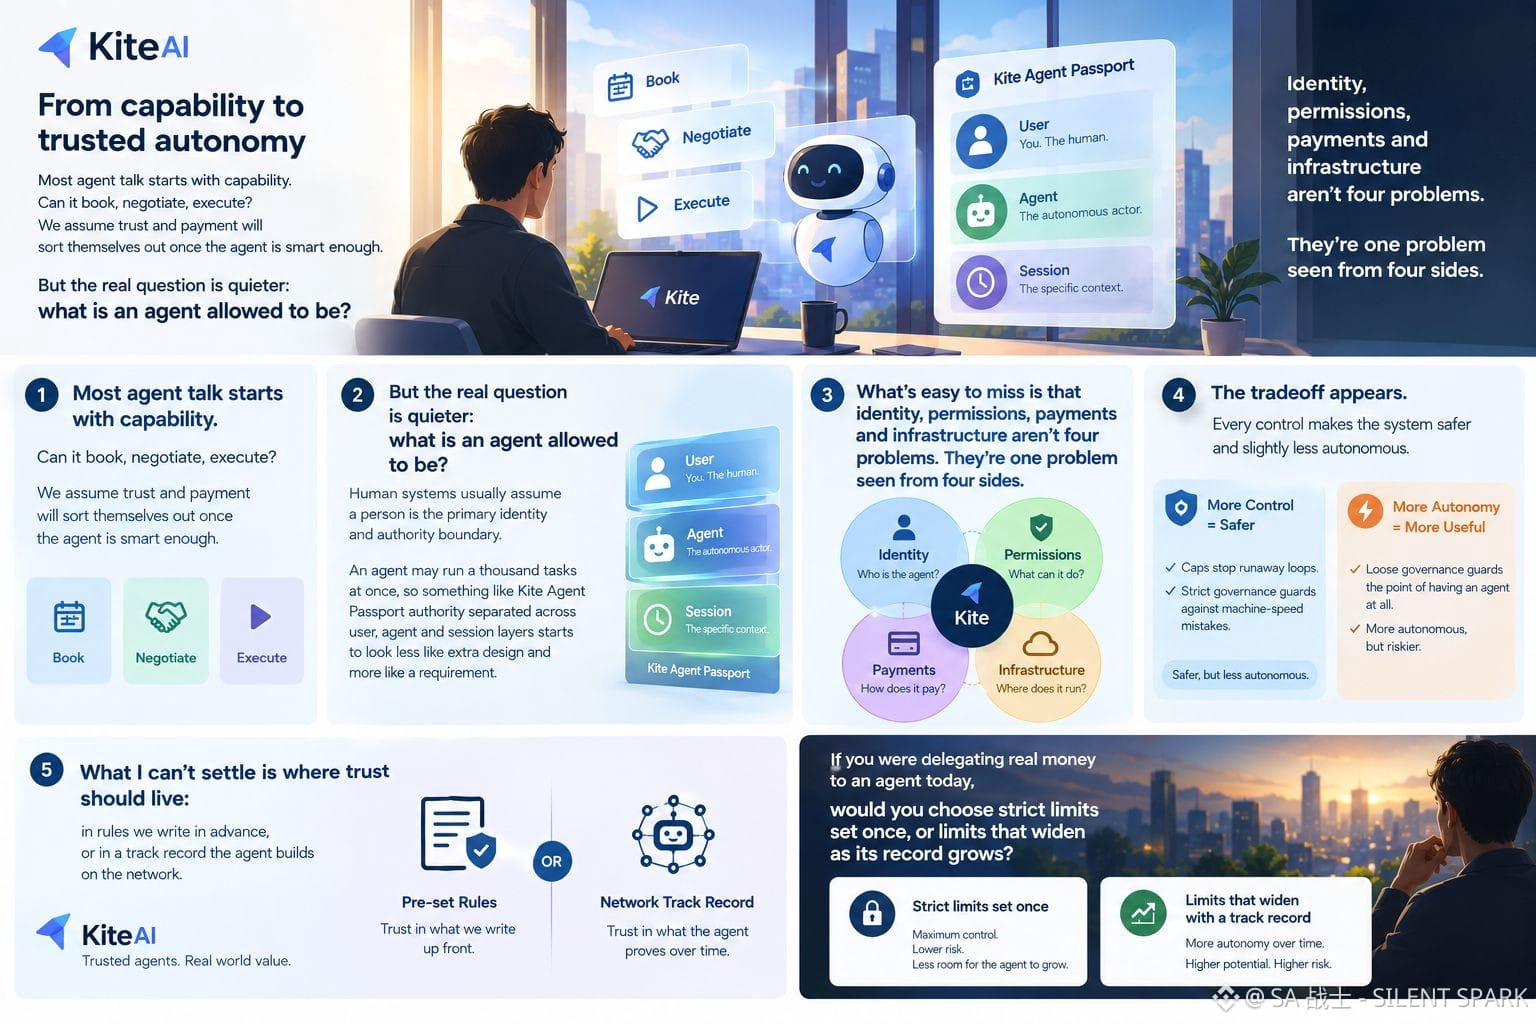
Ich lese die Dokumentation von Kite gerade wieder, und die Reihenfolge der Probleme lässt mir keine Ruhe.
In den meisten Gesprächen über Agenten geht es zuerst um ihre Fähigkeiten. Können sie buchen, verhandeln, Dinge ausführen? Wir nehmen an, dass sich Vertrauen und Bezahlung von selbst regeln, sobald der Agent nur intelligent genug ist.
Ich glaube, die eigentliche Frage ist leiser:
Was darf ein Agent sein?
Menschliche Systeme gehen meist davon aus, dass eine Person die primäre Identität und die maßgebliche Autoritätsgrenze darstellt. Ein Agent kann tausend Aufgaben gleichzeitig ausführen. Deshalb wirkt etwas wie Kite Agent Passport, bei dem die Befugnisse auf Nutzer-, Agenten- und Sitzungsebene verteilt sind, zunehmend weniger wie ein zusätzliches Designelement und mehr wie eine Notwendigkeit.
Was leicht übersehen wird: Identität, Berechtigungen, Zahlungen und Infrastruktur sind keine vier Probleme. Es ist ein und dasselbe Problem, betrachtet aus vier Blickwinkeln. Eine Ausgabenregel bedeutet wenig ohne eine überprüfbare Identität. Mikrotransaktionen funktionieren nur, wenn Regeln mit der Geschwindigkeit des Agenten durchgesetzt werden. Ein Agentennetzwerk funktioniert nur, wenn das Netzwerk zeigt, wer was entwickelt hat und wer dafür verantwortlich ist.
Dann zeigt sich der Zielkonflikt. Jede Kontrollmaßnahme macht das System sicherer und zugleich etwas weniger autonom. Eine Obergrenze stoppt eine außer Kontrolle geratene Schleife, kann aber auch genau in dem Moment alles anhalten, in dem der Agent gerade nützlich geworden wäre. Strenge Governance schützt vor Fehlern bei Maschinengeschwindigkeit. Lockere Governance schützt den eigentlichen Zweck eines Agenten. In beiden Positionen steckt etwas Richtiges.
Ich kann nicht entscheiden, wo Vertrauen verankert sein sollte: in Regeln, die wir im Voraus festlegen, oder in einer Erfolgsbilanz, die der Agent im Netzwerk aufbaut.
Wenn du einem Agenten heute echtes Geld anvertrauen würdest: Würdest du dich für strenge, einmal festgelegte Limits entscheiden oder für Limits, die mit seiner Erfolgsbilanz wachsen?
#KiteBBW $KITE
4
1
5
1.1k
Übersetzung ansehen
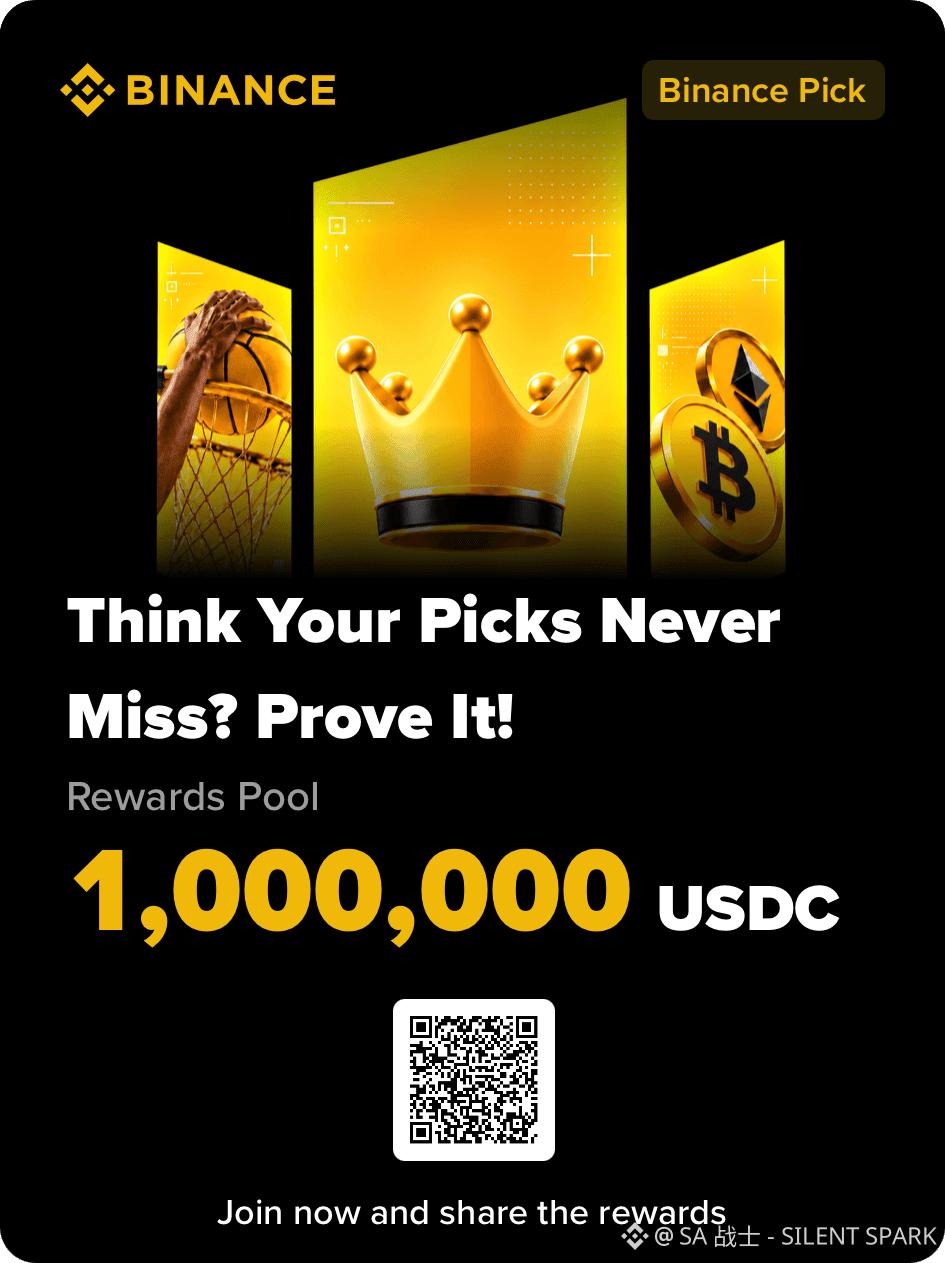
🏆 Climb the Binance Pick Leaderboard & Win Rewards 🚀
Your predictions and consistency can make a difference! Track your ranking and compete for a share of 1,000,000 USDC across the Season Leaderboard, Weekly Leaderboard, and Participation Rewards.
🎯 Make smart predictions, stay active, and don't forget your daily check-ins. Every effort counts..
Ready to climb the leaderboard??
Let's go 🧗🧗🧗
#BinancePick
67
🎯 Bereit, mit Binance Pick dein Gespür für den Markt zu testen?
Nutze deine Scores, um Prognosen abzugeben, deine Strategie zu wählen und zu sehen, wie gut deine Tipps abschneiden. 📈 Eine richtige Prognose kann deine Scores erhöhen und dazu beitragen, dein Ranking in der Kampagne zu verbessern.
Denk daran: Scores sind Kampagnenpunkte ohne Geldwert und werden am Ende der Saison zurückgesetzt.
Wähle deine Tipps mit Bedacht und viel Spaß beim Spielen! 🚀
#BinancePick
183
🚀 Bereit, bei Binance Pick mitzumachen? 👍
Besuche die Kampagnenseite und tippe auf [Jetzt beitreten], um loszulegen! Sichere dir während der Frühbucherphase deinen Platz und verdiene Bonuspunkte. Berechtigte neue Nutzer können zusätzliche Bonuspunkte freischalten. 🎯
Mach früh mit, stelle deine Tipps zusammen und kämpfe um einen Anteil am Prämienpool! 🏆
#BinancePick
2
120
Verifiziert
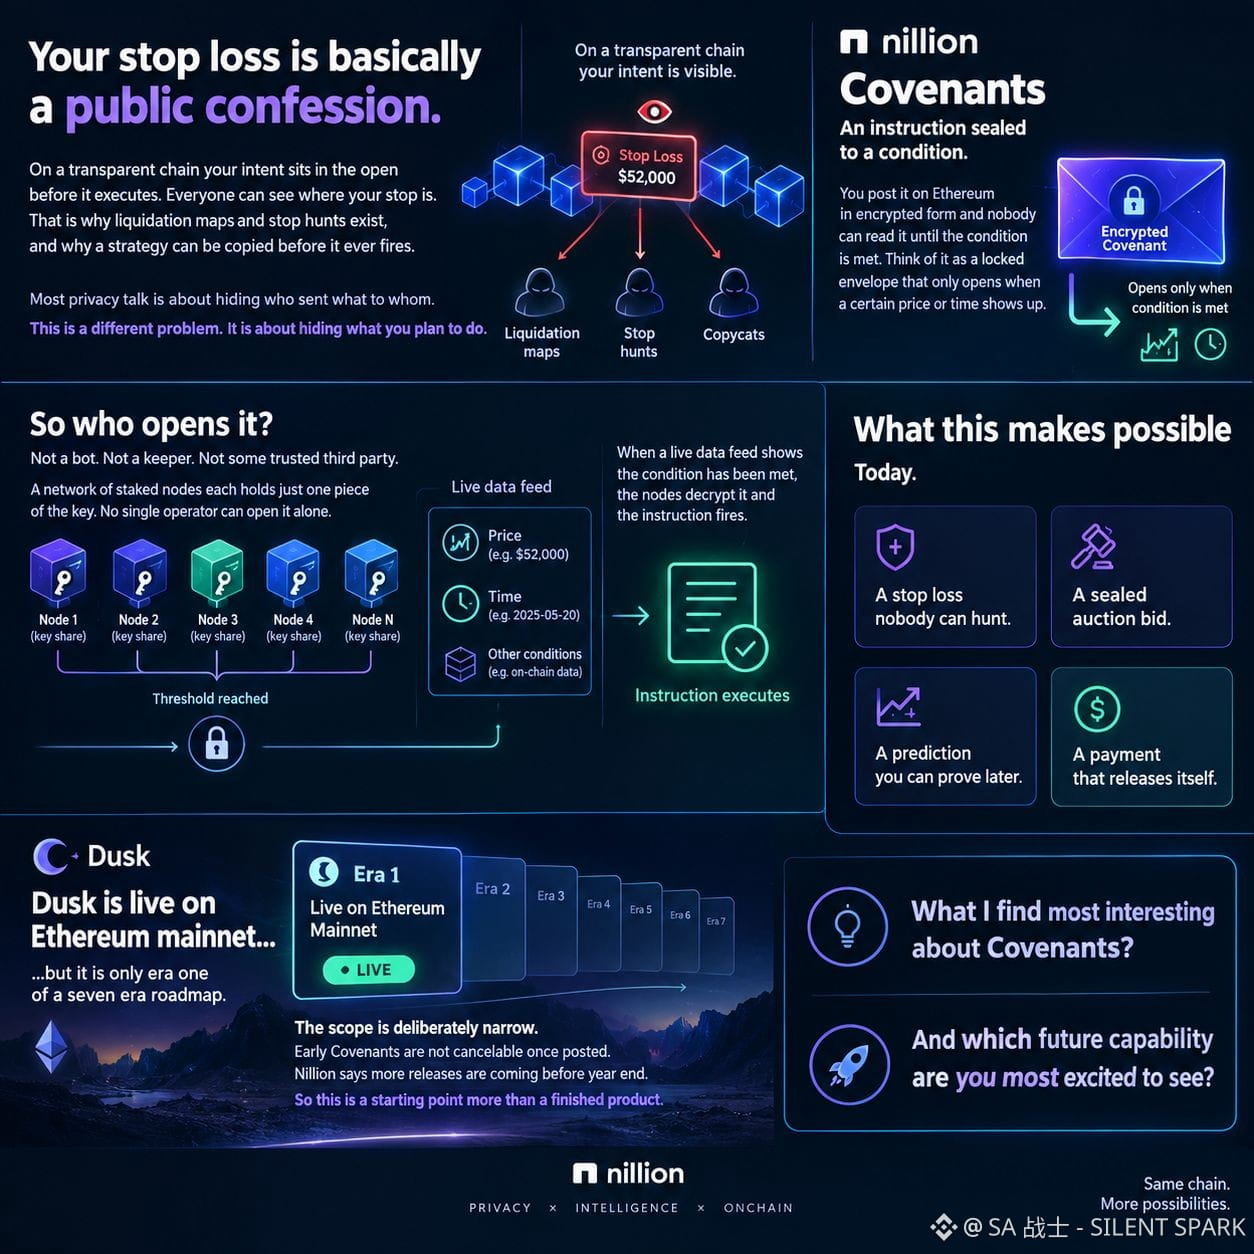
Lass mich erklären, warum dein Stop-Loss im Grunde ein öffentliches Geständnis ist.
Auf einer transparenten Blockchain liegt deine Absicht offen, bevor sie ausgeführt wird. Jeder kann sehen, wo dein Stop liegt. Deshalb gibt es Liquidationskarten und Stop-Jagden – und deshalb kann eine Strategie kopiert werden, bevor sie überhaupt ausgelöst wird. Bei den meisten Gesprächen über Privatsphäre geht es darum, zu verbergen, wer was an wen gesendet hat. Hier geht es um ein anderes Problem: darum zu verbergen, was du vorhast.
Hier kommen Covenants ins Spiel. @nillionnetwork hat sie als Anweisungen entwickelt, die an eine Bedingung geknüpft und versiegelt sind. Du veröffentlichst sie verschlüsselt auf Ethereum, und niemand kann sie lesen, bis die Bedingung erfüllt ist. Am einfachsten kannst du es dir wie einen verschlossenen Umschlag vorstellen, der sich erst öffnet, wenn ein bestimmter Preis erreicht oder ein bestimmter Zeitpunkt gekommen ist.
Und wer öffnet ihn? Kein Bot. Kein Verwahrer. Kein vertrauenswürdiger Dritter. Ein Netzwerk von Nodes, die gestakt sind und jeweils nur einen Teil des Schlüssels halten. Kein einzelner Betreiber kann ihn allein öffnen. Sobald ein Live-Datenfeed anzeigt, dass die Bedingung erfüllt ist, entschlüsseln die Nodes die Anweisung und führen sie aus.
Das ermöglicht heute einige Dinge: einen Stop-Loss, den niemand jagen kann. Ein versiegeltes Gebot bei einer Auktion. Eine Prognose, die du später beweisen kannst. Eine Zahlung, die sich selbst freigibt.
Was ich am interessantesten finde: Dusk läuft bereits im Ethereum-Mainnet, aber das ist erst Ära eins einer Roadmap mit sieben Ären. Der Umfang ist bewusst begrenzt. Frühe Covenants können nach ihrer Veröffentlichung nicht mehr storniert werden. Nillion zufolge sind bis zum Jahresende weitere Releases geplant. Das ist also eher ein Anfang als ein fertiges Produkt.
Was gefällt dir an Covenants am besten? Und auf welche zukünftige Funktion freust du dich am meisten?
#nil $NIL @nillionnetwork
Lass mich erklären, warum dein Stop-Loss im Grunde ein öffentliches Geständnis ist.
Auf einer transparenten Blockchain liegt deine Absicht offen, bevor sie ausgeführt wird. Jeder kann sehen, wo dein Stop liegt. Deshalb gibt es Liquidationskarten und Stop-Jagden – und deshalb kann eine Strategie kopiert werden, bevor sie überhaupt ausgelöst wird. Bei den meisten Gesprächen über Privatsphäre geht es darum, zu verbergen, wer was an wen gesendet hat. Hier geht es um ein anderes Problem: darum zu verbergen, was du vorhast.
Hier kommen Covenants ins Spiel. @Nillion hat sie als Anweisungen entwickelt, die an eine Bedingung geknüpft und versiegelt sind. Du veröffentlichst sie verschlüsselt auf Ethereum, und niemand kann sie lesen, bis die Bedingung erfüllt ist. Am einfachsten kannst du es dir wie einen verschlossenen Umschlag vorstellen, der sich erst öffnet, wenn ein bestimmter Preis erreicht oder ein bestimmter Zeitpunkt gekommen ist.
Und wer öffnet ihn? Kein Bot. Kein Verwahrer. Kein vertrauenswürdiger Dritter. Ein Netzwerk von Nodes, die gestakt sind und jeweils nur einen Teil des Schlüssels halten. Kein einzelner Betreiber kann ihn allein öffnen. Sobald ein Live-Datenfeed anzeigt, dass die Bedingung erfüllt ist, entschlüsseln die Nodes die Anweisung und führen sie aus.
Das ermöglicht heute einige Dinge: einen Stop-Loss, den niemand jagen kann. Ein versiegeltes Gebot bei einer Auktion. Eine Prognose, die du später beweisen kannst. Eine Zahlung, die sich selbst freigibt.
Was ich am interessantesten finde: Dusk läuft bereits im Ethereum-Mainnet, aber das ist erst Ära eins einer Roadmap mit sieben Ären. Der Umfang ist bewusst begrenzt. Frühe Covenants können nach ihrer Veröffentlichung nicht mehr storniert werden. Nillion zufolge sind bis zum Jahresende weitere Releases geplant. Das ist also eher ein Anfang als ein fertiges Produkt.
Was gefällt dir an Covenants am besten? Und auf welche zukünftige Funktion freust du dich am meisten?
#nil $NIL @Nillion
6
8
1.4k
Krypto-Abkürzungen, die du kennen solltest, bevor du anfängst.. TEIL 2
Wenn du neu in Krypto bist, hast du wahrscheinlich schon Begriffe wie DAO, NFT, DeFI gesehen und dich gefragt,
Was bedeutet das überhaupt? 🤔
Hier ist ein kurzes Spickzettel 👇
🔹1. DAO — Dezentralisierte autonome Organisation
Eine blockchainbasierte Organisation, bei der die Verwaltung durch vordefinierte Regeln und tokenbasierte Abstimmungen durchgeführt werden kann.
🔹2. NFT — Nicht fungibler Token
Ein einzigartiger blockchainbasierter Token, der Besitz oder Zugriff auf digitale oder physische Gegenstände repräsentieren kann.
🔹3. DeFi — Dezentralisierte Finanzen
Finanzanwendungen, die mit Blockchain-Technologie aufgebaut werden, wie z. B. Lending, Borrowing und dezentrales Trading.
🔹4. TVL — Total Value Locked
Der gesamte Wert der in ein DeFi-Protokoll oder Ökosystem eingezahlten Vermögenswerte.
🔹5. APY — Jährliche prozentuale Rendite
Eine Kennzahl, die die mögliche jährliche Rendite widerspiegelt, einschließlich des Effekts der Verzinsung.
🔹6. LFG — Let’s Fing Go*
Ein Satz, der Aufregung oder Optimismus über ein Krypto-Projekt, einen Token oder eine Kursbewegung ausdrücken soll. 🚀
🔹7. MC — Marktkapitalisierung
Der gesamte Marktwert einer Kryptowährung.
💡 Formel: Preis × Umlaufmenge
🔹8. FDV — Fully Diluted Valuation
Der theoretische Marktwert eines Krypto-Projekts, wenn alle Tokens, die jemals existieren können, bereits im Umlauf wären.
🔹9. APR — Jährliche prozentuale Rate
Die auf ein Jahr umgerechnete Rendite oder Verzinsung, in der Regel ohne die Berücksichtigung von Verzinsungseffekten.
🔹10. WBTC — Wrapped Bitcoin
Ein Token, der Bitcoin auf einer anderen Blockchain repräsentiert, meist Ethereum, und es ermöglicht, BTC-Exposure in DeFi-Anwendungen zu nutzen.
Die Sprache von Krypto zu verstehen ist genauso wichtig wie die Technologie zu verstehen...
#Binance #cryptoeducation #crypto
2
1.3k
Krypto-Abkürzungen, die du kennen solltest, bevor du anfängst..
Wenn du neu in Krypto bist, sind dir wahrscheinlich Begriffe wie DYOR, P2P, DePIN, HODL schon begegnet – und du hast dich gefragt: „Was bedeutet das überhaupt?“ 😅
Hier ist ein kurzer Spickzettel 👇
🔹 1. P2P — Peer-to-Peer
Direkter Handel zwischen Nutzern ohne traditionellen Vermittler.
👉 Beispiel: USDT direkt von einem anderen Nutzer kaufen.
🔹 2. DYOR — Do Your Own Research
Eine Erinnerung, ein Projekt zu recherchieren, bevor du investierst oder tradest.
📚 Verlass dich nicht nur auf Influencer oder Social Media.
🔹 3. DePIN — Dezentralisierte Physische Infrastruktur-Netzwerke
Blockchain-basierte Netzwerke, die reale Infrastruktur mithilfe dezentraler Teilnehmer koordinieren.
🌐 Denk an Konnektivität, Speicher, Computing und andere physische Ressourcen.
🔹 4. HODL — Hold On for Dear Life
Krypto-Slang für das Halten eines Assets, statt es bei kurzfristiger Volatilität zu verkaufen. 💎
🔹 5. FOMO — Fear of Missing Out
Kaufen, weil du Angst hast, dass der Preis ohne dich weiter steigt.
⚠️ Emotionale Entscheidungen können riskant sein.
🔹 6. FUD — Fear, Uncertainty & Doubt
Negative Informationen, Gerüchte oder Stimmungslage, die Angst rund um ein Krypto-Projekt oder den Markt erzeugen können.
🔹 7. ATH — All-Time High
Der höchste Preis, den ein Asset je erreicht hat. 📈
🔹 8. ATL — All-Time Low
Der niedrigste aufgezeichnete Preis eines Assets. 📉
🔹 9. DEX — Dezentralisierte Börse
Eine blockchainbasierte Börse, die es Nutzern ermöglicht, Assets zu handeln, ohne auf eine traditionelle zentralisierte Börse angewiesen zu sein.
🔹 10. CEX — Zentralisierte Börse
Eine Krypto-Börse, die von einem zentralisierten Unternehmen oder einer Organisation betrieben wird.
Wie viele dieser Abkürzungen konntest du schon?
#Binance #cryptoeducation #crypto
3
4.1k
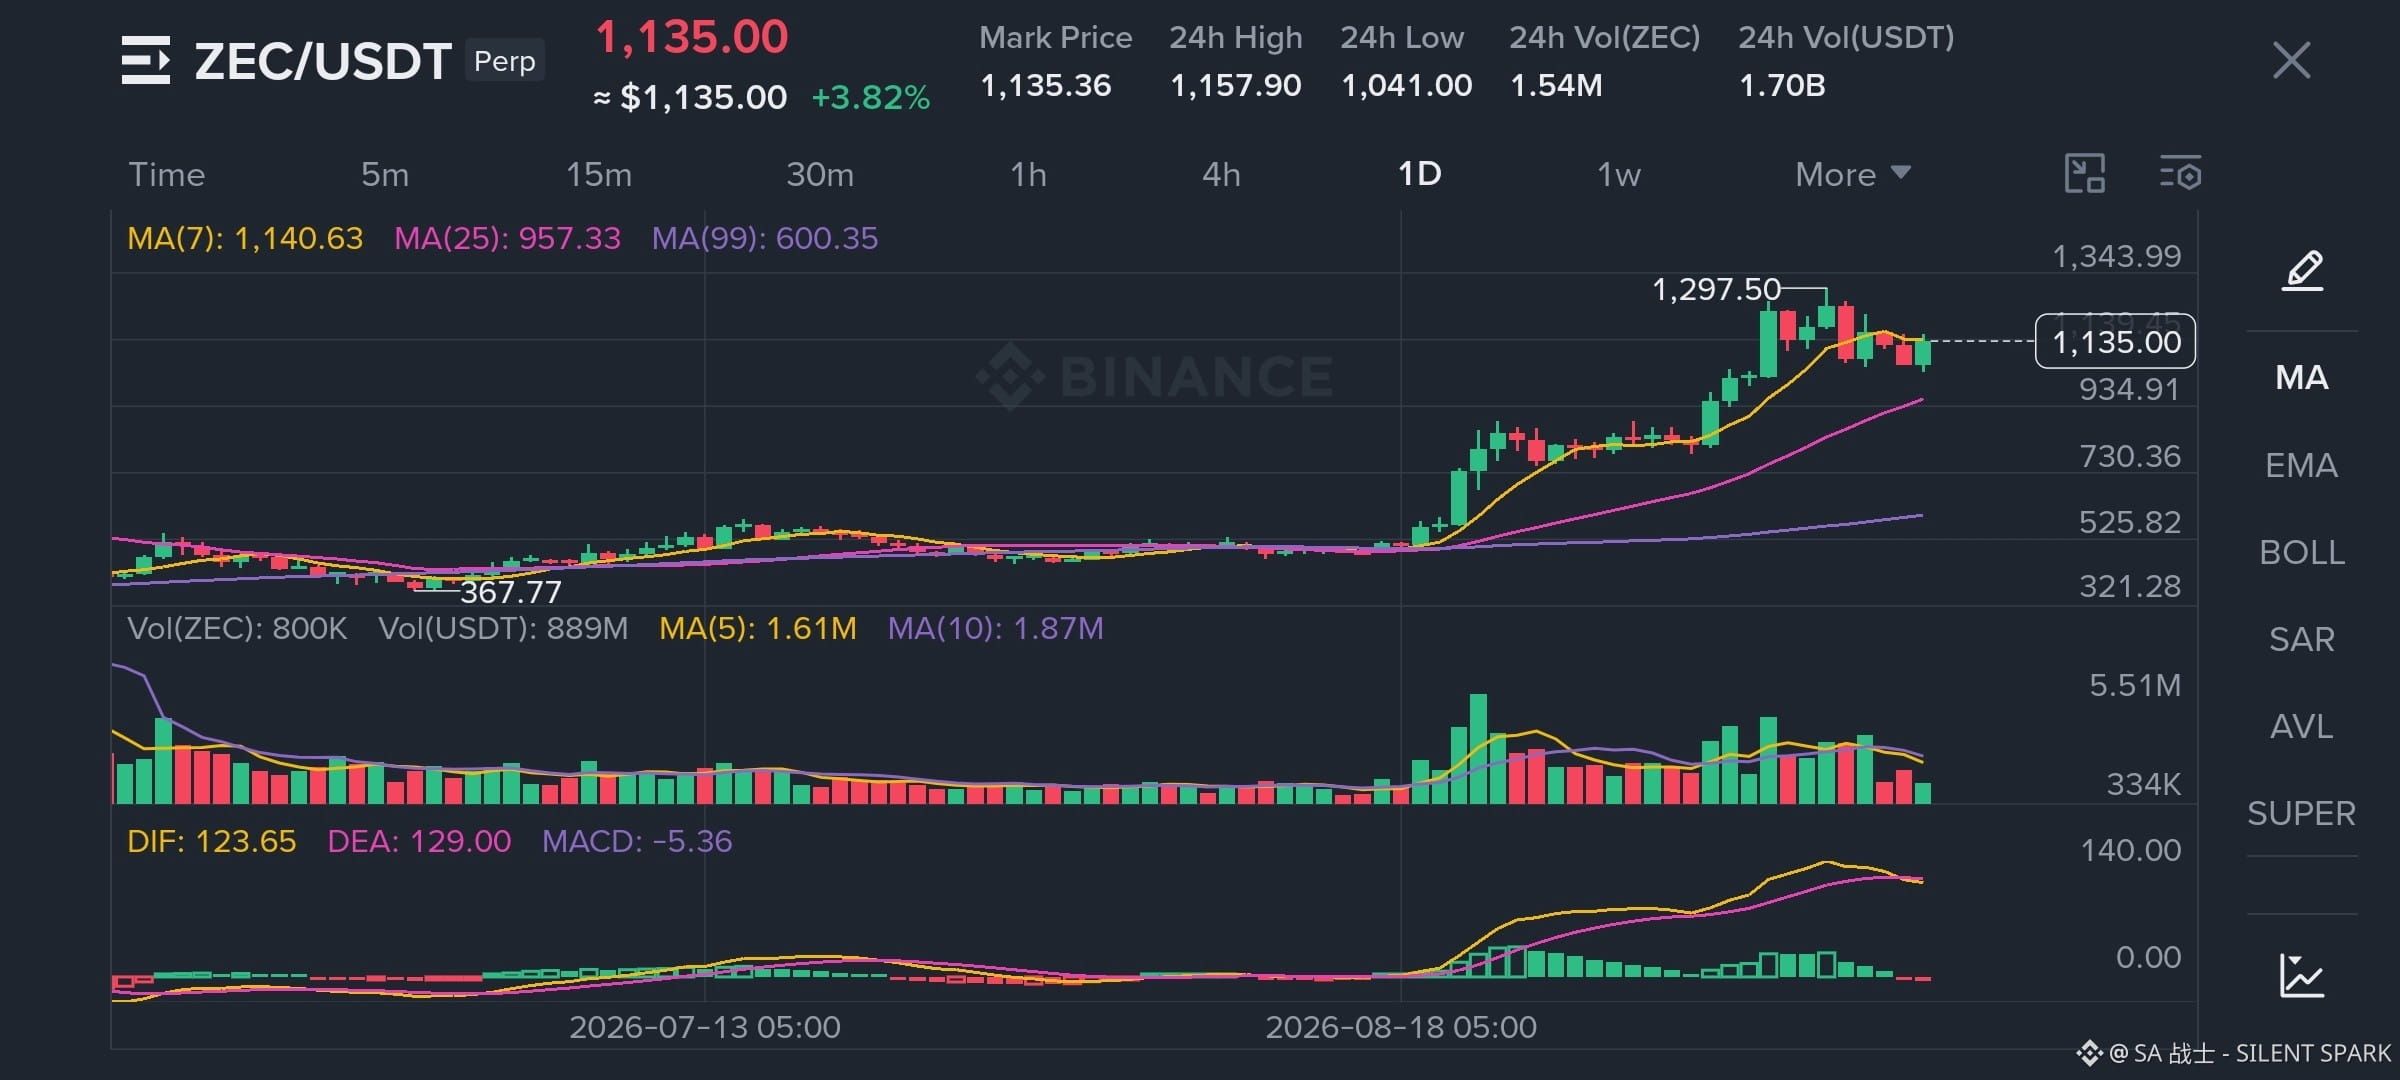
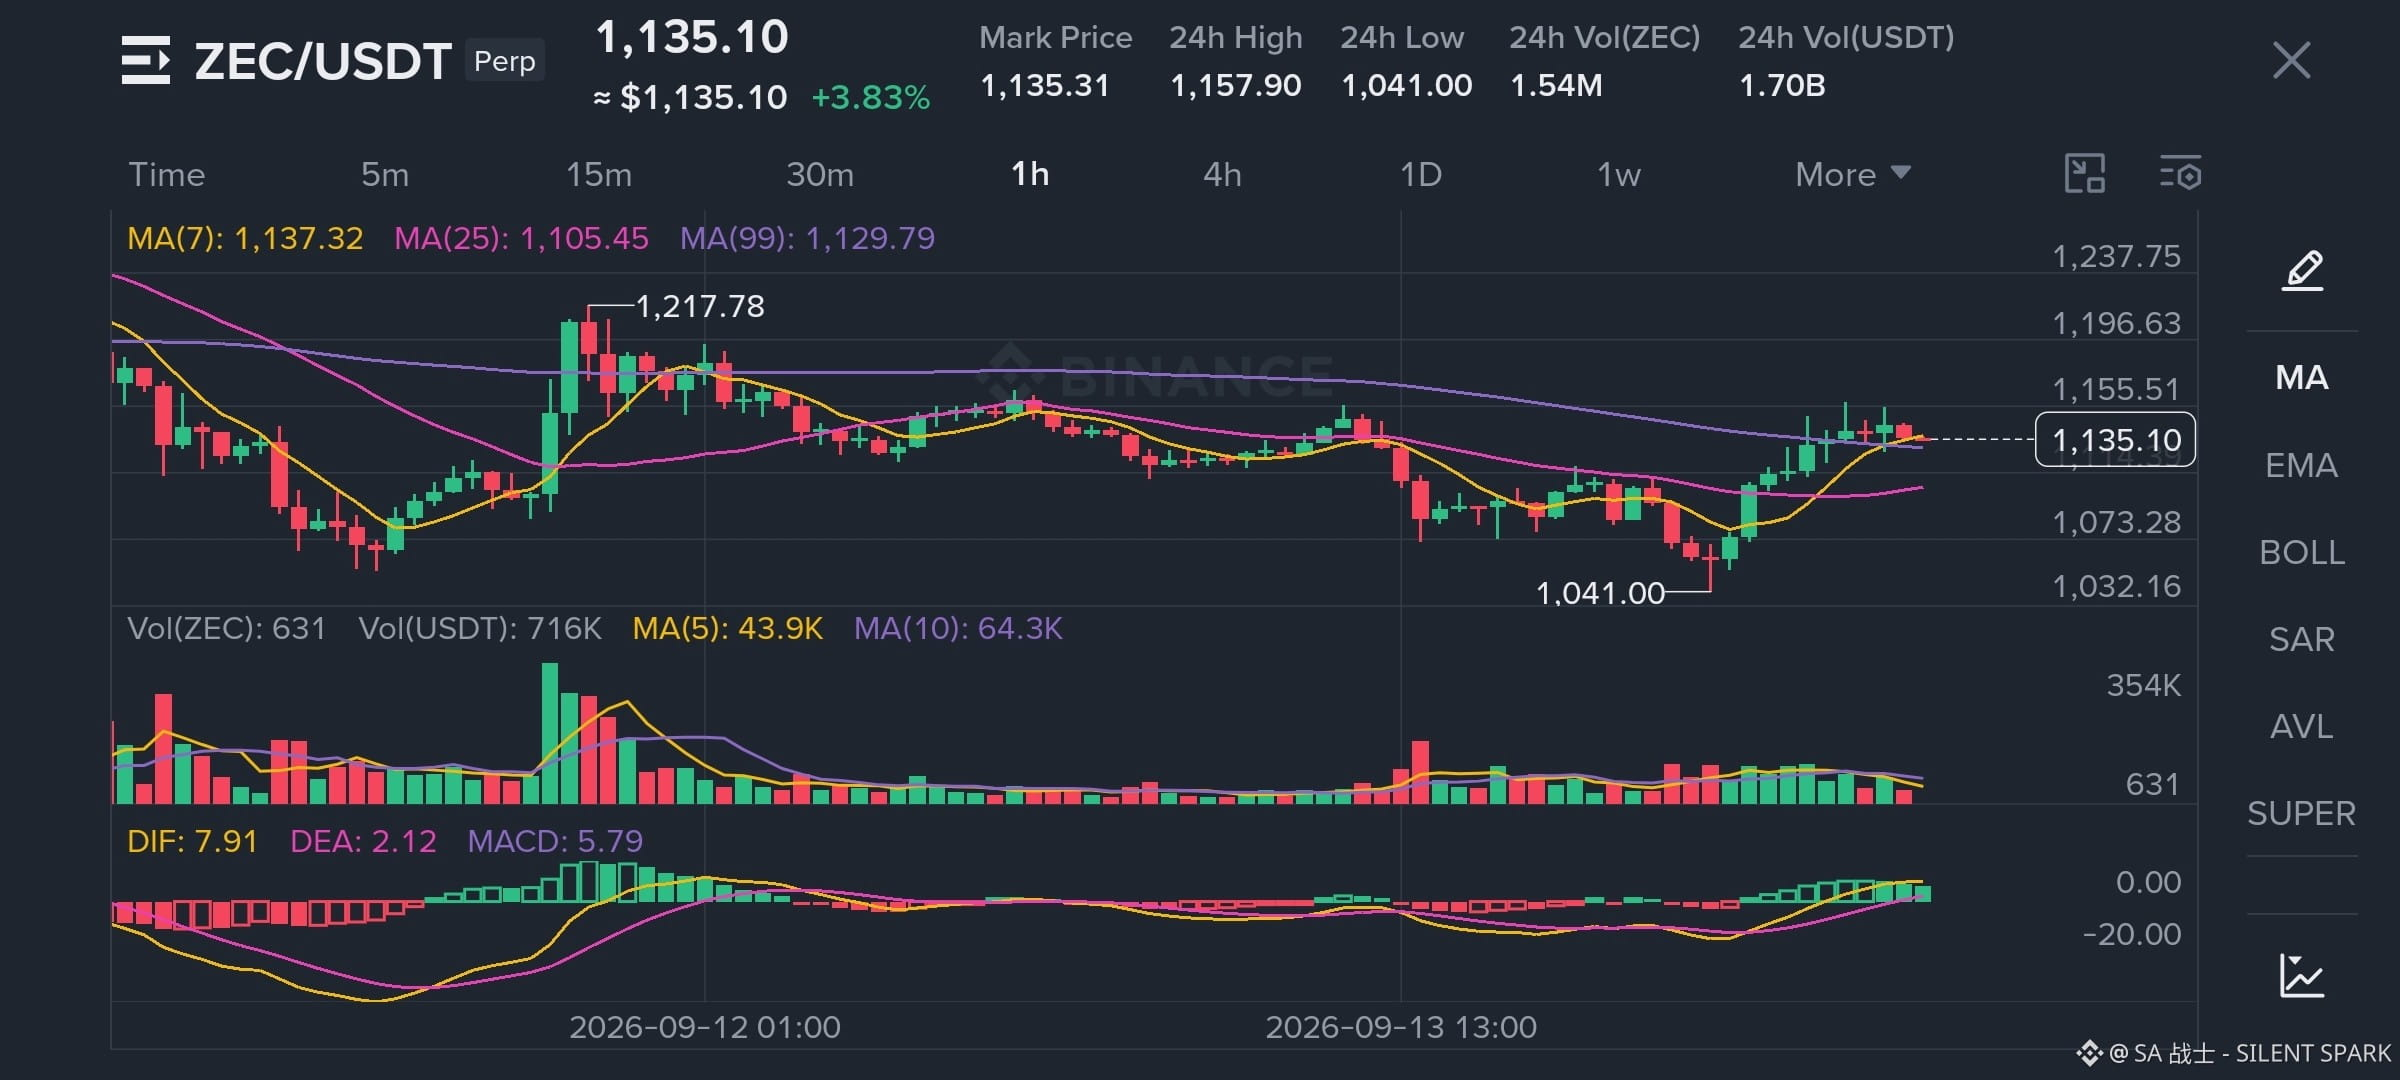
$ZEC LONG 🟢
Die bullische Struktur über dem höheren Zeithorizont bleibt nach dem scharfen Rebound bei 1,041 intakt. Der Kurs hält sich über dem wichtigen gleitenden-Durchschnitt-Support (4H/1H) um 1,105–1,130. Das Setup begünstigt einen Long-Einstieg bei einem kontrollierten Pullback, wobei 1,158 als unmittelbare Ausbruchbarriere fungiert und die nächsten Liquiditätszonen darüber liegen.
Einstieg: 1,120–1,135
SL: 1,095
TP1: 1,158
TP2: 1,190
TP3: 1,235
TP4: 1,295–1,300
Ein sauberer 4H-Ausbruch und ein Halten über 1,158 sollten stärkeren bullischen Schwung hin zu den höheren Zielen auslösen.
Invalidierung: Anhaltender Verlust von 1,095, insbesondere wenn der Kurs zurück in die Zone unterhalb des Supports von 1,073 fällt.
Handle das Setup und steuere das Risiko.
⚠️ DYOR Keine finanzielle Beratung.
#crypto #writetoearn
1
211
🚨 BITCOIN STEHT UNTER DRUCK — ABER NOCH KEIN PANIK
Bitcoin bewegt sich heute rund um die 77K-Marke, und der Markt wirkt plötzlich deutlich vorsichtiger.
Aber hier ist, worauf Händler meiner Meinung nach achten sollten 👇
📉 1. BTC GERÄT UNTER MAKRODRUCK
Die Ölpreise sind über 100 US-Dollar gestiegen, während Inflationssorgen die Märkte dazu bringen, den Pfad der Zinssätze neu zu bewerten.
Wenn Renditen steigen und Händler eine straffere Geldpolitik erwarten, können riskante Assets wie Krypto unter Druck geraten.
Und BTC macht da keine Ausnahme.
🎯 2. 75K–76K $ IST EIN WICHTIGER BEREICH
Das ist die Zone, die ich besonders im Blick habe.
Wenn Bitcoin diese Region hält, könnten Käufer wieder auftreten.
Wenn sie jedoch eindeutig unterschritten wird, könnte die Korrektur deutlich tiefer ausfallen.
Auf der Oberseite wäre das Zurückerobern des Bereichs 77,5K–78K $ ein ermutigender erster Schritt.
🔥 3. DER GRÖSSTE KATALYSATOR?
US-Inflationsdaten.
Die Märkte warten auf neue Inflationszahlen, und das Ergebnis könnte die Erwartungen an den nächsten Schritt der Federal Reserve beeinflussen.
Das bedeutet: Bitcoin könnte weiter volatil bleiben.
MEINE EINSCHÄTZUNG:
Ich würde keiner grünen Kerze hinterherjagen oder eine rote panikartig verkaufen.
Momentan sind Geduld + Risikomanagement wichtiger als Prognosen.
Der Markt wird uns irgendwann sagen, in welche Richtung er will.
👀 Was denkst du?
Wird BTC 75K–76K $ verteidigen und abprallen…
ODER
Steuern wir auf eine tiefere Korrektur zu?
$BTC $ETH $BNB
#bitcoin #crypto #BinanceSquar #writetoearn

1
144
🚨 BTC BEWEGT SICH — ABER DAS HIER BEOBACHTE ICH ALS NÄCHSTES
Alle schauen auf den Bitcoin-Preis.
Aber smarte Trader fragen nicht nur:
„Geht BTC hoch oder runter? “
Sie fragen:
👉 Ist der aktuelle Momentum nachhaltig?
Hier sind 3 Dinge, die ich genau beobachte:
1️⃣ BTC-MARKTSTRUKTUR
Wenn Bitcoin weiterhin höhere Hochs und höhere Tiefs bildet, bleibt das bullische Momentum spannend.
Aber wenn BTC eine wichtige Unterstützungszone verliert, kann der Markt schnell von „dip kaufen“ zu „Kapital schützen“ wechseln.
2️⃣ ALTS BRAUCHEN BESTÄTIGUNG
Wenn Bitcoin nach einem starken Move stabil wird, kann das Kapital beginnen, sich in Richtung Ethereum und ausgewählte Altcoins zu drehen.
Dann fangen Trader normalerweise an, Gelegenheiten außerhalb von BTC zu suchen.
Aber denk daran: Nicht jeder Altcoin verdient Aufmerksamkeit, nur weil der Markt grün ist.
3️⃣ VOLUMEN IST WICHTIG
Der Preis kann sich schnell bewegen.
Echte Überzeugung braucht normalerweise Volumen dahinter.
Ein Ausbruch mit starker Beteiligung ist viel interessanter als ein Ausbruch, der bei schwachem Volumen passiert.
🎯 MEIN FAZIT:
Mich interessiert es nicht, blind grünen Kerzen hinterherzulaufen.
Ich warte lieber auf Bestätigung, identifiziere wichtige Unterstützungs-/Widerstandsniveaus und steuere das Risiko.
Krypto belohnt Geduld genauso wie Aggression.
Worauf schaust du gerade jetzt?
🔥 BTC
⚡ ETH
🚀 BNB
💎 Altcoins
Schreib deine Auswahl unten drunter 👇
$BTC $ETH $BNB
#Bitcoin❗ #crypto #BinanceSquare #trading #CryptoAnalysis
{future}(BTCUSDT)
{future}(ETHUSDT)
{future}(BNBUSDT)
🚨 BTC BEWEGT SICH — ABER DAS HIER BEOBACHTE ICH ALS NÄCHSTES
Alle schauen auf den Bitcoin-Preis.
Aber smarte Trader fragen nicht nur:
„Geht BTC hoch oder runter? “
Sie fragen:
👉 Ist der aktuelle Momentum nachhaltig?
Hier sind 3 Dinge, die ich genau beobachte:
1️⃣ BTC-MARKTSTRUKTUR
Wenn Bitcoin weiterhin höhere Hochs und höhere Tiefs bildet, bleibt das bullische Momentum spannend.
Aber wenn BTC eine wichtige Unterstützungszone verliert, kann der Markt schnell von „dip kaufen“ zu „Kapital schützen“ wechseln.
2️⃣ ALTS BRAUCHEN BESTÄTIGUNG
Wenn Bitcoin nach einem starken Move stabil wird, kann das Kapital beginnen, sich in Richtung Ethereum und ausgewählte Altcoins zu drehen.
Dann fangen Trader normalerweise an, Gelegenheiten außerhalb von BTC zu suchen.
Aber denk daran: Nicht jeder Altcoin verdient Aufmerksamkeit, nur weil der Markt grün ist.
3️⃣ VOLUMEN IST WICHTIG
Der Preis kann sich schnell bewegen.
Echte Überzeugung braucht normalerweise Volumen dahinter.
Ein Ausbruch mit starker Beteiligung ist viel interessanter als ein Ausbruch, der bei schwachem Volumen passiert.
🎯 MEIN FAZIT:
Mich interessiert es nicht, blind grünen Kerzen hinterherzulaufen.
Ich warte lieber auf Bestätigung, identifiziere wichtige Unterstützungs-/Widerstandsniveaus und steuere das Risiko.
Krypto belohnt Geduld genauso wie Aggression.
Worauf schaust du gerade jetzt?
🔥 BTC
⚡ ETH
🚀 BNB
💎 Altcoins
Schreib deine Auswahl unten drunter 👇
$BTC $ETH $BNB
#Bitcoin❗ #crypto #BinanceSquare #trading #CryptoAnalysis
1
265
Das Interesse am Goldkauf scheint an Schwung zu gewinnen und erhöht die Erwartungen, dass Händler sich möglicherweise bereits vor einem möglichen Ausbruch positionieren. Laut Jin10 deutet der Anstieg der Kaufaktivität darauf hin, dass Marktteilnehmer zunehmend optimistischer hinsichtlich der kurzfristigen Richtung von Gold werden – insbesondere, während Anleger wichtige technische Niveaus und breitere Marktentwicklungen genau im Blick haben.
Das wachsende Interesse an Gold spiegelt oft eine Kombination von Faktoren wider, darunter Erwartungen an die Geldpolitik, Veränderungen beim US-Dollar, Anleiherenditen und die Nachfrage nach sicheren Häfen. Wenn der Kaufdruck weiter an Stärke gewinnt, könnte Gold den nötigen Impuls bekommen, um wichtige Widerstandsniveaus herauszufordern, und möglicherweise einen kräftigeren Richtungsimpuls auslösen.
Silber hingegen zeigt ein anderes, aber ebenso interessantes Muster. Das Metall wird derzeit seitwärts gehandelt, was auf eine Konsolidierungsphase statt auf einen klaren Trend hindeutet. Dennoch bleibt seine Gesamtperformance relativ stark im Vergleich zu den breiteren Markterwartungen. Diese Widerstandsfähigkeit legt nahe, dass Käufer die Preise weiterhin stützen, auch wenn es keinen eindeutigen Ausbruch gibt.
Gleichzeitig nimmt die kurzfristige spekulative Stimmung bei Silber zu. Steigendes spekulatives Interesse kann zusätzliche Volatilität erzeugen, insbesondere wenn Händler beginnen, sich aggressiv für einen Ausbruch aus der aktuellen Handelsspanne zu positionieren. Ein nachhaltiger Schritt über den Widerstand könnte weiteren, durch Impulse getriebenen Kaufdruck anziehen, während ein Bruch schnell Gewinnmitnahmen auslösen kann.
Derzeit befindet sich der Markt für Edelmetalle noch in einer abwartenden Phase, doch die zugrunde liegenden Signale werden zunehmend wichtiger. Das steigende Kaufinteresse bei Gold und die relative Stärke von Silber deuten darauf hin, dass Händler die bevorstehende Kursentwicklung besonders genau beobachten sollten. Da die Spekulation anzieht und technische Niveaus in den Fokus rücken, könnten beide Metalle sich einer Phase erhöhter Volatilität und potenziell bedeutender Bewegung nähern. Der nächste Ausbruch könnte den Ton für die kurzfristige Richtung von Gold und Silber vorgeben.
#BinanceNews #Goldbuying
$XAU $XAG
1
612
Je tiefer ich mir angeschaut habe, wie Institutionen tatsächlich öffentliche Blockchains nutzen, desto mehr hat mich eine Sache gestört.
Jeder Kontostand ist sichtbar. Jeder Überweisungsbetrag ist für immer sichtbar. Wenn ein Fonds eine große Position bewegt, kann der Markt das erkennen, bevor der Fonds überhaupt reagiert. Muster in Überweisungen beginnen zu verraten, wer mit wem handelt und wie oft. Das ist kein Sonderfall. Genau das macht ein öffentlicher Ledger standardmäßig – und das ist ein echter Nachteil für alle, die echtes Geld verwalten.
Das ist das eigentliche Problem, um das Hedger auf Dusk herum gebaut ist. Nicht Privatsphäre als Funktion, die man einfach ein- oder ausschaltet. Privatsphäre als Voraussetzung, damit eine ernsthafte Institution überhaupt eine öffentliche Chain anfassen darf.
Überrascht hat mich, wie der Workflow damit umgeht. Privatsphäre wird nicht einfach an eine normale Überweisung „drangeklebt“. Configure legt die Zulassungsregeln fest, wer überhaupt teilnehmen darf. Verify prüft Identität und Compliance-Status anhand dieser Regeln. Protect wendet Verschlüsselung und Zero-Knowledge-Proofs direkt auf die Überweisung an. Transfer bewegt das Asset, während Kontostände und Beträge vor der öffentlichen Ansicht verborgen bleiben. Audit ermöglicht es einem Prüfer, selektiv zu sehen, was er sehen darf – ohne alles für alle anderen offenzulegen.
Das war der Moment, in dem es für mich klickte. Privatsphäre und Aufsicht werden normalerweise als Gegensätze behandelt. Hier sind sie in denselben Ablauf eingebaut. Ein Prüfer kann bestätigen, dass eine Überweisung compliant war, ohne dass diese Überweisung jemals zu öffentlichem Marktdatenmaterial wird.
Für Institutionen ist das im Grunde die echte Hürde bei öffentlichen Chains – nicht Skalierbarkeit. Nicht Gebühren. Sondern Offenlegung.
Mich würde interessieren, wie andere dieses Abwägen bewerten.
#dusk $DUSK @Dusk_Foundation
Was ist für Institutionen onchain am wichtigsten ???
Je tiefer ich mir angeschaut habe, wie Institutionen tatsächlich öffentliche Blockchains nutzen, desto mehr hat mich eine Sache gestört.
Jeder Kontostand ist sichtbar. Jeder Überweisungsbetrag ist für immer sichtbar. Wenn ein Fonds eine große Position bewegt, kann der Markt das erkennen, bevor der Fonds überhaupt reagiert. Muster in Überweisungen beginnen zu verraten, wer mit wem handelt und wie oft. Das ist kein Sonderfall. Genau das macht ein öffentlicher Ledger standardmäßig – und das ist ein echter Nachteil für alle, die echtes Geld verwalten.
Das ist das eigentliche Problem, um das Hedger auf Dusk herum gebaut ist. Nicht Privatsphäre als Funktion, die man einfach ein- oder ausschaltet. Privatsphäre als Voraussetzung, damit eine ernsthafte Institution überhaupt eine öffentliche Chain anfassen darf.
Überrascht hat mich, wie der Workflow damit umgeht. Privatsphäre wird nicht einfach an eine normale Überweisung „drangeklebt“. Configure legt die Zulassungsregeln fest, wer überhaupt teilnehmen darf. Verify prüft Identität und Compliance-Status anhand dieser Regeln. Protect wendet Verschlüsselung und Zero-Knowledge-Proofs direkt auf die Überweisung an. Transfer bewegt das Asset, während Kontostände und Beträge vor der öffentlichen Ansicht verborgen bleiben. Audit ermöglicht es einem Prüfer, selektiv zu sehen, was er sehen darf – ohne alles für alle anderen offenzulegen.
Das war der Moment, in dem es für mich klickte. Privatsphäre und Aufsicht werden normalerweise als Gegensätze behandelt. Hier sind sie in denselben Ablauf eingebaut. Ein Prüfer kann bestätigen, dass eine Überweisung compliant war, ohne dass diese Überweisung jemals zu öffentlichem Marktdatenmaterial wird.
Für Institutionen ist das im Grunde die echte Hürde bei öffentlichen Chains – nicht Skalierbarkeit. Nicht Gebühren. Sondern Offenlegung.
Mich würde interessieren, wie andere dieses Abwägen bewerten.
#dusk $DUSK @Dusk
Was ist für Institutionen onchain am wichtigsten ???
Transaction privacy
0%
Regulatory auditability
0%
Both need to coexist
100%
1 Stimmen • Abstimmung beendet
10
11
1.4k
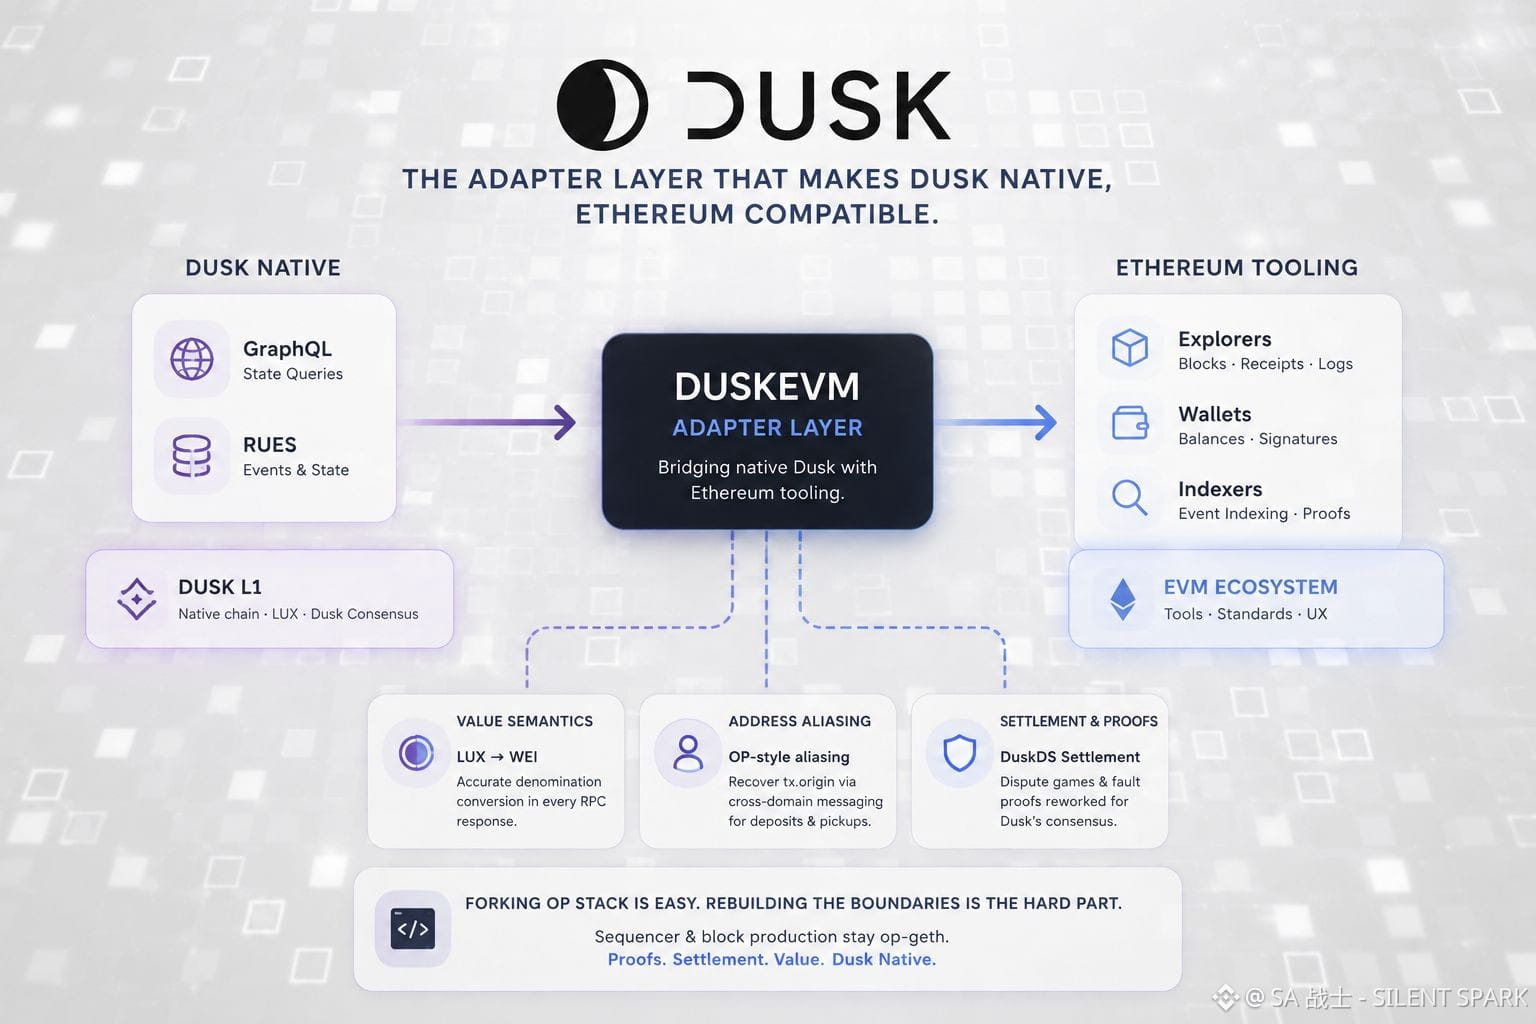
Etwas über DuskEVMs Adapter-Layer macht mich diese Woche neugierig – und es ist viel interessanter als der Standard-Pitch „Wir unterstützen Solidity“, mit dem die meisten EVM-Chains anfangen.
Hier ist das eigentliche Problem. Dusk spricht nativ GraphQL und etwas namens RUES für Events und State. Ethereum-Tooling hat keine Ahnung, was das ist. Jeder Explorer, jede Wallet und jeder Indexer erwartet Blöcke, Receipts, Logs und Proofs in einer sehr spezifischen Ethereum-Form. Also muss sich etwas zwischen Dunks nativen State und dieser erwarteten Struktur schieben und es jedes Mal korrekt übersetzen. Ein einziges inkonsistentes Feld – und der gesamte Downstream-Stack bricht still und leise, ohne dass es jemand sofort bemerkt.
Ein paar Unstimmigkeiten machen das konkret. Dusk beziffert den Wert auf der Basisschicht in LUX, während EVM-Tooling wei erwartet. Also braucht jede RPC-Antwort eine echte Umrechnung – nicht nur ein Neulabeln. Einzahlungen, die von Dusk L1 in DuskEVM übergehen, nutzen OP-artiges Address-Aliasing, weil es keinen nativen Weg gibt, zu identifizieren, welcher Contract tatsächlich einen Bridge-Trigger oder Value Pickup ausgelöst hat. Daher braucht tx.origin Cross-Domain-Messaging, um wiederherzustellen, wer es wirklich gesendet hat. Und da die Settlement-Finalisierung auf DuskDS statt auf Ethereum passiert, mussten die Dispute-Spiele und Fault-Proofs, die aus dem OP Stack entlehnt wurden, rund um Dunks eigenen Konsens neu aufgesetzt werden – statt rund um den von Ethereum.
Das hat bei mir den Schalter umgelegt. Den OP Stack zu forken ist nicht der schwere Teil. Der Sequencer und die Blockproduktion bleiben erkennbar als op-geth. Aber die Proofs-Settlement- und Value-Semantik mussten komplett neu für Dusk-nativ gebaut werden. Wo genau diese Trennlinie verläuft – das ist die eigentliche Ingenieursarbeit.
#dusk $DUSK @Dusk_Foundation
$ETH
Etwas über DuskEVMs Adapter-Layer macht mich diese Woche neugierig – und es ist viel interessanter als der Standard-Pitch „Wir unterstützen Solidity“, mit dem die meisten EVM-Chains anfangen.
Hier ist das eigentliche Problem. Dusk spricht nativ GraphQL und etwas namens RUES für Events und State. Ethereum-Tooling hat keine Ahnung, was das ist. Jeder Explorer, jede Wallet und jeder Indexer erwartet Blöcke, Receipts, Logs und Proofs in einer sehr spezifischen Ethereum-Form. Also muss sich etwas zwischen Dunks nativen State und dieser erwarteten Struktur schieben und es jedes Mal korrekt übersetzen. Ein einziges inkonsistentes Feld – und der gesamte Downstream-Stack bricht still und leise, ohne dass es jemand sofort bemerkt.
Ein paar Unstimmigkeiten machen das konkret. Dusk beziffert den Wert auf der Basisschicht in LUX, während EVM-Tooling wei erwartet. Also braucht jede RPC-Antwort eine echte Umrechnung – nicht nur ein Neulabeln. Einzahlungen, die von Dusk L1 in DuskEVM übergehen, nutzen OP-artiges Address-Aliasing, weil es keinen nativen Weg gibt, zu identifizieren, welcher Contract tatsächlich einen Bridge-Trigger oder Value Pickup ausgelöst hat. Daher braucht tx.origin Cross-Domain-Messaging, um wiederherzustellen, wer es wirklich gesendet hat. Und da die Settlement-Finalisierung auf DuskDS statt auf Ethereum passiert, mussten die Dispute-Spiele und Fault-Proofs, die aus dem OP Stack entlehnt wurden, rund um Dunks eigenen Konsens neu aufgesetzt werden – statt rund um den von Ethereum.
Das hat bei mir den Schalter umgelegt. Den OP Stack zu forken ist nicht der schwere Teil. Der Sequencer und die Blockproduktion bleiben erkennbar als op-geth. Aber die Proofs-Settlement- und Value-Semantik mussten komplett neu für Dusk-nativ gebaut werden. Wo genau diese Trennlinie verläuft – das ist die eigentliche Ingenieursarbeit.
#dusk $DUSK @Dusk
$ETH
2
5
577
Ich habe angefangen, einer Frage nachzugehen: Warum schaffen es Krypto-Privacy-Projekte nie in den Bereich der ernsthaften Finanzen? Und es läuft auf eine einzige sture Annahme hinaus. Alle gingen davon aus, dass man sich entscheiden müsse. Entweder bleibt das Ledger vollständig offen und jede Bilanz sowie jeder Handel ist für alle sichtbar oder es bleibt vollständig verborgen und kein Regulierer wird jemals damit in Berührung kommen. Diese binäre Denkweise hat still und leise viele gute Ideen abgewürgt.
Dann habe ich in Hedger gelesen – das vertrauliche Transaktionssystem von Dusk Network für DuskEVM – und es geht das Problem auf eine andere Art an. Statt Offenheit oder Geheimhaltung zu wählen, verschlüsselt es standardmäßig Kontostände und Transaktionsbeträge mittels homomorpher Verschlüsselung auf Basis von ElGamal über elliptischen Kurven. Das bedeutet, dass Berechnungen direkt auf verschlüsselten Daten stattfinden können, ohne dass sie vorher entschlüsselt werden. In Kombination dazu liegen Zero-Knowledge-Proofs bereit, die belegen, dass eine Transaktion gültig ist, ohne offenzulegen, was genau darin enthalten ist.
Das hat mich überrascht: In Dusk’ eigener Forschung wird beschrieben, dass optionale Compliance-„Hooks“ direkt in dasselbe System integriert sind, sodass bestimmte Auditoren Transaktionsbeträge abrufen oder eingreifen können, wenn es rechtlich erforderlich ist. Standardmäßig wird nichts offengelegt, aber es bleibt auch nicht dauerhaft unerreichbar. Berichten zufolge werden die Proofs clientseitig in unter zwei Sekunden generiert – und das ist tatsächlich entscheidend, wenn es in normalen EVM-Tools laufen soll, statt in einer separaten, abgeschlossenen Umgebung.
Das hat für mich die gesamte Debatte neu gerahmt. Datenschutz und Compliance waren nie wirklich Gegensätze. Man brauchte einfach ein System, das beides gleichzeitig tragen kann, statt eine Entscheidung zwischen ihnen zu erzwingen.
#dusk $DUSK @Dusk_Foundation
Was ist für dich wichtiger, wenn echtes Geld anfängt, on-chain in Bewegung zu geraten? ??
Ich habe angefangen, einer Frage nachzugehen: Warum schaffen es Krypto-Privacy-Projekte nie in den Bereich der ernsthaften Finanzen? Und es läuft auf eine einzige sture Annahme hinaus. Alle gingen davon aus, dass man sich entscheiden müsse. Entweder bleibt das Ledger vollständig offen und jede Bilanz sowie jeder Handel ist für alle sichtbar oder es bleibt vollständig verborgen und kein Regulierer wird jemals damit in Berührung kommen. Diese binäre Denkweise hat still und leise viele gute Ideen abgewürgt.
Dann habe ich in Hedger gelesen – das vertrauliche Transaktionssystem von Dusk Network für DuskEVM – und es geht das Problem auf eine andere Art an. Statt Offenheit oder Geheimhaltung zu wählen, verschlüsselt es standardmäßig Kontostände und Transaktionsbeträge mittels homomorpher Verschlüsselung auf Basis von ElGamal über elliptischen Kurven. Das bedeutet, dass Berechnungen direkt auf verschlüsselten Daten stattfinden können, ohne dass sie vorher entschlüsselt werden. In Kombination dazu liegen Zero-Knowledge-Proofs bereit, die belegen, dass eine Transaktion gültig ist, ohne offenzulegen, was genau darin enthalten ist.
Das hat mich überrascht: In Dusk’ eigener Forschung wird beschrieben, dass optionale Compliance-„Hooks“ direkt in dasselbe System integriert sind, sodass bestimmte Auditoren Transaktionsbeträge abrufen oder eingreifen können, wenn es rechtlich erforderlich ist. Standardmäßig wird nichts offengelegt, aber es bleibt auch nicht dauerhaft unerreichbar. Berichten zufolge werden die Proofs clientseitig in unter zwei Sekunden generiert – und das ist tatsächlich entscheidend, wenn es in normalen EVM-Tools laufen soll, statt in einer separaten, abgeschlossenen Umgebung.
Das hat für mich die gesamte Debatte neu gerahmt. Datenschutz und Compliance waren nie wirklich Gegensätze. Man brauchte einfach ein System, das beides gleichzeitig tragen kann, statt eine Entscheidung zwischen ihnen zu erzwingen.
#dusk $DUSK @Dusk
Was ist für dich wichtiger, wenn echtes Geld anfängt, on-chain in Bewegung zu geraten? ??
Full transparency
50%
Full anonymity
50%
Reviewable privacy
0%
2 Stimmen • Abstimmung beendet
13
14
859
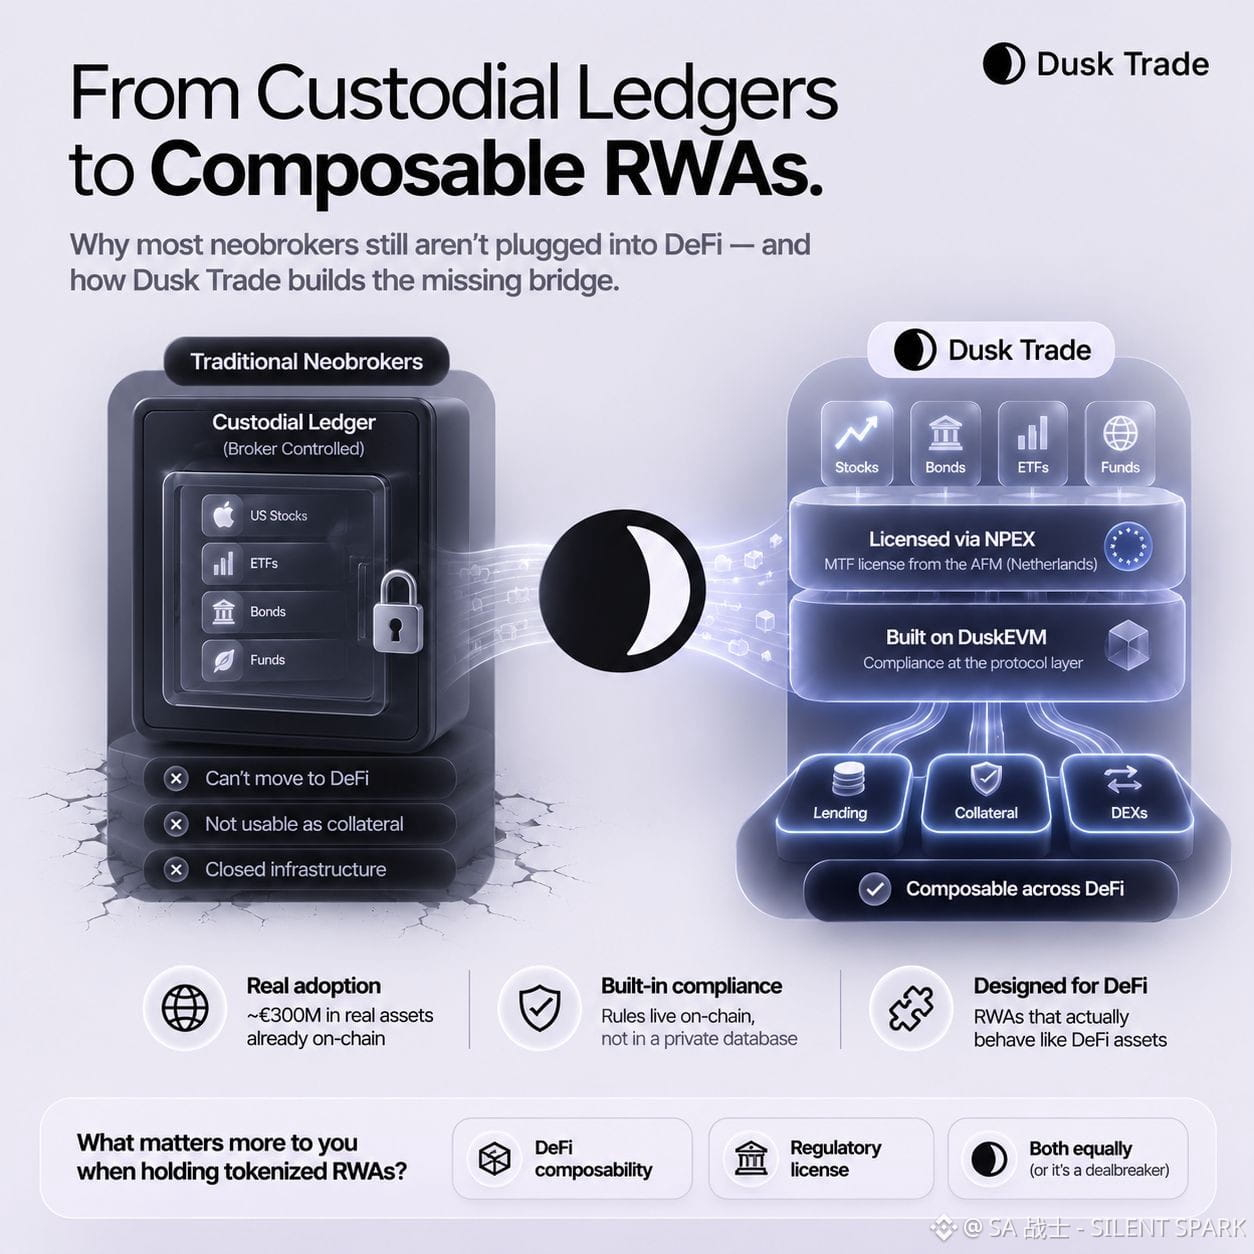
Ich bin in ein Kaninchenloch hinabgestiegen, warum Neobroker auch nach Jahren des Tokenisierung-Hypes immer noch nicht nahtlos in DeFi einsteigen können. Wie sich herausstellte, liegt das Problem nicht in der Frontend-App. Sondern darin, dass die Anteile, die man „besitzt“ – zum Beispiel über Robinhood oder Trade Republic – in einem verwahrenden (custodial) Ledger liegen, das der Broker kontrolliert. Dieser Eintrag kann nicht auf ein Lending-Protokoll umziehen oder als Sicherheit verwendet werden, weil die Compliance nachträglich auf alte Infrastruktur aufgesetzt wurde.
Das war es, was Dusk Trade für mich interessant gemacht hat. Das Unternehmen positioniert sich zwar als Neobroker, hat das Ganze aber als Anwendungsschicht auf DuskEVM aufgebaut – statt eine Legacy-Backend-Umgebung nur zu kapseln. Der regulatorische Teil läuft über NPEX, eine lizenzierte Börse in den Niederlanden, die bereits unter einer MTF-Lizenz der AFM operiert. Und das ist kein Roadmap-Versprechen. NPEX hat Berichten zufolge bereits rund 300 Mio. € an realen Vermögenswerten auf die Infrastruktur von Dusk gebracht.
So ist bei mir der Groschen gefallen: Damit sich ein tokenisierter Fonds oder eine tokenisierte Anleihe tatsächlich wie ein DeFi-Asset verhalten kann, müssen die Compliance-Regeln direkt im Protokoll selbst verankert sein. Wer es halten darf. Wohin es sich bewegen kann. Diese Logik kann nicht in einer privaten Broker-Datenbank leben, wenn man das Asset zwischen Wallets und Protokollen komposierbar machen will. Sie muss von Tag eins an auf der Infrastruktur-Ebene verankert sein.
Das ist der echte Unterschied zwischen dem Anspruch, ein regulierter MTF zu sein, und der tatsächlichen Rolle als Infrastruktur für einen.
#dusk $DUSK @Dusk_Foundation
Ich bin in ein Kaninchenloch hinabgestiegen, warum Neobroker auch nach Jahren des Tokenisierung-Hypes immer noch nicht nahtlos in DeFi einsteigen können. Wie sich herausstellte, liegt das Problem nicht in der Frontend-App. Sondern darin, dass die Anteile, die man „besitzt“ – zum Beispiel über Robinhood oder Trade Republic – in einem verwahrenden (custodial) Ledger liegen, das der Broker kontrolliert. Dieser Eintrag kann nicht auf ein Lending-Protokoll umziehen oder als Sicherheit verwendet werden, weil die Compliance nachträglich auf alte Infrastruktur aufgesetzt wurde.
Das war es, was Dusk Trade für mich interessant gemacht hat. Das Unternehmen positioniert sich zwar als Neobroker, hat das Ganze aber als Anwendungsschicht auf DuskEVM aufgebaut – statt eine Legacy-Backend-Umgebung nur zu kapseln. Der regulatorische Teil läuft über NPEX, eine lizenzierte Börse in den Niederlanden, die bereits unter einer MTF-Lizenz der AFM operiert. Und das ist kein Roadmap-Versprechen. NPEX hat Berichten zufolge bereits rund 300 Mio. € an realen Vermögenswerten auf die Infrastruktur von Dusk gebracht.
So ist bei mir der Groschen gefallen: Damit sich ein tokenisierter Fonds oder eine tokenisierte Anleihe tatsächlich wie ein DeFi-Asset verhalten kann, müssen die Compliance-Regeln direkt im Protokoll selbst verankert sein. Wer es halten darf. Wohin es sich bewegen kann. Diese Logik kann nicht in einer privaten Broker-Datenbank leben, wenn man das Asset zwischen Wallets und Protokollen komposierbar machen will. Sie muss von Tag eins an auf der Infrastruktur-Ebene verankert sein.
Das ist der echte Unterschied zwischen dem Anspruch, ein regulierter MTF zu sein, und der tatsächlichen Rolle als Infrastruktur für einen.
#dusk $DUSK @Dusk
15
15
986
Ich hörte immer wieder, dass tokenisierte Geldmarktfonds wie etwas Einfaches herumgereicht werden, bis ich mir tatsächlich angesehen habe, was passiert, wenn man einen kauft. Wie sich herausstellt, funktionieren die meisten von ihnen auf die gleiche Weise. Ein verwahrender Fonds hält die echten Anteile außerhalb der Kette (off chain) und es wird ein Token geprägt, der lediglich auf diese off-chain-Position verweist. Du besitzt nicht den Fonds. Du besitzt einen Anspruch auf das Versprechen, dass der Fonds existiert und die Rücknahme (Redemption) erfüllt.
Diese Unterscheidung klingt klein, bis man darüber nachdenkt, was in Stresssituationen passiert. Wenn der Verwahrer Rücknahmen einfriert, oder die Brücke (bridge) bricht, oder das off-chain-Register hinter der on-chain-Token-Bereitstellung zurückfällt, ist dein Eigentum nur so gut wie die Bereitschaft und Fähigkeit dieses Zwischenpartners, es auch tatsächlich einzulösen.
Was mich an Dusk neugierig gemacht hat, ist das gegenteilige Design. Die Idee ist, dass der Token selbst als die tatsächliche On-Chain-Aufzeichnung des Eigentums gedacht ist. Es gibt kein separates Off-Chain-Register, das synchron bleiben soll. Wenn eine Übertragung stattfindet, wird sie atomar abgewickelt – und diese Abwicklung ist die Eigentumsänderung selbst, statt nur eine Anweisung an einen anderen Ort zu schicken, um ein privates Buch zu aktualisieren.
Das ist der eigentliche Unterschied zwischen dem Halten eines IOU und dem Halten des Assets selbst. Sofortige Abwicklung ist hier nicht nur ein Geschwindigkeitsmerkmal. Sie ist das, was das Eigentum tatsächlich real macht – statt nur versprochen.
#dusk $DUSK @Dusk_Foundation
Umfrage: Wem würdest du mehr vertrauen, wenn es um echtes Geld geht?
Ich hörte immer wieder, dass tokenisierte Geldmarktfonds wie etwas Einfaches herumgereicht werden, bis ich mir tatsächlich angesehen habe, was passiert, wenn man einen kauft. Wie sich herausstellt, funktionieren die meisten von ihnen auf die gleiche Weise. Ein verwahrender Fonds hält die echten Anteile außerhalb der Kette (off chain) und es wird ein Token geprägt, der lediglich auf diese off-chain-Position verweist. Du besitzt nicht den Fonds. Du besitzt einen Anspruch auf das Versprechen, dass der Fonds existiert und die Rücknahme (Redemption) erfüllt.
Diese Unterscheidung klingt klein, bis man darüber nachdenkt, was in Stresssituationen passiert. Wenn der Verwahrer Rücknahmen einfriert, oder die Brücke (bridge) bricht, oder das off-chain-Register hinter der on-chain-Token-Bereitstellung zurückfällt, ist dein Eigentum nur so gut wie die Bereitschaft und Fähigkeit dieses Zwischenpartners, es auch tatsächlich einzulösen.
Was mich an Dusk neugierig gemacht hat, ist das gegenteilige Design. Die Idee ist, dass der Token selbst als die tatsächliche On-Chain-Aufzeichnung des Eigentums gedacht ist. Es gibt kein separates Off-Chain-Register, das synchron bleiben soll. Wenn eine Übertragung stattfindet, wird sie atomar abgewickelt – und diese Abwicklung ist die Eigentumsänderung selbst, statt nur eine Anweisung an einen anderen Ort zu schicken, um ein privates Buch zu aktualisieren.
Das ist der eigentliche Unterschied zwischen dem Halten eines IOU und dem Halten des Assets selbst. Sofortige Abwicklung ist hier nicht nur ein Geschwindigkeitsmerkmal. Sie ist das, was das Eigentum tatsächlich real macht – statt nur versprochen.
#dusk $DUSK @Dusk
Umfrage: Wem würdest du mehr vertrauen, wenn es um echtes Geld geht?
Wrapped custodial token
0%
Native on chain ownership
0%
Depends entirely on the issuer
0%
0 Stimmen • Abstimmung beendet
20
14
943
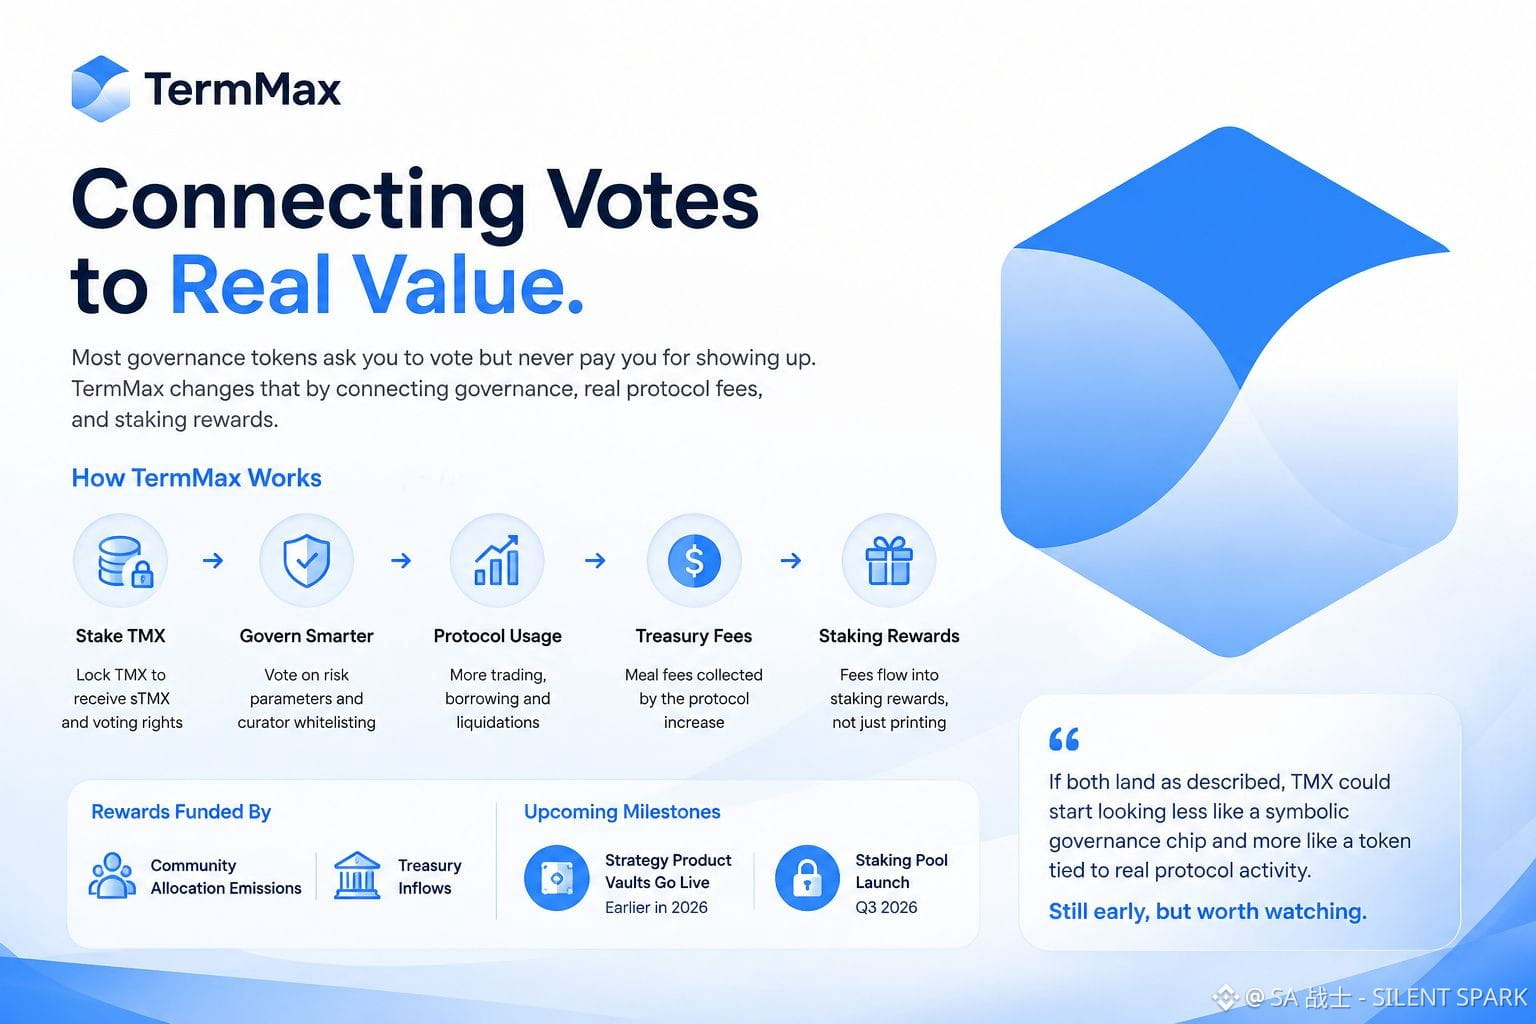
Die meisten Governance-Token verlangen von dir, abzustimmen, aber zahlen dir nichts dafür, dass du auftauchst. Du sperrst einen Token. Du erhältst Stimmrechte. Dann passiert nichts. Es gibt keinen echten Zusammenhang zwischen dieser Abstimmung und dem Geld, das das Protokoll tatsächlich verdient. Das ist eines der ältesten ungelösten Probleme im DeFi.
Das ist wichtig, weil Token-Inhaber am Ende raten müssen, ob sie frühe Unterstützer eines echten Geschäfts sind oder nur unbezahlte Wähler für Parameter, die außerhalb des Protokolls niemanden interessieren. Es ist schwer, dauerhafte Anreize rund um eine Abstimmung aufzubauen, die möglicherweise nie genutzt wird.
TermMax führt einen alternativen Ansatz ein. Es ist ein Kredit- und Fixed-Rate-Trading-Protokoll, das auf FT- und XT-Tokens basiert. TMX kann für sTMX gestaket werden; die Belohnungen werden aus zwei Quellen finanziert: Community-Allokations-Emissionen und Zuflüsse aus dem Treasury. Das Treasury sammelt echte Gebühren aus dem FT- und XT-Trading, also aus Kreditaufnahme und Liquidationen. Wenn die Nutzung des Protokolls steigt, steigen auch diese Gebühren – und sie fließen direkt in die Staking-Belohnungen, statt nur Token auszudrucken.
Staking bringt außerdem eine schärfere Governance-Kraft über Risiko-Parameter und Entscheidungen zur Curator-Whitelisting, die mit darüber bestimmen, wie das gesamte System läuft.
Was mir aufgefallen ist, ist der Zeitplan. Ein Start eines Staking-Pools ist für Q3 2026 geplant, direkt nachdem die Strategy Product Vaults noch in diesem Jahr früher an den Start gehen. Wenn beides wie beschrieben eintrifft, könnte TMX weniger wie ein symbolischer Governance-Chip wirken und mehr wie ein Token, der an echte Protokollaktivität gekoppelt ist. Noch ist es früh, aber es lohnt sich, das im Blick zu behalten.
#termmax @termmax
Die meisten Governance-Token verlangen von dir, abzustimmen, aber zahlen dir nichts dafür, dass du auftauchst. Du sperrst einen Token. Du erhältst Stimmrechte. Dann passiert nichts. Es gibt keinen echten Zusammenhang zwischen dieser Abstimmung und dem Geld, das das Protokoll tatsächlich verdient. Das ist eines der ältesten ungelösten Probleme im DeFi.
Das ist wichtig, weil Token-Inhaber am Ende raten müssen, ob sie frühe Unterstützer eines echten Geschäfts sind oder nur unbezahlte Wähler für Parameter, die außerhalb des Protokolls niemanden interessieren. Es ist schwer, dauerhafte Anreize rund um eine Abstimmung aufzubauen, die möglicherweise nie genutzt wird.
TermMax führt einen alternativen Ansatz ein. Es ist ein Kredit- und Fixed-Rate-Trading-Protokoll, das auf FT- und XT-Tokens basiert. TMX kann für sTMX gestaket werden; die Belohnungen werden aus zwei Quellen finanziert: Community-Allokations-Emissionen und Zuflüsse aus dem Treasury. Das Treasury sammelt echte Gebühren aus dem FT- und XT-Trading, also aus Kreditaufnahme und Liquidationen. Wenn die Nutzung des Protokolls steigt, steigen auch diese Gebühren – und sie fließen direkt in die Staking-Belohnungen, statt nur Token auszudrucken.
Staking bringt außerdem eine schärfere Governance-Kraft über Risiko-Parameter und Entscheidungen zur Curator-Whitelisting, die mit darüber bestimmen, wie das gesamte System läuft.
Was mir aufgefallen ist, ist der Zeitplan. Ein Start eines Staking-Pools ist für Q3 2026 geplant, direkt nachdem die Strategy Product Vaults noch in diesem Jahr früher an den Start gehen. Wenn beides wie beschrieben eintrifft, könnte TMX weniger wie ein symbolischer Governance-Chip wirken und mehr wie ein Token, der an echte Protokollaktivität gekoppelt ist. Noch ist es früh, aber es lohnt sich, das im Blick zu behalten.
#termmax @TermMax
10
8
741
Verifiziert
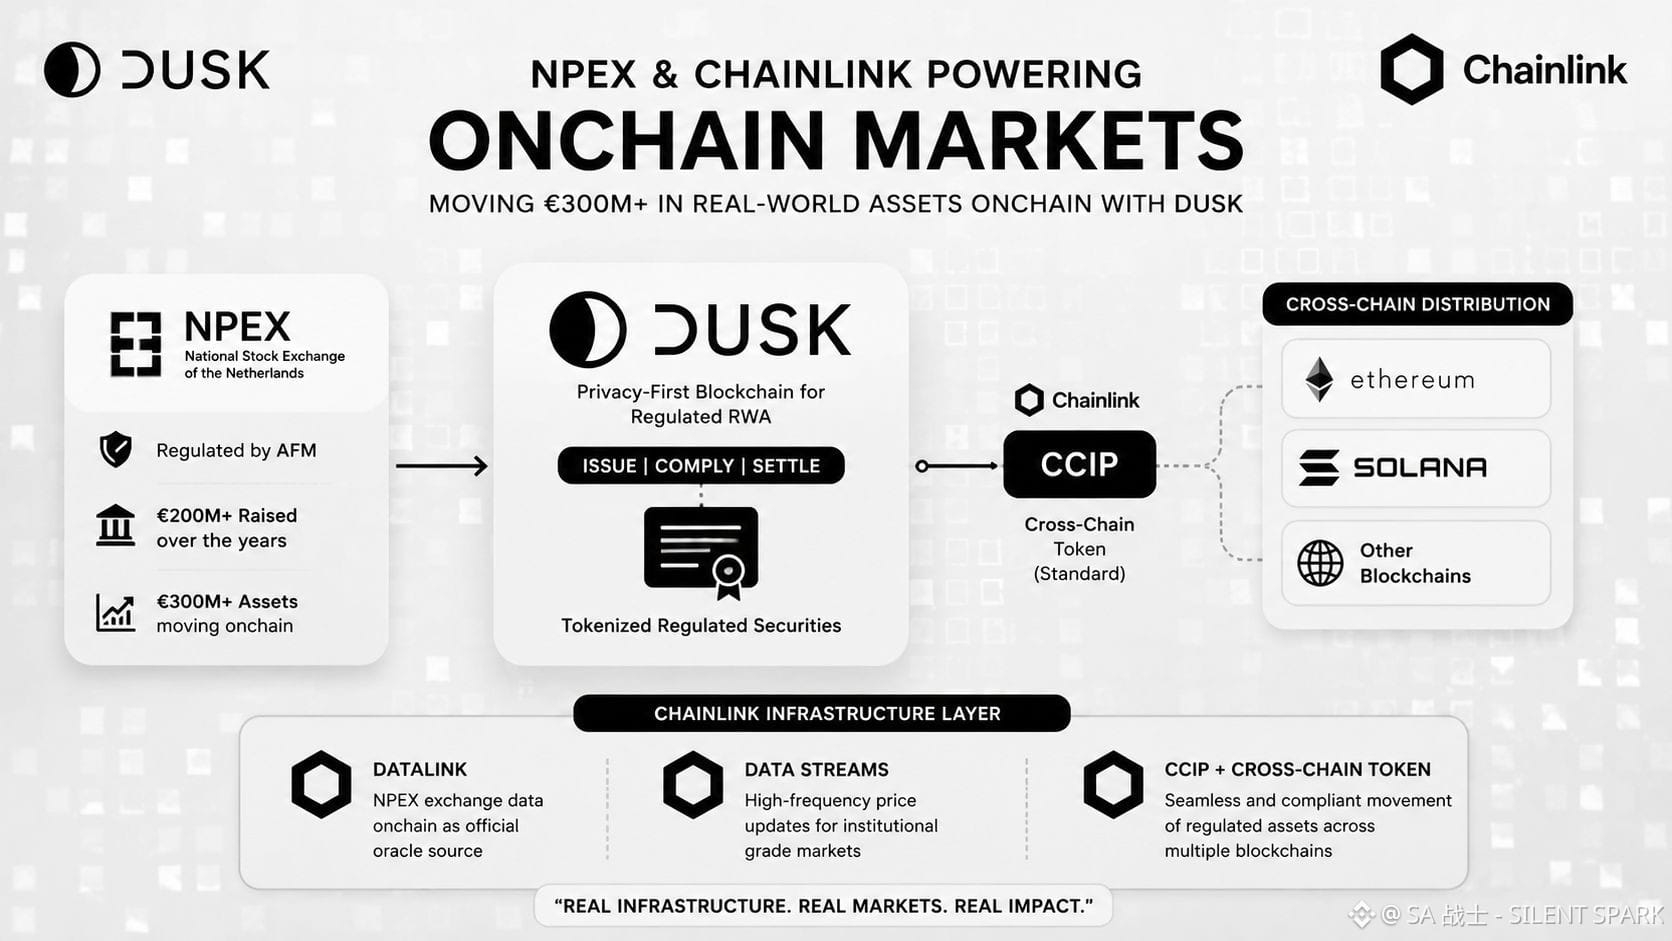
Ich sah immer wieder, dass NPEX und Chainlink zusammen erwähnt wurden, und ich wäre fast darüber hinweggegangen, bis ich mir tatsächlich angesehen habe, was NPEX eigentlich ist. Das ist keine Startup-Börse. Es ist eine niederländische Börse, die von der AFM reguliert wird und über die Jahre bereits mehr als 200 Millionen Euro für echte Unternehmen eingesammelt hat. Jetzt planen sie, über Dusk mehr als 300 Millionen Euro an Vermögenswerten onchain zu verlagern – diese Zahl hat mich innehalten lassen und die Details wirklich gelesen.
Hier ist, was mich überrascht hat. Eine regulierte Wertpapier-Transaktion onchain zu bringen ist nicht einfach nur das Prägen eines Tokens und dann „fertig“. Die Börse braucht weiterhin offizielle verifizierte Kursdaten, die in Smart Contracts einspeisen. Außerdem braucht sie eine Möglichkeit, damit sich dieser Token über verschiedene Blockchains bewegen kann, ohne die rechtliche Hülle darum zu beschädigen. Genau hier passt Chainlink. CCIP wird zur Interoperabilitätsschicht, sodass von NPEX auf Dusk ausgegebene Assets über Chains hinweg – wie Ethereum und Solana – mithilfe des Cross-Chain-Token-Standards bewegt werden können. DataLink führt die eigenen Börsendaten von NPEX onchain als offizieller Orakel-Quellquelle. Data Streams übernimmt die hochfrequenten Kurs-Updates, die Institutionen tatsächlich benötigen.
Grundsätzlich ist die Blockchain nur eine Ebene davon. Das Orakel- und das Settlement-Infrastruktur darunter sind es, die ein gelistetes Wertpapier onchain wirklich sicher zum Handel machen, ohne seinen regulatorischen Status zu verlieren.
Das ist das erste RWA-Setup, das ich gesehen habe und das weniger nach einem Experiment klingt und mehr nach echter Marktinfrastruktur.
#dusk $DUSK @Dusk_Foundation
Ich sah immer wieder, dass NPEX und Chainlink zusammen erwähnt wurden, und ich wäre fast darüber hinweggegangen, bis ich mir tatsächlich angesehen habe, was NPEX eigentlich ist. Das ist keine Startup-Börse. Es ist eine niederländische Börse, die von der AFM reguliert wird und über die Jahre bereits mehr als 200 Millionen Euro für echte Unternehmen eingesammelt hat. Jetzt planen sie, über Dusk mehr als 300 Millionen Euro an Vermögenswerten onchain zu verlagern – diese Zahl hat mich innehalten lassen und die Details wirklich gelesen.
Hier ist, was mich überrascht hat. Eine regulierte Wertpapier-Transaktion onchain zu bringen ist nicht einfach nur das Prägen eines Tokens und dann „fertig“. Die Börse braucht weiterhin offizielle verifizierte Kursdaten, die in Smart Contracts einspeisen. Außerdem braucht sie eine Möglichkeit, damit sich dieser Token über verschiedene Blockchains bewegen kann, ohne die rechtliche Hülle darum zu beschädigen. Genau hier passt Chainlink. CCIP wird zur Interoperabilitätsschicht, sodass von NPEX auf Dusk ausgegebene Assets über Chains hinweg – wie Ethereum und Solana – mithilfe des Cross-Chain-Token-Standards bewegt werden können. DataLink führt die eigenen Börsendaten von NPEX onchain als offizieller Orakel-Quellquelle. Data Streams übernimmt die hochfrequenten Kurs-Updates, die Institutionen tatsächlich benötigen.
Grundsätzlich ist die Blockchain nur eine Ebene davon. Das Orakel- und das Settlement-Infrastruktur darunter sind es, die ein gelistetes Wertpapier onchain wirklich sicher zum Handel machen, ohne seinen regulatorischen Status zu verlieren.
Das ist das erste RWA-Setup, das ich gesehen habe und das weniger nach einem Experiment klingt und mehr nach echter Marktinfrastruktur.
#dusk $DUSK @Dusk
14
10
1.1k
Die meisten schätzen einen Token, indem sie kurz auf die Gesamtmenge schauen und es dabei belassen. Das ist ein Fehler. Zwei Tokens können beide eine Milliarde Einheiten haben und sich trotzdem völlig unterschiedlich verhalten – je nachdem, wie viel direkt freigeschaltet wird und wie viel gesperrt bleibt.
Das ist nicht nur für Trader relevant. Langfristige Inhaber müssen wissen, ob sie einen Token mit stetiger Verwässerung kaufen oder ob der Token bereits weitgehend im Umlauf ist. Die meisten überraschenden Unlock-Dumps waren nie wirklich Überraschungen. Jemand hat einfach den Zeitplan übersehen.
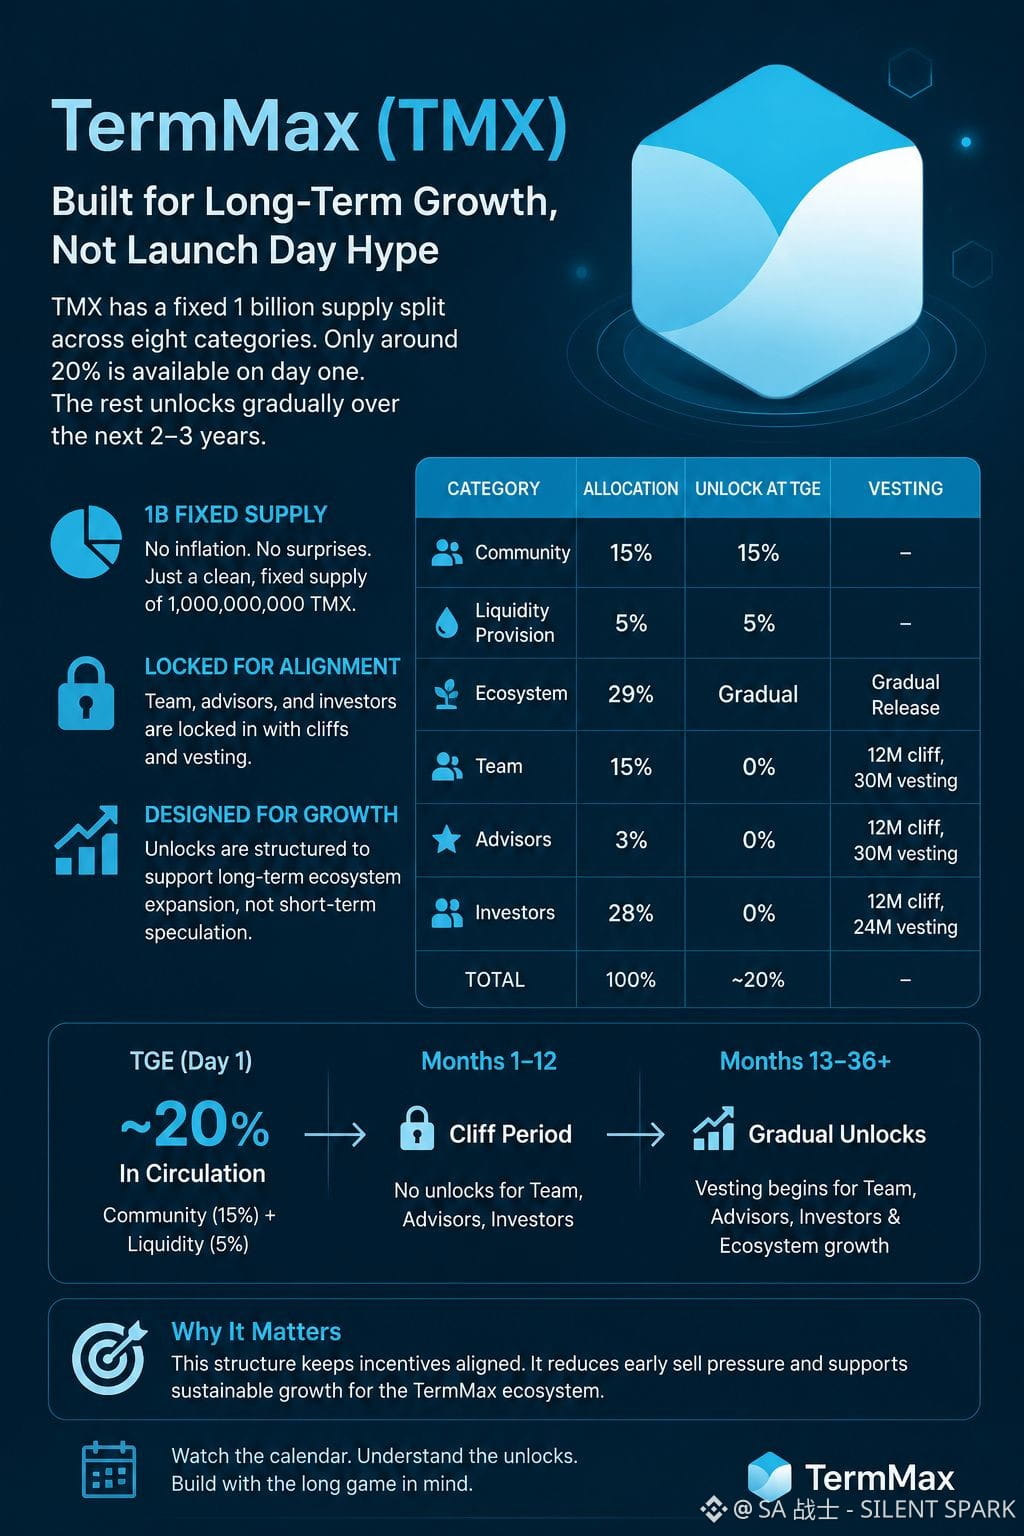
Ich habe mir die Zuteilungstabelle von TermMax angesehen und das ist ein gutes Beispiel. TMX hat eine feste 1 Milliarde Supply, aufgeteilt in acht Kategorien. Die Community hält 15 % und die Liquiditätsbereitstellung hält 5 %, und beide werden bei TGE freigeschaltet. Das Ökosystem erhält den größten Anteil von 29 %, der schrittweise freigegeben wird, um Wachstum zu finanzieren. Das Team hält 15 % und die Advisors halten 3 %, beides hinter einer 12-monatigen Sperrfrist, gefolgt von 30 Monaten Vesting. Investoren halten 28 % hinter einer 12-monatigen Sperrfrist und 24 Monate Vesting danach.
Wenn man alles addiert, liegen am ersten Tag nur rund 20 % von TMX im offenen Markt. Der Rest kommt langsam in den nächsten zwei bis drei Jahren dazu. Wer ein Modell für Verkaufsdruck erstellt, sollte den Kalender vielleicht genauso genau im Blick behalten wie das Diagramm.
Was mir aufgefallen ist: Dadurch bleiben Team- und Investor-Incentives an das Wachstum des Protokolls gekoppelt – statt an Launch-Day-Hype. Das verspricht nichts über den Preis. Aber es deutet darauf hin, dass der Token so gestaltet sein könnte, dass er eher abbildet, wie TermMax heranreift, statt ihm vorauszulaufen.
#termmax @termmax
Die meisten schätzen einen Token, indem sie kurz auf die Gesamtmenge schauen und es dabei belassen. Das ist ein Fehler. Zwei Tokens können beide eine Milliarde Einheiten haben und sich trotzdem völlig unterschiedlich verhalten – je nachdem, wie viel direkt freigeschaltet wird und wie viel gesperrt bleibt.
Das ist nicht nur für Trader relevant. Langfristige Inhaber müssen wissen, ob sie einen Token mit stetiger Verwässerung kaufen oder ob der Token bereits weitgehend im Umlauf ist. Die meisten überraschenden Unlock-Dumps waren nie wirklich Überraschungen. Jemand hat einfach den Zeitplan übersehen.
Ich habe mir die Zuteilungstabelle von TermMax angesehen und das ist ein gutes Beispiel. TMX hat eine feste 1 Milliarde Supply, aufgeteilt in acht Kategorien. Die Community hält 15 % und die Liquiditätsbereitstellung hält 5 %, und beide werden bei TGE freigeschaltet. Das Ökosystem erhält den größten Anteil von 29 %, der schrittweise freigegeben wird, um Wachstum zu finanzieren. Das Team hält 15 % und die Advisors halten 3 %, beides hinter einer 12-monatigen Sperrfrist, gefolgt von 30 Monaten Vesting. Investoren halten 28 % hinter einer 12-monatigen Sperrfrist und 24 Monate Vesting danach.
Wenn man alles addiert, liegen am ersten Tag nur rund 20 % von TMX im offenen Markt. Der Rest kommt langsam in den nächsten zwei bis drei Jahren dazu. Wer ein Modell für Verkaufsdruck erstellt, sollte den Kalender vielleicht genauso genau im Blick behalten wie das Diagramm.
Was mir aufgefallen ist: Dadurch bleiben Team- und Investor-Incentives an das Wachstum des Protokolls gekoppelt – statt an Launch-Day-Hype. Das verspricht nichts über den Preis. Aber es deutet darauf hin, dass der Token so gestaltet sein könnte, dass er eher abbildet, wie TermMax heranreift, statt ihm vorauszulaufen.
#termmax @TermMax
28
15
1k
·
--
Bullisch
Ich sah überall den Satz „compliant DeFi“ und ehrlich gesagt habe ich ihm nicht vertraut. Meist bedeutet das einfach ein KYC-Formular und eine Geofence-Klausel, die an eine Kette angeheftet werden, die darunter jedoch keinerlei echte regulatorische Stellung hat. Also habe ich mir angeschaut, wie die NPEX-Partnerschaft von Dusk tatsächlich funktioniert – und das ist ein völlig anderes Setup, als ich erwartet hatte.
NPEX ist nicht einfach nur ein Krypto-freundlicher Partner. Es ist eine echte niederländische Börse, gegründet 2008 und durch die AFM reguliert. Sie verfügt über eine MTF-Lizenz, eine Broker-Lizenz und eine ECSP-Lizenz. Durch diese Partnerschaft leben diese Lizenzen jetzt in der Protokollschicht von Dusk, statt in einer einzelnen App zu sitzen.
Das hat mich überrascht: Das bedeutet, dass jede Anwendung, die auf Dusk aufbaut, standardmäßig denselben regulierten Rahmen übernimmt. Du musst nicht jede neue App dazu bringen, sich ihre eigene Lizenz selbst zu besorgen und zu hoffen, dass sie einer Prüfung standhält. Die Compliance ist direkt in der Basisschicht integriert.
So denke ich es mir inzwischen am einfachsten: Compliance auf Anwendungsebene ist ein Aufkleber auf der Schachtel. Compliance auf Protokollebene ist das Material, aus dem die Schachtel besteht. Das eine lässt sich abziehen. Das andere nicht.
Das gibt mir jetzt einen echten Filter dafür, welche Chains tatsächlich reguliertes Finanzwesen beherbergen können und welche nur sehr oft das Wort „compliant“ wiederholen.
#dusk $DUSK @Dusk_Foundation
Was ist für dich wichtiger, wenn du Infrastruktur für regulierte Assets auswählst?
Ich sah überall den Satz „compliant DeFi“ und ehrlich gesagt habe ich ihm nicht vertraut. Meist bedeutet das einfach ein KYC-Formular und eine Geofence-Klausel, die an eine Kette angeheftet werden, die darunter jedoch keinerlei echte regulatorische Stellung hat. Also habe ich mir angeschaut, wie die NPEX-Partnerschaft von Dusk tatsächlich funktioniert – und das ist ein völlig anderes Setup, als ich erwartet hatte.
NPEX ist nicht einfach nur ein Krypto-freundlicher Partner. Es ist eine echte niederländische Börse, gegründet 2008 und durch die AFM reguliert. Sie verfügt über eine MTF-Lizenz, eine Broker-Lizenz und eine ECSP-Lizenz. Durch diese Partnerschaft leben diese Lizenzen jetzt in der Protokollschicht von Dusk, statt in einer einzelnen App zu sitzen.
Das hat mich überrascht: Das bedeutet, dass jede Anwendung, die auf Dusk aufbaut, standardmäßig denselben regulierten Rahmen übernimmt. Du musst nicht jede neue App dazu bringen, sich ihre eigene Lizenz selbst zu besorgen und zu hoffen, dass sie einer Prüfung standhält. Die Compliance ist direkt in der Basisschicht integriert.
So denke ich es mir inzwischen am einfachsten: Compliance auf Anwendungsebene ist ein Aufkleber auf der Schachtel. Compliance auf Protokollebene ist das Material, aus dem die Schachtel besteht. Das eine lässt sich abziehen. Das andere nicht.
Das gibt mir jetzt einen echten Filter dafür, welche Chains tatsächlich reguliertes Finanzwesen beherbergen können und welche nur sehr oft das Wort „compliant“ wiederholen.
#dusk $DUSK @Dusk
Was ist für dich wichtiger, wenn du Infrastruktur für regulierte Assets auswählst?
Protocol level licensing
100%
App layer KYC checks
0%
Doesn't matter if it works
0%
4 Stimmen • Abstimmung beendet
43
20
1.2k
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer