

Crypto knowledge P
149 Beiträge
Crypto knowledge P
Melden
Nutzer blockieren
17 Following
1.9K+ Follower
609 Like gegeben
Beiträge
Alle
Zitierungen
Übersetzung ansehen
🌕✨ A Binance Moon Cake for the Mid-Autumn Festival! 🥮💛
I mixed the warmth of the Mid-Autumn moon with the Binance spirit — golden details, moonlight, and a little crypto magic. 🌙🟡
What do you think of my Binance Moon Cake? 🥮🐰
Happy Mid-Autumn Festival! ❤️
#BinanceMidAutumn #BinanceSquareTG
🌕✨ A Binance Moon Cake for the Mid-Autumn Festival! 🥮💛
I mixed the warmth of the Mid-Autumn moon with the Binance spirit — golden details, moonlight, and a little crypto magic. 🌙🟡
What do you think of my Binance Moon Cake? 🥮🐰
Happy Mid-Autumn Festival! ❤️
#BinanceMidAutumn #BinanceSquareTG
I mixed the warmth of the Mid-Autumn moon with the Binance spirit — golden details, moonlight, and a little crypto magic. 🌙🟡
What do you think of my Binance Moon Cake? 🥮🐰
Happy Mid-Autumn Festival! ❤️
#BinanceMidAutumn #BinanceSquareTG
2
92
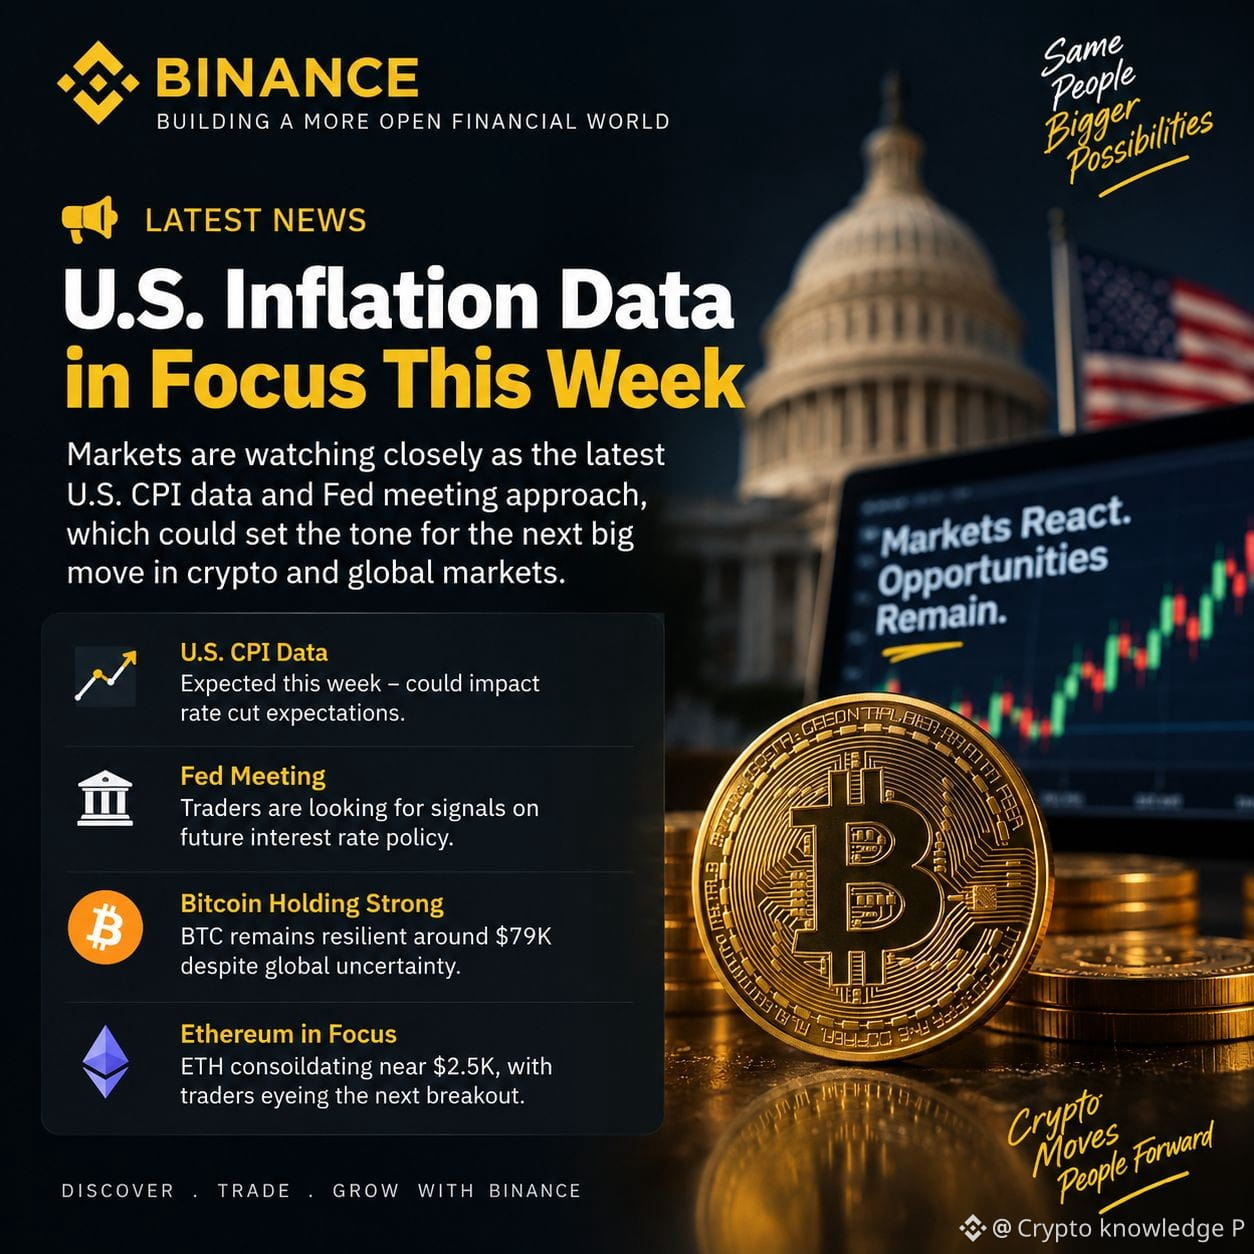
Bitcoin ist zurück bei rund 79.000 $, aber die größere Geschichte heute ist, was außerhalb von Krypto passiert.
Öl ist gerade über 100 $ gestiegen, da die Spannungen im Nahen Osten eskalierten, während globale Aktien abgaben. Gleichzeitig schauen Händler genau auf die kommenden US-Inflationsdaten und das Fed-Treffen.
Was ich interessant finde: BTC hält sich trotz all dieses makroökonomischen Drucks immer noch relativ gut.
Auch Ethereum lohnt sich hier im Blick zu behalten. Nach einer starken Rally konsolidiert sich ETH im Bereich um 2,5 T$, während Händler auf den nächsten Ausbruch warten.
Für mich ist das so ein Moment, in dem Geduld wichtiger ist als dem Kerzenbild hinterherzujagen.
Die nächsten Tage könnten spannend werden. 👀
#Bitcoin #BTC #ETH #crypto
#CryptoNews
$BTC $ETH
110
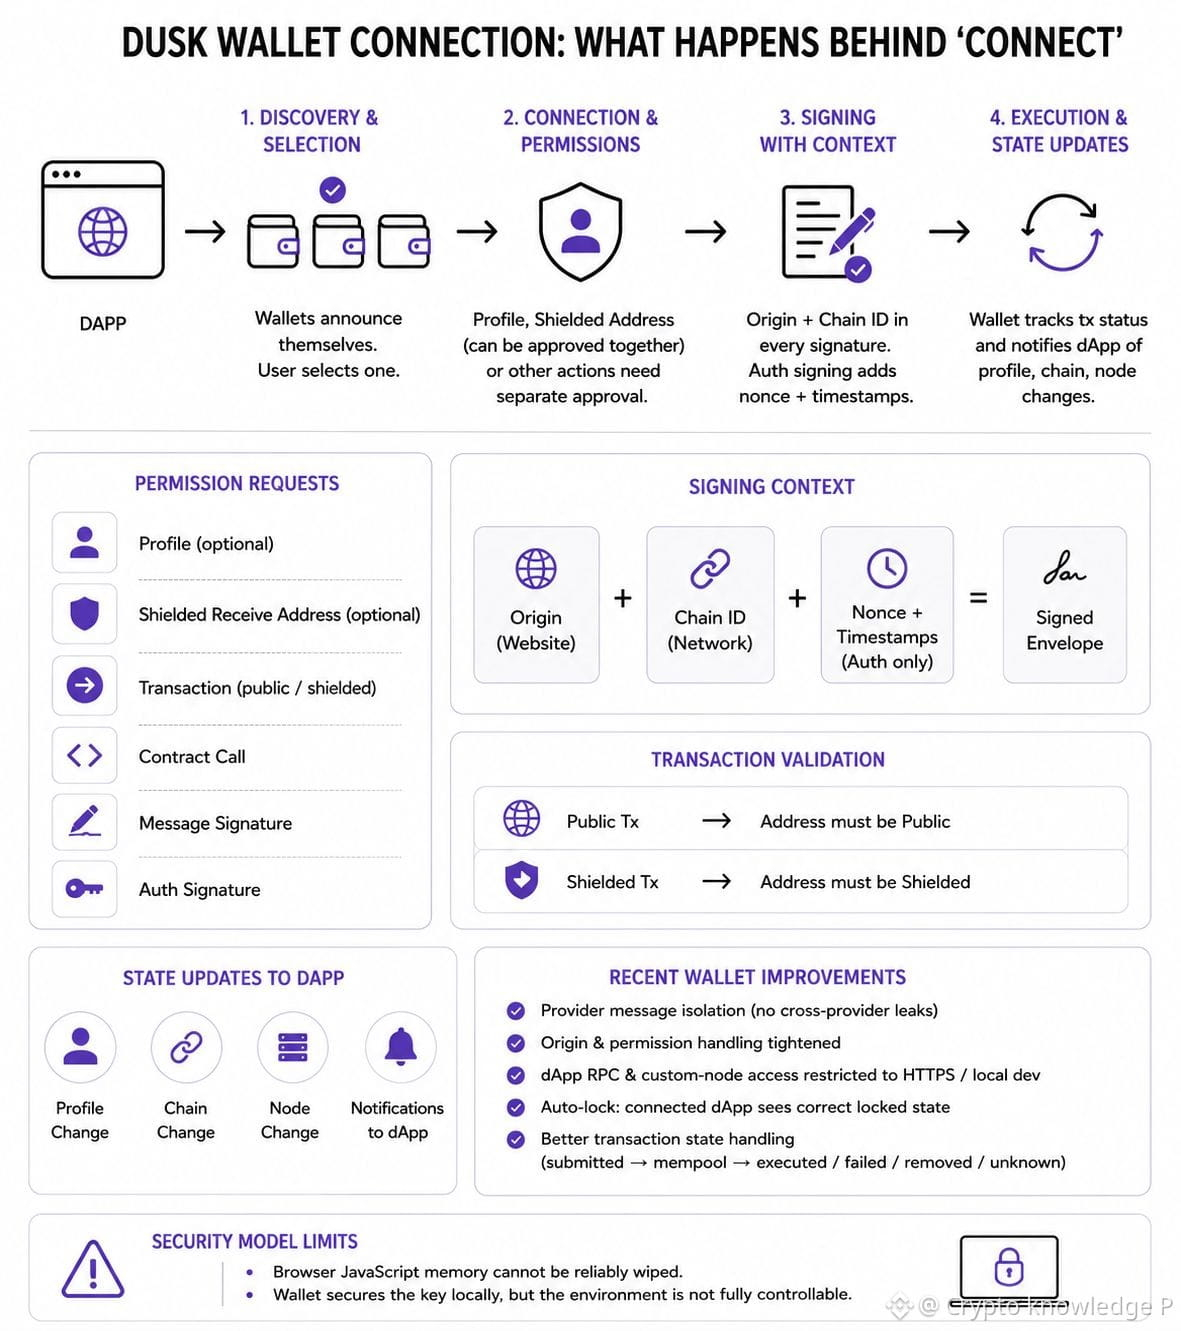
Eine Dusk-Wallet-Verbindung wirkt wie ein einziger einfacher Klick. Aber als ich mir angesehen habe, was dahinter steckt, wurde mir klar, dass da ziemlich viel los ist.
Ich habe zuerst den Wallet-Discovery-Flow durchgegangen. Ein dApp greift sich nicht einfach irgendeine Dusk-Wallet, die gerade auf der Seite sitzt. Wallets melden sich selbst, die dApp entdeckt sie, und wenn mehr als eine installiert ist, muss ein Provider ausgewählt werden. Jede Wallet bringt außerdem ihre eigene Identität mit. Das ist zwar eine kleine Einzelheit, aber sie ist wichtig, weil die Website wissen muss, mit welcher Wallet sie tatsächlich spricht.
Dann habe ich mir die Berechtigungsseite angesehen. Eine Profilanfrage, eine geschützte Receive-Adresse, eine Transaktion, ein Contract-Call oder eine Signatur sind nicht alles dasselbe. Das läuft über unterschiedliche Wallet-Anfragen, und die Wallet kann während der aktiven Verbindung außerdem Profil-, Chain- und ausgewählte-Node-Änderungen melden. „Verbunden“ bedeutet also nicht wirklich, dass die dApp unbegrenzten Zugriff hat.
Der Signier-Teil war für mich der interessanteste. Dusk setzt den Origin und die Chain-ID in den Kontext der signierten Nachricht. Auth Signing enthält außerdem eine Nonce und Zeitstempel. Die Signatur ist also nicht nur „dieses Konto hat etwas signiert“ – es gibt auch Kontext um die Anfrage herum.
Außerdem habe ich die jüngsten Wallet-Änderungen in diesem Bereich geprüft. Provider-Nachrichten wurden eingeschränkt, sodass ein anderer installierter Dusk-Provider dieselbe dApp-Anfrage nicht empfangen kann. Origin- und Permission-Handling wurden verschärft, und dApp-RPC- sowie benutzerdefinierte Node-Verbindungen wurden auf HTTPS oder lokale Entwicklungs-Endpunkte beschränkt. In den eigenen Sicherheitshinweisen von Dusk werden außerdem Grenzen erwähnt, etwa dass JavaScript-Speicher nicht zuverlässig löschbar ist.
Für mich verändert das, wie der kleine Button „Connect Wallet“ aussieht. Es ist nicht wirklich eine einzige Berechtigung. Zwischen der Website und dem Schlüssel, der entscheidet, welche Wallet verwendet wird, welche Dinge die dApp anfragen kann und was der Nutzer tatsächlich signiert, liegt eine ganze Ebene.
$DUSK @Dusk_Foundation #dusk
{spot}(DUSKUSDT)
Eine Dusk-Wallet-Verbindung wirkt wie ein einziger einfacher Klick. Aber als ich mir angesehen habe, was dahinter steckt, wurde mir klar, dass da ziemlich viel los ist.
Ich habe zuerst den Wallet-Discovery-Flow durchgegangen. Ein dApp greift sich nicht einfach irgendeine Dusk-Wallet, die gerade auf der Seite sitzt. Wallets melden sich selbst, die dApp entdeckt sie, und wenn mehr als eine installiert ist, muss ein Provider ausgewählt werden. Jede Wallet bringt außerdem ihre eigene Identität mit. Das ist zwar eine kleine Einzelheit, aber sie ist wichtig, weil die Website wissen muss, mit welcher Wallet sie tatsächlich spricht.
Dann habe ich mir die Berechtigungsseite angesehen. Eine Profilanfrage, eine geschützte Receive-Adresse, eine Transaktion, ein Contract-Call oder eine Signatur sind nicht alles dasselbe. Das läuft über unterschiedliche Wallet-Anfragen, und die Wallet kann während der aktiven Verbindung außerdem Profil-, Chain- und ausgewählte-Node-Änderungen melden. „Verbunden“ bedeutet also nicht wirklich, dass die dApp unbegrenzten Zugriff hat.
Der Signier-Teil war für mich der interessanteste. Dusk setzt den Origin und die Chain-ID in den Kontext der signierten Nachricht. Auth Signing enthält außerdem eine Nonce und Zeitstempel. Die Signatur ist also nicht nur „dieses Konto hat etwas signiert“ – es gibt auch Kontext um die Anfrage herum.
Außerdem habe ich die jüngsten Wallet-Änderungen in diesem Bereich geprüft. Provider-Nachrichten wurden eingeschränkt, sodass ein anderer installierter Dusk-Provider dieselbe dApp-Anfrage nicht empfangen kann. Origin- und Permission-Handling wurden verschärft, und dApp-RPC- sowie benutzerdefinierte Node-Verbindungen wurden auf HTTPS oder lokale Entwicklungs-Endpunkte beschränkt. In den eigenen Sicherheitshinweisen von Dusk werden außerdem Grenzen erwähnt, etwa dass JavaScript-Speicher nicht zuverlässig löschbar ist.
Für mich verändert das, wie der kleine Button „Connect Wallet“ aussieht. Es ist nicht wirklich eine einzige Berechtigung. Zwischen der Website und dem Schlüssel, der entscheidet, welche Wallet verwendet wird, welche Dinge die dApp anfragen kann und was der Nutzer tatsächlich signiert, liegt eine ganze Ebene.
$DUSK @Dusk #dusk
2
158
Verifiziert
Ich denke, wir stellen normalerweise die falsche Frage, wenn eine Dusk-Transaktion „fehlschlägt“.
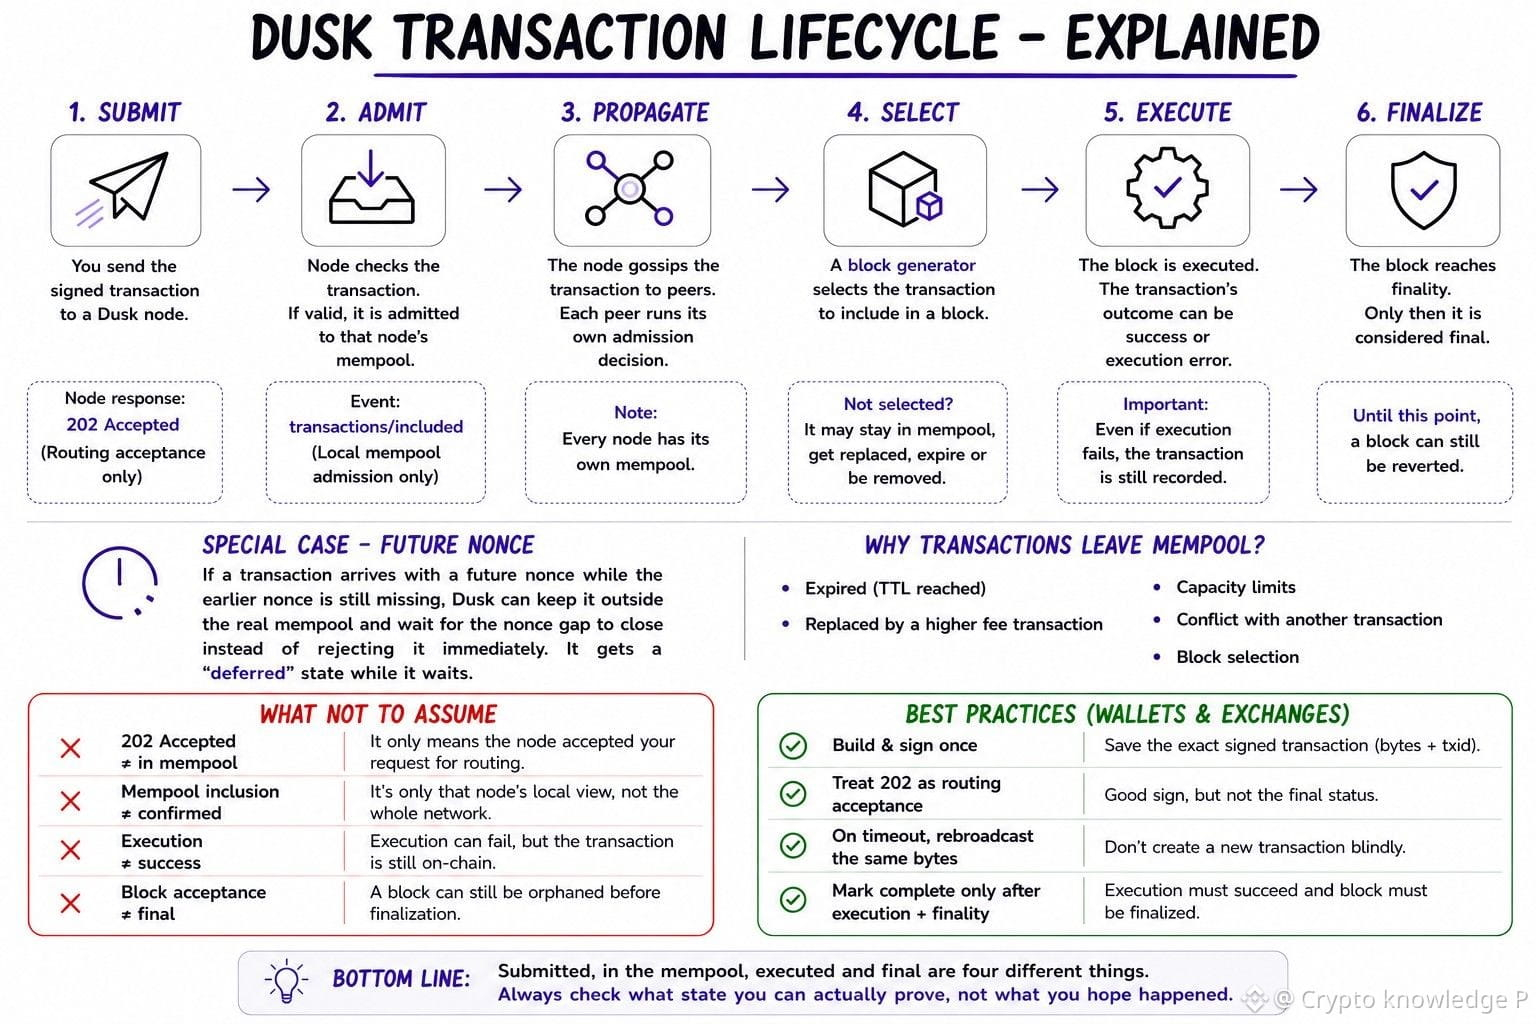
Ein 202 „Accepted“ bedeutet nur, dass der Node die Anfrage zur Weiterleitung akzeptiert hat. Es heißt nicht, dass die Transaktion bereits in der Mempool ist oder sich in einem Block befindet. Ein Beispiel, das ich interessant fand, ist eine zukünftige Nonce. Wenn eine Moonlight-Transaktion mit einer zukünftigen Nonce eintrifft, während eine frühere Nonce noch fehlt, kann Dusk sie außerhalb der realen Mempool lassen und warten, bis die Nonce-Lücke geschlossen ist, anstatt sie sofort abzulehnen. Dabei erhält sie einen verzögerten Status.
Das ist nur ein Teil der Geschichte. Sobald eine Transaktion die Zulassung passiert, gelangt sie in die lokale Mempool dieses Nodes. Andere Nodes behalten ihre eigenen Mempools und führen ebenfalls eigene Zulassungsprüfungen durch. Später kann eine Transaktion für einen Block ausgewählt, ausgeführt und schließlich finalisiert werden. Sie kann auch die lokale Mempool wieder verlassen, ohne dass das automatisch bedeutet, dass sie fehlgeschlagen ist. Ablauf (Expiry), Ersetzung (Replacement), Kapazitätsgrenzen und Konflikte können allesamt zu einer Entfernung führen.
Hier denke ich, dass der Unterschied für Wallets und Exchanges entscheidend ist. Die eigene Integrationsempfehlung von Dusk sagt, dass die exakt signierte Transaktion aufbewahrt werden soll, 202 „Accepted“ nur als erfolgreiche Weiterleitung zu behandeln ist und dieselben signierten Bytes nach einem Transport-Timeout erneut zu senden sind, statt blind eine neue Transaktion zu erstellen. Ein Withdrawal sollte erst als abgeschlossen markiert werden, nachdem die Ausführung geprüft wurde und der Block finalisiert ist.
Je mehr ich mir das angeschaut habe, desto weniger klang „Transaktion übermittelt“ nach einem nützlichen Status für sich allein. Eine Transaktion kann auf eine Nonce warten, in der Mempool eines Nodes liegen, mit einem Fehler ausgeführt werden oder in einem Block sitzen, der noch nicht final ist. Das sind sehr unterschiedliche Situationen, auch wenn sie von außen alle wie „es ist noch ausstehend“ wirken können.
Für mich ist das die nützliche Erkenntnis aus Dusk’s Transaktionsablauf: Übermittelt ist nur der Anfang. Entscheidend ist der Zustand, den man tatsächlich nachweisen kann, dass die Transaktion erreicht hat.
$DUSK @Dusk_Foundation #dusk
{spot}(DUSKUSDT)
Ich denke, wir stellen normalerweise die falsche Frage, wenn eine Dusk-Transaktion „fehlschlägt“.
Ein 202 „Accepted“ bedeutet nur, dass der Node die Anfrage zur Weiterleitung akzeptiert hat. Es heißt nicht, dass die Transaktion bereits in der Mempool ist oder sich in einem Block befindet. Ein Beispiel, das ich interessant fand, ist eine zukünftige Nonce. Wenn eine Moonlight-Transaktion mit einer zukünftigen Nonce eintrifft, während eine frühere Nonce noch fehlt, kann Dusk sie außerhalb der realen Mempool lassen und warten, bis die Nonce-Lücke geschlossen ist, anstatt sie sofort abzulehnen. Dabei erhält sie einen verzögerten Status.
Das ist nur ein Teil der Geschichte. Sobald eine Transaktion die Zulassung passiert, gelangt sie in die lokale Mempool dieses Nodes. Andere Nodes behalten ihre eigenen Mempools und führen ebenfalls eigene Zulassungsprüfungen durch. Später kann eine Transaktion für einen Block ausgewählt, ausgeführt und schließlich finalisiert werden. Sie kann auch die lokale Mempool wieder verlassen, ohne dass das automatisch bedeutet, dass sie fehlgeschlagen ist. Ablauf (Expiry), Ersetzung (Replacement), Kapazitätsgrenzen und Konflikte können allesamt zu einer Entfernung führen.
Hier denke ich, dass der Unterschied für Wallets und Exchanges entscheidend ist. Die eigene Integrationsempfehlung von Dusk sagt, dass die exakt signierte Transaktion aufbewahrt werden soll, 202 „Accepted“ nur als erfolgreiche Weiterleitung zu behandeln ist und dieselben signierten Bytes nach einem Transport-Timeout erneut zu senden sind, statt blind eine neue Transaktion zu erstellen. Ein Withdrawal sollte erst als abgeschlossen markiert werden, nachdem die Ausführung geprüft wurde und der Block finalisiert ist.
Je mehr ich mir das angeschaut habe, desto weniger klang „Transaktion übermittelt“ nach einem nützlichen Status für sich allein. Eine Transaktion kann auf eine Nonce warten, in der Mempool eines Nodes liegen, mit einem Fehler ausgeführt werden oder in einem Block sitzen, der noch nicht final ist. Das sind sehr unterschiedliche Situationen, auch wenn sie von außen alle wie „es ist noch ausstehend“ wirken können.
Für mich ist das die nützliche Erkenntnis aus Dusk’s Transaktionsablauf: Übermittelt ist nur der Anfang. Entscheidend ist der Zustand, den man tatsächlich nachweisen kann, dass die Transaktion erreicht hat.
$DUSK @Dusk #dusk
8
7
193
Verifiziert
Die 280 Übertragungen haben meine Aufmerksamkeit auf sich gezogen, aber am Ende habe ich mehr auf alles geachtet, was um sie herum passiert.
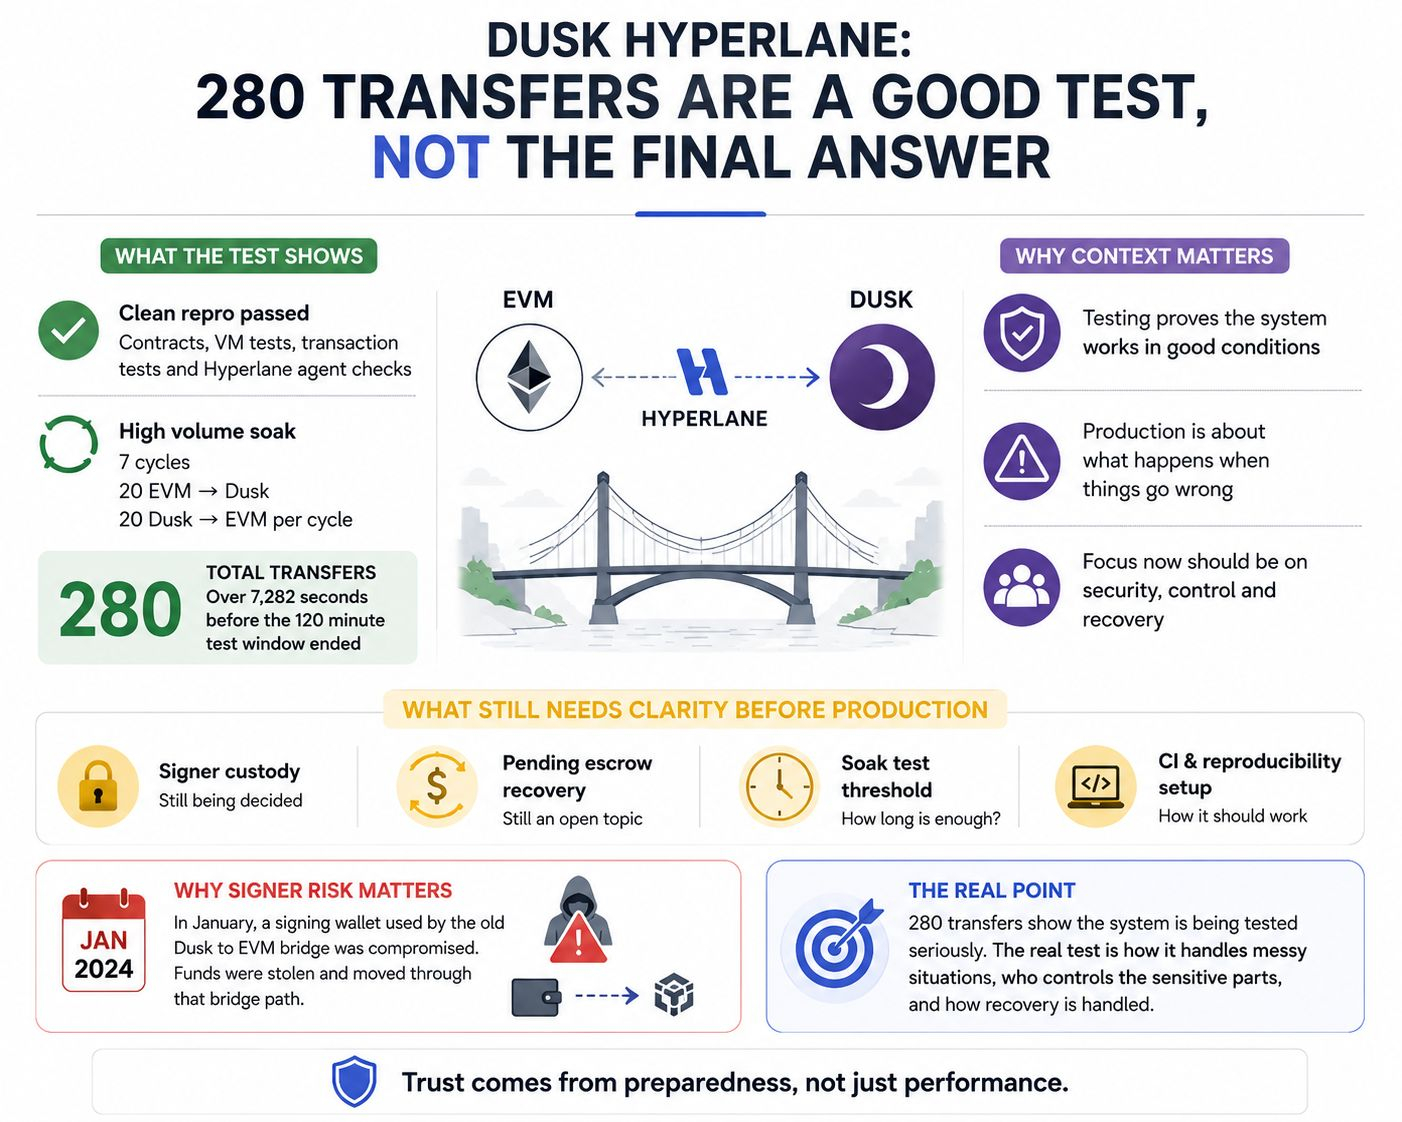
Ich habe mir die neuesten Dusk-Hyperlane-Abschlussarbeiten und den Testlauf angesehen, und bisher sieht alles solide aus. Die neueste saubere Reproduktion hat die Contract-Builds, VM-Tests, Transaktionstests und die Hyperlane-Agent-Prüfungen bestanden. Danach lief der Hochvolumen-Soak 7 Zyklen lang: In jedem Zyklus gab es 20 EVM-zu-Dusk- und 20 Dusk-zu-EVM-Transfers. Das ergab insgesamt 280 Transfers über 7.282 Sekunden, bevor das 120-Minuten-Testfenster endete.
Was ich für wichtiger hielt, war der Produktions-Checklisten-Teil neben diesen Ergebnissen. Die Verwahrung durch den Production-Signer wird noch entschieden. Außerdem gibt es offene Entscheidungen bezüglich der Wiederherstellung aus einem Pending-Escrow, wie lange der Soak laufen sollte, und wie CI und die Reproduzierbarkeits-Umgebung funktionieren sollen. Das sind Dinge, die man leicht übersehen kann, wenn die Schlagzeilen-Nummer ein erfolgreicher Test ist, aber das sind genau die Punkte, die ich verstehen würde, bevor echte Liquidität ins Spiel kommt.
Die Frage nach dem Signer ist besonders schwer zu ignorieren, nachdem im Januar das alte Dusk-zu-EVM-Bridge passiert ist. Ein Angreifer erhielt Zugriff auf die Bridge-Signing-Wallet, stahl DUSK daraus und leitete einen Teil der gestohlenen Mittel über die Bridge zu BNB Smart Chain weiter. Dusk stellte klar, dass es sich um eine Kompromittierung der Bridge-Wallet handelte – nicht um eine Dusk-Consensus- oder Protocol-Exploit. Die Bridge wurde später mit einer stärkeren Trennung zwischen Signing, Event-Handling und Mittel-Freigabe sowie mit strengeren Regelungen für Salden und Recovery neu gestaltet.
Also sehe ich die 280 Transfers weder als grünes noch als rotes Signal. Sie zeigen, dass das System ernsthaft getestet wird. Entscheidend ist für mich jetzt, wie das System sich verhalten soll, wenn etwas schiefgeht, wer die sensiblen Teile kontrolliert und wie die Wiederherstellung gehandhabt wird.
Das wären die Punkte, die ich geklärt haben möchte, bevor ich Dusk Hyperlane als Infrastruktur für bedeutende Liquidität betrachte.
$DUSK @Dusk_Foundation #dusk
{spot}(DUSKUSDT)
Die 280 Übertragungen haben meine Aufmerksamkeit auf sich gezogen, aber am Ende habe ich mehr auf alles geachtet, was um sie herum passiert.
Ich habe mir die neuesten Dusk-Hyperlane-Abschlussarbeiten und den Testlauf angesehen, und bisher sieht alles solide aus. Die neueste saubere Reproduktion hat die Contract-Builds, VM-Tests, Transaktionstests und die Hyperlane-Agent-Prüfungen bestanden. Danach lief der Hochvolumen-Soak 7 Zyklen lang: In jedem Zyklus gab es 20 EVM-zu-Dusk- und 20 Dusk-zu-EVM-Transfers. Das ergab insgesamt 280 Transfers über 7.282 Sekunden, bevor das 120-Minuten-Testfenster endete.
Was ich für wichtiger hielt, war der Produktions-Checklisten-Teil neben diesen Ergebnissen. Die Verwahrung durch den Production-Signer wird noch entschieden. Außerdem gibt es offene Entscheidungen bezüglich der Wiederherstellung aus einem Pending-Escrow, wie lange der Soak laufen sollte, und wie CI und die Reproduzierbarkeits-Umgebung funktionieren sollen. Das sind Dinge, die man leicht übersehen kann, wenn die Schlagzeilen-Nummer ein erfolgreicher Test ist, aber das sind genau die Punkte, die ich verstehen würde, bevor echte Liquidität ins Spiel kommt.
Die Frage nach dem Signer ist besonders schwer zu ignorieren, nachdem im Januar das alte Dusk-zu-EVM-Bridge passiert ist. Ein Angreifer erhielt Zugriff auf die Bridge-Signing-Wallet, stahl DUSK daraus und leitete einen Teil der gestohlenen Mittel über die Bridge zu BNB Smart Chain weiter. Dusk stellte klar, dass es sich um eine Kompromittierung der Bridge-Wallet handelte – nicht um eine Dusk-Consensus- oder Protocol-Exploit. Die Bridge wurde später mit einer stärkeren Trennung zwischen Signing, Event-Handling und Mittel-Freigabe sowie mit strengeren Regelungen für Salden und Recovery neu gestaltet.
Also sehe ich die 280 Transfers weder als grünes noch als rotes Signal. Sie zeigen, dass das System ernsthaft getestet wird. Entscheidend ist für mich jetzt, wie das System sich verhalten soll, wenn etwas schiefgeht, wer die sensiblen Teile kontrolliert und wie die Wiederherstellung gehandhabt wird.
Das wären die Punkte, die ich geklärt haben möchte, bevor ich Dusk Hyperlane als Infrastruktur für bedeutende Liquidität betrachte.
$DUSK @Dusk #dusk
7
7
279
Teilweise korrekt
Eine kleine Sache zu den Dusk-Transaktionen, die mich nicht mehr losgelassen hat.
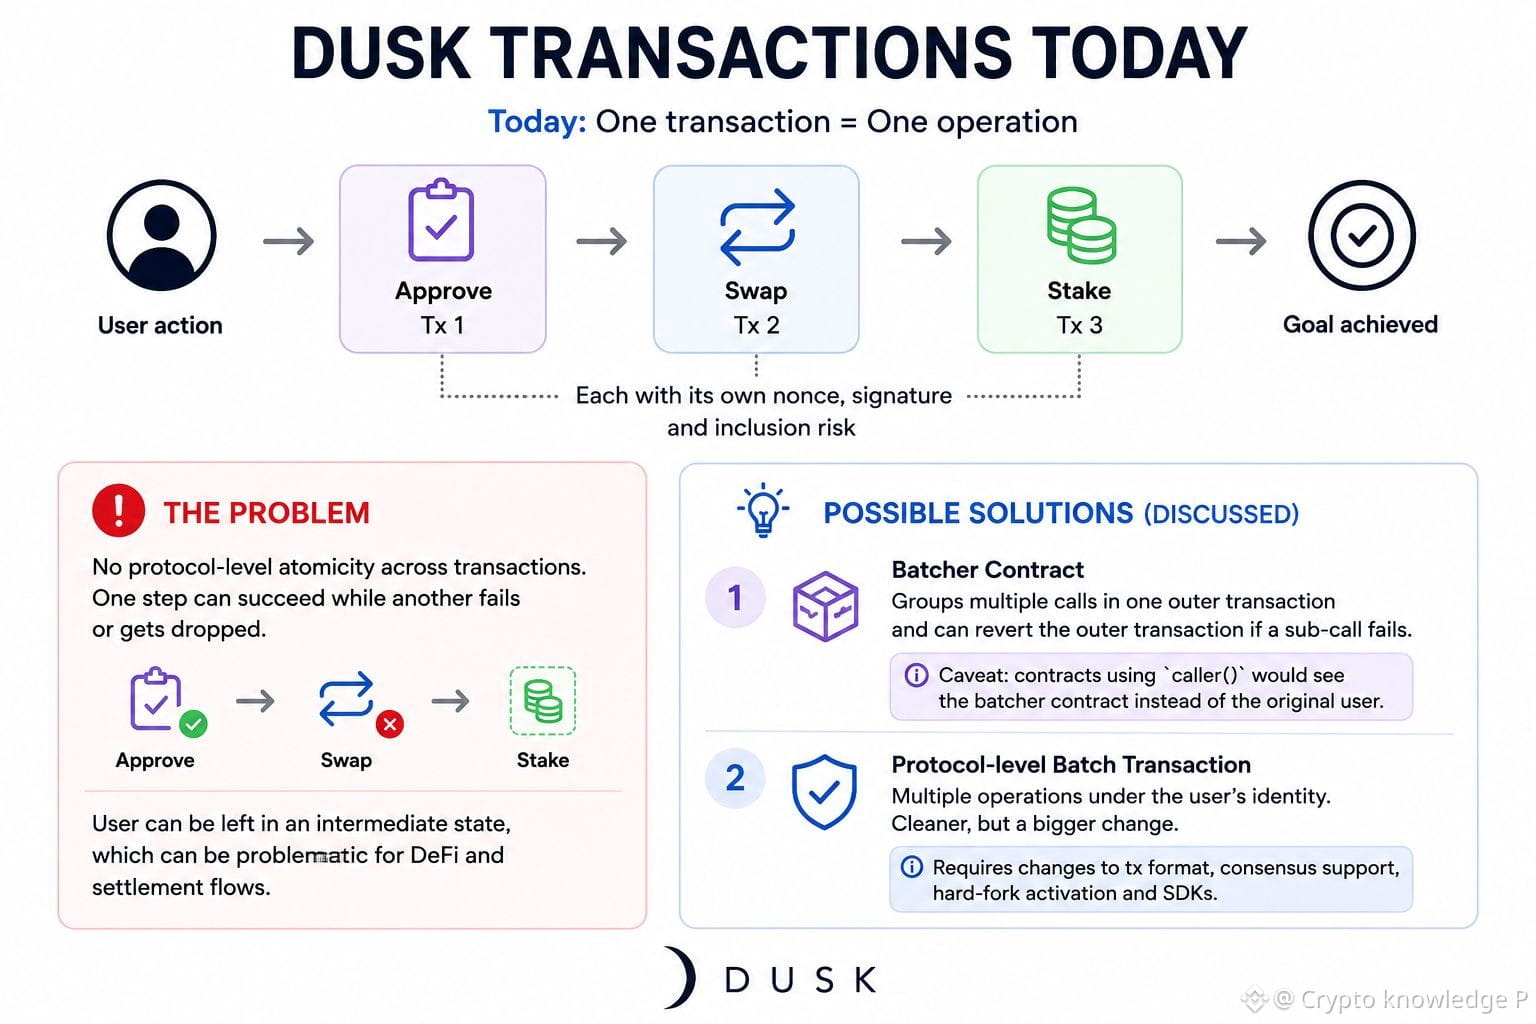
Ich habe mir den Transaktionsablauf von Dusk angesehen und festgestellt, dass derzeit eine Transaktion genau eine Operation enthält. Für etwas Grundlegendes ist das eigentlich ziemlich sinnvoll. Es macht Validierung und Verständnis leichter. Dann aber dachte ich über einen komplexeren DeFi-Ablauf nach, wie z. B. das Vorbereiten von Mitteln, das Durchführen eines Swaps und anschließend das Staking. Für den Nutzer fühlt sich das wie eine einzige Aktion an. In Dusk wird daraus jedoch eine Reihe einzelner Transaktionen, jede mit ihrem eigenen Nonce, ihrer eigenen Signatur und der Chance, in einen Block aufgenommen zu werden.
Genau da fragte ich mich, was passiert, wenn nur ein Teil der Sequenz erfolgreich durchläuft. Auf Protokollebene gibt es kein Rollback über diese Transaktionen hinweg, sodass man am Ende mitten in einem größeren Ablauf stecken bleiben kann. Bei einem normalen Trade dürfte das wahrscheinlich kein großes Problem sein. Aber bei DeFi-Settlement- oder Treasury-Operationen kann ich mir vorstellen, dass das zu einem echten Kopfzerbrechen wird.
Was ich interessant fand: Dusk hat bereits ein offenes GitHub-Issue, #4058, das Batch-Transaktionen diskutiert. Eine Idee ist ein Batcher-Contract, der mehrere Calls in eine einzige Transaktion verpackt. Contracts, die caller() verwenden, könnten dann aber den Batcher statt des ursprünglichen Nutzers sehen. Die andere Option wäre ein Batch auf Protokollebene, bei dem mehrere Operationen unter der Identität des Nutzers bleiben. Das würde jedoch Änderungen am Transaktionsformat, Support im Konsens, die Aktivierung eines Hard Forks und Anpassungen in den SDKs bedeuten.
Daher würde ich das aktuelle Modell mit einer einzelnen Operation nicht einfach ersetzen. Ich denke, es ist als einfacher Standard sinnvoll. Ich würde lieber einen optionalen atomaren Batch für komplexe Workflows sehen: Die Operationen laufen der Reihe nach ab, das gesamte Batch kann zurückgerollt werden, wenn eine Operation fehlschlägt, und der ursprüngliche Nutzer bleibt bei jedem Call sichtbar.
Wäre das ein richtiger Ausgleich für Dusk, oder ist die zusätzliche Protokollkomplexität den Aufwand nicht wert?
$DUSK @Dusk_Foundation #dusk
{spot}(DUSKUSDT)
Eine kleine Sache zu den Dusk-Transaktionen, die mich nicht mehr losgelassen hat.
Ich habe mir den Transaktionsablauf von Dusk angesehen und festgestellt, dass derzeit eine Transaktion genau eine Operation enthält. Für etwas Grundlegendes ist das eigentlich ziemlich sinnvoll. Es macht Validierung und Verständnis leichter. Dann aber dachte ich über einen komplexeren DeFi-Ablauf nach, wie z. B. das Vorbereiten von Mitteln, das Durchführen eines Swaps und anschließend das Staking. Für den Nutzer fühlt sich das wie eine einzige Aktion an. In Dusk wird daraus jedoch eine Reihe einzelner Transaktionen, jede mit ihrem eigenen Nonce, ihrer eigenen Signatur und der Chance, in einen Block aufgenommen zu werden.
Genau da fragte ich mich, was passiert, wenn nur ein Teil der Sequenz erfolgreich durchläuft. Auf Protokollebene gibt es kein Rollback über diese Transaktionen hinweg, sodass man am Ende mitten in einem größeren Ablauf stecken bleiben kann. Bei einem normalen Trade dürfte das wahrscheinlich kein großes Problem sein. Aber bei DeFi-Settlement- oder Treasury-Operationen kann ich mir vorstellen, dass das zu einem echten Kopfzerbrechen wird.
Was ich interessant fand: Dusk hat bereits ein offenes GitHub-Issue, #4058, das Batch-Transaktionen diskutiert. Eine Idee ist ein Batcher-Contract, der mehrere Calls in eine einzige Transaktion verpackt. Contracts, die caller() verwenden, könnten dann aber den Batcher statt des ursprünglichen Nutzers sehen. Die andere Option wäre ein Batch auf Protokollebene, bei dem mehrere Operationen unter der Identität des Nutzers bleiben. Das würde jedoch Änderungen am Transaktionsformat, Support im Konsens, die Aktivierung eines Hard Forks und Anpassungen in den SDKs bedeuten.
Daher würde ich das aktuelle Modell mit einer einzelnen Operation nicht einfach ersetzen. Ich denke, es ist als einfacher Standard sinnvoll. Ich würde lieber einen optionalen atomaren Batch für komplexe Workflows sehen: Die Operationen laufen der Reihe nach ab, das gesamte Batch kann zurückgerollt werden, wenn eine Operation fehlschlägt, und der ursprüngliche Nutzer bleibt bei jedem Call sichtbar.
Wäre das ein richtiger Ausgleich für Dusk, oder ist die zusätzliche Protokollkomplexität den Aufwand nicht wert?
$DUSK @Dusk #dusk
6
5
230
#dusk $DUSK @Dusk_Foundation
Ich habe mir in letzter Zeit den SME-Bereich von Dusk angesehen, und eine Sache ist immer wieder bei mir hängen geblieben.
Das Tokenisieren eines SME klingt einfach, wenn man es in einer Zeile sagt.
Lege den Vermögenswert onchain.
Lass Investoren darauf zugreifen.
Fertig.
Aber so einfach ist das wirklich nicht.
Jemand muss immer noch entscheiden, wer investieren darf, wie das Eigentum gehandhabt wird, wie Übertragungen funktionieren, welche Informationen offengelegt werden müssen und wie das eigentliche Geld abgewickelt wird.
Und hier denke ich, dass manche das RWA-Problem manchmal unterschätzen.
Das Token selbst ist nur ein Teil des Prozesses. Der Markt darum herum muss ebenfalls funktionieren.
Genau dort wird der Dusk-Ansatz für mich interessant.
Der aktuelle Fokus auf Private Märkte und SMEs geht nicht wirklich darum, einfach nur noch einen weiteren Vermögenswert auf eine Blockchain zu setzen, nur um „weil es möglich ist“.
Es geht vielmehr darum, die verschiedenen Teile des Prozesses miteinander zu verbinden.
Denn der schwierige Teil ist nicht die Erstellung des Tokens.
Der schwierige Teil ist, das Token nutzbar zu machen.
Ein SME kann ein tokenisiertes Wertpapier haben, aber wenn Investoren es nicht richtig nutzen können, Übertragungen kompliziert sind oder es keinen echten Markt darum herum gibt, dann hat sich nicht viel verändert.
Deshalb bin ich auch neugierig zu sehen, wie sich der Dusk Trade-Bereich entwickelt.
Wenn er den Prozess sowohl für Unternehmen als auch für Investoren vereinfacht, dann wird das deutlich interessanter als nur eine weitere RWA-Erzählung.
Allerdings sind wir noch ganz am Anfang.
Für mich ist der eigentliche Test ganz einfach:
Kann Dusk Private Märkte tatsächlich einfacher nutzbar machen, oder stellen wir nur einen alten Prozess onchain und nennen ihn „neu“?
Das ist der Teil, den ich genau beobachten werde, während Dusk Trade Gestalt annimmt.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
Ich habe mir in letzter Zeit den SME-Bereich von Dusk angesehen, und eine Sache ist immer wieder bei mir hängen geblieben.
Das Tokenisieren eines SME klingt einfach, wenn man es in einer Zeile sagt.
Lege den Vermögenswert onchain.
Lass Investoren darauf zugreifen.
Fertig.
Aber so einfach ist das wirklich nicht.
Jemand muss immer noch entscheiden, wer investieren darf, wie das Eigentum gehandhabt wird, wie Übertragungen funktionieren, welche Informationen offengelegt werden müssen und wie das eigentliche Geld abgewickelt wird.
Und hier denke ich, dass manche das RWA-Problem manchmal unterschätzen.
Das Token selbst ist nur ein Teil des Prozesses. Der Markt darum herum muss ebenfalls funktionieren.
Genau dort wird der Dusk-Ansatz für mich interessant.
Der aktuelle Fokus auf Private Märkte und SMEs geht nicht wirklich darum, einfach nur noch einen weiteren Vermögenswert auf eine Blockchain zu setzen, nur um „weil es möglich ist“.
Es geht vielmehr darum, die verschiedenen Teile des Prozesses miteinander zu verbinden.
Denn der schwierige Teil ist nicht die Erstellung des Tokens.
Der schwierige Teil ist, das Token nutzbar zu machen.
Ein SME kann ein tokenisiertes Wertpapier haben, aber wenn Investoren es nicht richtig nutzen können, Übertragungen kompliziert sind oder es keinen echten Markt darum herum gibt, dann hat sich nicht viel verändert.
Deshalb bin ich auch neugierig zu sehen, wie sich der Dusk Trade-Bereich entwickelt.
Wenn er den Prozess sowohl für Unternehmen als auch für Investoren vereinfacht, dann wird das deutlich interessanter als nur eine weitere RWA-Erzählung.
Allerdings sind wir noch ganz am Anfang.
Für mich ist der eigentliche Test ganz einfach:
Kann Dusk Private Märkte tatsächlich einfacher nutzbar machen, oder stellen wir nur einen alten Prozess onchain und nennen ihn „neu“?
Das ist der Teil, den ich genau beobachten werde, während Dusk Trade Gestalt annimmt.
1
4
229
Ich habe tiefer untersucht, wie Dusk Transaktionen handhabt, und dabei ist mir etwas aufgefallen, das ich vorher nicht wirklich bedacht hatte.
Moonlight und Phoenix sind nicht einfach nur zwei Versionen von dem Gleichen.
Moonlight ist kontobasiert. Du hast ein Konto, einen Kontostand, einen Nonce und Schlüssel, und das Netzwerk prüft die Transaktion anhand dieses Zustands.
Phoenix geht einen anderen Ansatz.
Es verwendet Notizen, die in einem Merkle-Baum gespeichert sind. Wenn eine Notiz ausgegeben wird, wird ein Nullifier erzeugt, sodass dieselbe Notiz nicht erneut ausgegeben werden kann.
Was meine Aufmerksamkeit geweckt hat, ist, dass das Netzwerk nicht offenlegen muss, welche konkrete Notiz ausgegeben wurde.
Genau dafür kommen die ZK-Beweise ins Spiel — die Transaktion kann verifiziert werden, ohne die zugrunde liegenden privaten Details offenzulegen. Die Einmal-Notizschlüssel helfen außerdem dabei, die Nachverfolgbarkeit von Transaktionen zu reduzieren.
Es gibt zudem einen Delegationsmechanismus für Dinge wie Scannen und Beweiserstellung, ohne der delegierten Partei Zugriff zu geben, um die Mittel auszugeben.
Daher würde ich es nicht einfach so beschreiben: „Moonlight ist transparent und Phoenix ist privat.“
Sie sind unterschiedliche Transaktionsmodelle, die auf unterschiedliche Anforderungen zugeschnitten sind, während sie auf demselben Dusk-Netzwerk laufen.
Und ehrlich gesagt finde ich, dass das eine ziemlich interessante Designentscheidung ist.
Was würdest du auf Dusk bevorzugen?
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Ich habe tiefer untersucht, wie Dusk Transaktionen handhabt, und dabei ist mir etwas aufgefallen, das ich vorher nicht wirklich bedacht hatte.
Moonlight und Phoenix sind nicht einfach nur zwei Versionen von dem Gleichen.
Moonlight ist kontobasiert. Du hast ein Konto, einen Kontostand, einen Nonce und Schlüssel, und das Netzwerk prüft die Transaktion anhand dieses Zustands.
Phoenix geht einen anderen Ansatz.
Es verwendet Notizen, die in einem Merkle-Baum gespeichert sind. Wenn eine Notiz ausgegeben wird, wird ein Nullifier erzeugt, sodass dieselbe Notiz nicht erneut ausgegeben werden kann.
Was meine Aufmerksamkeit geweckt hat, ist, dass das Netzwerk nicht offenlegen muss, welche konkrete Notiz ausgegeben wurde.
Genau dafür kommen die ZK-Beweise ins Spiel — die Transaktion kann verifiziert werden, ohne die zugrunde liegenden privaten Details offenzulegen. Die Einmal-Notizschlüssel helfen außerdem dabei, die Nachverfolgbarkeit von Transaktionen zu reduzieren.
Es gibt zudem einen Delegationsmechanismus für Dinge wie Scannen und Beweiserstellung, ohne der delegierten Partei Zugriff zu geben, um die Mittel auszugeben.
Daher würde ich es nicht einfach so beschreiben: „Moonlight ist transparent und Phoenix ist privat.“
Sie sind unterschiedliche Transaktionsmodelle, die auf unterschiedliche Anforderungen zugeschnitten sind, während sie auf demselben Dusk-Netzwerk laufen.
Und ehrlich gesagt finde ich, dass das eine ziemlich interessante Designentscheidung ist.
Was würdest du auf Dusk bevorzugen?
@Dusk $DUSK #dusk
🔥 Phoenix
50%
🌙 Moonlight
10%
⚡ Both
20%
🤔 Depends on the use case
20%
10 Stimmen • Abstimmung beendet
13
13
221
Ein Token auf der Blockchain zu haben, ist nur der Anfang.
Die eigentliche Frage ist: Können sich auch die Regeln rund um dieses Asset ebenfalls auf der Kette abbilden?
Nehmen wir eine regulierte Anleihe.
Sie in einen Token zu verwandeln, ist vielleicht der einfache Teil. Aber ein echter Finanzmarkt braucht mehr:
• Nur berechtigte Anleger sollten ihn halten dürfen
• Übertragungen müssen ggf. mit eingebauten Beschränkungen versehen sein
• Sensible Positionen sollten nicht standardmäßig öffentlich sein
• Die richtigen Parteien brauchen Zugriff auf die richtigen Informationen
• Bargeld- und Asset-Lieferung müssen gemeinsam abgerechnet werden
Dort wird die Tokenisierung mehr als nur ein digitales Wrapper.
Sie wird zu Marktinfrastruktur.
Genau deshalb sticht für mich @Dusk_Foundation hervor. Sein Fokus liegt nicht einfach darin, Assets auf die Blockchain zu bringen, sondern regulierte Workflows rund um sie zu ermöglichen—gesteuerte Transfers, selektive Offenlegung, Privatsphäre, Berechtigung und Abrechnung als zusammenhängende Teile eines Systems.
Die größere Chance liegt nicht nur in tokenisierten Assets.
Es geht um programmierbare Märkte:
Regeln, die dem Asset folgen.
Privatsphäre, die mit Verantwortlichkeit koexistieren kann.
Abrechnung, die als Teil der Transaktion stattfindet.
Eigentumswechsel, die Compliance-Anforderungen nicht verletzen.
Wenn dieses Modell in großem Maßstab funktioniert, könnte On-Chain-Finance weniger wie traditionelle Märkte wirken—mit einer neuen Datenbank—and mehr wie ein neu gestaltetes Finanzsystem.
Was ist deiner Meinung nach die größte Hürde für echtes Finanzwesen, um auf die Blockchain zu wechseln: Identität, Privatsphäre, Handel, Abwicklung oder Asset-Servicing?
$DUSK #dusk @Dusk_Foundation
{spot}(DUSKUSDT)
Ein Token auf der Blockchain zu haben, ist nur der Anfang.
Die eigentliche Frage ist: Können sich auch die Regeln rund um dieses Asset ebenfalls auf der Kette abbilden?
Nehmen wir eine regulierte Anleihe.
Sie in einen Token zu verwandeln, ist vielleicht der einfache Teil. Aber ein echter Finanzmarkt braucht mehr:
• Nur berechtigte Anleger sollten ihn halten dürfen
• Übertragungen müssen ggf. mit eingebauten Beschränkungen versehen sein
• Sensible Positionen sollten nicht standardmäßig öffentlich sein
• Die richtigen Parteien brauchen Zugriff auf die richtigen Informationen
• Bargeld- und Asset-Lieferung müssen gemeinsam abgerechnet werden
Dort wird die Tokenisierung mehr als nur ein digitales Wrapper.
Sie wird zu Marktinfrastruktur.
Genau deshalb sticht für mich @Dusk hervor. Sein Fokus liegt nicht einfach darin, Assets auf die Blockchain zu bringen, sondern regulierte Workflows rund um sie zu ermöglichen—gesteuerte Transfers, selektive Offenlegung, Privatsphäre, Berechtigung und Abrechnung als zusammenhängende Teile eines Systems.
Die größere Chance liegt nicht nur in tokenisierten Assets.
Es geht um programmierbare Märkte:
Regeln, die dem Asset folgen.
Privatsphäre, die mit Verantwortlichkeit koexistieren kann.
Abrechnung, die als Teil der Transaktion stattfindet.
Eigentumswechsel, die Compliance-Anforderungen nicht verletzen.
Wenn dieses Modell in großem Maßstab funktioniert, könnte On-Chain-Finance weniger wie traditionelle Märkte wirken—mit einer neuen Datenbank—and mehr wie ein neu gestaltetes Finanzsystem.
Was ist deiner Meinung nach die größte Hürde für echtes Finanzwesen, um auf die Blockchain zu wechseln: Identität, Privatsphäre, Handel, Abwicklung oder Asset-Servicing?
$DUSK #dusk @Dusk
13
9
162
Teilweise korrekt
Alle reden über Blockchain- Skalierbarkeit.
Fast niemand redet über die Kosten des Erinnerns.
Ein Netzwerk kann riesige Mengen an Aktivität verarbeiten, aber jeder Block, jedes Ereignis und jeder Zustandsübergang erzeugt auch historische Daten, die irgendwann gespeichert und gepflegt werden müssen.
Darum fand ich Dusk’s aktuelle Infrastruktur- Aktualisierung spannender als eine weitere TPS- Schlagzeile.
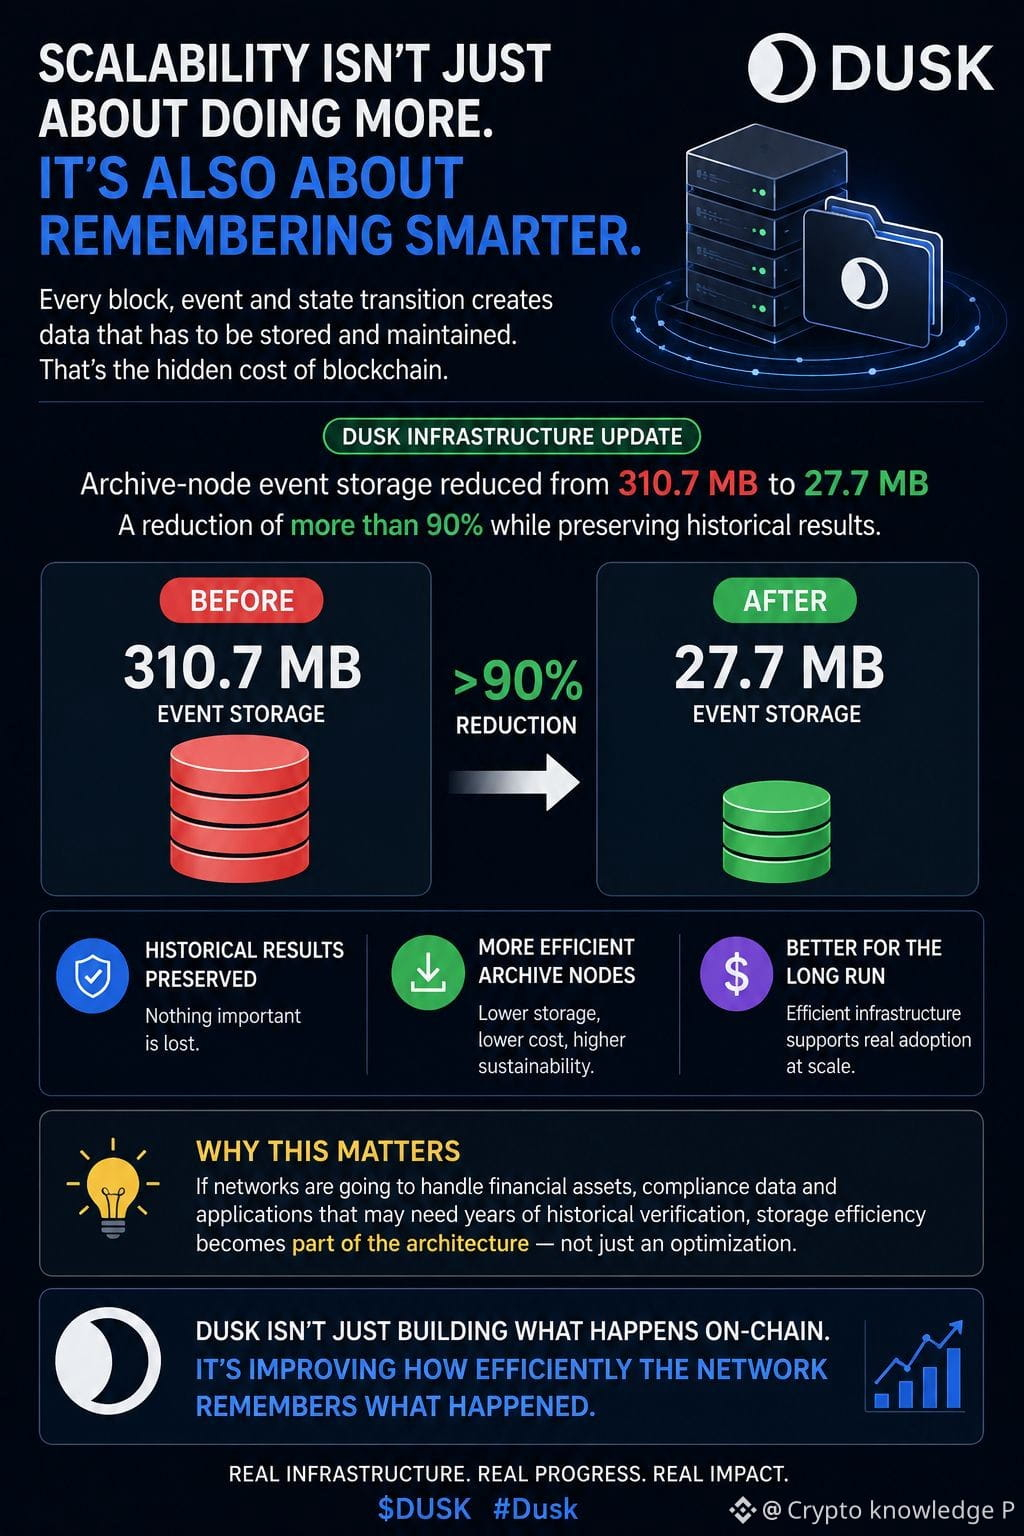
Dusk hat die Speicherung von Archiv-Node- Ereignissen von 310,7 MB auf 27,7 MB reduziert — mehr als 90 % weniger — und dabei historische Ergebnisse bewahrt.
Der interessante Teil ist nicht nur die Zahl.
Es geht darum, was das über die Blockchain- Infrastruktur aussagt.
Wenn Netzwerke irgendwann Finanzwerte und Anwendungen unterstützen sollen, die möglicherweise Jahre historischer Verifizierung benötigen, wird Speichereffizienz zu einem Bestandteil der Architektur selbst.
Skalierbarkeit bedeutet nicht nur, mehr zu verarbeiten. Sie bedeutet auch, weniger Daten zu tragen, ohne die Geschichte zu verlieren, die das Netzwerk verifizierbar macht.
Diese Verbesserungen werden wahrscheinlich nicht die lautesten Schlagzeilen erzeugen.
Aber die langweilige Infrastrukturarbeit ist oft das, was eine großflächige Einführung überhaupt erst möglich macht.
Dusk arbeitet nicht nur daran, was On-Chain passiert.
Es verbessert auch, wie effizient das Netzwerk sich merkt, was geschehen ist.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Alle reden über Blockchain- Skalierbarkeit.
Fast niemand redet über die Kosten des Erinnerns.
Ein Netzwerk kann riesige Mengen an Aktivität verarbeiten, aber jeder Block, jedes Ereignis und jeder Zustandsübergang erzeugt auch historische Daten, die irgendwann gespeichert und gepflegt werden müssen.
Darum fand ich Dusk’s aktuelle Infrastruktur- Aktualisierung spannender als eine weitere TPS- Schlagzeile.
Dusk hat die Speicherung von Archiv-Node- Ereignissen von 310,7 MB auf 27,7 MB reduziert — mehr als 90 % weniger — und dabei historische Ergebnisse bewahrt.
Der interessante Teil ist nicht nur die Zahl.
Es geht darum, was das über die Blockchain- Infrastruktur aussagt.
Wenn Netzwerke irgendwann Finanzwerte und Anwendungen unterstützen sollen, die möglicherweise Jahre historischer Verifizierung benötigen, wird Speichereffizienz zu einem Bestandteil der Architektur selbst.
Skalierbarkeit bedeutet nicht nur, mehr zu verarbeiten. Sie bedeutet auch, weniger Daten zu tragen, ohne die Geschichte zu verlieren, die das Netzwerk verifizierbar macht.
Diese Verbesserungen werden wahrscheinlich nicht die lautesten Schlagzeilen erzeugen.
Aber die langweilige Infrastrukturarbeit ist oft das, was eine großflächige Einführung überhaupt erst möglich macht.
Dusk arbeitet nicht nur daran, was On-Chain passiert.
Es verbessert auch, wie effizient das Netzwerk sich merkt, was geschehen ist.
@Dusk $DUSK #dusk
9
6
113
Verifiziert
Ein Dusk-Update, das meiner Meinung nach mehr Aufmerksamkeit verdient, ist das Livegehen des DuskEVM-Testnets.
Auf den ersten Blick klingt „eine weitere EVM-Umgebung“ nicht besonders interessant. Aber die Architektur erzählt eine andere Geschichte.
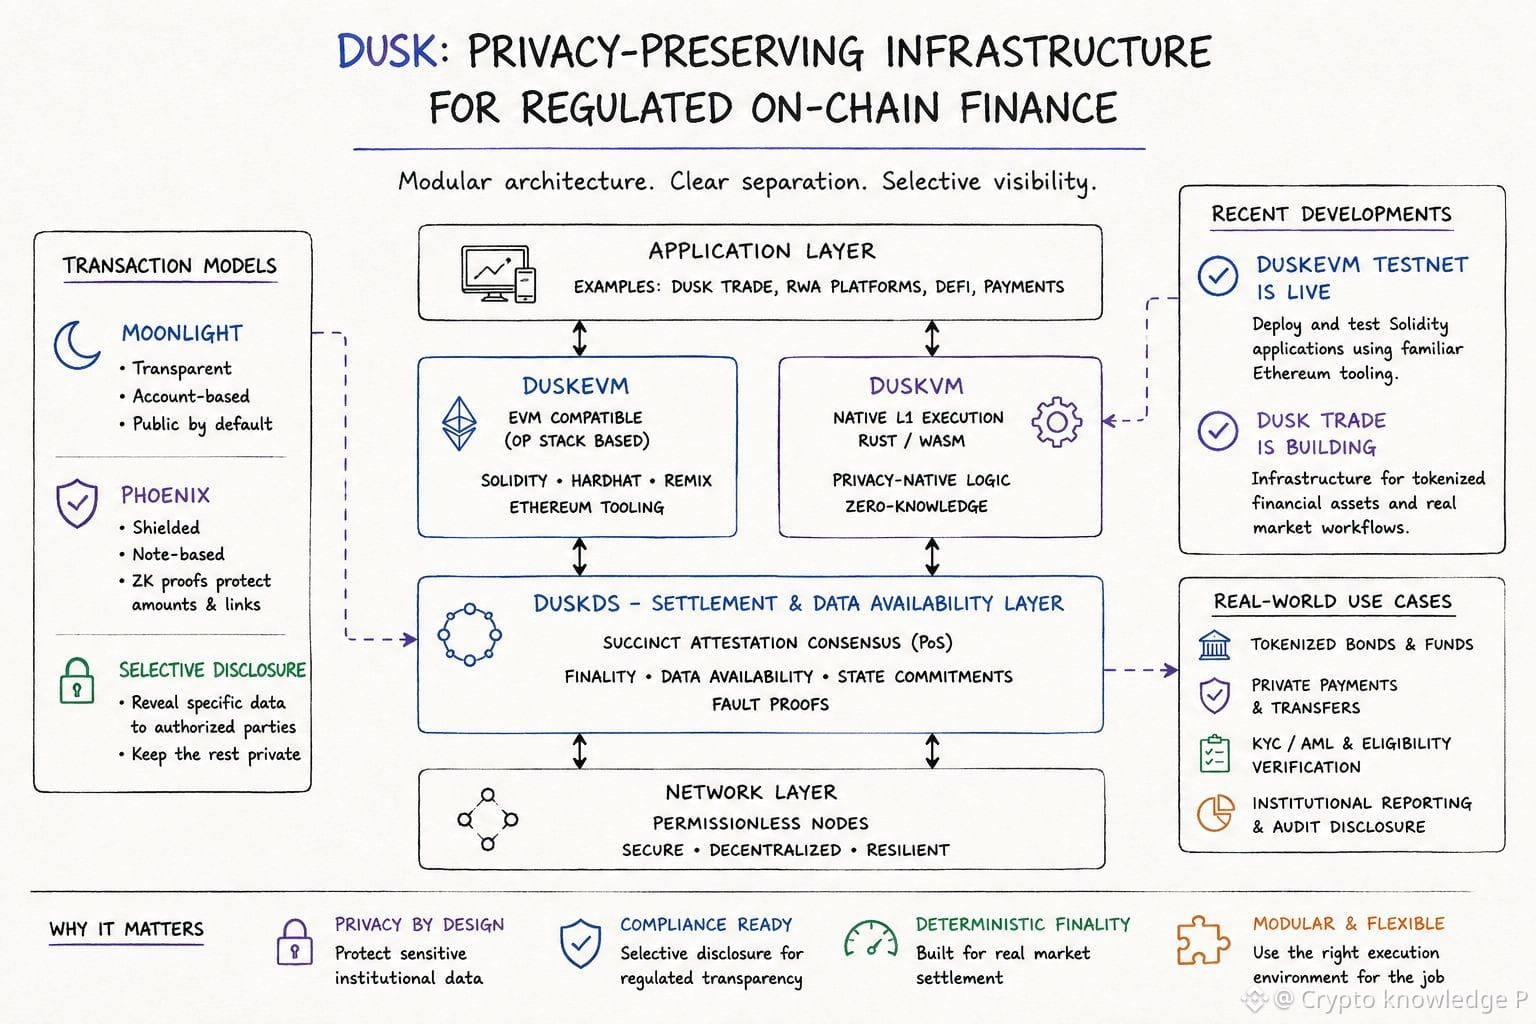
DuskEVM bringt Solidity, Hardhat und standardisierte Ethereum-Tools zu Dusk, während die Ausführung über DuskDS erfolgt. Diese Trennung ist entscheidend, weil Entwickler einen vertrauten Anwendung-Stack nutzen können, ohne auf die native Settlement- und Data-Availability-Schicht von Dusk zu verzichten.
Der spannendere Teil ist jedoch, was darum herum passiert.
Dusk baut außerdem Dusk Trade als Anwendungsschicht für tokenisierte Finanzassets – mit Workflows rund um Investor-Onboarding, Wallet-Bindung, kontrollierte Transfers, Payment-Koordination und regelkonforme Abwicklung.
Die jüngste Entwicklung geht also nicht nur darum, EVM-Kompatibilität hinzuzufügen.
Es sieht vielmehr so aus, als würde Dusk in Richtung eines Full-Stacks gehen, in dem verschiedene Komponenten unterschiedliche Probleme lösen:
→ DuskDS: Konsens, Settlement und Data Availability
→ DuskEVM: vertraute EVM-Ausführung
→ DuskVM: native Rust/WASM-Ausführung mit direktem Zugriff auf Dusk’ Privacy-Fähigkeiten
→ Dusk Trade: Anwendungsinfrastruktur für tokenisierte Märkte
Und genau hier wird die RWA-These noch interessanter.
Ein Asset zu tokenisieren ist relativ einfach zu beschreiben. Die tatsächliche Infrastruktur für Emission, Berechtigung, Transfers, Privacy, Offenlegung und Settlement zu bauen, ist die schwierigere Aufgabe.
Da DuskEVM nun zum Testen verfügbar ist und Dusk Trade um echte Markt-Workflows herum aufgebaut wird, ist das Nächste, worauf ich schauen werde, nicht noch eine Ankündigung.
Sondern das, was Entwickler und Finanzanwendungen tatsächlich auf dieser Stack aufbauen.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Ein Dusk-Update, das meiner Meinung nach mehr Aufmerksamkeit verdient, ist das Livegehen des DuskEVM-Testnets.
Auf den ersten Blick klingt „eine weitere EVM-Umgebung“ nicht besonders interessant. Aber die Architektur erzählt eine andere Geschichte.
DuskEVM bringt Solidity, Hardhat und standardisierte Ethereum-Tools zu Dusk, während die Ausführung über DuskDS erfolgt. Diese Trennung ist entscheidend, weil Entwickler einen vertrauten Anwendung-Stack nutzen können, ohne auf die native Settlement- und Data-Availability-Schicht von Dusk zu verzichten.
Der spannendere Teil ist jedoch, was darum herum passiert.
Dusk baut außerdem Dusk Trade als Anwendungsschicht für tokenisierte Finanzassets – mit Workflows rund um Investor-Onboarding, Wallet-Bindung, kontrollierte Transfers, Payment-Koordination und regelkonforme Abwicklung.
Die jüngste Entwicklung geht also nicht nur darum, EVM-Kompatibilität hinzuzufügen.
Es sieht vielmehr so aus, als würde Dusk in Richtung eines Full-Stacks gehen, in dem verschiedene Komponenten unterschiedliche Probleme lösen:
→ DuskDS: Konsens, Settlement und Data Availability
→ DuskEVM: vertraute EVM-Ausführung
→ DuskVM: native Rust/WASM-Ausführung mit direktem Zugriff auf Dusk’ Privacy-Fähigkeiten
→ Dusk Trade: Anwendungsinfrastruktur für tokenisierte Märkte
Und genau hier wird die RWA-These noch interessanter.
Ein Asset zu tokenisieren ist relativ einfach zu beschreiben. Die tatsächliche Infrastruktur für Emission, Berechtigung, Transfers, Privacy, Offenlegung und Settlement zu bauen, ist die schwierigere Aufgabe.
Da DuskEVM nun zum Testen verfügbar ist und Dusk Trade um echte Markt-Workflows herum aufgebaut wird, ist das Nächste, worauf ich schauen werde, nicht noch eine Ankündigung.
Sondern das, was Entwickler und Finanzanwendungen tatsächlich auf dieser Stack aufbauen.
@Dusk $DUSK #dusk
16
10
122
Je mehr ich mir die Tokenisierung anschaue, desto mehr denke ich, dass wir die falsche Frage stellen.
Jeder fragt: „Kann dieses Asset auf die Blockchain gebracht werden?“
Aber stell dir vor, das Asset ist bereits dort.
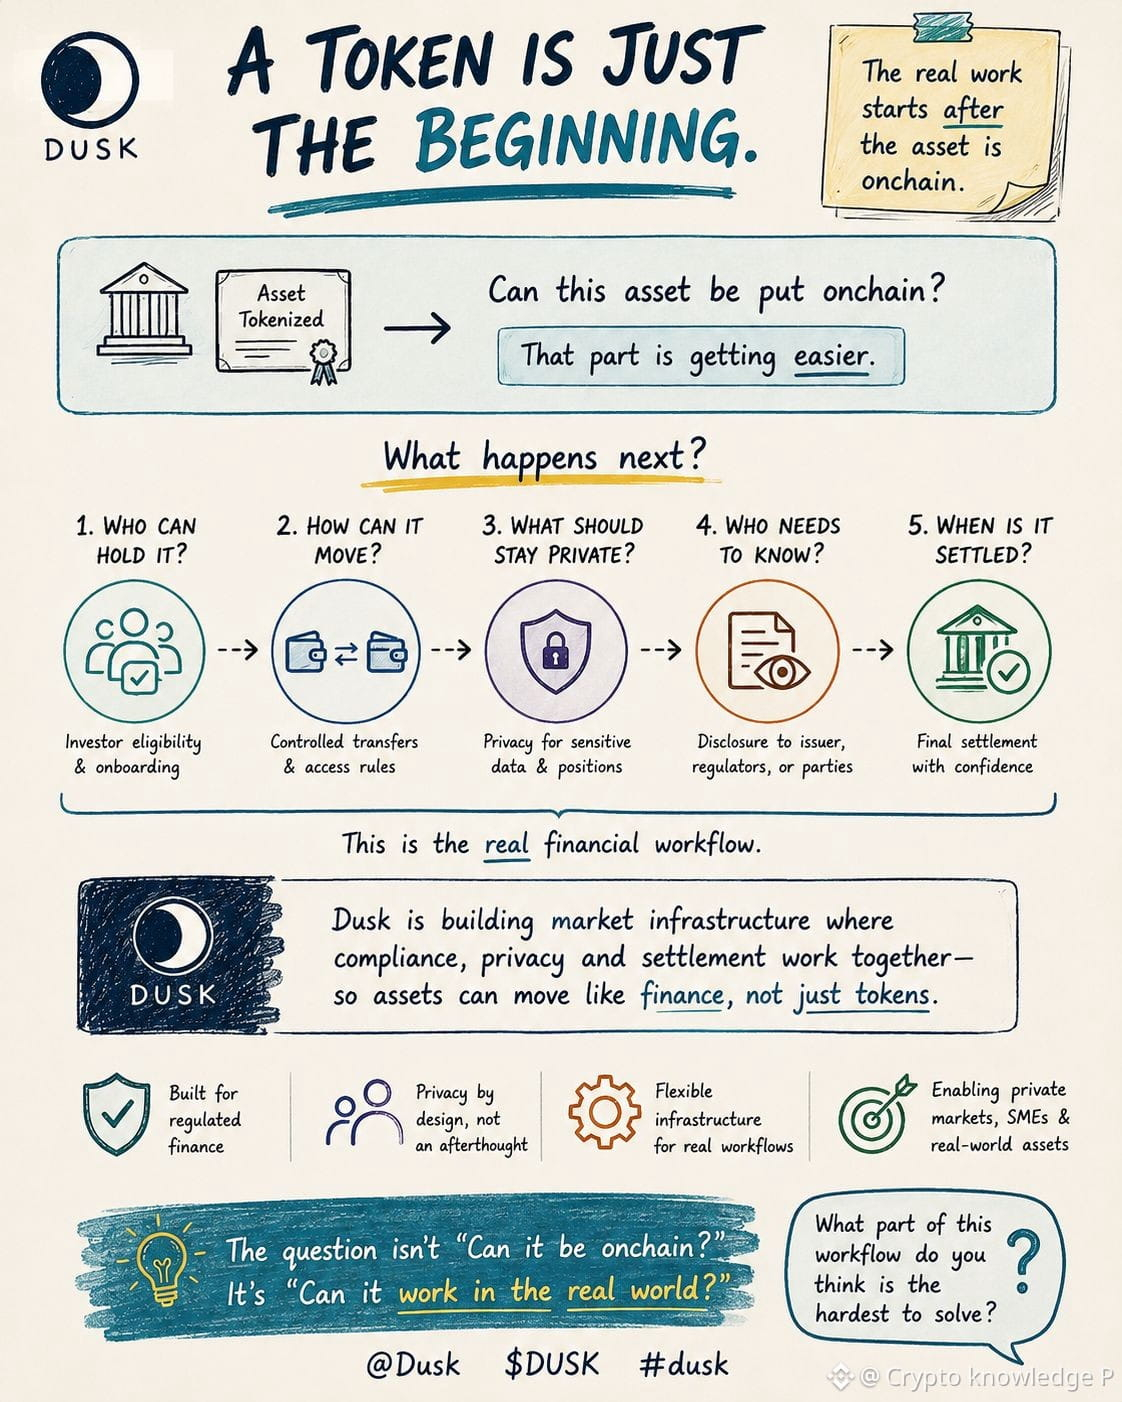
Jetzt möchte ein Investor es kaufen. Ein anderer möchte es verkaufen. Der Emittent muss durchsetzen, wer es halten darf. Ein Regulator braucht später möglicherweise einen Nachweis. Und irgendwo dazwischen darf sensible Information nicht zu öffentlichen Daten werden.
Das ist für mich der spannende Teil von @Dusk_Foundation . Seine Marktinfrastruktur wird so konzipiert, dass sie den gesamten Arbeitsablauf unterstützt – Eignung, kontrollierte Übertragungen, Datenschutz, Offenlegung und Abwicklung – statt einen Token als fertiges Produkt zu behandeln.
Vielleicht liegt der eigentliche Durchbruch bei RWA nicht darin, mehr Tokens zu erstellen.
Vielleicht liegt er darin, dass diese Tokens tatsächlich wie Finanzanlagen funktionieren.
Welcher Teil dieses Arbeitsablaufs ist deiner Meinung nach am schwersten zu lösen?
$DUSK #dusk @Dusk_Foundation
{future}(DUSKUSDT)
Je mehr ich mir die Tokenisierung anschaue, desto mehr denke ich, dass wir die falsche Frage stellen.
Jeder fragt: „Kann dieses Asset auf die Blockchain gebracht werden?“
Aber stell dir vor, das Asset ist bereits dort.
Jetzt möchte ein Investor es kaufen. Ein anderer möchte es verkaufen. Der Emittent muss durchsetzen, wer es halten darf. Ein Regulator braucht später möglicherweise einen Nachweis. Und irgendwo dazwischen darf sensible Information nicht zu öffentlichen Daten werden.
Das ist für mich der spannende Teil von @Dusk . Seine Marktinfrastruktur wird so konzipiert, dass sie den gesamten Arbeitsablauf unterstützt – Eignung, kontrollierte Übertragungen, Datenschutz, Offenlegung und Abwicklung – statt einen Token als fertiges Produkt zu behandeln.
Vielleicht liegt der eigentliche Durchbruch bei RWA nicht darin, mehr Tokens zu erstellen.
Vielleicht liegt er darin, dass diese Tokens tatsächlich wie Finanzanlagen funktionieren.
Welcher Teil dieses Arbeitsablaufs ist deiner Meinung nach am schwersten zu lösen?
$DUSK #dusk @Dusk
22
11
148
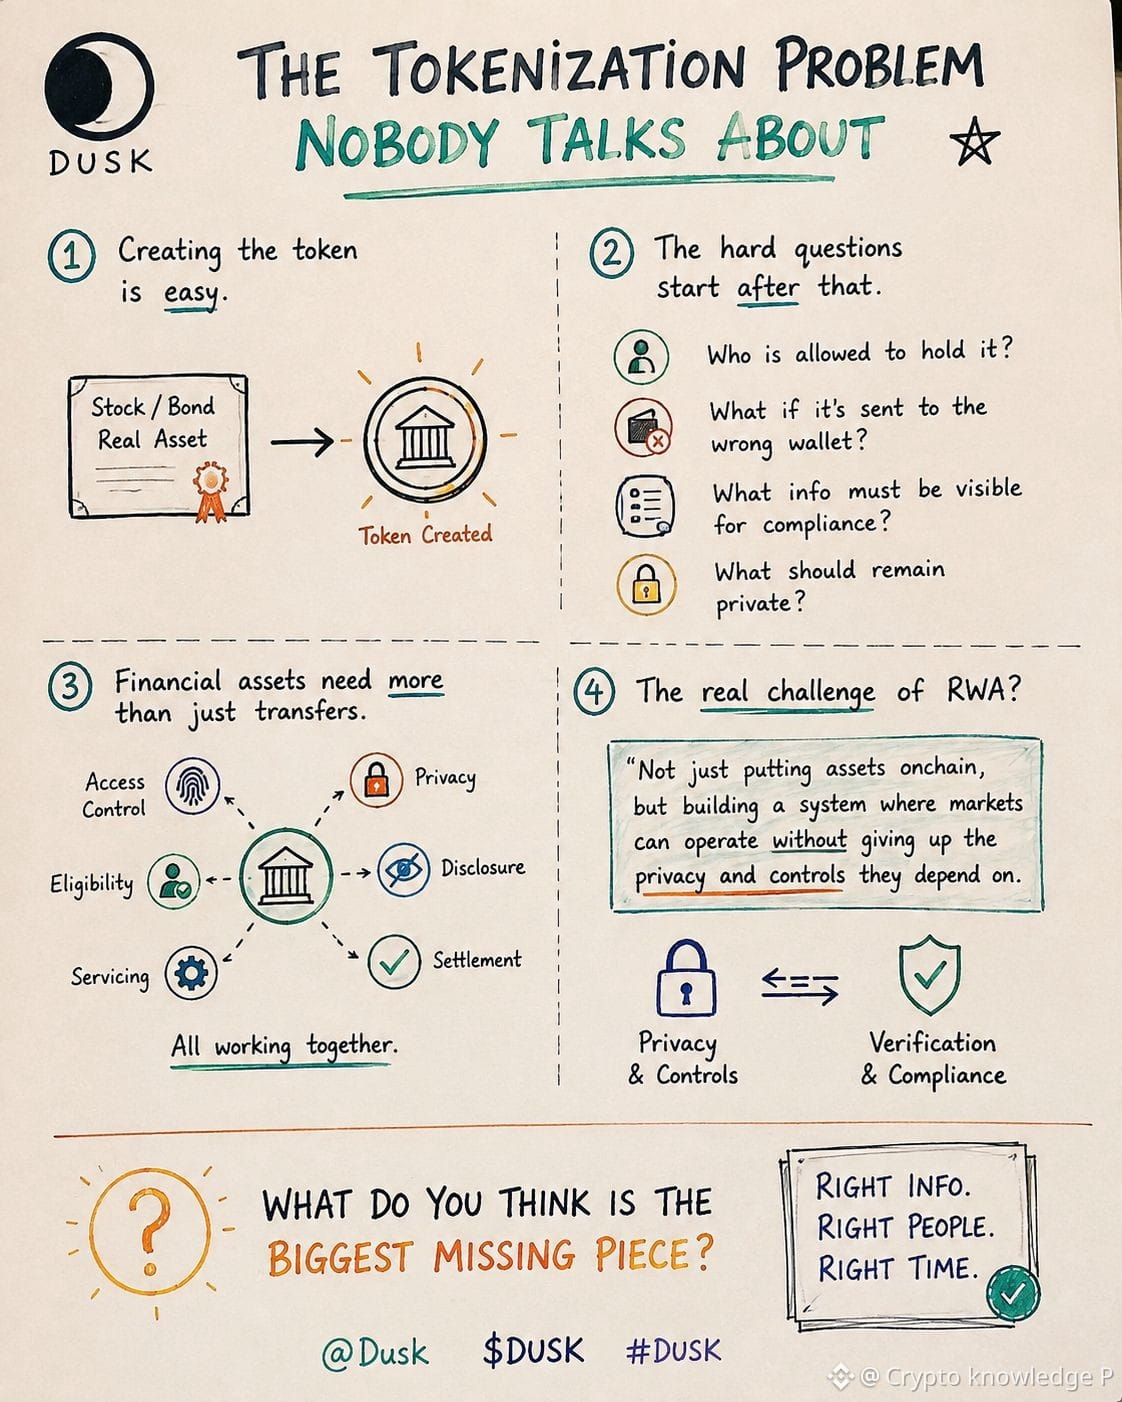
Vor ein paar Tagen habe ich darüber nachgedacht, was „Tokenisierung eines Assets“ eigentlich bedeutet. Auf den ersten Blick klingt es simpel: Man nimmt eine Aktie, eine Anleihe oder ein anderes Finanz-Asset und bringt es auf die Blockchain. Aber das Erstellen des Tokens dürfte wahrscheinlich der leichtere Teil sein.
Die schwierigeren Fragen beginnen danach. Wer kann es tatsächlich halten? Was passiert, wenn jemand versucht, es an eine falsche Wallet zu übertragen? Welche Informationen müssen für Compliance sichtbar sein, und was sollte privat bleiben?
Genau dort wird $DUSK für mich spannend. Echte finanzielle Assets brauchen mehr als nur schnelle Übertragungen – sie brauchen Regeln, Privatsphäre, Verifizierung und Abwicklung, die zusammenarbeiten, ohne alles in eine öffentliche Tabellenkalkulation zu verwandeln.
Vielleicht besteht die eigentliche Herausforderung von RWA nicht darin, Assets auf die Blockchain zu bringen. Vielleicht geht es vielmehr darum, ein System zu bauen, in dem Finanzmärkte dort tatsächlich funktionieren können, ohne auf die Privatsphäre und Kontrollen zu verzichten, von denen sie bereits abhängen. Was denkst du, ist das größte fehlende Element? 👀
@Dusk_Foundation $DUSK #Dusk
{future}(DUSKUSDT)
Vor ein paar Tagen habe ich darüber nachgedacht, was „Tokenisierung eines Assets“ eigentlich bedeutet. Auf den ersten Blick klingt es simpel: Man nimmt eine Aktie, eine Anleihe oder ein anderes Finanz-Asset und bringt es auf die Blockchain. Aber das Erstellen des Tokens dürfte wahrscheinlich der leichtere Teil sein.
Die schwierigeren Fragen beginnen danach. Wer kann es tatsächlich halten? Was passiert, wenn jemand versucht, es an eine falsche Wallet zu übertragen? Welche Informationen müssen für Compliance sichtbar sein, und was sollte privat bleiben?
Genau dort wird $DUSK für mich spannend. Echte finanzielle Assets brauchen mehr als nur schnelle Übertragungen – sie brauchen Regeln, Privatsphäre, Verifizierung und Abwicklung, die zusammenarbeiten, ohne alles in eine öffentliche Tabellenkalkulation zu verwandeln.
Vielleicht besteht die eigentliche Herausforderung von RWA nicht darin, Assets auf die Blockchain zu bringen. Vielleicht geht es vielmehr darum, ein System zu bauen, in dem Finanzmärkte dort tatsächlich funktionieren können, ohne auf die Privatsphäre und Kontrollen zu verzichten, von denen sie bereits abhängen. Was denkst du, ist das größte fehlende Element? 👀
@Dusk $DUSK #Dusk
8
8
167
#dusk $DUSK
Die Sicherheitsgeschichte einer Blockchain lautet nicht „Wir haben nie einen Bug gefunden“.
Sondern: Was passiert, nachdem ein ernsthafter Audit einen gefunden hat.
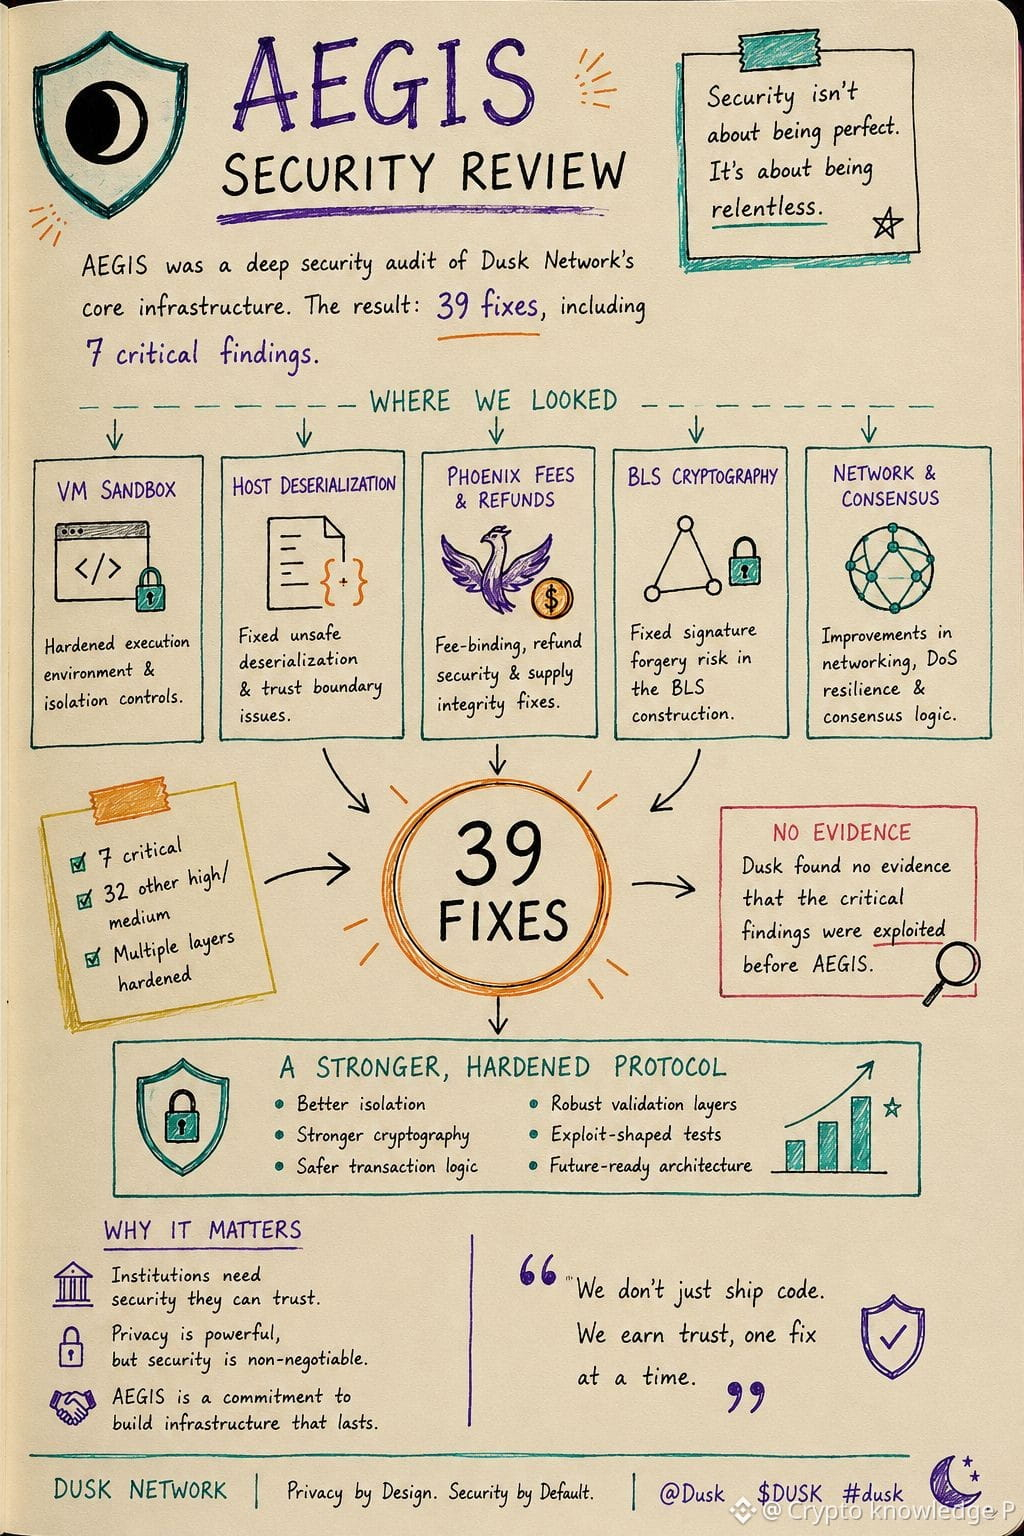
Deshalb bin ich dem AEGIS-„Kaninchenbau“ bei @Dusk_Foundation gefolgt.
Dusk veröffentlichte 2026 die AEGIS-Remediation mit 39 Sicherheitsfixes, darunter 7 kritische Befunde.
Der interessante Teil? Das waren nicht nur oberflächliche Probleme.
Das Audit ging tief in den Stack:
→ VM-Sandbox-Ausführung
→ Deserialisierung auf Host-Seite
→ Phoenix-Fees- und Refund-Logik
→ BLS-Signatur-Sicherheit
→ Konsens, Networking & kryptografische Komponenten
Ein Problem mit der Phoenix-Fees-Logik kann die Integrität des Angebots, die Verfügbarkeit der Chain und die Sicherheit der Rückerstattung beeinträchtigen. Das BLS-Problem betraf den kryptografischen Aufbau, der für die Signaturverifikation verwendet wird.
AEGIS hat nicht einfach nur eine Zeile gepatcht und weitergemacht. Dusk sagt, sie hätten das betroffene Ownership-Modell überarbeitet, Vertrauensgrenzen gehärtet, an mehreren Ebenen Checks zur Konsistenz der Fees ergänzt, den BLS-Pfad gestärkt und regressionstests hinzugefügt, die wie Exploits geformt sind.
Und laut Dusk fanden sie keine Hinweise darauf, dass die kritischen Befunde zuvor vor AEGIS ausgenutzt wurden.
Für mich ist das der eigentliche Takeaway.
Im regulierten Finanzwesen ist Privatsphäre wichtig.
Aber Privatsphäre ohne Sicherheit ist nutzlos.
Die Infrastruktur muss adversatives Denken überstehen, bevor Institutionen ihr vertrauen können.
Das ist die Seite von @Dusk_Foundation , die ich es wert finde, im Blick zu behalten:
nicht nur das, was das Protokoll verspricht,
sondern wie ernsthaft es reagiert, wenn jemand versucht, es zu brechen.
$DUSK #dusk @Dusk_Foundation
{spot}(DUSKUSDT)
#dusk $DUSK
Die Sicherheitsgeschichte einer Blockchain lautet nicht „Wir haben nie einen Bug gefunden“.
Sondern: Was passiert, nachdem ein ernsthafter Audit einen gefunden hat.
Deshalb bin ich dem AEGIS-„Kaninchenbau“ bei @Dusk gefolgt.
Dusk veröffentlichte 2026 die AEGIS-Remediation mit 39 Sicherheitsfixes, darunter 7 kritische Befunde.
Der interessante Teil? Das waren nicht nur oberflächliche Probleme.
Das Audit ging tief in den Stack:
→ VM-Sandbox-Ausführung
→ Deserialisierung auf Host-Seite
→ Phoenix-Fees- und Refund-Logik
→ BLS-Signatur-Sicherheit
→ Konsens, Networking & kryptografische Komponenten
Ein Problem mit der Phoenix-Fees-Logik kann die Integrität des Angebots, die Verfügbarkeit der Chain und die Sicherheit der Rückerstattung beeinträchtigen. Das BLS-Problem betraf den kryptografischen Aufbau, der für die Signaturverifikation verwendet wird.
AEGIS hat nicht einfach nur eine Zeile gepatcht und weitergemacht. Dusk sagt, sie hätten das betroffene Ownership-Modell überarbeitet, Vertrauensgrenzen gehärtet, an mehreren Ebenen Checks zur Konsistenz der Fees ergänzt, den BLS-Pfad gestärkt und regressionstests hinzugefügt, die wie Exploits geformt sind.
Und laut Dusk fanden sie keine Hinweise darauf, dass die kritischen Befunde zuvor vor AEGIS ausgenutzt wurden.
Für mich ist das der eigentliche Takeaway.
Im regulierten Finanzwesen ist Privatsphäre wichtig.
Aber Privatsphäre ohne Sicherheit ist nutzlos.
Die Infrastruktur muss adversatives Denken überstehen, bevor Institutionen ihr vertrauen können.
Das ist die Seite von @Dusk , die ich es wert finde, im Blick zu behalten:
nicht nur das, was das Protokoll verspricht,
sondern wie ernsthaft es reagiert, wenn jemand versucht, es zu brechen.
$DUSK #dusk @Dusk
6
9
233
Verifiziert
#dusk $DUSK
Die meisten Blockchains wurden rund um eine Idee entworfen:
Transparenz.
Aber echte Finanzmärkte brauchen etwas mehr Differenzierung.
Man kann nicht erwarten, dass Institutionen jede Kontostand-, Positions- und Transaktionsdetails auf ein öffentliches Ledger stellen, damit es für alle sichtbar ist.
Genau da wird @Dusk_Foundation interessant.
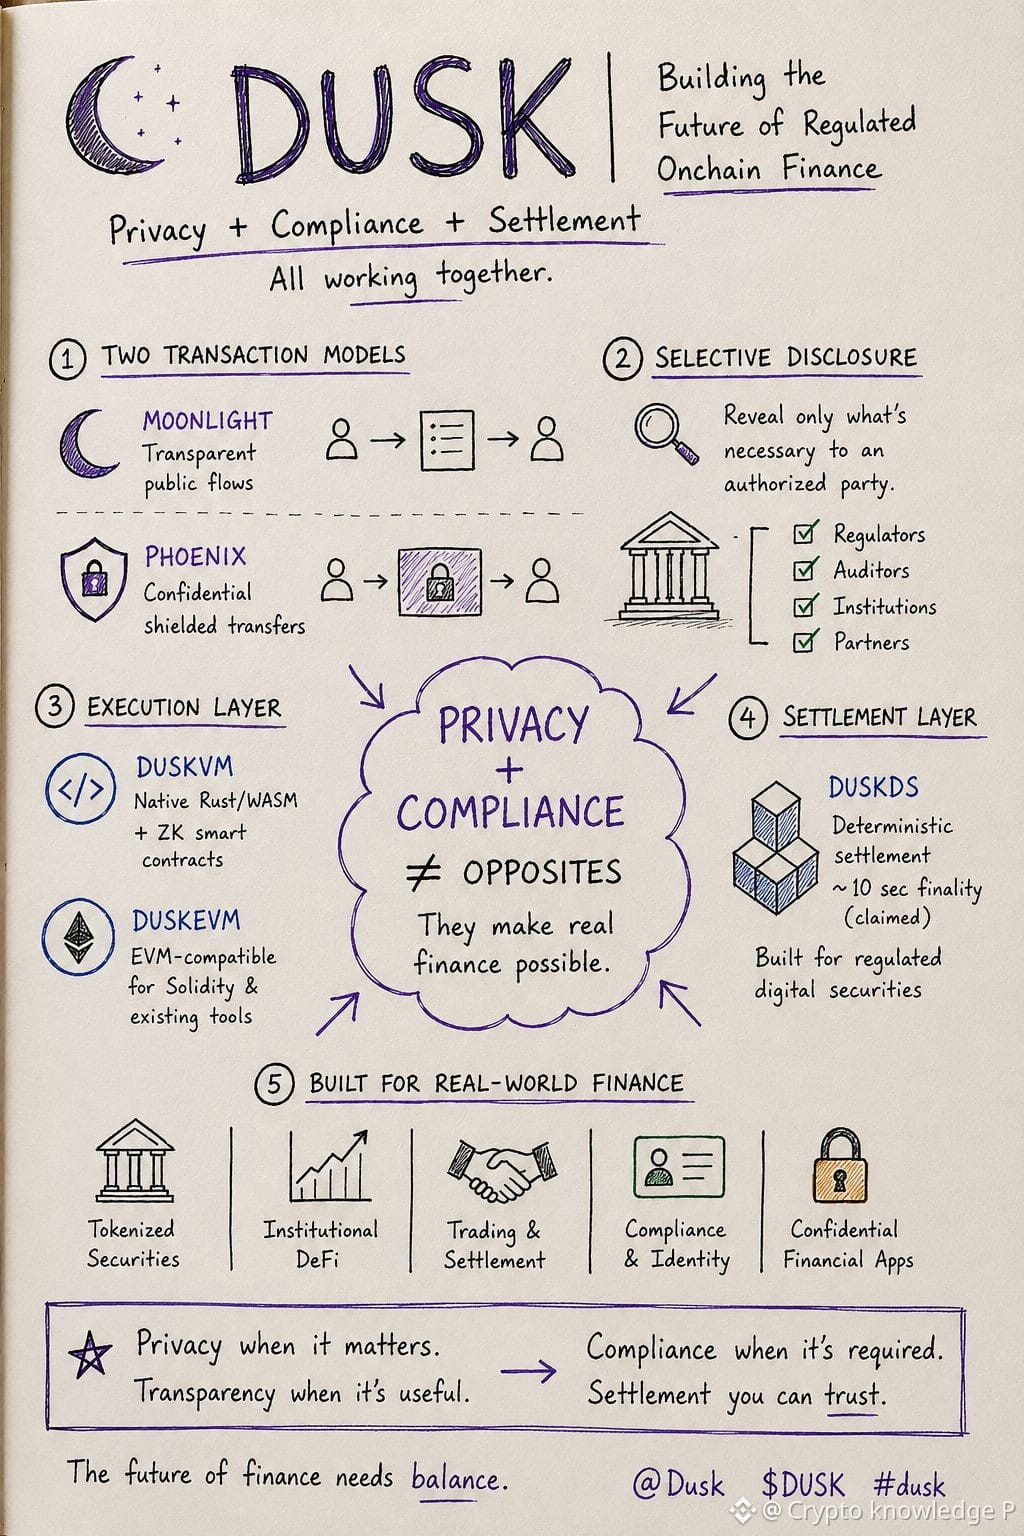
Dusk baut Infrastruktur für reguliertes Onchain-Finanzwesen, bei dem Privatsphäre, Compliance und deterministische Abwicklung gemeinsam funktionieren können.
→ Moonlight für transparente öffentliche Flows
→ Phoenix für vertrauliche, abgeschirmte Überweisungen
→ Selektive Offenlegung, wenn eine autorisierte Partei spezifische Informationen benötigt
→ DuskVM für native Rust/WASM + ZK-Smart-Contracts
→ DuskEVM für einen EVM-kompatiblen Entwicklungspfad
Und die größere Idee geht über das bloße „Tokenisieren eines Assets“ hinaus.
Bei regulierten Wertpapieren müssen Anlegerberechtigung, kontrollierte Transfers, Privatsphäre, Offenlegung, Reporting und Abwicklung zusammenarbeiten.
Das ist der Teil, den ich an Dusk am spannendsten finde.
Tokenisierung ist leicht zu beschreiben.
Die finanzielle Infrastruktur darum herum aufzubauen ist der schwierige Teil.
Dusk setzt darauf, dass die Zukunft des Onchain-Finanzwesens beides braucht:
Privatsphäre, wenn es darauf ankommt.
Transparenz, wenn sie nützlich ist.
Compliance, wenn sie erforderlich ist.
Abwicklung, der man vertrauen kann.
Das ist eine These, der man Aufmerksamkeit schenken sollte. 👀
@Dusk_Foundation $DUSK #dusk
#dusk $DUSK
Die meisten Blockchains wurden rund um eine Idee entworfen:
Transparenz.
Aber echte Finanzmärkte brauchen etwas mehr Differenzierung.
Man kann nicht erwarten, dass Institutionen jede Kontostand-, Positions- und Transaktionsdetails auf ein öffentliches Ledger stellen, damit es für alle sichtbar ist.
Genau da wird @Dusk interessant.
Dusk baut Infrastruktur für reguliertes Onchain-Finanzwesen, bei dem Privatsphäre, Compliance und deterministische Abwicklung gemeinsam funktionieren können.
→ Moonlight für transparente öffentliche Flows
→ Phoenix für vertrauliche, abgeschirmte Überweisungen
→ Selektive Offenlegung, wenn eine autorisierte Partei spezifische Informationen benötigt
→ DuskVM für native Rust/WASM + ZK-Smart-Contracts
→ DuskEVM für einen EVM-kompatiblen Entwicklungspfad
Und die größere Idee geht über das bloße „Tokenisieren eines Assets“ hinaus.
Bei regulierten Wertpapieren müssen Anlegerberechtigung, kontrollierte Transfers, Privatsphäre, Offenlegung, Reporting und Abwicklung zusammenarbeiten.
Das ist der Teil, den ich an Dusk am spannendsten finde.
Tokenisierung ist leicht zu beschreiben.
Die finanzielle Infrastruktur darum herum aufzubauen ist der schwierige Teil.
Dusk setzt darauf, dass die Zukunft des Onchain-Finanzwesens beides braucht:
Privatsphäre, wenn es darauf ankommt.
Transparenz, wenn sie nützlich ist.
Compliance, wenn sie erforderlich ist.
Abwicklung, der man vertrauen kann.
Das ist eine These, der man Aufmerksamkeit schenken sollte. 👀
@Dusk $DUSK #dusk
2
8
288
⚡ ZUKUNFTSHÄNDLER UMFRAGE ⚡
RSI über 78 = überkaufter Bereich 📊
Diese Top-Gewinner steigen… was ist dein Plan für die Futures? 👇
Hohes Risiko, hohe Belohnung — lass dich nicht liquidieren!
💬 Kommentiere deinen Einstieg & Hebel#CryptoPoll #SKLUSDT #CryptoPatience #FutureTradingSignals #MOVR/USDT $ZBT $KERNEL $SKL
RSI über 78 = überkaufter Bereich 📊
Diese Top-Gewinner steigen… was ist dein Plan für die Futures? 👇
Hohes Risiko, hohe Belohnung — lass dich nicht liquidieren!
💬 Kommentiere deinen Einstieg & Hebel#CryptoPoll #SKLUSDT #CryptoPatience #FutureTradingSignals #MOVR/USDT $ZBT $KERNEL $SKL
Short KERNEL
57%
Short SKL
13%
Short MOVR
27%
Short ZBT
3%
104 Stimmen • Abstimmung beendet
1
2
3.5k
Auf welche Art von Krypto setzen Sie für den nächsten Bullenlauf? 👇
💬 Kommentieren Sie Ihre Wahl + warum
#BTC #solana #MEME #CryptoPoll #Dogecoin $NOM $ON $KAT
Auf welche Art von Krypto setzen Sie für den nächsten Bullenlauf? 👇
💬 Kommentieren Sie Ihre Wahl + warum
#BTC #solana #MEME #CryptoPoll #Dogecoin $NOM $ON $KAT
💬 Kommentieren Sie Ihre Wahl + warum
#BTC #solana #MEME #CryptoPoll #Dogecoin $NOM $ON $KAT
Store of Value — Bitcoin (BTC)
22%
Oracle Power— Chainlink (LINK)
14%
High-Speed Chains— Solana(SOL)
33%
Memecoins — Dogecoin (DOGE)
31%
36 Stimmen • Abstimmung beendet
1
1
4.7k
Artikel
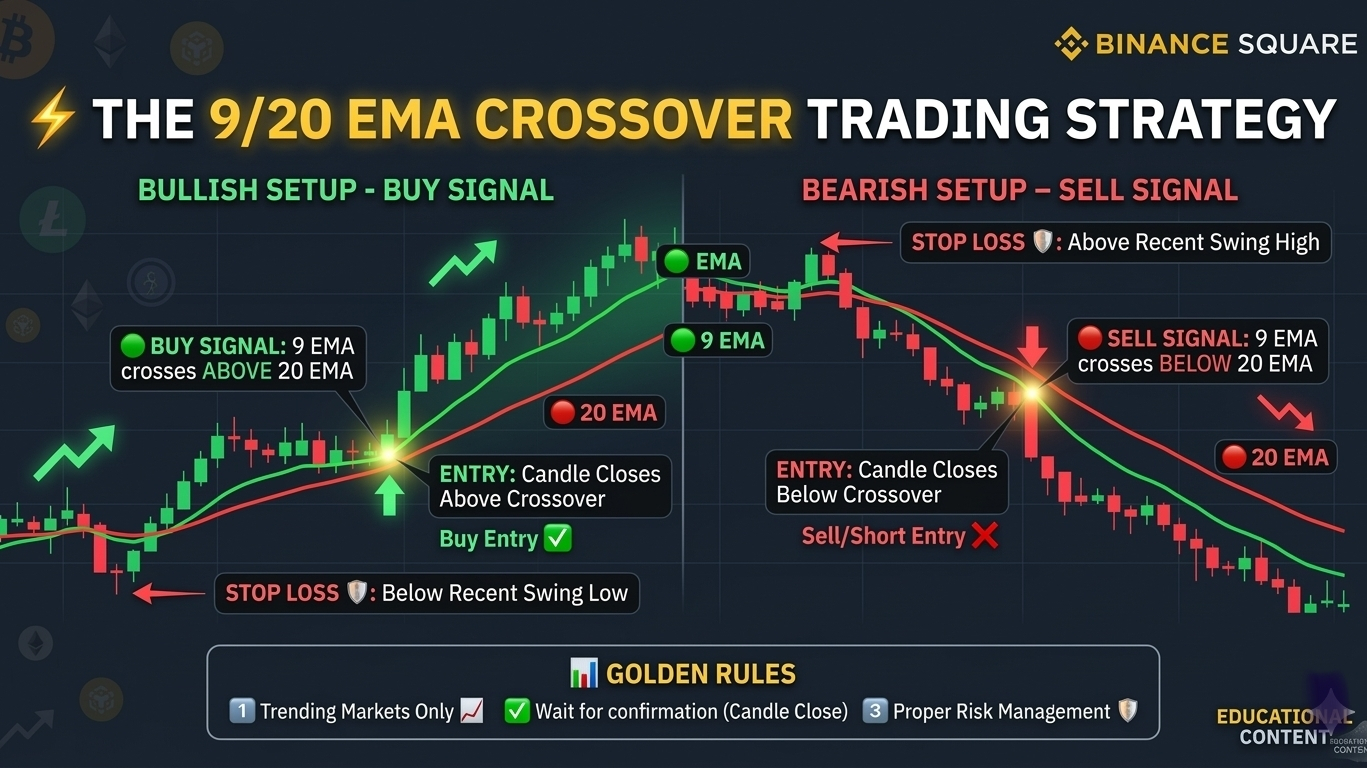
🔥 DER 9/20 EMA ÜBERGANG: Ihr Plan zum Erfassen von Krypto-TrendsSind Sie es leid, dass verzögerte Indikatoren Ihnen verspätete Signale geben? Wenn Sie Momentum vor der Menge erfassen möchten, ist es an der Zeit, die 9/20 Exponential Moving Average (EMA) Strategie zu meistern.
Hier ist genau, wie Sie es einrichten und wie ein Profi handeln können. 🧵👇
━━━━━━━━━━━━━━━━━━━━━
⚙️ DIE DIAGRAMMEINSTELLUNG
━━━━━━━━━━━━━━━━━━━━━
Öffnen Sie Ihr Binance-Diagramm (am besten für 15 Minuten, 1 Stunde oder 4 Stunden Zeitrahmen) und fügen Sie zwei EMAs hinzu:
🟢 Schnelle Linie: 9 EMA (verfolgt unmittelbares Momentum)
🔥 DER 9/20 EMA ÜBERGANG: Ihr Plan zum Erfassen von Krypto-Trends
Sind Sie es leid, dass verzögerte Indikatoren Ihnen verspätete Signale geben? Wenn Sie Momentum vor der Menge erfassen möchten, ist es an der Zeit, die 9/20 Exponential Moving Average (EMA) Strategie zu meistern.
Hier ist genau, wie Sie es einrichten und wie ein Profi handeln können. 🧵👇
━━━━━━━━━━━━━━━━━━━━━
⚙️ DIE DIAGRAMMEINSTELLUNG
━━━━━━━━━━━━━━━━━━━━━
Öffnen Sie Ihr Binance-Diagramm (am besten für 15 Minuten, 1 Stunde oder 4 Stunden Zeitrahmen) und fügen Sie zwei EMAs hinzu:
🟢 Schnelle Linie: 9 EMA (verfolgt unmittelbares Momentum)
2
84
Trending Verborgene Juwelen Umfrage (Binance) 💎
Jeder schaut auf BTC & ETH…
Aber echte Gewinne kommen von verborgenen Juwelen 👀
Welcher trendige Altcoin hat das größte 10-fache Potenzial?$FET $RNDR $TIA
📊 Jetzt abstimmen & kommentiere deinen verborgenen Juwel
Die beste Alpha ist immer in den Kommentaren 👇
#crypto #CryptoPoll #BTC #BinanceSquareTalks #CryptoPoll
FET (AI narrative)
63%
RNDR (GPU / AI infrastructure)
10%
TIA (Modular blockchain)
24%
SEI (High-speed DeFi chain)
3%
71 Stimmen • Abstimmung beendet
1
4
3k
Welche Memecoin sammelst du gerade?
💬 Kommentiere die Memecoin, bei der du optimistisch bist
Lass uns sehen, welche Community am stärksten ist 👀
#MemecoinArmy #CryptoPoll #BinanceSquare #PEPE #memecoin🚀🚀🚀
$PEPE $DOGE $FLOKI
Welche Memecoin sammelst du gerade?
💬 Kommentiere die Memecoin, bei der du optimistisch bist
Lass uns sehen, welche Community am stärksten ist 👀
#MemecoinArmy #CryptoPoll #BinanceSquare #PEPE #memecoin🚀🚀🚀
$PEPE $DOGE $FLOKI
💬 Kommentiere die Memecoin, bei der du optimistisch bist
Lass uns sehen, welche Community am stärksten ist 👀
#MemecoinArmy #CryptoPoll #BinanceSquare #PEPE #memecoin🚀🚀🚀
$PEPE $DOGE $FLOKI
DOGE
43%
SHIB
7%
PEPE
39%
OTHER (COMMENT IT)
11%
87 Stimmen • Abstimmung beendet
1
3
1.2k
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
ChainlinkLaunchesCCIP2WithEnterpriseVerification
2,655 Aufrufe
244 Kommentare
#chainlinklaunchesccip2withenterpriseverification CHAINLINK NÂNG CẤP CCIP 2
Chainlink hat soeben CCIP 2 veröffentlicht und damit sein Cross-Chain-System weiterentwickelt – mit dem Fokus auf Sicherheit.
Besonders hervorzuheben ist, dass Unternehmen nun eigene Validatoren hinzufügen oder Drittanbieter wie Infosys, Nethermind beauftragen können, um Transaktionen zu prüfen.
Zuvor wurde die Kelp DAO vermutlich im Umfang von rund 292 Millionen USD rsETH gehackt; nach diesem Vorfall hat Kelp rsETH auf Chainlink verlagert.
Doch es gibt einen Punkt, den Mây unbedingt betonen möchte:
Wenn keine neuen Validatoren hinzugefügt werden, verlassen sich CCIP-2-Nutzer derzeit nur auf ein einziges Verifizierungsnetz – statt auf zwei Ebenen wie zuvor.
Die Cross-Chain-Story geht also nicht nur um Geschwindigkeit oder Transaktionsgebühren.
Neue Sicherheit ist das, worauf man langfristig achten sollte.
Mây wird beobachten, ob große Organisationen zusätzliche Validatoren implementieren. 👀
Folge Mây, um jeden Tag mehr Krypto-News zu erhalten.
DYOR und verwalte stets dein Kapital.
Mây Làm Crypto
·2 Likes
·2.4k Aufrufe
GoldFallsTo$4144
2,872 Aufrufe
76 Kommentare
QNTFallsOver40%FromMorningHigh
24,498 Aufrufe
674 Kommentare