

CryptoForge
97 Beiträge

CryptoForge
Melden
Nutzer blockieren
Crypto analyst| passionate Blockchain technology
Regelmäßiger Trader
5 Jahre
415 Following
219 Follower
170 Like gegeben
Beiträge
Alle
Zitierungen
·
--
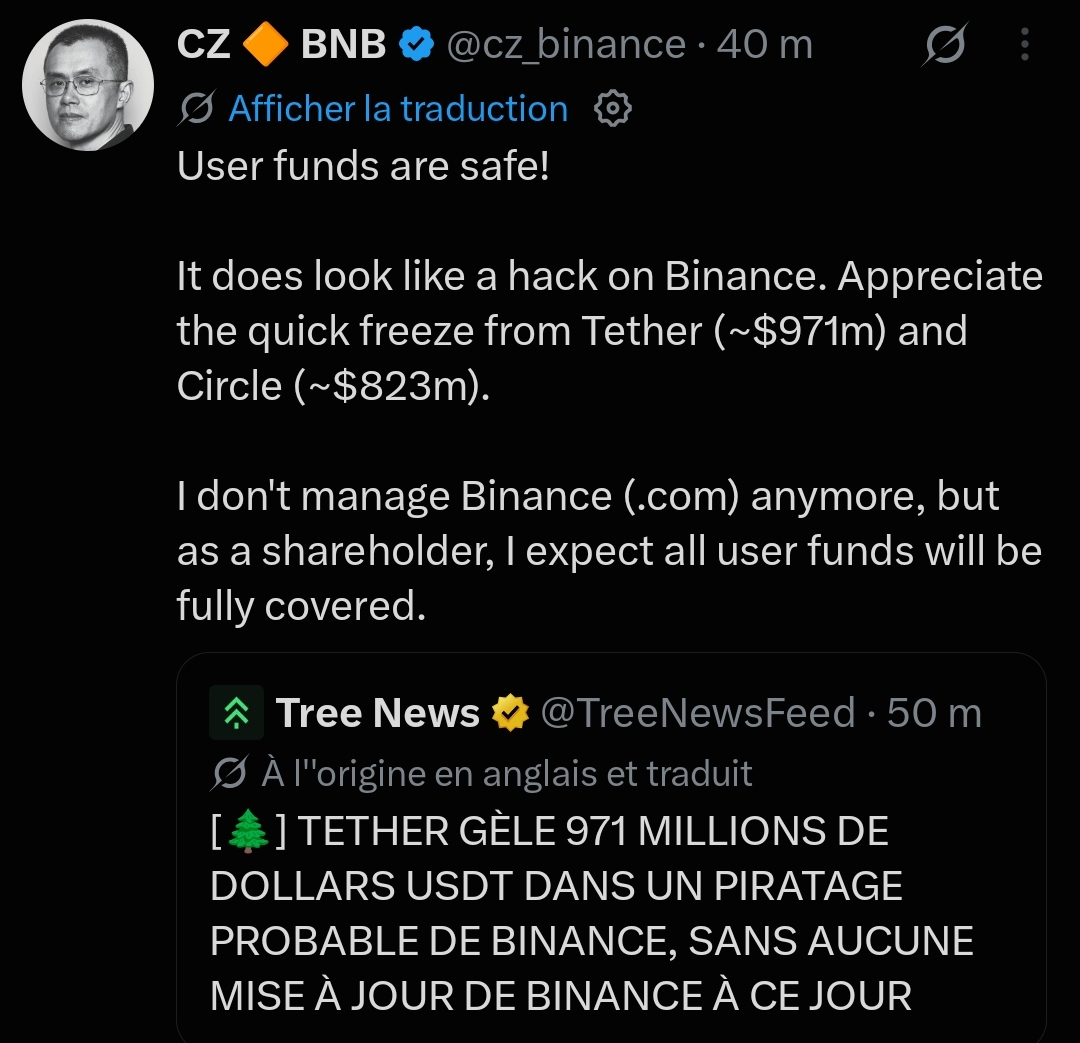
Binance gehackt, 5,6 Milliarden Dollar weg.
Das ist der Krypto-Diebstahl des Jahrhunderts. Die Zahlen sind erschütternd:
• 1,45 Mrd. in BTC
• 875 Mio. in ETH
• 1,57 Mrd. in USDT
• 823 Mio. in USDC
• + Hunderte Millionen in TRX, XAUT, WBETH …
Doch das Verrückteste daran? Tether und Circle konnten während des Transfers fast 1,8 Milliarden Dollar einfrieren. CZ bestätigte einen Hack und versicherte, dass die Gelder der Nutzer abgesichert seien.
Der Markt gerät in Panik. BTC fiel unter 79.000 Dollar.
Damit ist dies offiziell der größte Hack in der Geschichte der Kryptowährungen. Der bisherige Rekord (Bybit, 1,5 Mrd. Dollar) wurde pulverisiert.
#Binance #cryptouniverseofficial #Hack #bitcoin #Urgent
140
·
--
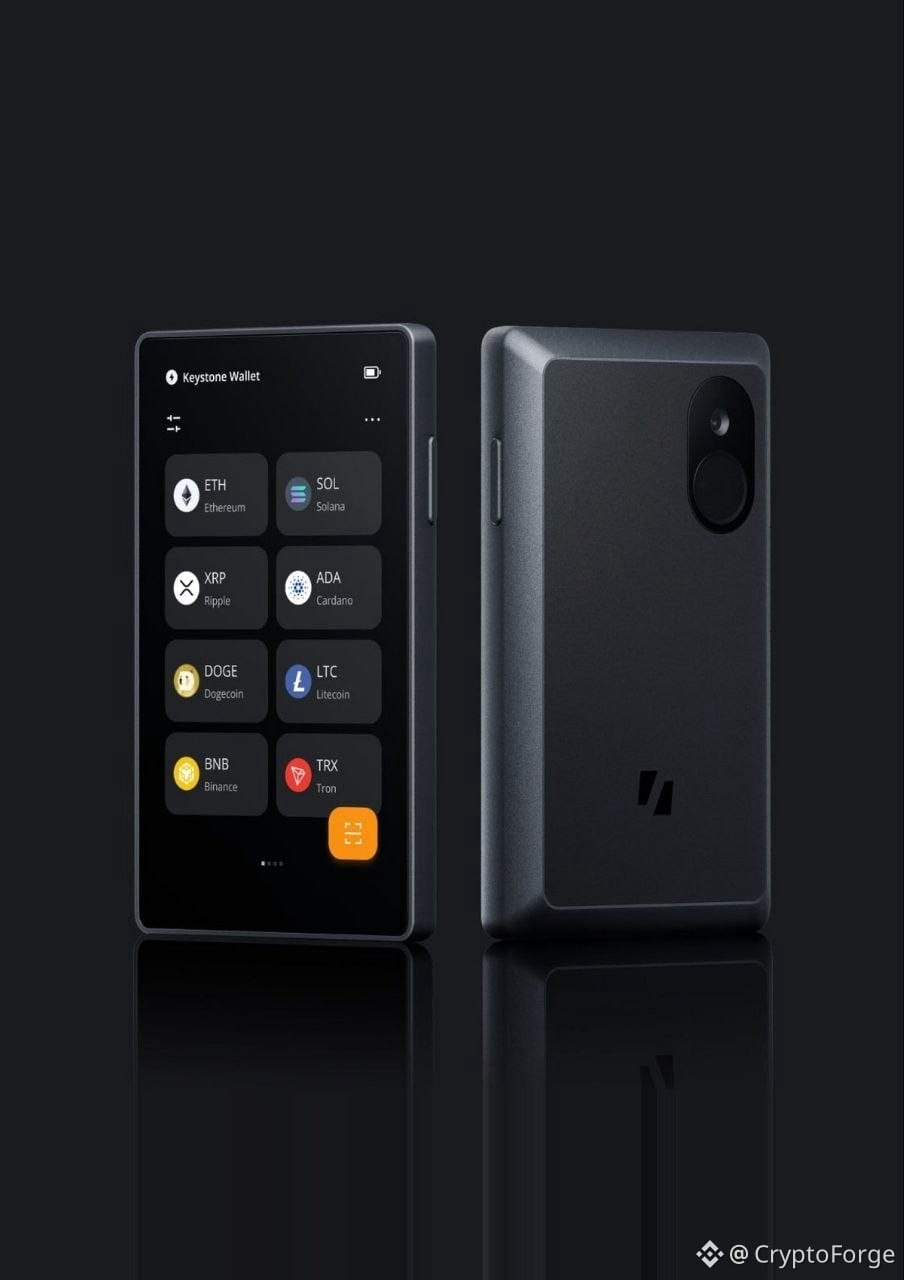
Keystone vernichtet 18.835 Krypto-Wallets. Ein Hacker stahl den Schlüssel, der bestätigt, dass sie echt sind. Dadurch könnten gefälschte Wallets die offizielle Verifizierung bestehen und Ihre Gelder stehlen.
Darüber hinaus wurden 25.964 Kundendatensätze offengelegt… obwohl das Unternehmen schon lange versprochen hatte, sie zu löschen. Das Löschwerkzeug war defekt.
Ihre Seed-Phrasen? Laut Keystone nicht betroffen. Aber wenn Sie nach dem 20. Oktober eine Wallet erhalten haben: Überprüfen Sie sie, bevor Sie sie verwenden.
123
·
--
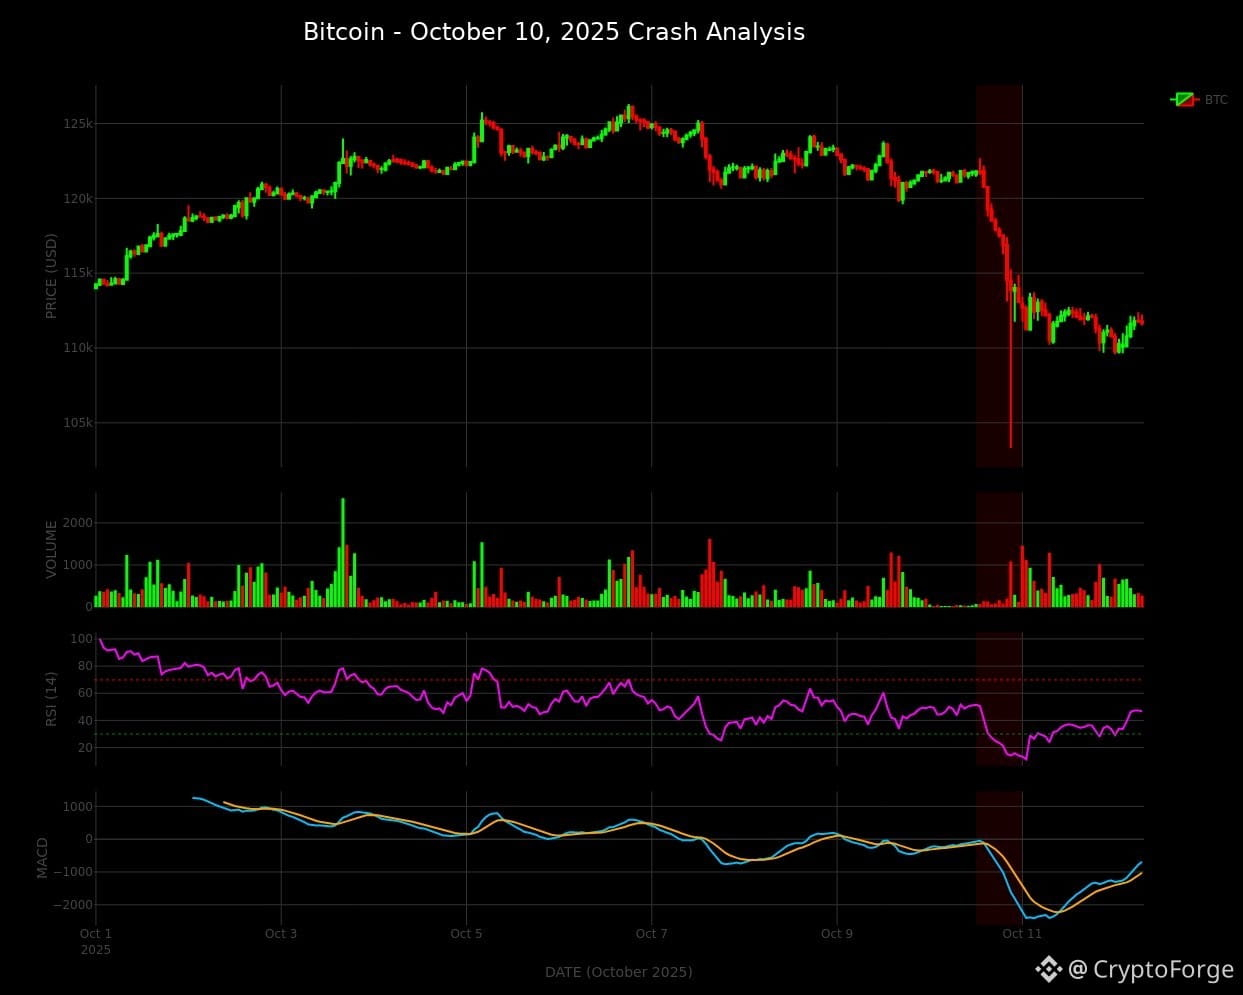
🚨 10/10/2025
Heute vor einem Jahr erlebte die Kryptobranche die größte Liquidationswelle ihrer Geschichte.
19 Milliarden Dollar vernichtet. 1,6 Millionen Trader vernichtet.
🚨 10/10/2025
Heute vor einem Jahr erlebte die Kryptobranche die größte Liquidationswelle ihrer Geschichte.
19 Milliarden Dollar vernichtet. 1,6 Millionen Trader vernichtet.
Heute vor einem Jahr erlebte die Kryptobranche die größte Liquidationswelle ihrer Geschichte.
19 Milliarden Dollar vernichtet. 1,6 Millionen Trader vernichtet.
113
·
--
4.3 Mögliche Kettenreaktionen
Einige vermuten, dass Karpelès’ öffentliche Warnung (mit etwa 90.000 Aufrufen) den Angreifer möglicherweise alarmiert und ihn dazu veranlasst hat, die Übertragung von Geldern aus mehreren Wallets zu beschleunigen. Dieser Zusammenhang wurde jedoch nicht bestätigt.
5. Empfehlungen für Nutzer
Für Nutzer, die innerhalb der letzten 90 Tage ein Gerät bei CryptoBilis gekauft haben:
1. Noch nicht eingerichtet: Fahren Sie nicht mit der Initialisierung fort.
2. Bereits eingerichtet: Erwägen Sie, Ihre Vermögenswerte auf ein neues Gerät zu übertragen und dafür eine vollständig neue Wiederherstellungsphrase zu verwenden.
3. Manipulation vermutet: Geben Sie eine bestehende Wiederherstellungsphrase nicht in ungeprüfte Software oder auf einer ungeprüften Website ein.
Allgemeiner Rat: Kaufen Sie Hardware-Wallets über autorisierte offizielle Vertriebskanäle und überprüfen Sie nach Erhalt die Echtheit des Geräts anhand der offiziellen Verfahren.
6. Umfang des Vorfalls
Sollte sich die Schätzung von 86 Millionen US-Dollar bestätigen, wäre dies einer der schwerwiegendsten Vorfälle, die jemals mit der Vertriebskette einer Hardware-Wallet in Verbindung gebracht wurden. Der entscheidende Unterschied besteht jedoch darin, dass es sich um einen Angriff auf Händlerebene handelt und nicht um eine Schwachstelle, die die gesamten Systeme oder die Produktpalette von Ledger betrifft.
Ledger erklärt, dass die Untersuchung noch andauert und im weiteren Verlauf Updates veröffentlichen wird.
CryptoForge
·
--
Binance-Gründer CZ kommentierte, dass die Beweise auf einen lokal begrenzten Angriff auf die Lieferkette hindeuten, der auf einen einzelnen Anbieter abzielt, und nicht auf eine Schwachstelle, die Ledgers gesamte Produktpalette betrifft.
3. Ungewöhnliche Veränderungen bei CryptoBilis
3.1 Eigentümerwechsel
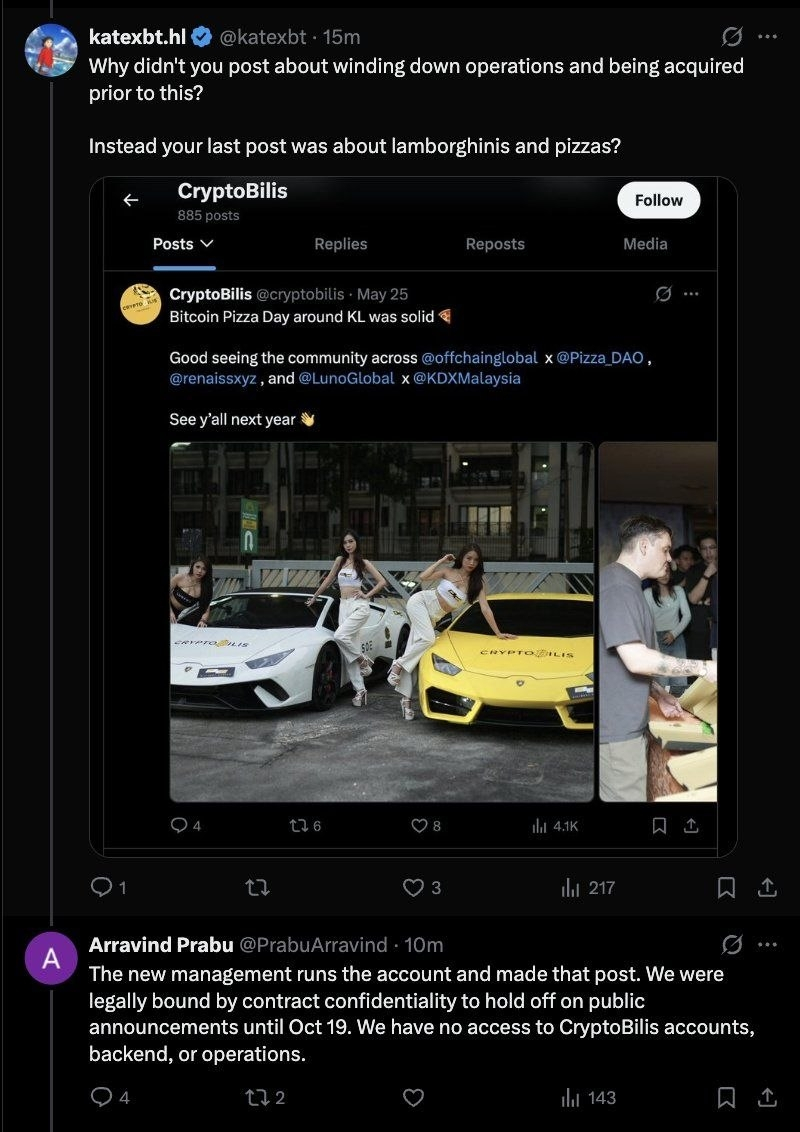
Unternehmensunterlagen zufolge hielt am 3. August eine Person namens Jiaming, deren eingetragene Adresse in der chinesischen Provinz Heilongjiang liegt, 100 % der Anteile an CryptoBilis.
Der ehemalige Mitgründer bestätigte, dass die Übernahme im März abgeschlossen wurde und der frühere Eigentümer sich aus allen operativen, leitenden und administrativen Funktionen zurückgezogen hatte. Dieser Mitgründer, der seit dem Verkauf keinen Zugriff mehr auf den Betrieb hat, erklärte: „Wir sind nicht länger Teil des Unternehmens“ und forderte die aktuelle Geschäftsführung zu Transparenz auf.
3.2 Zusammenhang mit dem Angriff nicht nachgewiesen
Zum jetzigen Zeitpunkt gibt es keine schlüssigen Beweise für einen direkten Zusammenhang zwischen dem Eigentümerwechsel bei CryptoBilis und den Angriffen auf Wallets.
4. Mark Karpelès entdeckt ein implantiertes Modul
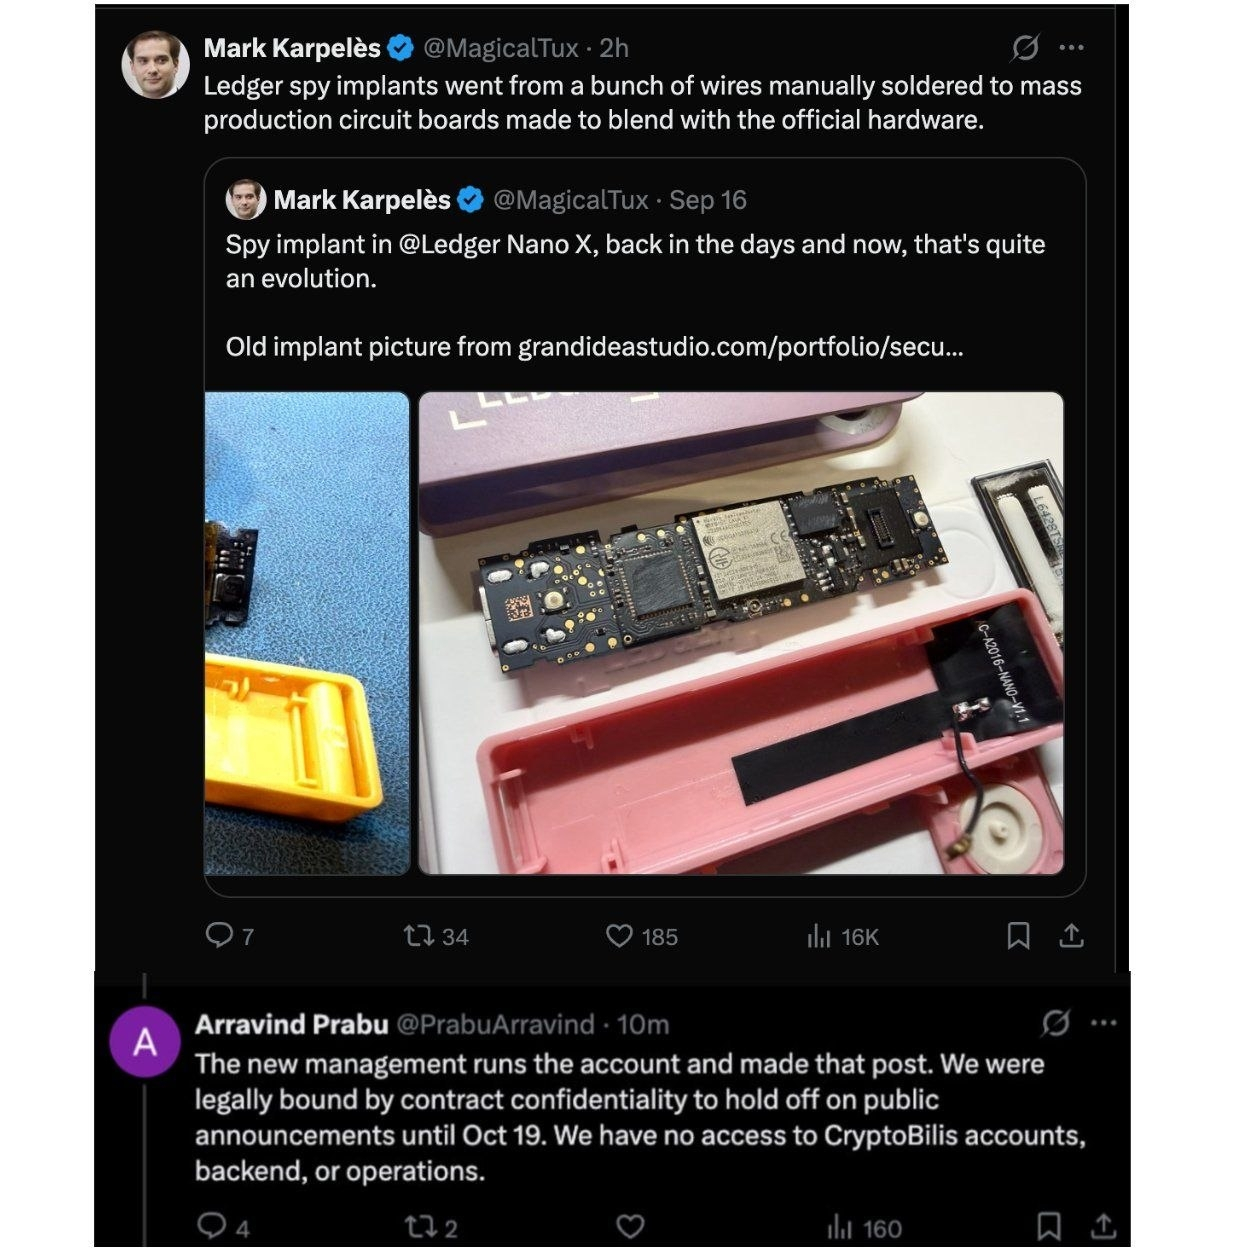
Der ehemalige Mt.-Gox-CEO Mark Karpelès gab bekannt, dass ein Ledger-Gerät aus Malaysia, das er untersucht hatte, ein mutmaßliches Spionagemodul enthielt.
4.1 Technische Details
Das Modul war an der Stelle verborgen, an der sich ursprünglich die Polsterung des Bildschirms befand, und umfasste folgende Komponenten:
· Eine LTE-Komponente zur Kommunikation
· Eine Antenne
· Eine eSIM
· Einen Mikrocontroller, der mit dem SPI-Bus des Ledger-Geräts verbunden war
4.2 Funktionsweise des Angriffs
Laut Karpelès analysiert das implantierte Modul die auf dem Bildschirm angezeigten Inhalte, zeichnet die Wiederherstellungsphrase in dem Moment auf, in dem sie dem Nutzer angezeigt wird, und übermittelt sie anschließend über das LTE-Netzwerk an Dritte. Der Angreifer kann dann die Wallet-Adressen des Opfers überwachen und einen günstigen Zeitpunkt für die Übertragung der Vermögenswerte wählen.
Ein schwerwiegendes Problem: Da das ursprüngliche Secure Element unversehrt bleibt, erkennt Ledgers offizielle Echtheitsprüfung diese Art physischer Manipulation möglicherweise nicht.
34
·
--
Binance-Gründer CZ kommentierte, dass die Beweise auf einen lokal begrenzten Angriff auf die Lieferkette hindeuten, der auf einen einzelnen Anbieter abzielt, und nicht auf eine Schwachstelle, die Ledgers gesamte Produktpalette betrifft.
3. Ungewöhnliche Veränderungen bei CryptoBilis
3.1 Eigentümerwechsel
Unternehmensunterlagen zufolge hielt am 3. August eine Person namens Jiaming, deren eingetragene Adresse in der chinesischen Provinz Heilongjiang liegt, 100 % der Anteile an CryptoBilis.
Der ehemalige Mitgründer bestätigte, dass die Übernahme im März abgeschlossen wurde und der frühere Eigentümer sich aus allen operativen, leitenden und administrativen Funktionen zurückgezogen hatte. Dieser Mitgründer, der seit dem Verkauf keinen Zugriff mehr auf den Betrieb hat, erklärte: „Wir sind nicht länger Teil des Unternehmens“ und forderte die aktuelle Geschäftsführung zu Transparenz auf.
3.2 Zusammenhang mit dem Angriff nicht nachgewiesen
Zum jetzigen Zeitpunkt gibt es keine schlüssigen Beweise für einen direkten Zusammenhang zwischen dem Eigentümerwechsel bei CryptoBilis und den Angriffen auf Wallets.
4. Mark Karpelès entdeckt ein implantiertes Modul
Der ehemalige Mt.-Gox-CEO Mark Karpelès gab bekannt, dass ein Ledger-Gerät aus Malaysia, das er untersucht hatte, ein mutmaßliches Spionagemodul enthielt.
4.1 Technische Details
Das Modul war an der Stelle verborgen, an der sich ursprünglich die Polsterung des Bildschirms befand, und umfasste folgende Komponenten:
· Eine LTE-Komponente zur Kommunikation
· Eine Antenne
· Eine eSIM
· Einen Mikrocontroller, der mit dem SPI-Bus des Ledger-Geräts verbunden war
4.2 Funktionsweise des Angriffs
Laut Karpelès analysiert das implantierte Modul die auf dem Bildschirm angezeigten Inhalte, zeichnet die Wiederherstellungsphrase in dem Moment auf, in dem sie dem Nutzer angezeigt wird, und übermittelt sie anschließend über das LTE-Netzwerk an Dritte. Der Angreifer kann dann die Wallet-Adressen des Opfers überwachen und einen günstigen Zeitpunkt für die Übertragung der Vermögenswerte wählen.
Ein schwerwiegendes Problem: Da das ursprüngliche Secure Element unversehrt bleibt, erkennt Ledgers offizielle Echtheitsprüfung diese Art physischer Manipulation möglicherweise nicht.
CryptoForge
·
--
Der Fall Ledger: Über 86 Millionen US-Dollar gestohlen – Reseller CryptoBilis im Zentrum eines mutmaßlichen Supply-Chain-Angriffs
Wichtige Punkte: Ledger untersucht einen möglichen Supply-Chain-Angriff im Zusammenhang mit dem Reseller CryptoBilis in Südostasien. Ein On-Chain-Ermittler schätzt die Verluste auf über 86 Millionen US-Dollar. Berichten zufolge wechselte der Reseller im März den Besitzer und ging an einen chinesischen Staatsangehörigen über. Der ehemalige CEO von Mt. Gox behauptet, ein manipuliertes Gerät mit einem LTE-Spionagemodul entdeckt zu haben. Bislang hat Ledger weder die Ursache des Vorfalls noch die genaue Höhe der Verluste bestätigt.
1. Hintergrund des Falls
Am 9. Oktober veröffentlichte Ledger eine Mitteilung, in der das Unternehmen erklärte, Berichte über den Verlust von Geldern bei Nutzern in Südostasien zu untersuchen. Alle Betroffenen hatten ihr Gerät beim Reseller CryptoBilis gekauft.
Von Ledger ergriffene Maßnahmen:
· CryptoBilis aufgefordert, sämtliche Verkäufe und Lieferungen unverzüglich auszusetzen
· Nutzern, die in den letzten 90 Tagen ein Gerät gekauft haben, empfohlen, es nicht einzurichten, falls sie dies noch nicht getan haben
· Nutzern, die ihr Gerät bereits aktiviert haben, geraten, ihre Vermögenswerte auf eine neue Wallet mit einer vollständig neuen Wiederherstellungsphrase zu übertragen
Ledger betont, dass sich der Vorfall nach den verfügbaren Informationen auf diesen bestimmten Reseller und diesen spezifischen Markt beschränkt. Für Produkte, die direkt bei Ledger gekauft wurden, seien keine ähnlichen Vorfälle gemeldet worden. Auch die eigene Infrastruktur, die Systeme und die Dienste von Ledger seien nicht kompromittiert worden.
2. Schätzungen der On-Chain-Verluste
Der On-Chain-Ermittler Specter erklärte auf X, die gestohlenen Gelder über Bitcoin, Ethereum und Tron hinweg zurückverfolgt zu haben. Insgesamt gehe es um mehr als 86 Millionen US-Dollar, die aus Hunderten Wallets von Betroffenen stammten.
Ein weiterer Ermittler, tanuki42, schätzt die Verluste auf über 72 Millionen US-Dollar. Laut detaillierten, von KuCoin gemeldeten Daten entfallen etwa 42 Millionen US-Dollar auf ETH, 17,6 Millionen auf BTC und 16,5 Millionen auf USDT.
Ledger hat diese Zahlen nicht bestätigt. Außerdem ist unklar, ob sich die Schätzungen der beiden Ermittler auf dieselbe Gruppe von Transaktionen beziehen.
1
45
·
--
Der Fall Ledger: Über 86 Millionen US-Dollar gestohlen – Reseller CryptoBilis im Zentrum eines mutmaßlichen Supply-Chain-Angriffs
Wichtige Punkte: Ledger untersucht einen möglichen Supply-Chain-Angriff im Zusammenhang mit dem Reseller CryptoBilis in Südostasien. Ein On-Chain-Ermittler schätzt die Verluste auf über 86 Millionen US-Dollar. Berichten zufolge wechselte der Reseller im März den Besitzer und ging an einen chinesischen Staatsangehörigen über. Der ehemalige CEO von Mt. Gox behauptet, ein manipuliertes Gerät mit einem LTE-Spionagemodul entdeckt zu haben. Bislang hat Ledger weder die Ursache des Vorfalls noch die genaue Höhe der Verluste bestätigt.
1. Hintergrund des Falls
Am 9. Oktober veröffentlichte Ledger eine Mitteilung, in der das Unternehmen erklärte, Berichte über den Verlust von Geldern bei Nutzern in Südostasien zu untersuchen. Alle Betroffenen hatten ihr Gerät beim Reseller CryptoBilis gekauft.
Von Ledger ergriffene Maßnahmen:
· CryptoBilis aufgefordert, sämtliche Verkäufe und Lieferungen unverzüglich auszusetzen
· Nutzern, die in den letzten 90 Tagen ein Gerät gekauft haben, empfohlen, es nicht einzurichten, falls sie dies noch nicht getan haben
· Nutzern, die ihr Gerät bereits aktiviert haben, geraten, ihre Vermögenswerte auf eine neue Wallet mit einer vollständig neuen Wiederherstellungsphrase zu übertragen
Ledger betont, dass sich der Vorfall nach den verfügbaren Informationen auf diesen bestimmten Reseller und diesen spezifischen Markt beschränkt. Für Produkte, die direkt bei Ledger gekauft wurden, seien keine ähnlichen Vorfälle gemeldet worden. Auch die eigene Infrastruktur, die Systeme und die Dienste von Ledger seien nicht kompromittiert worden.
2. Schätzungen der On-Chain-Verluste
Der On-Chain-Ermittler Specter erklärte auf X, die gestohlenen Gelder über Bitcoin, Ethereum und Tron hinweg zurückverfolgt zu haben. Insgesamt gehe es um mehr als 86 Millionen US-Dollar, die aus Hunderten Wallets von Betroffenen stammten.
Ein weiterer Ermittler, tanuki42, schätzt die Verluste auf über 72 Millionen US-Dollar. Laut detaillierten, von KuCoin gemeldeten Daten entfallen etwa 42 Millionen US-Dollar auf ETH, 17,6 Millionen auf BTC und 16,5 Millionen auf USDT.
Ledger hat diese Zahlen nicht bestätigt. Außerdem ist unklar, ob sich die Schätzungen der beiden Ermittler auf dieselbe Gruppe von Transaktionen beziehen.
1
108
·
--
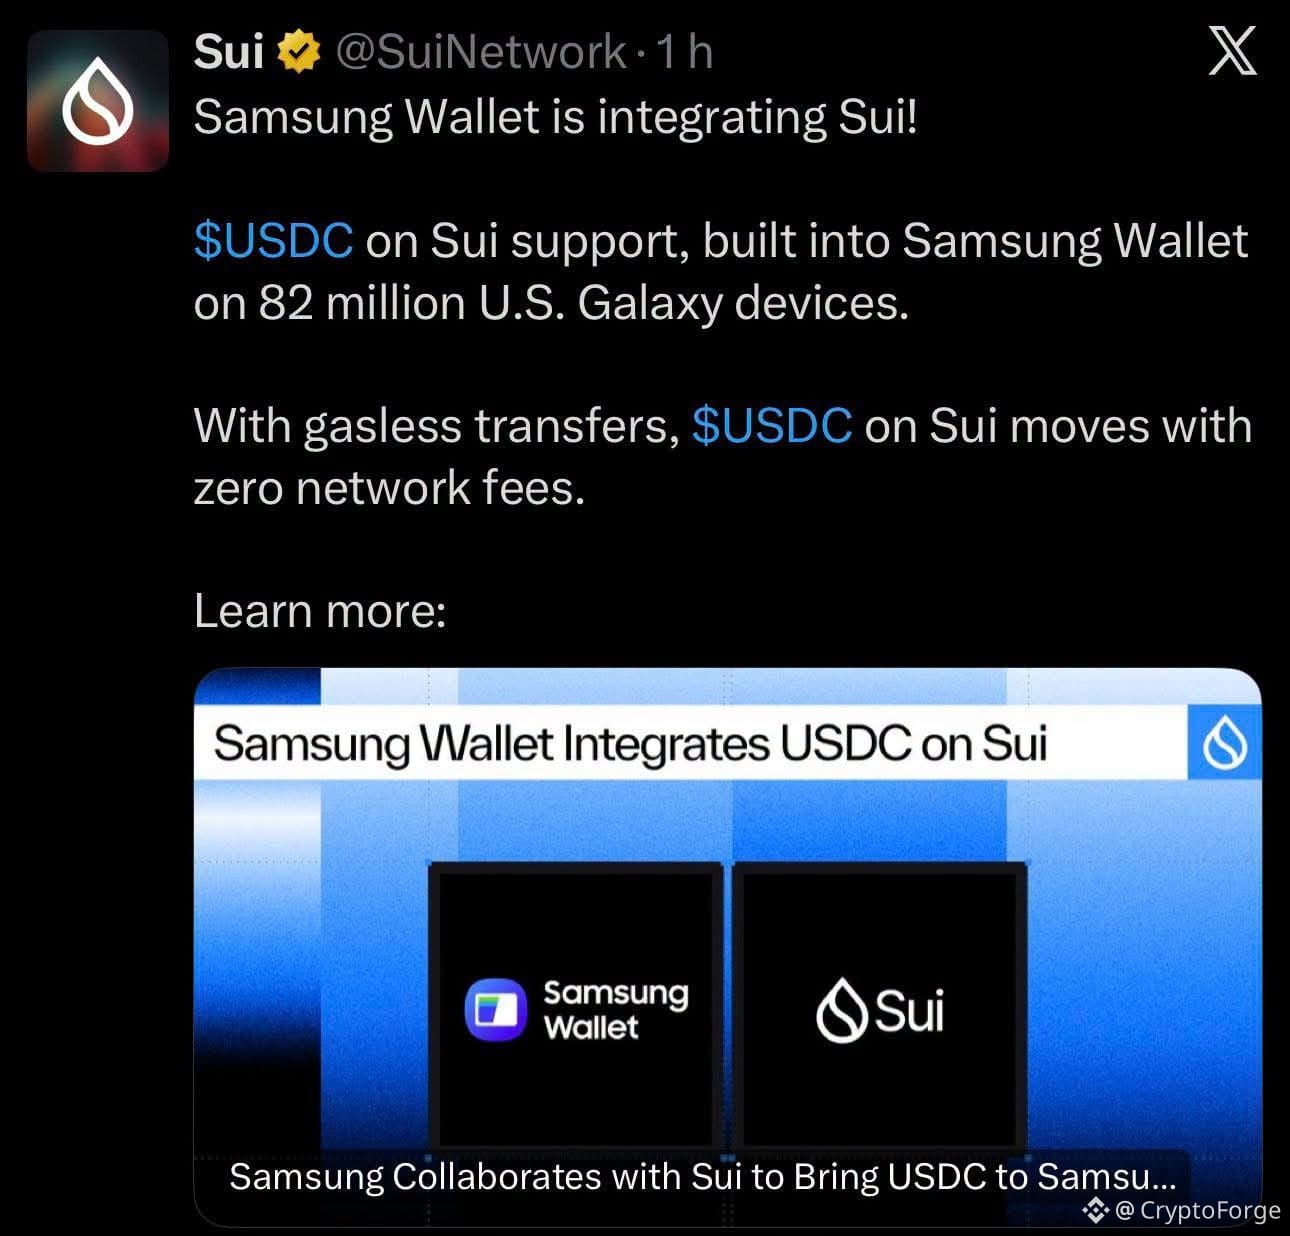
Es ist keine Partnerschaft, die exklusiv Solana vorbehalten ist; das ist nur Marketing.
Es ist keine Partnerschaft, die exklusiv Solana vorbehalten ist; das ist nur Marketing.
134
·
--
Bitget-Hack: Was wir Stunden nach dem Hack wirklich wissen
🔹 ≈351,6 Mio. $ blieben in den Hot Wallets von Bitget, nachdem das Sicherheitssystem nach dem ersten unautorisierten Transfer um 18:31 UTC am 24. September Alarm schlug. Cold Wallets waren nicht betroffen.
🔹 Erstaunliche Methode: Es wurden keine privaten Schlüssel gestohlen. Laut CEO Gracy Chen hat der Angreifer ein Backend-System kompromittiert und Transaktionsdaten gefälscht, sodass Bitgets eigene Infrastruktur die Abhebungen genehmigte.
🔹 Hauptverluste:
· XRP: 102,9 Mio. XRP (≈157,5 Mio. $)** — größter Einzelloss
· ETH: 31.890 ETH (≈85,8 Mio. $)
· Stablecoins: ≈75,5 Mio. $
· Die meisten EVM-Gelder wurden bereits in 67.982 ETH (≈183 Mio. $) umgetauscht
🔹 Einordnung: Chen verweist auf IP-Adressen, die mit VPNs verknüpft sind, welche von einer DPRK-Gruppe genutzt werden. On-Chain-Ermittler verbinden die XRP-Spur mit dem AFX-Hack im Juli, der TraderTraitor zugeschrieben wird (verbunden mit Lazarus). Bisher wurde noch kein technischer Beleg veröffentlicht.
🔹 Berichterstattung: Der 5.500-BTC (≈464 Mio. $) User Protection Fund schluckt den Verlust und soll später wieder aufgefüllt werden. Einzahlungen und Handel bleiben geöffnet, die Guthaben sind intakt, und Mandiant sowie SlowMist untersuchen den Vorfall.
🔹 Abhebungen eingefroren, ohne Datum für eine Wiedereröffnung. Als Bybit im Februar 2025 1,5 Mrd. $ verlor, setzte es Abhebungen nie aus – teilweise, weil Bitget ihm 40.000 ETH geliehen hatte. Diesmal sind die Rollen vertauscht.
🔹 Kontext: Der September ist bereits der schlimmste Monat für Hacks in 2026 – mit über 700 Mio. $** Verlust, darunter Liquid mit **320 Mio. $ am 7. September.
Kernaussage
Das bedeutet nicht, dass Cold Storage versagt hat. Es heißt vielmehr, dass der Schwachpunkt hin zu dem zentralisierten System gewechselt ist, das entscheidet, was ein Hot Wallet senden darf.
Worauf zu achten ist
Um den realen Umfang der Auswirkungen einzuschätzen:
· ⏳ Wie schnell Abhebungen wieder freigegeben werden
· 📄 Ob der Vorfallbericht den Backend-Bruch tatsächlich erklärt
153
·
--
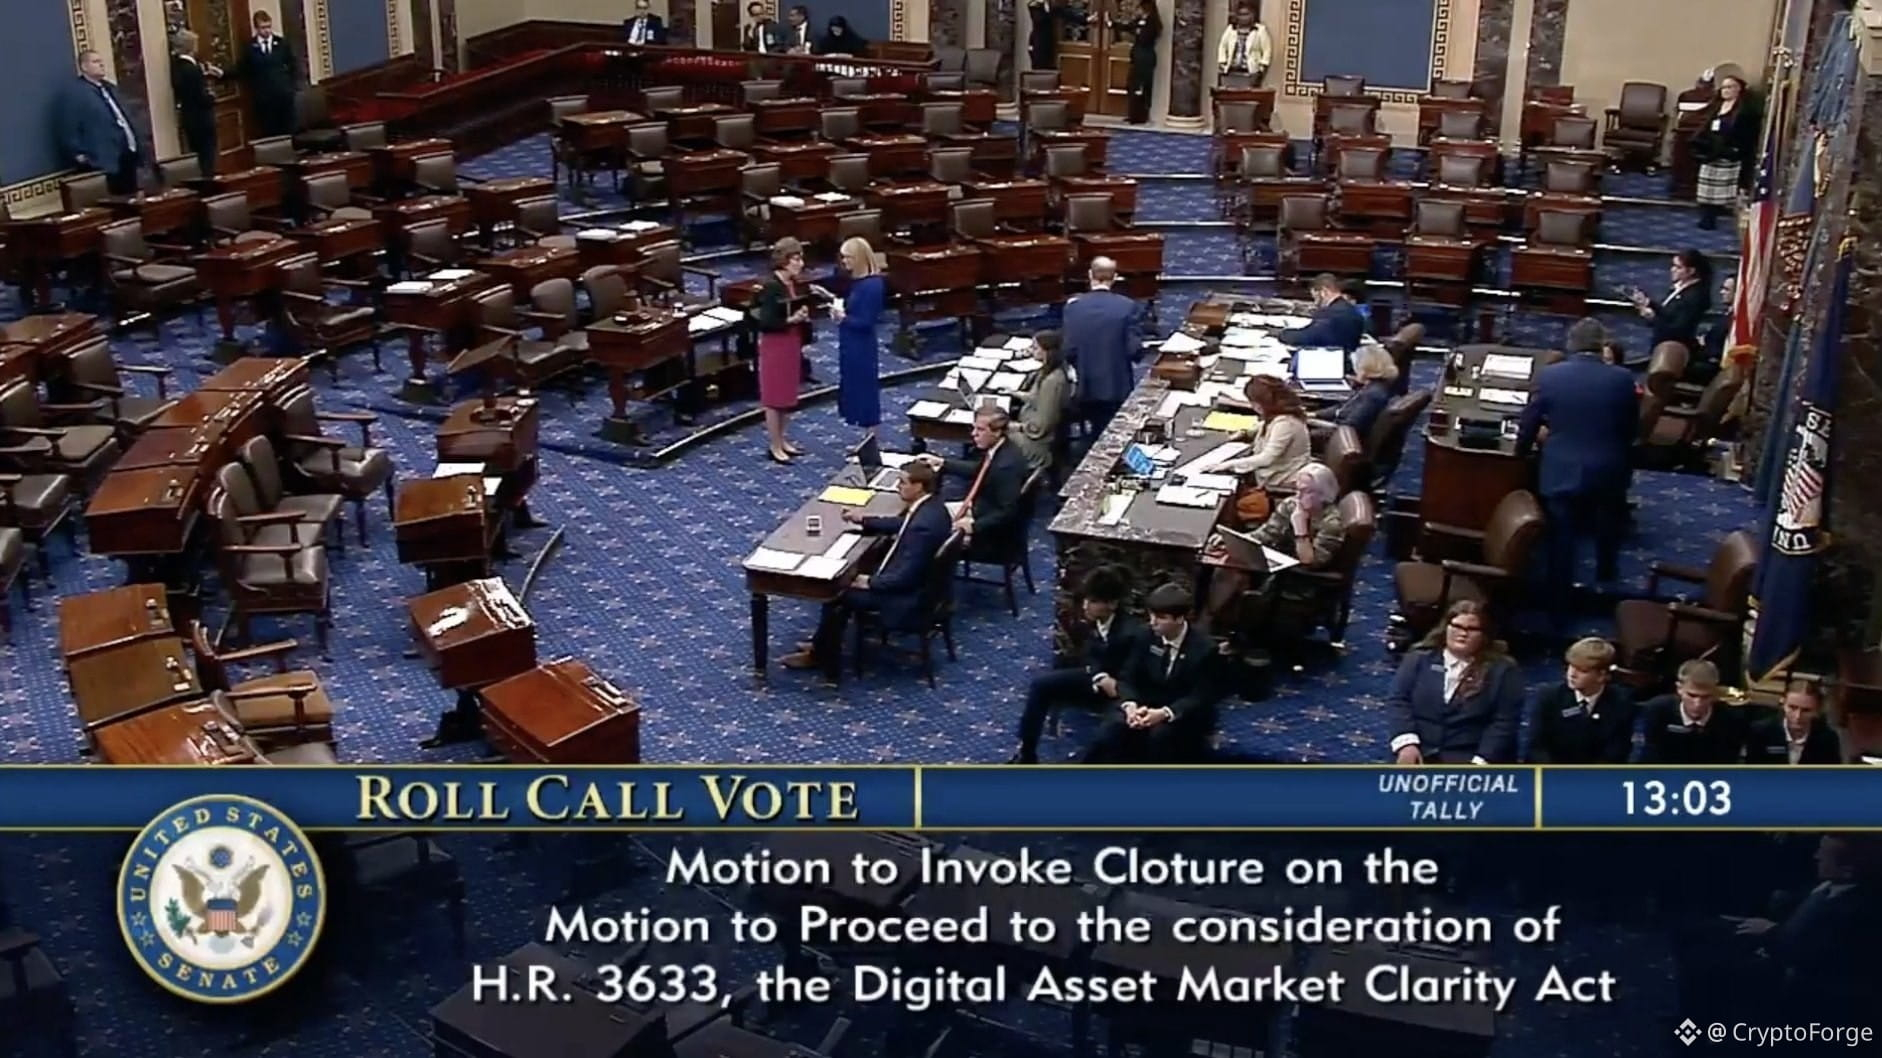
🇺🇸❌ Der US-Senat lehnt das CLARITY Act ab.
Der mit Spannung erwartete Gesetzentwurf zur Marktstruktur für Krypto hat die erforderlichen 60 Stimmen nicht erreicht, um den Antrag auf Beendigung der Debatte (Cloture) durchzusetzen. Die Abstimmung endete mit einer Niederlage: 50 gegen 49 – und verschiebt den Gesetzgebungsprozess wahrscheinlich auf 2027.
🗣️ Der Kampf um Warren.
Elizabeth Warren bezeichnete die ethischen Bestimmungen des Textes als „lächerliches Feigenblatt“. Ihrer Ansicht nach schwächt die aktuelle Fassung die finanziellen Schutzmaßnahmen und könnte die Voraussetzungen für eine neue Krise wie 2008 schaffen. Ihr wichtigstes Anliegen: Interessenkonflikte im Zusammenhang mit den Krypto-Aktivitäten von Trump – die laut Schätzungen im vergangenen Jahr für den Präsidenten und seine Familie auf über eine Milliarde Dollar beziffert wurden.
🔄 Was das wirklich bedeutet.
Das ist keine Abstimmung „für oder gegen Krypto“. Es geht um eine Meinungsverschiedenheit darüber, wer die Regeln festlegt – und wessen Interessen dabei dienen. Befürworter des Textes argumentieren, dass ein klares bundesstaatliches Rahmenwerk die Risiken gerade reduzieren würde. Doch bislang werden die SEC und die CFTC weiterhin mit ihren eigenen Kompetenzen voranschreiten – mit Regeln, die sich bei jedem Regierungswechsel wieder ändern lassen.
Der Kampf um einen dauerhaften Rahmen ist noch nicht vorbei. Er wurde nur verschoben.
70
·
--
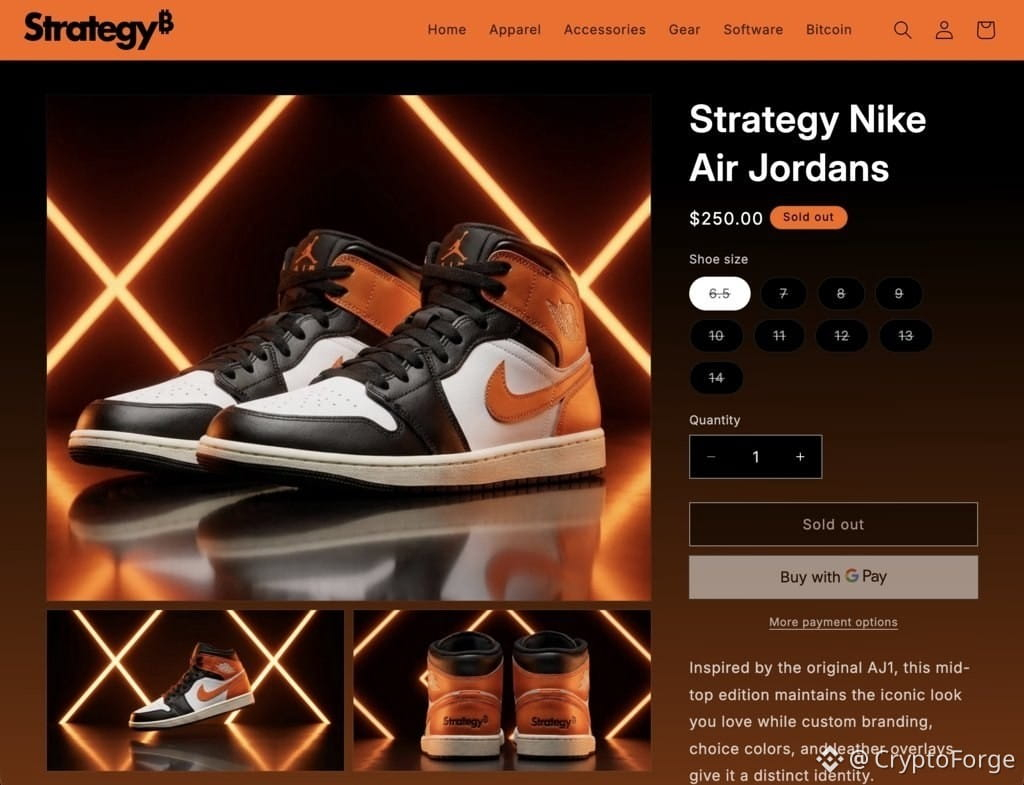
Die Strategie besteht darin, Air-Jordan-Sneaker in Bitcoin-Farben (schwarz/orange) für 250 $ zu verkaufen, aber es ist unmöglich, sie mit BTC zu bezahlen: Akzeptiert werden nur Kreditkarte oder Google Pay. Das ist für ein Unternehmen, das hunderttausende BTC besitzt und seine gesamte Identität auf Bitcoin stützt, schlichtweg herrlich ironisch. Das Modell ist bereits erschöpft – ein Beweis für den Erfolg seines Marketings trotz der Absurdität der Zahlungsmethode.
Die Strategie besteht darin, Air-Jordan-Sneaker in Bitcoin-Farben (schwarz/orange) für 250 $ zu verkaufen, aber es ist unmöglich, sie mit BTC zu bezahlen: Akzeptiert werden nur Kreditkarte oder Google Pay. Das ist für ein Unternehmen, das hunderttausende BTC besitzt und seine gesamte Identität auf Bitcoin stützt, schlichtweg herrlich ironisch. Das Modell ist bereits erschöpft – ein Beweis für den Erfolg seines Marketings trotz der Absurdität der Zahlungsmethode.
125
·
--
Niemand ist so gestresst wie der Typ, der seit 2021 in Krypto ist und immer noch nicht reich geworden ist.
Er hat schon einiges durchgemacht.
Er hat zugesehen, wie sein Konto komplett ausgelöscht wurde.
Er hat gehört, wie alle ihm sagen, es sei vorbei.
Und jetzt sieht er, wie die Neulinge ankommen – und fragt sich, warum er nach all diesen Jahren immer noch nichts hat.
Das Schlimmste ist nicht das Verlieren.
Sondern jahrelang durchzuhalten…
und zu merken, dass der Jackpot immer noch nicht da ist.
124
·
--
⚠️ Ein echter TROJANER könnte in deiner illegal heruntergeladenen Kopie des Films „Die Odyssee“ versteckt sein...
Laut Bitdefender kursieren gefälschte Kopien des Films, die als HD/WebRip/Blu-ray-Versionen getarnt sind. Statt des Films installieren jedoch einige .exe-Dateien Lumma Stealer – eine Schadsoftware, die sich auf Datendiebstahl spezialisiert.
Einmal gestartet, kann sie deine Krypto-Wallets, Passwörter, gespeicherten Daten und Session-Cookies abrufen und so unter Umständen das Übernehmen von Konten ermöglichen – selbst von Konten, die durch Zwei-Faktor-Authentifizierung geschützt sind. Manchmal versteckt sie sich hinter Symbolen im VLC-Stil.
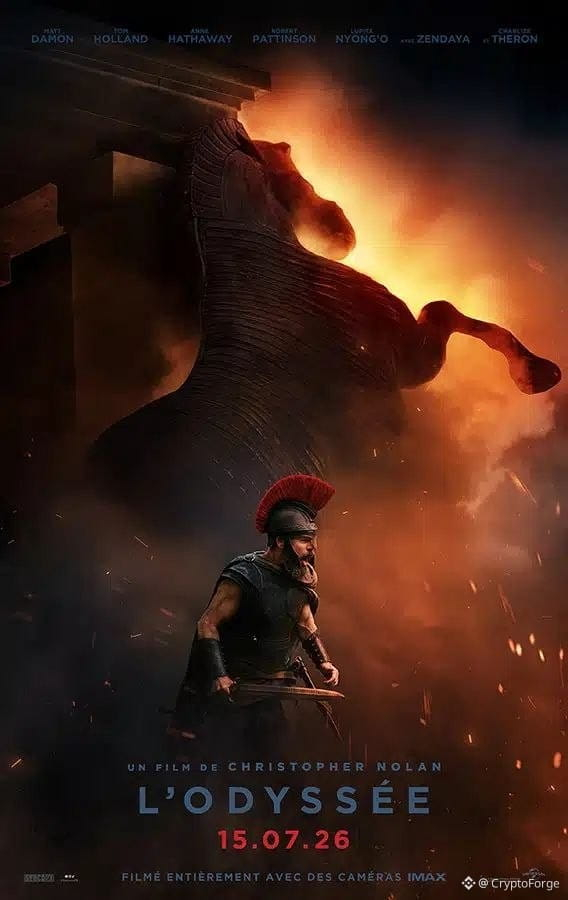
56
·
--
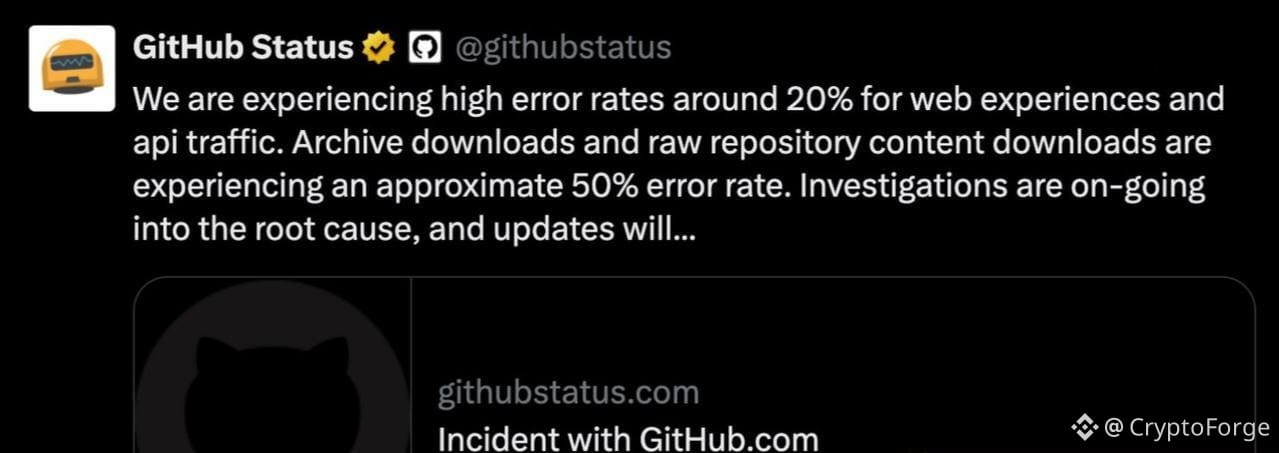
🚨 GitHub ist weltweit nicht erreichbar.
GitHub und Copilot haben Probleme: 20% der Website- und API-Fehler sowie 50% der Fehler bei Archiven und Raw-Inhalten. Die Probleme betreffen die API, Actions, Probleme, Merge Requests und Webhooks. Das Team untersucht die Ursache; die Zeit bis zur Behebung ist noch nicht bekannt.
GitHub und Copilot haben Probleme: 20% der Website- und API-Fehler sowie 50% der Fehler bei Archiven und Raw-Inhalten. Die Probleme betreffen die API, Actions, Probleme, Merge Requests und Webhooks. Das Team untersucht die Ursache; die Zeit bis zur Behebung ist noch nicht bekannt.
86
·
--
⚠️🔐 Fast 14.000 @Trezor-Kunden hatten ihre personenbezogenen Daten offengelegt, nachdem ein Versanddienstleister gehackt wurde.
Insgesamt waren 11.742 Kunden von einer vollständigen Datenpanne betroffen, einschließlich ihres Namens, ihrer E-Mail-Adresse, ihrer Telefonnummer und – am wichtigsten – ihrer Lieferadresse, während bei weiteren 1.947 Kunden einige ihrer Informationen offengelegt wurden.
Der Vorfall betraf neue Kunden, die innerhalb von 90 Tagen vor dem 8. August 2026 in den Vereinigten Staaten, dem Vereinigten Königreich, Schweden, Kolumbien, Brasilien, Italien und Portugal eine Bestellung erhalten haben.
Trezor stellt klar, dass weder seine Systeme noch seine Hardware-Wallets kompromittiert wurden.
2
·
--
Verifiziert
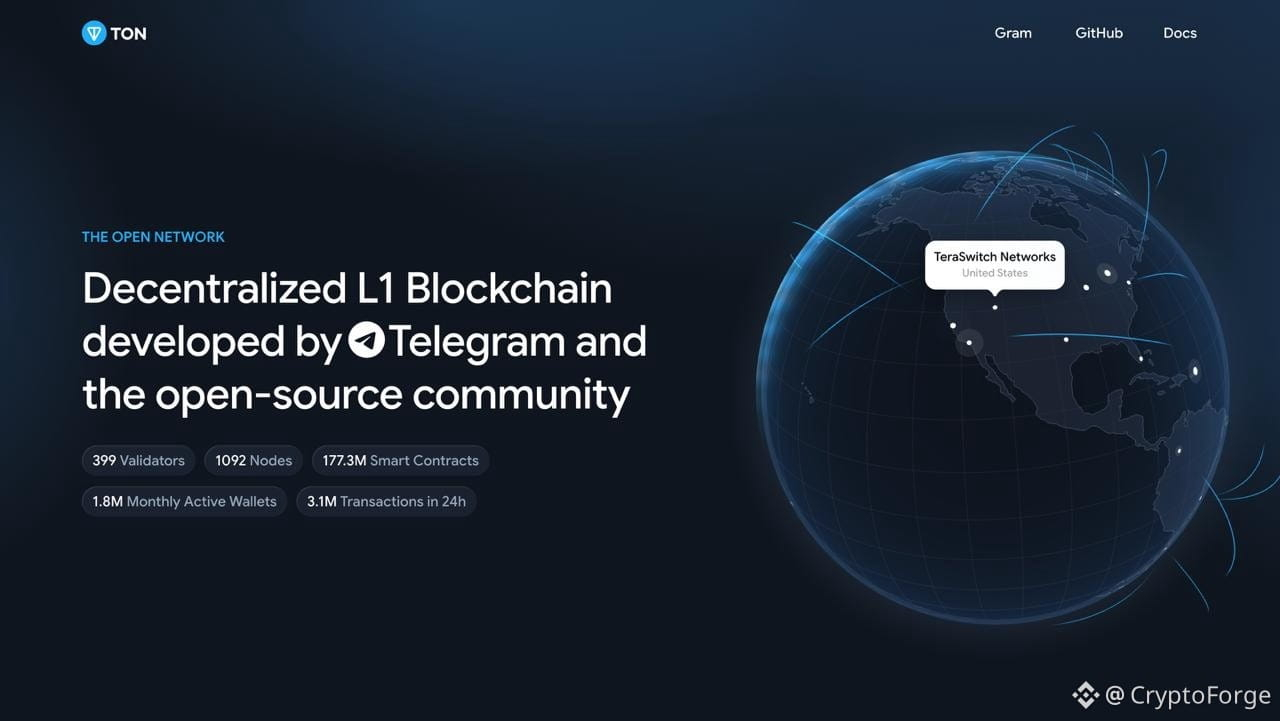
🧵 Telegram $GRAM - ABSCHLUSSARBEIT KOMPLETT
Der Billionen-Nutzer-Wettlauf 🌍
⚠️ ZUERST: DIE FALLGRUBE, DIE ES ZU VERMEIDEN GILT
$GRAM ist KEIN neuer Token. Es ist der frühere $TON (Toncoin), umbenannt am 15. Juni 2026 nach einer Community-Abstimmung (81,22% dafür). Es geht zurück zum ursprünglichen Namen aus dem Telegram-Whitepaper von 2018.
1:1-Umtausch, keine Migration, Guthaben unverändert 👉 Jede Seite, die von dir verlangt, „GRAM zu beanspruchen“ oder deinen TON zu „migrieren“, ist ein BETRUG. Es gibt keine legitime Migration.
Die Kette behält ihren Namen: The Open Network (TON).
Gram = der Token. TON = die Blockchain.
3
250
·
--
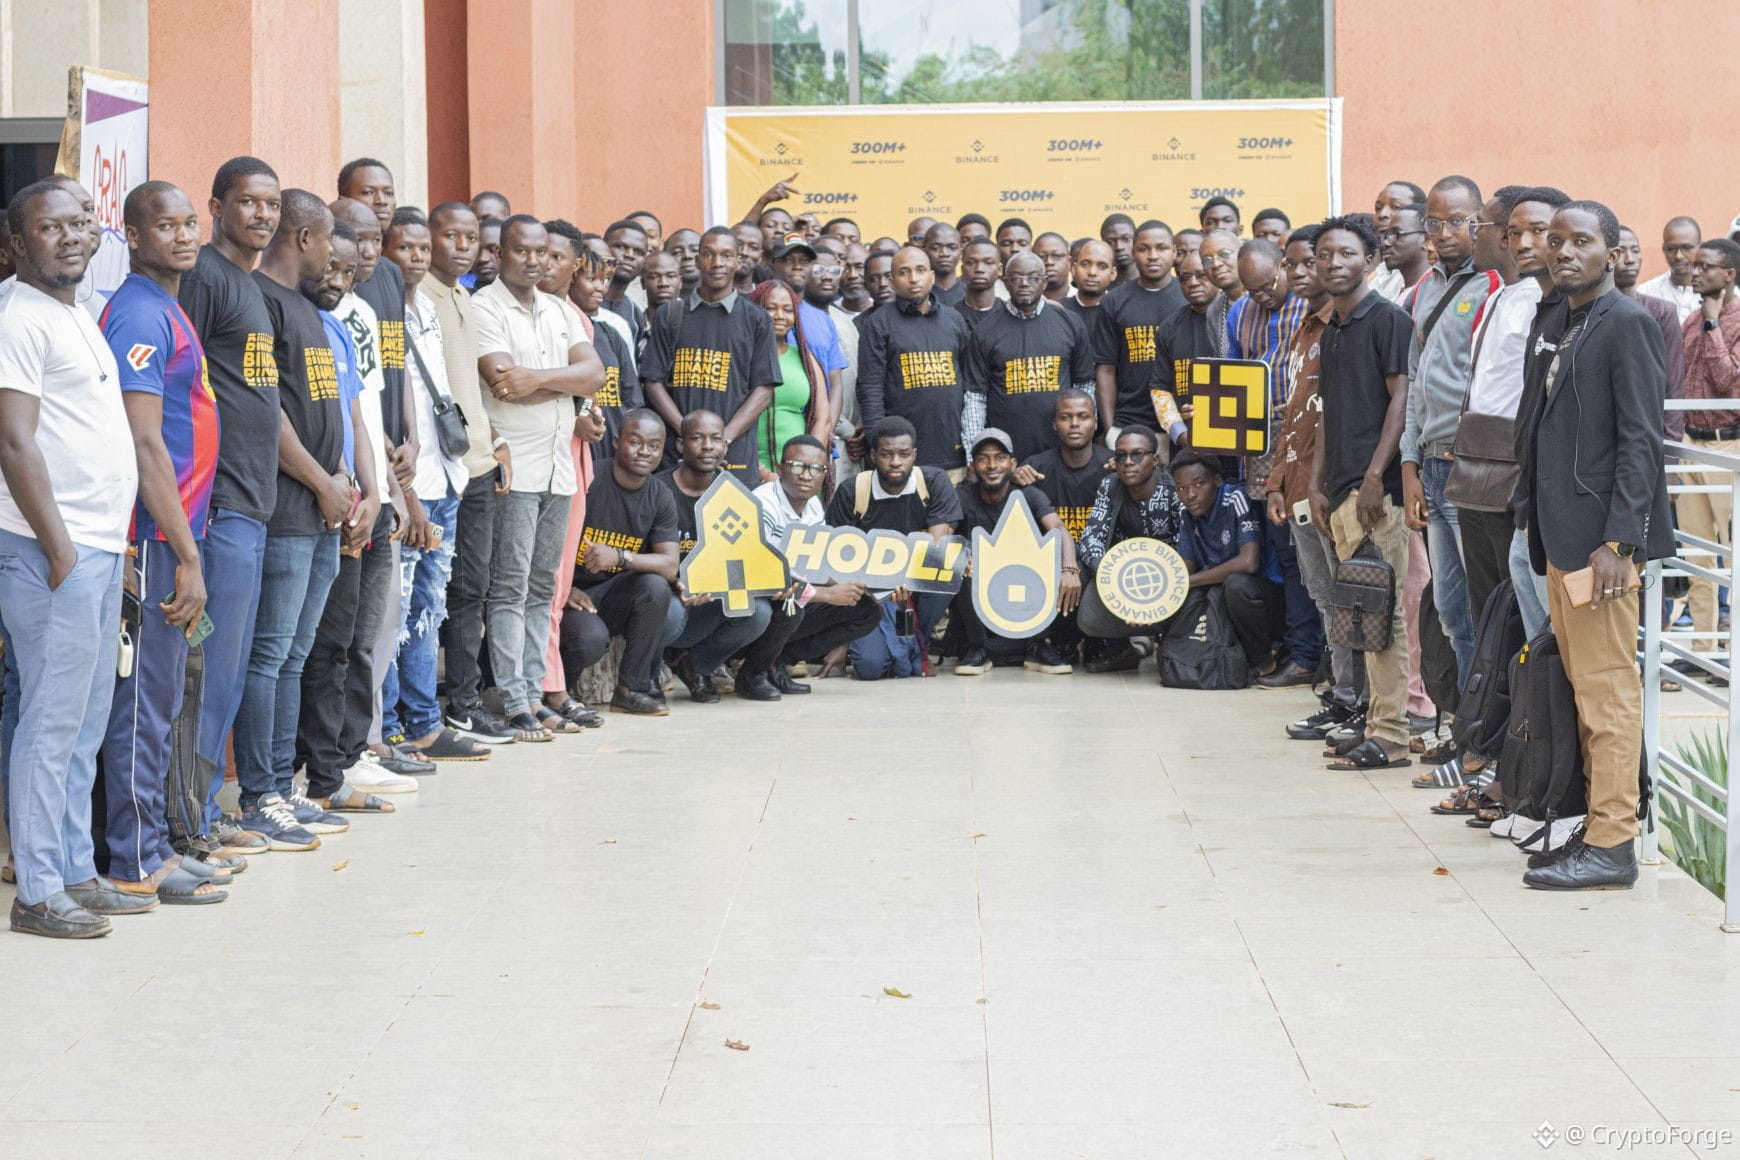
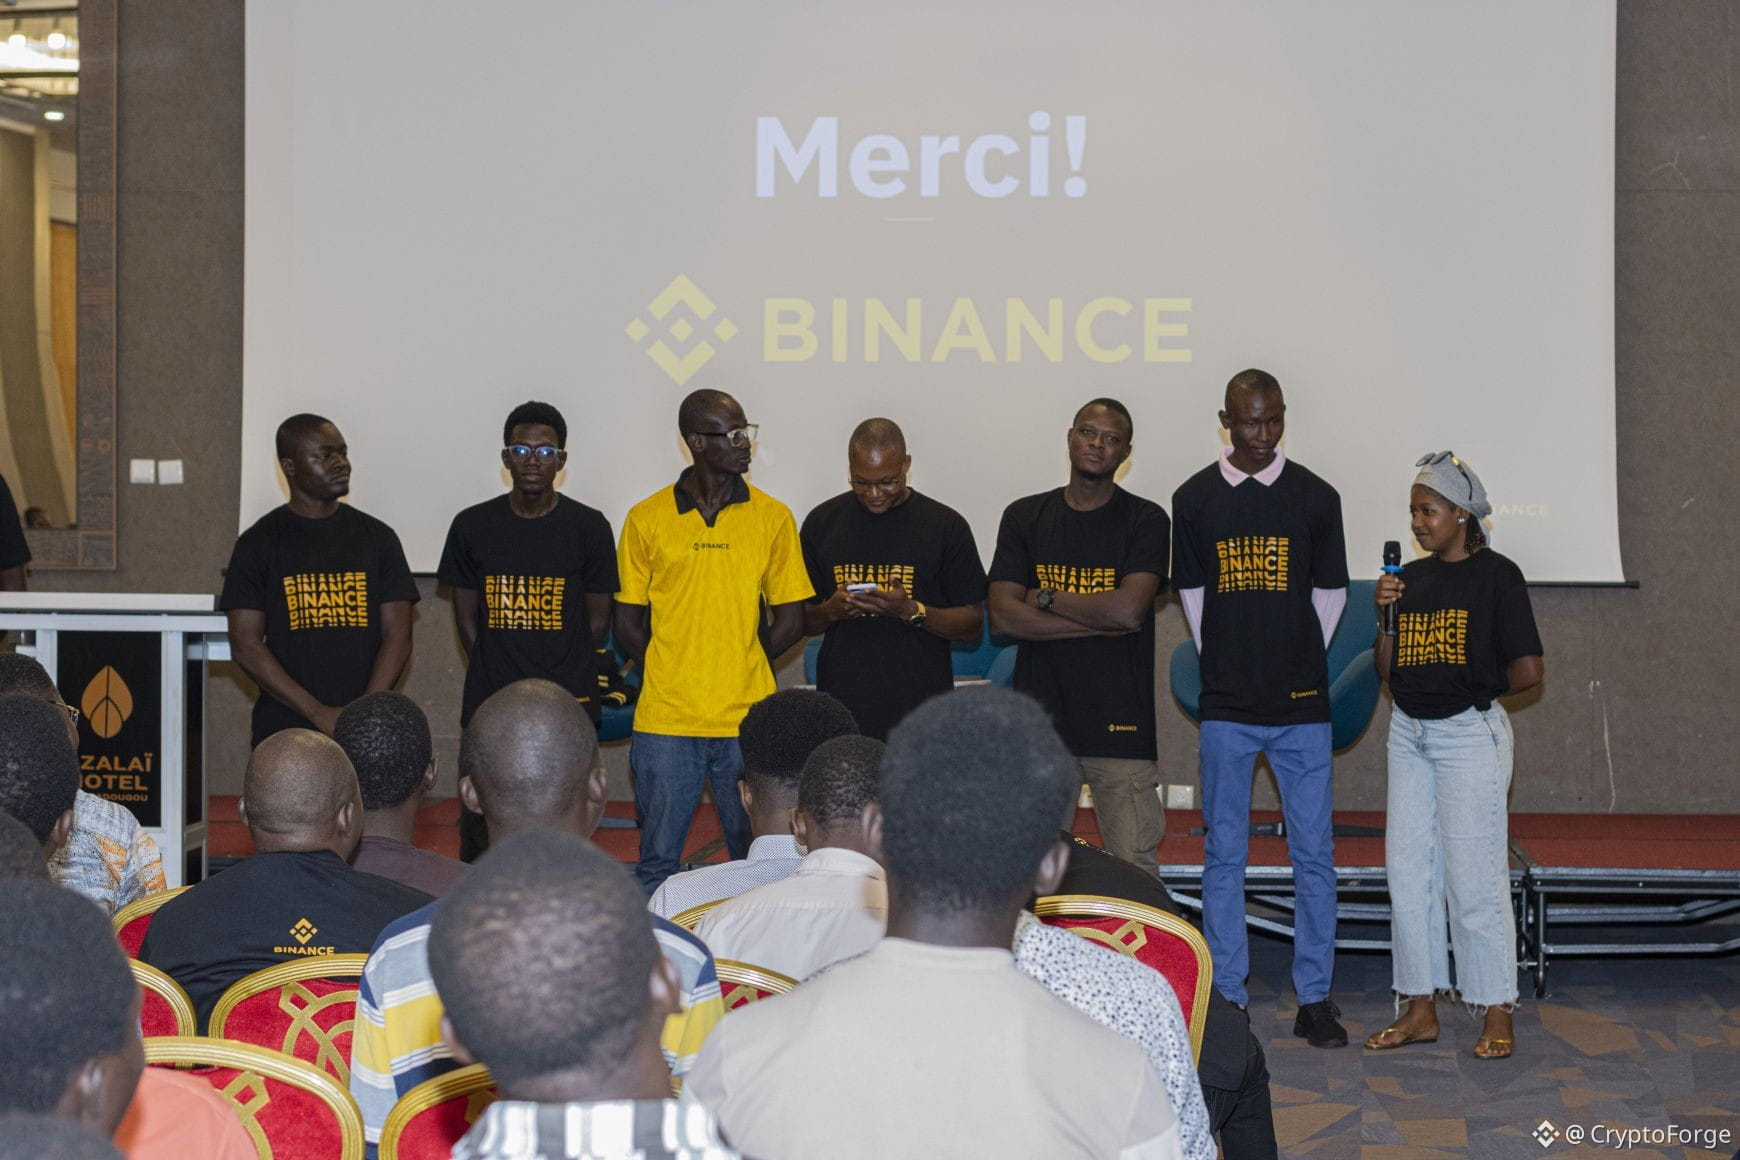
Über 300 Menschen kamen rund um Web3 in Burkina Faso🇧🇫 zusammen!
Am Samstag hatte ich die Gelegenheit, Teil des Organisationsteams für das Binance Meetup zu sein, das von @BinanceAfrique que über die Binance Angels hier in Burkina Faso ausgerichtet wurde.
Bei der Veranstaltung kamen mehr als 300 Teilnehmende zusammen – alle angetrieben von derselben Neugier und der Überzeugung: dass Web3 in unserer Region eine echte Rolle spielen kann.
Für mich geht es bei so einer Zusammenkunft weit über ein reines Meetup hinaus. Es ist ein echter Raum für Austausch, gegenseitiges Lernen und vor allem eine konkrete Möglichkeit, Menschen zu zeigen, dass es in diesem Bereich echte Karrierechancen gibt.
Unser Ziel war ganz klar: den Teilnehmenden dabei zu helfen zu verstehen, wie sie in einem Ökosystem Fuß fassen können, das sich mit atemberaubender Geschwindigkeit weiterentwickelt.
Die Diskussionen waren lebhaft, die Fragen präzise, und die Energie im Raum war wirklich interaktiv.
Ein großes Dankeschön an @Binance, dass ihr diese Räume für Verbindung und Wissensaustausch schafft – sie sind entscheidend, um den Web3-Momentum in ganz Afrika zu stärken.
Afrikanisches Web3 wird noch aufgebaut. Und gemeinsam, vor Ort, werden wir mitgestalten, was als Nächstes kommt.
Über 300 Menschen kamen rund um Web3 in Burkina Faso🇧🇫 zusammen!
Am Samstag hatte ich die Gelegenheit, Teil des Organisationsteams für das Binance Meetup zu sein, das von @Binance Afrique que über die Binance Angels hier in Burkina Faso ausgerichtet wurde.
Bei der Veranstaltung kamen mehr als 300 Teilnehmende zusammen – alle angetrieben von derselben Neugier und der Überzeugung: dass Web3 in unserer Region eine echte Rolle spielen kann.
Für mich geht es bei so einer Zusammenkunft weit über ein reines Meetup hinaus. Es ist ein echter Raum für Austausch, gegenseitiges Lernen und vor allem eine konkrete Möglichkeit, Menschen zu zeigen, dass es in diesem Bereich echte Karrierechancen gibt.
Unser Ziel war ganz klar: den Teilnehmenden dabei zu helfen zu verstehen, wie sie in einem Ökosystem Fuß fassen können, das sich mit atemberaubender Geschwindigkeit weiterentwickelt.
Die Diskussionen waren lebhaft, die Fragen präzise, und die Energie im Raum war wirklich interaktiv.
Ein großes Dankeschön an @Binance, dass ihr diese Räume für Verbindung und Wissensaustausch schafft – sie sind entscheidend, um den Web3-Momentum in ganz Afrika zu stärken.
Afrikanisches Web3 wird noch aufgebaut. Und gemeinsam, vor Ort, werden wir mitgestalten, was als Nächstes kommt.
67
·
--
Der Bärenmarkt ist eine unglaubliche Gelegenheit! NEIN, das ist völlig falsch für 99 % der Investoren. ❌
Diejenigen, die seit 2021 dabei sind und aus der Vergangenheit gelernt haben, wissen, dass es für 99 % der Inhaber nicht wirklich eine Gelegenheit ist.
Wenn wir tatsächlich in einem Bärenmarkt sind, versichere ich Ihnen, dass bis 2027 95 % der Altcoins, die Sie derzeit ansammeln, um große Gewinne zu erzielen, obsolet sein werden.
Ich bin davon überzeugt.
Anfang 2023 wurden mehrere Kryptowährungen, die früher den Markt dominierten, entweder von einer neuen Kryptowährung oder von einer älteren Kryptowährung, die innovativ war, entthront. Einige Trends sind verschwunden und haben Platz für andere gemacht.
SAND, MANA, GALA, AXS, MATIC, FANTOM, BAKE, HARMONY ONE, ROSE, ENJ, QNT, ADA, BABYDOGE, CAKE, SUSHI… Die Liste ist lang.
Swing-Trader können sicherlich von einem Bärenmarkt profitieren. Aber nicht die langfristigen Altcoin-Investoren.
Wenn Sie Ihren Bärenmarkt schlecht verwalten, werden Sie bei der Erholung nichts mehr haben.
Bitcoin ist das Beste in einem Bärenmarkt.
Ich weiß, dass Sie Komplimente mögen, auch wenn das der Grund ist, warum Sie Geld verlieren.
80
·
--
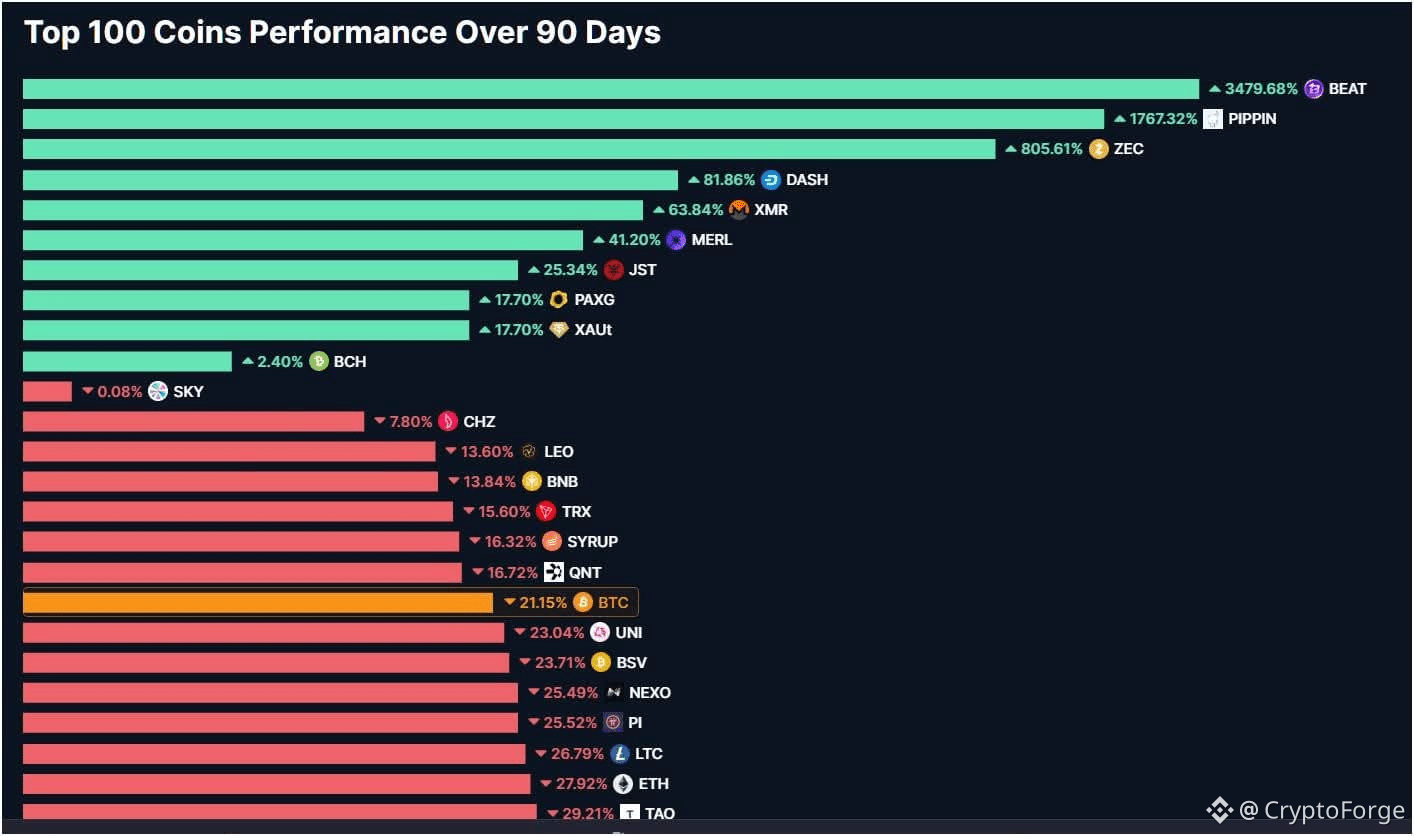
Der Index der Altseason wird oft missverstanden. Viele denken, dass er automatisch eine bullische Saison für Altcoins anzeigt, während seine Berechnungsmethode viel nuancierter ist.
Konkret misst dieser Index die Leistung der 100 wichtigsten Altcoins über einen Zeitraum von 90 Tagen, indem er sie mit der Leistung des Bitcoins im selben Zeitraum vergleicht.
Wenn der Index 17 anzeigt, bedeutet das, dass 17 Altcoins aus den Top 100 den Bitcoin in den letzten 90 Tagen übertroffen haben.
Umgekehrt bedeutet ein hoher Index (zum Beispiel 92), dass 92 Altcoins besser abgeschnitten haben als der Bitcoin, aber das bedeutet nicht zwangsläufig, dass der Markt bullisch ist.
Ein grundlegender Punkt, den es zu verstehen gilt :
👉 Den Bitcoin zu übertreffen bedeutet nicht, dass man im Plus ist.
Wenn der Bitcoin stark fällt und einige Altcoins weniger stark fallen, werden sie in der Berechnung des Index als „performanter“ betrachtet.
So kann es sein :
Sie können insgesamt im Minus sein,
Während Sie gleichzeitig sehen, dass der Altseason-Index stark ansteigt.
In einigen extremen Fällen kann der Index sogar 90 oder mehr erreichen, einfach weil der Bitcoin stärker korrigiert als der Rest des Marktes — ohne dass es tatsächlich eine Altseason gibt.
Der Altseason-Index ist ein statistischer Indikator, kein ausreichendes Marktsignal allein.
Er kann helfen, einen relativen Trend zu lesen, sollte aber niemals die einzige Grundlage für eine Investitions- oder Handelsentscheidung sein.
3
730
·
--
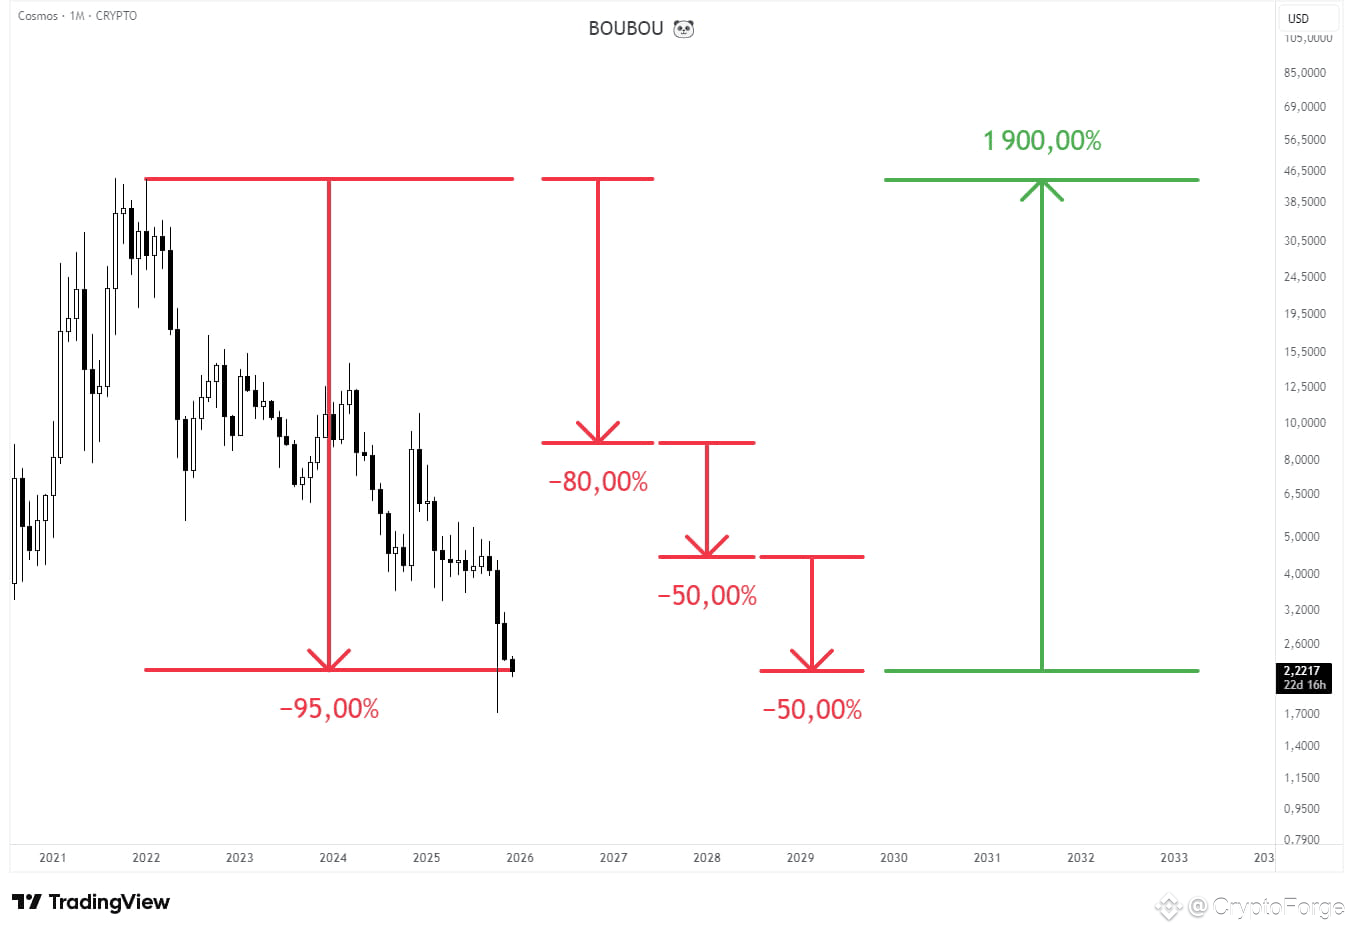
Eine Krypto, die 90 % verliert, ist zuerst ein Rückgang von 80 %, dann noch 50 %, dann noch 50 %.\nUm einfach zu ihrem ursprünglichen Preis zurückzukehren, benötigt sie dann einen Anstieg von 1.900 %. Etwas, das Influencer nie erwähnen.
Eine Krypto, die 90 % verliert, ist zuerst ein Rückgang von 80 %, dann noch 50 %, dann noch 50 %.\nUm einfach zu ihrem ursprünglichen Preis zurückzukehren, benötigt sie dann einen Anstieg von 1.900 %. Etwas, das Influencer nie erwähnen.
8
3
18
20.6k
·
--
Eine wichtige Erinnerung :
Um den ursprünglichen Preis nach einem Rückgang wieder zu erreichen, muss ein Vermögenswert einen höheren Prozentsatz an Zuwachs erreichen als den Rückgang.
Einige Beispiele zur Veranschaulichung dieses Prinzips :
· ➡️ Nach einem Rückgang von 10 %, ist ein Anstieg von 11 % erforderlich, um den Break-even-Punkt zu erreichen.
· ➡️ Nach einem Rückgang von 30 %, ist ein Anstieg von 43 % erforderlich.
· ➡️ Nach einem Rückgang von 50 %, ist ein Anstieg von 100 % (also eine Verdopplung) erforderlich.
· ➡️ Nach einem Rückgang von 70 %, ist ein Anstieg von 233 % erforderlich.
· ➡️ Nach einem Rückgang von 90 %, ist ein Anstieg von 900 % erforderlich.
Zusammenfassend lässt sich sagen, je größer der Rückgang, desto länger der Weg, um sich zu erholen. Es ist immer einfacher, einen Prozentsatz zu verlieren, als ihn zurückzugewinnen.
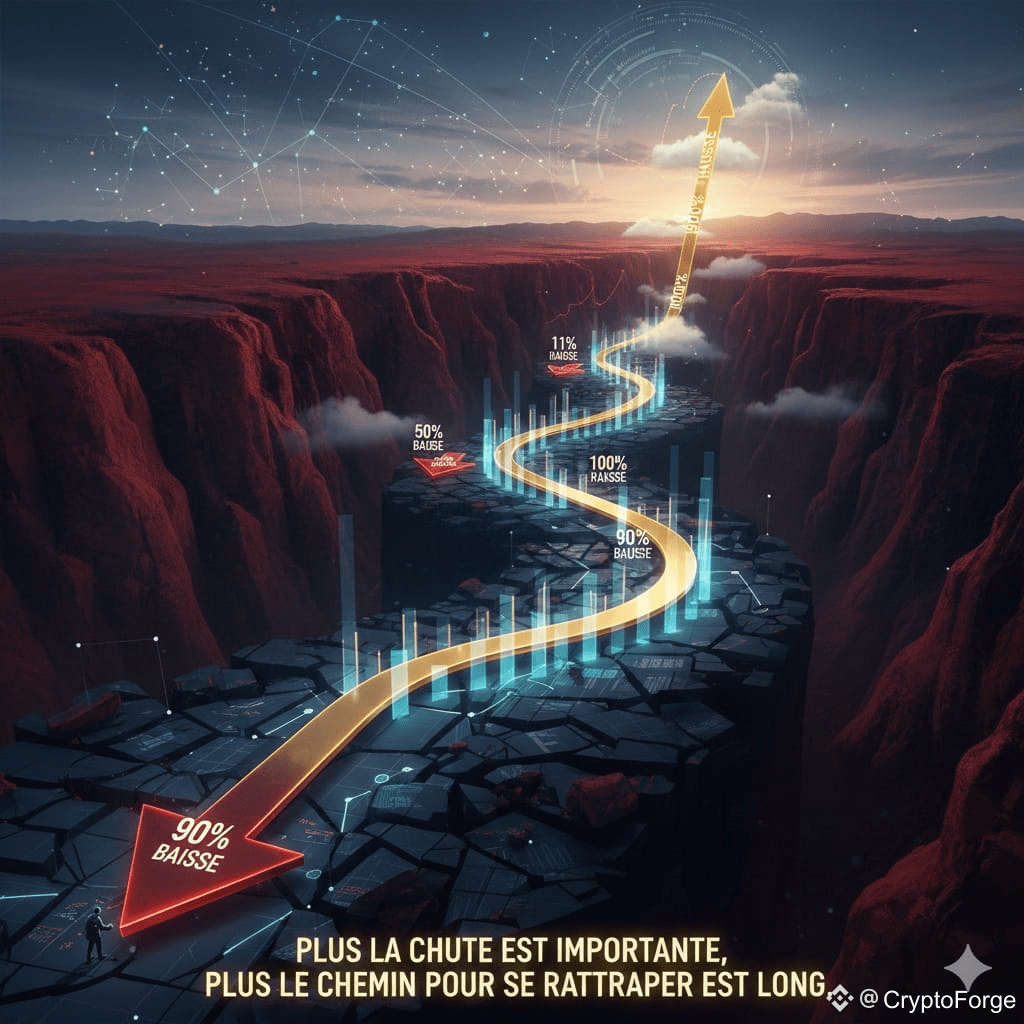
1
5
2k
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
$1.5BInLeveragedCryptoBetsLiquidated
29 Aufrufe
14 Kommentare
Der jüngste Sicherheitsvorfall im Zusammenhang mit Binance, bei dem 6,3 Milliarden Dollar betroffen waren, markiert einen Wendepunkt für die Kryptoindustrie. Er verdeutlicht sowohl die zunehmende Raffinesse staatlich unterstützter Cyberbedrohungen als auch die entscheidende Rolle einer schnellen Abwehr im Ökosystem. Über die schwindelerregenden Zahlen hinaus ist der Vorfall eine eindringliche Erinnerung daran, dass die Widerstandsfähigkeit von Web3 weit über das Schlüsselmanagement hinausgeht und auch die Endpunktsicherheit, robuste Zugriffskontrollen und eine schnelle Multi-Chain-Koordination umfasst. Während Binance seine SAFU-Reserven nutzt, um die Guthaben der Nutzer zu schützen, und mit Behörden weltweit zusammenarbeitet, um gestohlene Vermögenswerte einzufrieren, setzt das Ereignis einen neuen Maßstab dafür, wie große Plattformen künftig Krisenmanagement und Sicherheitsprotokolle handhaben müssen.
#$1.5BInLeveragedCryptoBetsLiquidated #TwoAddressesHoldingAbout1.28BUSDTFrozen
Cryptoniteuae
·0 Likes
·43 Aufrufe
KOSPIFalls3.53%BackBelow6000
563 Aufrufe
57 Kommentare
USMidtermElections
96,625 Aufrufe
1,282 Kommentare