

咖啡续命
794 Beiträge
咖啡续命
Melden
Nutzer blockieren
91 Following
227 Follower
559 Like gegeben
Beiträge
Alle
Zitierungen
·
--
Artikel
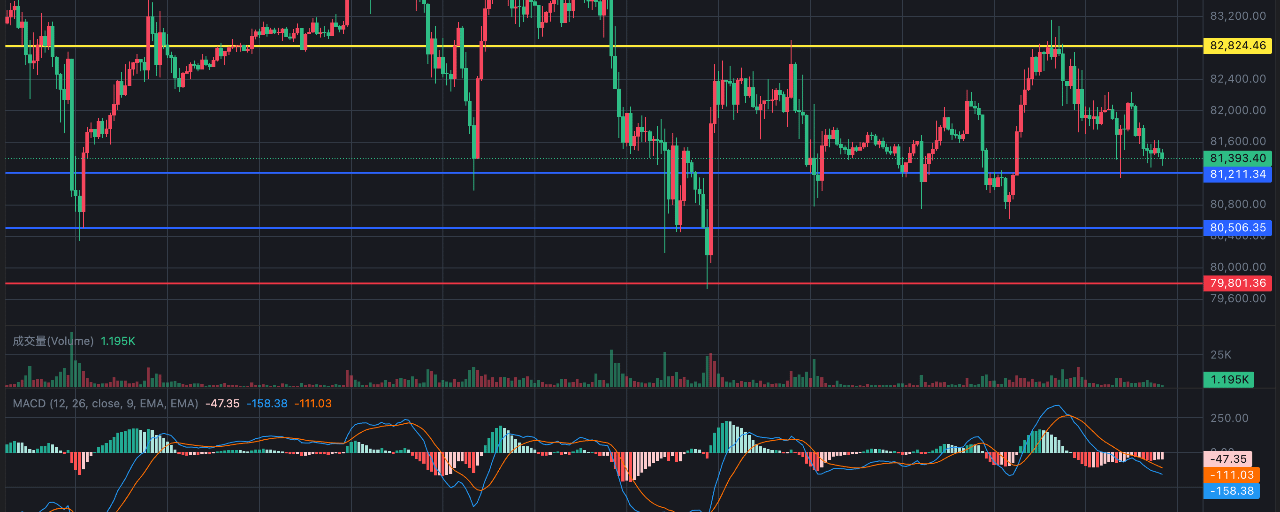
Die großen Player platzieren gestaffelte Kauforders am Boden! Traust du dich, bei diesem BTC-Einstiegspunkt einzusteigen?Wie erwartet fiel der Kurs zurück in die erwartete Einstiegszone um $81140 ($80,800 – $81500). $BTC Nach der Korrektur pendelt der Kurs nun unruhig zwischen $81,200 und $81,500 hin und her. Kleinanleger bekommen wieder kalte Füße, verkaufen mit Verlust und schreien: «Der Markt bricht ein!» Doch ein Blick auf die On-Chain- und Orderflow-Daten verrät: Während die Kleinanleger verkaufen, platzieren große Marktteilnehmer und Wale heimlich gestaffelte Kauforders auf niedrigem Niveau und akkumulieren. (Die Wal-Zuflüsse sind auf Tagesbasis weiterhin netto positiv.)
Ein typisches Shakeout-Szenario! Die nervösen Kurzfrist-Trader mit hohem Hebel werden komplett liquidiert, während die Spot-Liquidität zu den führenden Börsen zurückkehrt.
Die großen Player platzieren gestaffelte Kauforders am Boden! Traust du dich, bei diesem BTC-Einstiegspunkt einzusteigen?
Wie erwartet fiel der Kurs zurück in die erwartete Einstiegszone um $81140 ($80,800 – $81500). $BTC Nach der Korrektur pendelt der Kurs nun unruhig zwischen $81,200 und $81,500 hin und her. Kleinanleger bekommen wieder kalte Füße, verkaufen mit Verlust und schreien: «Der Markt bricht ein!» Doch ein Blick auf die On-Chain- und Orderflow-Daten verrät: Während die Kleinanleger verkaufen, platzieren große Marktteilnehmer und Wale heimlich gestaffelte Kauforders auf niedrigem Niveau und akkumulieren. (Die Wal-Zuflüsse sind auf Tagesbasis weiterhin netto positiv.)
Ein typisches Shakeout-Szenario! Die nervösen Kurzfrist-Trader mit hohem Hebel werden komplett liquidiert, während die Spot-Liquidität zu den führenden Börsen zurückkehrt.
Ein typisches Shakeout-Szenario! Die nervösen Kurzfrist-Trader mit hohem Hebel werden komplett liquidiert, während die Spot-Liquidität zu den führenden Börsen zurückkehrt.
1
1
91
·
--
Artikel
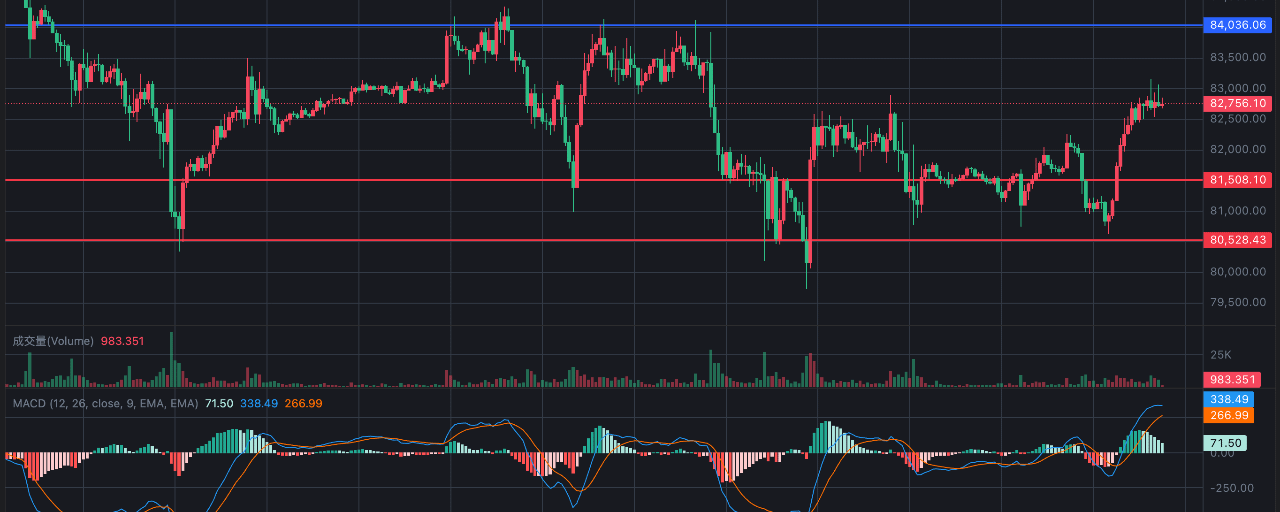
Kleinanleger verkaufen panisch, die großen Player schlagen sich die Bäuche voll!$BTC Wie erwartet fiel der Kurs zurück in die Einstiegszone von 80.500 bis 81.200 $, die im Artikel gestern Abend prognostiziert wurde (Tief bei etwa 80.600 $), und stieg anschließend auf etwa 83.000 $! Wer die Strategie aus dem vorherigen Artikel umgesetzt hat, dürfte bereits Gewinne aus diesem Kursschub erzielt haben. Einen Teil der Gewinne zu sichern und mitzunehmen, ist jetzt die beste Strategie.
Ein Blick auf die neuesten Marktdaten zeigt: Nach einem Rücksetzer pendelt BTC derzeit in einer Spanne von etwa 82.800 bis 83.000 $. Kleinanleger verkaufen wieder panisch und rufen den Crash aus. Doch ein Blick auf On-Chain- und Orderflow-Daten genügt: Große Marktteilnehmer nutzen die Verkäufe der Kleinanleger, um heimlich in Tranchen auf niedrigem Niveau Kauforders zu platzieren und Bestände aufzubauen. Die Nettozuflüsse von Großanlegern sind auf Tagesbasis weiterhin positiv.
Kleinanleger verkaufen panisch, die großen Player schlagen sich die Bäuche voll!
$BTC Wie erwartet fiel der Kurs zurück in die Einstiegszone von 80.500 bis 81.200 $, die im Artikel gestern Abend prognostiziert wurde (Tief bei etwa 80.600 $), und stieg anschließend auf etwa 83.000 $! Wer die Strategie aus dem vorherigen Artikel umgesetzt hat, dürfte bereits Gewinne aus diesem Kursschub erzielt haben. Einen Teil der Gewinne zu sichern und mitzunehmen, ist jetzt die beste Strategie.
Ein Blick auf die neuesten Marktdaten zeigt: Nach einem Rücksetzer pendelt BTC derzeit in einer Spanne von etwa 82.800 bis 83.000 $. Kleinanleger verkaufen wieder panisch und rufen den Crash aus. Doch ein Blick auf On-Chain- und Orderflow-Daten genügt: Große Marktteilnehmer nutzen die Verkäufe der Kleinanleger, um heimlich in Tranchen auf niedrigem Niveau Kauforders zu platzieren und Bestände aufzubauen. Die Nettozuflüsse von Großanlegern sind auf Tagesbasis weiterhin positiv.
Ein Blick auf die neuesten Marktdaten zeigt: Nach einem Rücksetzer pendelt BTC derzeit in einer Spanne von etwa 82.800 bis 83.000 $. Kleinanleger verkaufen wieder panisch und rufen den Crash aus. Doch ein Blick auf On-Chain- und Orderflow-Daten genügt: Große Marktteilnehmer nutzen die Verkäufe der Kleinanleger, um heimlich in Tranchen auf niedrigem Niveau Kauforders zu platzieren und Bestände aufzubauen. Die Nettozuflüsse von Großanlegern sind auf Tagesbasis weiterhin positiv.
2
376
·
--
Artikel
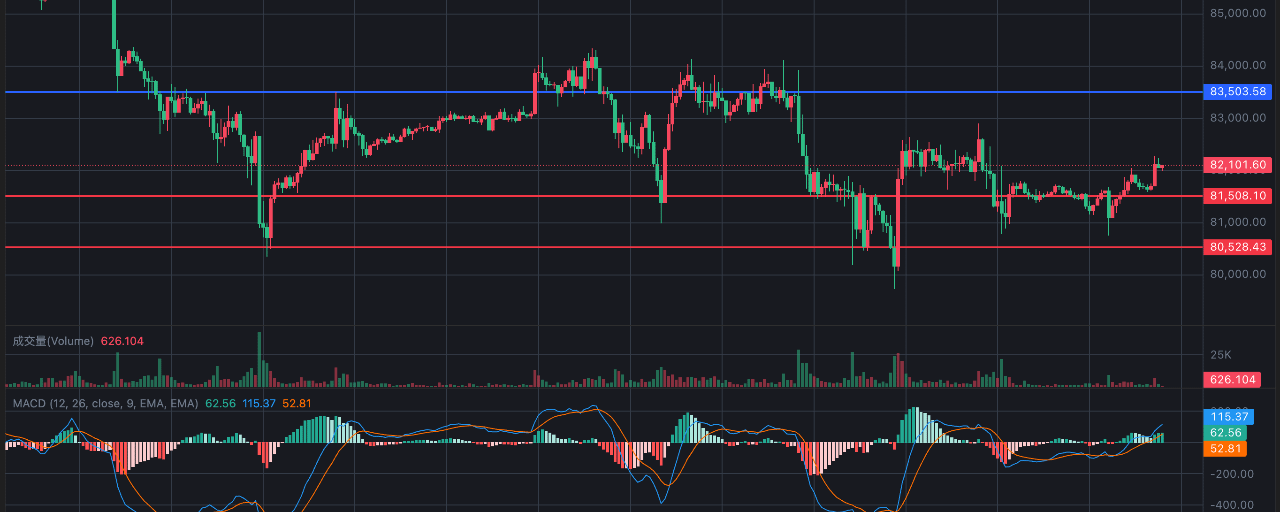
Ist der Shakeout vorbei? Jetzt die Chance nutzen!Am Wochenende gibt’s wieder das altbekannte Spiel: Diese nervige Seitwärtsbewegung, die einen mürbe macht, kennt man nur zu gut!
Ich habe kurz auf den Chart geschaut: Nachdem der Markt vor einiger Zeit $BTC den Boden getestet hat, bewegt er sich jetzt mit kurzen Ausschlägen um die 81.600–82.000 $. Kleinanleger bekommen wieder kalte Füße, verkaufen mit Verlust und rufen: „Der Markt bricht gleich ein!“ Aber ein Blick auf die On-Chain-Daten und den Orderflow genügt: Wale und große Marktteilnehmer nutzen die kurzen Ausschläge weiterhin, um heimlich zu akkumulieren (allein heute verzeichneten die großen On-Chain-Transfers einen Nettozufluss bei den großen Marktteilnehmern).
Das ist eindeutig ein Shakeout, bei dem gezielt ungeduldige Long-Positionen mit Hebel liquidiert werden! In den letzten Tagen wurden schon fast alle Zwangsliquidationen herausgespült, und auch die Liquidität am Spotmarkt verlagert sich nach und nach zu den großen Börsen.
Ist der Shakeout vorbei? Jetzt die Chance nutzen!
Am Wochenende gibt’s wieder das altbekannte Spiel: Diese nervige Seitwärtsbewegung, die einen mürbe macht, kennt man nur zu gut!
Ich habe kurz auf den Chart geschaut: Nachdem der Markt vor einiger Zeit $BTC den Boden getestet hat, bewegt er sich jetzt mit kurzen Ausschlägen um die 81.600–82.000 $. Kleinanleger bekommen wieder kalte Füße, verkaufen mit Verlust und rufen: „Der Markt bricht gleich ein!“ Aber ein Blick auf die On-Chain-Daten und den Orderflow genügt: Wale und große Marktteilnehmer nutzen die kurzen Ausschläge weiterhin, um heimlich zu akkumulieren (allein heute verzeichneten die großen On-Chain-Transfers einen Nettozufluss bei den großen Marktteilnehmern).
Das ist eindeutig ein Shakeout, bei dem gezielt ungeduldige Long-Positionen mit Hebel liquidiert werden! In den letzten Tagen wurden schon fast alle Zwangsliquidationen herausgespült, und auch die Liquidität am Spotmarkt verlagert sich nach und nach zu den großen Börsen.
2
129
·
--
$AGT Ich habe immer noch das Gefühl, dass es noch nicht vorbei ist.
$AGT Ich habe immer noch das Gefühl, dass es noch nicht vorbei ist.
1
54
·
--
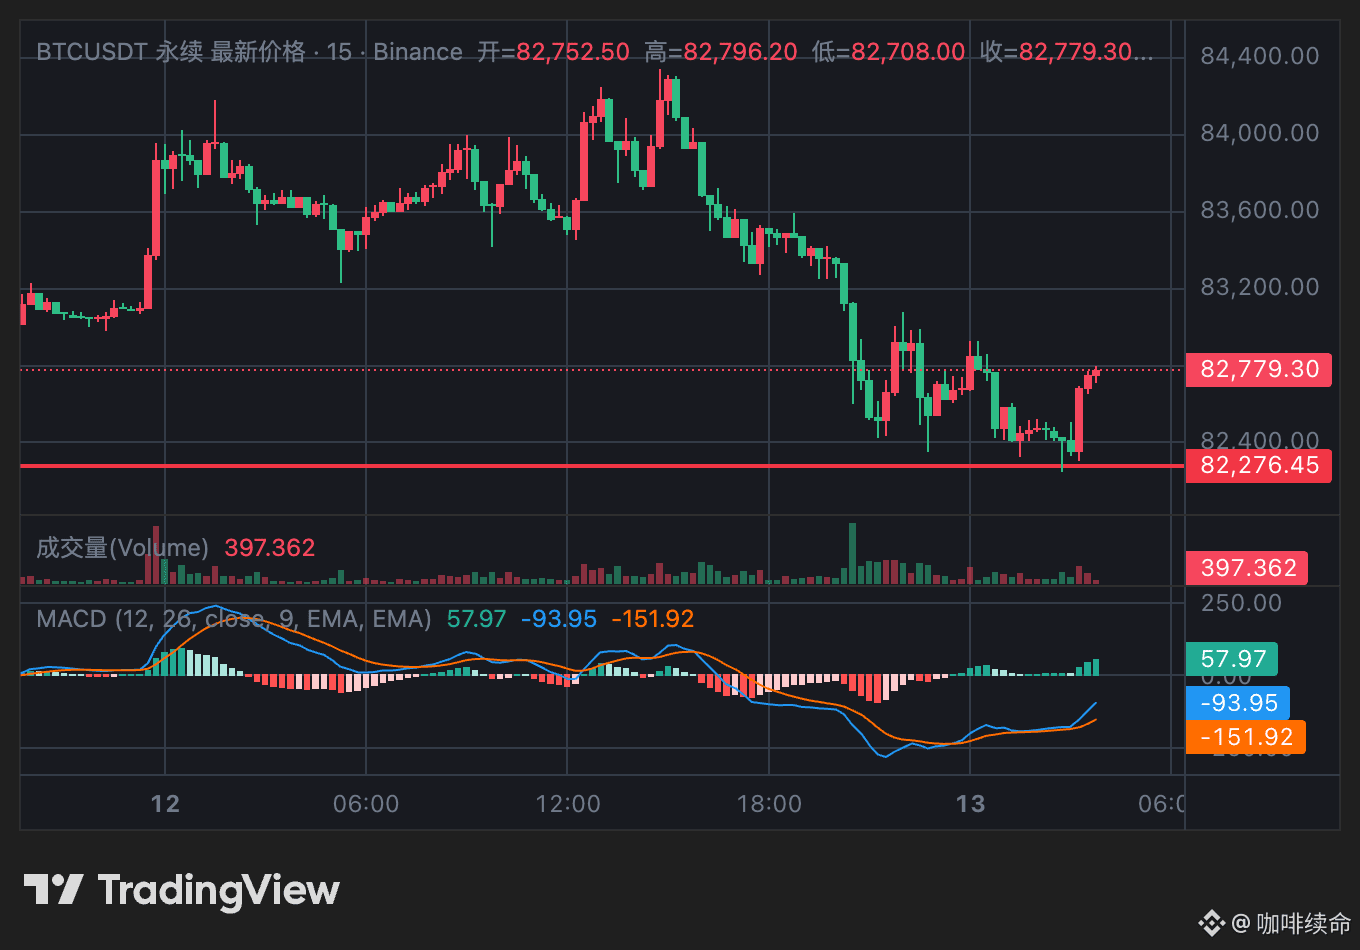
Wie erwartet ist der Kurs bis zum prognostizierten Unterstützungsniveau zurückgefallen. Ein sachlicher Rat: Setzen Sie die Strategie konsequent um!
Wie erwartet ist der Kurs bis zum prognostizierten Unterstützungsniveau zurückgefallen. Ein sachlicher Rat: Setzen Sie die Strategie konsequent um!
咖啡续命
·
--
BTC-Crash: Ist der Shakeout vorbei? Große Orders bauen heimlich Positionen auf!
Während alle noch überlegen, ob sie mit Verlust verkaufen sollen, platzieren die großen Akteure unten bereits heimlich Kauforders!
Auf dem neuesten Chart ist zu sehen, dass sich der Preis von $BTC nach der volatilen Korrektur der vergangenen Tage stabil erholt hat und sich nun in einer Spanne von 83.900 bis 84.000 US-Dollar konsolidiert.
Ein Blick auf die On-Chain-Daten und die Kapitalströme: oberflächlich betrachtet eine Seitwärtsbewegung! Tatsächlich gibt es häufige große On-Chain-Transfers, und bei den großen Orders ist ein Nettomittelzufluss zu verzeichnen (über 38 Millionen US-Dollar). Das deutet klar darauf hin, dass Großinvestoren in Tranchen am Tief einsteigen. Kleinanleger verkaufen mit Verlust, während die großen Akteure den Dip kaufen – kommt uns dieses vertraute Drehbuch nicht bekannt vor?
Nicht blind dem Kurs hinterherjagen – hier ein persönlicher Richtwert aus der Praxis:
1
1
232
·
--
Artikel
BTC-Crash: Ist der Shakeout vorbei? Große Orders bauen heimlich Positionen auf!Während alle noch überlegen, ob sie mit Verlust verkaufen sollen, platzieren die großen Akteure unten bereits heimlich Kauforders!
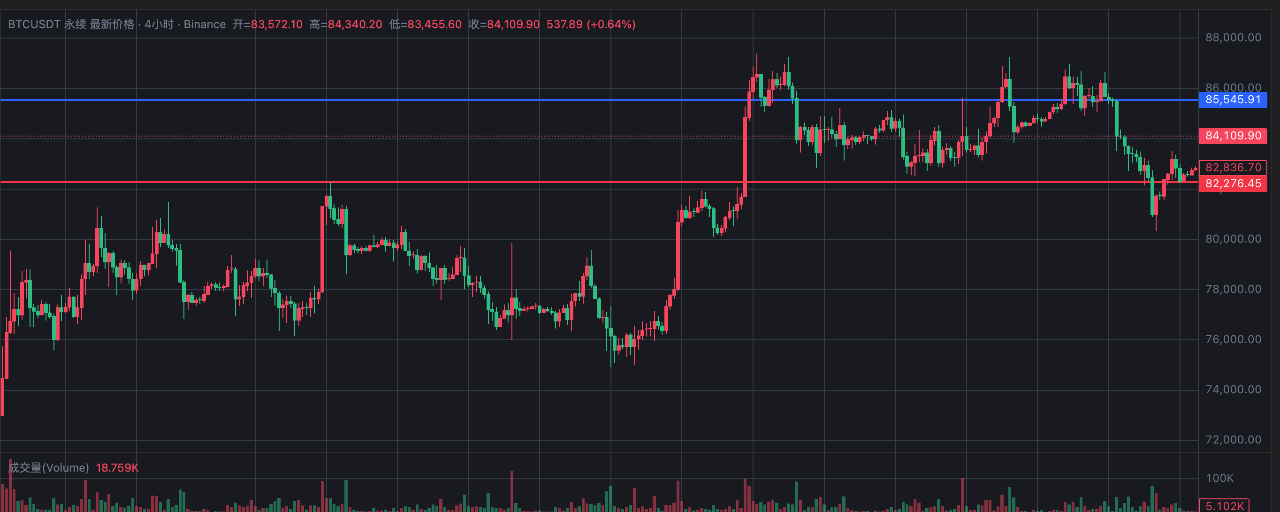
Auf dem neuesten Chart ist zu sehen, dass sich der Preis von $BTC nach der volatilen Korrektur der vergangenen Tage stabil erholt hat und sich nun in einer Spanne von 83.900 bis 84.000 US-Dollar konsolidiert.
Ein Blick auf die On-Chain-Daten und die Kapitalströme: oberflächlich betrachtet eine Seitwärtsbewegung! Tatsächlich gibt es häufige große On-Chain-Transfers, und bei den großen Orders ist ein Nettomittelzufluss zu verzeichnen (über 38 Millionen US-Dollar). Das deutet klar darauf hin, dass Großinvestoren in Tranchen am Tief einsteigen. Kleinanleger verkaufen mit Verlust, während die großen Akteure den Dip kaufen – kommt uns dieses vertraute Drehbuch nicht bekannt vor?
Nicht blind dem Kurs hinterherjagen – hier ein persönlicher Richtwert aus der Praxis:
BTC-Crash: Ist der Shakeout vorbei? Große Orders bauen heimlich Positionen auf!
Während alle noch überlegen, ob sie mit Verlust verkaufen sollen, platzieren die großen Akteure unten bereits heimlich Kauforders!
Auf dem neuesten Chart ist zu sehen, dass sich der Preis von $BTC nach der volatilen Korrektur der vergangenen Tage stabil erholt hat und sich nun in einer Spanne von 83.900 bis 84.000 US-Dollar konsolidiert.
Ein Blick auf die On-Chain-Daten und die Kapitalströme: oberflächlich betrachtet eine Seitwärtsbewegung! Tatsächlich gibt es häufige große On-Chain-Transfers, und bei den großen Orders ist ein Nettomittelzufluss zu verzeichnen (über 38 Millionen US-Dollar). Das deutet klar darauf hin, dass Großinvestoren in Tranchen am Tief einsteigen. Kleinanleger verkaufen mit Verlust, während die großen Akteure den Dip kaufen – kommt uns dieses vertraute Drehbuch nicht bekannt vor?
Nicht blind dem Kurs hinterherjagen – hier ein persönlicher Richtwert aus der Praxis:
Auf dem neuesten Chart ist zu sehen, dass sich der Preis von $BTC nach der volatilen Korrektur der vergangenen Tage stabil erholt hat und sich nun in einer Spanne von 83.900 bis 84.000 US-Dollar konsolidiert.
Ein Blick auf die On-Chain-Daten und die Kapitalströme: oberflächlich betrachtet eine Seitwärtsbewegung! Tatsächlich gibt es häufige große On-Chain-Transfers, und bei den großen Orders ist ein Nettomittelzufluss zu verzeichnen (über 38 Millionen US-Dollar). Das deutet klar darauf hin, dass Großinvestoren in Tranchen am Tief einsteigen. Kleinanleger verkaufen mit Verlust, während die großen Akteure den Dip kaufen – kommt uns dieses vertraute Drehbuch nicht bekannt vor?
Nicht blind dem Kurs hinterherjagen – hier ein persönlicher Richtwert aus der Praxis:
1
1
1
382
·
--
#termmax @termmax TermMax的协议分红比单纯的代币挖矿奖励更让我欣慰。TermMax 的 Einnahme-Logik ist äußerst technisch: Es zieht direkt aus jedem Trade zwischen Maker und Taker eine Gebühr. Von diesen echten, harten Gebühren fließt ein Teil direkt an die Token-Staker zurück. Für Nutzer, die TermMax langfristig positiv sehen, sind wir nicht nur Liquiditätsanbieter, sondern auch die „Mieter“ dieses Marktes mit festem Zinssatz – wir teilen die realen Wachstumsgewinne, die aus der Ausweitung der Protokollgröße entstehen.
#termmax @TermMax TermMax的协议分红比单纯的代币挖矿奖励更让我欣慰。TermMax 的 Einnahme-Logik ist äußerst technisch: Es zieht direkt aus jedem Trade zwischen Maker und Taker eine Gebühr. Von diesen echten, harten Gebühren fließt ein Teil direkt an die Token-Staker zurück. Für Nutzer, die TermMax langfristig positiv sehen, sind wir nicht nur Liquiditätsanbieter, sondern auch die „Mieter“ dieses Marktes mit festem Zinssatz – wir teilen die realen Wachstumsgewinne, die aus der Ausweitung der Protokollgröße entstehen.
1
112
·
--
#termmax @termmax Öffne das Handels-Panel. Wenn ich sehe, dass die aktuellen ETH-Kreditaufnahme-Zinsen (APR) aufgrund von Markt-Hotspots in die Höhe schießen, frage ich mich, wie ich von diesem Zinstrend profitieren kann. Der XT-Token ist mein „Zins-Schein“. Er trennt die Zinsansprüche der Vermögenswerte ab, sodass ich Zinsen handeln kann – ähnlich wie beim Handel mit NFTs. Wenn ich der Meinung bin, dass die Nachfrage nach Krediten in den kommenden Wochen wegen des Halbierungs-Zyklus stark ansteigen wird, kann ich XT separat kaufen; andernfalls verkaufe ich es. XT gibt uns die Möglichkeit, direkt um die zukünftige Zinsrichtung zu spekulieren. TermMax wird immer mehr zum Werkzeug für Zinswetten.
#termmax @TermMax Öffne das Handels-Panel. Wenn ich sehe, dass die aktuellen ETH-Kreditaufnahme-Zinsen (APR) aufgrund von Markt-Hotspots in die Höhe schießen, frage ich mich, wie ich von diesem Zinstrend profitieren kann. Der XT-Token ist mein „Zins-Schein“. Er trennt die Zinsansprüche der Vermögenswerte ab, sodass ich Zinsen handeln kann – ähnlich wie beim Handel mit NFTs. Wenn ich der Meinung bin, dass die Nachfrage nach Krediten in den kommenden Wochen wegen des Halbierungs-Zyklus stark ansteigen wird, kann ich XT separat kaufen; andernfalls verkaufe ich es. XT gibt uns die Möglichkeit, direkt um die zukünftige Zinsrichtung zu spekulieren. TermMax wird immer mehr zum Werkzeug für Zinswetten.
122
·
--
#termmax @termmax Ich habe das Geld einmal durchlaufen lassen und dabei auf die FT-Token geschaut, die in meinem Konto den Anteil am eingesetzten Kapital repräsentieren — das gibt mir einfach ein sicheres Gefühl. Für Leute wie mich, die gerne #BTC halten, aber nicht möchten, dass es in der Wallet „untätig herumliegt“, sind die FT-Token von TermMax die perfekte Zuflucht. Sie stehen für das Recht, am Fälligkeitstag 1:1 gegen zugrunde liegende Vermögenswerte zurückgelöst zu werden. Das bedeutet: Egal, wie stark der Markt schwankt, mein eingesetztes Kapital hat immer einen Teil als „Garantienachweis“ auf Basis eines Smart Contracts — das gibt mir eine zusätzliche Ebene an Verlässlichkeit, wenn ich mich an riskante Marktspiele mit hohem Leverage wage. Wahrlich eine „solide Benchmark“ im DeFi-Bereich.
#termmax @TermMax Ich habe das Geld einmal durchlaufen lassen und dabei auf die FT-Token geschaut, die in meinem Konto den Anteil am eingesetzten Kapital repräsentieren — das gibt mir einfach ein sicheres Gefühl. Für Leute wie mich, die gerne #BTC halten, aber nicht möchten, dass es in der Wallet „untätig herumliegt“, sind die FT-Token von TermMax die perfekte Zuflucht. Sie stehen für das Recht, am Fälligkeitstag 1:1 gegen zugrunde liegende Vermögenswerte zurückgelöst zu werden. Das bedeutet: Egal, wie stark der Markt schwankt, mein eingesetztes Kapital hat immer einen Teil als „Garantienachweis“ auf Basis eines Smart Contracts — das gibt mir eine zusätzliche Ebene an Verlässlichkeit, wenn ich mich an riskante Marktspiele mit hohem Leverage wage. Wahrlich eine „solide Benchmark“ im DeFi-Bereich.
130
·
--
#termmax @termmax Vor ein paar Tagen habe ich in einer Community-Gruppe einen Vorschlag zur Anpassung der Protokollgebühren gesehen – dieses Gefühl, „das Protokoll wie ein eigenes Unternehmen zu betreiben“, kam ganz von selbst auf. Bei TermMax ist Token-Governance nicht nur Abstimmung, sondern die direkte Kontrolle über die Regeln, wie Mittel fließen. Token-Inhaber können bestimmen, welche Assets (z. B. WBTC oder #ETH ) in den Kreditpool gelangen dürfen, und sogar das Verhältnis der Maker- und Taker-Gebühren anpassen. Diese direkte Kontrolle über die Parameter des Protokolls stellt sicher, dass wir bei plötzlichen Marktveränderungen unsere Risikokontroll-Strategien schnell anpassen können, um den langfristigen Wohlstand des Ökosystems zu sichern.
#termmax @TermMax Vor ein paar Tagen habe ich in einer Community-Gruppe einen Vorschlag zur Anpassung der Protokollgebühren gesehen – dieses Gefühl, „das Protokoll wie ein eigenes Unternehmen zu betreiben“, kam ganz von selbst auf. Bei TermMax ist Token-Governance nicht nur Abstimmung, sondern die direkte Kontrolle über die Regeln, wie Mittel fließen. Token-Inhaber können bestimmen, welche Assets (z. B. WBTC oder #ETH ) in den Kreditpool gelangen dürfen, und sogar das Verhältnis der Maker- und Taker-Gebühren anpassen. Diese direkte Kontrolle über die Parameter des Protokolls stellt sicher, dass wir bei plötzlichen Marktveränderungen unsere Risikokontroll-Strategien schnell anpassen können, um den langfristigen Wohlstand des Ökosystems zu sichern.
126
·
--
#termmax @termmax Über die ultimative Erforschung von Fixed Income
Setz dir eine Tasse Kaffee auf ☕️ und starr dabei auf den Kurs #ETH an der Börse, der in turbulenten Bewegungen springt – während du gleichzeitig nervös überlegst, wohin das brachliegende Kapital gehen soll. In der DeFi-Welt gilt: Volatilität ist Risiko. Aber muss man sich wirklich nur zwischen „Hochrisiko-Hebel“ und „Niedrigrendite-Staking“ entscheiden? TermMax hat mir eine dritte Option eröffnet. Durch die Aufteilung des Basiswerts in einen Principal Token (FT) und einen Interest Token (XT) kann ich zukünftige Erträge präzise fixieren. Das bedeutet: Ich muss nicht mehr vorhersagen, ob BTC morgen stark steigen oder fallen wird, sondern kann die verlässlichen Zinsen für die nächsten 3 Monate fest vereinbaren. TermMax ist nicht nur ein Protokoll, sondern ein Zeichen dafür, dass DeFi sich von Spekulation hin zu reifem Finanzwesen entwickelt.
#termmax @TermMax Über die ultimative Erforschung von Fixed Income
Setz dir eine Tasse Kaffee auf ☕️ und starr dabei auf den Kurs #ETH an der Börse, der in turbulenten Bewegungen springt – während du gleichzeitig nervös überlegst, wohin das brachliegende Kapital gehen soll. In der DeFi-Welt gilt: Volatilität ist Risiko. Aber muss man sich wirklich nur zwischen „Hochrisiko-Hebel“ und „Niedrigrendite-Staking“ entscheiden? TermMax hat mir eine dritte Option eröffnet. Durch die Aufteilung des Basiswerts in einen Principal Token (FT) und einen Interest Token (XT) kann ich zukünftige Erträge präzise fixieren. Das bedeutet: Ich muss nicht mehr vorhersagen, ob BTC morgen stark steigen oder fallen wird, sondern kann die verlässlichen Zinsen für die nächsten 3 Monate fest vereinbaren. TermMax ist nicht nur ein Protokoll, sondern ein Zeichen dafür, dass DeFi sich von Spekulation hin zu reifem Finanzwesen entwickelt.
Setz dir eine Tasse Kaffee auf ☕️ und starr dabei auf den Kurs #ETH an der Börse, der in turbulenten Bewegungen springt – während du gleichzeitig nervös überlegst, wohin das brachliegende Kapital gehen soll. In der DeFi-Welt gilt: Volatilität ist Risiko. Aber muss man sich wirklich nur zwischen „Hochrisiko-Hebel“ und „Niedrigrendite-Staking“ entscheiden? TermMax hat mir eine dritte Option eröffnet. Durch die Aufteilung des Basiswerts in einen Principal Token (FT) und einen Interest Token (XT) kann ich zukünftige Erträge präzise fixieren. Das bedeutet: Ich muss nicht mehr vorhersagen, ob BTC morgen stark steigen oder fallen wird, sondern kann die verlässlichen Zinsen für die nächsten 3 Monate fest vereinbaren. TermMax ist nicht nur ein Protokoll, sondern ein Zeichen dafür, dass DeFi sich von Spekulation hin zu reifem Finanzwesen entwickelt.
149
·
--
#dusk $DUSK @Dusk_Foundation Heute habe ich mir das Whitepaper von Dusk noch einmal durchgelesen und festgestellt, dass seine selbst entwickelte SA-Konsenslogik (Succinct Attestation) und das Provisioner-Staking-Mechanismuskonzept ziemlich durchdacht sind, um dieses Problem zu lösen.
Ich denke, das zeigt sich vor allem in folgenden Punkten:
Niedrige Einstiegshürde: Im Dusk-Netzwerk heißen die Knoten, die das Verifizieren und Protokollieren der Blöcke übernehmen, Provisioners. Wenn du nur 1000 DUSK lockst (die globale minimale Staking-Schwelle minStake), kannst du bereits mitmachen. Die Hürde ist deutlich niedriger als bei ETH.
„Kühlphase“ gegen Überfälle (Reifungsphase und Epoch): Nach dem Staking kannst du nicht sofort am Blockbauen teilnehmen. Das System legt eine Epoch von 2160 Blöcken fest. Dein Kapital muss die Reifephase durchlaufen – also erst die „Restblöcke der aktuellen Epoch“ plus die darauffolgende vollständige Epoch –, bevor du offiziell für die Ziehung zur Abrechnung/Blockproduktion qualifiziert bist.
Deterministisches, stabiles Spiel: Dieses harte Design der Reifungsphase ist äußerst clever. Es macht Änderungen der Staking-Gewichte aller Knoten im gesamten Netzwerk im Voraus bekannt und vollständig deterministisch – und verhindert direkt die Möglichkeit, dass böswilliges Großkapital durch „plötzliches Blitz-Staking“ die Ziehungen des Konsenses in den nächsten Runden manipuliert.
Diese permissionless PoS meidet den energiehungrigen Proof-of-Work-„Schachzug“ von Bitcoin (BTC), der praktisch nur Strom frisst. Sie ist dadurch umweltfreundlicher und bietet zugleich eine dezentrale Basisschicht mit sekunden- bzw. zeitnaher Bestätigung, die sich gut für hochfrequente Finanztransaktionen eignet.
Aus Sicht normaler Retail-Anleger bedeutet die Reifungsanforderung beim Staking jedoch auch, dass die Sperrfrist länger ist. Bei einem starken Kurssturz kann man sein Geld möglicherweise nicht sofort wieder freigeben und zur Risikobegrenzung liquidieren. Zudem beeinflusst auch das Liquiditätserlebnis während des Unstake-Prozesses (wie schnell und reibungslos man rauskommt) direkt, wie aktiv Nutzer mitmachen.
Brüder, wenn ihr euch online auf Ketten staket, achtet ihr eher stärker auf eine niedrigere Einstiegshürde oder doch mehr auf die Liquidität – „einzahlen, speichern und jederzeit wieder herausnehmen“? Schreibt einfach im Kommentarbereich!
#dusk $DUSK @Dusk Heute habe ich mir das Whitepaper von Dusk noch einmal durchgelesen und festgestellt, dass seine selbst entwickelte SA-Konsenslogik (Succinct Attestation) und das Provisioner-Staking-Mechanismuskonzept ziemlich durchdacht sind, um dieses Problem zu lösen.
Ich denke, das zeigt sich vor allem in folgenden Punkten:
Niedrige Einstiegshürde: Im Dusk-Netzwerk heißen die Knoten, die das Verifizieren und Protokollieren der Blöcke übernehmen, Provisioners. Wenn du nur 1000 DUSK lockst (die globale minimale Staking-Schwelle minStake), kannst du bereits mitmachen. Die Hürde ist deutlich niedriger als bei ETH.
„Kühlphase“ gegen Überfälle (Reifungsphase und Epoch): Nach dem Staking kannst du nicht sofort am Blockbauen teilnehmen. Das System legt eine Epoch von 2160 Blöcken fest. Dein Kapital muss die Reifephase durchlaufen – also erst die „Restblöcke der aktuellen Epoch“ plus die darauffolgende vollständige Epoch –, bevor du offiziell für die Ziehung zur Abrechnung/Blockproduktion qualifiziert bist.
Deterministisches, stabiles Spiel: Dieses harte Design der Reifungsphase ist äußerst clever. Es macht Änderungen der Staking-Gewichte aller Knoten im gesamten Netzwerk im Voraus bekannt und vollständig deterministisch – und verhindert direkt die Möglichkeit, dass böswilliges Großkapital durch „plötzliches Blitz-Staking“ die Ziehungen des Konsenses in den nächsten Runden manipuliert.
Diese permissionless PoS meidet den energiehungrigen Proof-of-Work-„Schachzug“ von Bitcoin (BTC), der praktisch nur Strom frisst. Sie ist dadurch umweltfreundlicher und bietet zugleich eine dezentrale Basisschicht mit sekunden- bzw. zeitnaher Bestätigung, die sich gut für hochfrequente Finanztransaktionen eignet.
Aus Sicht normaler Retail-Anleger bedeutet die Reifungsanforderung beim Staking jedoch auch, dass die Sperrfrist länger ist. Bei einem starken Kurssturz kann man sein Geld möglicherweise nicht sofort wieder freigeben und zur Risikobegrenzung liquidieren. Zudem beeinflusst auch das Liquiditätserlebnis während des Unstake-Prozesses (wie schnell und reibungslos man rauskommt) direkt, wie aktiv Nutzer mitmachen.
Brüder, wenn ihr euch online auf Ketten staket, achtet ihr eher stärker auf eine niedrigere Einstiegshürde oder doch mehr auf die Liquidität – „einzahlen, speichern und jederzeit wieder herausnehmen“? Schreibt einfach im Kommentarbereich!
96
·
--
#dusk $DUSK @Dusk_Foundation
Ich habe mir mal @Dusk_Foundation ($DUSK ) genauer angesehen und dabei das Whitepaper zu Kadcast gelesen. Dabei ist mir aufgefallen: Das P2P-Protokoll von Kadcast ist nicht nur schneller – es versteckt auch gleich mehrere „Hardcore“-Trumpfkarten: Netzwerk-„Sturmfestigkeit“, Quellenschutz der Privatsphäre und grünes Energiesparen.
Ganz einfach gesagt löst es drei große Probleme:
Knoten „einstecken und loslegen“ (keine Angst vor plötzlichen Offline-Ausfällen): In dezentralen Netzwerken gehen Knoten häufig online und offline (Churn). Kadcast nutzt dynamische Updates der Routing-Tabellen und ein Mechanismus für Ausweichpfade. Wenn ein Knoten ausfällt, wird er automatisch aussortiert und durch einen neuen ersetzt. Selbst wenn eine Netzwerkverbindung plötzlich an einer Stelle abreißt, können Nachrichten trotzdem zuverlässig ihr Ziel erreichen.
Natürliche Verschleierung der Transaktionsquelle (Verhindern von physischer Lokalisierung): Auf Bitcoin (BTC) oder Ethereum können erfahrene Analysefirmen über Packet Capturing im P2P-Netzwerk ermitteln, welche Maschine die Transaktion als Erste geschickt hat. Kadcast erzwingt jedoch kryptografische Signaturen, um Sybil-Attacken zu verhindern. Außerdem werden Nachrichten schrittweise weitergereicht – entlang der XOR-Distanzen in mehreren Stufen. So kann ein Angreifer herausfinden, wer der ursprüngliche Knoten war, der die Nachricht als Erster gesendet hat, und die Quell-Privatsphäre wird direkt auf der Netzwerkebene geschützt.
Grünes Stromsparen und Senkung der Rate an Orphan Blocks: Daten zeigen, dass Kadcast im Vergleich zum klassischen Gossip-Protokoll direkt 25% bis 50% Bandbreite einspart. Wenn Bandbreite gespart wird, muss die CPU der Knoten nicht gedankenlos wiederholte, nutzlose Nachrichten verifizieren. Noch besser: In Szenarien mit schnellem Blockaufbau wird die Orphan-Block-Rate um 10% bis 30% gesenkt. So ist man endgültig los vom Energieverschleiß durch sinnlose Berechnungen.
Aber ganz ehrlich: So schön die theoretischen Daten auch klingen – in dezentralen Netzwerken hat man es immer noch am ehesten mit „extremen Black Swans“ zu tun. Etwa wenn das ganze Netzwerk mit massiven Netzwerk-Partitionen (Partitioning) konfrontiert ist oder durch hochintensiven böswilligen Traffic angegriffen wird: Kann Kadcast, das sich auf mathematische Routing-Strukturen stützt, sich rechtzeitig selbst heilen? Können die physischen Bandbreiten und die Rechenleistung der Knoten das durchhalten? Das muss man am Ende erst nach langem Betrieb im Mainnet prüfen.
#dusk $DUSK @Dusk
Ich habe mir mal @Dusk ($DUSK ) genauer angesehen und dabei das Whitepaper zu Kadcast gelesen. Dabei ist mir aufgefallen: Das P2P-Protokoll von Kadcast ist nicht nur schneller – es versteckt auch gleich mehrere „Hardcore“-Trumpfkarten: Netzwerk-„Sturmfestigkeit“, Quellenschutz der Privatsphäre und grünes Energiesparen.
Ganz einfach gesagt löst es drei große Probleme:
Knoten „einstecken und loslegen“ (keine Angst vor plötzlichen Offline-Ausfällen): In dezentralen Netzwerken gehen Knoten häufig online und offline (Churn). Kadcast nutzt dynamische Updates der Routing-Tabellen und ein Mechanismus für Ausweichpfade. Wenn ein Knoten ausfällt, wird er automatisch aussortiert und durch einen neuen ersetzt. Selbst wenn eine Netzwerkverbindung plötzlich an einer Stelle abreißt, können Nachrichten trotzdem zuverlässig ihr Ziel erreichen.
Natürliche Verschleierung der Transaktionsquelle (Verhindern von physischer Lokalisierung): Auf Bitcoin (BTC) oder Ethereum können erfahrene Analysefirmen über Packet Capturing im P2P-Netzwerk ermitteln, welche Maschine die Transaktion als Erste geschickt hat. Kadcast erzwingt jedoch kryptografische Signaturen, um Sybil-Attacken zu verhindern. Außerdem werden Nachrichten schrittweise weitergereicht – entlang der XOR-Distanzen in mehreren Stufen. So kann ein Angreifer herausfinden, wer der ursprüngliche Knoten war, der die Nachricht als Erster gesendet hat, und die Quell-Privatsphäre wird direkt auf der Netzwerkebene geschützt.
Grünes Stromsparen und Senkung der Rate an Orphan Blocks: Daten zeigen, dass Kadcast im Vergleich zum klassischen Gossip-Protokoll direkt 25% bis 50% Bandbreite einspart. Wenn Bandbreite gespart wird, muss die CPU der Knoten nicht gedankenlos wiederholte, nutzlose Nachrichten verifizieren. Noch besser: In Szenarien mit schnellem Blockaufbau wird die Orphan-Block-Rate um 10% bis 30% gesenkt. So ist man endgültig los vom Energieverschleiß durch sinnlose Berechnungen.
Aber ganz ehrlich: So schön die theoretischen Daten auch klingen – in dezentralen Netzwerken hat man es immer noch am ehesten mit „extremen Black Swans“ zu tun. Etwa wenn das ganze Netzwerk mit massiven Netzwerk-Partitionen (Partitioning) konfrontiert ist oder durch hochintensiven böswilligen Traffic angegriffen wird: Kann Kadcast, das sich auf mathematische Routing-Strukturen stützt, sich rechtzeitig selbst heilen? Können die physischen Bandbreiten und die Rechenleistung der Knoten das durchhalten? Das muss man am Ende erst nach langem Betrieb im Mainnet prüfen.
99
·
--
Verifiziert
#dusk Bitcoin (#BTC ) oder Ethereum (#ETH ) – die Veteranen dürften alle das klassische Gossip-Broadcasting-Protokoll kennen.
Heute habe ich mir die Kadcast-P2P-Regelung angesehen, die im @Dusk_Foundation ($DUSK ) Whitepaper erwähnt wird – und ich finde die Lösung ausgesprochen inspirierend: Sie macht aus diesem „großen Platz-Brüllen“ eine „präzise Kurierzustellung“.
Kurz gesagt: Kadcast übernimmt den XOR-Abstandsalgorithmus aus der Kademlia-Hash-Tabelle (DHT) und ordnet alle Knoten im gesamten Netzwerk nach mathematischer Distanz in eine geordnete „Baumtopologie“.
Wenn ein Knoten ein Broadcast senden will, versprüht er nicht mehr blind seine Nachricht, sondern verteilt sie wie bei einem Kurier-Staffellauf nach Baumstruktur (Cascading) gezielt an bestimmte Knoten. Das führt zu mehreren sehr anschaulichen Veränderungen:
Extrem geringe Redundanz: Knoten erhalten nicht wiederholt dieselbe identische, redundante Nachricht – der Bandbreitenverbrauch sinkt unmittelbar deutlich.
Schnelle Abdeckung: Die Nachricht erreicht das gesamte Netzwerk über Multicast-Bäume mit der minimalen Anzahl an Weiterleitungen in kürzester Zeit.
Unterstützung für High-Frequency-Finanzwesen: Wenn Netzwerkressourcen bei den Knoten knapp sind oder in Szenarien mit Hochfrequenzhandel, lassen sich sehr niedrige Latenz und sehr hoher Durchsatz sicherstellen.
Aus der Praxis betrachtet gibt es jedoch auch Risiken bei strukturierten Netzwerken. Wenn Baumknoten häufig ein- und aussteigen (Churn) oder wenn ein zentraler Relay-Knoten von einem Hacker per DDoS angegriffen wird: Entstehen dann kurze „Bruchstellen“ beim Broadcast? Und kann diese Struktur unter extremem Marktdruck-Testing so robust und fehlertolerant bleiben wie Gossip – ungezügelt, aber zäh? Das müssen zukünftige Tests in Szenarien mit hoher Parallelität im Mainnet noch zeigen.
Was denkt ihr: Kann ein solches Protokoll zur Optimierung der P2P-Basis zum Standard der nächsten Generation von Finanz-Public-Chain werden? Lasst uns im Kommentarbereich austauschen!
#dusk Bitcoin (#BTC ) oder Ethereum (#ETH ) – die Veteranen dürften alle das klassische Gossip-Broadcasting-Protokoll kennen.
Heute habe ich mir die Kadcast-P2P-Regelung angesehen, die im @Dusk ($DUSK ) Whitepaper erwähnt wird – und ich finde die Lösung ausgesprochen inspirierend: Sie macht aus diesem „großen Platz-Brüllen“ eine „präzise Kurierzustellung“.
Kurz gesagt: Kadcast übernimmt den XOR-Abstandsalgorithmus aus der Kademlia-Hash-Tabelle (DHT) und ordnet alle Knoten im gesamten Netzwerk nach mathematischer Distanz in eine geordnete „Baumtopologie“.
Wenn ein Knoten ein Broadcast senden will, versprüht er nicht mehr blind seine Nachricht, sondern verteilt sie wie bei einem Kurier-Staffellauf nach Baumstruktur (Cascading) gezielt an bestimmte Knoten. Das führt zu mehreren sehr anschaulichen Veränderungen:
Extrem geringe Redundanz: Knoten erhalten nicht wiederholt dieselbe identische, redundante Nachricht – der Bandbreitenverbrauch sinkt unmittelbar deutlich.
Schnelle Abdeckung: Die Nachricht erreicht das gesamte Netzwerk über Multicast-Bäume mit der minimalen Anzahl an Weiterleitungen in kürzester Zeit.
Unterstützung für High-Frequency-Finanzwesen: Wenn Netzwerkressourcen bei den Knoten knapp sind oder in Szenarien mit Hochfrequenzhandel, lassen sich sehr niedrige Latenz und sehr hoher Durchsatz sicherstellen.
Aus der Praxis betrachtet gibt es jedoch auch Risiken bei strukturierten Netzwerken. Wenn Baumknoten häufig ein- und aussteigen (Churn) oder wenn ein zentraler Relay-Knoten von einem Hacker per DDoS angegriffen wird: Entstehen dann kurze „Bruchstellen“ beim Broadcast? Und kann diese Struktur unter extremem Marktdruck-Testing so robust und fehlertolerant bleiben wie Gossip – ungezügelt, aber zäh? Das müssen zukünftige Tests in Szenarien mit hoher Parallelität im Mainnet noch zeigen.
Was denkt ihr: Kann ein solches Protokoll zur Optimierung der P2P-Basis zum Standard der nächsten Generation von Finanz-Public-Chain werden? Lasst uns im Kommentarbereich austauschen!
1
2
422
·
--
#dusk Alle, die mit Ethereum arbeiten (#ETH ) oder mit Dingen wie Arbitrum, Optimism L2s genutzt haben, sollten da bestimmt schon ihre Erfahrungen gemacht haben. Solidity-Kontrakte zu schreiben ist zwar einfach, aber sobald es um komplexe Berechnungen oder Zero-Knowledge-Proofs (ZKP) geht, wird die Performance der EVM (Ethereum Virtual Machine) so langsam wie ein alter Kutschwagen – und die Gas-Kosten sind auch noch völlig überrissen. Wenn man dann aber für bessere Performance eine völlig neue Basissprache entwickelt, sind weder Entwickler noch Nutzer wirklich bereit, umzuziehen, und das Ökosystem kühlt sofort ab.
Heute habe ich mir die Designs von @Dusk_Foundation ($DUSK ) angesehen und fand die Idee, mit dem Problem umzugehen, ziemlich interessant – sie macht sich das Ganze direkt zu einem „Lego-Modul-Baukasten“.
Ganz einfach: Sie teilen die Basis in drei Teile auf:
Die Basis „großes Hauptbuch und Abwicklungsstelle“ (DuskDS): Zuständig dafür, SA-Kon-Konsens auszuführen und Daten abzurechnen. Das ist wie der Hauptserver einer Bank – kümmert sich nur um die endgültige Zuordnung und Sicherheit der Assets auf der untersten Ebene, macht keinen Schnickschnack, garantiert extrem hohe Datenverfügbarkeit und Abrechnungs-Determinismus.
Die native „Turbo-Engine“ (DuskVM / Piecrust): Eine native VM, die mit Rust und WASM läuft und speziell für Zero-Knowledge-Proofs und anspruchsvolle Privacy-Computations gedacht ist. Das ist wie ein Profi-Grafikchip fürs System – ZK-Privacy-Transaktionen sind damit quasi im Handumdrehen erledigt.
Der „Ethereum-Allzweck-Front-End“-Bauzug (DuskEVM): Speziell als Kompatibilitätsschicht für Ethereum-Ökosystem-Entwickler gedacht. Entwickler müssen keine neue Sprache lernen: Sie können einfach mit Hardhat und Metamask die Anwendungen, die auf ETH laufen, 1:1 rüberholen – und zahlen den Gas-Aufwand, den $DUSK generiert.
Dieses Design mit Trennung von Abwicklungsebene und Ausführungsebene fühlt sich an, als würde man das riesige Ethereum-Ökosystem „schmerzfrei“ in eine super Basisschicht einstecken, die schon einen ZKP-Privacy-Beschleuniger eingebaut hat.
Aber mal ehrlich: So gut die Schichtenarchitektur-Idee auch ist – die größte Herausforderung liegt in der Sicherheit bei mehrschichtigen Interaktionen. Wenn Assets zwischen DuskEVM und der nativen Privacy-Schicht über Schichten hinweg verschoben werden, verdoppelt sich die logische Komplexität: Gibt es dann Lücken in den Verträgen? Wird die Verzögerung bei der abteilungsübergreifenden Abrechnung von den Nutzern akzeptiert? Das sind alles harte Prüfungen, die man unbedingt bestehen muss, bevor das Mainnet-Ökosystem wirklich floriert. Schreibt euch in den Kommentaren mal die Erfahrungen aus!
#dusk Alle, die mit Ethereum arbeiten (#ETH ) oder mit Dingen wie Arbitrum, Optimism L2s genutzt haben, sollten da bestimmt schon ihre Erfahrungen gemacht haben. Solidity-Kontrakte zu schreiben ist zwar einfach, aber sobald es um komplexe Berechnungen oder Zero-Knowledge-Proofs (ZKP) geht, wird die Performance der EVM (Ethereum Virtual Machine) so langsam wie ein alter Kutschwagen – und die Gas-Kosten sind auch noch völlig überrissen. Wenn man dann aber für bessere Performance eine völlig neue Basissprache entwickelt, sind weder Entwickler noch Nutzer wirklich bereit, umzuziehen, und das Ökosystem kühlt sofort ab.
Heute habe ich mir die Designs von @Dusk ($DUSK ) angesehen und fand die Idee, mit dem Problem umzugehen, ziemlich interessant – sie macht sich das Ganze direkt zu einem „Lego-Modul-Baukasten“.
Ganz einfach: Sie teilen die Basis in drei Teile auf:
Die Basis „großes Hauptbuch und Abwicklungsstelle“ (DuskDS): Zuständig dafür, SA-Kon-Konsens auszuführen und Daten abzurechnen. Das ist wie der Hauptserver einer Bank – kümmert sich nur um die endgültige Zuordnung und Sicherheit der Assets auf der untersten Ebene, macht keinen Schnickschnack, garantiert extrem hohe Datenverfügbarkeit und Abrechnungs-Determinismus.
Die native „Turbo-Engine“ (DuskVM / Piecrust): Eine native VM, die mit Rust und WASM läuft und speziell für Zero-Knowledge-Proofs und anspruchsvolle Privacy-Computations gedacht ist. Das ist wie ein Profi-Grafikchip fürs System – ZK-Privacy-Transaktionen sind damit quasi im Handumdrehen erledigt.
Der „Ethereum-Allzweck-Front-End“-Bauzug (DuskEVM): Speziell als Kompatibilitätsschicht für Ethereum-Ökosystem-Entwickler gedacht. Entwickler müssen keine neue Sprache lernen: Sie können einfach mit Hardhat und Metamask die Anwendungen, die auf ETH laufen, 1:1 rüberholen – und zahlen den Gas-Aufwand, den $DUSK generiert.
Dieses Design mit Trennung von Abwicklungsebene und Ausführungsebene fühlt sich an, als würde man das riesige Ethereum-Ökosystem „schmerzfrei“ in eine super Basisschicht einstecken, die schon einen ZKP-Privacy-Beschleuniger eingebaut hat.
Aber mal ehrlich: So gut die Schichtenarchitektur-Idee auch ist – die größte Herausforderung liegt in der Sicherheit bei mehrschichtigen Interaktionen. Wenn Assets zwischen DuskEVM und der nativen Privacy-Schicht über Schichten hinweg verschoben werden, verdoppelt sich die logische Komplexität: Gibt es dann Lücken in den Verträgen? Wird die Verzögerung bei der abteilungsübergreifenden Abrechnung von den Nutzern akzeptiert? Das sind alles harte Prüfungen, die man unbedingt bestehen muss, bevor das Mainnet-Ökosystem wirklich floriert. Schreibt euch in den Kommentaren mal die Erfahrungen aus!
1
93
·
--
Verifiziert
#dusk $DUSK @Dusk_Foundation Ich habe mit ein paar älteren Leuten über ein ziemlich interessantes Thema gesprochen: Warum trauen sich große Gelder bis heute nicht, in großem Umfang in Web3 einzusteigen?
Eigentlich ist das ganz einfach. Stell dir vor: Wenn wir Kleinanleger bei Binance oder an einer DEX ein paar tausend Dollar umschichten, ist das für uns kein großes Ding. Aber wenn eine Institution mehrere zehn oder sogar Hunderte Millionen US-Dollar bewegen will?
Davor gab es auf <a>#ETH </a> jede Menge große Orders und Überweisungen von einigen Institutionen – aber noch bevor die Abwicklung fertig war, wurden sie von Sandwich-Bot-Robots (Sandwich Bot) und MEV abgegriffen und mitgerissen. Ergebnis: Sie wurden richtig übel erwischt, und sämtliche Geschäftsgeheimnisse waren offen gelegt.
Dann sagt jemand: Nutzt man doch einfach Monero oder Zcash, also reine Privacy-Coins?
Das ist aber noch unrealistischer.
Bis hierhin kam ein RWA-Typ zu Wort und hat DUSK erwähnt. Ich habe es nebenbei mal recherchiert und festgestellt: Dessen Ansatz ist tatsächlich nicht ganz derselbe.
Ganz grob gesagt: Es geht nicht darum, blind mit hohen Renditen zu werben, sondern um ein System aus „Standardmäßig privat, bei Bedarf auditierbar“. Es kann die Bestände und die Transaktionsdetails großer Gelder – ähnlich wie bei Privacy-Netzwerken – mithilfe von Zero-Knowledge-Proofs (ZKP) schützen, sodass sie nicht von On-Chain-Sandwichern ausspioniert werden; gleichzeitig gibt es aber einen Durchlass für regulatorische, regelkonforme Prüfungen.
Die Logik erinnert ein bisschen daran, wie wir im echten Leben unser Geld bei der Bank einzahlen: Kontostand und Kontobewegungen kennt außer dir eben nur die Bank (und der Compliance-Aufsichtsapparat) – Passanten können das nicht nachschlagen. Und trotzdem kannst du die Assets legal und konform für Investments nutzen.
Aber ganz ehrlich: Diese „Compliance + Privacy“-Layer-1-Branche hat zwar eine sehr schöne Story, doch die Hürden sind extrem offensichtlich.
Solche Projekte, die vor allem von oben nach unten B2B und Institutionen „aufhebeln“, haben beim Ökosystem-Start fast immer eine langsame Geschwindigkeit – ganz anders als bei Memecoins, bei denen man einfach irgendeinen Trade pusht und schon explodiert das Ganze. Außerdem ist bei hohem Transaktionsdurchsatz der Rechenaufwand für Zero-Knowledge-Proofs für die Knoten eine echte harte Bremse. Und wenn es wirklich zu extremem Marktstress kommt, ist die Performance dann überhaupt belastbar – das steht noch in den Sternen.
Brüder, habt ihr im Alltag beim Krypto-Trading schon mal erlebt, dass große Beträge beim Transfer ge夹t wurden oder euch gezielt ins Visier genommen haben? Und glaubt ihr, dass so eine für Institutionen vorgesehene, konforme Privacy-Public-Chain in Zukunft wirklich durchstarten kann? Schreibt einfach frei in den Kommentaren~
#dusk $DUSK @Dusk Ich habe mit ein paar älteren Leuten über ein ziemlich interessantes Thema gesprochen: Warum trauen sich große Gelder bis heute nicht, in großem Umfang in Web3 einzusteigen?
Eigentlich ist das ganz einfach. Stell dir vor: Wenn wir Kleinanleger bei Binance oder an einer DEX ein paar tausend Dollar umschichten, ist das für uns kein großes Ding. Aber wenn eine Institution mehrere zehn oder sogar Hunderte Millionen US-Dollar bewegen will?
Davor gab es auf <a>#ETH </a> jede Menge große Orders und Überweisungen von einigen Institutionen – aber noch bevor die Abwicklung fertig war, wurden sie von Sandwich-Bot-Robots (Sandwich Bot) und MEV abgegriffen und mitgerissen. Ergebnis: Sie wurden richtig übel erwischt, und sämtliche Geschäftsgeheimnisse waren offen gelegt.
Dann sagt jemand: Nutzt man doch einfach Monero oder Zcash, also reine Privacy-Coins?
Das ist aber noch unrealistischer.
Bis hierhin kam ein RWA-Typ zu Wort und hat DUSK erwähnt. Ich habe es nebenbei mal recherchiert und festgestellt: Dessen Ansatz ist tatsächlich nicht ganz derselbe.
Ganz grob gesagt: Es geht nicht darum, blind mit hohen Renditen zu werben, sondern um ein System aus „Standardmäßig privat, bei Bedarf auditierbar“. Es kann die Bestände und die Transaktionsdetails großer Gelder – ähnlich wie bei Privacy-Netzwerken – mithilfe von Zero-Knowledge-Proofs (ZKP) schützen, sodass sie nicht von On-Chain-Sandwichern ausspioniert werden; gleichzeitig gibt es aber einen Durchlass für regulatorische, regelkonforme Prüfungen.
Die Logik erinnert ein bisschen daran, wie wir im echten Leben unser Geld bei der Bank einzahlen: Kontostand und Kontobewegungen kennt außer dir eben nur die Bank (und der Compliance-Aufsichtsapparat) – Passanten können das nicht nachschlagen. Und trotzdem kannst du die Assets legal und konform für Investments nutzen.
Aber ganz ehrlich: Diese „Compliance + Privacy“-Layer-1-Branche hat zwar eine sehr schöne Story, doch die Hürden sind extrem offensichtlich.
Solche Projekte, die vor allem von oben nach unten B2B und Institutionen „aufhebeln“, haben beim Ökosystem-Start fast immer eine langsame Geschwindigkeit – ganz anders als bei Memecoins, bei denen man einfach irgendeinen Trade pusht und schon explodiert das Ganze. Außerdem ist bei hohem Transaktionsdurchsatz der Rechenaufwand für Zero-Knowledge-Proofs für die Knoten eine echte harte Bremse. Und wenn es wirklich zu extremem Marktstress kommt, ist die Performance dann überhaupt belastbar – das steht noch in den Sternen.
Brüder, habt ihr im Alltag beim Krypto-Trading schon mal erlebt, dass große Beträge beim Transfer ge夹t wurden oder euch gezielt ins Visier genommen haben? Und glaubt ihr, dass so eine für Institutionen vorgesehene, konforme Privacy-Public-Chain in Zukunft wirklich durchstarten kann? Schreibt einfach frei in den Kommentaren~
1
1
104
·
--
#baby $BABY Letzte Nacht habe ich die Überwachungsprotokolle zu einem Zip/Slider-Down-Event überprüft und gesehen, dass ein paar verifizierende Knoten, die für das Generieren von ZK-Beweisen und das Statusmonitoring zuständig sind, wieder Fehler werfen und erneut verbinden. Als ich privat nachfragte, stellte sich heraus: Die haben einen günstigen, ungenutzten Server gekauft und ihn so stark überlastet, dass der RAM ausgeflippt ist—jetzt wollen sie ihn direkt offline nehmen und es aufgeben.
Das berührt eines der realistischsten technischen Engineering-Bottlenecks von @Babylon TBV: Selbst wenn das technische Architekturdesign noch so elegant ist und die kryptografischen Herleitungen noch so exakt—wenn die Knoten “unter der Kette”, die ihre Arbeit machen, nicht genug “Futter” bekommen, ist die Systemsicherheit am Ende nur eine Luftschloss-Idee.
Alle diskutieren gerade, wie man das native #BTC nutzt, um in DeFi Liquidität “anzuzapfen”, aber die eigentliche Achse, die diese Cross-Chain-Mechanik wirklich in Betrieb hält, sind BABYs ökonomisches Modell.
In dieser Netzwerkarchitektur ist BABY kein Kultbild für Spekulation, sondern eine physische Dämpfung, die das Verhalten der Knoten hart einschränkt. Sobald ein Knoten faul ist und das Broadcasting verzögert, oder versucht, schmutzige Daten zu übermitteln, startet die Protokollebene direkt ein Slashing-Mechanismus zur Verhängung von Strafen: Die hinterlegten Token werden eingezogen. Mit äußerst realen ökonomischen Verlusten werden die Interessen der Knoten und die Netzwerksicherheit fest miteinander verzahnt.
Gleichzeitig erhält diese “von der Arbeit leben”-Logik auch einen positiven Kreislauf aufrecht. Vom TBV-Tresor—von der Erstellung über die Generierung von Kredit-/Darlehensnachweisen bis hin zur finalen Freigabe—entstehen bei jedem Cross-Chain-Statuswechsel Protokollgebühren als Services. Ein klarer Anteil davon fließt direkt zurück an Token-Inhaber und Knoten. So wird aus dem traditionellen DeFi-Brücken-Geschäft, das “im Vorbeigehen Gebühren abgreift”, eine Cashflow-Abgreifung nach dem Motto: Mehr Arbeit, mehr Auszahlung; Staking bedeutet Verantwortung.
Man muss aber auch sagen: Dieses Modell “wirtschaftliche Sicherheit stark gekoppelt” ist in extremen Schwankungen auf dem Sekundärmarkt ziemlich verwundbar. Wenn der Preis von BABY in kurzer Zeit in einem Absturz regelrecht einbricht, schrumpft auch die wirtschaftliche Staking-Belastung der Knoten entsprechend. Wenn die Kosten für böswilliges Handeln oder Fehler niedriger sind als der Gewinn aus dem Angriff, steht der ursprüngliche kryptografische Sicherheitswall des Netzwerks vor einer ernsthaften Bewährungsprobe.
Letztlich ist das Antreiben von On-Chain-Renditen mit nativen Assets ein präzises Spiel von Gegenspiel und Erwartung. Die Kryptografie löst das Problem “Kann man sich darauf verlassen?”, während die Token-Ökonomie festlegt “Wie lange kann das System laufen?”.
Wenn ihr an solchen Ökosystemen teilnehmt: Schaut ihr besonders auf die Fähigkeit zur Abgriff von Token-Gebühren—oder macht euch im Gegenteil mehr die Frage Sorgen, dass Knoten in extremen Marktphasen böswillig handeln? Lasst uns das im Kommentarbereich austauschen.
186
·
--
#baby $BABY Vorige Woche hat jemand in der Betriebs- und Wartungsgruppe, der Web3-Node-Operationen macht, einen Screenshot vom Serverraum-Monitoring gepostet und darüber gelästert. Um grenzüberschreitende Überwachung und die Erstellung von Proofs laufen zu lassen, hat er allein an Server- und Bandbreitenkosten schon in einem Monat mehrere Zehntausend verbrannt. Er sagte ganz direkt: „Wenn man nur auf die aufopfernde Dezentralisierungs-‚Idee‘ setzt, schalte ich den Node nächsten Monat ab und esse Erde.“
Das trifft einen der realistischsten technischen Konstruktionsfehler von Babylon TBV: Selbst wenn das technische Architekturdesign noch so elegant ist und die kryptografischen Herleitungen noch so streng, wenn die Off-Chain-Verifizierungs-Nodes, die die Arbeit machen, nicht „genug zu essen“ bekommen, ist die Sicherheit des gesamten Systems am Ende nur eine Luftschlossidee.
Alle reden darüber, wie man natives #BTC nutzt, um Liquidität im DeFi-Bereich zu bewegen. Aber der eigentliche Dreh- und Angelpunkt, der die Cross-Chain-mechanische Struktur überhaupt in Gang hält, sind die ökonomischen Modelle von baby.
In dieser Netzwerkarchitektur ist baby nicht als Meme oder Figur zum Hochpushen gedacht, sondern als physikalischer Dämpfer, der das Verhalten der Nodes zwingend einschränkt. Alle Cross-Chain-State-Monitoring-Nodes und die ZK-Proof-Generatoren müssen eine beträchtliche Menge baby als Sicherheit hinterlegen, um überhaupt die Eintrittskarte für Blockausgabenprämien zu erhalten. Sobald ein Node träge wird und Broadcasts verzögert, oder versucht, „dreckige“ Daten einzureichen, aktiviert die Protokollschicht sofort die Slashing-Mechanik zur Strafabschöpfung und räumt die hinterlegten Token ein.
Mit einem äußerst realen wirtschaftlichen Verlust werden die Interessen der Nodes und die Netzwerksicherheit fest miteinander verknüpft.
Gleichzeitig hält diese Logik „von der Arbeit leben“ auch eine positive Rückkopplung in Gang. Vom TBV-Tresor – von der Erstellung über die Generierung von Borrow-Proof bis zur finalen Freischaltung – entstehen durch jede Cross-Chain-State-Änderung Protokoll-Servicegebühren, die zu einem klar definierten Anteil direkt an Token-Inhaber und Nodes zurückfließen. So wird die Logik der traditionellen DeFi-Brückenhersteller, die „frei nach dem Motto Gebühren kassieren“, zu einem Cashflow-Fangmechanismus: „Viel Arbeit, viel Nutzen“ und „Sicherheit durch Haftung mit Staking“.
Aber aus Sicht der Praktiker muss ich auch eine kalte Dusche aussprechen: Dieses Modell mit „ökonomischer Sicherheitsbindung“ ist bei extremen Schwankungen auf dem Sekundärmarkt sehr anfällig. Wenn der baby-Tokenpreis innerhalb kurzer Zeit einen Absturz erlebt, schrumpfen auch die wirtschaftlichen Kosten, die Nodes mit ihrem Staking tragen. Wenn die Kosten für Fehlverhalten oder Fehler niedriger sind als der Gewinn aus dem Angriff, geraten die ursprünglich aufgebauten kryptografischen Sicherheitsmaßnahmen des Netzwerks unter strengen Prüfstein.
Letztlich ist das Erzielen von Off-Chain-Erträgen mit nativen Assets ein Spiel auf präziser Ebene.
1
1
249
·
--
#baby $BABY Ich habe mit vielen Bekannten aus der Branche in meinem Umfeld über „Baby“ gesprochen und eine sehr harte Erkenntnis gefunden:
TBV „ohne Vertrauen“ schützt dich nur davor, dass ein Zwischenhändler dir Coins klaut.
Es kann dich nicht davor bewahren, dass du durch einen Vertragsfehler oder durch Orakel direkt in die Luft gesprengt wirst.
Viele glauben, „ohne Vertrauen“ bedeute absolute Sicherheit.
Das verwischt völlig die zugrunde liegenden Annahmen über Vertrauen.
@Babylon schließt die böswillige Handlung von Brückensystemen und Multisigs aus.
Das Geld bleibt im #BTC Mainnet, die Private Keys liegen komplett in deiner eigenen Hand.
Du musst nur Mathematik, Konsens und die Logik der vorab signierten Transaktionen vertrauen.
Das löst den größten Schmerzpunkt beim Asset-Custody.
Doch sobald man in die Anwendungsebene kommt, ändern sich die Spielregeln vollständig.
Sobald der DeFi-Vertrag der Zielkette einen Logikfehler hat.
Oder eine verzögerte Orakelpreis-Zufuhr zu anormalen Liquidationen führt.
Dann erzeugt die Off-Chain-Logik im Handumdrehen ein korrektes ZK-Zertifikat.
Das wird an das BTC-Mainnet gesendet und löst automatisch das Entsperren des Tresors aus.
Aus Sicht der Kryptografie ist jede einzelne Validierung makellos.
Aber dein BTC ist zu diesem Zeitpunkt bereits bei einer „regelkonformen“ Liquidation ausgelöst worden und davon gelaufen.
Das ist genau das, was man „keine Risiken in der Basisschicht, aber man bleibt auf den Verlusten der Anwendung sitzen“ nennt.
Solche Risiken kann man nicht durch Selbstberuhigung verhindern.
Wenn du bei TBV-Krediten spielst, darfst du nicht nur auf das BTC-Mainnet starren.
Du musst auch gnadenlos auf den Audit-Hintergrund der Verträge in der Zielkette sowie auf die Orakel-Preisfütterungsmechanik achten.
Findest du, dass das klare Trennen der Verantwortlichkeiten DeFin transparenter macht,
oder glaubst du, dass Bugs auf Anwendungsebene „ohne Vertrauen“ zu einer Illusion werden lassen?
Schreib dazu im Kommentarbereich.
145
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer