

#revolutconfirmsfakegovemaildatabreach
revolutconfirmsfakegovemaildatabreach
169,530 Aufrufe
1,615 Kommentare
Hot
Zuletzt

·
--
Warum spricht niemand über den Revolut-Fake-Regierungs-E-Mail-Breach als Crypto-Abfluss und nicht als Bank-Unannehmlichkeit?
Händler bluten bereits durch FOMO-Käufe und verpasste Ausstiege. Eine überzeugende Regierungs-E-Mail, die das Konto kapert, in dem dein $USDT liegt, ist nur eine weitere Art, den Faden zu verlieren – ohne auch nur eine einzelne Kerze, die gegen dich steht.
Revolut bestätigte, dass Angreifer Fake-offizielle E-Mails verwendet haben. Das ist entscheidend, weil so viele Menschen ihre Positionen immer noch über diese App finanzieren und es dann vergessen. Bei Fear and Greed auf 68 redet auch wirklich jeder über $TAO and $SUI , während Postfächer als Steuerämter und Identitätsprüfungen gefälscht werden. Klick einmal, genehmige eine Verifizierung, und schon haben sie einen Weg zu Karten, Überweisungen und allem, was hinter dem Login liegt. Das als „Revolut-Story“ zu bezeichnen verfehlt den Punkt. Dein Fiat-Onramp ist Teil deines Krypto-Risikos – ob dir das gefällt oder nicht.
Mach die unsexy Arbeit. Öffne Revolut, melde dich von unbekannten Geräten ab und friere die Karte ein, falls etwas verdächtig wirkt. Whiteliste Abhebungen für Konten, die $USDT halten. Behandle jede regierungsähnliche E-Mail als feindselig und nutze nur In-App-Nachrichten. Wenn du diesen Monat Geld über Revolut bewegt hast, rotiere die Passwörter und 2FA auf beiden Seiten, bevor du dir noch einen weiteren Chart ansiehst.
Sieht das sonst noch jemand als ein operatives Problem, das der Markt im Schlaf durchrauscht?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
265
🛡️ Ihre Daten können genauso wertvoll sein wie Ihre Münzen
Revolut bestätigte, dass betrügerische Anfragen dazu führten, dass sensible Kundendaten offengelegt wurden.
Das Unternehmen sagt, die Anfrage habe legitim gewirkt, weil sie über eine echte Domain einer Regierungsbehörde einging.
Der Vorfall soll Kundenausweise und Finanzinformationen betroffen haben.
Das macht Sicherheit zu einem wichtigen Thema für $BTC und den breiteren Kryptomarkt.
Handeln Sie im Spot-Markt mit Disziplin – und behandeln Sie Ihre persönlichen Daten wie einen Vermögenswert.
#revolutconfirmsfakegovemaildatabreach
13
🌐 Krypto-Sicherheit geht über die Blockchain hinaus
Für einen ernsthaften Krypto-Sicherheitsvorfall ist kein Blockchain-Exploit nötig.
Der Fall bei Revolut betraf betrügerische Anfragen und sensible Kundendaten – nicht eine gemeldete Kompromittierung von Kundengeldern.
Diese Unterscheidung ist für Anleger in $BTC und anderen digitalen Assets entscheidend.
Ihre Börsendaten, Identitätsinformationen und die Transaktionshistorie verdienen besonderen Schutz.
Bleiben Sie informiert, bleiben Sie wachsam und setzen Sie auf sicheres Spot-Investing.
#revolutconfirmsfakegovemaildatabreach
1
135
#RevolutConfirmsFakeGovEmailDataBreach
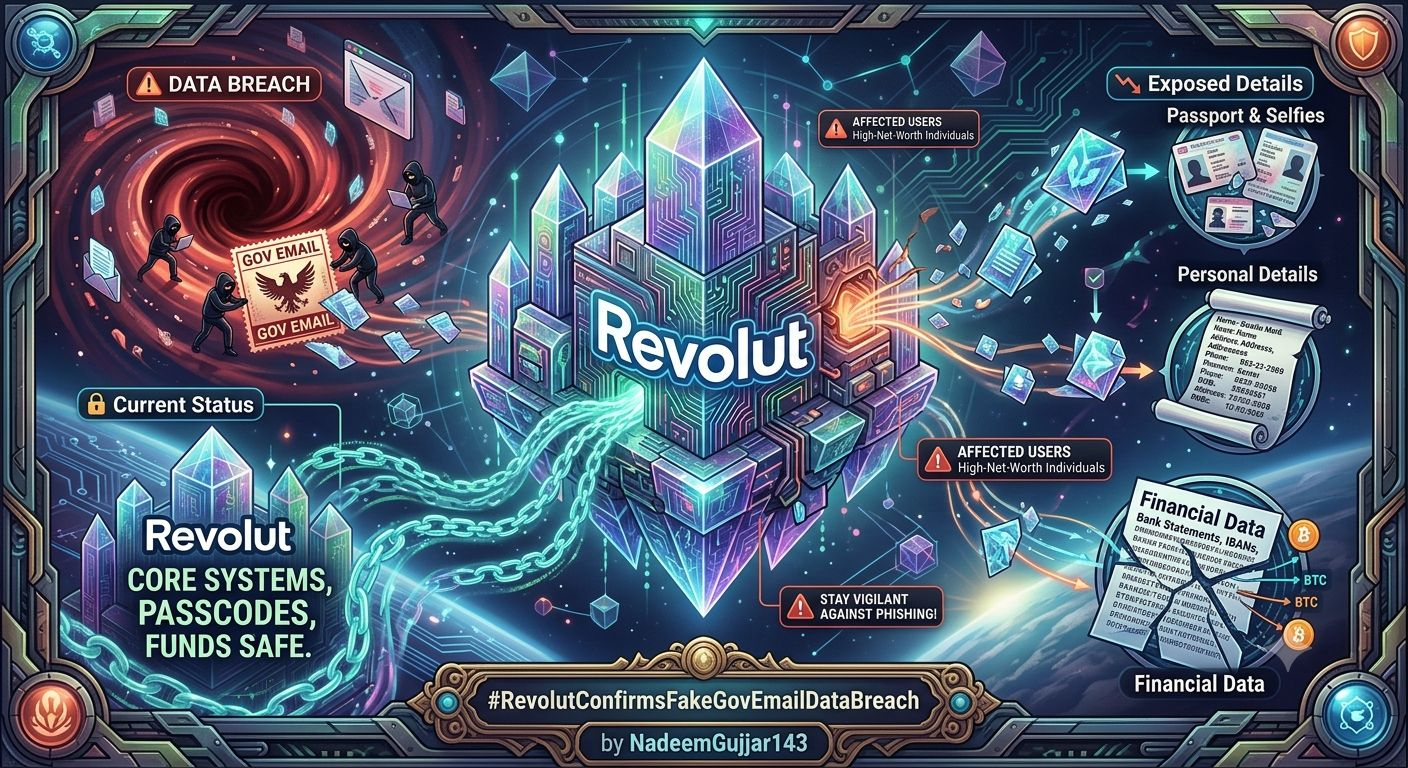
Der Fintech-Riese Revolut hat bestätigt, dass es zu einer sensiblen Datenpanne bei Kunden gekommen ist, nachdem das Unternehmen auf einen raffinierten Social-Engineering-Betrug hereingefallen war.
🚨 Was ist passiert?
Angreifer gaben sich als eine legitime Regierungsbehörde aus und nutzten dabei eine echte, authentifizierte E-Mail-Domain. Getäuscht durch die Anfrage übermittelte Revolut versehentlich sensible Nutzerdaten an einen unbefugten Dritten.
📉 Offen gelegte Details:
Identitätsprüfung: Pässe, Führerscheine und Selfies
Persönliche Daten: Namen, Wohnadressen, Telefonnummern und Geburtsdaten
Finanzdaten: Kontoauszüge, IBANs und vollständige Bitcoin-Transaktionsverläufe
🔒 Aktueller Status:
Revolut erklärt, dass die Kernsysteme, Passcodes und die Kundengelder weiterhin vollständig sicher sind. Betroffene Nutzer – vor allem Personen mit hohem Nettovermögen – wurden direkt benachrichtigt. Bleiben Sie wachsam gegenüber eintreffenden Phishing-Betrügereien! ⚠️
#ClarityActFacesProceduralVoteSept15
#US2YearYieldRisesTo4.61%
#US10YearTreasuryYieldNears5%
#Nadeemgujjar143
$SOL
{spot}(SOLUSDT)
$PUMP
{spot}(PUMPUSDT)
$PROMPT
{future}(PROMPTUSDT)
#RevolutConfirmsFakeGovEmailDataBreach
Der Fintech-Riese Revolut hat bestätigt, dass es zu einer sensiblen Datenpanne bei Kunden gekommen ist, nachdem das Unternehmen auf einen raffinierten Social-Engineering-Betrug hereingefallen war.
🚨 Was ist passiert?
Angreifer gaben sich als eine legitime Regierungsbehörde aus und nutzten dabei eine echte, authentifizierte E-Mail-Domain. Getäuscht durch die Anfrage übermittelte Revolut versehentlich sensible Nutzerdaten an einen unbefugten Dritten.
📉 Offen gelegte Details:
Identitätsprüfung: Pässe, Führerscheine und Selfies
Persönliche Daten: Namen, Wohnadressen, Telefonnummern und Geburtsdaten
Finanzdaten: Kontoauszüge, IBANs und vollständige Bitcoin-Transaktionsverläufe
🔒 Aktueller Status:
Revolut erklärt, dass die Kernsysteme, Passcodes und die Kundengelder weiterhin vollständig sicher sind. Betroffene Nutzer – vor allem Personen mit hohem Nettovermögen – wurden direkt benachrichtigt. Bleiben Sie wachsam gegenüber eintreffenden Phishing-Betrügereien! ⚠️
#ClarityActFacesProceduralVoteSept15
#US2YearYieldRisesTo4.61%
#US10YearTreasuryYieldNears5%
#Nadeemgujjar143
$SOL
$PUMP
$PROMPT
294
#RevolutConfirmsFakeGovEmailDataBreach 🚨 **REVOLUT BESTÄTIGT DATENPANNEN NACH FAKTISCHEM REGIERUNGSANFRAGE** 🔐⚠️
Revolut bestätigte, dass ein ausgeklügelter Betrug zur **nicht autorisierten Offenlegung sensibler Kundendaten** führte.
📂 Berichten zufolge umfasste das offengelegte Material **Ausweisdokumente, persönliche Angaben, Verifizierungs-Selfies, Kontoauszüge und Transaktionsverläufe**, einschließlich **Bitcoin-Aktivitäten**.
🔥 **Was daran besonders beunruhigend ist:**
Die betrügerische Anfrage kam über eine **legitime Regierungsbehörden-Domain** und bestand E-Mail-Authentifizierungsprüfungen, sodass Revolut sie als echt einordnete.
🛡️ Revolut sagt, **Kundengelder und seine Systeme waren nicht betroffen**. Das Unternehmen sperrte den Absender, informierte betroffene Kunden, Behörden und Aufsichtsstellen und erklärte, dass ein **begrenzter Kreis von Kunden** betroffen war.
⚠️ Die genaue Zahl der betroffenen Nutzer und die beteiligte Regierungsbehörde wurden nicht offengelegt.
**Das war kein herkömmlicher System-Hack – der Angriff nutzte das Vertrauen in eine wie offiziell wirkende Anfrage aus.** 🚨
#Revolut #DataBreach #CyberSecurity #Crypto #Bitcoin #BTC #Fintech #Privacy #Blockchain #DigitalAssets #CyberAttack #CryptoNews $BNB
{spot}(BNBUSDT)
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
#RevolutConfirmsFakeGovEmailDataBreach 🚨 **REVOLUT BESTÄTIGT DATENPANNEN NACH FAKTISCHEM REGIERUNGSANFRAGE** 🔐⚠️
Revolut bestätigte, dass ein ausgeklügelter Betrug zur **nicht autorisierten Offenlegung sensibler Kundendaten** führte.
📂 Berichten zufolge umfasste das offengelegte Material **Ausweisdokumente, persönliche Angaben, Verifizierungs-Selfies, Kontoauszüge und Transaktionsverläufe**, einschließlich **Bitcoin-Aktivitäten**.
🔥 **Was daran besonders beunruhigend ist:**
Die betrügerische Anfrage kam über eine **legitime Regierungsbehörden-Domain** und bestand E-Mail-Authentifizierungsprüfungen, sodass Revolut sie als echt einordnete.
🛡️ Revolut sagt, **Kundengelder und seine Systeme waren nicht betroffen**. Das Unternehmen sperrte den Absender, informierte betroffene Kunden, Behörden und Aufsichtsstellen und erklärte, dass ein **begrenzter Kreis von Kunden** betroffen war.
⚠️ Die genaue Zahl der betroffenen Nutzer und die beteiligte Regierungsbehörde wurden nicht offengelegt.
**Das war kein herkömmlicher System-Hack – der Angriff nutzte das Vertrauen in eine wie offiziell wirkende Anfrage aus.** 🚨
#Revolut #DataBreach #CyberSecurity #Crypto #Bitcoin #BTC #Fintech #Privacy #Blockchain #DigitalAssets #CyberAttack #CryptoNews $BNB
$BTC
$ETH
1
66
😳 EINE FALSCHE E-MAIL — ERNSTHAFTE FOLGEN
Revolut hat bestätigt, dass es einen Verstoß im Zusammenhang mit einer gefälschten Regierungs-E-Mail gegeben hat.
Der Vorfall zeigt, dass Social Engineering weiterhin eine erhebliche Bedrohung für Finanzplattformen darstellt.
Vertrauen kann auch dann ausgenutzt werden, wenn die Technologie hinter der Plattform stark ist.
👀 Krypto-Nutzer sollten bei Nachrichten im Zusammenhang mit Konten wachsam bleiben.
#revolutconfirmsfakegovemaildatabreach
38
·
--
Artikel
Revolut-Datenpanne: Kundendaten zu Finanzen und Bitcoin-Transaktionen werfen Datenschutzbedenken auf#revolutconfirmsfakegovemaildatabreach
Der jüngste Datenverstoß bei Revolut rückt ein Thema in den Fokus, das über Kontostände hinausgeht: Wie sicher Finanz- und Identitätsdaten gehandhabt werden.
Revolut bestätigte, dass eine unbefugte Partei eine legitime E-Mail-Domain einer staatlichen Behörde genutzt hat, um betrügerische Auskunftsanfragen einzureichen. Laut den gemeldeten Kundenhinweisen könnten die Informationen unter anderem Pässe, Verifizierungs-Selfies, Adressen und Aufzeichnungen über Bitcoin-Transaktionen umfassen.
Laut Revolut waren seine Systeme und Kundengelder nicht betroffen. Das ist zwar wichtig, beantwortet aber nicht alle Bedenken.
Revolut-Datenpanne: Kundendaten zu Finanzen und Bitcoin-Transaktionen werfen Datenschutzbedenken auf
#revolutconfirmsfakegovemaildatabreach
Der jüngste Datenverstoß bei Revolut rückt ein Thema in den Fokus, das über Kontostände hinausgeht: Wie sicher Finanz- und Identitätsdaten gehandhabt werden.
Revolut bestätigte, dass eine unbefugte Partei eine legitime E-Mail-Domain einer staatlichen Behörde genutzt hat, um betrügerische Auskunftsanfragen einzureichen. Laut den gemeldeten Kundenhinweisen könnten die Informationen unter anderem Pässe, Verifizierungs-Selfies, Adressen und Aufzeichnungen über Bitcoin-Transaktionen umfassen.
Laut Revolut waren seine Systeme und Kundengelder nicht betroffen. Das ist zwar wichtig, beantwortet aber nicht alle Bedenken.
1
252
·
--
Artikel
Datenvorfall bei Revolut wirft neue Sicherheitsbedenken im Krypto-Bereich für Bitcoin- und Ethereum-Nutzer auf#revolutconfirmsfakegovemaildatabreach
Der bestätigte Datenvorfall bei Revolut rückt die Bedeutung der Datensicherheit für die persönliche Information im Krypto-Bereich erneut in den Fokus.
Kryptosicherheit wird oft mit privaten Schlüsseln, Seed-Phrasen und dem Schutz von Wallets in Verbindung gebracht. Doch sensible Informationen wie KYC-Daten und Transaktionsdaten können ebenfalls zu wertvollen Zielen für Angreifer werden.
Für Bitcoin-($BTC)- und Ethereum-($ETH)-Investoren ist der Schutz persönlicher Informationen ein wichtiger Bestandteil, um das Risiko für gezielte Angriffe, Phishing-Versuche und andere Sicherheitsbedrohungen zu verringern.
Datenvorfall bei Revolut wirft neue Sicherheitsbedenken im Krypto-Bereich für Bitcoin- und Ethereum-Nutzer auf
#revolutconfirmsfakegovemaildatabreach
Der bestätigte Datenvorfall bei Revolut rückt die Bedeutung der Datensicherheit für die persönliche Information im Krypto-Bereich erneut in den Fokus.
Kryptosicherheit wird oft mit privaten Schlüsseln, Seed-Phrasen und dem Schutz von Wallets in Verbindung gebracht. Doch sensible Informationen wie KYC-Daten und Transaktionsdaten können ebenfalls zu wertvollen Zielen für Angreifer werden.
Für Bitcoin-($BTC)- und Ethereum-($ETH)-Investoren ist der Schutz persönlicher Informationen ein wichtiger Bestandteil, um das Risiko für gezielte Angriffe, Phishing-Versuche und andere Sicherheitsbedrohungen zu verringern.
29
·
--
Bärisch
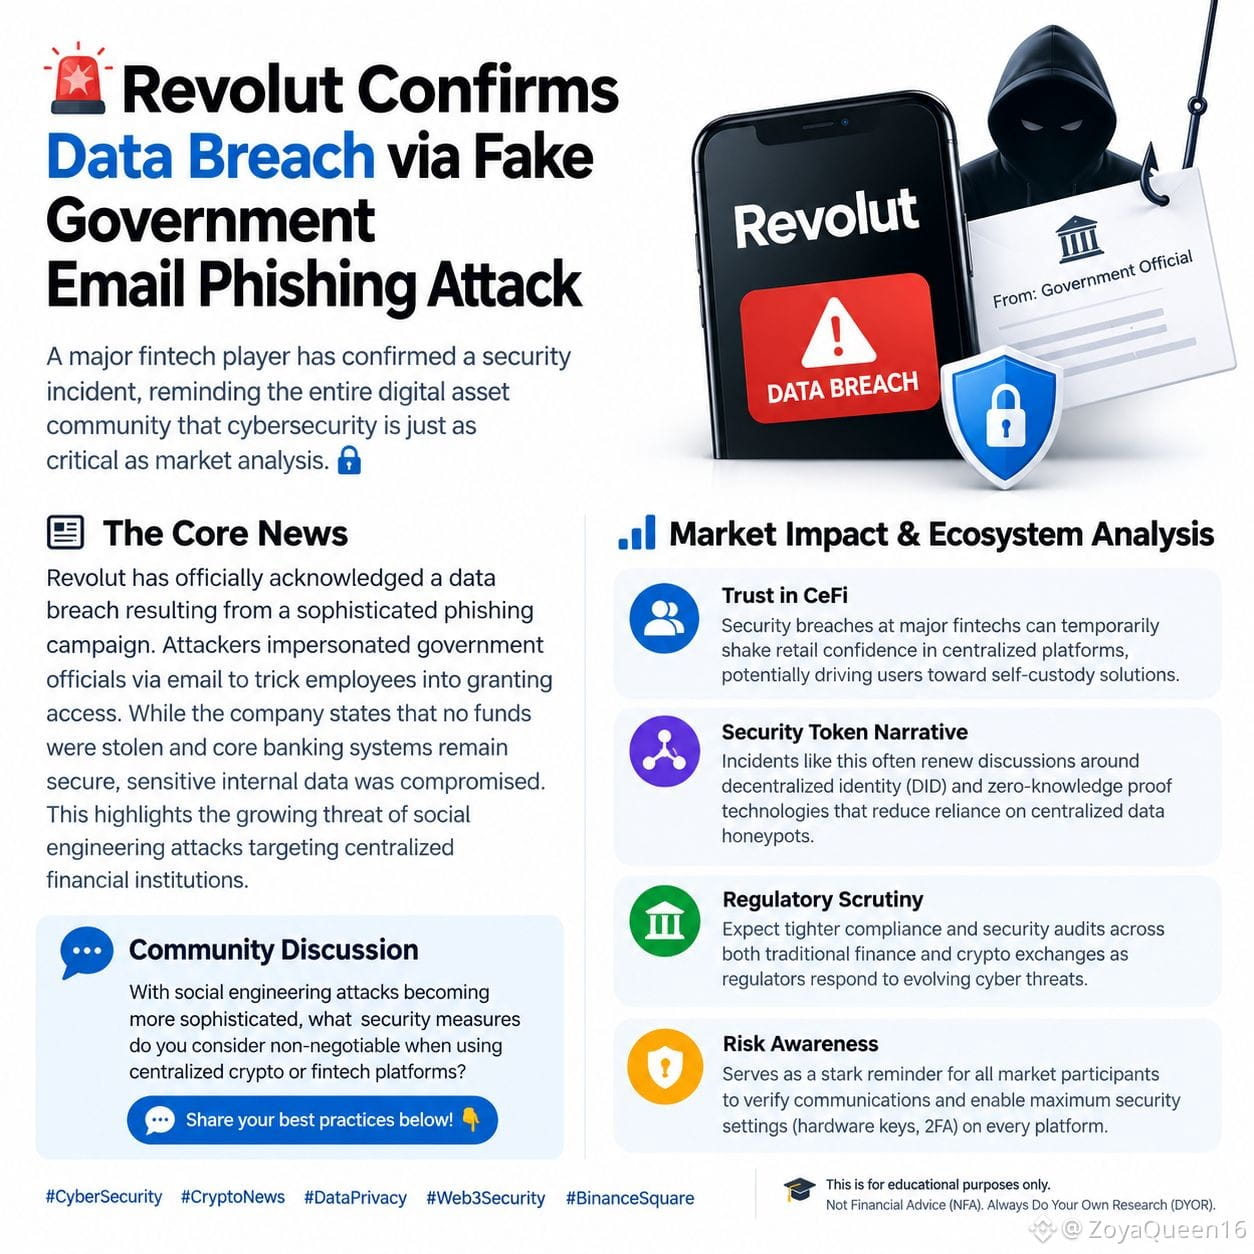
#revolutconfirmsfakegovemaildatabreach 🚨 Revolut bestätigt Datenpanne per Phishing-Angriff mit gefälschter Regierungs-E-Mail
Ein großer Fintech-Anbieter hat einen Sicherheitsvorfall bestätigt und erinnert die gesamte Community digitaler Vermögenswerte daran, dass Cybersicherheit genauso kritisch ist wie die Marktanalyse. 🔐
📰 Die wichtigsten Nachrichten
Revolut hat offiziell eine Datenpanne anerkannt, die durch eine ausgeklügelte Phishing-Kampagne verursacht wurde. Angreifer gaben sich per E-Mail als Regierungsvertreter aus, um Mitarbeitende dazu zu bringen, Zugriff zu gewähren. Während das Unternehmen angibt, dass kein Geld gestohlen wurde und die Kerntarch? Bankensysteme weiterhin sicher sind, wurden sensible interne Daten kompromittiert. Dies zeigt die wachsende Bedrohung durch Social-Engineering-Angriffe, die sich gegen zentrale Finanzinstitutionen richten.
📊 Marktauswirkung & Ökosystem-Analyse
Vertrauen in CeFi Datenpannen bei großen Fintechs kann das Vertrauen des Retail-Publikums in zentrale Plattformen vorübergehend erschüttern und Nutzer möglicherweise zu Self-Custody-Lösungen treiben.
* Security-Token-Narrativ Vorfälle wie dieser befeuern häufig erneut Diskussionen über dezentrale Identität (DID) und Zero-Knowledge-Proof-Technologien, die die Abhängigkeit von zentralen Daten-Honeypots verringern.
* Regulatorische Prüfung Es wird strengere Compliance sowie Sicherheits-Audits geben – sowohl im traditionellen Finanzwesen als auch an Krypto-Börsen –, während die Aufsichtsbehörden auf sich wandelnde Cyber-Bedrohungen reagieren.
* Risikobewusstsein Dient als deutliche Erinnerung für alle Marktteilnehmenden: Prüft Kommunikationen und aktiviert maximale Sicherheitseinstellungen (Hardware-Keys, 2FA) auf jeder Plattform.
💬 Community-Diskussion
Da Social-Engineering-Angriffe immer ausgefeilter werden: Welche Sicherheitsmaßnahmen sind für euch bei der Nutzung zentraler Krypto- oder Fintech-Plattformen absolut nicht verhandelbar? Teilt eure besten Praktiken unten! 👇
#CyberSecurity #CryptoNews #DataPrivacy #Web3Security #BinanceSquare
Haftungsausschluss: Nur zu Bildungszwecken. Keine Finanzberatung (NFA). Macht immer eure eigene Recherche (DYOR).
$MUUB $MVLLB $SNXXB
{spot}(SNXXBUSDT)
{spot}(MUUBUSDT)
{spot}(MVLLBUSDT)
#revolutconfirmsfakegovemaildatabreach 🚨 Revolut bestätigt Datenpanne per Phishing-Angriff mit gefälschter Regierungs-E-Mail
Ein großer Fintech-Anbieter hat einen Sicherheitsvorfall bestätigt und erinnert die gesamte Community digitaler Vermögenswerte daran, dass Cybersicherheit genauso kritisch ist wie die Marktanalyse. 🔐
📰 Die wichtigsten Nachrichten
Revolut hat offiziell eine Datenpanne anerkannt, die durch eine ausgeklügelte Phishing-Kampagne verursacht wurde. Angreifer gaben sich per E-Mail als Regierungsvertreter aus, um Mitarbeitende dazu zu bringen, Zugriff zu gewähren. Während das Unternehmen angibt, dass kein Geld gestohlen wurde und die Kerntarch? Bankensysteme weiterhin sicher sind, wurden sensible interne Daten kompromittiert. Dies zeigt die wachsende Bedrohung durch Social-Engineering-Angriffe, die sich gegen zentrale Finanzinstitutionen richten.
📊 Marktauswirkung & Ökosystem-Analyse
Vertrauen in CeFi Datenpannen bei großen Fintechs kann das Vertrauen des Retail-Publikums in zentrale Plattformen vorübergehend erschüttern und Nutzer möglicherweise zu Self-Custody-Lösungen treiben.
* Security-Token-Narrativ Vorfälle wie dieser befeuern häufig erneut Diskussionen über dezentrale Identität (DID) und Zero-Knowledge-Proof-Technologien, die die Abhängigkeit von zentralen Daten-Honeypots verringern.
* Regulatorische Prüfung Es wird strengere Compliance sowie Sicherheits-Audits geben – sowohl im traditionellen Finanzwesen als auch an Krypto-Börsen –, während die Aufsichtsbehörden auf sich wandelnde Cyber-Bedrohungen reagieren.
* Risikobewusstsein Dient als deutliche Erinnerung für alle Marktteilnehmenden: Prüft Kommunikationen und aktiviert maximale Sicherheitseinstellungen (Hardware-Keys, 2FA) auf jeder Plattform.
💬 Community-Diskussion
Da Social-Engineering-Angriffe immer ausgefeilter werden: Welche Sicherheitsmaßnahmen sind für euch bei der Nutzung zentraler Krypto- oder Fintech-Plattformen absolut nicht verhandelbar? Teilt eure besten Praktiken unten! 👇
#CyberSecurity #CryptoNews #DataPrivacy #Web3Security #BinanceSquare
Haftungsausschluss: Nur zu Bildungszwecken. Keine Finanzberatung (NFA). Macht immer eure eigene Recherche (DYOR).
$MUUB $MVLLB $SNXXB
35
⚠️ $BTC-Nutzer sollten aufmerksam sein
Dieser Revolut-Vorfall verdeutlicht eine andere Art von Krypto-Risiko: Datenexposition.
Berichten zufolge könnten die betroffenen Datensätze Pässe, Selfies, Kontoinformationen und die Bitcoin-Transaktionshistorie enthalten haben.
Aus dem Vorfall wurde kein Diebstahl von Kundengeldern gemeldet.
Aber eine offengelegte finanzielle Vorgeschichte kann das Risiko für gezieltes Phishing und Social Engineering erhöhen.
Für Spot-Investoren sollte der Schutz des Kontozugriffs und personenbezogener Informationen immer an erster Stelle stehen.
#revolutconfirmsfakegovemaildatabreach
10
·
--
#revolutconfirmsfakegovemaildatabreach
🛑 SICHERHEITSWARNUNG: Revolut-Datenleck legt Nutzer-E-Mails offen — Schützen Sie Ihre Krypto!
📊 Sicherheitsalarm & Kontext zum Datenvorfall
Die Vorfall-Details: Der Fintech- und Banking-Dienst Revolut bestätigte ein gezieltes Datenleck, nachdem Compliance-Teams auf eine betrügerische Aktenanfrage reagierten, die von einer E-Mail-Adresse ausging, die eine legitime Regierungsbehörden-Domain verwendete.
Betroffene Kundendateien: Der On-Chain-Ermittler ZachXBT enthüllte, dass das Leck vor allem Nutzer mit hohem Nettovermögen betraf. Zu den kompromittierten Dateien gehören vollständige Namen, Wohnadressen, Telefonnummern, Kopien von Reisepässen/Ausweisen, Verifizierungs-Selfies, Kontoauszüge sowie vollständige Transaktionsverläufe — einschließlich verknüpfter Bitcoin-($BTC)-Überweisungen.
System- & Mittelstatus: Revolut bestätigte, dass seine Kernbanking-Infrastruktur, App-Passwörter, Karten-PINs und privaten Schlüssel nicht kompromittiert wurden und die Nutzer-Mittel weiterhin vollständig sicher sind. Allerdings entstehen durch die offengelegten KYC-Daten erhebliche Off-Chain-Risiken.
💡 So schützen Sie sich vor Phishing-Fallen
Vorsicht vor stark zielgerichtetem Phishing: Angreifer mit Zugriff auf Transaktionsaufzeichnungen und Wohnadressen können ausgefeilte Phishing-E-Mails oder SMS-Nachrichten erstellen, die Revolut oder Krypto-Börsen imitieren.
Niemals OTPs oder Passwörter weitergeben: Revolut- oder Exchange-Supportmitarbeiter werden Sie niemals nach Ihren 2FA-Codes, Login-Daten oder Wiederherstellungsphrasen am Telefon oder per E-Mail fragen.
Langfristige Bestände vom App-/Plattformzugriff trennen: Bewahren Sie hochwertige Krypto-Assets in Self-Custody-Hardware-Wallets statt auf zentralen Fintech-Plattformen auf, um die Anfälligkeit für Datenlecks Dritter zu minimieren.
💬 Community-Umfrage: Macht Sie die Offenlegung von KYC-Daten durch zentrale Plattformen nachdenklich, Kryptowährung auf Fintech-Apps zu belassen? Teilen Sie Ihre Sicherheitstipps unten! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
1
195
·
--
#RevolutConfirmsFakeGovEmailDataBreach
🚨 REVOLUT-DATENPICKER: EINE WICHTIGE WARNUNG
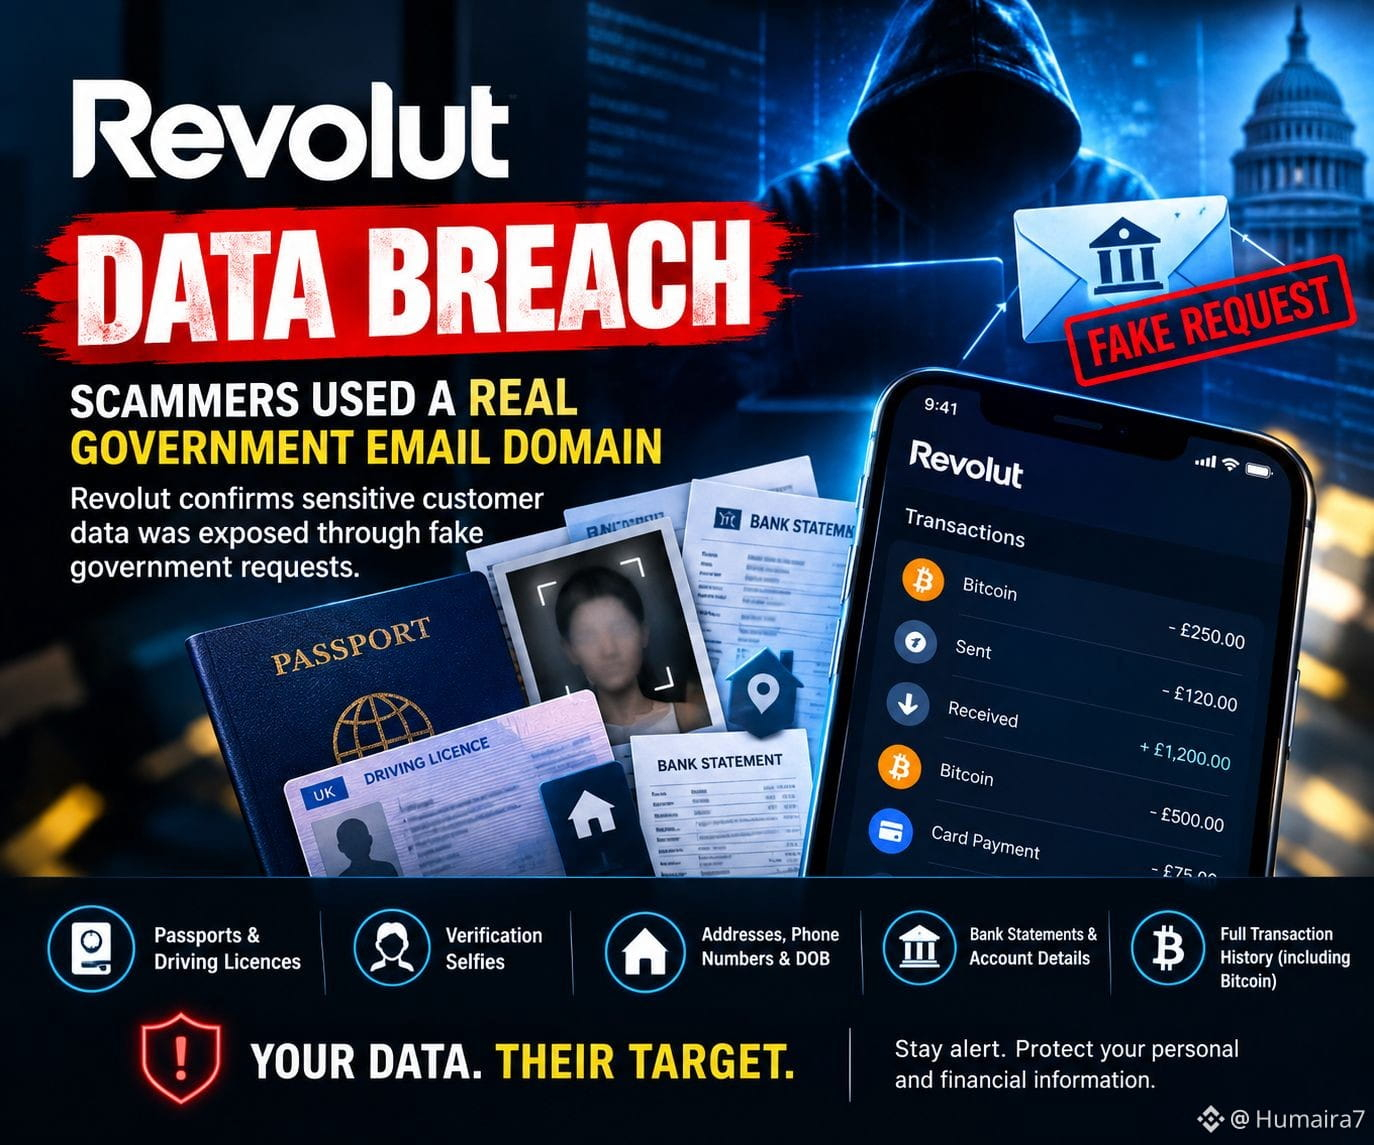
Revolut hat bestätigt, dass Betrüger eine legitime E-Mail-Domain einer staatlichen Behörde verwendet haben, um betrügerische Anfragen zu Kundendaten zu senden — und das Unternehmen behandelte diese als echt.
Möglicherweise offengelegte Daten umfassten: • Pässe & Führerscheine
• Verifizierungs-Selfies
• Adressen & Telefonnummern
• Kontoauszüge & Kontodaten
• Vollständige Transaktionshistorie, einschließlich Bitcoin-Aktivitäten
Revolut sagt, dass Kundengelder und seine Systeme nicht kompromittiert wurden und nur eine begrenzte Anzahl von Kunden betroffen war. Die genaue Anzahl und die zuständige Regierungsbehörde wurden nicht offengelegt.
Die wichtigste Erkenntnis? 🔐
Selbst wenn Ihr eigenes Konto sicher ist, können Ihre persönlichen und finanziellen Daten dennoch zum Ziel werden — durch ausgeklügeltes Social Engineering.
Für Krypto-Nutzer kann eine geleakte Transaktionshistorie spätere Phishing- und Betrugsversuche wesentlich überzeugender machen.
Schützen Sie Ihre Daten. Schützen Sie Ihr Krypto. Bleiben Sie aufmerksam.
#Revolut #DataBreach #CyberSecurity #CryptoSecurity #Bitcoin #BTC #KYC #Privacy #CryptoNews
66
·
--
Die meisten Krypto-Pannen passieren nicht, weil jemand einen On-Chain-Smart-Contract geknackt hat, sondern weil eine gefälschte E-Mail einen internen Mitarbeiter dazu brachte, Anmeldedaten herauszugeben.
Aufwachen mit kompromittierten Konten, weil eine Fintech-Bridge gehackt wurde, ist der schlimmste Albtraum jedes Traders. Du kannst dein trockenes Pulver sicher in $USDT parken oder Kapital über $OP einsetzen, aber sobald Off-Ramp-Kontaktpunkte ins Rutschen geraten, landen persönliche Datensätze und verknüpfte Wallet-Profile direkt in den Händen böswilliger Akteure.
Die jüngste Bestätigung zum Revolut-Datenleck über gefälschte Regierungs-E-Mail-Domains zeigt, wie ausgefeilt das gezielte Social Engineering inzwischen geworden ist. Angreifer haben keine kryptografische Infrastruktur durch brutales Erzwingen geknackt. Stattdessen haben sie überzeugende regulatorische Korrespondenz als Waffe eingesetzt, um operative Schutzmaßnahmen zu umgehen und sensible Nutzerdaten auszuleiten.
Wenn Angreifer interne Verifizierungsdateien erhalten, eskaliert das anschließende Phishing im gesamten Ökosystem erheblich. Wer integrierte Bankstrukturen nutzt, sollte mit hyper-personalisierten Angriffsvektoren rechnen, die oft als verpflichtende Compliance-Checks getarnt sind, um Bestände wie $DOGE abzuziehen oder um Rogue-Freigaben auszulösen.
Wie oft prüfst du deine verbundenen Web3-Autorisierungen und trennst deine Off-Ramp-E-Mails von deinen primären Trading-Konten?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
213
Wenn du immer noch auf Links in scheinbar offiziellen Verifizierungs-E-Mails klickst, ohne die Signaturen des Absenders zu verifizieren, dann hör jetzt auf.
Phishing-Angriffe haben sich längst weit über schlecht geschriebene Spam-Nachrichten hinaus entwickelt, und wenn deine Identitätsdaten kompromittiert werden, kann das still und leise dein gesamtes Portfolio offenlegen, bevor du überhaupt unautorisierte Aktivitäten bemerkst.
Der jüngste Vorfall mit nachgeahmten Regierungs-E-Mails, die Revolut getroffen haben, ist eine deutliche Erinnerung daran, dass zentralisierte operative Infrastruktur das verwundbarste Ziel im digitalen Finanzwesen bleibt. Wir haben exakt dieses Vorgehen bereits beim Ledger-Kundendatenleck und bei früheren Mailchimp-Kompromittierungen gesehen: Angreifer umgingen die kryptografische Sicherheit vollständig, um menschliche Fehler und Kommunikationskanäle für den Ausstieg (Off-Ramp) auszunutzen.
Wenn Angreifer erst einmal Zugriff auf verifizierte Kontodaten erhalten, löst das einfache Lagern deines $USDT in Cold Storage nur einen Teil des Problems. Wenn Social Engineers Compliance-Benachrichtigungen vortäuschen können, schützen dich auch weder das Verschieben der Liquidität über $OP noch das Dezentralisieren von Backups auf $FIL vor gezielten SIM-Swaps und Credential-Resets. Am Ende ist deine operative Sicherheit nur so robust wie der leichteste Kommunikationskanal, der sich vortäuschen lässt.
Glaubst du, dass zentralisierte Fintech-Off-Ramps soziale-Engineering-Risiken jemals vollständig lösen werden, oder ist vollständige dezentrale Self-Custody der einzige echte langfristige Schutz?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
381

🚨 SICHERHEIT DARF NIEMALS EINE NACHTRÄGLICHKEIT SEIN
Revolut hat bestätigt, dass es einen Datenleck gab, das mit betrügerischen Regierungs-E-Mail-Anfragen zusammenhängt.
Für Krypto-Nutzer ist das eine weitere Erinnerung:
Das größte Risiko ist nicht immer die Blockchain.
Manchmal ist es die Person, die versucht, dich dazu zu bringen, den Zugriff zu gewähren.
Gib niemals deine Seed Phrase weiter.
Genehmige niemals eine Transaktion, die du nicht verstehst.
Überprüfe immer den Absender und die offizielle Website.
📌 Im Krypto ist Sicherheit Teil des Tradings.
Ein unbedachter Klick kann mehr kosten als ein schlechtes Trading.
$XLM $USDC $USDT
#RevolutConfirmsFakeGovEmailDataBreach
179
·
--
#RevolutConfirmsFakeGovEmailDataBreach
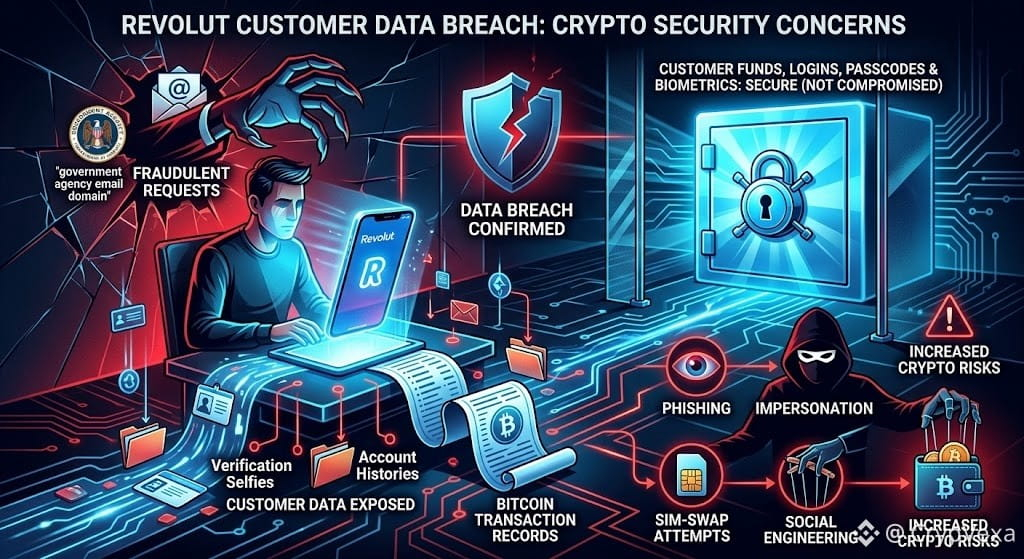
🚨 Datenschutzverletzung bei Revolut: Kundendatenleck schürt Sicherheitsbedenken bei Krypto
⚠️ Revolut bestätigte eine Kundendatenpanne, verursacht durch betrügerische Anfragen, die offenbar von einer legitimen E-Mail-Domain einer Regierungsbehörde stammten.
📂 Berichten zufolge könnten nur begrenzte Kundendaten offengelegt worden sein, darunter Ausweisdokumente, Verifizierungs-Selfies sowie Konto- oder Transaktionsverläufe. Für einige Krypto-Nutzer könnte dies auch Bitcoin-Transaktionsaufzeichnungen umfassen.
🔐 Revolut sagt, dass Kundengelder, Login-Zugangsdaten, Passcodes und biometrische Login-Daten nicht kompromittiert wurden. Dem Vorfall zufolge handelte es sich um gefälschte Informationsanfragen, nicht um eine direkte Verletzung der Kernsysteme.
🛡️ Für Krypto-Nutzer könnten offengelegte Identitäts- und Transaktionsdaten die Risiken für Phishing, Betrugsversuche durch Identitätswechsel, SIM-Swap-Angriffe und Social Engineering erhöhen.
👀 Wenn Sie Revolut nutzen, bleiben Sie wachsam gegenüber verdächtigen Anrufen, Nachrichten oder Verifizierungsanfragen. Geben Sie niemals Passcodes, Verifizierungscodes, Seed Phrases oder private Keys weiter.
#Revolut #CryptoSecurity #DataBreach #Bitcoin
1
24
·
--
Bärisch
$BTC
{future}(BTCUSDT)
🚨Revolut hat die Identitäten von Kunden und Finanzunterlagen offengelegt, einschließlich Bitcoin-Transaktionsverläufen, nachdem das Unternehmen auf eine betrügerische Anfrage reagiert hatte, die angeblich von einer Regierungsbehörde stammte.#RevolutConfirmsFakeGovEmailDataBreach
$BTC
🚨Revolut hat die Identitäten von Kunden und Finanzunterlagen offengelegt, einschließlich Bitcoin-Transaktionsverläufen, nachdem das Unternehmen auf eine betrügerische Anfrage reagiert hatte, die angeblich von einer Regierungsbehörde stammte.#RevolutConfirmsFakeGovEmailDataBreach
🚨Revolut hat die Identitäten von Kunden und Finanzunterlagen offengelegt, einschließlich Bitcoin-Transaktionsverläufen, nachdem das Unternehmen auf eine betrügerische Anfrage reagiert hatte, die angeblich von einer Regierungsbehörde stammte.#RevolutConfirmsFakeGovEmailDataBreach
14
·
--
Bullisch
#RevolutConfirmsFakeGovEmailDataBreach
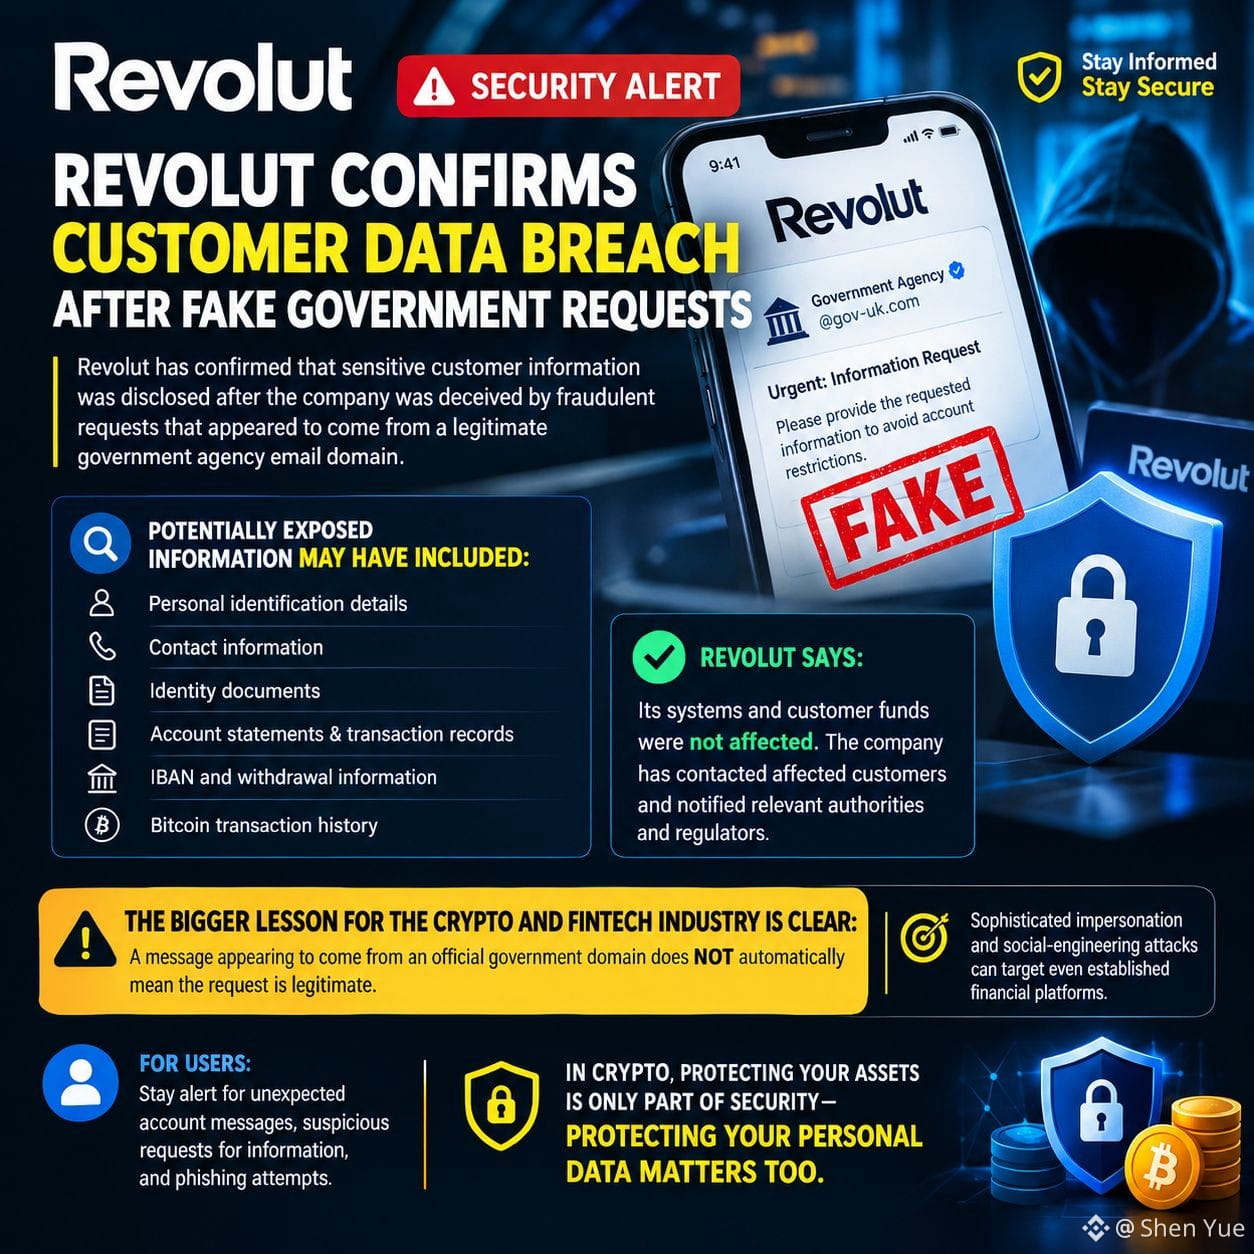
🚨 REVOLUT BESTÄTIGT DATENPANNEN BEIM KUNDENSTAMM NACH FAKTISCHEN BEHÖRDENANFRAGEN
Ein großes Cybersecurity-Warnsignal geht derzeit von Revolut aus.
🇬🇧 Revolut hat bestätigt, dass sensible Kundendaten offengelegt wurden, nachdem das Unternehmen durch betrügerische Anfragen getäuscht worden war, die aus einer scheinbar legitimen E-Mail-Domain einer Regierungsbehörde stammten.
Laut Reuters waren die Anfragen so ausgefeilt, dass sie die Kontrollen von Revolut umgingen, was zu einer unbefugten Offenlegung von Kundendaten führte.
🔎 Berichte deuten darauf hin, dass möglicherweise offengelegte Informationen Folgendes enthalten haben könnten:
• Persönliche Identifikationsangaben
• Kontaktdaten
• Identitätsdokumente
• Kontoauszüge und Transaktionsaufzeichnungen
• IBAN- und Auszahlungsinformationen
• Bitcoin-Transaktionsverlauf
Revolut sagt, dass weder die Systeme noch die Kundengelder betroffen waren, und das Unternehmen habe betroffene Kunden kontaktiert sowie relevante Behörden und Aufsichtsstellen informiert.
⚠️ Die größere Lehre für die Krypto- und Fintech-Branche ist klar:
Eine Nachricht, die aus einer offiziellen Regierungsdomain zu stammen scheint, bedeutet NICHT automatisch, dass die Anfrage legitim ist.
Ausgefeilte Imitations- und Social-Engineering-Angriffe können sogar etablierte Finanzplattformen ins Visier nehmen.
Für Nutzer ist dies eine weitere Erinnerung, wachsam zu bleiben bei unerwarteten Kontomitteilungen, verdächtigen Anfragen nach Informationen und Phishing-Versuchen.
🔐 In Krypto ist der Schutz Ihrer Assets nur ein Teil der Sicherheit — auch der Schutz Ihrer persönlichen Daten ist wichtig.
$FIL $KAVA $LSK
{future}(LSKUSDT)
{future}(KAVAUSDT)
{future}(FILUSDT)
#RevolutConfirmsFakeGovEmailDataBreach
🚨 REVOLUT BESTÄTIGT DATENPANNEN BEIM KUNDENSTAMM NACH FAKTISCHEN BEHÖRDENANFRAGEN
Ein großes Cybersecurity-Warnsignal geht derzeit von Revolut aus.
🇬🇧 Revolut hat bestätigt, dass sensible Kundendaten offengelegt wurden, nachdem das Unternehmen durch betrügerische Anfragen getäuscht worden war, die aus einer scheinbar legitimen E-Mail-Domain einer Regierungsbehörde stammten.
Laut Reuters waren die Anfragen so ausgefeilt, dass sie die Kontrollen von Revolut umgingen, was zu einer unbefugten Offenlegung von Kundendaten führte.
🔎 Berichte deuten darauf hin, dass möglicherweise offengelegte Informationen Folgendes enthalten haben könnten:
• Persönliche Identifikationsangaben
• Kontaktdaten
• Identitätsdokumente
• Kontoauszüge und Transaktionsaufzeichnungen
• IBAN- und Auszahlungsinformationen
• Bitcoin-Transaktionsverlauf
Revolut sagt, dass weder die Systeme noch die Kundengelder betroffen waren, und das Unternehmen habe betroffene Kunden kontaktiert sowie relevante Behörden und Aufsichtsstellen informiert.
⚠️ Die größere Lehre für die Krypto- und Fintech-Branche ist klar:
Eine Nachricht, die aus einer offiziellen Regierungsdomain zu stammen scheint, bedeutet NICHT automatisch, dass die Anfrage legitim ist.
Ausgefeilte Imitations- und Social-Engineering-Angriffe können sogar etablierte Finanzplattformen ins Visier nehmen.
Für Nutzer ist dies eine weitere Erinnerung, wachsam zu bleiben bei unerwarteten Kontomitteilungen, verdächtigen Anfragen nach Informationen und Phishing-Versuchen.
🔐 In Krypto ist der Schutz Ihrer Assets nur ein Teil der Sicherheit — auch der Schutz Ihrer persönlichen Daten ist wichtig.
$FIL $KAVA $LSK
1
413
·
--
#revolutconfirmsfakegovemaildatabreach Revolut bestätigt, dass es Kundendaten an Betrüger weitergegeben hat, die sich als Regierungsbehörde ausgaben
Nicht nur normale Menschen tappen in Betrugsmaschen – auch große Unternehmen können getäuscht werden. Der britische Fintech-Anbieter Revolut bestätigte, dass er sensible Kundendaten offengelegt hat, nachdem er auf betrügerische Datenanfragen aus einer vermeintlich seriösen E-Mail-Adresse einer Regierungsbehörde reagiert hatte.
„Sobald wir die Aktivität erkannt haben, haben wir die Adresse sofort blockiert und die zuständige Regierungsbehörde sowie Strafverfolgungsbehörden, Datenschutz- und Finanzaufsichtsbehörden informiert“, sagte ein Sprecher am Samstag gegenüber Reuters.
Die kompromittierten Daten umfassten den Angaben zufolge unter anderem die Geburtsdaten der Kunden, Post- und E-Mail-Adressen, den Beruf sowie Telefonnummern sowie Kopien ihrer Ausweisdokumente, darunter Pässe und Führerscheine.
$STEEM $ARK $VTHO
1.1k
·
--
#revolutconfirmsfakegovemaildatabreach
🛡️ Sicherheitsupdate: Revolut bestätigt Social-Engineering-Angriff per gefälschter Regierungs-E-Mail!
Ein kritischer Cybersecurity-Vorfall hat die Fintech- und Krypto-Branche erschüttert. Revolut bestätigte, dass ein nicht autorisierter Akteur über eine kompromittierte, authentisch wirkende Regierungs-E-Mail-Domain betrügerische rechtsverbindliche Datenanfragen auslöste und damit Compliance-Teams dazu brachte, sensible Kundendaten herauszugeben.
🔑 Wichtige Details zum Vorfall:
Infrastruktur nicht kompromittiert: Revoluts interne Datenbanken, Kernserver, App-Sicherheit und die Nutzer-Funds bleiben zu 100% sicher und wurden nicht angegriffen.
Umfang der offengelegten Daten: Betroffene Nutzerhinweise zeigen, dass offengelegte Daten Kopien von Reisepässen/Führerscheinen, Verifizierungs-Selfies, Wohnadressen, IBANs sowie vollständige Transaktionsverläufe umfassen (einschließlich Bitcoin-Aktivität).
Anmeldedaten intakt: Kontopasswörter, PINs, biometrische Daten und Login-Zugangsdaten wurden nicht offengelegt.
⚠️ Sicherheitsvorfall: Falsche Gov-E-Mail täuscht Revolut – wie können Nutzer ihre Pässe & BTC-Daten schützen?
Standardmäßige E-Mail-Sicherheitsstandards (SPF, DKIM, DMARC) prüfen die Serverherkunft, nicht die Autorität der Person hinter der Tastatur. Weil der Angreifer eine kompromittierte offizielle Regierungsdomain nutzte, bestanden die automatisierten Validierungsprüfungen automatisch.
🚨 SICHERHEITS-ALARM: Kundendaten von Revolut durch gefälschte Gov-E-Mail offengelegt! Was Sie JETZT tun müssen.
Wenn Sie Fintech- oder Krypto-Plattformen nutzen, schützen Sie sich vor möglichen Folge-Phishing-Taktiken:
Vorsicht bei hochgradig zielgerichtetem Phishing: Angreifer versuchen möglicherweise Identitätsbetrugsmaschen unter Verwendung geleakter KYC-Daten. Vertrauen Sie niemals unerwarteten Anrufen, Nachrichten oder E-Mails, die sich als Support-Teams ausgeben und nach Seed-Phrasen oder Login-Verifizierungscodes fragen.
Prüfen Sie die Self-Custody-Sicherheit: Wenn Sie hochwer tige Krypto-Assets ($BTC,$ETH) besitzen, verlagern Sie überschüssige Mittel auf selbst verwaltete Hardware-Wallets und stellen Sie sicher, dass die physischen Sicherheitsstandards streng eingehalten werden.
Vermeiden Sie inoffizielle „Breach-Checker“: Geben Sie niemals persönliche Daten in Drittanbieter-Internetseiten ein, die behaupten zu prüfen, ob Ihre E-Mail betroffen war.
#USBankCompletesCrossBorderPaymentPilotOnStellar #CYBER
3
1.1k
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#CanMicrosoftDeliverOnAI
371,947 Aufrufe
2,927 Kommentare
2
#CanGoogleDefindItsCore
223,226 Aufrufe
2,076 Kommentare
3
#EarningsSeason
5.9M Aufrufe
28,978 Kommentare
4
#$10.9BBitcoinOptionsExpireFriday
748 Aufrufe
44 Kommentare
5
#ThailandSupremeCourtRulesBitcoinIsProperty
2,747 Aufrufe
171 Kommentare
6
#BitcoinSurpasses$81K
22,179 Aufrufe
87 Kommentare
7
#RobinhoodFalls8.4%AfterItsResults
14,188 Aufrufe
296 Kommentare
8
#KOSPISurges6.63%BackAbove6000
13,816 Aufrufe
302 Kommentare
9
#DatavaultAICantWithdrawBitcoinFromBiconomy
15,868 Aufrufe
271 Kommentare
10
#FOMCWatch
9.3M Aufrufe
29,601 Kommentare