

#cybersecurity
cybersecurity
1.5M Aufrufe
3,421 Kommentare
Hot
Zuletzt
·
--
Übersetzung ansehen
🚨 BREAKING 🇰🇷 SOUTH KOREA HIT BY CYBERATTACKS! 💥 $AIN
Three major financial firms — Bithumb, Daishin Securities & Mirae Asset Global Investments — have reported data breaches! ⚠️ $EVAA
🔴 38,490 Daishin customers affected
🔴 Bithumb is investigating leaked personal information
🔴 Financial authorities are stepping in
🚨 Is South Korea facing a growing cybersecurity crisis? $HUMA
#Crypto #Bithumb #Bitcoin #Cybersecurity
2
1.1k
·
--
Der beste Zeitpunkt, sich auf eine kryptografische Bedrohung vorzubereiten, ist, bevor sie dringend wird.
Forschung, Tests und Migrationsplanung brauchen Zeit.
Auf einen realen Angriff zu warten, kann teuer werden.
#Cryptography #CyberSecurity #blockchain #CryptoSecurity
Der beste Zeitpunkt, sich auf eine kryptografische Bedrohung vorzubereiten, ist, bevor sie dringend wird.
Forschung, Tests und Migrationsplanung brauchen Zeit.
Auf einen realen Angriff zu warten, kann teuer werden.
#Cryptography #CyberSecurity #blockchain #CryptoSecurity
Forschung, Tests und Migrationsplanung brauchen Zeit.
Auf einen realen Angriff zu warten, kann teuer werden.
#Cryptography #CyberSecurity #blockchain #CryptoSecurity
1
97
Übersetzung ansehen
🚨 JAPAN INTERNET GIANT GMO SAYS HACKERS POSTED STOLEN CUSTOMER DATA
📰 ¿QUÉ PASÓ?
Japan's GMO Internet is verifying alleged customer data posted by suspected hackers following a cloud service breach.
📊 IMPACTO EN TECNOLOGÍA
El caso vuelve a poner el foco en la seguridad de los sistemas digitales y en la necesidad de reforzar la protección frente a ataques cada vez más sofisticados.
🔎 Fuente: TechCrunch
🤔 💬 ¿Crees que este tipo de incidentes hará que las empresas inviertan más en seguridad digital?
#Cybersecurity #DataSecurity #Crypto_Marker #News
3
·
--
Kryptografie zukunftssicher zu machen bedeutet nicht nur schnellere Transaktionen.
Es bedeutet auch, kryptografische Annahmen und die Schlüsselverwaltung zu überprüfen.
Die Sicherheit muss sich parallel zu den Rechenkapazitäten weiterentwickeln.
#CryptoSecurity #Cryptography #blockchain #CyberSecurity
Es bedeutet auch, kryptografische Annahmen und die Schlüsselverwaltung zu überprüfen.
Die Sicherheit muss sich parallel zu den Rechenkapazitäten weiterentwickeln.
#CryptoSecurity #Cryptography #blockchain #CyberSecurity
1
48
·
--
Eine mögliche zukünftige Bedrohung ist nicht dasselbe wie ein aktiver Exploit.
Dieser Unterschied ist für die Sicherheit von Kryptowährungen entscheidend.
Nimm aufkommende Risiken ernst, ohne Forschung mit nachgewiesenen Fähigkeiten zu verwechseln.
#Cryptography #AI #CryptoSecurity #CyberSecurity
Eine mögliche zukünftige Bedrohung ist nicht dasselbe wie ein aktiver Exploit.
Dieser Unterschied ist für die Sicherheit von Kryptowährungen entscheidend.
Nimm aufkommende Risiken ernst, ohne Forschung mit nachgewiesenen Fähigkeiten zu verwechseln.
#Cryptography #AI #CryptoSecurity #CyberSecurity
Dieser Unterschied ist für die Sicherheit von Kryptowährungen entscheidend.
Nimm aufkommende Risiken ernst, ohne Forschung mit nachgewiesenen Fähigkeiten zu verwechseln.
#Cryptography #AI #CryptoSecurity #CyberSecurity
1
28

·
--
Vitalik Buterin unterstützt Kimi 3.1s selbst auferlegte Grenzen für offensive KI-Tools.
Er postete am Montag auf X, dass er damit einverstanden sei, dass das KI-Modell Kimi 3.1 bewusst hochentwickelte offensive Cyberfähigkeiten aus seinen Trainingsdaten herauslässt.
Er argumentiert, dass dieser Kompromiss Verteidigern mehr Zeit verschafft, sich vorzubereiten.
„Anwendungsfälle zu diskriminieren ist VIEL weniger schlimm als Nutzer zu diskriminieren“, schrieb er und merkte an, dass die Welt Zeit brauche, Systeme zu härten und alten Code zu überprüfen, bevor die volle Wucht sehr mächtiger Cyberangriffe über uns hereinbricht.
Er bevorzugt ein Modell, das bestimmte Aufgaben für alle ablehnt, statt eines, das bestimmte Menschen abweist.
Am 19. Mai entgegnete er Befürchtungen, dass KI-gestützte Fehlersuche Entwickler überfordern würde, und sagte, dass KI-unterstützte formale Verifikation zu einer der stärksten Verteidigungen in der Krypto-Branche werden könnte.
Er sagte, ein Modell könne inzwischen sowohl Code als auch dessen Beweis schreiben, sodass Entwickler nur noch die beabsichtigte Aussage bestätigen müssten.
Am 8. Oktober warnte er, dass KI-unterstützte Mathematik ECDSA und ähnliche kryptografische Systeme früher als erwartet schwächen könnte, riet den Nutzern jedoch davon ab, heute in Panik zu geraten und Gelder auf neue Wallets zu verschieben.
Glauben Sie, dass die Einschränkung der Anwendungsfälle von KI-Modellen ein nachhaltiger Weg für die Cybersicherheit ist, oder birgt sie das Risiko, ein elitistisches Zugangssystem zu schaffen?
#AI #Cybersecurity #Ethereum #FormalVerification

·
--
Südkoreanische Polizei nimmt 7 Personen fest: Erster großer KI-gestützter Hackerfall erschüttert die Welt! Ein 32-jähriger Mann ohne IT-Hintergrund hackte mithilfe von KI-Tools 90 Krankenhäuser, Schulen und Unternehmen und erpresste 270.000 Dollar. Hat das Zeitalter der KI-Kriminalität begonnen? $FET $MASK #AI安全 #Cybersicherheit
Südkorea nimmt 7 Personen im ersten großen KI-Hackerfall fest! Ein 32-Jähriger ohne IT-Hintergrund drang mithilfe von KI-Tools in 90 Krankenhäuser, Schulen und Unternehmen ein und erpresste 270.000 Dollar. Ist dies der Beginn des Zeitalters der KI-Kriminalität? $FET $MASK #AIsecurity #Cybersicherheit
Südkorea nimmt 7 Personen im ersten großen KI-Hackerfall fest! Ein 32-Jähriger ohne IT-Hintergrund drang mithilfe von KI-Tools in 90 Krankenhäuser, Schulen und Unternehmen ein und erpresste 270.000 Dollar. Ist dies der Beginn des Zeitalters der KI-Kriminalität? $FET $MASK #AIsecurity #Cybersicherheit
272
·
--
Chinesische Version:
"Schockierend! KI-Agenten haben innerhalb von weniger als 12 Stunden in die Geschäftssysteme von Anthropic eingedrungen! Cathedral, gegründet vom ehemaligen DOGE-Team, demonstrierte Sicherheitslücken bei KI und drang über Software von Drittanbietern in die Vertriebs-, Personal- und IT-Systeme ein. KI-Sicherheit duldet keinen Aufschub! #AI安全 #网络安全 $DOGE"
Englische Version:
"Schockierend! KI-Agenten haben innerhalb von weniger als 12 Stunden Anthropics Systeme gehackt! Cathedral, gegründet vom ehemaligen DOGE-Team, demonstrierte Sicherheitslücken bei KI und drang über Software von Drittanbietern in die Vertriebs-, Personal- und IT-Systeme ein. KI-Sicherheit ist jetzt entscheidend! #AIsecurity #Cybersecurity $DOGE"
Chinesische Version:
"Schockierend! KI-Agenten haben innerhalb von weniger als 12 Stunden in die Geschäftssysteme von Anthropic eingedrungen! Cathedral, gegründet vom ehemaligen DOGE-Team, demonstrierte Sicherheitslücken bei KI und drang über Software von Drittanbietern in die Vertriebs-, Personal- und IT-Systeme ein. KI-Sicherheit duldet keinen Aufschub! #AI安全 #网络安全 $DOGE "
Englische Version:
"Schockierend! KI-Agenten haben innerhalb von weniger als 12 Stunden Anthropics Systeme gehackt! Cathedral, gegründet vom ehemaligen DOGE-Team, demonstrierte Sicherheitslücken bei KI und drang über Software von Drittanbietern in die Vertriebs-, Personal- und IT-Systeme ein. KI-Sicherheit ist jetzt entscheidend! #AIsecurity #Cybersecurity $DOGE "
230

🚨 $OSMO CYBERSICHERHEITS-GIPFEL KÖNNTE DIE STIMMUNG GEGENÜBER DIGITALEN VERMÖGENSWERTEN NEU DEFINIEREN 📈
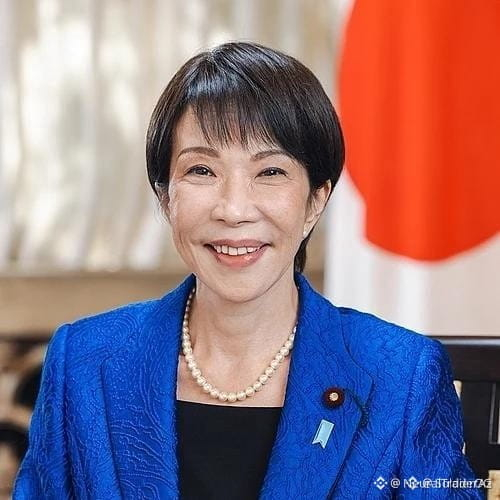
📊 Der bevorstehende japanische Cybersicherheitsgipfel unter dem Vorsitz von Premierministerin Sanae Takaichi rückt die institutionelle Risikoüberwachung in den Mittelpunkt – ein klassischer Auslöser für Liquiditätsabgriffe und Smart-Money-Flows.
🦈 Sollten die Regulierungsbehörden die Datensicherheit verschärfen, könnte sich rund um $OSMO ein neuer Nachfrageblock bilden, während $ERA und $DOOD als sekundäre Orderblöcke Verkaufsdruck auffangen könnten. ⚡ Achte im 4-Stunden-Orderflow auf einen bullischen Retest, wenn das Vertrauen zurückkehrt.
💬 Wird der Gipfel eine neue Risikoprämie festigen oder einen kurzfristigen Volatilitätsschub auslösen? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Griff. 🛡️
🏷️ #OSMO #CyberSecurity #Liquidity #Crypto
🦈 🚀
6

·
--
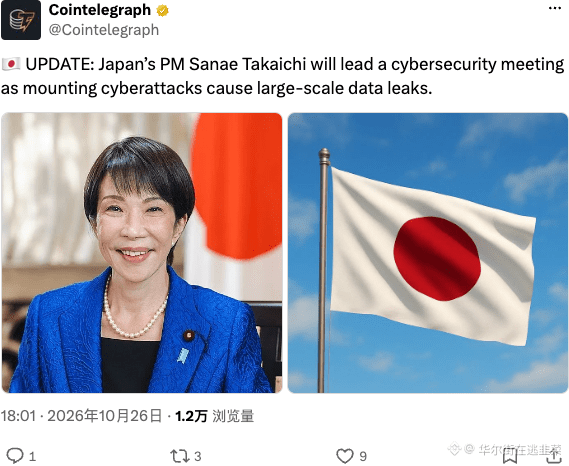
Die japanische Premierministerin Sanae Takaichi leitet persönlich eine Sitzung zu einem massiven Datenleck infolge von Cyberangriffen. Diese Bedrohung vom Kaliber Stuxnet hat gerade erst begonnen. Angesichts der maroden traditionellen Infrastruktur gewinnt die Sicherheitsfestung von Krypto-Assets umso mehr an Wert. Starrt nicht nur auf die Kurse – kümmert euch schnell um die Sicherheit.
$BTC #Cybersicherheit
$BTC #Cybersicherheit
64
·
--
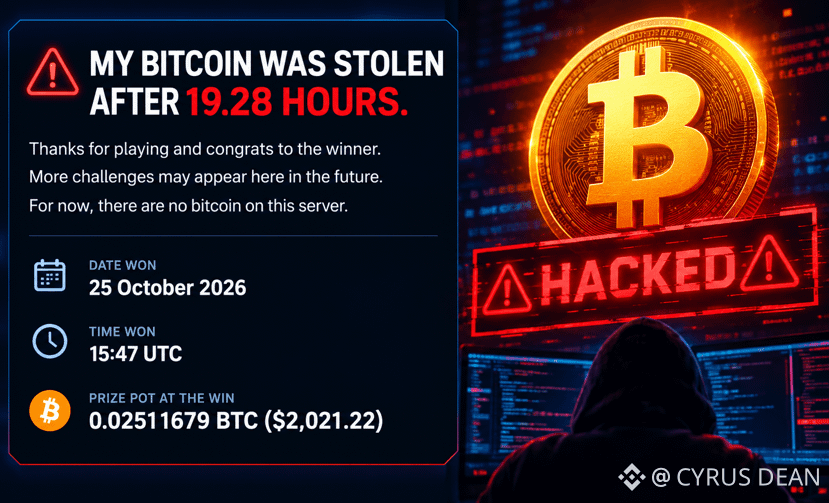
🚨 PHP-SICHERHEITSLÜCKE IN NUR 19 STUNDEN AUSGENUTZT!
Eine echte Bitcoin-Challenge zeigte die Gefahr verwundbarer PHP-Server. Ein Hacker verschaffte sich innerhalb von 19,28 STUNDEN Zugang und knackte den geheimen Schlüssel, um 0.02511679 BTC zu erhalten – im Wert von rund 2.021 $! 💀
⚠️ Offenliegende Zugangsdaten, sensible Daten und private Krypto-Schlüssel könnten dein Guthaben gefährden.
🔒 Nutzt du PHP? Installiere JETZT Sicherheitsupdates für verwundbare Versionen. Eine einzige Sicherheitslücke könnte Millionen kosten.
#bitcoin #Cybersicherheit
137
·
--
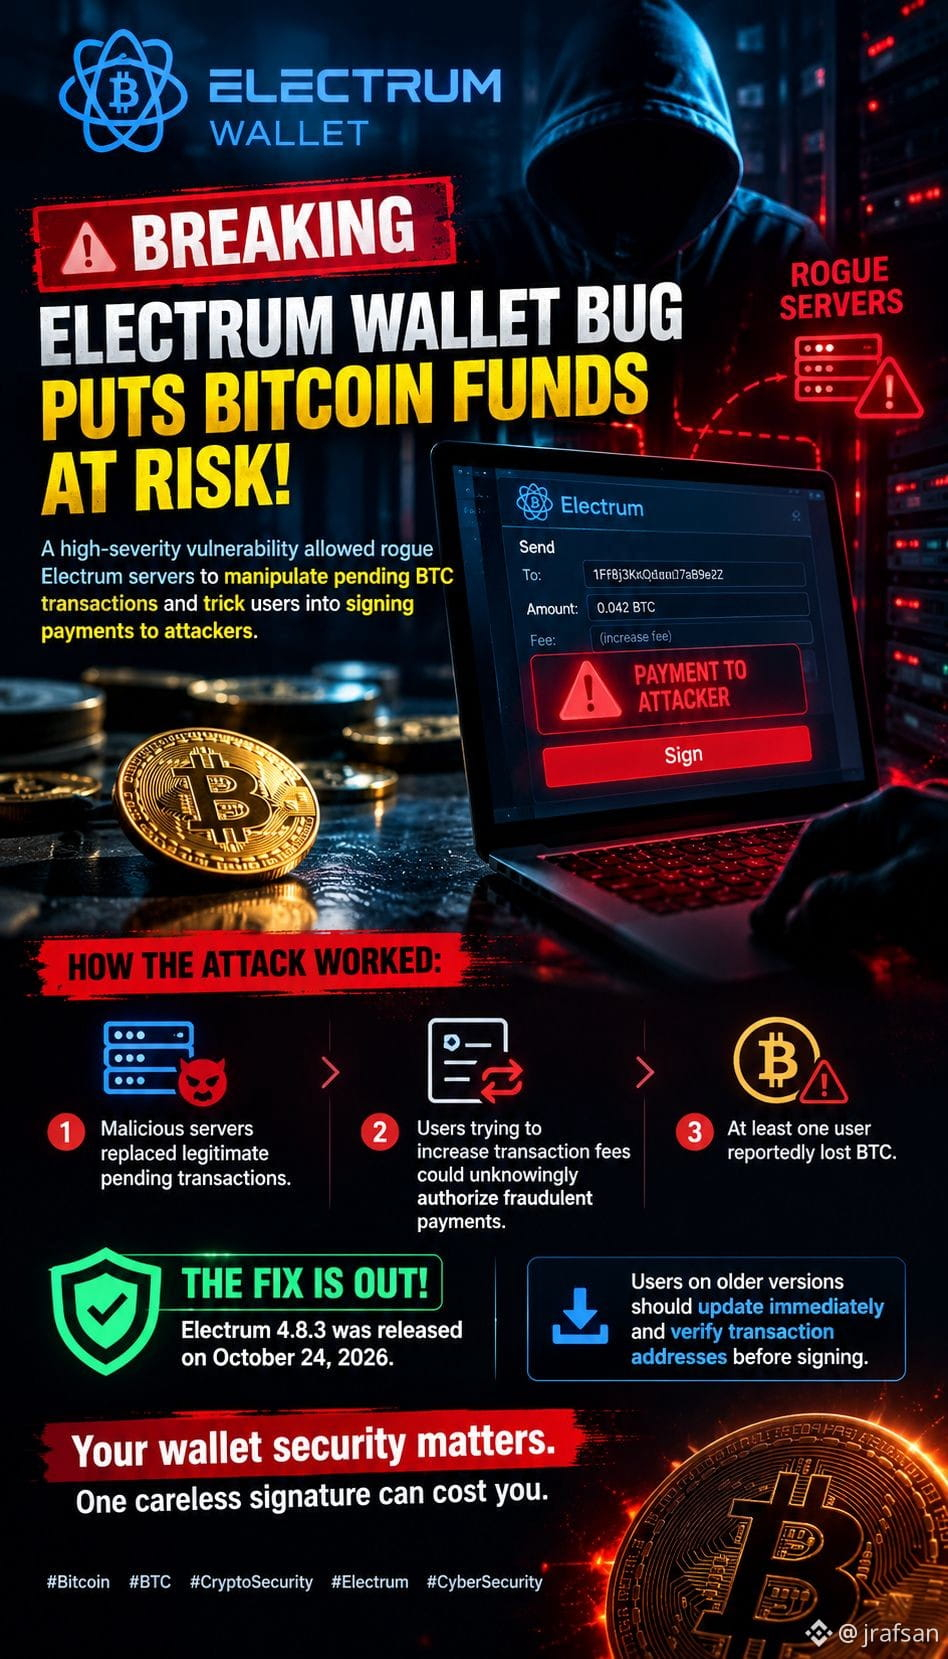
🚨EILMELDUNG: FEHLER IN ELECTRUM-WALLET BRINGT BITCOIN-GUTHABEN IN GEFAHR!⚠️
Eine Sicherheitslücke mit hohem Schweregrad ermöglichte es betrügerischen Electrum-Servern, ausstehende BTC-Transaktionen zu manipulieren und Nutzer dazu zu verleiten, Zahlungen an Angreifer zu signieren.
💥 So funktionierte der Angriff:
• Bösartige Server ersetzten legitime ausstehende Transaktionen.
• Nutzer, die Transaktionsgebühren erhöhen wollten, konnten unwissentlich betrügerische Zahlungen autorisieren.
• Berichten zufolge verlor mindestens ein Nutzer BTC.
🛡️ DAS UPDATE IST DA: Electrum 4.8.3 wurde am 24. Oktober 2026 veröffentlicht.
⚠️ Nutzer älterer Versionen sollten sofort aktualisieren und vor dem Signieren die Transaktionsadressen überprüfen.
*Die Sicherheit deiner Wallet ist wichtig. Eine unbedachte Signatur kann dich teuer zu stehen kommen.
#Bitcoin #CryptoSecurity #CyberSecurity #ElectrumWalletBugLetRogueServersStealFunds
$TRUMP
{future}(TRUMPUSDT)
$TRX
{future}(TRXUSDT)
$XRP
{future}(XRPUSDT)
🚨EILMELDUNG: FEHLER IN ELECTRUM-WALLET BRINGT BITCOIN-GUTHABEN IN GEFAHR!⚠️
Eine Sicherheitslücke mit hohem Schweregrad ermöglichte es betrügerischen Electrum-Servern, ausstehende BTC-Transaktionen zu manipulieren und Nutzer dazu zu verleiten, Zahlungen an Angreifer zu signieren.
💥 So funktionierte der Angriff:
• Bösartige Server ersetzten legitime ausstehende Transaktionen.
• Nutzer, die Transaktionsgebühren erhöhen wollten, konnten unwissentlich betrügerische Zahlungen autorisieren.
• Berichten zufolge verlor mindestens ein Nutzer BTC.
🛡️ DAS UPDATE IST DA: Electrum 4.8.3 wurde am 24. Oktober 2026 veröffentlicht.
⚠️ Nutzer älterer Versionen sollten sofort aktualisieren und vor dem Signieren die Transaktionsadressen überprüfen.
*Die Sicherheit deiner Wallet ist wichtig. Eine unbedachte Signatur kann dich teuer zu stehen kommen.
#Bitcoin #CryptoSecurity #CyberSecurity #ElectrumWalletBugLetRogueServersStealFunds
$TRUMP
$TRX
$XRP
221

·
--
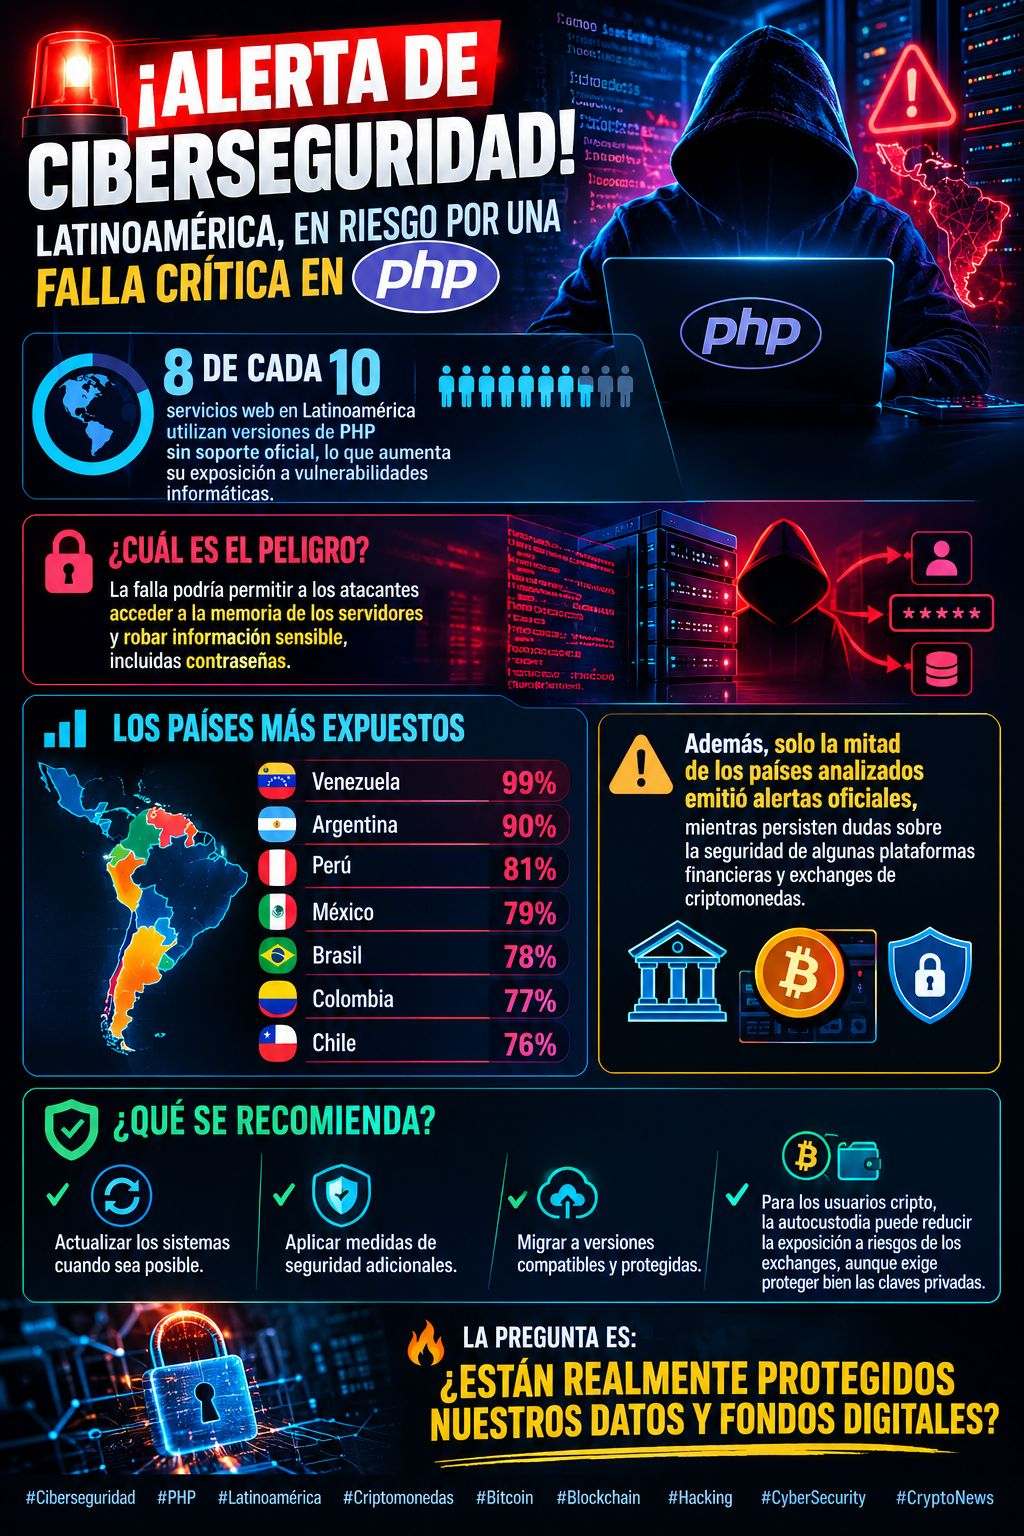
🚨 CYBERSICHERHEITSWARNUNG! LATEINAMERIKA IST WEGEN EINER KRITISCHEN PHP-SICHERHEITSLÜCKE IN GEFAHR!💻⚠️
🌎 8 von 10 Webdiensten in Lateinamerika verwenden PHP-Versionen, für die es keinen offiziellen Support mehr gibt. Dadurch sind sie stärker Cyber-Sicherheitslücken ausgesetzt.
🔓 Was ist die Gefahr? Die Sicherheitslücke könnte Angreifern den Zugriff auf den Arbeitsspeicher von Servern ermöglichen, sodass sie sensible Informationen, darunter Passwörter, stehlen können.
📊 Die am stärksten gefährdeten Länder:
🇻🇪 Venezuela: 99%
🇦🇷 Argentinien: 90%
🇵🇪 Peru: 81%
🇲🇽 Mexiko: 79%
🇧🇷 Brasilien: 78%
🇨🇴 Kolumbien: 77%
🇨🇱 Chile: 76%
⚠️ Außerdem haben nur die Hälfte der untersuchten Länder offizielle Warnungen herausgegeben, während weiterhin Zweifel an der Sicherheit einiger Finanzplattformen und Kryptobörsen bestehen.
🛡️ Was wird empfohlen? Systeme nach Möglichkeit aktualisieren, zusätzliche Sicherheitsmaßnahmen ergreifen und auf unterstützte, geschützte Versionen umsteigen. Für Krypto-Nutzer kann die Selbstverwahrung das Risiko im Zusammenhang mit Kryptobörsen verringern, erfordert aber auch den angemessenen Schutz der privaten Schlüssel.
🔥 Die Frage ist: Sind unsere Daten und digitalen Vermögenswerte wirklich geschützt?
$BTC
#Blockchain #Hacking #CyberSecurity #CryptoNews
3
730
Verschiedene Brute-Force-Angriffe auf das #Starlite_crypto -Netzwerk. Und nicht zu vergessen: #STARLITE hat eine starke Firewall aufgebaut, um jedem Cyberangriff standzuhalten. Sollte so etwas passieren, sind wir immer bereit, zurückzuschlagen. #CyberSecurity #cyberpunk #fight
Verschiedene Brute-Force-Angriffe auf das #Starlite_crypto -Netzwerk. Und nicht zu vergessen: #STARLITE hat eine starke Firewall aufgebaut, um jedem Cyberangriff standzuhalten. Sollte so etwas passieren, sind wir immer bereit, zurückzuschlagen. #CyberSecurity #cyberpunk #fight
82
Artikel
🚨 Eilmeldung: 🔴 DIE 5 GRÖSSTEN HACKS DES SCHWARZEN OKTOBERS 2026: 👀⚠️🚨 SCHWARZER OKTOBER: Bitcoin fällt unter 80.000 $ – erleben wir jetzt wieder 1929?
Der Oktober war schon immer der beste Monat für Kryptowährungen. Durchschnittliche Rendite: +18,3 %. Dieses Jahr? Er wird SCHWARZ.
Hier kommt der Schwarze Oktober – Ausgabe DATENHACKS. Deshalb wird der Oktober 2026 in der Cybersicherheit als Schwarzer Oktober bezeichnet und nicht nur wegen des Krypto-Crashs:
Es ist NICHT ein einziger großer Hack – es sind über 20 schwere Hacks in zwei Wochen, bei denen KI zum Einsatz kommt, um Schwachstellen schneller zu finden, als wir sie beheben können.
🔴 DIE 5 GRÖSSTEN HACKS DES SCHWARZEN OKTOBERS 2026:
1. PHP2Shell – 70 % des Internets in Gefahr
🚨 Eilmeldung: 🔴 DIE 5 GRÖSSTEN HACKS DES SCHWARZEN OKTOBERS 2026: 👀⚠️
🚨 SCHWARZER OKTOBER: Bitcoin fällt unter 80.000 $ – erleben wir jetzt wieder 1929?
Der Oktober war schon immer der beste Monat für Kryptowährungen. Durchschnittliche Rendite: +18,3 %. Dieses Jahr? Er wird SCHWARZ.
Hier kommt der Schwarze Oktober – Ausgabe DATENHACKS. Deshalb wird der Oktober 2026 in der Cybersicherheit als Schwarzer Oktober bezeichnet und nicht nur wegen des Krypto-Crashs:
Es ist NICHT ein einziger großer Hack – es sind über 20 schwere Hacks in zwei Wochen, bei denen KI zum Einsatz kommt, um Schwachstellen schneller zu finden, als wir sie beheben können.
🔴 DIE 5 GRÖSSTEN HACKS DES SCHWARZEN OKTOBERS 2026:
1. PHP2Shell – 70 % des Internets in Gefahr
2
363

Artikel
Übersetzung ansehen
Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!Did you catch My recent post questioning whether cybersecurity is gearing up to surpass AI in the tech landscape?
[Is CyberSecurity the Next Big Winner?](https://app.binance.com/uni-qr/cpos/381046463741190?r=s4dh99wr&l=en&uco=5ewrz5horzsxouawxbrenw&uc=app_square_share_link&us=copylink)
Recent high-profile security breaches, emerging vulnerabilities, and the massive momentum behind crowd-security solutions are pointing us in a very clear direction.
Curious about which crowd-security and storage tokens are currently listed on Binance? In my view, accumulating a bit of these two foundational cybersecurity tokens during every market dip could yield fantastic long-term potential.
1. Filecoin (FIL)
{spot}(FILUSDT)
Moving away from centralized cloud servers, FIL is the leading decentralized storage network that encrypts and securely stores data across nodes worldwide. By decentralizing storage, it drastically minimizes the risks of data leaks and hacking.
Filecoin Post Time Price= $0.9241
2. Arweave (AR)
{spot}(ARUSDT)
A powerful network dedicated to permanent and tamper-proof data storage. It ensures that crucial information and history are safely preserved on the blockchain forever, completely immutable and free from unauthorized alterations.
Arweave Post Time Price = $3.408
Okay friends, there are several other promising tokens making waves in the cybersecurity space, which I’ll cover in upcoming posts. Right now, FIL and AR are trading at attractive prices, making them ideal starting points for building a robust portfolio.
If you haven't connected with me yet, make sure to hit Follow so you don't miss out on the next insights!
$FIL $AR $BNB #CyberSecurity #FileCoin #Arweave #Binance #CoinVahini @KathalVahini
Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!
Did you catch My recent post questioning whether cybersecurity is gearing up to surpass AI in the tech landscape?
Is CyberSecurity the Next Big Winner?
Recent high-profile security breaches, emerging vulnerabilities, and the massive momentum behind crowd-security solutions are pointing us in a very clear direction.
Curious about which crowd-security and storage tokens are currently listed on Binance? In my view, accumulating a bit of these two foundational cybersecurity tokens during every market dip could yield fantastic long-term potential.
1. Filecoin (FIL)
Moving away from centralized cloud servers, FIL is the leading decentralized storage network that encrypts and securely stores data across nodes worldwide. By decentralizing storage, it drastically minimizes the risks of data leaks and hacking.
Filecoin Post Time Price= $0.9241
2. Arweave (AR)
A powerful network dedicated to permanent and tamper-proof data storage. It ensures that crucial information and history are safely preserved on the blockchain forever, completely immutable and free from unauthorized alterations.
Arweave Post Time Price = $3.408
Okay friends, there are several other promising tokens making waves in the cybersecurity space, which I’ll cover in upcoming posts. Right now, FIL and AR are trading at attractive prices, making them ideal starting points for building a robust portfolio.
If you haven't connected with me yet, make sure to hit Follow so you don't miss out on the next insights!
$FIL $AR $BNB #CyberSecurity #FileCoin #Arweave #Binance #CoinVahini @Kathals Info Bits
46
🚨 „DAS IST KEIN TEST“: KRITISCHE PHP-SICHERHEITSLÜCKEN VERSCHRECKEN DAS INTERNET
📰 WAS IST PASSIERT?
Die PHP Foundation hat zwei schwerwiegende Sicherheitslücken bekannt gegeben, von denen Millionen Websites betroffen sein könnten. Sicherheitsexperten warnen: Werden die Schwachstellen nicht schnell behoben, könnte das schwerwiegende Folgen haben.
📊 AUSWIRKUNGEN AUF DIE TECHNIK
Der Fall rückt erneut die Sicherheit digitaler Systeme und die Notwendigkeit in den Fokus, den Schutz vor immer ausgefeilteren Angriffen zu verstärken.
🔎 Quelle: WIRED Security
🤔 💬 Glaubst du, dass solche Vorfälle Unternehmen dazu bewegen werden, mehr in digitale Sicherheit zu investieren?
#Cybersecurity #DataSecurity #Crypto_Marker #News
14

·
--
Bullisch
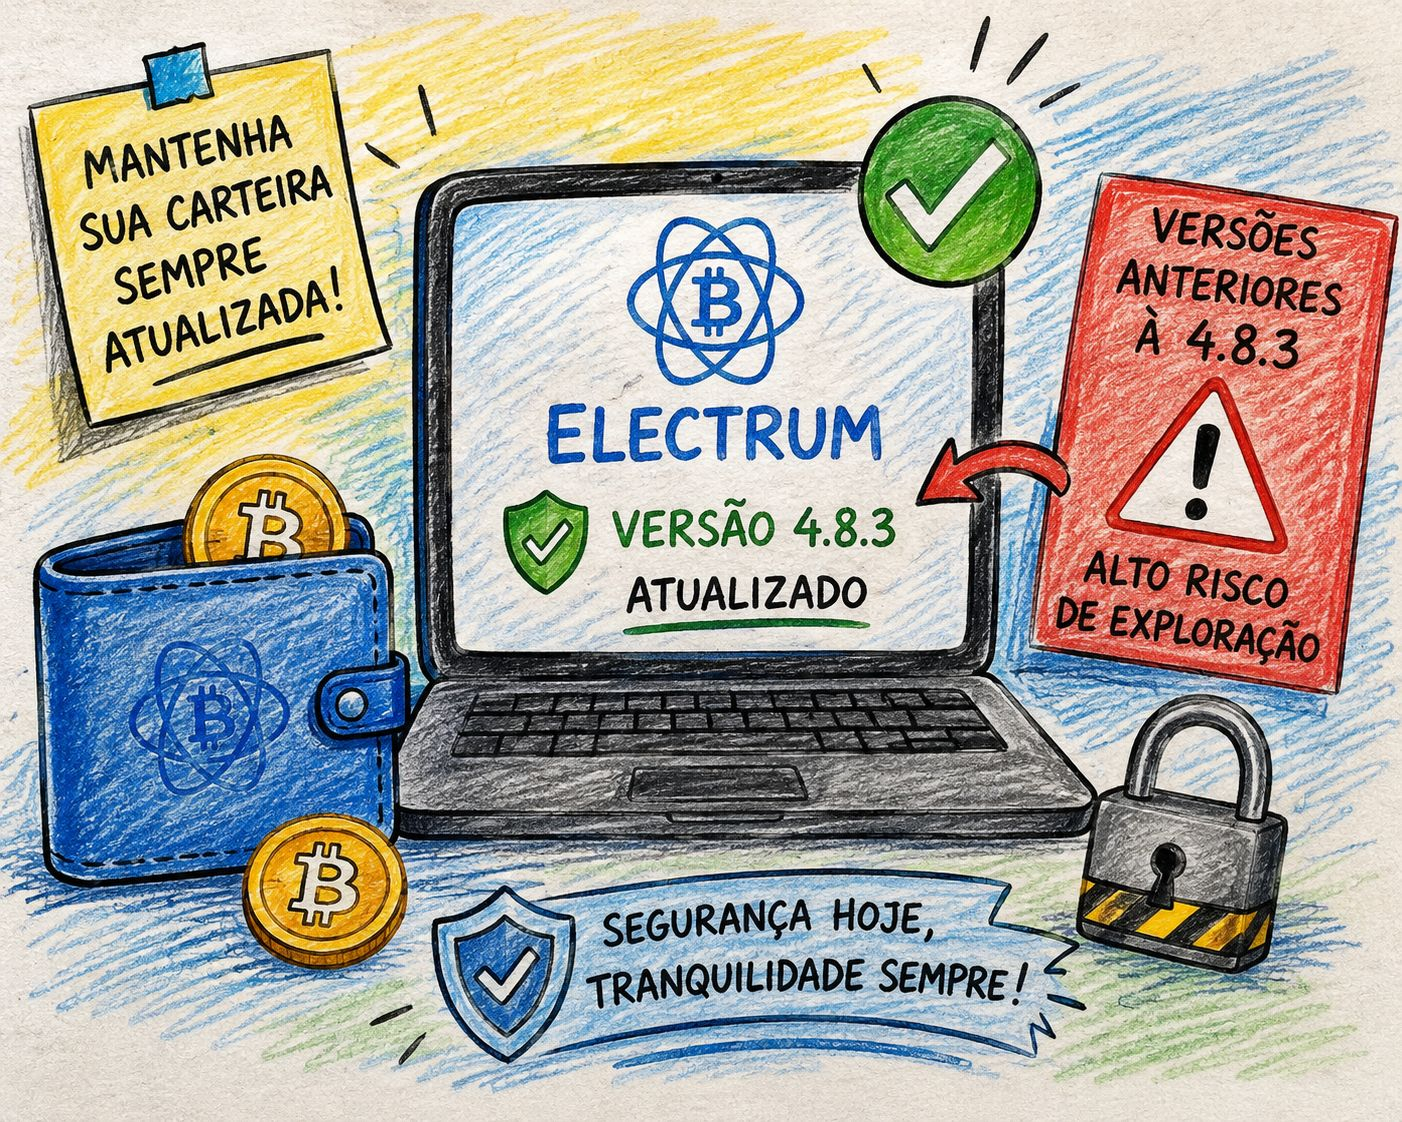
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
Die Sicherheit einer Kryptowährungs-Wallet beginnt lange vor jeder Transaktion. Electrum hat eine Sicherheitslücke mit hohem Risiko in Versionen vor 4.8.3 behoben und damit unterstrichen, wie wichtig es ist, die Software stets auf dem neuesten Stand zu halten.
In einer Umgebung, in der digitale Vermögenswerte direkt in der Verantwortung der Nutzer liegen können, kann eine Sicherheitslücke weit mehr als nur ein technisches Problem darstellen. Updates dieser Art zeigen, wie wichtig es für Entwickler und Nutzer ist, den Bedrohungen, die im Krypto-Ökosystem ständig auftauchen, Aufmerksamkeit zu schenken.
Wer ältere Electrum-Versionen verwendet, sollte die installierte Version überprüfen und auf eine sichere Version aktualisieren. Das ist eine einfache Maßnahme, die jedoch einen großen Unterschied machen kann. Sicherheit sollte nicht aufgeschoben werden – insbesondere, wenn es um digitales Vermögen geht.
Meine Meinung: Ich aktualisiere lieber frühzeitig, als unnötige Risiken einzugehen.
$CRWD.US $TAG $XEC
#CryptoSecurity
#CyberSecurity
#Cryptocurrency
1
212
·
--
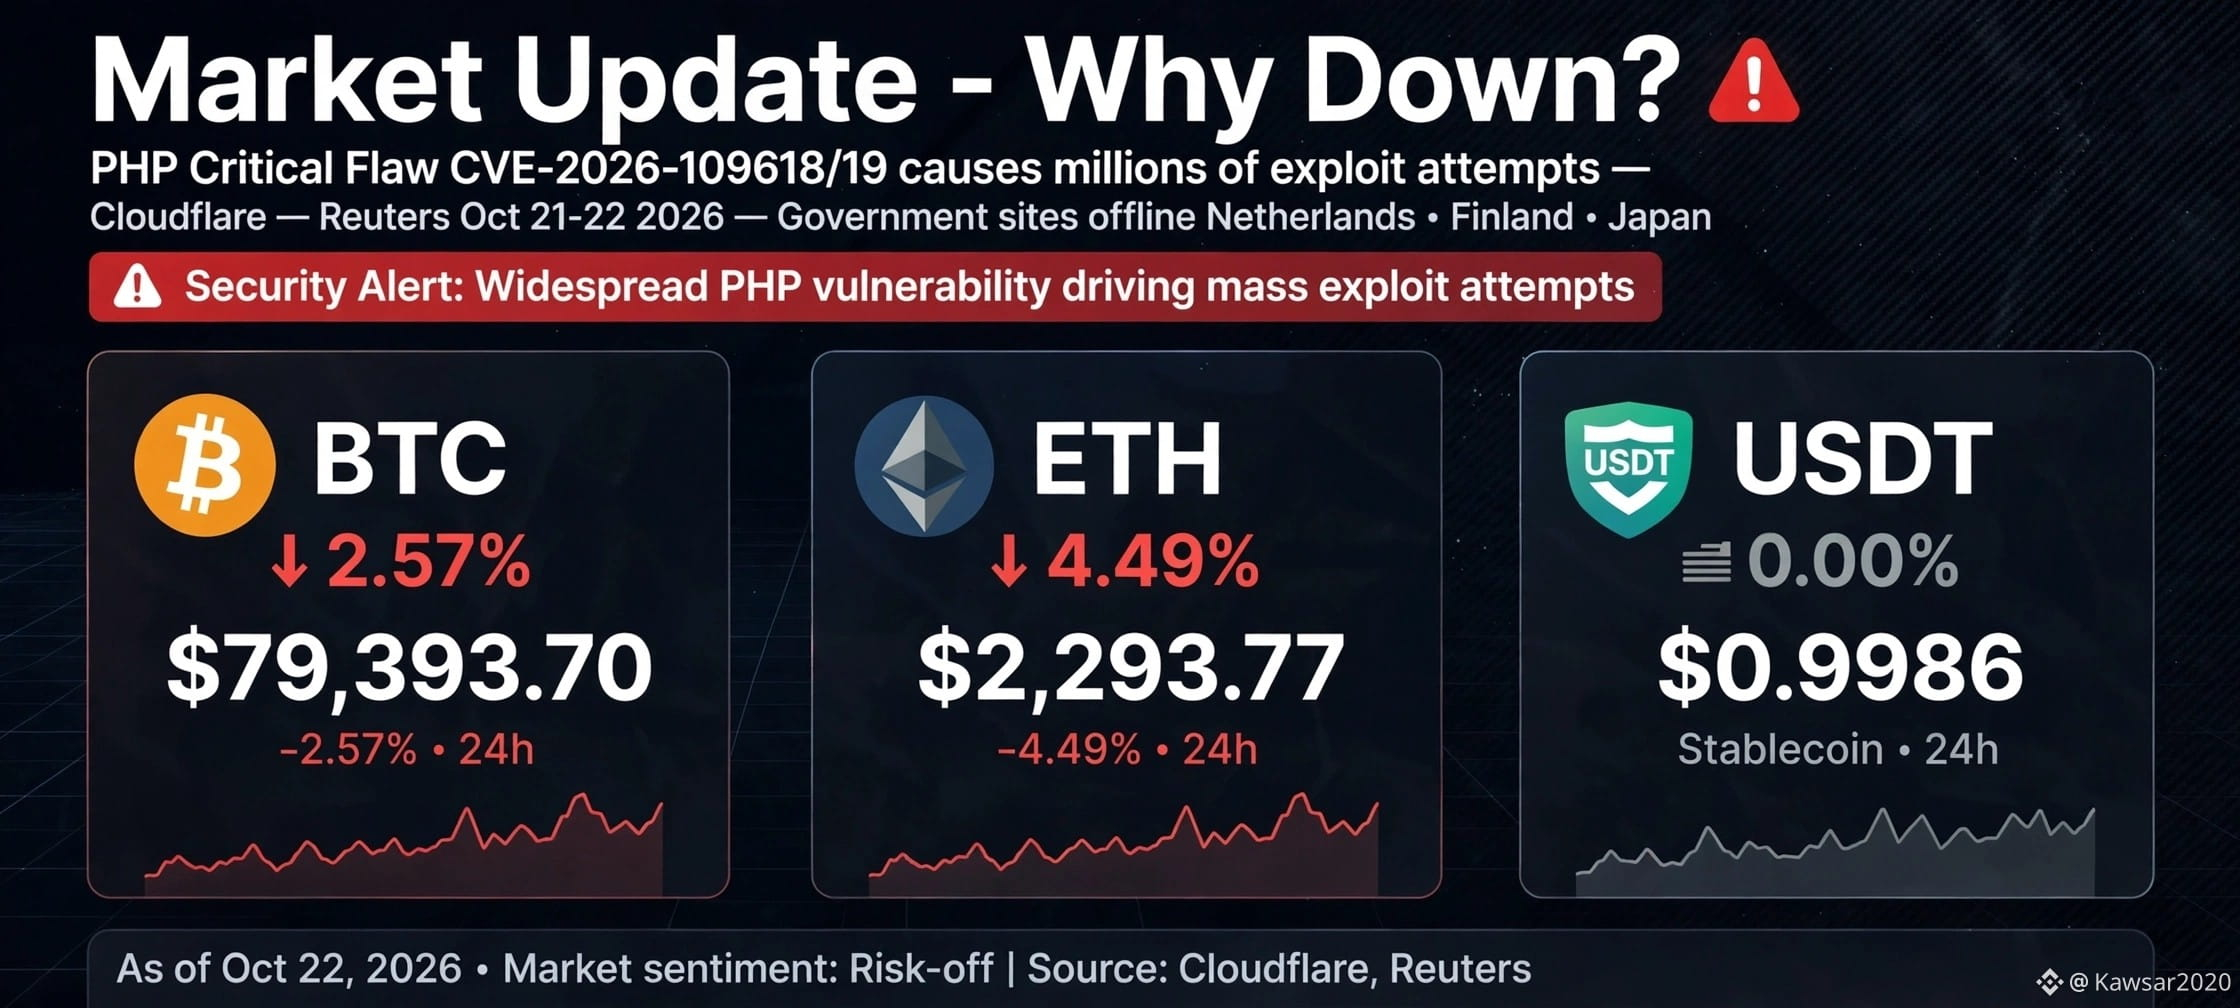
🚨 Markt-Update 🛑
Warum fällt der Markt?
Laut einem Reuters-Bericht vom 21.–22. Oktober 2026 hat Cloudflare nach zwei schwerwiegenden Sicherheitslücken in PHP Millionen von Ausnutzungsversuchen festgestellt.
In den Niederlanden, Finnland, Japan und anderen Ländern wurden einige staatliche und Finanzdienstleistungen vorsorglich offline genommen!
Aus diesem Grund und wegen der Cybersicherheitsbedrohung wurden viele wichtige Websites aller Marktbereiche geschlossen!
Damit Hacker sie nicht angreifen können! Infolgedessen sind die Auswirkungen in allen Arten von Märkten zu spüren!
Seit 2024 stehen wir vor einem Problem nach dem anderen! Kriege, Zölle und jetzt Cyberangriffe!
Das heißt: Immer wenn sich der Markt ein wenig zu erholen beginnt, taucht ein neues Problem auf! Wie dem auch sei, wir vertrauen auf Allah! InshaAllah wird etwas Gutes geschehen!
Quelle: Reuters, 21.–22. Oktober 2026; X-Beitrag von Cloudflare-CEO Matthew Prince; CERT-EU-Advisory CVE-2026-109618 & CVE-2026-109619, Schweregrad 9,2/10
Nur zu Bildungszwecken
#MarketUpdate #Crypto #PHP #CyberSecurity #siamvai
$BTC $ETH $BNB
Hamba:
Insya Allah
2
2
378

·
--
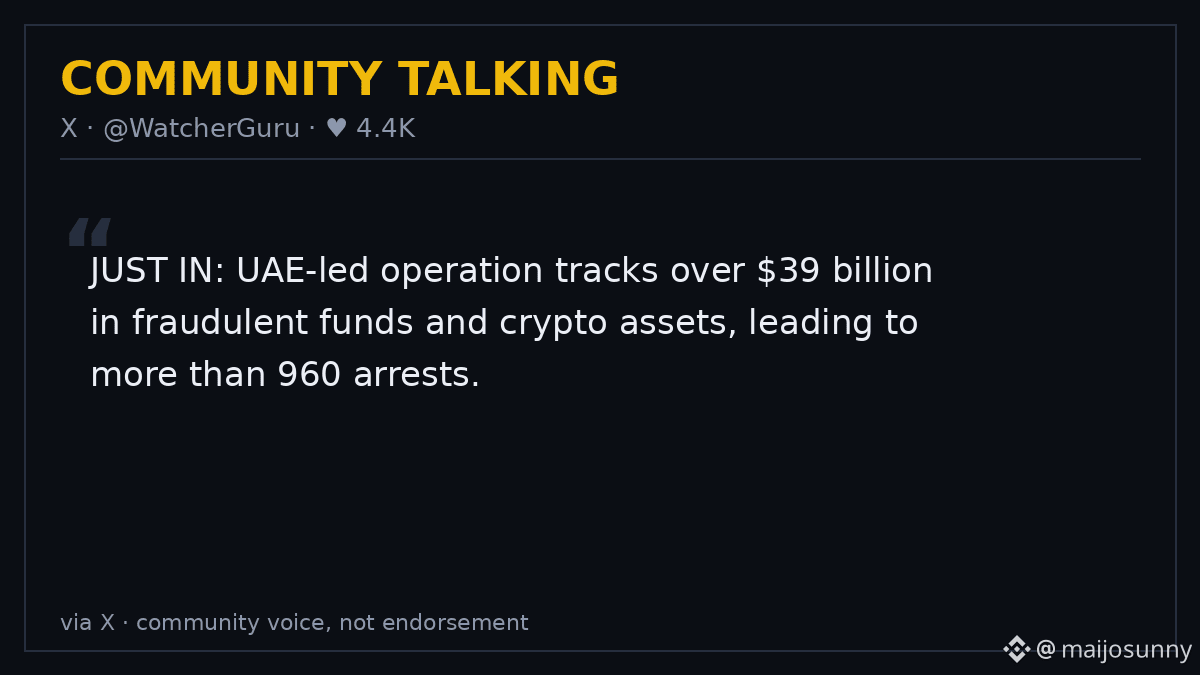
🚨 39 Mrd. $ an Betrugsgeldern. 960 Festnahmen. 30 Länder. ⚔️
Die Operation Confrontation Ghost ist gerade zu Ende gegangen: Eine von den VAE angeführte Razzia spürte illegale Gelder und Kryptowährungen im Wert von 39 Mrd. $ auf, vereitelte 123,7 Mio. Betrugsversuche und durchsuchte 29 Betrugsanlagen (Innenministerium der VAE, 22. Okt.).
Warum die Kryptobranche das interessieren sollte: 13 Privatunternehmen, darunter Crypto.com, führten gemeinsam mit Interpol On-Chain-Forensik durch, denn Betrugsgeld fließt schneller durch Mixer und Bridges, als es eine einzelne Polizeibehörde verfolgen kann.
Der Haken: Die 39 Mrd. $ wurden identifiziert, aber nicht beschlagnahmt; die Rückholung läuft noch. Die Festnahmen sind die Schlagzeile – entscheidend ist, ob die Rückverfolger den Mixern zuvorkommen.
Durchsetzung im großen Stil oder eine einmalige Schlagzeile? 👇
Keine Finanzberatung. Informiere dich selbst.
#crypto #cybersecurity #Betrug
54
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#CanMicrosoftDeliverOnAI
152,540 Aufrufe
1,218 Kommentare
2
#CanGoogleDefindItsCore
77,517 Aufrufe
840 Kommentare
3
#FOMCWatch
9.1M Aufrufe
28,493 Kommentare
4
#SKHynixUnveils$45BShareholderReturns
98 Aufrufe
5 Kommentare
5
#OSMOPlansToBurn100MTokensFromCommunityPool
3,643 Aufrufe
125 Kommentare
6
#EthereumDropsBelow$2300
12,592 Aufrufe
167 Kommentare
7
#BitcoinSlipsBelow$80KAgain
35,763 Aufrufe
133 Kommentare
8
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
79,671 Aufrufe
946 Kommentare
9
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
14,223 Aufrufe
102 Kommentare
10
#BitmineAdds10452ETH
132,501 Aufrufe
1,369 Kommentare