
Ich hatte nicht erwartet, dass die Bitget-Situation eine so ernste Debatte auslöst.
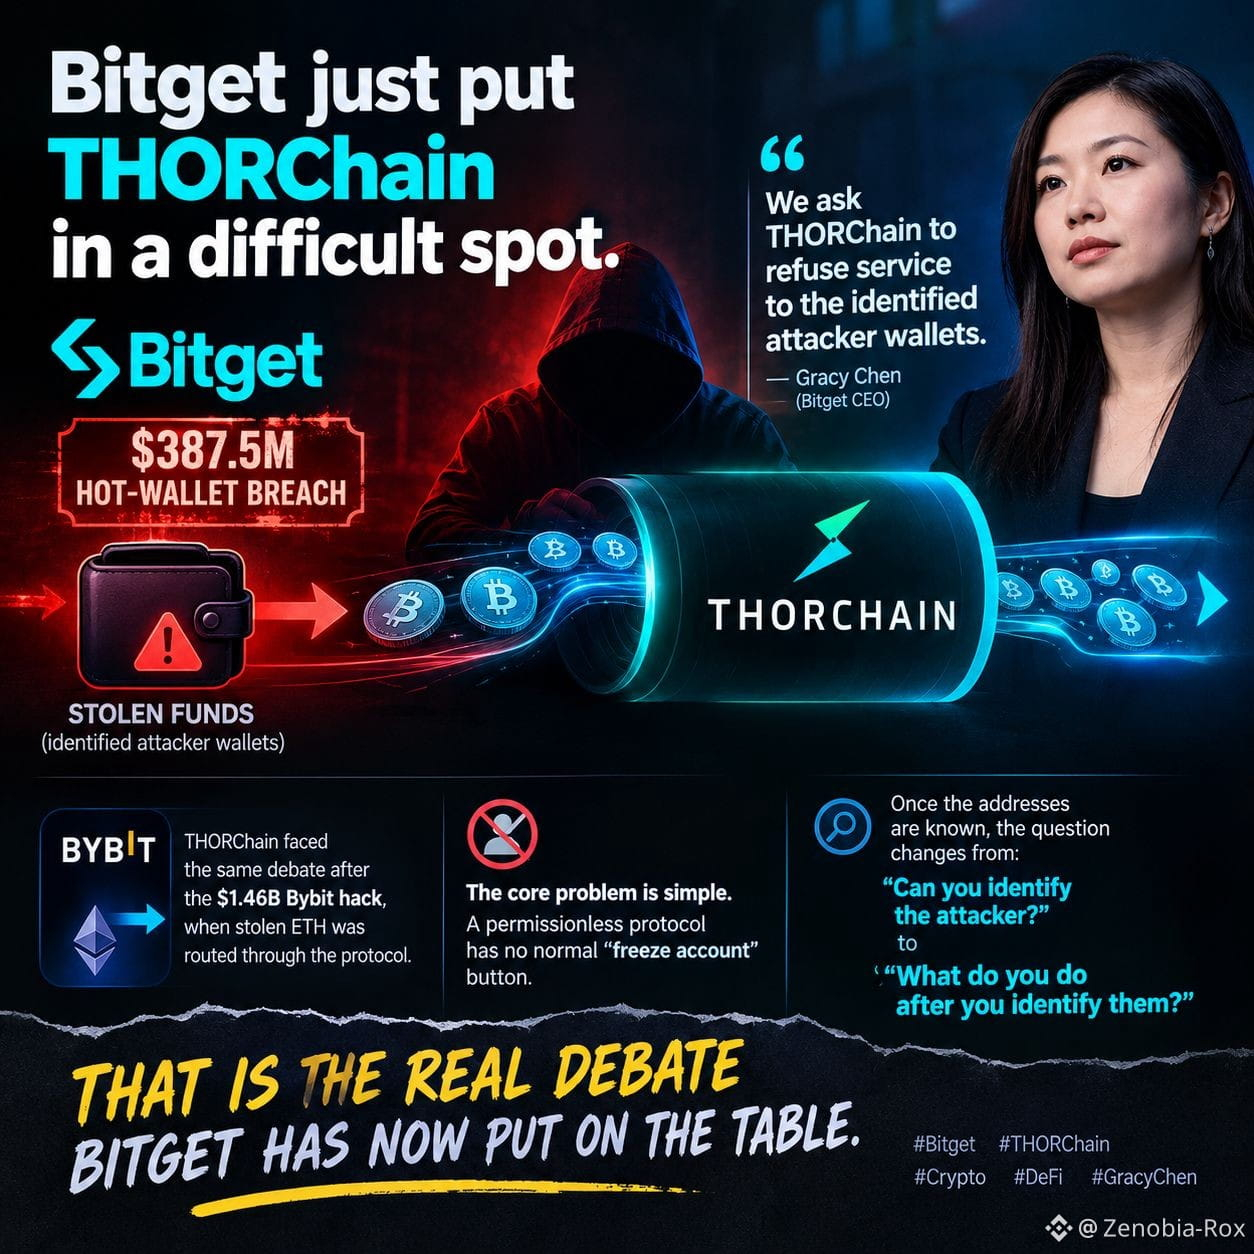
Nach dem gemeldeten Hot-Wallet-Betrug in Höhe von 387,5 Mio. $ wurden gestohlene Gelder über THORChain verschoben, was das Protokoll in eine schwierige Lage brachte.
Nun fordert Gracy Chen THORChain öffentlich auf, Swaps abzulehnen, die Swap-Vorgänge mit identifizierten Angreifer-Wallets beinhalten.
Und ehrlich gesagt, das verändert die Diskussion.
Ein permissionless (bedingungslos zugängliches) Protokoll ist darauf ausgelegt, neutral zu bleiben. Aber bedeutet Neutralität noch immer, dass man deren Swaps verarbeitet, wenn bestimmte Wallets öffentlich als mit einem Hack verknüpft identifiziert wurden?
THORChain stand nach dem 1,46 Mrd. $ Bybit-Hack vor einer ähnlichen Kontroverse, als gestohlene Assets über das Netzwerk geleitet wurden.
Die unbequeme Frage ist nicht, ob der Angreifer identifiziert werden kann.
Sondern was passiert, nachdem er identifiziert wurde.
Diese Grenze zwischen permissionloser Infrastruktur und Verantwortung ist gerade deutlich schwieriger zu definieren geworden.
#Bitget #ThorchainDeFi #Crypto #DeFi #GracyChen