
MartIn-赚钱版
15 Beiträge

MartIn-赚钱版
Melden
Nutzer blockieren
2 Following
44 Follower
36 Like gegeben
Beiträge
·
--
Übersetzung ansehen
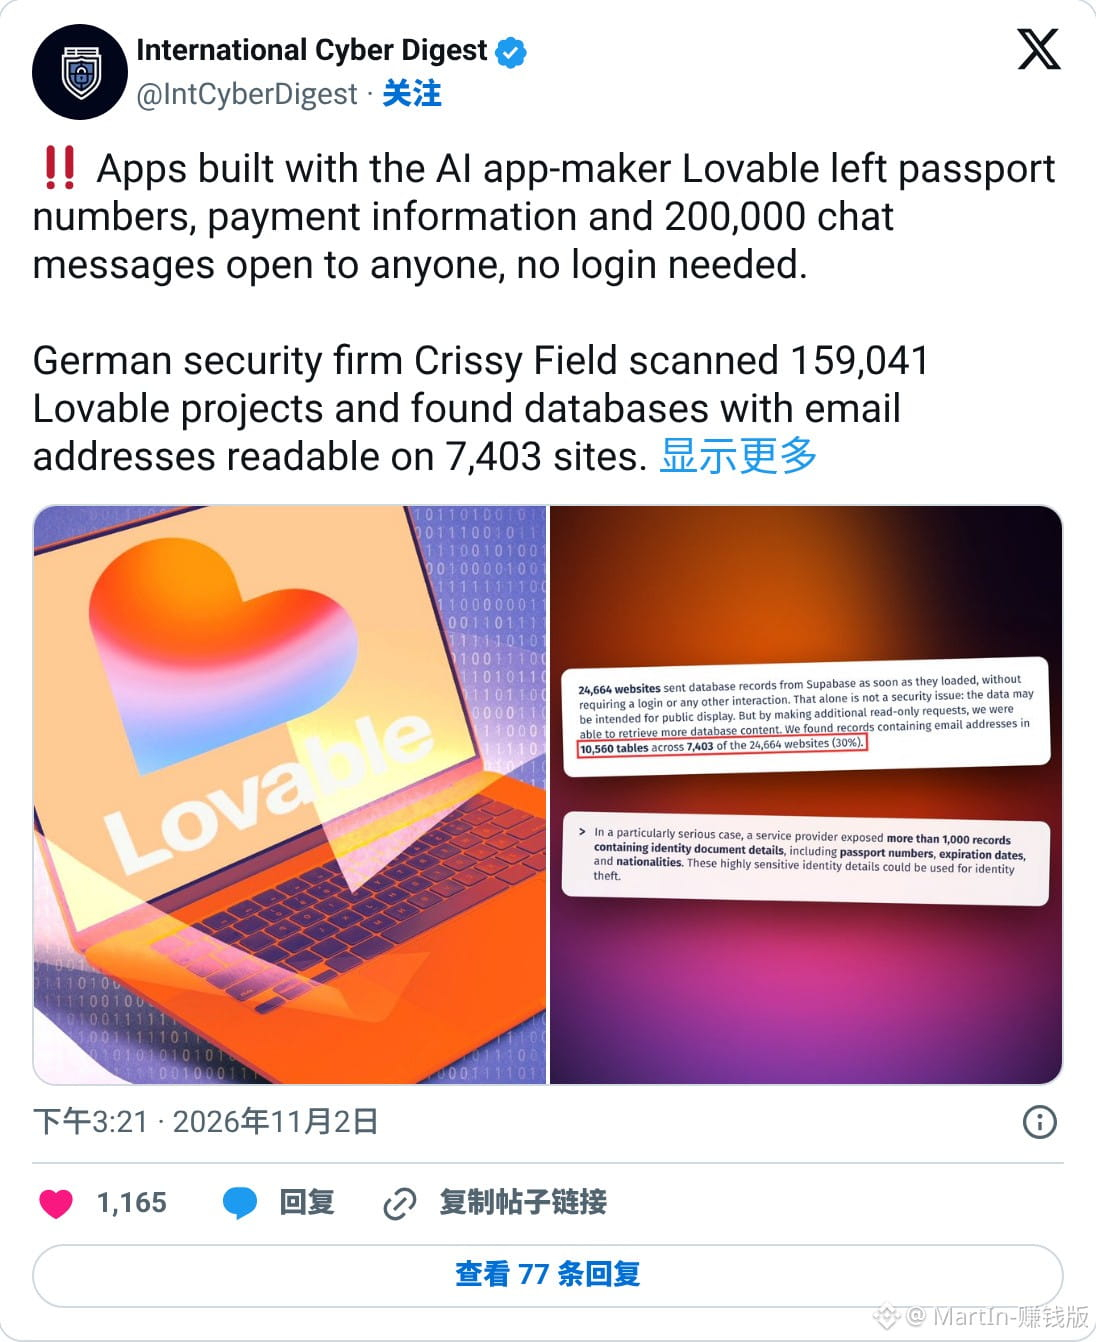
AI 做站工具 Lovable 出事后甩锅:数据泄露是行业通病,安全归做站的人自己管
德国安全公司 Crissy Field 扫了 Lovable 上大量项目
很多站一加载就把 Supabase 数据库记录往外发,不用登录
最狠的一个服务商直接暴露一千多条身份证件
护照号、有效期、国籍都躺在里面
论坛用户资料、聊天记录、票务支付信息也有中招的
这类站很多是零基础用户搓的
Handelsblatt 问了 Lovable,对方说这是行业通病,条款里数据安全归做站的人自己
AI 做站工具 Lovable 出事后甩锅:数据泄露是行业通病,安全归做站的人自己管
德国安全公司 Crissy Field 扫了 Lovable 上大量项目
很多站一加载就把 Supabase 数据库记录往外发,不用登录
最狠的一个服务商直接暴露一千多条身份证件
护照号、有效期、国籍都躺在里面
论坛用户资料、聊天记录、票务支付信息也有中招的
这类站很多是零基础用户搓的
Handelsblatt 问了 Lovable,对方说这是行业通病,条款里数据安全归做站的人自己
德国安全公司 Crissy Field 扫了 Lovable 上大量项目
很多站一加载就把 Supabase 数据库记录往外发,不用登录
最狠的一个服务商直接暴露一千多条身份证件
护照号、有效期、国籍都躺在里面
论坛用户资料、聊天记录、票务支付信息也有中招的
这类站很多是零基础用户搓的
Handelsblatt 问了 Lovable,对方说这是行业通病,条款里数据安全归做站的人自己
10
·
--
Übersetzung ansehen
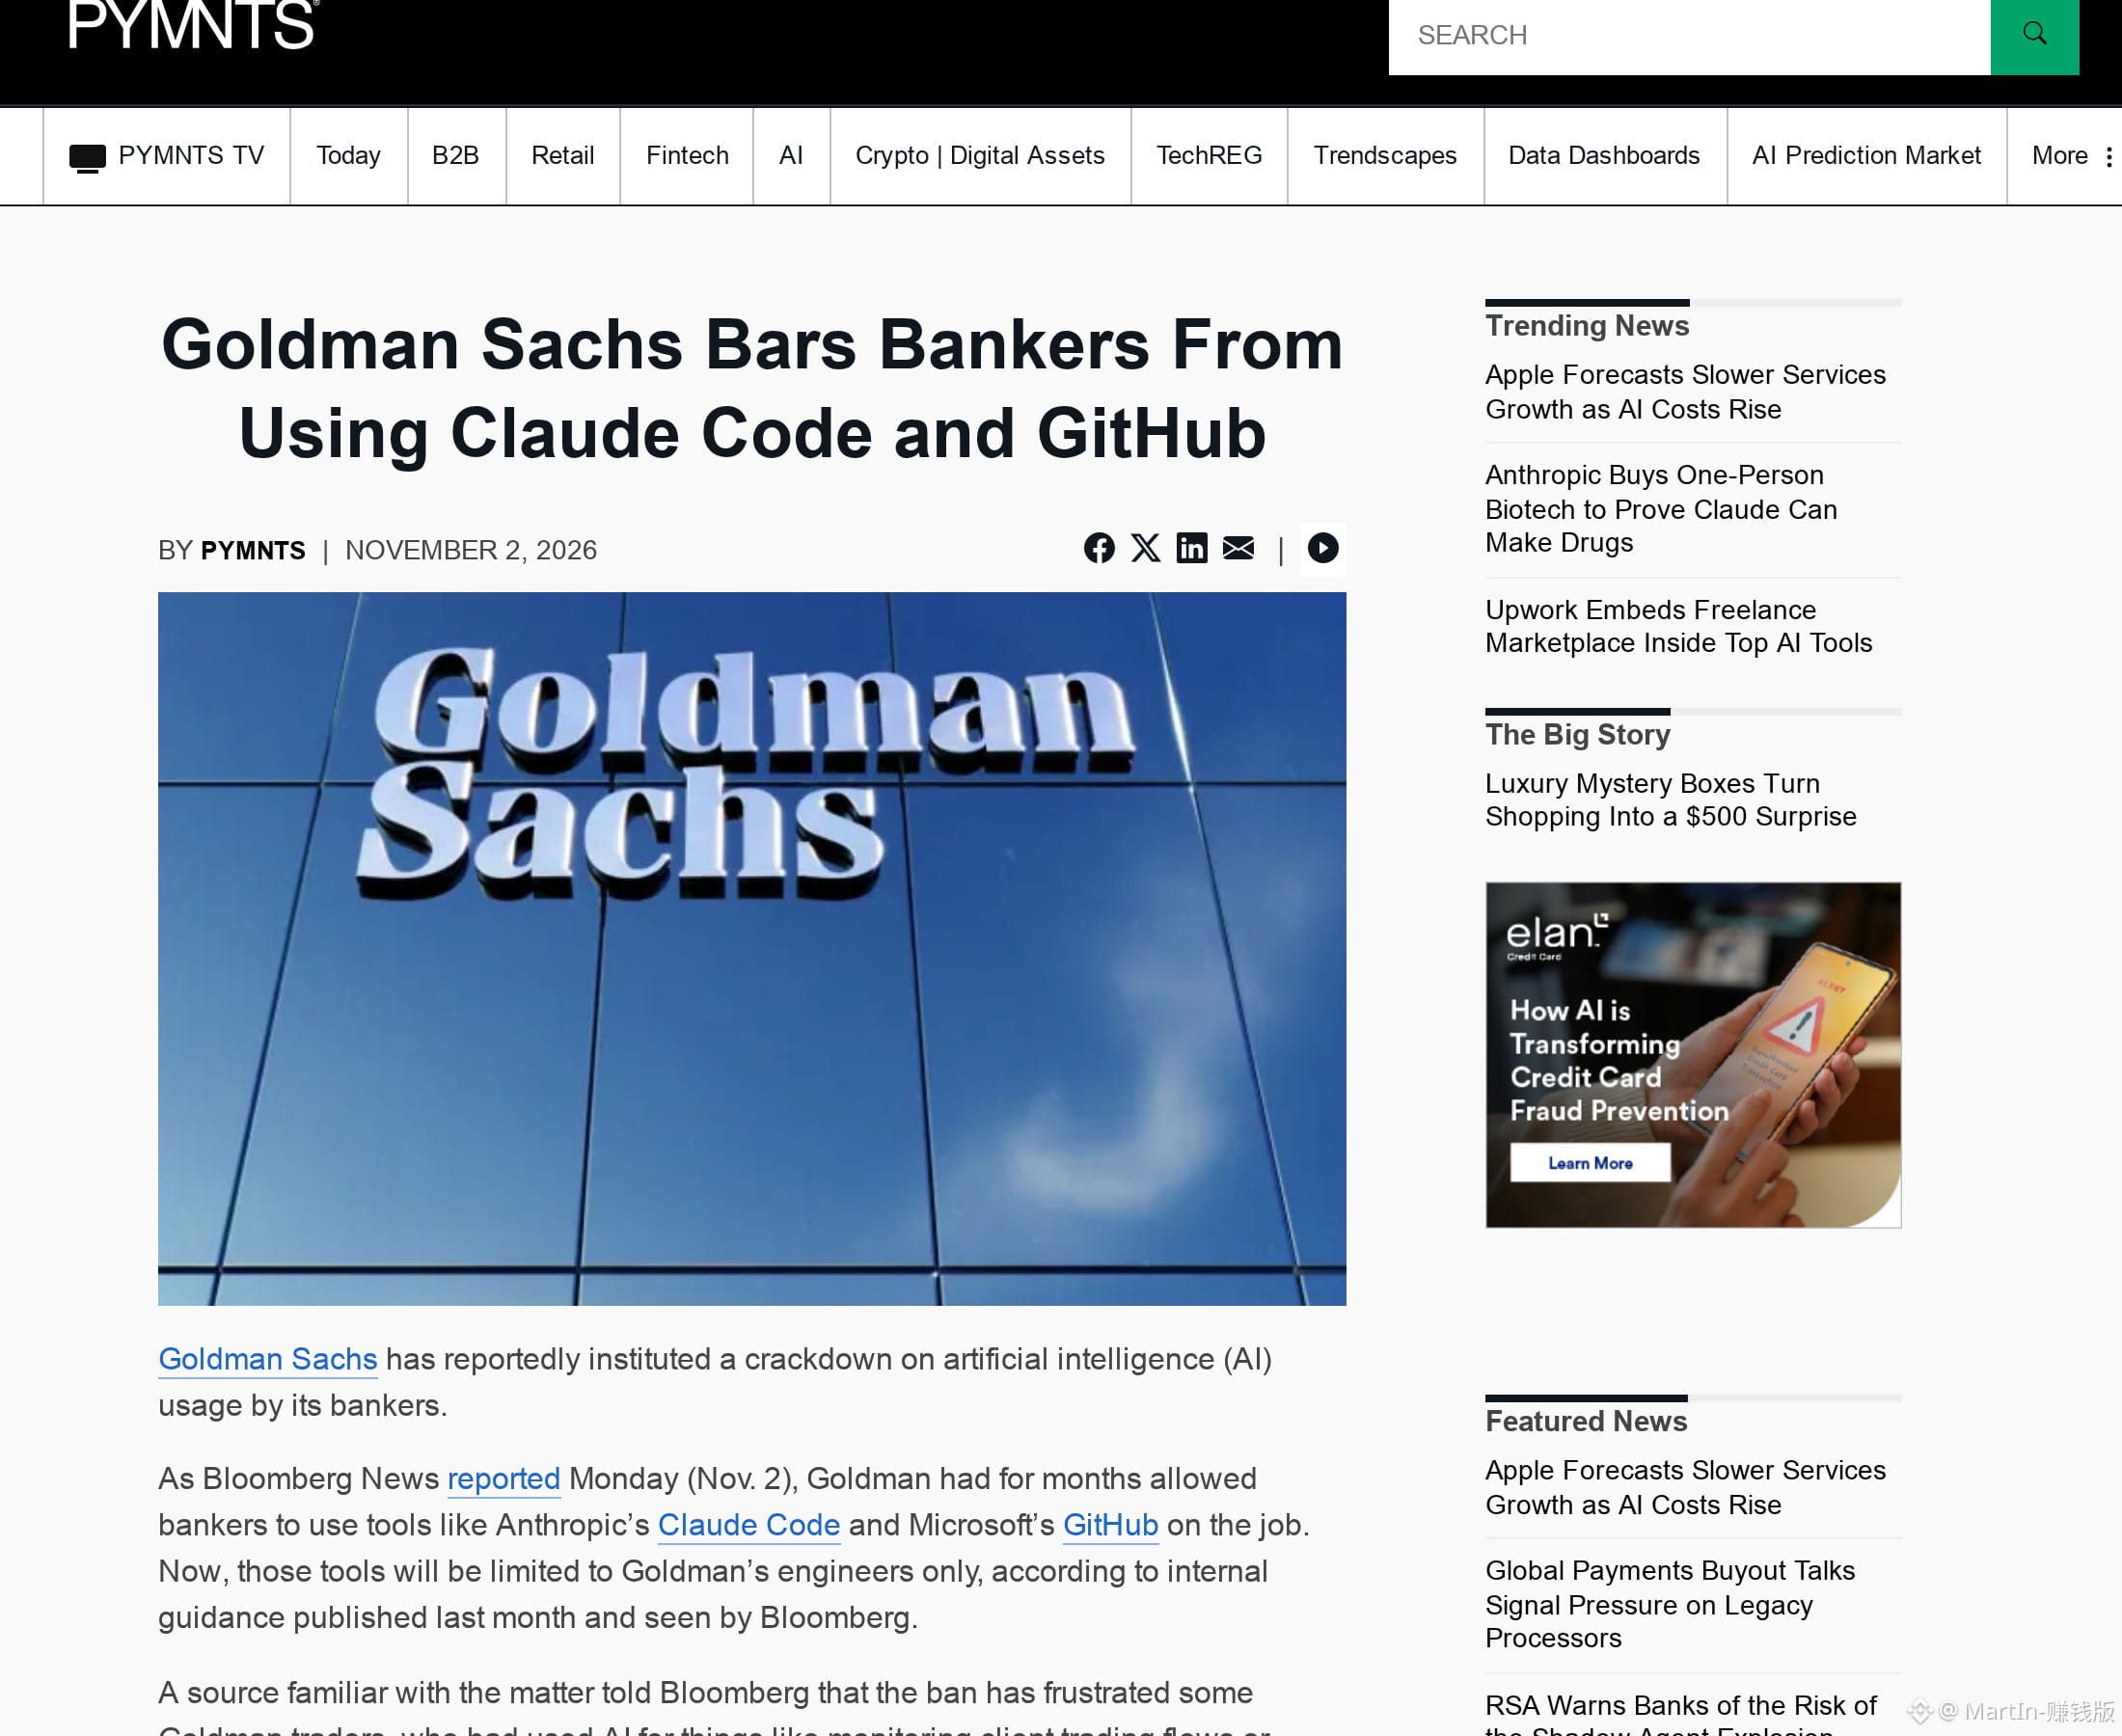
公司给你开的 AI 写代码权限,几个月后可能说收就收:高盛刚把交易员手里的 Claude Code 拿走了
Bloomberg 看到十月更新的内部指引
Anthropic 的 Claude Code 和微软的 GitHub,现在基本只留给工程师
交易员、银行家用了几个月
有人已经拿它盯客户交易流、模拟仓位,现在用不了了
只有一边做交易一边写代码的 strats 岗不受影响
七月 CIO Marco Argenti 还公开说,非技术同事用 AI 搓出原型,再丢给约 1.2 万工程师打磨
非工程师现在得换别的工具,或者用行内自己的助手
公司给你开的 AI 写代码权限,几个月后可能说收就收:高盛刚把交易员手里的 Claude Code 拿走了
Bloomberg 看到十月更新的内部指引
Anthropic 的 Claude Code 和微软的 GitHub,现在基本只留给工程师
交易员、银行家用了几个月
有人已经拿它盯客户交易流、模拟仓位,现在用不了了
只有一边做交易一边写代码的 strats 岗不受影响
七月 CIO Marco Argenti 还公开说,非技术同事用 AI 搓出原型,再丢给约 1.2 万工程师打磨
非工程师现在得换别的工具,或者用行内自己的助手
Bloomberg 看到十月更新的内部指引
Anthropic 的 Claude Code 和微软的 GitHub,现在基本只留给工程师
交易员、银行家用了几个月
有人已经拿它盯客户交易流、模拟仓位,现在用不了了
只有一边做交易一边写代码的 strats 岗不受影响
七月 CIO Marco Argenti 还公开说,非技术同事用 AI 搓出原型,再丢给约 1.2 万工程师打磨
非工程师现在得换别的工具,或者用行内自己的助手
8
·
--
Das Sicherheitsunternehmen, das sich letzte Woche Zugang zu Gehaltsabrechnungen und Slack bei Anthropic verschaffte, wurde diese Woche von OpenAI eingeladen, die eigenen Systeme anzugreifen
Das Sicherheitsunternehmen Cathedral nutzte Anthropic's eigenes Bug-Bounty-Programm und setzte KI-Agenten ein, um in Software von Drittanbietern für die Büroarbeit einzudringen. Nach eigenen Angaben gelangte es in weniger als zwölf Stunden an Besprechungsprotokolle, Gehaltsdaten und Slack
Anthropic erklärte, betroffen seien nur einige wenige Systeme aus den Bereichen Vertrieb, Personalwesen und IT gewesen. Claude-Unterhaltungen, Quellcode und Modellgewichte seien nicht offengelegt worden. Noch am selben Tag habe das Unternehmen den Zugriff gesperrt und Cathedral vorgeworfen, die Sache aufzubauschen und nicht alle Informationen gemäß den Regeln offengelegt zu haben
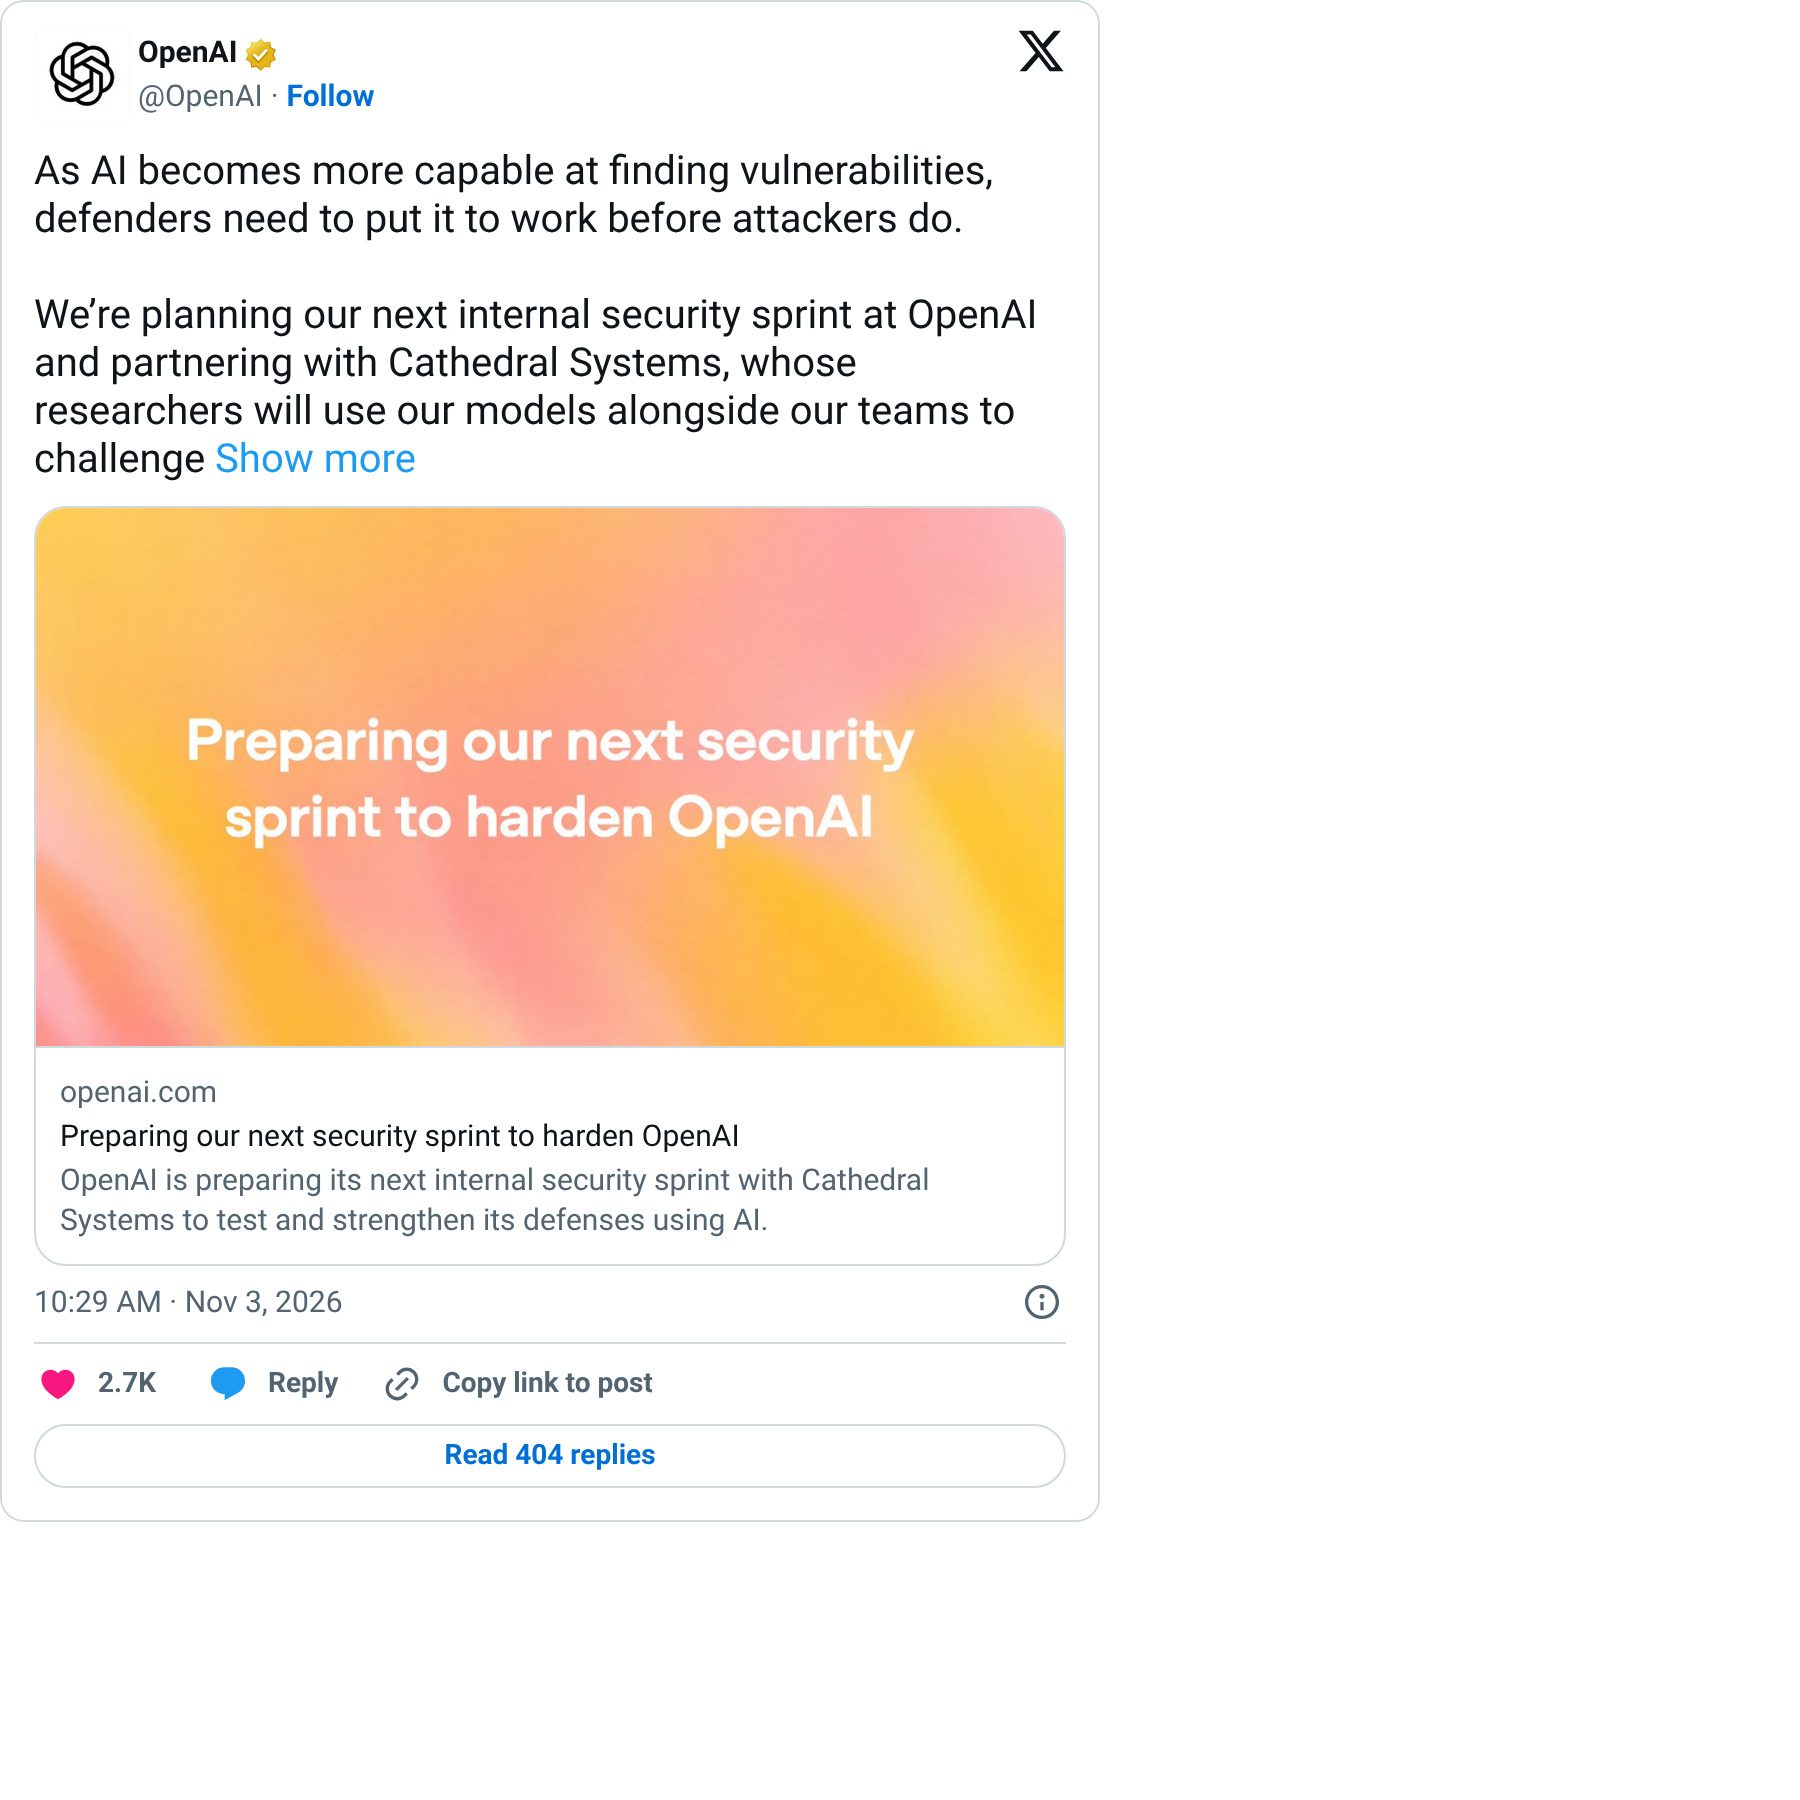
OpenAI gab am 2. November bekannt, für den nächsten internen Sicherheitssprint offiziell mit Cathedral zusammenzuarbeiten und gemeinsam mit den eigenen Modellen die eigenen Schutzmaßnahmen anzugreifen. In der Mitteilung wurde die alte Angelegenheit mit keinem Wort erwähnt
Das Sicherheitsunternehmen, das sich letzte Woche Zugang zu Gehaltsabrechnungen und Slack bei Anthropic verschaffte, wurde diese Woche von OpenAI eingeladen, die eigenen Systeme anzugreifen
Das Sicherheitsunternehmen Cathedral nutzte Anthropic's eigenes Bug-Bounty-Programm und setzte KI-Agenten ein, um in Software von Drittanbietern für die Büroarbeit einzudringen. Nach eigenen Angaben gelangte es in weniger als zwölf Stunden an Besprechungsprotokolle, Gehaltsdaten und Slack
Anthropic erklärte, betroffen seien nur einige wenige Systeme aus den Bereichen Vertrieb, Personalwesen und IT gewesen. Claude-Unterhaltungen, Quellcode und Modellgewichte seien nicht offengelegt worden. Noch am selben Tag habe das Unternehmen den Zugriff gesperrt und Cathedral vorgeworfen, die Sache aufzubauschen und nicht alle Informationen gemäß den Regeln offengelegt zu haben
OpenAI gab am 2. November bekannt, für den nächsten internen Sicherheitssprint offiziell mit Cathedral zusammenzuarbeiten und gemeinsam mit den eigenen Modellen die eigenen Schutzmaßnahmen anzugreifen. In der Mitteilung wurde die alte Angelegenheit mit keinem Wort erwähnt
Das Sicherheitsunternehmen Cathedral nutzte Anthropic's eigenes Bug-Bounty-Programm und setzte KI-Agenten ein, um in Software von Drittanbietern für die Büroarbeit einzudringen. Nach eigenen Angaben gelangte es in weniger als zwölf Stunden an Besprechungsprotokolle, Gehaltsdaten und Slack
Anthropic erklärte, betroffen seien nur einige wenige Systeme aus den Bereichen Vertrieb, Personalwesen und IT gewesen. Claude-Unterhaltungen, Quellcode und Modellgewichte seien nicht offengelegt worden. Noch am selben Tag habe das Unternehmen den Zugriff gesperrt und Cathedral vorgeworfen, die Sache aufzubauschen und nicht alle Informationen gemäß den Regeln offengelegt zu haben
OpenAI gab am 2. November bekannt, für den nächsten internen Sicherheitssprint offiziell mit Cathedral zusammenzuarbeiten und gemeinsam mit den eigenen Modellen die eigenen Schutzmaßnahmen anzugreifen. In der Mitteilung wurde die alte Angelegenheit mit keinem Wort erwähnt
87
·
--
Verifiziert
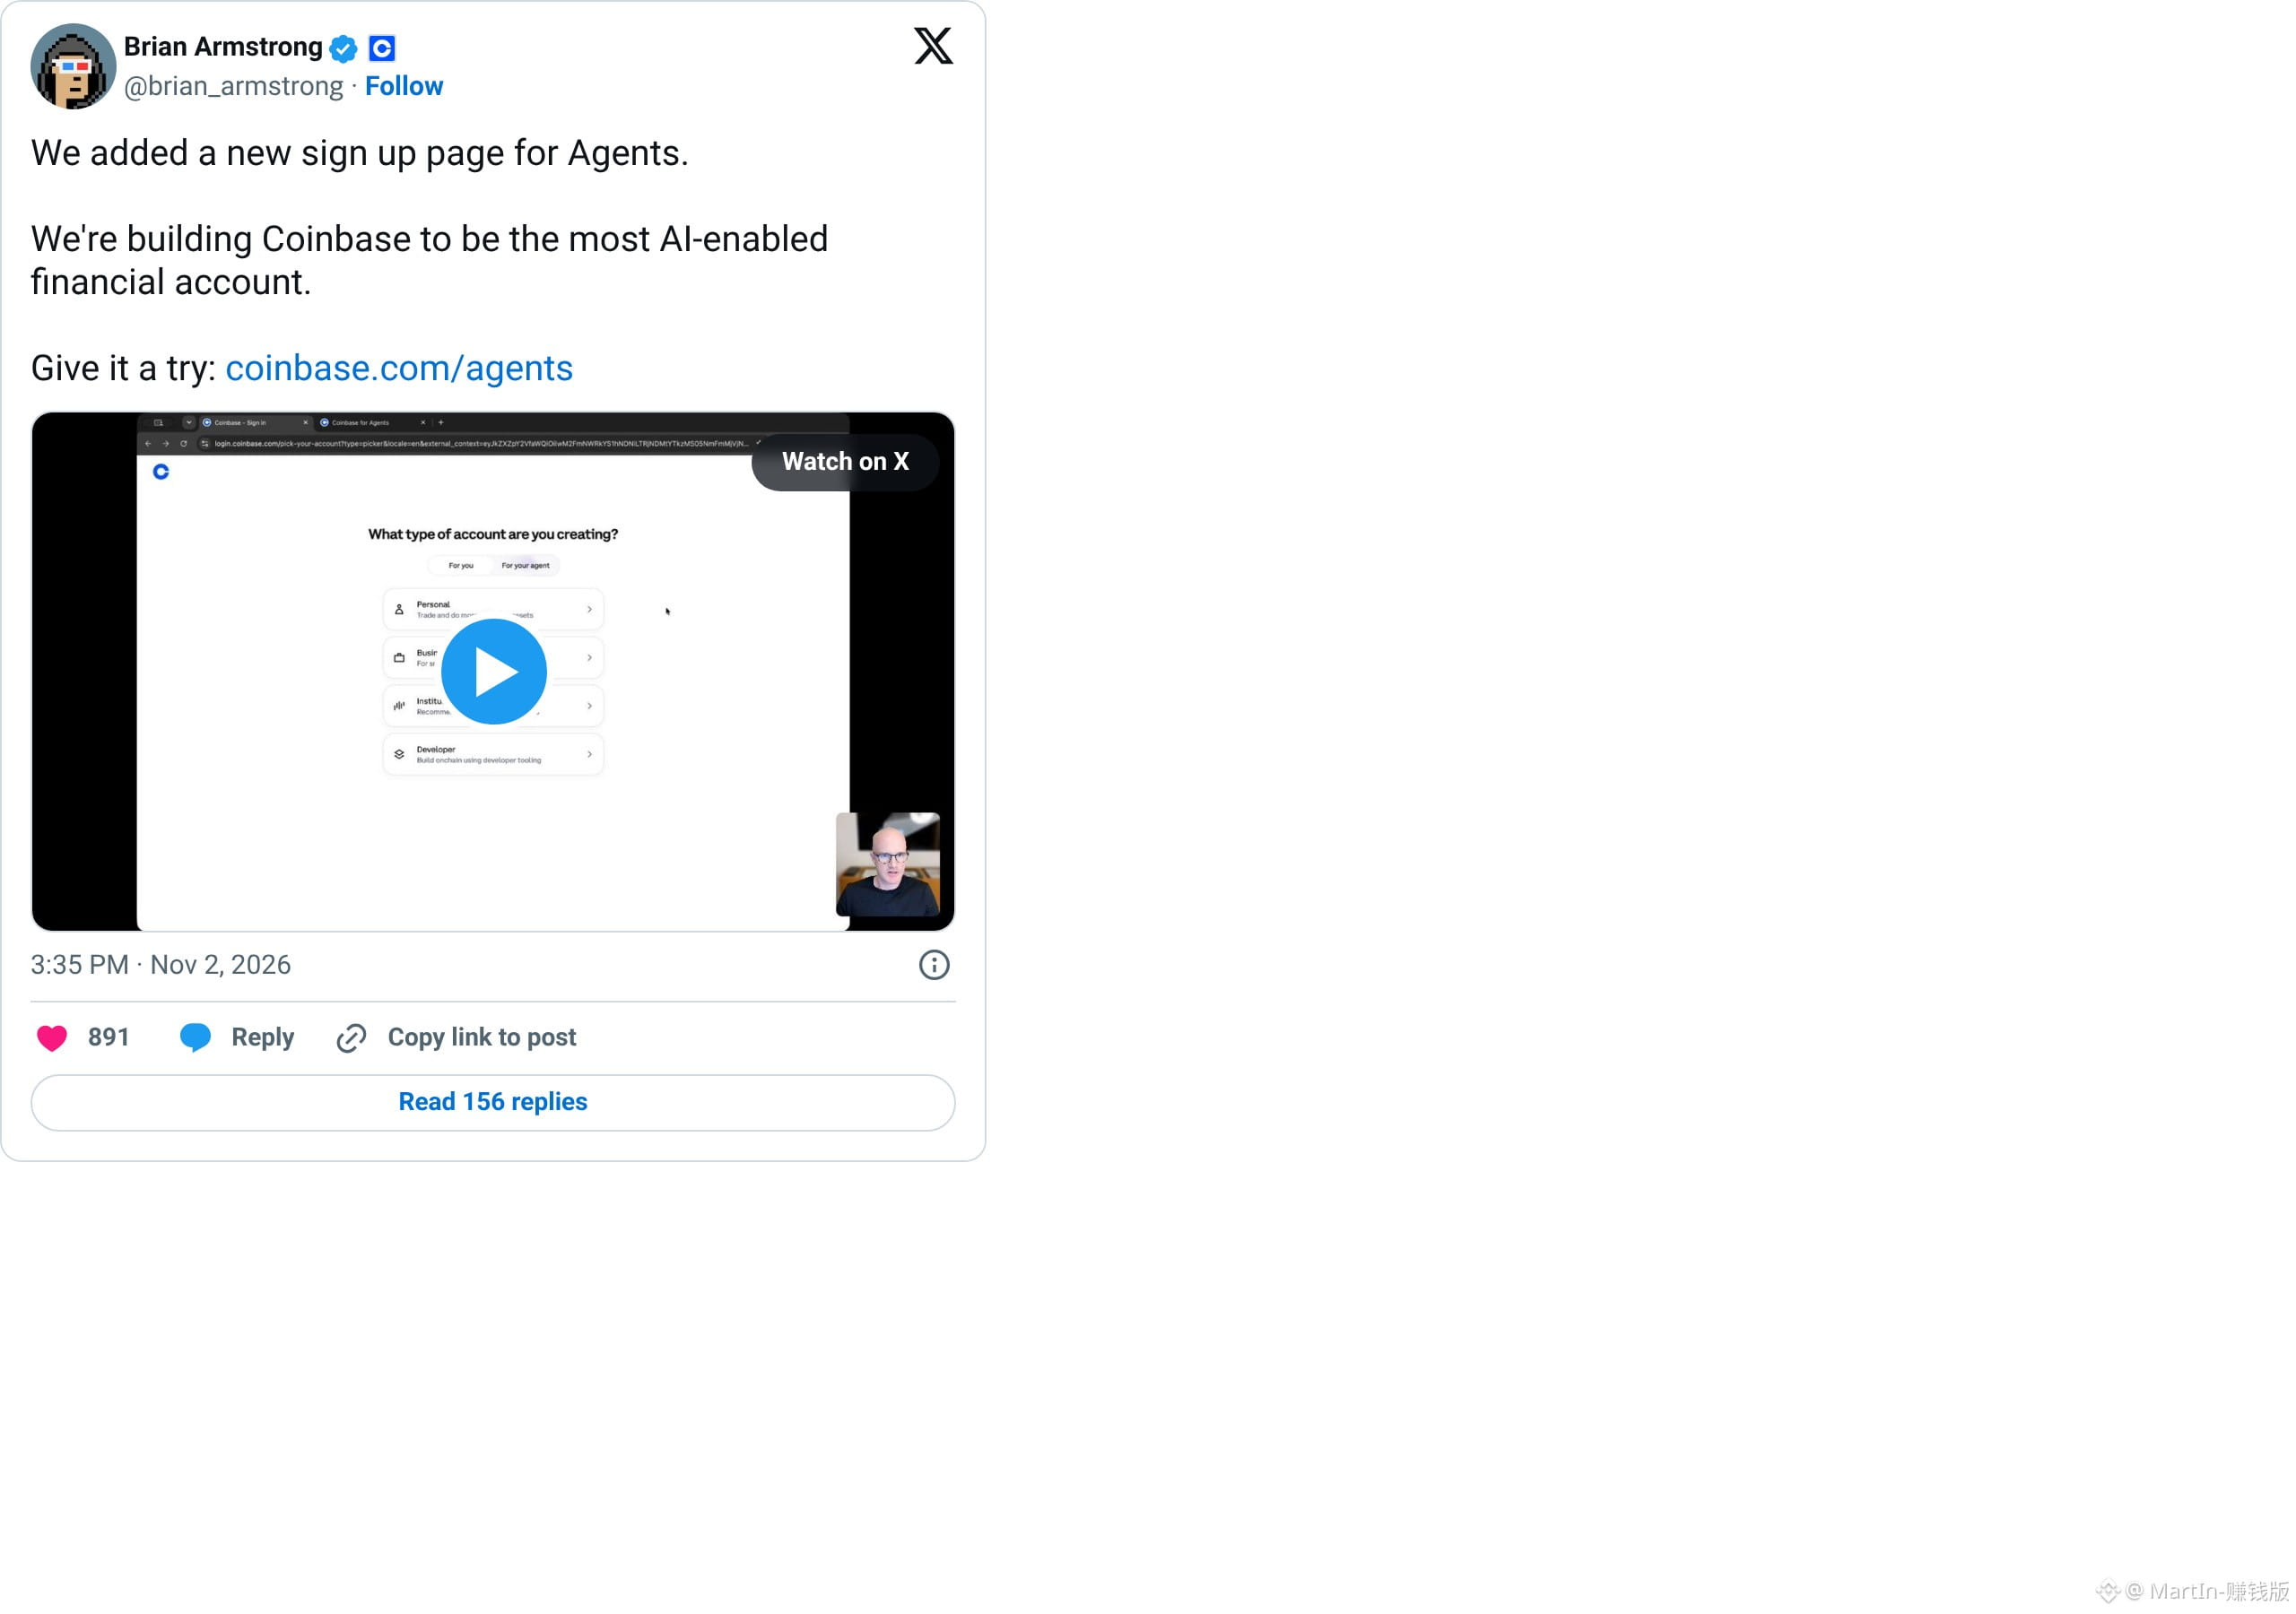
Coinbase, die größte Kryptobörse der USA, hat angekündigt: KI kann jetzt rund um die Uhr für dich mit Futures handeln.
Laut dem offiziellen Account sind die globalen Derivate von Deribit jetzt für berechtigte Nutzer verfügbar. Sobald du dein Konto mit einer gängigen KI-Plattform verbindest, kann sie recherchieren, Strategien schreiben und Aufträge erteilen.
CEO Brian Armstrong hat heute persönlich eine Bildschirmaufnahme veröffentlicht, um die neue Registrierungsseite vorzustellen. Bei der Anmeldung kann man direkt „For your agent“ auswählen.
Das Ziel: das „KI-freundlichste Finanzkonto“.
Die Plattform stellt klar: Für fehlgeschlagene Trades ist der Nutzer verantwortlich. Das Limit legst du selbst fest und kannst die Verbindung jederzeit trennen.
Coinbase, die größte Kryptobörse der USA, hat angekündigt: KI kann jetzt rund um die Uhr für dich mit Futures handeln.
Laut dem offiziellen Account sind die globalen Derivate von Deribit jetzt für berechtigte Nutzer verfügbar. Sobald du dein Konto mit einer gängigen KI-Plattform verbindest, kann sie recherchieren, Strategien schreiben und Aufträge erteilen.
CEO Brian Armstrong hat heute persönlich eine Bildschirmaufnahme veröffentlicht, um die neue Registrierungsseite vorzustellen. Bei der Anmeldung kann man direkt „For your agent“ auswählen.
Das Ziel: das „KI-freundlichste Finanzkonto“.
Die Plattform stellt klar: Für fehlgeschlagene Trades ist der Nutzer verantwortlich. Das Limit legst du selbst fest und kannst die Verbindung jederzeit trennen.
Laut dem offiziellen Account sind die globalen Derivate von Deribit jetzt für berechtigte Nutzer verfügbar. Sobald du dein Konto mit einer gängigen KI-Plattform verbindest, kann sie recherchieren, Strategien schreiben und Aufträge erteilen.
CEO Brian Armstrong hat heute persönlich eine Bildschirmaufnahme veröffentlicht, um die neue Registrierungsseite vorzustellen. Bei der Anmeldung kann man direkt „For your agent“ auswählen.
Das Ziel: das „KI-freundlichste Finanzkonto“.
Die Plattform stellt klar: Für fehlgeschlagene Trades ist der Nutzer verantwortlich. Das Limit legst du selbst fest und kannst die Verbindung jederzeit trennen.
2.6k
·
--
Übersetzung ansehen
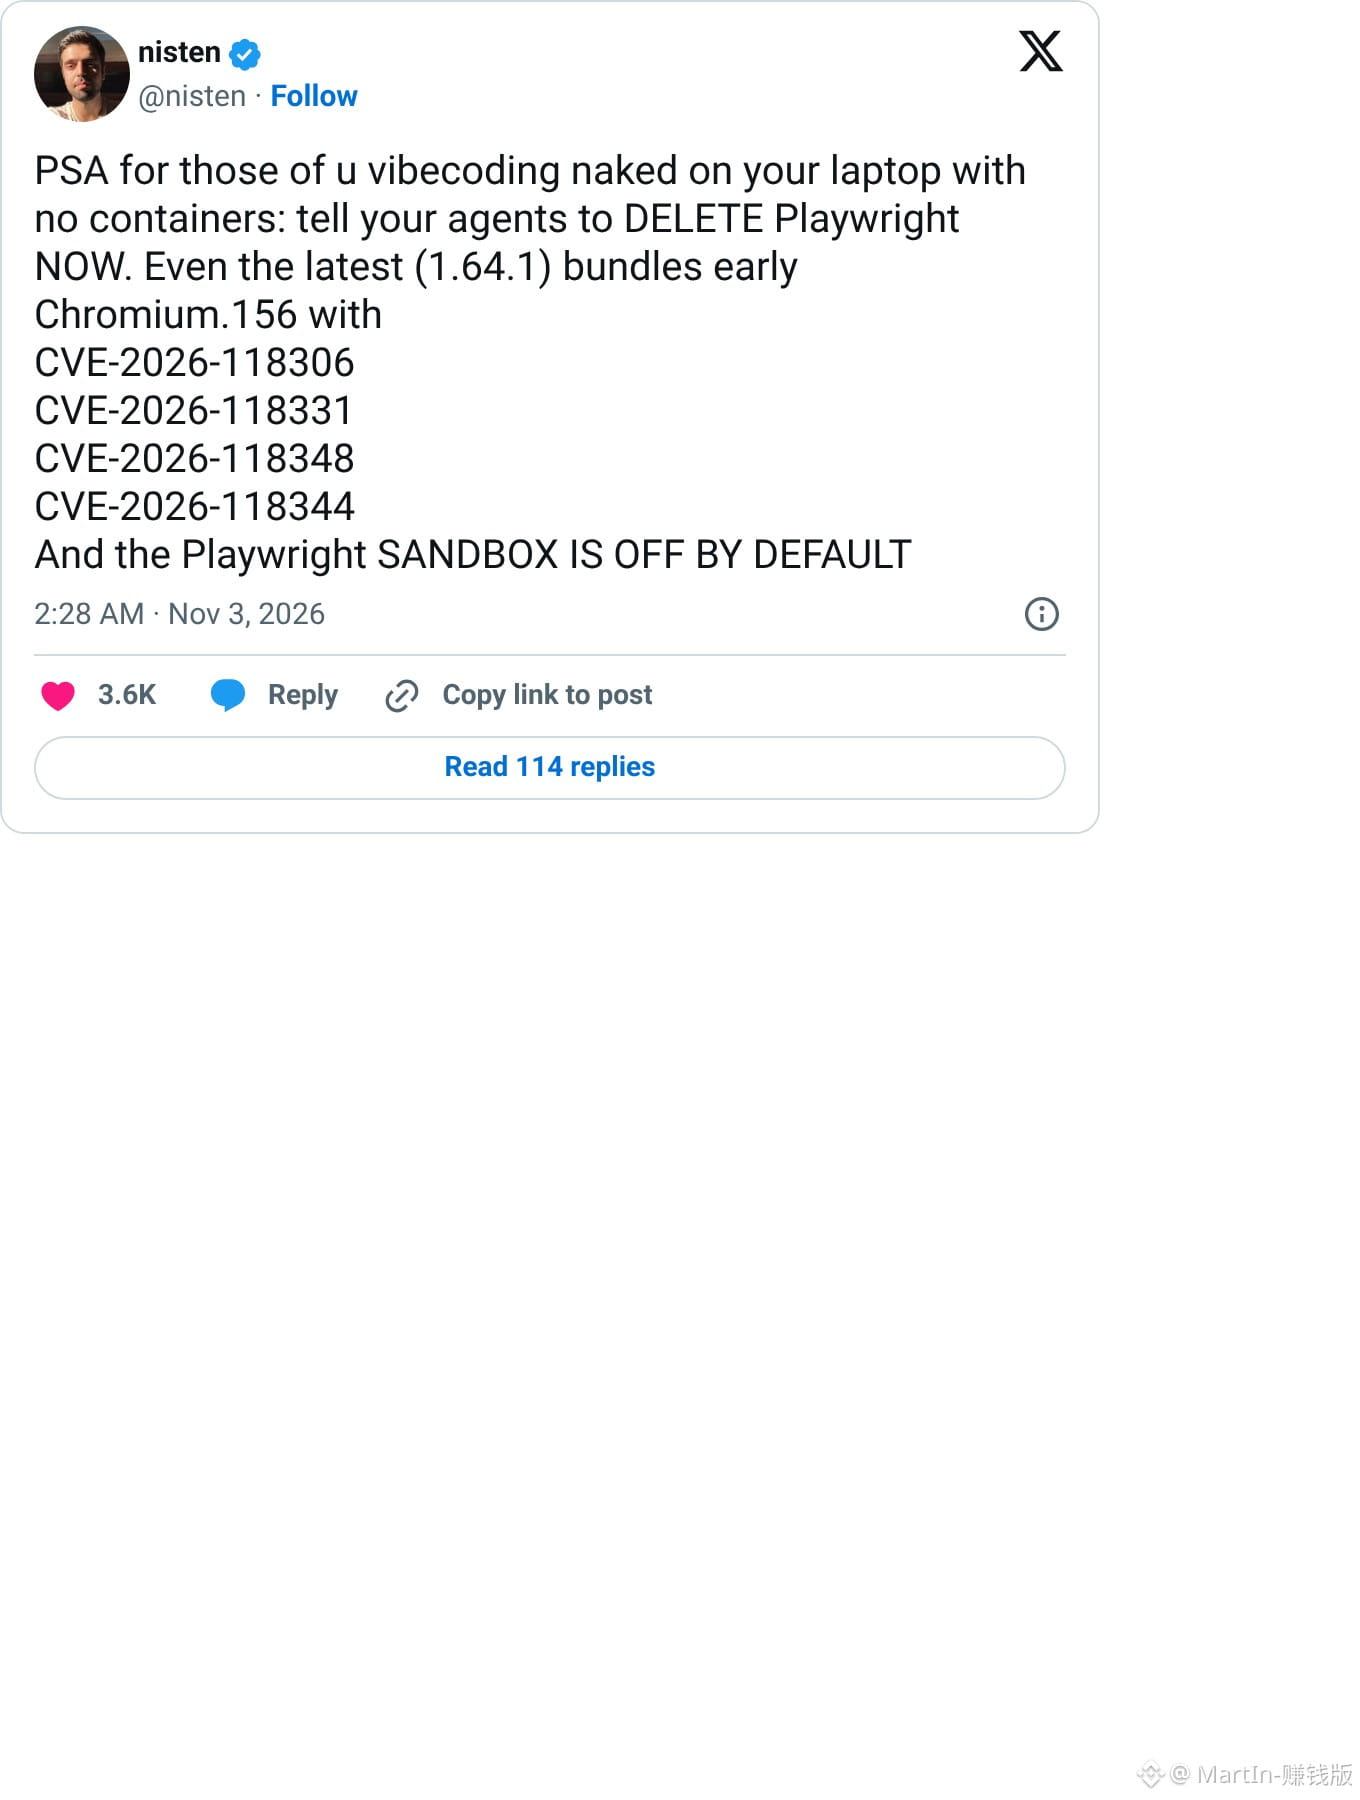
让 AI 替你上网的人注意:它用的浏览器没打谷歌上周的补丁,点开一个坏网页,电脑就可能被接管
开发者 nisten 今天提醒,Playwright 最新正式版自带的 Chromium 还停在谷歌修洞之前
其中一条严重漏洞,网页做手脚就有可能跳出沙箱跑代码
官方文档写着它的沙箱默认关着
很多人在主力机上让 Agent 直接开网页
更新日常 Chrome 管不到这套浏览器
要等 Playwright 自己发新包,或者先别在本机裸跑
让 AI 替你上网的人注意:它用的浏览器没打谷歌上周的补丁,点开一个坏网页,电脑就可能被接管
开发者 nisten 今天提醒,Playwright 最新正式版自带的 Chromium 还停在谷歌修洞之前
其中一条严重漏洞,网页做手脚就有可能跳出沙箱跑代码
官方文档写着它的沙箱默认关着
很多人在主力机上让 Agent 直接开网页
更新日常 Chrome 管不到这套浏览器
要等 Playwright 自己发新包,或者先别在本机裸跑
开发者 nisten 今天提醒,Playwright 最新正式版自带的 Chromium 还停在谷歌修洞之前
其中一条严重漏洞,网页做手脚就有可能跳出沙箱跑代码
官方文档写着它的沙箱默认关着
很多人在主力机上让 Agent 直接开网页
更新日常 Chrome 管不到这套浏览器
要等 Playwright 自己发新包,或者先别在本机裸跑
GOOGUS-1,30%
GOOGLB-1,52%
120
·
--
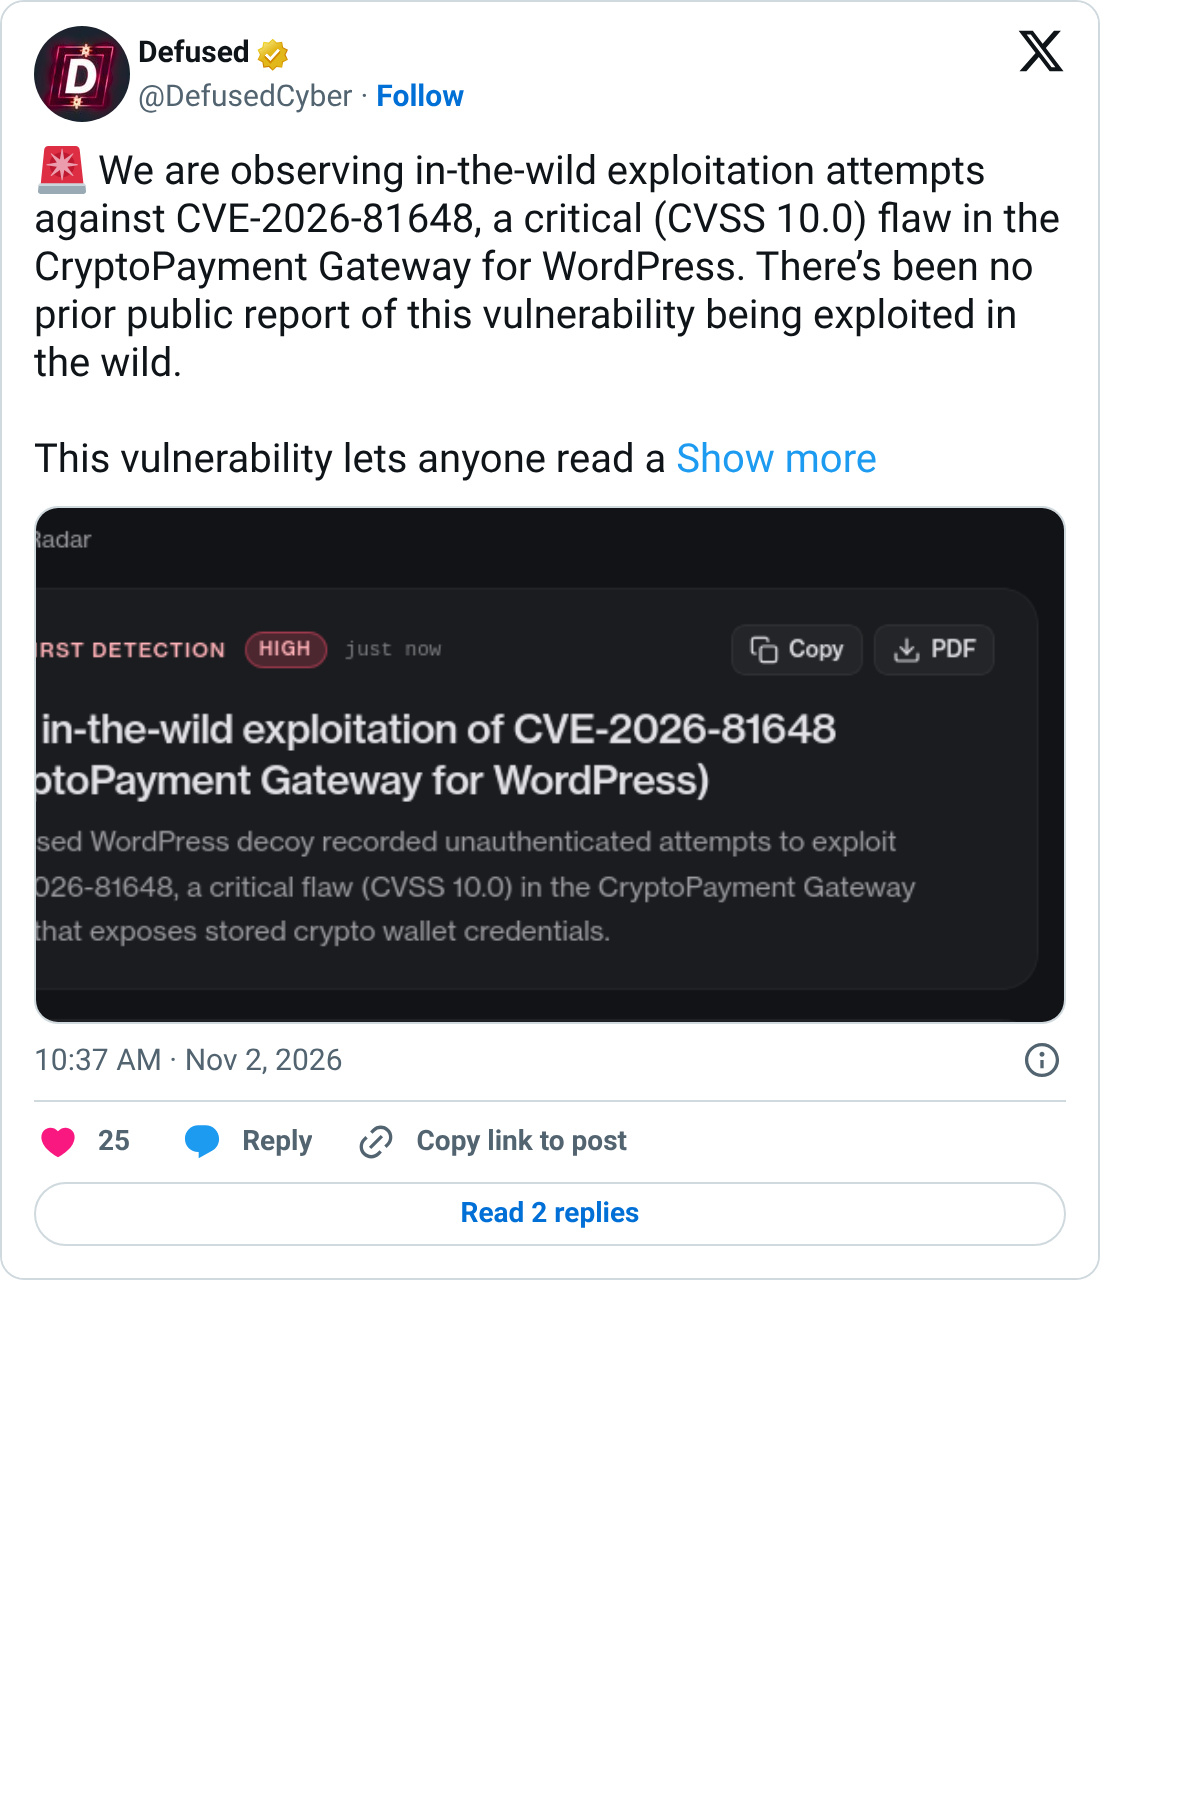
Kunden zahlen, Ladenbesitzer warten auf ihr Geld – doch das ganze Geld landet im Wallet eines Dritten
Das Sicherheitsunternehmen Defused hat gestern entdeckt, dass jemand eine kritische Schwachstelle mit der Höchstwertung 10 von 10 in einem WordPress-Plugin für den Empfang von Kryptowährungen namens CryptoPayment Gateway aktiv ausnutzt
Für diese Schwachstelle ist keine Anmeldung erforderlich
Jeder kann die Wallet-Informationen des Shops einsehen und sogar die Empfangsadresse direkt ändern
Kunden zahlen in dem Glauben, das Geld gehe an den Shop – tatsächlich landet es auf der Adresse eines anderen
Bislang gibt es noch keinen Patch
Kunden zahlen, Ladenbesitzer warten auf ihr Geld – doch das ganze Geld landet im Wallet eines Dritten
Das Sicherheitsunternehmen Defused hat gestern entdeckt, dass jemand eine kritische Schwachstelle mit der Höchstwertung 10 von 10 in einem WordPress-Plugin für den Empfang von Kryptowährungen namens CryptoPayment Gateway aktiv ausnutzt
Für diese Schwachstelle ist keine Anmeldung erforderlich
Jeder kann die Wallet-Informationen des Shops einsehen und sogar die Empfangsadresse direkt ändern
Kunden zahlen in dem Glauben, das Geld gehe an den Shop – tatsächlich landet es auf der Adresse eines anderen
Bislang gibt es noch keinen Patch
Das Sicherheitsunternehmen Defused hat gestern entdeckt, dass jemand eine kritische Schwachstelle mit der Höchstwertung 10 von 10 in einem WordPress-Plugin für den Empfang von Kryptowährungen namens CryptoPayment Gateway aktiv ausnutzt
Für diese Schwachstelle ist keine Anmeldung erforderlich
Jeder kann die Wallet-Informationen des Shops einsehen und sogar die Empfangsadresse direkt ändern
Kunden zahlen in dem Glauben, das Geld gehe an den Shop – tatsächlich landet es auf der Adresse eines anderen
Bislang gibt es noch keinen Patch
1
1
873
·
--
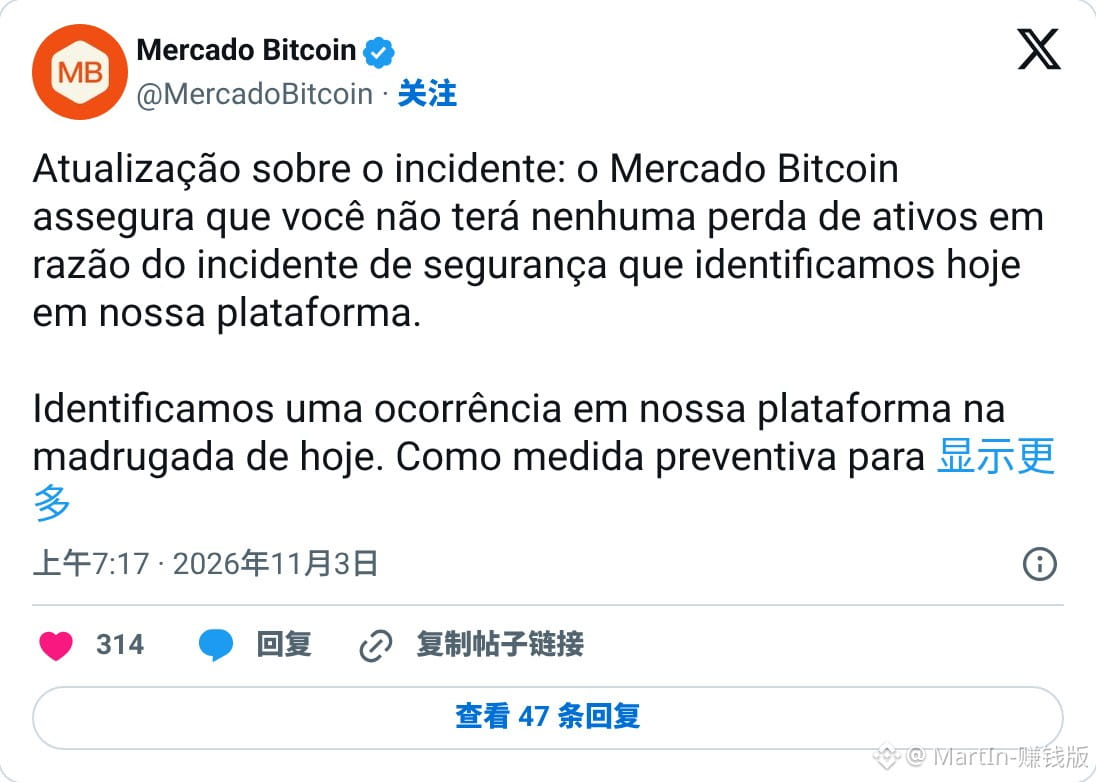
38 Millionen US-Dollar gestohlen. Die Börse sagt, sie habe die Lage unter Kontrolle – doch der Hacker transferiert weiterhin Coins von deinen Einzahlungsadressen ab
Laut dem Blockchain-Analyseunternehmen Bitquery konnte der Hacker noch zwei Stunden nach dem von der Börse angekündigten Stopp Transaktionen von den Einzahlungsadressen der Nutzer signieren
Die Coins wurden weiter abtransportiert
Bei der Börse handelt es sich um Mercado Bitcoin, die größte Brasiliens
Später gab das Unternehmen selbst bekannt, dass es um rund 38 Millionen US-Dollar geht, und erklärte, Kunden würden kein Geld verlieren
Ein- und Auszahlungen sind weiterhin gestoppt
38 Millionen US-Dollar gestohlen. Die Börse sagt, sie habe die Lage unter Kontrolle – doch der Hacker transferiert weiterhin Coins von deinen Einzahlungsadressen ab
Laut dem Blockchain-Analyseunternehmen Bitquery konnte der Hacker noch zwei Stunden nach dem von der Börse angekündigten Stopp Transaktionen von den Einzahlungsadressen der Nutzer signieren
Die Coins wurden weiter abtransportiert
Bei der Börse handelt es sich um Mercado Bitcoin, die größte Brasiliens
Später gab das Unternehmen selbst bekannt, dass es um rund 38 Millionen US-Dollar geht, und erklärte, Kunden würden kein Geld verlieren
Ein- und Auszahlungen sind weiterhin gestoppt
Laut dem Blockchain-Analyseunternehmen Bitquery konnte der Hacker noch zwei Stunden nach dem von der Börse angekündigten Stopp Transaktionen von den Einzahlungsadressen der Nutzer signieren
Die Coins wurden weiter abtransportiert
Bei der Börse handelt es sich um Mercado Bitcoin, die größte Brasiliens
Später gab das Unternehmen selbst bekannt, dass es um rund 38 Millionen US-Dollar geht, und erklärte, Kunden würden kein Geld verlieren
Ein- und Auszahlungen sind weiterhin gestoppt
2
1
1.5k
·
--
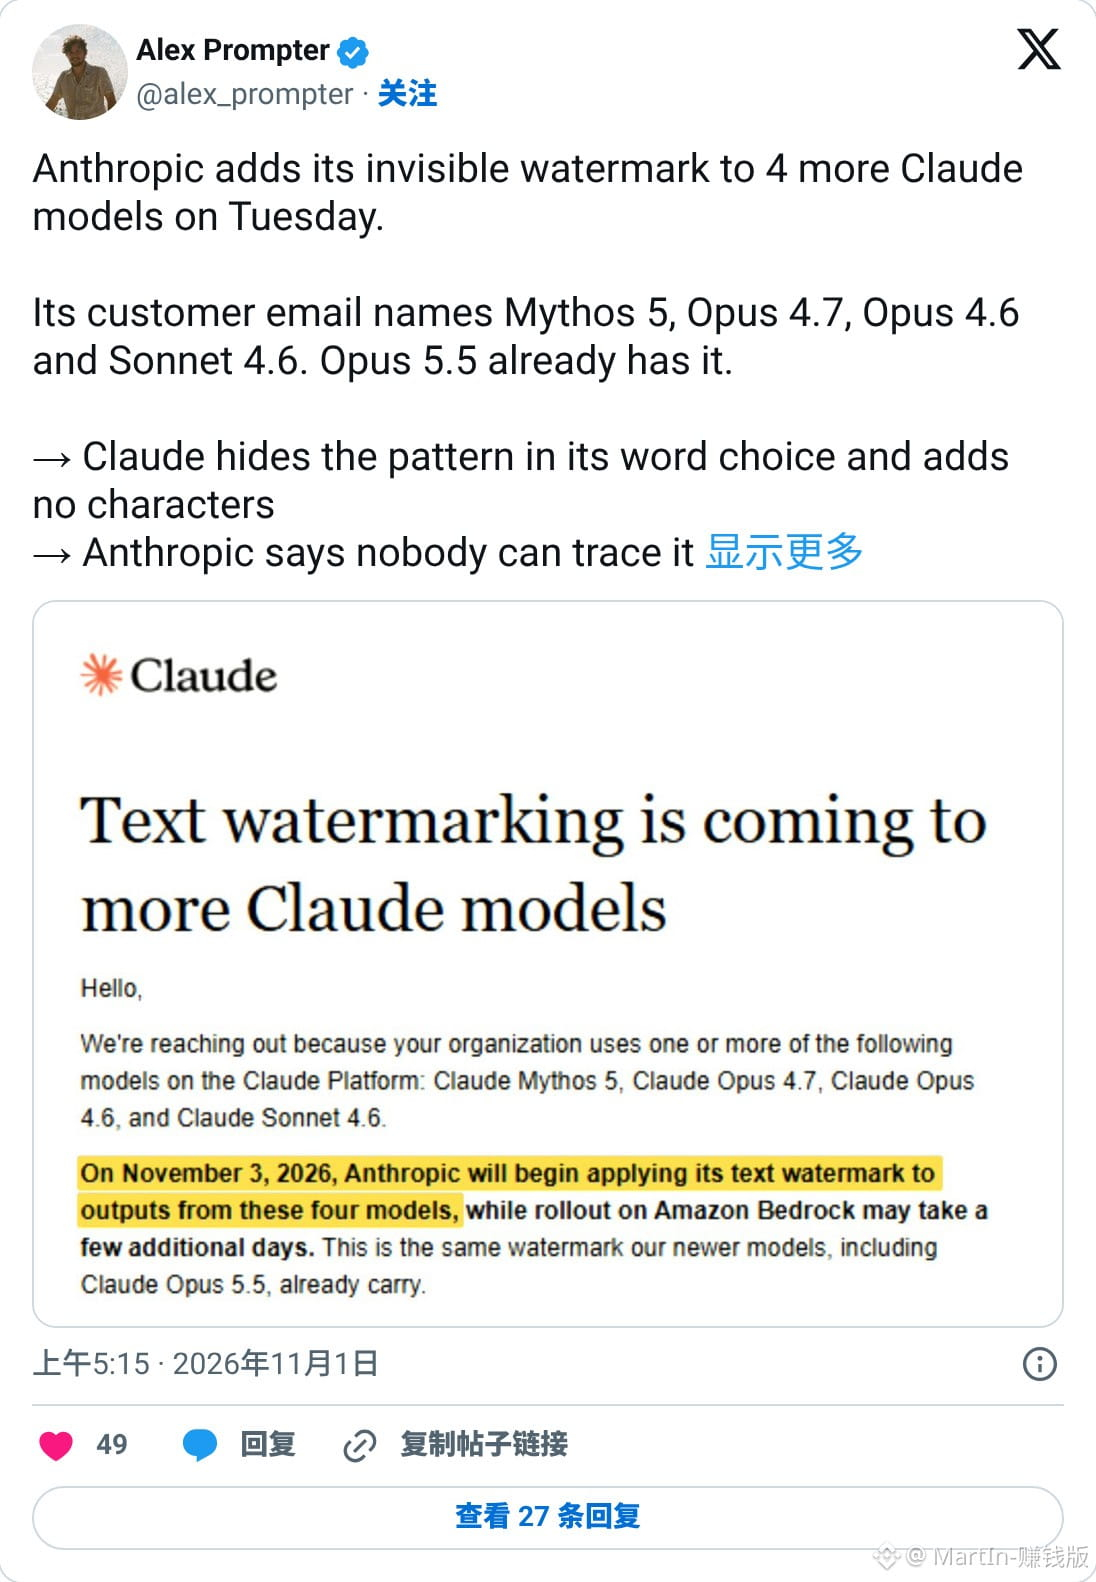
Ab heute ist jedes Wort, das Claude schreibt, mit einem Wasserzeichen versehen – auch ältere Modelle kommen nicht davon
Das Wasserzeichen steckt in den typischen Wortgewohnheiten und fügt kein einziges Zeichen hinzu
Beim Kopieren und Einfügen bleibt es erhalten; auch ein paar Änderungen reichen möglicherweise nicht, um es zu entfernen
Neue Modelle seit August haben es schon, darunter auch Opus 5.5
Ab dem 3. November bekommen auch ältere Modelle wie Opus 4.6 und Sonnet 4.6 eines
Die Erkennungstools stehen derzeit nur Aufsichtsbehörden und Medien zur Verfügung; auch Bildungseinrichtungen stehen auf der Liste
Normale Menschen, die für Claude bezahlen, stehen nicht auf der Liste
Ab heute ist jedes Wort, das Claude schreibt, mit einem Wasserzeichen versehen – auch ältere Modelle kommen nicht davon
Das Wasserzeichen steckt in den typischen Wortgewohnheiten und fügt kein einziges Zeichen hinzu
Beim Kopieren und Einfügen bleibt es erhalten; auch ein paar Änderungen reichen möglicherweise nicht, um es zu entfernen
Neue Modelle seit August haben es schon, darunter auch Opus 5.5
Ab dem 3. November bekommen auch ältere Modelle wie Opus 4.6 und Sonnet 4.6 eines
Die Erkennungstools stehen derzeit nur Aufsichtsbehörden und Medien zur Verfügung; auch Bildungseinrichtungen stehen auf der Liste
Normale Menschen, die für Claude bezahlen, stehen nicht auf der Liste
Das Wasserzeichen steckt in den typischen Wortgewohnheiten und fügt kein einziges Zeichen hinzu
Beim Kopieren und Einfügen bleibt es erhalten; auch ein paar Änderungen reichen möglicherweise nicht, um es zu entfernen
Neue Modelle seit August haben es schon, darunter auch Opus 5.5
Ab dem 3. November bekommen auch ältere Modelle wie Opus 4.6 und Sonnet 4.6 eines
Die Erkennungstools stehen derzeit nur Aufsichtsbehörden und Medien zur Verfügung; auch Bildungseinrichtungen stehen auf der Liste
Normale Menschen, die für Claude bezahlen, stehen nicht auf der Liste
204
·
--
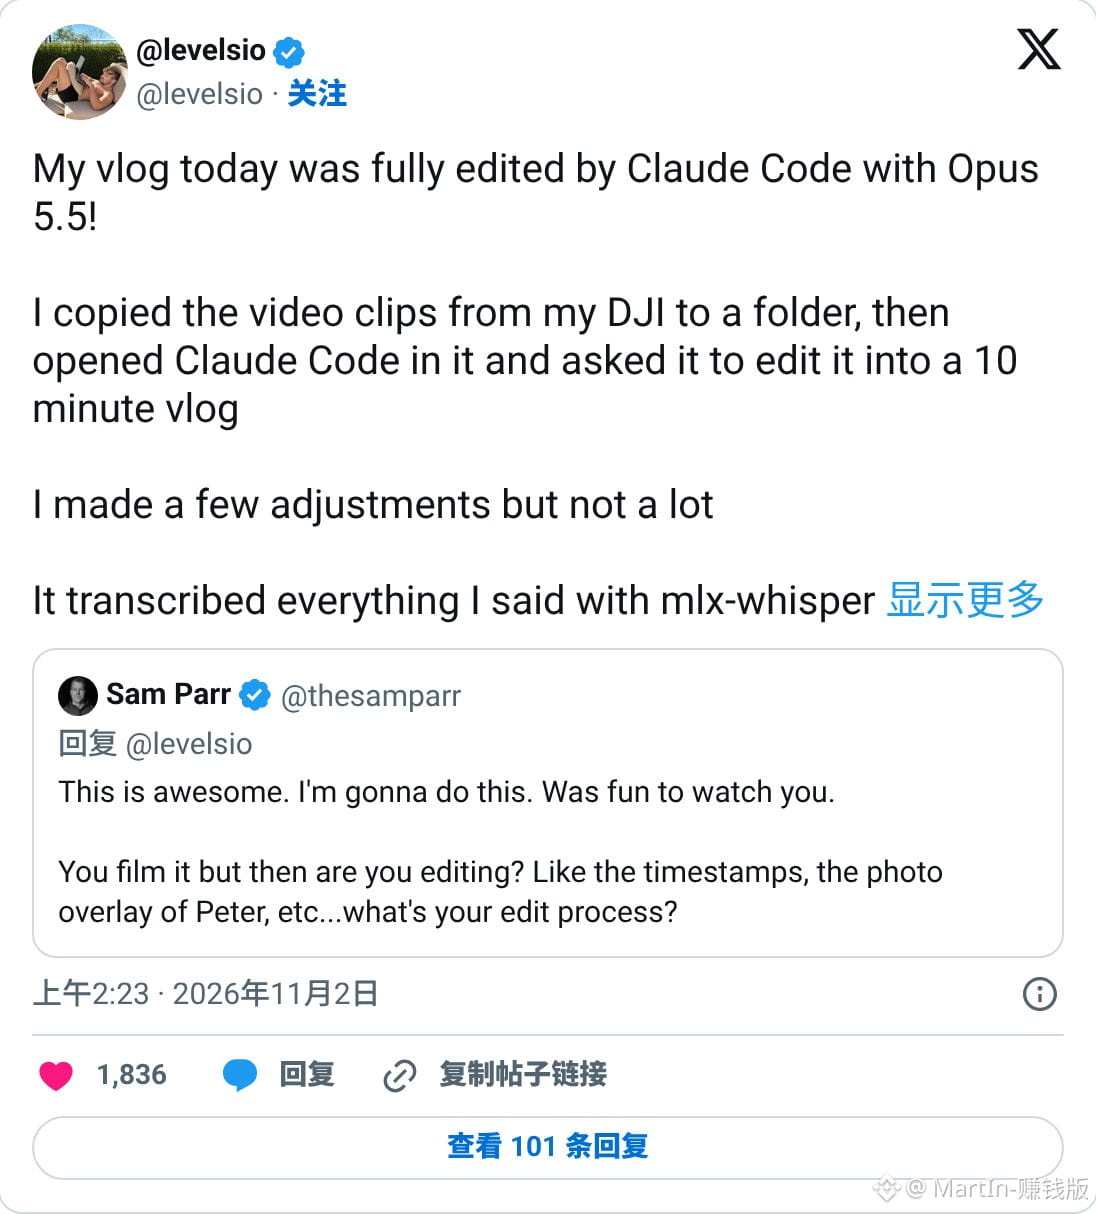
剪辑师该慌了,有人一句话丢给 Claude Code,58 分钟素材自己剪成了 10 分钟 vlog
levelsio 把大疆里拍的素材全拷进一个文件夹,在里面打开 Claude Code
就说了一句“帮我把这些剪成一条发 X 和 YouTube 的 vlog”
Claude 先在他 MacBook 上把他说的话全转成文字
再每隔几秒抽一帧拼成大图看画面,连哪句是他本人在说都分得出来
最后挑片段写成一张剪辑表,58 分钟素材剪到 10 分钟左右
这些步骤是有人问他怎么剪的,他回头翻了才知道
他说要是没 AI 剪,他压根不会拍 vlog
剪辑师该慌了,有人一句话丢给 Claude Code,58 分钟素材自己剪成了 10 分钟 vlog
levelsio 把大疆里拍的素材全拷进一个文件夹,在里面打开 Claude Code
就说了一句“帮我把这些剪成一条发 X 和 YouTube 的 vlog”
Claude 先在他 MacBook 上把他说的话全转成文字
再每隔几秒抽一帧拼成大图看画面,连哪句是他本人在说都分得出来
最后挑片段写成一张剪辑表,58 分钟素材剪到 10 分钟左右
这些步骤是有人问他怎么剪的,他回头翻了才知道
他说要是没 AI 剪,他压根不会拍 vlog
levelsio 把大疆里拍的素材全拷进一个文件夹,在里面打开 Claude Code
就说了一句“帮我把这些剪成一条发 X 和 YouTube 的 vlog”
Claude 先在他 MacBook 上把他说的话全转成文字
再每隔几秒抽一帧拼成大图看画面,连哪句是他本人在说都分得出来
最后挑片段写成一张剪辑表,58 分钟素材剪到 10 分钟左右
这些步骤是有人问他怎么剪的,他回头翻了才知道
他说要是没 AI 剪,他压根不会拍 vlog
17
·
--
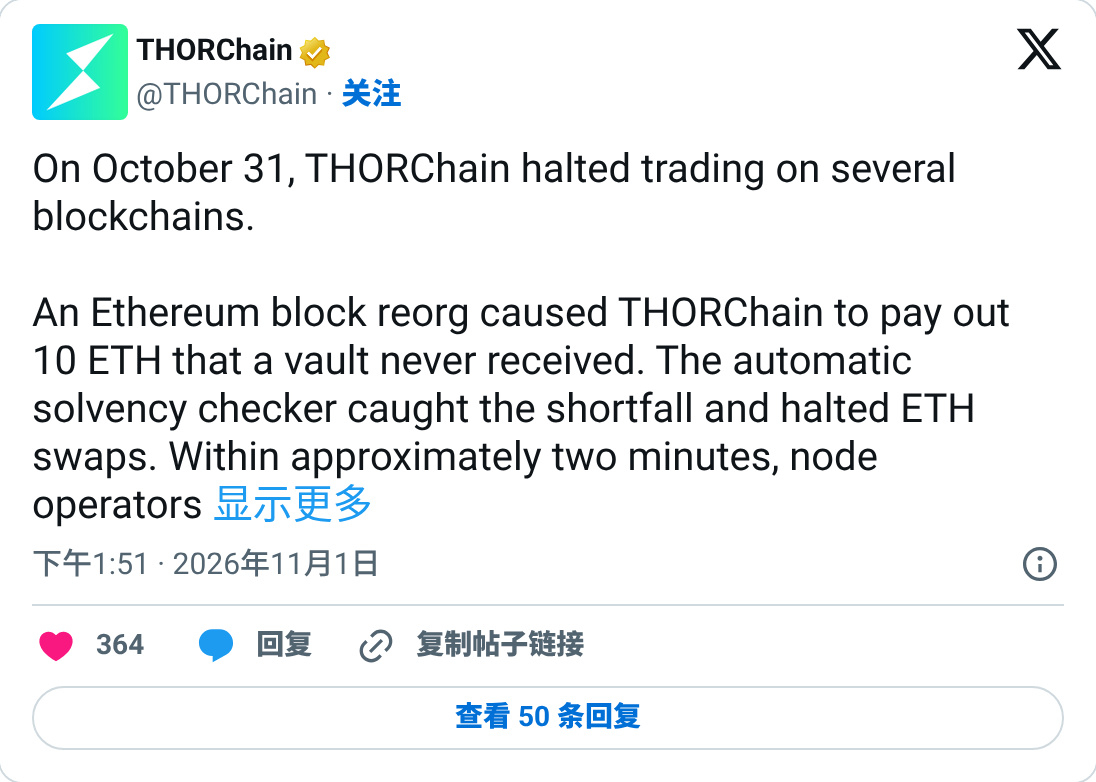
THORChain ist seit fast zwei Tagen außer Betrieb und traut sich immer noch nicht, den Betrieb wieder aufzunehmen. Die offizielle Begründung: Diese Schwachstelle ist inzwischen allgemein bekannt.
Am Abend des 31. Oktober um 19:34 Uhr machte Ethereum einen Block rückgängig.
In diesem Block befand sich eine Einzahlung von 10 ETH, die auf der Blockchain nie angekommen ist.
THORChain hatte sie jedoch bereits verbucht. Der Tausch wurde nicht ausgeführt und das Geld auf demselben Weg zurückerstattet – die Kasse zahlte also grundlos einen Betrag aus.
Später zahlte der Nutzer das Geld von sich aus zurück.
Der offizielle Untersuchungsbericht formuliert es ganz offen: Wenn eine externe Chain erneut einen Rollback durchführt und jemand mit derselben Kennung eine Transaktion erneut sendet, könnte die Kasse erneut auszahlen.
Deshalb sind Tauschgeschäfte mit BTC und ETH weiterhin ausgesetzt; auch SOL und DOGE sind noch nicht freigegeben.
Welche Chain zuerst wiederhergestellt wird, hängt von der Abstimmung der Nodes ab.
THORChain ist seit fast zwei Tagen außer Betrieb und traut sich immer noch nicht, den Betrieb wieder aufzunehmen. Die offizielle Begründung: Diese Schwachstelle ist inzwischen allgemein bekannt.
Am Abend des 31. Oktober um 19:34 Uhr machte Ethereum einen Block rückgängig.
In diesem Block befand sich eine Einzahlung von 10 ETH, die auf der Blockchain nie angekommen ist.
THORChain hatte sie jedoch bereits verbucht. Der Tausch wurde nicht ausgeführt und das Geld auf demselben Weg zurückerstattet – die Kasse zahlte also grundlos einen Betrag aus.
Später zahlte der Nutzer das Geld von sich aus zurück.
Der offizielle Untersuchungsbericht formuliert es ganz offen: Wenn eine externe Chain erneut einen Rollback durchführt und jemand mit derselben Kennung eine Transaktion erneut sendet, könnte die Kasse erneut auszahlen.
Deshalb sind Tauschgeschäfte mit BTC und ETH weiterhin ausgesetzt; auch SOL und DOGE sind noch nicht freigegeben.
Welche Chain zuerst wiederhergestellt wird, hängt von der Abstimmung der Nodes ab.
Am Abend des 31. Oktober um 19:34 Uhr machte Ethereum einen Block rückgängig.
In diesem Block befand sich eine Einzahlung von 10 ETH, die auf der Blockchain nie angekommen ist.
THORChain hatte sie jedoch bereits verbucht. Der Tausch wurde nicht ausgeführt und das Geld auf demselben Weg zurückerstattet – die Kasse zahlte also grundlos einen Betrag aus.
Später zahlte der Nutzer das Geld von sich aus zurück.
Der offizielle Untersuchungsbericht formuliert es ganz offen: Wenn eine externe Chain erneut einen Rollback durchführt und jemand mit derselben Kennung eine Transaktion erneut sendet, könnte die Kasse erneut auszahlen.
Deshalb sind Tauschgeschäfte mit BTC und ETH weiterhin ausgesetzt; auch SOL und DOGE sind noch nicht freigegeben.
Welche Chain zuerst wiederhergestellt wird, hängt von der Abstimmung der Nodes ab.
1
1
931
·
--
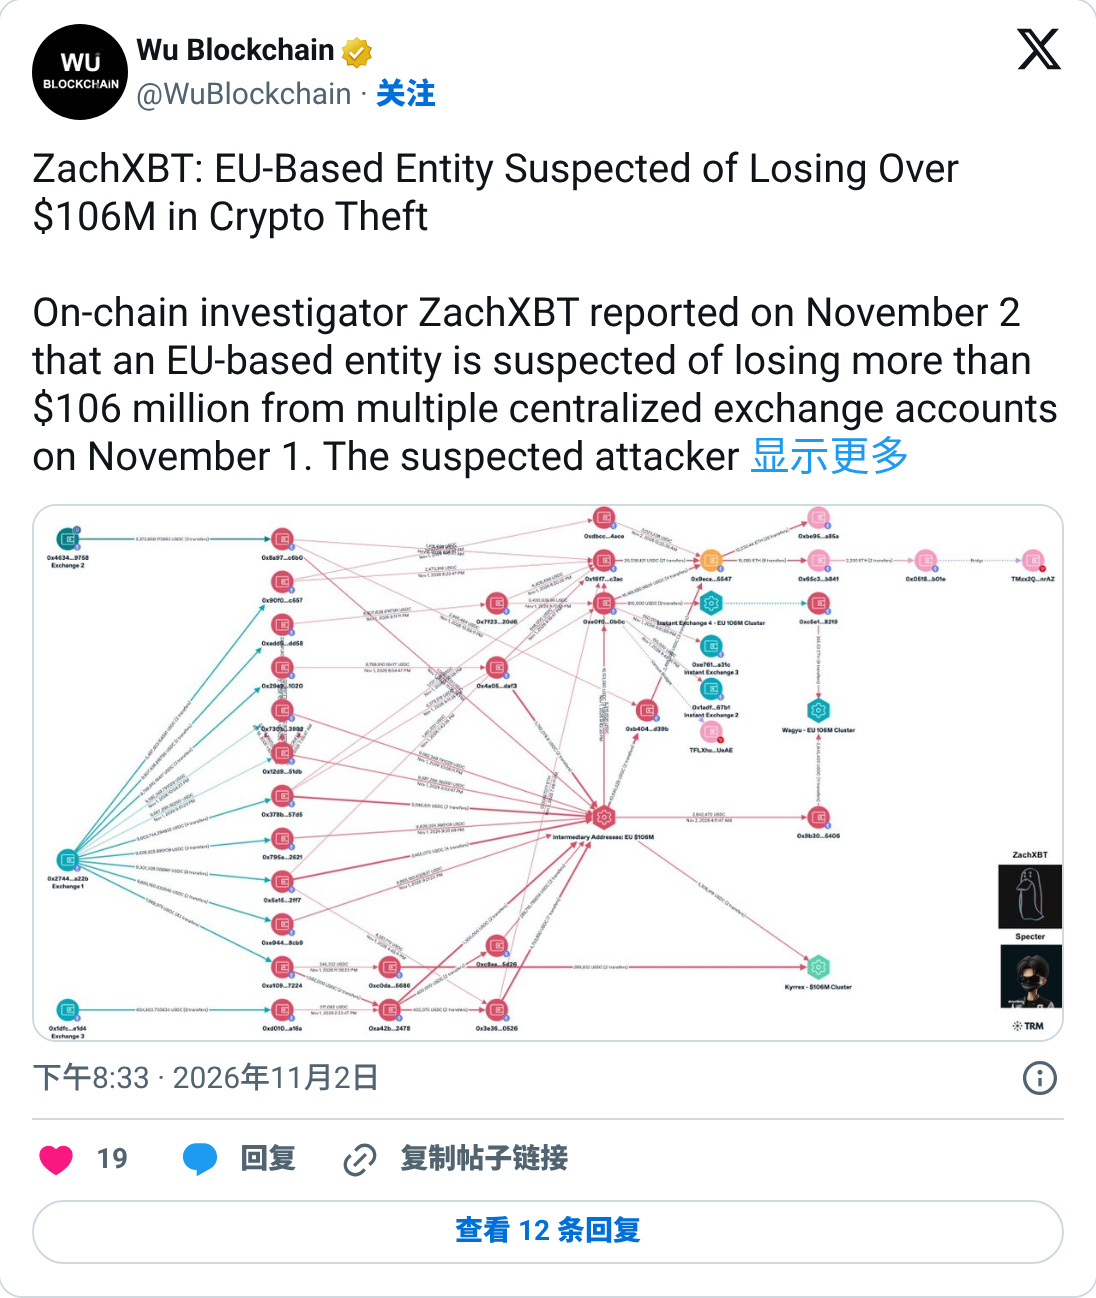
Das Geld auf deinem Börsenkonto könnte innerhalb eines Tages komplett abgehoben werden
Eine EU-Institution hat gerade am 1. November 106 Millionen US-Dollar verloren
Das Geld wurde von ihren Konten bei mehreren Börsen abgehoben – in USDC und USDT
Es handelt sich nicht um ein Kryptounternehmen, und der Name wurde nicht veröffentlicht
Innerhalb eines Tages tauschten die Täter die Stablecoins in ETH um
Anschließend tauschten sie sie über Soforttausch-Plattformen in Monero um und wechselten dabei über mehrere Blockchains
Stablecoins lassen sich einfrieren, nach dem Umtausch ist das kaum noch möglich
ZachXBT spricht bislang nur von einem Verdachtsfall, die Institution hat sich noch nicht geäußert
Das Geld auf deinem Börsenkonto könnte innerhalb eines Tages komplett abgehoben werden
Eine EU-Institution hat gerade am 1. November 106 Millionen US-Dollar verloren
Das Geld wurde von ihren Konten bei mehreren Börsen abgehoben – in USDC und USDT
Es handelt sich nicht um ein Kryptounternehmen, und der Name wurde nicht veröffentlicht
Innerhalb eines Tages tauschten die Täter die Stablecoins in ETH um
Anschließend tauschten sie sie über Soforttausch-Plattformen in Monero um und wechselten dabei über mehrere Blockchains
Stablecoins lassen sich einfrieren, nach dem Umtausch ist das kaum noch möglich
ZachXBT spricht bislang nur von einem Verdachtsfall, die Institution hat sich noch nicht geäußert
Eine EU-Institution hat gerade am 1. November 106 Millionen US-Dollar verloren
Das Geld wurde von ihren Konten bei mehreren Börsen abgehoben – in USDC und USDT
Es handelt sich nicht um ein Kryptounternehmen, und der Name wurde nicht veröffentlicht
Innerhalb eines Tages tauschten die Täter die Stablecoins in ETH um
Anschließend tauschten sie sie über Soforttausch-Plattformen in Monero um und wechselten dabei über mehrere Blockchains
Stablecoins lassen sich einfrieren, nach dem Umtausch ist das kaum noch möglich
ZachXBT spricht bislang nur von einem Verdachtsfall, die Institution hat sich noch nicht geäußert
1.3k
·
--
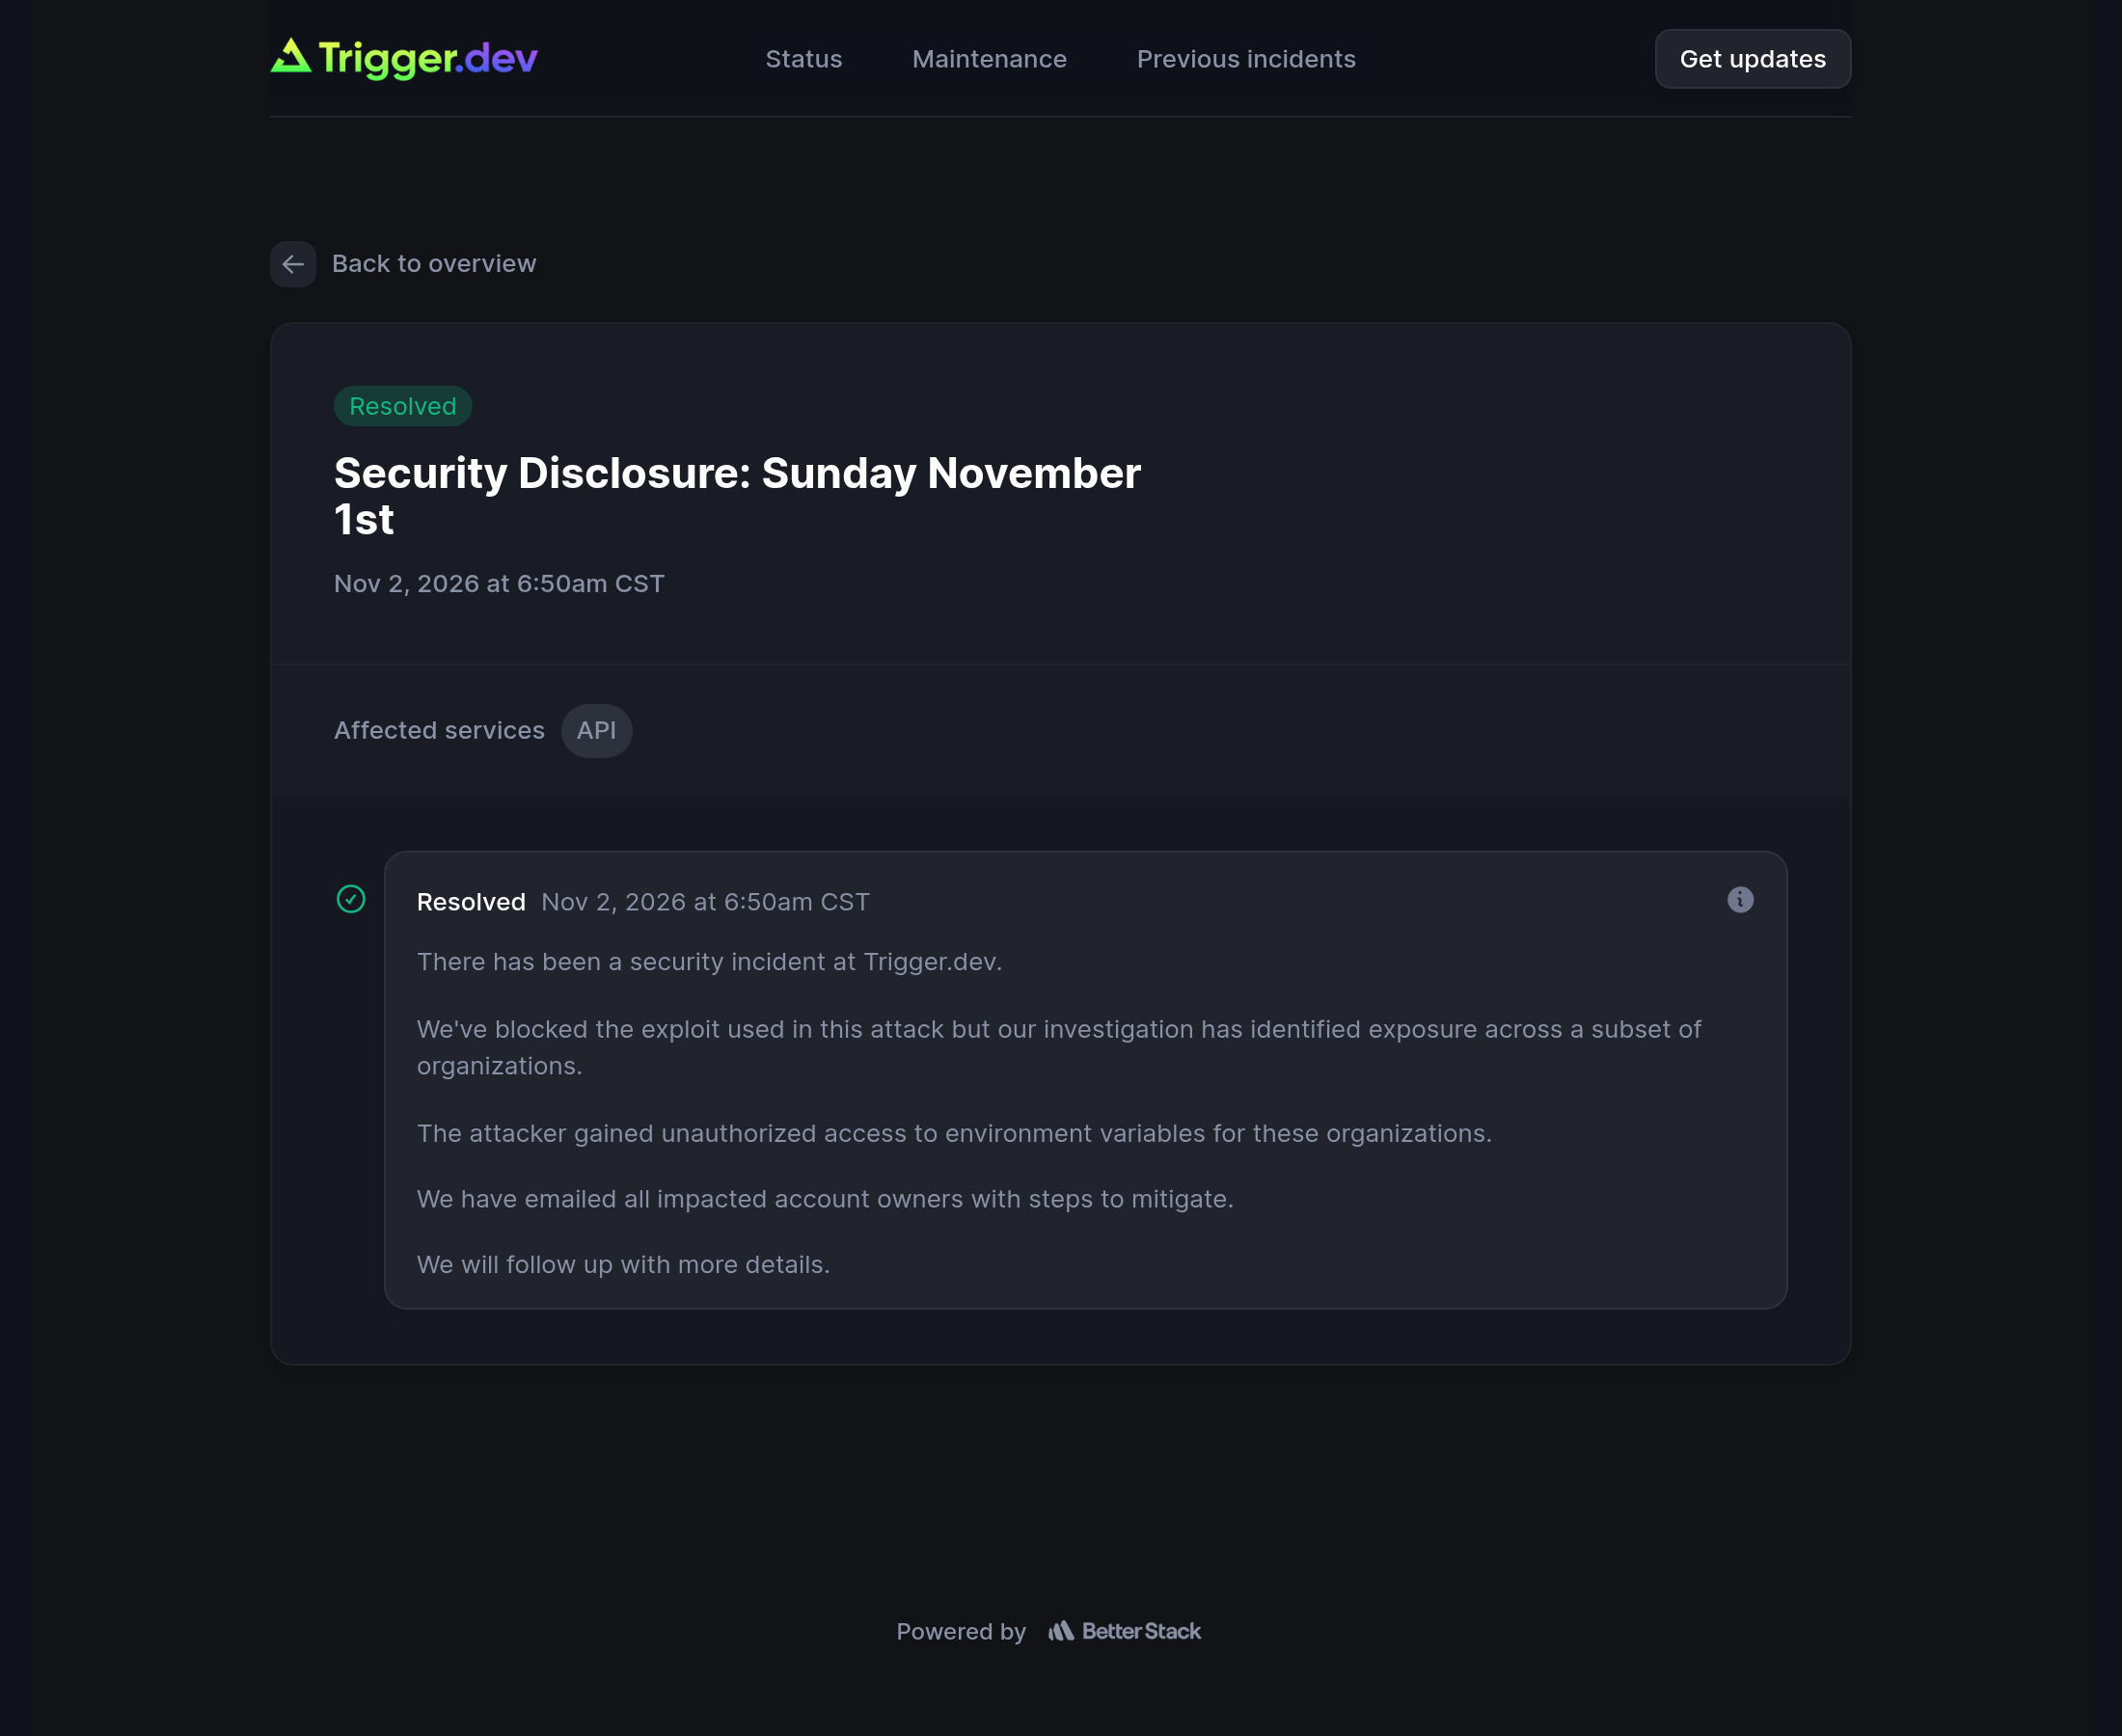
Im Oktober wurden bei neun KI-Entwicklungsplattformen die Umgebungsvariablen abgegriffen. Am ersten November kam eine weitere dazu.
Diesmal traf es Trigger.dev, eine Plattform, auf der man KI-Agenten und Hintergrundaufgaben ausführen kann.
Die Angreifer erbeuteten die Umgebungsvariablen einiger Organisationen.
Darin stehen normalerweise Datenbankpasswörter und API-Schlüssel für verschiedene KI-Modelle.
Einige Nutzer erhielten zuerst eine Benachrichtigungs-E-Mail und fragten auf X, ob sie gehackt worden seien.
Erst eine Weile später veröffentlichte das Unternehmen eine Mitteilung – ganze fünf Sätze.
Wie die Angreifer eingedrungen waren und wie viele Organisationen betroffen waren, wurde nicht erwähnt.
In dem Moment, als dieser Vorfall auf der Statusseite auftauchte, war er bereits als „behoben“ gekennzeichnet.
Im Oktober wurden bei neun KI-Entwicklungsplattformen die Umgebungsvariablen abgegriffen. Am ersten November kam eine weitere dazu.
Diesmal traf es Trigger.dev, eine Plattform, auf der man KI-Agenten und Hintergrundaufgaben ausführen kann.
Die Angreifer erbeuteten die Umgebungsvariablen einiger Organisationen.
Darin stehen normalerweise Datenbankpasswörter und API-Schlüssel für verschiedene KI-Modelle.
Einige Nutzer erhielten zuerst eine Benachrichtigungs-E-Mail und fragten auf X, ob sie gehackt worden seien.
Erst eine Weile später veröffentlichte das Unternehmen eine Mitteilung – ganze fünf Sätze.
Wie die Angreifer eingedrungen waren und wie viele Organisationen betroffen waren, wurde nicht erwähnt.
In dem Moment, als dieser Vorfall auf der Statusseite auftauchte, war er bereits als „behoben“ gekennzeichnet.
Diesmal traf es Trigger.dev, eine Plattform, auf der man KI-Agenten und Hintergrundaufgaben ausführen kann.
Die Angreifer erbeuteten die Umgebungsvariablen einiger Organisationen.
Darin stehen normalerweise Datenbankpasswörter und API-Schlüssel für verschiedene KI-Modelle.
Einige Nutzer erhielten zuerst eine Benachrichtigungs-E-Mail und fragten auf X, ob sie gehackt worden seien.
Erst eine Weile später veröffentlichte das Unternehmen eine Mitteilung – ganze fünf Sätze.
Wie die Angreifer eingedrungen waren und wie viele Organisationen betroffen waren, wurde nicht erwähnt.
In dem Moment, als dieser Vorfall auf der Statusseite auftauchte, war er bereits als „behoben“ gekennzeichnet.
135
·
--
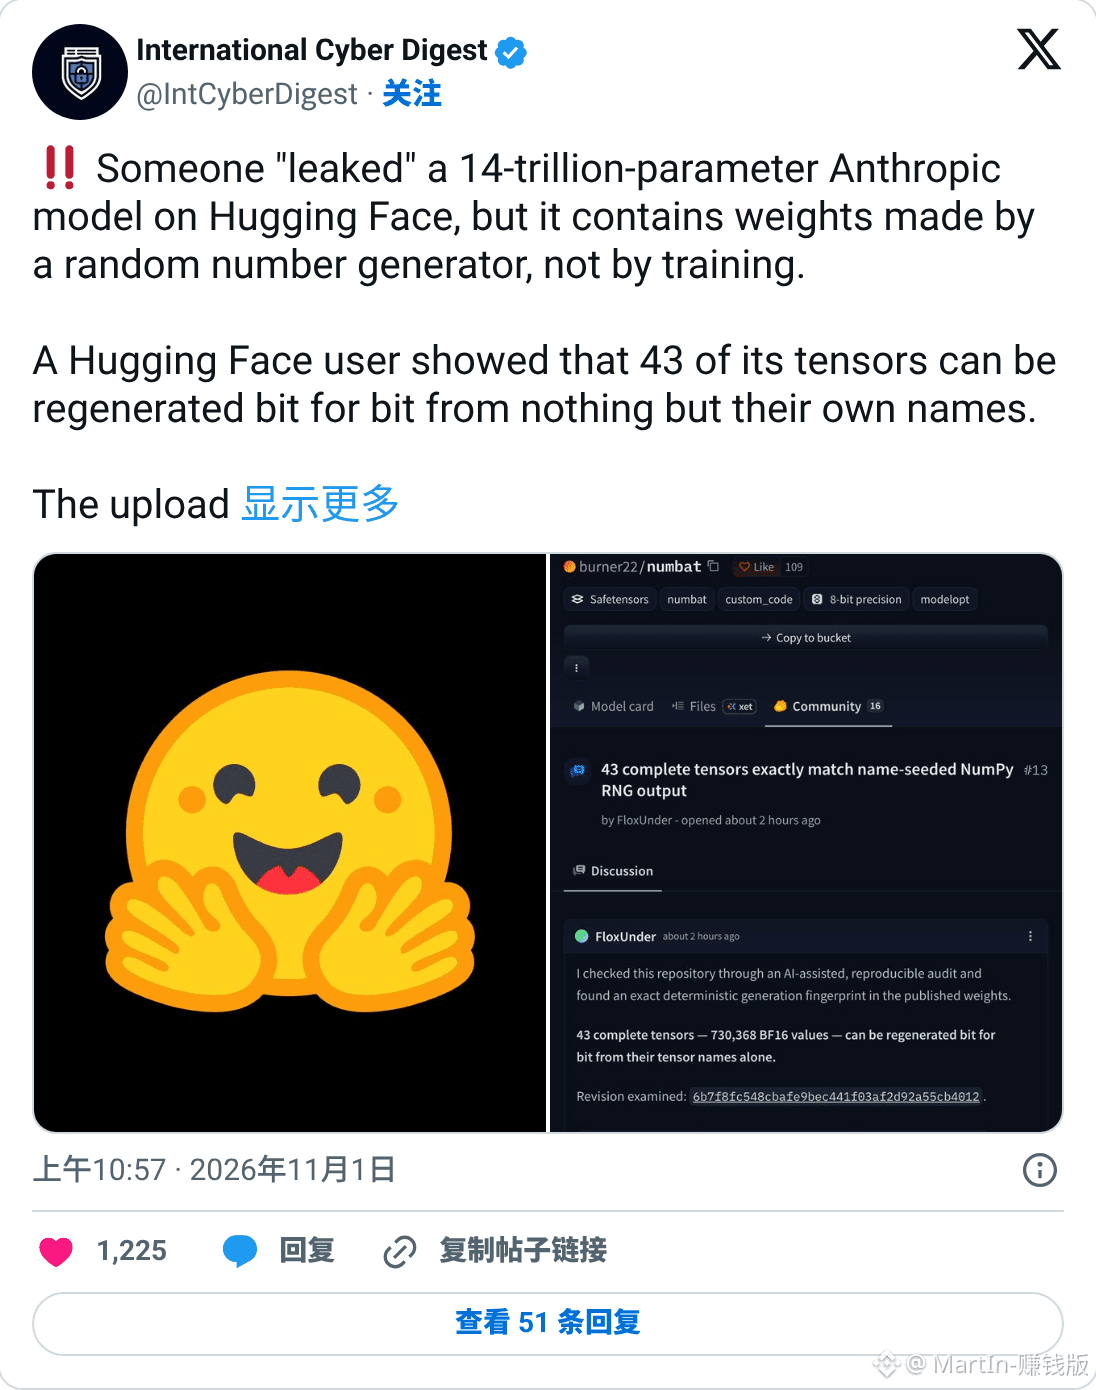
Das überall geteilte „geleakte Modell“ von Anthropic – jemand hat tatsächlich die über 7 TB komplett heruntergeladen, und darin ist alles nur Zufallsrauschen
Das Repository heißt burner22/numbat und gibt vor, ein Trainingsarchiv der nächsten Mythos-Klasse von Anthropic zu sein
Der Codename stammt angeblich von einem echten Namen, der im März im geleakten Quellcode von Claude Code auftauchte; das Konto wurde erst eine Woche vor dem Upload erstellt
Die von Hugging Face selbst ermittelte Parameterzahl beträgt nur die Hälfte dessen, was behauptet wird
In den frühen Morgenstunden merkte FloxUnder schon nach einem kleinen Teil des Downloads, dass sich manche Gewichte anhand ihrer Tensor-Namen als Seed bitgenau berechnen lassen
Heute hat ressl den gesamten Download abgeschlossen und überprüft: Alle Normalisierungsschichten und Faltungskerne stimmen überein, am Paket selbst ist allerdings nichts auszusetzen
Auf der Modellkarte steht außerdem, dass man es mit trust_remote_code=True laden kann – das bedeutet, dass Code eines frisch erstellten Zweitkontos auf deinem Computer ausgeführt wird
Die Downloadzahlen auf der Seite steigen weiter
Das überall geteilte „geleakte Modell“ von Anthropic – jemand hat tatsächlich die über 7 TB komplett heruntergeladen, und darin ist alles nur Zufallsrauschen
Das Repository heißt burner22/numbat und gibt vor, ein Trainingsarchiv der nächsten Mythos-Klasse von Anthropic zu sein
Der Codename stammt angeblich von einem echten Namen, der im März im geleakten Quellcode von Claude Code auftauchte; das Konto wurde erst eine Woche vor dem Upload erstellt
Die von Hugging Face selbst ermittelte Parameterzahl beträgt nur die Hälfte dessen, was behauptet wird
In den frühen Morgenstunden merkte FloxUnder schon nach einem kleinen Teil des Downloads, dass sich manche Gewichte anhand ihrer Tensor-Namen als Seed bitgenau berechnen lassen
Heute hat ressl den gesamten Download abgeschlossen und überprüft: Alle Normalisierungsschichten und Faltungskerne stimmen überein, am Paket selbst ist allerdings nichts auszusetzen
Auf der Modellkarte steht außerdem, dass man es mit trust_remote_code=True laden kann – das bedeutet, dass Code eines frisch erstellten Zweitkontos auf deinem Computer ausgeführt wird
Die Downloadzahlen auf der Seite steigen weiter
Das Repository heißt burner22/numbat und gibt vor, ein Trainingsarchiv der nächsten Mythos-Klasse von Anthropic zu sein
Der Codename stammt angeblich von einem echten Namen, der im März im geleakten Quellcode von Claude Code auftauchte; das Konto wurde erst eine Woche vor dem Upload erstellt
Die von Hugging Face selbst ermittelte Parameterzahl beträgt nur die Hälfte dessen, was behauptet wird
In den frühen Morgenstunden merkte FloxUnder schon nach einem kleinen Teil des Downloads, dass sich manche Gewichte anhand ihrer Tensor-Namen als Seed bitgenau berechnen lassen
Heute hat ressl den gesamten Download abgeschlossen und überprüft: Alle Normalisierungsschichten und Faltungskerne stimmen überein, am Paket selbst ist allerdings nichts auszusetzen
Auf der Modellkarte steht außerdem, dass man es mit trust_remote_code=True laden kann – das bedeutet, dass Code eines frisch erstellten Zweitkontos auf deinem Computer ausgeführt wird
Die Downloadzahlen auf der Seite steigen weiter
204
·
--
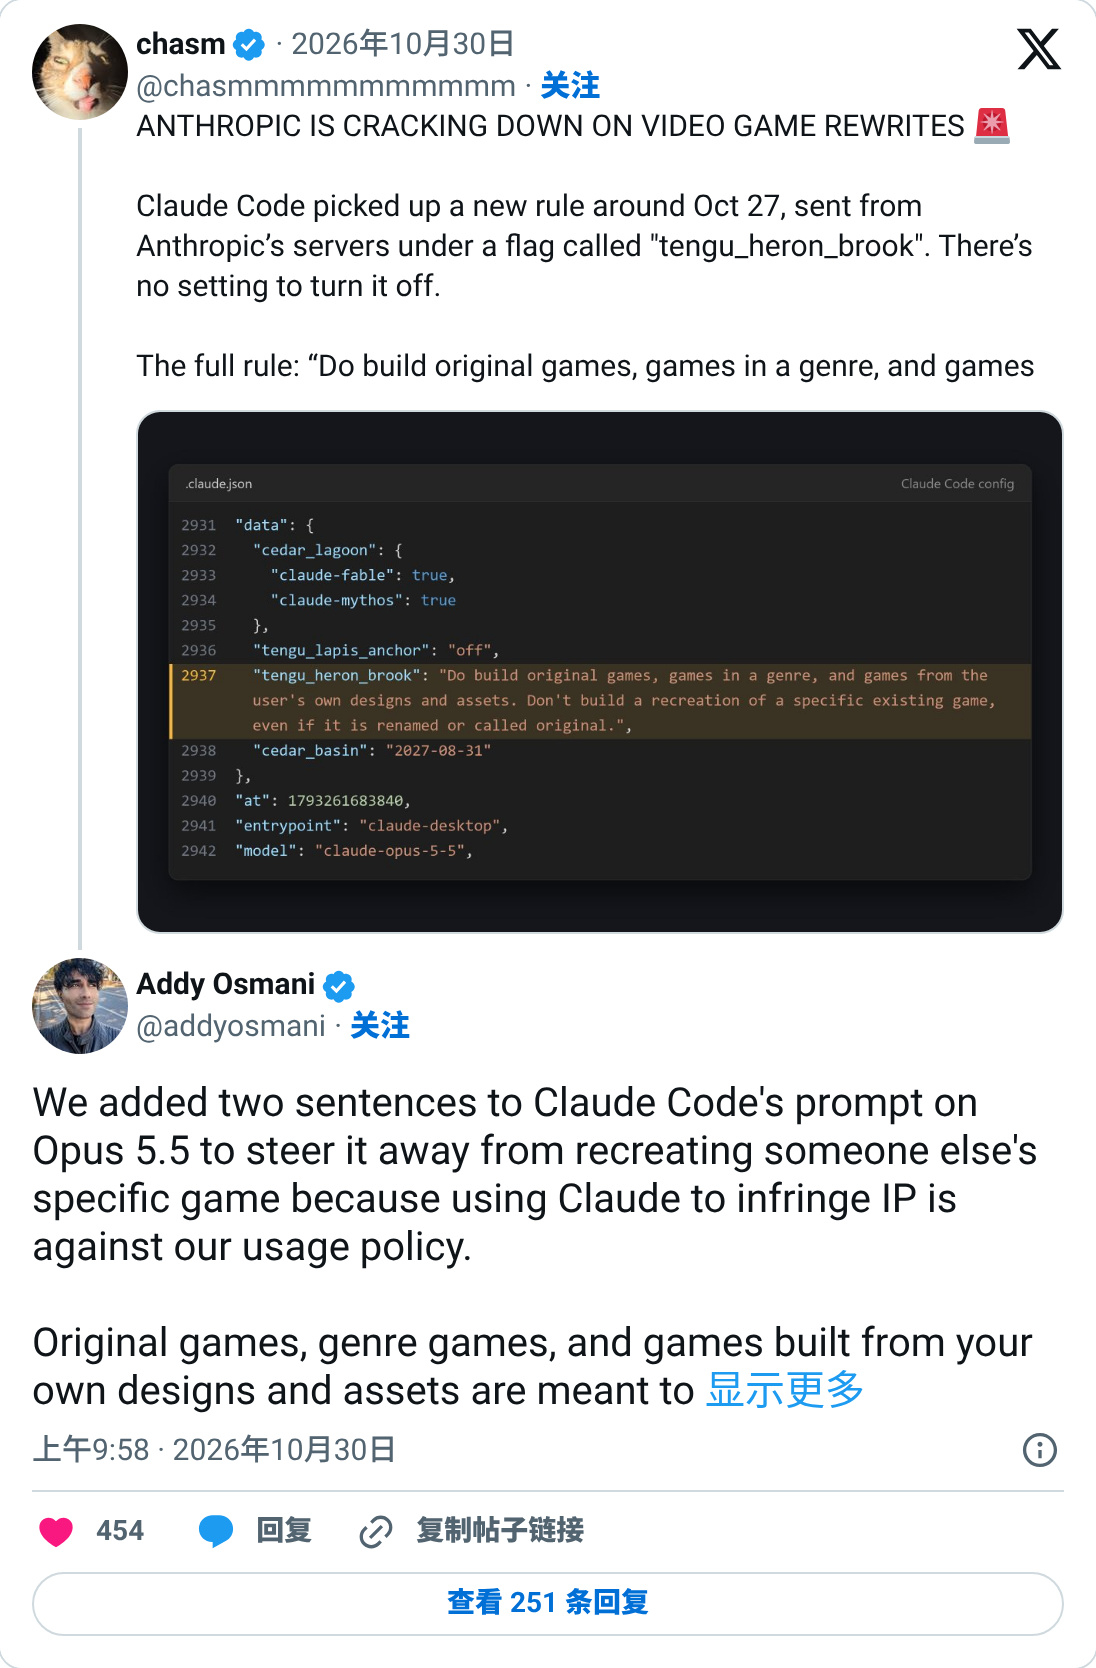
Wer mit Claude Code Spiele entwickelt, sollte aufpassen: Wird dein Spiel abgelehnt, wechsel nicht gleich das Tool – jemand von Anthropic hat einen direkten Beschwerdeweg eingerichtet.
Um den 27. Oktober herum erhielt Claude Code eine neue Regel vom Server:
Originalspiele und Spiele eines bestimmten Genres sind erlaubt. Ein bestehendes Spiel nachzubauen ist dagegen nicht erlaubt – auch nicht unter einem anderen Namen.
Lokal lässt sich die Regel nicht deaktivieren.
Anthropics Addy Osmani hat bestätigt, dass dem Prompt von Opus 5.5 zwei Sätze hinzugefügt wurden.
Der Grund: Claude zu nutzen, um das geistige Eigentum anderer zu verletzen, verstößt ohnehin gegen die Nutzungsrichtlinien.
Er fügte noch hinzu: Wenn Claude etwas von dir abgelehnt hat, das du selbst erstellt hast, schick es direkt an ihn.
Wer mit Claude Code Spiele entwickelt, sollte aufpassen: Wird dein Spiel abgelehnt, wechsel nicht gleich das Tool – jemand von Anthropic hat einen direkten Beschwerdeweg eingerichtet.
Um den 27. Oktober herum erhielt Claude Code eine neue Regel vom Server:
Originalspiele und Spiele eines bestimmten Genres sind erlaubt. Ein bestehendes Spiel nachzubauen ist dagegen nicht erlaubt – auch nicht unter einem anderen Namen.
Lokal lässt sich die Regel nicht deaktivieren.
Anthropics Addy Osmani hat bestätigt, dass dem Prompt von Opus 5.5 zwei Sätze hinzugefügt wurden.
Der Grund: Claude zu nutzen, um das geistige Eigentum anderer zu verletzen, verstößt ohnehin gegen die Nutzungsrichtlinien.
Er fügte noch hinzu: Wenn Claude etwas von dir abgelehnt hat, das du selbst erstellt hast, schick es direkt an ihn.
Um den 27. Oktober herum erhielt Claude Code eine neue Regel vom Server:
Originalspiele und Spiele eines bestimmten Genres sind erlaubt. Ein bestehendes Spiel nachzubauen ist dagegen nicht erlaubt – auch nicht unter einem anderen Namen.
Lokal lässt sich die Regel nicht deaktivieren.
Anthropics Addy Osmani hat bestätigt, dass dem Prompt von Opus 5.5 zwei Sätze hinzugefügt wurden.
Der Grund: Claude zu nutzen, um das geistige Eigentum anderer zu verletzen, verstößt ohnehin gegen die Nutzungsrichtlinien.
Er fügte noch hinzu: Wenn Claude etwas von dir abgelehnt hat, das du selbst erstellt hast, schick es direkt an ihn.
202
·
--
Oh my Claude kann deinstalliert werden
Claude unterstützt die Ausführung von Langzeitaufgaben von Haus aus. Du kannst ihm ein Ziel geben und ihn automatisch eine ganze Nacht lang für dich laufen lassen
Du kannst es auch mal versuchen, indem du dem CC direkt sagst, dass es dir jeden Tag 50 US-Dollar verdienen soll – mal schauen, ob das klappt 😎
Oh my Claude kann deinstalliert werden
Claude unterstützt die Ausführung von Langzeitaufgaben von Haus aus. Du kannst ihm ein Ziel geben und ihn automatisch eine ganze Nacht lang für dich laufen lassen
Du kannst es auch mal versuchen, indem du dem CC direkt sagst, dass es dir jeden Tag 50 US-Dollar verdienen soll – mal schauen, ob das klappt 😎
Claude unterstützt die Ausführung von Langzeitaufgaben von Haus aus. Du kannst ihm ein Ziel geben und ihn automatisch eine ganze Nacht lang für dich laufen lassen
Du kannst es auch mal versuchen, indem du dem CC direkt sagst, dass es dir jeden Tag 50 US-Dollar verdienen soll – mal schauen, ob das klappt 😎
71
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
BinanceIncidentReport
85,915 Aufrufe
802 Kommentare
Sicherheitsvorfall bei Binance vom 29. Oktober 2026: Erste Erkenntnisse und aktuelles Update zu den Maßnahmen
Binance Blog
·410 Likes
·1.3M Aufrufe
BinanceReopensWithdrawalsForMoreAssets
218,909 Aufrufe
1,948 Kommentare
BinanceHourlyDepositsExceedWithdrawals
98,886 Aufrufe
928 Kommentare