Der KI-Website-Baukasten Lovable gerät nach einem Vorfall in die Kritik und schiebt die Schuld von sich: Datenlecks seien ein branchenweites Problem, für die Sicherheit seien die Website-Ersteller selbst zuständig
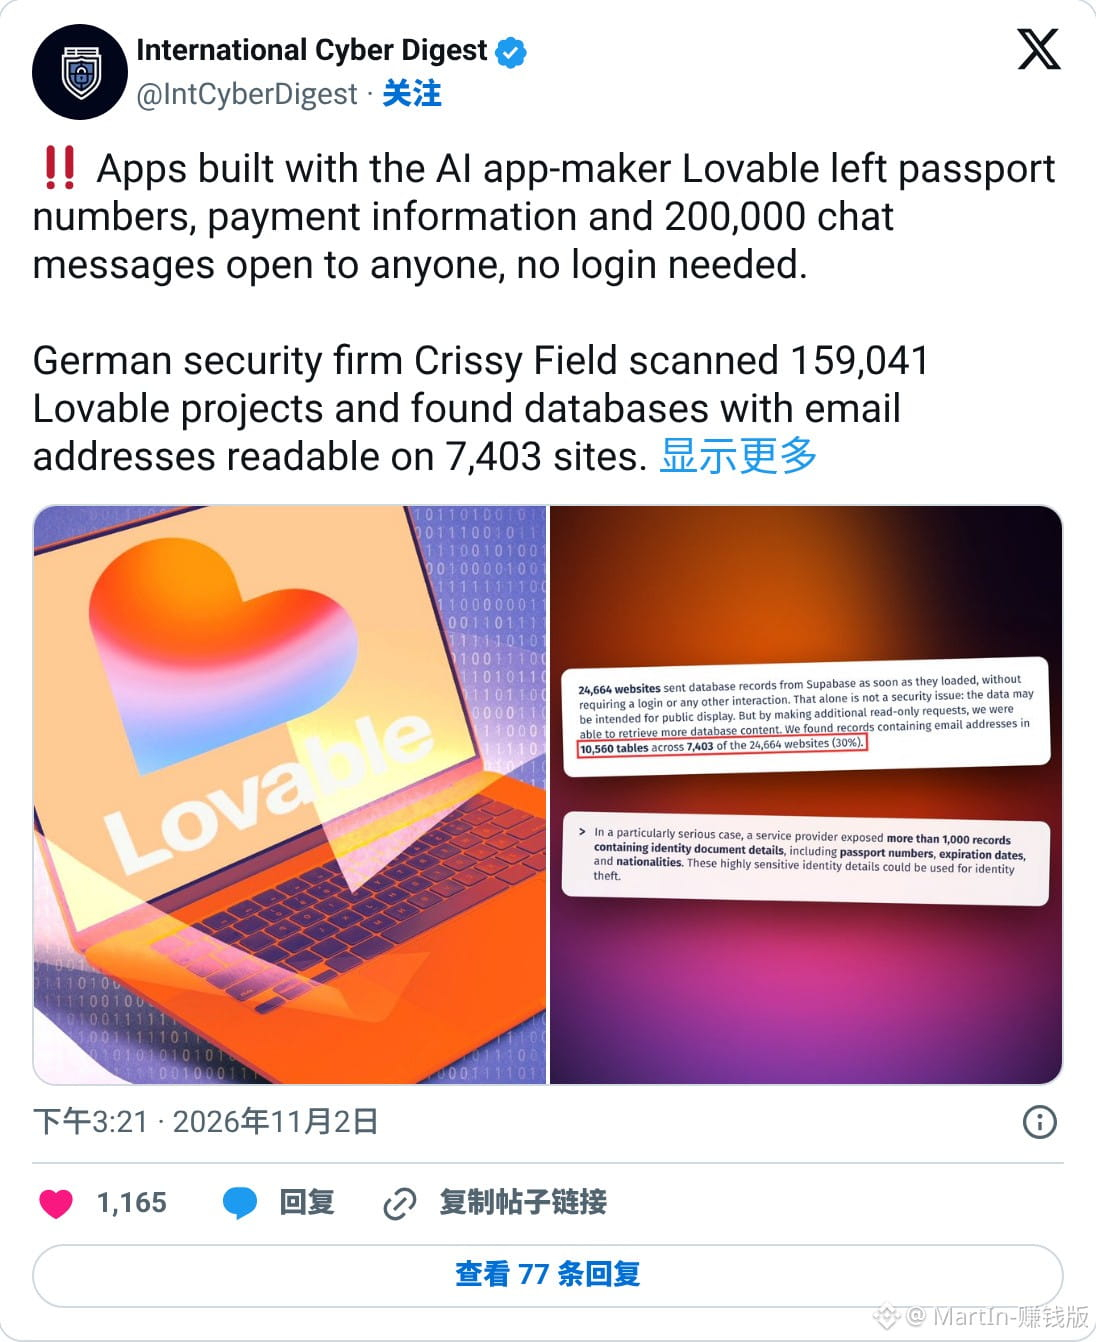
Das deutsche Sicherheitsunternehmen Crissy Field hat zahlreiche Projekte auf Lovable untersucht.
Bei vielen Websites werden schon beim Laden Datenbankeinträge aus Supabase nach außen übertragen – ganz ohne Anmeldung.
Im schlimmsten Fall legte ein Dienstleister mehr als tausend Ausweisdokumente offen.
Passnummern, Ablaufdaten und Staatsangehörigkeiten waren frei zugänglich.
Auch Nutzerdaten aus Foren, Chatverläufe und Zahlungsinformationen für Tickets waren betroffen.
Viele dieser Websites werden von Nutzern ohne Vorkenntnisse zusammengeschustert.
Auf Anfrage des Handelsblatts erklärte Lovable, das sei ein branchenweites Problem; laut den Nutzungsbedingungen seien die Website-Ersteller selbst für die Datensicherheit verantwortlich.
Das deutsche Sicherheitsunternehmen Crissy Field hat zahlreiche Projekte auf Lovable untersucht.
Bei vielen Websites werden schon beim Laden Datenbankeinträge aus Supabase nach außen übertragen – ganz ohne Anmeldung.
Im schlimmsten Fall legte ein Dienstleister mehr als tausend Ausweisdokumente offen.
Passnummern, Ablaufdaten und Staatsangehörigkeiten waren frei zugänglich.
Auch Nutzerdaten aus Foren, Chatverläufe und Zahlungsinformationen für Tickets waren betroffen.
Viele dieser Websites werden von Nutzern ohne Vorkenntnisse zusammengeschustert.
Auf Anfrage des Handelsblatts erklärte Lovable, das sei ein branchenweites Problem; laut den Nutzungsbedingungen seien die Website-Ersteller selbst für die Datensicherheit verantwortlich.